株式会社ニチレイは2026年9月18日、7月に発生したシステム障害に関する第7報で、サイバー攻撃を受けたサーバーの一部から個人情報の漏えいを確認したと発表しました。配送先や取引先の役職員、従業員・退職者とその家族、求職者などが対象です。7月24日には入出庫・冷凍食品出荷業務が全拠点で通常稼働へ移行していましたが、その後も調査は続き、8月の「漏えいのおそれ」の公表を経て、9月に漏えいが確認されました。本記事では、公式発表をもとに新たに判明した事実を整理し、業務復旧と漏えい調査を並行して進めるために企業が備えておきたいポイントを解説します。
※本記事は2026年10月5日時点までで確認できる公表資料に基づき作成しています。
本件については、これまでの経緯もあわせて解説しています。あわせてぜひご覧ください。
- サイバー攻撃の発生から業務再開までの経緯とBCP
「ニチレイへのサイバー攻撃で食品物流に影響 ―業務再開までの経緯と企業が見直すべきBCP」 - RansomHouseの主張や情報漏えいの可能性について
「ニチレイへのサイバー攻撃で何が起きた?RansomHouseの主張と情報漏えいの可能性・供給網への影響」
漏えいが確認された対象と件数
第7報で示されたのは3区分です。ニチレイグループ各社が受託した配送業務の配送先のお客さまは3,308件で、情報の項目は氏名、住所、電話番号です。取引先の役職員は6,849件で、会社名、所属、役職、氏名、住所、電話番号、メールアドレスが挙げられています。グループ従業員と2021年以降の退職者、その家族、求職者の区分は43,709件です。氏名や連絡先、生年月日、従業員番号などに加え、給与賞与情報、在留資格、所属・異動等の人事情報が含まれています。ただし、1件ごとに公表された全項目が含まれるわけではありません。クレジットカード情報は含まれないとしています。
第7報で公表された3区分の件数を単純に合計すると53,866件です。ただし、これは本記事で各区分を加算した値であり、ニチレイが「漏えいした人数」として公表した数字ではありません。影響を確認する際は、合計値だけでなく、対象区分と漏えいが確認された情報の項目を分けて見る必要があります。
7月の業務復旧から9月の漏えい確認まで
7月13日の第1報では、不正アクセスによるシステム障害と、ニチレイロジグループ各社の冷蔵倉庫の入出庫業務、ニチレイフーズの冷凍食品出荷業務への影響が公表されました。第7報によると、同社は発生当日にシステムを遮断し、緊急対策本部を設置しています。7月24日の第5報では、受発注制限を解除して全拠点を通常稼働へ移行したと発表しました。
その後、8月14日の第6報で一部従業員情報の漏えいのおそれを公表し、9月18日の第7報で漏えいの確認と対象区分・件数を明らかにしました。第7報には9月11日に個人情報保護委員会へ報告したことも記載されています。業務の復旧日を、そのまま調査や対象者対応の完了日と捉えないことが、公表内容を理解する上での要点です。
第7報の時点でも原因分析と影響範囲の調査は続いています。確認した同社の発表には、具体的な侵入経路や悪用された脆弱性、ランサムウェアの使用を特定する説明はありません。攻撃の名称や原因を補って解釈せず、公表済みの事実と調査中の事項を分けて捉える必要があります。
図:ニチレイの漏えい情報と復旧後の調査
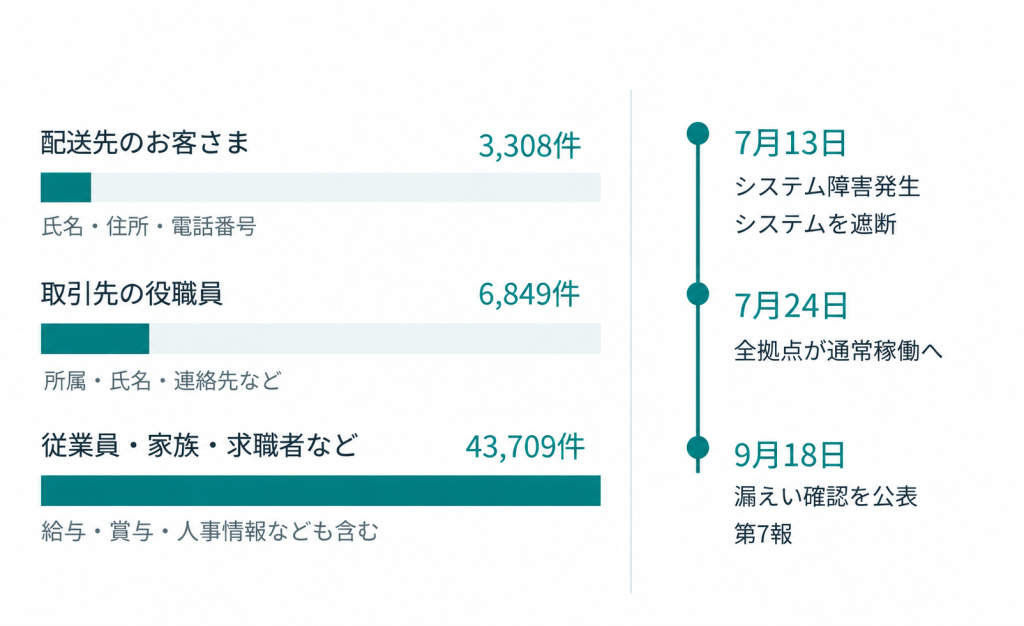
※件数を人数と同一視しません。各記録にすべての情報項目が含まれるわけではありません。
対象者への案内と二次被害への注意
ニチレイは対象者へ順次個別に連絡しており、連絡先が分からないなど個別通知が難しい場合は公表をもって案内に代えるとしています。また、第7報の公表時点では、不正利用等の二次被害は確認されていません。この説明は9月18日時点の確認状況として読む必要があります。同社は、ニチレイや公的機関、金融機関を装った不審なメール、SMS、電話への注意も呼びかけています。不審な連絡に記載されたURLへのアクセス、個人情報の提供、添付ファイルの開封を避け、関連する不審な事象は公表資料に記載された窓口へ相談するよう案内しています。対象者は個別の通知内容と公式発表を確認し、自分に関わる情報の範囲を把握することが大切です。
業務復旧と調査を並行できる体制
ここからは、公表事実と公的な手引きを踏まえた企業一般への提案です。IPAの「中小企業のためのセキュリティインシデント対応の手引き」は、被害拡大を防ぐ初動、関係者への報告・公表、証拠保全と復旧・再発防止を整理しています。事業を早く再開する準備と、被害を正確に把握して説明する準備を、同じ対応計画に組み込むことが重要です。
物流や出荷を支えるシステムでは、停止した場合にどの業務へ影響が及ぶかを平時に整理しておくと、遮断や復旧の判断を具体化できます。IT部門だけでなく、現場責任者と経営層が、優先して再開する業務、代替手段、再接続を判断する責任者を共有しておくことを勧めます。サイバー攻撃では被害範囲がすぐに分からない場合もあるため、安全性を確認する工程を復旧計画に含めることが欠かせません。
証拠・ログを残す
漏えい調査に備えて、端末やサーバー、ネットワーク機器の記録をどの担当者が保全し、専門家に何を渡すかも決めておきます。IPAは、不用意な操作で記録を消さないことや、必要に応じたフォレンジック調査を挙げています。復旧作業の担当者と調査担当者が作業内容を共有し、記録の確保を確認した上で修復を進める手順にしておけば、後から事実を確かめるための手掛かりを残せます。
説明体制では、業務の稼働状況、漏えいが確認された情報、調査中の事項、対象者への連絡状況を分けて管理する方法が考えられます。問い合わせ窓口と公表担当者が同じ更新情報を参照できるようにし、追加の事実が判明した場合の確認・承認手順まで準備しておくと、復旧後も必要な説明を続けやすくなります。これは、IPAが示す状況に応じた継続的な報告・公表を、自社の運用に落とし込むための提案です。
個人情報の保管場所・権限を把握する
今回公表された対象には、配送先や取引先だけでなく、従業員、退職者、家族、求職者が含まれます。この範囲を自社点検の手掛かりにすると、顧客データベース以外に人事・採用関連のファイルや共有領域も確認対象となります。どの部署が何の目的で保有し、どのシステムに保存しているかを整理することが、影響範囲を調べる際の基礎になります。
あわせて、業務上必要な担当者だけが情報へアクセスできるか、異動や退職に伴う権限変更が反映されているかを点検します。個人情報保護委員会の通則ガイドラインも、担当者と取り扱うデータベースの範囲を限定するアクセス制御、アクセス者の識別・認証、不正アクセス対策などを示しています。給与や人事に関する情報を扱う部門も含め、保存場所と利用権限を確認することが実務上の出発点です。
IT-BCPとフォレンジックを平時から準備する
ニチレイは第7報で、グループ全体のセキュリティと監視体制の強化に加え、事業継続計画の見直しを進めるとしています。自社でも、通常の障害復旧手順に、攻撃の封じ込め、証拠保全、情報漏えい調査を組み合わせて対応できるかを確認しておきたいところです。
サイバー攻撃を想定した復旧計画の具体化には、ブロードバンドセキュリティ(BBSec)の「ランサムウェアに対応したIT-BCP策定支援」を活用できます。同サービスはランサムウェアを含むサイバー攻撃を対象に、企業の状況やニーズに応じたIT-BCPの策定・見直しを支援します。現行計画の対象や復旧判断の手順を整理する際の相談先として、ご検討ください。
情報漏えいの疑いが生じた際には、業務復旧を進めながら、調査に必要な証拠を適切に保全し、被害状況を確認する必要があります。BBSecの「デジタルフォレンジック」では、事象の把握や証拠保全・データ収集、原因や影響範囲の調査をご支援します。平時から調査支援を依頼する手順まで整えることで、業務復旧と事実確認を進める体制を具体化できます。平時のご相談はSQAT.jpよりお問い合わせください。
【参考情報】
- 株式会社ニチレイ「当社グループでのシステム障害発生について(第1報)」(2026年7月13日)(https://www.nichirei.co.jp/news/2026/512.html)
- 株式会社ニチレイ「当社グループでのシステム障害発生について(第5報)」(2026年7月24日)(https://www.nichirei.co.jp/news/2026/517.html)
- 株式会社ニチレイ「当社グループでのシステム障害発生について(第6報)」(2026年8月14日)(https://www.nichirei.co.jp/news/2026/530.html)
- 株式会社ニチレイ「当社グループでのシステム障害発生について(第7報)」(2026年9月18日)(https://www.nichirei.co.jp/news/2026/524.html)
- 独立行政法人情報処理推進機構(IPA)「IPA NEWS Vol.65(2024年2月号)」(2024年1月24日公開)(https://www.ipa.go.jp/about/ipanews/ipanews202402.html)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(令和8年6月一部改正)(https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら