佐川急便「お荷物問い合わせサービス」に不正アクセス、個人情報流出の可能性

Share
佐川急便「お荷物問い合わせサービス」に不正アクセス、個人情報流出の可能性アイキャッチ画像

佐川急便は2026年9月30日、Webサイトの「お荷物問い合わせサービス」で第三者による不正アクセスを確認したと発表しました。10月1日の第2報では個人情報が外部に流出した可能性を公表し、同日の第3報で専用コールセンターの開設を案内しています。対象には荷物の送り主と届け先、運賃契約者、スマートクラブ登録者の情報が含まれる可能性があり、件数や影響範囲、原因の調査が続いています。本記事では、公表された事実と、企業が同様の事態に備えて確認しておきたい対応を整理します。

※本記事は2026年10月4日時点までで確認できる公表資料に基づき作成しています。

不正アクセス確認から個人情報流出の可能性公表まで

第1報によると、不正アクセスを確認した日は9月30日です。佐川急便は確認後に同サービスへのアクセスを一部制限し、荷物の問い合わせが利用しづらくなる場合があると案内しました。翌10月1日の第2報では、調査によって個人情報の外部流出の可能性が判明したと説明し、被害拡大を防ぐために一部のWebサービスを停止していることを公表しています。

その後の公表でも、影響範囲と原因は引き続き調査中とされています。確認できた公表内容からは、侵入に使われた具体的な手法や脆弱性、対象人数を確定できません。「不正アクセスを確認したこと」と「個人情報が流出した可能性」を分けて捉える必要があります。公表されていない攻撃経路を推測し、自社の対策を特定の製品や手法だけに絞ることも避ける必要があります。

流出した可能性がある情報と「約100日間」の意味

第2報では、対象となる可能性がある人と情報を三つに分けています。荷物の送り主と届け先については、氏名、住所、電話番号が対象とされ、法人の場合は法人名と担当者名が含まれます。この区分について、9月30日からさかのぼる約100日間の累計データと説明されています。運賃契約を結んでいる法人・個人についても、氏名または法人名と担当者名、住所、電話番号が挙げられています。スマートクラブ登録者については、氏名、住所、電話番号に加え、メールアドレスと会員IDが対象とされています。一方、クレジットカード情報とパスワードは含まれないとしています。対象件数と範囲は調査中です。

ここでいう「約100日間」は、荷物の送り主・届け先に関する対象データの説明です。不正アクセスが約100日間継続していたという意味ではありません。 また、運賃契約者やスマートクラブ登録者にも一律に適用される期間とは示されていません。対象には荷物の届け先も含まれる可能性があるため、自ら発送や会員登録をしていない場合でも、届け先として情報が登録されている可能性があります。個々の対象については、今後の佐川急便の公式案内を確認する必要があります。

図:佐川急便が公表した流出可能性の対象
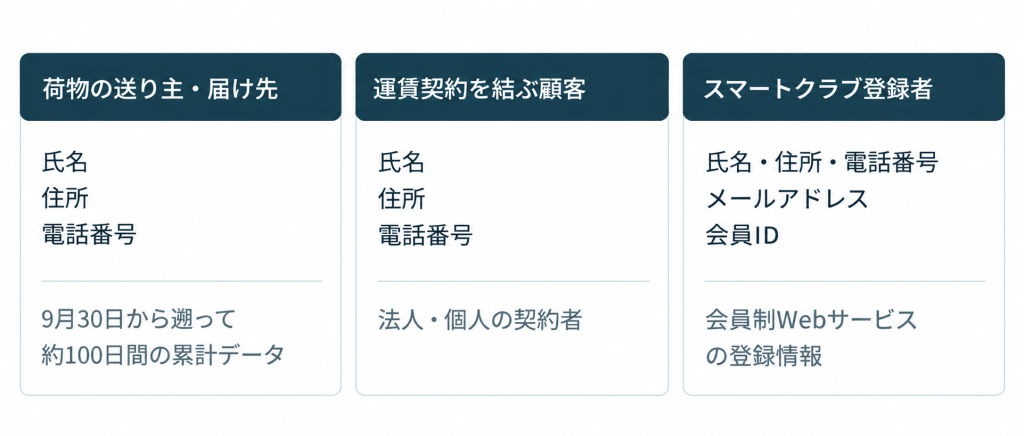
出典:佐川急便「「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第2報)2026年10月1日」(https://www2.sagawa-exp.co.jp/information/detail/420/)を基に弊社作成。
いずれも流出した可能性がある情報であり、流出の確定や対象人数を示すものではありません。「約100日間」の記載は、送り主・届け先の区分に付されたものです。

Webサービスの停止と集荷・配達の状況を区別する

第2報の停止対象には、インターネット貨物お荷物問い合わせとそのAPI、飛脚宅配便受付、飛脚往復便受付と同ゴルフ受付、商品回収返金サービス、配達予定時・不在発生後の受取先変更、回収くんが挙げられています。一方、荷物の集荷・配達は通常どおり行っていると説明しています。Webで追跡や手続きができないことと、配送そのものが停止していることは分けて捉える必要があります。

第3報では、個人情報流出の可能性に関する専用コールセンターの開設も案内されています。受付時間など最新の問い合わせ方法については、佐川急便の公式案内を確認してください。集荷や配達状況など荷物に関する問い合わせについては、最寄りの営業所へ連絡するよう案内されています。

佐川急便は、同社を装う不審な連絡への注意も呼びかけています。不審な連絡に記載されたURLへのアクセスや、個人情報の入力・提供をしないよう注意が必要です。利用者向けに案内する企業も、佐川急便からの注意喚起と公式窓口を共有し、追加情報の確認先をそろえておくとよいでしょう。

配送を委託する企業は顧客情報の受け渡しを確認する

今回の公表を受け、配送を利用する企業が自社の備えとして確認したいのは、どの業務で、誰の情報を、どの相手に渡しているかです。例えばEC事業では、購入者と届け先が異なる場合があります。発送担当者の情報だけを確認しても、顧客への説明に必要な範囲を把握できるとは限りません。ここからは佐川急便の調査結果とは切り分け、配送データを扱う企業が平時から確認しておきたい一般的な備えについて整理します。

配送会社に渡している情報を整理する

まず、自社の受注記録や出荷記録と、配送会社に渡す情報の項目を対応づけます。注文番号、発送日、送り状番号などを使って、対象期間の出荷と届け先を社内で確認できる状態を整えておきます。これは流出を確定する作業ではなく、配送会社から追加情報が示されたときに、自社との関係を確認するための準備です。整理した資料にも個人情報が含まれるため、閲覧できる担当者と共有先を定めて扱いましょう。

関係部門で確認状況を共有する

配送会社や業務委託先との連絡では、対象期間、情報項目、確認済みの内容、調査中の内容を記録します。社内でも物流、情報システム、顧客対応などの関係部門で情報を共有し、顧客への説明や公表を誰が判断・承認するかを決めておくことが重要です。調査中の事項を断定せず、情報の更新日時と確認中の事項を明確にすることで、社内外への説明の食い違いを抑えられます。

影響範囲を調べられるログと初動の役割分担を備える

自社でWebサービスや配送連携システムを運用している場合は、異常を検知した後に何を調べられるかも確認しておきたい点です。JPCERT/CCは、複数のサーバーや機器のログを適切に採取・分析することで、侵入や攻撃の影響範囲を捉えられる可能性があると説明しています。一方、必要なログが取得されていない、または十分な期間保存されていないため、全容を解明できなかった例についても触れています。

そのため、ログを保存するだけでなく、どのシステムの、どの操作を確認するために記録するのかを決めておくことが重要です。アクセス時刻や利用アカウント、データの参照・出力に関する記録を実際に取得できるか確認します。保存期間や上書きされる条件、ログを取り出す担当者も整理しておけば、調査を始める際の迷いを減らせます。記録に痕跡が見つからない場合には、そもそもその操作を記録できる設定だったかを確かめることも必要です。

こうした技術面の準備と併せて、異常の受付、深刻度の判断、サービスの停止や制限を決める責任者、委託先への連絡担当を定めておきます。調査に必要な記録の保全と、顧客対応に必要な事実の整理を並行して進められる体制が望まれます。今回の事案で公表されている原因や対応の評価とは切り分け、自社で同様の連絡を受けた場合に必要な情報と判断を点検しておくことが、具体的な備えにつながります。


インシデントに備えてログと初動対応を見直す

ログの取得範囲や分析方法を整理したい場合は、BBSecの「セキュリティログ分析/活用支援」が選択肢になります。既存ログの分析、取得環境の整備に向けた助言、統合ログ管理・分析環境の構築から運用までを支援するサービスです。自社の記録で何を確認でき、どこに不足があるかを検討する際に活用できます。また、「インシデント初動対応準備支援」では、企業の現状に合わせ、初動対応フローやガイドラインの作成を支援します。調査の根拠となるログと、関係部門が動くための手順を平時から整えておきたい企業は、ブロードバンドセキュリティ(BBSec)にご相談ください。
【参考情報】

編集責任:木下

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

特別寄稿/AI時代のセキュリティ戦略:上野宣氏が語る、攻撃と防御の最前線【前編】

Share
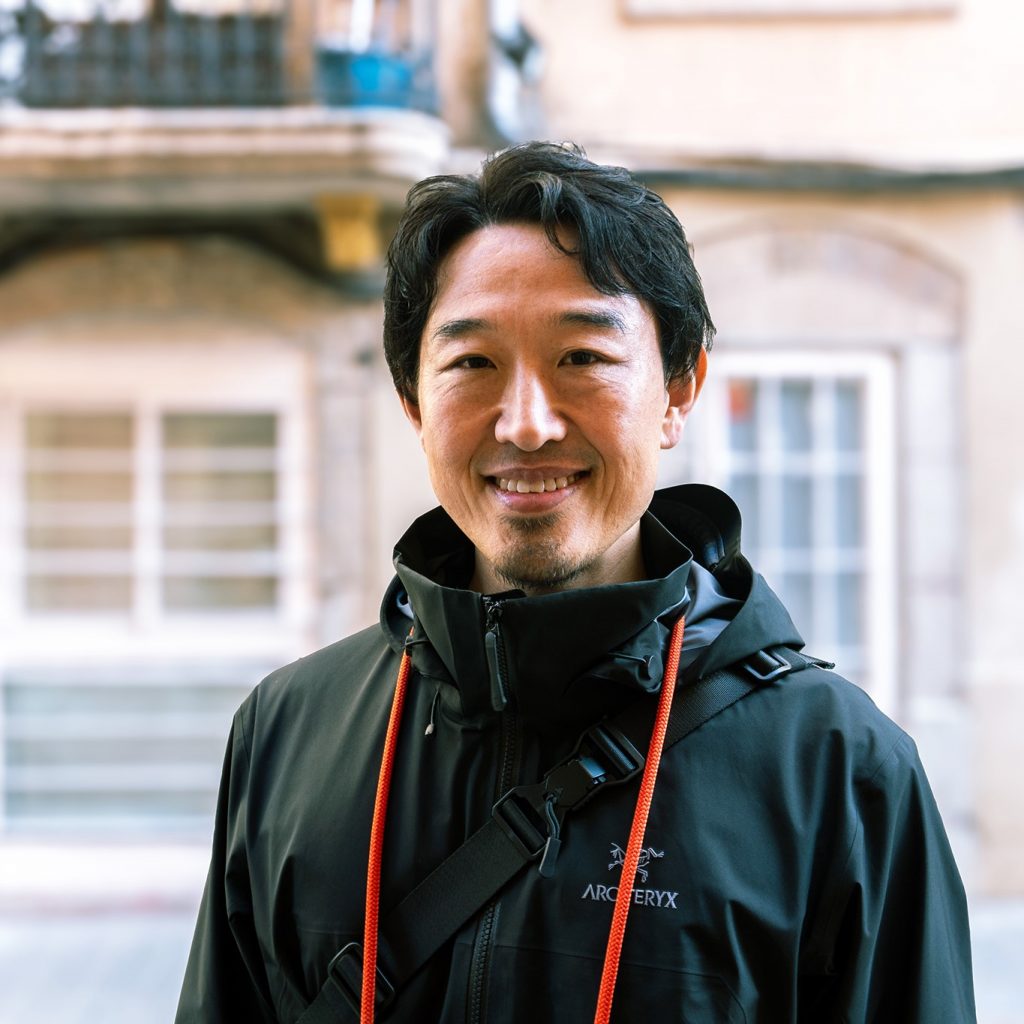
上野宣氏

生成AIの急速な進化は、私たちの業務やビジネスの在り方だけでなく、サイバーセキュリティの常識そのものを塗り替えつつあります。攻撃者によるAI活用が高度化・自動化を加速させる一方で、防御側もまたAIを駆使した新たな対策を模索する時代に突入しました。攻撃と防御の双方でAI化が進むなか、企業はこれまでの延長線上にある対策だけで十分と言えるのでしょうか。いま、セキュリティ戦略そのものの再定義が求められています。

本記事では、現ブロードバンドセキュリティ(BBSec)およびグローバルセキュリティエキスパート株式会社の社外取締役、そして長年にわたりサイバーセキュリティ分野を牽引してきた上野 宣氏に、AIとセキュリティを取り巻く最新動向、企業が直面する課題、そしてこれからの時代に求められる戦略の方向性について伺います。

後編「AI時代に増えるリスクと、経営が取るべきアクション」はこちら


AIが変える攻撃の現状と、防御側AI活用のリアル

生成AI(LLM)の普及によって、サイバー攻撃のコストが劇的に低下しています。フィッシング文面の作成、標的企業の調査、マルウェアの作成、侵入後の横展開など、これまで人手と経験を必要としていた工程が、現在では半自動化されつつあります。犯罪ビジネスとして収益最大化を狙う攻撃者にとって重要なのは「時間を掛けて大物を狙うこと」ではなく、「いかに効率的に稼げるか」です。その結果、防御側には「特定の攻撃を止める」だけではなく「被害を最小化し、迅速に復旧する」という視点がこれまで以上に求められています。一方、防御側も、EDR/XDRやログ分析の高度化、セキュリティ運用(SOC/CSIRT)の自動化など、AIを取り入れた対策が急速に進んでいます。

また、独立行政法人情報処理推進機構(IPA)が2026年1月29日に公開した「情報セキュリティ10大脅威 2026 [組織編]」では、「AIの利用をめぐるサイバーリスク」が初めて3位に選出されました。

攻撃と防御の双方でAI化が進む現在、企業のセキュリティ戦略はどう変わるべきなのでしょうか。本稿では、攻撃者の視点で侵入を行うペネトレーションテストの経験を踏まえ、AI時代のセキュリティ最前線を整理し、現場と経営の双方が「明日から動ける」論点を提示します。

AIが変えるサイバー攻撃の現状

攻撃者は「巧妙さ」よりも「スケール」と「成功確率」を取りに来る

AIがもたらした本質的な変化は、攻撃手法そのものの高度化ではありません。最大の変化は攻撃のスケール(量)と、標的に適した攻撃手法を選択できる確率が大きく向上した点にあります。

  • フィッシング/ビジネスメール詐欺(BEC)の高精度化
    役職や業務内容、業界用語に合わせた文面、自然な敬語表現、過去メールの文体模倣、会話の継続まで、生成AIが支援することができます。結果として「日本語が不自然」「誤字が多い」といった従来の判別ポイントが機能しなくなっています。さらに、メールに限らず、チャット(Teams/Slackなど)やSMS、SNSのDM、ビデオ会議(Zoom/Teamsなど)など複数チャネルを横断した心理的誘導も増えています。
  • ディープフェイク(音声・映像)によるなりすまし
    役員の音声を模した緊急指示など、本人になりすましたリアルタイムの会話を通じた詐欺など、人の心理を突く攻撃が進化しています。特に決裁フローが「口頭承認」「チャットでOK」で通る組織ほど影響が大きくなります。
    2024年初頭には、香港でCFOをディープフェイクで偽装し、ビデオ会議を通じて2,500万米ドル(約38億円)を詐取した事件が報じられました。従来、本人確認は「見て・聞いて・確認する」という感覚に依存していましたが、その前提自体が崩れています。

[CFO(最高財務責任者)になりすまして2500万米ドルを送金させたディープフェイク技術 |トレンドマイクロ](https://www.trendmicro.com/ja_jp/research/24/c/deepfake-video-calls.html)

  • マルウェアの派生と検知回避の高速化
    既存コードの改変、難読化、検知回避の試行錯誤を短時間で回せるため、シグネチャ依存の検知は追随が難しくなります。加えて、侵入後の活動(権限昇格、横展開、永続化)に必要なコマンドや手順を考えるコストが下がり、攻撃者の習熟速度が上がります。
  • 偵察(Recon)と脆弱性悪用の自動化
    公開情報(OSINT)の収集、サブドメイン列挙、設定不備の探索、既知脆弱性(CVE)の当たり付けなど、攻撃の前工程が加速します。攻撃者は「露出している資産」「更新されていないミドルウェア」「放置された管理画面」のような守りの穴をAIで素早く見つけ、手当たり次第に試行します。
  • 生成AIによるコード生成とその限界
    生成AIは攻撃コードのたたき台(PoC)や、攻撃後の痕跡隠し(ログ削除や設定変更)の手順を提案することができます。攻撃者が高速に試行錯誤を行うことができるようになりました。ただし、生成物は常に正しいとは限らず、環境依存のミスも多くあります。AIは攻撃を容易にしますが、万能ではありません。

2024年5月にはIT分野の専門知識を持たない人物が、生成AIを悪用してランサムウェアを作成し逮捕されたという国内事案も起きています。従来は一定の技術力が必要だった領域でしたが、AIが参入障壁を引き下げています。
[生成AI悪用しウイルス作成、有罪判決…IT知識なくとも「1か月ぐらいで簡単に作れた」 | 読売新聞](https://www.yomiuri.co.jp/national/20241025-OYT1T50209/)

AIは攻撃者にとって新しい武器というより、「既存の攻撃を、安く、速く、個別最適化して量産する装置」として機能しています。

守る側が見落としがちな本質的脅威:攻撃者の「工数」ではなく「意思決定」が変わる

AIで工数が下がると、攻撃者の意思決定が変わります。たとえば以前なら「ROI(投資利益率)が合わない」と見送られていた中堅企業や子会社、地方拠点も、数を打つ前提で標的に入りやすくなります。また、ランサムウェアのように侵入後に人が関与する攻撃でも、初期侵入の候補が増えるだけで全体の被害母数は増えます。

企業は「自社は狙われない」ではなく、狙われる前提で、侵入しにくく・侵入されても広がらない設計に投資する必要があります。

一方で、AI攻撃にも限界があります。生成物の誤り、環境依存、権限・ネットワーク制約など、現実の侵入は地味な制約だらけです。 だからこそ防御側は、AIを過度に恐れるよりも、AIによって「攻撃の頻度と質が上がる」前提で、基本対策を徹底しつつ、運用を強化することが重要になります。

防御側のAI活用と、その限界

「検知モデル」と「生成モデル」は役割が異なる

防御側のAI活用を考える際、まず押さえたいことは、AIには大きく2種類の使い方があることです。

  1. 検知(判別)に強いAI:振る舞いから異常を検知し、アラートを出す(EDR/XDR、UEBAなど)
  2. 生成(要約・支援)に強いAI:文章の要約、問い合わせ応答、手順提案、チケット起票など運用補助を担う

両者を混同すると、「AIを入れたのに検知できない」「要約は便利だが判断が危ない」といったミスマッチが起きます。導入時はAIに何を任せ、何を人が担うかを明確にすることが出発点になります。

AIはすでに防御のコアである

防御側のAI活用は、AI製品を買えば解決という単純な話ではありません。多くの企業で現実に進んでいるのは、次のような領域です。

  • EDR/XDRの検知ロジック強化
    従来のルールベースに加え、行動分析や相関分析を組み合わせ、攻撃の兆候を早期に拾う。
  • ログ分析/異常検知の高度化
    分散したログを統合し、普段と違う通信・認証・権限変更などを検知する。特にクラウドでは、設定変更(IaC、権限付与、APIキー利用)のログが要になります。
  • SOCの一次分析(トリアージ)の効率化
    アラート要約、関連ログの自動収集、影響範囲の仮説立て、過去事例の類推など、人が疲弊する作業をAIが肩代わりする。SOAR(自動対応)と組み合わせ、軽微なインシデントを自動封じ込めする例も出ています。
  • 脅威インテリジェンスの取り込み
    攻撃者のTTPやIoCを取り込み、自社ログと突合する。AIは情報の整理・関連付けに強い一方、最終的な妥当性判断は人が担う必要があります。
    AIが得意なのは「大量データの整理・優先順位付け」であり、最終判断(ビジネス影響、止める/止めない、復旧手順)は人間の責務として残ることです。

AI防御の落とし穴

AIを活用した防御には、以下のようなリスクがあることを知っておいて下さい。

  • 誤検知/見逃し(False PosITive/Negative)
    AIはもっともらしい出力を返しますが、誤りをゼロにはできません。誤検知が多いと現場はアラート疲れを起こし、逆に見逃しが増えます。
  • 説明可能性(ExplAInabilITy)の不足
    「なぜ検知したのか」が説明できないと、現場の納得も、経営への説明も難しいことがあり、監査や顧客説明に耐えない可能性もあります。
  • データの偏り/経時変化
    組織の利用状況、システム構成、攻撃トレンドは常に変わります。過去データに最適化されたAIは、時間とともに精度が落ちる可能性があります。
  • 生成AIの幻覚(ハルシネーション)
    運用支援にLLMを使う場合、誤った要約や根拠不明の推論が混ざることがあります。検証手順(根拠ログの提示、再現確認)を確立しておくことが必須となります。
  • 機密ログの扱い
    生成AIにログを投入する場合、そのログ自体が機密情報の塊です。保存、外部送信、学習利用、権限管理の設計を誤ると、防御強化のつもりが漏えいリスクになります。
    AIは防御の万能薬ではなく、運用を強くするための一要素に過ぎません。AIを導入するなら「どのKPIを改善するのか(初動時間、検知率、分析工数、MTTRなど)」を定義し、運用とセットで設計する必要があります。

―【後編】「AI時代に増えるリスクと、経営が取るべきアクション」 に続く―


執筆:上野 宣 氏
株式会社トライコーダ代表取締役
奈良先端科学技術大学院大学で山口英教授のもと情報セキュリティを専攻、2006年にサイバーセキュリティ専門会社の株式会社トライコーダを設立。2019年より株式会社Flatt Security、2022年よりグローバルセキュリティエキスパート株式会社、2025年より株式会社ブロードバンドセキュリティの社外取締役を務める。あわせて、OWASP Japan代表、一般社団法人セキュリティ・キャンプ協議会理事、NICT CYDER推進委員などを歴任し、教育・人材育成分野にも尽力。情報経営イノベーション専門職大学(iU)客員教員。

編集責任:木下・彦坂

スペシャル記事 TOPに戻る
バックナンバー TOPに戻る


年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

サービスに関する疑問や質問はこちらからお気軽にお問合せください。


Security Serviceへのリンクバナー画像
BBSecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
ウェビナーアーカイブ動画ページバナー画像