盗まれたトークンから約3時間でクラウド管理権限へ ―AnthropicのAI悪用報告から考える企業の対策

Share
AnthropicのAI悪用報告から考える企業の対策アイキャッチ画像

生成AIの活用が広がる一方で、サイバー攻撃にAIを悪用する動きも確認されています。Anthropicが2026年9月10日に公表したAI悪用の調査報告には、盗まれた開発者トークンを足掛かりに、攻撃者が被害組織のクラウド環境の完全な管理権限を約3時間で取得した事例が記されています。AIサイバー攻撃への備えを考えるうえで、この事例は、認証情報の保護と、検知後に動ける体制を点検する材料となります。

AnthropicのAI悪用報告で何が確認されたのか

今回の報告では、2025年12月から2026年8月にかけてAnthropicが検知・対処したAI悪用活動が取り上げられています。サイバー攻撃におけるAIの使われ方には幅があり、攻撃者の補助として利用された例に加え、偵察、侵入、認証情報の収集、情報窃取などをAIに実行させる例や、複数の標的に対してAIエージェントが並行して処理する例も確認されています。一方、標的の選定や攻撃結果の確認、収益化などの重要な判断には、人間が引き続き関与していたとされています。

報告には、認証情報の悪用に関する事例も複数示されています。被害組織の環境から盗んだAIサービスのAPIキーを別の攻撃に利用した例に加え、盗まれた開発者トークンを足掛かりに、被害組織のクラウド環境の完全な管理権限を約3時間で取得した事例も報告されています。認証情報は情報を盗む入口となるだけでなく、攻撃に用いるAIの計算資源へのアクセスにも利用されていました。*1

なお、約3時間という数値は、Anthropicが観測した個別の侵害事例に関するものです。すべてのAIを使った攻撃が同じ速さで進むことや、従来の攻撃より何倍速いかを示す統計ではありません。この事例から企業が考えるべきなのは、約3時間という時間そのものではなく、認証情報が悪用された場合に、異常を検知し、調査やアクセス制限などの対応へ移るまでにどの程度の時間を要するかという点です。

図1:AI悪用による侵入の個別事例
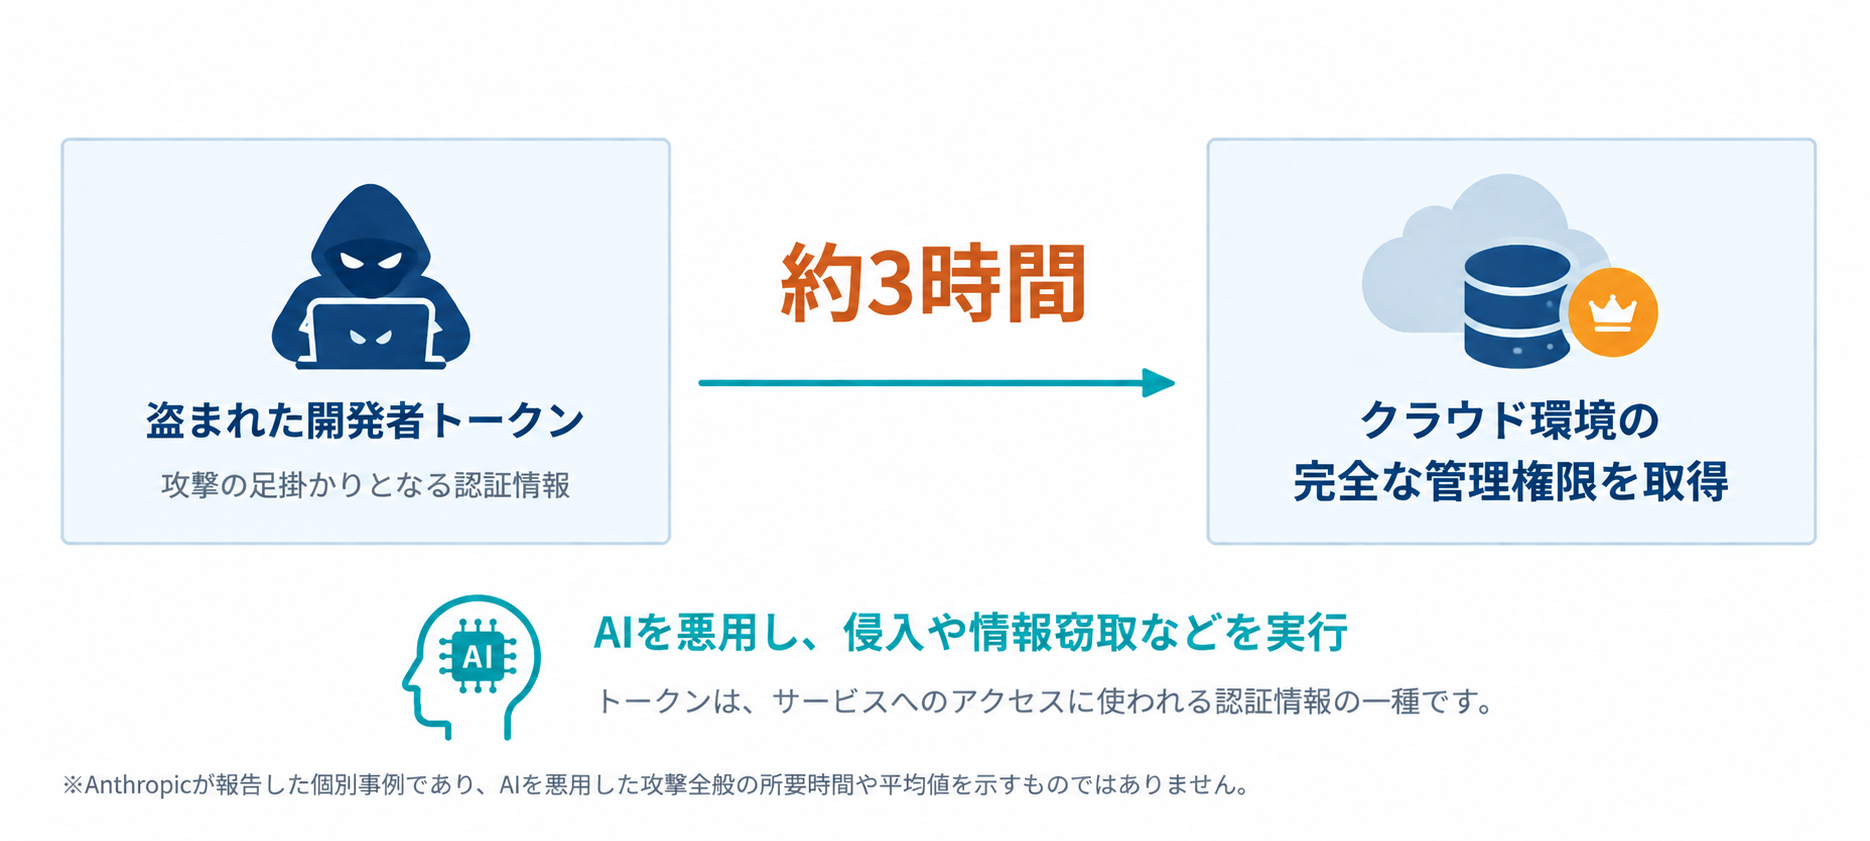
開発者トークンから管理権限取得までの個別事例
出典:Anthropic「Detecting and countering misuse of AI: September 2026」(https://www.anthropic.com/threat-intelligence-report-september-2026)を基に作成

認証情報漏洩への対策は、トークンの権限まで確認する

認証情報の管理を見直すときは、人がログインに使うパスワードに加え、アプリケーションや開発環境が使うアクセスキー、トークンも対象にします。ここからは、クラウド環境で取り組める対策をAWSの公式資料を例に整理します。前述の被害事例のクラウド事業者をAWSと特定するものではありません。

AWSはIAMの推奨事項として、一時的な認証情報の利用、多要素認証(MFA)、業務に必要な範囲に絞った権限付与、使われていない認証情報や権限の定期的な見直しを挙げています*2。システムが継続的に使う認証情報についても、長期のアクセスキーを配布する構成から、IAMロールによる一時的な認証情報へ移行できるかを検討します。自社で点検する際は、認証情報を誰が管理し、どのシステムが使い、どのデータにアクセスできるのかを確認し、用途が終わったテスト用の権限や、担当者の異動後も残る認証情報などを整理します。認証情報の保護とあわせて、必要以上の権限を与えないことが重要です。

クラウドのログは、データへの操作まで記録されているか

クラウド監視では、「ログを取得している」だけでなく、実際にどの操作まで記録されているかを確認する必要があります。例えばAWS CloudTrailでは、Amazon S3上のオブジェクトの読み取りなどはデータイベントに分類され、証跡やイベントデータストアでは初期設定で記録されないため、取得には設定と追加料金が必要です*3。自社の重要データについて、調査時に確認したい操作が記録に残るかを点検し、顧客データを保管する領域であれば、誰が、いつ、どのデータへアクセスしたかを追える設定になっているかを確認します。大量のログを一律に増やすのではなく、守るべきデータと必要な調査項目を先に決めると、取得範囲や費用も検討しやすくなります。

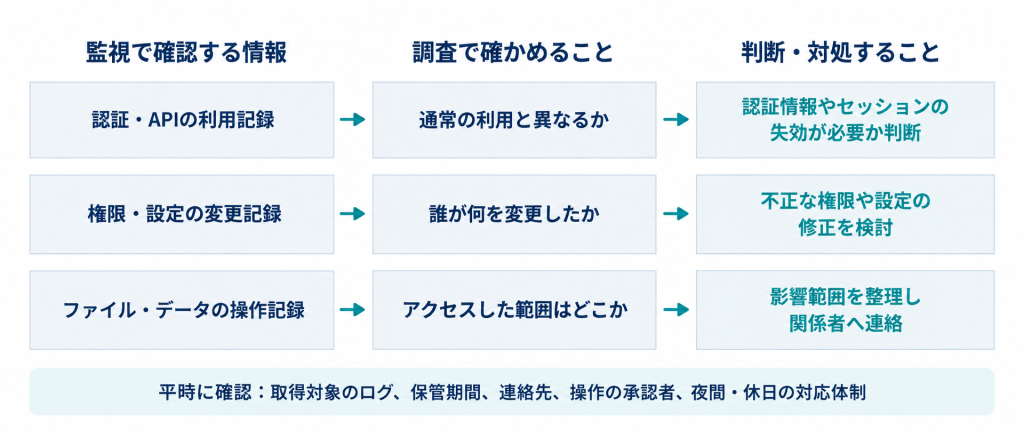
また、アクセスがあったという事実だけで、不正利用とは断定できません。AWSのGuardDutyの対応ガイドも、検知に関係するユーザーやロール、API操作を特定し、操作時刻や接続元IPアドレスを含めて正当な利用か確認するよう案内しています*4。担当者がこれらを照合できる情報と連絡先を持つことが、アラートを判断につなげる前提になります。

検知後は、どの認証情報の利用を止めるか判断する

認証情報の不正利用が疑われる場面では、影響するユーザーやロールと、その権限を特定する必要があります。API操作の内容を見れば、正常な処理との違いや調査すべき範囲を検討できます。確認の結果、正当な利用と判断できない場合は、該当するクラウドサービスの手順に沿って封じ込めを進めます。

ここで注意したいのが、すでに発行された一時的な認証情報の扱いです。AWSは、不正利用を止める手段として、一時的な認証情報に付与される権限の変更や、IAMロールの既存セッションの取り消し方法を説明しています*5。対象のロールを利用する正常なユーザーにも影響する場合があり、どの利用を止めるかを区別することが必要です。

緊急時の手順には、実行する操作だけでなく、その操作で停止する業務と、判断を行う担当者も記載しておきます。「認証情報を無効にする」とだけ書かれた手順を、自社のアカウントやサービスに当てはめて確認する作業です。担当部門が異なる場合も、現場で判断できる範囲をあらかじめ合意しておくことが、連絡待ちを減らすための実務的な準備になります。

図2:認証情報の悪用に備える監視と初動対応
出典:AWS「Remediating potentially compromised AWS credentials」(https://docs.aws.amazon.com/guardduty/latest/ug/compromised-creds.html)「Disabling permissions for temporary security credentials」(https://docs.aws.amazon.com/IAM/latest/UserGuide/id_credentials_temp_control-access_disable-perms.html)「SEC10-BP07 Run simulations」(https://docs.aws.amazon.com/wellarchitected/latest/framework/sec_incident_response_run_game_days.html)を基に弊社作成

「対応できるはず」を訓練で確かめる

検知から対応までの時間を短くしたいなら、まず自社の手順を一度動かして確かめることです。AWSのWell-Architected Frameworkでは、インシデント対応能力を評価する方法として演習を挙げ、机上演習では関係者の役割や責任、連絡手段、手順書を確認できると説明しています。*6

例えば「夜間に、通常と異なる認証情報の利用が通知された」という場面を設定し、担当者に連絡が届くか、正当な作業かを確認できるか、アクセス制限を誰が判断するかを話し合います。これは本稿で提案する訓練の例です。連絡先の更新漏れや判断権限の曖昧さが見つかれば、実際のインシデントが起こる前に修正できます。

演習では、通知を確認した時点、調査を始めた時点、対応を決めた時点を分けて記録すると、改善すべき箇所を具体化できます。約3時間という他社事例をそのまま自社の目標時間にするのではなく、自社の重要業務と運用体制に即して、対応を遅らせる要因を取り除くことが大切です。


監視からインシデント対応まで、セキュリティ体制を見直したい企業へ

こうした体制を自社だけで維持することが難しい場合は、監視や分析、対応を専門家と分担する方法があります。ブロードバンドセキュリティ(BBSec)の「G-MDR®」では、セキュリティ対策を統合的に監視・相関分析し、専門エンジニアが24時間365日体制で監視・運用を支援します。アラートの検知だけでなく、その後の調査や対応を含めたセキュリティ体制についてもご相談いただけます。

※外部サイトにリンクします。

セキュリティ対策について相談する

「アラートは検知できても、その後の調査や対応に不安がある」「24時間365日の監視体制を整えたい」といった課題がある場合は、BBSecまでお気軽にご相談ください。
導入を検討する際は、自社のクラウド環境や既存製品から連携できるログ、検知後に実行する対応、社内の承認が必要な操作を具体的に相談するとよいでしょう。すべてのクラウドサービスや復旧作業が無条件に対象になると考えず、自社に必要な監視範囲と対応範囲を確認することが大切です。


【参考情報】

編集責任:木下


ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―

Share
企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―アイキャッチ画像

情報漏洩対策をしているつもりでも、誤送信や設定ミス、委託先での事故は起き続けています。多くの企業では、セキュリティ製品を導入していても、運用上の抜け漏れから情報漏洩が発生しています。情報漏洩対策というと、まずはセキュリティ製品の導入やシステム強化を思い浮かべるかもしれません。しかし、実際の漏えい事故は、不正アクセスだけでなく、誤送信、設定ミス、権限管理の不備、委託先での事故など、日常運用の中からも発生します。情報漏洩対策は、製品導入の話ではなく、業務として回る仕組みづくりとして捉えることが重要です。本記事では、アクセス制御、ログ管理、権限管理、委託先管理まで、企業が実践すべき対策と運用のポイントを解説します。

情報漏洩の基本的な仕組みやリスクについては、以下の記事で整理しています。
「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

情報漏洩対策は“技術だけでは防げない”

技術対策は重要ですが、それだけで情報漏洩を防ぎ切ることはできません。たとえば、認証機能やアクセス制御が整っていても、過剰な権限が放置されていれば内部不正やアカウント侵害の被害は拡大します。ログを取得していても、監視やレビューの運用がなければ異常を見逃します。ファイルを暗号化していても、共有ルールや持ち出しルールが曖昧であれば、漏えいリスクは残ったままです。IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威 2025」解説書」でも、情報セキュリティ対策は「基本対策」と「共通対策」を組み合わせ、組織ごとの状況に応じて優先度を決めるべきだと示されています。また、情報漏洩対策では、まず「どこに情報があり、誰がアクセスでき、どの委託先に渡っているのか」を把握する必要があります。見えていない情報資産や権限、再委託先は、そのままリスクになります。

個人情報保護委員会の考え方でも、委託先を含めた個人データの取扱いでは、適切な委託先の選定、委託契約の締結、委託先における取扱状況の把握が必要とされています。つまり、情報漏洩対策は社内システムの防御だけでなく、運用ルール、監督体制、委託先管理まで含めて初めて成立します。

そもそも情報漏洩がどのように発生するのかについては、原因と事例をまとめた記事をご参照ください。
「情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―」

基本となる情報漏洩対策

アクセス制御

情報漏洩対策の基本は、必要な人だけが必要な情報にアクセスできる状態を維持することです。IPA「情報セキュリティ10大脅威 2025」解説書の「セキュリティ対策の基本と共通対策」では、認証を適切に運用することが共通対策として示されており、ID・パスワード管理、多要素認証、権限管理の適正化は広範な脅威への基礎になります。過剰な権限は、内部不正だけでなく、アカウント侵害時の被害拡大にも直結します。実務では、退職者や異動者の権限削除漏れ、共有フォルダの開放状態、委託先アカウントの恒久利用などが起きやすいため、定期的な権限棚卸しが必要です。情報漏洩対策を強化するなら、まず「誰がどの情報にアクセスできるか」を見える化することが出発点になります。

ログ管理

ログ管理は、情報漏洩そのものを直接防ぐ対策ではありませんが、不審な挙動の検知、事故発生後の原因分析、被害範囲の特定に欠かせません。個人情報保護委員会が公表した「不正アクセス発生時のフォレンジック調査の有効活用に向けた着眼点(令和8年1月16日)」でも、フォレンジック調査や記録保全の有効性が整理されており、証跡が十分に残っていなければ初動判断も再発防止も難しくなることが示唆されています。そのため、ログは「取っている」だけでは不十分です。重要データへのアクセス、管理者操作、外部共有設定の変更、異常なログイン試行など、何を記録し、誰が見て、どうエスカレーションするかまで定めておく必要があります。情報漏洩対策におけるログ管理は、監査対応のためではなく、実際に異常を捉えるための運用として設計するべきです。

暗号化

暗号化は、端末紛失や媒体盗難、通信経路の盗聴などによる情報漏洩の被害を抑えるための基本対策です。すべての事故を防げるわけではありませんが、保存データや送受信データが適切に暗号化されていれば、漏えい時の実害を抑えられる可能性があります。IPAも基本対策について、「技術的な保護措置を一つで考えるのではなく、複数の対策を重ねて講じる考え方が重要」と示しています*7。

ただし、暗号化も運用が伴わなければ形骸化します。暗号鍵の管理が甘い、復号可能な状態でファイル共有している、個人端末へのデータ保存を許しているといった状態では、情報漏洩対策としての効果は限定的です。技術だけに依存せず、持ち出しルールや保存先の統制と組み合わせる必要があります。

運用面で必要な対策

教育とルール整備

情報漏洩対策を実効的にするうえで、運用面の整備は避けて通れません。個人情報保護委員会の研修資料では、自己点検チェックリストや個人データ取扱要領の例が公開されており*2、ルール整備だけでなく、日常的な確認や点検の必要性が前提とされています。つまり、情報漏洩対策は「規程を作った」で終わるものではなく、実際に守られているかを確認し続けることが重要です。

教育面では、標的型メールや不審なリンクへの注意だけでなく、誤送信防止、共有設定の確認、紙書類の扱い、委託先への情報提供時の確認など、現場で起こりやすい事故に即した内容が必要です。IPAも対策例として、情報リテラシーやモラルの向上、適切な報告・連絡・相談の実施を挙げています*3。また、ルール整備では例外運用を放置しないことが大切です。忙しい時だけ私物端末を使う、やむを得ず個人メールへ送る、臨時対応のために共有範囲を広げるといった運用が常態化すると、情報漏洩対策は一気に弱くなります。ルールは厳しさよりも、現場で守れる具体性と、逸脱時に気付ける仕組みが重要です。

権限管理の継続運用

権限管理では、最小権限の原則に基づき、業務に必要な範囲だけアクセスを付与することが基本になります。特に、異動・退職・組織変更・委託先変更などが発生した際に、権限変更が適切に行われているかを継続的に確認する必要があります。一度設定した権限を放置すると、「誰がどこにアクセスできるのか分からない状態」が生まれます。情報漏洩対策では、権限設定そのものよりも、定期的に見直し続けられる運用体制が重要です。

委託先・外部サービスの管理

近年の情報漏洩対策で特に重要なのが、委託先や外部サービスの管理です。個人情報保護委員会は、委託元には委託先に対する必要かつ適切な監督義務があると示しており、その具体例として、適切な委託先の選定、契約の締結、委託先における取扱状況の把握を挙げています。自社が直接事故を起こさなくても、委託先や再委託先での問題がそのまま自社の情報漏洩になる時代です。そのため、委託先の管理は契約書の締結だけでは足りません。どの情報を渡すのか、再委託はあるのか、保存先はどこか、アクセス権限はどう管理されるのか、事故時にどのタイミングで報告されるのかまで確認しておく必要があります。国家サイバー統括室(旧NISC)「サイバーセキュリティ2025」でも、委託先やサプライチェーンを通じたインシデントの深刻さが示されており、外部依存が高い企業ほど管理の精度が問われます。

委託先や外部サービスに関するリスクについては、サプライチェーン攻撃の観点からも整理しておく必要があります。
「委託先・外注先のセキュリティはどこまで確認すべきか ―サプライチェーン攻撃を防ぐ実務判断―」

インシデント発生時の対応

どれだけ対策を講じても、情報漏洩を完全にゼロにすることは困難です。そのため、情報漏洩対策では事故後の初動も重要になります。インシデント発生時の報告・連絡・相談体制を平時から決めておく必要があります。初動対応で重要なのは、まず被害拡大を防ぐことです。不正アクセスが疑われる場合には、該当アカウントや端末の隔離、ログ保全、外部接続の遮断、関係部門への即時連絡が必要になります。そのうえで、何が起きたのか、どの情報が影響を受けたのか、本人通知や公表が必要かを判断していきます。

実際に情報漏洩が発生した場合の初動対応については、以下の記事で詳しく解説しています。「セキュリティインシデントの基礎から対応・再発防止まで 第2回:セキュリティインシデント発生時の対応 ─初動から復旧まで」

継続的に対策を回すためのポイント

情報漏洩対策は、一度整備して終わりではありません。業務フロー、利用サービス、委託先、働き方が変われば、リスクも変わります。IPAも、基本的な対策の重要性は変わらない一方で各組織は自社の状況を踏まえて優先度を決め継続的に対策を進める必要がある、としています。そのためには、定期レビューと可視化が不可欠です。情報資産の棚卸し、権限の見直し、委託先の確認、ログ監査、教育内容の更新、インシデント訓練などを、年に一度の形式的な点検で終わらせず、実態に合わせて回す必要があります。情報漏洩対策の成熟度は、立派な規程の有無ではなく、変更や例外に気付ける状態を保てているかで決まります。

まとめ

企業の情報漏洩対策は、アクセス制御、ログ管理、暗号化といった技術対策だけで完結しません。権限管理、教育、ルール整備、委託先管理、初動対応体制までを含めて設計し、継続的に見直していく必要があります。個人情報保護委員会やIPAの資料が共通して示しているのは、情報漏洩対策を単発の施策ではなく、組織的に回し続けるべき取り組みとして位置付けるべきだという点です。事故を防ぐことと同じくらい、事故が起きたときに被害を広げず、速やかに対応できる状態をつくることが重要です。情報漏洩対策は、IT部門だけではなく、業務設計・委託管理・組織運用を含めた経営課題です。「どこから漏れるか分からない」ことを前提に、継続的な見直しを行うことが求められるでしょう。

情報漏洩対策の全体像をあらためて整理したい場合は、こちらの記事もあわせてご覧ください。
「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

【参考情報】


ウェビナー開催のお知らせ

  • 2026年6月3日(水)14:00~15:00「金融機関の対応事例に学ぶPQC移行の進め方と実務ポイント」
  • 2026年6月10日(水)14:00~14:30「Webサイトの見えない脅威を可視化する 外部タグ・サードパーティースクリプトの監視対策」
  • 最新情報はこちら

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―

    Share
    情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―アイキャッチ画像

    情報漏洩というと、外部の攻撃者による大規模な不正アクセスを思い浮かべる方が多いかもしれません。しかし実際には、誤送信や紛失、権限設定の不備、委託先での事故、クラウドの運用ミスなど、日常業務の延長で起きる事案も少なくありません。情報漏洩の原因を正しく理解することは、企業の情報漏洩対策を実効的なものにする第一歩です。本記事では、最新事例をもとに、企業で多い原因と情報漏洩リスク、対策の考え方を解説します。

    情報漏洩の全体像や基本的な考え方については、以下の記事で整理しています。
    「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

    情報漏洩の多くは“想定外”で起きている

    多くの企業が情報漏洩を「自社が攻撃される特殊な事故」と捉えがちですが、実際には“想定していなかった経路”から起きるケースが目立ちます。個人情報保護委員会から報告された年次報告によると、個人データの漏えい等事案について8,928件の報告処理が行われており、発生原因としては病院や薬局における要配慮個人情報を含む書類の誤交付や紛失、不正アクセス、クレジットカードの誤送付などが多かったとされています*4。つまり、情報漏洩は高度なサイバー攻撃だけでなく、紙・メール・業務フローといった身近な部分でも起き続けています。

    さらに厄介なのは、自社だけではコントロールしきれないところで事故が起きることです。個人情報保護委員会「不正アクセス発生時のフォレンジック調査の有効活用に向けた論点整理のための参考資料」(令和8年1月16日)によると、不正アクセスによる漏えい等報告件数が増加しており、令和6年度の直接受付分では不正アクセスによる報告件数が4,024件に達したことが示されています。この数値にはSaaS提供事業者への不正アクセスにより、多数の利用企業へ影響が及んだ事案も含まれており、企業が自社の運用だけを見ていても十分ではないことが分かります。

    見落とされやすいのは、「情報漏洩はセキュリティ部門だけの課題ではない」という点です。営業が使うクラウド、委託先が使う再委託先サービス、バックオフィスの紙帳票、現場の持ち出し端末など、事故の起点は部門横断で存在します。だからこそ、情報漏洩対策は製品導入だけでなく、業務設計や権限設計、委託先管理を含めて捉える必要があります。

    情報漏洩の主な原因とは?企業で多い5つのパターン

    人的ミス

    情報漏洩の原因として古くから多いのが人的ミスです。メールの誤送信、添付ファイルの取り違え、紙書類の誤交付、USBメモリやノートPCの紛失といった事故は、特別な攻撃がなくても発生します。人的ミスが減らない理由は、担当者の注意力だけに依存しているからです。確認手順が曖昧だったり、ダブルチェックが形骸化していたり、忙しい時に例外運用が常態化していたりすると、同じような事故は繰り返されます。情報漏洩対策では、個人の注意喚起だけでなく、ミスしても大事故にならない設計が求められます。

    権限管理ミス

    必要以上の権限が付与されたままになっていることも、情報漏洩の大きな原因です。退職者や異動者の権限が削除されていない、共有フォルダが広く閲覧可能になっている、クラウド上の情報に不要なアクセス権が残っていると、内部不正やアカウント侵害が起きた際の被害が一気に拡大します。個人情報保護委員会は安全管理措置の中で、組織的・技術的な統制の必要性を示しており、アクセス権限の適切な管理はその中心的な要素です。

    権限管理ミスは、事故が起きるまで表面化しにくい点が厄介です。実務では「業務が止まらないこと」を優先して権限が広がりがちですが、その積み重ねが情報漏洩リスクを高めます。情報漏洩対策を考える際は、誰がどの情報にアクセスできるのかを定期的に棚卸しする必要があります。

    設定不備

    クラウドやWebサービスの設定不備も、近年の情報漏洩で頻出する原因の一つです。これには単なる操作ミスではなく、誰が何を公開し、どこまで共有し、いつ見直すのかという運用ルールの不足が背景にあることが多くあります。また、設定不備は、システム担当者だけの問題でもありません。現場部門が便利さを優先して外部共有設定を変更したり、試験用データを本番と同じ場所に残したりすることで、情報漏洩につながるケースもあります。クラウド利用が前提となった今、設定ミスは特別な失敗ではなく、どの企業でも起こりうる実務上のリスクです。

    サイバー攻撃

    マルウェア(ランサムウェア)によるサイバー攻撃も、情報漏洩の主要因です。攻撃の目的は業務停止だけではなく、個人情報や企業情報の窃取と公開を組み合わせた二重脅迫に及ぶことが多く、被害は広範囲に及びます。

    サプライチェーン経由の情報漏洩

    近年、特に重要性が増しているのが、委託先や再委託先、利用中の外部サービスを経由した情報漏洩です。自社では直接不正アクセスを受けていなくても、業務を委託している先や、相手先が利用しているクラウド環境に問題があれば、結果として自社の顧客情報や取引情報が漏れることがあります。独立行政法人情報処理推進機構(IPA)が毎年公開する「情報セキュリティ10大脅威 2026」でも、「サプライチェーンや委託先を狙った攻撃」が「ランサム攻撃による被害」に続けて第2位に挙げられており、その継続的な深刻さを指摘しています。

    委託先や外部サービスを経由したリスクについては、サプライチェーン攻撃の記事でも詳しく解説しています。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏洩を防ぐ全体像―」

    実際に起きている情報漏洩事例

    情報漏洩事例は、発生原因によっていくつかのパターンに整理できます。近年はサイバー攻撃だけでなく、委託先や外部サービス経由の事故も増えています。

    類型主な原因主な内容・特徴代表的な事例
    人的ミス型誤送信・紛失・誤交付日常業務の延長で発生。メール誤送信や紙書類の取り違え、端末紛失など病院・薬局での誤交付、書類紛失
    権限管理・設定不備型過剰権限・公開設定ミス共有フォルダやクラウド設定の不備によって情報が意図せず閲覧可能になるクラウド共有設定ミス、退職者権限の残存
    サイバー攻撃型不正アクセス・ランサムウェア情報窃取と業務停止が同時発生。二重脅迫型攻撃も増加KADOKAWA*2、損害保険ジャパン*3
    委託先・外部サービス型SaaS侵害・再委託先事故委託先やクラウドサービス経由で情報が漏えいみずほ証券*4、野村證券*5

    人的ミス型では、メールの誤送信や書類紛失、端末の置き忘れなど、日常業務の延長で情報漏洩が発生します。特別な攻撃がなくても起こりうるため、多くの企業で継続的な課題となっています。個人情報保護委員会の活動実績でも、病院や薬局における誤交付や紛失が主要原因として挙げられており、業務ミスがそのまま漏洩事故につながる実態が示されています。

    また、権限管理ミスや設定不備も、近年の情報漏洩で多く見られる原因です。退職者アカウントの権限が残ったままになっていたり、共有フォルダやクラウドストレージが過剰公開状態になっていたりすると、不正アクセスや内部不正が発生した際に被害が拡大しやすくなります。クラウド利用が一般化した現在では、設定ミスそのものが重要なリスク要因になっています。

    サイバー攻撃型では、ランサムウェアや不正アクセスによって、情報漏洩と業務停止が同時に発生するケースが増えています。近年は情報を窃取したうえで公開を脅迫する「二重脅迫」も広がっており、被害は長期化・広域化しやすくなっています。KADOKAWAの事例では、ランサムウェアを含むサイバー攻撃によって「ニコニコ」を含む複数サービスが停止し、約25万4,000人分の個人情報等の漏えいが確認されました*6。また、損害保険ジャパンも2025年に不正アクセスによる顧客情報漏えいの可能性を公表*7しており、初動対応後のフォレンジック調査の重要性も示されています。

    さらに近年は、委託先や再委託先、利用中のクラウドサービスを経由した情報漏洩も増加しています。自社が直接攻撃を受けていなくても、外部サービスや委託先で発生した事故によって顧客情報や取引情報が漏洩するケースも少なくありません。みずほ証券や野村證券では、再委託先企業が利用していたクラウドサービスへの不正アクセスにより、顧客関連情報の流出が公表されました。

    こうした事例に共通するのは、「想定外の場所が起点になる」「単一の対策だけでは防ぎきれない」「発覚後に影響範囲の特定が難しい」という点です。情報漏洩対策では、自社システムだけでなく、権限管理や業務運用、委託先管理を含めた全体的な見直しが重要になります。

    なぜ情報漏洩は繰り返し起きるのか

    同じような情報漏洩事故が繰り返される理由の一つは、業務の属人化です。担当者しか知らない運用、引き継がれていない例外ルール、慣習で続いている権限付与などが残っていると、問題が見えないままリスクが蓄積します。事故が起きたときだけルールを追加しても、実務の現場で運用可能な形になっていなければ再発防止にはつながりません。個人情報保護委員会が安全管理措置として組織的・人的・技術的対策を求めているのは、こうした属人的運用を避けるためでもあります。

    もう一つの理由は、可視化不足です。どの情報をどこで持ち、誰がアクセスでき、どの委託先に渡し、どのクラウドに保存しているのかが見えていない企業では、情報漏洩リスクを事前に評価できません。不正アクセスが増加している今、見えない資産、見えない権限、見えない再委託は、そのまま事故要因になります。

    さらに、事故が起きるまで「うちは大丈夫」と考えてしまうことも再発の温床です。IPAや国家サイバー統括室(旧NISC)「サイバーセキュリティ2025」が示しているように、ランサム攻撃やサプライチェーン経由の被害はすでに幅広い業種で発生しています。情報漏洩対策は特定業界の一部企業だけの話ではなく、どの企業にも関係する経営課題です。

    こうした事故を防ぐための具体的な対策については、以下の記事で詳しく解説しています。
    「企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント」

    まとめ

    情報漏洩は、単純な「外部からの攻撃」だけで起きるものではありません。人的ミス、権限管理ミス、設定不備、サイバー攻撃、委託先や再委託先での事故など、複数の原因が複雑に絡み合って発生します。個人情報保護委員会の統計でも誤交付や紛失、不正アクセスが継続して多く報告されており、さらに近年はSaaS事業者や委託先を経由した広域的な影響も目立っています。つまり、情報漏洩対策では「どこから漏れるか分からない」という前提に立ち、社内運用、自社システム、委託先管理を一体で見直す必要があります。情報漏洩対策は、IT部門だけの課題ではなく、企業全体の業務設計と管理体制の問題です。「どこから漏れるか分からない」ことを前提に、継続的な見直しを行うことが求められます。

    情報漏洩を防ぐために企業が取るべき対策を整理した記事もあわせてご覧ください。
    「企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント」


    ウェビナー開催のお知らせ

  • 2026年5月27日(水)14:00~15:00「~取引先から求められる前に押さえる~ SCS評価制度への対応準備と現実的な進め方」
  • 2026年6月3日(水)14:00~15:00「金融機関の対応事例に学ぶPQC移行の進め方と実務ポイント」
  • 2026年6月10日(水)14:00~14:30「Webサイトの見えない脅威を可視化する 外部タグ・サードパーティースクリプトの監視対策」
  • 最新情報はこちら

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    セキュリティ運用とは?属人化を防ぎ継続的に回す基本の考え方

    Share
    セキュリティ運用とは?属人化を防ぎ継続的に回す基本の考え方アイキャッチ画像

    セキュリティ運用とは、セキュリティ対策を導入することではなく、脆弱性情報の確認、設定管理、インシデント対応、見直しといった活動を継続的に回し続ける組織的な取り組みを指します。単発の対策ではなく、変化する環境に合わせて安全性を維持する仕組みである点が特徴です。本記事では、企業におけるセキュリティ運用支援およびインシデント対応の実務知見をもとに、一般的に公開されているセキュリティ運用の考え方を整理します。特定製品への依存を避け、組織運用の観点から解説しています。

    セキュリティ運用が重要になる背景には、インシデント発生時の初動対応や判断の難しさがあります。インシデント対応の全体像については以下の記事で整理されています。
    「セキュリティインシデントの基礎から対応・再発防止まで 第1回:セキュリティインシデントとは何か?基礎知識と代表的な事例」

    セキュリティ運用とは、セキュリティ対策を導入した状態を維持し続ける活動ではなく、「変化し続ける環境に合わせて安全性を更新し続ける仕組み」を指します。多くの企業がセキュリティ製品やルールを導入しているにもかかわらず事故を防ぎきれない背景には、この“運用”という視点の不足があります。

    近年、「セキュリティ運用とは」「セキュリティ運用 体制」「セキュリティ 属人化」といった検索が増加しているのは、セキュリティが技術課題ではなく組織運営の問題として認識され始めているためだと考えられます。導入した対策は時間とともに環境とのズレが生じるため、継続的な判断と見直しが不可欠になります。

    なぜ今「セキュリティ運用」が課題になるのか

    セキュリティ事故の多くは、対策が存在しなかったことよりも、存在していた対策が適切に機能していなかったことによって発生します。これは珍しい現象ではなく、環境変化に対して運用が追いつかなくなることで起きます。システム構成は更新され、利用者は増減し、クラウド設定や権限は日常的に変化します。その一方で、セキュリティ対策は導入時点の前提を基準に設計されていることが多く、継続的に見直されなければ現実との乖離が生まれます。

    提供された文脈に基づくと、現在は「何を導入するか」を議論する段階から、「導入したものをどう回し続けるか」を考える段階へ移行していると整理できます。つまりセキュリティはプロジェクトではなく、継続業務として扱われる必要があります。

    セキュリティ運用が属人化する典型パターン

    セキュリティ運用の失敗要因として頻繁に挙げられるのが属人化です。特定の担当者のみが状況を理解し、判断基準が共有されていない状態では、運用は組織の能力ではなく個人の努力に依存します。現場では「経験がある人が対応した方が早い」という合理的判断から属人化が進みます。しかし手順や判断理由が記録されないまま時間が経過すると、異動や退職が発生した際に運用が再現できなくなります。

    セキュリティ属人化の本質は、知識不足ではなく再現性不足です。誰が担当しても同じ方向の判断ができる状態を作ることが、セキュリティ運用体制の出発点になります。

    セキュリティ運用とは「何を回すこと」なのか

    セキュリティ運用とは単一の業務ではなく、複数の活動が循環する状態を意味します。代表的なのは、脆弱性情報の収集と評価、インシデント対応、設定および権限管理、そして教育や見直しです。脆弱性情報は継続的に公開されるため、影響評価と対応判断を繰り返す必要があります。インシデント対応では、検知から初動判断、復旧、再発防止までが一連の流れとして維持されます。設定管理では変更がリスクにならないよう追跡可能性が求められます。さらに教育やルール更新がなければ、人の行動が新しい脅威に適応できません。これらは独立した作業ではなく、相互に影響し合う循環構造として理解する必要があります。運用の全体像を地図として把握することが、部分最適によるリスク増大を防ぐ第一歩になります。

    セキュリティ運用の中でも、脆弱性をどう管理し続けるかは重要な要素です。単発で終わらせない考え方については、次の記事も参考になります。
    「脆弱性対応の優先順位と判断基準―限られたリソースでリスクを下げる考え方」

    属人化しないセキュリティ運用の基本原則

    属人化を防ぐために必要なのは、複雑な仕組みよりも基本原則の明確化です。まず重要なのは判断基準を定義することです。どのリスクを優先するかが共有されていなければ、対応品質は担当者によって変わります。次に記録の存在が運用を支えます。対応履歴は単なる報告ではなく、将来の判断を支える知識資産になります。そして運用は固定されたものではなく、定期的な見直しによって初めて現実に適応し続けます。提供された構成意図に基づくと、セキュリティ運用とは高度化よりも継続性を優先する活動だと整理できます。

    運用体制は完璧でなくてよい

    セキュリティ運用体制という言葉から大規模な専門組織を想像することがありますが、必ずしもそれが出発点になるわけではありません。重要なのは組織規模に適合した運用です。理想的な体制設計を目指して準備だけが進み、実際の運用が開始されない状態は現場では珍しくありません。むしろ小さく始め、実際に回る形を作ることが現実的なアプローチになります。運用が継続されることで課題が可視化され、体制は後から改善できます。逆に、回らない設計はどれほど理想的でも機能しません。

    セキュリティ運用とは「判断を継続する仕組み」である

    セキュリティ運用とは、新しい対策を増やし続けることではなく、判断と改善を繰り返す仕組みを維持することです。属人化を防ぐとは担当者を排除することではなく、判断基準と知識を組織へ移すことを意味します。提供された文脈に基づくと、セキュリティの成熟度はツール数ではなく、運用が継続しているかどうかによって左右されます。仕組みとして回り始めたとき、セキュリティは個人の努力から組織の能力へと変化します。

    セキュリティ運用とは何かという問いは、技術の話であると同時に、組織がどのように意思決定を継続するかという問いでもあると言えるでしょう。

    FAQ

    ▼セキュリティ運用とは具体的に何をすることですか?
    ▼セキュリティ運用は小規模企業でも必要ですか?
    ▼外部委託すればセキュリティ運用は不要になりますか?

    ここまで整理してきた内容から見えてくるのは、セキュリティ運用とは特別なプロジェクトではなく、日常業務の中に組み込まれる意思決定プロセスであるという点です。しかし現場では、「具体的に何から始めるべきか」という問いが必ず生まれます。守る対象の整理、優先順位の設定、最小単位の運用設計など、実務的な整理が必要になります。

    では、具体的にセキュリティ運用は何から始めればよいのでしょうか。実務レベルでの進め方については、次の記事で詳しく解説します。
    「セキュリティ運用は何から始めるべきか 担当者が最初に整理すべきポイント」

    BBSecでは

    委託先が関係する情報漏えいでは、自社だけで完結する対応はほとんどありません。複数の関係者が絡むからこそ、事前の整理や体制づくりが結果を大きく左右します。ブロードバンドセキュリティ(BBSec)では、サプライチェーン全体を前提としたインシデント対応体制の整理や、外部起因の事故を想定した初動対応の支援を行っています。「起きてから考える」のではなく、「起きる前提で備える」ことが、これからの企業に求められる姿勢です。もし、委託先を含めた情報管理やインシデント対応に不安を感じている場合は、一度立ち止まって体制を見直すことが、将来のリスクを減らす確かな一歩になるでしょう。

    セキュリティ運用サービス(BBSec)

    慎重かつ堅実な継続的作業を求められるセキュリティ運用を、セキュリティのプロフェッショナルが24時間・365日体制で支援いたします。
    詳細はこちら
    ※外部サイトへリンクします。

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像