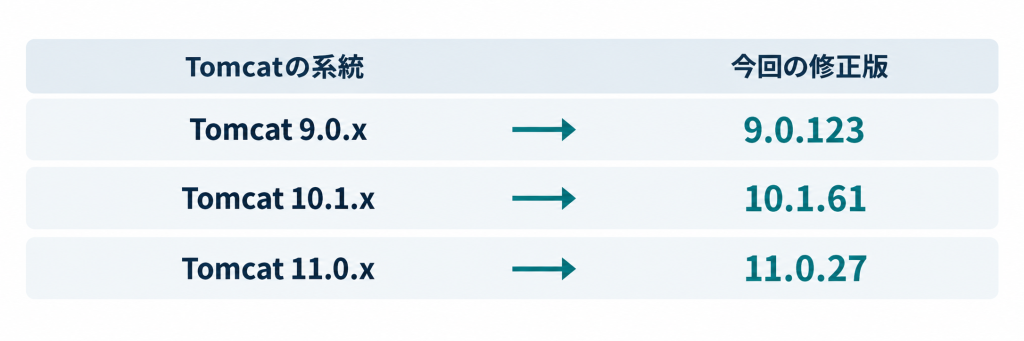
Apache Tomcatに、認証回避や利用者間のデータ混線などを引き起こす計8件の脆弱性が公表されました。対策となるバージョンは、Tomcat 9.0.123、10.1.61、11.0.27です。利用中の系統を確認し、該当する修正版への更新を進める必要があります。今回、特に確認したいのは、認証に使うJNDIRealmの設定、HTTP/2と非同期処理の利用、AJP接続の有無です。影響する機能や条件がそれぞれ異なるため、バージョン情報と実際の構成を照らし合わせることが対応の出発点になります。
修正版の公開は10月12日 脆弱性の詳細公表は10月20日
The Apache Software Foundationは、2026年10月12日に今回の問題を修正したTomcatを公開し、10月20日に脆弱性の詳細を公表しました。国内ではJVNが10月21日に8件のアドバイザリを案内しています。更新プログラムの公開日と、脆弱性情報の公表日には違いがあります。8件は、Tomcat 9、10.1、11の各系統を合わせた件数です。AJPの問題はTomcat 11、APR/Nativeコネクターに関する問題はTomcat 9が対象であり、すべての系統に同じ8件が存在するわけではありません。
図1:Tomcatの系統別修正版
影響を受けるバージョンは脆弱性(CVE)ごとに異なります。
認証回避の対象はJNDIRealmの特定設定
CVE-2026-101296は、JNDIRealmでGSSAPI以外のSASL認証方式を使用している場合に、正しいパスワードを提示せず認証を通過できる問題です。JNDIRealmは、Tomcatがディレクトリサービスと連携して利用者を認証するための機能です。今回の確認では、まずこの機能を使用しているかを調べ、使用している場合に認証方式まで確認します。サポート中の系統では、9.0.0.M1~9.0.122、10.1.0-M1~10.1.60、11.0.0-M1~11.0.26が影響範囲です。認証を別の仕組みで実装している場合には、その構成を踏まえて影響を判断します。自社の認証処理がJNDIRealmに依存しているかどうかが確認の分かれ目です。
HTTP/2の非同期処理で別の利用者の情報が漏洩する可能性
CVE-2026-101356は、HTTP/2で非同期Servletを処理する際に、内部オブジェクトが適切に再利用されない問題です。非同期処理中にエラーが発生した後、異なる利用者のリクエストや応答が混在し、別の利用者に情報が漏洩するおそれがあります。影響範囲は、9.0.118~9.0.122、10.1.55~10.1.60、11.0.22~11.0.26です。直近のバージョンも含まれるため、以前に更新したという記録だけでは今回の対策状況を判断できません。実際に稼働しているTomcatのバージョンと、非同期Servletの利用状況を確認する必要があります。
Tomcat 11のAJPで前の応答データが後続の応答に混入
CVE-2026-103119は、WebサーバーとTomcatの連携に使うAJPの処理に関する問題です。大きな非ブロッキング書き込みを行うと、応答本文が同じ接続上の現在のリクエストと次のリクエストに分かれて渡されることがあります。Apacheは、後続リクエストの失敗が起こりやすく、前の応答データが後の応答に漏れる可能性もあると説明しています。対象はTomcat 11.0.0-M25~11.0.26で、11.0.27で修正されています。AJPを使用する構成では、コネクターとアプリケーションの書き込み処理を確認します。
図2:重要な3件で異なる成立条件と影響
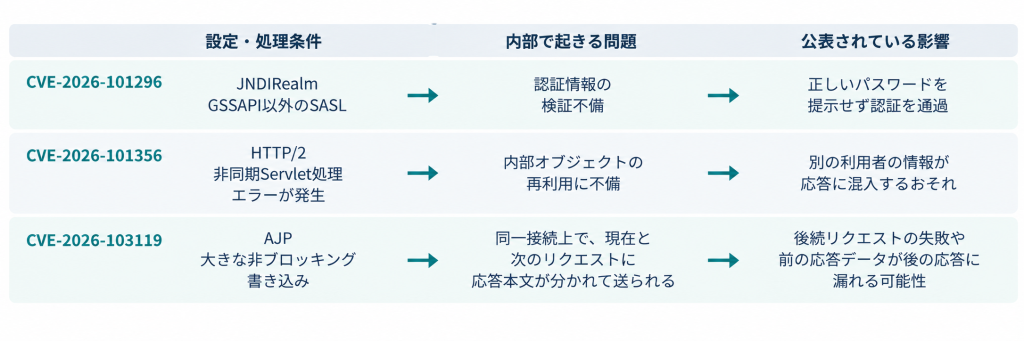
※各脆弱性の主な成立条件と影響を示したものであり、実際の影響は対象バージョンや利用環境によって異なります。
残る5件も使用機能に応じた確認が必要
今回公表された8件のうち、残る5件はTLS 1.3、HTTP/2、JSP、FIPSモード、APR/Nativeコネクターに関する問題です。それぞれ影響する機能や条件が異なるため、自社の利用環境と照らし合わせて確認する必要があります。
表:その他5件の脆弱性と主な影響
| CVE番号 | 主な対象・問題 |
|---|---|
| CVE-2026-93446 | TLS 1.3接続が断続的に失敗する可能性 |
| CVE-2026-88041 | HTTP/2のトレーラー情報が後続リクエストに混入 |
| CVE-2026-74049 | JSTLのリダイレクト後もページ処理が継続 |
| CVE-2026-74048 | FIPSモードの有効化失敗後も非FIPSモードで動作を継続 |
| CVE-2026-80353 | APR/NativeコネクターのUnixドメインソケットに権限のないローカル利用者がアクセスできる可能性 |
深刻度の数値と実際の構成を併せて判断する
ASF独自の評価は、認証回避、HTTP/2の混線、AJPの混線の3件がImportant、残る5件がLowです。CVSSの区分とは異なります。例えばCVE-2026-101356について、Red Hatの公式ページはCVE.orgのCVSS 3.1評価を9.1、自社の評価を5.3と掲載しています。同社は、製品の提供形態やプラットフォームなどによって評価が異なると説明しています。
対応の優先順位を決める際は、こうした評価に加え、自社で問題の機能を使用しているか、誰が対象サービスへアクセスできるかを確認します。該当する認証設定や通信処理を使用している場合は、外部からのアクセス可否や想定される影響を踏まえ、修正版の適用を優先的に検討してください。更新までに時間を要する場合は、脆弱性ごとに有効な緩和策の実施も検討する必要があります。
更新までの緩和策と更新後の確認
今回の基本対策は、利用している系統の修正版への更新です。商用製品などに組み込まれたTomcatを利用している場合は、製品ベンダーに今回のCVEへの対応状況と更新方法を確認してください。Red Hatのように修正を旧版へ取り込む提供元もあるため、パッケージの見かけのバージョンだけで未修正と判断できない場合があります。
Red HatはCVE-2026-101356に対する緩和策として、HTTP/2の利用を停止するための設定変更や、影響を受ける非同期Servletを同期処理へ変更する方法を案内しています。HTTP/2の無効化にあたっては、コネクターの設定や通信方式を確認する必要があります。いずれも個別の問題に対する措置であり、業務への影響を確認したうえで判断する必要があります。
更新後は、稼働中のプロセスが修正版に切り替わったことを確かめ、認証や主要な画面・APIの動作を確認します。複数台で構成している場合は、更新対象を一覧にして適用状況を残すと、対応漏れを確認しやすくなります。緩和策を実施した環境では、更新後に設定を戻すかどうかも含めて管理してください。
Apache Tomcatでは、2025年にもリモートコード実行につながる脆弱性(CVE-2025-24813)が公表されています。今回とは異なる問題ですが、継続的なバージョン管理と適切な設定の重要性を示す事例です。
関連記事:「Apache Tomcatの脆弱性 CVE-2025-24813 ― PoC公開と攻撃事例、必要な対策」
サポート終了版への影響とTomcat 9.0の移行計画
古いTomcatも確認対象です。CVE-2026-101296とCVE-2026-74049について、Apacheはサポート終了済みの8.5.0~8.5.100、7.0.0~7.0.109も影響すると明記しています。さらに、ほかのサポート終了版も影響する可能性があるとしています。現在サポートされている系統の表に載っていないことを、安全性の根拠にはできません。
Tomcat 9.0.xのサポート終了日は2027年3月31日です。一方、Apacheは終了前に9.1.xを提供し、2030年12月31日までリリースを継続する計画を示しています。9.1.xではHTTP・HTTPS・AJP向けのAPR/nativeコネクターが利用できなくなり、Tomcat Native 1.3.xのサポートも終了する予定です。一方、Tomcat Native 2.0.xのサポートは継続されます。現在の脆弱性への更新を進めながら、自社のコネクター構成に合わせて移行準備を進めることが必要です。
BBSecの脆弱性診断でシステム全体の安全性を点検
Apache Tomcatの脆弱性への対応では、修正版の適用に加え、公開サーバーやWebアプリケーションにほかの脆弱性や設定上の問題がないかを確認することも重要です。株式会社ブロードバンドセキュリティ(BBSec)では、サーバーやネットワーク機器を対象とした「ネットワーク脆弱性診断」、WebアプリケーションやAPIを対象とした「Webアプリケーション・API脆弱性診断」を提供しています。SQAT®脆弱性診断サービスでは、ツール診断とエンジニアによる手動診断を組み合わせ、検出した問題の分析と推奨対策を報告します。Tomcat本体の更新と併せて、公開システムやWebアプリケーション全体のセキュリティ対策を見直したい場合は、BBSecにご相談ください。
【参考情報】
- The Apache Software Foundation「Apache Tomcat 11 vulnerabilities」(対象脆弱性公表日:2026年10月20日)https://tomcat.apache.org/security-11.html
- The Apache Software Foundation「Apache Tomcat 10 vulnerabilities」(対象脆弱性公表日:2026年10月20日)https://tomcat.apache.org/security-10.html
- The Apache Software Foundation「Apache Tomcat 9 vulnerabilities」(対象脆弱性公表日:2026年10月20日)https://tomcat.apache.org/security-9.html
- JVN(JPCERT/CC・IPA)「Apache Tomcatにおける複数の脆弱性(2026年10月20日)」(2026年10月21日)(https://jvn.jp/vu/JVNVU93110597/)
- The Apache Software Foundation「CVE-2026-101296 Apache Tomcat JNDIRealm bind credential validation fails open for non-GSSAPI SASL mechanisms」(https://www.openwall.com/lists/oss-security/2026/10/20/26)
- The Apache Software Foundation「CVE-2026-93446 Apache Tomcat Possible TLS 1.3 connection failures」https://www.openwall.com/lists/oss-security/2026/10/20/25
- The Apache Software Foundation「CVE-2026-88041 Apache Tomcat HTTP/2 trailer header cross-contamination」https://www.openwall.com/lists/oss-security/2026/10/20/24
- The Apache Software Foundation「CVE-2026-74049 Apache Tomcat Jasper JSTL plug-in implementation omits page abort (SKIP_PAGE)」https://www.openwall.com/lists/oss-security/2026/10/20/22
- The Apache Software Foundation「CVE-2026-74048 Apache Tomcat OpenSSL-FFM FIPS failure does not prevent start-up」https://www.openwall.com/lists/oss-security/2026/10/20/21
- The Apache Software Foundation「CVE-2026-80353 Apache Tomcat TOCTOU when setting specific permissions for Unix Domain Sockets」https://www.openwall.com/lists/oss-security/2026/10/20/23
- Red Hat, Inc.「CVE-2026-101356」https://access.redhat.com/security/cve/CVE-2026-101356
- The Apache Software Foundation「End of support for Apache Tomcat 9.0.x」(2026年2月11日)https://tomcat.apache.org/tomcat-9.0.x-eos.html
- Red Hat, Inc.「CVE-2026-101296」https://access.redhat.com/security/cve/CVE-2026-101296
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら