ニチレイが個人情報漏洩を確認 ―第7報で判明した被害と企業が備えるべきこと

Share
ニチレイが個人情報漏洩を確認アイキャッチ画像

株式会社ニチレイは2026年9月18日、7月に発生したシステム障害に関する第7報で、サイバー攻撃を受けたサーバーの一部から個人情報の漏えいを確認したと発表しました。配送先や取引先の役職員、従業員・退職者とその家族、求職者などが対象です。7月24日には入出庫・冷凍食品出荷業務が全拠点で通常稼働へ移行していましたが、その後も調査は続き、8月の「漏えいのおそれ」の公表を経て、9月に漏えいが確認されました。本記事では、公式発表をもとに新たに判明した事実を整理し、業務復旧と漏えい調査を並行して進めるために企業が備えておきたいポイントを解説します。

※本記事は2026年10月5日時点までで確認できる公表資料に基づき作成しています。

本件については、これまでの経緯もあわせて解説しています。あわせてぜひご覧ください。

漏えいが確認された対象と件数

第7報で示されたのは3区分です。ニチレイグループ各社が受託した配送業務の配送先のお客さまは3,308件で、情報の項目は氏名、住所、電話番号です。取引先の役職員は6,849件で、会社名、所属、役職、氏名、住所、電話番号、メールアドレスが挙げられています。グループ従業員と2021年以降の退職者、その家族、求職者の区分は43,709件です。氏名や連絡先、生年月日、従業員番号などに加え、給与賞与情報、在留資格、所属・異動等の人事情報が含まれています。ただし、1件ごとに公表された全項目が含まれるわけではありません。クレジットカード情報は含まれないとしています。

第7報で公表された3区分の件数を単純に合計すると53,866件です。ただし、これは本記事で各区分を加算した値であり、ニチレイが「漏えいした人数」として公表した数字ではありません。影響を確認する際は、合計値だけでなく、対象区分と漏えいが確認された情報の項目を分けて見る必要があります。

7月の業務復旧から9月の漏えい確認まで

7月13日の第1報では、不正アクセスによるシステム障害と、ニチレイロジグループ各社の冷蔵倉庫の入出庫業務、ニチレイフーズの冷凍食品出荷業務への影響が公表されました。第7報によると、同社は発生当日にシステムを遮断し、緊急対策本部を設置しています。7月24日の第5報では、受発注制限を解除して全拠点を通常稼働へ移行したと発表しました。

その後、8月14日の第6報で一部従業員情報の漏えいのおそれを公表し、9月18日の第7報で漏えいの確認と対象区分・件数を明らかにしました。第7報には9月11日に個人情報保護委員会へ報告したことも記載されています。業務の復旧日を、そのまま調査や対象者対応の完了日と捉えないことが、公表内容を理解する上での要点です。

第7報の時点でも原因分析と影響範囲の調査は続いています。確認した同社の発表には、具体的な侵入経路や悪用された脆弱性、ランサムウェアの使用を特定する説明はありません。攻撃の名称や原因を補って解釈せず、公表済みの事実と調査中の事項を分けて捉える必要があります。

図:ニチレイの漏えい情報と復旧後の調査
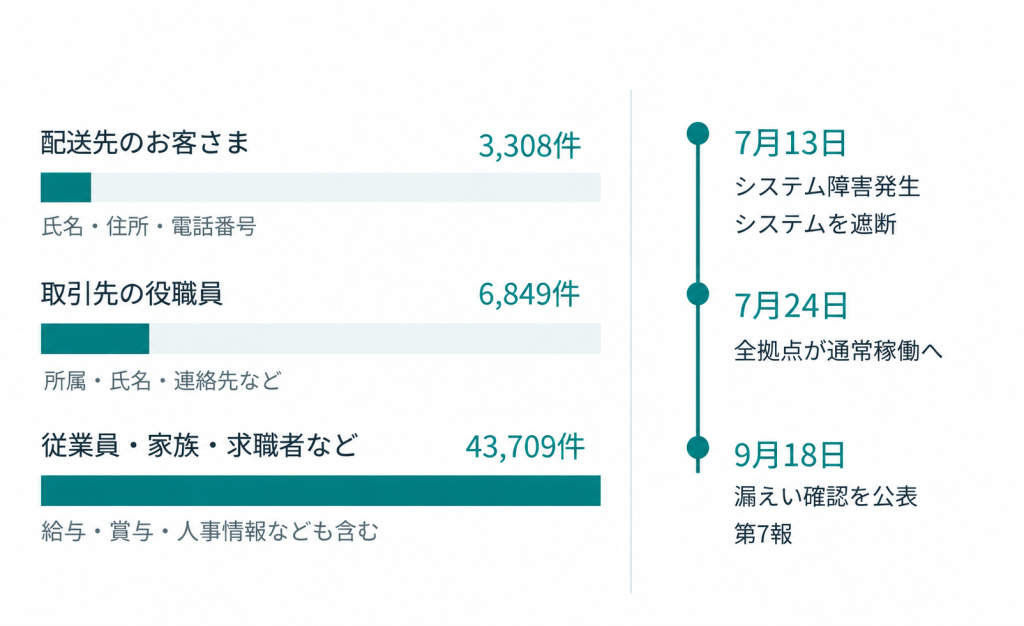
出典:株式会社ニチレイ「当社グループでのシステム障害発生について(第5報)」(2026年7月24日)、「当社グループでのシステム障害発生について(第7報)」(2026年9月18日)をもとに作成
※件数を人数と同一視しません。各記録にすべての情報項目が含まれるわけではありません。

対象者への案内と二次被害への注意

ニチレイは対象者へ順次個別に連絡しており、連絡先が分からないなど個別通知が難しい場合は公表をもって案内に代えるとしています。また、第7報の公表時点では、不正利用等の二次被害は確認されていません。この説明は9月18日時点の確認状況として読む必要があります。同社は、ニチレイや公的機関、金融機関を装った不審なメール、SMS、電話への注意も呼びかけています。不審な連絡に記載されたURLへのアクセス、個人情報の提供、添付ファイルの開封を避け、関連する不審な事象は公表資料に記載された窓口へ相談するよう案内しています。対象者は個別の通知内容と公式発表を確認し、自分に関わる情報の範囲を把握することが大切です。

業務復旧と調査を並行できる体制

ここからは、公表事実と公的な手引きを踏まえた企業一般への提案です。IPAの「中小企業のためのセキュリティインシデント対応の手引き」は、被害拡大を防ぐ初動、関係者への報告・公表、証拠保全と復旧・再発防止を整理しています。事業を早く再開する準備と、被害を正確に把握して説明する準備を、同じ対応計画に組み込むことが重要です。

物流や出荷を支えるシステムでは、停止した場合にどの業務へ影響が及ぶかを平時に整理しておくと、遮断や復旧の判断を具体化できます。IT部門だけでなく、現場責任者と経営層が、優先して再開する業務、代替手段、再接続を判断する責任者を共有しておくことを勧めます。サイバー攻撃では被害範囲がすぐに分からない場合もあるため、安全性を確認する工程を復旧計画に含めることが欠かせません。

証拠・ログを残す

漏えい調査に備えて、端末やサーバー、ネットワーク機器の記録をどの担当者が保全し、専門家に何を渡すかも決めておきます。IPAは、不用意な操作で記録を消さないことや、必要に応じたフォレンジック調査を挙げています。復旧作業の担当者と調査担当者が作業内容を共有し、記録の確保を確認した上で修復を進める手順にしておけば、後から事実を確かめるための手掛かりを残せます。

説明体制では、業務の稼働状況、漏えいが確認された情報、調査中の事項、対象者への連絡状況を分けて管理する方法が考えられます。問い合わせ窓口と公表担当者が同じ更新情報を参照できるようにし、追加の事実が判明した場合の確認・承認手順まで準備しておくと、復旧後も必要な説明を続けやすくなります。これは、IPAが示す状況に応じた継続的な報告・公表を、自社の運用に落とし込むための提案です。

個人情報の保管場所・権限を把握する

今回公表された対象には、配送先や取引先だけでなく、従業員、退職者、家族、求職者が含まれます。この範囲を自社点検の手掛かりにすると、顧客データベース以外に人事・採用関連のファイルや共有領域も確認対象となります。どの部署が何の目的で保有し、どのシステムに保存しているかを整理することが、影響範囲を調べる際の基礎になります。

あわせて、業務上必要な担当者だけが情報へアクセスできるか、異動や退職に伴う権限変更が反映されているかを点検します。個人情報保護委員会の通則ガイドラインも、担当者と取り扱うデータベースの範囲を限定するアクセス制御、アクセス者の識別・認証、不正アクセス対策などを示しています。給与や人事に関する情報を扱う部門も含め、保存場所と利用権限を確認することが実務上の出発点です。

IT-BCPとフォレンジックを平時から準備する

ニチレイは第7報で、グループ全体のセキュリティと監視体制の強化に加え、事業継続計画の見直しを進めるとしています。自社でも、通常の障害復旧手順に、攻撃の封じ込め、証拠保全、情報漏えい調査を組み合わせて対応できるかを確認しておきたいところです。

サイバー攻撃を想定した復旧計画の具体化には、ブロードバンドセキュリティ(BBSec)の「ランサムウェアに対応したIT-BCP策定支援」を活用できます。同サービスはランサムウェアを含むサイバー攻撃を対象に、企業の状況やニーズに応じたIT-BCPの策定・見直しを支援します。現行計画の対象や復旧判断の手順を整理する際の相談先として、ご検討ください。

情報漏えいの疑いが生じた際には、業務復旧を進めながら、調査に必要な証拠を適切に保全し、被害状況を確認する必要があります。BBSecの「デジタルフォレンジック」では、事象の把握や証拠保全・データ収集、原因や影響範囲の調査をご支援します。平時から調査支援を依頼する手順まで整えることで、業務復旧と事実確認を進める体制を具体化できます。平時のご相談はSQAT.jpよりお問い合わせください。

【参考情報】

編集責任:木下

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

2026年上半期のサイバー脅威情勢 ―ランサムウェア被害は半期最多123件に

Share
2026年上半期のサイバー脅威情勢アイキャッチ画像

警察庁が2026年9月10日に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、ランサムウェアの被害報告は123件となり、2020年下半期の統計開始以降、半期として最多となりました。注目したいのは、被害件数だけでなく、侵入経路や被害後の復旧の実態です。本記事では、警察庁の公表資料をもとに、企業が押さえておきたいポイントと必要な対策を解説します。

ランサムウェア被害は半期最多123件

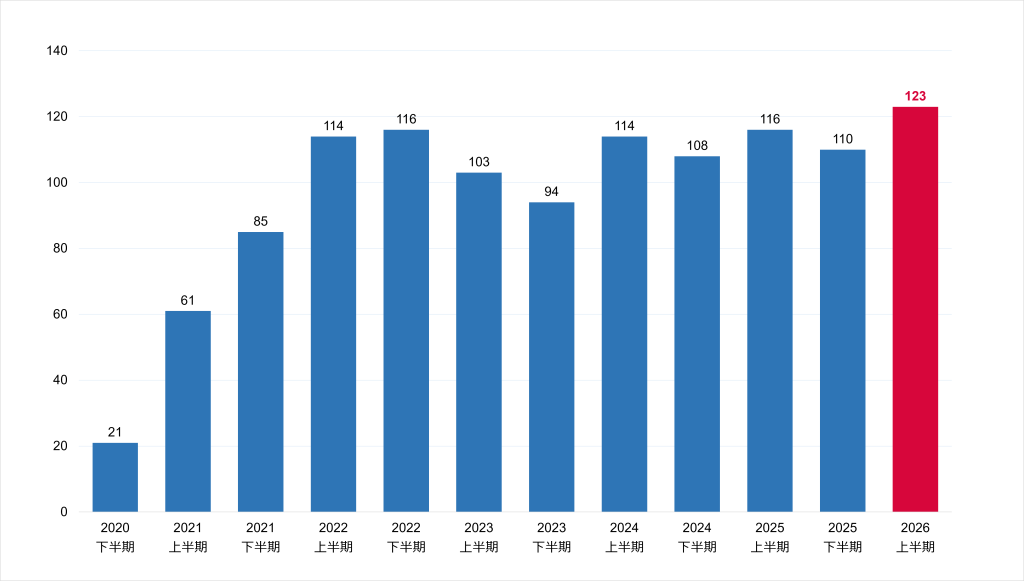
2026年上半期のランサムウェア被害報告件数は、前年同期の116件から7件増えました。増加率は約6.0%です。被害を受けた企業・団体等のうち、中小企業79件、大企業31件、団体等13件でした。中小企業が全体の約64%を占め、業種別では製造業が37件と最も多くなっています。*1[統計編141・142頁]

ランサムウェア被害報告件数の半期推移

※本統計データは警察庁に報告された企業・団体等の被害件数であり、国内で発生したすべての被害を示すものではありません。

また、暗号化せずに盗んだ情報の公開をほのめかして金銭を要求する「ノーウェアランサム」は、別に9件報告されています。ランサムウェア被害を考える際には、データの暗号化だけでなく、情報窃取を伴う脅威にも注意が必要です。それでも、中小企業にも被害が広く及んでいる事実は、自社の規模を理由に対策を後回しにできないことを示しています。限られた人数で対策を進める企業ほど、インターネットに公開している機器と、停止した場合に仕事が進まなくなるシステムを具体的に洗い出すところから始めるのがよいでしょう。

感染経路はVPN機器が最多

警察庁の被害組織へのアンケートでは、感染経路の有効回答36件のうち、VPN機器が18件、リモートデスクトップが9件、その他が9件でした。VPN機器とリモートデスクトップで75%を占めました。ただし、感染経路について回答が得られた36件を対象とした結果です。*2[統計編143頁]

また、同報告書では、攻撃者が未修正の脆弱性や漏えいした認証情報などを悪用してネットワークへ侵入する手口が示されています*3[本文10頁]。そのため、「VPN機器からの侵入=製品の脆弱性が原因」とは限りません。VPN機器などのソフトウェアの更新状況だけでなく、アカウントや認証の管理も併せて確認することが重要です。

こうした侵入への対策として、警察庁の「ランサムウェア被害防止対策」では、VPN機器等への更新ファイルの適用、認証情報の適切な管理、多要素認証やアクセス制限などを挙げています。これを日々の運用に落とし込むには、装置の製品名とバージョン、保守期限、更新の担当者を把握し、不要な公開設定や使われていないアカウントを見直すところから始めます。委託先が運用している場合も、更新を依頼するだけで終えず、適用結果を確認する役割を決めておきましょう。

公開機器の管理が重要となる背景には、脆弱な機器などを探す活動が継続的に観測されていることもあります。警察庁のセンサーが検知した脆弱性探索行為等の不審なアクセスは、1日・1IPアドレス当たり1万3,687件でした*4[本文5頁]。ただし、これは警察庁の観測環境における値であり、一般企業が毎日同じ件数の攻撃を受けていることを意味するものではありません。外部から接続可能な機器やサービスを継続的に把握し、不要な公開がないか定期的に確認することが重要です。

調査・復旧費用は1,000万円以上が6割

ランサムウェア被害に伴う調査・復旧費用の総額について、有効回答35件のうち21件が1,000万円以上でした。このうち4件は1億円以上です。身代金の要求額を示す統計ではなく、被害後の調査と復旧に要した費用である点を押さえておく必要があります。また、復旧等に要した期間は、有効回答48件のうち、1か月未満が23件、回答時点で復旧中が13件でした*5[統計編144・145・146頁]。

「復旧中」には終了時期が確定していない回答が含まれるため、残りを一括して「1か月以上停止した」と読むことはできません。また、システムの復旧期間と、全社の業務停止期間も同じではありません。

被害後の負担とバックアップ復元の実態

調査・復旧費用が1,000万円以上

21件 / 有効回答35件

バックアップから復元できなかった

29件 / 有効回答40件

出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」をもとに弊社作成。割合は警察庁公表の件数をもとに弊社算出。
※項目ごとに有効回答数が異なるため、2つの割合を直接比較するものではありません。また、一般企業における被害率やバックアップの失敗率を示すものではありません。

被害後の調査や復旧には大きな費用が発生する場合があります。被害が発生してから対応を検討するのではなく、平時から復旧の優先順位や必要な対応を整理しておくことが重要です。


万一の費用負担に備えるサイバー保険

サイバー攻撃への備えでは、被害を防ぐための対策に加えて、万一インシデントが発生した場合の費用負担についても考えておくことが重要です。BBSecでは、SQAT® 脆弱性診断サービスにサイバー保険を付帯しています。情報漏えいやサイバー攻撃に起因する賠償損害や、事故発生時の対応にかかる費用損害などを補償し、平時のセキュリティ対策と万一への備えを支援します。

※外部サイトにリンクします。

【関連記事】


バックアップは復元できる状態まで確かめる

バックアップからの復元結果に関する有効回答40件では、復元できたのは11件、できなかったのは29件でした*6[統計編148頁]。

バックアップを取得していても、被害発生時に必ず復元できるとは限りません。重要なのは、バックアップの有無だけでなく、保存先が攻撃の影響を受けにくい状態になっているか、実際にデータを復元できるか、復元後にシステムや業務を再開できるかまで確認しておくことです。警察庁もランサムウェア被害防止策として、バックアップをネットワークから切り離して保管することなどを呼びかけています*7。日常のバックアップ結果に加えて、復元の手順と所要時間を確認し、事業継続計画に反映させることが重要です。

さらに、暗号化されたデータを復元できても、盗まれた情報への対応は残ります。報告書によると、手口が判明した66件のうち61件は二重恐喝でした*8[本文98頁・統計編140頁]。二重恐喝とは、データの暗号化に加え、窃取した情報の公開を材料に金銭等を要求する手口です。バックアップの整備と並行して、持ち出された情報の範囲を調べ、関係者への説明に必要な事実を整理できるよう備える必要があります。

フィッシング報告は約73万件

フィッシング対策協議会の集計によると、2026年上半期のフィッシング報告件数は約73万件でした*9。なお、この数字は同協議会に寄せられた報告件数であり、被害者数や不正送金の件数を示すものではありません。前年同期を下回っているものの、引き続き多くのフィッシングが報告されており、継続した対策が必要です。

警察庁の報告書では、AI技術の発達により、文章や偽装が自然で見抜きにくいフィッシングへの注意を促しています*10[本文17頁]。そのため、「日本語が不自然なら疑う」といった見分け方だけに頼るのではなく、メールやSMSで手続きを求められた場合は、本文中のリンクからアクセスせず、公式サイトや公式アプリなど、確認済みの経路からアクセスすることが重要です。

企業側でも、従業員への注意喚起だけでなく、多要素認証の導入や不審なログインの監視など、認証情報が窃取された場合も想定した対策が求められます。フィッシング対策とランサムウェア対策は別の入口を持つことがありますが、認証情報の管理と異常の早期把握は、双方に関わる備えです。

ランサムウェア対策を事業継続につなげる

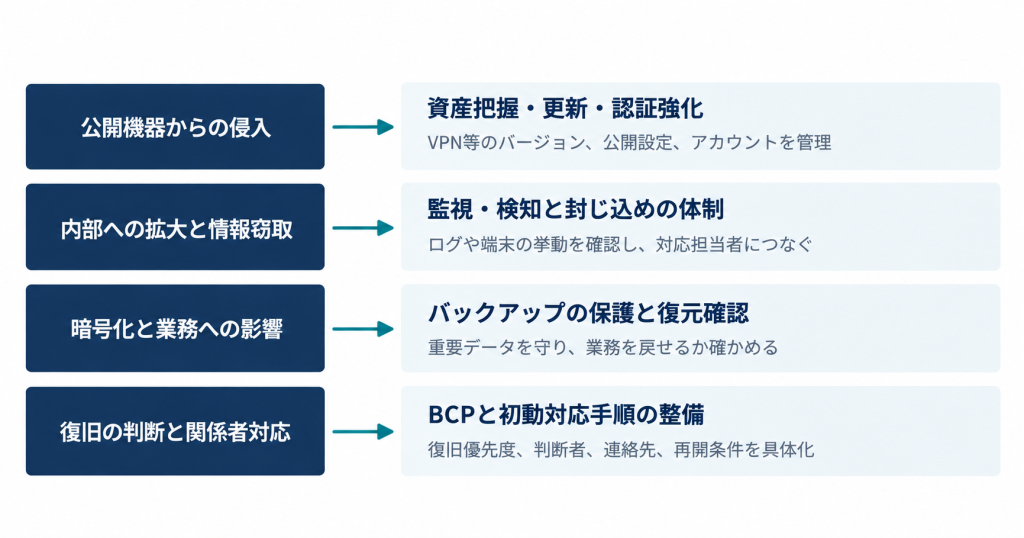
警察庁の報告書では、ネットワークへの侵入後に権限奪取や内部探索、情報窃取が行われ、暗号化に至る攻撃の流れが示されています*11[本文10頁]。こうした攻撃の流れを企業の対策に置き換えると、公開機器の管理から侵入後の監視、復旧の準備までを一続きで考えることが重要です。VPN機器などの更新や認証強化を進めるだけでなく、不審なログインや権限の悪用を把握し、速やかに封じ込めへ移れる体制を整えておく必要があります。

事業継続の準備では、どの業務を優先して再開するか、誰がシステムの切り離しや再接続を判断するか、社内システムが使えないときにどう連絡するかを具体化します。調査や封じ込めと調整しながら復旧を進める必要があるため、自然災害を想定した計画だけでは対応しきれない場面があります。

侵入への備えと事業継続をつなぐ対策

出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf)および「ランサムウェア被害防止対策」をもとに弊社作成

IT-BCPで復旧の優先順位を明確にする

ランサムウェア被害からの復旧では、システムを元に戻すだけでなく、どの業務を優先して再開するか、そのためにどのシステムから復旧するかをあらかじめ整理しておくことが重要です。また、調査や封じ込めの状況を踏まえながら復旧を進める必要があるため、復旧時の判断基準や役割分担も明確にしておく必要があります。

IT-BCPは、ITシステムが利用できなくなった場合の事業継続と復旧に備える計画です。BBSecでは、「ランサムウェアに対応したIT-BCP策定支援」を提供しています。現状の対策状況を確認し、復旧優先度や目標とする対策レベルを設定したうえで、システム・ネットワークの要件、運用要件、改善計画の具体化を支援します。「バックアップはあるものの、どのシステムから復旧するか決まっていない」「インシデント発生時の復旧判断や役割分担が明確になっていない」といった課題がある場合には、業務とシステムの関係を整理し、ランサムウェア被害を想定した復旧計画を検討しておくことが重要です。

また、インシデント発生時の初動手順や体制を整備したい場合には「インシデント初動対応準備支援」、セキュリティ対策のログ監視・分析などの運用体制を強化したい場合には「G-MDR®」など、平時からの備えを組み合わせることも有効です。

【参考情報】

編集責任:木下


セキュリティ対策についてお困りの方へ

ランサムウェア対策やインシデント対応、事業継続に向けた備えなど、自社のセキュリティ対策についてお悩みの場合は、ブロードバンドセキュリティ(BBSec)までお気軽にご相談ください。

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る