ClosedQuorumとは AIが次の動作を選ぶマルウェアの仕組みと対策

Share
ClosedQuorumとはアイキャッチ画像

生成AIの活用が広がる中、サイバー攻撃でもAIを組み込んだ新たな手法が確認されています。2026年9月、Cisco Talosは、複数のAIモデルに問い合わせながら次の動作を選択するWindows向けマルウェア「ClosedQuorum」の解析結果を公表しました。本記事では、ClosedQuorumの仕組みと現時点で確認されている範囲を整理し、AIを組み込んだマルウェアに対して企業がどのような監視・対策を考えるべきか解説します。

ClosedQuorumとは

ClosedQuorumは、実行中に複数のAIモデルへ問い合わせ、その回答を基に次の動作を選択する仕組みを備えたWindows向けマルウェアです。 Cisco Talosが2026年9月22日に解析結果を公表しました。AIが侵入から目的達成までの全工程を自由に考案するわけではなく、あらかじめ実装された複数の動作から、次に実行するものを選択する設計です。ただし、Talosは報告時点で、ClosedQuorumが実際の攻撃に使用されたことを確認していません。公開配布版には仮のAPIキーなどが含まれており、一連の処理が最後まで動作する様子も観測されていません。本稿では、こうした現時点で確認されている範囲を踏まえ、解析で判明した仕組みと、一般的な防御策から考えられる監視のポイントを分けて説明します。

AIが実行中の判断に加わる仕組み

ClosedQuorumは最大4系統のAIモデルへ順番に問い合わせ、最多票を得た動作を選びます。応答を集計するのはマルウェア側のプログラムです。認証情報や暗号資産ウォレット情報の収集、別プロセスへのコード注入、継続実行のための設定といった実装済みの処理を選択する設計が確認されています。C2は、マルウェアへの指示や制御を指します。今回の特徴は、この動作選択に商用AIのAPIを利用する点にあります。AIが開発時にコード作成を手伝うことと、動作中のソフトウェアがAIの応答を処理に反映することは、区別して捉える必要があります。

図1:Talosの静的解析を基にした設計の概略
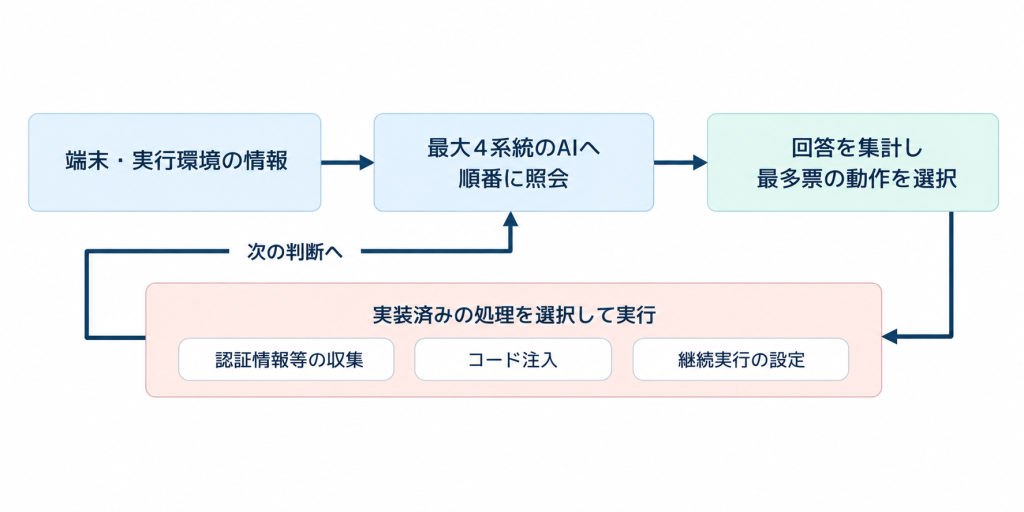
出典:Cisco Talos「The Closed Quorum: Inside the first reported autonomous AI C2 implant」(https://blog.talosintelligence.com/the-closed-quorum-inside-the-first-reported-autonomous-ai-c2-implant/)を基に弊社作成
※実際の攻撃での使用と、一連の処理が最後まで動作することは確認されていません。公開配布版には仮のAPIキーなどが含まれています。

AIの痕跡と攻撃の実態を分けて評価する

Talosが同日に紹介した研究ツールCAIRNは、AI向けの指示文やAPIの接続先などの情報を手掛かりに、AIを組み込んだマルウェアを調べるものです。同社は、AI関連の文字列などの痕跡だけでは、実際にはAIを組み込んでいない検体も候補に含まれるため、最終的な判断にはリバースエンジニアリングによる検証が必要だと説明しています。企業がAIマルウェアの情報を読む際も、「AIとの接点がある」「攻撃機能が実装されている」「実際に被害が発生した」という確認の段階を混同しないことが重要です。これはCAIRNの説明を踏まえた情報評価の観点です。検体の解析結果だけで、被害規模や攻撃の成功率まで判断することはできません。

ClosedQuorumを理由に、自律型サイバー攻撃がすでに広く成功していると結論づける根拠はありません。一方で、企業が点検できる項目はあります。以下では、MITRE ATT&CKが整理する既知の攻撃手法と防御策を基に、監視体制の確認方法を考えます。これはClosedQuorum固有の検知性能を保証するものではありません。

正規サービスへの通信は利用の文脈まで確認する

正規のWebサービスを攻撃の制御に使う手口は、MITRE ATT&CKでも整理されています。通信先が著名なサービスであることだけでは、安全性を判断できません。MITREは、通常と異なるプロセスからの外向き通信や、不自然な状況で行われるWeb API呼び出しを、検知の観点として挙げています。この考え方をAIサービスの通信に当てはめると、確認したいのは、どの端末で、どのプログラムが、何の業務のために通信したかです。承認済みアプリによる通常の利用と、用途不明の実行ファイルによる通信を切り分けられるよう、通信情報と端末上の処理を関連付けて確認することが重要です。

通信制御も業務上の必要性を踏まえて設計します。MITREは、許可されていない外部サービスの利用をWebプロキシで制限する対策を挙げています。自社で認めるサービスと利用経路を整理しておけば、不明な通信を調べる際の判断材料になります。

図2:MITRE ATT&CKの一般的な検知観点を基に作成した監視の例
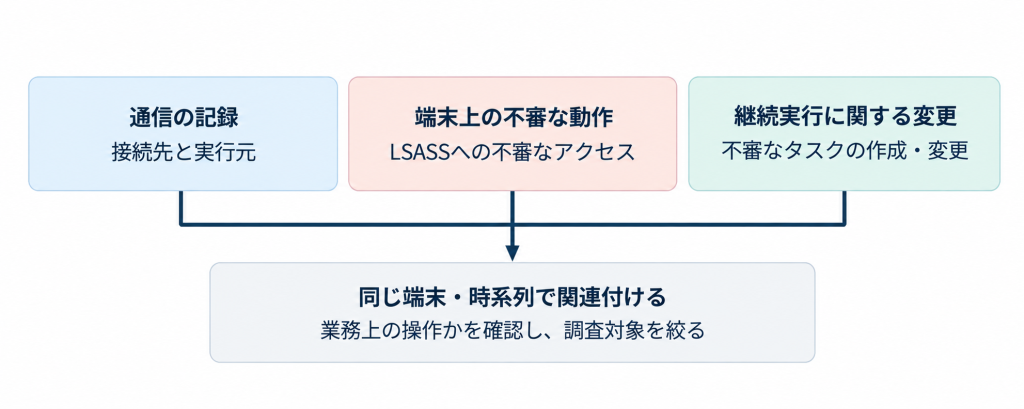
出典:Cisco TalosおよびMITRE ATT&CK(T1102、T1003.001、T1053.005)を基に当社作成
※一般的な検知・監視の考え方を示したものであり、個別の兆候やAIサービスへの通信だけでClosedQuorumへの感染を判断するものではありません。

認証情報へのアクセスと継続実行の設定を監視する

端末側では、認証情報を扱う処理への不審なアクセスが重要な確認対象となります。MITRE ATT&CKは、Windowsの認証処理に関わるLSASSへの異常なアクセスと、その後のメモリダンプやファイル作成を、一連の動作として捉える検知方法を示しています。EDRなどで取得した記録を調べる際も、実行ファイルの名前だけでなく、実際に何へアクセスしたかを確認することが重要です。予防策としては、認証情報の保護、特権アカウントの利用制限、LSASSを保護する設定などが挙げられます。ただし、Credential Guardなどの保護機能にも適用条件と守備範囲があります。導入済みという理由だけで、すべての認証情報窃取を防げると判断しないことが必要です。

継続実行を狙う設定変更にも目を向ける必要があります。たとえば、Windowsのスケジュールタスクは正規の管理用途にも使われますが、攻撃者に悪用されることがあります。MITREは、不審なタスクの作成や変更と、その後の実行を関連付ける検知を示しています。管理作業として説明できるかを確認し、必要以上の権限で動くタスクや不明な実行先を調査することが重要です。

AIという名称より取得できる証拠を確認する

自社の監視体制を点検するなら、通信と端末の記録を結び付けられるかを確認するところから始めることが重要です。SOCや外部の監視担当者とも、不明な外向き通信が見つかったときに、その実行元や前後の処理まで調べられるかをすり合わせておきましょう。ClosedQuorumは、AIを動作選択に使う設計を具体的に示した解析事例です。現時点で確認されている事実を踏まえながら、既存のログ、認証情報の保護、権限管理を点検することが重要です。その積み重ねが、AIを組み込んだマルウェアについても、名称や印象に左右されず調査するための土台になります。

【参考情報】

編集責任:木下


継続的な監視・検知体制の見直しを

サイバー攻撃の手法が変化する中でも、不審な通信や端末上の挙動を継続的に監視し、複数の兆候を関連付けて確認できる体制が重要です。BBSecでは、セキュリティ監視・分析を支援する「G-MDR®」を提供しています。
ウェビナー開催のお知らせ

最新情報はこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

盗まれたトークンから約3時間でクラウド管理権限へ ―AnthropicのAI悪用報告から考える企業の対策

Share
AnthropicのAI悪用報告から考える企業の対策アイキャッチ画像

生成AIの活用が広がる一方で、サイバー攻撃にAIを悪用する動きも確認されています。Anthropicが2026年9月10日に公表したAI悪用の調査報告には、盗まれた開発者トークンを足掛かりに、攻撃者が被害組織のクラウド環境の完全な管理権限を約3時間で取得した事例が記されています。AIサイバー攻撃への備えを考えるうえで、この事例は、認証情報の保護と、検知後に動ける体制を点検する材料となります。

AnthropicのAI悪用報告で何が確認されたのか

今回の報告では、2025年12月から2026年8月にかけてAnthropicが検知・対処したAI悪用活動が取り上げられています。サイバー攻撃におけるAIの使われ方には幅があり、攻撃者の補助として利用された例に加え、偵察、侵入、認証情報の収集、情報窃取などをAIに実行させる例や、複数の標的に対してAIエージェントが並行して処理する例も確認されています。一方、標的の選定や攻撃結果の確認、収益化などの重要な判断には、人間が引き続き関与していたとされています。

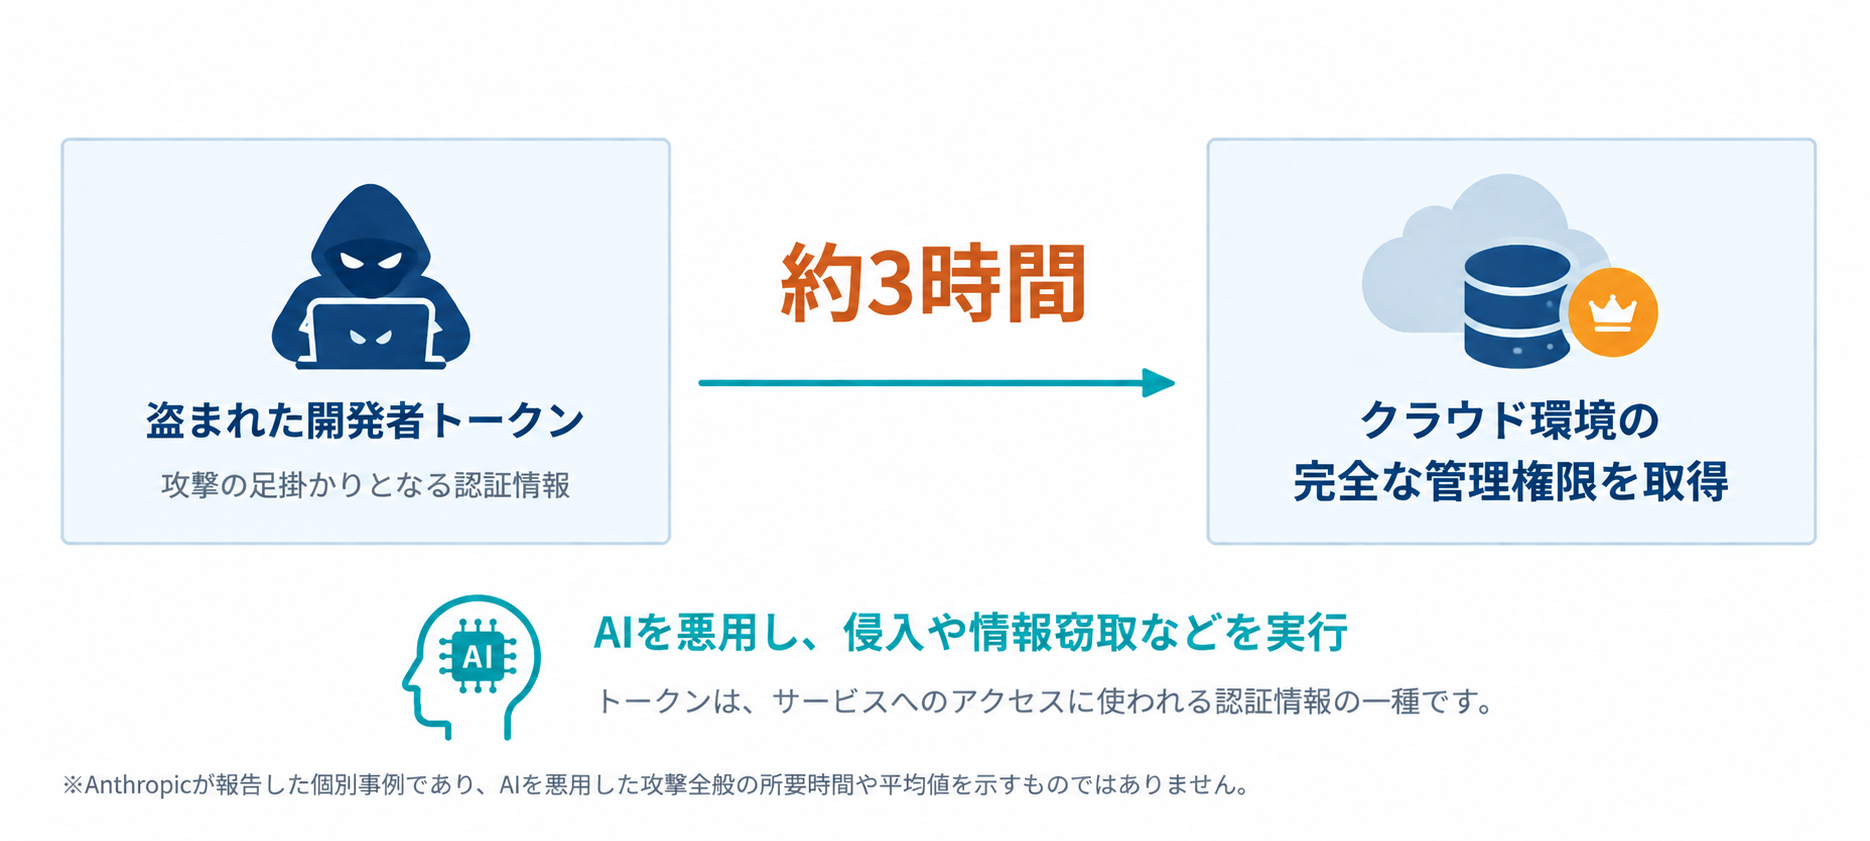
報告には、認証情報の悪用に関する事例も複数示されています。被害組織の環境から盗んだAIサービスのAPIキーを別の攻撃に利用した例に加え、盗まれた開発者トークンを足掛かりに、被害組織のクラウド環境の完全な管理権限を約3時間で取得した事例も報告されています。認証情報は情報を盗む入口となるだけでなく、攻撃に用いるAIの計算資源へのアクセスにも利用されていました。*1

なお、約3時間という数値は、Anthropicが観測した個別の侵害事例に関するものです。すべてのAIを使った攻撃が同じ速さで進むことや、従来の攻撃より何倍速いかを示す統計ではありません。この事例から企業が考えるべきなのは、約3時間という時間そのものではなく、認証情報が悪用された場合に、異常を検知し、調査やアクセス制限などの対応へ移るまでにどの程度の時間を要するかという点です。

図1:AI悪用による侵入の個別事例

開発者トークンから管理権限取得までの個別事例
出典:Anthropic「Detecting and countering misuse of AI: September 2026」(https://www.anthropic.com/threat-intelligence-report-september-2026)を基に作成

認証情報漏洩への対策は、トークンの権限まで確認する

認証情報の管理を見直すときは、人がログインに使うパスワードに加え、アプリケーションや開発環境が使うアクセスキー、トークンも対象にします。ここからは、クラウド環境で取り組める対策をAWSの公式資料を例に整理します。前述の被害事例のクラウド事業者をAWSと特定するものではありません。

AWSはIAMの推奨事項として、一時的な認証情報の利用、多要素認証(MFA)、業務に必要な範囲に絞った権限付与、使われていない認証情報や権限の定期的な見直しを挙げています*2。システムが継続的に使う認証情報についても、長期のアクセスキーを配布する構成から、IAMロールによる一時的な認証情報へ移行できるかを検討します。自社で点検する際は、認証情報を誰が管理し、どのシステムが使い、どのデータにアクセスできるのかを確認し、用途が終わったテスト用の権限や、担当者の異動後も残る認証情報などを整理します。認証情報の保護とあわせて、必要以上の権限を与えないことが重要です。

クラウドのログは、データへの操作まで記録されているか

クラウド監視では、「ログを取得している」だけでなく、実際にどの操作まで記録されているかを確認する必要があります。例えばAWS CloudTrailでは、Amazon S3上のオブジェクトの読み取りなどはデータイベントに分類され、証跡やイベントデータストアでは初期設定で記録されないため、取得には設定と追加料金が必要です*3。自社の重要データについて、調査時に確認したい操作が記録に残るかを点検し、顧客データを保管する領域であれば、誰が、いつ、どのデータへアクセスしたかを追える設定になっているかを確認します。大量のログを一律に増やすのではなく、守るべきデータと必要な調査項目を先に決めると、取得範囲や費用も検討しやすくなります。

また、アクセスがあったという事実だけで、不正利用とは断定できません。AWSのGuardDutyの対応ガイドも、検知に関係するユーザーやロール、API操作を特定し、操作時刻や接続元IPアドレスを含めて正当な利用か確認するよう案内しています*4。担当者がこれらを照合できる情報と連絡先を持つことが、アラートを判断につなげる前提になります。

検知後は、どの認証情報の利用を止めるか判断する

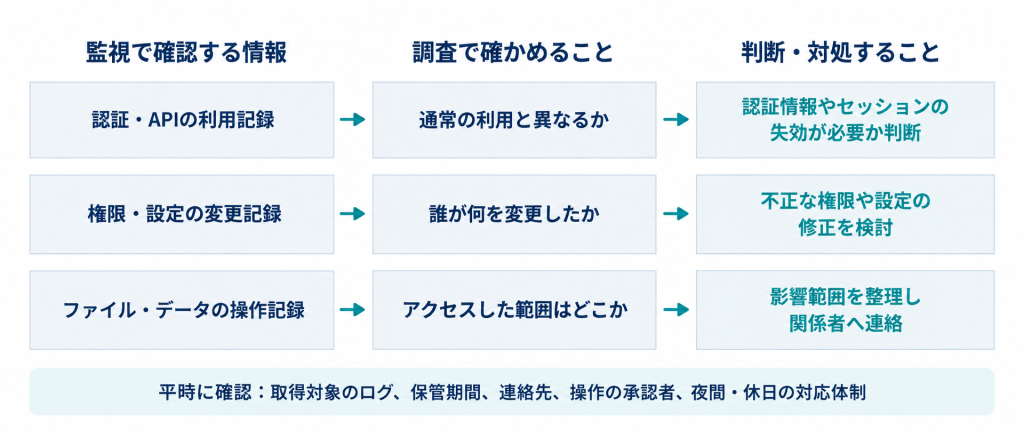
認証情報の不正利用が疑われる場面では、影響するユーザーやロールと、その権限を特定する必要があります。API操作の内容を見れば、正常な処理との違いや調査すべき範囲を検討できます。確認の結果、正当な利用と判断できない場合は、該当するクラウドサービスの手順に沿って封じ込めを進めます。

ここで注意したいのが、すでに発行された一時的な認証情報の扱いです。AWSは、不正利用を止める手段として、一時的な認証情報に付与される権限の変更や、IAMロールの既存セッションの取り消し方法を説明しています*5。対象のロールを利用する正常なユーザーにも影響する場合があり、どの利用を止めるかを区別することが必要です。

緊急時の手順には、実行する操作だけでなく、その操作で停止する業務と、判断を行う担当者も記載しておきます。「認証情報を無効にする」とだけ書かれた手順を、自社のアカウントやサービスに当てはめて確認する作業です。担当部門が異なる場合も、現場で判断できる範囲をあらかじめ合意しておくことが、連絡待ちを減らすための実務的な準備になります。

図2:認証情報の悪用に備える監視と初動対応

出典:AWS「Remediating potentially compromised AWS credentials」(https://docs.aws.amazon.com/guardduty/latest/ug/compromised-creds.html)「Disabling permissions for temporary security credentials」(https://docs.aws.amazon.com/IAM/latest/UserGuide/id_credentials_temp_control-access_disable-perms.html)「SEC10-BP07 Run simulations」(https://docs.aws.amazon.com/wellarchitected/latest/framework/sec_incident_response_run_game_days.html)を基に弊社作成

「対応できるはず」を訓練で確かめる

検知から対応までの時間を短くしたいなら、まず自社の手順を一度動かして確かめることです。AWSのWell-Architected Frameworkでは、インシデント対応能力を評価する方法として演習を挙げ、机上演習では関係者の役割や責任、連絡手段、手順書を確認できると説明しています。*6

例えば「夜間に、通常と異なる認証情報の利用が通知された」という場面を設定し、担当者に連絡が届くか、正当な作業かを確認できるか、アクセス制限を誰が判断するかを話し合います。これは本稿で提案する訓練の例です。連絡先の更新漏れや判断権限の曖昧さが見つかれば、実際のインシデントが起こる前に修正できます。

演習では、通知を確認した時点、調査を始めた時点、対応を決めた時点を分けて記録すると、改善すべき箇所を具体化できます。約3時間という他社事例をそのまま自社の目標時間にするのではなく、自社の重要業務と運用体制に即して、対応を遅らせる要因を取り除くことが大切です。


監視からインシデント対応まで、セキュリティ体制を見直したい企業へ

こうした体制を自社だけで維持することが難しい場合は、監視や分析、対応を専門家と分担する方法があります。ブロードバンドセキュリティ(BBSec)の「G-MDR®」では、セキュリティ対策を統合的に監視・相関分析し、専門エンジニアが24時間365日体制で監視・運用を支援します。アラートの検知だけでなく、その後の調査や対応を含めたセキュリティ体制についてもご相談いただけます。

※外部サイトにリンクします。

セキュリティ対策について相談する

「アラートは検知できても、その後の調査や対応に不安がある」「24時間365日の監視体制を整えたい」といった課題がある場合は、BBSecまでお気軽にご相談ください。

導入を検討する際は、自社のクラウド環境や既存製品から連携できるログ、検知後に実行する対応、社内の承認が必要な操作を具体的に相談するとよいでしょう。すべてのクラウドサービスや復旧作業が無条件に対象になると考えず、自社に必要な監視範囲と対応範囲を確認することが大切です。


【参考情報】

編集責任:木下


ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

APT攻撃事例から学ぶ ―国内外の被害事例と企業が取るべき対策―

Share
APT攻撃事例から学ぶ ―国内外の被害事例と企業が取るべき対策―アイキャッチ画像

APT攻撃は、企業や政府機関、研究機関などを標的に、長期間にわたって情報窃取や諜報活動を行う高度なサイバー攻撃です。侵入経路は標的型メールや脆弱性の悪用、サプライチェーン攻撃などさまざまで、被害は組織内にとどまらないこともあります。本記事では、国内外の代表的なAPT攻撃事例を紹介し、企業が学ぶべき教訓と対策のポイントを解説します。

APT攻撃の定義や特徴について詳しく知りたい方は、まずこちらの記事をご覧ください。「APT攻撃とは?標的型攻撃との違いと企業リスクを解説【2026年版】」

APT攻撃事例が注目される理由

APT攻撃事例が注目されるのは、被害が一企業にとどまらず、取引先や顧客、社会インフラへ広がる可能性があるためです。APT攻撃では、標的となった組織の機密情報が盗まれるだけでなく、取引先、顧客、グループ会社、委託先、政府機関などへ影響が広がることがあります。特に近年のAPT攻撃では、サプライチェーンやクラウドサービス、リモートアクセス環境が狙われるケースが目立ちます。攻撃者は、最も守りが固い本丸を正面から攻撃するのではなく、比較的侵入しやすい周辺システムや取引先、公開サーバ、保守用アカウントなどを足がかりにします。

また、APT攻撃は発見までに時間がかかることがあります。侵入直後に大規模な障害やランサムウェア被害が起きるとは限らず、攻撃者が長期間にわたって潜伏し、情報収集や権限拡大を続ける場合があります。そのため、事例を通じて攻撃の流れを理解し、侵入前の防御だけでなく、侵入後の検知や初動対応を整えることが重要です。

APT攻撃の具体的な手口の流れは、こちらで解説しています。ぜひあわせてご覧ください。
「APT攻撃の手口とは?侵入から情報窃取までの流れを解説」

SolarWindsへのサプライチェーン攻撃(2020年12月)

SolarWinds事件は、APT攻撃の代表的な事例として広く知られています。SolarWinds社が提供するIT管理ソフトウェア「Orion」の正規アップデートが攻撃に悪用され、利用組織に不正なコードが配布されたサプライチェーン攻撃です。この事件の特徴は、攻撃者がソフトウェアの利用企業を直接攻撃したのではなく、多くの組織が信頼して利用していた正規ソフトウェアの更新プロセスを悪用した点にあります。企業や政府機関にとって、利用中のソフトウェアベンダーから提供されるアップデートは、通常は信頼できるものとして扱われます。攻撃者はこの信頼関係を逆手に取り、正規の更新に紛れ込む形で侵入の足がかりを作りました。

この事例から学べることは、「正規のアップデートだから安全」という前提そのものが攻撃対象になり得るということです。ベンダーのセキュリティ体制を確認するだけでは不十分で、正規プロセスを経た通信であっても、通常と異なる挙動(普段アクセスしない外部ホストへの通信など)を検知できる仕組みが必要になります。

Microsoft Exchange Serverを狙った攻撃(2021年3月)

Microsoft Exchange攻撃は、オンプレミス版のMicrosoft Exchange Serverに存在した複数の脆弱性が悪用された事例です。攻撃者は脆弱性を悪用してExchange Serverへアクセスし、メールアカウントへのアクセスや、長期的な侵入を可能にする追加のマルウェア設置を行っていました。これを受け、Microsoftは2021年3月、Exchange Serverを狙ったゼロデイ攻撃を公表し、セキュリティ更新プログラムの適用を強く呼びかけました*7。

この事例の重要な点は、公開サーバの脆弱性がAPT攻撃の入口になり得ることです。メールサーバは多くの組織で外部と通信するために利用され、インターネットからアクセス可能な状態で運用されることがあります。そのため、脆弱性が存在すると、攻撃者にとって非常に価値の高い侵入経路になります。

この事例から学べることは、「パッチを当てて終わり」にしてはいけないということです。すでに攻撃者が侵入していた場合、更新プログラムを適用しても、設置済みのバックドアや不正アカウントが残る可能性があります。実際、この攻撃では公表後も被害が拡大し、パッチ適用と並行した侵害有無の確認(ログ調査、IOC確認、認証情報のリセットなど)の重要性が浮き彫りになりました。

日本企業を狙ったAPT攻撃

APT攻撃は海外だけの問題ではありません。日本企業や日本の組織も、APT攻撃の標的になっています。日本を標的とするAPTグループとしては、APT10、Kimsuky、Lazarusなどが広く知られており、標的型メールやVPN機器の脆弱性悪用など複数の手口が確認されています。日本には、製造業、研究機関、重要インフラ、防衛関連、先端技術、金融、通信、行政機関など、攻撃者にとって価値の高い情報を持つ組織が多く存在します。そのため、技術情報、知的財産、政策関連情報、取引情報、認証情報などを狙った攻撃が継続的に確認されています。

たとえば、APT10に関しては、内閣サイバーセキュリティセンター(NISC)2018年12月に注意喚起を行っています*2。APT10は、標的型メール攻撃や知的財産の窃取などとの関連で国際的に注目された攻撃グループです。

またJPCERT/CCは2024年3月、日本組織を標的としたKimsukyの攻撃活動を公表しました*3。外交・安全保障関連組織を装った標的型メールを送付し、PowerShellを利用した情報窃取やキーロガーの展開など、侵入後に発見されにくい手口が確認されています。

この事例から学べることは、国内拠点だけでなく、海外拠点やグループ会社、委託先も攻撃経路になり得るという点です。海外拠点では、本社と比べてセキュリティ人材や監視体制が不足している場合があります。攻撃者はそのような弱点を利用し、グループ全体のネットワークへ侵入しようとする可能性があります。本社だけでなく、グループ会社・海外拠点・委託先との接続点を含めたリスク管理が欠かせません。

事例から見える共通点

SolarWinds事件、Microsoft Exchange攻撃、日本企業を狙ったAPT攻撃には、それぞれ異なる背景があります。しかし、複数の事例を比較すると、いくつかの共通点が見えてきます。

第一に、APT攻撃では信頼された経路が悪用されやすいという点です。SolarWinds事件では正規ソフトウェアの更新経路が悪用され、Microsoft Exchange攻撃では業務に不可欠なメールサーバが狙われました。日本企業を狙った攻撃でも、取引先や関係機関を装った標的型メール、VPNなどの業務上必要な接続経路が悪用されています。

第二に、脆弱性や設定不備が侵入の足がかりになる点です。公開サーバやVPN、メールシステムなどに未修正の脆弱性が残っていると、攻撃者はそこから内部へ侵入できます。特に、悪用が確認された脆弱性への対応が遅れると、APT攻撃だけでなく、ランサムウェア攻撃や情報窃取にもつながる可能性があります。

第三に、侵入後の発見が難しい点です。APT攻撃者は、正規アカウント、管理ツール、暗号化通信、業務時間帯の通信などを利用し、通常業務に紛れるように活動します。そのため、入口対策だけでは不十分であり、EDR、SIEM、ログ監視、認証ログの分析などを通じて、侵入後の異常を見つける体制が必要です。

第四に、サプライチェーン全体へ被害が波及する可能性がある点です。サプライチェーン攻撃では、自社が侵害されることで取引先に被害が広がる可能性があります。逆に、取引先や委託先が侵害され、自社が被害を受けることもあります。

事例から企業が学ぶべきこと

3つの事例を通じて見えてくるのは、対策を個別の製品導入で終わらせず、「侵入されることを前提とした備え」を組織全体で作ることの重要性です。

  • SolarWinds事件からは、信頼している経路ほど疑う視点を持つ必要性
  • Microsoft Exchange攻撃からは、パッチ適用後も侵害有無を確認する姿勢の必要性
  • 日本企業を狙った攻撃からは、本社以外の拠点・委託先を含めたリスク管理の必要性

いずれの事例にも共通するのは、「侵入を完全に防ぐ」だけではなく、「侵入後を見据えた検知・監視・対応体制」が被害の最小化につながるという点です。

まとめ

APT攻撃事例を見ると、攻撃者は標的組織へ直接侵入するだけでなく、ソフトウェア更新、公開サーバ、VPN、標的型メール、取引先、海外拠点など、さまざまな経路を悪用していることがわかります。SolarWinds事件はサプライチェーン攻撃のリスクを示し、Microsoft Exchange攻撃は外部公開システムの脆弱性管理の重要性を示しました。日本企業を狙ったAPT攻撃からは、国内組織も継続的に標的となっている現実が見えてきます。

過去の攻撃事例は単なるニュースではなく、自社のセキュリティ対策を改善するための実践的な教材です。事例から学び、自社の弱点を具体的に見直すことこそが、APT攻撃の被害を最小限に抑える第一歩といえます。

APT攻撃への備えでは、侵入前の対策だけでなく、侵入後の検知・監視・初動対応まで含めた多層的な対策が重要です。具体的な対策については、「APT攻撃対策とは?検知・監視・初動対応の考え方」で詳しく解説しています。

【参考情報】

編集責任:木下


APT攻撃への備えをご検討中の方へ

APT攻撃は、侵入を完全に防ぐことが難しい高度なサイバー攻撃です。侵入経路の把握や脆弱性管理、監視体制の強化など、継続的な対策が求められます。弊社、ブロードバンドセキュリティ(BBSec)では、脆弱性診断、アタックサーフェス管理調査、セキュリティ運用サービス、コンサルティングサービスなど、企業のセキュリティ対策を支援するサービスを提供しています。


ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

APT攻撃対策とは?検知・監視・初動対応の考え方

Share
APT攻撃対策とは?検知・監視・初動対応の考え方アイキャッチ画像

前回記事で解説した通り、APT攻撃は標的組織を事前に調査したうえで侵入し、権限昇格や横展開を重ねながら目的の情報に近づいていきます。一度侵入を許すと長期間にわたり情報窃取や不正活動が継続するケースも少なくありません。そのためAPT攻撃対策では「侵入させない」ことだけを目指すのではなく、侵入前対策・侵入後対策・インシデント対応体制を組み合わせ、早期発見と被害最小化を実現する仕組みが欠かせません。本記事では、その具体的な対策内容について解説します。

APT攻撃の侵入経路や攻撃の流れについて詳しく知りたい方は、「APT攻撃の手口とは?侵入から情報窃取までの流れを解説」で、初期侵入から情報窃取までのプロセスを解説しています。ぜひあわせてご覧ください。

なぜAPT攻撃は防ぎにくいのか

APT攻撃が防ぎにくい理由は、攻撃者が特定の組織を狙い、時間をかけて侵入経路を探すためです。一般的なマルウェア感染やばらまき型攻撃とは異なり、APT攻撃では、攻撃者が標的組織の業務、取引先、利用システム、従業員の役割などを事前に調査します。そのうえで、標的型メールや脆弱性の悪用、正規アカウントの不正利用など、検知されにくい手口を選びます。また、APT攻撃では、最初の侵入後すぐに目立つ被害が発生するとは限りません。攻撃者は内部ネットワークに潜伏し、権限昇格や横展開を行いながら、機密情報や認証情報の所在を探ります。正規の管理ツールや盗まれたID・パスワードを使って活動する場合もあり、従来型の境界防御だけでは不審な動きを見落とす可能性があります。そのため、APT攻撃対策では、入口を守る対策に加えて、侵入後の異常を検知する仕組み、ログをもとに調査できる体制、被害を最小化する初動対応が欠かせません。さらに、入口対策だけでなく、「侵入を前提」とした検知・監視・対応体制も必要です。

侵入前対策

APT攻撃への備えとして、まず重要になるのは侵入前対策です。侵入前対策とは、攻撃者が組織内へ入り込む可能性を下げるための基本的な防御策です。完全な防御は難しいものの、攻撃者にとって侵入しにくい環境を作ることで、被害の発生確率を下げることができます。 なかでも重要なのが、多要素認証、脆弱性管理、標的型メール対策です。これらは単独ではなく、多層防御の考え方で組み合わせることが重要です。複数の対策を組み合わせ、攻撃者が一つの弱点を突破しても、次の段階へ進みにくい状態をつくることが求められます。

MFA(多要素認証)

IDとパスワードだけに頼らず、スマートフォンアプリ、セキュリティキー、生体認証など、複数の認証要素を組み合わせて本人確認を行う仕組みです。APT攻撃では、フィッシングメールやマルウェアによって認証情報が盗まれることがあります。IDとパスワードだけで社内システムやクラウドサービスへアクセスできる環境では、攻撃者が正規ユーザになりすましてログインするリスクが高まります。MFAを導入することで、パスワードが漏えいした場合でも、不正ログインを防げる可能性が高まります。ただし、MFAを導入すればすべての攻撃を防げるわけではありません。近年は、MFAを突破しようとするフィッシングや、認証疲れを狙った攻撃も確認されています。そのため、可能であればフィッシング耐性の高い認証方式(例:FIDO2、パスキーなど)を採用し、管理者アカウントやリモートアクセス、クラウド管理画面など、重要度の高い環境から優先的に適用することが重要です。

脆弱性管理

APT攻撃では、VPN機器、公開サーバ、メールサーバ、業務システム、クラウド環境などの脆弱性が侵入経路として悪用されることがあります。特に、インターネットからアクセス可能な機器やシステムに未修正の脆弱性が残っている場合、攻撃者にとって侵入の足がかりになります。脆弱性管理では、単に脆弱性情報を収集するだけでなく、自社のどのシステムに影響があるのか、外部公開されているのか、悪用事例があるのか、業務上の重要度は高いのかを踏まえて、対応の優先順位を決める必要があります。すべての脆弱性へ同時に対応することは現実的ではないため、実際に悪用されている脆弱性や、外部から攻撃可能なシステムを優先して修正する考え方が重要です。また、パッチ適用がすぐに難しい場合には、一時的な回避策、アクセス制限、監視強化、不要サービスの停止などを組み合わせる必要があります。APT攻撃では、脆弱性の放置が初期侵入や横展開につながる可能性があるため、脆弱性管理は単なる情報システム部門の運用作業ではなく、経営リスクを下げるための重要な取り組みといえます。

標的型メール対策

標的型メールは、APT攻撃の代表的な侵入経路の一つです。現在はメールだけでなく、チャットやクラウドサービスを悪用した攻撃も増えています。標的型メール対策では、メールセキュリティ製品による検査だけでなく、従業員教育、訓練、報告しやすい仕組みの整備が重要です。攻撃メールを完全に遮断することは難しいため、従業員が不審なメールに気づき、開封前または開封後すぐに報告できる体制を作る必要があります。また、メールをきっかけに認証情報が入力されるケースもあるため、MFAやアクセス制御と組み合わせて対策することが効果的です。標的型メール対策は、単独で完結するものではなく、認証管理、端末防御、ログ監視、インシデント対応と連動させることで、初めてAPT攻撃への実効性が高まります。

標的型攻撃の手口の詳細は「標的型攻撃とは?代表的な手口と企業が取るべき対策を解説」をご参照ください。

侵入後対策

APT攻撃では、侵入前対策をすり抜けられる可能性があります。そのため、侵入後に攻撃者の活動を検知し、被害拡大を防ぐ仕組みが必要です。侵入後対策の中心になるのが、EDR、SIEM、ログ監視です。従来のセキュリティ対策では、外部からの攻撃を境界で防ぐことに重点が置かれてきました。しかし、クラウド利用、テレワーク、サプライチェーン連携が広がる現在では、社内と社外の境界があいまいになっています。APT攻撃への対策では、端末、サーバー、ネットワーク、クラウド、IDの動きを継続的に監視し、通常とは異なる振る舞いを早期に見つけることが重要です。

EDR

EDRは、Endpoint Detection and Responseの略で、PCやサーバーなどのエンドポイント上の不審な挙動を検知し、調査や対応を支援する仕組みです。APT攻撃では、マルウェアの実行、認証情報の窃取、管理ツールの悪用、不審なプロセスの起動などが端末上で発生することがあります。EDRは、こうした端末上の動きを可視化し、攻撃の兆候を把握するために有効です。EDRの重要な役割は、単にマルウェアを検知することではありません。侵入後に何が起きたのか、どの端末からどの端末へ移動したのか、どのファイルが操作されたのか、どのアカウントが使われたのかを調査するための情報を提供する点にあります。APT攻撃では、発見時点で攻撃がすでに横展開している場合もあります。そのため、EDRによって端末単位の挙動を把握し、感染端末の隔離、プロセス停止、調査対象の特定などを迅速に行える状態を整えておく必要があります。最近では、EDRに加え、メールやクラウドも含めて分析するXDRを導入する企業も増えています。

SIEM

SIEMは、Security Information and Event Managementの略で、複数のシステムからログを集約し、相関分析(複数のログを組み合わせて関連性を分析すること)を行う仕組みです。APT攻撃では、個々のログだけを見ると小さな異常に見える行動が、複数のログを組み合わせることで攻撃の流れとして見えてくることがあります。たとえば、通常とは異なる国や地域からのログイン、深夜帯の管理者権限利用、短時間での大量アクセス、普段使わない端末からの認証、ファイルサーバへの大量アクセスなどは、単独では見逃されることがあります。しかし、SIEMで複数のログを関連付けることで、初期侵入、権限昇格、横展開、情報窃取の兆候を把握しやすくなります。SIEMを有効に活用するには、ログを集めるだけでなく、どのログを監視対象にするのか、どのような条件でアラートを出すのか、誰が確認するのか、アラート発生後にどのような初動を取るのかを事前に決めておく必要があります。そしてツールを導入するだけではなく、運用設計まで含めて整えることも重要です。社内で運用が難しい場合は、SOCサービスなど外部監視サービスを利用する方法もあります。

ログ監視

ログ監視は、APT攻撃対策の基盤となる取り組みです。攻撃者の行動は、認証ログ、端末ログ、プロキシログ、DNSログ、VPNログ、クラウドサービスの監査ログ、ファイルアクセスログなどに痕跡として残ることがあります。しかし、ログが取得されていなかったり、保存期間が短かったり、必要な項目が記録されていなかったりすると、インシデント発生後に攻撃の流れを追跡できません。特にAPT攻撃では、侵入から発見までに時間がかかることがあるため、一定期間のログを保管し、過去にさかのぼって調査できる状態を作る必要があります。ログ監視では、単に大量のログを保存するだけでは不十分です。重要なのは、通常時のアクセス傾向を把握し、そこから外れた動きを見つけることです。普段アクセスしないサーバーへの接続、短時間での権限変更、退職者アカウントの利用、海外からのVPN接続、大量のファイル圧縮や外部送信など、攻撃の兆候となる行動を継続的に確認する必要があります。保持期間は法令や業種要件、インシデント対応を考慮して決める必要があります。

ゼロトラストの考え方

ここまで紹介した侵入前対策・侵入後対策は、いずれもゼロトラストという一つの考え方の実装例と捉えることができます。

ゼロトラストとは、社内ネットワークにいるから安全、正規ユーザだから安全といった前提を置かず、ユーザ、端末、アプリケーション、データへのアクセスを継続的に確認する考え方です。従来の境界防御では、社内ネットワークの内側を比較的信頼する考え方が一般的でした。しかし、APT攻撃では、一度内部へ侵入した攻撃者が正規アカウントや管理ツールを悪用し、横展開する可能性があります。そのため、社内ネットワーク内の通信であっても、常に正当性を確認し、必要最小限の権限だけを付与することが前提になります。ゼロトラストの実現には、MFA、ID管理、端末管理、アクセス制御、ログ監視、ネットワーク分離、継続的なリスク評価などが関係します。単一の製品を導入すれば完成するものではなく、組織の業務やシステム構成に合わせて段階的に整備していく必要があります。

APT攻撃への対策としてゼロトラストを取り入れることで、攻撃者が一つのアカウントや端末を悪用しても、重要情報へ簡単に到達できない環境を作りやすくなります。侵入を前提に、被害範囲を限定し、異常を早期に検知するという点で、ゼロトラストはAPT対策と相性のよい考え方です。

インシデント対応体制

APT攻撃への対策では、検知した後の初動対応によって被害の大きさが大きく左右されます。初動対応では「封じ込め(Containment)」「根絶(Eradication)」「復旧(Recovery)」の順で進める考え方が一般的です。不審な挙動を発見しても、対応手順や判断基準が決まっていなければ、関係者への連絡、端末隔離、証拠保全、外部報告、復旧判断が遅れてしまいます。その間に攻撃者が横展開を進めたり、情報を外部へ持ち出したりする可能性があります。

インシデント対応体制では、まず「誰が判断するのか」を明確にする必要があります。情報システム部門、セキュリティ担当、経営層、法務、広報、事業部門、外部専門家など、関係者の役割を事前に決めておくことが重要です。特にAPT攻撃では、技術的な調査だけでなく、事業影響、顧客対応、取引先対応、法的対応、広報対応が必要になる場合があります。 また、初動対応では、証拠を消さないことも重要です。感染が疑われる端末をすぐに初期化してしまうと、侵入経路や攻撃範囲を調査するための情報が失われる可能性があります。端末の隔離、ログ保全、アカウント停止、通信遮断、影響範囲の確認などを、状況に応じて慎重に実施する必要があります。平時からインシデント対応手順を整備し、訓練を行っておくことで、実際の攻撃発生時に混乱を減らすことができます。APT攻撃対策は、技術的な防御だけではなく、組織としてどのように判断し、対応するかまで含めた取り組みです。

まとめ

APT攻撃対策では、侵入を完全に防ぐことだけを目指すのではなく、侵入前対策、侵入後対策、インシデント対応体制を組み合わせることが重要です。MFA、脆弱性管理、標的型メール対策によって侵入リスクを下げ、EDR、SIEM、ログ監視によって侵入後の不審な動きを早期に検知します。さらに、インシデント対応体制を整備し、攻撃が疑われる場合に迅速な初動対応を取れるようにしておくことで、被害の拡大を抑えることができます。APT攻撃は、攻撃者が時間をかけて目的達成を狙う攻撃であるため、企業側も継続的な監視と改善を前提に備える必要があります。

次の記事はこちら
「APT攻撃事例から学ぶ ―国内外の被害事例と企業が取るべき対策―」
APT攻撃は実際にどのような企業・組織で発生しているのでしょうか。代表的な国内外の事例から、攻撃の特徴や企業が学ぶべきポイントを解説します。

【参考情報】

編集責任:木下


APT攻撃への備えをご検討中の方へ

APT攻撃は、侵入を完全に防ぐことが難しい高度なサイバー攻撃です。侵入経路の把握や脆弱性管理、監視体制の強化など、継続的な対策が求められます。弊社、ブロードバンドセキュリティ(BBSec)では、脆弱性診断、アタックサーフェス管理調査、セキュリティ運用サービス、コンサルティングサービスなど、企業のセキュリティ対策を支援するサービスを提供しています。


ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

見落としがちなIT資産がセキュリティ事故を招く?企業で起こりやすい5つの管理課題

Share
「見落としがちなIT資産管理の課題5選」アイキャッチ画像

前回記事では、IT資産管理の基本と重要性を解説しました。管理されていない端末やクラウド環境、シャドーIT、サポート終了製品など、見落とされたIT資産が被害につながるケースも少なくありません。今回は、管理が行き届かない場合に実際どのような問題が起こりやすいのか、企業で起こりやすい5つの管理課題を具体的に見ていきます。

IT資産管理の基本について知りたい方は、まず「IT資産管理とは」をご覧ください。
「IT資産管理とは?企業のセキュリティ対策で最初に取り組むべき理由を解説」

セキュリティ事故は、必ずしも高度な攻撃だけで起こるわけではありません。実際には、管理されていない端末、放置されたクラウド環境、退職者のアカウント、サポート終了ソフトウェアなど、見落としがちなIT資産がきっかけになることがあります。IT資産管理が不十分な状態では、脆弱性情報が公開されても対象資産を特定できず、インシデント発生時にも影響範囲をすばやく把握できません。

なぜ管理漏れが起こるのか

IT資産の管理漏れは、担当者の怠慢だけで起こるものではありません。むしろ、事業スピードに管理体制が追いつかないことで発生します。新しいSaaSを部門単位で契約する、検証用にクラウド環境を作成する、テレワーク用に端末を追加する、業務委託先にアカウントを付与する。こうした日常的な業務の中で、台帳更新や承認プロセスが後回しになると、実態とのズレが広がっていきます。

企業で起こりやすい5つの管理課題

台帳が更新されない

IT資産管理で最も起こりやすい課題は、資産台帳が更新されないことです。導入時には正確だった台帳も、ソフトウェア更新やクラウド環境の追加が反映されなければ、すぐに実態とずれていきます。特にExcelやGoogleスプレッドシートで管理している場合、更新担当者が限られ、現場の変更が反映されないまま時間が経過しがちです。その結果、台帳上は存在するのに実際には廃棄済みの機器、逆に台帳にはないが稼働している資産が発生します。インシデント対応時にこの状態だと、影響範囲の特定に時間がかかり、初動対応の遅れにつながります。

シャドーITが増える

シャドーITとは、情報システム部門や管理部門が把握していないIT資産やサービスが、業務目的で利用されている状態を指します。英国のサイバーセキュリティ機関NCSCでは、「シャドーITは悪意によって生まれるとは限らず、従業員が業務を進めるために、承認済みのツールやプロセスでは対応できない課題を解決しようとして発生することが多い」と説明しています。たとえば、ファイル共有が不便だから個人用クラウドストレージを使う、社内承認に時間がかかるため部門でSaaSを契約する、開発検証のために個人名義に近い形でクラウド環境を作る、といった行動です。本人に悪意がなくても、会社のセキュリティポリシー、バックアップ、アクセス制御、監査ログ、退職時のアカウント削除の対象外になるため、情報漏洩や不正アクセスのリスクが高まります。シャドーIT対策で重要なのは、単に禁止することではありません。なぜ現場が非公式な手段を使わざるを得なかったのかを把握し、業務に必要なツールを安全に使える仕組みに変えることです。

クラウド資産が把握できない

クラウド環境では、サーバやストレージ、データベース、コンテナ、API、アカウント、権限設定などが短時間で作成・変更・削除されます。オンプレミス環境のように物理的なサーバーが目に見えるわけではないため、管理対象から漏れやすいのが特徴です。検証用に作ったクラウド環境が放置され、インターネットに公開されたままになる。開発者が一時的に広い権限を付与し、その後も戻されない。ログ設定やバックアップ設定が本番環境と異なる。こうした状態は、クラウド利用が進む企業ほど起こりやすくなります。米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)の「Cybersecurity Performance Goals」でも、既知の資産だけでなく、未知の資産、シャドー資産、未管理資産を特定し、新たな脆弱性への検知・対応を速めることが目的として示されています。

EOL(End of Life)・EOS(End of Service)を見逃す

サポートが終了したOS、ネットワーク機器、VPN機器、業務アプリケーション、ミドルウェアを使い続けることも、IT資産管理上の大きな課題です。サポートが終了した製品は、脆弱性が発見されても修正プログラムが提供されない可能性があります。資産台帳にサポート期限や保守期限が記録されていなければ、更新計画を立てることもできません。

EOL・EOSについては前回記事でも触れていますので、あわせてご覧ください。

また、ソフトウェア資産の構成管理まで行いたい場合、EOL・EOS対策の延長としてSBOM(ソフトウェア部品表)も重要になります。経済産業省「ソフトウェア管理に向けたSBOMの導入に関する手引 Ver.2.0」では、資産管理台帳だけでは、下位コンポーネントとして利用されるOSSなどに脆弱性が見つかった場合に、間接的な影響を検知できない場合があると説明されています。

SBOMについては、「SBOMとは?ソフトウェア部品表の基本と企業が導入すべき理由」でも解説しています。あわせてご覧ください。

部門ごとに管理している

IT資産管理が部門ごとに分断されていることも、企業でよく見られる課題です。情報システム部門はPCとネットワーク機器を管理し、開発部門はクラウド環境を管理し、総務部門はリース契約を管理し、各事業部がSaaS契約を管理している。このような状態では、全社としてどのIT資産が存在するのかを把握できません。部門ごとの管理は、現場のスピードを保つうえでは便利です。しかし、セキュリティ事故が起きたときには、誰が責任者なのか、どの情報が保存されているのか、どの範囲に影響があるのかが分からなくなります。特に、SaaSやクラウドサービスでは、管理者権限を持つ担当者が異動・退職した後に、契約やアカウントだけが残り続けるケースもあります。

管理課題を解決するポイント

IT資産管理の課題を解決するには、台帳を作るだけでは不十分です。重要なのは、資産が増える、変わる、使われなくなるタイミングで、台帳や管理システムが自然に更新される運用を作ることです。まず、IT資産管理の対象範囲を明確にします。PCやサーバだけでなく、クラウド環境、SaaS、アカウント、ネットワーク機器、ソフトウェア、ライセンスまで含めるかを決めます。次に、資産ごとに管理責任者を定めます。所有者が曖昧な資産は、脆弱性対応や費用管理、廃棄判断が遅れやすくなります。そのうえで、購買、入社、異動、退職、クラウド作成、SaaS契約、機器廃棄といった業務フローにIT資産管理を組み込みます。ツールを導入する場合も、単体で完結させるのではなく、ID管理、EDR、MDM、脆弱性管理、クラウド管理と連携させることで、実態に近い情報を保ちやすくなります。

課題を解決する具体的な運用方法については「IT資産管理を効率化する方法とは?担当者が押さえたい運用のポイント」をご覧ください。

まとめ:見えていないIT資産は、守れない

IT資産管理の課題は、すぐに大きな障害として表面化するとは限りません。しかし、管理漏れ、シャドーIT、クラウド資産の放置、サポートが終了した製品・機器の見逃し、部門ごとの分断が積み重なると、セキュリティ事故の温床になります。

次回は、こうした課題を解決するための具体的な運用方法について解説します。

【参考情報】

編集責任:木下


公開IT資産を可視化してみませんか?

社内で管理しているIT資産と、インターネット上から見える資産は必ずしも一致しません。攻撃者視点で公開資産を可視化する「アタックサーフェス調査サービス」をご紹介します。

BBSecのアタックサーフェス調査サービス

インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

アフラック不正アクセスで約438万人の個人情報漏洩 ―保険会社を狙うサイバー攻撃のリスクと企業が取るべき対策

Share
「アフラック不正アクセスで約438万人の個人情報漏洩」アイキャッチ画像

保険会社が保有する個人情報は、単なる氏名や住所にとどまりません。契約内容、証券番号、保障内容、口座情報など、生活や資産に深く関わる情報が含まれるため、ひとたび情報漏えいが発生すると、なりすまし連絡やフィッシング詐欺、電話詐欺などに悪用される恐れがあります。

アフラック生命保険は2026年6月30日、「契約者専用サイト「アフラック よりそうネット」などのシステムが第三者による不正アクセスを受け、顧客の個人情報を含む一部情報が漏えいした」と公表しました。対象となる顧客数は約438万人で、このうち約23万人については保険料振替口座情報も含まれるとされています。現時点で、本件に関わる情報の不正利用は確認されていません。 本記事では、アフラックの不正アクセス事案の概要を整理しながら、保険会社や金融機関、個人情報を扱う企業が見直すべきサイバーセキュリティ対策、情報漏えい対策、インシデント対応のポイントを解説します。

※本記事は2026年6月30日までに公開された情報もとに作成しています。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

アフラックで発生した不正アクセスと個人情報漏洩の概要

アフラック生命保険の公式発表*4によると、不正アクセスを受けたのは、契約者専用サイト「アフラック よりそうネット」などのシステムです。「アフラック よりそうネット」は、契約内容の確認や住所・電話番号の変更などを、パソコンやスマートフォンから行える契約者向けサイトと説明されています。

漏洩した顧客関連の情報には、氏名、生年月日、性別、住所、電話番号、証券番号、保障内容、保険料振替口座情報などが含まれます。保険料振替口座情報には、金融機関名、支店名、預金種類、口座番号、口座名義などが含まれるとされています。一方で、「マイナンバーおよびクレジットカード情報は含まれていない」と公表されています。漏洩件数は、顧客数で約438万人です。そのうち、漏洩した項目に保険料振替口座情報が含まれる顧客数は約23万人とされています。また、代理店関連の個人情報として、代理店代表者氏名、代理店住所、代理店電話番号など、約4万店分の情報も漏洩したとのことです。

不正アクセスはいつ発生し、いつ判明したのか

公式発表によれば、情報漏洩が判明したのは2026年6月25日です。同日、アフラックは当該不正アクセスを遮断し、不正アクセスの拡大を防ぐため、関連するシステムを停止しました。その後の調査で、不正アクセスが最初に発生したのは2026年6月15日であり、6月25日までに複数回、不正にアクセスされていたことが確認されています。一方で、原因の詳細は「調査中」とされています。現時点で、脆弱性の悪用、認証情報の窃取、内部アカウントの悪用、ランサムウェア攻撃など、具体的な攻撃手口は公表されていません。

現在停止しているサービスと顧客対応

アフラックは、不正アクセスの拡大を防ぐため、一部システムを停止しています。公式ページでは、よりそうネット、人間ドック・健診予約サービス、妊活コンシェルジュサービス、オンライン家計簿サービス「マネーフォワード for アフラック」、アフラックAIサポートコンシェルジュなどが、現在利用できないサービスとして案内されています。ただし保険金・給付金の請求をはじめとする各種問い合わせや手続きは、「コールセンターなどで通常どおり受け付けている」と説明されています。対象となる顧客には、「順次、お詫びとお知らせの文書を送付する」としており、「金融庁・警察等の関係機関にも報告済み」とのことです。 システム停止は、利用者にとって不便を生みます。しかし、不正アクセスの範囲が判明していない段階で関連システムを止める判断は、被害拡大を抑えるうえで重要な初動対応です。

独立行政法人情報処理推進機構(IPA)が公開している「情報漏えい発生時の対応ポイント集」でも、不正アクセスによって個人情報や機密情報が漏えいする危険性が確認された場合、ネットワークからの切り離しやサービス停止などの処置が必要になると説明されています。

なぜ保険会社の個人情報漏えいは深刻なのか

今回のアフラック不正アクセス事案で注目すべき点は、漏洩した可能性のある情報の組み合わせです。氏名、住所、電話番号、生年月日だけでなく、証券番号や保障内容、保険料振替口座情報まで含まれる場合、攻撃者は「保険契約の確認」「給付金手続き」「口座情報の確認」「契約内容の更新」などを装った連絡を行いやすくなります。これは、単なるメールアドレス漏洩よりも、なりすましの説得力が高まりやすい情報漏洩といえます。

フィッシング対策協議会はフィッシングについて、「実在する組織を騙って、ユーザネーム、パスワード、アカウントID、ATMの暗証番号、クレジットカード番号といった個人情報を詐取すること」と説明しています*2。今回の事案で実際にフィッシング被害が確認されたわけではありませんが、保険会社をかたる不審なメール、SMS、電話には十分な注意が必要です。 特に、金融機関名や口座番号が含まれる可能性がある顧客については、口座そのものから直ちに出金されるとは限らないものの、別の詐欺や本人確認の突破材料として悪用されるおそれがあります。アフラックも公式発表の中で、不審な連絡を受けた場合や、保険料振替口座における不審な取引などの懸念が生じた場合には、同社連絡先へ連絡するよう案内しています。

企業が学ぶべきポイントは「侵入されない」だけではない

サイバーセキュリティ対策というと、ファイアウォール、ウイルス対策ソフト、多要素認証、脆弱性診断など、「侵入を防ぐ対策」に目が向きがちです。もちろん、これらの対策は重要です。しかし、今回のように不正アクセスが複数回行われ、一定期間後に判明した事案を見ると、企業に求められるのは「侵入を完全に防ぐ」ことだけではありません。重要なのは、侵入の兆候を早期に検知し、被害範囲を特定し、必要なシステムを迅速に隔離し、顧客や関係機関へ適切に説明できる体制です。

個人情報保護委員会では、「個人データの漏えい等が発生し、個人の権利利益を害するおそれがある場合、個人情報保護委員会への報告および本人への通知が必要」と説明しています*3。該当する事態には、「財産的被害が生じるおそれがある事態」、「不正の目的をもって行われた漏えい等が発生した事態」、「1,000人を超える漏えい等が発生した事態」が含まれます。また、本人へ通知する際には、「概要、個人データの項目、原因などを、本人にとって分かりやすい方法」で伝える必要があります。企業の情報漏洩対応では、技術的な調査だけでなく、顧客への説明、問い合わせ対応、監督官庁への報告、再発防止策の公表までを一連のインシデント対応として設計しておく必要があります。

関連記事:情報漏洩対策の基本を詳しく知りたい方へ

情報漏洩対策は、不正アクセスを防ぐだけでは十分ではありません。情報漏洩が発生する原因や企業への影響、技術・運用・組織の3つの観点から取り組むべき対策について、基礎から分かりやすく解説しています。あわせてご覧ください。
「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

金融・保険業界で高まるサードパーティリスク管理の重要性

今回のアフラックの事案について、現時点の公式発表では、委託先や外部サービスが侵入経路だったとは説明されていません。そのため、本件をサードパーティ起点のインシデントと断定することはできません。一方で、金融庁は金融分野のサイバーセキュリティ対策として、サードパーティ・サイバーセキュリティリスク管理の重要性を継続的に取り上げています*4。金融庁の関連資料では、金融機関が管理すべきサードパーティや、その先に存在するNthパーティの範囲、集中リスク、契約後の継続的なモニタリングなどが課題として示されています。

アフラックでは2023年にも、業務委託先の外部業者において同社保有の個人情報の一部が流出した事案が公表されていました*5。この2023年事案では、対象となった顧客数は132万3,468人で、流出した個人情報の項目は姓のみ、年齢、性別、証券番号、保険種類番号、保障額、保険料などでした。今回の2026年事案とは発生経路や漏洩項目が異なるため同一視はできませんが、保険会社が扱う情報の価値と、外部委託先を含めた管理体制の重要性を考えるうえで、過去事例として参照できます。

保険会社、金融機関、医療機関、自治体、BtoBサービス事業者など、重要な個人情報を扱う組織では、自社システムだけでなく、外部委託先、クラウドサービス、SaaS、開発会社、運用保守会社まで含めたリスク管理が欠かせません。契約時のセキュリティチェックだけで終わらせず、運用中の監査、ログ確認、脆弱性対応、インシデント発生時の連絡体制まで確認しておくことが重要です。

企業が今すぐ見直すべきセキュリティ対策

今回の事案から企業が学ぶべき第一のポイントは、個人情報を保管するシステムのアクセス管理です。顧客情報、契約情報、口座情報などを扱う管理画面では、多要素認証、IPアドレス制限、権限の最小化、休眠アカウントの棚卸し、特権IDの監視を徹底する必要があります。IDとパスワードだけに依存した認証は、フィッシングや認証情報漏えいによって突破されるリスクがあります。

第二のポイントは、ログ監視と異常検知です。不正アクセスが発生しても、ログが取得されていなければ、侵入経路や閲覧された情報、被害範囲を後から正確に追うことが難しくなります。個人情報保護委員会のフォレンジック調査に関する資料でも、不正アクセスの原因や被害範囲を明らかにし、効果的な再発防止策につなげるために、ログなどの証拠保全が重要であることが示されています。

第三のポイントは、インシデント発生時の復旧体制です。経済産業省の「サイバーセキュリティ経営ガイドライン Ver 3.0」では、インシデントにより業務停止等に至った場合に備え、復旧手順書の策定、復旧対応体制の整備、サプライチェーンも含めた実践的な演習の実施が必要であるとされています。顧客向けサービスを止める判断、代替手段の案内、問い合わせ窓口の設置は、平時に準備していなければ迅速に実行できません。

第四のポイントは、個人情報の持ち方そのものの見直しです。すべての情報を同じシステムで参照できる状態にしていないか、業務上不要な項目まで保存していないか、口座情報などの重要情報に追加の保護措置を設けているかを確認する必要があります。情報漏えい対策では、侵入を防ぐことに加え、万が一侵入された場合でも漏洩範囲を最小化する設計が求められます。

顧客側が注意すべきこと

今回のアフラック不正アクセス事案では、現時点で情報の不正利用は確認されていないとされています。しかし、漏洩した可能性のある情報には電話番号や住所、証券番号、保障内容、口座情報が含まれるため、顧客側でも不審な連絡に注意する必要があります。もしも、「契約内容の確認が必要です」「保険料の引き落とし口座を再登録してください」「給付金の手続きに必要です」といった連絡があった場合でも、メールやSMSに記載されたURLを安易に開かず、公式サイトや正規の問い合わせ窓口から確認することが大切です。警察庁もフィッシング対策として、迷惑メッセージブロック機能の活用や、ID・パスワードの使い回しを避けることを呼びかけています*6。特に、保険会社や金融機関を名乗る電話で、暗証番号、認証コード、インターネットバンキングのログイン情報などを求められた場合は注意が必要です。正規の企業を装った連絡であっても、その場で情報を伝えず、いったん電話を切って公式窓口に確認する対応が安全です。

まとめ 情報漏えい対策は「防御」から「検知・対応・復旧」へ

アフラックの不正アクセスによる個人情報漏えいは、保険会社や金融機関だけの問題ではありません。顧客情報、契約情報、決済情報、口座情報、問い合わせ履歴などを扱うすべての企業にとって、情報漏えい対策とインシデント対応の重要性を改めて示す事案です。

今回の公式発表で確認できるのは、約438万人の顧客情報が漏えいし、そのうち約23万人については保険料振替口座情報が含まれること、代理店約4万店分の情報も漏洩したこと、そして不正アクセスが6月15日から6月25日まで複数回確認されていることです。一方で、原因や攻撃手口の詳細は調査中であり、現時点で断定できる情報は限られています。

企業に求められるのは、侵入を防ぐための対策だけではありません。異常を早く見つける監視体制、被害範囲を確認するログ管理、顧客へ説明できる情報整理、サービス停止時の代替手段、復旧手順、再発防止策までを含めた総合的なサイバーセキュリティ体制です。 個人情報漏洩は、発生してから対応を考えるのでは遅すぎます。自社の顧客情報がどこにあり、誰がアクセスでき、どのログが残り、インシデント発生時に誰が判断するのか。今回の事案を機に、企業は不正アクセス対策、脆弱性管理、ログ監視、委託先管理、インシデント対応計画を改めて見直す必要があります。

【参考情報】

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


ウェビナー開催のお知らせ

  • 2026年7月8日(水)13:00~14:00「企業は何から対策すべきか?― OWASP Top 10:2025から読み解く、最新のセキュリティリスクと対策の考え方 ―」
  • 2026年7月15日(水)14:00~15:00「AI事業者ガイドライン第1.2版に基づくセキュリティ対策の実践ポイント~生成AIからAIエージェントへ~」
  • 2026年7月22日(水)14:00~15:00「そのIT資産、本当に把握できていますか?~見落としがちなセキュリティリスクと対策の第一歩~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サッポロHD海外2社に不正アクセス ―海外グループ会社を狙うサイバー攻撃リスクとは

    Share
    「サッポロHD海外2社に不正アクセス」アイキャッチ画像

    サッポロホールディングスが公表した海外グループ会社2社への不正アクセスは、海外拠点を狙ったサイバー攻撃リスクを改めて浮き彫りにしました。現時点では情報漏洩の有無や影響範囲は調査中ですが、海外子会社や現地法人のセキュリティがグループ全体の事業継続や信頼に影響を及ぼす可能性があります。本記事では、本件の概要を整理するとともに、海外拠点が攻撃の入口になりやすい理由や、企業が見直すべき認証管理、ログ監視、脆弱性管理などの対策について解説します。

    ※本記事は2026年6月30日までに公開された情報もとに作成しています。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。


    サッポロホールディングス株式会社は2026年6月24日、同社の海外グループ会社2社のシステムに対して不正アクセスが発生したことを公表しました*7。対象となったのは、POKKA PTE. LTD.とSLEEMAN BREWERIES LTD.です。サイバー攻撃の恐れがある不正な通信ログを検知し、初動調査を行った結果、不正アクセスが判明したとされています。

    今回の事案で注目すべきなのは、国内本社ではなく海外グループ会社で不正アクセスが確認された点です。企業のグローバル展開が進むなか、海外子会社、海外拠点、現地法人、委託先、販売会社などを含めたセキュリティ対策は、もはや一部門だけの問題ではありません。サイバー攻撃は、もっとも守りが弱い場所から侵入し、グループ全体の信頼や事業継続に影響を及ぼす可能性があります。 サッポロホールディングスの公表によると、POKKA PTE. LTD.では2026年6月14日、SLEEMAN BREWERIES LTD.では同年6月17日に不正アクセスを確認しています。安全確保のため、関係するシステムや機器は遮断され、外部専門家の協力のもと原因や影響範囲の調査が進められています。公表時点では、情報漏洩の事実および影響範囲は確認中であり、国内事業への影響は確認されていません。また、2社への不正アクセスについて、現時点で因果関係は認められていないとされています。

    サッポロHDの海外グループ会社で何が起きたのか

    今回の不正アクセスは、サッポロホールディングスの海外グループ会社であるPOKKA PTE. LTD.とSLEEMAN BREWERIES LTD.において確認されました。POKKA PTE. LTD.は海外飲料事業、SLEEMAN BREWERIES LTD.は海外酒類事業に関係する企業です。サッポロホールディングスは海外酒類事業を北米中心に展開しており、海外飲料事業ではシンガポール、マレーシア、中東など約60か国でPOKKAブランドを展開していると説明しています。

    このことから、今回の事案は単なる「海外拠点のトラブル」として片付けるべきものではありません。企業が海外展開を進めるほど、システム、ネットワーク、アカウント、取引先、現地運用体制は複雑になります。国内本社のセキュリティレベルが高くても、海外子会社や現地拠点の監視体制、認証管理、端末管理、ログ管理が十分でなければ、攻撃者にとって侵入口になり得ます。ただし、現時点で公表されている情報からは、ランサムウェア攻撃であったか、特定の攻撃グループが関与したか、どのような情報が外部に流出したかは確認できません。したがって、本件を「情報漏洩事故」や「ランサムウェア被害」と断定することは避ける必要があります。一次ソースから確認できるのは、不正な通信ログの検知、不正アクセスの判明、関係システム・機器の遮断、外部専門家による調査、情報漏洩の有無は確認中という点です。

    なぜ海外グループ会社はサイバー攻撃の入口になりやすいのか

    海外グループ会社や海外子会社は、サイバー攻撃の入口になりやすい構造的なリスクを抱えています。理由の一つは、拠点ごとにIT環境やセキュリティ運用の成熟度が異なりやすいことです。本社ではEDR、ログ監視、多要素認証、脆弱性管理が整備されていても、海外拠点では現地事情や人員不足により、同じ水準の対策が実施されていないケースがあります。

    もう一つの理由は、グループ会社が業務上、本社や他拠点とつながっていることです。販売、製造、物流、会計、メール、クラウドサービスなど、業務に必要な連携がある以上、一つの拠点への不正アクセスが、別拠点への攻撃や認証情報の悪用につながる可能性は否定できません。今回のサッポロホールディングスの発表では2社間の因果関係は認められていないとされていますが、企業一般のリスクとしては、海外拠点を含めたグループ全体のセキュリティ統制が重要になります。

    独立行政法人情報処理推進機構(IPA)から公開された「情報セキュリティ10大脅威 2026」でも、組織向け脅威の上位に「サプライチェーンや委託先を狙った攻撃」が挙げられています。これは、攻撃者が必ずしも本丸である大企業や本社を直接狙うのではなく、関係会社、委託先、取引先、外部サービスなどを経由して侵入を試みるリスクが高まっていることを示しています。

    不正通信ログの検知が示す「早期発見」の重要性

    今回の公表で見落としてはならないのが、「サイバー攻撃の恐れがある不正な通信ログを検知した」という点です。不正アクセスは、必ずしも最初から目に見える被害として現れるわけではありません。ファイルが暗号化される、Webサイトが改ざんされる、顧客情報が公開されるといった被害が起きる前に、攻撃者がネットワーク内で探索や権限拡大を行っている場合があります。

    そのため、企業にとって重要なのは、攻撃を完全に防ぐことだけではなく、異常な通信、不審なログイン、通常と異なる端末挙動を早期に見つける体制です。ログを取得していても、監視や分析ができていなければ、攻撃の兆候を見逃してしまいます。特に海外拠点では、時差、言語、現地ベンダーとの契約、運用担当者の違いにより、インシデントの発見や報告が遅れる可能性があります。 不正アクセス対策では、ファイアウォールやウイルス対策ソフトだけでは不十分です。EDRによる端末監視、SIEMによるログ分析、SOCによる常時監視、ID管理、多要素認証、脆弱性診断、ペネトレーションテストなどを組み合わせ、攻撃を受けた場合でも早期に検知し、被害を最小化する考え方が求められます。

    情報漏洩が確認されていない段階でも対応が必要な理由

    サッポロホールディングスは、公表時点で情報漏洩の事実および影響範囲は確認中としています。ここで重要なのは、「漏洩が確認されていない」ことと「リスクがない」ことは同じではないという点です。サイバー攻撃では、外部送信の痕跡、認証情報の悪用、攻撃者の侵入経路、アクセスされたファイル、影響を受けたシステムを慎重に調査する必要があります。

    調査中の段階では、企業は被害範囲を過小評価することも、過度に断定することも避けなければなりません。公表内容において「確認中」「影響が確認された場合は速やかに報告」といった表現が使われているのは、調査結果に基づいて正確に説明する姿勢の表れといえます。企業が同様の事案に備えるためには、インシデント発生後の連絡体制、初動対応手順、システム遮断の判断基準、外部専門家への相談ルート、顧客・取引先への説明方針を事前に整備しておくことが重要です。サイバー攻撃を受けてから対応を考えるのではなく、攻撃を受ける前提で準備しておくことが、事業継続と信頼維持につながります。

    海外拠点を持つ企業が見直すべきセキュリティ対策

    海外グループ会社や海外子会社を持つ企業は、まずグループ全体のIT資産を把握する必要があります。どの拠点にどのシステムがあり、誰が管理し、どのネットワークとつながっているのかが分からなければ、リスクの評価も対策の優先順位付けもできません。

    次に重要なのが、認証情報の管理です。海外拠点のVPN、メール、クラウドサービス、業務システムに対して多要素認証を導入し、不要なアカウントや退職者アカウントを放置しないことが求められます。攻撃者は、脆弱性だけでなく、漏洩したID・パスワードや使い回された認証情報を悪用することがあります。

    また、脆弱性管理も欠かせません。海外拠点では、本社の管理外にあるサーバ、ネットワーク機器、リモートアクセス環境、業務アプリケーションが残っている場合があります。定期的な脆弱性診断や外部公開資産の棚卸しを行い、攻撃者から見える入口を減らすことが重要です。

    さらに、ログ監視とインシデント対応訓練も見直すべきです。不正通信ログを検知しても、その意味を判断できる人がいなければ対応は遅れます。検知、報告、遮断、調査、復旧、再発防止までの流れを整備し、海外拠点を含めて実効性を確認しておく必要があります。

    サイバー攻撃対策は「国内本社だけ」では足りない

    今回のサッポロホールディングスの事案は、海外グループ会社への不正アクセスとして公表されました。国内事業への影響は確認されていないとされていますが、企業にとっては、海外拠点を含むグループ全体のセキュリティを見直すきっかけになります。

    サイバー攻撃は、企業規模や知名度に関係なく、システムの弱点、管理のすき間、監視の遅れを突いてきます。特に海外展開を進める企業では、本社、海外子会社、委託先、取引先、クラウドサービスを含めた全体像を把握し、どこから攻撃されても早期に検知・対応できる体制を作ることが欠かせません。 不正アクセス、情報漏洩、ランサムウェア、サプライチェーン攻撃への備えは、もはや情報システム部門だけの課題ではありません。経営リスクとしてセキュリティを捉え、グループ全体で守る仕組みを整えることが、企業の信頼と事業継続を守るための第一歩です。

    まとめ

    サッポロホールディングスの海外グループ会社2社で確認された不正アクセスは、海外拠点を持つ企業にとって重要な示唆を含んでいます。公表時点では情報漏洩の有無や影響範囲は確認中であり、国内事業への影響も確認されていません。しかし、海外子会社や現地法人を含むグループ全体のセキュリティ管理が求められる時代であることは明らかです。

    企業は、海外拠点のセキュリティ対策を現地任せにせず、IT資産の把握、認証管理、脆弱性診断、ログ監視、インシデント対応体制の整備を進める必要があります。攻撃を完全に防ぐことが難しい今、重要なのは、侵入の兆候を早く見つけ、被害を広げない仕組みを持つことです。 サイバー攻撃対策を見直す際は、国内本社だけでなく、海外グループ会社、委託先、取引先、クラウド環境まで含めた全体像を確認することが欠かせません。今回の事案は、グローバル企業だけでなく、海外取引や外部委託を行うすべての企業にとって、自社のセキュリティ体制を点検する機会といえるでしょう。

    【参考情報】

    サッポロビール株式会社「当社の海外グループ会社2社のシステムへの不正アクセス発生について」(2026年6月24日公表)(https://www.sapporobreweries.com/notice/detail/20260624000010.html)

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年7月8日(水)13:00~14:00「企業は何から対策すべきか?― OWASP Top 10:2025から読み解く、最新のセキュリティリスクと対策の考え方 ―」
  • 2026年7月15日(水)14:00~15:00「AI事業者ガイドライン第1.2版に基づくセキュリティ対策の実践ポイント~生成AIからAIエージェントへ~」
  • 2026年7月22日(水)14:00~15:00「そのIT資産、本当に把握できていますか?~見落としがちなセキュリティリスクと対策の第一歩~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    【企業のためのランサムウェア対策ガイド】ランサムウェア被害の実態 ―業務停止・損害・企業が直面するリスクとは―

    Share
    ランサムウェア被害の実態 ―業務停止・損害・企業が直面するリスクとは―アイキャッチ画像

    ランサムウェア被害は、ファイルの暗号化や身代金要求だけで終わるものではありません。業務停止や売上損失、情報漏洩、信用低下、顧客対応、復旧費用の増加など、企業活動全体に大きな影響を及ぼします。近年は、データを盗み出したうえで公開を脅す「二重恐喝」が主流となり、システムを復旧できても被害が終わらないケースも少なくありません。本記事では、企業が直面する被害の実態と、経営リスクとして捉えるべきポイントを解説します。

    ランサムウェアの基本的な仕組みや全体像については、以下の記事で整理しています。
    「ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本―」

    ランサムウェア被害は、単に「ファイルが暗号化される」「身代金を要求される」という技術的な問題にとどまりません。実際の企業被害では、業務システムの停止、受発注や生産活動の遅延、顧客対応の混乱、情報漏洩の可能性、信用低下、復旧費用の増加など、事業全体に影響が広がります。特に近年は、暗号化だけでなく、事前にデータを盗み出したうえで「公開する」と脅す二重恐喝型のランサムウェア攻撃が大きな問題になっています。警察庁も、ランサムウェア被害ではデータを暗号化するだけでなく、窃取したデータの公開を示唆して金銭を要求する手口が確認されていると説明しています。

    ランサムウェア被害の現実

    ランサムウェア被害の大きさは、身代金の金額だけでは測れません。復旧作業、調査費用、外部専門家への依頼、システム再構築、顧客対応、広報対応、法的対応、再発防止策の実施など、被害後に発生するコストは多岐にわたります。

    IBMの「Cost of a Data Breach Report 2025」では、データ侵害の世界平均コストは444万米ドルとされています。これはランサムウェアに限った数字ではありませんが、情報漏洩を伴うセキュリティインシデントが企業に大きな経済的負担を与えることを示す参考値になります。

    また、Sophosが公開するレポート「大規模企業におけるランサムウェアの現状 2025年版」では、ランサムウェア攻撃を受けた企業の復旧費用について、身代金を除いた平均復旧コストが184万米ドルと報告されています。調査対象や地域、企業規模によって数字は変わるため、日本企業にそのまま当てはめることはできませんが、ランサムウェア被害が単なる一時的なIT障害ではなく、復旧に多額のコストを伴う経営リスクであることは明らかです。

    企業に起きる被害

    業務停止

    ランサムウェア被害で最も分かりやすい影響は、業務停止です。ファイルサーバ、基幹システム、販売管理、生産管理、会計システム、メール、社内ポータル、認証基盤などが暗号化されると、日常業務は一気に止まります。業務停止が発生すると、単に社員がファイルを開けないという問題では済みません。受注処理ができない、請求書を発行できない、出荷指示が出せない、製造ラインに必要な情報へアクセスできない、顧客からの問い合わせに回答できないといった形で、事業活動そのものに影響します。特に製造業、医療、物流、小売、金融、公共サービスなど、システム停止が現場業務に直結する業種では、ランサムウェア被害が社会的影響を伴う可能性もあります。

    売上損失

    業務停止は、そのまま売上損失につながります。ECサイトが停止すれば注文を受けられず、販売管理システムが使えなければ出荷や請求が遅れます。製造現場で生産管理システムが停止すれば、納期遅延や取引先への影響が発生します。ランサムウェアによる売上損失は、停止期間が長くなるほど拡大します。たとえ数日で復旧できたとしても、その間に失った受注、遅延した納品、追加で発生した人件費、代替手段の手配、取引先への説明対応などは、企業にとって大きな負担になります。さらに、復旧作業中は通常業務に戻れないため、営業、カスタマーサポート、経理、情報システム、法務、広報など複数部門がインシデント対応に追われます。結果として、新規案件の進行や通常の売上活動にも影響が出る可能性があります。

    情報漏洩

    現在のランサムウェア被害で特に深刻なのが、情報漏洩です。従来のランサムウェアは、ファイルを暗号化して復号の対価を要求する手口が中心でした。しかし近年は、暗号化の前にデータを窃取し、支払いに応じなければ公開すると脅す二重恐喝型の攻撃が多く確認されています。漏洩対象になり得る情報は、顧客情報、従業員情報、取引先情報、契約書、設計情報、研究開発資料、財務情報、メールデータなど多岐にわたります。こうした情報が流出した場合、企業は本人通知、顧客説明、取引先対応、監督官庁への報告、法的リスクの確認などを行わなければなりません。情報漏洩が疑われる場合、たとえ攻撃者の主張が事実かどうかすぐに確認できなくても、企業は慎重に調査と説明を進める必要があります。ランサムウェア被害では、システム復旧と情報漏洩対応が同時に発生するため、対応負荷は非常に大きくなります。

    情報漏洩に関するリスクや対策については、以下の記事でも詳しく解説しています。
    「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

    見えないコスト

    ランサムウェア被害では、復旧費用や売上損失のように数字で把握しやすいコストだけでなく、見えにくいコストも発生します。その代表が、信用低下と顧客離脱です。信用低下は、事故発生直後だけでなく、長期的に企業活動へ影響します。顧客や取引先は、「この会社に重要な情報を預けて大丈夫か」「今後も安定して取引できるか」「再発防止策は十分か」といった視点で企業を見ます。特に個人情報や機密情報の漏洩が疑われる場合、信頼回復には時間がかかります。顧客離脱も無視できません。システム停止によりサービス提供が遅れた場合や、顧客情報の漏洩が疑われる場合、既存顧客が契約継続を見直す可能性があります。また、新規顧客の商談においても、セキュリティ事故の有無や再発防止策が確認されることがあります。

    さらに、従業員への影響もあります。復旧作業や顧客対応が長期化すると、情報システム部門や現場部門に大きな負荷がかかります。休日・夜間対応、手作業での代替運用、問い合わせ対応、社内説明などが重なれば、従業員の疲弊や通常業務の停滞にもつながります。 このような見えないコストは、被害直後の決算数値には表れにくい場合があります。しかし、中長期的には企業のブランド、営業活動、採用、取引条件、保険料、監査対応などに影響する可能性があります。ランサムウェア被害を経営リスクとして捉えるべき理由は、ここにあります。

    なぜ被害が拡大するのか

    ランサムウェア被害が拡大する大きな理由は、初動の遅れです。攻撃者が侵入してから暗号化を実行するまでの間には、認証情報の窃取、権限昇格、横展開、データ窃取といった段階があります。しかし、企業側がこの段階で異常に気づけなければ、攻撃者は重要システムやバックアップまで到達してしまいます。初動が遅れる背景には、ログ監視の不足、検知アラートの見落とし、休日・夜間対応体制の不備、インシデント対応手順の未整備があります。セキュリティ製品を導入していても、誰がアラートを確認するのか、どの条件で端末を隔離するのか、どのタイミングで経営層に報告するのかが決まっていなければ、実際の対応は遅れます。また、体制不足も被害拡大の要因です。情報システム担当者が少人数で運用している企業では、通常業務と並行してランサムウェア対応を行うことが難しくなります。被害範囲の確認、ネットワーク遮断、端末隔離、バックアップ確認、外部専門家への連絡、顧客対応、広報対応を同時に進めるには、事前に役割分担を決めておく必要があります。

    経営として考えるべきリスク

    ランサムウェア被害は、情報システム部門だけで完結する問題ではありません。被害が発生した場合、経営層は事業継続、顧客説明、情報公開、法的対応、身代金要求への対応、復旧優先順位、外部専門家の起用、再発防止投資など、多くの判断を迫られます。特に難しいのは、限られた情報の中で判断しなければならない点です。どこまで侵入されているのか、どの情報が漏洩した可能性があるのか、バックアップは使えるのか、いつ業務を再開できるのか、攻撃者の主張は事実なのか。こうした点が不明確なまま、顧客や取引先、従業員、場合によっては監督官庁へ説明する必要があります。そのため、経営として重要なのは、被害が起きてから初めて考えるのではなく、平時から判断基準を準備しておくことです。どのシステムを優先的に復旧するのか、どの情報が漏洩した場合に誰へ通知するのか、どの段階で外部公表するのか、どの専門家へ相談するのかを事前に整理しておく必要があります。

    また、セキュリティ投資の優先順位も経営判断です。すべてのリスクをゼロにすることはできませんが、外部公開資産の管理、多要素認証、脆弱性管理、バックアップ、EDR、ログ監視、インシデント対応訓練など、被害を減らすために優先すべき対策はあります。IPAの「情報セキュリティ10大脅威 2026」では、「ランサム攻撃による被害」に加えて、「サプライチェーンや委託先を狙った攻撃」も組織向け脅威の第2位に挙げられています。これは、企業が自社内だけでなく、委託先や取引先を含めたリスク管理を考える必要があることを示しています。

    こうした被害を防ぐためには、リスクの優先順位を整理することが重要です。詳しくは以下の記事をご参照ください。
    「サイバー攻撃リスク評価の進め方:見えない脅威を可視化するプロセスと実践」

    まとめ

    ランサムウェア被害は、ファイル暗号化や身代金要求だけで終わるものではありません。業務停止、売上損失、情報漏洩、信用低下、顧客離脱、復旧費用、従業員負荷、取引先対応など、企業活動全体に影響します。特に近年は、暗号化の前にデータを盗み、公開をちらつかせる二重恐喝型の攻撃が問題になっています。そのため、バックアップを取得しているだけでは十分ではありません。システムを復旧できたとしても、情報漏洩対応や信用回復に長い時間とコストがかかる可能性があります。

    企業がランサムウェア被害を抑えるためには、感染を防ぐ対策に加えて、早期検知、被害範囲の特定、復旧手順、顧客対応、経営判断の準備が必要です。ランサムウェア対策は、情報システム部門だけの課題ではなく、事業継続と経営リスク管理の一部として取り組むべきものです。被害を完全にゼロにすることは難しくても、侵入されにくくし、侵入されても早く気づき、被害を限定し、早く復旧することは可能です。そのためには、自社の重要業務、重要データ、外部公開資産、委託先との接続、バックアップ体制、インシデント対応手順を継続的に見直すことが重要です。ランサムウェア被害の実態を正しく理解することは、経営層と現場が同じ危機感を持ち、必要な対策へ投資するための第一歩になります。

    【参考情報】

    編集責任:木下


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    セキュリティインシデントの再発防止策とは?体制強化と継続的改善のポイント

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    セキュリティインシデントの再発防止と体制強化_アイキャッチ画像

    セキュリティインシデントへの対応は、システムや業務を復旧して終わりではありません。同じ問題を繰り返さないためには、原因を分析し、対策を講じ、組織全体の対応力を高めることが重要です。

    実際のインシデントでは、技術的な脆弱性だけでなく、運用ルールの不備や情報共有不足、訓練不足などが原因となっているケースも少なくありません。そのため、再発防止には技術対策だけでなく、体制や運用の見直しも欠かせません。

    本記事では、セキュリティインシデント発生後に取り組むべき再発防止策や、継続的な改善のポイントについて解説します。

    インシデント管理や対応フローの全体像については、関連記事もあわせてご覧ください。
    「セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像」

    インシデントは「発生して終わり」ではない

    セキュリティインシデントは発生して終わりではなく、組織にとって重要な学習の機会でもあります。再発防止策の基本は、まず原因を正確に特定し、その根本的な要因を排除することです。技術的な脆弱性の修正だけでなく、運用ルールや業務プロセス、アクセス管理、ログ監視体制の見直しなど、組織全体の改善が求められます。特に、多くのインシデントは単一の要因ではなく、複数の小さな問題が重なって発生するため、広い視野での分析と対応が不可欠です。また、再発防止策は一度実施して終わりではなく、定期的な評価と改善サイクルを回すことで、組織のセキュリティ体制を継続的に強化できます。これにより、同じ種類の被害が繰り返されるリスクを大幅に低減できるのです。

    再発防止こそが最重要課題

    再発防止を確実にするためには、組織全体のセキュリティ体制を明確に整備することが不可欠です。具体的には、インシデント対応チーム(CSIRT)を設置し、平常時から役割分担を明文化しておくことで、発生時の混乱を最小限に抑えられます。例えば、技術担当者は原因調査や封じ込めを、法務担当者は法的リスクの確認や外部報告を、広報担当者は顧客や取引先への情報発信を、それぞれ責任範囲を明確にして迅速に対応します。また、経営層も意思決定や資源配分の役割を担い、全社的な支援体制を構築することが重要です。このような体制を事前に整えておくことで、インシデント発生後の対応スピードが向上し、被害の拡大や二次的な損失を防ぐことができます。

    再発防止のためのアプローチ

    従業員教育と意識向上

    セキュリティインシデントの再発防止には、従業員一人ひとりの意識向上が欠かせません。技術的対策や体制整備だけでは、人的ミスや不注意による情報漏洩、誤操作を完全に防ぐことはできません。そのため、定期的なセキュリティ教育や訓練を通じて、最新の脅威や攻撃手法、社内ルールの理解を深めることが重要です。例えば、フィッシングメールの疑似演習やパスワード管理の強化、情報取り扱いに関するケーススタディを行うことで、従業員の行動が組織全体のセキュリティ強化につながります。さらに、教育や訓練の効果は一度きりではなく、継続的に評価し改善していくことが求められます。このように、人的要因への対応を組み込むことで、組織全体の防御力が大きく向上します。

    セキュリティポリシーの定期的な見直し

    再発防止策を有効に機能させるためには、定期的な監査と評価が不可欠です。導入したセキュリティ対策や運用ルールが実際に遵守されているか、効果があるかを定期的に確認することで、弱点や改善点を早期に発見できます。例えば、アクセス権限やログ管理の運用状況をチェックする内部監査、脆弱性診断やペネトレーションテストなどの技術的評価を組み合わせることで、組織全体の安全性を客観的に評価できます。また、監査や評価の結果をもとに改善策を実行し、PDCAサイクルを回すことで、インシデント再発のリスクを継続的に低減することが可能です。このプロセスをルーチン化することで、組織はインシデントに強い体制を築くことができるようになります。

    セキュリティ対策の継続的強化

    再発防止には、組織全体の運用や体制強化だけでなく、セキュリティ対策の継続的な見直しも重要です。脆弱性の発見やパッチ適用、アクセス制御の見直し、ファイアウォールやIDS/IPSなどのセキュリティ機器の設定確認は、常に最新の脅威に対応するために欠かせません。また、クラウドサービスやモバイル端末など、新たなIT資産を導入する際も、初期設定のセキュリティ強化や監視体制の整備を行う必要があります。さらに、ログ監視やアラート機能の精度向上、異常検知の自動化など、セキュリティ対策を継続的に見直すことで、インシデントの早期発見と被害拡大防止が可能となります。技術面の強化は、組織の防御力を底上げし、再発リスクを大幅に低減する基盤となります。

    インシデント発生後の振り返り(ポストモーテム)

    インシデント対応が一段落した後は、必ず振り返り(ポストモーテム)を行い、再発防止策の精度を高めることが重要です。具体的には、発生原因、対応のスピードや手順の適切さ、情報共有の精度、関係者間の連携状況などを詳細に分析します。この振り返りによって、改善すべき運用上の課題や技術的な弱点が明確になり、次回以降の対応力向上につながります。また、振り返りの結果は、社内マニュアルや教育資料に反映させることで、組織全体の知見として蓄積されます。さらに、経営層への報告を通じて資源や方針の見直しにも活用することで、組織全体のセキュリティ文化を強化し、インシデント再発リスクを大幅に低減できます。

    まとめ

    セキュリティインシデントは発生して終わりではなく、発生後の対応や改善こそが組織の安全性を左右します。本記事では、再発防止策の基本、組織体制の強化、従業員教育、定期的な監査、技術的対策の継続的強化、そしてポストモーテムによる振り返りまで、包括的な対策のポイントを解説しました。これらを継続的に実施することで、インシデントの再発リスクを大幅に低減し、企業の信頼性と業務継続性を確保できます。次回以降も、組織全体でセキュリティ力を高める取り組みが重要です。

    再発防止策を継続的に実行するためには、CSIRTを含むインシデント対応体制の整備が重要です。
    「インシデント対応体制とは?CSIRTの役割と企業が整えるべき運用のポイント」

    BBSecでは

    セキュリティインシデントの再発防止と体制強化は、組織の安全性を高めるために不可欠です。BBSECでは、インシデント発生時に迅速かつ効果的に対応できる体制構築を支援する「インシデント初動対応準備支援サービス」を提供しています。このサービスでは、実際のインシデント発生時に参照可能な対応フローやチェックリストの作成をサポートし、組織の対応力を強化します。さらに、インシデント対応訓練を通じて、実践的な対応力を養うことも可能です。詳細については、以下のリンクをご覧ください。

    https://www.bbsec.co.jp/service/evaluation_consulting/incident_initial_response.html
    ※外部サイトにリンクします。

    【参考情報】

    公開日:2025年10月22日
    更新日:2026年6月17日

    編集責任:木下


    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

    最新情報はこちら

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    CitrixBleed 3(CVE-2026-3055)の脆弱性:NetScaler ADC / Gatewayの影響・リスク・対策

    Share
    CitrixBleed 3(CVE-2026-3055)の脆弱性:NetScaler ADC / Gatewayの影響・リスク・対策アイキャッチ画像

    CVE-2026-3055が注目される背景(CitrixBleedとの関連)

    2026年3月、Cloud Software Groupは、Citrix NetScaler ADCおよびNetScaler Gatewayに関する複数の脆弱性情報を公表しました*2。その中でも特に注意が必要なのが、CVE-2026-3055です。

    CVE-2026-3055は、NetScaler ADCおよびNetScaler GatewayがSAML IDPとして構成されている場合に影響を受ける、入力検証不備に起因するメモリオーバーリードの脆弱性です。Citrix公式アドバイザリでは、CWE-125、CVSS v4.0のベーススコア9.3、Criticalとして評価されています。本脆弱性は、通称「CitrixBleed 3」と呼ばれています。JPCERT/CCは、過去に大きな問題となったCitrix Bleed系の脆弱性、CVE-2023-4966、CVE-2025-5777との類似点が海外セキュリティ企業によって指摘されていると説明しています*2。

    2025年7月に公表されたCitrix Bleed2(CVE-2025-5777)の脆弱性については以下の記事でご紹介しています。こちらもあわせてご覧ください。
    「今すぐ対応を!Citrix Bleed2(CVE-2025-5777)の脆弱性情報まとめ」

    企業にとって重要なのは、この脆弱性が単なる製品不具合ではなく、外部公開されている認証基盤やリモートアクセス基盤から情報漏洩につながる可能性がある点です。NetScaler GatewayはVPNやリモートアクセス、SSO連携の前段に置かれることが多く、侵害された場合の影響が社内ネットワーク全体に及ぶおそれがあります。

    CVE-2026-3055の概要

    CVE-2026-3055は、NetScaler ADCおよびNetScaler Gatewayにおけるメモリオーバーリードの脆弱性です。NVD(National Vulnerability Database)では、NetScaler ADCおよびNetScaler GatewayがSAML IDPとして構成されている場合、不十分な入力検証によりメモリオーバーリードが発生すると説明されています*3。

    メモリオーバーリードとは、本来読み取るべきではないメモリ領域のデータが読み取られてしまう問題です。JPCERT/CCは、CVE-2026-3055について、遠隔の第三者によって意図しないメモリ領域のデータが読み取られる可能性があると注意喚起しています。この種の脆弱性で問題になるのは、攻撃者が直接ファイルを盗み出さなくても、メモリ上に一時的に残っていた情報が漏洩する可能性があることです。NetScalerのような認証や通信制御に関わる装置では、セッション情報、認証処理に関係する情報、SAML連携に関する情報などがメモリ上で扱われるため、情報漏洩の影響を慎重に評価する必要があります。

    影響を受ける製品とバージョン

    CVE-2026-3055の影響を受けるのは、NetScaler ADCおよびNetScaler Gatewayの一部バージョンです。Citrix公式アドバイザリでは、NetScaler ADCおよびNetScaler Gateway 14.1の14.1-60.58より前、13.1の13.1-62.23より前、NetScaler ADC FIPSおよびNDcPPの13.1-37.262より前が影響を受けるとされています。

    ただし、バージョンだけでなく構成条件も重要です。Citrix公式は、CVE-2026-3055について、Citrix ADCまたはCitrix GatewayがSAML IDP Profileとして構成されていることを前提条件として示しています。確認方法として、NetScalerの設定内に “add authentication samlIdPProfile .*” が存在するかを確認するよう案内しています。つまり、NetScalerを利用しているすべての環境が同じ条件で影響を受けるわけではありません。しかし、SAML IDPはSSOや認証連携に関わる重要な構成で使われるため、該当する場合は優先度を上げて確認すべきです。

    CVE-2026-3055はKEVカタログ登録済みの脆弱性

    CVE-2026-3055は、すでに米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)のKEVカタログ(Known Exploited Vulnerabilities Catalog)に追加されています。NVD上でも、CVE-2026-3055がCISA KEVに登録されていること、追加日が2026年3月30日であること、米国連邦政府機関向けの対応期限が2026年4月2日であることが確認できます。KEVカタログへの追加は、少なくともCISAが既知の悪用済脆弱性として扱っていることを意味します。そのため、CVE-2026-3055は「将来的に悪用されるかもしれない脆弱性」ではなく、実際の攻撃リスクを前提として対応すべき脆弱性です。

    JPCERT/CCも、2026年3月31日時点で海外セキュリティ企業から悪用に関する観測情報や詳細な技術情報が公表されていると説明しています。 公開インターネット上にNetScaler ADCやNetScaler Gatewayを設置している企業は、すでに攻撃対象として探索されている可能性を考慮する必要があります。

    CVE-2026-3055が「CitrixBleed 3」と呼ばれる理由

    CVE-2026-3055は、正式名称として「CitrixBleed 3」と命名されているわけではありません。しかし、セキュリティ業界では、過去に大きな影響を与えたCitrix Bleed系の脆弱性との類似性から、このように呼ばれることがあります。過去のCitrix Bleedでは、NetScaler ADCやNetScaler Gatewayにおける情報漏洩が問題となり、認証情報やセッション情報の悪用が懸念されました。今回のCVE-2026-3055も、NetScaler製品におけるメモリ読み取りの問題であり、境界装置から情報が漏えいする可能性があるという点で、過去のCitrix Bleed系の問題を想起させます。JPCERT/CCも、CVE-2023-4966およびCVE-2025-5777との類似点が指摘されているとしています。

    企業のセキュリティ担当者がこの名称に注意すべき理由は、名前そのものではなく、攻撃者が狙いやすい外部公開機器で、認証に関わる情報が漏洩する可能性があるという構図です。これは、ランサムウェア攻撃や標的型攻撃の初期侵入経路として悪用されるリスクを高めます。

    悪用された場合のリスク

    CVE-2026-3055を悪用された場合、最も懸念されるのは、NetScalerのメモリ上に存在する情報が第三者に読み取られることです。JPCERT/CCは、遠隔の第三者によって意図しないメモリ領域のデータが読み取られる可能性があると説明しています。

    NetScalerは、社外から社内システムへアクセスする際の入口として利用されることがあります。SSL VPN、リモートアクセス、SSO、認証連携の前段に配置されることも多く、ここで情報漏えいが発生すると、単一システムの問題にとどまらず、社内ネットワークへの不正アクセスやアカウント悪用につながる可能性があります。

    特に注意すべきなのは、パッチ適用だけでリスクが完全に消えるとは限らない点です。メモリ情報漏えい型の脆弱性では、修正前に何らかの情報が読み取られていた場合、その情報が後から悪用される可能性を否定できません。そのため、アップデートとあわせて、ログ調査、セッションの無効化、認証情報の見直し、関連アカウントの監視を実施することが重要です。

    企業がまず確認すべきポイント

    CVE-2026-3055への対応では、まず自社がNetScaler ADCまたはNetScaler Gatewayを利用しているかを確認する必要があります。特に、VPN、リモートアクセス、SSO、認証連携、社外公開システムの前段にNetScalerが配置されていないかを確認することが重要です。

    次に、対象バージョンに該当するかを確認します。Citrix公式アドバイザリでは、NetScaler ADCおよびNetScaler Gateway 14.1の14.1-60.58より前、13.1の13.1-62.23より前、NetScaler ADC FIPSおよびNDcPPの13.1-37.262より前がCVE-2026-3055の影響を受けるとされています。

    さらに、SAML IDPとして構成されているかを確認します。Citrix公式は、NetScaler Configuration内に”add authentication samlIdPProfile .* ”が存在するかを確認するよう案内しています。 この設定が存在する場合、CVE-2026-3055の影響を受ける条件に該当する可能性があります。

    対応方針:アップデートが最優先

    CVE-2026-3055について、JPCERT/CCは、Cloud Software Groupが本脆弱性に対する回避策を提供していないと説明しています。 そのため、アクセス制限や監視強化だけで対応を完了させるのではなく、修正済みバージョンへのアップグレードを基本方針とすべきです。Citrix公式アドバイザリでも、影響を受ける顧客に対して、関連する更新済みバージョンをできるだけ早くインストールするよう強く推奨しています。 本番環境では検証や切り戻し計画が必要になる場合がありますが、KEVカタログに登録されていることを踏まえると、通常の月次パッチ対応よりも高い優先度で扱うべき脆弱性です。

    侵害有無の確認方法

    CVE-2026-3055では、パッチ適用と同時に侵害有無の確認も重要です。JPCERT/CCは、watchTowr Labsの情報として、CVE-2026-3055を悪用する攻撃の試行は、/saml/login への細工したPOSTリクエストや、/wsfed/passive?wctx へのGETリクエストによって行われると紹介しています。通常運用で想定されない送信元IPから、これらのエンドポイントへのアクセスがログに記録されていないか確認することが推奨されています。また、JPCERT/CCは、DEBUGレベルのログを有効化している場合、/var/log/ns.log に意図しない文字列が挿入される点もwatchTowr Labsが指摘していると説明しています。 侵害が疑われる場合は、ログの保全、関係者への報告、メーカーや専門事業者への相談を検討すべきです。重要なのは、「アップデートしたから終わり」としないことです。すでに攻撃を受けていた場合、攻撃者が取得した可能性のある情報を前提に、セッションの無効化や認証情報の更新、管理者アカウントの確認、異常なログイン履歴の調査を進める必要があります。

    なぜ境界装置は狙われるのか

    近年、VPN装置、ADC、認証ゲートウェイ、ファイル転送装置など、インターネット境界に置かれる機器の脆弱性が繰り返し悪用されています。これらの機器は社内ネットワークへの入口に位置し、多くの場合、認証情報やセッション情報、社内システムへのアクセス経路を扱います。攻撃者にとっては、境界装置の侵害が効率のよい初期侵入手段となります。一般的な端末を一台ずつ狙うよりも、外部公開された認証基盤やリモートアクセス装置を突破する方が、社内環境へ到達しやすい場合があるためです。CVE-2026-3055は、まさにこの文脈で捉える必要があります。NetScaler ADCやNetScaler Gatewayを導入している企業は、単に脆弱なバージョンを更新するだけではなく、外部公開資産の棚卸し、設定確認、ログ監視、脆弱性情報の継続的な収集を組み合わせて対応する必要があります。

    脆弱性管理で求められる実務対応

    CVE-2026-3055のような重大なリスクレベルの脆弱性に対応するには、まず資産を把握していることが前提になります。どの拠点、どのクラウド環境、どのネットワーク境界にNetScalerが存在するのかを把握できていなければ、脆弱性情報が公開されても迅速に判断できません。また脆弱性の深刻度だけでなく、自社環境での露出状況を評価する必要があります。CVE-2026-3055はCVSS v4.0で9.3のCriticalと評価されていますが、実務上は、インターネットから到達可能か、SAML IDPとして構成されているか、認証基盤としてどの範囲に影響するかを確認することが重要です。さらに、KEVカタログへの登録の有無も優先順位付けの重要な判断材料になります。CVE-2026-3055はKEVカタログへ登録済みであり、NVD上でもその情報が確認できます。 既知悪用脆弱性に該当する場合、通常の脆弱性対応よりも優先度を上げ、短期間での対応計画を立てるべきでしょう。

    この脆弱性から学ぶべきポイント

    CVE-2026-3055は、個別の製品脆弱性であると同時に、企業の脆弱性管理体制を見直すきっかけにもなります。特に、VPNや認証ゲートウェイのような外部公開機器は、業務継続に不可欠である一方、攻撃者にとっても魅力的な標的です。今後も、境界装置や認証基盤に関する脆弱性は継続的に公表されると考えられます。そのたびに場当たり的に対応するのではなく、外部公開資産の一覧化、バージョン管理、設定管理、ログ監視、緊急パッチ適用の判断基準をあらかじめ整備しておくことが求められます。特に、情シス部門やセキュリティ担当者が少人数で運用している企業では、脆弱性情報の収集、影響調査、優先順位付け、パッチ適用、侵害調査をすべて自社だけで行うことが難しい場合があります。その場合は、外部診断やセキュリティ監視サービス、インシデント対応支援を組み合わせ、重要な境界装置を継続的に確認できる体制を整えることが現実的です。

    まとめ:CVE-2026-3055への対応ポイント

    CVE-2026-3055は、NetScaler ADCおよびNetScaler GatewayがSAML IDPとして構成されている場合に影響を受ける、メモリオーバーリードの重大脆弱性です。この脆弱性の本質は、NetScalerという外部公開されやすい認証・通信制御基盤から、意図しないメモリ領域のデータが読み取られる可能性がある点にあります。企業は、NetScaler ADC / Gatewayの利用有無、対象バージョン、SAML IDP構成の有無を確認し、該当する場合は修正版へのアップグレードを速やかに進める必要があります。あわせて、/saml/loginや/wsfed/passive?wctxへの不審なアクセスの有無を確認し、侵害が疑われる場合はログ保全と専門的な調査を行うことが重要です。

    CVE-2026-3055は、単なる一製品の脆弱性ではなく、外部公開資産と認証基盤の管理が企業のセキュリティに直結することを示す事例です。脆弱性管理は、パッチを当てる作業だけではありません。資産を把握し、影響を判断し、優先順位を付け、侵害有無まで確認する一連の運用として整備することが、今後ますます重要になるでしょう。

    【参考情報】


    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2026年5月13日(水)13:00~14:00【好評アンコール配信】
    「攻撃は本当に成立するのか?ペネトレーションテストで検証する実践的セキュリティ対策(デモ解説)」
  • 2026年5月20日(水)14:00~15:30 <BBSec/Future/ハンモック共催>
    「脆弱性管理の最適解 ― ASM・IT資産管理・脆弱性管理を分けて考え、統合するという選択」
  • 2026年5月27日(水)14:00~15:00
    「~取引先から求められる前に押さえる~ SCS評価制度への対応準備と現実的な進め方」
  • 最新情報はこちら

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像