RIZAPの生成AIへの顧客情報誤アップロードから考える ―企業が見直すべきシャドーAI対策

Share
RIZAPの生成AIへの顧客情報誤アップロードアイキャッチ画像

生成AIの業務利用が広がる一方、会社が把握・承認していないAIサービスを従業員が利用する「シャドーAI」は、情報漏洩につながるリスクの一つです。本記事では、RIZAPが公表した事案をもとに、生成AIへ情報を送信する際の注意点と、企業が見直すべきシャドーAI対策について解説します。

※本記事は2026年9月14日時点で公表されている情報に基づき作成しています。

RIZAPの生成AIへの誤送信で何が起きたのか

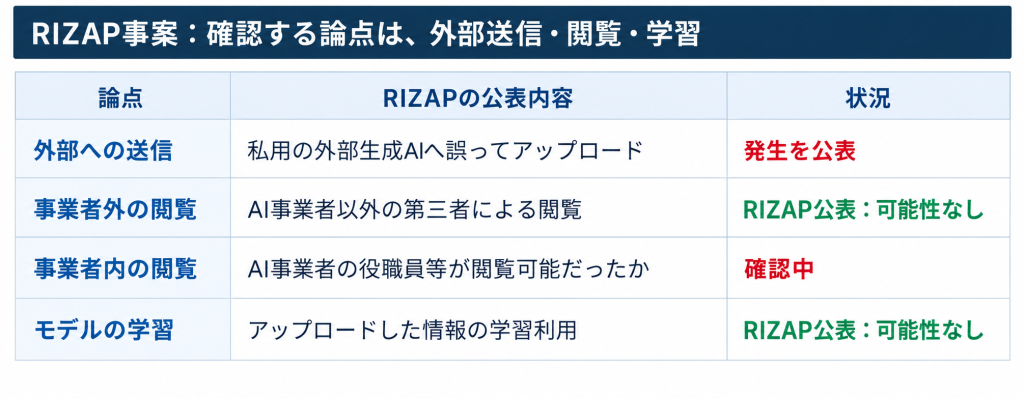
2026年9月3日、RIZAPは、社員が私用の外部生成AIサービスに顧客情報を誤ってアップロードしたと公表しました。[1]今回の事案は、RIZAPの社員が特定保健指導管理システムのデータを集計する際、顧客情報を外部の生成AIサービスに誤ってアップロードしたものです。対象は、同システムに2026年1月1日から8月19日までに登録された対象者データの一部で、氏名や保険証記号番号のほか、疾患情報などの要配慮個人情報も含まれます。同社の発表では、対象者数および利用された生成AIサービスの名称は公表されていません。またAI事業者以外の第三者による閲覧と学習利用の可能性はないと説明する一方、事業者の役職員等が閲覧可能だったかは確認中としています。外部生成AIへの情報送信では、閲覧の可能性と学習への利用は別の論点です。

図1:RIZAPの公表内容
※「学習されない」という説明だけで、外部送信の適否は判断できません。
出典:RIZAP株式会社「当社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ」(2026年9月3日)(https://business.rizap.jp/news/2492)を基に作成

「学習されない」だけで生成AIへの入力を判断しない

外部の生成AIサービスにファイルをアップロードすると、まず、そのサービスへ情報を送信することになります。その後にどのように保存・処理され、誰がアクセスでき、学習に利用されるかは、契約や設定、サービスの仕様によって確認する論点です。一つの設定を見ただけで、情報の取り扱い全体を判断することはできません。

個人情報保護委員会は、生成AIに個人情報を含むプロンプトを入力する際、特定した利用目的の達成に必要な範囲かを確認するよう注意喚起しています。また、本人の同意なく入力した個人データが応答の出力以外の目的で扱われる場合には、法に違反する可能性があるとして、機械学習に利用しないこと等の十分な確認を求めています。[2]企業が確認すべきなのは、「学習をオフにしたか」に加えて、「この業務に、この情報を外部へ送る必要があるか」です。たとえば、集計式を知りたいだけなら実在する顧客のデータを渡さず、架空のサンプルで処理方法を相談できる場合があります。また、実データの処理が必要な場合は事前に承認された環境と手順で取り扱う業務プロセスを設計します。

シャドーAIとは? 私用アカウントと業務利用の境界

本記事で述べている「シャドーAI」とは、会社が把握・承認していないAIサービスを、従業員が業務に利用することです。たとえば、会社が承認していない個人アカウントで、会社の資料を要約したり、業務ファイルを分析したりする利用が該当します。同じサービス名でも、会社が契約・管理する環境と、従業員の私用アカウントでは、管理できる範囲や適用される条件が同じとは限りません。そのため、社内ガイドラインに「生成AIの利用可」とだけ記載しても、判断基準としては不足します。対象のサービスと契約プラン、使用するアカウント、許可する業務、入力できる情報を一緒に示す必要があります。「会社で使えるAI」と「自分が普段使っているAI」を現場が取り違えないよう、利用ルールや利用環境を整えることが大切です。

RIZAPでは再発防止策として、社内で許諾されていない生成AIの業務利用禁止の再周知、教育、アクセス権限や利用環境の点検・見直しを挙げています。企業が生成AIの利用を見直す際は利用ルールだけでなく、アクセス制限などの利用環境もあわせて確認する必要があります。

生成AIの情報漏洩を防ぐために企業が見直すべきこと

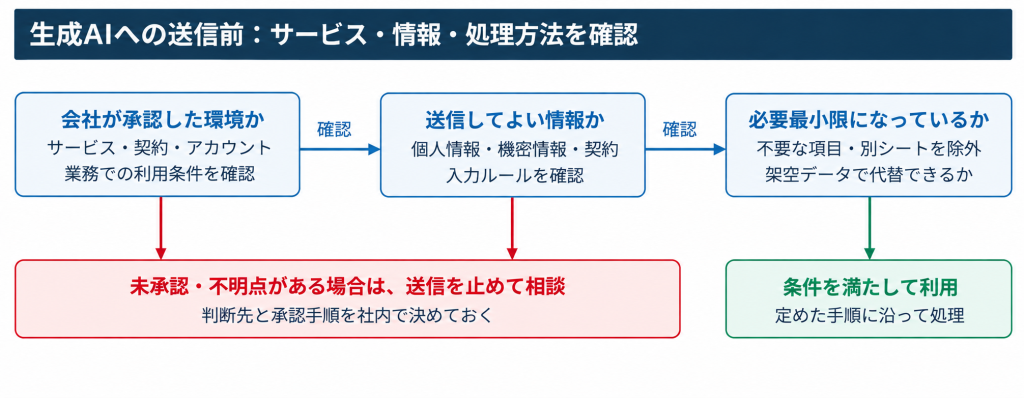
社内ルールは、現場の作業に沿った形で示すと使いやすくなります。以下は、企業が自社の契約や情報分類に合わせて具体化するための判断例です。

図2:生成AIへファイルを送る前の判断例
参考:個人情報保護委員会【別添1】「生成AIサービスの利用に関する注意喚起等について」(令和5年6月2日)(https://www.ppc.go.jp/files/pdf/230602_kouhou_houdou.pdf)等を参考に弊社作成。
※図は企業向けの一般的な判断例であり、法令上の適否を判定するものではありません。また、RIZAP社内の実際の運用を示すものではありません。

ファイル単位ではなく、中に含まれる情報まで確認する

表計算ファイルには、集計対象の列だけでなく、別のシートや自由記述欄に情報が残っている場合があります。そこで、アップロード用のデータを別に作成し、必要な項目だけを含める手順を設けます。氏名を削除しただけで安全と判断せず、番号や属性の組合せなど、個人を識別できる情報が残っていないかも確認します。

禁止事項と、迷ったときの相談先をセットにする

教育では「個人情報を入力しない」という説明に加え、集計表、議事録、顧客から届いた資料など、実際の業務を題材に判断を練習します。許可された使い方と相談窓口も示し、判断できないファイルは送信を止めて確認する運用にします。アクセス制限やデータ送信の制御を導入する場合も、対象のサービスや通信経路でどこまで制御できるかを確認したうえで、ルールを補完する仕組みとして位置付けます。

生成AIへ誤って情報を送信した場合の対応

生成AIへの誤送信に気付いたら、追加の送信を止め、社内の情報セキュリティ・個人情報管理の担当窓口へ速やかに報告します。サービス名、アカウント、送信日時、ファイルの内容、実施した操作を整理し、削除依頼や事業者への照会を進めます。必要な記録の保全と拡散防止は担当者の指揮で行い、記録用に機微な情報を別の外部サービスへコピーしないようにします。 確認したいのは、保存先と保持期間、閲覧の可能性、学習等への利用、削除の対象と完了状況です。画面上の履歴削除と、事業者側にあるデータの削除がどのような関係にあるかも確認します。行政機関への報告や本人への通知については、把握した事実に基づき、個人情報保護委員会の案内に沿って要否を判断します。[3]

生成AIの安全な業務利用に向けたBBSecの支援

生成AIの利用を始めていても、承認手順や教育が追い付いていない企業は、まずルールと実際の使い方の差を整理することが出発点になります。BBSecの「AIサービス提供者・利用者向けサイバーセキュリティ対策支援」では、AI利用者向けのセキュリティガイドライン雛形の提供と、事業に合わせたカスタマイズによる整備支援を用意しています。さらに、AI利用時の脅威・リスク・適切な利用方法・対策を扱う教育コンテンツの提供や、講師によるオンライン研修にも対応しています。既存の社内規程との整合性を見直したい場合は、「情報セキュリティ文書整備支援」により、文書体系の提案や既存文書の統廃合・改訂について支援を受けることもできます。生成AIを安全に業務利用するためには、ルールを定めるだけでなく、従業員が実際の業務で判断できるよう、教育とあわせて運用していくことが重要です。自社のAI利用ルールや教育体制を見直したい場合は、BBSecにご相談ください。

よくある疑問

▼ 個人情報を削除すれば、自由に使えますか?

【参考情報】

編集責任:木下


生成AIの安全な業務利用についてご相談ください

生成AIの安全な業務利用や、AI利用ルール・教育体制の整備についてお悩みの方は、ブロードバンドセキュリティ(BBSec)までお気軽にご相談ください。


ウェビナー開催のお知らせ

最新情報はこちら


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

標的型攻撃とは?代表的な手口と企業が取るべき対策を解説【2026年版】

Share
標的型攻撃とは?代表的な手口と企業が取るべき対策を解説アイキャッチ画像

標的型攻撃は、従来は標的型メール攻撃が代表的な手法とされていましたが、近年ではVPN機器の脆弱性や認証情報の悪用、サプライチェーンを経由した侵入など、攻撃手法は多様化しています。また、APT攻撃の初期侵入手段として標的型攻撃が利用されるケースも少なくありません。本記事では、標的型攻撃の特徴や代表的な手口、企業が取るべき対策を解説します。

標的型攻撃とは

標的型攻撃とは、特定の企業や組織、個人を狙って計画的に実施されるサイバー攻撃の総称です。不特定多数を対象とするフィッシングメールやばらまき型マルウェアとは異なり、攻撃者は事前に標的企業の事業内容や組織体制、役職者、取引先などを調査したうえで、最も侵入しやすい方法を選択します。その目的はさまざまで、機密情報の窃取、認証情報の取得、金銭の詐取、システムへの侵入、さらにはランサムウェア攻撃の足掛かりを得ることなどが挙げられます。近年では政府機関や重要インフラだけでなく、製造業、医療機関、教育機関、中堅・中小企業まで、業種や規模を問わず標的となっています。

従来型の攻撃標的型攻撃
目的悪意のない趣味や愉快犯、技術的な理論検証など、趣味や知的好奇心の延長知的財産・国家機密・個人情報など、金銭目的の犯罪、諜報などの目的を持つ
対象不特定多数のインターネットユーザー 特定の企業や組織、政府
技術必ずしも高くない 高度な技術水準
組織多くは個人による活動、複数であっても組織化されていない 組織化された多人数の組織
資金個人による持ち出し 豊富、国の支援を受けている場合も
期間短い、興味や好奇心が満たされれば終了 目的を達成するまで辞めない、数年間のプロジェクトとなることも

標的型攻撃とAPT攻撃の違い

標的型攻撃とAPT攻撃は混同されがちですが、意味は異なります。標的型攻撃は、特定の標的へ侵入するための攻撃手法を指します。一方、APT攻撃は、侵入後も長期間にわたり潜伏し、情報収集や権限昇格、情報窃取などを継続する一連の攻撃活動全体を指します。つまり、標的型攻撃はAPT攻撃における「初期侵入」の手段として利用されることが多いという関係です。

APT攻撃について詳しくは、「APT攻撃とは?標的型攻撃との違いと企業リスクを解説」をご覧ください。

標的型攻撃の代表的な手口

標的型攻撃では、一つの方法だけで侵入することはほとんどありません。攻撃者は標的企業の環境に応じて複数の手法を使い分けます。

標的型攻撃メール

メールから侵入する「標的型攻撃メール」とはのサムネ

標的型メール攻撃は代表的な手口です。取引先や公的機関などを装い、添付ファイルやURLを開かせてマルウェアへ感染させたり、認証情報を入力させたりします。

現在は生成AIの普及により、自然な日本語のメールも増えています。不自然な文章だけで見分けることは難しく、送信元やリンク先も確認することが重要です。

VPN機器や公開サーバの脆弱性を悪用した攻撃

近年増加しているのが、VPN機器や公開サーバの脆弱性を悪用した侵入です。攻撃者は公開機器を調査し、修正されていない脆弱性を悪用して企業ネットワークへ侵入します。

認証情報の悪用

ID・パスワードの漏洩による不正ログインも代表的な侵入手法です。漏えいした認証情報はダークウェブ上で売買されることもあり、VPNやクラウドサービス、メールなどへ正規ユーザーとしてログインされるケースがあります。

水飲み場攻撃

水飲み場攻撃(Watering Hole Attack)は、標的企業の従業員が頻繁に利用するWebサイトを改ざんし、そのサイトへアクセスした利用者をマルウェアへ感染させる攻撃です。利用者自身に不審な操作をさせる必要がないため、標的型メールとは異なる手口として利用されます。

サプライチェーン攻撃

近年では、取引先や委託先、ソフトウェアベンダーを経由して標的企業へ侵入するサプライチェーン攻撃も増えています。セキュリティ対策が強固な企業へ直接侵入するのではなく、関連企業を足掛かりとすることで、攻撃成功率を高める狙いがあります。

標的型メールはなぜ見分けにくいのか

標的型攻撃メールの見分け方のサムネ

標的型メールは以前のような不自然な日本語や明らかな迷惑メールだけではありません。攻撃者は企業ホームページやSNS、ニュースリリースなどから担当者名や取引先情報を収集し、実際の業務メールと区別がつかない内容を作成します。

また、生成AIの利用により、自然な日本語や文体を用いたメールを短時間で大量に作成できるようになっています。そのため、「日本語が不自然だから怪しい」という判断だけでは十分ではありません。

次のような点を複数確認することが重要です。

  • 差出人のメールアドレス
  • ドメイン名
  • 添付ファイルの種類
  • リンク先URL
  • 急な送金や認証を求める内容ではないか

標的型攻撃への入口対策

標的型攻撃は複数の侵入手法を利用しますが、その中でも標的型メールは依然として多くの攻撃で利用されています。メール対策製品の導入はもちろん重要ですが、それだけで攻撃を完全に防ぐことはできません。受信者一人ひとりが不審なメールに気付き、適切に対応できるようにすることも重要です。そのため、多くの企業では標的型メール訓練を実施しています。

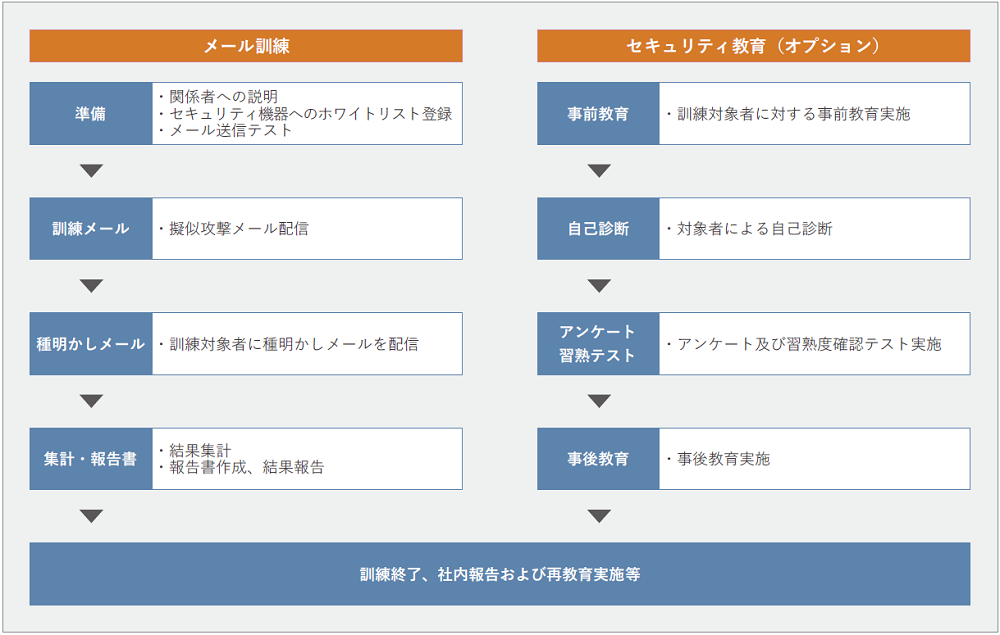
標的型攻撃メール訓練

模擬の標的型攻撃メールを作成し、事前に知らせずに従業員にメールを送信、本文中のリンクをクリックしたり添付ファイルを開いてしまった人を調べ、部門毎の攻撃メール開封率などを管理者に報告するサービスです。

標的型攻撃メール訓練サービスの比較のポイント

標的型メール訓練サービスは提供業者が多く、費用やサービスクオリティはさまざまです。ここで簡単に、いい標的型攻撃メール訓練会社の比較のポイントを列挙します。


  • 実施前に社内の業務手順や、うっかり添付ファイルを開いたりリンクをクリックしてしまいそうなメールの傾向を、丁寧なヒアリングをもとに考えてくれるかどうか
  • 開封率の報告だけでなく、添付ファイルを開いた後の初動対応分析や、万一開いた場合の報告体制、エスカレーションの仕組の助言などを行ってくれるかどうか
  • 標的型攻撃メールの添付ファイルを開いたりリンクをクリックすることで具体的にどのように被害が発生するか、リスク予測をしてくれるかどうか
  • 訓練で洗い出された課題解決のために従業員向け研修を実施してくれるかどうか

不審なメールを開いてしまった場合は

標的型メールを開いてしまった場合でも、慌てて端末を操作するのではなく、まずは情報システム部門へ報告することが重要です。添付ファイルを実行したか、URLへアクセスしたかによって対応方法は異なるため、組織で定めたインシデント対応手順に従いましょう。

標的型メール訓練サービスは各社それぞれ個性と品質の差があります。一見似ているように見えますが、どのように運用するかによってサービスクオリティが大きく変わってきます。組織には人事異動もあり業務内容も変わります。メール訓練をやる場合は、エビデンスのために実施する場合はともかく、本当に根付かせたいのであれば定期的な実施が必須といえるでしょう。「入口対策」を考えると、教育訓練を施す標的型メール訓練は 「ヒト」 に対する対策として有効な対策の一つです。しかし、うっかり危険なファイルを開いてしまう確率がゼロになることは残念ながらありません。

開封率の低減を最重要視するのではなく、「開封されても仕方なし」というスタンスで取り組むことが重要です。訓練の目標を「開封された後の対応策の見直しと初動訓練」に設定し、定められた対応フロー通りに報告が行われるか、報告を受けて対策に着手するまでにどれくらいの時間を要するかを可視化して、インシデント時の対応フローおよびポリシーやガイドラインの有効性を評価することをおすすめします。また、従業員のセキュリティ意識を向上させるために、教育および訓練と演習を実施するのが望ましいでしょう。

標的型攻撃への対策

標的型メール訓練は、標的型攻撃への重要な対策の一つですが、それだけで十分とはいえません。近年の標的型攻撃では、メールだけでなくVPN機器の脆弱性や認証情報の悪用、サプライチェーンを経由した侵入など、複数の手法が組み合わせて利用されます。そのため企業は、侵入を防ぐ対策と、侵入後の被害を抑える対策を組み合わせることが重要です。

システムや端末を最新の状態に保つ

WindowsOSやMicrosoft Office、Adobeなどの主要アプリケーションを最新の状態に保つことが重要です。セキュリティ更新プログラムは速やかに適用し、不要なサービスは停止しましょう。また、自社のIT資産を把握し、脆弱性を継続的に管理することも重要です。

多要素認証(MFA)の導入

仮に認証情報が漏洩しても、不正ログインを防止するために多要素認証(MFA)を導入します。VPNやクラウドサービス、管理者アカウントなど、重要なシステムでは特に有効です。

EDR・ログ監視

侵入を完全に防ぐことは困難です。そのため、EDRやログ監視により侵入後の不審な挙動を検知し、早期対応につなげることが重要です。APT攻撃では長期間潜伏するケースもあるため、侵入後の監視体制が被害の最小化につながります。

インシデント対応体制を整備する

万が一侵害された場合に備え、初動対応手順や連絡体制を整備しておくことも重要です。情報システム部門だけでなく、経営層や広報、法務なども含めた対応体制を平時から準備しておくことで、被害拡大を防ぎやすくなります。

多層防御とゼロトラスト

標的型攻撃は、人・システム・運用の弱点を組み合わせて侵入します。そのため、一つの対策だけでは十分ではありません。近年は「侵入されること」を前提としたゼロトラストの考え方が広がっています。社内外を問わずすべてのアクセスを検証し、必要最小限の権限を付与することで、侵入後の被害拡大を防ぎやすくなります。

被害を完全に防ぐことは難しい

標的型攻撃の対策方法のサムネ

「侵入されることを前提に考える」とは、もはや完全に防ぐことはできないと認めることです。標的型攻撃やAPT攻撃以降に、「この製品を買えば100%防げます」オーバーコミット気味のセキュリティ製品の営業マンが、もしこんなセリフを言ったとしたら、もはや安請け合いどころか明白な嘘です。標的型攻撃は、人の心理や業務フローを巧みに悪用するため、技術的な対策だけで完全に防ぐことは困難です。そのため、侵入を前提とした多層防御と、インシデント発生時に迅速に対応できる体制づくりが重要になります。

また、昔から言われている基本対策も標的型攻撃に対して有効な対策の一つです。Webサイトやアプリケーションなどの公開サーバ、社内ネットワークを対象に、見過ごしているセキュリティホールがないかどうかを見つける脆弱性診断の定期的実施や、いざ侵入できたらどこまで被害が拡大しうるのかを調べるペネトレーションテストの実施も同様に有効でしょう。

まとめ

標的型攻撃は、特定の企業や組織を狙って実施される計画的なサイバー攻撃です。標的型メールだけでなく、VPN機器の脆弱性や認証情報の悪用、サプライチェーンを経由した侵入など、攻撃手法は年々多様化しています。また、標的型攻撃はAPT攻撃の初期侵入手段として利用されることも多く、侵入後には情報窃取や権限昇格などの活動へ発展する可能性があります。企業には、従業員教育や標的型メール訓練、多要素認証、脆弱性管理、EDRによる監視など、多層的な対策を継続的に実施することが求められます。

標的型攻撃は「侵入されるかどうか」ではなく、「侵入されたときにどれだけ早く気付き、適切に対応できるか」が被害を左右します。平時から技術的対策と組織的な対応体制の両方を整備しておくことが重要です。

【関連記事】

  • APT攻撃とは?標的型攻撃との違いと企業リスクを解説
  • APT攻撃の手口とは―侵入から情報窃取までの流れを解説
  • APT攻撃対策とは―検知・監視・初動対応の考え方
  • サプライチェーン攻撃とは?仕組み・事例・企業が取るべき対策
  • 脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順

【参考資料・関連情報】


BBSecでは

標的型メール訓練

※外部サイトへリンクします。

標的型攻撃リスク診断

基本対策を実践するのはまず当然として、今後は、「騙されてしまうことはあり得る」と想定し、被害前提・侵入前提での対策も考える必要があります。弊社では、この認識のもと、「もし標的型攻撃にひっかかってしまった場合、どこまで企業の資産に被害が及ぶのか、その結果、どれだけビジネスインパクトがあるのか」を検証するサービスを提供しています。

公開日:2022年7月14日
更新日:2026年7月8日

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る