EvilTokensとは?Microsoft 365を狙うデバイスコードフィッシングとAI悪用

Share
EvilTokensとは?アイキャッチ画像

Microsoft 365の正規のサインイン画面を利用し、利用者に攻撃者側のアクセスを承認させる「デバイスコードフィッシング」が悪用されています。Microsoftが2026年9月に活動基盤を妨害した「EvilTokens」は、この手口によるアカウント侵害に加え、AIを使って侵害した受信箱を分析し、詐欺の標的やなりすまし相手を選ぶ機能も備えていました。本記事では、EvilTokensの仕組みと、Microsoft 365を利用する企業が確認しておきたい認証設定、監視、侵害後の対応について解説します。

EvilTokensとは

EvilTokensは、デバイスコードフィッシングによるアカウント侵害や、AIを使った侵害後の情報収集などを支援するPhishing-as-a-Service(PhaaS)プラットフォームです。Microsoftは2026年9月22日、同サービスの活動基盤を妨害したと発表しました。同社によると、世界の1万を超える組織で、1万2,000を超える受信箱が侵害されています。この数字はメール侵害の規模を示したものであり、金銭被害が発生した組織数を示すものではありません。

Microsoft 365を利用する企業が見直したいのは、認証画面のURLだけで安全を判断する運用です。EvilTokensは、利用者に正規のMicrosoftの画面で操作させ、攻撃者が開始した認証要求を承認させます。アカウントを守るには、MFAの導入に加え、自社で利用を認める認証方式や、侵害が疑われた場合の対応を確認する必要があります。

正規の認証画面でも侵害につながる理由

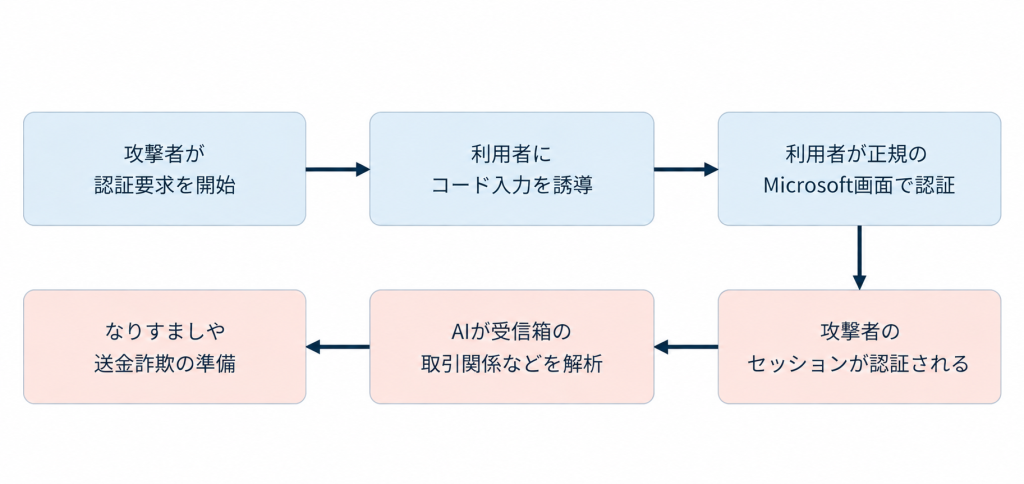
デバイスコード認証は、入力操作に制約のある機器などへサインインするための仕組みです。機器側に表示されたコードを、別の端末のブラウザーで入力して認証を完了します。デバイスコードフィッシングでは、この認証要求を攻撃者が開始し、コードを利用者に入力させます。問題は、コードにひも付く認証要求の主体です。画面自体がMicrosoftの正規サイトでも、そこで承認する要求が攻撃者によって開始されたものであれば、攻撃者側にアクセスが与えられます。偽サイトへパスワードを送信していなくても成立する手口です。利用者がMicrosoftにサインインしていない場合には、正規の画面でパスワードやMFAによる認証を求められることがあります。MFAを設定していても、利用者が攻撃者の要求を正規の認証画面で承認すると、侵害につながる場合があります。

図1:EvilTokensによるデバイスコードフィッシングと侵害後の流れ
出典:Microsoft「Disrupting EvilTokens: The AI Chatbot Built for Cybercrime」「Unmasking EvilTokens: Getting to the root of device code phishing」を基に弊社作成
※図は攻撃の概略を示したものです。AIによる分析後に、必ずなりすましや金銭被害が発生することを示すものではありません。

AIは受信箱から取引関係や送金担当者を探す

EvilTokensのAI機能は、侵害した受信箱を解析し、支払いに関する会話や組織内の役割、信頼関係などを把握するためにも使われていました。Microsoftは、詐欺の標的やなりすまし相手を選び、詐欺の進め方を提案する機能を報告しています。AIが、フィッシングメールの作成だけでなく、侵害した受信箱から詐欺に利用できる情報を探すためにも使われた事例です。このため、ビジネスメール詐欺対策では、振込先の変更や通常と異なる送金依頼について、信頼できる別の連絡経路で確認することが欠かせません。Microsoftも別経路での確認を推奨しています。実務では、受信メールに記載された連絡先をそのまま使わず、社内で管理している既知の連絡先で確認する運用が考えられます。

EvilTokensへの対策

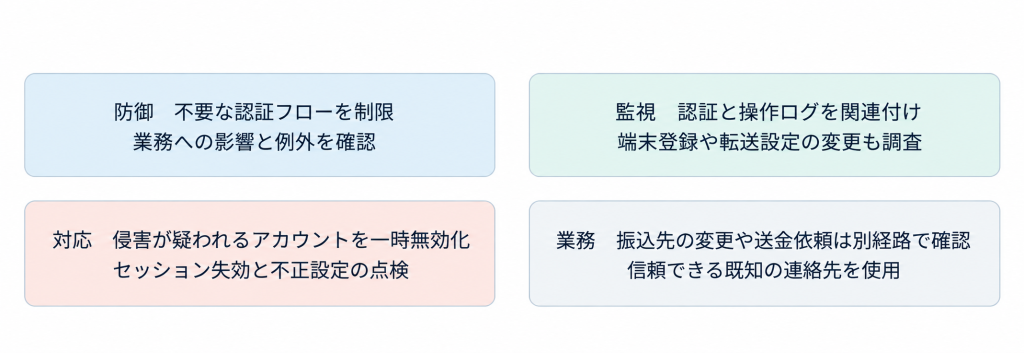
図2:EvilTokensへの防御と対応
出典:Microsoft「Disrupting EvilTokens: The AI Chatbot Built for Cybercrime」、Microsoft Learn「Block authentication flows with Conditional Access policy」「Token theft playbook」「Respond to a compromised cloud email account」を基に弊社作成
※対策の分類は、Microsoftの公表資料を基に弊社が整理したものです。

不要なデバイスコード認証を制限する

予防策の出発点は、自社でデバイスコードフローを使っているかを把握することです。Microsoftは、利用状況を監査して必要性を判断し、可能な限り利用を遮断する方針を推奨しています。業務上必要な用途がある場合は、その理由と保護方法を明確にし、例外を限定します。Microsoft Entra IDの条件付きアクセスでは、認証フローを条件としてデバイスコードフローをブロックできます。変更時は、レポート専用モードで影響を確認してから有効化します。緊急アクセス用アカウントなど必要な除外を設計し、例外が増え続けないよう定期的に点検することも重要です。従業員向けの説明にも、この仕組みを反映することが重要です。「URLを確認する」に加え、「自分が開始していないサインインのコードは入力しない」と具体化すれば、何を判断すべきか伝わりやすくなります。これは、今回の認証手口を踏まえた教育上の対策の一例です。

認証後の不審な操作を監視する

監視では、サインインの成否だけで判断を終えないことが重要です。Microsoftのトークン窃取対応資料では、サインインログ、監査ログ、Officeの操作、関連端末の情報などを調べるよう案内しています。新しい認証方法や端末の登録、メール転送ルールの追加なども確認対象となります。これらの情報は、必要に応じてSIEMなどへ集約し、関連付けて確認できるようにします。たとえば、普段と異なるサインインと、その後の転送設定変更を、同じアカウントの時系列として調べる運用が考えられます。ただし、不審な出来事が一つあっただけでEvilTokensによる侵害と断定することはできません。利用者の操作や業務上の変更だったかを確認し、侵害の有無と範囲を絞り込む必要があります。

侵害が疑われるアカウントを封じ込める

アカウント侵害が疑われる場合、Microsoftは、侵害が疑われるアカウントを調査中は一時的に無効化することを推奨しています。あわせて、アクティブなセッションと更新トークンを失効させ、登録されたMFAの方法や端末、同意済みアプリ、管理者権限などを点検します。不正なメール転送設定や、通常の画面では見落としやすい受信箱ルールも確認対象です。パスワードを変更して利用者が再びログインできたことだけでは、攻撃者が残した設定まで除去できたとは限りません。どのアクセスを止め、どの変更を戻し、どのログで確認したかを記録し、公式手順に沿って復旧することが必要です。

送金や支払情報の変更は別経路で確認する

EvilTokensでは、侵害した受信箱から取引関係や支払いに関する情報が把握され、なりすましや送金詐欺に悪用される可能性があります。振込先の変更や送金依頼など、金銭に関わる重要な依頼については、メールだけで判断せず、既知の電話番号など信頼できる別の連絡手段で確認することが重要です。

EvilTokensへの対策は、認証管理だけでは完結しません。認証フローの制御、不審な操作を追跡できるログの整備、侵害時の対応、送金依頼の確認までを、自社の担当者と手順に落とし込むことが重要です。正規の認証画面を通った操作であっても、誰のアクセスを許可しようとしているのかを確認する視点が求められます。

【参考情報】

編集責任:木下


アカウント侵害や不正アクセスが疑われる場合は

BBSecでは、セキュリティインシデント発生時の初動対応から、原因・影響範囲の調査、フォレンジック調査、再発防止まで支援しています。
平時の対応体制を見直したい場合

ウェビナー開催のお知らせ

最新情報はこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

2025年3Q KEVカタログ掲載CVEの統計と分析

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

2025年3QKEVカタログ掲載CVEの統計と分析アイキャッチ画像

米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)から公開されている「KEVカタログ(Known Exploited Vulnerabilities)」は、実際に攻撃に悪用された脆弱性の権威あるリストとして、組織のセキュリティ対策の優先順位付けに不可欠なツールとなっています。本記事では、KEVカタログに掲載された全データのうち2025年7月1日~9月30日に登録・公開された脆弱性の統計データと分析結果をみながら、2025年10月以降に注意すべきポイントや、組織における実践的な脆弱性管理策について考察します。

本記事は2025年第1四半期~第4四半期の統計分析レポートです。以下の記事もぜひあわせてご覧ください。
「2025年1Q KEVカタログ掲載CVEの統計と分析」
「2025年2Q KEVカタログ掲載CVEの統計と分析」
「2025年4Q KEVカタログ掲載CVEの掲載と分析」

KEVカタログの概要と目的

米政府CISAが公開するKEV(Known Exploited Vulnerabilities)カタログは、実際の攻撃で悪用が確認された脆弱性のみを掲載した公式リストです。セキュリティ担当者はこのカタログを参照することで、攻撃者の優先ターゲットを把握し、限られたリソースの中でも緊急度の高いパッチ適用など対策の優先順位を付けることができます。四半期ごとに更新され、米連邦政府機関(FCEB)は規定期限内の修正が義務付けられています(BOD 22-01)。民間企業・組織もこの知見を活用し、自組織の資産に影響する項目を常に監視・修正することでセキュリティリスクを低減できます。

2025年Q3の統計データ概要

登録件数推移:2025年7月~9月の3か月間に新規追加されたKEV登録脆弱性(CVE)は51件でした(7月:20件、8月:15件、9月:16件)。四半期全体では昨年同期よりやや減少していますが、依然として月によるバラつきが見られ(例:7月の米国定例更新後に登録が集中)、継続的な注視が必要です。

ベンダー別状況:登録数の多かったベンダーは Microsoft 5件、Cisco 5件、Citrix 4件、Google 3件、D-Link 3件、TP-Link 3件 などです。特にMicrosoftとCiscoが最多件数を占め、WindowsやCiscoネットワーク機器への攻撃が続いています。D-Link/TP-Linkなど家庭用・SOHO機器向け製品も含まれており、これらは脆弱な旧機種のファームウェア更新が滞っている可能性があります。

脆弱性タイプ(CWE):不適切なデータ逆シリアル化(CWE-502)関連の脆弱性が5件と最多で、続いてコマンドインジェクション(CWE-77, 4件)やサーバサイドリクエストフォージェリ(SSRF)(CWE-918, 2件)、OSコマンドインジェクション(CWE-78, 2件)、SQLインジェクション(CWE-89, 2件)などが目立ちます。これらは過去に頻出した攻撃手法であり、継続的に悪用されています。

攻撃の自動化容易性(Automatable):「攻撃の自動化容易性(Automatable)」では、32件がNo(63%)、19件がYes(37%)でした。多くは手動操作や特定条件を要するため、自動スキャンによる大規模攻撃には向かない脆弱性です。

Technical Impact:影響範囲では39件(約76%)がTotal(完全乗っ取り可能)に分類され、12件(24%)がPartialでした。攻撃者は主にシステム全面制御を可能にする脆弱性を狙う傾向が続いており、特にCriticalやHighスコアの欠陥を悪用しています。

CVSSスコア:Q3の脆弱性ではCVSSベーススコア10.0が5件、9.8が4件、8.8が9件などハイスコアが多く、Critical帯(9.0以上)が約43%、High帯(7.0~8.9)が約39%を占めています。Q1では上位が8.8止まりでしたが、Q3には最大10.0点が新規に含まれており、深刻度の高い欠陥が多いことが分かります。

攻撃手法・影響の深掘り分析

ランサムウェア vs APT:1Q同様、ランサムウェア攻撃で悪用が確認されている事例は依然わずかです。一方で、国家または高度な持続的脅威(APT)による攻撃・スパイ活動での利用が多く見られます。CVE-2018-0171(Cisco IOS Smart Install脆弱性)やCVE-2023-20198は、中国系APT「Salt Typhoon」が実際に悪用したことが報告されています。ただし、敵対的勢力に限定されず、複数の脆弱性が攻撃チェーンで組み合わされることもあるため(1QではMitel事例など)、ランサムウェア対策も同時に強化すべきです。

特定脅威の事例:FBIは2024年末、D-Link製カメラの脆弱性(CVE-2020-25078等)を狙った「HiatusRAT」活動を警告しており、実際にこの攻撃で3件の古いD-Link脆弱性がKEVに登録されました。サポート終了機器の脆弱性が未修正のまま放置されると、こうしたボットネットや遠隔操作マルウェアに利用されるリスクが高まります。

CWE別動向:過去同様、コマンドインジェクション(CWE-78/CWE-77)やパストラバーサル(CWE-22)といった入力系脆弱性が依然悪用されています。また3Qでは不適切なデータ逆シリアル化(CWE-502)やメモリバッファ境界内での不適切な処理制限(CWE-119)など、複雑なプログラム上のロジック欠陥も目立ちます。これらはシステム乗っ取りや権限昇格につながりやすく、修正優先度が高い種類です。

攻撃影響:攻撃者は依然として完全制御可能な脆弱性を好みます。たとえ部分的な影響にとどまる脆弱性であっても、別のTotal脆弱性と組み合わせて悪用されるケースもあります。したがって、CVSS値の大小だけにとらわれず、KEVに掲載されている時点で高い優先度で対応すべきです。

組織が取るべき対策

KEV優先パッチの適用:CISAは「KEV掲載項目を修正リストの優先対象とする」ことを強く推奨しています。組織は定期的にKEVカタログを監視し、自社使用製品に該当するCVEがあれば速やかにパッチ適用・緩和を実施する体制を整えましょう。

主要ベンダー製品の更新:Microsoft、Cisco、Apple、Googleなど主要ソフトウェア・機器ベンダーは攻撃者の標的になりやすく、3Qも多くの脆弱性が報告されています。特に月例セキュリティアップデートや緊急パッチ情報を速やかにキャッチアップし、テストを経て迅速に展開することが重要です。

ネットワーク機器・IoT機器の点検:D-Link、TP-Link、Ciscoのネットワーク機器やカメラ、NAS等のファームウェアも最新化しましょう。サポート切れ機種はできるだけ更新・交換し、致命的脆弱性の放置を避けます。公開緩和策(設定変更やネットワーク分離)も併用しつつ、インターネット上に不要なポート・サービスを露出しないようにします。

検知・インシデント対応強化:脆弱性が攻撃に使われた痕跡を検知する対策も欠かせません。IDS/EDRのシグネチャや検知ルールを最新化し、CISAやセキュリティベンダーが提供するIoC/YARAルールを適用します。たとえまだ被害が確認されていない場合でも、KEV脆弱性攻撃の兆候を積極的に探すことで早期発見につながります。

資産管理と教育:社内システムの全資産(ハードウェア・ソフトウェア)の棚卸しを行い、インベントリを最新化します。利用していないシステムや旧OSの台数削減、サードパーティーソフトの更新状況もチェックし、脆弱性の見逃しを防ぎます。また、開発・運用部門に対しては「古い脆弱性は放置厳禁」「セキュリティアップデート必須」の意識を共有し、定期的な啓発・トレーニングを行いましょう。

脆弱性管理体制の強化:上記対応を継続的に行うため、脆弱性管理プロセスやツールを整備します。パッチ適用状況の追跡、KEVカタログとの自動照合、レポート体制など、業務フローに組み込み、専門人員や自動化ツールの活用も検討します。新たな脆弱性報告が急増した場合でも迅速に対応できるよう、定期レビューと定量的なKPI設定も有効です。

まとめ

2025年3QのKEVカタログ分析からは、Microsoft/Cisco製品やネットワーク機器を狙った攻撃が依然として顕著であること、古い脆弱性も攻撃対象になりやすいことが分かります。また、攻撃者はCVSSスコア「Critical」に限らず、「High」の脆弱性も活用しています。組織はKEV掲載の脆弱性=攻撃で狙われた証拠と捉え、迅速に対策を講じる必要があります。具体的には、KEVカタログを自社の優先パッチリストに組み込み、主要ベンダー更新と旧式機器の点検・更新を徹底することが重要です。セキュリティ担当者・経営層はこれらの統計を踏まえ、脆弱性管理の体制強化と運用改善に積極的に取り組むべきでしょう。

CISAおよび関連情報源から提供されるKEVカタログには、常に最新の悪用脆弱性情報が掲載されます。定期的な情報収集と早期対策実施により、組織のサイバーリスクを効果的に低減することができます。

BBSecでは

サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年11月12日(水)14:00~15:00
    「なぜ今“脆弱性診断”が必要なのか?実績データで見る検出傾向とサービス比較」
  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像