WordPressの脆弱性CVE-2026-87902で攻撃を観測 ―更新と侵害確認のポイント

Share
WordPress CVE-2026-87902の対策アイキャッチ画像

WordPressの脆弱性「CVE-2026-87902」を狙い、PHPファイルの書き込みやコード実行につなげようとする攻撃が観測されています。WordPressは2026年9月22日に修正版7.1.2を公開し、速やかな更新を推奨しています*1。サイト運用者は修正版を適用するとともに、更新前に不正アクセスを受けていなかったか確認することが重要です。

CVE-2026-87902とは何か

CVE-2026-87902は、ページテンプレートの解決処理に存在するパストラバーサルの脆弱性です。認証されていない攻撃者が、利用中のテーマのディレクトリ外にある、読み取り可能なローカルPHPファイルを処理に取り込ませることができます。テーマとサーバー側の条件が重なると、リモートコード実行(RCE)につながる可能性があります。

影響条件には、有効な親テーマまたは子テーマの直下にpage-で始まるディレクトリがあることと、Webサーバーの実行アカウントから読み取り可能な対象PHPファイルが存在することなどが含まれます。公式情報では、PEARに含まれるpearcmd.phpと、PHP設定のregister_argc_argvがOnになっている環境を、RCEに至る経路の一つとして挙げています。[2] したがって、WordPressを使用しているという理由だけで、すべてのサイトで同じようにコード実行が成立するわけではありません。一方で、テーマやPHP環境を確認できていない段階で、自社サイトを影響対象外と判断することも避ける必要があります。

図1:CVE-2026-87902の成立条件と影響
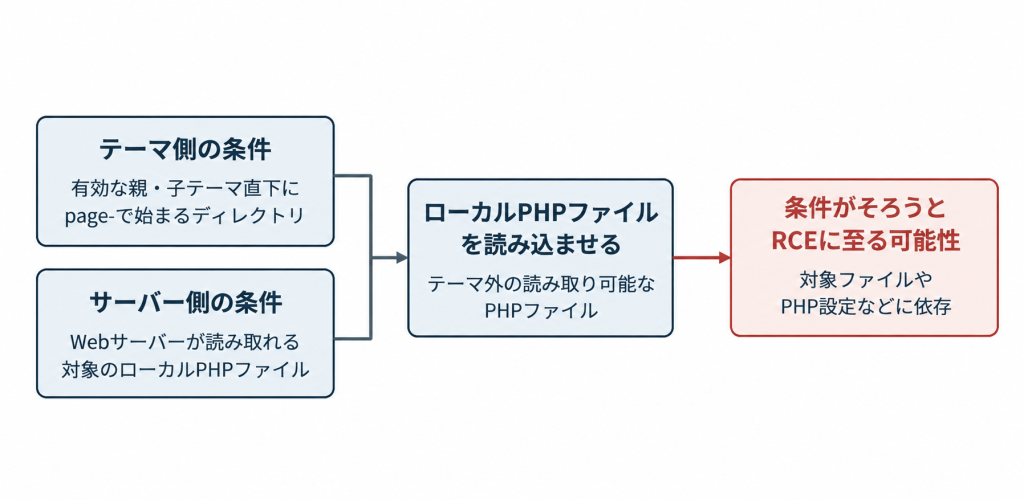
出典:WordPress「GHSA-7hp8-65ch-5whp」(https://github.com/WordPress/wordpress-develop/security/advisories/GHSA-7hp8-65ch-5whp)をもとに作成
※ローカルPHPファイルの読み込みからRCEに至るには追加の条件があり、pearcmd.php経由の例ではregister_argc_argv = Onであることが条件となります。

7.1.1への更新だけでは今回の対策にならない

CVE-2026-87902は、WordPress 7.1系列だけの問題ではありません。公式アドバイザリでは、7.1系列の影響範囲を7.1.0~7.1.1、修正版を7.1.2としています。また、旧系列にも修正版が提供されており、例えば7.0系列は7.0.6、6.9系列は6.9.9で修正されています。利用中のWordPressの系列と、公式アドバイザリに掲載されている修正版の一覧を照合する必要があります*2。更新作業を外部の制作会社や保守会社に任せている場合は、「対応しました」という連絡だけでなく、適用後のバージョンと実施日時も共有してもらうと管理しやすくなります。自動更新を利用しているサイトでも、処理が完了しているかを実際に確認しておきましょう。WordPress公式は、管理画面の更新機能に加え、対応している環境では自動バックグラウンド更新が開始されると案内しています。

観測された攻撃と侵害成功を区別して読む

Patchstackは2026年9月23日の更新で、単なる脆弱性の探索に加えて、pearcmd.phpを介して攻撃者が用意したPHPの内容をファイルへ書き込もうとするリクエストを報告しています*3。観測されたペイロードには、動作確認用の文字列を残すもののほか、アクセス時にシェルコマンドを実行させるものも含まれていました。これは、CVE-2026-87902を狙った実際の悪用活動が行われていることを示す報告です。一方で、Patchstackが観測したリクエストが、そのまますべての対象サイトで侵害に成功したことを意味するわけではありません。自社サイトについては、攻撃リクエストが到達していたか、ファイルが作成されていないか、コードが実行されていないかをそれぞれ確認する必要があります。

調査の手掛かりとして、Patchstackはpagenameに不審なトラバーサル表現を含むリクエストや、pearcmd、config-show、config-createに関係する痕跡、/tmpや/var/tmpに作成された不審なPHPファイルなどを挙げています。これらは、担当者がログやファイルを確認する際の手掛かりです。該当する語句やファイルが存在することだけで侵害を断定することはできません。また、ログの保存期間や取得対象によっては記録そのものが残っていない場合もあるため、該当する痕跡が見つからないことだけで侵害を否定することもできません。

更新と並行して確認したいサイトの状態

サイトに不審な変化が確認された場合は、発見時刻、表示内容、直前に行った運用変更などを記録し、ホスティング事業者や保守会社に連絡します。WordPress公式の侵害対応ガイドでも、状況を記録することやホスティング事業者に確認すること、クリーンアップ前に環境のスナップショットを保存することなどが案内されています*4。原因を調べる前に不審なファイルを一括して削除すると、侵入経路や影響範囲を確認するための情報を失う可能性があります。そのため、不正アクセスが疑われる場合は、修正や削除を進めるだけでなく、必要な記録やデータを保存することも検討します。

実務では、更新を行う担当者と、侵害の有無を確認する担当者を明確にしておくことも重要です。更新によって脆弱な処理を修正できても、すでに追加された不審なファイルや不正なアカウントの有無は別途確認する必要があります。調査によって侵害が判明した場合は、影響範囲を把握したうえで封じ込めを進め、復旧後の認証情報の変更や再発防止策も含めて対応を検討します。

図2:更新と侵害確認を並行して進める対応例
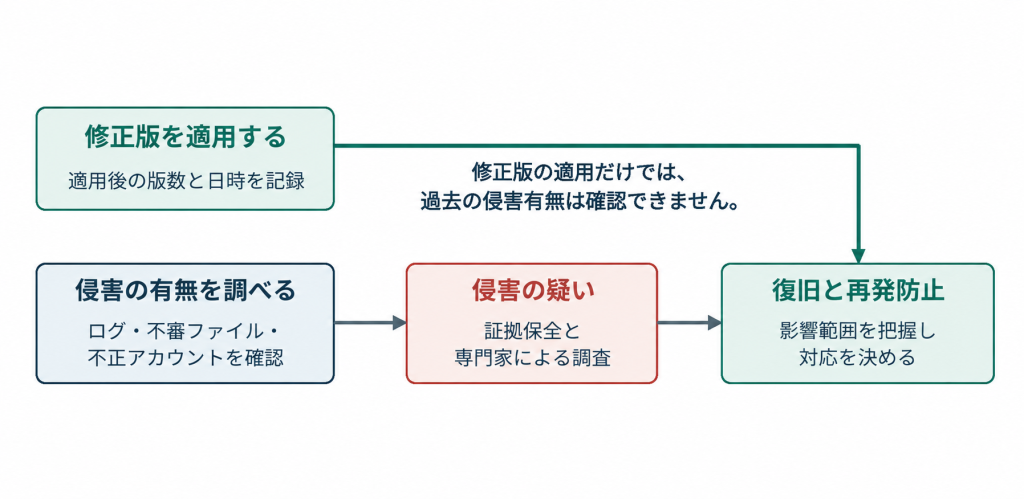
出典:WordPress 7.1.2 Release(https://wordpress.org/news/2026/09/wordpress-7-1-2-release/)および「FAQ My site was hacked」(https://wordpress.org/documentation/article/faq-my-site-was-hacked/)をもとに作成。
※封じ込め・証拠保全・更新の具体的な順序は、被害状況に応じて判断します。

日常のWordPress運用に残したい対策

今回の対応を終えた後は、誰がどのサイトを管理しているか、更新情報を誰が受け取るかまで見直しておきましょう。例えば、コーポレートサイトとは別に運用している採用サイトやキャンペーンサイトについても、同じ管理台帳で確認できるようにしておくと、脆弱性が公表された際に対象サイトを探すところから始めずに済みます。WordPress公式のセキュリティ強化ガイドでは、WordPress本体やサーバ側ソフトウェアを最新の状態に保つこと、アクセスを適切に制限すること、データベースやファイルをバックアップすることなどが案内されています*5。実務では、バックアップを取得しているかだけでなく、復元に必要なデータがそろっているか、復旧を依頼する連絡先が明確になっているかまで確認しておくことが重要です。

侵害が疑われる場合はBBSecの緊急対応支援へ

不審なPHPファイルが見つかった、サイトが改ざんされた、更新前に侵害されていなかったか自社だけでは判断できない、といった場合には、BBSecのデジタルフォレンジックを含む緊急対応支援をご相談いただけます。デジタルフォレンジックは、サーバや端末などに残されたデータを調査し、何が起きたのかを明らかにするための調査です。BBSecでは、インシデント発生時の事象把握、証拠保全・データ収集、原因調査、再発防止に向けた事後対策方針の検討などを支援しています。

緊急コンタクトセンターでは、取引の有無にかかわらず24時間365日相談を受け付けています。相談時には、対象サイト、利用しているWordPressのバージョン、異常を発見した時刻、すでに実施した作業などを整理しておくと、状況を伝えやすくなります。
BBSec緊急コンタクトセンター連絡先電話番号
※外部サイトにリンクします。

平時の対策や復旧後の見直しには、Webアプリケーション・API脆弱性診断「SQAT® for Web」を活用できます。自動ツールによる診断とエンジニアによる手動診断を組み合わせ、攻撃の入口となる可能性のある問題箇所を確認するサービスです。脆弱性診断と、過去の侵害状況を調べるデジタルフォレンジックでは目的が異なります。すでに侵害が疑われている場合は、まず現在の状況や懸念点を伝えたうえで、ブロードバンドセキュリティ(BBSec)までご相談ください。
お問い合わせページリンクボタン

【参考情報】

編集責任:木下


ウェビナー開催のお知らせ

最新情報はこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

WordPress脆弱性「wp2shell」とは?影響・対象バージョン・対策を解説

Share
wp2shellとは?WordPress脆弱性の対象バージョンと対策アイキャッチ画像

2026年7月、WordPress Coreに存在する2件の脆弱性を悪用し、認証前から管理者権限の取得や任意コード実行(RCE)につながる攻撃チェーン「wp2shell」が公表されました。WordPress.orgは修正版を公開し、対象バージョンへの強制自動更新を有効化していますが、すでにPoCや実攻撃が確認され、米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)も「Known Exploited Vulnerabilities(KEV)カタログ」へ登録しています。本記事では、wp2shellの対象バージョンや仕組み、確認されている攻撃、侵害確認のポイント、企業が取るべき対策を解説します。

※本記事は2026年7月24日までに公開された情報もとに作成しています。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

まず確認したいポイント

  • 影響を受けるバージョン:WordPress 6.9.0~6.9.4、7.0.0~7.0.1(6.8.0~6.8.5もSQLインジェクションの影響あり)
  • 対応方法:修正済バージョン(WordPress 6.9.5/7.0.2/6.8.6)へ更新
  • 更新後の確認:稼働バージョンと侵害の有無(管理者アカウント・プラグイン・PHPファイル・ログ)

自動更新が有効でも、更新が正常に完了しているとは限りません。実際に稼働しているバージョンを確認し、修正前のバージョンを公開していた場合は、更新に加えて侵害の有無も確認する必要があります。

wp2shellの対象バージョン

wp2shellの影響範囲はWordPressのバージョンによって異なります。まずは利用中のバージョンが対象かどうかを確認してください。特にWordPress 6.8系について、「wp2shellのRCE対象外」と「今回の脆弱性の影響をまったく受けない」を混同しないことが大切です。

WordPressバージョンCVE-2026-60137CVE-2026-63030wp2shellによる未認証RCE修正済バージョン
6.8未満対象外対象外対象外今回の2件については対象外。ただし、サポート状況を踏まえ最新バージョンを推奨
6.8.0~6.8.5影響あり対象外対象外6.8.6
6.9.0~6.9.4影響あり影響あり影響あり6.9.5
7.0.0~7.0.1影響あり影響あり影響あり7.0.2
7.1 Beta 1影響あり影響あり影響あり7.1 Beta 2

WordPress.orgは重大性を踏まえ、影響を受けるサイトへの強制自動更新を有効化しました。ただし、自動更新が無効な環境や、ファイル権限・通信の問題で更新に失敗した環境、運用上の理由でバージョンが固定されている環境も考えられます。自動更新の設定ではなく、現在稼働中のバージョンを基準に影響を判断してください。

wp2shellとは

wp2shellは単独の脆弱性名や3件目のCVEではありません。WordPress Coreに存在するCVE-2026-60137とCVE-2026-63030を連鎖させ、認証前のSQLインジェクションから管理者権限の取得、さらに任意コード実行へつなげる攻撃チェーンの通称です。

脆弱性概要wp2shellでの役割
CVE-2026-60137WP_Queryのauthor__not_inパラメータに関するSQLインジェクション攻撃者がデータベース処理を不正に操作する足掛かりになる
CVE-2026-63030WordPress REST APIのバッチ処理で発生するルート混同本来の検証と異なる処理経路を使わせ、SQLインジェクションを認証前から到達可能にする

WordPressのREST APIには、複数のサブリクエストをまとめて処理するバッチ機能があります。脆弱なバージョンでは、サブリクエストの入力を検証したルートと、実際に処理するルートの対応関係がずれる場合があります。その結果、本来は型や値を検証されるはずの入力が、適切な検証を受けないままデータベース処理へ到達し、SQLインジェクションが成立します。

発見者が示したフルチェーンでは、SQLインジェクションを起点に複数のWordPress内部処理を悪用し、一時的に管理者権限でREST APIを実行させて新しい管理者アカウントを作成します。その後、プラグインのアップロード機能を悪用して任意コード実行へ至ります。

wp2shellは脆弱なプラグインやテーマを前提とせず、WordPress Coreの脆弱性を連鎖させる攻撃です。Searchlight Cyberは、「脆弱なプラグインを必要とせず、標準的なWordPress環境で成立し得る」と説明しています*6。一方、Cloudflareは、同社が確認したRCE経路について「永続オブジェクトキャッシュを使用していない場合」という条件を示しています*2。永続オブジェクトキャッシュを使用していても、SQLインジェクション自体の影響は残るため、構成にかかわらず、影響を受けるWordPress Coreは修正版へ更新することが重要です。

wp2shellの影響

GitHubで公開された「Icex0/wp2shell-poc」は、Searchlight Cyberの公式チェッカーではなく、第三者による独立したPoCです。公開されたPoCには、SQLインジェクションの確認から管理者アカウント作成、任意コード実行までを再現する機能が実装されています。

公開されたPoCには、SQLインジェクションの確認から管理者アカウントの作成、任意コード実行までを再現する機能が実装されています。これにより、攻撃の検証や自動化が容易になりました。PoCの利用は、許可を得た環境での検証に限定すべきです。

実攻撃とKEV登録状況

修正版の公開後、複数のPoCが公開され、実環境では悪性プラグインやWebシェルを設置する攻撃も確認されました。

Wizは7月20日、同社が可視化できるクラウド環境において、複数の攻撃者が脆弱なWordPressを悪用した事例を確認したと報告しました*3。観測された活動には、悪性WordPressプラグインのアップロード、PHP Webシェルの設置、管理画面へのアクセス、管理者名やメールアドレスの列挙、ローカルファイルインクルージョンの試行が含まれます。一方、同社は同日時点で、横展開やデータ流出は確認していないとも述べています。

7月21日には、米国CISAがCVE-2026-60137とCVE-2026-63030をKEVカタログへ追加しました。KEVへの登録は、実際の悪用を裏付ける証拠があることを示します。ただし、攻撃件数や国内での被害規模まで示すものではありません。それでも、修正版公開後の短期間にPoCと実攻撃が確認されていることから、対象バージョンのWordPressをインターネットへ公開している場合は、対象環境では定期メンテナンスを待たず、緊急性の高いパッチとして扱う必要があります。

国内では独立行政法人情報処理推進機構(IPA)が7月22日に注意喚起を公開*4しています。また、JPCERT/CCも7月23日に「複数のセキュリティ企業が悪用を確認している」として、修正版への更新を呼びかけています*5。

侵害確認のポイント

ステップ1:稼働バージョンと公開期間を確認する

  • 現在のWordPress Coreのバージョンを確認する
  • 修正版へ更新済みの場合も、それ以前に脆弱な状態で公開していた期間がないか確認する(少なくとも2026年7月17日以降、可能であれば保存されている範囲全体のログを対象にする)
  • DNS、クラウド、レンタルサーバー、外部委託先を含め、管理対象外のWordPressや検証用サイトを含め、組織が現在公開されているWeb資産を棚卸しする

ステップ2:REST APIのバッチエンドポイントへの通信を調べる

  • WebサーバーやWAFのログで /wp-json/batch/v1 および ?rest_route=/batch/v1 への不審なリクエストを確認する
  • HTTP 207の応答、wp2shell/rezwp2shell を含むUser-Agentを補助的な手掛かりとして確認する(※単独で攻撃成功を示すものではない)
  • 送信元、リクエスト内容、後続する管理画面へのアクセス、ファイル作成などを時系列で突き合わせる

バッチAPIは正規の処理でも使われるため、HTTPステータスだけで侵害を断定することはできません。PoC固有のUser-Agentも容易に変更できる点に注意してください。

ステップ3:管理者アカウント、プラグイン、PHPファイルを確認する

  • WordPressのユーザー一覧で、作成者や作成時刻に心当たりのない管理者アカウントがないか確認する
  • インストールした記録のないプラグインがないか確認する
  • wp-content/pluginsやキャッシュ領域に追加・変更されたPHPファイルがないか確認する
  • Webサーバープロセスからシェルや不審な子プロセスが起動された記録がないか確認する

既知のファイル名やハッシュとの一致だけに頼るべきではありません。公開PoCは改変でき、攻撃者も名称や配置先を変えられます。通信、アカウント、ファイル、プロセスという複数の痕跡から判断してください。侵害の疑いがある場合は、証拠を保全したうえで対象を隔離し、組織のインシデント対応手順に従って調査を進めます。

今すぐ行うべき対策

WordPress Coreを修正版へ更新

根本対策は、6.8系なら6.8.6、6.9系なら6.9.5、7.0系なら7.0.2への更新です。別のブランチへ移行する場合は、そのブランチで今回の脆弱性が修正済みのバージョンを選びます。WordPressの管理画面だけでなく、構成管理ツールやホスティング事業者の管理画面も確認し、更新後に実際のバージョンが切り替わったことを検証します。

本番サイトの更新では、バックアップと復旧手順を確認し、プラグインやテーマとの互換性も検証します。ただし、今回のように実悪用が確認された脆弱性では、通常の更新サイクルをそのまま適用せず、リスクに応じて緊急変更として扱う判断が必要です。

すぐに更新できない場合はWAFで一時的に遮断

直ちにアップデートできない場合、Searchlight Cyberは暫定策として、未認証のバッチAPIへのアクセスを制限する方法を示しています。WAFやリバースプロキシで/wp-json/batch/v1とrest_route=/batch/v1の両方を対象にし、外部からの未認証アクセスを遮断します。

遮断条件は、URLをデコード・正規化した後の値で判定し、受信時のHTTPメソッドだけで絞り込まないようにします。サブディレクトリに設置したWordPressや、WAFを通らずオリジンサーバーへ直接接続できる経路も確認が必要です。

この対策は、正規のREST API利用に影響する可能性があります。また、WAFは脆弱なコードを修正するものではなく、設定や通信経路によっては防御を迂回されるおそれもあります。あくまで更新までの一時的なリスク低減策と位置づけ、WordPress Coreのアップデートを先送りしないでください。

更新後も侵害の有無を調査

修正版への更新は、この2件の脆弱性を利用した新たな侵入を防ぐための根本対策です。ただし、更新前に作成された管理者アカウントやWebシェルは削除されません。脆弱な状態で公開していたサイトは、更新後もログ、アカウント、プラグイン、ファイル改変を確認します。

侵害が確認された場合は、単に不審なファイルを削除して公開を再開するのではなく、影響範囲を特定し、信頼できるバックアップからの復旧、認証情報や秘密情報の変更、再侵入経路の遮断までを一連のインシデント対応として行う必要があります。

よくある質問

▼ wp2shellはWordPressプラグインの脆弱性ですか?
▼ WordPress 6.8系はwp2shellの影響を受けますか?
▼ 自動更新を有効にしていれば対策済みですか?
▼ WAFだけでwp2shellを防げますか?
▼ wp2shellを利用した実攻撃は確認されていますか?
▼ 修正版へ更新すれば侵害調査は不要ですか?

まとめ

wp2shellは、WordPress Coreに存在する2件の脆弱性を組み合わせ、認証前から管理者権限の取得や任意コード実行(RCE)につながる攻撃チェーンです。対象となるWordPressバージョンでは、すでにPoCや実攻撃が確認され、CISAのKEVカタログにも登録されています。

影響を受けるバージョンを利用している場合は、修正版への更新を速やかに実施してください。また、修正前のバージョンをインターネットに公開していた場合は、更新だけでなく、管理者アカウントやプラグイン、PHPファイル、アクセスログなどを確認し、侵害の有無も調査することが重要です。

今回の事例は、脆弱性情報の公開後、短期間でPoCや実攻撃が確認された事例でもあります。今後の緊急対応を迅速化するため、平時から公開資産を継続的に把握できる運用体制を整えることが重要です。

【関連記事】

【参考情報】


【コラム】AIを活用した脆弱性研究

今回のwp2shellは、AIを活用した脆弱性研究の事例としても注目されました。Searchlight CyberのAdam Kues氏は、GPT-5.6 Sol Ultraをコード監査に活用し、約10時間で攻撃チェーンを構築できたと報告しています。一方で、調査対象の選定や検証、WordPressへの責任ある報告は研究者自身が行っており、「AIが単独で脆弱性を発見した」わけではありません。本件は、AIの活用によって脆弱性研究が効率化される一方、修正版公開後からPoCや実攻撃が出現するまでの期間が短くなる可能性を示した事例としても注目されています。

参考:

編集責任:木下


BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


ウェビナー開催のお知らせ

最新情報はこちら


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ドメイン名偽装で検知を回避するWordPressマルウェアの脅威と対策

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

瓦版号外(ドメイン名偽装で検知を回避するWordPressマルウェアの脅威と対策)

2025年7月、セキュリティ企業SucuriがWordPressを狙う新たなマルウェア攻撃を発見・公表しました。今回公表された「SEOスパム型WordPressプラグイン」による攻撃は従来の攻撃と比較して手口が巧妙化しており、世界中のWebサイト管理者にとって深刻な脅威となっています。本記事では、攻撃の手口と被害の特徴、そして有効な対策について解説します。

お問い合わせ

お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

攻撃手法

ドメイン偽装によるマルウェア検知回避

今回発見されたマルウェアは、感染したWordPressサイトのドメイン名をそのままプラグイン名やフォルダ名に偽装して設置されます。これにより、管理者や一般ユーザーがファイル一覧を確認しても、正規のプラグインと見分けがつきにくい構造になっています。この偽プラグインは高度に難読化されたコードで構成されており、セキュリティ対策ソフトによる検知も困難です。

検索エンジン限定のSEOスパム注入

SEOスパムの注入は、Googleなどの検索エンジンのクローラを検知した場合のみ実行されます。通常の訪問者には正規のページが表示されるため、管理者も異常に気付きにくく、発見が遅れる原因となります。検索エンジンのみにスパムコンテンツを返すことで、検索順位の操作や不正なトラフィック誘導が行われます。

C2サーバとの通信と外部指令の受信

この偽プラグインの内部には、base64で難読化されたC2(コマンド&コントロール)サーバ※ のドメイン情報が隠されています。偽プラグインは定期的にC2サーバへ外部リクエストを送り、攻撃者からの指示を受け取ります。これにより、スパム内容の動的な更新や追加のマルウェア配布など、攻撃の手口が柔軟に変化する仕組みが実装されています。

※C2(コマンド&コントロール)サーバ…サイバー攻撃者が外部から侵害システムと通信を行い、命令と制御を行う目的で用いられる。

マルウェアによる被害と影響

この種のマルウェアは、通常の利用者やサイト管理者が直接アクセスした場合には一切異常を示さないため、発見が遅れがちです。Googleなどの検索エンジン経由でのみスパムが表示されるため、被害に気付いたときにはすでに検索結果にスパムページが表示されていたり、検索順位が大幅に下落しているケースも多く、ブランドイメージや集客に深刻な影響を与えたりするおそれがあります。また今回の例は、WordPressのプラグインエコシステムを悪用したサプライチェーン攻撃の一例とも言えます。公式リポジトリを介さず、外部から導入されたプラグインやテーマを通じて感染が広がるため、信頼できる配布元からのみソフトウェアを導入することが重要です。

有効な対策と管理者が取るべき予防措置

Webサイト管理は特に以下のような対策を取り、異常が見られた場合は速やかに専門家へ相談することをおすすめします。

  • WordPressのプラグインやテーマは必ず公式リポジトリや信頼できるベンダーからのみ入手する
  • 不審なファイルや見覚えのないプラグインが存在しないか、定期的にサーバ内を確認する
  • セキュリティプラグインやWebアプリケーションファイアウォール(WAF)、管理画面への多要素認証を導入する
  • Google Search Console等で検索結果の異常を監視する

まとめ

SEOスパム型の偽装WordPressプラグインは、検索エンジンのクローラを標的にしてスパムコンテンツを注入し、通常の訪問者には正規ページを返すという極めて巧妙な手口です。攻撃者は感染サイトのドメイン名をそのままプラグイン名やフォルダ名に偽装し、管理者の目を欺きます。さらに、コード内部にはbase64で難読化されたC2サーバ情報が隠され、外部からの指令に応じて動的にスパム内容を更新できる仕組みも組み込まれています。

このような手法は、発見が遅れやすく、検索順位の下落やサイトの信頼性低下など、経営や運営に深刻な影響を及ぼすリスクがあります。特に、公式リポジトリを介さないプラグインやテーマの導入が感染経路となるケースが多いため、日常的なセキュリティ意識と運用管理の徹底が不可欠です。

被害を最小限に抑えるためには、信頼できる配布元からのみソフトウェアを導入する、サーバ内の不審なファイルやプラグインを定期的に点検する、Google Search Consoleなどで検索結果の異常を監視するなど、複数の対策を組み合わせることが重要です。

BBSecでは:セキュリティソリューションの活用

高度なサプライチェーン攻撃や難読化マルウェアに対抗するため、ブロードバンドセキュリティでは多層防御の観点から次のようなソリューションを強くおすすめします。

エージェント型Webサイトコンテンツ改ざん検知サービス

WordPressサイトのファイルやディレクトリの改ざんをリアルタイムで監視し、異常があれば即座にアラートを発します。正規のプラグイン名を偽装した不審なファイルの追加や書き換えも検知しやすく、被害の早期発見に役立ちます。

https://www.bbsec.co.jp/service/vd-maintenance/manipulation.html
※外部サイトにリンクします。

脆弱性診断サービス

WordPress本体やプラグイン、テーマの設定や実装に潜む既知の脆弱性を定期的に洗い出すサービスです。悪用されやすい箇所を事前に把握し、攻撃の入り口を減らします。診断結果に基づき、不要なプラグインの削除や設定の見直しを行うことで、リスク低減につながります。

ペネトレーションテスト

実際の攻撃者の視点でお客様のシステムに実装済みのセキュリティを検証するサービスです。自動化された攻撃だけでなく、手動による高度な手法も用いるため、通常の診断では見つけにくいサプライチェーンリスクや運用上の盲点も洗い出すことが可能です。

これらのサービスを組み合わせて導入することで、巧妙化するマルウェア攻撃などへの対応力を大幅に高めることができます。BBSecとしては、エージェント型改ざん検知、脆弱性診断、ペネトレーションテストをパッケージ化した多層防御ソリューションを強くご提案いたします。これにより、WordPressサイト運営者の方が安心してビジネスを継続できる環境づくりをサポートいたします。ご希望の方には、無料相談や初回診断も承っております。お気軽にご相談ください。

お問い合わせ

お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

【参考情報】

ウェビナー開催のお知らせ

  • 2025年7月16日(水)14:00~15:00
    「進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-」
  • 2025年7月23日(水)14:00~15:00
    「急増するフィッシング攻撃の実態と対策〜企業を守る多層防御とは〜」
  • 2025年7月30日(水)13:00~13:50
    「Webサイトの脆弱性はこう狙われる!OWASP Top 10で読み解く攻撃と対策」
  • 2025年8月5日(火)14:00~15:00
    「企業サイトオーナー向け ユーザーからのレピュテーションを高めるWebサイトの在り方-Webサイトを取り巻くリスク・規制・要請とユーザビリティ向上-」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像