生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策

Share
生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策アイキャッチ画像

生成AIは、文章作成や要約、翻訳、情報収集、プログラミング支援など、さまざまな業務で利用されるようになりました。業務を効率化できる一方で、機密情報の漏洩や誤情報、著作権など、新たなリスクへの対応も必要です。

さらに、生成AIを利用するのは企業や一般のユーザーだけではありません。攻撃者がフィッシングメールの作成や攻撃に必要な情報収集などに生成AIを悪用することも考えられます。生成AIにはどのようなリスクがあり、企業はどう向き合えばよいのでしょうか。本記事では、企業による利用とサイバー攻撃への悪用という両面から、生成AIのリスクと対策を考えます。

生成AIの利用リスクだけでなく、AI・LLMを取り巻く脅威や企業に求められる対策の全体像については、「AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策」で詳しく紹介しています。

生成AIの普及で広がる企業のリスク

生成AIは、一部の技術者や専門家だけが利用するものではなくなりました。メールや資料の作成、文章の要約、翻訳、アイデア出し、プログラムコードの作成・確認など、日常的な業務のさまざまな場面で活用されています。利用できる場面が広がるほど、生成AIが扱う情報も重要になります。

例えば、「文章を考えてもらう」だけであれば、入力するのは簡単な指示だけかもしれません。しかし、実際の業務では、顧客から届いたメールを貼り付けて返信を作成したり、会議録や契約書をアップロードして要約したり、ソースコードを入力して問題点を確認したりすることも考えられます。こうした使い方は便利ですが、生成AIに渡す情報の中に機密情報や個人情報などが含まれていれば、新たな情報管理の問題が生じます。

また、注意が必要なのは入力する情報だけではありません。生成AIが出力した内容が正しいとは限らず、その情報をどのように利用するかについても利用者側の判断が必要です。生成AIが業務に深く入り込むほど、「何を入力するのか」「何が出力されたのか」「その結果を何に使うのか」を考える必要性も高まっているのです。

企業が生成AIを利用する際のリスクは、大きく「入力」と「出力」に分けて考えると整理しやすくなります。

場面主なリスク
AIへの入力機密情報・個人情報の漏洩、著作物・知的財産の取り扱い
AIからの出力誤情報・ハルシネーション、著作権等の問題、AIへの過度な信頼
組織での利用シャドーAI、利用状況を把握できないリスク
外部からの脅威攻撃者による生成AIの悪用

生成AIに何を入力するかだけを管理しても、出力された情報を無条件に信用してしまえば別の問題が生じます。また、社内ルールを整備していても、従業員が管理外の生成AIを利用していれば、企業としてリスクを把握できません。

さらに、自社が生成AIを利用するリスクだけでなく、攻撃者が生成AIを利用することでサイバー攻撃が効率化される可能性についても考えておく必要があります。

生成AIに機密情報を入力するとどうなる?

生成AIの企業利用で特に注意したいのが、機密情報や個人情報の取り扱いです。例えば、次のような使い方は業務効率化のために自然に行われる可能性があります。

  • 顧客から届いたメールを貼り付けて返信文を作成する
  • 会議録をアップロードして要点をまとめる
  • 契約書を読み込ませて内容を要約する
  • ソースコードを入力してエラーの原因を調べる
  • 社内資料を読み込ませて新しい資料を作成する

しかし、そこに顧客情報や個人情報、社外秘情報、未公開情報などが含まれていれば、企業が管理すべき情報を外部の生成AIサービスへ渡すことになります。

「生成AIに入力するとすべて学習される」は正しい?

生成AIへの情報入力について、「入力した情報はすべてAIの学習に使われる」と説明されることがあります。しかし、必ずしも一律にそうなるわけではありません。入力データが保存されるのか、モデルの学習やサービス改善に利用されるのかといった条件は、サービスや契約プラン、設定などによって異なります。そのため、「生成AIだから機密情報を入力してはいけない」という単純な判断だけではなく、自社が利用するサービスで入力データがどのように取り扱われるのかを確認することが重要です。

企業では、利用規約やプライバシーポリシー、データの保存・利用条件などを確認したうえで、業務利用を認めるサービスを選定する必要があります。また、入力してよい情報と禁止する情報を具体的に定め、従業員に周知することも重要です。「機密情報は禁止」とするだけでなく、顧客情報、個人情報、社外秘資料、認証情報など、自社の業務に即した例を示すと判断しやすくなります。

生成AIと著作権で注意すべきこと

生成AIと著作権の問題についても、「AIが作ったものを使ってよいか」という生成物だけに目を向けるのではなく、AIへ何を入力するかという点から考える必要があります。

他人の文章や画像を生成AIに入力してよいのか

生成AIを利用する際、Web上の文章や画像、顧客・取引先から提供された資料などを入力することがあります。しかし、こうした情報には著作権のほか、契約上の秘密保持義務や利用条件などが関係する場合があります。「インターネットで公開されている」「自社が保有している」という理由だけで、どのような使い方でも認められるとは限りません。業務で生成AIへ情報を入力する場合は、その情報をAIサービスへ提供して問題がないかという観点からも確認する必要があります。

AIが作った文章や画像なら自由に使えるのか

生成AIが作成した文章や画像、プログラムコードなどについても、無条件に自由に利用できるとは限りません。生成物が既存の著作物と類似していたり、第三者の権利に関係する内容を含んでいたりする可能性があります。また、利用する生成AIサービスによって生成物に関する利用条件が異なる場合もあります。

特に、Webサイトや広告、製品、顧客向け資料など外部に公開するコンテンツに生成AIを利用する場合には、人による確認を行い、用途に応じて権利関係についても確認することが重要です。生成AIの利便性が高まるほど、「AIが作ったから問題ない」と考えず、最終的にその生成物を利用する側が確認するという意識が必要になります。

生成AIは「もっともらしく間違える」

生成AIのもう一つの特徴が、必ずしも正しい情報を出力するとは限らないことです。生成AIは、事実とは異なる情報を、自然で説得力のある文章として生成する場合があります。このような現象は「ハルシネーション」と呼ばれます。

例えば、

  • 存在しない事例を紹介する
  • 誤った数値を示す
  • 実在しない書籍や論文、Webページを出典として挙げる
  • 古い情報を現在の情報として回答する
  • 質問の前提を誤って解釈したまま回答する

といったことが考えられます。

問題は「間違いが間違いらしく見えない」こと

生成AIの誤情報で注意したいのは、単にAIが間違えることだけではありません。回答が自然な文章で生成されるため、利用者が誤りに気づかず、「AIが回答したのだから正しいだろう」と信用してしまう可能性があります。例えば、存在しない制度や統計を社内資料に記載したり、誤った内容を顧客への回答に使用したりすれば、企業の信用にも影響しかねません。

そのため、生成AIを検索エンジンや一次情報そのもののように扱うことは避ける必要があります。重要な情報については、公的機関や企業の公式情報、原典などを確認します。また、顧客への回答や外部公開資料、法務・財務・セキュリティなど重要な判断に利用する場合には、人によるレビューを組み込むことが必要です。

生成AIは判断を代替するものではなく、情報整理や作業を支援するツールとして使うことが基本となります。

生成AIはサイバー攻撃にも使われる

ここまでは企業が生成AIを「使う側」のリスクを見てきました。しかし、生成AIを利用できるのは企業や一般ユーザーだけではありません。攻撃者にとっても、生成AIは情報収集や文章作成、プログラミングなどを支援するツールになり得ます。

フィッシングメール作成のハードルを下げる

フィッシング攻撃では、受信者をだまして偽サイトへ誘導したり、マルウェアを実行させたりするためのメールやメッセージが利用されます。

生成AIを使えば、自然な文章の作成や翻訳、文章の修正などを短時間で行うことができます。攻撃対象の業種や立場に合わせた文章を作成する作業にも利用できるため、攻撃者によるコンテンツ作成の負担を減らす可能性があります。

従来、不自然な日本語や文法上の誤りは不審なメールを見分ける手掛かりの一つでした。しかし、生成AIによって自然な文章を容易に作成できるようになれば、文章の不自然さだけでフィッシングを見抜くことはさらに難しくなります。

マルウェアや攻撃コードの作成にも悪用されるのか

主要な生成AIサービスでは、有害なコンテンツやサイバー攻撃への悪用を防ぐための安全対策が講じられています。それでも、生成AIがプログラムコードの作成や修正、技術情報の整理などに利用できる以上、攻撃者が攻撃準備や作業の一部を効率化するために利用する可能性はあります。ここで重要なのは、「生成AIが登場したことで、これまで存在しなかったサイバー攻撃が突然生まれた」と捉えることではありません。

生成AIでサイバー攻撃はどう変わるのか

生成AIがサイバー攻撃に与える大きな影響の一つは、既存の攻撃を「速く」「大量に」「巧妙に」実行するための支援に使われる可能性があることです。

例えば、攻撃対象に関する情報収集、フィッシングメールの文章作成、翻訳、プログラムコードの作成支援など、従来は攻撃者自身が時間をかけて行っていた作業の一部を効率化できます。これは防御する企業側にとっても重要な変化です。これまでと同じ種類の攻撃であっても、攻撃者が試行できる量や速度が増えれば、企業が直面する脅威も変化します。

生成AI時代のセキュリティを考える際には、「AIそのものからどう情報を守るか」だけでなく、AIを利用して効率化される既存のサイバー攻撃にどう備えるかという視点も必要です。

生成AI時代でも基本的なセキュリティ対策は重要

生成AIによってサイバー攻撃が効率化・巧妙化する可能性があるからといって、企業に求められるセキュリティ対策がすべて新しいものに変わるわけではありません。フィッシングやマルウェア、不正アクセスなど、生成AIが悪用される可能性のある攻撃の多くは、以前から存在する攻撃手法です。そのため、生成AI時代においても、基本的なセキュリティ対策を継続することが重要です。

基本的なセキュリティ対策の例
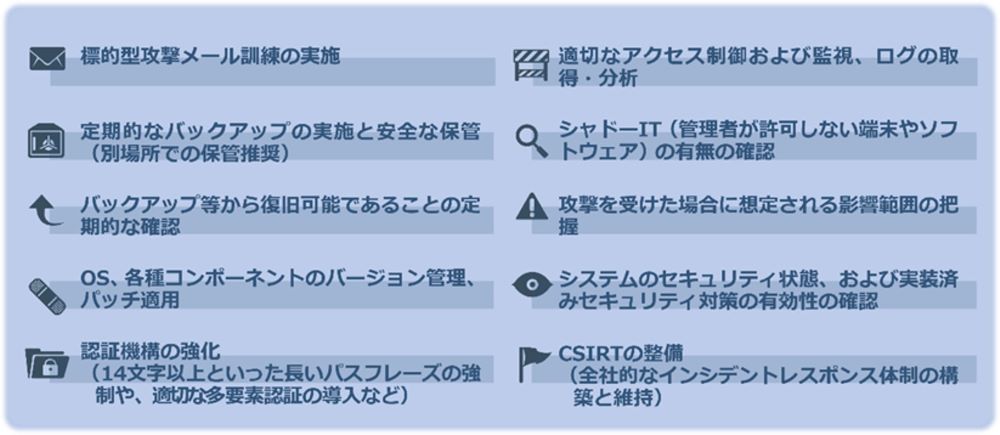
基本的な対策こそが重要の画像

特にフィッシングについては、生成AIによって自然な文章を作成しやすくなることで、「日本語が不自然だから怪しい」といった従来の見分け方だけでは判断が難しくなる可能性があります。送信元やURL、要求されている操作などを確認し、文章の自然さだけでメールの安全性を判断しないことが大切です。

生成AIによる脅威を特別なものとして切り離して考えるのではなく、従来のセキュリティ対策を着実に行ったうえで、生成AIの利用や悪用によって生じる新たなリスクへの対策を加えていくことが基本となります。

「生成AIは危険だから禁止」でよいのか

ここまで生成AIのさまざまなリスクを見てきました。それでは、企業は生成AIの利用を禁止すれば安全なのでしょうか。生成AIを利用しなければ回避できるリスクがあるのは確かです。しかし、利用禁止だけで問題が解決するとは限りません。

禁止だけでは「シャドーAI」につながる可能性も

組織が許可・把握していない生成AIサービスを従業員が業務に利用することは、「シャドーAI」と呼ばれます。例えば、会社では生成AIの利用を認めていなくても、従業員が個人アカウントで生成AIへアクセスし、業務資料を要約しているかもしれません。

この場合、企業側では、

  • 誰がどの生成AIを利用しているのか
  • どのような情報を入力したのか
  • 入力データがどのように扱われているのか
  • 生成された情報を何に利用したのか

を把握することが難しくなります。生成AIを禁止するか許可するかという二者択一ではなく、業務上の利用ニーズとリスクの両方を踏まえて管理することが重要です。

リスクを理解したうえで利用する

生成AIを安全に利用するためには、「生成AIは危険か、安全か」という単純な判断ではなく、利用方法を具体的に考える必要があります。

例えば、

  • どの生成AIサービスを利用するのか
  • どのような業務に利用するのか
  • 何を入力してよいのか
  • AIの出力を誰が確認するのか
  • 問題が起きた場合にどこへ報告するのか

といった点を明確にすることで、リスクを管理しながら生成AIを活用しやすくなります。

生成AIを安全に利用するために企業が行うべき5つの対策

生成AIのリスクは、特定のセキュリティ製品だけで解決できるものではありません。利用環境、ルール、教育などを組み合わせ、組織として取り組む必要があります。

  1. 利用する生成AIサービスを決める
    業務で利用を認める生成AIサービスを明確にします。サービスの機能だけでなく、入力データの保存・利用条件、アクセス管理、管理者向け機能なども確認して選定します。
  2. 入力してよい情報・禁止する情報を決める
    生成AIへ入力できる情報の範囲を明確にします。個人情報、顧客情報、社外秘資料、ソースコード、認証情報など、自社で実際に扱う情報を例示すると、従業員が判断しやすくなります。
  3. AIの出力を確認する
    生成AIから得た回答や生成物をそのまま利用せず、用途に応じて確認します。特に外部公開する情報、顧客への回答、重要な意思決定に利用する場合には、事実関係や権利関係などを人が確認するプロセスを設けます。
  4. AI利用ガイドラインを整備する
    利用可能なサービスや用途、入力禁止情報、生成物の確認方法、問題が発生した場合の報告先などをルールとして整理します。
  5. 利用状況を把握し、継続的に見直す
    生成AIのサービスや機能は変化し続けています。新しいサービスが利用されていないか、現在のルールが実態に合っているかを定期的に確認します。新たなリスクや利用方法が確認された場合には、ガイドラインや利用環境、従業員教育も見直していくことが重要です。

AI利用ガイドラインや組織としての管理体制については、「AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方」で詳しく紹介します。

生成AIのリスクに関するよくある質問

▼ ChatGPTなどに会社の情報を入力すると情報漏洩になりますか?
▼ 生成AIで作った文章や画像は自由に利用できますか?
▼ 会社で生成AIの利用を禁止すれば安全ですか?
▼ 生成AIによってサイバー攻撃は増えるのでしょうか?

まとめ

生成AIは、業務を効率化する便利なツールである一方、機密情報の漏洩、著作権・知的財産、誤情報など、利用方法に応じたリスクがあります。また、攻撃者が生成AIを利用し、フィッシングなど既存のサイバー攻撃を効率化する可能性にも注意が必要です。

重要なのは、生成AIを過度に恐れることではなく、どのような場面で、どのようなリスクが生じるのかを理解したうえで利用することです。企業では生成AIの利用を個々の従業員の判断だけに任せず、利用するサービス、入力できる情報、生成物の確認方法などを明確にする必要があります。さらに、利用状況を把握し、AIサービスや脅威の変化に応じてルールや対策を継続的に見直していくことが、安全な生成AI活用につながります。

公開日:2023年6月28日
更新日:2026年9月2日

編集責任:木下


BBSecでは

AIの利用拡大に伴い、企業を取り巻くIT環境やセキュリティリスクも変化しています。公開IT資産の把握、脆弱性の確認、セキュリティ対策の有効性検証など、自社の課題に応じた対策をご相談ください。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

さくらのレンタルサーバ不正アクセスが示す「管理環境」のリスク―583アカウントに不正ログイン

Share
さくらのレンタルサーバで不正アクセスアイキャッチ画像

2026年8月17日、さくらインターネットは「さくらのレンタルサーバ」の一部顧客環境への不正アクセスを公表しました。本記事では、同社や公的機関の一次情報をもとに、判明している事実や情報漏えいの可能性、利用企業が確認すべき対策を解説します。

※本記事は2026年8月17日時点で確認できる公表資料に基づき作成しています。

さくらインターネットへの不正アクセスで何が起きたのか

さくらインターネットの発表によると、同社は2026年8月9日、管理するサーバ環境で異常を検知し、調査を開始しました*1。その後、第三者が同社の管理環境を経由して、「さくらのレンタルサーバ」の一部顧客環境へ不正アクセスしていたことが判明しました。8月9日は攻撃開始日ではなく、異常を検知した日です。

8月17日の公表時点で、不正ログインの対象は583アカウントです。第三者が顧客アカウントからアクセスできる領域まで到達していたほか、一部のサーバにはマルウェアが設置されていました。また、一部の顧客情報を含む個人データが、第三者に閲覧または取得された可能性があるとされています。漏えいした可能性がある情報として挙げられているのは、「顧客領域内に保存された情報」と「利用者識別子」です。ただし、具体的な情報項目、対象人数、実際に取得されたデータの範囲は調査中です。

同社は認証情報の失効、アクセス遮断、マルウェアの除去、監視強化、外部専門機関を交えたフォレンジック調査を進めています。あわせて、データベースアップグレード機能、プラン変更、移行ツールなどの一部機能を制限しています。現時点では「さくらのVPS」「さくらのクラウド」「さくらの専用サーバ PHY」「高火力 PHY」への影響は確認されていませんが、その他のサービスを含めた調査は継続中です。

注目すべきは『管理環境を経由』した点

一般的なWebサイトの不正アクセスでは、更新されていないCMSやプラグイン、弱いパスワードなど、顧客側の環境が侵入口になるケースがあります。しかし今回の発表は、第三者がさくらインターネットの管理環境を経由して顧客環境へアクセスしたと説明しています。「管理環境」が具体的にどのシステムを指すのか、最初の侵入に脆弱性や窃取された認証情報が使われたのかは公表されていません。そのため、特定の製品やWordPressの脆弱性、ゼロデイ攻撃などと結び付ける根拠はありません。それでも、サービス提供者側の管理環境を経由し、複数の顧客アカウントへ影響が及んだ点は重要です。

さくらインターネットのサポート情報によれば、「さくらのレンタルサーバ」は複数の利用者が1台のサーバを共有する共用サーバとして運営されています*2。共用ホスティングでは、利用企業が自社サイトを適切に管理していても、サービス提供者側の管理層で発生した問題の影響を完全にコントロールすることはできません。これは「レンタルサーバだから危険」という話ではありません。自社ですべてのサーバを運用する場合にも、別の脆弱性や運用リスクがあります。重要なのは、外部サービスへ運用を委ねることで負担は軽減できても、情報管理やインシデント対応まで外部へ丸投げできるわけではないという点です。なお、「さくらのレンタルサーバ」は共用サーバとして提供されていますが、今回の不正アクセスと共用サーバという構成との因果関係は公表されていません。

583アカウントは「583人分の情報漏えい」ではない

今回さくらインターネットから公表された「583」という数字は、情報漏えいが確認された人数ではなく、不正ログインが判明したアカウント数です。また、「被害申告が確認されていない」ことと「改ざんがなかったことが確認された」ことは区別して捉える必要があります。現段階では、不正ログインとマルウェアの設置は確認済みである一方、個々の顧客環境で何が閲覧、取得、変更されたのかを調べている途中だと捉えるのが適切でしょう。

「通信の秘密」に該当する情報とは

さくらインターネットは、攻撃者が顧客情報だけでなく、「通信の秘密」に該当する情報へアクセスできる状態にあったと説明しています。通信の秘密は、メール本文などの通信内容だけを意味するものではありません。

個人情報保護委員会と総務省の「電気通信事業における個人情報等の保護に関するガイドライン」では、通信当事者の住所や氏名、発受信場所、通信年月日、通信回数、通信の存在自体に関する情報も含まれるとされています。ただし、今回どの情報が実際に閲覧・取得されたのかは公表されておらず、具体的な影響範囲は調査中です。さくらインターネットは、総務省や個人情報保護委員会などの関係機関への報告・情報共有を行うとともに、影響の可能性がある顧客への個別通知を開始しています。

レンタルサーバの侵害が企業へ及ぼす影響

企業が利用するレンタルサーバには、WebサイトのHTMLファイルや画像だけが置かれているとは限りません。問い合わせフォームから取得した情報、会員データ、データベース、業務用メールなどが保存されている場合があります。アプリケーションの設定ファイルに、データベースや外部クラウドサービスへ接続するための認証情報が記録されているケースもあります。

さくらインターネットの公式マニュアルでは、サーバーコントロールパネルへ管理者権限でログインした場合、そのレンタルサーバで行えるすべての操作に加え、作成された全メールアドレスの受信メール閲覧や設定変更などが可能と説明されています*3。ただし、今回不正ログインされた583アカウントが、この管理者権限を持つアカウントに該当するかは公表されていません。ここで重要なのは、実際の被害を先回りして断定することではなく、自社がサーバ上に何を保存し、どのシステムと接続しているかを把握しておくことです。

Webサイトが停止・改ざんされれば、情報発信や問い合わせ受付、ECサイトの販売などに影響します。仮にメールアカウントなどが不正利用された場合には、なりすましメールやフィッシング、取引先への攻撃に悪用されるおそれもあります。外部サービス上の一つのアカウントが、社内外の複数システムをつなぐ接点になっていないかを確認する必要があります。

相次ぐサービス提供者側の不正アクセス

サービス提供者側のシステムが侵害され、利用企業やその顧客へ影響が波及した事例は、今回が初めてではありません。

2025年には、インターネットイニシアティブ(IIJ)の法人向けメールセキュリティサービス「IIJセキュアMXサービス」が、第三者製ソフトウェアの当時未発見だった脆弱性を悪用した不正アクセスを受けました。そして2026年には、KDDIがISP事業者向けに提供していたメールシステムでも、第三者製ソフトウェアの未知の脆弱性を悪用した不正アクセスが発生し、メールアドレスやパスワードなどの漏えいが確認されています。

IIJやKDDIの事案と、今回のさくらインターネットへの不正アクセスが同じ原因や攻撃手法によるものだと示す情報はありません。一方、サービス提供者のシステムが侵害された場合、その影響がサービスを利用する複数の組織へ広がり得る点は共通しています。

IPA「情報セキュリティ10大脅威 2026」でも、「サプライチェーンや委託先を狙った攻撃」は組織向け脅威の2位となっています。ただし、今回の侵入原因や攻撃者の目的は判明しておらず、本件をサプライチェーン攻撃と断定することはできません。「委託先やITサービスを通じて自社へ影響が及ぶリスク」を考えるための事例として捉えるのが適切です。

さくらのレンタルサーバ利用者が確認すべきこと

今回の事案を受けて確認すること

さくらインターネットは利用者に対し、身に覚えのないファイルや管理者アカウントが追加されていないか、Webサイトやアプリケーションに不審な変更がないか、心当たりのないログインやメール送信が発生していないかを確認するよう求めています。確認の際は、現在表示されているWebサイトだけを見て「異常なし」と判断するのではなく、サーバーコントロールパネルのログイン履歴、取得できる範囲の接続・メール送信ログ、ファイルの更新日時なども確認します。身に覚えのないファイルや不審な通信を発見した場合は、調査に必要な記録を残したうえで、さくらインターネットやセキュリティの専門家へ相談することが重要です。

なお、2026年8月17日時点では、全利用者に対する一律のパスワード変更は求められていません。さくらインターネットは、パスワード変更などの追加対応が必要と判明した場合、対象者へ個別に案内するとしています。個別通知を受けた場合はその指示に従い、同じパスワードを他のサービスでも使用している場合は、該当サービスのパスワードも変更する必要があります。

平時から備えておくこと

平時の対策としては、サーバーコントロールパネルとWebメールの二要素認証を有効にし、管理者権限を必要な担当者だけに限定することが有効です。ただし、今回のようにサービス提供者の管理環境を経由した不正アクセスでは、利用者側の二要素認証だけですべてのリスクを防げるとは限りません。今回の侵入を二要素認証で防げたとする情報も公表されていないため、一般的なアカウント乗っ取り対策として捉える必要があります。また、Webサイト、データベース、メール、設定ファイルなど、サーバ上に保存している情報を定期的に棚卸しし、漏えいした場合の影響を把握しておくことも重要です。あわせて、復旧に必要なデータは同じサービス内だけに保存せず、別の媒体や環境にもバックアップを保持します。

IPAの「日常における情報セキュリティ対策」では、データを3つ持ち、2種類の異なる媒体でバックアップし、そのうち1つは異なる場所(オフサイト)で保管する「321ルール」を紹介しています。

外部へ委託しても自社のリスク管理は必要

レンタルサーバやクラウドサービスを利用する目的の一つは、専門事業者へ運用を任せ、自社の負担を軽減することです。しかし、サービス上で扱う情報の種類や重要度を決めるのは利用企業であり、インシデント発生時には、利用企業側にも顧客や取引先への説明・対応が求められる場合があります。サービスを選ぶ際は、料金や容量、表示速度だけでなく、取得できるログ、バックアップの保存場所、障害・不正アクセス時の連絡方法、調査への協力範囲、データの返却・削除方法なども確認しておく必要があります。特に、Webサイトやメールが事業継続に直結する企業では、サービス停止や情報漏えいを想定した連絡体制と復旧手順を、委託先と共有しておくことが重要です。

IPAが進める「サプライチェーン強化に向けたセキュリティ対策評価制度」でも、ITサービスを含む委託先への攻撃を起点としたサービス停止、機密情報の漏えい、改ざん、踏み台化などがリスクとして挙げられています。委託先のセキュリティを確認することは、自社の事業を守るためのリスク管理です。

さくらのレンタルサーバ不正アクセスに関するFAQ

▼ 自分のアカウントが対象か確認する方法は?
▼ パスワード変更は必要ですか?
▼ どの情報が漏えいした可能性がありますか?

まとめ

今回のさくらインターネットへの不正アクセスでは、583アカウントへの不正ログインや一部サーバへのマルウェア設置が確認され、顧客領域に保存された情報などが第三者に閲覧・取得された可能性も公表されています。一方、侵入経路や攻撃の開始時期、実際に取得された情報の範囲などは、現時点では調査中です。今回注目すべきなのは、被害の数字だけでなく、サービス提供者の管理環境を経由して複数の顧客環境へ不正アクセスが行われた点です。利用企業は公式情報を継続的に確認するとともに、自社環境に不審な変更がないかを点検し、サーバ上に保存している情報や外部システムとの接続関係を把握しておく必要があります。 外部サービスを利用していても、自社の情報や事業へのリスクがなくなるわけではありません。本件を、自社のセキュリティ対策だけでなく、委託先やITサービスを含めたリスク管理を見直す機会とすることが重要です。

参考情報

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

ウェビナー開催のお知らせ

  • 2026年8月26日(水)「AI時代に見直すセキュリティ対策 ~ASMの考え方で始める攻撃対象領域の可視化とリスク対策~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    備えあれば憂いなし!サイバー保険の利活用

    Share
    瓦版アイキャッチ(リスクとお金(コインをもっている手)のイメージ)

    サイバー攻撃による被害は増加の一途をたどっています。一般社団法人日本損害保険協会の調査によると、国内企業の約4割以上がサイバー攻撃被害に対する不安を抱えています。そのような不安に備える「サイバー保険」をご存じでしょうか。本記事ではサイバー攻撃を受けた場合に発生するコスト・損失に触れつつ、サイバー保険について解説し、セキュリティ対策の見直し方法についてご紹介いたします。

    他人事ではない!増加するサイバー攻撃による被害

    サイバー攻撃による被害は増加の一途を辿っており、昨今は企業規模・業界問わず被害に遭う可能性があります。

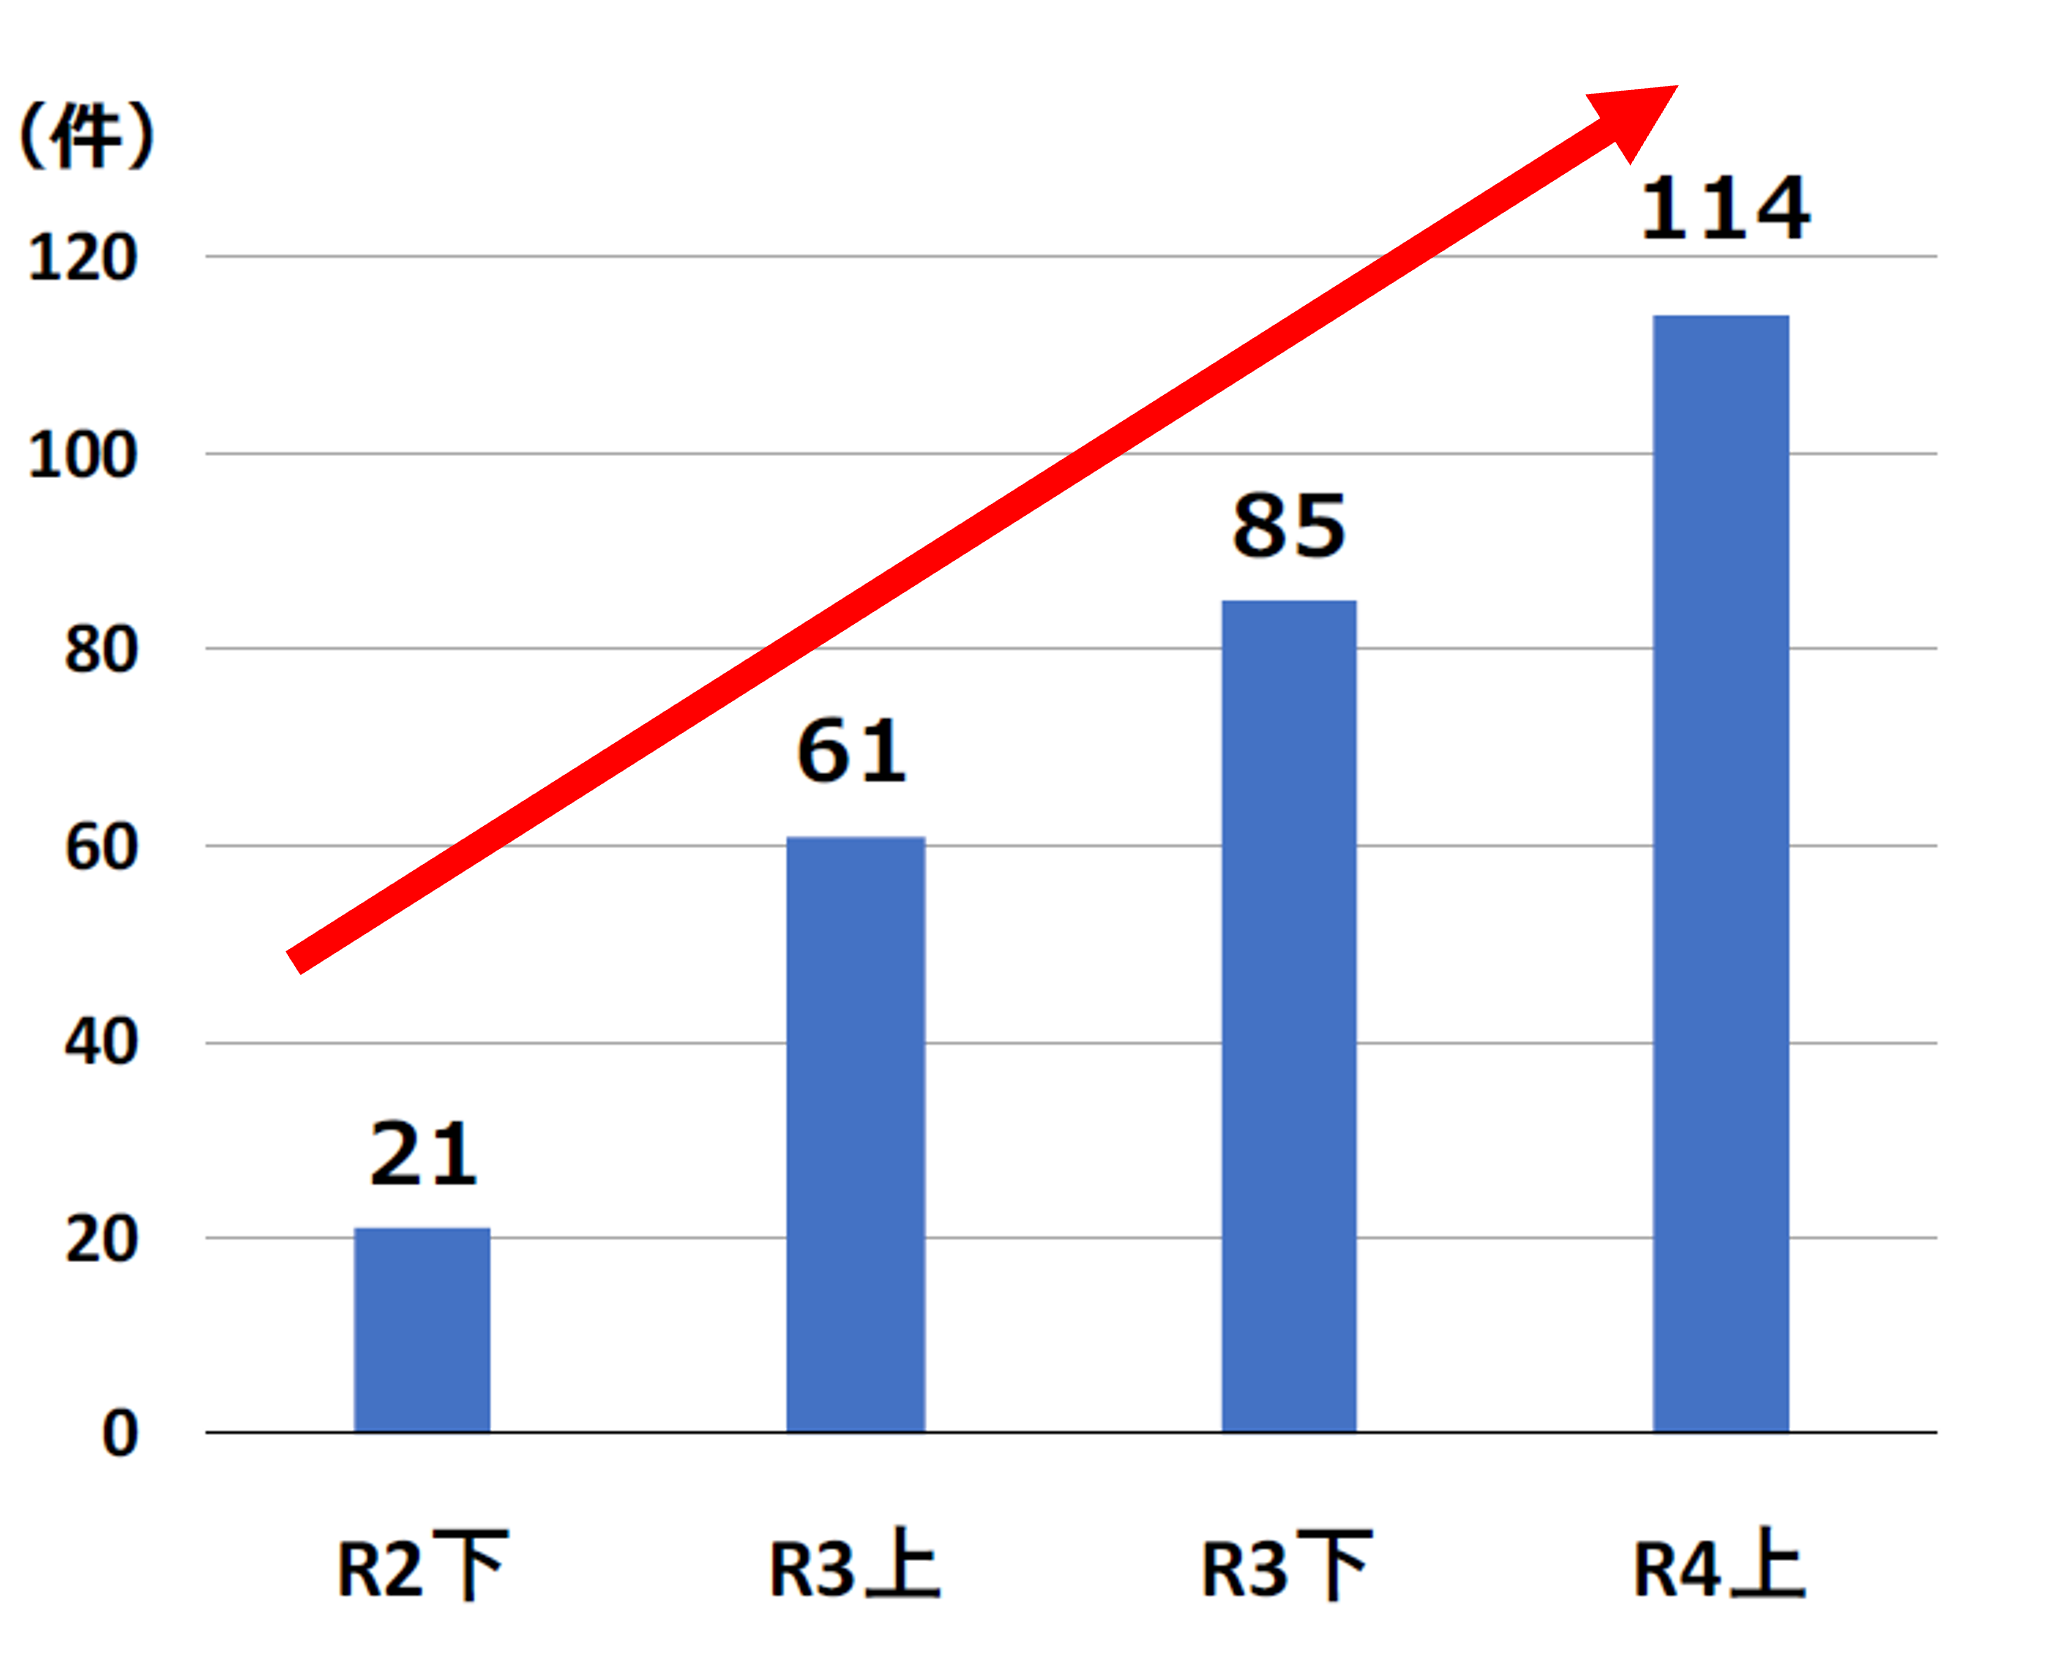
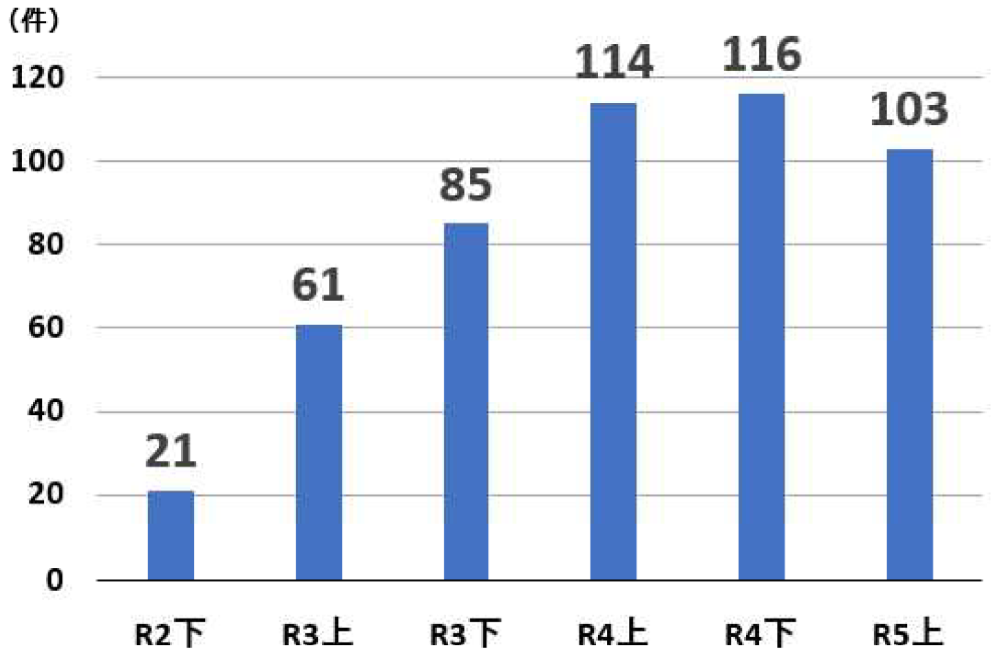
    国内では特にパソコンに保存したファイルやハードディスクを暗号化して、身代金を要求する不正プログラムである「ランサムウェア」による感染被害が多発しています。企業・団体等におけるランサムウェア被害として、令和4年上半期に都道府県警察から警察庁に報告のあった件数は114件であり、令和2年下半期以降、右肩上がりで増加しています。

    【企業・団体におけるランサムウェア被害の報告件数の推移】

    実際、一般社団法人日本損害保険協会の調査*4によると、国内企業の多くはコロナ渦でテレワークの導入が進んでおり、サイバー攻撃を受ける可能性について約4割の企業が「高まった」と回答しています。しかし同時に4割以上の企業がサイバーリスク対策における課題について「現在行っている対策が十分なのかわからない」と回答しており、リスクの高まりを認識しながらもセキュリティ対策への自信のなさがうかがえます。

    特に中小企業の場合は、セキュリティに対する知識や対策に必要な資源が限られているため、原因の特定や対策の実施が困難なケースも少なくありません。こういった背景からサプライチェーン上の脆弱な企業を狙われ、サプライチェーン全体が被害を受ける事案も見受けられます。

    サイバー攻撃の被害を受けてしまうと、個人情報の漏えい、機密データの改竄、サーバ停止やシステムの破壊などが発生する可能性があり、事業継続に影響を与えかねない脅威となります。

    国内で発生したサイバーインシデント事例

    2022年に国内で起こったサイバー攻撃の事例は以下の通りです。

    【国内サイバーインシデント事例】
    年月被害概要原因
    2022/1県の災害情報管理システムから津波に関する緊急速報メール大量送信*2 プログラム設定ミス
    2022/3アニメ製作会社が不正アクセスを受け複数の人気番組の放映スケジュールに影響*3システム障害
    2022/3代行申請企業の従業員がEmotetに感染し、情報漏洩となりすまし被害*4マルウェア感染
    2022/3国内メーカーホームページへの不正アクセスによりメールアドレス流出(約1万件)*5SQLインジェクション
    2022/5比較情報サイト運営等を行う企業がクラウドサービスの設定ミスにより最長6年間個人情報を不用意に公開(約5,000件)*6クラウド設定ミス
    2022/5国内人材情報企業の資格検定申込サイトに対する海外からの攻撃でメールアドレス流出(約29万件)*7SQLインジェクション
    2022/8組合直売店のネットショップ専用パソコンがEmotetに感染して顧客氏名やメールアドレス等流出(約50,000件)*8マルウェア感染

    【サプライチェーンの脆弱性を悪用した攻撃の事例】

    2022年3月1日に国内大手自動車メーカーの部品仕入先企業が同社の外部取引先企業との専用通信に利用していたリモート接続機器の脆弱性をきっかけとして不正アクセスを受け、この影響により自動車メーカーが国内全14工場28ラインを停止させる事態となった このサイバー攻撃は大手企業を狙ったサプライチェーン攻撃とみられる*9

    データ侵害発生時にかかるコスト

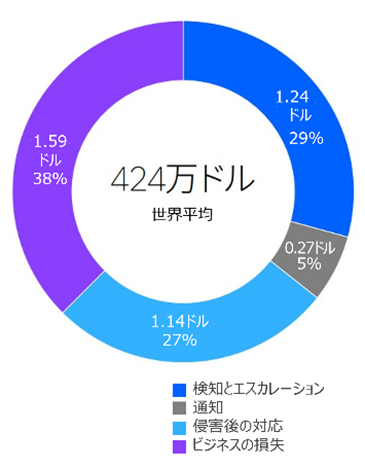
    機密情報等の漏洩が発生すると、その復旧作業に莫大なコストがかかります。復旧コスト自体も年々増加傾向にあるほか、データ侵害により信用失墜につながることで、深刻なビジネス上の被害を引き起こします。実際にデータ侵害による平均総コストの内、システム復旧や顧客の再獲得などにかかった割合は38%にものぼるとのことです。

    【4つのカテゴリ別データ侵害の平均総コスト(単位:100万米ドル)】

    サイバー攻撃を受けた場合に生じる費用・金銭的損失

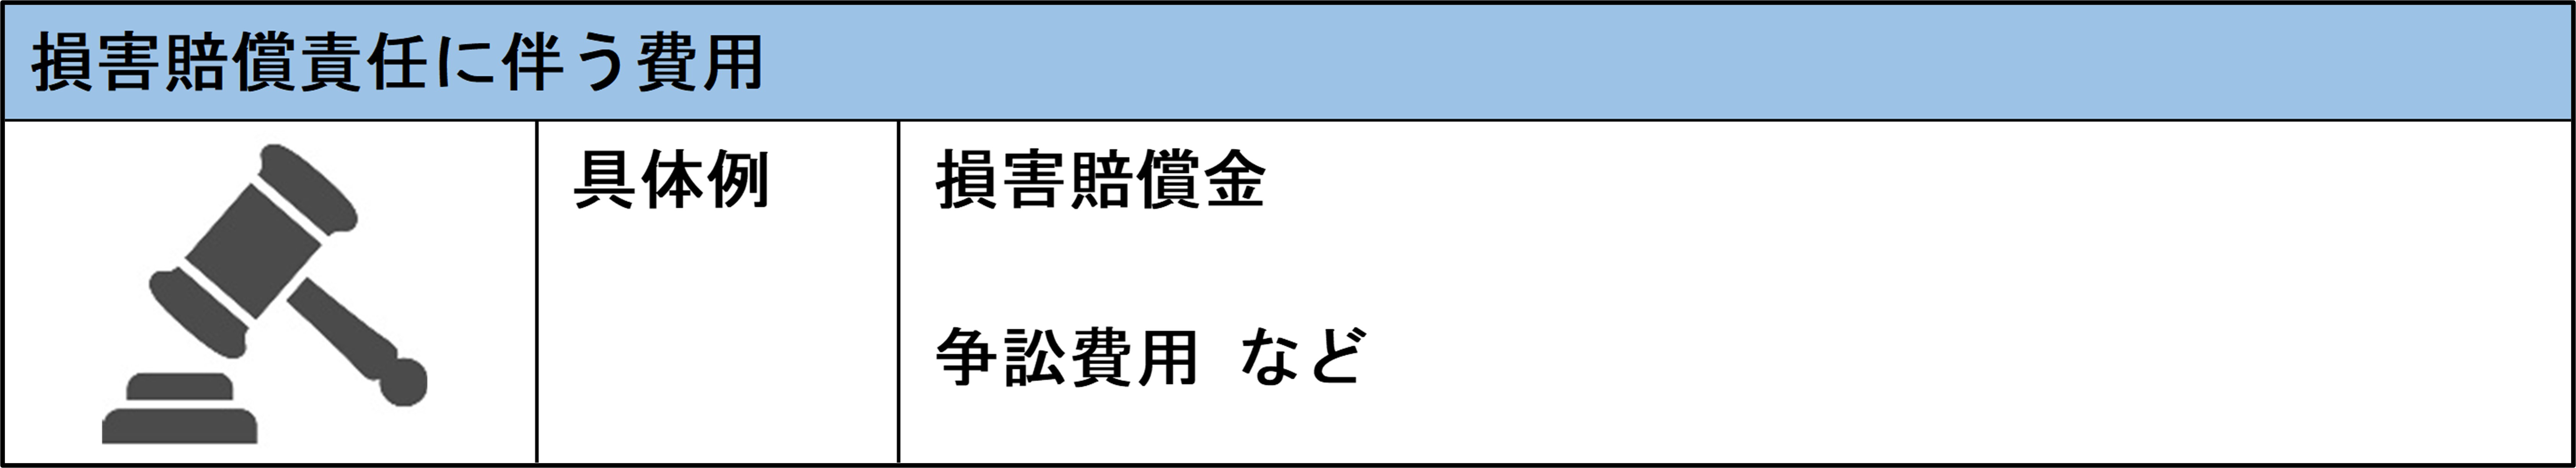
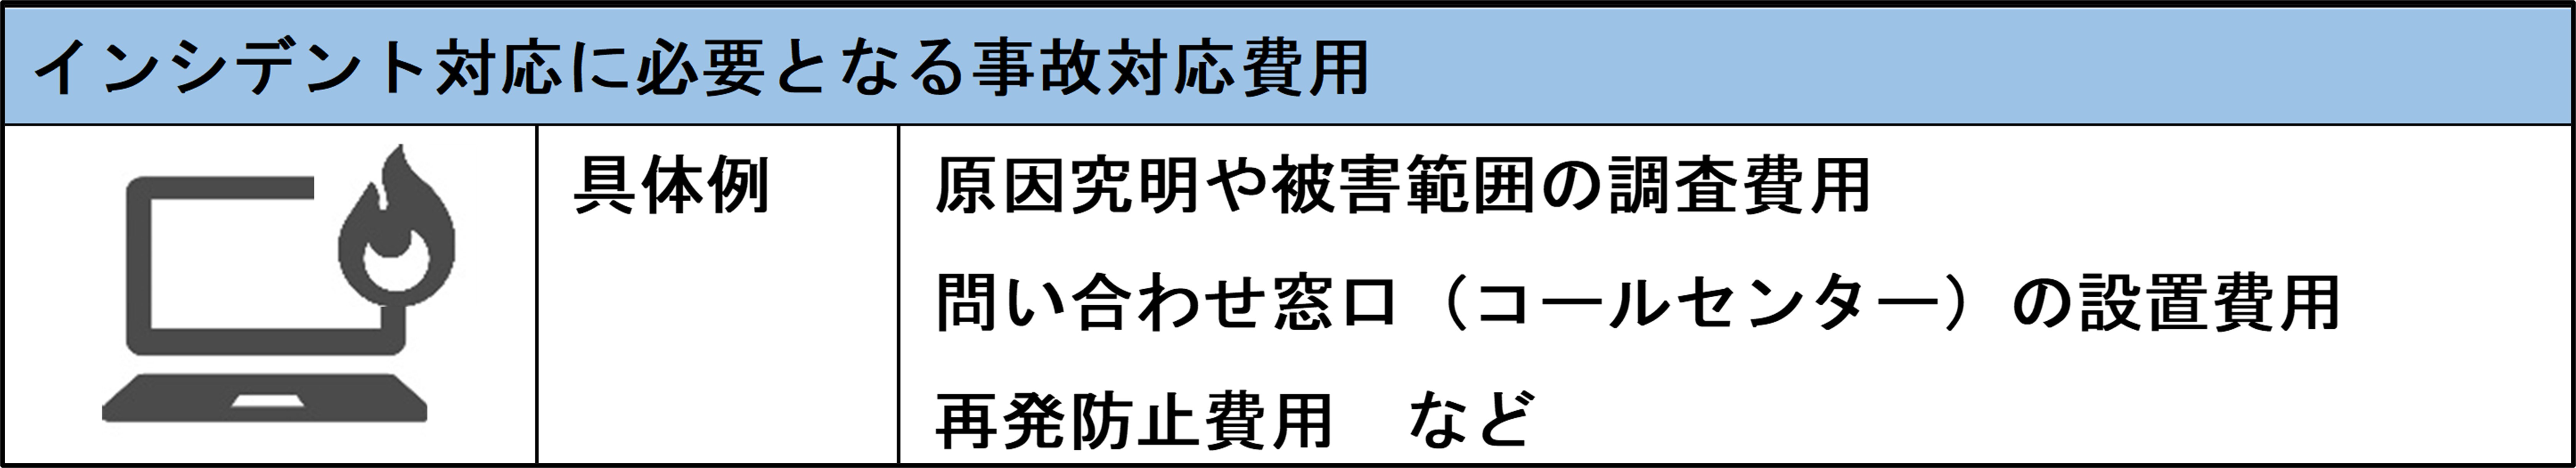
    サイバー事故が発生した際に生じる費用は大きく分けて3つあります。

    損害賠償責任に伴う費用のサムネ
    インシデント対応に必要となる事故対応費用のサムネ
    事故発生により事業継続上被った金銭的損害のサムネ

    企業の経営者はこういったサイバー攻撃により発生する費用を未然に防ぐため、以下のようなガイドラインなども参考にしつつ、企業の追うべき責任について理解しておくことが重要です。

    【参考情報:ガイドライン】
    ・一般社団法人 日本経済団体連合会
     「サイバーリスクハンドブック 取締役向けハンドブック 日本版」
    ・内閣官房内閣サイバーセキュリティセンター(NISC)
     「サイバーセキュリティ関係法令Q&A ハンドブック Ver1.0」

    サイバー保険とは

    前述のような費用を包括的に補償する役割を果たすのが「サイバー保険」です。
    保険に加入することで、最悪の事態が起きた場合でも幅広い補償とサポートがうけられることで事業活動継続の命綱となります。(※補償の内容はサービスによって異なります。)

    サイバー保険の加入率は海外では増加傾向にあり、米国の企業で5割近く、英国では約4割に上る*10とのことです。これに対して、日本国内では大企業・中小企業共に加入率は1割以下との報告*11がありますが、サイバーセキュリティを取り巻く状況を鑑みると、今後国内でも認知・普及が広まっていくことが考えられます。

    サイバー保険の有効性

    これまで見てきたようにサイバー攻撃によるリスクは、金銭的損害、機会損失、信用失墜などがあります。事業活動継続のためには、こういったリスクに対してどう対処していくかをリスクの影響度や深刻度などに応じて自身で判断する必要があります。

    【主なリスク対策方法】
    リスク対策の種類概要対策例
    リスクの回避リスクの発生確率を低くする ・外部からのアクセスを許可しない
    ・物理的にもシステム接続を不可能にする
    ・クレジットカード情報などの個人情報を保存しない・収集しない
    リスクの低減リスク発生による影響を小さくする・通信の暗号化の強度を高くする
    ・認証機構を堅牢にし、セキュアな多要素認証を強制する
    リスクの移転リスクの影響を第三者に移すサイバー保険への加入
    リスクの受容リスクの発生を認め、
    何もしない
    対策をしない

    万が一の金銭的な損失に備え、自社ではなく保険会社という他者に補償させるという「リスクの移転」手段の1つとして有効なのが、サイバー保険です。

    今一度セキュリティ対策の見直しを

    サイバー攻撃手法は日々更新されており、さらに取引先や子会社などを含むサプライチェーンを踏み台にした攻撃など、どんなにセキュリティ対策を実施していても自組織のみではインシデント発生を防ぎきれないのが実情です。脆弱性診断の定期的な実施といった基本的なセキュリティ対策を行うとともに、万が一インシデントが発生してしまった場合の備えとして信頼できる第三者の専門企業に相談することをおすすめします。

    公開日:2022年11月2日
    更新日:2026年7月1日

    編集責任:木下


    サイバー保険付帯脆弱性診断サービスの紹介

    ※外部サイトにリンクします。

    サイバー保険付帯の対象となる脆弱性診断

    BBSecのSQAT® 脆弱性診断サービスすべてが対象となります。また、複数回脆弱性診断を実施した場合、最新の診断結果の報告日から1年間有効となります。

    またBBSecでは緊急対応支援サービスも提供しています。突然の大規模攻撃や情報漏えいの懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    ※外部サイトにリンクします。

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    KDDIメールシステムに不正アクセス、最大1,422万件漏えいの可能性―企業が見直すべき「共通基盤リスク」とは

    Share
    「KDDIメールシステムに不正アクセス、最大1,422万件漏えいの可能性」アイキャッチ画像

    KDDI株式会社(以降、KDDI)がISP事業者向けに提供するメールシステムで不正アクセスが確認され、BIGLOBEメール、@niftyメール、J:COM NET、コミュファ光、ピカラ光、CPIなど複数のメールサービスにおいて、メールアドレスやパスワードが外部に漏えいした可能性があることが公表されました。漏えいした可能性のある情報は最大1,422万件にのぼり、現在利用中のユーザーだけでなく、解約済みの顧客や一定期間利用のない休眠アカウントも含まれるとされています。

    今回の事案で注目すべきなのは、単に「メールアドレスとパスワードが漏えいした可能性がある」という点だけではありません。KDDIが提供するISP向けの共通メール基盤に不正アクセスが発生したことで、複数の事業者・複数のサービスに影響が広がった点が重要です。これは、現代の企業システムにおいて避けて通れない「外部委託先リスク」「サプライチェーンリスク」「共通基盤リスク」を象徴する事案といえます。

    本記事では、KDDIの公式発表および関係各社の公表情報をもとに、今回の不正アクセスの概要、影響範囲、利用者が取るべき対応、そして企業が学ぶべきセキュリティ対策について解説します。

    KDDIのISP向けメールシステムで何が起きたのか

    KDDIは、インターネットサービスプロバイダー、いわゆるISP事業者向けに提供しているメールシステムにおいて、不正アクセスを受けていたことを2026年6月17日に確認しました。KDDIの発表によると、不正アクセスの原因は、同システムで利用していた第三者製ソフトウェアの脆弱性を悪用されたことによるものです。

    KDDIは同日、被害拡大を防ぐためにシステムを改修し、不正アクセスの被疑箇所を特定したうえで、技術的な防御措置を実施したとしています。また、個人情報保護委員会や総務省への報告・相談を含む必要な対応も進めていると説明しています。

    現時点で公表されている漏えい可能性のある情報は、対象メールサービスで作成されたメールボックスに紐づくメールアドレスとパスワードです。件数は最大1,422万件とされており、この数字には解約済みの顧客や、一定期間利用していない休眠アカウントも含まれています。なお、パスワードの中には、ハッシュ化または暗号化されたものも含まれるとされています。

    ここで注意したいのは、最大1,422万件という数字が「実際に漏えいした件数」と確定したものではないという点です。KDDIは調査継続中であるため、現時点では漏えいした可能性のある最大値として公表されています。

    影響を受けるメールサービス

    今回の不正アクセスで対象とされているのは、KDDIがISP事業者向けに提供していたメールシステムを利用する複数のメールサービスです。KDDIの発表では、STNetのピカラ光サービス、ピカラモバイルサービス、お仕事ピカラサービスに係るメールサービス、KDDIウェブコミュニケーションズのレンタルサーバー「CPI」のメールサービス、JCOMのJ:COM NETおよびケーブルテレビ事業者向けメールサービス、中部テレコミュニケーションのコミュファ光・ビジネスコミュファのメールサービス、ニフティの@niftyメール、ビッグローブのBIGLOBEメールが対象として挙げられています。

    各社の発表を見ても、KDDIが提供する基盤システムを利用していたこと、第三者製ソフトウェアの脆弱性悪用によって不正アクセスが発生したこと、メールアドレスやメールパスワードなどが漏えいした可能性があることが説明されています。BIGLOBEでは、BIGLOBEメールアドレス、BIGLOBE IDおよびパスワードが漏えいした可能性があると公表しています。@niftyでは、メールアドレスおよびメールパスワードが第三者に漏えいした可能性があるとして、利用者にメールパスワードの変更を求めています。

    このように、ひとつの基盤システムに起きた不正アクセスが、複数ブランドの利用者に影響する形になっています。これは、クラウドサービス、外部委託システム、SaaS、共通認証基盤などを活用する多くの企業にとっても、決して他人事ではありません。

    なぜメールアドレスとパスワードの漏えいは危険なのか

    メールアドレスとパスワードの漏えいは、単なる連絡先情報の流出にとどまりません。メールアカウントは、多くのWebサービスや業務システムにおいて本人確認やパスワード再設定の起点として使われています。そのため、メールアカウントに不正ログインされると、他サービスへの侵入、なりすまし、フィッシングメールの送信、業務情報の閲覧など、被害が連鎖するおそれがあります。

    特に危険なのは、同じパスワードを複数のサービスで使い回しているケースです。攻撃者は、漏えいしたメールアドレスとパスワードの組み合わせを使い、別のWebサービスやクラウドサービスへのログインを試みることがあります。これは一般にパスワードリスト攻撃、またはクレデンシャルスタッフィングと呼ばれる手口です。

    今回の件では、対象情報にメールパスワードが含まれる可能性があるため、利用者は対象メールサービスのパスワードを変更するだけでなく、同じ、または似たパスワードを使用している他サービスについても見直す必要があります。メール、ECサイト、SNS、クラウドストレージ、業務用SaaSなどでパスワードを使い回している場合は、早急な変更が望まれます。

    利用者が今すぐ取るべき対応

    対象サービスを利用している可能性がある場合、まずは各ISP事業者やサービス提供会社の公式案内を確認することが重要です。検索結果やSNS上のリンクからではなく、公式サイト、公式サポートページ、契約時に案内された会員ページなどから確認することで、フィッシングサイトに誘導されるリスクを下げられます。

    次に、対象となるメールパスワードを変更します。@niftyのように、一定期限までに変更が確認できない場合、システム側でメールパスワードを順次無効化すると案内している事業者もあります。Outlook、Macメール、スマートフォンのメールアプリなどを利用している場合は、Web上でパスワードを変更した後、メールソフト側に保存されているパスワードも更新する必要があります。

    また、メールパスワードとログインパスワードを同じ文字列にしている場合や、他のサービスでも同じパスワードを使っている場合は、それらも変更すべきです。メールアカウントは、他サービスのパスワード再設定メールを受け取る重要な入口です。メールアカウントの安全性が崩れると、他のアカウントにも被害が広がる可能性があります。 加えて、しばらくの間は不審なメールへの警戒が必要です。今回の不正アクセスに便乗し、「パスワード変更が必要です」「アカウントを確認してください」などと称する偽メールが送られる可能性もあります。本文中のURLを安易にクリックせず、ブックマークや公式アプリ、公式サイトから手続きすることが大切です。

    「委託先だから安全」ではないという現実

    今回の事案は、企業のセキュリティ対策を考えるうえで重要な教訓を含んでいます。多くの企業は、自社の業務効率化やコスト削減、専門性の確保を目的に、メール基盤、クラウドサービス、決済システム、顧客管理システム、認証基盤などを外部サービスに委託しています。これは現代の事業運営では自然な選択です。

    しかし、外部サービスを利用しているからといって、リスクが自社から消えるわけではありません。委託先や共通基盤でインシデントが発生すれば、自社の顧客情報、業務データ、ブランド信頼にも影響が及びます。特に、複数の事業者が同じ基盤を利用している場合、一箇所の脆弱性が広範囲のサービスに波及する可能性があります。 企業に求められるのは、外部委託先を「便利なサービス提供者」として見るだけでなく、自社のセキュリティ境界の一部として管理する姿勢です。契約時のセキュリティ要件、脆弱性対応の体制、インシデント発生時の報告フロー、影響範囲の確認方法、利用者への通知方針などを事前に整理しておかなければ、実際に問題が起きた際の初動対応が遅れてしまいます。

    第三者製ソフトウェアの脆弱性はなぜ狙われるのか

    KDDIは今回の不正アクセスについて、第三者製ソフトウェアの脆弱性が悪用されたと説明しています。現時点でソフトウェア名やCVE番号などの詳細は公表されていませんが、一般論として、第三者製ソフトウェアの脆弱性は攻撃者にとって非常に狙いやすいポイントです。

    企業システムは、自社開発のプログラムだけで構成されているわけではありません。OS、ミドルウェア、メールサーバー、認証機能、管理画面、ライブラリ、監視ツールなど、さまざまな外部コンポーネントに支えられています。これらのどこかに脆弱性が存在し、修正が遅れれば、攻撃者に侵入口を与えることになります。 特に、インターネットからアクセス可能なシステムや、多数の顧客情報を扱う共通基盤では、脆弱性管理の遅れが大きなインシデントにつながりかねません。脆弱性情報を収集し、影響有無を確認し、必要なパッチ適用や回避策を迅速に実施する体制が不可欠です。

    企業が見直すべきセキュリティ対策

    今回のような不正アクセスや情報漏えいリスクに備えるには、単にパスワードを強化するだけでは不十分です。まず重要なのは、自社がどの外部サービスや委託先に、どのような情報を預けているのかを把握することです。顧客情報、メールアドレス、認証情報、業務データ、ログ情報など、預託している情報の種類と影響範囲を整理しておく必要があります。

    次に、委託先や利用サービスに対するセキュリティ確認を継続的に行うことが求められます。契約時だけでなく、運用中も脆弱性対応、インシデント報告体制、アクセス制御、ログ管理、バックアップ、暗号化、権限管理などの観点で確認を続けることが重要です。

    さらに、自社側でも認証情報の管理を強化する必要があります。多要素認証の導入、パスワード使い回しの禁止、不要アカウントの棚卸し、退職者や休眠アカウントの削除、権限の最小化などは、基本的でありながら効果の高い対策です。今回の件で解約済みや休眠アカウントも最大件数に含まれていることは、使われていないアカウントや古いデータの管理がいかに重要かを示しています。 最後に、インシデント発生時の対応手順を事前に整備しておくことも欠かせません。誰が影響範囲を確認し、誰が顧客へ通知し、どのタイミングで監督官庁へ報告し、どのように再発防止策を公表するのか。こうした手順が曖昧なままでは、被害の拡大だけでなく、顧客からの信頼低下にもつながります。

    メール漏えいではなくサプライチェーンリスクの問題

    今回のKDDIメールシステム不正アクセスは、メールアドレスとパスワードの漏えい可能性が注目されています。しかし、企業のセキュリティ担当者や経営層が本当に見るべきポイントは、その背後にある構造です。

    ひとつの共通基盤に脆弱性があり、そこを攻撃されることで、複数のISP事業者やメールサービスに影響が広がりました。これは、外部委託やクラウド利用が進む現在の企業環境において、どの企業にも起こり得る問題です。自社のシステムが直接攻撃されていなくても、委託先、取引先、共通基盤、利用中のSaaSで起きたインシデントが、自社の顧客対応や事業継続に影響する可能性があります。 セキュリティ対策は、もはや自社ネットワークの内側だけを守ればよい時代ではありません。外部サービスを含めた全体像を把握し、脆弱性管理、委託先管理、認証情報管理、インシデント対応を一体として整備することが求められます。

    まとめ

    KDDIのISP事業者向けメールシステムに対する不正アクセスでは、メールアドレスやパスワードが最大1,422万件漏えいした可能性があると公表されました。対象にはBIGLOBEメール、@niftyメール、J:COM NET、コミュファ光、ピカラ光、CPIなど複数のメールサービスが含まれており、共通基盤に起きた不正アクセスが広範囲に影響する構図となっています。

    利用者は、各事業者の公式案内を確認し、対象となるメールパスワードを速やかに変更することが重要です。同じパスワードを他サービスで使い回している場合は、あわせて変更し、不審なメールや偽のパスワード変更案内にも注意が必要です。

    企業にとっては、今回の事案を「大手通信会社の情報漏えい」として見るだけでは不十分です。第三者製ソフトウェアの脆弱性、外部委託先の管理、共通基盤への依存、休眠アカウントの扱い、インシデント発生時の連絡体制など、自社のセキュリティ運用を見直すきっかけにすべきです。 サイバー攻撃は、自社の真正面から来るとは限りません。取引先、委託先、クラウドサービス、共通基盤を経由して影響が及ぶ時代だからこそ、企業にはサプライチェーン全体を見据えたセキュリティ対策が求められています。

    【参考情報】

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

    ウェビナー開催のお知らせ

  • 2026年7月1日(水)13:00~14:00「ランサムウェア対策は「侵入前提」で考える―最新事例から学ぶ、企業に求められるリスク把握と対策の考え方―」
  • 2026年7月8日(水)13:00~14:00「企業は何から対策すべきか?― OWASP Top 10:2025から読み解く、最新のセキュリティリスクと対策の考え方 ―」
  • 2026年7月15日(水)14:00~15:00「AI事業者ガイドライン第1.2版に基づくセキュリティ対策の実践ポイント~生成AIからAIエージェントへ~」
  • 2026年7月22日(水)14:00~15:00「そのIT資産、本当に把握できていますか?~見落としがちなセキュリティリスクと対策の第一歩~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    セキュリティインシデントの再発防止策とは?体制強化と継続的改善のポイント

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    セキュリティインシデントの再発防止と体制強化_アイキャッチ画像

    セキュリティインシデントへの対応は、システムや業務を復旧して終わりではありません。同じ問題を繰り返さないためには、原因を分析し、対策を講じ、組織全体の対応力を高めることが重要です。

    実際のインシデントでは、技術的な脆弱性だけでなく、運用ルールの不備や情報共有不足、訓練不足などが原因となっているケースも少なくありません。そのため、再発防止には技術対策だけでなく、体制や運用の見直しも欠かせません。

    本記事では、セキュリティインシデント発生後に取り組むべき再発防止策や、継続的な改善のポイントについて解説します。

    インシデント管理や対応フローの全体像については、関連記事もあわせてご覧ください。
    「セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像」

    インシデントは「発生して終わり」ではない

    セキュリティインシデントは発生して終わりではなく、組織にとって重要な学習の機会でもあります。再発防止策の基本は、まず原因を正確に特定し、その根本的な要因を排除することです。技術的な脆弱性の修正だけでなく、運用ルールや業務プロセス、アクセス管理、ログ監視体制の見直しなど、組織全体の改善が求められます。特に、多くのインシデントは単一の要因ではなく、複数の小さな問題が重なって発生するため、広い視野での分析と対応が不可欠です。また、再発防止策は一度実施して終わりではなく、定期的な評価と改善サイクルを回すことで、組織のセキュリティ体制を継続的に強化できます。これにより、同じ種類の被害が繰り返されるリスクを大幅に低減できるのです。

    再発防止こそが最重要課題

    再発防止を確実にするためには、組織全体のセキュリティ体制を明確に整備することが不可欠です。具体的には、インシデント対応チーム(CSIRT)を設置し、平常時から役割分担を明文化しておくことで、発生時の混乱を最小限に抑えられます。例えば、技術担当者は原因調査や封じ込めを、法務担当者は法的リスクの確認や外部報告を、広報担当者は顧客や取引先への情報発信を、それぞれ責任範囲を明確にして迅速に対応します。また、経営層も意思決定や資源配分の役割を担い、全社的な支援体制を構築することが重要です。このような体制を事前に整えておくことで、インシデント発生後の対応スピードが向上し、被害の拡大や二次的な損失を防ぐことができます。

    再発防止のためのアプローチ

    従業員教育と意識向上

    セキュリティインシデントの再発防止には、従業員一人ひとりの意識向上が欠かせません。技術的対策や体制整備だけでは、人的ミスや不注意による情報漏洩、誤操作を完全に防ぐことはできません。そのため、定期的なセキュリティ教育や訓練を通じて、最新の脅威や攻撃手法、社内ルールの理解を深めることが重要です。例えば、フィッシングメールの疑似演習やパスワード管理の強化、情報取り扱いに関するケーススタディを行うことで、従業員の行動が組織全体のセキュリティ強化につながります。さらに、教育や訓練の効果は一度きりではなく、継続的に評価し改善していくことが求められます。このように、人的要因への対応を組み込むことで、組織全体の防御力が大きく向上します。

    セキュリティポリシーの定期的な見直し

    再発防止策を有効に機能させるためには、定期的な監査と評価が不可欠です。導入したセキュリティ対策や運用ルールが実際に遵守されているか、効果があるかを定期的に確認することで、弱点や改善点を早期に発見できます。例えば、アクセス権限やログ管理の運用状況をチェックする内部監査、脆弱性診断やペネトレーションテストなどの技術的評価を組み合わせることで、組織全体の安全性を客観的に評価できます。また、監査や評価の結果をもとに改善策を実行し、PDCAサイクルを回すことで、インシデント再発のリスクを継続的に低減することが可能です。このプロセスをルーチン化することで、組織はインシデントに強い体制を築くことができるようになります。

    セキュリティ対策の継続的強化

    再発防止には、組織全体の運用や体制強化だけでなく、セキュリティ対策の継続的な見直しも重要です。脆弱性の発見やパッチ適用、アクセス制御の見直し、ファイアウォールやIDS/IPSなどのセキュリティ機器の設定確認は、常に最新の脅威に対応するために欠かせません。また、クラウドサービスやモバイル端末など、新たなIT資産を導入する際も、初期設定のセキュリティ強化や監視体制の整備を行う必要があります。さらに、ログ監視やアラート機能の精度向上、異常検知の自動化など、セキュリティ対策を継続的に見直すことで、インシデントの早期発見と被害拡大防止が可能となります。技術面の強化は、組織の防御力を底上げし、再発リスクを大幅に低減する基盤となります。

    インシデント発生後の振り返り(ポストモーテム)

    インシデント対応が一段落した後は、必ず振り返り(ポストモーテム)を行い、再発防止策の精度を高めることが重要です。具体的には、発生原因、対応のスピードや手順の適切さ、情報共有の精度、関係者間の連携状況などを詳細に分析します。この振り返りによって、改善すべき運用上の課題や技術的な弱点が明確になり、次回以降の対応力向上につながります。また、振り返りの結果は、社内マニュアルや教育資料に反映させることで、組織全体の知見として蓄積されます。さらに、経営層への報告を通じて資源や方針の見直しにも活用することで、組織全体のセキュリティ文化を強化し、インシデント再発リスクを大幅に低減できます。

    まとめ

    セキュリティインシデントは発生して終わりではなく、発生後の対応や改善こそが組織の安全性を左右します。本記事では、再発防止策の基本、組織体制の強化、従業員教育、定期的な監査、技術的対策の継続的強化、そしてポストモーテムによる振り返りまで、包括的な対策のポイントを解説しました。これらを継続的に実施することで、インシデントの再発リスクを大幅に低減し、企業の信頼性と業務継続性を確保できます。次回以降も、組織全体でセキュリティ力を高める取り組みが重要です。

    再発防止策を継続的に実行するためには、CSIRTを含むインシデント対応体制の整備が重要です。
    「インシデント対応体制とは?CSIRTの役割と企業が整えるべき運用のポイント」

    BBSecでは

    セキュリティインシデントの再発防止と体制強化は、組織の安全性を高めるために不可欠です。BBSECでは、インシデント発生時に迅速かつ効果的に対応できる体制構築を支援する「インシデント初動対応準備支援サービス」を提供しています。このサービスでは、実際のインシデント発生時に参照可能な対応フローやチェックリストの作成をサポートし、組織の対応力を強化します。さらに、インシデント対応訓練を通じて、実践的な対応力を養うことも可能です。詳細については、以下のリンクをご覧ください。

    https://www.bbsec.co.jp/service/evaluation_consulting/incident_initial_response.html
    ※外部サイトにリンクします。

    【参考情報】

    公開日:2025年10月22日
    更新日:2026年6月17日

    編集責任:木下


    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

    最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ランサムウェアに感染したらどうする?―初動対応から復旧まで企業が取るべき対応を解説―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    「ランサムウェアに感染したら?対策方法とは」アイキャッチ画像(パソコンをウイルスから保護するイメージ)

    この記事では、ランサムウェア攻撃の具体的な被害事例を通じて、被害に遭った場合の影響と対処法について触れながら、最後に、ランサムウェア対策の基本となるポイントを紹介します。この記事を通じて、ランサムウェアの脅威に対する理解を深め、基本的な対策を講じることの重要性を学んでいただければ幸いです。

    ランサムウェア攻撃の被害事例

    2017年に大規模な被害をもたらしたランサムウェア「WannaCry」は、Microsoft Windowsの未修正の脆弱性を悪用することで、世界中のコンピュータに急速に拡散しました。この脆弱性は、アメリカ国家安全保障局(NSA)が開発したとされるハッキングツールから漏洩したもので、WannaCryはこれを利用して無差別にシステムに侵入しました。攻撃の手口は、感染したコンピュータのファイルを暗号化し、被害者に身代金の支払いを要求するものでした。支払いはビットコインで行われることが多く、支払われない場合、ファイルは復号されずに失われると脅迫されました。社会への影響は甚大で、病院、学校、企業、政府機関など、世界中の数十万台のコンピュータが影響を受けました。特に医療機関では、患者の記録へのアクセスが妨げられ、治療に支障を来たす事態も発生しました。WannaCryは、サイバーセキュリティの重要性と、ソフトウェアの更新の必要性を広く認識させる契機となりました。

    2021年10月には、日本国内の医療機関がランサムウェア攻撃によって被害を受けました。VPN機器の脆弱性を悪用して侵入したとみられ、この攻撃により、医療センターのシステムは大幅に影響を受け、患者の電子データが使用できないなどの深刻な被害が発生しました。

    関連リンク:「拡大するランサムウェア攻撃!―ビジネスの停止を防ぐために備えを―」

    主に企業・団体に向けたサイバー攻撃の被害として、ランサムウェアでの被害がありますが、令和4年上半期以降、高い水準で推移しています(棒グラフ参照)。

    企業・団体等におけるランサムウェア被害の報告件数の推移

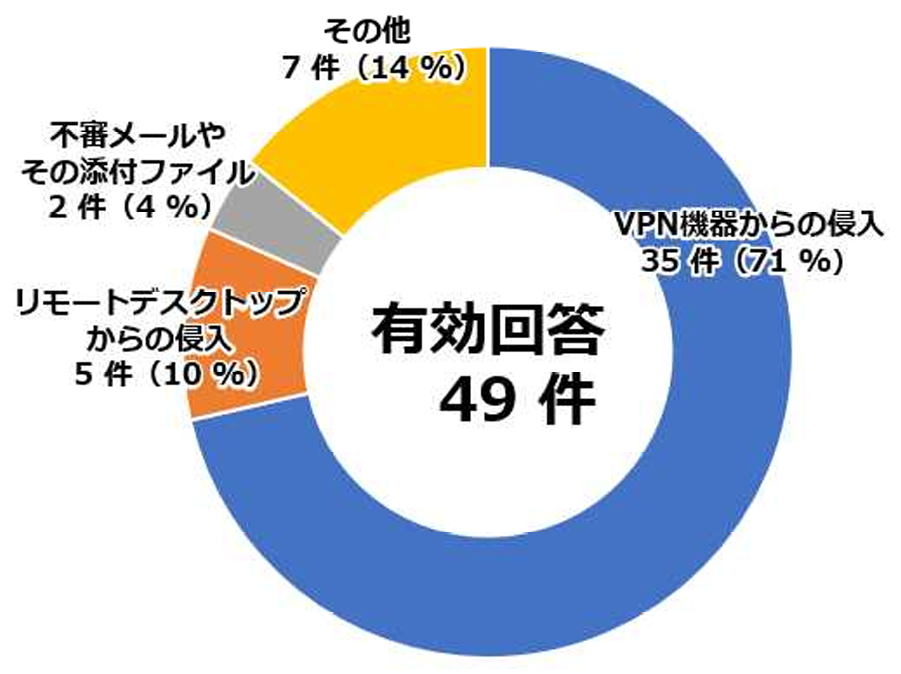
    被害の特徴として、データの暗号化のみならず、データを窃取した上、「対価を支払わなければ当該データを公開する」という二重恐喝(ダブルエクストーション)の割合が多く、手口を確認できたもののうちの約8割を占めている。また、データを暗号化せずに対価を要求する「ノーウェアランサム」による被害も新たに確認されました。感染経路としては、前年と同様、脆弱性を有するVPN機器等や、強度の弱い認証情報等が設定されたリモートデスクトップサービスが原因となる事例が多かった(円グラフ参照)。

    ランサムウェア被害の感染経路

    2023年7月4日、国内物流組織がランサムウェア攻撃を受け、名古屋港の統一ターミナルシステムに障害が発生し、7月6日夕方の作業完全再開までのあいだ業務が一時停止する事態になりました。本件は、サイバー攻撃により港湾施設が操業停止に追い込まれた国内初の事例と報じられています。

    この事件を受け、国土交通省は、安全で安定的な物流サービスの維持・提供に資することを目的として、対策等検討委員会を設置しました。2023年9月に公開された調査資料「名古屋港のコンテナターミナルにおけるシステム障害を踏まえ緊急に実施すべき対応策について」によれば、感染経路はVPN機器からの侵入が有力とされています。そして主な原因として、「保守作業に利用する外部接続部分のセキュリティ対策が見落とされていたこと」「サーバ機器およびネットワーク機器の脆弱性対策が不十分であったこと」などが挙げられています。

    ランサムウェアによる被害の影響

    ランサムウェア攻撃を受けた場合、企業への被害の影響は、以下のようなものがあります。

    身代金による金銭の損失

    ランサムウェア攻撃を受けた場合、身代金を支払うかどうかの選択を迫られます。身代金を支払った場合、その金額は数百万円から数億円に上ることもあります。また、身代金を支払ったとしても、データが復旧できないこともあるため、金銭的な損失は避けられません。

    事業での業務が停止

    ランサムウェア攻撃により、企業のシステムやデータが暗号化され、業務プロセスが停止することがあります。これにより、本来行われる業務が滞るため、生産性が低下します。業務が停止している期間が長引けば、競争力の低下や市場シェアの減少も懸念されます。

    顧客の喪失

    ランサムウェア攻撃により、顧客データが漏洩した場合、顧客の信頼を失い、顧客を喪失する可能性があります。また、攻撃によるシステムの停止や業務の遅延などによって顧客に損害を与えた場合、損害賠償請求を受ける可能性もあります。

    影響範囲

    ランサムウェア攻撃は、企業の規模や業種を問わず、あらゆる企業が標的となる可能性があります。また、攻撃対象は、企業のITインフラや業務システム、顧客データなど、多岐にわたります。そのため、攻撃を受けた場合の影響範囲は、企業によって大きく異なります。

    莫大なコストの発生

    ランサムウェア攻撃による被害コストは、身代金の支払い以外にも、システム復旧や顧客対応など、多岐にわたります。そのため、被害コストは数千万円から数億円に上ることもあります。

    ランサムウェアに感染したら

    マルウェア感染(特にランサムウェア感染)に気づいた場合、以下のステップに従って対処することが重要です。

    コンピューターウイルスに感染してしまった女性のイラスト
    1. ネットワークの切断:インターネットの接続を切断し、感染を広げないようにします。感染がネットワーク内に広がるのを防ぎ、攻撃者の操作を制限します
    2. コンピュータのシャットダウン:感染したコンピュータを即座にシャットダウンし、データへのアクセスをブロックします。これにより、攻撃者がデータの暗号化を続行するのを防ぎます
    3. 被害状況の報告:インシデント対応チームや情報セキュリティの担当者にすぐに報告し、被害の詳細を共有します。早急な対応が感染拡大を防ぎます
    4. バックアップの確認:バックアップからデータを復旧できるよう、バックアップを確認し、感染前のデータのコピーが利用可能であることを確認します
    5. 身代金の支払いはしない:攻撃者に身代金を支払わないようにしましょう。身代金を支払っても、データの復号が保証されないことがあります
    6. ランサムウェアの種類を特定:攻撃されたランサムウェアの種類を特定し、解析情報をセキュリティ専門家に提供します。これにより、未来の攻撃を防ぐための情報が得られます
    7. ノーモアランサム(No More Ransom):ランサムウェアの解除ツールが提供されている場合、それを利用してデータを復号化します。ノーモアランサムは、解除ツールを提供するプロジェクトの一例です

    これらの手順は、マルウェア感染に対処する基本的な対処手順です。セキュリティ対策の実施においては、セキュリティ専門家のアドバイスや組織内のポリシーに従うことも重要です。

    ランサムウェアの対策方法

    ランサムウェアの基本的な対策は、以下のとおりです。

    【システム管理者側での対策】

    • 標的型攻撃メール訓練の実施
    • 定期的なバックアップの実施と安全な保管(別の場所での保管推奨)
    • バックアップ等から復旧可能であることの定期的な確認
    • OS、各種コンポーネントのバージョン管理、パッチ適用
    • 認証機構の強化(14文字以上といった長いパスフレーズの強制や、適切な多要素認証の導入など)
    • 適切なアクセス制御および監視、ログの取得・分析
    • シャドーIT(管理者が許可しない端末やソフトウェア)の有無の確認
    • 攻撃を受けた場合に想定される影響範囲の把握
    • システムのセキュリティ状態、および実装済みセキュリティ対策の有効性の確認
    • CSIRTの整備(全社的なインシデントレスポンス体制の構築と維持)

    【ユーザ側での対策】

    • 不審なメールに注意し、容易にリンクをクリックしたり添付ファイルを開いたりしない
    • 適切な認証情報の設定(多要素認証の有効化・パスワードの設定)
    • OSおよびソフトウェアを最新の状態に保つ
    • データを定期的にバックアップしておく
    • セキュリティソフトを導入し、定義ファイルを常に最新の状態に保つ
    • セキュリティアップデートの通知を設定する
    • 不審なアクティビティを検出した場合には、社内へ報告する

    基本的な対策こそが重要

    ランサムウェアはRaaSの登場などによる犯罪のビジネス化により、攻撃のハードルが下がったことで、高度な技術力を持たなくても攻撃者が参入しやすくなり、攻撃の数は増えるかもしれません。しかし、過去からある基本的なセキュリティ対策を講じていれば、多くの攻撃は未然に防げることに変わりはありません。基本的なセキュリティ対策こそが効果的であるという前提に立って、今一度自組織のセキュリティを見直すことが重要です。

    ランサムウェア攻撃は、特に重要インフラ14分野※においては人命や財産などに深刻な被害をもたらす恐れがあります。
    ※重要インフラ14分野…重要インフラとは、他に代替することが著しく困難なサービスのこと。その機能が停止、低下又は利用不可能な状態に陥った場合に、わが国の国民生活又は社会経済活動に多大なる影響を及ぼすおそれが生じるもののことを指す。内閣府サイバーセキュリティ戦略本部「重要インフラの情報セキュリティ対策に係る行動計画」では、「重要インフラ分野」として、「情報通信」、「金融」、「航空」、「空港」、「鉄道」、「電力」、「ガス」、「政府・行政サービス(地方公共団体を含む)」、「医療」、「水道」、「物流」、「化学」、「クレジット」および「石油」の14分野を特定している。

    たとえ自社が該当しない業種であっても、同じサプライチェーン上のどこかに重要インフラ事業者がいるのではないでしょうか。つまり、ランサムウェア攻撃というものは常にその被害に遭う可能性があるものと認識する必要があります。ランサムウェア攻撃への備えとして、まずは現状のセキュリティ対策状況を把握するための一つの手段として、セキュリティ診断などを実施することをおすすめします。

    感染後の対応だけでなく、被害を未然に防ぐためには侵入経路や攻撃手法を理解しておくことも重要です。
    「ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説」


    公開日:2024年3月8日
    更新日:2026年6月17日

    編集責任:木下


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―

    Share
    企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―アイキャッチ画像

    情報漏洩対策をしているつもりでも、誤送信や設定ミス、委託先での事故は起き続けています。多くの企業では、セキュリティ製品を導入していても、運用上の抜け漏れから情報漏洩が発生しています。情報漏洩対策というと、まずはセキュリティ製品の導入やシステム強化を思い浮かべるかもしれません。しかし、実際の漏えい事故は、不正アクセスだけでなく、誤送信、設定ミス、権限管理の不備、委託先での事故など、日常運用の中からも発生します。情報漏洩対策は、製品導入の話ではなく、業務として回る仕組みづくりとして捉えることが重要です。本記事では、アクセス制御、ログ管理、権限管理、委託先管理まで、企業が実践すべき対策と運用のポイントを解説します。

    情報漏洩の基本的な仕組みやリスクについては、以下の記事で整理しています。
    「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

    情報漏洩対策は“技術だけでは防げない”

    技術対策は重要ですが、それだけで情報漏洩を防ぎ切ることはできません。たとえば、認証機能やアクセス制御が整っていても、過剰な権限が放置されていれば内部不正やアカウント侵害の被害は拡大します。ログを取得していても、監視やレビューの運用がなければ異常を見逃します。ファイルを暗号化していても、共有ルールや持ち出しルールが曖昧であれば、漏えいリスクは残ったままです。IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威 2025」解説書」でも、情報セキュリティ対策は「基本対策」と「共通対策」を組み合わせ、組織ごとの状況に応じて優先度を決めるべきだと示されています。また、情報漏洩対策では、まず「どこに情報があり、誰がアクセスでき、どの委託先に渡っているのか」を把握する必要があります。見えていない情報資産や権限、再委託先は、そのままリスクになります。

    個人情報保護委員会の考え方でも、委託先を含めた個人データの取扱いでは、適切な委託先の選定、委託契約の締結、委託先における取扱状況の把握が必要とされています。つまり、情報漏洩対策は社内システムの防御だけでなく、運用ルール、監督体制、委託先管理まで含めて初めて成立します。

    そもそも情報漏洩がどのように発生するのかについては、原因と事例をまとめた記事をご参照ください。
    「情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―」

    基本となる情報漏洩対策

    アクセス制御

    情報漏洩対策の基本は、必要な人だけが必要な情報にアクセスできる状態を維持することです。IPA「情報セキュリティ10大脅威 2025」解説書の「セキュリティ対策の基本と共通対策」では、認証を適切に運用することが共通対策として示されており、ID・パスワード管理、多要素認証、権限管理の適正化は広範な脅威への基礎になります。過剰な権限は、内部不正だけでなく、アカウント侵害時の被害拡大にも直結します。実務では、退職者や異動者の権限削除漏れ、共有フォルダの開放状態、委託先アカウントの恒久利用などが起きやすいため、定期的な権限棚卸しが必要です。情報漏洩対策を強化するなら、まず「誰がどの情報にアクセスできるか」を見える化することが出発点になります。

    ログ管理

    ログ管理は、情報漏洩そのものを直接防ぐ対策ではありませんが、不審な挙動の検知、事故発生後の原因分析、被害範囲の特定に欠かせません。個人情報保護委員会が公表した「不正アクセス発生時のフォレンジック調査の有効活用に向けた着眼点(令和8年1月16日)」でも、フォレンジック調査や記録保全の有効性が整理されており、証跡が十分に残っていなければ初動判断も再発防止も難しくなることが示唆されています。そのため、ログは「取っている」だけでは不十分です。重要データへのアクセス、管理者操作、外部共有設定の変更、異常なログイン試行など、何を記録し、誰が見て、どうエスカレーションするかまで定めておく必要があります。情報漏洩対策におけるログ管理は、監査対応のためではなく、実際に異常を捉えるための運用として設計するべきです。

    暗号化

    暗号化は、端末紛失や媒体盗難、通信経路の盗聴などによる情報漏洩の被害を抑えるための基本対策です。すべての事故を防げるわけではありませんが、保存データや送受信データが適切に暗号化されていれば、漏えい時の実害を抑えられる可能性があります。IPAも基本対策について、「技術的な保護措置を一つで考えるのではなく、複数の対策を重ねて講じる考え方が重要」と示しています*12。

    ただし、暗号化も運用が伴わなければ形骸化します。暗号鍵の管理が甘い、復号可能な状態でファイル共有している、個人端末へのデータ保存を許しているといった状態では、情報漏洩対策としての効果は限定的です。技術だけに依存せず、持ち出しルールや保存先の統制と組み合わせる必要があります。

    運用面で必要な対策

    教育とルール整備

    情報漏洩対策を実効的にするうえで、運用面の整備は避けて通れません。個人情報保護委員会の研修資料では、自己点検チェックリストや個人データ取扱要領の例が公開されており*2、ルール整備だけでなく、日常的な確認や点検の必要性が前提とされています。つまり、情報漏洩対策は「規程を作った」で終わるものではなく、実際に守られているかを確認し続けることが重要です。

    教育面では、標的型メールや不審なリンクへの注意だけでなく、誤送信防止、共有設定の確認、紙書類の扱い、委託先への情報提供時の確認など、現場で起こりやすい事故に即した内容が必要です。IPAも対策例として、情報リテラシーやモラルの向上、適切な報告・連絡・相談の実施を挙げています*3。また、ルール整備では例外運用を放置しないことが大切です。忙しい時だけ私物端末を使う、やむを得ず個人メールへ送る、臨時対応のために共有範囲を広げるといった運用が常態化すると、情報漏洩対策は一気に弱くなります。ルールは厳しさよりも、現場で守れる具体性と、逸脱時に気付ける仕組みが重要です。

    権限管理の継続運用

    権限管理では、最小権限の原則に基づき、業務に必要な範囲だけアクセスを付与することが基本になります。特に、異動・退職・組織変更・委託先変更などが発生した際に、権限変更が適切に行われているかを継続的に確認する必要があります。一度設定した権限を放置すると、「誰がどこにアクセスできるのか分からない状態」が生まれます。情報漏洩対策では、権限設定そのものよりも、定期的に見直し続けられる運用体制が重要です。

    委託先・外部サービスの管理

    近年の情報漏洩対策で特に重要なのが、委託先や外部サービスの管理です。個人情報保護委員会は、委託元には委託先に対する必要かつ適切な監督義務があると示しており、その具体例として、適切な委託先の選定、契約の締結、委託先における取扱状況の把握を挙げています。自社が直接事故を起こさなくても、委託先や再委託先での問題がそのまま自社の情報漏洩になる時代です。そのため、委託先の管理は契約書の締結だけでは足りません。どの情報を渡すのか、再委託はあるのか、保存先はどこか、アクセス権限はどう管理されるのか、事故時にどのタイミングで報告されるのかまで確認しておく必要があります。国家サイバー統括室(旧NISC)「サイバーセキュリティ2025」でも、委託先やサプライチェーンを通じたインシデントの深刻さが示されており、外部依存が高い企業ほど管理の精度が問われます。

    委託先や外部サービスに関するリスクについては、サプライチェーン攻撃の観点からも整理しておく必要があります。
    「委託先・外注先のセキュリティはどこまで確認すべきか ―サプライチェーン攻撃を防ぐ実務判断―」

    インシデント発生時の対応

    どれだけ対策を講じても、情報漏洩を完全にゼロにすることは困難です。そのため、情報漏洩対策では事故後の初動も重要になります。インシデント発生時の報告・連絡・相談体制を平時から決めておく必要があります。初動対応で重要なのは、まず被害拡大を防ぐことです。不正アクセスが疑われる場合には、該当アカウントや端末の隔離、ログ保全、外部接続の遮断、関係部門への即時連絡が必要になります。そのうえで、何が起きたのか、どの情報が影響を受けたのか、本人通知や公表が必要かを判断していきます。

    実際に情報漏洩が発生した場合の初動対応については、以下の記事で詳しく解説しています。「セキュリティインシデントの基礎から対応・再発防止まで 第2回:セキュリティインシデント発生時の対応 ─初動から復旧まで」

    継続的に対策を回すためのポイント

    情報漏洩対策は、一度整備して終わりではありません。業務フロー、利用サービス、委託先、働き方が変われば、リスクも変わります。IPAも、基本的な対策の重要性は変わらない一方で各組織は自社の状況を踏まえて優先度を決め継続的に対策を進める必要がある、としています。そのためには、定期レビューと可視化が不可欠です。情報資産の棚卸し、権限の見直し、委託先の確認、ログ監査、教育内容の更新、インシデント訓練などを、年に一度の形式的な点検で終わらせず、実態に合わせて回す必要があります。情報漏洩対策の成熟度は、立派な規程の有無ではなく、変更や例外に気付ける状態を保てているかで決まります。

    まとめ

    企業の情報漏洩対策は、アクセス制御、ログ管理、暗号化といった技術対策だけで完結しません。権限管理、教育、ルール整備、委託先管理、初動対応体制までを含めて設計し、継続的に見直していく必要があります。個人情報保護委員会やIPAの資料が共通して示しているのは、情報漏洩対策を単発の施策ではなく、組織的に回し続けるべき取り組みとして位置付けるべきだという点です。事故を防ぐことと同じくらい、事故が起きたときに被害を広げず、速やかに対応できる状態をつくることが重要です。情報漏洩対策は、IT部門だけではなく、業務設計・委託管理・組織運用を含めた経営課題です。「どこから漏れるか分からない」ことを前提に、継続的な見直しを行うことが求められるでしょう。

    情報漏洩対策の全体像をあらためて整理したい場合は、こちらの記事もあわせてご覧ください。
    「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

    【参考情報】


    ウェビナー開催のお知らせ

  • 2026年6月3日(水)14:00~15:00「金融機関の対応事例に学ぶPQC移行の進め方と実務ポイント」
  • 2026年6月10日(水)14:00~14:30「Webサイトの見えない脅威を可視化する 外部タグ・サードパーティースクリプトの監視対策」
  • 最新情報はこちら

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―

    Share
    情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―アイキャッチ画像

    情報漏洩対策は、単にウイルス対策ソフトを入れたり、アクセス制限を強めたりするだけでは不十分で、「何が漏れるのか」「なぜ起きるのか」「起きたときに何が起きるのか」「どう防ぐのか」を分けて整理することが重要です。なぜならば、実際の情報漏洩は不正アクセスのような外部からの攻撃だけでなく、誤送信や設定不備、委託先での事故など、日常業務の延長線上で発生することが少なくないためです。

    個人情報保護委員会は、漏えい等事案への対応体制の整備や定期的な点検、見直しの必要性を示しており、IPA(独立行政法人情報処理推進機構)でも企業の情報セキュリティ対策を経営課題として継続的に進める必要があるとしています。本記事では、情報漏洩対策の全体像や基本的な考え方について整理します。

    情報漏洩がなぜ起きるのか、実際の原因や事例については以下の記事で詳しく解説しています。
    「情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―」

    情報漏洩とは何か

    情報漏洩とは、本来アクセス権限を持たない第三者に、企業が保有する情報が意図せず、あるいは不正に渡ってしまうことを指します。ここでいう情報には、顧客情報や従業員情報のような個人情報だけでなく、営業秘密、契約情報、設計情報、認証情報、メール本文、取引先とのやり取り、さらにはクラウド上で扱う業務データまで含まれます。

    個人情報保護委員会が公表している「個人情報の保護に関する法律についてのガイドライン(通則編)」でも、個人データの漏えい等を防ぐために安全かつ適切な管理措置を講じるための内容が示されており、企業にとって情報漏洩は法務、経営、現場運用のすべてに関わる問題です。

    近年、情報漏洩がより起こりやすくなっている背景には、業務のデジタル化が急速に進んだことがあります。クラウドサービスやSaaSの利用拡大により、データは社内サーバだけでなく外部環境にも分散して保存・共有されるようになりました。その結果、設定不備や共有範囲の誤りが事故の起点になる場面が増えています。

    さらに、委託先や外部サービスを含めたサプライチェーン全体で情報を扱うことが当たり前になり、自社だけを守っていればよい時代ではなくなっています。経済産業省でも国内外のサプライチェーンでつながる関係者への目配りの必要性を明記しており、IPA「情報セキュリティ10大脅威2026」でもサプライチェーンや委託先を狙った攻撃が上位に挙げられています。

    情報漏洩が企業に与える影響

    情報漏洩が起きた企業に生じる大きな影響は以下のとおりです。

    信用低下

    まず生じるのは、信用の低下です。漏洩した情報の件数や内容だけでなく、「管理が甘い企業ではないか」「再発防止ができるのか」といった不信感が、顧客や取引先、株主、採用候補者にまで広がります。情報セキュリティ事故は単発のITトラブルではなく、企業の信頼基盤そのものを揺るがす経営リスクとして扱う必要があります。経済産業省およびIPAが公開している「サイバーセキュリティ経営ガイドライン Ver 3.0」でもサイバーリスクを経営者が主導して把握し、組織的に対処すべき課題として位置付けています。

    損害賠償・対応コストの増大

    漏洩の可能性が判明した後には、事実関係の調査、影響範囲の特定、本人通知、関係機関への報告、公表、問い合わせ対応、再発防止策の策定など、多くの業務が短期間に発生します。個人情報保護委員会のガイドラインでも、漏えい等事案の発生時には、調査、本人通知、報告、再発防止策の決定、公表などを行う体制をあらかじめ整備しておくことが求められています。つまり、情報漏洩対策は事故後のためにも必要であり、平時の備えが不十分だと、事故後の負担はさらに重くなります。

    事業停止の可能性

    さらに、情報漏洩は事業停止リスクにも直結します。不正アクセスやランサムウェア攻撃を伴うケースでは、単なる情報流出にとどまらず、システム停止や業務遅延、取引停止が同時に発生することがあります。

    JPCERT/CCが2021年11月に公開した資料「経営リスクと情報セキュリティ  ~ CSIRT:緊急対応体制が必要な理由 ~」の中で、インシデント発生時には対処方針の決定、問題解決、収束、再発防止の分析、教育啓発までを含めた緊急対応体制が必要であると整理しています。情報漏洩は「漏れたら終わり」ではなく、「漏れた瞬間から事業継続の問題になる」という視点が重要です。

    情報漏洩による影響や損失の考え方については、以下の記事で詳しく解説しています。
    「サイバー攻撃被害コストの真実―ランサムウェア被害は平均2億円?サイバー攻撃のリスク評価で“事業停止損害”を可視化」

    情報漏洩が起きる主な原因

    情報漏洩の原因として最も見落とされやすいのが、人的ミスです。宛先の誤送信、ファイルの添付ミス、書類の紛失、権限設定の誤り、持ち出しルール違反などは、特別な攻撃を受けなくても起こります。個人情報保護委員会の年次報告でも、書類の誤交付や紛失、誤送付といった事案が多く見られるとされています。情報漏洩という言葉から外部攻撃を想像しがちですが、実務では人の確認不足やルール運用の甘さが起点になる事故が依然として多いのが実態です。

    一方で、近年無視できないのが不正アクセスによる情報漏洩です。個人情報保護法サイバーセキュリティ連絡会が公表した資料「不正アクセス発生時のフォレンジック調査の有効活用に向けた着眼点」(令和8年1月16日)でも、不正アクセス被害は近年多発しており、同委員会が受け付ける不正アクセスによる漏えい等報告件数も増加していると明記しています。また、「令和6年度個人情報保護委員会 年次報告」では、SaaS事業者への不正アクセスが多数の利用企業に影響した事案の影響も含まれるものの、不正アクセス由来の報告件数が大きく増えたことが示されています。この点は、企業が自社環境だけでなく、利用中のサービスや委託先のセキュリティ状況も確認しなければならないことを意味します。

    さらに、委託先やサプライチェーン経由の漏洩リスクも大きくなっています。自社では適切に管理していても、外部ベンダー、運用委託先、クラウドサービス事業者、グループ会社のいずれかに弱点があれば、そこが侵入口になります。

    情報漏洩がなぜ起きるのか、実際の原因や事例については以下の記事で詳しく解説しています。
    「情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―」

    委託先や外部サービスを経由したリスクについては、サプライチェーン攻撃の記事も参考になります。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    企業が取るべき情報漏洩対策

    企業の情報漏洩対策は、技術対策、運用対策、組織・体制整備の三層で考えると整理しやすくなります。

    技術対策

    アクセス制御、認証強化、ログ取得、暗号化、端末管理、バックアップ、脆弱性対応などが含まれます。ただし、技術対策だけでは事故を防ぎきれません。たとえばアクセス制御の仕組みがあっても、権限付与の運用が曖昧であれば過剰権限が残り、ログを取っていても見直されなければ不審な操作に気付けません。

    運用対策

    運用対策として重要なのは、ルールを定めることではなく、現場で守られる状態をつくることです。個人情報保護委員会は、安全管理措置として、組織的、人的、物理的、技術的な観点での対応を示しています。これは裏を返せば、教育や承認手続、持ち出し管理、点検、監査、見直しまで含めて初めて情報漏洩対策になるということです。従業員教育を年一回実施しただけで対策済みとは言えず、権限棚卸しやルールの実効性確認が継続して回っているかが問われます。

    組織・体制整備

    事故が起きたときに誰が判断し、誰が調査し、誰が報告し、誰が公表を担うのかを曖昧にしないことも重要です。個人情報保護委員会のガイドラインは、漏えい等事案の発生時に備えた報告連絡体制や対応体制の整備を求めています。また、JPCERT/CCは、緊急対応、分析、普及啓発、注意喚起、演習を含めた機能の必要性を示しています。情報漏洩対策は、製品導入の話ではなく、事故前提で回る組織づくりの話でもあります。

    具体的な情報漏洩対策や運用のポイントについては、以下の記事で詳しく解説しています。
    「企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―」

    まず何から始めるべきか

    情報漏洩対策を強化したい企業が最初にやるべきことは、新しいツールを入れることではなく、「現状把握」です。どの情報を、どこで、誰が、何の目的で扱っているのかが見えていなければ、守るべき対象も優先順位も定まりません。

    IPA「中小企業の情報セキュリティ対策ガイドライン」でも、情報資産を洗い出し、台帳化し、重要度に応じて管理することが実践の出発点として示されています。情報漏洩対策は、漠然とした不安に対して製品を足していくのではなく、自社の重要情報と業務フローを見える化するところから始めるべきです。さらにそのうえで、優先順位付けも必要になります。すべてを同じ強さで守るのではなく、情報漏洩時の影響が大きい情報、外部共有が多い情報、委託先を含めて扱われる情報、インターネット経由でアクセスされる情報から順に見直すほうが実務的です。また、「サイバーセキュリティ経営ガイドライン Ver 3.0」でも、リスクの識別と変化に応じた見直しの重要性が示されています。情報漏洩対策は一度整えたら終わりではなく、事業環境や利用サービスの変化に応じて見直し続ける運用そのものが重要です。

    どの対策を優先すべきかについては、脆弱性管理の考え方が重要になります。以下の記事もあわせてぜひご覧ください。
    「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】」

    まとめ

    情報漏洩対策とは、個人情報や機密情報が外部に漏れるのを防ぐための技術、運用、組織的な取り組み全体を指します。実際の情報漏洩は、人的ミス、不正アクセス、設定不備、委託先事故など複数の原因で発生し、企業には信用低下、対応コスト増大、事業停止といった深刻な影響をもたらします。だからこそ、企業は「攻撃を防ぐ」だけでなく、「漏れてしまう前提で備える」視点を持たなければなりません。重要なのは、守るべき情報を把握し、優先順位を付け、技術対策と運用対策と体制整備を一体で進めることです。公的ガイドラインでも、体制整備、点検、監査、教育、報告連絡体制の重要性が繰り返し示されています。情報漏洩対策は、担当者任せの部分最適ではなく、企業全体で継続的に回すべき経営課題です。

    具体的な情報漏洩対策や運用のポイントについては、以下の記事で詳しく解説しています。
    「企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―」

    【参考情報】


    ウェビナー開催のお知らせ

    最新情報はこちら

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    委託先・外注先のセキュリティはどこまで確認すべきか ―サプライチェーン攻撃を防ぐ実務判断―

    Share
    「委託先・外注先のセキュリティはどこまで確認すべきか:サプライチェーン攻撃を防ぐ実務判断」アイキャッチ画像

    サプライチェーン攻撃のリスクを前に、「委託先のセキュリティはどこまで確認すべきなのか」と悩む担当者は少なくありません。すべてを完璧に把握することは現実的ではない一方、感覚的な判断だけではリスクを見逃します。本記事では、扱う情報や業務内容に応じて、委託先・外注先のセキュリティをどのような視点で確認すべきかを整理します。無理のない管理と判断の考え方を解説します。

    どれだけ事前に確認していても、サプライチェーン攻撃のリスクを完全にゼロにすることはできません。実際に情報漏えいが疑われた場合の初動対応については、次の記事で解説しています。
    委託先が原因の情報漏えい時に企業が取るべき初動対応とFAQ

    「委託しているだけ」で安心してはいけない時代

    業務の効率化や専門性の確保のために、システム開発や運用、データ処理を外部に委託することは、今や多くの企業にとって当たり前になっています。しかし近年、こうした委託先や外注先を起点とした情報漏えい・不正アクセス、いわゆるサプライチェーン攻撃が国内でも相次いでいます。自社のシステムが直接攻撃されていなくても、委託先のセキュリティ対策が不十分であれば、自社の情報や顧客データが流出してしまう可能性があります。この現実を前に、「委託先のセキュリティはどこまで確認すべきなのか」という疑問を持つ担当者は少なくありません。

    委託先のセキュリティ確認が難しい理由

    委託先のセキュリティ対策を確認しようとしても、多くの企業が途中で手が止まります。その理由は、単純に「何を基準に見ればよいか分からない」からです。専門的なセキュリティ対策をすべて理解し、技術的な実装レベルまで確認するのは現実的ではありません。一方で、「大手だから大丈夫」「実績があるから安心」といった感覚的な判断だけでは、リスクを見逃してしまいます。重要なのは、完璧を求めることではなく、リスクを把握できる状態にすることです。

    委託先や外注先を狙ったサプライチェーン攻撃の全体像については、以下の記事で整理しています。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    まず確認すべきは「どんな情報を預けているか」

    委託先のセキュリティを考えるうえで、最初に整理すべきなのは「委託先がどの情報に触れられるのか」という点です。個人情報や顧客データ、認証情報、社内システムへのアクセス権限など、委託内容によってリスクの大きさは大きく変わります。扱う情報の重要度が高いにもかかわらず、委託先の管理体制を十分に把握していない場合、その委託はサプライチェーン攻撃の入口になりかねません。逆に言えば、情報の性質と範囲を明確にするだけでも、確認すべきポイントは自然と絞られてきます。

    セキュリティ対策は「実施しているか」より「管理しているか」

    委託先に対してセキュリティ対策の実施の有無を尋ねると、多くの場合「対策しています」という回答が返ってきます。しかし本当に重要なのは、個々の対策の有無ではなく、それらが継続的に管理・運用されているかどうかです。たとえば、アクセス権限が適切に管理されているか、退職者や不要になったアカウントが放置されていないか、インシデントが発生した際の対応ルールが決まっているか。こうした運用面の確認は、技術的な専門知識がなくても行うことができます。

    契約書に書かれていないリスクが最も危険

    多くの情報漏えい事故では、インシデント発生後に「契約上どうなっているのか」が問題になります。ところが実際には、委託契約の中でセキュリティに関する取り決めが曖昧なケースは少なくありません。事故が起きた際の報告義務や対応範囲、再委託の可否、責任分界点などが明確になっていなければ、被害対応が遅れ、結果として自社の信用を大きく損なうことになります。委託先のセキュリティ確認は、技術的な話だけでなく、契約と運用の問題でもあるという点を見落としてはいけません。

    すべてを監査するより「リスクを前提に備える」

    委託先すべてを同じレベルで詳細に監査するのは、現実的ではありません。だからこそ重要なのは、委託内容や扱う情報に応じてリスクを整理し、必要な確認と対応を段階的に行うことです。また、どれだけ確認をしていても、インシデントが起きる可能性をゼロにすることはできません。そのため、「起きない前提」ではなく、「起きたときにどう対応するか」を含めて考えることが、サプライチェーンリスク対策の本質と言えます。

    まとめ:委託先のセキュリティ確認は経営リスク管理の一部

    委託先や外注先のセキュリティ確認は、単なるチェック作業ではありません。それは、自社の情報資産や顧客からの信頼を守るための、重要なリスク管理の一環です。技術的な専門知識がなくても、「どんな情報を預けているのか」「誰が、どこまでアクセスできるのか」「問題が起きたとき、どう連絡が来るのか」といった視点を持つだけで、サプライチェーンリスクは大きく下げることができます。

    サプライチェーン攻撃は経営リスクでもあります。経営視点で整理した記事はこちら。
    「サプライチェーン攻撃と経営責任 ―委託先が原因でも問われる企業の判断とは ―」


    委託先の確認だけでは、サプライチェーン攻撃を完全に防ぐことはできません。どのような経路で攻撃が起き、なぜ発見が遅れるのかを理解しておくことも重要です。
    「なぜ“取引先経由”で情報漏えいが起きるのか 国内で相次ぐサプライチェーン攻撃の実態」

    BBSecでは

    サプライチェーン攻撃への対策では、「何となく不安だが、どこから手を付ければいいか分からない」という声を多く聞きます。外部接点が増えた現代では、勘や経験だけでリスクを把握するのは難しくなっています。ブロードバンドセキュリティ(BBSec)では、外部委託先や連携サービスを含めたセキュリティリスクの可視化や、運用・体制面まで踏み込んだ支援を行っています。サプライチェーン全体を前提とした評価や改善を進めることで、「自社は大丈夫」という思い込みによるリスクを減らすことが可能です。もし、自社のサプライチェーンリスクに少しでも不安を感じているのであれば、一度立ち止まって全体を整理するところから始めてみてはいかがでしょうか。

    【参考情報】

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    マルウェアとウイルスの違いとは?種類・特徴・感染経路をわかりやすく解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    近年、サイバー攻撃はますます高度化し、企業や個人を狙った被害が増えています。その中心的な脅威が「マルウェア」と呼ばれる悪意あるソフトウェアです。しかし、「マルウェアとウイルスの違いがわからない」という方も多いのではないでしょうか。本記事では、両者の違いをわかりやすく解説し、代表的な種類や感染経路、被害事例、そして防ぐための対策まで詳しく紹介します。

    マルウェア(malware)とは?意味と基本的な仕組み

    マルウェアとは、「Malicious(マリシャス=悪意のある)」と「Software(ソフトウェア)」を組み合わせた造語で、コンピュータやネットワークに害を与える悪意のあるプログラムの総称です。具体的には、ユーザの意図しない動作を引き起こし、情報の窃取や破壊、システムの乗っ取りなどを目的とするプログラムを指します。代表的なものにコンピュータウイルス(=ウイルス)、ワーム、トロイの木馬、スパイウェア、ランサムウェアなどがあります。

    マルウェアは、メールの添付ファイルや不正なWebサイト、ソフトウェアの脆弱性などを通じて感染し、個人情報の漏洩や金銭的被害、業務妨害など深刻な問題を引き起こす可能性があります。そのため、日常的なセキュリティ対策が非常に重要です。

    マルウェアとウイルスの違い

    マルウェアは、悪意のあるソフトウェアの総称で、コンピュータウイルスはその一種です。ウイルスは自己複製し、他のプログラムやファイルに感染して広がる特徴を持つのに対し、マルウェアには様々な種類があり、必ずしも自己複製しません。つまり、全てのウイルスはマルウェアですが、全てのマルウェアがウイルスというわけではありません。マルウェアは、より広範な脅威を指す用語です。

    比較項目マルウェアコンピュータウイルス
    定義悪意のあるソフトウェア全般マルウェアの一種
    自己複製しないものもある自己複製する
    感染方法メール・Web・USBなど多様他ファイルやプログラムに感染
    代表例ワーム、トロイの木馬、ランサムウェアなどMichelangelo、ILOVEYOUなど

    主なマルウェアの分類

    1. ウイルス
      コンピュータウイルスは、自己複製する悪意のあるプログラムです。ユーザがプログラムやファイルを実行することで動作し、自己複製して他のプログラムやファイルに感染します。感染したファイルが開かれるたびに広がり、データの破壊やシステムの動作不良を引き起こします。ウイルスは通常、ファイルやプログラムを破壊する目的で作成され、感染拡大によるシステムの停止を引き起こす可能性があります。
    2. ワーム
      ワームは、自己複製する悪意のあるプログラムです。ユーザの操作なしに、ネットワークの脆弱性を利用して感染したコンピュータからネットワーク内の他のコンピュータに拡散し、ネットワークの帯域を消費してシステムのパフォーマンス低下や停止を引き起こすことがあります。ワームはウイルスと異なり、ホストプログラムを必要としません。特に企業や大規模ネットワークに対して深刻な脅威です。
    3. トロイの木馬
      トロイの木馬は、通常のソフトウェアやファイルに見せかけてユーザにインストールさせる悪意のあるプログラムです。ユーザのコンピュータに侵入したあと、何かのトリガーが起こった場合に、バックドアの作成や情報窃取などを自動的に実行します。自己複製能力はありませんが、一度実行されると重大な被害をもたらす可能性があります。

    マルウェアの主な種類と特徴

    マルウェアにはいくつか種類があります。以下に代表的なマルウェアの特徴をご紹介します。

    ランサムウェア

    ランサムウェアは、ユーザのデータやファイルを暗号化し、アクセスを不能にするマルウェアです。サイバー攻撃者は暗号化されたデータやシファイルの暗号化解除と引き換えに、身代金の支払いを要求します。攻撃者は、データの復元やアクセスの回復のために身代金を要求します。「Ransom(ランサム=身代金)」と「Software(ソフトウェア)」を組み合わせた造語で、これが名称の由来です。多くの場合、身代金は暗号通貨で支払うことが要求され、支払ったとしてもデータが復元される保証はありません。このため、ランサムウェアは組織にとって非常に深刻な脅威となっています。

    近年、二重脅迫型の攻撃も増加しており、支払いに応じなければデータを公開すると脅迫されます。被害者は重要データへのアクセスを失い、業務停止や金銭的損失に直面します。感染経路には、メール添付ファイル経由、VPN経由、リモートデスクトップ接続経由など様々なものがあります。

    スパイウェア

    スパイウェアは、ユーザの個人情報を収集し、ユーザが意図しないうちに外部に送信するマルウェアです。収集するデータには、キーロガーやスクリーンキャプチャー機能を持つものもあり、パスワードやクレジットカード情報などを窃取します。スパイウェアは、一般的に無意識のうちにインストールされることが多く、主にダウンロードしたソフトウェアや悪意のあるリンクを介して広がります。正規ソフトウェアに偽装して侵入することが多いため、検出が困難です。感染してしまうと、個人のプライバシー侵害だけでなく、企業の機密情報漏洩にも繋がる危険性があります。

    スケアウェア

    スケアウェアとは、虚偽のセキュリティ警告を表示し、無駄なソフトウェアを購入させる詐欺的なソフトウェアです。実際にはセキュリティ問題がないにもかかわらず、感染していると偽り、解決策として高額なソフトウェアをすすめます。ユーザの不安を煽り、冷静な判断を妨げることにより、被害を拡大させるのが特徴です。

    アドウェア

    アドウェアは、ユーザの同意なしに広告を表示するソフトウェアです。主にウェブブラウザにインストールされ、ポップアップ広告やバナー広告を表示します。ユーザのオンライン行動を追跡し、広告のターゲティングに利用することもあります。アドウェアそのものは必ずしも悪意があるわけではありませんが、システムのパフォーマンス低下やプライバシー侵害の原因となることがあります。一部のアドウェアは悪質な広告を表示し、マルウェアの配布を促すこともあります。

    ファイルレスマルウェア

    ファイルレスマルウェアは、ディスク上にファイルを残さずに、システムのメモリやプロセスに直接感染するマルウェアです。これにより、従来のウイルス対策ソフトウェアでは検出しにくくなります。ファイルレスマルウェアは、通常、システムの脆弱性を利用して実行され、バックドアとして機能することが多いです。

    トロイの木馬のタイプ

    マルウェアの分類の一つである「トロイの木馬」は動作によりいつくかのタイプに分けることができます。

    • ダウンローダー型:一見無害にみえるファイルを通じてマルウェアをダウンロードし感染させます。
    • ドロッパー型:侵入後に複数のマルウェアを一度にシステムにダウンロードし、展開します。
    • バックドア型:攻撃者がシステムに不正アクセスするための裏口を作り、遠隔操作や情報窃取を行います。
    • キーロガー型:ユーザのキーボード入力を記録し、パスワードなどの個人情報を盗み取ります。
    • パスワード窃盗型:システムやアプリケーションに保存されているパスワードを探索し、盗み出します。
    • プロキシ型:感染したPCをプロキシサーバとして使い、他のシステムへの攻撃を隠蔽します。
    • ボット型:感染したPCをボットネットの一部として使用し、大規模なDDoS攻撃などに利用します

    マルウェア感染による被害と企業リスク

    マルウェアに感染することで、次のような被害が発生します。

    • 情報漏洩:個人情報や機密データが攻撃者に盗まれ、企業の信用や顧客の信頼が損なわれます。
    • Webサイトの改ざん:攻撃者が不正なコードを埋め込み、訪問者を悪意あるサイトにリダイレクトさせたり、偽情報を掲載したりすることで、Webサイト利用者に被害を与えます。
    • PC動作不能:マルウェアがシステムを破壊・損傷し、PCやサーバが動作不能に陥り、業務が停止するリスクがあります。
    • デバイスの乗っ取り:マルウェアがデバイスを遠隔操作可能な状態にし、攻撃者が不正操作などの行為を実行します。
    • 金銭損失:ランサムウェアなどの攻撃により、身代金の支払いを強要され、システムの復旧コストや顧客対応などにより多額の金銭的な損害が発生します。

    マルウェアの主な感染経路と予防策

    マルウェアの感染経路としては、大きくわけて以下のようなものが挙げられます。

    ・メール

    マルウェアの感染経路として最も一般的なのがメールです。特に「フィッシングメール」と呼ばれる手法で、信頼できる企業やサービスを装ったメールが送られてきます。受信者がメール内のリンクをクリックしたり、添付ファイルを開いたりすると、マルウェアが自動的にダウンロードされ、システムに侵入します。これにより、個人情報の盗難やランサムウェアの感染が発生することがあります。メールのリンクや添付ファイルを開く前に、その送信元が信頼できるかを必ず確認することが重要です。

    ・Webサイト

    不正なWebサイトもマルウェアの感染源となります。特に不正な広告やフィッシングサイトなどは、利用者がサイトを訪れただけでマルウェアが自動的にダウンロードされることがあります。これを「ドライブバイダウンロード攻撃」と呼びます。また、信頼できるWebサイトであっても、第三者によって改ざんされている可能性があるため、Webサイトを利用する際は、最新のウイルス対策ソフトによるスキャンの実行、ブラウザのセキュリティ設定を適切に行うことなどが重要になります。

    ・ファイル共有ソフト

    ファイル共有ソフトを使用することも、マルウェア感染のリスクを高めます。ユーザがダウンロードしたファイルにマルウェアが含まれていることが多く、特に海賊版ソフトウェアや違法に共有されたコンテンツには注意が必要です。これらのファイルを実行すると、システムが感染し、データが破壊されたり、外部に漏洩したりする可能性があります。正規のソフトウェアやコンテンツを使用し、不明なファイルはダウンロードしないことが推奨されます。

    ・外部ストレージ(USBメモリ)

    外部ストレージ(USBメモリ)は、便利である反面、マルウェアの感染経路としても広く利用されています。感染したUSBメモリをパソコンに挿入すると、システムにマルウェアが拡散し、企業内ネットワーク全体に影響を及ぼすこともあります。USBメモリを使用する際は、信頼できるデバイスのみを使用し、不必要に他人のUSBメモリを挿入しないように注意する必要があります。また、ウイルススキャンを行ってから使用することが推奨されます。

    ・クラウドストレージ

    ユーザがマルウェアに感染したファイルをアップロードし、他のユーザがそれをダウンロードすることで、マルウェア感染が広がることがあります。また、クラウドサービス自体がハッキングされることで、全てのクラウドサービス利用者に影響が及ぶ可能性もあります。クラウドストレージを利用する際は、アップロードするファイルの安全性を確認し、適切なアクセス制限と二要素認証などのセキュリティ対策を講じることが重要です。

    マルウェア感染を防ぐための基本対策

    • OS・ソフトウェアを常に最新状態に更新する
    • 信頼できないメール・リンク・添付ファイルを開かない
    • セキュリティソフトを導入し、リアルタイム保護を有効化する
    • 定期的にバックアップを取り、復旧体制を整える
    • 社員教育を実施し、セキュリティリテラシーを向上させる

    まとめ

    マルウェアは、コンピュータやネットワークに悪影響を与える悪意のあるプログラムの総称です。代表的なものには、コンピュータウイルス、ワーム、トロイの木馬、スパイウェア、ランサムウェアなどがあります。

    主な分類として、自己複製し他のファイルに感染するウイルス、ネットワークを通じて拡散するワーム、正常なソフトウェアに偽装するトロイの木馬があります。その他の種類には、データを暗号化して身代金を要求するランサムウェア、個人情報を収集するスパイウェア、偽のセキュリティ警告を表示するスケアウェア、不要な広告を表示するアドウェア、ファイルを残さずにメモリ上で動作するファイルレスマルウェアなどがあります。

    マルウェアは主にメール、不正なWebサイト、ファイル共有ソフト、外部ストレージ、クラウドストレージなどを通じて感染します。感染すると、情報漏洩、Webサイトの改ざん、システムの動作不能、デバイスの乗っ取り、金銭的損失などの被害が発生する可能性があります。マルウェアに感染すると深刻な被害を受け、企業に大きな影響を与えるため、適切なセキュリティ対策の実施が必要です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像