脆弱性診断の効果を最大化するポイント解説 – やりっぱなしを防ぐサイバー保険による脆弱性管理と診断サイクルの作り方

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
2025年3月13日「脆弱性診断、やりっぱなしになっていませんか?高精度診断と充実サポートでリスクを最小化〜サイバー保険で安心 診断から守るまでを徹底解説〜」というセミナーを開催しました。今回はその講演内容のポイントについてご紹介します。

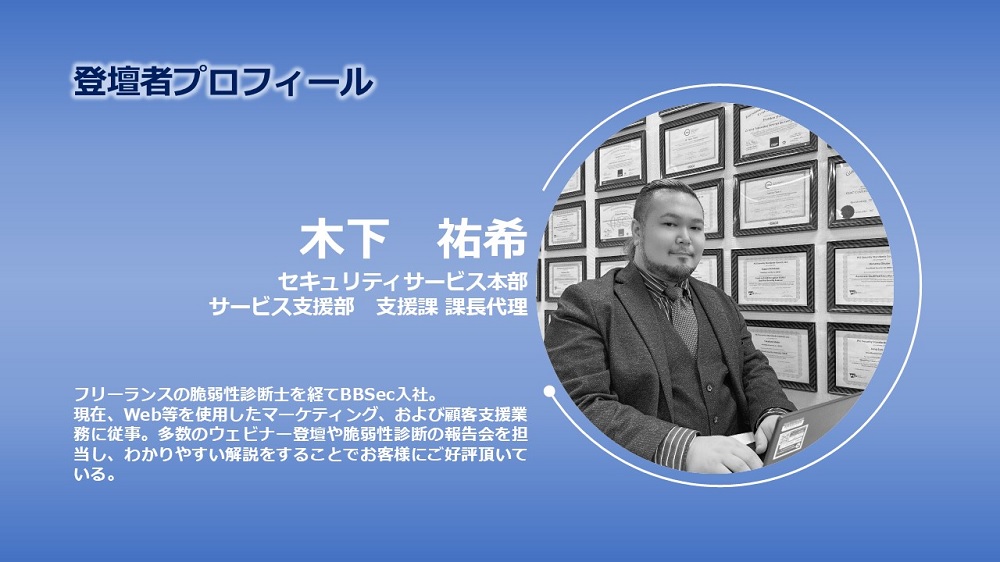
登壇者:株式会社ブロードバンドセキュリティのセキュリティサービス本部 サービス支援部 支援課 課長代理 木下祐希
サイバー攻撃の実態と脆弱性管理の重要性

まず脆弱性診断を実施する背景として、近年のサイバー攻撃の実態について理解する必要があります。かつては愉快犯も少なくなかったサイバー攻撃は、現在では金銭目的や企業・個人に対する悪意を持った攻撃が主流となっており、その手口も高度化・巧妙化しています。こうした環境において脆弱性とは何か、そしてなぜ脆弱性管理が重要なのかを把握することが対策の第一歩となります。

サイバー攻撃の変化は明確です。以前は「愉快犯」と呼ばれる、いたずら目的のハッカーやクラッカーも少なからずおり、DDoS攻撃で嫌いな企業のサーバーを落としたり、不特定多数にフィッシングメールを送りつけたりするような行為が中心でした。しかし現在は、より直接的な、個人情報や機密情報を盗み出して金銭化することを目的とした攻撃者が増えています。

ダークウェブの出現により、盗んだ情報を売却する市場ができました。攻撃者にとっては明確な金銭的利益を得る手段となり、より悪質で深刻な攻撃が増えているのです。

脆弱性の検出実態についても驚くべき数字が示されました。ブロードバンドセキュリティによる脆弱性診断を受けた企業の統計では、Webアプリケーションでは約90%、ネットワークでは約55%の企業で何らかの脆弱性が検出されています。さらに深刻なのは、リスクレベルが「高」以上の重大な脆弱性がWebアプリケーションで16.7%、ネットワークで21.6%も検出されているという事実です。
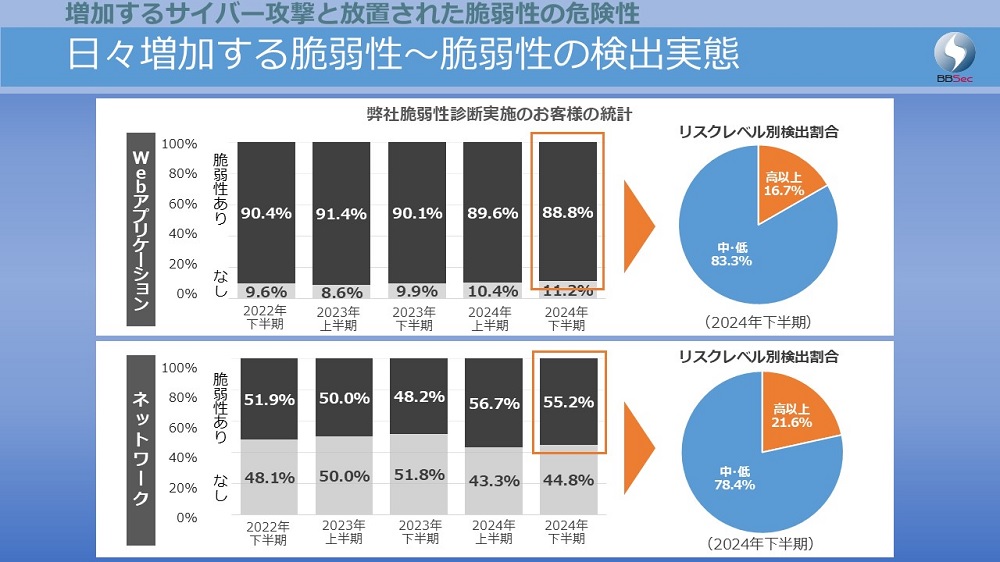
これは一度も診断を受けたことがない企業だけではなく、定期的に脆弱性診断を実施している企業も含めた数字です。攻撃手法は日進月歩で進化していますので、定期的な診断が必須なのです。

脆弱性とは、不正アクセスやコンピュータウイルスなどの攻撃により、システムの機能や性能を損なう原因となり得るセキュリティ上の問題箇所のことです。脆弱性が悪用されると、内部データの盗取や改ざん、削除、さらには他のコンピュータへの攻撃の踏み台にされるなど様々な被害が発生します。

「無知は最大の脆弱性」という言葉があるように、まず自社のシステムの状態を知り、必要な対策を講じることが何よりも重要です。脆弱性診断により、日々変化する脅威に対する自システムのセキュリティ状態を確認できるため、適時・適切な対策が可能になります。

脆弱性診断のやり方と診断実施時の課題

次に脆弱性診断の具体的なやり方と、企業が診断を実施する際に直面する課題について解説します。

脆弱性診断を住宅に例えると、ネットワーク脆弱性診断は土地や地盤の検査、Webアプリケーション脆弱性診断は建物自体の検査に相当します。企業が脆弱性診断を実施する際には、コスト面や専門知識の必要性など様々な課題がありますが、これらを適切に解決することが重要です。

脆弱性診断とは、窓のひび割れや水道管の老朽化など、故障・欠陥箇所を探すことに似ています。ネットワーク脆弱性診断は地盤や土壌など土地に関する検査、Webアプリケーション脆弱性診断は土地の上に建っている家を検査するイメージです。
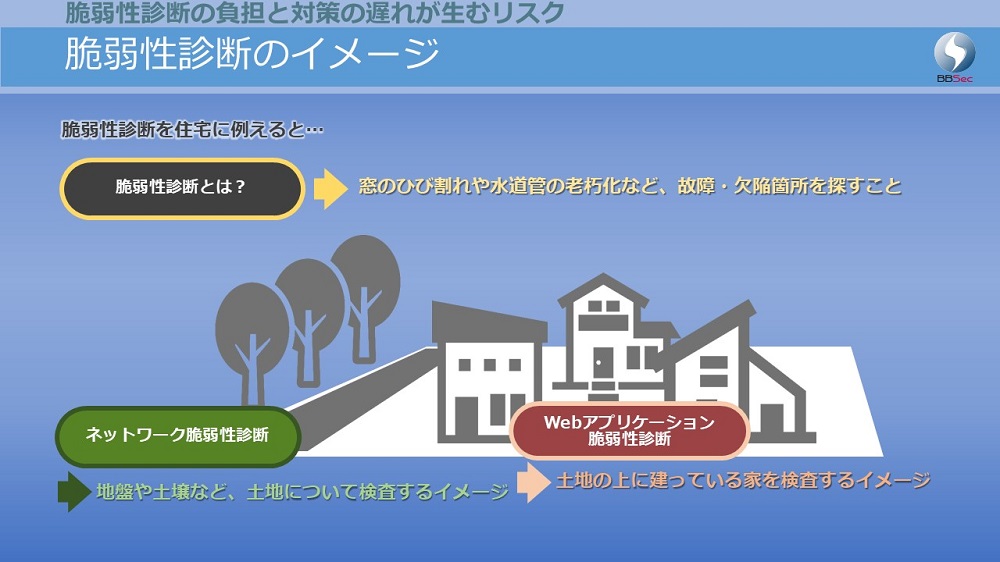
この二つの診断タイプには共通する項目もありますが、視点が異なります。ネットワーク脆弱性診断は宅外から宅内に入るまでの故障・欠陥箇所を見つけるのに対し、Webアプリケーション脆弱性診断は宅内の方から見た観点での指摘となります。

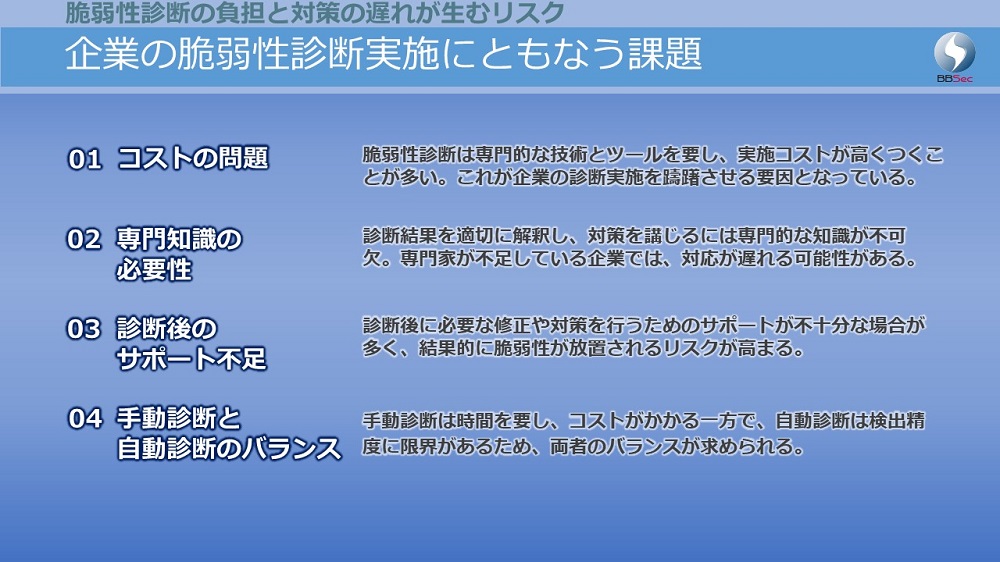
企業が脆弱性診断を実施する際に直面する主な課題として、以下の4点が挙げられます。

  1. コストの問題:脆弱性診断は専門的な技術とツールを要するため、実施コストが高くなりがちです。
  2. 専門知識の必要性:診断結果を適切に解釈し、対策を講じるには専門的な知識が不可欠です。セキュリティの専門家が不足している企業では対応が遅れがちになります。
  3. 診断後のサポート不足:診断後に必要な修正や対策を行うためのサポートが不十分な場合が多く、結果的に脆弱性が放置されるリスクが高まります。
  4. 手動診断と自動診断のバランス:手動診断は時間とコストがかかる一方、自動診断は検出精度に限界があるため、両者の適切なバランスが求められます。
これらの課題に対処するため、「かかりつけ医」のような存在としてセキュリティベンダーとの関係構築が推奨されます。いざという時だけでなく、日頃からかかりつけ医のような存在としてセキュリティベンダーとの関係を構築することで、結果的に自社のセキュリティレベルの向上と維持が図れます。

「かかりつけ医」のメリットとしては、まず、病歴や体質(システム環境や脆弱性の状況)を把握しており、素早く適切に対応できること。そして、気軽に相談できるので、問題が早期発見しやすいこと。結果として、必要に応じて他の専門医(専門的なセキュリティサービス)への連携もスムーズになることも含め、メリットは多々あると言えます。

高精度な脆弱性診断とサイバー保険を含む継続的なサポート体制

脆弱性診断を効果的に行うためには、精度の高い診断と充実したサポート体制が不可欠です。高品質な脆弱性診断サービスには、有資格者による手動検査、網羅性の高い診断内容、わかりやすい報告書の提供、診断後のサポートなどの特徴があります。特に重要なのは、診断結果に基づいた対策の実施と、定期的な診断による継続的な脆弱性管理サイクルの確立です。

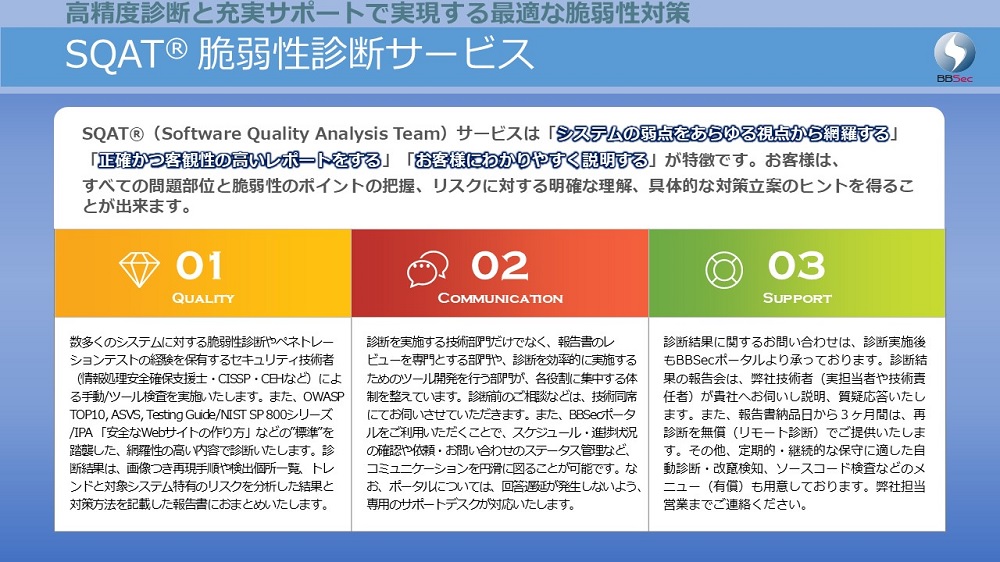
ブロードバンドセキュリティのSQAT®(Software Quality Analysis Team)脆弱性診断サービスを例に、効果的な脆弱性診断の要素が説明されました。まず「Quality(品質)」として、情報処理安全確保支援士やCISSP、CEH等の有資格者による手動/ツール検査を実施していること、OWASP TOP10やNIST SP 800シリーズ、IPAの「安全なWebサイトの作り方」などの標準を踏襲した網羅性の高い診断内容を提供していることが特徴です。

次に「Communication(コミュニケーション)」の観点では、診断実施部門だけでなく報告書のレビューを専門とする部門やツール開発部門が各役割に集中する体制を整え、専用ポータルサイトを通じた効率的な情報共有を実現しています。

さらに「Support(サポート)」面では、診断結果に関する問い合わせを診断実施後も受け付け、報告書納品日から3ヶ月間は再診断を無償で提供するなど、継続的なサポート体制を整えている点が強調できます。
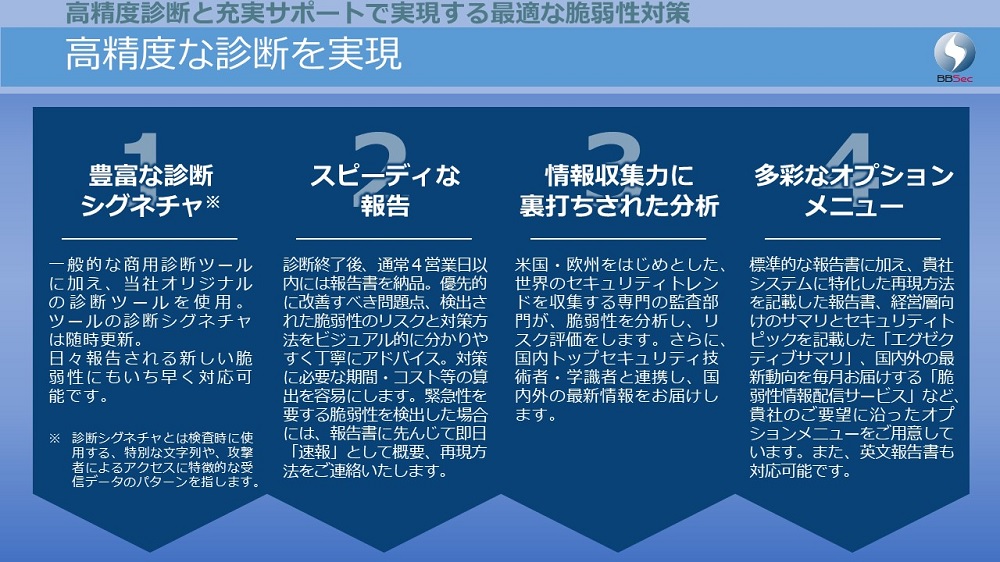
付け加えると、同社の脆弱性診断サービスの特徴として、豊富な診断シグネチャ(検査パターン)、スピーディな報告(診断終了後4営業日以内の報告書納品)、情報収集力に裏打ちされた分析、多彩なオプションメニューなどが挙げられます。
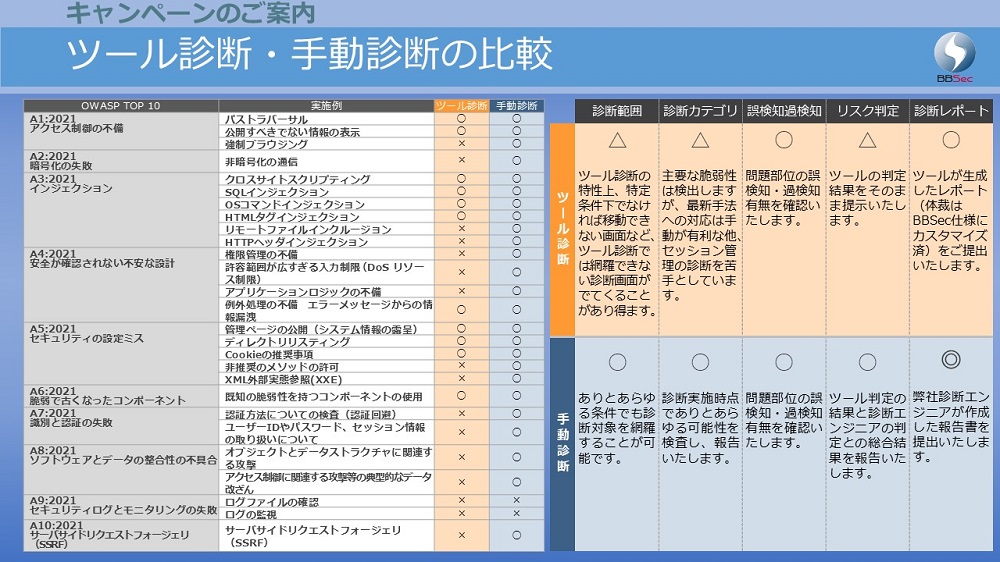
手動診断とツール診断のそれぞれの特徴と使い分けについても説明します。

手動診断は網羅性、検査の深度、精度が高い一方でコストも高くなります。一方、ツール診断は低コストで実施できますが、検出できない項目もあります。両者の適切な組み合わせとして、「リリース時や年に一度は手動診断、日常的な監視はツール診断」といった使い分けが効果的です。
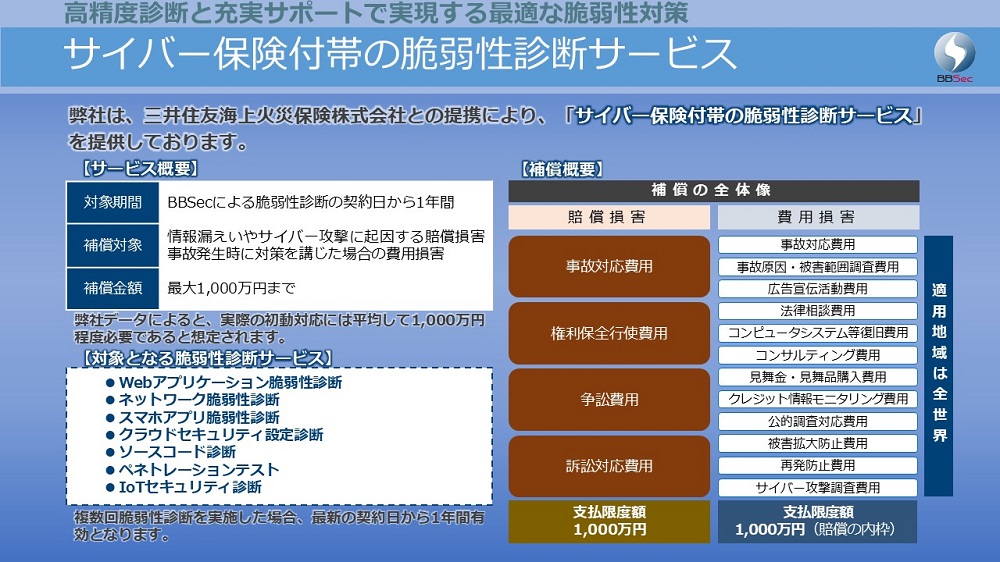
特に注目すべき点として、ブロードバンドセキュリティは三井住友海上火災保険株式会社との提携により、「サイバー保険付帯の脆弱性診断サービス」を提供しています。このサービスは、脆弱性診断契約日から1年間、情報漏えいやサイバー攻撃に起因する賠償損害および事故発生時に対策を講じた場合の費用損害を最大1,000万円まで補償するものです。

実際の初動対応には平均して1,000万円程度必要であると想定されています。この補償は脆弱性診断サービスにオプションとして付けるのではなく、対象となる診断サービスを受けると自動的に付帯します。
脆弱性診断を活かす継続的なセキュリティ対策

最後に、脆弱性診断を単発で終わらせるのではなく、継続的なセキュリティ対策として活用するためのポイントを紹介します。脆弱性は日々増加し、攻撃手法も進化し続けるため、一度の診断だけでは十分な対策とは言えません。診断対象の特徴や検査目的に合わせた適切な診断手法の選定と、定期的な脆弱性の洗い出しと棚卸が重要です。

脆弱性診断は一度実施したらそれで終わりというものではありません。脆弱性は日々新たな手法や種類が増加し続けるため、診断実施後に適切なセキュリティ対策を行っていたとしても、形を変えて再び脆弱性が生じる可能性は十分にあります。
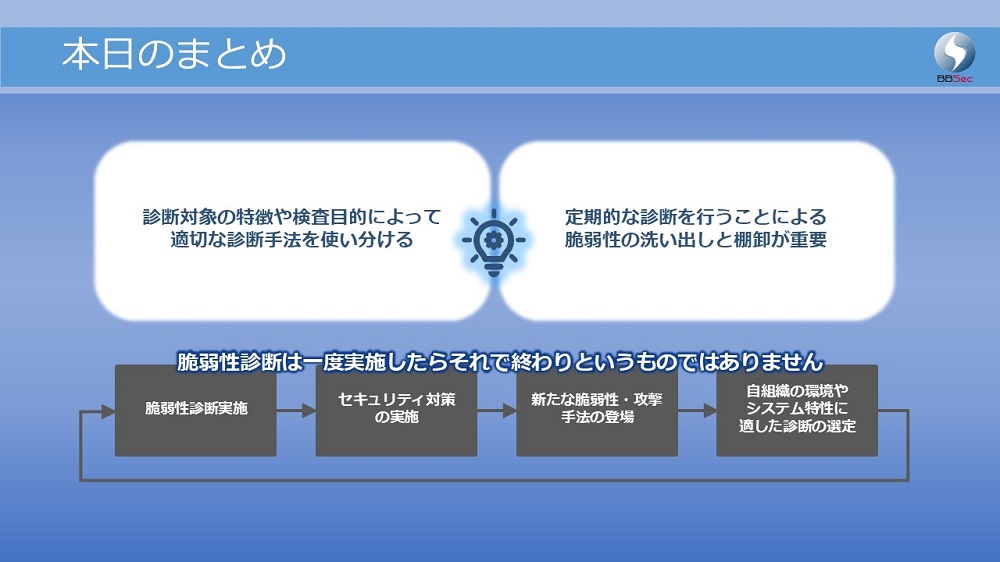
継続的なセキュリティ対策のサイクルとして、以下のステップが推奨されています。

  1. 脆弱性診断の実施
  2. セキュリティ対策の実施
  3. 新たな脆弱性・攻撃手法の登場に注意
  4. 自組織の環境やシステム特性に適した診断の選定

このサイクルを繰り返すことで、持続的にセキュリティレベルを向上させることができます。また、診断対象の特徴や検査目的に応じて、手動診断とツール診断を適切に組み合わせることも重要です。

まとめ:効果的な脆弱性管理で高まるセキュリティ体制

脆弱性診断を「やりっぱなし」にせず、継続的な脆弱性管理の一環として活用することが、組織のセキュリティ体制強化には不可欠です。サイバー攻撃が高度化・巧妙化する現代においては、脆弱性診断の実施、診断結果に基づく対策の実施、新たな脆弱性への対応という一連のサイクルを確立することが重要です。自社の環境やシステム特性に合わせた適切な診断手法を選定し、定期的な診断を通じて継続的にセキュリティレベルを向上させていきましょう。

脆弱性をなくすこと(攻撃の的をなくすこと)が最も重要です。攻撃者は実際の攻撃行動に移る前に、クローリングツールなどを使って脆弱性をスキャンします。脆弱性の少ないシステムは攻撃者にとって「コストパフォーマンスが悪い」ターゲットとなり、結果的に攻撃を受けにくくなります。

サイバー保険も含めた総合的な脆弱性対策を構築することで、万が一の事態にも備えることができます。ブロードバンドセキュリティのように、高精度な診断と充実したサポート体制を持つセキュリティベンダーと連携することで、より効果的な脆弱性管理が可能になります。

脆弱性管理は単なるコスト要素ではなく、企業の競争力維持やリスク管理のための重要な投資です。サイバー保険の付帯のある脆弱性診断サービスを受けていても、被害があったときかかってしまう損害額を考えると費用対効果は決して悪くないと言えます。

最終的に、脆弱性診断を含む継続的なセキュリティ対策サイクルの確立は、お客様に安心して自社サービスを利用し続けてもらうための基盤となるのです。これからのデジタル時代において、適切な脆弱性管理は企業の信頼性と持続可能性を支える重要な要素であると言えるでしょう。
Webアプリケーション脆弱性診断バナー

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年4月23日(水)14:00~15:00
    「今知るべき!サポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年4月30日(水)13:00~13:30
    「CVSSとSSVCで実践する次世代脆弱性管理:サイバー攻撃対策セミナー2024」
  • 2025年5月14日(水)14:00~15:00
    「クラウド利用の落とし穴と対策とは?今こそ見直すべきクラウドセキュリティ対策-セキュリティ設定診断の活用方法をご紹介- 」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【重要】楽天証券・SBI証券をかたるフィッシングメールにご注意!

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    フィッシングメールは、信頼ある金融機関を装ってユーザーから個人情報やログイン情報を盗み出す手口です。近年、楽天証券やSBI証券をかたる不正なフィッシングメールが多発しており、被害拡大が懸念されています。本記事では、各社を装ったフィッシングメールの実例と、被害を防ぐための具体的な対策を解説します。

    フィッシングメールとは?

    フィッシングとは、公式サイトそっくりの偽サイトやメールを利用して、利用者にログインID、パスワード、口座情報などを入力させ、不正に情報を入手する詐欺手法です。

    主な特徴:

    • 正規のロゴやデザインを巧みに模倣
    • 緊急性を煽る件名や文面でユーザーを惑わせる
    • メール内のリンクをクリックさせ、偽サイトへ誘導

    【関連記事】
    フィッシングについては以下の記事でもご紹介しています。こちらもあわせてご参照ください。

    「フィッシングとは?巧妙化する手口とその対策」

    楽天証券フィッシングメールの実例

    <メール件名の例>

    • 【重要】オンラインサービスご利用条件の変更について(要確認)
    • 【楽天証券】お客様の安全を守るために
    • 【緊急・重要】フィッシング詐欺にご注意ください!
    • 【重要】証拠金維持率低下 強制ロスカットの恐れ
    • 【重要】50,000円入金ボーナスは2025年4月5日に期限切れとなります

    上記以外にも複数のパターンがあることが報告されています。

    【手口と注意点】

    • 偽サイトの作成:本物の楽天証券の画面をほぼそのままコピーし、偽サイトに誘導。
    • 情報入力のリスク:ログインIDやパスワードを入力すると、不正利用される可能性が非常に高いです。
    • 公式サイト以外からのアクセス禁止:メールやSMS内のリンクはクリックせず、必ず公式アプリやブックマークからアクセスしてください。

    SBI証券フィッシングメールの実例

    <メール件名の例>

    • 【重要】3月28日(金)以降のオンラインサービスログイン時の確認画面表示について【SBI証券】
    • 【重要なお知らせ】SBI証券による注意喚起あり
    • 【SBI証券セキュリティ】口座情報更新のご案内
    • 【重要】オンラインサービスご利用条件の変更について(要確認)

    こちらも様々なパターンの件名があることが報告されています。

    【手口と注意点】

    • 巧妙な偽装:SBI証券の公式サイトと見分けが付かないほどのデザインや文面でフィッシングを実施。
    • 情報漏洩のリスク:ユーザーネーム、パスワード等の入力により、個人情報が盗まれる恐れがあります。
    • アクセス方法の徹底:メールに記載されたリンク経由でのアクセスは避け、普段利用している公式アプリまたは直接ブックマークからログインすることが推奨されます。

    フィッシングメール対策のポイント

    メールの送信元を確認

    • 認証マークの有無:多くのメールサービスでは、正規の送信元にはロゴや認証アイコンが表示されます。
    • ドメインチェック:楽天証券やSBI証券からのメールであれば、公式ドメインからの送信か確認する習慣をつけましょう。

    リンク先のURLを必ず確認

    • 直接入力:メール内のリンクをクリックせず、ブラウザのアドレスバーに公式サイトのURLを直接入力してアクセスする。
    • ブックマークの活用:公式サイトはブックマークに登録し、安全なアクセス経路を確保する。

    迷惑メールフィルターの活用

    • フィッシングメール抑止:各メールサービスの迷惑メールフィルターを適切に設定し、疑わしいメールを自動的に振り分けるようにする。

    情報漏洩時の対応策

    • メールアドレスの再構築:フィッシングメールが大量に届く場合は、漏洩した可能性があるため、新たなメールアドレスの作成も検討しましょう。
    • 通報・報告:不審なメールや偽サイトを発見した場合は、フィッシング対策協議会(info@antiphishing.jp)等に迅速に通報する。

    安全なオンライン取引のために

    • 公式アプリの利用
      スマートフォンの公式アプリや、信頼できるブラウザのブックマークからアクセスして、偽サイトに誤誘導されないように注意することが重要です。
    • セキュリティ意識の向上
      定期的にセキュリティ情報の最新動向をチェックし、疑わしいメールを受け取った場合は冷静に対処してください。
    • 公式情報の確認
      楽天証券やSBI証券からの重要なお知らせは、必ず公式サイトで直接確認しましょう。

    まとめ

    楽天証券およびSBI証券をかたるフィッシングメールは、巧妙な偽装技術を用いて個人情報の窃取を狙っています。安心してオンライン取引を続けるためにも、日頃から正しい情報と対策を確認し、万が一不審なメールやサイトに遭遇した場合は、速やかに関係機関に通報しましょう。

    重要なポイント

    • メールに記載されたリンクや添付ファイルは決してクリックせず、公式のアクセス方法を必ず利用してください。
    • 迷惑メールフィルターの設定や、送信元の認証マークの確認を行い、セキュリティ対策を徹底することが、被害防止につながります。

    【参考情報】

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年4月23日(水)14:00~15:00
    「今知るべき!サポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年4月30日(水)13:00~13:30
    「CVSSとSSVCで実践する次世代脆弱性管理:サイバー攻撃対策セミナー2024」
  • 2025年5月14日(水)14:00~15:00
    「クラウド利用の落とし穴と対策とは?今こそ見直すべきクラウドセキュリティ対策- セキュリティ設定診断の活用方法をご紹介 – 」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    クロスサイトリクエストフォージェリ(CSRF/XSRF)とは?狙われやすいWebアプリケーションの脆弱性対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    今回は、クロスサイトスクリプティング(XSS)のような「大物の脆弱性」と比較すると、一見地味に見えてしまう「CSRF」の意外な危険性について取り上げます。CSRFの脆弱性リスクやXSSとの違い、さらに実際の診断の現場での検出頻度や、見つかった際に行うべき対応、予防策についてもご紹介します。安全なWebサイト運用のために必読です。

    クロスサイトリクエストフォージェリとは

    クロスサイトリクエストフォージェリ(Cross Site Request Forgery)は、Webアプリケーションの脆弱性の一つで、略称「CSRF」とも呼ばれます。読み方は「シーサーフ」です。英語で「Cross」は「X」と表記することがあるため、CSRFを「XSRF」と表記することもあります。

    「クロスサイト」は「Webサイトをまたぐ」という意味で、「リクエスト」はユーザがWebアプリケーションなどに処理を要求すること、「フォージェリ」には「偽造品」などの意味があります。CSRFの脆弱性を悪用することで、ユーザが意図していないリクエストを強制的に行わせることが可能になります。攻撃者は罠として用意した偽造サイトを用いてユーザーに意図しないリクエストを強制的に送信させます。結果として、ユーザーの認証情報を利用した不正な操作や、個人情報の流出が引き起こされる可能性があります。

    クロスサイトリクエストフォージェリとクロスサイトスクリプティングの違い

    クロスサイトリクエストフォージェリと似た名前の脆弱性に「クロスサイトスクリプティング(XSS:Cross Site Scripting)」があります。クロスサイトリクエストフォージェリとクロスサイトスクリプティングは、どちらもサイトを横断(Cross Site)してサイバー攻撃が行われる点が共通していますが、発見される頻度や攻撃による影響、対策方法は異なります。

    • XSS:Webサイトに悪意のあるスクリプトを埋め込む
    • CSRF:ユーザの意図しないリクエストを強制的に実行させる

    脆弱性診断の現場にみるCSRFの実態

    あなたがいまご覧になっているサイト「SQAT.jp」を運営する株式会社ブロードバンドセキュリティでは、日々、さまざまなお客様のシステムに対して脆弱性診断を行っています。

    ブロードバンドセキュリティが2024年上半期に総数3,536のシステムに対して行った脆弱性診断の結果、CSRFを含む「セッション管理関連の脆弱性」は15%のシステムで検出され、その中にCSRFは44%含まれていました。つまりCSRFの脆弱性が存在したシステムは全体の6%になります。ここの数字をどうとらえたらよいのか、このあと、CSRFの攻撃例やリスクを紹介しながら考えていきます。

    CSRFによる攻撃と被害例

    CSRFの脆弱性を悪用した攻撃事例としては、掲示板等に本人が全く意図していない書き込みをさせた例(「遠隔操作ウイルス事件」や「はまちちゃん事件」が有名)があります。

    もしCSRFが脆弱性診断で見つかったら、すぐに対応が必要な場合もあります。特に、個人情報の登録や変更などに関わるログイン後のページで発見された場合は、すぐに修正を行わなければなりません。

    意図しない掲示板の書き込み以外にも、CSRFの脆弱性を悪用すれば、たとえば「サイトAにログインして会員登録を行っているつもりが、実際には攻撃者が罠として用意したサイトBにログインしており、そこで個人情報を抜き取られる」ような攻撃が行われる危険性もあります。もしそうなれば、サイト運営者としての責任が厳しく問われることは間違いありません。

    対策を怠ると他サイトへの遷移ができなくなる可能性も

    また、主要なWebブラウザは、XSSやCSRFなどからの保護のために、脆弱性のあるWebサイトをブラウザに表示させない仕様を整えつつあります。たとえばGoogle Chromeは、Chrome 80以降、サイトを越えてCookie情報をやり取りするためのSameSite属性に対して制限を加え、CSRFを防御可能な設定値のみを許容する方向へと段階的に進んでいます*1 。CSRFを防御可能な設定値については他の主要ブラウザも同様の方向に進んでおり、Webアプリケーション開発においてCSRF対策は(他の対策とともに)取らないわけにはいかないものの一つとなりつつあります。

    セキュリティ企業が見るCSRFのリスクとは

    なお、わたしたちセキュリティ診断サービス会社にとってCSRFとは、一定頻度で検出されるものの、CSRF単体ではそれほどリスクは大きくない脆弱性です。事実、CSRFだけを使った攻撃事例はあまり多くないのです。

    CSRFで注意すべきは、他のサイバー攻撃手法と組み合わされることでリスクや被害が大きくなることです。

    たとえば「セッションフィクセーション」と呼ばれるセッションIDを強制・固定化する攻撃と、CSRFの脆弱性を悪用した攻撃を組み合わせることで、「セッションハイジャック」と呼ばれるサイバー攻撃が成立すれば、セッションの乗っ取りが行われ、オンラインバンキングでの不正送金などにつながる可能性があります。

    CSRFのリスクは低い? 高い?

    CSRFだけを考えてしまうとリスクはそれほど高くないため、対応は後回しにされがちです。しかし実際のサイバー攻撃はそう単純ではなく、いくつもの方法が複合されて行われます。「見つかったらすぐに対応が必要な脆弱性のひとつ」とわたしたちが考える理由がそこにあります。

    CSRFは、単体では攻撃者にとってそれほど使い勝手の良い脆弱性ではありません。しかし、CSRFはいわば、自身では主役は張れないものの、サイバー攻撃の主役を引き立てるために機能する、名脇役のような脆弱性と言えるかもしれません。

    CSRF脆弱性への対策

    最も効果的な対策は「トークン」呼ばれる推測困難な文字列の使用です。

    • ユニークな推測困難な文字列を生成
    • リクエスト時に追加検証
    • PHP、Java、ASP.NETの主要フレームワークで実装可能

    CSRFの脆弱性を悪用した攻撃で最も警戒すべきはログインしたユーザをターゲットとした攻撃になります。この場合、ログインしたユーザからの正しいリクエストであることを証明するために、「トークン」を使って確認を行うことや再度の認証を行うこと*2などで攻撃を防ぐことができます。

    事実、PHP、Java、ASP.NET等の開発言語で提供されている、Webアプリケーションフレームワーク(Laravel、Spring等)は、CSRFの脆弱性を悪用した攻撃を防ぐために、ユニークなトークンを発行する仕組みを持つようになっています。しかし、それでもなおCSRFの脆弱性が見つかることがあるのです。これはどうしてでしょう。

    注意!トークン実装の落とし穴

    フレームワークに機能があっても、実際のコーディング時に1行追加することを忘れがちです。「機能がある=安全」ではありません。

    開発フレームワークがトークンを発行する機能を持っているのにWebアプリケーションでCSRFの脆弱性が発見される理由は、単純そのもので「そもそもトークンを発行するための1行がかかれていない」*3から、ということが多いのです。「機能があるから大丈夫だろう」という思い込みが思わぬリスクを招きます。

    前半で、ブロードバンドセキュリティが行った脆弱性診断の結果、約6%でCSRFの脆弱性が検出されたとお伝えしましたが、リスクを知り、適切な対策を確実に実装することで、この数字をもっと少なくすることができるでしょう。

    まとめ:CSRFは名脇役、されど油断大敵

    • CSRFとは、「シーサーフ」と呼ばれる、攻撃者が罠として用意したサイトを用いて、ユーザが意図しないリクエストを強制的に行わせることを可能にする脆弱性です。
    • CSRFは単独では大きな脅威ではありませんが、他の攻撃手法と組み合わさることで深刻なセキュリティリスクになり得ます。
    • CSRFとXSSは、どちらもサイトを横断してサイバー攻撃を行う点だけは共通していますが、発見頻度やリスク、対策方法は異なります。
    • 定期的な脆弱性診断と、最新のセキュリティ対策が何より重要です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像