GitLabにCVSS 10.0の重大な脆弱性 ―10月21日公開の修正版と企業が確認すべき対策

Share
GitLabにCVSS 10.0の重大な脆弱性 ―10月21日公開の修正版と企業が確認すべき対策アイキャッチ画像

GitLabを10月に更新したばかりでも、もう一度バージョンを確認する必要があります。GitLab Inc.は2026年10月21日、未認証の利用者による任意コード実行につながる可能性がある脆弱性CVE-2026-110264の修正版を公開しました。CVSS v3.1の基本値は最高値の10.0で、GitLab 7.0以降の複数のバージョン系列に影響します。自社でGitLabを運用している場合は、今回の修正対象と稼働中のバージョンを照合してください。本記事では、影響範囲と修正版、前回のセキュリティ更新との違いを整理し、更新時の確認とログ監視の進め方を解説します。

CVE-2026-110264で公表された内容

今回の問題は、細工された正規表現をコンパイルする際の整数オーバーフローに関するものです。GitLabの公式告知では、一定条件下で、認証されていない利用者がGitLabサーバー上で任意のコードを実行できる可能性があると説明しています。攻撃が成立する具体的な条件は、告知本文では詳述されていません。対象はGitLab Community EditionとEnterprise Editionです。GitLab.comは修正済みです。GitLab Dedicatedでは、19.3系の19.3.5-internal0、19.4系の19.4.2-internal0以降に修正が含まれます。利用者側で更新が必要なSelf-Managed環境と、GitLab側が管理する環境を区別して確認しましょう。影響するバージョンを使用している場合は、GitLabの推奨に従い、できるだけ早く修正版へ更新してください。

影響を受けるGitLabのバージョンと修正版

GitLabは今回、7系列に修正版を提供しました。下図はCVE-2026-110264について、影響を受ける範囲と修正が入ったバージョンを対応させたものです。

図1:CVE-2026-110264の影響範囲と修正版
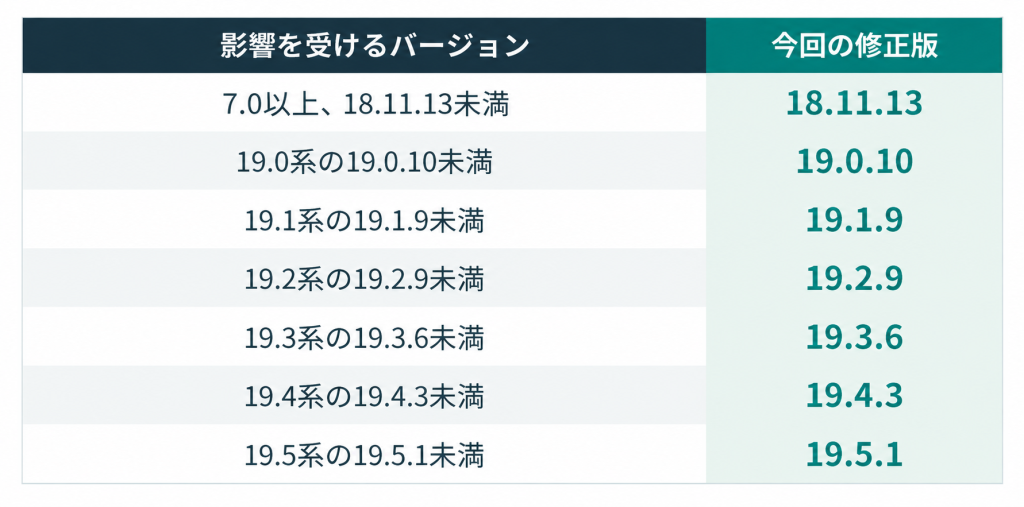
CVE-2026-110264の影響範囲と修正版の表
出典:GitLab Inc.「GitLab Critical Patch Release: 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13」(https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-5-1-released/)を基に作成。
※各行は影響を受けるバージョンと今回の修正版の対応を示しています。直接アップグレードできる経路や、同時公表された他の脆弱性の修正範囲を示すものではありません。数値データの集計・推計は行っていません。

通常の保守対象は現行版と直前2回の月次リリースで、確認時点では19.5、19.4、19.3が該当します。今回はそれより古い系列にも修正が提供されていますが、古い系列の通常保守が再開されたことを意味するものではありません。緊急の修正適用と、保守対象バージョンへの移行計画をあわせて検討してください。

10月12日の修正版も今回の確認対象

10月12日に公表されたCVE-2026-97229も、認証不要のコード実行につながる可能性があるCVSS 10.0の脆弱性でした。ただし、こちらの影響範囲は19.2以降で、修正版は19.2.8、19.3.5、19.4.2でした。これらのバージョンは今回のCVE-2026-110264では影響範囲に含まれます。

10月12日に公表された脆弱性の詳細については、「GitLabにCVSS 10.0の重大な脆弱性 ―未認証RCEとAIエージェントの問題、企業が確認すべき対策」をご覧ください。

さらに9月23日には、正規表現処理に関するCVE-2026-89078とCVE-2026-93577が修正されています。この2件は認証済みユーザーを前提とし、CVSSはそれぞれ9.9でした。同じ製品で似た説明の脆弱性が続いても、対応済みかどうかはCVEごとに確認する必要があります。運用記録には更新日だけでなく、対応したCVE番号と適用後のバージョンを残しておくと、新たな告知との照合がしやすくなります。

更新経路と停止時間を確認してパッチを適用

古いGitLabを使用している場合、図1の修正版へ一度で更新できるとは限りません。GitLabはアップグレード経路に必須の中継バージョンを設け、各段階でバックグラウンドのデータベース移行が完了してから次へ進むよう案内しています。現在のバージョンと導入方式を確認し、公式の更新手順に沿って作業を組み立てます。

更新前にはバックアップと復旧手順を準備します。GitLabの公式ドキュメントは、シークレットと設定ファイルもバックアップ対象に含めることや、本番環境を複製した環境で更新計画を試すことを案内しています。更新後はログイン、リポジトリの取得や更新、CI/CDジョブなど、実際に使う機能が動作するかを確認します。

今回の19.4.3と19.3.6には通常のデータベース移行が含まれます。公式告知では単一ノード環境で更新時の停止が生じると説明し、複数ノード環境には所定の無停止更新手順を案内しています。停止の有無を、パッチ番号の変更だけで判断しないことが大切です。

ログを確認し侵害の兆候を見逃さない

2026年10月22日時点で確認できた米CISAの「KEVカタログ(Known Exploited Vulnerabilities)」の10月21日版には、CVE-2026-110264は掲載されていませんでした。ただし、掲載されていないことだけで悪用の有無や自社環境の安全性は判断できません。

GitLabは本件に関する攻撃試行の検知を支援するため、「Onigmo native worker crash」と「Org mode render error burst」の2つの検知ルールを公開しています。公式の検知基盤TLDRでは、必要なログやSigma形式のルール、対応手順などを提供しています。利用する場合は、必要なログを収集できているかを確認し、自社環境に合わせてルールを調整します。パッチ適用による脆弱性への対処と、不審な操作の確認は、目的が異なる作業です。GitLabはアプリケーションログや監査イベントなどを集約し、調査に必要な保存期間を定めることを推奨しています。新たな管理者やアクセストークンの作成、承認ルールの変更など、確認すべき活動も示しています。検知の範囲は設定や契約プラン、収集できるログによって変わります。

図2:GitLabの更新とログ確認の進め方
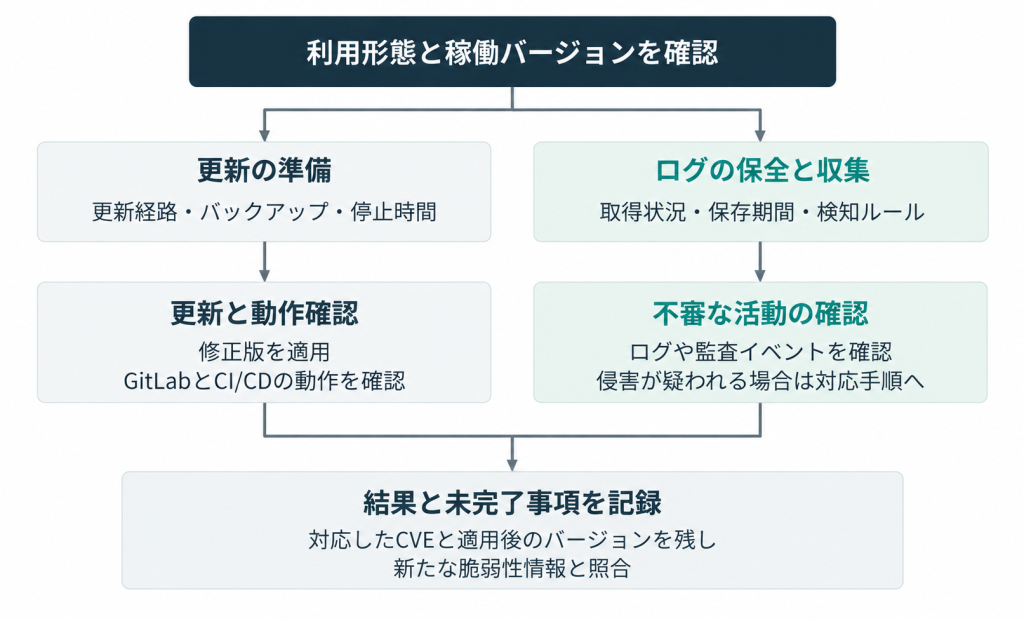
GitLabの更新とログ確認の進め方のフロー図
出典:GitLab Inc.「Before you upgrade」「Security incident detection」「Security incident response」のを基に弊社作成。
※更新とログ確認を並行して進める際の整理例です。GitLabが定めた唯一の手順を示すものではなく、ログに異常が見つからないことは侵害がない証明にはなりません。数値データの集計・推計は行っていません。

不審な操作や認証情報の漏えいが確認された場合は、社内のインシデント対応手順に従って調査と対処を進めます。GitLabの対応ガイドでは、漏洩したトークンの権限や影響範囲を把握したうえで失効・更新を判断し、関連する監査ログを確認するよう案内しています。業務への影響も踏まえ、担当者を決めて対応することが必要です。

BBSecのサービスで継続的な対応を支援

今回のように短い間隔で新たな修正が公表される場合、利用中の製品に関係する情報を見つけ、担当者へ届け、対応が終わったかを追える運用が役立ちます。脆弱性情報を受信しても、対象システムや対応状況と結びついていなければ、確認のたびに調べ直すことになります。ブロードバンドセキュリティ(BBSec)の「脆弱性情報提供 SAS(Secure Net Alert Mail Service)」は、登録したシステム情報に基づいて必要な脆弱性情報を絞り込み、メールや管理画面で確認できるサービスです。CVSS計算機能や対応ステータス管理機能も備え、日々の脆弱性管理を支援します。対応方法について助言するセキュリティ・アドバイザリとの連携も可能です。

自社の製品構成に合った情報収集や、対応状況の管理を見直したい場合は、BBSecへご相談ください。対象製品や配信条件、必要な支援範囲を確認しながら、継続して運用できる方法を検討できます。
【参考情報】

編集責任:木下

ウェビナー開催のお知らせ

最新情報はこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

CVE-2026-99999 PwnEscapeとは ―Linux仮想化基盤への影響と企業の対策

Share
CVE-2026-99999 PwnEscapeとはアイキャッチ画像

CVE-2026-99999(通称PwnEscape)は、LinuxカーネルのIPv4ネットワーク処理に存在する脆弱性です。仮想マシンからホストのメモリ情報が漏えいする問題が確認され、研究者の検証環境ではホストの停止や管理者権限でのコード実行も実証されています。

本記事では、実証結果と実際の被害を区別しながら、PwnEscapeの仕組みや影響範囲、修正版の確認方法を解説します。

PwnEscapeで問題となったLinuxのチェックサム処理

チェックサムは、通信データの誤りを検出するために使われる値です。仮想化環境では、その計算をゲスト側ですべて済ませず、ホスト側などの後続処理に任せる仕組みがあります。その際、どこから計算し、結果をどこに書くかを示すメタデータも受け渡されます。

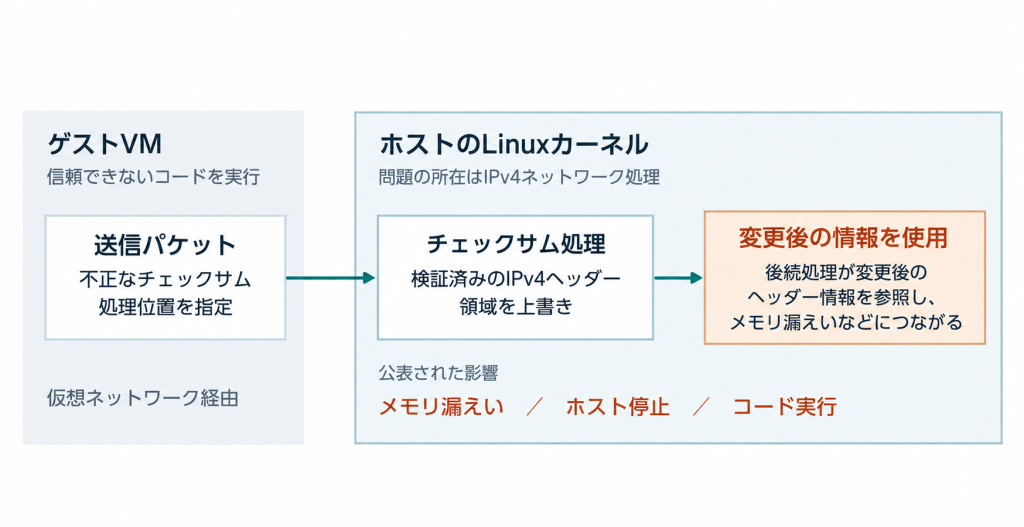
図1:PwnEscapeがホストへ影響する経路

PwnEscapeで仮想マシンからホストへ影響が及ぶ仕組み。ゲストVMから渡された不正なチェックサムメタデータが、ホストのIPv4ヘッダーを後から変更し、メモリ漏えいなどにつながる流れ。
出典:Linux Kernel Organization「Commit 6785011」(https://github.com/torvalds/linux/commit/6785011f8b16abf40b1e9d8b2e332232b3e68822)、CVE-2026-99999(https://raw.githubusercontent.com/CVEProject/cvelistV5/main/cves/2026/99xxx/CVE-2026-99999.json)、Vercel Inc. Findings from the $1M Vercel Sandbox challenge(https://vercel.com/blog/findings-from-the-1-million-dollar-vercel-sandbox-challenge)を基に弊社作成。
※通信処理を簡略化しています。通常のインターネット通信の受信による攻撃を示すものではありません。
※攻撃には、ゲストVMなどから問題の処理経路へ到達できる条件が必要です。実証環境と確認された影響は図2をご参照ください。

PwnEscapeでは、このメタデータの検証が不足していました。ホストがIPv4ヘッダーを読み取った後、不正な指定に従ってチェックサム処理を行うと、すでに確認したヘッダーを書き換えてしまいます。後続の処理が変更後の情報を信頼することで、メモリ漏えいなどの問題につながります。Linuxの修正は、チェックサムを完成させる前に、計算開始位置がIPv4ヘッダーと重ならないかを検証するものです。

Vercel本番環境と研究者環境で実証された範囲

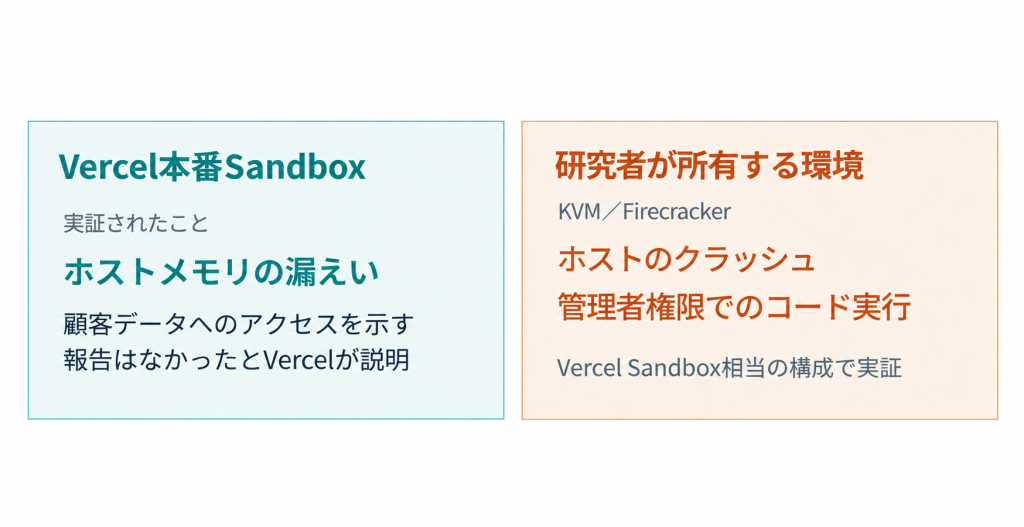
図2:公表資料で確認できる実証環境と結果

公表資料で確認できる実証環境と結果。Vercel本番Sandboxではホストメモリ漏えい、研究者所有のKVMとFirecracker環境ではホスト停止と管理者権限でのコード実行が実証されたことを比較した図。
出典:Vercel Inc. Findings from the $1M Vercel Sandbox challenge(https://vercel.com/blog/findings-from-the-1-million-dollar-vercel-sandbox-challenge)を基に弊社作成。
※Vercel本番環境でのホスト乗っ取りや、顧客情報へのアクセスが確認されたことを示すものではありません。
研究者による実証結果と、実際の攻撃への悪用状況は区別して記載しています。

Vercelは2026年10月14日、Sandboxのセキュリティ調査結果を公表しました*1。研究者Paulos Yibelo氏が、microVM内から送信する細工したパケットによってホストメモリを漏えいさせる攻撃を発見し、Vercelの本番Sandboxで実証したと説明しています。ホストのクラッシュと、ホスト上での管理者権限によるコード実行は、研究者が所有するKVMおよびFirecrackerの環境で実証されています。これらはVercel Sandboxに相当する構成での実証結果であり、Vercelの本番環境でホストの乗っ取りが確認されたことを意味するものではありません。また、Vercelは顧客のファイル、秘密情報、アプリケーションデータへのアクセスを示す報告はなかったと説明しています。

実際の攻撃への悪用状況については、公表資料の評価に違いが見られます。Red Hatには悪用を示唆する記述がある一方、CVE公式データに含まれるCISAの2026年10月16日付評価では「Exploitation: none」とされています。ただし、この評価は悪用が存在しないことを保証するものではありません。本記事では悪用の有無を断定せず、研究者による実証結果と区別して扱います。

信頼できないVMを実行するホストでは優先的な確認が必要

優先して確認したいのは、利用者が持ち込むコードや、信頼できないゲストVMを実行するLinuxホストです。AlmaLinuxは、クラウド、VPS提供基盤、コード実行用サンドボックスなど、他者のVMを運用する環境で特に重要な問題だと説明しています*2。障害がホストに及べば、その上で動く複数のVMも影響を受けます。「KVM escape」という呼び方は、ゲストとホストの隔離境界を越える影響を表しています。欠陥の所在はホスト側のLinuxネットワーク処理です。CVE公式レコードの攻撃元区分はLocalで、説明されているのはゲストやローカルの仮想デバイスを経由する経路です。通常のインターネット通信を受信するだけで任意のLinuxサーバーが侵害される、という意味ではありません。

一方、VMを動かしていないことだけで影響なしとも判断できません。Red Hatは、ローカルの攻撃者から問題の処理に到達する可能性も説明しています。利用している製品、カーネルの修正状況、攻撃に必要な操作を許しているかを、ベンダーの情報に沿って確認する必要があります。

CVSS 9.3の意味と修正版の確認方法

Linux CNAによるCVSS v3.1の評価は9.3(Critical)です。Red Hatは8.8、Importantと評価しており、必要な権限の扱いが異なります。点数だけで一律に判断せず、自社の環境で攻撃条件が成立するかと、ホスト停止時に影響する業務を併せて確認することが大切です。

CVE公式レコードは、影響するコードがLinux 2.6.27にさかのぼることを示しています。各安定版系列で修正を含むバージョンとして、5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.57、7.2.11が記載されています。ただし、企業向けディストリビューションには、従来のカーネルを維持したまま修正を取り込むバックポートがあります。例えばAlmaLinuxは8、9、10向けに、それぞれのパッケージ体系で修正版を案内しています。上流Linuxのバージョン番号との大小比較だけで、対策済みかどうかは決められません。

提供段階にも注意が必要です。AlmaLinuxの2026年10月16日付発表では、AlmaLinux 8、9、10向けの修正カーネルがtestingリポジトリで提供されており、10月21日時点でも公式発表に本番向けリポジトリへの移行は記載されていません。また、Ubuntuの公式情報では、主要なlinuxパッケージの対応状況が「Needs evaluation(評価待ち)」となっています*3。脆弱性の修正コードが公開されていても、利用製品の本番向け更新が提供されているとは限らないため、各ベンダーの最新情報を確認する必要があります。

ホストの更新を完了し対応状況を残す

対策の基本は、修正が適用されたホストカーネルへの更新です。AlmaLinuxは更新後の再起動と、稼働カーネルの確認を案内しています。仮想化ホストの再起動はゲストにも影響するため、事前にVMの移行や停止を計画する必要があります。運用では、利用している製品とホストの一覧に、ベンダーが示す修正版、更新の実施日、更新後に稼働しているカーネルをひも付けて管理すると、確認漏れを減らせます。クラウドサービスを利用していてホストを直接管理できない場合は、サービス提供者の案内と契約上の管理範囲を確認し、必要に応じて対応状況を問い合わせてください。

暫定策を採用するときも、適用条件の確認が欠かせません。CloudLinuxはチェックサムオフロードの無効化などを紹介していますが、部分的かつ未検証の緩和策と明記しています*4。設定変更を修正済みカーネルへの更新と同等に扱わず、利用製品の案内に従って判断する必要があります。

AIを活用した研究でも確認の中心は実証結果

研究者は、PwnEscapeの調査でAIを利用したと説明しています*5。人間が研究の方向付けや検証を主導し、AIをソースコードの解析や攻撃経路の検討に活用したという内容です。今回の事例は、研究者がAIを活用して脆弱性の発見や検証を進めたものです。AIが自律的に本番環境を侵害した、という説明にはなっていません。企業側の対応では、発見手法への注目に加え、どの製品に影響するか、どこまで実証されたか、修正は提供されているかを追う必要があります。今回のように評価や提供状況が資料ごとに異なるケースでは、情報源と確認日を残すことが、その後の判断を支えます。

脆弱性情報の収集と対応管理を支えるBBSecのSAS

脆弱性情報を見つけた後は、自社に関係する製品を選別し、必要な対応とその進捗を管理することが重要です。ブロードバンドセキュリティ(BBSec)の「脆弱性情報提供 SAS(Secure Net Alert Mail Service)」は、登録したシステム情報を基に必要な脆弱性情報を絞り込み、メールと管理画面で提供します。脆弱性ごとの対応ステータス管理や、環境に応じた脅威判定に用いるCVSS計算機能も備えています。日本語の情報を重視するベーシック、情報の早さを重視するエクスプレスなど、運用に合わせたプランを選べます。入手した情報への対応方法については、セキュリティ・アドバイザリのオプションで助言を受けることもできます。

さらに、対応計画や社内ルールを含めて体制を見直したい場合には、BBSecの「情報セキュリティ・アドバイザリ」が、現状の把握、実施計画のレビュー、対策推進への助言を通じて支援します。脆弱性情報の収集負担や対応管理に課題がある方は、SASの活用と併せてご相談ください。

PwnEscapeへの対応では、まず自社またはサービス提供者が管理するホストの修正状況を確認することが出発点です。担当者と対応期限を定め、修正版への更新が実際の稼働環境に反映されたところまで追跡してください。

【参考情報】

編集責任:木下

ウェビナー開催のお知らせ

最新情報はこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

デジタル庁GSSに不正アクセス ―約24.6万件の情報漏洩の可能性と企業の対策

Share
デジタル庁GSSに不正アクセス ―約24.6万件の情報漏洩の可能性と企業の対策アイキャッチ画像

デジタル庁は2026年9月11日、ガバメントソリューションサービス(GSS)への不正アクセスにより、職員や業務関係者の個人情報約24.6万件が漏洩した可能性があると公表しました*6。今回の事案では、VPN機器の既知の脆弱性が悪用され、保守運用担当者のアカウントを利用した大量のファイルアクセスが検知されています。本記事では、公表情報をもとに事案の経緯と影響を整理するとともに、企業が脆弱性管理やセキュリティログ監視で見直したいポイントについて解説します。

GSS不正アクセスの検知から公表までの経緯

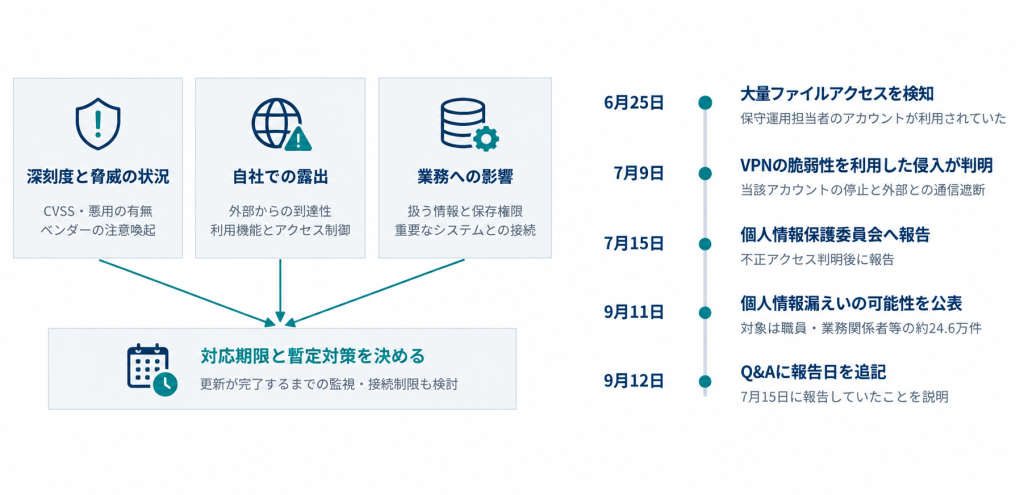
GSSは、デジタル庁が運用し、各府省庁などが業務に利用するサービスです。今回の調査は、6月25日に保守運用担当者のアカウントによるサーバー上の大量ファイルアクセスを検知したことから始まりました。VPN機器の脆弱性を使って第三者が侵入していたと判明したのは7月9日です。同日、当該アカウントを停止し、侵害された機器と外部との通信を遮断したと説明されています。6月25日は検知日であり、侵入開始日を示すものではありません。7月15日に個人情報保護委員会へ報告し、対象者や情報の内容の調査を進めたうえで9月11日に公表しました。

公式Q&Aによると、影響範囲や侵入経路、漏えいした可能性のある情報の特定に時間を要したとしています。公表時点では、修正プログラムの適用や関係アカウントの認証情報変更、通信遮断などの措置を実施済みで、その後、新たな不正アクセスや不審な通信は確認されておらず、政府業務への支障も生じていないと説明しています。*2。

図1:GSS不正アクセスの検知から公表まで

出典:デジタル庁「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」(https://www.digital.go.jp/news/2026-0911-01)および「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」に関するQ&A」(https://www.digital.go.jp/press/5fc99139-a4e2-4b7b-8b0c-d475e926143f)を基に作成

約24.6万件の個人情報が漏洩した可能性

約24.6万件の内訳は、GSS利用機関の職員や業務に携わった公務員等の情報が約18.9万件、業務に携わった事業者や個人の情報が約5.7万件です。漏洩した可能性のある個人情報には、氏名、メールアドレス、電話番号、住所などが含まれます。属性別では、氏名が約23.6万件、メールアドレスが約23.1万件、電話番号が約9.4万件、住所が約0.1万件とされています。これらの属性には重複があるため、単純に合計することはできません。

デジタル庁は、一般の国民の個人情報や、マイナンバー、金融機関口座情報、年金番号は含まれないと説明しています。ただし、公務員以外でも、関係省庁の業務に携わった企業の従業員や個人事業主などは対象に含まれます。また、約24.6万件すべてについて、外部への持ち出しが確認されたわけではありません。不正アクセスの痕跡があり、漏えいの可能性を否定できない情報も対象にした数字です。9月14日時点で確認した公表資料では、関連する二次被害は確認されていません。

深刻度「中」でも悪用

今回の脆弱性は、攻撃が確認される前に公表されていた既知の問題でした。デジタル庁は、当初の深刻度評価に応じた一般的対応より早く対処を進めたものの、修正プログラムの適用前に悪用されたと説明しています。この情報だけで、脆弱性を把握していなかった、あるいは放置していたとは判断できません。VPN製品名やCVE番号なども公表されていません。企業で見直したいのは、脆弱性の深刻度と、自社での対応優先度をつなぐ判断です。

CVSSを管理するFIRSTは、CVSSの基本評価値は脆弱性そのものの深刻度を表し、単独でリスク評価に使うべきではないと説明しています*3。利用環境や脅威の状況を加えて評価する考え方が、公式ガイドに示されています。

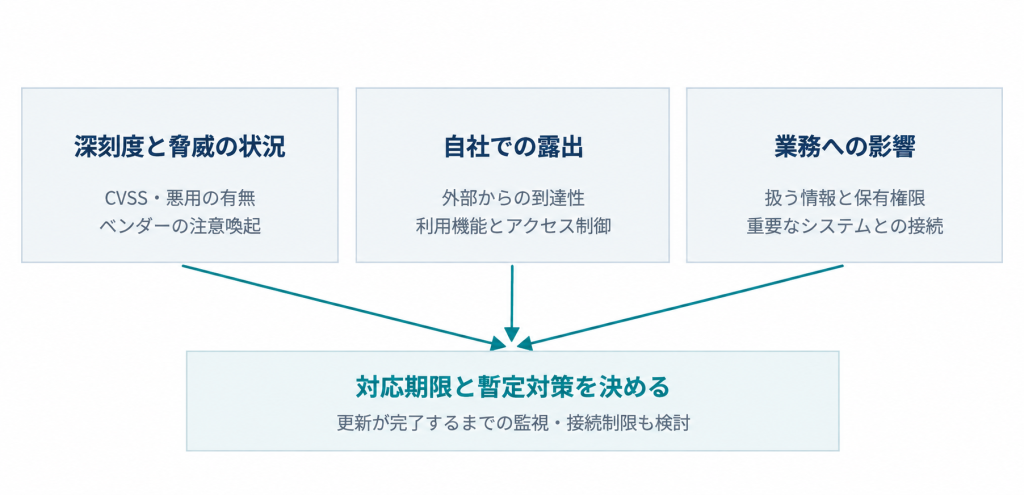
これを自社の運用に落とし込むなら、スコアの横に「どこから接続できる機器か」「侵害された場合に何へアクセスできるか」「業務や情報にどのような影響があるか」を記録する方法が考えられます。同じ深刻度でも、外部から接続できるVPNと、接続元を限定した機器では、確認すべき条件が異なります。これは今回のGSSの詳細構成を推定する話ではなく、自社で優先順位を判断するための実務上の整理です。パッチ適用に調整が必要な場合は、ベンダーが示す回避策や接続制限の適用可否も併せて検討します。その際、「次回メンテナンスで更新する」という予定だけで終わらせず、更新までに残るリスクと担当者、再判断の条件を記録しておくと、悪用情報が追加された際の見直しにつなげやすくなります。

図2:脆弱性対応の優先順位を考える視点

出典:FIRST「CVSS v4.0 User Guide」、デジタル庁「本事案に関するQ&A」をもとに弊社作成
※GSSの実際の運用・判断手順を示すものではありません。

保守アカウントを信頼しきらず、操作の実態を確かめる

もう一つの論点が、保守運用担当者のアカウントを通じたアクセスです。今回の公表資料では、アカウントをどのように悪用できる状態にしたのか、認証情報をどう取得したのかまでは明らかにされていません。パスワードの使い回しや多要素認証の未導入が原因だった、と断定することはできません。

企業側で検討したいのは、認証の成否に加え、アクセス後の行動を確認できる状態です。例えば、保守作業の予定と実際のアクセス時刻を照合し、対象サーバー、操作内容、ファイルへのアクセス量が作業目的と整合するかを確認する、といった運用が考えられます。大量アクセス自体には正当な作業もあるため、件数だけで不正と決めつけず、普段の利用や作業申請と照らし合わせることが大切です。その判断を支えるのが、VPNの接続記録、認証ログ、サーバーの監査ログなどです。NISTのログ管理ガイドでは、ログ管理の基盤整備や、組織全体で継続的にログを管理するプロセスの構築について示しています*4。

企業では、必要なログを取得・保存するだけでなく、複数のログを時系列で確認できる状態を整え、異常を検知した際の対応や役割分担まで含めて運用を設計することが重要です。

ゼロトラストも、日々の脆弱性管理と監視が土台になる

GSSはゼロトラストアーキテクチャを採用していたと説明されています。ただし、具体的な構成や対策は非公表です。今回の事案だけから、ゼロトラスト全体の有効性や、特定の対策が機能しなかった理由を評価することはできません。NISTはゼロトラストを、ネットワーク上の場所や資産の所有者だけで、利用者や機器を暗黙に信頼しない考え方として整理しています*5。

企業が確認すべきなのは、自社でどのアクセスを検証し、どこまでを許可し、どの記録から異常を判断できるかです。VPNの更新、アクセス権限の確認、ログ分析を、導入した製品や構成に合わせて継続する必要があります。

BBSecのログ分析・活用支援で、確認できる範囲を広げる

「ログは保存しているが、保守アカウントの不正利用をどう見つけるか決まっていない」。そうした課題には、取得対象と分析目的の整理から取り組む方法があります。BBSecの「セキュリティログ分析/活用支援」は、蓄積したログの分析から、ログ取得環境の整備に向けたコンサルティング、Splunkを用いた統合ログ管理・分析環境の構築、運用までを支援するサービスです。現状の管理ポリシー、取得状況、体制、運用プロセスを確認し、改善プランを検討しましょう。自社のVPNや認証基盤、サーバーについて、取得するログと検知したい事象を具体化すれば、追加すべき記録や運用上の課題を検討できます。既存ログの活用や分析環境の見直しを進めたい企業は、BBSecにご相談ください。

【参考情報】

編集責任:木下


セキュリティ対策についてお困りの方へ

自社のセキュリティ対策についてお悩みの場合は、ブロードバンドセキュリティ(BBSec)までお気軽にご相談ください。

ウェビナー開催のお知らせ

最新情報はこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

2026年2Q KEVカタログ掲載CVEの統計と分析

Share
2026年2Q KEVカタログ掲載CVEの統計と分析アイキャッチ画像

前回記事では、米CISAから公開された「KEVカタログ(Known Exploited Vulnerabilities)」へ2026年第1四半期(1Q)に追加された脆弱性を統計的に分析し、実際に悪用された脆弱性から見える攻撃傾向について解説しました。本記事では、2026年4月1日から6月30日までにKEVカタログへ追加された脆弱性を対象に、前回四半期との比較を交えながら、2026年第2四半期(2Q)に見られた特徴を整理します。

2026年2四半期(2Q)の統計データ概要

2026年2QにKEVカタログへ追加された脆弱性は75件でした。2026年第1四半期(1Q)と比較すると4件増加しており、件数だけを見ると大きな変化ではありません。しかし、KEVは「実際に悪用されたことが確認された脆弱性」を掲載するカタログであるため、追加件数の増減以上に「どのような脆弱性が追加されたのか」を見ることが重要です。

月別では追加件数にばらつきが見られ、一時的な集中というよりは、四半期を通じて継続的に新たな悪用事例が確認されたことが分かります。

月別のKEV追加件数

月追加件数構成比
4月3141.3%
5月2128.0%
6月2330.7%

このことは、攻撃者が特定の大型脆弱性だけを狙うのではなく、新たに公開された脆弱性や過去の脆弱性を継続的に攻撃対象へ組み込んでいることを示唆しています。

主要ベンダー別の内訳

KEVへ追加された脆弱性をベンダー別に見ると、複数の脆弱性が同一ベンダーへ集中しているケースが確認されました。一方で、2026年2Qの特徴は、特定ベンダーへの極端な集中というよりも、ネットワーク機器、リモート管理ツール、業務システム、Webアプリケーションなど、幅広い製品群に悪用対象が広がっていることです。

企業が保有するIT資産は多様化しており、攻撃者もそれに合わせて侵入口を分散させています。そのため、「Microsoft製品だけを優先する」「VPN製品だけを重点管理する」といった限定的な運用では十分とは言えません。

ベンダー別KEV追加件数(上位10社)

順位ベンダーQ2件数Q1件数増減
1Microsoft1512+3
2Cisco74+3
3SimpleHelp30新規
3Ubiquiti30新規
3Ivanti32+1
3Adobe30新規
7LiteSpeed20新規
7Oracle20新規
7Google23-1
7BerriAI20新規

特に管理用途で利用される製品やインターネットへ公開される機器は、侵害された場合の影響が大きく、継続して攻撃対象となっています。

脆弱性タイプ(CWE)の分布

CWE件数
CWE-22(パストラバーサル)6
CWE-20(不適切な入力検証)5
CWE-94(コードインジェクション)5
CWE-287(不適切な認証)5
CWE-306(重要な機能の使用に対する認証の欠如)4
CWE-502(不適切なデータ逆シリアル化)3
CWE-78(OSコマンドインジェクション)3
CWE-284(不適切なアクセス制御)3
CWE-89(SQLインジェクション)3

KEVに追加された脆弱性をCWE別に分類すると、依然として攻撃者が初期侵入に利用しやすい脆弱性が多く確認されました。代表的な脆弱性として以下が上位を占めています。

  • OSコマンドインジェクション
  • 認証回避
  • 不適切な認可
  • パストラバーサル
  • リモートコード実行(RCE)

これらはいずれも、攻撃者が認証前または低権限の状態からシステムへ侵入し、その後の権限昇格や横展開につなげやすい脆弱性です。特に認証回避や認可不備は、CVSSスコア以上に実運用への影響が大きく、VPN機器や管理画面、リモート保守製品などで繰り返し悪用されています。

脆弱性の種類を見ると、「攻撃者が最初にシステムへ入り込むための入り口」が依然として重点的に狙われていることが分かります。

攻撃の自動化容易性(Automatable)

2026年第2Qも、自動化が容易である「Yes」と評価された脆弱性が一定数確認されました。攻撃者は現在、脆弱性を発見すると短期間でスキャンツールへ組み込み、インターネット上の対象を広範囲に探索するケースが一般的です。認証回避やリモートコード実行(RCE)の脆弱性は、PoC(概念実証コード)が公開されると、数日から数週間で大規模なスキャンの対象になることも珍しくありません。

企業側としては、「実際に狙われてから対応する」のではなく、自動化攻撃の対象になり得る脆弱性については、公開直後から迅速なパッチ適用や緩和策の実施を検討する必要があります。

CVSSスコア分布‐CVSSだけでは優先順位は決められない‐

重大度Q2件数Q2構成比Q1件数
Critical(9.0~10.0)2736.0%30
High(7.0~8.9)3850.7%34
Medium(4.0~6.9)1013.3%7
Low/None00%0

KEVへ登録された脆弱性のCVSSを集計すると、CriticalとHighを合わせて全体の約87%を占めました。これは高リスク脆弱性が多いことを示していますが、一方でMedium評価の脆弱性もKEVへ登録されています。つまり、CVSSがそれほど高くなくても、実際に悪用されれば優先的な対応対象になるという点が、KEVの大きな特徴です。

CVSSは技術的な深刻度を示す指標ですが、攻撃者が利用するかどうかまでは評価していません。そのため、脆弱性管理ではCVSSとKEVを組み合わせて優先順位を判断することが重要になります。また、現在はCVSS v3.xとCVSS v4.0が混在しており、単純なスコア比較には注意が必要です。評価体系が異なるため、スコアだけで危険性の増減を判断すべきではありません。

実際にランサムウェア攻撃に悪用された脆弱性

2026年第2Qでは、12件(全体の16.0%)の脆弱性でランサムウェアとの関連が確認されました。件数だけを見ると全体の一部に見えますが、ランサムウェア攻撃で利用される脆弱性は、侵入後に高い権限を取得できるものや、企業ネットワーク全体へ影響を及ぼしやすいものが多い点に注意が必要です。

一方で、「Unknown」と分類された脆弱性は、「ランサムウェアでは利用されていない」という意味ではありません。現時点で公開情報から確認できていないことを示しており、今後の調査やインシデント分析によって状況が変わる可能性があります。

第1四半期(1Q)との比較

追加件数だけを見ると、2Qは1Qから大きく増加したわけではありません。しかし、登録された脆弱性の内容を見ると、いくつかの特徴が見えてきます。

まず、攻撃対象が特定のベンダーに集中するのではなく、ネットワーク機器やリモート管理ツール、業務システム、Webアプリケーション、開発環境など、多様な製品へ広がっている点が挙げられます。また、認証回避や認可不備といった初期侵入につながる脆弱性が引き続き多く確認されました。こうした傾向からは、攻撃者が新たな攻撃手法を次々と生み出すというよりも、既知の脆弱性を効率的に悪用し、侵入の足掛かりとして利用している状況がうかがえます。

さらに、KEVには公開から時間が経過した脆弱性も継続して追加されています。これは、攻撃者が古い脆弱性を積極的に狙っているというよりも、パッチ未適用のシステムやサポート終了製品が依然として運用されている実態を反映している可能性があります。脆弱性が公表されてから時間が経過していても、適切な更新が行われていなければ、引き続き攻撃対象となることを示していると言えるでしょう。

統計から見える3つのポイント

2026年2QのKEVを俯瞰すると、特に注目すべき点は次の3つです。

攻撃対象の分散

従来は特定ベンダーのゼロデイ脆弱性が大きく注目されることがありましたが、第2四半期は幅広い製品が攻撃対象となりました。企業は個別製品への対応だけでなく、自社が保有する資産全体を把握した上で、継続的に脆弱性を管理する必要があります。

自動化攻撃への対応

Automatableと評価された脆弱性は、公開後短期間で大規模なスキャンの対象になる可能性があります。攻撃が始まってから対応するのではなく、KEVへの追加を一つの判断材料として優先的に対処することが重要です。

CVSSだけでは優先順位を決められない

高いCVSSスコアを持つ脆弱性への対応はもちろん重要ですが、実際に攻撃で悪用されているという事実は、運用上さらに重要な意味を持ちます。KEVは、その「実際の悪用」という観点を補完する情報源として活用できます。

まとめ

2026年2Qは、件数そのものよりも、攻撃対象の多様化や、自動化しやすい脆弱性、認証回避など初期侵入を容易にする脆弱性が継続して悪用されている点が特徴的でした。これらは特定の業種や製品に限った問題ではなく、多くの組織が共通して直面するリスクと言えるでしょう。定期的にKEVの追加状況を確認し、自社資産との照合やパッチ適用の優先順位付けへ活用することは、限られたリソースで効果的な脆弱性管理を実施するための重要な取り組みとなります。

件数や分類だけでは、実際の攻撃者がどのような製品を標的とし、どのような脆弱性を悪用しているのかまでは見えてきません。実際に攻撃で悪用された事例の分析については以下の記事をご覧ください。
「2026年2Q KEVカタログに見る攻撃トレンド ― 実際に悪用された脆弱性から読み解く攻撃者の狙い」

【参考情報】

編集責任:木下


BBSecでは

アタックサーフェス調査サービス

インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。


サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

  • 2026年8月19日(水)14:00~15:00「セキュリティ対策の有効性を検証する ―ペネトレーションテストの実施ポイントと脆弱性診断との違い―」
  • 2026年8月26日(水)「AI時代に見直すセキュリティ対策 ~ASMの考え方で始める攻撃対象領域の可視化とリスク対策~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    脆弱性診断は受けたけれど ― SSVCで考える「脆弱性管理」と優先順位付け

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ~とある会社Aと脆弱性診断の結果を受け取った関係者とのやり取り~

    脆弱性診断を受けたA社では入社3年目のセキュリティ担当・Bさんが結果に頭を抱えています。なぜなら、社内ネットワークに使っているスイッチにCVSSスコア9.8の脆弱性、リモートアクセスに使用しているVPNゲートウェイにCVSSスコア8.8、オンラインショップ用の受発注管理に利用しているデータベースにCVSSスコア7.5の脆弱性が見つかってしまったからです。リスクはどれも「高」レベルとして報告されたため、Bさんは上司に相談し、すべてに修正パッチを当てるようスイッチとVPNゲートウェイについてはインフラチームの担当者に、データベースについては開発部に連絡することにしました。

    インフラチームのCさんとSlackでやり取りをしていたBさんはCさんからこんなことを伝えられます。

    インフラチームCさん「修正パッチを適用するとなると、インフラチームは基本みんなリモートだから、誰かを土日のどこかで休日出勤させるか、急ぎだったら平日の夜間に勤務させて、パッチを当てることになるけど、どれぐらい急ぎなの?」

    「あと、VPNとスイッチ、どっちを先に作業したほうがいいの?パッチの情報を調べてみたら、VPNのほうは一度途中のバージョンまで上げてから最新バージョンまで上げないといけないみたいで、作業時間がすごくかかりそうだから、別日で作業しないとだめかもしれないんだよね」

    Bさんは答えに詰まってしまいました。リスクレベルは高だといわれているけれども、どれぐらい急ぐのかは誰も教えてくれないからです。

    答えに詰まって「確認してから折り返し連絡します」と返したところ、「セキュリティ担当はいいなあ。土日とか夜間に作業しなくていいし、すぐに答えなくてもいいんだから」と嫌味までいわれてしまいました。

    Bさんは脆弱性診断の結果が返ってきてから1週間後、開発部門のD部長にセキュリティ担当と開発部門の定例会議の際に報告事項としてパッチ適用の件を報告しました。するとD部長はこういいました。

    開発部D部長「この件、1週間ほど報告に時間を要したようですが、脆弱性診断の結果以外に何か追加の情報はありますか?あと、この脆弱性診断の結果によるとリスクレベル高とありますが、社内の規定としてどの程度急ぐかといった判断はされましたか?」

    開発部のほかの人にもこんなことをいわれてしまいます。

    開発部担当者「パッチを適用する場合、ステージング環境で影響を調査したうえで必要であればコードや設定の修正などを行う必要がありますが、その時間や工数は考慮されていないですよね。通常の開発業務とどちらを優先すべきかといった判断はどうなっているんですか?」

    Bさんはまたもや言葉に詰まってしまいます。セキュリティ担当は自分と上司の2人だけ、上司は別の業務との兼務でパッチの適用の優先順位付けまで考えている時間はありません。自分もEDRやファイアウォールの運用をしながら脆弱性診断の依頼や結果を受け取るだけで、とても他の部門の業務内容や環境のことまで把握しきる余裕がないのです。


    ここまで、架空の会社A社と脆弱性診断の結果を受け取った関係者の反応を物語形式でお送りいたしました。現在、弊社の脆弱性診断サービスでは脆弱性単体のリスクの度合いの結果をご提供させていただくことはあっても、その脆弱性をどういった優先度で修正しなければならないかといった情報はご提供しておりません。なぜならば、パッチを適用するにあたって優先順位をつけるためにはお客様しか知りえない、以下の要素が必要になるためです。

    パッチ適用の優先順位をつけるための3つの要素

    1. 脆弱性を持つアセットが置かれている環境
      ・インターネット上で公開された状態か、IPSやFWなどで制御されたネットワーク内か、もしくはローカル環境依存といった非常に限定的な環境かといった分類
      ・CVSSでいう環境スコア(CVSS-E)の攻撃区分(MAV)にあたる、実際の環境依存の要素
    2. アセットが攻撃を受けた場合に事業継続性に与える影響
    3. アセットが攻撃を受けた場合に社会や社内(運用保守・人材)に与える影響

    冒頭のA社のケースでは以下のように整理できるでしょう。

    アセットが置かれている環境

    • VPN:インターネット上で公開された状態
    • データベース:設定を間違っていなければIPSやFWなどで制御されたネットワーク配下だが、公開ネットワーク寄り
    • スイッチ:設置環境によって制御されたネットワーク内かローカル環境になる。

    アセットが公開されている場合、攻撃者からよりアクセスしやすいことからより緊急度が高いといえるので、VPN=データベース>スイッチの順になると考えられるでしょう。

    アセットが攻撃を受けた場合に事業継続性に与える影響

    アセットが攻撃を受けた場合に自社の事業継続にどの程度影響が出るかといった要素です。
    仮にランサムウェア攻撃によって影響を受けた場合、それぞれのアセットの停止でどの程度の影響が出るかを想定してください。A社の場合事業継続性への影響度順でいうと、データベース>VPN>スイッチの順になると考えられます。

    今回の場合はデータベースが事業に直結しており、顧客情報を含むデータを持っているため、継続性への影響度が高いという想定です。アセットの利用目的や環境によってはこの順番が入れ替わることもあります。

    アセットが攻撃を受けた場合に社会や社内に対して与える影響

    A社がランサムウェア攻撃を受けた場合はオンラインショッピングサイトのデータベース関連で以下の影響が見込まれます。

    • 顧客情報の漏洩
    • 運用およびシステムの復旧にかかる費用と工数

    このほかにVPNやスイッチもフォレンジック調査の対象となって業務が行えなくなる可能性が高いと考えられます。VPNに関しては利用できない期間、社員の出社が必須になるなどワークスタイルへの影響も出る可能性もあります。こういったことから、社会および社内に対して与える影響でA社の例を考えると影響度は、データベース>VPN=スイッチと考えられるでしょう。

    SSVCとは

    こうした情報があったうえで利用ができようになる優先順位付けの方法があります。それが「SSVC(Stakeholder-Specific Vulnerability Categorization)」です。SSVCは脆弱性管理プロセスに関与する利害関係者のニーズに基づいて脆弱性に優先順位を付けるための方法論とされており、経営・マネジメント層、システム開発者、システム運用者といったステークホルダーと一緒に脆弱性に対処していくための方法論といえます。SSVCは脆弱性そのものの技術的評価ではなく、脆弱性にどのように対処するかという観点での評価を行うフレームワークになります。

    SSVCの3つのモデル

    1. ソフトウェアやハードウェアの供給者、すなわちパッチを開発する人が用いる「Supplier Decision Model」
    2. ソフトウェアやハードウェアを利用する側、つまりパッチを適用する人が用いる「Deployer Decision Model」
    3. CSIRTやPSIRT、セキュリティ研究者やBug Bounty Programなど、脆弱性に対して何らかの調整やコミュニケーションのハブとなりうる人、コーディネーターが用いる「Coordinator Decision Model」

    このうち、「Deployer Decision Model」と「Supplier Decision Model」ではプライオリティ(対応優先度)付けの結果を4つにわけています。

    SSVCで得られるプライオリティ付けの結果

    Deployer ModelSupplier Model
    Immediateすべてのリソースを投入し、通常業務を止めてでもパッチの適用を直ちに行うべきである全社的にすべてのリソースを投入して修正パッチを開発し、リリース
    Out-of-cycle定期的なメンテナンスウィンドウより前に、やむを得ない場合は残業を伴う形で緩和策または解消策を適用緩和策または解消策を他のプロジェクトからリソースを借りてでも開発し、完成次第セキュリティパッチとして修正パッチをリリース
    Scheduled定期的なメンテナンスウィンドウで適用通常のリソース内で定期的な修正パッチのリリースタイミングでパッチをリリース
    Defer現時点で特に行うことはない現時点で特に行うことはない

    ここではDeployer Decision ModelをもとにA社がどのようにパッチを適用すべきか検討してみましょう。

    まず、Bさんは上司に相談したうえで、前述した3つの要素、「脆弱性を持つアセットが置かれている環境」、「事業継続性への影響」、「社会や社内への影響度」を定義していく必要があります。また、この定義に当たっては実際の環境や利用用途、部門内のリソースなどをよく知っているインフラチームや開発部といった当事者、つまりステークホルダーの関与(少なくとも承認)が必要となってきます。このほかに優先順位付けの結果、”Immediate”や”Out-of-Cycle”が出た場合の対応プロセスも用意しておく必要があります。Bさん1人で何かできることはそれほど多くはなく、社内のステークホルダーへの聞き取りや経営層への説明、必要なプロセスの準備と合意形成など、上司や部門全体も含めて組織的に取り組まなければならないといえます。さらに、Bさんは脆弱性自体が持つ以下の要素を調べる必要があります。

    脆弱性が持つ要素

    自動化の可能性

    攻撃者がツール化して脆弱性を悪用するかどうかを判定するものとなります。これは攻撃者がツール化した場合、攻撃者間でツールの売買が行われるなど汎用的に悪用される可能性があるため、把握が必要な要素となります。一部の脆弱性はCISA VulnrichmentやCVSS4.0のSupplement MetricsのAutomatableの値が参照できますが、情報の参照先がないものについてはPoCの有無やPoCの内容から自動化の可否を判断する必要があります。この点はSSVC利用の難点として挙げられることもあります。

    悪用の状況

    実際に攻撃されていることを示すActive、PoCのみを示すPoC、悪用されていないことを表すNoneの3つに分類されます。この情報は時間の経過とともに変化する可能性が最も高く、逐次状況を確認する必要があります。情報の参照先は、KEVカタログ、CISA VulnrichmentのExploitationの値、CVSS4.0のThreat MetricsやNVDのReferenceのPoCの有無といったものが利用できます。唯一難点があるとすれば、日本国内でシェアの高い国内メーカー機器の情報がKEVカタログやCISA Vulnrichmentなどにあまり反映されない点にあります。

    まとめ ~CVSSとSSVCの活用~

    これまではCVSSが高い値のものだけ対処していた、という組織も多いでしょう。CVSSは脆弱性の単体評価ができ、脆弱性が広く悪用された場合の深刻度を測るための評価システムです。ただし、その脆弱性が存在するアセットがどのように利用されているか、そのアセットが業務継続性や運用保守、ひいては社会全体に対してどのような影響を与えるかといった観点が欠けていることが長らく問題視されてきたのも事実です。

    脆弱性管理は手間がかかる、登場人物が多い、意見がまとまらないといったこともあるでしょうし、「自動化の可能性とかわからないし、攻撃の状況をずっと見ているほどの時間の余裕はない!」といった様々なお声があるかと思います。しかし、今この瞬間どの企業がいつサイバー攻撃を受けるのか全く見当もつかない状況の中、少しでもリスクを回避したい、どこにリスクがあるのか手がかりをはっきりしておきたいという企業の皆さまもいらっしゃるかもしれません。本記事を通じて、こういった脆弱性管理手法があることを知っていただき、活用することでリスク回避ができるようになるための役立つ情報提供となれば幸いです。

    参考情報:


    公開日:2024年9月10日
    更新日:2026年5月13日

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

    最新情報はこちら
    Youtubeチャンネルのご案内

    SQATチャンネル(@sqatchannel9896)では毎月、アナリストが語る「セキュリティトピック」解説動画やウェビナー動画を更新しています。 ぜひチャンネル登録をして、チェックしてみてください。


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    2026年1Q KEVカタログ掲載CVEの統計と分析

    Share
    2026年1Q KEVカタログ掲載CVEの統計と分析

    米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)から公開されている「KEVカタログ(Known Exploited Vulnerabilities)」は、実際に攻撃に悪用された脆弱性の権威あるリストとして、組織のセキュリティ対策の優先順位付けに不可欠なツールとなっています。本記事では、KEVカタログに2026年1月1日~3月31日に登録・公開された脆弱性の傾向を整理・分析します。

    本記事は2025年1Q:第1四半期~4Q:第4四半期の分析レポートに続く記事となります。過去記事もぜひあわせてご覧ください。
    「2025年1Q KEVカタログ掲載CVEの統計と分析」

    はじめに

    2025年4Qを対象とした前回記事 では、KEVカタログへ追加された62件のCVEを分析し、「実際に悪用された脆弱性」をどのように運用へ落とし込むべきかを整理しました。本稿はその続編として、2026年1月〜3月にKEVへ追加された71件を主対象に分析します。さらに、4月中旬までに追加された11件については速報として別枠で扱います。

    2026年1Qの統計データ概要

    2026年1Qに新規登録された脆弱性は以下の通りです。

    月件数
    1月17
    2月28
    3月26

    2026年1QにKEVへ追加された件数は71件でした。前回4Qの62件から増加しています。2〜3月にかけて増加傾向がみられ、2025年4Qでみられた「10月集中型」とは異なる波形を示しています。前回のような単月集中型ではなく、継続的に悪用済み脆弱性が追加された四半期だったと言えます。

    主要ベンダー別の内訳

    ベンダー件数
    Microsoft12
    Apple7
    Cisco4
    Synacor3
    SolarWinds3
    Google3
    SmarterTools3

    ベンダー別では、Microsoftが継続して最多となった一方、Apple関連脆弱性が大きく増加した点が今期の特徴です。また、SmarterMailやSolarWinds Web Help Deskなど、管理系・運用系製品の継続的な掲載も目立ちました。これは、攻撃者が単なるユーザー端末だけでなく、「管理面」や「運用基盤」そのものを重点的に狙っていることを示しています。

    脆弱性タイプ(CWE)の分布

    CWE件数
    CWE-94(コードインジェクション)7
    CWE-502(不適切なデータ逆シリアル化)5
    CWE-78(OSコマンドインジェクション)4
    CWE-288(認証回避)4
    CWE-918(サーバサイドリクエストフォージェリ(SSRF))4

    今期は特に、「認証境界を越えて管理権限を奪う」タイプの脆弱性が増加しています。特にCWE-94やCWE-502は、外部公開された管理系製品と組み合わさることで、一気に侵害の起点になり得ます。

    攻撃の自動化容易性(Automatable)

    自動化攻撃が容易である「Yes」と分類された脆弱性は30件となっていました。つまり、多くの脆弱性が「自動化された攻撃」に利用されやすい状況にあると言えます。攻撃者側のスキャン・悪用速度が上がっている現在、公開管理面を持つ資産では特に短期間で侵害へ至るリスクがあります。

    技術的影響範囲(Technical Impact)

    「Total」(=脆弱性を突かれるとシステムを完全制御されてしまう深刻な影響を持つもの) が62件、partialは9件であり、大部分が侵害後に広範な影響を与えるタイプでした。

    CVSSスコア分布

    区分件数
    Critical30
    High34
    Medium7

    CVSS帯では、9.0以上の「Critical(緊急)」帯が30件、7.0~8.9の「High(高)」帯が34件と、高危険度が大半を占めました。

    CISAはKEVカタログを、「実際に悪用された脆弱性の権威ある一覧」と位置づけています。つまり、KEVに掲載された時点で、すでに攻撃者による実利用が確認されているということです。そのため、CVSSだけではなく、インターネット露出、ランサムウェア悪用確認、対応期限(dueDate)、自動化容易性(Automatable)などを踏まえた実務的な優先度付けが求められます。

    CVSSスコアの基本的な考え方と、企業の脆弱性対応判断にどう活かすべきか、以下の記事で整理しています。ぜひこちらもあわせてご覧ください。
    「CVSSスコアの正しい使い方 ―脆弱性対応の判断にどう活かすべきか―」

    実際にランサムウェア攻撃に悪用された脆弱性

    実際にランサムウェアに悪用されたと判明しているのは前回3件から今回4件と増加しており、「公開後すぐに武器化される」傾向がさらに強まっています。

    前回四半期との比較

    指標2025年4Q2026年1Q
    KEV追加件数6271
    Critical2430
    ランサムウェア悪用確認34
    2024年以前のCVE継続多数17

    単純な件数増だけでなく、「古い脆弱性が今も悪用され続けている」ことが重要です。2024年以前のCVEが17件含まれており、未更新資産やレガシー運用が依然として攻撃対象であり続けている現実が見えてきます。

    また、2025年4Qではメモリ破壊や権限管理不備が目立ったのに対し、2026年1Qでは境界突破型の脆弱性が増加しています。これは、攻撃者が単純な破壊活動やDoS攻撃ではなく、「運用基盤そのものを掌握する」方向へ重点を移していることを示唆しています。

    注目の個別脆弱性ケーススタディ

    Cisco ― CVE-2026-20131

    CiscoのCVE-2026-20131は、今期を象徴する脆弱性の一つです。無認証・ネットワーク経由・root権限でのリモートコード実行が可能であり、ランサムウェア悪用も確認されました。さらに、KEV追加から対応期限までが極めて短く、緊急対応が必要なケースでした。*6

    この事例が示しているのは、「インターネット公開された管理面は、最優先で閉じるべき」という点です。VPN、ファイアウォール、管理コンソールなどの境界機器は、一度侵害されると内部ネットワーク全体への踏み台になります。

    BeyondTrust ― CVE-2026-1731

    BeyondTrustのCVE-2026-1731は、特権アクセス管理やRemote Support(遠隔サポート)基盤が侵害された場合の危険性を示した事例です。セルフホストかつインターネット向けな構成では、侵害後に横展開が容易になり、被害範囲が急速に拡大します。*2

    特に、管理者権限を扱う製品は「通常業務システムより優先して守るべき対象」です。業務停止だけでなく、認証情報窃取や内部侵入の起点になる可能性が高いためです。

    SmarterMail

    SmarterMail関連では、複数のCVEが短期間で継続的に追加されました。重要なのは、「一度アップデートしたから安全」という状況ではなかった点です。複数ビルドに対して連続的にcritical fixが提供されており、更新追随そのものが運用課題になっていました。

    実際にSmarterTools自身も、未更新VMが侵害起点だったことを認めています。*3これは、「資産を把握していても、更新追随に失敗すると侵害される」という教訓を示しています。

    Trivy

    Trivyのケースは、開発者やSRE (Site Reliability Engineering)にとって重要です。この事例では、GitHub Actionsタグ改ざんやsetup-trivy置換を通じて、供給網経由の侵害が発生しました*4。つまり、防御ツールそのものが攻撃経路へ変化したということです。

    このケースは、「脆弱性管理はOSやミドルウェアだけでは終わらない」ことを示しています。GitHub ActionsのSHA pinning、SBOM管理、シークレットローテーションなど、CI/CD全体の完全性確認が重要になります。

    影響評価とリスク優先度付け

    KEV対応では、「CVSSが高いから即P1」といった単純な判断は適切ではありません。実務では、実際に自社資産が存在するか、インターネットへ公開されているか、ランサムウェア悪用が確認されているか、対応期限が短いか、といった条件を重ねて優先度を決める必要があります。今回の記事では、実務運用を想定して、以下の4段階で整理します。

    優先度条件対応目安
    P1(変更管理より封じ込めを優先するレベル)インターネット公開 / ランサムウェア悪用確認 / 対応期限≤3日即日〜72時間
    P2(週内対応を前提)自動化攻撃が容易 / 技術的影響範囲(Technical Impact)「Total」1週間以内
    P3(計画停止枠)露出限定・代替統制あり対応期限まで
    P4(継続監視対象)未利用・廃止済み継続監視

    KEV対応では、CVSSスコアだけでなく、実際の悪用状況やインターネット露出、業務影響を踏まえた優先順位付けが重要になります。こうした「何を先に直すべきか」を判断する考え方については、SSVCを用いた脆弱性管理と優先順位付けの解説記事でも詳しく紹介しています。
    「脆弱性診断は受けたけれど ― SSVCで考える「脆弱性管理」と優先順位付け」

    まとめ

    2026年1QのKEV分析では、「件数増加」そのものよりも、「どの資産が継続的に狙われているか」が明確になりました。特に、境界機器、管理基盤、メール基盤、CI/CDといった“運用の中枢”が攻撃対象になっています。共通しているのは、「攻撃者は管理面を狙う」という点です。

    KEVは、もはや単なる高CVSS一覧ではありません。「実際に悪用された脆弱性を、限られた時間でどう優先対応するか」を判断するための、実務上の最重要リストになっています。

    【参考情報】


    BBSecでは

    アタックサーフェス調査サービス

    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。


    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2026年5月20日(水)14:00~15:30【BBSec/Future/ハンモック共催】「脆弱性管理の最適解 ― ASM・IT資産管理・脆弱性管理を分けて考え、統合するという選択」
  • 2026年5月27日(水)14:00~15:00「~取引先から求められる前に押さえる~ SCS評価制度への対応準備と現実的な進め方」
  • 2026年6月3日(水)14:00~15:00「金融機関の対応事例に学ぶPQC移行の進め方と実務ポイント」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    脆弱性対応とは?CVE対応とパッチ管理の実務フロー

    Share
    「脆弱性対応とは?CVE対応とパッチ管理の実務フロー」アイキャッチ画像

    脆弱性対応は、企業の情報システムを守るうえで避けて通れない業務です。新しい脆弱性は日々公開されており、それらの一部は実際に攻撃へ悪用されています。問題は、脆弱性の存在そのものではなく、自社に影響する脆弱性を見極められず、対応が遅れることです。脆弱性への初動が遅れれば、情報漏洩、業務停止、ランサムウェア感染など、企業活動に直結する被害へ発展しかねません。だからこそ、脆弱性対応は単なるパッチ適用ではなく、情報収集、影響調査、優先順位付け、修正、再確認までを含めた一連の実務として捉える必要があります。

    米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、脆弱性対応を含むvulnerability management(脆弱性管理)の目的を、脆弱性や悪用可能な状態の発生頻度と影響を減らすことだと整理しています。

    企業の脆弱性管理については、以下の記事で詳しく解説しています。
    「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順」

    脆弱性対応とは

    脆弱性対応とは、公開された脆弱性情報や自社で発見した弱点に対して、自社システムへの影響を調査し、必要な対策を選び、修正し、修正後の状態を確認する一連の対応を指します。ここで重要なのは、脆弱性対応が「脆弱性があるからすぐパッチを当てる」という単純な作業ではないことです。実務では、対象資産の把握、公開有無、業務影響、代替策の有無、停止可能時間、クラウドやOSSへの影響などを考慮しながら判断します。NISTも、パッチ管理を「パッチ、更新、アップグレードを識別し、優先順位を付け、取得し、適用し、その適用を確認するプロセス」と定義しており、単純な更新作業ではなく管理プロセスそのものとして扱っています。

    脆弱性対応が重要視される理由のひとつは、公開された脆弱性の一部が現実に悪用されているからです。CISAは「KEVカタログ(Known Exploited Vulnerabilities)」で、実際に悪用が確認された脆弱性を定期的に公開しています。つまり企業に求められるのは、脆弱性情報を収集することだけではなく、「どれが今まさに危険なのか」「自社に関係するのか」を見極めて動くことです。脆弱性対応とは、攻撃の入口になりうる弱点を、優先順位をつけて現実的に潰していく運用だといえます。

    CVEとは

    脆弱性対応を進めるうえで、まず押さえておきたいのがCVEです。CVEはCommon Vulnerabilities and Exposuresの略で、公開された脆弱性や露出情報に対して一意の識別子を付ける仕組みです。米MITREはCVE Programの役割を、公開されたサイバーセキュリティ上の脆弱性を識別し、定義し、整理することだと説明しています。

    また、NVD(米国国立脆弱性データベース)でもCVEを特定の製品やコードベースに対して識別された脆弱性の辞書・用語集として扱っています。つまりCVEは、世界中のベンダー、研究者、利用企業が同じ脆弱性を同じ名前で参照するための共通言語です。脆弱性対応を行う際には、まず対象となる脆弱性情報を正確に把握することが重要です。多くの脆弱性は CVE識別番号で管理されています。

    CVEは世界中で共有される脆弱性情報の共通IDであり、企業のセキュリティ対策において重要な役割を果たします。CVEの仕組みや意味については、以下の記事で詳しく解説しています。
    「CVEとは?共通脆弱性識別子の基本と管理方法を徹底解説」

    実務では、CVE識別番号だけを見て終わりではありません。CVEは「何の脆弱性か」を特定するためのIDであり、深刻度や攻撃条件、自社への影響を判断するには、NVDやベンダーアドバイザリ、製品別のセキュリティ情報をあわせて確認する必要があります。NVDはCVEに対してCVSSなどの標準化データを付与し、脆弱性管理や自動化に使える情報を提供しています。そのため企業の脆弱性対応では、「まずCVEを把握し、次にNVDやベンダー情報で内容を確認し、自社資産と突き合わせる」という流れが基本になります。

    CVSSスコアの見方

    CVEを把握したあとに多くの担当者が見るのがCVSSスコアです。CVSSはCommon Vulnerability Scoring Systemの略で、脆弱性の深刻度を定性的・数値的に表すための標準的な指標です。NVDはCVSSについて、「脆弱性の重大度を示すための方法であり、リスクそのものを示すものではない」と明確に説明しています。つまり、CVSSが高いから必ず最優先、低いから後回しでよい、とは限りません。CVSSを確認するときは、まず「スコアの高さ」よりも「どういう条件で悪用されるか」に注目したほうが有効です。たとえば、ネットワーク経由で認証不要の攻撃が可能なのか、ローカル権限が必要なのか、ユーザ操作を伴うのかによって、現実の危険度は大きく変わります。

    また同じCVSSでも、インターネットに公開された機器にある脆弱性と、閉域環境の限定的なシステムにある脆弱性では、優先度は異なります。NVDはCVSSv4.0をサポートしており*5、従来よりもきめ細かな評価が可能になっていますが、それでも「深刻度」と「自社のリスク」は同一ではありません。 実際の脆弱性対応では、CVSSに加えて、公開状態、資産の重要度、業務影響、既存の緩和策、そして実悪用の有無まで見て判断する必要があります。特に、CISAのKEVカタログに掲載された脆弱性は、すでに悪用が確認されているという意味で、単なる理論上の脆弱性より一段重く扱うべきです。CVSSは脆弱性対応の出発点として有用ですが、最終判断は必ず自社環境に引きつけて行う必要があります。

    脆弱性対応の手順

    脆弱性対応の実務フローは、一般的に以下の流れで進みます。

    1. 脆弱性情報の収集
    2. 影響調査
    3. 優先順位決定
    4. パッチ適用
    5. 再確認

    まずに必要なのは、脆弱性情報を取りこぼさないことです。CVE、NVD、ベンダーのセキュリティアドバイザリ、クラウドベンダーの通知、CISAのKEVなどを継続的に確認し、自社に関係する情報を早めに捉える必要があります。CISAは、KEV Catalogを確認し、掲載された脆弱性の修正を優先することを強く推奨しています。

    次に行うのが影響調査です。ここで重要になるのは、自社がどの資産を保有し、どのソフトウェアやクラウドサービスを利用しているかを把握していることです。脆弱性情報が公開されても、自社に対象製品があるかどうか分からなければ、対応そのものが始まりません。特にクラウド環境では、OSやミドルウェアだけでなく、コンテナイメージ、マネージドサービスの設定、アクセス権限なども確認対象になります。クラウドでは共有責任モデルが採用されており、利用企業が管理すべき範囲は依然として広く残ります。

    三つ目は優先順位決定です。ここではCVSSだけでなく、インターネット公開の有無、認証要否、既知の悪用状況、業務停止時の影響、代替策の有無を踏まえて判断します。たとえば、CVSSが高くても外部到達性がなく緩和策が効いているものより、CVSSがそこまで高くなくても既知悪用されている公開資産の脆弱性のほうが先に対処すべき場合があります。NISTのパッチ管理ガイドでも、識別だけでなく優先順位付けと検証まで含めてプロセスとして扱うことが示されています。

    その後に実施するのが修正です。多くの場合はパッチ適用やバージョン更新になりますが、常にそれだけではありません。ベンダー修正がまだ出ていない場合や、即時適用が難しい場合には、設定変更、アクセス制限、機能停止、ネットワーク分離、WAFやEDRなどによる補完策を検討する必要があります。CISAも、回避策はあくまで暫定手段であり、公式パッチが利用可能になったら移行するのが望ましいと案内しています。

    最後に必要なのが再確認です。パッチを適用したつもりでも、適用漏れ、再起動未実施、対象誤認、別系統サーバーの取り残しなどは珍しくありません。NISTはパッチ管理の定義の中に「検証」を含めています。つまり脆弱性対応は、適用作業で終わりではなく、修正が有効に反映され、サービスへの悪影響がないことまで確かめて完了します。

    クラウド環境では、OSやミドルウェアの更新だけでなく、クラウドサービスの設定やコンテナイメージの更新なども脆弱性対応に含まれます。また、近年はOSSライブラリに含まれる脆弱性が問題となるケースも増えています。SBOMを利用することで、自社システムに影響するOSS脆弱性を迅速に特定できます。NTIA(米国商務省電気通信情報局:National Telecommunications and Information Administration)はSBOMを「ソフトウェアを構成する各種コンポーネントとサプライチェーン上の関係を記録する正式な記録」と説明しています。ただし、公開されている脆弱性情報だけでは、自社のシステムにどの脆弱性が存在するのかを完全に把握することはできません。そのため多くの企業では、脆弱性スキャンツールや脆弱性診断を用いてシステムの安全性を確認します。

    脆弱性スキャンの仕組みや診断方法については、以下の記事で詳しく解説しています。
    「脆弱性スキャンとは?脆弱性診断ツールの選び方と導入ポイント」

    パッチ管理のベストプラクティス

    パッチ管理のベストプラクティスを考えるうえで大切なのは、パッチ適用を場当たり的な更新作業にしないことです。NISTはenterprise patch management(エンタープライズ向けパッチ管理)を、識別、優先順位付け、取得、適用、検証までを含むプロセスとして定義しています。この考え方に沿うなら、ベストプラクティスとは「早く当てること」だけではなく、「誰が、何を、どの順で、どこまで確認して実施するか」を事前に決めておくことになります。

    まず重要なのは、資産台帳とパッチ対象の対応関係を明確にしておくことです。対象サーバー、業務端末、ネットワーク機器、クラウド上のワークロード、仮想マシン、コンテナイメージなどが整理されていなければ、どこにパッチを適用すべきか判断できません。NISTの実装ガイドでも、日常時と緊急時の両方に対応するには、資産把握とパッチ適用の仕組みが必要だと示されています。

    次に欠かせないのが、テストと本番適用の切り分けです。重大な脆弱性だからといって、影響の大きい基幹系に無検証で更新をかけるのは危険です。一方で、テストに時間をかけすぎて攻撃されるのも問題です。したがって実務では、対象の重要度や公開状況に応じて、緊急パッチ、通常パッチ、代替策併用のように運用レベルを分ける設計が現実的です。CISAの資料でも、パッチ管理計画、テスト、バックアップ、ロールバックを含めた準備の重要性が示されています。

    さらに、近年のパッチ管理ではOSSライブラリの更新管理が欠かせません。アプリケーション本体に問題がなくても、依存するライブラリやフレームワークに脆弱性があれば、そのままリスクになります。そこで有効なのがSCAやSBOMです。SBOMによって依存関係を把握しておけば、新たなCVEが出た際にも、どのアプリケーションに影響するかを迅速に調べやすくなります。これは、パッチ管理の対象をOSやミドルウェアだけでなく、ソフトウェア部品レベルまで広げるための実務的な方法です。

    企業の脆弱性対応の失敗例

    企業の脆弱性対応が失敗する典型例は、脆弱性情報を見ているのに、自社への影響確認ができないケースです。CVEを把握しても、対象製品のバージョンや設置場所、外部公開状況が分からなければ、優先順位も対策方針も決められません。結果として、「あとで確認しよう」と先送りされ、実際に攻撃が始まった時点で慌てて対応することになります。CISAがKEVカタログを継続公開しているのは、こうした遅れが実被害につながりやすいからです。

    もうひとつ多いのは、CVSSスコアだけで機械的に対応順を決める失敗です。CVSSは重要な指標ですが、NVDでは「CVSSはリスクではない」と説明しています*2。にもかかわらず、スコアの高さだけで判断すると、公開サーバー上で悪用が進む脆弱性より、閉域環境の理論上危険な脆弱性を優先してしまうことがあります。脆弱性対応では、深刻度、公開状態、悪用実績、業務影響を合わせて考える必要があります。

    さらに、パッチを当てて終わりにしてしまうのも典型的な失敗です。適用漏れ、再起動忘れ、周辺システムの未更新、検証不足による障害発生などは珍しくありません。NISTがパッチ管理に「検証」を含めているのは、こうした現実があるからです。脆弱性対応は、修正したことを確認し、その結果を記録し、次回に再利用できる形で残して初めて組織の知見になります。

    脆弱性管理との違い

    脆弱性対応と脆弱性管理は、似ているようで役割が異なります。脆弱性対応は、個別の脆弱性が見つかったときに、影響を調べ、優先順位を付け、修正する実務です。一方の脆弱性管理は、その対応を継続的に回すための全体運用を指します。CISAが脆弱性管理を「脆弱性や悪用可能な状態の発生頻度と影響を減らすための活動」として示しているように、脆弱性管理は発見、評価、是正、確認を繰り返す仕組み全体です。脆弱性対応は、その中の重要な一工程だと考えると整理しやすくなります。

    つまり、脆弱性対応は個別事案へのアクションであり、脆弱性管理はそれを支える土台です。資産台帳、情報収集ルール、優先順位基準、パッチ管理フロー、検証体制、記録・改善の仕組みが整っていなければ、脆弱性対応は属人的になり、毎回判断がぶれます。逆に、脆弱性管理が機能していれば、新しいCVEが出ても落ち着いて影響確認と対応判断を進めやすくなります。

    IT資産管理と脆弱性管理の関係については、以下の記事で詳しく解説しています。
    「脆弱性管理とIT資産管理 -サイバー攻撃から組織を守る取り組み-」

    まとめ

    脆弱性対応とは、CVE情報を確認して終わることでも、パッチを当てて終わることでもありません。脆弱性情報を収集し、自社への影響を調べ、CVSSや悪用状況、業務影響を踏まえて優先順位を決め、修正し、最後に再確認するまでが一連の流れです。特に、実悪用が確認された脆弱性を優先する視点、クラウドやOSSを含めて影響を判断する視点、SBOMやSCAを活用して依存関係を見える化する視点は、今の企業実務では欠かせません。

    脆弱性対応を強くするには、単発の対応力ではなく、継続的に判断と是正を回せる仕組みが必要です。CVEを読む力、CVSSを鵜呑みにしない判断力、資産を把握する力、そしてパッチ管理を確実にやりきる運用力がそろって初めて、企業の脆弱性対応は実効性を持ちます。検索流入で「脆弱性対応」「CVE対応」「パッチ管理」を調べている担当者にとって重要なのは、知識だけでなく、明日から自社でどう動くかが見えることです。本記事がその整理の起点になれば幸いです。

    【参考情報】


    【関連ウェビナーのご案内】
    本記事では、脆弱性スキャンとは何か、脆弱性診断との違い、ツール比較のポイント、導入時の考え方までを整理しました。次回、5月20日(水)14時からの開催のウェビナーでは、AssetViewとFutureVulsのメーカーが登壇し、各領域の役割をどのように整理し、どのように連携させれば実効性ある脆弱性管理が実現できるのか、解説します。脆弱性管理の考え方について深くを理解されたい方は、ぜひご参加ください。

    その他のウェビナー開催情報はこちら


    BBSecでは

    BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

    SQAT®脆弱性診断サービス

    サイバー攻撃に対する備えとして、BBSecが提供する、SQAT脆弱性診断サービスでは、攻撃者の侵入を許す脆弱性の存在が見逃されていないかどうかを定期的に確認することができます。自組織の状態を知り、適切な脆弱性対策をすることが重要です。

    アタックサーフェス調査サービス

    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】

    Share
    「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順」アイキャッチ画像

    企業のIT環境は、もはや社内サーバーやネットワーク機器だけで完結しません。業務システムはクラウドへ移行し、開発現場ではOSSの利用が当たり前になり、SaaSやコンテナ、API連携を含めた複雑な構成が一般化しています。こうした環境では、ひとつの脆弱性が単独の問題にとどまらず、情報漏えい、業務停止、サプライチェーン全体への影響へとつながることがあります。だからこそ今、多くの企業にとって重要になっているのが「脆弱性管理」です。

    脆弱性管理とは、脆弱性を見つけることそのものではありません。自社にどの資産があり、どこに弱点があり、それがどの程度危険で、いつまでに何を直すべきかを継続的に判断し、実際に改善し続ける運用を指します。本記事では、脆弱性管理の基本から、企業が実務で押さえるべき流れ、ツールの考え方、クラウドやOSS時代に欠かせないSBOMの活用まで、2026年時点の実務に沿って整理します。

    脆弱性管理とは

    脆弱性管理とは、システムやソフトウェア、クラウド環境、ネットワーク機器などに存在するセキュリティ上の弱点を継続的に把握し、評価し、修正し、再確認する一連の運用です。単発の診断や一度きりの点検ではなく、変化し続けるIT環境に合わせて回し続けることに意味があります。CISAも、脆弱性管理を「脆弱性や悪用可能な状態の発生頻度と影響を減らす取り組み」と位置づけています。

    脆弱性管理では、日々公開される脆弱性情報を継続的に確認することが重要です。多くの脆弱性は CVE(Common Vulnerabilities and Exposures) という識別番号で管理されています。CVEの仕組みについては、以下の記事で詳しく解説しています。
    「CVEとは?脆弱性情報の共通識別番号を解説」

    CVEは、公開されたサイバーセキュリティ上の脆弱性を識別し、共通の参照先として扱うための仕組みです。一方、NVDはそのCVE情報に対してCVSSなどの評価情報や関連データを付与し、脆弱性管理の自動化や優先順位付けに役立つデータベースとして機能しています。つまり実務では、「CVEで対象を識別し、NVDやベンダー情報で内容と深刻度を確認する」という流れが基本になります。

    現在の企業システムは、オンプレミス環境だけでなく、AWS・Azure・Google Cloud などのクラウド環境やSaaSサービスを組み合わせて構築されるケースが増えています。そのため、脆弱性管理はサーバーやネットワークだけでなく、クラウド環境やソフトウェアコンポーネントも含めて実施する必要があります。クラウドでは、基盤の一部は事業者が管理していても、設定、アクセス権、ゲストOS、コンテナイメージ、アプリケーションなどは利用企業側の責任範囲に残るためです。AWS、Microsoft、Google Cloudはいずれも共有責任モデルを明示しており、利用者側の継続的な管理を前提にしています。

    なぜ企業に脆弱性管理が必要なのか

    企業に脆弱性管理が必要な最大の理由は、脆弱性が「見つかっただけの情報」ではなく、「実際に悪用される入口」になっているからです。公開された脆弱性のすべてが直ちに攻撃に使われるわけではありませんが、CISAは実際に悪用が確認された脆弱性を Known Exploited Vulnerabilities(KEV) Catalog として公開し、組織に優先対応を促しています。つまり現代の脆弱性管理では、公開情報を眺めるだけでなく、「いま悪用されているか」「自社に影響するか」を見極めることが重要です。

    脆弱性を放置するリスクも明確です。攻撃者は、修正が遅れたVPN機器、公開サーバー、業務アプリケーション、ミドルウェア、コンテナ環境などを足がかりに侵入し、そこから権限昇格や横展開を進めます。問題は、重大な脆弱性があっても、自社資産を把握できていなければ「影響を受けているのに気づけない」ことです。脆弱性管理は、修正作業の前段として、自社に何が存在しているかを見える化する意味でも不可欠です。

    さらに、近年はOSS利用の拡大によって、ソフトウェアサプライチェーン全体のリスク管理が重要になっています。NTIAはSBOMを、ソフトウェアを構成する各種コンポーネントとそのサプライチェーン上の関係を記録する正式な記録と説明しています。OSSライブラリや依存パッケージに脆弱性が含まれていた場合、アプリケーション本体に問題がなくても、企業システム全体に影響が及ぶ可能性があります。これが、いわゆるソフトウェアサプライチェーンリスクです。

    クラウド利用の拡大も、脆弱性管理の必要性をさらに高めています。クラウド環境では、サーバーを一度構築して終わりではなく、構成変更、イメージ更新、コンテナ再配備、アクセス制御変更などが高頻度で発生します。そのため、脆弱性管理を継続的に実施しなければ、未更新のソフトウェアや脆弱なイメージ、設定不備がそのまま攻撃対象になる可能性があります。共有責任モデルのもとでは、クラウド事業者がすべてを守ってくれるわけではありません。自社が責任を持つ範囲を理解し、そこを継続的に点検する必要があります。

    脆弱性管理の基本プロセス

    脆弱性管理の基本プロセスは、一般に以下のような流れです。

    • 脆弱性の発見
    • 脆弱性評価
    • 修正
    • 検証

    ただし実務では、前提としてソフトウェア資産の把握が欠かせません。なぜなら、何を保有しているか分からない状態では、脆弱性情報を受け取っても影響判断ができないからです。NVDのような脆弱性データベースは、脆弱性管理の自動化や評価に使える標準化データを提供していますが、それを生かすには自社資産との突合が必要です。

    脆弱性の発見は、公開情報の確認だけでなく、スキャンツール、構成管理情報、ベンダーアドバイザリ、クラウドのセキュリティ機能など、複数の情報源を組み合わせて行います。次に必要になるのが評価です。ここではCVSSのような一般的な深刻度だけでなく、インターネット公開の有無、業務影響、悪用実績、代替策の有無、修正難易度などを踏まえて、自社にとっての優先度を決める必要があります。NVDも、CVSSは深刻度の定性的な指標であり、リスクそのものではないと明示しています。

    その後、実際に修正を行います。修正方法は、パッチ適用、設定変更、バージョンアップ、アクセス制御の見直し、機能停止、ネットワーク遮断などさまざまです。最後に、修正後の検証を実施し、本当に脆弱性が解消されたか、別の不具合を生んでいないかを確認します。この「修正して終わりにしない」ことが、脆弱性管理を単なる作業ではなく運用として成立させるポイントです。脆弱性管理では、まず自社のIT資産を正確に把握することが重要です。対象にはサーバーやネットワークだけでなく、クラウド環境、利用しているOSSライブラリなども含まれます。

    IT資産管理と脆弱性管理の関係については、以下の記事で詳しく解説しています。
    「脆弱性管理とIT資産管理とは?サイバー攻撃から組織を守る取り組み」

    近年では SBOM(Software Bill of Materials) を利用してソフトウェア構成を可視化する企業も増えています。SBOMは、ソフトウェアに何の部品が含まれているかを一覧化する考え方で、影響範囲の特定や依存関係の把握に有効です。
    「SBOMとは?ソフトウェア部品表の基本と企業が導入すべき理由」

    脆弱性管理のフロー(実務)

    実務に落とし込むと、脆弱性管理の流れは以下のような順番で整理することができます。

    1. 脆弱性情報の収集
    2. クラウド・OSSへの影響確認
    3. 優先度判断
    4. 修正
    5. 再確認

    まず行うべきは、CVE、ベンダーアドバイザリ、クラウドベンダー通知、各種セキュリティ情報の収集です。ここで漏れがあると、そもそも対応のスタート地点に立てません。CISAは、実際に悪用が確認された脆弱性についてKEV Catalogの確認と優先的な是正を強く推奨しています。

    次に必要なのが、収集した情報が自社環境に関係するかどうかの確認です。オンプレミス機器だけなら比較的見通しが立ちますが、現在はクラウド上のワークロード、コンテナ、OSSライブラリ、CI/CDで取り込んだ部品まで視野に入れなければ、実態を取り逃がします。とくにOSS脆弱性は、アプリケーション本体よりも深い依存関係に潜んでいる場合があり、SBOMやSCAの仕組みがないと把握が難しくなります。

    優先度判断では、CVSSの高さだけで対応順を決めないことが重要です。CVSSは比較の基準になりますが、公開サーバーにあるのか、認証が必要なのか、すでに悪用実績があるのか、業務停止時の影響はどれほどかによって、実際の対応順は変わります。NVDもCVSSをリスクそのものではないと説明しており、KEVのような実悪用情報と組み合わせて判断するのが現実的です。

    修正段階では、パッチ適用だけに視野を限定しないことが大切です。クラウド環境では、OSやミドルウェアの更新に加え、コンテナイメージの差し替え、設定変更、公開範囲の見直し、権限調整なども重要な対策になります。修正後は再スキャンや設定確認を行い、実際に解消されたことを確認します。ここで検証が不十分だと、「対応したつもり」で終わってしまい、後になって再発見されることがあります。

    脆弱性管理では、脆弱性を発見するだけでなく、発見された脆弱性に対して迅速に対応することが重要です。適切な脆弱性対応を行わなければ、攻撃者に悪用され、情報漏えいやシステム停止などの重大なインシデントにつながる可能性があります。脆弱性対応の基本的な流れや実務での対応方法については、以下の記事で詳しく解説しています。
    「脆弱性対応とは?CVE対応とパッチ管理の実務フロー」

    近年ではクラウド環境やOSSライブラリに含まれる脆弱性の影響調査も重要になっています。SBOMを利用すると、影響範囲を迅速に把握できます。

    脆弱性管理ツールの種類

    脆弱性管理を実務で回すには、ツールの力を借りることが現実的です。ただし、ひとつの製品で全領域を完全にカバーできるとは限りません。一般的な脆弱性スキャナーは、ネットワーク機器、サーバー、OS、ミドルウェア、Webアプリケーションの既知脆弱性を見つけるのに有効ですが、OSSライブラリの依存関係やソフトウェア部品表までは十分に扱えないことがあります。そこで、管理ツール、クラウドセキュリティツール、SBOM管理ツール、SCAツールなどを役割ごとに組み合わせる設計が必要になります。

    たとえば、CSPMやCNAPPのようなクラウド向けツールは、クラウド設定やワークロードの状態を継続的に可視化するのに向いています。一方、SCAはアプリケーションが依存しているOSSコンポーネントを洗い出し、既知脆弱性との突合を支援します。SBOM管理ツールは、その構成情報を継続管理し、影響調査を効率化する役割を持ちます。2026年の脆弱性管理では、ネットワークやサーバーだけを見ていても不十分で、クラウドとソフトウェアサプライチェーンまで含めた多層的な可視化が必要です。

    OSSの脆弱性を管理するために、SCA(Software Composition Analysis)ツールやSBOM管理ツールを導入する企業も増えています。これは、ソフトウェアの構成部品とその依存関係を可視化しなければ、OSS由来の脆弱性が自社に影響するかどうかを迅速に判断しにくいためです。NTIAも、SBOMをソフトウェア構成要素の透明性向上に役立つ仕組みとして整理しています。

    SCA(Software Composition Analysis)ツールとは
    ソフトウェアに含まれるオープンソースや外部ライブラリの構成要素を解析し、既知の脆弱性やライセンスリスクを可視化するセキュリティツールです。依存関係を自動的に検出し、CVEなどの脆弱性データベースと照合することで、潜在的なリスクを早期に特定できます。また、ライセンス違反の有無も確認でき、コンプライアンス対応にも有効です。開発プロセスに組み込むことで、セキュアで安全なソフトウェア開発を支援します。

    脆弱性スキャンについてはこちらの記事でも詳しく解説しています。
    「脆弱性スキャンとは?脆弱性診断ツールの選び方と導入ポイント」

    企業の脆弱性管理の課題

    多くの企業が脆弱性管理に苦労する理由は、脆弱性そのものより、管理対象の広がりにあります。

    IT資産の把握

    まず大きいのが、IT資産の把握が難しいことです。クラウド移行、テレワーク、SaaS利用、部門独自導入のツール、コンテナ活用が進むと、情報システム部門が把握していない資産が生まれやすくなります。この状態では、脆弱性情報を受け取っても、自社への影響有無を正確に判断できません。

    OSS依存関係の管理

    現代のソフトウェアは、直接導入しているライブラリだけでなく、その下位の依存関係にも数多くの部品を抱えています。表面的には安全に見えても、深い階層に脆弱なコンポーネントが含まれていることは珍しくありません。

    SBOMの未整備

    SBOMが未整備だと、こうした影響範囲調査に時間がかかり、対応の遅れにつながります。

    クラウド環境の可視化不足

    クラウドでは、責任分界が従来のオンプレミスとは異なり、サービス形態によって利用者側の責任範囲が変わります。そのため、「クラウド事業者が面倒を見ているはず」と誤解してしまうと、更新漏れや設定不備を放置しやすくなります。共有責任モデルを前提に、自社の管理範囲を明確にしなければ、脆弱性管理は形骸化します。

    OSS利用時に重要な脆弱性管理(SBOMの活用)

    OSSの活用は、開発効率や品質向上の面で大きなメリットがありますが、その一方で脆弱性管理を複雑にします。理由は明快で、企業が自分で一から書いていないコードであっても、最終的に自社サービスや製品の一部として責任を負うからです。OSS由来の脆弱性は、アプリケーション本体ではなく依存パッケージに潜んでいることも多く、目視や台帳だけで追いきるのは現実的ではありません。

    ここで重要になるのがSBOMです。NTIAはSBOMを、ソフトウェアを構成する各種コンポーネントとサプライチェーン上の関係を記録する正式な記録と定義しています。これを整備しておけば、新たな脆弱性が公表された際に、「自社のどのシステムに、その部品が含まれているか」を調べやすくなります。結果として、影響調査の初動が速くなり、不要な全件調査や属人的な確認作業を減らせます。

    SBOMは、単に監査対応のために作る資料ではありません。脆弱性管理の実務で使えてこそ意味があります。たとえば、SCAツールで依存関係を検出し、その情報をSBOMとして管理し、脆弱性公表時に突合するという流れが定着すれば、OSS脆弱性への対応速度と精度を高めやすくなります。今後の企業システムでは、OSS利用時の脆弱性管理をSBOM抜きで考えることは難しくなっていくでしょう。

    脆弱性管理を効率化する方法

    脆弱性管理を効率化する方法はいくつかあります。

    資産管理の自動化

    資産台帳を手作業で維持する運用では、クラウドやコンテナ、SaaSの増減に追いつけません。CMDB、クラウド資産可視化、ID管理、EDRやMDMの情報などを組み合わせて、現時点の資産情報を継続的に更新できる状態を目指す必要があります。資産情報が整えば、脆弱性情報との突合精度も上がります。

    OSS脆弱性監視

    OSS脆弱性監視の仕組みを作ることも重要です。開発時点だけでなく、運用中のアプリケーションについても、依存ライブラリの脆弱性を継続監視しなければなりません。脆弱性管理をインフラ部門だけの仕事にせず、開発部門やDevOps運用の中に組み込むことが、今の実務では不可欠です。

    SBOMによるソフトウェア構成管理

    SBOMによるソフトウェア構成管理を取り入れることで、影響調査の速度と精度をさらに高められます。SBOMが整っていれば、新たなCVEが公表された際にも、対象ソフトウェアの所在確認を短時間で進めやすくなります。加えて、KEVのような実悪用情報を監視し、CVSSだけでなく悪用実績も含めて優先順位を決める運用にすれば、限られた人員でも効果的に対応しやすくなります。脆弱性管理を効率化するとは、単にツールを増やすことではなく、「見つける」「判断する」「直す」を早く回せる仕組みへ変えることです。

    まとめ

    脆弱性管理とは、脆弱性を発見する作業ではなく、自社のIT資産、クラウド環境、OSSコンポーネントを継続的に把握し、影響を判断し、優先順位をつけて修正し、再確認する運用そのものです。2026年の企業環境では、オンプレミスだけを見ていては不十分で、クラウド、SaaS、コンテナ、OSSまで含めた視点が欠かせません。とくに、実際に悪用される脆弱性への対応と、SBOMを活用したソフトウェア構成の可視化は、これからの脆弱性管理の重要な柱になります。

    まず取り組むべきなのは、完璧な仕組みを一気に作ることではなく、自社の資産を洗い出し、脆弱性情報を収集し、優先度を判断し、修正後に確認するという基本サイクルを止めずに回すことです。そのうえで、クラウド可視化、SCA、SBOM管理などを段階的に取り入れていけば、脆弱性管理は現場で機能する実践的な仕組みに育っていきます。


    【関連ウェビナーのご案内】
    本記事では、脆弱性スキャンとは何か、脆弱性診断との違い、ツール比較のポイント、導入時の考え方までを整理しました。次回、5月20日(水)14時からの開催のウェビナーでは、AssetViewとFutureVulsのメーカーが登壇し、各領域の役割をどのように整理し、どのように連携させれば実効性ある脆弱性管理が実現できるのか、解説します。脆弱性管理の考え方について深くを理解されたい方は、ぜひご参加ください。

    その他のウェビナー開催情報はこちら


    BBSecでは

    BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

    SQAT®脆弱性診断サービス

    サイバー攻撃に対する備えとして、BBSecが提供する、SQAT脆弱性診断サービスでは、攻撃者の侵入を許す脆弱性の存在が見逃されていないかどうかを定期的に確認することができます。自組織の状態を知り、適切な脆弱性対策をすることが重要です。

    アタックサーフェス調査サービス

    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    緊急パッチ適用の判断基準 ―業務影響を抑えるにはどうすべきか―

    Share
    緊急パッチ適用の判断基準:業務影響を抑えるにはどうすべきかアイキャッチ画像

    脆弱性情報が公開されると、「これは緊急で対応すべきか」「業務に影響が出ても今すぐ当てるべきか」と判断に迷う場面は少なくありません。本記事では、企業が緊急パッチ対応を判断する際に押さえるべき考え方と、業務影響を抑えながら対応するための実務的な基準を整理します。

    緊急パッチとは何か

    緊急パッチとは、一般的に被害が急速に拡大する可能性がある脆弱性に対して、迅速な適用が求められる更新を指します。

    緊急対応が本当に必要なケース

    次の条件が重なる場合、即時の緊急パッチ適用を優先すべきでしょう。

    • 外部公開されており、第三者が認証なしでアクセスできる
    • すでに攻撃事例や攻撃コード(PoC)が公開されている
    • 悪用された場合、業務停止や情報漏えいに直結する

    このようなケースでは、業務影響よりも被害拡大を防ぐことを優先する判断が必要になります。

    様子見や計画対応が許容されるケース

    一方で、次のような条件であれば、即時のパッチ適用が必須でない場合もあります。

    • 内部ネットワーク限定で利用されている
    • 該当機能が業務上使われていない
    • 一時的な設定変更や回避策でリスクを下げられる
    • 影響範囲が限定的で、検証なし適用のリスクが高い

    このような場合は、この場合、影響範囲を確認したうえで、計画的な対応とする判断も現実的といえます。

    業務影響を考慮した判断のポイント

    緊急パッチ対応では、技術的な危険度だけでなく、次の視点も欠かせません。

    • パッチ適用によるサービス停止の可能性
    • 業務時間帯への影響
    • 切り戻し(ロールバック)が可能か
    • 利用部門への影響や調整コスト

    「セキュリティ上正しい」判断と「業務として現実的」な判断のバランスを取ることが重要です。

    緊急パッチ適用の運用フロー(例)

    実務では、次のような流れで判断すると整理しやすくなります。

    1. 脆弱性の概要把握
      対象システム、影響範囲、攻撃条件を確認
    2. 自社環境への影響評価
      公開範囲、利用状況、業務影響を整理
    3. 暫定対応の検討
      設定変更やアクセス制御で回避できるか
    4. 適用タイミングの決定
      即時/夜間/定例メンテナンスなどを判断

    このように段階的に考えることで、判断の属人化を防ぐことができます。

    緊急パッチ適用の判断は、単独で行うものではありません。
    脆弱性対応の優先順位:脆弱性対応全体の考え方―全体の中での位置づけ
    CVSSスコア:技術的な深刻度の把握
    本記事:実務での最終判断

    これらを総合的に判断した結果、より合理的な対応が可能になります。

    まとめ

    緊急パッチ適用で重要なのは、“急ぐべきかどうかを正しく判断すること” です。

    • 攻撃されやすさと影響度を確認する
    • 業務影響とリスクを比較する
    • 回避策や段階対応も選択肢に入れる

    この視点を持つことで、緊急パッチ対応は場当たり的な作業ではなく、管理されたセキュリティ運用に変わるのです。


    次に読むべき記事

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    CVSSスコアの正しい使い方 ―脆弱性対応の判断にどう活かすべきか―

    Share
    CVSSスコアの正しい使い方 ―脆弱性対応の判断にどう活かすべきか―アイキャッチ画像

    脆弱性対応を検討する際、多くの担当者が参考にする指標が CVSSスコアです。しかし、CVSSは正しく理解して使わなければ、かえって判断ミスを招いてしまう原因になります。本記事では、CVSSスコアの基本的な考え方と、企業の脆弱性対応判断にどう活かすべきかを整理します。

    CVSSスコアとは何か

    CVSS(Common Vulnerability Scoring System)は、脆弱性の深刻度を数値で表すための共通指標です。多くの場合、0.0〜10.0のスコアで示され、数値が高いほど深刻とされます。

    【深刻度(例)】

    • 低(Low)
    • 中(Medium)
    • 高(High)
    • 緊急(Critical)

    重要なのは、CVSSは「脆弱性そのものの性質」を評価する指標であり、個々の企業環境を前提としていないという点です。本来の目的は、脆弱性の危険度を関係者間で共通認識として共有することにあります。

    CVSSスコアが「分かりやすいが危険」な理由

    CVSSは便利な指標ですが、これだけで対応の優先順位を決めるのは危険です。なぜならCVSSは自社環境を前提にしておらず、その脆弱性が実際に攻撃されるかどうかを保証していないためです。同じCVSSスコアでも、「インターネットから誰でもアクセスできるWebサービス」と「内部ネットワークでしか使われていない管理系システム」では、実際のリスクは大きく異なります。CVSSは「脆弱性そのものの性質」を示すものであり、「自社にとっての危険度」そのものではないことを理解しておく必要があります。

    CVSSを構成する3つの要素

    CVSSは主に次の3要素で構成されています。

    1. ベーススコア
      脆弱性が持つ本質的な深刻度を表します。多くの脆弱性情報で表示されるのがこのスコアです。
    2. Temporalスコア
      攻撃コード(PoC)の公開状況や対策情報の有無など、時間とともに変化する要素を反映します。
    3. Environmentalスコア
      実際の利用環境や影響度を考慮したスコアです。企業の判断に最も近いのはこの要素ですが、実際には十分に使われていないことが多いのが実情です。

    CVSSスコアだけで判断してはいけない理由

    CVSSスコアが高くても、必ずしも「今すぐ対応すべき」とは限りません。例えば、内部ネットワーク限定で利用されている、認証が必須で、悪用難易度が高い、該当機能が実際には使われていない、などの場合、実際のリスクは限定的です。逆に、CVSSスコアが中程度でも、「インターネットから直接アクセス可能」「既に攻撃事例が出ている」「業務停止に直結する」といったケースでは、優先度は高くなります。

    脆弱性対応判断におけるCVSSの正しい位置づけ

    CVSSスコアは、次のように使うのが現実的です。

    候補の洗い出し:スコアが高い脆弱性を把握する
    自社環境への当てはめ:実際の優先順位は「利用状況 × 公開範囲 × 業務影響」で決める
    対応方法の検討:即時対応か、回避策か、計画対応かを判断

    CVSSが高い脆弱性は、「詳細に確認すべき候補」として扱うのが適切です。

    CVSSスコアを見るときのチェックポイント

    実務では、CVSSスコアに加えて以下を確認します。これらを組み合わせることで、「今すぐ対応すべきか」「計画対応でよいか」の判断材料が見えてきます。

    • 攻撃条件は現実的か(認証不要/公開範囲)
    • 攻撃コード(PoC)は出回っているか
    • 悪用された場合の影響はどこまで及ぶか
    • 一時的な回避策でリスクを下げられるか

    CVSSとあわせて確認すべき情報

    CVSSだけでなく、次の情報もあわせて確認することが重要です。

    • 実際の攻撃事例や観測情報
    • ベンダーのアドバイザリ内容
    • 自社システム構成・利用実態
    • 業務影響や復旧にかかるコスト

    これらを総合的に見ることで、自社にとっての“本当の優先度”が見えてきます。

    本記事は、脆弱性対応全体の考え方を整理した
    「脆弱性対応の優先順位と判断基準|すべてを今すぐ直す必要はあるのか?」
    の中で、CVSSという判断材料を深掘りした位置づけです。 CVSSはあくまで道具の一つであり、最終判断は全体像を踏まえて行う必要があります。

    まとめ:CVSSは「判断を助ける指標」として使う

    CVSSスコアは非常に便利ですが、万能ではありません。「CVSSは優先順位判断の補助として使い、スコアだけで判断を出さない」「自社環境を考慮する」「攻撃されやすさ × 影響度」で判断する」―この考え方を持つことで、脆弱性対応の精度は大きく向上します。

    脆弱性対応全体の判断基準については、
    「脆弱性対応の優先順位と判断基準―限られたリソースでリスクを下げる考え方」 の記事で詳しく解説しています。

    次の記事は…
    「緊急パッチ適用の判断基準 ―業務影響を抑えるにはどうすべきか―」

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像