BIND 9に4件の脆弱性が公表されました。DNSサービスの停止や、特定の条件下でのリモートコード実行につながる可能性があります。影響を受ける条件は脆弱性ごとに異なるため、利用バージョンだけでなく、DNSサーバーの設定も確認する必要があります。本記事では、各脆弱性の影響条件と修正版、運用上の確認事項を紹介します。
contents
BIND 9の更新情報を自社の設定と照らし合わせる
Internet Systems Consortium, Inc.(ISC)は2026年10月21日、DNSサーバーソフトウェアBIND 9の脆弱性4件を公表しました。国内では10月22日にJVNが情報を掲載しています*1。公表内容には、サービス運用に支障を来すDoS(サービス運用妨害)と、一定の条件下でのリモートコード実行の可能性が含まれます。対応を決める際は、バージョン番号と実際の設定を併せて確認する必要があります。今回の4件は、同じBIND 9を使用していても影響を受ける条件が異なるため、それぞれの該当状況を確認することが重要です。
GSS-TSIG処理の脆弱性ではコード実行の可能性も
CVE-2026-94300は、GSS-TSIGで署名されたUDPメッセージの再送によって、BINDのプロセス「named」のメモリーが破損する問題です。ISCはCVSS 3.1基本値を8.1と評価しています。攻撃には、署名済みメッセージを入手し、交渉済みの鍵が有効な間に再送するという条件があります。さらに攻撃者が管理するゾーンへの細工した問い合わせを組み合わせると、リモートコード実行につながる可能性があるとしています。
したがって、この発表を「すべてのBIND 9で、外部から直ちに任意のコードを実行できる」と読むのは適切ではありません。対象バージョンの確認に加え、GSS-TSIGの利用有無や、署名済みUDPメッセージを処理する構成になっているかを確認する必要があります。ISCのリリースノートでは、共有するGSS-TSIGセッションへの同時アクセスを順番に処理するよう変更したことを説明しています*2。
DNSサービスの停止につながる3件の脆弱性と影響条件
CVE-2026-19630は、BINDリゾルバーが特定の構造を大量に含むDNSメッセージを処理すると、CPUやメモリーを過度に消費し、DoSにつながる問題です。CVE-2026-96888は、リゾルバーでredirectゾーンと、qname-minimization strictを併用している場合に、処理中の異常終了が起こり得ます。CVE-2026-97313は、再帰問い合わせを許可し、少なくとも2つのRPZ(Response Policy Zone)を設定した環境で発生する可能性があります。一方のRPZが既定値のrecursive-only yes、もう一方がrecursive-only noの設定で、再帰問い合わせに続いて非再帰問い合わせを受けると、BINDが異常終了するおそれがあります。
これら3件のCVSS 3.1基本値はいずれも7.5です。RPZという機能名だけで判断せず、ゾーンごとの設定まで調べる必要があります。2026年10月23日時点で、ISCは各アドバイザリにおいて、これら4件の脆弱性について実際の悪用を把握していないとしています。これは悪用の不存在を保証するものではありません。4件とも既知の回避策は示されておらず、同社は修正版への更新を案内しています。
図:BIND 9の4件の脆弱性と影響条件
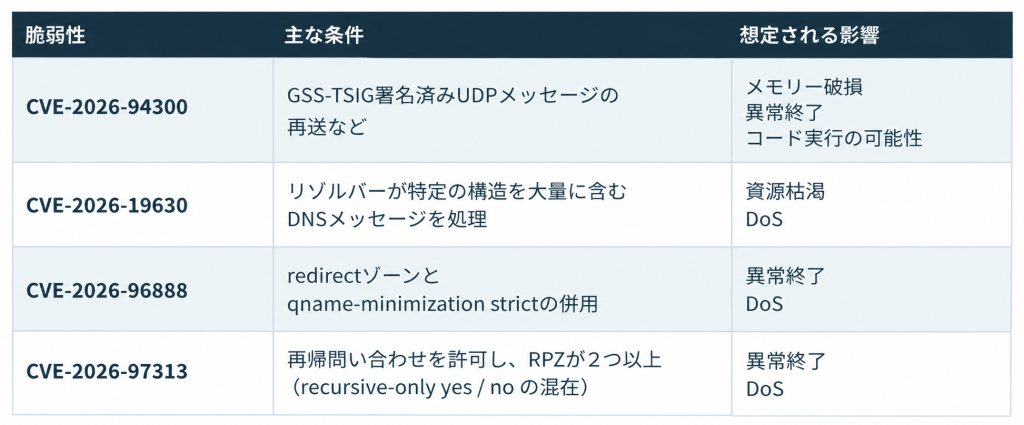
※影響対象バージョンにおいて、各条件が満たされる場合の概要です。攻撃成立に必要な詳細条件については本文および各アドバイザリを参照してください。
修正版は9.20.30など サポート終了の9.18系にも注意
4件に共通する修正版は、BIND 9.20.30、9.21.27、およびBIND Supported Preview Editionの9.20.30-S1です。通常版の9.20.0から9.20.29、9.21.0から9.21.26は、いずれの影響範囲にも含まれます。なお、Linuxディストリビューションなどが提供するBIND 9では、修正内容が独自に適用される場合があるため、バージョン番号だけでなく、提供元のセキュリティ情報も確認してください。Supported Preview Editionの範囲は通常版と一部異なるため、各アドバイザリで照合してください。
ISCの配布ページでは9.20.30を安定版の長期サポート系列、9.21.27を開発版として案内し、9.18.50はサポート終了(EOL)としています*3。運用環境の移行先を選ぶときは、修正済みという一点に加えて、系列の位置付けも確認しましょう。9.18系を使い続けている場合には、更新作業と併せてサポートのある系列への移行を検討する必要があります。
更新後の確認までを脆弱性対応の範囲にする
米国国立標準技術研究所(NIST)は、パッチ管理を、対象の特定や優先順位付けから、更新の入手・適用、適用結果の確認までを含むプロセスと整理しています。今回も、担当者が修正版の公開を知っただけでは対応は完了しません。どのサーバーを、誰が、いつ更新するかを決め、作業前には設定の整合性や更新手順を確認します。更新後は、稼働バージョン、DNSサービスの起動状態、名前解決の正常性を確認することが重要です。特定の設定が影響条件になっている脆弱性では、該当しないと判断した根拠も残しておきたいところです。設定の確認結果と対応状況を記録しておけば、後日構成を変更した際にも、その判断を見直しやすくなります。
BBSecのサービスで情報収集と対応管理を支援
日々公表される脆弱性情報の中から、自社が使う製品に関係する情報を選び、対応状況を追い続けるには継続的な運用が欠かせません。株式会社ブロードバンドセキュリティ(BBSec)の「脆弱性情報提供 SAS(Secure Net Alert Mail Service)」は、登録したシステム情報に基づいて配信情報を絞り込み、必要な脆弱性情報をメールで届けるサービスです。環境に応じた脅威判定に用いるCVSS計算機能や、対応ステータスを管理する機能も備えています。取得した情報への対応方法について助言を受けるオプションのセキュリティ・アドバイザリとの連携も可能です。
今回のBIND 9のように、影響を受けるバージョンや設定条件が異なる脆弱性についても、情報を継続的に収集し、対応の優先順位や進捗を管理する体制が重要です。DNSサーバーを含む自社システムの脆弱性情報を継続的に把握し、対応の抜け漏れを減らす仕組みを整えたい場合は、BBSecへご相談ください。
【参考情報】
- JVN「JVNVU#91196958:ISC BINDにおける複数の脆弱性(2026年10月)」(https://jvn.jp/vu/JVNVU91196958/)
- Internet Systems Consortium, Inc.「CVE-2026-94300: Concurrent GSS-TSIG messages corrupt memory」(2026年10月21日)(https://kb.isc.org/docs/cve-2026-94300)
- Internet Systems Consortium, Inc.「CVE-2026-19630: Amplified resource exhaustion in inbound message processing」(2026年10月21日)(https://kb.isc.org/docs/cve-2026-19630)
- Internet Systems Consortium, Inc.「CVE-2026-96888: named may terminate unexpectedly when a redirect zone is used with strict QNAME minimization」(2026年10月21日)(https://kb.isc.org/docs/cve-2026-96888)
- Internet Systems Consortium, Inc.「CVE-2026-97313: Specific RPZ configurations and query patterns may result in an unexpected exit」(2026年10月21日)(https://kb.isc.org/docs/cve-2026-97313)
- Internet Systems Consortium, Inc.「BIND 9 9.20.30 documentation — Release Notes」(https://bind9.readthedocs.io/en/v9.20.30/notes.html)
- Internet Systems Consortium, Inc.「Downloads」(https://www.isc.org/download/)
- 米国国立標準技術研究所(NIST)「NIST SP 800-40 Rev. 4: Guide to Enterprise Patch Management Planning: Preventive Maintenance for Technology」(https://csrc.nist.gov/pubs/sp/800/40/r4/final)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら