PHPの重大な脆弱性「PHP2shell」について、詳細公表前から攻撃が試みられていたことが明らかになりました。修正版の適用だけでは、公表前に侵害を受けていなかったことの確認にはなりません。企業には、PHPの更新と並行して、過去のログや関連する証跡を確認し、侵害の有無を調査することが求められます。本記事では、AWSの観測結果とJPCERT/CC、IPAの注意喚起を基に、更新後も確認すべきポイントを整理します。
「PHP2shell」の脆弱性の仕組みや影響を受ける環境、修正バージョンについては、前回記事「PHPの重大な脆弱性『PHP2shell』の修正版公開」で紹介しています。
contents
公開前の攻撃試行をAWSが確認 成功した侵害とは区別
Amazon Threat Intelligenceは、攻撃観測用の仕組み「MadPot」の記録を分析し、10月17日にPHP2Shellを悪用しようとする攻撃を観測したと報告しています*1。これは脆弱性の詳細が公表される4日前にあたります。同チームは、その後も複数の攻撃試行を確認していますが、実際のシステムで攻撃が成功したかどうかは不明としています。
また、同チームは少なくとも10月17日以降の活動を調査対象とするよう促しています。観測された攻撃試行は、企業で情報漏洩などの実被害が発生したことを示すものではありませんが、公表日以降のログだけでは、それ以前の不審な活動を把握できない可能性があります。企業はログの保存期間を確認し、関連する記録が上書き・消去されないよう保全するとともに、修正版の適用と侵害の有無の調査を並行して進めることが重要です。
「PHP2shell」の対象となる2件の重大な脆弱性
「PHP2shell」は、PHP本体に存在するCVE-2026-109618とCVE-2026-109619の2件の脆弱性を指します。いずれも深刻度はCVSS v4.0で9.2(Critical)と評価されており、条件によっては遠隔から任意のコードを実行されるおそれがあります。PHP公式は、PHP-FPMやApacheのmod_phpなど、複数の実行環境に影響が及ぶ可能性を示しています。攻撃の成立条件は環境によって異なるため、利用しているPHPのバージョンや実行方式を確認し、公式情報に基づいて対応する必要があります。
PHPの修正バージョンと旧バージョンの対応
PHPプロジェクトは10月21日、PHP 8.2.35、8.3.36、8.4.27、8.5.12を公開しました。各系列の修正版より前のバージョンを利用している場合は更新が必要です。ただし、Linuxディストリビューションなどが修正をバックポートしている場合もあるため、利用中の提供元が今回の2件のCVEに対応しているかを確認してください。修正バージョンの一覧や旧系列の取り扱いについては、前回記事で紹介しています。
PHPの更新と暫定対策で確認すべきこと
今回の修正対象は、CMSやプラグインの下で動くPHP本体です。CMSの管理画面で更新済みと表示されていても、それだけではPHPの修正が適用されたことを確認できません。ホスティング事業者がPHPを管理している場合は、事業者に更新状況と利用者側で必要な操作を確認します。
企業側では、コーポレートサイトやECサイト、問い合わせフォーム、部門や委託先が管理するWebシステムについて、PHPの利用有無、実行方式、バージョン、管理者を確認します。複数のサーバーやコンテナで稼働している場合は、環境ごとに更新状況を管理し、一部の更新だけで完了としないことが重要です。適用後は必要な再起動などを行い、修正の反映状況と、ログインやフォーム送信、購入手続きなどの主要機能の動作を確認します。
PHP公式は、修正版への更新が根本的な対策であり、設定変更などの緩和策だけではすべての攻撃経路を防げないとしています。WAFによる防御も更新の代わりにはならないため、暫定対策を講じた場合も修正版の適用を進める必要があります。
更新までに時間を要する場合は、公式情報に基づく緩和策を検討し、対象システムの公開を継続できるか判断する必要があります。IPAは、有効な暫定対策を講じられない場合、外部からのアクセス遮断やサービスの一時停止も含めた対応を検討するよう案内しています。未更新の環境については、担当者と対応期限を明確にし、暫定対策と修正版の適用状況を区別して管理することが重要です。
修正版の適用と並行して侵害の有無を確認する
侵害調査では、少なくとも10月17日以降のアクセスログやエラーログを確認します。JPCERT/CCが挙げる不審なファイルアップロード形式のリクエスト、異常なPHPSESSID Cookie、メモリ関連エラーやHTTP 500エラー、PHPワーカーの異常終了などが調査の手掛かりとなります。ただし、これらの痕跡が見つからなくても、侵害がなかったと断定することはできません。利用環境や取得できる証跡に応じて調査範囲を判断し、侵害が疑われる場合は証拠を保全したうえで必要な対応を進めてください。あわせて、不審なプロセスの実行、外部通信、ファイルの作成・変更など、サーバー側の状態も確認します。
図:修正版の適用と侵害調査を並行して進める
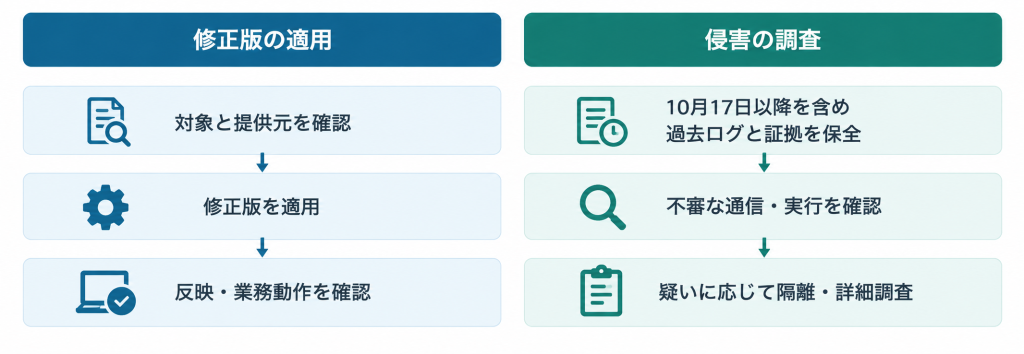
※修正版の適用と侵害調査を並行して進めるための主な確認事項を示した概念図です。実際の対応は利用環境や取得可能な証跡に応じて判断する必要があります。修正版の適用や特定の痕跡が確認されないことは、過去に侵害されていないことを保証するものではありません。
BBSecが支援する脆弱性情報の収集と継続的な監視
緊急更新を進めるうえでは、自社に関係する情報を見つけ、未対応のシステムを追える状態が必要です。株式会社ブロードバンドセキュリティ(BBSec)の「脆弱性情報提供 SAS(Secure Net Alert Mail Service)」は、登録したシステム情報に基づいて必要な脆弱性情報を絞り込み、配信するサービスです。本サービスは対応ステータスの管理機能も備え、日々の脆弱性管理を支援します。またプランに応じてJVNやNVDの公開情報を利用します。PHP公式や利用中の事業者が出す案内も直接確認し、情報提供サービスと組み合わせて対応を進めることが大切です。
公開資産の把握に課題がある場合は、「アタックサーフェス調査(SQAT® ASM)」も活用できます。インターネット上の公開情報から、攻撃者に見える資産や脅威となり得る情報を調査するサービスです。調査結果を社内の資産台帳と照合し、管理担当や更新状況を確かめる手掛かりにできます。
公開前の活動を含む侵害調査と、その後の監視体制にも課題がある場合は、「G-MDR®」も選択肢になります。各種セキュリティ対策を統合して監視・相関分析し、24時間365日の体制で検知、遮断・封じ込め、被害調査や対応を支援するサービスです。平時の脅威分析や、有事のフォレンジック対応支援も提供します。対象システムや利用できるログ、対応範囲は個別に確認してください。
今回のPHP更新を進めながら、情報の見落とし、未把握の公開資産、監視や調査の不足も確かめておきましょう。自社でどこまで対応できるかを整理し、必要な支援をBBSecへご相談ください。
【参考情報】
- The PHP Group「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日)(https://www.php.net/archive/2026.php#2026-10-21-5)
- The PHP Group「RCE via OOM corruption」(2026年10月21日)(https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w)
- The PHP Group「RCE via stale global state」(2026年10月21日)(https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp)
- Amazon Web Services, Inc.「Amazon Threat Intelligence identifies PHP2Shell exploitation prior to public disclosure in MadPot」(2026年10月21日)(https://aws.amazon.com/blogs/security/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/)
- JPCERT/CC「PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起」(2026年10月22日)(https://www.jpcert.or.jp/at/2026/at260033.html)
- 独立行政法人情報処理推進機構(IPA)「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」(2026年10月22日)(https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html)
- Cloudflare「Cloudflare deploys protections against php2shell vulnerability」(2026年10月21日)(https://blog.cloudflare.com/php-vulnerabilities-waf-protection/)
- 米国国立標準技術研究所(NIST)「Guide to Enterprise Patch Management Planning: Preventive Maintenance for Technology(NIST SP 800-40 Rev. 4)」(https://csrc.nist.gov/pubs/sp/800/40/r4/final)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら