【企業のためのランサムウェア対策ガイド】ランサムウェアの攻撃手法とは – 侵入から暗号化までの流れを解説

Share
ランサムウェアの攻撃手法とは - 侵入から暗号化までの流れを解説アイキャッチ画像

ランサムウェア攻撃は、単にファイルを暗号化するだけではありません。近年の攻撃では、侵入後に認証情報の窃取や権限昇格、社内ネットワーク内での横展開、重要データの窃取を経て、最終的に暗号化や二重恐喝へと発展するケースが一般的です。本記事では、ランサムウェア攻撃がどのような段階を経て進行するのか、その流れと企業が警戒すべきポイントを解説します。

ランサムウェアの基本的な仕組みや全体像については、以下の記事で整理しています。
「ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本―」

ランサムウェア攻撃は、単に「ウイルスに感染してファイルが暗号化される攻撃」ではありません。現在の企業向けランサムウェア攻撃では、攻撃者が社内ネットワークへ侵入し、認証情報を盗み、権限を広げ、重要データを持ち出し、最後にシステムやファイルを暗号化するという複数段階の流れをたどることが一般的です。特に近年は、暗号化だけでなく、事前に窃取したデータを公開すると脅す「二重恐喝」が多く確認されています。警察庁「サイバー空間をめぐる脅威の情勢等」の調査報告によると、近年のランサムウェア被害はデータを窃取したうえで「対価を支払わなければ公開する」と脅す二重恐喝が多くを占めるといいます。

ランサムウェア攻撃の全体像

ランサムウェア攻撃は、外部から突然暗号化プログラムが送り込まれて終わるものではありません。実際には、攻撃者が最初に侵入経路を確保し、その後に社内環境を調査し、より強い権限を持つアカウントを探し、重要なサーバやファイル共有へ移動しながら、最終的に暗号化や脅迫へ進む流れを取ります。

米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が公開している「#StopRansomware Guide」でも、ランサムウェアやデータ恐喝型攻撃への対策が初期侵入経路ごとに整理されています。本ガイドでは、インターネットに公開されたシステム、脆弱性、認証情報、リモートアクセス、メールなどが重要な観点として扱われています。つまり、ランサムウェア対策は、暗号化プログラムそのものを止めるだけでなく、攻撃の前段階をどこで検知し、どこで遮断するかが重要になります。攻撃の流れを理解すると、ランサムウェア対策の考え方も変わります。入口対策だけではなく、侵入後の不審な認証、権限昇格、横展開、データ窃取、バックアップ破壊、暗号化準備といった兆候を監視する必要があります。特に企業では、感染を完全に防ぐことだけに注力するのではなく、侵入された場合でも早期に発見し、被害拡大を防ぐ体制が求められます。

ランサムウェアの仕組みについては、以下の記事でより詳しく解説しています。
「ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説―」

攻撃の流れ(フェーズ別)

侵入

ランサムウェア攻撃の最初の段階は、企業ネットワークへの侵入です。侵入経路としては、フィッシングメール、VPN機器の脆弱性、リモートデスクトップ、外部公開サーバ、認証情報の悪用、委託先や外部サービス経由のアクセスなどが挙げられます。

攻撃者は、必ずしも高度な手法だけを使うわけではありません。公開済みの脆弱性が修正されていないVPN機器や、外部公開されたリモートデスクトップ接続(RDP)、使い回されたパスワード、退職者の残存アカウントなど、基本的な管理不備が入口になることもあります。この段階で重要なのは、自社の外部公開資産を把握し、侵入口になり得る箇所を減らすことです。攻撃者から見えるサーバ、VPN、リモートアクセス環境、クラウド管理画面、ファイル共有サービスを把握できていなければ、侵入の兆候を見つけることも、優先的に対策することも難しくなります。

独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」でも、組織向け脅威として「ランサム攻撃による被害」が1位、「サプライチェーンや委託先を狙った攻撃」が2位に挙げられており、企業にとってランサムウェアと外部経由の侵入は継続的な重要課題とされています。

権限昇格

侵入に成功した攻撃者は、次により強い権限を得ようとします。一般ユーザの端末に入っただけでは、重要サーバの停止や大規模な暗号化を実行できない場合があるためです。そのため、攻撃者は端末内に保存された認証情報、ブラウザに残ったパスワード、管理ツールの接続情報、設定ファイル、共有フォルダ内の情報などを探します。

権限昇格が成功すると、攻撃者は管理者アカウントやドメイン管理者権限を悪用し、より広範囲のシステムへアクセスできるようになります。管理者権限を持つアカウントが日常業務にも使われている場合や、複数のサーバで同じ認証情報が使い回されている場合、攻撃者の行動範囲は一気に広がります。この段階を防ぐためには、管理者権限の最小化、特権アカウントの分離、多要素認証、不要アカウントの削除、認証ログの監視が重要です。ランサムウェア攻撃では、暗号化そのものより前に、認証情報の不正利用や通常とは異なるログインが発生していることがあります。その兆候を早く見つけることが、被害拡大を防ぐ鍵になります。

横展開(ラテラルムーブメント)

権限を得た攻撃者は、社内ネットワーク内を移動しながら、重要なサーバやデータの所在を探します。この動きを横展開、またはラテラルムーブメントと呼びます。横展開では、ファイルサーバ、業務システム、Active Directory、バックアップサーバ、仮想基盤、クラウド連携システムなどが調査対象になります。攻撃者は、どのシステムを暗号化すれば業務停止の影響が大きいか、どのデータを盗めば脅迫材料になるか、どのバックアップを破壊すれば復旧を困難にできるかを確認します。この段階では、社内通信の異常、管理者ツールの不審な利用、通常とは異なる時間帯のアクセス、複数端末への連続ログイン、ファイル共有への大量アクセスなどが兆候になります。しかし、正規のアカウントや管理ツールが悪用される場合、単純なウイルス対策ソフトだけでは検知が難しいことがあります。そのため、ランサムウェア対策では、EDRやログ監視、ネットワーク監視、認証基盤の監視を組み合わせ、侵入後の不審な行動を見つける考え方が重要になります。

データ窃取

近年のランサムウェア攻撃では、暗号化の前にデータを盗む手口が一般化しています。攻撃者は、顧客情報、従業員情報、契約書、財務情報、設計情報、取引先情報、メールデータなどを持ち出し、身代金交渉の材料にします。この手法が二重恐喝です。従来のランサムウェアは、ファイルを暗号化して「復号したければ身代金を支払え」と要求するものでした。しかし現在は、暗号化に加えて「盗んだデータを公開する」「取引先や顧客へ連絡する」と脅すケースが増えています。この段階で被害が発生すると、たとえバックアップからシステムを復旧できたとしても、情報漏洩対応、顧客説明、取引先対応、法的対応、信用低下への対応が必要になります。つまり、バックアップは重要ですが、バックアップだけでランサムウェア被害を完全に抑え込めるわけではありません。データ窃取を早期に検知するには、重要データへのアクセス監視、大量ダウンロードの検知、外部送信通信の監視、クラウドストレージやファイル共有サービスの利用状況確認が必要です。特に、通常業務では発生しない大量の圧縮ファイル作成や外部アップロードは、ランサムウェア攻撃の前兆として注意すべきです。

暗号化

攻撃の最終段階で、ランサムウェアによる暗号化が実行されます。攻撃者は、業務停止の影響が大きいサーバや共有フォルダ、端末、仮想基盤を対象にし、ファイルを暗号化します。同時に、バックアップを削除したり、復旧機能を無効化したり、セキュリティ製品を停止しようとする場合もあります。暗号化が始まると、業務システムが使えない、ファイルサーバにアクセスできない、受発注や出荷が止まる、社内の連絡体制が混乱するなど、事業継続に大きな影響が出ます。NIST(米国立標準技術研究所)が公開しているNIST IR 8374でも、重要業務の復旧優先順位、バックアップの保護、復旧手順のテスト、対応計画の整備が重要であると示されています。暗号化段階まで到達してからでは、被害をゼロに抑えることは難しくなります。そのため、企業のランサムウェア対策では、暗号化を検知する仕組みに加え、暗号化前の侵入、権限昇格、横展開、データ窃取を早期に見つけることが重要です。

最近の攻撃の特徴

最近のランサムウェア攻撃の特徴は、暗号化だけに依存しない点にあります。攻撃者は、データを盗み、公開をちらつかせ、企業の信用や取引関係に圧力をかけることで、身代金の支払いを迫ります。この二重恐喝型の攻撃では、システム復旧だけでは問題が終わりません。情報漏洩の有無、漏洩した可能性のある情報の範囲、顧客や取引先への説明、監督官庁への報告など、経営判断を伴う対応が必要になります。

また、データ公開を前提にした脅迫も深刻です。攻撃者は、盗んだ情報の一部をリークサイトに掲載したり、公開期限を設けたり、顧客や取引先へ連絡すると主張したりすることがあります。これにより、企業は業務停止だけでなく、信用低下、顧客離脱、取引停止、法的責任のリスクにも直面します。

さらに、攻撃の分業化や自動化も進んでいます。ランサムウェア攻撃では、初期アクセスを売買する攻撃者、侵入後に権限を広げる攻撃者、データを窃取する攻撃者、暗号化と脅迫を行う攻撃者が分かれている場合があります。このような状況では、従来型の「入口で防ぐ」だけの対策では限界があります。攻撃者が社内に入った後の行動をどう検知するか、重要システムへの到達をどう遅らせるか、データ窃取をどう見つけるか、暗号化された場合にどう復旧するかまで含めた対策が必要です。

なぜ攻撃を止められないのか

ランサムウェア攻撃を止められない大きな理由は、侵入から暗号化までの途中段階に気づけないことです。攻撃者は、正規のアカウントや管理ツールを悪用することがあります。その場合、単純に「不審なファイルがあるか」「既知のマルウェアが検出されたか」だけを見ていても、攻撃の進行に気づけない可能性があります。

また、権限管理の不備も被害を拡大させます。管理者権限を持つアカウントが多すぎる、退職者のアカウントが残っている、共有アカウントを使っている、重要サーバへのアクセス制限が甘い、といった状態では、攻撃者が一度侵入しただけで広範囲へ移動できてしまいます。

検知遅れの背景には、ログが残っていない、ログを見ていない、異常を判断する基準がない、担当者が限られている、休日や夜間の監視ができないといった運用面の課題もあります。セキュリティ製品を導入していても、アラートを確認する体制がなければ、攻撃の兆候を見逃す可能性があります。 そのため、ランサムウェア対策では、技術対策だけでなく、運用体制の整備が欠かせません。誰がアラートを見るのか、どの条件で隔離するのか、どの段階で経営層へ報告するのか、外部専門家へいつ相談するのかを事前に決めておく必要があります。

企業が理解すべきポイント

企業がまず理解すべきなのは、ランサムウェア攻撃を完全に防ぐことは難しいという現実です。もちろん、脆弱性管理、メール対策、多要素認証、EDR、バックアップ、ネットワーク分離などの対策は重要です。しかし、攻撃手法は変化し続けており、外部委託先やクラウドサービス、認証情報の悪用など、自社だけでは完全に制御しにくい要素もあります。だからこそ、企業に求められるのは「侵入されないこと」だけを前提にした対策ではなく、「侵入される可能性を前提に、早期に検知し、被害を限定し、復旧できる体制」を整えることです。早期検知の観点では、通常とは異なるログイン、権限昇格、管理者ツールの不審な利用、複数端末への連続アクセス、大量のファイル操作、外部への大容量通信などを監視することが重要です。これらは、暗号化が始まる前に現れる可能性がある兆候です。

また、経営層はランサムウェアを単なるIT部門の問題としてではなく、事業継続、情報管理、顧客対応、法務、広報、取引先対応を含む経営リスクとして捉える必要があります。ランサムウェア攻撃は、システム停止だけでなく、情報漏洩、信用低下、売上損失、顧客離脱、サプライチェーンへの影響を引き起こす可能性があるためです。

ランサムウェアによって企業にどのような被害が発生するのかについては、次の記事で詳しく解説します。
「ランサムウェア被害の実態 – 業務停止・損害・企業が直面するリスクとは」

まとめ

ランサムウェア攻撃は、侵入、権限昇格、横展開、データ窃取、暗号化という複数の段階を経て進行します。暗号化は被害が目に見える最終段階であり、その前には攻撃者による認証情報の悪用、社内探索、重要データの特定、情報持ち出しが行われている可能性があります。近年は、データを暗号化するだけでなく、盗んだ情報を公開すると脅す二重恐喝が多く確認されています。そのため、バックアップを取得しているだけでは十分とはいえません。復旧できる体制に加え、データ窃取を防ぎ、早期に検知し、情報漏洩対応まで想定した準備が必要です。企業が取るべき対策は、入口対策、権限管理、ログ監視、EDR、脆弱性管理、バックアップ、インシデント対応体制を組み合わせた多層防御です。特に重要なのは、攻撃の流れを理解し、暗号化される前の段階で異常に気づくことです。ランサムウェア対策は、特定の製品を導入すれば終わるものではありません。攻撃者がどのように侵入し、どのように社内を移動し、どのようにデータを盗み、どのタイミングで暗号化するのかを理解したうえで、自社の弱点を継続的に見直すことが重要です。

【参考情報】

編集責任:木下


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像

Share
セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像アイキャッチ画像

サイバー攻撃や情報漏洩、不正アクセス、ランサムウェア感染などのセキュリティインシデントは、発生してから対応を考えていては被害を最小限に抑えることができません。重要なのは、発生時の対応だけでなく、平時から対応フローや体制を整備し、組織として継続的に管理することです。

セキュリティインシデント管理とは、インシデントの検知から初動対応、調査、復旧、再発防止までを組織的に運用するための仕組みを指します。

本記事では、インシデント管理の基本的な考え方や対応フローの全体像、企業に求められる体制について解説します。

本記事は「セキュリティインシデント管理・対応ガイド」の一部です。セキュリティ担当者だけでなく、インシデント発生時に判断・承認を求められる経営層・管理職の方にも読んでいただける内容になっています。技術的な詳細よりも「組織として何を決めておくべきか」という視点を中心に解説します。

【関連記事】

実際のインシデント対応の具体的な手順については、以下の記事で詳しく解説しています。
「インシデント対応フローとは?発生時に企業が取るべき手順と判断ポイント」

サイバー攻撃や情報漏洩、ランサムウェア感染、不正アクセス、Webサイト改ざんなど、企業を取り巻くセキュリティリスクは年々複雑化しています。これまでのように、インシデントが起きてから担当者が個別に対応するだけでは、被害の拡大を防ぎきれないケースも増えています。特に近年は、クラウドサービス、外部委託先、SaaS、リモートアクセス環境など、企業システムの構成が複雑になっています。そのため、自社の内部だけを見ていれば安全を確保できるという状況ではありません。セキュリティインシデント管理とは、こうしたリスクを前提に、インシデントの検知、初動対応、調査、復旧、再発防止までを組織として継続的に管理する考え方です。

NIST SP 800-61 r2「Computer Security Incident Handling Guide」でも、インシデント対応は単なる技術対応ではなく、計画、体制、分析、封じ込め、復旧、事後対応を含む組織的な取り組みとして整理されています。インシデント管理は、まさにその全体像を企業活動の中に組み込むための実務です。

インシデント管理とは何か

インシデント管理とは、セキュリティ上の問題が発生した際に、被害を最小限に抑え、事業への影響を管理し、再発を防ぐための一連の仕組みを指します。ここでいうインシデントには、マルウェア感染、不正アクセス、情報漏洩、アカウント侵害、ランサムウェア被害、Webサイト改ざん、システム停止、内部不正、委託先を経由した被害などが含まれます。重要なのは、インシデント管理が「発生後の火消し」だけを意味するものではないという点です。もちろん、発生直後の被害拡大防止や復旧作業は重要です。しかし、それだけではインシデント管理とはいえません。管理という言葉が示すように、事前準備、連絡体制、判断基準、証拠保全、外部報告、再発防止策の検討までを含めて、組織として運用できる状態にしておくことが求められます。

IPAも、インシデント発生時には影響範囲や損害の特定、被害拡大防止、再発防止策の検討を速やかに行うため、CSIRTなどの組織内対応体制を整備することが重要であると示しています。これは、インシデント対応を個人の経験や判断に依存させず、企業として再現性のある対応にするための考え方です。

「インシデント対応」と「インシデント管理」は混同されがちですが、両者には違いがあります。インシデント対応は、発生した事象に対して具体的に行う対応行動です。たとえば、感染端末の隔離、ログ調査、被害範囲の確認、復旧作業、関係者への報告などが該当します。一方、インシデント管理は、それらの対応を適切に実行するための全体設計です。誰が判断し、誰が作業し、どの基準で経営層へ報告し、いつ外部機関や顧客に連絡するのかをあらかじめ定め、実行できる状態にしておくことが中心になります。つまり、インシデント対応が「現場の行動」だとすれば、インシデント管理は「組織としての仕組み」です。対応力を高めるためには、個別の手順だけでなく、それを支える管理体制が欠かせません。

なぜインシデント管理が重要なのか

インシデント管理が重要視される理由は、サイバー攻撃の被害が技術部門だけの問題にとどまらなくなっているためです。情報漏洩が発生すれば、顧客や取引先への説明、監督官庁への報告、法務対応、広報対応、営業活動への影響、事業継続への支障など、企業全体に影響が及びます。システム停止が長期化すれば、売上機会の損失や顧客離れにもつながります。

独立行政法人情報処理推進機構(IPA)「中小企業のためのセキュリティインシデント対応の手引き」でも、インシデントによる被害には、原因調査や復旧の外部委託費、謝罪対応、法的対応費用といった直接的な金銭被害に加え、信用低下や事業停止による機会損失といった間接的被害があると整理されています。インシデント対応の目的は、これらの被害と影響範囲を最小限に抑え、迅速に復旧し、再発を防止することにあります。

特に情報漏洩リスクは、企業にとって深刻です。個人情報、認証情報、営業秘密、技術情報、取引先情報、顧客データなどが漏洩した場合、企業の信用は大きく損なわれます。たとえ漏洩件数が限定的であっても、初動対応や公表内容に不備があれば、二次的な批判を招くことがあります。反対に、発生直後から事実確認、被害拡大防止、関係者への説明、再発防止策の提示を適切に行えれば、被害の拡大を抑え、信頼回復への道筋を作ることができます。

また、サプライチェーンの複雑化もインシデント管理の重要性を高めています。企業のシステムや業務は、クラウドサービス、業務委託先、開発会社、保守ベンダー、物流・決済・顧客管理システムなど、多くの外部組織とつながっています。そのため、自社のセキュリティ対策だけではインシデントを完全に防ぐことはできません。委託先の侵害、外部サービスの設定不備、ソフトウェア供給網への攻撃などを起点として、自社に影響が及ぶ可能性があります。

インシデント管理が機能している企業では、外部委託先やクラウドサービスを含めたリスクを前提に、連絡先、責任範囲、報告基準、ログ取得範囲、復旧手順を整理しています。反対に、インシデント発生後に「誰に確認すればよいかわからない」「契約上どこまで調査できるかわからない」「委託先から情報が上がってこない」という状態になると、初動が遅れ、被害の実態把握も難しくなります。

インシデント管理の全体フロー

インシデント管理では、発生した事象を場当たり的に処理するのではなく、一定の流れに沿って対応することが重要です。ここでは、企業実務で理解しやすいように、検知、初動対応、調査・分析、復旧、再発防止という流れで整理します。

検知(Detection)

検知は、インシデント管理の出発点です。セキュリティ製品のアラート、ログ監視、外部機関からの通報、顧客からの問い合わせ、従業員からの報告、Webサイトの異常、システム停止など、インシデントの兆候はさまざまな形で現れます。重要なのは、検知した情報を見落とさず、適切な担当者へつなげる仕組みです。アラートが大量に発生しているにもかかわらず確認されていない、従業員が異常に気づいても報告先を知らない、外部からの通報が担当部署で止まってしまうといった状態では、検知していても管理できているとはいえません。

IPAでもインシデント対応の流れにおいて、Webサイト改ざん、システム停止、標的型メール、ログ監視による不正通信の発見などが検知の例として示されています。検知は技術的な監視だけでなく、社内外からの連絡受付を含めた仕組みとして考える必要があります。

初動対応(Containment)

初動対応では、被害の拡大を防ぐことが最優先になります。たとえば、マルウェア感染が疑われる端末をネットワークから隔離する、不正アクセスが疑われるアカウントを一時停止する、攻撃に悪用された通信経路を遮断する、関係システムの利用を制限する、といった対応が考えられます。ただし、初動対応では「とにかく止める」ことだけが正解とは限りません。証拠保全をせずに端末を初期化してしまうと、原因調査に必要なログや痕跡が失われる可能性があります。システムを不用意に停止すると、業務影響が大きくなる場合もあります。そのため、初動対応では、被害拡大防止と証拠保全、事業継続のバランスを考えながら判断する必要があります。

米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)「Incident Response Plan (IRP) Basics」インシデント対応計画に関する資料でも、インシデント対応計画は、組織がインシデントの前、最中、後に取るべき行動を支援する正式な文書として位置づけられています。初動で迷わないためには、あらかじめ承認された計画と判断基準が必要です。

調査・分析(Investigation)

調査・分析では、何が起きたのか、どの範囲に影響があるのか、攻撃者が何を行ったのか、情報漏洩の可能性があるのかを確認します。調査対象には、端末、サーバ、認証ログ、通信ログ、クラウドサービスの操作履歴、メール、EDRやSIEMの検知情報などが含まれます。この段階で重要なのは、事実と推測を分けることです。インシデント発生直後は情報が錯綜しやすく、関係者の不安も高まります。そのため、確定していない情報を断定的に扱うと、誤った判断につながります。調査結果は、時系列、影響範囲、確認済み事実、未確認事項、今後の調査方針に分けて整理することが望ましいです。

また、調査・分析は技術部門だけで完結しない場合があります。個人情報や機密情報の漏洩可能性がある場合は、法務、広報、経営層、顧客対応部門との連携が必要になります。外部委託先やセキュリティ専門ベンダーに調査を依頼するケースもあります。インシデント管理では、こうした連携をあらかじめ想定しておくことが重要です。

復旧(Recovery)

復旧では、影響を受けたシステムや業務を安全な状態に戻します。バックアップからの復元、パッチ適用、設定変更、アカウントの再発行、認証情報のリセット、ネットワーク接続の再開、業務再開判断などが含まれます。復旧時に注意すべきなのは、原因が取り除かれていない状態でシステムを戻さないことです。ランサムウェア感染後にバックアップから復元しても、侵入経路となった脆弱性や認証情報の悪用が残っていれば、再侵害される可能性があります。不正アクセスを受けたシステムを復旧する場合も、攻撃者が作成したアカウント、バックドア、不審な設定変更が残っていないかを確認する必要があります。単に業務を再開するだけでなく、脅威を除去し、安全性を確認したうえで復旧することが重要です。

再発防止(Lessons Learned)

再発防止は、インシデント管理の中でも特に重要な工程です。インシデントが収束した後、原因、対応の良かった点、課題、判断が遅れた場面、連絡体制の不備、ログ不足、訓練不足などを振り返り、次に同じ問題が起きないよう改善します。再発防止策には、技術的対策だけでなく、運用改善も含まれます。たとえば、脆弱性管理の見直し、バックアップ運用の改善、EDRやログ監視の強化、アカウント権限の見直し、委託先との連絡ルール整備、初動対応手順の改定、経営層への報告基準の明確化、机上演習の実施などが考えられます。IPAも、インシデント発生に備えた演習を行っていないことや、CSIRT業務が属人化していることを課題として挙げています。再発防止は、報告書を作って終わりではありません。組織の対応力を高めるために、手順、体制、訓練へ反映することが求められます。

インシデント対応との違いと関係

インシデント対応とインシデント管理は、密接に関係しています。ただし、同じ意味ではありません。インシデント対応は、実際に起きたインシデントに対する具体的な行動です。検知したアラートを確認する、感染端末を隔離する、ログを調査する、影響範囲を特定する、復旧作業を行うといった実務が該当します。一方、インシデント管理は、それらの対応を組織として適切に動かすための仕組みです。対応手順、報告ルート、責任者、判断基準、外部連携、訓練、記録、改善活動までを含みます。つまり、対応は管理の一部です。管理がなければ、対応は担当者個人の経験や判断に依存しやすくなります。この違いは、平時と有事の関係で考えるとわかりやすくなります。有事に実際に動くのがインシデント対応です。平時から有事に備えて準備し、発生時に迷わず動けるようにし、終息後に改善するのがインシデント管理です。

たとえば、ランサムウェア感染が疑われる端末を隔離することはインシデント対応です。しかし、どの条件で隔離するのか、誰が判断するのか、隔離後に誰へ報告するのか、業務影響をどう判断するのか、顧客や委託先への連絡が必要か、証拠をどのように保全するのかを定めることはインシデント管理です。

インシデント管理が目指すのは、個別最適ではなく全体最適です。現場担当者が最善を尽くしていても、経営判断が遅れたり、法務・広報との連携が取れなかったり、委託先との情報共有が進まなかったりすれば、企業全体としての対応は不十分になります。だからこそ、インシデント管理では、技術、業務、法務、広報、経営をつなぐ視点が必要です。

管理が機能しない企業の特徴

インシデント管理が機能しない企業には、いくつか共通する特徴があります。

対応が属人化している

最も多いのは、対応が属人化している状態です。特定の担当者だけがシステム構成を理解している、ログの見方を知っている、ベンダーとの連絡先を把握している、過去のトラブル対応を覚えているという状態では、その担当者が不在のときに対応が止まります。

属人化は、平時には問題が見えにくいという特徴があります。日常業務では、詳しい担当者がその場で処理できるため、大きな問題に見えません。しかし、インシデント発生時には状況が一変します。判断すべきことが増え、関係者も増え、時間的な余裕がなくなる中で、特定の個人に情報と判断が集中すると、対応が遅れやすくなります。対策の第一歩は、対応手順・連絡先・ログの見方・ベンダー窓口を「担当者の頭の中」から文書に移すことです。

IPAも、CSIRT業務の属人化や、証拠保全ルール、外部報告・公表ルール、分析・対応手順の未整備をインシデント対応体制上の課題として挙げています。これは、実務上の弱点がインシデント発生時に表面化しやすいことを示しています。

判断基準が定められていない

もう一つの特徴は、判断基準が明確になっていないことです。たとえば、どのレベルのアラートで経営層へ報告するのか、個人情報漏えいの可能性がある場合に誰が判断するのか、システム停止を許容する条件は何か、外部公表の検討を始めるタイミングはいつか、といった基準が曖昧な企業では対応が遅れやすくなります。まず「このレベルのアラートが発生したら経営層へ報告する」という1行の基準を決めるだけでも、判断の遅れを防ぐ効果があります。

感染端末の隔離判断が遅れて被害が拡大する、不正アクセスの可能性を軽視して調査開始が遅れる、顧客への説明が後手に回るといった事態も起こり得ます。限られた情報の中で迅速に判断するためには、平時から基準を定めておくことが重要です。

部門間の連携が弱い

また、部門間連携が弱い企業も、インシデント管理が機能しにくい傾向があります。情報システム部門だけで対応しようとしても、顧客対応、法務判断、広報対応、取引先調整、経営判断が必要になる場面では限界があります。セキュリティインシデントは技術トラブルであると同時に、事業リスクでもあります。

JPCERT/CCはCSIRTについて、「組織内の情報セキュリティ問題を専門に扱うインシデント対応チーム」と説明し、組織的なインシデント対応体制の構築を支援しています。管理を機能させるためには、技術部門だけでなく、経営層、法務、広報、営業、総務、人事、委託先を含めた連携が欠かせません。

まとめ

セキュリティインシデント管理とは、インシデントが発生した後の対応だけでなく、検知、初動対応、調査・分析、復旧、再発防止までを組織として管理するための仕組みです。インシデント対応が現場の具体的な行動であるのに対し、インシデント管理は、その対応を確実に実行するための全体設計といえます。

サイバー攻撃や情報漏洩の影響は、情報システム部門だけにとどまりません。顧客、取引先、委託先、経営、法務、広報、営業活動、事業継続にまで広がります。そのため、企業には、発生後に慌てて対応するのではなく、平時から判断基準、連絡体制、対応フロー、証拠保全、外部連携、再発防止の仕組みを整えておくことが求められます。特に、属人化した対応や曖昧な判断基準は、インシデント発生時に大きな弱点になります。担当者の経験に頼るのではなく、組織として再現性のある対応を行うことが、被害の最小化と早期復旧につながります。

インシデント管理は、単なるセキュリティ部門の業務ではありません。企業の信頼、事業継続、情報漏洩対策を支える重要な経営課題です。まずは、自社でインシデントが発生した場合に、誰が検知し、誰が判断し、誰が対応し、誰が経営層や外部関係者へ報告するのかを確認することから始めることが重要です。


本記事では、セキュリティインシデント管理の全体像について解説しました。より実践的に理解したい方は、まず「セキュリティインシデントとは?」で代表的な事例やリスクを確認し、その後「インシデント対応フロー」「インシデント対応体制」を読むことで、企業に求められる対応を体系的に理解できます。

また、インシデント発生後の改善活動については、「セキュリティインシデントの再発防止策とは?」もあわせてご覧ください。


【関連記事】

【参考情報】

公開日:2026年6月17日

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

クレジットカード情報漏洩に備える ―非保持化・PCI DSS準拠でも漏洩が起きる理由とは―

Share
クレジットカード情報漏洩に備える ―非保持化・PCI DSS準拠でも漏洩が起きる理由とは―アイキャッチ画像

クレジットカード情報漏洩は、ECサイト加盟店だけの問題ではありません。非保持化やPCI DSS準拠を実施していても、Webサイトの脆弱性や設定不備を起点に漏洩が発生するケースは少なくありません。本記事では、実際の漏洩事例や発生後に直面する課題を踏まえながら、情報漏洩に備えるために押さえておきたいポイントを解説します。

なぜクレジットカード情報漏洩が起きるのか

クレジットカード情報漏洩は、ECサイト加盟店だけの問題として発生するわけではありません。ECサイトの決済は、ECサイト加盟店、決済代行事業者(PSP:Payment Service Provider)、アクワイアラ、国際ブランドなど、複数の事業者が連携して成り立っています。そのため、サイバー攻撃者に狙われる対象は、カード情報を直接保有するシステムだけに限られません。

実際には、ECサイト加盟店のECサイトや管理画面、CMS、外部委託先、決済画面へ遷移する前後の処理など、周辺のどこかにWebアプリケーションの脆弱性や設定不備が存在するだけで、カード情報の窃取につながる可能性があります。カード情報を自社で保持していない場合でも、サイト改竄や悪意あるコードの挿入によって、利用者が入力した情報が攻撃者へ送信されてしまうケースがあります。弊社のPFI調査資料でも、カード情報を自社保有していない企業からの漏洩に関する相談が多く発生していることが示されています。

ECサイトでは外部サービス連携、プラグイン更新、機能追加などが継続的に発生します。そのため、一度安全な構成を整備したとしても、それだけで安全性が維持されるわけではありません。日々の運用の中で新たに生まれた脆弱性が、攻撃の端緒となる場合があります。特に、Webアプリケーションの脆弱性や管理画面の設定不備は、PFI調査において主要な漏洩の原因として挙げられています。決済は複数の事業者が関与する仕組みであるため、そのサプライチェーンの一箇所で発生したサイバー攻撃が、ECサイト加盟店の業務停止、PSPへの問い合わせ対応、アクワイアラや国際ブランドへの報告対応へと波及する可能性があります。クレジットカードの情報漏洩は、単なる技術的な事故ではなく、決済サプライチェーン全体へ影響を及ぼすインシデントとして捉える必要があります。

実際に発生している情報漏洩事例

公表資料や業界資料を見ると、漏洩のきっかけは一様ではありません。ECサイトの改竄、不正ファイルの設置、偽の決済画面への誘導、委託先や関連システムの不備など、さまざまな経路からカード情報の窃取につながっています。経済産業省の資料でも、ECサイト加盟店、ECシステム提供事業者、PSP、消費者を狙ったフィッシング被害など、複数の漏洩事案の類型が整理されています。たとえば、ECサイト加盟店のECサイトに存在する脆弱性を突かれ、サイトが改竄されるケースがあります。この場合、カード情報を保持していなくても、不正ファイルの設置や偽の決済画面への誘導により、利用者が入力したカード番号等が攻撃者へ送信される可能性があります。また、委託先業者によるサイト更新時の設定不備を起点に、不正アクセスや情報漏洩につながるケースもあります。さらに、決済関連システム側の脆弱なアプリケーションへ不正アクセスされる事例も挙げられています。

PSPで情報漏洩が発生すると、利用者、ECサイト加盟店、クレジットカード会社など、多くの関係者を巻き込む被害につながるおそれがあります。これらの事例は、クレジットカード情報漏洩が単一のセキュリティ製品だけで防げる問題ではなく、開発、運用、委託管理、監視のすべてが関係する問題であることを示しています。また、近年は発覚経緯にも変化が見られます。2024年のカード情報流出事件では、警察の指摘により発覚した事案が35.1%を占めたとの分析もあります。また、2024年のクレジットカード不正利用被害額は555億円とされ、その9割超がECサイトでの番号盗用によるものとされています*1。

これらの事例から分かるのは、クレジットカード情報漏洩が例外的な事故ではなく、現実的にはEC決済の現場で継続的に発生する身近なリスクだということです。PSPにとっても、漏洩元が自社であるか否かにかかわらず、問い合わせ、調査協力、ECサイト加盟店支援、関係者への説明といった対応が発生し得る点を踏まえる必要があります。

なぜ対策していても防げないのか

クレジットカードの情報漏洩対策として、「カード情報を保持しない非保持化」や「PCI DSS準拠」といった取り組みは非常に重要です。しかし、これらはリスクを低減するための対策であり、残念ながら漏洩を完全に防ぐことを保証してくれるものではありません。たとえば、カード情報の非保持化を行っている場合でも、ECサイトが改竄され、偽の入力フォームや悪意あるスクリプトが設置されてしまえば、利用者が入力したカード情報が攻撃者へと送信される可能性があります。つまり、カード情報を「保管していない」ことと、「情報入力時に窃取されない」ことは別の問題なのです。ECサイト全体の安全性まで担保されるわけではありません。PCI DSSについても同様です。PCI DSSに準拠していること自体が将来の侵害を否定してくれるものではありません。実際のインシデントでは、Webアプリケーションの脆弱性、管理画面の設定不備、委託管理先の不備、脆弱なパスワード設定など、複数の問題が重なって発生するケースが見られます。弊社のPFI調査資料でも、アプリケーションの脆弱性や管理画面の設定不備が主要な漏洩原因として挙げられています。

重要なのは、「非保持化しているから安全」、「PCI DSSに準拠しているから安全」と受け止めるのではなく、それぞれの対策が守れる範囲と限界を理解することです。クレジットカード情報漏洩は、技術、運用、管理といった複数の要因が重なって発生するため、防御だけではなく、継続的な監視や発生時の対応体制まで含めて備える必要があります。

インシデント発生後の現実

クレジットカード情報漏洩が疑われる事態に直面すると、現場では短時間で多くの判断が求められます。特に、次のような課題が発生する可能性があります。

  • 初動対応の遅れ
    被害拡大を防ぐため、ECサイトの停止、クレジットカード決済の一時停止、不正ファイルの確認、関係者への連絡などを並行して進める必要があります。対応が遅れた場合、新たな被害につながるおそれがあります。
  • ログ不足
    原因や影響範囲を調査しようとしても、必要なログが保存されていない、保存期間が短い、委託先から提供されないといった状況では、調査が難航します。ログの保全・管理体制が不十分であることが課題となるケースも少なくありません。
  • 調査・報告対応
    インシデント対応では、被害拡大を防ぐための封じ込めも重要です。さらに、個人情報保護委員会への報告や本人通知、公表対応など、時間的制約のある対外対応も並行して進めなければなりません。
  • 業務・信用への影響
    決済停止やECサイト停止は、売上の減少、顧客対応、問い合わせ対応の発生に直結します。実際に、クレジットカード決済の停止が長期化した事例や、決済再開までの期間、クレジットカード決済以外でECサイトを継続できるかといった相談も挙げられています。決済再開に向けた調整や関係者との連携も必要となり、事業運営や信用面にも大きな影響を及ぼす可能性があります。

PSPはどこまで責任を負うのか?

クレジットカード情報漏洩のインシデントでは、実際に情報漏洩が発生したECサイト加盟店やシステム事業者だけでなく、決済に関わる複数の事業者が対応を求められる場合があります。特にPSPはインシデント発生時に一定の関与が発生する可能性があります。たとえば、ECサイト加盟店からの問い合わせ対応、決済停止や再開に関する調整、関係各所への情報共有、調査協力などが挙げられます。また、利用者への影響範囲や決済への影響を整理する中で、PSPが保有するログや取引情報の確認が必要になるケースもあります。

もちろん、すべてのケースでPSPが法的責任を負うとは限りません。しかし実際には、「どのシステムで何が起きたのか」、「どこまで影響が及んでいるのか」を整理する過程で、決済のハブとしての対応が求められる場面があります。関係者間で認識や説明内容に差異が生じれば、公表内容や顧客説明にも影響する可能性があります。また、インシデント発生時には、技術的な問題だけでなく、ECサイト加盟店や委託先との調整、問い合わせ対応、事実確認など、実務面での負荷も大きくなります。そのためPSPにとっても、インシデント対応は「加盟店側の問題」と安易に切り離して考えられるものではありません。重要なのは、インシデント発生後に責任範囲を議論することだけではなく、平時から、どのような連携体制で対応するのか、どの情報を誰が保有しているのか、どのように調査や報告を進めるのかを十分に整理しておくことです。

インシデント対応で求められるフォレンジック調査

クレジットカード情報漏洩が疑われる場合、適切な封じ込めや再発防止につなげるためにも、何が起きたのかを客観的に把握することが重要です。そのため、フォレンジック調査では次のような対応を行います。

  • 原因の特定
    ECサイトの改竄、不正ファイルの設置、管理画面からの侵入など、どのような経路で侵害が発生したのかを調査し、事実関係を整理します。
  • 被害範囲の把握
    どの期間に、どの画面やシステムが影響を受け、どの情報が漏洩した可能性があるのかを確認します。影響範囲を把握することで、関係者への説明、外部報告、顧客対応、決済再開の判断をしやすくなります。
  • 侵入経路や影響の分析
    ログ、ファイル、通信履歴、システム構成などを調査し、侵入経路や改竄内容、攻撃の時系列、影響範囲を明らかにします。
  • 報告・説明対応の支援
    クレジットカード情報漏洩が疑われる場合には、アクワイアラや国際ブランド等への報告対応が求められることがあります。第三者による調査結果は、事実確認や説明責任を果たすうえで重要な根拠となります。
  • 再発防止にむけた基盤づくり
    フォレンジック調査は単なる原因調査ではなく、被害拡大防止、再発防止、関係者への説明を支えるための重要なプロセスです。ログ、ファイル、通信、システム構成などを確認し、侵入経路や改竄内容、攻撃の時系列、影響範囲を明らかにしていきます。何が分かり、何が分からないのかを整理することで、その後の対応につなげることができます。特にクレジットカード情報漏洩が疑われる場合には、アクワイアラや国際ブランド等への報告対応も想定されるため、第三者による調査結果が重要になる場面があります。

初動対応を左右する平時の備え

クレジットカード情報漏洩のインシデントでは、発生後の初動対応がその後の調査、報告、復旧に大きく影響します。どのシステムを確認するのか、どのログを保全するのか、誰に連絡するのかが整理されていなければ、対応開始までに時間を要してしまいます。結果として、被害範囲の特定や関係者への説明も遅れる可能性があります。そのため重要になるのが、「平時からの備え」です。具体的には、システム構成や委託先の把握、ログの保存場所や保全方針の確認、関係者の連絡先や判断権限の整理、初動対応手順の整備、外部専門家との連携体制の確保などが挙げられます。さらに、NDAや基本契約を事前に整えておけば、インシデント発生後に契約条件や情報共有範囲を調整する時間を減らし、調査や封じ込めに着手しやすくなります。これらを事前に確認しておくことで、発生時に「何から手を付けるか」と迷う時間を減らすことができます。

平時の備えは技術部門だけの課題ではありません。法務、広報、顧客対応、経営層、委託先を含めた体制整備が必要です。インシデント発生時には、技術調査と並行して、報告、通知、公表、問い合わせ対応が進むためです。クレジットカード情報漏洩対策では、防御策を強化することはもちろん重要です。しかし、それだけでは十分とはいえません。万一に発生した場合は、速やかに封じ込め、調査し、説明できる状態を作っておくことが重要です。

有事に備えた準備はできていますか?

クレジットカード情報漏えいが発生した場合、初動対応、原因調査、被害範囲の特定、関係各所への報告など、多くの対応を短期間で進める必要があります。BBSecでは、PCI SSC認定のPFIとして、クレジットカード情報漏えいフォレンジック調査を提供しています。万が一の際に迅速な対応を行うためにも、平時からの備えをご検討ください。
▶ クレジットカード情報漏えいフォレンジック調査サービスはこちら

まとめ

クレジットカード情報漏洩は、ECサイト加盟店だけの問題ではなく、PSPを含む決済サプライチェーン全体に影響を及ぼすインシデントです。情報の非保持化やPCI DSS準拠といった対策は重要ですが、それだけでリスクを完全に防ぐことはできません。だからこそ、防御策に加え、発生時の初動対応、調査、関係者連携まで含めて、平時から備えておくことが重要です。


「非保持化しているから安心」とは言い切れない時代へ
情報漏洩インシデントは、Webアプリケーションの脆弱性や設定不備、運用上の課題など、複数の要因が重なって発生します。PCI DSS v4.0では、継続的な脆弱性管理やペネトレーションテストなど、従来以上に運用・監視を重視した対応が求められています。情報漏洩リスクに備えるために、PCI DSS v4.0で押さえておきたいポイントをウェビナーで詳しく解説しています。
【関連ウェビナー】「今さら聞けない!PCI DSS v4.0で求められる脆弱性診断」
▶ 詳細・お申し込みはこちら


無料PDF|SQAT® Security Report 2026春夏号

サービスに関する疑問や質問はこちら


Security Serviceへのリンクバナー画像
BBSecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
BBSecホワイトペーパー「企業のセキュリティ成熟度チェックリスト」資料ダウンロードボタン

編集責任:木下

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティ運用体制の作り方 属人化を防ぐ役割分担と外部活用の考え方

Share
「セキュリティ運用体制の作り方 属人化を防ぐ役割分担と外部活用の考え方」アイキャッチ画像

セキュリティ運用を継続していく中で、多くの組織が直面するのが「体制」の問題です。個別の対策や日常的な運用が回り始めたとしても、それが特定の担当者に依存している限り、長期的な安定は期待できません。本記事では、その発展段階として、属人化を防ぎながら継続的に回るセキュリティ運用体制の考え方を解説します。

セキュリティ運用の全体像や考え方については、以下の記事で整理しています。
「セキュリティ運用とは?属人化を防ぎ継続的に回す基本の考え方」

セキュリティ運用体制とは、人員を増やすことではなく、判断・実行・記録の役割を分離し、担当者が変わっても運用が継続できる状態を設計することを意味します。「セキュリティ運用 体制」「情シス セキュリティ 体制」「セキュリティ 外部委託」といった検索が増えている背景には、技術的な課題ではなく、組織としてどう運用を維持するかという悩みがあります。セキュリティは専門技術の問題として語られがちですが、実際には役割設計と意思決定の構造に大きく左右されます。担当者の異動や退職、業務負荷の増加といった現実的な変化によって、運用そのものが停止してしまうケースは決して珍しくありません。

なぜ「人」だけに頼る運用は破綻するのか

多くの企業では、セキュリティ業務が情報システム担当者、いわゆる情シスに集中しています。特に中小規模組織では「ひとり情シス」と呼ばれる状況も珍しくなく、インフラ管理、ヘルプデスク、クラウド設定、セキュリティ対応を一人が担うケースも見られます。

短期的には、この形は合理的に見えます。意思決定が速く、状況把握も一元化されるためです。しかし長期的に見ると、担当者の知識と経験に依存した状態が固定化し、組織としての再現性が失われます。担当者依存の最大の問題は、運用が見えなくなることです。判断理由や対応経緯が共有されなければ、他のメンバーは状況を理解できません。その結果、担当者が不在になった瞬間に対応速度が落ち、インシデント時の判断が遅れる可能性があります。提供された文脈に基づくと、セキュリティ体制とは人を増やすことではなく、「人が変わっても回る状態」を設計することだと整理できます。

最低限決めておくべき役割分担

セキュリティ運用体制を考える際、最初に必要なのは大規模な組織図ではありません。最低限の役割が整理されているかどうかが重要になります。運用の中には、リスクを評価して方向性を決める判断の役割、実際に設定変更や対応を行う実行の役割、そして履歴を残し管理する役割が存在します。これらが同一人物に集中していても構いませんが、「どの役割を担っているのか」が明確でなければ運用は属人化します。役割が定義されることで、対応の引き継ぎや支援が可能になります。誰が最終判断者なのかが曖昧な組織では、インシデント時に意思決定が停滞しやすくなります。

体制が機能するかどうかは、インシデント発生時に明確になります。初動対応から復旧までの流れについては、以下の記事で整理されています。
「セキュリティインシデントの基礎から対応・再発防止まで 第2回:セキュリティインシデント発生時の対応 ─初動から復旧まで」

内製・外部委託の切り分け方

セキュリティ運用体制を検討すると、多くの組織が「内製か外部委託か」という選択に直面します。しかし実務では、この問いは二択ではありません。すべてを内製化することは理想的に見える一方で、専門知識の維持や24時間対応の負担を考えると現実的でない場合があります。一方、すべてを外部へ委託すると、組織内部に判断能力が残らず、状況理解が困難になる可能性があります。提供された構成意図に基づくと、重要なのは作業ではなく判断をどこに残すかです。監視や分析の一部を外部に任せることは可能ですが、事業影響を踏まえた最終判断は組織側が保持する必要があります。

外部を活用する場合、委託先管理やサプライチェーンリスクも考慮が必要です。
「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

外部を使っても属人化するケース

外部委託を導入しても、必ずしも属人化が解消されるわけではありません。むしろ新しい形の属人化が生まれることがあります。典型的なのは、委託先に任せきりになり、内部で内容を理解しなくなるケースです。報告書は受け取っていても、判断基準や対応背景が共有されなければ、組織側の知識は蓄積されません。さらに、外部サービスの仕組みがブラックボックス化すると、異常時に何が起きているのか説明できなくなります。この状態では、運用主体が組織ではなくベンダーへ移ってしまいます。外部活用の目的は責任移転ではなく、能力補完であると理解することが重要です。

継続的に回る体制を作るための考え方

セキュリティ運用体制は、一度設計して終わるものではありません。継続的に回る体制には、定期的な見直しと情報共有の仕組みが必要になります。定期レビューは、問題を探すためではなく現状を確認するために行われます。運用が想定通り機能しているかを確認することで、小さなズレを早期に修正できます。また、判断基準を共有することで、担当者が変わっても意思決定の方向性が維持されます。更新の仕組みが存在しない体制は、時間とともに現実と乖離します。環境変化を前提として設計された体制だけが、長期的に機能し続けます。提供された文脈に基づくと、体制の成熟とは組織図の完成ではなく、改善が自然に行われる状態を指すと考えられます。

まとめ:運用は「仕組み」で支えるもの

セキュリティ運用体制とは、人員配置の問題ではなく、意思決定を継続させる仕組みの設計です。担当者の能力に依存した運用は短期的には成立しても、組織としての持続性を持ちません。役割を明確にし、内製と外部活用を適切に組み合わせ、知識が組織に残る状態を作ることで、セキュリティは個人作業から組織活動へと変化します。セキュリティ運用体制の整備は組織ごとに最適解が異なるため、自社の状況整理が難しい場合は、第三者視点での現状診断から始める方法もおすすめします。

本記事は、企業におけるセキュリティ運用支援およびインシデント対応の実務知見をもとに、一般的に公開されているセキュリティ運用の考え方を整理したものです。特定製品への依存を避け、組織運用の観点から解説しています。


セキュリティ運用は、個別対策ではなく全体の仕組みとして考えることが重要です。
「セキュリティ運用とは何か 属人化を防ぎ、継続的に回すための基本的な考え方」

BBSecでは

委託先が関係する情報漏えいでは、自社だけで完結する対応はほとんどありません。複数の関係者が絡むからこそ、事前の整理や体制づくりが結果を大きく左右します。ブロードバンドセキュリティ(BBSec)では、サプライチェーン全体を前提としたインシデント対応体制の整理や、外部起因の事故を想定した初動対応の支援を行っています。「起きてから考える」のではなく、「起きる前提で備える」ことが、これからの企業に求められる姿勢です。もし、委託先を含めた情報管理やインシデント対応に不安を感じている場合は、一度立ち止まって体制を見直すことが、将来のリスクを減らす確かな一歩になるでしょう。

セキュリティ運用サービス(BBSec)

慎重かつ堅実な継続的作業を求められるセキュリティ運用を、セキュリティのプロフェッショナルが24時間・365日体制で支援いたします。
詳細はこちら
※外部サイトへリンクします。

編集責任:木下

Security NEWS TOPに戻る
バックナンバー TOPに戻る


年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

サービスに関する疑問や質問はこちらからお気軽にお問合せください。


Security Serviceへのリンクバナー画像
BBSecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
ウェビナーアーカイブ動画ページバナー画像

セキュリティ運用とは?属人化を防ぎ継続的に回す基本の考え方

Share
セキュリティ運用とは?属人化を防ぎ継続的に回す基本の考え方アイキャッチ画像

セキュリティ運用とは、セキュリティ対策を導入することではなく、脆弱性情報の確認、設定管理、インシデント対応、見直しといった活動を継続的に回し続ける組織的な取り組みを指します。単発の対策ではなく、変化する環境に合わせて安全性を維持する仕組みである点が特徴です。本記事では、企業におけるセキュリティ運用支援およびインシデント対応の実務知見をもとに、一般的に公開されているセキュリティ運用の考え方を整理します。特定製品への依存を避け、組織運用の観点から解説しています。

セキュリティ運用が重要になる背景には、インシデント発生時の初動対応や判断の難しさがあります。インシデント対応の全体像については以下の記事で整理されています。
「セキュリティインシデントの基礎から対応・再発防止まで 第1回:セキュリティインシデントとは何か?基礎知識と代表的な事例」

セキュリティ運用とは、セキュリティ対策を導入した状態を維持し続ける活動ではなく、「変化し続ける環境に合わせて安全性を更新し続ける仕組み」を指します。多くの企業がセキュリティ製品やルールを導入しているにもかかわらず事故を防ぎきれない背景には、この“運用”という視点の不足があります。

近年、「セキュリティ運用とは」「セキュリティ運用 体制」「セキュリティ 属人化」といった検索が増加しているのは、セキュリティが技術課題ではなく組織運営の問題として認識され始めているためだと考えられます。導入した対策は時間とともに環境とのズレが生じるため、継続的な判断と見直しが不可欠になります。

なぜ今「セキュリティ運用」が課題になるのか

セキュリティ事故の多くは、対策が存在しなかったことよりも、存在していた対策が適切に機能していなかったことによって発生します。これは珍しい現象ではなく、環境変化に対して運用が追いつかなくなることで起きます。システム構成は更新され、利用者は増減し、クラウド設定や権限は日常的に変化します。その一方で、セキュリティ対策は導入時点の前提を基準に設計されていることが多く、継続的に見直されなければ現実との乖離が生まれます。

提供された文脈に基づくと、現在は「何を導入するか」を議論する段階から、「導入したものをどう回し続けるか」を考える段階へ移行していると整理できます。つまりセキュリティはプロジェクトではなく、継続業務として扱われる必要があります。

セキュリティ運用が属人化する典型パターン

セキュリティ運用の失敗要因として頻繁に挙げられるのが属人化です。特定の担当者のみが状況を理解し、判断基準が共有されていない状態では、運用は組織の能力ではなく個人の努力に依存します。現場では「経験がある人が対応した方が早い」という合理的判断から属人化が進みます。しかし手順や判断理由が記録されないまま時間が経過すると、異動や退職が発生した際に運用が再現できなくなります。

セキュリティ属人化の本質は、知識不足ではなく再現性不足です。誰が担当しても同じ方向の判断ができる状態を作ることが、セキュリティ運用体制の出発点になります。

セキュリティ運用とは「何を回すこと」なのか

セキュリティ運用とは単一の業務ではなく、複数の活動が循環する状態を意味します。代表的なのは、脆弱性情報の収集と評価、インシデント対応、設定および権限管理、そして教育や見直しです。脆弱性情報は継続的に公開されるため、影響評価と対応判断を繰り返す必要があります。インシデント対応では、検知から初動判断、復旧、再発防止までが一連の流れとして維持されます。設定管理では変更がリスクにならないよう追跡可能性が求められます。さらに教育やルール更新がなければ、人の行動が新しい脅威に適応できません。これらは独立した作業ではなく、相互に影響し合う循環構造として理解する必要があります。運用の全体像を地図として把握することが、部分最適によるリスク増大を防ぐ第一歩になります。

セキュリティ運用の中でも、脆弱性をどう管理し続けるかは重要な要素です。単発で終わらせない考え方については、次の記事も参考になります。
「脆弱性対応の優先順位と判断基準―限られたリソースでリスクを下げる考え方」

属人化しないセキュリティ運用の基本原則

属人化を防ぐために必要なのは、複雑な仕組みよりも基本原則の明確化です。まず重要なのは判断基準を定義することです。どのリスクを優先するかが共有されていなければ、対応品質は担当者によって変わります。次に記録の存在が運用を支えます。対応履歴は単なる報告ではなく、将来の判断を支える知識資産になります。そして運用は固定されたものではなく、定期的な見直しによって初めて現実に適応し続けます。提供された構成意図に基づくと、セキュリティ運用とは高度化よりも継続性を優先する活動だと整理できます。

運用体制は完璧でなくてよい

セキュリティ運用体制という言葉から大規模な専門組織を想像することがありますが、必ずしもそれが出発点になるわけではありません。重要なのは組織規模に適合した運用です。理想的な体制設計を目指して準備だけが進み、実際の運用が開始されない状態は現場では珍しくありません。むしろ小さく始め、実際に回る形を作ることが現実的なアプローチになります。運用が継続されることで課題が可視化され、体制は後から改善できます。逆に、回らない設計はどれほど理想的でも機能しません。

セキュリティ運用とは「判断を継続する仕組み」である

セキュリティ運用とは、新しい対策を増やし続けることではなく、判断と改善を繰り返す仕組みを維持することです。属人化を防ぐとは担当者を排除することではなく、判断基準と知識を組織へ移すことを意味します。提供された文脈に基づくと、セキュリティの成熟度はツール数ではなく、運用が継続しているかどうかによって左右されます。仕組みとして回り始めたとき、セキュリティは個人の努力から組織の能力へと変化します。

セキュリティ運用とは何かという問いは、技術の話であると同時に、組織がどのように意思決定を継続するかという問いでもあると言えるでしょう。

FAQ

▼セキュリティ運用とは具体的に何をすることですか?
▼セキュリティ運用は小規模企業でも必要ですか?
▼外部委託すればセキュリティ運用は不要になりますか?

ここまで整理してきた内容から見えてくるのは、セキュリティ運用とは特別なプロジェクトではなく、日常業務の中に組み込まれる意思決定プロセスであるという点です。しかし現場では、「具体的に何から始めるべきか」という問いが必ず生まれます。守る対象の整理、優先順位の設定、最小単位の運用設計など、実務的な整理が必要になります。

では、具体的にセキュリティ運用は何から始めればよいのでしょうか。実務レベルでの進め方については、次の記事で詳しく解説します。
「セキュリティ運用は何から始めるべきか 担当者が最初に整理すべきポイント」

BBSecでは

委託先が関係する情報漏えいでは、自社だけで完結する対応はほとんどありません。複数の関係者が絡むからこそ、事前の整理や体制づくりが結果を大きく左右します。ブロードバンドセキュリティ(BBSec)では、サプライチェーン全体を前提としたインシデント対応体制の整理や、外部起因の事故を想定した初動対応の支援を行っています。「起きてから考える」のではなく、「起きる前提で備える」ことが、これからの企業に求められる姿勢です。もし、委託先を含めた情報管理やインシデント対応に不安を感じている場合は、一度立ち止まって体制を見直すことが、将来のリスクを減らす確かな一歩になるでしょう。

セキュリティ運用サービス(BBSec)

慎重かつ堅実な継続的作業を求められるセキュリティ運用を、セキュリティのプロフェッショナルが24時間・365日体制で支援いたします。
詳細はこちら
※外部サイトへリンクします。

編集責任:木下

Security NEWS TOPに戻る
バックナンバー TOPに戻る


年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

サービスに関する疑問や質問はこちらからお気軽にお問合せください。


Security Serviceへのリンクバナー画像
BBSecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
ウェビナーアーカイブ動画ページバナー画像

サプライチェーン攻撃で委託先が原因の情報漏えい時に企業が取るべき初動対応とFAQ

Share
「サプライチェーン攻撃で委託先が原因の情報漏えい時に企業が取るべき初動対応とFAQ」アイキャッチ画像

委託先や外注先が原因で情報漏えいが起きた場合、「自社は何をすべきか」「どこまで責任を負うのか」といった判断に迷う企業は多くあります。本記事では、サプライチェーン攻撃が疑われる際の初動対応の考え方や、公表判断、委託先との連携のポイントを整理します。あわせて、企業担当者が抱きやすい疑問をFAQ形式でまとめ、実務で迷わないための視点を提供します。

委託先や外注先を起点としたサプライチェーン攻撃の全体像や、なぜこのような事故が起きるのかについては、以下の記事で整理しています。
「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

「原因は委託先です」で終わらない現実

情報漏えいが発覚したとき調査の結果として、「原因は委託先・外注先でした」と判明するケースは、近年珍しくありません。しかし実務の現場では、その事実が分かった瞬間に新たな問題が生じます。それは、「では自社は何をすべきなのか」「どこまで責任を負うのか」という判断です。委託先が原因であっても、情報の管理主体が自社である以上、初動対応を誤れば被害は拡大し、企業の信用は大きく損なわれます。サプライチェーン攻撃が増えている今、外部起因の情報漏えいを前提とした初動対応を理解しておくことは、企業にとって不可欠になっています。

初動対応で最も重要なのは「切り分けを急がない」こと

情報漏えいの疑いが出た直後、多くの現場で起きがちなのが、原因の切り分けを急ぎすぎることです。「本当に漏えいしているのか」「どこから漏れたのか」「委託先の責任なのか」といった点を早く確定させたくなるのは自然な反応です。しかしこの段階で重要なのは、責任の所在を断定することではありません。まず優先すべきなのは、被害が現在も拡大している可能性があるかどうかを見極め、必要に応じて影響範囲を止める判断をすることです。委託先が関係している場合でも、自社システムとの接点や連携は一時的に見直す必要があります。この判断が遅れると、被害が広がり続けるリスクがあります。

サプライチェーン攻撃は経営リスクでもあります。経営視点で整理した記事はこちら。
「サプライチェーン攻撃と経営責任 ―委託先が原因でも問われる企業の判断とは ―」

またそもそも、なぜ取引先や委託先を経由した攻撃は発見が遅れやすいのか、その背景を理解しておくことも重要です。
「なぜ取引先経由で情報漏えいが起きるのか ―国内で相次ぐサプライチェーン攻撃の実態―」

委託先との連携は「確認」ではなく「事実の共有」から始める

初動対応において、委託先への連絡は避けて通れません。ただしここで重要なのは、相手を問い詰めることではなく、事実を正確に共有することです。どの情報に異常が見られたのか、いつ頃から兆候があったのか、現時点で分かっていることと分かっていないことを整理し、共通認識を作ることが先決です。感情的なやり取りや責任追及は、この段階では状況を悪化させるだけになりがちです。委託先が保有しているログや調査状況を早期に把握できるかどうかは、その後の対応スピードを大きく左右します。

社内では「技術対応」と「説明責任」を同時に考える

外部起因の情報漏えいが疑われる場合、社内では複数の視点で同時に動く必要があります。システム部門やセキュリティ担当は技術的な影響範囲の確認を進める一方で、法務や広報、経営層は対外的な説明の準備を始めなければなりません。このとき、「原因が委託先だから自社は関係ない」という認識で対応が遅れると、結果的に説明責任を果たせなくなります。実際には、顧客や取引先から見れば、委託先かどうかは本質的な問題ではなく、「自分の情報がどうなったのか」が最も重要だからです。

公表判断は“事実が揃うまで待つ”ほど危険になる

情報漏えいの公表タイミングは非常に難しい判断です。しかし、すべての事実が揃うまで何も発信しない、という判断はリスクを高めることがあります。特に外部起因の場合、委託先側の調査に時間がかかり、自社で状況を完全に把握できない期間が発生しがちです。その間に情報が外部に漏れたり、第三者から指摘されたりすると、「隠していた」という印象を与えてしまいます。現時点で分かっている事実と、調査中であることを切り分けて伝える姿勢が、結果的に企業の信頼を守ることにつながります。

契約内容は「事後」ではなく「初動」で効いてくる

委託先が原因の情報漏えいでは、契約内容が初動対応に大きく影響します。インシデント発生時の報告義務や対応範囲が明確であれば、調査や情報共有をスムーズに進めることができます。一方で、契約にそうした取り決めがなく、対応が委託先任せになってしまうと、自社として判断すべき情報が集まらず、対応が後手に回ります。このとき初めて「契約を見直しておけばよかった」と気づく企業も少なくありません。

初動対応をスムーズに行うためには、平時から委託先・外注先のセキュリティをどこまで確認しておくべきかを整理しておく必要があります。
「委託先・外注先のセキュリティはどこまで確認すべきか ―サプライチェーン攻撃を防ぐ実務判断―」

まとめ:初動対応で問われるのは“原因”より“姿勢”

委託先が原因で情報漏えいが起きた場合、企業が最初に問われるのは、誰が悪いかではありません。どれだけ早く状況を把握し、被害拡大を防ぎ、関係者に誠実に向き合ったかという姿勢です。外部起因のインシデントは、今後さらに増えていくと考えられます。だからこそ、「委託先が原因だったらどうするか」を平時から想定しておくことが、最大の初動対策になります。

サプライチェーン攻撃は、予防・管理・初動対応のいずれか一つだけでは防ぎきれません。全体像を理解し、実態を知り、現実的な確認と備えを重ねていくことが重要です。
「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

FAQ

▼サプライチェーン攻撃とは何ですか?
▼サプライチェーン攻撃は大企業だけの問題ですか?
▼委託先が原因で情報漏えいが起きた場合、自社に責任はありますか?
▼委託先のセキュリティはどこまで確認すべきですか?
▼セキュリティチェックシートを回収すれば十分ですか?
▼委託先が多すぎて管理しきれない場合はどうすればいいですか?
▼情報漏えいが疑われたとき、最初にやるべきことは何ですか?
▼委託先への連絡はどのタイミングですべきですか?
▼事実がすべて分かるまで公表しない方が良いですか?
▼契約書でセキュリティ対策はどこまで決めるべきですか?
▼サプライチェーン攻撃は完全に防げますか?
▼サプライチェーンリスク対策で最も重要な考え方は何ですか?
▼サプライチェーン全体を考えた対策を進めるには

BBSecでは

委託先が関係する情報漏えいでは、自社だけで完結する対応はほとんどありません。複数の関係者が絡むからこそ、事前の整理や体制づくりが結果を大きく左右します。ブロードバンドセキュリティ(BBSec)では、サプライチェーン全体を前提としたインシデント対応体制の整理や、外部起因の事故を想定した初動対応の支援を行っています。「起きてから考える」のではなく、「起きる前提で備える」ことが、これからの企業に求められる姿勢です。もし、委託先を含めた情報管理やインシデント対応に不安を感じている場合は、一度立ち止まって体制を見直すことが、将来のリスクを減らす確かな一歩になるでしょう。

【参考情報】

Security NEWS TOPに戻る
バックナンバー TOPに戻る


年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

サービスに関する疑問や質問はこちらからお気軽にお問合せください。


Security Serviceへのリンクバナー画像
BBSecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
ウェビナーアーカイブ動画ページバナー画像

武蔵小杉病院へのランサムウェア攻撃 ―第2報から読み解くランサムウェア侵入経路と影響範囲―

Share
「武蔵小杉病院へのランサムウェア攻撃 ―第2報から読み解くランサムウェア侵入経路と影響範囲―」アイキャッチ画像

2026年2月、日本医科大学武蔵小杉病院は「院内の医療情報システムの一部がランサムウェア攻撃を受け、障害が発生した」こと、そしてそれに伴い患者の個人情報漏洩が確認されたことを公表しました*2。病院の発表は「第2報」という位置づけで、被害範囲、時系列、侵入経路、当面の診療体制、相談窓口までが具体的に示されています。まず強調したいのは、憶測で語られがちな“病院のサイバー攻撃”を、ここでは病院自身が明言した事実ベースで解説する点です。本記事では今回の公表内容(第2報)を中心に、医療機関サイバーセキュリティの観点で「何が起きたのか」「なぜ起きやすいのか」「利用者は何に気を付けるべきか」をわかりやすくまとめます。

侵入経路は“医療機器保守用VPN装置”

病院の第2報で明記された「攻撃を受けたシステム」は、ナースコールシステムのサーバー3台です。ナースコールは入院患者が看護師を呼ぶための仕組みとして広く知られていますが、その裏側では端末やサーバーが稼働し、運用上の都合から患者情報と結び付いているケースも珍しくありません。今回、病院は当該サーバーがランサムウェア攻撃を受けたことを認め、さらに調査の結果として「侵入経路は医療機器保守用VPN装置であった」ことが確認されたとしています。

ここでいうVPN装置は、医療機器メーカーなどが遠隔で保守作業を行う目的で用いられることが多い仕組みです。便利な一方で、通常のIT統制の枠外に置かれやすいのが現実です。たとえば、病院の標準的なIT統制から外れた管理になっていたり、資産管理やパッチ適用、アクセス制御、多要素認証などの基本対策が後回しになっていたりします。厚生労働省も注意喚起の中で、VPN装置を含むゲートウェイ機器の脆弱性対策、管理インターフェースのアクセス制限、認証強化などを重要ポイントとして挙げています。今回の発表内容は、まさにその“急所”が突かれ得ることを示す事例として受け止めるべきでしょう。

漏洩した個人情報

病院は、漏洩が確認された個人情報の項目として、氏名、性別、住所、電話番号、生年月日、患者IDを挙げています。また、漏洩が確認された人数は「約1万人」で、これは2026年2月14日11時時点の確認値だとされています。一方で、患者が特に気にすると考えられる医療内容そのものについて、病院は「カルテ情報」の漏洩は現時点で確認されていないと明記しています。さらに、クレジットカード情報、マイナンバーカード情報についても、現時点では漏洩確認がないとしています。ここは不安を抱く利用者にとって重要なポイントです。ただし、ここでの注意点は「現時点では確認されていない」という表現が示す通り、調査が進む過程で情報が更新される可能性がゼロではないことです。病院も、仮に漏洩拡大が判明した場合はホームページで速やかに報告するとしています。

いつ気づき、どう動いたのか

第2報には、攻撃を認識した日時と経緯が日付単位で整理されています。最初の兆候は2026年2月9日午前1時50分頃、病棟のナースコール端末が動作不良となり障害を把握したことでした。その後、ナースコールシステムのベンダー調査により、サーバーがランサムウェア攻撃を受けたことが判明したとされています。病院は当該システムと関連ネットワークを遮断し、同日に文部科学省、厚生労働省、所轄警察へ報告したと公表しています。

続く2月10日には、厚生労働省の初動対応チームの派遣要請を行い、外部接続ネットワークを遮断してサーバー保全を開始。2月11日には初動対応チームの調査により、当該サーバーが院外と不正通信を行い、患者の個人情報を窃取していたことを確認したとされています。さらに、電子カルテを含む他の医療情報システムへの影響調査、外部接続ネットワーク機器の脆弱性や設定の調査も開始した、と時系列で説明されています。2月12日に個人情報保護委員会へ報告し、2月13日には漏洩した患者へ郵送でのお詫び連絡を開始した、と続きます。

この流れを見ると、ポイントは二つあります。ひとつは「障害として最初に見えた」こと、もうひとつは「通信ログ等の調査で情報窃取の事実確認に至った」ことです。ランサムウェアは“暗号化して身代金要求”のイメージが強い一方で、近年は暗号化だけでなく情報窃取を組み合わせ、二重三重の脅迫に発展するケースが問題視されてきました。今回の発表でも「不正通信」と「窃取」が明確に言及されており、病院がそこを重要事実として公表している点は見落とせません。

病院業務は止まったのか

医療機関へのサイバー攻撃で最も懸念されるのは、診療の停止や救急の受け入れ停止など、医療提供体制への影響です。今回、病院は2026年2月14日時点で、外来、入院、救急受け入れはいずれも通常通り実施していると説明しています。また「他の医療情報システムへの影響は現時点では確認されていない」とし、病院業務は通常通りと明記しています。

ここで大事なのは、“通常通り”という言葉の解釈を膨らませすぎないことです。病院が示したのは、その時点で確認できている範囲の診療体制であり、現場では臨時対応や負荷増が起きている可能性はあります。ただ、少なくとも公表文の事実としては、全面停止や救急停止を示す記述はなく、「止めずに継続している」という説明が中心です。

病院がとった封じ込めと復旧対応

第2報の中で、病院は「当該システム及び外部との通信を一切遮断し、専門家や電子カルテベンダーと共に、他のシステムへの影響について詳細な現況調査を継続して実施しております。」とし、原因となったランサムウェアの特定を完了し、「ウイルス対策ソフト会社より提供された最新のパターンファイルを用いて、現在、院内全域でのウイルス駆除作業を実施しております。」と説明しています。

サイバーインシデント対応として見ると、ここには典型的な優先順位が現れています。まず“広げない”ための遮断、次に“証拠を残す”ための保全、その上で“横展開の確認”として他システム影響調査、そして“回復”のための駆除作業です。特に医療機関では、電子カルテだけ守っても安全とは言い切れません。ナースコールのような周辺系、委託業者や医療機器ベンダーの保守経路、ネットワーク機器設定など、境界にある仕組みが狙われると、想定外の入口になります。私たちが特に注目すべきと考えるのは、医療機器保守用VPN装置が侵入経路として公表された点です。これは医療機関のセキュリティ対策が“例外管理”に弱いことを改めて突き付けています。

詐欺・なりすましへの警戒

今回漏洩が確認された情報には、氏名、住所、電話番号、生年月日が含まれます。これは、金融情報そのものではない一方で、なりすまし、勧誘、フィッシング、特殊詐欺の“材料”として悪用されやすい属性情報です。病院は、漏洩した患者に対して「直接連絡する」とし、実際に2月13日から郵送によるお詫び連絡を開始したと公表しています。したがって利用者側の現実的な対策は、まず「病院から届く郵送物や案内」を冷静に確認し、連絡先や手続きが公表内容と整合するかを見極めることです。そして電話やSMS、メールで“病院を名乗る連絡”が来た場合、いきなり個人情報を追加で伝えたり、リンクを開いて入力したりせず、病院が設置した問い合わせ窓口など、公式に案内された経路へ折り返し確認するのが安全です。病院は本件の相談・問い合わせ専用窓口(専用ダイヤルの複数回線やフリーダイヤル運用開始予定)を案内していますので、確認の際はそうした公式窓口を使うのが基本になります。

よくある疑問:電子カルテは大丈夫なのか、身代金は払ったのか

「電子カルテは大丈夫なのか」という疑問に対しては、病院の公表では、「他の医療情報システムへの影響は現時点では確認されていない」とされています。つまり、“影響なし”と断定しているというより、調査継続の前提で“少なくとも現時点の確認では影響が見つかっていない”という説明です。ここは言葉通りに受け止め、今後の更新を注視するのが適切です。

「身代金を払ったのか」という点については、第2報の本文からは読み取れません。少なくとも病院は、侵入経路、漏洩項目、診療状況、当局報告、遮断・調査・駆除といった事実を中心に説明しており、金銭要求や支払いに関する記載は確認できません。ここで外部の憶測を混ぜると正確性が落ちるため、本記事では触れません。

なぜ医療機関は狙われるのか:つながる医療機器

医療機関のサイバー攻撃を考えるとき、電子カルテだけを守ればよいという発想は危険です。病院には、医療機器、保守用回線、委託業者のネットワーク接続、建物設備、ナースコールのような周辺システムまで、多様な“つながる仕組み”があります。しかも医療の現場は24時間止められず、更新・停止・入れ替えが難しい機器も少なくありません。結果として、VPN装置のような境界機器が古い設定のまま残りやすかったり、管理者が限定されて全体の統制が効きにくかったりします。

厚生労働省の注意喚起でも、VPN装置を含むゲートウェイ機器の脆弱性対策を迅速に行うこと、管理インターフェースのアクセス制限を行うこと、多要素認証などで認証を強化すること、資産(IoT機器を含む)の把握を行うことが示されています。武蔵小杉病院の件で侵入経路が医療機器保守用VPN装置である、と公表されたことは、これらが“机上の理想”ではなく、現実の被害と直結する論点であることを、改めて裏付ける材料になっています。

企業・組織側が学ぶべき教訓:VPNと保守経路の統制はセキュリティの“盲点”

今回の公表内容から読み取れる最大の教訓は、保守のための例外的な経路を放置しないことです。医療機関に限らず、製造業、ビル管理、自治体、教育機関などでも、ベンダー保守用VPNは現場の利便性を理由に残りやすく、監査や更新の網から漏れがちです。だからこそ、ネットワーク図に載っていない接続点、ベンダーしか触れない装置、管理台帳にない機器といった“影の資産”を可視化し、アクセス制御、ログ監視、脆弱性対応、認証強化、契約と運用ルールの整備まで含めて統制する必要があります。また、今回病院が行ったように、初動で外部接続を遮断し、当局に報告し、初動対応チームや専門家と連携しながら調査と封じ込めを進めることは、医療機関のインシデントレスポンスとして重要です。平時から、遮断判断の基準、連絡系統、証拠保全の手順、ベンダー連携の契約条項、代替運用を準備しておかなければ、同じ判断を迅速に実行するのは難しくなります。

まとめ

日本医科大学武蔵小杉病院の公表によれば、今回のサイバー攻撃はナースコールシステムがランサムウェア攻撃を受けたことに端を発し、医療機器保守用VPN装置が侵入経路として確認され、患者の個人情報が窃取されたとされています。漏洩は約1万人、項目は氏名や住所、電話番号、生年月日、患者IDであり、カルテ情報やクレジットカード情報、マイナンバーカード情報の漏洩は現時点で確認されていない、というのが病院の説明です。

“病院のサイバー攻撃”という言葉は刺激的ですが、重要なのは、どのシステムが攻撃され、どの経路が弱点になり、どんな情報が漏洩し、利用者と組織が何に備えるべきかを、事実に即して理解することです。今回の事例は、電子カルテ以外の周辺システムも含めた医療機関サイバーセキュリティの必要性、そしてVPN装置や保守経路を例外扱いしない統制の重要性を、強く示しています。今後も病院の続報で情報が更新される可能性があるため、一次情報の確認を前提に、過度な憶測ではなく、現実的な警戒と備えにつなげることが肝要です。

サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

  • 2026年3月4日(水)14:00~15:00
    「脱PPAP対策、添付ファイル運用、本当に最適ですか? ―添付するだけで自動分離。運用を変えない選択肢―」
  • 2026年3月18日(水)14:00~15:00
    「2026年、企業が直面するサイバー脅威 ― IPA 『情報セキュリティ10大脅威 2026』から考える対応戦略 ―」
  • 2026年4月15日(水)14:00~15:00
    「AI時代のサイバー脅威最前線 ― IPA『情報セキュリティ10大脅威2026』から学ぶ防御戦略 ―」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    委託先・外注先のセキュリティはどこまで確認すべきか ―サプライチェーン攻撃を防ぐ実務判断―

    Share
    「委託先・外注先のセキュリティはどこまで確認すべきか:サプライチェーン攻撃を防ぐ実務判断」アイキャッチ画像

    サプライチェーン攻撃のリスクを前に、「委託先のセキュリティはどこまで確認すべきなのか」と悩む担当者は少なくありません。すべてを完璧に把握することは現実的ではない一方、感覚的な判断だけではリスクを見逃します。本記事では、扱う情報や業務内容に応じて、委託先・外注先のセキュリティをどのような視点で確認すべきかを整理します。無理のない管理と判断の考え方を解説します。

    どれだけ事前に確認していても、サプライチェーン攻撃のリスクを完全にゼロにすることはできません。実際に情報漏えいが疑われた場合の初動対応については、次の記事で解説しています。
    委託先が原因の情報漏えい時に企業が取るべき初動対応とFAQ

    「委託しているだけ」で安心してはいけない時代

    業務の効率化や専門性の確保のために、システム開発や運用、データ処理を外部に委託することは、今や多くの企業にとって当たり前になっています。しかし近年、こうした委託先や外注先を起点とした情報漏えい・不正アクセス、いわゆるサプライチェーン攻撃が国内でも相次いでいます。自社のシステムが直接攻撃されていなくても、委託先のセキュリティ対策が不十分であれば、自社の情報や顧客データが流出してしまう可能性があります。この現実を前に、「委託先のセキュリティはどこまで確認すべきなのか」という疑問を持つ担当者は少なくありません。

    委託先のセキュリティ確認が難しい理由

    委託先のセキュリティ対策を確認しようとしても、多くの企業が途中で手が止まります。その理由は、単純に「何を基準に見ればよいか分からない」からです。専門的なセキュリティ対策をすべて理解し、技術的な実装レベルまで確認するのは現実的ではありません。一方で、「大手だから大丈夫」「実績があるから安心」といった感覚的な判断だけでは、リスクを見逃してしまいます。重要なのは、完璧を求めることではなく、リスクを把握できる状態にすることです。

    委託先や外注先を狙ったサプライチェーン攻撃の全体像については、以下の記事で整理しています。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    まず確認すべきは「どんな情報を預けているか」

    委託先のセキュリティを考えるうえで、最初に整理すべきなのは「委託先がどの情報に触れられるのか」という点です。個人情報や顧客データ、認証情報、社内システムへのアクセス権限など、委託内容によってリスクの大きさは大きく変わります。扱う情報の重要度が高いにもかかわらず、委託先の管理体制を十分に把握していない場合、その委託はサプライチェーン攻撃の入口になりかねません。逆に言えば、情報の性質と範囲を明確にするだけでも、確認すべきポイントは自然と絞られてきます。

    セキュリティ対策は「実施しているか」より「管理しているか」

    委託先に対してセキュリティ対策の実施の有無を尋ねると、多くの場合「対策しています」という回答が返ってきます。しかし本当に重要なのは、個々の対策の有無ではなく、それらが継続的に管理・運用されているかどうかです。たとえば、アクセス権限が適切に管理されているか、退職者や不要になったアカウントが放置されていないか、インシデントが発生した際の対応ルールが決まっているか。こうした運用面の確認は、技術的な専門知識がなくても行うことができます。

    契約書に書かれていないリスクが最も危険

    多くの情報漏えい事故では、インシデント発生後に「契約上どうなっているのか」が問題になります。ところが実際には、委託契約の中でセキュリティに関する取り決めが曖昧なケースは少なくありません。事故が起きた際の報告義務や対応範囲、再委託の可否、責任分界点などが明確になっていなければ、被害対応が遅れ、結果として自社の信用を大きく損なうことになります。委託先のセキュリティ確認は、技術的な話だけでなく、契約と運用の問題でもあるという点を見落としてはいけません。

    すべてを監査するより「リスクを前提に備える」

    委託先すべてを同じレベルで詳細に監査するのは、現実的ではありません。だからこそ重要なのは、委託内容や扱う情報に応じてリスクを整理し、必要な確認と対応を段階的に行うことです。また、どれだけ確認をしていても、インシデントが起きる可能性をゼロにすることはできません。そのため、「起きない前提」ではなく、「起きたときにどう対応するか」を含めて考えることが、サプライチェーンリスク対策の本質と言えます。

    まとめ:委託先のセキュリティ確認は経営リスク管理の一部

    委託先や外注先のセキュリティ確認は、単なるチェック作業ではありません。それは、自社の情報資産や顧客からの信頼を守るための、重要なリスク管理の一環です。技術的な専門知識がなくても、「どんな情報を預けているのか」「誰が、どこまでアクセスできるのか」「問題が起きたとき、どう連絡が来るのか」といった視点を持つだけで、サプライチェーンリスクは大きく下げることができます。

    サプライチェーン攻撃は経営リスクでもあります。経営視点で整理した記事はこちら。
    「サプライチェーン攻撃と経営責任 ―委託先が原因でも問われる企業の判断とは ―」


    委託先の確認だけでは、サプライチェーン攻撃を完全に防ぐことはできません。どのような経路で攻撃が起き、なぜ発見が遅れるのかを理解しておくことも重要です。
    「なぜ“取引先経由”で情報漏えいが起きるのか 国内で相次ぐサプライチェーン攻撃の実態」

    BBSecでは

    サプライチェーン攻撃への対策では、「何となく不安だが、どこから手を付ければいいか分からない」という声を多く聞きます。外部接点が増えた現代では、勘や経験だけでリスクを把握するのは難しくなっています。ブロードバンドセキュリティ(BBSec)では、外部委託先や連携サービスを含めたセキュリティリスクの可視化や、運用・体制面まで踏み込んだ支援を行っています。サプライチェーン全体を前提とした評価や改善を進めることで、「自社は大丈夫」という思い込みによるリスクを減らすことが可能です。もし、自社のサプライチェーンリスクに少しでも不安を感じているのであれば、一度立ち止まって全体を整理するところから始めてみてはいかがでしょうか。

    【参考情報】

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    2025年4Q KEVカタログ掲載CVEの統計と分析

    Share
    2025年4Q KEVカタログ掲載CVEの統計と分析アイキャッチ画像

    米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)から公開されている「KEVカタログ(Known Exploited Vulnerabilities)」は、実際に攻撃に悪用された脆弱性の権威あるリストとして、組織のセキュリティ対策の優先順位付けに不可欠なツールとなっています。本記事では、KEVカタログに2025年10月1日~12月29日に登録・公開された脆弱性の傾向を整理・分析します。

    本記事は2025年1Q:第1四半期~3Q:第3四半期の分析レポートに続く記事となります。過去記事もぜひあわせてご覧ください。
    「2025年1Q KEVカタログ掲載CVEの統計と分析」
    「2025年2Q KEVカタログ掲載CVEの統計と分析」
    「2025年3Q KEVカタログ掲載CVEの統計と分析」

    はじめに

    2025年第四四半期(10月~12月)における既知の悪用された脆弱性の統計分析レポートです。本記事は最新のデータから見える傾向を解説します。前回までの分析ではMicrosoftやCisco製品への攻撃の多さや古い脆弱性が依然悪用されている実態が明らかとなりました。今回は第四四半期のデータを掘り下げ、攻撃トレンドの変化やリスクの深刻度を検証します。経営層に有用な全体像の把握と、技術担当者向けの詳細な分析を両立させ、組織が取るべき対策についても提言します。

    2025年4Qの統計データ概要

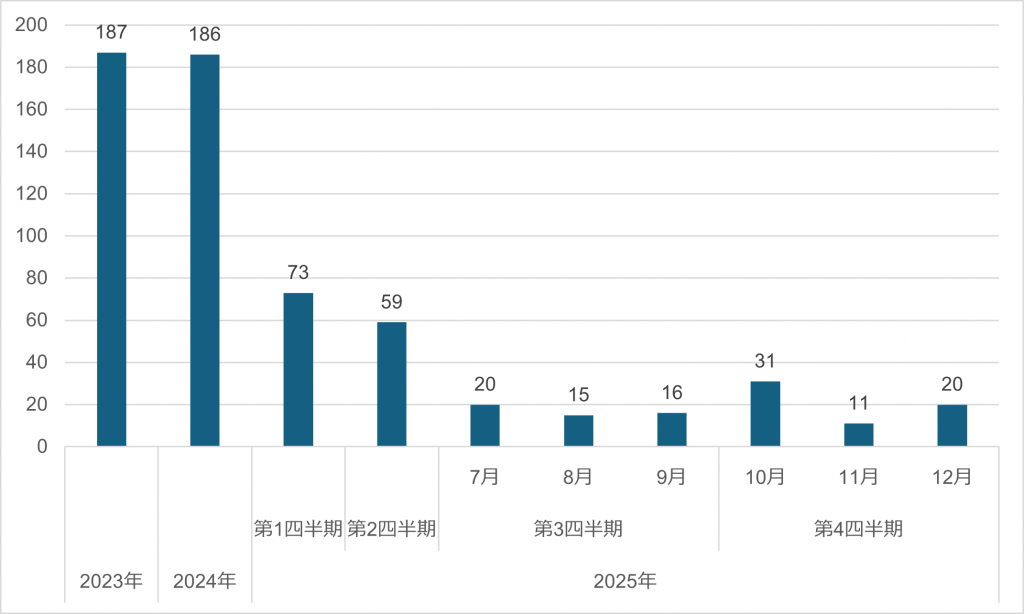
    2025年第四四半期に新たにKEVに追加・公開された脆弱性は62件でした。第三四半期(51件)から増加に転じ、2025年1月~12月29日時点で245件(2024年累計186件から約30%増)となっています。まずは月別推移や脆弱性の種類・深刻度について、データの全体像を俯瞰し、特にランサムウェア関連の脆弱性や影響度の大きい脆弱性、自動化攻撃が可能な脆弱性に着目します。

    登録件数の月別推移

    10月に追加件数が31件と突出し、11月は11件、12月は20件となりました(図1参照)。月ごとのばらつきが大きく、10月に集中して脆弱性が公表・追加されたことが分かります。これは各メーカーの定例アップデート直後に既知悪用事例が判明したケースが多いためと考えられ、特定の月に攻撃が急増する傾向が引き続き見られます。4Q全体では3Qからの増加により、年末にかけて脅威が再び活発化したことを示唆します。

    2025年4Q 月別KEV登録件数の推移グラフ
    図1:2025年4Q 月別KEV登録件数の推移グラフ

    主要ベンダー別の内訳

    4Qに新規追加された脆弱性のベンダーを見ると、Microsoftが10件と突出して最多でした。次いでOracle、Fortinet、Gladinetが各3件、Google、Samsung、Kentico、Android、OpenPLC、Dassault Systèmes、WatchGuardなどが各2件で続きます。3Qで多かったCiscoは1件に留まり、Microsoft製品への攻撃集中が際立つ結果です。一方、新たにGladinet(クラウドストレージ)やOpenPLC(産業制御システム)といったベンダーの脆弱性が複数追加されており、攻撃対象の幅が広がっていることが分かります。これは企業向けソフトウェアから家庭用/産業用機器まで攻撃者の関心が及んでいることを示し、ITインフラ全体で対策が必要です。

    脆弱性タイプ(CWE)の分布

    CWE件数脆弱性タイプ
    CWE-7875範囲外の書き込み
    CWE-784OSコマンドインジェクション
    CWE-8623認可の欠如
    CWE-2843不適切なアクセス制御
    CWE-202不適切な入力検証
    CWE-4162解放済みメモリの使用
    CWE-4342危険なタイプのファイルのアップロード許可
    CWE-222パストラバーサル
    CWE-792クロスサイトスクリプティング (XSS)
    CWE-3062重要な機能の使用に対する認証の欠如
    2025年4Q CWE分布表

    悪用された脆弱性の種類としては、範囲外の書き込み(CWE-787)が5件で最多となりました。次いでOSコマンドインジェクション(CWE-78)が4件で続きます。認証・認可に関わる欠陥(CWE-862, CWE-284, CWE-306)も合計8件と多く、アクセス制御の不備が依然として攻撃者に悪用されやすいことが分かります。また、メモリ管理上の欠陥である解放済みメモリの使用(CWE-416)や範囲外の書き込み(CWE-787)など、低レベルのプログラムバグも上位を占めており、メモリ安全性の欠陥が攻撃に利用されるケースが増えています。

    過去頻出したパストラバーサル(CWE-22)も複数含まれており、データから見ると、入力検証検証の不備を突いた攻撃(インジェクション系)、認証・認可の不備、そしてメモリ安全性の欠如という3つの古典的な脆弱性カテゴリーが依然悪用の中心であることが読み取れます。

    攻撃の自動化容易性(Automatable)

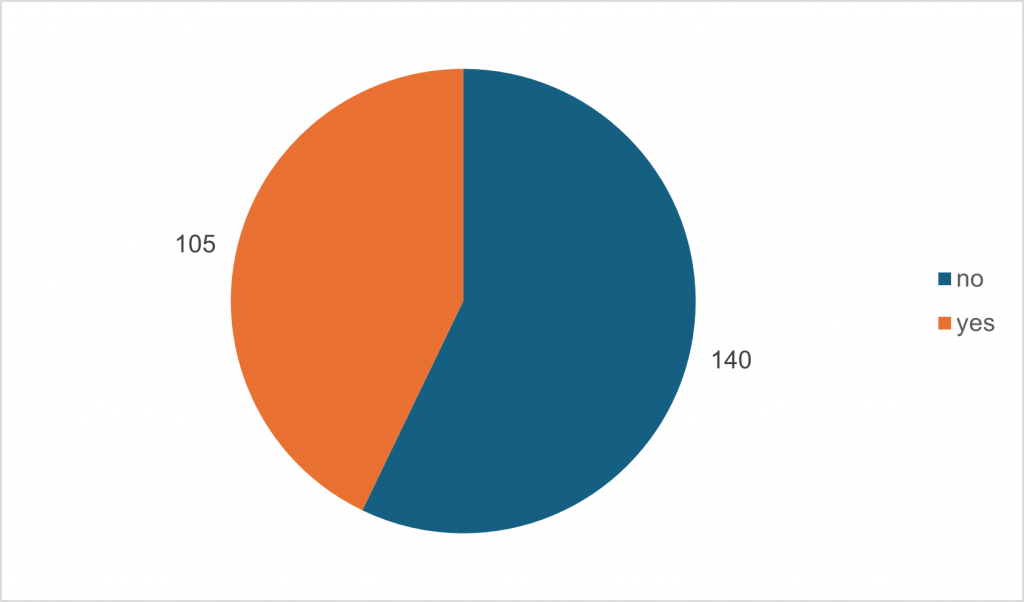
    4Qに登録された脆弱性のうち、約48%(30件)は自動化攻撃が容易である「Yes」と分類されました。これは自動スキャンやマルウェアボットによる大規模攻撃に適した脆弱性が増えたことを意味します。残る52%(32件)は「No」(手動操作や特定条件が必要)ですが、スクリプトキディでも悪用できる脆弱性が半数近くを占める状況は深刻です。(2025年年間累計は図3参照)攻撃者は脆弱性を迅速にスキャン・悪用する自動化ツールを駆使するため、組織側も早期パッチ適用と防御網の自動化で対抗する必要があります。

    攻撃の自動化容易性“Yes/No”割合の円グラフ
    図2:攻撃の自動化容易性“Yes/No”割合の円グラフ(2025年累計)

    技術的影響範囲(Technical Impact)

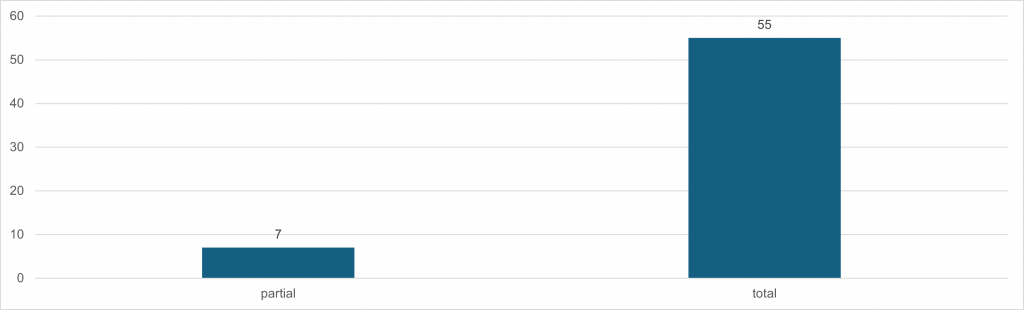
    62件中55件(約89%)は「Total」(=脆弱性を突かれるとシステムを完全制御されてしまう深刻な影響を持つもの)でした。(図3参照)。攻撃者がシステム全面乗っ取り可能な脆弱性を優先的に悪用していることがわかります。特に単独で完全権限を奪える脆弱性は魅力的な標的であり、一方部分的な影響に留まる脆弱性も他のTotalな脆弱性と組み合わせて攻撃チェーンに利用される恐れがあります。

    Total/Partial割合の比較チャート
    図3:Total/Partial割合の比較チャート

    ※注)KEVカタログ掲載時点で実害確認済みである以上、CVSSスコアの大小や影響範囲の違いに関わらず優先度高く対処すべきである点に留意が必要です。

    CVSSスコア分布

    4Qに追加された脆弱性のCVSS基本値は、最大が10.0(3件)、9.8が数件含まれ、9.0以上の「Critical(緊急)」帯が約39%(24件)、7.0~8.9の「High(高)」帯が約52%(32件)を占めました。残り約10%がMedium以下です。平均値は8.48で、前四半期同様に高スコアの欠陥が大半を占めています。3QではCVSS10.0が5件含まれていましたが、4QではCritical帯比率は維持しつつ極端に満点の脆弱性は減少しました。それでもなおHigh以上が全体の9割を超えており、KEVカタログに登録される脆弱性がいかに深刻度の高いものに偏っているかを裏付けています。Criticalでなくとも攻撃に利用され得る(実際に悪用された)ことを示すデータでもあり、スコアに油断せず注意が必要です。

    攻撃手法・影響の深掘り分析

    前述の統計情報を踏まえ、4Qに観測された攻撃の特徴や脅威動向をさらに分析します。ランサムウェアなどサイバー犯罪による悪用事例や、国家支援型グループ(APT)の関与、古い脆弱性の再悪用など、データから読み取れるポイントを考察します。

    実際にランサムウェア攻撃に悪用された脆弱性

    3Qと同様、ランサムウェア攻撃での悪用が確認された事例はごく少数に留まります。4Qに追加された62件中、実際にランサムウェアに悪用されたと判明しているのは3件(約5%)でした。具体的にはオラクルの Oracle Concurrent Processing における認証に関する脆弱性/Oracle E-Business Suite(EBS)のSSRF(サーバサイドリクエストフォージェリ)の脆弱性(CVE-2025-61882および61884)やReact Server Componentsにおける認証不要のリモートコード実行の脆弱性(CVE-2025-55182)がランサムウェア攻撃で利用された例です。これらはいずれも企業の基幹システムや広く使われるフレームワークに関わる欠陥で、金銭目的の攻撃者に狙われたと考えられます。ただしKEVカタログ全体で見ると、依然として国家主体・高度なAPT攻撃での悪用例が多く、ランサムウェアによる事例は氷山の一角です。これは、KEVカタログが単なる理論上の危険性ではなく、「現在進行形で利用されている攻撃手法」を反映したリストであることを示しています。高度な攻撃者はゼロデイ脆弱性を含む様々な欠陥を悪用しており、ランサムウェア以外の脅威にも引き続き注意が必要です。

    古い脆弱性の再注目

    4Qに新規登録された脆弱性の中には、2024年以前に発見されたものが17件(約27%)含まれていました。最も古いものは2010年公表のMicrosoft製品の脆弱性(CVE-2010-3962)で、15年以上前の欠陥が今になって攻撃に利用されたことになります。前四半期にも2020年公表のD-Link製品脆弱性が複数追加されており、サポート切れの古い機器・ソフトが依然として攻撃対象になる実態が浮き彫りです。こうした古い脆弱性はパッチ未適用のまま放置されている資産が狙われており、攻撃者は年代を問わず利用可能な欠陥を有効活用しています。組織内に残存するレガシーシステムの脆弱性管理を怠ると、想定外に古いバグで侵入を許すリスクがあることに注意が必要です。

    脆弱性悪用の手口

    攻撃者の手口としては、引き続きリモートコード実行(RCE)や権限昇格といった直接的にシステム乗っ取りに繋がる攻撃が顕著です。例えば前述のCWE分布にあるCWE-787, CWE-416などのメモリ破壊型脆弱性は、悪用された場合、ターゲットプロセス内で任意コード実行やサービス停止を引き起こします。またCWE-78等のコマンドインジェクションは、サーバー上で攻撃者のコマンドを実行させる手段として多用されています。4Qにはこれらテクニカルな攻撃に加え、認証・認可の不備(CWE-306/862等)を突いて管理者権限を不正取得するケースも見られ、攻撃パターンは多岐に及びます。総じて攻撃者は最も効率よく高い権限を得られる脆弱性の組み合わせを模索しており、一つでも未対策の弱点があれば連鎖的に侵入を許す恐れがあります。

    影響とリスクの評価

    攻撃者は完全なシステム制御が可能な脆弱性(=「Total」)を好んで悪用します。CVSSスコアが「High」や「Critical」の深刻度であればなおさらですが、たとえ中程度でも「KEVカタログに掲載=実害発生済み」である以上、油断は禁物です。特にランサムウェア攻撃では、初期侵入に使った脆弱性自体はさほど目立たない中~高程度の欠陥であっても、内側で別のCritical脆弱性と組み合わせて横展開・権限昇格することが知られています。部分的な影響の脆弱性であっても他の欠陥と組み合わされば致命傷となり得るため、既知の悪用脆弱性は大小問わず優先的に潰す姿勢が重要です。経営層にとっても、これらの統計が示すリスクの高さを踏まえれば、脆弱性対応に十分なリソース投資と適切な意思決定を行う必要性が理解できるでしょう。

    組織が取るべき対策

    4Qの分析レポートの結果を受け、組織として優先的に講じるべき脆弱性管理策を整理します。経営層は戦略的視点から、現場のセキュリティ担当者は実践的観点から、以下のセキュリティ対策の実施をおすすめします。

    KEV掲載脆弱性の最優先パッチ適用

    CISAは継続的にKEVカタログ掲載項目を優先的に修正するよう勧告しています。自社で利用する製品・システムに該当する脆弱性が公開された場合、定例パッチを待たず緊急で対応する体制を整えましょう。自動アラートによる通知や情報資産との照合などによって見落としを防ぐ運用が有効です。特に公表から日が浅い脆弱性は攻撃者も素早く狙ってくるため、初動対応のスピードが重要になります。

    主要ベンダー製品の迅速なアップデート

    MicrosoftやOracle、Cisco、Googleなど主要ベンダーのソフトウェアや機器は引き続き攻撃者の主要標的です。毎月発表されるセキュリティ更新プログラム(例: Microsoftの月例パッチ)や緊急アップデート情報を速やかに収集し、適用テストを経て迅速に全社展開する習慣をつけましょう。4QではMicrosoft製品の脆弱性が突出しましたが、他ベンダーでもゼロデイが報告されればすぐ悪用される可能性があります。例えば「重要なアップデートは可能な限り2週間以内に適用」などといった内部目標を設定し、経営陣もその重要性を認識すべきでしょう。

    ネットワーク機器・IoT/産業機器の点検

    企業ネットワークや工場内に設置されたルーター、NAS、監視カメラ、制御システム等も忘れてはいけません。4QにもD-LinkルーターやOpenPLCなどIoT/OT機器の脆弱性が含まれており、これらは往々にしてファームウェア更新が滞留しがちです。サポート切れやアップデート未適用の機器がないか棚卸しし、可能な限り最新ファームウェアへの更新や機器リプレースを実施しましょう。どうしても更新できない場合は、ネットワーク分離やアクセス制限など緩和策を講じ、インターネットから直接アクセスできる状態を放置しないことが重要です。

    脅威検知とインシデント対応の強化

    脆弱性への対策だけでなく、悪用された際に速やかに検知・対応する能力も不可欠です。IPS/IDSやエンドポイント検知(EDR)のシグネチャを最新化し、KEVに掲載された脆弱性の既知の攻撃パターンやIoC(Indicators of Compromise)を監視します。CISAやセキュリティベンダーから提供される検知ルールやYARAルールを活用し、ログ分析やトラフィック監視に組み込みましょう。また万一侵入を許した場合でも、早期にそれを発見し被害を最小化できるようインシデント対応訓練を積んでおくことも有効です。

    資産管理と内部教育の徹底

    攻撃者に狙われる脆弱性は多岐にわたるため、まずは自社システムの全容を把握することが出発点です。ハードウェア・ソフトウェア資産の最新インベントリを整備し、使用中の全ての製品についてサポート状況や最新パッチ適用状況をチェックします。使われていないシステムや旧式OSは計画的に撤去し、やむを得ず残す場合もネットワークを分離するなどリスク低減策を講じます。またIT部門や開発部門に対し、「古い脆弱性を放置しない」「定期的なアップデート適用は必須」といった意識付けを行います。定期的なセキュリティ研修や訓練で、脆弱性管理の重要性を全社員と共有することも大切です。

    脆弱性管理プロセスの強化と自動化

    増加する脆弱性に対処するには、属人的な対応から脱却しプロセスとツールの整備を進める必要があります。脆弱性情報収集から評価、パッチ適用状況のトラッキングまで一元管理できる仕組みを整えましょう。例えばKEVカタログのデータを自社資産データベースと照合する自動ツールを導入すれば、新たな緊急欠陥の検知と対応指示を迅速化できます。また定期的に脆弱性対応状況をレビューし、未対応件数や所要日数といったKPIを計測・改善することも効果的です。経営層は必要な人員・予算を投じ、継続的に脆弱性管理体制を進化させることが求められます。

    脆弱性管理プロセスの概要とポイントについては以下の記事でも解説しています。あわせてぜひご覧ください。
    「脆弱性管理とIT資産管理-サイバー攻撃から組織を守る取り組み-」

    まとめ

    2025年4QKEVカタログ分析レポートからは、攻撃者の手口がより広範かつ巧妙になっている実態が浮き彫りになりました。特に今年はKEVカタログへのCVE追加件数が前年より増加し記録更新となったことから、従来以上のハイペースで緊急脆弱性が発生・悪用される可能性が高まっています。侵入前提での備えを強化すべきでしょう。

    2025年を通じて言えることは、脆弱性対応のスピードと徹底度を組織文化として根付かせることです。経営層はリスクと投資対効果を理解し、現場は技術的施策を愚直に実行する。そして最新の脅威情報をキャッチアップし続けることで、組織全体のサイバー耐性を高められるでしょう。来たる2026年も同様のレポートを継続し、変化する攻撃者の戦術に対抗すべく知見をアップデートしていきます。

    BBSecでは

    脆弱性の悪用リスクに迅速に対応するには、専門家の支援を仰ぐことも有効です。ブロードバンドセキュリティ(BBSec)では、発覚した脆弱性への対応支援や緊急インシデント対応サービスをご提供しています。自社だけでは対応が難しいゼロデイ攻撃の発生や、大規模サイバー攻撃の兆候を検知した際はぜひご相談ください。経験豊富なセキュリティ専門チームが、お客様のシステム状況の迅速な把握、攻撃の封じ込め、再発防止策の導入まで包括的にサポートいたします。また、平時からの脆弱性診断サービスやセキュリティ研修なども取り揃えており、脆弱性管理体制の構築から有事の対応までワンストップで支援可能です。BBSecのサービスを活用し、貴社のセキュリティレベル向上にぜひお役立てください。

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2026年2月4日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 2026年2月10日(火)14:00~15:00
    「Web攻撃の“今”がわかる OWASP Top 10 2025で読み解く脆弱性の狙われ方と対策の考え方」
  • 2026年2月18日(水)14:00~15:00
    「急増する「LINE誘導型」ビジネスメール詐欺の実態 ―社長になりすます最新BEC手口と組織で取るべき対策―」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    なぜ取引先経由で情報漏えいが起きるのか ―国内で相次ぐサプライチェーン攻撃の実態―

    Share
    なぜ取引先経由で情報漏えいが起きるのか ―国内で相次ぐサプライチェーン攻撃の実態―アイキャッチ画像

    近年、「自社に不正アクセスはなかったのに情報が漏えいした」という状況が増えています。その多くは、取引先や委託先、外部サービスを経由したサプライチェーン攻撃が原因です。本記事では、なぜこうした“取引先経由”の情報漏えいが起きやすいのか、国内で実際に起きている事例や背景をもとに整理します。攻撃の構造を理解することで、見えにくいリスクに気づく視点を持つことができます。

    こうしたリスクを前提に、委託先や外注先のセキュリティをどこまで確認すべきか悩む企業も少なくありません。実務の判断ポイントについては、以下の記事で整理しています。
    「委託先・外注先のセキュリティはどこまで確認すべきか」

    自社が原因でなくても、情報漏えいは起きてしまう時代

    近年、「自社システムに不正アクセスはなかった」と説明される情報漏えい事故が国内で相次いでいます。調査を進めると原因は自社ではなく、取引先や外部サービスを経由した不正アクセスだった、というケースが少なくありません。こうした攻撃はサプライチェーン攻撃と呼ばれ、いま日本企業にとって最も現実的なセキュリティリスクの一つになっています。特にSaaSや外部委託、API連携が当たり前になった現在、このリスクは業種や企業規模を問わず存在します。

    サプライチェーン攻撃とは何か

    サプライチェーン攻撃とは、標的となる企業そのものではなく、取引先・委託先・連携している外部サービスを踏み台に侵入する攻撃手法です。サプライチェーン攻撃の全体像や基本的な考え方については、以下の記事で整理しています。あわせてぜひご覧ください。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    なぜ今、国内でサプライチェーン攻撃が増えているのか

    背景にあるのは、企業活動のデジタル化と外部依存の加速です。業務効率化のためにSaaSを導入し、外部ツールとAPIで連携し、専門業務を外注することは、今や珍しいことではありません。一方で、こうした外部接点が増えるほど、攻撃者にとっての「侵入口」も増えていきます。特に、委託先や小規模ベンダーでは十分なセキュリティ対策が取られていないケースもあり、結果としてそこが狙われやすくなります。さらに最近では、認証情報の使い回しや権限設定のミスを自動的に探し出す攻撃手法も増えており、従来型の対策だけでは気づかないうちに侵入されるリスクが高まっています。

    国内で実際に起きているサプライチェーン攻撃の特徴

    国内で報告されているサプライチェーン攻撃の多くには共通点があります。それは、自社システムが直接破られたわけではなく、正規の連携機能や委託先のアクセス権限が悪用されている点です。そのため、ログを見ても不正アクセスだと気づきにくく、発覚までに時間がかかることがあります。結果として、数万件から数十万件規模の個人情報や顧客データが流出して初めて問題が表面化する、という事態につながります。サプライチェーン攻撃が怖いのは、まさにこの「想定外の経路」から被害が発生する点にあります。

    サプライチェーン攻撃の国内事例や攻撃手口については、以下の記事でも解説しています。こちらもあわせてぜひご覧ください。
    「事例から学ぶサプライチェーン攻撃 -サプライチェーン攻撃の脅威と対策2-」

    サプライチェーン攻撃が企業にもたらす影響

    この種の攻撃によって発生するのは、単なるシステムトラブルではありません。個人情報漏えいによる顧客からの信頼低下、取引先との関係悪化、場合によっては契約違反や損害賠償の問題に発展することもあります。近年では、「原因が委託先にあった」と説明しても、情報管理責任そのものは発注元企業にあると判断されるケースが増えています。サプライチェーン攻撃は、企業の信用そのものを揺るがすリスクだと言えるでしょう。

    企業が今すぐ考えるべきサプライチェーン対策

    まず重要なのは、自社がどのような外部サービスや委託先とつながっているのかを正確に把握することです。意外と、過去に導入したまま使われていないSaaSや、誰が管理しているのか分からない連携設定が残っていることも少なくありません。そのうえで、外部サービスや委託先に付与している権限が本当に必要最小限になっているかを見直す必要があります。「業務上便利だから」という理由で広い権限を与えたままにしていると、それがそのまま攻撃経路になってしまいます。また、技術的な対策だけでなく、委託契約や運用ルールの見直しも欠かせません。インシデント発生時の報告義務や再委託の条件、セキュリティ対策状況の確認方法などを明確にしておくことで、リスクを大きく下げることができます。

    まとめ:サプライチェーン全体を見る視点が不可欠に

    サプライチェーン攻撃は、もはや一部の大企業だけの問題ではありません。外部サービスを利用し、業務を委託し、クラウド連携を行っている企業であれば、規模に関係なく直面する可能性があります。重要なのは、自社のシステムだけを見るのではなく、自社を取り巻くサプライチェーン全体をどう管理するかという視点です。そこに目を向けない限り、同様の事故は今後も繰り返されるでしょう。

    また、これらの事故は経営判断とも直結します。
    「サプライチェーン攻撃と経営責任 ―委託先が原因でも問われる企業の判断とは ―」


    こうした実態を踏まえると、サプライチェーン攻撃は個別対策だけでは防ぎきれません。委託先や外部サービスを含めた全体像を把握し、どこにリスクが集中しているのかを整理する視点が不可欠です。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    BBSecでは

    サプライチェーン攻撃への対策では、「何となく不安だが、どこから手を付ければいいか分からない」という声を多く聞きます。外部接点が増えた現代では、勘や経験だけでリスクを把握するのは難しくなっています。ブロードバンドセキュリティ(BBSec)では、外部委託先や連携サービスを含めたセキュリティリスクの可視化や、運用・体制面まで踏み込んだ支援を行っています。サプライチェーン全体を前提とした評価や改善を進めることで、「自社は大丈夫」という思い込みによるリスクを減らすことが可能です。もし、自社のサプライチェーンリスクに少しでも不安を感じているのであれば、一度立ち止まって全体を整理するところから始めてみてはいかがでしょうか。

    【参考情報】


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像