サプライチェーン攻撃で委託先が原因の情報漏えい時に企業が取るべき初動対応とFAQ

Share
「サプライチェーン攻撃で委託先が原因の情報漏えい時に企業が取るべき初動対応とFAQ」アイキャッチ画像

委託先や外注先が原因で情報漏えいが起きた場合、「自社は何をすべきか」「どこまで責任を負うのか」といった判断に迷う企業は多くあります。本記事では、サプライチェーン攻撃が疑われる際の初動対応の考え方や、公表判断、委託先との連携のポイントを整理します。あわせて、企業担当者が抱きやすい疑問をFAQ形式でまとめ、実務で迷わないための視点を提供します。

委託先や外注先を起点としたサプライチェーン攻撃の全体像や、なぜこのような事故が起きるのかについては、以下の記事で整理しています。
「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

「原因は委託先です」で終わらない現実

情報漏えいが発覚したとき調査の結果として、「原因は委託先・外注先でした」と判明するケースは、近年珍しくありません。しかし実務の現場では、その事実が分かった瞬間に新たな問題が生じます。それは、「では自社は何をすべきなのか」「どこまで責任を負うのか」という判断です。委託先が原因であっても、情報の管理主体が自社である以上、初動対応を誤れば被害は拡大し、企業の信用は大きく損なわれます。サプライチェーン攻撃が増えている今、外部起因の情報漏えいを前提とした初動対応を理解しておくことは、企業にとって不可欠になっています。

初動対応で最も重要なのは「切り分けを急がない」こと

情報漏えいの疑いが出た直後、多くの現場で起きがちなのが、原因の切り分けを急ぎすぎることです。「本当に漏えいしているのか」「どこから漏れたのか」「委託先の責任なのか」といった点を早く確定させたくなるのは自然な反応です。しかしこの段階で重要なのは、責任の所在を断定することではありません。まず優先すべきなのは、被害が現在も拡大している可能性があるかどうかを見極め、必要に応じて影響範囲を止める判断をすることです。委託先が関係している場合でも、自社システムとの接点や連携は一時的に見直す必要があります。この判断が遅れると、被害が広がり続けるリスクがあります。

サプライチェーン攻撃は経営リスクでもあります。経営視点で整理した記事はこちら。
「サプライチェーン攻撃と経営責任 ―委託先が原因でも問われる企業の判断とは ―」

またそもそも、なぜ取引先や委託先を経由した攻撃は発見が遅れやすいのか、その背景を理解しておくことも重要です。
「なぜ取引先経由で情報漏えいが起きるのか ―国内で相次ぐサプライチェーン攻撃の実態―」

委託先との連携は「確認」ではなく「事実の共有」から始める

初動対応において、委託先への連絡は避けて通れません。ただしここで重要なのは、相手を問い詰めることではなく、事実を正確に共有することです。どの情報に異常が見られたのか、いつ頃から兆候があったのか、現時点で分かっていることと分かっていないことを整理し、共通認識を作ることが先決です。感情的なやり取りや責任追及は、この段階では状況を悪化させるだけになりがちです。委託先が保有しているログや調査状況を早期に把握できるかどうかは、その後の対応スピードを大きく左右します。

社内では「技術対応」と「説明責任」を同時に考える

外部起因の情報漏えいが疑われる場合、社内では複数の視点で同時に動く必要があります。システム部門やセキュリティ担当は技術的な影響範囲の確認を進める一方で、法務や広報、経営層は対外的な説明の準備を始めなければなりません。このとき、「原因が委託先だから自社は関係ない」という認識で対応が遅れると、結果的に説明責任を果たせなくなります。実際には、顧客や取引先から見れば、委託先かどうかは本質的な問題ではなく、「自分の情報がどうなったのか」が最も重要だからです。

公表判断は“事実が揃うまで待つ”ほど危険になる

情報漏えいの公表タイミングは非常に難しい判断です。しかし、すべての事実が揃うまで何も発信しない、という判断はリスクを高めることがあります。特に外部起因の場合、委託先側の調査に時間がかかり、自社で状況を完全に把握できない期間が発生しがちです。その間に情報が外部に漏れたり、第三者から指摘されたりすると、「隠していた」という印象を与えてしまいます。現時点で分かっている事実と、調査中であることを切り分けて伝える姿勢が、結果的に企業の信頼を守ることにつながります。

契約内容は「事後」ではなく「初動」で効いてくる

委託先が原因の情報漏えいでは、契約内容が初動対応に大きく影響します。インシデント発生時の報告義務や対応範囲が明確であれば、調査や情報共有をスムーズに進めることができます。一方で、契約にそうした取り決めがなく、対応が委託先任せになってしまうと、自社として判断すべき情報が集まらず、対応が後手に回ります。このとき初めて「契約を見直しておけばよかった」と気づく企業も少なくありません。

初動対応をスムーズに行うためには、平時から委託先・外注先のセキュリティをどこまで確認しておくべきかを整理しておく必要があります。
「委託先・外注先のセキュリティはどこまで確認すべきか ―サプライチェーン攻撃を防ぐ実務判断―」

まとめ:初動対応で問われるのは“原因”より“姿勢”

委託先が原因で情報漏えいが起きた場合、企業が最初に問われるのは、誰が悪いかではありません。どれだけ早く状況を把握し、被害拡大を防ぎ、関係者に誠実に向き合ったかという姿勢です。外部起因のインシデントは、今後さらに増えていくと考えられます。だからこそ、「委託先が原因だったらどうするか」を平時から想定しておくことが、最大の初動対策になります。

サプライチェーン攻撃は、予防・管理・初動対応のいずれか一つだけでは防ぎきれません。全体像を理解し、実態を知り、現実的な確認と備えを重ねていくことが重要です。
「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

FAQ

▼サプライチェーン攻撃とは何ですか?
▼サプライチェーン攻撃は大企業だけの問題ですか?
▼委託先が原因で情報漏えいが起きた場合、自社に責任はありますか?
▼委託先のセキュリティはどこまで確認すべきですか?
▼セキュリティチェックシートを回収すれば十分ですか?
▼委託先が多すぎて管理しきれない場合はどうすればいいですか?
▼情報漏えいが疑われたとき、最初にやるべきことは何ですか?
▼委託先への連絡はどのタイミングですべきですか?
▼事実がすべて分かるまで公表しない方が良いですか?
▼契約書でセキュリティ対策はどこまで決めるべきですか?
▼サプライチェーン攻撃は完全に防げますか?
▼サプライチェーンリスク対策で最も重要な考え方は何ですか?
▼サプライチェーン全体を考えた対策を進めるには

BBSecでは

委託先が関係する情報漏えいでは、自社だけで完結する対応はほとんどありません。複数の関係者が絡むからこそ、事前の整理や体制づくりが結果を大きく左右します。ブロードバンドセキュリティ(BBSec)では、サプライチェーン全体を前提としたインシデント対応体制の整理や、外部起因の事故を想定した初動対応の支援を行っています。「起きてから考える」のではなく、「起きる前提で備える」ことが、これからの企業に求められる姿勢です。もし、委託先を含めた情報管理やインシデント対応に不安を感じている場合は、一度立ち止まって体制を見直すことが、将来のリスクを減らす確かな一歩になるでしょう。

【参考情報】

Security NEWS TOPに戻る
バックナンバー TOPに戻る


年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBSecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
ウェビナーアーカイブ動画ページバナー画像

【速報版】情報セキュリティ10大脅威 2026 -脅威と対策を解説-

Share
【速報版】情報セキュリティ10大脅威 2026 -脅威と対策を解説-アイキャッチ画像

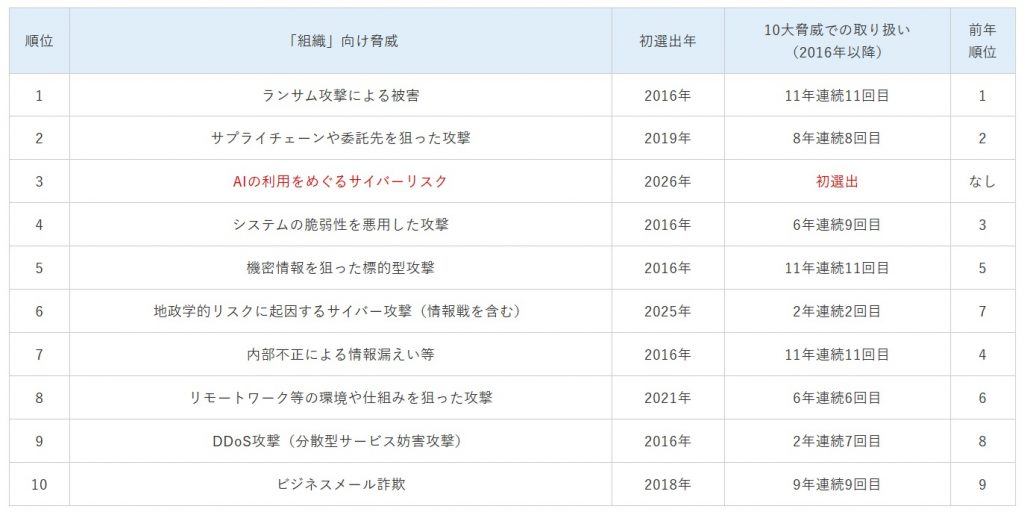
2026年1月29日、独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2026」(組織編)を公表しました。各脅威が自身や自組織にどう影響するかを確認することで、様々な脅威と対策を網羅的に把握できます。多岐にわたる脅威に対しての対策については基本的なセキュリティの考え方が重要です。本記事では、脅威の項目別に攻撃手口や対策例をまとめ、最後に組織がセキュリティ対策へ取り組むための考え方について解説します。

「情報セキュリティ10大脅威 2025」の解説はこちら。ぜひあわせてご覧ください。
「【速報版】情報セキュリティ10大脅威 2025 -脅威と対策を解説-」

情報セキュリティ10大脅威 2026概要

出典:独立行政法人情報処理推進機構(IPA)
「情報セキュリティ10大脅威 2026」(https://www.ipa.go.jp/pressrelease/2025/press20260129.html)(2026年1月29日)組織向け脅威

独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2026」を発表しました。「組織」向けの脅威では、1位に「ランサム攻撃による被害」、2位「サプライチェーンや委託先を狙った攻撃」が前年と同じ順位を維持。3位には「AIの利用をめぐるサイバーリスク」が初選出にして上位にランクインし、AIの利活用におけるリスクが無視できないものであることを示しています。また、6位の「地政学的リスクに起因するサイバー攻撃」には「情報戦を含む」と追記され、偽情報などの影響工作も含む脅威と明示化されました。昨年では10位にランクインしていた「不注意による情報漏えい等」が圏外となりました。

2025年度版との比較

昨年との比較でまず注目したいのは、「AIの利用におけるサイバーリスク」が初選出にして3位という上位にランクインしたことです。生成AI(LLM:大規模言語モデル)の急速な普及に伴い、「AIを利用した際の情報漏えいや権利侵害」、「AIが生成した誤情報を鵜呑みにすることで生じる問題」、そして「AIの悪用におけるサイバー攻撃の容易化・高度化」と多岐にわたるリスクが現実的な脅威となっています。

新規項目のランクインに伴い、「不注意による情報漏えい等」が圏外となりましたが、不注意による情報漏えいは引き続き発生しており、対策が必要な脅威です。その他の項目については大きな変化はなく、「ランサム攻撃による被害」と「サプライチェーンや委託先を狙った攻撃」は、例年通り不動の1位2位となっています。

日本の大手企業も被害にあった「ランサム攻撃による被害」「サプライチェーンや委託先を狙った攻撃」

2025年版に続き、「ランサムウェアによる被害」と「サプライチェーンの弱点を悪用した攻撃」が1位・2位を占めました。これは2023年以降4年連続となっており、情報処理推進機構(IPA)によると、2025年もランサムウェア被害が多発し、取引先を含むサプライチェーン全体へ深刻な影響が及んだ事実が、この順位の不動ぶりを表しているとのことです。

ランサムウェア攻撃は、データを暗号化して復旧と引き換えに身代金を要求する手口に加え、窃取情報の公開をちらつかせる「二重脅迫」が主流です。2025年の象徴的な事例として、アサヒグループホールディングスへのランサムウェア攻撃がありました。これにより、受注・出荷システムに障害が発生し、一部商品の品薄など消費者にも影響が波及しました。また国内飲料事業では、昨年10月の暫定売上が前年同月比で約6割に落ち込むなど、事業面に大きな爪痕を残しています。*1

アサヒグループホールディングスへのランサムウェア攻撃をはじめとした、国内のランサムウェア被害の事例については、以下の記事でも解説しています。ぜひあわせてご覧ください。
・【速報】アサヒグループホールディングス社長会見、犯行は「Qilin」―サイバー攻撃の全貌とセキュリティの盲点(https://www.sqat.jp/kawaraban/40295/)
・アサヒグループを襲ったランサムウェア攻撃(https://www.sqat.jp/kawaraban/39292/)
・アサヒグループも被害に ―製造業を揺るがすランサムウェア攻撃(https://www.sqat.jp/kawaraban/39672/)
・【2025年最新】日本国内で急増するランサムウェア被害-無印良品・アスクル・アサヒグループの企業の被害事例まとめ-(https://www.sqat.jp/kawaraban/39635/)

ランサムウェア攻撃は有名企業に限らず、体制が手薄な中小企業も広く標的とします。ひとたびシステムが完全に暗号化されると、復旧には多大な時間とコストを要します。そのため、侵入を防ぐ観点では、外部公開されたVPN機器等の棚卸しによる不要な経路の閉鎖、必要な経路への多要素認証の徹底、そして機器の脆弱性管理を継続することが重要です。あわせて、侵入されても業務を止めないために、ネットワークから切り離したバックアップの確保や復元訓練、ログ監視、初動手順の整備を行い、平時から「短期間で業務を戻せる設計」を作っておくことが求められます。

一方、サプライチェーン攻撃は、標的企業への直接侵入が難しい場合に、セキュリティ対策が手薄な取引先や委託先を足がかりに侵入する点が特徴です。多くの企業がクラウドサービスや外部ベンダーに依存する現在、攻撃者はその隙を狙っています。2025年の事例として、アスクル株式会社のシステムへのランサムウェア攻撃がありました。例外的に多要素認証を適用していなかった業務委託先の管理者アカウントが侵入経路になったとされています。*2 その結果、出荷業務の停止に追い込まれ、約52億円を特別損失に計上する事態へと発展しました。*3

サプライチェーン攻撃は自社の努力だけでは防ぎきれず、委託先を含む全体での統制が必要です。契約時にセキュリティ要件を明確にし、例外運用を恒常化させない仕組み作りが不可欠です。加えて、ゼロトラストアーキテクチャを採用し、すべてのアクセスを検証する仕組みを構築することも有効な対策となります。

急速な普及と共に顕在化している「AIの利用をめぐるサイバーリスク」

「情報セキュリティ10大脅威 2026」では、新たに「AIの利用をめぐるサイバーリスク」が3位にランクインしました。ここでのリスクとは、AIへの理解不足に起因する情報漏えいや権利侵害、誤情報の鵜呑みによる判断ミス、さらにAI悪用によるサイバー攻撃の容易化・巧妙化など多岐にわたります。例えば、英国企業ArupではAI技術(ディープフェイク)で生成された偽のCFOや従業員とのビデオ会議により、2,500万ドルの詐欺被害に遭ったと発表されました。「映像や音声で会話ができるなら本人に間違いない」という心理的な隙を突いた攻撃手法です。*4また、「KawaiiGPT」のような攻撃用にカスタマイズされた悪性AIの登場により、経験の浅い攻撃者でも、従来は数時間〜数日かかっていた攻撃サイクルをわずか数分で実行できる環境が整備されつつあります。また、「KawaiiGPT」のような攻撃用にカスタマイズされた悪性AIの登場により、経験の浅い攻撃者でも、従来は数時間〜数日かかっていた攻撃サイクルをわずか数分で実行できる環境が整備されつつあります。*5

攻撃を受けるリスクだけでなく、AIの「利用者側」のリスクも無視できません。米国企業Teslaは、発表イベントで使用したAI生成画像が既存映画の場面に酷似しているとして、制作会社から提訴されました。*6自社生成した画像であっても、意図せず既存作品に似てしまい法的リスクを招く一例です。また、生成AIが捏造した判例や引用を、弁護士が検証不足のまま提出して懲戒処分などに発展した事例も複数報じられています。*7これは法務だけの問題ではなく、AIによる「もっともらしい誤情報」が人の判断ミスを誘発するという重要な示唆を含んでいます。基本的なセキュリティ対策の徹底はもちろんですが、不十分な理解のままAIを利用するリスクを認識し、教育を通じてAIリテラシーを強化することも重要となっています。

情報戦への拡大「地政学的リスクに起因するサイバー攻撃(情報戦を含む)」

「地政学的リスクに起因するサイバー攻撃」とは、国際情勢の緊張や対立が、直接的にサイバー空間の脅威へと波及するリスクを指します。今回、項目名に「情報戦を含む」と明示されたように、国家が支援するサイバー攻撃は、システムの破壊や金銭の窃取に留まりません。偽情報の流布や情報操作を通じて、選挙への介入や社会の混乱を狙うケースが増加しています。英国では、現職議員が「離党を宣言する」かのようなAI生成の偽動画(ディープフェイク)が拡散され、本人が警察に通報する事態が報じられました。*8これは、AIによって「本物に見える偽情報」の作成コストが劇的に低下し、政治家を標的とした情報工作が、選挙制度や民主主義にとって深刻な脅威となりつつあることを示しています。

このように、地政学的リスクに伴うサイバー攻撃において、情報戦や影響工作のリスクが今後も高まると予測されることが、今回あえて「情報戦を含む」と明記された背景にあると考えられます。

その他の脅威

ここからは、これまでに述べた4つ以外の脅威について説明します。

4位「システムの脆弱性を悪用した攻撃」

ソフトウェアやシステムの脆弱性が発見されると、攻撃者は修正プログラムが提供される前に攻撃を仕掛ける「ゼロデイ攻撃」を行うことがあります。また、修正プログラム公開後であっても、適用の遅れている企業や組織を狙い、既知の脆弱性を悪用するケースも後を絶ちません。2025年に報告されたNext.jsの脆弱性「React2Shell」の事例(※ページ下部に参考情報記載)では、公表からわずか二日後に実際の攻撃が確認され、一週間以内に観測された攻撃試行回数は約140万回にも及んだとされています。*9このように攻撃者は脆弱性公開から直ちに悪用を開始するため、最新情報を常に追跡し、迅速に対応することが求められます。

対策: 最新のセキュリティパッチを迅速に適用することが不可欠です。また、どこにどのソフトウェアが使われているかを把握するため、SBOM(ソフトウェア部品表)の導入など、脆弱性管理体制の強化が有効です。

5位「機密情報を狙った標的型攻撃」

標的型攻撃とは、明確な意思と目的を持った攻撃者が、特定の企業・組織・業界を狙い撃ちにするサイバー攻撃です。不特定多数への無差別な攻撃とは異なり、機密情報の窃取やシステムの破壊・停止といったゴールを定め、執拗に実行される点が特徴です。攻撃は長期間継続することが多く、ターゲットのネットワーク内部に数年間にわたり潜伏して活動する事例も確認されています。

対策: 従業員への標的型攻撃メール訓練、メールセキュリティの強化、多要素認証の実施などが基本的です。加えて、侵入を前提とした「ゼロトラストモデル」の導入やネットワーク監視、アプリケーション許可リストの活用により、侵入の防止だけでなく早期発見と対処を可能にする体制づくりが有効です。

7位「内部不正による情報漏えい等」

組織の従業員や元従業員など、内部関係者による機密情報の持ち出しや削除といった不正行為を指します。これには、組織への不満や金銭目的による「悪意ある犯行」だけでなく、ルールに違反して持ち出したデータの紛失・誤操作といった、第三者への漏えいにつながる「過失」も含まれます。発生すれば、社会的信用の失墜、損害賠償、顧客離れや取引停止に加え、技術情報の流出による競争力低下など、組織に甚大な損害をもたらす恐れがあります。

対策: アクセス権限の最小化、ログ監視の強化、定期的な従業員教育、退職者のアカウント管理徹底、そして機密情報の持ち出しルールの策定などが有効です。これらを組み合わせ、不正行為の「抑止」と「早期発見」を図ることが重要です。

内部不正による情報漏えいついては以下の記事でも解説しています。ぜひあわせてご覧ください。「内部不正による情報漏えい-組織全体で再確認を!-」

8位「リモートワーク等の環境や仕組みを狙った攻撃」

新型コロナウイルス対策を契機にテレワークが急速に普及し、社外からVPN経由でシステムへアクセスしたり、オンライン会議を行ったりする機会が定着しました。その結果、セキュリティ対策が不十分な自宅ネットワークや私物PCの業務利用に加え、従来は出張時や緊急時のみの使用を想定していたVPN機器等が、恒常的に使われるようになりました。こうしたテレワーク環境に脆弱性が残っていると、社内システムへの不正アクセスやマルウェア感染、Web会議の盗聴といった深刻なリスクにつながります。トレンドマイクロによれば、過去2年間に行ったランサムウェア被害に対するインシデント対応支援の中でも、およそ7割がVPN経由の事例とのことであり、VPN機器の徹底した管理が求められます。*10

対策: ゼロトラストセキュリティの導入、VPN装置等のネットワーク機器に対するセキュリティ強化とパッチ適用、多要素認証の徹底、そして従業員へのセキュリティ教育の実施などが有効です。

9位「DDoS攻撃(分散型サービス妨害攻撃)」

攻撃者が乗っ取った複数の機器(ボットネット)から、特定のサーバやネットワークに対して大量の通信を送り付け、サービスを停止に追い込む攻撃です。近年は、セキュリティ対策が手薄なIoT機器が悪用され、攻撃規模が巨大化しています。また、単なる愉快犯的な妨害だけでなく、攻撃停止と引き換えに金銭を要求する「ランサムDDoS」が増加傾向にあります。これにより、ECサイトの長時間のダウンによる金銭や顧客の離脱などの機会損失や、クラウドサービスの従量課金制を悪用し、数千万円規模の過大請求を発生させる(EDoS攻撃)等、事業継続に直結する深刻な被害が発生しています。

対策:自社設備だけでの防御は困難なため、CDN(Contents Delivery Network)やWAF(Web Application Firewall)などの対策サービスを導入し、負荷分散と遮断を行うことが基本です。あわせて、攻撃の影響を受けない非常用回線の確保やシステムの冗長化、停止時の代替サーバや告知手段を事前に整備することが重要です。

DoS攻撃/DDoS攻撃については以下の記事でも解説しています。ぜひあわせてご覧ください。「DoS攻撃のリスクと対策:アクセス急増の原因と見分け方、サービス停止を防ぐ初動対応」

10位「ビジネスメール詐欺」

ビジネスメール詐欺(BEC:Business Email Compromise)は、業務連絡を装った巧妙な偽メールを組織・企業に送り付け、従業員を騙して資金を詐取するサイバー攻撃です。攻撃者は準備段階として、企業内の情報を狙ったり、ウイルスを使用して業務メールを盗み見たりすることで、本物そっくりの文面やタイミングを作り上げます。

対策: 送信ドメイン認証(DMARC・SPF・DKIM)の導入やセキュリティソフトによるフィルタリング強化といった技術的対策に加え、不審な送金依頼に対する複数人確認ルールの徹底、従業員への訓練を行い、被害の防止と早期発見を図ることが有効です。

ビジネスメール詐欺については以下の記事でも解説しています。ぜひあわせてご覧ください。 「ビジネスメール詐欺(BEC)の脅威と企業に求められる対策」

【参考情報】

BBSecでは

当社では様々なご支援が可能です。お客様のご状況に合わせて最適なご提案をいたします。当当サイトSQAT® jpのお問い合わせページよりお気軽にお問い合わせください。後日営業担当者よりご連絡させていただきます。

SQAT® 脆弱性診断

BBSecの脆弱性診断は、精度の高い手動診断と独自開発による自動診断を組み合わせ、悪意ある攻撃を受ける前にリスクを発見し、防御するための問題を特定します。Webアプリケーション、ネットワークはもちろんのこと、ソースコード診断やクラウドの設定に関する診断など、診断対象やご事情に応じて様々なメニューをご用意しております。

SQAT脆弱性診断サービスバナー画像

SQAT® ペネトレーションテスト

「ペネトレーションテスト」では実際に攻撃者が侵入できるかどうかの確認を行うことが可能です。脆弱性診断で発見したリスクをもとに、実際に悪用可能かどうかを確認いたします。

ウェビナー開催のお知らせ

  • 2026年4月15日(水)14:00~15:00
    「AI時代のサイバー脅威最前線 ― IPA『情報セキュリティ10大脅威2026』から学ぶ防御戦略 ―」
  • 最新情報はこちら

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    委託先・外注先のセキュリティはどこまで確認すべきか ―サプライチェーン攻撃を防ぐ実務判断―

    Share
    「委託先・外注先のセキュリティはどこまで確認すべきか:サプライチェーン攻撃を防ぐ実務判断」アイキャッチ画像

    サプライチェーン攻撃のリスクを前に、「委託先のセキュリティはどこまで確認すべきなのか」と悩む担当者は少なくありません。すべてを完璧に把握することは現実的ではない一方、感覚的な判断だけではリスクを見逃します。本記事では、扱う情報や業務内容に応じて、委託先・外注先のセキュリティをどのような視点で確認すべきかを整理します。無理のない管理と判断の考え方を解説します。

    どれだけ事前に確認していても、サプライチェーン攻撃のリスクを完全にゼロにすることはできません。実際に情報漏えいが疑われた場合の初動対応については、次の記事で解説しています。
    委託先が原因の情報漏えい時に企業が取るべき初動対応とFAQ

    「委託しているだけ」で安心してはいけない時代

    業務の効率化や専門性の確保のために、システム開発や運用、データ処理を外部に委託することは、今や多くの企業にとって当たり前になっています。しかし近年、こうした委託先や外注先を起点とした情報漏えい・不正アクセス、いわゆるサプライチェーン攻撃が国内でも相次いでいます。自社のシステムが直接攻撃されていなくても、委託先のセキュリティ対策が不十分であれば、自社の情報や顧客データが流出してしまう可能性があります。この現実を前に、「委託先のセキュリティはどこまで確認すべきなのか」という疑問を持つ担当者は少なくありません。

    委託先のセキュリティ確認が難しい理由

    委託先のセキュリティ対策を確認しようとしても、多くの企業が途中で手が止まります。その理由は、単純に「何を基準に見ればよいか分からない」からです。専門的なセキュリティ対策をすべて理解し、技術的な実装レベルまで確認するのは現実的ではありません。一方で、「大手だから大丈夫」「実績があるから安心」といった感覚的な判断だけでは、リスクを見逃してしまいます。重要なのは、完璧を求めることではなく、リスクを把握できる状態にすることです。

    委託先や外注先を狙ったサプライチェーン攻撃の全体像については、以下の記事で整理しています。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    まず確認すべきは「どんな情報を預けているか」

    委託先のセキュリティを考えるうえで、最初に整理すべきなのは「委託先がどの情報に触れられるのか」という点です。個人情報や顧客データ、認証情報、社内システムへのアクセス権限など、委託内容によってリスクの大きさは大きく変わります。扱う情報の重要度が高いにもかかわらず、委託先の管理体制を十分に把握していない場合、その委託はサプライチェーン攻撃の入口になりかねません。逆に言えば、情報の性質と範囲を明確にするだけでも、確認すべきポイントは自然と絞られてきます。

    セキュリティ対策は「実施しているか」より「管理しているか」

    委託先に対してセキュリティ対策の実施の有無を尋ねると、多くの場合「対策しています」という回答が返ってきます。しかし本当に重要なのは、個々の対策の有無ではなく、それらが継続的に管理・運用されているかどうかです。たとえば、アクセス権限が適切に管理されているか、退職者や不要になったアカウントが放置されていないか、インシデントが発生した際の対応ルールが決まっているか。こうした運用面の確認は、技術的な専門知識がなくても行うことができます。

    契約書に書かれていないリスクが最も危険

    多くの情報漏えい事故では、インシデント発生後に「契約上どうなっているのか」が問題になります。ところが実際には、委託契約の中でセキュリティに関する取り決めが曖昧なケースは少なくありません。事故が起きた際の報告義務や対応範囲、再委託の可否、責任分界点などが明確になっていなければ、被害対応が遅れ、結果として自社の信用を大きく損なうことになります。委託先のセキュリティ確認は、技術的な話だけでなく、契約と運用の問題でもあるという点を見落としてはいけません。

    すべてを監査するより「リスクを前提に備える」

    委託先すべてを同じレベルで詳細に監査するのは、現実的ではありません。だからこそ重要なのは、委託内容や扱う情報に応じてリスクを整理し、必要な確認と対応を段階的に行うことです。また、どれだけ確認をしていても、インシデントが起きる可能性をゼロにすることはできません。そのため、「起きない前提」ではなく、「起きたときにどう対応するか」を含めて考えることが、サプライチェーンリスク対策の本質と言えます。

    まとめ:委託先のセキュリティ確認は経営リスク管理の一部

    委託先や外注先のセキュリティ確認は、単なるチェック作業ではありません。それは、自社の情報資産や顧客からの信頼を守るための、重要なリスク管理の一環です。技術的な専門知識がなくても、「どんな情報を預けているのか」「誰が、どこまでアクセスできるのか」「問題が起きたとき、どう連絡が来るのか」といった視点を持つだけで、サプライチェーンリスクは大きく下げることができます。

    サプライチェーン攻撃は経営リスクでもあります。経営視点で整理した記事はこちら。
    「サプライチェーン攻撃と経営責任 ―委託先が原因でも問われる企業の判断とは ―」


    委託先の確認だけでは、サプライチェーン攻撃を完全に防ぐことはできません。どのような経路で攻撃が起き、なぜ発見が遅れるのかを理解しておくことも重要です。
    「なぜ“取引先経由”で情報漏えいが起きるのか 国内で相次ぐサプライチェーン攻撃の実態」

    BBSecでは

    サプライチェーン攻撃への対策では、「何となく不安だが、どこから手を付ければいいか分からない」という声を多く聞きます。外部接点が増えた現代では、勘や経験だけでリスクを把握するのは難しくなっています。ブロードバンドセキュリティ(BBSec)では、外部委託先や連携サービスを含めたセキュリティリスクの可視化や、運用・体制面まで踏み込んだ支援を行っています。サプライチェーン全体を前提とした評価や改善を進めることで、「自社は大丈夫」という思い込みによるリスクを減らすことが可能です。もし、自社のサプライチェーンリスクに少しでも不安を感じているのであれば、一度立ち止まって全体を整理するところから始めてみてはいかがでしょうか。

    【参考情報】

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    なぜ取引先経由で情報漏えいが起きるのか ―国内で相次ぐサプライチェーン攻撃の実態―

    Share
    なぜ取引先経由で情報漏えいが起きるのか ―国内で相次ぐサプライチェーン攻撃の実態―アイキャッチ画像

    近年、「自社に不正アクセスはなかったのに情報が漏えいした」という状況が増えています。その多くは、取引先や委託先、外部サービスを経由したサプライチェーン攻撃が原因です。本記事では、なぜこうした“取引先経由”の情報漏えいが起きやすいのか、国内で実際に起きている事例や背景をもとに整理します。攻撃の構造を理解することで、見えにくいリスクに気づく視点を持つことができます。

    こうしたリスクを前提に、委託先や外注先のセキュリティをどこまで確認すべきか悩む企業も少なくありません。実務の判断ポイントについては、以下の記事で整理しています。
    「委託先・外注先のセキュリティはどこまで確認すべきか」

    自社が原因でなくても、情報漏えいは起きてしまう時代

    近年、「自社システムに不正アクセスはなかった」と説明される情報漏えい事故が国内で相次いでいます。調査を進めると原因は自社ではなく、取引先や外部サービスを経由した不正アクセスだった、というケースが少なくありません。こうした攻撃はサプライチェーン攻撃と呼ばれ、いま日本企業にとって最も現実的なセキュリティリスクの一つになっています。特にSaaSや外部委託、API連携が当たり前になった現在、このリスクは業種や企業規模を問わず存在します。

    サプライチェーン攻撃とは何か

    サプライチェーン攻撃とは、標的となる企業そのものではなく、取引先・委託先・連携している外部サービスを踏み台に侵入する攻撃手法です。サプライチェーン攻撃の全体像や基本的な考え方については、以下の記事で整理しています。あわせてぜひご覧ください。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    なぜ今、国内でサプライチェーン攻撃が増えているのか

    背景にあるのは、企業活動のデジタル化と外部依存の加速です。業務効率化のためにSaaSを導入し、外部ツールとAPIで連携し、専門業務を外注することは、今や珍しいことではありません。一方で、こうした外部接点が増えるほど、攻撃者にとっての「侵入口」も増えていきます。特に、委託先や小規模ベンダーでは十分なセキュリティ対策が取られていないケースもあり、結果としてそこが狙われやすくなります。さらに最近では、認証情報の使い回しや権限設定のミスを自動的に探し出す攻撃手法も増えており、従来型の対策だけでは気づかないうちに侵入されるリスクが高まっています。

    国内で実際に起きているサプライチェーン攻撃の特徴

    国内で報告されているサプライチェーン攻撃の多くには共通点があります。それは、自社システムが直接破られたわけではなく、正規の連携機能や委託先のアクセス権限が悪用されている点です。そのため、ログを見ても不正アクセスだと気づきにくく、発覚までに時間がかかることがあります。結果として、数万件から数十万件規模の個人情報や顧客データが流出して初めて問題が表面化する、という事態につながります。サプライチェーン攻撃が怖いのは、まさにこの「想定外の経路」から被害が発生する点にあります。

    サプライチェーン攻撃の国内事例や攻撃手口については、以下の記事でも解説しています。こちらもあわせてぜひご覧ください。
    「事例から学ぶサプライチェーン攻撃 -サプライチェーン攻撃の脅威と対策2-」

    サプライチェーン攻撃が企業にもたらす影響

    この種の攻撃によって発生するのは、単なるシステムトラブルではありません。個人情報漏えいによる顧客からの信頼低下、取引先との関係悪化、場合によっては契約違反や損害賠償の問題に発展することもあります。近年では、「原因が委託先にあった」と説明しても、情報管理責任そのものは発注元企業にあると判断されるケースが増えています。サプライチェーン攻撃は、企業の信用そのものを揺るがすリスクだと言えるでしょう。

    企業が今すぐ考えるべきサプライチェーン対策

    まず重要なのは、自社がどのような外部サービスや委託先とつながっているのかを正確に把握することです。意外と、過去に導入したまま使われていないSaaSや、誰が管理しているのか分からない連携設定が残っていることも少なくありません。そのうえで、外部サービスや委託先に付与している権限が本当に必要最小限になっているかを見直す必要があります。「業務上便利だから」という理由で広い権限を与えたままにしていると、それがそのまま攻撃経路になってしまいます。また、技術的な対策だけでなく、委託契約や運用ルールの見直しも欠かせません。インシデント発生時の報告義務や再委託の条件、セキュリティ対策状況の確認方法などを明確にしておくことで、リスクを大きく下げることができます。

    まとめ:サプライチェーン全体を見る視点が不可欠に

    サプライチェーン攻撃は、もはや一部の大企業だけの問題ではありません。外部サービスを利用し、業務を委託し、クラウド連携を行っている企業であれば、規模に関係なく直面する可能性があります。重要なのは、自社のシステムだけを見るのではなく、自社を取り巻くサプライチェーン全体をどう管理するかという視点です。そこに目を向けない限り、同様の事故は今後も繰り返されるでしょう。

    また、これらの事故は経営判断とも直結します。
    「サプライチェーン攻撃と経営責任 ―委託先が原因でも問われる企業の判断とは ―」


    こうした実態を踏まえると、サプライチェーン攻撃は個別対策だけでは防ぎきれません。委託先や外部サービスを含めた全体像を把握し、どこにリスクが集中しているのかを整理する視点が不可欠です。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    BBSecでは

    サプライチェーン攻撃への対策では、「何となく不安だが、どこから手を付ければいいか分からない」という声を多く聞きます。外部接点が増えた現代では、勘や経験だけでリスクを把握するのは難しくなっています。ブロードバンドセキュリティ(BBSec)では、外部委託先や連携サービスを含めたセキュリティリスクの可視化や、運用・体制面まで踏み込んだ支援を行っています。サプライチェーン全体を前提とした評価や改善を進めることで、「自社は大丈夫」という思い込みによるリスクを減らすことが可能です。もし、自社のサプライチェーンリスクに少しでも不安を感じているのであれば、一度立ち止まって全体を整理するところから始めてみてはいかがでしょうか。

    【参考情報】


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―

    Share
    サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―アイキャッチ画像

    近年、企業の情報漏えい事故の原因として増えているのが、委託先や取引先、外部サービスを経由したサプライチェーン攻撃です。自社のシステムが直接攻撃されていなくても、外部との連携を足がかりに被害が発生するケースは珍しくありません。本記事では、サプライチェーン攻撃とは何かという基本的な考え方から、なぜ企業規模を問わずリスクが高まっているのか、全体像を整理します。まず全体を理解することで、断片的な対策に終わらない判断の土台をつくります。

    サプライチェーン攻撃がどのように起きているのか、攻撃の特徴や背景を知りたい方は、次の記事もあわせてご覧ください。
    なぜ取引先経由で情報漏えいが起きるのか ―国内で増えるサプライチェーン攻撃の実態―

    情報漏えいは「自社の外」から起きる時代へ

    近年、企業の情報漏えい事故を調査すると、必ずしも自社システムが直接攻撃されているわけではないケースが増えています。原因として多く挙げられるのが、委託先や外注先、外部サービスを経由した不正アクセスです。こうした攻撃はサプライチェーン攻撃と呼ばれ、いまや企業規模や業種を問わず直面する可能性のある現実的なリスクになっています。クラウドサービスやSaaSの利用、業務委託の拡大によって、企業のセキュリティ境界は大きく広がりました。その結果、自社だけを守っていれば安全、という考え方は通用しなくなっています。

    サプライチェーン攻撃とは何か

    サプライチェーン攻撃とは、標的企業そのものではなく、その周囲に存在する取引先や委託先、連携サービスを足がかりに侵入する攻撃手法です。攻撃者は、比較的対策が弱い外部事業者を狙い、正規の権限や接続経路を利用して本来の標的へと近づきます。この攻撃の特徴は、正規の仕組みが悪用される点にあります。そのため、不正侵入として検知されにくく、被害が表面化したときにはすでに多くの情報が流出しているケースも少なくありません。

    なぜサプライチェーンリスクの管理は難しいのか

    サプライチェーンリスクの管理が難しい最大の理由は、管理対象が自社のコントロール外にある点です。委託先や外注先ごとにセキュリティ対策の成熟度は異なり、すべてを同じ基準で把握することは簡単ではありません。また、契約内容や運用ルールが曖昧なまま業務が進んでいることも多く、インシデントが起きて初めて問題に気づくケースもあります。こうした背景から、「何をどこまで確認すべきか分からない」という声が現場で多く聞かれます。

    委託先・外注先のセキュリティはどこまで確認すべきか

    サプライチェーンリスクを考えるうえで重要なのは、すべてを完璧に監査しようとしないことです。まずは、委託先がどの情報にアクセスできるのか、どの業務を担っているのかを整理することが出発点になります。扱う情報の重要度が高いほど、確認すべき範囲も広がります。技術的な対策の有無だけでなく、運用体制やインシデント時の対応ルールが整っているかどうかを見ることが、現実的なセキュリティ確認につながります。

    委託先が原因で情報漏えいが起きた場合の初動対応

    どれだけ対策を講じていても、サプライチェーン攻撃のリスクを完全にゼロにすることはできません。そのため重要なのは起きない前提ではなく、起きたときにどう対応するかを想定しておくことです。委託先が原因で情報漏えいが疑われる場合でも、企業としての説明責任は免れません。初動対応では、原因の切り分けよりも被害拡大の防止と事実整理を優先し、社内外への対応を並行して進める必要があります。

    サプライチェーンリスク対策で本当に重要な視点

    サプライチェーン攻撃への対策は、単なるセキュリティ技術の問題ではありません。委託先との関係性、契約内容、社内体制、インシデント対応の準備といった、組織全体のリスク管理の問題です。「自社の中は守ることができている」という安心感が、かえってリスクを見えにくくしてしまうこともあります。だからこそ、自社を取り巻く外部環境も含めて全体を把握し、どこにリスクが集中しているのかを整理する視点が欠かせません。

    サプライチェーン攻撃は経営リスクでもあります。経営視点で整理した記事はこちら。
    「サプライチェーン攻撃と経営責任 ―委託先が原因でも問われる企業の判断とは ―」

    まとめ:まず“全体像”を理解することが最大の対策

    サプライチェーン攻撃は、今後も増えていくと考えられます。委託先や外注先を活用する限り、すべての企業が無関係ではいられません。重要なのは、断片的な対策に終始するのではなく、サプライチェーン全体を一つのシステムとして捉えることです。全体像を理解したうえで、確認・対応・改善を積み重ねていくことが、結果的に最も効果的なリスク対策になります。

    BBSecでは

    サプライチェーンリスクは、属人的な判断や部分的な対応では管理しきれなくなっています。委託先の数が増えるほど、リスクの把握と対応は複雑になります。株式会社ブロードバンドセキュリティ(BBSec)では、サプライチェーン全体を視野に入れたセキュリティリスクの整理や、委託先管理、インシデント対応体制の支援を行っています。「どこにリスクがあるのか分からない」という段階からでも、現状に合わせた整理と改善を進めることが可能です。サプライチェーンを含めた情報管理に不安を感じている場合は、まず全体を俯瞰するところから始めてみてはいかがでしょうか。

    アタックサーフェス調査サービスバナー画像リンク

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    サイバー攻撃被害コストの真実―ランサムウェア被害は平均2億円?サイバー攻撃のリスク評価で“事業停止損害”を可視化

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    「サイバー攻撃被害コストの真実―ランサムウェア被害は平均2億円?サイバー攻撃のリスク評価で“事業停止損害”を可視化」アイキャッチ画像

    サイバー攻撃による被害は、もはや一部の大企業だけの問題ではありません。ランサムウェア被害を中心に、日本企業が被るサイバー攻撃の被害コストは平均で2億円規模に達しています。復旧費用や身代金だけでなく、業務停止による機会損失、信用低下、取引停止など、被害は連鎖的に拡大します。本記事では、最新データと事例をもとに、企業経営に直結するサイバー攻撃の被害コストの実態を整理し、なぜ今リスク評価が欠かせないのかを解説します。

    サイバー攻撃は「ITトラブル」ではなく財務リスク

    現在私たちを取り巻くビジネス環境において、「サイバー攻撃」という言葉の響きは劇的に変化しました。かつて、それはIT部門のサーバールームの中だけで処理される技術的なトラブルであり、ファイアウォールやウイルス対策ソフトを導入していれば済む「対岸の火事」でした。しかし、デジタルトランスフォーメーション(DX)が企業の隅々まで浸透した今、その認識は致命的な時代錯誤と言わざるを得ません。サイバー攻撃は、もはやシステムのエラーではなく、明日の決算書を赤字に転落させ、積み上げてきたブランドを一瞬で崩壊させる、極めて現実的な「財務リスク」へと変貌を遂げたのです。

    多くの経営者が「セキュリティ対策はコストだ」と嘆きます。確かに、何も起きなければ利益を生まない投資に見えるかもしれません。しかし、ひとたびセキュリティインシデントが発生した際に企業が支払うことになるコストの総額は、事前対策費の数十倍、場合によっては数百倍に膨れ上がるのが現実です。本記事では、感情的な脅威論ではなく、最新の統計データと実際の事例に基づいた数字を用いて、企業が直面しているリスクの正体を解き明かしていきます。なぜ、セキュリティベンダーやコンサルタントが口を酸っぱくしてサイバー攻撃対策とリスク評価の重要性を説くのか。その答えは、これから提示する衝撃的な金額の中にあります。

    ランサムウェア被害額の現実:平均2億2千万円

    まず、私たちが直視しなければならないのは、具体的な金銭的被害の規模です。セキュリティベンダー大手のトレンドマイクロ社が2024年末に公表した調査データ*11によると、過去3年間において日本国内の組織が経験したサイバー攻撃による累積被害額は、平均で約1億7千万円に達しています。これだけでも中小企業の年間利益を吹き飛ばすには十分な金額ですが、さらに深刻なのは、データを暗号化し身代金を要求するランサムウェアによる被害に限定した場合です。この場合、被害総額の平均は約2億2千万円にまで跳ね上がります。

    この2億円という数字を聞いて、多くの経営者は耳を疑うかもしれません。「たかがウイルスの除去に、なぜビルが建つほどの金がかかるのか」と。しかし、ここには大きな誤解があります。サイバー攻撃における被害とコストの構造は、氷山のようなものです。海面にみえている身代金の支払いやシステムの初期復旧費用は、全体の一部に過ぎません。水面下には、より巨大で複雑なコストが潜んでいます。

    例えば、攻撃の侵入経路や被害範囲を特定するためのデジタルフォレンジック調査費用です。高度な専門知識を持つスペシャリストを数週間拘束するこの調査だけで、多額の請求書が届くことはめずらしくありません。さらに、個人情報が漏洩した場合の対応コストも莫大です。顧客への詫び状の発送、専用コールセンターの設置、見舞金の支払い、そして法的責任を問われた際の弁護士費用や損害賠償金―これらが積み重なった結果が、2億円という冷酷な数字なのです。

    2億円という金額は、多くの中堅・中小企業にとって、単なる特別損失として処理できる範囲を遥かに超えており、場合によっては事業継続そのものを断念せざるを得ない致命傷となり得ます。「うちは盗まれて困るような重要データはないから大丈夫だ」と語る経営者にも、警鐘を鳴らさなければなりません。近年の攻撃者が狙っているのは、情報の機密性(データの価値)だけではありません。彼らのビジネスモデルは、業務の可用性(システムが動いていること)を人質に取ることにシフトしています。あなたの会社のデータに市場価値がなくても、そのデータが使えなくなることで業務が止まり、あなたが困るなら、そこには「身代金を払う動機」が生まれます。つまり、事業活動を行っているすべての組織が、例外なく標的とされているのです。

    こうした被害は、運任せで発生するものではありません。多くの場合、事前のリスク評価によって発生確率や影響度を見積もり、優先的に対策すべきポイントを絞り込むことが可能です。
    「サイバー攻撃リスク評価の進め方:見えない脅威を可視化するプロセスと実践」

    最大の盲点は業務停止損害(機会損失)

    被害コストを算出する際、我々はつい、財布から出ていく現金(キャッシュアウト)だけに目を奪われがちです。しかし、真に恐ろしいのは機会損失という形で見えないコストが積み上がっていく業務停止損害です。

    前述したトレンドマイクロ社による2024年の調査データによれば、ランサムウェア攻撃を受けた際の平均的な業務停止期間は、約10.2日にも及ぶことが明らかになっています。10日間、会社の機能が完全に停止する状況を具体的に想像してみましょう。まず、受発注システムが画面にロック画面を表示したまま動かなくなります。倉庫の在庫データにはアクセスできず、どの商品をどこへ出荷すべきかわからなくなります。メールサーバーもダウンし、取引先との連絡手段は個人の携帯電話だけになります。製造ラインの制御システムが感染していれば、工場の稼働音は止まり、静寂が支配することになるでしょう。この10日間の空白が生み出すサイバー攻撃の被害とコストは計り知れません。本来得られるはずだった売上高が消滅するだけではありません。納期遅延によって取引先からの信頼を失い、契約解除や損害賠償請求を受けるリスクも発生します。

    さらに、腐敗しやすい商品を扱う食品業界や、ジャストインタイムで部品を供給する製造業界においては、たった数日の停止がサプライチェーン全体を麻痺させ、億単位のペナルティに発展することさえあります。実際に、九州地方の地域密着型スーパーマーケットチェーンでは、システム障害により全店舗が数日間にわたって臨時休業に追い込まれる事態が発生しました。新鮮な食材を求める地域住民の期待を裏切り、廃棄処分となる商品の山を築いてしまったこの事例は、サイバー攻撃が単なるデジタル空間の出来事ではなく、物理的な生活インフラを破壊する脅威であることを如実に物語っています。

    また、復旧後も影響は長く尾を引きます。「あの会社はセキュリティが甘い」という評判は、SNS時代においては瞬く間に拡散し、デジタルタトゥーとして残り続けます。新規顧客の獲得コストは高騰し、既存顧客の離脱を食い止めるためのマーケティング費用も嵩みます。上場企業であれば、インシデント公表直後の株価下落による時価総額の毀損も、広義の被害コストに含まれるでしょう。このように、業務停止が引き起こす連鎖的な損害は、表面的な復旧費用の数倍、時には数十倍に膨れ上がるのです。

    「中小企業は関係ない」という神話の崩壊とサプライチェーンリスク

    「サイバー攻撃は大企業が狙われるもので、我々のような中小企業は関係ない。」―2025年において、この認識は完全に誤った神話であり、極めて危険なバイアスであると断言できます。警察庁が公表する「サイバー空間をめぐる脅威の情勢等」によれば、ランサムウェア被害の報告件数のうち、実に約6割が中小企業で占められているのが実情です。なぜ、資金力のある大企業ではなく、中小企業が狙われるのでしょうか。そこには、攻撃者側の明確な戦略的合理性が存在します。

    第一の理由は、サプライチェーン攻撃の踏み台としての利用です。セキュリティ予算が潤沢で、強固な防御壁を築いている大企業を正面から突破するのは、攻撃者にとっても骨の折れる作業です。そこで彼らは、大企業の取引先でありながら、セキュリティ対策が比較的脆弱な中小企業に狙いを定めます。まず中小企業のネットワークに侵入し、そこから正規の取引メールを装ってマルウェアを送りつけたり、VPN(仮想専用線)接続を通じて大企業の本丸へ横移動したりするのです。もしあなたの会社が踏み台にされ、取引先の大企業に被害を与えてしまった場合、その損害賠償請求額は自社の存続を揺るがす規模になるでしょう。そして何より、長年築き上げてきたビジネスパートナーとしての信用は地に落ち、取引停止という最悪の結末を招きかねません。

    第二の理由は、攻撃の自動化と無差別化です。攻撃者はAIを駆使したツールを用いて、インターネット上の脆弱なサーバーを24時間365日、休むことなくスキャンし続けています。そこに大企業か中小企業か、という選別はありません。カギの開いているドアがあれば、誰の家であろうと入ってくる空き巣と同じです。セキュリティパッチ(修正プログラム)の適用が遅れているVPN機器や、パスワード設定が甘いリモートデスクトップ機能などは、格好の餌食となります。

    “数打ちゃ当たる”戦法で無差別にばら撒かれたウイルスに感染し、暗号化されたデータを人質に取られてしまう。―中小企業における平均被害額も数千万円規模に達することがありますが、資金的体力の乏しい企業にとって、このサイバー攻撃の被害とコストのインパクトは大企業以上に甚大です。さらに、中小企業では「ひとり情シス」や「兼任担当者」が一般的で、セキュリティの専門家が不在であるケースが大半です。日々の業務に追われ、サイバー攻撃 リスク評価を行う余裕もないまま放置されたシステムは、攻撃者にとって宝の山に見えていることでしょう。攻撃者は、あなたが「自分は狙われない」と思っているその隙を、虎視眈々と狙っているのです。

    数値化しづらい“人的コスト”が復旧を遅らせる

    金銭的なコストや信用の失墜に加え、もう一つ忘れてはならないのが、現場で対応にあたる従業員の疲弊という「人的コスト」です。インシデントが発生した瞬間から、IT担当者や経営幹部は不眠不休の対応を強いられます。原因究明、システム復旧、関係各所への連絡、殺到する問い合わせ対応。極度のプレッシャーの中で行われる意思決定の連続は、担当者のメンタルヘルスを確実に蝕んでいきます。

    さらに、事態が収束した後も現場には深い爪痕が残ります。「自分のせいで会社に損害を与えてしまった」という自責の念から、優秀なエンジニアが退職してしまうケースも後を絶ちません。また、再発防止策として導入される厳格すぎるセキュリティルールが、日々の業務効率を低下させ、従業員のモチベーションを下げる要因となることもあります。このように、サイバー攻撃は組織の「人」という資産をも毀損し、長期的な成長力を奪っていくのです。これもまた、決算書には表れない重大なサイバー攻撃の被害とコストの一部と言えるでしょう。

    サイバー攻撃リスク評価で何を可視化するのか

    ここまで述べてきたように、サイバー攻撃による被害は、もはや運が悪かったで済ませられる事故ではなく、現代のビジネスを行う上で避けては通れない発生しうる経営コストとして、あらかじめ計算に含めておくべき確定的なリスクです。平均2億2千万円という衝撃的な被害額は、適切なセキュリティ投資を怠った場合に市場から請求される高すぎる授業料と言い換えることもできるでしょう。

    では、この破滅的なコストを回避し、持続可能な経営を行うためにはどうすればよいのでしょうか。その唯一の解は、漠然とした不安を具体的なアクションに変えることにあります。すなわち、自社のどこに弱点があり、どのような脅威に晒されているのかを客観的に可視化するリスク評価の実施です。「敵を知り、己を知る」。孫子の兵法にも通じるこのアプローチこそが、限られた予算で最大の防御効果を生み出すための出発点となります。


    サイバー攻撃による被害コストは決して偶発的なものではなく、事前に把握・管理できるリスクでもあります。では、こうした被害を未然に防ぐために、企業はどこから手を付けるべきなのでしょうか。次の記事では、サイバー攻撃リスク評価の考え方と具体的な進め方について、実務視点で詳しく解説します。
    「サイバー攻撃リスク評価の進め方:見えない脅威を可視化するプロセスと実践」

    【参考情報】


    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    限定キャンペーン実施中!

    今なら新規お申込みで 初回診断料金 10%OFF!
    短期間での診断が可能な「SQAT® with Swift Delivery」で、あなたの企業をサイバー脅威から守りませんか?

    詳細・お申し込みボタン

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。
    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    サイバーレジリエンスとは何か―ランサムウェア時代の企業が取るべき対策と実践ガイド
    第3回:企業のサイバーレジリエンス強化策の実践ガイド

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーレジリエンスとは何か―第3回:企業のサイバーレジリエンス強化策の実践ガイドアイキャッチ画像

    攻撃されても事業を継続できる力「サイバーレジリエンス」を解説。シリーズ最終回では、企業が実務で取り組むべきサイバーレジリエンス強化策を整理。実践的な対策を通じて攻撃を受けても事業を継続できる体制づくりのポイントを解説します。

    企業に求められるサイバーレジリエンスの実践とは

    サイバー攻撃が高度化し、「Qilin」のようなランサムウェア集団による被害が日々報道され続ける現代において、「情報セキュリティ」と「サイバーレジリエンス」の強化は全ての企業が無視できない経営課題となっています。技術・人・組織の三位一体で高めるべき実践策について、国内外の情報を基に解説します。

    情報資産の可視化とリスク評価の重要性

    まずは、情報資産の洗い出しとリスク評価を徹底することが不可欠です。守るべき顧客情報・機密文書・基幹システムを特定し、サイバー攻撃や内部不正といった脅威、それに対する脆弱性を明確化しましょう。何が狙われやすいのかを組織全体で可視化し、優先順位を定めて防御層を構築することが「情報セキュリティ」の基本です。

    多層防御とインシデント対応の統合的アプローチ

    次に、多層防御の考え方を導入する必要があります。ゼロトラストモデルの推進を軸に、ネットワーク分離・EDR/XDRの活用・多要素認証(MFA)・適切なパッチ運用・権限管理の最小化・継続的なログ監視…など現代的な技術群は、それぞれ単独で機能するものではなく、総合的なセキュリティ対策のクッションとなります。QilinによるアサヒGHD攻撃のように、日常的なパッチ未適用や不十分なアクセス管理が被害の拡大要因となるため、運用面まで踏み込んだ点検・改善が求められています。

    インシデント対応計画の策定

    備えとして最も重要視したいのはインシデント対応計画の策定と日常的な訓練です。攻撃を受けた際に何を優先し、誰がどのように動くか、社内外への情報発信のタイミングや判断軸をあらかじめ決めておくことで、初動の混乱や判断遅延を最小限にできます。アサヒGHDの復旧例や国のBCPガイドラインでも、緊急時の透明な情報公開や顧客・関係先への真摯な対応が信頼維持の基盤として重視されています。

    バックアップ戦略と復旧体制の確立

    バックアップ戦略もサイバーレジリエンスにおいて必須の柱です。オフラインバックアップやイミュータブルバックアップは、ランサムウェアによる暗号化やデータ消去、さらにはバックアップ自体への攻撃を見越した対策となっています。バックアップのリストア手順まで普段から検証を重ね、実際の危機局面で「使えるバックアップ」を運用できる体制づくりが現場の情報セキュリティ課題として浮き彫りになっています。

    サプライチェーン攻撃への備え

    サプライチェーン攻撃にも注意が必要です。自社だけでなく、取引先や委託先ネットワーク経由で侵入・拡大するケースが増えているため、サイバーセキュリティ要件の明文化や、委託先を含めたインシデント報告ルール整備、サプライヤー監査などもレジリエンス強化の一角をなします。

    従業員教育と組織文化の醸成

    従業員のセキュリティ教育と、組織文化としての危機意識の醸成も長期的な強さにつながります。フィッシング訓練や定期的なアップデート研修、違反事例の共有など、形式だけでなく“自分ごと”として取り組める日常の習慣化が狙いです。経営層の率先垂範と現場への権限委譲を通じ「脅威に正直で、復元力のある組織こそが選ばれる時代」であることを社内外に示すことが、競争力確保にも直結します。

    まとめ:サイバーレジリエンス強化は企業価値創出につながる

    このような総合的なサイバーレジリエンス強化策の実践は、単なるコストではなく”持続的な企業価値創出”そのものであり、Qilin事件を始めとした最新インシデントが繰り返し教えている最重要原則です。企業規模や業種を問わず、一人ひとり・一社ごとに最適な情報セキュリティ対策とレジリエンス文化の醸成が社会的責任であること―これこそが、本連載を通じて読者の皆様にお伝えしたいメッセージとなります。


    【連載一覧】
    第1回:サイバーレジリエンスの重要性:攻撃を前提とした“事業を守る防御”とは
    第2回:Qilinサイバー攻撃に学ぶサイバーレジリエンス

    【参考情報】

    【関連ウェビナー開催情報】
    弊社では12月3日(水)14:00より、「【最新事例解説】Qilin攻撃に学ぶ!組織を守る“サイバーレジリエンス強化のポイント”喫緊のランサムウェア被害事例からひも解く ― 被害を最小化するための“備えと対応力”とは?」と題したウェビナーを開催予定です。最新のランサムウェア被害事例をもとに、攻撃の実態と被害を最小化するための具体的な備えについて解説します。ぜひご参加ください。詳細・お申し込みはこちら。

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 2025年12月3日(水)14:00~15:00
    「【最新事例解説】Qilin攻撃に学ぶ!組織を守る“サイバーレジリエンス強化のポイント”喫緊のランサムウェア被害事例からひも解く ― 被害を最小化するための“備えと対応力”とは?」
  • 2025年12月10日(水)14:00~15:00
    「【最短7営業日で報告書納品】短納期で実現するWeb脆弱性診断の新提案-SQAT® with Swift Delivery紹介セミナー」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。
    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    アサヒグループも被害に ―製造業を揺るがすランサムウェア攻撃

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    製造業を揺るがすサイバー攻撃アイキャッチ画像

    2025年9月末、アサヒグループホールディングスがランサムウェア攻撃を受け、出荷停止により一部商品が市場から姿を消しました。本事件は、サイバー攻撃が単なる情報漏洩にとどまらず、社会生活や経済活動にまで大きく影響を及ぼす時代を象徴しています。本記事では、近年の事例をもとに、製造業が今取り組むべきセキュリティ対策を考えていきます。

    国内組織を狙うサイバー攻撃の脅威

    2025年9月末、アサヒグループがランサムウェア攻撃を受け、複数拠点で受注・出荷システムが停止しました。一部の工場では生産ラインの稼働停止を余儀なくされ、復旧には時間を要し、決算処理にも影響が生じています。本事件は、サイバー攻撃が組織内部にとどまらず、流通・販売・消費の現場にまで波及することを社会に強く印象づけました。

    多くのサイバー攻撃は依然として情報流出や業務データの暗号化など、社内で完結する被害が中心です。ところが今回の事案では、生産と出荷が止まったことで、店頭から商品が一時的に姿を消すという形で消費者の目にも影響が見えるようになりました。 サイバー攻撃が経済活動だけでなく、日常生活の不便という形で現れることを実感させた象徴的な出来事だったといえます。

    製造業が狙われる主な理由

    経済的インパクトが大きい

    生産ラインの停止は即座に損失を生み、納期遅延や契約不履行にも直結します。攻撃者にとっては「止めれば払う」確率が高く、身代金要求の成功率が高いと見込める業種です。

    技術的な脆弱性が残りやすい

    製造設備は長寿命で、古いOSやサポート終了機器が残っている場合が多く、パッチ適用や更新が困難です。攻撃者はこうした「更新できない装置」を標的にします。

    サプライチェーン構造による攻撃のしやすさ

    製造業は多くの委託先やサプライヤーとネットワークを共有しており、外部接続が多い構造です。攻撃者は、セキュリティが弱い取引先を突破口にして本体へ侵入します。

    ITとOTの融合による弊害

    近年、工場システム(OT)と情報システム(IT)の連携が進んでいます。このことにより、どの部分をどのように防御すべきかが把握しにくくなっており、セキュリティ対策の難易度は増しています。

    これらの要因が重なることで、製造業は「狙いやすいターゲット」として攻撃者から認識されている可能性があります。このように、製造業を取り巻くサイバー脅威は、単なる情報漏洩リスクにとどまらず、事業停止や混乱に伴う社会的責任を負う可能性に繋がります。次項では、こうした脅威で、国内で発生したランサムウェア攻撃の事例を取り上げ、その実態を見ていきます。

    ランサムウェア攻撃の事例

    ここでは、国内で実際に発生したランサムウェア攻撃の事例を紹介します。いずれも公式発表に基づく事実であり、攻撃が一組織の問題にとどまらず、取引先や社会全体へ影響を及ぼしたことを示すものです。

    時期被害組織概要
    2025年9月アサヒグループホールディングス出荷停止が発生し流通に影響
    2024年6月KADOKAWAグループ社内システム障害で業務に影響
    2024年5月岡山県精神科医療センター電子カルテが暗号化され業務に影響
    2022年2月小島プレス工業部品供給停止で全工場が稼働停止
    相次ぐランサムウェア被害の実例

    アサヒグループホールディングス(2025年9月)

    2025年9月末、アサヒグループがランサムウェア攻撃を受け、グループ各社で受注・出荷システムが停止しました*2 。この攻撃により複数の国内工場が一時的に生産停止となり、復旧には時間を要することになりました。また情報漏洩も確認されており、被害の影響範囲は大きなものとなりました。さらに酒類の生産・出荷・物流にまで影響が及び、有名銘柄の商品が一時的に市場から姿を消すという形で消費者にも影響が及びました。この事件により、組織の被害が供給網を介して社会的混乱へ発展することを多くの人が強く意識することになったといえます。

    KADOKAWAグループ(2024年6月)

    2024年6月KADOKAWAグループがランサムウェア攻撃を受け、社内システムの一部が暗号化されました(公式発表に基づく*2 )。業務の一部が停止し、コンテンツ制作といった事業基盤への影響も懸念されました。

    岡山県精神科医療センター(2024年5月)

    2024年5月、岡山県精神科医療センターは、電子カルテなどを含む院内システムがランサムウェア攻撃により暗号化され、診療や検査業務に支障をきたしたことを発表しました*3 。復旧までに数週間を要し、医療分野のサイバーリスクの高さを示す事例となりました。

    小島プレス工業(2022年2月)

    2022年2月末、トヨタ自動車の主要部品サプライヤーである小島プレス工業がランサムウェア攻撃を受けました*4。この影響で、国内で複数の工場やラインが一時停止する事態となりました。攻撃は子会社ネットワーク経由で発生し、リモート接続機器の脆弱性が悪用された可能性が指摘されています。このケースは、1社の停止が供給網全体の生産停止に波及した典型例であり、サプライチェーンリスクの深刻さを示しています。

    上記の事例から以下のような点が読み取れます。つまり、ランサムウェア攻撃は単なるITトラブルではなく、経済活動全体を揺るがすリスク要因になっているといえるでしょう。

    ①侵入経路の多様化

    フィッシング、VPN機器の脆弱性、リモート接続など、攻撃者が複数の経路を用いている。

    ②被害が社会に波及する構造

    生産・出版・医療・自動車といった分野で、組織活動が止まると消費・生活・流通に影響が現れる。

    ③サプライチェーンの連鎖性

    サプライチェーンの上流や下流に、被害が波及しています。特に自動車業界の事例は、関連会社一社の停止が系列全体の操業に影響するという顕著な例だと考えられます。

    製造業が抱えるセキュリティリスク

    前述のとおり、ランサムウェア攻撃は一組織の被害にとどまらず、サプライチェーン全体へ連鎖的に影響を及ぼす事例が増えています。ここでは、製造業特有のリスクを整理します。

    制御システム(OT)への攻撃

    製造業では、生産ラインを制御するOT(Operational Technology)システムが稼働の中心を担っています。近年、業務効率化のためにITネットワークやクラウドと接続するケースが増え、外部からの侵入経路が拡大しています。IPAは、OTを含む生産システムのサイバーリスクとして、ネットワーク分離や境界対策の重要性を指摘しています。ITとOTが連携する環境では、設計段階から防御を考慮しなければ、組織全体の稼働に影響を及ぼすおそれがあります。

    生産データ・設計情報の漏洩

    設計図面、加工条件、検査データなどの機密性の高い情報が外部に流出した場合、模倣や不正利用といった経営上の損失につながるおそれがあります。IPAの実践プラクティスでも、製造データの漏洩が組織活動に重大な影響を及ぼす点が指摘されています。また、キーエンスの解説では、クラウド連携や外部システム活用の増加により、情報流出経路が多様化しているとしています。

    サプライチェーンを介した被害拡大

    製造業は、部品の調達や設計、加工、物流などを多くの委託先と連携して行う業種です。 自社が堅牢でも、取引先のセキュリティが十分でなければ、そこがリスクの入口となる可能性があります。こうした複雑で多岐にわたるサプライチェーン構造では、一つの組織の障害が全体の生産活動に波及するおそれがあります。

    事業継続への影響

    サイバー攻撃によるシステム停止は、生産遅延・品質問題・納期トラブルなどを引き起こし、取引先との信頼関係や市場供給に直接影響します。2025年のアサヒグループの攻撃事案では、受注・出荷システムが止まり、一時的に有名銘柄の商品が店頭から消えるという事態が発生しました。また、2022年の小島プレス工業での工場停止では、部品供給の途絶が主因となり、最終組立ラインまで稼働が止まりました。

    両社に共通するのは、「一部の停止が連鎖的に拡大し、経営活動そのものを揺るがす」点です。被害が長期化すれば、納期遅延や契約不履行から損害賠償・ブランド毀損にも発展しかねません。こうした攻撃は今や、情報システムの問題ではなく、経営継続(BCP)全体を試す脅威となっています。いずれも、単一部門で解決できるものではなく、経営・現場・サプライヤーが一体で取り組むべき経営課題です。

    セキュリティ対策の進め方

    サイバー攻撃は生産現場の稼働や事業継続に直結する問題となっています。特に製造業では、IT/OTの境界を越えて被害が拡大する傾向があり、どこから手をつければよいのかが分かりにくいのも現実です。ここでは、経営層と現場が一体となって取り組むための基本方針を4つの段階で整理します。

    情報資産の整理とリスクの可視化

    まず、自社のシステム・設備・データなど、守るべき資産を明確に把握することが出発点です。特にOT環境では、稼働中の機器や通信経路が属人的に管理されているケースも多く、資産の洗い出しが不十分なことがあります。可視化によって、どこに脆弱性や依存関係があるかを明確にし、優先度を付けた対策計画を立てることが重要です。

    従業員教育とセキュリティ意識の向上

    システム面の強化だけではなく、人の意識と行動が対策の成否を左右します。メール添付やUSBメモリを経路とする感染事例はいまだ多く、日常的な警戒心の欠如が被害拡大につながります。定期的な研修や演習を通じて、「自分たちの作業が会社全体の防御につながる」という認識を浸透させることが求められます。

    ポリシー策定と体制整備

    経営層が主導し、セキュリティポリシーを策定して明文化することも不可欠です。製造業におけるセキュリティは「安全」「品質」「納期」と並ぶ重要事項です。インシデント対応手順や通報ルートを明確化し、現場が即応できる体制を整えることで、被害の長期化を防ぎます。

    専門家との連携と継続的な改善

    すべてを自社内で完結させるのは困難です。特に制御系ネットワークや脆弱性診断など、専門知識を要する分野はセキュリティベンダーとの連携が効果的です。また、定期的な点検・アセスメントを通じて、対策の有効性を確認し、改善のサイクルを回すことが重要です。

    SQAT.jpでは関連記事を公開しています。こちらもあわせてぜひご覧ください。
    「産業制御システムセキュリティのいまとこれからを考える」https://www.sqat.jp/information/5099/

    まとめ:禍を転じて福と為す

    今回取り上げたような事例は、いずれも深刻な被害をもたらしましたが、その一方で、社会全体がセキュリティの重要性を再認識する契機ともなりました。サイバー攻撃の脅威は避けられない現実ですが、それをきっかけとして自社の体制を見直し、他社との連携を強化することで、より強靭なサプライチェーンを築く機会にもなります。「禍を転じて福と為す」——すなわち、被害を教訓として組織の成熟へと変えていく姿勢こそ、これからのセキュリティ経営に求められる考え方となりえるのです。

    BBSecでは

    SQAT® ペネトレーションテスト

    ペネトレーションテストでは、自組織において防御や検知ができていない領域を把握するため、多様なシナリオによる疑似攻撃を実行してシステムへの不正侵入の可否を検証します。ペネトレーションテストの結果は、今後対策を打つべき領域の特定や優先順位付け、対策を実施する前の回避策などの検討に役立てることが出来ます。

    CSIRT構築/運用支援

    それぞれの企業文化・リソースに合ったCSIRTのプランニング / 構築 / 運用を専門家の立場から支援しています。独立系セキュリティベンダーであるBBSecの経験値を活かした適切なアドバイスやノウハウ提供は、実行力のある組織へと育成する上で大きな手助けとなります。

    詳細はこちら。
    https://www.bbsec.co.jp/service/evaluation_consulting/csirt.html
    ※外部サイトへリンクします。

    情報セキュリティリスクアセスメント

    専任コンサルタントが目的や企業環境に最適なフレームワークを選択して網羅的に実施するコンサルティング型アセスメントから、短時間・低予算でリスク概要のアセスメントレポートが得られるオンライン自己問診型アセスメントまで、幅広い情報セキュリティリスクアセスメントサービスを用意しています。

    詳細はこちら。
    https://www.bbsec.co.jp/service/evaluation_consulting/riskassessment_lineup.html
    ※外部サイトへリンクします。

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年11月5日(水)13:00~14:00
    【好評アンコール配信】「SQAT®ペネトレーションテスト実演付き!-攻撃の“成立”を見極めるペネトレーションテストとは-」
  • 2025年11月12日(水)14:00~15:00
    「なぜ今“脆弱性診断”が必要なのか?実績データで見る検出傾向とサービス比較」
  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。
    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【2025年最新】日本国内で急増するランサムウェア被害-無印良品・アスクル・アサヒグループの企業の被害事例まとめ-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    日本国内で急増するランサムウェア被害事例まとめアイキャッチ画像

    2025年、日本国内でランサムウェア被害がかつてない勢いで拡大しています。無印良品、アスクル、アサヒグループなど名だたる企業でシステム障害や物流停止が発生し、社会インフラにも影響が波及。中小企業を狙う攻撃も急増し、もはやどの組織も例外ではありません。本記事では、最新の統計と主要な被害事例をもとに、日本で深刻化する脅威の実態と求められる対策を解説します。

    日本国内で深刻化するランサムウェア被害の現状

    2025年に入り、日本ではランサムウェアによるサイバー攻撃が過去にないペースで増加しています。警察庁「令和7年上半期における サイバー空間をめぐる脅威の情勢等について」の統計データによると、2025年上半期だけで116件もの法人・団体被害が確認され、3期連続で100件を超える高水準が続いています。特に、製造業や物流、医療機関、教育関連といった社会インフラを支える業界が標的にされる傾向が顕著です。

    Cisco Talosの分析「2025年上半期における日本でのランサムウェア被害の状況」によれば、被害数は前年同期比1.4倍と急増し、約7割が資本金10億円未満の中小企業だったことから、攻撃者が「防御の甘い組織」を狙っている実態が浮き彫りとなっています。加えて、感染経路の多くでVPN機器やリモートデスクトップ経由の侵入が確認され、テレワーク環境に潜む脆弱性が依然として主要なリスク要因となっています。

    無印良品のネットストア停止、物流依存の脆弱性が露呈

    10月19日夜、良品計画が運営する「無印良品ネットストア」が突如として受注・出荷停止に追い込まれ、多くの利用者がアクセス不能となりました*5。原因は、配送委託先であるアスクル株式会社のシステムがランサムウェアに感染し、物流中枢が一時的にまひしたことにあります。復旧作業は続いているものの、再開時期は未定であり、公式アプリ「MUJIアプリ」にも障害が波及。店舗販売は継続しているものの、サプライチェーン全体の連動性が高い現代における、小売業の脆弱さを象徴する事例といえます。この一件を受けて、他企業でも外注先のセキュリティ体制見直しが急務となっています。

    アスクル全システム停止、全国的な影響が拡大

    事件の中心にあるアスクルでは、自社のWebサイト、FAX注文、会員登録、返品受付など主要サービスがすべて停止に追い込まれ、企業間取引にも連鎖的な影響が出ました*2 。特に、医薬品関連業務を扱う「ロハコドラッグ」でも受注と問い合わせがストップし、医療・小売業双方への波及が確認されている。物流プラットフォームとして無数の企業を支える同社の被害は、単一企業の障害にとどまらず、全国で商品供給遅延が発生する深刻な社会問題へと発展しています。専門家は、これを「日本版Colonia Pipeline事件」と形容し、サプライチェーン全体の“単一障害点(SPOF)”対策の必要性を強調しています。

    アサヒグループでも感染、製造・出荷に支障

    2025年9月末、アサヒグループホールディングスでランサムウェア感染による重大なシステム障害が発生しました。同社の調査報告によると、外部からの不正アクセスによるサーバ感染により、社内通信システムや受発注処理の一部が機能停止、復旧までには数週間を要したということです。また、現在は個人情報を含むデータ流出の可能性についても調査を継続中としています*3 。この事件を受け、世界的企業においても情報セキュリティ体制が問われ、飲料・食品メーカー各社が内部サーバ・VPN運用方針を見直す契機となりました。

    埼玉県商工会連合会への攻撃、地方組織にも波及

    10月中旬には、埼玉県商工会連合会がサイバー攻撃によるシステム障害を公表しました*4 。調査の結果、外部からの攻撃によってサーバが停止したことが確認され、業務システムの利用不能状態が続いています。現時点で個人情報の流出は確認されていないものの、復旧には時間を要しています。全国の商工団体や自治体は同様のシステム構成を採用しているケースが多く、今後同種の攻撃が波及する可能性も指摘されています。こうした事例は、地方行政や中小組織におけるセキュリティ対策の遅れを改めて浮かび上がらせました。

    被害の拡大要因と今後の対策

    各事例に共通していえるのは、ランサムウェア攻撃が単一の企業問題にとどまらず、社会的インフラとしての供給網全体に深刻な影響を与えている点です。警察庁の報告では、感染経路の6割がVPN機器経由であり、初期侵入を防ぐ「ゼロトラスト構成」や「多要素認証」が依然として導入不足であることが問題とされています*5 。加えて、国際的犯罪グループによる「日本語対応型ランサムウェア」も台頭しており、警告文を日本語化することで金銭要求の成功率を上げる手口も増えています。企業や団体においては、セキュリティパッチの即時適用、オフラインバックアップの準備、サプライチェーン全体でのセキュリティ協定の明文化といった具体的施策が今後不可欠となります。加えて、個人ユーザーも取引先の障害や情報流出の影響を受ける可能性があり、パスワードの管理や多要素認証の徹底も求められることになります。

    2025年の日本はランサムウェア攻撃が“社会的リスク”として定着する段階に入りつつあります。今後は、企業の危機対応力とサプライチェーン全体の連携体制こそが、経済活動の信頼を支える鍵となるでしょう。

    BBSecでは

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年11月5日(水)13:00~14:00
    【好評アンコール配信】「SQAT®ペネトレーションテスト実演付き!-攻撃の“成立”を見極めるペネトレーションテストとは-」
  • 2025年11月12日(水)14:00~15:00
    「なぜ今“脆弱性診断”が必要なのか?実績データで見る検出傾向とサービス比較」
  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    AIコーディング入門 番外編:オープンソースソフトウェアのサプライチェーン攻撃とタイポの落とし穴

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    AIコーディング入門番外編アイキャッチ画像(OSSのサプライチェーン攻撃)

    AIを活用したコーディングが普及する一方で、オープンソースソフトウェア(OSS)を狙ったサプライチェーン攻撃が増加しています。特に、開発者のタイポを悪用する「Typosquatting」や、AIのハルシネーションに便乗する「Slopsquatting」といった手法は、身近で深刻な脅威です。本記事では、実例を交えながらその仕組みとリスクを解説し、安全なAIコーディングを実践するためのポイントを紹介します。

    コードを書く人やインフラストラクチャの構築をする人ならば、人生で最低でも一度は経験しているであろうこと、それはタイプミス、いわゆるタイポ(typo)ではないでしょうか。タイポ、些細なミスで、日常的に発生するものなのですが、中には重大なものもあります。

    タイプミスが招く落とし穴 ─ Typosquattingとは

    皆さんは「タイポスクウォッティング」という言葉をご存じでしょうか。Web関連のお仕事をされている方であれば、URLのタイポスクウォッティング、つまり間違いやすい・紛らわしいURLでユーザーをおびき寄せる手法としてのタイポスクウォッティングをご存じの方も多いかと思います。この手法がオープンソースソフトウェアでも昨今使用されるようになっています。

    例えばnpmの場合、

    npm install package_name

    と入力することでパッケージのインストールを実行できます。インストールしたパッケージは例えばjavascript(react)を利用している環境であれば

    import {
    コンポーネント名
    } from “@/fullpath/to/package_name”;

    の形でコードの先頭で利用するパッケージ名を宣言します。

    世の中にはこのパッケージ名のよくあるタイプミス(typo)を狙って作られたマルウェアの一種が存在します。そんなマルウェア、何のためにあるのだろうという方も多いと思いますが、例えば暗号資産のウォレットを狙ったマルウェアや、システムへの侵害目的のマルウェアなどが最近では話題になっています。

    npmやPythonなどOSSでの事例

    暗号資産を狙うマルウェアの脅威

    暗号資産を狙ったマルウェアについては偽の採用面接中に実行を求められるケースも報告されています。

    Socket,[Another Wave: North Korean Contagious Interview Campaign Drops 35 New Malicious npm Packages](https://socket.dev/blog/north-korean-contagious-interview-campaign-drops-35-new-malicious-npm-packages)

    偽の採用プロセスとソーシャルエンジニアリング

    採用面接に至るということは例えば採用条件面で魅力的である、採用プロセスに見せかけたフェーズで偽の採用者に対して高い信頼を持つよう誘導されている、著名な企業などに成りすますことで権威性・信憑性を信じさせられる、オンライン環境による信頼レベルを悪用される、といったソーシャルエンジニアリングの基本ともいえる「人」が抱える脆弱性をすでに悪用された状態です。

    関連記事:
    「ソーシャルエンジニアリング最前線【第1回】ソーシャルエンジニアリングの定義と人という脆弱性」(https://www.sqat.jp/kawaraban/37089/)

    その状態で、面接というストレスのかかる、失敗が許されないと思ってしまう状況で紛らわしい名称の不正なコードや、不正なパッケージを含むコードを実行させられた場合、気づくことは容易ではありません。面接で突然コードを実行させられることに違和感を覚えてその場を退出することが最善かもしれませんが、Zoomのリモートコントロール機能を使ってマルウェアを実行するケースもあることから、特にすべてをオンラインで完了させるタイプの採用プロセスそのものに対して常に疑わしいかどうか疑問を持ち続けるしか対策はないかもしれません。

    Zoomのリモートコントロール攻撃

    参考情報:

    The Trail of Bits Blog,[Mitigating ELUSIVE COMET Zoom remote control attacks](https://blog.trailofbits.com/2025/04/17/mitigating-elusive-comet-zoom-remote-control-attacks/)

    なお、昨年末に警察庁・内閣サイバーセキュリティセンター・金融庁連名で偽の採用試験関連で注意喚起が出ています。今一度ご確認ください。

    警察庁/内閣サイバーセキュリティセンター/金融庁「北朝鮮を背景とするサイバー攻撃グループ TraderTraitor によるサイバー攻撃について (注意喚起)」(令和6年12月24日)(https://www.npa.go.jp/bureau/cyber/pdf/20241224_caution.pdf)

    タイポよりも怖い?生成AI時代の新たな罠 ─ Slopsquatting

    生成AIやAIエージェントの普及でAIを使用したコーディングを行う人も増えていると思います。「typoもないし、いいじゃない?」と思う方も多いと思いますが、生成AIには「ハルシネーション」という最大の難点があります。人間のtypoぐらいの頻度で遭遇する現象の一つといっても言い過ぎではないかもしれません。そんなハルシネーションを狙って、偽のパッケージが用意されていたら?という内容のレポートが公開されました。

    参考情報:

    トレンドマイクロ株式会社「スロップスクワッティング:AIエージェントのハルシネーションにつけ込む攻撃手法」(https://www.trendmicro.com/ja_jp/research/25/g/slopsquatting-when-ai-agents-hallucinate-malicious-packages.html)

    生成AI単体には生成内容の検証メカニズムがありません。このため、AIエージェントを利用したコーディングの場合はエージェント側の機能として備わっている検証機能を利用することが必要です。具体的な手法はレポートにも記載がありますが、日進月歩で新たな機能が登場する現状では最新の情報も併せて探すことをお勧めします。 また、エージェントを用いない場合も含めて、以下のようなリスク回避策を基本とするのもよいかもしれません。

    • 参照するパッケージ・モジュールを限定して、typosquattingやslopsquattingなどのリスクを回避する
    • やむを得ず新しいパッケージ・モジュールをインストールする場合は人の手を介したチェックを行うことで、リスクを抑制する

    実際に筆者もプロンプトで利用パッケージを限定していますが、特に利便性の阻害を感じたことはありません。また、周囲とのコミュニケーションでパッケージ・モジュールの情報の交換、推奨などの情報を得ることも多くあり、AI時代のコーディングとはいえコミュニケーションも併せて重要であることを実感しているところです。

    プロンプトエンジニアリングと検証の重要性

    前出のレポートで指摘されている原因の一つにはプロンプトの一貫性やあいまいさといった自然言語による指示ならではの問題があります。プロンプトエンジニアリングなどについては以下の記事でもご紹介しています。ただし、モデル側の実装状況などによりユーザー側の努力の反映には限界があるため、必ず生成結果に対する人のチェック(一種のHuman in the Loop)はプロセスとして欠かさないことが望まれます。

    関連記事:
    「AIコーディング入門 第1回:Vibeコーディングとプロンプトエンジニアリングの基礎」(https://www.sqat.jp/kawaraban/38067/)

    正規リポジトリの乗っ取りという最大の脅威

    2025年7月、npmの開発者をターゲットにしたフィッシングが報告されました。この後、複数のパッケージの乗っ取りが報告されています。

    npm開発者を狙ったフィッシング事例

    オープンソースソフトウェア(OSS)経由のサプライチェーン攻撃

    ここまででお気付きの方も多いと思いますが、今回取り上げた様々な攻撃手法はすべてオープンソースソフトウェア経由のサプライチェーン攻撃として、1つにまとめることができます。プログラミング言語の多く、そしてWebサイトの構築に用いられるJavaScriptのフレームワークの多くはオープンソースソフトウェアとして流通しています。プログラミング言語やJavaScriptのフレームワークは実際に利用するにあたって利便性を向上させる目的で多くのパッケージやモジュール、ライブラリなどがオープンソースとして開発・公開されています。これらのオープンソースソフトウェアは現在では多くが多数のコントリビューターとメンテナーによってGitHub上で公開され、開発が行われています。GitHubからnpmなどのパッケージ管理システムへの公開も一貫して行うことができるため、非常に利便性が高い反面、今までに挙げたような攻撃を仕掛けるための利便性も高くなっています。また、オープンソースソフトウェアは相互に依存性を持つことが多いことから、人気のあるモジュール・パッケージへの攻撃が多数のモジュール・パッケージやシステムへ影響を及ぼすことができます。これが、オープンソースソフトウェアへのサプライチェーン攻撃における最大の特徴ともいえるかもしれません。オープンソースソフトウェアを利用する以上、こういったリスクがあることは十分理解したうえで利用する必要があります。

    オープンソースソフトウェアの利用の条件としてセキュリティ面でかなりハードルが高いのは事実ですが、一方で利便性・柔軟性・モダンなシステムの構築といった観点からオープンソースソフトウェアを全く利用しない(プロプライエタリソフトウェアだけで構築する)というのは難しいという現状に鑑みるとやむを得ない選択であるとも言えます。

    開発者がとるべき対策

    こういったケースに対応するには依存関係のチェックや追跡、SBOMによる管理が必要になります。依存関係のチェックや追跡にはGitHubを使用している場合ならばDependabotの利用、その他のコードレポジトリを対象とする場合は各種の依存関係トラックツールを使用する必要があります。SBOMで自身のコードのコンポーネントと依存関係の管理を合わせて行うことで、システム全体としての管理を行うことが求められます。

    まとめ ― AI時代のオープンソースソフトウェア利用に求められる視点

    タイプミスを悪用した Typosquatting、AIのハルシネーションに便乗する Slopsquatting、さらには正規リポジトリの乗っ取りといった攻撃は、いずれもオープンソースソフトウェアを媒介とするサプライチェーン攻撃として位置づけられます。これらは利便性と引き換えに大きなリスクを伴い、暗号資産の窃取やシステム侵害といった深刻な被害へとつながりかねません。OSSの依存関係は複雑で、人気パッケージが狙われることで広範囲に影響が及ぶことも少なくありません。そのため、参照パッケージを限定する運用、人による確認(Human in the Loop)、Dependabotなどの依存関係管理ツールの活用、SBOMによる包括的なコンポーネント管理 といった対策が不可欠です。AIを活用したコーディングが普及する中でも、「便利だから任せる」のではなく、常に検証と疑問を持ち続ける姿勢 が求められます。セキュリティと利便性の両立こそが、これからのOSS利用とAI開発における鍵といえるでしょう。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年9月24日(水)12:50~14:00
    「製造業・自動車業界のためのサプライチェーン対策 -攻撃事例から学ぶ企業を守るセキュリティ強化のポイント-」
  • 2025年10月1日(水)13:00~14:00
    「2025年10月Windows10サポート終了へ 今知るべきサポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年10月8日(水)14:00~15:00
    「ソースコード診断で実現する安全な開発とは?脆弱性対策とDevSecOps実践」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。
    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像