AIコーディング入門 番外編:オープンソースソフトウェアのサプライチェーン攻撃とタイポの落とし穴

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
AIコーディング入門番外編アイキャッチ画像(OSSのサプライチェーン攻撃)

AIを活用したコーディングが普及する一方で、オープンソースソフトウェア(OSS)を狙ったサプライチェーン攻撃が増加しています。特に、開発者のタイポを悪用する「Typosquatting」や、AIのハルシネーションに便乗する「Slopsquatting」といった手法は、身近で深刻な脅威です。本記事では、実例を交えながらその仕組みとリスクを解説し、安全なAIコーディングを実践するためのポイントを紹介します。

コードを書く人やインフラストラクチャの構築をする人ならば、人生で最低でも一度は経験しているであろうこと、それはタイプミス、いわゆるタイポ(typo)ではないでしょうか。タイポ、些細なミスで、日常的に発生するものなのですが、中には重大なものもあります。

タイプミスが招く落とし穴 ─ Typosquattingとは

皆さんは「タイポスクウォッティング」という言葉をご存じでしょうか。Web関連のお仕事をされている方であれば、URLのタイポスクウォッティング、つまり間違いやすい・紛らわしいURLでユーザーをおびき寄せる手法としてのタイポスクウォッティングをご存じの方も多いかと思います。この手法がオープンソースソフトウェアでも昨今使用されるようになっています。

例えばnpmの場合、

npm install package_name

と入力することでパッケージのインストールを実行できます。インストールしたパッケージは例えばjavascript(react)を利用している環境であれば

import {
コンポーネント名
} from “@/fullpath/to/package_name”;

の形でコードの先頭で利用するパッケージ名を宣言します。

世の中にはこのパッケージ名のよくあるタイプミス(typo)を狙って作られたマルウェアの一種が存在します。そんなマルウェア、何のためにあるのだろうという方も多いと思いますが、例えば暗号資産のウォレットを狙ったマルウェアや、システムへの侵害目的のマルウェアなどが最近では話題になっています。

npmやPythonなどOSSでの事例

暗号資産を狙うマルウェアの脅威

暗号資産を狙ったマルウェアについては偽の採用面接中に実行を求められるケースも報告されています。

Socket,[Another Wave: North Korean Contagious Interview Campaign Drops 35 New Malicious npm Packages](https://socket.dev/blog/north-korean-contagious-interview-campaign-drops-35-new-malicious-npm-packages)

偽の採用プロセスとソーシャルエンジニアリング

採用面接に至るということは例えば採用条件面で魅力的である、採用プロセスに見せかけたフェーズで偽の採用者に対して高い信頼を持つよう誘導されている、著名な企業などに成りすますことで権威性・信憑性を信じさせられる、オンライン環境による信頼レベルを悪用される、といったソーシャルエンジニアリングの基本ともいえる「人」が抱える脆弱性をすでに悪用された状態です。

関連記事:
「ソーシャルエンジニアリング最前線【第1回】ソーシャルエンジニアリングの定義と人という脆弱性」(https://www.sqat.jp/kawaraban/37089/)

その状態で、面接というストレスのかかる、失敗が許されないと思ってしまう状況で紛らわしい名称の不正なコードや、不正なパッケージを含むコードを実行させられた場合、気づくことは容易ではありません。面接で突然コードを実行させられることに違和感を覚えてその場を退出することが最善かもしれませんが、Zoomのリモートコントロール機能を使ってマルウェアを実行するケースもあることから、特にすべてをオンラインで完了させるタイプの採用プロセスそのものに対して常に疑わしいかどうか疑問を持ち続けるしか対策はないかもしれません。

Zoomのリモートコントロール攻撃

参考情報:

The Trail of Bits Blog,[Mitigating ELUSIVE COMET Zoom remote control attacks](https://blog.trailofbits.com/2025/04/17/mitigating-elusive-comet-zoom-remote-control-attacks/)

なお、昨年末に警察庁・内閣サイバーセキュリティセンター・金融庁連名で偽の採用試験関連で注意喚起が出ています。今一度ご確認ください。

警察庁/内閣サイバーセキュリティセンター/金融庁「北朝鮮を背景とするサイバー攻撃グループ TraderTraitor によるサイバー攻撃について (注意喚起)」(令和6年12月24日)(https://www.npa.go.jp/bureau/cyber/pdf/20241224_caution.pdf)

タイポよりも怖い?生成AI時代の新たな罠 ─ Slopsquatting

生成AIやAIエージェントの普及でAIを使用したコーディングを行う人も増えていると思います。「typoもないし、いいじゃない?」と思う方も多いと思いますが、生成AIには「ハルシネーション」という最大の難点があります。人間のtypoぐらいの頻度で遭遇する現象の一つといっても言い過ぎではないかもしれません。そんなハルシネーションを狙って、偽のパッケージが用意されていたら?という内容のレポートが公開されました。

参考情報:

トレンドマイクロ株式会社「スロップスクワッティング:AIエージェントのハルシネーションにつけ込む攻撃手法」(https://www.trendmicro.com/ja_jp/research/25/g/slopsquatting-when-ai-agents-hallucinate-malicious-packages.html)

生成AI単体には生成内容の検証メカニズムがありません。このため、AIエージェントを利用したコーディングの場合はエージェント側の機能として備わっている検証機能を利用することが必要です。具体的な手法はレポートにも記載がありますが、日進月歩で新たな機能が登場する現状では最新の情報も併せて探すことをお勧めします。 また、エージェントを用いない場合も含めて、以下のようなリスク回避策を基本とするのもよいかもしれません。

  • 参照するパッケージ・モジュールを限定して、typosquattingやslopsquattingなどのリスクを回避する
  • やむを得ず新しいパッケージ・モジュールをインストールする場合は人の手を介したチェックを行うことで、リスクを抑制する

実際に筆者もプロンプトで利用パッケージを限定していますが、特に利便性の阻害を感じたことはありません。また、周囲とのコミュニケーションでパッケージ・モジュールの情報の交換、推奨などの情報を得ることも多くあり、AI時代のコーディングとはいえコミュニケーションも併せて重要であることを実感しているところです。

プロンプトエンジニアリングと検証の重要性

前出のレポートで指摘されている原因の一つにはプロンプトの一貫性やあいまいさといった自然言語による指示ならではの問題があります。プロンプトエンジニアリングなどについては以下の記事でもご紹介しています。ただし、モデル側の実装状況などによりユーザー側の努力の反映には限界があるため、必ず生成結果に対する人のチェック(一種のHuman in the Loop)はプロセスとして欠かさないことが望まれます。

関連記事:
「AIコーディング入門 第1回:Vibeコーディングとプロンプトエンジニアリングの基礎」(https://www.sqat.jp/kawaraban/38067/)

正規リポジトリの乗っ取りという最大の脅威

2025年7月、npmの開発者をターゲットにしたフィッシングが報告されました。この後、複数のパッケージの乗っ取りが報告されています。

npm開発者を狙ったフィッシング事例

オープンソースソフトウェア(OSS)経由のサプライチェーン攻撃

ここまででお気付きの方も多いと思いますが、今回取り上げた様々な攻撃手法はすべてオープンソースソフトウェア経由のサプライチェーン攻撃として、1つにまとめることができます。プログラミング言語の多く、そしてWebサイトの構築に用いられるJavaScriptのフレームワークの多くはオープンソースソフトウェアとして流通しています。プログラミング言語やJavaScriptのフレームワークは実際に利用するにあたって利便性を向上させる目的で多くのパッケージやモジュール、ライブラリなどがオープンソースとして開発・公開されています。これらのオープンソースソフトウェアは現在では多くが多数のコントリビューターとメンテナーによってGitHub上で公開され、開発が行われています。GitHubからnpmなどのパッケージ管理システムへの公開も一貫して行うことができるため、非常に利便性が高い反面、今までに挙げたような攻撃を仕掛けるための利便性も高くなっています。また、オープンソースソフトウェアは相互に依存性を持つことが多いことから、人気のあるモジュール・パッケージへの攻撃が多数のモジュール・パッケージやシステムへ影響を及ぼすことができます。これが、オープンソースソフトウェアへのサプライチェーン攻撃における最大の特徴ともいえるかもしれません。オープンソースソフトウェアを利用する以上、こういったリスクがあることは十分理解したうえで利用する必要があります。

オープンソースソフトウェアの利用の条件としてセキュリティ面でかなりハードルが高いのは事実ですが、一方で利便性・柔軟性・モダンなシステムの構築といった観点からオープンソースソフトウェアを全く利用しない(プロプライエタリソフトウェアだけで構築する)というのは難しいという現状に鑑みるとやむを得ない選択であるとも言えます。

開発者がとるべき対策

こういったケースに対応するには依存関係のチェックや追跡、SBOMによる管理が必要になります。依存関係のチェックや追跡にはGitHubを使用している場合ならばDependabotの利用、その他のコードレポジトリを対象とする場合は各種の依存関係トラックツールを使用する必要があります。SBOMで自身のコードのコンポーネントと依存関係の管理を合わせて行うことで、システム全体としての管理を行うことが求められます。

まとめ ― AI時代のオープンソースソフトウェア利用に求められる視点

タイプミスを悪用した Typosquatting、AIのハルシネーションに便乗する Slopsquatting、さらには正規リポジトリの乗っ取りといった攻撃は、いずれもオープンソースソフトウェアを媒介とするサプライチェーン攻撃として位置づけられます。これらは利便性と引き換えに大きなリスクを伴い、暗号資産の窃取やシステム侵害といった深刻な被害へとつながりかねません。OSSの依存関係は複雑で、人気パッケージが狙われることで広範囲に影響が及ぶことも少なくありません。そのため、参照パッケージを限定する運用、人による確認(Human in the Loop)、Dependabotなどの依存関係管理ツールの活用、SBOMによる包括的なコンポーネント管理 といった対策が不可欠です。AIを活用したコーディングが普及する中でも、「便利だから任せる」のではなく、常に検証と疑問を持ち続ける姿勢 が求められます。セキュリティと利便性の両立こそが、これからのOSS利用とAI開発における鍵といえるでしょう。


Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年9月24日(水)12:50~14:00
    「製造業・自動車業界のためのサプライチェーン対策 -攻撃事例から学ぶ企業を守るセキュリティ強化のポイント-」
  • 2025年10月1日(水)13:00~14:00
    「2025年10月Windows10サポート終了へ 今知るべきサポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年10月8日(水)14:00~15:00
    「ソースコード診断で実現する安全な開発とは?脆弱性対策とDevSecOps実践」
  • 最新情報はこちら

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    <インタビュー>門林 雄基 氏 / 奈良先端科学技術大学院大学 サイバーレジリエンス構成学研究室 教授【前編】

    Share

    国内外問わずセキュリティイベントに多くご登壇し、弊社で毎月1回開催している社内研修で、最新動向をレクチャーいただいている奈良先端科学技術大学院大学の門林教授。そんな門林教授に2022年のセキュリティニュースを振り返っていただき、今後の動向や予測について語っていただきました。前・後編の2回のうち、前編をお届けします。

    (聞き手:BBSec SQAT.jp編集部)


    はじめに…

    SQAT® Security Report寄稿記事をご執筆いただいたご感想・読者へのメッセージ

    ━━早速ですが、弊社で半期に1回、セキュリティに関する情報をまとめてお届けしているSQAT® Security Reportの最新号(※10/26公開予定)では門林先生にご執筆を依頼していたかと存じます。まずはこちらについてご質問をさせていただければと思っております。

    ━━「セキュリティの現在過去未来」 ということで、専門家の知見からセキュリティの歴史を振り返っていただいています。私も先日拝読させていただいたのですが、セキュリティに対してあまり馴染みのない方でもセキュリティ意識を見直すきっかけになる大変素晴らしい記事になっているなと感じました。今回の記事について、執筆後のご感想や伝えておきたいポイントや読者へのメッセージがあればお願いいたします。

    門林先生インタビュー写真1

    門林:そうですね、セキュリティの記事をご依頼いただいて、振り返ってみるともう早いもので30年なんですよね。私が今53歳になりますので、それぐらいやはり時間がたってしまったということですね。このセキュリティという領域も最初は一部のマニアックな人、いわゆるハッカーのような人が騒いでいるだけという状況から始まり、今や社会問題になってもう10年、15年たちますが、一向に解決されないという状況です。この時間の流れを写し取れたらと思い今回の記事を書きました。

    最近セキュリティ業界に入った方や若い世代の中には「セキュリティへの対策を考えることは重要な問題でさぞかし昔からちゃんとやっていたんだろう」と思われる方もいるかもしれませんし、あるいはまだまだ新しい領域なので「誰も何もやっていないから俺がいたら何とかなる」と思っている方もいらっしゃるかもしれませんが、実は最初は「何かしないと大変だ」と考えていた人は本当に一握りでした。

    当時はインターネットバブルで、誰もがインターネットに繋ぐだけでもうかると思ってました。当然、その傍らでリスクが生まれるわけですが、昔はインターネットを作っていた人は「いや、セキュリティね、あはは、そんな問題あるよね。それ、きりないじゃん」と笑ってたわけです。しかし、実はもう30年ぐらい前から問題としては予見されていました。

    例えば30年以上前の雑誌記事で、”インターネットがもし商業化されたら世界中は迷惑メールであふれかえる”という予測を立てた記事があり、当時学生だった私は アメリカのとある有名な方にその記事について質問攻めにしました。ところが、最終的な答えとしては「I don’t know(知らないよそんなこと)」 と。つまりその誰一人として問題に対して根本的な解決策を提案しないまま今に至っているわけです。

    100年以上前、自動車が街を走り始めたときには、「こんなものは殺人兵器だ」といった新聞の批判的な報道もあったと聞いています。ところが当時から批判をされていたにも関わらず、ここ50年自動車はずっと人を轢き続けていたわけです。最近でこそ衝突安全装置という技術開発がされてますが、そこまで50年~70年かかっています。インターネットでも同様です。1995年あたりに商業化され、爆発的に広まり25年以上たちますが、セキュリティの問題として迷惑メール・情報漏洩・DDos攻撃など様々なものが予見されていたと思うのですが、結局そのままになってしまっているという状況です。

    ですので最近セキュリティ業界に入った方や若い世代の方にもそういった流れで物事を見てほしいというのと、もしその自分の代で解決できなくても頑張るくらいの気合を持ってほしいなと思っています。私自身セキュリティの問題は5年10年すれば解決できると思っていましたが、結局そこから20年以上たって今に至るという感じです。ある意味では若い世代の方にとってはチャンスかもしれません。自動車も技術開発されるまで70年かかってるので、セキュリティも同じくらいのタイムスパンで世代を超えて頑張らないといけないかなと思います。

    ━━ありがとうございます。インターネットが発展するとともにサイバー犯罪も増加するという形でいたちごっこの様態を呈していますよね。しかし、自動車業界の衝突安全装置の前例から学び、世代を超えて意識を高く持ち続けることでいずれはセキュリティの問題も解決へ向かうように、私たちセキュリティベンダーも啓蒙し続けていかなければならないと感じました。

    2022年のセキュリティニュースを振り返って…

    ━━では続いて2022年のセキュリティニュースを振り返っていきたいと思います。今年話題になったセキュリティに関するニュースとして、例えばApache Log4jの脆弱性や SolarWinds社製品の脆弱性など、脆弱性を悪用した攻撃が次々に登場しました。サイバー攻撃グループがいま狙っている業界としてはどういったところがあるのでしょうか?最近は業界の区別なく狙われているという話もあるかと思いますがいかがでしょうか?

    門林:まず申し上げておきたいのはメディアで騒がれるものと、実際に犯罪やサイバー攻撃に悪用されるものは違うということです。メディアでは基本的に新しい脆弱性などの話題を取り上げますが、その前にも既知の脆弱性は3万件以上蓄積があるわけです。Log4jに関しては、確かにJavaのソフトで広く使われているため色々なシステムで対応に追われましたが、直ちに攻撃に使われるという話ではありませんでした。ですのでメディアで報道される=直ちに攻撃されるから対策しなければという話ではなく、むしろ忘れたころにやってくる、というところです。

    また、SolarWindsやSpring4Shellも一時期メディアで騒がれましたが、実はSolarWindsは日本では全然使っていません。ですので影響範囲も全くなかったと私は思います。Spring4Shellに関しては、実際解析してみると特定のJavaのバージョンのみに影響があるだけで、実はそこまでSpring4Shellの脆弱性は影響がありませんでした。つまり、現場での感覚とメディアでの感覚がだいぶずれてきているなというのが特に今年の脆弱性関連での報道を見て感じるところです。

    ━━ありがとうございます。 最近では企業規模の大小問わず狙われていて、中小企業もターゲットになっているという話もあるかと思うのですが、こちらについてはどのような理由が考えられますでしょうか?

    門林:大企業の場合はそれなりに対策をしているのでなかなか侵入しづらくなっているのではないかと思います。攻撃者側も攻撃しやすいターゲットを狙うと思いますが、中小企業の場合はセキュリティの重要性もよく分かっていないところが多く、狙いやすいのかなと思います。実際、様々な企業で泣き寝入りしてしまったという事案も聞きますが、中小企業の場合は知名度もあまりないため、被害にあっても報道もされません。無名でももうオペレーションが停止してしまったという状況になればようやく報道されるというわけです。

    これも氷山の一角で、メディアが無視しているランサムウェア案件はおそらくいくらでもあると思います。中小企業は実際狙われていると思いますし、よくいうのはやられていても気がつかないのではないかということです。ランサムウェア攻撃のように分かりやすくもう全部暗号化して使えないようにしたらさすがに気付くと思います。ですが中小企業の秘密情報や個人情報・取引先の大企業の情報が狙われるという話は10年とか15年のスパンでずっと起こっていて、中小企業で働いている方々はそれに気づきもしていないのではないかと思います。

    最近注目した記事や話題

    ━━なるほど、ありがとうございました。ではここで少し視点は変わりますが、弊社の勉強会では、先生の方からセキュリティベンダーが提供しているレポートやニュースサイトの記事を色々とご紹介いただいていると思うのですが、先生の方で最近注目している記事やトピックがもしありましたらぜひご紹介いただければと思うのですがいかがでしょうか。

    門林先生インタビュー写真2

    門林:最近ですとやはりサプライチェーンです。特に「ソフトウェアサプライチェーン」といって、例えば我々が使っているWebサーバをはじめ、ビットコインのウォレット等で使うライブラリあるいはソフトウェアを管理しているシステムを狙ってハッキングしてくるというのがどんどん増えています。昔でいうとソフトウェアの欠陥を狙いハッキングするというやり口が多かったのですが、もう最新のWindowsはたとえ50人くらいで寄ってたかってもハッキングできません。ハッカーもそれは諦めていて、ソフトウェアの本当の気づかないような小さなライブラリにバックドア(侵入経路の穴)を仕掛け、そこからシステムに侵入して、ビットコインの財布を狙うといった感じになってきています。ここがやはりここ1~2年の懸念すべきトレンドかなと思ってみています。

    ━━そういう問題でいうと国内外問わず狙われるのも時間の問題と考えられますね。

    門林: そうですね。昔であれば日本語が分からないから大丈夫だなどといわれていましたが、今は日本語の自動翻訳機能はかなり精度が良いものもあるため狙われてしまいます。そのため、日本は大丈夫という感じであぐらをかかず、海外企業と同じくらい、攻撃に対して備えるということが良いのではないかと思います。

    海外と比較して~日本国内のセキュリティ事情

    ━━先ほどのお話にも少しありましたが、日本は海外と比べるとセキュリティへの意識がまだ低いというような話もよく耳にします。この前提を踏まえまして、日本がこれから狙われるとしたらどんな攻撃が考えられますでしょうか?

    門林:最近、地政学的な緊張感の高まりというのがありまして、地政学的な事案というのがどんどん増えています。 例えば皆さんがお使いのGPS(Global Positioning System)機能ですが、海外、特に紛争地域ではGPSを狙った攻撃というのもたくさん起きてきています。 日本も海運国家ですから例えばアメリカで起きているようなGPS等が攻撃されて船が通れず、資源が届かないとなると物流が停止し、産業が成り立たなくなってしまう可能性があります。こうしたサイバーでない事案も起こり得るわけです。

    ですのでこの辺りは特に注目しています。また、ヨーロッパの方で起きている戦争では衛星ネットワークがハッキングされ停止していますが、日本では全く報道されていません。ハッカーがモデムをハッキングしたことで、衛星でオペレーションしていた物流のIoTが停止しビジネスも停止してしまったという事案になっているわけです。ですから、GPSであったり衛星であったり、我々からすればパソコンとは関係なさそうな世界であっても、サイバー攻撃でやられる、という視点ももっておくことはすごく大事かなと思います。

    ━━もはや業界も関係なく狙われてしまうというという危機意識を持つことが私たちにはまだまだ足りていないということですね。セキュリティ業界に携わっていない人に対してセキュリティに対する意識を高めていくように訴求していくという難しさを感じます。

    門林:そうですね、おそらく物流をやっている人や船を運行している人からすると何のことだと思いますが、ただ彼らからするとびっくりするような話というのが海外だと起きてますし、それが日本で起きない保証はないわけです。

    ランサムウェア市場の活況

    ━━特に、ランサムウェア攻撃に関してはビジネスとして確立しているということもあり、海外特に欧米企業などでは次々と被害報告が上がっています。今後日本にはランサムウェアギャングはどのようにして入り込んでくると考えられるでしょうか?難しいとも思うのですが。

    門林:結局言葉の問題がありますからね。 犯罪者の人たちも資金回収するときには日本語を使わないといけないので、そこは確かにひとつハードルになっているとは思います。

    とはいえランサムウェアでやられている日本企業もたくさんあるわけですが、アメリカの場合、上場企業は身代金の支払い要求を受けた場合に報告義務がありますが、日本の場合は上場してても報告義務がありません。この差が非常に大きくて、日本企業でもランサムウェア事案でも泣き寝入りしてごっそりお金を払ってしまうということもしているとは思いますが、法的な報告義務がないために表にならないんです。アメリカの方でランサムウェア被害がたくさん起きているという感じで他人事みたいに見えていても、実は身内で起きているインシデントが全然見えていないだけかもしれません。

    海外ではもちろんものすごいペースでランサムウェア被害が起きていますが、とはいえ結局反社会勢力にお金を払うというのは海外であっても日本であってもNGですから、身代金を支払ったらそれで終わりという話ではないですし、やはり次の脅迫が忘れたころに起きます。当然、反社会勢力と取引をしたらその企業はブラックリストに入りますし、日本企業でもランサムウェア身代金を支払うことでアメリカでブラックリストに入ってしまったために輸出ビジネスができなくなってしまったという話が実際にあります。これはビジネスが続行できなくなる、BCP(事業継続計画)リスクです。ランサムウェア被害を受けたときのリスクよりも、企業が存続できなくなるリスクを考えた方がいいかなとは思います。

    ランサムウェア攻撃の手口は進化している

    ━━また、ランサムウェア攻撃に関しては海外の方では新しい手口が次々と登場しているかと思います。例えばマルウェア入りのUSBを送りつけるパターンやランサムウェアDDos攻撃など新たな攻撃手法がいろいろと確立していて、従来の二重の脅迫(暗号化+データの暴露)がいま三重の脅迫と、脅迫の手法も進化してきているという話も耳にしているのですが、この三重の脅迫というのは具体的にどのようなことになるのでしょうか?また日本でもすでにこういった手口は使用されているのでしょうか?

    門林:はい。あまり明るくない話なのですが、一般論として申し上げると、ランサムウェアを専門にする業者は星の数ほどいるわけです。つまりランサムウェアの学校があって、毎週100人単位で卒業生を出しているので、独立したランサムウェア事業者がもう何万人といるわけです。たまたま中国語が読めるからじゃあ日本をターゲットにやりましょうという人もいるかもしれません。当然、その他のランサムウェア事業者と競争ですから、そのなかでその二重の脅迫・三重の脅迫みたいな発明がどんどんで出てくるわけです。つまり敵もかなり熾烈な生き残り競争みたいなところでやってますので、いろんな手口が出てきます。警察が逮捕したら終わりという話ではなく、じゃあ警察もその数全部捕まえてくれるんですかという話なわけです。

    ━━きりがないですね。

    門林:そうです。で、そういうきりがないゲームを仕掛けてるんだというところまず認識しないといけません。時々、米連邦捜査局(FBI)がランサムウェアギャングを捕まえましたという報道も出てますが、あれは本当に氷山の一角でしかなくて、彼らは自分たちの味方をすでに増やしていっているので、もうエンドレスな戦いになっているわけです。結局それで生計が成り立ってしまうと、ビジネスと同じく、次はどうしようとやはり考えます。ですからそのうち全員捕まるから大丈夫という感じで変な明るい希望をもって通り過ぎるのを待つ、そういう話じゃないということです。

    ━━もうこれだけに限らず、これからは様々な手法、ありとあらゆるものが想定されるということですね。

    ランサムウェア身代金イメージ画像

    門林:そうです。結局ランサムウェアはここ数年の最近の話題だと思っている人が多いと思うんです。私は最初に聞いたのが11年前でした。その頃、まだビットコインがなかった時代に、ロシアと旧ソビエト連邦諸国(CIS)で流行っていて、ロシア・CIS特有で昔あったダイヤルQ2のような、この番号に送ると何百円チャージされますという感じの有料のSMSがあるんです。それをランサムウェア集団が集金目的で使って、「この暗号のロックを解除してほしかったら有料SMSを送れ」というと、500円・900円ぐらいが回収され、それで1か月パソコンが普通に使えるようになるという感じです。つまりCISではそういうスキームがもう10年以上前にあったわけです。そこからずっと進化して産業としても大きくなり今に至るわけです。問題はどんどん悪辣(あくらつ)になってますし、熾烈な戦いを繰り広げていて、結局10年かかってグローバルな暗黒産業を作っているわけです。いまやランサムウェア産業は事業者が学校で毎週100人単位で誕生しているようなかなりの成長産業です。これじゃあ来年なくなりますか?っていわれてもおそらく10年はなくならないと思います。ですのであと10年これが続くと覚悟してくださいという話です。

    ━━ランサムウェアはいつ収束するといったレベルの問題ではないのですね。

    門林:サイバーセキュリティをやってない人は「そのうちなくなるんでしょ」「一過性のものでしょ」という感じですよ。でもそう思っている人にとっては最悪の事態がどんどん進行していって今に至るわけですから、やはりリスク管理の原則ですが、最悪の事態を想定してそれに備えるというところが外せないと思います。

    ー後編へ続くー


    門林 雄基 氏
    奈良先端科学技術大学院大学 サイバーレジリエンス構成学研究室 教授
    国内外でサイバーセキュリティの標準化に取り組む。日欧国際共同研究NECOMAプロジェクトの日本研究代表、WIDEプロジェクトボードメンバーなどを歴任。


    「資料ダウンロードはこちら」ボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    「お問い合わせはこちら」ボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    SQATセキュリティ診断サービスの告知画像
    BBSecロゴ
    リクルートページtop画像
    セキュリティトピックス告知画像

    なにはともあれリスクの可視化を!
    ―テレワーク運用時代に伴う課題とは―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    テレワークのイメージ(ピクトグラム)

    2021年に入ってからも新型コロナウィルス(COVID-19)の感染拡大は収まることを知らず、外出自粛などの影響により、いまや7割近くの企業・組織にテレワークが導入されています。しかしそこには、緊急事態宣言の発令後、やむを得ず急な対応を迫られた結果、セキュリティ対策が十分にされないままテレワークの導入が進み、様々なリスクにつながってしまっている、という落とし穴があります。

    本記事では、テレワーク運用時代における課題を挙げ、対応すべき対策例を考えていきます。

    ニューノーマルがニューでなくなった日常

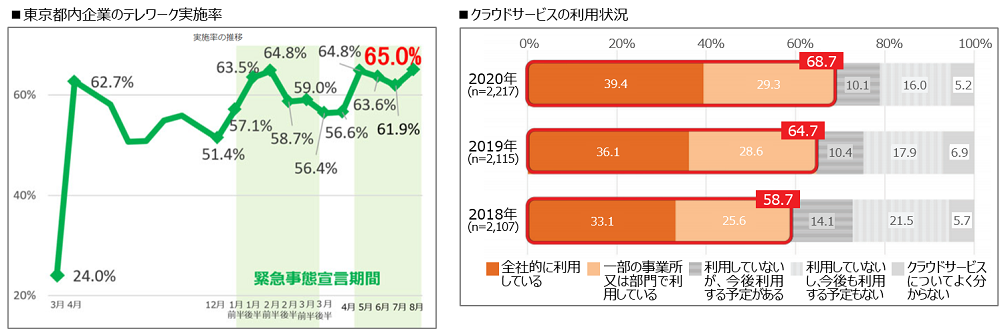
    東京都における企業のテレワーク実施率は、2021年8月時点で7割近くにのぼるという報告*1が出ています。

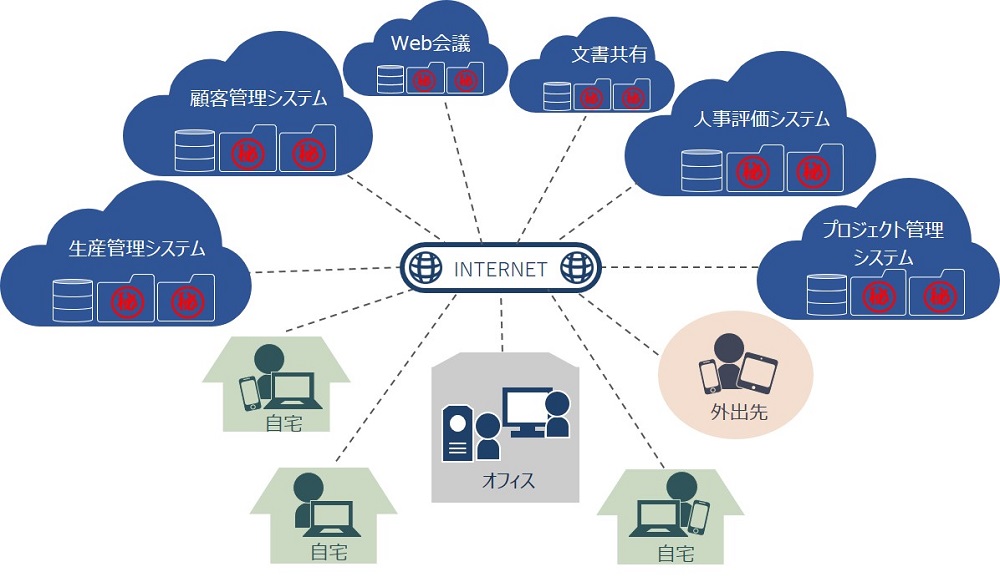
    クラウド利用もさらに進み、オンラインによるコミュニケーションやデータ共有、迅速なシステム構築などに活用されています。いまや全国でクラウドサービスを利用している組織は68.7%にのぼるとの調査結果*2もあり、ITビジネス環境に欠かせない存在です。

    こうした調査結果は、「ニューノーマル」がもはや私たちの日常となったことを示しているといえるでしょう。

    出典:
    左図(■東京都内企業のテレワーク実施率):

    東京都産業労働局「8月の都内企業のテレワーク実施状況」(2021年9月3日)https://www.metro.tokyo.lg.jp/tosei/hodohappyo/press/2021/09/03/09.html
    右図(■クラウドサービスの利用状況):

    総務省「通信利用動向調査」(令和3年6月18日)
    https://www.soumu.go.jp/johotsusintokei/statistics/statistics05.html

    テレワーク運用時代の新たなリスク

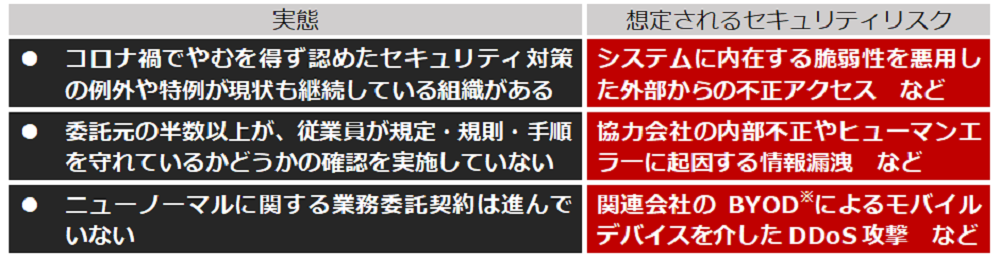
    テレワーク導入期を過ぎ、運用期に入った組織が多数となった現在、新たなリスクが指摘されています。独立行政法人情報処理推進機構(IPA)が2021年4月に公表した「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」では、次のような実態が明らかにされています。

    出典:IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」(2021年4月)より当社作成

    ※BYOD(Bring Your Own Device)…業務に私用の端末を利用すること

    例外や特例を継続することによるリスク

    多くの組織がテレワーク導入を迫られた2020年、以下のような例外や特例を認めた組織は少なくないようです。

    ●支給IT機器の調達が間に合わず、利用ルールが整備されないままBYODを容認
    ●自宅環境からの接続を早急に実現するため、管理外の自宅ルータの使用を許可
    ●即日使用可能なツールの必要性に迫られ、習熟しないままクラウドサービスを導入 など

    テレワークやクラウド利用により機密情報を含む各種データへのアクセス環境が多様化するなか、事業継続優先を理由にやむを得ず許容されたはずの“当座の対応”が、そのままになっていることが問題視されています。置き去りにされたセキュリティ対策が十分に対応されないままだと、以下のような被害につながる危険があります。

    ◇業務に使用していた私用スマートフォンの紛失による情報漏洩
    ◇自宅から業務システムへのアクセスに使用していたルータの脆弱性を突いた不正侵入
    ◇業務利用のクラウドサービスに機密情報が公開状態で保存されていたことによる情報漏洩 など

    ギャップが生むサプライチェーンのリスク

    ITサプライチェーン※において、委託先の情報セキュリティの知識不足、という課題も指摘されています。

    ※サプライチェーン問題については、過去記事「テレワーク導入による開発現場での課題―セキュアプログラミングの重要性―」も参考ください。

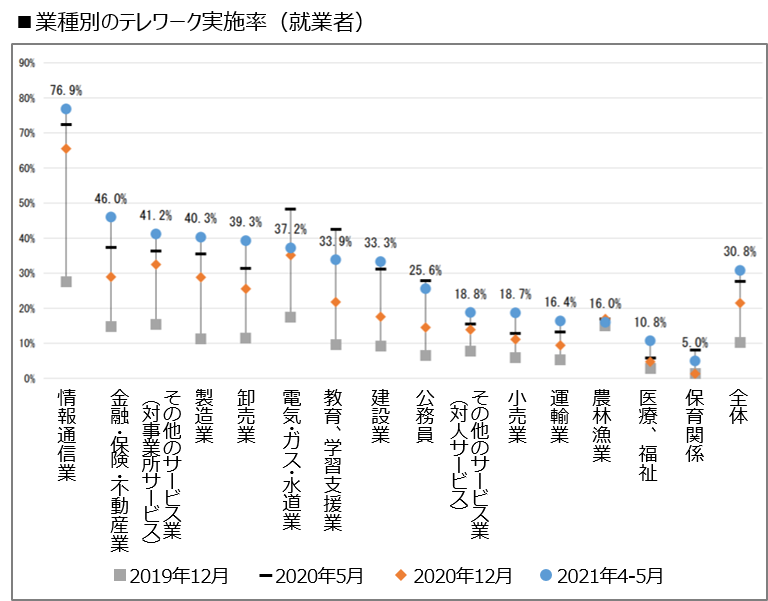
    確かに、テレワーク導入率は情報通信業が目立って高く、8割近くにのぼるとする調査結果 *3 もあります。システム構築業務が委託および再委託で成り立っている日本の産業界においては、たとえ委託元のシステム開発会社がクラウド利用やテレワーク環境におけるセキュリティポリシーを整備していたとしても、オンラインでデータのやりとりなどをする委託先のセキュリティ意識が十分でないと、ITサプライチェーン全体のリスクにつながる恐れがあるのです。

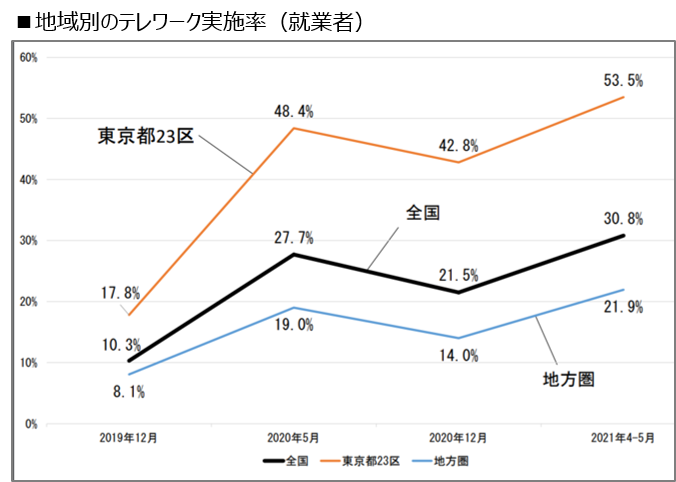
    また、地域における差異も気になるところです。東京23区以外の地域のテレワーク実施率は2割程度*4とのことで、東京とそれ以外の地域では明らかに差があります。もちろん、新型コロナウイルス感染者数の差によるところも大きいでしょう。しかしながら、多くの事業活動が組織単体または地域限定で行われているわけではないため、テレワーク環境が当たり前の組織とそうでない組織の差異は、商習慣、ひいてはセキュリティ対策ギャップにつながりかねず、注意が必要です。

    サイバー攻撃者は狙いやすいところを目ざとく見つけて突いてきます。サプライチェーンの中の一組織におけるセキュリティ不備が、そこに連なる様々な地域、規模、業種の関連組織に影響を及ぼしかねません。

    まずはリスクの可視化を!

    自組織からの情報漏洩を防ぎ、自らの被害ばかりでなくサプライチェーンリスクの起点とならずに済むようにするために、まずはリスクを可視化することを推奨します。

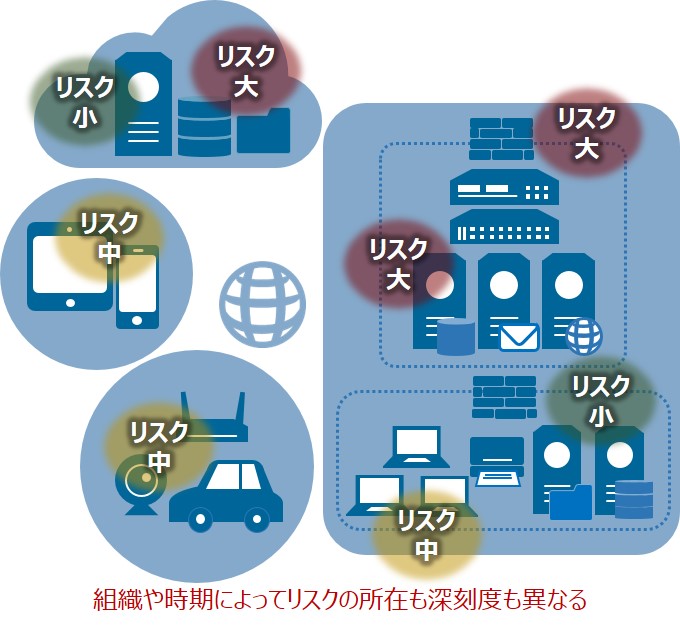
    「リスクがどこにあるのか」「そのリスクはどの程度か」を明確にするのです。存在していることに気づいていないリスクを把握するのはもちろんのこと、存在自体は認識していても意図せず放置されたままになっているリスクを確認することも大切です。

    リスクが明らかになってはじめて、なにに対してどのように対策を講じるか、すなわち優先的に取り組むべきポイントやそれぞれどの程度手厚く取り組む必要があるかを、具体的に検討することができます。

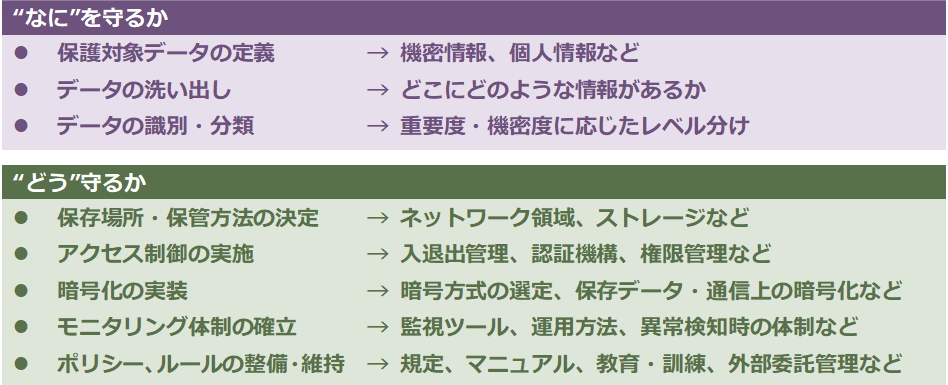
    “なに”を”どう”守るか

    リスクの洗い出しにおいては、保護すべき資産は“なに”か、そしてそれらを“どう”守るべきか、という視点で考えます。情報セキュリティリスクにおける保護すべき資産とは、「情報(データ)」です。例えば以下のようなステップを踏んで絞り込んでいきます。

    リスクの可視化の重要性

    すでにある程度セキュリティ対策は実施済み、という場合にもリスクの可視化は必要でしょうか。

    「国内企業のサイバーリスク意識・対策実態調査2020」 (一般社団法人 日本損害保険協会、2020年12月)によると、8割以上の組織において「ソフトウェア等の脆弱性管理・ウイルス対策ソフトの導入」が行われているとのことです。確かに、現在、最も代表的なセキュリティ被害の1つがランサムウェア※であることを鑑みると、最低限のセキュリティ対策としてやっていて当たり前という意識が感じられる結果です。

    ※ランサムウェアについては過去記事「ランサムウェア最新動向2021―2020年振り返りとともに―」も参考ください。

    しかし、残念ながらセキュリティ対策にはこれだけやっておけば万事解決、という最適解はありません。インシデントが発生する恐れがゼロではないという現実がある以上、ランサムウェアに感染した場合や、システムに潜む脆弱性を悪用されて攻撃された場合に、どのような影響を受ける可能性があるのか、リスクを可視化しておくべきでしょう。

    セキュリティ対策には専門家の力を

    組織が抱えるリスクは、業種や規模のほか、サプライチェーンの特性や取り扱う情報の種類、テレワークやクラウド利用といったシステム環境の状況、セキュリティ対策の度合い……といった様々な事情に応じて異なります。まずは、自組織が抱えるリスクは何かを正確に見極め、優先度に応じた対策を検討できるようにすることが重要です。

    その際、第三者視点の正確なリスクの検知と評価、そして講じるべき具体的な対策について、的確なアドバイスがほしいものです。ぜひ心強いパートナーとなり得る、リスクアセスメントに精通したセキュリティベンダを探してみてください。

    【参考】テレワークに関するガイドライン・参考資料等

    ●総務省
     「テレワークセキュリティガイドライン 第5版」(令和3年5月)
     https://www.soumu.go.jp/main_content/000752925.pdf
     「中小企業等担当者向けテレワークセキュリティの手引き
     (チェックリスト)(初版)」(令和2年9月11日)
     https://www.soumu.go.jp/main_content/000706649.pdf

    ●経済産業省 / 独立行政法人情報処理推進機構(IPA)
     「テレワークを行う際のセキュリティ上の注意事項」
     (2021年7月20日更新)
     https://www.ipa.go.jp/security/anshin/measures/telework.html
     「テレワーク時における秘密情報管理のポイント(Q&A解説)」
     (令和2年5月7日)  https://www.meti.go.jp/policy/economy/chizai/chiteki/pdf/teleworkqa_20200507.pdf
     「クラウドサービス利用のための情報セキュリティマネジメントガイドライン 2013年度版」 https://www.meti.go.jp/policy/netsecurity/downloadfiles/cloudsec2013fy.pdf
     「中小企業のためのクラウドサービス安全利用の手引き」
      https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/000072150.pdf

    ●内閣サイバーセキュリティセンター(NISC)
     「テレワーク実施者の方へ」(令和2年6月11日更新)
     https://www.nisc.go.jp/security-site/telework/index.html
     「インターネットの安全・安心ハンドブックVer 4.10」
     (令和2年4月20日)
     https://www.nisc.go.jp/security-site/files/handbook-all.pdf

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    テレワーク導入による開発現場での課題
    ―セキュアプログラミングの重要性―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    セキュアプログラミングは、サイバー攻撃に耐えうる、脆弱性を作りこまない開発を可能にするため、セキュリティの観点からみても重要な考え方です。特に、テレワーク環境では、エンジニアとの連携が困難になり得るため、必要以上に手戻りが発生しがちです。そこで、本記事ではセキュアプログラミング開発のための推奨対策をご紹介します。なお、より早期の段階でセキュリティに関する問題に対処する、ソフトウェアの開発や運用の考え方「シフトレフト」についてもご参考ください。

    企業のソースコードが流出

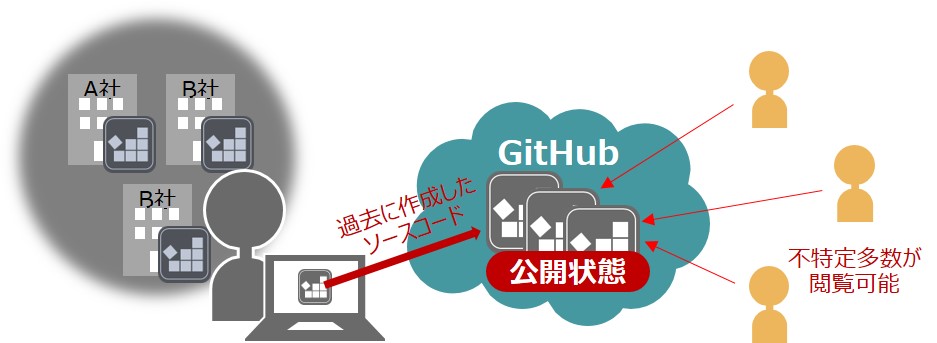
    2021年1月下旬から2月上旬にかけて、プログラム開発プラットフォームのGitHub上で大手金融機関を含む複数の国内企業に関するソースコードの一部が公開されるというインシデントが発生しました。各被害企業からは、セキュリティ上の問題はない旨コメントされたとの報道でしたが、中には公的機関のものと思しきコードも含まれていたと想定され、ネット上が騒然となりました。

    ソースコードを公開したのは、元委託業者のエンジニアでした。転職において自身の年収を査定するWebサービスを利用するため、実績として当該ソースコード群を公開状態でGitHubにアップしてしまったとのことです。

    サプライチェーン問題とリテラシー問題

    このインシデントの原因は、悪意の有無に関係なく、業務でソースコードを作成した者が容易にそれを持ち出せた点にあります。そこには、大きく2つの問題があると考えられます。

    ・サプライチェーン※問題
     委託元が委託先(もしくは再委託先)でソースコード流出が発生しないような仕組みを整備できていないこと、および開発状況を監視できていないこと
    ・リテラシー問題
     委託先か自組織かにかかわらず、開発従事者がソースコードを持ち出して保持したり、どこかにアップしたりしても問題ないという認識であること

    ※サプライチェーンとは、製品やサービスがユーザに届くまでのすべてのプロセスとそれに関わるすべての企業・組織を指します。

    GitHubの利用禁止は解決にならない

    事態をうけて、一般社団法人コンピュータソフトウェア協会(CSAJ)と日本IT団体連盟はそれぞれ、GitHubの利用に関する要請*5を発表しました。主なポイントは以下の3点に集約されます。

    1. GitHubの利用自体を禁止することは解決にならない
    2. 委託先と委託元が協力し合い、サプライチェーンの把握が必要
    3. クラウド・バイ・デフォルト原則ではクラウド利用者側の使い方、設定、
       リテラシーが重要

    GitHubはソースコードのレビュー、および開発プロジェクト進行の課題解決を効率的に行えるクラウドサービスです。その利用自体はソフトウェア開発産業の促進に不可欠であるとした上で、サプライチェーンの問題(上記2)とリテラシーの問題(上記3)に触れています。

    コード流出対策としては、「GitHub設定の定期的なチェック」「委託先企業の厳密な管理」「インシデント対応体制の整備」ということになるでしょう。

    サプライチェーンの弱点が狙われる

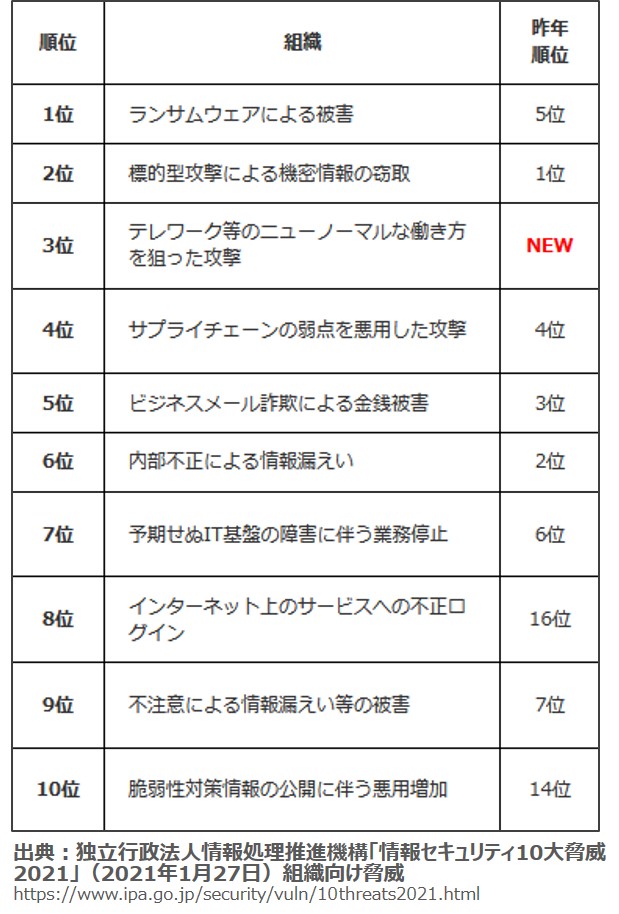
    サプライチェーンの把握については、近年、繰り返し警鐘が鳴らされています。2021年1月、独立行政法人情報処理推進機構(IPA)より発表された「情報セキュリティ10大脅威 2021」 では、「サプライチェーンの弱点を悪用した攻撃」は、昨年に引き続き4位にランクインしています。

    大企業のセキュリティが堅牢になればなるほど、関連している中小企業のセキュリティホールが狙われる、という皮肉な構図が浮かび上がります。一カ所でも弱点があると、サプライチェーンに含まれる全企業・組織に危険が及ぶ恐れがあります。

    テレワーク導入拡大における懸念

    サプライチェーンにおけるリスク管理を困難にしている要因の1つが、テレワークの拡大です。「情報セキュリティ10大脅威 2021」第3位には、新たに「テレワーク等のニューノーマルな働き方を狙った攻撃」が登場しました。

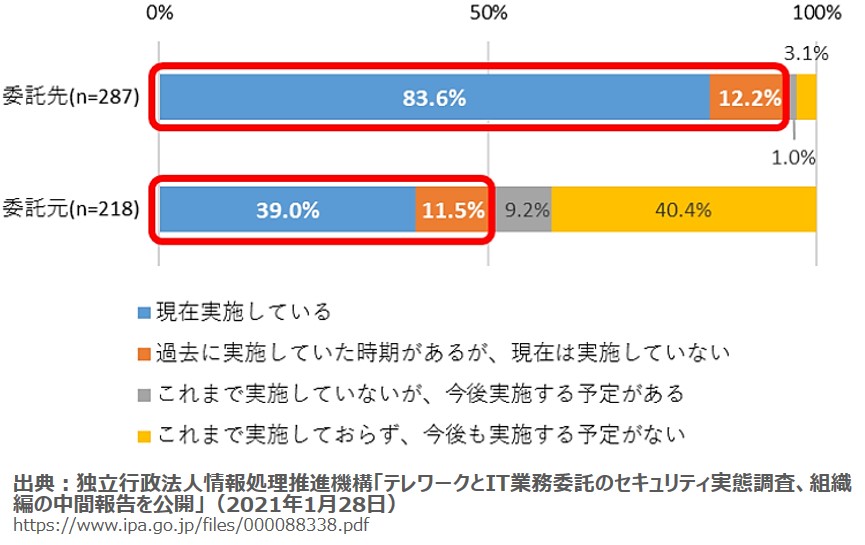
    IPAによる「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」中間報告 で、委託元企業のテレワーク導入経験が約5割であるのに対し、委託先IT企業の方は9割以上であることが明らかになりました。このギャップは、テレワーク環境により目の届かないところで作業されているという、委託元の不安を増大させています。

    委託元と委託先の相互協力が必須

    日本のあらゆる業種において見受けられる「多重下請け構造」は、ソフトウェア開発においても例外でなく、委託・再委託なしでは成り立たないのが現状です。

    委託先を原因とするインシデントであっても、例えばソースコード流出により重要情報が漏洩する被害が発生した場合、実際に企業・組織名が報道され、社会的信用を失墜する恐れがあるのは委託元です。委託先に対する管理の甘さによりインシデントを招いた責任から免れることはできません。委託先も、インシデントを引き起こしたとなれば、取引停止等、事業の存続自体が危ぶまれる恐れもあります。委託元と委託先の両方がダメージを受けてしまうのです。

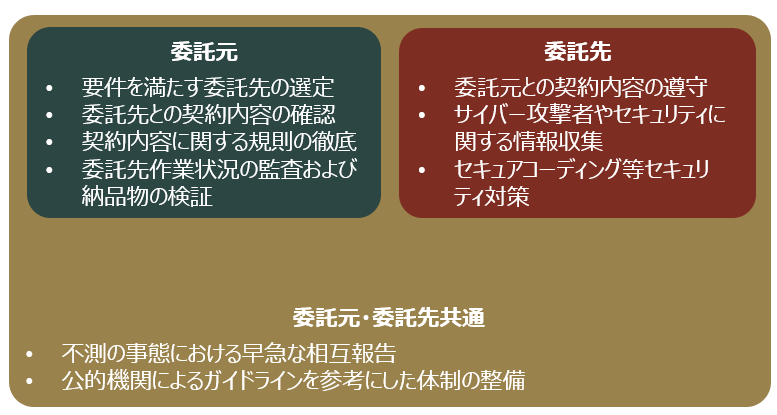
    発注側である委託元の経営者が「セキュリティは投資」という認識を持ち、開発に必要な人員や期間、環境等のリソースを考慮した上で、委託先と互いに協力し合う必要があります。具体的には以下のような対策が挙げられます。

    出典:「サイバーセキュリティ経営ガイドライン」Ver2.0(経済産業省/IPA)
    「中小企業の情報セキュリティ対策ガイドライン」(IPA)

    さらに活発化するOSS

    また、ソフトウェア開発の潮流の1つにオープンソースソフトウェア(OSS)の活用があることも、注意すべきポイントです。世界のソフトウェア開発組織によるオープンソースコンポーネントのダウンロード数は、一社平均で年間37万超に上る*2とのデータがあります。同時に、OSSプロジェクトに対するサイバー攻撃は前年比4.3倍に増加している *3とのことです。

    ここ数年、日本においても、企業ばかりでなく、東京都が新型コロナウイルス感染症対策サイトのソースコードをGitHubで公開したり、総務省が住民情報システムのOSSによる開発を行うことを決定したり―といった具合に、政府や自治体もOSS採用を加速させています。

    管理策として、ソフトウェアBOM(ソフトウェア部品表)の作成*4が推奨されます。製造業における部品明細と同様の考え方で、アプリケーションで使用されているOSS、各種コンポーネントやフレームワークについて可視化しておくのです。これらの情報を集約してアップデートを継続しておくと、OSSにおけるコンプライアンス問題の対策にもなります。

    セキュアプログラミングの必要性と推奨対策

    テレワーク時代のソフトウェア開発を取り巻く現状を見てきました。テレワーク環境では、エンジニアとの連携が困難になり得るため、開発チームのマネジメントに課題があります。また、担当者間や組織間での連携が薄まると、納品物に対するチェックが不十分となったり、必要以上に手戻りが発生したりすることで、完成したソフトウェアにセキュリティ上の問題が存在してしまう原因となり得ます。ソフトウェアの安全性を確保するため、改めてセキュアプログラミングの必要性を認識することが重要です。プログラムが意図しないデータを受信した場合も想定し、サイバー攻撃に耐えうる、脆弱性を作りこまない開発を可能にするため、以下のような対策を推奨します。

    ・リテラシー教育
     ポリシーの整備やセキュリティ教育・訓練の実施は、組織全体のリテラシー向上に必要です。実施には、ノウハウがあり、信頼できるセキュリティ企業の力を借りるのが有効です。
    ・ツールによるソースコード診断
     開発のあらゆるタイミングで手軽にソースコードの安全性と品質の検査ができるのが、ツール診断の強みです。早期の段階からチェックし、コード単位で解消していくことで、結果的に一定のセキュリティ標準を満たすことができます。
    ・セキュリティエンジニアによるソースコード診断
     効率的で網羅的なツール診断に加えて、より精度を上げるため、専門家による判断が必要な脆弱性の検出を行います。脆弱性を解消した状態で、安心してリリースに臨むことができます。
    ・開発プラットフォームの設定確認・検査
     リポジトリとコードへのアクセスを許容するユーザを厳格に制限すると同時に、設定ミスがないことを継続的に確認する必要があります。開発プラットフォームとしてクラウドサービスを利用するにあたりセキュリティ設定に不安がある場合は、セキュリティ企業による検査を受けておくと安心です。
    ・開発環境における監視
      コードリポジトリに対して監視を行い、不審なデータや挙動がないか定期的にチェックすることで、うっかりミスや悪意による改変をいち早く検知することができます。

    まもなく年度末です。開発プロジェクトのラストスパートを迎えている企業・組織も多いことでしょう。テレワーク環境では、インシデントの検知・対応に混乱が生じることも予想されます。今一度、セキュアなアプリケーション開発を肝に銘じていただけましたら幸いです。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像