2025年4Q KEVカタログ掲載CVEの統計と分析

Share
2025年4Q KEVカタログ掲載CVEの統計と分析アイキャッチ画像

米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)から公開されている「KEVカタログ(Known Exploited Vulnerabilities)」は、実際に攻撃に悪用された脆弱性の権威あるリストとして、組織のセキュリティ対策の優先順位付けに不可欠なツールとなっています。本記事では、KEVカタログに2025年10月1日~12月29日に登録・公開された脆弱性の傾向を整理・分析します。

本記事は2025年1Q:第1四半期~3Q:第3四半期の分析レポートに続く記事となります。過去記事もぜひあわせてご覧ください。
「2025年1Q KEVカタログ掲載CVEの統計と分析」
「2025年2Q KEVカタログ掲載CVEの統計と分析」
「2025年3Q KEVカタログ掲載CVEの統計と分析」

はじめに

2025年第四四半期(10月~12月)における既知の悪用された脆弱性の統計分析レポートです。本記事は最新のデータから見える傾向を解説します。前回までの分析ではMicrosoftやCisco製品への攻撃の多さや古い脆弱性が依然悪用されている実態が明らかとなりました。今回は第四四半期のデータを掘り下げ、攻撃トレンドの変化やリスクの深刻度を検証します。経営層に有用な全体像の把握と、技術担当者向けの詳細な分析を両立させ、組織が取るべき対策についても提言します。

2025年4Qの統計データ概要

2025年第四四半期に新たにKEVに追加・公開された脆弱性は62件でした。第三四半期(51件)から増加に転じ、2025年1月~12月29日時点で245件(2024年累計186件から約30%増)となっています。まずは月別推移や脆弱性の種類・深刻度について、データの全体像を俯瞰し、特にランサムウェア関連の脆弱性や影響度の大きい脆弱性、自動化攻撃が可能な脆弱性に着目します。

登録件数の月別推移

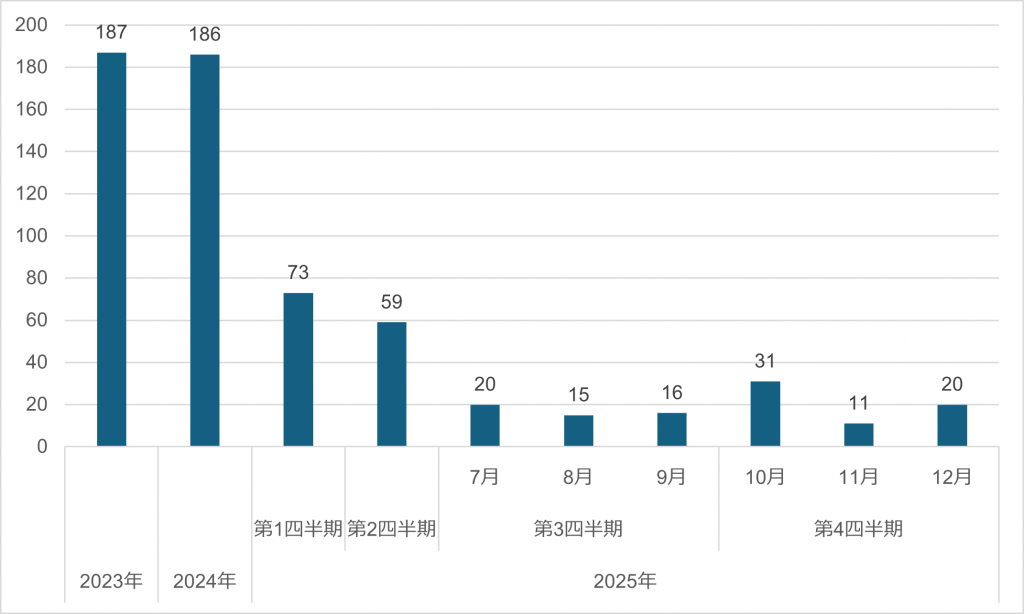
10月に追加件数が31件と突出し、11月は11件、12月は20件となりました(図1参照)。月ごとのばらつきが大きく、10月に集中して脆弱性が公表・追加されたことが分かります。これは各メーカーの定例アップデート直後に既知悪用事例が判明したケースが多いためと考えられ、特定の月に攻撃が急増する傾向が引き続き見られます。4Q全体では3Qからの増加により、年末にかけて脅威が再び活発化したことを示唆します。
2025年4Q 月別KEV登録件数の推移グラフ
図1:2025年4Q 月別KEV登録件数の推移グラフ

主要ベンダー別の内訳

4Qに新規追加された脆弱性のベンダーを見ると、Microsoftが10件と突出して最多でした。次いでOracle、Fortinet、Gladinetが各3件、Google、Samsung、Kentico、Android、OpenPLC、Dassault Systèmes、WatchGuardなどが各2件で続きます。3Qで多かったCiscoは1件に留まり、Microsoft製品への攻撃集中が際立つ結果です。一方、新たにGladinet(クラウドストレージ)やOpenPLC(産業制御システム)といったベンダーの脆弱性が複数追加されており、攻撃対象の幅が広がっていることが分かります。これは企業向けソフトウェアから家庭用/産業用機器まで攻撃者の関心が及んでいることを示し、ITインフラ全体で対策が必要です。

脆弱性タイプ(CWE)の分布

CWE件数脆弱性タイプ
CWE-7875範囲外の書き込み
CWE-784OSコマンドインジェクション
CWE-8623認可の欠如
CWE-2843不適切なアクセス制御
CWE-202不適切な入力検証
CWE-4162解放済みメモリの使用
CWE-4342危険なタイプのファイルのアップロード許可
CWE-222パストラバーサル
CWE-792クロスサイトスクリプティング (XSS)
CWE-3062重要な機能の使用に対する認証の欠如
2025年4Q CWE分布表

悪用された脆弱性の種類としては、範囲外の書き込み(CWE-787)が5件で最多となりました。次いでOSコマンドインジェクション(CWE-78)が4件で続きます。認証・認可に関わる欠陥(CWE-862, CWE-284, CWE-306)も合計8件と多く、アクセス制御の不備が依然として攻撃者に悪用されやすいことが分かります。また、メモリ管理上の欠陥である解放済みメモリの使用(CWE-416)や範囲外の書き込み(CWE-787)など、低レベルのプログラムバグも上位を占めており、メモリ安全性の欠陥が攻撃に利用されるケースが増えています。

過去頻出したパストラバーサル(CWE-22)も複数含まれており、データから見ると、入力検証検証の不備を突いた攻撃(インジェクション系)、認証・認可の不備、そしてメモリ安全性の欠如という3つの古典的な脆弱性カテゴリーが依然悪用の中心であることが読み取れます。

攻撃の自動化容易性(Automatable)

4Qに登録された脆弱性のうち、約48%(30件)は自動化攻撃が容易である「Yes」と分類されました。これは自動スキャンやマルウェアボットによる大規模攻撃に適した脆弱性が増えたことを意味します。残る52%(32件)は「No」(手動操作や特定条件が必要)ですが、スクリプトキディでも悪用できる脆弱性が半数近くを占める状況は深刻です。(2025年年間累計は図3参照)攻撃者は脆弱性を迅速にスキャン・悪用する自動化ツールを駆使するため、組織側も早期パッチ適用と防御網の自動化で対抗する必要があります。
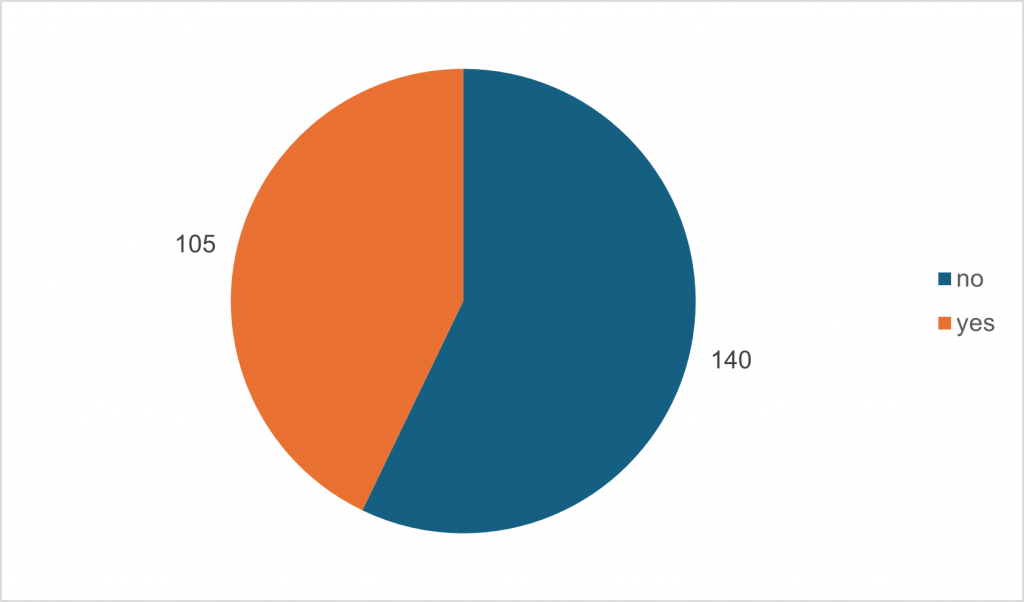
攻撃の自動化容易性“Yes/No”割合の円グラフ
図2:攻撃の自動化容易性“Yes/No”割合の円グラフ(2025年累計)

技術的影響範囲(Technical Impact)

62件中55件(約89%)は「Total」(=脆弱性を突かれるとシステムを完全制御されてしまう深刻な影響を持つもの)でした。(図3参照)。攻撃者がシステム全面乗っ取り可能な脆弱性を優先的に悪用していることがわかります。特に単独で完全権限を奪える脆弱性は魅力的な標的であり、一方部分的な影響に留まる脆弱性も他のTotalな脆弱性と組み合わせて攻撃チェーンに利用される恐れがあります。
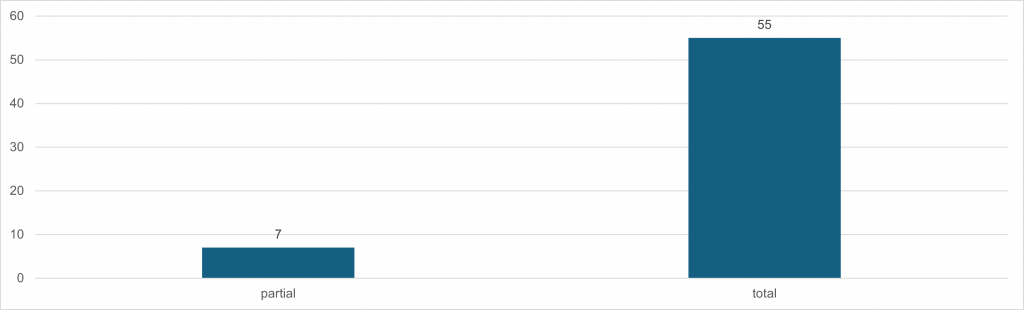
Total/Partial割合の比較チャート
図3:Total/Partial割合の比較チャート

※注)KEVカタログ掲載時点で実害確認済みである以上、CVSSスコアの大小や影響範囲の違いに関わらず優先度高く対処すべきである点に留意が必要です。

CVSSスコア分布

4Qに追加された脆弱性のCVSS基本値は、最大が10.0(3件)、9.8が数件含まれ、9.0以上の「Critical(緊急)」帯が約39%(24件)、7.0~8.9の「High(高)」帯が約52%(32件)を占めました。残り約10%がMedium以下です。平均値は8.48で、前四半期同様に高スコアの欠陥が大半を占めています。3QではCVSS10.0が5件含まれていましたが、4QではCritical帯比率は維持しつつ極端に満点の脆弱性は減少しました。それでもなおHigh以上が全体の9割を超えており、KEVカタログに登録される脆弱性がいかに深刻度の高いものに偏っているかを裏付けています。Criticalでなくとも攻撃に利用され得る(実際に悪用された)ことを示すデータでもあり、スコアに油断せず注意が必要です。

攻撃手法・影響の深掘り分析

前述の統計情報を踏まえ、4Qに観測された攻撃の特徴や脅威動向をさらに分析します。ランサムウェアなどサイバー犯罪による悪用事例や、国家支援型グループ(APT)の関与、古い脆弱性の再悪用など、データから読み取れるポイントを考察します。

実際にランサムウェア攻撃に悪用された脆弱性

3Qと同様、ランサムウェア攻撃での悪用が確認された事例はごく少数に留まります。4Qに追加された62件中、実際にランサムウェアに悪用されたと判明しているのは3件(約5%)でした。具体的にはオラクルの Oracle Concurrent Processing における認証に関する脆弱性/Oracle E-Business Suite(EBS)のSSRF(サーバサイドリクエストフォージェリ)の脆弱性(CVE-2025-61882および61884)やReact Server Componentsにおける認証不要のリモートコード実行の脆弱性(CVE-2025-55182)がランサムウェア攻撃で利用された例です。これらはいずれも企業の基幹システムや広く使われるフレームワークに関わる欠陥で、金銭目的の攻撃者に狙われたと考えられます。ただしKEVカタログ全体で見ると、依然として国家主体・高度なAPT攻撃での悪用例が多く、ランサムウェアによる事例は氷山の一角です。これは、KEVカタログが単なる理論上の危険性ではなく、「現在進行形で利用されている攻撃手法」を反映したリストであることを示しています。高度な攻撃者はゼロデイ脆弱性を含む様々な欠陥を悪用しており、ランサムウェア以外の脅威にも引き続き注意が必要です。

古い脆弱性の再注目

4Qに新規登録された脆弱性の中には、2024年以前に発見されたものが17件(約27%)含まれていました。最も古いものは2010年公表のMicrosoft製品の脆弱性(CVE-2010-3962)で、15年以上前の欠陥が今になって攻撃に利用されたことになります。前四半期にも2020年公表のD-Link製品脆弱性が複数追加されており、サポート切れの古い機器・ソフトが依然として攻撃対象になる実態が浮き彫りです。こうした古い脆弱性はパッチ未適用のまま放置されている資産が狙われており、攻撃者は年代を問わず利用可能な欠陥を有効活用しています。組織内に残存するレガシーシステムの脆弱性管理を怠ると、想定外に古いバグで侵入を許すリスクがあることに注意が必要です。

脆弱性悪用の手口

攻撃者の手口としては、引き続きリモートコード実行(RCE)や権限昇格といった直接的にシステム乗っ取りに繋がる攻撃が顕著です。例えば前述のCWE分布にあるCWE-787, CWE-416などのメモリ破壊型脆弱性は、悪用された場合、ターゲットプロセス内で任意コード実行やサービス停止を引き起こします。またCWE-78等のコマンドインジェクションは、サーバー上で攻撃者のコマンドを実行させる手段として多用されています。4Qにはこれらテクニカルな攻撃に加え、認証・認可の不備(CWE-306/862等)を突いて管理者権限を不正取得するケースも見られ、攻撃パターンは多岐に及びます。総じて攻撃者は最も効率よく高い権限を得られる脆弱性の組み合わせを模索しており、一つでも未対策の弱点があれば連鎖的に侵入を許す恐れがあります。

影響とリスクの評価

攻撃者は完全なシステム制御が可能な脆弱性(=「Total」)を好んで悪用します。CVSSスコアが「High」や「Critical」の深刻度であればなおさらですが、たとえ中程度でも「KEVカタログに掲載=実害発生済み」である以上、油断は禁物です。特にランサムウェア攻撃では、初期侵入に使った脆弱性自体はさほど目立たない中~高程度の欠陥であっても、内側で別のCritical脆弱性と組み合わせて横展開・権限昇格することが知られています。部分的な影響の脆弱性であっても他の欠陥と組み合わされば致命傷となり得るため、既知の悪用脆弱性は大小問わず優先的に潰す姿勢が重要です。経営層にとっても、これらの統計が示すリスクの高さを踏まえれば、脆弱性対応に十分なリソース投資と適切な意思決定を行う必要性が理解できるでしょう。

組織が取るべき対策

4Qの分析レポートの結果を受け、組織として優先的に講じるべき脆弱性管理策を整理します。経営層は戦略的視点から、現場のセキュリティ担当者は実践的観点から、以下のセキュリティ対策の実施をおすすめします。

KEV掲載脆弱性の最優先パッチ適用

CISAは継続的にKEVカタログ掲載項目を優先的に修正するよう勧告しています。自社で利用する製品・システムに該当する脆弱性が公開された場合、定例パッチを待たず緊急で対応する体制を整えましょう。自動アラートによる通知や情報資産との照合などによって見落としを防ぐ運用が有効です。特に公表から日が浅い脆弱性は攻撃者も素早く狙ってくるため、初動対応のスピードが重要になります。

主要ベンダー製品の迅速なアップデート

MicrosoftやOracle、Cisco、Googleなど主要ベンダーのソフトウェアや機器は引き続き攻撃者の主要標的です。毎月発表されるセキュリティ更新プログラム(例: Microsoftの月例パッチ)や緊急アップデート情報を速やかに収集し、適用テストを経て迅速に全社展開する習慣をつけましょう。4QではMicrosoft製品の脆弱性が突出しましたが、他ベンダーでもゼロデイが報告されればすぐ悪用される可能性があります。例えば「重要なアップデートは可能な限り2週間以内に適用」などといった内部目標を設定し、経営陣もその重要性を認識すべきでしょう。

ネットワーク機器・IoT/産業機器の点検

企業ネットワークや工場内に設置されたルーター、NAS、監視カメラ、制御システム等も忘れてはいけません。4QにもD-LinkルーターやOpenPLCなどIoT/OT機器の脆弱性が含まれており、これらは往々にしてファームウェア更新が滞留しがちです。サポート切れやアップデート未適用の機器がないか棚卸しし、可能な限り最新ファームウェアへの更新や機器リプレースを実施しましょう。どうしても更新できない場合は、ネットワーク分離やアクセス制限など緩和策を講じ、インターネットから直接アクセスできる状態を放置しないことが重要です。

脅威検知とインシデント対応の強化

脆弱性への対策だけでなく、悪用された際に速やかに検知・対応する能力も不可欠です。IPS/IDSやエンドポイント検知(EDR)のシグネチャを最新化し、KEVに掲載された脆弱性の既知の攻撃パターンやIoC(Indicators of Compromise)を監視します。CISAやセキュリティベンダーから提供される検知ルールやYARAルールを活用し、ログ分析やトラフィック監視に組み込みましょう。また万一侵入を許した場合でも、早期にそれを発見し被害を最小化できるようインシデント対応訓練を積んでおくことも有効です。

資産管理と内部教育の徹底

攻撃者に狙われる脆弱性は多岐にわたるため、まずは自社システムの全容を把握することが出発点です。ハードウェア・ソフトウェア資産の最新インベントリを整備し、使用中の全ての製品についてサポート状況や最新パッチ適用状況をチェックします。使われていないシステムや旧式OSは計画的に撤去し、やむを得ず残す場合もネットワークを分離するなどリスク低減策を講じます。またIT部門や開発部門に対し、「古い脆弱性を放置しない」「定期的なアップデート適用は必須」といった意識付けを行います。定期的なセキュリティ研修や訓練で、脆弱性管理の重要性を全社員と共有することも大切です。

脆弱性管理プロセスの強化と自動化

増加する脆弱性に対処するには、属人的な対応から脱却しプロセスとツールの整備を進める必要があります。脆弱性情報収集から評価、パッチ適用状況のトラッキングまで一元管理できる仕組みを整えましょう。例えばKEVカタログのデータを自社資産データベースと照合する自動ツールを導入すれば、新たな緊急欠陥の検知と対応指示を迅速化できます。また定期的に脆弱性対応状況をレビューし、未対応件数や所要日数といったKPIを計測・改善することも効果的です。経営層は必要な人員・予算を投じ、継続的に脆弱性管理体制を進化させることが求められます。

脆弱性管理プロセスの概要とポイントについては以下の記事でも解説しています。あわせてぜひご覧ください。
「脆弱性管理とIT資産管理-サイバー攻撃から組織を守る取り組み-」

まとめ

2025年4QKEVカタログ分析レポートからは、攻撃者の手口がより広範かつ巧妙になっている実態が浮き彫りになりました。特に今年はKEVカタログへのCVE追加件数が前年より増加し記録更新となったことから、従来以上のハイペースで緊急脆弱性が発生・悪用される可能性が高まっています。侵入前提での備えを強化すべきでしょう。

2025年を通じて言えることは、脆弱性対応のスピードと徹底度を組織文化として根付かせることです。経営層はリスクと投資対効果を理解し、現場は技術的施策を愚直に実行する。そして最新の脅威情報をキャッチアップし続けることで、組織全体のサイバー耐性を高められるでしょう。来たる2026年も同様のレポートを継続し、変化する攻撃者の戦術に対抗すべく知見をアップデートしていきます。

BBSecでは

脆弱性の悪用リスクに迅速に対応するには、専門家の支援を仰ぐことも有効です。ブロードバンドセキュリティ(BBSec)では、発覚した脆弱性への対応支援や緊急インシデント対応サービスをご提供しています。自社だけでは対応が難しいゼロデイ攻撃の発生や、大規模サイバー攻撃の兆候を検知した際はぜひご相談ください。経験豊富なセキュリティ専門チームが、お客様のシステム状況の迅速な把握、攻撃の封じ込め、再発防止策の導入まで包括的にサポートいたします。また、平時からの脆弱性診断サービスやセキュリティ研修なども取り揃えており、脆弱性管理体制の構築から有事の対応までワンストップで支援可能です。BBSecのサービスを活用し、貴社のセキュリティレベル向上にぜひお役立てください。

サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。
サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

  • 2026年2月4日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 2026年2月10日(火)14:00~15:00
    「Web攻撃の“今”がわかる OWASP Top 10 2025で読み解く脆弱性の狙われ方と対策の考え方」
  • 2026年2月18日(水)14:00~15:00
    「急増する「LINE誘導型」ビジネスメール詐欺の実態 ―社長になりすます最新BEC手口と組織で取るべき対策―」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    脆弱性対応の優先順位と判断基準―限られたリソースでリスクを下げる考え方

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    「脆弱性対応の優先順位と判断基準―限られたリソースでリスクを下げる考え方」アイキャッチ画像

    脆弱性情報は日々公開されており、セキュリティ担当者は常に、何を優先して対応すべきかという判断を求められます。しかし、すべての脆弱性に即座に対応することは、現実的にもリソース的にも困難です。重要なのは、脆弱性の数に振り回されるのではなく、どこを優先すべきかを合理的に判断することです。本記事では、企業が脆弱性対応の優先順位を決めるための考え方と、実務で使える判断基準を整理します。

    なぜ脆弱性対応の「優先順位」が重要なのか

    ソフトウェアやシステムの脆弱性は、日々新しく公開されています。すべての脆弱性に即座に対応できれば理想的ですが、現実には人員・時間・業務影響の制約があり、全件即対応は困難です。このとき重要になるのが、どれから対応するか、という優先順位の判断です。優先順位を誤ると、次のような事態が起こりがちです。

    • 実際に攻撃されやすい脆弱性を後回しにしてしまう
    • 影響の小さいものに工数を取られ、本当に危険な対応が遅れる
    • パッチ適用による業務影響ばかりが増える

    脆弱性対応は数をこなす作業ではありません。限られたリソースでリスクを下げるための“判断”が重要なのです。

    なぜ脆弱性対応の判断はここまで難しいのか

    脆弱性対応の判断が難しい理由は、単に技術的な問題だけではありません。多くの企業では、脆弱性情報の量が増え続ける一方で、対応に使える時間や人員は限られています。さらに、セキュリティ担当者は「万が一事故が起きたら責任を問われる」という心理的プレッシャーを受けやすく、結果として“安全側に倒しすぎる判断”をしてしまうことも少なくありません。その結果、本来は様子見でよい脆弱性に工数を割き、本当に危険なものへの対応が後回しになるケースもみられます。

    脆弱性対応でよくある判断ミス

    実務の現場では、次のような判断ミスがよく見られます。

    • CVEが公開された=すぐ全環境に適用する
    • CVSSスコアが高い=最優先と決めつける
    • 影響範囲を確認せずにパッチを適用して障害を起こす
    • 「忙しいから後で対応」が常態化する

    これらは一見、真面目な対応にみえますが、実際にはリスク低減につながっていないケースも少なくありません。大切なのは、ルールどおり動くことではなく、自社にとって本当に危険なものは何かを見極めることです。

    脆弱性対応で実際に起きがちな判断ミスの例

    実際の現場では、次のような判断ミスがよく見られます。例えば、「CVSSスコアが高い」という理由だけで、業務時間中に十分な検証を行わずパッチを適用し、結果として業務システムが停止してしまうケースです。この場合、セキュリティ事故は防げたとしても、別の重大な業務影響を引き起こしてしまいます。一方で、「内部システムだから安全」と判断し、外部から到達可能な経路を見落としたまま脆弱性を放置し、後から攻撃を受けるケースもあります。これらに共通するのは、脆弱性そのものではなく「判断プロセス」に問題がある点です。

    脆弱性対応の優先順位を決める基本的な考え方

    技術的深刻度だけでは判断できない

    脆弱性情報をみると、まず目に入るのがCVSS(Common Vulnerability Scoring System)ベーススコアです。しかし、CVSSはあくまで技術的な深刻度を数値化した指標であり、そのまま自社のリスクを表すものではありません。同じCVSSスコアでも、「インターネットから誰でもアクセスできるシステム」や「内部ネットワークでしか使われていないシステム」では、実際のリスクは大きく異なります。CVSSは判断材料の一つであり、絶対的な基準ではない、という前提を押さえることが重要です。

    優先順位は「攻撃されやすさ × 影響度」で考える

    優先順位を決める際は、次の2点を掛け合わせて考えることが重要です。

    攻撃されやすさ

    • 外部公開されているか
    • 認証が必要か
    • 実際に攻撃コード(Poc(Proof of Concept):概念実証)が出回っているか

    影響度

    • 業務停止の影響はどれくらいか
    • 顧客や取引先への影響はあるか
    • 情報漏洩につながる可能性はあるか

    この視点を持つことで、実際に危険な脆弱性がみえてきます。

    企業が確認すべき4つの判断基準(チェックリスト)

    実務では、次の4点をチェックリストとして活用すると対応の優先順位はかなり整理されるでしょう。

    1. インターネットから到達可能か
      外部公開されている場合、攻撃リスクは一気に高まります
    2. 実際に利用されている機能か
      使われていない機能の脆弱性は、リスクが低い場合があります
    3. 既に攻撃事例・PoCが存在するか
      実証コードや攻撃事例が出ているものは、優先度が高まります
    4. 代替策(回避策・設定変更)があるか
      一時的に無効化・制限できる場合、緊急度を下げられることがあります

    これらを整理することで、「今すぐ対応すべきか」「計画的に対応すべきか」を判断できます。

    CVSSスコアはどう使うべきか

    CVSSスコアは脆弱性対応の参考になりますが、スコアだけで優先順位を決めるべきではありません。ベーススコアは共通指標であり、個々の環境を考慮していないためです。重要なのは、自社環境に合わせてリスクを評価することです。CVSSは「判断材料の一つ」として使い、実際の利用状況と組み合わせて評価する必要があります。

    CVSSを具体的にどのように読み取り、優先順位判断に活かすべきかについては、以下の記事で詳しく解説しています。
    「CVSSスコアの正しい使い方―脆弱性対応の判断にどう活かすべきか」

    緊急対応が必要なケース/様子見でよいケース

    緊急パッチ対応が必要なケース

    • 外部公開されており、認証なしで悪用可能
    • すでに攻撃が観測されている
    • ンサムウェアなど深刻な被害につながる可能性が高い

    様子見が許容されるケース

    • 内部システム限定で利用されている
    • 使用されていない機能に関する脆弱性
    • 一時的な回避策でリスクを抑えられる

    特に悩みやすいのが、緊急パッチをどこまで適用すべきか、という点です。業務影響とのバランスをどう考えるかについては、以下の記事で詳しく整理しています。
    「緊急パッチはどこまで適用すべきか―業務影響を抑える判断基準」

    脆弱性対応の判断を属人化させないために

    脆弱性対応の判断は、特定の担当者の経験や勘に依存しがちです。しかしこの状態が続くと、担当者の不在時に判断が止まったり、対応方針がぶれたりする原因になります。判断を属人化させないためには、今回紹介したような判断基準を文書化し、関係者間で共有することが重要です。また、定期的に判断結果を振り返り、なぜこの対応を選んだのかを言語化することも判断精度の向上につながります。セキュリティはツールだけでなく、判断プロセスそのものを整備することが重要です。

    脆弱性対応を継続的に回すための運用ポイント

    脆弱性対応は一度きりではなく、継続的な運用が重要です。情報収集、資産管理、定期的な棚卸しを仕組み化し、属人化を防ぐことで、判断の精度とスピードが向上します。

    自社判断が難しい場合の考え方

    次のようなケースでは、判断が難しくなりがちです。

    • システム構成が複雑
    • 業務影響の見積もりができない
    • 攻撃リスクと業務影響のバランスに迷う

    このような場合、第三者の視点で整理することが有効です。定期的なセキュリティ診断の実施や評価を受けることは、自社のリスクをすべて解消するため、ではなく、判断材料を増やすためのものと考えるとよいでしょう。

    まとめ―脆弱性対応で迷ったときの判断フロー

    脆弱性対応では、すべてを今すぐ直す必要はありません。重要なのは、「どれが自社にとって本当に危険か」を見極めることです。

    • 技術情報だけで判断しない
    • 攻撃されやすさと影響度を確認する
    • 判断に迷ったらチェックリストに立ち返る

    この考え方を持つことで、脆弱性対応はより現実的で効果的なものになります。


    「CVSSスコアの正しい使い方―脆弱性対応の判断にどう活かすべきか」へ続く

    【関連記事】


    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。
    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    2025年3Q KEVカタログ掲載CVEの統計と分析

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    2025年3QKEVカタログ掲載CVEの統計と分析アイキャッチ画像

    米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)から公開されている「KEVカタログ(Known Exploited Vulnerabilities)」は、実際に攻撃に悪用された脆弱性の権威あるリストとして、組織のセキュリティ対策の優先順位付けに不可欠なツールとなっています。本記事では、KEVカタログに掲載された全データのうち2025年7月1日~9月30日に登録・公開された脆弱性の統計データと分析結果をみながら、2025年10月以降に注意すべきポイントや、組織における実践的な脆弱性管理策について考察します。

    本記事は2025年第1四半期~第4四半期の統計分析レポートです。以下の記事もぜひあわせてご覧ください。
    「2025年1Q KEVカタログ掲載CVEの統計と分析」
    「2025年2Q KEVカタログ掲載CVEの統計と分析」
    「2025年4Q KEVカタログ掲載CVEの掲載と分析」

    KEVカタログの概要と目的

    米政府CISAが公開するKEV(Known Exploited Vulnerabilities)カタログは、実際の攻撃で悪用が確認された脆弱性のみを掲載した公式リストです。セキュリティ担当者はこのカタログを参照することで、攻撃者の優先ターゲットを把握し、限られたリソースの中でも緊急度の高いパッチ適用など対策の優先順位を付けることができます。四半期ごとに更新され、米連邦政府機関(FCEB)は規定期限内の修正が義務付けられています(BOD 22-01)。民間企業・組織もこの知見を活用し、自組織の資産に影響する項目を常に監視・修正することでセキュリティリスクを低減できます。

    2025年Q3の統計データ概要

    登録件数推移:2025年7月~9月の3か月間に新規追加されたKEV登録脆弱性(CVE)は51件でした(7月:20件、8月:15件、9月:16件)。四半期全体では昨年同期よりやや減少していますが、依然として月によるバラつきが見られ(例:7月の米国定例更新後に登録が集中)、継続的な注視が必要です。

    ベンダー別状況:登録数の多かったベンダーは Microsoft 5件、Cisco 5件、Citrix 4件、Google 3件、D-Link 3件、TP-Link 3件 などです。特にMicrosoftとCiscoが最多件数を占め、WindowsやCiscoネットワーク機器への攻撃が続いています。D-Link/TP-Linkなど家庭用・SOHO機器向け製品も含まれており、これらは脆弱な旧機種のファームウェア更新が滞っている可能性があります。

    脆弱性タイプ(CWE):不適切なデータ逆シリアル化(CWE-502)関連の脆弱性が5件と最多で、続いてコマンドインジェクション(CWE-77, 4件)やサーバサイドリクエストフォージェリ(SSRF)(CWE-918, 2件)、OSコマンドインジェクション(CWE-78, 2件)、SQLインジェクション(CWE-89, 2件)などが目立ちます。これらは過去に頻出した攻撃手法であり、継続的に悪用されています。

    攻撃の自動化容易性(Automatable):「攻撃の自動化容易性(Automatable)」では、32件がNo(63%)、19件がYes(37%)でした。多くは手動操作や特定条件を要するため、自動スキャンによる大規模攻撃には向かない脆弱性です。

    Technical Impact:影響範囲では39件(約76%)がTotal(完全乗っ取り可能)に分類され、12件(24%)がPartialでした。攻撃者は主にシステム全面制御を可能にする脆弱性を狙う傾向が続いており、特にCriticalやHighスコアの欠陥を悪用しています。

    CVSSスコア:Q3の脆弱性ではCVSSベーススコア10.0が5件、9.8が4件、8.8が9件などハイスコアが多く、Critical帯(9.0以上)が約43%、High帯(7.0~8.9)が約39%を占めています。Q1では上位が8.8止まりでしたが、Q3には最大10.0点が新規に含まれており、深刻度の高い欠陥が多いことが分かります。

    攻撃手法・影響の深掘り分析

    ランサムウェア vs APT:1Q同様、ランサムウェア攻撃で悪用が確認されている事例は依然わずかです。一方で、国家または高度な持続的脅威(APT)による攻撃・スパイ活動での利用が多く見られます。CVE-2018-0171(Cisco IOS Smart Install脆弱性)やCVE-2023-20198は、中国系APT「Salt Typhoon」が実際に悪用したことが報告されています。ただし、敵対的勢力に限定されず、複数の脆弱性が攻撃チェーンで組み合わされることもあるため(1QではMitel事例など)、ランサムウェア対策も同時に強化すべきです。

    特定脅威の事例:FBIは2024年末、D-Link製カメラの脆弱性(CVE-2020-25078等)を狙った「HiatusRAT」活動を警告しており、実際にこの攻撃で3件の古いD-Link脆弱性がKEVに登録されました。サポート終了機器の脆弱性が未修正のまま放置されると、こうしたボットネットや遠隔操作マルウェアに利用されるリスクが高まります。

    CWE別動向:過去同様、コマンドインジェクション(CWE-78/CWE-77)やパストラバーサル(CWE-22)といった入力系脆弱性が依然悪用されています。また3Qでは不適切なデータ逆シリアル化(CWE-502)やメモリバッファ境界内での不適切な処理制限(CWE-119)など、複雑なプログラム上のロジック欠陥も目立ちます。これらはシステム乗っ取りや権限昇格につながりやすく、修正優先度が高い種類です。

    攻撃影響:攻撃者は依然として完全制御可能な脆弱性を好みます。たとえ部分的な影響にとどまる脆弱性であっても、別のTotal脆弱性と組み合わせて悪用されるケースもあります。したがって、CVSS値の大小だけにとらわれず、KEVに掲載されている時点で高い優先度で対応すべきです。

    組織が取るべき対策

    KEV優先パッチの適用:CISAは「KEV掲載項目を修正リストの優先対象とする」ことを強く推奨しています。組織は定期的にKEVカタログを監視し、自社使用製品に該当するCVEがあれば速やかにパッチ適用・緩和を実施する体制を整えましょう。

    主要ベンダー製品の更新:Microsoft、Cisco、Apple、Googleなど主要ソフトウェア・機器ベンダーは攻撃者の標的になりやすく、3Qも多くの脆弱性が報告されています。特に月例セキュリティアップデートや緊急パッチ情報を速やかにキャッチアップし、テストを経て迅速に展開することが重要です。

    ネットワーク機器・IoT機器の点検:D-Link、TP-Link、Ciscoのネットワーク機器やカメラ、NAS等のファームウェアも最新化しましょう。サポート切れ機種はできるだけ更新・交換し、致命的脆弱性の放置を避けます。公開緩和策(設定変更やネットワーク分離)も併用しつつ、インターネット上に不要なポート・サービスを露出しないようにします。

    検知・インシデント対応強化:脆弱性が攻撃に使われた痕跡を検知する対策も欠かせません。IDS/EDRのシグネチャや検知ルールを最新化し、CISAやセキュリティベンダーが提供するIoC/YARAルールを適用します。たとえまだ被害が確認されていない場合でも、KEV脆弱性攻撃の兆候を積極的に探すことで早期発見につながります。

    資産管理と教育:社内システムの全資産(ハードウェア・ソフトウェア)の棚卸しを行い、インベントリを最新化します。利用していないシステムや旧OSの台数削減、サードパーティーソフトの更新状況もチェックし、脆弱性の見逃しを防ぎます。また、開発・運用部門に対しては「古い脆弱性は放置厳禁」「セキュリティアップデート必須」の意識を共有し、定期的な啓発・トレーニングを行いましょう。

    脆弱性管理体制の強化:上記対応を継続的に行うため、脆弱性管理プロセスやツールを整備します。パッチ適用状況の追跡、KEVカタログとの自動照合、レポート体制など、業務フローに組み込み、専門人員や自動化ツールの活用も検討します。新たな脆弱性報告が急増した場合でも迅速に対応できるよう、定期レビューと定量的なKPI設定も有効です。

    まとめ

    2025年3QのKEVカタログ分析からは、Microsoft/Cisco製品やネットワーク機器を狙った攻撃が依然として顕著であること、古い脆弱性も攻撃対象になりやすいことが分かります。また、攻撃者はCVSSスコア「Critical」に限らず、「High」の脆弱性も活用しています。組織はKEV掲載の脆弱性=攻撃で狙われた証拠と捉え、迅速に対策を講じる必要があります。具体的には、KEVカタログを自社の優先パッチリストに組み込み、主要ベンダー更新と旧式機器の点検・更新を徹底することが重要です。セキュリティ担当者・経営層はこれらの統計を踏まえ、脆弱性管理の体制強化と運用改善に積極的に取り組むべきでしょう。

    CISAおよび関連情報源から提供されるKEVカタログには、常に最新の悪用脆弱性情報が掲載されます。定期的な情報収集と早期対策実施により、組織のサイバーリスクを効果的に低減することができます。

    BBSecでは

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年11月12日(水)14:00~15:00
    「なぜ今“脆弱性診断”が必要なのか?実績データで見る検出傾向とサービス比較」
  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    CVEとは?共通脆弱性識別子の基本と管理方法を徹底解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    情報セキュリティにおいて“CVE”は必ずといっていいほど登場するキーワードです。本記事では「CVEとはなにか?」という基本的な疑問に答えながら、脆弱性管理の観点で知っておきたいCVE番号の仕組みや運用方法を解説します。

    CVEの概要

    • CVE(Common Vulnerabilities and Exposures) は、ソフトウェアやハードウェアの脆弱性に一意の識別番号を付与する仕組みです。
    • 米国政府支援のMITRE社が運営し、世界中のセキュリティ関係者が共通の脆弱性情報を参照できます。 (CVE – Mitre, Common Vulnerabilities and Exposures)
    • 目的:脆弱性情報の共有とトラッキングを標準化し、誤解や情報の断絶を防ぐこと。

    CVE識別子の構造

    CVE番号は以下のような形式を取ります。

    例:CVE-2025-22457

    項目例説明
    プレフィックスCVE一意の脆弱性識別子の接頭辞
    発行年2025脆弱性が登録された西暦年
    識別番号22457当該年に発行された通し番号

    CVEの仕組みと運用フロー

    1. 発見・報告
      セキュリティリサーチャーやベンダーが脆弱性を発見し、MITREに報告
    2. 分析・番号割当
      MITREが報告内容を審査し、CVE番号を割り当て
    3. 公表・共有
      NVD(National Vulnerability Database)や各国CERTなどで情報公開
      (Vulnerabilities – NVD – National Institute of Standards and Technology)
    4. 対応策検討
      ベンダーは修正プログラム(パッチ)を開発・公開
    5. 適用・監視
      利用者はCVE番号を基にリスク評価し、パッチ適用や対策を実施

    CVE情報の取得方法

    CVEを活用した脆弱性管理

    1. 脆弱性スキャンとの連携
      スキャンツールが検出した脆弱性にCVE番号を紐付け、一覧化
    2. 優先順位付け(プライオリティ設定)
      CVSSスコア(Common Vulnerability Scoring System)や影響範囲から対応の緊急度を判断 (Common Vulnerability Scoring System SIG)
    3. パッチ管理プロセス
      定期的にCVEリストを更新し、パッチ適用状況を追跡
    4. 報告・監査
      CVE番号を用いたレポートでセキュリティ監査に対応

    よくある質問(FAQ)

    Q1. CVEとCWEの違いは?

    • CVE:脆弱性そのものを識別する番号
    • CWE:脆弱性の種類や原因を分類する共通項目(例:CWE-79=クロスサイトスクリプティング) (Common Weakness Enumeration: CWE – Mitre)

    Q2. CVE番号はどこで確認できる?

    Q3. CVE情報の更新頻度は?

    • NVDは原則毎日更新
    • 各ベンダーは脆弱性発見後数日〜数週間でアドバイザリ公開

    まとめ

    CVEは、全世界で共通の脆弱性識別子として脆弱性管理の基盤を支えています。番号の仕組みや運用フローを理解し、定期的に情報を取得・対応することで、自社システムのセキュリティを大幅に向上させることが可能です。まずはNVDやJPCERT/CCを定期チェックし、CVE番号による脆弱性トラッキングを始めましょう。

    【参考情報】

    以上の参考情報を活用し、CVEを軸とした脆弱性管理を強化していきましょう。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年5月21日(水)14:00~15:00
    「Webサイト改ざん攻撃の手口と防御策とは?リアルタイム検知で守るセキュリティ」
  • 2025年5月28日(水)13:00~14:00
    「脆弱性診断の新提案!スピード診断と短納期で解決する「SQAT® with Swift Delivery」セミナー」
  • 2025年6月4日(水)13:00~14:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~ 」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像