APIとは何か(3)
~APIセキュリティのベストプラクティス~

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
APIセキュリティは、適切な認証と認可が鍵です。本記事では、APIのセキュリティを強化するための基本的な対策からベストプラクティスまで解説します。脅威に対抗するための対策案を紹介し、セキュアなAPI運用のポイントを提供します。

前回記事はこちら。
シリーズ第1回目「APIとは何か(1)~基本概念とセキュリティの重要性~」
シリーズ第2回目「APIとは何か(2)~APIの脅威とリスク~」

認証と認可の重要性

ソフトウェアセキュリティにおける問題の多くは、信頼境界をまたぐデータ(プログラム内の入出力)やモノ(フレームワーク)に起因しています。様々な場所から様々なデバイスによりアクセスされる昨今の環境下では、既存の認証を信用せず、あらゆるアクセスを信用しないという前提に立った上で動的なアクセスコントロールによって認可する「ゼロトラスト」の考え方が必要です。ポイントは、「認証」と「認可」の違いを的確に理解することです。「認証」と「認可」が適切に区別されていないシステムの場合、本人確認を行うユーザ認証さえ突破してしまえば、システムのどこにでも自由にアクセス可能となってしまい、非常に危険です。
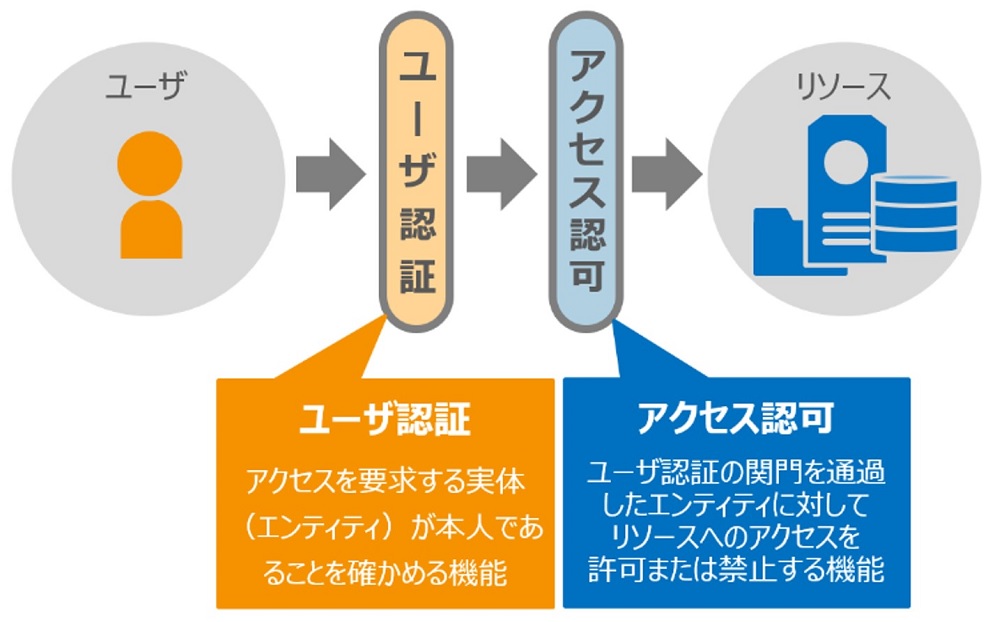
「認証」と「認可」を明確に区別して信頼境界の安全を保つことが重要であり、その実現にあたっては、厳格なセッション管理が鍵となります。代表例として、ソフトウェアにおけるアクセス認可において、アクセストークンによる堅牢な制御の上で、信頼境界ごとのリソースに認可プロセスを設定するといった方法が挙げられます。

基本的なセキュリティ対策

セキュリティ対策の取り組みには、基本的なセキュリティ対策こそが効果的であるという前提に立って、今一度自組織のセキュリティを見直すことが重要です。

セキュリティ基本10項目

標的型攻撃メール訓練の実施

標的型攻撃メール訓練は、従業員のセキュリティ意識向上と実践的なスキル習得に効果的です。訓練では、攻撃メールを模倣したシナリオを用いて、従業員が疑わしいメールを識別し、適切に対応するスキルを養います。定期的な訓練実施により、従業員のセキュリティ意識が継続的に高まり、実際の攻撃に対する組織の耐性が強化されます。また、訓練後のフィードバックやセキュリティ教育との組み合わせにより、より効果的な対策が可能になります。

定期的なバックアップの実施と安全な保管(別場所での保管推奨)

ランサムウェアによる被害からデータを保護するために、サーバに対してオフラインバックアップ(データだけを独立して磁気テープ・ストレートなどで物理的に隔離しておくこと)を行うことがおすすめです。バックアップの頻度や保管場所を見直し、最新の情報が常に保存されるようにすることが重要です。

バックアップ等から復旧可能であることの定期的な確認

バックアップが確実に復旧可能であることを確認するため、定期的にリカバリーテストを実施します。これにより、実際の復旧作業時に問題が発生しないことを保証し、緊急時に迅速かつ確実なデータ復旧が可能となります。また、テスト結果を文書化し、必要に応じて復旧手順の改善を図ります。このような確認作業を怠ると、いざという時にデータ復旧が困難になるリスクが高まります。

OS、各種コンポーネントのバージョン管理、パッチ適用

システムの脆弱性を悪用する攻撃を防ぐためには、OSやソフトウェアコンポーネントの最新バージョンへの更新・パッチ適用の実施をすることが必要不可欠です。定期的なパッチ適用とバージョン管理により、サイバー攻撃のリスクを大幅に軽減できます。特にゼロデイ攻撃のリスクを軽減するためには、普段から脆弱性関連の情報収集やバージョン更新が求められます。

認証機構の強化(14文字以上といった長いパスフレーズの強制や、適切な多要素認証の導入など)

認証の強化は、サイバー攻撃から組織を守るための基本的な対策です。単純なパスワードではなく、長く複雑なパスワードにし、さらに多要素認証(MFA)を導入することを推奨します。多要素認証はパスワードに加え、物理トークンや生体認証などの認証要素を用いることで、不正アクセスされるリスクを低減します。これにより、アカウントのセキュリティが飛躍的に向上します。

適切なアクセス制御および監視、ログの取得・分析

システム内の情報やリソースへのアクセスを厳格に管理し、適切なアクセス制御を行うことは、内部からの不正行為を防ぐために重要です。また、システムの稼働状況やアクセスログを定期的に取得し分析することで、異常な挙動を早期に検知できます。

シャドーIT(管理者が許可しない端末やソフトウェア)の有無の確認

シャドーITは、組織のセキュリティポリシーに反する可能性があり、脆弱性やデータ漏洩の原因となることがあります。定期的な監査や従業員への教育を通じて、シャドーITの存在を確認し、適切な対策を講じることが重要です。

攻撃を受けた場合に想定される影響範囲の把握

サイバー攻撃を受けた際に、どのような影響が組織に及ぶかを事前に把握しておくことは重要です。影響範囲を明確にすることで、インシデント発生時の対応計画を具体化し、迅速な対策を講じることが可能になります。システム全体の依存関係や業務の優先度を考慮し、被害を最小限に抑えましょう。

システムのセキュリティ状態、および実装済みセキュリティ対策の有効性の確認

定期的にシステムのセキュリティ状態を確認し、現在のセキュリティ対策が有効に機能しているかを確認することが効果的です。脆弱性診断やペネトレーションテストを実施することで、システムの弱点を特定し、自組織の状況に適した対応の実施が可能になります。

CSIRTの整備(全社的なインシデントレスポンス体制の構築と維持)

CSIRT(Computer Security Incident Response Team)は、サイバー攻撃やインシデント発生時に迅速かつ適切な対応を行うための専門チームです。CSIRTの整備は、全社的なセキュリティ体制を強化し、インシデント発生時の被害を最小限に抑えるために不可欠です。定期的な訓練とシミュレーションを通じて、CSIRTの対応力を維持し、常に最新の脅威に対応できる体制を整えます。

APIセキュリティのベストプラクティス

OAuthトークン

OAuthトークンは、APIへのアクセスを安全に制御するための認可手段です。ユーザのパスワードを直接共有せず、一時的なトークンでアクセスを許可する仕組みにより、不正アクセスのリスクを軽減します。

暗号化と署名

API通信では、暗号化が重要です。また、署名による送信者の認証をすることも重要です。SSL/TLS(TLS 1.3推奨)での暗号化により、データが送受信される途中で盗聴されないようにします。署名には一般的にRSA暗号やECDSAなどのアルゴリズムが使用され、SHA-256などのハッシュ関数と組み合わせてデータの完全性を保証します。デジタル証明書を使用することで、通信相手の身元確認も可能になり、より強固なセキュリティを実現できます。

レート制限とスロットリング

レート制限とスロットリングは、APIへのリクエスト数を一定範囲に抑え、サーバへの負荷を管理するための手法です。過剰なリクエストをブロックし、DDoS攻撃などのリスクを軽減します。また、正規ユーザの快適な利用を維持し、サービスの安定稼働を支えます。

APIゲートウェイの使用

APIゲートウェイは、API管理を一元化するためのツールです。認証、認可、レート制限、監視など、APIに関連するセキュリティ機能を提供します。これにより、システム全体のAPI運用を最適化します。APIの脆弱性を効果的に軽減することができます。また、監視とログ収集を行うことで、問題発生時の迅速な対応が可能になります。

APIのセキュリティ対策

ここまで見てきたAPIセキュリティ脅威を踏まえると、以下のようなポイントにおいて脆弱でないことが重要と考えられます。
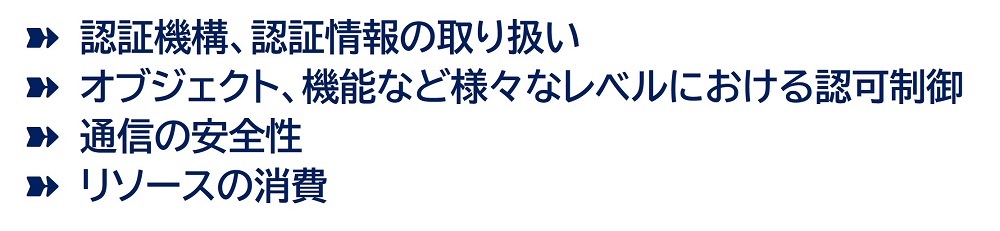
APIのセキュリティ対策のポイント図

開発中、リリース後、更新時といった、いかなる状況においても、適切な脆弱性管理・対応ができているかどうかが、鍵となります。
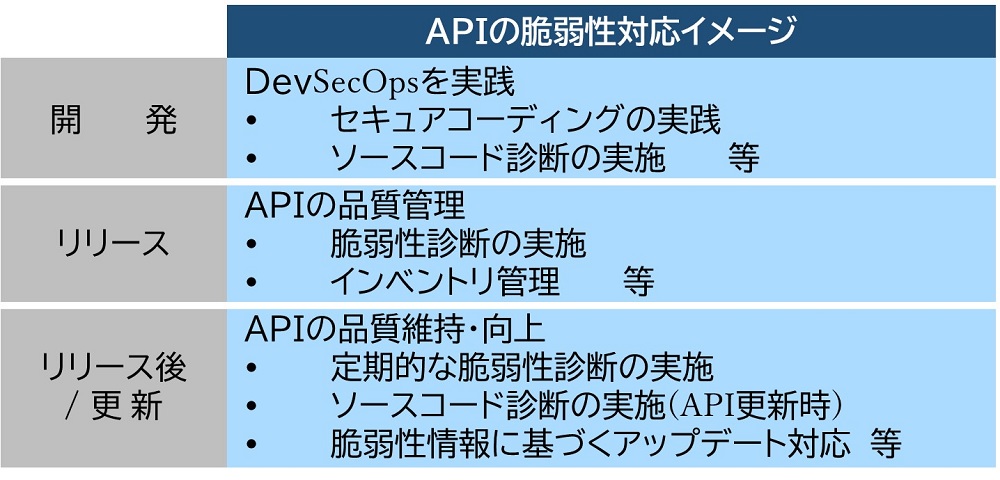
APIのセキュリティ対策の概要図

APIの開発にあたっては、DevSecOpsを適用して脆弱性を作り込まないようにすること、APIリリース後も、新たな脆弱性が生まれていないか、APIセキュリティ診断などを通じて確認を継続することが重要です。

APIはスマホアプリでも多く活用されています。誰もがスマートフォンを利用している今、攻撃の被害が多くの人々に影響を及ぼす可能性があるからこそ、スマホアプリにおいて次の攻撃につながる情報が漏洩したり、スマホアプリの改竄が行われたりする可能性を摘んでおくことが、スマホアプリを提供するうえで重要となります。スマホアプリのセキュリティ対策の一つとしては、信頼できる第三者機関による脆弱性診断の実施があげられます。第三者の専門家からの診断を受けることで、網羅的な確認ができるため、早急に効率よく対策を実施するのに役立つでしょう。

関連記事:

  • 「攻撃者が狙う重要情報の宝庫!―スマホアプリのセキュリティ―」
  • まとめ

    APIのセキュリティについて、認証と認可は基本となる重要な要素です。現代では従来の境界型セキュリティでは不十分となり、あらゆるアクセスを疑う「ゼロトラスト」モデルが求められています。認証は「誰か」を確認するプロセス、認可は「何を許可するか」を決める仕組みであり、両者の違いを明確に理解しておくことが重要です。

    組織の安全を守るには、基本的なセキュリティ対策の実施が不可欠です。具体的には、攻撃メール訓練の実施、バックアップ管理、システムの更新、強固な認証の導入、アクセス制御とログ分析などが推奨されます。また、インシデント対応チーム(CSIRT)の整備により、問題発生時の迅速な対応が可能となります。

    APIセキュリティの観点からは、OAuthトークンの導入、通信の暗号化と署名、レート制限やスロットリングでの制限、APIゲートウェイが推奨されます。開発段階からリリース・運用後まで脆弱性管理を徹底し、特にユーザへの影響が大きいと考えられるサービスでは第三者機関によるセキュリティ診断も活用することをおすすめします。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

APIとは何か(2)~APIの脅威とリスク~

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

APIセキュリティは、現代のビジネスにおいて不可欠な課題です。シリーズ第2回の今回は、APIを悪用した攻撃手法や、OWASP(Open Web Application Security Project)よりリリースされている「OWASP API Security Top 10」で取り上げられるリスクの詳細を解説します。インジェクション攻撃やDDoS攻撃、APIキーの悪用、アクセス制御に関する脆弱性など、主要な脅威を紹介しながら、APIが悪用された場合の影響について解説します。

前回記事(シリーズ第1回)「APIとは何か~基本概念とセキュリティの重要性~」はこちら。

APIとは~前回からの振り返り

日頃からインターネットなどのネットワークを使用することが多い今日、現代における多くの企業はAPIに大きく依存しており、今やAPIは不可欠なものとなっています。Akamai社のレポート「The API Security Disconnect」によると、調査対象となった企業の約8割以上が2023年に行った調査において、「過去12か月以内にAPIセキュリティをより重視した」と回答しています。しかし、2022年~2024年で調査した回答者のうち、半数以上が、APIのセキュリティインシデントの影響により顧客の信頼を失い、さらにそこからほぼ半数は生産性の低下や従業員の信頼の低下にもつながったといいます。

また、SNS事業者が提供するAndroid版アプリに存在した脆弱性が悪用された結果、膨大な量のアカウント情報が漏洩した事例*1も報告されています。これは攻撃者が大量の偽アカウントを使用し、様々な場所から大量のリクエストを送信し、個人情報(ユーザ名・電話番号)を照合するというものでした。

APIが悪用されるとどうなるか

APIが悪用された場合、多岐にわたる深刻な影響が生じます。特に、認証や認可の不備は深刻なセキュリティホールとなり得ます。攻撃者はこれらの脆弱性を悪用して不正アクセスを行い、機密データや個人情報を盗み出す恐れがあります。また、認可が適切に設定されていないと、本来は外部からアクセスできないはずのデータにまで侵入され、第三者からデータの改ざんや不正操作が可能となってしまいます。さらに、APIを標的にしたDDoS攻撃によりサービスがダウンし、正規ユーザが利用できなくなることで、企業の信用失墜や業務の中断といったダメージを引き起こします。これらの影響は、経済的損失だけでなく、法的問題やブランドイメージの毀損など、長期的な悪影響をもたらすため、APIのセキュリティ強化が不可欠です。

APIを悪用した攻撃の事例はいくつか報告されていますが、いずれの攻撃も、「OWASP API Security Top 10」で挙げられている問題と関連性があります。

OWASP API Security Top 10

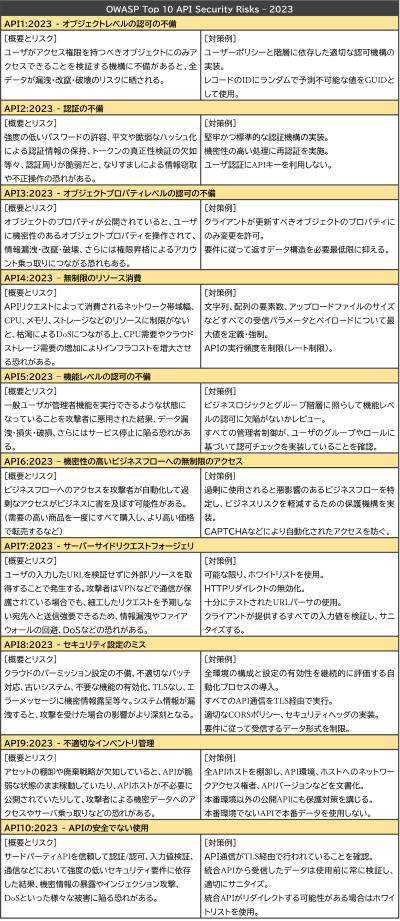
APIセキュリティについて、Webアプリケーションセキュリティに関する国際的コミュニティであるOWASPが、2023年6月に「OWASP API Security Top 10 2023」をリリースしています。APIセキュリティにおける10大リスクをピックアップして解説したものです。

「OWASP API Security Top 10」上位のリスク

特に上位5つの項目については、以下のような重大なリスクにつながるため、リリース前に十分な対策が施されていることを確認すべきです。

  • 不正アクセス
  • なりすまし
  • 情報漏洩
  • サービス運用妨害(DoS)

主なセキュリティ脅威

インジェクション攻撃

インジェクション攻撃は、悪意のあるコードをAPIに挿入し、不正な操作を行う攻撃です。APIの入力データを検証せずに処理している場合、攻撃者にデータベースへのアクセスを許すリスクが生じます。特にSQLインジェクションやコマンドインジェクション攻撃が多く、攻撃を受けてしまった場合、データベースの情報漏洩やシステムの制御不備などの被害があります。

認証およびセッション管理の不備の脆弱性を悪用

APIの認証とセッション管理の不備を悪用することで、攻撃者は不正アクセスやなりすましを行います。パスワード強度が不十分な場合やトークンの管理が適切に行われていない場合、セッションハイジャックや不正に重要な情報を閲覧されることによってデータの漏洩が発生するリスクがあります。適切な認証管理およびセッション管理を行うことが重要です。

DDoS攻撃

DDoS攻撃は、複数のPCからアクセスされることによる膨大な量のリクエストをAPIに一斉に送り込むことで、システムのリソースを枯渇させ、サービスの提供を妨害する攻撃です。APIの特性上、処理を高速に行うために外部からのリクエストを許容する必要がありますが、その柔軟性が悪用されます。攻撃者はボットネットを利用し、大量のトラフィックを発生させてサーバのリソースを消費させます。これにより、顧客はサービスが利用できず、自組織においても業務に多大な影響を及ぼします。APIを保護するためには、トラフィックの監視やレート制限、WAF(Webアプリケーションファイアウォール)などのセキュリティ対策が重要です。

APIキーの悪用

APIキーは、APIへのアクセスを制御するために利用されますが、攻撃者に奪われると不正利用のリスクが生じます。盗まれたAPIキーは無制限のアクセスやサービスの悪用に使われる恐れがあります。安全な管理や無制限にアクセスができないように適切なアクセス制御を実施すること等が重要です。

アクセス制御の不備による影響

APIのアクセス制御の不備の脆弱性を悪用することで、攻撃者は許可されていないデータや機能にアクセスできます。適切な権限設定がされていない場合、データの漏洩や不正な操作の実行のリスクがあります。権限の設定など適切なアクセス制御が求められます。

思わぬデータの公開や改ざん

APIの設計や実装の不備により、データが意図せず公開・改ざんされるリスクがあります。適切な認証・認可がないと、攻撃者が内部の機密情報にアクセスすることが可能になります。例えば、本来ならシステム管理者のみがアクセスできる設定画面または顧客情報やシステムに関する情報などの重要情報が格納されている場所に攻撃者がアクセスできてしまった場合、システムの設定を変更されたり重要情報が奪取されたりする恐れがあります。また、過剰に情報を提供するAPIレスポンスや暗号化されていないデータ転送も、情報漏洩や改ざんの危険性を高めます。データ保護には、適切なアクセス制御と暗号化の実装が不可欠です。

アカウント乗っ取り

不正アクセスによってユーザアカウントが乗っ取られ、APIを悪用される可能性があります。一度アカウントが乗っ取られると、攻撃者は個人情報の閲覧や不正操作、さらには他のシステムへの攻撃拡大を図る可能性があります。多要素認証(MFA)の導入やAPIキーの適切な管理、ログイン試行の監視など、セキュリティ対策の強化が必要です。

まとめ

現代の企業にとってAPIによるアプリケーション連携は不可欠ですが、その悪用によるセキュリティリスクも増加しています。APIを悪用した攻撃の事例は、「OWASP API Security Top 10」に関連しています。主なセキュリティ脅威には、インジェクション攻撃、認証やセッション管理の不備、DDoS攻撃、APIキーの悪用、アクセス制御の脆弱性、不適切なデータ公開や改ざん、アカウント乗っ取りなどがあります。これらは重大なリスクを孕んでいるため不正アクセス、なりすまし、機密データの盗難を含む情報漏洩、データ改ざん、サービスのダウンによるサービス低下や業務への影響、ひいては企業の信用失墜といった深刻な結果を招きます。こうした被害を防ぐため、APIの設計段階から適切なセキュリティ対策を行い、監視やアクセス制御の強化が不可欠です。

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

APIとは何か(1)~基本概念とセキュリティの重要性~

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

APIは、システム間のデータや機能のやり取りを円滑にするために欠かせない技術です。しかし、その利便性の反面、APIのセキュリティリスクも増大しています。本シリーズでは数回にわけて、APIの本質的な役割から、セキュリティリスクとその対策までを解説していきます。シリーズ第1回目の今回は、APIの基本的な定義から、その仕組みや連携方法、そしてセキュリティ上の課題について学びます。

APIとは

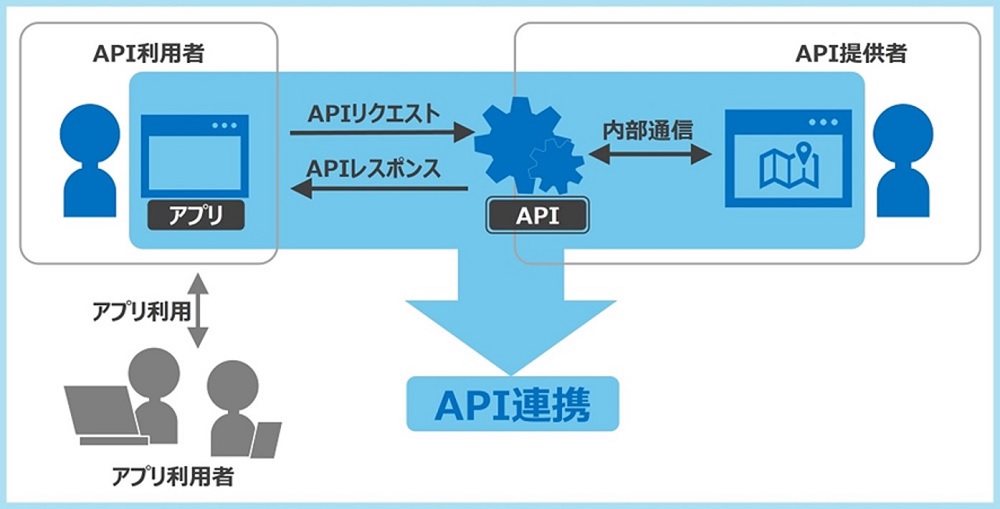
API(Application Programming Interface:アプリケーション・プログラミング・インターフェース)とは、ソフトウェアの機能を他のプログラムでも利用できるようにするための仕組みです。APIは、アプリケーションやサービスが外部のプログラムと情報や機能を共有する際の「インターフェース」として働き、異なるプログラム同士の連携を可能にします。例えば、地図情報を提供するアプリがAPIを利用して他のアプリに地図データを提供することで、ユーザは別のアプリ内でもその機能を活用できるようになります。

APIの仕組み -API連携とは-

ソフトウェアやアプリ、プログラム同士を、APIを介して機能連携させるのが「API連携」です。あるソフトウェアに他のソフトウェアの機能を埋め込むイメージです。API連携によってソフトウェア同士が相互にデータと機能を共有できるようになります。

【APIの活用例】

社内業務システム : チャットAPIを活用してコミュニケーション
会員サービスサイト : SNSアカウント認証APIでログイン
ネットショップ : クレジットカード・認証APIで決済
飲食店サイト : 地図情報APIで店舗位置情報表示 × 予約受付APIで予約対応

APIのセキュリティ

APIは異なるソフトウェア間の通信を可能にしますが、同時に攻撃者にとっての格好の標的にもなり得ます。そのため、APIを利用する企業やアプリケーション開発者にとってAPIのセキュリティ対策は重要な課題です。セキュリティリスクは他のプログラムやサービスと機能やデータを共有しているAPI特有の仕組みから生じます。APIが不適切に設計・管理されていると、未認証のアクセス、データ漏洩、機密情報の不正取得といったリスクが高まります。以下は、APIセキュリティに関する主なリスクの例です。

  • データ漏洩: APIを通じて個人情報や機密情報が漏洩するリスク
  • 不十分な認証:認証要素が不十分なことによる不正アクセスのリスク
  • サイバー攻撃:標的型攻撃、インジェクション攻撃やDoS攻撃などのサイバー攻撃を受けてしまうリスク
  • APIキーの窃取: APIキーが盗まれることによる不正利用のリスク

APIのセキュリティはなぜ重要なのか

スマートフォンやIoT端末の普及に伴い、様々なAPIが利用されるようになりました。SNS事業者が提供するAPIサービスやスマートフォン向けのAPIサービスがあるほか、複数のSaaSのAPIを連携させるサービスも登場しており、私たちを取り巻くあらゆるサービスで幅広く提供されています。このため、APIをターゲットにした攻撃も増加しています。
(※APIを悪用した攻撃についてはシリーズ第2回目で解説します。)

APIセキュリティが重要視される理由は、現代社会においてAPIがデータや機能の共有に不可欠な役割を果たしているためです。APIを通じてやり取りされるデータや機能は、悪意のある攻撃者に狙われる可能性があり、適切なセキュリティ対策がなければ、情報漏洩やシステム侵入のリスクが増大します。特に、認証や認可の不備、暗号化の欠如が原因で、機密データが外部に漏れるケースが多く見られます。また、APIは外部に公開されることが多いため、DDoS攻撃やボットによる過負荷のリスクも存在します。したがって、APIの設計段階からセキュリティを考慮し、定期的な監視や脅威の検知を行うことが、システム全体の安全性を保つために不可欠です。

また、企業やアプリケーション開発者にとっては、信頼性と顧客データ保護に直結する重要な要素でもあります。適切なセキュリティ対策を講じることで、データの改ざんや不正アクセスを防ぎ、システムの安全性を確保することができます。

まとめ

(Application Programming Interface:アプリケーション・プログラミング・インターフェース)とは、ソフトウェア間で機能や情報を共有するための仕組みであり、異なるプログラム同士を連携させます。APIは、地図情報の提供やSNSアカウントの認証など、さまざまな用途で活用されており、現代のデジタルサービスには欠かせない存在です。しかし、APIはその便利さの反面、攻撃の標的にもなりやすく、セキュリティの観点から注意が必要です。APIの不適切な設計や管理は、データ漏洩、不正アクセス、サイバー攻撃のリスクを高めます。特に、認証や認可の欠如、適切に暗号化がされていないことなどにより機密情報が漏れる恐れがあります。また、外部に公開されるAPIはDDoS攻撃やボットのターゲットになることもあります。そのため、企業のセキュリティ担当者やアプリケーション開発者はAPIのセキュリティ対策を講じ、定期的な監視や脅威の検知を行うことが不可欠です。これにより、信頼性を維持し、顧客データの保護が可能となります。

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

フィッシングとは?巧妙化する手口とその対策

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

フィッシング攻撃は、信頼できる存在を装い、個人情報や機密データを詐取しようとするサイバー攻撃の一種です。フィッシング攻撃は年々巧妙化・多様化しており、本物そっくりのサイト、もっともらしい文面のメール、もっともらしい名前のファイルを用いた手口もあるなど、被害を受けるリスクが高まっています。本記事では、フィッシング攻撃の脅威動向を踏まえながら、フィッシング攻撃への対策方法を解説します。

過去のウェビナーの再配信予定にご関心のある方はこちらからお問い合わせください。

フィッシングとは

フィッシングとは、電子通信において、信頼できる存在になりすまして、ユーザ名やパスワード、クレジットカード情報などの機密情報やデータを入手する詐欺的な行動のことを指すとされています。信頼できる存在になりすます点で、ソーシャルエンジニアリングのひとつです。魚釣りの「Fishing」の「F」を「Ph」にした「Phishing」と表記され、語源には諸説あります。

なお、日本では、「フィッシング詐欺」という言い方が使われることが多いです。「フィッシング」という言葉自体にすでに「詐欺」の意味が含まれているため厳密には重ね言葉なのですが、カタカナのみの語句よりも直感的な分かりやすさはあるといえるでしょう。

フィッシング詐欺とは

フィッシング詐欺とは、偽サイトを作ってオンラインバンキングなどのIDとパスワードを盗み不正送金等を行うものです。ユーザは騙されないように正しいURLかどうかを検証したり、メールの日本語に不自然な点はないかを慎重に確認することが求められます。

フィッシングの目的とは

サイバー攻撃の包括的フレームワークとして知られるMITRE ATT&CKでは、「フィッシング」は、メールの添付ファイル、メールのリンクのほか、ソーシャルメディア等のサードパーティサービスを用いて実行されると記載されています。また、その主な目的は、標的のシステム上で悪意のあるコードを実行すること、または、有効なアカウントを利用するためのクレデンシャル(身元識別に用いられるID、パスワードなどの情報)を収集すること、とされています。

フィッシングの手法と手口

フィッシングでは、攻撃者は「信頼できる」とみなされる存在を何らかの形で装い、標的を罠にかけます。たとえば、本物そっくりのサイト、もっともらしい文面のメール、もっともらしい名前のファイルなどがそうです。

なお、フィッシングの中でも、特定の企業や個人を狙ったものは「スピアフィッシング」と呼ばれており、攻撃側は、目的を達成するために、標的を徹底的に研究し、特定の相手にとって不自然さを感じさせないメールやフォームを作りこみます。なお、スピアフィッシングにおいて、上級管理職など、組織の重要人物を狙った攻撃は「ホエーリング(「捕鯨」の意)」と呼ばれます。

関連した手法として、DNSの設定を書き換えて偽サイトに誘導する「ファーミング」、電話などの音声通話を用いた「ヴィッシング」、SMSを使う「スミッシング」どもあり、その手口はさまざまです。

フィッシング攻撃の脅威動向と報告件数

2024年6月にフィッシング対策協議会が公開した「フィッシングレポート2024」によると、2023年にフィッシング対策協議会に寄せられた国内のフィッシングの報告件数は1,196,390件と、年々増加傾向にあり、フィッシング攻撃の脅威が高まっています。

フィッシング攻撃の脅威動向と報告件数画像
出典:フィッシング対策協議会 技術・制度検討ワーキンググループ「フィッシングレポート 2024」図 1-1 国内のフィッシング情報の届け出件数

企業にとっての2つのフィッシング脅威

企業にとってのフィッシングの脅威は、大きく2つに分けられるといえます。ひとつは、自社の従業員がフィッシングの餌食になってしまうこと、もうひとつは、自社ブランドをかたるフィッシングサイトが、世界のどこかの国のサーバに立ち上げられてしまうことです。前者においても大きな被害が発生する可能性はありますが、後者の場合は、自分たちのブランド名のもと多くのユーザが被害にあってしまうという点で、次元の違うインパクトを引き起こしかねません。

もし自社のフィッシングサイトが立ち上げられてしまった場合、本物のサイトを運営する自分たちに過失があったか否かにかかわらず、社会的信頼の失墜や、ユーザ離れなどが生じる可能性があります。

自社がフィッシングの標的になってしまった場合の緊急対応

もしフィッシングサイトを立ち上げられてしまった場合、そのサイトを閉鎖するためのアクションを早急に行う必要があります。このアクションのことを「テイクダウン」と言いますが、実は、それに無料で対応してくれる機関があります。一般社団法人JPCERTコーディネーションセンターです。同センターでは、「インシデント対応依頼」という窓口を設けており、企業に代わって、サイト管理者へフィッシングサイトが公開されていることを連絡しフィッシングサイトの停止を依頼してくれます。フィッシングサイト以外にも、複数のインシデントへの対応依頼が可能ですので、ぜひ一度チェックしてみてはいかがでしょうか。

SQAT緊急対応バナー

企業にとってのフィッシング対策

自社がフィッシングの標的となった場合に被害を未然に食い止め、もしフィッシングサイトが作られてしまったとしてもその被害を最小に食い止める――これは、Webサイトを持つすべての企業が取り組むべきセキュリティ課題といえるでしょう。では、具体的にどうすればよいのか。フィッシング対策協議会「フィッシング対策ガイドライン」の重要5項目をご紹介しましょう。

1.利用者に送信するメールには「なりすましメール対策」を施すこと
2.複数要素認証を要求すること
3.ドメインは自己ブランドと認識して管理し、利用者に周知すること
4.すべてのページにサーバ証明書を導入すること
5.フィッシング詐欺対応に必要な組織編制とすること

あなたの会社の取り組みは、いかがでしょうか?もし、どこから手を付けてよいのかわからない、ということであれば、セキュリティ専門企業に相談されることをおすすめします。

フィッシング攻撃のサービス化

2022年9月、米国のResecurity社はダークウェブにおいて二要素認証を回避する新たなPhaaS(Phishing-as-a-Service)が登場したと発表しました。攻撃の母数が増えると、フィッシングメールやフィッシングメッセージを目にする機会が増え、結果的に攻撃を受ける人が多くなります。二要素認証を使用したときにスマホやPCに届くメッセージは、本当に自分が認証を行おうとしている正規のサイトから届いたメッセージでしょうか。もしかすると、攻撃者によって巧みに誘導させられていて、対応するとアカウントを侵害されるなどの被害にあってしまうかもしれません。

フィッシング攻撃への対策として第一に考えられるのは「教育」です。情報セキュリティ研修、メール訓練により、受け取ったメッセージを「疑う・確認する」ことを教育するとともに、二要素認証のなかでもより安全性の高いものを採用するなど、正しく攻撃に備えることで、実際に攻撃を受けたときの被害を抑えることができるでしょう。

関連リンク:「IPA 情報セキュリティ10大脅威からみる― 注目が高まる犯罪のビジネス化 ―」

もしフィッシングの被害にあったら

それでは、自社の従業員がフィッシングの被害にあうことを防ぐにはどうすればいいでしょうか。

いわく「メールの送信元を確認する」「メールやSMSの文面に違和感がないかチェックする」「正しいURLか確認する」等々…。冒頭でも述べましたが、検索上位に並ぶこうした対策は、一昔前から変化がありません。もちろん、いずれも間違ってはおらず、こうした基本的啓発活動の重要さは今後も変わることはないのですが、攻撃者の技術力は日進月歩です。たとえば今日、偽メール文を見て日本語の不自然さをみじんも感じない、というケースは少なくありません。

基本対策を実践するのはまず当然として、今後は、「騙されてしまうことはあり得る」と想定し、被害前提・侵入前提での対策も考える必要があります。BBSecでも、この認識のもと、「もしフィッシングにひっかかってしまった場合、どこまで企業の資産に被害が及ぶのか、その結果、どれだけビジネスインパクトがあるのか」を検証するサービスを提供しています。

まとめ

  • フィッシングとは、信頼できる存在を装って、守秘性の高いデータの取得を図るサイバー攻撃です。
  • 自社ブランドのフィッシングサイトが立ち上げられてしまった場合、専門機関を介して閉鎖依頼をかけることができます。
  • フィッシングの手口は巧妙化・多様化しています。「騙されてしまうことはあり得る」と想定し、被害前提・侵入前提で対策をとることが必要です。

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

ソーシャルエンジニアリングとは?その手法と対策

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
今回は、サイバー攻撃の変わり種、システムではなく人間の弱点に付け入る攻撃、ソーシャルエンジニアリングを紹介します。

まずソーシャルエンジニアリングの具体的な手法を挙げ、どのように人間の弱点が利用されるのかを説明し、日本で起こったソーシャルエンジニアリングによる被害実例を紹介します。

途中ちょっと寄り道をして、オレオレ詐欺はソーシャルエンジニアリングなのかどうかについて考えつつ、最後に具体的かつ実践的な対策方法と、逆効果となる、とある対策・管理方針について言及します。

ソーシャルエンジニアリングとは

ソーシャルエンジニアリングは、人の心理を巧みに操り、重要な情報を引き出す手法です。この手法を使った攻撃がソーシャルエンジニアリング攻撃で、攻撃者は情報収集やシステムへの不正アクセスなどを目的に、人を心理的に操作して、攻撃者にとって都合のいい行動を起こさせます。

認知能力、心理など「人間の脆弱性」を攻撃するソーシャルエンジニアリング

アメリカの非営利のセキュリティ研究団体MITRE社の説明によると、ソーシャルエンジニアリングとは、人心を巧みに操り、その弱みにつけこんで、悪意ある相手に利するような行動や情報を引き出すというものです。具体的な例を挙げると、技術的な手段によらずに、口頭による会話といった「社会的(ソーシャル)」な手段で、ID・パスワードなどの重要情報を、巧みなやり方で関係者から直接聞き出す行為などがソーシャルエンジニアリングです。大きくは、人間の認知能力のさまざまな弱点やスキにつけ込む手法全般のことだといえるでしょう。

脆弱性診断サービスを提供するBBSecとして「脆弱性」という観点で申し上げるなら、ソーシャルエンジニアリング攻撃は「システムやソフトウェアではなく人間の脆弱性を突く攻撃」と言うことができます。

ソーシャルエンジニアリングの手法

以下に典型的なソーシャルエンジニアリングの手法を挙げます。

・ショルダーハッキング
  例)パスワード等をユーザの肩越しに覗き見る
・トラッシング(スカベンジング)
  例)清掃員などに変装して標的組織に侵入し、書類やHDDなどのゴミや廃棄物をあさる
・なりすまし電話
 例)システム担当者などになりすましてパスワードなどを聞き出す
・ベイティング
 例)マルウェアを仕込んだUSBメモリを廊下に落とす
・フィッシング(ヴィッシング、スミッシング等 含む)
  例)信頼できる存在になりすまし、ID・パスワード、クレジットカードなどの情報を入手する
・ビジネスメール詐欺
 例)取引先などになりすまし、犯人の口座へ振込を行わせる
・標的型攻撃メール
 例)ターゲットに対する入念な調査に基づいて作成した、完成度の高いなりすましメールを送る

たとえば「なりすまし電話」ですが、上記に挙げた例とは逆に、入社したばかりの何も知らない社員を装ってシステム担当者に架電し、やり方がわからないふりをするなどして徹底的にイライラさせて、思わずパスワードを口に出させるなどの方法も存在します。人間の認知能力のスキをつくソーシャルエンジニアリングには、実にさまざまな方法があるのです。

ソーシャルエンジニアリングの最大の特徴とは

人の脆弱性を突くソーシャルエンジニアリングの最大の特徴は、ターゲットを信頼させ、攻撃者に有益な情報の提供などを自発的に行わせてしまう点にあります。MITRE社の説明に「人を操る」とあった通り、権力や暴力を振りかざして重要情報を聞き出した場合、それは単なる脅迫であってソーシャルエンジニアリングではありません。

ターゲットの心を意のままに操作して、自発的に、ときに笑顔で協力させてしまう点にこそ、ソーシャルエンジニアリングを行う犯罪者の真骨頂があります。

ソーシャルエンジニアリングはどのように人間の弱点につけ込むのか

ソーシャルエンジニアリングは攻撃対象が信頼してしまう存在などになりすましてターゲットを信頼させ、心を開かせたり油断させることで行われます。

そのために攻撃者がしばしば目を付けるのが、「権威」に対する人間の弱さです。会社の取締役を装って電話をかける、得意客になりすましたビジネスメールを送る、大手金融機関や有名ブランドをかたったフィッシングメールを送る、などの手口に騙されるのが典型的なケースです。

なお、メールアカウントを乗っ取って旧知の取引先などになりすましたメールを送信することで拡散を図るEmotetは、フィッシングを行うマルウェアであり、ソーシャルエンジニアリングの一類型と言うことができます。

オレオレ詐欺はソーシャルエンジニアリングか

権威以外にも「義務感」「正義感」あるいは「好意」につけ込む方法もよく用いられます。多くの人は、困っている人に出会ったら「助けなければ」と感じます。助ける相手が親しい人物や好感を持てる人物であればなおさらです。

そこで思い浮かぶのがオレオレ詐欺ですが、ちなみに、この手の犯罪は、「ソーシャルエンジニアリング」なのでしょうか?

答えはNoです。ソーシャルエンジニアリングは、コンピュータセキュリティの文脈で使われる言葉であり、コンピュータやシステムへの不正アクセスを行うことを目的のひとつに含むという前提があります。そのため、オレオレ詐欺がソーシャルエンジニアリングと呼ばれることは一般にはほとんどありません。

ニューノーマル、テレワーク時代に気をつけたいソーシャルエンジニアリング

大きな環境変化の最中や直後などは、ソーシャルエンジニアリングの絶好の機会です。平時にはない緊張を強いられることで人々の不安やストレスが増し、感情的に動揺しやすくなるためといわれています。2020年、新型コロナウイルスの感染が一気に拡大した当初も、品薄状態だったマスクの配布をうたうメールやWebサイト、保健所からの連絡を装った攻撃などが複数確認されました。ニューノーマル時代、こうした攻撃に引き続き警戒が必要であることはいうまでもありません。

また、テレワークによって従業員どうしが切り離された就業環境においては、フィッシングメールや標的型攻撃メールの感染確率が上がると言われています。これは、オフィスにいたなら同僚や情報システム部門に「変なメールが届いた」と気軽に相談できていたことが、テレワークによって難しくなるからです。

日本で起こったソーシャルエンジニアリングの実例

2015年に発生した日本年金機構の情報漏えい事件は、「【医療費通知】」という件名の標的型攻撃メールが公開メールアドレスに届き、その添付ファイルを開いたことが発端であったとされています。

また、2017年に大手航空会社がビジネスメール詐欺で数億円をだましとられた事件も、2018年に仮想通貨取引所から暗号資産が流出した事件も、いずれもソーシャルエンジニアリングが攻撃のステップのひとつとして用いられています。

ソーシャルエンジニアリング対策・防止策

では、こうしたソーシャルエンジニアリングを防止する対策方法には、どのようなものがあるのでしょうか。

「ソーシャルエンジニアリングの手法」で挙げた攻撃に対しては、たとえばショルダーハッキングならプライバシーフィルターを利用する、ビジネスメール詐欺ならメールの指示をうのみにせず本人に電話をして確認するなど、さまざまな対策方法が存在します。また、近年攻撃者はSNSを活用してターゲットに関する情報を集めることが知られていますので、SNSの利用に組織としてルールを設けるなどの方法も有効です。研修や教育なども効果があります。

しかしその一方で、人間の脆弱性を突く攻撃を完全に防ぐことはできない、という観点に基づいた対策も、併せて必要になります。攻撃を防ぐ対策と同時に、攻撃が防げなかった場合(成功してしまった後)の対策も考える必要があるのです。BBSecはこの考えのもと、標的型攻撃リスク診断やペネトレーションテストなどのサービスを提供し、攻撃を受けることを前提としたセキュリティ対策に取り組む企業・組織の皆様をご支援しています。

企業が絶対にやってはいけないソーシャルエンジニアリング対策

ソーシャルエンジニアリングは人間の脆弱性を突く攻撃です。だからこそ、対策として絶対にやってはいけないことがあります。それは、騙された人を叱責する、何らかのペナルティを与える等の懲罰主義の管理です。

罰を受けるのを恐れることによって、事故が発生しても報告がなされず、それが、インシデントの発見の遅れを招き、組織にとっての致命傷を生むことがあります。あなたも私も、人間は皆、あやまちを犯す生き物なのです。あやまちを犯すことが覆い隠されてしまうような管理は、何の成果も上げられないでしょう。

まとめ

  • ソーシャルエンジニアリングとは、人の心を操って重要情報等を聞き出したりすることです。
  • ショルダーハッキング、フィッシング、ビジネスメール詐欺、標的型攻撃メールなど、さまざまな手法があります。
  • ソーシャルエンジニアリングは、「権威」「義務」「好感」などに惑わされる人間の弱さをあらゆる手口で突いてきます。
  • 環境が急激に変化する時は、ソーシャルエンジニアリングの付け入るスキが生まれます。ニューノーマルや急速なテレワーク化への対応を迫られる現在も、その例外ではありません。
  • 懲罰主義による管理は、ソーシャルエンジニアリング対策として何の効果もなく、インシデント発生の対応が遅れる要因になります。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

サプライチェーン攻撃への対策 -サプライチェーン攻撃の脅威と対策3-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
サプライチェーンは、サイバー攻撃のリスクや予測不可能な事象による中断リスクなどのリスクを抱えており、サプライチェーン攻撃を受けてしまった場合には生産性の低下や企業の信用失墜につながる可能性もあります。このためサプライチェーン全体のリスク管理が重要です。この記事では、サプライチェーン攻撃のリスクマネジメントを紹介しつつ、サプライチェーンのセキュリティ対策のポイントについて解説します。

サプライチェーンのセキュリティ課題

サイバー攻撃の手法も多様化している中、多くの企業がサプライチェーンのセキュリティ課題に直面しています。課題はサプライチェーンの規模と煩雑さ、そしてグローバル化に伴う規制の厳格化など、多岐にわたります。

サプライチェーンは多くの企業や組織が関与していることから、お互い密接に連携しているため、一か所にほころびが生じると、それがサプライチェーン全体に影響を及ぼす可能性があります。サプライチェーンの弱点を悪用した攻撃によるリスクにおいては、自然災害やパンデミック(感染流行)といった環境リスク、テロや政治的不安定といった地政学的リスク、経済危機や原材料の価格変動による経済リスクなどの予測不可能な事象によってサプライチェーンに大きな影響を与えます。

特にサプライチェーン攻撃の場合は自組織が攻撃者に狙われ、火元になった場合、どこまで全体に影響があるのか調査するのに時間がかかります。たとえ火元を見つけられなかった場合でも、自組織が委託元企業であった場合には監督責任を問われる可能性がでてきます。これらのリスクによって生産性が低下したり、企業の信用が失墜したりする可能性があり、サプライチェーンリスク管理の重要性が高まっています。

サプライチェーンの産業において安定的な供給をするためには、グローバル化への対応、予測困難なリスクへの対応、消費者ニーズの把握という三つの主要な課題に対処することが不可欠です。これらの課題を克服するためには、サプライチェーンマネジメント(SCM)の導入が効果的です。サプライチェーンマネジメントを利用することで、在庫管理の最適化、リードタイムの短縮、適切な人材配置が可能になり、企業間での情報共有も促進されます。これにより、消費者ニーズに即応しやすくなります。

サプライチェーンリスクマネジメントとは

サプライチェーンリスクマネジメント(SCRM)は、サプライチェーン全体のリスクを管理し、予測不可能な事象からビジネスの継続性を保護するための戦略的アプローチです。このプロセスには、サプライチェーンを構成するすべての関係者とその活動が含まれます。リスクマネジメントは、外部委託先やサプライヤーのセキュリティ対策を評価し、それに基づいて適切な対策を講じることが重要です。情報漏洩やサイバー攻撃などのセキュリティインシデントが発生した場合、サプライチェーン全体の業務に影響を及ぼす可能性があるため、事前のリスク評価と定期的な監査が求められます。

サプライチェーン攻撃への対策方法

サプライチェーン攻撃への対策を実施することは、単にリスクを軽減するだけではなく、企業のセキュリティ体制を強化することにもつながります。主な対策を挙げると、セキュリティポリシーの整備・運用の見直しの実施、従業員教育の徹底などがあります。具体的には、サプライチェーンの各プロセスでセキュリティチェックを行うこと、委託元・委託先との契約の際にセキュリティ要件を定義し、定期的な監査を行う、そして従業員のセキュリティトレーニングの実施や、インシデント対応計画の整備をすることなどが挙げられます。さらに、サプライチェーン全体のセキュリティを向上させたい場合、組織で最新のセキュリティ関連情報を収集し、外部からの攻撃に迅速に対応できるよう体制を整えることが推奨されます。セキュリティ専門企業による定期的なセキュリティ診断を受けることで、脆弱性のリスクを発見し、脆弱性対策に取り組むことも重要です。これらの取り組みを通じて、攻撃リスクを効果的に低減することが可能になります。

ガイドラインとプラクティス集

サプライチェーンのセキュリティを確保するためには、各業界が公開しているセキュリティガイドラインやベストプラクティス集を参照することをおすすめします。各業界のガイドラインには、リスク管理のフレームワークの確立、サプライヤーとの連携におけるセキュリティ要件の統合、定期的なセキュリティ監査と評価の実施が含まれます。また、インシデント対応計画の策定や訓練を通じて、万が一の事態に迅速かつ効果的に対応できる体制を整えることも重要です。さらに、業界団体やセキュリティ専門家が提供する最新のセキュリティ情報やトレンドには常に注意を払い、対策を見直すことも重要です。

・経済産業省
 「サイバーセキュリティ経営ガイドラインVer3.0」
・独立行政法人情報処理推進機構(IPA)
 「サイバーセキュリティ経営ガイドラインVer3.0実践のためのプラクティス集」
・経済産業省
 「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドラインVer1.0」
・日本自動車工業会(JAMA)/日本自動車部品工業会(JAPIA)
 「自工会/部工会・サイバーセキュリティガイドラインV2.1」
・CISA(サイバーセキュリティインフラセキュリティ庁)
 「Securing the Software Supply Chain: Recommended Practices」

自動車産業は、近年サイバー攻撃の標的になりやすいことから、業界全体でサイバー攻撃への対策強化に力を入れています。サイバー攻撃から自組織を守るためにも、ガイドラインに従い、セキュリティ対策に取り組むことが重要です。

NISTサイバーセキュリティフレームワークV2.0

NIST(米国立標準技術研究所)が2024年2月26日にリリースした「NIST’s cybersecurity framework (CSF) Version 2.0」は、2014年のV1.0のリリース以来、10年ぶりにメジャーアップデートされた文書です。このフレームワークは、組織がサイバーセキュリティリスクを理解、評価、優先順位付け、そして対処するための指針を提供することを目的として、中小企業を含むあらゆる企業や組織での利用を促し、サプライチェーンリスクに注目した内容に改定されています。

サプライチェーンのセキュリティ対策のポイント

サプライチェーン攻撃に対しては、サプライチェーン全体で基本的な情報セキュリティ対策の実施に取り組むことが重要です。

基本的な情報セキュリティ対策の例

・情報資産の可視化
・OSやソフトウェアの最新状態へのアップデート
・権限管理による重要情報取り扱い者の絞り込み
・パスワードの強化
・脆弱性診断等によるセキュリティ上の問題の可視化
・マルウェア対策製品の導入
・アクセス制御ソリューションの導入
・従業員全員に対するセキュリティ教育の定期実施
・インシデント発生時の対応手順等セキュリティに関するルールの策定・周知

サプライチェーン全体への取り組みの例

・アンケート等を用いたサプライチェーン上の各企業におけるセキュリティ状況の把握
・サプライチェーン上にセキュリティ水準の異なる企業があるか確認
・サプライチェーン上の企業間における重要情報の定義と取り扱い方法の取り決め実施

ポイントは、常に自社/自組織が当事者であるという姿勢です。以下のような基本的な対応がとられているか、今一度ご確認いただくことをおすすめします。

・自社/自組織のセキュリティ状況の把握と対策
・取引先/委託先のセキュリティ対策状況の監査
・使用しているソフトウェアに関する脆弱性情報のキャッチアップ 等

また、ソフトウェアサプライチェーン攻撃への対策としては、以下のガイドラインもあわせて参照することを推奨します。

・経済産業省 商務情報政策局 サイバーセキュリティ課
 「ソフトウェア管理に向けたSBOM(Software Bill of Materials)の導入に関する手引Ver.1.0」

「SBOM (Software Bill of Materials)」について、SQAT.jpでは以下の記事でご紹介しています。
こちらもあわせてご覧ください。
「脆弱性管理とIT資産管理-サイバー攻撃から組織を守る取り組み-」

・「OSS の利活⽤及びそのセキュリティ確保に向けた 管理⼿法に関する事例集」

今一度セキュリティ対策の見直しを

サイバー攻撃手法は日々更新されており、どんなにセキュリティ対策を実施していても自組織のみではインシデント発生を防ぎきれないのが実情です。自組織のシステムのリスク状況の把握には、脆弱性診断の実施がおすすめです。また、サイバー攻撃への備えとして、セキュリティ対策の有効性の確認には信頼できる第三者の専門家の目線もいれることをおすすめします。

まとめ

サプライチェーン構造は、企業間の密接な連携により複雑化しているため、一点のほころびが全体に影響を与える可能性があります。またサプライチェーンは、サイバー攻撃、自然災害、地政学的不安定、経済危機など様々なリスクに晒されています。特にサプライチェーン攻撃は、狙われた企業の直接的な被害だけではなく、そこに関連する企業が火元となった場合、監督責任を問われることもあります。これにより、生産性の低下や企業の信用失墜など、深刻な結果を招くことも考えられます。

このため、サプライチェーンの安定供給を実現するには、グローバル化の進展、予測困難なリスクへの対応、消費者ニーズの正確な把握が重要です。これらの課題に効果的に取り組む方法として、サプライチェーンマネジメント(SCM)の導入が推奨されています。SCMを利用することで、在庫管理の最適化、リードタイムの短縮、適切な人材配置が可能になり、企業間の情報共有も促進されます。

また、サプライチェーンリスクマネジメント(SCRM)は、サプライチェーン全体のリスクを評価し、適切な対策を講じることでビジネスの継続性を保護する戦略的アプローチです。リスクマネジメントには、情報漏洩やサイバー攻撃への迅速な対応、外部委託先やサプライヤーのセキュリティ対策の評価、定期的な監査が含まれるため、予測不可能な事象において備えておきたい重要なポイントです。

セキュリティを向上させるための策としては、セキュリティポリシーの整備、従業員教育の徹底、サプライチェーンプロセスでのセキュリティチェック、セキュリティ要件の定義と監査の実施が重要です。また、セキュリティ診断を受けることで脆弱性を発見し、それに対処することも推奨されています。

さらに、各業界のセキュリティガイドラインやベストプラクティスを活用することも推奨されます。これにはリスク管理フレームワークの確立やセキュリティ監査の定期実施が含まれ、ガイドラインに準拠することで、サプライチェーン全体のセキュリティを向上させ、万が一サプライチェーン攻撃を受けてしまった場合でも、リスクを最小限にすることが可能になります。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

事例から学ぶサプライチェーン攻撃
-サプライチェーン攻撃の脅威と対策2-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
サプライチェーン攻撃は、セキュリティ対策が手薄な関連企業や取引先企業を経由して、標的とする企業へ不正侵入をするサイバー攻撃です。被害に遭ってしまった場合、情報の窃盗、マルウェアの拡散、さらには全体のサプライチェーンに影響を及ぼす可能性があります。この記事では、サプライチェーン攻撃の手口とリスク、そしてサプライチェーンマネジメントの重要性ついて解説します。

サプライチェーン攻撃とは?

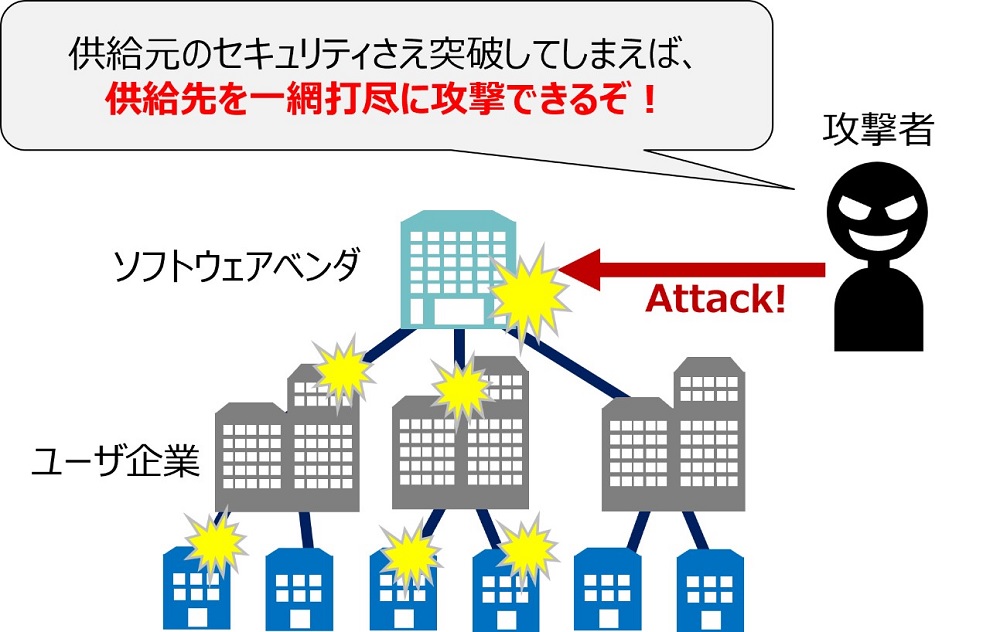
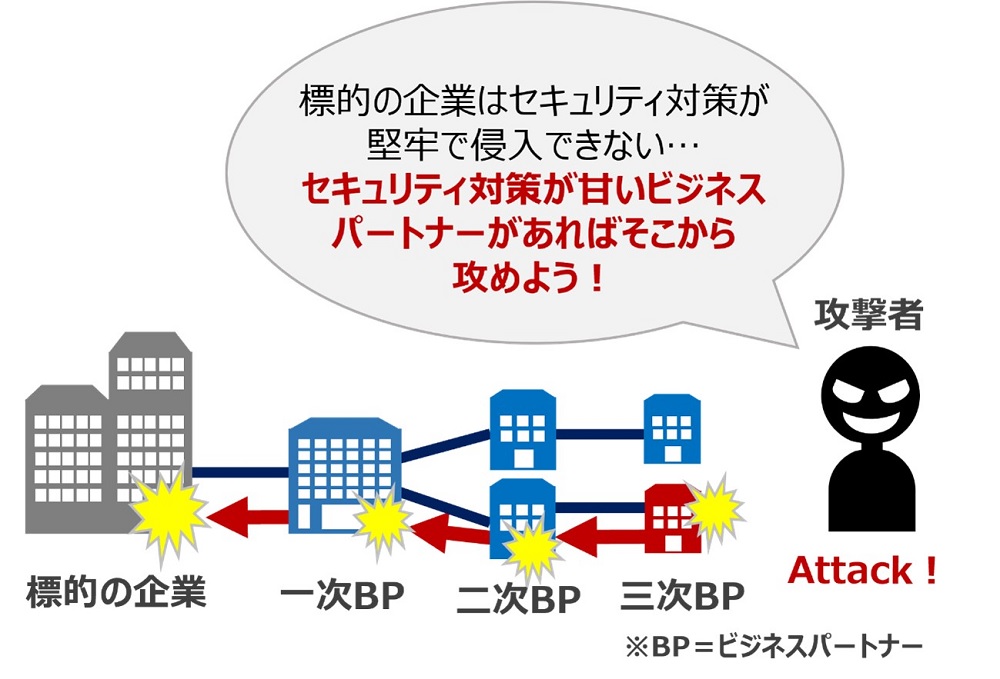
サプライチェーン攻撃とは、ターゲット企業に直接攻撃を仕掛けるのではなく、その企業のサプライチェーン(業務委託先やグループ会社・関連企業など)に含まれるセキュリティの弱点を利用して侵入を試みるサイバー攻撃のことです。攻撃者は企業間の信頼関係を利用し、よりセキュリティが手薄な一部のパートナー企業やサプライヤーを狙い、そこを踏み台にして間接的に本来のターゲット企業へ侵入を試みます。

企業がサプライチェーン攻撃を受けた場合、その影響は様々あります。最初に侵入された企業から機密情報・顧客データなどの重要情報が漏えいする可能性があります。さらに、攻撃者によってマルウェアやランサムウェアが仕込まれた製品やソフトウェアがユーザに配布されることで、エンドユーザのシステムも危険に晒されます。これにより、企業の顧客やパートナーに対する信頼が損なわれ、ブランドの評判に深刻な影響を及ぼすことになります。

経済的損失もまたサプライチェーン攻撃の影響の一つです。企業が被害を受けてからのシステム復旧までの対応には、莫大な費用がかかります。さらに、法的責任と法令遵守に関する問題も発生します。多くの地域で、データ保護規制が厳しくなっており、機密情報の漏えいは法的な罰則につながる可能性があります。これにより、企業は訴訟リスクに直面し、さらに罰金や制裁の対象となる可能性があります。

サプライチェーン攻撃の手口

サプライチェーン攻撃の手口にはいくつか種類があります。関連組織を起点として攻撃するタイプではなく、そのソフトウェアの開発元を侵害することによってユーザ全体に影響を与えるタイプの攻撃にソフトウェアサプライチェーン攻撃があります。

ソフトウェアサプライチェーン攻撃

ソフトウェアサプライチェーンとは、「ソフトウェア開発のライフサイクルに関与する全てのモノ(ライブラリ、各種ツール等)や人の繋がり」(独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2024」解説書より)を指します。ソフトウェアを開発・配布・アップデートする際の一連の流れをソフトウェアサプライチェーンと呼び、このソフトウェアサプライチェーンを悪用した攻撃がソフトウェアサプライチェーン攻撃です。

攻撃者は主にソフトウェア開発元やMSP等提供事業者などを狙い、本来のターゲット企業を攻撃するための足掛かりにします。製品自体だけではなく、開発元や提供元が侵害された事例などもあります。

サプライチェーン攻撃のなかでセキュリティが脆弱な企業が狙われるのは他のサプライチェーン攻撃のパターンと同じですが、ソフトウェアサプライチェーン攻撃により、攻撃者に踏み台にされた企業は、被害者であると同時に、ウイルスが仕込まれたソフトウェアを配布するかたちになり、気づかないうちに攻撃に加担した加害者の一部となってしまう恐れがあります。

サプライチェーンリスクとは?企業が直面するリスク

サプライチェーンに関わる企業は様々なリスクに直面しており、これには自然災害やパンデミック(感染流行)といった環境リスク、テロや政治的不安定といった地政学的リスク、経済危機や原材料の価格変動による経済リスク、そしてサイバー攻撃や技術的障害などの技術リスクなどが含まれます。このような予測不可能な事象が起こり、サプライチェーンの流れが中断されてしまった場合、生産の遅延、在庫不足、最終的には収益損失を引き起こす可能性があります。さらに、リスクの重要度は社会経済状況によっても左右されるため、企業は柔軟な対応が求められます。

サプライチェーン攻撃のリスク

サプライチェーン攻撃によるリスクは、企業や組織にとって深刻です。主なリスクには、機密情報の漏えい、データの改ざん、システム障害や業務の停止があります。さらに、ランサムウェアによる身代金要求やブランド価値の低下といった被害も考えられます。これらの影響は芋づる式に広がり、サプライチェーン全体が脅威にさらされることになります。また、サプライチェーンには委託元が委託先(もしくは再委託先)で開発状況を監視できていないという問題もあるため、脅威に晒されています。

サプライチェーン攻撃の事例

事例1:国内大手自動車メーカーの例

サプライチェーン攻撃の代表的な事例としては、国内大手自動車メーカーの例が挙げられます。2022年3月、国内大手自動車メーカーが部品を仕入れている取引先で、マルウェア感染被害によるシステム障害を受けたため、国内の全14工場の稼働を停止する事態に追い込まれました。

日本の会社の約9割は中小企業が占めており、大企業の関連会社、取引先企業の中には中小企業が多数あります。中小企業では大企業ほどセキュリティ対策にコストや人を費やすことができず、どうしてもセキュリティは手薄になりがちです。このため、サプライチェーン攻撃は大きな問題となっています。国内大手自動車メーカーの事例は、サプライチェーン攻撃の深刻な影響を示す典型的な例となり、中小企業でもサイバーセキュリティ対策の重要性が高まっています。

事例2:国外ソフトウェア開発会社の例

2020年12月、SolarWinds社のOrion Platformに端を発した史上最大規模のサプライチェーン攻撃*2がありました。悪意あるアップデートを介して行われ、多数の政府機関や企業を含めた組織に影響を与えました。

事例3:大手フリマアプリ運営会社の例

2021年4月、コードのカバレッジを測定するツール「Codecov」*2への不正アクセスにより、同ツールのサプライチェーンで多数の組織・企業に被害が出ました。その1つが国内大手フリマアプリ運営会社で、GitHub(社内のコードリポジトリ)に保存された同社のソースコードが取得され、一部の個人情報が外部流出する被害が出ました。

事例4:国内大手保険会社の例

2023年1月、国内大手生命保険社において、顧客情報が漏えいしました。この事件は業務委託先業者が管理するサーバが不正アクセスを受けたことが原因です。漏えいした顧客データには、姓(漢字・カナ)、年齢、性別、証券・保険番号などの情報が含まれていましたが、幸い、これらの情報だけでは個人を特定するのは困難とされ、悪用される可能性は低いと説明されています*3。

事例5:メッセージアプリ提供会社の例

2023年11月27日、インターネット広告、イーコマースなどを展開するメッセージアプリ提供会社は、自社のサーバが不正アクセスを受け、運営するメッセージアプリに関するユーザ情報、取引先情報、従業者情報等の情報漏えいが発生したことを公表しました*4。これはメッセージアプリ提供会社と関係会社共通の委託先業者の従業員のPCがマルウェアに感染したことが発端だといいます。同社と関係会社の従業者情報を扱う共通の認証基盤で管理されているシステムへ、ネットワーク接続を許可していたことから、関係会社のシステムを経由し、同社のシステムに不正アクセスが行われたとのことです。

事例6:国内通信会社の提供先企業に不正アクセス、顧客情報が漏えい

2023年11月22日、国内通信会社は、米国Plume Design社とその提携先が提供するメッシュWi-Fiサービスに関連して、サプライチェーン攻撃による顧客情報の漏えいを発表しました*5。この事件は、Plume Design社のモバイルアプリのアクセスサーバが外部から不正アクセスされたことによるもので、国内通信会社の顧客データと関連事業者の保有する個人情報(氏名、メールアドレス)が漏えいしました。

産業用制御システムのセキュリティ

サプライチェーン攻撃の影響が経済的損失や社会的信用の失墜につながることを述べましたが、攻撃者がサプライチェーン攻撃を仕掛けるときに狙うものの一つに産業用制御システムが挙げられます。産業用制御システムは、電気・ガス・水道や空港設備といったインフラ施設、石油化学プラントなどにおいて用いられ、サプライチェーン攻撃などのサイバー攻撃を受けてしまった場合、社会的な影響や事業継続上の影響が大きいため、サプライチェーンに関わる企業全体でセキュリティ対策へ取り組むことが重要となります。

2022年5月、ドイツ連邦政府情報セキュリティ庁(BSI)が公開した産業用制御システムにおける危険度の高い10種類の脅威とその対策を、独立行政法人情報処理推進機構(IPA)が日本語に翻訳し、同年12月に公開しました。

産業用制御システムのセキュリティ 10大脅威(2022年)

・リムーバブルメディアやモバイルシステム経由のマルウェア感染
・インターネットやイントラネット経由のマルウェア感染
・ヒューマンエラーと妨害行為
・外部ネットワークやクラウドコンポーネントへの攻撃
・ソーシャルエンジニアリングとフィッシング
・DoS/DDoS 攻撃
・インターネットに接続された制御コンポーネント
・リモートメンテナンスアクセスからの侵入
・技術的な不具合と不可抗力
・サプライチェーンにおけるソフトウェアおよびハードウェアの脆弱性
参考:https://www.ipa.go.jp/security/controlsystem/bsi2022.html

この10大脅威は、日本国内でも共通の事項が多く、事業者にとってセキュリティ対策への取り組み方を体系的に理解することに役立つとのことです。

まとめ

サプライチェーン攻撃は、企業のサプライチェーンに含まれるセキュリティの弱点を狙ったサイバー攻撃です。この攻撃は、セキュリティ対策が薄い業務委託先や関連企業を通じて、間接的にターゲット企業に侵入します。被害に遭った場合、機密情報や個人情報が漏えいし、企業の信頼とブランド評判が損なわれます。特にソフトウェアサプライチェーン攻撃では、ソフトウェアの開発元が侵害されることで、利用者も危険に晒されます。また、サプライチェーンは自然災害や政治的不安定、技術的障害などにより事業中断を迫られる恐れもあります。

サプライチェーン攻撃によるリスクは企業にとって深刻で、機密情報の漏えい、データの改ざん、システム障害が主な脅威です。そのため、サイバーセキュリティ対策の重要性が増しており、企業はサプライチェーン全体のセキュリティ強化に努める必要があります。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

サプライチェーンとは
-サプライチェーン攻撃の脅威と対策1-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
「サプライチェーン」とは、製品やサービスが消費者の手に渡るまでの一連の流れを指します。この流れの中では多くの企業や組織が関与し、互いに密接に連携しています。情報技術製品が対象となるものもあるため、セキュリティの確保が特に重要視されます。この記事では、サプライチェーンの基本的な概念と、サプライチェーンの重要性、そしてサイバーセキュリティとの関連性について解説します。

サプライチェーンとは何か

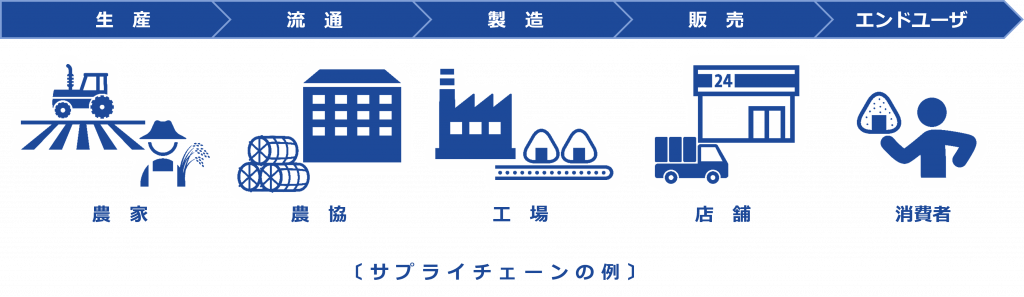
サプライチェーンとは、製品やサービスが消費者に届くまでの一連の流れやプロセスを指す言葉です。これには、原材料の調達から製造、流通、販売に至るまでのすべての段階が含まれます。

例えば、コンビニチェーンでは生産者や農協などからお米を仕入れ食品工場でオーダー通りのおにぎりを製造します。オーダー通りのおにぎりが完成後、出荷されコンビニエンスストアの店舗に並び、最終的に消費者に届けられます。このように、おにぎりが私たちの手元に届けられるまでには、サプライチェーンを構成する様々なプレーヤーの活動があり、それらが連なって成り立っています。

サプライチェーンの重要性

サプライチェーンは現代のビジネスにおいて不可欠であり、「サプライチェーンがなければ産業は成り立たない」と言えます。一連の流れを効率的に管理することで、生産性が向上し、事業全体の効率化も実現可能です。しかし、各プロセスには多くの企業や組織が関与し、互いに密接に連携しているため、一か所にほころびが生じると、それがサプライチェーン全体に影響を及ぼす可能性があります。そのため、サプライチェーンはサイバー攻撃などの脅威にさらされており、サプライチェーン全体のセキュリティを確保することは、企業のみならず、社会全体の経済発展にとっても不可欠な要素です。

サプライチェーンが抱える課題

前段で説明したとおり、サプライチェーンは多くの企業や組織が関与し、互いに密接に連携している性質上、複数の固有の課題に直面しています。この課題は製品の開発から配送までの各段階で発生し、サプライチェーンの効率性とセキュリティに直接影響を与えます。

サプライチェーンの規模と煩雑さ

サプライチェーンの各フェーズ(工程)では、異なる企業や組織が連携して活動しており、それぞれが一連の流れの一部を担っています。多岐にわたる組織が絡むことで、全ての組織を完全に把握することは非常に困難です。また、それぞれの組織に対する効果的な監査を実施することもまた、容易ではありません。

コンプライアンスと規制

IT製品は、多様な規制とコンプライアンス要件に準拠する必要があります。製品が他国で製造され、世界中で販売されるなど、グローバル化していることがサプライチェーンをさらに複雑にしています。国や地域によって法規制や業界の基準が異なるため、一貫した品質管理や倫理基準の維持が求められる中、その実現はさらに難しい課題となっています。

これらの課題に対処することは、サプライチェーンの管理において不可欠です。リスク管理などを実施し、適切なセキュリティ対策を実施することが求められます。

ITサプライチェーンとは?

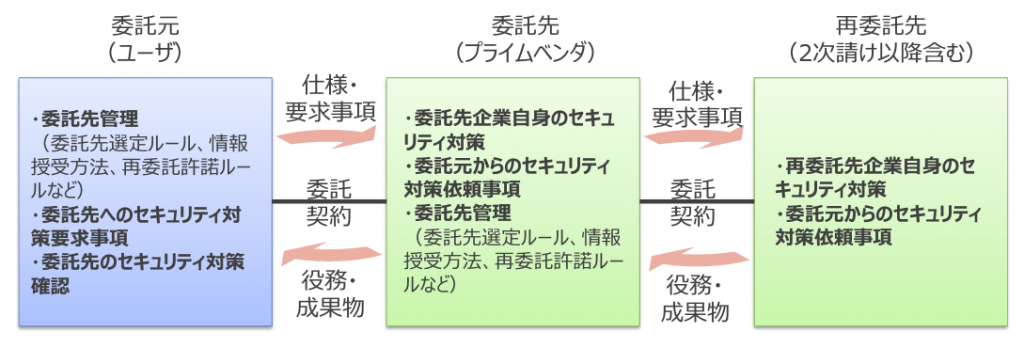
ITサプライチェーンは、ITシステム・サービスの開発・提供を委託する組織(委託元)からITシステム・サービスに関する業務を受託する組織(委託先)の関係性を指し、IT関連の製品やサービスが最終的なユーザに届くまでの一連のプロセスを指します。各プロセスは、ソフトウェア開発者、ハードウェア製造者、配送業者、最終的にこれらの製品を使用するエンドユーザなど、多種多様なアクターで構成されています。重要なのは、これらの要素がどのように連携し、製品やサービスがスムーズに流れるかです。セキュリティの確保、品質管理、コスト削減、納期の厳守など、管理すべき要素は多岐にわたります。

プロセスの定義と役割

出典:IPA「ニューノーマルにおけるテレワークと IT サプライチェーンのセキュリティ実態調査」調査報告書
図 1-5:ITサプライチェーンのイメージ
https://www.ipa.go.jp/security/reports/economics/scrm/ug65p90000019d9g-att/000089968.pdf

・委託元(ユーザ)
 ビジネスニーズに合致する品質と効率性を確保するために、適切な委託先を選定し、管理する
・委託先(ベンダ)
 委託元(ユーザ)から委託された業務を遂行する
・再委託先(2次請け先以降)
 委託先からさらに再委託された業務を遂行する

この相互依存の関係は、製品やサービスが市場の要求に応じて迅速に提供されることを可能にし、同時に、セキュリティや品質の維持にも寄与します。このように、ITサプライチェーンは、技術的な挑戦とビジネスの要求の間でバランスをとるための重要なメカニズムとなります。

サイバーセキュリティとサプライチェーン

サプライチェーンを通じて流れる情報や製品は、サイバー攻撃者にとって魅力的なターゲットです。サプライチェーンの場合、一つの企業で生じた問題がサプライチェーンで関連する企業全体に影響が及びやすいというリスクを抱えています。例えば、委託先企業の一つで最初に火がついた問題は、そこに関連する企業および再委託先企業全体に被害が及び、あっという間にサプライチェーンに関連する企業全体が火だるまとなり得るわけです。そのため、サイバーセキュリティはサプライチェーンにおいて重要な要素の一つです。

このようなサプライチェーンの問題を悪用したサイバー攻撃が「サプライチェーン攻撃」です。サプライチェーン攻撃とは、ターゲット企業に直接攻撃を仕掛けるのではなく、その企業のサプライチェーン(業務委託先やグループ会社・関連企業など)に含まれるセキュリティの弱点を利用して侵入を試みるサイバー攻撃のことです。攻撃者は企業間の信頼関係を利用し、よりセキュリティが手薄な一部のパートナー企業やサプライヤーを狙い、そこを踏み台にして間接的に本来のターゲット企業へ侵入を試みます。

サプライチェーン攻撃の脅威

サプライチェーンを通じて流れる機密情報、知的財産、顧客データなどは攻撃者にとっても魅了的なターゲットです。そのため、サプライチェーン全体が常にサイバー攻撃の脅威にさらされています。

サプライチェーン攻撃を受けてしまうと、被害は発端となった一つの企業だけでなく、そのパートナーや顧客にまで及びます。サイバー攻撃は増え続けており、手口も巧妙化しています。さらに国内主体で政治的・軍事的な目的などで情報窃取や重要インフラの破壊活動などを進めている例もあるため、脅威はますます深刻化しています。

参考資料:公安調査庁「サイバー空間における脅威の概況2023」

さらにテレワーク環境の業務実施もサプライチェーンのリスクにつながります。IPA「ニューノーマルにおけるテレワークとITサプライチェーンのセキュリティ実態調査」によれば、委託元および委託先企業の約半数以上がテレワークに関する社内規定・規則・手順の遵守確認を実施していないと回答したことが明らかになりました。

たとえ委託元のシステム開発会社がクラウド利用やテレワーク環境におけるセキュリティポリシーを整備していたとしても、委託先やその他の関連企業の遵守確認が十分でないと、ITサプライチェーン全体のリスクにつながる恐れがあるのです。

2020年の新型コロナウイルス感染症拡大は、国内外のサプライチェーンにも深刻な障害をもたらしました。内閣府「日本経済2021-2022」の一節にある「サプライチェーンの強靱化に向けた課題」によれば、特に、半導体不足や交通機械産業の部品調達に影響が出たといいます。また、グローバル・バリュー・チェーン(GVC)への参加により中間財の国際的な依存が高まり、輸入先の集中や国際的な納期の長期化が進んでいます。これにより、多くの企業が生産調整を余儀なくされており、サプライチェーンのセキュリティ強化が急務とされています。

サプライチェーンは、生産性の向上や効率化を実現する一方で、サイバーセキュリティの脅威が増大していることなどが大きな問題となっています。サプライチェーン全体でセキュリティを確保することが、優先課題となっています。

まとめ

サプライチェーンは製品やサービスが消費者に届くまでの一連の流れがあるため、効率的な管理は、生産性の向上やコスト削減、事業のスムーズな運営をする上で不可欠です。しかし、多数の企業や組織が連携し、機能している反面、煩雑化しているといった状況です。そのため、リスク状況の把握をするには困難になっています。また、これにはIT製品やサービスなどでは、規制やコンプライアンス要件への遵守が求められるため、グローバル化する中でのサプライチェーン管理はより一層困難になります。

ITサプライチェーンは、IT製品やサービスがユーザに提供されるまでの一連のプロセスがあり、品質管理やセキュリティ、コストの管理など多岐にわたる要素が含まれるため、煩雑化しています。

サプライチェーンの脅威の一つであるサイバー攻撃ではセキュリティ対策が手薄な企業を標的とし、攻撃を仕掛けます。そのため、サプライチェーン全体でセキュリティ対策に取り組む必要があります。

2020年の新型コロナウイルス感染症の流行は、サプライチェーンにも大きな影響を与えました。特に、半導体不足や交通機械産業の部品調達に影響が出たことで、多くの企業が生産調整を余儀なくされました。これにより、サプライチェーンの強化がさらに急務となり、セキュリティの強化やリスクの最小化が課題となっています。

サプライチェーンは、現代ビジネスにおいて不可欠です。サプライチェーンを効率的に運用するためには、適切なリスク管理、セキュリティ対策の実施、法規制の遵守などが重要です。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

前倒しで対処 -セキュリティを考慮したソフトウェア開発アプローチ「シフトレフト」とは-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
シフトレフトとは、より早期の段階でセキュリティに関する問題に対処する、ソフトウェアの開発や運用の考え方です。ソフトウェアの開発工程の各フェーズにおいてセキュリティが組み込まれていないと、後工程での手戻りが発生し、修正コストもかかってしまいます。本記事では、シフトレフトによるメリットや開発におけるセキュリティ対策の実施例について解説いたします。

シフトレフト(Shift Left)とは

セキュリティにおける 「シフトレフト(Shift Left)」 とは、より早期の段階でセキュリティに関する問題に対処する、ソフトウェアの開発や運用の考え方です。元々この概念は仕様を満たしているか等の検証に対するソフトウェアテストのジャンルで使われていた言葉ですが、近年セキュリティの世界で注目されています。

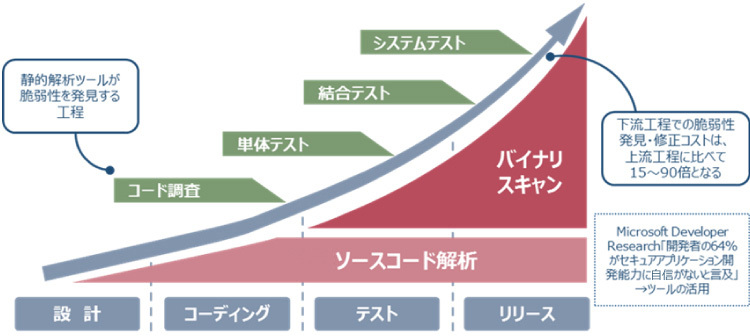
ソフトウェア開発の主要工程である「設計」→「開発」→「検証」→「運用」の各プロセスは、計画書や図などで、通常左から右に向けて記載されます。図の左側(レフト)、すなわち時間軸の早い段階で脆弱性を作り込まない対策を施した開発を行えば、セキュリティリスクを低減させるだけでなく、品質向上、期間短縮、トータルコスト低減などの効果があります。

セキュアなWebアプリケーション開発を推進する国際NPO「OWASP(Open Web Application Security Project)」もシフトレフトを推奨しており、Googleをはじめとする先進IT企業ではこの考え方を採用したシステム開発を行っています。

シフトレフトの考え方

シフトレフトの考え方では開発工程からセキュリティ診断を組み込むことで、スケジュールに与える影響を最小限に、また計画的かつ定期的に実施頂くことで費用面、人材面のコストを抑えつつセキュリティの堅牢性向上を見込むことができます。

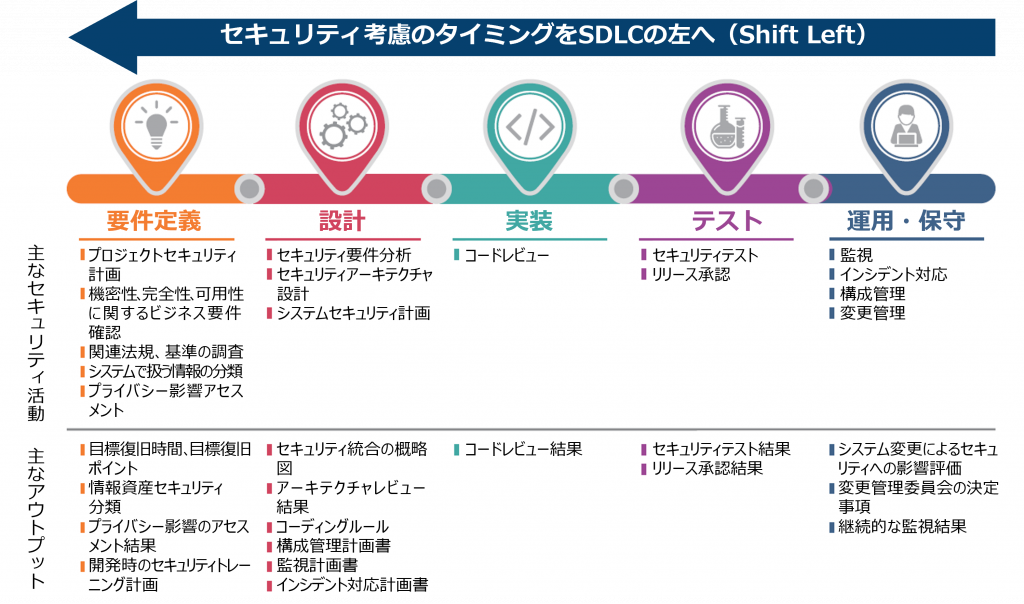
「要件定義」や「設計」等の上流工程の段階からシステム運用までの各フェーズで、セキュリティへの配慮を取り入れることが、より安全なシステムを構築するうえで重要となります。

セキュリティを開発の最終段階で対応したのではすでに遅く、開発プロセスの全フェーズにおいて常にセキュリティ上の課題を先取りして解決しながら進めることが、テストやリリースといった最終段階での手戻りを防ぎ、結果的にトータルコストの削減と品質の向上に寄与します。

「シフトレフト」と「セキュリティ・バイ・デザイン」「DevOps」「DevSecOps」との違い・関係

シフトレフトと関連する言葉に、「セキュリティ・バイ・デザイン」「DevOps(デブオプス)」「DevSecOps(デブセックオプス)」などがあります。

「セキュリティ・バイ・デザイン(SBD:Security by Design)」とは、開発の企画・設計段階からセキュリティを考慮することです。

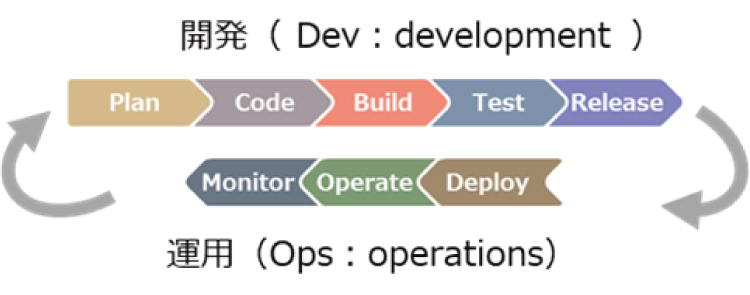
「DevOps(デブオプス)」は、ソフトウェア開発チーム(Developer)と運用チーム(Operations)が互いに協力し合い、ソフトウェアとサービスのクオリティを向上させます。「DevSecOps(デブセックオプス)」は、開発チームと運用チームに、セキュリティチーム(Security)が加わり、セキュリティを含めトータルコストを低減しつつ、さらなるクオリティ向上を実現する仕組みです。

セキュリティ・バイ・デザインは概念、DevSecOpsは体制運用、そしてシフトレフトは工程管理の考え方ですが、いずれも、事故やトラブルが起こってから、あるいは脆弱性が見つかってから、といった事後対応のセキュリティ対策ではなく、事前対応、すなわち前倒しで実践する点で一致しています。

シフトレフトによって向上する品質

たとえば、ビルを建てた後になってから、建物の基礎部分に問題が見つかったら改修は容易ではありません。また、社会的な信頼も大きく損なうことでしょう。ソフトウェアも同じで、問題発見が早いほど、改修に必要な労力、費用、時間は少なくてすみますし、信用失墜の危険性も軽減できます。

リリース直前の脆弱性診断でWebアプリケーションに脆弱性が発見されたら、手戻り分のコストがかかるだけではなく、リリース日の遅れや、機会損失の発生を招き、ステークホルダーのビジネスにまで影響を及ぼしかねません。シフトレフトの考え方でセキュリティに配慮しながら開発を進めれば、こうしたリスクを低減でき、ソフトウェアの信頼度が高まります。

シフトレフトによるトータルコスト低減メリット

セキュリティに配慮せず開発を行えば、短期的にはコストを抑え、開発期間を短くすることができるでしょう。しかし、リリース後の運用過程で、もしサイバー攻撃による情報漏えいや知的財産の窃取などが起こったら、発生した損失や対応費用など、長期的に見たコストはより大きくなるでしょう。

こうしたトータルコストの低減効果こそ、シフトレフトによるセキュアな開発および運用の真骨頂です。

シフトレフトとは、発生しうるトラブルに事前に備えるということです。病気にならないように運動をしたり、食生活に気をつけたりといった、ごくごくあたりまえのことです。

つまり、これまでのソフトウェア開発は、その当たり前をやっていなかったとも言えます。シフトレフト、セキュリティ・バイ・デザイン、 DevSecOpsという言葉がいろいろな場面で見られるようになったことは、開発現場が成熟してきた現れでもあります。今後、こういった開発プロセスが新常識となっていくことでしょう。

シフトレフトを普及させた裁判の判決とは

ここで、セキュリティ視点でのシフトレフトの考え方を日本に普及させるきっかけのひとつになったとされる、2014年の、ある裁判の判決をご紹介します。

とある企業の開発依頼で納品されたオンラインショッピングのシステムに、SQLインジェクションの脆弱性があったことで、不正アクセスによる情報漏えい事故が発生しました。依頼した企業は、開発会社がセキュリティ対策を怠っていたことを債務不履行として提訴、東京地方裁判所がそれを認め、開発会社に約2200万円の損害賠償支払いを命じました( 平成23年(ワ)第32060号 )。ただし、全面的に開発会社の落ち度としたわけではなく、発注会社側が責務を果たしていない点については、相当程度の過失相殺を認めています。

この判決は、これまで技術者がいくらセキュリティの必要性を説いても首を縦に振らなかった、セキュリティよりも利益を重視していた「開発会社の経営管理層」と、セキュリティよりもコストと納期を重視していた「発注者」の考えを変えるインパクトを持っていました。

将来事故が起こらないよう、トータルコストを抑えセキュリティに配慮した開発を行う有効な方法としてシフトレフトが採用されたのは、ごく自然なことといえるでしょう。

シフトレフトに基づく開発におけるセキュリティ対策の実施例

シフトレフトに基づく開発におけるセキュリティ対策の実施例は以下のとおりです。

●セキュリティ・バイ・デザイン
まず、セキュリティ・バイ・デザインの考え方に基づいて、企画・設計段階からセキュリティを考慮しましょう 。

●セキュアな開発環境
開発は、脆弱性を作り込まないようにするフレームワークやライブラリなど、セキュアな開発環境を活用して行います。

●ソースコード診断
開発の各段階で、プログラムコードに問題がないかを適宜検証するソースコード診断を実施します。

●脆弱性診断
もし、どんなセキュリティ要件を入れたらいいかわからなくても、独立行政法人情報処理推進機構(IPA)などの専門機関がいくつもガイドラインを刊行しています。「このガイドラインを満たすような開発を」と依頼して、それを契約書に記載しておけばいいでしょう。ガイドラインの中身を完全に理解している必要はありません。

リリース前や、リリース後の新機能追加等の際には、必ず事前に脆弱性診断を行います。また、脆弱性が悪用された場合、どんなインシデントが発生しうるのかを、さらに深く検証するペネトレーションテストの実施も有効です。

シフトレフト視点での発注の仕方

シフトレフトは主に開発者側の考え方です。では、ソフトウェア開発を依頼する発注者はどうすればいいのでしょうか。

まず、発注の際には必ずセキュリティ要件を入れましょう。納品されたシステムやWebアプリケーションにセキュリティの問題が発見された際に対応を要求しやすくなります。

もしそれによって見積額が上がったら、トータルコストのこと、シフトレフトというこれからの新常識のことを思い出していただきたいと思います。

・安全なウェブサイトの作り方(IPA)
https://www.ipa.go.jp/security/vuln/websecurity.html

シフトレフトの実現に向けて

とはいえ、今回ご紹介したシフトレフトの考え方が社会に広く普及するまでには、もう少し時間がかかりそうです。

システムライフサイクルの早い工程(シフトレフト)でのセキュリティ対策の実施例の一つに、「ソースコード診断」があります。

実装工程でソースコードに作り込んでしまった脆弱性を検出するのが、「ソースコード診断」です。ソースコード診断では、他の種類の脆弱性診断では検出しづらい潜在的な脆弱性を、
開発ライフサイクルのより早い工程で洗い出すことが可能です。他の脆弱性診断に先駆けて実施されるべき診断と言えます。

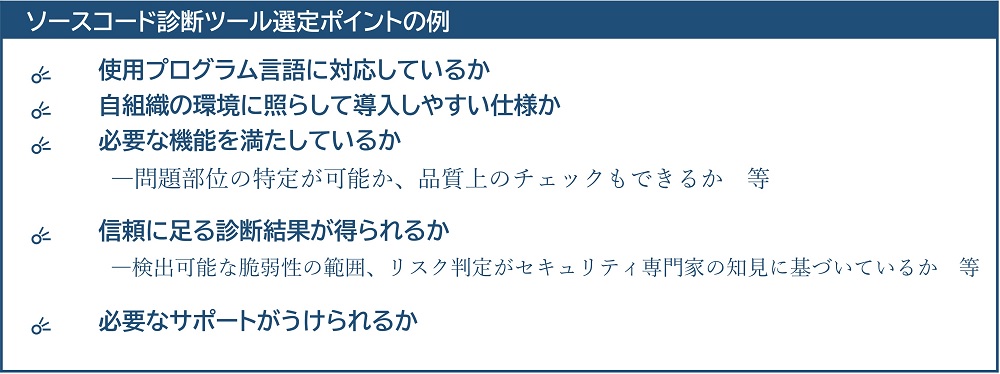
セキュアコーディングを実践しつつ、ソースコード診断を効率的に行うためには、自動診断ツールを利用するのも有効です。静的コード解析を行うソースコード診断ツールの選定においては、以下のような点がポイントとなるでしょう。

SQAT.jp を運営する株式会社ブロードバンドセキュリティが、リリース直前のWebサービスに脆弱性診断を行うと、山のように脆弱性が発見されることがあります。

その脆弱性の中には、2014年の裁判で開発会社の債務不履行とされたSQLインジェクションのような、極めて重大なものが含まれていることも多くあります。

業界が成熟し、シフトレフトによるセキュリティ対策が実践されていけば、脆弱性診断というサービスの位置づけ自体が将来変わることすらあるかもしれません。たとえば自動車のような、安全規格に基づいて設計製造された製品における出荷前の品質チェック、あるいは監査法人による会計監査のように、「きちんと行われている前提」で実施する広義のクオリティコントロール活動の一環になるかもしれません。

SQAT.jp は、そんな未来の到来を少しでも早く実現するために、こうして情報発信を行い続けます。

まとめ

・シフトレフトとは上流工程でセキュリティを組み込み、トータルコストを抑えるという考え方
・セキュリティを考慮せずにWebサービスを開発し提供するのは、たとえるなら建築基準法を考慮せずにビルを建ててテナントを入居させるようなもの
・セキュリティをコストととらえ費用を惜しむと、将来的により高い出費を余儀なくされる可能性がある
・シフトレフトによるセキュリティ対策には、セキュリティ・バイ・デザイン、セキュリティ要件の明示、セキュアな開発環境、早期段階から適宜に実施する各種セキュリティ診断等がある

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

侵入前提でのセキュリティ対策のポイント
-サイバー攻撃への対策3-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
サイバー攻撃の被害から自組織を守るためにはどのような対策をとればよいのか?まずは何から実施すればよいのか?今回の記事では、基本的なセキュリティ対策の考え方から、業界別のセキュリティ対策のポイントやガイドラインを紹介しつつ、リスクを最小化するために有効なセキュリティ対策のポイントを解説いたします。

企業のためのセキュリティ対策

管理・経営者に向けた基本対策

・標的型攻撃メール訓練の実施
・定期的なバックアップの実施と安全な保管(別場所での保管推奨)
・バックアップ等から復旧可能であることの定期的な確認
・OS、各種コンポーネントのバージョン管理、パッチ適用
・認証機構の強化
 (14文字以上といった長いパスフレーズの強制や、適切な多要素認証の導入など)
・適切なアクセス制御および監視、ログの取得・分析
・シャドーIT(管理者が許可しない端末やソフトウェア)の有無の確認
・攻撃を受けた場合に想定される影響範囲の把握
・システムのセキュリティ状態、および実装済みセキュリティ対策の有効性の確認
・CSIRTの整備(全社的なインシデントレスポンス体制の構築と維持)

また、セキュリティ対策の実践にはガイドラインの活用もおすすめです。ガイドラインがまとめられた背景には業界別のセキュリティ課題があることがわかります。今回いくつかガイドラインを紹介するにあたり、業界別のセキュリティ対策のポイントに触れます。

業界別セキュリティ対策のポイント

「自動車」「医療」「教育」の各業界に着目してみます。各業界のガイドラインがまとめられた背景および目的から、各業界のセキュリティに係る課題がわかります。

自動車  自動車産業全体のサイバーセキュリティ対策のレベルアップや対策レベルの効率的な点検を推進
医  療医療情報システムの安全管理や情報通信の技術の利用に関する法律等への対策
教  育教育情報セキュリティポリシーの考え方および内容について解説

各ガイドラインでは、それぞれの業界における以下のような業務について、外部ネットワークとの接続に言及しています。この外部ネットワークと接続するシステムが、各業界におけるセキュリティ対策のポイントといえるでしょう。

自動車  ITインフラ環境や工場等の制御システムをはじめとして企業が管理する多くの情報システム
医  療外部の医療機関等や患者自身などと医療情報の共有や連携、医療情報の外部保存を行うシステム
教  育学校ホームページや教職員によるメールの活用、学習活動に使用されるシステム

各業界のセキュリティガイドラインの紹介

自動車

・自動車産業サイバーセキュリティガイドライン V2.0
・工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドラインVer 1.0

医療業界

・厚⽣労働省における医療機関のサイバーセキュリティ対策にかかる取組について
・医療情報システムの安全管理に関するガイドライン
・医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン

教育業界

・教育情報セキュリティポリシーに関するガイドライン

まずはリスクの可視化を

サイバー攻撃への対策において、いまや完璧な防御を望むのは困難となっています。こうした脅威への対策における重要なポイントは3つあります。

「攻撃・侵入される前提」で取り組む

侵入への対策
目的:システムへの侵入を防ぐ
  侵入後の対策
目的:侵入された場合の被害を最小化する
・多要素認証の実装 ・不要なアカウント情報の削除(退職者のアカウント情報など)
・公開サーバ、公開アプリケーションの脆弱性を迅速に発見・解消する体制の構築
・VPNやリモートデスクトップサービスを用いる端末
・サーバのバージョン管理(常に最新バージョンを利用) ・ファイアウォールやWAFによる防御 など 
  ・社内環境におけるネットワークセグメンテーション
・ユーザ管理の厳格化、特権ユーザの限定・管理(特にWindowsの場合)
・侵入検知(IDS/IPSなど)、データバックアップといった対策の強化
・SIEMなどでのログ分析、イベント管理の実施
・不要なアプリケーションや機能の削除・無効化
・エンドポイントセキュリティ製品によるふるまい検知の導入
対策の有効性の確認方法
・脆弱性診断
・ペネトレーションテスト
  ・ペネトレーションテスト

侵入を前提とした多層防御が重要

「多層防御」対策を立てる前提として、情報資産の棚卸しも重要です。

情報資産とは
企業や組織などで保有している情報全般のこと。顧客情報や販売情報などの情報自体に加えて、ファイルやデータベースといったデータ、CD-ROMやUSBメモリなどのメディア、そして紙の資料も情報資産に含まれます。
(総務省「安心してインターネットを使うために 国民のためのサイバーセキュリティサイト」より引用)

組織内に存在する情報に関し、機密とするもの、公知であってよいものを分類し、それらがどこに格納されて、どのように利用されているかを可視化した上で、防御の対応をする機器・人・組織といったリソースを適切に振り分けて防御する仕組みを構築することが求められます。

これにより、システムへのマルウェアの侵入等の早期発見にも繋がり、事業活動の継続を左右する重要情報へのアクセスを遮断することで、万一侵入を許しても被害を最小限に抑えられます。

信頼できる第三者機関の脆弱性診断サービスを実施

企業として実施できるサイバー攻撃への対策として、信頼できる第三者機関による脆弱性診断が挙げられます。第三者の専門家からの診断を受けることで、現状の問題点や対応の優先順位などリスクを可視化することができるため、早急に効率よく対策を実施するのに役立ちます。

サイバー攻撃手法は日々更新されており、さらに取引先や子会社などを含むサプライチェーンを踏み台にした攻撃など、どんなにセキュリティ対策を実施していても自組織のみではインシデント発生を防ぎきれないのが実情です。脆弱性診断の定期的な実施といった基本的なセキュリティ対策を行うとともに、万が一インシデントが発生してしまった場合の備えとして信頼できる第三者の専門企業に相談することをおすすめします。

まとめ

管理者や経営者へ向けた基本的なセキュリティ対策の実施項目として、標的型攻撃メールの訓練実施、定期的なバックアップ及びその保管、オペレーティングシステムやアプリケーションのバージョン管理、強固な認証メカニズムの導入、適切なアクセス制御と監視、シャドーITの監査、想定される攻撃の影響範囲の理解、システムのセキュリティ状況の定期的な確認、および全社的なインシデントレスポンス計画の策定と維持等が挙げられます。

さらに、自動車、医療、教育各業界に特有のセキュリティ課題と、それに対応するための業界別ガイドラインを紹介しています。これらのガイドラインは、特に外部ネットワークに接続されるシステムのセキュリティ強化に注目しています。

また、サイバー攻撃への対策として、侵入を前提とした多層防御、情報資産の可視化を推奨します。これにより、万が一侵入を許してしまった場合でも、被害を最小限に留めることが可能です。また、信頼できる第三者機関による脆弱性の定期的な診断を実施することも有効です。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像