ネットワーク脆弱性診断とは?
【応用編】:企業のセキュリティを守る重要な対策

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
このシリーズでは全3回にわたり、ネットワーク脆弱性診断について取り上げます。最終回となる第3回目は応用編として、企業が直面するネットワークのセキュリティ課題について、事例とともに紹介します。最後に、ネットワーク脆弱性診断の実施メリットや適切なサービス選びのポイントを解説します。

企業が直面するネットワークセキュリティの3つの課題

近年、企業ネットワークに対する攻撃はますます高度化・多様化しており、外部からのサイバー攻撃だけでなく、内部要因によるセキュリティリスクも増加しています。企業が直面しがちなセキュリティ課題について主な例を紹介します。

  1. 外部からの攻撃
    外部からのサイバー攻撃は、組織にとって最大の脅威の一つです。例えば、ランサムウェア攻撃によって重要なデータが暗号化され、多額の身代金を要求される事例が増加しています。また、DDoS攻撃によってウェブサイトやシステムが停止し、業務継続に支障をきたすケースもあります。
  2. 内部脅威(内部者の不正行為、設定ミス)
    内部者による不正行為や設定ミスも深刻な課題です。例えば、従業員が意図せず機密情報を漏洩したり、不適切なシステム設定が攻撃者に侵入の隙を与えたりするケースもあります。特に、クラウドサービスの設定ミスは外部から気づかれにくいため、重大な被害を引き起こすことがあります。
  3. ハイブリッド環境における複雑な管理
    クラウドとオンプレミスのシステムが共存するハイブリッド環境では、ネットワークの複雑さが増し、セキュリティ管理が難しくなっています。例えば、クラウド環境でのアクセス制御ミスや、オンプレミス環境の古いシステムに未適用のセキュリティパッチが攻撃の入り口となることがあります。

これらのセキュリティ課題を放置してしまうと、情報漏洩や業務停止といった直接的な損害だけでなく、顧客や取引先の信頼を失うという長期的な影響も避けられません。これらの課題に適切に対応するためには、ネットワーク環境全体の脆弱性を把握し、的確な対策を講じることが不可欠です。

ネットワーク脆弱性のリスクとは?古いOSやソフトウェア使用の危険性

企業のネットワーク環境で脆弱性が放置されていると、攻撃者に侵入されるリスクが高まります。よく知られるネットワークの脆弱性カテゴリの例は以下の通りです。

  • 古いソフトウェアやOS
    サポートが終了したOSや古いバージョンのソフトウェアを使用していると、攻撃者が既知の脆弱性を悪用し、システムに侵入するリスクが高まります。
  • デフォルト設定や弱いパスワード
    ネットワーク機器やアプリケーションがデフォルト設定のままだと、攻撃者が簡単に侵入できる可能性があります。また、『123456』や『password』のように単純な文字列で構成されたパスワードは、総当り(Brute-Force)攻撃の成功率を高めます。

ネットワークの脆弱性を悪用した攻撃事例

ネットワークの脆弱性を悪用した攻撃は、世界中で多くの企業に甚大な影響を与えています。ここでは、実際に起きた攻撃事例の情報が掲載されているサイトの一部をご紹介します。

  1. ランサムウェア攻撃の事例
    近年、企業で最も被害件数が増えているサイバー攻撃はランサムウェア攻撃です。ランサムウェアは、個人情報や企業の機密情報などの重要なデータを暗号化することによって、被害者に深刻な損害をもたらします。

    【2025年最新】国内外におけるランサムウェアの被害企業一覧とその実態
    参考:https://cybersecurity-jp.com/contents/data-security/1612/
  2. DDoS攻撃の事例
    【2024年版】国内DDoS攻撃被害企業の例
    参考:https://act1.co.jp/column/0125-2/

SQAT.jpでは以下の記事でDoS攻撃・DDoS攻撃に関する情報をご紹介しています。こちらもあわせてご覧ください。
「DoS攻撃とは?DDoS攻撃との違い、すぐにできる3つの基本的な対策」

攻撃者は依然として、セキュリティがあまいシステムを狙っているため、隙をつくらないよう事前に防御しておきたいところです。ネットワーク脆弱性診断を定期的に実施することで、潜在的なリスクを早期に発見し、被害を未然に防ぐことができます。次の項目で、ネットワーク脆弱性診断実施によるメリットについて具体的に紹介します。

ネットワーク脆弱性診断実施によるメリット

ネットワーク脆弱性診断を実施することで得られるメリットは大きく分けて以下の3つになります。

  • 攻撃リスクの低減
    ネットワーク脆弱性診断を実施することで、サーバやネットワーク機器、端末などに対する攻撃リスクを大幅に低減できます。ネットワーク脆弱性診断では、情報漏洩やデータ改ざんの原因となるセキュリティホール、構成ミス、OSやミドルウェア、サーバソフトウェアの未適用パッチを事前に特定することによって、どのように対策を講じればよいかがみえてきます。これにより、サイバー攻撃のリスクを未然に防ぎ、ビジネス継続性を確保します。結果的に企業全体のセキュリティレベルが向上するため、自組織がサイバー攻撃の対象となる機会を減らし、安心して業務を進められる環境を整えることができます。
  • 顧客・取引先からの信頼向上
    顧客や取引先に対し、情報資産を守るための積極的な姿勢をアピールすることで、信頼度が向上します。診断の実施は、セキュリティコンプライアンスの基準を満たすことにも寄与し、パートナー企業や規制当局からの信頼性を確保します。結果的に、安心感を提供することで取引関係の強化や新規顧客獲得のチャンスを広げ、企業成長を後押しします。
  • セキュリティ対策コストの削減
    ネットワーク脆弱性診断は、長期的な視点で考えると、セキュリティ対策コストを削減する効果があります。診断を通じて、リスクの優先順位を明確化し、効果的かつ効率的な対策を講じることで、不要な出費を回避できます。例えば、全てのシステムやデバイスに無差別に対策を施すのではなく、本当に必要な部分にのみリソースを集中させることが可能です。また、診断の結果をもとに適切な運用改善やセキュリティツールの選定を行うことで、運用コストを最適化します。さらに、セキュリティインシデント発生時の対応コストや業務停止による損失を未然に防ぐことにもつながります。

定期的な脆弱性診断の実施の重要性

脆弱性診断は一度実施したらそれで終わりというものではありません。脆弱性は日々増加し続けるため、診断実施後に適切なセキュリティ対策を行っていたとしても形を変えて自組織のシステムにサイバー攻撃を行う可能性は十分にあります。顧客が安心してサービスを利用し続けられるためにも定期的な診断を実施し、洗い出されたセキュリティ上の問題に優先順位をつけて、ひとつひとつ対処することが重要です。診断ツールの検討に関しては自組織の環境やシステムの特性に合わせたものを選定し、継続的なセキュリティ対策に有効活用できるようにしましょう。

脆弱性診断サービスの選び方

脆弱性診断サービスを選ぶ際には、信頼性と効果的な診断を提供できるベンダーを選定することが重要です。選定時に注目すべきポイントをご紹介します。

  • ベンダーの実績確認
    まず、ベンダーの実績を確認することが大切です。過去に同業種の企業での診断経験があるか、セキュリティに関する認定資格を持つ専門家がいるかを確認しましょう。例えば、独立行政法人情報処理推進機構(IPA)が公開している「情報セキュリティサービス基準適合サービスリスト」には、経済産業省が策定した「情報セキュリティサービス基準」に適合した信頼性の高い事業者のサービスが掲載されています。また、顧客レビューや導入事例の有無も信頼性を判断するポイントです。
  • 診断範囲やツールの使用状況
    提供される診断範囲や使用ツールを確認しましょう。ネットワーク、アプリケーション、クラウド環境など、対象範囲が自社のセキュリティニーズに合致していることが重要です。また、自動診断ツールと手動診断を組み合わせたサービスは、より精度の高い結果が期待できます。
  • コストパフォーマンスとアフターサポート
    コストパフォーマンスも重要なポイントです。見積もり金額だけでなく、診断後のレポート作成や改善提案、アフターサポートが充実しているかを確認しましょう。一時的な診断だけでなく、継続的なサポートを提供しているベンダーは、長期的なセキュリティ向上に貢献します。

また、選定時は価格だけで判断せず、サービス内容やサポート体制も慎重に検討しましょう。診断結果が形骸化しないよう、実行可能な改善提案を行うベンダーを選ぶことも重要です。

適切な脆弱性診断サービスを選ぶことで、ネットワークのセキュリティリスクを大幅に軽減できます。弊社ブロードバンドセキュリティが提供するSQAT脆弱性診断サービスでは、診断範囲の柔軟なカスタマイズや専門家によるサポートを提供しています。詳細はこちらをご覧ください。
SQAT脆弱性診断サービスの優位性

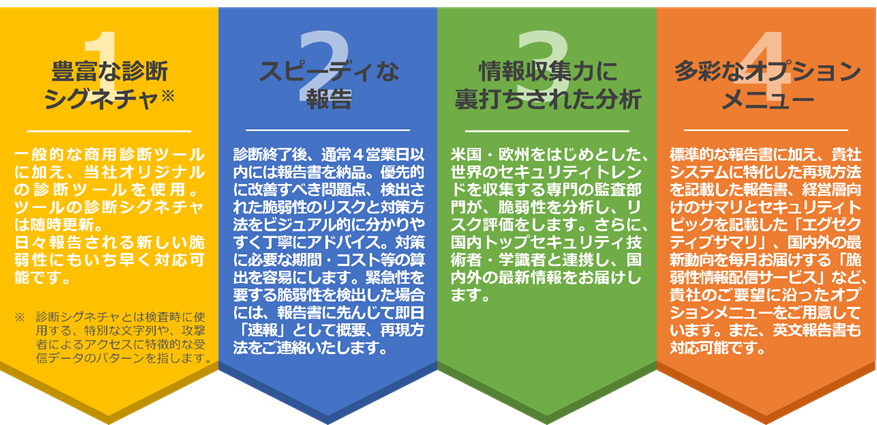
SQAT®(Software Quality Analysis Team)サービスは「システムの弱点をあらゆる視点から網羅する」「正確かつ客観性の高いレポートをする」「お客様にわかりやすく説明する」が特徴です。お客様は、すべての問題部位と脆弱性のポイントの把握、リスクに対する明確な理解、具体的な対策立案のヒントを得ることが出来ます。
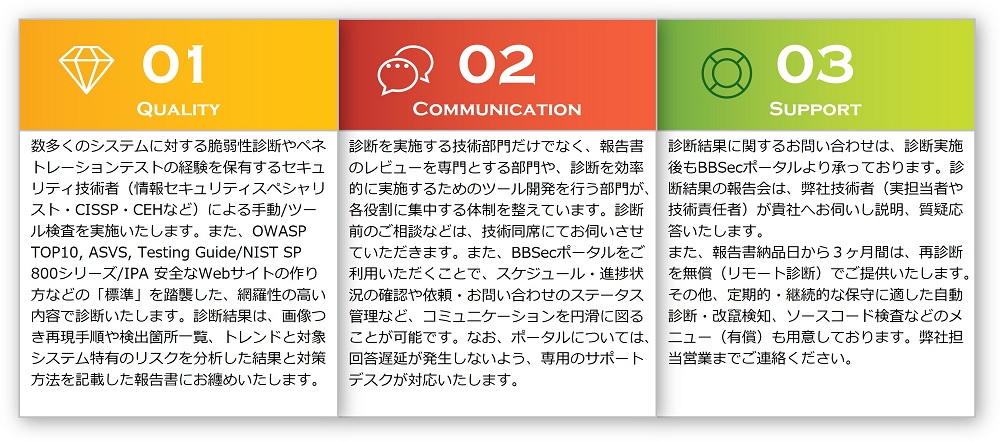
SQAT脆弱性診断サービスの特長

外部からの脆弱性診断のみご提供するのではなく、様々な情報セキュリティ対策の観点からサービス・ソリューションを組み合わせ、お客様にとって最適解をご提案するのが、SQAT脆弱性診断サービスの特徴です。
まとめ

ネットワーク脆弱性診断は、企業のセキュリティを守るために不可欠な対策の一つです。本記事では、外部攻撃、内部脅威、ハイブリッド環境の管理の複雑さという主要なセキュリティ課題を解説しました。特にランサムウェアやDDoS攻撃の事例では、情報漏洩や業務停止など深刻な被害が発生しています。脆弱性診断を実施することで、未適用パッチや設定ミスなどを特定し、サイバー攻撃のリスクを低減させることが可能です。また、定期的な診断は顧客や取引先の信頼向上にも寄与し、長期的にはコスト削減や効率的なリソース配分に繋がります。診断サービス選定時には、ベンダーの実績、診断範囲、コストパフォーマンス、アフターサポートの確認が重要です。特に弊社のサービスである、SQAT脆弱性診断サービスは柔軟な診断範囲や専門家のサポートを特徴とし、企業のセキュリティ強化を総合的に支援します。定期的な診断の実施で潜在リスクを早期発見し、セキュリティレベル向上を図りましょう。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

二要素認証と多要素認証の違いとは?導入のメリットと注意点を解説

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

「二要素認証(2FA)」・「多要素認証(MFA)」は、サイバー攻撃が増加する中で重要性が高まるセキュリティ対策です。本記事では、二要素認証・多要素認証の違いの仕組みや違い、導入するメリットと注意点を具体例を交えて解説。アメリカ国立標準技術研究所(NIST)の認証に関するガイドラインを紹介しながら、企業がこうした認証方式をどのような場合に用いるべきかを提案します。

二要素認証とは

インターネットにおける「認証」とは、たとえば、あるWebサービス等を利用しようとしているユーザが、本当にその本人であるか、その正しさを確認するプロセスや行為のことです。「二要素認証」とは、セキュリティ水準を高めるために、ふたつの要素を用いて認証を行うことです。二要素認証では、IDとパスワードだけでなく、トークンや指紋など2つの要素を用いて本人確認を行います。

「KNOW」「HAVE」「ARE」、認証に用いる3要素とは

「要素」とは、認証に用いる情報等のことです。たとえば、あるWebサービスの利用時、IDとパスワードの入力が求められるのであれば、それは「IDを持つ人がこの人であるかどうかを確認するためにパスワードという要素が用いられている」ということになります。

要素には、パスワードのような「ユーザが知っていること(something you know)」、部屋のカギのような「ユーザが所持しているもの(something you have)」、指紋や虹彩(眼球の瞳の周辺にある膜)のような「ユーザ自身であるもの(something you are)」などがあり、このうちどれかふたつの要素を用いて認証を行うことを二要素認証と呼びます。

二要素認証を行えば、従来のようなパスワードだけを用いた認証よりも、セキュリティ水準を高めることができます。

二要素認証と多要素認証の違い

二要素認証は、IDやパスワードに加えて、もう1つの要素(例: SMS認証やOTP)を追加することでセキュリティを強化します。一方、多要素認証は、これに加えて、生体認証やセキュリティキーなど複数の要素を組み合わせ、さらに高度な保護を提供します。多要素認証は特に、フィッシング攻撃やリプレイ攻撃への耐性が高い点が特徴です。

「多要素認証」とは、「ユーザが知っていること(something you know)」「ユーザが所持しているもの(something you have)」「ユーザ自身であるもの(something you are)」のうち、ふたつ以上の要素を用いて認証を行うことで、二要素認証は多要素認証に含まれます。

なお、多要素認証は英語では「MFA(Multi-Factor Authentication)」と表記され、2つの要素を用いる場合に「Two-Factor Authentication」という呼称が使われることがあります。

また、過去に日本国内で普及していた認証方法に「二段階認証」があります。これは、パスワード入力の後に「秘密の質問」などを設けて、ユーザが知っていることを用いてもう一回認証を行い、セキュリティを高めようとするものです。

よくある「秘密の質問」は、セキュリティ的にはどうなのか

秘密の質問は、ユーザの本人確認を行うための手段として広く使用されてきましたが、そのセキュリティに関しては多くの懸念が存在します。特に、秘密の質問の答えが容易に推測可能である場合、セキュリティリスクが高まります。

ユーザの認証手段に常時使われることは望ましくない、というのが多くの専門家の認識となっており、多要素認証が利用できない場合の非常代替手段として、またはアカウントの回復に用いる認証の一部として、限定的に用いられることが望ましいとされています。

最近では、多くの企業が秘密の質問の使用を廃止し、より安全な認証方法に移行しています。
例えば、AWSやYahoo! JAPANなどのサービスでは、秘密の質問を廃止し、他の認証手段を導入しています。

多要素認証の場合、秘密の質問だけに依存せず、他の認証手段(例:SMS認証やアプリによる認証)を併用することで、セキュリティを向上させることができます。

基準となるNISTのガイドライン

アメリカ国立標準技術研究所(NIST)が公開しているガイドライン「SP 800-63」(最新版は2017年公開の第三版「SP 800-63-3」)は、オンラインで行われる認証に関して最も参照されるドキュメントのひとつです。

同書は、NISTが考える「電子認証はこうあるべき」を記載したもので、「SP 800-63A」「SP 800-63B」「SP 800-63C」から構成されています。

SP 800-63Aでは認証やIDの管理全般について記述し、SP 800-63Bはトークン等の認証器の仕様として「AAL1」「AAL2」「AAL3」の三種類を定め、SP 800-63Cではフェデレーション認証について記述しています。

日本の経済産業省の規格も「SP 800-63-3」を参照して作られています。

LINE、Google、Facebook、Slack ~ 二要素認証・多要素認証を使用した具体例

すでに、LINEやGoogle、Facebook、LinkedIn、Slackなどの大手ITサービスでは、二要素認証・多要素認証が利用されています。スマートフォンやメールアドレス宛にパスコードを送る、「Authenticator」と呼ばれる認証用アプリにパスコードなどを表示させるなど、方法もさまざまです。

以前「ブルートフォース攻撃」に関する記事で解説したとおり、サイバー攻撃の激化・高度化にともなって、パスワードだけで認証する時代はもう終わりを迎えています。今後、二要素認証・多要素認証は上記に挙げた大規模なサービスにとどまらず、企業内でも積極的に活用されていくことでしょう。では、どんな場面でこれを用いればいいのでしょうか。

二要素認証と多要素認証の導入メリット

SQAT.jpでは、「セキュリティのレベルが異なる領域間でのアクセスや通信」に対して、二要素認証・多要素認証を使うことをおすすめしています。

具体的な例を挙げると、「クラウドサービスを利用するために、社外のクラウドサービスのアカウントに社内からアクセスするとき」、そして、「テレワーク等の実施のために、社外からイントラネットなど社内にアクセスするとき」のふたつです。

特に、社外からイントラネットなど社内にアクセスするときは、トークンを使った多要素認証を用いたVPN接続をおすすめします。

なお、SNSやメールサービスなどのSaaSで、ユーザ本人のアクセスであることを確認する必要性が高いサービスなどでも、多要素認証が用いられることが多いといえます。社内からこうしたサービスにアクセスしている場合、当該サービスが多要素認証を適用しているか、適用できるような設定になっているかも確認してみてはどうでしょう。

二要素認証・多要素認証の注意点と今後の展望

SQAT.jpを運営する株式会社ブロードバンドセキュリティでは、主要クラウド(IaaS)を対象としたセキュリティ診断サービスも提供していますが、診断の結果リスクを指摘される事項の大半が、認証に関わる問題です。クラウドサービスを、つい「オンプレミス環境の延長」あるいは「オンプレミス環境と同じ」と考えてしまうことで、誤った設定がなされてしまうことがあるようです。詳細は、「診断結果にみるクラウドセキュリティの今」で詳しく解説していますので、ぜひご覧ください。

まとめ

  • 二要素認証とは、「KNOW」「HAVE」「ARE」という3つの認証要素の中の2つを用いて認証を行うことです。
  • 二要素認証は多要素認証に含まれます。
  • 二要素認証・多要素認証を行うことでセキュリティ強度を高めることができます。LINE、Google、Facebookなど多くのサービスでこの認証方式が使われています。
  • NISTが公開したガイドライン「SP 800-63-3」は認証に関して世界で最も参照されるドキュメントのひとつです。
  • セキュリティのレベルが異なる領域間でのアクセスや通信には、二要素認証・多要素認証を使うことをおすすめします。
  • クラウドサービスを利用する場合は、認証関係の設定ミスに注意しましょう。

Security NEWS TOPに戻る
バックナンバー TOPに戻る
ウェビナー開催のお知らせ

  • 2025年1月29日(水)13:00~14:00
    「サイバー攻撃から企業を守る!ソースコード診断が実現する“安全な開発”」
  • 2025年2月5日(水)12:50~14:00
    【好評アンコール配信】
    「中小企業に迫るランサムウェア!サプライチェーン攻撃とは」
  • 2025年2月12日(水)14:00~15:00
    「ランサムウェア攻撃の脅威~感染リスクを可視化する防御策の実践を紹介~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ネットワーク脆弱性診断とは?
    【実践編】:実施の手順・診断ツールの効果的な選定ポイントを解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    このシリーズでは全3回にわたり、ネットワーク脆弱性診断について取り上げます。第2回目の今回は実践編として、ネットワーク脆弱性診断のステップ、NessusやOpenVASなどの脆弱性診断ツールの比較、選定ポイントについて解説します。セキュリティ強化に役立つ情報満載です!

    ネットワーク脆弱性診断のプロセス

    脆弱性診断は、情報システムやアプリケーションに存在するセキュリティ上の欠陥を特定し、リスクを軽減するための重要なプロセスです。以下は、脆弱性診断の一般的な流れです。

    事前準備および調査

    • 診断対象の特定
      どのシステムやアプリケーションを診断するかを決定します。これには、Webアプリケーション、サーバ、ネットワーク機器などが含まれます。
    • 診断範囲確定
      診断する機能や画面遷移を洗い出し、重要な部分に焦点を当てます。これにより、コストや時間を効率的に管理できます。

    診断実施

    • ツールを用いたスキャン
      自動化されたセキュリティ診断ツールを使用して、ネットワーク上の脆弱性をスキャンする方法です。この方法の利点は、短時間で広範囲のチェックが可能なことです。ツールは既知の脆弱性のデータベースを参照し、ポートスキャンやサービスやソフトウェアのバージョン確認、不適切な設定の検出などを行います。
    • エンジニアによる手動診断
      専門のセキュリティエンジニアが自らの経験と知識を活かして行う診断です。ツールでは検出できない複雑な脆弱性や、システム特有の問題点を見つけ出すことができる点が優れています。例えば、「アクセス権限の不適切な設定」や、「ビジネスロジックの欠陥」などが該当します。

    リスク分析

    検出された脆弱性について、その深刻度や影響度を評価します。過去のデータ・最新の脅威動向および各種国際標準(例: CVSS等)を踏まえたリスク分析を実施します。

    診断結果のレポート作成(対応策の提示)

    発見された脆弱性の詳細、再現手順、および推奨される対策を含む報告書を作成します。この報告書は関係者に提供され、必要な対策が講じられる基礎となります。

    フォローアップ

    再診断:レポートの結果により、対処が必要な脆弱性の部分において修正が加えられたあと、再度その部分の診断を行い、脆弱性が適切に対処されたか確認します。また、必要に応じて追加のサポートやアドバイスも提供されます。

    この流れは一般的なものであり、具体的なプロセスは組織やシステムによって異なる場合があります。

    セキュリティ専門企業によるセキュリティ診断

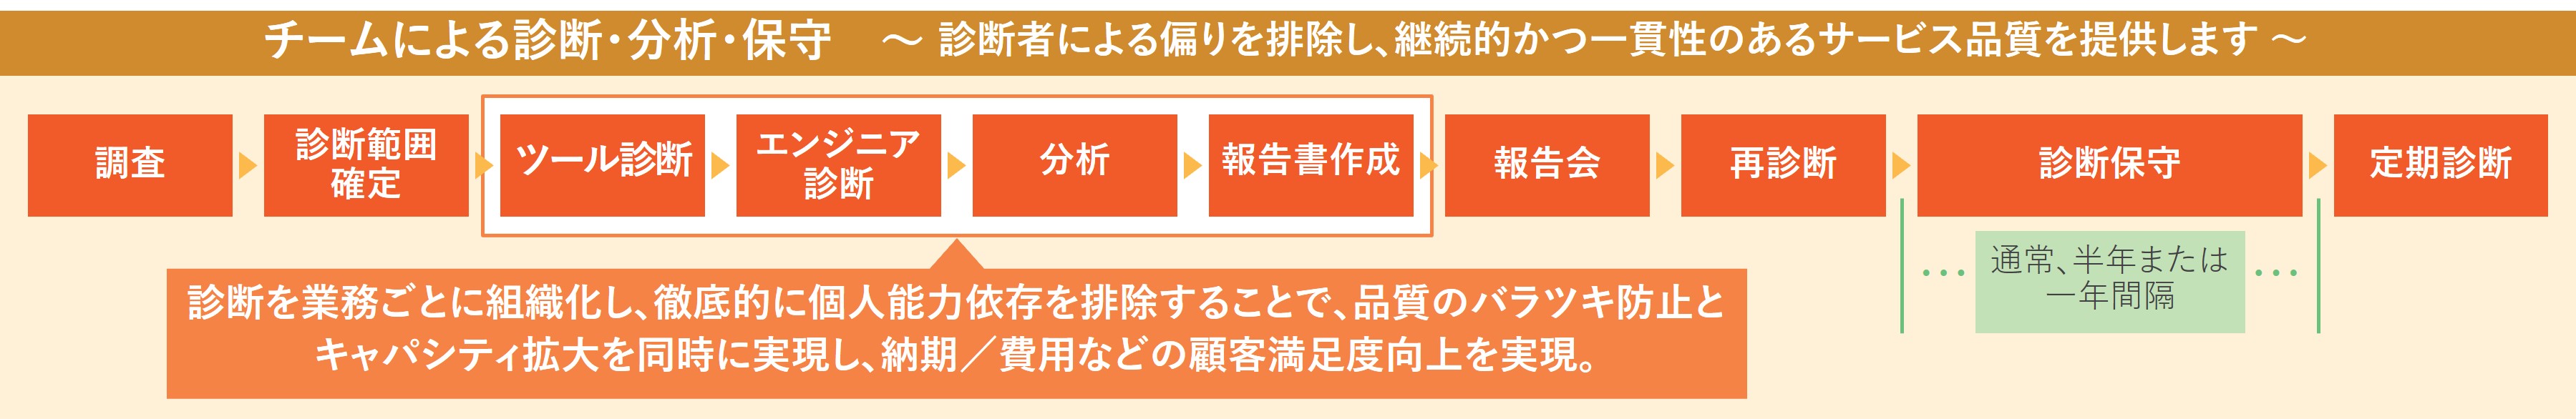
    外部のセキュリティ専門企業に脆弱性診断を依頼した場合は、まず事前準備や調査において、診断する範囲を決めます。組織にとって重要度が高い部分、すなわちサイバー攻撃を許してはいけないシステムやサーバ、Webアプリケーションを選定します。診断が終了するとベンダーからレポートが提供されます。レポートに記載された脆弱性には深刻度や影響度などがスコア化されていることがあります。そのレポートをもとに、内容に応じて優先度をつけて、問題のある箇所を対処していきます。また、必要に応じて報告会が行われることもあります。

    セキュリティ専門企業によるセキュリティ診断の図

    脆弱性診断ツールの例

    脆弱性診断ツールは、システムやネットワーク内のセキュリティ上の弱点を検出し、未然にリスクを防ぐための重要な役割を果たします。以下に代表的なツールを紹介します。

    • Nessus
      Nessusは、Tenable社が提供する商用の脆弱性スキャナで、ネットワーク機器やサーバ、アプリケーションに存在する脆弱性を高精度で検出します。ユーザーフレンドリーなインターフェースと定期的な脆弱性データベースの更新により、最新の脅威にも対応可能です。多様なプラグインを活用して、幅広い診断が行える点も特徴です。ただし、商用ツールのため、導入や運用にはコストがかかります。
    • OpenVAS
      OpenVASは、オープンソースの脆弱性診断ツールで、無料で利用可能です。高い拡張性と柔軟性を持ち、コミュニティによる継続的なアップデートで最新の脆弱性情報にも対応しています。多様なスキャン設定が可能で、カスタマイズ性に優れています。一方、設定や運用には専門的な知識が求められるため、導入時には適切な人材の確保が重要です。
    • Burp Suite
      Burp Suiteは、PortSwigger社が開発したWebアプリケーションのセキュリティテストに特化したプラットフォームです。ユーザがブラウザからWebアプリケーションにアクセスしたとき、サーバに対するリクエストとレスポンスを分析することで脆弱性を診断します。無料版と有料版があり、無料版でも十分な機能を持っているため、世界中で利用されています。

    効果的な診断ツールの選び方

    ツールを選ぶ際には、以下の点を考慮することが重要です。

    • コスト
      初期費用やランニングコストを比較検討し、予算に合ったツールを選択します。 ツールには無料版と有料版が存在し、それぞれ機能やサポート体制が異なります。無料版は初期費用がかからない反面、機能が限定されている、サポートが受けられないといった場合があります。一方、有料版は充実した機能とサポートを提供しますが、導入コストが発生します。自社の予算や必要な機能を明確にし、費用対効果を検討することが重要です。
    • スキル
      ツールの操作性や必要な専門知識も選定時の重要な要素です。専門人材がいる場合は、高度な設定やカスタマイズが可能なツールを選ぶことで、より詳細な診断が可能です。一方、専門知識が乏しい場合は、ユーザーフレンドリーで操作が簡単なツールを選ぶと、効果的に活用できます。ツールの操作性やサポート体制を確認し、自社の人材スキルに適したものを選びましょう。
    • 診断範囲
      診断対象の規模や範囲もツール選定の際に考慮すべきポイントです。大規模なネットワークや複数のWebサイトを管理している場合、診断範囲が広く、同時に複数の診断が可能なツールが適しています。また、将来的な拡張性も視野に入れ、スケーラビリティの高いツールを選ぶことで、長期的な運用がスムーズになります。診断範囲や項目が自社のニーズに合致しているかを確認しましょう。

    これらのポイントを総合的に評価し、自社の要件に最適な脆弱性診断ツールを選定することが、効果的なセキュリティ対策につながります。

    まとめ

    脆弱性診断は、情報システムやアプリケーションのセキュリティリスクを特定し、軽減するための重要なプロセスです。まず事前調査で診断対象と範囲を確定し、Webアプリやサーバ、ネットワーク機器に焦点を当てます。診断では、ツールを使ったスキャンで既知の脆弱性を迅速に検出し、エンジニアが手動でツールでは見つけられない複雑な問題を特定します。次に、検出した脆弱性の深刻度や影響度を評価し、CVSSなど国際標準に基づいたリスク分析を実施します。結果はレポートとしてまとめ、再現手順や対策が示されます。修正後には再診断を行い、対策が有効か確認し、必要に応じて追加のサポートも提供されます。外部ベンダーに依頼する場合も、事前調査からレポート提供までの流れは同様です。代表的な診断ツールには、商用のNessus、オープンソースのOpenVAS、Web診断向けのBurp Suiteがあり、それぞれ特性が異なります。ツール選定では、コスト、操作スキル、診断範囲を考慮し、自社に適したものを選ぶことが効果的なセキュリティ対策に繋がります。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ネットワーク脆弱性診断とは?
    【基本編】:企業のセキュリティを強化するための対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ネットワーク脆弱性診断は、サイバー攻撃のリスクを未然に防ぐ重要な対策です。このシリーズでは全3回にわたり、ネットワーク脆弱性診断について取り上げます。第1回目の今回は基本編として、ネットワーク脆弱性診断とは何か、診断項目、診断の必要性ついて解説します。本シリーズを通して、セキュリティ強化の第一歩を踏み出しましょう!

    ネットワーク脆弱性診断とは

    ネットワーク脆弱性診断とは何かを考えるとき、健康診断をイメージしてもらうと、わかりやすいでしょう。企業や組織のネットワーク環境を細かく調査し、存在するセキュリティ上の弱点や欠陥を特定し、改善策を提案します。近年、サイバー攻撃の手法が高度化・巧妙化しており、ネットワークの脆弱性を放置すると、情報漏洩やシステムダウンといった重大な被害を招く可能性があります。ネットワーク脆弱性診断を実施することで、未然にリスクを発見し、適切な対策を講じることが可能となります。

    実施による効果

    ネットワーク脆弱性診断は、専門の知識やツールを備えたセキュリティエンジニアが、ネットワーク内の機器やシステムに潜む脆弱性を洗い出す作業です。具体的には、「古いソフトウェアの使用」、「不適切な設定」、「不十分なアクセス制御」などを検出します。これにより、攻撃者が悪用する可能性のある脆弱性を明らかにし、組織のセキュリティレベルを向上させることができます。

    診断対象範囲

    ネットワーク脆弱性診断の対象範囲は多岐にわたります。主な対象は以下の通りです。

    • ネットワーク機器:ルータ、スイッチ、ファイアウォールなど
    • サーバ:ウェブサーバ、データベースサーバ、メールサーバなど
    • システム:オペレーティングシステム、アプリケーションソフトウェア
    • IoTデバイス:ネットワークに接続された各種デバイス

    これらの機器やシステムが適切に保護されていない場合、ネットワークセキュリティ全体の低下を招き、攻撃の入口となることでサイバーリスクに繋がる可能性があります。

    ネットワーク脆弱性診断の診断項目

    ネットワーク脆弱性診断では、多角的な視点からセキュリティリスクを評価します。以下が診断項目の主な例になります。

    診断項目主な例
    ホストのスキャン・TCP、UDP、ICMPでのポートスキャン
    ・実行中のサービスの検出
    ネットワークサービスの脆弱性・DNSに関する調査
    ・メールサーバに関する調査
    ・FTPに関する調査
    ・RPCに関する調査
    ・ファイル共有に関する調査
    ・SNMPに関する調査
    ・SSHサーバに関する調査
    ・データベースサーバに関する調査
    ・その他サービスに関する調査
    Webサーバの脆弱性・Webサーバの脆弱性
    ・Webアプリケーションサーバの脆弱性
    ・許可されているHTTPメソッド
    各種OSの脆弱性・Windowsの既知の脆弱性
    ・Solarisの既知の脆弱性
    ・各種Linuxディストリビューションの既知の脆弱性
    ・その他各種OSの既知の脆弱性
    悪意あるソフトウェア・バックドアの調査
    ・P2Pソフトウェアの調査
    ネットワーク機器の脆弱性・各種ルータ機器の既知の脆弱性
    ・各種ファイアウォール機器の既知の脆弱性
    ・その他各種ネットワーク機器の既知の脆弱性
    その他・その他ホスト全体の調査

    弊社株式会社ブロードバンドセキュリティのSQAT® ネットワーク脆弱性診断サービスでは、上記の表にある診断項目のほか、お客様のご希望に応じて、「サービス運用妨害(DoS)攻撃」「総当り(Brute Force)攻撃」なども実施しています。

    弊社のネットワーク脆弱性診断サービスについての詳細や無料相談は、以下のサービスページ内のお問い合わせフォームからお問い合わせください。

    ネットワーク脆弱性診断サービスリンクバナー
    サービス紹介動画(WEBアプリケーション/
    ネットワーク脆弱性診断)

    またサービスのデモンストレーション動画を公開中です。こちらも併せてご覧ください。

    ツール診断

    ツール診断は、自動化されたセキュリティ診断ツールを使用して、ネットワーク上の脆弱性をスキャンする手法です。この方法の利点は、短時間で広範囲のチェックが可能なことです。ツールは既知の脆弱性のデータベースを参照し、ポートスキャンやサービスやソフトウェアのバージョン確認、不適切な設定の検出などを行います。ただし、自動化ツールでは検出できない複雑な脆弱性が存在する場合もあるため、ツール診断だけで高いレベルのセキュリティを確保することは難しいのが現状です。

    ツール診断は機械的な検査であるため、過検知や誤検知なども含まれることが多くありますが、その結果を専門家の目で補正することで正確な情報が得られます。比較的手軽に行えることから、開発段階で実施されることも多い診断です。また、定期的な簡易診断として用いることで、コストを低減しつつ最新の状態を保つことができるといった利用方法もあります。

    CPEサービスリンクバナー
    サービス紹介動画
    (デイリー自動脆弱性診断診断)

    またサービスのデモンストレーション動画を公開中です。こちらも併せてご覧ください。

    手動診断

    手動診断は、専門のセキュリティエンジニアが自らの経験と知識を活かして行う診断です。ツールでは検出できない複雑な脆弱性や、システム特有の問題点を見つけ出すことができる点が優れています。例えば、「アクセス権限の不適切な設定」や、「ビジネスロジックの欠陥」などが該当します。手動診断は時間とコストがかかるものの、より深いレベルでの脆弱性診断が可能となります。

    ネットワーク脆弱性診断の種類

    ネットワーク脆弱性診断は、その実施方法により大きく二つに分類されます。

    リモート診断

    リモート診断は、外部からネットワークに接続し、遠隔で脆弱性診断を行う方法です。この手法のメリットは、物理的な場所に依存せず、迅速に診断を開始できる点です。インターネット経由でアクセス可能な部分についてのセキュリティ評価に適しています。ただし、内部ネットワークの詳細な診断には限界があるため、内部からの攻撃リスクを完全に評価することは難しいです。

    オンサイト診断

    オンサイト診断は、セキュリティエンジニアが実際に現地に赴き、ネットワーク内部から診断を行う方法です。内部ネットワークの全体像を把握し、詳細なセキュリティ評価が可能です。物理的なセキュリティや、内部システム間の通信の安全性など、リモート診断では見落としがちな部分もチェックできます。ただし、スケジュール調整や移動に時間がかかる場合があります。

    弊社のネットワーク脆弱性診断サービスについての詳細や無料相談は、以下のサービスページ内のお問い合わせフォームからお問い合わせください。

    ネットワーク脆弱性診断サービスリンクバナー

    なぜネットワーク診断が必要なのか

    ネットワーク診断が必要な理由は、主に以下のような点にあります。

    情報資産を守るため

    CIA説明画像

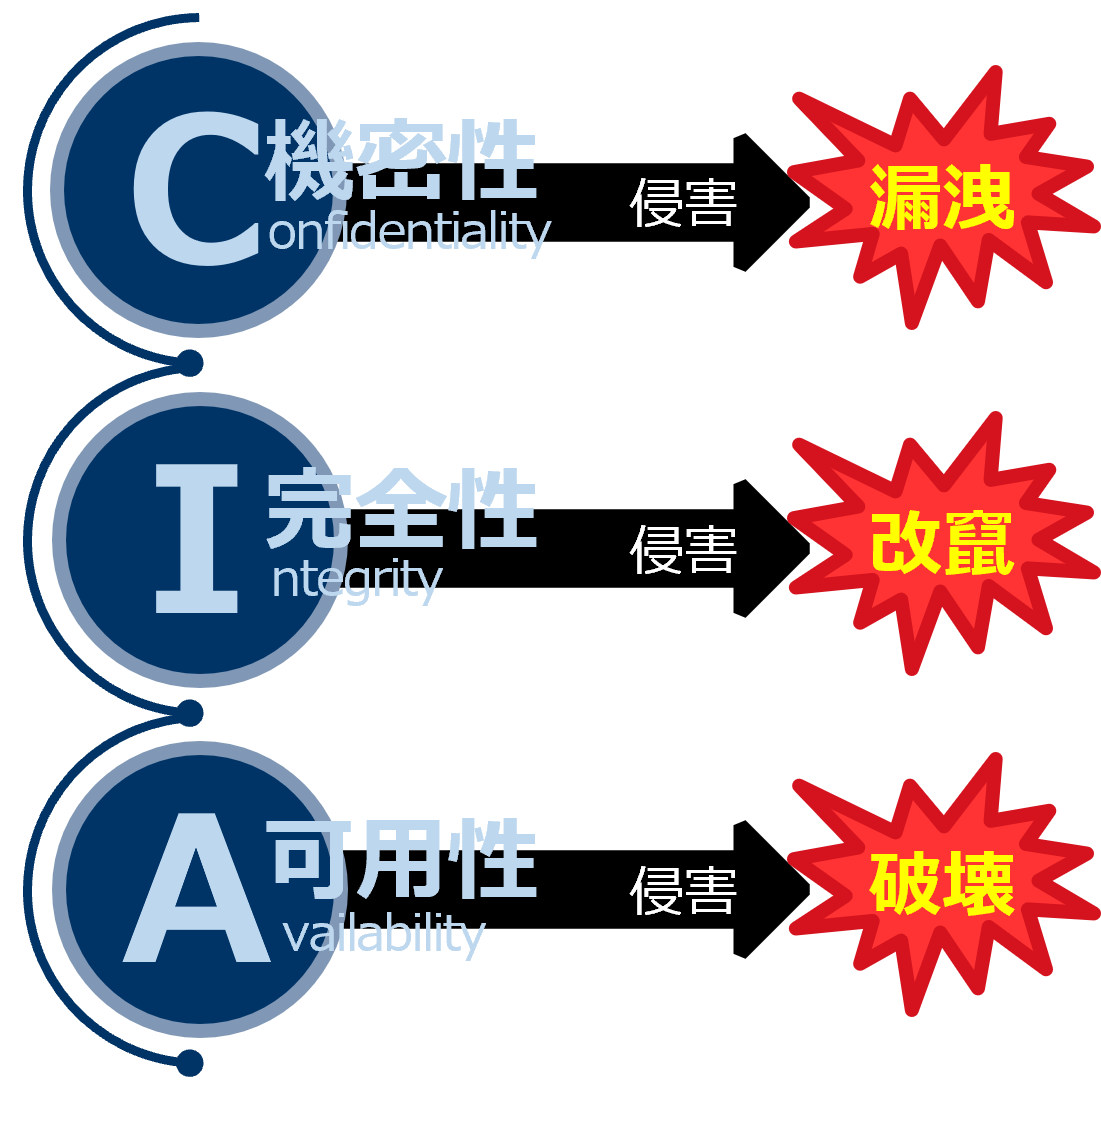
    情報のセキュリティの3要素、「機密性」「完全性」「可用性」を守る上で、脆弱性診断は重要です。


    「機密性」…限られた人だけが情報に接触できるように制限をかけること。
    「完全性」…不正な改ざんなどから保護すること。
    「可用性」…利用者が必要なときに安全にアクセスできる環境であること。

    これらの要素を適切に満たすことが、情報セキュリティを担保する上では欠かせません。

    情報セキュリティ事故を未然に防ぐため

    攻撃者より先にシステムに隠れた脆弱性を検出して対策することで、攻撃や事故発生の確率を下げることができます。ひとたび個人情報やクレジットカード情報の漏えい事故が発生すれば、さまざまな対応・復旧費用や対策工数の発生は避けられません。ブランドの毀損や企業イメージの低下も招きます。

    サービス利用者の安心のため

    パソコンやインターネットを補助的に利用していた昔と異なり、現在はWebサービスやアプリケーションそのものが利益を生み出しています。生活や経済がネットワークなしに成り立たない昨今、脆弱性診断などのセキュリティ対策は、事業を継続しサービス利用者の安心を守るため、欠かせないものとなっています。

    まとめ

    ネットワーク脆弱性診断は、現代のビジネスにおいて不可欠なセキュリティ対策の一つです。ネットワーク機器やサーバ、システムに潜む脆弱性を早期に発見し、適切な対策を講じることで、サイバー攻撃から組織を守ることができます。ツール診断と手動診断を組み合わせ、リモート診断やオンサイト診断を適切に選択することで、効果的なセキュリティ強化が可能です。ネットワーク診断を実施し、組織全体のセキュリティレベルを向上させましょう。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    APIとは何か(3)
    ~APIセキュリティのベストプラクティス~

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    APIセキュリティは、適切な認証と認可が鍵です。本記事では、APIのセキュリティを強化するための基本的な対策からベストプラクティスまで解説します。脅威に対抗するための対策案を紹介し、セキュアなAPI運用のポイントを提供します。

    前回記事はこちら。
    シリーズ第1回目「APIとは何か(1)~基本概念とセキュリティの重要性~」
    シリーズ第2回目「APIとは何か(2)~APIの脅威とリスク~」

    認証と認可の重要性

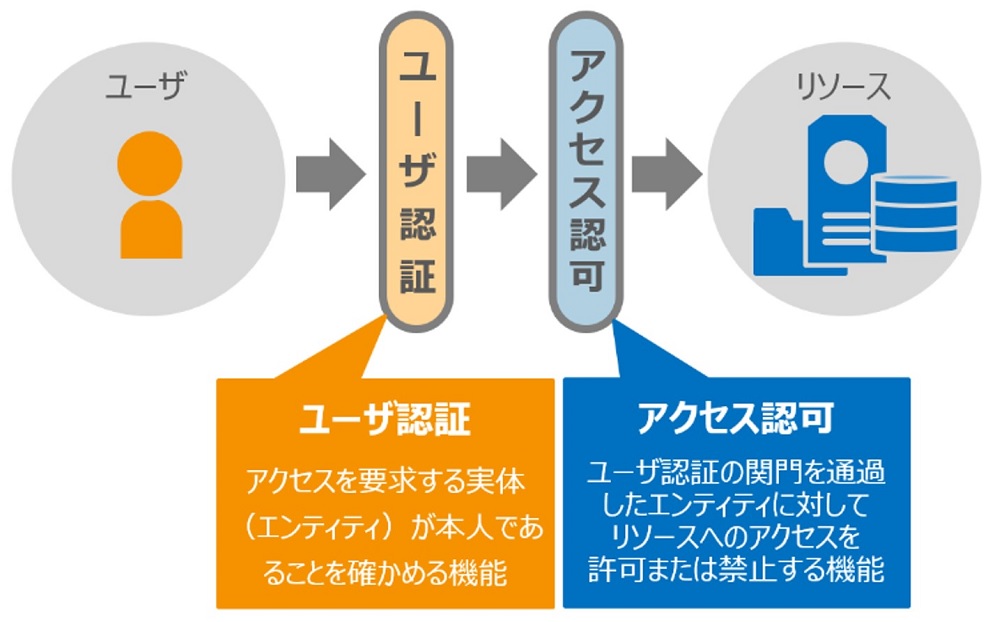
    ソフトウェアセキュリティにおける問題の多くは、信頼境界をまたぐデータ(プログラム内の入出力)やモノ(フレームワーク)に起因しています。様々な場所から様々なデバイスによりアクセスされる昨今の環境下では、既存の認証を信用せず、あらゆるアクセスを信用しないという前提に立った上で動的なアクセスコントロールによって認可する「ゼロトラスト」の考え方が必要です。ポイントは、「認証」と「認可」の違いを的確に理解することです。「認証」と「認可」が適切に区別されていないシステムの場合、本人確認を行うユーザ認証さえ突破してしまえば、システムのどこにでも自由にアクセス可能となってしまい、非常に危険です。

    「認証」と「認可」を明確に区別して信頼境界の安全を保つことが重要であり、その実現にあたっては、厳格なセッション管理が鍵となります。代表例として、ソフトウェアにおけるアクセス認可において、アクセストークンによる堅牢な制御の上で、信頼境界ごとのリソースに認可プロセスを設定するといった方法が挙げられます。

    基本的なセキュリティ対策

    セキュリティ対策の取り組みには、基本的なセキュリティ対策こそが効果的であるという前提に立って、今一度自組織のセキュリティを見直すことが重要です。

    セキュリティ基本10項目

    標的型攻撃メール訓練の実施

    標的型攻撃メール訓練は、従業員のセキュリティ意識向上と実践的なスキル習得に効果的です。訓練では、攻撃メールを模倣したシナリオを用いて、従業員が疑わしいメールを識別し、適切に対応するスキルを養います。定期的な訓練実施により、従業員のセキュリティ意識が継続的に高まり、実際の攻撃に対する組織の耐性が強化されます。また、訓練後のフィードバックやセキュリティ教育との組み合わせにより、より効果的な対策が可能になります。

    定期的なバックアップの実施と安全な保管(別場所での保管推奨)

    ランサムウェアによる被害からデータを保護するために、サーバに対してオフラインバックアップ(データだけを独立して磁気テープ・ストレートなどで物理的に隔離しておくこと)を行うことがおすすめです。バックアップの頻度や保管場所を見直し、最新の情報が常に保存されるようにすることが重要です。

    バックアップ等から復旧可能であることの定期的な確認

    バックアップが確実に復旧可能であることを確認するため、定期的にリカバリーテストを実施します。これにより、実際の復旧作業時に問題が発生しないことを保証し、緊急時に迅速かつ確実なデータ復旧が可能となります。また、テスト結果を文書化し、必要に応じて復旧手順の改善を図ります。このような確認作業を怠ると、いざという時にデータ復旧が困難になるリスクが高まります。

    OS、各種コンポーネントのバージョン管理、パッチ適用

    システムの脆弱性を悪用する攻撃を防ぐためには、OSやソフトウェアコンポーネントの最新バージョンへの更新・パッチ適用の実施をすることが必要不可欠です。定期的なパッチ適用とバージョン管理により、サイバー攻撃のリスクを大幅に軽減できます。特にゼロデイ攻撃のリスクを軽減するためには、普段から脆弱性関連の情報収集やバージョン更新が求められます。

    認証機構の強化(14文字以上といった長いパスフレーズの強制や、適切な多要素認証の導入など)

    認証の強化は、サイバー攻撃から組織を守るための基本的な対策です。単純なパスワードではなく、長く複雑なパスワードにし、さらに多要素認証(MFA)を導入することを推奨します。多要素認証はパスワードに加え、物理トークンや生体認証などの認証要素を用いることで、不正アクセスされるリスクを低減します。これにより、アカウントのセキュリティが飛躍的に向上します。

    適切なアクセス制御および監視、ログの取得・分析

    システム内の情報やリソースへのアクセスを厳格に管理し、適切なアクセス制御を行うことは、内部からの不正行為を防ぐために重要です。また、システムの稼働状況やアクセスログを定期的に取得し分析することで、異常な挙動を早期に検知できます。

    シャドーIT(管理者が許可しない端末やソフトウェア)の有無の確認

    シャドーITは、組織のセキュリティポリシーに反する可能性があり、脆弱性やデータ漏洩の原因となることがあります。定期的な監査や従業員への教育を通じて、シャドーITの存在を確認し、適切な対策を講じることが重要です。

    攻撃を受けた場合に想定される影響範囲の把握

    サイバー攻撃を受けた際に、どのような影響が組織に及ぶかを事前に把握しておくことは重要です。影響範囲を明確にすることで、インシデント発生時の対応計画を具体化し、迅速な対策を講じることが可能になります。システム全体の依存関係や業務の優先度を考慮し、被害を最小限に抑えましょう。

    システムのセキュリティ状態、および実装済みセキュリティ対策の有効性の確認

    定期的にシステムのセキュリティ状態を確認し、現在のセキュリティ対策が有効に機能しているかを確認することが効果的です。脆弱性診断やペネトレーションテストを実施することで、システムの弱点を特定し、自組織の状況に適した対応の実施が可能になります。

    CSIRTの整備(全社的なインシデントレスポンス体制の構築と維持)

    CSIRT(Computer Security Incident Response Team)は、サイバー攻撃やインシデント発生時に迅速かつ適切な対応を行うための専門チームです。CSIRTの整備は、全社的なセキュリティ体制を強化し、インシデント発生時の被害を最小限に抑えるために不可欠です。定期的な訓練とシミュレーションを通じて、CSIRTの対応力を維持し、常に最新の脅威に対応できる体制を整えます。

    APIセキュリティのベストプラクティス

    OAuthトークン

    OAuthトークンは、APIへのアクセスを安全に制御するための認可手段です。ユーザのパスワードを直接共有せず、一時的なトークンでアクセスを許可する仕組みにより、不正アクセスのリスクを軽減します。

    暗号化と署名

    API通信では、暗号化が重要です。また、署名による送信者の認証をすることも重要です。SSL/TLS(TLS 1.3推奨)での暗号化により、データが送受信される途中で盗聴されないようにします。署名には一般的にRSA暗号やECDSAなどのアルゴリズムが使用され、SHA-256などのハッシュ関数と組み合わせてデータの完全性を保証します。デジタル証明書を使用することで、通信相手の身元確認も可能になり、より強固なセキュリティを実現できます。

    レート制限とスロットリング

    レート制限とスロットリングは、APIへのリクエスト数を一定範囲に抑え、サーバへの負荷を管理するための手法です。過剰なリクエストをブロックし、DDoS攻撃などのリスクを軽減します。また、正規ユーザの快適な利用を維持し、サービスの安定稼働を支えます。

    APIゲートウェイの使用

    APIゲートウェイは、API管理を一元化するためのツールです。認証、認可、レート制限、監視など、APIに関連するセキュリティ機能を提供します。これにより、システム全体のAPI運用を最適化します。APIの脆弱性を効果的に軽減することができます。また、監視とログ収集を行うことで、問題発生時の迅速な対応が可能になります。

    APIのセキュリティ対策

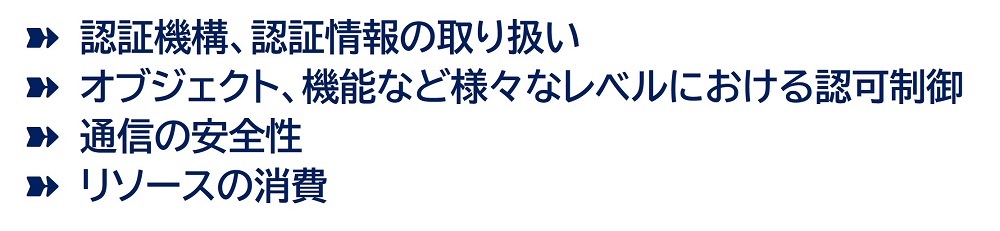
    ここまで見てきたAPIセキュリティ脅威を踏まえると、以下のようなポイントにおいて脆弱でないことが重要と考えられます。

    APIのセキュリティ対策のポイント図

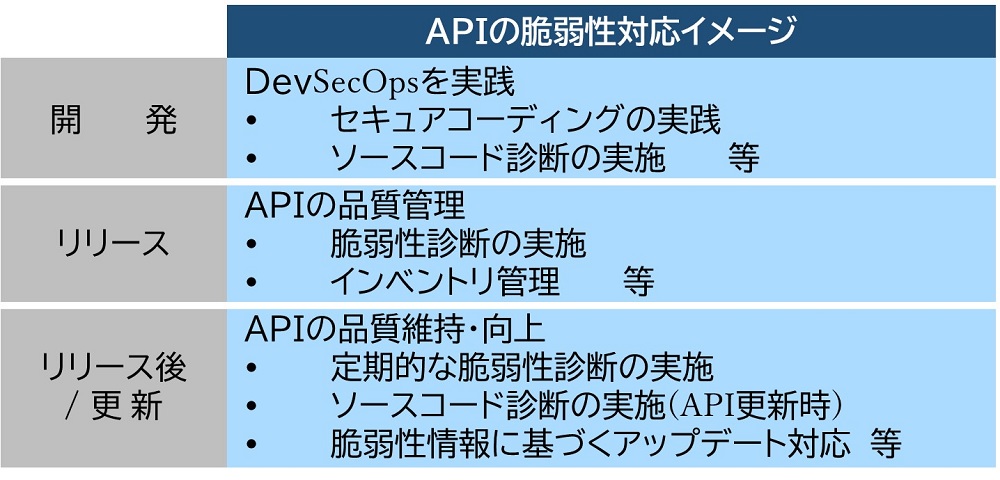
    開発中、リリース後、更新時といった、いかなる状況においても、適切な脆弱性管理・対応ができているかどうかが、鍵となります。

    APIのセキュリティ対策の概要図

    APIの開発にあたっては、DevSecOpsを適用して脆弱性を作り込まないようにすること、APIリリース後も、新たな脆弱性が生まれていないか、APIセキュリティ診断などを通じて確認を継続することが重要です。

    APIはスマホアプリでも多く活用されています。誰もがスマートフォンを利用している今、攻撃の被害が多くの人々に影響を及ぼす可能性があるからこそ、スマホアプリにおいて次の攻撃につながる情報が漏洩したり、スマホアプリの改竄が行われたりする可能性を摘んでおくことが、スマホアプリを提供するうえで重要となります。スマホアプリのセキュリティ対策の一つとしては、信頼できる第三者機関による脆弱性診断の実施があげられます。第三者の専門家からの診断を受けることで、網羅的な確認ができるため、早急に効率よく対策を実施するのに役立つでしょう。

    関連記事:

    • 「攻撃者が狙う重要情報の宝庫!―スマホアプリのセキュリティ―」
    • まとめ

      APIのセキュリティについて、認証と認可は基本となる重要な要素です。現代では従来の境界型セキュリティでは不十分となり、あらゆるアクセスを疑う「ゼロトラスト」モデルが求められています。認証は「誰か」を確認するプロセス、認可は「何を許可するか」を決める仕組みであり、両者の違いを明確に理解しておくことが重要です。

      組織の安全を守るには、基本的なセキュリティ対策の実施が不可欠です。具体的には、攻撃メール訓練の実施、バックアップ管理、システムの更新、強固な認証の導入、アクセス制御とログ分析などが推奨されます。また、インシデント対応チーム(CSIRT)の整備により、問題発生時の迅速な対応が可能となります。

      APIセキュリティの観点からは、OAuthトークンの導入、通信の暗号化と署名、レート制限やスロットリングでの制限、APIゲートウェイが推奨されます。開発段階からリリース・運用後まで脆弱性管理を徹底し、特にユーザへの影響が大きいと考えられるサービスでは第三者機関によるセキュリティ診断も活用することをおすすめします。

      Security NEWS TOPに戻る
      バックナンバー TOPに戻る

      資料ダウンロードボタン
      年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
      お問い合わせボタン
      サービスに関する疑問や質問はこちらからお気軽にお問合せください。

      Security Serviceへのリンクバナー画像
      BBsecコーポレートサイトへのリンクバナー画像
      セキュリティ緊急対応のバナー画像

    APIとは何か(2)~APIの脅威とリスク~

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    APIセキュリティは、現代のビジネスにおいて不可欠な課題です。シリーズ第2回の今回は、APIを悪用した攻撃手法や、OWASP(Open Web Application Security Project)よりリリースされている「OWASP API Security Top 10」で取り上げられるリスクの詳細を解説します。インジェクション攻撃やDDoS攻撃、APIキーの悪用、アクセス制御に関する脆弱性など、主要な脅威を紹介しながら、APIが悪用された場合の影響について解説します。

    前回記事(シリーズ第1回)「APIとは何か~基本概念とセキュリティの重要性~」はこちら。

    APIとは~前回からの振り返り

    日頃からインターネットなどのネットワークを使用することが多い今日、現代における多くの企業はAPIに大きく依存しており、今やAPIは不可欠なものとなっています。Akamai社のレポート「The API Security Disconnect」によると、調査対象となった企業の約8割以上が2023年に行った調査において、「過去12か月以内にAPIセキュリティをより重視した」と回答しています。しかし、2022年~2024年で調査した回答者のうち、半数以上が、APIのセキュリティインシデントの影響により顧客の信頼を失い、さらにそこからほぼ半数は生産性の低下や従業員の信頼の低下にもつながったといいます。

    また、SNS事業者が提供するAndroid版アプリに存在した脆弱性が悪用された結果、膨大な量のアカウント情報が漏洩した事例*1も報告されています。これは攻撃者が大量の偽アカウントを使用し、様々な場所から大量のリクエストを送信し、個人情報(ユーザ名・電話番号)を照合するというものでした。

    APIが悪用されるとどうなるか

    APIが悪用された場合、多岐にわたる深刻な影響が生じます。特に、認証や認可の不備は深刻なセキュリティホールとなり得ます。攻撃者はこれらの脆弱性を悪用して不正アクセスを行い、機密データや個人情報を盗み出す恐れがあります。また、認可が適切に設定されていないと、本来は外部からアクセスできないはずのデータにまで侵入され、第三者からデータの改ざんや不正操作が可能となってしまいます。さらに、APIを標的にしたDDoS攻撃によりサービスがダウンし、正規ユーザが利用できなくなることで、企業の信用失墜や業務の中断といったダメージを引き起こします。これらの影響は、経済的損失だけでなく、法的問題やブランドイメージの毀損など、長期的な悪影響をもたらすため、APIのセキュリティ強化が不可欠です。

    APIを悪用した攻撃の事例はいくつか報告されていますが、いずれの攻撃も、「OWASP API Security Top 10」で挙げられている問題と関連性があります。

    OWASP API Security Top 10

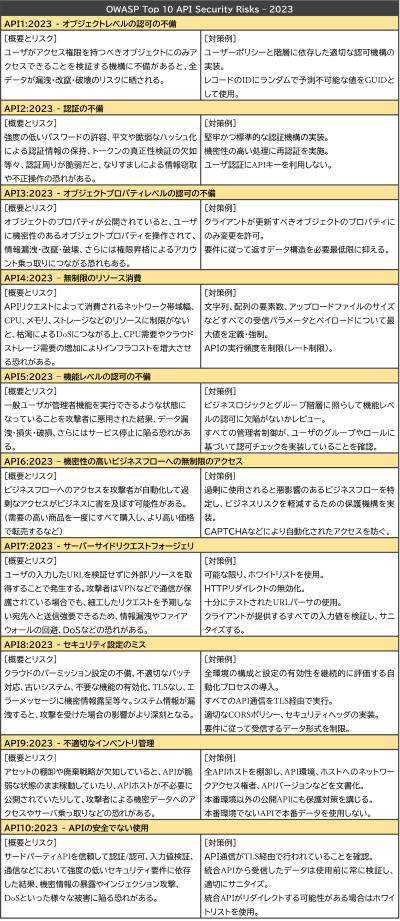
    APIセキュリティについて、Webアプリケーションセキュリティに関する国際的コミュニティであるOWASPが、2023年6月に「OWASP API Security Top 10 2023」をリリースしています。APIセキュリティにおける10大リスクをピックアップして解説したものです。

    「OWASP API Security Top 10」上位のリスク

    特に上位5つの項目については、以下のような重大なリスクにつながるため、リリース前に十分な対策が施されていることを確認すべきです。

    • 不正アクセス
    • なりすまし
    • 情報漏洩
    • サービス運用妨害(DoS)

    主なセキュリティ脅威

    インジェクション攻撃

    インジェクション攻撃は、悪意のあるコードをAPIに挿入し、不正な操作を行う攻撃です。APIの入力データを検証せずに処理している場合、攻撃者にデータベースへのアクセスを許すリスクが生じます。特にSQLインジェクションやコマンドインジェクション攻撃が多く、攻撃を受けてしまった場合、データベースの情報漏洩やシステムの制御不備などの被害があります。

    認証およびセッション管理の不備の脆弱性を悪用

    APIの認証とセッション管理の不備を悪用することで、攻撃者は不正アクセスやなりすましを行います。パスワード強度が不十分な場合やトークンの管理が適切に行われていない場合、セッションハイジャックや不正に重要な情報を閲覧されることによってデータの漏洩が発生するリスクがあります。適切な認証管理およびセッション管理を行うことが重要です。

    DDoS攻撃

    DDoS攻撃は、複数のPCからアクセスされることによる膨大な量のリクエストをAPIに一斉に送り込むことで、システムのリソースを枯渇させ、サービスの提供を妨害する攻撃です。APIの特性上、処理を高速に行うために外部からのリクエストを許容する必要がありますが、その柔軟性が悪用されます。攻撃者はボットネットを利用し、大量のトラフィックを発生させてサーバのリソースを消費させます。これにより、顧客はサービスが利用できず、自組織においても業務に多大な影響を及ぼします。APIを保護するためには、トラフィックの監視やレート制限、WAF(Webアプリケーションファイアウォール)などのセキュリティ対策が重要です。

    APIキーの悪用

    APIキーは、APIへのアクセスを制御するために利用されますが、攻撃者に奪われると不正利用のリスクが生じます。盗まれたAPIキーは無制限のアクセスやサービスの悪用に使われる恐れがあります。安全な管理や無制限にアクセスができないように適切なアクセス制御を実施すること等が重要です。

    アクセス制御の不備による影響

    APIのアクセス制御の不備の脆弱性を悪用することで、攻撃者は許可されていないデータや機能にアクセスできます。適切な権限設定がされていない場合、データの漏洩や不正な操作の実行のリスクがあります。権限の設定など適切なアクセス制御が求められます。

    思わぬデータの公開や改ざん

    APIの設計や実装の不備により、データが意図せず公開・改ざんされるリスクがあります。適切な認証・認可がないと、攻撃者が内部の機密情報にアクセスすることが可能になります。例えば、本来ならシステム管理者のみがアクセスできる設定画面または顧客情報やシステムに関する情報などの重要情報が格納されている場所に攻撃者がアクセスできてしまった場合、システムの設定を変更されたり重要情報が奪取されたりする恐れがあります。また、過剰に情報を提供するAPIレスポンスや暗号化されていないデータ転送も、情報漏洩や改ざんの危険性を高めます。データ保護には、適切なアクセス制御と暗号化の実装が不可欠です。

    アカウント乗っ取り

    不正アクセスによってユーザアカウントが乗っ取られ、APIを悪用される可能性があります。一度アカウントが乗っ取られると、攻撃者は個人情報の閲覧や不正操作、さらには他のシステムへの攻撃拡大を図る可能性があります。多要素認証(MFA)の導入やAPIキーの適切な管理、ログイン試行の監視など、セキュリティ対策の強化が必要です。

    まとめ

    現代の企業にとってAPIによるアプリケーション連携は不可欠ですが、その悪用によるセキュリティリスクも増加しています。APIを悪用した攻撃の事例は、「OWASP API Security Top 10」に関連しています。主なセキュリティ脅威には、インジェクション攻撃、認証やセッション管理の不備、DDoS攻撃、APIキーの悪用、アクセス制御の脆弱性、不適切なデータ公開や改ざん、アカウント乗っ取りなどがあります。これらは重大なリスクを孕んでいるため不正アクセス、なりすまし、機密データの盗難を含む情報漏洩、データ改ざん、サービスのダウンによるサービス低下や業務への影響、ひいては企業の信用失墜といった深刻な結果を招きます。こうした被害を防ぐため、APIの設計段階から適切なセキュリティ対策を行い、監視やアクセス制御の強化が不可欠です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    APIとは何か(1)~基本概念とセキュリティの重要性~

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    APIは、システム間のデータや機能のやり取りを円滑にするために欠かせない技術です。しかし、その利便性の反面、APIのセキュリティリスクも増大しています。本シリーズでは数回にわけて、APIの本質的な役割から、セキュリティリスクとその対策までを解説していきます。シリーズ第1回目の今回は、APIの基本的な定義から、その仕組みや連携方法、そしてセキュリティ上の課題について学びます。

    APIとは

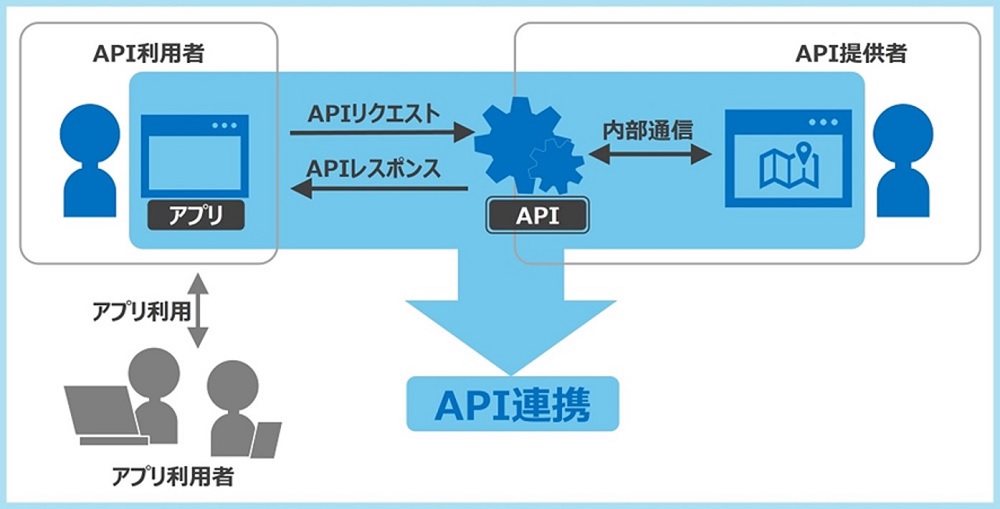
    API(Application Programming Interface:アプリケーション・プログラミング・インターフェース)とは、ソフトウェアの機能を他のプログラムでも利用できるようにするための仕組みです。APIは、アプリケーションやサービスが外部のプログラムと情報や機能を共有する際の「インターフェース」として働き、異なるプログラム同士の連携を可能にします。例えば、地図情報を提供するアプリがAPIを利用して他のアプリに地図データを提供することで、ユーザは別のアプリ内でもその機能を活用できるようになります。

    APIの仕組み -API連携とは-

    ソフトウェアやアプリ、プログラム同士を、APIを介して機能連携させるのが「API連携」です。あるソフトウェアに他のソフトウェアの機能を埋め込むイメージです。API連携によってソフトウェア同士が相互にデータと機能を共有できるようになります。

    【APIの活用例】

    社内業務システム : チャットAPIを活用してコミュニケーション
    会員サービスサイト : SNSアカウント認証APIでログイン
    ネットショップ : クレジットカード・認証APIで決済
    飲食店サイト : 地図情報APIで店舗位置情報表示 × 予約受付APIで予約対応

    APIのセキュリティ

    APIは異なるソフトウェア間の通信を可能にしますが、同時に攻撃者にとっての格好の標的にもなり得ます。そのため、APIを利用する企業やアプリケーション開発者にとってAPIのセキュリティ対策は重要な課題です。セキュリティリスクは他のプログラムやサービスと機能やデータを共有しているAPI特有の仕組みから生じます。APIが不適切に設計・管理されていると、未認証のアクセス、データ漏洩、機密情報の不正取得といったリスクが高まります。以下は、APIセキュリティに関する主なリスクの例です。

    • データ漏洩: APIを通じて個人情報や機密情報が漏洩するリスク
    • 不十分な認証:認証要素が不十分なことによる不正アクセスのリスク
    • サイバー攻撃:標的型攻撃、インジェクション攻撃やDoS攻撃などのサイバー攻撃を受けてしまうリスク
    • APIキーの窃取: APIキーが盗まれることによる不正利用のリスク

    APIのセキュリティはなぜ重要なのか

    スマートフォンやIoT端末の普及に伴い、様々なAPIが利用されるようになりました。SNS事業者が提供するAPIサービスやスマートフォン向けのAPIサービスがあるほか、複数のSaaSのAPIを連携させるサービスも登場しており、私たちを取り巻くあらゆるサービスで幅広く提供されています。このため、APIをターゲットにした攻撃も増加しています。
    (※APIを悪用した攻撃についてはシリーズ第2回目で解説します。)

    APIセキュリティが重要視される理由は、現代社会においてAPIがデータや機能の共有に不可欠な役割を果たしているためです。APIを通じてやり取りされるデータや機能は、悪意のある攻撃者に狙われる可能性があり、適切なセキュリティ対策がなければ、情報漏洩やシステム侵入のリスクが増大します。特に、認証や認可の不備、暗号化の欠如が原因で、機密データが外部に漏れるケースが多く見られます。また、APIは外部に公開されることが多いため、DDoS攻撃やボットによる過負荷のリスクも存在します。したがって、APIの設計段階からセキュリティを考慮し、定期的な監視や脅威の検知を行うことが、システム全体の安全性を保つために不可欠です。

    また、企業やアプリケーション開発者にとっては、信頼性と顧客データ保護に直結する重要な要素でもあります。適切なセキュリティ対策を講じることで、データの改ざんや不正アクセスを防ぎ、システムの安全性を確保することができます。

    まとめ

    (Application Programming Interface:アプリケーション・プログラミング・インターフェース)とは、ソフトウェア間で機能や情報を共有するための仕組みであり、異なるプログラム同士を連携させます。APIは、地図情報の提供やSNSアカウントの認証など、さまざまな用途で活用されており、現代のデジタルサービスには欠かせない存在です。しかし、APIはその便利さの反面、攻撃の標的にもなりやすく、セキュリティの観点から注意が必要です。APIの不適切な設計や管理は、データ漏洩、不正アクセス、サイバー攻撃のリスクを高めます。特に、認証や認可の欠如、適切に暗号化がされていないことなどにより機密情報が漏れる恐れがあります。また、外部に公開されるAPIはDDoS攻撃やボットのターゲットになることもあります。そのため、企業のセキュリティ担当者やアプリケーション開発者はAPIのセキュリティ対策を講じ、定期的な監視や脅威の検知を行うことが不可欠です。これにより、信頼性を維持し、顧客データの保護が可能となります。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    フィッシングとは?巧妙化する手口とその対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    フィッシング攻撃は、信頼できる存在を装い、個人情報や機密データを詐取しようとするサイバー攻撃の一種です。フィッシング攻撃は年々巧妙化・多様化しており、本物そっくりのサイト、もっともらしい文面のメール、もっともらしい名前のファイルを用いた手口もあるなど、被害を受けるリスクが高まっています。本記事では、フィッシング攻撃の脅威動向を踏まえながら、フィッシング攻撃への対策方法を解説します。

    過去のウェビナーの再配信予定にご関心のある方はこちらからお問い合わせください。

    フィッシングとは

    フィッシングとは、電子通信において、信頼できる存在になりすまして、ユーザ名やパスワード、クレジットカード情報などの機密情報やデータを入手する詐欺的な行動のことを指すとされています。信頼できる存在になりすます点で、ソーシャルエンジニアリングのひとつです。魚釣りの「Fishing」の「F」を「Ph」にした「Phishing」と表記され、語源には諸説あります。

    なお、日本では、「フィッシング詐欺」という言い方が使われることが多いです。「フィッシング」という言葉自体にすでに「詐欺」の意味が含まれているため厳密には重ね言葉なのですが、カタカナのみの語句よりも直感的な分かりやすさはあるといえるでしょう。

    フィッシング詐欺とは

    フィッシング詐欺とは、偽サイトを作ってオンラインバンキングなどのIDとパスワードを盗み不正送金等を行うものです。ユーザは騙されないように正しいURLかどうかを検証したり、メールの日本語に不自然な点はないかを慎重に確認することが求められます。

    フィッシングの目的とは

    サイバー攻撃の包括的フレームワークとして知られるMITRE ATT&CKでは、「フィッシング」は、メールの添付ファイル、メールのリンクのほか、ソーシャルメディア等のサードパーティサービスを用いて実行されると記載されています。また、その主な目的は、標的のシステム上で悪意のあるコードを実行すること、または、有効なアカウントを利用するためのクレデンシャル(身元識別に用いられるID、パスワードなどの情報)を収集すること、とされています。

    フィッシングの手法と手口

    フィッシングでは、攻撃者は「信頼できる」とみなされる存在を何らかの形で装い、標的を罠にかけます。たとえば、本物そっくりのサイト、もっともらしい文面のメール、もっともらしい名前のファイルなどがそうです。

    なお、フィッシングの中でも、特定の企業や個人を狙ったものは「スピアフィッシング」と呼ばれており、攻撃側は、目的を達成するために、標的を徹底的に研究し、特定の相手にとって不自然さを感じさせないメールやフォームを作りこみます。なお、スピアフィッシングにおいて、上級管理職など、組織の重要人物を狙った攻撃は「ホエーリング(「捕鯨」の意)」と呼ばれます。

    関連した手法として、DNSの設定を書き換えて偽サイトに誘導する「ファーミング」、電話などの音声通話を用いた「ヴィッシング」、SMSを使う「スミッシング」どもあり、その手口はさまざまです。

    フィッシング攻撃の脅威動向と報告件数

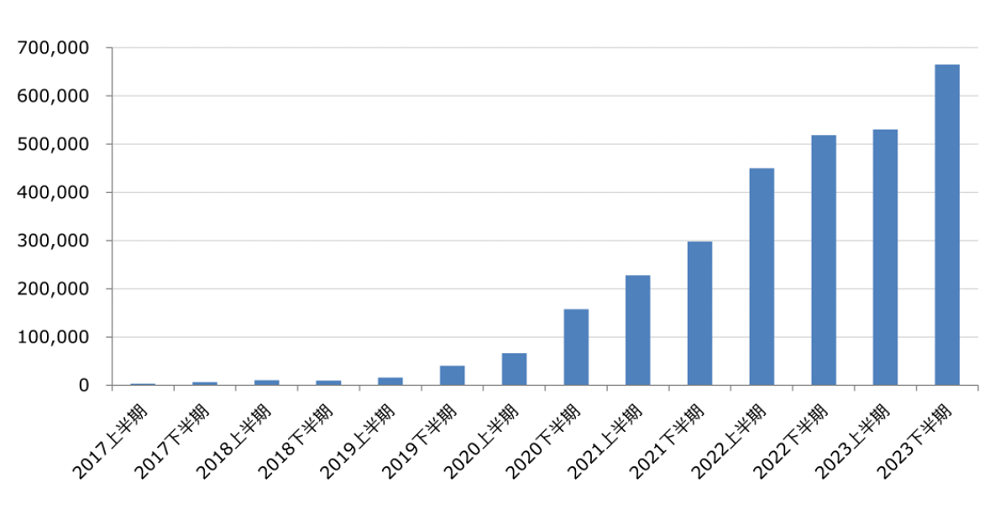
    2024年6月にフィッシング対策協議会が公開した「フィッシングレポート2024」によると、2023年にフィッシング対策協議会に寄せられた国内のフィッシングの報告件数は1,196,390件と、年々増加傾向にあり、フィッシング攻撃の脅威が高まっています。

    フィッシング攻撃の脅威動向と報告件数画像
    出典:フィッシング対策協議会 技術・制度検討ワーキンググループ「フィッシングレポート 2024」図 1-1 国内のフィッシング情報の届け出件数

    企業にとっての2つのフィッシング脅威

    企業にとってのフィッシングの脅威は、大きく2つに分けられるといえます。ひとつは、自社の従業員がフィッシングの餌食になってしまうこと、もうひとつは、自社ブランドをかたるフィッシングサイトが、世界のどこかの国のサーバに立ち上げられてしまうことです。前者においても大きな被害が発生する可能性はありますが、後者の場合は、自分たちのブランド名のもと多くのユーザが被害にあってしまうという点で、次元の違うインパクトを引き起こしかねません。

    もし自社のフィッシングサイトが立ち上げられてしまった場合、本物のサイトを運営する自分たちに過失があったか否かにかかわらず、社会的信頼の失墜や、ユーザ離れなどが生じる可能性があります。

    自社がフィッシングの標的になってしまった場合の緊急対応

    もしフィッシングサイトを立ち上げられてしまった場合、そのサイトを閉鎖するためのアクションを早急に行う必要があります。このアクションのことを「テイクダウン」と言いますが、実は、それに無料で対応してくれる機関があります。一般社団法人JPCERTコーディネーションセンターです。同センターでは、「インシデント対応依頼」という窓口を設けており、企業に代わって、サイト管理者へフィッシングサイトが公開されていることを連絡しフィッシングサイトの停止を依頼してくれます。フィッシングサイト以外にも、複数のインシデントへの対応依頼が可能ですので、ぜひ一度チェックしてみてはいかがでしょうか。

    SQAT緊急対応バナー

    企業にとってのフィッシング対策

    自社がフィッシングの標的となった場合に被害を未然に食い止め、もしフィッシングサイトが作られてしまったとしてもその被害を最小に食い止める――これは、Webサイトを持つすべての企業が取り組むべきセキュリティ課題といえるでしょう。では、具体的にどうすればよいのか。フィッシング対策協議会「フィッシング対策ガイドライン」の重要5項目をご紹介しましょう。

    1.利用者に送信するメールには「なりすましメール対策」を施すこと
    2.複数要素認証を要求すること
    3.ドメインは自己ブランドと認識して管理し、利用者に周知すること
    4.すべてのページにサーバ証明書を導入すること
    5.フィッシング詐欺対応に必要な組織編制とすること

    あなたの会社の取り組みは、いかがでしょうか?もし、どこから手を付けてよいのかわからない、ということであれば、セキュリティ専門企業に相談されることをおすすめします。

    フィッシング攻撃のサービス化

    2022年9月、米国のResecurity社はダークウェブにおいて二要素認証を回避する新たなPhaaS(Phishing-as-a-Service)が登場したと発表しました。攻撃の母数が増えると、フィッシングメールやフィッシングメッセージを目にする機会が増え、結果的に攻撃を受ける人が多くなります。二要素認証を使用したときにスマホやPCに届くメッセージは、本当に自分が認証を行おうとしている正規のサイトから届いたメッセージでしょうか。もしかすると、攻撃者によって巧みに誘導させられていて、対応するとアカウントを侵害されるなどの被害にあってしまうかもしれません。

    フィッシング攻撃への対策として第一に考えられるのは「教育」です。情報セキュリティ研修、メール訓練により、受け取ったメッセージを「疑う・確認する」ことを教育するとともに、二要素認証のなかでもより安全性の高いものを採用するなど、正しく攻撃に備えることで、実際に攻撃を受けたときの被害を抑えることができるでしょう。

    関連リンク:「IPA 情報セキュリティ10大脅威からみる― 注目が高まる犯罪のビジネス化 ―」

    もしフィッシングの被害にあったら

    それでは、自社の従業員がフィッシングの被害にあうことを防ぐにはどうすればいいでしょうか。

    いわく「メールの送信元を確認する」「メールやSMSの文面に違和感がないかチェックする」「正しいURLか確認する」等々…。冒頭でも述べましたが、検索上位に並ぶこうした対策は、一昔前から変化がありません。もちろん、いずれも間違ってはおらず、こうした基本的啓発活動の重要さは今後も変わることはないのですが、攻撃者の技術力は日進月歩です。たとえば今日、偽メール文を見て日本語の不自然さをみじんも感じない、というケースは少なくありません。

    基本対策を実践するのはまず当然として、今後は、「騙されてしまうことはあり得る」と想定し、被害前提・侵入前提での対策も考える必要があります。BBSecでも、この認識のもと、「もしフィッシングにひっかかってしまった場合、どこまで企業の資産に被害が及ぶのか、その結果、どれだけビジネスインパクトがあるのか」を検証するサービスを提供しています。

    まとめ

    • フィッシングとは、信頼できる存在を装って、守秘性の高いデータの取得を図るサイバー攻撃です。
    • 自社ブランドのフィッシングサイトが立ち上げられてしまった場合、専門機関を介して閉鎖依頼をかけることができます。
    • フィッシングの手口は巧妙化・多様化しています。「騙されてしまうことはあり得る」と想定し、被害前提・侵入前提で対策をとることが必要です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    ソーシャルエンジニアリングとは?その手法と対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    今回は、サイバー攻撃の変わり種、システムではなく人間の弱点に付け入る攻撃、ソーシャルエンジニアリングを紹介します。

    まずソーシャルエンジニアリングの具体的な手法を挙げ、どのように人間の弱点が利用されるのかを説明し、日本で起こったソーシャルエンジニアリングによる被害実例を紹介します。

    途中ちょっと寄り道をして、オレオレ詐欺はソーシャルエンジニアリングなのかどうかについて考えつつ、最後に具体的かつ実践的な対策方法と、逆効果となる、とある対策・管理方針について言及します。

    ソーシャルエンジニアリングとは

    ソーシャルエンジニアリングは、人の心理を巧みに操り、重要な情報を引き出す手法です。この手法を使った攻撃がソーシャルエンジニアリング攻撃で、攻撃者は情報収集やシステムへの不正アクセスなどを目的に、人を心理的に操作して、攻撃者にとって都合のいい行動を起こさせます。

    認知能力、心理など「人間の脆弱性」を攻撃するソーシャルエンジニアリング

    アメリカの非営利のセキュリティ研究団体MITRE社の説明によると、ソーシャルエンジニアリングとは、人心を巧みに操り、その弱みにつけこんで、悪意ある相手に利するような行動や情報を引き出すというものです。具体的な例を挙げると、技術的な手段によらずに、口頭による会話といった「社会的(ソーシャル)」な手段で、ID・パスワードなどの重要情報を、巧みなやり方で関係者から直接聞き出す行為などがソーシャルエンジニアリングです。大きくは、人間の認知能力のさまざまな弱点やスキにつけ込む手法全般のことだといえるでしょう。

    脆弱性診断サービスを提供するBBSecとして「脆弱性」という観点で申し上げるなら、ソーシャルエンジニアリング攻撃は「システムやソフトウェアではなく人間の脆弱性を突く攻撃」と言うことができます。

    ソーシャルエンジニアリングの手法

    以下に典型的なソーシャルエンジニアリングの手法を挙げます。

    ・ショルダーハッキング
      例)パスワード等をユーザの肩越しに覗き見る
    ・トラッシング(スカベンジング)
      例)清掃員などに変装して標的組織に侵入し、書類やHDDなどのゴミや廃棄物をあさる
    ・なりすまし電話
     例)システム担当者などになりすましてパスワードなどを聞き出す
    ・ベイティング
     例)マルウェアを仕込んだUSBメモリを廊下に落とす
    ・フィッシング(ヴィッシング、スミッシング等 含む)
      例)信頼できる存在になりすまし、ID・パスワード、クレジットカードなどの情報を入手する
    ・ビジネスメール詐欺
     例)取引先などになりすまし、犯人の口座へ振込を行わせる
    ・標的型攻撃メール
     例)ターゲットに対する入念な調査に基づいて作成した、完成度の高いなりすましメールを送る

    たとえば「なりすまし電話」ですが、上記に挙げた例とは逆に、入社したばかりの何も知らない社員を装ってシステム担当者に架電し、やり方がわからないふりをするなどして徹底的にイライラさせて、思わずパスワードを口に出させるなどの方法も存在します。人間の認知能力のスキをつくソーシャルエンジニアリングには、実にさまざまな方法があるのです。

    ソーシャルエンジニアリングの最大の特徴とは

    人の脆弱性を突くソーシャルエンジニアリングの最大の特徴は、ターゲットを信頼させ、攻撃者に有益な情報の提供などを自発的に行わせてしまう点にあります。MITRE社の説明に「人を操る」とあった通り、権力や暴力を振りかざして重要情報を聞き出した場合、それは単なる脅迫であってソーシャルエンジニアリングではありません。

    ターゲットの心を意のままに操作して、自発的に、ときに笑顔で協力させてしまう点にこそ、ソーシャルエンジニアリングを行う犯罪者の真骨頂があります。

    ソーシャルエンジニアリングはどのように人間の弱点につけ込むのか

    ソーシャルエンジニアリングは攻撃対象が信頼してしまう存在などになりすましてターゲットを信頼させ、心を開かせたり油断させることで行われます。

    そのために攻撃者がしばしば目を付けるのが、「権威」に対する人間の弱さです。会社の取締役を装って電話をかける、得意客になりすましたビジネスメールを送る、大手金融機関や有名ブランドをかたったフィッシングメールを送る、などの手口に騙されるのが典型的なケースです。

    なお、メールアカウントを乗っ取って旧知の取引先などになりすましたメールを送信することで拡散を図るEmotetは、フィッシングを行うマルウェアであり、ソーシャルエンジニアリングの一類型と言うことができます。

    オレオレ詐欺はソーシャルエンジニアリングか

    権威以外にも「義務感」「正義感」あるいは「好意」につけ込む方法もよく用いられます。多くの人は、困っている人に出会ったら「助けなければ」と感じます。助ける相手が親しい人物や好感を持てる人物であればなおさらです。

    そこで思い浮かぶのがオレオレ詐欺ですが、ちなみに、この手の犯罪は、「ソーシャルエンジニアリング」なのでしょうか?

    答えはNoです。ソーシャルエンジニアリングは、コンピュータセキュリティの文脈で使われる言葉であり、コンピュータやシステムへの不正アクセスを行うことを目的のひとつに含むという前提があります。そのため、オレオレ詐欺がソーシャルエンジニアリングと呼ばれることは一般にはほとんどありません。

    ニューノーマル、テレワーク時代に気をつけたいソーシャルエンジニアリング

    大きな環境変化の最中や直後などは、ソーシャルエンジニアリングの絶好の機会です。平時にはない緊張を強いられることで人々の不安やストレスが増し、感情的に動揺しやすくなるためといわれています。2020年、新型コロナウイルスの感染が一気に拡大した当初も、品薄状態だったマスクの配布をうたうメールやWebサイト、保健所からの連絡を装った攻撃などが複数確認されました。ニューノーマル時代、こうした攻撃に引き続き警戒が必要であることはいうまでもありません。

    また、テレワークによって従業員どうしが切り離された就業環境においては、フィッシングメールや標的型攻撃メールの感染確率が上がると言われています。これは、オフィスにいたなら同僚や情報システム部門に「変なメールが届いた」と気軽に相談できていたことが、テレワークによって難しくなるからです。

    日本で起こったソーシャルエンジニアリングの実例

    2015年に発生した日本年金機構の情報漏えい事件は、「【医療費通知】」という件名の標的型攻撃メールが公開メールアドレスに届き、その添付ファイルを開いたことが発端であったとされています。

    また、2017年に大手航空会社がビジネスメール詐欺で数億円をだましとられた事件も、2018年に仮想通貨取引所から暗号資産が流出した事件も、いずれもソーシャルエンジニアリングが攻撃のステップのひとつとして用いられています。

    ソーシャルエンジニアリング対策・防止策

    では、こうしたソーシャルエンジニアリングを防止する対策方法には、どのようなものがあるのでしょうか。

    「ソーシャルエンジニアリングの手法」で挙げた攻撃に対しては、たとえばショルダーハッキングならプライバシーフィルターを利用する、ビジネスメール詐欺ならメールの指示をうのみにせず本人に電話をして確認するなど、さまざまな対策方法が存在します。また、近年攻撃者はSNSを活用してターゲットに関する情報を集めることが知られていますので、SNSの利用に組織としてルールを設けるなどの方法も有効です。研修や教育なども効果があります。

    しかしその一方で、人間の脆弱性を突く攻撃を完全に防ぐことはできない、という観点に基づいた対策も、併せて必要になります。攻撃を防ぐ対策と同時に、攻撃が防げなかった場合(成功してしまった後)の対策も考える必要があるのです。BBSecはこの考えのもと、標的型攻撃リスク診断やペネトレーションテストなどのサービスを提供し、攻撃を受けることを前提としたセキュリティ対策に取り組む企業・組織の皆様をご支援しています。

    企業が絶対にやってはいけないソーシャルエンジニアリング対策

    ソーシャルエンジニアリングは人間の脆弱性を突く攻撃です。だからこそ、対策として絶対にやってはいけないことがあります。それは、騙された人を叱責する、何らかのペナルティを与える等の懲罰主義の管理です。

    罰を受けるのを恐れることによって、事故が発生しても報告がなされず、それが、インシデントの発見の遅れを招き、組織にとっての致命傷を生むことがあります。あなたも私も、人間は皆、あやまちを犯す生き物なのです。あやまちを犯すことが覆い隠されてしまうような管理は、何の成果も上げられないでしょう。

    まとめ

    • ソーシャルエンジニアリングとは、人の心を操って重要情報等を聞き出したりすることです。
    • ショルダーハッキング、フィッシング、ビジネスメール詐欺、標的型攻撃メールなど、さまざまな手法があります。
    • ソーシャルエンジニアリングは、「権威」「義務」「好感」などに惑わされる人間の弱さをあらゆる手口で突いてきます。
    • 環境が急激に変化する時は、ソーシャルエンジニアリングの付け入るスキが生まれます。ニューノーマルや急速なテレワーク化への対応を迫られる現在も、その例外ではありません。
    • 懲罰主義による管理は、ソーシャルエンジニアリング対策として何の効果もなく、インシデント発生の対応が遅れる要因になります。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    サプライチェーン攻撃への対策 -サプライチェーン攻撃の脅威と対策3-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    サプライチェーンは、サイバー攻撃のリスクや予測不可能な事象による中断リスクなどのリスクを抱えており、サプライチェーン攻撃を受けてしまった場合には生産性の低下や企業の信用失墜につながる可能性もあります。このためサプライチェーン全体のリスク管理が重要です。この記事では、サプライチェーン攻撃のリスクマネジメントを紹介しつつ、サプライチェーンのセキュリティ対策のポイントについて解説します。

    サプライチェーンのセキュリティ課題

    サイバー攻撃の手法も多様化している中、多くの企業がサプライチェーンのセキュリティ課題に直面しています。課題はサプライチェーンの規模と煩雑さ、そしてグローバル化に伴う規制の厳格化など、多岐にわたります。

    サプライチェーンは多くの企業や組織が関与していることから、お互い密接に連携しているため、一か所にほころびが生じると、それがサプライチェーン全体に影響を及ぼす可能性があります。サプライチェーンの弱点を悪用した攻撃によるリスクにおいては、自然災害やパンデミック(感染流行)といった環境リスク、テロや政治的不安定といった地政学的リスク、経済危機や原材料の価格変動による経済リスクなどの予測不可能な事象によってサプライチェーンに大きな影響を与えます。

    特にサプライチェーン攻撃の場合は自組織が攻撃者に狙われ、火元になった場合、どこまで全体に影響があるのか調査するのに時間がかかります。たとえ火元を見つけられなかった場合でも、自組織が委託元企業であった場合には監督責任を問われる可能性がでてきます。これらのリスクによって生産性が低下したり、企業の信用が失墜したりする可能性があり、サプライチェーンリスク管理の重要性が高まっています。

    サプライチェーンの産業において安定的な供給をするためには、グローバル化への対応、予測困難なリスクへの対応、消費者ニーズの把握という三つの主要な課題に対処することが不可欠です。これらの課題を克服するためには、サプライチェーンマネジメント(SCM)の導入が効果的です。サプライチェーンマネジメントを利用することで、在庫管理の最適化、リードタイムの短縮、適切な人材配置が可能になり、企業間での情報共有も促進されます。これにより、消費者ニーズに即応しやすくなります。

    サプライチェーンリスクマネジメントとは

    サプライチェーンリスクマネジメント(SCRM)は、サプライチェーン全体のリスクを管理し、予測不可能な事象からビジネスの継続性を保護するための戦略的アプローチです。このプロセスには、サプライチェーンを構成するすべての関係者とその活動が含まれます。リスクマネジメントは、外部委託先やサプライヤーのセキュリティ対策を評価し、それに基づいて適切な対策を講じることが重要です。情報漏洩やサイバー攻撃などのセキュリティインシデントが発生した場合、サプライチェーン全体の業務に影響を及ぼす可能性があるため、事前のリスク評価と定期的な監査が求められます。

    サプライチェーン攻撃への対策方法

    サプライチェーン攻撃への対策を実施することは、単にリスクを軽減するだけではなく、企業のセキュリティ体制を強化することにもつながります。主な対策を挙げると、セキュリティポリシーの整備・運用の見直しの実施、従業員教育の徹底などがあります。具体的には、サプライチェーンの各プロセスでセキュリティチェックを行うこと、委託元・委託先との契約の際にセキュリティ要件を定義し、定期的な監査を行う、そして従業員のセキュリティトレーニングの実施や、インシデント対応計画の整備をすることなどが挙げられます。さらに、サプライチェーン全体のセキュリティを向上させたい場合、組織で最新のセキュリティ関連情報を収集し、外部からの攻撃に迅速に対応できるよう体制を整えることが推奨されます。セキュリティ専門企業による定期的なセキュリティ診断を受けることで、脆弱性のリスクを発見し、脆弱性対策に取り組むことも重要です。これらの取り組みを通じて、攻撃リスクを効果的に低減することが可能になります。

    ガイドラインとプラクティス集

    サプライチェーンのセキュリティを確保するためには、各業界が公開しているセキュリティガイドラインやベストプラクティス集を参照することをおすすめします。各業界のガイドラインには、リスク管理のフレームワークの確立、サプライヤーとの連携におけるセキュリティ要件の統合、定期的なセキュリティ監査と評価の実施が含まれます。また、インシデント対応計画の策定や訓練を通じて、万が一の事態に迅速かつ効果的に対応できる体制を整えることも重要です。さらに、業界団体やセキュリティ専門家が提供する最新のセキュリティ情報やトレンドには常に注意を払い、対策を見直すことも重要です。

    ・経済産業省
     「サイバーセキュリティ経営ガイドラインVer3.0」
    ・独立行政法人情報処理推進機構(IPA)
     「サイバーセキュリティ経営ガイドラインVer3.0実践のためのプラクティス集」
    ・経済産業省
     「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドラインVer1.0」
    ・日本自動車工業会(JAMA)/日本自動車部品工業会(JAPIA)
     「自工会/部工会・サイバーセキュリティガイドラインV2.1」
    ・CISA(サイバーセキュリティインフラセキュリティ庁)
     「Securing the Software Supply Chain: Recommended Practices」

    自動車産業は、近年サイバー攻撃の標的になりやすいことから、業界全体でサイバー攻撃への対策強化に力を入れています。サイバー攻撃から自組織を守るためにも、ガイドラインに従い、セキュリティ対策に取り組むことが重要です。

    NISTサイバーセキュリティフレームワークV2.0

    NIST(米国立標準技術研究所)が2024年2月26日にリリースした「NIST’s cybersecurity framework (CSF) Version 2.0」は、2014年のV1.0のリリース以来、10年ぶりにメジャーアップデートされた文書です。このフレームワークは、組織がサイバーセキュリティリスクを理解、評価、優先順位付け、そして対処するための指針を提供することを目的として、中小企業を含むあらゆる企業や組織での利用を促し、サプライチェーンリスクに注目した内容に改定されています。

    サプライチェーンのセキュリティ対策のポイント

    サプライチェーン攻撃に対しては、サプライチェーン全体で基本的な情報セキュリティ対策の実施に取り組むことが重要です。

    基本的な情報セキュリティ対策の例

    ・情報資産の可視化
    ・OSやソフトウェアの最新状態へのアップデート
    ・権限管理による重要情報取り扱い者の絞り込み
    ・パスワードの強化
    ・脆弱性診断等によるセキュリティ上の問題の可視化
    ・マルウェア対策製品の導入
    ・アクセス制御ソリューションの導入
    ・従業員全員に対するセキュリティ教育の定期実施
    ・インシデント発生時の対応手順等セキュリティに関するルールの策定・周知

    サプライチェーン全体への取り組みの例

    ・アンケート等を用いたサプライチェーン上の各企業におけるセキュリティ状況の把握
    ・サプライチェーン上にセキュリティ水準の異なる企業があるか確認
    ・サプライチェーン上の企業間における重要情報の定義と取り扱い方法の取り決め実施

    ポイントは、常に自社/自組織が当事者であるという姿勢です。以下のような基本的な対応がとられているか、今一度ご確認いただくことをおすすめします。

    ・自社/自組織のセキュリティ状況の把握と対策
    ・取引先/委託先のセキュリティ対策状況の監査
    ・使用しているソフトウェアに関する脆弱性情報のキャッチアップ 等

    また、ソフトウェアサプライチェーン攻撃への対策としては、以下のガイドラインもあわせて参照することを推奨します。

    ・経済産業省 商務情報政策局 サイバーセキュリティ課
     「ソフトウェア管理に向けたSBOM(Software Bill of Materials)の導入に関する手引Ver.1.0」

    「SBOM (Software Bill of Materials)」について、SQAT.jpでは以下の記事でご紹介しています。
    こちらもあわせてご覧ください。
    「脆弱性管理とIT資産管理-サイバー攻撃から組織を守る取り組み-」

    ・「OSS の利活⽤及びそのセキュリティ確保に向けた 管理⼿法に関する事例集」

    今一度セキュリティ対策の見直しを

    サイバー攻撃手法は日々更新されており、どんなにセキュリティ対策を実施していても自組織のみではインシデント発生を防ぎきれないのが実情です。自組織のシステムのリスク状況の把握には、脆弱性診断の実施がおすすめです。また、サイバー攻撃への備えとして、セキュリティ対策の有効性の確認には信頼できる第三者の専門家の目線もいれることをおすすめします。

    まとめ

    サプライチェーン構造は、企業間の密接な連携により複雑化しているため、一点のほころびが全体に影響を与える可能性があります。またサプライチェーンは、サイバー攻撃、自然災害、地政学的不安定、経済危機など様々なリスクに晒されています。特にサプライチェーン攻撃は、狙われた企業の直接的な被害だけではなく、そこに関連する企業が火元となった場合、監督責任を問われることもあります。これにより、生産性の低下や企業の信用失墜など、深刻な結果を招くことも考えられます。

    このため、サプライチェーンの安定供給を実現するには、グローバル化の進展、予測困難なリスクへの対応、消費者ニーズの正確な把握が重要です。これらの課題に効果的に取り組む方法として、サプライチェーンマネジメント(SCM)の導入が推奨されています。SCMを利用することで、在庫管理の最適化、リードタイムの短縮、適切な人材配置が可能になり、企業間の情報共有も促進されます。

    また、サプライチェーンリスクマネジメント(SCRM)は、サプライチェーン全体のリスクを評価し、適切な対策を講じることでビジネスの継続性を保護する戦略的アプローチです。リスクマネジメントには、情報漏洩やサイバー攻撃への迅速な対応、外部委託先やサプライヤーのセキュリティ対策の評価、定期的な監査が含まれるため、予測不可能な事象において備えておきたい重要なポイントです。

    セキュリティを向上させるための策としては、セキュリティポリシーの整備、従業員教育の徹底、サプライチェーンプロセスでのセキュリティチェック、セキュリティ要件の定義と監査の実施が重要です。また、セキュリティ診断を受けることで脆弱性を発見し、それに対処することも推奨されています。

    さらに、各業界のセキュリティガイドラインやベストプラクティスを活用することも推奨されます。これにはリスク管理フレームワークの確立やセキュリティ監査の定期実施が含まれ、ガイドラインに準拠することで、サプライチェーン全体のセキュリティを向上させ、万が一サプライチェーン攻撃を受けてしまった場合でも、リスクを最小限にすることが可能になります。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像