【初心者向け】ペネトレーションテスト(侵入テスト)とは?目的・方法・費用ガイド

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
ペネトレーションテスト(侵入テスト)とは、実際の攻撃者と同じ手法を用いてシステムやネットワークに侵入を試みることで、セキュリティ上の弱点を明らかにする検証手法です。脆弱性診断との違いや、実施の流れを理解することで、自社に最適なセキュリティ対策を選択できるようになります。本記事では、ペネトレーションテストの目的や手順、費用感、活用のメリットまでわかりやすく解説します。

サービス紹介動画(ペネトレーションテスト)
sqatサイトお問い合わせページリンクボタン

ペネトレーションテストとは

ペネトレーションテストとは、主に企業ネットワークや、Webアプリケーションなどに不正に侵入することができるかどうかをテストすることです。英語の「 penetration 」には「貫通」、「 penetrate 」には「貫く」「見抜く」などの意味があります。「ペンテスト」と略されたり、「侵入テスト」と呼ばれることもあります。

サイバー攻撃者はまず不正侵入し、その後、情報を盗んだり、バックドアを仕掛けたり、あるいは破壊工作などを行います。それらすべての端緒となる不正侵入を許すかどうかを調べるのが、ペネトレーションテストの役割です。

ペネトレーションテストは、システムやネットワークに対する不正侵入や攻撃が可能かどうかを確認するためのテスト手法です。このテストは、単に脆弱性を見つけるだけではなく、それらが実際に悪用される可能性があるかどうかを判断することに重点を置いています。これにより、システムのセキュリティ状態の把握や実装されているセキュリティ対策の有効性を検証することができます。

ペネトレーションテストが必要な業界と業種

ペネトレーションテストは、特にセキュリティが重要視される業界や業種で必要とされます。
金融、医療、政府機関、ITサービスなど、機密情報を扱うすべての業界で、ペネトレーションテストの実施は必要不可欠です。これらの業界では、データ漏洩やシステム障害が重大な結果を招く可能性があるため、定期的なテストが推奨されます。

ペネトレーションテストが必要な3つの業種

脆弱性診断の結果見つかった脆弱性を悪用して、攻撃が本当に成功するのかを検証するために、ペネトレーションテストが実施されることがあります。あくまで一般論ですが、ペネトレーションテストが必要な業種や事業として、以下の3つが挙げられます。

1.生命・生活に直接影響を与える事業やサービス
第一に、生命や生活に影響を及ぼす業種が挙げられます。具体的には、水道・電気・ガス・道路・交通等の社会インフラや、病院、ビル管理、工場のシステムなどです。

2.資産に影響を与える個人情報を扱うサービス
個人情報を保有する事業やサービスにも、ペネトレーションテストが必要な場合が多いでしょう。とりわけ銀行や証券会社、クレジットカード、仮想通貨取引所などの金融、大規模なWebサービスやECサイト、住民データを扱う自治体や官公庁などが挙げられます。

3.事業継続に影響を与える機密情報を扱うシステム
重要な営業機密や知的財産を保有する企業もペネトレーションテストの実施が望ましいといえるでしょう。

特に、クローズモデルの知財戦略に基づいて特許を取得しない方針の企業が、サイバー攻撃によって機密情報を盗まれ、他の企業に国内外で特許申請・取得された場合、事業継続に関わる重大な影響が懸念されます。

また、データ自体に価値はあるが、特許法や不正競争防止法では保護対象とならないようなデータについては、セキュリティ対策によって保護を図る必要があります。

ペネトレーションテストと脆弱性診断との違い

ペネトレーションテストは、脆弱性診断とは異なるアプローチを取ります。

脆弱性診断はシステムの脆弱性を特定することに焦点を当てていますが、ペネトレーションテストはその脆弱性を利用して実際に攻撃を試み、システムのセキュリティを実際に検証します。この違いは、単にリスクを特定するのではなく、そのリスクが実際にどのように悪用され得るかを理解することにあります。

以下に「対象」「目的」「範囲」、必要な「期間」の4つの観点から、ペネトレーションテストと脆弱性診断の違いを示します。

ペネトレーションテスト脆弱性診断
対象脆弱性診断同様、ネットワークやWebアプリケーションを対象にしますが、ときに警備員をあざむいて建物に侵入できるかどうか等の物理的侵入テストが行われることもあります。ネットワークやWebアプリケーションが対象となります。
目的脆弱性診断は脆弱性を発見して報告することが主な業務ですが、ペネトレーションテストは脆弱性をもとに不正アクセスし、ネットワーク等に侵入することが目的となります。 脆弱性を検知・検出すること。
範囲広い範囲の網羅性を重視する脆弱性診断と異なり、ペネトレーションテストは侵入することが目的であるため、脆弱性診断とは反対に、狭く深く、ときに針の穴のような侵入できる一点を探します。 広く網羅的に脆弱性の有無を探します。
期間ペネトレーションテストは、とにかく侵入が成功するまでトライし続ける作業であるため、脆弱性診断よりも長い期間を要する場合が少なくありません。ただし、一般論として、優秀なペネトレーションテストサービスであればあるほど、短い期間で侵入が成功します。 探すものが事前に決まっているためペネトレーションテストよりも通常は短い期間で完了します。

ペネトレーションテスト実施のステップ

ペネトレーションテストサービスは提供する企業によってそれぞれ個性がありますが、大きく分けると下記の手順で実施されます。

Step1.ヒアリング

目的に応じ、たとえば「顧客データベース」など、ペネトレーションテストを行う対象を決定します。そして「顧客データベース」が外部から攻撃されるのか、あるいは内部犯行なのか、想定する攻撃シナリオを作成し、最後に、ペネトレーションテストを行う期間を決定します。

Step2.実施

対象によってさまざまな実施方法があります。公開されているWebアプリケーションであればリモートから実施することができます。内部犯行の危険性をテストする場合ならオフィス内から実施することもあるでしょう。

Step3.完了

「侵入に成功したとき」あるいは反対に、「侵入に成功できないまま期間が終了したとき」のいずれかをもってペネトレーションテストは完了します。どちらの結果にも意味があります。侵入に成功した場合は、その報告を受けて防御力を高める必要性を認識することになり、侵入に失敗した場合は、一定の防御力を保持できている目安となります。

Step4.報告

ペネトレーションテスト事業者からの報告書提出や報告会が行われます。具体的にどういうプロセスで、どういう技術を用いて侵入し、重要なデータがどこまで閲覧可能だったのか、どんなことができてしまう危険性があったのか、など管理者の気にかかることが詳細に報告されます。

ペネトレーションテストのメリットとデメリット

メリット

  • 攻撃者視点でリスクを把握できる
  • 発見された問題を経営層や現場に説得力をもって説明できる
  • 実際の被害想定を踏まえた改善が可能

デメリット

  • 費用や工数が脆弱性診断よりも高い傾向にある
  • 診断範囲が限られることがある
  • 実施時の負荷に配慮が必要

ペネトレーションテストの費用相場

ペネトレーションテストの費用は、対象システムの規模や診断範囲によって異なります。一般的にはあくまで一般的な相場として「脆弱性診断の1.5倍から2倍」程度、数百万円程度が目安ですが、小規模のWebアプリケーションなら数十万円から実施可能な場合もあります。

ペネトレーションテストの重要性

主に以下のような理由により、企業・組織において、ペネトレーションテストを実施することは重要です。

  • 実際の攻撃シナリオの検証
  • セキュリティ対策の有効性評価
  • コンプライアンス要件の遵守
  • ビジネスリスクの低減

脆弱性診断とは異なり、ペネトレーションテストは単に脆弱性を発見するだけでなく、それらが実際に悪用される可能性があるかどうかを重視します。これにより、システムのセキュリティ状態を詳細に把握し、実装されているセキュリティ対策の有効性を検証することができます。

特に金融、医療、政府機関、ITサービス業界など、高度なセキュリティが要求される分野では、セキュリティ対策の一環としてペネトレーションテストが法令やガイドラインで義務付けられている場合があります。

ペネトレーションテストを実施する会社の適切な選び方

ペネトレーションテストを実施する際には、専門知識と経験を持つ信頼できる会社を選ぶことが重要です。セキュリティテストの専門家であること、業界の最新の脅威に精通していること、そして過去の成功事例を持つことが、良いサービスプロバイダーの特徴です。また、テストの範囲、方法、報告の詳細さなど、サービスの質にも注意を払う必要があります。
ペネトレーションテストは経験とセンスが求められる仕事であるため、優良事業者選びはとても重要です。前述したとおり「優秀なペネトレーションテストサービスであればあるほど、短い期間でテストが終了(=侵入に成功)」します。ペネトレーションテストの見積額はエンジニアの拘束時間とも相関しますので、予算にもかかわってきます。大きく以下の3つのポイントを、いいペネトレーションテスト会社選びの参考にしてください。

1.丁寧なヒアリングにもとづいてシナリオを考えてくれるか

システム構成や業務手順、ときには組織構成など、実際のサイバー攻撃を行う際に参照するとされる、さまざまな情報をもとにして、実施するサービスの適用範囲、留意事項、制限などを聞き、顧客の目的や要望、要件に沿ったペネトレーションテストの攻撃シナリオを考えてくれる会社を選びましょう。

2.技術者の経験と勘、クリエイティビティ

ペネトレーションテストはときに針の穴を通すような隙間を見つけ出して侵入を成功させる業務です。技術者のこれまでの経験、保有資格などを確かめ、技術者の層が厚い会社を選びましょう。

3.診断実績

過去のペネトレーションテストの実施社数や件数、リピート社数なども、いいペネトレーションテスト会社選びの参考になります。
ペネトレーションテストのツール

ここまで述べてきたとおりペネトレーションテストとは、丁寧なヒアリングのもとで作成した攻撃シナリオに基づいて、経験豊かな技術者が実施するクリエイティブな手作業です。ペネトレーションテストをすべて自動で行うツールは存在しません。

ただし、ペネトレーションテストを行う技術者が、いわば「工具」「道具箱」のように用いるツールは数多くあります。代表的なものとして、オープンソースプロジェクトである Metasploit が提供する、さまざまなツール群が挙げられます。

セキュリティ企業に依頼せずに、自分でMetasploit が提供するツールを用いて、公開されている脆弱性などを用いて攻撃を実行することは可能です。しかし、その結果を読み解いたり、優先順位をつけたりするノウハウには経験と知見が必要とされます。

また、自宅に置いたサーバに研究目的でツールを走らせるような場合でも、不用意にこうしたツールを使用したり、不適切な方法で攻撃用のエクスプロイトを取得・保管したりすると「不正アクセス行為の禁止等に関する法律」や「不正指令電磁的記録に関する罪(刑法刑法168条の2及び168条の3)」等にも触れる犯罪となる危険性もあることを忘れてはいけません。

まとめ

・ペネトレーションテストとは、システム・ネットワークへの不正侵入や攻撃が成立するか確
 認するテスト手法の一つ
・特にセキュリティが重要視される業界や業種、金融、医療、政府機関、ITサービス業界など

 で、ペネトレーションテストの実施が必要不可欠
・脆弱性の有無を判定する脆弱性診断と異なり、ペネトレーションテストでは脆弱性自体を見

 つけることよりも不正侵入や攻撃が成立するかどうかの判断を優先する
・事前ヒアリングが丁寧で、優秀な技術者が在籍する、診断実績の多い会社を探す

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

【第3回】Non-Human Identities Top 10とは?自動化時代に求められる新しいセキュリティ視点

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

近年、クラウドやSaaSの普及で、人の手を介さずに動作する「Non-Human Identity(NHI)」が存在感を増しています。このNHIに対するOWASPのTop10シリーズが2025年から公開されています。「OWASP Top 10」を中心に、基本的なセキュリティ知識を深め、企業での対策に活かすことを目的としたシリーズ第3回の今回は、NHIとは何か、悪用事例や企業が今取るべきセキュリティ対策の方向性を解説します。

Non-Human Identity(NHI)とは

NHIとは、マシン間のアクセスと認証に使用されるデジタル的なIdentity(ID注 1))の総称です。IDは機械的な処理や自動化の場面で使われます。NHIはクラウドサービスの普及やAPI化の進展とともに爆発的にその数を増やしています。その最大のメリットはAPIやマイクロサービス、アプリケーションごとに設定・運用が可能な点にあります。そして最大のデメリットがセキュリティ関連の問題です。

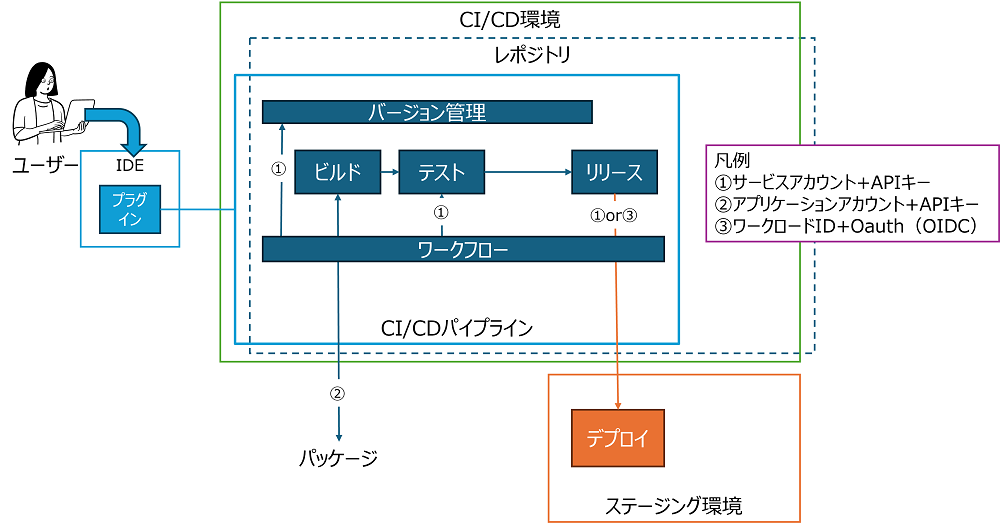
NHIが用いられる代表例としてCI/CD注 2)環境があります。CI/CD環境では日常的にコードのコミットやレビュー、テスト、ビルド、バージョン管理、デプロイといったことがCI/CDパイプラインやクラウドサービスプロバイダとの統合を通じて行われています。ここでのNHIの利用状況を考えてみましょう。

CI/CD環境とNHIのイメージ

ユーザがIDEからプラグイン経由でワークフローにコードのプッシュ/プルなどの操作を行うことでCI/CDパイプラインのワークフローが動作し、ワークフローから様々なコンポーネントや外部APIへの通信にNHI(凡例①~③)が利用されます。

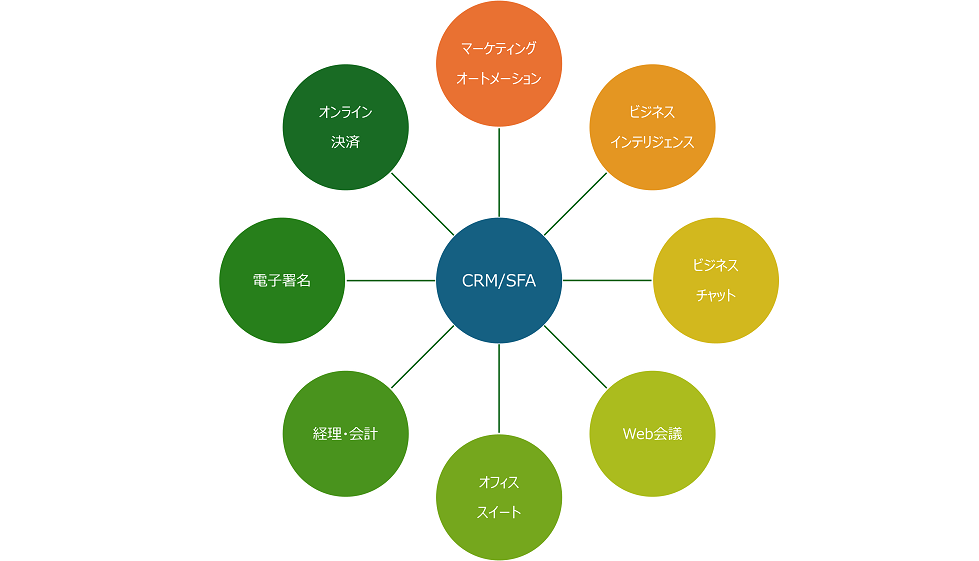
CI/CDに限らず、私たちの周りにはNHIを必要とするサービス間・システム間の連携が多数存在しています。次の図は顧客管理システム(CRM)と営業支援システム(SFA)を中心とした、NHIを用いた典型的なサービス間の連携のイメージです。

CI/CD環境も、この図に挙げた例でも、1人のユーザが1つのアプリケーションから複数の機能を動かすことができます。このため、組織内では人の10~50倍のNHIが存在するともいわれています注 3)。さらに、すべてのNHIが適切に管理されているとは限らず、サービス間・開発者間でのNHIの共有や認証情報のローテーションのないNHIの存在など、多くの問題があります。これらのセキュリティ上の問題をまとめたものが「OWASP NHI Top10」です。

事例から見るNHIのセキュリティ課題

tj-actionsサプライチェーン攻撃(2025年発生)

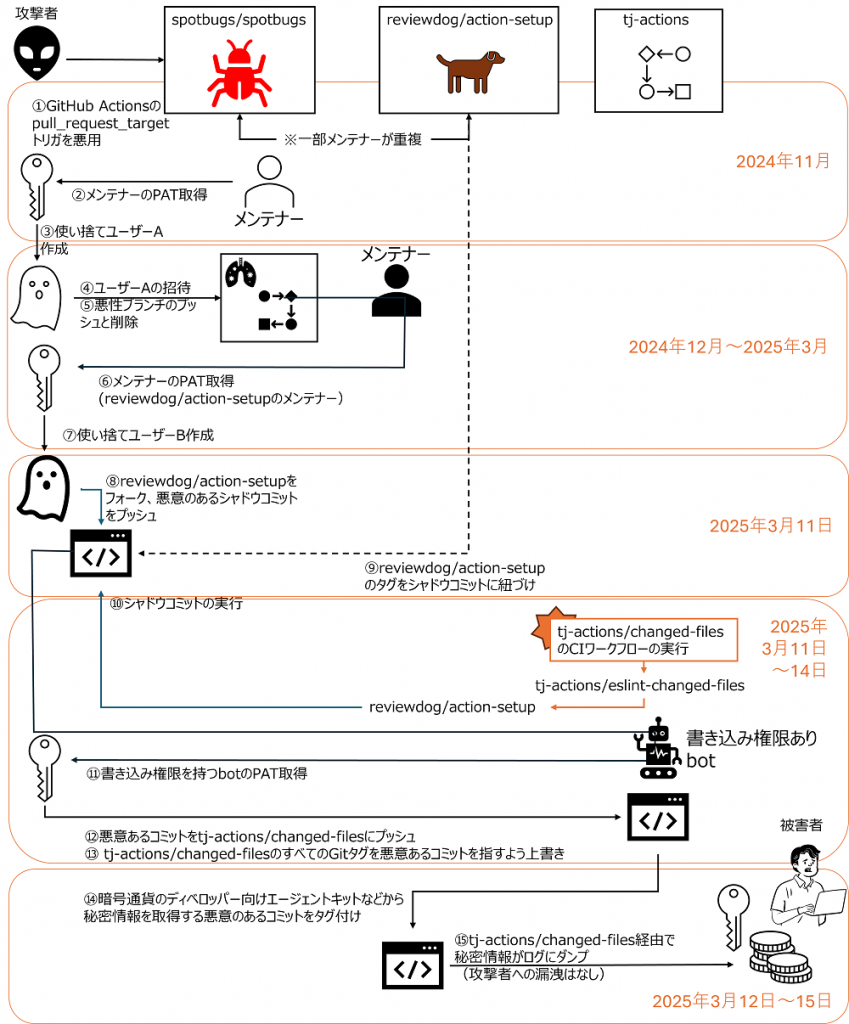
GitHub Actions(GitHubによるCI/CDプラットフォーム)向けのサードパーティー製のアクション集であるtj-actionsが依存するライブラリへの侵害が原因となったサプライチェーン攻撃です。GitHub Actionsにはワークフローやその中の一部アクションの再利用という機能がありますが、tj-actionsはGitHub Actionsでは提供していないアクションを多数提供することでGitHub Actionsの補完目的で使用できるツールの一つです。図は時間的経過を含む本事案の推移をあらわしたものです。

tj-actions侵害・サプライチェーン攻撃の概要

GitHub独自のセキュリティに関連する補足説明

PAT: ここでのPATはGitHubが提供するPersonal Access Tokenを指します。APIやCLIからのアクセス(たとえばgit cloneやpush, pullなど)を行う際の認証に用いられるものです。発行が人(GitHubユーザ)に対して行われるので属人性がありますが、実際にはNHIとして使用します。Settings>Developer SettingsからToken(Classic)またはFine Grained Tokenが選択できます。Fine Grained Tokenを選択した場合はトークンに関するパーミッションの詳細が設定できるようになっていますが、セキュリティの観点では非推奨の設定項目(例えば有効期限を設定しないなど)が有効になっている点や、設定項目が詳細かつ多岐にわたるためセキュリティ上の配慮のない設定をしているケースもありうる点に注意が必要です。
pull_request_target: GitHub Actionsにはpull_requestとpull_request_targetの2つのpull requestトリガーがあります。pull_request_targetは使い方を理解していないと今回のようなケースで悪用されることがあります。参考資料を以下に記載しますので、ぜひご一読ください。
https://blog.gitguardian.com/github-actions-security-cheat-sheet/
https://blog.gitguardian.com/github-actions-security-cheat-sheet/https://runs-on.com/github-actions/pull-request-vs-pull-request-target/

本件でOWASP NHI Top 10のうち該当する可能性がある項目は以下の通りです。

No.名称今回何が該当するか
NHI2Secret Leakage(シークレット漏洩)本件ではtj-actions経由でログにダンプされた秘密情報があった点、各PATの漏洩があった点の2点が該当
NHI3Vulnerable Third-Party NHI(脆弱なサードパーティーNHI)spotbugsおよびreviewdog への侵害がtj-actionsへの侵害へ繋がった点が該当
NHI7Long-Lived Secrets(長期間有効なシークレット)攻撃期間からspotbugsのメンテナーのPATの有効期限が長かった可能性がある

OWASP NHI Top 10

OWASP NHI Top 10 2025をここで簡単にご紹介します。

NHI番号名称概要対策
NHI1:2025Improper Offboarding(不適切なオフボーディング)サービスアカウントやアクセスキーなどの非人間的アイデンティティが不要になった際に、適切に無効化・削除されない問題。放置された認証情報が攻撃者に悪用され、機密システムへの不正アクセスに利用される可能性がある。NHIのライフサイクル管理を自動化し、使用されていないアイデンティティを定期的に検出・無効化する。継続的なスキャンとモニタリングでゾンビNHIを特定し、ガバナンス、ツール、ワークフローの観点から廃止プロセスを体系化する。
NHI2:2025Secret Leakage(シークレット漏洩)APIキー、トークン、暗号化キー、証明書などの機密情報が、ソースコードへのハードコーディング、平文設定ファイル、公開チャットアプリケーションなど、認可されていないデータストアに漏洩する問題。ハードコードされた認証情報を排除し、適切なシークレット管理プラットフォーム(CyberArk Conjur、HashiCorp Vault等)を導入する。CI/CDパイプラインにシークレットスキャンを組み込み、リアルタイムで漏洩を検出・検証する。
NHI3:2025Vulnerable Third-Party NHI(脆弱なサードパーティーNHI)開発ワークフローに統合されたサードパーティーの非人間的アイデンティティが、セキュリティ脆弱性や悪意のあるアップデートにより侵害され、認証情報の窃取や権限の悪用に利用される問題。サードパーティーサービスのセキュリティ実践を定期的に監査し、統合されたサービスの更新状況を追跡する。最小権限の原則に従い、サードパーティーに与える権限を最小限に制限し、定期的にアクセス権を見直す。
NHI4:2025Insecure Authentication(安全でない認証)開発者が内部・外部サービスを統合する際に、非推奨で脆弱性のある認証方式や、古いセキュリティ慣行による弱い認証メカニズムを使用することで組織が重大なリスクにさらされる問題。非推奨の認証方式(SHA1等)を特定し、最新のセキュリティ標準に準拠した認証方式に移行する。すべての暗号化・認証方式を定期的に見直し、技術の進歩に合わせて更新する。長期間有効なAPIキーを短期間トークンに置き換える。
NHI5:2025Overprivileged NHI(過度な権限を持つNHI)アプリケーション開発・保守時に、開発者や管理者が非人間的アイデンティティに必要以上の権限を付与し、侵害時に攻撃者がその過剰な権限を悪用して重大な被害を与える可能性がある問題。最小権限の原則を厳格に適用し、NHIの権限を定期的に見直す。権限のスコープを適切に設定し、シークレットローテーション時に権限の再評価を実施する。人間のアイデンティティと同様の自動化されたアクセス権見の直しプロセスを導入する。
NHI6:2025Insecure Cloud Deployment Configurations(安全でないクラウドデプロイ設定)CI/CDアプリケーションがクラウドサービス認証で静的認証情報やOIDCを使用する際、設定ミスや検証不備により、攻撃者が本番環境への永続的で特権的なアクセスを獲得する可能性がある問題。静的認証情報の代わりにOIDCトークンベース認証を使用し、アイデンティティトークンの適切な検証を実装する。設定ファイルへのハードコード化を避け、適切なシークレット管理システムを使用する。CI/CDパイプラインでのシークレット露出を防ぐ。
NHI7:2025Long-Lived Secrets(長期間有効なシークレット)APIキー、トークン、暗号化キー、証明書の有効期限が遠い将来に設定されているか無期限の場合、侵害されたシークレットが時間制約なく攻撃者に機密サービスへのアクセスを提供する問題。短期間で自動ローテーションされるシークレットを実装し、可能な限り実行時に生成される一時的なトークンを使用する。シークレットのライフサイクルを可視化し、作成・使用・ローテーション状況を追跡する。有効期限のないシークレットを特定し排除する。
NHI8:2025Environment Isolation(環境分離)開発、テスト、ステージング、本番環境で同じ非人間的アイデンティティを再利用することで、特にテスト環境と本番環境間での使い回しが重大なセキュリティ脆弱性を引き起こす問題。開発、ステージング、本番環境で異なるNHIを使用し、環境間でのNHI共有を禁止する。各環境専用のNHIを設定し、環境固有のアクセス権限を適用する。NHIの使用状況を可視化し、環境分離ポリシーの遵守状況を監視する。
NHI9:2025NHI Reuse(NHI再利用)異なるアプリケーション、サービス、コンポーネント間で同じ非人間的アイデンティティを再利用することで、一箇所での侵害が他の部分への不正アクセスに利用される重大なセキュリティリスクを生む問題。異なるアプリケーション間でのNHI共有を禁止し、1対1のNHI-アプリケーション使用ポリシーを確立する。NHIの使用コンテキストを詳細に把握し、複数システム間での再利用を防ぐ。侵害時の影響範囲を限定するため、専用NHIを各アプリケーションに割り当てる。
NHI10:2025Human Use of NHI(人間によるNHIの使用)アプリケーション開発・保守時に、開発者や管理者が個人の人間的 アイデンティティで行うべき手動タスクに非人間的アイデンティティを悪用し、監査やアカウンタビリティの欠如などのリスクを引き起こす問題。手動タスクには適切な権限を持つ個人のアイデンティティを使用し、NHIの人間による使用を禁止する。NHIの異常使用を検出するモニタリングを実装し、承認されたアクセスパターンから逸脱した使用を特定する。監査とアカウンタビリティを確保するため、人間とNHIの活動を明確に区別する。
出典:OWASP Non-Human Identities Top 10より弊社編集・和訳

企業がとるべき対策

NHI固有の対策(NHI10:2025人間によるNHIの使用)もありますが、例えば人の認証に関する対策と似たようなもの(オフボーディング対策、認証情報のハードコードの排除、最小権限の原則の徹底、認証方法のアップデート、環境分離やシステム間での再利用禁止)も多く含まれます。企業のIT環境は今後、AI統合やレガシーシステムの置き換え、人手不足を背景とした業務の自動化を中心に大きく変動していくことが予想されます。

NHIはアプリケーション間、システム間といったマシン間の認証に用いられることから、AI統合や業務のデジタル化・自動化において利用される機会が増えていきます。新しい概念であり、新しいセキュリティ上のリスクでもあり、なかなか理解するのが難しい分野ではありますが、少なくとも、以下の点においてセキュリティ上重要であることをご理解いただければと思います。

  • NHIは企業のデジタル資産やシステム間の接続のために多数用いられており、攻撃者から見たときに非常に広い攻撃面となりうること
  • 特権が付与されるNHIも存在することから、攻撃者から見たときに有用な攻撃面であるが、最小権限の原則が適用されていない場合、防御側にとっては保護が難しいこと
  • 人間の認証と同じく、認証方法がセキュリティリスクの高いもの(単純なAPIキー)からセキュリティリスクが低いもの(OAuthと証明書の同時活用)まで非常に多様であり、選択を間違うと攻撃された際の被害が甚大であること

セキュリティは「開発初期から」「全社横断で」

3つのTop 10に共通しているのは、「問題の多くは設計段階・開発段階で防げる」という事実です。脆弱性や権限ミスは、開発中の選択や運用ポリシーによって生まれるため、セキュリティは“あとから付け足す”ものではなく、最初から組み込むべき設計要件であるという考え方がますます重要になっています。また、情報システム部門だけでなく、開発チーム・運用チーム・経営層を巻き込んだ全社的なセキュリティ体制の確立が求められます。

OWASP Top 10を「読むだけ」で終わらせないために

OWASPのTop10シリーズは、ただの知識リストではありません。それぞれのリスクが「なぜ問題なのか」「どう防げるのか」を考えることで、企業ごとのセキュリティ成熟度を高めることができます。自社システムに照らして「どこが該当するか」「どのリスクが潜在しているか」をチームで共有し、日々の開発・運用の判断にOWASPの知見を活用することが、最も効果的なセキュリティ強化への第一歩です。3回にわたる本シリーズが、皆さまのセキュリティ戦略の一助となれば幸いです。

【参考情報】

【連載一覧】

―第1回「OWASP Top 10とは?アプリケーションセキュリティの基本を押さえよう」―
―第2回「OWASP API Security Top 10とは?APIの脅威と対策を知ろう」―

注:
1)ここでは読者の皆さんに理解しやすいようにIDとしていますが、実態としてはデジタル的な構成要素(digital construct)であり、デジタル的な主体(digital entity)となります。
2)Continuous Integration/ Continuous Delivery(継続的インテグレーション/継続的デリバリー)の略語
3)https://cloudsecurityalliance.org/blog/2024/03/08/what-are-non-human-identities

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

ゼロトラスト導入ガイド|成功事例・メリット・失敗しない進め方とおすすめ診断サービス
ゼロトラストとは?なぜ今、導入が必要なのか

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
サイバー攻撃の高度化・巧妙化が進む中、「ゼロトラスト」は企業の情報資産を守る新たなセキュリティ戦略として注目を集めています。本記事では、ゼロトラストの基本概念から導入メリット、成功事例、よくある課題とその解決策、導入の進め方までをわかりやすく解説。さらに、導入効果を最大化するためのおすすめ診断サービスもご紹介します。失敗しないゼロトラスト導入を目指す方は必見です。

はじめに

従来の境界型セキュリティでは防ぎきれないサイバー攻撃が増加する中、企業の情報資産を守る新たなアプローチとして「ゼロトラスト」が注目されています。ゼロトラストは「守るべき情報資産に対するあらゆるアクセスを信頼せず、すべて検証する」という原則に基づき、すべてのアクセスを検証・制御し、最小限の権限だけを与えることで内部・外部の脅威から組織を守るセキュリティモデルです。

ゼロトラスト導入のメリット

ゼロトラストを導入することで得られる主なメリットは以下の通りです。

  • サイバー攻撃リスクの低減
    すべてのユーザーやデバイスを都度認証するため、不正アクセスや情報漏洩のリスクを大幅に減らせます。
  • クラウド・リモートワーク対応の強化
    社内外問わず安全なアクセス環境を構築でき、テレワークやクラウド活用が進む現代の働き方に最適です。
  • 適切なアクセス権限管理と運用
    最小権限の原則により、不要なアクセス権を排除し、万が一の被害範囲も最小限に抑えられます。
  • コンプライアンス対応の強化
    アクセス履歴や認証の記録が残るため、各種規制や監査にも対応しやすくなります。

ゼロトラスト導入における課題と段階的な進め方

ゼロトラストは単なる技術導入ではなく、企業のセキュリティパラダイムの転換を意味します。IPAの導入指南書では、まず現状評価と戦略策定から始め、資産の棚卸しやセキュリティギャップの特定、経営層の支持獲得を行うことが重要とされています。

セキュリティギャップの例:

  • 古いOSのまま運用されている端末の存在
  • 重要な業務システムに対して多要素認証が導入されていない
  • 誰がどのシステムにアクセスできるかの管理が不十分

こうしたギャップを洗い出すことで、優先的に対処すべき課題が明確になります。

次に、ID管理基盤の構築として多要素認証やシングルサインオン、特権アクセス管理の強化を段階的に実施します。さらに、クラウド利用の増加に伴い、クラウド環境の適切なセキュリティ設定も欠かせません。クラウドサービスの利用率は70%を超えていますが、約3割の企業がクラウド起因のセキュリティインシデントを懸念しており、専門家による設定診断が求められています。

導入成功事例:ゼロトラストで業務とセキュリティを両立

事例1:大手製造業A社
クラウドサービスの利用拡大とテレワーク推進により、従来のVPNだけではセキュリティリスクが高まっていました。A社はゼロトラストネットワークアクセス(ZTNA)を導入し、従業員の端末認証や多要素認証(MFA)を徹底。加えて、クラウド環境のセキュリティ設定診断も実施したことで、リモートアクセスの安全性を大幅に向上させました。

導入のポイント:
・既存の社内システムと段階的に連携
・社内教育と啓発活動も並行して実施
・定期的な脆弱性診断でリスクを可視化

事例2:医療系サービスB社
個人情報を多く扱うB社では、ゼロトラストの導入により、アクセス権限の細分化とログ監視を強化。クラウドセキュリティ設定診断も活用し、外部からの不正アクセスや内部不正のリスクを大幅に低減しました。

導入のポイント:
・多要素認証の全社導入
・クラウド環境の設定ミスを専門家が診断
・定期的な保守サービスでセキュリティレベルを維持

失敗しないゼロトラスト導入の進め方

ゼロトラストは一度にすべてを切り替えるのではなく、段階的に進めることが成功のカギです。

STEP1:現状把握と目標設定
まずは自社のIT資産・業務フローを棚卸しし、どこにリスクや課題があるかを洗い出します。経営層を巻き込んだ目標設定が重要です。

STEP2:ID管理・認証基盤の強化
多要素認証(MFA)やシングルサインオン(SSO)など、ID管理の強化から始めましょう。これがゼロトラストの基盤となります。

STEP3:クラウド・ネットワーク環境のセキュリティ診断
クラウドサービスやネットワーク機器の設定に脆弱性がないか、専門サービスで診断を受けることが推奨されます。

STEP4:段階的な導入と運用改善
重要度の高いシステムから順次ゼロトラスト化を進め、運用しながら改善していくことが成功への近道です。

STEP5:継続的な教育と保守
社員へのセキュリティ教育と、定期的な診断・保守サービスの活用で、最新の脅威にも対応できる体制を維持しましょう。

おすすめの脆弱性診断サービス

ゼロトラスト導入を成功させるには、専門家による診断サービスの活用が有効です。専門家の助言を受けることで、組織が保有するリスクへの具体的な対策を講じ、リスクを最小限に抑えることが可能となります。BBSecの「SQAT®脆弱性診断」は、システムやクラウド環境の脆弱性を高精度で診断し、具体的な改善策を提案します。さらに、脆弱性診断保守サービスやクラウドセキュリティ設定診断により、導入後の運用やクラウド環境の安全性維持にも役立ちます。

サービス詳細

SQAT® 脆弱性診断
システムに潜む脆弱性は、重大な被害につながるリスク要因です。BBSecの「SQAT® 脆弱性診断」は、自動診断と手動診断を組み合わせ、高精度で脆弱性を発見します。診断結果はスピーディーに報告。対応優先度もご提示するため、お客様側での効率的な対策が可能です。また診断後3か月間の再診断やご相談も受け付けており、サイバー保険も付帯しています。

脆弱性診断保守サービス
定期的な診断と診断間のリスク検知を自動化。継続的なセキュリティレベル維持に最適です。

クラウドセキュリティ設定診断
AWS、Azure、GCPなど主要クラウドの設定を専門家が診断し、最適な対策を提案します。

まとめ

ゼロトラスト導入は、企業のセキュリティレベルを飛躍的に高める最良の選択肢です。成功事例のように段階的な導入と定期的な診断サービスの活用で、リスクを最小化しつつ柔軟な働き方やクラウド活用も実現できます。まずは現状の課題を可視化し、信頼できる診断サービスとともに、失敗しないゼロトラスト導入を進めてみてはいかがでしょうか。

【参考情報】

  • 独立行政法人情報処理推進機構(IPA)「ゼロトラスト導入指南書」
  • Gartner Japan,ニュースルーム(2025年5月8日)「Gartner、ゼロトラストの最新トレンドを発表」
  • Zscaler「ゼロトラストとSASE: 2025年の5つの予測」
  • クラスメソッド株式会社,Zenn「2025年版-ゼロトラスト導入ガイド」
  • Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【第2回】「OWASP API Security Top 10とは?APIの脅威と対策を知ろう」

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    デジタル化が進む現代において、Webサービスやスマートフォンアプリ、IoT機器まで、あらゆるシステムがAPIを通じて連携しています。しかし、その利便性の反面、APIを標的としたサイバー攻撃も急増しています。こうした背景の中、APIに特化したセキュリティリスクをまとめたのが「OWASP API Security Top 10」です。

    「OWASP Top 10」を中心に、基本的なセキュリティ知識を深め、企業での対策に活かすことを目的としたシリーズ第2回の今回は、API開発や管理に関わる企業の情報システム部門・開発担当者に向けて、OWASP API Security Top 10の概要と代表的なリスク、具体的な対策についてわかりやすく解説します。

    OWASP API Security Top 10とは

    OWASP API Security Top 10は、OWASP(Open Web Application Security Project)がAPIセキュリティに関する10大リスクを選定・解説したもので、Webアプリケーション版『OWASP Top 10』同様、攻撃シナリオや防御方法がTop10形式で詳しく記載されており、API固有の脆弱性やセキュリティリスクの把握と対策をするための判断材料のひとつとして捉え、活用することができます。

    「API」について、SQAT.jpでは以下の記事でも解説しています。
    あわせてぜひご覧ください。
    「APIのセキュリティ脅威とは」
    「APIとは何か(2)~APIの脅威とリスク~」

    APIセキュリティ

    APIは異なるソフトウェア間の通信を可能にしますが、同時に攻撃者にとっての格好の標的にもなり得ます。そのため、APIを利用する企業やアプリケーション開発者にとってAPIのセキュリティ対策は重要な課題です。セキュリティリスクは他のプログラムやサービスと機能などデータを共有しているAPI特有の仕組みから生じます。APIが不適切に設計・管理されていると、未認証のアクセス、データ漏洩、機密情報の不正取得といったリスクが高まります。以下は、APIセキュリティに関する主なリスクの例です。

    • データ漏洩:APIを通じて個人情報や機密情報が漏洩するリスク
    • 不十分な認証:認証要素が不十分なことによる不正アクセスのリスク
    • サイバー攻撃リスク:標的型攻撃、インジェクション攻撃やサービス運用妨害(DoS)攻撃などのサイバー攻撃を受けてしまうリスク
    • APIキーの窃取:APIキーが盗まれることによる不正利用のリスク

    OWASP API Security Top 10:2023概要

    以下は、2023年に発表された最新版のOWASP API Security Top 10のリストです。

    項目番号リスク名概要
    API1:2023Broken Object Level Authorization
    (オブジェクトレベルでの認可の不備)
    オブジェクトレベルの認可が不適切で、他ユーザのIDを参照できてしまう問題。IDを任意に変更して不正取得される
    API2:2023Broken Authentication
    (認証の不備)
    認証トークンやセッション管理の不備により、なりすましや不正アクセスが可能となる状態
    API3:2023Broken Object Property Level Authorization
    (オブジェクトプロパティレベルの認可の不備)
    オブジェクト内の個別プロパティに対して、参照・更新権限チェックがない問題。内部値が漏洩・改ざんされる恐れがある
    API4:2023Unrestricted Resource Consumption
    (無制限のリソース消費)
    CPU、ネットワーク、メール送信等リソース制御がなく、DoS攻撃対策やコスト対策が不十分な状態
    API5:2023Broken Function Level Authorization
    (機能レベルの認可の不備)
    本来の権限を超えて管理機能が呼び出され、削除・変更など不正操作が可能になる
    API6:2023Unrestricted Access to Sensitive Business Flows
    (機密性の高いビジネスフローへの無制限のアクセス)
    購入や予約など、業務フローが制限なく自動化され悪用され得る状態。API側の防御が不十分な状態
    API7:2023Server Side Request Forgery
    (サーバサイドリクエストフォージェリ)
    外部から渡されたURLを検証せず内部リソースをリクエストし、不正アクセス・ポートスキャンを誘発する
    API8:2023Security Misconfiguration
    (不適切なセキュリティ設定)
    セキュリティ設定ミスにより、デバッグモードや不要エンドポイントが公開されたままになっている状態
    API9:2023Improper Inventory Management(不適切なインベントリ管理)バージョン管理や資産管理不備により、古いAPIやテスト系エンドポイントが放置された状態
    API10:2023Unsafe Consumption of APIs
    (APIの安全でない使用)
    APIクライアント側の不適切な利用により、API仕様外の動作等を招くケース
    出典:OWASP Top 10 API Security Risks – 2023より弊社和訳

    OWASP API Security Top 10:2023の代表的なリスクとその影響

    OWASP API Security Top 10では、APIに特化した攻撃手法や設計ミスを10項目に分類しています。ここでは特に影響の大きい代表的な5項目を取り上げ、それぞれの特徴と企業に与える影響を見ていきましょう。

    API1: Broken Object Level Authorization

    • 概要:他人のデータにアクセスできてしまう認可チェックの不備
    • 例:/users/12345を/users/12346に変更して別ユーザの情報を取得
    • 影響:個人情報漏洩、プライバシー侵害、法令違反リスク
    • 実例:T-Mobile(2020年)でAPI経由により契約者情報が漏洩*1

    API2: Broken Authentication

    API3: Broken Object Property Level Authorization

    API4: Unrestricted Resource Consumption

    • 概要:API利用時のリソース消費に対する制限がなく、過剰利用を許してしまう
    • 例:無制限にファイルをアップロード、高頻度でログイン試行
    • 影響:DoS攻撃によるサービスの停止、インフラコストの急増
    • 実例:なし

    API6: Unrestricted Access to Sensitive Business Flows

    これらのリスクは、API開発における「利便性と安全性のバランス」が崩れたときに生じやすいものです。次章では、こうしたリスクに対して開発・運用チームがどのように備えるべきか、具体的な対策を解説します。

    開発・運用チームがすべき対策

    OWASP API Security Top 10:2023に示されたリスクは、設計・開発・運用のあらゆる段階での対策が必要です。APIは公開範囲が広く、攻撃対象になりやすいため、企業の情報システム部門や開発チームは「守るべきポイント」を明確にし、セキュリティレベルを高めていく必要があります。以下に代表的な対策を整理します。

    認証・認可の適切な管理

    • アクセストークン(OAuthトークンなど)の署名検証や有効期限管理を適切に行う
    • 多要素認証(MFA)やOAuth 2.0/OpenID Connectなどの業界標準プロトコルを採用
    • ユーザIDやオブジェクトIDに基づいたアクセス制御(認可)の一貫性を保つ

    目的:適切なユーザにのみ権限を付与し、不正アクセスのリスクを軽減する

    入力データのバリデーションと制御

    • ユーザから受け取るリクエストパラメータ、JSON、ヘッダー情報などに対してサーバーサイドで厳格な検証を実施
    • 過剰なフィールドの受け入れを避け、明示的に許可されたパラメータだけを処理
    • 入力サイズ、データ型、構造の制限と、想定外の入力に対する例外処理を徹底

    目的:不正な値による処理改ざん(Mass Assignment、インジェクション)やサービス停止リスクを軽減

    脆弱性診断・ログ監視等の定期的な実施

    • APIエンドポイントに対するセキュリティ診断(ペネトレーションテスト、動的解析)を定期的に実施
    • SwaggerやOpenAPI仕様書をもとに、未公開API・テスト用APIが本番に露出していないか確認するため、棚卸しを実施
    • APIゲートウェイやWAF(Web Application Firewall)と連携したログの収集・監視も強化

    目的:潜在的な脆弱性や構成ミスを早期に発見し、攻撃の起点となる入口を閉じる

    レート制限と自動化対策

    • IPアドレスやユーザごとのレートリミットを設ける(例:1分間に○回まで)
    • CAPTCHAやボット対策(Device Fingerprint等)を導入して業務APIの濫用を防止
    • クラウド利用時はコスト制御のためのクォータ設定や自動アラートも重要

    目的:DoS攻撃や不正自動化による買い占め行為の防止

    セキュアなAPI設計の徹底

    • 最小権限の原則に基づいたロール設計、バージョン管理の明確化
    • 非公開APIは認証必須かつアクセス制限を設け、エラーメッセージは曖昧化
    • API仕様書の公開範囲と利用契約(利用規約・SLAs)にもセキュリティ要件を記載

    目的:開発段階からセキュリティを組み込む“Security by Design(セキュリティ・バイ・デザイン)”の実現

    企業におけるAPI活用が進む今、セキュリティ対策もまたアプリケーションとは別軸で強化が求められます。OWASP API Security Top 10はその出発点であり、ここで挙げた対策はすべての開発・運用現場で必須です。継続的な見直しと体制整備によって、APIの安全な運用を実現しましょう。

    第3回では、クラウドや自動化が進む今、ますます注目されている「Non-Human Identities(NHI)」に焦点を当てます。人ではないアカウントが引き起こす新たな課題とは何か、そして企業はどう備えるべきかを解説します。


    ―第3回「Non-Human Identities Top 10とは?自動化時代に求められる新しいセキュリティ視点」へ続く―

    【連載一覧】

    ―第1回「OWASP Top 10とは?アプリケーションセキュリティの基本を押さえよう」―
    ―第3回「Non-Human Identities Top 10とは?自動化時代に求められる新しいセキュリティ視点」―

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【第1回】「OWASP Top 10とは?アプリケーションセキュリティの基本を押さえよう」

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    近年、Webアプリケーションを狙ったサイバー攻撃が急増しており、企業にとってWebアプリケーションのセキュリティ強化は欠かせない課題となっています。その中で、世界中のセキュリティ専門家が指標として活用しているのが「OWASP Top 10」です。

    今回は、Webアプリケーションの代表的な脆弱性をまとめた「OWASP Top 10」を通じて、基本的なセキュリティ知識を深め、企業での対策に活かすことを目的とし、背景から各脆弱性カテゴリの説明、実例、対策方法までを全3回のシリーズに分けて解説します。

    OWASPとは

    OWASP(Open Worldwide Application Security Project)は、ソフトウェアのセキュリティ向上を目的とした国際的な非営利団体です。開発者やセキュリティ専門家によって構成されており、セキュリティに関するツールやドキュメントなどを無償で提供しています。OWASPは中立かつオープンな立場から情報を発信しており、多くの企業や政府機関がそのガイドラインを信頼し、採用しています。

    OWASP Top 10とは

    OWASP Top 10は、Webアプリケーションにおける代表的なセキュリティリスクをランキング形式でまとめたもので、最も重要な10の脆弱性カテゴリを示しています。このリストはおよそ3年ごとに更新されており、業界の最新動向や実際の脅威傾向を反映しています。このTop 10は、アプリケーション開発やセキュリティ教育、脆弱性診断の指針として世界中で活用されており、情報システム部門にとってはセキュリティの共通言語ともいえる存在です。

    OWASP Top 10:2021概要

    OWASP Top 10:2021で挙げられているリスクとその概要について、SQAT.jpでは以下の記事でも取り上げています。あわせてぜひご覧ください。
    「OWASP Top 10―世界が注目するWebアプリケーションの重大リスクを知る―」

    以下は、2021年に発表された最新版のOWASP Top 10のリストです。

    項目番号リスク名概要
    A01Broken Access Control
    (アクセス制御の不備)
    アクセス制御の不備により、本来アクセスできない情報や機能へアクセスされるリスク
    A02Cryptographic Failures
    (暗号化の不備)
    暗号化の不備による機密情報の漏洩や改ざん
    A03Injection
    (インジェクション)
    SQLインジェクションなど、外部から不正なコードを注入されるリスク
    A04Insecure Design
    (セキュアでない設計)
    セキュリティを考慮しない設計により生じる構造的リスク
    A05Security Misconfiguration
    (セキュリティ設定のミス)
    設定ミスや不要な機能の有効化に起因する脆弱性
    A06Vulnerable and Outdated Components(脆弱かつ古いコンポーネントの使用)脆弱性を含む古いライブラリやフレームワークの使用
    A07Identification and Authentication Failures(識別と認証の不備)認証処理の不備により、なりすましや権限昇格が発生する
    A08Software and Data Integrity Failures(ソフトウェアとデータの整合性の不備)ソフトウェア更新やCI/CDの不備により改ざんを許すリスク
    A09Security Logging and Monitoring Failures(セキュリティログとモニタリングの不備)侵害の検知・追跡ができないログ監視体制の欠如
    A10Server-Side Request Forgery (SSRF)(サーバサイドリクエストフォージェリ)サーバが内部リソースにアクセスしてしまうリスク
    出典:OWASP Top 10:2021より弊社和訳

    各リスク項目の代表的な脅威事例

    項目番号実例企業・事例概要
    A01Facebook (2019)他人の公開プロフィールがIDの推測とAPI操作により取得可能だった*5
    A02Turkish Citizenship Leak(2016)暗号化されていなかったデータベースから約5,000万人の個人情報が流出*2
    A03Heartland Payment Systems (2008)SQLインジェクションにより1億件以上のクレジットカード情報が漏洩*3
    A04パスワードリセットの仕様不備(複数事例)多くの中小サイトで、トークンなしにメールアドレス入力のみでリセット可能な設計が確認されている
    A05Kubernetes Dashboard誤設定事件(Tesla 2018)管理用インターフェースが公開状態になっており、社内クラウドで仮想通貨マイニングに悪用された*4
    A06Equifax (2017)古いApache Strutsの脆弱性(CVE-2017-5638)を放置していたことで1.4億件以上の個人情報が漏洩*5
    A07GitHub (2012)認証処理の不備により、セッションを乗っ取られる脆弱性が悪用され、一時的にユーザが他人のリポジトリにアクセス可能に
    A08SolarWinds サプライチェーン攻撃(2020)正規のソフトウェアアップデートにマルウェアが仕込まれ、多数の政府機関や企業を含めた組織に影響を与えた
    A09Capital One (2019)AWS環境の不適切なログ監視により、Web Application Firewallの設定ミスから約1億600万人分の情報が流出*6
    A10Capital One (同上)SSRF攻撃によりAWSメタデータサービスへリクエストが可能となり、内部資格情報を窃取された*7

    企業はOWASP Top 10をどう活用すべきか

    OWASP Top 10は、単なる「参考資料」ではなく、企業が自社のセキュリティ対策を体系的に見直すための実践的な指針として活用できます。以下に、企業の情報システム部門担当者等が実際に取り入れるべき活用方法を紹介します。

    開発プロセスへの組み込み(セキュア開発)

    アプリケーション開発において、設計段階からOWASP Top 10を参考にすることで、設計段階から脆弱性を防ぐ「セキュア・バイ・デザイン(Secure by Design)」の思想を組み込むことが可能です。とくにA04「Insecure Design」などはアプリケーション開発の初期段階での対策が鍵となります。

    脆弱性診断の評価基準として

    外部のセキュリティ診断会社や自社診断の基準としてOWASP Top 10を採用することで、リスクの見落としを防ぎつつ、業界標準の診断を実現できます。

    セキュリティ教育・啓発資料として

    企業の社員のセキュリティリテラシーを高めるため、開発者・インフラ管理者・経営層を含めたセキュリティ教育プログラムにOWASP Top 10を取り入れることも有効です。定期的な研修やハンズオン形式での演習と組み合わせることで、具体的な攻撃手法や防御策を理解しやすいため、セキュリティ意識の向上につながります。

    OWASP Top 10はセキュリティ対策の出発点

    OWASP Top 10は、Webアプリケーションの開発やセキュリティ対策に取り組む企業にとって、最も基本かつ重要な指標です。サイバー攻撃の多くは、実はこうした「基本的な脆弱性」から発生しており、OWASP Top 10で挙げられているリスクを理解することがリスク低減の第一歩になります。特に情報システム部門や開発チームは、OWASP Top 10を設計・開発・テスト・運用の各フェーズに取り入れ、継続的なセキュリティ対策を行う必要があります。また、社員へのセキュリティ教育や脆弱性診断サービスの評価基準としても有効活用することで、より実効性の高いセキュリティ体制を構築できるでしょう。

    第2回では、API特有の脅威にフォーカスした「OWASP API Security Top 10」をご紹介します。APIを活用している企業にとって、見逃せない内容となっていますので、ぜひあわせてご覧ください。


    ―第2回「OWASP API Security Top 10とは?APIの脅威と対策を知ろう」へ続く―

    【連載一覧】

    ―第2回「OWASP API Security Top 10とは?APIの脅威と対策を知ろう」―
    ―第3回「Non-Human Identities Top 10とは?自動化時代に求められる新しいセキュリティ視点」―

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    企業のためのデジタルフォレンジック入門
    第3回:デジタルフォレンジックは誰に任せるべきか?

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    デジタルフォレンジック調査の質は「誰に任せるか」によって大きく左右されます。調査を依頼する際は、必要なスキルや資格を有する信頼できる専門家を見極めることが重要です。「企業のためのデジタルフォレンジック入門」シリーズ第3回目となる今回は、デジタルフォレンジック調査に求められるスキルや、信頼できる調査パートナーを選ぶためのポイントについて解説します。

    デジタルフォレンジック調査に求められるスキル

    デジタルフォレンジック調査は、単なる技術的作業にとどまらず、法的対応や組織内のコミュニケーションなど、多岐にわたるスキルが求められる高度な専門分野です。調査の正確性と法的証拠能力を確保するためには、以下のようなスキルが求められます。

    1.技術的スキル
    フォレンジック調査では、コンピュータやモバイルデバイス、ネットワーク機器など、さまざまなデジタルデバイスから証拠を収集・分析する高度な技術が不可欠です。具体的には、ログ解析、マルウェア解析、ネットワークトラフィックの分析、暗号化データの復号、クラウド環境やIoTデバイスからのデータ抽出など、多岐にわたる技術的知識と経験が求められます。

    2.法的知識
    デジタルフォレンジックの調査結果は、訴訟や内部処分などの法的対応に利用されるケースが多くあります。そのため、証拠保全の適切な手続きや電子データの証拠能力を担保する方法についての理解は欠かせません。調査の過程で収集したデータが、法的に無効とならないよう慎重に取り扱うことが求められます。

    3.分析力と問題解決能力
    フォレンジック調査では、大量のデータの中から関連性のある情報を特定し、攻撃の手口や経路を明らかにする必要があります。そのため、データの相関関係を見抜く分析力や、複雑な問題に対して柔軟に対応する問題解決能力が重要です。

    またフォレンジック調査は、調査担当者だけで完結するものではありません。調査を円滑に進めるためには、IT部門や法務部門、経営層との連携が不可欠です。専門的な調査結果を、非技術部門にもわかりやすく説明し、経営判断や法的対応に必要な情報を正確に伝える力も重要です。これらのスキルをバランスよく備えた人材が、企業のインシデント対応力を大きく高める鍵となります。調査を依頼する際は、こうしたスキルセットを有する専門家に依頼することが、調査の精度と効果を高めるための重要なポイントです。

    デジタルフォレンジック関連の資格

    デジタルフォレンジック調査は高度な専門知識と技術が求められる分野であり、調査を担当する人材のスキルによって調査結果の正確性や証拠能力が大きく左右されます。そのため、調査を依頼する際は、担当者がどのような資格や専門性を持っているかを必ず確認することが重要です。以下に、代表的な資格とその特徴を紹介します。

    GCFA(GIAC Certified Forensic Analyst)

    GCFAはSANS Instituteが提供するGIAC認定資格の一つで、デジタルフォレンジック調査に特化した国際資格です。データ侵害の調査、インシデント対応、脅威ハンティングなど、実践的なスキルを証明します。

    CDFP(Certified Digital Forensics Professional)

    デジタル・フォレンジック研究会が実施する資格で、基礎資格(CDFP-B)、実務者資格(CDFP-P)、管理者資格(CDFP-M)の3段階があります。日本国内でのデジタルフォレンジックに特化した資格として注目されています。

    CHFI(Computer Hacking Forensic Investigator)

    EC-Councilが提供する資格で、サイバー攻撃の痕跡を特定し、必要な証拠を適切に収集・分析するスキルを習得することを目的としています。

    またクレジットカード業界の情報漏えい事故を調査する資格にQSA(Qualified Security Assessor)があります。特に、カード情報を扱う企業にとっては、QSAの資格を持つ専門家によるフォレンジック調査が重要な意味を持ちます。

    これらの資格は単なる知識だけでなく、実務経験や倫理的な判断能力を備えていることの証明にもなります。調査を依頼する際は、「どの資格を保有しているか」「過去にどのような調査実績があるか」を確認し、信頼できる専門家に依頼することが重要です。

    インシデント対応としてのフォレンジックの重要性

    サイバー攻撃や内部不正などのインシデントが発生した際、企業に求められるのは迅速かつ的確な対応です。その中で、デジタルフォレンジック調査は、被害の拡大を防ぎ、再発防止策を講じるうえで極めて重要な役割を果たします。

    フォレンジック調査を適切に実施することで、攻撃者の侵入経路や攻撃手法、被害範囲を正確に特定できます。これにより、攻撃の拡大を防ぐために必要な対策を即座に講じることが可能となり、被害の最小化につながります。また、攻撃の原因を突き止め、脆弱性の修正や運用体制の見直しを行うことで、同様の被害が再び発生するリスクを大幅に低減できます。
    しかし、こうした迅速な対応を実現するには、事前の備えが不可欠です。経営層や管理部門は、平時からインシデント発生時の対応体制を整えておく必要があります。具体的には、以下のような準備が求められます。

    • インシデント対応ポリシーの策定:どのような事象をインシデントと定義し、発生時にどの部門がどのように対応するかを明確化します。
    • 証拠保全体制の整備:調査に必要なログやデータを適切に保存し、改ざんや消失を防ぐ体制を構築します。
    • 外部専門家との連携準備:緊急時にすぐに相談・調査を依頼できるよう、フォレンジック調査会社との連絡ルートや契約手続きを整えておきます。
    • 社内教育・訓練の実施:情報システム部門や関係者に対して、インシデント対応手順や証拠保全の重要性について定期的な教育を行います。

    インシデントは、いつ発生してもおかしくありません。被害拡大を防ぎ、企業の信用を守るためには、フォレンジック調査を中心とした実効性のあるインシデント対応体制の構築が不可欠です。経営層がリスクマネジメントの一環としてこの重要性を認識し、積極的に体制整備に取り組むことが、企業の持続的な成長と信頼維持につながります。

    【関連サービス】
    インシデント初動対応準備支援はこちら

    信頼できる調査会社・専門家の選び方

    デジタルフォレンジック調査を依頼する際には、調査会社や専門家の信頼性と対応力を慎重に見極めることが不可欠です。

    1.過去の調査実績・公開事例の有無
    調査会社や専門家を選ぶ際は、まず過去の調査実績や公開事例の有無を確認しましょう。実績が豊富な会社は、さまざまな業種や企業規模のインシデントに対応した経験を持っており、適切な調査手法と迅速な対応力を備えています。また、可能であれば、同業他社での対応事例や解決までのプロセスを確認することで、自社の課題に対する対応力を具体的にイメージできます。

    2.調査体制(緊急対応可能か、社内対応チームの有無)
    サイバーインシデントは突発的に発生します。万が一の際に備え、24時間365日対応可能な緊急体制を整えているかを確認することが重要です。また、外部委託だけでなく、社内に専門の調査チームを有している企業は、ノウハウの蓄積や迅速な意思決定が可能であり、調査の品質も高い傾向にあります。緊急時の連絡手段や初動対応までの所要時間も事前に確認しておくと安心です。

    3.事前相談・見積もり段階での対応姿勢
    調査を依頼する前段階の事前相談や見積もり時の対応姿勢も、信頼できる調査会社かどうかを見極めるポイントです。質問に対する回答が的確かつ分かりやすいか、専門用語をかみ砕いて説明してくれるかなど、コミュニケーションの質を重視しましょう。また、調査内容や費用の内訳について明確に説明がない場合は、後から想定外の追加費用が発生するリスクもあるため、しっかりと確認しましょう。

    このように、実績・体制・対応姿勢の3点をバランスよく確認することで、信頼できるパートナーを選定することができます。インシデント発生時に慌てることがないよう、平時から調査会社の候補をリストアップし、必要に応じて事前相談を行っておくことが理想的です。

    まとめ:リスクに備える最善の準備とは

    サイバー攻撃や情報漏えいといったインシデントは、今やどの企業にとっても現実的なリスクとなっています。そのリスクにどう向き合い、どのように被害を最小限に抑えるかは、企業の信頼性と持続的成長を左右する重要な課題です。本シリーズでは、デジタルフォレンジック調査の基礎知識から、調査の流れや費用、そして信頼できる調査パートナーの選び方まで、実務に役立つ情報を解説してきました。これらの内容は、単にインシデント発生時の対応策としてだけではなく、経営層や管理部門が平時から備えておくべきリスクマネジメントの一環です。企業がこれから取り組むべきは、「万が一ではなく、いつ起きてもおかしくない」という前提で、適切な体制を整えておくこと」です。必要な情報を正しく理解し、信頼できる専門家とのネットワークを構築しておくことで、万が一の事態にも冷静かつ的確に対応できる企業体制を実現できるでしょう。本記事が、皆様のリスク対策とインシデント対応体制の強化に少しでも貢献できれば幸いです。

    緊急時の対応にお困りですか?
    24時間365日対応可能な専門チームが、迅速にサポートいたします。
    今すぐ相談する

    サイバーセキュリティ緊急対応電話受付ボタン

    サイバー攻撃や情報漏えいのリスクは、企業規模を問わず現実のものとなっています。万が一の事態に備え、信頼できるパートナーと連携し、迅速かつ適切な対応体制を整えておくことが重要です。株式会社ブロードバンドセキュリティ(BBSec)では緊急対応支援サービスを提供しています。突然の大規模攻撃や情報漏えいの懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。詳細はこちら。

    SQAT緊急対応バナー

    【連載一覧】

    ―第1回「デジタルフォレンジック調査とは?企業が知っておくべき基本情報」―
    ―第2回「デジタルフォレンジック調査の流れと費用とは?」―

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    企業のためのデジタルフォレンジック入門
    第2回:デジタルフォレンジック調査の流れと費用とは?

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    サイバー攻撃や情報漏えいなどのインシデント発生時には、重要な役割を果たすデジタルフォレンジック調査ですが、「実際にどのような手順で進むのか」「どのくらいの費用がかかるのか」という点が気になる方も多いのではないでしょうか。

    「企業のためのデジタルフォレンジック入門」シリーズ第2回目となる今回は、デジタルフォレンジック調査の一般的な進め方と費用の目安、そして調査を依頼する際に押さえておくべきポイントについて解説します。

    デジタルフォレンジックの調査フロー

    デジタルフォレンジック調査は以下のような流れで進められるのが一般的です。

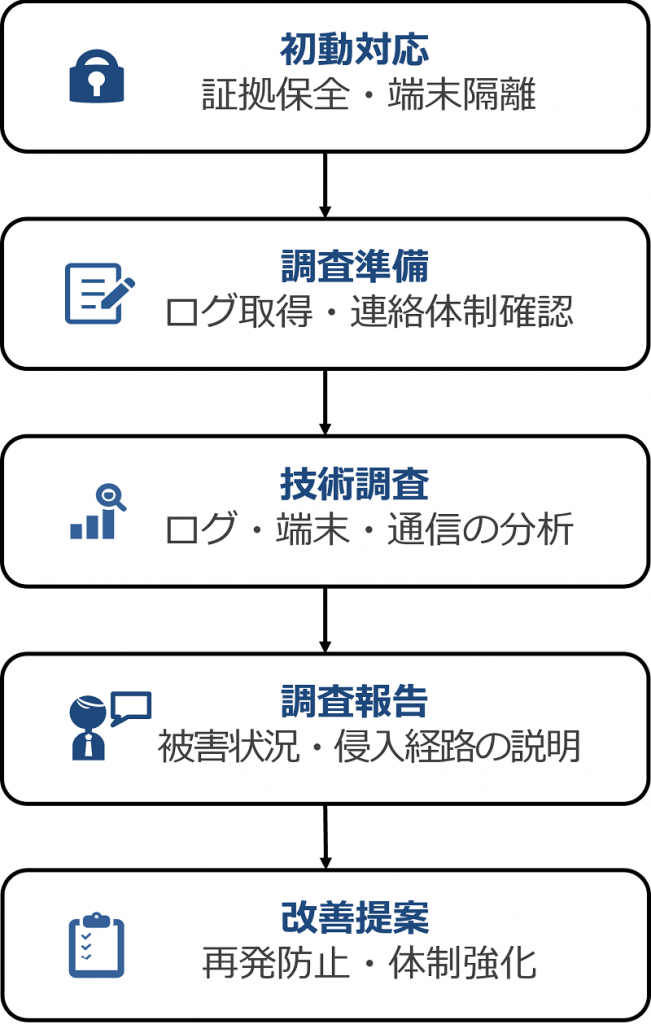
    初動対応(証拠保全と状況把握)

    インシデント発生時、最初に行うべきなのは証拠の保全です。ログやデジタルデータは非常に消失・改ざんされやすいため、調査開始前に対象端末の隔離やデータのバックアップを速やかに実施します。誤ってシステムの再起動や操作を行うと、重要な証拠が失われるリスクがあるため注意が必要です。

    調査準備(対象範囲の確認と調査計画の立案)

    次に、調査の対象となるシステムや端末、ネットワーク環境を明確にし、どのような調査を行うかの計画を立てます。この段階で社内のIT部門との連携や、必要に応じた外部の専門業者への調査依頼を検討します。

    技術調査(詳細なデータ解析)

    具体的な調査段階では、ログ解析、端末解析、ネットワーク通信の分析、メール履歴の調査などを通じて、インシデントの発生時期、侵入経路、攻撃手法、被害範囲を特定します。調査結果は、法的手続きに耐えうる形で証拠として整理されます。

    調査報告(結果の報告と被害状況の説明)

    調査の結果をもとに、被害状況や攻撃経路、原因の詳細をまとめた報告書が作成されます。この報告書は、経営層への説明や取引先への対応、法的措置を講じる際の重要な資料となります。

    改善提案(再発防止策の提示)

    最後に、調査を通じて得られた知見をもとに、今後のセキュリティ強化策や体制の見直しに関する改善提案が行われます。再発防止のためのシステム設定の見直しや運用ルールの強化など、実行可能な具体策が提示されます。

    この一連の流れを円滑に進めるためには、事前に社内で緊急対応体制を整えておくことが重要です。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    デジタルフォレンジック調査の費用相場とその要素

    デジタルフォレンジック調査の費用は、調査の規模や対象範囲、緊急性によって大きく変動します。一般的に、初動対応から最終的な報告書提出までに数十万円から数百万円規模の費用がかかるケースが多く、場合によっては1,000万円を超えることもあります。調査費用は、主に以下の項目で構成されます。

    調査項目費用相場(目安)算定要素
    初動対応・証拠保全10~30万円緊急度、作業時間、対象機器数
    ログ解析30~100万円調査範囲、ログの量と保存状況
    端末解析50~150万円対象端末数、データ量、調査内容
    ネットワーク解析50~200万円通信量、解析対象ネットワーク範囲
    メール調査30~100万円メール数、攻撃手法の特定難易度
    報告書作成・改善提案20~50万円被害規模、報告書の詳細度

    調査費用は対応スピードの要求度や調査範囲の広さによって大きく異なります。調査を依頼する前には、事前に必要な調査項目を整理し、見積もりの内訳をしっかり確認することが重要です。

    企業が予算計画に組み込むべき事項

    サイバー攻撃による被害は、いつ発生するかわかりません。万が一に備え、デジタルフォレンジック調査費用をあらかじめ予算計画に組み込んでおくことは、リスクマネジメントの観点から重要な取り組みです。

    まずは、フォレンジック調査に必要となるリソースの把握が必要です。どのシステムやデータが事業の中核を担っているのかを洗い出し、万が一被害を受けた場合に調査が必要となる範囲を想定しておきましょう。特に、重要な顧客情報や機密情報を扱うシステムは、調査対象として優先度が高くなります。

    次に、過去のインシデント事例や業界の平均的な調査費用を参考に、初動対応費用、技術調査費用、報告書作成費用などを項目ごとに見積もり、予算化しておくことが重要です。必要に応じて、外部の専門業者から概算費用の情報を収集し、自社の規模に応じた現実的な予算を策定します。また、平時からのログ管理や証拠保全体制の整備は、調査範囲の縮小や工数削減に直結し、結果的に調査費用の抑制につながります。このような準備に必要なリソースやコストも、予算計画の中に含めておくと良いでしょう。

    不測の事態に備え、フォレンジック調査の費用を計画的に確保しておくことが、経営リスクを最小限に抑える有効な手段です。

    「かかりつけ」のセキュリティ企業を持つ

    平時の備えがインシデントを防止し、いざインシデントが起きたときの対応力を高めてくれます。さらにもう1つ有効な取り組みとしてお伝えしたいのが、頼りになるセキュリティ企業との関係構築です。あなたの会社の業務やシステムのことを知っている、かかりつけ医のようなセキュリティ企業は、何かあったときのための備えのひとつになります。

    それまで取引が一度もなかったセキュリティ企業に、事故が発生した際に初めて調査や対応を依頼したとしたらどうでしょう。社内のネットワーク構成、稼働するサービス、重要情報がどこにどれだけあるのか、関係会社や取引先の情報などについて、わずかな時間も惜しまれるインシデント対応の現場で、いちから説明しなければならなくなります。

    セキュリティ対策などの実施でセキュリティ企業に依頼を行う際は、信頼できる企業かどうか、いざというときにサポートしてくれるかどうか等、診断以外のサービス体制も幅広く調べたうえで、長期的な観点から利用を検討することをおすすめします。

    まとめ:納得できる調査のために

    サイバー攻撃などのインシデント発生時、企業は迅速かつ的確な対応を求められます。デジタルフォレンジック調査は、その過程で被害状況を正しく把握し、再発防止策を講じるために不可欠な手段です。しかし、調査は高額になりがちで、調査範囲や依頼内容を誤ると不要なコストが発生する恐れもあります。納得できる調査を実現するためには、事前に調査の流れを理解し、必要な費用感を把握したうえで、適切な調査計画を立てることが重要です。そして、もう一つ重要なのは「誰に調査を依頼するか」という視点です。

    デジタルフォレンジック調査の結果は、調査を行う専門家の知識とスキルに大きく左右されます。調査の質を高めるためには、どのような専門家に依頼すべきか、その見極めが重要です。次回、第3回の記事では、信頼できる調査パートナーの選び方や、調査に必要とされる資格・スキルについて解説します。

    ―第3回「デジタルフォレンジックは誰に任せるべきか?」へ続く―

    【連載一覧】

    ―第1回「デジタルフォレンジック調査とは?企業が知っておくべき基本情報」―
    ―第3回「デジタルフォレンジックは誰に任せるべきか?」―

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    サイバー攻撃とは?攻撃者の種類と目的、代表的な手法を解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバー攻撃とは、コンピュータやネットワーク、Webアプリケーションの脆弱性を悪用し、情報窃取やデータ改ざん、業務妨害などを行う行為です。多様な攻撃方法が存在しますが、「誰が」「なぜ」攻撃するのかを理解することで、より効果的なセキュリティ対策を考えることが可能です。この記事では、サイバー攻撃を行う5つの主体とその目的について詳しく解説します。それぞれの攻撃者の特徴を理解することで、効果的なセキュリティ対策のヒントが得られます。

    コラム
    「サイバー攻撃」「サイバーテロ」「サイバー保険」などにつく、”サイバー”という接頭辞はIT関連の言葉に用いられます。 由来はアメリカの数学者ノーバート・ウィーナーが提唱した「サイバネティクス(Cybernetics)」という学問にあります。

    サイバー攻撃とは何か

    サイバー攻撃(サイバーアタック)とは、コンピュータやネットワーク、Webアプリケーションの脆弱性を悪用し、情報の窃取、データの改ざん、業務の妨害などを行う行為を指します。
    これらの攻撃は、個人や組織、国家など多様な主体によって行われ、その目的もさまざまです。サイバー攻撃の手法は年々高度化・巧妙化しており、被害を防ぐためには攻撃者の特徴や目的を理解することが重要です。

    サイバー攻撃を行う5つの主な攻撃者

    サイバー攻撃は誰が行うのでしょうか。いろいろな考え方や分け方がありますが、以下では、大きく5つに分けて解説します。

    1.愉快犯や悪意のある個人

    このグループに分類される攻撃主体の特徴は攻撃に継続性がないことです。「愉快犯」とは、「標的型攻撃とは?」で解説したとおり、趣味や知的好奇心、技術検証など、悪意の伴わない迷惑行為が特徴です。多くは個人の趣味や研究の延長として行われます。「悪意のある個人」とは、同僚のメールを盗み読む、有名人のTwitterアカウントを乗っ取るなど、明確な悪意をもったサイバー攻撃者を指します。「愉快犯」も「悪意を持った個人」も、個別の差はあるものの攻撃の継続性や技術力・資金力に限界があるといっていいでしょう。

    2.ハクティビスト

    「アクティビスト(社会活動家)」という言葉と「ハッカー」を合わせた言葉である「ハクティビスト」は、サイバー攻撃を通じて社会的・政治的メッセージを表明します。

    3.産業スパイ

    企業が保有する各種開発情報や未登録特許など、さまざまな知的財産を盗むためにサイバー産業スパイが世界で暗躍しています。新薬研究や航空エンジン設計など、莫大な開発費を要する産業領域で先んじることが主な目的です。企業を超えたより大きな組織の支援を受けている場合には、豊富な資金を背景とした高い技術力を持ち、継続的に攻撃を行うことがあります。

    4.国家支援型組織(ステートスポンサード)

    国家が金銭面で下支えをしている攻撃グループを指します。主にAPT(Advanced Persistent Threat:高度で持続的な脅威)攻撃を行い、諜報活動や破壊活動を行うことが特徴です。3.の産業スパイ活動を行うこともあります。

    5.サイバー犯罪組織

    個人情報やクレジットカード情報などを盗み、その情報をマネタイズすることで資金を得るタイプの組織を指します。2018年のある調査では、世界全体でのサイバー犯罪による被害総額を約60兆円と見積もっています。一大「産業」となったサイバー犯罪には、多数の犯罪者が関わり、彼らは組織化・訓練され、高い技術力と豊富な資金力を持っています。「標的型攻撃」のほとんどは、国家支援型組織とサイバー犯罪組織によって行われていると考えられています。

    ただし、たとえば愉快犯的なハクティビスト、知財窃取を受託する犯罪組織なども存在し、以上5つの主体は必ずしも明確に分けられるものではありません。

    サイバー攻撃の主な目的

    サイバー攻撃が行われる目的は、以下のように5つにまとめることができます。

    1.知的好奇心や技術検証

    愉快犯が行うサイバー攻撃は、知的好奇心を満足させる、技術や理論の検証を行う等の目的で行われます。

    2.金銭的利益

    産業スパイや犯罪組織が行うサイバー攻撃は金銭を目的に行われます。彼らの活動も我々と同じく、経済合理性に基づいています。

    3.政治・社会的メッセージの発信

    2010年、暴露サイトとして有名なウィキリークスの寄付受付の決済手段を提供していた決済サービス会社が、政治的判断でウィキリークスへのサービス提供を取り止めた際、決済サービス会社に対して、「アノニマス」と呼ばれるハクティビスト集団がDDoS攻撃を仕掛けました。このように、ハクティビストは、彼らが理想と考える正義を社会に対してもたらすことを目的にサイバー攻撃を行います。

    4.知的財産の窃取

    産業スパイは、企業が保有するさまざまな営業秘密や開発情報、知的財産の窃取を目的にサイバー攻撃を行います。盗んだ知財をもとに事業活動等を行い、最終的に金銭的利益を得るわけです。なお、知財を目的としたサイバー攻撃は、一定期間、特定の産業を重点的に狙うなどの傾向があります。

    5.諜報活動

    いわゆる諜報活動のために個人情報(通信履歴や渡航履歴を含む)を収集するなどの活動もあります。敵対関係にあるターゲットを標的とした破壊活動のほか、ときに自国の産業保護を目的として産業スパイ活動が行われることもあります。

    これらの目的は前項の5つの主体と同様、相互に関連し合い、はっきりと区分できるものではありません。攻撃者や手法によって異なるケースが存在します。たとえば、知的好奇心で始めた攻撃が金銭目的に転じることもあります。また、犯罪組織の中には、「病院を攻撃しない」と表明することで医療従事者へのリスペクトを社会的に発信するような組織も存在します。

    サイバー攻撃対策には「攻撃者」と「目的」の理解がカギ

    『サイバー攻撃』と検索すると、多種多様な攻撃手法が解説されています。例えば、自宅の窓が割られた場合、その石の種類よりも『誰が』『なぜ』投げたのかが気になるでしょう。サイバー攻撃も同様です。よく耳にするサイバー攻撃としては以下のようなものがあります。

    APT攻撃 様々な攻撃手法を用いて、高度かつ継続的に侵入を試み、目的を達成するサイバー攻撃
    サプライチェーン攻撃様々な攻撃手法を用いて、サプライチェーンの中の弱点を狙って、サプライチェーンの内部に侵入することを目的とする攻撃
    最終的にAPT攻撃に発展することや、ランサムウェア攻撃に発展することも
    ランサムウェアあらゆるサイバー攻撃手法を用いてデータを暗号化し、身代金を要求する攻撃
    APT攻撃やサプライチェーン攻撃の目的としての破壊活動につながる可能性もある
    ビジネスメール詐欺巧妙ななりすまし、メールアドレス乗っ取りなどを中心とした各種のサイバー攻撃
    フィッシング攻撃偽のメールやサイトで個人情報を盗む攻撃
    DDoS攻撃サーバーに大量のアクセスを送り、業務妨害する攻撃

    表で解説!代表的なサイバー攻撃手法

    最後に、代表的なサイバー攻撃手法を取り上げ、それぞれの攻撃でどのような手法が用いられ、どのような対象がターゲットになるのかを、表形式で見てみましょう。

    具体的な攻撃手法の例 ターゲット
    Webアプリケーションの
    脆弱性を悪用する攻撃
    ・バッファオーバーフロー
    ・SQLインジェクション
    ・ディレクトリトラバーサル
    ・クロスサイトスクリプティング
     (XSS)
    他
    Webアプリケーション
    不正アクセス・
    不正ログイン
    ・Brute-Force攻撃
    ・パスワードリスト型攻撃
    ・パスワードスプレー攻撃
    ・内部不正
    ・有効なアカウントの
     窃取・売買・悪用
    各種アプリケーションやシステム、ネットワーク
    フィッシング・フィッシングメール
    ・スミッシング(フィッシングSMS)
    ・フィッシングサイト
    ・個人
    ・法人内個人
    DoS攻撃・DDoS攻撃・フラッド攻撃
    ・脆弱性を利用した攻撃
    ・ボットネット悪用
    ・組織・企業
    ・国家
    ・社会・重要インフラ
    ・個人
    のWebサービスなど
    ゼロデイ攻撃修正プログラムが公開されていない
    脆弱性に対する攻撃
    ・組織・企業
    ・国家
    DNS攻撃・DoS攻撃
    ・DNSキャッシュポイズニング
    ・カミンスキー攻撃
    ・DNSハイジャック
     (ドメイン名ハイジャック)
    ・企業・組織
    ・国家
    ・個人
    のWebサービスなど
    ソーシャル
    エンジニアリング
    ・会話等によるクレデンシャル
     情報等の窃取
    組織・企業内の個人

    サイバー攻撃から組織を守るための対策

    サイバー攻撃から自組織を守るためには以下のような対策例を実施することが求められます。

    セキュリティポリシーの策定と徹底:組織全体でのセキュリティ意識を高め、明確なルールを設けることが重要です。
    最新のセキュリティソフトの導入:ウイルス対策ソフトやファイアウォール、WAFなどを活用し、システムを防御します。
    定期的なシステムのアップデート:OSやアプリケーションの脆弱性を修正するため、常に最新の状態を保ちます。
    従業員へのセキュリティ教育:フィッシングメールの見分け方や、安全なパスワードの設定方法などを教育します。
    アクセス権限の適切な管理:必要最小限の権限を付与し、情報漏洩のリスクを低減します。

    ここで挙げられた攻撃手法のうち特に注意が必要なものは、SQAT.jpで随時解説記事を公開中です。今後も更新情報をご覧いただき、ぜひチェックいただければと思います。

    ・「Dos攻撃とは?DDos攻撃との違い、すぐにできる3つの基本的な対策」
    ・「サイバー攻撃とは何か -サイバー攻撃への対策1-」
    ・「フィッシングとは?巧妙化する手口とその対策」
    ・「ランサムウェアとは何か-ランサムウェアあれこれ 1-」
    ・「標的型攻撃とは?事例や見分け方、対策をわかりやすく解説」

    まとめ

    ・サイバー攻撃とは、Webアプリケーションの脆弱性などを悪用し、情報窃取や業務妨害を行う行為です
    ・効果的なセキュリティ対策には、攻撃の種類だけでなく、「誰が」「なぜ」攻撃するのかを理解することが重要です
    ・攻撃主体は「愉快犯」「ハクティビスト」「産業スパイ」「国家支援型組織」「サイバー犯罪組織」の5つに分類できます
    ・サイバー攻撃の目的はサイバー攻撃の目的は「趣味や知的好奇心」「金銭」「政治・社会的メッセージの発信」「知的財産」「諜報」の5つに整理できます

    Webアプリケーション脆弱性診断バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    企業のためのデジタルフォレンジック入門
    第1回:デジタルフォレンジック調査とは?企業が知っておくべき基本情報

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバー攻撃や情報漏えいが発生した際、企業が最初に取るべき行動は、被害の拡大を防ぎ、原因を迅速に特定することです。この初動対応において重要なのが「デジタルフォレンジック調査」です。企業がサイバー攻撃に遭ってしまった場合に再発防止策を講じるためにも、デジタルフォレンジックの役割は非常に重要です。

    今回は「デジタルフォレンジック」を全3回にわたって取り扱います。シリーズ第1回目となる本記事では、デジタルフォレンジック調査とは何か、その基本的な概要と企業が知っておくべき基本情報を解説します。

    デジタルフォレンジックとは?

    デジタルフォレンジックとは、サイバー攻撃や情報漏えい、不正アクセスなどのインシデントが発生した際に、関係するデジタル機器やシステムのデータを解析し、事実関係を明らかにする調査手法です。英語の「forensic(法医学的)」という言葉が示す通り、調査結果は裁判などの法的手続きにも利用されることがあります。

    デジタルフォレンジック調査とは、単なる技術調査ではなく、証拠の保全・改ざん防止、攻撃経路や被害範囲の特定、さらには再発防止のための分析までを含む手法です。調査には高度な専門知識と技術が求められ、ログ解析(アクセス履歴や操作記録の確認)、端末解析(PCやスマートフォン内のデータ確認)、ネットワーク解析(通信記録の追跡)など、複数の調査対象に対して総合的に分析を行います。これにより、インシデントの真相を明らかにし、企業の信頼回復と再発防止に貢献します。

    企業でのデジタルフォレンジック調査が必要になる場面とは?

    企業が直面するセキュリティインシデントは様々ですが、その中でもデジタルフォレンジックの実施が必要となるのは、被害の全容を把握し、適切な対応を行う必要がある場合です。

    たとえば、外部からの不正アクセスにより社内システムに侵入された可能性があるときや、顧客情報が漏えいしていると通報を受けたときには、早急な事実確認が求められます。また、従業員による機密データの持ち出しや不正なファイル操作が疑われるケースでは、客観的な証拠に基づいた調査が不可欠です。近年では、特定の企業を狙う標的型攻撃も増加しており、攻撃の手口が巧妙化・長期化する傾向にあります。こうした背景から、フォレンジック調査は単なるトラブル対応にとどまらず、経営判断や法的対応にも直結する手法として、多くの企業が重要視しています。

    デジタルフォレンジック調査の対象例

    デジタルフォレンジック調査の対象は事案の内容により異なりますが、主に以下のようなデータに分類されます。

    調査対象内容・例主な目的・得られる情報
    アクセスログ
    (ログ解析)
    サーバやシステムの操作・認証履歴不正アクセスの有無、アクセス日時・端末・ユーザーの特定
    端末内部のデータ
    (端末解析)
    PCやスマートフォンのストレージ内の情報削除ファイルの復元、USB接続履歴、操作の痕跡分析
    ネットワーク通信
    (ネットワーク解析)
    通信ログ、送受信先IP、パケットデータ異常通信の把握、外部へのデータ送信の確認
    電子メール
    (メール分析)
    送受信履歴、添付ファイル、リンククリック記録フィッシングや標的型攻撃メールの特定、なりすましの検出
    クラウドサービスのログMicrosoft 365、Google Workspaceなどの操作記録クラウド上での不正アクセスやデータの共有・編集履歴の確認

    デジタルフォレンジックの調査フロー

    社内では、平時からのログ保存体制の整備や、緊急時の連絡フロー構築が不可欠です。また、関係部門の責任範囲や判断フローも事前に明確にしておくことで、インシデント発生時の混乱を最小限に抑えられます。

    まとめ:企業対応に不可欠な「証拠を残す力」

    サイバー攻撃に対して企業が取るべき対応は、ただ防御策を実施するだけでは不十分です。被害が発生した後、何が起きたのかを正しく究明し、再発を防ぐための対策を講じることが、将来的な企業の信頼性維持と経営層の判断基準につながります。デジタルフォレンジック調査は、証拠を明らかにし、被害の全容を把握するための手法です。調査の効果を最大化するには、「どのように進めるか」「誰に任せるか」が重要な鍵となります。次回第2回の記事では、フォレンジック調査の進め方と費用の目安について解説します。

    ―第2回「デジタルフォレンジック調査の流れと費用とは?」へ続く―

    【連載一覧】

    ―第2回「デジタルフォレンジック調査の流れと費用とは?」―
    ―第3回「デジタルフォレンジックは誰に任せるべきか?」―

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    IoTセキュリティのリスクと対策 -安全な運用のための5つのポイント-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    急速に普及が進むIoT(モノのインターネット)は、私たちの生活やビジネスに大きな利便性をもたらしています。一方で、サイバー攻撃や情報漏えいなど、IoT特有のセキュリティリスクも急増しています。本記事では、IoTセキュリティの基本的な考え方から、総務省・経産省が示すガイドラインに基づく5つの対策ポイントまでを解説。安全なIoT活用のために、今押さえておくべきポイントを整理します。

    IoTとは

    IoT(アイオーティー)とは「Internet of Things」の略称で「モノのインターネット」という意味です。これまでインターネットは、コンピュータやサーバ同士を接続するためのものでしたが、IoTでは、工場の制御システム、各種社会インフラ、医療機器、自動車、住宅、情報家電など、さまざまな「モノ」同士がインターネットを介して情報のやりとりを行うことで、新たな付加価値を創造します。また、IoTはAIなどと同様、デジタルトランスフォーメーションの核となる技術領域のひとつとして期待されています。

    IoTの活用事例

    現在研究が進んでいる、5Gネットワークを活用した自動運転車は、IoT技術をクルマに活用した例です。その他にもIoTのセンサーを設置することで水道管の漏水や工場設備の故障を検知したり、ネットワークカメラでペットの様子を確認したりなど、私たちの周囲にも徐々にIoT機器・サービスが登場しはじめています。

    IoTのセキュリティリスク

    IoTの利便性の裏で、セキュリティ対策が後回しにされがちである点が大きな課題です。IoT機器が増えるほど、サイバー攻撃のリスクも高まり、IoTセキュリティの重要性は急速に高まっています。

    IoT機器の多くはインターネットに常時接続されており、不適切な管理や設定によってサイバー攻撃の標的になりやすいという特性を持っています。加えて、IoT機器は小型・低コストであるがゆえに、セキュリティ対策が十分に施されていないまま市場に出回るケースも少なくありません。

    特に企業においては、IoTデバイスが業務システムや重要データと連携している場合も多く、
    ひとたびセキュリティ侵害が発生すれば、企業全体の業務停止や情報漏えいといった重大な被害につながる恐れがあります。このため、IoTセキュリティは単なる機器保護の枠を超えて、組織全体のリスクマネジメントとして取り組むべき重要課題なのです。

    ITと異なるIoT特有のセキュリティリスク

    IoTデバイスには、IT機器とは異なる脅威が存在します。例えば、長期運用を前提とした機器が多く、更新やパッチの適用が困難であること、また、処理性能や記憶領域が限られているため、従来のセキュリティソフトを導入できないケースもあります。さらに、ネットワーク経由で接続されるため、第三者による不正アクセスや悪用の可能性も高まります。

    2016年7月に総務省・経済産業省・IoT推進コンソーシアムによって公開された『IoTセキュリティガイドライン』によれば、セキュリティを確保しながらIoTを利活用するには、下記のような「IoT特有の性質」を理解して対策を講じることが重要です。

    1.脅威の影響範囲・影響度合いが大きい

    2.IoT機器のライフサイクルが長い

    3.IoT機器に対する監視が行き届きにくい

    4.IoT機器側とネットワーク側の環境や特性の相互理解が不十分である

    5.IoT機器の機能・性能が限られている

    6. あらゆるIoT機器が通信機能を持つため、開発者が想定していなかった接続が行われる可能性がある

    IoTを狙ったサイバー攻撃の実例と脅威

    IoT機器・サービスを狙ったサイバー攻撃はその急速な普及を背景に増加の一途をたどり、潜在するリスクも続々と報告されています。上記に挙げたようなIoT特有の性質から、ひとたび攻撃や悪用が起こると、その影響範囲はこれまでと比較にならないほど大きくなる恐れがあります。

    有名な事例の一つに、IoTマルウェア「Mirai」の登場があります。MiraiはネットワークカメラやルーターなどのIoT機器に感染し、それらを踏み台にして大規模なDDoS攻撃を引き起こしました。

    また、2019年には、アメリカで、防犯・監視カメラに攻撃者がアクセスし、子供や寝ている人に話しかけるという事件*8が起きました。同じメーカーが提供する玄関チャイムに、接続されているWi-Fiのパスワードが盗聴により漏えいする脆弱性があったことも報告*2されています。2020年には、音声アシスタントサービスを提供するAmazon Alexaに、音声履歴や個人情報等を盗み出せる脆弱性*3が存在することがイスラエルのセキュリティ企業の研究部門によって明らかになりました。

    上記はいずれも家庭で使用されているIoT機器の例ですが、このような攻撃により、個人だけでなく企業やインフラ全体が深刻な影響を受ける可能性があります。IoTセキュリティは、社会的インフラの防衛にも直結する課題です。

    総務省・経産省が提示するIoTセキュリティガイドライン:5つの基本方針

    前掲の『IoTセキュリティガイドライン』では、IoT機器やIoTを使ったサービスを手掛ける事業者に対して、下記「IoTセキュリティ対策の5指針」に沿った対策を講じるように促しています。

    1.IoTの性質を考慮した基本方針を定める

    2.IoTのリスクを認識する

    3.守るべきものを守る設計を考える

    4.ネットワーク上での対策を考える

    5.安全安心な状態を維持し、情報発信・共有を行う

    IoT機器・サービスを手掛ける事業者は、IoT機器のライフサイクルを踏まえながら、上記指針に沿って設計や製造、サービス提供のあり方を見直し、必要な措置をとることが求められます。

    実装すべきセキュリティ機能を『IoTセキュリティチェックリスト』で把握

    押さえておきたいリソースとして、もう1つ、セキュリティ専門機関である一般社団法人JPCERTコーディネーションセンターが2019年に公開した『IoTセキュリティチェックリスト』をご紹介しましょう。これは、IoT機器の開発や製造、IoTサービス提供に関わる事業者を対象にしたもので、IoTデバイスを安全に運用するために実装しておきたいセキュリティ機能がチェックリスト形式でまとめられています。

    リストには、「ユーザ管理」「ソフトウェア管理」「セキュリティ管理」「アクセス制御」「不正な接続」「暗号化」「システム設定」「通知」の8つのカテゴリに分類された39の機能が記載されています。さらに、それぞれの機能が、Sensor(センサー)、Aggregator(センサーからのデータを集約する機能)、Communication Channel(通信チャネル)といった、IoTシステムを構成する基本単位のいずれに対応するのかも一目でわかるようになっており、自組織のIoTセキュリティ対策に取り組むうえでぜひ活用することをお勧めします。

    IoTセキュリティの落とし穴

    なお、IoTのセキュリティでは、自組織で対策を講じるだけでは十分ではありません。IoTサービスにおいては、IoT機器を開発製造する企業、それを活用したサービスを設計する企業、サービスを提供するためのアプリケーションを開発する企業、サービスの運用を行う企業など、複数の当事者が存在、相互に依存しあっており、それぞれの当事者にリスクが存在します。つまり、複数の企業間で、共通した同水準のセキュリティレベルを維持することが求められるのです。これは、従来のITサービスの場合に比べても決して楽なことではなく、最もセキュリティ対策の手薄な企業がいわば「弱い鎖」となって、攻撃を許すことにもなりかねません。

    また、自社で対応が難しい場合は、第三者機関による脆弱性診断の実施やセキュリティコンサルティングの活用も検討すべきです。IoT診断を通じて、IoTデバイスのセキュリティリスクを複数の当事者が理解し、適切な対策を講じることで、サイバー攻撃のリスクを最小化することができます。

    さらに、国や地域によって異なる法規制への対応が必要になることもあります。IoTによって企業間のつながりが特定の地域を超える可能性があるためです。例えば、日本国内での販売やサービス提供はOKでも、ヨーロッパではGDPR(EU一般データ保護規則)、アメリカではCCPA(カリフォルニア州消費者プライバシー法)等のプライバシー関連法規に抵触するケースなどもありえます。日本の個人情報保護法もグローバルな動きの影響を受け今後変更される可能性もあります。法規制対応に関する注意も怠ってはなりません。

    IoTセキュリティ診断、相場料金の現状は?

    IoTは、Webアプリケーションやイントラネットのようないわば均質化した診断対象とは異なり、その利用用途がスマート家電から工場、社会インフラまで実に幅広いという特徴があります。OSやファームウェア、ASIC、FPGA、各種モジュール、アプリケーションの組み合わせはほぼ無限です。この点が、IoTのセキュリティ診断とその他のセキュリティ診断を分かつ最大の違いといえます。例えば、Webアプリケーション診断のように「1リクエストいくら」といった形で料金が提示されることはめったにありません。

    IoTのセキュリティ診断を実施するにあたっては、実施の都度、対象の機器、システムの構成を踏まえたうえで、目的や予算、期間を考慮して診断内容を決定することが求められます。専門業者の診断サービスを利用する場合には、「さまざまな診断手法を熟知しているか」、「十分な診断実績はあるか」、といった点を判断指標に選定することをお勧めします。

    IoTセキュリティ対策の第一歩は「見える化」から

    多くの企業で問題となっているのは、現状のIoT機器の稼働状況やリスクが把握できていない点です。まずは社内で使用されているIoTデバイスを洗い出し、ネットワークのどこに、どのような機器が接続されているのかを「見える化」することが、対策の出発点となります。現状を可視化することで、どこに脅威があるのかが明確になり、優先順位をつけたセキュリティ対策が可能になります。

    IoTセキュリティ診断サービスバナー

    まとめ

    • IoTとは、「モノのインターネット」のことです。クルマや家電などのモノがインターネットに接続され、情報をやり取りすることで、生活やビジネスに新たな価値をもたらします。
    • IoT機器はライフサイクルが長く、インシデント発生時の影響も大きいため、IT機器とは異なる視点でセキュリティ対策を講じる必要があります。
    • マルウェア感染や家庭用監視カメラへの不正アクセス、産業用機器への攻撃など、IoTを狙ったサイバー攻撃が多発しています。
    • IoTセキュリティには、機器の設計・製造から運用まで、関係者それぞれが責任を持って対策を進めることが求められます。
    • IoTのセキュリティ診断は、OSやファームウェアなど構成が多様なため、目的・予算・期間を事前に明確にして実施する必要があります。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年4月30日(水)13:00~13:30
    「CVSSとSSVCで実践する次世代脆弱性管理:サイバー攻撃対策セミナー2024」
  • 2025年5月14日(水)14:00~15:00
    「クラウド利用の落とし穴と対策とは?今こそ見直すべきクラウドセキュリティ対策-セキュリティ設定診断の活用方法をご紹介- 」
  • 2025年5月21日(水)14:00~15:00
    「Webサイト改ざん攻撃の手口と防御策とは?リアルタイム検知で守るセキュリティ」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像