SOCとは?役割や仕組み、CSIRTとの違いと運用体制を解説

Share
SOCとは?役割や仕組み、CSIRTとの違いと運用体制アイキャッチ画像

EDRやファイアウォールなどのセキュリティ製品に加え、企業が利用するクラウドサービスも多様化しています。それに伴って、各製品から出るアラートを継続的に確認し、優先順位を付けて対応する負担も大きくなりました。アラートが出ていても、分析する人や対応手順がなければ、攻撃の発見が遅れる可能性があります。この監視・分析の中核を担うのがSOCです。本記事では、SOCとは何か、どのような仕組みでセキュリティ監視を行うのかを解説し、CSIRT、EDR、MDRとの違いや、内製と外部委託を含む体制整備の考え方を紹介します。

SOCとは

SOCとは「Security Operations Center」の略で、一般に「セキュリティオペレーションセンター」と呼ばれます。組織内のセキュリティイベントを継続的に監視し、攻撃の兆候を検知・分析して、必要な対応へつなげる機能または組織です。名称に「センター」とありますが、必ずしも一つの部屋に担当者が常駐する形に限られません。社内の専任チームが運営するSOC、複数部署の担当者が兼務するSOC、外部のセキュリティ事業者に監視・分析を委託するSOC、社内と外部が共同運営するSOCがあります。重要なのは場所ではなく、監視対象、分析方法、連絡先、対応権限を定めて継続的に機能させることです。

NIST SP 800-61 Rev.3では、インシデント対応に社内要員だけでなく、外部のサービス事業者や専門家を活用する考え方も示されています。SOCは必ずしも自社内で完全に内製する必要はなく、外部の専門性を組み合わせて運営することもできます。

SOCの主な役割

ログやアラートを集めて監視する

SOCは、契約または運用設計で定めた情報源から、セキュリティに関係するログやアラートを収集します。対象には、EDR、ファイアウォール、IDS・IPS、認証基盤、サーバー、クラウド、SaaS、ネットワークセンサーなどがあります。すべてのログを無条件に集めるのではなく、守るべき資産と想定する攻撃を踏まえて、検知に必要な情報を選ぶことが重要です。

IPAが公開する「プラクティス・ナビ」では、外部との接続点だけでなく内部環境も対象とし、攻撃の特性を考慮したログを取得する必要性が示されています。監視対象が不足していれば攻撃の痕跡を見落とし、逆に目的なくログを増やせば、コストと分析負荷が膨らみます。SOCの設計はログ収集基盤の導入ではなく、何を見つけるために何を集めるかを決めるところから始まります。

複数の情報を関連付けて分析する

一つのアラートだけでは、正常な操作か攻撃かを判断できないことがあります。たとえば、深夜のログイン、短時間に繰り返される認証失敗、端末上の不審なプロセス、未知の外部サーバーへの通信が関連していれば、アカウント侵害から内部侵入へ進んでいる可能性を検討できます。

NIST SP 800-61 Rev.3では、複数ソースの情報を相関させ、脅威インテリジェンスや資産情報などの文脈を分析に組み込むことを推奨しています。SOCでは、こうした関連性をSIEMやXDRなどの技術で可視化し、担当者が攻撃の可能性、影響範囲、緊急度を評価します。

トリアージとエスカレーションを行う

SOCが受け取るイベントには、実害のない通知や誤検知も含まれます。そこで、検知内容の真偽と重要度を確認し、対応が必要な事象を絞り込むトリアージを行います。インシデントの可能性が高い場合は、定められた連絡先へ状況と推奨対応を伝え、CSIRTやシステム管理者などへ引き継ぎます。

連絡は「アラートが出た」という事実だけでは不十分です。どの端末やアカウントで何が起き、どのような攻撃が疑われ、既に実施した措置は何か、次に何を確認すべきかが整理されていれば、受け取った側は判断しやすくなります。

初動対応と継続改善を支える

SOCの役割を「監視だけ」と決めつけることはできません。組織や契約によっては、感染端末の隔離、アカウント無効化、通信遮断などの初動封じ込めまでSOCが担います。一方で、業務停止を伴う措置には組織側の承認を必要とする設計もあります。どこまで実行できるかは、平時に権限と条件を決めておく必要があります。

また、SOCは検知ルールや手順を固定したまま運用するものでもありません。誤検知の傾向、見逃した事象、システム変更、新しい攻撃手法を踏まえ、検知ルール、監視対象、分析手順を継続的に見直します。英国NCSCのSOC構築ガイダンスも、検知ルールのライフサイクルを設け、頻出アラートや誤検知を定期的に見直す必要性を示しています。

SOCを支える主な技術

SIEMは、さまざまな機器やシステムのログを集約し、検索や相関分析を行うための基盤です。SOARは、調査や通知、対応などの手順を連携・自動化します。EDRは、端末上の挙動を監視し、脅威の検知・調査・対応を支援する技術・製品です。NDRはネットワーク通信の分析、XDRは端末・認証・クラウドなど複数領域の情報を横断した検知・対応を目指す技術です。

これらはSOCが利用する道具やデータソースであり、SOCそのものではありません。技術を導入しても、監視対象の設計、アラートの評価、判断基準、対応手順がなければ、セキュリティ監視は機能しにくくなります。逆に、優秀な担当者がいても、必要なログを取得できなければ調査には限界があります。SOCは人、プロセス、技術を組み合わせて運営する必要があります。

SOCとCSIRTの違い

SOCとCSIRTは密接に連携しますが、一般的には役割の重心が異なります。SOCは平時からセキュリティイベントを監視・分析し、攻撃の兆候を見つける前線です。CSIRTは、インシデントが疑われる、または発生した際に、封じ込め、原因調査、復旧、社内外の調整などを進める対応組織です。

ただし、「SOCは検知だけ、CSIRTは対応だけ」と完全に切り分けられるわけではありません。SOCが一次的な封じ込めを行う場合もあり、CSIRTが平時の監視改善に関与する場合もあります。企業規模によっては同じ担当者が両方の役割を担います。重要なのは名称ではなく、SOCからCSIRTへ何を、いつ、どの経路で伝えるか、誰が業務停止や対外公表を判断するかを明確にすることです。

CSIRTの役割やインシデント対応体制については、関連記事「インシデント対応体制とは?CSIRTの役割と企業が整えるべき運用のポイント」でも解説しています。

SOCとEDR・MDRの違い

EDRは、端末上の脅威の検知・調査・対応を支援する技術・製品です。製品によっては端末隔離や悪性ファイルの停止を実行できますが、アラートの監視者や組織内のエスカレーションまで自動的に整うわけではありません。SOCはEDRを情報源の一つとして利用し、人とプロセスを介して対応につなげます。

EDRの仕組みや主な機能、導入後の運用課題については、「EDRとは?仕組みや主な機能、導入後の運用課題を解説」で詳しく紹介しています。

MDRは、専門家による脅威の監視・検知・分析・対応を提供するセキュリティ運用サービスです。外部事業者のSOCがMDRの提供基盤になることもあります。自社SOCのすべてを置き換えるだけでなく、夜間監視や高度分析など不足する機能だけを補う使い方も可能です。

MDRの仕組みや導入メリット、EDR・SOCとの違いについては、「MDRとは?EDR・SOCとの違いや導入メリット、選び方を解説」をご覧ください。

SOCは内製と外部委託のどちらがよいか

内製SOCは、自社のシステムや業務を理解した担当者が判断しやすく、検知ルールや対応手順を細かく調整できる点が強みです。一方で、継続的な採用・育成、交代勤務、監視基盤の維持、担当者の負荷管理が必要です。特に24時間365日の有人体制を自社だけで構築する場合は、単純に担当者を一人置けば済むものではありません。

外部委託は、専門家と監視基盤を活用し、夜間・休日を含む監視や高度な分析を補いやすい方法です。ただし、委託すれば責任まで移せるわけではありません。NISTは、外部事業者との契約で、情報の流れ、連携方法、代理で実行できる対応、その制限を明確にするよう求めています。IPAも、EDR管理やセキュリティ監視は外部委託可能としながら、丸投げではなく、自社の対策状況を把握し、ベンダーと意思疎通できる人材が必要だとしています。

社内のCSIRTやIT担当者が事業判断と調整を担い、外部SOCやMDRが常時監視と技術分析を担うハイブリッド型も、有効な選択肢です。内製か外部委託かの二者択一ではなく、自社で保持すべき判断と、外部の専門性を使う業務を切り分けることが大切です。

SOCを構築・委託するときの確認事項

まず、守るべき業務と資産、想定する攻撃を整理し、その検知に必要なログを決めます。次に、監視時間、検知から通知までの目標時間、連絡方法、重大度の基準、夜間の連絡先を定めます。インシデントが疑われる場合は、端末隔離やアカウント停止を誰が承認し、誰が実行するのかも具体化します。

外部委託では、既存製品との連携可否、ログの保管場所と保護方法、事業者が顧客環境へ接続する方法、分析結果の提供内容、チューニング、フォレンジックや緊急対応の範囲を確認します。事業者自身が攻撃を受けるリスクもあるため、アクセス制御や監査、インシデント発生時の通知方法も選定条件です。

運用開始後は、通知件数だけで良し悪しを判断しないことも重要です。重要な事象を見逃さず、誤検知を抑え、通知から判断・封じ込めまでの時間を短縮できているかを確認します。システム変更や新たな脅威に合わせ、監視対象と検知ルールを更新する仕組みまで含めてSOCを設計します。

24時間365日のセキュリティ監視を支えるG‑MDR®

SOCに必要な機能をすべて自社で抱える必要はありません。BBSecの「G-MDR®」は、OpenXDRと専門SOCを組み合わせ、対応可能な複数のセキュリティ製品やサービスから得られる情報を相関分析し、24時間365日体制で監視・検知・分析から初動対応までを支援します。導入時には監視対象やログ収集方法、役割分担を整理し、運用開始後は脅威の分析・通知や初動封じ込めを支援します。既存のEDRに加え、認証基盤やネットワーク、SaaSなどへ監視範囲を広げる構成も検討できます。具体的な連携製品や対応範囲は、導入環境や契約内容によって異なります。


セキュリティ監視・初動対応の強化をご検討の企業様へ

EDRなどのセキュリティ製品を導入していても、アラートの分析や夜間・休日の対応に課題はありませんか?

G-MDR®について詳しく見る
※外部サイトへリンクします。


まとめ

SOCとは、セキュリティイベントを継続的に監視・分析し、必要な対応へつなげる機能・組織です。SIEMやEDRを導入するだけではSOCにはならず、監視対象、分析基準、連絡経路、対応権限、継続改善を含む運用設計が必要です。SOCとCSIRTの境界は組織によって異なりますが、一般にはSOCが検知・分析の前線、CSIRTが組織横断の対応と調整を担います。内製、外部委託、ハイブリッドのいずれを選ぶ場合も、最終的な事業判断まで外部へ丸投げせず、自社と事業者の役割を明確にすることが、実効性のあるセキュリティ監視につながります。

SOCに関するよくある質問

▼ SOCは必ず24時間365日で運用する必要がありますか
▼ SOCとSIEMは同じものですか
▼ SOCを外部委託すればCSIRTは不要ですか
▼ SOCはEDRのアラートだけを監視しますか

【参考情報】

編集責任:木下


ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

サイバー対処能力強化法のインシデント報告とは?報告対象・期限と企業の準備を解説

Share
サイバー対処能力強化法のインシデント報告とは?アイキャッチ画像

2026年10月1日に施行されたサイバー対処能力強化法の関連規定では、対象となる特別社会基盤事業者が、特定重要電子計算機に関する一定のインシデントを認知した場合、政府への報告が義務付けられています。特徴は、サービス停止や情報漏えいが確定した後だけでなく、侵害の原因となり得る一定の事象も報告対象に含まれることです。迅速な報告には、インシデント対応の技術力だけでなく、「いつ認知したと扱うか」「委託先から誰へ連絡するか」「不明な項目を残したまま初報を出せるか」といった業務設計が欠かせません。本記事では、報告対象と期限、初動対応、社内ログだけでは見えない情報漏えい状況の確認方法を解説します。

サイバー対処能力強化法の全体像や制度の目的、主な義務については、「サイバー対処能力強化法とは?4つの柱と施行スケジュールをわかりやすく解説」で紹介しています。

インシデント報告義務の対象

報告義務を負うのは特別社会基盤事業者です。報告対象は、特定重要電子計算機に係る「特定侵害事象」と、その原因となり得る事象として主務省令で定めるものです*1。特定侵害事象とは、マルウェアに関する不正な指令、不正アクセス、電子計算機を用いた業務妨害などの「特定不正行為」により、重要電子計算機のサイバーセキュリティが害されることを指します。また、主務省令では、実際に侵害が確認された事象だけでなく、侵害の痕跡が記録された場合など、特定侵害事象の原因となり得る事象も報告対象として定めています。

つまり、判断の軸は「会社でサイバー攻撃があったか」だけではありません。対象となる特定重要電子計算機で、法令が定める行為や痕跡が認知されたかを確認します。ファイアウォールが単に大量の通信を遮断した場合や、ダークWeb上に自社情報が見つかった場合が、常にそのまま法定報告対象になるわけではありません。

報告義務の対象となる特別社会基盤事業者や特定重要電子計算機の範囲、届出義務については、「サイバー対処能力強化法の対象企業とは?特別社会基盤事業者と届出義務を解説」で詳しく紹介しています。

アラートが出ただけでも報告が必要なのか

すべてのアラートが報告対象になるわけではありません。アラートの対象資産、検知内容、実行の有無、侵害の痕跡、法令上の除外規定を照合する必要があります。一方で、セキュリティ製品が攻撃を防いだ場合でも、報告対象となる事象が発生していないとは限りません。例えば、特定重要電子計算機でマルウェアが動作し、EDRが即座に隔離・削除した場合でも、検知内容や実際に発生した事象によっては報告対象となる可能性があります。防御の成否だけで判断せず、対象機器や検知内容、侵害の痕跡などを確認することが重要です。

報告要否の判断表には、資産の区分、検知した行為、実行・侵害の状況、痕跡、認知時刻、判断者、根拠資料を残しておくとよいでしょう。個別案件については、法令や公表されている制度解説を確認し、必要に応じて所管省庁や専門家に相談することが重要です*2。

「認知した時」を委託先任せにしない

インシデントを最初に見つけるのは、自社のSOCとは限りません。クラウド事業者、回線事業者、システム運用会社、共同利用組織が先に認知する場合があります。対象事業者への通知が遅れれば、報告判断の着手も遅れます。委託先が管理する特定重要電子計算機や、クラウドで構成する特定重要電子計算機が侵害された場合も、報告対象になり得ます。特別社会基盤事業者は、委託先から通知を受け、必要な情報を共有してもらったうえで報告します。

契約上の「重大事故が確定したら連絡する」という条件では遅すぎる可能性があるため、疑い段階の連絡条件も検討すべきです。委託先での検知時刻、対象事業者への通知時刻、対象事業者が事象を認知した時刻をそれぞれ記録し、報告期限の起算点を確認できるようにしておくことが重要です*3。

速報と詳報の報告期限

内閣府ほかが定める「特別社会基盤事業者による特定侵害事象等の報告等に関する命令」では、特定侵害事象等の発生を認知した後、速やかに報告し、さらに認知した日から30日以内に報告する二段階の手続を定めています。「特定重要電子計算機の届出及び特定侵害事象等の報告に関する制度の解説」では、前者を「速報」、後者を「詳報」と呼んでいます。速報については、攻撃類型に応じた報告時期の目安が示されています。ただし、法令上は特定侵害事象等の発生を認知した後、「速やかに」報告することが求められます。被害の全容や侵入経路が判明するまで報告を待つのではなく、認知した時点で把握している情報を整理し、速やかに報告手続を進めることが重要です。

速報時点ですべてを確定する必要はありません。主務省令上、技術的事項や対応状況などは、その時点で認知している範囲を報告します。制度の解説でも、報告事項が未把握・未確定の場合には、報告時点で把握している範囲を記載し、続報で訂正・補足する考え方が示されています。

DDoS、ランサムウェア、不正アクセスの報告

サイバー攻撃に関する報告手続では、被害組織の負担軽減と政府の対応迅速化を目的として、国家サイバー統括室が案内する「サイバー攻撃時の報告様式の統一について」に基づき、共通報告様式が整備されています。DDoS攻撃やランサムウェアなど、攻撃類型に応じた様式が用意されており、報告にあたっては最新の様式や提出方法を確認する必要があります。攻撃類型が速報時点で判明していない場合もあります。その場合は、攻撃手法の特定を待つのではなく、現時点で把握している事実と未確定事項を区別し、報告を進めることが重要です。その後の調査で新たに判明した情報については、続報や詳報で補足します。

報告に必要な情報を初動から残す

報告事項には、事象の概要、発生した特定重要電子計算機、技術的事項、対応状況などが含まれます。内閣府ほかの「特定重要電子計算機の届出及び特定侵害事象等の報告に関する制度の解説」では、攻撃元・攻撃先のIPアドレスやポート、URL、ドメイン、マルウェアのハッシュ値、悪用された脆弱性、対象機器やソフトウェアの名称・バージョン、システム構成図、攻撃の時系列、フォレンジック結果などを、脅威分析に役立つ情報として挙げています。

そのため初動では、被害拡大を止めながら、ログや端末、クラウド監査情報を不用意に失わないことが重要です。隔離、認証情報の無効化、通信遮断などの措置を行う際も、誰が、いつ、何を根拠に実施したかを記録します。法務・広報・経営への連絡と、技術チームの証拠保全を並行させる体制が必要です。

他法令・業法の報告と混同しない

サイバー対処能力強化法に基づく報告を行えば、すべての報告義務が完了するとは限りません。業法に基づく事故報告、個人情報保護法上の漏えい等報告、取引先への契約上の通知、警察への相談などは、別の要件と期限で動きます。同じインシデントについて複数の報告が必要になり得るため、法令ごとに別々の担当者が動くと、認知時刻や被害範囲の記載が食い違うおそれがあります。インシデント台帳を一元管理し、報告先ごとの義務や期限、提出方法、記載事項の違いを整理しておくことが重要です。

社内ログだけでは情報流出の行方が見えない

社内ログや端末調査は、侵入経路、実行された操作、持ち出された可能性のあるデータを調べるために不可欠です。しかし、窃取された認証情報や機密情報が、すでにダークWebで公開・取引されているかは、内部の記録だけでは確認できない場合があります。

外部脅威情報は、内部調査を置き換えるものではありません。両方を突き合わせることで、攻撃者が保有していると主張する情報、公開されているアカウント情報、対象となった時期など、対応方針を検討する材料を増やせます。ただし、ダークWebで情報が見つからないことは、情報漏えいがなかった証明にはなりません。

ダークWeb調査で被害状況と影響範囲の把握を補完する

ブロードバンドセキュリティ(BBSec)の「サイバー脅威情報調査」は、指定したキーワードを起点に、ダークWeb上の情報を調査・分析します。機密情報や顧客情報の公開、自社ドメインのメールアドレスやパスワードの流通状況などを調べ、スポット調査では現時点に加えて過去基本1年間に遡ります。調査の目的は、法定報告の代行や報告要否の法的判断ではありません。また、侵入経路や流出データの全量をフォレンジックで確定するサービスでもありません。社内調査だけでは見えにくい外部の公開・取引情報を確認し、情報漏えいの可能性や影響範囲を検討するための材料を補完します。

まとめ

サイバー対処能力強化法に基づくインシデント報告では、被害の全容が確定する前でも、報告対象となる事象を認知した場合には速やかな対応が求められます。企業は、報告対象の判定基準や認知時刻の記録、委託先からの通知体制、証拠保全の手順を平時から整えておくことが重要です。また、インシデント発生時には、内部ログや端末・クラウドの調査に加え、必要に応じて外部脅威情報も活用することで、被害状況や影響範囲の把握を補完できます。報告義務への対応と並行して、被害拡大の防止や復旧に向けた体制も整備しておきましょう。

よくある質問

▼ 報告期限は72時間ですか
▼ 被害の全容が確定していなくても報告が必要ですか
▼ 委託先やクラウドで起きた事故も対象ですか

【参考情報】

編集責任:木下


BBSecのセキュリティ対策支援サービス

BBSecでは、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。ダークWeb上の調査に加え、被害を受けたシステムの状況把握、防御、事後対策まで支援が必要な場合は、BBSecの「緊急対応支援」へご相談ください。突然の大規模攻撃や情報漏えいの懸念が生じた際に、セキュリティの専門家が技術面から対応を支援します。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

SCS評価制度の★4とは? 43の要求事項・第三者評価・ 技術検証と取得準備を解説

Share
SCS評価制度の★4とは?アイキャッチ画像

SCS評価制度の★4は、サイバー攻撃の初期侵入を防ぐだけでなく、侵入後の被害拡大を抑え、取引先のデータやシステムを保護するための対策状況を第三者評価によって確認する段階です。★3とは異なり、評価機関による文書確認、実地審査、技術検証を受けます。★4には7分野、43の要求事項、153の評価基準があり、原則としてすべての基準への適合が必要です。規程を整えるだけでなく、対策を実際に運用し、その実施状況を記録やシステムの設定によって説明できる状態が求められます。本記事では、★4の要求事項、第三者評価と技術検証の内容、登録までの流れ、評価前に企業が準備すべき事項を解説します。

※本記事は、IPA、経済産業省およびBBSecが公表している情報に基づいて作成しています。制度の内容は今後変更される可能性があるため、最新の情報は各公式サイトをご確認ください。

【関連記事】
・「SCS評価制度とは?★3・★4の違い、開始時期と企業が進める対策【2026年版】」
・「SCS評価制度の★3とは?26の要求事項・81の評価基準と自己評価を解説」

SCS評価制度の★4とは

SCS評価制度は、正式には「サプライチェーン強化に向けたセキュリティ対策評価制度」(記事内「SCS評価制度」と表記)といい、経済産業省と内閣官房国家サイバー統括室の監督のもと、独立行政法人情報処理推進機構(IPA)が運営する制度です。発注者と受注者が、取引で必要となるセキュリティ対策の水準を共通基準で確認できるようにすることを目的としています。

★4は、IPAが「取引先のデータやシステム保護に寄与すること」や、「サプライチェーンにおける自社の役割に適合した強靱化策が講じられていること」を水準として示した段階です。初期侵入の防御に加え、侵入後の横展開、情報窃取、サービス停止などを想定し、検知、封じ込め、復旧まで含めて備えることが重視されます。一般には「★4認証」「★4取得」と表現されることがありますが、SCS評価制度の公式文書では、評価機関による第三者評価を受けたうえでIPAへ申請し、登録組織台帳へ掲載されることを「登録」としています。

SCS評価制度の★3と★4の違い

★3と★4は、単に要求事項の数が違うだけではありません。最大の違いは、誰が、どの方法で対策状況を確認するかにあります。

比較項目★3★4
想定する水準一般的なサイバー脅威に対処できる被害拡大を防ぎ、取引先のデータ・システム保護とサプライチェーン強靱化に寄与する
要求事項・評価基準26要求事項・81評価基準43要求事項・153評価基準
評価方法専門家確認付き自己評価評価機関による第三者評価と技術検証
主な確認方法自己評価表と関連書類の確認文書確認、ヒアリング、実地審査、技術検証
有効期間1年3年。ただし毎年自己評価を提出
出典:独立行政法人情報処理推進機構(IPA)「SCS評価制度の詳細情報」(https://www.ipa.go.jp/security/scs/details.html)「SCS-400 ★3・★4 要求事項・評価基準」(https://www.ipa.go.jp/security/scs/requirements-criteria.html)をもとに弊社作成

★4は★3の要求事項を包含しますが、★3の登録を先に受けなければ★4へ進めない制度ではありません。取引先から求められる水準や、自社が扱う情報、供給停止時の影響などを踏まえ、最初から★4を目指すこともできます。

★3の要求事項や専門家確認付き自己評価、登録までの流れについては「SCS評価制度の★3とは?26の要求事項・81の評価基準と自己評価を解説」で詳しく解説しています。

SCS評価制度★4の43要求事項

IPAの要求事項・評価基準では、★4の対策を「ガバナンスの整備」「取引先管理」「リスクの特定」「攻撃等の防御」「攻撃等の検知」「インシデントへの対応」「インシデントからの復旧」の7分野に整理しています。公式Excelを要求事項単位で集計すると43項目、★4登録時に適合が必要となる評価基準は153項目です*4。

大分類要求事項数★4で確認される主な内容
ガバナンスの整備6社内ルール、監視・分析体制、推進計画
取引先管理5重要な取引先の対策状況、契約終了時の情報回収・破棄
リスクの特定6IT資産、機密情報、リモートワーク、脆弱性管理
攻撃等の防御21認証、アクセス管理、暗号化、ログ、パッチ、境界防護
攻撃等の検知3ネットワーク・端末監視、インシデントレベルの判断
インシデントへの対応1対応手順、連絡・報告、調査と封じ込め
インシデントからの復旧1目標復旧水準、バックアップ、復元確認
出典: 独立行政法人情報処理推進機構(IPA)「SCS-400 ★3・★4 要求事項・評価基準」(https://www.ipa.go.jp/security/scs/requirements-criteria.html)をもとに弊社作成

ガバナンスでは経営と監視・分析体制をつなぐ

★4では、法令、業界基準、取引先からの要求事項を把握して社内ルールへ反映し、セキュリティ対策推進計画を策定します。また、サイバー攻撃や脆弱性に関する情報を収集し、ログとの相関分析などによって攻撃の予兆やインシデントを検知できる体制も求められます。重要なのは、経営方針、年間計画、監視業務が別々に存在する状態にしないことです。脅威情報から何を判断し、誰が改善を指示し、どの予算や計画へ反映するのかをつなげる必要があります。

取引先管理では重要度に応じて対策状況を確認する

★4では、自社の重要な機密情報を共有する取引先、事業継続上重要な取引先、発注者の内部システムへアクセスできる取引先などを対象に、年1回以上、セキュリティ対策状況を把握します。契約終了時には、共有した機密情報やアクセス権が回収・破棄されたことを確認する手順も必要です。すべての取引先へ一律に同じ確認を求めるのではなく、自社との接続関係、情報の重要度、供給停止時の影響を整理し、確認対象と方法を決めることが現実的です。SCS評価制度は、自社が評価されるだけでなく、自社のサプライチェーンを管理するための基準としても使われます。

脆弱性管理では収集から対応完了までを追跡する

★4では、脆弱性情報と脅威情報を収集する情報源、担当部署、対応要否の判断基準、対応手順を定めます。管理対象の情報機器に残る脆弱性を把握し、対応履歴を記録したうえで、対応漏れがないかを月次で点検します。パッチを配布するだけでは、対象外になった機器や適用失敗を把握できません。IT資産台帳、脆弱性情報、パッチ適用結果、例外時のリスク低減策を対応付け、未対応の脆弱性を継続して追跡できる仕組みが必要です。

防御では認証、暗号化、ログ、境界機器まで対象が広がる

★4では、重要な機密情報を扱うクラウドサービスだけでなく、インターネット経由で社内環境へ接続する場合や、管理者がインターネット経由でシステムへアクセスする場合などにも、多要素認証が求められます。社外へ持ち出す端末や記憶媒体の機密情報、重要な機密情報の暗号化についてもルールを定めます。さらに、ファイアウォール、プロキシ、認証サーバなどのログを定められた期間保管し、不審な認証試行を定期的に監視します。インターネット境界に設置されたネットワーク機器のOSやファームウェアについて、CVSS基本値7.0以上の脆弱性が残っていない状態も求められます。

検知・対応・復旧では攻撃後の動きを具体化する

★4では、ネットワーク通信だけでなく、情報機器やソフトウェアの挙動監視を行い、アラートを分析してインシデントのレベルと影響範囲を判断します。対応手順には、初動、調査、封じ込め、根絶、復旧、取引先を含む関係者への報告などを具体化します。復旧準備では、事業継続上重要なシステムについて目標復旧時点と目標復旧時間を定め、バックアップから手順どおり、かつ目標時間内に復元できることを確認します。バックアップを保存しているだけではなく、実際に戻せるかを検証するところまでが対策です。

★4の第三者評価では何を確認するのか

★4では、登録希望組織が自己評価を行った後、指定評価機関へ第三者評価を依頼します。第三者評価は、文書確認、実地審査および技術検証を通じて行われ、評価機関はその結果を評価報告書として登録希望組織へ交付します。

文書確認では、登録希望組織が提出したアセスメントシート等を確認します。実地審査では、担当者へのヒアリングや規程、記録、機器の操作画面等の確認を通じて、定めた対策が実際に運用されているかを確かめます。実地審査は事業所またはオンラインで行われ、審査対象となる拠点は原則1拠点です。第三者評価は、適用範囲内の一部の機器、端末、規程、手順等を対象として実施されます。サンプリングの対象だけを整えるのではなく、適用範囲全体で対策を運用し、必要な証跡を提示できる状態にしておく必要があります。

SCS評価制度★4の技術検証とは

★4の技術検証では、適用範囲内にあり、外部から直接アクセス可能なVPN装置、ルーター、ファイアウォールなど、通信制御機能を持つ機器を対象に、外部から脆弱性診断を行います。技術検証事業者は、登録希望組織が把握している対象機器の製造元、モデル、グローバルIPアドレス、利用ポートなどを確認します。そのうえで、原則として5台の候補を選び、業務上の重要性、外部から通信可能な公開ポート数、稼働環境への影響などを踏まえて診断対象を決定します。対象となり得る機器が5台以下の場合は、原則としてすべてが候補となります。

診断では、TCP・UDPポートの開放状況や、対象機器のOS・ファームウェアのバージョンを確認し、CVSS基本値7.0以上の脆弱性の有無を調べます。OSやファームウェア以外のすべてのソフトウェアについて、脆弱性がないことまで確認するものではありません。技術検証に備え、公開IPアドレス、ポート、機器の種類、製品名、バージョン、管理部門などを整理し、脆弱性対応の履歴を説明できるようにしておく必要があります。なお、この技術検証はWebアプリケーション脆弱性診断やペネトレーションテストと同一ではありません。

SCS評価制度★4の登録までの流れ

適用範囲と目指す水準を決める

最初に、取引上求められる水準と、自社が扱う機密情報、システム接続、供給停止時の影響を整理し、★4を目指す理由を明確にします。そのうえで、対象事業、拠点、IT基盤、クラウドサービス、インターネット公開資産、委託関係を洗い出し、適用範囲を決めます。

申請単位は原則として法人または個人事業主ですが、評価機関が適用範囲の妥当性を確認する場合は、事業部やグループ単位での申請も想定されています。公開Webサーバーやメールサーバーは適用範囲に含める必要があり、クラウドサービスは責任共有モデルを踏まえて、自社が実装する対策と提供者の対策を確認します。

43要求事項・153評価基準で自己評価する

次に、IPAの要求事項・評価基準を使い、現状とのギャップを把握します。評価基準ごとに、適合している項目、対策はあるが証跡が不足している項目、未対応の項目へ分け、規程、設定、運用記録、責任者を対応付けます。★4では、原則としてすべての要求事項・評価基準を満たす必要があります。点数の合計で合否を決める制度ではないため、未対応項目を残したまま評価を依頼するのではなく、是正計画を立てて対策を実装し、一定期間運用して証跡を残すことが重要です。

自己評価は、IPAが公開している「SCS-410 ★3・★4 自己評価等ガイド」を参照して実施します。IPAのアセスメントシートの利用は任意ですが、独自の様式を使用する場合も、同シートに示された項目を最低限含める必要があります。評価基準ごとに適合状況、根拠となる規程・記録、対象となるシステムや担当部門を整理し、未対応事項を把握します。

評価機関による評価と技術検証を受ける

自己評価と是正が完了したら、指定された評価機関へ第三者評価を依頼します。評価機関は文書と実地で適合状況を確認し、自らまたは委託した技術検証事業者が技術検証を行います。検証結果を踏まえ、評価機関から評価報告書が提供されます。評価を依頼する際は、IPAの公式サイトで指定評価機関と技術検証事業者の最新の登録状況を確認してください。

IPAへ登録を申請する

評価報告書を受け取った登録希望組織は、IPAの制度事務局へ★4の登録を申請します。申請内容に問題が認められなければ登録組織台帳に掲載され、制度の条件に従ってロゴマークを使用できます。★4の有効期間は登録完了の通知日から3年間ですが、その間も1年ごとに自己評価を行い、評価機関へ提出する必要があります。適用範囲や要求事項の達成状況へ顕著な影響を及ぼす変更があった場合には再評価が必要です。3年間何もしなくてよい制度ではありません。

★4取得準備で企業が注意すべきポイント

文書を作るだけでなく実地で説明できる状態にする

規程に「定期的に点検する」と書かれていても、担当者が点検方法を説明できず、記録も残っていなければ、運用の実態を示せません。規程、担当者の理解、システム設定、運用記録の内容が一致しているかを、評価前に確認する必要があります。

インターネット公開資産と境界機器を正確に把握する

技術検証に備えるには、自社が把握している機器だけでなく、過去に構築したVPN装置、別部門が管理する公開サーバー、クラウド上の公開IPアドレスなども含めて確認することが重要です。資産台帳と実際の公開状態が食い違っていると、脆弱性対応や検証対象の判断に影響します。

★4を一度限りの審査対応にしない

★4は3年間有効ですが、毎年の自己評価と変更時の再評価が求められます。評価直前だけ記録を整えるのではなく、資産、脆弱性、ログ、取引先、教育、バックアップなどの更新頻度と担当者を決め、通常業務として回せる状態にする必要があります。

BBSecの事前対策支援で★4対応を準備する

★4への対応では、43の要求事項・153の評価基準を読み解き、第三者へ説明できる規程や証跡を整えるとともに、実地審査や技術検証に対応できる運用体制を構築する必要があります。自社だけで準備する場合、評価基準の解釈や現状の対策との対応付け、是正の優先順位付けに時間がかかることがあります。

ブロードバンドセキュリティ(BBSec)のSCS評価制度事前対策支援サービスでは、企業の対策状況や課題に応じた支援を提供しています。「★3/★4自己評価対応支援(プレリミナリーサーベイ)」では、自己評価結果をコンサルタントが客観的に分析し、評価サマリーを提供するとともに、要求事項への対応に向けた対策ロードマップの策定を支援します。また、「★3/★4準拠に向けた対策実行支援(BBSec Prime for Supply Chain Security Measures)」では、策定した対策ロードマップに沿って、コンサルタントが継続的な是正・実行を支援します。必要に応じて、情報セキュリティ文書の整備、教育、インシデント対応訓練、標的型攻撃メール訓練などを組み合わせることもできます。

これらは、SCS評価制度への対応に向けた現状分析、自己評価、是正・実装を支援するサービスです。制度上の評価機関による第三者評価、技術検証、IPAによる登録やロゴマークの発行そのものを代替するものではありません。

SCS評価制度★4に関するよくある質問

▼ ★4は第三者認証ですか
▼ ★4を取得する前に★3の登録は必要ですか
▼ ★4の要求事項は何項目ですか
▼ ★4の技術検証では何を確認しますか
▼ ★4の有効期間は何年ですか
▼ ★4の評価機関はどこですか

まとめ:★4対応は第三者に実効性を示す取り組み

SCS評価制度の★4は、43要求事項・153評価基準への適合を、評価機関による第三者評価と技術検証によって確認する仕組みです。★3の対策を土台に、取引先管理、脆弱性管理、ログの取得・分析、端末監視、インシデントの影響判断、復旧確認などを強化します。

準備の第一歩は、適用範囲とインターネット公開資産を明確にし、要求事項・評価基準と現在の規程、設定、運用、証跡を対応付けることです。第三者評価で初めて不足に気付くのではなく、事前にギャップを把握し、対策を実装して運用記録を蓄積する必要があります。SCS評価制度への対応を自社だけで進めることが難しい場合は、自己評価を通じて要求事項とのギャップや必要な証跡を整理し、是正の優先順位を明確にすることが有効です。

SCS評価制度全体の目的や対象企業、開始時期については「SCS評価制度とは?★3・★4の違い、開始時期と企業が進める対策【2026年版】」をご覧ください。

【参考情報】

MDRとは?EDR・SOCとの違いや導入メリット、選び方を解説

Share
MDRとは?EDR・SOCとの違いや導入メリット、選び方アイキャッチ画像

サイバー攻撃を防ぐために、ファイアウォールやウイルス対策ソフト、EDRなどの製品を導入する企業は増えています。しかし、製品が出したアラートを誰が確認し、攻撃かどうかを判断し、被害の拡大を止めるのかという運用上の課題は残ります。夜間や休日を含めて監視を続けるには、製品だけでなく、専門知識を持つ人材と対応手順が欠かせません。そこで注目されているのがMDRです。本記事では、MDRとは何かを起点に、EDRやSOCとの違い、MDRサービスが担う範囲、導入時に確認したいポイントを解説します。

MDRとは

MDRとは「Managed Detection and Response」の略で、組織に代わって、または組織と連携して、サイバー攻撃の監視、検知、分析、対応を行うマネージドセキュリティサービスです。セキュリティ製品を提供するだけではなく、専門家がアラートを調査し、脅威の優先度を判断して、封じ込めなどの対応につなげる点に特徴があります。

カナダ・サイバーセキュリティセンターは、MDRサービスの内容として、システムに対する潜在的な攻撃の監視、検知、警告、対応管理を挙げています。もっとも、MDRに含まれる監視対象や対応範囲は一律ではありません。EDR(Endpoint Detection and Response)を中心に監視するサービスもあれば、ネットワーク、認証基盤、クラウド、SaaSなど複数領域の情報を扱うサービスもあります。脅威を見つけた後も、通知と助言までを行うサービス、顧客の承認を得て端末隔離などを行うサービス、事前に合意した条件で自動的に封じ込めるサービスなど、提供形態には違いがあります。

MDRは、セキュリティ製品による検知に加え、専門家による分析や初動対応を継続的に提供するサービスです。監視対象や対応範囲はサービスによって異なるため、自社の運用体制に合わせた選定が重要です。

MDRが必要とされる背景

境界で侵入を防ぐ対策は、現在も重要です。一方で、正規の認証情報を悪用する攻撃や、許可された通信を装う攻撃まで、入口対策だけで防ぎ切ることは困難です。IPAが公開する「プラクティス・ナビ」では、サイバーセキュリティ経営ガイドラインの実践に向けた考え方や事例が紹介されています*2。

NIST SP 800-61 Rev.3でも、大量のイベントから重要な事象を絞り込み、複数の情報源を関連付けて分析することの重要性が示されています。アラートには正常な活動も含まれるため、攻撃の兆候を見極めるには専門知識と経験が必要です。

EDRやSIEMを導入しても、それだけで監視・対応が完結するわけではありません。アラートの真偽を確かめ、影響範囲と緊急度を判断し、端末隔離やアカウント無効化などの措置を安全に実行する運用が必要です。人材や勤務体制を自社だけで確保しにくい企業にとって、MDRはこの運用ギャップを補う選択肢になります。

MDRの主な役割

セキュリティ情報を継続的に監視する

MDRでは、契約で定めたセキュリティ製品やシステムから情報を収集し、攻撃の兆候を監視します。対象はEDRのアラートだけとは限りません。サービスによっては、ファイアウォール、認証基盤、クラウド、SaaS、ネットワークセンサー、サーバーログなども分析対象になります。複数の情報を時系列で関連付けることで、一つの製品では重要度が低く見える事象から、攻撃の進行を捉えられる場合があります。

アラートを分析し、対応の優先度を判断する

セキュリティ製品が検知した事象のすべてがインシデントとは限りません。MDRの分析では、端末やユーザー、通信先、発生時刻、過去の関連イベントなどを確認し、誤検知の可能性や想定される影響を評価します。単にアラートを転送するのではなく、何が起きている可能性があり、どの対応を優先すべきかを整理することが、MDRの価値の一つです。

初動対応と封じ込めを支援する

対応範囲はサービス契約によって異なりますが、感染が疑われる端末の隔離、不正なアカウントの無効化、悪性通信の遮断といった初動対応を、助言、自動処理、事業者による操作などの形で支援するMDRもあります。重要なのは、緊急時に誰が何を判断し、どの条件で事業者が操作できるのかを事前に決めておくことです。強い遮断措置は被害拡大を抑える一方、正常な業務を止める可能性もあるため、権限と連絡経路を曖昧にしてはいけません。

検知ルールと運用を継続的に改善する

業務システムや利用者の行動、脅威の手口は変化します。運用開始時に検知設定を整えても、誤検知が多い状態や、必要なログが欠けた状態を放置すれば、監視の実効性は下がります。検知結果を踏まえたチューニング、監視対象の見直し、対応手順の更新まで継続できるかは、MDRサービスを選ぶ際の重要な確認事項です。

MDR・EDR・SOCの違い

MDR、EDR、SOC(Security Operations Center)は、いずれもサイバー攻撃の検知や対応に関係しますが、それぞれ役割が異なります。

EDRは端末の脅威を検知・調査・対応する技術、SOCはセキュリティ監視・分析を担う組織や機能、MDRは専門家による監視・分析・対応を提供するサービスです。

比較項目MDREDRSOC
位置付け運用サービス技術・製品組織・機能
主な役割監視・分析・対応の提供端末の脅威検知・調査・対応支援セキュリティ監視・分析
主な対象契約により異なるPC・サーバーなど運用設計により異なる
運用主体外部専門家と利用企業自社または外部事業者自社または外部事業者

これらは必ずしも別々に利用するものではありません。例えば、EDRで検知した脅威をSOCが分析し、その監視・対応業務をMDRサービスとして外部委託することもできます。監視対象や対応範囲はサービスや運用体制によって異なるため、それぞれの役割を理解した上で組み合わせることが重要です。

MDR・EDR・SOCは、いずれか一つを選ぶ関係ではありません。EDRで検知した脅威をSOCが分析し、その監視・対応業務をMDRサービスとして外部委託するなど、相互に組み合わせて活用できます。

【関連記事】

  • 「EDRとは?仕組みや主な機能、導入後の運用課題を解説」
  • 「SOCとは?役割や仕組み、CSIRTとの違いと運用体制を解説」
  • 「MDRとEDRの違いとは?役割・監視範囲と導入時の選び方」

MDRを導入するメリット

MDRを導入する主なメリットは、専門家による継続的な監視・分析を活用できること、社内担当者の運用負担を軽減できること、検知した脅威を迅速な初動対応につなげやすくなることです。夜間や休日を含む監視体制を自社で整えるには、複数人の要員、交代勤務、教育、手順整備が必要です。MDRを利用すれば、社内の担当者はすべてのアラートを一から確認するのではなく、事業者が分析した重要度の高い事象に集中できます。

また、複数のセキュリティ情報を横断して分析できるサービスであれば、端末だけ、ネットワークだけといった個別最適から脱しやすくなります。インシデントの可能性が高い事象について、状況説明と推奨対応が併せて示されれば、社内の意思決定も進めやすくなります。

ただし、MDRを導入しても、企業側の責任がなくなるわけではありません。NIST SP 800-61 Rev.3は、外部事業者へ対応を委託する場合も、情報の流れ、役割分担、事業者が組織に代わって実行できる措置と制限を契約で明確にするよう求めています。事業停止の判断、顧客や取引先への連絡、法務・広報対応、復旧の優先順位などは、自社の業務を理解する人が決める必要があります。

MDRサービスを選ぶときの確認ポイント

最初に確認すべきなのは、何を監視したいかです。端末のマルウェア対策が主目的なのか、認証情報の悪用、クラウド上の不審な操作、ネットワーク内の横展開まで捉えたいのかによって、必要なログとサービスは変わります。既存のEDRやファイアウォールを継続利用する場合は、その製品との連携可否も確認が必要です。

次に、検知後のサービス内容を具体化します。「24時間365日対応」と記載されていても、常時行うのが自動監視なのか、専門家による分析なのか、通知なのか、封じ込め操作なのかは同じとは限りません。通知基準、分析結果の提供時間、連絡方法、端末隔離や通信遮断の実行条件、解除手順、追加調査の範囲を確認することが大切です。

さらに、導入時のログ設計と運用開始後のチューニング、月次報告、インシデント発生時のフォレンジックや復旧支援の範囲も比較します。MDR事業者は顧客環境への接続権限や機密性の高いログを扱う場合があるため、事業者自身のセキュリティ管理、データの保管場所、アクセス制御、監査方法も選定条件になります。

BBSecのG‑MDR®で監視・分析・初動対応を支援

BBSecの「G-MDR®」は、専門エンジニアによる24時間365日の監視・分析と、脅威の検知から初動対応までを支援するセキュリティ運用サービスです。OpenXDRを活用し、対応可能な複数のセキュリティ製品やサービスから得られる情報を相関分析することで、個別のアラートだけでは把握しにくい攻撃の兆候を捉えます。

導入時には監視対象やログ収集方法、役割分担を整理し、運用開始後は脅威の分析・通知に加え、事前に合意した条件に基づく初動封じ込めを支援します。既存のEDRを活用しながら、認証基盤やネットワーク、SaaSなどへ監視範囲を広げる構成も検討できます。具体的な連携製品や対応範囲は、導入環境や契約内容によって異なります。


セキュリティ監視・初動対応の強化をご検討の企業様へ

EDRなどのセキュリティ製品を導入していても、アラートの分析や夜間・休日の対応に課題はありませんか?

G-MDR®について詳しく見る
※外部サイトへリンクします。

まとめ

MDRとは、セキュリティ製品から得られる情報を専門家が監視・分析し、脅威への対応を支援するサービスです。EDRはエンドポイントを守る技術、SOCは監視・分析を担う体制、MDRはそれらを活用した検知・対応業務を外部から提供するサービスという整理が基本になります。

導入時は、名称だけで判断せず、監視対象、対応時間、分析内容、封じ込めの権限、社内との役割分担を確認することが重要です。MDRを自社のインシデント対応体制に組み込み、検知した事象を実際の対応へつなげられる状態をつくることが、被害拡大を抑える近道です。

MDRに関するよくある質問

▼ MDRは何の略ですか
▼ MDRを導入すればEDRは不要ですか
▼ MDRを導入すれば自社のCSIRTは不要ですか

CSIRTの役割や企業に求められるインシデント対応体制については、関連記事「インシデント対応体制とは?CSIRTの役割と企業が整えるべき運用のポイント」もご覧ください。

▼ MDRはどのような企業に向いていますか

【参考情報】

編集責任:木下


ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

サイバー対処能力強化法の対象企業とは?特別社会基盤事業者と届出義務を解説

Share
サイバー対処能力強化法の対象企業とは?アイキャッチ画像

サイバー対処能力強化法の対象企業は、業種や企業規模だけでは判断できません。直接の義務対象となるのは、経済安全保障推進法に基づく特定社会基盤事業者のうち、特定重要電子計算機を使用する「特別社会基盤事業者」です。対象となるシステムには、自社所有の設備だけでなく、クラウドや委託先が管理するものも含まれる可能性があります。本記事では、対象企業の判断基準、特定重要電子計算機の範囲、届出義務と企業が準備すべき事項を解説します。

制度全体については、「サイバー対処能力強化法とは?4つの柱と施行スケジュールをわかりやすく解説」で紹介しています。

サイバー対処能力強化法の対象となる企業の条件

法律上の直接的な義務主体は「特別社会基盤事業者」です。特定社会基盤事業者であることに加え、そのサイバーセキュリティが害された場合に特定重要設備の機能が停止または低下するおそれのある「特定重要電子計算機」を使用していることが条件になります。したがって、「基幹インフラ15分野の企業はすべて対象」「指定企業の全システムが対象」といった説明は正確ではありません。自社が個別指定を受けているか、対象となる特定重要設備は何か、その機能に影響する電子計算機はどこまでかを順に確認する必要があります。

特定社会基盤事業者と特別社会基盤事業者の違い

「特定社会基盤事業者」は、経済安全保障推進法に基づき、国民生活や経済活動の基盤となる役務を安定的に提供するため、事業所管大臣から指定された事業者です。特定重要設備を導入し、または重要な維持管理等を委託する際に、同法に基づく事前届出と審査を受ける制度の対象になります。一方の「特別社会基盤事業者」は、特定社会基盤事業者のうち、サイバー対処能力強化法上の特定重要電子計算機を使用する者です。名称が似ていますが、根拠となる義務と対象設備が異なります。特定重要設備の導入前審査と、特定重要電子計算機の導入後届出を混同しないことが重要です。

特定社会基盤事業者の対象15分野

経済安全保障推進法の基幹インフラ制度は、電気、ガス、石油、水道、鉄道、貨物自動車運送、外航貨物、港湾運送、航空、空港、電気通信、放送、郵便、金融、クレジットカードの15分野を対象としています。ただし、15分野に属するすべての企業が自動的に特別社会基盤事業者となるわけではありません。事業所管大臣による個別指定と、特定重要電子計算機の使用状況を確認する必要があります(内閣府「基幹インフラ役務の安定的な提供の確保に関する制度」。

2026年6月17日に公布された改正法で医療分野が追加されましたが、追加規定は公布から1年6か月以内に政令で定める日から施行されるため、施行日や新たな指定の状況を確認する必要があります。制度改正や新たな指定により範囲は変わるため、記事公開時や自社判定時には、内閣府の最新の指定一覧と施行状況を確認してください。

特定重要電子計算機とは

特定重要電子計算機は、特定社会基盤事業者が使用する電子計算機のうち、サイバーセキュリティが害された場合に、特定重要設備の機能が停止または低下するおそれのあるものです。対象はハードウェアだけではなく、組み込まれたOS、ミドルウェア、アプリケーション、ファームウェアなどのプログラムも含み得ます。

施行令は、大きく三つの類型を定めています。第一は、特定重要設備である電子計算機またはその一部を構成する電子計算機です。第二は、特定重要設備と直接または間接に接続され、その機能に影響する電磁的記録を送信する機能を持つ一定の電子計算機です。第三は、特定重要設備の情報処理に用いるデータを作成し、そのデータが一定期間ごとに入力されなければ設備の機能が停止または低下する一定の電子計算機です。

対象範囲を制御システム本体だけに限定すると、接続機器やデータ供給系を見落とします。反対に、社内の端末やサーバーを無条件にすべて含めるのも適切ではありません。「特定重要設備の機能にどのような影響を与え得るか」という関係を、システム構成図とデータフローで確認することが必要です。

クラウドや委託先、海外のシステムも対象になり得る

法令上の「使用」は、必ずしも自社所有を意味しません。2026年10月に公表された制度解説では、グループ会社が所有するシステム、クラウドサービス、海外に存在するシステム、他社と共同利用するシステム、災害復旧サイトも、要件を満たせば特定重要電子計算機に該当し得ると説明しています。ここで重要なのは、所有者と義務主体が同じとは限らないことです。クラウドや運用委託先が管理するシステムでも、特別社会基盤事業者が自社事業に使用し、特定重要設備の機能に影響するなら、対象となる可能性があります。共同利用の場合には、複数の特別社会基盤事業者がそれぞれ届出・報告義務を負う可能性もあります。

特定重要電子計算機の届出義務

特別社会基盤事業者は、特定重要電子計算機を導入した場合、原則として導入日から4か月以内に事業所管大臣へ届け出ます。2026年10月1日に届出制度が施行され、施行時点ですでに導入済みのものについては、施行日から6か月以内とする経過措置があります。届出事項を変更した場合も、原則として変更から4か月以内に変更届が必要です(e-Gov法令検索「重要電子計算機に対する不正な行為による被害の防止に関する法律に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する命令」)。

届出には、事業者の概要、特定重要設備と電子計算機の区分、製品名、製造者名などが含まれます。ただし、主務省令は、広く一般に使用されているものとして主務大臣等が指定する製品を届出対象外とする仕組みを設けています。具体的な対象外製品については、公布された告示を確認する必要があります。届出対象外であっても、特定重要電子計算機である限り、インシデント報告の対象になり得る点には注意が必要です。

特定重要電子計算機で発生した事象の報告対象と期限は、「特定重要電子計算機のインシデント報告」で詳しく解説します。

届出に向けた資産管理のポイント

実務では、最初に特定重要設備と関連システムの境界を定め、ネットワーク接続、データ入力、運用委託、クラウド責任分界を可視化します。そのうえで、届出対象となるハードウェアとプログラムを抽出し、製品名、製造者、バージョン、用途、管理者、変更履歴を更新できる状態にします。制度解説は、システム概略図と資産一覧を整理する手順を示しています。これは単なる申請書作成ではなく、「どの資産で異常が起きたら、誰が特定侵害事象等を判定するのか」を決める作業でもあります。資産の所有者、運用者、監視担当、法令上の義務主体が異なる環境ほど、平時の関係者調整が重要です。

ITベンダー・クラウド事業者への影響

ベンダーや委託先が特別社会基盤事業者でなければ、本法の届出・報告義務を直接負うとは限りません。しかし、対象事業者が報告するためには、委託先からの迅速な通知、ログやIoC、影響を受けた製品・バージョン、対応状況などの情報が必要になります。契約やSLAでは、通知対象となる事象、初回連絡までの時間、連絡先、証拠保全、ログ提供の範囲、再委託先からの情報取得、緊急時の協力体制を確認しておくべきです。これはすべてのベンダーに法律が一律に課す義務ではありませんが、対象事業者との契約上、実務的な要求が強まる可能性があります。

外部公開資産の把握とASMの活用

特定重要電子計算機の届出に向けた資産整理では、内部のシステム構成や運用状況を把握することが基本となります。一方、外部に公開されている資産や設定上の問題など、内部の管理台帳だけでは把握しきれないリスクにも注意が必要です。

ブロードバンドセキュリティ(BBSec)の「アタックサーフェス調査」では、公開情報(OSINT)を活用し、攻撃者の視点から外部公開資産や潜在的なリスクを可視化します。法定届出を代行するサービスではありませんが、管理漏れや外部に露出したリスクの把握に活用できます。

特別社会基盤事業者に求められるインシデント報告について、報告対象となる事象や速報・詳報の期限、企業が準備すべき対応を「サイバー対処能力強化法のインシデント報告とは?報告対象・期限と企業の準備を解説」で詳しく紹介しています。

まとめ

サイバー対処能力強化法の対象企業を判断するときは、業種、事業者指定、使用する電子計算機という三段階で確認します。基幹インフラ分野に属するだけで対象と決めつけず、特定社会基盤事業者として指定され、特定重要電子計算機を使用しているかを見極める必要があります。クラウド、共同利用、海外設置、委託先管理であっても対象になり得るため、資産の所有関係だけで線を引くことはできません。特定重要設備の機能、システム接続、データフロー、責任分界、連絡経路を一つの図で確認できる状態にすることが、届出とインシデント報告の双方に役立ちます。

【参考情報】

編集責任:木下


ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

SCS評価制度の★3とは?26の要求事項・81の評価基準と自己評価を解説

Share
SCS評価制度の★3とは?アイキャッチ画像

SCS評価制度の★3は、一般的なサイバー脅威に対処できるセキュリティ対策の実施状況を、専門家の確認を受けた自己評価によって示す段階です。2027年3月頃の運用開始が予定されており、企業が自社の対策状況を取引先へ説明するための共通基準として活用されることが想定されています。★3には7分野・26の要求事項と81の評価基準があり、登録にはすべての基準への適合とSCSセキュリティ専門家による確認が必要です。本記事では、★3の要求事項、専門家確認付き自己評価、登録までの流れを整理し、企業が準備したい規程、運用、証跡について解説します。

※本記事の情報は2026年10月12日時点でIPA、経済産業省およびBBSecが公表している資料に基づいています。今後公表・更新される情報については、最新の公式資料をご確認ください。

制度全体の目的や★3・★4の違いは「SCS評価制度とは?★3・★4の違い、開始時期と企業が進める対策【2026年版】」で解説しています。

SCS評価制度の★3とは

SCS評価制度は、正式には「サプライチェーン強化に向けたセキュリティ対策評価制度」といい、経済産業省と内閣官房国家サイバー統括室の監督のもと、IPAが運営する制度です。委託元が取引先に求めるセキュリティ対策を共通の基準で示し、取引先側も自社の対策状況を説明しやすくすることが目的です。

そのうち★3は、IPAが「一般的なサイバー脅威に対処しうること」を水準として定めた段階です。★4が第三者評価、実地審査、技術検証を求めるのに対し、★3は登録希望組織による自己評価を基本とします。ただし、自己評価だけで完結するのではなく、★3確認責任者による妥当性の確認と署名が必要です。公式には「専門家確認付き自己評価」と呼ばれています。SCSセキュリティ専門家は、単にセキュリティ業務の経験がある人を指すわけではありません。IPAの制度事務局に登録された専門家であり、★3では自己評価結果の確認・助言を担います。IPAは、SCSセキュリティ専門家を2027年1月以降に公表する予定です。

なお、一般には「★3取得」と表現されることもありますが、IPAの公式文書では、要求事項への適合を申請し、登録組織台帳へ掲載されることを「登録」としています。本記事でも、原則として「登録」と表記します。

★3は「自己評価」だが自己判断だけでは登録できない

「自己評価」と聞くと、企業が自らチェックを付けて申請する仕組みを想像するかもしれません。しかし、★3は組織の自己判断だけで申請を完結できる制度ではありません。基本規程では、登録希望組織が要求事項・評価基準に基づいて自己評価を行い、社内外の★3確認責任者が内容の妥当性を確認し、署名する流れが定められています。その後、登録希望組織が自己適合宣言を行ってIPAへ申請し、不備がなければ登録組織台帳に登録・公表されます。

★3確認責任者は、自己評価表の文章を読みやすく整えるだけの役割ではありません。登録希望組織が作成した自己評価の内容と、それに関連する書類を確認し、評価内容が妥当かを判断します。必要に応じて修正を含む助言が行われ、最終的な提出内容について了承した場合に署名します。具体的な確認方法や必要書類については、今後公表される取得ガイドなども確認する必要があります。

SCS評価制度★3の26要求事項

IPAの要求事項・評価基準では、★3の対策を「ガバナンスの整備」「取引先管理」「リスクの特定」「攻撃等の防御」「攻撃等の検知」「インシデントへの対応」「インシデントからの復旧」の7分野に整理しています。公式Excelを要求事項単位で集計すると26項目、★3として適用される評価基準は81項目です。

大分類要求事項数主な内容
ガバナンスの整備3推進体制、守秘義務、セキュリティ対応方針
取引先管理3自社資産が接続する外部システム、機密情報、事故時の役割
リスクの特定4IT資産、ネットワーク、外部サービス、機密情報の管理
攻撃等の防御13ID・認証、教育、バックアップ、パッチ、マルウェア対策など
攻撃等の検知1不正通信の検知・遮断とアラート対応
インシデントへの対応1対応手順、連絡体制、報告・情報共有
インシデントからの復旧1重要業務の目標復旧レベルと復旧準備
出典:独立行政法人情報処理推進機構(IPA)「★3・★4 要求事項・評価基準」(2026年4月21日公開)(https://www.ipa.go.jp/security/scs/rcu1hd0000007a2i-att/20260327001-c.xlsx)を基に弊社作成

26という数字だけを見ると、対応範囲は限定的に感じられるかもしれません。しかし、一つの要求事項には複数の評価基準が含まれます。たとえば「管理者IDの管理手続」では、管理者と責任者の明確化、権限の限定、不要IDの無効化、発行・変更・削除の申請承認などが個別に確認されます。要求事項名だけを読んで「対応済み」と判断せず、評価基準の一つひとつまで確認する必要があります。

ガバナンスの整備では責任者と社内方針を明確にする

ガバナンスの整備では、セキュリティ推進活動を担当する部署、役員、従業員を決め、その役割と責任を定めます。守秘義務のルールとセキュリティ対応方針も必要です。方針を文書化するだけでなく、役員や従業員、派遣社員などが最新版を参照でき、改正時に周知される状態が求められます。★3の評価基準には、専任CISOや大規模な専任部門の新設自体を求める記載はありません。重要なのは、自社の組織規模に応じて責任の所在と連絡先を決め、年1回以上、平時の体制を点検することです。「情報システム担当者が何となく対応している」という状態から、経営と現場が役割を共有する状態へ変えることが出発点になります。

取引先管理では情報共有と事故対応の境界を決める

取引先管理では、顧客、子会社、関係会社、クラウドサービス提供者など、自社以外の組織が管理・提供し、自社の資産が接続しているシステムを把握する仕組みを整え、年1回以上、その内容を点検します。自社の機密情報を共有する相手とは、情報の定義、利用制限、保管方法、複製や第三者提供の可否、返還・廃棄について、業務開始前に取り決める必要があります。さらに、セキュリティインシデントが起きた場合の役割と責任も、共有先との間で明確にします。事故発生後に「どちらが調査するのか」「誰が委託元へ報告するのか」を決めるのでは遅いためです。契約書、覚書、クラウドサービスの利用条件、緊急連絡網など、複数部門に散らばる情報を整理する作業が必要になります。

リスクの特定ではIT資産と機密情報を把握する

リスクの特定では、パソコン、サーバ、OS、ソフトウェア、ネットワーク機器、クラウドサービスなどを把握し、管理する仕組みが求められます。機密情報についても、機密区分と取扱方法を定め、重要な情報の管理者、保管場所、保管期限、開示先などを把握できる状態にします。ここでつまずきやすいのが、台帳と実態のずれです。購入時の一覧が残っていても、退職者の端末、部門が独自契約したSaaS、保守切れの機器が反映されていなければ、正確なリスク評価はできません。★3対応は、IT資産管理と情報資産管理を見直す機会にもなります。

攻撃等の防御では日常的な運用が問われる

26要求事項の半数に当たる13項目は「攻撃等の防御」に含まれます。ユーザIDと管理者IDの管理、認証、アカウントロック、パスワード、アクセス権、教育・訓練、バックアップ、安全なシステム構成、パッチ適用、マルウェア対策、ネットワーク境界防護まで、日常のIT運用を広く確認する分野です。具体的には、重要な機密情報を取り扱うクラウドサービスへユーザや管理者がアクセスする際の多要素認証、役員、従業員、派遣社員、受入出向者を対象とした新規受入れ時かつ年1回以上のインシデント対応教育、対象・頻度・保管期間を定めたバックアップなどが求められます。

パッチ管理では、ベンダーが「重大」または「高リスク」と説明する脆弱性、CVSS基本値7.0以上の脆弱性、またはベンダーから深刻度の詳細が示されていない脆弱性を修正する更新プログラムについて、リリースから14日以内の適用を求めています。対象には、会社支給パソコンのOS・ブラウザ・Officeソフト、サーバのOS・ミドルウェア、会社支給スマートデバイス、インターネット境界機器などが含まれます。期限内に適用できない場合は、機能停止、ベンダー推奨の回避策、ネットワーク分離、通信監視と遮断などによるリスク低減が必要です。

したがって、「ウイルス対策ソフトを導入しているから大丈夫」とは言えません。設定が有効か、対象機器を網羅しているか、例外時の判断を記録しているかまで確認しなければ、運用の実効性を説明できないからです。

検知・対応・復旧までを一続きで整える

★3では、防御をすり抜ける攻撃も想定しています。社内外ネットワークの境界または端末で、インターネットから社内への不正アクセスと、社内から不正なサーバへの通信の双方をリアルタイムに検知・遮断する仕組みが必要です。ログやアラートを分析し、不審な事象がインシデントに該当するか判断する流れも整えます。インシデント対応手順には、発見・報告、初動、調査・対応、復旧、最終報告を含めます。社内外の連絡先、役員や担当部署の役割、報告フォーマットも事前に定めます。復旧については、事業継続上重要なシステムを特定し、サイバー攻撃を想定した業務の目標復旧レベルと、そこまで回復するための手段を用意します。

この3分野は、製品を導入するだけでは整いません。アラートを誰が受け、どの基準で判断し、経営や取引先へどう伝え、どの業務から復旧させるのか。検知から復旧までを一つのシナリオとしてつなぐことが重要です。

★3登録までの流れ

適用範囲と推進体制を決める

最初に、自組織内のどのIT基盤などを制度の適用範囲とするかを整理します。評価プロセスでは、登録希望組織が決めた適用範囲から対象をサンプリングして確認することが想定されています。全社を曖昧に対象とするのではなく、対象事業、拠点、システム、利用サービス、委託関係を言葉にできる状態にします。同時に、経営層、情報システム部門、総務・人事、法務・調達、事業部門などの役割を決めます。26要求事項は一部署だけでは完結しません。守秘義務、退職者対応、取引先との合意、教育、事業継続など、社内の複数部門が管理する証跡を集める必要があるためです。

26要求事項と81評価基準で現状を棚卸しする

次に、IPAの要求事項・評価基準を使い、適合している項目、対策はあるが証跡が不足している項目、未対応の項目を分けます。規程類だけで判断せず、資産台帳、申請記録、設定画面、ログ、教育記録、契約書、バックアップ記録など、実際に示せる根拠と結び付けて評価することが大切です。これらは準備時に確認しておきたい代表例であり、公式確認で必要となる書類の詳細は今後公表される取得ガイドなどで確認してください。公式FAQは、★3の登録には定められたすべての要求事項・評価基準を満たす必要があると説明しています*2。点数の合計で合否を決める方式ではないため、優先度の低そうな項目を未対応のまま残すことはできません。

ギャップを是正し、継続運用できる形にする

棚卸しで見つかった不足は、影響度、作業量、関係部門、予算、導入期間を踏まえて是正計画にします。規程の新設、ID管理手順の変更、多要素認証の導入、ログ監視体制の整備などでは、決裁や調達に時間がかかる場合があります。運用開始直前ではなく、制度開始前から準備する理由はここにあります。また、一度だけ証跡を作るのではなく、更新頻度と担当者を決めます。★3の有効期間は登録完了の通知日から1年間です。更新時には、要求事項の遵守状況について★3確認責任者の確認・助言を受け、自己評価の更新版を有効期間満了前に提出しなければなりません。

要求事項とのギャップ分析から是正計画、運用定着までの進め方は、「SCS評価制度への対応は何から始める?ギャップ分析から是正・運用定着まで」で詳しく解説しています。

SCSセキュリティ専門家の確認を受けて申請する

対策と証跡が整ったら、SCSセキュリティ専門家による確認を受けます。社内の専門家が担当する場合でも、制度が定める資格、研修受講、IPAへの登録が必要です。2026年10月12日時点では、登録されたSCSセキュリティ専門家は2027年1月以降に公表される予定です。★3・★4の申請方法、取得ガイド、要求事項・評価基準の解説書は、2026年10月頃の公開が予定されています。最新の公開状況はIPAの公式サイトで確認する必要があります。専門家の確認後、登録希望組織の経営層が、適用範囲内のIT基盤などがすべての要求事項・評価基準に適合していることを組織の責任において宣言し、制度運営機関であるIPAへ登録を申請します。申請内容に不備がなければ登録組織台帳に掲載され、制度の条件に従ってロゴマークを使用できます。

★3取得準備で企業が注意すべきポイント

「規程がある」と「運用できている」は別である

セキュリティ方針やインシデント対応規程があっても、連絡先が古い、教育記録が残っていない、定期点検をしていないといった状態では、評価基準を満たしていると説明できない可能性があります。規程、実装、運用記録の三つが一致しているかを確認する必要があります。

クラウドサービスと委託先を対象から落とさない

★3では、クラウドサービス提供者を含む取引先との関係や、外部情報サービスの利用管理も確認されます。情報システム部門が把握しているサーバやパソコンだけでなく、事業部門が利用するSaaS、外部委託先へ渡している機密情報、事故時の連絡方法まで棚卸しすることが重要です。

公式文書の更新を前提に準備する

2026年10月12日時点で、要求事項・評価基準、基本規程、制度に関する各種規則・基準・手順、登録料は公表されています*2。一方、申請方法、取得ガイド、要求事項・評価基準の解説書などは今後の公開が予定されています。実務上の確認方法や必要書類がさらに具体化される可能性があるため、現行資料で準備を進めながら、IPAの更新情報を継続して確認する必要があります。

BBSecの事前対策支援で★3対応を準備する

★3の準備で負担になりやすいのは、81の評価基準を読み解き、社内に散在する対策と証跡を集め、不足を具体的な是正計画へ変える作業です。自己評価では、既存対策の実態と証跡が評価基準に沿っているかを項目ごとに照合しなければなりません。外部の知見を取り入れることで、確認の抜けを抑え、是正の優先順位を整理しやすくなります。

ブロードバンドセキュリティ(BBSec)の「★3/★4自己評価対応支援(プレリミナリーサーベイ)」は、★3・★4の自己評価結果をコンサルタントが客観的に分析し、評価サマリーを提供するサービスです。自己評価そのものの支援にも対応し、結果を踏まえて、各要求事項の達成に向けた対策ロードマップの策定まで支援します。また、是正を継続的に進めるための「★3/★4準拠に向けた対策実行支援(BBSec Prime for Supply Chain Security Measures)」も提供しています。アセスメントで作成したロードマップに沿い、コンサルタントが1年間にわたって活動を支援するパッケージで、脆弱性情報の提供とインシデント発生時の初動対応相談も含まれます。必要に応じて、情報セキュリティ文書の整備、教育、インシデント対応訓練などの関連サービスも組み合わせられます。

これらは、現状把握、取得準備、是正・実装を支援するサービスです。SCS評価制度の登録やロゴマークの付与、★3確認責任者による公式確認そのものを代替するものではありません。まずはギャップを早期に把握し、★3確認責任者の確認を受けられる状態へ近づけるための準備支援と捉えると分かりやすいでしょう。

SCS評価制度★3に関するよくある質問

▼ ★3は第三者認証ですか
▼ 26要求事項の一部を満たせば登録できますか
▼ 社内のセキュリティ担当者が確認できますか
▼ ★3を取得してからでないと★4へ進めませんか
▼ ★3の有効期間は何年ですか
▼ ★3の登録範囲は全社でなければなりませんか
▼ ★3の自己評価ではどのような証跡を準備しますか
▼ SCS評価制度★3の登録料はいくらですか

★4の要求事項や第三者評価・技術検証については、「SCS評価制度の★4とは?43の要求事項・第三者評価・技術検証と取得準備を解説」で詳しく解説しています。

まとめ:★3対応は26要求事項を「運用と証跡」に変える取り組み

SCS評価制度の★3は、一般的なサイバー脅威へ対処するための基礎的な水準を、専門家確認付き自己評価によって示す仕組みです。要求事項は7分野・26項目ですが、実務では81の評価基準をすべて満たし、その根拠を説明できる状態にしなければなりません。準備の第一歩は、対象となるIT基盤と関係部門を定め、現状の対策と証跡を評価基準に照らして棚卸しすることです。そこで不足が見つかれば、制度開始を待たずに是正計画を立て、日常業務として継続できる運用へ落とし込みます。

【参考情報】

編集責任:木下


BBSecのセキュリティ対策支援サービス

ブロードバンドセキュリティ(BBSec)は、プレリミナリーサーベイによるギャップの可視化から、対策ロードマップの策定、文書整備や実装・運用支援まで、組織の状況に合わせて支援します。★3登録を取引先への説明力と継続的なセキュリティ改善につなげるためにも、早い段階から準備を始めることが重要です。


ウェビナー開催のお知らせ

最新情報はこちら


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

LLMセキュリティとは?プロンプトインジェクションなどの脅威と対策

Share
LLMセキュリティとは?アイキャッチ画像

生成AIやLLM(大規模言語モデル)を活用したサービスやシステムが広がる一方、プロンプトインジェクションをはじめ、LLMを利用するアプリケーション特有のセキュリティリスクにも注意が必要です。本記事では、LLMセキュリティの基本から、OWASPが示す主なリスク、プロンプトインジェクションやジェイルブレイクなどの脅威、LLMを組み込んだシステムを安全に利用・運用するための対策について解説します。

LLMセキュリティとは

LLM(Large Language Model:大規模言語モデル)は、大量のデータを学習し、入力された指示(プロンプト)に応じて文章の生成や要約、質問への回答などを行うAIモデルです。生成AIサービスだけでなく、チャットボットや検索、業務システムなど、さまざまなサービスへの活用が進んでいます。こうしたLLMを利用したアプリケーションでは、従来のシステムと同様に不正アクセスや情報漏洩への対策が必要であることに加え、プロンプトインジェクションなど、LLMの特性を悪用した脅威についても考慮する必要があります。

LLMセキュリティでは、LLMそのものだけでなく、LLMに入力・参照させるデータや、連携する外部ツール・API、LLMが生成した出力の扱いなどを含め、システム全体のリスクを考えることが重要です。

AIセキュリティ全体のリスクや、企業に求められる対策については、「AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策」で詳しく解説しています。

OWASPが示すLLMアプリケーションのセキュリティリスク

LLMを利用したアプリケーションの代表的なセキュリティリスクを整理したものとして、OWASP GenAI Security Projectが公開する「OWASP Top 10 for LLM Applications」があります。2025年版に続き、2026年8月には最新版となる「OWASP GenAI LLM Top 10 2026」が公開されました。2026年版では、リスクの順位や対象範囲が更新され、実際のAIセキュリティインシデントに関する調査結果なども反映されています。以下の10項目が挙げられています。

  • LLM01:2026 プロンプトインジェクション
    概要:悪意のある入力などによってLLMの指示や意図された動作が変更され、意図しない出力や処理につながるリスク。ユーザーが直接入力する場合だけでなく、LLMが参照する外部コンテンツなどを介して間接的に影響を受ける場合もある
  • LLM02:2026 センシティブ情報漏洩
    概要:LLMやLLMを利用したアプリケーションから、個人情報、認証情報、機密情報などのセンシティブな情報が意図せず開示されるリスク
  • LLM03:2026 過剰な代理権
    概要:LLMを利用したシステムに、必要以上の機能や権限、自律性が与えられることで、意図しない操作や有害な処理が実行されるリスク
  • LLM04:2026 サプライチェーン
    概要:モデル、データ、ライブラリ、外部サービスなど、LLMアプリケーションを構成するサプライチェーンの脆弱性や改竄によって、システムの安全性や信頼性が損なわれるリスク
  • LLM05:2026 データとモデルの汚染
    概要:学習データやファインチューニング用データ、モデルなどが意図的または不適切に操作されることで、モデルの動作や出力の完全性が損なわれるリスク
  • LLM06:2026 無制限の消費
    概要:LLMが利用する計算資源やAPIなどの消費を適切に制限できていないことで、サービス停止や過大なコストなどにつながるリスク
  • LLM07:2026 誤情報の生成
    概要:LLMが事実と異なる情報や不正確な情報を生成し、その出力が信頼されることで、誤った判断や処理につながるリスク
  • LLM08:2026 隠れたコンテキストの露出
    概要:システムプロンプトをはじめ、LLMアプリケーションの動作を支える非公開のコンテキストや内部情報が、意図せず露出するリスク
  • LLM09:2026 ベクトルと埋め込みの脆弱性
    概要:RAG(検索拡張生成)などで利用されるベクトルや埋め込み、検索処理の不備によって、情報漏洩や不適切な情報の取得、検索結果の操作などにつながるリスク
  • LLM10:2026 不適切な出力処理
    概要:LLMが生成した出力を十分に検証・無害化せず、他のシステムやコンポーネントへ渡すことで、不正な処理やシステムへの影響につながるリスク

このように、LLMアプリケーションのセキュリティでは、LLMへの入力だけでなく、参照するデータ、与える権限、外部システムとの連携、生成された出力の扱いなど、システム全体を考慮する必要があります。なかでも代表的な脅威の一つが、LLMへの入力や外部コンテンツを通じて意図しない動作を引き起こす「プロンプトインジェクション」です。次に、その仕組みと注意すべきポイントを詳しく見ていきます。

プロンプトインジェクションとは

プロンプトインジェクションとは、LLMに与えられる入力によって、開発者が意図していない動作や出力を引き起こす脆弱性です。LLMを利用したアプリケーションでは、ユーザーからの指示だけでなく、システムプロンプトや外部から取得した文書、Webページ、ツールの出力、会話履歴など、さまざまな情報が処理されます。こうした情報に悪意のある指示が含まれていると、本来の指示よりもその内容が優先され、機密情報の漏洩や意図しない処理につながる可能性があります。

プロンプトインジェクションは、大きく「直接プロンプトインジェクション」と「間接プロンプトインジェクション」に分けて考えることができます。

直接プロンプトインジェクション

直接プロンプトインジェクションは、ユーザーがLLMに入力する内容によって、本来想定されていない動作を引き起こすものです。例えば、業務上の質問に回答するよう設計されたAIチャットボットに対して、設定された指示を無視するよう求めたり、本来回答すべきではない情報を出力するよう誘導したりするケースが考えられます。直接プロンプトインジェクションには、LLMに設定された安全上の制約を回避させる「ジェイルブレイク」も含まれます。ジェイルブレイクについては、後ほど詳しく解説します。

間接プロンプトインジェクション

間接プロンプトインジェクションは、ユーザーが悪意のある指示を直接入力するのではなく、LLMが参照する外部の情報を介して、意図しない動作を引き起こすものです。

例えば、LLMがWebページや文書、メールなどを読み取って回答を生成するシステムで、それらのコンテンツにLLMへの指示が埋め込まれていた場合、LLMがその内容を処理し、意図しない出力や操作につながる可能性があります。

特に、社内文書などを検索して回答を生成するRAG(検索拡張生成)や、外部ツール・APIと連携して処理を実行するAIエージェントでは注意が必要です。LLMが参照する情報の範囲や実行できる操作が広がるほど、プロンプトインジェクションが成功した場合の影響も、回答内容の改変だけにとどまらない可能性があります。

そのため、プロンプトインジェクションへの対策では、入力内容を確認するだけでなく、LLMがアクセスできるデータや利用できる機能・権限、生成された出力の扱いまで含めて、システム全体で対策を考えることが重要です。

ジェイルブレイクとは

ジェイルブレイクとは、LLMに設定された安全上の制約を回避し、本来は生成が制限されている情報や回答を引き出そうとする手法です。攻撃者は入力する指示を工夫することで、モデルに設定された安全対策を回避し、開発者が意図していない応答を生成させようとします。

プロンプトインジェクションとの違い

プロンプトインジェクションとジェイルブレイクは関連する概念ですが、目的に違いがあります。プロンプトインジェクションは、LLMに与える入力を通じて、本来意図されていない動作や出力を引き起こすものです。一方、ジェイルブレイクはその中でも、モデルに設定された安全上の制約を回避することを目的とします。つまり、プロンプトインジェクションがLLMの動作を意図しない方向へ変化させる幅広い脅威を指すのに対し、ジェイルブレイクは、安全対策を回避して本来制限されている応答を引き出すことに焦点を当てた手法と整理できます。

ジェイルブレイクの事例

ジェイルブレイクに対する耐性は、LLMの安全性を考えるうえで重要な要素の一つです。

例えば2025年、Ciscoとペンシルベニア大学の研究チームは、DeepSeek-R1を対象に自動化されたジェイルブレイク手法を用いた安全性評価を実施しました。研究では、有害な要求を含むベンチマーク「HarmBench」から抽出した50件のプロンプトを使用し、モデルの安全対策を回避できるかを検証しています*3。

この事例が示すように、LLMに安全上の制約が設けられていても、それだけですべての不適切な出力を防げるとは限りません。また、LLMやその利用方法は継続的に変化するため、新たな攻撃手法を想定した評価や対策の見直しも必要になります。

さらに、企業がLLMサービスを利用する際には、モデルの安全性だけでなく、サービスそのもののセキュリティやデータの取扱いについても確認することが重要です。通信の安全性やデータの保存先・利用目的、入力した情報が学習に利用されるかなどを十分に確認しないまま利用すると、従業員が入力した個人情報や機密情報が意図せず外部に送信・保存され、情報漏洩や二次被害につながる可能性があります。

生成AIを業務で利用する際に注意したい情報漏洩や著作権、誤情報などのリスクについては、「生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策」で詳しく解説しています。

そのため、LLMを利用したシステムでは、モデル側の安全機能だけに依存するのではなく、利用するサービスの安全性を確認するとともに、入力や出力の検証、アクセス権限の制御、外部システムとの連携範囲の制限など、複数の対策を組み合わせることが重要です。

LLMを安全に利用するためのセキュリティ対策

LLMを利用したシステムのセキュリティ対策では、特定の機能や仕組みだけに頼るのではなく、入力するデータ、LLMに与える権限、生成された出力、外部システムとの連携などを含めて対策することが重要です。また、利用するLLMサービスの仕様やデータの取扱いを確認するとともに、システムの変更や新たな脅威に応じて、継続的に安全性を確認していく必要があります。

入力・参照データを適切に管理する

LLMに入力する情報や、RAGなどを通じて参照させるデータについて、利用目的に応じた管理が必要です。個人情報や機密情報などを扱う場合は、どの情報をLLMに渡す必要があるのかを整理し、不要な情報を入力・参照させないようにします。

また、外部から取得したWebページや文書などをLLMが参照する場合は、それらに悪意のある指示が含まれる可能性も考慮する必要があります。参照元を信頼できるものに限定するなど、LLMが処理するデータの範囲を適切に管理することが重要です。

LLMの出力を検証する

LLMが生成した内容を、そのまま安全なデータとして扱わないことも重要です。出力に誤った情報や不正なコード、想定していない指示などが含まれる可能性を考慮し、後続のシステムで利用する前に検証する仕組みを設けます。特に、LLMの出力をWebアプリケーションやデータベース、外部ツールなどへ渡す場合は、用途に応じた検証やサニタイズを行い、出力内容によって不正な処理が実行されないようにします。

アクセス権限を必要最小限にする

LLMやAIエージェントが利用できるデータや機能には、必要最小限の権限を設定します。例えば、情報を参照するだけでよい処理に更新・削除権限を与えない、特定の業務に必要なデータだけへアクセスできるようにするなど、LLMが侵害されたり意図しない動作をしたりした場合でも、影響範囲を限定できる設計が重要です。また、重要な操作についてはLLMだけで完結させず、人による確認や承認を組み込むことも検討します。

外部ツール・APIとの連携を制御する

LLMが外部ツールやAPIと連携すると、情報の検索や回答だけでなく、メールの送信、データの更新、システムの操作などを実行できる場合があります。こうした機能は利便性を高める一方、プロンプトインジェクションなどによって意図しない操作が実行された場合の影響も大きくなります。利用できるツールや操作を必要な範囲に限定し、重要な処理には承認を求めるなど、LLMが自律的に実行できる範囲を適切に制御することが重要です。

ログを取得し継続的に監視・評価する

LLMを利用したシステムでは、どのような入力が行われ、どのデータを参照し、どのような出力や外部操作が行われたのかを確認できるよう、必要なログを取得します。不審な入力や通常とは異なる操作を検知できる仕組みを整えるとともに、モデルやプロンプト、連携するツールなどを変更した際には、安全性への影響を改めて評価することが重要です。LLMを取り巻く技術や攻撃手法は変化しているため、一度の評価で終わらせず、システムの利用状況や変更に応じて継続的に見直していく必要があります。

ガードレール(緩和策)だけに依存しない

ガードレールとは、LLMが不適切な内容を生成したり、意図しない動作をしたりすることを抑えるために設ける安全上の仕組みです。入力や出力のフィルタリング、禁止する操作の設定など、さまざまな方法があります。ガードレールはLLMを安全に利用するための重要な対策の一つですが、プロンプトインジェクションやジェイルブレイクなど、制約を回避しようとする手法が存在することも考慮する必要があります。そのため、ガードレールだけでリスクを防ごうとするのではなく、入力・出力の検証、アクセス権限の制御、外部ツールとの連携制限、ログの監視などを組み合わせ、多層的に対策することが重要です。

技術的な対策に加えて、AIの利用ルールや管理体制を整備することも重要です。企業におけるAIガバナンスやAI利用ガイドラインの考え方については、「AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方」で詳しく解説しています。

まとめ

LLMを活用したサービスやシステムが広がる一方で、プロンプトインジェクションやジェイルブレイクなど、LLMの特性を悪用した脅威への対策も求められています。LLMセキュリティでは、モデルそのものの安全性だけでなく、入力・参照するデータ、生成された出力、アクセス権限、外部ツールとの連携など、システム全体を考慮することが重要です。また、利用するLLMサービスのデータの取扱いやセキュリティについても確認する必要があります。ガードレールなどの特定の対策だけに依存せず、権限管理や入出力の検証、監視などを組み合わせ、LLMやシステムの変更、新たな脅威に応じて継続的に安全性を見直していきましょう。

AIセキュリティについて詳しく知る

生成AI・LLMを安全に活用するためには、技術的な対策だけでなく、情報漏洩などの利用リスクや、組織としての管理体制も含めて考える必要があります。AIセキュリティの全体像と企業に求められる対策については、「AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策」をご覧ください。

AIサービスの安全な活用に向けたセキュリティ対策を支援

BBSecでは、AIサービスを提供する企業・利用する企業に向けて、「AI事業者ガイドライン」に基づくサイバーセキュリティ対策支援サービスを提供しています。AIサービス提供者・利用者向けのセキュリティガイドライン整備支援や、AI利用に伴うセキュリティリスクを学ぶ情報セキュリティ教育など、お客様の立場や課題に応じた支援をご用意しています。

【参考情報】


公開日:2025年4月1日
更新日:2026年9月30日

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方

Share
AIガバナンスとは?アイキャッチ画像

生成AIの業務利用が広がるなか、企業にはAIを使うかどうかだけでなく、どのAIを、どの業務で、どのような条件で利用するかを組織として管理することが求められています。情報漏洩や誤情報、著作権などのリスクに加え、従業員が会社の承認を得ずにAIサービスを利用する「シャドーAI」への対応も必要です。本記事では、AIガバナンスとは何か、国内外のルールやガイドラインの動向を踏まえながら、企業に必要な体制やAI利用ガイドラインの作り方について紹介します。

AIを取り巻くリスクや、企業に求められるセキュリティ対策の全体像については、「AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策」で詳しく紹介しています。

AIガバナンスとは

AIガバナンスとは、企業や組織がAIを適切に利用するために、方針や責任体制、ルールを定め、AIに伴うリスクを継続的に管理していく仕組みです。生成AIの利用では、入力した機密情報や個人情報の取り扱い、生成された情報の正確性、著作権・知的財産権、利用するAIサービスの安全性など、さまざまな点を考慮する必要があります。そのため、生成AIに個人情報を入力しない、といった利用上の注意事項を定めるだけでは十分とはいえません。

誰がAIの利用を管理するのか、どのようなAIサービスを利用できるのか、問題が発生した場合に誰へ報告するのか、利用するAIやリスクの変化に応じてルールをどのように見直すのか、といった運用まで含めて考える必要があります。AI利用ガイドラインは、こうしたAIガバナンスを実際の業務へ落とし込むための手段の一つといえます。

なぜ企業にAIガバナンスが必要なのか

生成AIは、文章作成や要約、翻訳、情報収集、プログラミング支援など、さまざまな業務で利用できるようになりました。一方、利用が容易であるからこそ、企業が把握しないまま従業員がAIサービスを業務に利用することも考えられます。例えば、従業員が個人で登録した生成AIサービスに顧客から届いたメールを入力して返信文を作成したり、社内資料やソースコードを入力して要約や分析を行ったりするケースです。企業が利用実態を把握できていなければ、どのサービスに、どのような情報が入力されているのかを管理できません。

国内でも、個人情報保護委員会やデジタル庁などが、生成AIの業務利用における個人情報や機密情報の取り扱いについて注意を促してきました。また、独立行政法人情報処理推進機構(IPA)が2026年7月に公開した「生成AIおよびAIエージェントを安全に活用するための手引書」では、全社AIガバナンスとして、AIガバナンス体制の整備、利活用ガイドラインの策定、シャドーAIへの対応方針などが整理されています。生成AIを一律に禁止するだけではなく、生成AIの利用実態を把握し、リスクに応じて適切に管理できる仕組みを整えることが重要です。

生成AIの情報漏洩や誤情報、著作権、サイバー攻撃への悪用などのリスクについては、「生成AIのリスクとは?企業が注意すべき情報漏洩・誤情報とサイバー攻撃への悪用」で詳しく紹介しています。

AIガバナンスを取り巻く国内外のルールとガイドライン

AIの急速な普及を受け、国内外ではAIを安全かつ適切に利用するためのルールやガイドラインの整備が進められています。日本では、経済産業省と総務省が2024年に「AI事業者ガイドライン」を策定しました。その後もAIを取り巻く環境の変化に応じて改定が続けられ、2026年3月には第1.2版が取りまとめられています。AI事業者ガイドラインでは、AIに関係する事業者をAI開発者、AI提供者、AI利用者に整理し、それぞれが取り組むべき事項などが示されています。

政府においてもAI利用のルール整備が進んでいます。デジタル庁は2026年6月、「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン」を第2.0版へ改定しました。同ガイドラインでは、政府における生成AIのガバナンスや、各府省庁が生成AIを調達・利用する際のルールなどが示されています。

個人情報の取り扱いについても注意が必要です。個人情報保護委員会からは2023年6月に「生成AIサービスの利用に関する注意喚起等」で一部事業者に対する要配慮個人情報の取得及び利用目的の通知などについての注意喚起が行われています。全般の注意喚起では個人情報取扱事業者、行政機関、一般利用者それぞれに向けた注意点が記載されています。

生成AIサービスを利用する場合には、利用規約やプライバシーポリシーを確認し、入力する情報がどのように取り扱われるのかを把握したうえで利用を判断することが重要です。

AIサービスの契約条件も確認する

AIサービスを導入する際には、社内ルールだけでなく、利用するサービスの契約条件やセキュリティについて確認することも重要です。経済産業省が公開している「生成AIサービスの利用・開発に関する契約チェックリスト」では、AIサービスの利用や開発にあたり、インプット・アウトプットの取り扱いや権利関係、責任分担などを確認するための観点が整理されています。

生成AIサービスの利用・開発に関する契約チェックリスト(チェッリストの対象となる条項)
チェックリストの対象となる条項
出典:経済産業省「AIの利用・開発に関する契約チェックリスト」p.11より抜粋

セキュリティに関してはチェックリスト内に、以下の観点でのチェック項目が設けられています。

  • 対象システム(AIサービス)のセキュリティ水準
  • 監査条項等
  • ログの保存
  • 規約改定に関する留意点

AIサービスを選定する際には、機能や価格だけでなく、入力した情報がどのように扱われるのか、ログが保存されるのか、契約条件が変更された場合にどのような影響があるのか、といった点も確認する必要があります。

海外でもAIに関する制度整備が進む

海外でもAIの安全性や信頼性を確保するための制度整備が進められています。代表的なものが2024年に施行されたEUのAI全般をリスクベースで管理するためのAI法(『EU AI Act: first regulation on artificial intelligence』)です。AI法では、AIシステムをリスクに応じて分類し、許容できないリスクを持つAIを禁止するとともに、高リスクAIにはリスク管理や記録、人による監督などの要件を設けています。

また、汎用目的AI(General-purpose AI(GPAI))についても、そのリスクや役割に応じた義務が設けられています。

日本企業であっても、EU域内でAIシステムを提供したり利用したりする場合などには適用対象となる可能性があります。海外で事業を展開する企業では、自社のAI利用に関係する国や地域の制度についても確認する必要があります。

さらにEU以外でも、韓国をはじめ各国でAIの安全性や信頼性を確保するための制度・体制整備(韓国:AI基本法等)が進んでいます。

こうした動きを踏まえると、AIガバナンスは一度ルールを作れば完了するものではありません。AI技術やサービス、国内外のルールの変化に応じて、自社の管理体制も継続的に見直していく必要があります。

AIガバナンスで企業が整えるべき体制

AIガバナンスを実際に機能させるためには、AI利用に関する役割と責任を明確にする必要があります。例えば、経営層がAI活用に関する基本方針や許容するリスクを示し、情報システム・セキュリティ部門が利用するAIサービスの安全性や情報管理を確認します。法務・コンプライアンス部門は、個人情報や著作権、契約などの観点から利用条件を確認し、各事業部門は定められたルールに基づいてAIを利用します。

重要なのは、必ずしも「AIガバナンス委員会」のような新しい組織を設置することではありません。企業の規模やAIの利用状況によっては、既存の情報セキュリティ委員会やリスク管理、ITガバナンスなどの体制にAIの管理を組み込む方法も考えられます。一方で、AIに関する判断を情報システム部門だけに任せることも適切とは限りません。AIの利用にはセキュリティだけでなく、法務、知的財産、業務品質、倫理など複数の論点が関係するためです。「誰がAIを管理するのか」だけではなく、「どのような問題を、どの部門が判断するのか」まで整理しておくことが重要です。

AI利用ガイドラインには何を書くべきか

AIガバナンスの方針を従業員の具体的な行動へ落とし込むためには、AI利用ガイドラインを整備することが有効です。ガイドラインには、単に「機密情報を入力しない」と記載するだけではなく、実際の業務で従業員が判断できる内容を盛り込む必要があります。

項目定める内容の例
利用できるAI承認済みサービス、利用条件
利用目的認める業務・禁止する用途
入力情報個人情報、機密情報、顧客情報等の取り扱い
生成物ファクトチェック、著作権、外部公開時の確認
アカウント法人・個人アカウントの使い分け
外部サービスデータ保存、学習利用、ログ、契約条件
問題発生時報告先、対応フロー
見直し定期レビュー、サービス変更時の再評価

特に注意したいのが、利用禁止、とだけ定めて終わらせないことです。

例えば「機密情報を入力してはいけない」と規定していても、従業員が何を機密情報として扱うべきか判断できなければ、実際の業務では迷いが生じます。顧客から届いたメール、会議の議事録、契約書、ソースコード、未公開の製品情報など、具体的な利用場面を想定しながら、入力できる情報とできない情報を示すことが重要です。

また、生成物を業務で利用する際の確認方法も必要です。生成AIの出力には不正確な情報が含まれる可能性があるため、重要な判断や社外へ公開する情報については、人による確認や一次情報との照合を行うなどのルールを定めておくことが考えられます。

利用するAIサービス自体の確認も必要

AI利用ガイドラインを整備しても、利用するAIサービス自体の安全性やデータの取り扱いを確認していなければ、十分なリスク管理とはいえません。生成AIサービスによって、入力したデータの保存場所や保存期間、モデルの学習への利用、ログの管理、適用される法令などは異なります。そのため、AIサービスを導入する際には、少なくとも次のような点を確認することが重要です。

  • 入力したデータがどこに保存されるか
  • 入力データが学習やサービス改善に利用されるか
  • データやログの保存期間
  • 管理者が利用状況を確認できるか
  • セキュリティ対策や監査に関する条件
  • 利用規約やプライバシーポリシーの変更条件
  • どの国・地域の法令が適用されるか

AIサービスによってデータの保存場所や適用される法令などが異なるため、「有名なサービスだから」「便利だから」という理由だけで業務利用を判断するのではなく、企業としてサービスの特性を確認する必要があります。AIサービスの機能だけでなく、「企業の情報をどのように扱うサービスなのか」という観点から評価することが、AIガバナンスでは重要です。

AI利用ガイドラインを「作って終わり」にしないために

AI利用ガイドラインを策定しても、従業員に知られていなかったり、実際の業務とかけ離れたルールになっていたりすれば、十分に機能しません。会社がAI利用を全面的に禁止している一方で、現場では業務効率化のために個人アカウントの生成AIが利用されている、といった状況も考えられます。このようなシャドーAIが広がると、企業は誰がどのAIサービスを利用し、どのような情報を入力しているのか把握しにくくなります。そのため、ガイドラインの策定とあわせて、実際のAI利用状況を把握することが重要です。

また、会社が利用を認めるAIサービスを明確にし、従業員が安全に利用できる環境を提供することも有効です。ガイドライン策定後は、従業員への教育、利用状況の確認、例外的な利用が必要になった場合の申請方法、問題発生時の報告ルートなどを整備します。AIサービスは短期間で機能や利用条件が変化することがあります。また、AIエージェントのように、外部サービスやデータへアクセスし、一定の操作を実行できるAIの利用が広がれば、従来の生成AI利用とは異なるリスクも考慮する必要があります。AIガバナンスでは、ルールを作ること以上に、実際の利用状況を把握しながら継続的に見直すことが重要です。

AIやLLMを組み込んだシステムでは、プロンプトインジェクションをはじめ、生成AIの利用管理とは異なるセキュリティリスクにも注意が必要です。詳しくは、「LLMセキュリティとは?プロンプトインジェクションなどの脅威と対策」で紹介しています。

AIガバナンスはどこから始める?

AIガバナンスという言葉から、大規模な管理体制や複雑なルールを想像するかもしれません。しかし、最初からすべてを整備する必要はありません。まずは、自社でAIがどのように利用されているのかを把握することから始めます。

STEP1 自社のAI利用状況を把握する
どの部門が、どのAIサービスを、どのような業務に利用しているのか確認します。会社が正式に導入したAIだけでなく、従業員が個別に利用しているサービスについても把握することが重要です。

STEP2 利用するAIとリスクを整理する
入力する情報、生成物の用途、外部サービスへのデータ送信、AIに与える権限などを確認し、利用方法に応じたリスクを整理します。

STEP3 責任者・管理体制を決める
AI利用に関する方針を誰が決定し、セキュリティ、法務、業務上の問題をそれぞれ誰が判断するのかを明確にします。

STEP4 AI利用ガイドラインを策定する
利用できるAI、入力できる情報、生成物の確認方法、禁止する用途、問題発生時の報告方法などを具体化します。

STEP5 教育・確認・見直しを続ける
従業員へルールを周知するとともに、実際の利用状況を確認します。AIサービスや業務、脅威、法制度などの変化に応じてガイドラインを更新します。

AIガバナンスは完成させるものではなく、AIの利用とともに継続的に改善していく取り組みと考えることが重要です。

AIガバナンスに関するよくある質問

▼ AIガバナンスとAI利用ガイドラインの違いは?
▼ AI利用ガイドラインはどの部署が作るべきですか?
▼ 生成AIの利用を禁止すればAIガバナンスは不要ですか?

まとめ

生成AIをはじめとするAIの業務利用が広がるなか、企業にはAIを安全かつ適切に利用するためのガバナンスが求められています。AIガバナンスは、AI利用ガイドラインを作成することだけを意味するものではありません。AI利用に関する方針を定め、責任体制を明確にし、リスクを評価しながら、実際の利用状況に応じてルールや対策を継続的に見直していくことが重要です。

また、自社の利用ルールだけでなく、利用するAIサービスのデータの取り扱いや契約条件、セキュリティ、国内外の制度動向について確認することも必要です。まずは自社でどのようなAIが利用されているのかを把握し、利用目的や取り扱う情報、想定されるリスクを整理することが第一歩となります。そのうえで、自社の事業やAIの利用状況に合った体制とガイドラインを整備し、安全なAI活用につなげていくことが求められます。

【参考情報】

公開日:2025年4月9日
更新日:2026年9月16日

編集責任:木下


AIサービスの安全な活用に向けたセキュリティ対策を支援

ブロードバンドセキュリティ(BBSec)では、AIサービスを提供する企業・利用する企業に向けて、「AI事業者ガイドライン」に基づくサイバーセキュリティ対策支援サービスを提供しています。AIサービス提供者・利用者向けのセキュリティガイドライン整備支援や、AI利用に伴うセキュリティリスクを学ぶ情報セキュリティ教育など、お客様の立場や課題に応じた支援をご用意しています。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

クラウドセキュリティ対策とは?企業が押さえるべき設定・運用のポイント

Share

クラウドサービスは、業務システムやデータの保存・共有など、企業活動のさまざまな場面で利用されています。一方で、クラウドを利用しているからといって、セキュリティ対策のすべてをクラウド事業者に任せられるわけではありません。

クラウド環境では、利用するサービスに応じて、アカウントやアクセス権限、公開範囲などを利用者側で適切に設定・管理する必要があります。設定不備や権限管理の不備は、情報漏洩や不正アクセスなどのセキュリティインシデントにつながる可能性があります。

本記事では、クラウド環境を安全に利用するために企業が押さえておきたい、セキュリティ設定と運用のポイントについて解説します。

クラウドセキュリティ対策とは

クラウドセキュリティ対策とは、クラウドサービスを安全に利用するために、利用環境やサービスの特性に応じて行うさまざまなセキュリティ対策のことです。クラウドサービスでは、セキュリティ対策のすべてをクラウド事業者に任せるわけではありません。利用するサービスや契約形態によって、クラウド事業者が担う範囲と利用者側で管理すべき範囲が異なります。そのため企業には、自社がどの範囲を管理する必要があるのかを把握したうえで、アカウントや認証、アクセス権限、公開範囲、ログ、データ保護などについて適切な対策を講じることが求められます。また、クラウド環境は利用状況や設定が変化しやすいため、導入時の対策だけでなく、その後も継続的に設定や運用状況を確認し、必要に応じて見直していくことが重要です。

クラウド環境でどのようなセキュリティインシデントが起こり得るのかについては、以下の記事でも紹介しています。
「クラウドセキュリティの事故・インシデント事例から学ぶ主なリスク」

クラウドサービスが持つ特性

クラウドサービスは、従来のオンプレミス環境とは異なる特性をもっています。クラウドセキュリティ対策を考えるうえでは、こうした特性を理解し、それを踏まえて対策を講じることが重要です。

クラウドサービスでは、サーバやネットワークなどのITリソースを自社で保有するのではなく、クラウド事業者が提供する環境を利用します。必要に応じてリソースを追加・変更できる柔軟性や拡張性がある一方、システムの構成や設定、利用するサービス、アカウントや権限などが変化しやすいという特徴があります。また、クラウド環境では、クラウド事業者が管理する範囲と利用者が管理する範囲が分かれています。利用するサービスによってその範囲は異なりますが、アカウントやアクセス権限、データの公開範囲など、利用者側で適切に管理しなければならない領域があります。さらに、クラウドサービスは継続的に機能の追加や仕様変更が行われます。導入時には適切だった設定でも、利用環境の変化や設定変更などによって、セキュリティ上のリスクが生じる可能性があります。

このようなクラウドサービスの特性を踏まえると、導入時にセキュリティ設定を行うだけでは十分とはいえません。自社が管理すべき範囲を把握したうえで、利用状況に応じて設定や権限を継続的に確認・見直していくことが重要です。

企業が押さえるべきクラウドセキュリティ対策

クラウド環境のセキュリティ対策は多岐にわたります。ここでは、企業が特に確認しておきたい基本的なポイントを紹介します。

アカウント・認証を適切に管理する

クラウドサービスを利用するうえで、アカウントは重要な管理対象です。不要になったアカウントが残っていたり、認証情報が適切に管理されていなかったりすると、不正アクセスにつながる可能性があります。特に管理者などの特権アカウントについては、一般ユーザーとは分けて管理し、多要素認証(MFA)の利用など、より厳格な認証・管理を行うことが重要です。また、人事異動や退職などに伴って不要となったアカウントを放置しないよう、定期的にアカウントを棚卸しすることも必要です。

アクセス権限を必要最小限にする

クラウド上の情報やシステムに対して、必要以上の権限を付与しないことも重要です。利用者の業務や役割に応じて必要最小限の権限を付与し、管理者権限などの強い権限を持つアカウントを限定します。一度設定した権限をそのままにするのではなく、組織変更や担当業務の変更などに合わせて定期的に見直しましょう。

公開範囲やネットワーク設定を確認する

クラウド環境では、ストレージやデータベース、管理画面などの公開範囲を適切に設定する必要があります。本来は社内や特定の利用者だけがアクセスする情報が、設定不備によってインターネット上からアクセス可能になっていないか確認しましょう。ファイアウォールやセキュリティグループなどのネットワーク設定についても、不要なポートや接続元を許可していないか、定期的に確認することが重要です。

ログを取得・監視する

不正アクセスや設定変更などの異常を把握するためには、クラウドサービスで取得できるログを適切に保存・監視することが重要です。たとえば、ログイン履歴、管理者による操作、権限や設定の変更などを記録しておくことで、不審な操作の早期発見や、インシデント発生時の原因調査に役立ちます。どのログを取得するのかだけでなく、保存期間や監視方法、異常を検知した場合の対応についてもあらかじめ決めておきましょう。

データを適切に保護する

クラウド上で取り扱うデータの重要度を把握し、必要に応じて暗号化などの対策を行います。また、データの消失やランサムウェアなどに備え、重要なデータについてはバックアップを確保することも重要です。バックアップについては、取得するだけでなく、必要なときに復旧できるかを確認しておく必要があります。

設定を定期的に見直す

クラウド環境は、一度安全な設定を行えば終わりというものではありません。クラウドサービスの機能追加や仕様変更に加え、利用するサービスやアカウント、権限なども時間とともに変化します。システムの構築時だけでなく、設定変更時や定期的なタイミングでセキュリティ設定を確認し、現在の利用状況に合った状態を維持することが重要です。

クラウドサービスの設定で確認すべきポイント

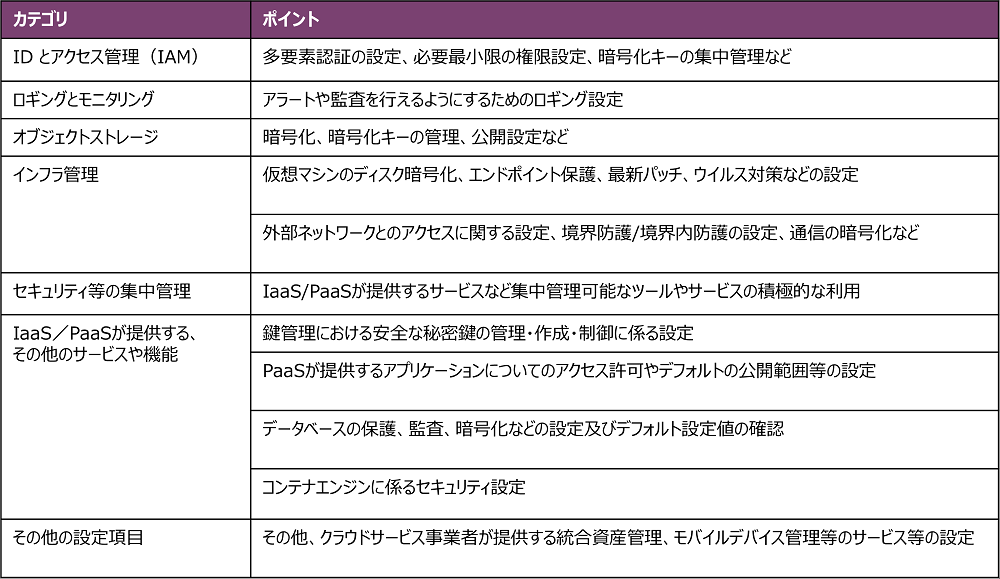
設定ミスを起こさないためには、クラウドサービスにおけるセキュリティ設定を確実に確認する必要があります。以下の表のような情報を参考に、自組織が扱う設定項目の洗い出しやチェックリストの作成、委託先などとの認識共有を行うことが、設定ミスの予防に役立つでしょう。

出典:総務省「クラウドサービス利用・提供における適切な設定のためのガイドライン」
【図表Ⅲ.3.1-1 クラウドにおけるセキュリティ設定項目の類型と対策】より弊社作成

設定ミスを防ぐためには、クラウドサービスにおけるセキュリティ設定を個別に確認するだけでなく、確認すべき項目を整理し、抜け漏れなくチェックできるようにすることが重要です。

総務省のガイドラインでは、クラウドにおけるセキュリティ設定項目が類型化されています。こうした情報を参考に、自組織が扱う設定項目の洗い出しやチェックリストの作成、委託先などとの認識共有を行うことが、設定ミスの予防につながります。

クラウドセキュリティは「設定して終わり」ではない

クラウドサービスの大きな特徴の一つが、サービスや機能が継続的に更新されることです。企業側でも、新しいシステムの追加、利用者の増減、権限変更、他サービスとの連携など、クラウド環境は日々変化します。導入時には適切だった設定でも、その後の変更によって不要な権限が残ったり、意図しない公開設定になったりする可能性があります。

そのため、クラウドセキュリティでは、

  • 利用しているクラウドサービスやアカウントの把握
  • 権限や公開範囲の棚卸し
  • 設定変更の管理
  • ログの継続的な確認
  • 定期的なセキュリティ設定のチェック

といった運用を継続することが重要です。セキュリティポリシーや社内ルールについても、一度策定して終わりではなく、クラウドの利用状況に合わせて見直し、実際の運用に反映していく必要があります。

セキュリティガイドラインの紹介

クラウド環境のセキュリティ設定を確認する際には、クラウド事業者が公開しているベストプラクティスや、第三者機関などが公開するガイドラインを参考にすることができます。代表的なものとして、CIS(Center for Internet Security)が策定する「CISベンチマーク」があります。CIS Benchmarksは、OSやクラウドサービスなどを安全に構成するための推奨設定をまとめたもので、AWS、Microsoft Azure、Google Cloud Platformなどについてもベンチマークが公開されています。

また、国内でも総務省やIPAなどから、クラウドサービスを安全に利用するためのガイドラインや手引きが公開されています。こうしたベストプラクティスやガイドラインは、自社のクラウド環境における設定状況を確認する際の基準として活用できます。

■クラウドサービス提供者向け
総務省「クラウドサービス提供における情報セキュリティ対策ガイドライン(第3版)」
■クラウドサービス利用者・提供者向け
独立行政法人情報処理推進機構(IPA)
「中小企業の情報セキュリティ対策ガイドライン」
「中小企業のためのクラウドサービス安全利用の手引き」
経済産業省「クラウドセキュリティガイドライン 活用ガイドブック」

ただし、クラウドサービスには多くの設定項目があり、ベストプラクティスやガイドラインを確認しながら、自社環境を網羅的にチェックするには、専門知識や工数が必要になる場合があります。

第三者によるクラウドセキュリティ設定診断

自社だけでクラウド環境の設定状況を網羅的に確認することが難しい場合には、第三者によるセキュリティ設定診断を活用する方法もあります。クラウド環境の設定状況を一定の基準に基づいて確認することで、自社では気づきにくい設定不備や見落としを把握しやすくなります。また、自社での定期的な確認と第三者による客観的なチェックを組み合わせることで、継続的なクラウドセキュリティの改善につなげることができます。

クラウド環境のセキュリティ設定を確認したい方へ

BBSecではAWS、Microsoft Azure、Google Cloud Platformを対象に、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。

まとめ

クラウドサービスを安全に利用するためには、クラウド事業者に任せるだけでなく、利用者側でも適切なセキュリティ対策を行う必要があります。特に、アカウント・認証、アクセス権限、公開範囲、ログ、データ保護などは、クラウド環境を利用する企業が継続的に確認しておきたいポイントです。また、クラウド環境はサービスの更新や利用状況の変化によって設定も変化するため、「導入時に設定したから大丈夫」と考えるのではなく、定期的な棚卸しと見直しを行うことが重要です。自社でベストプラクティスやガイドラインを活用して確認するとともに、必要に応じて第三者による設定診断を取り入れながら、クラウド環境のセキュリティリスクを継続的に把握・改善していきましょう。

公開日:2024年7月24日
更新日:2026年9月9日

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

クラウドセキュリティの事故・インシデント事例から学ぶ主なリスク

Share

クラウドサービスの利用は利便性などのメリットがある一方で、セキュリティリスクも伴います。サイバー攻撃の被害に遭った場合、データの漏洩やサービス停止に追い込まれてしまうなどのリスクがあります。実際、国内外でもクラウドサービス(SaaS)のセキュリティ設定ミスなどを原因としたセキュリティインシデントが発生しており、その影響は深刻です。本記事では、クラウドサービスの利用時におけるセキュリティリスク、具体的なインシデント事例、サプライチェーンでのセキュリティについて解説します。

クラウドサービス利用時のセキュリティリスク

クラウドサービスの利用が拡大する一方で、組織を脅かす要因(脅威)や様々なリスクが存在します。

【要因(脅威)】

  • 不正アクセス:クラウド上のデータやシステムに対する未承認のアクセスは、企業情報の漏洩や改竄につながる可能性があります。
  • サイバー攻撃:DDoS攻撃やマルウェアの拡散は、サービスの停止やデータの破壊を引き起こすことがあります。
  • 内部不正:従業員や内部関係者が意図的に不正行為を行うケースがあり、これは情報の盗難や破壊に直結します。
  • 設定/管理の不備:アクセス権限の設定ミスやセキュリティパッチの適用漏れは、攻撃者にとって格好の侵入経路となります。

【リスク】

  • 情報漏洩:クラウド上に保存されたデータが外部に流出することです。不正アクセスやサイバー攻撃、内部不正によって機密情報が漏洩すると、企業の信用が大きく損なわれ、顧客や取引先との信頼関係が崩壊する危険性があります。
  • 情報改ざん(消失・破壊):クラウド上のデータが不正に改ざんされたり、消失・破壊されたりすることです。サイバー攻撃や内部不正が原因でデータの整合性が失われると、業務運営に重大な支障をきたし、最悪の場合、ビジネスの継続が困難になることもあります。
  • システム停止:クラウドサービス自体が停止するリスクです。DDoS攻撃や設定/管理の不備によってシステムがダウンすると、サービス提供が一時的に停止し、顧客対応や取引が滞ることになります。これにより、企業の収益に直接的な影響を与え、長期的なビジネス成長にも悪影響を及ぼす可能性があります。

クラウドサービスのセキュリティインシデントの例

近年、クラウドサービスのセキュリティに関する設定が十分でなかったために、意図せず、クラウドサービスで管理している機密情報を無認証状態で外部に公開してしまい、機密情報を漏洩させてしまった事例が相次いで報告されています。以下に、国内で実際に発生したインシデントを例に挙げ、その原因、被害状況などを紹介します。

日本国内のクラウドセキュリティインシデントの報告事例(2023年)

報告年月業種原因概要
2023年12月総合IT企業設定ミス利用するクラウドサービス上で93万5千人以上の個人情報を含むファイルが公開設定となっており、閲覧可能な状態だった*2
2023年6月地方公共団体設定ミス利用するクラウドによるアンケートフォームの設定ミスにより、申込者の個人情報が漏洩していた。*2
2023年5月自動車メーカー設定ミス関連会社が運用するクラウド環境に設定ミスがあり、管理委託する顧客約215万人分に係る情報が、外部より閲覧可能な状態だった。*3
2023年4月空調
設備メーカー
不正アクセス利用するクラウド型名刺管理サービスで従業員になりすました不正アクセスが確認され、約2万件の名刺情報が第三者に閲覧された可能性*4

2023年5月に公表された国内自動車メーカーの事例について判明した内容は以下のとおりです。顧客に関する情報が、長いものでは約10年もの間、外部から閲覧可能な状態となっていました。

公表日外部から閲覧された
可能性のある情報
対象閲覧可能になっていた期間
5月12日車載端末ID、車台番号、車両の位置情報、時刻2012年1月2日~2023年4月17日の間、該当サービスを契約していた約215万人2013年11月6日~2023年4月17日
5月12日法人向けサービスで収集されたドライブレコーダー映像(非公開)2016年11月14日~2023年4月4日
5月31日車載端末ID、更新用地図データ、更新用地図データ作成年月該当サービスに契約した顧客、および該当サービス契約者のうち、2015年2月9日~2022年3月31日の間に、特定の操作を行った顧客2015年2月9日~2023年5月12日
5月31日住所、氏名、電話番号、メールアドレス等日本を除くアジア・オセアニア2016年10月~2023年5月

本件に対しては個人情報保護委員会からの指導が入り、2023年7月には同社より以下に示した再発防止策が明示されています。サプライチェーンである委託先関連会社とも共有され、管理監督すると公表されました。自社のみならず、委託先についてもクラウド設定にセキュリティ上の不備がないか注意する必要があります。

  • 技術的安全管理措置の強化
  • 人的安全管理措置の徹底
  • 機動的な委託先管理のための見直し

また、2023年12月7日、スマホアプリなどを提供している国内総合IT企業が、Googleドライブで管理していた一部ファイルが外部から閲覧可能な状態だったと公表しました。ファイルへのリンクを知っていれば、誰でもインターネット上でアクセス可能な状態だったといいます。インシデントの原因は、Googleドライブの閲覧範囲の公開設定を「このリンクを知っているインターネット上の全員が閲覧できます」にしていたことで、設定がされてから6年以上もの間、閲覧可能な状態となっていました。

クラウドサービスの設定ミスでセキュリティインシデントが多発している原因の一つとして考えられるのが、クラウドサービスを利用している企業や組織が対応すべき情報セキュリティ対策が曖昧になっていることです。クラウドサービス事業者とクラウドサービスユーザはお互いにクラウドサービスに対する責任を共有する「責任共有モデル」を多くの場合採用しています。しかし、実際にはクラウドサービス利用者側でのセキュリティの当事者意識が低いというケースが散見され、そのために設定ミスによるインシデントが多発していると考えられます。

サプライチェーンにおけるクラウドサービスのセキュリティ

クラウド上でソフトウェアを提供するサービス「SaaS」の利用が拡大するにともない、セキュリティに関するインシデントが多く報告されています。IPA(情報処理推進機構)が2023年7月に公開した「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」によると、セキュリティインシデントの主な原因として、クラウドサービス事業者のセキュリティ対策の不足や、利用者側のセキュリティ意識の欠如が挙げられています。また、サプライチェーン全体のセキュリティ管理の不備も大きな課題となっています。特に、クラウドサービスの利用状況の可視性が低く、インシデント発生時の対応が遅れることが、被害を拡大させる要因となっています。

さらに、同調査では、セキュリティ対策の強化が急務であるとする回答が多く寄せられました。具体的な対策としては、クラウドサービス提供者との連携強化、セキュリティ教育の徹底、サプライチェーン全体のセキュリティ監査の実施などが求められています。特に、サプライチェーン全体でのセキュリティ基準の統一と、インシデントが発生した際、迅速に対応ができる体制の構築が重要であると強調されています。

今回のアンケート調査の結果は、サプライチェーン全体でのセキュリティ意識の向上と、具体的な対策の実行が不可欠であることを示しています。

まとめ

クラウドサービスの利用が拡大する一方で、様々なセキュリティリスクが存在します。主な脅威としては、不正アクセス、サイバー攻撃、内部不正、設定や管理の不備が挙げられます。これらの脅威により、情報漏洩、情報改竄、システム停止といったリスクが生じる可能性があります。

クラウドサービスのセキュリティインシデントの例として、日本国内での具体的な事例が報告されています。例えば、総合IT企業では設定ミスにより93万5千人以上の個人情報が閲覧可能となっていたり、地方公共団体や自動車メーカーでは設定ミスにより申込者や顧客の個人情報が漏洩したりする事態が発生しています。

クラウドサービスのセキュリティインシデントの主な原因としては、クラウドサービス事業者のセキュリティ対策の不足や、利用者側のセキュリティ意識の欠如が指摘されています。セキュリティ対策の強化が急務であり、クラウドサービス提供者との連携強化、セキュリティ教育の徹底、サプライチェーン全体のセキュリティ監査の実施などが求められています。特に、サプライチェーン全体でのセキュリティ基準の統一と、インシデントが発生した際には、迅速な対応ができる体制の構築が重要です。

クラウド環境のセキュリティに不安はありませんか?

クラウド環境では、設定不備や権限管理の不備がセキュリティリスクにつながることがあります。BBSecでは、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。

公開日:2024年7月17日
更新日:2026年9月9日

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る