クラウドサービスとは?IaaS・PaaS・SaaSの違いとセキュリティの基本

Share

現代のビジネス環境では、利便性や柔軟性などのメリットがある、クラウドサービスの利用が急速に広がっています。クラウドサービスは、インターネットを通じて提供される様々なサービスです。本記事では、クラウドサービスの基本概念から提供形態、さらにクラウドサービスの種類やクラウドサービスを利用することで得られるメリットについて解説します。

クラウドサービスとは

クラウドサービスとは、インターネット環境で提供される様々なサービスのことを指します。利用者は自宅や外出先から、インターネットなどのネットワークを介してクラウドサービスにアクセスします。
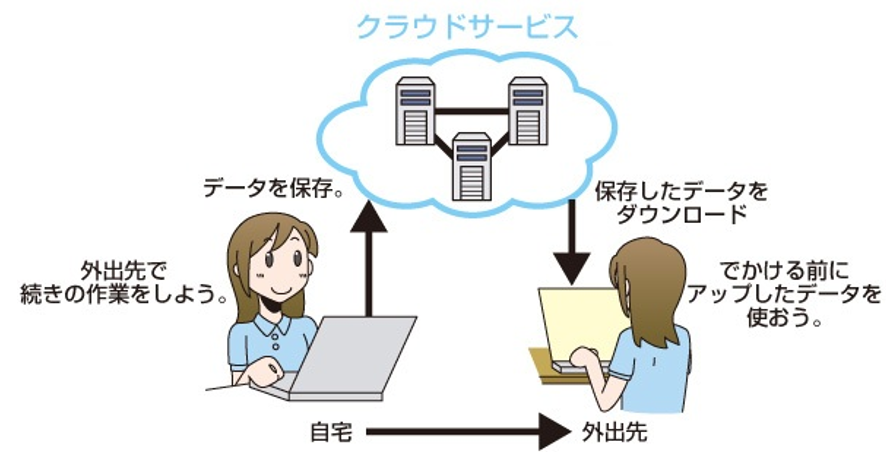
クラウドサービスとはイメージ画像
出典:経済産業省「クラウドサービスとは?」

クラウドという名称は、ネットワークの模式図上で、インターネットなどの外部ネットワークを雲(Cloud)のような形状で表現していたことに由来しています。ひとつの雲で表されますが、実際には複数のサーバ機器やネットワーク機器で構成され、サーバにはサービスに必要なソフトウェアが導入されています。

従来、コンピュータのハードウェアやソフトウェアは利用者が自ら保有・管理していましたが、クラウドサービスは、物理的なサーバや設備を利用者側で管理する必要がなく、利用者が必要なときに必要な分だけリソースを利用できるため、柔軟性が高く、コスト効率にも優れています。代表的な形態には、ソフトウェアを提供するSaaS、プラットフォームを提供するPaaS、インフラを提供するIaaSの3種類があります。

クラウドサービスの提供形態

クラウドサービスは、パブリッククラウドとプライベートクラウドという提供形態に分かれます。それぞれの特性を理解し、企業のニーズに合ったクラウドサービスを選択することが重要です。

パブリッククラウド

クラウド事業者が同じアプリケーションや環境を利用者に提供し、利用者が共有して使用する形態。初期費用が不要で、運用管理もクラウド事業者に任せることが可能です。パブリッククラウド(クラウド事業者)の内、特に世界的にシェアの高い3大クラウドと言われているのが以下のクラウド事業者です。

・AWS(Amazon Web Service)
 2006年開始の老舗クラウド。圧倒的なサービス種類の豊富さと拡張性の高さを誇る。
・Microsoft Azure
 機能が多く、WindowsやMicrosoft OfficeなどのMicrosoft製品との親和性が高い。
・GCP(Google Cloud Platform)
 Googleがクラウド上で提供するサービス群。GmailやYouTube基盤として実績あり。

プライベートクラウド

企業や組織が自社専用のクラウド環境を構築し、社内やグループ会社に提供する形態。プライベートクラウドにはさらに二つのタイプがあります。

  1. オンプレミス型
    自社内でインフラの構築を行い、データセンターで運用します。カスタマイズ性が高いのが特徴です。ITリソースを完全にコントロールできるため、機密性の高いデータを扱う企業に向いています。ただし、初期投資と維持費用が高く、専門のITスタッフが必要です。
  2. ホスティング型
    外部のクラウド事業者が社内専用のクラウド環境を提供します。自社での管理負担を軽減しつつ、セキュリティとカスタマイズ性を確保できます。オンプレミス型よりもコスト効率が良く、運用管理はクラウド事業者に依存するため、企業のリソースを他の業務に集中できます。

クラウドサービスの主な種類

企業や組織で多く使われるクラウドサービスには、主に3つの種類があります。

IaaS(Infrastructure as a Service)

IaaSは「Infrastructure as a Service」の略で、利用者が選択したスペックやOSに合わせた、仮想的なマシン(インフラ)を提供します。利用者側で必要なアプリケーションをさらにインストールするなどして、用途に合わせてカスタマイズできます。AWS、Microsoft Azure、Google Compute Engineなどが代表的なサービスの例です。

PaaS(Platform as a Service)

PaaSは「Platform as a Service」の略称で、IaaSが提供する仮想マシンに加え、上位のミドルウェアを含め提供するプラットフォームです。PaaSは開発者にインフラの管理をせずにアプリケーションの構築、テスト、デプロイ、管理を行える環境を提供します。これにより、開発者はインフラの複雑な設定やメンテナンスから解放され、開発に集中できます。AWSのElastic Beanstalk、Google App Engine、Microsoft AzureのApp Servicesなどが代表的なサービスの例です。

SaaS(Software as a Service)

SaaSは「Software as a Service」の略で、クラウド上でソフトウェアを提供するサービスです。ユーザはソフトウェアをインストールする必要がなく、インターネットを介してアクセスするだけで利用できます。SaaSの利点は、どこからでもアクセスできること、常に最新のソフトウェアを利用できること、そしてメンテナンスやアップデートがプロバイダーによって管理されることです。Google Workspace、Microsoft Office 365、Salesforce、Dropbox、Zoomなどが代表的なサービスの例です。SaaSは手軽さとコスト効率の高さから、企業で幅広く利用されています。

クラウドサービスの特徴

クラウドサービスには5つの特徴があります。

  1. 柔軟なリソース管理:システムの拡張・縮小が迅速に行えます。必要なときに必要なリソースを追加・削減することが可能です。
  2. オンデマンド・セルフサービス:ユーザ自身でWeb画面からシステム設定ができ、必要なサービスやリソースを自由に変更できます。
  3. リソースの共有:複数のユーザが同じリソースを共有することで、コストの最適化が図れます。
  4. 従量課金制:サービス利用量を常に計測し、使った分だけ支払う仕組みで、コストを抑えることができます。
  5. 場所を問わないアクセス:インターネットさえあれば、どこからでもアクセスでき、リモートワークや外出先での利用が可能です。

クラウドサービス利用のメリット

企業や組織などでクラウドサービスの利用が飛躍的に進んだ主な理由には、以下のような効果があることが挙げられます。これらはパブリッククラウド上でクラウドサービスを提供する側からみた恩恵ですが、結果的に、利用するユーザ側のメリットにもつながります。
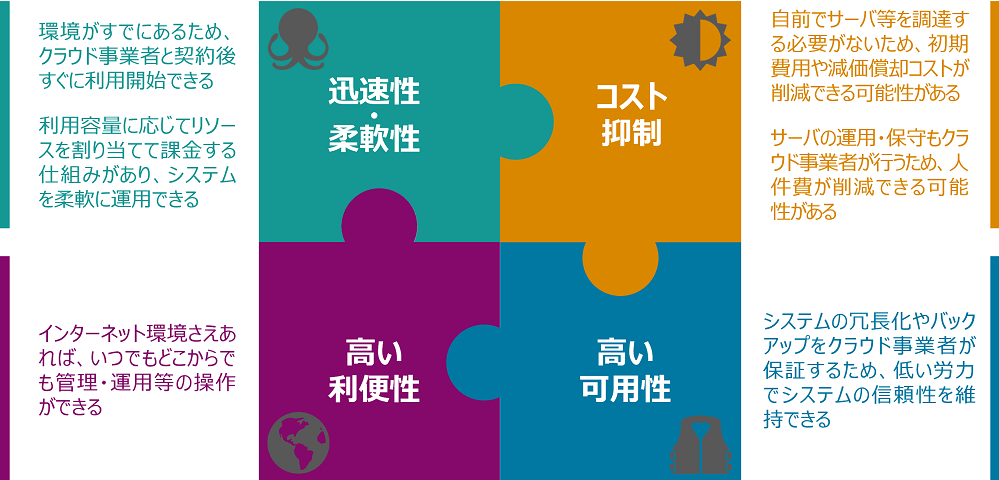
※主要なパブリッククラウド事業者を利用した場合の標準的なメリットであり、利用するサービスや契約内容により異なる場合があります。

まとめ

クラウドサービスは、インターネットを介して提供される様々なサービスの総称です。利用者は自宅や外出先から、インターネットなどのネットワークを介してクラウドサービスにアクセスします。クラウドという名称は、ネットワークの模式図で外部ネットワークを雲のように描いたことに由来します。

従来のコンピュータハードウェアやソフトウェアは利用者が自ら管理していましたが、クラウドサービスでは物理的なサーバや設備を管理する必要がなく、必要な時に必要な分だけリソースを利用できるため、柔軟性が高く、コスト効率にも優れています。代表的な形態には、ソフトウェアを提供するSaaS、プラットフォームを提供するPaaS、インフラを提供するIaaSの3種類があります。

クラウドサービスの提供形態は、パブリッククラウドとプライベートクラウドに分かれます。パブリッククラウドは、クラウド事業者が提供する共用のクラウド環境で、初期費用が不要で運用管理を任せることができます。主要なパブリッククラウド事業者には、Amazon Web Services (AWS)、Microsoft Azure、Google Cloud Platform (GCP)があります。プライベートクラウドは、企業や組織が自社専用のクラウド環境を構築し、オンプレミス型とホスティング型の2タイプがあります。

クラウドサービスの利用は、迅速性・柔軟性、コスト抑制、高い利便性、高い可用性などのメリットがあり、これらが利用するユーザ側の利便性向上につながっています。

クラウド環境のセキュリティに不安はありませんか?

クラウド環境では、設定不備や権限管理の不備がセキュリティリスクにつながることがあります。BBSecでは、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。
公開日:2024年7月3日
更新日:2026年9月9日

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

サイバー対処能力強化法とは?4つの柱と施行スケジュールをわかりやすく解説

Share
サイバー対処能力強化法とは?アイキャッチ画像

サイバー対処能力強化法は、重要インフラ等に対する重大なサイバー攻撃の被害を未然に防ぎ、拡大を抑えるため、官民連携、通信情報の利用、アクセス・無害化、政府体制を整える法律です。届出・インシデント報告などの主要規定は2026年10月1日に施行されましたが、通信情報利用の中核規定は別の日に施行されます。

ニュースでは「能動的サイバー防御法」と呼ばれることもありますが、その名称の単独法があるわけではありません。また、民間企業が攻撃者へ反撃できる法律でもありません。本記事では、サイバー対処能力強化法とは何か、対象企業と施行日、企業に求められる対応を、政府の一次資料に基づいてわかりやすく解説します。

サイバー対処能力強化法とは

サイバー対処能力強化法は、正式には「重要電子計算機に対する不正な行為による被害の防止に関する法律」です。これと「同法の施行に伴う関係法律の整備等に関する法律」を組み合わせ、国民生活や経済活動、国と国民の安全に重大な影響を与え得るサイバー攻撃への対処能力を高めます。両法は2025年5月16日に成立し、同月23日に公布されました*1。制度の狙いは、攻撃を受けた組織だけに対処を任せるのではなく、事業者が把握したインシデント情報、国が持つ脅威情報、ベンダーが持つ脆弱性情報などを組み合わせ、被害の未然防止と拡大防止につなげることです。従来の「事故後の復旧」に加え、攻撃の兆候を早期に把握して先回りする考え方が強く打ち出されています。

制度を理解する4つの柱

政府の説明資料では、制度の全体像を「官民連携の強化」「通信情報の利用」「アクセス・無害化」「組織・体制整備」の4つの観点から整理しています。本記事でも、この4つに分けて制度の概要を見ていきます。

官民連携の強化

対象となる事業者は、特定重要電子計算機を導入した場合に製品名や製造者名などを届け出ます。また、特定重要電子計算機で一定のサイバーインシデントを認知した場合には、事業所管大臣と内閣総理大臣への報告が必要です。政府は報告情報などを整理・分析し、被害防止に必要な情報を事業者や関係機関へ提供します。守秘義務を伴う情報共有・対策のための協議会も設けられます。

通信情報の利用

国がサイバー攻撃に利用されるインフラを把握するため、通信利用者との任意の協定に基づく取得と、一定の国外関係通信を対象とする同意によらない取得の仕組みが設けられます。取得した通信情報については、人による知得を伴わない自動的な方法によって、サイバー攻撃との関連が認められる機械的情報を選別します。政府資料では、IPアドレスや指令情報などが「意思疎通の本質的な内容ではない情報」の例として示されています。

アクセス・無害化

一定の要件を満たす重大なサイバー攻撃については、警察が攻撃に使用されるサーバー等に対し、攻撃用プログラムの停止・削除などの無害化措置を行う仕組みが整備されます。また、外国政府を背景とする高度で組織的な攻撃などでは、自衛隊が対応する場合もあります。

詳しい要件や通信情報の利用との関係は、「能動的サイバー防御とは?通信情報の利用とアクセス・無害化」で詳しく解説します。

組織・体制整備

政府の司令塔機能も強化されました。内閣官房には国家サイバー統括室と内閣サイバー官が置かれ、サイバーセキュリティ戦略本部の体制も強化されています。通信情報の取扱いや無害化措置を監督するサイバー通信情報監理委員会は、2026年4月1日に設置されました。

施行日は2026年10月1日、ただし段階施行に注意

サイバー対処能力強化法は、すべての規定が同じ日に施行されるわけではありません。主要な規定は2026年10月1日に施行されますが、一部は先行施行され、通信情報の利用に関する規定は別の日に施行されます。主な施行スケジュールは以下のとおりです。

時期主な内容
2025年5月23日法律公布
先行施行政府の組織・体制整備など
2026年4月1日サイバー通信情報監理委員会の設置
2026年10月1日届出・インシデント報告など主要規定
別途政令で定める日通信情報利用に関する中核規定

特定重要電子計算機の届出、インシデント報告、官民協議会、情報の分析・提供、アクセス・無害化などの主要部分は、2026年10月1日に施行されます。しかし、通信情報の取得・利用に関する中核規定は別の施行区分です。法律上、公布から2年6か月を超えない範囲で政令により定める日から施行されるため、「2026年10月1日に全制度が一斉に始まる」と理解するのは正確ではありません。

制度は段階的に動き出しており、総則や基本方針、監督機関の設置など、先に施行された規定もあります。公開日が施行日をまたぐ場合は、「施行されます」を「施行されました」へ変更するだけでなく、通信情報利用の施行状況も別に確認する必要があります。

企業への影響は「直接的な義務」と「取引上の影響」に分かれる

企業への影響を考える際は、まず「自社が法律上の義務を直接負う事業者なのか」と、「対象事業者のベンダーや委託先として対応を求められる可能性があるのか」を分けて考える必要があります。特定重要電子計算機の届出とインシデント報告を直接義務付けられるのは、法律上の「特別社会基盤事業者」です。これは、経済安全保障推進法に基づいて指定された特定社会基盤事業者のうち、特定重要電子計算機を使用する事業者を指します。そのため、基幹インフラ分野に属する企業がすべて一律に対象になるわけではありません。

対象となる事業者やシステム、特定重要電子計算機を導入した場合の届出については、「サイバー対処能力強化法の対象企業と届出義務」で詳しく解説します。

報告対象、速報・詳報の期限、委託先やクラウドで発生した事象の扱いは、「サイバー対処能力強化法のインシデント報告とは?報告対象・期限と企業の準備を解説」で確認できます。

ベンダーや委託先に法律上の届出義務が直接課されなくても、契約に基づく通知、ログや技術情報の提供、脆弱性対応を求められる可能性があります。ただし、本法がすべてのベンダーへ一律にログ保存等を義務付けているわけではありません。

まとめ

サイバー対処能力強化法では、官民連携、通信情報の利用、アクセス・無害化、政府の体制整備を通じて、重大なサイバー攻撃による被害を未然に防ぎ、拡大を防止する仕組みが整備されます。企業にとって特に重要なのは、自社が届出・インシデント報告の対象となるのかを確認し、対象となる場合には必要な情報を速やかに把握・報告できる体制を整えておくことです。また、対象事業者のベンダーや委託先にも、契約や取引を通じて対応が求められる可能性があります。次の記事から、「対象企業と届出」「インシデント報告」「通信情報の利用とアクセス・無害化」に分けて詳しく解説します。

よくある質問

▼ サイバー対処能力強化法はいつ成立しましたか
▼ 能動的サイバー防御法という法律があるのですか
▼ サイバー対処能力強化法はすべての企業が対象ですか

参考情報

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

SCS評価制度とは?★3・★4の違い、開始時期と企業が進める対策【2026年版】

Share
SCS評価制度とは?★3・★4の違い、開始時期と企業が進める対策アイキャッチ画像

取引先から届くセキュリティチェックシートの内容が企業ごとに異なり、回答や確認に時間がかかる。――このような悩みを抱えている発注企業、受注企業は少なくありません。サプライチェーンを通じたサイバー攻撃が相次ぐ一方で、取引先の対策状況を客観的に判断する共通の物差しは、これまで十分に整っていませんでした。こうした課題に対応するために構築されたのが、「サプライチェーン強化に向けたセキュリティ対策評価制度」、通称SCS評価制度です。★3と★4については、2027年3月頃の運用開始が予定されています。

本記事では、SCS評価制度とはどのような制度なのか、対象企業や義務の有無、★3・★4の違いを整理したうえで、制度開始に向けて企業が今から進めておきたいセキュリティ対策を解説します。

サプライチェーン強化に向けたセキュリティ対策評価制度(以降、記事内「SCS評価制度」と表記)は、サプライチェーンに関わる組織のセキュリティ対策を共通基準で可視化する制度です。★3は専門家確認付き自己評価、★4は第三者評価と技術検証によって確認され、2027年3月頃の運用開始が予定されています。

※本記事の情報は2026年9月3日時点でIPA、経済産業省およびBBSecが公表している資料に基づいています。今後公表・更新される情報については、最新の公式資料をご確認ください。

SCS評価制度とは

SCS評価制度とは、組織が定めた適用範囲におけるIT基盤などのセキュリティ対策状況を共通の基準で評価し、段階別のマークによって可視化する制度です。2026年3月に公表された制度構築方針を基礎に設計され、経済産業省と内閣官房国家サイバー統括室の監督のもと、独立行政法人情報処理推進機構(IPA)が運営します。*2

この制度で想定されているのは、企業間の取引契約などにおいて、委託元が委託先に適切な段階(★)を提示し、その水準に応じた対策の実施状況を確認する使い方です。委託元は取引先のセキュリティ対策を共通基準で確認しやすくなり、委託先は複数の取引先から届く異なるチェックリストへ個別に回答する負担を軽減できると期待されています。

つまり、SCS評価制度の本質は企業を単純に格付けすることではなく、発注側と受注側がセキュリティ対策について共通の言葉で確認できるようにすることにあります。 ここでいうサプライチェーンは、製造業の部品供給網だけを指すものではありません。業務委託やITサービスの利用関係を含む「ビジネス・ITサービスサプライチェーン」を念頭に置いた制度です。委託先への攻撃による事業・サービスの停止、機密情報の漏えいや改ざん、取引先を踏み台とした不正侵入などのリスクを減らし、サプライチェーン全体のセキュリティ水準を高めることが制度の目的です。

なぜSCS評価制度が創設されたのか

企業の事業活動は、自社だけで完結するものではありません。クラウドサービスや外部のシステム運用、ソフトウェア開発、物流、決済など、さまざまな取引先とのつながりによって成り立っています。そのため、自社が対策を強化していても、委託先のシステムやアカウントを起点として被害が波及するおそれがあります。攻撃経路が取引先へ広がる一方で、対策確認のコストは発注側と受注側の双方に積み上がってきました。SCS評価制度は、この二つの問題を同じ共通基準で扱い、サプライチェーン上の立場やリスクに応じた対策を選びやすくするための仕組みです。

SCS評価制度はいつから始まるのか

IPAのFAQによると、SCS評価制度の★3・★4は、2027年3月頃の運用開始が予定されています。2026年4月には★3・★4の要求事項・評価基準が公開*2され、同年9月2日には、制度の基本規程や評価機関、技術検証事業者などに関する規則が公開・更新されました。*3

今後は、要求事項・評価基準の解説書、取得ガイド、申請方法が2026年10月頃に公開される予定です。★4の第三者評価を担当する評価機関は2026年12月末頃、★3の自己評価結果を確認するSCSセキュリティ専門家は2027年1月以降に公表される予定となっています。申請・登録にかかる費用は、2026年9月3日時点では公表されていません。

制度の詳細は今後も更新されるため、対応を検討する企業はIPAの公式サイトで最新情報を確認する必要があります。ただし、要求事項・評価基準はすでに公開されています。制度開始まで待つのではなく、現状とのギャップを把握し、時間のかかる対策から着手できる段階に入っています。

SCS評価制度の対象企業と義務の有無

SCS評価制度は、特定の業種や企業規模だけに限定されたものではありません。ビジネス・ITサービスサプライチェーンに関わる幅広い組織での活用が想定されています。ただし、すべての企業にマーク取得を法律で義務付ける制度ではなく、SCS評価制度自体は任意制度です。ここは「制度が任意であること」と「取引上求められる可能性があること」を分けて考える必要があります。

同制度では、二社間の取引契約などにおいて、委託元が委託先に適切な段階を提示する利用方法が想定されています。そのため、法令上の一律の義務ではなくても、取引条件や調達要件として特定の段階への対応を求められる可能性はあります。受注側の企業にとっては、取引先から問い合わせを受けてから準備を始めるのではなく、自社の対策状況を説明できる状態にしておくことが重要です。

SCS評価制度の★3・★4・★5の違い

SCS評価制度では、企業に求めるセキュリティ対策を段階別に示します。先行して運用されるのが★3と★4で、より高度なサイバー攻撃への対応を想定する★5は、要求事項や評価方法、開始時期を含めて検討中です。IPAの公表資料に基づいて両段階を整理すると、次のようになります。

比較項目★3★4
想定する水準一般的なサイバー脅威に対処し得る水準初期侵入の防御に加え、被害拡大や攻撃目的の達成を抑え、取引先のデータやシステムの保護に寄与する水準
要求事項26項目43項目(★3の要求事項を包含)
評価方法SCSセキュリティ専門家の確認を受けた自己評価評価機関による第三者評価と技術検証
主な確認内容自己評価書類の確認と助言文書確認、実地審査、技術検証
有効期間登録完了の通知日から1年間登録完了の通知日から3年間。ただし、1年ごとに自己評価を実施

★3:専門家確認付きの自己評価

公表資料では、★3は「一般的なサイバー脅威に対処し得る水準」と位置づけられ、26の要求事項が設定されています。取得希望組織が行った自己評価を、制度に登録されたSCSセキュリティ専門家が確認・助言し、経営層による自己適合宣言などを添えてIPAへ申請します。単なる自己申告ではなく、すべての要求事項・評価基準を満たす必要があり、有効期間は1年間です。

★3で求められる26の要求事項・81の評価基準や、自己評価から登録までの流れについては、「SCS評価制度の★3とは?26の要求事項・81の評価基準と自己評価を解説」で解説しています。

★4:第三者評価と技術検証によって確認

★4は★3の要求事項を包含し、合計43の要求事項が設定されています。初期侵入を防ぐだけでなく、侵入後の被害拡大防止や、取引先のデータ・システムを守る対策までが求められます。評価機関による文書確認・実地審査に加え、評価機関または評価機関から委託された技術検証事業者による技術検証が行われます。有効期間は3年間ですが、有効期間中も1年ごとの自己評価が必要です。

★4で求められる43の要求事項や、第三者評価・技術検証の内容については、「SCS評価制度の★4とは?43の要求事項・第三者評価・技術検証と取得準備を解説」で解説しています。

★3を取得せずに★4を目指すことも可能

★4は★3の内容を包含していますが、★3を先に取得しなければ申請できない制度ではありません。自社のサプライチェーン上の役割や取引先から求められる水準を踏まえ、当初から★4を目指すこともできます。 ただし、★4では43の要求事項に加えて第三者評価と技術検証が行われます。準備負担や必要な期間を把握しないまま目標を決めるのではなく、まず自社の現状と不足事項を確認することが重要です。

自社は★3と★4のどちらを目指すべきか

目指す段階は、会社の規模だけで一律に決めるものではありません。SCS評価制度は、委託元が取引上のリスクに応じて委託先へ適切な段階を提示する使い方を想定しています。まず確認すべきなのは、主要な取引先や業界でどのような水準が求められそうか、自社の事業停止や情報漏えいが取引先へどの程度の影響を及ぼすかという点です。

取引先の機密情報や重要なシステムを扱う企業、障害が発生した際に取引先の事業継続へ大きな影響を与える企業では、より高い水準を求められる可能性があります。一方で、自社だけで段階を断定するのではなく、公開済みの要求事項を確認し、取引先との協議や専門家の助言を踏まえて判断するのが現実的です。

SECURITY ACTIONやISMSとの違い

SCS評価制度と混同されやすい仕組みに、IPAの「SECURITY ACTION」があります。SECURITY ACTIONは、中小企業が情報セキュリティ対策へ取り組むことを自ら宣言する制度です。IPAも、SCS評価制度の★3・★4を目指す準備段階としてSECURITY ACTIONを案内しています。一方、SCS評価制度では公開された要求事項への適合が必要となり、★3では専門家確認、★4では第三者評価と技術検証が加わります。

ISMSは、JIS Q 27001(ISO/IEC 27001)を基準として、組織が情報セキュリティマネジメントシステムを確立し、実施、維持、継続的改善しているかを第三者の認証機関が評価する仕組みです。これに対しSCS評価制度は、サプライチェーン上の取引で必要となる対策水準を段階別に可視化することを目的としています。

既存の制度に取り組んでいる企業は、これまで整備した規程やリスク管理の仕組みをSCS評価制度への準備に活用できる可能性があります。ただし、SCS評価制度で登録を受けるには、対象となる段階で定められたすべての要求事項・評価基準を満たす必要があります。ISMS認証やSECURITY ACTIONの宣言だけで、SCS評価制度の登録へ自動的に移行するものではありません。

SCS評価制度に向けて企業が今から進める対策

評価の適用範囲とIT資産を整理する

最初に行いたいのは、どの組織、拠点、システムを評価の適用範囲とするかを整理することです。SCS評価制度は、登録を希望する組織が定めた適用範囲内のIT基盤などを対象にします。サーバ、ネットワーク機器、端末、クラウドサービスなどのIT資産が把握できていなければ、要求事項への適合状況も正確に判断できません。

要求事項と現在の対策との差を確認する

次に、公開済みの要求事項・評価基準と、自社の規程、システム設定、実際の運用を照合します。すでに実施している対策、証跡が残っていない対策、未対応の項目に分けると、課題が見えやすくなります。規程を作るだけでなく、決めたルールどおりに運用され、その実施記録を示せるかまで確認しておきたいところです。

優先順位を付けてロードマップを策定する

不足している対策を一度に整備しようとすると、現場の負担が大きくなります。規程の改定で対応できる課題と、ツール導入、システム変更、教育、訓練が必要な課題を分け、担当者、期限、予算を含むロードマップへ落とし込みます。特に★4を目指す場合は、対策を日常業務へ組み込み、実施記録や証跡を継続的に残せる状態が欠かせません。

適用範囲の設定からギャップ分析、是正計画、証跡の整備まで、具体的な準備の進め方については、「SCS評価制度への対応は何から始める?ギャップ分析から是正・運用定着まで」で解説しています。

制度開始前の準備には専門的な支援も有効

SCS評価制度への対応では、要求事項を読むだけでなく、評価範囲の設定、現状分析、規程と実運用の確認、是正計画の策定を並行して進める必要があります。社内だけでは判断が難しい場合、制度開始前に外部の専門家を活用し、自社の現在地を客観的に把握する方法があります。

BBSecでは、SCS評価制度の運用開始に備えた事前対策支援サービスを提供しています。公開済みの★3・★4要求事項に沿って行った事前点検の結果をコンサルタントが分析し、評価サマリーと対策ロードマップを提供する「★3/★4自己評価対応支援(プレリミナリーサーベイ)」のほか、★4の要求事項と既存対策との差を文書確認やインタビューで整理する取得準備支援、策定したロードマップに沿って対策の実行を支援する「★3/★4準拠に向けた対策実行支援(BBSec Prime for Supply Chain Security Measures)」を用意しています。

これらは、SCS評価制度の正式な登録やマーク付与そのものではなく、評価取得に向けた現状把握、準備、是正・実装を支援するサービスです。★3の申請には、SCS評価制度へ登録されたセキュリティ専門家の確認が必要です。★4には、制度運営機関から指定を受けた評価機関による第三者評価と、評価機関または技術検証事業者による技術検証が必要です。その前段階で要求事項とのギャップを明らかにし、対応の手戻りを抑えるための選択肢となります。 ★3・★4の要求事項と自社の現状との差を把握したい、対応ロードマップを整理したい、社内の人員だけでは是正が進まないといった課題がある場合は、制度開始を待たずにご相談ください。

SCS評価制度に関するよくある質問

▼ SCS評価制度はいつから始まりますか
▼ SCS評価制度への対応は義務ですか
▼ ★3と★4の違いは何ですか
▼ ★4を取得する前に★3の取得は必要ですか
▼ SCS評価制度の申請・登録費用はいくらですか

まとめ

SCS評価制度は、サプライチェーンを構成する企業のセキュリティ対策を共通基準で評価し、取引先へ説明しやすくする制度です。★3はSCSセキュリティ専門家の確認を受ける自己評価、★4は評価機関による第三者評価と技術検証という違いがあり、2027年3月頃の運用開始が予定されています。制度自体は任意ですが、取引先との契約や調達で活用されることが想定されています。公開済みの要求事項を確認し、適用範囲とIT資産の整理、現状とのギャップ分析、対策ロードマップの策定から準備を始めることが重要です。制度の開始時期を待つのではなく、自社が現在どこまで対応できているのかを把握することが、最初の一歩になります。

【参考情報】

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

DDoS攻撃を受けたらどうする?―初動対応から復旧までの流れを解説―

Share
DDoS攻撃を受けたらどうする?アイキャッチ画像

DDoS攻撃では、事前の対策だけでなく、攻撃を受けた際の迅速な初動対応が重要です。対応が遅れると、サービス停止だけでなく、売上機会の損失や顧客対応の混乱につながるおそれがあります。本記事では、DDoS攻撃を受けた場合の初動対応から、ISP・クラウド事業者との連携、復旧、再発防止までの流れを解説します。

DDoS攻撃の基本的な仕組みや種類、被害、対策については、「DDoS攻撃とは?仕組み・被害・対策を企業向けに解説」もあわせてご覧ください。

DDoS攻撃を受けたときに想定される影響

DDoS攻撃を受けると、大量の通信やリクエストによってWebサイトやサービスの応答が遅延し、場合によっては利用できなくなります。影響はサービス停止だけでなく、決済・予約・受発注などの業務停止、顧客・取引先からの問い合わせ増加などにも及ぶ可能性があります。

また、DDoS攻撃による混乱に乗じて、不正アクセスや情報窃取など別の攻撃が行われる可能性も考慮する必要があります。そのため、単なる通信障害と判断せず、セキュリティインシデントとして状況を確認することが重要です。DoS攻撃が単一または少数の攻撃元から行われるのに対し、DDoS攻撃は多数の端末などを悪用して分散的に行われるため、攻撃元の特定や単純な遮断が難しくなります。

DoS攻撃とDDoS攻撃の仕組みや違いについて詳しくは、「DoS攻撃とDDoS攻撃の違いとは 仕組み・被害・対策を比較解説」をご覧ください。

DDoS攻撃を受けたときの対応の流れ

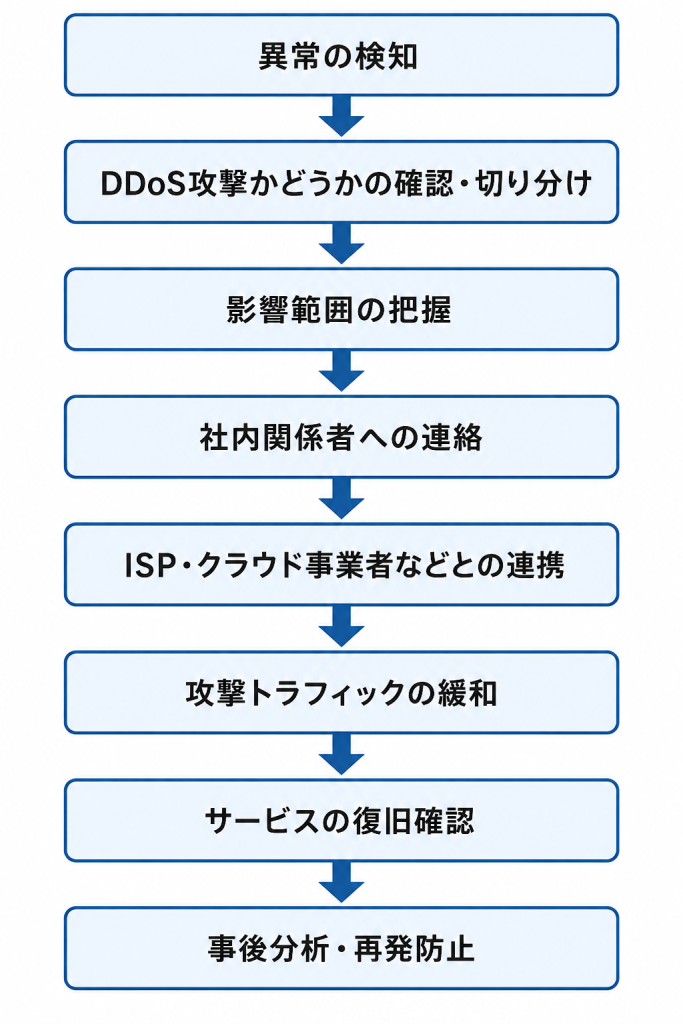
DDoS攻撃が疑われる場合、場当たり的に設定変更や機器の再起動を行うのではなく、状況を確認しながら段階的に対応することが重要です。基本的な流れは、次のとおりです。

実際の対応方法は、攻撃の種類や規模、システム構成、利用しているクラウド・ネットワークサービスなどによって異なります。重要なのは、技術担当者だけで対応を完結させようとせず、必要に応じて社内外の関係者と連携できる体制を整えることです。

初動対応で最初に行うべきこと

DDoS攻撃を受けた場合、最初に必要なのは、慌てて機器の再起動や設定変更を行うことではありません。まず、発生している事象がDDoS攻撃によるものなのか、通常のアクセス増加やシステム障害なのかを切り分ける必要があります。初初動対応では、攻撃の有無を確認し、被害範囲を把握し、関係者へ連絡するとともに、可能な範囲でログなどの証跡を保全します。

攻撃発生を確認する

最初に、どのような異常が発生しているかを確認します。Webサイトの応答遅延、タイムアウト、サーバーエラー、CPUやメモリ使用率の急上昇、ネットワーク帯域の逼迫、特定URLへのリクエスト集中などが確認ポイントになります。

アクセス解析、サーバーログ、WAFログ、ロードバランサーのメトリクス、クラウド監視サービス、ネットワーク機器のトラフィック情報を確認し、通常時と比べて異常な増加がないかを調べます。平時のトラフィック量やピーク時の傾向を把握していれば、DDoS攻撃なのか、キャンペーンやニュース掲載などによる正規アクセスの増加なのかを判断しやすくなります。

ただし、DDoS攻撃は必ずしも大量通信だけとは限りません。アプリケーション層を狙う攻撃では、一見すると通常のHTTPリクエストに見える通信が集中し、検索機能、ログイン画面、APIなど特定の処理に負荷がかかることがあります。そのため、通信量だけでなく、アクセス先、リクエスト頻度、送信元の分布、レスポンスコードの変化なども確認します。

被害範囲を把握する

次に、どのサービスが影響を受けているかを把握します。コーポレートサイトだけなのか、ECサイトや会員サイトも影響を受けているのか、社内ネットワークや業務システムにも影響があるのかを整理します。被害範囲を確認する際は、外部からの疎通確認だけでなく、社内からの接続状況、監視アラート、問い合わせ件数、取引先からの連絡内容なども確認します。攻撃対象が特定のドメイン、IPアドレス、ポート、URL、APIなどに集中していることがわかれば、後続のトラフィック制御やCDN・WAF設定の調整にも役立ちます。

また、DDoS攻撃による負荷によってログ出力や監視自体が遅延している可能性もあります。一つの監視画面だけで判断せず、複数の情報源を突き合わせて状況を確認することが重要です。

関係者へ連絡する

DDoS攻撃の可能性がある場合は、社内の関係者へ速やかに連絡します。情報システム部門、セキュリティ担当、ネットワーク担当、Webサイト運用担当、カスタマーサポート、広報、法務、経営層など、影響範囲に応じて必要な関係者へ情報を共有します。サービス停止が顧客や取引先に影響する場合は、技術的な復旧だけでなく、問い合わせ対応や外部への説明も必要になります。復旧の見通しが立っていない段階でも、「現在確認している事象」「影響を受けているサービス」「現在実施している対応」などを社内で共有しておくことで、対応の混乱を抑えられます。あわせて、契約しているISP、クラウド事業者、CDN、WAF、セキュリティ監視サービス、運用保守ベンダーへの連絡準備も進めます。

ログを保全する

DDoS攻撃への対応では、復旧作業と並行して、可能な範囲でログなどの証跡を保全することも重要です。負荷軽減を優先する過程で設定を変更したり、ログローテーションによって過去のログが上書きされたりすると、後から攻撃状況を確認できなくなる可能性があります。保全対象としては、Webサーバーログ、WAFログ、ロードバランサーログ、DNSログ、ファイアウォールログ、クラウド監視メトリクス、ネットワーク機器のトラフィック情報、アラート履歴などが考えられます。

これらの情報は、攻撃の種類や影響範囲を分析するだけでなく、DDoS攻撃の前後に不正アクセスなど別の事象が発生していなかったかを確認する際にも役立ちます。

ISP・クラウド事業者と連携する

DDoS攻撃への対応では、自社だけで完結しようとしないことが重要です。攻撃トラフィックが自社回線に到達してから遮断しようとしても、すでに回線帯域が逼迫していれば、正規利用者の通信も届かなくなる可能性があります。そのため、攻撃の種類や規模に応じて、ISP、クラウド事業者、CDN、DDoS対策サービスなどと連携し、上流側でトラフィックを制御することが重要になります。

ISPへの連絡

オンプレミス環境や自社回線でサービスを公開している場合、ISPへの連絡が必要になることがあります。自社のファイアウォールで遮断する前に回線が逼迫している場合には、上流側でのフィルタリングや経路制御などの対応が必要になる可能性があるためです。

ISPへ連絡する際は、攻撃を受けているグローバルIPアドレス、影響を受けているサービス、発生時刻、観測している通信量、主なプロトコルやポート、送信元の傾向、現在発生している障害内容を整理して伝えます。また、契約内容によっては、DDoS緩和サービスや緊急時のトラフィック制御オプションが提供されている場合があります。攻撃が発生してから確認するのではなく、平時から連絡窓口、受付時間、必要情報、対応範囲などを把握しておくことが望まれます。

CDN・WAFの活用

WebサイトやWebアプリケーションを公開している場合、CDNやWAFを活用して攻撃トラフィックを緩和できる場合があります。CDNはアクセスを分散し、オリジンサーバーへの負荷を軽減するために利用できます。WAFでは、HTTPリクエストの特徴やアクセス頻度などに応じて、不審なアクセスを制御することが可能です。ただし、CDNやWAFを導入しているだけで、すべてのDDoS攻撃を防げるわけではありません。DNSが適切にCDN経由になっているか、オリジンサーバーへ直接アクセスできる状態になっていないか、必要な防御機能が有効になっているかなどを確認する必要があります。

攻撃中にアクセス制御を強化する場合は、正規利用者まで遮断してしまう可能性にも注意が必要です。ログやトラフィックの状況を確認しながら、段階的に調整します。

クラウド事業者との連携

クラウド環境でサービスを運用している場合は、利用しているクラウド事業者が提供するDDoS対策機能やサポートサービスを確認します。主要なクラウド事業者では、ネットワークレベルのDDoS対策機能や、契約内容に応じたサポートが提供されています。攻撃発生時に支援を受けられるよう、対象リソース、攻撃状況、アプリケーションの正常性、WAFやロードバランサーのログなどを共有できる状態にしておくことが重要です。また、クラウド環境ではスケールアウトによって一時的に処理能力を増やせる場合がありますが、攻撃トラフィックに応じてリソースを増やし続ければ、利用料金が増大する可能性があります。CDN、WAF、ロードバランサー、オートスケーリング、DDoS対策機能などを組み合わせて対応することが重要です。

復旧時に確認すべきポイント

DDoS攻撃の通信量が減少し、Webサイトやサービスが再び利用できるようになっても、すぐに「復旧完了」と判断するのは危険です。攻撃が一時的に弱まっている可能性や、緊急対応として行った設定変更がサービスに影響している可能性があります。また、DDoS攻撃と同時に別の攻撃が行われていなかったかも確認する必要があります。

サービスが正常に利用できるか

Webサイトへアクセスできることだけでなく、ログイン、検索、決済、予約、API連携など、主要な機能が正常に動作しているかを確認します。サーバーやネットワーク機器のCPU・メモリ・帯域使用率、エラー発生状況なども確認し、通常時に近い状態へ戻っているかを確認します。また、攻撃が再開する可能性も考慮し、一定期間はトラフィックやアラートを継続して監視することが重要です。

二次被害が発生していないか

DDoS攻撃への対応中は、大量のアラートやサービス障害への対応に注意が集中します。そのため、同じ時間帯に不審なログインや脆弱性を狙ったアクセスなど、別の不審な事象が発生していなかったかを確認します。WAF、認証、サーバー、ネットワーク機器、EDRなどのログを確認し、通常とは異なる挙動が確認された場合は、必要に応じて追加調査を行います。

一時的に変更した設定がないか

DDoS攻撃への緊急対応として、IPアドレスや地域によるアクセス制限、WAFルールの変更、レート制限などを実施することがあります。こうした設定を残したままにすると、正規利用者のアクセスや業務に影響する可能性があります。攻撃収束後は、変更した設定とその目的を確認し、継続すべき設定と元に戻す設定を整理します。

顧客や取引先への説明

サービス停止などによって顧客や取引先に影響が発生した場合は、必要に応じて障害の発生時刻、影響範囲、復旧状況などを説明します。この段階では、確認できていない原因や被害を断定しないことも重要です。技術部門だけで判断せず、広報、法務、顧客対応部門などと連携して説明内容を整理します。

再発防止に向けて見直すべきこと

サービスを復旧させた後は、今回の攻撃と対応内容を振り返り、次の攻撃に備えます。DDoS攻撃を完全に防ぐことは難しいため、「攻撃を受けないこと」だけではなく、「受けても影響を抑え、早期に復旧できること」が重要です。

攻撃ログやトラフィックの分析

保全したログやトラフィック情報を確認し、攻撃がいつ始まり、どのサービスが狙われ、どのような通信が発生していたのかを整理します。あわせて、検知から関係者への連絡、緩和策の実施、サービス復旧までにどの程度の時間を要したかを振り返ることで、対応上の課題を把握できます。

ネットワーク構成の見直し

まず見直すべきは、ネットワーク構成です。公開サービスが単一の回線や単一拠点に依存していないか、CDNやAnycastを活用できる構成になっているか、オリジンサーバーが直接攻撃を受けやすい状態になっていないかを確認します。また、Webサイト、API、管理画面、社内業務システムなどが同じネットワークに過度に依存している場合、一つの攻撃による影響が複数のサービスや業務へ波及する可能性があります。公開系と管理系の分離や、DNS構成なども含め、攻撃を受けた際に影響が広がりにくい構成になっているかを確認することが重要です。

DDoS攻撃では、回線帯域、ネットワーク機器、DNS、Webアプリケーション、APIなど、攻撃の種類によって影響を受ける箇所が異なります。今回の攻撃でどこがボトルネックになったのかを確認し、その結果をネットワーク構成の見直しに反映することが、次の攻撃による影響を抑えることにつながります。

DDoS対策サービスの導入・見直し

次に、DDoS対策サービスの導入や見直しを検討します。CDN、WAF、DDoSスクラビング、クラウド事業者のDDoS保護機能、ISPのDDoS緩和サービスなど、選択肢は複数あります。重要なのは、自社のサービス特性に合った対策を選ぶことです。静的コンテンツが多いサイトであればCDNによるキャッシュが有効な場合があります。ログインや検索、予約、決済など動的処理が多いサービスでは、WAFやレート制限、アプリケーション層の監視が重要になります。大規模な帯域攻撃が想定される場合は、上流側でのDDoS緩和やスクラビングを検討する必要があります。

また、対策サービスは導入して終わりではありません。緊急時の連絡窓口、対応開始条件、保護対象のIPアドレスやドメイン、ログの取得方法、誤検知時の解除手順、費用条件を事前に確認しておく必要があります。攻撃発生時に初めて管理画面を開く状態では、十分な対応ができないおそれがあります。

DDoS攻撃に備えて平時から準備しておくこと

DDoS攻撃が発生してから対策や連絡体制を検討していては、初動が遅れるおそれがあります。攻撃による影響を抑え、迅速に対応・復旧するためには、ネットワーク構成やDDoS対策サービス、インシデント対応手順などを平時から確認し、実際の攻撃を想定した訓練を行っておくことが重要です。

インシデント対応手順の見直し

対応手順には、攻撃発生時の確認項目、社内連絡先、外部事業者の連絡先、判断権限、ログ保全方法、顧客告知の流れ、復旧判断基準を含めます。特にDDoS攻撃では、技術部門だけでなく、カスタマーサポート、広報、営業、法務、経営層との連携が必要になるため、役割分担を明確にしておくことが重要です。

また、インシデント対応手順は一度作成しただけでは十分ではありません。サービス構成の変更、クラウドへの移行、新しいWAFやCDNの導入、担当者の異動、外部ベンダーの変更などがあれば、それにあわせて手順も更新する必要があります。古い連絡先や現在は利用していないシステム名などが残っていないか、定期的に確認しておきましょう。

DDoS攻撃を含むセキュリティインシデントでは、事前に対応手順を整備しておくことが重要です。関連記事「セキュリティインシデントとは?基礎知識と代表的な事例を解説」もあわせてご覧ください。

訓練の実施

DDoS攻撃への対応力を高めるには、訓練の実施が有効です。実際の攻撃時には、監視アラート、問い合わせ、社内報告、外部事業者との連絡が同時に発生します。手順書を読むだけでは、こうした混乱の中で適切に動けるかは分かりません。

訓練では、「Webサイトの応答が急激に悪化した」「特定APIに大量アクセスが集中している」「ISPから異常トラフィックの連絡があった」など、具体的なシナリオを用意します。そのうえで、誰が最初に状況を確認するのか、どの情報を集めるのか、誰がISPやクラウド事業者へ連絡するのか、どの段階で顧客告知を検討するのかを確認します。

訓練後は、手順の不備や連絡体制の弱点を洗い出し、改善します。DDoS攻撃の対応では、攻撃を完全に止めることだけでなく、被害を限定し、事業への影響を抑え、利用者に適切に説明することが重要です。そのためには、平時からの準備と訓練が欠かせません。

まとめ

DDoS攻撃を受けた場合は、単にサーバーを復旧させるだけでなく、攻撃状況の確認、影響範囲の把握、関係者への連絡、ISP・クラウド事業者などとの連携を並行して進める必要があります。また、通信量が減少したからといって、すぐに対応を終了するのではなく、サービスが正常に利用できることや、DDoS攻撃の前後に別の不審な事象が発生していないことを確認することも重要です。

DDoS攻撃を完全に防ぐことは困難ですが、平時から連絡体制やログ取得、外部事業者との連携方法を整理しておくことで、攻撃発生時の混乱を抑え、サービスへの影響を最小限にすることができます。

【参考情報】

編集責任:木下


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策

Share
AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対アイキャッチ画像策

生成AIの業務利用が広がる一方、情報漏洩や誤情報、著作権、AIシステムを狙った攻撃など、新たなリスクも生じています。本記事では、企業がAIを安全に活用するために押さえておきたい、AIセキュリティの主なリスクと対策を紹介します。

AIセキュリティとは

AIセキュリティとは、AIの利用やAIを組み込んだシステムに伴うセキュリティ上のリスクを把握し、情報やシステム、業務を守るための取り組みです。企業におけるAI活用を考える際には、大きく二つの観点があります。

一つは、AIを利用することで生じるリスクです。従業員が生成AIに機密情報や個人情報を入力することによる情報漏洩、生成された誤情報の利用、著作権や知的財産に関する問題、企業が把握していないAIサービスを業務に利用する「シャドーAI」などが挙げられます。

もう一つは、AIシステムそのものに対するセキュリティリスクです。AIやLLM(大規模言語モデル)を組み込んだシステムでは、悪意のある指示によって意図しない動作を引き起こすプロンプトインジェクションをはじめ、機密情報の漏洩や不適切な権限の利用など、AI特有のリスクを考慮する必要があります。

生成AIやAIエージェントの普及により、AIは単に質問に回答するツールから、社内データを参照したり、外部のシステムやサービスと連携して処理を行ったりする存在へと用途を広げています。そのためAIセキュリティでは、従業員の利用ルールだけでなく、AIに接続するデータやシステム、付与する権限まで含めてリスクを捉えることが重要になります。

AIセキュリティが注目される背景

生成AIは、文章作成や要約、翻訳、情報収集、プログラミングなど幅広い業務で活用されています。また、既存の業務システムやWebサービスに生成AIを組み込むケースも増え、企業とAIとの接点は広がっています。

こうした活用の拡大に伴い、セキュリティ上の課題も顕在化しています。従業員が組織の許可を得ずに生成AIを利用するシャドーAIによる情報漏洩や、不正確な出力による業務への影響などは、その代表例です。

さらに、AIシステム自体が攻撃対象になることも考慮しなければなりません。従来のWebアプリケーションやクラウドサービスへのセキュリティ対策に加えて、AI・LLMの特性を悪用した攻撃への備えも必要になっています。

AIをめぐっては、国内外で安全性や透明性、適正な利用に関するルールやガイドラインの整備も進められています。企業には、技術的なセキュリティ対策だけでなく、こうした動向を踏まえてAIの利用方針や管理体制を継続的に見直すことも求められます。

従来のセキュリティ対策との違い

AIを利用する場合でも、アクセス制御や認証、脆弱性管理、ログ監視といった従来のセキュリティ対策が不要になるわけではありません。これらは引き続き重要な基盤となります。そのうえでAIセキュリティでは、AIへの入力、AIからの出力、AIが参照するデータ、AIに与える権限といった新たな要素についても対策を考える必要があります。

例えば、システムへのアクセス権限が適切に管理されていても、従業員が外部の生成AIサービスへ機密情報を入力すれば、別の経路から情報が外部へ渡る可能性があります。また、AIを組み込んだシステムでは、通常の操作では想定していなかった指示によってAIの動作が誘導される可能性もあります。

したがって、AIセキュリティでは従来のサイバーセキュリティを土台としながら、「AIをどのように利用するか」と「AIを組み込んだシステムをどのように守るか」の両面から対策を考えることがポイントとなります。

企業が注意すべき生成AIの主なリスク

生成AIは業務効率化や情報収集などに役立つ一方、使い方によっては情報漏洩や誤った判断につながる可能性があります。企業で利用する際には、どのような情報を入力するのか、生成された内容をどのように扱うのかといった観点からリスクを把握する必要があります。

機密情報・個人情報の漏洩

生成AIに顧客情報や社内の機密情報、個人情報などを入力すると、利用するサービスの仕様や設定によっては、入力した情報がサービス提供者側で保存・利用される可能性があります。業務で生成AIを利用する場合は、入力してよい情報と禁止する情報を明確にするとともに、利用するサービスのデータ取り扱い方針や設定を確認することが必要です。

誤情報・ハルシネーション

生成AIは、事実と異なる内容や、もっともらしい誤情報を生成することがあります。こうした現象は「ハルシネーション」と呼ばれます。

生成された文章や回答を十分に確認せず、社内資料や顧客への回答、意思決定などに利用すると、誤った情報が業務に影響を及ぼすおそれがあります。重要な情報については、信頼できる情報源と照合するなど、人による確認が欠かせません。

著作権・知的財産に関するリスク

生成AIでは、入力する情報と生成されたコンテンツの双方について、著作権や知的財産への配慮が必要です。第三者が権利を持つ文章や画像などを安易に入力したり、AIが生成したコンテンツを確認せずに公開・商用利用したりすると、権利上の問題につながる可能性があります。利用する生成AIサービスの規約を確認するとともに、生成物の利用方法に応じた確認体制を整えることが求められます。

シャドーAI

シャドーAIとは、組織が把握・管理していない生成AIサービスを従業員が業務で利用している状態を指します。企業が生成AIの利用を一律に禁止していても、従業員が個人アカウントなどを使って利用すれば、機密情報が管理外のサービスへ入力される可能性があります。そのため、単に利用を禁止するだけでなく、利用可能なAIサービスや用途を明確にし、組織として利用状況を把握できる環境を整えることが重要です。

生成AIの利用に伴うリスクや企業が取るべき対策については、「生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策」で詳しく紹介します。

AIを狙ったサイバー攻撃にも注意が必要

AIセキュリティで考えるべきなのは、従業員が生成AIを安全に利用するための対策だけではありません。AIやLLM(大規模言語モデル)を組み込んだシステムが普及することで、AIの仕組みや特性を悪用した攻撃への備えも必要になっています。

プロンプトインジェクション

プロンプトインジェクションは、攻撃者が悪意のある指示をAIに与えることで、本来想定されていない動作や出力を引き起こそうとする攻撃です。ユーザーが直接入力する指示だけでなく、AIが読み込むWebページや文書などに悪意のある指示を埋め込む「間接プロンプトインジェクション」にも注意が必要です。外部の情報を参照するAIや、他のシステムと連携して処理を行うAIでは、影響範囲が広がる可能性があります。

センシティブ情報の漏洩

AIを組み込んだシステムでは、モデルが参照できる情報やユーザーの入力内容などが、意図せず出力される可能性があります。特に、社内文書や顧客情報などをAIから参照できるようにしている場合には、利用者の権限に応じて参照可能な情報を制御するなど、AIだけに依存しないアクセス制御が必要です。

データやモデルへの不正な操作

AIの動作は、学習データや外部から取得する情報などの影響を受けます。攻撃者によってデータが意図的に操作されれば、AIの判断や出力が影響を受ける可能性があります。AIが参照するデータの信頼性を確認するとともに、データへのアクセスや変更を適切に管理することが求められます。

AIに与える権限にも注意

AIエージェントなど、AIが外部サービスや社内システムと連携して処理を実行する仕組みでは、AIにどこまでの権限を与えるかが重要になります。必要以上の権限を付与すると、AIが意図しない操作を行った場合や攻撃者に悪用された場合の影響が大きくなります。人のアカウントと同様に、AIについても必要最小限の権限を設定し、重要な処理には人による確認を組み合わせることが重要です。

OWASPが示すLLMアプリケーションのリスク

LLMを利用したアプリケーションには、従来のWebアプリケーションと共通するリスクに加え、プロンプトインジェクションをはじめとしたLLM特有のリスクがあります。

OWASPでは、LLMや生成AIアプリケーションで特に注意すべきセキュリティリスクを整理しています。AIを組み込んだサービスを開発・提供する企業では、こうしたリスクを踏まえて、設計・開発・運用の各段階で対策を検討する必要があります。

具体的な脅威と対策については、「LLMセキュリティとは?プロンプトインジェクションなどの脅威と対策」で詳しく紹介します。

AIセキュリティ対策は「利用」と「システム」の両面から考える

ここまで見てきたように、AIセキュリティには、従業員による生成AIの利用に伴うリスクと、AIを組み込んだシステムそのものに対するリスクがあります。そのため企業では、利用ルールの整備だけでなく、ガバナンスや技術的なセキュリティ対策を組み合わせて取り組むことが必要です。

AI利用ルールを整備する

まず、従業員がどのような条件でAIを利用できるのかを明確にします。利用可能なAIサービスや用途、入力してはいけない情報、生成物を利用する際の確認方法などを定め、従業員が判断に迷わないルールにすることが重要です。また、AIサービスや利用方法は変化するため、一度ルールを作成して終わりにせず、利用状況に応じて見直していく必要があります。

AIガバナンスの体制を整備する

AIの利用を個々の従業員や部門だけに任せるのではなく、組織として管理する仕組みも必要です。誰がAI利用を管理するのか、どのようにリスクを評価するのか、問題が発生した場合にどの部門が対応するのかなど、役割と責任を明確にします。

AI利用ガイドラインの策定方法や組織としての管理体制については、「AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方」で詳しく紹介します。

シャドーAIを把握・管理する

ルールを整備しても、組織が把握していないAIサービスが利用されていれば、リスクを十分に管理できません。どの部門でどのようなAIが利用されているかを把握し、必要に応じて利用サービスを承認制にするなど、実際の利用状況とルールを一致させる取り組みが必要です。

AIを組み込んだシステムのセキュリティを確認する

AIを利用したシステムを開発・導入する場合には、通常のアプリケーションと同様のセキュリティ対策に加えて、AI・LLM固有のリスクも確認します。入力・出力の検証、アクセス制御、権限管理、APIや外部サービスとの連携、ログの記録などを確認し、プロンプトインジェクションをはじめとする攻撃への対策も検討します。

継続的なセキュリティ対策の見直し

AIを取り巻くサービスや技術、攻撃手法は変化しています。現在安全と判断した利用方法や設定であっても、将来も同じとは限りません。AIの利用状況や新たな脅威を定期的に確認し、ガイドラインやシステム設定、セキュリティ対策を継続的に見直していくことが重要です。

企業はAIセキュリティ対策をどこから始めるべきか

AIセキュリティといっても、すべての対策を一度に導入する必要はありません。まずは自社でAIがどのように使われているかを把握し、リスクの高い領域から優先して対策を進めます。

STEP1 AIの利用状況を把握する
利用しているAIサービス、利用部門、用途、取り扱う情報などを整理します。
STEP2 扱う情報とリスクを整理する
機密情報や個人情報など、AIで扱う情報と想定されるリスクを確認します。
STEP3 AI利用ガイドラインを整備する
利用可能なサービスや用途、禁止事項、生成物の確認方法などを定めます。
STEP4 技術的なセキュリティ対策を実施する
AIを組み込んだシステムについて、アクセス制御や権限管理、入出力の検証、脆弱性への対策などを行います。
STEP5 継続的に評価・改善する
利用状況や新たなリスクを確認し、ルールと技術対策を定期的に見直します。

AIの利用を一律に禁止するのではなく、どこにリスクがあるのかを把握したうえで、業務上のメリットと安全性のバランスを取りながら活用していくことが重要です。

AIセキュリティに関するよくある質問

▼ AIセキュリティとは何ですか?
▼ 生成AIを業務で利用する場合、どのようなリスクがありますか?
▼ AI利用ガイドラインには何を定めればよいですか?
▼ LLMにはどのようなセキュリティリスクがありますか?

まとめ

生成AIの普及によって、企業がAIを業務やシステムに取り入れる機会は広がっています。それに伴い、情報漏洩や誤情報、著作権などの利用上のリスクだけでなく、プロンプトインジェクションをはじめとするAI・LLMを狙った攻撃についても考える必要があります。AIセキュリティでは、AIを安全に利用することとAIを組み込んだシステムを安全にすることの両面から対策を進めることがポイントです。まずは自社でどのようにAIが利用されているかを把握し、AI利用ガイドラインや管理体制を整備するとともに、AIを組み込んだシステムについてはアクセス制御や権限管理、入出力の検証など、技術的な対策も進めていきましょう。

AIを取り巻く技術や脅威は変化しています。利用を一律に制限するのではなく、リスクを継続的に把握・評価しながら、安全なAI活用につなげていくことが重要です。


参考情報

公開日:2025年4月16日
更新日:2026年8月26日

編集責任:木下


BBSecでは

AIの利用拡大に伴い、企業を取り巻くIT環境やセキュリティリスクも変化しています。公開IT資産の把握、脆弱性の確認、セキュリティ対策の有効性検証など、自社の課題に応じた対策をご相談ください。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

DDoS攻撃とは?仕組み・種類・被害・対策を企業向けに解説

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

DDoS攻撃とは?仕組み・種類・被害・対策を企業向けに解説アイキャッチ画像

DDoS攻撃は、大量の通信を送り付けて、Webサイトやサーバーを利用しにくくするサイバー攻撃です。サービス停止や業務の停滞を招くおそれがあるため、企業は仕組みと対策を理解しておく必要があります。本記事では、DDoS攻撃の種類や被害、基本的な対策を解説します。

DoS攻撃との違いを詳しく知りたい方、実際にDDoS攻撃を受けた場合の初動対応や復旧の流れについて知りたい方は以下の記事もあわせてご覧ください。
「DoS攻撃とDDoS攻撃の違いとは」
「DDoS攻撃を受けたらどうする?」

DDoS攻撃とは

DDoS攻撃(Distributed Denial of Service attack)は、Webサイトやサーバー、ネットワーク機器などに大量の通信やリクエストを送り付け、正常なサービス提供を妨害するサイバー攻撃です。攻撃を受けると、Webサイトの表示遅延やサービス停止、ネットワークの応答遅延などが発生し、正規の利用者がサービスを利用できなくなることがあります。

DDoS攻撃の特徴は、攻撃者が多数の端末やネットワークを利用する点にあります。攻撃者は、マルウェアなどに感染した機器で構成される「ボットネット」を悪用します。

世界中の端末から一斉に通信を送るため、単一の送信元を遮断するだけでは防ぎにくい攻撃です。近年では、ECサイトや金融機関、自治体、医療機関など、幅広い組織が標的となっています。企業規模を問わず対策が求められています。

また、DDoS攻撃は、サービス停止だけを目的とするものではありません。攻撃による混乱に乗じて、不正アクセスや情報窃取など、別の攻撃を試みる「陽動」として利用されるケースもあります。

DDoS攻撃を理解するためには、まずDoS攻撃との違いや、どのような目的で実行されるのかを知ることが重要です。

DoS攻撃との違い

DoS攻撃は、単一または少数の端末からサービスを妨害する攻撃です。DDoS攻撃は、多数の端末から分散して通信を送るため、攻撃元の特定や遮断が難しくなります。

DoS攻撃とDDoS攻撃の違いについては、以下の記事で詳しく解説しています。ぜひあわせてご覧ください。「DoS攻撃とDDoS攻撃の違いとは」

なぜDDoS攻撃が行われるのか

DDoS攻撃の目的は、単にWebサイトやサービスを停止させることだけではありません。企業活動を妨害したり、金銭を要求したり、別のサイバー攻撃を成功させるための陽動として利用されたりするなど、さまざまな目的で実行されます。

例えば、ECサイトや予約システムを停止させることで売上機会の損失を狙うケースや、競合他社への業務妨害を目的とした攻撃が報告されています。

また、サービス停止による混乱の中で、不正アクセスや情報窃取を試みることもあります。このような「陽動攻撃」として、DDoS攻撃が利用されるケースもあります。

近年では、IoT機器の普及やボットネットの大規模化が進んでいます。その結果、専門的な知識がなくても、攻撃サービスを利用して大規模なDDoS攻撃を実行できる環境が問題視されています。

こうしたサービスは、DDoS-for-Hire、すなわちDDoS請負サービスなどと呼ばれます。そのため、企業規模を問わず、DDoS攻撃を想定した備えが重要になっています。

DDoS攻撃の仕組み

DDoS攻撃は、多数の端末やサーバから、標的へ一斉に大量の通信を送る攻撃です。サーバやネットワーク機器に過剰な負荷をかけ、正常なサービス提供を妨げます。

攻撃対象は、Webサイトだけではありません。DNSサーバやVPN、API、クラウドサービスなど、多岐にわたります。

攻撃者は、自ら大量の通信を送るのではありません。マルウェアに感染したIoT機器やパソコン、サーバーなどを遠隔操作します。そして、ボットネットを構築して攻撃を実行するのが一般的です。

また、DDoS攻撃は、大量の通信によって回線帯域を圧迫するものだけではありません。ネットワーク機器に負荷をかける攻撃や、Webアプリケーションへ大量のリクエストを送る攻撃など、複数の手法があります。

そのため、自社サービスを守るためには、攻撃の仕組みを理解し、それぞれの手法に応じた対策を講じることが重要です。

ボットネットによる分散攻撃

DDoS攻撃では、多くの場合「ボットネット(Botnet)」と呼ばれるネットワークが悪用されます。ボットネットとは、マルウェアに感染したパソコンやサーバ、IoT機器などが攻撃者の遠隔操作下に置かれた状態のネットワークです。攻撃者はこれらの端末へ一斉に指示を送り、標的に大量の通信を発生させます。

近年では、監視カメラやルーター、ネットワーク機器など、十分なセキュリティ対策が施されていないIoT機器がボットネットに組み込まれる事例も確認されています。機器の所有者が気付かないまま攻撃に加担しているケースも少なくありません。

ボットネットを利用したDDoS攻撃では、世界中に分散した多数の端末から同時に通信が送られるため、単一の送信元を遮断するだけでは十分な対策が難しくなります。

攻撃の流れ

DDoS攻撃は、一般的に次のような流れで実行されます。

  1. ボットネットの構築
    攻撃者は、マルウェアに感染したパソコンやサーバー、IoT機器などを遠隔操作できる状態にし、ボットネットを構築します。
  2. 攻撃対象の選定
    WebサイトやECサイト、VPN、DNSサーバー、APIなど、攻撃対象となるシステムを選定します。
  3. 攻撃命令の送信
    攻撃者がボットネットへ攻撃命令を送ると、多数の端末が一斉に標的へ通信やリクエストを送信します。
  4. サービスへの影響
    大量の通信によってネットワーク回線やサーバー、ネットワーク機器、Webアプリケーションに負荷がかかり、応答遅延やサービス停止などが発生します。

攻撃の種類によっては、ネットワーク帯域を圧迫するだけでなく、ファイアウォールやロードバランサーなどのネットワーク機器に負荷をかけるものや、Webアプリケーションへ大量のリクエストを送るものもあります。そのため、攻撃の種類に応じた対策を講じることが重要です。

DDoS攻撃の主な種類

DDoS攻撃にはさまざまな手法がありますが、大きく分けると「ボリューム攻撃」「プロトコル攻撃」「アプリケーション層攻撃」の3種類に分類できます。

攻撃対象や攻撃方法が異なるため、サービスへの影響や有効な対策もそれぞれ異なります。攻撃の種類を理解することは、自社サービスがどのようなリスクにさらされているのかを把握し、適切な対策を講じるための第一歩です。

ここでは、代表的な3つの攻撃手法について解説します。

ボリューム攻撃

ボリューム攻撃は、大量の通信を送り付けてネットワーク回線の帯域を圧迫し、正規の利用者がサービスへアクセスできない状態にする攻撃です。DDoS攻撃の中でも代表的な手法であり、回線容量を超える通信が発生すると、サーバーが正常に稼働していてもサービスを利用できなくなることがあります。

代表的な手法として、UDP FloodやDNS Amplification(DNSリフレクション攻撃)、NTP Amplificationなどがあります。特にDNSやNTPなどの公開サーバーを悪用する反射・増幅型攻撃では、小さなリクエストを利用して何倍もの通信量を発生させるため、攻撃者は比較的少ない通信量でも大きな負荷を与えることができます。

プロトコル攻撃

プロトコル攻撃は、TCP/IPなどの通信プロトコルの仕組みを悪用し、サーバーやファイアウォール、ロードバランサーなどのネットワーク機器に負荷をかける攻撃です。通信回線そのものを埋め尽くすボリューム攻撃とは異なり、ネットワーク機器やサーバーの処理能力を消費させることで、正常な通信を妨害します。

代表的な手法としては、SYN Floodがあります。TCP通信の接続要求(SYNパケット)を大量に送り付けることで、サーバは接続待ちの状態を維持し続けることになり、新たな正規ユーザからの接続を受け付けられなくなる場合があります。このほか、Ping FloodやSmurf攻撃などもプロトコル攻撃の一種として知られています。

アプリケーション層攻撃

アプリケーション層攻撃は、WebサイトやWebアプリケーション、APIなどを標的とするDDoS攻撃です。利用者が直接アクセスするサービスが狙われます。

通信量そのものはそれほど多くなくても、サーバーが処理に時間を要するリクエストを大量に送ることで、CPUやメモリなどのリソースを消費させ、サービスの応答遅延や停止を引き起こします。

代表的な手法としてHTTP Floodがあります。通常のWeb閲覧と同じHTTPリクエストを大量に送信するため、正規のアクセスと見分けにくく、単純な通信量の監視だけでは検知が難しい場合があります。また、検索機能やログイン画面、APIなど、サーバー負荷の高い処理を集中的に狙う攻撃も確認されています。

DDoS攻撃による被害

DDoS攻撃による影響は、単にWebサイトが一時的に閲覧できなくなるだけではありません。サービス停止による売上機会の損失や業務の停滞、顧客対応の負荷増加など、企業活動全体へ影響が及ぶ可能性があります。

また、長時間にわたってサービスが利用できない状態が続くと、企業の信頼低下やブランドイメージの毀損につながるおそれもあります。

近年では、DDoS攻撃を単独で行うだけでなく、その混乱に乗じて不正アクセスや情報窃取など別の攻撃を試みるケースも報告されています。そのため、DDoS攻撃は単なる通信障害ではなく、企業の事業継続に関わるセキュリティリスクとして捉えることが重要です。

ここでは、企業が受ける代表的な被害について解説します。

サービス停止

DDoS攻撃による代表的な被害は、Webサイトやオンラインサービスの停止です。

大量の通信やリクエストが送られると、サーバーやネットワーク機器に過剰な負荷がかかります。その結果、Webページの表示遅延やタイムアウト、エラーが発生し、正規の利用者がサービスを利用できなくなることがあります。

特に、ECサイトや予約システム、会員向けサービス、決済サービスなど、インターネットを通じて提供されるサービスでは、短時間の停止であっても売上機会の損失や顧客満足度の低下につながる可能性があります。

さらに、DDoS攻撃ではサーバー自体に障害が発生していなくても、回線帯域の逼迫やネットワーク機器への負荷によってサービスが利用できなくなる場合があります。そのため、システムが正常に稼働しているように見えても、利用者からは「サービスが停止している」と認識されるケースも少なくありません。

業務への影響

DDoS攻撃の影響は、Webサイトの停止だけにとどまりません。公開サービスと社内システムが同じネットワークや認証基盤を利用している場合には、VPNや業務システム、クラウドサービスなどへ影響が及び、日常業務に支障をきたすことがあります。

また、サービス停止に伴い、顧客や取引先からの問い合わせが急増し、カスタマーサポートや営業部門の対応負荷が高まることもあります。

ECサイトでは注文処理や決済が滞り、BtoBサービスでは取引先の業務に影響を与えるなど、事業継続にも大きな影響を及ぼす可能性があります。さらに、障害対応のために情報システム部門やセキュリティ担当者が長時間の対応を余儀なくされ、本来予定していた業務が停滞するケースも少なくありません。

企業の信頼低下

DDoS攻撃によるサービス停止が長時間続いたり、繰り返し発生したりすると、企業に対する信頼の低下につながるおそれがあります。利用者は「サービスが安定して利用できない企業」という印象を持つ可能性があり、顧客離れや新規顧客の獲得機会の損失につながることもあります。

さらに、DDoS攻撃をきっかけに、自社のセキュリティ対策やインシデント対応体制が十分であるかを取引先や顧客から問われることもあります。そのため、平時から適切な対策を講じるとともに、攻撃発生時には迅速かつ適切な対応を行うことが、企業の信頼維持につながります。

企業が実施すべきDDoS攻撃対策

DDoS攻撃は、完全に防ぐことが難しいサイバー攻撃の一つです。そのため、攻撃を受けることを前提に、被害を最小限に抑えるための対策を講じることが重要です。ここでは、企業が押さえておきたい代表的なDDoS攻撃対策を紹介します。

通信の監視と異常検知

DDoS攻撃による被害を最小限に抑えるためには、通信状況を継続的に監視し、通常とは異なるアクセスを早期に検知できる体制を整えることが重要です。

アクセス数や通信量、リクエスト数などの推移を日頃から把握しておくことで、異常な増加が発生した際に迅速な対応につなげることができます。

近年では、SIEM(Security Information and Event Management)やネットワーク監視ツールを活用し、異常な通信を自動で検知・通知する仕組みを導入する企業も増えています。

DDoS攻撃は短時間で通信量が急増するケースが多いため、異常を検知してから対応を開始するまでの時間が重要です。

CDN・WAF・DDoS対策サービスの活用

DDoS攻撃は、攻撃元が世界中の多数の端末に分散しているため、自社設備だけで防ぎきることは難しく、外部サービスとの連携が対策の基本方針になります。特に、大量の通信が発生するボリューム攻撃では、自社ネットワークに到達する前に不要な通信を分散・遮断する仕組みが重要になります。

  • CDN(Content Delivery Network):コンテンツを複数のサーバーに分散して配信することで、通信負荷を分散し、サービスの継続性向上に役立ちます。
  • WAF(Web Application Firewall):Webアプリケーションへの不正なアクセスや不審なリクエストを検知・制御する機能を備えており、特にアプリケーション層を狙った攻撃への対策として有効です。
  • DDoS対策サービス:専用の設備で攻撃トラフィックを検知・吸収・フィルタリングし、正常な通信のみを自社環境へ転送する仕組みを提供しています。

攻撃の規模やサービスの重要度に応じて、ISPやクラウド事業者が提供する対策サービスも含め、自社に適した構成を検討するとよいでしょう。

自社の対策状況に不安がある場合

「どのサービスを、どこまで導入すべきか」の判断が難しい場合は、専門会社によるDDoS耐性評価・セキュリティ診断を活用するのも一つの方法です。現状のリスクを可視化したうえで、優先度をつけて対策を進めることができます。

インシデント対応体制の整備

DDoS攻撃は、技術的な対策だけで完全に防ぐことは困難です。そのため、攻撃を受けた際に迅速かつ適切に対応できる体制をあらかじめ整備しておくことが重要です。

具体的には、攻撃発生時の連絡体制や対応手順を文書化し、情報システム部門だけでなく、経営層や広報部門、カスタマーサポート部門など、関係者の役割を明確にしておくことが求められます。

また、ISPやクラウド事業者、セキュリティベンダーなどの連絡先や支援体制を事前に確認しておくことで、緊急時の対応を円滑に進められます。

まとめ

DDoS攻撃は、大量の通信によってWebサイトやネットワークサービスを利用できない状態にするサイバー攻撃です。攻撃手法にはボリューム攻撃、プロトコル攻撃、アプリケーション層攻撃などがあり、それぞれ特徴や有効な対策が異なります。

企業は、通信の監視や異常検知、CDN・WAF・DDoS対策サービスの活用に加え、インシデント対応体制の整備など、多層的な対策を講じることが重要です。また、攻撃を完全に防ぐことは難しいため、被害を最小限に抑えるための備えも欠かせません。

攻撃発生時の具体的な対応手順や、復旧までの流れについては、以下の記事で詳しく解説しています。あわせてご覧ください。
「DDoS攻撃を受けたらどうする?初動対応から復旧までの流れを解説」

【関連記事】

DDos攻撃について、SQAT.jpでは以下の記事でも解説しています。こちらもあわせてぜひご覧ください。

【参考情報】


DDoS対策や公開システムのセキュリティに不安はありませんか?

DDoS攻撃への備えには、ネットワークやWebアプリケーションのリスクを把握することが重要です。BBSecでは、脆弱性診断をはじめ、お客様の環境に応じたセキュリティ評価をご提供しています。

Webアプリケーション脆弱性診断バナー

アクセス急増の原因が複雑で判断が難しい場合や、継続的な運用に不安がある場合は、第三者の視点を取り入れることも有効です。定期的なセキュリティ診断や評価を通じて、自社では気づきにくいリスクを把握することができます。


公開日:2021年6月23日
更新日:2026年7月29日

編集責任:木下


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

APT攻撃事例から学ぶ ―国内外の被害事例と企業が取るべき対策―

Share
APT攻撃事例から学ぶ ―国内外の被害事例と企業が取るべき対策―アイキャッチ画像

APT攻撃は、企業や政府機関、研究機関などを標的に、長期間にわたって情報窃取や諜報活動を行う高度なサイバー攻撃です。侵入経路は標的型メールや脆弱性の悪用、サプライチェーン攻撃などさまざまで、被害は組織内にとどまらないこともあります。本記事では、国内外の代表的なAPT攻撃事例を紹介し、企業が学ぶべき教訓と対策のポイントを解説します。

APT攻撃の定義や特徴について詳しく知りたい方は、まずこちらの記事をご覧ください。「APT攻撃とは?標的型攻撃との違いと企業リスクを解説【2026年版】」

APT攻撃事例が注目される理由

APT攻撃事例が注目されるのは、被害が一企業にとどまらず、取引先や顧客、社会インフラへ広がる可能性があるためです。APT攻撃では、標的となった組織の機密情報が盗まれるだけでなく、取引先、顧客、グループ会社、委託先、政府機関などへ影響が広がることがあります。特に近年のAPT攻撃では、サプライチェーンやクラウドサービス、リモートアクセス環境が狙われるケースが目立ちます。攻撃者は、最も守りが固い本丸を正面から攻撃するのではなく、比較的侵入しやすい周辺システムや取引先、公開サーバ、保守用アカウントなどを足がかりにします。

また、APT攻撃は発見までに時間がかかることがあります。侵入直後に大規模な障害やランサムウェア被害が起きるとは限らず、攻撃者が長期間にわたって潜伏し、情報収集や権限拡大を続ける場合があります。そのため、事例を通じて攻撃の流れを理解し、侵入前の防御だけでなく、侵入後の検知や初動対応を整えることが重要です。

APT攻撃の具体的な手口の流れは、こちらで解説しています。ぜひあわせてご覧ください。
「APT攻撃の手口とは?侵入から情報窃取までの流れを解説」

SolarWindsへのサプライチェーン攻撃(2020年12月)

SolarWinds事件は、APT攻撃の代表的な事例として広く知られています。SolarWinds社が提供するIT管理ソフトウェア「Orion」の正規アップデートが攻撃に悪用され、利用組織に不正なコードが配布されたサプライチェーン攻撃です。この事件の特徴は、攻撃者がソフトウェアの利用企業を直接攻撃したのではなく、多くの組織が信頼して利用していた正規ソフトウェアの更新プロセスを悪用した点にあります。企業や政府機関にとって、利用中のソフトウェアベンダーから提供されるアップデートは、通常は信頼できるものとして扱われます。攻撃者はこの信頼関係を逆手に取り、正規の更新に紛れ込む形で侵入の足がかりを作りました。

この事例から学べることは、「正規のアップデートだから安全」という前提そのものが攻撃対象になり得るということです。ベンダーのセキュリティ体制を確認するだけでは不十分で、正規プロセスを経た通信であっても、通常と異なる挙動(普段アクセスしない外部ホストへの通信など)を検知できる仕組みが必要になります。

Microsoft Exchange Serverを狙った攻撃(2021年3月)

Microsoft Exchange攻撃は、オンプレミス版のMicrosoft Exchange Serverに存在した複数の脆弱性が悪用された事例です。攻撃者は脆弱性を悪用してExchange Serverへアクセスし、メールアカウントへのアクセスや、長期的な侵入を可能にする追加のマルウェア設置を行っていました。これを受け、Microsoftは2021年3月、Exchange Serverを狙ったゼロデイ攻撃を公表し、セキュリティ更新プログラムの適用を強く呼びかけました*4。

この事例の重要な点は、公開サーバの脆弱性がAPT攻撃の入口になり得ることです。メールサーバは多くの組織で外部と通信するために利用され、インターネットからアクセス可能な状態で運用されることがあります。そのため、脆弱性が存在すると、攻撃者にとって非常に価値の高い侵入経路になります。

この事例から学べることは、「パッチを当てて終わり」にしてはいけないということです。すでに攻撃者が侵入していた場合、更新プログラムを適用しても、設置済みのバックドアや不正アカウントが残る可能性があります。実際、この攻撃では公表後も被害が拡大し、パッチ適用と並行した侵害有無の確認(ログ調査、IOC確認、認証情報のリセットなど)の重要性が浮き彫りになりました。

日本企業を狙ったAPT攻撃

APT攻撃は海外だけの問題ではありません。日本企業や日本の組織も、APT攻撃の標的になっています。日本を標的とするAPTグループとしては、APT10、Kimsuky、Lazarusなどが広く知られており、標的型メールやVPN機器の脆弱性悪用など複数の手口が確認されています。日本には、製造業、研究機関、重要インフラ、防衛関連、先端技術、金融、通信、行政機関など、攻撃者にとって価値の高い情報を持つ組織が多く存在します。そのため、技術情報、知的財産、政策関連情報、取引情報、認証情報などを狙った攻撃が継続的に確認されています。

たとえば、APT10に関しては、内閣サイバーセキュリティセンター(NISC)2018年12月に注意喚起を行っています*2。APT10は、標的型メール攻撃や知的財産の窃取などとの関連で国際的に注目された攻撃グループです。

またJPCERT/CCは2024年3月、日本組織を標的としたKimsukyの攻撃活動を公表しました*3。外交・安全保障関連組織を装った標的型メールを送付し、PowerShellを利用した情報窃取やキーロガーの展開など、侵入後に発見されにくい手口が確認されています。

この事例から学べることは、国内拠点だけでなく、海外拠点やグループ会社、委託先も攻撃経路になり得るという点です。海外拠点では、本社と比べてセキュリティ人材や監視体制が不足している場合があります。攻撃者はそのような弱点を利用し、グループ全体のネットワークへ侵入しようとする可能性があります。本社だけでなく、グループ会社・海外拠点・委託先との接続点を含めたリスク管理が欠かせません。

事例から見える共通点

SolarWinds事件、Microsoft Exchange攻撃、日本企業を狙ったAPT攻撃には、それぞれ異なる背景があります。しかし、複数の事例を比較すると、いくつかの共通点が見えてきます。

第一に、APT攻撃では信頼された経路が悪用されやすいという点です。SolarWinds事件では正規ソフトウェアの更新経路が悪用され、Microsoft Exchange攻撃では業務に不可欠なメールサーバが狙われました。日本企業を狙った攻撃でも、取引先や関係機関を装った標的型メール、VPNなどの業務上必要な接続経路が悪用されています。

第二に、脆弱性や設定不備が侵入の足がかりになる点です。公開サーバやVPN、メールシステムなどに未修正の脆弱性が残っていると、攻撃者はそこから内部へ侵入できます。特に、悪用が確認された脆弱性への対応が遅れると、APT攻撃だけでなく、ランサムウェア攻撃や情報窃取にもつながる可能性があります。

第三に、侵入後の発見が難しい点です。APT攻撃者は、正規アカウント、管理ツール、暗号化通信、業務時間帯の通信などを利用し、通常業務に紛れるように活動します。そのため、入口対策だけでは不十分であり、EDR、SIEM、ログ監視、認証ログの分析などを通じて、侵入後の異常を見つける体制が必要です。

第四に、サプライチェーン全体へ被害が波及する可能性がある点です。サプライチェーン攻撃では、自社が侵害されることで取引先に被害が広がる可能性があります。逆に、取引先や委託先が侵害され、自社が被害を受けることもあります。

事例から企業が学ぶべきこと

3つの事例を通じて見えてくるのは、対策を個別の製品導入で終わらせず、「侵入されることを前提とした備え」を組織全体で作ることの重要性です。

  • SolarWinds事件からは、信頼している経路ほど疑う視点を持つ必要性
  • Microsoft Exchange攻撃からは、パッチ適用後も侵害有無を確認する姿勢の必要性
  • 日本企業を狙った攻撃からは、本社以外の拠点・委託先を含めたリスク管理の必要性

いずれの事例にも共通するのは、「侵入を完全に防ぐ」だけではなく、「侵入後を見据えた検知・監視・対応体制」が被害の最小化につながるという点です。

まとめ

APT攻撃事例を見ると、攻撃者は標的組織へ直接侵入するだけでなく、ソフトウェア更新、公開サーバ、VPN、標的型メール、取引先、海外拠点など、さまざまな経路を悪用していることがわかります。SolarWinds事件はサプライチェーン攻撃のリスクを示し、Microsoft Exchange攻撃は外部公開システムの脆弱性管理の重要性を示しました。日本企業を狙ったAPT攻撃からは、国内組織も継続的に標的となっている現実が見えてきます。

過去の攻撃事例は単なるニュースではなく、自社のセキュリティ対策を改善するための実践的な教材です。事例から学び、自社の弱点を具体的に見直すことこそが、APT攻撃の被害を最小限に抑える第一歩といえます。

APT攻撃への備えでは、侵入前の対策だけでなく、侵入後の検知・監視・初動対応まで含めた多層的な対策が重要です。具体的な対策については、「APT攻撃対策とは?検知・監視・初動対応の考え方」で詳しく解説しています。

【参考情報】

編集責任:木下


APT攻撃への備えをご検討中の方へ

APT攻撃は、侵入を完全に防ぐことが難しい高度なサイバー攻撃です。侵入経路の把握や脆弱性管理、監視体制の強化など、継続的な対策が求められます。弊社、ブロードバンドセキュリティ(BBSec)では、脆弱性診断、アタックサーフェス管理調査、セキュリティ運用サービス、コンサルティングサービスなど、企業のセキュリティ対策を支援するサービスを提供しています。


ウェビナー開催のお知らせ

最新情報はこちら


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

APT攻撃対策とは?検知・監視・初動対応の考え方

Share
APT攻撃対策とは?検知・監視・初動対応の考え方アイキャッチ画像

前回記事で解説した通り、APT攻撃は標的組織を事前に調査したうえで侵入し、権限昇格や横展開を重ねながら目的の情報に近づいていきます。一度侵入を許すと長期間にわたり情報窃取や不正活動が継続するケースも少なくありません。そのためAPT攻撃対策では「侵入させない」ことだけを目指すのではなく、侵入前対策・侵入後対策・インシデント対応体制を組み合わせ、早期発見と被害最小化を実現する仕組みが欠かせません。本記事では、その具体的な対策内容について解説します。

APT攻撃の侵入経路や攻撃の流れについて詳しく知りたい方は、「APT攻撃の手口とは?侵入から情報窃取までの流れを解説」で、初期侵入から情報窃取までのプロセスを解説しています。ぜひあわせてご覧ください。

なぜAPT攻撃は防ぎにくいのか

APT攻撃が防ぎにくい理由は、攻撃者が特定の組織を狙い、時間をかけて侵入経路を探すためです。一般的なマルウェア感染やばらまき型攻撃とは異なり、APT攻撃では、攻撃者が標的組織の業務、取引先、利用システム、従業員の役割などを事前に調査します。そのうえで、標的型メールや脆弱性の悪用、正規アカウントの不正利用など、検知されにくい手口を選びます。また、APT攻撃では、最初の侵入後すぐに目立つ被害が発生するとは限りません。攻撃者は内部ネットワークに潜伏し、権限昇格や横展開を行いながら、機密情報や認証情報の所在を探ります。正規の管理ツールや盗まれたID・パスワードを使って活動する場合もあり、従来型の境界防御だけでは不審な動きを見落とす可能性があります。そのため、APT攻撃対策では、入口を守る対策に加えて、侵入後の異常を検知する仕組み、ログをもとに調査できる体制、被害を最小化する初動対応が欠かせません。さらに、入口対策だけでなく、「侵入を前提」とした検知・監視・対応体制も必要です。

侵入前対策

APT攻撃への備えとして、まず重要になるのは侵入前対策です。侵入前対策とは、攻撃者が組織内へ入り込む可能性を下げるための基本的な防御策です。完全な防御は難しいものの、攻撃者にとって侵入しにくい環境を作ることで、被害の発生確率を下げることができます。 なかでも重要なのが、多要素認証、脆弱性管理、標的型メール対策です。これらは単独ではなく、多層防御の考え方で組み合わせることが重要です。複数の対策を組み合わせ、攻撃者が一つの弱点を突破しても、次の段階へ進みにくい状態をつくることが求められます。

MFA(多要素認証)

IDとパスワードだけに頼らず、スマートフォンアプリ、セキュリティキー、生体認証など、複数の認証要素を組み合わせて本人確認を行う仕組みです。APT攻撃では、フィッシングメールやマルウェアによって認証情報が盗まれることがあります。IDとパスワードだけで社内システムやクラウドサービスへアクセスできる環境では、攻撃者が正規ユーザになりすましてログインするリスクが高まります。MFAを導入することで、パスワードが漏えいした場合でも、不正ログインを防げる可能性が高まります。ただし、MFAを導入すればすべての攻撃を防げるわけではありません。近年は、MFAを突破しようとするフィッシングや、認証疲れを狙った攻撃も確認されています。そのため、可能であればフィッシング耐性の高い認証方式(例:FIDO2、パスキーなど)を採用し、管理者アカウントやリモートアクセス、クラウド管理画面など、重要度の高い環境から優先的に適用することが重要です。

脆弱性管理

APT攻撃では、VPN機器、公開サーバ、メールサーバ、業務システム、クラウド環境などの脆弱性が侵入経路として悪用されることがあります。特に、インターネットからアクセス可能な機器やシステムに未修正の脆弱性が残っている場合、攻撃者にとって侵入の足がかりになります。脆弱性管理では、単に脆弱性情報を収集するだけでなく、自社のどのシステムに影響があるのか、外部公開されているのか、悪用事例があるのか、業務上の重要度は高いのかを踏まえて、対応の優先順位を決める必要があります。すべての脆弱性へ同時に対応することは現実的ではないため、実際に悪用されている脆弱性や、外部から攻撃可能なシステムを優先して修正する考え方が重要です。また、パッチ適用がすぐに難しい場合には、一時的な回避策、アクセス制限、監視強化、不要サービスの停止などを組み合わせる必要があります。APT攻撃では、脆弱性の放置が初期侵入や横展開につながる可能性があるため、脆弱性管理は単なる情報システム部門の運用作業ではなく、経営リスクを下げるための重要な取り組みといえます。

標的型メール対策

標的型メールは、APT攻撃の代表的な侵入経路の一つです。現在はメールだけでなく、チャットやクラウドサービスを悪用した攻撃も増えています。標的型メール対策では、メールセキュリティ製品による検査だけでなく、従業員教育、訓練、報告しやすい仕組みの整備が重要です。攻撃メールを完全に遮断することは難しいため、従業員が不審なメールに気づき、開封前または開封後すぐに報告できる体制を作る必要があります。また、メールをきっかけに認証情報が入力されるケースもあるため、MFAやアクセス制御と組み合わせて対策することが効果的です。標的型メール対策は、単独で完結するものではなく、認証管理、端末防御、ログ監視、インシデント対応と連動させることで、初めてAPT攻撃への実効性が高まります。

標的型攻撃の手口の詳細は「標的型攻撃とは?代表的な手口と企業が取るべき対策を解説」をご参照ください。

侵入後対策

APT攻撃では、侵入前対策をすり抜けられる可能性があります。そのため、侵入後に攻撃者の活動を検知し、被害拡大を防ぐ仕組みが必要です。侵入後対策の中心になるのが、EDR、SIEM、ログ監視です。従来のセキュリティ対策では、外部からの攻撃を境界で防ぐことに重点が置かれてきました。しかし、クラウド利用、テレワーク、サプライチェーン連携が広がる現在では、社内と社外の境界があいまいになっています。APT攻撃への対策では、端末、サーバー、ネットワーク、クラウド、IDの動きを継続的に監視し、通常とは異なる振る舞いを早期に見つけることが重要です。

EDR

EDRは、Endpoint Detection and Responseの略で、PCやサーバーなどのエンドポイント上の不審な挙動を検知し、調査や対応を支援する仕組みです。APT攻撃では、マルウェアの実行、認証情報の窃取、管理ツールの悪用、不審なプロセスの起動などが端末上で発生することがあります。EDRは、こうした端末上の動きを可視化し、攻撃の兆候を把握するために有効です。EDRの重要な役割は、単にマルウェアを検知することではありません。侵入後に何が起きたのか、どの端末からどの端末へ移動したのか、どのファイルが操作されたのか、どのアカウントが使われたのかを調査するための情報を提供する点にあります。APT攻撃では、発見時点で攻撃がすでに横展開している場合もあります。そのため、EDRによって端末単位の挙動を把握し、感染端末の隔離、プロセス停止、調査対象の特定などを迅速に行える状態を整えておく必要があります。最近では、EDRに加え、メールやクラウドも含めて分析するXDRを導入する企業も増えています。

SIEM

SIEMは、Security Information and Event Managementの略で、複数のシステムからログを集約し、相関分析(複数のログを組み合わせて関連性を分析すること)を行う仕組みです。APT攻撃では、個々のログだけを見ると小さな異常に見える行動が、複数のログを組み合わせることで攻撃の流れとして見えてくることがあります。たとえば、通常とは異なる国や地域からのログイン、深夜帯の管理者権限利用、短時間での大量アクセス、普段使わない端末からの認証、ファイルサーバへの大量アクセスなどは、単独では見逃されることがあります。しかし、SIEMで複数のログを関連付けることで、初期侵入、権限昇格、横展開、情報窃取の兆候を把握しやすくなります。SIEMを有効に活用するには、ログを集めるだけでなく、どのログを監視対象にするのか、どのような条件でアラートを出すのか、誰が確認するのか、アラート発生後にどのような初動を取るのかを事前に決めておく必要があります。そしてツールを導入するだけではなく、運用設計まで含めて整えることも重要です。社内で運用が難しい場合は、SOCサービスなど外部監視サービスを利用する方法もあります。

ログ監視

ログ監視は、APT攻撃対策の基盤となる取り組みです。攻撃者の行動は、認証ログ、端末ログ、プロキシログ、DNSログ、VPNログ、クラウドサービスの監査ログ、ファイルアクセスログなどに痕跡として残ることがあります。しかし、ログが取得されていなかったり、保存期間が短かったり、必要な項目が記録されていなかったりすると、インシデント発生後に攻撃の流れを追跡できません。特にAPT攻撃では、侵入から発見までに時間がかかることがあるため、一定期間のログを保管し、過去にさかのぼって調査できる状態を作る必要があります。ログ監視では、単に大量のログを保存するだけでは不十分です。重要なのは、通常時のアクセス傾向を把握し、そこから外れた動きを見つけることです。普段アクセスしないサーバーへの接続、短時間での権限変更、退職者アカウントの利用、海外からのVPN接続、大量のファイル圧縮や外部送信など、攻撃の兆候となる行動を継続的に確認する必要があります。保持期間は法令や業種要件、インシデント対応を考慮して決める必要があります。

ゼロトラストの考え方

ここまで紹介した侵入前対策・侵入後対策は、いずれもゼロトラストという一つの考え方の実装例と捉えることができます。

ゼロトラストとは、社内ネットワークにいるから安全、正規ユーザだから安全といった前提を置かず、ユーザ、端末、アプリケーション、データへのアクセスを継続的に確認する考え方です。従来の境界防御では、社内ネットワークの内側を比較的信頼する考え方が一般的でした。しかし、APT攻撃では、一度内部へ侵入した攻撃者が正規アカウントや管理ツールを悪用し、横展開する可能性があります。そのため、社内ネットワーク内の通信であっても、常に正当性を確認し、必要最小限の権限だけを付与することが前提になります。ゼロトラストの実現には、MFA、ID管理、端末管理、アクセス制御、ログ監視、ネットワーク分離、継続的なリスク評価などが関係します。単一の製品を導入すれば完成するものではなく、組織の業務やシステム構成に合わせて段階的に整備していく必要があります。

APT攻撃への対策としてゼロトラストを取り入れることで、攻撃者が一つのアカウントや端末を悪用しても、重要情報へ簡単に到達できない環境を作りやすくなります。侵入を前提に、被害範囲を限定し、異常を早期に検知するという点で、ゼロトラストはAPT対策と相性のよい考え方です。

インシデント対応体制

APT攻撃への対策では、検知した後の初動対応によって被害の大きさが大きく左右されます。初動対応では「封じ込め(Containment)」「根絶(Eradication)」「復旧(Recovery)」の順で進める考え方が一般的です。不審な挙動を発見しても、対応手順や判断基準が決まっていなければ、関係者への連絡、端末隔離、証拠保全、外部報告、復旧判断が遅れてしまいます。その間に攻撃者が横展開を進めたり、情報を外部へ持ち出したりする可能性があります。

インシデント対応体制では、まず「誰が判断するのか」を明確にする必要があります。情報システム部門、セキュリティ担当、経営層、法務、広報、事業部門、外部専門家など、関係者の役割を事前に決めておくことが重要です。特にAPT攻撃では、技術的な調査だけでなく、事業影響、顧客対応、取引先対応、法的対応、広報対応が必要になる場合があります。 また、初動対応では、証拠を消さないことも重要です。感染が疑われる端末をすぐに初期化してしまうと、侵入経路や攻撃範囲を調査するための情報が失われる可能性があります。端末の隔離、ログ保全、アカウント停止、通信遮断、影響範囲の確認などを、状況に応じて慎重に実施する必要があります。平時からインシデント対応手順を整備し、訓練を行っておくことで、実際の攻撃発生時に混乱を減らすことができます。APT攻撃対策は、技術的な防御だけではなく、組織としてどのように判断し、対応するかまで含めた取り組みです。

まとめ

APT攻撃対策では、侵入を完全に防ぐことだけを目指すのではなく、侵入前対策、侵入後対策、インシデント対応体制を組み合わせることが重要です。MFA、脆弱性管理、標的型メール対策によって侵入リスクを下げ、EDR、SIEM、ログ監視によって侵入後の不審な動きを早期に検知します。さらに、インシデント対応体制を整備し、攻撃が疑われる場合に迅速な初動対応を取れるようにしておくことで、被害の拡大を抑えることができます。APT攻撃は、攻撃者が時間をかけて目的達成を狙う攻撃であるため、企業側も継続的な監視と改善を前提に備える必要があります。

次の記事はこちら
「APT攻撃事例から学ぶ ―国内外の被害事例と企業が取るべき対策―」
APT攻撃は実際にどのような企業・組織で発生しているのでしょうか。代表的な国内外の事例から、攻撃の特徴や企業が学ぶべきポイントを解説します。

【参考情報】

編集責任:木下


APT攻撃への備えをご検討中の方へ

APT攻撃は、侵入を完全に防ぐことが難しい高度なサイバー攻撃です。侵入経路の把握や脆弱性管理、監視体制の強化など、継続的な対策が求められます。弊社、ブロードバンドセキュリティ(BBSec)では、脆弱性診断、アタックサーフェス管理調査、セキュリティ運用サービス、コンサルティングサービスなど、企業のセキュリティ対策を支援するサービスを提供しています。


ウェビナー開催のお知らせ

最新情報はこちら


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

IT資産管理を効率化する方法とは?担当者が押さえたい運用のポイント

Share
IT資産管理を効率化する方法とは?アイキャッチ画像

IT資産管理を継続するには、台帳を作成するだけでは十分ではありません。定期的な棚卸しや資産台帳の整備、ツールの活用、運用ルールの見直しなど、継続して管理できる仕組みづくりが重要です。本記事では、IT資産管理を効率化するための基本ステップと、実務で押さえたい運用のポイントを解説します。

IT資産管理の基本について知りたい方は、まず「IT資産管理とは」をご覧ください。
「IT資産管理とは?企業のセキュリティ対策で最初に取り組むべき理由を解説」

IT資産管理は重要だと分かっていても、実際の運用では「台帳が更新されない」「管理対象が多すぎる」「クラウドやSaaSまで把握しきれない」といった悩みが起こりがちです。特に、少人数の情報システム部門や兼任体制の企業では、手作業だけでIT資産を正確に管理し続けるのは現実的ではありません。

IT資産管理で押さえるべき基本ステップ

IT資産管理を効率化するには、いきなりツールを導入するのではなく、基本ステップを整理することが大切です。最初に行うべきことは、管理対象の範囲を決めることです。PC、サーバー、ネットワーク機器、スマートフォン、タブレット、ソフトウェア、クラウドサービス、SaaS、アカウント、ライセンスのうち、どこまでをIT資産管理の対象にするのかを明確にします。次に、現在のIT資産を棚卸しします。棚卸しによって、台帳に載っていない端末、使われていないSaaS、放置されたクラウド環境、サポート期限が近いソフトウェアなどを洗い出します。その後、資産台帳を整備し、資産の種類、利用者、管理責任者、重要度、バージョン、サポート期限、最終確認日などを記録します。

棚卸しを定期的に行う

IT資産棚卸しは、IT資産管理の出発点です。棚卸しでは、以下のような複数の情報源を突き合わせます。ひとつの情報源だけに頼ると、見落としが発生しやすいため、複数の情報を照合することが重要です。

  • 購買台帳・リース契約
  • MDM/EDR
  • Active DirectoryやID管理基盤
  • クラウド管理画面
  • SaaSの契約情報 – ネットワーク接続情報

たとえば、購買台帳には存在するのにEDRには表示されない端末があれば、未セットアップ、未接続、廃棄漏れの可能性があります。逆に、EDRやネットワーク上には存在するのに購買台帳や資産台帳にない端末があれば、未登録端末や持ち込み端末の可能性があります。クラウド環境では、誰が作成したか分からないインスタンス、公開設定のまま放置されたストレージ、検証後に削除されていないリソースを確認します。棚卸しの頻度は、企業規模やIT環境によって異なりますが、少なくとも年1回の一斉棚卸しだけでは変化に追いつきにくくなっています。端末の入れ替え、SaaS契約、クラウド環境の作成など、変化が多い領域については、月次や四半期単位で確認する運用が望ましいでしょう。

どのような資産が見落とされやすいかについては「見落としがちなIT資産がセキュリティ事故を招く?企業で起こりやすい5つの管理課題」もあわせてご覧ください。

資産台帳を整備する

棚卸しで見つけたIT資産は、資産台帳に整理します。台帳は、単に資産名を並べるためのものではありません。脆弱性対応、パッチ適用、ライセンス管理、費用管理、インシデント対応に使える情報でなければ、実務では役に立ちません。資産台帳には、資産ID、資産種別、製品名、メーカー、OSやソフトウェアのバージョン、利用者、所属部門、管理責任者、設置場所、IPアドレス、利用目的、業務上の重要度、保存・処理する情報の種類、サポート期限、ライセンス情報、最終確認日などを記録します。すべてを最初から完璧に埋める必要はありませんが、脆弱性対応やインシデント対応に必要な項目は優先して整備するべきです。

NIST SP 1800-5では、有効なIT資産管理は物理資産と仮想資産を結びつけ、資産が何で、どこにあり、どのように使われているかを把握できるようにするものと説明されています。 この視点を踏まえると、台帳は固定的な一覧ではなく、現場の利用実態を反映する情報基盤として設計する必要があります。

ツールで自動化する

IT資産管理を効率化するうえで、ツールによる自動化は有効です。管理対象が少ないうちは手作業でも対応できますが、端末、クラウド、SaaS、アカウント、ソフトウェアが増えると、人手だけで最新状態を維持するのは難しくなります。IT資産管理ツールを使えば、端末情報、インストール済みソフトウェア、OSバージョン、利用者情報、接続状況などを自動収集しやすくなります。MDMはモバイル端末やPCの管理に役立ち、EDRは端末の稼働状況やセキュリティ状態の把握に活用できます。クラウド環境では、クラウド管理ツールやCSPMによって、リソース、設定、公開状態、権限の可視化を進められます。SaaSについては、ID管理基盤やSaaS管理ツールと連携し、利用アカウントや不要ライセンスを確認します。

IT資産管理ツールによって可視化した資産情報は、脆弱性管理にも活用できます。資産台帳とスキャン結果を結びつけることで、どの資産にどの脆弱性が存在するのかを把握しやすくなります。

運用ルールを整備する

IT資産管理は、ツールを導入するだけでは定着しません。新しい端末を購入したとき、SaaSを契約したとき、クラウド環境を作成したとき、従業員が異動・退職したとき、機器を廃棄したときに、誰が、いつ、どの情報を更新するのかを決めておく必要があります。

ライフサイクル管理

調達から廃棄までのライフサイクルにIT資産管理を組み込むことも重要です。購入申請時に資産登録を行い、利用開始時に管理責任者を設定し、定期的に利用状況を確認し、不要になったらアカウント停止やデータ消去、契約解除、廃棄証跡の保管まで行う。この流れが決まっていないと、台帳はすぐに古くなります。

シャドーIT対策

シャドーIT対策では、禁止だけでなく申請しやすい仕組みも必要です。現場が必要なツールを安全に使える申請ルート、承認済みSaaSの一覧、例外利用時の確認項目を整備することで、非公式な利用を減らしやすくなります。英国のサイバーセキュリティ機関NCSCも、「シャドーITは従業員が業務上の課題を解決しようとして発生することが多く、責めるのではなく、報告しやすいセキュリティ文化を作ることが重要」だと説明しています*4。

IT資産の可視化を脆弱性管理やパッチ管理につなげる

近年では、社内で管理しているIT資産だけでなく、インターネット上に公開されている資産を継続的に把握・管理するために、ASM(Attack Surface Management)を活用する企業も増えています。

IT資産の可視化はゴールではありません。可視化した資産情報を、脆弱性管理やパッチ管理につなげることが重要です。NIST SP 800-40 Rev.4では、パッチ管理を、パッチやアップデートを識別し、優先順位付けし、取得し、適用し、適用結果を検証するプロセスとして説明しています。 その前提として、どの資産が存在し、どのソフトウェアやバージョンを利用しているかを把握している必要があります。たとえば、重大な脆弱性が公開された場合、資産台帳が整備されていれば、対象バージョンを利用している端末やサーバーをすばやく抽出できます。重要システム、外部公開システム、個人情報を扱うシステムなどを優先して対応する判断も可能になります。逆に、資産情報がなければ、全社に一斉確認を依頼するしかなく、対応に時間がかかります。

IT資産管理、脆弱性管理、パッチ管理は別々の業務ではなく、つながった運用として設計することが重要です。IT資産を把握し、リスクを評価し、優先順位をつけ、対策し、結果を確認する。この流れができて初めて、セキュリティ対策は継続的に機能します。

まとめ:効率化の目的は、管理を楽にすることではなく対応を早くすること

IT資産管理を効率化する目的は、単に運用負荷を減らすことではありません。IT資産を継続的に把握し、脆弱性への対応やインシデント発生時の初動対応を迅速に行える状態を維持することが重要です。そのためには、定期的な棚卸しや資産台帳の整備、ツールによる自動化、運用ルールの見直しを組み合わせ、自社のIT環境に合わせた継続的な運用を構築しましょう。

【参考情報】

CIS(Center for Internet Security)「The 18 CIS Critical Security Controls」(https://www.cisecurity.org/controls/cis-controls-list)

【関連記事】

編集責任:木下


公開IT資産を可視化してみませんか?

社内で管理しているIT資産と、インターネット上から見える資産は必ずしも一致しません。攻撃者視点で公開資産を可視化する「アタックサーフェス調査サービス」をご紹介します。

BBSecのアタックサーフェス調査サービス

インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

見落としがちなIT資産がセキュリティ事故を招く?企業で起こりやすい5つの管理課題

Share
「見落としがちなIT資産管理の課題5選」アイキャッチ画像

前回記事では、IT資産管理の基本と重要性を解説しました。管理されていない端末やクラウド環境、シャドーIT、サポート終了製品など、見落とされたIT資産が被害につながるケースも少なくありません。今回は、管理が行き届かない場合に実際どのような問題が起こりやすいのか、企業で起こりやすい5つの管理課題を具体的に見ていきます。

IT資産管理の基本について知りたい方は、まず「IT資産管理とは」をご覧ください。
「IT資産管理とは?企業のセキュリティ対策で最初に取り組むべき理由を解説」

セキュリティ事故は、必ずしも高度な攻撃だけで起こるわけではありません。実際には、管理されていない端末、放置されたクラウド環境、退職者のアカウント、サポート終了ソフトウェアなど、見落としがちなIT資産がきっかけになることがあります。IT資産管理が不十分な状態では、脆弱性情報が公開されても対象資産を特定できず、インシデント発生時にも影響範囲をすばやく把握できません。

なぜ管理漏れが起こるのか

IT資産の管理漏れは、担当者の怠慢だけで起こるものではありません。むしろ、事業スピードに管理体制が追いつかないことで発生します。新しいSaaSを部門単位で契約する、検証用にクラウド環境を作成する、テレワーク用に端末を追加する、業務委託先にアカウントを付与する。こうした日常的な業務の中で、台帳更新や承認プロセスが後回しになると、実態とのズレが広がっていきます。

企業で起こりやすい5つの管理課題

台帳が更新されない

IT資産管理で最も起こりやすい課題は、資産台帳が更新されないことです。導入時には正確だった台帳も、ソフトウェア更新やクラウド環境の追加が反映されなければ、すぐに実態とずれていきます。特にExcelやGoogleスプレッドシートで管理している場合、更新担当者が限られ、現場の変更が反映されないまま時間が経過しがちです。その結果、台帳上は存在するのに実際には廃棄済みの機器、逆に台帳にはないが稼働している資産が発生します。インシデント対応時にこの状態だと、影響範囲の特定に時間がかかり、初動対応の遅れにつながります。

シャドーITが増える

シャドーITとは、情報システム部門や管理部門が把握していないIT資産やサービスが、業務目的で利用されている状態を指します。英国のサイバーセキュリティ機関NCSCでは、「シャドーITは悪意によって生まれるとは限らず、従業員が業務を進めるために、承認済みのツールやプロセスでは対応できない課題を解決しようとして発生することが多い」と説明しています。たとえば、ファイル共有が不便だから個人用クラウドストレージを使う、社内承認に時間がかかるため部門でSaaSを契約する、開発検証のために個人名義に近い形でクラウド環境を作る、といった行動です。本人に悪意がなくても、会社のセキュリティポリシー、バックアップ、アクセス制御、監査ログ、退職時のアカウント削除の対象外になるため、情報漏洩や不正アクセスのリスクが高まります。シャドーIT対策で重要なのは、単に禁止することではありません。なぜ現場が非公式な手段を使わざるを得なかったのかを把握し、業務に必要なツールを安全に使える仕組みに変えることです。

クラウド資産が把握できない

クラウド環境では、サーバやストレージ、データベース、コンテナ、API、アカウント、権限設定などが短時間で作成・変更・削除されます。オンプレミス環境のように物理的なサーバーが目に見えるわけではないため、管理対象から漏れやすいのが特徴です。検証用に作ったクラウド環境が放置され、インターネットに公開されたままになる。開発者が一時的に広い権限を付与し、その後も戻されない。ログ設定やバックアップ設定が本番環境と異なる。こうした状態は、クラウド利用が進む企業ほど起こりやすくなります。米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)の「Cybersecurity Performance Goals」でも、既知の資産だけでなく、未知の資産、シャドー資産、未管理資産を特定し、新たな脆弱性への検知・対応を速めることが目的として示されています。

EOL(End of Life)・EOS(End of Service)を見逃す

サポートが終了したOS、ネットワーク機器、VPN機器、業務アプリケーション、ミドルウェアを使い続けることも、IT資産管理上の大きな課題です。サポートが終了した製品は、脆弱性が発見されても修正プログラムが提供されない可能性があります。資産台帳にサポート期限や保守期限が記録されていなければ、更新計画を立てることもできません。

EOL・EOSについては前回記事でも触れていますので、あわせてご覧ください。

また、ソフトウェア資産の構成管理まで行いたい場合、EOL・EOS対策の延長としてSBOM(ソフトウェア部品表)も重要になります。経済産業省「ソフトウェア管理に向けたSBOMの導入に関する手引 Ver.2.0」では、資産管理台帳だけでは、下位コンポーネントとして利用されるOSSなどに脆弱性が見つかった場合に、間接的な影響を検知できない場合があると説明されています。

SBOMについては、「SBOMとは?ソフトウェア部品表の基本と企業が導入すべき理由」でも解説しています。あわせてご覧ください。

部門ごとに管理している

IT資産管理が部門ごとに分断されていることも、企業でよく見られる課題です。情報システム部門はPCとネットワーク機器を管理し、開発部門はクラウド環境を管理し、総務部門はリース契約を管理し、各事業部がSaaS契約を管理している。このような状態では、全社としてどのIT資産が存在するのかを把握できません。部門ごとの管理は、現場のスピードを保つうえでは便利です。しかし、セキュリティ事故が起きたときには、誰が責任者なのか、どの情報が保存されているのか、どの範囲に影響があるのかが分からなくなります。特に、SaaSやクラウドサービスでは、管理者権限を持つ担当者が異動・退職した後に、契約やアカウントだけが残り続けるケースもあります。

管理課題を解決するポイント

IT資産管理の課題を解決するには、台帳を作るだけでは不十分です。重要なのは、資産が増える、変わる、使われなくなるタイミングで、台帳や管理システムが自然に更新される運用を作ることです。まず、IT資産管理の対象範囲を明確にします。PCやサーバだけでなく、クラウド環境、SaaS、アカウント、ネットワーク機器、ソフトウェア、ライセンスまで含めるかを決めます。次に、資産ごとに管理責任者を定めます。所有者が曖昧な資産は、脆弱性対応や費用管理、廃棄判断が遅れやすくなります。そのうえで、購買、入社、異動、退職、クラウド作成、SaaS契約、機器廃棄といった業務フローにIT資産管理を組み込みます。ツールを導入する場合も、単体で完結させるのではなく、ID管理、EDR、MDM、脆弱性管理、クラウド管理と連携させることで、実態に近い情報を保ちやすくなります。

課題を解決する具体的な運用方法については「IT資産管理を効率化する方法とは?担当者が押さえたい運用のポイント」をご覧ください。

まとめ:見えていないIT資産は、守れない

IT資産管理の課題は、すぐに大きな障害として表面化するとは限りません。しかし、管理漏れ、シャドーIT、クラウド資産の放置、サポートが終了した製品・機器の見逃し、部門ごとの分断が積み重なると、セキュリティ事故の温床になります。

次回は、こうした課題を解決するための具体的な運用方法について解説します。

【参考情報】

編集責任:木下


公開IT資産を可視化してみませんか?

社内で管理しているIT資産と、インターネット上から見える資産は必ずしも一致しません。攻撃者視点で公開資産を可視化する「アタックサーフェス調査サービス」をご紹介します。

BBSecのアタックサーフェス調査サービス

インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る