APT攻撃の手口とは?侵入から情報窃取までの流れを解説

Share
APT攻撃の手口とは?侵入から情報窃取までの流れを解説アイキャッチ画像

前回記事では、APT攻撃の全体像と、標的型攻撃との違い、企業が直面するリスクについて解説しました。今回はその中でも、攻撃者が実際にどのような手順で組織へ侵入し、情報を窃取するに至るのかという「攻撃の流れ」に焦点を当てて解説します。

APT攻撃は、マルウェアを送り付けて終わる単純な攻撃ではありません。攻撃者は事前に標的組織を調査し、侵入後も長期間にわたり潜伏しながら、社内システムの構造や重要情報の保管場所を探ります。そのうえで、認証情報の窃取、権限昇格、横展開、情報収集、外部送信といった複数の段階を踏み、最終的な目的を達成しようとします。本記事では、APT攻撃の侵入経路、侵入後の流れ、そして発見が難しい理由について解説します。

APT攻撃の定義や特徴について詳しく知りたい方は、まずこちらの記事をご覧ください。「APT攻撃とは?標的型攻撃との違いと企業リスクを解説【2026年版】」

APT攻撃の特徴

初期侵入

APT攻撃の最初の段階は、標的組織の内部ネットワークへ入り込むことです。攻撃者は、いきなり重要サーバーを攻撃するのではなく、従業員の端末、リモートアクセス環境、取引先、公開Webサイトなど、比較的侵入しやすい入口を探します。

初期侵入でよく使われる手口のひとつが、標的型メールです。攻撃者は、実在する取引先や社内関係者を装ったメールを送り、添付ファイルの開封や不正URLへのアクセスを誘導します。メールの文面は業務連絡に見えるよう作り込まれていることが多く、受信者が不審に感じにくい点が特徴です。また、VPN機器やリモートアクセス製品の脆弱性も、APT攻撃の侵入経路になり得ます。テレワークの普及により、外部から社内システムへ接続する仕組みは多くの企業で利用されています。しかし、脆弱性が残ったままの機器や、認証設定が不十分な環境は、攻撃者にとって格好の入口になります。

標的型メールについて詳しくは、「標的型攻撃とは?代表的な手口と企業が取るべき対策を解説」をご覧ください。

水飲み場攻撃も、APT攻撃で使われることがあります。これは、標的となる組織の従業員がよく閲覧するWebサイトを改ざんし、アクセスした利用者の端末にマルウェアを感染させる手口です。攻撃者が標的企業の業務や関係先を調査したうえで仕掛けるため、通常のWeb閲覧の中で侵入が発生する可能性があります。

このように、APT攻撃の侵入経路は一つではありません。メール、VPN、Webサイト、取引先、クラウドサービスなど、業務で日常的に使われる経路が悪用される点に注意が必要です。

権限昇格

初期侵入に成功しても、攻撃者がすぐに目的の情報へアクセスできるとは限りません。多くの場合、最初に侵入できるのは一般従業員の端末や、限定的な権限しか持たないアカウントです。そこで攻撃者は、より強い権限を得るために権限昇格を試みます。権限昇格とは、一般ユーザーの権限から管理者権限へ、あるいは一部システムの権限から社内全体に影響する権限へと、アクセス範囲を広げる行為です。攻撃者は、端末内に保存された認証情報、設定ミス、未修正の脆弱性、過剰に付与された権限などを悪用します。

特に認証情報の窃取は、APT攻撃の流れの中で重要な意味を持ちます。IDとパスワードを奪われると、攻撃者は正規ユーザーのようにシステムへアクセスできます。正規の認証情報を使った操作は、不審なマルウェア通信よりも見逃されやすく、発見を難しくする要因になります。 企業側では、管理者権限の利用状況、特権IDの管理、不要な権限の削除、多要素認証の導入などを通じて、攻撃者が権限を広げにくい環境を作ることが重要です。

横展開

権限を得た攻撃者は、次に社内ネットワーク内を移動します。この段階を横展開と呼びます。横展開の目的は、最初に侵入した端末から、ファイルサーバー、認証サーバー、業務システム、開発環境、クラウド環境などへアクセス範囲を広げることです。APT攻撃では、攻撃者が最初から機密情報の保管場所を正確に把握しているとは限りません。そのため、侵入後に社内ネットワークを調査し、どの端末やサーバーに価値のある情報があるのかを探ります。

横展開では、リモートデスクトップ、共有フォルダ、管理ツール、正規のリモートアクセス機能などが悪用されることがあります。攻撃者が正規の管理ツールや認証情報を利用すると、通常業務との見分けがつきにくくなります。 この段階で重要なのは、ネットワーク内部の通信を「信頼しすぎない」ことです。境界防御だけに頼っていると、一度侵入された後の移動を見逃しやすくなります。社内ネットワーク内であっても、不自然なログイン、通常とは異なる時間帯のアクセス、大量のファイル閲覧、普段接続しないサーバーへのアクセスなどを監視する必要があります。

情報窃取

APT攻撃の多くは、最終的に機密情報や認証情報、知的財産、顧客情報、技術情報、経営情報などを盗み出すことを目的とします。攻撃者は、横展開によって目的の情報に近づいた後、必要なデータを収集し、外部へ送信します。情報窃取は、単純にファイルをそのまま外部へ送るだけではありません。攻撃者は、複数の端末やサーバーから情報を集め、一時的な保管場所にまとめることがあります。その後、ファイルを圧縮したり、分割したり、暗号化したりして、通常の通信に紛れ込ませながら外部へ送信します。

このような手口を取る理由は、検知を避けるためです。大量のデータが一度に外部送信されると監視に引っかかる可能性があります。そのため、攻撃者は通信量や送信タイミングを調整し、業務上の通信に見えるように偽装することがあります。情報窃取を防ぐには、重要情報の保管場所を把握し、アクセス権限を最小限に抑えることが前提になります。加えて、通常とは異なるデータアクセスや外部通信を検知できる仕組みが求められます。

長期潜伏

APT攻撃の大きな特徴は、攻撃者が長期間にわたって潜伏する点です。侵入直後に情報を盗んで終わるのではなく、継続的に情報を収集したり、再侵入のための経路を確保したりすることがあります。ここまで便宜上、初期侵入から情報窃取までを順を追って説明してきましたが、バックドアの設置やアカウントの作成といった潜伏のための準備は、情報窃取の後にまとめて行われるわけではありません。攻撃者は多くの場合、初期侵入や権限昇格の段階から並行してこれらの仕込みを進めており、万が一発見されて一部のアクセス経路を塞がれても、環境内にとどまり続けられるようにしています。こうして確保された足場をもとに、攻撃者は認証情報の保持や正規ツールの悪用などにより、長期間にわたって環境内にとどまり続けようとします。また、検知された場合に備えて、複数の侵入経路やアクセス手段を用意することもあります。

なぜ発見が難しいのか

APT攻撃が発見されにくい理由は、攻撃者が目立たない行動を重ねるためです。攻撃者は、短時間で大きな被害を出すのではなく、正規ユーザーの操作や通常業務の通信に紛れるように活動します。特に、盗まれたIDとパスワードを使ったアクセス、正規の管理ツールの利用、業務時間に合わせた通信、少量ずつのデータ送信などは、従来型のセキュリティ対策だけでは見逃される可能性があります。また、APT攻撃では侵入経路が複数に分かれることもあります。標的型メール、VPN脆弱性、サプライチェーン、クラウドアカウント、公開サーバなど、複数の入口から攻撃が行われる場合、単一の対策だけでは全体像を把握しにくくなります。

発見を難しくしているもう一つの要因は、ログの不足です。攻撃の痕跡はログに残ることがありますが、必要なログを取得していなかったり、保存期間が短かったり、分析体制が整っていなかったりすると、侵入後の流れを追跡できません。 APT攻撃に備えるには、侵入を完全に防ぐという発想だけでなく、侵入された場合に早く気づく、攻撃の範囲を把握する、被害を最小限に抑えるという考え方が重要になります。

まとめ

APT攻撃は、標的組織を調査し、初期侵入、権限昇格、横展開、情報窃取、長期潜伏といった段階を踏んで進行する高度なサイバー攻撃です。APT攻撃の手口は一つではなく、標的型メール、VPN脆弱性、水飲み場攻撃、正規アカウントの悪用など、複数の侵入経路や技術が組み合わされます。 企業が注意すべき点は、侵入を防ぐ対策だけでは不十分だということです。APT攻撃では、侵入後にどれだけ早く異常を検知できるか、横展開や情報窃取をどこで止められるかが被害の大きさを左右します。

次の記事では、APT攻撃への対策として、侵入前の防御、侵入後の検知・監視、インシデント対応体制などを解説します。
「APT攻撃対策とは?検知・監視・初動対応の考え方」

【参考情報】

なお、本記事で解説した初期侵入・権限昇格・横展開・情報窃取・長期潜伏といった各段階は、MITRE ATT&CKが提供する脅威フレームワークにおける戦術(Tactics)分類にも対応しています。より詳細な技術的分類を確認したい方は、MITRE ATT&CK,Enterprise Tactics(https://attack.mitre.org/tactics/enterprise/)をご参照ください。

編集責任:木下


APT攻撃への備えをご検討中の方へ

APT攻撃は、侵入を完全に防ぐことが難しい高度なサイバー攻撃です。侵入経路の把握や脆弱性管理、監視体制の強化など、継続的な対策が求められます。弊社、ブロードバンドセキュリティ(BBSec)では、脆弱性診断、アタックサーフェス管理調査、セキュリティ運用サービス、コンサルティングサービスなど、企業のセキュリティ対策を支援するサービスを提供しています。


ウェビナー開催のお知らせ

最新情報はこちら


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

IT資産管理とは?企業のセキュリティ対策で最初に取り組むべき理由を解説

Share
IT資産管理とは?企業のセキュリティ対策で最初に取り組むべき理由アイキャッチ画像

企業のセキュリティ対策では、EDRや脆弱性診断などの対策に注目が集まりがちですが、その前提となるのが「IT資産管理」です。自社で利用している端末やサーバー、クラウドサービス、SaaSなどを正確に把握できていなければ、脆弱性への対応やインシデント対応も適切に行えません。本記事では、IT資産管理の基本から重要性、管理できていない場合のリスク、実践のポイントまで分かりやすく解説します。

企業のセキュリティ対策というと、EDR、WAF、脆弱性診断、ゼロトラスト、SOCなどの高度な対策を思い浮かべる方も多いかもしれません。しかし、どれだけ優れたセキュリティ製品を導入しても、自社がどの端末、サーバー、クラウドサービス、ソフトウェアを利用しているのかを把握できていなければ、守るべき対象を正しく守ることはできません。 IT資産管理は、企業が利用するIT資産を継続的に把握・管理する取り組みです。単なる資産台帳の作成ではなく、脆弱性管理やパッチ管理、ライセンス管理、インシデント対応を支える重要な基盤となります。

IT資産管理とは

IT資産管理とは、企業活動で利用されるIT機器、ソフトウェア、クラウドサービス、ネットワーク機器、アカウントなどを把握し、誰が、どこで、何の目的で、どの状態で使っているのかを管理することです。従来は、PCやサーバーの購入日、設置場所、利用者、リース期限などを管理する「物品管理」に近い意味で使われることもありました。しかし現在のIT資産管理では、資産を一覧化するだけでなく、資産の追加・変更・廃止に合わせて継続的に更新し、常に最新の状態で管理することが求められています。管理対象となるIT資産には、業務用PC、サーバー、スマートフォン、タブレット、ネットワーク機器、複合機、IoT機器、仮想マシン、クラウド上のインスタンス、SaaS、業務アプリケーション、OS、ミドルウェア、ライセンス、利用アカウントなどが含まれます。

NIST(米国国立標準技術研究所)が金融サービス業界向けに公表した実装ガイドでは、物理的な資産管理だけでは「自社の端末がどのOSを使っているか」「どの端末に脆弱性があるか」までは分からないとした上で、IT資産管理はこうした情報を結びつけて管理することで、資産の可視性とセキュリティを高めるものだと説明しています*1。

また、IT資産管理の重要性は、NISTだけでなくCISクリティカルセキュリティコントロール(CISコントロール)でも示されています。ベストプラクティス「Control 1」では、モバイル端末を含むエンドユーザー端末、ネットワーク機器、IoT機器、サーバーを対象資産と定め、これらを物理・仮想・リモート・クラウド環境を問わず継続的に把握・追跡することが、資産管理の第一歩として位置づけられています。あわせて、未承認・未管理の資産を洗い出し、除去または是正することも求められています。

このように、IT資産管理は単なる資産一覧の作成ではなく、継続的に資産を可視化し、セキュリティ対策へつなげるための基盤といえます。IT資産管理とは「パソコンが何台あるか」を数える作業ではなく、攻撃者から見たときに侵入口になり得るもの、業務停止につながるもの、情報漏洩につながるものを可視化する取り組みです。資産の存在を知らなければ、脆弱性があっても対応できません。利用者が分からなければ、インシデント発生時に連絡できません。重要度が分からなければ、限られた人員で何から対応すべきか判断できません。

なぜ今IT資産管理が重要なのか

IT資産管理の重要性が高まっている背景には、クラウド利用の拡大、テレワークの普及、SaaSの増加があります。総務省「通信利用動向調査」は、企業における情報通信ネットワークや情報通信サービスの利用動向を把握するための統計であり、企業編ではクラウドサービス利用やテレワーク導入状況などのデータが提供されています。こうした環境では、社内ネットワーク内にある機器だけを見ていればよい時代ではなくなりました。たとえば、開発部門が検証用にクラウド環境を作成し、営業部門が顧客管理のためにSaaSを契約し、従業員が自宅や外出先から業務システムにアクセスする。こうした働き方は業務効率を高める一方で、情報システム部門が把握していないIT資産を生みやすくします。社内の承認を経ずに導入されたSaaS、管理されていないクラウドストレージ、退職者のアカウント、放置された検証環境は、いずれもセキュリティ上のリスクになります。さらに、生成AIサービスの業務利用が広がり、情報システム部門が把握していないクラウドサービスやAIツールが利用されるケースも増えています。

経済産業省とIPAが公表する「サイバーセキュリティ経営ガイドライン Ver.3.0」でも、経営者が確認すべきチェック項目として、「守るべきデジタル環境・サービス・情報を特定し、資産の場所やビジネス上の価値等に基づいて対策の優先順位付けを行うこと」(指示4)、さらに「重要なシステムの資産管理・構成管理・パッチ管理を行うこと」、「組織内でシャドーITを利用させない対策を行うこと」(指示5)が挙げられています。

IT資産管理は、セキュリティ対策の中でも地味に見えるかもしれません。しかし、攻撃対象となる端末やサービスが増え続ける現在では、最初に取り組むべき基盤です。

IT資産管理で起こりやすい課題について詳しく解説した記事はこちら
「見落としがちなIT資産がセキュリティ事故を招く?企業で起こりやすい5つの管理課題」

IT資産管理ができていない企業で起こる問題

IT資産管理ができていないと、管理漏れやシャドーITの発生、サポート終了製品の放置など、セキュリティインシデントにつながるさまざまなリスクを抱えることになります。代表的な課題は次のとおりです。

管理漏れ

新しく購入した端末が台帳に反映されない、退職者のPCやアカウントが残ったままになる、検証用サーバーが本番環境と同じネットワークに接続されたまま放置される、といった状態です。平時には問題が見えにくくても、脆弱性情報が公開されたときやインシデントが発生したときに、どの端末が対象なのか、誰が利用しているのかが分からず、対応が遅れます。

シャドーIT

英国のサイバーセキュリティ機関NCSCは、シャドーITを、業務目的で使われているにもかかわらず資産管理の対象に含まれておらず、組織のITプロセスやポリシーからも外れている「未知の資産」だと位置づけています*2。対象はデバイスに限らず、従業員が個人契約しているクラウドストレージや、部門が独自に導入した未承認のクラウドサービスも含まれるとした上で、機密データの流出やマルウェア感染の拡大につながるリスクを指摘しています。

EOL(End of Life)機器

サポートが終了した製品では、脆弱性が発見されても修正プログラムが提供されない場合があります。JPCERT/CCも、マイクロソフト製品のサポート終了に関する注意喚起の中で、サポート終了後の製品は新たに発見された脆弱性が修正プログラムの提供対象外となり、悪用されるリスクが残り続けると繰り返し呼びかけています*3。

ライセンス管理

不要なSaaS契約が残り続ける、退職者分のライセンスが解放されない、利用許諾に反したソフトウェア利用が発生する、といった問題は、コスト面だけでなくコンプライアンス面のリスクにもつながります。

IT資産管理と脆弱性管理の違い

IT資産管理と脆弱性管理の違いを整理すると、下表のとおりです。

項目IT資産管理脆弱性管理
目的管理対象を把握するリスクを評価する
何を行うか台帳を整備する脆弱性を検出する
管理内容利用状況を管理する優先順位を付ける
継続的な運用継続的に更新する修正・パッチ適用する

IT資産管理と脆弱性管理は、それぞれ独立した取り組みではありません。まずIT資産管理によって「何を管理すべきか」を明確にし、その上で脆弱性管理を通じてリスクを評価・対応することが重要です。IT資産を正確に把握できていなければ、脆弱性の有無を確認したり、適切に対策を講じたりすることはできません。

NIST SP 800-40 Rev.4では、企業のパッチ管理を、パッチやアップデートを識別し、優先順位付けし、取得し、適用し、適用結果を検証するプロセスとして説明しています。同文書は、パッチ適用を技術基盤の「予防保守」として位置づけ、事業継続のために必要なコストであるとも指摘しており、経営判断としても軽視すべきでない活動だとしています。これは、資産が把握されていることを前提にした活動です。

IT資産を把握した後は、脆弱性管理によってリスクを評価・対応していく必要があります。詳しくは「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】」をご覧ください。

まず何から始めればよいのか

IT資産管理を始める際に、最初から完璧な台帳を作ろうとする必要はありません。まずは、自社が守るべき範囲を決め、主要な端末、サーバー、ネットワーク機器、クラウドサービス、SaaS、アカウントを棚卸しすることから始めます。情報システム部門が管理している台帳、購買履歴、ネットワーク接続情報、MDMやEDRの管理画面、クラウド管理画面、SaaSの契約情報を突き合わせるだけでも、見落としていた資産が見つかることがあります。次に、資産台帳を整備します。台帳には、資産名、種別、利用部門、利用者、管理責任者、設置場所、OSやソフトウェアのバージョン、IPアドレス、重要度、サポート期限、最終確認日などを記録します。重要なのは、台帳を作って終わりにしないことです。入社、異動、退職、機器購入、クラウド環境作成、SaaS契約、廃棄といった業務プロセスと台帳更新を結びつけなければ、すぐに古い情報になります。最後に、可視化を継続します。IT資産管理ツールや脆弱性スキャン、クラウド管理ツール、ID管理基盤などを組み合わせることで、手作業だけでは追いきれない変化を検知しやすくなります。実際にIT資産管理を始める際には、棚卸しや台帳整備、運用ルールの策定などのステップがあります。

IT資産管理を効率化する具体的な方法はこちら
「IT資産管理を効率化する方法とは?担当者が押さえたい運用のポイント」

まとめ:IT資産管理はセキュリティ対策の出発点

IT資産管理は、単にIT資産台帳を作成することではなく、企業が利用する端末やサーバー、クラウドサービス、SaaSなどを継続的に把握・管理し、セキュリティ対策の土台を築くための取り組みです。IT資産の可視化ができていなければ、脆弱性管理やパッチ管理、インシデント対応を適切に進めることはできません。またIT環境は日々変化するため、一度台帳を作れば終わりではありません。新たなクラウドサービスの利用や端末の追加・廃止、組織変更などに応じて資産情報を更新し続けることが、セキュリティリスクの低減につながります。

次回は、管理が行き届かない場合に実際どのような問題が起こりやすいのか、具体的な課題を掘り下げていきます。

IT資産管理についてさらに理解を深めたい方は、以下の記事もあわせてご覧ください。

また、IT資産管理の次のステップとなる脆弱性管理については、こちらの記事をご覧ください。
「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】」

【参考情報】

編集責任:木下


公開IT資産を可視化してみませんか?

社内で管理しているIT資産と、インターネット上から見える資産は必ずしも一致しません。攻撃者視点で公開資産を可視化する「アタックサーフェス調査サービス」をご紹介します。

BBSecのアタックサーフェス調査サービス

インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

標的型攻撃とは?代表的な手口と企業が取るべき対策を解説【2026年版】

Share
標的型攻撃とは?代表的な手口と企業が取るべき対策を解説アイキャッチ画像

標的型攻撃は、従来は標的型メール攻撃が代表的な手法とされていましたが、近年ではVPN機器の脆弱性や認証情報の悪用、サプライチェーンを経由した侵入など、攻撃手法は多様化しています。また、APT攻撃の初期侵入手段として標的型攻撃が利用されるケースも少なくありません。本記事では、標的型攻撃の特徴や代表的な手口、企業が取るべき対策を解説します。

標的型攻撃とは

標的型攻撃とは、特定の企業や組織、個人を狙って計画的に実施されるサイバー攻撃の総称です。不特定多数を対象とするフィッシングメールやばらまき型マルウェアとは異なり、攻撃者は事前に標的企業の事業内容や組織体制、役職者、取引先などを調査したうえで、最も侵入しやすい方法を選択します。その目的はさまざまで、機密情報の窃取、認証情報の取得、金銭の詐取、システムへの侵入、さらにはランサムウェア攻撃の足掛かりを得ることなどが挙げられます。近年では政府機関や重要インフラだけでなく、製造業、医療機関、教育機関、中堅・中小企業まで、業種や規模を問わず標的となっています。

従来型の攻撃標的型攻撃
目的悪意のない趣味や愉快犯、技術的な理論検証など、趣味や知的好奇心の延長知的財産・国家機密・個人情報など、金銭目的の犯罪、諜報などの目的を持つ
対象不特定多数のインターネットユーザー 特定の企業や組織、政府
技術必ずしも高くない 高度な技術水準
組織多くは個人による活動、複数であっても組織化されていない 組織化された多人数の組織
資金個人による持ち出し 豊富、国の支援を受けている場合も
期間短い、興味や好奇心が満たされれば終了 目的を達成するまで辞めない、数年間のプロジェクトとなることも

標的型攻撃とAPT攻撃の違い

標的型攻撃とAPT攻撃は混同されがちですが、意味は異なります。標的型攻撃は、特定の標的へ侵入するための攻撃手法を指します。一方、APT攻撃は、侵入後も長期間にわたり潜伏し、情報収集や権限昇格、情報窃取などを継続する一連の攻撃活動全体を指します。つまり、標的型攻撃はAPT攻撃における「初期侵入」の手段として利用されることが多いという関係です。

APT攻撃について詳しくは、「APT攻撃とは?標的型攻撃との違いと企業リスクを解説」をご覧ください。

標的型攻撃の代表的な手口

標的型攻撃では、一つの方法だけで侵入することはほとんどありません。攻撃者は標的企業の環境に応じて複数の手法を使い分けます。

標的型攻撃メール

メールから侵入する「標的型攻撃メール」とはのサムネ

標的型メール攻撃は代表的な手口です。取引先や公的機関などを装い、添付ファイルやURLを開かせてマルウェアへ感染させたり、認証情報を入力させたりします。

現在は生成AIの普及により、自然な日本語のメールも増えています。不自然な文章だけで見分けることは難しく、送信元やリンク先も確認することが重要です。

VPN機器や公開サーバの脆弱性を悪用した攻撃

近年増加しているのが、VPN機器や公開サーバの脆弱性を悪用した侵入です。攻撃者は公開機器を調査し、修正されていない脆弱性を悪用して企業ネットワークへ侵入します。

認証情報の悪用

ID・パスワードの漏洩による不正ログインも代表的な侵入手法です。漏えいした認証情報はダークウェブ上で売買されることもあり、VPNやクラウドサービス、メールなどへ正規ユーザーとしてログインされるケースがあります。

水飲み場攻撃

水飲み場攻撃(Watering Hole Attack)は、標的企業の従業員が頻繁に利用するWebサイトを改ざんし、そのサイトへアクセスした利用者をマルウェアへ感染させる攻撃です。利用者自身に不審な操作をさせる必要がないため、標的型メールとは異なる手口として利用されます。

サプライチェーン攻撃

近年では、取引先や委託先、ソフトウェアベンダーを経由して標的企業へ侵入するサプライチェーン攻撃も増えています。セキュリティ対策が強固な企業へ直接侵入するのではなく、関連企業を足掛かりとすることで、攻撃成功率を高める狙いがあります。

標的型メールはなぜ見分けにくいのか

標的型攻撃メールの見分け方のサムネ

標的型メールは以前のような不自然な日本語や明らかな迷惑メールだけではありません。攻撃者は企業ホームページやSNS、ニュースリリースなどから担当者名や取引先情報を収集し、実際の業務メールと区別がつかない内容を作成します。

また、生成AIの利用により、自然な日本語や文体を用いたメールを短時間で大量に作成できるようになっています。そのため、「日本語が不自然だから怪しい」という判断だけでは十分ではありません。

次のような点を複数確認することが重要です。

  • 差出人のメールアドレス
  • ドメイン名
  • 添付ファイルの種類
  • リンク先URL
  • 急な送金や認証を求める内容ではないか

標的型攻撃への入口対策

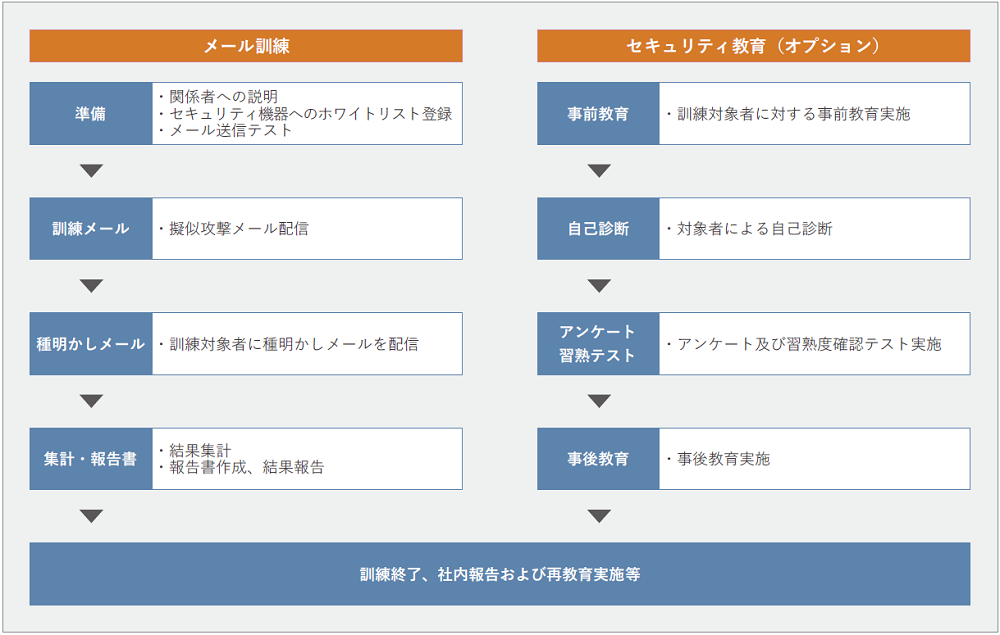
標的型攻撃は複数の侵入手法を利用しますが、その中でも標的型メールは依然として多くの攻撃で利用されています。メール対策製品の導入はもちろん重要ですが、それだけで攻撃を完全に防ぐことはできません。受信者一人ひとりが不審なメールに気付き、適切に対応できるようにすることも重要です。そのため、多くの企業では標的型メール訓練を実施しています。

標的型攻撃メール訓練

模擬の標的型攻撃メールを作成し、事前に知らせずに従業員にメールを送信、本文中のリンクをクリックしたり添付ファイルを開いてしまった人を調べ、部門毎の攻撃メール開封率などを管理者に報告するサービスです。

標的型攻撃メール訓練サービスの比較のポイント

標的型メール訓練サービスは提供業者が多く、費用やサービスクオリティはさまざまです。ここで簡単に、いい標的型攻撃メール訓練会社の比較のポイントを列挙します。


  • 実施前に社内の業務手順や、うっかり添付ファイルを開いたりリンクをクリックしてしまいそうなメールの傾向を、丁寧なヒアリングをもとに考えてくれるかどうか
  • 開封率の報告だけでなく、添付ファイルを開いた後の初動対応分析や、万一開いた場合の報告体制、エスカレーションの仕組の助言などを行ってくれるかどうか
  • 標的型攻撃メールの添付ファイルを開いたりリンクをクリックすることで具体的にどのように被害が発生するか、リスク予測をしてくれるかどうか
  • 訓練で洗い出された課題解決のために従業員向け研修を実施してくれるかどうか

不審なメールを開いてしまった場合は

標的型メールを開いてしまった場合でも、慌てて端末を操作するのではなく、まずは情報システム部門へ報告することが重要です。添付ファイルを実行したか、URLへアクセスしたかによって対応方法は異なるため、組織で定めたインシデント対応手順に従いましょう。

標的型メール訓練サービスは各社それぞれ個性と品質の差があります。一見似ているように見えますが、どのように運用するかによってサービスクオリティが大きく変わってきます。組織には人事異動もあり業務内容も変わります。メール訓練をやる場合は、エビデンスのために実施する場合はともかく、本当に根付かせたいのであれば定期的な実施が必須といえるでしょう。「入口対策」を考えると、教育訓練を施す標的型メール訓練は 「ヒト」 に対する対策として有効な対策の一つです。しかし、うっかり危険なファイルを開いてしまう確率がゼロになることは残念ながらありません。

開封率の低減を最重要視するのではなく、「開封されても仕方なし」というスタンスで取り組むことが重要です。訓練の目標を「開封された後の対応策の見直しと初動訓練」に設定し、定められた対応フロー通りに報告が行われるか、報告を受けて対策に着手するまでにどれくらいの時間を要するかを可視化して、インシデント時の対応フローおよびポリシーやガイドラインの有効性を評価することをおすすめします。また、従業員のセキュリティ意識を向上させるために、教育および訓練と演習を実施するのが望ましいでしょう。

標的型攻撃への対策

標的型メール訓練は、標的型攻撃への重要な対策の一つですが、それだけで十分とはいえません。近年の標的型攻撃では、メールだけでなくVPN機器の脆弱性や認証情報の悪用、サプライチェーンを経由した侵入など、複数の手法が組み合わせて利用されます。そのため企業は、侵入を防ぐ対策と、侵入後の被害を抑える対策を組み合わせることが重要です。

システムや端末を最新の状態に保つ

WindowsOSやMicrosoft Office、Adobeなどの主要アプリケーションを最新の状態に保つことが重要です。セキュリティ更新プログラムは速やかに適用し、不要なサービスは停止しましょう。また、自社のIT資産を把握し、脆弱性を継続的に管理することも重要です。

多要素認証(MFA)の導入

仮に認証情報が漏洩しても、不正ログインを防止するために多要素認証(MFA)を導入します。VPNやクラウドサービス、管理者アカウントなど、重要なシステムでは特に有効です。

EDR・ログ監視

侵入を完全に防ぐことは困難です。そのため、EDRやログ監視により侵入後の不審な挙動を検知し、早期対応につなげることが重要です。APT攻撃では長期間潜伏するケースもあるため、侵入後の監視体制が被害の最小化につながります。

インシデント対応体制を整備する

万が一侵害された場合に備え、初動対応手順や連絡体制を整備しておくことも重要です。情報システム部門だけでなく、経営層や広報、法務なども含めた対応体制を平時から準備しておくことで、被害拡大を防ぎやすくなります。

多層防御とゼロトラスト

標的型攻撃は、人・システム・運用の弱点を組み合わせて侵入します。そのため、一つの対策だけでは十分ではありません。近年は「侵入されること」を前提としたゼロトラストの考え方が広がっています。社内外を問わずすべてのアクセスを検証し、必要最小限の権限を付与することで、侵入後の被害拡大を防ぎやすくなります。

被害を完全に防ぐことは難しい

標的型攻撃の対策方法のサムネ

「侵入されることを前提に考える」とは、もはや完全に防ぐことはできないと認めることです。標的型攻撃やAPT攻撃以降に、「この製品を買えば100%防げます」オーバーコミット気味のセキュリティ製品の営業マンが、もしこんなセリフを言ったとしたら、もはや安請け合いどころか明白な嘘です。標的型攻撃は、人の心理や業務フローを巧みに悪用するため、技術的な対策だけで完全に防ぐことは困難です。そのため、侵入を前提とした多層防御と、インシデント発生時に迅速に対応できる体制づくりが重要になります。

また、昔から言われている基本対策も標的型攻撃に対して有効な対策の一つです。Webサイトやアプリケーションなどの公開サーバ、社内ネットワークを対象に、見過ごしているセキュリティホールがないかどうかを見つける脆弱性診断の定期的実施や、いざ侵入できたらどこまで被害が拡大しうるのかを調べるペネトレーションテストの実施も同様に有効でしょう。

まとめ

標的型攻撃は、特定の企業や組織を狙って実施される計画的なサイバー攻撃です。標的型メールだけでなく、VPN機器の脆弱性や認証情報の悪用、サプライチェーンを経由した侵入など、攻撃手法は年々多様化しています。また、標的型攻撃はAPT攻撃の初期侵入手段として利用されることも多く、侵入後には情報窃取や権限昇格などの活動へ発展する可能性があります。企業には、従業員教育や標的型メール訓練、多要素認証、脆弱性管理、EDRによる監視など、多層的な対策を継続的に実施することが求められます。

標的型攻撃は「侵入されるかどうか」ではなく、「侵入されたときにどれだけ早く気付き、適切に対応できるか」が被害を左右します。平時から技術的対策と組織的な対応体制の両方を整備しておくことが重要です。

【関連記事】

  • APT攻撃とは?標的型攻撃との違いと企業リスクを解説
  • APT攻撃の手口とは―侵入から情報窃取までの流れを解説
  • APT攻撃対策とは―検知・監視・初動対応の考え方
  • サプライチェーン攻撃とは?仕組み・事例・企業が取るべき対策
  • 脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順

【参考資料・関連情報】


BBSecでは

標的型メール訓練

※外部サイトへリンクします。

標的型攻撃リスク診断

基本対策を実践するのはまず当然として、今後は、「騙されてしまうことはあり得る」と想定し、被害前提・侵入前提での対策も考える必要があります。弊社では、この認識のもと、「もし標的型攻撃にひっかかってしまった場合、どこまで企業の資産に被害が及ぶのか、その結果、どれだけビジネスインパクトがあるのか」を検証するサービスを提供しています。

公開日:2022年7月14日
更新日:2026年7月8日

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

インシデント対応体制とは?CSIRTの役割と企業が整えるべき運用のポイント

Share
「インシデント対応体制とはCSIRTの役割と企業が整えるべき運用のポイント」アイキャッチ画像

サイバー攻撃や情報漏えいなどのセキュリティインシデントでは、迅速かつ適切な対応が被害の拡大防止につながります。そのためには、担当者任せではなく、役割分担や連絡体制をあらかじめ整備しておくことが重要です。本記事では、インシデント対応体制の基本的な考え方をはじめ、CSIRTやSOCの役割、企業が体制を構築・運用する際のポイントを解説します。

インシデント管理の全体像については、以下の記事をご覧ください。
「セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像」

サイバー攻撃や情報漏洩、ランサムウェア感染、不正アクセスなどのセキュリティインシデントは、発生してから担当者が個別に対応するだけでは十分に対処できません。インシデント対応では、技術的な調査や復旧だけでなく、経営判断、法務確認、顧客対応、広報対応、取引先との調整など、複数の部門が関係します。

そのため、企業にはあらかじめインシデント対応体制を整備しておくことが求められます。誰が異常を受け付け、誰が初動対応を判断し、誰が調査を進め、誰が経営層や外部関係者へ報告するのかが決まっていなければ、発生直後の混乱を避けることはできません。JPCERT/CCは「CSIRTマテリアル」について、組織的なインシデント対応体制である「組織内CSIRT」の構築を支援する目的で作成したものと説明しています。また、すべての組織が同じ形のCSIRTを持つべきというものではなく、それぞれの組織の状況に応じた適切な形があるとしています。つまり、インシデント対応体制は、大企業だけが整備する特別な仕組みではなく、企業規模や事業内容に応じて現実的に設計すべきものです。

なぜ体制が必要なのか

インシデント対応体制が必要な理由は、セキュリティインシデントが一部門だけで完結する問題ではないためです。たとえば、マルウェア感染が発生した場合、情報システム部門は端末隔離やログ調査を行います。しかし、個人情報漏洩の可能性があれば法務や個人情報保護の担当部門が関与し、顧客影響があれば営業やカスタマーサポートが対応し、外部公表が必要になれば広報や経営層の判断が必要になります。

不正アクセスやランサムウェア感染では、技術的な調査と同時に、事業継続の判断も必要になります。システムを停止するのか、どの業務を優先して復旧するのか、取引先へいつ説明するのかといった判断は、現場担当者だけで決められるものではありません。事前に体制がなければ、関係者への連絡が遅れ、対応の優先順位も曖昧になります。

NIST SP 800-61 r2「Computer Security Incident Handling Guide」でも、効果的なインシデント対応は複雑な取り組みであり、成功する対応能力を確立するには、計画とリソースが必要であるとされています。また、インシデント対応では、IT部門だけでなく、法務などの内部関係者や、外部のインシデント対応チーム、法執行機関などとの連携も想定されています。

体制がない企業では、インシデントが発生したときに「誰に報告すればよいか分からない」「誰が判断責任を持つのか分からない」「外部ベンダーに何を依頼すればよいか分からない」という状態になりがちです。平時であれば多少の確認不足は補えますが、インシデント発生時には時間が限られています。対応の遅れは、被害拡大や情報漏洩、事業停止、信用低下につながる可能性があります。

独立行政法人情報処理推進機構(IPA)が公開するプラクティス・ナビ「指示7 インシデント発生時の緊急対応体制の整備」の中で、CSIRT等の対応体制が整備されていないこと、証拠保全ルールや外部報告・公表ルールが定められていないこと、想定インシデントに応じた分析・対応手順がないこと、CSIRT業務が属人化していること、演習を行っていないことを課題として挙げています。

インシデント対応体制とは、単に担当者の名前を決めることではありません。発生時に必要な判断、作業、報告、連携を整理し、組織として動ける状態にすることです。対応体制が整っていれば、発生直後の混乱を抑え、被害拡大防止、原因調査、復旧、再発防止までを一貫して進めやすくなります。

インシデント対応体制の基本構成

インシデント対応体制は、企業規模や業種、システム構成によって異なります。ただし、多くの企業に共通する基本構成として、CSIRT、SOC、各部門の連携があります。これらはそれぞれ役割が異なり、単独で機能するものではありません。CSIRTは、インシデント対応を組織として進めるための中核的な役割を担います。インシデントの受付、事実確認、対応方針の調整、関係部門への連絡、外部機関や専門ベンダーとの連携、再発防止策の整理などを担うことが一般的です。企業によっては、専任組織として設置される場合もあれば、情報システム部門やセキュリティ担当者を中心に兼任体制で運用される場合もあります。SOCは、Security Operation Centerの略で、主に監視や検知、分析を担う機能です。EDR、SIEM、ファイアウォール、クラウド監査ログ、認証ログなどを監視し、不審な通信や挙動を検知します。SOCは、インシデントの兆候を早期に発見し、CSIRTや情報システム部門へエスカレーションする役割を持ちます。自社内にSOCを持つ企業もありますが、専門ベンダーのSOCやMDRサービスを活用する企業もあります。

各部門の役割も重要です。情報システム部門は、端末、サーバ、ネットワーク、クラウド環境の技術的対応を担います。法務部門は、個人情報保護法や契約上の責任、監督官庁への報告要否などを確認します。広報部門は、外部公表やメディア対応、顧客向け説明文の調整を担います。営業部門やカスタマーサポート部門は、顧客や取引先からの問い合わせ対応を担います。経営層は、事業停止や外部公表、重大なリスク判断について意思決定を行います。

これらの体制は、実際のインシデント対応フローの中で機能します。具体的な対応手順については、以下の記事で詳しく解説しています。
「インシデント対応フローとは?発生時に企業が取るべき手順と判断ポイント」

重要なのは、CSIRT、SOC、各部門の役割を分けるだけでなく、連携の流れを決めておくことです。SOCが検知したアラートを誰に報告するのか、CSIRTがどの基準で重大度を判断するのか、法務や広報をどのタイミングで巻き込むのか、経営層への報告基準は何かを定めておかなければ、体制図があっても実際には動きません。インシデント対応体制は、組織図上の箱を作ることではなく、実際に発生したときに機能する連絡・判断・対応の仕組みを作ることです。

CSIRTとは何か

CSIRTとは、Computer Security Incident Response Teamの略で、コンピューターセキュリティインシデントに対応するチームを意味します。JPCERT/CCによれば、CSIRTは「Computer Security Incident Response Team=コンピューターセキュリティインシデントに対応するチーム」の略であると説明されています。CSIRTの役割は、単に技術的な調査を行うことだけではありません。組織内で発生したインシデントの情報を集約し、対応方針を整理し、関係部門をつなぎ、必要に応じて外部機関や専門ベンダーと連携することが重要な役割です。企業によっては、脆弱性情報の収集、注意喚起、セキュリティ教育、訓練、再発防止策の推進など、平時の活動もCSIRTが担う場合があります。

JPCERT/CCの公開する資料「組織内 CSIRT の役割とその範囲」では、組織内CSIRTの役割には違いがあり、インシデントへの直接対応、支援的対応、調整役としての対応などが示されています。つまり、CSIRTは必ずしもすべての技術対応を自ら行う必要はありません。企業の体制に応じて、現場対応を支援する立場、部門間を調整する立場、外部専門家との窓口になる立場など、現実的な役割を設計することが重要です。

CSIRTが必要とされる理由は、インシデント発生時に情報と判断を一元化するためです。インシデント対応では、端末の隔離、ログ調査、外部連絡、顧客説明、法務判断、復旧作業など、さまざまな対応が同時に発生します。これらが各部門でばらばらに進むと、情報の食い違いや判断の遅れが起こりやすくなります。CSIRTが中心となって情報を集約すれば、経営層への報告も整理しやすくなります。経営層が必要とするのは、単なる技術情報ではなく、事業への影響、顧客への影響、復旧見通し、法的・契約上のリスク、外部公表の必要性などです。CSIRTは、技術部門と経営判断をつなぐ役割を担うことで、インシデント対応を企業全体のリスク対応として進めやすくします。ただし、CSIRTは設置するだけでは機能しません。連絡先が古い、権限が曖昧、判断基準がない、訓練をしていない、担当者が兼任で実質的に動けないといった状態では、有事に十分な役割を果たせません。CSIRTの必要性を理解したうえで、自社の規模やリソースに合った運用を設計することが大切です。

体制が機能しない原因

インシデント対応体制が機能しない原因として、最も多いのが属人化です。特定の担当者だけがシステム構成を理解している、ログの確認方法を知っている、外部ベンダーとの連絡先を把握している、過去のインシデント対応の経緯を覚えているという状態では、その担当者が不在のときに対応が止まります。属人化は、日常業務では見えにくい問題です。詳しい担当者がいれば、普段のトラブルはその人が解決できてしまいます。しかし、インシデント発生時には、短時間で多くの判断と作業が必要になります。特定の個人に情報や判断が集中すると、対応速度が落ち、確認漏れや連絡漏れが起こりやすくなります。

IPAのプラクティス・ナビ「プラクティス7-4 CSIRT業務の属人化回避も兼ねたインシデントや脅威に関する情報の共有・蓄積」では、CSIRT業務の属人化回避を目的とした情報共有・蓄積の重要性を示しています。公開されている事例でも、CSIRT設立の中核だった従業員が退職した際に対応能力が低下し、その後、業務を属人化させない仕組みの整備が必要になったことが紹介されています。

もう一つの原因は、判断基準がないことです。どのアラートをインシデントとして扱うのか、どの段階でCSIRTを招集するのか、端末隔離やシステム停止を誰が判断するのか、外部報告や公表を検討する基準は何かが決まっていなければ、現場は迷います。判断基準がないと、対応は担当者の経験や感覚に依存します。経験豊富な担当者であれば適切に判断できる場合もありますが、担当者が変われば対応品質も変わります。また、重大なインシデントほど、技術的な判断だけでなく、事業影響や法務リスク、顧客影響を含めた判断が必要になります。判断基準が曖昧なままでは、経営層への報告も遅れやすくなります。

体制が機能しない企業では、形式的な体制図だけが存在していることもあります。CSIRTという名前はあるものの、実際のメンバー、役割、権限、連絡手順、訓練計画が決まっていない状態です。このような体制では、インシデント発生時に「誰が何をするのか」を改めて確認することになり、初動対応が遅れます。 さらに、部門間の連携不足も大きな要因です。情報システム部門が技術対応を進めていても、法務や広報、営業、経営層への共有が遅れると、顧客説明や外部公表の準備が間に合いません。反対に、経営層や広報が十分な事実確認を待たずに情報発信を進めると、誤った説明につながる可能性があります。インシデント対応体制を機能させるには、体制図を作るだけでなく、情報共有の流れ、判断権限、報告基準、記録方法を具体化する必要があります。

体制構築のポイント

インシデント対応体制を構築するうえで重要なのは、まず対応フローを明確にすることです。検知、初動対応、調査、復旧、再発防止という流れの中で、誰がどの工程を担当するのかを整理します。たとえば、従業員からの不審メール報告を誰が受け付けるのか、SOCや監視サービスのアラートを誰が確認するのか、感染端末の隔離を誰が実施するのか、経営層への報告を誰が行うのかを定めます。このとき、細かすぎる手順書を作ることよりも、実際に使える判断ルールを整備することが大切です。インシデントは事案ごとに状況が異なるため、すべてを手順書通りに進められるとは限りません。だからこそ、重大度の判断基準、エスカレーション条件、外部連携の基準、証拠保全の原則、復旧判断の考え方を整理しておく必要があります。

IPA「サイバーセキュリティ経営ガイドライン Ver3.0 実践のためのプラクティス集 第4版」では、インシデント発生時の緊急対応体制の整備として、司令塔としてのCSIRTの設置、従業員の初動対応の規定、想定されるインシデントに関するセキュリティ分析計画の事前策定、情報共有・蓄積、インシデント対応演習などが示されています。

次に重要なのが、訓練です。手順書や体制図を作っても、実際に動かしていなければ、有事に機能するとは限りません。インシデント対応訓練では、ランサムウェア感染、不正アクセス、情報漏洩、Webサイト改ざん、委託先からの侵害連絡など、想定シナリオをもとに、連絡、判断、報告、初動対応の流れを確認します。訓練では、技術対応だけでなく、経営層への報告、法務確認、広報文案の検討、顧客問い合わせへの対応、外部ベンダーへの連絡も含めて確認することが望ましいです。実際に演習してみると、連絡先が古い、判断者が不在時の代替ルートがない、ログの取得範囲が不足している、委託先との責任分界点が曖昧といった課題が見つかります。

体制構築では、外部リソースの活用も現実的な選択肢になります。すべての企業が専任CSIRTや自社SOCを持てるわけではありません。特に中堅・中小企業では、情報システム部門が日常業務とセキュリティ対応を兼任しているケースも多くあります。その場合は、外部SOC、MDR、インシデント対応支援ベンダー、フォレンジック調査会社、顧問弁護士、保険会社など、必要な支援先を平時から整理しておくことが重要です。ただし、外部委託すればすべて任せられるわけではありません。外部ベンダーが調査や監視を支援しても、最終的な事業判断、顧客対応、外部公表、再発防止策の実行は企業自身が行う必要があります。外部リソースは、自社の対応体制を補完するものとして位置づけることが大切です。

インシデント対応体制の整備は、情報漏洩対策全体の一部でもあります。あわせて以下の記事もご確認ください。
「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

まとめ

インシデント対応体制とは、セキュリティインシデントが発生したときに、企業が組織として対応するための仕組みです。CSIRT、SOC、情報システム部門、法務、広報、営業、経営層などが連携し、検知、初動対応、調査、復旧、再発防止を進められる状態を整えることが重要です。CSIRTは、インシデント対応の司令塔や調整役として、情報を集約し、対応方針を整理し、関係部門や外部機関との連携を担います。SOCは、監視や検知、分析を通じて、インシデントの兆候を早期に発見する役割を持ちます。各部門は、それぞれの専門性に基づいて、技術対応、法務判断、顧客説明、広報対応、経営判断を担います。

一方で、体制は作るだけでは機能しません。属人化した対応、曖昧な判断基準、古い連絡先、訓練不足、部門間連携の弱さがあると、インシデント発生時に初動が遅れます。特に、誰が判断し、誰が報告し、誰が外部と連携するのかが曖昧な状態では、対応の品質は担当者個人に依存してしまいます。 企業がまず取り組むべきことは、自社のインシデント対応フローを整理し、役割分担と連絡ルートを明確にすることです。そのうえで、重大度の判断基準、証拠保全ルール、外部報告・公表の検討基準、委託先や外部ベンダーとの連携方法を定め、定期的な訓練によって実効性を確認する必要があります。インシデント対応体制は、セキュリティ部門だけのための仕組みではありません。情報漏洩対策、事業継続、顧客信頼、経営リスク管理を支える重要な基盤です。自社の規模に合った現実的な体制から整備し、継続的に見直していくことが、インシデント発生時の被害最小化につながります。

【参考情報】

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

【企業のためのランサムウェア対策ガイド】ランサムウェア被害の実態 ―業務停止・損害・企業が直面するリスクとは―

Share
ランサムウェア被害の実態 ―業務停止・損害・企業が直面するリスクとは―アイキャッチ画像

ランサムウェア被害は、ファイルの暗号化や身代金要求だけで終わるものではありません。業務停止や売上損失、情報漏洩、信用低下、顧客対応、復旧費用の増加など、企業活動全体に大きな影響を及ぼします。近年は、データを盗み出したうえで公開を脅す「二重恐喝」が主流となり、システムを復旧できても被害が終わらないケースも少なくありません。本記事では、企業が直面する被害の実態と、経営リスクとして捉えるべきポイントを解説します。

ランサムウェアの基本的な仕組みや全体像については、以下の記事で整理しています。
「ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本―」

ランサムウェア被害は、単に「ファイルが暗号化される」「身代金を要求される」という技術的な問題にとどまりません。実際の企業被害では、業務システムの停止、受発注や生産活動の遅延、顧客対応の混乱、情報漏洩の可能性、信用低下、復旧費用の増加など、事業全体に影響が広がります。特に近年は、暗号化だけでなく、事前にデータを盗み出したうえで「公開する」と脅す二重恐喝型のランサムウェア攻撃が大きな問題になっています。警察庁も、ランサムウェア被害ではデータを暗号化するだけでなく、窃取したデータの公開を示唆して金銭を要求する手口が確認されていると説明しています。

ランサムウェア被害の現実

ランサムウェア被害の大きさは、身代金の金額だけでは測れません。復旧作業、調査費用、外部専門家への依頼、システム再構築、顧客対応、広報対応、法的対応、再発防止策の実施など、被害後に発生するコストは多岐にわたります。

IBMの「Cost of a Data Breach Report 2025」では、データ侵害の世界平均コストは444万米ドルとされています。これはランサムウェアに限った数字ではありませんが、情報漏洩を伴うセキュリティインシデントが企業に大きな経済的負担を与えることを示す参考値になります。

また、Sophosが公開するレポート「大規模企業におけるランサムウェアの現状 2025年版」では、ランサムウェア攻撃を受けた企業の復旧費用について、身代金を除いた平均復旧コストが184万米ドルと報告されています。調査対象や地域、企業規模によって数字は変わるため、日本企業にそのまま当てはめることはできませんが、ランサムウェア被害が単なる一時的なIT障害ではなく、復旧に多額のコストを伴う経営リスクであることは明らかです。

企業に起きる被害

業務停止

ランサムウェア被害で最も分かりやすい影響は、業務停止です。ファイルサーバ、基幹システム、販売管理、生産管理、会計システム、メール、社内ポータル、認証基盤などが暗号化されると、日常業務は一気に止まります。業務停止が発生すると、単に社員がファイルを開けないという問題では済みません。受注処理ができない、請求書を発行できない、出荷指示が出せない、製造ラインに必要な情報へアクセスできない、顧客からの問い合わせに回答できないといった形で、事業活動そのものに影響します。特に製造業、医療、物流、小売、金融、公共サービスなど、システム停止が現場業務に直結する業種では、ランサムウェア被害が社会的影響を伴う可能性もあります。

売上損失

業務停止は、そのまま売上損失につながります。ECサイトが停止すれば注文を受けられず、販売管理システムが使えなければ出荷や請求が遅れます。製造現場で生産管理システムが停止すれば、納期遅延や取引先への影響が発生します。ランサムウェアによる売上損失は、停止期間が長くなるほど拡大します。たとえ数日で復旧できたとしても、その間に失った受注、遅延した納品、追加で発生した人件費、代替手段の手配、取引先への説明対応などは、企業にとって大きな負担になります。さらに、復旧作業中は通常業務に戻れないため、営業、カスタマーサポート、経理、情報システム、法務、広報など複数部門がインシデント対応に追われます。結果として、新規案件の進行や通常の売上活動にも影響が出る可能性があります。

情報漏洩

現在のランサムウェア被害で特に深刻なのが、情報漏洩です。従来のランサムウェアは、ファイルを暗号化して復号の対価を要求する手口が中心でした。しかし近年は、暗号化の前にデータを窃取し、支払いに応じなければ公開すると脅す二重恐喝型の攻撃が多く確認されています。漏洩対象になり得る情報は、顧客情報、従業員情報、取引先情報、契約書、設計情報、研究開発資料、財務情報、メールデータなど多岐にわたります。こうした情報が流出した場合、企業は本人通知、顧客説明、取引先対応、監督官庁への報告、法的リスクの確認などを行わなければなりません。情報漏洩が疑われる場合、たとえ攻撃者の主張が事実かどうかすぐに確認できなくても、企業は慎重に調査と説明を進める必要があります。ランサムウェア被害では、システム復旧と情報漏洩対応が同時に発生するため、対応負荷は非常に大きくなります。

情報漏洩に関するリスクや対策については、以下の記事でも詳しく解説しています。
「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

見えないコスト

ランサムウェア被害では、復旧費用や売上損失のように数字で把握しやすいコストだけでなく、見えにくいコストも発生します。その代表が、信用低下と顧客離脱です。信用低下は、事故発生直後だけでなく、長期的に企業活動へ影響します。顧客や取引先は、「この会社に重要な情報を預けて大丈夫か」「今後も安定して取引できるか」「再発防止策は十分か」といった視点で企業を見ます。特に個人情報や機密情報の漏洩が疑われる場合、信頼回復には時間がかかります。顧客離脱も無視できません。システム停止によりサービス提供が遅れた場合や、顧客情報の漏洩が疑われる場合、既存顧客が契約継続を見直す可能性があります。また、新規顧客の商談においても、セキュリティ事故の有無や再発防止策が確認されることがあります。

さらに、従業員への影響もあります。復旧作業や顧客対応が長期化すると、情報システム部門や現場部門に大きな負荷がかかります。休日・夜間対応、手作業での代替運用、問い合わせ対応、社内説明などが重なれば、従業員の疲弊や通常業務の停滞にもつながります。 このような見えないコストは、被害直後の決算数値には表れにくい場合があります。しかし、中長期的には企業のブランド、営業活動、採用、取引条件、保険料、監査対応などに影響する可能性があります。ランサムウェア被害を経営リスクとして捉えるべき理由は、ここにあります。

なぜ被害が拡大するのか

ランサムウェア被害が拡大する大きな理由は、初動の遅れです。攻撃者が侵入してから暗号化を実行するまでの間には、認証情報の窃取、権限昇格、横展開、データ窃取といった段階があります。しかし、企業側がこの段階で異常に気づけなければ、攻撃者は重要システムやバックアップまで到達してしまいます。初動が遅れる背景には、ログ監視の不足、検知アラートの見落とし、休日・夜間対応体制の不備、インシデント対応手順の未整備があります。セキュリティ製品を導入していても、誰がアラートを確認するのか、どの条件で端末を隔離するのか、どのタイミングで経営層に報告するのかが決まっていなければ、実際の対応は遅れます。また、体制不足も被害拡大の要因です。情報システム担当者が少人数で運用している企業では、通常業務と並行してランサムウェア対応を行うことが難しくなります。被害範囲の確認、ネットワーク遮断、端末隔離、バックアップ確認、外部専門家への連絡、顧客対応、広報対応を同時に進めるには、事前に役割分担を決めておく必要があります。

経営として考えるべきリスク

ランサムウェア被害は、情報システム部門だけで完結する問題ではありません。被害が発生した場合、経営層は事業継続、顧客説明、情報公開、法的対応、身代金要求への対応、復旧優先順位、外部専門家の起用、再発防止投資など、多くの判断を迫られます。特に難しいのは、限られた情報の中で判断しなければならない点です。どこまで侵入されているのか、どの情報が漏洩した可能性があるのか、バックアップは使えるのか、いつ業務を再開できるのか、攻撃者の主張は事実なのか。こうした点が不明確なまま、顧客や取引先、従業員、場合によっては監督官庁へ説明する必要があります。そのため、経営として重要なのは、被害が起きてから初めて考えるのではなく、平時から判断基準を準備しておくことです。どのシステムを優先的に復旧するのか、どの情報が漏洩した場合に誰へ通知するのか、どの段階で外部公表するのか、どの専門家へ相談するのかを事前に整理しておく必要があります。

また、セキュリティ投資の優先順位も経営判断です。すべてのリスクをゼロにすることはできませんが、外部公開資産の管理、多要素認証、脆弱性管理、バックアップ、EDR、ログ監視、インシデント対応訓練など、被害を減らすために優先すべき対策はあります。IPAの「情報セキュリティ10大脅威 2026」では、「ランサム攻撃による被害」に加えて、「サプライチェーンや委託先を狙った攻撃」も組織向け脅威の第2位に挙げられています。これは、企業が自社内だけでなく、委託先や取引先を含めたリスク管理を考える必要があることを示しています。

こうした被害を防ぐためには、リスクの優先順位を整理することが重要です。詳しくは以下の記事をご参照ください。
「サイバー攻撃リスク評価の進め方:見えない脅威を可視化するプロセスと実践」

まとめ

ランサムウェア被害は、ファイル暗号化や身代金要求だけで終わるものではありません。業務停止、売上損失、情報漏洩、信用低下、顧客離脱、復旧費用、従業員負荷、取引先対応など、企業活動全体に影響します。特に近年は、暗号化の前にデータを盗み、公開をちらつかせる二重恐喝型の攻撃が問題になっています。そのため、バックアップを取得しているだけでは十分ではありません。システムを復旧できたとしても、情報漏洩対応や信用回復に長い時間とコストがかかる可能性があります。

企業がランサムウェア被害を抑えるためには、感染を防ぐ対策に加えて、早期検知、被害範囲の特定、復旧手順、顧客対応、経営判断の準備が必要です。ランサムウェア対策は、情報システム部門だけの課題ではなく、事業継続と経営リスク管理の一部として取り組むべきものです。被害を完全にゼロにすることは難しくても、侵入されにくくし、侵入されても早く気づき、被害を限定し、早く復旧することは可能です。そのためには、自社の重要業務、重要データ、外部公開資産、委託先との接続、バックアップ体制、インシデント対応手順を継続的に見直すことが重要です。ランサムウェア被害の実態を正しく理解することは、経営層と現場が同じ危機感を持ち、必要な対策へ投資するための第一歩になります。

【参考情報】

編集責任:木下


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

インシデント対応フローとは?発生時に企業が取るべき手順と判断ポイント

Share
インシデント対応フローとは?発生時に企業が取るべき手順と判断ポイントアイキャッチ画像

セキュリティインシデント発生時には、被害拡大防止、影響範囲の確認、復旧対応を迅速に進める必要があります。しかし、初動の判断を誤ると、情報漏えいや業務停止などの被害が拡大する可能性があります。本記事では、検知から初動対応、調査、復旧までの基本的な対応フローと判断ポイントを解説します。

インシデント管理の全体像については、以下の記事をご覧ください。
「セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像」

サイバー攻撃や情報漏洩、不正アクセス、ランサムウェア感染などのセキュリティインシデントは、発生してから対応を考えていては間に合いません。インシデント発生時には、限られた時間の中で、被害拡大を防ぎ、影響範囲を確認し、復旧へ進める必要があります。

しかし実際の現場では、「まず何を止めるべきか」「端末を隔離してよいのか」「証拠保全を優先すべきか」「経営層や顧客へいつ報告するべきか」といった判断に迷うことが少なくありません。初動の判断が遅れれば、感染拡大、情報漏洩、業務停止、信用低下といった被害につながる可能性があります。

インシデント発生時に最初にやるべきこと

インシデント発生時に最初にやるべきことは、慌てて復旧作業に入ることではありません。まず必要なのは、発生している事象を正しく把握し、被害が拡大する可能性を見極め、対応体制を立ち上げることです。

たとえば、従業員の端末で不審な挙動が見つかった場合、すぐに端末を初期化したくなるかもしれません。しかし、初期化してしまうと、感染経路や攻撃者の操作履歴、情報漏洩の有無を確認するための証拠が失われる可能性があります。逆に、調査を優先しすぎてネットワーク接続を維持したままにすると、マルウェア感染や不正アクセスが広がるおそれがあります。そのため、初動対応では、被害拡大防止と証拠保全の両方を意識する必要があります。

最初に確認すべきなのは、何が起きているのか、どのシステムや端末が影響を受けているのか、情報漏洩や業務停止につながる可能性があるのか、外部への影響があるのかという点です。ここで大切なのは、すべてを完璧に把握してから動くのではなく、現時点で確認できている事実と未確認事項を分けて整理することです。また、インシデント発生時には、情報システム部門だけで判断しきれない場面があります。個人情報漏洩の可能性がある場合は法務や個人情報保護の担当部門、顧客影響がある場合は営業やカスタマーサポート、外部公表が必要な場合は広報、事業停止の判断が必要な場合は経営層との連携が必要になります。

初動対応の具体的な進め方や判断基準については、以下の記事で詳しく解説しています。
「セキュリティインシデント発生時の対応 ―初動から復旧まで解説―」

初動対応の判断ポイント

初動対応で最も避けたいのは、根拠のない切り分けや思い込みによって対応を誤ることです。インシデント発生直後は情報が少なく、現場には焦りが生じます。そのため、「この端末だけの問題だろう」「外部には漏れていないはずだ」「再起動すれば直るだろう」といった判断をしてしまいがちです。しかし、こうした安易な切り分けは、被害範囲の見落としにつながります。

特にランサムウェア感染や不正アクセスでは、最初に異常が見つかった端末やサーバだけが被害対象とは限りません。認証情報が窃取されていた場合、攻撃者が別のシステムへ横展開している可能性があります。VPN機器やリモートデスクトップ、クラウドサービスのアカウントが侵害されている場合も、目に見える被害より広い範囲で調査が必要になることがあります。

この段階では、安易に原因を決めつけず、まず被害拡大防止を優先します。対象端末のネットワーク隔離、不審なアカウントの一時停止、外部公開システムのアクセス制限、攻撃に悪用された通信経路の遮断など、状況に応じた封じ込め策を検討します。独立行政法人情報処理推進機構(IPA)「中小企業のためのセキュリティインシデント対応の手引き」でも、被害が広がる可能性がある場合には、ネットワーク遮断、情報や対象機器の隔離、システム停止などの初動対応が必要になることが示されています。

ただし、被害拡大防止を急ぐあまり、証拠を失う行動にも注意が必要です。端末の電源を落とす、初期化する、ログを上書きする、関係するファイルを削除する、といった操作は、後の調査を難しくする可能性があります。インシデント対応では、原因究明や情報漏洩の有無を確認するために、ログ、端末情報、通信記録、アカウント操作履歴などを保全することが重要です。

また、JPCERT/CCが公開しているガイドライン「インシデント対応マニュアルの作成について」でも、インシデント対応フローとして、発見および報告、初動対応、告知、抑制措置と復旧、事後対応といった流れが示されています。標的型攻撃の対応例では、ログとの照合、不審通信の確認、通信遮断、感染端末の隔離、外部組織と協力した分析などが挙げられています。初動対応の判断では、「止める」「調べる」「知らせる」のバランスが重要です。被害拡大を止めるための措置、原因と影響範囲を調べるための証拠保全、社内外の関係者へ知らせるための情報整理を、同時並行で進める必要があります。

対応フロー(実務)

インシデント対応は、検知、初動、調査、復旧という流れで進めると整理しやすくなります。実際には事案の内容によって順序が前後したり、同時並行で進んだりしますが、基本となる流れを定めておくことで、対応の抜け漏れを防ぎやすくなります。

検知

検知は、インシデント対応の入口です。セキュリティ製品のアラート、EDRやウイルス対策ソフトの検知、ログ監視、外部機関からの通報、顧客からの問い合わせ、従業員からの報告、Webサイトの異常、システム停止など、さまざまな経路で異常が発見されます。検知段階で重要なのは、異常を見つけた人が、どこに、どのような情報を、どの優先度で報告すればよいかを理解していることです。たとえば、不審なメールを受信した従業員が報告先を知らなければ、標的型メールの兆候が放置される可能性があります。外部からWebサイト改ざんの連絡を受けても、窓口部門で止まってしまえば、対応開始が遅れます。検知した時点では、まだインシデントであると確定していない場合もあります。それでも、重要な兆候を見逃さないためには、報告を受け付け、事実確認へ進める体制が必要です。

初動

初動では、確認された異常に対して、被害拡大を防ぐための措置を取ります。感染が疑われる端末をネットワークから隔離する、不正利用が疑われるアカウントを停止する、侵害された可能性のある認証情報を変更する、外部公開サーバへのアクセスを一時的に制限するなど、事案に応じた対応が必要です。

このとき、現場担当者だけで判断できる範囲と、経営層や責任者の判断が必要な範囲を分けておくことが重要です。たとえば、特定端末の隔離は現場判断で行えても、基幹システムの停止や顧客向けサービスの停止は、事業影響が大きいため、あらかじめ定められた責任者の判断が必要になる場合があります。また、初動対応では記録を残すことも欠かせません。いつ、誰が、何を検知し、どのような判断で、どの対応を行ったのかを記録しておくことで、後の調査、報告、公表、再発防止策の検討が進めやすくなります。記録が残っていないと、対応の妥当性を説明できず、関係者への報告にも支障が出ます。

調査

調査では、インシデントの原因、影響範囲、攻撃経路、情報漏洩の可能性を確認します。調査対象には、端末、サーバ、ネットワーク機器、クラウドサービス、メール、認証ログ、通信ログ、EDRやSIEMの記録などが含まれます。IPA「中小企業のためのセキュリティインシデント対応の手引き」では、調査・対応において、5W1Hの観点で状況を調査し、情報を整理することが示されています。いつ、どこで、誰が、誰に対して、何を、なぜ、どのように行ったのかを整理することで、被害状況や対応方針を判断しやすくなります。調査では、確定情報と推測を混同しないことが重要です。

たとえば、「外部送信の可能性がある通信ログを確認した」という事実と、「情報漏洩が発生した」と断定することは異なります。確定していない情報を社内外に伝えると、誤解や混乱を招く可能性があります。一方で、影響がある可能性を過小評価してしまうと、必要な報告や公表が遅れる可能性もあります。そのため、調査結果は、確認済みの事実、可能性がある事項、未確認事項、今後確認すべき事項に分けて整理することが望ましいです。必要に応じて、セキュリティ専門ベンダー、保守ベンダー、クラウド事業者、法律専門家、関係機関と連携することも検討します。

復旧

復旧では、影響を受けたシステムや業務を安全な状態に戻します。バックアップからのデータ復元、修正プログラムの適用、設定変更、アカウントの再発行、認証情報のリセット、侵害された端末の再構築、ネットワーク接続の再開などが含まれます。重要なのは、単にシステムを元に戻すことではなく、安全性を確認したうえで復旧することです。原因が残ったまま復旧すれば、再び侵害される可能性があります。たとえば、脆弱性を悪用されたサーバをバックアップから戻しても、脆弱性に対する修正を行っていなければ、同じ攻撃を受けるおそれがあります。認証情報が漏洩していた場合も、パスワード変更や多要素認証の見直しを行わなければ、再度不正アクセスされる可能性があります。復旧後には、関係者への報告も必要です。

IPA「中小企業のためのセキュリティインシデント対応の手引き」では、被害者や影響を及ぼした取引先・顧客に対して、対応状況や再発防止策を報告すること、個人情報漏洩の場合は個人情報保護委員会、犯罪性がある場合は警察、ウイルス感染や不正アクセスの場合はIPAなど、必要に応じた届出先が示されています。

よくある失敗

インシデント対応でよくある失敗の一つは、初動が遅れることです。異常を検知しても、「もう少し様子を見る」「担当者が不在なので待つ」「本当にインシデントか分からない」と判断が先送りされると、被害が拡大する可能性があります。特にランサムウェアや不正アクセスでは、数時間の遅れが被害範囲を大きく広げることがあります。初動遅れの背景には、判断基準の不足があります。どのような場合に端末を隔離するのか、どのレベルで責任者へ報告するのか、どの段階で外部専門家へ相談するのかが決まっていなければ、現場担当者は判断に迷います。結果として、対応が後手に回りやすくなります。

もう一つの失敗は、情報共有不足です。情報システム部門だけで対応を抱え込み、法務、広報、営業、経営層への共有が遅れると、顧客対応や外部公表の準備が間に合わなくなります。個人情報漏洩の可能性がある場合や、取引先に影響がある場合には、技術的な復旧だけでなく、説明責任を果たすための情報整理が必要です。情報共有不足は、社内だけでなく、委託先や外部サービスとの関係でも起こります。クラウドサービス、保守ベンダー、業務委託先が関係するインシデントでは、ログ取得や調査範囲、責任分界点、連絡窓口が曖昧だと、事実確認が進みません。インシデント発生後に契約内容や連絡先を確認しているようでは、初動のスピードを確保することが難しくなります。

また、復旧を急ぐあまり、原因調査や証拠保全を十分に行わないことも失敗につながります。システムを復旧できたとしても、侵入経路や情報漏洩の有無が分からなければ、再発防止策を適切に立てることができません。インシデント対応では、業務再開と原因究明のバランスを取りながら進める必要があります。

さらに、対応終了後の振り返りが行われないことも大きな課題です。インシデントが収束すると、現場は通常業務に戻りがちです。しかし、対応中に発生した課題を放置すれば、次のインシデントでも同じ問題が起きます。連絡体制の不備、ログ不足、判断基準の曖昧さ、委託先との連携不足、訓練不足などは、事後対応の中で改善しなければなりません。

まとめ

インシデント対応フローは、検知、初動、調査、復旧という流れで整理できます。ただし、実際の対応では、これらの工程が単純に一方向で進むわけではありません。調査の結果によって初動対応を追加することもあれば、復旧後に新たな影響範囲が判明することもあります。そのため、対応フローを固定的な手順としてではなく、状況に応じて判断するための基本枠組みとして活用することが重要です。

インシデント発生時に最初に求められるのは、被害拡大を防ぎながら、事実を整理することです。安易な切り分けや思い込みは避け、確認済みの事実、未確認事項、影響範囲、対応状況を分けて管理する必要があります。また、端末の隔離やアカウント停止などの封じ込め策を講じる際には、証拠保全や事業影響にも配慮しなければなりません。

よくある失敗は、初動遅れと情報共有不足です。これらは、担当者の能力不足というより、事前に判断基準や連絡体制が整っていないことによって起こります。インシデント対応を確実に進めるためには、平時から対応フロー、報告ルート、責任者、外部連携先、証拠保全の方法を決めておくことが欠かせません。

セキュリティインシデントは、技術的な問題であると同時に、企業の信用や事業継続に関わる経営課題です。発生時に慌てず対応するためには、手順書を作るだけでなく、実際に使える形で体制を整備し、訓練を通じて改善していくことが重要です。

こうした対応を確実に実行するためには、あらかじめ体制を整備しておくことが重要です。インシデント対応体制については、以下の記事で詳しく解説しています。
「セキュリティインシデントの再発防止策とは?体制強化と継続的改善のポイント」

【参考情報】

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

【企業のためのランサムウェア対策ガイド】ランサムウェアの攻撃手法とは – 侵入から暗号化までの流れを解説

Share
ランサムウェアの攻撃手法とは - 侵入から暗号化までの流れを解説アイキャッチ画像

ランサムウェア攻撃は、単にファイルを暗号化するだけではありません。近年の攻撃では、侵入後に認証情報の窃取や権限昇格、社内ネットワーク内での横展開、重要データの窃取を経て、最終的に暗号化や二重恐喝へと発展するケースが一般的です。本記事では、ランサムウェア攻撃がどのような段階を経て進行するのか、その流れと企業が警戒すべきポイントを解説します。

ランサムウェアの基本的な仕組みや全体像については、以下の記事で整理しています。
「ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本―」

ランサムウェア攻撃は、単に「ウイルスに感染してファイルが暗号化される攻撃」ではありません。現在の企業向けランサムウェア攻撃では、攻撃者が社内ネットワークへ侵入し、認証情報を盗み、権限を広げ、重要データを持ち出し、最後にシステムやファイルを暗号化するという複数段階の流れをたどることが一般的です。特に近年は、暗号化だけでなく、事前に窃取したデータを公開すると脅す「二重恐喝」が多く確認されています。警察庁「サイバー空間をめぐる脅威の情勢等」の調査報告によると、近年のランサムウェア被害はデータを窃取したうえで「対価を支払わなければ公開する」と脅す二重恐喝が多くを占めるといいます。

ランサムウェア攻撃の全体像

ランサムウェア攻撃は、外部から突然暗号化プログラムが送り込まれて終わるものではありません。実際には、攻撃者が最初に侵入経路を確保し、その後に社内環境を調査し、より強い権限を持つアカウントを探し、重要なサーバやファイル共有へ移動しながら、最終的に暗号化や脅迫へ進む流れを取ります。

米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が公開している「#StopRansomware Guide」でも、ランサムウェアやデータ恐喝型攻撃への対策が初期侵入経路ごとに整理されています。本ガイドでは、インターネットに公開されたシステム、脆弱性、認証情報、リモートアクセス、メールなどが重要な観点として扱われています。つまり、ランサムウェア対策は、暗号化プログラムそのものを止めるだけでなく、攻撃の前段階をどこで検知し、どこで遮断するかが重要になります。攻撃の流れを理解すると、ランサムウェア対策の考え方も変わります。入口対策だけではなく、侵入後の不審な認証、権限昇格、横展開、データ窃取、バックアップ破壊、暗号化準備といった兆候を監視する必要があります。特に企業では、感染を完全に防ぐことだけに注力するのではなく、侵入された場合でも早期に発見し、被害拡大を防ぐ体制が求められます。

ランサムウェアの仕組みについては、以下の記事でより詳しく解説しています。
「ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説―」

攻撃の流れ(フェーズ別)

侵入

ランサムウェア攻撃の最初の段階は、企業ネットワークへの侵入です。侵入経路としては、フィッシングメール、VPN機器の脆弱性、リモートデスクトップ、外部公開サーバ、認証情報の悪用、委託先や外部サービス経由のアクセスなどが挙げられます。

攻撃者は、必ずしも高度な手法だけを使うわけではありません。公開済みの脆弱性が修正されていないVPN機器や、外部公開されたリモートデスクトップ接続(RDP)、使い回されたパスワード、退職者の残存アカウントなど、基本的な管理不備が入口になることもあります。この段階で重要なのは、自社の外部公開資産を把握し、侵入口になり得る箇所を減らすことです。攻撃者から見えるサーバ、VPN、リモートアクセス環境、クラウド管理画面、ファイル共有サービスを把握できていなければ、侵入の兆候を見つけることも、優先的に対策することも難しくなります。

独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」でも、組織向け脅威として「ランサム攻撃による被害」が1位、「サプライチェーンや委託先を狙った攻撃」が2位に挙げられており、企業にとってランサムウェアと外部経由の侵入は継続的な重要課題とされています。

権限昇格

侵入に成功した攻撃者は、次により強い権限を得ようとします。一般ユーザの端末に入っただけでは、重要サーバの停止や大規模な暗号化を実行できない場合があるためです。そのため、攻撃者は端末内に保存された認証情報、ブラウザに残ったパスワード、管理ツールの接続情報、設定ファイル、共有フォルダ内の情報などを探します。

権限昇格が成功すると、攻撃者は管理者アカウントやドメイン管理者権限を悪用し、より広範囲のシステムへアクセスできるようになります。管理者権限を持つアカウントが日常業務にも使われている場合や、複数のサーバで同じ認証情報が使い回されている場合、攻撃者の行動範囲は一気に広がります。この段階を防ぐためには、管理者権限の最小化、特権アカウントの分離、多要素認証、不要アカウントの削除、認証ログの監視が重要です。ランサムウェア攻撃では、暗号化そのものより前に、認証情報の不正利用や通常とは異なるログインが発生していることがあります。その兆候を早く見つけることが、被害拡大を防ぐ鍵になります。

横展開(ラテラルムーブメント)

権限を得た攻撃者は、社内ネットワーク内を移動しながら、重要なサーバやデータの所在を探します。この動きを横展開、またはラテラルムーブメントと呼びます。横展開では、ファイルサーバ、業務システム、Active Directory、バックアップサーバ、仮想基盤、クラウド連携システムなどが調査対象になります。攻撃者は、どのシステムを暗号化すれば業務停止の影響が大きいか、どのデータを盗めば脅迫材料になるか、どのバックアップを破壊すれば復旧を困難にできるかを確認します。この段階では、社内通信の異常、管理者ツールの不審な利用、通常とは異なる時間帯のアクセス、複数端末への連続ログイン、ファイル共有への大量アクセスなどが兆候になります。しかし、正規のアカウントや管理ツールが悪用される場合、単純なウイルス対策ソフトだけでは検知が難しいことがあります。そのため、ランサムウェア対策では、EDRやログ監視、ネットワーク監視、認証基盤の監視を組み合わせ、侵入後の不審な行動を見つける考え方が重要になります。

データ窃取

近年のランサムウェア攻撃では、暗号化の前にデータを盗む手口が一般化しています。攻撃者は、顧客情報、従業員情報、契約書、財務情報、設計情報、取引先情報、メールデータなどを持ち出し、身代金交渉の材料にします。この手法が二重恐喝です。従来のランサムウェアは、ファイルを暗号化して「復号したければ身代金を支払え」と要求するものでした。しかし現在は、暗号化に加えて「盗んだデータを公開する」「取引先や顧客へ連絡する」と脅すケースが増えています。この段階で被害が発生すると、たとえバックアップからシステムを復旧できたとしても、情報漏洩対応、顧客説明、取引先対応、法的対応、信用低下への対応が必要になります。つまり、バックアップは重要ですが、バックアップだけでランサムウェア被害を完全に抑え込めるわけではありません。データ窃取を早期に検知するには、重要データへのアクセス監視、大量ダウンロードの検知、外部送信通信の監視、クラウドストレージやファイル共有サービスの利用状況確認が必要です。特に、通常業務では発生しない大量の圧縮ファイル作成や外部アップロードは、ランサムウェア攻撃の前兆として注意すべきです。

暗号化

攻撃の最終段階で、ランサムウェアによる暗号化が実行されます。攻撃者は、業務停止の影響が大きいサーバや共有フォルダ、端末、仮想基盤を対象にし、ファイルを暗号化します。同時に、バックアップを削除したり、復旧機能を無効化したり、セキュリティ製品を停止しようとする場合もあります。暗号化が始まると、業務システムが使えない、ファイルサーバにアクセスできない、受発注や出荷が止まる、社内の連絡体制が混乱するなど、事業継続に大きな影響が出ます。NIST(米国立標準技術研究所)が公開しているNIST IR 8374でも、重要業務の復旧優先順位、バックアップの保護、復旧手順のテスト、対応計画の整備が重要であると示されています。暗号化段階まで到達してからでは、被害をゼロに抑えることは難しくなります。そのため、企業のランサムウェア対策では、暗号化を検知する仕組みに加え、暗号化前の侵入、権限昇格、横展開、データ窃取を早期に見つけることが重要です。

最近の攻撃の特徴

最近のランサムウェア攻撃の特徴は、暗号化だけに依存しない点にあります。攻撃者は、データを盗み、公開をちらつかせ、企業の信用や取引関係に圧力をかけることで、身代金の支払いを迫ります。この二重恐喝型の攻撃では、システム復旧だけでは問題が終わりません。情報漏洩の有無、漏洩した可能性のある情報の範囲、顧客や取引先への説明、監督官庁への報告など、経営判断を伴う対応が必要になります。

また、データ公開を前提にした脅迫も深刻です。攻撃者は、盗んだ情報の一部をリークサイトに掲載したり、公開期限を設けたり、顧客や取引先へ連絡すると主張したりすることがあります。これにより、企業は業務停止だけでなく、信用低下、顧客離脱、取引停止、法的責任のリスクにも直面します。

さらに、攻撃の分業化や自動化も進んでいます。ランサムウェア攻撃では、初期アクセスを売買する攻撃者、侵入後に権限を広げる攻撃者、データを窃取する攻撃者、暗号化と脅迫を行う攻撃者が分かれている場合があります。このような状況では、従来型の「入口で防ぐ」だけの対策では限界があります。攻撃者が社内に入った後の行動をどう検知するか、重要システムへの到達をどう遅らせるか、データ窃取をどう見つけるか、暗号化された場合にどう復旧するかまで含めた対策が必要です。

なぜ攻撃を止められないのか

ランサムウェア攻撃を止められない大きな理由は、侵入から暗号化までの途中段階に気づけないことです。攻撃者は、正規のアカウントや管理ツールを悪用することがあります。その場合、単純に「不審なファイルがあるか」「既知のマルウェアが検出されたか」だけを見ていても、攻撃の進行に気づけない可能性があります。

また、権限管理の不備も被害を拡大させます。管理者権限を持つアカウントが多すぎる、退職者のアカウントが残っている、共有アカウントを使っている、重要サーバへのアクセス制限が甘い、といった状態では、攻撃者が一度侵入しただけで広範囲へ移動できてしまいます。

検知遅れの背景には、ログが残っていない、ログを見ていない、異常を判断する基準がない、担当者が限られている、休日や夜間の監視ができないといった運用面の課題もあります。セキュリティ製品を導入していても、アラートを確認する体制がなければ、攻撃の兆候を見逃す可能性があります。 そのため、ランサムウェア対策では、技術対策だけでなく、運用体制の整備が欠かせません。誰がアラートを見るのか、どの条件で隔離するのか、どの段階で経営層へ報告するのか、外部専門家へいつ相談するのかを事前に決めておく必要があります。

企業が理解すべきポイント

企業がまず理解すべきなのは、ランサムウェア攻撃を完全に防ぐことは難しいという現実です。もちろん、脆弱性管理、メール対策、多要素認証、EDR、バックアップ、ネットワーク分離などの対策は重要です。しかし、攻撃手法は変化し続けており、外部委託先やクラウドサービス、認証情報の悪用など、自社だけでは完全に制御しにくい要素もあります。だからこそ、企業に求められるのは「侵入されないこと」だけを前提にした対策ではなく、「侵入される可能性を前提に、早期に検知し、被害を限定し、復旧できる体制」を整えることです。早期検知の観点では、通常とは異なるログイン、権限昇格、管理者ツールの不審な利用、複数端末への連続アクセス、大量のファイル操作、外部への大容量通信などを監視することが重要です。これらは、暗号化が始まる前に現れる可能性がある兆候です。

また、経営層はランサムウェアを単なるIT部門の問題としてではなく、事業継続、情報管理、顧客対応、法務、広報、取引先対応を含む経営リスクとして捉える必要があります。ランサムウェア攻撃は、システム停止だけでなく、情報漏洩、信用低下、売上損失、顧客離脱、サプライチェーンへの影響を引き起こす可能性があるためです。

ランサムウェアによって企業にどのような被害が発生するのかについては、次の記事で詳しく解説します。
「ランサムウェア被害の実態 – 業務停止・損害・企業が直面するリスクとは」

まとめ

ランサムウェア攻撃は、侵入、権限昇格、横展開、データ窃取、暗号化という複数の段階を経て進行します。暗号化は被害が目に見える最終段階であり、その前には攻撃者による認証情報の悪用、社内探索、重要データの特定、情報持ち出しが行われている可能性があります。近年は、データを暗号化するだけでなく、盗んだ情報を公開すると脅す二重恐喝が多く確認されています。そのため、バックアップを取得しているだけでは十分とはいえません。復旧できる体制に加え、データ窃取を防ぎ、早期に検知し、情報漏洩対応まで想定した準備が必要です。企業が取るべき対策は、入口対策、権限管理、ログ監視、EDR、脆弱性管理、バックアップ、インシデント対応体制を組み合わせた多層防御です。特に重要なのは、攻撃の流れを理解し、暗号化される前の段階で異常に気づくことです。ランサムウェア対策は、特定の製品を導入すれば終わるものではありません。攻撃者がどのように侵入し、どのように社内を移動し、どのようにデータを盗み、どのタイミングで暗号化するのかを理解したうえで、自社の弱点を継続的に見直すことが重要です。

【参考情報】

編集責任:木下


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像

Share
セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像アイキャッチ画像

サイバー攻撃や情報漏洩、不正アクセス、ランサムウェア感染などのセキュリティインシデントは、発生してから対応を考えていては被害を最小限に抑えることができません。重要なのは、発生時の対応だけでなく、平時から対応フローや体制を整備し、組織として継続的に管理することです。

セキュリティインシデント管理とは、インシデントの検知から初動対応、調査、復旧、再発防止までを組織的に運用するための仕組みを指します。

本記事では、インシデント管理の基本的な考え方や対応フローの全体像、企業に求められる体制について解説します。

本記事は「セキュリティインシデント管理・対応ガイド」の一部です。セキュリティ担当者だけでなく、インシデント発生時に判断・承認を求められる経営層・管理職の方にも読んでいただける内容になっています。技術的な詳細よりも「組織として何を決めておくべきか」という視点を中心に解説します。

【関連記事】

実際のインシデント対応の具体的な手順については、以下の記事で詳しく解説しています。
「インシデント対応フローとは?発生時に企業が取るべき手順と判断ポイント」

サイバー攻撃や情報漏洩、ランサムウェア感染、不正アクセス、Webサイト改ざんなど、企業を取り巻くセキュリティリスクは年々複雑化しています。これまでのように、インシデントが起きてから担当者が個別に対応するだけでは、被害の拡大を防ぎきれないケースも増えています。特に近年は、クラウドサービス、外部委託先、SaaS、リモートアクセス環境など、企業システムの構成が複雑になっています。そのため、自社の内部だけを見ていれば安全を確保できるという状況ではありません。セキュリティインシデント管理とは、こうしたリスクを前提に、インシデントの検知、初動対応、調査、復旧、再発防止までを組織として継続的に管理する考え方です。

NIST SP 800-61 r2「Computer Security Incident Handling Guide」でも、インシデント対応は単なる技術対応ではなく、計画、体制、分析、封じ込め、復旧、事後対応を含む組織的な取り組みとして整理されています。インシデント管理は、まさにその全体像を企業活動の中に組み込むための実務です。

インシデント管理とは何か

インシデント管理とは、セキュリティ上の問題が発生した際に、被害を最小限に抑え、事業への影響を管理し、再発を防ぐための一連の仕組みを指します。ここでいうインシデントには、マルウェア感染、不正アクセス、情報漏洩、アカウント侵害、ランサムウェア被害、Webサイト改ざん、システム停止、内部不正、委託先を経由した被害などが含まれます。重要なのは、インシデント管理が「発生後の火消し」だけを意味するものではないという点です。もちろん、発生直後の被害拡大防止や復旧作業は重要です。しかし、それだけではインシデント管理とはいえません。管理という言葉が示すように、事前準備、連絡体制、判断基準、証拠保全、外部報告、再発防止策の検討までを含めて、組織として運用できる状態にしておくことが求められます。

IPAも、インシデント発生時には影響範囲や損害の特定、被害拡大防止、再発防止策の検討を速やかに行うため、CSIRTなどの組織内対応体制を整備することが重要であると示しています。これは、インシデント対応を個人の経験や判断に依存させず、企業として再現性のある対応にするための考え方です。

「インシデント対応」と「インシデント管理」は混同されがちですが、両者には違いがあります。インシデント対応は、発生した事象に対して具体的に行う対応行動です。たとえば、感染端末の隔離、ログ調査、被害範囲の確認、復旧作業、関係者への報告などが該当します。一方、インシデント管理は、それらの対応を適切に実行するための全体設計です。誰が判断し、誰が作業し、どの基準で経営層へ報告し、いつ外部機関や顧客に連絡するのかをあらかじめ定め、実行できる状態にしておくことが中心になります。つまり、インシデント対応が「現場の行動」だとすれば、インシデント管理は「組織としての仕組み」です。対応力を高めるためには、個別の手順だけでなく、それを支える管理体制が欠かせません。

なぜインシデント管理が重要なのか

インシデント管理が重要視される理由は、サイバー攻撃の被害が技術部門だけの問題にとどまらなくなっているためです。情報漏洩が発生すれば、顧客や取引先への説明、監督官庁への報告、法務対応、広報対応、営業活動への影響、事業継続への支障など、企業全体に影響が及びます。システム停止が長期化すれば、売上機会の損失や顧客離れにもつながります。

独立行政法人情報処理推進機構(IPA)「中小企業のためのセキュリティインシデント対応の手引き」でも、インシデントによる被害には、原因調査や復旧の外部委託費、謝罪対応、法的対応費用といった直接的な金銭被害に加え、信用低下や事業停止による機会損失といった間接的被害があると整理されています。インシデント対応の目的は、これらの被害と影響範囲を最小限に抑え、迅速に復旧し、再発を防止することにあります。

特に情報漏洩リスクは、企業にとって深刻です。個人情報、認証情報、営業秘密、技術情報、取引先情報、顧客データなどが漏洩した場合、企業の信用は大きく損なわれます。たとえ漏洩件数が限定的であっても、初動対応や公表内容に不備があれば、二次的な批判を招くことがあります。反対に、発生直後から事実確認、被害拡大防止、関係者への説明、再発防止策の提示を適切に行えれば、被害の拡大を抑え、信頼回復への道筋を作ることができます。

また、サプライチェーンの複雑化もインシデント管理の重要性を高めています。企業のシステムや業務は、クラウドサービス、業務委託先、開発会社、保守ベンダー、物流・決済・顧客管理システムなど、多くの外部組織とつながっています。そのため、自社のセキュリティ対策だけではインシデントを完全に防ぐことはできません。委託先の侵害、外部サービスの設定不備、ソフトウェア供給網への攻撃などを起点として、自社に影響が及ぶ可能性があります。

インシデント管理が機能している企業では、外部委託先やクラウドサービスを含めたリスクを前提に、連絡先、責任範囲、報告基準、ログ取得範囲、復旧手順を整理しています。反対に、インシデント発生後に「誰に確認すればよいかわからない」「契約上どこまで調査できるかわからない」「委託先から情報が上がってこない」という状態になると、初動が遅れ、被害の実態把握も難しくなります。

インシデント管理の全体フロー

インシデント管理では、発生した事象を場当たり的に処理するのではなく、一定の流れに沿って対応することが重要です。ここでは、企業実務で理解しやすいように、検知、初動対応、調査・分析、復旧、再発防止という流れで整理します。

検知(Detection)

検知は、インシデント管理の出発点です。セキュリティ製品のアラート、ログ監視、外部機関からの通報、顧客からの問い合わせ、従業員からの報告、Webサイトの異常、システム停止など、インシデントの兆候はさまざまな形で現れます。重要なのは、検知した情報を見落とさず、適切な担当者へつなげる仕組みです。アラートが大量に発生しているにもかかわらず確認されていない、従業員が異常に気づいても報告先を知らない、外部からの通報が担当部署で止まってしまうといった状態では、検知していても管理できているとはいえません。

IPAでもインシデント対応の流れにおいて、Webサイト改ざん、システム停止、標的型メール、ログ監視による不正通信の発見などが検知の例として示されています。検知は技術的な監視だけでなく、社内外からの連絡受付を含めた仕組みとして考える必要があります。

初動対応(Containment)

初動対応では、被害の拡大を防ぐことが最優先になります。たとえば、マルウェア感染が疑われる端末をネットワークから隔離する、不正アクセスが疑われるアカウントを一時停止する、攻撃に悪用された通信経路を遮断する、関係システムの利用を制限する、といった対応が考えられます。ただし、初動対応では「とにかく止める」ことだけが正解とは限りません。証拠保全をせずに端末を初期化してしまうと、原因調査に必要なログや痕跡が失われる可能性があります。システムを不用意に停止すると、業務影響が大きくなる場合もあります。そのため、初動対応では、被害拡大防止と証拠保全、事業継続のバランスを考えながら判断する必要があります。

米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)「Incident Response Plan (IRP) Basics」インシデント対応計画に関する資料でも、インシデント対応計画は、組織がインシデントの前、最中、後に取るべき行動を支援する正式な文書として位置づけられています。初動で迷わないためには、あらかじめ承認された計画と判断基準が必要です。

調査・分析(Investigation)

調査・分析では、何が起きたのか、どの範囲に影響があるのか、攻撃者が何を行ったのか、情報漏洩の可能性があるのかを確認します。調査対象には、端末、サーバ、認証ログ、通信ログ、クラウドサービスの操作履歴、メール、EDRやSIEMの検知情報などが含まれます。この段階で重要なのは、事実と推測を分けることです。インシデント発生直後は情報が錯綜しやすく、関係者の不安も高まります。そのため、確定していない情報を断定的に扱うと、誤った判断につながります。調査結果は、時系列、影響範囲、確認済み事実、未確認事項、今後の調査方針に分けて整理することが望ましいです。

また、調査・分析は技術部門だけで完結しない場合があります。個人情報や機密情報の漏洩可能性がある場合は、法務、広報、経営層、顧客対応部門との連携が必要になります。外部委託先やセキュリティ専門ベンダーに調査を依頼するケースもあります。インシデント管理では、こうした連携をあらかじめ想定しておくことが重要です。

復旧(Recovery)

復旧では、影響を受けたシステムや業務を安全な状態に戻します。バックアップからの復元、パッチ適用、設定変更、アカウントの再発行、認証情報のリセット、ネットワーク接続の再開、業務再開判断などが含まれます。復旧時に注意すべきなのは、原因が取り除かれていない状態でシステムを戻さないことです。ランサムウェア感染後にバックアップから復元しても、侵入経路となった脆弱性や認証情報の悪用が残っていれば、再侵害される可能性があります。不正アクセスを受けたシステムを復旧する場合も、攻撃者が作成したアカウント、バックドア、不審な設定変更が残っていないかを確認する必要があります。単に業務を再開するだけでなく、脅威を除去し、安全性を確認したうえで復旧することが重要です。

再発防止(Lessons Learned)

再発防止は、インシデント管理の中でも特に重要な工程です。インシデントが収束した後、原因、対応の良かった点、課題、判断が遅れた場面、連絡体制の不備、ログ不足、訓練不足などを振り返り、次に同じ問題が起きないよう改善します。再発防止策には、技術的対策だけでなく、運用改善も含まれます。たとえば、脆弱性管理の見直し、バックアップ運用の改善、EDRやログ監視の強化、アカウント権限の見直し、委託先との連絡ルール整備、初動対応手順の改定、経営層への報告基準の明確化、机上演習の実施などが考えられます。IPAも、インシデント発生に備えた演習を行っていないことや、CSIRT業務が属人化していることを課題として挙げています。再発防止は、報告書を作って終わりではありません。組織の対応力を高めるために、手順、体制、訓練へ反映することが求められます。

インシデント対応との違いと関係

インシデント対応とインシデント管理は、密接に関係しています。ただし、同じ意味ではありません。インシデント対応は、実際に起きたインシデントに対する具体的な行動です。検知したアラートを確認する、感染端末を隔離する、ログを調査する、影響範囲を特定する、復旧作業を行うといった実務が該当します。一方、インシデント管理は、それらの対応を組織として適切に動かすための仕組みです。対応手順、報告ルート、責任者、判断基準、外部連携、訓練、記録、改善活動までを含みます。つまり、対応は管理の一部です。管理がなければ、対応は担当者個人の経験や判断に依存しやすくなります。この違いは、平時と有事の関係で考えるとわかりやすくなります。有事に実際に動くのがインシデント対応です。平時から有事に備えて準備し、発生時に迷わず動けるようにし、終息後に改善するのがインシデント管理です。

たとえば、ランサムウェア感染が疑われる端末を隔離することはインシデント対応です。しかし、どの条件で隔離するのか、誰が判断するのか、隔離後に誰へ報告するのか、業務影響をどう判断するのか、顧客や委託先への連絡が必要か、証拠をどのように保全するのかを定めることはインシデント管理です。

インシデント管理が目指すのは、個別最適ではなく全体最適です。現場担当者が最善を尽くしていても、経営判断が遅れたり、法務・広報との連携が取れなかったり、委託先との情報共有が進まなかったりすれば、企業全体としての対応は不十分になります。だからこそ、インシデント管理では、技術、業務、法務、広報、経営をつなぐ視点が必要です。

管理が機能しない企業の特徴

インシデント管理が機能しない企業には、いくつか共通する特徴があります。

対応が属人化している

最も多いのは、対応が属人化している状態です。特定の担当者だけがシステム構成を理解している、ログの見方を知っている、ベンダーとの連絡先を把握している、過去のトラブル対応を覚えているという状態では、その担当者が不在のときに対応が止まります。

属人化は、平時には問題が見えにくいという特徴があります。日常業務では、詳しい担当者がその場で処理できるため、大きな問題に見えません。しかし、インシデント発生時には状況が一変します。判断すべきことが増え、関係者も増え、時間的な余裕がなくなる中で、特定の個人に情報と判断が集中すると、対応が遅れやすくなります。対策の第一歩は、対応手順・連絡先・ログの見方・ベンダー窓口を「担当者の頭の中」から文書に移すことです。

IPAも、CSIRT業務の属人化や、証拠保全ルール、外部報告・公表ルール、分析・対応手順の未整備をインシデント対応体制上の課題として挙げています。これは、実務上の弱点がインシデント発生時に表面化しやすいことを示しています。

判断基準が定められていない

もう一つの特徴は、判断基準が明確になっていないことです。たとえば、どのレベルのアラートで経営層へ報告するのか、個人情報漏えいの可能性がある場合に誰が判断するのか、システム停止を許容する条件は何か、外部公表の検討を始めるタイミングはいつか、といった基準が曖昧な企業では対応が遅れやすくなります。まず「このレベルのアラートが発生したら経営層へ報告する」という1行の基準を決めるだけでも、判断の遅れを防ぐ効果があります。

感染端末の隔離判断が遅れて被害が拡大する、不正アクセスの可能性を軽視して調査開始が遅れる、顧客への説明が後手に回るといった事態も起こり得ます。限られた情報の中で迅速に判断するためには、平時から基準を定めておくことが重要です。

部門間の連携が弱い

また、部門間連携が弱い企業も、インシデント管理が機能しにくい傾向があります。情報システム部門だけで対応しようとしても、顧客対応、法務判断、広報対応、取引先調整、経営判断が必要になる場面では限界があります。セキュリティインシデントは技術トラブルであると同時に、事業リスクでもあります。

JPCERT/CCはCSIRTについて、「組織内の情報セキュリティ問題を専門に扱うインシデント対応チーム」と説明し、組織的なインシデント対応体制の構築を支援しています。管理を機能させるためには、技術部門だけでなく、経営層、法務、広報、営業、総務、人事、委託先を含めた連携が欠かせません。

まとめ

セキュリティインシデント管理とは、インシデントが発生した後の対応だけでなく、検知、初動対応、調査・分析、復旧、再発防止までを組織として管理するための仕組みです。インシデント対応が現場の具体的な行動であるのに対し、インシデント管理は、その対応を確実に実行するための全体設計といえます。

サイバー攻撃や情報漏洩の影響は、情報システム部門だけにとどまりません。顧客、取引先、委託先、経営、法務、広報、営業活動、事業継続にまで広がります。そのため、企業には、発生後に慌てて対応するのではなく、平時から判断基準、連絡体制、対応フロー、証拠保全、外部連携、再発防止の仕組みを整えておくことが求められます。特に、属人化した対応や曖昧な判断基準は、インシデント発生時に大きな弱点になります。担当者の経験に頼るのではなく、組織として再現性のある対応を行うことが、被害の最小化と早期復旧につながります。

インシデント管理は、単なるセキュリティ部門の業務ではありません。企業の信頼、事業継続、情報漏洩対策を支える重要な経営課題です。まずは、自社でインシデントが発生した場合に、誰が検知し、誰が判断し、誰が対応し、誰が経営層や外部関係者へ報告するのかを確認することから始めることが重要です。


本記事では、セキュリティインシデント管理の全体像について解説しました。より実践的に理解したい方は、まず「セキュリティインシデントとは?」で代表的な事例やリスクを確認し、その後「インシデント対応フロー」「インシデント対応体制」を読むことで、企業に求められる対応を体系的に理解できます。

また、インシデント発生後の改善活動については、「セキュリティインシデントの再発防止策とは?」もあわせてご覧ください。


【関連記事】

【参考情報】

公開日:2026年6月17日

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティインシデントの再発防止策とは?体制強化と継続的改善のポイント

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティインシデントの再発防止と体制強化_アイキャッチ画像

セキュリティインシデントへの対応は、システムや業務を復旧して終わりではありません。同じ問題を繰り返さないためには、原因を分析し、対策を講じ、組織全体の対応力を高めることが重要です。

実際のインシデントでは、技術的な脆弱性だけでなく、運用ルールの不備や情報共有不足、訓練不足などが原因となっているケースも少なくありません。そのため、再発防止には技術対策だけでなく、体制や運用の見直しも欠かせません。

本記事では、セキュリティインシデント発生後に取り組むべき再発防止策や、継続的な改善のポイントについて解説します。

インシデント管理や対応フローの全体像については、関連記事もあわせてご覧ください。
「セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像」

インシデントは「発生して終わり」ではない

セキュリティインシデントは発生して終わりではなく、組織にとって重要な学習の機会でもあります。再発防止策の基本は、まず原因を正確に特定し、その根本的な要因を排除することです。技術的な脆弱性の修正だけでなく、運用ルールや業務プロセス、アクセス管理、ログ監視体制の見直しなど、組織全体の改善が求められます。特に、多くのインシデントは単一の要因ではなく、複数の小さな問題が重なって発生するため、広い視野での分析と対応が不可欠です。また、再発防止策は一度実施して終わりではなく、定期的な評価と改善サイクルを回すことで、組織のセキュリティ体制を継続的に強化できます。これにより、同じ種類の被害が繰り返されるリスクを大幅に低減できるのです。

再発防止こそが最重要課題

再発防止を確実にするためには、組織全体のセキュリティ体制を明確に整備することが不可欠です。具体的には、インシデント対応チーム(CSIRT)を設置し、平常時から役割分担を明文化しておくことで、発生時の混乱を最小限に抑えられます。例えば、技術担当者は原因調査や封じ込めを、法務担当者は法的リスクの確認や外部報告を、広報担当者は顧客や取引先への情報発信を、それぞれ責任範囲を明確にして迅速に対応します。また、経営層も意思決定や資源配分の役割を担い、全社的な支援体制を構築することが重要です。このような体制を事前に整えておくことで、インシデント発生後の対応スピードが向上し、被害の拡大や二次的な損失を防ぐことができます。

再発防止のためのアプローチ

従業員教育と意識向上

セキュリティインシデントの再発防止には、従業員一人ひとりの意識向上が欠かせません。技術的対策や体制整備だけでは、人的ミスや不注意による情報漏洩、誤操作を完全に防ぐことはできません。そのため、定期的なセキュリティ教育や訓練を通じて、最新の脅威や攻撃手法、社内ルールの理解を深めることが重要です。例えば、フィッシングメールの疑似演習やパスワード管理の強化、情報取り扱いに関するケーススタディを行うことで、従業員の行動が組織全体のセキュリティ強化につながります。さらに、教育や訓練の効果は一度きりではなく、継続的に評価し改善していくことが求められます。このように、人的要因への対応を組み込むことで、組織全体の防御力が大きく向上します。

セキュリティポリシーの定期的な見直し

再発防止策を有効に機能させるためには、定期的な監査と評価が不可欠です。導入したセキュリティ対策や運用ルールが実際に遵守されているか、効果があるかを定期的に確認することで、弱点や改善点を早期に発見できます。例えば、アクセス権限やログ管理の運用状況をチェックする内部監査、脆弱性診断やペネトレーションテストなどの技術的評価を組み合わせることで、組織全体の安全性を客観的に評価できます。また、監査や評価の結果をもとに改善策を実行し、PDCAサイクルを回すことで、インシデント再発のリスクを継続的に低減することが可能です。このプロセスをルーチン化することで、組織はインシデントに強い体制を築くことができるようになります。

セキュリティ対策の継続的強化

再発防止には、組織全体の運用や体制強化だけでなく、セキュリティ対策の継続的な見直しも重要です。脆弱性の発見やパッチ適用、アクセス制御の見直し、ファイアウォールやIDS/IPSなどのセキュリティ機器の設定確認は、常に最新の脅威に対応するために欠かせません。また、クラウドサービスやモバイル端末など、新たなIT資産を導入する際も、初期設定のセキュリティ強化や監視体制の整備を行う必要があります。さらに、ログ監視やアラート機能の精度向上、異常検知の自動化など、セキュリティ対策を継続的に見直すことで、インシデントの早期発見と被害拡大防止が可能となります。技術面の強化は、組織の防御力を底上げし、再発リスクを大幅に低減する基盤となります。

インシデント発生後の振り返り(ポストモーテム)

インシデント対応が一段落した後は、必ず振り返り(ポストモーテム)を行い、再発防止策の精度を高めることが重要です。具体的には、発生原因、対応のスピードや手順の適切さ、情報共有の精度、関係者間の連携状況などを詳細に分析します。この振り返りによって、改善すべき運用上の課題や技術的な弱点が明確になり、次回以降の対応力向上につながります。また、振り返りの結果は、社内マニュアルや教育資料に反映させることで、組織全体の知見として蓄積されます。さらに、経営層への報告を通じて資源や方針の見直しにも活用することで、組織全体のセキュリティ文化を強化し、インシデント再発リスクを大幅に低減できます。

まとめ

セキュリティインシデントは発生して終わりではなく、発生後の対応や改善こそが組織の安全性を左右します。本記事では、再発防止策の基本、組織体制の強化、従業員教育、定期的な監査、技術的対策の継続的強化、そしてポストモーテムによる振り返りまで、包括的な対策のポイントを解説しました。これらを継続的に実施することで、インシデントの再発リスクを大幅に低減し、企業の信頼性と業務継続性を確保できます。次回以降も、組織全体でセキュリティ力を高める取り組みが重要です。

再発防止策を継続的に実行するためには、CSIRTを含むインシデント対応体制の整備が重要です。
「インシデント対応体制とは?CSIRTの役割と企業が整えるべき運用のポイント」

BBSecでは

セキュリティインシデントの再発防止と体制強化は、組織の安全性を高めるために不可欠です。BBSECでは、インシデント発生時に迅速かつ効果的に対応できる体制構築を支援する「インシデント初動対応準備支援サービス」を提供しています。このサービスでは、実際のインシデント発生時に参照可能な対応フローやチェックリストの作成をサポートし、組織の対応力を強化します。さらに、インシデント対応訓練を通じて、実践的な対応力を養うことも可能です。詳細については、以下のリンクをご覧ください。

https://www.bbsec.co.jp/service/evaluation_consulting/incident_initial_response.html
※外部サイトにリンクします。

【参考情報】

公開日:2025年10月22日
更新日:2026年6月17日

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティインシデント発生時の対応 ―初動から復旧まで解説―

Share
セキュリティインシデント発生時の対応アイキャッチ画像

セキュリティインシデントが発生した際は、限られた時間の中で被害拡大を防ぎ、原因を調査し、業務復旧を進める必要があります。しかし、実際の現場では「まず何をすべきか」「どこまで影響が広がっているのか」「誰に報告すべきか」と判断に迷うケースも少なくありません。

初動対応の遅れや判断ミスは、情報漏えいや業務停止などの被害拡大につながる可能性があります。本記事では、セキュリティインシデント発生時に企業が取るべき対応について、初動対応から復旧までの流れを解説します。

なお、インシデント管理の全体像については、以下の記事で詳しく解説しています。
「セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像」

インシデント対応が遅れると被害が拡大する―「初動対応」の重要性

セキュリティインシデントが発生した際、最初に求められるのは「被害の拡大を防ぐこと」です。具体的には、該当システムのネットワーク接続を遮断する、影響範囲を限定する、ログを確保して証拠を保存するといった行動が挙げられます。ここで重要なのは、焦ってシステムを完全に停止させたり証拠を消去したりしてしまわないことです。例えば、感染が疑われるPCを慌てて初期化すると、攻撃経路やマルウェアの痕跡といった重要な調査情報を失うことになり、後続の対応が困難になります。そのため、インシデント発生時には「まず拡大防止と証拠保全を優先する」という基本原則を徹底する必要があります。初動段階での判断ミスが、被害規模や復旧にかかる時間を大きく左右するのです。

セキュリティインシデント対応の基本フロー

社内連携と報告体制

セキュリティインシデントが発生した際、技術的な対応と同じくらい重要なのが「社内連携と報告体制」です。現場担当者が異常を検知した場合、直属の上司や情報システム部門への迅速な報告はもちろん、経営層へのエスカレーションルートを明確にしておくことが不可欠です。さらに、インシデント対応を一部門だけに任せるのではなく、法務・広報・総務など関連部門との連携が欠かせません。例えば、法務部門は法的リスクの確認や外部機関への届出判断を担い、広報部門は顧客や取引先への適切な情報発信を行います。これらが連携できていないと、組織全体としての対応が後手に回り、混乱や信頼失墜を招く恐れがあります。そのため、平常時から「誰が・どのタイミングで・誰に報告するか」を明文化したインシデント対応計画を整備しておくことが重要です。

被害範囲の特定

セキュリティインシデントが発生した際に、初動対応で重要なのが「被害範囲の特定」です。単なる障害や一時的な不具合と、外部からの不正アクセスやマルウェア感染といったインシデントを明確に区別する必要があります。具体的には、ログの解析やネットワーク監視、ユーザ報告などを通じて、侵入経路や影響を受けたシステム、漏洩が疑われる情報を洗い出します。この段階で誤った判断を下すと、被害を過小評価して対応が遅れたり、逆に過大評価して不要な混乱を招いたりするリスクがあります。そのため、迅速かつ客観的に状況を評価できる仕組みを整えておくことが欠かせません。

被害の封じ込め・拡大防止

被害範囲を特定した後は、被害の「封じ込め」が必要です。これは、インシデントの拡大を防ぎ、さらなる被害を最小限に抑えるための重要なプロセスです。例えば、侵害を受けたサーバをネットワークから切り離す、攻撃者が利用したアカウントを即座に無効化する、通信を一時的に遮断するなどの対応が考えられます。ただし、封じ込めの方法を誤ると、証拠が失われたり、攻撃者に異変を察知されて活動を隠蔽されたりする恐れもあります。そのため、封じ込めの対応はセキュリティチーム内で役割を明確にし、優先順位を付けて慎重に進めることが求められます。

原因調査・ログ解析・フォレンジック調査

封じ込めが完了した後は、インシデントの原因を突き止める「原因調査」が不可欠です。攻撃者がどのように侵入したのか、どの脆弱性を悪用したのか、内部関係者の過失や不正が関与していないかなど、多角的な視点から調査を進める必要があります。ログ解析やフォレンジック調査を通じて、攻撃経路や被害状況を正確に把握することが求められます。この段階で調査が不十分だと、再発防止策が不完全となり、再び同様の被害を招く可能性が高まります。そのため、外部のセキュリティ専門家の協力を得るケースも少なくありません。

復旧対応

原因が特定された後は、システムやサービスの復旧作業に移ります。ただ単に停止したサービスを再開させるのではなく、原因を取り除き、安全性を確認したうえで再稼働することが重要です。例えば、脆弱性が悪用されていた場合はセキュリティパッチを適用し、不正アクセスで改竄されたデータがあればバックアップから復旧します。また、復旧の際には「段階的な再開」を意識することが推奨されます。いきなり全システムを戻すのではなく、優先度の高いシステムから順に稼働させ、監視を強化しながら正常性を確認することで、再度の障害発生や攻撃再開のリスクを軽減できます。

関係者への報告・情報共有

復旧作業と並行して、関係者への適切な報告や情報共有も欠かせません。セキュリティインシデントは自社だけの問題ではなく、取引先や顧客、さらには規制当局にまで影響が及ぶ可能性があります。そのため、影響範囲を正確に把握したうえで、必要な関係者に迅速かつ誠実に情報を提供することが求められます。特に個人情報漏洩が発生した場合、法令やガイドラインに従った報告が義務付けられているケースも多く、対応を怠れば法的リスクや企業の信頼失墜につながります。また、社内向けの情報共有も重要であり、従業員が不安や誤情報に惑わされないよう、明確なメッセージを発信する体制を整えることが望まれます。

再発防止策の検討

インシデント対応の最終段階は、再発を防ぐための改善策を講じることです。単に原因を修正するだけでなく、組織全体のセキュリティ体制を見直す機会として活用することが重要です。例えば、脆弱性管理の仕組みを強化する、アクセス制御のルールを見直す、ログ監視やアラートの精度を高めるなど、技術的な改善が挙げられます。また、従業員へのセキュリティ教育や定期的な訓練を実施し、人為的なミスや不注意を減らす取り組みも効果的です。さらに、インシデント対応の流れを記録し、振り返り(ポストモーテム)を行うことで、今後同様の事態が発生した際に迅速かつ適切に対処できる体制を構築できます。

BBSecでは

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスも提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

まとめ

本記事では、セキュリティインシデントが発生した際に組織が取るべき対応を、初動から原因調査、復旧、関係者への報告、そして再発防止まで段階的に解説しました。インシデント対応は単なる技術的作業ではなく、社内連携や外部機関との調整、法令遵守、そして企業全体の信頼維持といった広範な要素が関わります。特に初動対応の速さや正確さは被害の拡大を防ぐ鍵となるため、日頃からの対応体制の整備や訓練が欠かせません。次回第3回では、インシデントの発生を未然に防ぐ取り組みや、組織全体でのセキュリティ強化策について詳しく解説し、実践的な予防策のポイントを紹介します。

インシデント発生時の対応を円滑に進めるためには、平時から対応体制を整備しておくことが重要です。
「インシデント対応体制とは?CSIRTの役割と企業が整えるべき運用のポイント」

【参考情報】

公開日:2025年10月8日
更新日:2026年6月17日

編集責任:木下


ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る