セキュリティインシデントとは?基礎知識と代表的な事例を解説

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
セキュリティインシデントとは何か?基礎知識と代表的な事例アイキャッチ画像

サイバー攻撃や情報漏えい、不正アクセス、ランサムウェア感染など、企業を取り巻くセキュリティリスクは年々増加しています。こうした事象は「セキュリティインシデント」と呼ばれ、発生した場合は情報資産の損失だけでなく、事業停止や信用低下につながる可能性があります。

しかし、「どのような事象がセキュリティインシデントに該当するのか」「企業はどのようなリスクを認識すべきか」を正しく理解できていないケースも少なくありません。

本記事では、セキュリティインシデントの定義や代表的な事例、企業への影響についてわかりやすく解説します。

インシデント管理や対応フローの全体像については、関連記事もあわせてご覧ください。
「セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像」

セキュリティインシデントの定義

セキュリティインシデントとは、情報システムやネットワークにおいて、情報のセキュリティの3要素、「機密性」「完全性」「可用性」を脅かす事象の総称です。具体的には、不正アクセスや情報漏洩、マルウェア感染、サービス運用妨害(DoS)攻撃などが含まれます。近年はクラウドやリモートワークの普及により、攻撃対象や被害の範囲が広がり、セキュリティインシデントの発生リスクは増大しています。国内外で大規模な事件が相次いで報道されるなか、インシデントの発生はもはや大企業に限られた問題ではなく、中小企業や自治体、教育機関に至るまで幅広い組織が直面しています。そのため、経営層から現場担当者に至るまで、セキュリティインシデントへの理解と備えが求められているのです。

セキュリティインシデントの種類(例)

一口にセキュリティインシデントといっても、その内容は多岐にわたります。代表的なものとしては、まず「不正アクセス」が挙げられます。攻撃者が外部からシステムに侵入し、機密情報を窃取したり改竄したりするケースです。次に「マルウェア感染」があります。ウイルスやランサムウェアなどの悪意あるソフトウェアにより、データが暗号化され業務が停止する被害が増えています。また、従業員による「内部不正」も見逃せません。権限を持つ社員が意図的に情報を持ち出すケースや、誤操作による情報流出が問題化しています。さらに「情報漏洩」や「サービス停止(DoS/DDoS攻撃など)」も、企業活動を直撃する深刻なインシデントです。このようにセキュリティインシデントは外部攻撃だけでなく、内部要因やシステム障害など多面的に発生し得るため、幅広い視点での備えが不可欠です。

実際に発生した主なセキュリティインシデント事例

セキュリティインシデントは国内外で日々多発しています。この表は2025年8月から9月にかけて発生した主要な国内インシデント事例をまとめたものです。ランサムウェア攻撃や不正アクセスによる被害が多く、特に製造業や重要インフラへの影響が深刻化している傾向が見られます。

被害報告日被害企業概要主な原因影響範囲
2025年9月国内ガス・電力会社人為的ミスLPガス検針端末の紛失顧客情報6,303件の漏洩等のおそれ*1
2025年9月国内デジタルサービス運営委託事業者個人情報漏洩受講状況管理ツールへの登録作業ミスリスキリングプログラム受講者1名の個人情報が他の受講者1名に閲覧可能に*2
2025年9月国内食料品小売業個人情報漏洩サーバへの第三者からの不正アクセス企業情報及び個人情報が流出した可能性*3
2025年9月委託事業者操作・管理ミスオペレーターの利用者情報取り違い高齢者の見守り・安否確認が行われず*4
2025年9月国内オフィス機器販売会社個人情報漏洩第三者による不正アクセスカード支払い顧客の情報漏洩の可能性*5
2025年8月ハウステンボス株式会社システム障害第三者による不正アクセス一部サービスが利用できない状況に*6
2025年8月国内電力関連会社不正ログインリスト型攻撃(複数IPアドレスから大量ログイン試行)ポイント不正利用444件*7
2025年8月国内機器メーカー企業不正アクセス海外グループ会社を経由した第三者の不正アクセス一部サービス提供停止(8月16日復旧)*8
2025年8月医療用メーカー企業マルウェア感染システムのランサムウェア感染2日間出荷停止、その後再開*9
2025年8月国内建設事業者マルウェア感染システムのランサムウェア感染海外グループ会社の一部サーバが暗号化*10
2025年8月国内外郭団体乗っ取り第三者による一部メールアドレスの乗っ取り迷惑メール送信元として悪用*11
2025年8月暗号資産交換事業者クラウド設定ミス顧客データ移転作業中のクラウド設定ミス海外メディアの報道で発覚、アクセス制限不備*12
2025年8月国内銀行元従業員による情報の不正取得出向職員による電子計算機使用詐欺アコムから出向の元行員が逮捕・懲戒解雇*13
2025年8月国内病院個人情報不正利用委託職員が診療申込書から電話番号を不正入手LINEで患者に私的メッセージを送付*14
2024年12月国内総合印刷事業者マルウェア感染VPNからの不正アクセス(パスワード漏洩または脆弱性悪用)複数のサーバが暗号化される被害*15

これらの事例は「セキュリティインシデントは特定の大企業だけの問題ではない」という現実を示しており、規模や業種にかかわらず備えが不可欠であることを強調しています。

セキュリティインシデントが企業に与える影響

セキュリティインシデントが発生すると、企業は多方面に深刻な影響を受けます。最もわかりやすいのは、システム停止や情報漏洩に伴う金銭的損失です。業務が一時的に止まることで売上が減少し、復旧作業や調査にかかる費用も膨大になります。さらに、顧客情報や取引先情報が流出すれば、企業の信頼性が大きく揺らぎ、契約解除や取引停止に直結する可能性があります。また、個人情報保護法や業界ごとのセキュリティ基準に違反すれば、法的責任や行政処分を受けるリスクも高まります。株式市場に上場している企業であれば、セキュリティインシデントの公表によって株価が急落するケースも少なくありません。このように、単なるシステム障害にとどまらず、企業経営全体に打撃を与える点がセキュリティインシデントの恐ろしさといえます。

セキュリティインシデントを理解したら、次に重要なのは実際に発生した際の対応手順です。初動対応から復旧までの流れについては、以下の記事で詳しく解説しています。
「インシデント対応フローとは?発生時に企業が取るべき手順と判断ポイント」

まとめ

本記事では、セキュリティインシデントの定義や種類、実際に発生した事例、そして企業に及ぼす影響について解説しました。改めて強調すべきは、セキュリティインシデントは大企業だけでなく、中小企業や自治体、教育機関などあらゆる組織にとって現実的な脅威であるという点です。しかも一度発生すると、金銭的損失だけでなく、顧客や取引先からの信頼低下、法的リスク、社会的信用の失墜といった連鎖的な被害を引き起こします。こうした背景から、セキュリティインシデントを「発生してから考える」姿勢ではなく、「発生する前提で備える」姿勢が求められています。次回は、実際にインシデントが発生した際にどのような対応が必要なのか、初動から復旧までの流れを詳しく解説します。

【関連記事】

セキュリティインシデントへの理解を深めたい方は、以下の記事もあわせてご覧ください。

【参考情報】

公開日:2025年10月1日
更新日:2026年6月17日

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

【企業のためのランサムウェア対策ガイド】ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説

Share
ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説アイキャッチ画像

ランサムウェア対策を考えるうえで重要なのが、「どこから侵入されるのか」を理解することです。近年の企業向けランサムウェア攻撃では、メールだけでなく、VPN機器やリモートデスクトップ(RDP)の脆弱性、認証情報の悪用、サプライチェーン経由の侵入など、多様な経路が利用されています。本記事では、企業が見落としがちな代表的な感染経路と、その対策の考え方について解説します。

ランサムウェアの基本的な仕組みや全体像については、以下の記事で整理しています。
「ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本―」

ランサムウェアは、ある日突然社内のパソコンやサーバ上で実行されるように見えます。しかし実際には、その前段階で攻撃者が企業ネットワークへ侵入しています。メール、VPN機器、リモートデスクトップ、ソフトウェアの脆弱性、外部委託先など、侵入経路はさまざまです。特に近年は、単に添付ファイルを開かせる攻撃だけでなく、インターネットに公開されたVPN機器やリモートアクセス環境の脆弱性、認証情報の悪用、委託先や外部サービスを踏み台にした侵入が問題になっています。警察庁やIPAの資料でも、国内のランサムウェア被害ではVPN機器やリモートデスクトップなど、テレワーク環境に関連する経路が多く確認されています。

ランサムウェアはどこから侵入するのか

ランサムウェアの感染経路は、ひとつに限定されません。攻撃者は、企業の外部に開いている入口、従業員が日常的に使うメール、保守やテレワークのためのリモート接続、未修正のソフトウェア、さらには取引先や委託先との接続関係まで、複数の経路を組み合わせて侵入を試みます。従来は、ランサムウェアというと「不審なメールの添付ファイルを開いて感染する」というイメージが強くありました。もちろんメールは現在でも重要な感染経路ですが、企業におけるランサムウェア被害では、VPN機器やリモートデスクトップなど、外部から社内環境へ接続するための仕組みが狙われるケースが目立ちます。

米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)が公開している「#StopRansomware Guide」でも、ランサムウェアやデータ恐喝型攻撃の初期侵入経路として、インターネットに公開された脆弱性や設定ミス、フィッシング、認証情報の悪用、リモートアクセス環境などが重視されています。つまり、ランサムウェア対策は「端末にウイルス対策ソフトを入れる」だけでは不十分であり、外部公開資産、認証、運用設定、委託先管理まで含めて考える必要があります。

代表的な感染経路

メールによる感染

メールは、現在でもランサムウェア感染の代表的な入口です。攻撃者は、請求書、見積書、配送通知、業務連絡、採用関連の連絡などを装い、添付ファイルや本文中のリンクを開かせようとします。従業員が添付ファイルを開いたり、リンク先で認証情報を入力したりすると、マルウェア感染やアカウント窃取につながる可能性があります。ただし、近年のランサムウェア攻撃では、メールから即座に暗号化が始まるとは限りません。メールをきっかけに認証情報を盗み、その後VPNやクラウドサービスへ不正ログインする場合もあります。また、メール経由で侵入したマルウェアが端末内の情報を収集し、攻撃者が次の侵入経路を探す足がかりになることもあります。そのため、メール対策は「怪しいメールを開かないように教育する」だけでは不十分です。迷惑メール対策、添付ファイルの検査、URLフィルタリング、多要素認証、端末の挙動監視を組み合わせ、万が一クリックされても被害が広がりにくい仕組みを整える必要があります。

VPN機器の脆弱性

企業のランサムウェア対策で特に注意すべき感染経路が、VPN機器の脆弱性です。VPNは、テレワークや拠点間接続、外部からの保守作業に欠かせない仕組みですが、インターネット側に公開されているため、攻撃者にとっても狙いやすい入口になります。独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」でも、ランサムウェア被害の感染経路としてVPN機器経由が大きな割合を占め、VPN機器経由とリモートデスクトップ経由を合わせると毎年高い割合を占めていることが示されています。

VPN機器に未修正の脆弱性が残っている場合、攻撃者は認証を突破したり、機器上の情報を盗んだり、社内ネットワークへ侵入したりする可能性があります。特に、サポート切れの機器、更新が滞っているファームウェア、初期設定に近いまま運用されている環境、不要なアカウントが残っている環境は危険です。VPN機器は一度導入すると、業務インフラとして長く使われがちです。そのため、導入時には問題がなかったとしても、数年後に深刻な脆弱性が公表され、攻撃対象になることがあります。ランサムウェア対策では、VPN機器のメーカー名、型番、バージョン、サポート期限、適用済みパッチを定期的に確認することが重要です。

リモートデスクトップ(RDP)の悪用

リモートデスクトップ(RDP)も、ランサムウェアの代表的な感染経路です。RDPは、離れた場所から社内のPCやサーバを操作できる便利な仕組みですが、外部から直接接続できる状態になっていると、攻撃者にとって格好の侵入口になります。CISAが公開するランサムウェア関連アドバイザリ(#StopRansomware: Akira Ransomware)でも、RDPやVPNなどのリモートアクセスサービスが初期侵入に使われる事例が継続的に示されています。

攻撃者は、単純なパスワードの総当たり攻撃、過去に漏えいした認証情報の悪用、設定不備の探索などによって、RDP接続を突破しようとします。一度RDP経由で社内端末やサーバへ入られると、攻撃者は管理者権限の取得、他端末への横展開、データの持ち出し、バックアップの削除、ランサムウェアの実行へと進む可能性があります。RDPを業務上どうしても使う場合は、インターネットへ直接公開しないことが基本です。VPNやゼロトラスト型のアクセス制御を経由させ、多要素認証を必須にし、接続元制限、ログ監視、不要アカウントの削除を徹底する必要があります。

ソフトウェアの脆弱性

ランサムウェアの感染経路として見落とされやすいのが、OS、ミドルウェア、業務システム、Webアプリケーション、ネットワーク機器などのソフトウェア脆弱性です。Verizon「2025 Data Breach Investigations Report」(DBIR)でも、脆弱性の悪用による初期アクセスが増加していることが示されており、境界デバイスや外部公開システムの管理が企業のセキュリティ課題として重要になっています。

攻撃者は、公開された脆弱性情報をもとに、未修正のシステムをインターネット上で探索します。特に危険なのは、外部からアクセスできるシステムに深刻な脆弱性が残っている場合です。VPN、ファイアウォール、メールサーバ、ファイル転送システム、Web管理画面、クラウド連携用の管理コンソールなどは、攻撃者から常に探索対象になっていると考えるべきです。脆弱性対策では、単にパッチを適用するだけではなく、自社がどのシステムを外部公開しているかを把握することが出発点になります。資産管理が不十分なままでは、どの機器に脆弱性があるのか、どのシステムを優先して更新すべきかを判断できません。

サプライチェーン経由の感染

ランサムウェアの感染経路は、自社のネットワークや端末だけに限られません。委託先、外部サービス、クラウドサービス、保守ベンダー、取引先との接続環境を通じて侵入されることもあります。こうした外部経由の侵入は、サプライチェーン攻撃としても知られています。Verizon「2025 Data Breach Investigations Report」でも、漏えい・侵害に第三者が関与する割合が増加していることが示されており、サプライチェーンリスクは企業規模を問わず無視できない課題になっています。

たとえば、業務委託先が利用しているアカウントが侵害され、そのアカウントを使って自社環境へ不正アクセスされるケースがあります。また、外部保守用に開放していたリモート接続が攻撃者に悪用される場合や、取引先とのファイル共有環境を通じてマルウェアが持ち込まれる場合もあります。サプライチェーン経由の感染が厄介なのは、自社だけで完全に制御しにくい点です。自社のセキュリティ対策が一定水準に達していても、接続先や委託先の管理が甘ければ、そこが攻撃者にとっての入口になります。

こうした外部経由の侵入は、サプライチェーン攻撃としても知られています。詳しくは以下の記事で解説しています。
「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

ランサムウェア対策としては、委託先との接続経路、付与している権限、共有している情報、外部アカウントの管理状況を定期的に見直す必要があります。外部委託先に対しても、多要素認証、アクセス権限の最小化、ログ取得、契約上のセキュリティ要件、インシデント発生時の連絡体制を確認しておくことが重要です。

なぜ気づかず侵入されるのか

ランサムウェア感染が深刻化する理由のひとつは、攻撃者が侵入してから暗号化を実行するまでに時間差があることです。企業側から見ると、ある日突然ファイルが暗号化されたように見えます。しかし実際には、その前に認証情報の窃取、社内探索、権限昇格、横展開、データ窃取といった活動が行われている場合があります。攻撃者が長く潜伏できる背景には、認証情報の管理不備があります。退職者や異動者のアカウントが残っている、管理者権限が過剰に付与されている、同じパスワードを複数システムで使い回している、多要素認証が導入されていない、といった状態では、攻撃者にとって侵入後の行動が容易になります。また、設定ミスも大きな問題です。RDPがインターネットに公開されている、VPN機器のファームウェアが古い、管理画面に外部からアクセスできる、不要なポートが開いている、ログが保存されていないといった状態は、攻撃者にとって有利に働きます。

NIST(米国立情報技術研究所)NIST IR 8374 Rev.1「Ransomware Risk Management: A Cybersecurity Framework 2.0 Community Profile」では、ランサムウェアへの備えとして、識別、防御、検知、対応、復旧を含めた包括的なリスク管理の重要性が示されています。これは、ランサムウェア対策が単なるマルウェア対策ではなく、資産管理、アクセス制御、バックアップ、ログ監視、インシデント対応を含む経営課題であることを意味します。

感染リスクを下げるための考え方

ランサムウェアの感染リスクを下げるには、すべての対策を一度に完璧に実施しようとするのではなく、侵入されやすい場所から優先順位をつけて対策することが重要です。特に企業では、VPN機器、リモートデスクトップ、外部公開サーバ、メール、認証情報、委託先接続の順に確認すると、自社の弱点を見つけやすくなります。

最初に行うべきことは、外部から見える資産の棚卸しです。どのVPN機器を使っているのか、RDPが外部公開されていないか、古いサーバや管理画面が残っていないか、クラウドサービスの管理者アカウントが適切に管理されているかを確認します。自社が把握していないシステムは、守ることも更新することもできません。次に、認証情報の保護を強化します。多要素認証の導入、不要アカウントの削除、管理者権限の最小化、パスワードの使い回し防止、ログイン試行の監視は、ランサムウェア対策の基本です。特にVPN、RDP、クラウド管理画面、メールアカウントには優先的に適用すべきです。さらに、脆弱性管理を継続的に行う必要があります。OSやソフトウェアの更新だけでなく、ネットワーク機器、VPN、ファイアウォール、NAS、ファイル転送システムなど、外部公開される可能性のある機器の脆弱性情報を確認し、リスクの高いものから修正します。バックアップも重要ですが、バックアップがあるだけでは十分ではありません。攻撃者にバックアップまで削除・暗号化されないよう、ネットワークから分離したバックアップや、復旧手順の確認が必要です。ランサムウェア対策では、感染を防ぐ対策と、感染した場合でも事業を止めない対策を組み合わせることが求められます。

まとめ

ランサムウェアの感染経路は、メールだけではありません。VPN機器の脆弱性、リモートデスクトップの悪用、ソフトウェアの未修正脆弱性、認証情報の窃取、設定ミス、委託先や外部サービスを経由したサプライチェーン攻撃など、企業のさまざまな入口が狙われています。特に近年の企業向けランサムウェア攻撃では、攻撃者が事前に社内ネットワークへ侵入し、権限を広げ、データを盗み、最後に暗号化を実行する流れが一般化しています。そのため、ランサムウェア対策は「感染後にどう復旧するか」だけでなく、「どこから入られる可能性があるか」を把握し、侵入経路を減らすことから始める必要があります。

企業がまず取り組むべきことは、自社の外部公開資産を把握し、VPNやRDPの設定を見直し、ソフトウェアの脆弱性を管理し、認証情報を守り、委託先との接続経路を確認することです。すべてを一度に完璧にする必要はありませんが、攻撃者にとって狙いやすい入口を放置し続けることは、ランサムウェア被害のリスクを高めます。ランサムウェアの感染経路を理解することは、対策の出発点です。自社のどこが侵入口になり得るのかを確認し、優先順位をつけて改善していくことが、企業のランサムウェア対策において最も現実的で効果的な第一歩になります。

万が一感染してしまった場合の具体的な対応については、以下の記事で詳しく解説しています。
「セキュリティインシデントの基礎から対応・再発防止まで 第2回:セキュリティインシデント発生時の対応 ─初動から復旧まで」

【参考情報】

編集責任:木下


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ランサムウェアに感染したらどうする?―初動対応から復旧まで企業が取るべき対応を解説―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

「ランサムウェアに感染したら?対策方法とは」アイキャッチ画像(パソコンをウイルスから保護するイメージ)

この記事では、ランサムウェア攻撃の具体的な被害事例を通じて、被害に遭った場合の影響と対処法について触れながら、最後に、ランサムウェア対策の基本となるポイントを紹介します。この記事を通じて、ランサムウェアの脅威に対する理解を深め、基本的な対策を講じることの重要性を学んでいただければ幸いです。

ランサムウェア攻撃の被害事例

2017年に大規模な被害をもたらしたランサムウェア「WannaCry」は、Microsoft Windowsの未修正の脆弱性を悪用することで、世界中のコンピュータに急速に拡散しました。この脆弱性は、アメリカ国家安全保障局(NSA)が開発したとされるハッキングツールから漏洩したもので、WannaCryはこれを利用して無差別にシステムに侵入しました。攻撃の手口は、感染したコンピュータのファイルを暗号化し、被害者に身代金の支払いを要求するものでした。支払いはビットコインで行われることが多く、支払われない場合、ファイルは復号されずに失われると脅迫されました。社会への影響は甚大で、病院、学校、企業、政府機関など、世界中の数十万台のコンピュータが影響を受けました。特に医療機関では、患者の記録へのアクセスが妨げられ、治療に支障を来たす事態も発生しました。WannaCryは、サイバーセキュリティの重要性と、ソフトウェアの更新の必要性を広く認識させる契機となりました。

2021年10月には、日本国内の医療機関がランサムウェア攻撃によって被害を受けました。VPN機器の脆弱性を悪用して侵入したとみられ、この攻撃により、医療センターのシステムは大幅に影響を受け、患者の電子データが使用できないなどの深刻な被害が発生しました。

関連リンク:「拡大するランサムウェア攻撃!―ビジネスの停止を防ぐために備えを―」

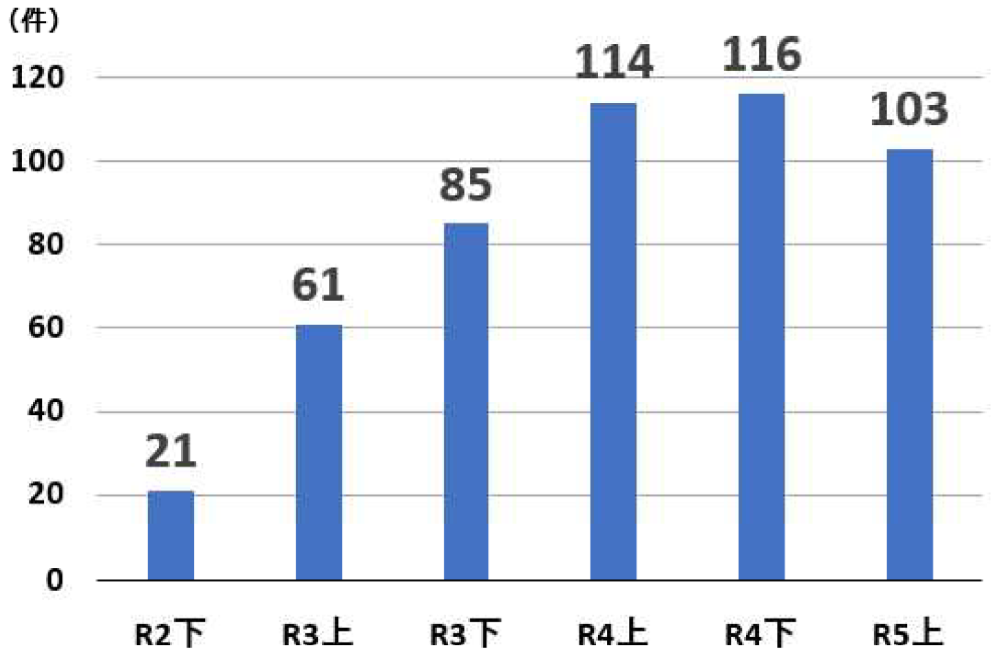
主に企業・団体に向けたサイバー攻撃の被害として、ランサムウェアでの被害がありますが、令和4年上半期以降、高い水準で推移しています(棒グラフ参照)。

企業・団体等におけるランサムウェア被害の報告件数の推移

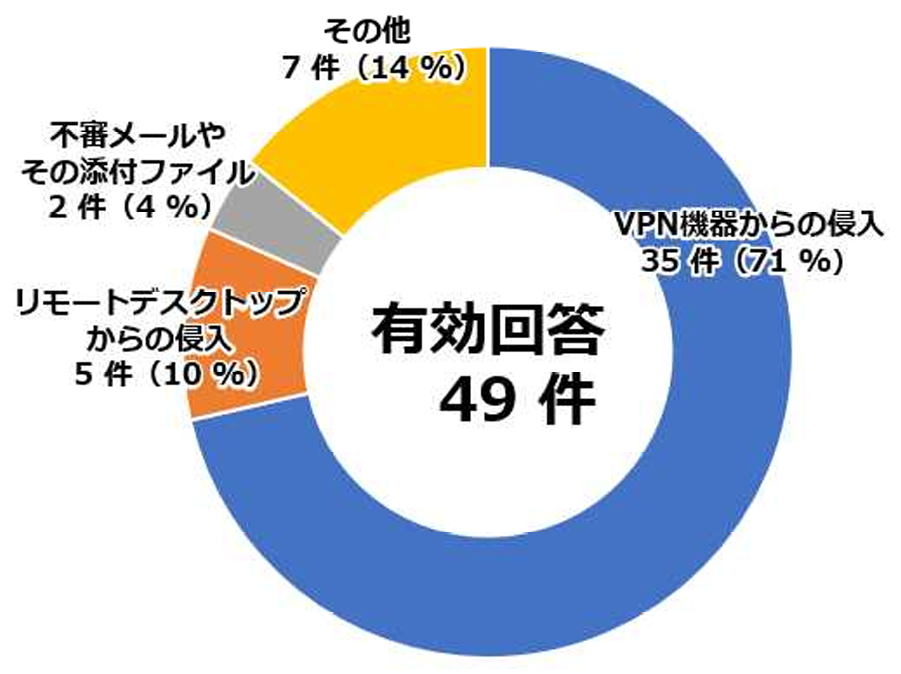
被害の特徴として、データの暗号化のみならず、データを窃取した上、「対価を支払わなければ当該データを公開する」という二重恐喝(ダブルエクストーション)の割合が多く、手口を確認できたもののうちの約8割を占めている。また、データを暗号化せずに対価を要求する「ノーウェアランサム」による被害も新たに確認されました。感染経路としては、前年と同様、脆弱性を有するVPN機器等や、強度の弱い認証情報等が設定されたリモートデスクトップサービスが原因となる事例が多かった(円グラフ参照)。

ランサムウェア被害の感染経路

2023年7月4日、国内物流組織がランサムウェア攻撃を受け、名古屋港の統一ターミナルシステムに障害が発生し、7月6日夕方の作業完全再開までのあいだ業務が一時停止する事態になりました。本件は、サイバー攻撃により港湾施設が操業停止に追い込まれた国内初の事例と報じられています。

この事件を受け、国土交通省は、安全で安定的な物流サービスの維持・提供に資することを目的として、対策等検討委員会を設置しました。2023年9月に公開された調査資料「名古屋港のコンテナターミナルにおけるシステム障害を踏まえ緊急に実施すべき対応策について」によれば、感染経路はVPN機器からの侵入が有力とされています。そして主な原因として、「保守作業に利用する外部接続部分のセキュリティ対策が見落とされていたこと」「サーバ機器およびネットワーク機器の脆弱性対策が不十分であったこと」などが挙げられています。

ランサムウェアによる被害の影響

ランサムウェア攻撃を受けた場合、企業への被害の影響は、以下のようなものがあります。

身代金による金銭の損失

ランサムウェア攻撃を受けた場合、身代金を支払うかどうかの選択を迫られます。身代金を支払った場合、その金額は数百万円から数億円に上ることもあります。また、身代金を支払ったとしても、データが復旧できないこともあるため、金銭的な損失は避けられません。

事業での業務が停止

ランサムウェア攻撃により、企業のシステムやデータが暗号化され、業務プロセスが停止することがあります。これにより、本来行われる業務が滞るため、生産性が低下します。業務が停止している期間が長引けば、競争力の低下や市場シェアの減少も懸念されます。

顧客の喪失

ランサムウェア攻撃により、顧客データが漏洩した場合、顧客の信頼を失い、顧客を喪失する可能性があります。また、攻撃によるシステムの停止や業務の遅延などによって顧客に損害を与えた場合、損害賠償請求を受ける可能性もあります。

影響範囲

ランサムウェア攻撃は、企業の規模や業種を問わず、あらゆる企業が標的となる可能性があります。また、攻撃対象は、企業のITインフラや業務システム、顧客データなど、多岐にわたります。そのため、攻撃を受けた場合の影響範囲は、企業によって大きく異なります。

莫大なコストの発生

ランサムウェア攻撃による被害コストは、身代金の支払い以外にも、システム復旧や顧客対応など、多岐にわたります。そのため、被害コストは数千万円から数億円に上ることもあります。

ランサムウェアに感染したら

マルウェア感染(特にランサムウェア感染)に気づいた場合、以下のステップに従って対処することが重要です。

コンピューターウイルスに感染してしまった女性のイラスト
  1. ネットワークの切断:インターネットの接続を切断し、感染を広げないようにします。感染がネットワーク内に広がるのを防ぎ、攻撃者の操作を制限します
  2. コンピュータのシャットダウン:感染したコンピュータを即座にシャットダウンし、データへのアクセスをブロックします。これにより、攻撃者がデータの暗号化を続行するのを防ぎます
  3. 被害状況の報告:インシデント対応チームや情報セキュリティの担当者にすぐに報告し、被害の詳細を共有します。早急な対応が感染拡大を防ぎます
  4. バックアップの確認:バックアップからデータを復旧できるよう、バックアップを確認し、感染前のデータのコピーが利用可能であることを確認します
  5. 身代金の支払いはしない:攻撃者に身代金を支払わないようにしましょう。身代金を支払っても、データの復号が保証されないことがあります
  6. ランサムウェアの種類を特定:攻撃されたランサムウェアの種類を特定し、解析情報をセキュリティ専門家に提供します。これにより、未来の攻撃を防ぐための情報が得られます
  7. ノーモアランサム(No More Ransom):ランサムウェアの解除ツールが提供されている場合、それを利用してデータを復号化します。ノーモアランサムは、解除ツールを提供するプロジェクトの一例です

これらの手順は、マルウェア感染に対処する基本的な対処手順です。セキュリティ対策の実施においては、セキュリティ専門家のアドバイスや組織内のポリシーに従うことも重要です。

ランサムウェアの対策方法

ランサムウェアの基本的な対策は、以下のとおりです。

【システム管理者側での対策】

  • 標的型攻撃メール訓練の実施
  • 定期的なバックアップの実施と安全な保管(別の場所での保管推奨)
  • バックアップ等から復旧可能であることの定期的な確認
  • OS、各種コンポーネントのバージョン管理、パッチ適用
  • 認証機構の強化(14文字以上といった長いパスフレーズの強制や、適切な多要素認証の導入など)
  • 適切なアクセス制御および監視、ログの取得・分析
  • シャドーIT(管理者が許可しない端末やソフトウェア)の有無の確認
  • 攻撃を受けた場合に想定される影響範囲の把握
  • システムのセキュリティ状態、および実装済みセキュリティ対策の有効性の確認
  • CSIRTの整備(全社的なインシデントレスポンス体制の構築と維持)

【ユーザ側での対策】

  • 不審なメールに注意し、容易にリンクをクリックしたり添付ファイルを開いたりしない
  • 適切な認証情報の設定(多要素認証の有効化・パスワードの設定)
  • OSおよびソフトウェアを最新の状態に保つ
  • データを定期的にバックアップしておく
  • セキュリティソフトを導入し、定義ファイルを常に最新の状態に保つ
  • セキュリティアップデートの通知を設定する
  • 不審なアクティビティを検出した場合には、社内へ報告する

基本的な対策こそが重要

ランサムウェアはRaaSの登場などによる犯罪のビジネス化により、攻撃のハードルが下がったことで、高度な技術力を持たなくても攻撃者が参入しやすくなり、攻撃の数は増えるかもしれません。しかし、過去からある基本的なセキュリティ対策を講じていれば、多くの攻撃は未然に防げることに変わりはありません。基本的なセキュリティ対策こそが効果的であるという前提に立って、今一度自組織のセキュリティを見直すことが重要です。

ランサムウェア攻撃は、特に重要インフラ14分野※においては人命や財産などに深刻な被害をもたらす恐れがあります。
※重要インフラ14分野…重要インフラとは、他に代替することが著しく困難なサービスのこと。その機能が停止、低下又は利用不可能な状態に陥った場合に、わが国の国民生活又は社会経済活動に多大なる影響を及ぼすおそれが生じるもののことを指す。内閣府サイバーセキュリティ戦略本部「重要インフラの情報セキュリティ対策に係る行動計画」では、「重要インフラ分野」として、「情報通信」、「金融」、「航空」、「空港」、「鉄道」、「電力」、「ガス」、「政府・行政サービス(地方公共団体を含む)」、「医療」、「水道」、「物流」、「化学」、「クレジット」および「石油」の14分野を特定している。

たとえ自社が該当しない業種であっても、同じサプライチェーン上のどこかに重要インフラ事業者がいるのではないでしょうか。つまり、ランサムウェア攻撃というものは常にその被害に遭う可能性があるものと認識する必要があります。ランサムウェア攻撃への備えとして、まずは現状のセキュリティ対策状況を把握するための一つの手段として、セキュリティ診断などを実施することをおすすめします。

感染後の対応だけでなく、被害を未然に防ぐためには侵入経路や攻撃手法を理解しておくことも重要です。
「ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説」


公開日:2024年3月8日
更新日:2026年6月17日

編集責任:木下


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ゼロデイ脆弱性とは?最新事例と企業が取るべき対策を解説

Share
ゼロデイ脆弱性とは?最新事例と企業が取るべき対策を解説アイキャッチ画像

ゼロデイ脆弱性は、修正パッチが提供される前に悪用される極めて危険な脆弱性です。ChromeやFirefox、VPN機器など、企業で日常的に利用される製品でも継続的に確認されており、情報漏えいや業務停止につながるケースもあります。本記事では、ゼロデイ脆弱性の基本的な仕組みや実際の被害事例、従来対策が通用しにくい理由を整理しながら、企業に求められる現実的な対策について解説します。

ゼロデイ脆弱性が実際にどのように悪用されるのかについては、以下の記事で詳しく解説しています。
「世界で多発するゼロデイ攻撃とは?Apple・Google・Ciscoを襲った脆弱性の実態と対策」

本記事は2026年5月時点の情報をもとに作成しています。記載している脆弱性情報やCVE詳細は、公開後に内容が更新される場合があります。最新情報は各ベンダーおよびNVD・CISAの公式情報をご確認ください。

はじめに

ChromeやFirefoxなど、日常業務で広く使われている主要ブラウザでも、ゼロデイ脆弱性は繰り返し確認されています。ゼロデイ脆弱性とは、製品ベンダーや利用企業が十分な修正猶予を持てないまま悪用される、極めて危険度の高い脆弱性です。企業にとってゼロデイ脆弱性が厄介なのは、単に危険な脆弱性であるという点だけではありません。多くの場合、攻撃が確認された時点では、すでに悪用が始まっているか、修正パッチの適用が間に合っていない状態です。つまり、通常のパッチ管理や既知のマルウェア検知だけでは、防御が後手に回る可能性があります。 Webブラウザ、VPN機器、セキュリティ製品、業務アプリケーション、開発支援ツールなど、企業活動を支えるソフトウェアの多くは、常に外部との接点を持っています。そのため、ゼロデイ脆弱性は情報漏えい、業務停止、信用毀損、取引先への影響といったビジネスリスクに直結します。まず押さえたいのは、ゼロデイ脆弱性を悪用した攻撃に対し、完全に避けるのではなく、発生を前提に、侵入されにくく、侵入されても早期に検知し、被害を抑え込める体制を整えることです。

ゼロデイ脆弱性とは何か

ゼロデイ脆弱性とは、製品ベンダーや利用者がまだ十分に把握していない、または修正パッチが提供されていない脆弱性を指します。「ゼロデイ」という言葉は、攻撃者に悪用される可能性があるにもかかわらず、防御側に残された対応猶予が実質的にゼロ日であることに由来します。ここで整理しておきたいのが、「脆弱性」と「攻撃」は同じものではないという点です。脆弱性は、ソフトウェアやシステムに存在するセキュリティ上の欠陥です。一方で、ゼロデイ攻撃は、その未知または未修正の欠陥を悪用して、情報の窃取、権限昇格、不正コード実行、システム侵入などを行う攻撃行為を指します。NIST(米国立標準技術研究所)では、ゼロデイ攻撃を「これまで知られていなかったハードウェア、ファームウェア、ソフトウェアの脆弱性を悪用する攻撃」と定義しています。

たとえば、あるブラウザに不正なHTMLページを処理した際に任意のコード実行につながる欠陥があったとします。その欠陥自体がゼロデイ脆弱性であり、攻撃者が細工したWebページへ利用者を誘導して実際に悪用すれば、それがゼロデイ攻撃になります。CVEはこうした脆弱性を識別するための共通番号であり、NVD(米国国立脆弱性データベース)ではCVEプログラムについて、「特定のコードベースで確認された脆弱性を参照するための辞書、または用語集のような仕組みだ」と説明しています。

なぜゼロデイ脆弱性は危険なのか

ゼロデイ脆弱性が危険視される最大の理由は、修正パッチが存在しない、または広く適用される前に攻撃が始まることです。一般的な脆弱性対応では、ベンダーが脆弱性情報を公開し、修正パッチを提供し、企業が影響範囲を確認して適用するという流れになります。しかしゼロデイの場合、この順番が崩れます。攻撃者が先に脆弱性を把握し、攻撃に利用してから、ベンダーや利用者が気づくことがあるためです。もう一つの問題は、従来型のシグネチャ検知が効きにくいことです。シグネチャ型のセキュリティ対策は、既知のマルウェアや既知の攻撃パターンを検出するうえでは有効です。しかし、まだ十分に解析されていない攻撃コードや、新しい悪用手法に対しては、検知が遅れる可能性があります。NISTの関連文献でも、「ゼロデイ攻撃は未知の脆弱性を悪用するため従来のシグネチャ型検知では事前に攻撃シグネチャを用意できず有効性に限界がある*16」とされています。

ゼロデイ攻撃は、標的型攻撃にも使われやすい傾向があります。攻撃者にとって、未修正の脆弱性は価値の高い侵入口です。特に、ブラウザ、VPN、ファイアウォール、メールサーバ、リモートアクセス製品、エンドポイント管理製品などは、企業ネットワークの入口や重要な業務環境とつながっているため、攻撃が成功した場合の影響が大きくなります。 ビジネス面では、ゼロデイ脆弱性の悪用は情報漏えい、業務停止、顧客対応コストの増加、監督官庁や取引先への報告、ブランド信用の低下などに発展します。攻撃の起点が一台の端末や一つのWebアクセスであっても、その後に認証情報の窃取、横展開、機密情報の持ち出しが行われれば、被害は組織全体へ拡大します。

実際の被害事例

Google Chromeで相次いだゼロデイ脆弱性

ゼロデイ脆弱性の代表的な事例として、Google Chromeの脆弱性が挙げられます。Chromeは多くの企業で標準ブラウザとして利用されており、Webメール、SaaS、業務システム、クラウド管理画面などへのアクセスにも使われています。そのため、Chromeのゼロデイ脆弱性は、単なる個人利用者向けブラウザの問題ではなく、企業の業務端末リスクとして捉える必要があります。

2025年には、Chromeで悪用が確認されたゼロデイ脆弱性が複数回修正されました。BleepingComputerでは、2025年から2026年にかけてChromeは複数のゼロデイ脆弱性を修正したと報じています*2。2026年2月には、CVE-2026-2441が修正されました。NVDによれば、この脆弱性はChromeのCSSにおけるUse After Free(解放済メモリの再利用)の問題であり、 Google Chrome 145.0.7632.75より前のバージョンでは、細工されたHTMLページを介してリモート攻撃者がサンドボックス内で任意のコードを実行できる可能性がありました。GoogleのChrome Releasesでも、この脆弱性について「実際に悪用が確認されている」旨が記載されています。2026年3月には、CVE-2026-3909とCVE-2026-3910が修正されました。CVE-2026-3909は「Skia(Chromeが使用するグラフィック処理ライブラリ)における境界外の書き込み」で、細工されたHTMLページを介して境界外メモリアクセスにつながる可能性があります。CVE-2026-3910は「V8(ChromeのJavaScript実行エンジン)における不適切な実装」で、細工されたHTMLページを介してサンドボックス内で任意のコード実行が可能となるおそれがありました。GoogleはCVE-2026-3910について、「実際に悪用が確認されている」と公表しています。また、2026年3月末にはCVE-2026-5281も修正されています。NVDによれば、これはChromeのDawnにおける解放済メモリの再利用の脆弱性で、レンダラープロセスが侵害された状態で、細工されたHTMLページを通じて任意のコード実行につながる可能性があるものです。Googleはこの脆弱性についても、「実際に悪用が確認されている」と公表しています。

これらの事例が示しているのは、Webブラウザが単なる閲覧ツールではなく、企業ネットワークへの入口になり得るということです。利用者が業務中にWebサイトを閲覧する、SaaSへアクセスする、メール内のリンクを開くといった日常的な操作が、ゼロデイ攻撃のきっかけになる可能性があります。

OpenAI Codexに関するサンドボックス迂回の事例

近年は、開発支援ツールやAI関連ツールもゼロデイリスクの対象になっています。Zero Day Initiativeは2026年4月、OpenAI Codexに関するZDI-26-305を公開しました*3。この脆弱性は、影響を受けるOpenAI Codex環境においてサンドボックスを迂回できる可能性があるものとされ、攻撃には、「標的ユーザーが悪意あるJavaScriptを含むリポジトリをCodexで処理する必要がある」と説明されています。OpenAI Codex CLIでは2025年にも、サンドボックス設定ロジックの問題により、意図したワークスペース境界を迂回し、Codexプロセスが権限を持つ範囲で任意のファイル書き込みやコマンド実行につながる可能性がある脆弱性が、GitHub Security Advisoryで公開されています*4。この問題はCodex CLI 0.39.0で修正され、利用者には更新が推奨されています。

この事例から分かるのは、ゼロデイ脆弱性がOSやブラウザだけの問題ではないということです。開発者が利用するCLIツール、AIエージェント、コード生成支援ツール、CI/CD環境も、企業の重要な攻撃面になりつつあります。特に、ソースコード、認証情報、クラウド設定、APIキーにアクセスする可能性があるツールでは、サンドボックスや権限管理を過信しない運用が必要です。

ゼロデイ攻撃の仕組み

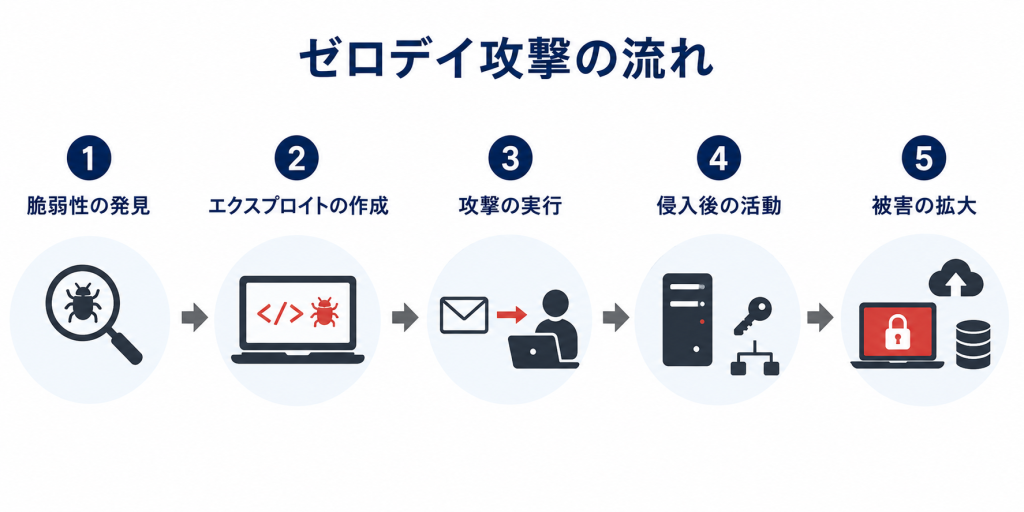
ゼロデイ攻撃の流れ概要図

※ゼロデイ攻撃では、脆弱性公開前や修正前に攻撃が始まるため、従来型のシグネチャ検知だけでは防御が難しい場合があります。

ゼロデイ攻撃は、脆弱性の発見から攻撃実行までが非常に速い場合があります。攻撃者は、ソフトウェアの不具合を独自に発見することもあれば、脆弱性情報が闇市場や限定的なコミュニティで売買されることもあります。その後、攻撃者はその脆弱性を悪用するエクスプロイトコードを作成し、標的組織に対して攻撃を実行します。まず、未公開または未修正の脆弱性が発見されるところから始まります。次に、その脆弱性を悪用するための攻撃コードが作成されます。ブラウザの脆弱性であれば、細工されたHTMLページやJavaScriptが使われることがあります。VPNや外部公開サーバの脆弱性であれば、インターネット越しに直接攻撃が行われることもあります。攻撃が成功すると、攻撃者は端末やサーバへ侵入し、認証情報の取得、権限昇格、内部ネットワークへの横展開を試みます。その後、機密情報の収集、データの持ち出し、ランサムウェアの展開、バックドア設置などへ進む可能性があります。

ゼロデイ攻撃の基本的な仕組みについては、以下の記事でも詳しく解説しています。
「世界で多発するゼロデイ攻撃とは?Apple・Google・Ciscoを襲った脆弱性の実態と対策」

従来対策が通用しない理由

ゼロデイ脆弱性への対応で難しいのは、従来のセキュリティ対策が必ずしも十分に機能しないことです。もちろん、ウイルス対策ソフト、ファイアウォール、パッチ管理、メールセキュリティ、URLフィルタリングといった対策は今でも重要です。しかし、ゼロデイ攻撃では、これらをすり抜ける可能性があります。シグネチャ型対策は、既知の攻撃には強い一方で、未知の攻撃には限界があります。攻撃コードが新しく、まだ検体や攻撃パターンが共有されていない場合、検知ルールが存在しないことがあります。さらに、攻撃者は正規のWeb通信、正規のプロセス、正規の認証情報を利用して侵入後の活動を行うため、外形上は通常の業務通信に見えることもあります。また、境界防御だけに依存した対策では対応が難しいケースも増えています。クラウドサービスやリモートワークの拡大により、従来の「社内は安全」という前提だけでは、ゼロデイ攻撃のような未知の脅威への対応が難しくなっています。ゼロデイ攻撃では、社内端末、クラウドアカウント、開発端末、外部公開資産のどこからでも侵入口が生まれる可能性があります。

ゼロトラストの考え方を含め、従来型セキュリティ対策の課題については、こちらの記事でも詳しく解説しています。
「ゼロトラストセキュリティ -今、必須のセキュリティモデルとそのポイント-」

ゼロデイ脆弱性への対策

ゼロデイ脆弱性への対策では、未知の攻撃を完全に防ぐことだけでなく、侵入後の被害を最小限に抑えるアプローチが重要です。ゼロトラストに基づく権限管理や多要素認証に加え、EDRやXDRによる侵入後の検知、ASMによる攻撃面の把握、SOCによる継続監視などを組み合わせた多層的な対策が求められます。

ゼロデイ攻撃対策を支援するBBSecのアプローチ

ゼロデイ攻撃へ備えるには「脆弱性情報を知ること」だけでなく、「自社がどの製品を利用しているのか」「どこが外部公開されているのか」を知ることで自社環境への影響を迅速に把握し、継続的に監視・対応できる体制を持つことが重要になります。

ブロードバンドセキュリティ(BBSec)では、EDR-MSSによる侵入後の検知・対応、G-MDRによる高度な脅威分析、ASMによる攻撃面の可視化を通じて、企業のゼロデイ対策を支援しています。ゼロデイ脆弱性への備えを強化したい方は、以下のサービスページもあわせてご覧ください。

ASM(アタックサーフェス管理)の考え方や、攻撃面を継続的に把握する重要性については、こちらの記事でも詳しく解説しています。
「脆弱性管理とIT資産管理 -サイバー攻撃から組織を守る取り組み-」

まとめ

ゼロデイ脆弱性は、主要ブラウザやVPN機器、業務ソフトウェアなど、企業が利用するさまざまな環境で発生する可能性があります。ゼロデイ攻撃による被害を抑えるためには、パッチ管理だけでなく、ゼロトラストに基づく権限管理、EDRやXDRによる侵入後の検知、ASMによる攻撃面の把握、SOCによる継続監視などを組み合わせた多層的な対策が求められます。

【参考情報】


ウェビナー開催のお知らせ

  • 2026年6月3日(水)14:00~15:00「金融機関の対応事例に学ぶPQC移行の進め方と実務ポイント」
  • 2026年6月10日(水)14:00~14:30「Webサイトの見えない脅威を可視化する 外部タグ・サードパーティースクリプトの監視対策」
  • 最新情報はこちら

    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    【企業のためのランサムウェア対策ガイド】ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説―

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説アイキャッチ画像

    近年のランサムウェア攻撃は、単なるウイルス感染ではありません。VPN機器やリモートデスクトップを悪用して企業ネットワークへ侵入し、内部で横展開を行いながら、サーバや業務システム全体を停止させるケースが増えています。さらに最近では、データを暗号化するだけでなく、情報を窃取して公開を脅迫する二重脅迫型も主流となっています。本記事では、ランサムウェア攻撃の仕組みや代表的な攻撃手法、サプライチェーン攻撃や標的型攻撃との関係、近年増加している「RaaS(Ransomware as a Service)」の実態について解説します。

    ランサムウェアの基本的な仕組みや全体像については、以下の記事で詳しく解説しています。
    「ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本」

    ランサムウェア攻撃はどのように進化してきたのか

    ランサムウェア攻撃は、時間とともに大きく進化し、より複雑かつ高度になっています。初期のランサムウェアは、不特定多数へフィッシングメールを送信する「ばらまき型」が中心でした。攻撃者は大量のメールを配信し、その一部が感染することを狙う比較的単純な手法を用いていました。しかし現在では、特定の企業や組織を狙う「標的型攻撃」が主流になっています。攻撃者は事前に企業のネットワーク構成や脆弱性を調査し、侵入後は内部ネットワークを移動しながら重要なサーバや業務システムを狙います。その結果、単一端末だけでなく、企業全体の業務停止へ発展するケースが増えています。

    さらに近年は、「サプライチェーン攻撃」を経由したランサムウェア感染も増えています。

    サプライチェーン攻撃とランサムウェア被害

    サプライチェーン攻撃とは、標的企業を直接攻撃するのではなく、取引先や委託先、関連企業などセキュリティが比較的弱い組織を踏み台にして侵入する攻撃手法です。企業が利用している外部サービスや委託先が侵害されることで、本来の標的企業へ不正アクセスが行われます。

    2022年には、トヨタ自動車が取引先企業(小島プレス工業)へのサイバー攻撃の影響を受け、国内全工場の稼働停止を発表しました*5。この事例は、サプライチェーン全体を狙う攻撃のリスクを象徴するケースとして広く知られています。現在では、自社だけでなく、サプライチェーン全体を前提としたセキュリティ対策が求められています。

    サプライチェーン攻撃については、以下の記事で詳しく解説しています。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    関連リンク:「拡大するランサムウェア攻撃! ―ビジネスの停止を防ぐために備えを―」

    標的型ランサムウェア攻撃とは

    現在のランサムウェア攻撃の多くは、特定の企業や組織を狙った標的型攻撃です。攻撃者は、標的型メール攻撃やVPN機器の脆弱性悪用、リモートデスクトップ接続(RDP)の悪用、認証情報の窃取、水飲み場攻撃など、複数の手法を組み合わせながら侵入を試みます。特に近年は、VPN機器やリモートデスクトップ経由で侵入し、内部ネットワークへ横展開するケースが多く確認されています。また、攻撃者は事前に企業の財務状況や業務特性を調査し、支払い能力が高い企業を狙う傾向があります。

    関連リンク:「標的型攻撃とは?事例や見分け方、対策をわかりやすく解説」

    なぜ企業全体が停止するのか

    近年のランサムウェア攻撃では、個人端末だけでなく、企業のサーバや業務システム全体が標的になるケースが増えています。その背景には、企業活動全体を停止させることで、攻撃者がより高額な身代金を要求しやすくなるという事情があります。

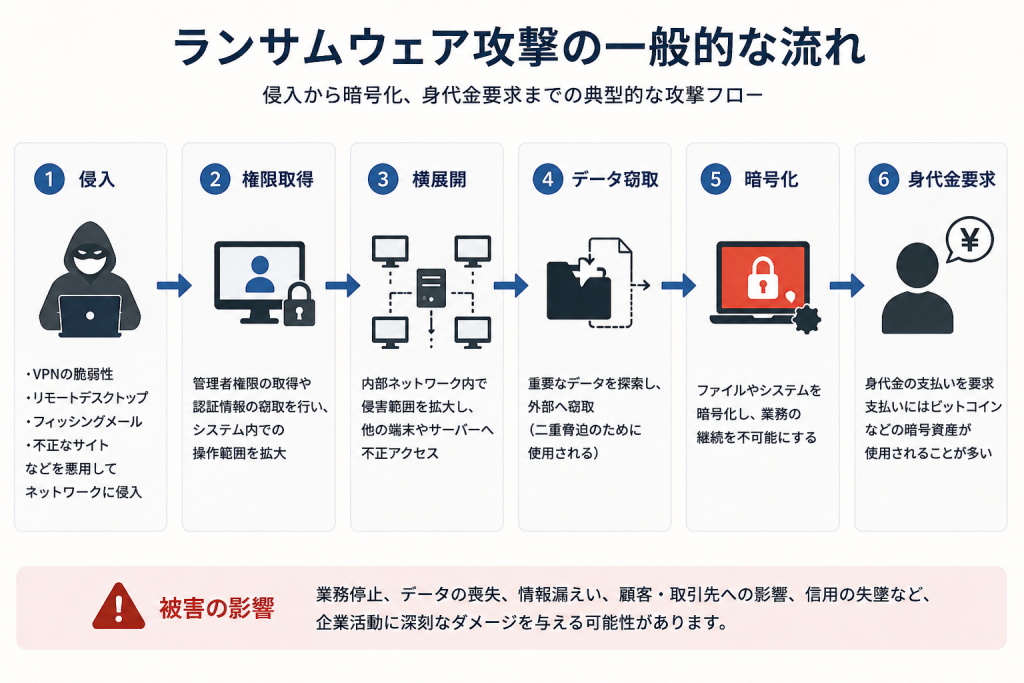
    ランサムウェア攻撃フロー図

    攻撃者はまず、VPN機器やリモートデスクトップ接続(RDP)の脆弱性、あるいは窃取した認証情報を悪用して企業ネットワークへ侵入します。その後、管理者権限を取得し、内部ネットワーク内を横展開しながら、ファイルサーバやバックアップサーバなど重要システムを探索します。さらに近年では、暗号化を行う前にデータを窃取し、情報公開を脅迫材料として利用するケースも増えています。最終的には、業務システムやサーバ全体が暗号化され、企業活動そのものが停止する事態へ発展します。この結果、企業では業務停止や顧客対応の中断だけでなく、情報漏えいや生産ライン停止、医療機関における診療システム停止など、事業継続に深刻な影響が発生することがあります。

    ランサムウェアによる被害や経営リスクについては、以下の記事で詳しく解説しています。
    「サイバー攻撃被害コストの真実―ランサムウェア被害は平均2億円?サイバー攻撃のリスク評価で“事業停止損害”を可視化」

    二重脅迫・多重脅迫の脅威

    警察庁の調査「サイバー空間をめぐる脅威の情勢等」によれば、令和4年上半期以降、国内ではランサムウェアによるサイバー攻撃の被害が高い水準で推移しています。近年主流となっているのが、「二重脅迫型」のランサムウェアです。これは、単にデータを暗号化するだけではなく、事前に情報を窃取し、「データの暴露(公開)をされたくなければ身代金を支払え」と脅迫する手法です。さらに最近では、DDoS(分散型サービス拒否)攻撃を組み合わせたり(三重脅迫)、顧客や取引先へ直接通知したり(四重脅迫)、SNS等で情報公開を示唆したりする「多重脅迫」も確認されています。また、データを暗号化せず、情報窃取だけで脅迫する「ノーウェアランサム」と呼ばれる手法も登場しています。

    Ransomware as a Service(RaaS)とは

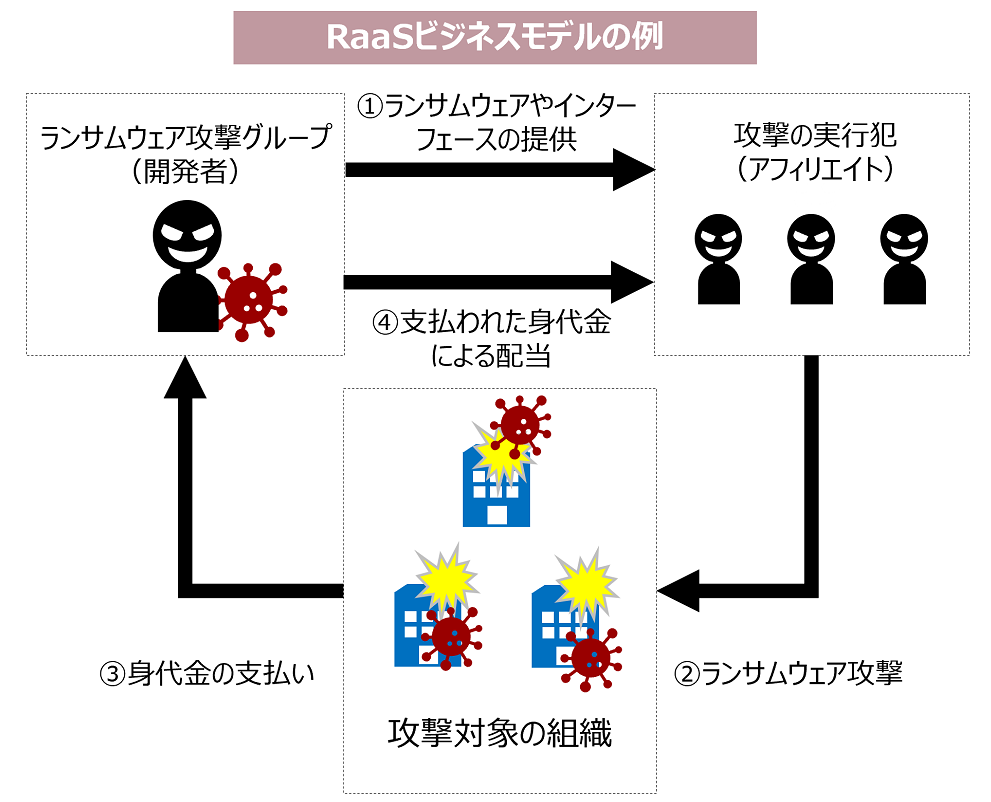
    RaaS概要図

    近年、ランサムウェア攻撃が急速に拡大している背景の一つに、「RaaS(Ransomware as a Service)」と呼ばれる仕組みがあります。これは、ランサムウェアを開発するグループが攻撃ツールを“サービス”として提供し、別の攻撃者(アフィリエイト)が実際の攻撃を行うという分業型のビジネスモデルです。

    従来は、高度な技術力を持つ攻撃者しかランサムウェア攻撃を実行できませんでした。しかしRaaSの登場によって、専門的な開発能力を持たない攻撃者でも、提供されたツールを利用して攻撃を行えるようになりました。その結果、攻撃者の数が増加し、攻撃の分業化や組織化も進んでいます。

    現在では、ランサムウェア開発者、侵入を担当する攻撃者、情報窃取や脅迫を行うグループなどが役割を分担しながら活動しており、ランサムウェア攻撃そのものが“犯罪ビジネス”として拡大しています。これにより、攻撃件数だけでなく、攻撃手法そのものも急速に高度化・複雑化しています。

    なぜ“侵入前提”で考える必要があるのか

    近年のランサムウェア攻撃は、VPN機器やリモートデスクトップ接続の脆弱性、認証情報の窃取など、複数の経路を組み合わせながら侵入するケースが増えています。また、侵入後も内部ネットワークを横展開し、サーバやバックアップ環境まで攻撃対象を広げるなど、従来より高度で組織的な攻撃が主流になっています。そのため現在では、「完全に侵入を防ぐ」ことだけを前提とするのではなく、侵入される可能性を想定したうえで、被害を最小限に抑える考え方が重要になっています。特に、早期検知や初動対応、アクセス権限管理、バックアップ運用など、侵入後の被害拡大を防ぐための体制整備が、企業に求められるようになっています。

    まとめ

    現在のランサムウェア攻撃は、単なるマルウェア感染ではなく、企業活動全体を停止させる深刻な経営リスクへと変化しています。近年は、サプライチェーン攻撃や標的型攻撃、情報公開を伴う二重脅迫、RaaS(Ransomware as a Service)による攻撃の分業化などによって、攻撃そのものが高度化・組織化しています。

    そのため、従来のように「ウイルス対策ソフトを導入していれば安心」という時代ではなくなっています。企業には、侵入経路や攻撃の流れ、被害発生の仕組みを正しく理解したうえで、平時から備える姿勢が求められています。特に、侵入を完全に防ぐことだけではなく、侵入後の被害拡大を抑える視点を持つことが、これからのランサムウェア対策では重要になります。

    ランサムウェア攻撃がどのような経路で侵入するのかについては、以下の記事で詳しく解説しています。
    「ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説」


    公開日:2024年2月15日
    更新日:2026年5月27日

    編集責任:木下


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    【企業のためのランサムウェア対策ガイド】ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    【企業のためのランサムウェア対策ガイド】ランサムウェアとは何かアイキャッチ画像

    近年、企業や組織を狙ったランサムウェア被害が国内外で急増しています。単なるウイルス感染ではなく、業務停止や情報漏えい、金銭要求へ発展するケースも多く、いまやランサムウェアは企業経営に直結するリスクの一つとなっています。

    本記事では、ランサムウェアの基本的な仕組みや特徴、代表的な攻撃手法、感染経路について解説します。また、VPN機器やリモートデスクトップを悪用した近年の侵入事例にも触れながら、企業が押さえるべきリスクの全体像を整理します。

    なお、本記事は「企業のためのランサムウェア対策ガイド」シリーズとして、関連する各テーマも順次解説していきます。

    ランサムウェアがどのような経路で侵入するのかについては、以下の記事で詳しく解説しています。
    「ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説」

    マルウェアの一種である「ランサムウェア」

    ランサムウェアとは、マルウェア(悪意のあるソフトウェア)の一種で、感染したコンピュータやシステム内のデータを暗号化し、アクセスできない状態にした上で、復旧と引き換えに金銭(身代金)を要求する攻撃を指します。

    マルウェアには、ウイルス、ワーム、トロイの木馬、スパイウェアなどさまざまな種類がありますが、ランサムウェアは「業務停止やデータ利用不能を引き起こし、金銭を要求する」という点が大きな特徴です。

    関連リンク:「マルウェアに感染したら-マルウェアの種類と対策、ウイルスとの違いは-」

    近年は個人だけでなく、企業や自治体、医療機関など組織を狙った攻撃が急増しており、業務停止や情報漏えいによって大きな社会的影響が発生しています。また現在では、不特定多数を狙う「ばらまき型」だけでなく、特定の企業や組織を狙う「標的型攻撃」へと変化しています。攻撃者は事前にネットワーク構成や脆弱性を調査したうえで侵入し、内部ネットワークを横展開しながら、サーバや業務システム全体を狙うケースが増えています。

    ランサムウェア攻撃がどのように侵入し、暗号化や脅迫へ発展するのかについては、以下の記事で詳しく解説しています。
    「ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説―」

    ランサムウェアの語源

    ランサムウェアの語源(初心者マークに手を添えた画像)イメージ

    「ランサムウェア」とは、英語の「Ransom(ランサム)」と「Software(ソフトウェア)」を組み合わせた造語です。この名前は、この種のマルウェアが行う主な行為、すなわち被害者のコンピュータシステムやデータにアクセスを制限し、それらの解放や復元を身代金と交換するという性質に由来しています。攻撃者は感染したシステムやデータを“人質”のように利用し、復旧や公開停止と引き換えに金銭を要求します。

    ランサムウェア攻撃の主な特徴は、以下のとおりです。

    データの暗号化

    感染した端末やサーバのデータを暗号化し、利用できない状態にします。企業では業務システムやファイルサーバが停止し、事業継続に深刻な影響が出るケースもあります。

    身代金の要求

    攻撃者は、データ復旧のための復号鍵と引き換えに金銭を要求します。支払いには仮想通貨など匿名性の高い手段が利用されることが多く、支払っても復旧が保証されるわけではありません。

    情報公開を伴う「二重脅迫」

    近年では、データを暗号化するだけでなく、事前に情報を窃取した上で「公開されたくなければ支払え」と脅迫する“二重脅迫型”が主流になっています。

    主なランサムウェアグループ

    LockBit2019年に初めて確認され、現在も攻撃手法を進化し続けている。長く代表的なRaaSとして知られたが、2024年のOperation Cronosで基盤を押収され、2025年にも追加制裁が行われた*2。現在は「絶対的な主役」というより、摘発を受けてもブランドや派生的影響が残る象徴的事例として扱うのが適切である。
    Akira中小企業を中心に、製造、教育、IT、医療、金融、食品・農業など多様な業種を狙う代表的グループ。2025年時点でも新しいTTP(Tactics(戦術), Techniques(技術), and Procedures(手順))が継続的に確認されており、バックアップ、MFA、既知脆弱性対策の重要性が改めて指摘されている*2。
    Play2022年以降活動するランサムウェアグループで、2024年~2025年にかけて非常に活発。北米・南米・欧州の企業や重要インフラを標的とし、2025年5月時点で約900組織が被害を受けたとFBIは把握している*3。多要素認証の未導入や既知脆弱性の放置が侵入の足掛かりになりやすい。
    Medusa2025年2月時点で300超の被害組織。IAB(Initial Access Broker)、フィッシング、未パッチ脆弱性を組み合わせる典型的な現代型RaaSが特徴*4。
    RansomHub2024年に台頭したRaaS型ランサムウェアグループ。重要インフラを含む幅広い業種を標的とし、データ窃取と暗号化を組み合わせた「二重恐喝」を行う。フィッシング、既知脆弱性の悪用、パスワードスプレーなどで侵入し、他の大手グループから流入したアフィリエイトの受け皿になっている点も特徴である*5。

    関連リンク:「【2025年版】ランサムウェアギャング大図鑑:脅威マップと攻撃の特徴 第2回:2025年注目のランサムウェアギャング徹底分析」

    近年のランサムウェア攻撃の流れや特徴については、以下の記事で詳しく解説しています。
    「ランサムウェアの攻撃手法とは – 侵入から暗号化までの流れを解説」

    ランサムウェアの感染経路

    ランサムウェアを含むマルウェアの感染経路は様々ありますが、以下に主な感染経路の分類と説明をします。

    マルウェア(ランサムウェア)の主な感染経路

    ランサムウェアを含むマルウェアにはさまざまな感染経路があります。代表的なものとしては、以下が挙げられます。

    • フィッシングメールの添付ファイルやリンク
    • 不正サイト・改ざんサイトの閲覧
    • ソフトウェアやOSの脆弱性
    • VPN機器の脆弱性
    • リモートデスクトップ接続(RDP)の悪用
    • 認証情報の窃取・使い回し

    近年のランサムウェア被害では、メール添付型だけでなく、VPN機器やリモートデスクトップ接続を悪用した侵入が増加しています。

    VPN機器・リモートデスクトップ接続からの侵入

    VPN機器・リモートデスクトップ接続からの侵入(セキュリティの画像)イメージ

    近年、VPN機器やリモートデスクトップ経由のランサムウェア感染が増加した背景には、テレワークの普及があります。

    多くの企業が外部から社内ネットワークへ接続する仕組みを導入したことで、VPN機器やリモートデスクトップが攻撃対象になりました。

    攻撃者は、以下のような弱点を悪用します。

    • 未修正の脆弱性
    • 弱いパスワード
    • 認証情報の使い回し
    • 多要素認証未設定
    • 不適切なアクセス制御

    特に、VPN機器やRDPに脆弱性が存在すると、攻撃者は正規ユーザになりすまして侵入し、内部ネットワークへアクセスできるようになります。

    警察庁が発表した「サイバー空間をめぐる脅威の情勢等」によると、令和7年に都道府県警察から警察庁に報告のあった企業・団体等のランサムウェアの被害件数は226件でした。被害に遭った企業へ行ったアンケート調査で感染経路への質問を行ったところ、約8割以上がVPN機器・リモートデスクトップ接続からの侵入であることが報告されています*6。

    VPN機器やリモートデスクトップを悪用した侵入経路については、以下の記事で詳しく解説しています。
    「ランサムウェアの感染経路とは – 企業が見落としがちな侵入ポイントと対策」

    ランサムウェア対策で重要な考え方

    ランサムウェア対策では、「特別な対策」だけが重要なわけではありません。むしろ、以下のような基本的なセキュリティ対策を継続できているかが重要です。

    • 脆弱性管理・アップデート
    • 多要素認証(MFA)の導入
    • アクセス権限管理
    • バックアップ運用
    • EDR
    • ウイルス対策
    • 従業員教育
    • インシデント対応体制

    近年の攻撃は高度化していますが、多くの侵入は基本的な対策不足を狙っています。そのため、最新の脅威情報だけでなく、「基本を継続できる運用体制」を持つことが重要です。

    まとめ

    ランサムウェアは、単なるマルウェア感染ではなく、企業活動そのものを停止させる深刻な経営リスクへと変化しています。特に近年は、VPN機器やリモートデスクトップを悪用した侵入、サーバや業務システムを狙う標的型攻撃、情報公開を伴う二重脅迫型など、攻撃手法が高度化しています。だからこそ、脆弱性対策や認証管理、バックアップ運用、従業員教育といった基本的なセキュリティ対策を継続的に見直すことが重要です。

    ランサムウェアによって企業にどのような被害が発生するのかについては、以下の記事で詳しく解説しています。
    「ランサムウェア被害の実態 – 業務停止・損害・企業が直面するリスクとは」

    本シリーズでは、ランサムウェアの感染経路、攻撃手法、被害リスクについても詳しく解説しています。あわせてご覧ください。


    公開日:2024年2月9日
    更新日:2026年5月27日

    編集責任:木下


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―

    Share
    企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―アイキャッチ画像

    情報漏洩対策をしているつもりでも、誤送信や設定ミス、委託先での事故は起き続けています。多くの企業では、セキュリティ製品を導入していても、運用上の抜け漏れから情報漏洩が発生しています。情報漏洩対策というと、まずはセキュリティ製品の導入やシステム強化を思い浮かべるかもしれません。しかし、実際の漏えい事故は、不正アクセスだけでなく、誤送信、設定ミス、権限管理の不備、委託先での事故など、日常運用の中からも発生します。情報漏洩対策は、製品導入の話ではなく、業務として回る仕組みづくりとして捉えることが重要です。本記事では、アクセス制御、ログ管理、権限管理、委託先管理まで、企業が実践すべき対策と運用のポイントを解説します。

    情報漏洩の基本的な仕組みやリスクについては、以下の記事で整理しています。
    「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

    情報漏洩対策は“技術だけでは防げない”

    技術対策は重要ですが、それだけで情報漏洩を防ぎ切ることはできません。たとえば、認証機能やアクセス制御が整っていても、過剰な権限が放置されていれば内部不正やアカウント侵害の被害は拡大します。ログを取得していても、監視やレビューの運用がなければ異常を見逃します。ファイルを暗号化していても、共有ルールや持ち出しルールが曖昧であれば、漏えいリスクは残ったままです。IPA(独立行政法人情報処理推進機構)「情報セキュリティ10大脅威 2025」解説書」でも、情報セキュリティ対策は「基本対策」と「共通対策」を組み合わせ、組織ごとの状況に応じて優先度を決めるべきだと示されています。また、情報漏洩対策では、まず「どこに情報があり、誰がアクセスでき、どの委託先に渡っているのか」を把握する必要があります。見えていない情報資産や権限、再委託先は、そのままリスクになります。

    個人情報保護委員会の考え方でも、委託先を含めた個人データの取扱いでは、適切な委託先の選定、委託契約の締結、委託先における取扱状況の把握が必要とされています。つまり、情報漏洩対策は社内システムの防御だけでなく、運用ルール、監督体制、委託先管理まで含めて初めて成立します。

    そもそも情報漏洩がどのように発生するのかについては、原因と事例をまとめた記事をご参照ください。
    「情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―」

    基本となる情報漏洩対策

    アクセス制御

    情報漏洩対策の基本は、必要な人だけが必要な情報にアクセスできる状態を維持することです。IPA「情報セキュリティ10大脅威 2025」解説書の「セキュリティ対策の基本と共通対策」では、認証を適切に運用することが共通対策として示されており、ID・パスワード管理、多要素認証、権限管理の適正化は広範な脅威への基礎になります。過剰な権限は、内部不正だけでなく、アカウント侵害時の被害拡大にも直結します。実務では、退職者や異動者の権限削除漏れ、共有フォルダの開放状態、委託先アカウントの恒久利用などが起きやすいため、定期的な権限棚卸しが必要です。情報漏洩対策を強化するなら、まず「誰がどの情報にアクセスできるか」を見える化することが出発点になります。

    ログ管理

    ログ管理は、情報漏洩そのものを直接防ぐ対策ではありませんが、不審な挙動の検知、事故発生後の原因分析、被害範囲の特定に欠かせません。個人情報保護委員会が公表した「不正アクセス発生時のフォレンジック調査の有効活用に向けた着眼点(令和8年1月16日)」でも、フォレンジック調査や記録保全の有効性が整理されており、証跡が十分に残っていなければ初動判断も再発防止も難しくなることが示唆されています。そのため、ログは「取っている」だけでは不十分です。重要データへのアクセス、管理者操作、外部共有設定の変更、異常なログイン試行など、何を記録し、誰が見て、どうエスカレーションするかまで定めておく必要があります。情報漏洩対策におけるログ管理は、監査対応のためではなく、実際に異常を捉えるための運用として設計するべきです。

    暗号化

    暗号化は、端末紛失や媒体盗難、通信経路の盗聴などによる情報漏洩の被害を抑えるための基本対策です。すべての事故を防げるわけではありませんが、保存データや送受信データが適切に暗号化されていれば、漏えい時の実害を抑えられる可能性があります。IPAも基本対策について、「技術的な保護措置を一つで考えるのではなく、複数の対策を重ねて講じる考え方が重要」と示しています*7。

    ただし、暗号化も運用が伴わなければ形骸化します。暗号鍵の管理が甘い、復号可能な状態でファイル共有している、個人端末へのデータ保存を許しているといった状態では、情報漏洩対策としての効果は限定的です。技術だけに依存せず、持ち出しルールや保存先の統制と組み合わせる必要があります。

    運用面で必要な対策

    教育とルール整備

    情報漏洩対策を実効的にするうえで、運用面の整備は避けて通れません。個人情報保護委員会の研修資料では、自己点検チェックリストや個人データ取扱要領の例が公開されており*2、ルール整備だけでなく、日常的な確認や点検の必要性が前提とされています。つまり、情報漏洩対策は「規程を作った」で終わるものではなく、実際に守られているかを確認し続けることが重要です。

    教育面では、標的型メールや不審なリンクへの注意だけでなく、誤送信防止、共有設定の確認、紙書類の扱い、委託先への情報提供時の確認など、現場で起こりやすい事故に即した内容が必要です。IPAも対策例として、情報リテラシーやモラルの向上、適切な報告・連絡・相談の実施を挙げています*3。また、ルール整備では例外運用を放置しないことが大切です。忙しい時だけ私物端末を使う、やむを得ず個人メールへ送る、臨時対応のために共有範囲を広げるといった運用が常態化すると、情報漏洩対策は一気に弱くなります。ルールは厳しさよりも、現場で守れる具体性と、逸脱時に気付ける仕組みが重要です。

    権限管理の継続運用

    権限管理では、最小権限の原則に基づき、業務に必要な範囲だけアクセスを付与することが基本になります。特に、異動・退職・組織変更・委託先変更などが発生した際に、権限変更が適切に行われているかを継続的に確認する必要があります。一度設定した権限を放置すると、「誰がどこにアクセスできるのか分からない状態」が生まれます。情報漏洩対策では、権限設定そのものよりも、定期的に見直し続けられる運用体制が重要です。

    委託先・外部サービスの管理

    近年の情報漏洩対策で特に重要なのが、委託先や外部サービスの管理です。個人情報保護委員会は、委託元には委託先に対する必要かつ適切な監督義務があると示しており、その具体例として、適切な委託先の選定、契約の締結、委託先における取扱状況の把握を挙げています。自社が直接事故を起こさなくても、委託先や再委託先での問題がそのまま自社の情報漏洩になる時代です。そのため、委託先の管理は契約書の締結だけでは足りません。どの情報を渡すのか、再委託はあるのか、保存先はどこか、アクセス権限はどう管理されるのか、事故時にどのタイミングで報告されるのかまで確認しておく必要があります。国家サイバー統括室(旧NISC)「サイバーセキュリティ2025」でも、委託先やサプライチェーンを通じたインシデントの深刻さが示されており、外部依存が高い企業ほど管理の精度が問われます。

    委託先や外部サービスに関するリスクについては、サプライチェーン攻撃の観点からも整理しておく必要があります。
    「委託先・外注先のセキュリティはどこまで確認すべきか ―サプライチェーン攻撃を防ぐ実務判断―」

    インシデント発生時の対応

    どれだけ対策を講じても、情報漏洩を完全にゼロにすることは困難です。そのため、情報漏洩対策では事故後の初動も重要になります。インシデント発生時の報告・連絡・相談体制を平時から決めておく必要があります。初動対応で重要なのは、まず被害拡大を防ぐことです。不正アクセスが疑われる場合には、該当アカウントや端末の隔離、ログ保全、外部接続の遮断、関係部門への即時連絡が必要になります。そのうえで、何が起きたのか、どの情報が影響を受けたのか、本人通知や公表が必要かを判断していきます。

    実際に情報漏洩が発生した場合の初動対応については、以下の記事で詳しく解説しています。「セキュリティインシデントの基礎から対応・再発防止まで 第2回:セキュリティインシデント発生時の対応 ─初動から復旧まで」

    継続的に対策を回すためのポイント

    情報漏洩対策は、一度整備して終わりではありません。業務フロー、利用サービス、委託先、働き方が変われば、リスクも変わります。IPAも、基本的な対策の重要性は変わらない一方で各組織は自社の状況を踏まえて優先度を決め継続的に対策を進める必要がある、としています。そのためには、定期レビューと可視化が不可欠です。情報資産の棚卸し、権限の見直し、委託先の確認、ログ監査、教育内容の更新、インシデント訓練などを、年に一度の形式的な点検で終わらせず、実態に合わせて回す必要があります。情報漏洩対策の成熟度は、立派な規程の有無ではなく、変更や例外に気付ける状態を保てているかで決まります。

    まとめ

    企業の情報漏洩対策は、アクセス制御、ログ管理、暗号化といった技術対策だけで完結しません。権限管理、教育、ルール整備、委託先管理、初動対応体制までを含めて設計し、継続的に見直していく必要があります。個人情報保護委員会やIPAの資料が共通して示しているのは、情報漏洩対策を単発の施策ではなく、組織的に回し続けるべき取り組みとして位置付けるべきだという点です。事故を防ぐことと同じくらい、事故が起きたときに被害を広げず、速やかに対応できる状態をつくることが重要です。情報漏洩対策は、IT部門だけではなく、業務設計・委託管理・組織運用を含めた経営課題です。「どこから漏れるか分からない」ことを前提に、継続的な見直しを行うことが求められるでしょう。

    情報漏洩対策の全体像をあらためて整理したい場合は、こちらの記事もあわせてご覧ください。
    「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

    【参考情報】


    ウェビナー開催のお知らせ

  • 2026年6月3日(水)14:00~15:00「金融機関の対応事例に学ぶPQC移行の進め方と実務ポイント」
  • 2026年6月10日(水)14:00~14:30「Webサイトの見えない脅威を可視化する 外部タグ・サードパーティースクリプトの監視対策」
  • 最新情報はこちら
    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    ウェビナーダイジェスト動画

    Share

    アーカイブ動画

    過去ご好評いただいたウェビナーの抜粋動画を無料で公開しています。


    ピックアップ

    ウェビナーダイジェスト版:2026年、企業が直面するサイバー脅威― IPA 『情報セキュリティ10大脅威 2026』から考える対応戦略

    2026年

    ウェビナータイトル画面「2026年、企業が直面するサイバー脅威― IPA 『情報セキュリティ10大脅威 2026』から考える対応戦略」2026.3.18(水)開催
    2026年、企業が直面するサイバー脅威― IPA 『情報セキュリティ10大脅威 2026』から考える対応戦略 ―
    再生時間:05:01

    2025年

    ウェビナータイトル画面「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」2025.9.10(水)開催
    フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜
    再生時間:05:01
    ウェビナータイトル画面「進化するランサムウェア攻撃」2025.7.16(水)開催
    進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-
    再生時間:05:00
    ウェビナータイトル画面「ランサムウェア対策の要! ペネトレーションテストとは?」2025.1.22(水)開催
    ランサムウェア対策の要! ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-
    再生時間:04:55

    2024年

    ウェビナーダイジェスト版:脆弱性診断の新提案!スピード診断と短納期で解決する「SQAT with Swift Delivery」セミナー2024.12.18(水)開催
    脆弱性診断の新提案!スピード診断と短納期で解決する「SQAT® with Swift Delivery」セミナー
    再生時間:05:09
    ウェビナーダイジェスト版:中小企業に迫るランサムウェア!  サプライチェーン攻撃とは- サプライチェーン攻撃から企業を守るための取り組み2024.11.20(水)開催
    中小企業に迫るランサムウェア! サプライチェーン攻撃とは- サプライチェーン攻撃から企業を守るための取り組み
    再生時間:05:11
    2024.11.13(水)開催
    ウェブ担当者必見!プライバシー保護規制対応と情報セキュリティ
    -サイバー攻撃への事前・事後対応-

    再生時間:05:07
    2024.8.7(水)開催
    AWS・Azure・GCPユーザー必見!企業が直面するクラウドセキュリティリスク
    再生時間:05:18
    2024.7.10(水)開催
    ランサムウェアの脅威を知る~脅威に備えるためのランサムウェア対策
    再生時間:05:02
    2024.6.19(水)開催
    サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-
    再生時間:05:04
    2024.5.22(水)開催
    対応必須! 情報セキュリティ事故発生時の緊急対応とは
    再生時間:05:09
    2024.4.24(水)開催
    知っておきたいIPA『情報セキュリティ10大脅威 2024』~セキュリティ診断による予防的コントロール~
    再生時間:05:19
    2024.4.17(水)開催
    変化する不確実性の時代における「安心・安全・安定のWebサイト運営」セミナー
    再生時間:03:00

    2023年

    2023.11.15(水)開催
    Webアプリケーションの脆弱性対策-攻撃者はどのように攻撃するのか-
    再生時間:05:42
    2023.10.18(水)開催
    自動車産業・製造業におけるセキュリティ対策のポイント-サプライチェーン攻撃の手口と対策方法-
    再生時間:04:56
    2023.8.9(水)開催
    DevSecOpsを実現!-ソースコード診断によるセキュリティ対策のすすめ-
    再生時間:05:29
    2023.7.20(水)開催
    今さら聞けない!PCI DSSで求められる脆弱性診断あれこれ
    再生時間:05:00
    2023.6.21(水)開催
    今さら聞けない!クラウドセキュリティあれこれ
    再生時間:05:00
    2023.5.17(水)開催
    今さら聞けない!ペネトレーションテストあれこれ
    再生時間:05:20
    2023.4.19(水)開催
    知っておきたいIPA『情報セキュリティ10大脅威 2023』~セキュリティ診断による予防的コントロール~
    再生時間:05:00
    2023.3.15(水)開催
    予防で差がつく!脆弱性診断の話
    再生時間:04:57
    2023.1.27(水)開催
    今さら聞けない!ソースコード診断あれこれ
    再生時間:05:00

    2022年

    2022.6.22(水)開催
    テレワーク運用時代のセキュリティ情報の集め方-セキュリティに求められる情報収集とは-
    再生時間:04:51
    ウェビナーダイジェスト版:企業の対策すべき脆弱性入門2022.4.21(水)開催
    企業の対策すべき脆弱性入門
    再生時間:05:13

    TOP-更新情報に戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―

    Share
    情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―アイキャッチ画像

    情報漏洩というと、外部の攻撃者による大規模な不正アクセスを思い浮かべる方が多いかもしれません。しかし実際には、誤送信や紛失、権限設定の不備、委託先での事故、クラウドの運用ミスなど、日常業務の延長で起きる事案も少なくありません。情報漏洩の原因を正しく理解することは、企業の情報漏洩対策を実効的なものにする第一歩です。本記事では、最新事例をもとに、企業で多い原因と情報漏洩リスク、対策の考え方を解説します。

    情報漏洩の全体像や基本的な考え方については、以下の記事で整理しています。
    「情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―」

    情報漏洩の多くは“想定外”で起きている

    多くの企業が情報漏洩を「自社が攻撃される特殊な事故」と捉えがちですが、実際には“想定していなかった経路”から起きるケースが目立ちます。個人情報保護委員会から報告された年次報告によると、個人データの漏えい等事案について8,928件の報告処理が行われており、発生原因としては病院や薬局における要配慮個人情報を含む書類の誤交付や紛失、不正アクセス、クレジットカードの誤送付などが多かったとされています*4。つまり、情報漏洩は高度なサイバー攻撃だけでなく、紙・メール・業務フローといった身近な部分でも起き続けています。

    さらに厄介なのは、自社だけではコントロールしきれないところで事故が起きることです。個人情報保護委員会「不正アクセス発生時のフォレンジック調査の有効活用に向けた論点整理のための参考資料」(令和8年1月16日)によると、不正アクセスによる漏えい等報告件数が増加しており、令和6年度の直接受付分では不正アクセスによる報告件数が4,024件に達したことが示されています。この数値にはSaaS提供事業者への不正アクセスにより、多数の利用企業へ影響が及んだ事案も含まれており、企業が自社の運用だけを見ていても十分ではないことが分かります。

    見落とされやすいのは、「情報漏洩はセキュリティ部門だけの課題ではない」という点です。営業が使うクラウド、委託先が使う再委託先サービス、バックオフィスの紙帳票、現場の持ち出し端末など、事故の起点は部門横断で存在します。だからこそ、情報漏洩対策は製品導入だけでなく、業務設計や権限設計、委託先管理を含めて捉える必要があります。

    情報漏洩の主な原因とは?企業で多い5つのパターン

    人的ミス

    情報漏洩の原因として古くから多いのが人的ミスです。メールの誤送信、添付ファイルの取り違え、紙書類の誤交付、USBメモリやノートPCの紛失といった事故は、特別な攻撃がなくても発生します。人的ミスが減らない理由は、担当者の注意力だけに依存しているからです。確認手順が曖昧だったり、ダブルチェックが形骸化していたり、忙しい時に例外運用が常態化していたりすると、同じような事故は繰り返されます。情報漏洩対策では、個人の注意喚起だけでなく、ミスしても大事故にならない設計が求められます。

    権限管理ミス

    必要以上の権限が付与されたままになっていることも、情報漏洩の大きな原因です。退職者や異動者の権限が削除されていない、共有フォルダが広く閲覧可能になっている、クラウド上の情報に不要なアクセス権が残っていると、内部不正やアカウント侵害が起きた際の被害が一気に拡大します。個人情報保護委員会は安全管理措置の中で、組織的・技術的な統制の必要性を示しており、アクセス権限の適切な管理はその中心的な要素です。

    権限管理ミスは、事故が起きるまで表面化しにくい点が厄介です。実務では「業務が止まらないこと」を優先して権限が広がりがちですが、その積み重ねが情報漏洩リスクを高めます。情報漏洩対策を考える際は、誰がどの情報にアクセスできるのかを定期的に棚卸しする必要があります。

    設定不備

    クラウドやWebサービスの設定不備も、近年の情報漏洩で頻出する原因の一つです。これには単なる操作ミスではなく、誰が何を公開し、どこまで共有し、いつ見直すのかという運用ルールの不足が背景にあることが多くあります。また、設定不備は、システム担当者だけの問題でもありません。現場部門が便利さを優先して外部共有設定を変更したり、試験用データを本番と同じ場所に残したりすることで、情報漏洩につながるケースもあります。クラウド利用が前提となった今、設定ミスは特別な失敗ではなく、どの企業でも起こりうる実務上のリスクです。

    サイバー攻撃

    マルウェア(ランサムウェア)によるサイバー攻撃も、情報漏洩の主要因です。攻撃の目的は業務停止だけではなく、個人情報や企業情報の窃取と公開を組み合わせた二重脅迫に及ぶことが多く、被害は広範囲に及びます。

    サプライチェーン経由の情報漏洩

    近年、特に重要性が増しているのが、委託先や再委託先、利用中の外部サービスを経由した情報漏洩です。自社では直接不正アクセスを受けていなくても、業務を委託している先や、相手先が利用しているクラウド環境に問題があれば、結果として自社の顧客情報や取引情報が漏れることがあります。独立行政法人情報処理推進機構(IPA)が毎年公開する「情報セキュリティ10大脅威 2026」でも、「サプライチェーンや委託先を狙った攻撃」が「ランサム攻撃による被害」に続けて第2位に挙げられており、その継続的な深刻さを指摘しています。

    委託先や外部サービスを経由したリスクについては、サプライチェーン攻撃の記事でも詳しく解説しています。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏洩を防ぐ全体像―」

    実際に起きている情報漏洩事例

    情報漏洩事例は、発生原因によっていくつかのパターンに整理できます。近年はサイバー攻撃だけでなく、委託先や外部サービス経由の事故も増えています。

    類型主な原因主な内容・特徴代表的な事例
    人的ミス型誤送信・紛失・誤交付日常業務の延長で発生。メール誤送信や紙書類の取り違え、端末紛失など病院・薬局での誤交付、書類紛失
    権限管理・設定不備型過剰権限・公開設定ミス共有フォルダやクラウド設定の不備によって情報が意図せず閲覧可能になるクラウド共有設定ミス、退職者権限の残存
    サイバー攻撃型不正アクセス・ランサムウェア情報窃取と業務停止が同時発生。二重脅迫型攻撃も増加KADOKAWA*2、損害保険ジャパン*3
    委託先・外部サービス型SaaS侵害・再委託先事故委託先やクラウドサービス経由で情報が漏えいみずほ証券*4、野村證券*5

    人的ミス型では、メールの誤送信や書類紛失、端末の置き忘れなど、日常業務の延長で情報漏洩が発生します。特別な攻撃がなくても起こりうるため、多くの企業で継続的な課題となっています。個人情報保護委員会の活動実績でも、病院や薬局における誤交付や紛失が主要原因として挙げられており、業務ミスがそのまま漏洩事故につながる実態が示されています。

    また、権限管理ミスや設定不備も、近年の情報漏洩で多く見られる原因です。退職者アカウントの権限が残ったままになっていたり、共有フォルダやクラウドストレージが過剰公開状態になっていたりすると、不正アクセスや内部不正が発生した際に被害が拡大しやすくなります。クラウド利用が一般化した現在では、設定ミスそのものが重要なリスク要因になっています。

    サイバー攻撃型では、ランサムウェアや不正アクセスによって、情報漏洩と業務停止が同時に発生するケースが増えています。近年は情報を窃取したうえで公開を脅迫する「二重脅迫」も広がっており、被害は長期化・広域化しやすくなっています。KADOKAWAの事例では、ランサムウェアを含むサイバー攻撃によって「ニコニコ」を含む複数サービスが停止し、約25万4,000人分の個人情報等の漏えいが確認されました*6。また、損害保険ジャパンも2025年に不正アクセスによる顧客情報漏えいの可能性を公表*7しており、初動対応後のフォレンジック調査の重要性も示されています。

    さらに近年は、委託先や再委託先、利用中のクラウドサービスを経由した情報漏洩も増加しています。自社が直接攻撃を受けていなくても、外部サービスや委託先で発生した事故によって顧客情報や取引情報が漏洩するケースも少なくありません。みずほ証券や野村證券では、再委託先企業が利用していたクラウドサービスへの不正アクセスにより、顧客関連情報の流出が公表されました。

    こうした事例に共通するのは、「想定外の場所が起点になる」「単一の対策だけでは防ぎきれない」「発覚後に影響範囲の特定が難しい」という点です。情報漏洩対策では、自社システムだけでなく、権限管理や業務運用、委託先管理を含めた全体的な見直しが重要になります。

    なぜ情報漏洩は繰り返し起きるのか

    同じような情報漏洩事故が繰り返される理由の一つは、業務の属人化です。担当者しか知らない運用、引き継がれていない例外ルール、慣習で続いている権限付与などが残っていると、問題が見えないままリスクが蓄積します。事故が起きたときだけルールを追加しても、実務の現場で運用可能な形になっていなければ再発防止にはつながりません。個人情報保護委員会が安全管理措置として組織的・人的・技術的対策を求めているのは、こうした属人的運用を避けるためでもあります。

    もう一つの理由は、可視化不足です。どの情報をどこで持ち、誰がアクセスでき、どの委託先に渡し、どのクラウドに保存しているのかが見えていない企業では、情報漏洩リスクを事前に評価できません。不正アクセスが増加している今、見えない資産、見えない権限、見えない再委託は、そのまま事故要因になります。

    さらに、事故が起きるまで「うちは大丈夫」と考えてしまうことも再発の温床です。IPAや国家サイバー統括室(旧NISC)「サイバーセキュリティ2025」が示しているように、ランサム攻撃やサプライチェーン経由の被害はすでに幅広い業種で発生しています。情報漏洩対策は特定業界の一部企業だけの話ではなく、どの企業にも関係する経営課題です。

    こうした事故を防ぐための具体的な対策については、以下の記事で詳しく解説しています。
    「企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント」

    まとめ

    情報漏洩は、単純な「外部からの攻撃」だけで起きるものではありません。人的ミス、権限管理ミス、設定不備、サイバー攻撃、委託先や再委託先での事故など、複数の原因が複雑に絡み合って発生します。個人情報保護委員会の統計でも誤交付や紛失、不正アクセスが継続して多く報告されており、さらに近年はSaaS事業者や委託先を経由した広域的な影響も目立っています。つまり、情報漏洩対策では「どこから漏れるか分からない」という前提に立ち、社内運用、自社システム、委託先管理を一体で見直す必要があります。情報漏洩対策は、IT部門だけの課題ではなく、企業全体の業務設計と管理体制の問題です。「どこから漏れるか分からない」ことを前提に、継続的な見直しを行うことが求められます。

    情報漏洩を防ぐために企業が取るべき対策を整理した記事もあわせてご覧ください。
    「企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント」


    ウェビナー開催のお知らせ

  • 2026年5月27日(水)14:00~15:00「~取引先から求められる前に押さえる~ SCS評価制度への対応準備と現実的な進め方」
  • 2026年6月3日(水)14:00~15:00「金融機関の対応事例に学ぶPQC移行の進め方と実務ポイント」
  • 2026年6月10日(水)14:00~14:30「Webサイトの見えない脅威を可視化する 外部タグ・サードパーティースクリプトの監視対策」
  • 最新情報はこちら
    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    SBOMとは?ソフトウェア部品表の基本と企業が導入すべき理由

    Share
    「SBOMとは?ソフトウェア部品表の基本と企業が導入すべき理由」アイキャッチ画像

    SBOM(Software Bill of Materials)は、ソフトウェアを構成するOSSやライブラリ、依存関係を可視化する「ソフトウェア部品表」です。本記事では、SBOMの基本から注目される背景、OSS脆弱性管理やソフトウェアサプライチェーン対策との関係、企業が導入すべき理由まで分かりやすく解説します。

    はじめに

    ソフトウェアの安全性を考えるうえで、近年急速に重要性が高まっているのがSBOM(Software Bill of Materials)です。日本語では「ソフトウェア部品表」とも呼ばれ、ソフトウェアを構成するライブラリ、モジュール、依存関係、供給元などを整理して把握するための考え方として広がっています。背景にあるのは、企業システムの多くが自社開発のコードだけで成り立っているわけではなく、OSS、外部コンポーネント、パッケージ、クラウドネイティブな部品を組み合わせて構築されている現実です。そのため、どのソフトウェアに何が含まれているのか分からない状態では、脆弱性対応もソフトウェアサプライチェーン対策も後手に回りやすくなります。NIST(米国立標準技術研究所)ではSBOMについて、「ソフトウェアを構築するために使われた各種コンポーネントとサプライチェーン上の関係を記録した正式な記録」と説明しています*8。

    SBOMは単なる開発者向けの技術資料ではありません。新しい脆弱性が公開されたときに、自社のどのシステムが影響を受けるのかを素早く把握するための基盤であり、調達先のソフトウェアを評価するための材料でもあり、継続的な脆弱性管理を支える台帳にもなります。NTIA(米国商務省電気通信情報局:National Telecommunications and Information Administration)は、「SBOMの最低要件が脆弱性管理、ソフトウェア在庫管理、ライセンス管理といった基本的なユースケースを可能にする」と整理しています*2。つまりSBOMは、単に「何が入っているか」を眺めるための一覧ではなく、ソフトウェアの透明性を高め、セキュリティ運用を速く正確にするための実務ツールです。

    SBOMとは

    SBOMとは、ソフトウェアを構成する部品の一覧とその部品同士の関係を示す情報のことです。食品に原材料表示があるようにソフトウェアにも、何でできているかを示す考え方が必要だという発想で語られることが多く、NISTもその比喩を用いて説明しています。SBOMに含まれる情報としては、コンポーネント名、供給元、バージョン、識別子、依存関係などが代表的です。

    ここで重要なのは、SBOMがソースコード一覧そのものではない、という点です。SBOMは完成したソフトウェアや提供される製品・サービスの中に、どのような構成要素が含まれているかを把握するためのものです。特にオープンソースソフトウェア(OSS)を多用する現代の開発では、直接利用しているライブラリだけでなく、その先の依存関係まで含めて把握することが欠かせません。自社が書いていないコードであっても、最終的に自社サービスの一部として動作している以上、その脆弱性やライセンス、供給元リスクに無関心ではいられません。SBOMは、その見えにくい構成を可視化する手段です。

    なぜ今SBOMが注目されているのか

    SBOMが注目されている最大の理由は、ソフトウェアサプライチェーンの複雑化です。現在の企業システムは、内製コードだけで完結することが少なく、OSSライブラリ、サードパーティ製コンポーネント、外部サービス、コンテナイメージなどの積み重ねで成り立っています。その結果、脆弱性が発見されたときに自社に関係あるのかがすぐに分からないケースが増えています。SBOMがあれば、影響を受けるコンポーネントの有無を確認しやすくなり、初動のスピードを上げやすくなります。米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)もSBOMを、「ソフトウェア透明性とサプライチェーンセキュリティを支える重要な要素」として扱っています*3。

    また、脆弱性対応の現実もSBOMが注目される理由の一つです。脆弱性情報は日々公開されますが、公開情報だけを見ても、自社のどのシステムにその部品が含まれているか分からなければ、対応判断が遅れます。NTIAはSBOMのユースケースとして脆弱性管理を明示しており、CISAもSBOMの実務活用をサプライチェーン防御の一部として位置付けています*4。つまりSBOMは、脆弱性情報を受け取ったあとに本当に役立つ資産側の台帳として価値を持ちます。

    SBOMで分かること

    SBOMを整備すると、まずソフトウェアに含まれるコンポーネントの全体像が見えるようになります。どのOSSライブラリが使われているか、どのバージョンか、どの供給元に由来するか、どう依存しているかが分かれば、新しい脆弱性が公表されたときの影響調査が大幅にしやすくなります。また、ライセンス確認や調達先評価、保守対象の整理にも役立ちます。NTIAは、SBOMが脆弱性、在庫、ライセンスの管理に資することを明確に示しています。

    さらにSBOMは開発部門だけでなく、運用部門、調達部門、セキュリティ部門にとっても意味があります。開発部門にとっては依存関係の可視化、運用部門にとっては影響調査の迅速化、調達部門にとってはベンダー製品の透明性確認、セキュリティ部門にとっては脆弱性管理の効率化につながります。NISTがSBOMを「サプライチェーン上の関係を含む正式な記録」として位置付けているのは、こうした部門横断の活用が前提にあるからです。

    SBOMとOSS脆弱性管理の関係

    SBOMが特に力を発揮するのは、OSS脆弱性管理の場面です。近年のソフトウェアは、多数のOSSコンポーネントに依存していますが、問題はその依存関係が深くなりやすいことです。開発者が直接追加したライブラリだけでなく、その先にぶら下がる間接依存まで含めると、構成は想像以上に複雑になります。そのためSBOMがない状態では、ある脆弱性が自社に影響するのか、どのアプリケーションに含まれているのか、を迅速に判断しにくくなります。SBOMはその複雑さを整理し、脆弱性対応の起点を作る役割を果たします。

    この点で、SBOMはSCA(Software Composition Analysis)と相性が良い考え方です。SCAはソフトウェアの依存関係を解析し、既知脆弱性やライセンス情報を確認するための仕組みですが、その結果を継続的に管理しやすくするうえでSBOMが有効です。つまりSCAが見つけるための仕組みだとすれば、SBOMは構成を記録し、影響を追いやすくするための仕組みと捉えると分かりやすいです。SBOMそのものが脆弱性を自動で直すわけではありませんが、どこに何が入っているかを把握できるだけでも、対応の速度と精度は大きく変わります。

    SBOMの代表的な形式と標準

    SBOMを実務で扱うには、機械可読な形式が重要です。NTIAの minimum elements でも、自動化を支える仕組みが重要な要件のひとつとして示されています。手書きの一覧表では更新に追いつかず、脆弱性情報との突合も難しいためです。実務で広く知られている代表的な形式としては、OWASP CycloneDX (ECMA-424)やSPDXが挙げられます。少なくともCycloneDXは、サイバーリスク低減のためのフルスタックのBill of Materials (BOM)標準として位置付けられており、現在はECMA-424として標準化されています。

    形式選定で重要なのはどちらが絶対に優れているかではなく、自社の利用目的に合っているかです。開発パイプラインに組み込みやすいか、既存ツールと連携しやすいか、脆弱性管理やライセンス管理に使いやすいか、といった観点で選ぶのが現実的です。標準形式を使うことで、ツール間連携や取引先との情報共有もしやすくなります。

    企業がSBOMを導入すべき理由

    企業がSBOMを導入すべき理由は明快です。第一に、脆弱性対応が速くなるからです。新しいCVEが出たときに、対象部品が自社のどこに入っているかを確認しやすくなれば、影響調査の時間を短縮できます。第二に、ソフトウェアサプライチェーンの透明性が高まるからです。外部から調達したソフトウェアについても、何が含まれているかが分かれば、評価や説明責任を果たしやすくなります。第三に、継続的なソフトウェア資産管理に役立つからです。NTIAもこうしたユースケースをSBOMの基本的価値として整理しています。

    加えて、SBOMはこれからの脆弱性管理の前提になりつつあります。クラウドネイティブ化や DevSecOpsが進むほど、ソフトウェア構成は動的になり、人手だけで追うのは困難になります。NISTもソフトウェアサプライチェーン対策の中でSBOMを含む各種能力の実装を推奨しており、CISAもSBOM消費の実践をサプライチェーン強化の一部として扱っています。SBOMは流行語ではなく、複雑化したソフトウェア環境を管理するための土台になりつつあると考えたほうがよいでしょう。

    SBOM導入時の課題

    もっともSBOMは作れば終わりではありません。実際の課題はどう作るかよりも、どう更新し、どう使うかにあります。ソフトウェアは日々更新されるため、一度作成したSBOMを放置するとすぐに実態とずれます。またSBOMがあっても、脆弱性情報や資産台帳、SCA、CI/CDと連携していなければ、実務で十分に生きません。CISAの近年のガイダンスもSBOMの生成だけでなく消費、つまり実際の運用への組み込みを重視しています。

    そのため導入では、まず重要システムや外部公開サービスなど、影響の大きい範囲から始めるのが現実的です。CI/CDでSBOMを自動生成する仕組みを作り、SCAや脆弱性管理フローと結び付けて、脆弱性情報公開時にすぐ影響確認できるようにする。この流れができて初めて、SBOMは単なる提出資料ではなく、日常運用で役立つ仕組みになります。

    まとめ

    SBOMとは、ソフトウェアを構成する部品とその関係を記録する「ソフトウェア部品表」です。OSS利用の拡大やソフトウェアサプライチェーンの複雑化により、どのシステムに何が含まれているのかを把握する重要性はこれまで以上に高まっています。SBOMを整備することで、脆弱性対応の初動を速め、影響調査を効率化し、ソフトウェアの透明性を高めやすくなります。NTIA、NIST、CISAがいずれもSBOMを重要視しているのは、その実務的な価値が明確だからです。特にSBOMは、SBOMとは何かを理解するだけでは不十分で、脆弱性管理、SCA、CI/CD、調達管理とどう結び付けるかが重要です。企業が導入を考える際は、形式やツール選定だけでなく、更新運用と活用場面まで見据えて設計する必要があります。これからのセキュリティ運用では、SBOMは一部の先進企業だけのものではなく、ソフトウェアを安全に使い続けるための基本装備に近づいています。

    SBOMは脆弱性対応やソフトウェアサプライチェーン対策を効率化するための重要な仕組みです。ただしSBOMを整備するだけでは十分ではなく、継続的な脆弱性管理が重要になります。企業が行うべき脆弱性管理の基本や実践フローについては、以下の記事で詳しく解説しています。
    「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】」


    【関連ウェビナーのご案内】
    本記事では、脆弱性スキャンとは何か、脆弱性診断との違い、ツール比較のポイント、導入時の考え方までを整理しました。次回、5月20日(水)14時からの開催のウェビナーでは、AssetViewとFutureVulsのメーカーが登壇し、各領域の役割をどのように整理し、どのように連携させれば実効性ある脆弱性管理が実現できるのか、解説します。脆弱性管理の考え方について深くを理解されたい方は、ぜひご参加ください。

    その他のウェビナー開催情報はこちら

    BBSecでは

    BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

    SQAT®脆弱性診断サービス

    サイバー攻撃に対する備えとして、BBSecが提供する、SQAT脆弱性診断サービスでは、攻撃者の侵入を許す脆弱性の存在が見逃されていないかどうかを定期的に確認することができます。自組織の状態を知り、適切な脆弱性対策をすることが重要です。

    アタックサーフェス調査サービス

    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像