2026年上半期のサイバー脅威情勢 ―ランサムウェア被害は半期最多123件に

Share
2026年上半期のサイバー脅威情勢アイキャッチ画像

警察庁が2026年9月10日に公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、ランサムウェアの被害報告は123件となり、2020年下半期の統計開始以降、半期として最多となりました。注目したいのは、被害件数だけでなく、侵入経路や被害後の復旧の実態です。本記事では、警察庁の公表資料をもとに、企業が押さえておきたいポイントと必要な対策を解説します。

ランサムウェア被害は半期最多123件

2026年上半期のランサムウェア被害報告件数は、前年同期の116件から7件増えました。増加率は約6.0%です。被害を受けた企業・団体等のうち、中小企業79件、大企業31件、団体等13件でした。中小企業が全体の約64%を占め、業種別では製造業が37件と最も多くなっています。*1[統計編141・142頁]

ランサムウェア被害報告件数の半期推移
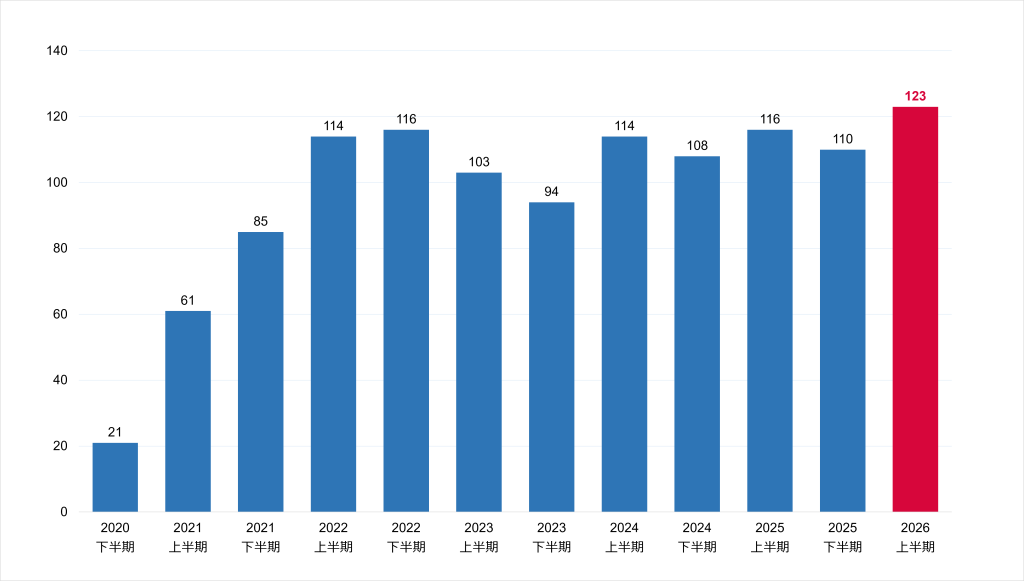
※本統計データは警察庁に報告された企業・団体等の被害件数であり、国内で発生したすべての被害を示すものではありません。

また、暗号化せずに盗んだ情報の公開をほのめかして金銭を要求する「ノーウェアランサム」は、別に9件報告されています。ランサムウェア被害を考える際には、データの暗号化だけでなく、情報窃取を伴う脅威にも注意が必要です。それでも、中小企業にも被害が広く及んでいる事実は、自社の規模を理由に対策を後回しにできないことを示しています。限られた人数で対策を進める企業ほど、インターネットに公開している機器と、停止した場合に仕事が進まなくなるシステムを具体的に洗い出すところから始めるのがよいでしょう。

感染経路はVPN機器が最多

警察庁の被害組織へのアンケートでは、感染経路の有効回答36件のうち、VPN機器が18件、リモートデスクトップが9件、その他が9件でした。VPN機器とリモートデスクトップで75%を占めました。ただし、感染経路について回答が得られた36件を対象とした結果です。*2[統計編143頁]

また、同報告書では、攻撃者が未修正の脆弱性や漏えいした認証情報などを悪用してネットワークへ侵入する手口が示されています*3[本文10頁]。そのため、「VPN機器からの侵入=製品の脆弱性が原因」とは限りません。VPN機器などのソフトウェアの更新状況だけでなく、アカウントや認証の管理も併せて確認することが重要です。

こうした侵入への対策として、警察庁の「ランサムウェア被害防止対策」では、VPN機器等への更新ファイルの適用、認証情報の適切な管理、多要素認証やアクセス制限などを挙げています。これを日々の運用に落とし込むには、装置の製品名とバージョン、保守期限、更新の担当者を把握し、不要な公開設定や使われていないアカウントを見直すところから始めます。委託先が運用している場合も、更新を依頼するだけで終えず、適用結果を確認する役割を決めておきましょう。

公開機器の管理が重要となる背景には、脆弱な機器などを探す活動が継続的に観測されていることもあります。警察庁のセンサーが検知した脆弱性探索行為等の不審なアクセスは、1日・1IPアドレス当たり1万3,687件でした*4[本文5頁]。ただし、これは警察庁の観測環境における値であり、一般企業が毎日同じ件数の攻撃を受けていることを意味するものではありません。外部から接続可能な機器やサービスを継続的に把握し、不要な公開がないか定期的に確認することが重要です。

調査・復旧費用は1,000万円以上が6割

ランサムウェア被害に伴う調査・復旧費用の総額について、有効回答35件のうち21件が1,000万円以上でした。このうち4件は1億円以上です。身代金の要求額を示す統計ではなく、被害後の調査と復旧に要した費用である点を押さえておく必要があります。また、復旧等に要した期間は、有効回答48件のうち、1か月未満が23件、回答時点で復旧中が13件でした*5[統計編144・145・146頁]。

「復旧中」には終了時期が確定していない回答が含まれるため、残りを一括して「1か月以上停止した」と読むことはできません。また、システムの復旧期間と、全社の業務停止期間も同じではありません。

被害後の負担とバックアップ復元の実態

調査・復旧費用が1,000万円以上

21件 / 有効回答35件

バックアップから復元できなかった

29件 / 有効回答40件

出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」をもとに弊社作成。割合は警察庁公表の件数をもとに弊社算出。
※項目ごとに有効回答数が異なるため、2つの割合を直接比較するものではありません。また、一般企業における被害率やバックアップの失敗率を示すものではありません。

被害後の調査や復旧には大きな費用が発生する場合があります。被害が発生してから対応を検討するのではなく、平時から復旧の優先順位や必要な対応を整理しておくことが重要です。


万一の費用負担に備えるサイバー保険

サイバー攻撃への備えでは、被害を防ぐための対策に加えて、万一インシデントが発生した場合の費用負担についても考えておくことが重要です。BBSecでは、SQAT® 脆弱性診断サービスにサイバー保険を付帯しています。情報漏えいやサイバー攻撃に起因する賠償損害や、事故発生時の対応にかかる費用損害などを補償し、平時のセキュリティ対策と万一への備えを支援します。
※外部サイトにリンクします。

【関連記事】


バックアップは復元できる状態まで確かめる

バックアップからの復元結果に関する有効回答40件では、復元できたのは11件、できなかったのは29件でした*6[統計編148頁]。

バックアップを取得していても、被害発生時に必ず復元できるとは限りません。重要なのは、バックアップの有無だけでなく、保存先が攻撃の影響を受けにくい状態になっているか、実際にデータを復元できるか、復元後にシステムや業務を再開できるかまで確認しておくことです。警察庁もランサムウェア被害防止策として、バックアップをネットワークから切り離して保管することなどを呼びかけています*7。日常のバックアップ結果に加えて、復元の手順と所要時間を確認し、事業継続計画に反映させることが重要です。

さらに、暗号化されたデータを復元できても、盗まれた情報への対応は残ります。報告書によると、手口が判明した66件のうち61件は二重恐喝でした*8[本文98頁・統計編140頁]。二重恐喝とは、データの暗号化に加え、窃取した情報の公開を材料に金銭等を要求する手口です。バックアップの整備と並行して、持ち出された情報の範囲を調べ、関係者への説明に必要な事実を整理できるよう備える必要があります。

フィッシング報告は約73万件

フィッシング対策協議会の集計によると、2026年上半期のフィッシング報告件数は約73万件でした*9。なお、この数字は同協議会に寄せられた報告件数であり、被害者数や不正送金の件数を示すものではありません。前年同期を下回っているものの、引き続き多くのフィッシングが報告されており、継続した対策が必要です。

警察庁の報告書では、AI技術の発達により、文章や偽装が自然で見抜きにくいフィッシングへの注意を促しています*10[本文17頁]。そのため、「日本語が不自然なら疑う」といった見分け方だけに頼るのではなく、メールやSMSで手続きを求められた場合は、本文中のリンクからアクセスせず、公式サイトや公式アプリなど、確認済みの経路からアクセスすることが重要です。

企業側でも、従業員への注意喚起だけでなく、多要素認証の導入や不審なログインの監視など、認証情報が窃取された場合も想定した対策が求められます。フィッシング対策とランサムウェア対策は別の入口を持つことがありますが、認証情報の管理と異常の早期把握は、双方に関わる備えです。

ランサムウェア対策を事業継続につなげる

警察庁の報告書では、ネットワークへの侵入後に権限奪取や内部探索、情報窃取が行われ、暗号化に至る攻撃の流れが示されています*11[本文10頁]。こうした攻撃の流れを企業の対策に置き換えると、公開機器の管理から侵入後の監視、復旧の準備までを一続きで考えることが重要です。VPN機器などの更新や認証強化を進めるだけでなく、不審なログインや権限の悪用を把握し、速やかに封じ込めへ移れる体制を整えておく必要があります。

事業継続の準備では、どの業務を優先して再開するか、誰がシステムの切り離しや再接続を判断するか、社内システムが使えないときにどう連絡するかを具体化します。調査や封じ込めと調整しながら復旧を進める必要があるため、自然災害を想定した計画だけでは対応しきれない場面があります。

侵入への備えと事業継続をつなぐ対策
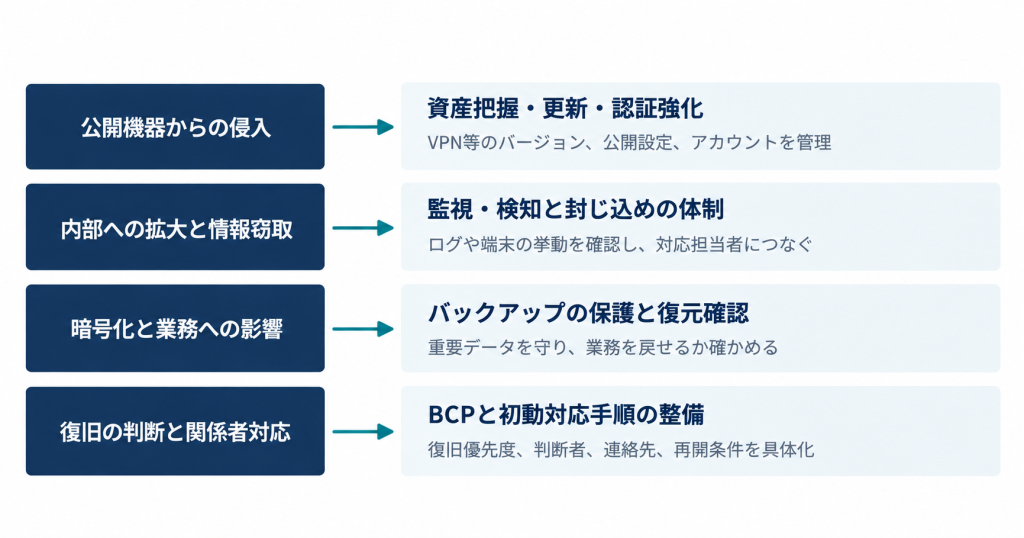
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf)および「ランサムウェア被害防止対策」をもとに弊社作成

IT-BCPで復旧の優先順位を明確にする

ランサムウェア被害からの復旧では、システムを元に戻すだけでなく、どの業務を優先して再開するか、そのためにどのシステムから復旧するかをあらかじめ整理しておくことが重要です。また、調査や封じ込めの状況を踏まえながら復旧を進める必要があるため、復旧時の判断基準や役割分担も明確にしておく必要があります。

IT-BCPは、ITシステムが利用できなくなった場合の事業継続と復旧に備える計画です。BBSecでは、「ランサムウェアに対応したIT-BCP策定支援」を提供しています。現状の対策状況を確認し、復旧優先度や目標とする対策レベルを設定したうえで、システム・ネットワークの要件、運用要件、改善計画の具体化を支援します。「バックアップはあるものの、どのシステムから復旧するか決まっていない」「インシデント発生時の復旧判断や役割分担が明確になっていない」といった課題がある場合には、業務とシステムの関係を整理し、ランサムウェア被害を想定した復旧計画を検討しておくことが重要です。

また、インシデント発生時の初動手順や体制を整備したい場合には「インシデント初動対応準備支援」、セキュリティ対策のログ監視・分析などの運用体制を強化したい場合には「G-MDR®」など、平時からの備えを組み合わせることも有効です。

【参考情報】

編集責任:木下


セキュリティ対策についてお困りの方へ

ランサムウェア対策やインシデント対応、事業継続に向けた備えなど、自社のセキュリティ対策についてお悩みの場合は、ブロードバンドセキュリティ(BBSec)までお気軽にご相談ください。

ウェビナー開催のお知らせ

最新情報はこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

RIZAPの生成AIへの顧客情報誤アップロードから考える ―企業が見直すべきシャドーAI対策

Share
RIZAPの生成AIへの顧客情報誤アップロードアイキャッチ画像

生成AIの業務利用が広がる一方、会社が把握・承認していないAIサービスを従業員が利用する「シャドーAI」は、情報漏洩につながるリスクの一つです。本記事では、RIZAPが公表した事案をもとに、生成AIへ情報を送信する際の注意点と、企業が見直すべきシャドーAI対策について解説します。

※本記事は2026年9月14日時点で公表されている情報に基づき作成しています。

RIZAPの生成AIへの誤送信で何が起きたのか

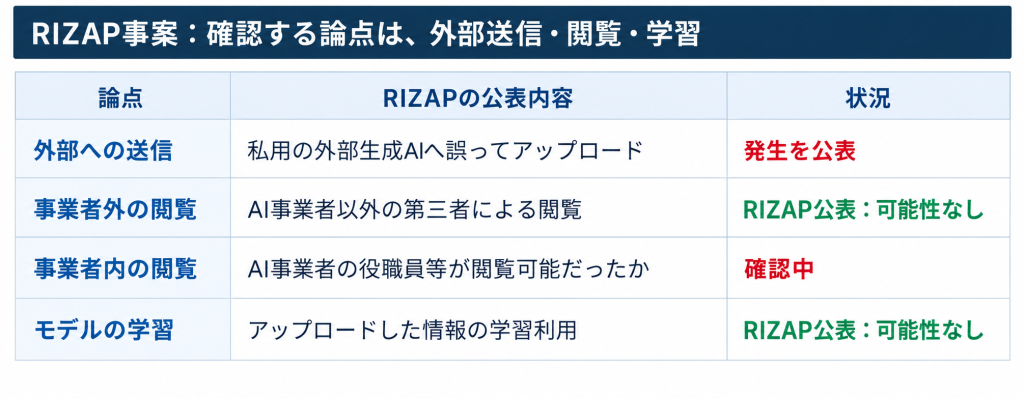
2026年9月3日、RIZAPは、社員が私用の外部生成AIサービスに顧客情報を誤ってアップロードしたと公表しました。[1]今回の事案は、RIZAPの社員が特定保健指導管理システムのデータを集計する際、顧客情報を外部の生成AIサービスに誤ってアップロードしたものです。対象は、同システムに2026年1月1日から8月19日までに登録された対象者データの一部で、氏名や保険証記号番号のほか、疾患情報などの要配慮個人情報も含まれます。同社の発表では、対象者数および利用された生成AIサービスの名称は公表されていません。またAI事業者以外の第三者による閲覧と学習利用の可能性はないと説明する一方、事業者の役職員等が閲覧可能だったかは確認中としています。外部生成AIへの情報送信では、閲覧の可能性と学習への利用は別の論点です。

図1:RIZAPの公表内容
※「学習されない」という説明だけで、外部送信の適否は判断できません。

出典:RIZAP株式会社「当社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ」(2026年9月3日)(https://business.rizap.jp/news/2492)を基に作成

「学習されない」だけで生成AIへの入力を判断しない

外部の生成AIサービスにファイルをアップロードすると、まず、そのサービスへ情報を送信することになります。その後にどのように保存・処理され、誰がアクセスでき、学習に利用されるかは、契約や設定、サービスの仕様によって確認する論点です。一つの設定を見ただけで、情報の取り扱い全体を判断することはできません。

個人情報保護委員会は、生成AIに個人情報を含むプロンプトを入力する際、特定した利用目的の達成に必要な範囲かを確認するよう注意喚起しています。また、本人の同意なく入力した個人データが応答の出力以外の目的で扱われる場合には、法に違反する可能性があるとして、機械学習に利用しないこと等の十分な確認を求めています。[2]企業が確認すべきなのは、「学習をオフにしたか」に加えて、「この業務に、この情報を外部へ送る必要があるか」です。たとえば、集計式を知りたいだけなら実在する顧客のデータを渡さず、架空のサンプルで処理方法を相談できる場合があります。また、実データの処理が必要な場合は事前に承認された環境と手順で取り扱う業務プロセスを設計します。

シャドーAIとは? 私用アカウントと業務利用の境界

本記事で述べている「シャドーAI」とは、会社が把握・承認していないAIサービスを、従業員が業務に利用することです。たとえば、会社が承認していない個人アカウントで、会社の資料を要約したり、業務ファイルを分析したりする利用が該当します。同じサービス名でも、会社が契約・管理する環境と、従業員の私用アカウントでは、管理できる範囲や適用される条件が同じとは限りません。そのため、社内ガイドラインに「生成AIの利用可」とだけ記載しても、判断基準としては不足します。対象のサービスと契約プラン、使用するアカウント、許可する業務、入力できる情報を一緒に示す必要があります。「会社で使えるAI」と「自分が普段使っているAI」を現場が取り違えないよう、利用ルールや利用環境を整えることが大切です。

RIZAPでは再発防止策として、社内で許諾されていない生成AIの業務利用禁止の再周知、教育、アクセス権限や利用環境の点検・見直しを挙げています。企業が生成AIの利用を見直す際は利用ルールだけでなく、アクセス制限などの利用環境もあわせて確認する必要があります。

生成AIの情報漏洩を防ぐために企業が見直すべきこと

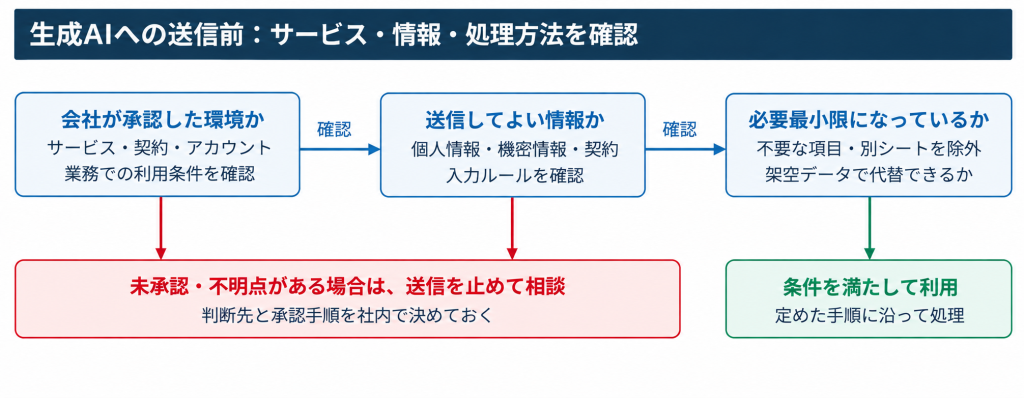
社内ルールは、現場の作業に沿った形で示すと使いやすくなります。以下は、企業が自社の契約や情報分類に合わせて具体化するための判断例です。

図2:生成AIへファイルを送る前の判断例

参考:個人情報保護委員会【別添1】「生成AIサービスの利用に関する注意喚起等について」(令和5年6月2日)(https://www.ppc.go.jp/files/pdf/230602_kouhou_houdou.pdf)等を参考に弊社作成。
※図は企業向けの一般的な判断例であり、法令上の適否を判定するものではありません。また、RIZAP社内の実際の運用を示すものではありません。

ファイル単位ではなく、中に含まれる情報まで確認する

表計算ファイルには、集計対象の列だけでなく、別のシートや自由記述欄に情報が残っている場合があります。そこで、アップロード用のデータを別に作成し、必要な項目だけを含める手順を設けます。氏名を削除しただけで安全と判断せず、番号や属性の組合せなど、個人を識別できる情報が残っていないかも確認します。

禁止事項と、迷ったときの相談先をセットにする

教育では「個人情報を入力しない」という説明に加え、集計表、議事録、顧客から届いた資料など、実際の業務を題材に判断を練習します。許可された使い方と相談窓口も示し、判断できないファイルは送信を止めて確認する運用にします。アクセス制限やデータ送信の制御を導入する場合も、対象のサービスや通信経路でどこまで制御できるかを確認したうえで、ルールを補完する仕組みとして位置付けます。

生成AIへ誤って情報を送信した場合の対応

生成AIへの誤送信に気付いたら、追加の送信を止め、社内の情報セキュリティ・個人情報管理の担当窓口へ速やかに報告します。サービス名、アカウント、送信日時、ファイルの内容、実施した操作を整理し、削除依頼や事業者への照会を進めます。必要な記録の保全と拡散防止は担当者の指揮で行い、記録用に機微な情報を別の外部サービスへコピーしないようにします。 確認したいのは、保存先と保持期間、閲覧の可能性、学習等への利用、削除の対象と完了状況です。画面上の履歴削除と、事業者側にあるデータの削除がどのような関係にあるかも確認します。行政機関への報告や本人への通知については、把握した事実に基づき、個人情報保護委員会の案内に沿って要否を判断します。[3]

生成AIの安全な業務利用に向けたBBSecの支援

生成AIの利用を始めていても、承認手順や教育が追い付いていない企業は、まずルールと実際の使い方の差を整理することが出発点になります。BBSecの「AIサービス提供者・利用者向けサイバーセキュリティ対策支援」では、AI利用者向けのセキュリティガイドライン雛形の提供と、事業に合わせたカスタマイズによる整備支援を用意しています。さらに、AI利用時の脅威・リスク・適切な利用方法・対策を扱う教育コンテンツの提供や、講師によるオンライン研修にも対応しています。既存の社内規程との整合性を見直したい場合は、「情報セキュリティ文書整備支援」により、文書体系の提案や既存文書の統廃合・改訂について支援を受けることもできます。生成AIを安全に業務利用するためには、ルールを定めるだけでなく、従業員が実際の業務で判断できるよう、教育とあわせて運用していくことが重要です。自社のAI利用ルールや教育体制を見直したい場合は、BBSecにご相談ください。

よくある疑問

▼ 個人情報を削除すれば、自由に使えますか?

【参考情報】

編集責任:木下


生成AIの安全な業務利用についてご相談ください

生成AIの安全な業務利用や、AI利用ルール・教育体制の整備についてお悩みの方は、ブロードバンドセキュリティ(BBSec)までお気軽にご相談ください。


ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

サイバー攻撃に備えるサプライチェーンBCPとは?委託先管理の見直しポイントを解説

Share
サイバー攻撃に備えるサプライチェーンBCPとは?アイキャッチ画像

製造業では、委託先や部品メーカーへのサイバー攻撃が、自社の生産停止や納期遅延につながる可能性があります。本記事では、サイバー攻撃を事業継続リスクとして捉え、サプライチェーンBCPと委託先管理で確認すべきポイントを解説します。

ランサムウェアによる情報漏洩や供給への影響については、「ランサムウェアの二重恐喝とは?製造業サプライチェーンに与える影響を解説」もあわせてご覧ください。

サプライチェーンBCPにサイバー攻撃を含めるべき理由

BCPとは、災害や事故などの緊急事態が発生した際にも、重要な事業を継続・早期復旧するための計画です。従来のBCPでは、地震、台風、火災、感染症、物流停止などが主な想定リスクとされてきました。しかし、製造業においては、サイバー攻撃も同じように事業を止める要因になり得ます。

たとえば、製造委託先がランサムウェア攻撃を受けた場合、生産管理システムや受発注システムが停止し、製品の出荷や納品が遅れる可能性があります。また、部品メーカーが攻撃を受ければ、必要な部材が届かず、自社の生産計画にも影響が及びます。物流会社や保守会社が停止した場合も、製品の配送や設備対応に支障が出ることがあります。さらに、サイバー攻撃では業務停止だけでなく、情報漏洩も同時に発生する可能性があります。設計情報、部品表、製造工程、顧客情報、取引条件などが流出すれば、復旧後も知的財産の保護、契約対応、顧客説明、信用回復が必要になります。

このように、サイバー攻撃は単なるIT障害ではなく、調達、生産、物流、販売、法務、広報を巻き込む事業継続リスクです。サプライチェーンBCPでは、委託先や取引先のサイバー被害を想定するとともに、「どの委託先が停止すると、どの事業・製品・工程に影響するのか」を把握し、事業への影響が大きい委託先から優先して対策を検討することが重要です。

製造業のサプライチェーンが狙われる背景や、製造委託先への攻撃が取引先へ及ぼす影響については、「Foxconnへのサイバー攻撃とは?製造委託先が狙われる理由とサプライチェーン対策」で詳しく解説しています。

委託先管理で確認すべきポイント

サイバー攻撃に備えるためには、すべての委託先を一律に管理するのではなく、自社の事業への影響度に応じて優先順位をつけることが重要です。委託している業務の重要度、取り扱う情報、システムへのアクセス範囲、代替の可否などを確認し、停止や情報漏洩が発生した場合の影響が大きい委託先から優先して対策状況を確認します。

委託先のセキュリティ対策を確認する

重要な委託先については、契約時だけでなく、取引継続中もセキュリティ対策の状況を定期的に確認することが重要です。EDRやウイルス対策の導入状況、脆弱性管理、OSやソフトウェアの更新、多要素認証、ログ監視、バックアップなどを確認します。アンケートによる自己申告だけでなく、必要に応じて監査や証跡の確認などを行い、実際の対策状況を確認することも有効です。

共有する情報を必要最小限にする

委託先に提供している設計データ、部品表、仕様書、検査手順、顧客情報などが、本当に業務上必要な範囲に限定されているかを確認します。必要以上の情報を共有していると、委託先がサイバー攻撃を受けた際に、情報漏洩の影響範囲が広がる可能性があります。委託する業務に応じて、共有する情報や保存期間を見直すことが重要です。

アクセス権限を適切に管理する

委託先に自社のシステムやクラウドサービスへのアクセスを許可している場合は、必要最小限の権限になっているかを確認します。プロジェクト単位、顧客単位、工程単位などで権限を分けることで、アカウントが侵害された場合の影響を限定しやすくなります。また、共有フォルダやクラウドストレージに過剰な権限が付与されていないか、退職者や異動者のアカウント等が残っていないかを定期的に確認し、担当者変更の際には速やかにアクセス権限を見直すことも重要です。

再委託先まで把握する

委託先がさらに別の企業へ業務を委託している場合、自社の情報や業務がどこまで広がっているのか把握できていないことがあります。再委託の可否や条件、再委託先に求めるセキュリティ対策、情報の取り扱い範囲などをあらかじめ定め、重要な業務については再委託先を含めたサプライチェーンを把握しておくことが重要です。

インシデント発生時に備えた契約・体制の見直し

委託先がサイバー攻撃を受けた場合に備え、契約や対応体制を事前に整えておくことも重要です。インシデントが発生してから対応範囲を確認していては、初動が遅れ、被害の把握や顧客対応に支障が出る可能性があります。

まず契約面では、インシデント発生時の通知期限を明確にしておく必要があります。インシデントを認識した場合の通知時期、通知先、共有すべき情報をあらかじめ定めておくことが望まれます。また必要に応じて「認識後○時間以内」など具体的な通知期限を契約上定めることも検討します。さらに調査協力や証拠保全に関する条項も重要です。ログ、通信記録、端末情報、アクセス履歴などの証拠が適切に保全されなければ、被害範囲や原因の特定が難しくなります。外部専門家によるフォレンジック調査を行う場合の協力範囲も、事前に整理しておくべきです。

そして、情報漏洩が発生した場合の責任範囲、法令等に基づく報告、顧客・取引先への説明、損害対応についても確認が必要です。特に製造業では、設計情報や部品情報の流出が競争力や取引関係に影響するため、単なる個人情報漏洩とは異なる観点で対応を考える必要があります。

体制面では、委託先の停止を想定した代替策を準備しておくことが重要です。代替生産先、代替部品、在庫確保、出荷優先順位、顧客への連絡手順、重要データの社内保全などを事前に整理しておくことで、サイバー攻撃発生時の混乱を抑えることができます。サプライチェーンBCPは、計画を作成して終わりではありません。定期的に訓練を行い、委託先や関係部門を含めて、実際に機能するかを確認することが重要です。

まとめ

サプライチェーンのサイバーリスク対策では、委託先のセキュリティ対策を確認するだけでなく、「どの委託先が停止すると自社の事業に影響するのか」を把握することが重要です。重要度に応じて対策状況や契約、インシデント時の連携方法を確認し、代替策や復旧手順をBCPに組み込んでおく必要があります。サイバー攻撃による停止を前提として、委託先や関係部門を含めた訓練と見直しを継続することが、サプライチェーン全体のレジリエンス向上につながります。

参考情報

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策

Share
AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対アイキャッチ画像策

生成AIの業務利用が広がる一方、情報漏洩や誤情報、著作権、AIシステムを狙った攻撃など、新たなリスクも生じています。本記事では、企業がAIを安全に活用するために押さえておきたい、AIセキュリティの主なリスクと対策を紹介します。

AIセキュリティについて、テーマ別に詳しく知りたい方はこちらもご覧ください。

AIセキュリティとは

AIセキュリティとは、AIの利用やAIを組み込んだシステムに伴うセキュリティ上のリスクを把握し、情報やシステム、業務を守るための取り組みです。企業におけるAI活用を考える際には、大きく二つの観点があります。

一つは、AIを利用することで生じるリスクです。従業員が生成AIに機密情報や個人情報を入力することによる情報漏洩、生成された誤情報の利用、著作権や知的財産に関する問題、企業が把握していないAIサービスを業務に利用する「シャドーAI」などが挙げられます。

もう一つは、AIシステムそのものに対するセキュリティリスクです。AIやLLM(大規模言語モデル)を組み込んだシステムでは、悪意のある指示によって意図しない動作を引き起こすプロンプトインジェクションをはじめ、機密情報の漏洩や不適切な権限の利用など、AI特有のリスクを考慮する必要があります。

生成AIやAIエージェントの普及により、AIは単に質問に回答するツールから、社内データを参照したり、外部のシステムやサービスと連携して処理を行ったりする存在へと用途を広げています。そのためAIセキュリティでは、従業員の利用ルールだけでなく、AIに接続するデータやシステム、付与する権限まで含めてリスクを捉えることが重要になります。

AIセキュリティが注目される背景

生成AIは、文章作成や要約、翻訳、情報収集、プログラミングなど幅広い業務で活用されています。また、既存の業務システムやWebサービスに生成AIを組み込むケースも増え、企業とAIとの接点は広がっています。

こうした活用の拡大に伴い、セキュリティ上の課題も顕在化しています。従業員が組織の許可を得ずに生成AIを利用するシャドーAIによる情報漏洩や、不正確な出力による業務への影響などは、その代表例です。

さらに、AIシステム自体が攻撃対象になることも考慮しなければなりません。従来のWebアプリケーションやクラウドサービスへのセキュリティ対策に加えて、AI・LLMの特性を悪用した攻撃への備えも必要になっています。

AIをめぐっては、国内外で安全性や透明性、適正な利用に関するルールやガイドラインの整備も進められています。企業には、技術的なセキュリティ対策だけでなく、こうした動向を踏まえてAIの利用方針や管理体制を継続的に見直すことも求められます。

従来のセキュリティ対策との違い

AIを利用する場合でも、アクセス制御や認証、脆弱性管理、ログ監視といった従来のセキュリティ対策が不要になるわけではありません。これらは引き続き重要な基盤となります。そのうえでAIセキュリティでは、AIへの入力、AIからの出力、AIが参照するデータ、AIに与える権限といった新たな要素についても対策を考える必要があります。

例えば、システムへのアクセス権限が適切に管理されていても、従業員が外部の生成AIサービスへ機密情報を入力すれば、別の経路から情報が外部へ渡る可能性があります。また、AIを組み込んだシステムでは、通常の操作では想定していなかった指示によってAIの動作が誘導される可能性もあります。

したがって、AIセキュリティでは従来のサイバーセキュリティを土台としながら、「AIをどのように利用するか」と「AIを組み込んだシステムをどのように守るか」の両面から対策を考えることがポイントとなります。

企業が注意すべき生成AIの主なリスク

生成AIは業務効率化や情報収集などに役立つ一方、使い方によっては情報漏洩や誤った判断につながる可能性があります。企業で利用する際には、どのような情報を入力するのか、生成された内容をどのように扱うのかといった観点からリスクを把握する必要があります。

機密情報・個人情報の漏洩

生成AIに顧客情報や社内の機密情報、個人情報などを入力すると、利用するサービスの仕様や設定によっては、入力した情報がサービス提供者側で保存・利用される可能性があります。業務で生成AIを利用する場合は、入力してよい情報と禁止する情報を明確にするとともに、利用するサービスのデータ取り扱い方針や設定を確認することが必要です。

誤情報・ハルシネーション

生成AIは、事実と異なる内容や、もっともらしい誤情報を生成することがあります。こうした現象は「ハルシネーション」と呼ばれます。

生成された文章や回答を十分に確認せず、社内資料や顧客への回答、意思決定などに利用すると、誤った情報が業務に影響を及ぼすおそれがあります。重要な情報については、信頼できる情報源と照合するなど、人による確認が欠かせません。

著作権・知的財産に関するリスク

生成AIでは、入力する情報と生成されたコンテンツの双方について、著作権や知的財産への配慮が必要です。第三者が権利を持つ文章や画像などを安易に入力したり、AIが生成したコンテンツを確認せずに公開・商用利用したりすると、権利上の問題につながる可能性があります。利用する生成AIサービスの規約を確認するとともに、生成物の利用方法に応じた確認体制を整えることが求められます。

シャドーAI

シャドーAIとは、組織が把握・管理していない生成AIサービスを従業員が業務で利用している状態を指します。企業が生成AIの利用を一律に禁止していても、従業員が個人アカウントなどを使って利用すれば、機密情報が管理外のサービスへ入力される可能性があります。そのため、単に利用を禁止するだけでなく、利用可能なAIサービスや用途を明確にし、組織として利用状況を把握できる環境を整えることが重要です。

生成AIの利用に伴うリスクや企業が取るべき対策については、「生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策」で詳しく紹介します。

AIを狙ったサイバー攻撃にも注意が必要

AIセキュリティで考えるべきなのは、従業員が生成AIを安全に利用するための対策だけではありません。AIやLLM(大規模言語モデル)を組み込んだシステムが普及することで、AIの仕組みや特性を悪用した攻撃への備えも必要になっています。

プロンプトインジェクション

プロンプトインジェクションは、攻撃者が悪意のある指示をAIに与えることで、本来想定されていない動作や出力を引き起こそうとする攻撃です。ユーザーが直接入力する指示だけでなく、AIが読み込むWebページや文書などに悪意のある指示を埋め込む「間接プロンプトインジェクション」にも注意が必要です。外部の情報を参照するAIや、他のシステムと連携して処理を行うAIでは、影響範囲が広がる可能性があります。

センシティブ情報の漏洩

AIを組み込んだシステムでは、モデルが参照できる情報やユーザーの入力内容などが、意図せず出力される可能性があります。特に、社内文書や顧客情報などをAIから参照できるようにしている場合には、利用者の権限に応じて参照可能な情報を制御するなど、AIだけに依存しないアクセス制御が必要です。

データやモデルへの不正な操作

AIの動作は、学習データや外部から取得する情報などの影響を受けます。攻撃者によってデータが意図的に操作されれば、AIの判断や出力が影響を受ける可能性があります。AIが参照するデータの信頼性を確認するとともに、データへのアクセスや変更を適切に管理することが求められます。

AIに与える権限にも注意

AIエージェントなど、AIが外部サービスや社内システムと連携して処理を実行する仕組みでは、AIにどこまでの権限を与えるかが重要になります。必要以上の権限を付与すると、AIが意図しない操作を行った場合や攻撃者に悪用された場合の影響が大きくなります。人のアカウントと同様に、AIについても必要最小限の権限を設定し、重要な処理には人による確認を組み合わせることが重要です。

OWASPが示すLLMアプリケーションのリスク

LLMを利用したアプリケーションには、従来のWebアプリケーションと共通するリスクに加え、プロンプトインジェクションをはじめとしたLLM特有のリスクがあります。

OWASPでは、LLMや生成AIアプリケーションで特に注意すべきセキュリティリスクを整理しています。AIを組み込んだサービスを開発・提供する企業では、こうしたリスクを踏まえて、設計・開発・運用の各段階で対策を検討する必要があります。

具体的な脅威と対策については、「LLMセキュリティとは?プロンプトインジェクションなどの脅威と対策」で詳しく紹介します。

AIセキュリティ対策は「利用」と「システム」の両面から考える

ここまで見てきたように、AIセキュリティには、従業員による生成AIの利用に伴うリスクと、AIを組み込んだシステムそのものに対するリスクがあります。そのため企業では、利用ルールの整備だけでなく、ガバナンスや技術的なセキュリティ対策を組み合わせて取り組むことが必要です。

AI利用ルールを整備する

まず、従業員がどのような条件でAIを利用できるのかを明確にします。利用可能なAIサービスや用途、入力してはいけない情報、生成物を利用する際の確認方法などを定め、従業員が判断に迷わないルールにすることが重要です。また、AIサービスや利用方法は変化するため、一度ルールを作成して終わりにせず、利用状況に応じて見直していく必要があります。

AIガバナンスの体制を整備する

AIの利用を個々の従業員や部門だけに任せるのではなく、組織として管理する仕組みも必要です。誰がAI利用を管理するのか、どのようにリスクを評価するのか、問題が発生した場合にどの部門が対応するのかなど、役割と責任を明確にします。

AI利用ガイドラインの策定方法や組織としての管理体制については、「AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方」で詳しく紹介します。

シャドーAIを把握・管理する

ルールを整備しても、組織が把握していないAIサービスが利用されていれば、リスクを十分に管理できません。どの部門でどのようなAIが利用されているかを把握し、必要に応じて利用サービスを承認制にするなど、実際の利用状況とルールを一致させる取り組みが必要です。

AIを組み込んだシステムのセキュリティを確認する

AIを利用したシステムを開発・導入する場合には、通常のアプリケーションと同様のセキュリティ対策に加えて、AI・LLM固有のリスクも確認します。入力・出力の検証、アクセス制御、権限管理、APIや外部サービスとの連携、ログの記録などを確認し、プロンプトインジェクションをはじめとする攻撃への対策も検討します。

継続的なセキュリティ対策の見直し

AIを取り巻くサービスや技術、攻撃手法は変化しています。現在安全と判断した利用方法や設定であっても、将来も同じとは限りません。AIの利用状況や新たな脅威を定期的に確認し、ガイドラインやシステム設定、セキュリティ対策を継続的に見直していくことが重要です。

企業はAIセキュリティ対策をどこから始めるべきか

AIセキュリティといっても、すべての対策を一度に導入する必要はありません。まずは自社でAIがどのように使われているかを把握し、リスクの高い領域から優先して対策を進めます。

STEP1 AIの利用状況を把握する
利用しているAIサービス、利用部門、用途、取り扱う情報などを整理します。
STEP2 扱う情報とリスクを整理する
機密情報や個人情報など、AIで扱う情報と想定されるリスクを確認します。
STEP3 AI利用ガイドラインを整備する
利用可能なサービスや用途、禁止事項、生成物の確認方法などを定めます。
STEP4 技術的なセキュリティ対策を実施する
AIを組み込んだシステムについて、アクセス制御や権限管理、入出力の検証、脆弱性への対策などを行います。
STEP5 継続的に評価・改善する
利用状況や新たなリスクを確認し、ルールと技術対策を定期的に見直します。

AIの利用を一律に禁止するのではなく、どこにリスクがあるのかを把握したうえで、業務上のメリットと安全性のバランスを取りながら活用していくことが重要です。

AIセキュリティに関するよくある質問

▼ AIセキュリティとは何ですか?
▼ 生成AIを業務で利用する場合、どのようなリスクがありますか?
▼ AI利用ガイドラインには何を定めればよいですか?
▼ LLMにはどのようなセキュリティリスクがありますか?

まとめ

生成AIの普及によって、企業がAIを業務やシステムに取り入れる機会は広がっています。それに伴い、情報漏洩や誤情報、著作権などの利用上のリスクだけでなく、プロンプトインジェクションをはじめとするAI・LLMを狙った攻撃についても考える必要があります。AIセキュリティでは、AIを安全に利用することとAIを組み込んだシステムを安全にすることの両面から対策を進めることがポイントです。まずは自社でどのようにAIが利用されているかを把握し、AI利用ガイドラインや管理体制を整備するとともに、AIを組み込んだシステムについてはアクセス制御や権限管理、入出力の検証など、技術的な対策も進めていきましょう。

AIを取り巻く技術や脅威は変化しています。利用を一律に制限するのではなく、リスクを継続的に把握・評価しながら、安全なAI活用につなげていくことが重要です。


参考情報

公開日:2025年4月16日
更新日:2026年8月26日

編集責任:木下


BBSecでは

AIの利用拡大に伴い、企業を取り巻くIT環境やセキュリティリスクも変化しています。公開IT資産の把握、脆弱性の確認、セキュリティ対策の有効性検証など、自社の課題に応じた対策をご相談ください。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

IT資産管理とは?企業のセキュリティ対策で最初に取り組むべき理由を解説

Share
IT資産管理とは?企業のセキュリティ対策で最初に取り組むべき理由アイキャッチ画像

企業のセキュリティ対策では、EDRや脆弱性診断などの対策に注目が集まりがちですが、その前提となるのが「IT資産管理」です。自社で利用している端末やサーバー、クラウドサービス、SaaSなどを正確に把握できていなければ、脆弱性への対応やインシデント対応も適切に行えません。本記事では、IT資産管理の基本から重要性、管理できていない場合のリスク、実践のポイントまで分かりやすく解説します。

企業のセキュリティ対策というと、EDR、WAF、脆弱性診断、ゼロトラスト、SOCなどの高度な対策を思い浮かべる方も多いかもしれません。しかし、どれだけ優れたセキュリティ製品を導入しても、自社がどの端末、サーバー、クラウドサービス、ソフトウェアを利用しているのかを把握できていなければ、守るべき対象を正しく守ることはできません。 IT資産管理は、企業が利用するIT資産を継続的に把握・管理する取り組みです。単なる資産台帳の作成ではなく、脆弱性管理やパッチ管理、ライセンス管理、インシデント対応を支える重要な基盤となります。

IT資産管理とは

IT資産管理とは、企業活動で利用されるIT機器、ソフトウェア、クラウドサービス、ネットワーク機器、アカウントなどを把握し、誰が、どこで、何の目的で、どの状態で使っているのかを管理することです。従来は、PCやサーバーの購入日、設置場所、利用者、リース期限などを管理する「物品管理」に近い意味で使われることもありました。しかし現在のIT資産管理では、資産を一覧化するだけでなく、資産の追加・変更・廃止に合わせて継続的に更新し、常に最新の状態で管理することが求められています。管理対象となるIT資産には、業務用PC、サーバー、スマートフォン、タブレット、ネットワーク機器、複合機、IoT機器、仮想マシン、クラウド上のインスタンス、SaaS、業務アプリケーション、OS、ミドルウェア、ライセンス、利用アカウントなどが含まれます。

NIST(米国国立標準技術研究所)が金融サービス業界向けに公表した実装ガイドでは、物理的な資産管理だけでは「自社の端末がどのOSを使っているか」「どの端末に脆弱性があるか」までは分からないとした上で、IT資産管理はこうした情報を結びつけて管理することで、資産の可視性とセキュリティを高めるものだと説明しています*12。

また、IT資産管理の重要性は、NISTだけでなくCISクリティカルセキュリティコントロール(CISコントロール)でも示されています。ベストプラクティス「Control 1」では、モバイル端末を含むエンドユーザー端末、ネットワーク機器、IoT機器、サーバーを対象資産と定め、これらを物理・仮想・リモート・クラウド環境を問わず継続的に把握・追跡することが、資産管理の第一歩として位置づけられています。あわせて、未承認・未管理の資産を洗い出し、除去または是正することも求められています。

このように、IT資産管理は単なる資産一覧の作成ではなく、継続的に資産を可視化し、セキュリティ対策へつなげるための基盤といえます。IT資産管理とは「パソコンが何台あるか」を数える作業ではなく、攻撃者から見たときに侵入口になり得るもの、業務停止につながるもの、情報漏洩につながるものを可視化する取り組みです。資産の存在を知らなければ、脆弱性があっても対応できません。利用者が分からなければ、インシデント発生時に連絡できません。重要度が分からなければ、限られた人員で何から対応すべきか判断できません。

なぜ今IT資産管理が重要なのか

IT資産管理の重要性が高まっている背景には、クラウド利用の拡大、テレワークの普及、SaaSの増加があります。総務省「通信利用動向調査」は、企業における情報通信ネットワークや情報通信サービスの利用動向を把握するための統計であり、企業編ではクラウドサービス利用やテレワーク導入状況などのデータが提供されています。こうした環境では、社内ネットワーク内にある機器だけを見ていればよい時代ではなくなりました。たとえば、開発部門が検証用にクラウド環境を作成し、営業部門が顧客管理のためにSaaSを契約し、従業員が自宅や外出先から業務システムにアクセスする。こうした働き方は業務効率を高める一方で、情報システム部門が把握していないIT資産を生みやすくします。社内の承認を経ずに導入されたSaaS、管理されていないクラウドストレージ、退職者のアカウント、放置された検証環境は、いずれもセキュリティ上のリスクになります。さらに、生成AIサービスの業務利用が広がり、情報システム部門が把握していないクラウドサービスやAIツールが利用されるケースも増えています。

経済産業省とIPAが公表する「サイバーセキュリティ経営ガイドライン Ver.3.0」でも、経営者が確認すべきチェック項目として、「守るべきデジタル環境・サービス・情報を特定し、資産の場所やビジネス上の価値等に基づいて対策の優先順位付けを行うこと」(指示4)、さらに「重要なシステムの資産管理・構成管理・パッチ管理を行うこと」、「組織内でシャドーITを利用させない対策を行うこと」(指示5)が挙げられています。

IT資産管理は、セキュリティ対策の中でも地味に見えるかもしれません。しかし、攻撃対象となる端末やサービスが増え続ける現在では、最初に取り組むべき基盤です。

IT資産管理で起こりやすい課題について詳しく解説した記事はこちら
「見落としがちなIT資産がセキュリティ事故を招く?企業で起こりやすい5つの管理課題」

IT資産管理ができていない企業で起こる問題

IT資産管理ができていないと、管理漏れやシャドーITの発生、サポート終了製品の放置など、セキュリティインシデントにつながるさまざまなリスクを抱えることになります。代表的な課題は次のとおりです。

管理漏れ

新しく購入した端末が台帳に反映されない、退職者のPCやアカウントが残ったままになる、検証用サーバーが本番環境と同じネットワークに接続されたまま放置される、といった状態です。平時には問題が見えにくくても、脆弱性情報が公開されたときやインシデントが発生したときに、どの端末が対象なのか、誰が利用しているのかが分からず、対応が遅れます。

シャドーIT

英国のサイバーセキュリティ機関NCSCは、シャドーITを、業務目的で使われているにもかかわらず資産管理の対象に含まれておらず、組織のITプロセスやポリシーからも外れている「未知の資産」だと位置づけています*2。対象はデバイスに限らず、従業員が個人契約しているクラウドストレージや、部門が独自に導入した未承認のクラウドサービスも含まれるとした上で、機密データの流出やマルウェア感染の拡大につながるリスクを指摘しています。

EOL(End of Life)機器

サポートが終了した製品では、脆弱性が発見されても修正プログラムが提供されない場合があります。JPCERT/CCも、マイクロソフト製品のサポート終了に関する注意喚起の中で、サポート終了後の製品は新たに発見された脆弱性が修正プログラムの提供対象外となり、悪用されるリスクが残り続けると繰り返し呼びかけています*3。

ライセンス管理

不要なSaaS契約が残り続ける、退職者分のライセンスが解放されない、利用許諾に反したソフトウェア利用が発生する、といった問題は、コスト面だけでなくコンプライアンス面のリスクにもつながります。

IT資産管理と脆弱性管理の違い

IT資産管理と脆弱性管理の違いを整理すると、下表のとおりです。

項目IT資産管理脆弱性管理
目的管理対象を把握するリスクを評価する
何を行うか台帳を整備する脆弱性を検出する
管理内容利用状況を管理する優先順位を付ける
継続的な運用継続的に更新する修正・パッチ適用する

IT資産管理と脆弱性管理は、それぞれ独立した取り組みではありません。まずIT資産管理によって「何を管理すべきか」を明確にし、その上で脆弱性管理を通じてリスクを評価・対応することが重要です。IT資産を正確に把握できていなければ、脆弱性の有無を確認したり、適切に対策を講じたりすることはできません。

NIST SP 800-40 Rev.4では、企業のパッチ管理を、パッチやアップデートを識別し、優先順位付けし、取得し、適用し、適用結果を検証するプロセスとして説明しています。同文書は、パッチ適用を技術基盤の「予防保守」として位置づけ、事業継続のために必要なコストであるとも指摘しており、経営判断としても軽視すべきでない活動だとしています。これは、資産が把握されていることを前提にした活動です。

IT資産を把握した後は、脆弱性管理によってリスクを評価・対応していく必要があります。詳しくは「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】」をご覧ください。

まず何から始めればよいのか

IT資産管理を始める際に、最初から完璧な台帳を作ろうとする必要はありません。まずは、自社が守るべき範囲を決め、主要な端末、サーバー、ネットワーク機器、クラウドサービス、SaaS、アカウントを棚卸しすることから始めます。情報システム部門が管理している台帳、購買履歴、ネットワーク接続情報、MDMやEDRの管理画面、クラウド管理画面、SaaSの契約情報を突き合わせるだけでも、見落としていた資産が見つかることがあります。次に、資産台帳を整備します。台帳には、資産名、種別、利用部門、利用者、管理責任者、設置場所、OSやソフトウェアのバージョン、IPアドレス、重要度、サポート期限、最終確認日などを記録します。重要なのは、台帳を作って終わりにしないことです。入社、異動、退職、機器購入、クラウド環境作成、SaaS契約、廃棄といった業務プロセスと台帳更新を結びつけなければ、すぐに古い情報になります。最後に、可視化を継続します。IT資産管理ツールや脆弱性スキャン、クラウド管理ツール、ID管理基盤などを組み合わせることで、手作業だけでは追いきれない変化を検知しやすくなります。実際にIT資産管理を始める際には、棚卸しや台帳整備、運用ルールの策定などのステップがあります。

IT資産管理を効率化する具体的な方法はこちら
「IT資産管理を効率化する方法とは?担当者が押さえたい運用のポイント」

まとめ:IT資産管理はセキュリティ対策の出発点

IT資産管理は、単にIT資産台帳を作成することではなく、企業が利用する端末やサーバー、クラウドサービス、SaaSなどを継続的に把握・管理し、セキュリティ対策の土台を築くための取り組みです。IT資産の可視化ができていなければ、脆弱性管理やパッチ管理、インシデント対応を適切に進めることはできません。またIT環境は日々変化するため、一度台帳を作れば終わりではありません。新たなクラウドサービスの利用や端末の追加・廃止、組織変更などに応じて資産情報を更新し続けることが、セキュリティリスクの低減につながります。

次回は、管理が行き届かない場合に実際どのような問題が起こりやすいのか、具体的な課題を掘り下げていきます。

IT資産管理についてさらに理解を深めたい方は、以下の記事もあわせてご覧ください。

また、IT資産管理の次のステップとなる脆弱性管理については、こちらの記事をご覧ください。
「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】」

【参考情報】

編集責任:木下


公開IT資産を可視化してみませんか?

社内で管理しているIT資産と、インターネット上から見える資産は必ずしも一致しません。攻撃者視点で公開資産を可視化する「アタックサーフェス調査サービス」をご紹介します。

BBSecのアタックサーフェス調査サービス

インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティインシデントとは?基礎知識と代表的な事例を解説

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティインシデントとは何か?基礎知識と代表的な事例アイキャッチ画像

サイバー攻撃や情報漏えい、不正アクセス、ランサムウェア感染など、企業を取り巻くセキュリティリスクは年々増加しています。こうした事象は「セキュリティインシデント」と呼ばれ、発生した場合は情報資産の損失だけでなく、事業停止や信用低下につながる可能性があります。

しかし、「どのような事象がセキュリティインシデントに該当するのか」「企業はどのようなリスクを認識すべきか」を正しく理解できていないケースも少なくありません。

本記事では、セキュリティインシデントの定義や代表的な事例、企業への影響についてわかりやすく解説します。

インシデント管理や対応フローの全体像については、関連記事もあわせてご覧ください。
「セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像」

セキュリティインシデントの定義

セキュリティインシデントとは、情報システムやネットワークにおいて、情報のセキュリティの3要素、「機密性」「完全性」「可用性」を脅かす事象の総称です。具体的には、不正アクセスや情報漏洩、マルウェア感染、サービス運用妨害(DoS)攻撃などが含まれます。近年はクラウドやリモートワークの普及により、攻撃対象や被害の範囲が広がり、セキュリティインシデントの発生リスクは増大しています。国内外で大規模な事件が相次いで報道されるなか、インシデントの発生はもはや大企業に限られた問題ではなく、中小企業や自治体、教育機関に至るまで幅広い組織が直面しています。そのため、経営層から現場担当者に至るまで、セキュリティインシデントへの理解と備えが求められているのです。

セキュリティインシデントの種類(例)

一口にセキュリティインシデントといっても、その内容は多岐にわたります。代表的なものとしては、まず「不正アクセス」が挙げられます。攻撃者が外部からシステムに侵入し、機密情報を窃取したり改竄したりするケースです。次に「マルウェア感染」があります。ウイルスやランサムウェアなどの悪意あるソフトウェアにより、データが暗号化され業務が停止する被害が増えています。また、従業員による「内部不正」も見逃せません。権限を持つ社員が意図的に情報を持ち出すケースや、誤操作による情報流出が問題化しています。さらに「情報漏洩」や「サービス停止(DoS/DDoS攻撃など)」も、企業活動を直撃する深刻なインシデントです。このようにセキュリティインシデントは外部攻撃だけでなく、内部要因やシステム障害など多面的に発生し得るため、幅広い視点での備えが不可欠です。

実際に発生した主なセキュリティインシデント事例

セキュリティインシデントは国内外で日々多発しています。この表は2025年8月から9月にかけて発生した主要な国内インシデント事例をまとめたものです。ランサムウェア攻撃や不正アクセスによる被害が多く、特に製造業や重要インフラへの影響が深刻化している傾向が見られます。

被害報告日被害企業概要主な原因影響範囲
2025年9月国内ガス・電力会社人為的ミスLPガス検針端末の紛失顧客情報6,303件の漏洩等のおそれ*4
2025年9月国内デジタルサービス運営委託事業者個人情報漏洩受講状況管理ツールへの登録作業ミスリスキリングプログラム受講者1名の個人情報が他の受講者1名に閲覧可能に*2
2025年9月国内食料品小売業個人情報漏洩サーバへの第三者からの不正アクセス企業情報及び個人情報が流出した可能性*3
2025年9月委託事業者操作・管理ミスオペレーターの利用者情報取り違い高齢者の見守り・安否確認が行われず*4
2025年9月国内オフィス機器販売会社個人情報漏洩第三者による不正アクセスカード支払い顧客の情報漏洩の可能性*5
2025年8月ハウステンボス株式会社システム障害第三者による不正アクセス一部サービスが利用できない状況に*6
2025年8月国内電力関連会社不正ログインリスト型攻撃(複数IPアドレスから大量ログイン試行)ポイント不正利用444件*7
2025年8月国内機器メーカー企業不正アクセス海外グループ会社を経由した第三者の不正アクセス一部サービス提供停止(8月16日復旧)*8
2025年8月医療用メーカー企業マルウェア感染システムのランサムウェア感染2日間出荷停止、その後再開*9
2025年8月国内建設事業者マルウェア感染システムのランサムウェア感染海外グループ会社の一部サーバが暗号化*10
2025年8月国内外郭団体乗っ取り第三者による一部メールアドレスの乗っ取り迷惑メール送信元として悪用*11
2025年8月暗号資産交換事業者クラウド設定ミス顧客データ移転作業中のクラウド設定ミス海外メディアの報道で発覚、アクセス制限不備*12
2025年8月国内銀行元従業員による情報の不正取得出向職員による電子計算機使用詐欺アコムから出向の元行員が逮捕・懲戒解雇*13
2025年8月国内病院個人情報不正利用委託職員が診療申込書から電話番号を不正入手LINEで患者に私的メッセージを送付*14
2024年12月国内総合印刷事業者マルウェア感染VPNからの不正アクセス(パスワード漏洩または脆弱性悪用)複数のサーバが暗号化される被害*15

これらの事例は「セキュリティインシデントは特定の大企業だけの問題ではない」という現実を示しており、規模や業種にかかわらず備えが不可欠であることを強調しています。

セキュリティインシデントが企業に与える影響

セキュリティインシデントが発生すると、企業は多方面に深刻な影響を受けます。最もわかりやすいのは、システム停止や情報漏洩に伴う金銭的損失です。業務が一時的に止まることで売上が減少し、復旧作業や調査にかかる費用も膨大になります。さらに、顧客情報や取引先情報が流出すれば、企業の信頼性が大きく揺らぎ、契約解除や取引停止に直結する可能性があります。また、個人情報保護法や業界ごとのセキュリティ基準に違反すれば、法的責任や行政処分を受けるリスクも高まります。株式市場に上場している企業であれば、セキュリティインシデントの公表によって株価が急落するケースも少なくありません。このように、単なるシステム障害にとどまらず、企業経営全体に打撃を与える点がセキュリティインシデントの恐ろしさといえます。

セキュリティインシデントを理解したら、次に重要なのは実際に発生した際の対応手順です。初動対応から復旧までの流れについては、以下の記事で詳しく解説しています。
「インシデント対応フローとは?発生時に企業が取るべき手順と判断ポイント」

まとめ

本記事では、セキュリティインシデントの定義や種類、実際に発生した事例、そして企業に及ぼす影響について解説しました。改めて強調すべきは、セキュリティインシデントは大企業だけでなく、中小企業や自治体、教育機関などあらゆる組織にとって現実的な脅威であるという点です。しかも一度発生すると、金銭的損失だけでなく、顧客や取引先からの信頼低下、法的リスク、社会的信用の失墜といった連鎖的な被害を引き起こします。こうした背景から、セキュリティインシデントを「発生してから考える」姿勢ではなく、「発生する前提で備える」姿勢が求められています。次回は、実際にインシデントが発生した際にどのような対応が必要なのか、初動から復旧までの流れを詳しく解説します。

【関連記事】

セキュリティインシデントへの理解を深めたい方は、以下の記事もあわせてご覧ください。

【参考情報】

公開日:2025年10月1日
更新日:2026年6月17日

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

脆弱性診断は受けたけれど ― SSVCで考える「脆弱性管理」と優先順位付け

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

~とある会社Aと脆弱性診断の結果を受け取った関係者とのやり取り~

脆弱性診断を受けたA社では入社3年目のセキュリティ担当・Bさんが結果に頭を抱えています。なぜなら、社内ネットワークに使っているスイッチにCVSSスコア9.8の脆弱性、リモートアクセスに使用しているVPNゲートウェイにCVSSスコア8.8、オンラインショップ用の受発注管理に利用しているデータベースにCVSSスコア7.5の脆弱性が見つかってしまったからです。リスクはどれも「高」レベルとして報告されたため、Bさんは上司に相談し、すべてに修正パッチを当てるようスイッチとVPNゲートウェイについてはインフラチームの担当者に、データベースについては開発部に連絡することにしました。

インフラチームのCさんとSlackでやり取りをしていたBさんはCさんからこんなことを伝えられます。

インフラチームCさん「修正パッチを適用するとなると、インフラチームは基本みんなリモートだから、誰かを土日のどこかで休日出勤させるか、急ぎだったら平日の夜間に勤務させて、パッチを当てることになるけど、どれぐらい急ぎなの?」

「あと、VPNとスイッチ、どっちを先に作業したほうがいいの?パッチの情報を調べてみたら、VPNのほうは一度途中のバージョンまで上げてから最新バージョンまで上げないといけないみたいで、作業時間がすごくかかりそうだから、別日で作業しないとだめかもしれないんだよね」

Bさんは答えに詰まってしまいました。リスクレベルは高だといわれているけれども、どれぐらい急ぐのかは誰も教えてくれないからです。

答えに詰まって「確認してから折り返し連絡します」と返したところ、「セキュリティ担当はいいなあ。土日とか夜間に作業しなくていいし、すぐに答えなくてもいいんだから」と嫌味までいわれてしまいました。

Bさんは脆弱性診断の結果が返ってきてから1週間後、開発部門のD部長にセキュリティ担当と開発部門の定例会議の際に報告事項としてパッチ適用の件を報告しました。するとD部長はこういいました。

開発部D部長「この件、1週間ほど報告に時間を要したようですが、脆弱性診断の結果以外に何か追加の情報はありますか?あと、この脆弱性診断の結果によるとリスクレベル高とありますが、社内の規定としてどの程度急ぐかといった判断はされましたか?」

開発部のほかの人にもこんなことをいわれてしまいます。

開発部担当者「パッチを適用する場合、ステージング環境で影響を調査したうえで必要であればコードや設定の修正などを行う必要がありますが、その時間や工数は考慮されていないですよね。通常の開発業務とどちらを優先すべきかといった判断はどうなっているんですか?」

Bさんはまたもや言葉に詰まってしまいます。セキュリティ担当は自分と上司の2人だけ、上司は別の業務との兼務でパッチの適用の優先順位付けまで考えている時間はありません。自分もEDRやファイアウォールの運用をしながら脆弱性診断の依頼や結果を受け取るだけで、とても他の部門の業務内容や環境のことまで把握しきる余裕がないのです。


ここまで、架空の会社A社と脆弱性診断の結果を受け取った関係者の反応を物語形式でお送りいたしました。現在、弊社の脆弱性診断サービスでは脆弱性単体のリスクの度合いの結果をご提供させていただくことはあっても、その脆弱性をどういった優先度で修正しなければならないかといった情報はご提供しておりません。なぜならば、パッチを適用するにあたって優先順位をつけるためにはお客様しか知りえない、以下の要素が必要になるためです。

パッチ適用の優先順位をつけるための3つの要素

  1. 脆弱性を持つアセットが置かれている環境
    ・インターネット上で公開された状態か、IPSやFWなどで制御されたネットワーク内か、もしくはローカル環境依存といった非常に限定的な環境かといった分類
    ・CVSSでいう環境スコア(CVSS-E)の攻撃区分(MAV)にあたる、実際の環境依存の要素
  2. アセットが攻撃を受けた場合に事業継続性に与える影響
  3. アセットが攻撃を受けた場合に社会や社内(運用保守・人材)に与える影響

冒頭のA社のケースでは以下のように整理できるでしょう。

アセットが置かれている環境

  • VPN:インターネット上で公開された状態
  • データベース:設定を間違っていなければIPSやFWなどで制御されたネットワーク配下だが、公開ネットワーク寄り
  • スイッチ:設置環境によって制御されたネットワーク内かローカル環境になる。

アセットが公開されている場合、攻撃者からよりアクセスしやすいことからより緊急度が高いといえるので、VPN=データベース>スイッチの順になると考えられるでしょう。

アセットが攻撃を受けた場合に事業継続性に与える影響

アセットが攻撃を受けた場合に自社の事業継続にどの程度影響が出るかといった要素です。
仮にランサムウェア攻撃によって影響を受けた場合、それぞれのアセットの停止でどの程度の影響が出るかを想定してください。A社の場合事業継続性への影響度順でいうと、データベース>VPN>スイッチの順になると考えられます。

今回の場合はデータベースが事業に直結しており、顧客情報を含むデータを持っているため、継続性への影響度が高いという想定です。アセットの利用目的や環境によってはこの順番が入れ替わることもあります。

アセットが攻撃を受けた場合に社会や社内に対して与える影響

A社がランサムウェア攻撃を受けた場合はオンラインショッピングサイトのデータベース関連で以下の影響が見込まれます。

  • 顧客情報の漏洩
  • 運用およびシステムの復旧にかかる費用と工数

このほかにVPNやスイッチもフォレンジック調査の対象となって業務が行えなくなる可能性が高いと考えられます。VPNに関しては利用できない期間、社員の出社が必須になるなどワークスタイルへの影響も出る可能性もあります。こういったことから、社会および社内に対して与える影響でA社の例を考えると影響度は、データベース>VPN=スイッチと考えられるでしょう。

SSVCとは

こうした情報があったうえで利用ができようになる優先順位付けの方法があります。それが「SSVC(Stakeholder-Specific Vulnerability Categorization)」です。SSVCは脆弱性管理プロセスに関与する利害関係者のニーズに基づいて脆弱性に優先順位を付けるための方法論とされており、経営・マネジメント層、システム開発者、システム運用者といったステークホルダーと一緒に脆弱性に対処していくための方法論といえます。SSVCは脆弱性そのものの技術的評価ではなく、脆弱性にどのように対処するかという観点での評価を行うフレームワークになります。

SSVCの3つのモデル

  1. ソフトウェアやハードウェアの供給者、すなわちパッチを開発する人が用いる「Supplier Decision Model」
  2. ソフトウェアやハードウェアを利用する側、つまりパッチを適用する人が用いる「Deployer Decision Model」
  3. CSIRTやPSIRT、セキュリティ研究者やBug Bounty Programなど、脆弱性に対して何らかの調整やコミュニケーションのハブとなりうる人、コーディネーターが用いる「Coordinator Decision Model」

このうち、「Deployer Decision Model」と「Supplier Decision Model」ではプライオリティ(対応優先度)付けの結果を4つにわけています。

SSVCで得られるプライオリティ付けの結果

Deployer ModelSupplier Model
Immediateすべてのリソースを投入し、通常業務を止めてでもパッチの適用を直ちに行うべきである全社的にすべてのリソースを投入して修正パッチを開発し、リリース
Out-of-cycle定期的なメンテナンスウィンドウより前に、やむを得ない場合は残業を伴う形で緩和策または解消策を適用緩和策または解消策を他のプロジェクトからリソースを借りてでも開発し、完成次第セキュリティパッチとして修正パッチをリリース
Scheduled定期的なメンテナンスウィンドウで適用通常のリソース内で定期的な修正パッチのリリースタイミングでパッチをリリース
Defer現時点で特に行うことはない現時点で特に行うことはない

ここではDeployer Decision ModelをもとにA社がどのようにパッチを適用すべきか検討してみましょう。

まず、Bさんは上司に相談したうえで、前述した3つの要素、「脆弱性を持つアセットが置かれている環境」、「事業継続性への影響」、「社会や社内への影響度」を定義していく必要があります。また、この定義に当たっては実際の環境や利用用途、部門内のリソースなどをよく知っているインフラチームや開発部といった当事者、つまりステークホルダーの関与(少なくとも承認)が必要となってきます。このほかに優先順位付けの結果、”Immediate”や”Out-of-Cycle”が出た場合の対応プロセスも用意しておく必要があります。Bさん1人で何かできることはそれほど多くはなく、社内のステークホルダーへの聞き取りや経営層への説明、必要なプロセスの準備と合意形成など、上司や部門全体も含めて組織的に取り組まなければならないといえます。さらに、Bさんは脆弱性自体が持つ以下の要素を調べる必要があります。

脆弱性が持つ要素

自動化の可能性

攻撃者がツール化して脆弱性を悪用するかどうかを判定するものとなります。これは攻撃者がツール化した場合、攻撃者間でツールの売買が行われるなど汎用的に悪用される可能性があるため、把握が必要な要素となります。一部の脆弱性はCISA VulnrichmentやCVSS4.0のSupplement MetricsのAutomatableの値が参照できますが、情報の参照先がないものについてはPoCの有無やPoCの内容から自動化の可否を判断する必要があります。この点はSSVC利用の難点として挙げられることもあります。

悪用の状況

実際に攻撃されていることを示すActive、PoCのみを示すPoC、悪用されていないことを表すNoneの3つに分類されます。この情報は時間の経過とともに変化する可能性が最も高く、逐次状況を確認する必要があります。情報の参照先は、KEVカタログ、CISA VulnrichmentのExploitationの値、CVSS4.0のThreat MetricsやNVDのReferenceのPoCの有無といったものが利用できます。唯一難点があるとすれば、日本国内でシェアの高い国内メーカー機器の情報がKEVカタログやCISA Vulnrichmentなどにあまり反映されない点にあります。

まとめ ~CVSSとSSVCの活用~

これまではCVSSが高い値のものだけ対処していた、という組織も多いでしょう。CVSSは脆弱性の単体評価ができ、脆弱性が広く悪用された場合の深刻度を測るための評価システムです。ただし、その脆弱性が存在するアセットがどのように利用されているか、そのアセットが業務継続性や運用保守、ひいては社会全体に対してどのような影響を与えるかといった観点が欠けていることが長らく問題視されてきたのも事実です。

脆弱性管理は手間がかかる、登場人物が多い、意見がまとまらないといったこともあるでしょうし、「自動化の可能性とかわからないし、攻撃の状況をずっと見ているほどの時間の余裕はない!」といった様々なお声があるかと思います。しかし、今この瞬間どの企業がいつサイバー攻撃を受けるのか全く見当もつかない状況の中、少しでもリスクを回避したい、どこにリスクがあるのか手がかりをはっきりしておきたいという企業の皆さまもいらっしゃるかもしれません。本記事を通じて、こういった脆弱性管理手法があることを知っていただき、活用することでリスク回避ができるようになるための役立つ情報提供となれば幸いです。

参考情報:


公開日:2024年9月10日
更新日:2026年5月13日

編集責任:木下

Security NEWS TOPに戻る
バックナンバー TOPに戻る

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら
Youtubeチャンネルのご案内

SQATチャンネル(@sqatchannel9896)では毎月、アナリストが語る「セキュリティトピック」解説動画やウェビナー動画を更新しています。 ぜひチャンネル登録をして、チェックしてみてください。


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―

Share
情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―アイキャッチ画像

情報漏洩対策は、単にウイルス対策ソフトを入れたり、アクセス制限を強めたりするだけでは不十分で、「何が漏れるのか」「なぜ起きるのか」「起きたときに何が起きるのか」「どう防ぐのか」を分けて整理することが重要です。なぜならば、実際の情報漏洩は不正アクセスのような外部からの攻撃だけでなく、誤送信や設定不備、委託先での事故など、日常業務の延長線上で発生することが少なくないためです。

個人情報保護委員会は、漏えい等事案への対応体制の整備や定期的な点検、見直しの必要性を示しており、IPA(独立行政法人情報処理推進機構)でも企業の情報セキュリティ対策を経営課題として継続的に進める必要があるとしています。本記事では、情報漏洩対策の全体像や基本的な考え方について整理します。

情報漏洩がなぜ起きるのか、実際の原因や事例については以下の記事で詳しく解説しています。
「情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―」

情報漏洩とは何か

情報漏洩とは、本来アクセス権限を持たない第三者に、企業が保有する情報が意図せず、あるいは不正に渡ってしまうことを指します。ここでいう情報には、顧客情報や従業員情報のような個人情報だけでなく、営業秘密、契約情報、設計情報、認証情報、メール本文、取引先とのやり取り、さらにはクラウド上で扱う業務データまで含まれます。

個人情報保護委員会が公表している「個人情報の保護に関する法律についてのガイドライン(通則編)」でも、個人データの漏えい等を防ぐために安全かつ適切な管理措置を講じるための内容が示されており、企業にとって情報漏洩は法務、経営、現場運用のすべてに関わる問題です。

近年、情報漏洩がより起こりやすくなっている背景には、業務のデジタル化が急速に進んだことがあります。クラウドサービスやSaaSの利用拡大により、データは社内サーバだけでなく外部環境にも分散して保存・共有されるようになりました。その結果、設定不備や共有範囲の誤りが事故の起点になる場面が増えています。

さらに、委託先や外部サービスを含めたサプライチェーン全体で情報を扱うことが当たり前になり、自社だけを守っていればよい時代ではなくなっています。経済産業省でも国内外のサプライチェーンでつながる関係者への目配りの必要性を明記しており、IPA「情報セキュリティ10大脅威2026」でもサプライチェーンや委託先を狙った攻撃が上位に挙げられています。

情報漏洩が企業に与える影響

情報漏洩が起きた企業に生じる大きな影響は以下のとおりです。

信用低下

まず生じるのは、信用の低下です。漏洩した情報の件数や内容だけでなく、「管理が甘い企業ではないか」「再発防止ができるのか」といった不信感が、顧客や取引先、株主、採用候補者にまで広がります。情報セキュリティ事故は単発のITトラブルではなく、企業の信頼基盤そのものを揺るがす経営リスクとして扱う必要があります。経済産業省およびIPAが公開している「サイバーセキュリティ経営ガイドライン Ver 3.0」でもサイバーリスクを経営者が主導して把握し、組織的に対処すべき課題として位置付けています。

損害賠償・対応コストの増大

漏洩の可能性が判明した後には、事実関係の調査、影響範囲の特定、本人通知、関係機関への報告、公表、問い合わせ対応、再発防止策の策定など、多くの業務が短期間に発生します。個人情報保護委員会のガイドラインでも、漏えい等事案の発生時には、調査、本人通知、報告、再発防止策の決定、公表などを行う体制をあらかじめ整備しておくことが求められています。つまり、情報漏洩対策は事故後のためにも必要であり、平時の備えが不十分だと、事故後の負担はさらに重くなります。

事業停止の可能性

さらに、情報漏洩は事業停止リスクにも直結します。不正アクセスやランサムウェア攻撃を伴うケースでは、単なる情報流出にとどまらず、システム停止や業務遅延、取引停止が同時に発生することがあります。

JPCERT/CCが2021年11月に公開した資料「経営リスクと情報セキュリティ  ~ CSIRT:緊急対応体制が必要な理由 ~」の中で、インシデント発生時には対処方針の決定、問題解決、収束、再発防止の分析、教育啓発までを含めた緊急対応体制が必要であると整理しています。情報漏洩は「漏れたら終わり」ではなく、「漏れた瞬間から事業継続の問題になる」という視点が重要です。

情報漏洩による影響や損失の考え方については、以下の記事で詳しく解説しています。
「サイバー攻撃被害コストの真実―ランサムウェア被害は平均2億円?サイバー攻撃のリスク評価で“事業停止損害”を可視化」

情報漏洩が起きる主な原因

情報漏洩の原因として最も見落とされやすいのが、人的ミスです。宛先の誤送信、ファイルの添付ミス、書類の紛失、権限設定の誤り、持ち出しルール違反などは、特別な攻撃を受けなくても起こります。個人情報保護委員会の年次報告でも、書類の誤交付や紛失、誤送付といった事案が多く見られるとされています。情報漏洩という言葉から外部攻撃を想像しがちですが、実務では人の確認不足やルール運用の甘さが起点になる事故が依然として多いのが実態です。

一方で、近年無視できないのが不正アクセスによる情報漏洩です。個人情報保護法サイバーセキュリティ連絡会が公表した資料「不正アクセス発生時のフォレンジック調査の有効活用に向けた着眼点」(令和8年1月16日)でも、不正アクセス被害は近年多発しており、同委員会が受け付ける不正アクセスによる漏えい等報告件数も増加していると明記しています。また、「令和6年度個人情報保護委員会 年次報告」では、SaaS事業者への不正アクセスが多数の利用企業に影響した事案の影響も含まれるものの、不正アクセス由来の報告件数が大きく増えたことが示されています。この点は、企業が自社環境だけでなく、利用中のサービスや委託先のセキュリティ状況も確認しなければならないことを意味します。

さらに、委託先やサプライチェーン経由の漏洩リスクも大きくなっています。自社では適切に管理していても、外部ベンダー、運用委託先、クラウドサービス事業者、グループ会社のいずれかに弱点があれば、そこが侵入口になります。

情報漏洩がなぜ起きるのか、実際の原因や事例については以下の記事で詳しく解説しています。
「情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―」

委託先や外部サービスを経由したリスクについては、サプライチェーン攻撃の記事も参考になります。
「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

企業が取るべき情報漏洩対策

企業の情報漏洩対策は、技術対策、運用対策、組織・体制整備の三層で考えると整理しやすくなります。

技術対策

アクセス制御、認証強化、ログ取得、暗号化、端末管理、バックアップ、脆弱性対応などが含まれます。ただし、技術対策だけでは事故を防ぎきれません。たとえばアクセス制御の仕組みがあっても、権限付与の運用が曖昧であれば過剰権限が残り、ログを取っていても見直されなければ不審な操作に気付けません。

運用対策

運用対策として重要なのは、ルールを定めることではなく、現場で守られる状態をつくることです。個人情報保護委員会は、安全管理措置として、組織的、人的、物理的、技術的な観点での対応を示しています。これは裏を返せば、教育や承認手続、持ち出し管理、点検、監査、見直しまで含めて初めて情報漏洩対策になるということです。従業員教育を年一回実施しただけで対策済みとは言えず、権限棚卸しやルールの実効性確認が継続して回っているかが問われます。

組織・体制整備

事故が起きたときに誰が判断し、誰が調査し、誰が報告し、誰が公表を担うのかを曖昧にしないことも重要です。個人情報保護委員会のガイドラインは、漏えい等事案の発生時に備えた報告連絡体制や対応体制の整備を求めています。また、JPCERT/CCは、緊急対応、分析、普及啓発、注意喚起、演習を含めた機能の必要性を示しています。情報漏洩対策は、製品導入の話ではなく、事故前提で回る組織づくりの話でもあります。

具体的な情報漏洩対策や運用のポイントについては、以下の記事で詳しく解説しています。
「企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―」

まず何から始めるべきか

情報漏洩対策を強化したい企業が最初にやるべきことは、新しいツールを入れることではなく、「現状把握」です。どの情報を、どこで、誰が、何の目的で扱っているのかが見えていなければ、守るべき対象も優先順位も定まりません。

IPA「中小企業の情報セキュリティ対策ガイドライン」でも、情報資産を洗い出し、台帳化し、重要度に応じて管理することが実践の出発点として示されています。情報漏洩対策は、漠然とした不安に対して製品を足していくのではなく、自社の重要情報と業務フローを見える化するところから始めるべきです。さらにそのうえで、優先順位付けも必要になります。すべてを同じ強さで守るのではなく、情報漏洩時の影響が大きい情報、外部共有が多い情報、委託先を含めて扱われる情報、インターネット経由でアクセスされる情報から順に見直すほうが実務的です。また、「サイバーセキュリティ経営ガイドライン Ver 3.0」でも、リスクの識別と変化に応じた見直しの重要性が示されています。情報漏洩対策は一度整えたら終わりではなく、事業環境や利用サービスの変化に応じて見直し続ける運用そのものが重要です。

どの対策を優先すべきかについては、脆弱性管理の考え方が重要になります。以下の記事もあわせてぜひご覧ください。
「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】」

まとめ

情報漏洩対策とは、個人情報や機密情報が外部に漏れるのを防ぐための技術、運用、組織的な取り組み全体を指します。実際の情報漏洩は、人的ミス、不正アクセス、設定不備、委託先事故など複数の原因で発生し、企業には信用低下、対応コスト増大、事業停止といった深刻な影響をもたらします。だからこそ、企業は「攻撃を防ぐ」だけでなく、「漏れてしまう前提で備える」視点を持たなければなりません。重要なのは、守るべき情報を把握し、優先順位を付け、技術対策と運用対策と体制整備を一体で進めることです。公的ガイドラインでも、体制整備、点検、監査、教育、報告連絡体制の重要性が繰り返し示されています。情報漏洩対策は、担当者任せの部分最適ではなく、企業全体で継続的に回すべき経営課題です。

具体的な情報漏洩対策や運用のポイントについては、以下の記事で詳しく解説しています。
「企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―」

【参考情報】


ウェビナー開催のお知らせ

最新情報はこちら
編集責任:木下

Security NEWS TOPに戻る
バックナンバー TOPに戻る


年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

サービスに関する疑問や質問はこちらからお気軽にお問合せください。


Security Serviceへのリンクバナー画像
BBSecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
ウェビナーアーカイブ動画ページバナー画像

特別寄稿/AI時代のセキュリティ戦略:上野宣氏が語る、攻撃と防御の最前線【前編】

Share
上野宣氏

生成AIの急速な進化は、私たちの業務やビジネスの在り方だけでなく、サイバーセキュリティの常識そのものを塗り替えつつあります。攻撃者によるAI活用が高度化・自動化を加速させる一方で、防御側もまたAIを駆使した新たな対策を模索する時代に突入しました。攻撃と防御の双方でAI化が進むなか、企業はこれまでの延長線上にある対策だけで十分と言えるのでしょうか。いま、セキュリティ戦略そのものの再定義が求められています。

本記事では、現ブロードバンドセキュリティ(BBSec)およびグローバルセキュリティエキスパート株式会社の社外取締役、そして長年にわたりサイバーセキュリティ分野を牽引してきた上野 宣氏に、AIとセキュリティを取り巻く最新動向、企業が直面する課題、そしてこれからの時代に求められる戦略の方向性について伺います。

後編「AI時代に増えるリスクと、経営が取るべきアクション」はこちら


AIが変える攻撃の現状と、防御側AI活用のリアル

生成AI(LLM)の普及によって、サイバー攻撃のコストが劇的に低下しています。フィッシング文面の作成、標的企業の調査、マルウェアの作成、侵入後の横展開など、これまで人手と経験を必要としていた工程が、現在では半自動化されつつあります。犯罪ビジネスとして収益最大化を狙う攻撃者にとって重要なのは「時間を掛けて大物を狙うこと」ではなく、「いかに効率的に稼げるか」です。その結果、防御側には「特定の攻撃を止める」だけではなく「被害を最小化し、迅速に復旧する」という視点がこれまで以上に求められています。一方、防御側も、EDR/XDRやログ分析の高度化、セキュリティ運用(SOC/CSIRT)の自動化など、AIを取り入れた対策が急速に進んでいます。

また、独立行政法人情報処理推進機構(IPA)が2026年1月29日に公開した「情報セキュリティ10大脅威 2026 [組織編]」では、「AIの利用をめぐるサイバーリスク」が初めて3位に選出されました。

攻撃と防御の双方でAI化が進む現在、企業のセキュリティ戦略はどう変わるべきなのでしょうか。本稿では、攻撃者の視点で侵入を行うペネトレーションテストの経験を踏まえ、AI時代のセキュリティ最前線を整理し、現場と経営の双方が「明日から動ける」論点を提示します。

AIが変えるサイバー攻撃の現状

攻撃者は「巧妙さ」よりも「スケール」と「成功確率」を取りに来る

AIがもたらした本質的な変化は、攻撃手法そのものの高度化ではありません。最大の変化は攻撃のスケール(量)と、標的に適した攻撃手法を選択できる確率が大きく向上した点にあります。

  • フィッシング/ビジネスメール詐欺(BEC)の高精度化
    役職や業務内容、業界用語に合わせた文面、自然な敬語表現、過去メールの文体模倣、会話の継続まで、生成AIが支援することができます。結果として「日本語が不自然」「誤字が多い」といった従来の判別ポイントが機能しなくなっています。さらに、メールに限らず、チャット(Teams/Slackなど)やSMS、SNSのDM、ビデオ会議(Zoom/Teamsなど)など複数チャネルを横断した心理的誘導も増えています。
  • ディープフェイク(音声・映像)によるなりすまし
    役員の音声を模した緊急指示など、本人になりすましたリアルタイムの会話を通じた詐欺など、人の心理を突く攻撃が進化しています。特に決裁フローが「口頭承認」「チャットでOK」で通る組織ほど影響が大きくなります。
    2024年初頭には、香港でCFOをディープフェイクで偽装し、ビデオ会議を通じて2,500万米ドル(約38億円)を詐取した事件が報じられました。従来、本人確認は「見て・聞いて・確認する」という感覚に依存していましたが、その前提自体が崩れています。

[CFO(最高財務責任者)になりすまして2500万米ドルを送金させたディープフェイク技術 |トレンドマイクロ](https://www.trendmicro.com/ja_jp/research/24/c/deepfake-video-calls.html)

  • マルウェアの派生と検知回避の高速化
    既存コードの改変、難読化、検知回避の試行錯誤を短時間で回せるため、シグネチャ依存の検知は追随が難しくなります。加えて、侵入後の活動(権限昇格、横展開、永続化)に必要なコマンドや手順を考えるコストが下がり、攻撃者の習熟速度が上がります。
  • 偵察(Recon)と脆弱性悪用の自動化
    公開情報(OSINT)の収集、サブドメイン列挙、設定不備の探索、既知脆弱性(CVE)の当たり付けなど、攻撃の前工程が加速します。攻撃者は「露出している資産」「更新されていないミドルウェア」「放置された管理画面」のような守りの穴をAIで素早く見つけ、手当たり次第に試行します。
  • 生成AIによるコード生成とその限界
    生成AIは攻撃コードのたたき台(PoC)や、攻撃後の痕跡隠し(ログ削除や設定変更)の手順を提案することができます。攻撃者が高速に試行錯誤を行うことができるようになりました。ただし、生成物は常に正しいとは限らず、環境依存のミスも多くあります。AIは攻撃を容易にしますが、万能ではありません。

2024年5月にはIT分野の専門知識を持たない人物が、生成AIを悪用してランサムウェアを作成し逮捕されたという国内事案も起きています。従来は一定の技術力が必要だった領域でしたが、AIが参入障壁を引き下げています。
[生成AI悪用しウイルス作成、有罪判決…IT知識なくとも「1か月ぐらいで簡単に作れた」 | 読売新聞](https://www.yomiuri.co.jp/national/20241025-OYT1T50209/)

AIは攻撃者にとって新しい武器というより、「既存の攻撃を、安く、速く、個別最適化して量産する装置」として機能しています。

守る側が見落としがちな本質的脅威:攻撃者の「工数」ではなく「意思決定」が変わる

AIで工数が下がると、攻撃者の意思決定が変わります。たとえば以前なら「ROI(投資利益率)が合わない」と見送られていた中堅企業や子会社、地方拠点も、数を打つ前提で標的に入りやすくなります。また、ランサムウェアのように侵入後に人が関与する攻撃でも、初期侵入の候補が増えるだけで全体の被害母数は増えます。

企業は「自社は狙われない」ではなく、狙われる前提で、侵入しにくく・侵入されても広がらない設計に投資する必要があります。

一方で、AI攻撃にも限界があります。生成物の誤り、環境依存、権限・ネットワーク制約など、現実の侵入は地味な制約だらけです。 だからこそ防御側は、AIを過度に恐れるよりも、AIによって「攻撃の頻度と質が上がる」前提で、基本対策を徹底しつつ、運用を強化することが重要になります。

防御側のAI活用と、その限界

「検知モデル」と「生成モデル」は役割が異なる

防御側のAI活用を考える際、まず押さえたいことは、AIには大きく2種類の使い方があることです。

  1. 検知(判別)に強いAI:振る舞いから異常を検知し、アラートを出す(EDR/XDR、UEBAなど)
  2. 生成(要約・支援)に強いAI:文章の要約、問い合わせ応答、手順提案、チケット起票など運用補助を担う

両者を混同すると、「AIを入れたのに検知できない」「要約は便利だが判断が危ない」といったミスマッチが起きます。導入時はAIに何を任せ、何を人が担うかを明確にすることが出発点になります。

AIはすでに防御のコアである

防御側のAI活用は、AI製品を買えば解決という単純な話ではありません。多くの企業で現実に進んでいるのは、次のような領域です。

  • EDR/XDRの検知ロジック強化
    従来のルールベースに加え、行動分析や相関分析を組み合わせ、攻撃の兆候を早期に拾う。
  • ログ分析/異常検知の高度化
    分散したログを統合し、普段と違う通信・認証・権限変更などを検知する。特にクラウドでは、設定変更(IaC、権限付与、APIキー利用)のログが要になります。
  • SOCの一次分析(トリアージ)の効率化
    アラート要約、関連ログの自動収集、影響範囲の仮説立て、過去事例の類推など、人が疲弊する作業をAIが肩代わりする。SOAR(自動対応)と組み合わせ、軽微なインシデントを自動封じ込めする例も出ています。
  • 脅威インテリジェンスの取り込み
    攻撃者のTTPやIoCを取り込み、自社ログと突合する。AIは情報の整理・関連付けに強い一方、最終的な妥当性判断は人が担う必要があります。
    AIが得意なのは「大量データの整理・優先順位付け」であり、最終判断(ビジネス影響、止める/止めない、復旧手順)は人間の責務として残ることです。

AI防御の落とし穴

AIを活用した防御には、以下のようなリスクがあることを知っておいて下さい。

  • 誤検知/見逃し(False PosITive/Negative)
    AIはもっともらしい出力を返しますが、誤りをゼロにはできません。誤検知が多いと現場はアラート疲れを起こし、逆に見逃しが増えます。
  • 説明可能性(ExplAInabilITy)の不足
    「なぜ検知したのか」が説明できないと、現場の納得も、経営への説明も難しいことがあり、監査や顧客説明に耐えない可能性もあります。
  • データの偏り/経時変化
    組織の利用状況、システム構成、攻撃トレンドは常に変わります。過去データに最適化されたAIは、時間とともに精度が落ちる可能性があります。
  • 生成AIの幻覚(ハルシネーション)
    運用支援にLLMを使う場合、誤った要約や根拠不明の推論が混ざることがあります。検証手順(根拠ログの提示、再現確認)を確立しておくことが必須となります。
  • 機密ログの扱い
    生成AIにログを投入する場合、そのログ自体が機密情報の塊です。保存、外部送信、学習利用、権限管理の設計を誤ると、防御強化のつもりが漏えいリスクになります。
    AIは防御の万能薬ではなく、運用を強くするための一要素に過ぎません。AIを導入するなら「どのKPIを改善するのか(初動時間、検知率、分析工数、MTTRなど)」を定義し、運用とセットで設計する必要があります。

―【後編】「AI時代に増えるリスクと、経営が取るべきアクション」 に続く―


執筆:上野 宣 氏
株式会社トライコーダ代表取締役
奈良先端科学技術大学院大学で山口英教授のもと情報セキュリティを専攻、2006年にサイバーセキュリティ専門会社の株式会社トライコーダを設立。2019年より株式会社Flatt Security、2022年よりグローバルセキュリティエキスパート株式会社、2025年より株式会社ブロードバンドセキュリティの社外取締役を務める。あわせて、OWASP Japan代表、一般社団法人セキュリティ・キャンプ協議会理事、NICT CYDER推進委員などを歴任し、教育・人材育成分野にも尽力。情報経営イノベーション専門職大学(iU)客員教員。

編集責任:木下・彦坂

スペシャル記事 TOPに戻る
バックナンバー TOPに戻る


年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

サービスに関する疑問や質問はこちらからお気軽にお問合せください。


Security Serviceへのリンクバナー画像
BBSecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
ウェビナーアーカイブ動画ページバナー画像

武蔵小杉病院へのランサムウェア攻撃 ―第2報から読み解くランサムウェア侵入経路と影響範囲―

Share
「武蔵小杉病院へのランサムウェア攻撃 ―第2報から読み解くランサムウェア侵入経路と影響範囲―」アイキャッチ画像

2026年2月、日本医科大学武蔵小杉病院は「院内の医療情報システムの一部がランサムウェア攻撃を受け、障害が発生した」こと、そしてそれに伴い患者の個人情報漏洩が確認されたことを公表しました*16。病院の発表は「第2報」という位置づけで、被害範囲、時系列、侵入経路、当面の診療体制、相談窓口までが具体的に示されています。まず強調したいのは、憶測で語られがちな“病院のサイバー攻撃”を、ここでは病院自身が明言した事実ベースで解説する点です。本記事では今回の公表内容(第2報)を中心に、医療機関サイバーセキュリティの観点で「何が起きたのか」「なぜ起きやすいのか」「利用者は何に気を付けるべきか」をわかりやすくまとめます。

侵入経路は“医療機器保守用VPN装置”

病院の第2報で明記された「攻撃を受けたシステム」は、ナースコールシステムのサーバー3台です。ナースコールは入院患者が看護師を呼ぶための仕組みとして広く知られていますが、その裏側では端末やサーバーが稼働し、運用上の都合から患者情報と結び付いているケースも珍しくありません。今回、病院は当該サーバーがランサムウェア攻撃を受けたことを認め、さらに調査の結果として「侵入経路は医療機器保守用VPN装置であった」ことが確認されたとしています。

ここでいうVPN装置は、医療機器メーカーなどが遠隔で保守作業を行う目的で用いられることが多い仕組みです。便利な一方で、通常のIT統制の枠外に置かれやすいのが現実です。たとえば、病院の標準的なIT統制から外れた管理になっていたり、資産管理やパッチ適用、アクセス制御、多要素認証などの基本対策が後回しになっていたりします。厚生労働省も注意喚起の中で、VPN装置を含むゲートウェイ機器の脆弱性対策、管理インターフェースのアクセス制限、認証強化などを重要ポイントとして挙げています。今回の発表内容は、まさにその“急所”が突かれ得ることを示す事例として受け止めるべきでしょう。

漏洩した個人情報

病院は、漏洩が確認された個人情報の項目として、氏名、性別、住所、電話番号、生年月日、患者IDを挙げています。また、漏洩が確認された人数は「約1万人」で、これは2026年2月14日11時時点の確認値だとされています。一方で、患者が特に気にすると考えられる医療内容そのものについて、病院は「カルテ情報」の漏洩は現時点で確認されていないと明記しています。さらに、クレジットカード情報、マイナンバーカード情報についても、現時点では漏洩確認がないとしています。ここは不安を抱く利用者にとって重要なポイントです。ただし、ここでの注意点は「現時点では確認されていない」という表現が示す通り、調査が進む過程で情報が更新される可能性がゼロではないことです。病院も、仮に漏洩拡大が判明した場合はホームページで速やかに報告するとしています。

いつ気づき、どう動いたのか

第2報には、攻撃を認識した日時と経緯が日付単位で整理されています。最初の兆候は2026年2月9日午前1時50分頃、病棟のナースコール端末が動作不良となり障害を把握したことでした。その後、ナースコールシステムのベンダー調査により、サーバーがランサムウェア攻撃を受けたことが判明したとされています。病院は当該システムと関連ネットワークを遮断し、同日に文部科学省、厚生労働省、所轄警察へ報告したと公表しています。

続く2月10日には、厚生労働省の初動対応チームの派遣要請を行い、外部接続ネットワークを遮断してサーバー保全を開始。2月11日には初動対応チームの調査により、当該サーバーが院外と不正通信を行い、患者の個人情報を窃取していたことを確認したとされています。さらに、電子カルテを含む他の医療情報システムへの影響調査、外部接続ネットワーク機器の脆弱性や設定の調査も開始した、と時系列で説明されています。2月12日に個人情報保護委員会へ報告し、2月13日には漏洩した患者へ郵送でのお詫び連絡を開始した、と続きます。

この流れを見ると、ポイントは二つあります。ひとつは「障害として最初に見えた」こと、もうひとつは「通信ログ等の調査で情報窃取の事実確認に至った」ことです。ランサムウェアは“暗号化して身代金要求”のイメージが強い一方で、近年は暗号化だけでなく情報窃取を組み合わせ、二重三重の脅迫に発展するケースが問題視されてきました。今回の発表でも「不正通信」と「窃取」が明確に言及されており、病院がそこを重要事実として公表している点は見落とせません。

病院業務は止まったのか

医療機関へのサイバー攻撃で最も懸念されるのは、診療の停止や救急の受け入れ停止など、医療提供体制への影響です。今回、病院は2026年2月14日時点で、外来、入院、救急受け入れはいずれも通常通り実施していると説明しています。また「他の医療情報システムへの影響は現時点では確認されていない」とし、病院業務は通常通りと明記しています。

ここで大事なのは、“通常通り”という言葉の解釈を膨らませすぎないことです。病院が示したのは、その時点で確認できている範囲の診療体制であり、現場では臨時対応や負荷増が起きている可能性はあります。ただ、少なくとも公表文の事実としては、全面停止や救急停止を示す記述はなく、「止めずに継続している」という説明が中心です。

病院がとった封じ込めと復旧対応

第2報の中で、病院は「当該システム及び外部との通信を一切遮断し、専門家や電子カルテベンダーと共に、他のシステムへの影響について詳細な現況調査を継続して実施しております。」とし、原因となったランサムウェアの特定を完了し、「ウイルス対策ソフト会社より提供された最新のパターンファイルを用いて、現在、院内全域でのウイルス駆除作業を実施しております。」と説明しています。

サイバーインシデント対応として見ると、ここには典型的な優先順位が現れています。まず“広げない”ための遮断、次に“証拠を残す”ための保全、その上で“横展開の確認”として他システム影響調査、そして“回復”のための駆除作業です。特に医療機関では、電子カルテだけ守っても安全とは言い切れません。ナースコールのような周辺系、委託業者や医療機器ベンダーの保守経路、ネットワーク機器設定など、境界にある仕組みが狙われると、想定外の入口になります。私たちが特に注目すべきと考えるのは、医療機器保守用VPN装置が侵入経路として公表された点です。これは医療機関のセキュリティ対策が“例外管理”に弱いことを改めて突き付けています。

詐欺・なりすましへの警戒

今回漏洩が確認された情報には、氏名、住所、電話番号、生年月日が含まれます。これは、金融情報そのものではない一方で、なりすまし、勧誘、フィッシング、特殊詐欺の“材料”として悪用されやすい属性情報です。病院は、漏洩した患者に対して「直接連絡する」とし、実際に2月13日から郵送によるお詫び連絡を開始したと公表しています。したがって利用者側の現実的な対策は、まず「病院から届く郵送物や案内」を冷静に確認し、連絡先や手続きが公表内容と整合するかを見極めることです。そして電話やSMS、メールで“病院を名乗る連絡”が来た場合、いきなり個人情報を追加で伝えたり、リンクを開いて入力したりせず、病院が設置した問い合わせ窓口など、公式に案内された経路へ折り返し確認するのが安全です。病院は本件の相談・問い合わせ専用窓口(専用ダイヤルの複数回線やフリーダイヤル運用開始予定)を案内していますので、確認の際はそうした公式窓口を使うのが基本になります。

よくある疑問:電子カルテは大丈夫なのか、身代金は払ったのか

「電子カルテは大丈夫なのか」という疑問に対しては、病院の公表では、「他の医療情報システムへの影響は現時点では確認されていない」とされています。つまり、“影響なし”と断定しているというより、調査継続の前提で“少なくとも現時点の確認では影響が見つかっていない”という説明です。ここは言葉通りに受け止め、今後の更新を注視するのが適切です。

「身代金を払ったのか」という点については、第2報の本文からは読み取れません。少なくとも病院は、侵入経路、漏洩項目、診療状況、当局報告、遮断・調査・駆除といった事実を中心に説明しており、金銭要求や支払いに関する記載は確認できません。ここで外部の憶測を混ぜると正確性が落ちるため、本記事では触れません。

なぜ医療機関は狙われるのか:つながる医療機器

医療機関のサイバー攻撃を考えるとき、電子カルテだけを守ればよいという発想は危険です。病院には、医療機器、保守用回線、委託業者のネットワーク接続、建物設備、ナースコールのような周辺システムまで、多様な“つながる仕組み”があります。しかも医療の現場は24時間止められず、更新・停止・入れ替えが難しい機器も少なくありません。結果として、VPN装置のような境界機器が古い設定のまま残りやすかったり、管理者が限定されて全体の統制が効きにくかったりします。

厚生労働省の注意喚起でも、VPN装置を含むゲートウェイ機器の脆弱性対策を迅速に行うこと、管理インターフェースのアクセス制限を行うこと、多要素認証などで認証を強化すること、資産(IoT機器を含む)の把握を行うことが示されています。武蔵小杉病院の件で侵入経路が医療機器保守用VPN装置である、と公表されたことは、これらが“机上の理想”ではなく、現実の被害と直結する論点であることを、改めて裏付ける材料になっています。

企業・組織側が学ぶべき教訓:VPNと保守経路の統制はセキュリティの“盲点”

今回の公表内容から読み取れる最大の教訓は、保守のための例外的な経路を放置しないことです。医療機関に限らず、製造業、ビル管理、自治体、教育機関などでも、ベンダー保守用VPNは現場の利便性を理由に残りやすく、監査や更新の網から漏れがちです。だからこそ、ネットワーク図に載っていない接続点、ベンダーしか触れない装置、管理台帳にない機器といった“影の資産”を可視化し、アクセス制御、ログ監視、脆弱性対応、認証強化、契約と運用ルールの整備まで含めて統制する必要があります。また、今回病院が行ったように、初動で外部接続を遮断し、当局に報告し、初動対応チームや専門家と連携しながら調査と封じ込めを進めることは、医療機関のインシデントレスポンスとして重要です。平時から、遮断判断の基準、連絡系統、証拠保全の手順、ベンダー連携の契約条項、代替運用を準備しておかなければ、同じ判断を迅速に実行するのは難しくなります。

まとめ

日本医科大学武蔵小杉病院の公表によれば、今回のサイバー攻撃はナースコールシステムがランサムウェア攻撃を受けたことに端を発し、医療機器保守用VPN装置が侵入経路として確認され、患者の個人情報が窃取されたとされています。漏洩は約1万人、項目は氏名や住所、電話番号、生年月日、患者IDであり、カルテ情報やクレジットカード情報、マイナンバーカード情報の漏洩は現時点で確認されていない、というのが病院の説明です。

“病院のサイバー攻撃”という言葉は刺激的ですが、重要なのは、どのシステムが攻撃され、どの経路が弱点になり、どんな情報が漏洩し、利用者と組織が何に備えるべきかを、事実に即して理解することです。今回の事例は、電子カルテ以外の周辺システムも含めた医療機関サイバーセキュリティの必要性、そしてVPN装置や保守経路を例外扱いしない統制の重要性を、強く示しています。今後も病院の続報で情報が更新される可能性があるため、一次情報の確認を前提に、過度な憶測ではなく、現実的な警戒と備えにつなげることが肝要です。

サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

  • 2026年3月4日(水)14:00~15:00
    「脱PPAP対策、添付ファイル運用、本当に最適ですか? ―添付するだけで自動分離。運用を変えない選択肢―」
  • 2026年3月18日(水)14:00~15:00
    「2026年、企業が直面するサイバー脅威 ― IPA 『情報セキュリティ10大脅威 2026』から考える対応戦略 ―」
  • 2026年4月15日(水)14:00~15:00
    「AI時代のサイバー脅威最前線 ― IPA『情報セキュリティ10大脅威2026』から学ぶ防御戦略 ―」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像