Apache Tomcatは、多くのWebアプリケーションで利用されている人気のサーブレットコンテナですが、最新の脆弱性CVE-2025-24813が重大なリスクとして報告されています。既にPoC(Proof of Concept)が公開され、実際に攻撃に悪用されている事例も確認されています。これにより、リモートコード実行(RCE)や情報漏洩といった深刻な被害が発生する可能性が高まっています。
LLM(Large Language Model:大規模言語モデル)は、大量のデータを学習し、入力された指示(プロンプト)に応じて文章の生成や要約、質問への回答などを行うAIモデルです。生成AIサービスだけでなく、チャットボットや検索、業務システムなど、さまざまなサービスへの活用が進んでいます。こうしたLLMを利用したアプリケーションでは、従来のシステムと同様に不正アクセスや情報漏洩への対策が必要であることに加え、プロンプトインジェクションなど、LLMの特性を悪用した脅威についても考慮する必要があります。
LLMを利用したアプリケーションの代表的なセキュリティリスクを整理したものとして、OWASP GenAI Security Projectが公開する「OWASP Top 10 for LLM Applications」があります。2025年版に続き、2026年8月には最新版となる「OWASP GenAI LLM Top 10 2026」が公開されました。2026年版では、リスクの順位や対象範囲が更新され、実際のAIセキュリティインシデントに関する調査結果なども反映されています。以下の10項目が挙げられています。
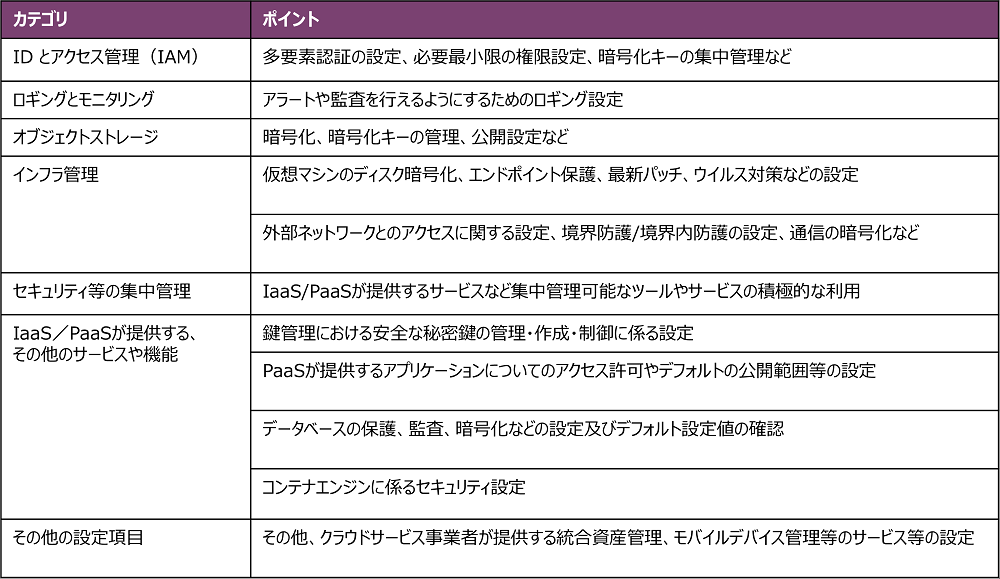
クラウド環境のセキュリティ設定を確認する際には、クラウド事業者が公開しているベストプラクティスや、第三者機関などが公開するガイドラインを参考にすることができます。代表的なものとして、CIS(Center for Internet Security)が策定する「CISベンチマーク」があります。CIS Benchmarksは、OSやクラウドサービスなどを安全に構成するための推奨設定をまとめたもので、AWS、Microsoft Azure、Google Cloud Platformなどについてもベンチマークが公開されています。
IaaSは「Infrastructure as a Service」の略で、利用者が選択したスペックやOSに合わせた、仮想的なマシン(インフラ)を提供します。利用者側で必要なアプリケーションをさらにインストールするなどして、用途に合わせてカスタマイズできます。AWS、Microsoft Azure、Google Compute Engineなどが代表的なサービスの例です。
PaaS(Platform as a Service)
PaaSは「Platform as a Service」の略称で、IaaSが提供する仮想マシンに加え、上位のミドルウェアを含め提供するプラットフォームです。PaaSは開発者にインフラの管理をせずにアプリケーションの構築、テスト、デプロイ、管理を行える環境を提供します。これにより、開発者はインフラの複雑な設定やメンテナンスから解放され、開発に集中できます。AWSのElastic Beanstalk、Google App Engine、Microsoft AzureのApp Servicesなどが代表的なサービスの例です。
SaaS(Software as a Service)
SaaSは「Software as a Service」の略で、クラウド上でソフトウェアを提供するサービスです。ユーザはソフトウェアをインストールする必要がなく、インターネットを介してアクセスするだけで利用できます。SaaSの利点は、どこからでもアクセスできること、常に最新のソフトウェアを利用できること、そしてメンテナンスやアップデートがプロバイダーによって管理されることです。Google Workspace、Microsoft Office 365、Salesforce、Dropbox、Zoomなどが代表的なサービスの例です。SaaSは手軽さとコスト効率の高さから、企業で幅広く利用されています。
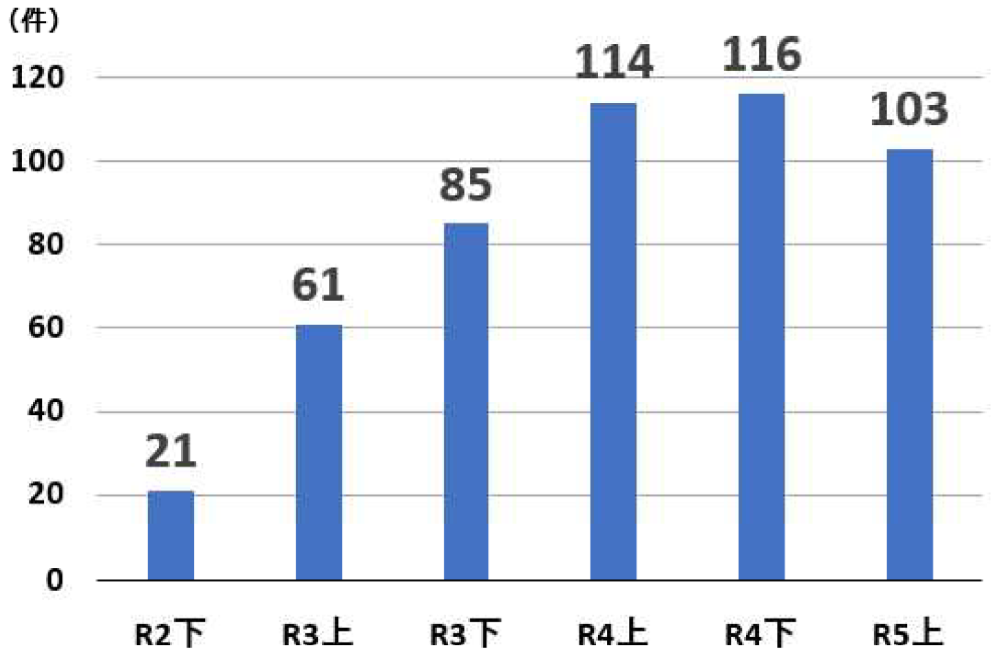
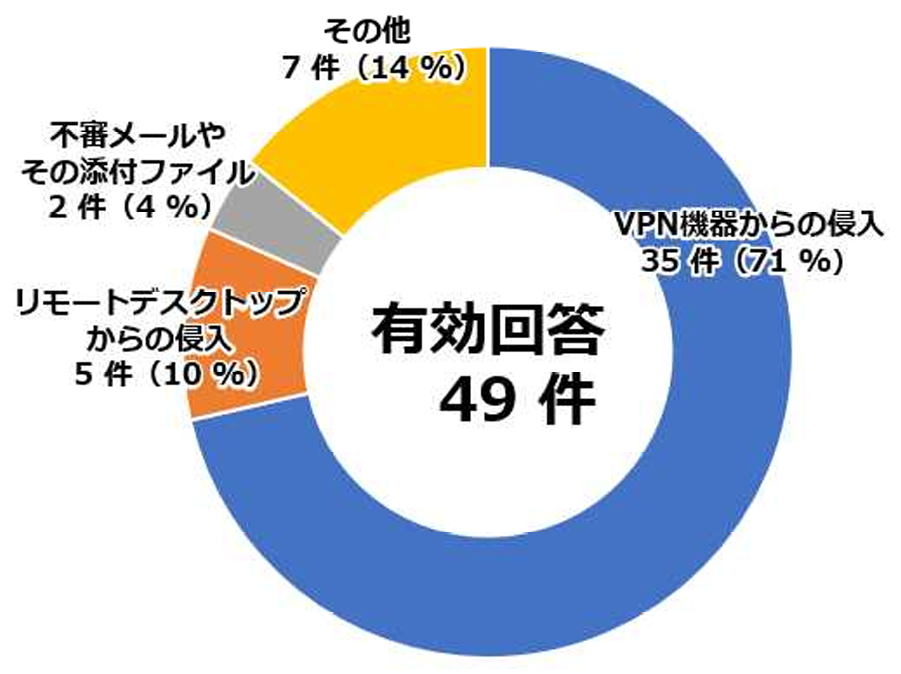
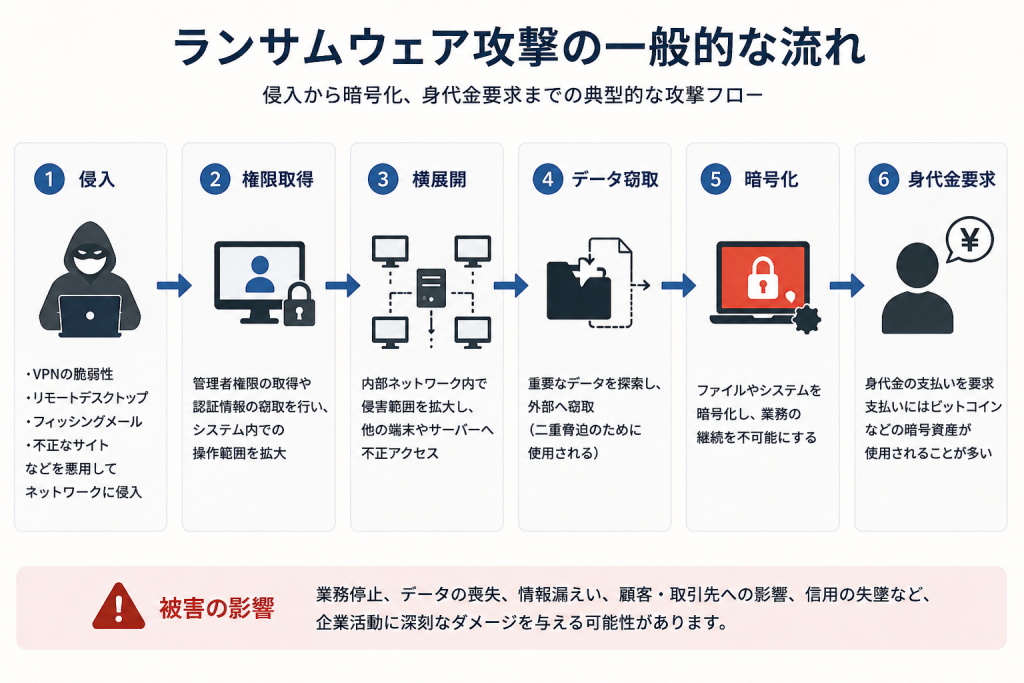
近年のランサムウェア攻撃は、単なるウイルス感染ではありません。VPN機器やリモートデスクトップを悪用して企業ネットワークへ侵入し、内部で横展開を行いながら、サーバや業務システム全体を停止させるケースが増えています。さらに最近では、データを暗号化するだけでなく、情報を窃取して公開を脅迫する二重脅迫型も主流となっています。本記事では、ランサムウェア攻撃の仕組みや代表的な攻撃手法、サプライチェーン攻撃や標的型攻撃との関係、近年増加している「RaaS(Ransomware as a Service)」の実態について解説します。
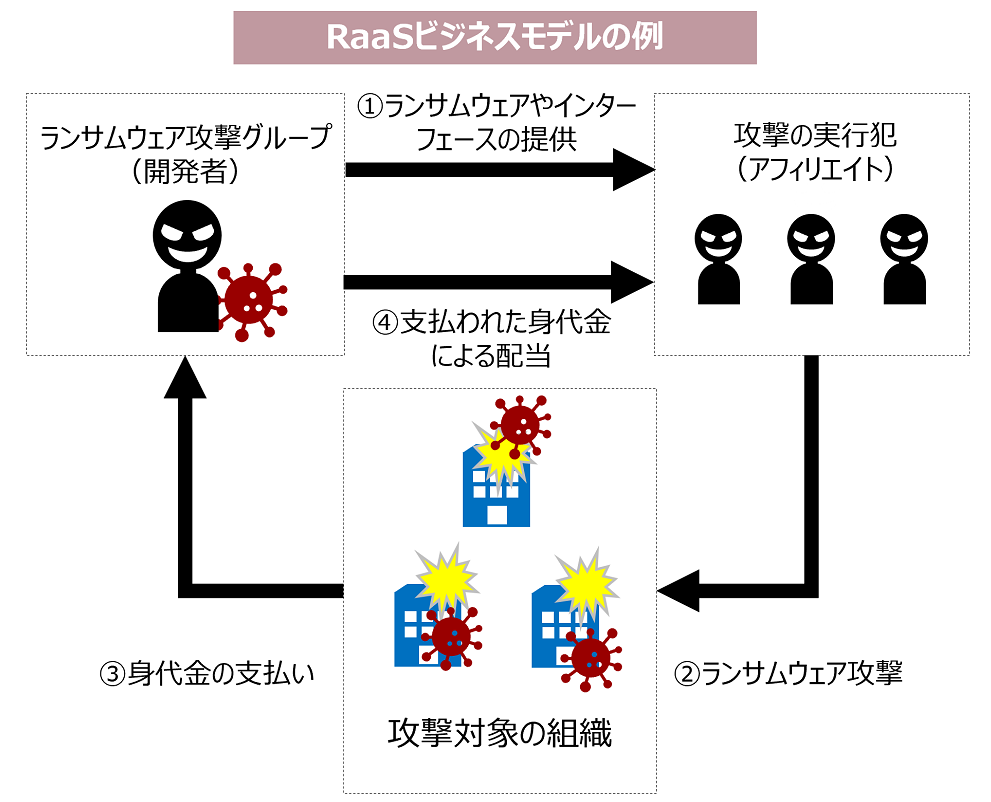
近年、ランサムウェア攻撃が急速に拡大している背景の一つに、「RaaS(Ransomware as a Service)」と呼ばれる仕組みがあります。これは、ランサムウェアを開発するグループが攻撃ツールを“サービス”として提供し、別の攻撃者(アフィリエイト)が実際の攻撃を行うという分業型のビジネスモデルです。
現在のランサムウェア攻撃は、単なるマルウェア感染ではなく、企業活動全体を停止させる深刻な経営リスクへと変化しています。近年は、サプライチェーン攻撃や標的型攻撃、情報公開を伴う二重脅迫、RaaS(Ransomware as a Service)による攻撃の分業化などによって、攻撃そのものが高度化・組織化しています。
This website uses cookies to improve your experience while you navigate through the website. Out of these cookies, the cookies that are categorized as necessary are stored on your browser as they are essential for the working of basic functionalities of the website. We also use third-party cookies that help us analyze and understand how you use this website. These cookies will be stored in your browser only with your consent. You also have the option to opt-out of these cookies. But opting out of some of these cookies may have an effect on your browsing experience.
Necessary cookies are absolutely essential for the website to function properly. This category only includes cookies that ensures basic functionalities and security features of the website. These cookies do not store any personal information.