不正ログインされたらどうする?すぐに取るべき対処&予防策

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
不正ログインとは、第三者が正規の利用者になりすましてアカウントに侵入する行為です。もし「不正ログインされたら」、個人情報の流出や不正送金、SNSの乗っ取りなど深刻な被害につながる恐れがあります。対応を誤ったり遅れたりすると、被害が拡大し、信用の失墜や事業への影響を招く可能性もあります。本記事では、不正ログインの主な原因と手口を解説し、実際に不正ログインされた場合の初動対応と、再発防止のための具体的な対策を紹介します。

不正ログインとは?不正アクセスとの違い
不正ログインとは、正当な利用者のIDやパスワードを盗み取り、本人になりすましてシステムやサービスに侵入する行為です。これに対し「不正アクセス」は、アクセス権限を持たない状態でサーバやネットワークに侵入する広い概念を指します。つまり、不正ログインは不正アクセスの一種であり、特にアカウント情報が狙われる点が特徴です。

「不正アクセス」が厳密にどのような行為を指すのかは、1999年に公布(最新改正は2013年)された「不正アクセス行為の禁止等に関する法律(不正アクセス禁止法)」で規定されています。同法では、アクセス制御機能を持つWebサービスやサーバ等に、正当なアクセス権限を持たない者が侵入する行為、およびそうした侵入を助長する行為を指します。

不正アクセス禁止法では、単に他人のIDやパスワード(「識別符号」と呼ばれる)を無許可で使用する行為だけでなく、他の情報を利用してWebサービスやサーバなどのシステム(「特定電子計算機」と定義されている)を操作する行為も「不正」と定義されています。この点には特に留意する必要があります。

昨今はSNSアカウントやクラウドサービス、ECサイト、業務システムなどが標的となり、被害は個人だけでなく企業にも広がっています。

不正ログインの主な原因と手口
不正ログインは偶発的に発生するのではなく、多くの場合、攻撃者が狙いを定めて計画的に仕掛けます。では、そもそも悪意を持った、攻撃者による不正ログインの手口にはどのようなものがあるのでしょうか。典型的なのは、「盗んだIDとパスワード、あるいは推測したパスワードを使って、システムに不正にログインする」というものです。ID・パスワードの組み合わせを総当り的に試してログインを図る「ブルートフォース攻撃」、辞書にある語句を利用する「辞書攻撃」、不正に入手したログイン情報を利用する「パスワードリスト攻撃」などが知られています。

中でも近年特に話題を集めているのは「パスワードリスト攻撃」です。背景には、数十万~数億件規模のID・パスワードがセットで売買されていたり、インターネット上に公開されていたりする事態があちこちで確認されており、攻撃者が不正アクセスのための情報を容易に手に入れやすくなっている状況があります。また、もし複数のシステムに対して同じID・パスワードが使いまわされている場合、1件の情報を入手することで複数のシステムへのログインが可能になるという点も、攻撃者を引き付けています。

2020年8月には、日本企業約40社において、VPN(Virtual Private Network)のID・パスワードが盗まれ、インターネットに公開されるという事件が発生しました。VPNは、本来、セキュリティを確保したうえで企業ネットワークへアクセスするために使われる「安全性の高い入口」です。そこにログインするためのID・パスワードが盗まれることが極めて大きな被害につながり得ること、裏を返せば、攻撃者にとって極めて大きな利得につながり得ることは、論をまたないでしょう。

もちろん、不正アクセスのための攻撃は、ID・パスワードを狙ったものだけではありません。ID・パスワードの入手につながる脆弱性も格好の標的になります。例えば、Webアプリケーションや公開Webサーバの脆弱性はその最たるものです。攻撃者はしばしばSQLインジェクションの脆弱性クロスサイトスクリプティングの脆弱性などを悪用して個人情報を不正に入手し、ID・パスワードを特定してシステムへの侵入を試みます。

このように「不正ログインされたら」という状況は、ほとんどがこうした攻撃手法に起因しています。利用者側の意識やセキュリティ設定が不十分だと、攻撃者にとって格好の標的となってしまうのです。ID・パスワードの保護に加え、結果としてID・パスワードの特定につながる脆弱性を放置しないことが、不正ログインを防ぐためには最重要といえるでしょう。

不正ログインされたらすぐに取るべき対応

不正ログインされたら、被害の拡大を防ぐために迅速な対応が不可欠です。焦って誤った判断をしないよう、次の手順を順番に実行しましょう。

  • パスワードを即時変更する
    まずはログインが可能なうちにパスワードを強力なものへ変更します。推測されやすい単語や誕生日ではなく、英数字・記号を組み合わせた長いパスワードを設定することが重要です。
  • ログイン履歴・アクセス状況を確認する
    サービスによっては、過去のログイン日時やアクセス元IPを確認できます。不審な履歴があれば、被害範囲を把握する手がかりになります。
  • 関連するサービスのパスワードも見直す
    パスワードを使い回していた場合は、同じID・パスワードで利用している他のサービスも狙われている可能性があります。連携しているメール、クラウド、SNSなども必ず変更しましょう。
  • 二段階認証を設定する
    ログイン自体はできても、二段階認証を有効化しておけば不正利用を防げるケースがあります。まだ導入していない場合は、このタイミングで必ず設定してください。
  • サービス提供元に連絡する
    金融機関やECサイトなどで不正利用が疑われる場合は、サポート窓口に連絡し、アカウントの一時停止や不正取引の補償について確認しましょう。

インシデントを防ぐための運用体制の構築

過去記事「情報漏えいの原因と予防するための対策」では、「情報漏えい事故の報告書と収束までの流れ」として、事故発生時の報告書作成の注意点について解説しました。今回は、不正アクセスされた直後の対応や、真相究明を行う社内の組織体制構築でのポイントをご紹介します。

不正アクセス事故対応のチーム作り

セキュリティ事故対応を行う専門部署であるCSIRTが社内にない場合は、事故対応チームを速やかに組織しなければなりません。どのような編成を想定すべきか、参考として、モデル的な図解を下記に示します。
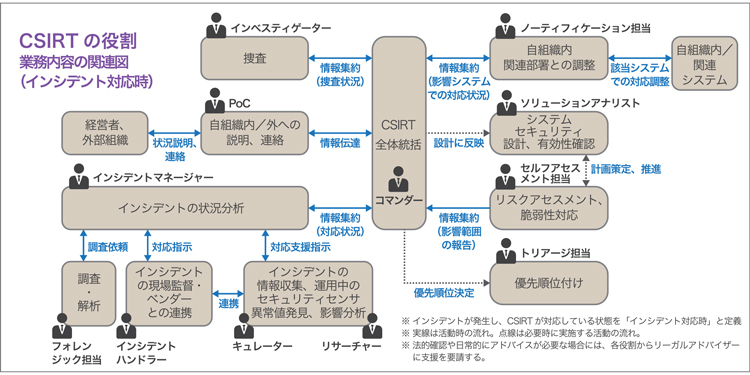
https://www.nca.gr.jp/activity/imgs/recruit-hr20170313.pdf より当社作成

もちろん、セキュリティ専門企業でない限り、ほとんどの組織にとってはここまでの編成をとることは合理的とはいえません。既存の組織・人員の状況に応じて、下記のような事項をポイントにチームを編成し、自組織の業種業態、慣習、人材、文化等を踏まえながら継続的にチームの発展・強化に取り組むことをお勧めします。

  • CSIRTがインシデント発生時における最終判断(システム停止も含む)までを担う場合は、責任を担う経営陣を参画させる。
  • 現体制におけるキーマンを特定し、そのキーマンを必ずメンバーに加える。
  • 現体制で実施できている役割がないか確認する(「実施できている役割は踏襲する」という判断も重要)。
  • 技術的な知識、経験、人材を持たない場合は、最低限CSIRTに必要な機能(=有事の報告、伝達を的確に行い、意思決定者へ早期伝達すること)を有する、「コーディネーション機能に重点を置いたCSIRT」を目指す。

取引先、関係者、個人情報保護委員会への連絡

あなたの会社のステークホルダーに対して、現時点で判明している事故の事実関係を連絡します。規制業種の場合は所轄官庁への報告義務があります。なお、個人情報保護法では、個人情報漏えい等の場合、本人通知や監督官庁への報告を努力義務としていますが、2022年に施行予定の改正個人情報保護法では一定範囲においてこれが義務化されるため注意が必要です。

不正アクセスの原因究明

続いて取り組むべきは、原因究明です。不正アクセスを受けた場合、侵入経路の特定や証拠保全などは自社でどこまで可能なのでしょう。監視やSOC(セキュリティオペレーションセンター)サービスの契約などによって保存してあるログを解析可能な場合、「不正アクセスの発端と展開過程がわかるから、自経路の解析や被害範囲の特定もできる」と考えてしまうかもしれません。しかし、火事場のように混乱する事故発生直後は、日頃から備えをしていた企業ですら、一刻を争う状況下で解析すべき情報の膨大さに圧倒されるものです。また、刑事事件として告発を行う場合や損害賠償請求を行う場合には証拠保全が必要となりますが、混乱し、慣れない状況下で証拠保全を念頭に調査や対応を行うのは大きな負荷となります。

さらに、「サイバー攻撃を行う5つの主体と5つの目的」で解説した「APT攻撃」が行われるケースも想定しておく必要があります。APTでは、侵入の痕跡を消されることが少なくなく、そのような場合、侵入経路の特定や証拠保存は難しくなります。しかし、日々ログの収集を行っていたとしたら、その痕跡からデジタルフォレンジックを実施することが可能です。

不正ログインを防ぐためのセキュリティ強化策
不正ログインの被害を防ぐには、日頃からの予防策とシステム設定の強化が重要です。以下の方法を実践することで、アカウントの安全性を高められます。

  • 多要素認証(MFA)の導入
    パスワードだけでなく、SMSや認証アプリ、ハードウェアトークンなど複数の認証手段を組み合わせることで、不正ログインを大幅に防ぐことができます。
  • 強力なパスワードと管理ツールの活用
    推測されにくい長く複雑なパスワードを設定し、使い回しを避けることが基本です。パスワード管理ツールを活用すると、安全にパスワードを管理できます。
  • ログイン通知の有効化
    不審なログインがあった場合に通知される機能を有効にしておくと、早期に被害を発見できます。メールやアプリ通知で異常を検知したら、速やかに対応しましょう。例えば、サーバに対するアクセスログを収集・保存し、同一IPからの複数回ログインに対するアラートをルール化する等の設定をしておくことで、誰かが不正ログインを行っていることを早期に知り、ブロックするなどの対処を行えるようになります。
  • OS・アプリケーションの定期アップデート
    セキュリティ脆弱性を放置すると、マルウェア感染や不正ログインのリスクが高まります。常に最新バージョンを適用する習慣をつけましょう。
  • 不要アカウントやアクセス権限の整理
    使っていないサービスや不要な権限は削除・無効化し、アクセスできる範囲を最小化することで、攻撃対象を減らせます。

これらの施策を組み合わせることで、不正ログインのリスクを大幅に低減し、万一の場合でも早期対応が可能になります。

インシデント発生時に役立つ「かかりつけ」のセキュリティ企業を持つ重要性

不正アクセス事故に備えるためには、日常的なアクセスログの収集や分析、SOCサービスの契約、さらにはCSIRT組織の設置など、日頃からの備えが重要です。不正アクセスを未然に防ぐと同時に、万一発生した場合の対応力を高める役割を果たします。

そして、もう一つ有効な取り組みは、信頼できるセキュリティ企業との関係構築です。「かかりつけ医」のセキュリティ企業を持つことは、事故発生時に迅速かつ効果的に対応できる可能性があります。それまで取引が一度もなかったセキュリティ企業に、事故が発生した際に初めて調査や対応を依頼したとしたらどうでしょう。社内のネットワーク構成、稼働するサービス、重要情報がどこにどれだけあるのか、関係会社や取引先の情報などを一から説明する必要が生じ、対応に時間がかかってしまいます。わずかな時間も惜しまれるインシデント対応の現場では大きなリスクとなります。

脆弱性診断やインシデント対応などのセキュリティサービスを提供する企業に依頼をする際には、その企業が単に技術力があるかどうかだけでなく、信頼できる企業かどうか、いざというときにサポートしてくれるかどうかを慎重に考慮して選ぶことが重要です。提供サービス体制も幅広く調べたうえで、長期的な観点から利用を検討することをおすすめします。

サイバーインシデント緊急対応
サイバーセキュリティ緊急対応電話受付ボタン

まとめ

  • 不正ログインは不正アクセスの一種であり、正当な利用者のIDやパスワードを盗み取り、本人になりすましてシステムやサービスに侵入する行為です。これに対し不正アクセスは、アクセス権限を持たない状態でサーバやネットワークに侵入する広い概念を指します
  • ID・パスワードの管理だけでなく、Webアプリケーションやサーバの脆弱性管理も欠かせません。セキュリティ対策は多層的に行うことが安全性向上につながります
  • 不正ログインをされたら、迅速に対応チームを組織し、ステークホルダーへの連絡、原因究明、被害の拡大防止を行います。
  • インシデントが起きたときの対応力を高めるには、日頃からのアクセスログ収集や分析、SOCサービスの契約、CSIRT組織の設置、「かかりつけ」セキュリティ企業との関係構築などが有効です

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

【初心者向け】ペネトレーションテスト(侵入テスト)とは?目的・方法・費用ガイド

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ペネトレーションテスト(侵入テスト)とは、実際の攻撃者と同じ手法を用いてシステムやネットワークに侵入を試みることで、セキュリティ上の弱点を明らかにする検証手法です。脆弱性診断との違いや、実施の流れを理解することで、自社に最適なセキュリティ対策を選択できるようになります。本記事では、ペネトレーションテストの目的や手順、費用感、活用のメリットまでわかりやすく解説します。

サービス紹介動画(ペネトレーションテスト)
sqatサイトお問い合わせページリンクボタン

ペネトレーションテストとは

ペネトレーションテストとは、主に企業ネットワークや、Webアプリケーションなどに不正に侵入することができるかどうかをテストすることです。英語の「 penetration 」には「貫通」、「 penetrate 」には「貫く」「見抜く」などの意味があります。「ペンテスト」と略されたり、「侵入テスト」と呼ばれることもあります。

サイバー攻撃者はまず不正侵入し、その後、情報を盗んだり、バックドアを仕掛けたり、あるいは破壊工作などを行います。それらすべての端緒となる不正侵入を許すかどうかを調べるのが、ペネトレーションテストの役割です。

ペネトレーションテストは、システムやネットワークに対する不正侵入や攻撃が可能かどうかを確認するためのテスト手法です。このテストは、単に脆弱性を見つけるだけではなく、それらが実際に悪用される可能性があるかどうかを判断することに重点を置いています。これにより、システムのセキュリティ状態の把握や実装されているセキュリティ対策の有効性を検証することができます。

ペネトレーションテストが必要な業界と業種

ペネトレーションテストは、特にセキュリティが重要視される業界や業種で必要とされます。
金融、医療、政府機関、ITサービスなど、機密情報を扱うすべての業界で、ペネトレーションテストの実施は必要不可欠です。これらの業界では、データ漏洩やシステム障害が重大な結果を招く可能性があるため、定期的なテストが推奨されます。

ペネトレーションテストが必要な3つの業種

脆弱性診断の結果見つかった脆弱性を悪用して、攻撃が本当に成功するのかを検証するために、ペネトレーションテストが実施されることがあります。あくまで一般論ですが、ペネトレーションテストが必要な業種や事業として、以下の3つが挙げられます。

1.生命・生活に直接影響を与える事業やサービス
第一に、生命や生活に影響を及ぼす業種が挙げられます。具体的には、水道・電気・ガス・道路・交通等の社会インフラや、病院、ビル管理、工場のシステムなどです。

2.資産に影響を与える個人情報を扱うサービス
個人情報を保有する事業やサービスにも、ペネトレーションテストが必要な場合が多いでしょう。とりわけ銀行や証券会社、クレジットカード、仮想通貨取引所などの金融、大規模なWebサービスやECサイト、住民データを扱う自治体や官公庁などが挙げられます。

3.事業継続に影響を与える機密情報を扱うシステム
重要な営業機密や知的財産を保有する企業もペネトレーションテストの実施が望ましいといえるでしょう。

特に、クローズモデルの知財戦略に基づいて特許を取得しない方針の企業が、サイバー攻撃によって機密情報を盗まれ、他の企業に国内外で特許申請・取得された場合、事業継続に関わる重大な影響が懸念されます。

また、データ自体に価値はあるが、特許法や不正競争防止法では保護対象とならないようなデータについては、セキュリティ対策によって保護を図る必要があります。

ペネトレーションテストと脆弱性診断との違い

ペネトレーションテストは、脆弱性診断とは異なるアプローチを取ります。

脆弱性診断はシステムの脆弱性を特定することに焦点を当てていますが、ペネトレーションテストはその脆弱性を利用して実際に攻撃を試み、システムのセキュリティを実際に検証します。この違いは、単にリスクを特定するのではなく、そのリスクが実際にどのように悪用され得るかを理解することにあります。

以下に「対象」「目的」「範囲」、必要な「期間」の4つの観点から、ペネトレーションテストと脆弱性診断の違いを示します。

ペネトレーションテスト脆弱性診断
対象脆弱性診断同様、ネットワークやWebアプリケーションを対象にしますが、ときに警備員をあざむいて建物に侵入できるかどうか等の物理的侵入テストが行われることもあります。ネットワークやWebアプリケーションが対象となります。
目的脆弱性診断は脆弱性を発見して報告することが主な業務ですが、ペネトレーションテストは脆弱性をもとに不正アクセスし、ネットワーク等に侵入することが目的となります。 脆弱性を検知・検出すること。
範囲広い範囲の網羅性を重視する脆弱性診断と異なり、ペネトレーションテストは侵入することが目的であるため、脆弱性診断とは反対に、狭く深く、ときに針の穴のような侵入できる一点を探します。 広く網羅的に脆弱性の有無を探します。
期間ペネトレーションテストは、とにかく侵入が成功するまでトライし続ける作業であるため、脆弱性診断よりも長い期間を要する場合が少なくありません。ただし、一般論として、優秀なペネトレーションテストサービスであればあるほど、短い期間で侵入が成功します。 探すものが事前に決まっているためペネトレーションテストよりも通常は短い期間で完了します。

ペネトレーションテスト実施のステップ

ペネトレーションテストサービスは提供する企業によってそれぞれ個性がありますが、大きく分けると下記の手順で実施されます。

Step1.ヒアリング

目的に応じ、たとえば「顧客データベース」など、ペネトレーションテストを行う対象を決定します。そして「顧客データベース」が外部から攻撃されるのか、あるいは内部犯行なのか、想定する攻撃シナリオを作成し、最後に、ペネトレーションテストを行う期間を決定します。

Step2.実施

対象によってさまざまな実施方法があります。公開されているWebアプリケーションであればリモートから実施することができます。内部犯行の危険性をテストする場合ならオフィス内から実施することもあるでしょう。

Step3.完了

「侵入に成功したとき」あるいは反対に、「侵入に成功できないまま期間が終了したとき」のいずれかをもってペネトレーションテストは完了します。どちらの結果にも意味があります。侵入に成功した場合は、その報告を受けて防御力を高める必要性を認識することになり、侵入に失敗した場合は、一定の防御力を保持できている目安となります。

Step4.報告

ペネトレーションテスト事業者からの報告書提出や報告会が行われます。具体的にどういうプロセスで、どういう技術を用いて侵入し、重要なデータがどこまで閲覧可能だったのか、どんなことができてしまう危険性があったのか、など管理者の気にかかることが詳細に報告されます。

ペネトレーションテストのメリットとデメリット

メリット

  • 攻撃者視点でリスクを把握できる
  • 発見された問題を経営層や現場に説得力をもって説明できる
  • 実際の被害想定を踏まえた改善が可能

デメリット

  • 費用や工数が脆弱性診断よりも高い傾向にある
  • 診断範囲が限られることがある
  • 実施時の負荷に配慮が必要

ペネトレーションテストの費用相場

ペネトレーションテストの費用は、対象システムの規模や診断範囲によって異なります。一般的にはあくまで一般的な相場として「脆弱性診断の1.5倍から2倍」程度、数百万円程度が目安ですが、小規模のWebアプリケーションなら数十万円から実施可能な場合もあります。

ペネトレーションテストの重要性

主に以下のような理由により、企業・組織において、ペネトレーションテストを実施することは重要です。

  • 実際の攻撃シナリオの検証
  • セキュリティ対策の有効性評価
  • コンプライアンス要件の遵守
  • ビジネスリスクの低減

脆弱性診断とは異なり、ペネトレーションテストは単に脆弱性を発見するだけでなく、それらが実際に悪用される可能性があるかどうかを重視します。これにより、システムのセキュリティ状態を詳細に把握し、実装されているセキュリティ対策の有効性を検証することができます。

特に金融、医療、政府機関、ITサービス業界など、高度なセキュリティが要求される分野では、セキュリティ対策の一環としてペネトレーションテストが法令やガイドラインで義務付けられている場合があります。

ペネトレーションテストを実施する会社の適切な選び方

ペネトレーションテストを実施する際には、専門知識と経験を持つ信頼できる会社を選ぶことが重要です。セキュリティテストの専門家であること、業界の最新の脅威に精通していること、そして過去の成功事例を持つことが、良いサービスプロバイダーの特徴です。また、テストの範囲、方法、報告の詳細さなど、サービスの質にも注意を払う必要があります。

ペネトレーションテストは経験とセンスが求められる仕事であるため、優良事業者選びはとても重要です。前述したとおり「優秀なペネトレーションテストサービスであればあるほど、短い期間でテストが終了(=侵入に成功)」します。ペネトレーションテストの見積額はエンジニアの拘束時間とも相関しますので、予算にもかかわってきます。大きく以下の3つのポイントを、いいペネトレーションテスト会社選びの参考にしてください。

1.丁寧なヒアリングにもとづいてシナリオを考えてくれるか

システム構成や業務手順、ときには組織構成など、実際のサイバー攻撃を行う際に参照するとされる、さまざまな情報をもとにして、実施するサービスの適用範囲、留意事項、制限などを聞き、顧客の目的や要望、要件に沿ったペネトレーションテストの攻撃シナリオを考えてくれる会社を選びましょう。

2.技術者の経験と勘、クリエイティビティ

ペネトレーションテストはときに針の穴を通すような隙間を見つけ出して侵入を成功させる業務です。技術者のこれまでの経験、保有資格などを確かめ、技術者の層が厚い会社を選びましょう。

3.診断実績

過去のペネトレーションテストの実施社数や件数、リピート社数なども、いいペネトレーションテスト会社選びの参考になります。

ペネトレーションテストのツール

ここまで述べてきたとおりペネトレーションテストとは、丁寧なヒアリングのもとで作成した攻撃シナリオに基づいて、経験豊かな技術者が実施するクリエイティブな手作業です。ペネトレーションテストをすべて自動で行うツールは存在しません。

ただし、ペネトレーションテストを行う技術者が、いわば「工具」「道具箱」のように用いるツールは数多くあります。代表的なものとして、オープンソースプロジェクトである Metasploit が提供する、さまざまなツール群が挙げられます。

セキュリティ企業に依頼せずに、自分でMetasploit が提供するツールを用いて、公開されている脆弱性などを用いて攻撃を実行することは可能です。しかし、その結果を読み解いたり、優先順位をつけたりするノウハウには経験と知見が必要とされます。

また、自宅に置いたサーバに研究目的でツールを走らせるような場合でも、不用意にこうしたツールを使用したり、不適切な方法で攻撃用のエクスプロイトを取得・保管したりすると「不正アクセス行為の禁止等に関する法律」「不正指令電磁的記録に関する罪(刑法刑法168条の2及び168条の3)」等にも触れる犯罪となる危険性もあることを忘れてはいけません。

まとめ

・ペネトレーションテストとは、システム・ネットワークへの不正侵入や攻撃が成立するか確
 認するテスト手法の一つ
・特にセキュリティが重要視される業界や業種、金融、医療、政府機関、ITサービス業界など

 で、ペネトレーションテストの実施が必要不可欠
・脆弱性の有無を判定する脆弱性診断と異なり、ペネトレーションテストでは脆弱性自体を見

 つけることよりも不正侵入や攻撃が成立するかどうかの判断を優先する
・事前ヒアリングが丁寧で、優秀な技術者が在籍する、診断実績の多い会社を探す

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

AIコーディング入門
第2回:プロンプト以外で効率化!開発体験の改善手法

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
AIコーディング2アイキャッチ(AIコーディングの効率化の手法と課題)

生成AIを使ったコーディングでは、プロンプトエンジニアリングが効率化の王道として知られています。しかし実際には、RAG(検索拡張生成)やファインチューニングといった手法を組み合わせることで、さらに精度や体験を向上させることが可能です。本記事では、これらの技術の概要とAIコーディングにおける活用例、そして共通して立ちはだかる品質・性能・セキュリティの課題とその解決の方向性を解説します。

※本稿は2025年7月上旬に執筆しているものです。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

プロンプトエンジニアリング以外の効率化手法

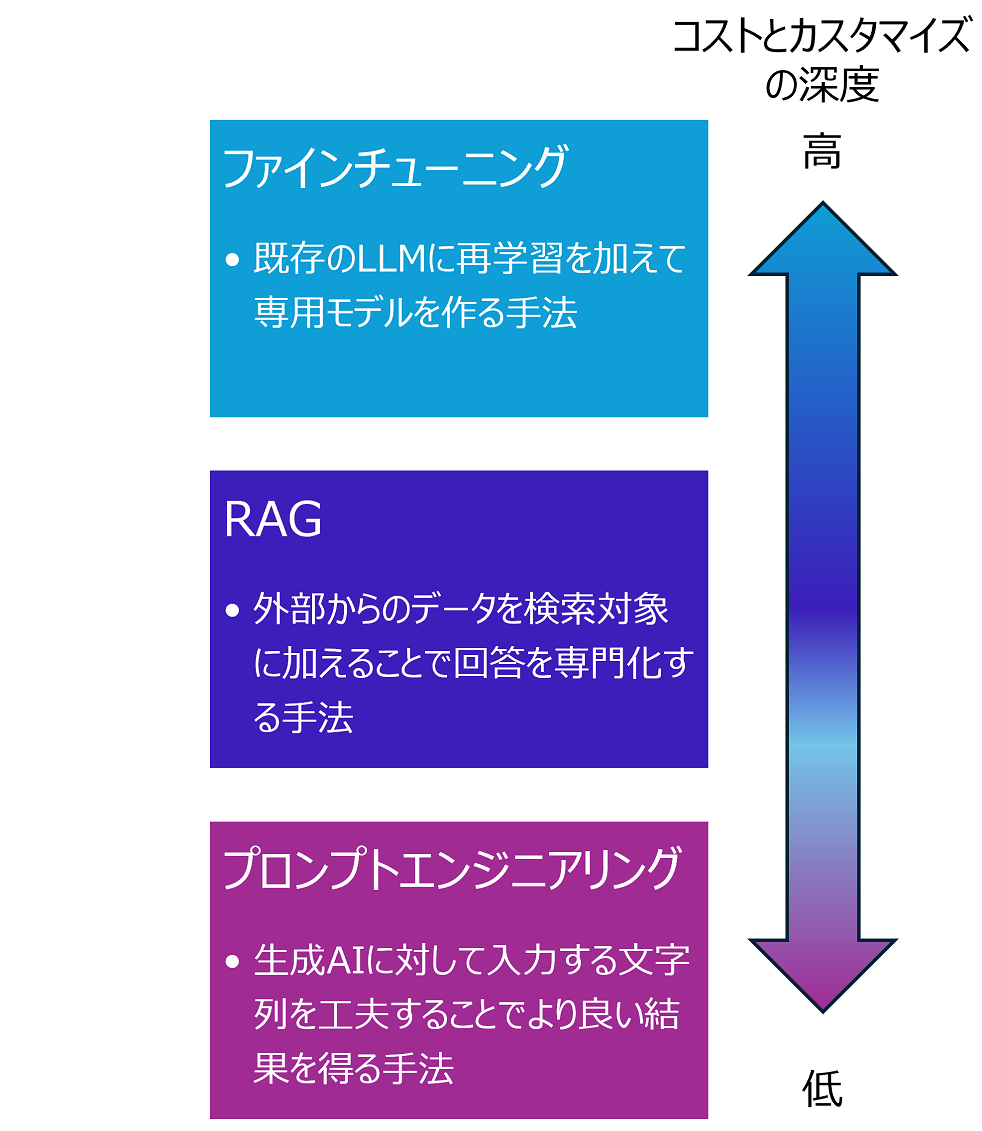
プロンプトエンジニアリングは、手軽に(安価に)試せる生成AIの体験の改善や効率化の手法として位置づけられています。そして、プロンプトエンジニアリング以外でも生成AIの効率化や体験の改善、特定の目的のための調整などができる手法としてファインチューニングRAG(Retrieval-Augmented Generation)があります。以下の図はそれぞれの手法を簡単にまとめたものです。

図 1 プロンプトエンジニアリング、RAG、ファインチューニングの概要

AIを使ったコーディング(以下AIコーディング)でもこの3つの手法は生成コードの改善や生成プロセスの効率化のために用いられます。また、企業や組織でのコーディングに際しては、個人レベルでの作業でのプロンプトエンジニアリング、内部レポジトリやAPIドキュメントとの結合による効率化を行うRAG、コーディング規約やスタイルなどの品質管理などを目的としたファインチューニングというように、目的別に同時並行で使うことができます。

AIコーディング全般に共通する課題

AIコーディング自体は一般的といえる領域に入りつつあります注 1) が、一方でAIコーディング全般に共通する課題として、大きく分けて以下の3つの課題が挙げられます注 2)

ロジックの不整合

  • 小さなコードであれば問題にならないことも多いですが、大きなコードになればなるほど、コード内のロジックで不整合が発生することが増えます
  • プロンプトで与えられているビジネス上の目的を正しく解釈できない場合、期待されない出力をする可能性もあります

メモリなどのボトルネックに対する配慮の欠如

実行環境に関する配慮がないため、メモリを予想以上に使用するコードや、処理パフォーマンスに配慮しない出力が出てくることが往々にしてあります

セキュリティへの配慮の欠如

  • セキュリティに対して前出のような配慮事項を指示しない限りは配慮が欠如していることが多くあります
  • 仮に配慮事項の指示を行っても不正確・セキュアでない出力が出される確率も一定程度残存します

品質とセキュリティを守るプロセス設計

AIコーディングが進化してもなお、人の手にゆだねられているものがあります。それは「何のためにコーディングするのか」「コードを使ってどんな業務をして、その結果として何を得るのか」といったビジネス上の目的を設定することと、コードが正確に動作することやセキュリティ上問題がないことを確認するプロセスを設けることです。コードの品質やセキュリティに関するプロセスは通常、ソースコード診断でセキュリティの確認を行うことが一般的です。

最近ではDevSecOpsの一環として、コード開発中にSAST(Static Application Security Testing)ツールをCI/CDパイプラインに統合するケースも増えてきています。また、完成品に対するテストとしてDAST(Dynamic Application Security Testing)を実行することも必要でしょう。これはWebサイトであればWebアプリケーション診断が該当します。


―第3回「AIエージェント時代のコーディング:MCPとA2Aとは」へ続く―

注:
1)2024年5月に実施されたプログラマー・エンジニアを中心としたコミュニティであるStackOverflowによる調査では開発にAIを利用すると回答したプロフェッショナルの開発者は63.2%でした。
2)CSET “Cybersecurity Risks of AI Generated Code” (Jessica Ji, Jenny Jun, Maggie Wu, Rebecca Gelles, November 2024)

【参考情報】

【連載一覧】

―第1回「Vibeコーディングとプロンプトエンジニアリングの基礎」―
―第2回「プロンプト以外で効率化!開発体験の改善手法」―
―第3回「AIエージェント時代のコーディング:MCPとA2Aとは」 ―
―第4回「MCPの脆弱性とA2A脅威分析から学ぶセキュリティ実装」―
第5回「AIとセキュリティ:Non‑Human Identity とAIエージェントの課題
第6回「AIエージェントのセキュリティ対策と今後の展望


Security NEWS TOPに戻る
バックナンバー TOPに戻る
ウェビナー開催のお知らせ

  • 2025年9月3日(水)13:00~14:00
    止まらないサイバー被害、その“対応の遅れ”はなぜ起こる?~サイバー防衛の未来を拓く次世代XDR:大規模組織のセキュリティ運用を最適化する戦略的アプローチ~
  • 2025年9月10日(水)14:00~15:00
    フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜
  • 2025年9月17日(水)14:00~15:00
    サイバーリスクから企業を守る ─脆弱性診断サービスの比較ポイントとサイバー保険の活用法─
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    2025年2Q KEVカタログ掲載CVEの統計と分析
    -KEVカタログで振り返る2025年上半期の脆弱性動向-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)から公開されている「KEVカタログ(Known Exploited Vulnerabilities)」は、実際に攻撃に悪用された脆弱性の権威あるリストとして、組織のセキュリティ対策の優先順位付けに不可欠なツールとなっています。本レポートでは、KEVカタログに2025年4月1日~6月30日に登録・公開された脆弱性をはじめとし、2025年上半期を振り返り、件数の推移や影響を受けたベンダー、脆弱性の種類や深刻度などを分析します。

    本記事は2025年第1四半期~第4四半期の統計分析レポートです。以下の記事もぜひあわせてご覧ください。
    2025年1Q KEVカタログ掲載CVEの統計と分析
    2025年3Q KEVカタログ掲載CVEの統計と分析
    2025年4Q KEVカタログ掲載CVEの統計と分析

    記事の目的と対象範囲

    本記事の目的は、KEVカタログに登録された脆弱性の傾向を把握し、組織が優先すべきセキュリティ対策の方向性を明確にすることです。対象期間は2025年4月1日から6月30日までの3か月間で、この期間に新たに登録された全59件の脆弱性を分析対象としています。

    KEVカタログとは何か、1Q分析レポートとの関係

    KEVカタログは、既知で悪用が確認された脆弱性をリスト化したものであり、攻撃者が現実に利用している脆弱性のみが掲載されます。1Q記事では、2025年1〜3月の動向を分析し、MicrosoftやAppleをはじめとする主要ベンダー製品のリスクの高さを指摘しました。今回の2Q分析では、その傾向が継続しているか、新たな特徴が現れたかを確認します。

    2025年上半期(1月~6月)の登録件数推移

    2025年2Qに新規登録された脆弱性は以下の通りです。

    • 4月:15件
    • 5月:24件
    • 6月:20件

    2025年1月から6月までの登録件数推移を見ると、1Qは計65件、2Qは計59件とやや減少しました。しかし5月には前月比約60%増加しており、特定ベンダーの脆弱性修正公開が影響していると考えられます。過去の傾向を見ると、四半期内でも特定月に集中して登録されるケースが多く、特に月例アップデートや大規模製品改修の直後に件数が急増する傾向があります。

    ベンダー別 登録件数ランキング

    2Qで登録件数が多かったベンダーは以下のとおりです。

    1. Microsoft – 74件
    2. Apple – 27件
    3. Adobe – 26件
    4. Google – 21件
    5. Linux – 10件
    6. Oracle / D-Link / Cisco – 各9件
    7. Samsung / QNAP – 各8件

    特にMicrosoftは依然として突出しており、全体の過半数近くを占めています。またApple、Adobe、Googleも上位常連であり、いずれもエンドユーザー利用率が高く、攻撃者にとって魅力的な標的であることがわかります。利用者はこれらベンダーのセキュリティ情報公開を継続的に監視する必要があります。一方で、D-LinkやQNAPなどネットワーク機器・NASベンダーの存在も目立ち、SOHOや中小企業にとっては「社内ネットワークの出入り口」への対策強化が求められます。

    脆弱性タイプ別(CWE)分析

    登録された脆弱性をCWE(Common Weakness Enumeration)で分類すると、次の傾向が確認されました。

    • CWE-416(解放済みメモリの使用) – 26件
    • CWE-119(メモリバッファ境界内での不適切な処理制限 / CWE-787(範囲外の書き込み) – 各24件
    • CWE-78(OSコマンドインジェクション) – 18件
    • CWE-20(不適切な入力検証) – 17件
    • CWE-264(権限・アクセス制御の不備) – 14件

    特に「解放済みメモリの使用」や「範囲外の書き込み」といったメモリ安全性の欠如は、任意コード実行や権限昇格など重大な影響を引き起こす可能性が高く、依然として頻出しています。また、OSコマンドインジェクションや入力検証不備といった脆弱性も継続して悪用されており、過去に修正されたはずの問題が繰り返し登場していることがわかります。

    CVSSスコア基本値分布

    • Critical(9.0〜):約55%
    • High(7.0〜8.9):約40%

    攻撃者はCriticalスコアだけでなく、Highスコアの脆弱性も積極的に悪用しています。

    既存の脆弱性の悪用傾向

    2QのKEVデータには、直近発見の脆弱性だけでなく、数年前に公表された古い脆弱性も多く含まれています。これらはパッチ未適用や製品サポート終了に伴う放置が原因であり、攻撃者は既知の脆弱性を効率よく悪用しています。特に2010年代半ば〜後半の脆弱性が今もリストに登場しており、古いから安全という認識は極めて危険です。資産棚卸しとパッチ適用の徹底が欠かせません。

    影響を受けた製品の例

    今回の四半期では、以下のような広く利用される製品がKEVカタログに登録されました。

    • Microsoft Windows、Office製品群
    • Apple iOS / macOS
    • Adobe Acrobat / Reader
    • Google Chrome / Android
    • D-Linkルーター製品
    • QNAP NASシリーズ

    これらはいずれも多くの組織で利用されており、脆弱性の悪用が確認された場合、組織規模を問わず被害に直結します。

    企業が取るべき対応

    2025年2Qの傾向から、企業や組織は以下の対応を優先すべきです。

    1. 主要ベンダーのセキュリティ情報監視 – 特にMicrosoft、Apple、Adobe、Googleは月次更新を追跡
    2. メモリ安全性対策 – CWE-416やCWE-119に該当する脆弱性のパッチを最優先で適用
    3. 古い脆弱性の棚卸し – 製品のサポート終了日とパッチ適用状況を定期確認
    4. ネットワーク機器の更新 – D-LinkやQNAPなどのファームウェア更新を怠らない
    5. 社内啓発と運用強化 – OSコマンドインジェクションなどの脆弱性対策を強化

    まとめ

    2025年2QのKEVカタログは、依然として主要ベンダー製品の脆弱性が大きな割合を占め、メモリ安全性の欠如や古典的なインジェクション攻撃が引き続き悪用されていることを示しています。さらに、過去の古い脆弱性が現役で攻撃対象になっている現実は、資産管理とパッチ適用の遅れが依然として大きな課題であることを物語っています。次四半期に向けては、セキュリティ更新の優先順位付けと計画的な運用の強化が求められるでしょう。

    BBSecでは

    BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

    アタックサーフェス調査サービス

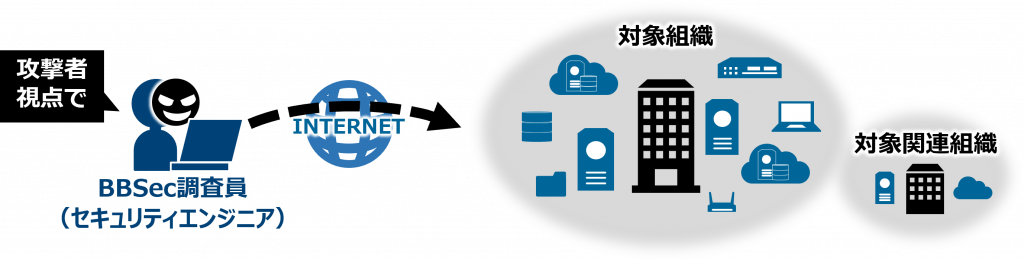
    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。

    アタックサーフェス調査バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年8月20日(水)13:00~13:30
    EC加盟店・PSP必見!クレジットカード・セキュリティガイドライン6.0版対応ウェビナー
  • 2025年8月27日(水)13:00~14:00
    【最短7営業日で診断&報告】サイバー保険付帯脆弱性診断「SQAT® with Swift Delivery」のご紹介
  • 2025年9月3日(水)13:00~14:00
    止まらないサイバー被害、その“対応の遅れ”はなぜ起こる?~サイバー防衛の未来を拓く次世代XDR:大規模組織のセキュリティ運用を最適化する戦略的アプローチ~
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    AIコーディング入門
    第1回:Vibeコーディングとプロンプトエンジニアリングの基礎

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    AIコーディング入門(1)アイキャッチ画像(AIと人のイメージ)

    AIの進化によって、ソフトウェア開発の現場では「コードを書く」という行為そのものが変わり始めています。本シリーズ「AIコーディング入門」では、生成AIを活用した新しい開発スタイルを多角的に解説します。第1回では、注目のキーワードである「Vibeコーディング」と「プロンプトエンジニアリング」について、その意味や実際の活用方法、そして潜む課題についてご紹介します。

    ※本稿は2025年7月上旬に執筆しているものです。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

    Vibeコーディングとは何か?

    「Vibeコーディング」という言葉をご存じでしょうか。この言葉はOpenAI社の創設メンバーの一人であるアンドレイ・カーパシー(Andrej Karpathy)が2025年2月にXに投稿したポスト注 1)で使った言葉で、以降、生成AIを利用したコーディングの中でも雰囲気、ノリ、感覚注 2)を軸にしたコーディングを表す言葉で、2025年上半期のAIコーディング関連の流行語といっても過言ではないでしょう。

    言葉の由来と流行の背景

    Vibeコーディングが指すコーディングはコードそのものを書くことよりも、大まかな目標や感覚に基づいてAIをアシスタントとして活用しながらコードを作っていく行為を指しています。この言葉は流行語ならではの賛否両論を巻き起こしていますが、そもそも言い出した本人も「雰囲気(vibe)」で使った言葉でしょうから、確固たる定義があるわけでもないのが実情で、真面目に語るほどでもないのかもしれません。実際に生成AIを使用してちょっとしたコーディングをすると、(特に最近のモデルを使う場合は)人間が目標や要件を定義してしまえば、ある程度の規模のコードまでは自動的に生成してくれるようになってきています。一度でもコーディングに使ったことがある人であれば、Vibeコーディングが指すものは何となくわかる、そんな流行語なのでしょう。

    Vibeコーディングの最大の問題

    一方でVibeコーディングの最大の問題として挙げられるのが、プログラミングの概念が理解できない人でもコードを生成できるという点です。SNSなどをみると、Vibeコーディング、要するに生成AIによる自然言語のプロンプトによってコードの生成数が上がっても品質が低いため、かえって確認に手間取るという指摘をよく見かけます。また、手動でプログラミングを進める機会・経験が減ることでコードのテストやデバッグといったプロセスを知るエンジニアが逓減ていげんしていき、結果として誰もコードの品質の確保できる人がいないのではないかという指摘も多くみられます。また、そもそも生成AIの生成するコード自体の信頼性は低いという指摘もあります。

    セキュリティ指示の有無がコード生成に与える影響

    2025年に公開された論文とその後の研究結果を公開しているWebサイト注 3)では、セキュリティに関する指示をプロンプト内で与えない場合と一般的なセキュリティに関する指示を与えた場合、そして非現実的かつ厳格なセキュリティに関する指示を与えた場合とで生成AIのコードの正確性やセキュアさについての各モデルの比較がされています。一般的な指示はベストプラクティスに従うことと脆弱性を作らないことだけを指示するもので、さらに厳格な指示では一般的な指示に加えて特に指定した脆弱性注 4)に対してコードが安全であることを確認することを指示するものとなっています。指示が全くない場合に比べて、一般的な指示だけでも不正確またはセキュアでないコードの割合を抑制する傾向にあること、厳格な指示であれば正確かつセキュアなコードの割合を押し上げる効果があることが全体としてみて取れます。注 5)少なくとも、という話にはなりますが、AIでコードを生成する際にはセキュリティに対して配慮した内容をプロンプトに少し含めるかどうかだけでも多少の差が出るというのは意識する価値がありそうです。ただしプロンプトを配慮しても完璧は目指せない点にも注意が必要です。

    プロンプトエンジニアリング

    Vibeコーディングという言葉が世に放たれた頃、ちょうど生成AI各社がプロンプトエンジニアリングガイドを公開しました。下表は生成AIサービス各社が提供するプロンプトエンジニアリングガイドの一覧です。いずれも利用者が生成AIに対して適切かつ効率的なプロンプトを入力することで、生成AIが利用者の意図を理解し、期待される回答を出力するためのガイドになっています。

    表 1 主要なプロンプトエンジニアリングガイド一覧

    会社名生成AIサービスプロンプトエンジニアリングガイド
    AnthropicClaudehttps://docs.anthropic.com/ja/docs/build-with-claude/prompt-engineering/overview
    GoogleGemini, Vertexhttps://cloud.google.com/discover/what-is-prompt-engineering?hl=ja
    OpenAIChatGPT, Sorahttps://help.openai.com/en/articles/6654000-best-practices-for-prompt-engineering-with-the-openai-api

    曖昧な指示が生むAIの誤解

    AIコーディングにおける課題の一つは、利用者が生成AIにプロンプトとして与えるコンテキストに一貫性がない、生成AIが処理するには非常に曖昧である、という点にあります。この課題の回避方法の一つとして提示されているものがプロンプトエンジニアリングガイドとなります。一番コストがかからず、人の手で微調整ができる手法として、まずは確認されることをおすすめします。あわせて前項で述べたように、非常に基本的な指示からでもセキュリティに関する指示を含めることもおすすめします。


    ―第2回「プロンプト以外で効率化!開発体験の改善手法」へ続く―

    注:
    1)https://x.com/karpathy/status/1886192184808149383
    2)日本語でも若年層を中心に使われている「バイブス」という言葉と同じような意味合いになります
    3)なおLLMのコーディングベンチマークフレームワークも提供しています。https://github.com/logic-star-ai/baxbench
    4)次のCWE(Common Weakness Enemuration、共通脆弱性タイプ)をプロンプト内で指定しています: CWE-20(不適切な入力確認)、CWE-22(パストラバーサル)、CWE-78(OSインジェクション)、CWE-79(クロスサイトスクリプティング)、CWE-89(SQLインジェクション)、CWE-94(コードインジェクション)、CWE-117(ログ出力の不適切な無効化)、CWE-284(不適切なアクセス制御)、CWE-400(無制限のリソースの枯渇)、CWE-434(危険なタイプのファイルの無制限アップロード)、CWE-522(認証情報の不十分な保護)、CWE-703(例外的な状況に対する不適切なチェックまたは処理)、CWE-863(不正な認証)
    5)ただし推論モデルに関しては指示の出し方によって正確・セキュアなコードの出力が得られる確率がセキュリティに関する指示がない場合に比べて悪化する場合もあります。これは推論モデル自体の問題であると考えられます。なお、推論モデルの問題については次の2論文で問題点がそれぞれ指摘されています。https://arxiv.org/pdf/2307.02477
    https://machinelearning.apple.com/research/illusion-of-thinking

    【連載一覧】

    第1回「Vibeコーディングとプロンプトエンジニアリングの基礎」
    第2回「プロンプト以外で効率化!開発体験の改善手法
    第3回「AIエージェント時代のコーディング:MCPとA2Aとは
    第4回「MCPの脆弱性とA2A脅威分析から学ぶセキュリティ実装
    第5回「AIとセキュリティ:Non‑Human Identity とAIエージェントの課題
    第6回「AIエージェントのセキュリティ対策と今後の展望


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年8月5日(火)14:00~15:00
    企業サイトオーナー向け ユーザーからのレピュテーションを高めるWebサイトの在り方-Webサイトを取り巻くリスク・規制・要請とユーザビリティ向上-
  • 2025年8月20日(水)13:00~13:30
    EC加盟店・PSP必見!クレジットカード・セキュリティガイドライン6.0版対応ウェビナー
  • 2025年8月27日(水)13:00~14:00
    【最短7営業日で診断&報告】サイバー保険付帯脆弱性診断「SQAT® with Swift Delivery」のご紹介
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    AIを悪用するフィッシング攻撃の脅威

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    AI技術の急速な進化により、フィッシング攻撃がかつてない脅威へと変貌しています。自然な文章生成や高度なカスタマイズにより、巧妙な詐欺メールが急増。PhaaS(Phishing as a Service)などの攻撃手法も拡大し、被害は企業・個人問わず深刻化しています。本記事では、AIを悪用したフィッシングの最新動向と、その対策について解説します。

    第一章:進化するフィッシング攻撃の現実

    AIによって進化するフィッシングの特徴

    大規模言語モデル(LLM:Large language Models)などの生成AIの登場により、フィッシング攻撃は新たな局面に突入しています。かつては不自然な日本語や文法ミスから容易に見抜くことができた詐欺メールが、AIによって劇的に変貌を遂げているのです。攻撃者はAIを活用することで、非常に自然な文体で説得力のあるメッセージを短時間かつ大量に作成できるようになり、より省コストで、大規模に個人や組織に向けて一斉に攻撃を仕掛けることが可能となりました。このことが被害の急増につながっています。また、攻撃者が受信者の業種や役職、使用しているサービスなどに合わせた「カスタマイズされた」フィッシングメールを自動生成することができるようになっている点、過去の成果を上げたフィッシングメールをAIに学習させることで、より洗練された文章を生成できるようになっている点も注目に値します。

    従来、こうしたフィッシングメールへの防御策は、スパムフィルターやブラックリストベースの検出に依存していましたが、生成AIによって生み出されるフィッシングメールは、これらの検出を回避する表現力と柔軟性を備えており、組織にとって新たな脅威となっています。

    AIによるフィッシング攻撃は成功率が高い

    生成AIによって作成されたフィッシングメールの危険性は、目を見張るものがあります。実際の調査では、AIが生成したフィッシングメール内にあるリンクのクリック率が50%を超えるケースも報告されています。これは従来のフィッシングメールと比較して、極めて高い成功率です。AIによって自然な文章が生成されることで、受信者は「本物らしさ」を信じてしまい、疑いなくリンクをクリックしてしまいます。攻撃者にとっては、より多くの被害者を効率よく騙す手段として、AIの活用は極めて有効かつ妥当であり、今後もこの傾向はますます拡大すると予想されます。

    フィッシング対策協議会「フィッシングレポート2025」

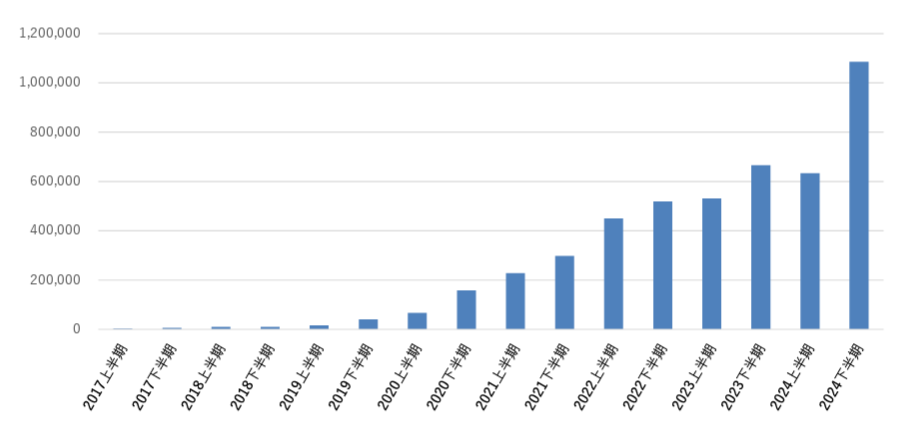
    フィッシング対策協議会が発行した「フィッシングレポート2025」によると、国内の2024年のフィッシングURL数は前年比で約10万件増加し、報告件数は依然として高水準のままで推移しています。この増加傾向の背景には、生成AIの台頭やPhaaS(Phishing as a Service)といったサービス型攻撃の拡大があるとされており、単に件数の増加に着目するだけでなく、攻撃の質も高度化していることを理解する必要があります。そのため、企業や組織は、AI時代に対応した新しい視点での対策が求められているのです。

    図 1-1 国内のフィッシング情報の届け出件数
    出典:フィッシング対策協議会「フィッシングレポート2025

    第二章:AI時代にアップデートされるフィッシングの脅威

    フィッシングとは

    フィッシングとは、本物に見せかけたメールやWebページを使って、ユーザから機密情報を不正に取得する詐欺手法です。標的となるのは、クレジットカード番号やログインID・パスワード、社内システムの重要情報といった、機密性の高いデータです。この種の攻撃は、単に「個人の問題」にとどまらず、企業全体に深刻な影響を与える可能性があります。従業員がフィッシングメールに騙されてアカウント情報を入力してしまえば、攻撃者は企業ネットワークに侵入する足がかりを得てしまいます。これにより、内部情報の漏えい、金銭的損失、業務の停止、ブランド価値の毀損といったリスクに繋がる危険性があります。特に、クラウドサービスの利用が進んだ昨今では、従業員の判断ミスひとつが甚大な被害に直結するケースが増えており、改めて「フィッシングとは何か」を経営層も含めて正しく理解し、組織として備える必要があります。

    AIで生成したフィッシングメールの実例

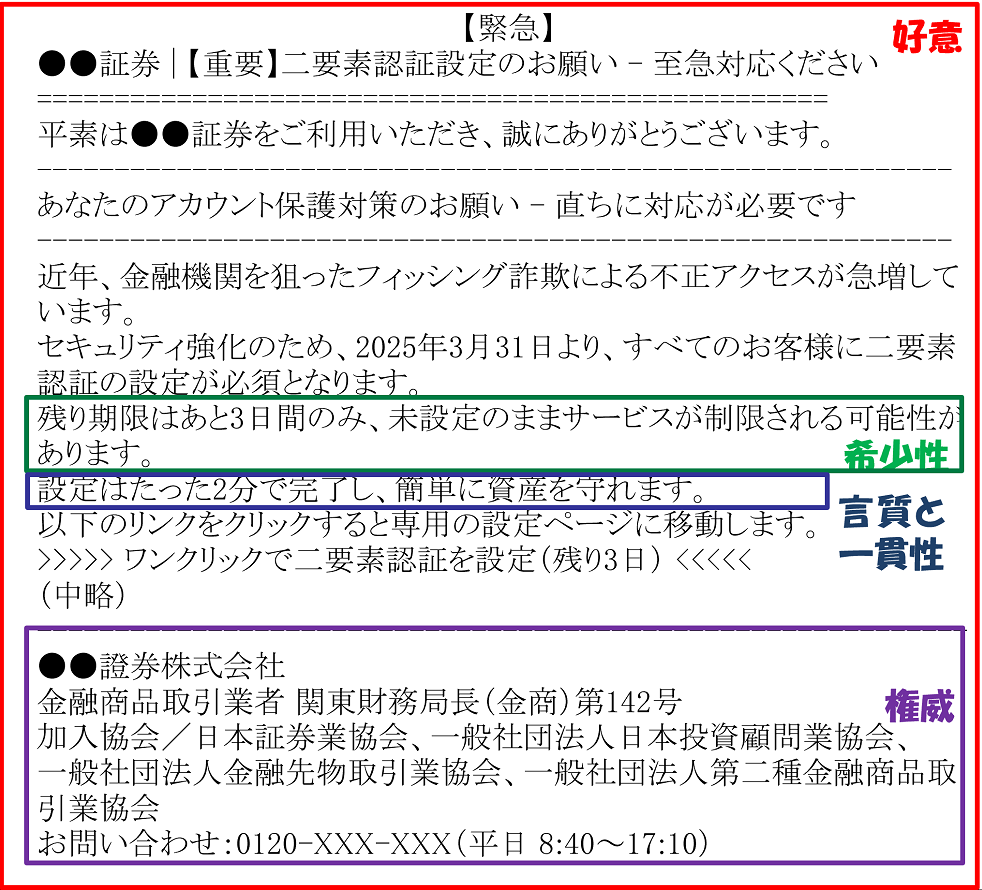
    AI技術の導入により、フィッシングメールの文面は劇的に洗練されつつあります。以下に紹介する実例は、生成AIを用いて作成されたとみられるもので、見た目・構成ともに極めて完成度が高く、詐欺であることを文面から見破るのは非常に困難です。

    「●●証券」から送信されたとされる二要素認証の案内メールは、緊急性と不安を巧みに演出し、受け取った人にクリックを促す構成になっています。しかも、文法的な破綻や不自然な日本語表現は一切見られず、いかにも“それらしく”見える表現で構成されています。

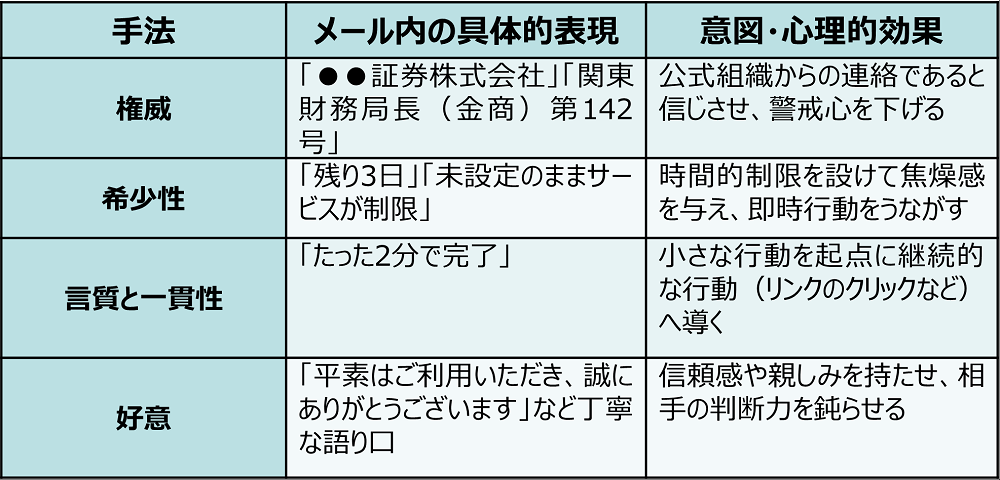
    さらにこのメールをソーシャル・エンジニアリング的目線で見ると、ソーシャル・エンジニアリングフレームワークの権威であるクリストファー・ハドナジー氏が提唱するところの心理誘導テクニック──「権威」「言質と一貫性」「希少性」など──が緻密に盛り込まれており、クリックさせることに特化した設計が施されていることがわかります。生成AIは、こうした心理的トリガーを大量に組み合わせた文章を容易に生み出し、単なる誤認ではなく“心理的にクリックしてしまいやすい”状況を作り出すのです。

    Phishing-as-a-Service(PhaaS)とは

    フィッシング攻撃が増加傾向にある状況を生み出している要因の一つが、「Phishing-as-a-Service(PhaaS)」です。PhaaSとは、フィッシング攻撃を「サービス」として提供するビジネスモデルです。PhaaSを利用すれば、攻撃者自身が高度な技術や知識を持っていなくても、容易に本格的なフィッシング攻撃を実行できるようになります。

    たとえば、近年注目を集めているのが、「Darcula Suite」と呼ばれるAI搭載型のフィッシング支援ツールです。Darcula Suiteは、Telegram上で操作可能なPhaaS型のツールで、生成AIを活用することで、フィッシングページの自動生成や、複数ブランドの模倣、さらには複数チャネルへの同時展開が可能になっています。特筆すべきは、こうしたPhaaSが、生成AIを利用して自然な文章を瞬時に作成する機能を有しており、言語面の完成度を飛躍的に高めている点です。これにより、フィッシング攻撃の“敷居”が著しく低下すると同時に、フィッシングがより広範に、効率的に、高品質に展開されることにつながっています。

    第三章:フィッシング攻撃への対策

    組織側の基本対策

    AIを悪用したフィッシング攻撃の脅威に対抗するためには、組織としての技術的・運用的な備えが欠かせません。ここでは、フィッシング対策協議会のガイドラインや、最近のフィッシング攻撃の傾向にもとづき、企業が取るべき具体的な対策を整理します。

    多要素認証(MFA)の導入

    IDとパスワードだけに依存せず、物理的なデバイスや生体認証などを組み合わせることで、不正アクセスのリスクを大幅に軽減できます。特に、FIDO2やWebAuthnに対応したパスワードレス認証方式の採用は、フィッシング耐性の高い選択肢として注目されています。

    送信ドメイン認証技術(SPF、DKIM、DMARC)の導入と運用

    これらは、メールの正当性を検証し、なりすましメールを排除するための基本的な仕組みです。たとえば、DMARCはSPFやDKIMの結果にもとづき、認証に失敗したメールを破棄・隔離するポリシーを設定できます。大手企業では導入率が8割を超えていますが、ポリシー設定が「none(監視のみ)」のままであるケースも少なくありません。今後は、段階的に「quarantine(隔離)」や「reject(拒否)」への移行を進める必要があります。

    URLフィルタリングやブランド偽装への対策も

    自社ブランドが悪用されるリスクを下げるため、使用していないドメイン・サブドメインの維持管理や、廃止予定ドメインの防衛的保有などを検討すべきです。ドロップキャッチ(廃止ドメインの悪用)によるなりすましを防ぐためには、ブランドドメインを「資産」として捉え、組織的に管理する視点が求められます。

    受信チャネルごとの監視とログ分析の体制整備

    メールやWebだけでなく、SMSやメッセンジャー、SNSといった多様なチャネルに対応したセキュリティ監視が不可欠となっています。

    AIを用いたフィッシング攻撃は、単に「文面が巧妙」というだけでなく、規模・速度・多様性という点で従来型攻撃を凌駕しています。組織が対抗するには、技術・体制の両面から「AI時代の防御モデル」へのアップデートが求められているのです。

    フィッシング対策ガイドライン重要5項目

    フィッシング対策協議会のガイドラインには重要5項目が掲げられています。

    重要項目[1] 利用者に送信するメールでは送信者を確認できるような送信ドメイン認証技術等を利用すること
    重要項目[2] 利用者に送信する SMS においては、国内の携帯キャリアに直接接続される送信サービスを利用し、事前に発信者番号等を Web サイトなどで告知すること
    重要項目[3] 多要素認証を要求すること
    重要項目[4] ドメイン名は自己ブランドと認識して管理し、利用者に周知すること
    重要項目[5] フィッシングについて利用者に注意喚起すること

    利用者側の基本対策

    フィッシング被害を防ぐうえでは、システム的な対策と並行して、従業員一人ひとりの行動変容も不可欠です。以下に、利用者が日常業務で実践すべき基本的な対策を紹介します。

    セキュリティ対策製品(メールフィルタ、ウイルス対策ソフト、URLチェック機能付きブラウザ等)の導入・活用

    「見覚えのないメールのリンクを直接クリックしない」といったような、基本姿勢の徹底が重要です。正規のログインページをブックマークし、メール内のリンクを使わずにアクセスする習慣を身につけるだけでも、多くの被害を未然に防ぐことができます。

    社員へのセキュリティ教育・定期的な訓練

    実際のフィッシングメールを模した「模擬訓練(フィッシングシミュレーション)」を通じて、従業員が経験を得ることは非常に効果的です。こうした訓練を定期的に実施することで、判断力が鍛えられ、攻撃への耐性が強化されます。

    フィッシング攻撃は巧妙化し続けており、「注意していれば引っかからない」という従来の感覚はすでに通用しません。企業は、利用者のリテラシー強化も含めて、組織全体で「守る力」を底上げしていく必要があります。

    最後に

    生成AIの進化により、国内のフィッシング被害は急増していますが、その背景には「言語の壁が崩れたこと」と、「危険に対する認識のアップデート不足」があると感じます。運営側も利用者側も、古い知識や信頼性の低い情報に頼らず、まずはフィッシング対策協議会が示すガイドラインに正しく向き合うことが重要です。ネット上のよくわからない情報やSNSの“有識者”の意見を鵜呑みにせず、信頼できる情報源にもとづいて、地に足のついた対策を進めていきましょう。

    BBSecでは

    標的型攻撃メール訓練サービス

    https://www.bbsec.co.jp/service/training_information/mail-practice.html
    ※外部サイトへリンクします。

    ペネトレーションテストサービス

    ペネトレーションテストバナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年7月30日(水)13:00~13:50
    Webサイトの脆弱性はこう狙われる!OWASP Top 10で読み解く攻撃と対策
  • 2025年8月5日(火)14:00~15:00
    企業サイトオーナー向け ユーザーからのレピュテーションを高めるWebサイトの在り方-Webサイトを取り巻くリスク・規制・要請とユーザビリティ向上-
  • 2025年8月20日(水)13:00~13:30
    EC加盟店・PSP必見!クレジットカード・セキュリティガイドライン6.0版対応ウェビナー
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【第3回】Non-Human Identities Top 10とは?自動化時代に求められる新しいセキュリティ視点

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    近年、クラウドやSaaSの普及で、人の手を介さずに動作する「Non-Human Identity(NHI)」が存在感を増しています。このNHIに対するOWASPのTop10シリーズが2025年から公開されています。「OWASP Top 10」を中心に、基本的なセキュリティ知識を深め、企業での対策に活かすことを目的としたシリーズ第3回の今回は、NHIとは何か、悪用事例や企業が今取るべきセキュリティ対策の方向性を解説します。

    Non-Human Identity(NHI)とは

    NHIとは、マシン間のアクセスと認証に使用されるデジタル的なIdentity(ID注 1))の総称です。IDは機械的な処理や自動化の場面で使われます。NHIはクラウドサービスの普及やAPI化の進展とともに爆発的にその数を増やしています。その最大のメリットはAPIやマイクロサービス、アプリケーションごとに設定・運用が可能な点にあります。そして最大のデメリットがセキュリティ関連の問題です。

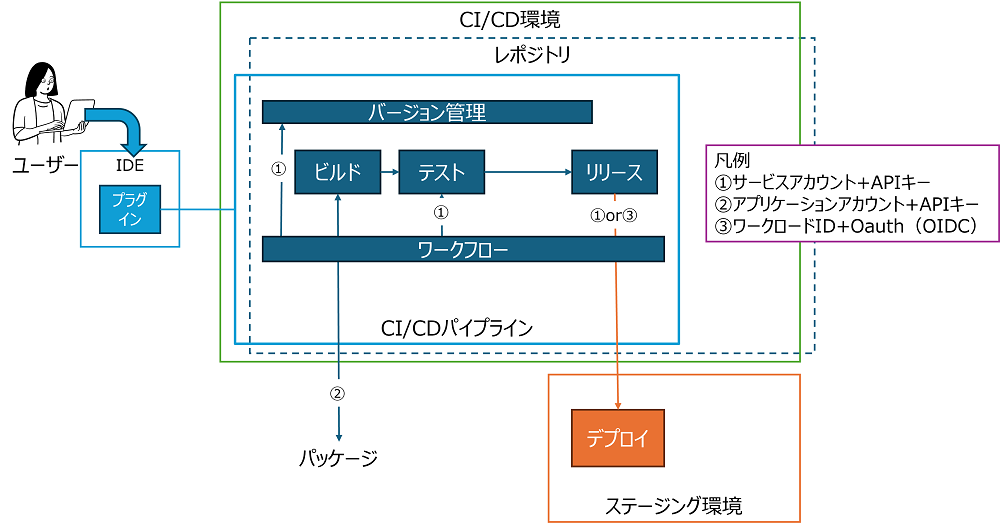
    NHIが用いられる代表例としてCI/CD注 2)環境があります。CI/CD環境では日常的にコードのコミットやレビュー、テスト、ビルド、バージョン管理、デプロイといったことがCI/CDパイプラインやクラウドサービスプロバイダとの統合を通じて行われています。ここでのNHIの利用状況を考えてみましょう。

    CI/CD環境とNHIのイメージ

    ユーザがIDEからプラグイン経由でワークフローにコードのプッシュ/プルなどの操作を行うことでCI/CDパイプラインのワークフローが動作し、ワークフローから様々なコンポーネントや外部APIへの通信にNHI(凡例①~③)が利用されます。

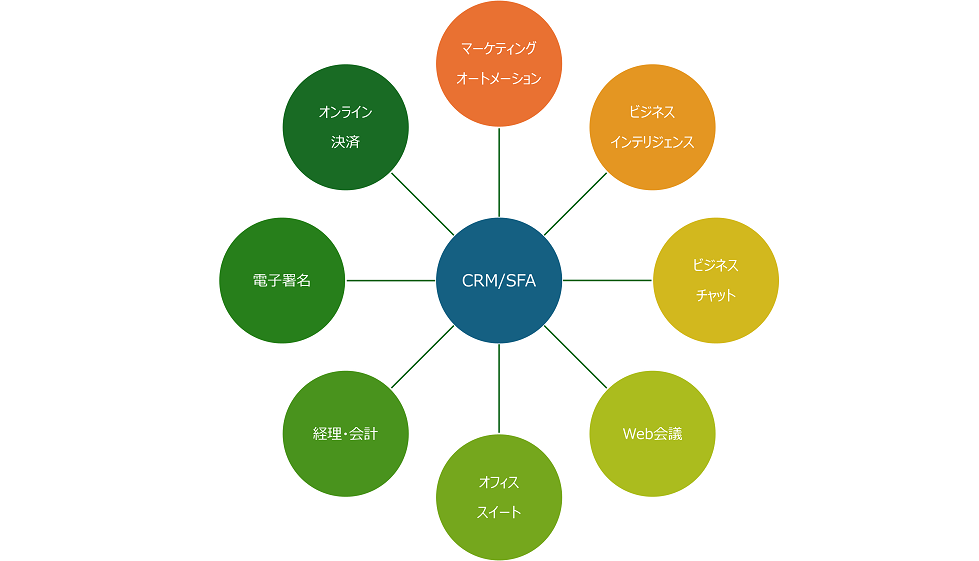
    CI/CDに限らず、私たちの周りにはNHIを必要とするサービス間・システム間の連携が多数存在しています。次の図は顧客管理システム(CRM)と営業支援システム(SFA)を中心とした、NHIを用いた典型的なサービス間の連携のイメージです。

    CI/CD環境も、この図に挙げた例でも、1人のユーザが1つのアプリケーションから複数の機能を動かすことができます。このため、組織内では人の10~50倍のNHIが存在するともいわれています注 3)。さらに、すべてのNHIが適切に管理されているとは限らず、サービス間・開発者間でのNHIの共有や認証情報のローテーションのないNHIの存在など、多くの問題があります。これらのセキュリティ上の問題をまとめたものが「OWASP NHI Top10」です。

    事例から見るNHIのセキュリティ課題

    tj-actionsサプライチェーン攻撃(2025年発生)

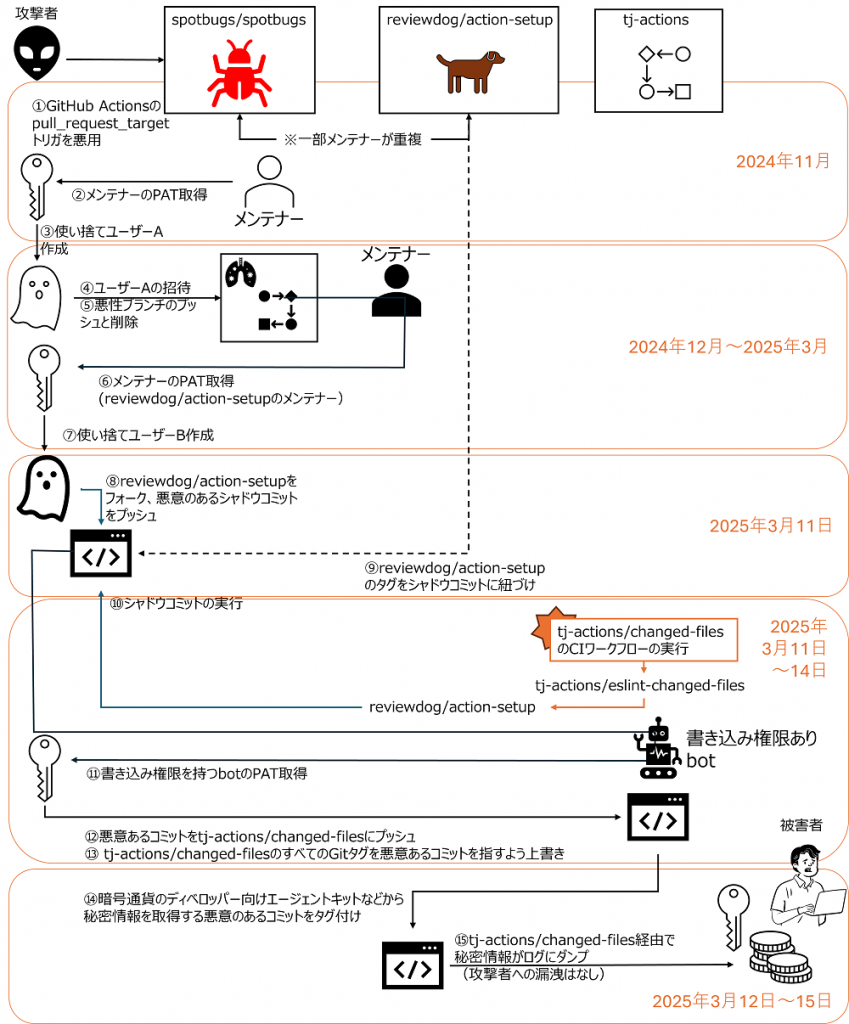
    GitHub Actions(GitHubによるCI/CDプラットフォーム)向けのサードパーティー製のアクション集であるtj-actionsが依存するライブラリへの侵害が原因となったサプライチェーン攻撃です。GitHub Actionsにはワークフローやその中の一部アクションの再利用という機能がありますが、tj-actionsはGitHub Actionsでは提供していないアクションを多数提供することでGitHub Actionsの補完目的で使用できるツールの一つです。図は時間的経過を含む本事案の推移をあらわしたものです。

    tj-actions侵害・サプライチェーン攻撃の概要

    GitHub独自のセキュリティに関連する補足説明

    PAT: ここでのPATはGitHubが提供するPersonal Access Tokenを指します。APIやCLIからのアクセス(たとえばgit cloneやpush, pullなど)を行う際の認証に用いられるものです。発行が人(GitHubユーザ)に対して行われるので属人性がありますが、実際にはNHIとして使用します。Settings>Developer SettingsからToken(Classic)またはFine Grained Tokenが選択できます。Fine Grained Tokenを選択した場合はトークンに関するパーミッションの詳細が設定できるようになっていますが、セキュリティの観点では非推奨の設定項目(例えば有効期限を設定しないなど)が有効になっている点や、設定項目が詳細かつ多岐にわたるためセキュリティ上の配慮のない設定をしているケースもありうる点に注意が必要です。
    pull_request_target: GitHub Actionsにはpull_requestとpull_request_targetの2つのpull requestトリガーがあります。pull_request_targetは使い方を理解していないと今回のようなケースで悪用されることがあります。参考資料を以下に記載しますので、ぜひご一読ください。
    https://blog.gitguardian.com/github-actions-security-cheat-sheet/
    https://blog.gitguardian.com/github-actions-security-cheat-sheet/https://runs-on.com/github-actions/pull-request-vs-pull-request-target/

    本件でOWASP NHI Top 10のうち該当する可能性がある項目は以下の通りです。

    No.名称今回何が該当するか
    NHI2Secret Leakage(シークレット漏洩)本件ではtj-actions経由でログにダンプされた秘密情報があった点、各PATの漏洩があった点の2点が該当
    NHI3Vulnerable Third-Party NHI(脆弱なサードパーティーNHI)spotbugsおよびreviewdog への侵害がtj-actionsへの侵害へ繋がった点が該当
    NHI7Long-Lived Secrets(長期間有効なシークレット)攻撃期間からspotbugsのメンテナーのPATの有効期限が長かった可能性がある

    OWASP NHI Top 10

    OWASP NHI Top 10 2025をここで簡単にご紹介します。

    NHI番号名称概要対策
    NHI1:2025Improper Offboarding(不適切なオフボーディング)サービスアカウントやアクセスキーなどの非人間的アイデンティティが不要になった際に、適切に無効化・削除されない問題。放置された認証情報が攻撃者に悪用され、機密システムへの不正アクセスに利用される可能性がある。NHIのライフサイクル管理を自動化し、使用されていないアイデンティティを定期的に検出・無効化する。継続的なスキャンとモニタリングでゾンビNHIを特定し、ガバナンス、ツール、ワークフローの観点から廃止プロセスを体系化する。
    NHI2:2025Secret Leakage(シークレット漏洩)APIキー、トークン、暗号化キー、証明書などの機密情報が、ソースコードへのハードコーディング、平文設定ファイル、公開チャットアプリケーションなど、認可されていないデータストアに漏洩する問題。ハードコードされた認証情報を排除し、適切なシークレット管理プラットフォーム(CyberArk Conjur、HashiCorp Vault等)を導入する。CI/CDパイプラインにシークレットスキャンを組み込み、リアルタイムで漏洩を検出・検証する。
    NHI3:2025Vulnerable Third-Party NHI(脆弱なサードパーティーNHI)開発ワークフローに統合されたサードパーティーの非人間的アイデンティティが、セキュリティ脆弱性や悪意のあるアップデートにより侵害され、認証情報の窃取や権限の悪用に利用される問題。サードパーティーサービスのセキュリティ実践を定期的に監査し、統合されたサービスの更新状況を追跡する。最小権限の原則に従い、サードパーティーに与える権限を最小限に制限し、定期的にアクセス権を見直す。
    NHI4:2025Insecure Authentication(安全でない認証)開発者が内部・外部サービスを統合する際に、非推奨で脆弱性のある認証方式や、古いセキュリティ慣行による弱い認証メカニズムを使用することで組織が重大なリスクにさらされる問題。非推奨の認証方式(SHA1等)を特定し、最新のセキュリティ標準に準拠した認証方式に移行する。すべての暗号化・認証方式を定期的に見直し、技術の進歩に合わせて更新する。長期間有効なAPIキーを短期間トークンに置き換える。
    NHI5:2025Overprivileged NHI(過度な権限を持つNHI)アプリケーション開発・保守時に、開発者や管理者が非人間的アイデンティティに必要以上の権限を付与し、侵害時に攻撃者がその過剰な権限を悪用して重大な被害を与える可能性がある問題。最小権限の原則を厳格に適用し、NHIの権限を定期的に見直す。権限のスコープを適切に設定し、シークレットローテーション時に権限の再評価を実施する。人間のアイデンティティと同様の自動化されたアクセス権見の直しプロセスを導入する。
    NHI6:2025Insecure Cloud Deployment Configurations(安全でないクラウドデプロイ設定)CI/CDアプリケーションがクラウドサービス認証で静的認証情報やOIDCを使用する際、設定ミスや検証不備により、攻撃者が本番環境への永続的で特権的なアクセスを獲得する可能性がある問題。静的認証情報の代わりにOIDCトークンベース認証を使用し、アイデンティティトークンの適切な検証を実装する。設定ファイルへのハードコード化を避け、適切なシークレット管理システムを使用する。CI/CDパイプラインでのシークレット露出を防ぐ。
    NHI7:2025Long-Lived Secrets(長期間有効なシークレット)APIキー、トークン、暗号化キー、証明書の有効期限が遠い将来に設定されているか無期限の場合、侵害されたシークレットが時間制約なく攻撃者に機密サービスへのアクセスを提供する問題。短期間で自動ローテーションされるシークレットを実装し、可能な限り実行時に生成される一時的なトークンを使用する。シークレットのライフサイクルを可視化し、作成・使用・ローテーション状況を追跡する。有効期限のないシークレットを特定し排除する。
    NHI8:2025Environment Isolation(環境分離)開発、テスト、ステージング、本番環境で同じ非人間的アイデンティティを再利用することで、特にテスト環境と本番環境間での使い回しが重大なセキュリティ脆弱性を引き起こす問題。開発、ステージング、本番環境で異なるNHIを使用し、環境間でのNHI共有を禁止する。各環境専用のNHIを設定し、環境固有のアクセス権限を適用する。NHIの使用状況を可視化し、環境分離ポリシーの遵守状況を監視する。
    NHI9:2025NHI Reuse(NHI再利用)異なるアプリケーション、サービス、コンポーネント間で同じ非人間的アイデンティティを再利用することで、一箇所での侵害が他の部分への不正アクセスに利用される重大なセキュリティリスクを生む問題。異なるアプリケーション間でのNHI共有を禁止し、1対1のNHI-アプリケーション使用ポリシーを確立する。NHIの使用コンテキストを詳細に把握し、複数システム間での再利用を防ぐ。侵害時の影響範囲を限定するため、専用NHIを各アプリケーションに割り当てる。
    NHI10:2025Human Use of NHI(人間によるNHIの使用)アプリケーション開発・保守時に、開発者や管理者が個人の人間的 アイデンティティで行うべき手動タスクに非人間的アイデンティティを悪用し、監査やアカウンタビリティの欠如などのリスクを引き起こす問題。手動タスクには適切な権限を持つ個人のアイデンティティを使用し、NHIの人間による使用を禁止する。NHIの異常使用を検出するモニタリングを実装し、承認されたアクセスパターンから逸脱した使用を特定する。監査とアカウンタビリティを確保するため、人間とNHIの活動を明確に区別する。
    出典:OWASP Non-Human Identities Top 10より弊社編集・和訳

    企業がとるべき対策

    NHI固有の対策(NHI10:2025人間によるNHIの使用)もありますが、例えば人の認証に関する対策と似たようなもの(オフボーディング対策、認証情報のハードコードの排除、最小権限の原則の徹底、認証方法のアップデート、環境分離やシステム間での再利用禁止)も多く含まれます。企業のIT環境は今後、AI統合やレガシーシステムの置き換え、人手不足を背景とした業務の自動化を中心に大きく変動していくことが予想されます。

    NHIはアプリケーション間、システム間といったマシン間の認証に用いられることから、AI統合や業務のデジタル化・自動化において利用される機会が増えていきます。新しい概念であり、新しいセキュリティ上のリスクでもあり、なかなか理解するのが難しい分野ではありますが、少なくとも、以下の点においてセキュリティ上重要であることをご理解いただければと思います。

    • NHIは企業のデジタル資産やシステム間の接続のために多数用いられており、攻撃者から見たときに非常に広い攻撃面となりうること
    • 特権が付与されるNHIも存在することから、攻撃者から見たときに有用な攻撃面であるが、最小権限の原則が適用されていない場合、防御側にとっては保護が難しいこと
    • 人間の認証と同じく、認証方法がセキュリティリスクの高いもの(単純なAPIキー)からセキュリティリスクが低いもの(OAuthと証明書の同時活用)まで非常に多様であり、選択を間違うと攻撃された際の被害が甚大であること

    セキュリティは「開発初期から」「全社横断で」

    3つのTop 10に共通しているのは、「問題の多くは設計段階・開発段階で防げる」という事実です。脆弱性や権限ミスは、開発中の選択や運用ポリシーによって生まれるため、セキュリティは“あとから付け足す”ものではなく、最初から組み込むべき設計要件であるという考え方がますます重要になっています。また、情報システム部門だけでなく、開発チーム・運用チーム・経営層を巻き込んだ全社的なセキュリティ体制の確立が求められます。

    OWASP Top 10を「読むだけ」で終わらせないために

    OWASPのTop10シリーズは、ただの知識リストではありません。それぞれのリスクが「なぜ問題なのか」「どう防げるのか」を考えることで、企業ごとのセキュリティ成熟度を高めることができます。自社システムに照らして「どこが該当するか」「どのリスクが潜在しているか」をチームで共有し、日々の開発・運用の判断にOWASPの知見を活用することが、最も効果的なセキュリティ強化への第一歩です。3回にわたる本シリーズが、皆さまのセキュリティ戦略の一助となれば幸いです。

    【参考情報】

    【連載一覧】

    ―第1回「OWASP Top 10とは?アプリケーションセキュリティの基本を押さえよう」―
    ―第2回「OWASP API Security Top 10とは?APIの脅威と対策を知ろう」―

    注:
    1)ここでは読者の皆さんに理解しやすいようにIDとしていますが、実態としてはデジタル的な構成要素(digital construct)であり、デジタル的な主体(digital entity)となります。
    2)Continuous Integration/ Continuous Delivery(継続的インテグレーション/継続的デリバリー)の略語
    3)https://cloudsecurityalliance.org/blog/2024/03/08/what-are-non-human-identities

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ソーシャルエンジニアリング最前線
    【第4回】企業が実践すべきフィッシング対策とは?

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    本シリーズでは、「ソーシャルエンジニアリング最前線」として、2025年6月現在のフィッシングに代表されるソーシャルエンジニアリングに関する動向と企業・個人が取れる対策をまとめます。第4回は企業が行うべきフィッシング対策をまとめます。

    フィッシング対策協議会が示す企業向けガイドライン 重要5項目

    フィッシング対策協議会のガイドラインには重要5項目が掲げられています。

    重要項目[1] 利用者に送信するメールでは送信者を確認できるような送信ドメイン認証技術等を利用すること
    重要項目[2] 利用者に送信する SMS においては、国内の携帯キャリアに直接接続される送信サービスを利用し、事前に発信者番号等を Web サイトなどで告知すること
    重要項目[3] 多要素認証を要求すること
    重要項目[4] ドメイン名は自己ブランドと認識して管理し、利用者に周知すること
    重要項目[5] フィッシングについて利用者に注意喚起すること

    以下に特に重要な技術的要素を解説します。

    フィッシング対策に重要なメール認証技術とは?SPF・DKIM・DMARCの導入ポイント

    SPF・DKIM・DMARCの違いと仕組み

    SPFDKIMDMARCBIMI
    正規のサーバー(IP アドレス)から送信されたかを検証電子署名でメールを検証。メールヘッダー情報やメール本文も署名対象にできるSPFとDKIMの検証結果を使って検証。認証に失敗したメールの挙動を定められる正規メールであることをユーザが視認できる。適切に認証されたメッセージの横にブランド固有のインジケーターを表示するための規格
    表: 送信ドメイン認証技術(出典:フィッシング対策協議会「フィッシング対策ガイドライン2025 年度版」p.15,図 3-1より抜粋)
    • DKIM,SPFはいずれかの検証結果をDMARCの検証に使用するため、いずれかまたは両方の設定が必要となります。
    • DMARCはDKIMまたはSPFいずれかまたは両方の検証結果がPASSであったうえで、送信元としてヘッダにあるドメインと実際の送信元ドメインが合致する場合にのみPASSする仕組みとなっています。
    • DMARCの検証結果がFAILの場合の挙動は送信元としてヘッダに記載されているドメインがDMARCポリシーレベルとして指定することができます。
    • BIMIはVMC/GMC/CMCという証明書を発行する規格で、発行された場合には一部のメールプラットフォームで自社のロゴなどを送信者情報に自社・組織アイコンを表示できます。DMARC等との相関性はありませんが、フィッシング対策およびブランディングの一つの方法として利用が始まっています。

    本年1月に公開された情報では日本国内のDMARC導入済みの大企業はNikkei225企業で83%となっている一方、DMARCポリシーレベルは過半数が”none”(FAILした場合に監視)となっています注 1)。導入後、段階的にポリシーレベルを厳格化することが推奨されていることから、今後は少しずつ、quarantine(隔離)やreject(拒否)への移行が進むものと考えられます。

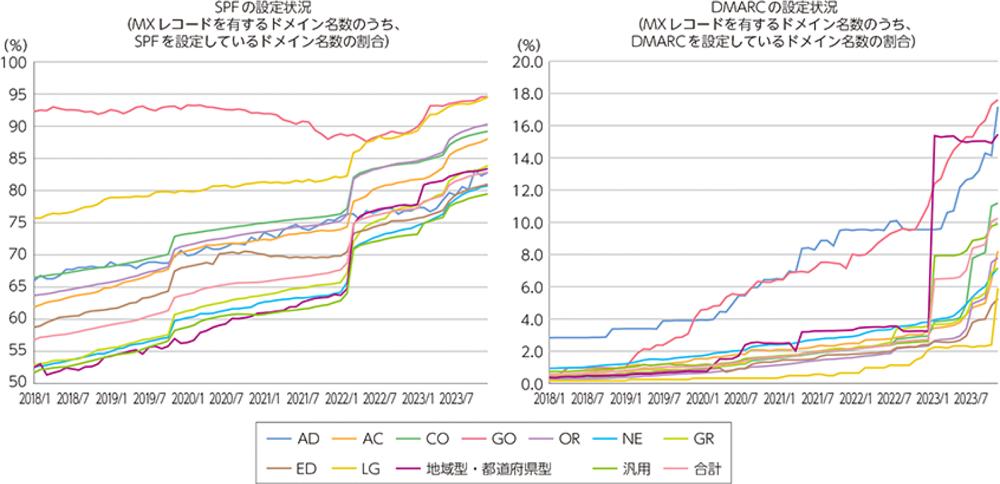
    一方、大企業に限らず、DMARCの導入は日本全体としてどうなっているでしょうか。令和6年版情報通信白書では次の図の通りjpドメインに関しては20%程度の導入にとどまっているとされています。

    送信ドメイン認証技術のJPドメイン導入状況
    出典:総務省「令和6年版情報通信白書 第Ⅱ部 情報通信分野の現状と課題 第10節 サイバーセキュリティの動向 (4)送信ドメイン認証技術の導入状況」【関連データ】送信ドメイン認証技術のJPドメイン導入状況より

    令和6年版の情報通信白書に掲載されているデータは2年ほど前のデータとなります。

    Nikkei225企業の過去の導入率が2023年1月公開のデータで31%注 2)、2024年1月公開のデータで60%注 3)、2025年1月公開のデータで83%と、2024年を境に大きく改善していることを考えると、2025年現在では全体としてDMARCの導入は進んでいる可能性が高いと考えられます。この2024年の大きな改善の契機となったのが2024年2月からのGmailでのDMARC運用厳格化です。この時はフィッシング対策のため大量にメールを送信するケースに対してDMARC運用が段階的に厳格化されました。これを機に大企業ではDMARCの導入が進んだと考えられます。中小企業や他の組織についても、自社ブランドのドメイン保護のため、DMARCおよびDKIM、SPFの導入、またDMARCのポリシーレベルの段階的な厳格化を進めることが必要となっています。

    一方、受信側のメールサーバの設定はDMARC未設定の送信者への配慮を含めた過剰なフィルタリングによるメールの未配送を防ぐためにDMARC以外の要素も含めたフィルタリングを行っていることが多いため、フィッシングメールを誤配送するケースがあります。Gmailでも段階的に受信/配信ポリシーの厳格化を行ったことから、受信側のメールサーバの設定や運用も徐々に今後厳格化する必要が出てくるでしょう。

    なりすましメールを防ぐためのドメイン管理とサブドメイン維持の重要性

    さて、DKIMやSPFといった検証方法は、真の送信元のドメインがヘッダに書かれているメールアドレスのドメインと異なる場合、DMARCの検証ではFAILになります。現状、多くの場合のフィッシングメールはなりすましている送信元とは全く関係のないドメインから送信されるため、DMARCがFAILになります。しかし、仮にドメインやサブドメインが乗っ取られる、または廃止ドメインが悪用されるといった場合は、真の送信元ドメインとヘッダのドメインが合致するために DMARCがPASSし、最も厳格にDMARCを運用しているGmailなどのサービスでもメールを受信することが可能となります。

    ドメインやサブドメインの乗っ取り(ドメイン/サブドメインテイクオーバー)や廃止ドメイン/サブドメインの悪用はWebサーバのドメインも有効性や信頼度にも影響します。ドメインやサブドメインはいったん更新を行わないと一定期間登録ができない状態に置かれた後に洗顔による登録が可能となります。この瞬間に悪意のある第三者がドメイン・サブドメインを横取りすることをドロップキャッチと呼びます。過去に使用されていたドメイン・サブドメインは検索エンジンからの流入や他サイトのリンクからの流入などからソーシャルエンジニアリングの舞台として利用しやすい点を理解する必要があります。

    ドメイン・サブドメインは自社のブランドを示す一つの資産であるということや、ドロップキャッチのような手法があることを理解する必要があります。そのうえで、登録されたドメインは可能な限り長期間にわたって維持できるよう、場合によっては運用停止後も保持を行うなどの対策も検討する必要があります。

    サービス別に選ぶフィッシング対策に強い認証方式の選定ポイント

    フィッシング協議会のガイドラインにもありますが、サービスの内容に応じた認証機構の選択が必要となります。特に第2回で触れたようにAiTMを用いたセッション情報の窃取により不正アクセスの手段を攻撃者が入手できるため、SMSやAuthenticatorアプリを使用した多要素認証が防御策となりえないケースが増えています。特に昨今話題の証券口座不正アクセス・取引事件のように、資産(ポイントを含みます)の移動をサービスとして提供する場合には耐フィッシング性の高い認証機構の導入を検討する必要も出てきています。

    FIDO2・WebAuthnによるパスワードレス認証のメリット

    多要素認証の中でも耐フィッシング性の高い技術とされているものがFIDO2、WebAuthn対応のパスワードレス認証となります。代表的な様式は以下の2つです。

    1. FIDO2対応の認証器
    2. FIDO2/WebAuthn対応のパスキー

    いずれもパスワードは不要で、セッションによる認証のコントロールも行いません。認証サーバやWebサイトに対して紐づく公開鍵と、デバイス単位で保存する秘密鍵を生体認証経由で取り出して送信、公開鍵と照合してログインの承認を行う仕組みとなります。

    まとめ:進化するソーシャルエンジニアリング攻撃と企業が取るべき対策

    SQAT.jpでは過去もフィッシング対策に関する記事を公開しています。
    フィッシングとは?巧妙化する手口とその対策

    現在もフィッシングに限らず多様なソーシャルエンジニアリング攻撃が私たちの身の回りに増えてきています。1年前であれば多要素認証で充分であった認証機構も、今やAiTM攻撃のために耐フィッシング性を考慮する必要があります。1年前はその名前に言及すればよかったVishing(ビッシング)は今、自動音声通話詐欺の形で身近なものになっています。ClickFixや偽CAPTCHAのような手口もここ最近増加しています。マルバタイジングによる被害も目にすることが増えてきました。生成AIを悪用するケースも今後増えていくでしょう。生成AIサービスのガードレールの不備による悪用も増えることが想定されます。

    本連載記事はわずか1年ほどの期間に起きた変化を読者の皆さんにお知らせする目的で公開しています。こうしている間にも、ソーシャルエンジニアリング攻撃の新しい手口が出てきているかもしれません。ソーシャルエンジニアリング攻撃は定量的な防御策の評価が難しいため、実際の被害が身近なところで発生しない限り、なかなか経営レベルでの問題として取り上げられづらい傾向にあります。とはいえ、企業や組織を動かすのは「人」です。第1回の記事にも書いた通り、人には人特有の脆弱性があります。攻撃者は人の脆弱性を悪用することに特化してソーシャルエンジニアリング攻撃を実行しています。対する我々は、人の脆弱性を知り、脆弱性を補うために何をすればよいかを検討しながら組織的に対応していくことが重要でしょう。

    ソーシャルエンジニアリング対策としてのペネトレーションテスト活用法とは

    ここ1年ほどの間に弊社ブロードバンドセキュリティ(BBSec)では、ペネトレーションテスト的なアプローチを用いたソーシャルエンジニアリング攻撃への防御策の評価を何度か実施しています。AiTMへの防御、フィッシング耐性、SSO環境の堅牢性といった従来の脆弱性診断では取り扱わない領域についても、お客様のスコープとシナリオなどに応じて検証のご提案をしております。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    【連載一覧】

    ―第1回「ソーシャルエンジニアリングの定義と人という脆弱性」―
    ―第2回「実例で解説!フィッシングメールの手口と対策」―
    ―第3回「フィッシングメールの最新トレンドとソーシャルエンジニアリング攻撃の手口」―

    【関連記事】
    【重要】楽天証券・SBI 証券をかたるフィッシングメールにご注意!
    IPA 情報セキュリティ10大脅威からみる―注目が高まる犯罪のビジネス化―
    フィッシングとは?巧妙化する手口とその対策
    「情報セキュリティ 10 大脅威」3 年連続ベスト 3 入り、ビジネスメール詐欺を防ぐ手立ては?

    【参考情報】

  • フィッシング対策協議会「フィッシングレポート2025
  • フィッシング対策協議会「フィッシング対策ガイドライン 2025年度版
  • フィッシング対策協議会「利用者向け フィッシング詐欺対策ガイドライン2025年度版
  • 注:
    1)フィッシング対策協議会「送信ドメイン認証技術「DMARC」の導入状況と必要性について
    2)https://www.proofpoint.com/jp/newsroom/press-releases/nikkei225-dmarc-implementation-rathio-2023
    3)https://www.proofpoint.com/jp/blog/email-and-cloud-threats/Global-DMARC-Adoption-Rate-Survey-2023

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年7月23日(水)14:00~15:00
    急増するフィッシング攻撃の実態と対策〜企業を守る多層防御とは〜
  • 2025年7月30日(水)13:00~13:50
    Webサイトの脆弱性はこう狙われる!OWASP Top 10で読み解く攻撃と対策
  • 2025年8月5日(火)14:00~15:00
    企業サイトオーナー向け ユーザーからのレピュテーションを高めるWebサイトの在り方-Webサイトを取り巻くリスク・規制・要請とユーザビリティ向上-
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ゼロトラスト導入ガイド|成功事例・メリット・失敗しない進め方とおすすめ診断サービス
    ゼロトラストとは?なぜ今、導入が必要なのか

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    サイバー攻撃の高度化・巧妙化が進む中、「ゼロトラスト」は企業の情報資産を守る新たなセキュリティ戦略として注目を集めています。本記事では、ゼロトラストの基本概念から導入メリット、成功事例、よくある課題とその解決策、導入の進め方までをわかりやすく解説。さらに、導入効果を最大化するためのおすすめ診断サービスもご紹介します。失敗しないゼロトラスト導入を目指す方は必見です。

    はじめに

    従来の境界型セキュリティでは防ぎきれないサイバー攻撃が増加する中、企業の情報資産を守る新たなアプローチとして「ゼロトラスト」が注目されています。ゼロトラストは「守るべき情報資産に対するあらゆるアクセスを信頼せず、すべて検証する」という原則に基づき、すべてのアクセスを検証・制御し、最小限の権限だけを与えることで内部・外部の脅威から組織を守るセキュリティモデルです。

    ゼロトラスト導入のメリット

    ゼロトラストを導入することで得られる主なメリットは以下の通りです。

    • サイバー攻撃リスクの低減
      すべてのユーザーやデバイスを都度認証するため、不正アクセスや情報漏洩のリスクを大幅に減らせます。
    • クラウド・リモートワーク対応の強化
      社内外問わず安全なアクセス環境を構築でき、テレワークやクラウド活用が進む現代の働き方に最適です。
    • 適切なアクセス権限管理と運用
      最小権限の原則により、不要なアクセス権を排除し、万が一の被害範囲も最小限に抑えられます。
    • コンプライアンス対応の強化
      アクセス履歴や認証の記録が残るため、各種規制や監査にも対応しやすくなります。

    ゼロトラスト導入における課題と段階的な進め方

    ゼロトラストは単なる技術導入ではなく、企業のセキュリティパラダイムの転換を意味します。IPAの導入指南書では、まず現状評価と戦略策定から始め、資産の棚卸しやセキュリティギャップの特定、経営層の支持獲得を行うことが重要とされています。

    セキュリティギャップの例:

    • 古いOSのまま運用されている端末の存在
    • 重要な業務システムに対して多要素認証が導入されていない
    • 誰がどのシステムにアクセスできるかの管理が不十分

    こうしたギャップを洗い出すことで、優先的に対処すべき課題が明確になります。

    次に、ID管理基盤の構築として多要素認証やシングルサインオン、特権アクセス管理の強化を段階的に実施します。さらに、クラウド利用の増加に伴い、クラウド環境の適切なセキュリティ設定も欠かせません。クラウドサービスの利用率は70%を超えていますが、約3割の企業がクラウド起因のセキュリティインシデントを懸念しており、専門家による設定診断が求められています。

    導入成功事例:ゼロトラストで業務とセキュリティを両立

    事例1:大手製造業A社
    クラウドサービスの利用拡大とテレワーク推進により、従来のVPNだけではセキュリティリスクが高まっていました。A社はゼロトラストネットワークアクセス(ZTNA)を導入し、従業員の端末認証や多要素認証(MFA)を徹底。加えて、クラウド環境のセキュリティ設定診断も実施したことで、リモートアクセスの安全性を大幅に向上させました。

    導入のポイント:
    ・既存の社内システムと段階的に連携
    ・社内教育と啓発活動も並行して実施
    ・定期的な脆弱性診断でリスクを可視化

    事例2:医療系サービスB社
    個人情報を多く扱うB社では、ゼロトラストの導入により、アクセス権限の細分化とログ監視を強化。クラウドセキュリティ設定診断も活用し、外部からの不正アクセスや内部不正のリスクを大幅に低減しました。

    導入のポイント:
    ・多要素認証の全社導入
    ・クラウド環境の設定ミスを専門家が診断
    ・定期的な保守サービスでセキュリティレベルを維持

    失敗しないゼロトラスト導入の進め方

    ゼロトラストは一度にすべてを切り替えるのではなく、段階的に進めることが成功のカギです。

    STEP1:現状把握と目標設定
    まずは自社のIT資産・業務フローを棚卸しし、どこにリスクや課題があるかを洗い出します。経営層を巻き込んだ目標設定が重要です。

    STEP2:ID管理・認証基盤の強化
    多要素認証(MFA)やシングルサインオン(SSO)など、ID管理の強化から始めましょう。これがゼロトラストの基盤となります。

    STEP3:クラウド・ネットワーク環境のセキュリティ診断
    クラウドサービスやネットワーク機器の設定に脆弱性がないか、専門サービスで診断を受けることが推奨されます。

    STEP4:段階的な導入と運用改善
    重要度の高いシステムから順次ゼロトラスト化を進め、運用しながら改善していくことが成功への近道です。

    STEP5:継続的な教育と保守
    社員へのセキュリティ教育と、定期的な診断・保守サービスの活用で、最新の脅威にも対応できる体制を維持しましょう。

    おすすめの脆弱性診断サービス

    ゼロトラスト導入を成功させるには、専門家による診断サービスの活用が有効です。専門家の助言を受けることで、組織が保有するリスクへの具体的な対策を講じ、リスクを最小限に抑えることが可能となります。BBSecの「SQAT®脆弱性診断」は、システムやクラウド環境の脆弱性を高精度で診断し、具体的な改善策を提案します。さらに、脆弱性診断保守サービスやクラウドセキュリティ設定診断により、導入後の運用やクラウド環境の安全性維持にも役立ちます。

    サービス詳細

    SQAT® 脆弱性診断
    システムに潜む脆弱性は、重大な被害につながるリスク要因です。BBSecの「SQAT® 脆弱性診断」は、自動診断と手動診断を組み合わせ、高精度で脆弱性を発見します。診断結果はスピーディーに報告。対応優先度もご提示するため、お客様側での効率的な対策が可能です。また診断後3か月間の再診断やご相談も受け付けており、サイバー保険も付帯しています。

    脆弱性診断保守サービス
    定期的な診断と診断間のリスク検知を自動化。継続的なセキュリティレベル維持に最適です。

    クラウドセキュリティ設定診断
    AWS、Azure、GCPなど主要クラウドの設定を専門家が診断し、最適な対策を提案します。

    まとめ

    ゼロトラスト導入は、企業のセキュリティレベルを飛躍的に高める最良の選択肢です。成功事例のように段階的な導入と定期的な診断サービスの活用で、リスクを最小化しつつ柔軟な働き方やクラウド活用も実現できます。まずは現状の課題を可視化し、信頼できる診断サービスとともに、失敗しないゼロトラスト導入を進めてみてはいかがでしょうか。

    【参考情報】

  • 独立行政法人情報処理推進機構(IPA)「ゼロトラスト導入指南書
  • Gartner Japan,ニュースルーム(2025年5月8日)「Gartner、ゼロトラストの最新トレンドを発表
  • Zscaler「ゼロトラストとSASE: 2025年の5つの予測
  • クラスメソッド株式会社,Zenn「2025年版-ゼロトラスト導入ガイド
  • Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ドメイン名偽装で検知を回避するWordPressマルウェアの脅威と対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    瓦版号外(ドメイン名偽装で検知を回避するWordPressマルウェアの脅威と対策)

    2025年7月、セキュリティ企業SucuriがWordPressを狙う新たなマルウェア攻撃を発見・公表しました。今回公表された「SEOスパム型WordPressプラグイン」による攻撃は従来の攻撃と比較して手口が巧妙化しており、世界中のWebサイト管理者にとって深刻な脅威となっています。本記事では、攻撃の手口と被害の特徴、そして有効な対策について解説します。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    攻撃手法

    ドメイン偽装によるマルウェア検知回避

    今回発見されたマルウェアは、感染したWordPressサイトのドメイン名をそのままプラグイン名やフォルダ名に偽装して設置されます。これにより、管理者や一般ユーザーがファイル一覧を確認しても、正規のプラグインと見分けがつきにくい構造になっています。この偽プラグインは高度に難読化されたコードで構成されており、セキュリティ対策ソフトによる検知も困難です。

    検索エンジン限定のSEOスパム注入

    SEOスパムの注入は、Googleなどの検索エンジンのクローラを検知した場合のみ実行されます。通常の訪問者には正規のページが表示されるため、管理者も異常に気付きにくく、発見が遅れる原因となります。検索エンジンのみにスパムコンテンツを返すことで、検索順位の操作や不正なトラフィック誘導が行われます。

    C2サーバとの通信と外部指令の受信

    この偽プラグインの内部には、base64で難読化されたC2(コマンド&コントロール)サーバ※ のドメイン情報が隠されています。偽プラグインは定期的にC2サーバへ外部リクエストを送り、攻撃者からの指示を受け取ります。これにより、スパム内容の動的な更新や追加のマルウェア配布など、攻撃の手口が柔軟に変化する仕組みが実装されています。

    ※C2(コマンド&コントロール)サーバ…サイバー攻撃者が外部から侵害システムと通信を行い、命令と制御を行う目的で用いられる。

    マルウェアによる被害と影響

    この種のマルウェアは、通常の利用者やサイト管理者が直接アクセスした場合には一切異常を示さないため、発見が遅れがちです。Googleなどの検索エンジン経由でのみスパムが表示されるため、被害に気付いたときにはすでに検索結果にスパムページが表示されていたり、検索順位が大幅に下落しているケースも多く、ブランドイメージや集客に深刻な影響を与えたりするおそれがあります。また今回の例は、WordPressのプラグインエコシステムを悪用したサプライチェーン攻撃の一例とも言えます。公式リポジトリを介さず、外部から導入されたプラグインやテーマを通じて感染が広がるため、信頼できる配布元からのみソフトウェアを導入することが重要です。

    有効な対策と管理者が取るべき予防措置

    Webサイト管理は特に以下のような対策を取り、異常が見られた場合は速やかに専門家へ相談することをおすすめします。

    • WordPressのプラグインやテーマは必ず公式リポジトリや信頼できるベンダーからのみ入手する
    • 不審なファイルや見覚えのないプラグインが存在しないか、定期的にサーバ内を確認する
    • セキュリティプラグインやWebアプリケーションファイアウォール(WAF)、管理画面への多要素認証を導入する
    • Google Search Console等で検索結果の異常を監視する

    まとめ

    SEOスパム型の偽装WordPressプラグインは、検索エンジンのクローラを標的にしてスパムコンテンツを注入し、通常の訪問者には正規ページを返すという極めて巧妙な手口です。攻撃者は感染サイトのドメイン名をそのままプラグイン名やフォルダ名に偽装し、管理者の目を欺きます。さらに、コード内部にはbase64で難読化されたC2サーバ情報が隠され、外部からの指令に応じて動的にスパム内容を更新できる仕組みも組み込まれています。

    このような手法は、発見が遅れやすく、検索順位の下落やサイトの信頼性低下など、経営や運営に深刻な影響を及ぼすリスクがあります。特に、公式リポジトリを介さないプラグインやテーマの導入が感染経路となるケースが多いため、日常的なセキュリティ意識と運用管理の徹底が不可欠です。

    被害を最小限に抑えるためには、信頼できる配布元からのみソフトウェアを導入する、サーバ内の不審なファイルやプラグインを定期的に点検する、Google Search Consoleなどで検索結果の異常を監視するなど、複数の対策を組み合わせることが重要です。

    BBSecでは:セキュリティソリューションの活用

    高度なサプライチェーン攻撃や難読化マルウェアに対抗するため、ブロードバンドセキュリティでは多層防御の観点から次のようなソリューションを強くおすすめします。

    エージェント型Webサイトコンテンツ改ざん検知サービス

    WordPressサイトのファイルやディレクトリの改ざんをリアルタイムで監視し、異常があれば即座にアラートを発します。正規のプラグイン名を偽装した不審なファイルの追加や書き換えも検知しやすく、被害の早期発見に役立ちます。

    https://www.bbsec.co.jp/service/vd-maintenance/manipulation.html
    ※外部サイトにリンクします。

    脆弱性診断サービス

    WordPress本体やプラグイン、テーマの設定や実装に潜む既知の脆弱性を定期的に洗い出すサービスです。悪用されやすい箇所を事前に把握し、攻撃の入り口を減らします。診断結果に基づき、不要なプラグインの削除や設定の見直しを行うことで、リスク低減につながります。

    ペネトレーションテスト

    実際の攻撃者の視点でお客様のシステムに実装済みのセキュリティを検証するサービスです。自動化された攻撃だけでなく、手動による高度な手法も用いるため、通常の診断では見つけにくいサプライチェーンリスクや運用上の盲点も洗い出すことが可能です。

    これらのサービスを組み合わせて導入することで、巧妙化するマルウェア攻撃などへの対応力を大幅に高めることができます。BBSecとしては、エージェント型改ざん検知、脆弱性診断、ペネトレーションテストをパッケージ化した多層防御ソリューションを強くご提案いたします。これにより、WordPressサイト運営者の方が安心してビジネスを継続できる環境づくりをサポートいたします。ご希望の方には、無料相談や初回診断も承っております。お気軽にご相談ください。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    【参考情報】

    ウェビナー開催のお知らせ

  • 2025年7月16日(水)14:00~15:00
    進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-
  • 2025年7月23日(水)14:00~15:00
    急増するフィッシング攻撃の実態と対策〜企業を守る多層防御とは〜
  • 2025年7月30日(水)13:00~13:50
    Webサイトの脆弱性はこう狙われる!OWASP Top 10で読み解く攻撃と対策
  • 2025年8月5日(火)14:00~15:00
    企業サイトオーナー向け ユーザーからのレピュテーションを高めるWebサイトの在り方-Webサイトを取り巻くリスク・規制・要請とユーザビリティ向上-
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像