クラウドセキュリティ対策とは?企業が押さえるべき設定・運用のポイント

Share

クラウドサービスは、業務システムやデータの保存・共有など、企業活動のさまざまな場面で利用されています。一方で、クラウドを利用しているからといって、セキュリティ対策のすべてをクラウド事業者に任せられるわけではありません。

クラウド環境では、利用するサービスに応じて、アカウントやアクセス権限、公開範囲などを利用者側で適切に設定・管理する必要があります。設定不備や権限管理の不備は、情報漏洩や不正アクセスなどのセキュリティインシデントにつながる可能性があります。

本記事では、クラウド環境を安全に利用するために企業が押さえておきたい、セキュリティ設定と運用のポイントについて解説します。

クラウドセキュリティ対策とは

クラウドセキュリティ対策とは、クラウドサービスを安全に利用するために、利用環境やサービスの特性に応じて行うさまざまなセキュリティ対策のことです。クラウドサービスでは、セキュリティ対策のすべてをクラウド事業者に任せるわけではありません。利用するサービスや契約形態によって、クラウド事業者が担う範囲と利用者側で管理すべき範囲が異なります。そのため企業には、自社がどの範囲を管理する必要があるのかを把握したうえで、アカウントや認証、アクセス権限、公開範囲、ログ、データ保護などについて適切な対策を講じることが求められます。また、クラウド環境は利用状況や設定が変化しやすいため、導入時の対策だけでなく、その後も継続的に設定や運用状況を確認し、必要に応じて見直していくことが重要です。

クラウド環境でどのようなセキュリティインシデントが起こり得るのかについては、以下の記事でも紹介しています。
「クラウドセキュリティの事故・インシデント事例から学ぶ主なリスク」

クラウドサービスが持つ特性

クラウドサービスは、従来のオンプレミス環境とは異なる特性をもっています。クラウドセキュリティ対策を考えるうえでは、こうした特性を理解し、それを踏まえて対策を講じることが重要です。

クラウドサービスでは、サーバやネットワークなどのITリソースを自社で保有するのではなく、クラウド事業者が提供する環境を利用します。必要に応じてリソースを追加・変更できる柔軟性や拡張性がある一方、システムの構成や設定、利用するサービス、アカウントや権限などが変化しやすいという特徴があります。また、クラウド環境では、クラウド事業者が管理する範囲と利用者が管理する範囲が分かれています。利用するサービスによってその範囲は異なりますが、アカウントやアクセス権限、データの公開範囲など、利用者側で適切に管理しなければならない領域があります。さらに、クラウドサービスは継続的に機能の追加や仕様変更が行われます。導入時には適切だった設定でも、利用環境の変化や設定変更などによって、セキュリティ上のリスクが生じる可能性があります。

このようなクラウドサービスの特性を踏まえると、導入時にセキュリティ設定を行うだけでは十分とはいえません。自社が管理すべき範囲を把握したうえで、利用状況に応じて設定や権限を継続的に確認・見直していくことが重要です。

企業が押さえるべきクラウドセキュリティ対策

クラウド環境のセキュリティ対策は多岐にわたります。ここでは、企業が特に確認しておきたい基本的なポイントを紹介します。

アカウント・認証を適切に管理する

クラウドサービスを利用するうえで、アカウントは重要な管理対象です。不要になったアカウントが残っていたり、認証情報が適切に管理されていなかったりすると、不正アクセスにつながる可能性があります。特に管理者などの特権アカウントについては、一般ユーザーとは分けて管理し、多要素認証(MFA)の利用など、より厳格な認証・管理を行うことが重要です。また、人事異動や退職などに伴って不要となったアカウントを放置しないよう、定期的にアカウントを棚卸しすることも必要です。

アクセス権限を必要最小限にする

クラウド上の情報やシステムに対して、必要以上の権限を付与しないことも重要です。利用者の業務や役割に応じて必要最小限の権限を付与し、管理者権限などの強い権限を持つアカウントを限定します。一度設定した権限をそのままにするのではなく、組織変更や担当業務の変更などに合わせて定期的に見直しましょう。

公開範囲やネットワーク設定を確認する

クラウド環境では、ストレージやデータベース、管理画面などの公開範囲を適切に設定する必要があります。本来は社内や特定の利用者だけがアクセスする情報が、設定不備によってインターネット上からアクセス可能になっていないか確認しましょう。ファイアウォールやセキュリティグループなどのネットワーク設定についても、不要なポートや接続元を許可していないか、定期的に確認することが重要です。

ログを取得・監視する

不正アクセスや設定変更などの異常を把握するためには、クラウドサービスで取得できるログを適切に保存・監視することが重要です。たとえば、ログイン履歴、管理者による操作、権限や設定の変更などを記録しておくことで、不審な操作の早期発見や、インシデント発生時の原因調査に役立ちます。どのログを取得するのかだけでなく、保存期間や監視方法、異常を検知した場合の対応についてもあらかじめ決めておきましょう。

データを適切に保護する

クラウド上で取り扱うデータの重要度を把握し、必要に応じて暗号化などの対策を行います。また、データの消失やランサムウェアなどに備え、重要なデータについてはバックアップを確保することも重要です。バックアップについては、取得するだけでなく、必要なときに復旧できるかを確認しておく必要があります。

設定を定期的に見直す

クラウド環境は、一度安全な設定を行えば終わりというものではありません。クラウドサービスの機能追加や仕様変更に加え、利用するサービスやアカウント、権限なども時間とともに変化します。システムの構築時だけでなく、設定変更時や定期的なタイミングでセキュリティ設定を確認し、現在の利用状況に合った状態を維持することが重要です。

クラウドサービスの設定で確認すべきポイント

設定ミスを起こさないためには、クラウドサービスにおけるセキュリティ設定を確実に確認する必要があります。以下の表のような情報を参考に、自組織が扱う設定項目の洗い出しやチェックリストの作成、委託先などとの認識共有を行うことが、設定ミスの予防に役立つでしょう。
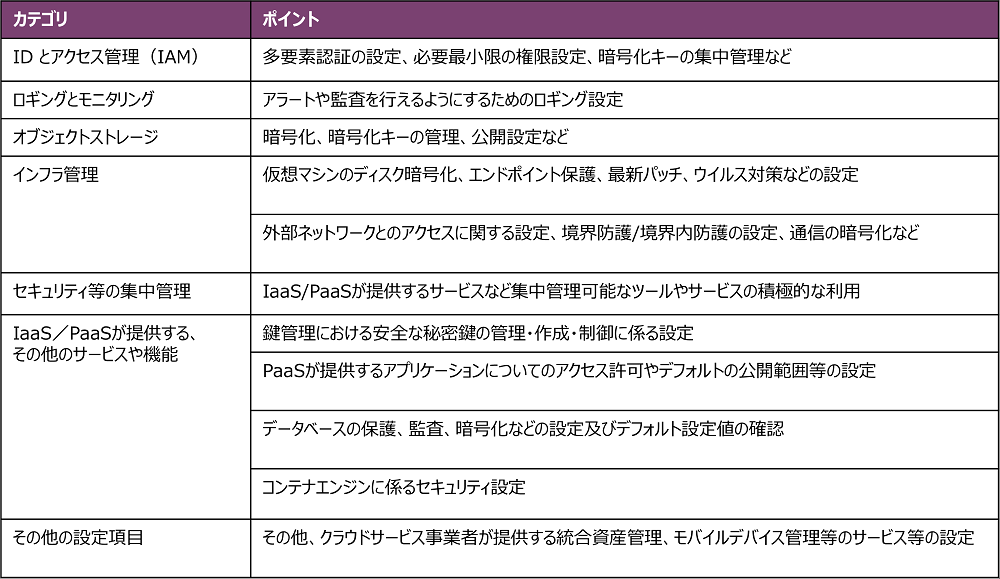
出典:総務省「クラウドサービス利用・提供における適切な設定のためのガイドライン」
【図表Ⅲ.3.1-1 クラウドにおけるセキュリティ設定項目の類型と対策】より弊社作成

設定ミスを防ぐためには、クラウドサービスにおけるセキュリティ設定を個別に確認するだけでなく、確認すべき項目を整理し、抜け漏れなくチェックできるようにすることが重要です。

総務省のガイドラインでは、クラウドにおけるセキュリティ設定項目が類型化されています。こうした情報を参考に、自組織が扱う設定項目の洗い出しやチェックリストの作成、委託先などとの認識共有を行うことが、設定ミスの予防につながります。

クラウドセキュリティは「設定して終わり」ではない

クラウドサービスの大きな特徴の一つが、サービスや機能が継続的に更新されることです。企業側でも、新しいシステムの追加、利用者の増減、権限変更、他サービスとの連携など、クラウド環境は日々変化します。導入時には適切だった設定でも、その後の変更によって不要な権限が残ったり、意図しない公開設定になったりする可能性があります。

そのため、クラウドセキュリティでは、

  • 利用しているクラウドサービスやアカウントの把握
  • 権限や公開範囲の棚卸し
  • 設定変更の管理
  • ログの継続的な確認
  • 定期的なセキュリティ設定のチェック

といった運用を継続することが重要です。セキュリティポリシーや社内ルールについても、一度策定して終わりではなく、クラウドの利用状況に合わせて見直し、実際の運用に反映していく必要があります。

セキュリティガイドラインの紹介

クラウド環境のセキュリティ設定を確認する際には、クラウド事業者が公開しているベストプラクティスや、第三者機関などが公開するガイドラインを参考にすることができます。代表的なものとして、CIS(Center for Internet Security)が策定する「CISベンチマーク」があります。CIS Benchmarksは、OSやクラウドサービスなどを安全に構成するための推奨設定をまとめたもので、AWS、Microsoft Azure、Google Cloud Platformなどについてもベンチマークが公開されています。

また、国内でも総務省やIPAなどから、クラウドサービスを安全に利用するためのガイドラインや手引きが公開されています。こうしたベストプラクティスやガイドラインは、自社のクラウド環境における設定状況を確認する際の基準として活用できます。

■クラウドサービス提供者向け
総務省「クラウドサービス提供における情報セキュリティ対策ガイドライン(第3版)」
■クラウドサービス利用者・提供者向け
独立行政法人情報処理推進機構(IPA)
「中小企業の情報セキュリティ対策ガイドライン」
「中小企業のためのクラウドサービス安全利用の手引き」
経済産業省「クラウドセキュリティガイドライン 活用ガイドブック」

ただし、クラウドサービスには多くの設定項目があり、ベストプラクティスやガイドラインを確認しながら、自社環境を網羅的にチェックするには、専門知識や工数が必要になる場合があります。

第三者によるクラウドセキュリティ設定診断

自社だけでクラウド環境の設定状況を網羅的に確認することが難しい場合には、第三者によるセキュリティ設定診断を活用する方法もあります。クラウド環境の設定状況を一定の基準に基づいて確認することで、自社では気づきにくい設定不備や見落としを把握しやすくなります。また、自社での定期的な確認と第三者による客観的なチェックを組み合わせることで、継続的なクラウドセキュリティの改善につなげることができます。

クラウド環境のセキュリティ設定を確認したい方へ

BBSecではAWS、Microsoft Azure、Google Cloud Platformを対象に、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。
まとめ

クラウドサービスを安全に利用するためには、クラウド事業者に任せるだけでなく、利用者側でも適切なセキュリティ対策を行う必要があります。特に、アカウント・認証、アクセス権限、公開範囲、ログ、データ保護などは、クラウド環境を利用する企業が継続的に確認しておきたいポイントです。また、クラウド環境はサービスの更新や利用状況の変化によって設定も変化するため、「導入時に設定したから大丈夫」と考えるのではなく、定期的な棚卸しと見直しを行うことが重要です。自社でベストプラクティスやガイドラインを活用して確認するとともに、必要に応じて第三者による設定診断を取り入れながら、クラウド環境のセキュリティリスクを継続的に把握・改善していきましょう。

公開日:2024年7月24日
更新日:2026年9月9日

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

クラウドセキュリティの事故・インシデント事例から学ぶ主なリスク

Share

クラウドサービスの利用は利便性などのメリットがある一方で、セキュリティリスクも伴います。サイバー攻撃の被害に遭った場合、データの漏洩やサービス停止に追い込まれてしまうなどのリスクがあります。実際、国内外でもクラウドサービス(SaaS)のセキュリティ設定ミスなどを原因としたセキュリティインシデントが発生しており、その影響は深刻です。本記事では、クラウドサービスの利用時におけるセキュリティリスク、具体的なインシデント事例、サプライチェーンでのセキュリティについて解説します。

クラウドサービス利用時のセキュリティリスク

クラウドサービスの利用が拡大する一方で、組織を脅かす要因(脅威)や様々なリスクが存在します。

【要因(脅威)】

  • 不正アクセス:クラウド上のデータやシステムに対する未承認のアクセスは、企業情報の漏洩や改竄につながる可能性があります。
  • サイバー攻撃:DDoS攻撃やマルウェアの拡散は、サービスの停止やデータの破壊を引き起こすことがあります。
  • 内部不正:従業員や内部関係者が意図的に不正行為を行うケースがあり、これは情報の盗難や破壊に直結します。
  • 設定/管理の不備:アクセス権限の設定ミスやセキュリティパッチの適用漏れは、攻撃者にとって格好の侵入経路となります。

【リスク】

  • 情報漏洩:クラウド上に保存されたデータが外部に流出することです。不正アクセスやサイバー攻撃、内部不正によって機密情報が漏洩すると、企業の信用が大きく損なわれ、顧客や取引先との信頼関係が崩壊する危険性があります。
  • 情報改ざん(消失・破壊):クラウド上のデータが不正に改ざんされたり、消失・破壊されたりすることです。サイバー攻撃や内部不正が原因でデータの整合性が失われると、業務運営に重大な支障をきたし、最悪の場合、ビジネスの継続が困難になることもあります。
  • システム停止:クラウドサービス自体が停止するリスクです。DDoS攻撃や設定/管理の不備によってシステムがダウンすると、サービス提供が一時的に停止し、顧客対応や取引が滞ることになります。これにより、企業の収益に直接的な影響を与え、長期的なビジネス成長にも悪影響を及ぼす可能性があります。

クラウドサービスのセキュリティインシデントの例

近年、クラウドサービスのセキュリティに関する設定が十分でなかったために、意図せず、クラウドサービスで管理している機密情報を無認証状態で外部に公開してしまい、機密情報を漏洩させてしまった事例が相次いで報告されています。以下に、国内で実際に発生したインシデントを例に挙げ、その原因、被害状況などを紹介します。

日本国内のクラウドセキュリティインシデントの報告事例(2023年)

報告年月業種原因概要
2023年12月総合IT企業設定ミス利用するクラウドサービス上で93万5千人以上の個人情報を含むファイルが公開設定となっており、閲覧可能な状態だった*1
2023年6月地方公共団体設定ミス利用するクラウドによるアンケートフォームの設定ミスにより、申込者の個人情報が漏洩していた。*2
2023年5月自動車メーカー設定ミス関連会社が運用するクラウド環境に設定ミスがあり、管理委託する顧客約215万人分に係る情報が、外部より閲覧可能な状態だった。*3
2023年4月空調
設備メーカー
不正アクセス利用するクラウド型名刺管理サービスで従業員になりすました不正アクセスが確認され、約2万件の名刺情報が第三者に閲覧された可能性*4

2023年5月に公表された国内自動車メーカーの事例について判明した内容は以下のとおりです。顧客に関する情報が、長いものでは約10年もの間、外部から閲覧可能な状態となっていました。

公表日外部から閲覧された
可能性のある情報
対象閲覧可能になっていた期間
5月12日車載端末ID、車台番号、車両の位置情報、時刻2012年1月2日~2023年4月17日の間、該当サービスを契約していた約215万人2013年11月6日~2023年4月17日
5月12日法人向けサービスで収集されたドライブレコーダー映像(非公開)2016年11月14日~2023年4月4日
5月31日車載端末ID、更新用地図データ、更新用地図データ作成年月該当サービスに契約した顧客、および該当サービス契約者のうち、2015年2月9日~2022年3月31日の間に、特定の操作を行った顧客2015年2月9日~2023年5月12日
5月31日住所、氏名、電話番号、メールアドレス等日本を除くアジア・オセアニア2016年10月~2023年5月

本件に対しては個人情報保護委員会からの指導が入り、2023年7月には同社より以下に示した再発防止策が明示されています。サプライチェーンである委託先関連会社とも共有され、管理監督すると公表されました。自社のみならず、委託先についてもクラウド設定にセキュリティ上の不備がないか注意する必要があります。

  • 技術的安全管理措置の強化
  • 人的安全管理措置の徹底
  • 機動的な委託先管理のための見直し

また、2023年12月7日、スマホアプリなどを提供している国内総合IT企業が、Googleドライブで管理していた一部ファイルが外部から閲覧可能な状態だったと公表しました。ファイルへのリンクを知っていれば、誰でもインターネット上でアクセス可能な状態だったといいます。インシデントの原因は、Googleドライブの閲覧範囲の公開設定を「このリンクを知っているインターネット上の全員が閲覧できます」にしていたことで、設定がされてから6年以上もの間、閲覧可能な状態となっていました。

クラウドサービスの設定ミスでセキュリティインシデントが多発している原因の一つとして考えられるのが、クラウドサービスを利用している企業や組織が対応すべき情報セキュリティ対策が曖昧になっていることです。クラウドサービス事業者とクラウドサービスユーザはお互いにクラウドサービスに対する責任を共有する「責任共有モデル」を多くの場合採用しています。しかし、実際にはクラウドサービス利用者側でのセキュリティの当事者意識が低いというケースが散見され、そのために設定ミスによるインシデントが多発していると考えられます。

サプライチェーンにおけるクラウドサービスのセキュリティ

クラウド上でソフトウェアを提供するサービス「SaaS」の利用が拡大するにともない、セキュリティに関するインシデントが多く報告されています。IPA(情報処理推進機構)が2023年7月に公開した「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」によると、セキュリティインシデントの主な原因として、クラウドサービス事業者のセキュリティ対策の不足や、利用者側のセキュリティ意識の欠如が挙げられています。また、サプライチェーン全体のセキュリティ管理の不備も大きな課題となっています。特に、クラウドサービスの利用状況の可視性が低く、インシデント発生時の対応が遅れることが、被害を拡大させる要因となっています。

さらに、同調査では、セキュリティ対策の強化が急務であるとする回答が多く寄せられました。具体的な対策としては、クラウドサービス提供者との連携強化、セキュリティ教育の徹底、サプライチェーン全体のセキュリティ監査の実施などが求められています。特に、サプライチェーン全体でのセキュリティ基準の統一と、インシデントが発生した際、迅速に対応ができる体制の構築が重要であると強調されています。

今回のアンケート調査の結果は、サプライチェーン全体でのセキュリティ意識の向上と、具体的な対策の実行が不可欠であることを示しています。

まとめ

クラウドサービスの利用が拡大する一方で、様々なセキュリティリスクが存在します。主な脅威としては、不正アクセス、サイバー攻撃、内部不正、設定や管理の不備が挙げられます。これらの脅威により、情報漏洩、情報改竄、システム停止といったリスクが生じる可能性があります。

クラウドサービスのセキュリティインシデントの例として、日本国内での具体的な事例が報告されています。例えば、総合IT企業では設定ミスにより93万5千人以上の個人情報が閲覧可能となっていたり、地方公共団体や自動車メーカーでは設定ミスにより申込者や顧客の個人情報が漏洩したりする事態が発生しています。

クラウドサービスのセキュリティインシデントの主な原因としては、クラウドサービス事業者のセキュリティ対策の不足や、利用者側のセキュリティ意識の欠如が指摘されています。セキュリティ対策の強化が急務であり、クラウドサービス提供者との連携強化、セキュリティ教育の徹底、サプライチェーン全体のセキュリティ監査の実施などが求められています。特に、サプライチェーン全体でのセキュリティ基準の統一と、インシデントが発生した際には、迅速な対応ができる体制の構築が重要です。

クラウド環境のセキュリティに不安はありませんか?

クラウド環境では、設定不備や権限管理の不備がセキュリティリスクにつながることがあります。BBSecでは、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。

公開日:2024年7月17日
更新日:2026年9月9日

編集責任:木下

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

クラウドサービスとは?IaaS・PaaS・SaaSの違いとセキュリティの基本

Share

現代のビジネス環境では、利便性や柔軟性などのメリットがある、クラウドサービスの利用が急速に広がっています。クラウドサービスは、インターネットを通じて提供される様々なサービスです。本記事では、クラウドサービスの基本概念から提供形態、さらにクラウドサービスの種類やクラウドサービスを利用することで得られるメリットについて解説します。

クラウドサービスとは

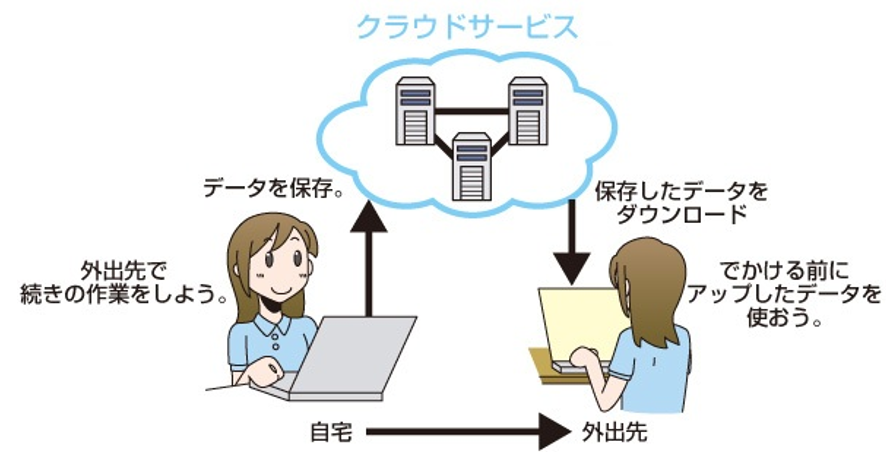
クラウドサービスとは、インターネット環境で提供される様々なサービスのことを指します。利用者は自宅や外出先から、インターネットなどのネットワークを介してクラウドサービスにアクセスします。

クラウドサービスとはイメージ画像
出典:経済産業省「クラウドサービスとは?」

クラウドという名称は、ネットワークの模式図上で、インターネットなどの外部ネットワークを雲(Cloud)のような形状で表現していたことに由来しています。ひとつの雲で表されますが、実際には複数のサーバ機器やネットワーク機器で構成され、サーバにはサービスに必要なソフトウェアが導入されています。

従来、コンピュータのハードウェアやソフトウェアは利用者が自ら保有・管理していましたが、クラウドサービスは、物理的なサーバや設備を利用者側で管理する必要がなく、利用者が必要なときに必要な分だけリソースを利用できるため、柔軟性が高く、コスト効率にも優れています。代表的な形態には、ソフトウェアを提供するSaaS、プラットフォームを提供するPaaS、インフラを提供するIaaSの3種類があります。

クラウドサービスの提供形態

クラウドサービスは、パブリッククラウドとプライベートクラウドという提供形態に分かれます。それぞれの特性を理解し、企業のニーズに合ったクラウドサービスを選択することが重要です。

パブリッククラウド

クラウド事業者が同じアプリケーションや環境を利用者に提供し、利用者が共有して使用する形態。初期費用が不要で、運用管理もクラウド事業者に任せることが可能です。パブリッククラウド(クラウド事業者)の内、特に世界的にシェアの高い3大クラウドと言われているのが以下のクラウド事業者です。

・AWS(Amazon Web Service)
 2006年開始の老舗クラウド。圧倒的なサービス種類の豊富さと拡張性の高さを誇る。
・Microsoft Azure
 機能が多く、WindowsやMicrosoft OfficeなどのMicrosoft製品との親和性が高い。
・GCP(Google Cloud Platform)
 Googleがクラウド上で提供するサービス群。GmailやYouTube基盤として実績あり。

プライベートクラウド

企業や組織が自社専用のクラウド環境を構築し、社内やグループ会社に提供する形態。プライベートクラウドにはさらに二つのタイプがあります。

  1. オンプレミス型
    自社内でインフラの構築を行い、データセンターで運用します。カスタマイズ性が高いのが特徴です。ITリソースを完全にコントロールできるため、機密性の高いデータを扱う企業に向いています。ただし、初期投資と維持費用が高く、専門のITスタッフが必要です。
  2. ホスティング型
    外部のクラウド事業者が社内専用のクラウド環境を提供します。自社での管理負担を軽減しつつ、セキュリティとカスタマイズ性を確保できます。オンプレミス型よりもコスト効率が良く、運用管理はクラウド事業者に依存するため、企業のリソースを他の業務に集中できます。

クラウドサービスの主な種類

企業や組織で多く使われるクラウドサービスには、主に3つの種類があります。

IaaS(Infrastructure as a Service)

IaaSは「Infrastructure as a Service」の略で、利用者が選択したスペックやOSに合わせた、仮想的なマシン(インフラ)を提供します。利用者側で必要なアプリケーションをさらにインストールするなどして、用途に合わせてカスタマイズできます。AWS、Microsoft Azure、Google Compute Engineなどが代表的なサービスの例です。

PaaS(Platform as a Service)

PaaSは「Platform as a Service」の略称で、IaaSが提供する仮想マシンに加え、上位のミドルウェアを含め提供するプラットフォームです。PaaSは開発者にインフラの管理をせずにアプリケーションの構築、テスト、デプロイ、管理を行える環境を提供します。これにより、開発者はインフラの複雑な設定やメンテナンスから解放され、開発に集中できます。AWSのElastic Beanstalk、Google App Engine、Microsoft AzureのApp Servicesなどが代表的なサービスの例です。

SaaS(Software as a Service)

SaaSは「Software as a Service」の略で、クラウド上でソフトウェアを提供するサービスです。ユーザはソフトウェアをインストールする必要がなく、インターネットを介してアクセスするだけで利用できます。SaaSの利点は、どこからでもアクセスできること、常に最新のソフトウェアを利用できること、そしてメンテナンスやアップデートがプロバイダーによって管理されることです。Google Workspace、Microsoft Office 365、Salesforce、Dropbox、Zoomなどが代表的なサービスの例です。SaaSは手軽さとコスト効率の高さから、企業で幅広く利用されています。

クラウドサービスの特徴

クラウドサービスには5つの特徴があります。

  1. 柔軟なリソース管理:システムの拡張・縮小が迅速に行えます。必要なときに必要なリソースを追加・削減することが可能です。
  2. オンデマンド・セルフサービス:ユーザ自身でWeb画面からシステム設定ができ、必要なサービスやリソースを自由に変更できます。
  3. リソースの共有:複数のユーザが同じリソースを共有することで、コストの最適化が図れます。
  4. 従量課金制:サービス利用量を常に計測し、使った分だけ支払う仕組みで、コストを抑えることができます。
  5. 場所を問わないアクセス:インターネットさえあれば、どこからでもアクセスでき、リモートワークや外出先での利用が可能です。

クラウドサービス利用のメリット

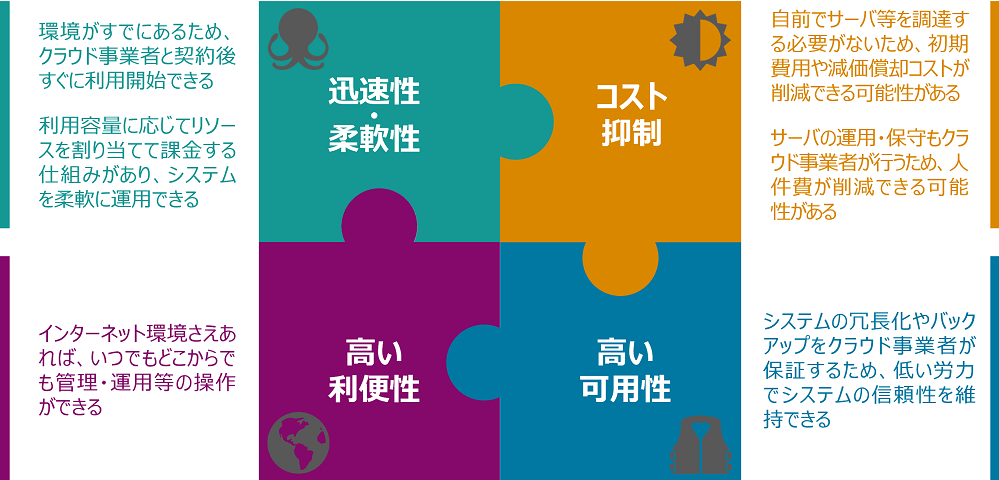
企業や組織などでクラウドサービスの利用が飛躍的に進んだ主な理由には、以下のような効果があることが挙げられます。これらはパブリッククラウド上でクラウドサービスを提供する側からみた恩恵ですが、結果的に、利用するユーザ側のメリットにもつながります。

※主要なパブリッククラウド事業者を利用した場合の標準的なメリットであり、利用するサービスや契約内容により異なる場合があります。

まとめ

クラウドサービスは、インターネットを介して提供される様々なサービスの総称です。利用者は自宅や外出先から、インターネットなどのネットワークを介してクラウドサービスにアクセスします。クラウドという名称は、ネットワークの模式図で外部ネットワークを雲のように描いたことに由来します。

従来のコンピュータハードウェアやソフトウェアは利用者が自ら管理していましたが、クラウドサービスでは物理的なサーバや設備を管理する必要がなく、必要な時に必要な分だけリソースを利用できるため、柔軟性が高く、コスト効率にも優れています。代表的な形態には、ソフトウェアを提供するSaaS、プラットフォームを提供するPaaS、インフラを提供するIaaSの3種類があります。

クラウドサービスの提供形態は、パブリッククラウドとプライベートクラウドに分かれます。パブリッククラウドは、クラウド事業者が提供する共用のクラウド環境で、初期費用が不要で運用管理を任せることができます。主要なパブリッククラウド事業者には、Amazon Web Services (AWS)、Microsoft Azure、Google Cloud Platform (GCP)があります。プライベートクラウドは、企業や組織が自社専用のクラウド環境を構築し、オンプレミス型とホスティング型の2タイプがあります。

クラウドサービスの利用は、迅速性・柔軟性、コスト抑制、高い利便性、高い可用性などのメリットがあり、これらが利用するユーザ側の利便性向上につながっています。

クラウド環境のセキュリティに不安はありませんか?

クラウド環境では、設定不備や権限管理の不備がセキュリティリスクにつながることがあります。BBSecでは、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。

公開日:2024年7月3日
更新日:2026年9月9日

編集責任:木下

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策

Share
生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策アイキャッチ画像

生成AIは、文章作成や要約、翻訳、情報収集、プログラミング支援など、さまざまな業務で利用されるようになりました。業務を効率化できる一方で、機密情報の漏洩や誤情報、著作権など、新たなリスクへの対応も必要です。

さらに、生成AIを利用するのは企業や一般のユーザーだけではありません。攻撃者がフィッシングメールの作成や攻撃に必要な情報収集などに生成AIを悪用することも考えられます。生成AIにはどのようなリスクがあり、企業はどう向き合えばよいのでしょうか。本記事では、企業による利用とサイバー攻撃への悪用という両面から、生成AIのリスクと対策を考えます。

生成AIの利用リスクだけでなく、AI・LLMを取り巻く脅威や企業に求められる対策の全体像については、「AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策」で詳しく紹介しています。

生成AIの普及で広がる企業のリスク

生成AIは、一部の技術者や専門家だけが利用するものではなくなりました。メールや資料の作成、文章の要約、翻訳、アイデア出し、プログラムコードの作成・確認など、日常的な業務のさまざまな場面で活用されています。利用できる場面が広がるほど、生成AIが扱う情報も重要になります。

例えば、「文章を考えてもらう」だけであれば、入力するのは簡単な指示だけかもしれません。しかし、実際の業務では、顧客から届いたメールを貼り付けて返信を作成したり、会議録や契約書をアップロードして要約したり、ソースコードを入力して問題点を確認したりすることも考えられます。こうした使い方は便利ですが、生成AIに渡す情報の中に機密情報や個人情報などが含まれていれば、新たな情報管理の問題が生じます。

また、注意が必要なのは入力する情報だけではありません。生成AIが出力した内容が正しいとは限らず、その情報をどのように利用するかについても利用者側の判断が必要です。生成AIが業務に深く入り込むほど、「何を入力するのか」「何が出力されたのか」「その結果を何に使うのか」を考える必要性も高まっているのです。

企業が生成AIを利用する際のリスクは、大きく「入力」と「出力」に分けて考えると整理しやすくなります。

場面主なリスク
AIへの入力機密情報・個人情報の漏洩、著作物・知的財産の取り扱い
AIからの出力誤情報・ハルシネーション、著作権等の問題、AIへの過度な信頼
組織での利用シャドーAI、利用状況を把握できないリスク
外部からの脅威攻撃者による生成AIの悪用

生成AIに何を入力するかだけを管理しても、出力された情報を無条件に信用してしまえば別の問題が生じます。また、社内ルールを整備していても、従業員が管理外の生成AIを利用していれば、企業としてリスクを把握できません。

さらに、自社が生成AIを利用するリスクだけでなく、攻撃者が生成AIを利用することでサイバー攻撃が効率化される可能性についても考えておく必要があります。

生成AIに機密情報を入力するとどうなる?

生成AIの企業利用で特に注意したいのが、機密情報や個人情報の取り扱いです。例えば、次のような使い方は業務効率化のために自然に行われる可能性があります。

  • 顧客から届いたメールを貼り付けて返信文を作成する
  • 会議録をアップロードして要点をまとめる
  • 契約書を読み込ませて内容を要約する
  • ソースコードを入力してエラーの原因を調べる
  • 社内資料を読み込ませて新しい資料を作成する

しかし、そこに顧客情報や個人情報、社外秘情報、未公開情報などが含まれていれば、企業が管理すべき情報を外部の生成AIサービスへ渡すことになります。

「生成AIに入力するとすべて学習される」は正しい?

生成AIへの情報入力について、「入力した情報はすべてAIの学習に使われる」と説明されることがあります。しかし、必ずしも一律にそうなるわけではありません。入力データが保存されるのか、モデルの学習やサービス改善に利用されるのかといった条件は、サービスや契約プラン、設定などによって異なります。そのため、「生成AIだから機密情報を入力してはいけない」という単純な判断だけではなく、自社が利用するサービスで入力データがどのように取り扱われるのかを確認することが重要です。

企業では、利用規約やプライバシーポリシー、データの保存・利用条件などを確認したうえで、業務利用を認めるサービスを選定する必要があります。また、入力してよい情報と禁止する情報を具体的に定め、従業員に周知することも重要です。「機密情報は禁止」とするだけでなく、顧客情報、個人情報、社外秘資料、認証情報など、自社の業務に即した例を示すと判断しやすくなります。

生成AIと著作権で注意すべきこと

生成AIと著作権の問題についても、「AIが作ったものを使ってよいか」という生成物だけに目を向けるのではなく、AIへ何を入力するかという点から考える必要があります。

他人の文章や画像を生成AIに入力してよいのか

生成AIを利用する際、Web上の文章や画像、顧客・取引先から提供された資料などを入力することがあります。しかし、こうした情報には著作権のほか、契約上の秘密保持義務や利用条件などが関係する場合があります。「インターネットで公開されている」「自社が保有している」という理由だけで、どのような使い方でも認められるとは限りません。業務で生成AIへ情報を入力する場合は、その情報をAIサービスへ提供して問題がないかという観点からも確認する必要があります。

AIが作った文章や画像なら自由に使えるのか

生成AIが作成した文章や画像、プログラムコードなどについても、無条件に自由に利用できるとは限りません。生成物が既存の著作物と類似していたり、第三者の権利に関係する内容を含んでいたりする可能性があります。また、利用する生成AIサービスによって生成物に関する利用条件が異なる場合もあります。

特に、Webサイトや広告、製品、顧客向け資料など外部に公開するコンテンツに生成AIを利用する場合には、人による確認を行い、用途に応じて権利関係についても確認することが重要です。生成AIの利便性が高まるほど、「AIが作ったから問題ない」と考えず、最終的にその生成物を利用する側が確認するという意識が必要になります。

生成AIは「もっともらしく間違える」

生成AIのもう一つの特徴が、必ずしも正しい情報を出力するとは限らないことです。生成AIは、事実とは異なる情報を、自然で説得力のある文章として生成する場合があります。このような現象は「ハルシネーション」と呼ばれます。

例えば、

  • 存在しない事例を紹介する
  • 誤った数値を示す
  • 実在しない書籍や論文、Webページを出典として挙げる
  • 古い情報を現在の情報として回答する
  • 質問の前提を誤って解釈したまま回答する

といったことが考えられます。

問題は「間違いが間違いらしく見えない」こと

生成AIの誤情報で注意したいのは、単にAIが間違えることだけではありません。回答が自然な文章で生成されるため、利用者が誤りに気づかず、「AIが回答したのだから正しいだろう」と信用してしまう可能性があります。例えば、存在しない制度や統計を社内資料に記載したり、誤った内容を顧客への回答に使用したりすれば、企業の信用にも影響しかねません。

そのため、生成AIを検索エンジンや一次情報そのもののように扱うことは避ける必要があります。重要な情報については、公的機関や企業の公式情報、原典などを確認します。また、顧客への回答や外部公開資料、法務・財務・セキュリティなど重要な判断に利用する場合には、人によるレビューを組み込むことが必要です。

生成AIは判断を代替するものではなく、情報整理や作業を支援するツールとして使うことが基本となります。

生成AIはサイバー攻撃にも使われる

ここまでは企業が生成AIを「使う側」のリスクを見てきました。しかし、生成AIを利用できるのは企業や一般ユーザーだけではありません。攻撃者にとっても、生成AIは情報収集や文章作成、プログラミングなどを支援するツールになり得ます。

フィッシングメール作成のハードルを下げる

フィッシング攻撃では、受信者をだまして偽サイトへ誘導したり、マルウェアを実行させたりするためのメールやメッセージが利用されます。

生成AIを使えば、自然な文章の作成や翻訳、文章の修正などを短時間で行うことができます。攻撃対象の業種や立場に合わせた文章を作成する作業にも利用できるため、攻撃者によるコンテンツ作成の負担を減らす可能性があります。

従来、不自然な日本語や文法上の誤りは不審なメールを見分ける手掛かりの一つでした。しかし、生成AIによって自然な文章を容易に作成できるようになれば、文章の不自然さだけでフィッシングを見抜くことはさらに難しくなります。

マルウェアや攻撃コードの作成にも悪用されるのか

主要な生成AIサービスでは、有害なコンテンツやサイバー攻撃への悪用を防ぐための安全対策が講じられています。それでも、生成AIがプログラムコードの作成や修正、技術情報の整理などに利用できる以上、攻撃者が攻撃準備や作業の一部を効率化するために利用する可能性はあります。ここで重要なのは、「生成AIが登場したことで、これまで存在しなかったサイバー攻撃が突然生まれた」と捉えることではありません。

生成AIでサイバー攻撃はどう変わるのか

生成AIがサイバー攻撃に与える大きな影響の一つは、既存の攻撃を「速く」「大量に」「巧妙に」実行するための支援に使われる可能性があることです。

例えば、攻撃対象に関する情報収集、フィッシングメールの文章作成、翻訳、プログラムコードの作成支援など、従来は攻撃者自身が時間をかけて行っていた作業の一部を効率化できます。これは防御する企業側にとっても重要な変化です。これまでと同じ種類の攻撃であっても、攻撃者が試行できる量や速度が増えれば、企業が直面する脅威も変化します。

生成AI時代のセキュリティを考える際には、「AIそのものからどう情報を守るか」だけでなく、AIを利用して効率化される既存のサイバー攻撃にどう備えるかという視点も必要です。

生成AI時代でも基本的なセキュリティ対策は重要

生成AIによってサイバー攻撃が効率化・巧妙化する可能性があるからといって、企業に求められるセキュリティ対策がすべて新しいものに変わるわけではありません。フィッシングやマルウェア、不正アクセスなど、生成AIが悪用される可能性のある攻撃の多くは、以前から存在する攻撃手法です。そのため、生成AI時代においても、基本的なセキュリティ対策を継続することが重要です。

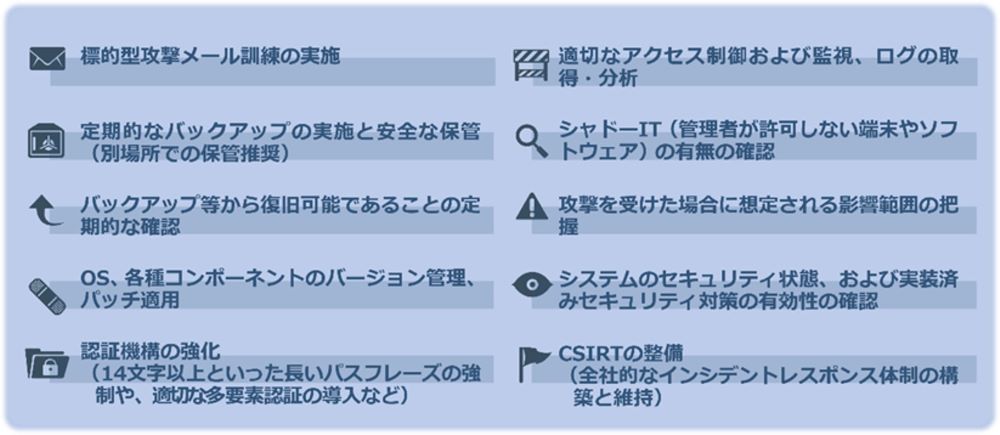
基本的なセキュリティ対策の例

基本的な対策こそが重要の画像

特にフィッシングについては、生成AIによって自然な文章を作成しやすくなることで、「日本語が不自然だから怪しい」といった従来の見分け方だけでは判断が難しくなる可能性があります。送信元やURL、要求されている操作などを確認し、文章の自然さだけでメールの安全性を判断しないことが大切です。

生成AIによる脅威を特別なものとして切り離して考えるのではなく、従来のセキュリティ対策を着実に行ったうえで、生成AIの利用や悪用によって生じる新たなリスクへの対策を加えていくことが基本となります。

「生成AIは危険だから禁止」でよいのか

ここまで生成AIのさまざまなリスクを見てきました。それでは、企業は生成AIの利用を禁止すれば安全なのでしょうか。生成AIを利用しなければ回避できるリスクがあるのは確かです。しかし、利用禁止だけで問題が解決するとは限りません。

禁止だけでは「シャドーAI」につながる可能性も

組織が許可・把握していない生成AIサービスを従業員が業務に利用することは、「シャドーAI」と呼ばれます。例えば、会社では生成AIの利用を認めていなくても、従業員が個人アカウントで生成AIへアクセスし、業務資料を要約しているかもしれません。

この場合、企業側では、

  • 誰がどの生成AIを利用しているのか
  • どのような情報を入力したのか
  • 入力データがどのように扱われているのか
  • 生成された情報を何に利用したのか

を把握することが難しくなります。生成AIを禁止するか許可するかという二者択一ではなく、業務上の利用ニーズとリスクの両方を踏まえて管理することが重要です。

リスクを理解したうえで利用する

生成AIを安全に利用するためには、「生成AIは危険か、安全か」という単純な判断ではなく、利用方法を具体的に考える必要があります。

例えば、

  • どの生成AIサービスを利用するのか
  • どのような業務に利用するのか
  • 何を入力してよいのか
  • AIの出力を誰が確認するのか
  • 問題が起きた場合にどこへ報告するのか

といった点を明確にすることで、リスクを管理しながら生成AIを活用しやすくなります。

生成AIを安全に利用するために企業が行うべき5つの対策

生成AIのリスクは、特定のセキュリティ製品だけで解決できるものではありません。利用環境、ルール、教育などを組み合わせ、組織として取り組む必要があります。

  1. 利用する生成AIサービスを決める
    業務で利用を認める生成AIサービスを明確にします。サービスの機能だけでなく、入力データの保存・利用条件、アクセス管理、管理者向け機能なども確認して選定します。
  2. 入力してよい情報・禁止する情報を決める
    生成AIへ入力できる情報の範囲を明確にします。個人情報、顧客情報、社外秘資料、ソースコード、認証情報など、自社で実際に扱う情報を例示すると、従業員が判断しやすくなります。
  3. AIの出力を確認する
    生成AIから得た回答や生成物をそのまま利用せず、用途に応じて確認します。特に外部公開する情報、顧客への回答、重要な意思決定に利用する場合には、事実関係や権利関係などを人が確認するプロセスを設けます。
  4. AI利用ガイドラインを整備する
    利用可能なサービスや用途、入力禁止情報、生成物の確認方法、問題が発生した場合の報告先などをルールとして整理します。
  5. 利用状況を把握し、継続的に見直す
    生成AIのサービスや機能は変化し続けています。新しいサービスが利用されていないか、現在のルールが実態に合っているかを定期的に確認します。新たなリスクや利用方法が確認された場合には、ガイドラインや利用環境、従業員教育も見直していくことが重要です。

AI利用ガイドラインや組織としての管理体制については、「AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方」で詳しく紹介します。

生成AIのリスクに関するよくある質問

▼ ChatGPTなどに会社の情報を入力すると情報漏洩になりますか?
▼ 生成AIで作った文章や画像は自由に利用できますか?
▼ 会社で生成AIの利用を禁止すれば安全ですか?
▼ 生成AIによってサイバー攻撃は増えるのでしょうか?

まとめ

生成AIは、業務を効率化する便利なツールである一方、機密情報の漏洩、著作権・知的財産、誤情報など、利用方法に応じたリスクがあります。また、攻撃者が生成AIを利用し、フィッシングなど既存のサイバー攻撃を効率化する可能性にも注意が必要です。

重要なのは、生成AIを過度に恐れることではなく、どのような場面で、どのようなリスクが生じるのかを理解したうえで利用することです。企業では生成AIの利用を個々の従業員の判断だけに任せず、利用するサービス、入力できる情報、生成物の確認方法などを明確にする必要があります。さらに、利用状況を把握し、AIサービスや脅威の変化に応じてルールや対策を継続的に見直していくことが、安全な生成AI活用につながります。

公開日:2023年6月28日
更新日:2026年9月2日

編集責任:木下

BBSecでは

AIの利用拡大に伴い、企業を取り巻くIT環境やセキュリティリスクも変化しています。公開IT資産の把握、脆弱性の確認、セキュリティ対策の有効性検証など、自社の課題に応じた対策をご相談ください。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

生成AIとは? -生成AIの基礎知識と最新動向-

Share

2025年春、生成AIが注目を集めています。今回は、生成AI関連で現在注目されている主要用語の解説、そしてDeepSeek R1の登場に伴う生成AIのセキュリティ上の課題について解説します。

はじめに

生成AIは、膨大なデータからパターンを学習し、文章や画像、音声などのコンテンツを自動生成する技術です。私たちの日常生活の中では、車載カメラでの画像認識や農業での生育・病害予測など、深層学習・機械学習を用いたAI技術がすでに利用されていますが、生成AIはさらにその範囲を拡大し、さまざまな業界に革新をもたらしています。

生成AI、エージェントAI、大規模言語モデル(LLM)、基盤モデル

昨今注目されているのは私たちの問いかけに対して何かを生成・出力する生成AIですが、日進月歩の分野でもあることから様々な用語が出てきています。本記事ではジョージタウン大学のCSET(Center for Security and Emerging Technology)やインド工科大学カンプール校(IITK)による定義から以下のように定義して話を進めていきたいと思います。

生成AIとは

コンテンツの生成を主な機能とするあらゆるAIシステム。膨大なデータセットからパターンを発見し、出力するもの

例:

  • 画像生成ツール(Midjourney(ミッドジャーニー)、Stable Diffusionなど)
  • 大規模言語モデル(LLM)(GPT-4、PaLM、Claudeなど)
  • コード生成ツール(Copilotなど)
  • オーディオ生成ツール(VALL-E、resemble.aiなど)

エージェントAI(Agentic AI・AIエージェント)とは

事前に設定された目標に対して、人間の継続的な監視なしに、自律的に決定とアクションの実行を行うもの

LLM(大規模言語モデル)とは

言語と連携するAIシステムの一種
– 過去数年間にわたって多くのパラメータでモデルをトレーニングすることでパフォーマンスが向上されるといわれている
– 「言語」のターゲットとしてどこまでが含まれるかの定義は明確ではない(プログラミングコードはカウントされるのか、主に言語で動作するが画像を入力として受け入れるものはどうか、など)

例:OpenAIのGPT-4、GoogleのPaLM、MetaのLLaMAなど

基盤モデルとは

より多くの具体的な目的に適応できる、幅広い機能を備えたAIシステム。多くのLLMが含まれる

例:初代ChatGPTにおける GPT-3.5(LLM、基盤モデル)

出典:
・CSET
「What Are Generative AI, Large Language Models, and Foundation Models?」
・E&ICT Academy, IIT Kanpur
「gentic AI vs. Generative AI: Key Differences and Use Cases in 2025」

機密情報、個人情報とAI

DeepSeekショック

2025年に入って注目を浴びたニュースのひとつに、中国のAI研究所DeepSeekが公開した「DeepSeek-R1」があります。DeepSeekは商用利用可能なオープンソースとして公開され、チャットボットが無料であることで注目される一方で、多くのブログやレポートでセキュリティ上の問題点が指摘されています。指摘された問題は大きく分けて以下の3点になります。

  1. ジェイルブレイク脆弱性
    武器や有害物質、悪意のあるスクリプトやマルウェアの生成などが可能となるジェイルブレイク脆弱性の存在*5
  2. 通信の安全性や機密情報の取り扱いに関する問題*2
  3. データの送信先
    データをチャイナテレコム(中国電信)やバイトダンス(TikTok運営企業)に送信していること*3

AIにおける「ジェイルブレイク」とは

AIジェイルブレイクとは、AIに設定されたガードレール(緩和策)の故障を引き起こす可能性のある手法です。これにより、システムがオペレーターのポリシーに違反したり、1人のユーザーに過度に影響を受けた決定を下したり、悪意のある指示を実行したりするなど、回避されたガードレールから被害が生じます。

参考情報:
・Microsoft「AI jailbreaks: What they are and how they can be mitigated」

このように、悪意のあるスクリプトやマルウェアの生成が容易に行われることは、MaaS/RaaS/PhaaSなどのサービス化したサイバー脅威の普及に匹敵するレベルで、犯罪のすそ野を広げていく可能性があります。実際の攻撃のうち、マルウェアキャンペーンに関しては2024年時点でAIは直接的に大量に使用されていないというレポート*4がありますが、DeepSeekのようなガードレールが機能しない生成AIがこの状況を変える可能性もあります。

また、通信の安全性やデータの取扱いに問題があるサービスを利用することで、うっかり入力した個人情報や機密情報が漏洩し、二次被害を招く可能性も、サイバーセキュリティの観点から注意すべきでしょう。

ジェイルブレイクとガードレール(緩和策)

ここで主要な基盤モデルとそれぞれのジェイルブレイクや情報漏洩の報告の有無をみてみましょう。

表1 主な基盤モデルとジェイルブレイク・情報漏洩の報告の有無

基盤モデルジェイルブレイク情報漏洩
OpenAI GPT-4 あり該当なし
OpenAI GPT-4oあり該当なし
OpenAI GPT-4o-miniあり該当なし
Google Gemini Flashあり該当なし
Google Gemini Proあり該当なし
Anthropic Claude3.5 Sonnetあり該当なし
Anthropic Claude3.5 Opusあり該当なし
Meta Llama 3.1あり該当なし
Meta Llama 3 8Bあり該当なし
Grok 3あり該当なし
DeepSeek R1ありあり

情報漏洩に関して現行の基盤モデルで問題となったのはDeepSeek R1だけとなっていますが、ジェイルブレイクに関してはどの基盤モデルも何らかの形で(悪いほうの)実績があります。多くは論文で報告されているものであり、実際の被害が報告されているものではありません。しかし、かつてサイバーセキュリティにおける脆弱性も同様に論文や実証レベルでの問題が大半で悪用されていなかったものが、組織的に悪用するための武器化や武器化したツールのサービス化などであっという間に広く悪用され、社会を揺るがす問題になっていることを考えると、AIにおいて同じことが起きないとは言い切れません。

もちろん、基盤モデルを提供する事業者各社もジェイルブレイクに対するガードレールは設けていますが、実際にジェイルブレイクを狙った試行も報告*5されています。脅威アクターによるAIの悪用が今後なんらかの被害をもたらす可能性は否定できません。


関連記事:
「RaaSの台頭とダークウェブ~IPA 10大セキュリティ脅威の警告に備える」
「IPA 情報セキュリティ10大脅威からみる -注目が高まる犯罪のビジネス化-」

参考情報:
・「GPT-4 Jailbreaks Itself with Near-Perfect Success   Using Self-Explanation」
  https://openreview.net/pdf?id=SMK34VBntD
・「ChatGPT-4o contains security bypass vulnerability through time and search functions called “Time Bandit”」
  https://kb.cert.org/vuls/id/733789
・「BEST-OF-N JAILBREAKING」
  https://arxiv.org/pdf/2412.03556
・https://github.com/haizelabs/llama3-jailbreak
・https://adversa.ai/blog/grok-3-jailbreak-and-ai-red-teaming/

公開日:2025年4月1日
更新日:

編集責任:木下

BBSecでは

AIの利用拡大に伴い、企業を取り巻くIT環境やセキュリティリスクも変化しています。公開IT資産の把握、脆弱性の確認、セキュリティ対策の有効性検証など、自社の課題に応じた対策をご相談ください。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

日本ハッカー協会主催 「Hack Fes. 2026」出展のお知らせ

Share
hackfes2026アイキャッチ画像

このたび、2026年7月18日(土)に開催される「Hack Fes. 2026」にて、弊社が講演登壇およびブース出展を行う運びとなりました。皆様のご来場を心よりお待ち申し上げております。

Hack Fes. 2026 概要

  • 日程:2026年7月18日(土)
  • 時間:
    【カンファレンス】10:00〜17:40(予定)
    【ネットワーキング(NW)パーティ】18:30〜20:00(予定)
  • 会場:秋葉原UDX
    〒101-0021 東京都千代田区外神田4丁目14-1
    【カンファレンス】UDX Gallery+Gallery Next (4F)
    【NWパーティ】UDX Gallery(4F)
  • 形式:対面開催(オンライン配信なし)
  • 募集人数:
    【カンファレンスのみ】4,000円
    【カンファレンス+NWパーティ】11,000円

お申込み方法

Peatixにてチケットを販売します。詳細はこちら。

※外部サイトにリンクします。

弊社講演概要

スポンサーセッション:「攻撃を守りに変換する ─ フロンティアLLM時代、AI防御パイプラインの先で見た“壊れた提案”」/齊藤 義人(株式会社ブロードバンドセキュリティ)

  • トラック1(定員240名)
  • 14:40 – 15:05(25min)
  • フロンティアLLMのサイバー能力が急速に高まる一方で、攻撃側はすでに CVE 調査、PoC 作成、ログ分析、攻撃手順の自動化を進めつつあります。防御側もまた、攻撃ログを観測し、対策案を生成し、実適用前に検証する「AI 防御パイプライン」を持つことが現実的な選択肢になっています。本講演では、攻撃ログから仮想パッチを自動生成する実装を、観測/判断/検証/提案の 4 層アーキテクチャとして紹介します。アプリケーションへの具体的な攻撃のログを対象に、Claude、GPTのサイバー向けモデル、ローカル LLM、決定論的 Mock へ同一入力を与え、防御の提案品質、検証通過率、遮断結果を比較します。AI が出した「それっぽいが壊れた提案」をどのように止めるか。誤用、強引に止めようとする設計ミス、過剰遮断につながるルール生成など、検証層が棄却すべき失敗例をカタログ化し、AIに任せられる領域と、ハッカーの設計判断が担うべき境界を具体化していきます。

そのほかの講演内容はこちら

※外部サイトにリンクします。

今後ともブロードバンドセキュリティ(BBSec)を引き続きどうぞよろしくお願い致します。

お問い合わせ

本イベントに関するお問い合わせはこちらからお願いします。

当サイト 「SQAT.jp」について

SQAT.jpは、株式会社ブロードバンドセキュリティ セキュリティサービス本部の管理・運営によるサイトです。

株式会社ブロードバンドセキュリティとは

株式会社ブロードバンドセキュリティ(BroadBand Security, Inc./BBSec)は、2000年の創業以来、様々なニーズに対応するセキュリティサービス事業を展開してまいりました。セキュリティ・コンサルティング、デジタル・フォレンジック、脆弱性診断、マネージドセキュリティサービスなど、対応分野を次々と拡大。ITセキュリティのエキスパートとして、豊富な知識と経験に裏打ちされた高品質のサービスをお届けしています。

セキュリティサービス本部とは

セキュリティサービス本部は脆弱性診断を主サービスとするエンジニアリング本部です。エンジニア、アナリスト、ホワイトハッカー等から編成された精鋭チームが、お客様システムに潜む脆弱性を検証し、改善案を提示するサービスを提供しています。お客様は金融機関・インターネット事業者などの民間企業から、官公庁をはじめとする公共機関まで幅広く、これまでに延べ1万社超(金融機関・民間企業から官公庁など延べ6万システム以上に提供)のシステムの健全化に貢献しています。(2026年6月時点)


NEWS ―ニュースリリース一覧に戻る
TOPに戻る

ランサムウェアに感染したらどうする?―初動対応から復旧まで企業が取るべき対応を解説―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

「ランサムウェアに感染したら?対策方法とは」アイキャッチ画像(パソコンをウイルスから保護するイメージ)

この記事では、ランサムウェア攻撃の具体的な被害事例を通じて、被害に遭った場合の影響と対処法について触れながら、最後に、ランサムウェア対策の基本となるポイントを紹介します。この記事を通じて、ランサムウェアの脅威に対する理解を深め、基本的な対策を講じることの重要性を学んでいただければ幸いです。

ランサムウェア攻撃の被害事例

2017年に大規模な被害をもたらしたランサムウェア「WannaCry」は、Microsoft Windowsの未修正の脆弱性を悪用することで、世界中のコンピュータに急速に拡散しました。この脆弱性は、アメリカ国家安全保障局(NSA)が開発したとされるハッキングツールから漏洩したもので、WannaCryはこれを利用して無差別にシステムに侵入しました。攻撃の手口は、感染したコンピュータのファイルを暗号化し、被害者に身代金の支払いを要求するものでした。支払いはビットコインで行われることが多く、支払われない場合、ファイルは復号されずに失われると脅迫されました。社会への影響は甚大で、病院、学校、企業、政府機関など、世界中の数十万台のコンピュータが影響を受けました。特に医療機関では、患者の記録へのアクセスが妨げられ、治療に支障を来たす事態も発生しました。WannaCryは、サイバーセキュリティの重要性と、ソフトウェアの更新の必要性を広く認識させる契機となりました。

2021年10月には、日本国内の医療機関がランサムウェア攻撃によって被害を受けました。VPN機器の脆弱性を悪用して侵入したとみられ、この攻撃により、医療センターのシステムは大幅に影響を受け、患者の電子データが使用できないなどの深刻な被害が発生しました。

関連リンク:「拡大するランサムウェア攻撃!―ビジネスの停止を防ぐために備えを―」

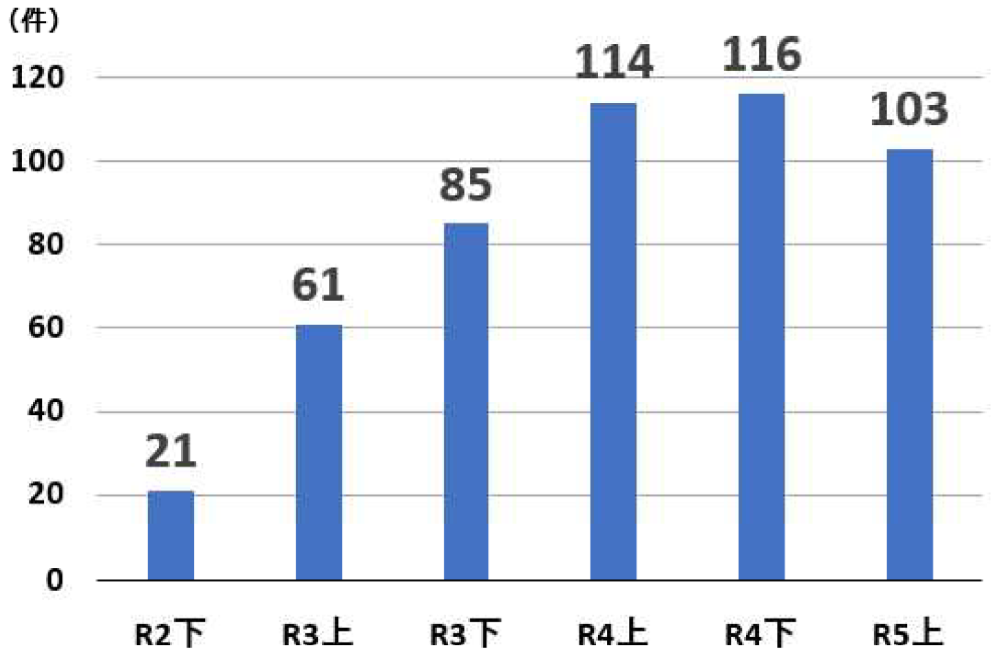
主に企業・団体に向けたサイバー攻撃の被害として、ランサムウェアでの被害がありますが、令和4年上半期以降、高い水準で推移しています(棒グラフ参照)。

企業・団体等におけるランサムウェア被害の報告件数の推移

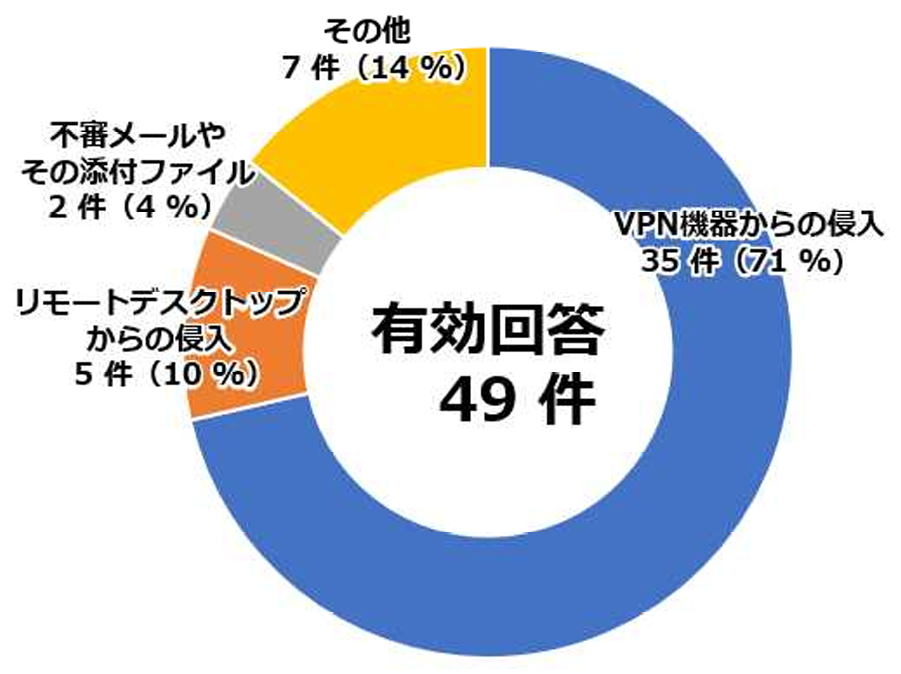
被害の特徴として、データの暗号化のみならず、データを窃取した上、「対価を支払わなければ当該データを公開する」という二重恐喝(ダブルエクストーション)の割合が多く、手口を確認できたもののうちの約8割を占めている。また、データを暗号化せずに対価を要求する「ノーウェアランサム」による被害も新たに確認されました。感染経路としては、前年と同様、脆弱性を有するVPN機器等や、強度の弱い認証情報等が設定されたリモートデスクトップサービスが原因となる事例が多かった(円グラフ参照)。

ランサムウェア被害の感染経路

2023年7月4日、国内物流組織がランサムウェア攻撃を受け、名古屋港の統一ターミナルシステムに障害が発生し、7月6日夕方の作業完全再開までのあいだ業務が一時停止する事態になりました。本件は、サイバー攻撃により港湾施設が操業停止に追い込まれた国内初の事例と報じられています。

この事件を受け、国土交通省は、安全で安定的な物流サービスの維持・提供に資することを目的として、対策等検討委員会を設置しました。2023年9月に公開された調査資料「名古屋港のコンテナターミナルにおけるシステム障害を踏まえ緊急に実施すべき対応策について」によれば、感染経路はVPN機器からの侵入が有力とされています。そして主な原因として、「保守作業に利用する外部接続部分のセキュリティ対策が見落とされていたこと」「サーバ機器およびネットワーク機器の脆弱性対策が不十分であったこと」などが挙げられています。

ランサムウェアによる被害の影響

ランサムウェア攻撃を受けた場合、企業への被害の影響は、以下のようなものがあります。

身代金による金銭の損失

ランサムウェア攻撃を受けた場合、身代金を支払うかどうかの選択を迫られます。身代金を支払った場合、その金額は数百万円から数億円に上ることもあります。また、身代金を支払ったとしても、データが復旧できないこともあるため、金銭的な損失は避けられません。

事業での業務が停止

ランサムウェア攻撃により、企業のシステムやデータが暗号化され、業務プロセスが停止することがあります。これにより、本来行われる業務が滞るため、生産性が低下します。業務が停止している期間が長引けば、競争力の低下や市場シェアの減少も懸念されます。

顧客の喪失

ランサムウェア攻撃により、顧客データが漏洩した場合、顧客の信頼を失い、顧客を喪失する可能性があります。また、攻撃によるシステムの停止や業務の遅延などによって顧客に損害を与えた場合、損害賠償請求を受ける可能性もあります。

影響範囲

ランサムウェア攻撃は、企業の規模や業種を問わず、あらゆる企業が標的となる可能性があります。また、攻撃対象は、企業のITインフラや業務システム、顧客データなど、多岐にわたります。そのため、攻撃を受けた場合の影響範囲は、企業によって大きく異なります。

莫大なコストの発生

ランサムウェア攻撃による被害コストは、身代金の支払い以外にも、システム復旧や顧客対応など、多岐にわたります。そのため、被害コストは数千万円から数億円に上ることもあります。

ランサムウェアに感染したら

マルウェア感染(特にランサムウェア感染)に気づいた場合、以下のステップに従って対処することが重要です。

コンピューターウイルスに感染してしまった女性のイラスト
  1. ネットワークの切断:インターネットの接続を切断し、感染を広げないようにします。感染がネットワーク内に広がるのを防ぎ、攻撃者の操作を制限します
  2. コンピュータのシャットダウン:感染したコンピュータを即座にシャットダウンし、データへのアクセスをブロックします。これにより、攻撃者がデータの暗号化を続行するのを防ぎます
  3. 被害状況の報告:インシデント対応チームや情報セキュリティの担当者にすぐに報告し、被害の詳細を共有します。早急な対応が感染拡大を防ぎます
  4. バックアップの確認:バックアップからデータを復旧できるよう、バックアップを確認し、感染前のデータのコピーが利用可能であることを確認します
  5. 身代金の支払いはしない:攻撃者に身代金を支払わないようにしましょう。身代金を支払っても、データの復号が保証されないことがあります
  6. ランサムウェアの種類を特定:攻撃されたランサムウェアの種類を特定し、解析情報をセキュリティ専門家に提供します。これにより、未来の攻撃を防ぐための情報が得られます
  7. ノーモアランサム(No More Ransom):ランサムウェアの解除ツールが提供されている場合、それを利用してデータを復号化します。ノーモアランサムは、解除ツールを提供するプロジェクトの一例です

これらの手順は、マルウェア感染に対処する基本的な対処手順です。セキュリティ対策の実施においては、セキュリティ専門家のアドバイスや組織内のポリシーに従うことも重要です。

ランサムウェアの対策方法

ランサムウェアの基本的な対策は、以下のとおりです。

【システム管理者側での対策】

  • 標的型攻撃メール訓練の実施
  • 定期的なバックアップの実施と安全な保管(別の場所での保管推奨)
  • バックアップ等から復旧可能であることの定期的な確認
  • OS、各種コンポーネントのバージョン管理、パッチ適用
  • 認証機構の強化(14文字以上といった長いパスフレーズの強制や、適切な多要素認証の導入など)
  • 適切なアクセス制御および監視、ログの取得・分析
  • シャドーIT(管理者が許可しない端末やソフトウェア)の有無の確認
  • 攻撃を受けた場合に想定される影響範囲の把握
  • システムのセキュリティ状態、および実装済みセキュリティ対策の有効性の確認
  • CSIRTの整備(全社的なインシデントレスポンス体制の構築と維持)

【ユーザ側での対策】

  • 不審なメールに注意し、容易にリンクをクリックしたり添付ファイルを開いたりしない
  • 適切な認証情報の設定(多要素認証の有効化・パスワードの設定)
  • OSおよびソフトウェアを最新の状態に保つ
  • データを定期的にバックアップしておく
  • セキュリティソフトを導入し、定義ファイルを常に最新の状態に保つ
  • セキュリティアップデートの通知を設定する
  • 不審なアクティビティを検出した場合には、社内へ報告する

基本的な対策こそが重要

ランサムウェアはRaaSの登場などによる犯罪のビジネス化により、攻撃のハードルが下がったことで、高度な技術力を持たなくても攻撃者が参入しやすくなり、攻撃の数は増えるかもしれません。しかし、過去からある基本的なセキュリティ対策を講じていれば、多くの攻撃は未然に防げることに変わりはありません。基本的なセキュリティ対策こそが効果的であるという前提に立って、今一度自組織のセキュリティを見直すことが重要です。

ランサムウェア攻撃は、特に重要インフラ14分野※においては人命や財産などに深刻な被害をもたらす恐れがあります。
※重要インフラ14分野…重要インフラとは、他に代替することが著しく困難なサービスのこと。その機能が停止、低下又は利用不可能な状態に陥った場合に、わが国の国民生活又は社会経済活動に多大なる影響を及ぼすおそれが生じるもののことを指す。内閣府サイバーセキュリティ戦略本部「重要インフラの情報セキュリティ対策に係る行動計画」では、「重要インフラ分野」として、「情報通信」、「金融」、「航空」、「空港」、「鉄道」、「電力」、「ガス」、「政府・行政サービス(地方公共団体を含む)」、「医療」、「水道」、「物流」、「化学」、「クレジット」および「石油」の14分野を特定している。

たとえ自社が該当しない業種であっても、同じサプライチェーン上のどこかに重要インフラ事業者がいるのではないでしょうか。つまり、ランサムウェア攻撃というものは常にその被害に遭う可能性があるものと認識する必要があります。ランサムウェア攻撃への備えとして、まずは現状のセキュリティ対策状況を把握するための一つの手段として、セキュリティ診断などを実施することをおすすめします。

感染後の対応だけでなく、被害を未然に防ぐためには侵入経路や攻撃手法を理解しておくことも重要です。
「ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説」


公開日:2024年3月8日
更新日:2026年6月17日

編集責任:木下

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

【企業のためのランサムウェア対策ガイド】ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説―

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説アイキャッチ画像

近年のランサムウェア攻撃は、単なるウイルス感染ではありません。VPN機器やリモートデスクトップを悪用して企業ネットワークへ侵入し、内部で横展開を行いながら、サーバや業務システム全体を停止させるケースが増えています。さらに最近では、データを暗号化するだけでなく、情報を窃取して公開を脅迫する二重脅迫型も主流となっています。本記事では、ランサムウェア攻撃の仕組みや代表的な攻撃手法、サプライチェーン攻撃や標的型攻撃との関係、近年増加している「RaaS(Ransomware as a Service)」の実態について解説します。

ランサムウェアの基本的な仕組みや全体像については、以下の記事で詳しく解説しています。
「ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本」

ランサムウェア攻撃はどのように進化してきたのか

ランサムウェア攻撃は、時間とともに大きく進化し、より複雑かつ高度になっています。初期のランサムウェアは、不特定多数へフィッシングメールを送信する「ばらまき型」が中心でした。攻撃者は大量のメールを配信し、その一部が感染することを狙う比較的単純な手法を用いていました。しかし現在では、特定の企業や組織を狙う「標的型攻撃」が主流になっています。攻撃者は事前に企業のネットワーク構成や脆弱性を調査し、侵入後は内部ネットワークを移動しながら重要なサーバや業務システムを狙います。その結果、単一端末だけでなく、企業全体の業務停止へ発展するケースが増えています。

さらに近年は、「サプライチェーン攻撃」を経由したランサムウェア感染も増えています。

サプライチェーン攻撃とランサムウェア被害

サプライチェーン攻撃とは、標的企業を直接攻撃するのではなく、取引先や委託先、関連企業などセキュリティが比較的弱い組織を踏み台にして侵入する攻撃手法です。企業が利用している外部サービスや委託先が侵害されることで、本来の標的企業へ不正アクセスが行われます。

2022年には、トヨタ自動車が取引先企業(小島プレス工業)へのサイバー攻撃の影響を受け、国内全工場の稼働停止を発表しました*6。この事例は、サプライチェーン全体を狙う攻撃のリスクを象徴するケースとして広く知られています。現在では、自社だけでなく、サプライチェーン全体を前提としたセキュリティ対策が求められています。

サプライチェーン攻撃については、以下の記事で詳しく解説しています。
「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

関連リンク:「拡大するランサムウェア攻撃! ―ビジネスの停止を防ぐために備えを―」

標的型ランサムウェア攻撃とは

現在のランサムウェア攻撃の多くは、特定の企業や組織を狙った標的型攻撃です。攻撃者は、標的型メール攻撃やVPN機器の脆弱性悪用、リモートデスクトップ接続(RDP)の悪用、認証情報の窃取、水飲み場攻撃など、複数の手法を組み合わせながら侵入を試みます。特に近年は、VPN機器やリモートデスクトップ経由で侵入し、内部ネットワークへ横展開するケースが多く確認されています。また、攻撃者は事前に企業の財務状況や業務特性を調査し、支払い能力が高い企業を狙う傾向があります。

関連リンク:「標的型攻撃とは?事例や見分け方、対策をわかりやすく解説」

なぜ企業全体が停止するのか

近年のランサムウェア攻撃では、個人端末だけでなく、企業のサーバや業務システム全体が標的になるケースが増えています。その背景には、企業活動全体を停止させることで、攻撃者がより高額な身代金を要求しやすくなるという事情があります。

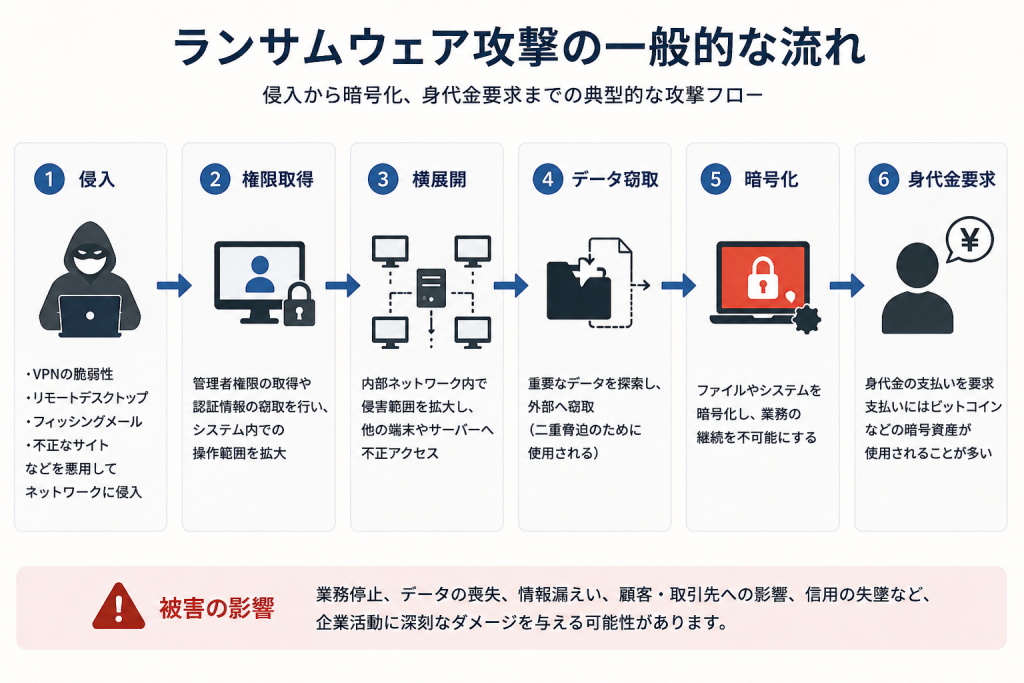
ランサムウェア攻撃フロー図

攻撃者はまず、VPN機器やリモートデスクトップ接続(RDP)の脆弱性、あるいは窃取した認証情報を悪用して企業ネットワークへ侵入します。その後、管理者権限を取得し、内部ネットワーク内を横展開しながら、ファイルサーバやバックアップサーバなど重要システムを探索します。さらに近年では、暗号化を行う前にデータを窃取し、情報公開を脅迫材料として利用するケースも増えています。最終的には、業務システムやサーバ全体が暗号化され、企業活動そのものが停止する事態へ発展します。この結果、企業では業務停止や顧客対応の中断だけでなく、情報漏えいや生産ライン停止、医療機関における診療システム停止など、事業継続に深刻な影響が発生することがあります。

ランサムウェアによる被害や経営リスクについては、以下の記事で詳しく解説しています。
「サイバー攻撃被害コストの真実―ランサムウェア被害は平均2億円?サイバー攻撃のリスク評価で“事業停止損害”を可視化」

二重脅迫・多重脅迫の脅威

警察庁の調査「サイバー空間をめぐる脅威の情勢等」によれば、令和4年上半期以降、国内ではランサムウェアによるサイバー攻撃の被害が高い水準で推移しています。近年主流となっているのが、「二重脅迫型」のランサムウェアです。これは、単にデータを暗号化するだけではなく、事前に情報を窃取し、「データの暴露(公開)をされたくなければ身代金を支払え」と脅迫する手法です。さらに最近では、DDoS(分散型サービス拒否)攻撃を組み合わせたり(三重脅迫)、顧客や取引先へ直接通知したり(四重脅迫)、SNS等で情報公開を示唆したりする「多重脅迫」も確認されています。また、データを暗号化せず、情報窃取だけで脅迫する「ノーウェアランサム」と呼ばれる手法も登場しています。

Ransomware as a Service(RaaS)とは

RaaS概要図

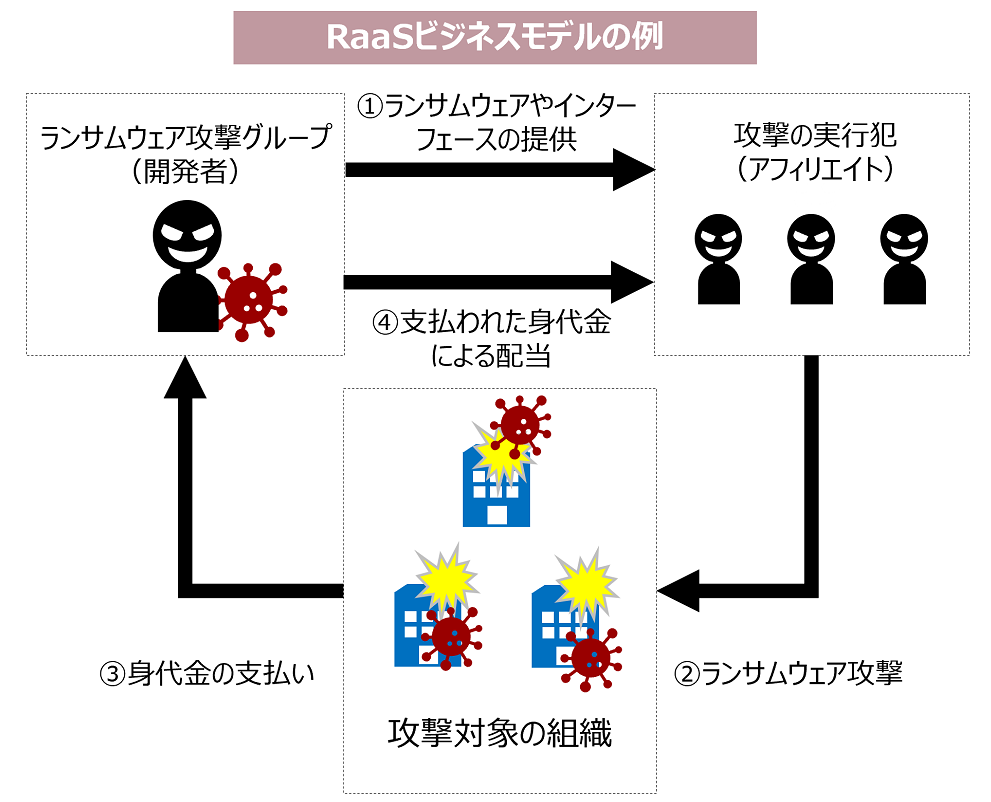
近年、ランサムウェア攻撃が急速に拡大している背景の一つに、「RaaS(Ransomware as a Service)」と呼ばれる仕組みがあります。これは、ランサムウェアを開発するグループが攻撃ツールを“サービス”として提供し、別の攻撃者(アフィリエイト)が実際の攻撃を行うという分業型のビジネスモデルです。

従来は、高度な技術力を持つ攻撃者しかランサムウェア攻撃を実行できませんでした。しかしRaaSの登場によって、専門的な開発能力を持たない攻撃者でも、提供されたツールを利用して攻撃を行えるようになりました。その結果、攻撃者の数が増加し、攻撃の分業化や組織化も進んでいます。

現在では、ランサムウェア開発者、侵入を担当する攻撃者、情報窃取や脅迫を行うグループなどが役割を分担しながら活動しており、ランサムウェア攻撃そのものが“犯罪ビジネス”として拡大しています。これにより、攻撃件数だけでなく、攻撃手法そのものも急速に高度化・複雑化しています。

なぜ“侵入前提”で考える必要があるのか

近年のランサムウェア攻撃は、VPN機器やリモートデスクトップ接続の脆弱性、認証情報の窃取など、複数の経路を組み合わせながら侵入するケースが増えています。また、侵入後も内部ネットワークを横展開し、サーバやバックアップ環境まで攻撃対象を広げるなど、従来より高度で組織的な攻撃が主流になっています。そのため現在では、「完全に侵入を防ぐ」ことだけを前提とするのではなく、侵入される可能性を想定したうえで、被害を最小限に抑える考え方が重要になっています。特に、早期検知や初動対応、アクセス権限管理、バックアップ運用など、侵入後の被害拡大を防ぐための体制整備が、企業に求められるようになっています。

まとめ

現在のランサムウェア攻撃は、単なるマルウェア感染ではなく、企業活動全体を停止させる深刻な経営リスクへと変化しています。近年は、サプライチェーン攻撃や標的型攻撃、情報公開を伴う二重脅迫、RaaS(Ransomware as a Service)による攻撃の分業化などによって、攻撃そのものが高度化・組織化しています。

そのため、従来のように「ウイルス対策ソフトを導入していれば安心」という時代ではなくなっています。企業には、侵入経路や攻撃の流れ、被害発生の仕組みを正しく理解したうえで、平時から備える姿勢が求められています。特に、侵入を完全に防ぐことだけではなく、侵入後の被害拡大を抑える視点を持つことが、これからのランサムウェア対策では重要になります。

ランサムウェア攻撃がどのような経路で侵入するのかについては、以下の記事で詳しく解説しています。
「ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説」


公開日:2024年2月15日
更新日:2026年5月27日

編集責任:木下

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

【企業のためのランサムウェア対策ガイド】ランサムウェアとは何か ―企業が知るべき被害・仕組み・対策の基本―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

【企業のためのランサムウェア対策ガイド】ランサムウェアとは何かアイキャッチ画像

近年、企業や組織を狙ったランサムウェア被害が国内外で急増しています。単なるウイルス感染ではなく、業務停止や情報漏えい、金銭要求へ発展するケースも多く、いまやランサムウェアは企業経営に直結するリスクの一つとなっています。

本記事では、ランサムウェアの基本的な仕組みや特徴、代表的な攻撃手法、感染経路について解説します。また、VPN機器やリモートデスクトップを悪用した近年の侵入事例にも触れながら、企業が押さえるべきリスクの全体像を整理します。

なお、本記事は「企業のためのランサムウェア対策ガイド」シリーズとして、関連する各テーマも順次解説していきます。

ランサムウェアがどのような経路で侵入するのかについては、以下の記事で詳しく解説しています。
「ランサムウェアの感染経路とは ―企業が見落としがちなVPN・RDP侵入リスクを解説」

マルウェアの一種である「ランサムウェア」

ランサムウェアとは、マルウェア(悪意のあるソフトウェア)の一種で、感染したコンピュータやシステム内のデータを暗号化し、アクセスできない状態にした上で、復旧と引き換えに金銭(身代金)を要求する攻撃を指します。

マルウェアには、ウイルス、ワーム、トロイの木馬、スパイウェアなどさまざまな種類がありますが、ランサムウェアは「業務停止やデータ利用不能を引き起こし、金銭を要求する」という点が大きな特徴です。

関連リンク:「マルウェアに感染したら-マルウェアの種類と対策、ウイルスとの違いは-」

近年は個人だけでなく、企業や自治体、医療機関など組織を狙った攻撃が急増しており、業務停止や情報漏えいによって大きな社会的影響が発生しています。また現在では、不特定多数を狙う「ばらまき型」だけでなく、特定の企業や組織を狙う「標的型攻撃」へと変化しています。攻撃者は事前にネットワーク構成や脆弱性を調査したうえで侵入し、内部ネットワークを横展開しながら、サーバや業務システム全体を狙うケースが増えています。

ランサムウェア攻撃がどのように侵入し、暗号化や脅迫へ発展するのかについては、以下の記事で詳しく解説しています。
「ランサムウェアの仕組みとは ―感染から暗号化までの動きを解説―」

ランサムウェアの語源

ランサムウェアの語源(初心者マークに手を添えた画像)イメージ

「ランサムウェア」とは、英語の「Ransom(ランサム)」と「Software(ソフトウェア)」を組み合わせた造語です。この名前は、この種のマルウェアが行う主な行為、すなわち被害者のコンピュータシステムやデータにアクセスを制限し、それらの解放や復元を身代金と交換するという性質に由来しています。攻撃者は感染したシステムやデータを“人質”のように利用し、復旧や公開停止と引き換えに金銭を要求します。

ランサムウェア攻撃の主な特徴は、以下のとおりです。

データの暗号化

感染した端末やサーバのデータを暗号化し、利用できない状態にします。企業では業務システムやファイルサーバが停止し、事業継続に深刻な影響が出るケースもあります。

身代金の要求

攻撃者は、データ復旧のための復号鍵と引き換えに金銭を要求します。支払いには仮想通貨など匿名性の高い手段が利用されることが多く、支払っても復旧が保証されるわけではありません。

情報公開を伴う「二重脅迫」

近年では、データを暗号化するだけでなく、事前に情報を窃取した上で「公開されたくなければ支払え」と脅迫する“二重脅迫型”が主流になっています。

主なランサムウェアグループ

LockBit2019年に初めて確認され、現在も攻撃手法を進化し続けている。長く代表的なRaaSとして知られたが、2024年のOperation Cronosで基盤を押収され、2025年にも追加制裁が行われた*2。現在は「絶対的な主役」というより、摘発を受けてもブランドや派生的影響が残る象徴的事例として扱うのが適切である。
Akira中小企業を中心に、製造、教育、IT、医療、金融、食品・農業など多様な業種を狙う代表的グループ。2025年時点でも新しいTTP(Tactics(戦術), Techniques(技術), and Procedures(手順))が継続的に確認されており、バックアップ、MFA、既知脆弱性対策の重要性が改めて指摘されている*2。
Play2022年以降活動するランサムウェアグループで、2024年~2025年にかけて非常に活発。北米・南米・欧州の企業や重要インフラを標的とし、2025年5月時点で約900組織が被害を受けたとFBIは把握している*3。多要素認証の未導入や既知脆弱性の放置が侵入の足掛かりになりやすい。
Medusa2025年2月時点で300超の被害組織。IAB(Initial Access Broker)、フィッシング、未パッチ脆弱性を組み合わせる典型的な現代型RaaSが特徴*4。
RansomHub2024年に台頭したRaaS型ランサムウェアグループ。重要インフラを含む幅広い業種を標的とし、データ窃取と暗号化を組み合わせた「二重恐喝」を行う。フィッシング、既知脆弱性の悪用、パスワードスプレーなどで侵入し、他の大手グループから流入したアフィリエイトの受け皿になっている点も特徴である*5。

関連リンク:「【2025年版】ランサムウェアギャング大図鑑:脅威マップと攻撃の特徴 第2回:2025年注目のランサムウェアギャング徹底分析」

近年のランサムウェア攻撃の流れや特徴については、以下の記事で詳しく解説しています。
「ランサムウェアの攻撃手法とは – 侵入から暗号化までの流れを解説」

ランサムウェアの感染経路

ランサムウェアを含むマルウェアの感染経路は様々ありますが、以下に主な感染経路の分類と説明をします。

マルウェア(ランサムウェア)の主な感染経路

ランサムウェアを含むマルウェアにはさまざまな感染経路があります。代表的なものとしては、以下が挙げられます。

  • フィッシングメールの添付ファイルやリンク
  • 不正サイト・改ざんサイトの閲覧
  • ソフトウェアやOSの脆弱性
  • VPN機器の脆弱性
  • リモートデスクトップ接続(RDP)の悪用
  • 認証情報の窃取・使い回し

近年のランサムウェア被害では、メール添付型だけでなく、VPN機器やリモートデスクトップ接続を悪用した侵入が増加しています。

VPN機器・リモートデスクトップ接続からの侵入

VPN機器・リモートデスクトップ接続からの侵入(セキュリティの画像)イメージ

近年、VPN機器やリモートデスクトップ経由のランサムウェア感染が増加した背景には、テレワークの普及があります。

多くの企業が外部から社内ネットワークへ接続する仕組みを導入したことで、VPN機器やリモートデスクトップが攻撃対象になりました。

攻撃者は、以下のような弱点を悪用します。

  • 未修正の脆弱性
  • 弱いパスワード
  • 認証情報の使い回し
  • 多要素認証未設定
  • 不適切なアクセス制御

特に、VPN機器やRDPに脆弱性が存在すると、攻撃者は正規ユーザになりすまして侵入し、内部ネットワークへアクセスできるようになります。

警察庁が発表した「サイバー空間をめぐる脅威の情勢等」によると、令和7年に都道府県警察から警察庁に報告のあった企業・団体等のランサムウェアの被害件数は226件でした。被害に遭った企業へ行ったアンケート調査で感染経路への質問を行ったところ、約8割以上がVPN機器・リモートデスクトップ接続からの侵入であることが報告されています*6。

VPN機器やリモートデスクトップを悪用した侵入経路については、以下の記事で詳しく解説しています。
「ランサムウェアの感染経路とは – 企業が見落としがちな侵入ポイントと対策」

ランサムウェア対策で重要な考え方

ランサムウェア対策では、「特別な対策」だけが重要なわけではありません。むしろ、以下のような基本的なセキュリティ対策を継続できているかが重要です。

  • 脆弱性管理・アップデート
  • 多要素認証(MFA)の導入
  • アクセス権限管理
  • バックアップ運用
  • EDR
  • ウイルス対策
  • 従業員教育
  • インシデント対応体制

近年の攻撃は高度化していますが、多くの侵入は基本的な対策不足を狙っています。そのため、最新の脅威情報だけでなく、「基本を継続できる運用体制」を持つことが重要です。

まとめ

ランサムウェアは、単なるマルウェア感染ではなく、企業活動そのものを停止させる深刻な経営リスクへと変化しています。特に近年は、VPN機器やリモートデスクトップを悪用した侵入、サーバや業務システムを狙う標的型攻撃、情報公開を伴う二重脅迫型など、攻撃手法が高度化しています。だからこそ、脆弱性対策や認証管理、バックアップ運用、従業員教育といった基本的なセキュリティ対策を継続的に見直すことが重要です。

ランサムウェアによって企業にどのような被害が発生するのかについては、以下の記事で詳しく解説しています。
「ランサムウェア被害の実態 – 業務停止・損害・企業が直面するリスクとは」

本シリーズでは、ランサムウェアの感染経路、攻撃手法、被害リスクについても詳しく解説しています。あわせてご覧ください。


公開日:2024年2月9日
更新日:2026年5月27日

編集責任:木下

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナーダイジェスト動画

Share

アーカイブ動画

過去ご好評いただいたウェビナーの抜粋動画を無料で公開しています。


ピックアップ

ウェビナーダイジェスト版:2026年、企業が直面するサイバー脅威― IPA 『情報セキュリティ10大脅威 2026』から考える対応戦略

2026年

ウェビナータイトル画面「2026年、企業が直面するサイバー脅威― IPA 『情報セキュリティ10大脅威 2026』から考える対応戦略」2026.3.18(水)開催
2026年、企業が直面するサイバー脅威― IPA 『情報セキュリティ10大脅威 2026』から考える対応戦略 ―
再生時間:05:01

2025年

ウェビナータイトル画面「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」2025.9.10(水)開催
フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜
再生時間:05:01
ウェビナータイトル画面「進化するランサムウェア攻撃」2025.7.16(水)開催
進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-
再生時間:05:00
ウェビナータイトル画面「ランサムウェア対策の要! ペネトレーションテストとは?」2025.1.22(水)開催
ランサムウェア対策の要! ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-
再生時間:04:55

2024年

ウェビナーダイジェスト版:脆弱性診断の新提案!スピード診断と短納期で解決する「SQAT with Swift Delivery」セミナー2024.12.18(水)開催
脆弱性診断の新提案!スピード診断と短納期で解決する「SQAT® with Swift Delivery」セミナー
再生時間:05:09
ウェビナーダイジェスト版:中小企業に迫るランサムウェア!  サプライチェーン攻撃とは- サプライチェーン攻撃から企業を守るための取り組み2024.11.20(水)開催
中小企業に迫るランサムウェア! サプライチェーン攻撃とは- サプライチェーン攻撃から企業を守るための取り組み
再生時間:05:11
2024.11.13(水)開催
ウェブ担当者必見!プライバシー保護規制対応と情報セキュリティ
-サイバー攻撃への事前・事後対応-

再生時間:05:07
2024.8.7(水)開催
AWS・Azure・GCPユーザー必見!企業が直面するクラウドセキュリティリスク
再生時間:05:18
2024.7.10(水)開催
ランサムウェアの脅威を知る~脅威に備えるためのランサムウェア対策
再生時間:05:02
2024.6.19(水)開催
サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-
再生時間:05:04
2024.5.22(水)開催
対応必須! 情報セキュリティ事故発生時の緊急対応とは
再生時間:05:09
2024.4.24(水)開催
知っておきたいIPA『情報セキュリティ10大脅威 2024』~セキュリティ診断による予防的コントロール~
再生時間:05:19
2024.4.17(水)開催
変化する不確実性の時代における「安心・安全・安定のWebサイト運営」セミナー
再生時間:03:00

2023年

2023.11.15(水)開催
Webアプリケーションの脆弱性対策-攻撃者はどのように攻撃するのか-
再生時間:05:42
2023.10.18(水)開催
自動車産業・製造業におけるセキュリティ対策のポイント-サプライチェーン攻撃の手口と対策方法-
再生時間:04:56
2023.8.9(水)開催
DevSecOpsを実現!-ソースコード診断によるセキュリティ対策のすすめ-
再生時間:05:29
2023.7.20(水)開催
今さら聞けない!PCI DSSで求められる脆弱性診断あれこれ
再生時間:05:00
2023.6.21(水)開催
今さら聞けない!クラウドセキュリティあれこれ
再生時間:05:00
2023.5.17(水)開催
今さら聞けない!ペネトレーションテストあれこれ
再生時間:05:20
2023.4.19(水)開催
知っておきたいIPA『情報セキュリティ10大脅威 2023』~セキュリティ診断による予防的コントロール~
再生時間:05:00
2023.3.15(水)開催
予防で差がつく!脆弱性診断の話
再生時間:04:57
2023.1.27(水)開催
今さら聞けない!ソースコード診断あれこれ
再生時間:05:00

2022年

2022.6.22(水)開催
テレワーク運用時代のセキュリティ情報の集め方-セキュリティに求められる情報収集とは-
再生時間:04:51
ウェビナーダイジェスト版:企業の対策すべき脆弱性入門2022.4.21(水)開催
企業の対策すべき脆弱性入門
再生時間:05:13

TOP-更新情報に戻る


年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像