RIZAPの生成AIへの顧客情報誤アップロードから考える ―企業が見直すべきシャドーAI対策

Share
RIZAPの生成AIへの顧客情報誤アップロードアイキャッチ画像

生成AIの業務利用が広がる一方、会社が把握・承認していないAIサービスを従業員が利用する「シャドーAI」は、情報漏洩につながるリスクの一つです。本記事では、RIZAPが公表した事案をもとに、生成AIへ情報を送信する際の注意点と、企業が見直すべきシャドーAI対策について解説します。

※本記事は2026年9月14日時点で公表されている情報に基づき作成しています。

RIZAPの生成AIへの誤送信で何が起きたのか

2026年9月3日、RIZAPは、社員が私用の外部生成AIサービスに顧客情報を誤ってアップロードしたと公表しました。[1]今回の事案は、RIZAPの社員が特定保健指導管理システムのデータを集計する際、顧客情報を外部の生成AIサービスに誤ってアップロードしたものです。対象は、同システムに2026年1月1日から8月19日までに登録された対象者データの一部で、氏名や保険証記号番号のほか、疾患情報などの要配慮個人情報も含まれます。同社の発表では、対象者数および利用された生成AIサービスの名称は公表されていません。またAI事業者以外の第三者による閲覧と学習利用の可能性はないと説明する一方、事業者の役職員等が閲覧可能だったかは確認中としています。外部生成AIへの情報送信では、閲覧の可能性と学習への利用は別の論点です。

図1:RIZAPの公表内容
※「学習されない」という説明だけで、外部送信の適否は判断できません。
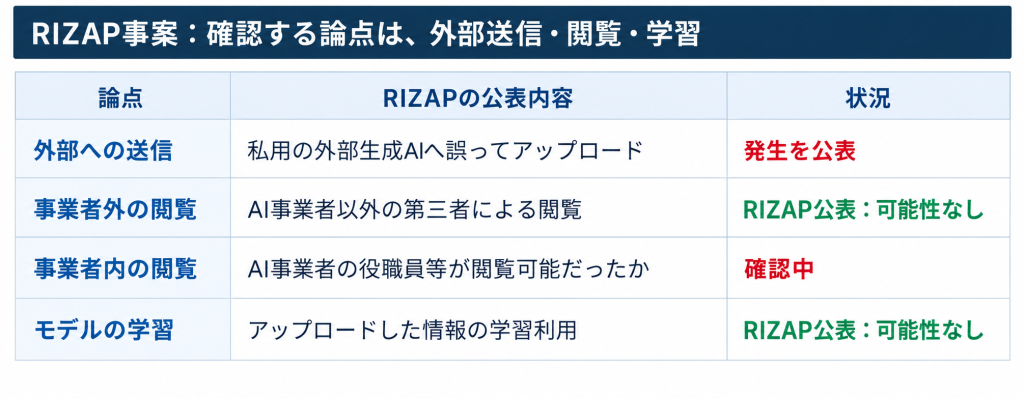
出典:RIZAP株式会社「当社における外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ」(2026年9月3日)(https://business.rizap.jp/news/2492)を基に作成

「学習されない」だけで生成AIへの入力を判断しない

外部の生成AIサービスにファイルをアップロードすると、まず、そのサービスへ情報を送信することになります。その後にどのように保存・処理され、誰がアクセスでき、学習に利用されるかは、契約や設定、サービスの仕様によって確認する論点です。一つの設定を見ただけで、情報の取り扱い全体を判断することはできません。

個人情報保護委員会は、生成AIに個人情報を含むプロンプトを入力する際、特定した利用目的の達成に必要な範囲かを確認するよう注意喚起しています。また、本人の同意なく入力した個人データが応答の出力以外の目的で扱われる場合には、法に違反する可能性があるとして、機械学習に利用しないこと等の十分な確認を求めています。[2]企業が確認すべきなのは、「学習をオフにしたか」に加えて、「この業務に、この情報を外部へ送る必要があるか」です。たとえば、集計式を知りたいだけなら実在する顧客のデータを渡さず、架空のサンプルで処理方法を相談できる場合があります。また、実データの処理が必要な場合は事前に承認された環境と手順で取り扱う業務プロセスを設計します。

シャドーAIとは? 私用アカウントと業務利用の境界

本記事で述べている「シャドーAI」とは、会社が把握・承認していないAIサービスを、従業員が業務に利用することです。たとえば、会社が承認していない個人アカウントで、会社の資料を要約したり、業務ファイルを分析したりする利用が該当します。同じサービス名でも、会社が契約・管理する環境と、従業員の私用アカウントでは、管理できる範囲や適用される条件が同じとは限りません。そのため、社内ガイドラインに「生成AIの利用可」とだけ記載しても、判断基準としては不足します。対象のサービスと契約プラン、使用するアカウント、許可する業務、入力できる情報を一緒に示す必要があります。「会社で使えるAI」と「自分が普段使っているAI」を現場が取り違えないよう、利用ルールや利用環境を整えることが大切です。

RIZAPでは再発防止策として、社内で許諾されていない生成AIの業務利用禁止の再周知、教育、アクセス権限や利用環境の点検・見直しを挙げています。企業が生成AIの利用を見直す際は利用ルールだけでなく、アクセス制限などの利用環境もあわせて確認する必要があります。

生成AIの情報漏洩を防ぐために企業が見直すべきこと

社内ルールは、現場の作業に沿った形で示すと使いやすくなります。以下は、企業が自社の契約や情報分類に合わせて具体化するための判断例です。

図2:生成AIへファイルを送る前の判断例
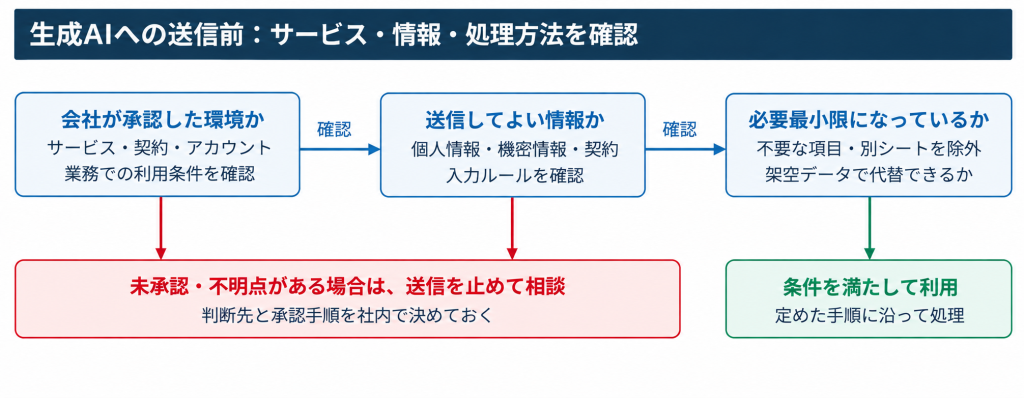
参考:個人情報保護委員会【別添1】「生成AIサービスの利用に関する注意喚起等について」(令和5年6月2日)(https://www.ppc.go.jp/files/pdf/230602_kouhou_houdou.pdf)等を参考に弊社作成。
※図は企業向けの一般的な判断例であり、法令上の適否を判定するものではありません。また、RIZAP社内の実際の運用を示すものではありません。

ファイル単位ではなく、中に含まれる情報まで確認する

表計算ファイルには、集計対象の列だけでなく、別のシートや自由記述欄に情報が残っている場合があります。そこで、アップロード用のデータを別に作成し、必要な項目だけを含める手順を設けます。氏名を削除しただけで安全と判断せず、番号や属性の組合せなど、個人を識別できる情報が残っていないかも確認します。

禁止事項と、迷ったときの相談先をセットにする

教育では「個人情報を入力しない」という説明に加え、集計表、議事録、顧客から届いた資料など、実際の業務を題材に判断を練習します。許可された使い方と相談窓口も示し、判断できないファイルは送信を止めて確認する運用にします。アクセス制限やデータ送信の制御を導入する場合も、対象のサービスや通信経路でどこまで制御できるかを確認したうえで、ルールを補完する仕組みとして位置付けます。

生成AIへ誤って情報を送信した場合の対応

生成AIへの誤送信に気付いたら、追加の送信を止め、社内の情報セキュリティ・個人情報管理の担当窓口へ速やかに報告します。サービス名、アカウント、送信日時、ファイルの内容、実施した操作を整理し、削除依頼や事業者への照会を進めます。必要な記録の保全と拡散防止は担当者の指揮で行い、記録用に機微な情報を別の外部サービスへコピーしないようにします。 確認したいのは、保存先と保持期間、閲覧の可能性、学習等への利用、削除の対象と完了状況です。画面上の履歴削除と、事業者側にあるデータの削除がどのような関係にあるかも確認します。行政機関への報告や本人への通知については、把握した事実に基づき、個人情報保護委員会の案内に沿って要否を判断します。[3]

生成AIの安全な業務利用に向けたBBSecの支援

生成AIの利用を始めていても、承認手順や教育が追い付いていない企業は、まずルールと実際の使い方の差を整理することが出発点になります。BBSecの「AIサービス提供者・利用者向けサイバーセキュリティ対策支援」では、AI利用者向けのセキュリティガイドライン雛形の提供と、事業に合わせたカスタマイズによる整備支援を用意しています。さらに、AI利用時の脅威・リスク・適切な利用方法・対策を扱う教育コンテンツの提供や、講師によるオンライン研修にも対応しています。既存の社内規程との整合性を見直したい場合は、「情報セキュリティ文書整備支援」により、文書体系の提案や既存文書の統廃合・改訂について支援を受けることもできます。生成AIを安全に業務利用するためには、ルールを定めるだけでなく、従業員が実際の業務で判断できるよう、教育とあわせて運用していくことが重要です。自社のAI利用ルールや教育体制を見直したい場合は、BBSecにご相談ください。

よくある疑問

▼ 個人情報を削除すれば、自由に使えますか?

【参考情報】

編集責任:木下


生成AIの安全な業務利用についてご相談ください

生成AIの安全な業務利用や、AI利用ルール・教育体制の整備についてお悩みの方は、ブロードバンドセキュリティ(BBSec)までお気軽にご相談ください。


ウェビナー開催のお知らせ

最新情報はこちら


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

クラウドセキュリティの事故・インシデント事例から学ぶ主なリスク

Share

クラウドサービスの利用は利便性などのメリットがある一方で、セキュリティリスクも伴います。サイバー攻撃の被害に遭った場合、データの漏洩やサービス停止に追い込まれてしまうなどのリスクがあります。実際、国内外でもクラウドサービス(SaaS)のセキュリティ設定ミスなどを原因としたセキュリティインシデントが発生しており、その影響は深刻です。本記事では、クラウドサービスの利用時におけるセキュリティリスク、具体的なインシデント事例、サプライチェーンでのセキュリティについて解説します。

クラウドサービス利用時のセキュリティリスク

クラウドサービスの利用が拡大する一方で、組織を脅かす要因(脅威)や様々なリスクが存在します。

【要因(脅威)】

  • 不正アクセス:クラウド上のデータやシステムに対する未承認のアクセスは、企業情報の漏洩や改竄につながる可能性があります。
  • サイバー攻撃:DDoS攻撃やマルウェアの拡散は、サービスの停止やデータの破壊を引き起こすことがあります。
  • 内部不正:従業員や内部関係者が意図的に不正行為を行うケースがあり、これは情報の盗難や破壊に直結します。
  • 設定/管理の不備:アクセス権限の設定ミスやセキュリティパッチの適用漏れは、攻撃者にとって格好の侵入経路となります。

【リスク】

  • 情報漏洩:クラウド上に保存されたデータが外部に流出することです。不正アクセスやサイバー攻撃、内部不正によって機密情報が漏洩すると、企業の信用が大きく損なわれ、顧客や取引先との信頼関係が崩壊する危険性があります。
  • 情報改ざん(消失・破壊):クラウド上のデータが不正に改ざんされたり、消失・破壊されたりすることです。サイバー攻撃や内部不正が原因でデータの整合性が失われると、業務運営に重大な支障をきたし、最悪の場合、ビジネスの継続が困難になることもあります。
  • システム停止:クラウドサービス自体が停止するリスクです。DDoS攻撃や設定/管理の不備によってシステムがダウンすると、サービス提供が一時的に停止し、顧客対応や取引が滞ることになります。これにより、企業の収益に直接的な影響を与え、長期的なビジネス成長にも悪影響を及ぼす可能性があります。

クラウドサービスのセキュリティインシデントの例

近年、クラウドサービスのセキュリティに関する設定が十分でなかったために、意図せず、クラウドサービスで管理している機密情報を無認証状態で外部に公開してしまい、機密情報を漏洩させてしまった事例が相次いで報告されています。以下に、国内で実際に発生したインシデントを例に挙げ、その原因、被害状況などを紹介します。

日本国内のクラウドセキュリティインシデントの報告事例(2023年)

報告年月業種原因概要
2023年12月総合IT企業設定ミス利用するクラウドサービス上で93万5千人以上の個人情報を含むファイルが公開設定となっており、閲覧可能な状態だった*1
2023年6月地方公共団体設定ミス利用するクラウドによるアンケートフォームの設定ミスにより、申込者の個人情報が漏洩していた。*2
2023年5月自動車メーカー設定ミス関連会社が運用するクラウド環境に設定ミスがあり、管理委託する顧客約215万人分に係る情報が、外部より閲覧可能な状態だった。*3
2023年4月空調
設備メーカー
不正アクセス利用するクラウド型名刺管理サービスで従業員になりすました不正アクセスが確認され、約2万件の名刺情報が第三者に閲覧された可能性*4

2023年5月に公表された国内自動車メーカーの事例について判明した内容は以下のとおりです。顧客に関する情報が、長いものでは約10年もの間、外部から閲覧可能な状態となっていました。

公表日外部から閲覧された
可能性のある情報
対象閲覧可能になっていた期間
5月12日車載端末ID、車台番号、車両の位置情報、時刻2012年1月2日~2023年4月17日の間、該当サービスを契約していた約215万人2013年11月6日~2023年4月17日
5月12日法人向けサービスで収集されたドライブレコーダー映像(非公開)2016年11月14日~2023年4月4日
5月31日車載端末ID、更新用地図データ、更新用地図データ作成年月該当サービスに契約した顧客、および該当サービス契約者のうち、2015年2月9日~2022年3月31日の間に、特定の操作を行った顧客2015年2月9日~2023年5月12日
5月31日住所、氏名、電話番号、メールアドレス等日本を除くアジア・オセアニア2016年10月~2023年5月

本件に対しては個人情報保護委員会からの指導が入り、2023年7月には同社より以下に示した再発防止策が明示されています。サプライチェーンである委託先関連会社とも共有され、管理監督すると公表されました。自社のみならず、委託先についてもクラウド設定にセキュリティ上の不備がないか注意する必要があります。

  • 技術的安全管理措置の強化
  • 人的安全管理措置の徹底
  • 機動的な委託先管理のための見直し

また、2023年12月7日、スマホアプリなどを提供している国内総合IT企業が、Googleドライブで管理していた一部ファイルが外部から閲覧可能な状態だったと公表しました。ファイルへのリンクを知っていれば、誰でもインターネット上でアクセス可能な状態だったといいます。インシデントの原因は、Googleドライブの閲覧範囲の公開設定を「このリンクを知っているインターネット上の全員が閲覧できます」にしていたことで、設定がされてから6年以上もの間、閲覧可能な状態となっていました。

クラウドサービスの設定ミスでセキュリティインシデントが多発している原因の一つとして考えられるのが、クラウドサービスを利用している企業や組織が対応すべき情報セキュリティ対策が曖昧になっていることです。クラウドサービス事業者とクラウドサービスユーザはお互いにクラウドサービスに対する責任を共有する「責任共有モデル」を多くの場合採用しています。しかし、実際にはクラウドサービス利用者側でのセキュリティの当事者意識が低いというケースが散見され、そのために設定ミスによるインシデントが多発していると考えられます。

サプライチェーンにおけるクラウドサービスのセキュリティ

クラウド上でソフトウェアを提供するサービス「SaaS」の利用が拡大するにともない、セキュリティに関するインシデントが多く報告されています。IPA(情報処理推進機構)が2023年7月に公開した「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」によると、セキュリティインシデントの主な原因として、クラウドサービス事業者のセキュリティ対策の不足や、利用者側のセキュリティ意識の欠如が挙げられています。また、サプライチェーン全体のセキュリティ管理の不備も大きな課題となっています。特に、クラウドサービスの利用状況の可視性が低く、インシデント発生時の対応が遅れることが、被害を拡大させる要因となっています。

さらに、同調査では、セキュリティ対策の強化が急務であるとする回答が多く寄せられました。具体的な対策としては、クラウドサービス提供者との連携強化、セキュリティ教育の徹底、サプライチェーン全体のセキュリティ監査の実施などが求められています。特に、サプライチェーン全体でのセキュリティ基準の統一と、インシデントが発生した際、迅速に対応ができる体制の構築が重要であると強調されています。

今回のアンケート調査の結果は、サプライチェーン全体でのセキュリティ意識の向上と、具体的な対策の実行が不可欠であることを示しています。

まとめ

クラウドサービスの利用が拡大する一方で、様々なセキュリティリスクが存在します。主な脅威としては、不正アクセス、サイバー攻撃、内部不正、設定や管理の不備が挙げられます。これらの脅威により、情報漏洩、情報改竄、システム停止といったリスクが生じる可能性があります。

クラウドサービスのセキュリティインシデントの例として、日本国内での具体的な事例が報告されています。例えば、総合IT企業では設定ミスにより93万5千人以上の個人情報が閲覧可能となっていたり、地方公共団体や自動車メーカーでは設定ミスにより申込者や顧客の個人情報が漏洩したりする事態が発生しています。

クラウドサービスのセキュリティインシデントの主な原因としては、クラウドサービス事業者のセキュリティ対策の不足や、利用者側のセキュリティ意識の欠如が指摘されています。セキュリティ対策の強化が急務であり、クラウドサービス提供者との連携強化、セキュリティ教育の徹底、サプライチェーン全体のセキュリティ監査の実施などが求められています。特に、サプライチェーン全体でのセキュリティ基準の統一と、インシデントが発生した際には、迅速な対応ができる体制の構築が重要です。

クラウド環境のセキュリティに不安はありませんか?

クラウド環境では、設定不備や権限管理の不備がセキュリティリスクにつながることがあります。BBSecでは、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。

公開日:2024年7月17日
更新日:2026年9月9日

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティインシデント発生時の対応 ―初動から復旧まで解説―

Share
セキュリティインシデント発生時の対応アイキャッチ画像

セキュリティインシデントが発生した際は、限られた時間の中で被害拡大を防ぎ、原因を調査し、業務復旧を進める必要があります。しかし、実際の現場では「まず何をすべきか」「どこまで影響が広がっているのか」「誰に報告すべきか」と判断に迷うケースも少なくありません。

初動対応の遅れや判断ミスは、情報漏えいや業務停止などの被害拡大につながる可能性があります。本記事では、セキュリティインシデント発生時に企業が取るべき対応について、初動対応から復旧までの流れを解説します。

なお、インシデント管理の全体像については、以下の記事で詳しく解説しています。
「セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像」

インシデント対応が遅れると被害が拡大する―「初動対応」の重要性

セキュリティインシデントが発生した際、最初に求められるのは「被害の拡大を防ぐこと」です。具体的には、該当システムのネットワーク接続を遮断する、影響範囲を限定する、ログを確保して証拠を保存するといった行動が挙げられます。ここで重要なのは、焦ってシステムを完全に停止させたり証拠を消去したりしてしまわないことです。例えば、感染が疑われるPCを慌てて初期化すると、攻撃経路やマルウェアの痕跡といった重要な調査情報を失うことになり、後続の対応が困難になります。そのため、インシデント発生時には「まず拡大防止と証拠保全を優先する」という基本原則を徹底する必要があります。初動段階での判断ミスが、被害規模や復旧にかかる時間を大きく左右するのです。

セキュリティインシデント対応の基本フロー

社内連携と報告体制

セキュリティインシデントが発生した際、技術的な対応と同じくらい重要なのが「社内連携と報告体制」です。現場担当者が異常を検知した場合、直属の上司や情報システム部門への迅速な報告はもちろん、経営層へのエスカレーションルートを明確にしておくことが不可欠です。さらに、インシデント対応を一部門だけに任せるのではなく、法務・広報・総務など関連部門との連携が欠かせません。例えば、法務部門は法的リスクの確認や外部機関への届出判断を担い、広報部門は顧客や取引先への適切な情報発信を行います。これらが連携できていないと、組織全体としての対応が後手に回り、混乱や信頼失墜を招く恐れがあります。そのため、平常時から「誰が・どのタイミングで・誰に報告するか」を明文化したインシデント対応計画を整備しておくことが重要です。

被害範囲の特定

セキュリティインシデントが発生した際に、初動対応で重要なのが「被害範囲の特定」です。単なる障害や一時的な不具合と、外部からの不正アクセスやマルウェア感染といったインシデントを明確に区別する必要があります。具体的には、ログの解析やネットワーク監視、ユーザ報告などを通じて、侵入経路や影響を受けたシステム、漏洩が疑われる情報を洗い出します。この段階で誤った判断を下すと、被害を過小評価して対応が遅れたり、逆に過大評価して不要な混乱を招いたりするリスクがあります。そのため、迅速かつ客観的に状況を評価できる仕組みを整えておくことが欠かせません。

被害の封じ込め・拡大防止

被害範囲を特定した後は、被害の「封じ込め」が必要です。これは、インシデントの拡大を防ぎ、さらなる被害を最小限に抑えるための重要なプロセスです。例えば、侵害を受けたサーバをネットワークから切り離す、攻撃者が利用したアカウントを即座に無効化する、通信を一時的に遮断するなどの対応が考えられます。ただし、封じ込めの方法を誤ると、証拠が失われたり、攻撃者に異変を察知されて活動を隠蔽されたりする恐れもあります。そのため、封じ込めの対応はセキュリティチーム内で役割を明確にし、優先順位を付けて慎重に進めることが求められます。

原因調査・ログ解析・フォレンジック調査

封じ込めが完了した後は、インシデントの原因を突き止める「原因調査」が不可欠です。攻撃者がどのように侵入したのか、どの脆弱性を悪用したのか、内部関係者の過失や不正が関与していないかなど、多角的な視点から調査を進める必要があります。ログ解析やフォレンジック調査を通じて、攻撃経路や被害状況を正確に把握することが求められます。この段階で調査が不十分だと、再発防止策が不完全となり、再び同様の被害を招く可能性が高まります。そのため、外部のセキュリティ専門家の協力を得るケースも少なくありません。

復旧対応

原因が特定された後は、システムやサービスの復旧作業に移ります。ただ単に停止したサービスを再開させるのではなく、原因を取り除き、安全性を確認したうえで再稼働することが重要です。例えば、脆弱性が悪用されていた場合はセキュリティパッチを適用し、不正アクセスで改竄されたデータがあればバックアップから復旧します。また、復旧の際には「段階的な再開」を意識することが推奨されます。いきなり全システムを戻すのではなく、優先度の高いシステムから順に稼働させ、監視を強化しながら正常性を確認することで、再度の障害発生や攻撃再開のリスクを軽減できます。

関係者への報告・情報共有

復旧作業と並行して、関係者への適切な報告や情報共有も欠かせません。セキュリティインシデントは自社だけの問題ではなく、取引先や顧客、さらには規制当局にまで影響が及ぶ可能性があります。そのため、影響範囲を正確に把握したうえで、必要な関係者に迅速かつ誠実に情報を提供することが求められます。特に個人情報漏洩が発生した場合、法令やガイドラインに従った報告が義務付けられているケースも多く、対応を怠れば法的リスクや企業の信頼失墜につながります。また、社内向けの情報共有も重要であり、従業員が不安や誤情報に惑わされないよう、明確なメッセージを発信する体制を整えることが望まれます。

再発防止策の検討

インシデント対応の最終段階は、再発を防ぐための改善策を講じることです。単に原因を修正するだけでなく、組織全体のセキュリティ体制を見直す機会として活用することが重要です。例えば、脆弱性管理の仕組みを強化する、アクセス制御のルールを見直す、ログ監視やアラートの精度を高めるなど、技術的な改善が挙げられます。また、従業員へのセキュリティ教育や定期的な訓練を実施し、人為的なミスや不注意を減らす取り組みも効果的です。さらに、インシデント対応の流れを記録し、振り返り(ポストモーテム)を行うことで、今後同様の事態が発生した際に迅速かつ適切に対処できる体制を構築できます。

BBSecでは

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスも提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

まとめ

本記事では、セキュリティインシデントが発生した際に組織が取るべき対応を、初動から原因調査、復旧、関係者への報告、そして再発防止まで段階的に解説しました。インシデント対応は単なる技術的作業ではなく、社内連携や外部機関との調整、法令遵守、そして企業全体の信頼維持といった広範な要素が関わります。特に初動対応の速さや正確さは被害の拡大を防ぐ鍵となるため、日頃からの対応体制の整備や訓練が欠かせません。次回第3回では、インシデントの発生を未然に防ぐ取り組みや、組織全体でのセキュリティ強化策について詳しく解説し、実践的な予防策のポイントを紹介します。

インシデント発生時の対応を円滑に進めるためには、平時から対応体制を整備しておくことが重要です。
「インシデント対応体制とは?CSIRTの役割と企業が整えるべき運用のポイント」

【参考情報】

公開日:2025年10月8日
更新日:2026年6月17日

編集責任:木下


ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティインシデントとは?基礎知識と代表的な事例を解説

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

セキュリティインシデントとは何か?基礎知識と代表的な事例アイキャッチ画像

サイバー攻撃や情報漏えい、不正アクセス、ランサムウェア感染など、企業を取り巻くセキュリティリスクは年々増加しています。こうした事象は「セキュリティインシデント」と呼ばれ、発生した場合は情報資産の損失だけでなく、事業停止や信用低下につながる可能性があります。

しかし、「どのような事象がセキュリティインシデントに該当するのか」「企業はどのようなリスクを認識すべきか」を正しく理解できていないケースも少なくありません。

本記事では、セキュリティインシデントの定義や代表的な事例、企業への影響についてわかりやすく解説します。

インシデント管理や対応フローの全体像については、関連記事もあわせてご覧ください。
「セキュリティインシデント管理とは?企業が押さえるべき対応フローと体制の全体像」

セキュリティインシデントの定義

セキュリティインシデントとは、情報システムやネットワークにおいて、情報のセキュリティの3要素、「機密性」「完全性」「可用性」を脅かす事象の総称です。具体的には、不正アクセスや情報漏洩、マルウェア感染、サービス運用妨害(DoS)攻撃などが含まれます。近年はクラウドやリモートワークの普及により、攻撃対象や被害の範囲が広がり、セキュリティインシデントの発生リスクは増大しています。国内外で大規模な事件が相次いで報道されるなか、インシデントの発生はもはや大企業に限られた問題ではなく、中小企業や自治体、教育機関に至るまで幅広い組織が直面しています。そのため、経営層から現場担当者に至るまで、セキュリティインシデントへの理解と備えが求められているのです。

セキュリティインシデントの種類(例)

一口にセキュリティインシデントといっても、その内容は多岐にわたります。代表的なものとしては、まず「不正アクセス」が挙げられます。攻撃者が外部からシステムに侵入し、機密情報を窃取したり改竄したりするケースです。次に「マルウェア感染」があります。ウイルスやランサムウェアなどの悪意あるソフトウェアにより、データが暗号化され業務が停止する被害が増えています。また、従業員による「内部不正」も見逃せません。権限を持つ社員が意図的に情報を持ち出すケースや、誤操作による情報流出が問題化しています。さらに「情報漏洩」や「サービス停止(DoS/DDoS攻撃など)」も、企業活動を直撃する深刻なインシデントです。このようにセキュリティインシデントは外部攻撃だけでなく、内部要因やシステム障害など多面的に発生し得るため、幅広い視点での備えが不可欠です。

実際に発生した主なセキュリティインシデント事例

セキュリティインシデントは国内外で日々多発しています。この表は2025年8月から9月にかけて発生した主要な国内インシデント事例をまとめたものです。ランサムウェア攻撃や不正アクセスによる被害が多く、特に製造業や重要インフラへの影響が深刻化している傾向が見られます。

被害報告日被害企業概要主な原因影響範囲
2025年9月国内ガス・電力会社人為的ミスLPガス検針端末の紛失顧客情報6,303件の漏洩等のおそれ*5
2025年9月国内デジタルサービス運営委託事業者個人情報漏洩受講状況管理ツールへの登録作業ミスリスキリングプログラム受講者1名の個人情報が他の受講者1名に閲覧可能に*2
2025年9月国内食料品小売業個人情報漏洩サーバへの第三者からの不正アクセス企業情報及び個人情報が流出した可能性*3
2025年9月委託事業者操作・管理ミスオペレーターの利用者情報取り違い高齢者の見守り・安否確認が行われず*4
2025年9月国内オフィス機器販売会社個人情報漏洩第三者による不正アクセスカード支払い顧客の情報漏洩の可能性*5
2025年8月ハウステンボス株式会社システム障害第三者による不正アクセス一部サービスが利用できない状況に*6
2025年8月国内電力関連会社不正ログインリスト型攻撃(複数IPアドレスから大量ログイン試行)ポイント不正利用444件*7
2025年8月国内機器メーカー企業不正アクセス海外グループ会社を経由した第三者の不正アクセス一部サービス提供停止(8月16日復旧)*8
2025年8月医療用メーカー企業マルウェア感染システムのランサムウェア感染2日間出荷停止、その後再開*9
2025年8月国内建設事業者マルウェア感染システムのランサムウェア感染海外グループ会社の一部サーバが暗号化*10
2025年8月国内外郭団体乗っ取り第三者による一部メールアドレスの乗っ取り迷惑メール送信元として悪用*11
2025年8月暗号資産交換事業者クラウド設定ミス顧客データ移転作業中のクラウド設定ミス海外メディアの報道で発覚、アクセス制限不備*12
2025年8月国内銀行元従業員による情報の不正取得出向職員による電子計算機使用詐欺アコムから出向の元行員が逮捕・懲戒解雇*13
2025年8月国内病院個人情報不正利用委託職員が診療申込書から電話番号を不正入手LINEで患者に私的メッセージを送付*14
2024年12月国内総合印刷事業者マルウェア感染VPNからの不正アクセス(パスワード漏洩または脆弱性悪用)複数のサーバが暗号化される被害*15

これらの事例は「セキュリティインシデントは特定の大企業だけの問題ではない」という現実を示しており、規模や業種にかかわらず備えが不可欠であることを強調しています。

セキュリティインシデントが企業に与える影響

セキュリティインシデントが発生すると、企業は多方面に深刻な影響を受けます。最もわかりやすいのは、システム停止や情報漏洩に伴う金銭的損失です。業務が一時的に止まることで売上が減少し、復旧作業や調査にかかる費用も膨大になります。さらに、顧客情報や取引先情報が流出すれば、企業の信頼性が大きく揺らぎ、契約解除や取引停止に直結する可能性があります。また、個人情報保護法や業界ごとのセキュリティ基準に違反すれば、法的責任や行政処分を受けるリスクも高まります。株式市場に上場している企業であれば、セキュリティインシデントの公表によって株価が急落するケースも少なくありません。このように、単なるシステム障害にとどまらず、企業経営全体に打撃を与える点がセキュリティインシデントの恐ろしさといえます。

セキュリティインシデントを理解したら、次に重要なのは実際に発生した際の対応手順です。初動対応から復旧までの流れについては、以下の記事で詳しく解説しています。
「インシデント対応フローとは?発生時に企業が取るべき手順と判断ポイント」

まとめ

本記事では、セキュリティインシデントの定義や種類、実際に発生した事例、そして企業に及ぼす影響について解説しました。改めて強調すべきは、セキュリティインシデントは大企業だけでなく、中小企業や自治体、教育機関などあらゆる組織にとって現実的な脅威であるという点です。しかも一度発生すると、金銭的損失だけでなく、顧客や取引先からの信頼低下、法的リスク、社会的信用の失墜といった連鎖的な被害を引き起こします。こうした背景から、セキュリティインシデントを「発生してから考える」姿勢ではなく、「発生する前提で備える」姿勢が求められています。次回は、実際にインシデントが発生した際にどのような対応が必要なのか、初動から復旧までの流れを詳しく解説します。

【関連記事】

セキュリティインシデントへの理解を深めたい方は、以下の記事もあわせてご覧ください。

【参考情報】

公開日:2025年10月1日
更新日:2026年6月17日

編集責任:木下


サイバーインシデント緊急対応

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

2026年1Q KEVカタログ掲載CVEの統計と分析

Share
2026年1Q KEVカタログ掲載CVEの統計と分析

米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)から公開されている「KEVカタログ(Known Exploited Vulnerabilities)」は、実際に攻撃に悪用された脆弱性の権威あるリストとして、組織のセキュリティ対策の優先順位付けに不可欠なツールとなっています。本記事では、KEVカタログに2026年1月1日~3月31日に登録・公開された脆弱性の傾向を整理・分析します。

本記事は2025年1Q:第1四半期~4Q:第4四半期の分析レポートに続く記事となります。過去記事もぜひあわせてご覧ください。
「2025年1Q KEVカタログ掲載CVEの統計と分析」

はじめに

2025年4Qを対象とした前回記事 では、KEVカタログへ追加された62件のCVEを分析し、「実際に悪用された脆弱性」をどのように運用へ落とし込むべきかを整理しました。本稿はその続編として、2026年1月〜3月にKEVへ追加された71件を主対象に分析します。さらに、4月中旬までに追加された11件については速報として別枠で扱います。

2026年1Qの統計データ概要

2026年1Qに新規登録された脆弱性は以下の通りです。

月件数
1月17
2月28
3月26

2026年1QにKEVへ追加された件数は71件でした。前回4Qの62件から増加しています。2〜3月にかけて増加傾向がみられ、2025年4Qでみられた「10月集中型」とは異なる波形を示しています。前回のような単月集中型ではなく、継続的に悪用済み脆弱性が追加された四半期だったと言えます。

主要ベンダー別の内訳

ベンダー件数
Microsoft12
Apple7
Cisco4
Synacor3
SolarWinds3
Google3
SmarterTools3

ベンダー別では、Microsoftが継続して最多となった一方、Apple関連脆弱性が大きく増加した点が今期の特徴です。また、SmarterMailやSolarWinds Web Help Deskなど、管理系・運用系製品の継続的な掲載も目立ちました。これは、攻撃者が単なるユーザー端末だけでなく、「管理面」や「運用基盤」そのものを重点的に狙っていることを示しています。

脆弱性タイプ(CWE)の分布

CWE件数
CWE-94(コードインジェクション)7
CWE-502(不適切なデータ逆シリアル化)5
CWE-78(OSコマンドインジェクション)4
CWE-288(認証回避)4
CWE-918(サーバサイドリクエストフォージェリ(SSRF))4

今期は特に、「認証境界を越えて管理権限を奪う」タイプの脆弱性が増加しています。特にCWE-94やCWE-502は、外部公開された管理系製品と組み合わさることで、一気に侵害の起点になり得ます。

攻撃の自動化容易性(Automatable)

自動化攻撃が容易である「Yes」と分類された脆弱性は30件となっていました。つまり、多くの脆弱性が「自動化された攻撃」に利用されやすい状況にあると言えます。攻撃者側のスキャン・悪用速度が上がっている現在、公開管理面を持つ資産では特に短期間で侵害へ至るリスクがあります。

技術的影響範囲(Technical Impact)

「Total」(=脆弱性を突かれるとシステムを完全制御されてしまう深刻な影響を持つもの) が62件、partialは9件であり、大部分が侵害後に広範な影響を与えるタイプでした。

CVSSスコア分布

区分件数
Critical30
High34
Medium7

CVSS帯では、9.0以上の「Critical(緊急)」帯が30件、7.0~8.9の「High(高)」帯が34件と、高危険度が大半を占めました。

CISAはKEVカタログを、「実際に悪用された脆弱性の権威ある一覧」と位置づけています。つまり、KEVに掲載された時点で、すでに攻撃者による実利用が確認されているということです。そのため、CVSSだけではなく、インターネット露出、ランサムウェア悪用確認、対応期限(dueDate)、自動化容易性(Automatable)などを踏まえた実務的な優先度付けが求められます。

CVSSスコアの基本的な考え方と、企業の脆弱性対応判断にどう活かすべきか、以下の記事で整理しています。ぜひこちらもあわせてご覧ください。
「CVSSスコアの正しい使い方 ―脆弱性対応の判断にどう活かすべきか―」

実際にランサムウェア攻撃に悪用された脆弱性

実際にランサムウェアに悪用されたと判明しているのは前回3件から今回4件と増加しており、「公開後すぐに武器化される」傾向がさらに強まっています。

前回四半期との比較

指標2025年4Q2026年1Q
KEV追加件数6271
Critical2430
ランサムウェア悪用確認34
2024年以前のCVE継続多数17

単純な件数増だけでなく、「古い脆弱性が今も悪用され続けている」ことが重要です。2024年以前のCVEが17件含まれており、未更新資産やレガシー運用が依然として攻撃対象であり続けている現実が見えてきます。

また、2025年4Qではメモリ破壊や権限管理不備が目立ったのに対し、2026年1Qでは境界突破型の脆弱性が増加しています。これは、攻撃者が単純な破壊活動やDoS攻撃ではなく、「運用基盤そのものを掌握する」方向へ重点を移していることを示唆しています。

注目の個別脆弱性ケーススタディ

Cisco ― CVE-2026-20131

CiscoのCVE-2026-20131は、今期を象徴する脆弱性の一つです。無認証・ネットワーク経由・root権限でのリモートコード実行が可能であり、ランサムウェア悪用も確認されました。さらに、KEV追加から対応期限までが極めて短く、緊急対応が必要なケースでした。*16

この事例が示しているのは、「インターネット公開された管理面は、最優先で閉じるべき」という点です。VPN、ファイアウォール、管理コンソールなどの境界機器は、一度侵害されると内部ネットワーク全体への踏み台になります。

BeyondTrust ― CVE-2026-1731

BeyondTrustのCVE-2026-1731は、特権アクセス管理やRemote Support(遠隔サポート)基盤が侵害された場合の危険性を示した事例です。セルフホストかつインターネット向けな構成では、侵害後に横展開が容易になり、被害範囲が急速に拡大します。*2

特に、管理者権限を扱う製品は「通常業務システムより優先して守るべき対象」です。業務停止だけでなく、認証情報窃取や内部侵入の起点になる可能性が高いためです。

SmarterMail

SmarterMail関連では、複数のCVEが短期間で継続的に追加されました。重要なのは、「一度アップデートしたから安全」という状況ではなかった点です。複数ビルドに対して連続的にcritical fixが提供されており、更新追随そのものが運用課題になっていました。

実際にSmarterTools自身も、未更新VMが侵害起点だったことを認めています。*3これは、「資産を把握していても、更新追随に失敗すると侵害される」という教訓を示しています。

Trivy

Trivyのケースは、開発者やSRE (Site Reliability Engineering)にとって重要です。この事例では、GitHub Actionsタグ改ざんやsetup-trivy置換を通じて、供給網経由の侵害が発生しました*4。つまり、防御ツールそのものが攻撃経路へ変化したということです。

このケースは、「脆弱性管理はOSやミドルウェアだけでは終わらない」ことを示しています。GitHub ActionsのSHA pinning、SBOM管理、シークレットローテーションなど、CI/CD全体の完全性確認が重要になります。

影響評価とリスク優先度付け

KEV対応では、「CVSSが高いから即P1」といった単純な判断は適切ではありません。実務では、実際に自社資産が存在するか、インターネットへ公開されているか、ランサムウェア悪用が確認されているか、対応期限が短いか、といった条件を重ねて優先度を決める必要があります。今回の記事では、実務運用を想定して、以下の4段階で整理します。

優先度条件対応目安
P1(変更管理より封じ込めを優先するレベル)インターネット公開 / ランサムウェア悪用確認 / 対応期限≤3日即日〜72時間
P2(週内対応を前提)自動化攻撃が容易 / 技術的影響範囲(Technical Impact)「Total」1週間以内
P3(計画停止枠)露出限定・代替統制あり対応期限まで
P4(継続監視対象)未利用・廃止済み継続監視

KEV対応では、CVSSスコアだけでなく、実際の悪用状況やインターネット露出、業務影響を踏まえた優先順位付けが重要になります。こうした「何を先に直すべきか」を判断する考え方については、SSVCを用いた脆弱性管理と優先順位付けの解説記事でも詳しく紹介しています。
「脆弱性診断は受けたけれど ― SSVCで考える「脆弱性管理」と優先順位付け」

まとめ

2026年1QのKEV分析では、「件数増加」そのものよりも、「どの資産が継続的に狙われているか」が明確になりました。特に、境界機器、管理基盤、メール基盤、CI/CDといった“運用の中枢”が攻撃対象になっています。共通しているのは、「攻撃者は管理面を狙う」という点です。

KEVは、もはや単なる高CVSS一覧ではありません。「実際に悪用された脆弱性を、限られた時間でどう優先対応するか」を判断するための、実務上の最重要リストになっています。

【参考情報】


BBSecでは

アタックサーフェス調査サービス

インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。


サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

  • 2026年5月20日(水)14:00~15:30【BBSec/Future/ハンモック共催】「脆弱性管理の最適解 ― ASM・IT資産管理・脆弱性管理を分けて考え、統合するという選択」
  • 2026年5月27日(水)14:00~15:00「~取引先から求められる前に押さえる~ SCS評価制度への対応準備と現実的な進め方」
  • 2026年6月3日(水)14:00~15:00「金融機関の対応事例に学ぶPQC移行の進め方と実務ポイント」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―

    Share
    情報漏洩対策とは何か ―企業が知るべき原因・リスク・防止策の全体像―アイキャッチ画像

    情報漏洩対策は、単にウイルス対策ソフトを入れたり、アクセス制限を強めたりするだけでは不十分で、「何が漏れるのか」「なぜ起きるのか」「起きたときに何が起きるのか」「どう防ぐのか」を分けて整理することが重要です。なぜならば、実際の情報漏洩は不正アクセスのような外部からの攻撃だけでなく、誤送信や設定不備、委託先での事故など、日常業務の延長線上で発生することが少なくないためです。

    個人情報保護委員会は、漏えい等事案への対応体制の整備や定期的な点検、見直しの必要性を示しており、IPA(独立行政法人情報処理推進機構)でも企業の情報セキュリティ対策を経営課題として継続的に進める必要があるとしています。本記事では、情報漏洩対策の全体像や基本的な考え方について整理します。

    情報漏洩がなぜ起きるのか、実際の原因や事例については以下の記事で詳しく解説しています。
    「情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―」

    情報漏洩とは何か

    情報漏洩とは、本来アクセス権限を持たない第三者に、企業が保有する情報が意図せず、あるいは不正に渡ってしまうことを指します。ここでいう情報には、顧客情報や従業員情報のような個人情報だけでなく、営業秘密、契約情報、設計情報、認証情報、メール本文、取引先とのやり取り、さらにはクラウド上で扱う業務データまで含まれます。

    個人情報保護委員会が公表している「個人情報の保護に関する法律についてのガイドライン(通則編)」でも、個人データの漏えい等を防ぐために安全かつ適切な管理措置を講じるための内容が示されており、企業にとって情報漏洩は法務、経営、現場運用のすべてに関わる問題です。

    近年、情報漏洩がより起こりやすくなっている背景には、業務のデジタル化が急速に進んだことがあります。クラウドサービスやSaaSの利用拡大により、データは社内サーバだけでなく外部環境にも分散して保存・共有されるようになりました。その結果、設定不備や共有範囲の誤りが事故の起点になる場面が増えています。

    さらに、委託先や外部サービスを含めたサプライチェーン全体で情報を扱うことが当たり前になり、自社だけを守っていればよい時代ではなくなっています。経済産業省でも国内外のサプライチェーンでつながる関係者への目配りの必要性を明記しており、IPA「情報セキュリティ10大脅威2026」でもサプライチェーンや委託先を狙った攻撃が上位に挙げられています。

    情報漏洩が企業に与える影響

    情報漏洩が起きた企業に生じる大きな影響は以下のとおりです。

    信用低下

    まず生じるのは、信用の低下です。漏洩した情報の件数や内容だけでなく、「管理が甘い企業ではないか」「再発防止ができるのか」といった不信感が、顧客や取引先、株主、採用候補者にまで広がります。情報セキュリティ事故は単発のITトラブルではなく、企業の信頼基盤そのものを揺るがす経営リスクとして扱う必要があります。経済産業省およびIPAが公開している「サイバーセキュリティ経営ガイドライン Ver 3.0」でもサイバーリスクを経営者が主導して把握し、組織的に対処すべき課題として位置付けています。

    損害賠償・対応コストの増大

    漏洩の可能性が判明した後には、事実関係の調査、影響範囲の特定、本人通知、関係機関への報告、公表、問い合わせ対応、再発防止策の策定など、多くの業務が短期間に発生します。個人情報保護委員会のガイドラインでも、漏えい等事案の発生時には、調査、本人通知、報告、再発防止策の決定、公表などを行う体制をあらかじめ整備しておくことが求められています。つまり、情報漏洩対策は事故後のためにも必要であり、平時の備えが不十分だと、事故後の負担はさらに重くなります。

    事業停止の可能性

    さらに、情報漏洩は事業停止リスクにも直結します。不正アクセスやランサムウェア攻撃を伴うケースでは、単なる情報流出にとどまらず、システム停止や業務遅延、取引停止が同時に発生することがあります。

    JPCERT/CCが2021年11月に公開した資料「経営リスクと情報セキュリティ  ~ CSIRT:緊急対応体制が必要な理由 ~」の中で、インシデント発生時には対処方針の決定、問題解決、収束、再発防止の分析、教育啓発までを含めた緊急対応体制が必要であると整理しています。情報漏洩は「漏れたら終わり」ではなく、「漏れた瞬間から事業継続の問題になる」という視点が重要です。

    情報漏洩による影響や損失の考え方については、以下の記事で詳しく解説しています。
    「サイバー攻撃被害コストの真実―ランサムウェア被害は平均2億円?サイバー攻撃のリスク評価で“事業停止損害”を可視化」

    情報漏洩が起きる主な原因

    情報漏洩の原因として最も見落とされやすいのが、人的ミスです。宛先の誤送信、ファイルの添付ミス、書類の紛失、権限設定の誤り、持ち出しルール違反などは、特別な攻撃を受けなくても起こります。個人情報保護委員会の年次報告でも、書類の誤交付や紛失、誤送付といった事案が多く見られるとされています。情報漏洩という言葉から外部攻撃を想像しがちですが、実務では人の確認不足やルール運用の甘さが起点になる事故が依然として多いのが実態です。

    一方で、近年無視できないのが不正アクセスによる情報漏洩です。個人情報保護法サイバーセキュリティ連絡会が公表した資料「不正アクセス発生時のフォレンジック調査の有効活用に向けた着眼点」(令和8年1月16日)でも、不正アクセス被害は近年多発しており、同委員会が受け付ける不正アクセスによる漏えい等報告件数も増加していると明記しています。また、「令和6年度個人情報保護委員会 年次報告」では、SaaS事業者への不正アクセスが多数の利用企業に影響した事案の影響も含まれるものの、不正アクセス由来の報告件数が大きく増えたことが示されています。この点は、企業が自社環境だけでなく、利用中のサービスや委託先のセキュリティ状況も確認しなければならないことを意味します。

    さらに、委託先やサプライチェーン経由の漏洩リスクも大きくなっています。自社では適切に管理していても、外部ベンダー、運用委託先、クラウドサービス事業者、グループ会社のいずれかに弱点があれば、そこが侵入口になります。

    情報漏洩がなぜ起きるのか、実際の原因や事例については以下の記事で詳しく解説しています。
    「情報漏洩はなぜ起きるのか ―企業で多い原因と最新事例から見るリスクの実態―」

    委託先や外部サービスを経由したリスクについては、サプライチェーン攻撃の記事も参考になります。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    企業が取るべき情報漏洩対策

    企業の情報漏洩対策は、技術対策、運用対策、組織・体制整備の三層で考えると整理しやすくなります。

    技術対策

    アクセス制御、認証強化、ログ取得、暗号化、端末管理、バックアップ、脆弱性対応などが含まれます。ただし、技術対策だけでは事故を防ぎきれません。たとえばアクセス制御の仕組みがあっても、権限付与の運用が曖昧であれば過剰権限が残り、ログを取っていても見直されなければ不審な操作に気付けません。

    運用対策

    運用対策として重要なのは、ルールを定めることではなく、現場で守られる状態をつくることです。個人情報保護委員会は、安全管理措置として、組織的、人的、物理的、技術的な観点での対応を示しています。これは裏を返せば、教育や承認手続、持ち出し管理、点検、監査、見直しまで含めて初めて情報漏洩対策になるということです。従業員教育を年一回実施しただけで対策済みとは言えず、権限棚卸しやルールの実効性確認が継続して回っているかが問われます。

    組織・体制整備

    事故が起きたときに誰が判断し、誰が調査し、誰が報告し、誰が公表を担うのかを曖昧にしないことも重要です。個人情報保護委員会のガイドラインは、漏えい等事案の発生時に備えた報告連絡体制や対応体制の整備を求めています。また、JPCERT/CCは、緊急対応、分析、普及啓発、注意喚起、演習を含めた機能の必要性を示しています。情報漏洩対策は、製品導入の話ではなく、事故前提で回る組織づくりの話でもあります。

    具体的な情報漏洩対策や運用のポイントについては、以下の記事で詳しく解説しています。
    「企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―」

    まず何から始めるべきか

    情報漏洩対策を強化したい企業が最初にやるべきことは、新しいツールを入れることではなく、「現状把握」です。どの情報を、どこで、誰が、何の目的で扱っているのかが見えていなければ、守るべき対象も優先順位も定まりません。

    IPA「中小企業の情報セキュリティ対策ガイドライン」でも、情報資産を洗い出し、台帳化し、重要度に応じて管理することが実践の出発点として示されています。情報漏洩対策は、漠然とした不安に対して製品を足していくのではなく、自社の重要情報と業務フローを見える化するところから始めるべきです。さらにそのうえで、優先順位付けも必要になります。すべてを同じ強さで守るのではなく、情報漏洩時の影響が大きい情報、外部共有が多い情報、委託先を含めて扱われる情報、インターネット経由でアクセスされる情報から順に見直すほうが実務的です。また、「サイバーセキュリティ経営ガイドライン Ver 3.0」でも、リスクの識別と変化に応じた見直しの重要性が示されています。情報漏洩対策は一度整えたら終わりではなく、事業環境や利用サービスの変化に応じて見直し続ける運用そのものが重要です。

    どの対策を優先すべきかについては、脆弱性管理の考え方が重要になります。以下の記事もあわせてぜひご覧ください。
    「脆弱性管理とは?企業が行うべき脆弱性管理の基本と実践手順【2026年版】」

    まとめ

    情報漏洩対策とは、個人情報や機密情報が外部に漏れるのを防ぐための技術、運用、組織的な取り組み全体を指します。実際の情報漏洩は、人的ミス、不正アクセス、設定不備、委託先事故など複数の原因で発生し、企業には信用低下、対応コスト増大、事業停止といった深刻な影響をもたらします。だからこそ、企業は「攻撃を防ぐ」だけでなく、「漏れてしまう前提で備える」視点を持たなければなりません。重要なのは、守るべき情報を把握し、優先順位を付け、技術対策と運用対策と体制整備を一体で進めることです。公的ガイドラインでも、体制整備、点検、監査、教育、報告連絡体制の重要性が繰り返し示されています。情報漏洩対策は、担当者任せの部分最適ではなく、企業全体で継続的に回すべき経営課題です。

    具体的な情報漏洩対策や運用のポイントについては、以下の記事で詳しく解説しています。
    「企業の情報漏洩対策 ―すぐに実践できる防止策と運用のポイント―」

    【参考情報】


    ウェビナー開催のお知らせ

    最新情報はこちら
    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    IPA情報セキュリティ10大脅威2026にみる、AI時代のサイバーリスク

    Share
    「IPA情報セキュリティ10大脅威 2026に見る、AI時代のサイバーリスク」アイキャッチ画像

    近年、生成AIをはじめとするAI技術の進展により、組織におけるAIの活用は急速に広がっています。本記事では、IPA「情報セキュリティ10大脅威 2026」の内容をもとに、AIの利用をめぐるサイバーリスクについて整理するとともに、企業に求められる対応の方向性について解説します。

    IPA「情報セキュリティ10大脅威」速報版の記事はこちら。「AIの利用をめぐるサイバーリスク」以外の脅威の項目についても知りたい方は、こちらもぜひあわせてご覧ください。
    「【速報版】情報セキュリティ10大脅威 2026 -脅威と対策を解説-」

    はじめに

    業務効率の向上や新たな価値創出の手段として、多くの企業がAIの導入を進めています。一方でAI利用に伴うリスクについても、十分な注意が求められています。こうした状況を反映して、IPA(独立行政法人情報処理推進機構)が公表した「情報セキュリティ10大脅威 2026」において、「AIの利用をめぐるサイバーリスク」という脅威が初めてランクインし、3位に位置付けられました。

    なぜいま「AIの利用」が脅威として注目されるのか

    IPA「情報セキュリティ10大脅威」は、前年に発生した社会的影響の大きい事案等をもとに選定されたものであり、順位は単純に危険度の高さを示すものではありません。しかし、AI利用に関するリスクが新たに選出されたことは、企業や組織におけるAI活用の拡大と、それに伴う課題の顕在化を示すものといえるでしょう。

    2026年3月12日に公開された、IPA「情報セキュリティ10大脅威 2026」解説書では、AIは有用なツールである一方で、十分な理解がないまま利用した場合、情報漏洩や権利侵害といった問題につながる可能性があると指摘されています。特に、生成AIへの入力内容が外部に取り扱われることによる機密情報の漏洩や、生成された情報の正確性を確認せずに業務に利用することによって発生するトラブルなど、従来の情報システム利用とは異なる観点でのリスクが挙げられています。 また、AIは利用者の裾野が広く、専門的な知識がなくても活用できるという特性を持っています。そのため、組織として利用状況を把握しきれないまま、個人単位で業務利用が進むケースも想定されます。このような利用形態は、管理の行き届かないリスク、いわゆるシャドーITに類似した問題を引き起こす可能性があります。

    AI利用をめぐる主なリスク

    IPAはAIの利用拡大に伴い、いくつかの代表的なリスクが指摘しています。これらは、AIの技術そのものというよりも、その利用方法や特性に起因するものが多い点が特徴です。

    • 情報漏洩リスク
    • 誤情報生成リスク(ハルシネーション)
    • サイバー攻撃の高度化リスク
    • 利用実態の把握困難(シャドーAI)
    • 権利侵害リスク

    生成AIへの入力内容に起因する情報漏洩

    クラウドサービスとして提供されるAIに対し、機密情報を入力することで、意図せず外部に情報が送信される可能性があるというリスクです。

    AIの出力結果に関するリスク

    対話型AIは実在しない情報を生成する(=ハルシネーション)場合があり、このことを十分に理解せずに利用すると、誤った判断や誤情報発信につながるおそれがあります。

    AIの悪用によるサイバー攻撃の高度化

    AIを活用することで、攻撃の効率化や手口の巧妙化が進む可能性があります。さらに、組織における利用実態の把握が難しい点も重要なリスクです。

    シャドーAIのリスク

    個人単位でAIサービスを利用されてしまうことで、組織の目の届かない範囲での利用が発生する可能性があります。

    著作権侵害などの権利問題

    AIの利用に関する理解不足により、著作権侵害などの権利問題が生じる可能性も指摘されています。

    AI利用において想定される主な事例

    AI利用に伴うリスクは、特別な環境でのみ発生するものではなく、日常業務の中で自然に発生し得るものです。例えば業務の効率化を目的として、従業員が個人で利用している生成AIサービスを業務に活用するケースが考えられます。メール文面の作成や資料作成の補助としてAIを利用する延長で、社内資料の内容や顧客情報をそのまま入力してしまうことがありえます。生成AIはクラウド上で動作しており、入力した内容はサービス側で処理されます。場合によっては、入力内容がサービスの改善や学習に利用されることもありえます。この点を十分に理解しないまま利用すると、機密情報を外部サービスに送信してしまうことになり、情報漏洩につながるおそれがあるのです。

    また、対話型AIの回答をそのまま精査せずに業務に利用してしまうことで問題に発展する可能性もあります。調査や資料作成の過程でAIが生成した情報を十分に確認せずに利用した結果、ハルシネーションの内容を含んだまま社内外に共有してしまうといった事態が起こり得ます。このように、AI利用に伴うリスクは特定の専門領域に限らず、日常業務の延長線上で発生する点に特徴があります。

    組織における課題

    AIの利用が広がる一方で、組織としてこれらのリスクを適切に管理することにはいくつかの課題があります。

    社内でのAI利用の促進とルールの策定のバランス

    まず、AI利用に関するルールやガイドラインの整備が追いついていない点が挙げられます。現場での利用が先行する中で、組織としての利用方針が明確でない場合、統一的な管理が難しくなります。また、利用状況の把握が困難であることも大きな課題です。クラウド型のAIサービスは個人単位で容易に利用可能なため、組織として誰がどのように利用しているかを正確に把握することが難しくなります。実際には、想定以上に広範囲で利用が進んでいるケースも少なくありません。さらに、ポリシーを整備しても現場に浸透しないという課題もあります。AIは業務効率の向上に直結するため、利便性を優先してルールが守られないケースや、現場ごとに独自の運用が行われるといった状況も発生し得ます。加えて、AI利用と既存のセキュリティ対策との間にギャップが生じる点も課題です。従来のセキュリティ対策は想定していなかった利用形態が増えることで、管理や統制が追いつかない場面が生じる可能性があります。さらに、利用者への教育不足も課題の一つです。AIの特性やリスクに関する教育や周知が十分でないために、組織として意図しない利用が広がり、統制が効かなくなるおそれがあります。

    このように、AIの活用においては、ルール整備や利用状況の把握といった基本的な対応に加え、実際の運用における課題も踏まえた継続的な対応が求められます。

    企業が取るべきアクション

    AIの利用に伴うリスクに対応するためには、個別の技術対策にとどまらず、組織としての管理と運用の整備が重要となります。AI利用に関しては、ルール整備や教育、基本的なセキュリティ対策の徹底といった観点での対応が求められています。

    1. AIの利用に関するルールやガイドラインの整備
      どのような用途でAIを利用してよいのか、入力してよい情報の範囲、利用してはならない行為などを明確に定めることで、利用に伴うリスクを一定程度抑制することが可能となります。
    2. 利用状況の把握と管理
      AIサービスは個人単位でも容易に利用できるため、組織としてどのように利用されているかを把握し、必要に応じて管理の対象とすることが重要です。これにより、管理の行き届かない利用、いわゆるシャドーAIの発生を抑制することが期待されます。
    3. AI利用者への教育
      AIの特性やリスクについて正しく理解させることで、生成結果の確認や適切な情報の取り扱いといった基本的な行動を促すことができます。技術的な制御だけでなく、利用者の理解を前提とした運用が不可欠です。
    4. 基本的なセキュリティ対策の徹底・見直し
      認証の適切な運用や情報管理の強化といった既存の対策は、AI利用においても引き続き基盤となるものです。その上で、AIの利用が業務に広く組み込まれる中では、従来の対策だけでは対応しきれない場面も想定されるため、AI利用を前提としたセキュリティの見直しや再設計が必要となる可能性もあります。

    このように、AIの安全な活用には、ルール、管理、教育、AIを前提とした基本的なセキュリティ対策といった複数の観点からの継続的な取り組みが重要です。

    AI時代に求められるセキュリティ支援

    こうした課題に対応するためには、組織単独での取り組みだけでなく、専門的な支援の活用も有効です。以下のようなセキュリティ支援の例が挙げられます。

    • セキュリティ診断・リスクアセスメント
      AI利用に伴うリスクを把握するためのセキュリティ診断やリスクアセスメントが重要となります。現状の利用状況や潜在的なリスクを可視化することで、適切な対策の検討につなげることができます。
    • 運用監視体制の強化
      AIの利用状況を継続的に監視し、問題の早期発見や対応を行う体制を整備することで、リスクの低減が期待されます。
    • AI利用ガイドライン策定支援
      組織の実態に即したルールを整備し、現場で実際に運用可能な形に落とし込むことが求められます。

    さいごに

    「情報セキュリティ10大脅威 2026」において、「AIの利用をめぐるサイバーリスク」が新たにランクインしたことは、AI活用の拡大と、それに伴う課題の顕在化を示すものといえます。AIに関するリスクは、新たな技術そのものに起因するというよりも、その利用方法や理解不足に起因する側面が大きい点が特徴です。そのため、対策としては、ルール整備や利用状況の把握、教育といった組織的な対応に加え、基本的なセキュリティ対策を継続して実施することが重要となります。

    また、IPAが示す通り、10大脅威の順位は危険度の高さを示すものではなく、自組織の状況に応じて適切にリスクを評価し、優先順位を定めて対策を講じることが求められます。 AIの活用は今後さらに進むことが想定されますが、その利便性を最大限に活かすためにも、リスクを正しく理解し、組織として適切に管理・運用していくことが重要です。


    【関連ウェビナーのご案内】
    本記事では、生成AIの利用に伴うサイバーリスクと、企業への影響について整理しました。AIの活用が進む一方で、情報漏えいや誤利用、統制の難しさといった課題が現実のものとなっています。では、こうしたリスクは実際にどのように悪用され、どのような攻撃として現れているのでしょうか。2026年4月15日に開催のウェビナーでは、生成AIを悪用した具体的な事例をもとに、サイバー脅威の実態と防御戦略を詳しく解説します。リスクの「背景」だけでなく、「実際に何が起きるのか」を理解したい方は、ぜひご参加ください。

    ウェビナー最新情報はこちら


    BBSecでは

    当社では様々なご支援が可能です。お客様のご状況に合わせて最適なご提案をいたします。当当サイトSQAT® jpのお問い合わせページよりお気軽にお問い合わせください。後日営業担当者よりご連絡させていただきます。

    SQAT® 脆弱性診断

    BBSecの脆弱性診断は、精度の高い手動診断と独自開発による自動診断を組み合わせ、悪意ある攻撃を受ける前にリスクを発見し、防御するための問題を特定します。Webアプリケーション、ネットワークはもちろんのこと、ソースコード診断やクラウドの設定に関する診断など、診断対象やご事情に応じて様々なメニューをご用意しております。

    SQAT脆弱性診断サービスバナー画像

    SQAT® ペネトレーションテスト

    「ペネトレーションテスト」では実際に攻撃者が侵入できるかどうかの確認を行うことが可能です。脆弱性診断で発見したリスクをもとに、実際に悪用可能かどうかを確認いたします。

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    セキュリティ運用体制の作り方 属人化を防ぐ役割分担と外部活用の考え方

    Share
    「セキュリティ運用体制の作り方 属人化を防ぐ役割分担と外部活用の考え方」アイキャッチ画像

    セキュリティ運用を継続していく中で、多くの組織が直面するのが「体制」の問題です。個別の対策や日常的な運用が回り始めたとしても、それが特定の担当者に依存している限り、長期的な安定は期待できません。本記事では、その発展段階として、属人化を防ぎながら継続的に回るセキュリティ運用体制の考え方を解説します。

    セキュリティ運用の全体像や考え方については、以下の記事で整理しています。
    「セキュリティ運用とは?属人化を防ぎ継続的に回す基本の考え方」

    セキュリティ運用体制とは、人員を増やすことではなく、判断・実行・記録の役割を分離し、担当者が変わっても運用が継続できる状態を設計することを意味します。「セキュリティ運用 体制」「情シス セキュリティ 体制」「セキュリティ 外部委託」といった検索が増えている背景には、技術的な課題ではなく、組織としてどう運用を維持するかという悩みがあります。セキュリティは専門技術の問題として語られがちですが、実際には役割設計と意思決定の構造に大きく左右されます。担当者の異動や退職、業務負荷の増加といった現実的な変化によって、運用そのものが停止してしまうケースは決して珍しくありません。

    なぜ「人」だけに頼る運用は破綻するのか

    多くの企業では、セキュリティ業務が情報システム担当者、いわゆる情シスに集中しています。特に中小規模組織では「ひとり情シス」と呼ばれる状況も珍しくなく、インフラ管理、ヘルプデスク、クラウド設定、セキュリティ対応を一人が担うケースも見られます。

    短期的には、この形は合理的に見えます。意思決定が速く、状況把握も一元化されるためです。しかし長期的に見ると、担当者の知識と経験に依存した状態が固定化し、組織としての再現性が失われます。担当者依存の最大の問題は、運用が見えなくなることです。判断理由や対応経緯が共有されなければ、他のメンバーは状況を理解できません。その結果、担当者が不在になった瞬間に対応速度が落ち、インシデント時の判断が遅れる可能性があります。提供された文脈に基づくと、セキュリティ体制とは人を増やすことではなく、「人が変わっても回る状態」を設計することだと整理できます。

    最低限決めておくべき役割分担

    セキュリティ運用体制を考える際、最初に必要なのは大規模な組織図ではありません。最低限の役割が整理されているかどうかが重要になります。運用の中には、リスクを評価して方向性を決める判断の役割、実際に設定変更や対応を行う実行の役割、そして履歴を残し管理する役割が存在します。これらが同一人物に集中していても構いませんが、「どの役割を担っているのか」が明確でなければ運用は属人化します。役割が定義されることで、対応の引き継ぎや支援が可能になります。誰が最終判断者なのかが曖昧な組織では、インシデント時に意思決定が停滞しやすくなります。

    体制が機能するかどうかは、インシデント発生時に明確になります。初動対応から復旧までの流れについては、以下の記事で整理されています。
    「セキュリティインシデントの基礎から対応・再発防止まで 第2回:セキュリティインシデント発生時の対応 ─初動から復旧まで」

    内製・外部委託の切り分け方

    セキュリティ運用体制を検討すると、多くの組織が「内製か外部委託か」という選択に直面します。しかし実務では、この問いは二択ではありません。すべてを内製化することは理想的に見える一方で、専門知識の維持や24時間対応の負担を考えると現実的でない場合があります。一方、すべてを外部へ委託すると、組織内部に判断能力が残らず、状況理解が困難になる可能性があります。提供された構成意図に基づくと、重要なのは作業ではなく判断をどこに残すかです。監視や分析の一部を外部に任せることは可能ですが、事業影響を踏まえた最終判断は組織側が保持する必要があります。

    外部を活用する場合、委託先管理やサプライチェーンリスクも考慮が必要です。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    外部を使っても属人化するケース

    外部委託を導入しても、必ずしも属人化が解消されるわけではありません。むしろ新しい形の属人化が生まれることがあります。典型的なのは、委託先に任せきりになり、内部で内容を理解しなくなるケースです。報告書は受け取っていても、判断基準や対応背景が共有されなければ、組織側の知識は蓄積されません。さらに、外部サービスの仕組みがブラックボックス化すると、異常時に何が起きているのか説明できなくなります。この状態では、運用主体が組織ではなくベンダーへ移ってしまいます。外部活用の目的は責任移転ではなく、能力補完であると理解することが重要です。

    継続的に回る体制を作るための考え方

    セキュリティ運用体制は、一度設計して終わるものではありません。継続的に回る体制には、定期的な見直しと情報共有の仕組みが必要になります。定期レビューは、問題を探すためではなく現状を確認するために行われます。運用が想定通り機能しているかを確認することで、小さなズレを早期に修正できます。また、判断基準を共有することで、担当者が変わっても意思決定の方向性が維持されます。更新の仕組みが存在しない体制は、時間とともに現実と乖離します。環境変化を前提として設計された体制だけが、長期的に機能し続けます。提供された文脈に基づくと、体制の成熟とは組織図の完成ではなく、改善が自然に行われる状態を指すと考えられます。

    まとめ:運用は「仕組み」で支えるもの

    セキュリティ運用体制とは、人員配置の問題ではなく、意思決定を継続させる仕組みの設計です。担当者の能力に依存した運用は短期的には成立しても、組織としての持続性を持ちません。役割を明確にし、内製と外部活用を適切に組み合わせ、知識が組織に残る状態を作ることで、セキュリティは個人作業から組織活動へと変化します。セキュリティ運用体制の整備は組織ごとに最適解が異なるため、自社の状況整理が難しい場合は、第三者視点での現状診断から始める方法もおすすめします。

    本記事は、企業におけるセキュリティ運用支援およびインシデント対応の実務知見をもとに、一般的に公開されているセキュリティ運用の考え方を整理したものです。特定製品への依存を避け、組織運用の観点から解説しています。


    セキュリティ運用は、個別対策ではなく全体の仕組みとして考えることが重要です。
    「セキュリティ運用とは何か 属人化を防ぎ、継続的に回すための基本的な考え方」

    BBSecでは

    委託先が関係する情報漏えいでは、自社だけで完結する対応はほとんどありません。複数の関係者が絡むからこそ、事前の整理や体制づくりが結果を大きく左右します。ブロードバンドセキュリティ(BBSec)では、サプライチェーン全体を前提としたインシデント対応体制の整理や、外部起因の事故を想定した初動対応の支援を行っています。「起きてから考える」のではなく、「起きる前提で備える」ことが、これからの企業に求められる姿勢です。もし、委託先を含めた情報管理やインシデント対応に不安を感じている場合は、一度立ち止まって体制を見直すことが、将来のリスクを減らす確かな一歩になるでしょう。

    セキュリティ運用サービス(BBSec)

    慎重かつ堅実な継続的作業を求められるセキュリティ運用を、セキュリティのプロフェッショナルが24時間・365日体制で支援いたします。
    詳細はこちら
    ※外部サイトへリンクします。

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    セキュリティ運用は何から始めるべきか 担当者が最初に整理すべきポイント

    Share
    「セキュリティ運用は何から始めるべきか」アイキャッチ画像

    セキュリティ運用を始める際に最初に必要なのはツール導入ではなく、「何を守るか」と「どの順序で対応するか」を整理することです。セキュリティは単発の施策ではなく、継続的に判断と改善を繰り返す活動であるため、最初の設計を誤ると後から修正が難しくなります。本記事では、実務担当者が最初に整理すべきポイントを現場目線で解説します。

    セキュリティ運用の全体像や考え方については、以下の記事で整理しています。
    「セキュリティ運用とは?属人化を防ぎ継続的に回す基本の考え方」

    「セキュリティ運用を始めたいが、何から手を付ければよいのか分からない」。これは多くの企業担当者が最初に直面する課題です。検索でも「セキュリティ運用 何から始める」「セキュリティ運用 方法」「セキュリティ運用 チェックリスト」といったキーワードが増えており、導入段階から運用段階へ関心が移っていることがうかがえます。セキュリティ対策そのものについての情報は多く存在しますが、実際の運用をどの順序で立ち上げるべきかについては、体系的に語られることが少ないのが現状です。

    「何を守っているか分からない」状態が最大の問題

    セキュリティ運用を始める際、多くの組織がいきなりツール導入やチェックリスト作成に進みます。しかし提供された文脈に基づくと、最初に取り組むべき課題は技術ではありません。「自分たちは何を守っているのか」を把握することです。企業には業務システム、クラウドサービス、端末、アカウント、外部委託先など、さまざまな資産が存在します。ところが実際には、全体像が整理されないまま個別対策が積み重なっているケースが少なくありません。この状態では、どのリスクが重要なのか判断できず、対応が場当たり的になります。資産やシステムの棚卸しは単なる一覧作成ではなく、「事業にとって停止すると困るものは何か」という視点で整理する作業です。優先順位が存在しない運用では、軽微な問題に時間を使い、本来対応すべきリスクを見逃す可能性があります。

    守るべき対象や優先順位を整理する際には、サイバー攻撃リスク評価の考え方が役立ちます。 「サイバー攻撃リスク評価の進め方:見えない脅威を可視化するプロセスと実践」

    セキュリティ運用の最小単位を作る

    セキュリティ運用という言葉から大規模な仕組みを想像すると、着手のハードルが高くなります。しかし実務では、まず「最小単位」を作ることが重要です。運用は、情報を集め、それを判断し、必要な対応を行い、その結果を記録するという循環によって成立します。この四つの流れが成立していれば、規模が小さくても運用は始まっています。情報収集とは脆弱性情報や注意喚起の把握を指します。判断とは自社への影響を考える行為であり、対応は設定変更やパッチ適用など具体的な行動です。そして記録は、後から判断理由を再確認できる状態を作ります。多くの組織では対応だけが行われ、判断理由や経緯が残されません。その結果、同じ問題が繰り返されます。最小単位とは作業量を減らすことではなく、循環を成立させることを意味します。

    日常業務に組み込める運用とは

    セキュリティ運用が続かない理由の一つは、「特別な仕事」として設計されてしまう点にあります。通常業務とは別に毎日実施する作業を増やすと、忙しい時期に必ず停止します。 現実的な運用は、毎日行うものではなく、一定の周期や条件に応じて動く仕組みとして設計されます。たとえば月次で確認する作業、更新時のみ実施する確認、アラート発生時に対応する流れなど、業務のリズムに合わせることが重要になります。提供された構成意図に基づくと、セキュリティ運用とは負担を増やすことではなく、既存業務の中に判断ポイントを組み込むことだと理解できます。運用が日常に溶け込んだとき、初めて継続性が生まれます。

    よくある失敗例

    セキュリティ運用を開始した組織が直面しやすいのが、形骸化です。チェックリストを作成しても実際には確認されず、記録だけが残る状態は珍しくありません。チェックそのものが目的化すると、リスク低減という本来の目的が見えなくなります。また、ツール導入によって運用が自動化されたと誤解されるケースもあります。ツールは検知や可視化を支援しますが、最終的な判断は組織側に残ります。判断基準がなければ、アラートは増えるだけで改善につながりません。さらに問題となるのが属人化の放置です。「詳しい人がいるから大丈夫」という状態は短期的には効率的ですが、長期的には運用停止リスクを高めます。

    実際に、運用が形骸化した結果、ランサムウェアや委託先経由の被害につながるケースもあります。
    「サプライチェーン攻撃とは ―委託先・外注先リスクから情報漏えいを防ぐ全体像―」

    小さく始めて回し続けるコツ

    セキュリティ運用を成功させる組織に共通しているのは、最初から完成形を目指さない点です。理想的な運用設計を追求すると準備期間が長期化し、実運用が始まらないことがあります。むしろ重要なのは、小さく始めて継続することです。判断軸を共有し、「どのように考えて対応したのか」を残すだけでも、組織の知識は蓄積されていきます。運用は改善を前提とした活動です。最初から完璧である必要はなく、回しながら修正することで現実に適合していきます。提供された文脈に基づくと、セキュリティ成熟度は導入規模ではなく継続期間によって高まる傾向があると整理できます。

    体制の話は次のステップ

    ここまでの内容は、担当者レベルで始められるセキュリティ運用の基礎です。しかし運用を継続し、属人化を防ぐためには、やがて役割分担や体制設計が必要になります。誰が判断し、誰が実行し、どこに記録が集約されるのかが明確になることで、運用は個人依存から組織運用へと移行します。ただし体制設計は最初の段階で無理に行う必要はありません。まずは回る運用を作ることが先になります。

    運用を属人化させず、継続的に回すための体制づくりについては、次の記事で詳しく解説します。
    「セキュリティ運用体制の作り方 属人化を防ぐための役割分担と外部活用の考え方」

    セキュリティ運用は「始め方」で成否が決まる

    セキュリティ運用は高度な技術から始まるものではありません。何を守るのかを理解し、小さな循環を作り、それを日常業務の中で継続することから始まります。チェックリストやツールは重要な要素ですが、それだけでは運用は成立しません。判断・対応・記録という流れが回り始めたとき、セキュリティは単発対応から継続的な活動へ変わります。「セキュリティ運用は何から始めるべきか」という問いへの答えは一つではありませんが、提供された構成意図に基づくと、最初に必要なのは完璧な設計ではなく、回り続ける最小単位を作ることだと言えるでしょう。

    本記事は、企業におけるセキュリティ運用支援およびインシデント対応の実務知見をもとに、一般的に公開されているセキュリティ運用の考え方を整理したものです。特定製品への依存を避け、組織運用の観点から解説しています。


    運用を属人化させず、継続的に回すためには体制づくりが欠かせません。次の記事で詳しく解説します。
    「セキュリティ運用体制の作り方 属人化を防ぐための役割分担と外部活用の考え方」

    BBSecでは

    委託先が関係する情報漏えいでは、自社だけで完結する対応はほとんどありません。複数の関係者が絡むからこそ、事前の整理や体制づくりが結果を大きく左右します。ブロードバンドセキュリティ(BBSec)では、サプライチェーン全体を前提としたインシデント対応体制の整理や、外部起因の事故を想定した初動対応の支援を行っています。「起きてから考える」のではなく、「起きる前提で備える」ことが、これからの企業に求められる姿勢です。もし、委託先を含めた情報管理やインシデント対応に不安を感じている場合は、一度立ち止まって体制を見直すことが、将来のリスクを減らす確かな一歩になるでしょう。

    セキュリティ運用サービス(BBSec)

    慎重かつ堅実な継続的作業を求められるセキュリティ運用を、セキュリティのプロフェッショナルが24時間・365日体制で支援いたします。
    詳細はこちら
    ※外部サイトへリンクします。

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    OWASP Top 10 2025:OWASP Top 10 2021からの変更点と企業が取るべきセキュリティ強化ポイント

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    OWASP Top 10 2025:OWASP Top 10 2021からの変更点と企業が取るべきセキュリティ強化ポイントアイキャッチ画像

    OWASP Top 10はWebアプリケーションの主要なセキュリティリスクをまとめた世界的な基準です。2025年版では、ソフトウェアサプライチェーンに起因する問題や例外処理の不備など、新たなリスク項目が追加され、順位も変動しています。本記事ではこれらの新しい動向も踏まえ、各項目を平易に解説し、企業が取るべきセキュリティ対策の方向性を提示します。

    はじめに

    2025年11月、国際的なセキュリティ啓発コミュニティであるOWASP(オワスプ:Open Web Application Security Project)から、「OWASP Top 10 2025」が公開されました。前回の「OWASP Top 10 2021」より4年ぶりの公開となります。本記事ではOWASP Top 10 2025から追加された新たなリスク項目や順位変動を踏まえ、企業が取るべきセキュリティ対策の方向性を提示します。

    OWASP Top 10とは

    Webアプリケーションの代表的なセキュリティリスクをまとめた国際的なガイドラインで、意識向上を目的とする啓発資料です。全てのセキュリティ要件を網羅する標準というより、優先的な対策項目を示すリストと考えます。

    OWASP Top10は、Webアプリケーションに存在する代表的な脆弱性をまとめた指標です。脆弱性とは、システムやソフトウェアに存在するセキュリティ上の弱点のことを指します。
    → 「脆弱性の意味を正しく理解する―読み方・具体例・種類をわかりやすく解説」

    OWASP Top 10 2025の特徴

    今回の「OWASP Top 10 2025」では、ソフトウェア開発の全工程にわたる新しいリスクが反映されました。特に、依存ライブラリやCI/CD環境を含む「ソフトウェアサプライチェーンの不備」や、「例外処理(エラー処理)の不備」という2つの新カテゴリが追加されています。これにより、従来のコード脆弱性に加え、開発・運用プロセス全体に起因するリスクが明確に強調されました。

    また、2021年版まで独立項目だった「サーバーサイドリクエストフォージェリ(SSRF)」はA01(アクセス制御)に統合され、権限回避系の攻撃に含まれるようになっています。

    OWASP Top 10の概要、「OWASP Top 10 2021」のリスク項目一覧について、以下の記事で解説しています。あわせてぜひご覧ください。
    OWASP Top 10―世界が注目するWebアプリケーションの重大リスクを知る―

    OWASP Top 10 2021からの主な変更点

    A01: アクセス制御の不備 (Broken Access Control)

    引き続き1位です。従来のアクセス制御不備に加え、サーバーサイドリクエストフォージェリ(SSRF)攻撃がこのカテゴリに含まれるようになりました。

    A02: セキュリティ設定のミス (Security Misconfiguration)

    2021年5位から2025年2位に上昇しました。サーバやアプリの初期設定ミスや不要なサービス公開など、設定不備のリスクが増加しています。

    A03: ソフトウェアサプライチェーンの不備 (Software Supply Chain Failures)

    2021年版のA06「脆弱で古くなったコンポーネント」から大幅に拡張され、2025年版に新設されたカテゴリです。依存パッケージやビルド環境への攻撃を含み、開発~配布の全過程におけるマルウェア侵入のリスクを扱います。

    A04: 暗号化の失敗 (Cryptographic Failures)

    前回2位から今回は4位に下降しました。古い暗号方式や不適切な暗号設定によって、機密データ漏洩のリスクが引き続き高い項目です。

    A05: インジェクション (Injection)

    前回3位から5位に下降しました。依然として多く検出されるリスクですが、他カテゴリの変動により相対的に順位が変わりました。

    A06: セキュアでない設計 (Insecure Design)

    2021年に新設された項目で、前回4位から6位になりました。設計段階でセキュリティを考慮しないことによるリスクを指し、脅威モデル不足などが該当します。最近は設計レビューや脅威モデルの導入が増えつつあります。

    OWASP Top 10 2021およびセキュアなWebアプリケーション開発にむけてどのように取り組むべきかについて、以下の記事で解説しています。あわせてぜひご覧ください。
    Webアプリケーション開発プロセスをセキュアに ―DevSecOps実現のポイント―

    A07: 認証の失敗 (Authentication Failures)

    名称が「識別と認証の不備」から若干変更され、順位は7位で維持されました。ログイン機能やパスワード管理の不備などが含まれ、標準的な認証フレームワークの利用増加でやや改善傾向にあります。

    A08: ソフトウェアとデータの整合性の不備(Software or Data Integrity Failures)

    前回同様8位です。ソフトウェア更新時やデータ伝送時の改ざん検知の欠如を扱い、サプライチェーンより下層でのデータ改ざんリスクが対象です。

    A09: ログ監視・アラートの不備 (Logging & Alerting Failures)

    同じく9位を維持しました。ログ監視や侵入検知の仕組みが不十分で、攻撃検知が遅れるリスクを指します。名称も「セキュリティログとモニタリングの不備」から変更されています。

    A10: 例外処理の不備 (Mishandling of Exceptional Conditions)

    2025年に新設された新しいカテゴリです。エラー発生時の不適切な処理(例:内部情報露出やセーフティネットの欠如)により、システム全体の安全性が損なわれるリスクを扱います。

    OWASP Top 10 2025のリスク項目詳細解説

    A01: アクセス制御の不備 (Broken Access Control)

    攻撃者が本来許可されていない操作やデータにアクセスできる脆弱性です。例として、URLやパラメータを操作して他ユーザーの情報を取得したり、管理者権限を取得したりする攻撃が挙げられます。

    A02: セキュリティ設定のミス (Security Misconfiguration)

    システムやアプリの初期設定・構成に誤りがある状態です。脆弱なデフォルト設定や、不要なサービスの有効化、パッチ未適用のサーバ起動などにより、本来防げる攻撃を許してしまいます。

    A03: ソフトウェアサプライチェーンの不備 (Software Supply Chain Failures)

    外部ライブラリやパッケージ管理システムが攻撃され、正規ソフトウェアにマルウェアが混入するリスクです。開発者の環境やCI/CDパイプラインを介して侵入するため、従来型のコード診断だけでは検知しづらい問題となっています。

    A04: 暗号化の失敗 (Cryptographic Failures)

    古い暗号方式や誤った暗号設定によって、暗号化すべきデータの機密性が損なわれるリスクです。例えば、弱い鍵長の使用や最新プロトコルの不採用により、攻撃者に通信内容を解読される危険があります。

    A05: インジェクション (Injection)

    ユーザ入力を十分に検証せずにSQL文やOSコマンド等に含めて実行することで、不正なコードが実行される脆弱性です。SQLインジェクションやクロスサイトスクリプティング(XSS)などが代表例で、攻撃者がデータベース改ざんやセッションハイジャックを実行します。

    A06: セキュアでない設計 (Insecure Design)

    設計段階でセキュリティが考慮されておらず、必要な防御策(脅威モデルやセキュアアーキテクチャ)が欠落しているリスクです。実装以前の段階で脆弱性を取り除かないと、後工程では完全対応できない欠陥を内包します。

    A07: 認証の失敗 (Authentication Failures)

    ログインやセッション管理に欠陥があり、不正ログインを許してしまう脆弱性です。例えば、パスワードポリシー不備やセッションIDの固定化、二要素認証不備などにより、攻撃者が他人の権限を奪取する可能性があります。

    A08: ソフトウェアとデータの整合性の不備(Software or Data Integrity Failures)

    ソフトウェア更新やデータ取得時に改ざんを検知できない状態で、不正なコードやデータが実行されてしまうリスクです。例えば、更新ファイルやコンテナイメージが攻撃者によって差し替えられても気づかない場合が該当します。

    A09: ログ監視・アラートの不備 (Logging & Alerting Failures)

    インシデント発生時に監査ログが残らない、またはアラートが機能しない状態で、攻撃を見逃してしまうリスクです。攻撃検知や対策対応が遅れるため、被害が拡大する可能性があります。

    A10: 例外処理の不備 (Mishandling of Exceptional Conditions)

    エラー・例外発生時に適切な対処がされず、システムが想定外の動作をしたり機密情報を漏洩したりする脆弱性です。具体例として、エラーメッセージで内部情報を出力するものや、例外処理のループ抜けでシステム停止しないなどがあります。

    OWASP Top 10 2025で注目すべきポイント

    • サプライチェーンリスクの急浮上
    • 例外処理カテゴリの新設が示す業界動向
    • コード脆弱性から“開発プロセスの安全性”への時代変化

    OWASP Top 10 2025は、従来の入力検証など個別コード脆弱性に加え、サプライチェーンや設計、例外処理といったシステム全体に関わる根本原因を重視しています。企業はこれを踏まえ、開発プロセスや設計段階からの脆弱性予防策を強化する必要があります。

    企業が取るべき対応(例)

    • 開発プロセス全体のセキュリティレビュー
    • サプライチェーン管理の強化
    • 設計段階のセキュリティ確保(脅威モデリング等)
    • ログ・アラート体制の見直し

    情報システム部門やセキュリティ担当者は、今回のリスク項目をセキュリティ教育・セキュリティ診断・セキュリティ監査項目に組み込み、継続的な対策に活用しましょう。特にサプライチェーンや例外処理の項目は従来対応が十分でないことも多く、注力すべきポイントです。

    まとめ

    OWASPはTop 10に加え、SAMMやASVSなどのフレームワーク活用も推奨しています。OWASP Top 10は優先対策項目の一助と位置付け、組織全体のセキュリティ成熟度を高める施策を並行して検討することが望まれます。

    脆弱性診断の活用

    では、意図せず作りこまれてしまう脆弱性に、どう対処すればいいでしょうか。それには脆弱性診断を実施することが、最も有効な手段の一つと言えます。

    脆弱性診断によって、システムにどのような脆弱性があり、どの程度のリスクがあるのか可視化され、その優先度に応じてセキュリティ対策を検討・実施することができます。

    脆弱性診断を効果的に活用するには、システムの機能や取り扱う情報の重要度に応じて、実施時期や頻度を考慮することも大切です。セキュリティ事情は常に変化しています。日々新たな脆弱性が発見され、サイバー攻撃も巧妙化する一方です。また、何年も前に報告されたのに放置されがちな脆弱性が、改めて悪用されることもあります。健康診断と同様、脆弱性診断も定期的に実施することが重要なのです。

    また、「SQAT® Security Report」では、セキュリティ事情に関するトピックをお伝えしております。情報収集の一助としてご活用ください。

    【参考情報】

    OWASP Top 10 2025リリースノート/Aikidoブログ(https://www.aikido.dev/blog/owasp-top-10-2025-changes-for-developers#:~:text=OWASP%20emphasizes%20that%20the%20Top,Application%20Security%20Verification%20Standard)


    BBSecの脆弱性診断サービス

    弊社では、お客様のニーズに合わせて、様々な脆弱性診断サービスを提供しております。システムの特徴やご事情に応じてどのような診断を行うのが適切かお悩みの場合も、ぜひお気軽にご相談ください。

    「毎日/週など短いスパンで定期診断して即時に結果を知りたい」

    デイリー自動脆弱性診断「Cracker Probing-Eyes®」は、脆弱性の検出結果を、お客様側での簡単な操作で、日々確認できます。導入のための設備投資が不要で、コストを抑えつつ手軽に診断できます。 世界的なセキュリティ基準をベースにした弊社独自基準を設け、シグネチャの見直しも弊社エンジニアが定期的に行うことで、信頼性の高い診断を実現しております。

    「システム特性に応じた高精度な診断をしたい」

    対象システムの機能が複雑である、特にミッションクリティカルであるなどの理由により、広範囲かつより網羅性の高い診断をご希望の場合は、弊社エンジニアが手動で実施する「SQAT®脆弱性診断サービス」をおすすめします。 Webアプリケーション、ネットワークはもちろんのこと、ソースコード診断やクラウドの設定に関する診断など、診断対象やご事情に応じて様々なメニューをご用意しております。

    公開日:2025年12月5日
    更新日:2026年3月11日

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像