サイバーレジリエンスとは何か―ランサムウェア時代の企業が取るべき対策と実践ガイド
第1回:サイバーレジリエンスの重要性:攻撃を前提とした“事業を守る防御”とは

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

サイバーレジリエンスとは何か  第1回:サイバーレジリエンスの重要性

攻撃されても事業を継続できる力「サイバーレジリエンス」を解説。シリーズ第1回では、2025年のランサムウェア攻撃の事例をもとに、従来の防御型セキュリティの限界を整理。攻撃を前提とした強靭な防御策や、技術・人・組織を融合させた総合的な情報セキュリティ体制の重要性を解説します。

サイバーレジリエンスの必要性が高まる背景

2020年代半ばにおいては、「情報セキュリティ」という言葉が単なる防御策やリスク回避という意味合いを超えて、新たな時代へと突入しました。その象徴的な出来事が、2025年秋に発生したアサヒグループHDへのランサムウェア集団Qilin(キリン)によるサイバー攻撃です。日本を代表する食品・飲料メーカーが標的となり、情報システムの停止、新商品の発売延期、受注や出荷業務の停滞、さらに決算発表の延期にまで発展したこの事件は、社会全体に深刻な影響をもたらしました。この出来事は、従来型の「守るための情報セキュリティ」だけでは不十分であり、「サイバーレジリエンス」、すなわち「攻撃を受けても事業を継続するための強さ」が必要不可欠であることを多くの日本企業に示しました。

サイバーレジリエンスとは何か

サイバーレジリエンスとは、米国NISTなどが提唱している、「攻撃を受けても迅速に回復し、事業運営を継続できる能力」のことです。情報セキュリティにおいても、技術対策の積み重ねだけでは完璧な防御は難しく、ランサムウェアやAPT(Advanced Persistent Threat) のような高度な攻撃に突破される可能性は常に存在します。そのため、企業はどのように復旧し、どのように事業を再開するかに知恵を絞り、BCP(事業継続計画)やリスク評価のサイクルの中にサイバーレジリエンスを組み込むことが不可欠となっています。

2025年、ランサムウェア市場で主要な犯罪ビジネス「RaaS」

QilinによるアサヒGHDへの情報セキュリティ上の課題は多様です。同グループは「RaaS(Ransomware as a Service)」、すなわち攻撃ツールやノウハウを提供しビジネス化したモデルを採用しており、技術力が高くない実行者でも大規模な攻撃を行える点が脅威となっています。実際の攻撃手法としては、フィッシングメールやVPNの脆弱性を突いた侵入が多く、内部侵入後は認証情報の窃取や水平展開、情報漏洩と二重脅迫が展開されます。アサヒGHDでは、27GB以上、9300ファイルに及ぶ機密情報が流出し、従業員の個人情報が公開されるリスクも現実化しました。復旧には数ヶ月を要すると見込まれています。

企業が取るべき防御と対応の考え方

情報セキュリティを考える際、システムに侵入されないことを前提にする従来のアプローチは、もはや限界を迎えています。特に製造業など基幹産業では、デジタルシフトによりサイバー攻撃の影響範囲が拡大しつつあります。今求められているのは、ゼロトラストモデル、EDR・XDR、オフラインバックアップを中心とした多層防御、現実の攻撃を想定したインシデント対応計画、従業員教育や情報共有を含めた総合的な情報セキュリティ体制です。技術だけでは乗り越えられない脅威に備え、組織のガバナンスと人材育成が融合した「組織としてのレジリエンス」が、真の競争力となり、顧客や関係者からの信頼にも直結します。

組織としてのレジリエンスと競争力への影響

企業・組織としてサイバーレジリエンスを高めるためには、下記の要素が重要です。

  • リスク評価と資産洗い出しによる保護対象の明確化
  • インシデント対応計画(IRP)と定期的な訓練による実践力の強化
  • 速やかに復旧できるバックアップ体制と、復旧目標(RTO/RPO)の設計
  • 技術と人、両面からの多層防御策(EDR、MFA、多層アクセス制御など)と、従業員への情報セキュリティ教育・組織のガバナンス強化と、早期発見
  • 報告を促す風通しの良い社内文化

Qilin事件を機に、多くの日本企業は情報セキュリティ戦略を再構築し、「攻撃を防ぐ」だけでなく「攻撃されても事業継続できる」レジリエンス思考へのシフトを迫られています。サイバー攻撃の高度化と社会的インパクトは、すでに企業の枠を超え、日本社会全体の重要課題となっています。「情報セキュリティ」と「サイバーレジリエンス」が両軸として不可分であることを、今こそ再認識すべき時代に突入しています。

次回、第2回では、QilinによるアサヒGHD攻撃の詳細と、技術的・組織的インパクト、企業が得るべき教訓について、さらに深く掘り下げます。


―第2回へ続く―

【参考情報】

【関連ウェビナー開催情報】
弊社では12月3日(水)14:00より、「【最新事例解説】Qilin攻撃に学ぶ!組織を守る“サイバーレジリエンス強化のポイント”喫緊のランサムウェア被害事例からひも解く ― 被害を最小化するための“備えと対応力”とは?」と題したウェビナーを開催予定です。最新のランサムウェア被害事例をもとに、攻撃の実態と被害を最小化するための具体的な備えについて解説します。ぜひご参加ください。詳細・お申し込みはこちら。

サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 2025年12月3日(水)14:00~15:00
    「【最新事例解説】Qilin攻撃に学ぶ!組織を守る“サイバーレジリエンス強化のポイント”喫緊のランサムウェア被害事例からひも解く ― 被害を最小化するための“備えと対応力”とは?」
  • 2025年12月10日(水)14:00~15:00
    「【最短7営業日で報告書納品】短納期で実現するWeb脆弱性診断の新提案-SQAT® with Swift Delivery紹介セミナー」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    世界で多発するゼロデイ攻撃とは?Apple・Google・Ciscoを襲った脆弱性の実態と対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ゼロデイ攻撃とは?Apple・Google・Ciscoを襲った脆弱性の実態と対策アイキャッチ画像

    2025年9月、世界各地で「ゼロデイ脆弱性」を悪用したサイバー被害が相次ぎました。ゼロデイ攻撃とは、まだ修正プログラム(パッチ)が公開されていない未知の脆弱性を突く攻撃であり、検知や防御が極めて困難です。今、ゼロデイ攻撃は誰にとっても避けて通れないサイバーリスクとなっているのです。本記事では、最新のゼロデイ攻撃の事例、被害の傾向、そして今すぐ取るべき対策について解説します。ゼロデイ脆弱性の脅威を正しく理解し、被害を防ぐための第一歩にしましょう。

    世界各地でゼロデイ脆弱性が続発

    2025年9月、世界中でゼロデイ脆弱性をめぐる一連のサイバー攻撃が相次いで報告されました。ゼロデイ脆弱性とは、ソフトウェアやOSに潜む修正前のバグ、つまり開発元ですら把握していない段階で第三者によって悪用される脆弱性のことであり、攻撃者は一般公開前・パッチ適用前にこれを利用して侵入や情報搾取、システム乗っ取りを仕掛けます。2025年9月には、AppleのiPhoneやiPad、GoogleのAndroid端末、CiscoルーターやVPN装置、SAPやAdobe、SonicWallなど多岐にわたるプロダクトが標的となりました。

    Apple・Googleのゼロデイ脆弱性が顕在化

    Apple関連では、「CVE-2025-43300」「CVE-2025-55177」という画像解析に関するゼロクリック型脆弱性が公表され、iPhoneやiPadが世界的な攻撃対象になりました。Apple社は直ちに150ヶ国以上のユーザーへ警告通知を送り、Lockdown Modeの利用を強く推奨しました。実際に攻撃が検知された端末も多く、海外では医療機関や金融サービスを狙った“標的型ゼロデイ攻撃”の発生も確認されています。

    Android端末でも深刻な脆弱性(CVE-2025-38352など)が確認されており、カーネルやランタイム部分の権限誤取得によって、スマートフォンが遠隔操作される事例が増加しました。Chromeブラウザでもゼロデイ脆弱性が発見され、公式パッチのリリースを急いだ流れがあります。これらの技術情報は国際的なセキュリティ速報サイトや公式ベンダーのアドバイザリが一次情報となっており、日々関係者向けに更新されています。

    ビジネスシステムも標的に

    さらに、Windowsのファイル圧縮ソフトWinRARでは「CVE-2025-8088」の脆弱性が報告され、悪意を持ったファイル一つでシステム内部に侵入されるリスクが浮上しました。Citrix NetScalerにおいてはリモートコード実行(RCE)を許す「CVE-2025-7775」、企業内パスワード管理ツールPasswordstateでもゼロデイ攻撃による被害が発生しています。こうしたビジネス系システムでは、管理画面だけで全システムが乗っ取られる危険性が顕在化しており、複数企業が業務停止・復旧対応に追われています。

    ゼロデイ攻撃の基本的な流れ

    ゼロデイ攻撃の基本的な流れは、メール・Web・ファイルアップロードなどを入り口として、権限昇格の脆弱性を突き、最終的に情報搾取や遠隔操作へと至るという流れです。特に企業ユーザーはパッチ適用・監視強化・多層防御など、従来型のセキュリティ運用だけでは防ぎきれない時代に直面しています。一般のエンドユーザーも自らが使うスマートフォンやタブレットがゼロデイ脆弱性を抱えている可能性を念頭に、定期的なアップデートや公式情報の取得を習慣化する必要があります。

    ゼロデイ脆弱性は誰もが直面する脅威

    ゼロデイ脆弱性は一部の大企業だけの問題ではありません。個人が使うアプリやデバイスにもリスクが存在し、誰もが常に脅威に晒される現状が2025年の特徴です。正確な情報源に基づき、自分自身と組織の防御体制を早急に見直すことが求められているのです。

    【参考情報】

    BBSecでは

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年11月12日(水)14:00~15:00
    「なぜ今“脆弱性診断”が必要なのか?実績データで見る検出傾向とサービス比較」
  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    マルウェアとウイルスの違いとは?種類・特徴・感染経路をわかりやすく解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    近年、サイバー攻撃はますます高度化し、企業や個人を狙った被害が増えています。その中心的な脅威が「マルウェア」と呼ばれる悪意あるソフトウェアです。しかし、「マルウェアとウイルスの違いがわからない」という方も多いのではないでしょうか。本記事では、両者の違いをわかりやすく解説し、代表的な種類や感染経路、被害事例、そして防ぐための対策まで詳しく紹介します。

    マルウェア(malware)とは?意味と基本的な仕組み

    マルウェアとは、「Malicious(マリシャス=悪意のある)」と「Software(ソフトウェア)」を組み合わせた造語で、コンピュータやネットワークに害を与える悪意のあるプログラムの総称です。具体的には、ユーザの意図しない動作を引き起こし、情報の窃取や破壊、システムの乗っ取りなどを目的とするプログラムを指します。代表的なものにコンピュータウイルス(=ウイルス)、ワーム、トロイの木馬、スパイウェア、ランサムウェアなどがあります。

    マルウェアは、メールの添付ファイルや不正なWebサイト、ソフトウェアの脆弱性などを通じて感染し、個人情報の漏洩や金銭的被害、業務妨害など深刻な問題を引き起こす可能性があります。そのため、日常的なセキュリティ対策が非常に重要です。

    マルウェアとウイルスの違い

    マルウェアは、悪意のあるソフトウェアの総称で、コンピュータウイルスはその一種です。ウイルスは自己複製し、他のプログラムやファイルに感染して広がる特徴を持つのに対し、マルウェアには様々な種類があり、必ずしも自己複製しません。つまり、全てのウイルスはマルウェアですが、全てのマルウェアがウイルスというわけではありません。マルウェアは、より広範な脅威を指す用語です。

    比較項目マルウェアコンピュータウイルス
    定義悪意のあるソフトウェア全般マルウェアの一種
    自己複製しないものもある自己複製する
    感染方法メール・Web・USBなど多様他ファイルやプログラムに感染
    代表例ワーム、トロイの木馬、ランサムウェアなどMichelangelo、ILOVEYOUなど

    主なマルウェアの分類

    1. ウイルス
      コンピュータウイルスは、自己複製する悪意のあるプログラムです。ユーザがプログラムやファイルを実行することで動作し、自己複製して他のプログラムやファイルに感染します。感染したファイルが開かれるたびに広がり、データの破壊やシステムの動作不良を引き起こします。ウイルスは通常、ファイルやプログラムを破壊する目的で作成され、感染拡大によるシステムの停止を引き起こす可能性があります。
    2. ワーム
      ワームは、自己複製する悪意のあるプログラムです。ユーザの操作なしに、ネットワークの脆弱性を利用して感染したコンピュータからネットワーク内の他のコンピュータに拡散し、ネットワークの帯域を消費してシステムのパフォーマンス低下や停止を引き起こすことがあります。ワームはウイルスと異なり、ホストプログラムを必要としません。特に企業や大規模ネットワークに対して深刻な脅威です。
    3. トロイの木馬
      トロイの木馬は、通常のソフトウェアやファイルに見せかけてユーザにインストールさせる悪意のあるプログラムです。ユーザのコンピュータに侵入したあと、何かのトリガーが起こった場合に、バックドアの作成や情報窃取などを自動的に実行します。自己複製能力はありませんが、一度実行されると重大な被害をもたらす可能性があります。

    マルウェアの主な種類と特徴

    マルウェアにはいくつか種類があります。以下に代表的なマルウェアの特徴をご紹介します。

    ランサムウェア

    ランサムウェアは、ユーザのデータやファイルを暗号化し、アクセスを不能にするマルウェアです。サイバー攻撃者は暗号化されたデータやシファイルの暗号化解除と引き換えに、身代金の支払いを要求します。攻撃者は、データの復元やアクセスの回復のために身代金を要求します。「Ransom(ランサム=身代金)」と「Software(ソフトウェア)」を組み合わせた造語で、これが名称の由来です。多くの場合、身代金は暗号通貨で支払うことが要求され、支払ったとしてもデータが復元される保証はありません。このため、ランサムウェアは組織にとって非常に深刻な脅威となっています。

    近年、二重脅迫型の攻撃も増加しており、支払いに応じなければデータを公開すると脅迫されます。被害者は重要データへのアクセスを失い、業務停止や金銭的損失に直面します。感染経路には、メール添付ファイル経由、VPN経由、リモートデスクトップ接続経由など様々なものがあります。

    スパイウェア

    スパイウェアは、ユーザの個人情報を収集し、ユーザが意図しないうちに外部に送信するマルウェアです。収集するデータには、キーロガーやスクリーンキャプチャー機能を持つものもあり、パスワードやクレジットカード情報などを窃取します。スパイウェアは、一般的に無意識のうちにインストールされることが多く、主にダウンロードしたソフトウェアや悪意のあるリンクを介して広がります。正規ソフトウェアに偽装して侵入することが多いため、検出が困難です。感染してしまうと、個人のプライバシー侵害だけでなく、企業の機密情報漏洩にも繋がる危険性があります。

    スケアウェア

    スケアウェアとは、虚偽のセキュリティ警告を表示し、無駄なソフトウェアを購入させる詐欺的なソフトウェアです。実際にはセキュリティ問題がないにもかかわらず、感染していると偽り、解決策として高額なソフトウェアをすすめます。ユーザの不安を煽り、冷静な判断を妨げることにより、被害を拡大させるのが特徴です。

    アドウェア

    アドウェアは、ユーザの同意なしに広告を表示するソフトウェアです。主にウェブブラウザにインストールされ、ポップアップ広告やバナー広告を表示します。ユーザのオンライン行動を追跡し、広告のターゲティングに利用することもあります。アドウェアそのものは必ずしも悪意があるわけではありませんが、システムのパフォーマンス低下やプライバシー侵害の原因となることがあります。一部のアドウェアは悪質な広告を表示し、マルウェアの配布を促すこともあります。

    ファイルレスマルウェア

    ファイルレスマルウェアは、ディスク上にファイルを残さずに、システムのメモリやプロセスに直接感染するマルウェアです。これにより、従来のウイルス対策ソフトウェアでは検出しにくくなります。ファイルレスマルウェアは、通常、システムの脆弱性を利用して実行され、バックドアとして機能することが多いです。

    トロイの木馬のタイプ

    マルウェアの分類の一つである「トロイの木馬」は動作によりいつくかのタイプに分けることができます。

    • ダウンローダー型:一見無害にみえるファイルを通じてマルウェアをダウンロードし感染させます。
    • ドロッパー型:侵入後に複数のマルウェアを一度にシステムにダウンロードし、展開します。
    • バックドア型:攻撃者がシステムに不正アクセスするための裏口を作り、遠隔操作や情報窃取を行います。
    • キーロガー型:ユーザのキーボード入力を記録し、パスワードなどの個人情報を盗み取ります。
    • パスワード窃盗型:システムやアプリケーションに保存されているパスワードを探索し、盗み出します。
    • プロキシ型:感染したPCをプロキシサーバとして使い、他のシステムへの攻撃を隠蔽します。
    • ボット型:感染したPCをボットネットの一部として使用し、大規模なDDoS攻撃などに利用します

    マルウェア感染による被害と企業リスク

    マルウェアに感染することで、次のような被害が発生します。

    • 情報漏洩:個人情報や機密データが攻撃者に盗まれ、企業の信用や顧客の信頼が損なわれます。
    • Webサイトの改ざん:攻撃者が不正なコードを埋め込み、訪問者を悪意あるサイトにリダイレクトさせたり、偽情報を掲載したりすることで、Webサイト利用者に被害を与えます。
    • PC動作不能:マルウェアがシステムを破壊・損傷し、PCやサーバが動作不能に陥り、業務が停止するリスクがあります。
    • デバイスの乗っ取り:マルウェアがデバイスを遠隔操作可能な状態にし、攻撃者が不正操作などの行為を実行します。
    • 金銭損失:ランサムウェアなどの攻撃により、身代金の支払いを強要され、システムの復旧コストや顧客対応などにより多額の金銭的な損害が発生します。

    マルウェアの主な感染経路と予防策

    マルウェアの感染経路としては、大きくわけて以下のようなものが挙げられます。

    ・メール

    マルウェアの感染経路として最も一般的なのがメールです。特に「フィッシングメール」と呼ばれる手法で、信頼できる企業やサービスを装ったメールが送られてきます。受信者がメール内のリンクをクリックしたり、添付ファイルを開いたりすると、マルウェアが自動的にダウンロードされ、システムに侵入します。これにより、個人情報の盗難やランサムウェアの感染が発生することがあります。メールのリンクや添付ファイルを開く前に、その送信元が信頼できるかを必ず確認することが重要です。

    ・Webサイト

    不正なWebサイトもマルウェアの感染源となります。特に不正な広告やフィッシングサイトなどは、利用者がサイトを訪れただけでマルウェアが自動的にダウンロードされることがあります。これを「ドライブバイダウンロード攻撃」と呼びます。また、信頼できるWebサイトであっても、第三者によって改ざんされている可能性があるため、Webサイトを利用する際は、最新のウイルス対策ソフトによるスキャンの実行、ブラウザのセキュリティ設定を適切に行うことなどが重要になります。

    ・ファイル共有ソフト

    ファイル共有ソフトを使用することも、マルウェア感染のリスクを高めます。ユーザがダウンロードしたファイルにマルウェアが含まれていることが多く、特に海賊版ソフトウェアや違法に共有されたコンテンツには注意が必要です。これらのファイルを実行すると、システムが感染し、データが破壊されたり、外部に漏洩したりする可能性があります。正規のソフトウェアやコンテンツを使用し、不明なファイルはダウンロードしないことが推奨されます。

    ・外部ストレージ(USBメモリ)

    外部ストレージ(USBメモリ)は、便利である反面、マルウェアの感染経路としても広く利用されています。感染したUSBメモリをパソコンに挿入すると、システムにマルウェアが拡散し、企業内ネットワーク全体に影響を及ぼすこともあります。USBメモリを使用する際は、信頼できるデバイスのみを使用し、不必要に他人のUSBメモリを挿入しないように注意する必要があります。また、ウイルススキャンを行ってから使用することが推奨されます。

    ・クラウドストレージ

    ユーザがマルウェアに感染したファイルをアップロードし、他のユーザがそれをダウンロードすることで、マルウェア感染が広がることがあります。また、クラウドサービス自体がハッキングされることで、全てのクラウドサービス利用者に影響が及ぶ可能性もあります。クラウドストレージを利用する際は、アップロードするファイルの安全性を確認し、適切なアクセス制限と二要素認証などのセキュリティ対策を講じることが重要です。

    マルウェア感染を防ぐための基本対策

    • OS・ソフトウェアを常に最新状態に更新する
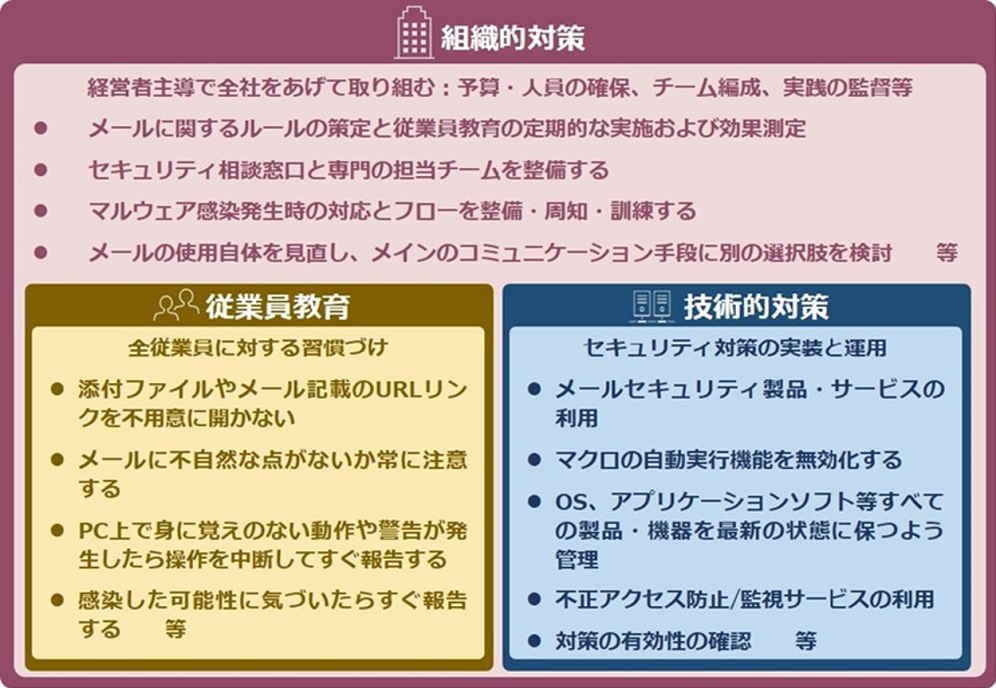
    • 信頼できないメール・リンク・添付ファイルを開かない
    • セキュリティソフトを導入し、リアルタイム保護を有効化する
    • 定期的にバックアップを取り、復旧体制を整える
    • 社員教育を実施し、セキュリティリテラシーを向上させる

    まとめ

    マルウェアは、コンピュータやネットワークに悪影響を与える悪意のあるプログラムの総称です。代表的なものには、コンピュータウイルス、ワーム、トロイの木馬、スパイウェア、ランサムウェアなどがあります。

    主な分類として、自己複製し他のファイルに感染するウイルス、ネットワークを通じて拡散するワーム、正常なソフトウェアに偽装するトロイの木馬があります。その他の種類には、データを暗号化して身代金を要求するランサムウェア、個人情報を収集するスパイウェア、偽のセキュリティ警告を表示するスケアウェア、不要な広告を表示するアドウェア、ファイルを残さずにメモリ上で動作するファイルレスマルウェアなどがあります。

    マルウェアは主にメール、不正なWebサイト、ファイル共有ソフト、外部ストレージ、クラウドストレージなどを通じて感染します。感染すると、情報漏洩、Webサイトの改ざん、システムの動作不能、デバイスの乗っ取り、金銭的損失などの被害が発生する可能性があります。マルウェアに感染すると深刻な被害を受け、企業に大きな影響を与えるため、適切なセキュリティ対策の実施が必要です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    マルウェアの対策-マルウェア感染を防ぐための基本のセキュリティ対策のポイント-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    マルウェアの脅威は年々増大しており、企業・組織への影響は計り知れません。本記事では、マルウェアの具体的な被害事例を紹介し、感染時の症状や対処法について解説します。そして、セキュリティ対策の基本とマルウェア対策の基本的な考え方を押さえ、日々進化するサイバー脅威から自組織を守るために必要な知識を、わかりやすく解説していきます。

    マルウェア被害事例

    ウイルスの事例

    マルウェア「Emotet」による感染被害

    マルウェア「Emotet」は主にメールを介して広がり、その被害が深刻化しています。感染経路は、悪意のあるメールの添付ファイルやリンクを開くことにより、ユーザのPCに感染します。Emotetは巧妙な手口で、正規のメールを装うことで信頼性を高め、受信者に警戒させないようにします。感染後、企業や個人のPC内の情報が盗まれ、さらに他のマルウェアをダウンロードさせることもあります。関連企業では、業務停止やデータ流出による経済的損失が報告されています。特に日本国内の企業においても影響が広がり、国内通信事業者を含む複数の企業が注意喚起を行っています。

    ワームの事例

    ランサムウェアWannaCryによる感染被害

    2017年に大規模な被害をもたらしたランサムウェア「WannaCry」は、Microsoft Windowsの未修正の脆弱性を悪用することで、世界中のコンピュータに急速に拡散しました。この脆弱性は、アメリカ国家安全保障局(NSA)が開発したとされるハッキングツールから漏洩したもので、WannaCryはこれを利用して無差別にシステムに侵入しました。攻撃の手口は、感染したコンピュータのファイルを暗号化し、被害者に身代金の支払いを要求するものでした。支払いはビットコインで行われることが多く、支払われない場合、ファイルは復号されずに失われると脅迫されました。社会への影響は甚大で、病院、学校、企業、政府機関など、世界中の数十万台のコンピュータが影響を受けました。特に医療機関では、患者の記録へのアクセスが妨げられ、治療に支障を来たす事態も発生しました。WannaCryは、サイバーセキュリティの重要性と、ソフトウェアの更新の必要性を広く認識させる契機となりました。

    トロイの木馬の事例

    GooglePlayのAndoroidアプリからマルウェア感染

    2021年11月、Google Playに登録されたアプリにバンキング型トロイの木馬が含まれていることが判明しました。このマルウェアは認証情報や金融情報を盗むことを目的とし、30万台以上の端末に影響を与えました。攻撃者は、最小限のフットプリント(アプリ稼働時に要するメモリ容量)でアプリを登録し、ドロッパー(マルウェアを感染させるプログラム)の存在を隠蔽、ダウンロード後のアップデートでマルウェアを展開するという手口を用いていました。感染経路は公式ストアからのダウンロード後のアップデートであり、完全な防御は困難とされています。影響を受けたアプリはすでに削除されています。

    PCがマルウェアに感染したら

    マルウェアに感染したときの症状には以下のようなものがあります。

    感染したときの症状

    パソコンの動作が遅い

    マルウェアに感染すると、システムリソースを過剰に消費するため、通常のタスクでもパソコンの動作が遅くなることがあります。これにより、プログラムの起動やファイルの読み込みが時間を要し、全体的なパフォーマンスが低下します。

    予期しないフリーズやクラッシュ

    マルウェアはシステムファイルを破壊したり、重要なプロセスを妨害したりすることで、突然のフリーズやクラッシュを引き起こします。これにより、作業中のデータが失われるリスクが高まります。

    原因不明のストレージ容量の減少

    マルウェアが悪意のあるプログラムをインストールし、大量のファイルをダウンロードするなど、ストレージ容量を消費します。突然、ストレージ容量が急激に減少する場合は感染が疑われます。

    迷惑なポップアップ

    アドウェアやスパイウェアなどのマルウェアは、感染後、ブラウザやデスクトップに不審なポップアップ広告を頻繁に表示させます。さらにブラウザを使用していない時でも突然表示されるため、ユーザの作業を妨げます。多くの場合、これらの広告は不適切な内容や詐欺的なオファーを含んでおり、クリックすると別のマルウェアに感染するリスクがあります。正規のウェブサイトを装った偽のポップアップにも注意が必要です。

    ポップアップによるエラーメッセージ

    マルウェアは偽のエラーメッセージを表示し、ユーザを混乱させることがあります。これらのメッセージは、実際のシステムエラーのように見えますが、偽のソフトウェアのダウンロードや個人情報の入力を促す悪意のあるプログラムを含むものです。正規のエラーメッセージとの区別が難しいため、ユーザが誤ってクリックしてしまい、別のマルウェアへの感染や情報漏洩のリスクが高まります。

    偽のウイルス警告が出力される

    突然、偽のウイルス警告が表示されることがあります。これらの警告は、ユーザを騙して不正なウイルス対策ソフトを購入させたり、さらなるマルウェアをインストールさせたりする目的で行われます。

    セキュリティ設定が変更される

    マルウェアは、システムのセキュリティ設定を無断で変更することがあります。これにより、ファイアウォールが無効化されたり、ウイルス対策ソフトが停止されたりすることで、さらに感染が拡大する恐れがあります。

    不審なソーシャルメディア投稿がされる

    感染した場合、マルウェアはユーザのアカウントにアクセスし、不審な投稿を自動的に行うことがあります。これにより、友人やフォロワーにウイルスが拡散されるリスクがあります。

    プログラムが同意なしに実行、終了される

    マルウェアは、ユーザの許可なくプログラムを起動したり、逆に正常なプログラムを強制終了させたりすることがあります。これにより、システムの安定性が損なわれます。

    不審なアプリケーションが表示される

    デスクトップやアプリケーションリストに見覚えのないソフトウェアが突然現れることがあります。これらはマルウェアによって密かにインストールされたものである可能性が高いです。

    ファイルがランダムに消える

    マルウェアはシステム内のファイルを破壊または削除することがあります。特に重要なファイルが意図せず消失する場合は、感染が疑われます。

    インターネット使用量の原因不明の増加

    突然のインターネット使用量の増加は、バックグラウンドでマルウェアが不正な通信を行っているサインかもしれません。これにより、インターネット速度が低下することもあります。

    スマホがマルウェアに感染したら

    スマホがマルウェアに感染したときの症状には以下のようなものがあります。

    バッテリー消費が激しい

    スマートフォンにマルウェアが感染すると、バックグラウンドで悪意のあるプロセスが常時稼働し続けるため、バッテリーの消耗が通常よりも急激に進むことがあります。頻繁な充電が必要になる場合、感染を疑うべきです。

    広告や警告のポップアップ表示

    感染後、ブラウザやアプリ内で不審な広告や偽の警告が頻繁に表示されることがあります。これらのポップアップは、別のマルウェアのインストールや詐欺サイトへの誘導を目的としています。

    アプリが頻繁に落ちる

    マルウェアは、システムリソースを過度に使用したり、アプリに悪影響を与えたりすることで、アプリが頻繁にクラッシュする原因となります。通常なら安定して動作するアプリが急に不安定になる場合、感染が疑われます。

    動作が重くなる

    マルウェアによるシステムリソースの過剰な消費やバックグラウンドでの不正な活動により、スマホ全体の動作が遅くなることがあります。アプリの起動や画面の切り替えが遅延する場合、注意が必要です。

    データ使用量の増加

    マルウェアは、不正なデータ通信をバックグラウンドで行うことがあり、その結果としてデータ使用量が急増することがあります。特にWi-Fiではなくモバイルデータを使用している場合、この症状は顕著です。

    カメラが勝手に起動

    スマホに感染したマルウェアは、ユーザが意図しないうちに勝手にカメラを起動し、写真や動画を撮影することがあります。この不審な動作は、プライバシーの侵害につながる重大なリスクです。

    身に覚えのない支払い請求が届く

    マルウェアは、ユーザの意図しないうちに高額なアプリやサービスを購入させることがあります。その結果、身に覚えのない請求が発生し、金銭的な被害が発生することがあります。

    感染した場合の対処法

    もしマルウェア感染したことが明らかであるならば、どのような対処をすればよいのでしょうか。速やかに対処すべきこととして以下のようなものがあげられます。

    マルウェアの検出

    マルウェア感染が疑われる場合、まずはウイルス対策ソフトを使用してシステム全体をスキャンし、マルウェアの存在を検出します。このスキャンは、感染の早期発見に繋がり、被害の拡大を防ぐために非常に重要です。定期的なスキャンとリアルタイムの監視が、予防と早期対応に不可欠です。

    ネットワークの遮断

    感染が確認された場合、まずネットワークから切り離すことが重要です。これは、マルウェアが他のデバイスに感染を広げ、外部に情報を送信したりするのを防ぐためです。ネットワークからの切断は、さらなる被害の拡大を防ぐための第一歩となります。

    感染源の特定

    メールの添付ファイル、ダウンロードしたアプリ、怪しいリンクなど、感染経路を突き止めることで、今後の再発を防ぐことが可能です。このプロセスは、同じ手口による再感染を防ぐために非常に重要です。

    マルウェア検出ツールによる削除

    検出されたマルウェアを専門の削除ツールで完全に除去します。ウイルス対策ソフトや専用のマルウェア削除ツールを使用することで、安全かつ確実にマルウェアを駆除し、システムを正常な状態に戻します。

    セキュリティ対策の基本

    セキュリティ対策の取り組みには、基本的なセキュリティ対策こそが効果的であるという前提に立って、今一度自組織のセキュリティを見直すことが重要です。

    セキュリティ基本10項目

    • 標的型攻撃メール訓練の実施

    標的型攻撃メール訓練は、従業員のセキュリティ意識向上と実践的なスキル習得に効果的です。訓練では、攻撃メールを模倣したシナリオを用いて、従業員が疑わしいメールを識別し、適切に対応するスキルを養います。定期的な訓練実施により、従業員のセキュリティ意識が継続的に高まり、実際の攻撃に対する組織の耐性が強化されます。また、訓練後のフィードバックやセキュリティ教育との組み合わせにより、より効果的な対策が可能になります。

    • 定期的なバックアップの実施と安全な保管(別場所での保管推奨)

    ランサムウェアによる被害からデータを保護するために、オフラインバックアップ(データだけを独立して磁気テープ・ストレートなどで物理的に隔離しておくこと)をサーバに行うことがおすすめです。バックアップの頻度や保管場所を見直し、最新の情報が常に保存されるようにすることが重要です。

    • バックアップ等から復旧可能であることの定期的な確認

    バックアップが確実に復旧可能であることを確認するため、定期的にリカバリーテストを実施します。これにより、実際の復旧作業時に問題が発生しないことを保証し、緊急時に迅速かつ確実なデータ復旧が可能となります。また、テスト結果を文書化し、必要に応じて復旧手順の改善を図ります。このような確認作業を怠ると、いざという時にデータ復旧が困難になるリスクが高まります。

    • OS、各種コンポーネントのバージョン管理、パッチ適用

    システムの脆弱性を悪用する攻撃を防ぐためには、OSやソフトウェアコンポーネントの最新バージョンへの更新・パッチ適用の実施をすることが必要不可欠です。定期的なパッチ適用とバージョン管理により、サイバー攻撃のリスクを大幅に軽減できます。特にゼロデイ攻撃のリスクを軽減するためには、普段からの脆弱性関連情報収集やバージョン更新が求められます。

    • 認証機構の強化(14文字以上といった長いパスフレーズの強制や、適切な多要素認証の導入など)

    認証の強化は、サイバー攻撃から組織を守るための基本的な対策です。単純なパスワードではなく、長く複雑なパスワードにし、さらに多要素認証(MFA)を導入することを推奨します。多要素認証はパスワードに加え、物理トークンや生体認証などの認証要素を用いることで、不正アクセスされるリスクを低減します。これにより、アカウントのセキュリティが飛躍的に向上します。

    • 適切なアクセス制御および監視、ログの取得・分析

    システム内の情報やリソースへのアクセスを厳格に管理し、適切なアクセス制御を行うことは、内部からの不正行為を防ぐために重要です。また、システムの稼働状況やアクセスログを定期的に取得し分析することで、異常な挙動を早期に検知できます。

    • シャドーIT(管理者が許可しない端末やソフトウェア)の有無の確認

    シャドーITは、組織のセキュリティポリシーに反する可能性があり、脆弱性やデータ漏洩の原因となることがあります。定期的な監査や従業員への教育を通じて、シャドーITの存在を確認し、適切な対策を講じることが重要です。

    • 攻撃を受けた場合に想定される影響範囲の把握

    サイバー攻撃を受けた際に、どのような影響が組織に及ぶかを事前に把握しておくことは重要です。影響範囲を明確にすることで、インシデント発生時の対応計画を具体化し、迅速な対策を講じることが可能になります。システム全体の依存関係や業務の優先度を考慮し、被害を最小限に抑えましょう。

    • システムのセキュリティ状態、および実装済みセキュリティ対策の有効性の確認

    定期的にシステムのセキュリティ状態を確認し、現在のセキュリティ対策が有効に機能しているかを確認することが効果的です。脆弱性診断やペネトレーションテストを実施することで、システムの弱点を特定し、自組織の状況に適した対応の実施が可能になります。

    • CSIRTの整備(全社的なインシデントレスポンス体制の構築と維持)

    CSIRT(Computer Security Incident Response Team)は、サイバー攻撃やインシデント発生時に迅速かつ適切な対応を行うための専門チームです。CSIRTの整備は、全社的なセキュリティ体制を強化し、インシデント発生時の被害を最小限に抑えるために不可欠です。定期的な訓練とシミュレーションを通じて、CSIRTの対応力を維持し、常に最新の脅威に対応できる体制を整えます。

    インシデント対応計画の策定

    インシデント対応計画の策定は、企業がサイバー攻撃や情報漏洩などの緊急事態に迅速かつ効果的に対応するために不可欠です。計画には、インシデント発生時の対応手順、責任者の明確化、コミュニケーション手段の確保、影響評価、そして復旧手順が含まれます。計画は定期的に見直し、訓練を行うことで、実際のインシデント時にスムーズに対応できる体制を整えることが重要です。

    マルウェア対策の基本的な考え方

    不意に襲い来るマルウェアの被害を防御、あるいは最小限にとどめるためには、普段から基本的なマルウェア対策を講じることが重要です。以下のような例が挙げられます。

    あらゆるマルウェアからシステムを守るために、組織内で汎用的な対策を確認しておきましょう。

    まとめ

    マルウェアは、Emotet、WannaCry、トロイの木馬など様々な形態で存在し、主にメールやウェブサイトを介して感染します。これらは個人情報や金融データの窃取、システムの暗号化、身代金要求などを目的としています。感染の症状には、パソコンの動作遅延、予期せぬフリーズ、ストレージ容量の減少、不審なポップアップの表示などがあります。スマートフォンでは、バッテリー消費の増加、アプリのクラッシュ、データ使用量の急増などが見られます。セキュリティ対策としてあげている基本的な10項目を組み合わせ、定期的な見直しと訓練を行うことで、セキュリティ対策の効果を高めることができます。またインシデント対応計画を策定や、マルウェア対策の基本的な取り組みを普段から実施し、サイバー攻撃のリスクに備えることが、組織全体のセキュリティを強化するために不可欠です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    サイバーセキュリティとは-情報セキュリティとの違いと目的・対策・重要性を解説-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーセキュリティとは-情報セキュリティとの違いと目的・対策・重要性_アイキャッチ画像

    サイバーセキュリティとは、インターネットやデジタル技術を利用する社会で欠かせない「防犯」の仕組みです。情報セキュリティとの違いを正しく理解し、その目的や重要性を把握することは、セキュリティ担当者だけでなくすべての利用者に求められます。本記事では、サイバーセキュリティの基本から具体的な対策、最新トレンドまでをわかりやすく整理し、日常業務や企業活動に活かせる実践的なポイントを解説します。

    サイバーセキュリティという言葉を初めて耳にすると、多くの人が「何か難しそう」「専門家向けでは?」と思ってしまうかもしれません。しかし、インターネットやスマートフォンを使って日常生活を送る現代において、サイバーセキュリティは私たちにとっても実は身近な存在です。

    サイバーセキュリティとは?日常とのつながり

    たとえば、「情報セキュリティ」という言葉の通り、サイバーセキュリティは個人や企業が保有する情報を、外部の攻撃や内部の不正から守るためのあらゆる取り組み——つまり「デジタル社会の防犯」と言ってもいい存在です。特別なものではなく、日々のネット利用やデバイス操作そのものがサイバーセキュリティと密接に関わっているのです。現代はスマートフォンやパソコンだけでなく、テレビや冷蔵庫までがネットにつながる”IoT社会”。SNSでのコミュニケーションやオンラインショッピング、各種アプリの利用など、「サイバー空間」と呼ばれるインターネットの世界は生活の一部になっています。この便利さの裏には、見えないサイバー攻撃のリスクが潜んでいます。ここを知ることが、サイバーセキュリティへの第一歩です。

    サイバー攻撃とは何か

    サイバー攻撃とは、インターネットやネットワークを通じてコンピュータやスマートフォンなどのデバイス、Webサービスなどに損害を与える行為を指します。ニュースでは「ウイルス」「マルウェア」「フィッシング詐欺」「ランサムウェア」「不正アクセス」などの言葉が頻繁に登場しますが、これらはすべてサイバー攻撃の一種です。たとえば、フィッシング詐欺 は本物そっくりの偽メールや偽サイトに誘導し、パスワードやクレジットカード情報を盗み取る手口です。マルウェアは悪意をもったプログラムで、感染することで大切なデータの流出や端末の壊滅的な損害につながります。ランサムウェアは、データを人質に身代金を要求する攻撃手法です。

    攻撃名主な手口被害の特徴主な被害対象
    マルウェア感染メール添付や危険なサイトからのダウンロード情報漏洩、コンピュータの乗っ取り、不正操作個人・企業全般
    フィッシング詐欺偽サイトや偽メールで認証情報取得ID・パスワード盗難、金銭的被害個人ユーザー、ネットバンキング利用者
    ランサムウェアメール・ウェブ経由で感染しデータ暗号化し身代金要求データ利用不可能、金銭的要求、業務停止企業・医療機関・自治体等
    不正アクセス弱いパスワードや設定ミスを悪用機密情報の漏洩、なりすまし被害企業システム・個人サービスアカウント

    サイバーセキュリティの目的

    サイバーセキュリティの目的は、単に攻撃を防ぐことにとどまりません。情報セキュリティの3要素、「機密性」「完全性」「可用性」を合わせて「CIA」と呼びます。つまり「誰にでも見せていい内容か」「内容が改ざんされていないか」「必要な時に使えるか」を守り抜くことこそ、サイバーセキュリティの本懐です。たしかな一次情報によれば、この三要素は、世界中でセキュリティを考えるときの共通する普遍的な指針となっています。このCIAを守るためには、実に幅広い知識と対応策が必要とされます。企業だけでなく、個人が日々の生活でできるセキュリティ対策もたくさん存在します。

    要素概要リスク例
    機密性 (Confidentiality)許可された人だけが情報にアクセスできる状態を保つ情報漏洩、不正閲覧
    完全性 (Integrity)情報が正しく保たれ、改ざんされていない状態を維持データの改ざん、不正操作
    可用性 (Availability)必要な時に情報やシステムが利用できる状態を保つシステム障害、サービス停止

    なぜサイバーセキュリティが重要なのか

    インターネットに依存する現代社会では、サイバー攻撃の被害はもはや特殊な例ではありません。たとえば、企業で情報漏洩が起きれば信用失墜や巨額賠償の問題が発生します。個人の場合でも、SNSの乗っ取りやネットショッピングでの不正利用、クレジットカード情報の流出など、誰もが被害者になりかねません。さらに、近年は、サプライチェーン攻撃、ゼロデイ攻撃など、従来の対策では防ぎきれない高度な手口も拡大。セキュリティ対策のトレンドや法規制(サイバーセキュリティ基本法、GDPRなど)の最新動向をしっかりと抑えることも必須となっています。

    こうした被害や課題を正しく理解するためにも、具体的な被害事例や判例、世界的な潮流は表にまとめて学ぶことが効果的です。業界団体や行政機関(総務省やIPAなど)が公開している公的なデータやレポートを活用することで、サイバーセキュリティに対する理解を深めることができます。

    サイバーセキュリティにおける基本対策

    「何をすればいいのか?」と悩む方に向けて、まずは日常生活で実践できる初歩的な対策からスタートするのが推奨されます。総務省が示す三原則は、すぐにでも始められる実践的なセキュリティ対策の例です。

    1. ソフトウェアは常に最新版に保つ
    2. 強固なパスワードの設定と多要素認証の活用
    3. 不用意なメール・ファイルを開かない、アプリをインストールしない

    これらに加え、「ウイルス対策ソフトの導入」「ネットショッピングサイトのURL確認」「Wi-Fiルーターの設定見直し」「スマートフォンのOSアップデートの定期的な実施」なども効果的です。企業で働く場合は、「アクセス権限の制御」「重要データのバックアップ」「ログ管理」など、さらに高度な対策が求められます。こうした対策の具体例や実践ポイントは、図表やチェックリスト形式でまとめると自己点検にも役立ちます。セキュリティ対策チェック表や安全なパスワードの選び方、多要素認証の設定ガイド等の図解は、初心者が最初に取り組むべき項目を可視化できるため推奨されます。

    セキュリティ対策チェックリストの例

    以下はチェックリストの一例です。実際に運用する際には業務や使用しているシステムに合わせてより細かく作成していく必要があります。

    やるべきこと重要度対応状況
    OSやアプリの定期的なアップデート高実施/未実施
    ウイルス対策ソフトの導入・更新高実施/未実施
    強固なパスワード設定と多要素認証の利用高実施/未実施
    不用意なメールや添付ファイルを開かない中実施/未実施
    バックアップの定期実施中実施/未実施
    ネットワーク機器の初期設定見直し中実施/未実施
    従業員向けセキュリティ教育・研修低実施/未実施

    サイバーセキュリティと情報セキュリティの違い

    初学者からよくある質問の一つが「サイバーセキュリティと情報セキュリティは同じですか?」という点です。情報セキュリティは、あらゆる情報(紙媒体、物理的なデータも含む)を対象にしますが、サイバーセキュリティは特にインターネットやデジタル技術が関与する電子的な情報・デバイス・システムにフォーカスしています。つまり、インターネットやIT機器を使って情報をやり取りする現代において、サイバーセキュリティの重要性は年々増しています。サイバー攻撃に対応するためには、技術だけでなく利用者の意識も不可欠です。

    サイバーセキュリティの最新トレンド

    2025年現在、ゼロトラストモデルやEDR・SOC・MFA(多要素認証)など新しいサイバーセキュリティ技術・サービスの導入が進んでいます。AI技術の進化により、攻撃側・防御側ともに手法が高度化し、サイバー攻撃事例、セキュリティインシデント、情報漏洩等のニュースが増加傾向にあります。また、テレワークの普及やIoT機器の急増は新たなセキュリティリスクを生み出しつつあり、最新のサイバーセキュリティ関連キーワード(ゼロデイ、サプライチェーン、ランサムウェア、フィッシング、VPN、SOC、EDR)は、入門段階から意識して覚えておくべきです。 こうした最新動向は、企業サイト、行政レポート、業界ニュースなど一次情報を出す信頼できる媒体で確認することを強く推奨します。

    サイバーセキュリティの相談窓口・一次情報へのアクセス

    一歩踏み込んで「どこに相談すればいいの?」と感じたら、総務省やIPA(情報処理推進機構)など、一次情報を発信している公的機関の情報を閲覧することからはじめてみましょう。また今皆様が記事を読んでいる弊社SQAT.jpサイトをはじめとした、サイバーセキュリティ情報を扱ったWebサイトから一次情報を確認するのも一つの手段です。独自の見解や推測ではなく、根拠となるニュースリリース、ガイドライン、最新動向をもとに判断するのが大切です。また、さらに一歩踏み込んで対策を始めていきたい、指針がほしいと思ったらセキュリティベンダーを頼ってかかりつけ医のように利用してみてはいかがでしょうか。

    BBSecでは

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    まとめ:誰もが守るべきデジタル時代の「防犯」

    サイバーセキュリティは社会のインフラを守る防犯意識に他なりません。スマートフォン、パソコン、ネットショッピングやSNSなど身近な存在を守るために、まずは基礎を知り、簡単な対策から一歩踏み出してみることが重要です。専門家の世界だけでなく、どなたでも役立つ情報を、身の回りのことからオンラインサービスの使い方まで、生活目線で学ぶ姿勢がセキュリティレベルの向上につながります。今後もサイバー攻撃や新しいリスクは進化を続けますが、一次情報に基づいた正しい知識をもとに、日々小さな工夫から実践を積み重ねていくことこそ、自身と社会を守る最良の方法です。サイバーセキュリティは難しいものではなく、まずは「知る」「見直す」「具体的に始める」―その小さな一歩から、身近な世界に安心と安全をもたらすことができるでしょう。

    【参考情報】


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年10月22日(水)14:00~15:00
    「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」
  • 2025年10月29日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 2025年11月5日(水)13:00~14:00
    【好評アンコール配信】「SQAT®ペネトレーションテスト実演付き!-攻撃の“成立”を見極めるペネトレーションテストとは-」
  • 2025年11月12日(水)14:00~15:00
    「なぜ今“脆弱性診断”が必要なのか?実績データで見る検出傾向とサービス比較」
  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    今さら聞けない脆弱性とは-基礎から学ぶ脆弱性管理と効果的な脆弱性対策ガイド-

    Share
    今さら聞けない脆弱性とは-基礎から学ぶ脆弱性管理と効果的な脆弱性対策ガイド-アイキャッチ画像

    インターネットや情報システムの世界でよく耳にする「脆弱性」という言葉。普段の生活ではあまり使わないため、聞いたことはあっても正確に説明できないという方は少なくありません。特に近年はサイバー攻撃や情報漏洩のニュースが多く報じられるため、脆弱性という言葉はますます身近になってきました。しかし、「脆弱性とは一体何なのか」「個人や組織としては何をすればいいのか」と問われると、答えに詰まってしまう人も多いはずです。本記事では、初心者の方にも理解しやすいように、脆弱性の基本的な意味から具体的な事例、そして個人や組織が取るべき対策までを解説します。これからサイバーセキュリティの学びを始めたい方にとって、理解の入り口となる内容を目指しました。

    脆弱性とは何か?

    サイバーセキュリティにおける脆弱性とは、コンピュータやネットワーク、ソフトウェアなどに存在する思わぬ欠陥や弱点のことを指します。プログラムの設計ミスや設定の甘さ、想定されなかった挙動などが原因で発生し、それを悪用されると本来守られるべき情報やシステムが攻撃者に狙われてしまいます。 もっと身近な言葉に例えるなら、家のドアに鍵をかけ忘れた状態や、窓の鍵が壊れている状態が「脆弱性」です。そこに泥棒(ハッカー)がやって来れば、侵入や盗難のリスクが高まります。つまり脆弱性そのものは「危険ではあるがまだ被害が起きていない不備」であり、攻撃者に利用されて初めて実際の被害につながるのです。

    脆弱性が生まれる原因

    脆弱性は無意識のうちに生まれることが多く、その理由は多岐にわたります。代表的な要因には以下が挙げられます。

    • ソフトウェアの開発過程における設計ミスやバグ
    • サーバーやOSのセキュリティ設定の不備
    • 古いシステムやソフトウェアを更新せずに使い続けること
    • 想定していなかったユーザーからの入力や操作
    • 利用するプログラムやライブラリに潜む欠陥

    実際、ソフトウェア開発は非常に複雑で、数百万行にも及ぶプログラムコードから成る場合もあります。そのため、すべてのバグや欠陥を完全に排除することは事実上困難です。

    脆弱性の代表的な種類

    脆弱性にはいくつも種類があり、攻撃手法によって分類されます。初めて耳にする方でもわかりやすい代表例を挙げてみましょう。

    SQLインジェクション

    ウェブアプリケーションにおける入力欄に悪意のあるデータベース命令文を仕込む手法で、見せてはいけない情報が外部に漏れてしまう危険があります。

    クロスサイトスクリプティング(XSS)

    ウェブサイトに不正なスクリプトを埋め込んで、閲覧者のブラウザ上で実行させる攻撃。利用者のIDやパスワードが盗まれる危険があります。

    バッファオーバーフロー

    プログラムに想定していない長さのデータが入力されることで、メモリ領域が壊され、攻撃者に任意のコードを実行されるリスクがあります。

    セキュリティ設定不備

    セキュリティ機能が有効化されていなかったり、不要なポートが開いたままになっていたりするケースも脆弱性の一つです。

    脆弱性が悪用されるとどうなるのか

    実際に攻撃者が脆弱性を利用すると、さまざまな被害につながります。たとえば以下のようなケースです。

    • クレジットカード番号や個人情報の漏洩
    • 社内ネットワークが侵入されて業務停止
    • 顧客の信頼を失い、企業のブランドに大打撃
    • 勝手に改ざんされたWebサイトが利用者をウイルス感染させる

    こうした被害は一度起きると回復に莫大なコストがかかり、企業経営に深刻な影響を与えます。近年報じられる情報漏洩事件の多くは、既知の脆弱性を放置していたことが原因とされています。

    脆弱性対策として実施すべきこと

    脆弱性はゼロにはできないため、いかに早く気づき、適切に対応するかが重要です。個人利用者と企業の立場で考えられる基本的な対策を見てみましょう。

    個人ができること

    • OSやソフトウェアを常に最新バージョンに保つ
    • ウイルス対策ソフトを導入し、定義ファイルを更新する
    • 怪しいリンクやメールの添付を開かない
    • 強固なパスワードや多要素認証を利用する

    企業がすべきこと

    • 脆弱性診断やペネトレーションテストを定期的に実施する
    • セキュリティパッチが公開されたら速やかに適用する
    • 社内従業員へのセキュリティ教育を徹底する
    • ログ監視や侵入検知システムの導入で不審な挙動を早期発見する

    脆弱性とセキュリティ文化

    技術的な対策も重要ですが、それ以上に「セキュリティを日常的に意識する文化づくり」が欠かせません。脆弱性は人間のちょっとした油断や不注意からも生まれます。更新通知を無視したり、利便性を優先してセキュリティを後回しにしたりすると、そこに必ず隙が生まれるのです。 政府や専門機関が公表する脆弱性関連情報に目を通す習慣をつけるのも効果的です。たとえば国内では独立行政法人情報処理推進機構(IPA)が脆弱性関連情報を提供しており、日々の最新情報をチェックできます。

    これからの脆弱性対策

    今後はクラウドサービスやIoT機器の普及によって、脆弱性の範囲はさらに広がります。冷蔵庫やカメラ、工場の制御システムなど、私たちの生活に直結するモノがすべてインターネットにつながる時代となりつつあります。その一つひとつが脆弱性を抱えていた場合、想像以上に深刻なリスクが広がる可能性があるのです。そこで重要になってくるのが「ゼロトラスト」の考え方です。これはすべてのアクセスを信頼しないという前提に立ち、システムを多層的に守ろうとするセキュリティモデルで、近年世界中の企業が導入を進めています。

    まとめ

    脆弱性とは「情報システムやソフトウェアに存在する欠陥や弱点」であり、その多くは放置されることでサイバー攻撃に悪用され、大規模な被害を引き起こす可能性があります。重要なのは、脆弱性をゼロにすることではなく、発見されたときに迅速に対応し、常に最新の状態を保つことです。 セキュリティ対策は専門家だけの仕事ではありません。個人ユーザも企業の一員も、日々の小さな行動が大きなリスク回避につながります。これまで「脆弱性」という言葉だけを知っていた方も、これを機に身近な問題として捉え、今日から個人や組織としてできる対策を一つずつ取り入れていきましょう。

    【脆弱性対策および脆弱性管理に関する情報収集サイト・資料】


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年10月8日(水)14:00~15:00
    ウェビナー参加者限定特典付き!
    「ソースコード診断で実現する安全な開発とは?脆弱性対策とDevSecOps実践」
  • 2025年10月22日(水)14:00~15:00
    「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」
  • 2025年10月29日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    不正ログインされたらどうする?すぐに取るべき対処&予防策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    不正ログインとは、第三者が正規の利用者になりすましてアカウントに侵入する行為です。もし「不正ログインされたら」、個人情報の流出や不正送金、SNSの乗っ取りなど深刻な被害につながる恐れがあります。対応を誤ったり遅れたりすると、被害が拡大し、信用の失墜や事業への影響を招く可能性もあります。本記事では、不正ログインの主な原因と手口を解説し、実際に不正ログインされた場合の初動対応と、再発防止のための具体的な対策を紹介します。

    不正ログインとは?不正アクセスとの違い

    不正ログインとは、正当な利用者のIDやパスワードを盗み取り、本人になりすましてシステムやサービスに侵入する行為です。これに対し「不正アクセス」は、アクセス権限を持たない状態でサーバやネットワークに侵入する広い概念を指します。つまり、不正ログインは不正アクセスの一種であり、特にアカウント情報が狙われる点が特徴です。

    「不正アクセス」が厳密にどのような行為を指すのかは、1999年に公布(最新改正は2013年)された「不正アクセス行為の禁止等に関する法律(不正アクセス禁止法)」で規定されています。同法では、アクセス制御機能を持つWebサービスやサーバ等に、正当なアクセス権限を持たない者が侵入する行為、およびそうした侵入を助長する行為を指します。

    不正アクセス禁止法では、単に他人のIDやパスワード(「識別符号」と呼ばれる)を無許可で使用する行為だけでなく、他の情報を利用してWebサービスやサーバなどのシステム(「特定電子計算機」と定義されている)を操作する行為も「不正」と定義されています。この点には特に留意する必要があります。

    昨今はSNSアカウントやクラウドサービス、ECサイト、業務システムなどが標的となり、被害は個人だけでなく企業にも広がっています。

    不正ログインの主な原因と手口

    不正ログインは偶発的に発生するのではなく、多くの場合、攻撃者が狙いを定めて計画的に仕掛けます。では、そもそも悪意を持った、攻撃者による不正ログインの手口にはどのようなものがあるのでしょうか。典型的なのは、「盗んだIDとパスワード、あるいは推測したパスワードを使って、システムに不正にログインする」というものです。ID・パスワードの組み合わせを総当り的に試してログインを図る「ブルートフォース攻撃」、辞書にある語句を利用する「辞書攻撃」、不正に入手したログイン情報を利用する「パスワードリスト攻撃」などが知られています。

    中でも近年特に話題を集めているのは「パスワードリスト攻撃」です。背景には、数十万~数億件規模のID・パスワードがセットで売買されていたり、インターネット上に公開されていたりする事態があちこちで確認されており、攻撃者が不正アクセスのための情報を容易に手に入れやすくなっている状況があります。また、もし複数のシステムに対して同じID・パスワードが使いまわされている場合、1件の情報を入手することで複数のシステムへのログインが可能になるという点も、攻撃者を引き付けています。

    2020年8月には、日本企業約40社において、VPN(Virtual Private Network)のID・パスワードが盗まれ、インターネットに公開されるという事件が発生しました。VPNは、本来、セキュリティを確保したうえで企業ネットワークへアクセスするために使われる「安全性の高い入口」です。そこにログインするためのID・パスワードが盗まれることが極めて大きな被害につながり得ること、裏を返せば、攻撃者にとって極めて大きな利得につながり得ることは、論をまたないでしょう。

    もちろん、不正アクセスのための攻撃は、ID・パスワードを狙ったものだけではありません。ID・パスワードの入手につながる脆弱性も格好の標的になります。例えば、Webアプリケーションや公開Webサーバの脆弱性はその最たるものです。攻撃者はしばしばSQLインジェクションの脆弱性、クロスサイトスクリプティングの脆弱性などを悪用して個人情報を不正に入手し、ID・パスワードを特定してシステムへの侵入を試みます。

    このように「不正ログインされたら」という状況は、ほとんどがこうした攻撃手法に起因しています。利用者側の意識やセキュリティ設定が不十分だと、攻撃者にとって格好の標的となってしまうのです。ID・パスワードの保護に加え、結果としてID・パスワードの特定につながる脆弱性を放置しないことが、不正ログインを防ぐためには最重要といえるでしょう。

    不正ログインされたらすぐに取るべき対応

    不正ログインされたら、被害の拡大を防ぐために迅速な対応が不可欠です。焦って誤った判断をしないよう、次の手順を順番に実行しましょう。

    • パスワードを即時変更する
      まずはログインが可能なうちにパスワードを強力なものへ変更します。推測されやすい単語や誕生日ではなく、英数字・記号を組み合わせた長いパスワードを設定することが重要です。
    • ログイン履歴・アクセス状況を確認する
      サービスによっては、過去のログイン日時やアクセス元IPを確認できます。不審な履歴があれば、被害範囲を把握する手がかりになります。
    • 関連するサービスのパスワードも見直す
      パスワードを使い回していた場合は、同じID・パスワードで利用している他のサービスも狙われている可能性があります。連携しているメール、クラウド、SNSなども必ず変更しましょう。
    • 二段階認証を設定する
      ログイン自体はできても、二段階認証を有効化しておけば不正利用を防げるケースがあります。まだ導入していない場合は、このタイミングで必ず設定してください。
    • サービス提供元に連絡する
      金融機関やECサイトなどで不正利用が疑われる場合は、サポート窓口に連絡し、アカウントの一時停止や不正取引の補償について確認しましょう。

    インシデントを防ぐための運用体制の構築

    過去記事「情報漏えいの原因と予防するための対策」では、「情報漏えい事故の報告書と収束までの流れ」として、事故発生時の報告書作成の注意点について解説しました。今回は、不正アクセスされた直後の対応や、真相究明を行う社内の組織体制構築でのポイントをご紹介します。

    不正アクセス事故対応のチーム作り

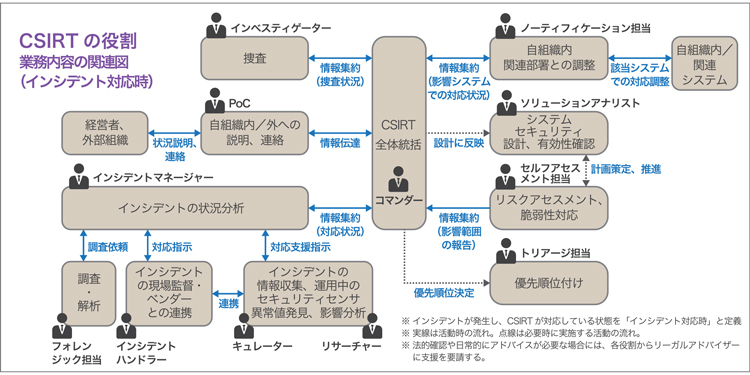
    セキュリティ事故対応を行う専門部署であるCSIRTが社内にない場合は、事故対応チームを速やかに組織しなければなりません。どのような編成を想定すべきか、参考として、モデル的な図解を下記に示します。

    https://www.nca.gr.jp/activity/imgs/recruit-hr20170313.pdf より当社作成

    もちろん、セキュリティ専門企業でない限り、ほとんどの組織にとってはここまでの編成をとることは合理的とはいえません。既存の組織・人員の状況に応じて、下記のような事項をポイントにチームを編成し、自組織の業種業態、慣習、人材、文化等を踏まえながら継続的にチームの発展・強化に取り組むことをお勧めします。

    • CSIRTがインシデント発生時における最終判断(システム停止も含む)までを担う場合は、責任を担う経営陣を参画させる。
    • 現体制におけるキーマンを特定し、そのキーマンを必ずメンバーに加える。
    • 現体制で実施できている役割がないか確認する(「実施できている役割は踏襲する」という判断も重要)。
    • 技術的な知識、経験、人材を持たない場合は、最低限CSIRTに必要な機能(=有事の報告、伝達を的確に行い、意思決定者へ早期伝達すること)を有する、「コーディネーション機能に重点を置いたCSIRT」を目指す。

    取引先、関係者、個人情報保護委員会への連絡

    あなたの会社のステークホルダーに対して、現時点で判明している事故の事実関係を連絡します。規制業種の場合は所轄官庁への報告義務があります。なお、個人情報保護法では、個人情報漏えい等の場合、本人通知や監督官庁への報告を努力義務としていますが、2022年に施行予定の改正個人情報保護法では一定範囲においてこれが義務化されるため注意が必要です。

    不正アクセスの原因究明

    続いて取り組むべきは、原因究明です。不正アクセスを受けた場合、侵入経路の特定や証拠保全などは自社でどこまで可能なのでしょう。監視やSOC(セキュリティオペレーションセンター)サービスの契約などによって保存してあるログを解析可能な場合、「不正アクセスの発端と展開過程がわかるから、自経路の解析や被害範囲の特定もできる」と考えてしまうかもしれません。しかし、火事場のように混乱する事故発生直後は、日頃から備えをしていた企業ですら、一刻を争う状況下で解析すべき情報の膨大さに圧倒されるものです。また、刑事事件として告発を行う場合や損害賠償請求を行う場合には証拠保全が必要となりますが、混乱し、慣れない状況下で証拠保全を念頭に調査や対応を行うのは大きな負荷となります。

    さらに、「サイバー攻撃を行う5つの主体と5つの目的」で解説した「APT攻撃」が行われるケースも想定しておく必要があります。APTでは、侵入の痕跡を消されることが少なくなく、そのような場合、侵入経路の特定や証拠保存は難しくなります。しかし、日々ログの収集を行っていたとしたら、その痕跡からデジタルフォレンジックを実施することが可能です。

    不正ログインを防ぐためのセキュリティ強化策

    不正ログインの被害を防ぐには、日頃からの予防策とシステム設定の強化が重要です。以下の方法を実践することで、アカウントの安全性を高められます。

    • 多要素認証(MFA)の導入
      パスワードだけでなく、SMSや認証アプリ、ハードウェアトークンなど複数の認証手段を組み合わせることで、不正ログインを大幅に防ぐことができます。
    • 強力なパスワードと管理ツールの活用
      推測されにくい長く複雑なパスワードを設定し、使い回しを避けることが基本です。パスワード管理ツールを活用すると、安全にパスワードを管理できます。
    • ログイン通知の有効化
      不審なログインがあった場合に通知される機能を有効にしておくと、早期に被害を発見できます。メールやアプリ通知で異常を検知したら、速やかに対応しましょう。例えば、サーバに対するアクセスログを収集・保存し、同一IPからの複数回ログインに対するアラートをルール化する等の設定をしておくことで、誰かが不正ログインを行っていることを早期に知り、ブロックするなどの対処を行えるようになります。
    • OS・アプリケーションの定期アップデート
      セキュリティ脆弱性を放置すると、マルウェア感染や不正ログインのリスクが高まります。常に最新バージョンを適用する習慣をつけましょう。
    • 不要アカウントやアクセス権限の整理
      使っていないサービスや不要な権限は削除・無効化し、アクセスできる範囲を最小化することで、攻撃対象を減らせます。

    これらの施策を組み合わせることで、不正ログインのリスクを大幅に低減し、万一の場合でも早期対応が可能になります。

    インシデント発生時に役立つ「かかりつけ」のセキュリティ企業を持つ重要性

    不正アクセス事故に備えるためには、日常的なアクセスログの収集や分析、SOCサービスの契約、さらにはCSIRT組織の設置など、日頃からの備えが重要です。不正アクセスを未然に防ぐと同時に、万一発生した場合の対応力を高める役割を果たします。

    そして、もう一つ有効な取り組みは、信頼できるセキュリティ企業との関係構築です。「かかりつけ医」のセキュリティ企業を持つことは、事故発生時に迅速かつ効果的に対応できる可能性があります。それまで取引が一度もなかったセキュリティ企業に、事故が発生した際に初めて調査や対応を依頼したとしたらどうでしょう。社内のネットワーク構成、稼働するサービス、重要情報がどこにどれだけあるのか、関係会社や取引先の情報などを一から説明する必要が生じ、対応に時間がかかってしまいます。わずかな時間も惜しまれるインシデント対応の現場では大きなリスクとなります。

    脆弱性診断やインシデント対応などのセキュリティサービスを提供する企業に依頼をする際には、その企業が単に技術力があるかどうかだけでなく、信頼できる企業かどうか、いざというときにサポートしてくれるかどうかを慎重に考慮して選ぶことが重要です。提供サービス体制も幅広く調べたうえで、長期的な観点から利用を検討することをおすすめします。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン

    まとめ

    • 不正ログインは不正アクセスの一種であり、正当な利用者のIDやパスワードを盗み取り、本人になりすましてシステムやサービスに侵入する行為です。これに対し不正アクセスは、アクセス権限を持たない状態でサーバやネットワークに侵入する広い概念を指します
    • ID・パスワードの管理だけでなく、Webアプリケーションやサーバの脆弱性管理も欠かせません。セキュリティ対策は多層的に行うことが安全性向上につながります
    • 不正ログインをされたら、迅速に対応チームを組織し、ステークホルダーへの連絡、原因究明、被害の拡大防止を行います。
    • インシデントが起きたときの対応力を高めるには、日頃からのアクセスログ収集や分析、SOCサービスの契約、CSIRT組織の設置、「かかりつけ」セキュリティ企業との関係構築などが有効です

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    連載記事:企業の「攻め」と「守り」を支えるIoT活用とIoTセキュリティ
    第3回 企業が取り組むべきIoTセキュリティ対策とは?─実践例に学ぶ安全確保のポイント

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    IoT活用とIoTセキュリティアイキャッチ(IoTセキュリティ対策とは)

    IoTセキュリティは、もはや一部の技術課題ではなく企業全体の経営課題となっています。脆弱なIoT機器はサイバー攻撃の踏み台や情報漏洩の原因となり、業務停止やブランド毀損につながりかねません。本記事では、資産棚卸しから設計・運用における多層防御、さらに外部診断の活用まで、企業が取り組むべきIoTセキュリティ対策を具体事例とともに解説し、安全なIoT活用のための実践ポイントを整理します。

    「まずは現状把握」―資産棚卸しの重要性

    IoTセキュリティ対策の出発点は、社内にどのIoTデバイスが何台あり、ファームウェアのバージョンや通信先がどうなっているかを洗い出すことです。NECが公開した導入事例では、工場・支店・データセンターを含む23拠点で6,200台のIoT機器を自動スキャンし、未登録機器を310台発見しました。資産リストと脆弱性データベース(NVDやJVN iPedia)を突き合わせることで、更新が必要な機種を優先度順に並べ替え、限られた工数で最大効果を得られる計画が立案できたと報告されています。

    設計・実装フェーズで盛り込むべき技術的対策

    ハードウェアでは、Secure BootとTrustZone®などハードウェアルートオブトラストを採用し、改ざんファームが起動しない仕組みを導入します。通信経路はTLS1.3やDTLS1.3で暗号化し、MQTT over TLSやHTTPSを選択することで盗聴・改ざんリスクを最小化します。さらにデバイス固有の秘密鍵をTPM2.0に格納することで、鍵抽出攻撃を物理的に困難にします。NIST SP 800-213ではこのような多層防御を「IoT Reference Architecture」として例示しています。

    運用フェーズで欠かせない管理プロセス

    いかに堅牢な設計をしても、現場でのパスワード再利用やテスト用アカウント放置が残されると台無しになります。Palo Alto Networksの2024年調査では、IoTデバイス侵害の31%が「デフォルト認証情報の継続使用」が原因でした。運用部門は設定変更ログを SIEMに集約し、アラート閾値を“失敗ログイン3回”など具体的かつ実践的に定義します。加えてSBOM(Software Bill of Materials)を更新し、上流ライブラリに脆弱性が見つかった際は影響範囲を素早く把握できる体制を整えます。

    ケーススタディで学ぶ成功パターン

    ケースA

    国内自動車部品メーカーは、月次でしか実施していなかったファームウェア更新をOTA(Over-the-Air)方式に切り替え、異常が発覚した翌日にパッチ配布を完了できる体制を確立しました。その結果、取引先OEMからのセキュリティ監査に合格し、新規受注を獲得しています。

    ケースB

    大手小売企業は、POSとは別にIoT専用VLANを構築してネットワークを分離し、さらにクラウド監視サービスでトラフィックのベースラインを学習させました。導入6か月後に出力されたアノマリーアラートから不審なDNSクエリを発見し、マルウェア感染初期段階で遮断に成功しています。

    第三者によるセキュリティ診断を活用するメリット

    社内リソースで脆弱性検証を網羅するのは現実的に困難です。第三者による「IoT セキュリティ診断(SQAT for IoT)」では、ファームウェア静的解析、無線インターフェース侵入テスト、クラウド・API・構成レビューまでを一気通貫で実施し、重大度レベルと具体的な修正手順を報告書に整理します。日本電気株式会社(NEC)の調査では、第三者によるセキュリティ診断を受けた企業の72%が「投資対効果を定量化しやすくなった」と回答しており、経営判断の材料としても有効です。

    企業が今すぐ実施できる行動

    まず資産棚卸しツールでネットワークをスキャンし、IoT機器の一覧を作成してください。次に管理画面へログインし、初期パスワードが残っていないか、暗号化が有効かを確認しましょう。同時にクラウドプラットフォームのアクセスキーを見直し、最小権限原則に沿ってIAMポリシーを設定します。これら最低限の対策さえ済めば、専門家による脆弱性診断やペネトレーションテストを受ける際にも、対処漏れの洗い出しに集中できます。

    まとめ―「攻め」と「守り」を両立させるために

    IoTとは単なるバズワードではなく、リアルタイムデータを基盤に業務を変革する武器です。しかし武器は手入れを怠ると自社を傷つけます。本連載で取り上げたIoT例とIoT事例は、いずれもセキュリティ対策とセットで初めてビジネス価値を生み出しています。情報システム部門が主導してIoTセキュリティの体制を築き、経営層が適切に投資判断を下す。――この連携があってこそ、IoT機器は企業の競争力を押し上げる資産になります。自社の現状に一抹の不安があるなら、まずは第三者による「IoTセキュリティ診断」で弱点を可視化してみてはいかがでしょうか。

    【参考情報】

    【連載一覧】

    ―第1回「今さら聞けないIoTとは?─IoTデバイスの仕組みと活用例で学ぶ基礎知識」―
    ―第2回「身近に潜むIoTセキュリティの脅威とは?─リスクと被害事例から学ぶ必要性」―
    ―第3回「企業が取り組むべき IoT セキュリティ対策とは?─実践例に学ぶ安全確保のポイント」―


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年9月17日(水)14:00~15:00
    「サイバーリスクから企業を守る ─脆弱性診断サービスの比較ポイントとサイバー保険の活用法─」
  • 2025年9月24日(水)12:50~14:00
    「製造業・自動車業界のためのサプライチェーン対策 -攻撃事例から学ぶ企業を守るセキュリティ強化のポイント-」
  • 2025年10月1日(水)13:00~14:00
    「2025年10月Windows10サポート終了へ 今知るべきサポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    連載記事:企業の「攻め」と「守り」を支えるIoT活用とIoTセキュリティ
    第2回 身近に潜むIoTセキュリティの脅威とは?─リスクと被害事例から学ぶ必要性

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    IoT活用とIoTセキュリティアイキャッチ画像(IoTセキュリティの脅威)

    IoTの普及は企業活動を大きく変革する一方で、新たなセキュリティリスクを急速に拡大させています。スマートカメラや複合機といった身近な機器が攻撃の標的となり、情報漏洩や業務停止といった深刻な被害につながる事例も増加中です。本記事では、IoTセキュリティ特有の脅威や実際の被害事例を取り上げ、そのリスクを正しく理解することで、経営層やIT担当者が取るべき対策の必要性を明らかにします。

    IoTセキュリティの特殊性

    PCやサーバであればOSベンダーが月例パッチを配布し、管理者もGUIで容易に適用できます。ところが、IoTデバイスは制御用の軽量OSを採用しており、そもそも自動更新機能が実装されていない機種が少なくありません。屋外や高所に長期設置される機器の場合、物理的にアクセスしてUSB経由でアップデートする手間が大きく、結果として脆弱性が放置される確率が跳ね上がります。NIST SP 800-213は「設置場所と更新手段の乖離がIoT固有のリスクを増幅させる」と分析しています。

    攻撃者がIoT機器を狙う3つの合理性

    まず第1に台数の多さです。SonicWall社が公開している「2023 SonicWall Cyber Threat Report」によると、「世界のマルウェア感染端末の40%以上がIoT由来である」と指摘されています。第2に防御の甘さが挙げられます。JPCERT/CCが2024年に国内8,000台を調査*1したところ、Telnetや SSHのデフォルト認証情報がそのままのIoTデバイスが12%存在しました。第3は“隠密性”です。プリンタや監視カメラがマルウェアのC&C通信に使われても、ユーザは映像も印刷も通常どおり動くため気づきにくいという状況があります。

    代表的な被害事例

    2016年のMiraiボットネットはコンシューマー向けルーターとネットワークカメラに感染し、最大620GbpsのDDoSトラフィックを発生させ、米DNSプロバイダーDynを一時機能停止に追い込みました。2021年3月に表面化した Verkada社のスマートカメラ大量侵入事件では、管理者アカウント情報がGitHubに誤って公開され、テスラ工場や病院を含む15万台超の映像が外部から閲覧可能となりました。直近ではRapid7が2024年12月に公表したBrother製複合機の脆弱性(CVE-2024-22475ほか)も、認証バイパスによる遠隔コード実行が可能だったため、印刷ジョブを改ざんできるリスクが指摘されました*2

    主要IoTセキュリティ事件年表(2016-2025年)

    年事件概要影響・被害
    2016Miraiボットネットが家庭用ルーターやネットワークカメラを大量感染させ、620Gbps超のDDoS攻撃で米DNS大手Dynを一時停止*3 大規模サービス停止・インターネット障害
    2017国内外で小規模監視カメラへの不正ログインが相次ぎ、ライブ映像がストリーミングサイトに無断公開*4 プライバシー侵害・二次被害拡大
    2018スマート冷蔵庫を含む家電の脆弱性が複数報告され、メーカーが初のOTAアップデートを緊急配布*5 家電乗っ取りリスク・アップデート体制の課題顕在化
    2019スマートロックなど家庭IoT機器でデフォルト認証情報が放置され、遠隔でドア解錠される事例が報道*6 個人宅への侵入・安全確保への不安
    2020新型Mirai派生マルウェアが出現、IoT機器を踏み台にしたDDoS攻撃件数が前年比2倍に*7 ネットサービス障害・帯域逼迫
    2021Verkada社クラウド連携カメラの管理認証情報が流出し、15万台超の映像が外部閲覧可能に*8 大規模映像漏洩・企業ブランド毀損
    2022国内調査で初期パスワードのまま運用されるIoTデバイスが12%見つかり、ボット化被害が多発ネットワーク踏み台化・社内横展開
    2023複数メーカーのスマート照明とセンサーでAPI認証不備が発覚し、遠隔操作や情報流出の恐れ*9 遠隔操作リスク・業務影響
    2024Brother製複合機に遠隔コード実行脆弱性(CVE-2024-22475など)が公表、修正ファーム未適用機が残存*10 印刷ジョブ改ざん・情報漏えい
    2025ランサムウェアが産業用IoT機器を暗号化し、生産ラインを停止させる事例が欧州で初報告*11 業務停止・身代金要求

    ※上記事例ソースはすべて一次ソース/一次レポートへの直接リンクもしくは、当該数値・事件を初報として扱った公式発表・専門調査記事です。

    放置すると何が起こるのか

    攻撃によってネットワーク経由で制御を奪われた生産ラインは、最悪の場合でシャットダウンや誤動作を招きます。IPAの試算では、主要部品メーカーが72時間停止した際のサプライチェーン損失は300億円規模に及ぶとされています。さらに監視カメラ映像の流出は顧客や従業員のプライバシー侵害となり、個人情報保護法やGDPRの制裁金が発生する可能性も否定できません。攻撃が社会的信用の喪失に直結する点で、IoTセキュリティは経営課題と捉える必要があります。

    国際・国内動向が示す「対策の必然性」

    ETSI EN 303 645(欧州電気通信標準化機構)は「サイバーセキュリティを前提にIoTを設計せよ」という“セキュリティ・バイ・デザイン”指針を2020年に発効しました。日本でも総務省が2022年に『IoT セキュリティアクション』を改定し、企業規模を問わず「現状把握・リスク分析・対策実装・監視運用」というPDCAを回すことを推奨しています。こうした規制・ガイドラインは今後さらに強化されると見込まれ、早期に準拠体制を整えた企業ほど市場競争力を高める構図になりつつあります。


    ―第3回へ続く―

    【連載一覧】

    ―第1回「今さら聞けないIoTとは?─IoTデバイスの仕組みと活用例で学ぶ基礎知識」―
    ―第2回「身近に潜むIoTセキュリティの脅威とは?─リスクと被害事例から学ぶ必要性」―
    ―第3回「企業が取り組むべき IoT セキュリティ対策とは?─実践例に学ぶ安全確保のポイント」―


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年9月10日(水)14:00~15:00
    「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 2025年9月17日(水)14:00~15:00
    「サイバーリスクから企業を守る ─脆弱性診断サービスの比較ポイントとサイバー保険の活用法─」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    連載記事:企業の「攻め」と「守り」を支えるIoT活用とIoTセキュリティ
    第1回:今さら聞けないIoTとは?─IoTデバイスの仕組みと活用例で学ぶ基礎知識―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    IoT活用とIoTセキュリティアイキャッチ画像(IoTデバイスの基本)

    はじめに:連載の背景

    新聞やビジネス誌を開くと「IoTとは」という見出しを見かける日も多くなりました。しかし、IT部門や経営層の会議で実際に自社では何をどう活用するのかと議論が始まると、抽象論のまま立ち往生してしまう例が多いのも事実です。本連載では「IoTデバイスの基本」「IoTセキュリティの脅威」「企業が実践すべき対策」を三回にわたって解説します。最後まで読むことで、読者の皆様が社内で議論を前に進めるための土台が整えられることを願っています。

    「Internet of Things」誕生の背景

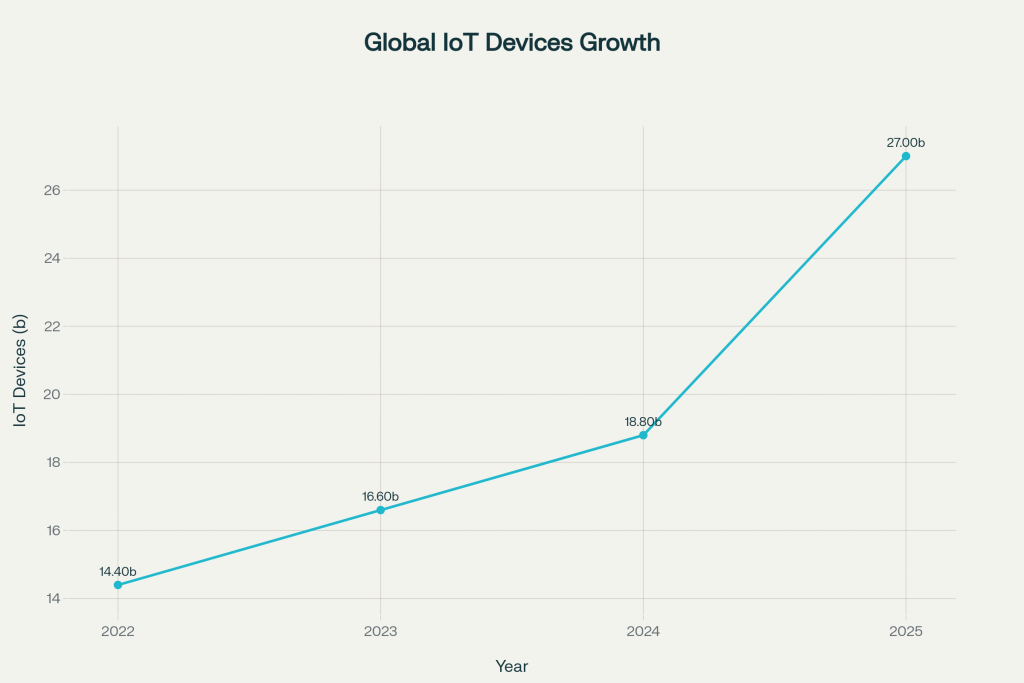
    IoTという造語は 1999年、英 Auto-ID Center(現MIT Auto-ID Lab)でRFID研究に携わっていたケビン・アシュトン氏が提唱したのが始まりとされています。当時はネットワークに常時接続するセンサーは高価で、実用化は一部の製造ラインに限られていました。ところが2010年代に入り、3G/4G回線の広域整備とWi-Fiチップの低価格化が進んだことで導入コストが急速に低下し、クラウドが解析基盤を提供する現在の「IoT構造」が定着しました。総務省『情報通信白書令和5年版』によれば、世界のIoT機器(以降、本記事内ではIoTデバイスまたはIoT機器と表記します)の稼働台数は2022年時点で約147億台、2025年には270億台超へ倍増すると見込まれています。

    IoT機器の台数推移(2022-2025年)

    参考:IoT Analytics「IoT 2022: Connected Devices Growing 18% to 14.4 Billion Globally」,「State of IoT 2024: Number of connected IoT devices growing 13% to 18.8 billion globally」(PDF)

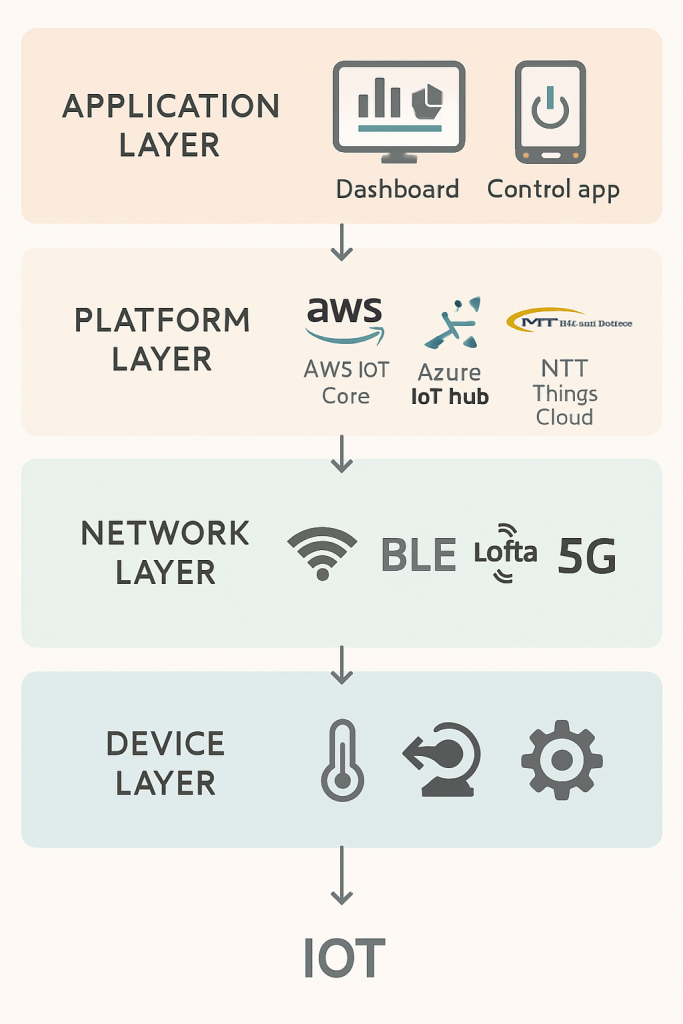
    IoTアーキテクチャの四層モデル

    多くの国際標準では「デバイス層・ネットワーク層・プラットフォーム層・アプリケーション層」という四つの階層で IoTシステムを整理します。デバイス層では温度や振動を“測る”センサーと、モーターやリレーを“動かす”アクチュエータが中心的な役割を担います。ネットワーク層ではWi-Fi、Bluetooth Low Energy、LoRaWAN、NB-IoT、5Gなど目的に応じた通信技術が選択され、プラットフォーム層ではAWS IoT CoreやMicrosoft Azure IoT Hub、NTT Communications Things Cloud®などがデータの収集・蓄積・分析をつかさどります。最上位のアプリケーション層が可視化ダッシュボードや制御アプリを提供し、ユーザ企業はそこから意思決定を行うという構造です。

    参考:NIST SP 800-213「IoT Device Cybersecurity Guidance for the Federal Governent: Establishing IoT Device Cybersecurity Requirements」,GeeksforGeek「Architecture of Internet of Things (IoT)」,Zipit Wireless Blog「4 Layers of IoT Architecture Explained」

    身近に増えるIoTデバイスの実像

    今や一般家庭にも浸透するスマートスピーカーは、音声認識マイクと温湿度センサーを内蔵し、クラウド側で音声コマンドを解析してエアコンや照明を制御します。オフィス向けではネットワークカメラがクラウド映像分析サービスと連携し、不審者や深夜の残業者を自動検知します。製造現場で稼働する振動センサーは0.1秒単位でモーターの揺れを測定し、閾値しきいちを超える振幅を捉えると、PLC(Programmable Logic Controller)へ緊急停止信号を返します。農業分野では土壌水分センサーと気象APIを組み合わせ、最適な潅水量を算定してポンプを自動起動するスマート農業システムが普及し始めました。医療分野のウェアラブル端末は心拍・SpO₂・体温をクラウドに送信し、医師が専用アプリで異常を見逃さない仕組みを構築しています。

    IoT例から見えるビジネスインパクト

    製造業の典型的なIoT事例は予知保全です。独Bosch Rexroth社はラインに5,000個のセンサーを実装し、振動データと過去の故障ログをAIが突き合わせることでダウンタイムを25%削減したと発表しています。小売業では米WalmarがRFIDと重量センサーを併用してリアルタイム在庫を可視化し、欠品率を16%下げたことで年間10億ドル規模の機会損失を回避したと報告しました。日本国内でも関西電力がスマートメーター経由で収集した使用電力データを解析し、節電インセンティブのプログラムを顧客へ提示することでピークカットに成功した事例が公表されています。

    導入メリットの裏に潜む注意点

    リアルタイムデータに基づく迅速な意思決定、業務の自動化、新規サービス創出という恩恵は大きいものの、IoTセキュリティが後手に回るとその利点は一瞬で吹き飛びます。総務省『IoT セキュリティガイドライン ver 1.0』では、「初期パスワードのまま運用」「ファームウェアの自動更新機能が無効」といった“ありがちな設定”を放置すると、攻撃者にネットワークの踏み台として悪用される危険性が高いと明示しています。次回以降、脅威と対策を深掘りしますが、まずは“便利さとリスクは表裏一体”であると認識することが企業リーダーへの第一歩です。


    ―第2回へ続く―

    【連載一覧】

    ―第1回「今さら聞けないIoTとは?─IoTデバイスの仕組みと活用例で学ぶ基礎知識」―
    ―第2回「身近に潜むIoTセキュリティの脅威とは?─リスクと被害事例から学ぶ必要性」―
    ―第3回「企業が取り組むべき IoT セキュリティ対策とは?─実践例に学ぶ安全確保のポイント」―


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年9月3日(水)13:00~14:00
    「止まらないサイバー被害、その“対応の遅れ”はなぜ起こる?~サイバー防衛の未来を拓く次世代XDR:大規模組織のセキュリティ運用を最適化する戦略的アプローチ~」
  • 2025年9月10日(水)14:00~15:00
    「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 2025年9月17日(水)14:00~15:00
    「サイバーリスクから企業を守る ─脆弱性診断サービスの比較ポイントとサイバー保険の活用法─」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像