クラウドセキュリティ対策とは?企業が押さえるべき設定・運用のポイント

Share

クラウドサービスは、業務システムやデータの保存・共有など、企業活動のさまざまな場面で利用されています。一方で、クラウドを利用しているからといって、セキュリティ対策のすべてをクラウド事業者に任せられるわけではありません。

クラウド環境では、利用するサービスに応じて、アカウントやアクセス権限、公開範囲などを利用者側で適切に設定・管理する必要があります。設定不備や権限管理の不備は、情報漏洩や不正アクセスなどのセキュリティインシデントにつながる可能性があります。

本記事では、クラウド環境を安全に利用するために企業が押さえておきたい、セキュリティ設定と運用のポイントについて解説します。

クラウドセキュリティ対策とは

クラウドセキュリティ対策とは、クラウドサービスを安全に利用するために、利用環境やサービスの特性に応じて行うさまざまなセキュリティ対策のことです。クラウドサービスでは、セキュリティ対策のすべてをクラウド事業者に任せるわけではありません。利用するサービスや契約形態によって、クラウド事業者が担う範囲と利用者側で管理すべき範囲が異なります。そのため企業には、自社がどの範囲を管理する必要があるのかを把握したうえで、アカウントや認証、アクセス権限、公開範囲、ログ、データ保護などについて適切な対策を講じることが求められます。また、クラウド環境は利用状況や設定が変化しやすいため、導入時の対策だけでなく、その後も継続的に設定や運用状況を確認し、必要に応じて見直していくことが重要です。

クラウド環境でどのようなセキュリティインシデントが起こり得るのかについては、以下の記事でも紹介しています。
「クラウドセキュリティの事故・インシデント事例から学ぶ主なリスク」

クラウドサービスが持つ特性

クラウドサービスは、従来のオンプレミス環境とは異なる特性をもっています。クラウドセキュリティ対策を考えるうえでは、こうした特性を理解し、それを踏まえて対策を講じることが重要です。

クラウドサービスでは、サーバやネットワークなどのITリソースを自社で保有するのではなく、クラウド事業者が提供する環境を利用します。必要に応じてリソースを追加・変更できる柔軟性や拡張性がある一方、システムの構成や設定、利用するサービス、アカウントや権限などが変化しやすいという特徴があります。また、クラウド環境では、クラウド事業者が管理する範囲と利用者が管理する範囲が分かれています。利用するサービスによってその範囲は異なりますが、アカウントやアクセス権限、データの公開範囲など、利用者側で適切に管理しなければならない領域があります。さらに、クラウドサービスは継続的に機能の追加や仕様変更が行われます。導入時には適切だった設定でも、利用環境の変化や設定変更などによって、セキュリティ上のリスクが生じる可能性があります。

このようなクラウドサービスの特性を踏まえると、導入時にセキュリティ設定を行うだけでは十分とはいえません。自社が管理すべき範囲を把握したうえで、利用状況に応じて設定や権限を継続的に確認・見直していくことが重要です。

企業が押さえるべきクラウドセキュリティ対策

クラウド環境のセキュリティ対策は多岐にわたります。ここでは、企業が特に確認しておきたい基本的なポイントを紹介します。

アカウント・認証を適切に管理する

クラウドサービスを利用するうえで、アカウントは重要な管理対象です。不要になったアカウントが残っていたり、認証情報が適切に管理されていなかったりすると、不正アクセスにつながる可能性があります。特に管理者などの特権アカウントについては、一般ユーザーとは分けて管理し、多要素認証(MFA)の利用など、より厳格な認証・管理を行うことが重要です。また、人事異動や退職などに伴って不要となったアカウントを放置しないよう、定期的にアカウントを棚卸しすることも必要です。

アクセス権限を必要最小限にする

クラウド上の情報やシステムに対して、必要以上の権限を付与しないことも重要です。利用者の業務や役割に応じて必要最小限の権限を付与し、管理者権限などの強い権限を持つアカウントを限定します。一度設定した権限をそのままにするのではなく、組織変更や担当業務の変更などに合わせて定期的に見直しましょう。

公開範囲やネットワーク設定を確認する

クラウド環境では、ストレージやデータベース、管理画面などの公開範囲を適切に設定する必要があります。本来は社内や特定の利用者だけがアクセスする情報が、設定不備によってインターネット上からアクセス可能になっていないか確認しましょう。ファイアウォールやセキュリティグループなどのネットワーク設定についても、不要なポートや接続元を許可していないか、定期的に確認することが重要です。

ログを取得・監視する

不正アクセスや設定変更などの異常を把握するためには、クラウドサービスで取得できるログを適切に保存・監視することが重要です。たとえば、ログイン履歴、管理者による操作、権限や設定の変更などを記録しておくことで、不審な操作の早期発見や、インシデント発生時の原因調査に役立ちます。どのログを取得するのかだけでなく、保存期間や監視方法、異常を検知した場合の対応についてもあらかじめ決めておきましょう。

データを適切に保護する

クラウド上で取り扱うデータの重要度を把握し、必要に応じて暗号化などの対策を行います。また、データの消失やランサムウェアなどに備え、重要なデータについてはバックアップを確保することも重要です。バックアップについては、取得するだけでなく、必要なときに復旧できるかを確認しておく必要があります。

設定を定期的に見直す

クラウド環境は、一度安全な設定を行えば終わりというものではありません。クラウドサービスの機能追加や仕様変更に加え、利用するサービスやアカウント、権限なども時間とともに変化します。システムの構築時だけでなく、設定変更時や定期的なタイミングでセキュリティ設定を確認し、現在の利用状況に合った状態を維持することが重要です。

クラウドサービスの設定で確認すべきポイント

設定ミスを起こさないためには、クラウドサービスにおけるセキュリティ設定を確実に確認する必要があります。以下の表のような情報を参考に、自組織が扱う設定項目の洗い出しやチェックリストの作成、委託先などとの認識共有を行うことが、設定ミスの予防に役立つでしょう。
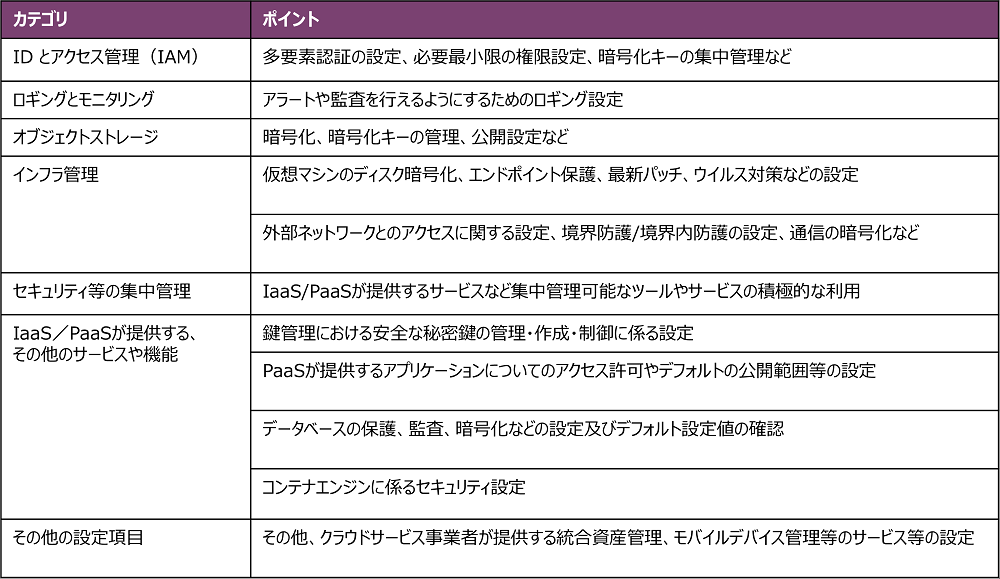
出典:総務省「クラウドサービス利用・提供における適切な設定のためのガイドライン」
【図表Ⅲ.3.1-1 クラウドにおけるセキュリティ設定項目の類型と対策】より弊社作成

設定ミスを防ぐためには、クラウドサービスにおけるセキュリティ設定を個別に確認するだけでなく、確認すべき項目を整理し、抜け漏れなくチェックできるようにすることが重要です。

総務省のガイドラインでは、クラウドにおけるセキュリティ設定項目が類型化されています。こうした情報を参考に、自組織が扱う設定項目の洗い出しやチェックリストの作成、委託先などとの認識共有を行うことが、設定ミスの予防につながります。

クラウドセキュリティは「設定して終わり」ではない

クラウドサービスの大きな特徴の一つが、サービスや機能が継続的に更新されることです。企業側でも、新しいシステムの追加、利用者の増減、権限変更、他サービスとの連携など、クラウド環境は日々変化します。導入時には適切だった設定でも、その後の変更によって不要な権限が残ったり、意図しない公開設定になったりする可能性があります。

そのため、クラウドセキュリティでは、

  • 利用しているクラウドサービスやアカウントの把握
  • 権限や公開範囲の棚卸し
  • 設定変更の管理
  • ログの継続的な確認
  • 定期的なセキュリティ設定のチェック

といった運用を継続することが重要です。セキュリティポリシーや社内ルールについても、一度策定して終わりではなく、クラウドの利用状況に合わせて見直し、実際の運用に反映していく必要があります。

セキュリティガイドラインの紹介

クラウド環境のセキュリティ設定を確認する際には、クラウド事業者が公開しているベストプラクティスや、第三者機関などが公開するガイドラインを参考にすることができます。代表的なものとして、CIS(Center for Internet Security)が策定する「CISベンチマーク」があります。CIS Benchmarksは、OSやクラウドサービスなどを安全に構成するための推奨設定をまとめたもので、AWS、Microsoft Azure、Google Cloud Platformなどについてもベンチマークが公開されています。

また、国内でも総務省やIPAなどから、クラウドサービスを安全に利用するためのガイドラインや手引きが公開されています。こうしたベストプラクティスやガイドラインは、自社のクラウド環境における設定状況を確認する際の基準として活用できます。

■クラウドサービス提供者向け
総務省「クラウドサービス提供における情報セキュリティ対策ガイドライン(第3版)」
■クラウドサービス利用者・提供者向け
独立行政法人情報処理推進機構(IPA)
「中小企業の情報セキュリティ対策ガイドライン」
「中小企業のためのクラウドサービス安全利用の手引き」
経済産業省「クラウドセキュリティガイドライン 活用ガイドブック」

ただし、クラウドサービスには多くの設定項目があり、ベストプラクティスやガイドラインを確認しながら、自社環境を網羅的にチェックするには、専門知識や工数が必要になる場合があります。

第三者によるクラウドセキュリティ設定診断

自社だけでクラウド環境の設定状況を網羅的に確認することが難しい場合には、第三者によるセキュリティ設定診断を活用する方法もあります。クラウド環境の設定状況を一定の基準に基づいて確認することで、自社では気づきにくい設定不備や見落としを把握しやすくなります。また、自社での定期的な確認と第三者による客観的なチェックを組み合わせることで、継続的なクラウドセキュリティの改善につなげることができます。

クラウド環境のセキュリティ設定を確認したい方へ

BBSecではAWS、Microsoft Azure、Google Cloud Platformを対象に、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。
まとめ

クラウドサービスを安全に利用するためには、クラウド事業者に任せるだけでなく、利用者側でも適切なセキュリティ対策を行う必要があります。特に、アカウント・認証、アクセス権限、公開範囲、ログ、データ保護などは、クラウド環境を利用する企業が継続的に確認しておきたいポイントです。また、クラウド環境はサービスの更新や利用状況の変化によって設定も変化するため、「導入時に設定したから大丈夫」と考えるのではなく、定期的な棚卸しと見直しを行うことが重要です。自社でベストプラクティスやガイドラインを活用して確認するとともに、必要に応じて第三者による設定診断を取り入れながら、クラウド環境のセキュリティリスクを継続的に把握・改善していきましょう。

公開日:2024年7月24日
更新日:2026年9月9日

編集責任:木下

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

クラウドセキュリティの事故・インシデント事例から学ぶ主なリスク

Share

クラウドサービスの利用は利便性などのメリットがある一方で、セキュリティリスクも伴います。サイバー攻撃の被害に遭った場合、データの漏洩やサービス停止に追い込まれてしまうなどのリスクがあります。実際、国内外でもクラウドサービス(SaaS)のセキュリティ設定ミスなどを原因としたセキュリティインシデントが発生しており、その影響は深刻です。本記事では、クラウドサービスの利用時におけるセキュリティリスク、具体的なインシデント事例、サプライチェーンでのセキュリティについて解説します。

クラウドサービス利用時のセキュリティリスク

クラウドサービスの利用が拡大する一方で、組織を脅かす要因(脅威)や様々なリスクが存在します。

【要因(脅威)】

  • 不正アクセス:クラウド上のデータやシステムに対する未承認のアクセスは、企業情報の漏洩や改竄につながる可能性があります。
  • サイバー攻撃:DDoS攻撃やマルウェアの拡散は、サービスの停止やデータの破壊を引き起こすことがあります。
  • 内部不正:従業員や内部関係者が意図的に不正行為を行うケースがあり、これは情報の盗難や破壊に直結します。
  • 設定/管理の不備:アクセス権限の設定ミスやセキュリティパッチの適用漏れは、攻撃者にとって格好の侵入経路となります。

【リスク】

  • 情報漏洩:クラウド上に保存されたデータが外部に流出することです。不正アクセスやサイバー攻撃、内部不正によって機密情報が漏洩すると、企業の信用が大きく損なわれ、顧客や取引先との信頼関係が崩壊する危険性があります。
  • 情報改ざん(消失・破壊):クラウド上のデータが不正に改ざんされたり、消失・破壊されたりすることです。サイバー攻撃や内部不正が原因でデータの整合性が失われると、業務運営に重大な支障をきたし、最悪の場合、ビジネスの継続が困難になることもあります。
  • システム停止:クラウドサービス自体が停止するリスクです。DDoS攻撃や設定/管理の不備によってシステムがダウンすると、サービス提供が一時的に停止し、顧客対応や取引が滞ることになります。これにより、企業の収益に直接的な影響を与え、長期的なビジネス成長にも悪影響を及ぼす可能性があります。

クラウドサービスのセキュリティインシデントの例

近年、クラウドサービスのセキュリティに関する設定が十分でなかったために、意図せず、クラウドサービスで管理している機密情報を無認証状態で外部に公開してしまい、機密情報を漏洩させてしまった事例が相次いで報告されています。以下に、国内で実際に発生したインシデントを例に挙げ、その原因、被害状況などを紹介します。

日本国内のクラウドセキュリティインシデントの報告事例(2023年)

報告年月業種原因概要
2023年12月総合IT企業設定ミス利用するクラウドサービス上で93万5千人以上の個人情報を含むファイルが公開設定となっており、閲覧可能な状態だった*1
2023年6月地方公共団体設定ミス利用するクラウドによるアンケートフォームの設定ミスにより、申込者の個人情報が漏洩していた。*2
2023年5月自動車メーカー設定ミス関連会社が運用するクラウド環境に設定ミスがあり、管理委託する顧客約215万人分に係る情報が、外部より閲覧可能な状態だった。*3
2023年4月空調
設備メーカー
不正アクセス利用するクラウド型名刺管理サービスで従業員になりすました不正アクセスが確認され、約2万件の名刺情報が第三者に閲覧された可能性*4

2023年5月に公表された国内自動車メーカーの事例について判明した内容は以下のとおりです。顧客に関する情報が、長いものでは約10年もの間、外部から閲覧可能な状態となっていました。

公表日外部から閲覧された
可能性のある情報
対象閲覧可能になっていた期間
5月12日車載端末ID、車台番号、車両の位置情報、時刻2012年1月2日~2023年4月17日の間、該当サービスを契約していた約215万人2013年11月6日~2023年4月17日
5月12日法人向けサービスで収集されたドライブレコーダー映像(非公開)2016年11月14日~2023年4月4日
5月31日車載端末ID、更新用地図データ、更新用地図データ作成年月該当サービスに契約した顧客、および該当サービス契約者のうち、2015年2月9日~2022年3月31日の間に、特定の操作を行った顧客2015年2月9日~2023年5月12日
5月31日住所、氏名、電話番号、メールアドレス等日本を除くアジア・オセアニア2016年10月~2023年5月

本件に対しては個人情報保護委員会からの指導が入り、2023年7月には同社より以下に示した再発防止策が明示されています。サプライチェーンである委託先関連会社とも共有され、管理監督すると公表されました。自社のみならず、委託先についてもクラウド設定にセキュリティ上の不備がないか注意する必要があります。

  • 技術的安全管理措置の強化
  • 人的安全管理措置の徹底
  • 機動的な委託先管理のための見直し

また、2023年12月7日、スマホアプリなどを提供している国内総合IT企業が、Googleドライブで管理していた一部ファイルが外部から閲覧可能な状態だったと公表しました。ファイルへのリンクを知っていれば、誰でもインターネット上でアクセス可能な状態だったといいます。インシデントの原因は、Googleドライブの閲覧範囲の公開設定を「このリンクを知っているインターネット上の全員が閲覧できます」にしていたことで、設定がされてから6年以上もの間、閲覧可能な状態となっていました。

クラウドサービスの設定ミスでセキュリティインシデントが多発している原因の一つとして考えられるのが、クラウドサービスを利用している企業や組織が対応すべき情報セキュリティ対策が曖昧になっていることです。クラウドサービス事業者とクラウドサービスユーザはお互いにクラウドサービスに対する責任を共有する「責任共有モデル」を多くの場合採用しています。しかし、実際にはクラウドサービス利用者側でのセキュリティの当事者意識が低いというケースが散見され、そのために設定ミスによるインシデントが多発していると考えられます。

サプライチェーンにおけるクラウドサービスのセキュリティ

クラウド上でソフトウェアを提供するサービス「SaaS」の利用が拡大するにともない、セキュリティに関するインシデントが多く報告されています。IPA(情報処理推進機構)が2023年7月に公開した「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」によると、セキュリティインシデントの主な原因として、クラウドサービス事業者のセキュリティ対策の不足や、利用者側のセキュリティ意識の欠如が挙げられています。また、サプライチェーン全体のセキュリティ管理の不備も大きな課題となっています。特に、クラウドサービスの利用状況の可視性が低く、インシデント発生時の対応が遅れることが、被害を拡大させる要因となっています。

さらに、同調査では、セキュリティ対策の強化が急務であるとする回答が多く寄せられました。具体的な対策としては、クラウドサービス提供者との連携強化、セキュリティ教育の徹底、サプライチェーン全体のセキュリティ監査の実施などが求められています。特に、サプライチェーン全体でのセキュリティ基準の統一と、インシデントが発生した際、迅速に対応ができる体制の構築が重要であると強調されています。

今回のアンケート調査の結果は、サプライチェーン全体でのセキュリティ意識の向上と、具体的な対策の実行が不可欠であることを示しています。

まとめ

クラウドサービスの利用が拡大する一方で、様々なセキュリティリスクが存在します。主な脅威としては、不正アクセス、サイバー攻撃、内部不正、設定や管理の不備が挙げられます。これらの脅威により、情報漏洩、情報改竄、システム停止といったリスクが生じる可能性があります。

クラウドサービスのセキュリティインシデントの例として、日本国内での具体的な事例が報告されています。例えば、総合IT企業では設定ミスにより93万5千人以上の個人情報が閲覧可能となっていたり、地方公共団体や自動車メーカーでは設定ミスにより申込者や顧客の個人情報が漏洩したりする事態が発生しています。

クラウドサービスのセキュリティインシデントの主な原因としては、クラウドサービス事業者のセキュリティ対策の不足や、利用者側のセキュリティ意識の欠如が指摘されています。セキュリティ対策の強化が急務であり、クラウドサービス提供者との連携強化、セキュリティ教育の徹底、サプライチェーン全体のセキュリティ監査の実施などが求められています。特に、サプライチェーン全体でのセキュリティ基準の統一と、インシデントが発生した際には、迅速な対応ができる体制の構築が重要です。

クラウド環境のセキュリティに不安はありませんか?

クラウド環境では、設定不備や権限管理の不備がセキュリティリスクにつながることがあります。BBSecでは、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。

公開日:2024年7月17日
更新日:2026年9月9日

編集責任:木下

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

クラウドサービスとは?IaaS・PaaS・SaaSの違いとセキュリティの基本

Share

現代のビジネス環境では、利便性や柔軟性などのメリットがある、クラウドサービスの利用が急速に広がっています。クラウドサービスは、インターネットを通じて提供される様々なサービスです。本記事では、クラウドサービスの基本概念から提供形態、さらにクラウドサービスの種類やクラウドサービスを利用することで得られるメリットについて解説します。

クラウドサービスとは

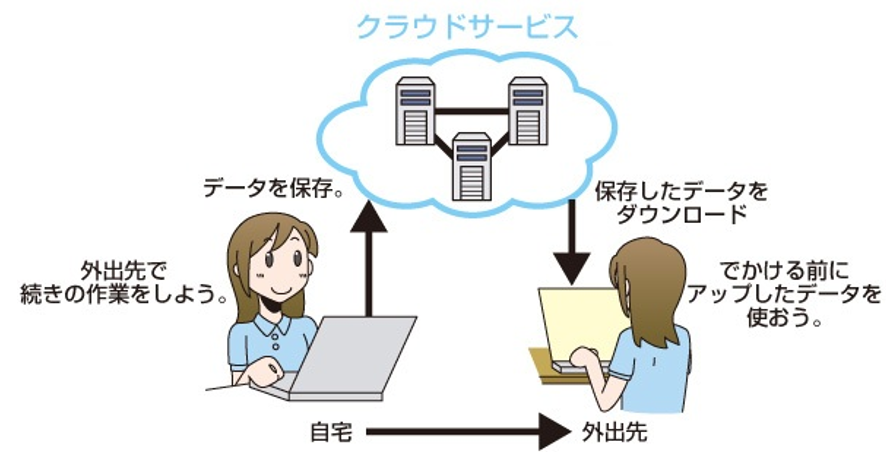
クラウドサービスとは、インターネット環境で提供される様々なサービスのことを指します。利用者は自宅や外出先から、インターネットなどのネットワークを介してクラウドサービスにアクセスします。

クラウドサービスとはイメージ画像
出典:経済産業省「クラウドサービスとは?」

クラウドという名称は、ネットワークの模式図上で、インターネットなどの外部ネットワークを雲(Cloud)のような形状で表現していたことに由来しています。ひとつの雲で表されますが、実際には複数のサーバ機器やネットワーク機器で構成され、サーバにはサービスに必要なソフトウェアが導入されています。

従来、コンピュータのハードウェアやソフトウェアは利用者が自ら保有・管理していましたが、クラウドサービスは、物理的なサーバや設備を利用者側で管理する必要がなく、利用者が必要なときに必要な分だけリソースを利用できるため、柔軟性が高く、コスト効率にも優れています。代表的な形態には、ソフトウェアを提供するSaaS、プラットフォームを提供するPaaS、インフラを提供するIaaSの3種類があります。

クラウドサービスの提供形態

クラウドサービスは、パブリッククラウドとプライベートクラウドという提供形態に分かれます。それぞれの特性を理解し、企業のニーズに合ったクラウドサービスを選択することが重要です。

パブリッククラウド

クラウド事業者が同じアプリケーションや環境を利用者に提供し、利用者が共有して使用する形態。初期費用が不要で、運用管理もクラウド事業者に任せることが可能です。パブリッククラウド(クラウド事業者)の内、特に世界的にシェアの高い3大クラウドと言われているのが以下のクラウド事業者です。

・AWS(Amazon Web Service)
 2006年開始の老舗クラウド。圧倒的なサービス種類の豊富さと拡張性の高さを誇る。
・Microsoft Azure
 機能が多く、WindowsやMicrosoft OfficeなどのMicrosoft製品との親和性が高い。
・GCP(Google Cloud Platform)
 Googleがクラウド上で提供するサービス群。GmailやYouTube基盤として実績あり。

プライベートクラウド

企業や組織が自社専用のクラウド環境を構築し、社内やグループ会社に提供する形態。プライベートクラウドにはさらに二つのタイプがあります。

  1. オンプレミス型
    自社内でインフラの構築を行い、データセンターで運用します。カスタマイズ性が高いのが特徴です。ITリソースを完全にコントロールできるため、機密性の高いデータを扱う企業に向いています。ただし、初期投資と維持費用が高く、専門のITスタッフが必要です。
  2. ホスティング型
    外部のクラウド事業者が社内専用のクラウド環境を提供します。自社での管理負担を軽減しつつ、セキュリティとカスタマイズ性を確保できます。オンプレミス型よりもコスト効率が良く、運用管理はクラウド事業者に依存するため、企業のリソースを他の業務に集中できます。

クラウドサービスの主な種類

企業や組織で多く使われるクラウドサービスには、主に3つの種類があります。

IaaS(Infrastructure as a Service)

IaaSは「Infrastructure as a Service」の略で、利用者が選択したスペックやOSに合わせた、仮想的なマシン(インフラ)を提供します。利用者側で必要なアプリケーションをさらにインストールするなどして、用途に合わせてカスタマイズできます。AWS、Microsoft Azure、Google Compute Engineなどが代表的なサービスの例です。

PaaS(Platform as a Service)

PaaSは「Platform as a Service」の略称で、IaaSが提供する仮想マシンに加え、上位のミドルウェアを含め提供するプラットフォームです。PaaSは開発者にインフラの管理をせずにアプリケーションの構築、テスト、デプロイ、管理を行える環境を提供します。これにより、開発者はインフラの複雑な設定やメンテナンスから解放され、開発に集中できます。AWSのElastic Beanstalk、Google App Engine、Microsoft AzureのApp Servicesなどが代表的なサービスの例です。

SaaS(Software as a Service)

SaaSは「Software as a Service」の略で、クラウド上でソフトウェアを提供するサービスです。ユーザはソフトウェアをインストールする必要がなく、インターネットを介してアクセスするだけで利用できます。SaaSの利点は、どこからでもアクセスできること、常に最新のソフトウェアを利用できること、そしてメンテナンスやアップデートがプロバイダーによって管理されることです。Google Workspace、Microsoft Office 365、Salesforce、Dropbox、Zoomなどが代表的なサービスの例です。SaaSは手軽さとコスト効率の高さから、企業で幅広く利用されています。

クラウドサービスの特徴

クラウドサービスには5つの特徴があります。

  1. 柔軟なリソース管理:システムの拡張・縮小が迅速に行えます。必要なときに必要なリソースを追加・削減することが可能です。
  2. オンデマンド・セルフサービス:ユーザ自身でWeb画面からシステム設定ができ、必要なサービスやリソースを自由に変更できます。
  3. リソースの共有:複数のユーザが同じリソースを共有することで、コストの最適化が図れます。
  4. 従量課金制:サービス利用量を常に計測し、使った分だけ支払う仕組みで、コストを抑えることができます。
  5. 場所を問わないアクセス:インターネットさえあれば、どこからでもアクセスでき、リモートワークや外出先での利用が可能です。

クラウドサービス利用のメリット

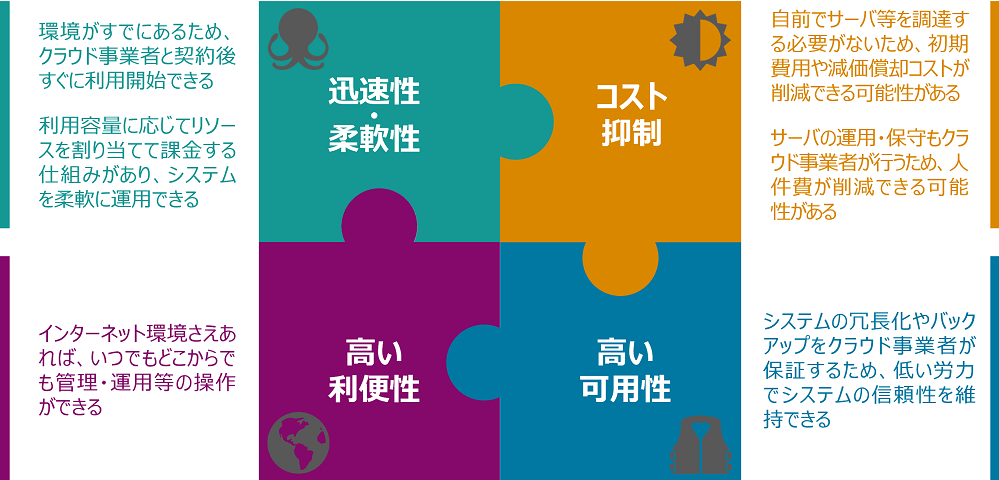
企業や組織などでクラウドサービスの利用が飛躍的に進んだ主な理由には、以下のような効果があることが挙げられます。これらはパブリッククラウド上でクラウドサービスを提供する側からみた恩恵ですが、結果的に、利用するユーザ側のメリットにもつながります。

※主要なパブリッククラウド事業者を利用した場合の標準的なメリットであり、利用するサービスや契約内容により異なる場合があります。

まとめ

クラウドサービスは、インターネットを介して提供される様々なサービスの総称です。利用者は自宅や外出先から、インターネットなどのネットワークを介してクラウドサービスにアクセスします。クラウドという名称は、ネットワークの模式図で外部ネットワークを雲のように描いたことに由来します。

従来のコンピュータハードウェアやソフトウェアは利用者が自ら管理していましたが、クラウドサービスでは物理的なサーバや設備を管理する必要がなく、必要な時に必要な分だけリソースを利用できるため、柔軟性が高く、コスト効率にも優れています。代表的な形態には、ソフトウェアを提供するSaaS、プラットフォームを提供するPaaS、インフラを提供するIaaSの3種類があります。

クラウドサービスの提供形態は、パブリッククラウドとプライベートクラウドに分かれます。パブリッククラウドは、クラウド事業者が提供する共用のクラウド環境で、初期費用が不要で運用管理を任せることができます。主要なパブリッククラウド事業者には、Amazon Web Services (AWS)、Microsoft Azure、Google Cloud Platform (GCP)があります。プライベートクラウドは、企業や組織が自社専用のクラウド環境を構築し、オンプレミス型とホスティング型の2タイプがあります。

クラウドサービスの利用は、迅速性・柔軟性、コスト抑制、高い利便性、高い可用性などのメリットがあり、これらが利用するユーザ側の利便性向上につながっています。

クラウド環境のセキュリティに不安はありませんか?

クラウド環境では、設定不備や権限管理の不備がセキュリティリスクにつながることがあります。BBSecでは、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。

公開日:2024年7月3日
更新日:2026年9月9日

編集責任:木下

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ソーシャルエンジニアリング最前線
【第2回】実例で解説!フィッシングメールの手口と対策

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

本シリーズでは、「ソーシャルエンジニアリング最前線」として、2025年6月現在のフィッシングに代表されるソーシャルエンジニアリングに関する動向と企業・個人が取れる対策をまとめます。第2回はつい先日まで世間を騒がせていたフィッシングメールに関する考察と、メールに含まれるリンクに関する考察、個人でとれる対策をお届けします。

人の認知機能とフィッシングメール

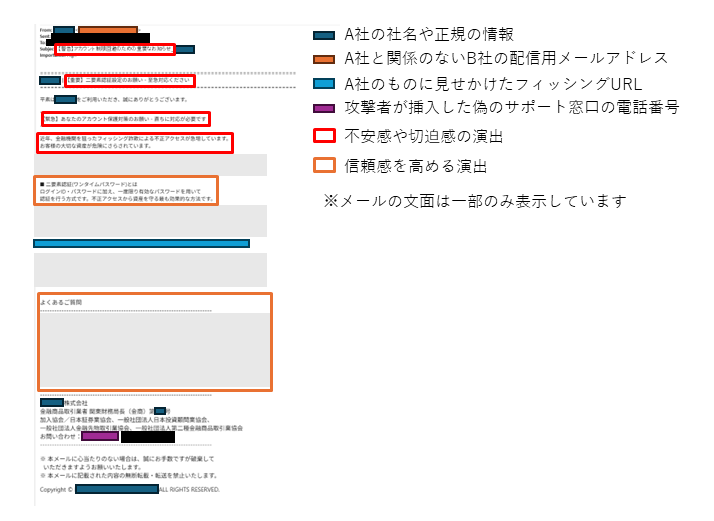
第1回の記事にも書いた通り、ソーシャルエンジニアリング攻撃を仕掛けてくる犯罪者は人間の認知機能をついたフィッシングメールを送ってきます。今回は2025年春に問題となった証券口座不正アクセス・取引事件のときに送られてきた一つのフィッシングメールを例に挙げて解説します。

例からわかるポイントは以下の通りです。

  • A社からのメールを装うことで信頼感を上げようと試みている
    A社は著名な証券会社なため、信頼を獲得し、メールの内容を信じ込ませる(=説得)のに重要な要素となっています
  • A社からのメールであることを冒頭で繰り返すことで、アンカリング効果(最初に提示された情報が以下に正しいか思いこませる効果)を狙っている
    不安感や切迫感を所々で煽ることで認知機能の低下を促します。ここまでで肯定的にフィッシングメールを受け取る被害者に対して、ダメ押しで「よくある質問」を記載することで、確認バイアスを用いて最後の一押しをします

フィッシングメールに潜む危険:スマホでは見抜けない偽装手法とは

さて、例の中には3カ所、明らかにA社を騙ったものであることがわかる箇所があります。

  1. 送信元の名称は A 社なのに、B 社の送信専用メールアドレスが送信元として使用されている点
    これはパソコンで閲覧した場合にはすぐにフィッシングだとわかる一つのポイントですが、スマートフォンでは送信元の名称しか表示できないでしょう
  2. A社の正規のURLに見せかけた偽URL
    スマートフォンの性質上、タップしてブラウザで開かない限りURLを確認することはできません。ブラウザで開いた場合でも攻撃者の用意した正規サイトにそっくりなログイン画面か、正規サイトのログイン画面そのものが表示されます
  3. A社の問合せ電話番号を装ったフリーダイヤル
    スマートフォンの場合、ここまでたどり着くのに何回もスワイプする必要があります。ここまでの内容を信じてしまった場合、フリーダイヤルの番号が異なることに気づくことは難しいのではないでしょうか

メールヘッダ情報で見抜くフィッシングメール

この他にもスマートフォンで確認するのが難しいフィッシングメールの正体に関連する情報があります。それはメールのヘッダ情報です。先ほど例に挙げたメールのヘッダ情報はこちらです。

Dmarc-SenderPolicy: reject
Authentication-Results-Original: (メールサービス); spf=pass
smtp.mailfrom=admin@(攻撃者が利用するドメイン); dkim=none header.d= header.b=; dmarc=fail
header.from=(B社のドメイン)

攻撃者が利用するドメインはトップレベルドメインの時点で B 社のドメインと異なるドメイン、つまりなりすましを行っていることがわかります。詳しく説明すると、下記のようになります。

  • Dmarc-SenderPolicy: reject
    B社のDMARCレコード上、なりすましを拒否するよう指定されていることを明示
  • Authentication-Results-Original: (メールサービス); spf=pass
    攻撃者のドメインのSPFレコードが参照され、PASSしている
  • dkim=none header.d= header.n=
    攻撃者側にDKIMの署名がない
  • DMARC= fail header.from(B 社のドメイン)
    B社のDMARC レコードに問題があるわけではなく、DMARCポリシーを参照したうえでなりすましなのでfail

【用語解説】
DMARC(Domain-based Message Authentication, Reporting, and Conformance)…メールソフトで表示されるメールアドレスで検証する技術の一つ。日本国内は導入が滞っている組織が多い
SPF(Sender Policy Framework)…送信ドメイン認証の一つ。正規のサーバ/IPアドレスからの送信かどうかを検証するもの。ただし一部のなりすまし送信は検出せずPASSしてしまう
DKIM(DomainKeys Identified Mail)…署名対象の情報を検証する認証技術の一つ。ただし署名に使うドメインの指定が可能なため、単体での検証の回避が可能

未だにDMARCの実装が滞っている組織が多い関係で、SPF PASSで受信できるようポリシー設定が行われている場合が多く、これがこのメールの受信につながったとも考えられます。なお、この場合、B社には一切の通信が行われないため、B社でリアルタイムになりすましの悪用(ひいては自社のブランドイメージの毀損)に気付くことは困難です。DMARC認証を実装されている企業のはずなので、あとから「RUAレポート」と呼ばれる認証失敗のレポートでお気付きになるかもしれませんが、おそらく数多くのなりすましの被害に遭われているため、RUAレポートを確認して対策を行うのも非常に難しいのではないかと考えられます。

次に、この攻撃者が使っているインフラを調べてみましょう。攻撃者が利用しているドメインでは評価スコアが検索できないため、送信元のIPアドレスで評価を確認しました。すると、とあるクラウドサービス事業者にたどり着きました。クラウドサービス事業者のインフラ上でWebページなどを公開している場合はWebページのコンテンツからサービスのカテゴリがわかることもありますが、コンテンツはどうやら存在しないようです。Whois 注 1)への登録がないこともわかりました。評価スコアをドメイン名で検索できなかったのはこれが原因でしょう。また、DNS lookup 注 2)も正引き・逆引きともに正しく動作していないことがわかっています。このIPアドレスを通して送信されているメールは27のIPアドレスからのメールのようで、2025年5月は主にゴールデンウィーク明け以降、5月末まで送信があったようですが、2025年6月はどのIPアドレスからもメールが送信されていないようでした。ただし、このIPアドレス群の評価スコアは中立または良好となっているため、攻撃が再開した際に再び悪用される可能性もあります。

ここまででわかったことをまとめると以下の通りです。

  • スマートフォンで確認することが難しいメールのヘッダ情報には攻撃者の情報が含まれています
  • 一見B社のメールアドレスからの送信のように見えますが、実際はなりすましメールであり、B社がなりすましの悪用に気付くことは困難です
  • B社はDMARCの実装を行っている分、ある意味B社も被害者といえるでしょう
  • 攻撃者はクラウドサービスを利用することで攻撃インフラの流動性を高めている可能性があります
  • 金融庁の2025年6月5日付発表資料では、すでに不正アクセス件数は減少傾向に転じている 注 3)ことから、このIPアドレス群からのフィッシングメールの送信はいったんは止まる可能性が高いと考えられますが、今後の再悪用の可能性は否定できません。

フィッシングメールに使われる偽リンクの見分け方とは

次に本文内のリンクです。本文内のリンクはA社のオンラインサービスのログインページに見せかけたURLになっていますが、実際はC社の偽のログイン画面が表示されるようになっていました。ここで注意が必要なのは以下の2点です。

  1. 攻撃者は C 社のログイン画面偽装するか、をブラウザ上に表示することができます
  2. 現状、多くの証券会社が実装しているログイン方法であれば、攻撃者はログイン情報をすべて取得できるようになっています

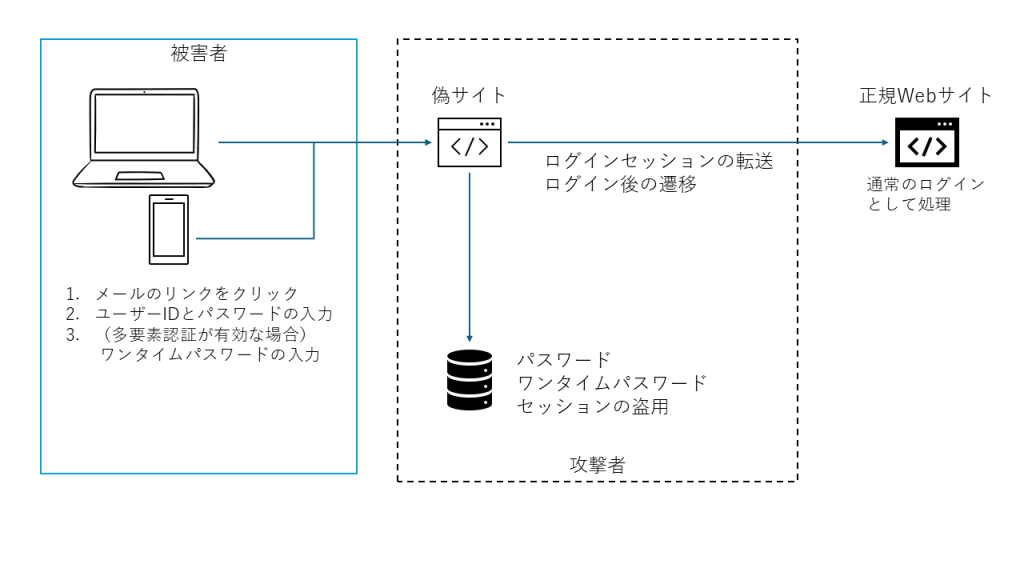
この手法は攻撃者中間攻撃(Attacker in the Middle、略称 AiTM)と呼ばれるもので、パスワードのみの認証はもちろん、多要素認証が有効な場合でもSMSやAuthenticatorアプリの利用であれば、時間ベースのワンタイムパスワード(TOTP)に加えてC社のサービスへのアクセスに使用するセッション情報も盗み取るものです。

攻撃者中間攻撃(AiTM)の仕組み

AiTMは被害者のふりをして C 社のサービスへのアクセスに必要な情報を盗み取ったうえで、不正アクセスを行います。この際、Authenticator アプリや SMS 認証がAiTMに対して脆弱であるのは、認証の成功がセッション情報(セッションクッキーやトークン)に紐づくところにあります。

サービスによってはセッションを盗用されたところで大した被害は出ないケースもありますが、経済的に大きな打撃をユーザにもたらす可能性があるサービスについては、リスク管理の観点からもAiTMに耐性のある認証方式 注 4)注 5)の実装が求められるところです。

ブロードバンドセキュリティ(BBSec)ではAiTMのモデルをもとにしたペネトレーションテストなども承っています。

今回のケースでは不幸中の幸い?でA社のメールアドレスのなりすましではなくB社のメールアドレスのなりすまし、かつA社のサイトへのAiTMではなくC社のサービスへのAiTMだったため、ログインの前に気付かれたケースも多いのではないかと思います。しかし、A社のログイン画面、A社のメールアドレスのなりすましの場合であれば、最初に提示された情報から信頼度は揺るぐことがなく、多くの人が被害に遭った可能性も高いのではないでしょうか。

フィッシングメールが仕掛けるマルウェア感染のリスク

今回例に挙げたフィッシングメールは偽サイトへの誘導目的のフィッシングメールでしたが、未だにマルウェアのダウンロードを目的としたフィッシングメールも盛んに送られています。マルウェアの展開を目的としている場合、以下の3種類の経路が考えられます 注 6)。

  1. メールへの添付ファイル経由
  2. リンク経由
    昨今見られるのはオンラインストレージ経由のものやマルバタイジングと呼ばれる悪意ある広告経由のものです
  3. SNSアカウントやGitHubのレポジトリなどの会社外のチャンネル経由
    例として北朝鮮を背景とするサイバー攻撃グループ「TraderTraitor」による暗号資産関連事業者へのサイバー攻撃 注 7)が挙げられます

個人でできるフィッシングメールの基本的な対策

フィッシング対策協議会では個人ユーザ向けに日ごろの習慣でフィッシングを回避するよう呼び掛けています 注 8)。

いつもの公式アプリ、いつもの公式サイト(ブックマーク)からのログインを

第1回の記事でも取り上げたように、何よりも効果的な対策は無意識のレベルで安全な行動が習慣となっていることです。ログインをするときは必ず公式アプリ、公式サイト(ブックマーク)からのログインをお願いします。また特に焦っているとき、注意力が落ちているときにはフィッシングメールの罠にかかりやすいので、いったんメールを閉じて処理の手を止めるのが良いでしょう。


―第3回「フィッシングメールの最新トレンドとソーシャルエンジニアリング攻撃の手口」へ続く―

【連載一覧】

―第1回「ソーシャルエンジニアリングの定義と人という脆弱性」―
―第3回「フィッシングメールの最新トレンドとソーシャルエンジニアリング攻撃の手口」―
―第4回「企業が実践すべきフィッシング対策とは?」―

【関連記事】
・【重要】楽天証券・SBI 証券をかたるフィッシングメールにご注意!
・IPA 情報セキュリティ10大脅威からみる―注目が高まる犯罪のビジネス化―
・フィッシングとは?巧妙化する手口とその対策
・「情報セキュリティ 10 大脅威」3 年連続ベスト 3 入り、ビジネスメール詐欺を防ぐ手立ては?

注:
1) IP アドレス・ドメイン名などの所有者の検索サービスおよびプロトコルを指します。
2) ドメイン名と IP アドレスを紐づけ得るための DNS サーバへの問合せを行うことを指します。正引き(ドメイン名から IP アドレスを問合せる)と逆引き(IP アドレスからドメイン名を問い合わせる)があります。
3) 金融庁「インターネット取引サービスへの不正アクセス・不正取引による被害が急増しています」(2025年6月6日閲覧),不正取引・不正アクセスに関する統計情報の表を参照
4) 米国NIST「SP 800-63B」では認証のレベルがAAL1から3まで定義されている。NIST「SP800-63」では提供するサービスの内容やリスクといったものと照らし合わせて身元保証・認証・フェデレーションのレベルを選択することが推奨されています。
5) 例えばパスキーやFIDO2対応のハードウェアキーのようにWebサイトのドメインと認証デバイスの紐づけにより、偽サイトでのログインが防止されるものを指します。(第3回記事で詳述します。)
6) MITRE&ATTCK,Spearphishing Service,Spearphishing Attachment, Spearphishing Linkを参照。
7) 警察庁「北朝鮮を背景とするサイバー攻撃グループ TraderTraitor による暗号資産関連事業者を標的としたサイバー攻撃について」(2024年12月24日公開)株式会社Ginco「当社サービスへのサイバー攻撃に関するご報告」(2025年1月28日公開)
8) フィッシング対策協議会,フィッシングとはより

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年7月2日(水)13:00~14:00
    「いまWeb担当者が知るべきプライバシー対応と情報セキュリティ-プライバシー保護規制と進化するサイバー攻撃手法への対応-」
  • 2025年7月16日(水)14:00~15:00
    「進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-」
  • 2025年7月23日(水)14:00~15:00
    「急増するフィッシング攻撃の実態と対策〜企業を守る多層防御とは〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    AWSを狙うランサムウェアCodefingerの脅威と
    企業が取るべきセキュリティ対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    近年、クラウドサービスの利用が拡大する中で、新たなサイバー攻撃が注目を集めています。その中でもCodefingerというランサムウェアグループが、Amazon Web Services(AWS)のS3バケットを標的にした攻撃を展開していることが報告されています。この攻撃は、データの暗号化を通じて企業に多大な被害をもたらし、対策の重要性が浮き彫りになっています。

    ■関連記事
    https://www.halcyon.ai/blog/abusing-aws-native-services-ransomware-encrypting-s3-buckets-with-sse-c

    Codefingerによる攻撃の手口

    Codefingerの攻撃は、AWSの認証情報を不正に入手するところから始まります。主にフィッシング攻撃や既知の脆弱性を利用して認証情報を取得した攻撃者は、その情報を使い、AWSの「Server-Side Encryption with Customer Provided Keys(SSE-C)」機能を悪用します。この機能は、ユーザーが独自の暗号鍵を用いてデータを暗号化するものですが、攻撃者はこれを逆手に取り、データを勝手に暗号化してしまいます。

    さらに、攻撃者はS3 Object Lifecycle Management APIを使用し、データを自動的に削除するポリシーを設定します。この結果、被害を受けた企業は重要なデータにアクセスできなくなるばかりか、高額な身代金を要求される事態に陥ります。

    攻撃の影響とリスク

    この攻撃がもたらす影響は非常に深刻です。暗号化されたデータはAWS側にも復号化ができない仕組みになっており、攻撃者以外によるデータの復旧がほぼ不可能です。そのため、多くの場合、被害者は身代金を支払うか、データを諦める選択を迫られます。このような状況は、企業の業務停止や信頼失墜を引き起こし、さらには経済的損失にもつながります。また、Codefingerの攻撃手法は他のサイバー犯罪グループによって模倣される可能性があり、攻撃の拡大が懸念されています。クラウドサービスを利用する企業にとって、こうしたリスクは今後さらに高まるでしょう。

    企業が取るべき防御策

    このような攻撃に対抗するには、以下のような多層的な対策を講じることが重要です。

    • AWS環境での認証情報の管理の徹底
      AWSのセキュリティ設定を強化することも効果的です。例えば、SSE-Cの利用を制限するポリシーを設定することで、攻撃者による悪用を防ぐことができます。また、必要最低限の権限のみを付与する「権限の最小化」を徹底することで、万が一認証情報が漏洩しても被害を最小限に抑えることが可能です。
    • AWSセキュリティ設定の強化
      Codefingerによる攻撃は、AWSだけでなく、他のクラウドサービスプロバイダーにとっても警鐘となる事例です。業界全体で防御策を進化させる必要があり、クラウドサービスプロバイダーも不正なアクティビティを迅速に検出し、対応できる体制を構築する必要があります。さらに、顧客への迅速な通知体制を整えることも重要です。認証情報の漏洩が確認された場合、速やかに顧客に通知し、被害拡大を防ぐための具体的な対応策を提示することが求められます。

    業界全体でのセキュリティ強化の必要性

    Codefingerによる攻撃は、AWSだけでなく、他のクラウドサービスプロバイダーにとっても警鐘となる事例です。業界全体で防御策を進化させる必要があり、クラウドサービスプロバイダーも不正なアクティビティを迅速に検出し、対応できる体制を構築する必要があります。さらに、顧客への迅速な通知体制を整えることも重要です。認証情報の漏洩が確認された場合、速やかに顧客に通知し、被害拡大を防ぐための具体的な対応策を提示することが求められます。

    まとめ

    Codefingerの攻撃は、AWS環境におけるセキュリティリスクを浮き彫りにしました。このような脅威に対処するためには、認証情報の管理、多要素認証の導入、セキュリティ設定の強化など、企業が積極的に防御策を講じる必要があります。また、クラウドサービスプロバイダーも、不正アクセスを迅速に検出し、対応できる仕組みを強化することで、顧客の信頼を守ることが求められます。今回の事例を契機に、セキュリティ対策の見直しを検討してみてはいかがでしょうか。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年1月22日(水)14:00~15:00
    「ランサムウェア対策の要!ペネトレーションテストとは? -ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年1月29日(水)13:00~14:00
    「サイバー攻撃から企業を守る!ソースコード診断が実現する“安全な開発”」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ゼロトラストセキュリティ
    -今、必須のセキュリティモデルとそのポイント-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

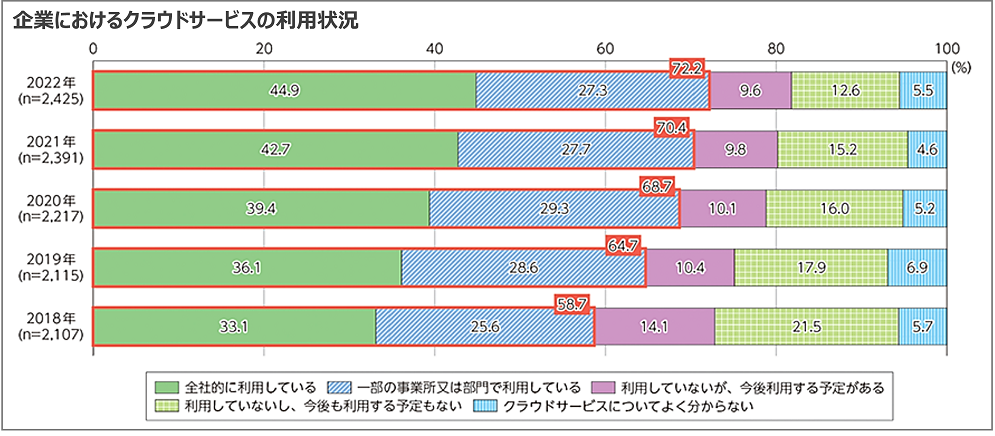
    クラウドサービスを導入して業務に活用する企業が約7割となった現代、自組織の情報資産を守るために、これまでのセキュリティモデルとは異なる考え方として、ゼロトラストモデルが注目されています。ゼロトラストでは「すべてを疑う」とし、境界内外問わず、すべての情報資産に対してのセキュリティの確保が求められます。本記事では、ゼロトラストとは何か? どのような考え方か? なぜ必要なのか? そして、実装のためのポイントとして現状把握の重要性について解説します。

    ゼロトラストとは

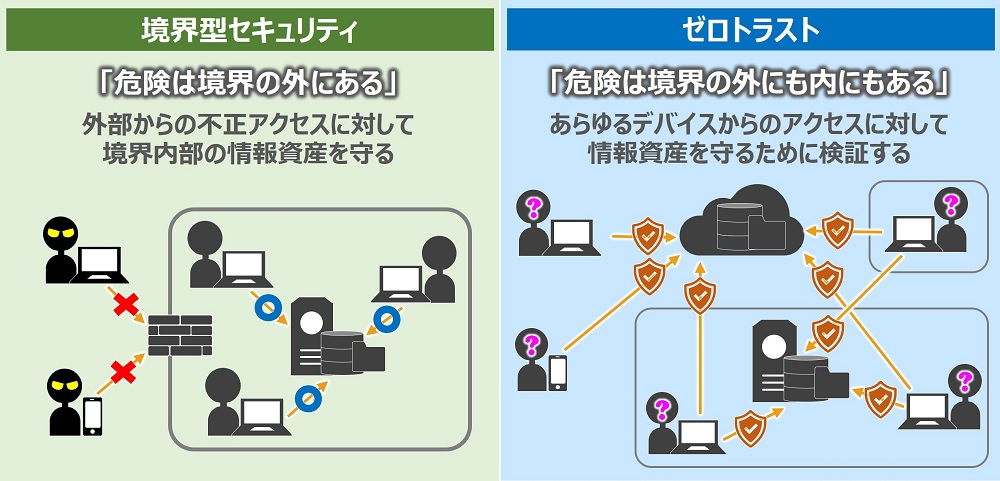
    「ゼロトラスト」は、「守るべき情報資産に対するあらゆるアクセスを信頼せず、すべて検証する」という原則に基づくセキュリティモデルです。

    従来のセキュリティモデルである「境界型セキュリティ」とは異なり、ネットワーク境界(ネットワークの内側と外側)における信頼度を前提にしません。境界型セキュリティではネットワーク内部を信頼し、外部との境界を守ることが主眼としますが、ゼロトラストではすべてのアクセスに対して徹底的な検証を行います。ユーザやデバイスがネットワークに接続しようとする際に、その正当性を継続的かつ厳格に確認するのです。これにより、内部ネットワークへの侵入や権限の乱用を最小限に抑え、セキュリティを向上させることが期待できます。

    境界型セキュリティの限界

    ゼロトラストの根底にあるのは、境界の内側が必ずしも安全ではないという認識です。ゼロトラストという概念が生まれた背景として、以下のような事情による、境界型セキュリティの限界があります。

    クラウド利用/テレワークの普及

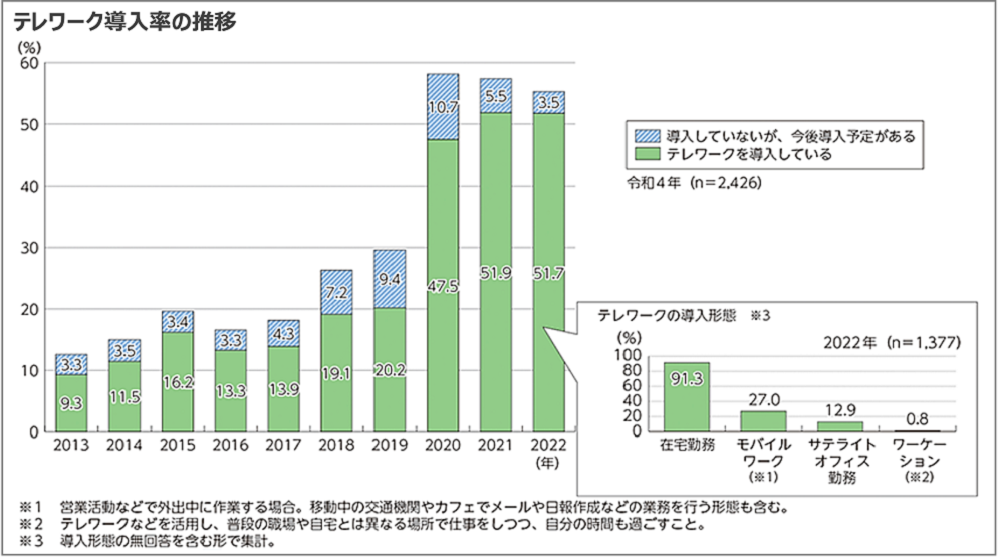
    国内企業におけるクラウド利用は7割超、テレワークの普及率は約5割とのことです(下図)。従来の境界型セキュリティの考え方では、社内ネットワークの内側は信頼できる領域であり、従業員もその領域内にいるものとされてきました。しかし、クラウドサービスは社外からアクセスでき、テレワークでは社外にいる従業員が企業・組織のシステムやデータにアクセスできるため、「ユーザは社内におり、社内の環境はセキュリティが確保されているから安全である」という前提が崩れてきています。

    企業におけるクラウドサービスの利用状況
    総務省「情報通信白書令和5年版 データ集」より
    テレワーク導入率の推移
    総務省「情報通信白書令和5年版 データ集」より

    サイバー攻撃の高度化

    攻撃者は、標的型攻撃やゼロデイ攻撃など、様々なやり方で境界防御の突破を狙ってきます。そして、その手法はどんどん高度化・巧妙化しています。これに対して、境界型セキュリティでは、侵入させないためにファイアウォールを実装して、IPS(侵入防御システム)も実装して…と境界の壁を強固にすることを考えますが、技術が進歩してくなかで壁を強固にする側とそれを破ろうとする側のいたちごっこになるばかりで、結局のところ、無敵の壁をつくることは不可能といえます。

    媒体経由感染/内部犯行等のリスク

    攻撃者はネットワークへの不正アクセスに成功した場合、社内ネットワーク内を移動してマルウェア感染を広げるなど侵害を拡大させますが、境界型セキュリティではこれを防ぐことはできません。そもそも、外部からの侵入者に限らず、USBメモリ等の物理媒体を経由したマルウェア感染や内部犯行による情報窃取のリスクに対して、従来の境界型セキュリティでは、十分な対策を講じることは困難です。

    VPN利用に係るリスク

    先に触れたテレワークの普及に伴い、そのセキュリティ対策としてVPNの利用が拡大しました。しかし、VPN機器における脆弱性の放置がIPAやJPCERT/CC等からもたびたび注意喚起されており、これらの脆弱性を悪用した攻撃は境界型セキュリティで防御することが困難です。また、VPNを介した通信量の急増により、帯域不足やパフォーマンスの低下が発生する可能性があり、セキュリティを維持しながら利便性を享受することがしづらいケースもみられます。

    進むゼロトラストの普及

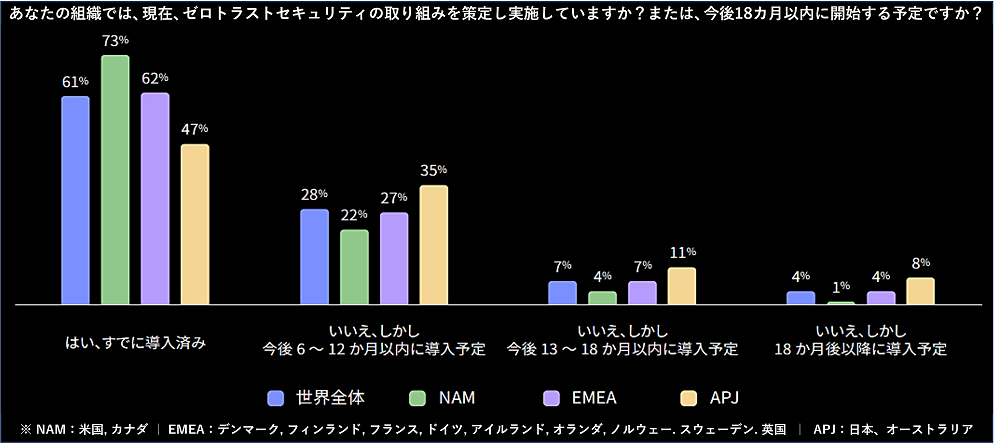
    日本も含め、世界中でゼロトラストの実装が進んでいることがうかがえる調査結果があります(下図)。

    クラウド利用やテレワークの普及、DXの推進といった業務効率化・利便性を阻害せず、セキュリティを向上させる仕組みが必要とされる昨今、ゼロトラストの導入は待ったなしであり、今後もあらゆる業種において進んでいくと考えられます。

    進むゼロトラストの普及
    Okta「ゼロトラストセキュリティの現状 2023」より

    ゼロトラストの基本原則

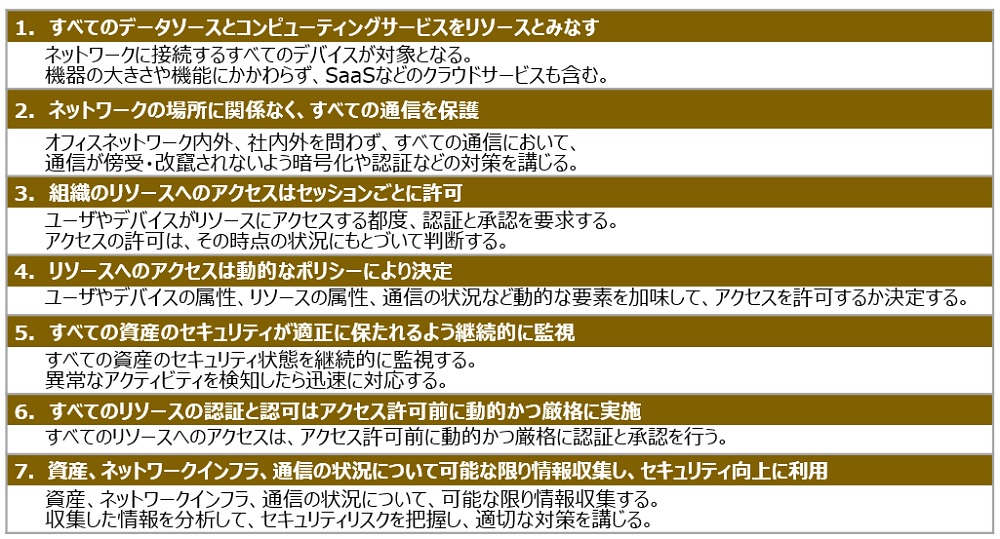
    ゼロトラストの考え方の基本原則は、2020年にNIST(米国立標準技術研究所)より発行された「NIST SP 800-207 Zero Trust Architecture」で定義されています。以下に7つの基本原則をご紹介します。

    ゼロトラストの基本原則
    出典:「NIST SP 800-207 Zero Trust Architecture」(2020/8/11) https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-207.pdfより当社和訳・要約

    ゼロトラストの適用方針

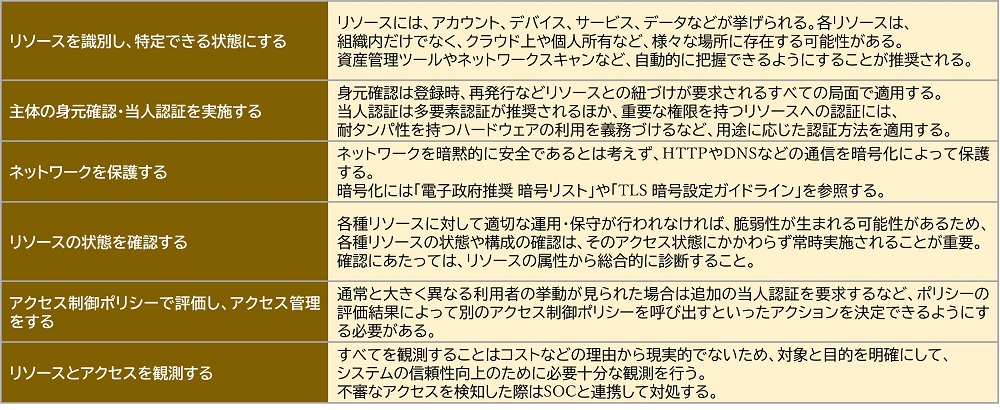
    ゼロトラストアーキテクチャをどのように適用していくか、という点については、デジタル庁発行の「ゼロトラストアーキテクチャ適用方針」も参考になります。同文書では、以下のような6つの適用方針が示されています。

    ゼロトラストの適用方針
    出典:デジタル庁「ゼロトラストアーキテクチャ適用方針」(2022年(令和4年)6月30日)https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/e2a06143-ed29-4f1d-9c31-0f06fca67afc/5efa5c3b/20220630_resources_standard_guidelines_guidelines_04.pdfより当社要約

    ゼロトラストを実現するためのポイント

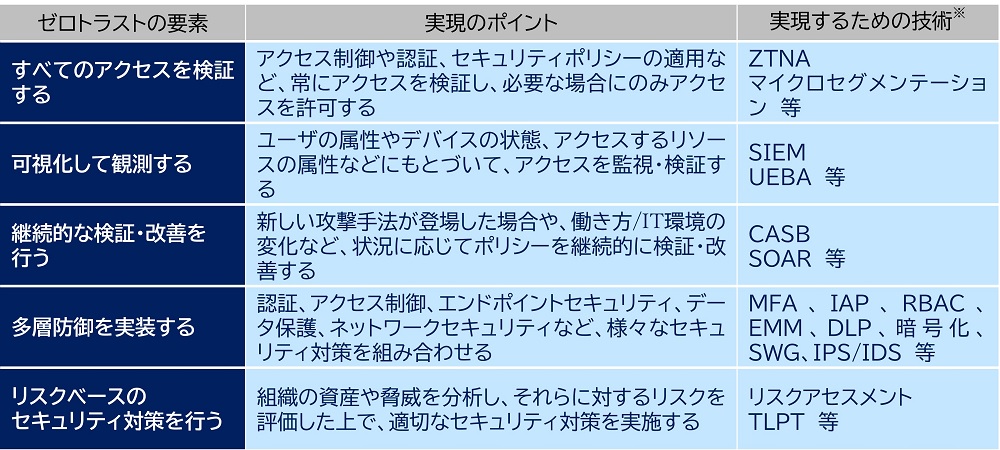
    ゼロトラストの考え方について述べてきましたが、実際にゼロトラストアーキテクチャを構築・運用するにあたってはどういった要素があるのでしょうか。ここでは実現するためのポイントとして、5つの例をご紹介します。

    ゼロトラストを実現するためのポイント
    ※表内に挙げた技術はゼロトラストの複数の要素に当てはまるものも含まれます。選別・適用にあたっては、組織の状況に応じてご検討ください。

    まずはセキュリティ状況の可視化と有効性の確認を

    境界型セキュリティは、機器やシステム、アプリケーションといった単位でセキュリティ対策を講じる発想でした。つまり、各リソースを単一点(シングルポイント)としてとらえて保護する形です。しかし、これでは様々な形態のアクセスを想定したIT環境において、十分なセキュリティ対策を講じることは困難です。もし、境界型セキュリティのみに依存している場合は、これまでの脆弱性対策やセキュリティポリシーの内容および運用の見直しが求められそうです。

    とはいえ、ゼロトラスト導入にはそれなりのコストがかかることは間違いありません。また、これまでのセキュリティ対策とは根本的に考え方が異なるセキュリティモデルを実装するため、導入するには課題もあります。そこで、まず取り組めることとして、以下のようなセキュリティ対策の基本から始めることが重要です。

    ・セキュリティ状態の可視化
    セキュリティコンサルや各種脆弱性診断などにより、自組織の状態を明確に把握する
    ・実装済みのセキュリティ対策の有効性評価
    ペネトレーションテストやログ分析などにより、実装したセキュリティ対策が有効に機能しているか確認する

    こうして自組織内の情報資産の状態を把握することで、万が一サイバー攻撃を受けてしまっても、被害を最小限に抑えることが可能になります。組織の状況に応じて、適切な対策を実施していくことが、セキュリティ向上への第一歩となるでしょう。

    BBSecでは

    SQAT脆弱性診断

    自システムの状態を知る

    サイバー攻撃に対する備えとして、BBSecが提供する、SQAT脆弱性診断サービスでは、攻撃者の侵入を許す脆弱性の存在が見逃されていないかどうかを定期的に確認することができます。自組織の状態を知り、適切な脆弱性対策をすることが重要です。

    ペネトレーションテスト

    攻撃を受けてしまった場合の対策の有効性を確認

    完全に防ぎきることは難しくても、「攻撃・侵入される前提の取り組み」を行うことで、攻撃を受けてしまった場合にも被害を最小化する対策をする、「多層防御」が重要です。SQATペネトレーションテストでは実際に攻撃者が侵入できるかどうかの確認を行うことができます。

    【コラム】
    ゼロトラストに対する疑問

    ゼロトラストについて、様々な疑問を持っておられる方もいらっしゃるでしょう。ここでは、ゼロトラストへの理解を進めるために、そういった疑問の例と、それに対する回答をピックアップしました。


    ゼロトラストとはどのようのツールや技術?
    ゼロトラストは特定の技術やツール、ソリューションを指す言葉ではありません。ゼロトラストは、セキュリティのアプローチや考え方を表す概念です。

    ゼロトラストモデルか境界型セキュリティのどちらがいい?
    ゼロトラストは境界型セキュリティを否定するものではありません。システムの特性や業務上の要件によって、両者を使い分けるとよいでしょう。境界型セキュリティが有効な場面として、ゼロトラストモデルへの移行が困難なレガシーシステムや特定の業界標準要件への対応、セキュリティ対策の構築・運用コストとの兼ね合いなどの事情が考えられます。

    何を実装すればゼロトラストを達成できたと言える?
    これを行えばゼロトラストを実現できている、という絶対的な答えがあるわけではありません。組織の実情に応じて異なるアプローチが必要です。ゼロトラストは単一の技術や手法ではなく、包括的なセキュリティモデルを指すためです。ゼロトラストモデルの具体的な適用ポイントについては先に述べた「ゼロトラストの適用方針」をご参照ください。

    ゼロトラストの導入でシステムの利便性が落ちるのでは?
    むしろ利便性を損なわずにセキュアな環境を提供することを目指すのが、ゼロトラストです。適切な設計・実装により、境界型セキュリティの制約から解放され、柔軟かつ安全なリモートアクセス環境を築くことが可能です。


    ウェビナー開催のお知らせ