クラウドサービスは、業務システムやデータの保存・共有など、企業活動のさまざまな場面で利用されています。一方で、クラウドを利用しているからといって、セキュリティ対策のすべてをクラウド事業者に任せられるわけではありません。
クラウド環境では、利用するサービスに応じて、アカウントやアクセス権限、公開範囲などを利用者側で適切に設定・管理する必要があります。設定不備や権限管理の不備は、情報漏洩や不正アクセスなどのセキュリティインシデントにつながる可能性があります。
本記事では、クラウド環境を安全に利用するために企業が押さえておきたい、セキュリティ設定と運用のポイントについて解説します。
クラウドセキュリティ対策とは
クラウドセキュリティ対策とは、クラウドサービスを安全に利用するために、利用環境やサービスの特性に応じて行うさまざまなセキュリティ対策のことです。クラウドサービスでは、セキュリティ対策のすべてをクラウド事業者に任せるわけではありません。利用するサービスや契約形態によって、クラウド事業者が担う範囲と利用者側で管理すべき範囲が異なります。そのため企業には、自社がどの範囲を管理する必要があるのかを把握したうえで、アカウントや認証、アクセス権限、公開範囲、ログ、データ保護などについて適切な対策を講じることが求められます。また、クラウド環境は利用状況や設定が変化しやすいため、導入時の対策だけでなく、その後も継続的に設定や運用状況を確認し、必要に応じて見直していくことが重要です。
クラウド環境でどのようなセキュリティインシデントが起こり得るのかについては、以下の記事でも紹介しています。
「クラウドセキュリティの事故・インシデント事例から学ぶ主なリスク」
クラウドサービスが持つ特性
クラウドサービスは、従来のオンプレミス環境とは異なる特性をもっています。クラウドセキュリティ対策を考えるうえでは、こうした特性を理解し、それを踏まえて対策を講じることが重要です。
クラウドサービスでは、サーバやネットワークなどのITリソースを自社で保有するのではなく、クラウド事業者が提供する環境を利用します。必要に応じてリソースを追加・変更できる柔軟性や拡張性がある一方、システムの構成や設定、利用するサービス、アカウントや権限などが変化しやすいという特徴があります。また、クラウド環境では、クラウド事業者が管理する範囲と利用者が管理する範囲が分かれています。利用するサービスによってその範囲は異なりますが、アカウントやアクセス権限、データの公開範囲など、利用者側で適切に管理しなければならない領域があります。さらに、クラウドサービスは継続的に機能の追加や仕様変更が行われます。導入時には適切だった設定でも、利用環境の変化や設定変更などによって、セキュリティ上のリスクが生じる可能性があります。
このようなクラウドサービスの特性を踏まえると、導入時にセキュリティ設定を行うだけでは十分とはいえません。自社が管理すべき範囲を把握したうえで、利用状況に応じて設定や権限を継続的に確認・見直していくことが重要です。
企業が押さえるべきクラウドセキュリティ対策
クラウド環境のセキュリティ対策は多岐にわたります。ここでは、企業が特に確認しておきたい基本的なポイントを紹介します。
アカウント・認証を適切に管理する
クラウドサービスを利用するうえで、アカウントは重要な管理対象です。不要になったアカウントが残っていたり、認証情報が適切に管理されていなかったりすると、不正アクセスにつながる可能性があります。特に管理者などの特権アカウントについては、一般ユーザーとは分けて管理し、多要素認証(MFA)の利用など、より厳格な認証・管理を行うことが重要です。また、人事異動や退職などに伴って不要となったアカウントを放置しないよう、定期的にアカウントを棚卸しすることも必要です。
アクセス権限を必要最小限にする
クラウド上の情報やシステムに対して、必要以上の権限を付与しないことも重要です。利用者の業務や役割に応じて必要最小限の権限を付与し、管理者権限などの強い権限を持つアカウントを限定します。一度設定した権限をそのままにするのではなく、組織変更や担当業務の変更などに合わせて定期的に見直しましょう。
公開範囲やネットワーク設定を確認する
クラウド環境では、ストレージやデータベース、管理画面などの公開範囲を適切に設定する必要があります。本来は社内や特定の利用者だけがアクセスする情報が、設定不備によってインターネット上からアクセス可能になっていないか確認しましょう。ファイアウォールやセキュリティグループなどのネットワーク設定についても、不要なポートや接続元を許可していないか、定期的に確認することが重要です。
ログを取得・監視する
不正アクセスや設定変更などの異常を把握するためには、クラウドサービスで取得できるログを適切に保存・監視することが重要です。たとえば、ログイン履歴、管理者による操作、権限や設定の変更などを記録しておくことで、不審な操作の早期発見や、インシデント発生時の原因調査に役立ちます。どのログを取得するのかだけでなく、保存期間や監視方法、異常を検知した場合の対応についてもあらかじめ決めておきましょう。
データを適切に保護する
クラウド上で取り扱うデータの重要度を把握し、必要に応じて暗号化などの対策を行います。また、データの消失やランサムウェアなどに備え、重要なデータについてはバックアップを確保することも重要です。バックアップについては、取得するだけでなく、必要なときに復旧できるかを確認しておく必要があります。
設定を定期的に見直す
クラウド環境は、一度安全な設定を行えば終わりというものではありません。クラウドサービスの機能追加や仕様変更に加え、利用するサービスやアカウント、権限なども時間とともに変化します。システムの構築時だけでなく、設定変更時や定期的なタイミングでセキュリティ設定を確認し、現在の利用状況に合った状態を維持することが重要です。
クラウドサービスの設定で確認すべきポイント
設定ミスを起こさないためには、クラウドサービスにおけるセキュリティ設定を確実に確認する必要があります。以下の表のような情報を参考に、自組織が扱う設定項目の洗い出しやチェックリストの作成、委託先などとの認識共有を行うことが、設定ミスの予防に役立つでしょう。
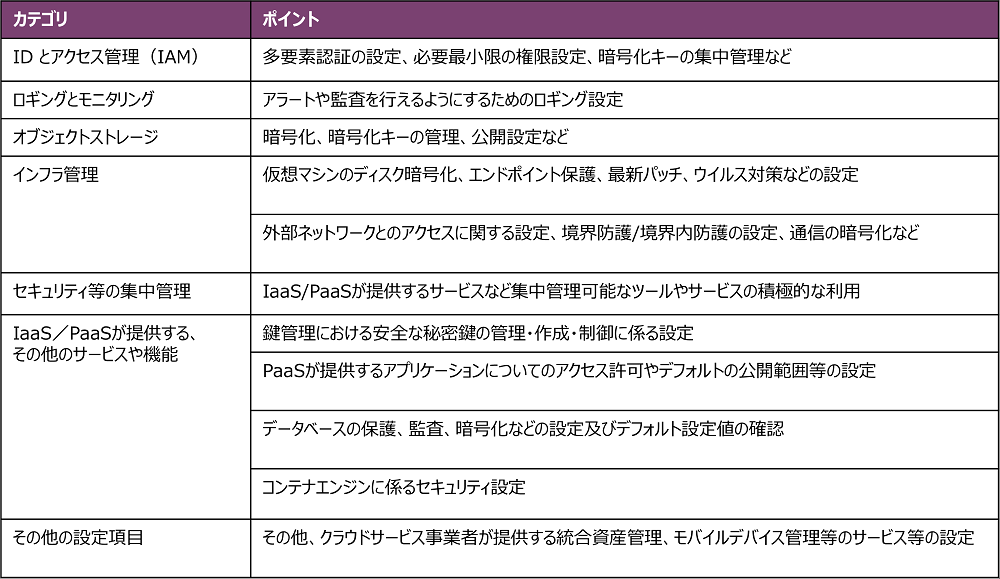
【図表Ⅲ.3.1-1 クラウドにおけるセキュリティ設定項目の類型と対策】より弊社作成
設定ミスを防ぐためには、クラウドサービスにおけるセキュリティ設定を個別に確認するだけでなく、確認すべき項目を整理し、抜け漏れなくチェックできるようにすることが重要です。
総務省のガイドラインでは、クラウドにおけるセキュリティ設定項目が類型化されています。こうした情報を参考に、自組織が扱う設定項目の洗い出しやチェックリストの作成、委託先などとの認識共有を行うことが、設定ミスの予防につながります。
クラウドセキュリティは「設定して終わり」ではない
クラウドサービスの大きな特徴の一つが、サービスや機能が継続的に更新されることです。企業側でも、新しいシステムの追加、利用者の増減、権限変更、他サービスとの連携など、クラウド環境は日々変化します。導入時には適切だった設定でも、その後の変更によって不要な権限が残ったり、意図しない公開設定になったりする可能性があります。
そのため、クラウドセキュリティでは、
- 利用しているクラウドサービスやアカウントの把握
- 権限や公開範囲の棚卸し
- 設定変更の管理
- ログの継続的な確認
- 定期的なセキュリティ設定のチェック
といった運用を継続することが重要です。セキュリティポリシーや社内ルールについても、一度策定して終わりではなく、クラウドの利用状況に合わせて見直し、実際の運用に反映していく必要があります。
セキュリティガイドラインの紹介
クラウド環境のセキュリティ設定を確認する際には、クラウド事業者が公開しているベストプラクティスや、第三者機関などが公開するガイドラインを参考にすることができます。代表的なものとして、CIS(Center for Internet Security)が策定する「CISベンチマーク」があります。CIS Benchmarksは、OSやクラウドサービスなどを安全に構成するための推奨設定をまとめたもので、AWS、Microsoft Azure、Google Cloud Platformなどについてもベンチマークが公開されています。
また、国内でも総務省やIPAなどから、クラウドサービスを安全に利用するためのガイドラインや手引きが公開されています。こうしたベストプラクティスやガイドラインは、自社のクラウド環境における設定状況を確認する際の基準として活用できます。
■クラウドサービス提供者向け
総務省「クラウドサービス提供における情報セキュリティ対策ガイドライン(第3版)」
■クラウドサービス利用者・提供者向け
独立行政法人情報処理推進機構(IPA)
「中小企業の情報セキュリティ対策ガイドライン」
「中小企業のためのクラウドサービス安全利用の手引き」
経済産業省「クラウドセキュリティガイドライン 活用ガイドブック」
ただし、クラウドサービスには多くの設定項目があり、ベストプラクティスやガイドラインを確認しながら、自社環境を網羅的にチェックするには、専門知識や工数が必要になる場合があります。
第三者によるクラウドセキュリティ設定診断
自社だけでクラウド環境の設定状況を網羅的に確認することが難しい場合には、第三者によるセキュリティ設定診断を活用する方法もあります。クラウド環境の設定状況を一定の基準に基づいて確認することで、自社では気づきにくい設定不備や見落としを把握しやすくなります。また、自社での定期的な確認と第三者による客観的なチェックを組み合わせることで、継続的なクラウドセキュリティの改善につなげることができます。
クラウド環境のセキュリティ設定を確認したい方へ
BBSecではAWS、Microsoft Azure、Google Cloud Platformを対象に、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。
まとめ
クラウドサービスを安全に利用するためには、クラウド事業者に任せるだけでなく、利用者側でも適切なセキュリティ対策を行う必要があります。特に、アカウント・認証、アクセス権限、公開範囲、ログ、データ保護などは、クラウド環境を利用する企業が継続的に確認しておきたいポイントです。また、クラウド環境はサービスの更新や利用状況の変化によって設定も変化するため、「導入時に設定したから大丈夫」と考えるのではなく、定期的な棚卸しと見直しを行うことが重要です。自社でベストプラクティスやガイドラインを活用して確認するとともに、必要に応じて第三者による設定診断を取り入れながら、クラウド環境のセキュリティリスクを継続的に把握・改善していきましょう。
公開日:2024年7月24日
更新日:2026年9月9日
編集責任:木下