国内で相次ぐ情報漏洩・不正アクセス|焼肉きんぐなど14事例とAI時代の対策

Share
【続】国内で相次ぐ情報漏洩・不正アクセスアイキャッチ画像

国内企業や公的機関で、情報漏洩や不正アクセスに関する公表が相次いでいます。「なぜこれほど被害が続くのか」「生成AIが攻撃に使われているのか」と疑問に感じる方もいるでしょう。ただし、公表の集中が攻撃件数の増加を意味するとは限らず、今回の国内事例でもAIの関与は確認されていません。本記事では、直近1か月に公表・続報があった国内14事例を紹介するとともに、海外で報告されたAI悪用の動向を踏まえ、企業が見直すべきセキュリティ対策を解説します。

※本記事は2026年10月7日時点までで確認できる公表資料に基づき作成しています。

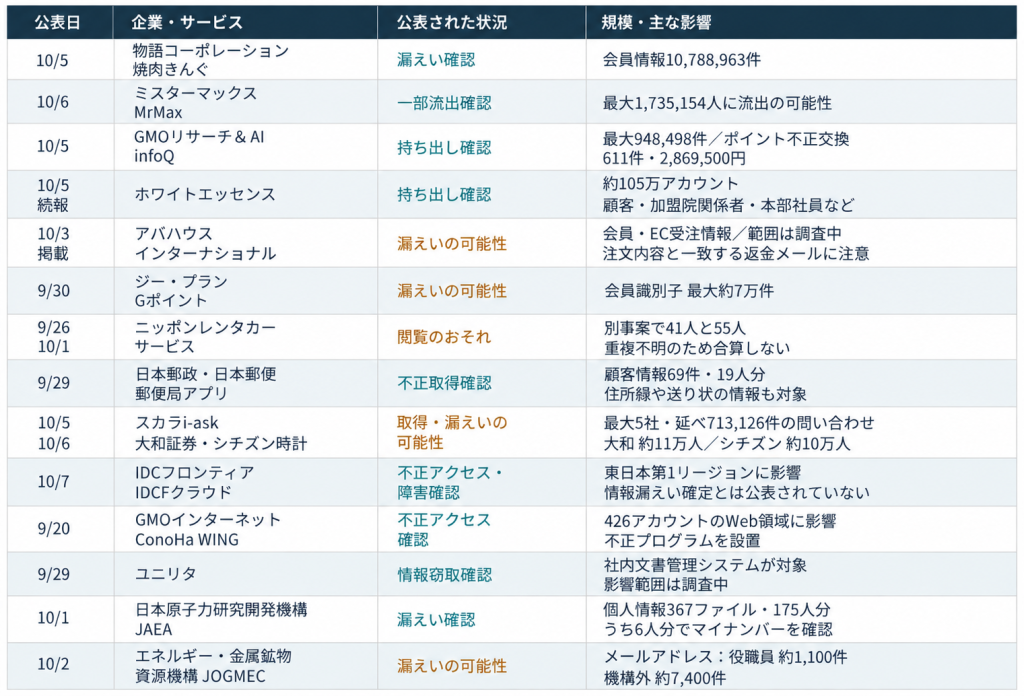
図1:国内で公表された情報漏洩・不正アクセス14事例(2026年9月~10月)
国内で公表された情報漏洩・不正アクセス14事例アイキャッチ画像
出典:各社・各機関の公表資料を基に弊社作成
※日付は公表・掲載日です。漏洩の確認状況や数値の単位・対象は事例によって異なり、単純比較・合算はできません。i-ask関連の3社は1項目に集約しています。

会員アプリ・ECサイトへの不正アクセス

焼肉きんぐ|会員情報約1,079万件が漏洩

物語コーポレーションは10月5日、焼肉きんぐ公式アプリの会員管理システムへの不正アクセスを公表しました。10月2日に不正アクセスを確認し、翌3日に会員情報の漏洩が判明しています。漏洩したのは10,788,963件で、会員番号、氏名として登録された名称、メールアドレス、電話番号が含まれます。一方、ログインパスワード、生年月日、店舗利用履歴などは漏洩しておらず、決済情報は同社が保持していないと説明しています。流出した情報と含まれない情報を区別し、不審な連絡に備えることが重要です。

ミスターマックス|最大約173万人に情報流出の可能性

ミスターマックスは10月6日、MrMaxアプリとオンラインストアのサーバーへの不正アクセスにより、会員情報の一部が流出したと発表しました。流出の可能性がある対象は最大1,735,154人で、会員ID、氏名、メールアドレス、電話番号が挙げられています。最大人数全員の流出が確認されたわけではありません。同社は、ソフトウェアの機能を不正利用した侵入と説明しています。住所、生年月日、クレジットカード情報、パスワード、購入履歴は流出していないとしています。具体的な脆弱性や他社との攻撃手法の共通性は、公表内容からは断定できません。

GMOリサーチ&AI「infoQ」|情報漏洩とポイント不正交換

GMOリサーチ&AIは10月5日、アンケートサイト「infoQ」への不正アクセスにより、会員の個人情報が外部に持ち出されたと発表しました。対象は最大948,498件で、氏名、住所、メールアドレス、暗号化されたパスワードなどが含まれます。侵入にはサイトで使用していたソフトウェアの脆弱性が悪用されました。また、611件、計2,869,500円分のポイントが本人の意思によらずAmazonギフトコードに交換され、同社は全額補填するとしています。個人情報の保護だけでなく、ポイント交換など価値の移転を伴う処理の監視も重要です。

ホワイトエッセンス|約105万アカウントの情報を持ち出し

ホワイトエッセンスは10月5日、予約サイトと基幹システムへの不正アクセスについて、個人情報の外部持ち出しを確認したと公表しました。対象は約105万アカウントで、顧客のほか加盟院関係者や本部社員なども含まれます。対象情報は氏名、住所、連絡先、勤務先、暗号化されたパスワード、サービス利用・対応に関する情報などで、登録内容によって異なります。不正アクセスを確認したのは8月5日で、8月12日にシステムの一時停止を公表していました。10月5日の発表は調査の続報にあたります。

アバハウス|個人情報漏洩の可能性と不審な返金メール

アバハウスインターナショナルは10月3日、会員情報・EC受注情報への不正アクセスの痕跡と、個人情報漏えいの可能性を公表しました。調査のきっかけは、実際の注文情報と一致する不審な返金案内メールを受け取った顧客からの連絡です。対象顧客には10月2日に個別通知しています。取得された情報の範囲は完全には特定できていません。同社は取引記録を保存しているため、退会者にも通知しています。注文商品や金額が一致していても正規の連絡とは限らず、返金案内は公式サイトから確認することが重要です。

Gポイント|会員識別子最大約7万件が漏洩した可能性

ジー・プランは9月30日、Gポイントのシステムへの不正アクセスを公表しました。9月25日に異常を検知してサービスを停止し、外部からのアクセスを遮断しています。漏えいの可能性がある情報は最大約7万件の「会員識別子」であり、氏名や住所などの流出が確認されたわけではありません。9月30日時点で原因と影響範囲を調査中としています。

ニッポンレンタカー|異なる手法による2件の不正アクセスが判明

ニッポンレンタカーサービスは9月26日、アプリへの不正アクセスにより41人の会員情報が閲覧されたおそれがあると公表しました。10月1日には、調査中に異なる手法による別の不正アクセスが判明し、55人の情報が閲覧されたおそれがあると説明しています。対象情報は氏名、連絡先、利用履歴などで、登録状況によっては免許証番号、住所、生年月日、クレジットカード番号下4桁、名義人名も含まれます。2件の対象者の重複は確認できないため、単純に96人とは合算できません。

日本郵政・日本郵便|郵便局アプリで19人分の情報を不正取得

日本郵政と日本郵便は9月29日、郵便局アプリへの不正アクセスにより、ゆうIDとアプリに関連する顧客情報69件・19人分が不正取得されたと公表しました。対象者によっては会員情報のほか、住所録や送り状の差出人・受取人情報も含まれます。9月26日には調査と対策を実施したうえでサービスを再開しています。利用者本人だけでなく、サービスを通じて預かる第三者の情報も保護対象となります。

委託先・クラウドへの不正アクセス

スカラコミュニケーションズ「i-ask」|大和証券・シチズン時計にも影響

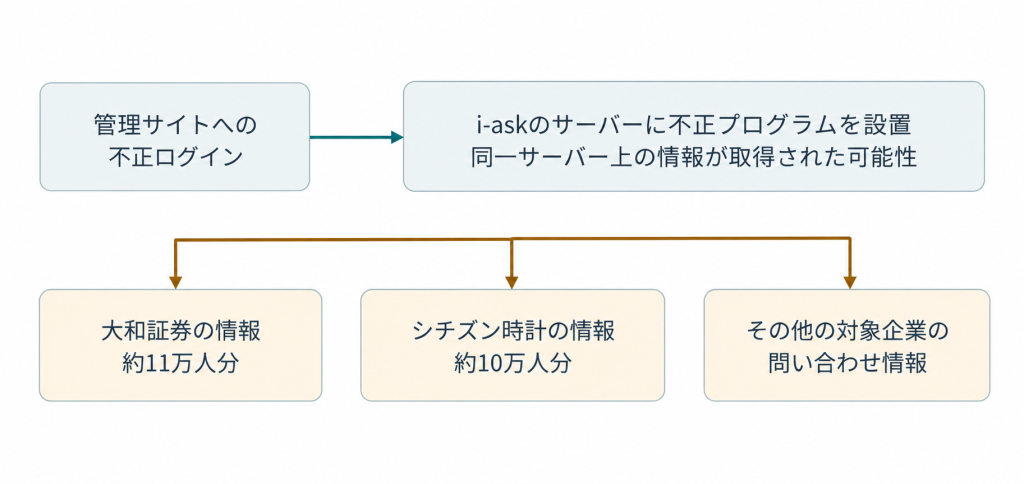
スカラコミュニケーションズは10月6日、FAQシステム「i-ask」への不正アクセスを公表しました。管理サイトへの不正ログインと不正プログラムの設置により、同一サーバーで稼働する最大5社の問い合わせ情報が取得された可能性があります。対象は最大713,126件ですが、問い合わせ単位の延べ件数であり、実人数ではありません。大和証券は10月5日、約11万人分の氏名、メールアドレス、口座番号など、シチズン時計は10月6日、約10万人分の氏名、住所、連絡先などに漏洩の可能性があると公表しました。両社とも自社システムへの不正アクセスは確認されていません。シチズン時計では、問い合わせ内容に銀行口座情報やクレジットカード情報が記載されていた場合、それらも対象となる可能性があります。

図2:委託先のFAQシステム「i-ask」への不正アクセスと利用企業への影響
委託先のFAQシステム「i-ask」への不正アクセスと利用企業への影響アイキャッチ画像
出典:株式会社スカラコミュニケーションズ、大和証券株式会社、シチズン時計株式会社の公表資料をもとに弊社作成
※最大713,126件は問い合わせ情報の延べ件数であり、実人数ではありません。各社の対象人数との合算はできません。また、図は各社の自社システムへの侵入を示すものではありません。

IDCフロンティア|クラウドサービスに障害

IDCフロンティアは10月7日、IDCFクラウドの一部システムへの不正アクセスにより、東日本第1リージョンでサービス障害が発生したと公表しました。同日時点で障害解消に向けた調査対応と、その他の領域の安全性確認を進めています。確認した公表資料からは、個人情報漏洩やランサムウェア被害が確定したとはいえません。情報の機密性だけでなく、サービスの可用性も重要な論点です。

GMOインターネット「ConoHa WING」|426アカウントに影響

GMOインターネットは9月20日、「ConoHa WING」の一部顧客Webサーバー領域への不正アクセスと、不正プログラムの設置を公表しました。影響対象は426アカウントです。不正アクセスは9月3日に始まり、9月16日に検知、9月18日に原因・影響範囲の特定と不正プログラムの排除を完了したとしています。同社が別環境で管理する会員情報、契約情報、支払い情報の漏洩はないと説明しています。ただし、顧客がWebサーバー領域に保存したデータまで影響がなかったと判断することはできません。

ユニリタ|社内文書管理システムから情報窃取

ユニリタは9月29日、特定の社内文書管理システムへの不正アクセスと情報窃取を確認したと公表しました。9月28日に情報を窃取したとするWeb上の公表を確認し、外部専門家と調査を進めています。事業上の機密事項や顧客情報を含む影響範囲は調査中で、公表時点ではシステム障害や業務上の支障は生じていないとしています。サービスが正常に稼働していても、情報の安全性が確保されているとは限りません。

公的機関への不正アクセス

日本原子力研究開発機構(JAEA)|175人分の個人情報が漏洩

日本原子力研究開発機構(JAEA)は10月1日、クラウド基盤上の研究支援サイトへの不正アクセスによる情報漏洩を公表しました。不正にダウンロードされた2,419ファイルのうち、個人情報を含むものは367ファイル・175人分です。運転免許証やマイナンバーカードなどの画像、放射線業務の特殊健康診断結果、放射線業務従事者証明書が含まれ、6人分ではマイナンバーも確認されています。研究支援サイトは機構内の業務ネットワークから独立しており、他のシステムへの影響はないと説明しています。漏洩の影響は人数だけでなく、情報の内容からも評価する必要があります。

エネルギー・金属鉱物資源機構(JOGMEC)|メールアドレス漏洩の可能性

エネルギー・金属鉱物資源機構(JOGMEC)は10月2日、不正アクセスによる個人情報漏えいの可能性を公表しました。9月9日に可能性が判明し、アクセス制限や通信制御などを実施しています。対象は役職員のメールアドレス約1,100件と、機構外のメールアドレス約7,400件です。公表時点で不特定多数への公開や不正利用は確認されていません。

相次ぐ情報漏洩をどう読み解くか

公表日と発生日の違い

情報漏洩の公表が相次ぐ理由と、攻撃が成立した原因は分けて考える必要があります。ホワイトエッセンスでは8月の不正アクセスについて10月に続報が出され、ConoHa WINGでも攻撃開始日、検知日、公表日は異なります。今回の14項目は国内被害の全件統計ではなく、同一原因による攻撃を集計したものでもありません。公表の集中だけから攻撃件数の増加やAIの影響を判断することはできません。

脆弱性と管理者アカウントのリスク

infoQではソフトウェアの脆弱性悪用、i-askでは管理サイトへの不正ログインと不正プログラムの設置が確認されています。侵入を防ぐには、脆弱性への対応と管理者アカウントの保護をそれぞれ点検する必要があります。ただし、原因が公表されていない事例まで同じ弱点に分類することはできません。企業は公開WebサイトやAPI、管理画面を把握し、修正プログラムの適用状況、管理者権限、多要素認証、接続制限などを確認することが重要です。開発時だけでなく、システムや委託先の変更時にも点検できる運用が求められます。

委託先と保存データの管理

i-askの事例では、一つの委託先への侵害が複数の利用企業に影響する可能性が示されました。シチズン時計は別システムへの移行中で、旧システムを継続対応のために限定利用していたと説明しています。また、アバハウスでは退会者の取引記録も調査対象となりました。企業には、現行システムだけでなく、移行中・停止予定の環境や保存済みデータまで含めた管理が必要です。委託先との間では、データの保存場所、削除条件、異常時の連絡方法、調査用ログの確認範囲を把握し、業務や法令上必要な保存との整合も図る必要があります。

AIの悪用とサイバー攻撃の変化

AIによる攻撃工程の効率化

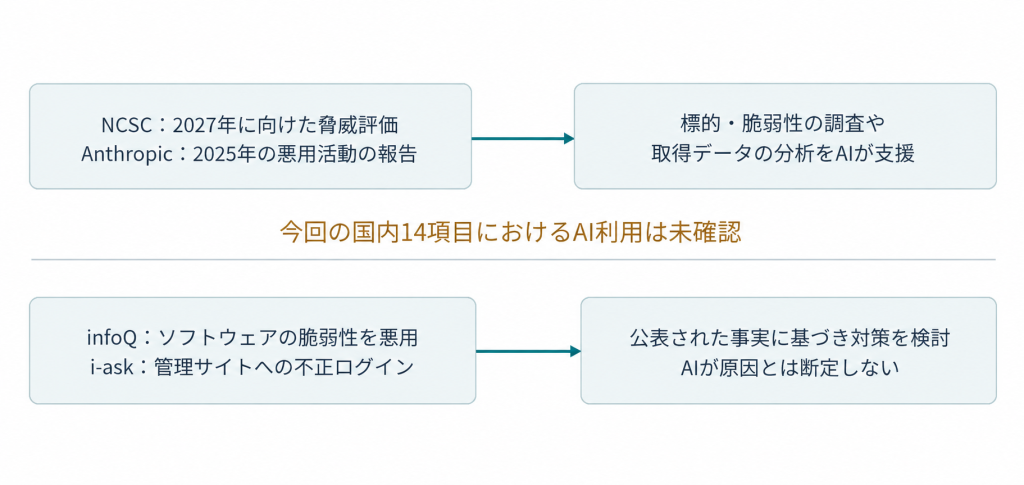
英国国家サイバーセキュリティセンター(NCSC)は2025年5月7日の評価で、AIが標的調査、脆弱性調査、ソーシャルエンジニアリング、窃取データの処理など、既存の攻撃工程を効率化すると指摘しました。また、2027年に向けて既知の脆弱性を狙う攻撃が増え、脆弱性の公表から悪用までの時間もさらに短くなると予測しています。これは将来の脅威評価であり、今回の国内事例の発生原因や被害件数の増減を示すものではありません。

Anthropicが報告したAIエージェントの悪用

Anthropicは2025年11月13日、同年9月に検知した活動について、Claude Codeを悪用して約30の標的への侵入を試み、少数で成功したと報告しました。同社によると、偵察や脆弱性調査、取得データの分析などにAIが利用されました。一方、人間による指示や重要局面での判断は残っており、AIが使用できない認証情報を生成するなどの誤りも報告されています。これはAI提供企業による観測報告であり、すべての攻撃工程が自動化されたことを意味するものではありません。

図3:AIによるサイバー攻撃の変化と国内事例で確認された事実
AIによるサイバー攻撃の変化と国内事例で確認された事実アイキャッチ画像
出典:英国国家サイバーセキュリティセンター(NCSC)、Anthropicおよび各社公表資料を基に弊社作成

国内事例と区別して考える対策

NCSCの評価とAnthropicの報告からは、AIによって攻撃者の調査・分析が効率化され、防御側が脆弱性の修正や異常への対応に使える時間が短くなる可能性が読み取れます。ただし、今回の国内事例にAIが関与したと判断する根拠にはなりません。企業に必要なのは、AIの利用有無にかかわらず、不審な挙動を早期に把握し、対応できる体制です。i-askではデータベースの監視アラート、infoQでは会員からの問い合わせが調査の契機となりました。機器のアラートと顧客からの連絡を、調査・判断を担う担当者につなぐ仕組みが重要です。

企業が見直したいセキュリティ対策

今回の事例では、Webサイトや会員管理システムへの侵入に加え、委託先やクラウド環境を通じた被害も確認されています。企業には、自社の公開システムだけでなく、外部サービスや保存データも含めた継続的な点検が求められます。BBSecは2026年10月8日、国内で相次ぐ不正アクセスを受け、企業が見直すべきセキュリティ対策についてプレスリリースを発表しました。侵入の入口を減らす対策、異常の早期発見、被害発生後の対応について紹介しています。

関連情報:国内で相次ぐ不正アクセスを受け、BBSecが公開Webサービスの基本対策の再点検を提言

まとめ

今回の国内14事例からは、会員アプリやWebサイトだけでなく、委託先や社内システム、保存済みデータまで含めた対策の重要性が見えてきます。AIの関与の有無にかかわらず、企業には脆弱性や設定不備の継続的な点検と、異常の早期発見から初動対応までを実行できる体制づくりが求められます。


BBSecのセキュリティ対策支援

BBSecでは、公開システムの脆弱性診断から、ログ分析・監視、インシデント発生時の対応まで、企業のセキュリティ対策を支援しています。

関連サービス

国内インシデントの関連記事

国内で発生した不正アクセスや情報漏洩について、過去の事例もご紹介しています。ぜひあわせてご覧ください。

【参考情報】

編集責任:木下

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

国内の個人情報漏洩・不正アクセス事例まとめ ―セイコーマート・OZmallなど12事例

Share
国内の個人情報漏洩・不正アクセス事例まとめアイキャッチ画像

セイコーマートはアプリ登録会員57万2,022人分の情報が不正に閲覧されたことを公表し、OZmallは個人情報が閲覧された可能性のある対象範囲を最大44万2,779名分に更新しました。吉野家・はなまるの旧委託先での個人情報漏洩や、ヤマト運輸の「クロネコ代金後払いサービス」での情報漏洩の可能性が公表されるなど、9月末から10月初めにかけて、身近な企業・サービスに関する発表が相次いでいます。本記事では、国内で公表・更新された12事例について、対象規模や公表時点での状況を整理します。

※本記事は2026年10月5日時点までで確認できる公表資料に基づき作成しています。

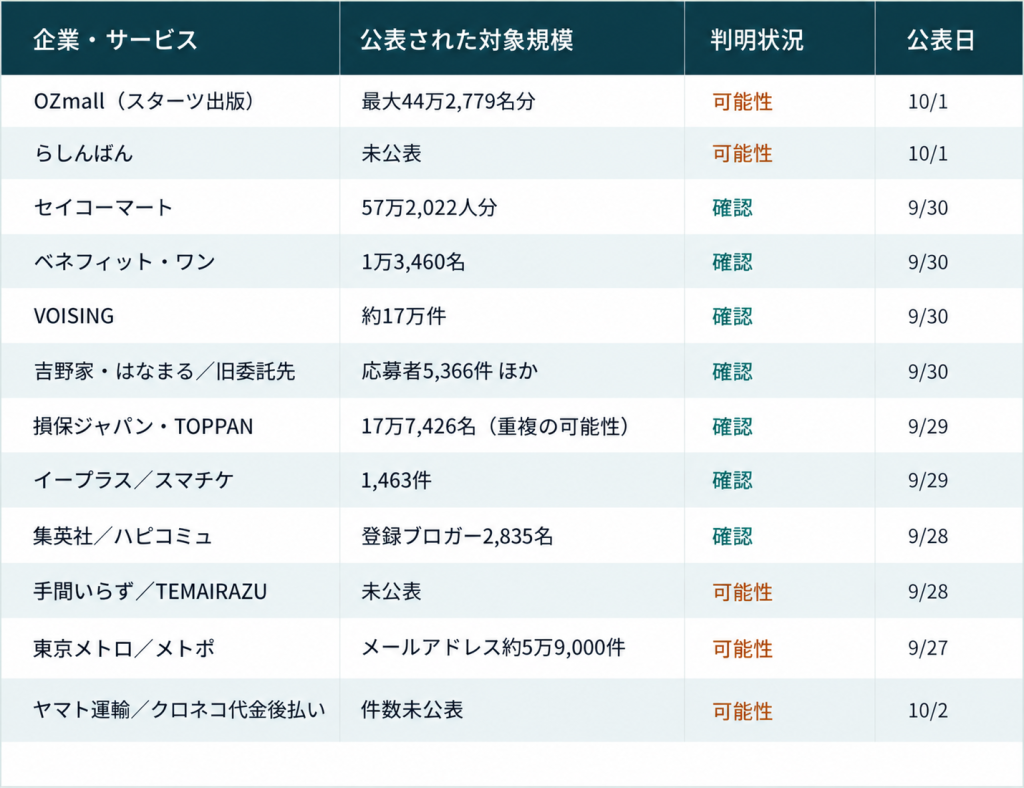
今回取り上げる12事例について、公表された対象規模と、公表時点での情報漏洩・不正閲覧等の状況を一覧にまとめました。詳細は各事例で紹介します。

図:国内の個人情報漏洩・不正アクセス事例

出典:各社の公式発表をもとに弊社作成(2026年10月2日時点)
※「確認」は情報の漏えい・不正閲覧・誤送付等が確認された事例、「可能性」は情報が閲覧・取得・漏えいした可能性がある事例です。対象規模は各社の公表単位に基づき、重複を含む場合があります。

OZmall(スターツ出版)|最大44万2,779名の情報が閲覧された可能性

スターツ出版は10月1日、OZmall(オズモール)への不正アクセスに関する第2報を公表しました。個人情報が閲覧された可能性のある範囲は、会員と一部の退会者の最大44万2,779名分です。9月27日の初報で示した最大44万7,610名分から修正されています。対象はメールアドレスと、一部の方の氏名・住所(都道府県まで)です。9月26日に大量の不正アクセスを検知し、同社は原因を特定して脆弱性への対策と遮断を実施したと説明しています。脆弱性の詳細は公表していません。サービスは再開済みで、対象者には登録メールアドレスを通じて順次連絡しています。

らしんばん|本人確認情報や銀行口座情報に漏洩の可能性

らしんばんは10月1日、9月14日から16日に受けた不正アクセスにより、顧客情報や配送先情報の一部が漏洩した可能性を公表しました。対象件数は未公表です。氏名や連絡先のほか、本人確認書類の種別・番号等、買取・注文の明細、買取申込時の銀行口座情報、買取にかかわる同意書画像などが含まれます。対象項目は利用状況によって異なります。同社はクレジットカード情報とパスワードの漏えいはないと説明しています。システム改修と不正アクセスの遮断を行い、警察への相談と個人情報保護委員会への報告を実施しました。影響を受けた可能性がある利用者への個別案内も進めています。

セイコーマート|57万4,647人分の会員情報を不正閲覧

セイコーマートは10月5日の第四報で、アプリに登録したことがあるセイコーマートクラブ会員のうち57万4,647人分が、不正アクセスによる個人情報閲覧の対象になったと発表しました。9月30日の第三報で公表した57万2,022人分から対象人数が更新されています。9月24日までにセイコーマートクラブカードを退会した方は対象に含まれていません。同社は、すべてのアプリ会員に対し、個人情報閲覧の対象となったかどうかをアプリのお知らせで通知しています。また、アプリ・Web上での新規入会、会員情報の閲覧・変更、登録カードの変更機能を終了し、店舗またはフォームで受け付けたうえで同社が変更する運用としています。

ベネフィット・ワン|1万3,460名の従業員情報が漏洩

ベネフィット・ワンは9月30日、企業・団体の担当者向け「ベネワン・プラットフォーム」のアンケート結果ダウンロード機能で、他企業・団体の従業員情報が表示される不具合を公表しました。対象は2,322企業・団体の1万3,460名で、氏名、社員・職員番号、生年月日、所属・役職などです。原因は2025年6月の改修に伴う条件設定の不備で、同年10月に認知していたものの解消作業が適切に行われていなかったと説明しています。2026年7月30日の利用企業からの連絡で本件が判明し、取得した担当者は1社1名でした。同社は第三者への提供がなく、連絡後にデータが削除されたことを確認しています。

VOISING|約17万件の個人情報が漏洩

VOISINGは9月30日、8月に公表したBIツールへの不正アクセスについて、最終調査の完了を第四報で公表しました。漏えいが確認された対象は約17万件です。氏名・連絡先に加え、購買履歴や応援するタレントの選択情報などが含まれます。クレジットカード番号やログインパスワードに相当する情報は対象外です。同社は、BIツールの既知の脆弱性に対する修正の適用が、攻撃までに間に合わなかったと説明しています。侵害された環境を廃棄し、認証情報の失効・更新や権限の最小化を実施しました。今後は脆弱性対応の期限・責任者の明確化や監視の強化などに取り組む方針です。

吉野家・はなまる|旧委託先から応募者情報が漏洩

吉野家ホールディングス、吉野家、はなまるは9月30日、旧委託先ApplyNowの採用管理プラットフォームへの不正アクセスによる個人情報漏えいを公表しました。応募者情報は吉野家4,998件、はなまる368件の計5,366件です。このほか採用担当者の情報418件も対象で、こちらは重複を含むアカウント数のため人数とは一致しません。発表によると、データ分析ツールの脆弱性が悪用されました。契約終了に伴い消去されると認識していた応募者情報が、旧委託先のデータベースに残っていたと説明しています。侵入経路の遮断と脆弱性の修正は完了しており、吉野家側のシステムへの不正アクセスは確認されていません。

損保ジャパン・TOPPAN|17万7,426名の情報を誤送付

損保ジャパンとTOPPANは9月29日、保険料控除証明書発行サービスの委託業務で、契約者情報を別の損害保険会社1社へ誤送付したと公表しました。対象は17万7,426名ですが、同一契約者の重複を含む可能性があります。情報項目はカナ氏名、保険料控除用証券番号、業務IDです。9月1日、TOPPANの担当者がZIPファイルを操作した際に、損保ジャパンのデータを他社向けファイルへ混入させ、送付前の再確認も行っていなかったとしています。誤送付先での完全削除を確認し、発表時点で二次流出や不正利用は確認されていません。TOPPANは作業上の不備が原因で、サイバー攻撃によるものではないと説明しています。

イープラス|払戻し情報1,463件が漏洩

イープラスは9月29日、電子チケット「スマチケ」の払戻し情報を管理するシステムへの不正アクセスで、1,463件の情報が漏えいしたと発表しました。不正アクセスは9月11日から12日にかけて発生しています。対象は2022年6月30日から2026年9月11日までに払戻しを申請した一部の利用者です。メールアドレスやカナ氏名、公演情報のほか、銀行振込751件には振込先口座情報、郵便振替払出証書68件には送付先住所などが含まれます。クレジットカード情報やパスワードは対象外です。同社は9月15日にアクセスを遮断し、9月29日から対象者への個別連絡を開始しました。具体的な侵入手法は公表されていません。

集英社|ブロガー2,835名の情報が漏洩

集英社は9月28日、ファッション誌メディアで活動するブロガーの情報管理・連絡用システム「HAPPY PLUS COMMUNITY(ハピコミュ)」で、個人情報漏洩が発生したと公表しました。登録ブロガー2,835名の氏名や連絡先、プロフィール、SNSアカウントなどが対象です。登録内容によっては結婚状況や子の有無なども含まれ、項目は個人や媒体によって異なります。同社は、CMSの設定不備に起因するAPI認証情報への攻撃を受け、不正に作られた特権アカウントからAPIリクエストが繰り返されたことが、情報漏えいにつながったと考えています。不正アカウントの削除と設定変更を行い、9月25日に対象者へ通知しました。

手間いらず|宿泊者情報が閲覧・取得された可能性

手間いらずは9月28日、宿泊予約管理サービス「TEMAIRAZUシリーズ」への不正アクセスを公表しました。9月21日深夜頃から、予約者に予約確認やカード情報の再入力、緊急支払いを求める不審なメッセージが届くとの連絡を受け、調査で不正アクセスを確認しています。宿泊者情報の一部が第三者に閲覧・取得された可能性を否定できず、件数や情報項目の詳細は未公表です。不審なメッセージとの関係も調査中としています。同社は原因への対策とアクセス制御・監視強化を実施し、停止機能を再開しました。予約者にはリンクを開かず、予約先などの公式窓口へ確認するよう案内しています。

東京メトロ|約5万9,000件のメールアドレスが閲覧・取得された可能性

東京メトロは9月27日、メトロポイントクラブ「メトポ」の会員向けサービスが不正アクセスを受け、メールアドレス約5万9,000件が閲覧または取得された可能性があると公表しました。9月20日のメール配信サービスの不具合を調べる中、25日に通常と異なる利用記録を発見したとしています。対象は、送信不能のため配信を停止していたメールアドレスです。当該サーバーには、それ以外の会員情報は含まれていないと説明しています。防御措置は実施済みですが、影響範囲や原因の詳細は調査中です。対象者への案内で別途手続きや外部サイトへの移動を求めることはないとして、不審なメールへの注意を呼びかけています。

ヤマト運輸|利用者情報が漏洩した可能性

ヤマト運輸は9月29日、「クロネコ代金後払いサービス」が第三者による不正アクセスを受けたことを公表しました。その後、10月2日の第2報で、情報の一部が漏洩した可能性があることを明らかにしています。漏洩した可能性があるのは、同サービスを利用した一部の顧客の氏名、住所、電話番号、メールアドレス、与信番号、請求金額、債権残高、商品明細のほか、一部の加盟店情報や担当社員の氏名です。クレジットカード情報やパスワード情報は含まれていません。対象範囲については引き続き調査中です。同社は9月28日に不正アクセスを確認し、外部からのアクセス制限などを実施したうえで、同日22時28分にサービスを停止しました。情報の漏洩が確認された利用者には個別に連絡するとしています。宅急便を含む他のサービスは通常どおり利用できます。

利用者が確認したいポイント

同じ「個人情報流出」という見出しでも、対象はメールアドレスだけの場合から、銀行口座、本人確認情報、購買履歴まで異なります。また、退会者や、過去の採用応募者が対象に含まれる事例もあります。利用中のサービスだけでなく、過去に登録・応募したサービスの公式発表や個別通知も確認してください。また、事故の通知を装った連絡への対応も大切です。手間いらずや東京メトロの案内では、不審なメッセージのリンクや外部サイトへの誘導に注意するよう呼びかけています。支払いや認証情報の入力を急がせる連絡を受けたときは、その本文から操作を進めず、公式サイトに掲載された窓口から確認してください。

企業が見直したい個人情報漏洩・不正アクセス対策

今回の事例では、外部からの不正アクセスだけでなく、脆弱性の悪用、システムの設定不備、委託先に残っていたデータ、ファイルの誤送付など、さまざまな要因で個人情報が影響を受けています。企業では、個別の対策だけでなく、システムの弱点を把握・改善し、異常を継続的に監視・検知し、インシデント発生時に適切に対応できる体制を整えておくことが重要です。

脆弱性を把握・改善する

Webサービスの技術的なリスクを確認するには、「Webアプリケーション脆弱性診断」があります。自動ツールとエンジニアによる手動診断を組み合わせ、認証やアクセス制御を含むWebアプリケーションの脆弱性を確認し、改善につなげます。

継続的に監視・検知する

脆弱性対策を行っても、サイバー攻撃を完全に防ぐことはできません。「G-MDR®」では、各種セキュリティ対策を統合的に監視・相関分析し、専門エンジニアが24時間365日体制で監視・運用します。脅威の検知から遮断・封じ込め、被害調査・対応支援まで、継続的なセキュリティ運用を支援します。

インシデントに備える

インシデント発生時に迅速に動くためには、平時から対応体制を整えておくことも重要です。「インシデント初動対応準備支援」では、既存の体制や文書を確認し、初動対応フローやガイドラインの策定を支援します。


ブロードバンドセキュリティ(BBSec)では、脆弱性の把握・改善から、継続的な監視・検知、インシデント発生への備えまで、企業のセキュリティ対策を支援しています。自社のシステムや運用体制に応じて必要な対策を検討したい場合は、お気軽にご相談ください。

【参考情報】

編集責任:木下

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

ニチレイが個人情報漏洩を確認 ―第7報で判明した被害と企業が備えるべきこと

Share
ニチレイが個人情報漏洩を確認アイキャッチ画像

株式会社ニチレイは2026年9月18日、7月に発生したシステム障害に関する第7報で、サイバー攻撃を受けたサーバーの一部から個人情報の漏えいを確認したと発表しました。配送先や取引先の役職員、従業員・退職者とその家族、求職者などが対象です。7月24日には入出庫・冷凍食品出荷業務が全拠点で通常稼働へ移行していましたが、その後も調査は続き、8月の「漏えいのおそれ」の公表を経て、9月に漏えいが確認されました。本記事では、公式発表をもとに新たに判明した事実を整理し、業務復旧と漏えい調査を並行して進めるために企業が備えておきたいポイントを解説します。

※本記事は2026年10月5日時点までで確認できる公表資料に基づき作成しています。

本件については、これまでの経緯もあわせて解説しています。あわせてぜひご覧ください。

漏えいが確認された対象と件数

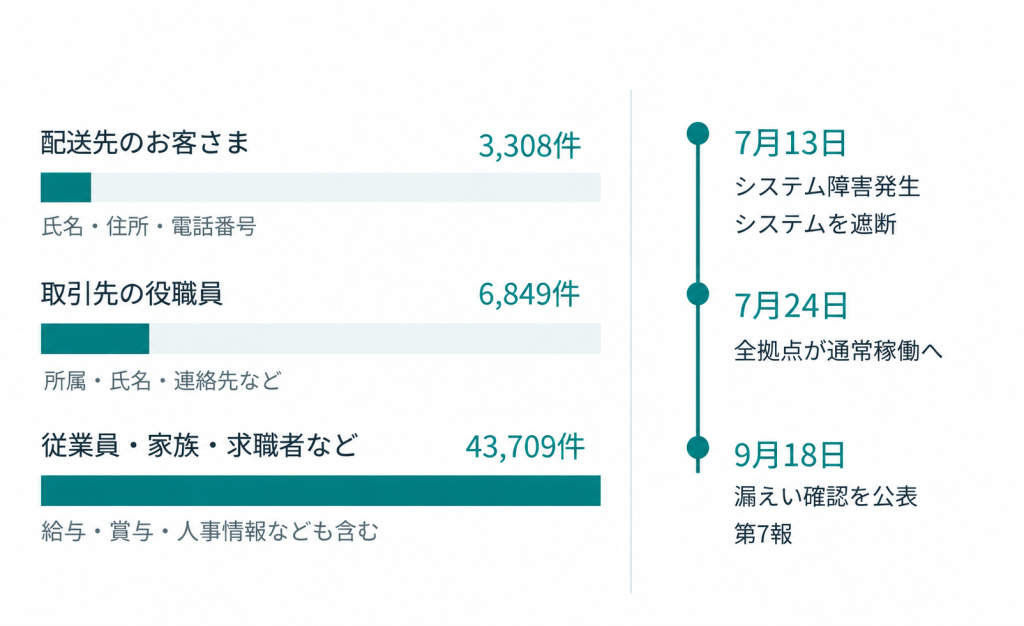
第7報で示されたのは3区分です。ニチレイグループ各社が受託した配送業務の配送先のお客さまは3,308件で、情報の項目は氏名、住所、電話番号です。取引先の役職員は6,849件で、会社名、所属、役職、氏名、住所、電話番号、メールアドレスが挙げられています。グループ従業員と2021年以降の退職者、その家族、求職者の区分は43,709件です。氏名や連絡先、生年月日、従業員番号などに加え、給与賞与情報、在留資格、所属・異動等の人事情報が含まれています。ただし、1件ごとに公表された全項目が含まれるわけではありません。クレジットカード情報は含まれないとしています。

第7報で公表された3区分の件数を単純に合計すると53,866件です。ただし、これは本記事で各区分を加算した値であり、ニチレイが「漏えいした人数」として公表した数字ではありません。影響を確認する際は、合計値だけでなく、対象区分と漏えいが確認された情報の項目を分けて見る必要があります。

7月の業務復旧から9月の漏えい確認まで

7月13日の第1報では、不正アクセスによるシステム障害と、ニチレイロジグループ各社の冷蔵倉庫の入出庫業務、ニチレイフーズの冷凍食品出荷業務への影響が公表されました。第7報によると、同社は発生当日にシステムを遮断し、緊急対策本部を設置しています。7月24日の第5報では、受発注制限を解除して全拠点を通常稼働へ移行したと発表しました。

その後、8月14日の第6報で一部従業員情報の漏えいのおそれを公表し、9月18日の第7報で漏えいの確認と対象区分・件数を明らかにしました。第7報には9月11日に個人情報保護委員会へ報告したことも記載されています。業務の復旧日を、そのまま調査や対象者対応の完了日と捉えないことが、公表内容を理解する上での要点です。

第7報の時点でも原因分析と影響範囲の調査は続いています。確認した同社の発表には、具体的な侵入経路や悪用された脆弱性、ランサムウェアの使用を特定する説明はありません。攻撃の名称や原因を補って解釈せず、公表済みの事実と調査中の事項を分けて捉える必要があります。

図:ニチレイの漏えい情報と復旧後の調査

出典:株式会社ニチレイ「当社グループでのシステム障害発生について(第5報)」(2026年7月24日)、「当社グループでのシステム障害発生について(第7報)」(2026年9月18日)をもとに作成
※件数を人数と同一視しません。各記録にすべての情報項目が含まれるわけではありません。

対象者への案内と二次被害への注意

ニチレイは対象者へ順次個別に連絡しており、連絡先が分からないなど個別通知が難しい場合は公表をもって案内に代えるとしています。また、第7報の公表時点では、不正利用等の二次被害は確認されていません。この説明は9月18日時点の確認状況として読む必要があります。同社は、ニチレイや公的機関、金融機関を装った不審なメール、SMS、電話への注意も呼びかけています。不審な連絡に記載されたURLへのアクセス、個人情報の提供、添付ファイルの開封を避け、関連する不審な事象は公表資料に記載された窓口へ相談するよう案内しています。対象者は個別の通知内容と公式発表を確認し、自分に関わる情報の範囲を把握することが大切です。

業務復旧と調査を並行できる体制

ここからは、公表事実と公的な手引きを踏まえた企業一般への提案です。IPAの「中小企業のためのセキュリティインシデント対応の手引き」は、被害拡大を防ぐ初動、関係者への報告・公表、証拠保全と復旧・再発防止を整理しています。事業を早く再開する準備と、被害を正確に把握して説明する準備を、同じ対応計画に組み込むことが重要です。

物流や出荷を支えるシステムでは、停止した場合にどの業務へ影響が及ぶかを平時に整理しておくと、遮断や復旧の判断を具体化できます。IT部門だけでなく、現場責任者と経営層が、優先して再開する業務、代替手段、再接続を判断する責任者を共有しておくことを勧めます。サイバー攻撃では被害範囲がすぐに分からない場合もあるため、安全性を確認する工程を復旧計画に含めることが欠かせません。

証拠・ログを残す

漏えい調査に備えて、端末やサーバー、ネットワーク機器の記録をどの担当者が保全し、専門家に何を渡すかも決めておきます。IPAは、不用意な操作で記録を消さないことや、必要に応じたフォレンジック調査を挙げています。復旧作業の担当者と調査担当者が作業内容を共有し、記録の確保を確認した上で修復を進める手順にしておけば、後から事実を確かめるための手掛かりを残せます。

説明体制では、業務の稼働状況、漏えいが確認された情報、調査中の事項、対象者への連絡状況を分けて管理する方法が考えられます。問い合わせ窓口と公表担当者が同じ更新情報を参照できるようにし、追加の事実が判明した場合の確認・承認手順まで準備しておくと、復旧後も必要な説明を続けやすくなります。これは、IPAが示す状況に応じた継続的な報告・公表を、自社の運用に落とし込むための提案です。

個人情報の保管場所・権限を把握する

今回公表された対象には、配送先や取引先だけでなく、従業員、退職者、家族、求職者が含まれます。この範囲を自社点検の手掛かりにすると、顧客データベース以外に人事・採用関連のファイルや共有領域も確認対象となります。どの部署が何の目的で保有し、どのシステムに保存しているかを整理することが、影響範囲を調べる際の基礎になります。

あわせて、業務上必要な担当者だけが情報へアクセスできるか、異動や退職に伴う権限変更が反映されているかを点検します。個人情報保護委員会の通則ガイドラインも、担当者と取り扱うデータベースの範囲を限定するアクセス制御、アクセス者の識別・認証、不正アクセス対策などを示しています。給与や人事に関する情報を扱う部門も含め、保存場所と利用権限を確認することが実務上の出発点です。

IT-BCPとフォレンジックを平時から準備する

ニチレイは第7報で、グループ全体のセキュリティと監視体制の強化に加え、事業継続計画の見直しを進めるとしています。自社でも、通常の障害復旧手順に、攻撃の封じ込め、証拠保全、情報漏えい調査を組み合わせて対応できるかを確認しておきたいところです。

サイバー攻撃を想定した復旧計画の具体化には、ブロードバンドセキュリティ(BBSec)の「ランサムウェアに対応したIT-BCP策定支援」を活用できます。同サービスはランサムウェアを含むサイバー攻撃を対象に、企業の状況やニーズに応じたIT-BCPの策定・見直しを支援します。現行計画の対象や復旧判断の手順を整理する際の相談先として、ご検討ください。

情報漏えいの疑いが生じた際には、業務復旧を進めながら、調査に必要な証拠を適切に保全し、被害状況を確認する必要があります。BBSecの「デジタルフォレンジック」では、事象の把握や証拠保全・データ収集、原因や影響範囲の調査をご支援します。平時から調査支援を依頼する手順まで整えることで、業務復旧と事実確認を進める体制を具体化できます。平時のご相談はSQAT.jpよりお問い合わせください。

【参考情報】

編集責任:木下

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

タイムズカーで約660万アカウントの情報漏洩 ―本人確認書類の保管とWebセキュリティを考える

Share
タイムズカーで約660万アカウントの情報漏洩アイキャッチ画像

2026年9月、タイムズカーのWebシステムが不正アクセスを受け、約660万アカウントの情報漏洩が確認されました。続報では、運転免許証画像などの本人確認書類が漏洩したアカウント数が約160万件と公表されています。本記事では、公式発表をもとに被害の範囲と利用者への案内を整理し、会員情報を扱う企業が見直したいデータ管理とWebセキュリティについて考えます。

※本記事は2026年10月5日時点までで確認できる公表資料に基づき作成しています。

2026年9月にタイムズカーで何が起きたのか

タイムズカーは9月25日9時07分に不正アクセスを検知し、同日の第1報で個人情報漏洩の可能性を発表しました。翌26日7時25分までに侵入経路と攻撃元からの通信を遮断し、遮断後にアクセスできないことを確認したとしています。その後、28日の第2報で第三者による情報取得を確認したと公表し、調査の進展に伴って発表内容を更新しました。公式発表では、具体的な侵入手法や悪用された脆弱性の詳細は示されていません。同社は外部専門機関による原因・影響範囲の調査を進め、再発防止策は続報で公表する方針です。また、サービス提供への影響は確認されず、通常どおり継続していると説明しています。サービスの稼働状況と個人情報への影響は、それぞれ確認する必要があります。

約660万件と約160万件、それぞれの対象範囲

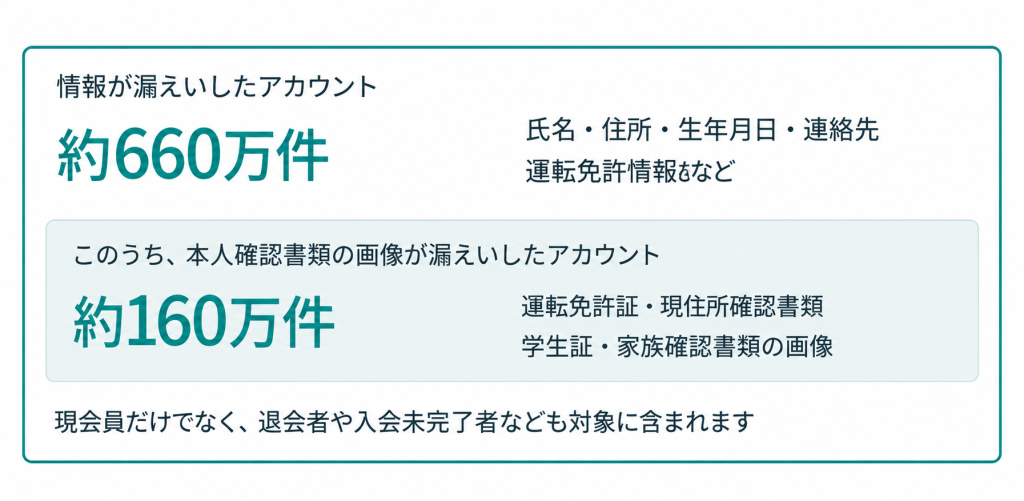
第2報の約660万件は、漏洩したアカウントの数です。対象にはタイムズカーの会員と退会者、入会手続きが完了していない申込者のほか、タイムズビジネスサービスの会員と退会者も含まれます。現在利用している会員だけの人数として受け取らないことが大切です。漏洩した情報の項目については、公式FAQでも詳細が示されています。氏名、住所、生年月日、電話番号、メールアドレスに加え、法人会員の所属部署名、運転免許情報、本人確認書類情報、パスワード、連携サービスIDが挙げられています。一方、クレジットカード情報は保有しておらず、今回の対象には含まれないと説明しています。

9月29日の第3報で示された約160万件は、運転免許証画像などの本人確認書類が漏洩したアカウント数です。書類には現住所確認書類、学生プランの学生証、家族プランの家族確認書類の画像も含まれます。約660万件と約160万件は数えている情報の範囲が異なるため、単純に足して被害規模を示すことはできません。同社はパスワードを復元できない形式で保存していたと説明し、パスワードそのものが第三者に認識できる状態で漏えいした事実は確認していないとしています。不特定多数への情報公開や、本件に起因する不正利用も公表時点では未確認です。これらは同社が示した調査状況として読み、今後の更新も確認する必要があります。

図:タイムズカーで確認された情報漏洩の範囲

タイムズカーで確認された情報漏洩の範囲
出典:タイムズモビリティ株式会社 第2報(2026年9月28日)・第3報(2026年9月29日)をもとに作成
※約160万件は約660万件に含まれます。いずれもアカウント数で、対象となる情報は利用者によって異なります。

利用者は個別通知と公式窓口を確認する

本人確認書類の漏えいが確認された会員への個別メールは9月29日から始まりました。第3報では、詳細について外部専門機関の調査結果を踏まえ、2週間程度を目途に改めて案内する方針を示しています。その後、10月1日にはFAQと退会者向けの問い合わせ案内が追加され、退会者への通知も同日から順次開始されたと説明されています。

同社は、会社を装ったメールやSMS、電話への警戒を求めています。心当たりのない連絡に含まれるリンクや添付ファイルを開かず、パスワード、認証コード、クレジットカード情報を入力しないことが基本です。通知の内容や対象かどうかに疑問がある場合は、公式発表から問い合わせ先を確認してください。同社がメール、SMS、電話でパスワードやカード情報を尋ねることはないと案内しています。

本人確認書類は保有目的とアクセス権限を一緒に見直す

ここからは本件の原因を推定するものではなく、今回の事例を踏まえて、個人情報を扱う企業が確認したい一般的な対策を整理します。本人確認のために受け取る画像についても、会員台帳と同様に、何を、どこで、何のために保有しているかを把握することが出発点になります。退会や申込中断を含む業務の各段階とデータの保管場所を対応させ、取扱責任者や閲覧できる担当者まで確認すると、見直す対象が具体的になります。

10月1日の公式FAQでは、タイムズカーは氏名・住所・生年月日を税法等に基づき7年間、運転免許情報と画像をなりすまし対策や問い合わせ対応のため7年間保管すると説明しています。保有データを点検する際は、このように項目ごとに保管の理由を確認する視点が必要です。退会情報があることだけで、個別企業の保管の適否や漏えい原因を判断することはできません。

一方、個人情報の保存期間について、個人情報保護委員会のFAQでは、個人情報保護法が一律の保存期間や廃棄時期を定めているわけではないと説明しています。そのうえで、利用する必要がなくなった個人データは遅滞なく消去するよう努める必要があるとしています。自社では、保存の根拠と業務上の必要性を確かめ、期限を決めるだけで終わらせず、削除の対象を抽出して処理できる運用になっているか確認したいところです。

保管が必要なデータには、業務に応じたアクセス制御が欠かせません。個人情報保護委員会の通則編ガイドラインも、担当者や取り扱うデータの範囲を限定すること、正当なアクセス権を持つ従業者を識別・認証することを求めています。本人確認担当、問い合わせ担当、システム管理担当で必要な権限を整理し、画像を閲覧・取得できる範囲が過大になっていないか点検することが、企業向けの具体的な確認例になります。

個人情報を扱うWeb機能を継続して点検する

保存ルールや社内権限の確認に加え、利用者からデータへ至る機能も検証する必要があります。会員登録、ログイン、登録情報の変更、書類のアップロードなど、個人情報を扱う処理を洗い出し、どの処理を点検済みか整理します。APIを利用している場合は、その通信や処理も対象に含めます。本件でAPIが悪用されたと確認されたわけではなく、ここで挙げるのは自社システムを点検する際の観点です。

たとえば、本人がログインできることと、その本人に許可された情報だけを閲覧できることは、確認すべき内容が異なります。ログイン時の認証、ログイン状態を維持するセッション、ユーザー権限、重要情報の取り扱いを関連づけて確認することで、画面の通常操作だけでは見えにくい問題の検証につながります。本人確認画像を扱う機能を追加・変更したときにも、その機能を含めて診断範囲を見直すことが考えられます。

点検は新規公開時だけで完了するものではありません。個人情報保護委員会のガイドラインは、システムの設計段階で安全性を確保し、継続して見直すことを対策の例に挙げています。自社の改修予定と診断計画を合わせ、見つかった課題の担当者と修正予定を決め、修正後の確認まで行う運用に結びつけることが重要です。

個人情報の管理とWebの安全性をあわせて見直す

ここまで挙げたWeb側の確認を自社だけで行うことが難しい場合は、外部の脆弱性診断を活用する方法もあります。ブロードバンドセキュリティ(BBSec)では、「Webアプリケーション脆弱性診断」を提供しています。同サービスは、自動診断と技術者による手動診断を組み合わせ、検出した問題の深刻度と推奨対策を報告するサービスです。Webアプリケーションに加え、APIもオプションとして診断できます。会員登録やログイン、登録情報の変更、書類のアップロードなど、個人情報を扱う機能を含め、どこまでを診断対象とするかについてサービスページから相談できます。

個人情報を扱う体制や運用から整理したい企業には、「自己問診型 個人情報に関わる情報セキュリティアセスメント」も用意されています。オンラインの自己問診をもとにコンサルタントが評価し、課題や優先順位、対策案を示すサービスです。データを保有する理由と扱い方を整理する作業を、Web機能の技術的な点検と併せて進めることで、自社で優先すべき改善を具体化できるでしょう。

【参考情報】


個人情報を扱うWebサイトのセキュリティや、情報管理の体制・運用に課題を感じている場合は、現在の対策状況に応じた確認方法をご案内します。まずはお気軽にご相談ください。

編集責任:木下

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

佐川急便「お荷物問い合わせサービス」に不正アクセス、個人情報流出の可能性

Share
佐川急便「お荷物問い合わせサービス」に不正アクセス、個人情報流出の可能性アイキャッチ画像

佐川急便は2026年9月30日、Webサイトの「お荷物問い合わせサービス」で第三者による不正アクセスを確認したと発表しました。10月1日の第2報では個人情報が外部に流出した可能性を公表し、同日の第3報で専用コールセンターの開設を案内しています。対象には荷物の送り主と届け先、運賃契約者、スマートクラブ登録者の情報が含まれる可能性があり、件数や影響範囲、原因の調査が続いています。本記事では、公表された事実と、企業が同様の事態に備えて確認しておきたい対応を整理します。

※本記事は2026年10月4日時点までで確認できる公表資料に基づき作成しています。

不正アクセス確認から個人情報流出の可能性公表まで

第1報によると、不正アクセスを確認した日は9月30日です。佐川急便は確認後に同サービスへのアクセスを一部制限し、荷物の問い合わせが利用しづらくなる場合があると案内しました。翌10月1日の第2報では、調査によって個人情報の外部流出の可能性が判明したと説明し、被害拡大を防ぐために一部のWebサービスを停止していることを公表しています。

その後の公表でも、影響範囲と原因は引き続き調査中とされています。確認できた公表内容からは、侵入に使われた具体的な手法や脆弱性、対象人数を確定できません。「不正アクセスを確認したこと」と「個人情報が流出した可能性」を分けて捉える必要があります。公表されていない攻撃経路を推測し、自社の対策を特定の製品や手法だけに絞ることも避ける必要があります。

流出した可能性がある情報と「約100日間」の意味

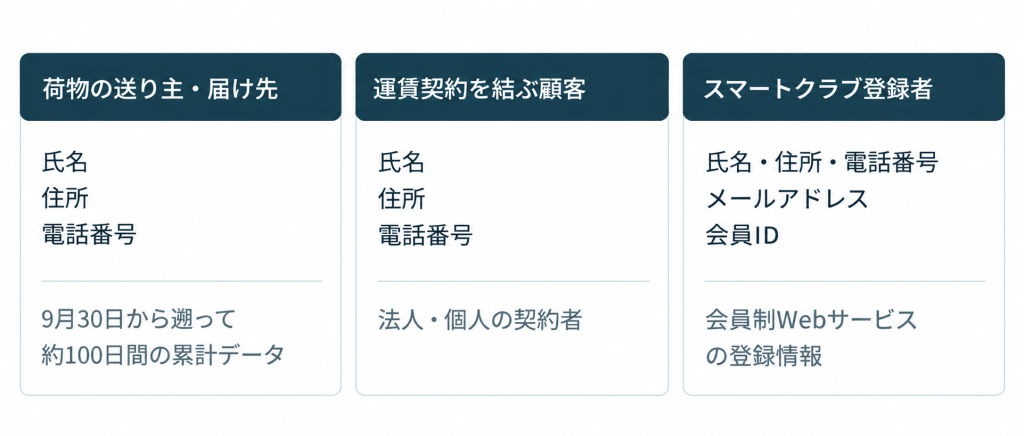
第2報では、対象となる可能性がある人と情報を三つに分けています。荷物の送り主と届け先については、氏名、住所、電話番号が対象とされ、法人の場合は法人名と担当者名が含まれます。この区分について、9月30日からさかのぼる約100日間の累計データと説明されています。運賃契約を結んでいる法人・個人についても、氏名または法人名と担当者名、住所、電話番号が挙げられています。スマートクラブ登録者については、氏名、住所、電話番号に加え、メールアドレスと会員IDが対象とされています。一方、クレジットカード情報とパスワードは含まれないとしています。対象件数と範囲は調査中です。

ここでいう「約100日間」は、荷物の送り主・届け先に関する対象データの説明です。不正アクセスが約100日間継続していたという意味ではありません。 また、運賃契約者やスマートクラブ登録者にも一律に適用される期間とは示されていません。対象には荷物の届け先も含まれる可能性があるため、自ら発送や会員登録をしていない場合でも、届け先として情報が登録されている可能性があります。個々の対象については、今後の佐川急便の公式案内を確認する必要があります。

図:佐川急便が公表した流出可能性の対象

出典:佐川急便「「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第2報)2026年10月1日」(https://www2.sagawa-exp.co.jp/information/detail/420/)を基に弊社作成。
いずれも流出した可能性がある情報であり、流出の確定や対象人数を示すものではありません。「約100日間」の記載は、送り主・届け先の区分に付されたものです。

Webサービスの停止と集荷・配達の状況を区別する

第2報の停止対象には、インターネット貨物お荷物問い合わせとそのAPI、飛脚宅配便受付、飛脚往復便受付と同ゴルフ受付、商品回収返金サービス、配達予定時・不在発生後の受取先変更、回収くんが挙げられています。一方、荷物の集荷・配達は通常どおり行っていると説明しています。Webで追跡や手続きができないことと、配送そのものが停止していることは分けて捉える必要があります。

第3報では、個人情報流出の可能性に関する専用コールセンターの開設も案内されています。受付時間など最新の問い合わせ方法については、佐川急便の公式案内を確認してください。集荷や配達状況など荷物に関する問い合わせについては、最寄りの営業所へ連絡するよう案内されています。

佐川急便は、同社を装う不審な連絡への注意も呼びかけています。不審な連絡に記載されたURLへのアクセスや、個人情報の入力・提供をしないよう注意が必要です。利用者向けに案内する企業も、佐川急便からの注意喚起と公式窓口を共有し、追加情報の確認先をそろえておくとよいでしょう。

配送を委託する企業は顧客情報の受け渡しを確認する

今回の公表を受け、配送を利用する企業が自社の備えとして確認したいのは、どの業務で、誰の情報を、どの相手に渡しているかです。例えばEC事業では、購入者と届け先が異なる場合があります。発送担当者の情報だけを確認しても、顧客への説明に必要な範囲を把握できるとは限りません。ここからは佐川急便の調査結果とは切り分け、配送データを扱う企業が平時から確認しておきたい一般的な備えについて整理します。

配送会社に渡している情報を整理する

まず、自社の受注記録や出荷記録と、配送会社に渡す情報の項目を対応づけます。注文番号、発送日、送り状番号などを使って、対象期間の出荷と届け先を社内で確認できる状態を整えておきます。これは流出を確定する作業ではなく、配送会社から追加情報が示されたときに、自社との関係を確認するための準備です。整理した資料にも個人情報が含まれるため、閲覧できる担当者と共有先を定めて扱いましょう。

関係部門で確認状況を共有する

配送会社や業務委託先との連絡では、対象期間、情報項目、確認済みの内容、調査中の内容を記録します。社内でも物流、情報システム、顧客対応などの関係部門で情報を共有し、顧客への説明や公表を誰が判断・承認するかを決めておくことが重要です。調査中の事項を断定せず、情報の更新日時と確認中の事項を明確にすることで、社内外への説明の食い違いを抑えられます。

影響範囲を調べられるログと初動の役割分担を備える

自社でWebサービスや配送連携システムを運用している場合は、異常を検知した後に何を調べられるかも確認しておきたい点です。JPCERT/CCは、複数のサーバーや機器のログを適切に採取・分析することで、侵入や攻撃の影響範囲を捉えられる可能性があると説明しています。一方、必要なログが取得されていない、または十分な期間保存されていないため、全容を解明できなかった例についても触れています。

そのため、ログを保存するだけでなく、どのシステムの、どの操作を確認するために記録するのかを決めておくことが重要です。アクセス時刻や利用アカウント、データの参照・出力に関する記録を実際に取得できるか確認します。保存期間や上書きされる条件、ログを取り出す担当者も整理しておけば、調査を始める際の迷いを減らせます。記録に痕跡が見つからない場合には、そもそもその操作を記録できる設定だったかを確かめることも必要です。

こうした技術面の準備と併せて、異常の受付、深刻度の判断、サービスの停止や制限を決める責任者、委託先への連絡担当を定めておきます。調査に必要な記録の保全と、顧客対応に必要な事実の整理を並行して進められる体制が望まれます。今回の事案で公表されている原因や対応の評価とは切り分け、自社で同様の連絡を受けた場合に必要な情報と判断を点検しておくことが、具体的な備えにつながります。


インシデントに備えてログと初動対応を見直す

ログの取得範囲や分析方法を整理したい場合は、BBSecの「セキュリティログ分析/活用支援」が選択肢になります。既存ログの分析、取得環境の整備に向けた助言、統合ログ管理・分析環境の構築から運用までを支援するサービスです。自社の記録で何を確認でき、どこに不足があるかを検討する際に活用できます。また、「インシデント初動対応準備支援」では、企業の現状に合わせ、初動対応フローやガイドラインの作成を支援します。調査の根拠となるログと、関係部門が動くための手順を平時から整えておきたい企業は、ブロードバンドセキュリティ(BBSec)にご相談ください。

【参考情報】

編集責任:木下

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る