佐川急便は2026年9月30日、Webサイトの「お荷物問い合わせサービス」で第三者による不正アクセスを確認したと発表しました。10月1日の第2報では個人情報が外部に流出した可能性を公表し、同日の第3報で専用コールセンターの開設を案内しています。対象には荷物の送り主と届け先、運賃契約者、スマートクラブ登録者の情報が含まれる可能性があり、件数や影響範囲、原因の調査が続いています。本記事では、公表された事実と、企業が同様の事態に備えて確認しておきたい対応を整理します。
※本記事は2026年10月4日時点までで確認できる公表資料に基づき作成しています。
contents
不正アクセス確認から個人情報流出の可能性公表まで
第1報によると、不正アクセスを確認した日は9月30日です。佐川急便は確認後に同サービスへのアクセスを一部制限し、荷物の問い合わせが利用しづらくなる場合があると案内しました。翌10月1日の第2報では、調査によって個人情報の外部流出の可能性が判明したと説明し、被害拡大を防ぐために一部のWebサービスを停止していることを公表しています。
その後の公表でも、影響範囲と原因は引き続き調査中とされています。確認できた公表内容からは、侵入に使われた具体的な手法や脆弱性、対象人数を確定できません。「不正アクセスを確認したこと」と「個人情報が流出した可能性」を分けて捉える必要があります。公表されていない攻撃経路を推測し、自社の対策を特定の製品や手法だけに絞ることも避ける必要があります。
流出した可能性がある情報と「約100日間」の意味
第2報では、対象となる可能性がある人と情報を三つに分けています。荷物の送り主と届け先については、氏名、住所、電話番号が対象とされ、法人の場合は法人名と担当者名が含まれます。この区分について、9月30日からさかのぼる約100日間の累計データと説明されています。運賃契約を結んでいる法人・個人についても、氏名または法人名と担当者名、住所、電話番号が挙げられています。スマートクラブ登録者については、氏名、住所、電話番号に加え、メールアドレスと会員IDが対象とされています。一方、クレジットカード情報とパスワードは含まれないとしています。対象件数と範囲は調査中です。
ここでいう「約100日間」は、荷物の送り主・届け先に関する対象データの説明です。不正アクセスが約100日間継続していたという意味ではありません。 また、運賃契約者やスマートクラブ登録者にも一律に適用される期間とは示されていません。対象には荷物の届け先も含まれる可能性があるため、自ら発送や会員登録をしていない場合でも、届け先として情報が登録されている可能性があります。個々の対象については、今後の佐川急便の公式案内を確認する必要があります。
図:佐川急便が公表した流出可能性の対象
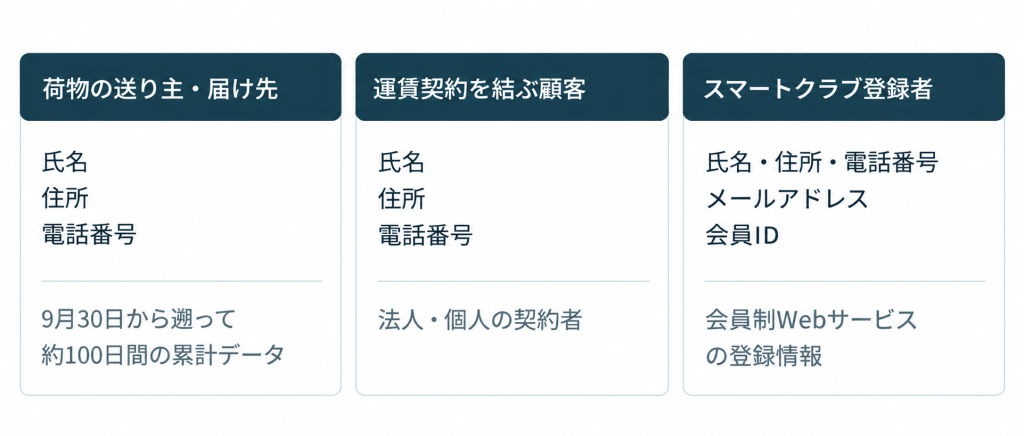
いずれも流出した可能性がある情報であり、流出の確定や対象人数を示すものではありません。「約100日間」の記載は、送り主・届け先の区分に付されたものです。
Webサービスの停止と集荷・配達の状況を区別する
第2報の停止対象には、インターネット貨物お荷物問い合わせとそのAPI、飛脚宅配便受付、飛脚往復便受付と同ゴルフ受付、商品回収返金サービス、配達予定時・不在発生後の受取先変更、回収くんが挙げられています。一方、荷物の集荷・配達は通常どおり行っていると説明しています。Webで追跡や手続きができないことと、配送そのものが停止していることは分けて捉える必要があります。
第3報では、個人情報流出の可能性に関する専用コールセンターの開設も案内されています。受付時間など最新の問い合わせ方法については、佐川急便の公式案内を確認してください。集荷や配達状況など荷物に関する問い合わせについては、最寄りの営業所へ連絡するよう案内されています。
佐川急便は、同社を装う不審な連絡への注意も呼びかけています。不審な連絡に記載されたURLへのアクセスや、個人情報の入力・提供をしないよう注意が必要です。利用者向けに案内する企業も、佐川急便からの注意喚起と公式窓口を共有し、追加情報の確認先をそろえておくとよいでしょう。
配送を委託する企業は顧客情報の受け渡しを確認する
今回の公表を受け、配送を利用する企業が自社の備えとして確認したいのは、どの業務で、誰の情報を、どの相手に渡しているかです。例えばEC事業では、購入者と届け先が異なる場合があります。発送担当者の情報だけを確認しても、顧客への説明に必要な範囲を把握できるとは限りません。ここからは佐川急便の調査結果とは切り分け、配送データを扱う企業が平時から確認しておきたい一般的な備えについて整理します。
配送会社に渡している情報を整理する
まず、自社の受注記録や出荷記録と、配送会社に渡す情報の項目を対応づけます。注文番号、発送日、送り状番号などを使って、対象期間の出荷と届け先を社内で確認できる状態を整えておきます。これは流出を確定する作業ではなく、配送会社から追加情報が示されたときに、自社との関係を確認するための準備です。整理した資料にも個人情報が含まれるため、閲覧できる担当者と共有先を定めて扱いましょう。
関係部門で確認状況を共有する
配送会社や業務委託先との連絡では、対象期間、情報項目、確認済みの内容、調査中の内容を記録します。社内でも物流、情報システム、顧客対応などの関係部門で情報を共有し、顧客への説明や公表を誰が判断・承認するかを決めておくことが重要です。調査中の事項を断定せず、情報の更新日時と確認中の事項を明確にすることで、社内外への説明の食い違いを抑えられます。
影響範囲を調べられるログと初動の役割分担を備える
自社でWebサービスや配送連携システムを運用している場合は、異常を検知した後に何を調べられるかも確認しておきたい点です。JPCERT/CCは、複数のサーバーや機器のログを適切に採取・分析することで、侵入や攻撃の影響範囲を捉えられる可能性があると説明しています。一方、必要なログが取得されていない、または十分な期間保存されていないため、全容を解明できなかった例についても触れています。
そのため、ログを保存するだけでなく、どのシステムの、どの操作を確認するために記録するのかを決めておくことが重要です。アクセス時刻や利用アカウント、データの参照・出力に関する記録を実際に取得できるか確認します。保存期間や上書きされる条件、ログを取り出す担当者も整理しておけば、調査を始める際の迷いを減らせます。記録に痕跡が見つからない場合には、そもそもその操作を記録できる設定だったかを確かめることも必要です。
こうした技術面の準備と併せて、異常の受付、深刻度の判断、サービスの停止や制限を決める責任者、委託先への連絡担当を定めておきます。調査に必要な記録の保全と、顧客対応に必要な事実の整理を並行して進められる体制が望まれます。今回の事案で公表されている原因や対応の評価とは切り分け、自社で同様の連絡を受けた場合に必要な情報と判断を点検しておくことが、具体的な備えにつながります。
インシデントに備えてログと初動対応を見直す
ログの取得範囲や分析方法を整理したい場合は、BBSecの「セキュリティログ分析/活用支援」が選択肢になります。既存ログの分析、取得環境の整備に向けた助言、統合ログ管理・分析環境の構築から運用までを支援するサービスです。自社の記録で何を確認でき、どこに不足があるかを検討する際に活用できます。また、「インシデント初動対応準備支援」では、企業の現状に合わせ、初動対応フローやガイドラインの作成を支援します。調査の根拠となるログと、関係部門が動くための手順を平時から整えておきたい企業は、ブロードバンドセキュリティ(BBSec)にご相談ください。
【参考情報】
- 佐川急便「「お荷物問い合わせサービス」への不正アクセスの発生について(第1報)」(https://www2.sagawa-exp.co.jp/information/detail/419/)
- 佐川急便「「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第2報)2026年10月1日」(https://www2.sagawa-exp.co.jp/information/detail/420/)
- 佐川急便「「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第3報)2026年10月1日」(https://www2.sagawa-exp.co.jp/information/detail/421/)
- 佐川急便「よくあるご質問(FAQ)|『お荷物問い合わせサービス』への不正アクセスについて」(https://www2.sagawa-exp.co.jp/information/detail/425/)
- JPCERT/CC「高度サイバー攻撃への対処におけるログの活用と分析方法」(https://www.jpcert.or.jp/research/apt-loganalysis.html)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら