デジタル庁GSSに不正アクセス ―約24.6万件の情報漏洩の可能性と企業の対策

Share
デジタル庁GSSに不正アクセス ―約24.6万件の情報漏洩の可能性と企業の対策アイキャッチ画像

デジタル庁は2026年9月11日、ガバメントソリューションサービス(GSS)への不正アクセスにより、職員や業務関係者の個人情報約24.6万件が漏洩した可能性があると公表しました*1。今回の事案では、VPN機器の既知の脆弱性が悪用され、保守運用担当者のアカウントを利用した大量のファイルアクセスが検知されています。本記事では、公表情報をもとに事案の経緯と影響を整理するとともに、企業が脆弱性管理やセキュリティログ監視で見直したいポイントについて解説します。

GSS不正アクセスの検知から公表までの経緯

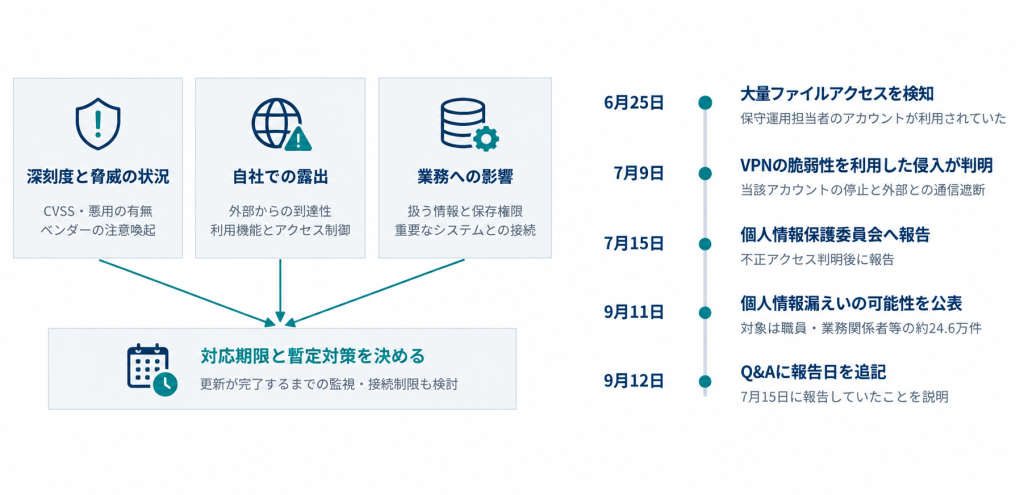
GSSは、デジタル庁が運用し、各府省庁などが業務に利用するサービスです。今回の調査は、6月25日に保守運用担当者のアカウントによるサーバー上の大量ファイルアクセスを検知したことから始まりました。VPN機器の脆弱性を使って第三者が侵入していたと判明したのは7月9日です。同日、当該アカウントを停止し、侵害された機器と外部との通信を遮断したと説明されています。6月25日は検知日であり、侵入開始日を示すものではありません。7月15日に個人情報保護委員会へ報告し、対象者や情報の内容の調査を進めたうえで9月11日に公表しました。

公式Q&Aによると、影響範囲や侵入経路、漏えいした可能性のある情報の特定に時間を要したとしています。公表時点では、修正プログラムの適用や関係アカウントの認証情報変更、通信遮断などの措置を実施済みで、その後、新たな不正アクセスや不審な通信は確認されておらず、政府業務への支障も生じていないと説明しています。*2。

図1:GSS不正アクセスの検知から公表まで

出典:デジタル庁「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」(https://www.digital.go.jp/news/2026-0911-01)および「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」に関するQ&A」(https://www.digital.go.jp/press/5fc99139-a4e2-4b7b-8b0c-d475e926143f)を基に作成

約24.6万件の個人情報が漏洩した可能性

約24.6万件の内訳は、GSS利用機関の職員や業務に携わった公務員等の情報が約18.9万件、業務に携わった事業者や個人の情報が約5.7万件です。漏洩した可能性のある個人情報には、氏名、メールアドレス、電話番号、住所などが含まれます。属性別では、氏名が約23.6万件、メールアドレスが約23.1万件、電話番号が約9.4万件、住所が約0.1万件とされています。これらの属性には重複があるため、単純に合計することはできません。

デジタル庁は、一般の国民の個人情報や、マイナンバー、金融機関口座情報、年金番号は含まれないと説明しています。ただし、公務員以外でも、関係省庁の業務に携わった企業の従業員や個人事業主などは対象に含まれます。また、約24.6万件すべてについて、外部への持ち出しが確認されたわけではありません。不正アクセスの痕跡があり、漏えいの可能性を否定できない情報も対象にした数字です。9月14日時点で確認した公表資料では、関連する二次被害は確認されていません。

深刻度「中」でも悪用

今回の脆弱性は、攻撃が確認される前に公表されていた既知の問題でした。デジタル庁は、当初の深刻度評価に応じた一般的対応より早く対処を進めたものの、修正プログラムの適用前に悪用されたと説明しています。この情報だけで、脆弱性を把握していなかった、あるいは放置していたとは判断できません。VPN製品名やCVE番号なども公表されていません。企業で見直したいのは、脆弱性の深刻度と、自社での対応優先度をつなぐ判断です。

CVSSを管理するFIRSTは、CVSSの基本評価値は脆弱性そのものの深刻度を表し、単独でリスク評価に使うべきではないと説明しています*3。利用環境や脅威の状況を加えて評価する考え方が、公式ガイドに示されています。

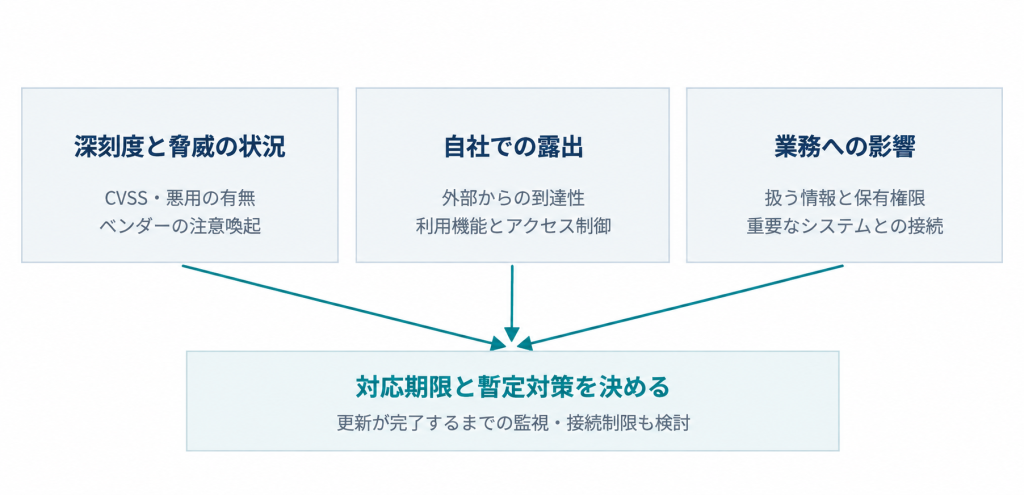
これを自社の運用に落とし込むなら、スコアの横に「どこから接続できる機器か」「侵害された場合に何へアクセスできるか」「業務や情報にどのような影響があるか」を記録する方法が考えられます。同じ深刻度でも、外部から接続できるVPNと、接続元を限定した機器では、確認すべき条件が異なります。これは今回のGSSの詳細構成を推定する話ではなく、自社で優先順位を判断するための実務上の整理です。パッチ適用に調整が必要な場合は、ベンダーが示す回避策や接続制限の適用可否も併せて検討します。その際、「次回メンテナンスで更新する」という予定だけで終わらせず、更新までに残るリスクと担当者、再判断の条件を記録しておくと、悪用情報が追加された際の見直しにつなげやすくなります。

図2:脆弱性対応の優先順位を考える視点

出典:FIRST「CVSS v4.0 User Guide」、デジタル庁「本事案に関するQ&A」をもとに弊社作成
※GSSの実際の運用・判断手順を示すものではありません。

保守アカウントを信頼しきらず、操作の実態を確かめる

もう一つの論点が、保守運用担当者のアカウントを通じたアクセスです。今回の公表資料では、アカウントをどのように悪用できる状態にしたのか、認証情報をどう取得したのかまでは明らかにされていません。パスワードの使い回しや多要素認証の未導入が原因だった、と断定することはできません。

企業側で検討したいのは、認証の成否に加え、アクセス後の行動を確認できる状態です。例えば、保守作業の予定と実際のアクセス時刻を照合し、対象サーバー、操作内容、ファイルへのアクセス量が作業目的と整合するかを確認する、といった運用が考えられます。大量アクセス自体には正当な作業もあるため、件数だけで不正と決めつけず、普段の利用や作業申請と照らし合わせることが大切です。その判断を支えるのが、VPNの接続記録、認証ログ、サーバーの監査ログなどです。NISTのログ管理ガイドでは、ログ管理の基盤整備や、組織全体で継続的にログを管理するプロセスの構築について示しています*4。

企業では、必要なログを取得・保存するだけでなく、複数のログを時系列で確認できる状態を整え、異常を検知した際の対応や役割分担まで含めて運用を設計することが重要です。

ゼロトラストも、日々の脆弱性管理と監視が土台になる

GSSはゼロトラストアーキテクチャを採用していたと説明されています。ただし、具体的な構成や対策は非公表です。今回の事案だけから、ゼロトラスト全体の有効性や、特定の対策が機能しなかった理由を評価することはできません。NISTはゼロトラストを、ネットワーク上の場所や資産の所有者だけで、利用者や機器を暗黙に信頼しない考え方として整理しています*5。

企業が確認すべきなのは、自社でどのアクセスを検証し、どこまでを許可し、どの記録から異常を判断できるかです。VPNの更新、アクセス権限の確認、ログ分析を、導入した製品や構成に合わせて継続する必要があります。

BBSecのログ分析・活用支援で、確認できる範囲を広げる

「ログは保存しているが、保守アカウントの不正利用をどう見つけるか決まっていない」。そうした課題には、取得対象と分析目的の整理から取り組む方法があります。BBSecの「セキュリティログ分析/活用支援」は、蓄積したログの分析から、ログ取得環境の整備に向けたコンサルティング、Splunkを用いた統合ログ管理・分析環境の構築、運用までを支援するサービスです。現状の管理ポリシー、取得状況、体制、運用プロセスを確認し、改善プランを検討しましょう。自社のVPNや認証基盤、サーバーについて、取得するログと検知したい事象を具体化すれば、追加すべき記録や運用上の課題を検討できます。既存ログの活用や分析環境の見直しを進めたい企業は、BBSecにご相談ください。

【参考情報】

編集責任:木下


セキュリティ対策についてお困りの方へ

自社のセキュリティ対策についてお悩みの場合は、ブロードバンドセキュリティ(BBSec)までお気軽にご相談ください。

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る

クラウドセキュリティの事故・インシデント事例から学ぶ主なリスク

Share

クラウドサービスの利用は利便性などのメリットがある一方で、セキュリティリスクも伴います。サイバー攻撃の被害に遭った場合、データの漏洩やサービス停止に追い込まれてしまうなどのリスクがあります。実際、国内外でもクラウドサービス(SaaS)のセキュリティ設定ミスなどを原因としたセキュリティインシデントが発生しており、その影響は深刻です。本記事では、クラウドサービスの利用時におけるセキュリティリスク、具体的なインシデント事例、サプライチェーンでのセキュリティについて解説します。

クラウドサービス利用時のセキュリティリスク

クラウドサービスの利用が拡大する一方で、組織を脅かす要因(脅威)や様々なリスクが存在します。

【要因(脅威)】

  • 不正アクセス:クラウド上のデータやシステムに対する未承認のアクセスは、企業情報の漏洩や改竄につながる可能性があります。
  • サイバー攻撃:DDoS攻撃やマルウェアの拡散は、サービスの停止やデータの破壊を引き起こすことがあります。
  • 内部不正:従業員や内部関係者が意図的に不正行為を行うケースがあり、これは情報の盗難や破壊に直結します。
  • 設定/管理の不備:アクセス権限の設定ミスやセキュリティパッチの適用漏れは、攻撃者にとって格好の侵入経路となります。

【リスク】

  • 情報漏洩:クラウド上に保存されたデータが外部に流出することです。不正アクセスやサイバー攻撃、内部不正によって機密情報が漏洩すると、企業の信用が大きく損なわれ、顧客や取引先との信頼関係が崩壊する危険性があります。
  • 情報改ざん(消失・破壊):クラウド上のデータが不正に改ざんされたり、消失・破壊されたりすることです。サイバー攻撃や内部不正が原因でデータの整合性が失われると、業務運営に重大な支障をきたし、最悪の場合、ビジネスの継続が困難になることもあります。
  • システム停止:クラウドサービス自体が停止するリスクです。DDoS攻撃や設定/管理の不備によってシステムがダウンすると、サービス提供が一時的に停止し、顧客対応や取引が滞ることになります。これにより、企業の収益に直接的な影響を与え、長期的なビジネス成長にも悪影響を及ぼす可能性があります。

クラウドサービスのセキュリティインシデントの例

近年、クラウドサービスのセキュリティに関する設定が十分でなかったために、意図せず、クラウドサービスで管理している機密情報を無認証状態で外部に公開してしまい、機密情報を漏洩させてしまった事例が相次いで報告されています。以下に、国内で実際に発生したインシデントを例に挙げ、その原因、被害状況などを紹介します。

日本国内のクラウドセキュリティインシデントの報告事例(2023年)

報告年月業種原因概要
2023年12月総合IT企業設定ミス利用するクラウドサービス上で93万5千人以上の個人情報を含むファイルが公開設定となっており、閲覧可能な状態だった*6
2023年6月地方公共団体設定ミス利用するクラウドによるアンケートフォームの設定ミスにより、申込者の個人情報が漏洩していた。*2
2023年5月自動車メーカー設定ミス関連会社が運用するクラウド環境に設定ミスがあり、管理委託する顧客約215万人分に係る情報が、外部より閲覧可能な状態だった。*3
2023年4月空調
設備メーカー
不正アクセス利用するクラウド型名刺管理サービスで従業員になりすました不正アクセスが確認され、約2万件の名刺情報が第三者に閲覧された可能性*4

2023年5月に公表された国内自動車メーカーの事例について判明した内容は以下のとおりです。顧客に関する情報が、長いものでは約10年もの間、外部から閲覧可能な状態となっていました。

公表日外部から閲覧された
可能性のある情報
対象閲覧可能になっていた期間
5月12日車載端末ID、車台番号、車両の位置情報、時刻2012年1月2日~2023年4月17日の間、該当サービスを契約していた約215万人2013年11月6日~2023年4月17日
5月12日法人向けサービスで収集されたドライブレコーダー映像(非公開)2016年11月14日~2023年4月4日
5月31日車載端末ID、更新用地図データ、更新用地図データ作成年月該当サービスに契約した顧客、および該当サービス契約者のうち、2015年2月9日~2022年3月31日の間に、特定の操作を行った顧客2015年2月9日~2023年5月12日
5月31日住所、氏名、電話番号、メールアドレス等日本を除くアジア・オセアニア2016年10月~2023年5月

本件に対しては個人情報保護委員会からの指導が入り、2023年7月には同社より以下に示した再発防止策が明示されています。サプライチェーンである委託先関連会社とも共有され、管理監督すると公表されました。自社のみならず、委託先についてもクラウド設定にセキュリティ上の不備がないか注意する必要があります。

  • 技術的安全管理措置の強化
  • 人的安全管理措置の徹底
  • 機動的な委託先管理のための見直し

また、2023年12月7日、スマホアプリなどを提供している国内総合IT企業が、Googleドライブで管理していた一部ファイルが外部から閲覧可能な状態だったと公表しました。ファイルへのリンクを知っていれば、誰でもインターネット上でアクセス可能な状態だったといいます。インシデントの原因は、Googleドライブの閲覧範囲の公開設定を「このリンクを知っているインターネット上の全員が閲覧できます」にしていたことで、設定がされてから6年以上もの間、閲覧可能な状態となっていました。

クラウドサービスの設定ミスでセキュリティインシデントが多発している原因の一つとして考えられるのが、クラウドサービスを利用している企業や組織が対応すべき情報セキュリティ対策が曖昧になっていることです。クラウドサービス事業者とクラウドサービスユーザはお互いにクラウドサービスに対する責任を共有する「責任共有モデル」を多くの場合採用しています。しかし、実際にはクラウドサービス利用者側でのセキュリティの当事者意識が低いというケースが散見され、そのために設定ミスによるインシデントが多発していると考えられます。

サプライチェーンにおけるクラウドサービスのセキュリティ

クラウド上でソフトウェアを提供するサービス「SaaS」の利用が拡大するにともない、セキュリティに関するインシデントが多く報告されています。IPA(情報処理推進機構)が2023年7月に公開した「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」によると、セキュリティインシデントの主な原因として、クラウドサービス事業者のセキュリティ対策の不足や、利用者側のセキュリティ意識の欠如が挙げられています。また、サプライチェーン全体のセキュリティ管理の不備も大きな課題となっています。特に、クラウドサービスの利用状況の可視性が低く、インシデント発生時の対応が遅れることが、被害を拡大させる要因となっています。

さらに、同調査では、セキュリティ対策の強化が急務であるとする回答が多く寄せられました。具体的な対策としては、クラウドサービス提供者との連携強化、セキュリティ教育の徹底、サプライチェーン全体のセキュリティ監査の実施などが求められています。特に、サプライチェーン全体でのセキュリティ基準の統一と、インシデントが発生した際、迅速に対応ができる体制の構築が重要であると強調されています。

今回のアンケート調査の結果は、サプライチェーン全体でのセキュリティ意識の向上と、具体的な対策の実行が不可欠であることを示しています。

まとめ

クラウドサービスの利用が拡大する一方で、様々なセキュリティリスクが存在します。主な脅威としては、不正アクセス、サイバー攻撃、内部不正、設定や管理の不備が挙げられます。これらの脅威により、情報漏洩、情報改竄、システム停止といったリスクが生じる可能性があります。

クラウドサービスのセキュリティインシデントの例として、日本国内での具体的な事例が報告されています。例えば、総合IT企業では設定ミスにより93万5千人以上の個人情報が閲覧可能となっていたり、地方公共団体や自動車メーカーでは設定ミスにより申込者や顧客の個人情報が漏洩したりする事態が発生しています。

クラウドサービスのセキュリティインシデントの主な原因としては、クラウドサービス事業者のセキュリティ対策の不足や、利用者側のセキュリティ意識の欠如が指摘されています。セキュリティ対策の強化が急務であり、クラウドサービス提供者との連携強化、セキュリティ教育の徹底、サプライチェーン全体のセキュリティ監査の実施などが求められています。特に、サプライチェーン全体でのセキュリティ基準の統一と、インシデントが発生した際には、迅速な対応ができる体制の構築が重要です。

クラウド環境のセキュリティに不安はありませんか?

クラウド環境では、設定不備や権限管理の不備がセキュリティリスクにつながることがあります。BBSecでは、クラウド環境の設定状況を確認し、セキュリティ上のリスクを可視化する「クラウドセキュリティ設定診断」を提供しています。

公開日:2024年7月17日
更新日:2026年9月9日

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

イエローハットに不正アクセス、最大約180万人分の個人情報漏えいの可能性―企業が学ぶべき対策とは

Share
イエローハットに不正アクセス、最大約180万人の個人情報漏えいの可能性アイキャッチ画像

2026年8月、カー用品大手のイエローハットが運営する「イエローハットWEB作業予約システム」が不正アクセスを受け、最大約180万人分の個人情報が漏えいした可能性があることが公表されました。本記事では、イエローハットの公式発表をもとに事案の概要を整理するとともに、企業が同様の被害に備えるために見直しておきたいセキュリティ対策について解説します。

※本記事は2026年9月4日時点で確認できる公表資料に基づき作成しています。

イエローハットの不正アクセスで何が起きたのか

株式会社イエローハットは2026年8月28日、「イエローハットWEB作業予約システム」が不正プログラムによる攻撃を受け、一部会員の個人情報が外部へ漏えいした可能性が判明したと発表しました*5。漏えいの可能性がある対象者は最大1,801,499名で、対象情報は氏名、電話番号、メールアドレス、会員番号とされています。同社は8月18日朝に不正アクセスを検知し、直ちにシステムの外部接続を遮断するなどの緊急措置を実施しました。その後、影響範囲などの調査を進める過程で、一部の会員情報が外部へ漏えいした可能性があることが判明したとしています。

公表時点でシステム上の対策は完了しており、個人情報保護委員会への報告と警察への相談も行われました。一方、クレジットカード情報、パスワード、車両情報は当該システムで保持していないため、同社は、これらの情報の漏えいはないと説明しています。また、グループ他社は異なる独自の管理システムを利用しているため、他ブランド店舗の利用者への影響もないとしています。

現時点で原因や侵入経路は公表されていない

今回のイエローハットの不正アクセスについて、攻撃者、侵入経路、悪用された脆弱性、攻撃手法の詳細は、2026年8月28日の公式発表では明らかにされていません。「Webシステムの脆弱性が悪用された」「認証情報が突破された」「ランサムウェアによる攻撃だった」などと原因を推測することはできません。また、公表された1,801,499名は、個人情報の漏えいが確認された人数ではなく、漏えいした可能性がある対象者の最大人数です。同社は今後新たな事実が判明した場合には、ホームページで公表するとしています。

利用者が注意すべき二次被害

イエローハットは、対象となる会員に対し、電子メール、SMS、電話または書面で順次連絡するとしています。同時に、心当たりのないメールやSMSなどに注意し、メールの開封、不審なリンクへのアクセス、添付ファイルの開封を避けるよう呼びかけています。氏名や連絡先、会員番号を組み合わせると、実在する企業やサービスを装った連絡に説得力を持たせやすくなります。ただし、今回の情報が実際にフィッシング等へ悪用されたとの事実は公表されていません。利用者は不安をあおる連絡に反応せず、案内の真偽をイエローハットの公式サイトや公式窓口で確認することが重要です。

2りんかんの不正アクセスとは別事案

イエローハットグループでは、株式会社2りんかんイエローハットも2026年4月に会員専用サーバーへの不正アクセスを公表しています*2。6月19日の最終報では、アプリの仕組みであるAPIを悪用した不正アクセスにより、3,179,454名分の会員データが取得されたことが特定されました。

ただし、2りんかんの事案と今回のイエローハット本体の事案を同じ原因によるものとみなすことはできません。今回対象となった「WEB作業予約システム」はグループ他社とは異なる独自管理システムであり、攻撃者や原因の共通性も公表されていません。企業が注目すべきなのは、二つの事案を安易に結び付けることではなく、グループ内でインシデントが発生した際に、類似する公開システムや利用技術、委託先などに同様のリスクがないか横断的に点検することです。

Web予約システムがサイバー攻撃の対象になり得る理由

Web予約システムは、顧客がインターネットから利用できる利便性の高い窓口である一方、外部に常時公開されるシステムでもあります。予約受付だけでなく、会員情報との連携、通知、店舗側の管理機能など、複数のシステムや機能とつながっているケースもあります。また、氏名や電話番号、メールアドレスなどの個人情報を扱うことも多いため、不正アクセスを受けた場合には情報漏えいにつながる可能性があります。そのため、公開前のセキュリティ確認だけでなく、運用開始後も継続的にリスクを管理することが重要です。

企業が見直すべき5つのセキュリティ対策

公開しているIT資産を把握し、管理責任を明確にする

最初に必要なのは、自社とグループ会社がインターネット上に公開しているWebサイト、予約システム、API、クラウド環境などを洗い出すことです。古いキャンペーンサイトや管理部門が不明確なシステムが残っていれば、脆弱性情報の確認や修正が遅れる原因になります。資産ごとに管理責任者、使用技術、保守委託先、個人データの有無を整理し、不要な公開資産は閉鎖する必要があります。

WebアプリケーションとAPIを継続的に点検する

Webシステムは公開前に確認して終わりではありません。機能追加、設定変更、ミドルウェアやライブラリの更新によってリスクは変化します。IPAは、Webサイトの新規公開前や既存ページの変更時の確認に加え、構成するソフトウェアやCMSを把握し、最新状態を保つことを推奨しています。システムの重要度や変更頻度に応じて、定期的な脆弱性診断やセキュリティ点検を実施することが有効です。

ログを『保存するだけ』にせず、検知と調査に使える状態にする

不正アクセスを早期に捉え、発生後に原因や影響範囲を調べるには、アクセスログや認証ログなどが欠かせません。ただし、ログが分散したまま、確認する担当者やルールが決まっていなければ、異常の発見につながりません。監視対象、検知条件、通知先、保管期間、時刻同期、改ざん防止を定め、異常を検知した際に調査へ移れる運用を整備することが重要です。

保有する個人データを最小化し、アクセスを必要な範囲に絞る

攻撃を完全に防ぐことは困難ですが、侵害された場合の影響を抑えることはできます。予約や会員サービスに本当に必要なデータだけを取得し、保存期限を過ぎた情報を削除し、業務上必要な担当者だけがアクセスできるようにします。決済情報を外部の専用システムで扱うなど、重要な情報を分離する設計も被害範囲を限定するうえで有効です。なお、これは一般的な推奨策であり、今回の事案に過剰保有やアクセス制御の不備があったことを示すものではありません。

インシデント対応手順を整え、グループ横断で訓練する

不正アクセスを検知した直後は、遮断、証拠保全、影響範囲の特定、経営層への報告、外部専門家や関係機関との連携、顧客への説明を並行して進めなければなりません。平時から責任者と連絡網を決め、初動手順を文書化し、机上演習で判断の遅れや役割の抜けを確認しておくことが重要です。グループ企業で事案が発生した場合は、当該システムの復旧だけで終わらせず、他社・他サービスへ横展開して点検する仕組みも必要です。

公開システムのセキュリティ対策を見直すには

Web予約システムのセキュリティ対策では、脆弱性を見つけて修正する予防策、攻撃の兆候を早期に捉える監視、被害が疑われた際の初動対応を分断しないことが重要です。どれか一つを導入するだけでは、継続的に変化する公開システムのリスクには対応しきれません。

BBSecでは、公開システムの脆弱性診断から、セキュリティログの分析・監視、インシデント発生時の緊急対応・フォレンジック調査までと、「予防」・「検知」・「対応」の各段階を支援しています。自社やグループ会社の公開システムをどこから見直すべきか判断に迷う場合は、現在の対策状況を整理したうえで、各段階での不足部分を補うことが有効です。

まとめ

イエローハットの不正アクセスでは、WEB作業予約システムに保存されていた最大約180万人分の個人情報が漏えいした可能性が公表されました。現時点では侵入経路や具体的な攻撃手法は明らかにされていないため、今後の調査結果や追加発表を確認する必要があります。企業にとって重要なのは、こうした事案を一過性のニュースとして捉えるのではなく、自社の対策を見直す機会とすることです。公開IT資産の把握、WebアプリケーションやAPIの継続的な点検、ログ監視、個人データの適切な管理、インシデント対応体制の整備を一連の取り組みとして進めることが、被害の予防と早期収束につながります。

【参考情報】

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、WebアプリケーションやAPIの脆弱性診断をはじめ、セキュリティログの分析・監視、インシデント発生時の緊急対応・フォレンジック調査など、予防・検知・対応の各段階を支援しています。公開システムのセキュリティ対策や、情報漏えい・不正アクセスへの備えを見直したい場合は、お気軽にご相談ください。


ウェビナー開催のお知らせ

最新情報はこちら


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

さくらのレンタルサーバ不正アクセスが示す「管理環境」のリスク―583アカウントに不正ログイン

Share
さくらのレンタルサーバで不正アクセスアイキャッチ画像

2026年8月17日、さくらインターネットは「さくらのレンタルサーバ」の一部顧客環境への不正アクセスを公表しました。本記事では、同社や公的機関の一次情報をもとに、判明している事実や情報漏えいの可能性、利用企業が確認すべき対策を解説します。

※本記事は2026年8月17日時点で確認できる公表資料に基づき作成しています。

さくらインターネットへの不正アクセスで何が起きたのか

さくらインターネットの発表によると、同社は2026年8月9日、管理するサーバ環境で異常を検知し、調査を開始しました*3。その後、第三者が同社の管理環境を経由して、「さくらのレンタルサーバ」の一部顧客環境へ不正アクセスしていたことが判明しました。8月9日は攻撃開始日ではなく、異常を検知した日です。

8月17日の公表時点で、不正ログインの対象は583アカウントです。第三者が顧客アカウントからアクセスできる領域まで到達していたほか、一部のサーバにはマルウェアが設置されていました。また、一部の顧客情報を含む個人データが、第三者に閲覧または取得された可能性があるとされています。漏えいした可能性がある情報として挙げられているのは、「顧客領域内に保存された情報」と「利用者識別子」です。ただし、具体的な情報項目、対象人数、実際に取得されたデータの範囲は調査中です。

同社は認証情報の失効、アクセス遮断、マルウェアの除去、監視強化、外部専門機関を交えたフォレンジック調査を進めています。あわせて、データベースアップグレード機能、プラン変更、移行ツールなどの一部機能を制限しています。現時点では「さくらのVPS」「さくらのクラウド」「さくらの専用サーバ PHY」「高火力 PHY」への影響は確認されていませんが、その他のサービスを含めた調査は継続中です。

注目すべきは『管理環境を経由』した点

一般的なWebサイトの不正アクセスでは、更新されていないCMSやプラグイン、弱いパスワードなど、顧客側の環境が侵入口になるケースがあります。しかし今回の発表は、第三者がさくらインターネットの管理環境を経由して顧客環境へアクセスしたと説明しています。「管理環境」が具体的にどのシステムを指すのか、最初の侵入に脆弱性や窃取された認証情報が使われたのかは公表されていません。そのため、特定の製品やWordPressの脆弱性、ゼロデイ攻撃などと結び付ける根拠はありません。それでも、サービス提供者側の管理環境を経由し、複数の顧客アカウントへ影響が及んだ点は重要です。

さくらインターネットのサポート情報によれば、「さくらのレンタルサーバ」は複数の利用者が1台のサーバを共有する共用サーバとして運営されています*2。共用ホスティングでは、利用企業が自社サイトを適切に管理していても、サービス提供者側の管理層で発生した問題の影響を完全にコントロールすることはできません。これは「レンタルサーバだから危険」という話ではありません。自社ですべてのサーバを運用する場合にも、別の脆弱性や運用リスクがあります。重要なのは、外部サービスへ運用を委ねることで負担は軽減できても、情報管理やインシデント対応まで外部へ丸投げできるわけではないという点です。なお、「さくらのレンタルサーバ」は共用サーバとして提供されていますが、今回の不正アクセスと共用サーバという構成との因果関係は公表されていません。

583アカウントは「583人分の情報漏えい」ではない

今回さくらインターネットから公表された「583」という数字は、情報漏えいが確認された人数ではなく、不正ログインが判明したアカウント数です。また、「被害申告が確認されていない」ことと「改ざんがなかったことが確認された」ことは区別して捉える必要があります。現段階では、不正ログインとマルウェアの設置は確認済みである一方、個々の顧客環境で何が閲覧、取得、変更されたのかを調べている途中だと捉えるのが適切でしょう。

「通信の秘密」に該当する情報とは

さくらインターネットは、攻撃者が顧客情報だけでなく、「通信の秘密」に該当する情報へアクセスできる状態にあったと説明しています。通信の秘密は、メール本文などの通信内容だけを意味するものではありません。

個人情報保護委員会と総務省の「電気通信事業における個人情報等の保護に関するガイドライン」では、通信当事者の住所や氏名、発受信場所、通信年月日、通信回数、通信の存在自体に関する情報も含まれるとされています。ただし、今回どの情報が実際に閲覧・取得されたのかは公表されておらず、具体的な影響範囲は調査中です。さくらインターネットは、総務省や個人情報保護委員会などの関係機関への報告・情報共有を行うとともに、影響の可能性がある顧客への個別通知を開始しています。

レンタルサーバの侵害が企業へ及ぼす影響

企業が利用するレンタルサーバには、WebサイトのHTMLファイルや画像だけが置かれているとは限りません。問い合わせフォームから取得した情報、会員データ、データベース、業務用メールなどが保存されている場合があります。アプリケーションの設定ファイルに、データベースや外部クラウドサービスへ接続するための認証情報が記録されているケースもあります。

さくらインターネットの公式マニュアルでは、サーバーコントロールパネルへ管理者権限でログインした場合、そのレンタルサーバで行えるすべての操作に加え、作成された全メールアドレスの受信メール閲覧や設定変更などが可能と説明されています*3。ただし、今回不正ログインされた583アカウントが、この管理者権限を持つアカウントに該当するかは公表されていません。ここで重要なのは、実際の被害を先回りして断定することではなく、自社がサーバ上に何を保存し、どのシステムと接続しているかを把握しておくことです。

Webサイトが停止・改ざんされれば、情報発信や問い合わせ受付、ECサイトの販売などに影響します。仮にメールアカウントなどが不正利用された場合には、なりすましメールやフィッシング、取引先への攻撃に悪用されるおそれもあります。外部サービス上の一つのアカウントが、社内外の複数システムをつなぐ接点になっていないかを確認する必要があります。

相次ぐサービス提供者側の不正アクセス

サービス提供者側のシステムが侵害され、利用企業やその顧客へ影響が波及した事例は、今回が初めてではありません。

2025年には、インターネットイニシアティブ(IIJ)の法人向けメールセキュリティサービス「IIJセキュアMXサービス」が、第三者製ソフトウェアの当時未発見だった脆弱性を悪用した不正アクセスを受けました。そして2026年には、KDDIがISP事業者向けに提供していたメールシステムでも、第三者製ソフトウェアの未知の脆弱性を悪用した不正アクセスが発生し、メールアドレスやパスワードなどの漏えいが確認されています。

IIJやKDDIの事案と、今回のさくらインターネットへの不正アクセスが同じ原因や攻撃手法によるものだと示す情報はありません。一方、サービス提供者のシステムが侵害された場合、その影響がサービスを利用する複数の組織へ広がり得る点は共通しています。

IPA「情報セキュリティ10大脅威 2026」でも、「サプライチェーンや委託先を狙った攻撃」は組織向け脅威の2位となっています。ただし、今回の侵入原因や攻撃者の目的は判明しておらず、本件をサプライチェーン攻撃と断定することはできません。「委託先やITサービスを通じて自社へ影響が及ぶリスク」を考えるための事例として捉えるのが適切です。

さくらのレンタルサーバ利用者が確認すべきこと

今回の事案を受けて確認すること

さくらインターネットは利用者に対し、身に覚えのないファイルや管理者アカウントが追加されていないか、Webサイトやアプリケーションに不審な変更がないか、心当たりのないログインやメール送信が発生していないかを確認するよう求めています。確認の際は、現在表示されているWebサイトだけを見て「異常なし」と判断するのではなく、サーバーコントロールパネルのログイン履歴、取得できる範囲の接続・メール送信ログ、ファイルの更新日時なども確認します。身に覚えのないファイルや不審な通信を発見した場合は、調査に必要な記録を残したうえで、さくらインターネットやセキュリティの専門家へ相談することが重要です。

なお、2026年8月17日時点では、全利用者に対する一律のパスワード変更は求められていません。さくらインターネットは、パスワード変更などの追加対応が必要と判明した場合、対象者へ個別に案内するとしています。個別通知を受けた場合はその指示に従い、同じパスワードを他のサービスでも使用している場合は、該当サービスのパスワードも変更する必要があります。

平時から備えておくこと

平時の対策としては、サーバーコントロールパネルとWebメールの二要素認証を有効にし、管理者権限を必要な担当者だけに限定することが有効です。ただし、今回のようにサービス提供者の管理環境を経由した不正アクセスでは、利用者側の二要素認証だけですべてのリスクを防げるとは限りません。今回の侵入を二要素認証で防げたとする情報も公表されていないため、一般的なアカウント乗っ取り対策として捉える必要があります。また、Webサイト、データベース、メール、設定ファイルなど、サーバ上に保存している情報を定期的に棚卸しし、漏えいした場合の影響を把握しておくことも重要です。あわせて、復旧に必要なデータは同じサービス内だけに保存せず、別の媒体や環境にもバックアップを保持します。

IPAの「日常における情報セキュリティ対策」では、データを3つ持ち、2種類の異なる媒体でバックアップし、そのうち1つは異なる場所(オフサイト)で保管する「321ルール」を紹介しています。

外部へ委託しても自社のリスク管理は必要

レンタルサーバやクラウドサービスを利用する目的の一つは、専門事業者へ運用を任せ、自社の負担を軽減することです。しかし、サービス上で扱う情報の種類や重要度を決めるのは利用企業であり、インシデント発生時には、利用企業側にも顧客や取引先への説明・対応が求められる場合があります。サービスを選ぶ際は、料金や容量、表示速度だけでなく、取得できるログ、バックアップの保存場所、障害・不正アクセス時の連絡方法、調査への協力範囲、データの返却・削除方法なども確認しておく必要があります。特に、Webサイトやメールが事業継続に直結する企業では、サービス停止や情報漏えいを想定した連絡体制と復旧手順を、委託先と共有しておくことが重要です。

IPAが進める「サプライチェーン強化に向けたセキュリティ対策評価制度」でも、ITサービスを含む委託先への攻撃を起点としたサービス停止、機密情報の漏えい、改ざん、踏み台化などがリスクとして挙げられています。委託先のセキュリティを確認することは、自社の事業を守るためのリスク管理です。

さくらのレンタルサーバ不正アクセスに関するFAQ

▼ 自分のアカウントが対象か確認する方法は?
▼ パスワード変更は必要ですか?
▼ どの情報が漏えいした可能性がありますか?

まとめ

今回のさくらインターネットへの不正アクセスでは、583アカウントへの不正ログインや一部サーバへのマルウェア設置が確認され、顧客領域に保存された情報などが第三者に閲覧・取得された可能性も公表されています。一方、侵入経路や攻撃の開始時期、実際に取得された情報の範囲などは、現時点では調査中です。今回注目すべきなのは、被害の数字だけでなく、サービス提供者の管理環境を経由して複数の顧客環境へ不正アクセスが行われた点です。利用企業は公式情報を継続的に確認するとともに、自社環境に不審な変更がないかを点検し、サーバ上に保存している情報や外部システムとの接続関係を把握しておく必要があります。 外部サービスを利用していても、自社の情報や事業へのリスクがなくなるわけではありません。本件を、自社のセキュリティ対策だけでなく、委託先やITサービスを含めたリスク管理を見直す機会とすることが重要です。

参考情報

編集責任:木下


BBSecの脆弱性診断・セキュリティ対策支援サービス

BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


ウェビナー開催のお知らせ

  • 2026年8月26日(水)「AI時代に見直すセキュリティ対策 ~ASMの考え方で始める攻撃対象領域の可視化とリスク対策~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ニチレイへのサイバー攻撃で何が起きた? RansomHouseの主張と情報漏えいの可能性・供給網への影響

    Share
    「ニチレイへのサイバー攻撃で何が起きた?RansomHouseの主張と情報漏えいの可能性・供給網への影響」アイキャッチ画像

    2026年7月13日、ニチレイは不正アクセスによるシステム障害を公表しました。影響は冷蔵倉庫の入出庫や冷凍食品の出荷に及び、7月24日に全拠点が通常稼働へ移行しました。その後、RansomHouseを名乗るグループによる犯行声明や、20万件以上のファイル公開が報じられています。本記事では、その後に明らかになった情報を踏まえ、公式発表で確認できる事実と攻撃者側の主張、第三者の観測を分けて整理し、食品・物流サプライチェーンへの影響と企業に求められる備えを解説します。

    ニチレイが公式に確認したのは、サーバーへのサイバー攻撃、システム障害に伴う入出庫・出荷業務への影響、被害サーバーの一部に個人情報が保管されていたことです。一方、RansomHouseの関与、ランサムウェアによる暗号化、公開ファイルの真正性、情報漏えいの対象人数と範囲、侵入経路は、2026年8月13日時点で公式に確定していません。

    ※本記事は2026年8月13日時点で確認できる公表資料に基づき作成しています。RansomHouseの主張と20万件報道は、公式発表と混同しないよう補足情報として区分しています。

    7月31日時点の公式発表に基づく経緯や、業務再開までの対応、BCPの観点はこちらの記事で解説しています。
    前回記事(速報版) :「ニチレイへのサイバー攻撃で食品物流に影響―業務再開までの経緯と企業が見直すべきBCP」

    ニチレイへのサイバー攻撃で何が起きたのか

    今回のニチレイへのサイバー攻撃は、情報システムだけの障害ではありませんでした。冷蔵倉庫の入出庫や冷凍食品の出荷が止まり、モノの流れそのものに影響が及んだ点が特徴です。食品物流は、保管温度や納品時間が厳しく管理される業務です。受発注や在庫、倉庫作業を支えるシステムが使えなくなれば、倉庫に商品があっても通常どおりに動かせない状況が起こり得ます。

    ニチレイは障害発生当日に緊急対策本部を設置し、個人情報や顧客データの保護を優先してグループ内システムを遮断しました。遮断は被害拡大を防ぐために重要な措置ですが、その判断によって業務への影響が表面化することもあります。サイバーインシデントでは、「止めないこと」と「安全を確認できない状態で動かさないこと」の間で、経営判断が求められます。

    ニチレイのサイバー攻撃を時系列で整理

    7月13日~24日:サイバー攻撃の確認から通常稼働への移行

    ニチレイは7月13日、不正アクセスによるシステム障害が発生したと発表しました。7月15日には自社サーバーへのサイバー攻撃を確認し、被害サーバーの一部に個人情報が保管されていたことから、個人情報保護委員会へ漏えいの可能性がある事案として速報しています。その後、7月17日から一部制限のもとで業務を順次再開し、7月24日には受発注制限を解除。影響を受けた全拠点が平常時の通常稼働へ移行しました。

    ※発生から業務再開までの詳しい経緯は、前回の速報版で解説しています。

    8月7日:業績への影響を公表

    8月7日の2026年12月期第1四半期決算説明資料(決算期変更に伴う変則決算)で、ニチレイはシステム障害による売上面のマイナス影響を最大50億円、営業利益への影響を8億円と見込み、緊急対応で発生したコストや今後見込まれる損失として特別損失10億円を織り込みました。金額の意味が異なるため、これらを単純に合算して「被害総額」とみなすことはできません。

    8月10日:「20万件以上」のファイル公開が報じられる

    8月10日、テレビ朝日ANNニュースはS&Jの観測として、RansomHouseを名乗るグループが少なくとも20万件以上のファイルを公開し、個人情報も含まれているとみられると報じました*4。ニチレイは追加で情報が公開されていることを把握しているものの、コメントを差し控えると回答したとされています。なお、8月13日時点で、ニチレイの公式サイトには第5報以降、漏えい範囲や対象人数を確定する追加発表は掲載されていません。

    ニチレイから個人情報は漏えいしたのか

    結論からいえば、ニチレイは「個人情報の漏えいの可能性」を公表していますが、実際に社外へ流出した情報の項目や対象人数、件数は明らかにしていません。公式に確認できるのは、被害サーバーの一部に個人情報が保管されていたこと、個人情報保護委員会へ報告したこと、対象者へ通知したことまでです。この対象者への通知が行われたこと自体も、個人情報の社外流出が確定したことを意味するものではありません。

    個人情報保護法では、不正アクセスなどによる個人データの漏えいが発生した場合だけでなく、発生したおそれがある場合にも、一定の要件のもとで個人情報保護委員会への報告と本人通知が必要になります*2。したがって、「個人情報保護委員会へ報告した」という事実だけで、漏えいが確定したとは判断できません。調査が進むにつれて公表内容が更新されることもあるため、初報だけで結論づけず、続報を追う必要があります。

    「20万件以上」は20万人分の個人情報ではない

    報道で使われた「20万件以上」は、文書や画像、フォルダー内のデータなどを含むファイル数です。1人に複数のファイルがひもづく場合もあれば、個人情報を含まない業務資料が数えられている可能性もあります。反対に、1つのファイルに複数人の情報が含まれる可能性もあります。そのため、ファイル数から被害人数を換算することはできません。さらに、公開されたとされるファイルのすべてがニチレイから窃取された真正なデータなのか、S&Jがどの範囲を確認したのかについて、ニチレイによる公式な検証結果は出ていません。

    RansomHouseとは?ニチレイへの犯行は確認されたのか

    RansomHouseは、被害組織からデータを窃取し、公開をちらつかせて金銭を要求する恐喝活動で知られるグループです。パロアルトネットワークスのUnit 42は、RansomHouseをRansomware as a Service(RaaS)として分析し、データ窃取と暗号化を組み合わせる二重脅迫、ESXi環境を狙う管理ツール「MrAgent」と暗号化ツール「Mario」の利用を報告しています*3。

    ただし、これはRansomHouse一般の活動に関する技術分析です。ニチレイの環境でMrAgentやMarioが使われたこと、サーバーやファイルが暗号化されたことを示すものではありません。RansomHouseを名乗るグループは犯行を主張していますが、ニチレイは攻撃主体を公式に特定しておらず、侵入経路や攻撃手法も公表していません。

    サイバー攻撃は食品・物流サプライチェーンへどう波及したか

    ニチレイの事例で見落とせないのは、被害が自社のサーバー内にとどまらず、商品の保管と配送を待つ取引先や、その先の店舗運営へ波及し得ることです。食品物流は、多数の荷主、倉庫、輸配送会社、小売・外食企業をつなぐ共通基盤です。中核となる事業者の機能が止まれば、取引先自身のシステムが侵害されていなくても、商品を受け取れないという形で事業が止まります。

    同時期、日本ケンタッキー・フライド・チキン株式会社(以降KFC)も、食材配送を委託する物流会社で発生した不正アクセス起因のシステム障害により、商品の一部品切れ、販売メニューの制限、営業時間の短縮などが生じたと公表しました*4。7月22日には全店舗への食材納品体制が整い、通常営業へ戻っています。KFCは物流委託先の社名を公表していないため、ニチレイの事案との関係を公式情報だけで断定することはできません。一方、この事例は、物流委託先のシステム障害が消費者向けサービスにまで波及し得る構造を示しています。

    「サプライチェーン攻撃」と「サプライチェーンへの影響」は別物

    ここで用語を分けて考える必要があります。サプライチェーン攻撃は一般に、取引先や委託先、利用するソフトウェアやサービスを足がかりとして標的へ侵入する攻撃を指します。今回、ニチレイへの侵入経路は公表されていないため、攻撃経路という意味でサプライチェーン攻撃だったとは断定できません。

    一方で、サイバー攻撃による業務停止が供給網の先へ広がる「サプライチェーンリスク」は明確に表面化しました。侵入経路の問題と、事業依存関係による影響の連鎖は別の論点です。この二つを混同しないことが、ニュースを正確に読み、自社の対策へ落とし込む第一歩になります。

    ニチレイが公表した業績への影響

    ニチレイの2026年12月期第1四半期決算説明資料では、事業停止に伴う売上面のマイナス影響を最大50億円と見込んでいます。内訳は食品事業が20億円、低温物流事業が30億円です。営業利益への影響は8億円で、食品事業2億円、低温物流事業4億円、持株会社のシステム対応費用2億円とされています。さらに、緊急対応で発生したコストと今後発生が見込まれる損失として、10億円の特別損失を織り込みました。

    ※ニチレイが公表した売上への影響、営業利益への影響、特別損失は、それぞれ意味の異なる数字です。これらを単純に合算して「サイバー攻撃による被害総額」とみなすことはできません。

    親会社株主に帰属する当期純利益の予想は252億円から204億円へ48億円下方修正されましたが、この48億円すべてがサイバー攻撃による損失ではありません。中東情勢によるコスト増や食品・物流事業の進捗など、複数の要因が含まれています。なお、連結売上高の通期予想自体は海外事業の伸長を反映して上方修正されています。

    企業が学ぶべきサイバー攻撃対策

    重要業務と外部依存を、システム単位ではなく事業単位で洗い出す

    まず必要なのは、どのシステムが止まると、どの業務、取引先、商品、売上に影響するのかを平時に把握することです。自社システムの一覧だけでは足りません。物流、決済、クラウド、保守会社、受発注先など、重要業務を支える外部依存まで含め、許容停止時間と代替手段を整理します。委託先が止まった場合の連絡順序、手作業へ切り替えられる範囲、代替事業者の有無も、BCPとインシデント対応計画の両方で確認しておく必要があります。

    また、インシデント対応訓練では自社がサイバー攻撃を受けるケースだけでなく、物流会社やクラウドサービス、主要な仕入先など、重要な委託先・取引先のシステムが停止するケースも想定することが重要です。自社システムが正常でも外部サービスが利用できない状況で、どこまで業務を継続できるのかを確認しておく必要があります。

    「業務復旧」と「情報漏えい対応」を別の時計で管理する

    ニチレイは7月24日に通常稼働へ移行しましたが、その後もダークウェブ上でのデータ公開が報じられました。ここから分かるのは、システム復旧の完了と、情報漏えい調査の完了は一致しないということです。前者は業務を安全に再開できるかという可用性の問題、後者は何が持ち出され、誰にどのような影響があるかという機密性と法令対応の問題です。復旧宣言後も、フォレンジック調査、漏えい範囲の特定、本人通知、二次被害の監視、対外説明を継続できる体制が欠かせません。

    遮断・復旧・証拠保全を同時に進められる初動体制をつくる

    攻撃を疑った場合は、インシデント対応責任者や専門家の判断のもと、必要に応じて感染が疑われる端末やサーバーをネットワークから隔離し、被害拡大を抑える必要があります。一方、電源断や安易な初期化によって調査に必要な証拠を失うおそれもあります。誰が遮断を判断し、どのログを保存し、外部の専門会社や警察、監督機関へいつ連絡するのかを事前に決め、机上訓練で確かめておくことが重要です。

    経済産業省・独立行政法人情報処理推進機構(IPA)の「サイバーセキュリティ経営ガイドライン Ver3.0 実践のためのプラクティス集 第4版」でも、インシデント発生に備えた体制構築とサプライチェーン全体での対策を経営課題として位置づけています。

    バックアップは取得だけでなく、隔離と復旧テストまで行う

    ランサムウェアを含む破壊的な攻撃に備えるには、バックアップを本番環境と同じ認証基盤やネットワークに置き続けないことが重要です。実際に戻せるかを定期的に試し、復旧に必要な時間が事業側の許容範囲に収まるかまで確認して、初めてBCPとして機能します。

    よくある質問

    ▼ ニチレイへの攻撃はランサムウェアだったのですか?
    ▼ 20万件とは20万人分の個人情報ですか?
    ▼ 個人情報の漏えいは確定していますか?
    ▼ ニチレイのシステムと業務は復旧していますか?
    ▼ 今回の事案はサプライチェーン攻撃ですか?

    まとめ―復旧の速さだけでは測れないサイバー攻撃の損失

    ニチレイへのサイバー攻撃は、冷蔵倉庫と冷凍食品出荷の停止、取引先への影響、個人情報漏えいの可能性、財務損失という複数の問題を同時に突きつけました。全拠点が通常稼働へ戻った後にデータ公開が報じられた経緯は、事業継続と情報保護を別々に備える必要性を示しています。

    企業が見るべきなのは、自社への侵入を防げるかだけではありません。重要な委託先が止まったときに業務を続けられるか、攻撃を検知した直後に安全に遮断できるか、バックアップから所定時間内に戻せるか、漏えい調査と対外説明を長期にわたって続けられるかまでが、現在のサイバー攻撃対策です。平時のうちに外部専門会社との連絡経路や調査体制を整え、実際のシナリオで検証しておくことが、被害の大きさを左右します。漏えい調査と対外説明を長期にわたって続けられるかまでを想定することが、現在のサイバーリスク対策には求められます。

    参考情報

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年8月19日(水)14:00~15:00「セキュリティ対策の有効性を検証する ―ペネトレーションテストの実施ポイントと脆弱性診断との違い―」
  • 2026年8月26日(水)「AI時代に見直すセキュリティ対策 ~ASMの考え方で始める攻撃対象領域の可視化とリスク対策~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ニチレイへのサイバー攻撃で食品物流に影響―業務再開までの経緯と企業が見直すべきBCP

    Share
    ニチレイへのサイバー攻撃で食品物流に影響アイキャッチ画像

    2026年7月、ニチレイがサイバー攻撃を受け、冷蔵倉庫の入出庫業務や冷凍食品の出荷業務に影響が生じました。同社は被害拡大を防ぐためグループのシステムを遮断し、一部制限のもとで業務を順次再開。7月24日には、影響を受けた業務が通常稼働へ移行しました。本事案は、サイバー攻撃が情報漏えいだけでなく、物流や取引先を含む事業継続にも影響を及ぼすことを示しています。本記事では、公式発表に基づいて対応の経緯を整理し、企業が見直すべきBCPについて解説します。

    ※本記事は2026年7月31日時点で確認できる公表資料に基づき作成しています。公表されていない製品名、CVE番号、攻撃者、侵入手法の詳細については推測を加えずに構成しています。

    ニチレイへのサイバー攻撃とは

    2026年7月13日、株式会社ニチレイは不正アクセスによるシステム障害が発生したと公表しました*5。影響が出たのは、ニチレイロジグループ各社の冷蔵倉庫における入出庫業務と、ニチレイフーズの冷凍食品出荷業務です。同社は発生当日に緊急対策本部を立ち上げるとともに、お客さまや取引先の個人情報・顧客データなどの保護を最優先し、グループで使用するシステムの遮断措置を講じたことを、2日後の第2報*2で明らかにしています。その後、7月17日から一部制限のもとで業務を順次再開し、7月24日には、影響を受けた入出庫業務と冷凍食品出荷業務の受発注制限を解除して、全拠点を平常時の通常稼働へ移行しています。

    この事案が示したのは、サイバー攻撃の被害が情報漏えいだけにとどまらないことです。攻撃を受けた疑いが生じれば、被害拡大を防ぐためにシステムを止める判断が必要になる場合があります。受発注、在庫管理、倉庫の入出庫、出荷といった業務がITでつながる現在、封じ込め措置そのものが事業停止リスクを伴います。本件からは、侵入を防ぐ対策だけでなく、システムを遮断した後も業務を継続し、段階的に復旧する計画が欠かせないことが分かります。サイバーセキュリティ対策とBCPは、一体で検討すべき課題です。

    7月13日から24日まで―公式発表で追う対応と復旧

    7月13日:不正アクセスによるシステム障害を公表

    ニチレイは7月13日、不正アクセスによるシステム障害が同日に発生したと発表しました。第1報の時点では、個人情報や顧客データが社外へ流出した事実は確認されていないとしていました。一方、冷蔵倉庫の入出庫業務と冷凍食品の出荷業務にはすでに影響が生じており、障害の範囲は公表時点で日本国内に限られると説明しています。

    ここで注意したいのは、7月13日が「攻撃者の侵入日」と確認されたわけではない点です。公式発表から断定できるのは、不正アクセスによるシステム障害が7月13日に発生し、同日公表されたことまでです。攻撃者が最初に侵入した日時や、不正アクセスを検知した正確な時刻・契機は明らかにされていません。

    7月15日:サイバー攻撃を確認、個人情報漏えいの可能性を報告

    7月15日の第2報で、ニチレイは調査の結果、自社サーバがサイバー攻撃を受けたことを確認したと発表しました。さらなる被害拡大を防ぐため、攻撃の詳細は非開示としています。また、被害を受けたサーバの一部に個人情報が保管されていたため、個人情報保護委員会へ「漏えいの可能性がある事案」として第一報を行いました。

    同社は発生当日の7月13日にグループで使用するシステムを遮断しており、この遮断措置に伴って冷蔵倉庫の入出庫と冷凍食品出荷に影響が生じたと説明しています。なお、7月16日付のIR情報では、連結業績への影響は精査中とされ、重要な影響が判明した場合は速やかに開示すると説明しています。

    7月17日:受発注を制限しながら部分稼働

    7月17日、ニチレイは外部のセキュリティ専門会社の支援のもと、影響を受けた業務を順次再開しました。ただし、直ちに平常運転へ戻ったわけではなく、顧客や取引先からの受発注を一部制限し、冷蔵倉庫と食品工場を部分稼働させる形での再開でした。この段階でも、原因と影響範囲は調査中とされていました。

    7月22日から24日:対象者への通知と通常稼働への移行

    7月22日の第4報*3では、外部のセキュリティ専門会社に加え、警察および関係機関と連携して対応していることが公表されました。被害サーバの一部に個人情報が保管されていたため、対象者へ別途通知を行っていることも明らかにされています。

    7月24日、ニチレイは受発注制限を解除し、影響を受けていた入出庫業務と冷凍食品出荷業務について、全拠点が平常時の通常稼働へ移行したと発表しました。ただし、これは影響業務の通常稼働への移行を示すものであり、原因調査や影響範囲の特定まで完了したことを意味するものではありません。

    なぜ食品サプライチェーンへの影響が注目されたのか

    ニチレイが2026年5月12日に公開した「事業概要説明資料」によると、同社の低温物流事業は全国75カ所に冷蔵倉庫を保有し、冷蔵倉庫の保管能力で国内1位です。さらに、ニチレイグループ外の取扱比率が90%を超えるとされています。今回、75カ所すべてに同じ程度の支障が生じたと公表されているわけではありません。ただし、この事業構造から、低温物流業務の中断がニチレイグループ以外の荷主にも波及し得ることが分かります。

    実際、ミールキット宅配サービスのヨシケイは7月27日、ニチレイグループのシステム障害により倉庫からの商品出庫に支障が生じ、一部エリアで代替品や代替食材を届ける場合があると公表しました*4。ニチレイは7月24日に影響業務の通常稼働への移行を発表していますが、自社の業務が再開しても、取引先側では在庫調整や代替品の手配などが続く場合があります。ヨシケイの発表は、障害の影響が取引先の商品供給にまで波及したことを示す事例といえます。

    なお、サイバー攻撃の影響が取引先へ波及したことと、取引先などを侵入経路とする「サプライチェーン攻撃」は区別する必要があります。ニチレイは侵入経路を公表していないため、本件をサプライチェーン攻撃と分類することはできません。一方、業務停止の影響が取引関係を通じて広がるリスクは、物流や食品製造だけでなく、決済、医療、クラウドサービスなどにも共通します。

    個人情報は漏えいしたのか

    2026年7月31日時点で、ニチレイは個人情報の漏えいを確定したとは発表していません。公表されているのは、被害サーバの一部に個人情報が保管されていたこと、漏えいの可能性がある事案として個人情報保護委員会へ第一報を行ったこと、対象者へ別途通知したことです。

    個人情報保護委員会は、不正の目的をもって行われたおそれがある個人データの漏えい等について、実際の漏えいが確定した場合だけでなく、それがある段階も報告対象になると示しています*5。このため、個人情報保護委員会への報告が行われたことだけをもって、外部流出が確定したとは判断できません。

    対象人数、顧客・従業員などの属性、情報項目、持ち出しの有無、不正利用の有無も公表されていません。したがって、現段階で「顧客情報が流出した」「大規模な個人情報漏えいが起きた」と書くのは不正確です。新たな公式発表が出た場合は、漏えいの事実、対象範囲、二次被害の有無を分けて確認する必要があります。

    ランサムウェア攻撃だったのか

    ニチレイは、攻撃手法、侵入経路、悪用された脆弱性、マルウェアの種類、データ暗号化や身代金要求の有無、攻撃者について公表していません。このため、本件をランサムウェア攻撃、ゼロデイ攻撃、あるいは特定の攻撃グループによる犯行と断定できる公式情報はありません。

    攻撃者を名乗る第三者の主張が報じられた場合でも、それだけで攻撃手法や犯行主体が確定するわけではありません。本記事では、ニチレイまたは捜査機関が確認した情報と、外部からの未検証の主張を区別して扱います。

    ニチレイの事例から企業が見直すべきサイバー攻撃対策

    重要業務とシステムの依存関係を可視化する

    対策の出発点となるのは、止まると事業や顧客に大きな影響が出る業務を特定し、それを支えるシステム、データ、拠点、委託先を対応付けることです。受発注システムだけを復旧しても、在庫情報、倉庫作業、輸配送との連携が戻らなければ商品は届きません。業務影響分析(BIA)を用いて復旧の優先順位を整理し、目標復旧時間(RTO)や目標復旧時点(RPO)に加え、システム停止中も最低限維持すべき業務とその水準を、IT部門と現場部門で共有しておくことが有効です。

    多層防御によって被害範囲を限定する

    ニチレイは侵入経路や攻撃手法を公表していないため、本件の原因に特定の対策不足を結び付けることはできません。以下は、同種の業務停止に備えるための一般的な対策です。

    サイバー攻撃への備えでは、侵入を防ぐだけでなく、侵入された場合にも被害を広げない対策が必要です。重要システムやネットワークの分離、特権アカウントの適切な管理、多要素認証、ログの保全・監視などを組み合わせ、攻撃者による内部での移動や権限拡大を抑制します。

    経済産業省・独立行政法人情報処理推進機構(IPA)の「サイバーセキュリティ経営ガイドライン Ver3.0 実践のためのプラクティス集 第4版」も、侵入を防ぐ入口対策に加え、内部での活動拡大を防ぐネットワーク対策、外部への不正通信を防ぐ出口対策、重要データを守る対策を組み合わせる多層防御を示しています。

    「システムを止めた状態」で続ける手順を用意する

    不正アクセスの疑いがある状況では、ネットワークの遮断や機器の隔離、サービス停止が必要になることがあります。IPAの「中小企業のためのセキュリティインシデント対応の手引き」でも、被害拡大の可能性がある場合の初動対応として、ネットワーク遮断や対象機器の隔離、システム・サービスの停止を挙げています。

    だからこそ、BCPはバックアップからシステムを戻す手順だけでは不十分です。システムを遮断した際に利用する代替手順を、業務内容に応じて事前に設計しておく必要があります。例えば、受発注や入出庫を電話、メール、紙の帳票などへ一時的に切り替える場合も、処理可能な件数、誤処理を防ぐ照合方法、記録の保全、平常系へ戻す際のデータ反映まで検証しなければなりません。机上演習に加え、主要システムを利用できない状況を想定し、代替手順が実際に機能するか確認することが重要です。

    復旧可能なバックアップと復旧手順を検証する

    バックアップは、データを保存しているだけでは事業復旧を保証できません。本番環境と同時に暗号化・削除されないよう、ネットワークから分離した媒体や異なる環境にも保管し、バックアップデータの完全性を定期的に確認する必要があります。

    さらに、復元テストを実施し、重要なシステムやデータを想定した時間内に復旧できるかを検証します。復旧の順序、必要な担当者、利用する機器や認証情報、システム間の依存関係も事前に整理しておくことが重要です。

    サイバー攻撃を受けた環境を安全確認なしに復元すると、侵害された設定やマルウェアまで戻してしまうおそれがあります。原因調査や安全性の確認と並行して、どの時点のデータを、どの環境へ、どの順番で戻すかを判断できる復旧手順を整備しておく必要があります。

    初動対応をIT部門だけに背負わせない

    インシデント発生時には、封じ込め、証拠保全、原因調査、復旧に加え、顧客や取引先への連絡、個人情報保護委員会などへの報告、警察との連携、経営判断が並行して進みます。ニチレイも緊急対策本部を設置し、外部のセキュリティ専門会社、警察、関係機関と連携しました。

    平時から、経営、情報システム、事業部門、法務、広報、個人情報保護担当の役割と連絡順序を決め、フォレンジック調査や復旧を依頼する外部専門家の連絡先を整えておくべきです。対応手順は、社内システムが利用できない状況でも参照できる場所に保管します。また、調査に必要なログやデータを不用意に消去しないよう、対象機器の隔離方法や外部専門家へ連絡する判断基準を訓練しておくことが重要です。

    取引先を含めて復旧情報を共有する

    自社が通常稼働へ戻っても、取引先側では在庫不足、納品遅延、代替商品の手配、顧客への案内が続く可能性があります。サプライチェーン全体の復旧を早めるには、「何が止まっているか」「どの業務をいつ再開するか」「制限が残るか」を、攻撃者に利する情報を避けながら継続的に共有することが重要です。

    公表文のひな型だけでなく、重要取引先への連絡経路、問い合わせ窓口、更新頻度、技術情報と事業影響を分けて説明するルールまで準備しておくと、混乱を抑えやすくなります。セキュリティ部門が把握する復旧状況を、物流、営業、調達、顧客対応の言葉へ変換する役割も必要です。

    よくある質問

    ▼ ニチレイのシステム障害はいつ発生しましたか
    ▼ どの業務に影響が出ましたか
    ▼ 個人情報は漏えいしましたか
    ▼ ランサムウェア攻撃だったのでしょうか

    まとめ―サイバー攻撃対策は業務復旧まで設計する

    ニチレイへのサイバー攻撃では、冷蔵倉庫の入出庫と冷凍食品出荷に支障が生じ、制限付きの再開を経て通常運用へ戻りました。一方、2026年7月31日時点では、攻撃手法や侵入経路、個人情報の外部流出の有無、最終的な影響範囲は公表されていません。

    今回の事例から企業が学ぶべきなのは、侵入防止策だけではありません。被害拡大を防ぐためにシステムを遮断しても重要業務を続けられるか、安全性を確認しながらどの順番で復旧するか、取引先へ何を伝えるかまで含めて設計する必要があります。サイバー攻撃をIT障害として閉じず、経営と現場を巻き込んだサイバーBCPとして準備することが、事業とサプライチェーンの強靱性を左右します。

    【参考情報】

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年8月19日(水)14:00~15:00「セキュリティ対策の有効性を検証する ―ペネトレーションテストの実施ポイントと脆弱性診断との違い―」
  • 2026年8月26日(水)「AI時代に見直すセキュリティ対策 ~ASMの考え方で始める攻撃対象領域の可視化とリスク対策~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    【続報】KDDIメールシステムへの不正アクセス、約1,223万人のメールアドレス漏えい―未知の脆弱性が原因

    Share
    KDDIメールシステムへの不正アクセス、約1,223万人のメールアドレス漏えいアイキャッチ画像

    2026年6月17日、KDDI株式会社は、ISP事業者向けに提供するメールシステムが不正アクセスを受けていたことを確認しました。この不正アクセスにより、約1,223万人分のメールアドレスと、そのうち約762万人分のパスワードが漏えいしました。原因は、ソフトウェアベンダーも把握していなかった第三者製ソフトウェアの脆弱性です。本記事では、確定した被害範囲とゼロデイ攻撃との関係、認証情報漏えいのリスク、企業が見直すべき対策を解説します。

    ※本記事は2026年7月31日時点で確認できる公表資料に基づき作成しています。公表されていない製品名、CVE番号、攻撃者、侵入手法の詳細については推測を加えずに構成しています。

    KDDIのISP向けメールシステムへの不正アクセスとは

    KDDIは2026年6月23日、同社がISP事業者向けに提供するメールシステムで不正アクセスが発生し、メール関連情報が外部に漏えいした可能性があると公表しました*6。初報で示されたのは、メールボックスにひもづくメールアドレスとパスワードの最大1,422万件です。この時点では調査中の最大値で、解約済みの利用者や一定期間利用されていない休眠アカウントも含まれていました。

    その後、KDDIは7月6日に調査結果を公表*2し、7月21日に対象人数を訂正しました。更新後の確定値は、メールアドレスが12,231,954人分、パスワードが7,616,173人分です。

    影響したISP事業者とメールサービス

    対象として公表されたのは6社です。STNetの「ピカラ光サービス」「ピカラモバイルサービス」「お仕事ピカラサービス」に係るメール、KDDIウェブコミュニケーションズのレンタルサーバー「CPI」のメール、JCOMの「J:COM NET」とケーブルテレビ事業者向けメール、中部テレコミュニケーションの「コミュファ光」「ビジネスコミュファ」のメール、ニフティの「@niftyメール」、ビッグローブの「BIGLOBEメール」です。

    一方、KDDIは、auメール、UQ mobileメール、au one netメールについて、今回のシステムとは異なる設備で構築されており、本件による影響や情報漏えいはないと説明しています。「KDDIのメールが一律に被害を受けた」と広げて表現するのは適切ではありません。

    また、KDDIが示した全体人数は、6社すべてで同じ種類の情報が漏えいしたことを意味しません。事業者別の調査結果には差があり、たとえばJ:COM NET利用者についてJCOMが確認した漏えい情報はメールアドレスのみです。CPIについても、KDDIはパスワードそのものの漏えいはないと公表しています。一方、JCOMがケーブルテレビ事業者向けに提供するメールサービスでは、一部の利用者についてパスワード漏えいが確認されています。対象者は契約先の公式案内で、自分に該当する情報と必要な対応を確認することが重要です。

    2026年5月16日の発生から2026年7月の確定公表まで

    KDDIの調査では、不正アクセスは一部のISP事業者において2026年5月16日から発生していました。KDDIが不正アクセスを確認したのは6月17日で、同日に被疑箇所を特定し、システム改修と脆弱性への対処を実施しています。発生開始から確認までには約1か月の隔たりがあり、未知の脆弱性を突いた攻撃を早期に検知する難しさが表れています。

    確認後の対応として、KDDIは6月21日に、外部通信を制御する全サーバーへのEDR導入を完了しました。さらに6月23日、第三者機関によるフォレンジック調査を通じ、本件で悪用された脆弱性以外に不審な痕跡が存在しないことを確認したとしています。6月24日には総務省から電気通信事業法に基づく報告を求められ、7月6日に報告書を提出しました。

    利用者対応では、KDDIと各ISP事業者がメールアカウントのパスワード変更を進めました。7月6日の公表時点では、日常的に利用されているアカウントを中心に多数の変更が行われ、利用頻度の低いアカウントを含めてISP事業者による強制変更を進めていると説明されています。公表資料が示すのは当時の進捗であるため、その後の完了状況は各ISP事業者の最新案内で確認する必要があります。

    なぜ「ゼロデイ攻撃」と整理できるのか

    KDDIは公式資料で「ゼロデイ」という言葉を用いていません。ただし、悪用された脆弱性は、KDDIが不正アクセスを確認した2026年6月17日時点で、当該ソフトウェアのベンダーも認識していなかったと説明されています。

    米国国立標準技術研究所(NIST)は、「従来知られていなかったハードウェア、ファームウェア、ソフトウェアの脆弱性を悪用する攻撃」をゼロデイ攻撃と定義しています*3。この定義に照らせば、本件をゼロデイ脆弱性の悪用事例として整理することには根拠があります。

    ただし、KDDIの更新資料には、第三者製ソフトウェアの製品名、脆弱性の技術的詳細、CVE番号、攻撃者の属性は記載されていません。したがって、侵入手法や攻撃主体、脆弱性の深刻度を推測で補うべきではありません。現時点で確実に言えるのは、第三者製ソフトウェアの未知の脆弱性が悪用され、メールアドレスとパスワードの漏えいが確認されたことです。

    ゼロデイ攻撃では、公開済みの修正プログラムを適用するという通常の脆弱性管理だけでは初動時の防御が間に合いません。そのため、外部公開範囲の縮小、ネットワーク分離、権限の最小化、EDRやNDRによる挙動監視、外向き通信の監視、十分な期間のログ保全といった、脆弱性そのものに依存しない多層防御が重要になります。KDDIがシステム改修に加えてEDR導入とフォレンジック調査を実施した点も、検知と影響範囲確認の重要性を示しています。

    「サプライチェーン攻撃」ではなく、サプライチェーンリスクとして見る

    本件では第三者製ソフトウェアの脆弱性が悪用されましたが、これだけを根拠に、サプライチェーン攻撃と断定するのは慎重であるべきです。公表資料には、ソフトウェアベンダーの開発環境や更新配布経路が侵害され、悪意あるコードが供給されたという説明はありません。確認されているのは、KDDIのメール基盤に導入されていたソフトウェアの脆弱性が攻撃されたという事実です。

    一方で、サイバーセキュリティのサプライチェーンリスクという観点では重要な事例です。NIST SP 800-161 Rev.1は、組織が利用する製品やサービスを含むサプライチェーン全体について、リスクを特定、評価、低減することを求めています。自社システムであっても、その構成要素には商用ソフトウェア、OSS、クラウドサービス、保守事業者など多くの外部依存が含まれます。脆弱性が一つの共通基盤に存在すれば、直接の契約関係やサービス名称が異なる複数の利用者へ影響が広がり得ます。

    今回、6社のISP事業者が提供する複数ブランドのメールサービスに影響が及んだことは、共通基盤への集中が障害時や侵害時の影響範囲を大きくすることを示しました。各ISPが個別に侵入されたとする公表ではなく、共通して利用するメール基盤で発生した事案である点が重要です。サービス名や契約先だけを見てリスクを分けるのではなく、実際にどの基盤、製品、運用主体を共有しているかまで把握する必要があります。

    パスワード漏えいで警戒すべき二次被害

    確認された情報にはメールアドレスだけでなく、7,616,173人分のパスワードが含まれます。ただし、KDDIの初報は漏えいした可能性のあるパスワードについて、ハッシュ化または暗号化されたものも含むと説明しており、すべてが平文で保存されていた、あるいは直ちに不正ログインが成立したと読み替えることはできません。また、7月21日更新資料で「漏えいが確認された情報」として人数が示されたのはメールアドレスとパスワードで、メール本文や添付ファイルの漏えい確認について同資料に記載はありません。

    それでも、メールアドレスと認証情報の組み合わせは二次攻撃への備えが必要です。同じパスワードを他のサービスでも使い回していれば、漏えいした組み合わせを別サービスに試すパスワードリスト攻撃につながるおそれがあります。IPAは、パスワードを長く複雑にし、使い回さないことに加え、利用できるサービスでは多要素認証を設定するよう推奨しています。

    さらに、漏えいしたメールアドレスを宛先として、ISPやKDDIを装ったフィッシングメールが送られる可能性も考慮すべきです。ただし、これは将来のリスクに関する一般的な注意であり、本件を原因とするフィッシング被害や他サービスへの不正ログインが確認されたという意味ではありません。利用者への注意喚起では、確認済みの事実と想定されるリスクを混同しない表現が求められます。

    企業が見直すべき4つの実務ポイント

    外部依存と共通基盤の「影響半径」を把握する

    最初に必要なのは、導入している製品やサービスの一覧だけではなく、それぞれがどのデータにアクセスでき、どの顧客、事業、関連会社へ影響し得るかを結び付けて把握することです。SaaSやマネージドサービスの契約先が別々でも、背後で同じ認証基盤やメール基盤を共有している可能性があります。重要度、外部公開の有無、保存データ、依存先、代替手段、停止・侵害時の連絡先を整理し、共通基盤の事故が起きた場合の影響半径を平時から想定しておく必要があります。

    未知の脆弱性を前提に補完的統制を置く

    脆弱性管理は不可欠ですが、パッチが存在しない期間をゼロにはできません。インターネットから直接到達できる機能を最小限にし、管理系機能を分離し、サービスアカウントを含む権限を必要最小限に抑えることが基本です。加えて、EDRやNDR、WAFなどを環境に応じて組み合わせ、通常と異なるプロセス実行、大量のデータ参照、想定外の外向き通信を検知できる状態を整えます。未知の脆弱性を直接検知できなくても、悪用後の挙動を捉えられれば滞在時間と被害範囲を縮小できます。

    認証情報漏えい時の対応手順を事前に決める

    認証情報が漏えいした場合、対象者の特定、パスワードの強制変更、既存セッションやトークンの失効、不審なログインの調査、利用者への通知、問い合わせ対応を並行して進める必要があります。パスワード使い回しへの注意やフィッシング対策も同時に案内し、多要素認証を利用できる環境では導入を促すことが有効です。通知文面、意思決定者、関係部署、委託先との連絡経路をインシデント対応計画に組み込んでおけば、大規模なリセットが必要になったときの混乱を減らせます。

    休眠・解約済みアカウントをデータ管理の問題として扱う

    初報の最大件数には、解約済み利用者や一定期間使われていない休眠利用者も含まれていました。使われていないアカウントは、利用者が異常に気付きにくい一方、管理対象と漏えい時の対応負荷を増やします。法令、契約、事業上の必要性を踏まえて保存期間を定め、不要になったアカウントの無効化やデータ削除、匿名化を進めることが重要です。保持が必要な場合も、現役アカウントと同じ到達性や権限を残さず、用途に応じた分離と監視を行うべきです。

    対象サービスの利用者が確認すべきこと

    対象となるメールサービスの利用者は、まず契約中のISP事業者が公開する最新情報を確認してください。パスワード変更の案内がある場合は、メール本文のリンクからではなく、ブックマークや公式サイトから手続きページへアクセスする方が安全です。メールと同じパスワードを他のサービスで使っている場合は、そちらもサービスごとに異なるパスワードへ変更し、提供されていれば多要素認証を有効にします。不審なログイン履歴、転送設定、送信履歴がないかも確認し、身に覚えのない操作があればISPの公式窓口へ相談してください。

    よくある質問

    ▼ KDDIのauメールも今回の不正アクセスの対象ですか
    ▼ この事案はゼロデイ攻撃ですか
    ▼ サプライチェーン攻撃と呼んでよいですか

    まとめ:未知の脆弱性と共通基盤のリスクを分けて考える

    KDDIのISP事業者向けメールシステムへの不正アクセスは、12,231,954人分のメールアドレスと7,616,173人分のパスワードが漏えいした大規模インシデントです。しかし、注目すべきなのは件数だけではありません。ベンダーも把握していなかった脆弱性が悪用されたこと、一つの共通基盤を通じて複数のISPサービスへ影響が及んだこと、休眠・解約済み利用者を含む認証情報の対応が必要になったことが、企業の実務に直結する論点です。

    既知の脆弱性に迅速に対処する体制を整えたうえで、未知の脆弱性を前提とする監視と分離、外部依存関係と影響半径の把握、認証情報漏えい時の対応手順、不要データの削減を進める必要があります。サプライチェーン攻撃という言葉を安易に当てはめるのではなく、確認された事実と、そこから導ける共通基盤・外部依存のリスクを切り分けて検討することが、再発防止策を具体化する第一歩となるでしょう。

    【参考情報】

    編集責任:木下


    BBSecの脆弱性診断・セキュリティ対策支援サービス

    BBSec(ブロードバンドセキュリティ)では、Webアプリケーション診断、プラットフォーム診断、クラウド環境診断、脆弱性管理支援など、企業のセキュリティリスクを可視化する各種サービスを提供しています。外部サービスや委託先を含めたセキュリティ体制の見直し、情報漏えいリスクへの備え、インシデント発生前の予防対策を検討している企業は、ぜひご相談ください。


    ウェビナー開催のお知らせ

  • 2026年8月19日(水)14:00~15:00「セキュリティ対策の有効性を検証する ―ペネトレーションテストの実施ポイントと脆弱性診断との違い―」
  • 2026年8月26日(水)「AI時代に見直すセキュリティ対策 ~ASMの考え方で始める攻撃対象領域の可視化とリスク対策~」
  • 最新情報はこちら


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    DDoS攻撃とは?仕組み・種類・被害・対策を企業向けに解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    DDoS攻撃とは?仕組み・種類・被害・対策を企業向けに解説アイキャッチ画像

    DDoS攻撃は、大量の通信を送り付けて、Webサイトやサーバーを利用しにくくするサイバー攻撃です。サービス停止や業務の停滞を招くおそれがあるため、企業は仕組みと対策を理解しておく必要があります。本記事では、DDoS攻撃の種類や被害、基本的な対策を解説します。

    DoS攻撃との違いを詳しく知りたい方、実際にDDoS攻撃を受けた場合の初動対応や復旧の流れについて知りたい方は以下の記事もあわせてご覧ください。
    「DoS攻撃とDDoS攻撃の違いとは」
    「DDoS攻撃を受けたらどうする?」

    DDoS攻撃とは

    DDoS攻撃(Distributed Denial of Service attack)は、Webサイトやサーバー、ネットワーク機器などに大量の通信やリクエストを送り付け、正常なサービス提供を妨害するサイバー攻撃です。攻撃を受けると、Webサイトの表示遅延やサービス停止、ネットワークの応答遅延などが発生し、正規の利用者がサービスを利用できなくなることがあります。

    DDoS攻撃の特徴は、攻撃者が多数の端末やネットワークを利用する点にあります。攻撃者は、マルウェアなどに感染した機器で構成される「ボットネット」を悪用します。

    世界中の端末から一斉に通信を送るため、単一の送信元を遮断するだけでは防ぎにくい攻撃です。近年では、ECサイトや金融機関、自治体、医療機関など、幅広い組織が標的となっています。企業規模を問わず対策が求められています。

    また、DDoS攻撃は、サービス停止だけを目的とするものではありません。攻撃による混乱に乗じて、不正アクセスや情報窃取など、別の攻撃を試みる「陽動」として利用されるケースもあります。

    DDoS攻撃を理解するためには、まずDoS攻撃との違いや、どのような目的で実行されるのかを知ることが重要です。

    DoS攻撃との違い

    DoS攻撃は、単一または少数の端末からサービスを妨害する攻撃です。DDoS攻撃は、多数の端末から分散して通信を送るため、攻撃元の特定や遮断が難しくなります。

    DoS攻撃とDDoS攻撃の違いについては、以下の記事で詳しく解説しています。ぜひあわせてご覧ください。「DoS攻撃とDDoS攻撃の違いとは」

    なぜDDoS攻撃が行われるのか

    DDoS攻撃の目的は、単にWebサイトやサービスを停止させることだけではありません。企業活動を妨害したり、金銭を要求したり、別のサイバー攻撃を成功させるための陽動として利用されたりするなど、さまざまな目的で実行されます。

    例えば、ECサイトや予約システムを停止させることで売上機会の損失を狙うケースや、競合他社への業務妨害を目的とした攻撃が報告されています。

    また、サービス停止による混乱の中で、不正アクセスや情報窃取を試みることもあります。このような「陽動攻撃」として、DDoS攻撃が利用されるケースもあります。

    近年では、IoT機器の普及やボットネットの大規模化が進んでいます。その結果、専門的な知識がなくても、攻撃サービスを利用して大規模なDDoS攻撃を実行できる環境が問題視されています。

    こうしたサービスは、DDoS-for-Hire、すなわちDDoS請負サービスなどと呼ばれます。そのため、企業規模を問わず、DDoS攻撃を想定した備えが重要になっています。

    DDoS攻撃の仕組み

    DDoS攻撃は、多数の端末やサーバから、標的へ一斉に大量の通信を送る攻撃です。サーバやネットワーク機器に過剰な負荷をかけ、正常なサービス提供を妨げます。

    攻撃対象は、Webサイトだけではありません。DNSサーバやVPN、API、クラウドサービスなど、多岐にわたります。

    攻撃者は、自ら大量の通信を送るのではありません。マルウェアに感染したIoT機器やパソコン、サーバーなどを遠隔操作します。そして、ボットネットを構築して攻撃を実行するのが一般的です。

    また、DDoS攻撃は、大量の通信によって回線帯域を圧迫するものだけではありません。ネットワーク機器に負荷をかける攻撃や、Webアプリケーションへ大量のリクエストを送る攻撃など、複数の手法があります。

    そのため、自社サービスを守るためには、攻撃の仕組みを理解し、それぞれの手法に応じた対策を講じることが重要です。

    ボットネットによる分散攻撃

    DDoS攻撃では、多くの場合「ボットネット(Botnet)」と呼ばれるネットワークが悪用されます。ボットネットとは、マルウェアに感染したパソコンやサーバ、IoT機器などが攻撃者の遠隔操作下に置かれた状態のネットワークです。攻撃者はこれらの端末へ一斉に指示を送り、標的に大量の通信を発生させます。

    近年では、監視カメラやルーター、ネットワーク機器など、十分なセキュリティ対策が施されていないIoT機器がボットネットに組み込まれる事例も確認されています。機器の所有者が気付かないまま攻撃に加担しているケースも少なくありません。

    ボットネットを利用したDDoS攻撃では、世界中に分散した多数の端末から同時に通信が送られるため、単一の送信元を遮断するだけでは十分な対策が難しくなります。

    攻撃の流れ

    DDoS攻撃は、一般的に次のような流れで実行されます。

    1. ボットネットの構築
      攻撃者は、マルウェアに感染したパソコンやサーバー、IoT機器などを遠隔操作できる状態にし、ボットネットを構築します。
    2. 攻撃対象の選定
      WebサイトやECサイト、VPN、DNSサーバー、APIなど、攻撃対象となるシステムを選定します。
    3. 攻撃命令の送信
      攻撃者がボットネットへ攻撃命令を送ると、多数の端末が一斉に標的へ通信やリクエストを送信します。
    4. サービスへの影響
      大量の通信によってネットワーク回線やサーバー、ネットワーク機器、Webアプリケーションに負荷がかかり、応答遅延やサービス停止などが発生します。

    攻撃の種類によっては、ネットワーク帯域を圧迫するだけでなく、ファイアウォールやロードバランサーなどのネットワーク機器に負荷をかけるものや、Webアプリケーションへ大量のリクエストを送るものもあります。そのため、攻撃の種類に応じた対策を講じることが重要です。

    DDoS攻撃の主な種類

    DDoS攻撃にはさまざまな手法がありますが、大きく分けると「ボリューム攻撃」「プロトコル攻撃」「アプリケーション層攻撃」の3種類に分類できます。

    攻撃対象や攻撃方法が異なるため、サービスへの影響や有効な対策もそれぞれ異なります。攻撃の種類を理解することは、自社サービスがどのようなリスクにさらされているのかを把握し、適切な対策を講じるための第一歩です。

    ここでは、代表的な3つの攻撃手法について解説します。

    ボリューム攻撃

    ボリューム攻撃は、大量の通信を送り付けてネットワーク回線の帯域を圧迫し、正規の利用者がサービスへアクセスできない状態にする攻撃です。DDoS攻撃の中でも代表的な手法であり、回線容量を超える通信が発生すると、サーバーが正常に稼働していてもサービスを利用できなくなることがあります。

    代表的な手法として、UDP FloodやDNS Amplification(DNSリフレクション攻撃)、NTP Amplificationなどがあります。特にDNSやNTPなどの公開サーバーを悪用する反射・増幅型攻撃では、小さなリクエストを利用して何倍もの通信量を発生させるため、攻撃者は比較的少ない通信量でも大きな負荷を与えることができます。

    プロトコル攻撃

    プロトコル攻撃は、TCP/IPなどの通信プロトコルの仕組みを悪用し、サーバーやファイアウォール、ロードバランサーなどのネットワーク機器に負荷をかける攻撃です。通信回線そのものを埋め尽くすボリューム攻撃とは異なり、ネットワーク機器やサーバーの処理能力を消費させることで、正常な通信を妨害します。

    代表的な手法としては、SYN Floodがあります。TCP通信の接続要求(SYNパケット)を大量に送り付けることで、サーバは接続待ちの状態を維持し続けることになり、新たな正規ユーザからの接続を受け付けられなくなる場合があります。このほか、Ping FloodやSmurf攻撃などもプロトコル攻撃の一種として知られています。

    アプリケーション層攻撃

    アプリケーション層攻撃は、WebサイトやWebアプリケーション、APIなどを標的とするDDoS攻撃です。利用者が直接アクセスするサービスが狙われます。

    通信量そのものはそれほど多くなくても、サーバーが処理に時間を要するリクエストを大量に送ることで、CPUやメモリなどのリソースを消費させ、サービスの応答遅延や停止を引き起こします。

    代表的な手法としてHTTP Floodがあります。通常のWeb閲覧と同じHTTPリクエストを大量に送信するため、正規のアクセスと見分けにくく、単純な通信量の監視だけでは検知が難しい場合があります。また、検索機能やログイン画面、APIなど、サーバー負荷の高い処理を集中的に狙う攻撃も確認されています。

    DDoS攻撃による被害

    DDoS攻撃による影響は、単にWebサイトが一時的に閲覧できなくなるだけではありません。サービス停止による売上機会の損失や業務の停滞、顧客対応の負荷増加など、企業活動全体へ影響が及ぶ可能性があります。

    また、長時間にわたってサービスが利用できない状態が続くと、企業の信頼低下やブランドイメージの毀損につながるおそれもあります。

    近年では、DDoS攻撃を単独で行うだけでなく、その混乱に乗じて不正アクセスや情報窃取など別の攻撃を試みるケースも報告されています。そのため、DDoS攻撃は単なる通信障害ではなく、企業の事業継続に関わるセキュリティリスクとして捉えることが重要です。

    ここでは、企業が受ける代表的な被害について解説します。

    サービス停止

    DDoS攻撃による代表的な被害は、Webサイトやオンラインサービスの停止です。

    大量の通信やリクエストが送られると、サーバーやネットワーク機器に過剰な負荷がかかります。その結果、Webページの表示遅延やタイムアウト、エラーが発生し、正規の利用者がサービスを利用できなくなることがあります。

    特に、ECサイトや予約システム、会員向けサービス、決済サービスなど、インターネットを通じて提供されるサービスでは、短時間の停止であっても売上機会の損失や顧客満足度の低下につながる可能性があります。

    さらに、DDoS攻撃ではサーバー自体に障害が発生していなくても、回線帯域の逼迫やネットワーク機器への負荷によってサービスが利用できなくなる場合があります。そのため、システムが正常に稼働しているように見えても、利用者からは「サービスが停止している」と認識されるケースも少なくありません。

    業務への影響

    DDoS攻撃の影響は、Webサイトの停止だけにとどまりません。公開サービスと社内システムが同じネットワークや認証基盤を利用している場合には、VPNや業務システム、クラウドサービスなどへ影響が及び、日常業務に支障をきたすことがあります。

    また、サービス停止に伴い、顧客や取引先からの問い合わせが急増し、カスタマーサポートや営業部門の対応負荷が高まることもあります。

    ECサイトでは注文処理や決済が滞り、BtoBサービスでは取引先の業務に影響を与えるなど、事業継続にも大きな影響を及ぼす可能性があります。さらに、障害対応のために情報システム部門やセキュリティ担当者が長時間の対応を余儀なくされ、本来予定していた業務が停滞するケースも少なくありません。

    企業の信頼低下

    DDoS攻撃によるサービス停止が長時間続いたり、繰り返し発生したりすると、企業に対する信頼の低下につながるおそれがあります。利用者は「サービスが安定して利用できない企業」という印象を持つ可能性があり、顧客離れや新規顧客の獲得機会の損失につながることもあります。

    さらに、DDoS攻撃をきっかけに、自社のセキュリティ対策やインシデント対応体制が十分であるかを取引先や顧客から問われることもあります。そのため、平時から適切な対策を講じるとともに、攻撃発生時には迅速かつ適切な対応を行うことが、企業の信頼維持につながります。

    企業が実施すべきDDoS攻撃対策

    DDoS攻撃は、完全に防ぐことが難しいサイバー攻撃の一つです。そのため、攻撃を受けることを前提に、被害を最小限に抑えるための対策を講じることが重要です。ここでは、企業が押さえておきたい代表的なDDoS攻撃対策を紹介します。

    通信の監視と異常検知

    DDoS攻撃による被害を最小限に抑えるためには、通信状況を継続的に監視し、通常とは異なるアクセスを早期に検知できる体制を整えることが重要です。

    アクセス数や通信量、リクエスト数などの推移を日頃から把握しておくことで、異常な増加が発生した際に迅速な対応につなげることができます。

    近年では、SIEM(Security Information and Event Management)やネットワーク監視ツールを活用し、異常な通信を自動で検知・通知する仕組みを導入する企業も増えています。

    DDoS攻撃は短時間で通信量が急増するケースが多いため、異常を検知してから対応を開始するまでの時間が重要です。

    CDN・WAF・DDoS対策サービスの活用

    DDoS攻撃は、攻撃元が世界中の多数の端末に分散しているため、自社設備だけで防ぎきることは難しく、外部サービスとの連携が対策の基本方針になります。特に、大量の通信が発生するボリューム攻撃では、自社ネットワークに到達する前に不要な通信を分散・遮断する仕組みが重要になります。

    • CDN(Content Delivery Network):コンテンツを複数のサーバーに分散して配信することで、通信負荷を分散し、サービスの継続性向上に役立ちます。
    • WAF(Web Application Firewall):Webアプリケーションへの不正なアクセスや不審なリクエストを検知・制御する機能を備えており、特にアプリケーション層を狙った攻撃への対策として有効です。
    • DDoS対策サービス:専用の設備で攻撃トラフィックを検知・吸収・フィルタリングし、正常な通信のみを自社環境へ転送する仕組みを提供しています。

    攻撃の規模やサービスの重要度に応じて、ISPやクラウド事業者が提供する対策サービスも含め、自社に適した構成を検討するとよいでしょう。

    自社の対策状況に不安がある場合

    「どのサービスを、どこまで導入すべきか」の判断が難しい場合は、専門会社によるDDoS耐性評価・セキュリティ診断を活用するのも一つの方法です。現状のリスクを可視化したうえで、優先度をつけて対策を進めることができます。

    インシデント対応体制の整備

    DDoS攻撃は、技術的な対策だけで完全に防ぐことは困難です。そのため、攻撃を受けた際に迅速かつ適切に対応できる体制をあらかじめ整備しておくことが重要です。

    具体的には、攻撃発生時の連絡体制や対応手順を文書化し、情報システム部門だけでなく、経営層や広報部門、カスタマーサポート部門など、関係者の役割を明確にしておくことが求められます。

    また、ISPやクラウド事業者、セキュリティベンダーなどの連絡先や支援体制を事前に確認しておくことで、緊急時の対応を円滑に進められます。

    まとめ

    DDoS攻撃は、大量の通信によってWebサイトやネットワークサービスを利用できない状態にするサイバー攻撃です。攻撃手法にはボリューム攻撃、プロトコル攻撃、アプリケーション層攻撃などがあり、それぞれ特徴や有効な対策が異なります。

    企業は、通信の監視や異常検知、CDN・WAF・DDoS対策サービスの活用に加え、インシデント対応体制の整備など、多層的な対策を講じることが重要です。また、攻撃を完全に防ぐことは難しいため、被害を最小限に抑えるための備えも欠かせません。

    攻撃発生時の具体的な対応手順や、復旧までの流れについては、以下の記事で詳しく解説しています。あわせてご覧ください。
    「DDoS攻撃を受けたらどうする?初動対応から復旧までの流れを解説」

    【関連記事】

    DDos攻撃について、SQAT.jpでは以下の記事でも解説しています。こちらもあわせてぜひご覧ください。

    【参考情報】


    DDoS対策や公開システムのセキュリティに不安はありませんか?

    DDoS攻撃への備えには、ネットワークやWebアプリケーションのリスクを把握することが重要です。BBSecでは、脆弱性診断をはじめ、お客様の環境に応じたセキュリティ評価をご提供しています。

    Webアプリケーション脆弱性診断バナー

    アクセス急増の原因が複雑で判断が難しい場合や、継続的な運用に不安がある場合は、第三者の視点を取り入れることも有効です。定期的なセキュリティ診断や評価を通じて、自社では気づきにくいリスクを把握することができます。


    公開日:2021年6月23日
    更新日:2026年7月29日

    編集責任:木下


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    APT攻撃対策とは?検知・監視・初動対応の考え方

    Share
    APT攻撃対策とは?検知・監視・初動対応の考え方アイキャッチ画像

    前回記事で解説した通り、APT攻撃は標的組織を事前に調査したうえで侵入し、権限昇格や横展開を重ねながら目的の情報に近づいていきます。一度侵入を許すと長期間にわたり情報窃取や不正活動が継続するケースも少なくありません。そのためAPT攻撃対策では「侵入させない」ことだけを目指すのではなく、侵入前対策・侵入後対策・インシデント対応体制を組み合わせ、早期発見と被害最小化を実現する仕組みが欠かせません。本記事では、その具体的な対策内容について解説します。

    APT攻撃の侵入経路や攻撃の流れについて詳しく知りたい方は、「APT攻撃の手口とは?侵入から情報窃取までの流れを解説」で、初期侵入から情報窃取までのプロセスを解説しています。ぜひあわせてご覧ください。

    なぜAPT攻撃は防ぎにくいのか

    APT攻撃が防ぎにくい理由は、攻撃者が特定の組織を狙い、時間をかけて侵入経路を探すためです。一般的なマルウェア感染やばらまき型攻撃とは異なり、APT攻撃では、攻撃者が標的組織の業務、取引先、利用システム、従業員の役割などを事前に調査します。そのうえで、標的型メールや脆弱性の悪用、正規アカウントの不正利用など、検知されにくい手口を選びます。また、APT攻撃では、最初の侵入後すぐに目立つ被害が発生するとは限りません。攻撃者は内部ネットワークに潜伏し、権限昇格や横展開を行いながら、機密情報や認証情報の所在を探ります。正規の管理ツールや盗まれたID・パスワードを使って活動する場合もあり、従来型の境界防御だけでは不審な動きを見落とす可能性があります。そのため、APT攻撃対策では、入口を守る対策に加えて、侵入後の異常を検知する仕組み、ログをもとに調査できる体制、被害を最小化する初動対応が欠かせません。さらに、入口対策だけでなく、「侵入を前提」とした検知・監視・対応体制も必要です。

    侵入前対策

    APT攻撃への備えとして、まず重要になるのは侵入前対策です。侵入前対策とは、攻撃者が組織内へ入り込む可能性を下げるための基本的な防御策です。完全な防御は難しいものの、攻撃者にとって侵入しにくい環境を作ることで、被害の発生確率を下げることができます。 なかでも重要なのが、多要素認証、脆弱性管理、標的型メール対策です。これらは単独ではなく、多層防御の考え方で組み合わせることが重要です。複数の対策を組み合わせ、攻撃者が一つの弱点を突破しても、次の段階へ進みにくい状態をつくることが求められます。

    MFA(多要素認証)

    IDとパスワードだけに頼らず、スマートフォンアプリ、セキュリティキー、生体認証など、複数の認証要素を組み合わせて本人確認を行う仕組みです。APT攻撃では、フィッシングメールやマルウェアによって認証情報が盗まれることがあります。IDとパスワードだけで社内システムやクラウドサービスへアクセスできる環境では、攻撃者が正規ユーザになりすましてログインするリスクが高まります。MFAを導入することで、パスワードが漏えいした場合でも、不正ログインを防げる可能性が高まります。ただし、MFAを導入すればすべての攻撃を防げるわけではありません。近年は、MFAを突破しようとするフィッシングや、認証疲れを狙った攻撃も確認されています。そのため、可能であればフィッシング耐性の高い認証方式(例:FIDO2、パスキーなど)を採用し、管理者アカウントやリモートアクセス、クラウド管理画面など、重要度の高い環境から優先的に適用することが重要です。

    脆弱性管理

    APT攻撃では、VPN機器、公開サーバ、メールサーバ、業務システム、クラウド環境などの脆弱性が侵入経路として悪用されることがあります。特に、インターネットからアクセス可能な機器やシステムに未修正の脆弱性が残っている場合、攻撃者にとって侵入の足がかりになります。脆弱性管理では、単に脆弱性情報を収集するだけでなく、自社のどのシステムに影響があるのか、外部公開されているのか、悪用事例があるのか、業務上の重要度は高いのかを踏まえて、対応の優先順位を決める必要があります。すべての脆弱性へ同時に対応することは現実的ではないため、実際に悪用されている脆弱性や、外部から攻撃可能なシステムを優先して修正する考え方が重要です。また、パッチ適用がすぐに難しい場合には、一時的な回避策、アクセス制限、監視強化、不要サービスの停止などを組み合わせる必要があります。APT攻撃では、脆弱性の放置が初期侵入や横展開につながる可能性があるため、脆弱性管理は単なる情報システム部門の運用作業ではなく、経営リスクを下げるための重要な取り組みといえます。

    標的型メール対策

    標的型メールは、APT攻撃の代表的な侵入経路の一つです。現在はメールだけでなく、チャットやクラウドサービスを悪用した攻撃も増えています。標的型メール対策では、メールセキュリティ製品による検査だけでなく、従業員教育、訓練、報告しやすい仕組みの整備が重要です。攻撃メールを完全に遮断することは難しいため、従業員が不審なメールに気づき、開封前または開封後すぐに報告できる体制を作る必要があります。また、メールをきっかけに認証情報が入力されるケースもあるため、MFAやアクセス制御と組み合わせて対策することが効果的です。標的型メール対策は、単独で完結するものではなく、認証管理、端末防御、ログ監視、インシデント対応と連動させることで、初めてAPT攻撃への実効性が高まります。

    標的型攻撃の手口の詳細は「標的型攻撃とは?代表的な手口と企業が取るべき対策を解説」をご参照ください。

    侵入後対策

    APT攻撃では、侵入前対策をすり抜けられる可能性があります。そのため、侵入後に攻撃者の活動を検知し、被害拡大を防ぐ仕組みが必要です。侵入後対策の中心になるのが、EDR、SIEM、ログ監視です。従来のセキュリティ対策では、外部からの攻撃を境界で防ぐことに重点が置かれてきました。しかし、クラウド利用、テレワーク、サプライチェーン連携が広がる現在では、社内と社外の境界があいまいになっています。APT攻撃への対策では、端末、サーバー、ネットワーク、クラウド、IDの動きを継続的に監視し、通常とは異なる振る舞いを早期に見つけることが重要です。

    EDR

    EDRは、Endpoint Detection and Responseの略で、PCやサーバーなどのエンドポイント上の不審な挙動を検知し、調査や対応を支援する仕組みです。APT攻撃では、マルウェアの実行、認証情報の窃取、管理ツールの悪用、不審なプロセスの起動などが端末上で発生することがあります。EDRは、こうした端末上の動きを可視化し、攻撃の兆候を把握するために有効です。EDRの重要な役割は、単にマルウェアを検知することではありません。侵入後に何が起きたのか、どの端末からどの端末へ移動したのか、どのファイルが操作されたのか、どのアカウントが使われたのかを調査するための情報を提供する点にあります。APT攻撃では、発見時点で攻撃がすでに横展開している場合もあります。そのため、EDRによって端末単位の挙動を把握し、感染端末の隔離、プロセス停止、調査対象の特定などを迅速に行える状態を整えておく必要があります。最近では、EDRに加え、メールやクラウドも含めて分析するXDRを導入する企業も増えています。

    SIEM

    SIEMは、Security Information and Event Managementの略で、複数のシステムからログを集約し、相関分析(複数のログを組み合わせて関連性を分析すること)を行う仕組みです。APT攻撃では、個々のログだけを見ると小さな異常に見える行動が、複数のログを組み合わせることで攻撃の流れとして見えてくることがあります。たとえば、通常とは異なる国や地域からのログイン、深夜帯の管理者権限利用、短時間での大量アクセス、普段使わない端末からの認証、ファイルサーバへの大量アクセスなどは、単独では見逃されることがあります。しかし、SIEMで複数のログを関連付けることで、初期侵入、権限昇格、横展開、情報窃取の兆候を把握しやすくなります。SIEMを有効に活用するには、ログを集めるだけでなく、どのログを監視対象にするのか、どのような条件でアラートを出すのか、誰が確認するのか、アラート発生後にどのような初動を取るのかを事前に決めておく必要があります。そしてツールを導入するだけではなく、運用設計まで含めて整えることも重要です。社内で運用が難しい場合は、SOCサービスなど外部監視サービスを利用する方法もあります。

    ログ監視

    ログ監視は、APT攻撃対策の基盤となる取り組みです。攻撃者の行動は、認証ログ、端末ログ、プロキシログ、DNSログ、VPNログ、クラウドサービスの監査ログ、ファイルアクセスログなどに痕跡として残ることがあります。しかし、ログが取得されていなかったり、保存期間が短かったり、必要な項目が記録されていなかったりすると、インシデント発生後に攻撃の流れを追跡できません。特にAPT攻撃では、侵入から発見までに時間がかかることがあるため、一定期間のログを保管し、過去にさかのぼって調査できる状態を作る必要があります。ログ監視では、単に大量のログを保存するだけでは不十分です。重要なのは、通常時のアクセス傾向を把握し、そこから外れた動きを見つけることです。普段アクセスしないサーバーへの接続、短時間での権限変更、退職者アカウントの利用、海外からのVPN接続、大量のファイル圧縮や外部送信など、攻撃の兆候となる行動を継続的に確認する必要があります。保持期間は法令や業種要件、インシデント対応を考慮して決める必要があります。

    ゼロトラストの考え方

    ここまで紹介した侵入前対策・侵入後対策は、いずれもゼロトラストという一つの考え方の実装例と捉えることができます。

    ゼロトラストとは、社内ネットワークにいるから安全、正規ユーザだから安全といった前提を置かず、ユーザ、端末、アプリケーション、データへのアクセスを継続的に確認する考え方です。従来の境界防御では、社内ネットワークの内側を比較的信頼する考え方が一般的でした。しかし、APT攻撃では、一度内部へ侵入した攻撃者が正規アカウントや管理ツールを悪用し、横展開する可能性があります。そのため、社内ネットワーク内の通信であっても、常に正当性を確認し、必要最小限の権限だけを付与することが前提になります。ゼロトラストの実現には、MFA、ID管理、端末管理、アクセス制御、ログ監視、ネットワーク分離、継続的なリスク評価などが関係します。単一の製品を導入すれば完成するものではなく、組織の業務やシステム構成に合わせて段階的に整備していく必要があります。

    APT攻撃への対策としてゼロトラストを取り入れることで、攻撃者が一つのアカウントや端末を悪用しても、重要情報へ簡単に到達できない環境を作りやすくなります。侵入を前提に、被害範囲を限定し、異常を早期に検知するという点で、ゼロトラストはAPT対策と相性のよい考え方です。

    インシデント対応体制

    APT攻撃への対策では、検知した後の初動対応によって被害の大きさが大きく左右されます。初動対応では「封じ込め(Containment)」「根絶(Eradication)」「復旧(Recovery)」の順で進める考え方が一般的です。不審な挙動を発見しても、対応手順や判断基準が決まっていなければ、関係者への連絡、端末隔離、証拠保全、外部報告、復旧判断が遅れてしまいます。その間に攻撃者が横展開を進めたり、情報を外部へ持ち出したりする可能性があります。

    インシデント対応体制では、まず「誰が判断するのか」を明確にする必要があります。情報システム部門、セキュリティ担当、経営層、法務、広報、事業部門、外部専門家など、関係者の役割を事前に決めておくことが重要です。特にAPT攻撃では、技術的な調査だけでなく、事業影響、顧客対応、取引先対応、法的対応、広報対応が必要になる場合があります。 また、初動対応では、証拠を消さないことも重要です。感染が疑われる端末をすぐに初期化してしまうと、侵入経路や攻撃範囲を調査するための情報が失われる可能性があります。端末の隔離、ログ保全、アカウント停止、通信遮断、影響範囲の確認などを、状況に応じて慎重に実施する必要があります。平時からインシデント対応手順を整備し、訓練を行っておくことで、実際の攻撃発生時に混乱を減らすことができます。APT攻撃対策は、技術的な防御だけではなく、組織としてどのように判断し、対応するかまで含めた取り組みです。

    まとめ

    APT攻撃対策では、侵入を完全に防ぐことだけを目指すのではなく、侵入前対策、侵入後対策、インシデント対応体制を組み合わせることが重要です。MFA、脆弱性管理、標的型メール対策によって侵入リスクを下げ、EDR、SIEM、ログ監視によって侵入後の不審な動きを早期に検知します。さらに、インシデント対応体制を整備し、攻撃が疑われる場合に迅速な初動対応を取れるようにしておくことで、被害の拡大を抑えることができます。APT攻撃は、攻撃者が時間をかけて目的達成を狙う攻撃であるため、企業側も継続的な監視と改善を前提に備える必要があります。

    次の記事はこちら
    「APT攻撃事例から学ぶ ―国内外の被害事例と企業が取るべき対策―」
    APT攻撃は実際にどのような企業・組織で発生しているのでしょうか。代表的な国内外の事例から、攻撃の特徴や企業が学ぶべきポイントを解説します。

    【参考情報】

    編集責任:木下


    APT攻撃への備えをご検討中の方へ

    APT攻撃は、侵入を完全に防ぐことが難しい高度なサイバー攻撃です。侵入経路の把握や脆弱性管理、監視体制の強化など、継続的な対策が求められます。弊社、ブロードバンドセキュリティ(BBSec)では、脆弱性診断、アタックサーフェス管理調査、セキュリティ運用サービス、コンサルティングサービスなど、企業のセキュリティ対策を支援するサービスを提供しています。


    ウェビナー開催のお知らせ

    最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    見落としがちなIT資産がセキュリティ事故を招く?企業で起こりやすい5つの管理課題

    Share
    「見落としがちなIT資産管理の課題5選」アイキャッチ画像

    前回記事では、IT資産管理の基本と重要性を解説しました。管理されていない端末やクラウド環境、シャドーIT、サポート終了製品など、見落とされたIT資産が被害につながるケースも少なくありません。今回は、管理が行き届かない場合に実際どのような問題が起こりやすいのか、企業で起こりやすい5つの管理課題を具体的に見ていきます。

    IT資産管理の基本について知りたい方は、まず「IT資産管理とは」をご覧ください。
    「IT資産管理とは?企業のセキュリティ対策で最初に取り組むべき理由を解説」

    セキュリティ事故は、必ずしも高度な攻撃だけで起こるわけではありません。実際には、管理されていない端末、放置されたクラウド環境、退職者のアカウント、サポート終了ソフトウェアなど、見落としがちなIT資産がきっかけになることがあります。IT資産管理が不十分な状態では、脆弱性情報が公開されても対象資産を特定できず、インシデント発生時にも影響範囲をすばやく把握できません。

    なぜ管理漏れが起こるのか

    IT資産の管理漏れは、担当者の怠慢だけで起こるものではありません。むしろ、事業スピードに管理体制が追いつかないことで発生します。新しいSaaSを部門単位で契約する、検証用にクラウド環境を作成する、テレワーク用に端末を追加する、業務委託先にアカウントを付与する。こうした日常的な業務の中で、台帳更新や承認プロセスが後回しになると、実態とのズレが広がっていきます。

    企業で起こりやすい5つの管理課題

    台帳が更新されない

    IT資産管理で最も起こりやすい課題は、資産台帳が更新されないことです。導入時には正確だった台帳も、ソフトウェア更新やクラウド環境の追加が反映されなければ、すぐに実態とずれていきます。特にExcelやGoogleスプレッドシートで管理している場合、更新担当者が限られ、現場の変更が反映されないまま時間が経過しがちです。その結果、台帳上は存在するのに実際には廃棄済みの機器、逆に台帳にはないが稼働している資産が発生します。インシデント対応時にこの状態だと、影響範囲の特定に時間がかかり、初動対応の遅れにつながります。

    シャドーITが増える

    シャドーITとは、情報システム部門や管理部門が把握していないIT資産やサービスが、業務目的で利用されている状態を指します。英国のサイバーセキュリティ機関NCSCでは、「シャドーITは悪意によって生まれるとは限らず、従業員が業務を進めるために、承認済みのツールやプロセスでは対応できない課題を解決しようとして発生することが多い」と説明しています。たとえば、ファイル共有が不便だから個人用クラウドストレージを使う、社内承認に時間がかかるため部門でSaaSを契約する、開発検証のために個人名義に近い形でクラウド環境を作る、といった行動です。本人に悪意がなくても、会社のセキュリティポリシー、バックアップ、アクセス制御、監査ログ、退職時のアカウント削除の対象外になるため、情報漏洩や不正アクセスのリスクが高まります。シャドーIT対策で重要なのは、単に禁止することではありません。なぜ現場が非公式な手段を使わざるを得なかったのかを把握し、業務に必要なツールを安全に使える仕組みに変えることです。

    クラウド資産が把握できない

    クラウド環境では、サーバやストレージ、データベース、コンテナ、API、アカウント、権限設定などが短時間で作成・変更・削除されます。オンプレミス環境のように物理的なサーバーが目に見えるわけではないため、管理対象から漏れやすいのが特徴です。検証用に作ったクラウド環境が放置され、インターネットに公開されたままになる。開発者が一時的に広い権限を付与し、その後も戻されない。ログ設定やバックアップ設定が本番環境と異なる。こうした状態は、クラウド利用が進む企業ほど起こりやすくなります。米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)の「Cybersecurity Performance Goals」でも、既知の資産だけでなく、未知の資産、シャドー資産、未管理資産を特定し、新たな脆弱性への検知・対応を速めることが目的として示されています。

    EOL(End of Life)・EOS(End of Service)を見逃す

    サポートが終了したOS、ネットワーク機器、VPN機器、業務アプリケーション、ミドルウェアを使い続けることも、IT資産管理上の大きな課題です。サポートが終了した製品は、脆弱性が発見されても修正プログラムが提供されない可能性があります。資産台帳にサポート期限や保守期限が記録されていなければ、更新計画を立てることもできません。

    EOL・EOSについては前回記事でも触れていますので、あわせてご覧ください。

    また、ソフトウェア資産の構成管理まで行いたい場合、EOL・EOS対策の延長としてSBOM(ソフトウェア部品表)も重要になります。経済産業省「ソフトウェア管理に向けたSBOMの導入に関する手引 Ver.2.0」では、資産管理台帳だけでは、下位コンポーネントとして利用されるOSSなどに脆弱性が見つかった場合に、間接的な影響を検知できない場合があると説明されています。

    SBOMについては、「SBOMとは?ソフトウェア部品表の基本と企業が導入すべき理由」でも解説しています。あわせてご覧ください。

    部門ごとに管理している

    IT資産管理が部門ごとに分断されていることも、企業でよく見られる課題です。情報システム部門はPCとネットワーク機器を管理し、開発部門はクラウド環境を管理し、総務部門はリース契約を管理し、各事業部がSaaS契約を管理している。このような状態では、全社としてどのIT資産が存在するのかを把握できません。部門ごとの管理は、現場のスピードを保つうえでは便利です。しかし、セキュリティ事故が起きたときには、誰が責任者なのか、どの情報が保存されているのか、どの範囲に影響があるのかが分からなくなります。特に、SaaSやクラウドサービスでは、管理者権限を持つ担当者が異動・退職した後に、契約やアカウントだけが残り続けるケースもあります。

    管理課題を解決するポイント

    IT資産管理の課題を解決するには、台帳を作るだけでは不十分です。重要なのは、資産が増える、変わる、使われなくなるタイミングで、台帳や管理システムが自然に更新される運用を作ることです。まず、IT資産管理の対象範囲を明確にします。PCやサーバだけでなく、クラウド環境、SaaS、アカウント、ネットワーク機器、ソフトウェア、ライセンスまで含めるかを決めます。次に、資産ごとに管理責任者を定めます。所有者が曖昧な資産は、脆弱性対応や費用管理、廃棄判断が遅れやすくなります。そのうえで、購買、入社、異動、退職、クラウド作成、SaaS契約、機器廃棄といった業務フローにIT資産管理を組み込みます。ツールを導入する場合も、単体で完結させるのではなく、ID管理、EDR、MDM、脆弱性管理、クラウド管理と連携させることで、実態に近い情報を保ちやすくなります。

    課題を解決する具体的な運用方法については「IT資産管理を効率化する方法とは?担当者が押さえたい運用のポイント」をご覧ください。

    まとめ:見えていないIT資産は、守れない

    IT資産管理の課題は、すぐに大きな障害として表面化するとは限りません。しかし、管理漏れ、シャドーIT、クラウド資産の放置、サポートが終了した製品・機器の見逃し、部門ごとの分断が積み重なると、セキュリティ事故の温床になります。

    次回は、こうした課題を解決するための具体的な運用方法について解説します。

    【参考情報】

    編集責任:木下


    公開IT資産を可視化してみませんか?

    社内で管理しているIT資産と、インターネット上から見える資産は必ずしも一致しません。攻撃者視点で公開資産を可視化する「アタックサーフェス調査サービス」をご紹介します。

    BBSecのアタックサーフェス調査サービス

    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。


    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る