2026年9月、タイムズカーのWebシステムが不正アクセスを受け、約660万アカウントの情報漏洩が確認されました。続報では、運転免許証画像などの本人確認書類が漏洩したアカウント数が約160万件と公表されています。本記事では、公式発表をもとに被害の範囲と利用者への案内を整理し、会員情報を扱う企業が見直したいデータ管理とWebセキュリティについて考えます。
※本記事は2026年10月5日時点までで確認できる公表資料に基づき作成しています。
contents
2026年9月にタイムズカーで何が起きたのか
タイムズカーは9月25日9時07分に不正アクセスを検知し、同日の第1報で個人情報漏洩の可能性を発表しました。翌26日7時25分までに侵入経路と攻撃元からの通信を遮断し、遮断後にアクセスできないことを確認したとしています。その後、28日の第2報で第三者による情報取得を確認したと公表し、調査の進展に伴って発表内容を更新しました。公式発表では、具体的な侵入手法や悪用された脆弱性の詳細は示されていません。同社は外部専門機関による原因・影響範囲の調査を進め、再発防止策は続報で公表する方針です。また、サービス提供への影響は確認されず、通常どおり継続していると説明しています。サービスの稼働状況と個人情報への影響は、それぞれ確認する必要があります。
約660万件と約160万件、それぞれの対象範囲
第2報の約660万件は、漏洩したアカウントの数です。対象にはタイムズカーの会員と退会者、入会手続きが完了していない申込者のほか、タイムズビジネスサービスの会員と退会者も含まれます。現在利用している会員だけの人数として受け取らないことが大切です。漏洩した情報の項目については、公式FAQでも詳細が示されています。氏名、住所、生年月日、電話番号、メールアドレスに加え、法人会員の所属部署名、運転免許情報、本人確認書類情報、パスワード、連携サービスIDが挙げられています。一方、クレジットカード情報は保有しておらず、今回の対象には含まれないと説明しています。
9月29日の第3報で示された約160万件は、運転免許証画像などの本人確認書類が漏洩したアカウント数です。書類には現住所確認書類、学生プランの学生証、家族プランの家族確認書類の画像も含まれます。約660万件と約160万件は数えている情報の範囲が異なるため、単純に足して被害規模を示すことはできません。同社はパスワードを復元できない形式で保存していたと説明し、パスワードそのものが第三者に認識できる状態で漏えいした事実は確認していないとしています。不特定多数への情報公開や、本件に起因する不正利用も公表時点では未確認です。これらは同社が示した調査状況として読み、今後の更新も確認する必要があります。
図:タイムズカーで確認された情報漏洩の範囲
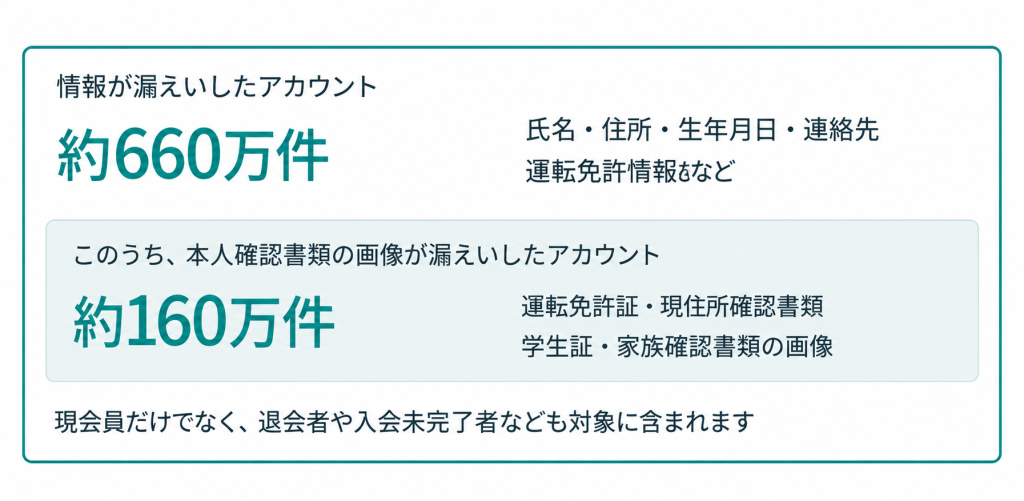
※約160万件は約660万件に含まれます。いずれもアカウント数で、対象となる情報は利用者によって異なります。
利用者は個別通知と公式窓口を確認する
本人確認書類の漏えいが確認された会員への個別メールは9月29日から始まりました。第3報では、詳細について外部専門機関の調査結果を踏まえ、2週間程度を目途に改めて案内する方針を示しています。その後、10月1日にはFAQと退会者向けの問い合わせ案内が追加され、退会者への通知も同日から順次開始されたと説明されています。
同社は、会社を装ったメールやSMS、電話への警戒を求めています。心当たりのない連絡に含まれるリンクや添付ファイルを開かず、パスワード、認証コード、クレジットカード情報を入力しないことが基本です。通知の内容や対象かどうかに疑問がある場合は、公式発表から問い合わせ先を確認してください。同社がメール、SMS、電話でパスワードやカード情報を尋ねることはないと案内しています。
本人確認書類は保有目的とアクセス権限を一緒に見直す
ここからは本件の原因を推定するものではなく、今回の事例を踏まえて、個人情報を扱う企業が確認したい一般的な対策を整理します。本人確認のために受け取る画像についても、会員台帳と同様に、何を、どこで、何のために保有しているかを把握することが出発点になります。退会や申込中断を含む業務の各段階とデータの保管場所を対応させ、取扱責任者や閲覧できる担当者まで確認すると、見直す対象が具体的になります。
10月1日の公式FAQでは、タイムズカーは氏名・住所・生年月日を税法等に基づき7年間、運転免許情報と画像をなりすまし対策や問い合わせ対応のため7年間保管すると説明しています。保有データを点検する際は、このように項目ごとに保管の理由を確認する視点が必要です。退会情報があることだけで、個別企業の保管の適否や漏えい原因を判断することはできません。
一方、個人情報の保存期間について、個人情報保護委員会のFAQでは、個人情報保護法が一律の保存期間や廃棄時期を定めているわけではないと説明しています。そのうえで、利用する必要がなくなった個人データは遅滞なく消去するよう努める必要があるとしています。自社では、保存の根拠と業務上の必要性を確かめ、期限を決めるだけで終わらせず、削除の対象を抽出して処理できる運用になっているか確認したいところです。
保管が必要なデータには、業務に応じたアクセス制御が欠かせません。個人情報保護委員会の通則編ガイドラインも、担当者や取り扱うデータの範囲を限定すること、正当なアクセス権を持つ従業者を識別・認証することを求めています。本人確認担当、問い合わせ担当、システム管理担当で必要な権限を整理し、画像を閲覧・取得できる範囲が過大になっていないか点検することが、企業向けの具体的な確認例になります。
個人情報を扱うWeb機能を継続して点検する
保存ルールや社内権限の確認に加え、利用者からデータへ至る機能も検証する必要があります。会員登録、ログイン、登録情報の変更、書類のアップロードなど、個人情報を扱う処理を洗い出し、どの処理を点検済みか整理します。APIを利用している場合は、その通信や処理も対象に含めます。本件でAPIが悪用されたと確認されたわけではなく、ここで挙げるのは自社システムを点検する際の観点です。
たとえば、本人がログインできることと、その本人に許可された情報だけを閲覧できることは、確認すべき内容が異なります。ログイン時の認証、ログイン状態を維持するセッション、ユーザー権限、重要情報の取り扱いを関連づけて確認することで、画面の通常操作だけでは見えにくい問題の検証につながります。本人確認画像を扱う機能を追加・変更したときにも、その機能を含めて診断範囲を見直すことが考えられます。
点検は新規公開時だけで完了するものではありません。個人情報保護委員会のガイドラインは、システムの設計段階で安全性を確保し、継続して見直すことを対策の例に挙げています。自社の改修予定と診断計画を合わせ、見つかった課題の担当者と修正予定を決め、修正後の確認まで行う運用に結びつけることが重要です。
個人情報の管理とWebの安全性をあわせて見直す
ここまで挙げたWeb側の確認を自社だけで行うことが難しい場合は、外部の脆弱性診断を活用する方法もあります。ブロードバンドセキュリティ(BBSec)では、「Webアプリケーション脆弱性診断」を提供しています。同サービスは、自動診断と技術者による手動診断を組み合わせ、検出した問題の深刻度と推奨対策を報告するサービスです。Webアプリケーションに加え、APIもオプションとして診断できます。会員登録やログイン、登録情報の変更、書類のアップロードなど、個人情報を扱う機能を含め、どこまでを診断対象とするかについてサービスページから相談できます。
個人情報を扱う体制や運用から整理したい企業には、「自己問診型 個人情報に関わる情報セキュリティアセスメント」も用意されています。オンラインの自己問診をもとにコンサルタントが評価し、課題や優先順位、対策案を示すサービスです。データを保有する理由と扱い方を整理する作業を、Web機能の技術的な点検と併せて進めることで、自社で優先すべき改善を具体化できるでしょう。
【参考情報】
- タイムズモビリティ株式会社「タイムズカーWebサイトへの不正アクセスによる個人情報漏えいの可能性について(第1報)※追記あり」(2026年9月25日、10月1日更新)
https://share.timescar.jp/news/2026/0925/1814.html - タイムズモビリティ株式会社「タイムズカーWebサイトへの不正アクセスに関する調査結果および今後の対応について(第2報)※追記あり」(2026年9月28日、10月1日更新)
https://share.timescar.jp/news/2026/0928/1815.html - タイムズモビリティ株式会社「タイムズカーWebサイトへの不正アクセスに関する調査結果および今後の対応について(第3報)※追記あり」(2026年9月29日、10月1日更新)
https://share.timescar.jp/news/2026/0929/1816.html - タイムズモビリティ株式会社「タイムズカーWebサイトへの不正アクセスに関し よくあるご質問」(2026年10月1日)(https://corp.timescar.jp/mail/announce/faq.pdf?_gl=1*3lgeuc*_gcl_au*MTEyMjc2ODg2Mi4xNzkxMjc0NDA4*_ga*NTAyMzU2NDg2LjE3OTEyNzQ0MDk.*_ga_430499XGHF*czE3OTEyNzQ0MDgkbzEkZzEkdDE3OTEyNzQ1MDUkajI2JGwwJGgw&_fsi=TaUWmegu)
- 個人情報保護委員会「Q5-2 取得した個人情報はいつ廃棄しなければなりませんか。」(https://www.ppc.go.jp/all_faq_index/faq1-q5-2/)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」(2016年11月、2026年6月一部改正)(https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/)
個人情報を扱うWebサイトのセキュリティや、情報管理の体制・運用に課題を感じている場合は、現在の対策状況に応じた確認方法をご案内します。まずはお気軽にご相談ください。
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら