画像共有サービス「Gyazo」で2026年9月に発生した不正アクセスでは、ユーザー関連データに加え、画像に付随するメタデータの流出が確認されました。第二報では、過去に削除した画像のメタデータも対象だったことが明らかになっています。公表された数値を被害人数や画像本体の流出件数と取り違えず、画像と関連情報を一体で守る視点が必要です。本稿は公式情報を基に、影響と対策を整理します。
※本記事は2026年10月5日時点までで確認できる公表資料に基づき作成しています。
contents
Gyazoへの不正アクセスの概要
運営会社のHelpfeelによると、9月11日、画像アップロードサーバーの脆弱性を悪用した第三者が、システム上で任意のコマンドを実行しました。同社は同日夜に異常を検知し、12日未明までに確認された侵入経路と不正な接続を遮断しました。その後、データベース内のユーザー情報と画像メタデータの流出を確認しています。公表内容から、脆弱性の具体的な種類や開発・運用上の原因まで断定することはできません。
同社は二次被害防止のため画像配信の停止などを実施し、サービス提供も一時停止しました。追加の検証と対策を経て、9月27日にサービスを再開しています。再開後も調査と対策は継続する方針です。また、第二報時点で「Helpfeel」「Cosense」のシステムからの情報漏洩や攻撃の痕跡は確認されていません。これらのサービス上でGyazo画像を表示できない影響と、各サービス自体の侵害は区別する必要があります。
約2,362万件のユーザー関連データが流出
流出したユーザー関連データは約2,362万件です。第二報の内訳は、メールアドレス未登録の匿名ユーザーが約1,801万件、登録のあるユーザーが約562万件でした。丸め処理により内訳の合計は総数と一致しません。この数値はデータの件数であり、そのまま個人情報が漏洩した人数や国内の被害人数を表すものではありません。対象情報には、名前、メールアドレス、パスワードのハッシュ値、利用者ID、ログインセッションIDなどがありますが、含まれる項目はユーザーごとに異なります。クレジットカード番号などの決済情報は含まれていません。流出対象とされたX連携用トークンも、第二報では単体でXへのログインや操作はできないと確認され、関連するOAuth認証情報は予防的に無効化されています。
画像メタデータと削除済み画像への影響
画像に関して公表されたのは、主に2019年1月以前にアップロードされた画像のメタデータ約4.9億件と、条件を絞って取得された240万件です。第二報では、削除済み画像のメタデータ約1.74億件も加わりました。いずれも画像ファイル本体の流出件数ではなく、これらの数値から画像ファイル本体の流出・閲覧状況や、その対象数を判断することはできません。第一報では、流出したメタデータに画像URLを構成する情報が含まれており、それを用いて画像が不正に閲覧されるおそれがあることや、非公開画像のファイル一覧が取得されていたことも公表されています。一部の非公開画像が第三者に閲覧された可能性についても、完全には否定できないとされています。
削除済み分は、主に2023年2月以前に画像またはアカウントを削除したものです。基準となる時期はアップロード日ではありません。対象の画像ファイルは閲覧できない状態で、今回追加で確認された流出に削除済み画像の本体は含まれていないと説明されています。一方、画像に関連する情報は残り、流出対象となっていた点が、データ管理を考える上での重要な論点です。
メタデータには、画像URLを構成する画像ID、アップロード元IPアドレス、User-Agent、OCRテキスト、画像タイトル、取得元URL、画像に含まれる場合の位置情報、非公開画像のパスフレーズ(ハッシュ値)などが含まれます。画像そのものではなくても、内容や利用状況に関わる情報を持ちます。第一報では、流出情報を使った画像の不正閲覧のおそれや、一部の非公開画像が閲覧された可能性も示されています。「メタデータだけだから影響は小さい」と判断することは適切ではありません。
図:Gyazoで流出したユーザー関連データと画像メタデータ
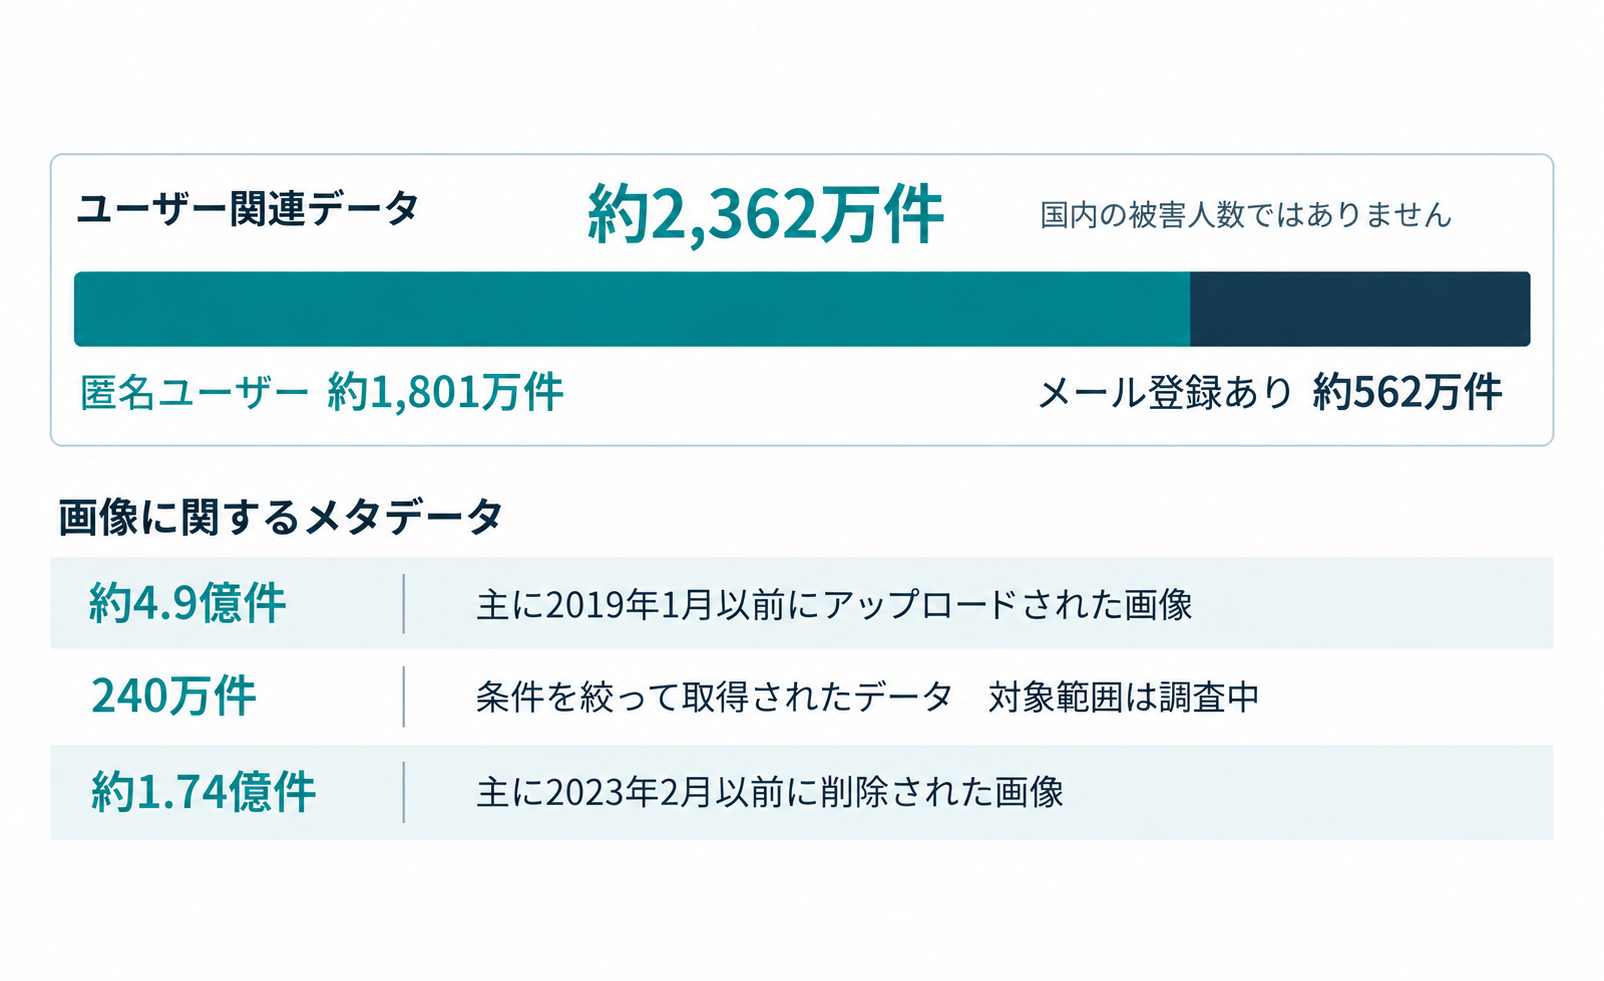
※ユーザー関連データと画像メタデータは集計対象が異なります。各数値は被害人数や画像ファイル本体の流出件数を示すものではありません。ユーザー関連データの内訳は概数のため、合計と総数が一致しない場合があります。
利用者が確認したいポイント
利用者向けには、Gyazoのパスワード変更と、同一または類似したパスワードを使う他サービスの変更が案内されています。本件を装う不審なメールやメッセージにも注意が必要です。変更や確認は、公式サイトと公式ヘルプの案内に沿って進めてください。再開時には、不正アクセス発生前の画像を原則として所有者だけが閲覧できる状態とし、利用者自身が配信の再開を選ぶ方式が採られました。再開すると従来の閲覧範囲が適用されるため、業務情報や個人情報が写っていないか、共有先が適切かを確認してから操作することが大切です。なお、9月29日の追記ではGyazo Teamsについて、配信停止中でも同じチームのメンバーが閲覧できる仕様変更が示されています。「自分のみ」の画像は対象外で、パスワード保護画像には引き続きパスワードが必要です。
無料プランでも、特別措置として発生前にアップロードした過去の画像を確認できます。ただし、公式ヘルプでは、配信を再開した画像をアクセス制御で再び本人だけに限定する機能は、現時点でProとTeamsのみとされています。無料プランの利用者は、まとめて再開する前にこの制約も確認してください。
企業が見直したいデータ管理
ここからは、本件の原因の推定ではなく、画像やファイルを扱う企業への一般的な提案です。まず、保護対象を画像本体だけに限定せず、OCR結果、位置情報、タイトル、識別子などの関連データまで洗い出します。どこに何の目的で保存し、誰が参照できるかを整理すれば、画像を削除した後に何が残る設計なのかも点検しやすくなります。今回、削除済み画像の関連情報まで流出対象となったことは、自社で「削除後にどのデータが残るのか」を確認する一つの契機になります。
削除機能の確認では、画面から見えなくなることと、関連データの保存が終了することを分けて考えます。業務上の必要に応じて保存期間と削除対象を定め、画像の削除時や退会時に、関連情報が想定どおり処理されるかまで確かめることを提案します。例えば、画像削除後にOCR検索や管理画面から関連情報が参照できるか、保存期限後に不要な情報が残らないかを検証します。保存を続ける情報には、その理由と閲覧権限を明確にします。
さらに、画像URLや識別子を知っていることだけに保護を頼らず、情報の機密性に応じて閲覧者の権限を確認する設計が必要です。OWASPも、リクエストごとの権限検証と、画像などの静的なファイルを含めたアクセス制御を推奨しています。共有範囲の変更、退会、チームからの離脱など、利用者の状態が変わる場面をテストに含めると、権限の残り方を確認できます。
設計レビューと脆弱性診断を活用する
アップロード機能は、受け入れるファイルの種類、処理に使うライブラリ、保存先、ファイルや処理プロセスに与える権限をまとめて確認したい領域です。OWASPは、ファイル形式の検証、ライブラリの安全な設定と更新、最小限の権限などを組み合わせる対策を示しています。開発時に決めた安全要件が、改修後や運用中も満たされているかを継続して検証することが大切です。
ブロードバンドセキュリティ(BBSec)の「Webアプリケーション脆弱性診断」は、外部からの動的診断に自動ツールと手動診断を組み合わせ、攻撃の入口となり得る問題箇所を確認します。API診断もオプションで提供しています。また、「Shift Leftコンサルティング」は、要件定義や設計のレビュー、開発標準・ガイドラインの作成を支援します。既存システムの脆弱性を確認したい場合は「Webアプリケーション脆弱性診断」、開発上流工程からセキュリティ要件や設計を見直したい場合は「Shift Leftコンサルティング」をご活用いただけます。自社のシステムや開発状況に応じた対策について、BBSecへお気軽にご相談ください。
【参考情報】
- Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び」(2026年9月16日公表、9月27日追記)(https://corp.helpfeel.com/news/news-20260916-1)
- Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び(第二報)」(2026年9月25日公表、9月27日追記)(https://corp.helpfeel.com/news/news-20260925-01)
- Helpfeel 「「Gyazo」サービス再開のお知らせ」(2026年9月26日公表※本文の再開日:同年9月27日、9月29日追記)(https://corp.helpfeel.com/news/news-20260927-01)
- Gyazo Support「Gyazo サービス再開のお知らせ」(2026年9月27日公表)(https://corp.helpfeel.com/news/news-20260927-01)
- OWASP Cheat Sheet Series「File Upload Cheat Sheet」(https://cheatsheetseries.owasp.org/cheatsheets/File_Upload_Cheat_Sheet.html)
- OWASP Cheat Sheet Series「Authorization Cheat Sheet」(https://cheatsheetseries.owasp.org/cheatsheets/Authorization_Cheat_Sheet.html)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら