国内企業や公的機関で、情報漏洩や不正アクセスに関する公表が相次いでいます。「なぜこれほど被害が続くのか」「生成AIが攻撃に使われているのか」と疑問に感じる方もいるでしょう。ただし、公表の集中が攻撃件数の増加を意味するとは限らず、今回の国内事例でもAIの関与は確認されていません。本記事では、直近1か月に公表・続報があった国内14事例を紹介するとともに、海外で報告されたAI悪用の動向を踏まえ、企業が見直すべきセキュリティ対策を解説します。
※本記事は2026年10月7日時点までで確認できる公表資料に基づき作成しています。
図1:国内で公表された情報漏洩・不正アクセス14事例(2026年9月~10月)
contents
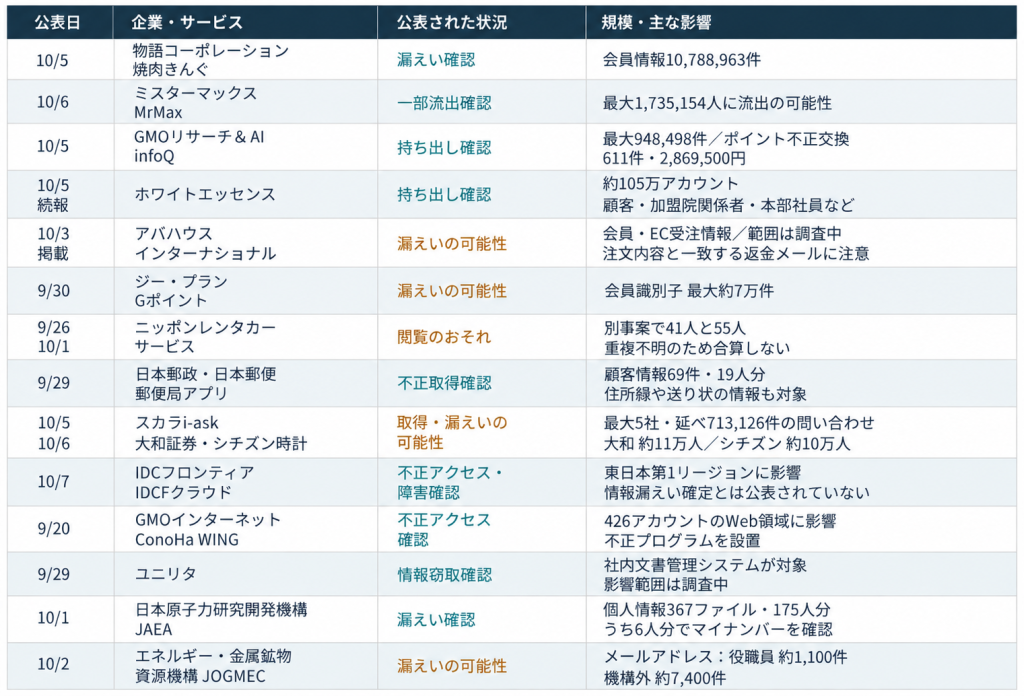
※日付は公表・掲載日です。漏洩の確認状況や数値の単位・対象は事例によって異なり、単純比較・合算はできません。i-ask関連の3社は1項目に集約しています。
会員アプリ・ECサイトへの不正アクセス
焼肉きんぐ|会員情報約1,079万件が漏洩
物語コーポレーションは10月5日、焼肉きんぐ公式アプリの会員管理システムへの不正アクセスを公表しました。10月2日に不正アクセスを確認し、翌3日に会員情報の漏洩が判明しています。漏洩したのは10,788,963件で、会員番号、氏名として登録された名称、メールアドレス、電話番号が含まれます。一方、ログインパスワード、生年月日、店舗利用履歴などは漏洩しておらず、決済情報は同社が保持していないと説明しています。流出した情報と含まれない情報を区別し、不審な連絡に備えることが重要です。
ミスターマックス|最大約173万人に情報流出の可能性
ミスターマックスは10月6日、MrMaxアプリとオンラインストアのサーバーへの不正アクセスにより、会員情報の一部が流出したと発表しました。流出の可能性がある対象は最大1,735,154人で、会員ID、氏名、メールアドレス、電話番号が挙げられています。最大人数全員の流出が確認されたわけではありません。同社は、ソフトウェアの機能を不正利用した侵入と説明しています。住所、生年月日、クレジットカード情報、パスワード、購入履歴は流出していないとしています。具体的な脆弱性や他社との攻撃手法の共通性は、公表内容からは断定できません。
GMOリサーチ&AI「infoQ」|情報漏洩とポイント不正交換
GMOリサーチ&AIは10月5日、アンケートサイト「infoQ」への不正アクセスにより、会員の個人情報が外部に持ち出されたと発表しました。対象は最大948,498件で、氏名、住所、メールアドレス、暗号化されたパスワードなどが含まれます。侵入にはサイトで使用していたソフトウェアの脆弱性が悪用されました。また、611件、計2,869,500円分のポイントが本人の意思によらずAmazonギフトコードに交換され、同社は全額補填するとしています。個人情報の保護だけでなく、ポイント交換など価値の移転を伴う処理の監視も重要です。
ホワイトエッセンス|約105万アカウントの情報を持ち出し
ホワイトエッセンスは10月5日、予約サイトと基幹システムへの不正アクセスについて、個人情報の外部持ち出しを確認したと公表しました。対象は約105万アカウントで、顧客のほか加盟院関係者や本部社員なども含まれます。対象情報は氏名、住所、連絡先、勤務先、暗号化されたパスワード、サービス利用・対応に関する情報などで、登録内容によって異なります。不正アクセスを確認したのは8月5日で、8月12日にシステムの一時停止を公表していました。10月5日の発表は調査の続報にあたります。
アバハウス|個人情報漏洩の可能性と不審な返金メール
アバハウスインターナショナルは10月3日、会員情報・EC受注情報への不正アクセスの痕跡と、個人情報漏えいの可能性を公表しました。調査のきっかけは、実際の注文情報と一致する不審な返金案内メールを受け取った顧客からの連絡です。対象顧客には10月2日に個別通知しています。取得された情報の範囲は完全には特定できていません。同社は取引記録を保存しているため、退会者にも通知しています。注文商品や金額が一致していても正規の連絡とは限らず、返金案内は公式サイトから確認することが重要です。
Gポイント|会員識別子最大約7万件が漏洩した可能性
ジー・プランは9月30日、Gポイントのシステムへの不正アクセスを公表しました。9月25日に異常を検知してサービスを停止し、外部からのアクセスを遮断しています。漏えいの可能性がある情報は最大約7万件の「会員識別子」であり、氏名や住所などの流出が確認されたわけではありません。9月30日時点で原因と影響範囲を調査中としています。
ニッポンレンタカー|異なる手法による2件の不正アクセスが判明
ニッポンレンタカーサービスは9月26日、アプリへの不正アクセスにより41人の会員情報が閲覧されたおそれがあると公表しました。10月1日には、調査中に異なる手法による別の不正アクセスが判明し、55人の情報が閲覧されたおそれがあると説明しています。対象情報は氏名、連絡先、利用履歴などで、登録状況によっては免許証番号、住所、生年月日、クレジットカード番号下4桁、名義人名も含まれます。2件の対象者の重複は確認できないため、単純に96人とは合算できません。
日本郵政・日本郵便|郵便局アプリで19人分の情報を不正取得
日本郵政と日本郵便は9月29日、郵便局アプリへの不正アクセスにより、ゆうIDとアプリに関連する顧客情報69件・19人分が不正取得されたと公表しました。対象者によっては会員情報のほか、住所録や送り状の差出人・受取人情報も含まれます。9月26日には調査と対策を実施したうえでサービスを再開しています。利用者本人だけでなく、サービスを通じて預かる第三者の情報も保護対象となります。
委託先・クラウドへの不正アクセス
スカラコミュニケーションズ「i-ask」|大和証券・シチズン時計にも影響
スカラコミュニケーションズは10月6日、FAQシステム「i-ask」への不正アクセスを公表しました。管理サイトへの不正ログインと不正プログラムの設置により、同一サーバーで稼働する最大5社の問い合わせ情報が取得された可能性があります。対象は最大713,126件ですが、問い合わせ単位の延べ件数であり、実人数ではありません。大和証券は10月5日、約11万人分の氏名、メールアドレス、口座番号など、シチズン時計は10月6日、約10万人分の氏名、住所、連絡先などに漏洩の可能性があると公表しました。両社とも自社システムへの不正アクセスは確認されていません。シチズン時計では、問い合わせ内容に銀行口座情報やクレジットカード情報が記載されていた場合、それらも対象となる可能性があります。
図2:委託先のFAQシステム「i-ask」への不正アクセスと利用企業への影響
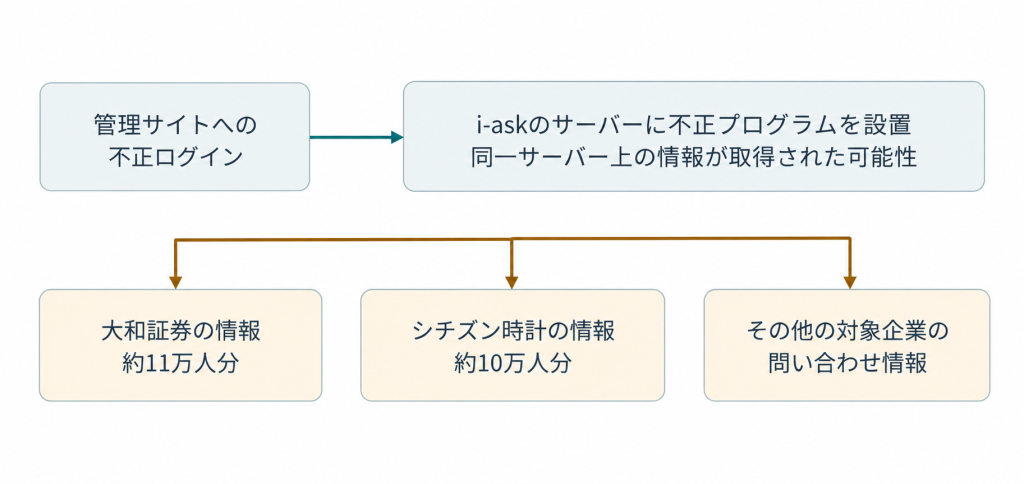
※最大713,126件は問い合わせ情報の延べ件数であり、実人数ではありません。各社の対象人数との合算はできません。また、図は各社の自社システムへの侵入を示すものではありません。
IDCフロンティア|クラウドサービスに障害
IDCフロンティアは10月7日、IDCFクラウドの一部システムへの不正アクセスにより、東日本第1リージョンでサービス障害が発生したと公表しました。同日時点で障害解消に向けた調査対応と、その他の領域の安全性確認を進めています。確認した公表資料からは、個人情報漏洩やランサムウェア被害が確定したとはいえません。情報の機密性だけでなく、サービスの可用性も重要な論点です。
GMOインターネット「ConoHa WING」|426アカウントに影響
GMOインターネットは9月20日、「ConoHa WING」の一部顧客Webサーバー領域への不正アクセスと、不正プログラムの設置を公表しました。影響対象は426アカウントです。不正アクセスは9月3日に始まり、9月16日に検知、9月18日に原因・影響範囲の特定と不正プログラムの排除を完了したとしています。同社が別環境で管理する会員情報、契約情報、支払い情報の漏洩はないと説明しています。ただし、顧客がWebサーバー領域に保存したデータまで影響がなかったと判断することはできません。
ユニリタ|社内文書管理システムから情報窃取
ユニリタは9月29日、特定の社内文書管理システムへの不正アクセスと情報窃取を確認したと公表しました。9月28日に情報を窃取したとするWeb上の公表を確認し、外部専門家と調査を進めています。事業上の機密事項や顧客情報を含む影響範囲は調査中で、公表時点ではシステム障害や業務上の支障は生じていないとしています。サービスが正常に稼働していても、情報の安全性が確保されているとは限りません。
公的機関への不正アクセス
日本原子力研究開発機構(JAEA)|175人分の個人情報が漏洩
日本原子力研究開発機構(JAEA)は10月1日、クラウド基盤上の研究支援サイトへの不正アクセスによる情報漏洩を公表しました。不正にダウンロードされた2,419ファイルのうち、個人情報を含むものは367ファイル・175人分です。運転免許証やマイナンバーカードなどの画像、放射線業務の特殊健康診断結果、放射線業務従事者証明書が含まれ、6人分ではマイナンバーも確認されています。研究支援サイトは機構内の業務ネットワークから独立しており、他のシステムへの影響はないと説明しています。漏洩の影響は人数だけでなく、情報の内容からも評価する必要があります。
エネルギー・金属鉱物資源機構(JOGMEC)|メールアドレス漏洩の可能性
エネルギー・金属鉱物資源機構(JOGMEC)は10月2日、不正アクセスによる個人情報漏えいの可能性を公表しました。9月9日に可能性が判明し、アクセス制限や通信制御などを実施しています。対象は役職員のメールアドレス約1,100件と、機構外のメールアドレス約7,400件です。公表時点で不特定多数への公開や不正利用は確認されていません。
相次ぐ情報漏洩をどう読み解くか
公表日と発生日の違い
情報漏洩の公表が相次ぐ理由と、攻撃が成立した原因は分けて考える必要があります。ホワイトエッセンスでは8月の不正アクセスについて10月に続報が出され、ConoHa WINGでも攻撃開始日、検知日、公表日は異なります。今回の14項目は国内被害の全件統計ではなく、同一原因による攻撃を集計したものでもありません。公表の集中だけから攻撃件数の増加やAIの影響を判断することはできません。
脆弱性と管理者アカウントのリスク
infoQではソフトウェアの脆弱性悪用、i-askでは管理サイトへの不正ログインと不正プログラムの設置が確認されています。侵入を防ぐには、脆弱性への対応と管理者アカウントの保護をそれぞれ点検する必要があります。ただし、原因が公表されていない事例まで同じ弱点に分類することはできません。企業は公開WebサイトやAPI、管理画面を把握し、修正プログラムの適用状況、管理者権限、多要素認証、接続制限などを確認することが重要です。開発時だけでなく、システムや委託先の変更時にも点検できる運用が求められます。
委託先と保存データの管理
i-askの事例では、一つの委託先への侵害が複数の利用企業に影響する可能性が示されました。シチズン時計は別システムへの移行中で、旧システムを継続対応のために限定利用していたと説明しています。また、アバハウスでは退会者の取引記録も調査対象となりました。企業には、現行システムだけでなく、移行中・停止予定の環境や保存済みデータまで含めた管理が必要です。委託先との間では、データの保存場所、削除条件、異常時の連絡方法、調査用ログの確認範囲を把握し、業務や法令上必要な保存との整合も図る必要があります。
AIの悪用とサイバー攻撃の変化
AIによる攻撃工程の効率化
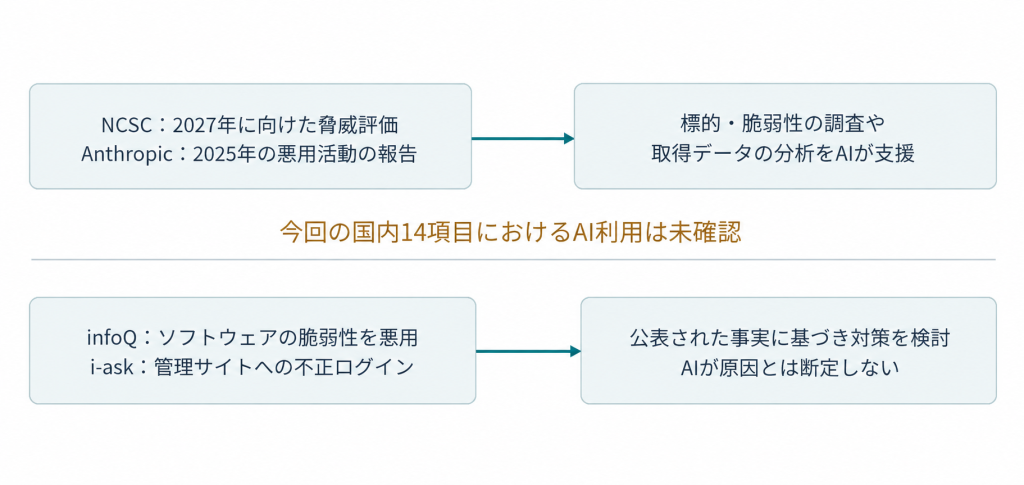
英国国家サイバーセキュリティセンター(NCSC)は2025年5月7日の評価で、AIが標的調査、脆弱性調査、ソーシャルエンジニアリング、窃取データの処理など、既存の攻撃工程を効率化すると指摘しました。また、2027年に向けて既知の脆弱性を狙う攻撃が増え、脆弱性の公表から悪用までの時間もさらに短くなると予測しています。これは将来の脅威評価であり、今回の国内事例の発生原因や被害件数の増減を示すものではありません。
Anthropicが報告したAIエージェントの悪用
Anthropicは2025年11月13日、同年9月に検知した活動について、Claude Codeを悪用して約30の標的への侵入を試み、少数で成功したと報告しました。同社によると、偵察や脆弱性調査、取得データの分析などにAIが利用されました。一方、人間による指示や重要局面での判断は残っており、AIが使用できない認証情報を生成するなどの誤りも報告されています。これはAI提供企業による観測報告であり、すべての攻撃工程が自動化されたことを意味するものではありません。
図3:AIによるサイバー攻撃の変化と国内事例で確認された事実
国内事例と区別して考える対策
NCSCの評価とAnthropicの報告からは、AIによって攻撃者の調査・分析が効率化され、防御側が脆弱性の修正や異常への対応に使える時間が短くなる可能性が読み取れます。ただし、今回の国内事例にAIが関与したと判断する根拠にはなりません。企業に必要なのは、AIの利用有無にかかわらず、不審な挙動を早期に把握し、対応できる体制です。i-askではデータベースの監視アラート、infoQでは会員からの問い合わせが調査の契機となりました。機器のアラートと顧客からの連絡を、調査・判断を担う担当者につなぐ仕組みが重要です。
企業が見直したいセキュリティ対策
今回の事例では、Webサイトや会員管理システムへの侵入に加え、委託先やクラウド環境を通じた被害も確認されています。企業には、自社の公開システムだけでなく、外部サービスや保存データも含めた継続的な点検が求められます。BBSecは2026年10月8日、国内で相次ぐ不正アクセスを受け、企業が見直すべきセキュリティ対策についてプレスリリースを発表しました。侵入の入口を減らす対策、異常の早期発見、被害発生後の対応について紹介しています。
関連情報:国内で相次ぐ不正アクセスを受け、BBSecが公開Webサービスの基本対策の再点検を提言
まとめ
今回の国内14事例からは、会員アプリやWebサイトだけでなく、委託先や社内システム、保存済みデータまで含めた対策の重要性が見えてきます。AIの関与の有無にかかわらず、企業には脆弱性や設定不備の継続的な点検と、異常の早期発見から初動対応までを実行できる体制づくりが求められます。
BBSecのセキュリティ対策支援
BBSecでは、公開システムの脆弱性診断から、ログ分析・監視、インシデント発生時の対応まで、企業のセキュリティ対策を支援しています。
関連サービス
国内インシデントの関連記事
国内で発生した不正アクセスや情報漏洩について、過去の事例もご紹介しています。ぜひあわせてご覧ください。
- 国内の個人情報漏洩・不正アクセス事例まとめ ―セイコーマート・OZmallなど12事例
- 佐川急便への不正アクセスと個人情報流出の可能性
- さくらのレンタルサーバへの不正アクセス、583アカウントに影響
- イエローハットへの不正アクセス、最大約180万人の情報漏えいの可能性
【参考情報】
- 株式会社物語コーポレーション「『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び」(2026年10月5日)(https://www.monogatari.co.jp/news/261005_news/)
- 株式会社ミスターマックス「不正アクセスによる情報流出に関するお詫びとお知らせ」(2026年10月6日)(https://www.mrmax.co.jp/info/incident_20261006/)
- GMOリサーチ&AI株式会社「infoQへの不正アクセスによる個人情報漏えいに関する公表」(2026年10月5日)(https://gmo-research.ai/pressroom/notice/notice-20261005)
- ホワイトエッセンス株式会社「不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ」(2026年10月5日)(https://www.whiteessence.co.jp/news/?action=detail&id=56&p=1)
- 株式会社アバハウスインターナショナル「不正アクセスによる個人情報漏えいに関するお詫びとご報告」(2026年10月3日) (https://abahouse.co.jp/news/2005/)
- ジー・プラン株式会社「Gポイントシステムへの不正アクセス発生について」(2026年9月30日)(https://www.g-plan.net/news/details/20260930.html)
- ニッポンレンタカーサービス株式会社「NRアプリへの不正アクセスによる会員情報漏えいに関する公表」(2026年9月26日)(https://www.nipponrentacar.co.jp/info/202609.html)
- ニッポンレンタカーサービス株式会社「NRアプリへの不正アクセスに関する追加公表」(2026年10月1日)(https://www.nipponrentacar.co.jp/info/202610_2.html)
- 日本郵政株式会社・日本郵便株式会社「郵便局アプリへの不正アクセスについて」(2026年9月29日)(https://www.japanpost.jp/news/pressrelease/20260929_01/)
- 株式会社スカラコミュニケーションズ「FAQシステムi-askへの不正アクセスに関する公表」(2026年10月6日)(https://scala-com.jp/news/2026/10-1/)
- 大和証券株式会社「外部委託先への不正アクセスによるお客様情報の漏洩の可能性について」(2026年10月5日)(https://ssl4.eir-parts.net/doc/8601/tdnet/2891437/00.pdf)
- シチズン時計株式会社「委託先事業者に対する不正アクセスによるお客様情報の漏えいの可能性について」(2026年10月6日)(https://citizen.jp/news/2026/20261006.html)
- 株式会社IDCフロンティア「当社サービスの一部システムに対する不正アクセスについて」(2026年10月7日)(https://www.idcf.jp/news/topics/20261007001)
- GMOインターネット株式会社「ConoHa WING一部収容ホストへの不正アクセスに関する公表」(2026年9月20日)(https://www.conoha.jp/wing/news/?ap=2015054834)
- 株式会社ユニリタ「情報漏洩に関するお知らせとお詫び」(2026年9月29日) (https://www.unirita.co.jp/news/2026/media_20260929.html)
- 国立研究開発法人日本原子力研究開発機構(JAEA)「不正アクセスによる情報漏えいについて」(2026年10月1日)(https://www.jaea.go.jp/02/press2026/p26100105/)
- 独立行政法人エネルギー・金属鉱物資源機構(JOGMEC)「不正アクセスによる個人情報の漏えいの可能性に関する公表」(2026年10月2日) (https://www.jogmec.go.jp/news/information/information_00706.html)
- 英国国家サイバーセキュリティセンター(NCSC)「Impact of AI on cyber threat from now to 2027」(2025年5月7日)(https://www.ncsc.gov.uk/report/impact-ai-cyber-threat-now-2027)
- Anthropic「Disrupting the first reported AI-orchestrated cyber espionage campaign」(2025年11月13日)(https://www.anthropic.com/news/disrupting-AI-espionage)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら