セイコーマートはアプリ登録会員57万2,022人分の情報が不正に閲覧されたことを公表し、OZmallは個人情報が閲覧された可能性のある対象範囲を最大44万2,779名分に更新しました。吉野家・はなまるの旧委託先での個人情報漏洩や、ヤマト運輸の「クロネコ代金後払いサービス」での情報漏洩の可能性が公表されるなど、9月末から10月初めにかけて、身近な企業・サービスに関する発表が相次いでいます。本記事では、国内で公表・更新された12事例について、対象規模や公表時点での状況を整理します。
※本記事は2026年10月5日時点までで確認できる公表資料に基づき作成しています。
contents
今回取り上げる12事例について、公表された対象規模と、公表時点での情報漏洩・不正閲覧等の状況を一覧にまとめました。詳細は各事例で紹介します。
図:国内の個人情報漏洩・不正アクセス事例
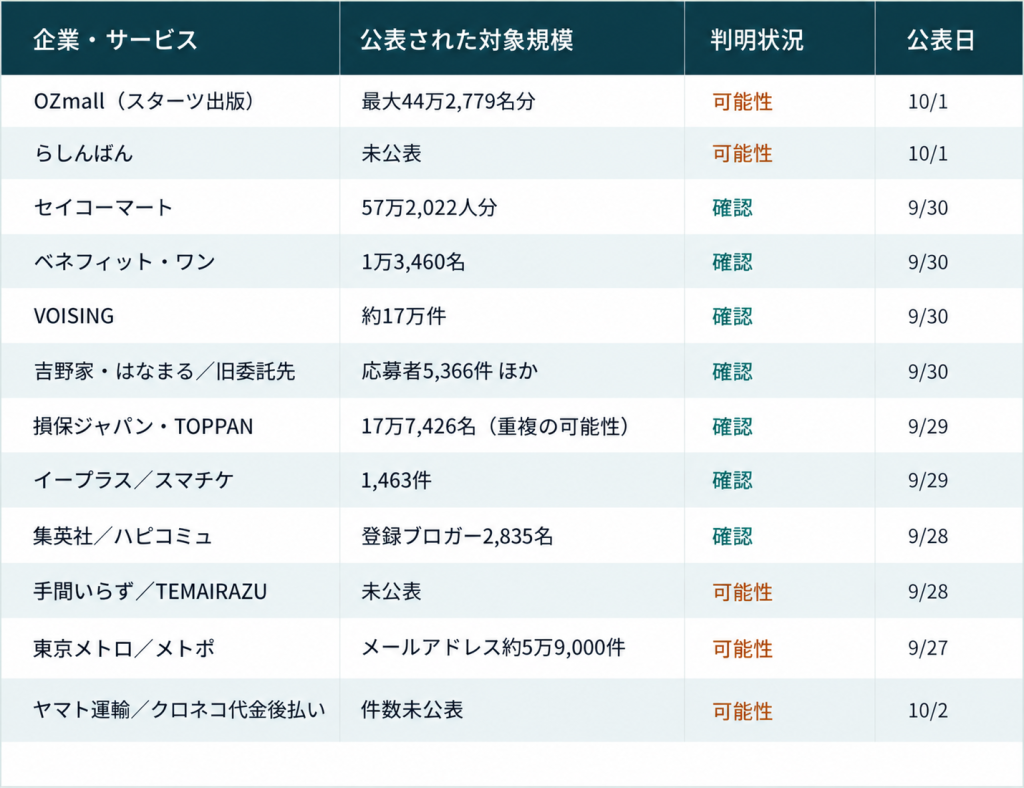
※「確認」は情報の漏えい・不正閲覧・誤送付等が確認された事例、「可能性」は情報が閲覧・取得・漏えいした可能性がある事例です。対象規模は各社の公表単位に基づき、重複を含む場合があります。
OZmall(スターツ出版)|最大44万2,779名の情報が閲覧された可能性
スターツ出版は10月1日、OZmall(オズモール)への不正アクセスに関する第2報を公表しました。個人情報が閲覧された可能性のある範囲は、会員と一部の退会者の最大44万2,779名分です。9月27日の初報で示した最大44万7,610名分から修正されています。対象はメールアドレスと、一部の方の氏名・住所(都道府県まで)です。9月26日に大量の不正アクセスを検知し、同社は原因を特定して脆弱性への対策と遮断を実施したと説明しています。脆弱性の詳細は公表していません。サービスは再開済みで、対象者には登録メールアドレスを通じて順次連絡しています。
らしんばん|本人確認情報や銀行口座情報に漏洩の可能性
らしんばんは10月1日、9月14日から16日に受けた不正アクセスにより、顧客情報や配送先情報の一部が漏洩した可能性を公表しました。対象件数は未公表です。氏名や連絡先のほか、本人確認書類の種別・番号等、買取・注文の明細、買取申込時の銀行口座情報、買取にかかわる同意書画像などが含まれます。対象項目は利用状況によって異なります。同社はクレジットカード情報とパスワードの漏えいはないと説明しています。システム改修と不正アクセスの遮断を行い、警察への相談と個人情報保護委員会への報告を実施しました。影響を受けた可能性がある利用者への個別案内も進めています。
セイコーマート|57万4,647人分の会員情報を不正閲覧
セイコーマートは10月5日の第四報で、アプリに登録したことがあるセイコーマートクラブ会員のうち57万4,647人分が、不正アクセスによる個人情報閲覧の対象になったと発表しました。9月30日の第三報で公表した57万2,022人分から対象人数が更新されています。9月24日までにセイコーマートクラブカードを退会した方は対象に含まれていません。同社は、すべてのアプリ会員に対し、個人情報閲覧の対象となったかどうかをアプリのお知らせで通知しています。また、アプリ・Web上での新規入会、会員情報の閲覧・変更、登録カードの変更機能を終了し、店舗またはフォームで受け付けたうえで同社が変更する運用としています。
ベネフィット・ワン|1万3,460名の従業員情報が漏洩
ベネフィット・ワンは9月30日、企業・団体の担当者向け「ベネワン・プラットフォーム」のアンケート結果ダウンロード機能で、他企業・団体の従業員情報が表示される不具合を公表しました。対象は2,322企業・団体の1万3,460名で、氏名、社員・職員番号、生年月日、所属・役職などです。原因は2025年6月の改修に伴う条件設定の不備で、同年10月に認知していたものの解消作業が適切に行われていなかったと説明しています。2026年7月30日の利用企業からの連絡で本件が判明し、取得した担当者は1社1名でした。同社は第三者への提供がなく、連絡後にデータが削除されたことを確認しています。
VOISING|約17万件の個人情報が漏洩
VOISINGは9月30日、8月に公表したBIツールへの不正アクセスについて、最終調査の完了を第四報で公表しました。漏えいが確認された対象は約17万件です。氏名・連絡先に加え、購買履歴や応援するタレントの選択情報などが含まれます。クレジットカード番号やログインパスワードに相当する情報は対象外です。同社は、BIツールの既知の脆弱性に対する修正の適用が、攻撃までに間に合わなかったと説明しています。侵害された環境を廃棄し、認証情報の失効・更新や権限の最小化を実施しました。今後は脆弱性対応の期限・責任者の明確化や監視の強化などに取り組む方針です。
吉野家・はなまる|旧委託先から応募者情報が漏洩
吉野家ホールディングス、吉野家、はなまるは9月30日、旧委託先ApplyNowの採用管理プラットフォームへの不正アクセスによる個人情報漏えいを公表しました。応募者情報は吉野家4,998件、はなまる368件の計5,366件です。このほか採用担当者の情報418件も対象で、こちらは重複を含むアカウント数のため人数とは一致しません。発表によると、データ分析ツールの脆弱性が悪用されました。契約終了に伴い消去されると認識していた応募者情報が、旧委託先のデータベースに残っていたと説明しています。侵入経路の遮断と脆弱性の修正は完了しており、吉野家側のシステムへの不正アクセスは確認されていません。
損保ジャパン・TOPPAN|17万7,426名の情報を誤送付
損保ジャパンとTOPPANは9月29日、保険料控除証明書発行サービスの委託業務で、契約者情報を別の損害保険会社1社へ誤送付したと公表しました。対象は17万7,426名ですが、同一契約者の重複を含む可能性があります。情報項目はカナ氏名、保険料控除用証券番号、業務IDです。9月1日、TOPPANの担当者がZIPファイルを操作した際に、損保ジャパンのデータを他社向けファイルへ混入させ、送付前の再確認も行っていなかったとしています。誤送付先での完全削除を確認し、発表時点で二次流出や不正利用は確認されていません。TOPPANは作業上の不備が原因で、サイバー攻撃によるものではないと説明しています。
イープラス|払戻し情報1,463件が漏洩
イープラスは9月29日、電子チケット「スマチケ」の払戻し情報を管理するシステムへの不正アクセスで、1,463件の情報が漏えいしたと発表しました。不正アクセスは9月11日から12日にかけて発生しています。対象は2022年6月30日から2026年9月11日までに払戻しを申請した一部の利用者です。メールアドレスやカナ氏名、公演情報のほか、銀行振込751件には振込先口座情報、郵便振替払出証書68件には送付先住所などが含まれます。クレジットカード情報やパスワードは対象外です。同社は9月15日にアクセスを遮断し、9月29日から対象者への個別連絡を開始しました。具体的な侵入手法は公表されていません。
集英社|ブロガー2,835名の情報が漏洩
集英社は9月28日、ファッション誌メディアで活動するブロガーの情報管理・連絡用システム「HAPPY PLUS COMMUNITY(ハピコミュ)」で、個人情報漏洩が発生したと公表しました。登録ブロガー2,835名の氏名や連絡先、プロフィール、SNSアカウントなどが対象です。登録内容によっては結婚状況や子の有無なども含まれ、項目は個人や媒体によって異なります。同社は、CMSの設定不備に起因するAPI認証情報への攻撃を受け、不正に作られた特権アカウントからAPIリクエストが繰り返されたことが、情報漏えいにつながったと考えています。不正アカウントの削除と設定変更を行い、9月25日に対象者へ通知しました。
手間いらず|宿泊者情報が閲覧・取得された可能性
手間いらずは9月28日、宿泊予約管理サービス「TEMAIRAZUシリーズ」への不正アクセスを公表しました。9月21日深夜頃から、予約者に予約確認やカード情報の再入力、緊急支払いを求める不審なメッセージが届くとの連絡を受け、調査で不正アクセスを確認しています。宿泊者情報の一部が第三者に閲覧・取得された可能性を否定できず、件数や情報項目の詳細は未公表です。不審なメッセージとの関係も調査中としています。同社は原因への対策とアクセス制御・監視強化を実施し、停止機能を再開しました。予約者にはリンクを開かず、予約先などの公式窓口へ確認するよう案内しています。
東京メトロ|約5万9,000件のメールアドレスが閲覧・取得された可能性
東京メトロは9月27日、メトロポイントクラブ「メトポ」の会員向けサービスが不正アクセスを受け、メールアドレス約5万9,000件が閲覧または取得された可能性があると公表しました。9月20日のメール配信サービスの不具合を調べる中、25日に通常と異なる利用記録を発見したとしています。対象は、送信不能のため配信を停止していたメールアドレスです。当該サーバーには、それ以外の会員情報は含まれていないと説明しています。防御措置は実施済みですが、影響範囲や原因の詳細は調査中です。対象者への案内で別途手続きや外部サイトへの移動を求めることはないとして、不審なメールへの注意を呼びかけています。
ヤマト運輸|利用者情報が漏洩した可能性
ヤマト運輸は9月29日、「クロネコ代金後払いサービス」が第三者による不正アクセスを受けたことを公表しました。その後、10月2日の第2報で、情報の一部が漏洩した可能性があることを明らかにしています。漏洩した可能性があるのは、同サービスを利用した一部の顧客の氏名、住所、電話番号、メールアドレス、与信番号、請求金額、債権残高、商品明細のほか、一部の加盟店情報や担当社員の氏名です。クレジットカード情報やパスワード情報は含まれていません。対象範囲については引き続き調査中です。同社は9月28日に不正アクセスを確認し、外部からのアクセス制限などを実施したうえで、同日22時28分にサービスを停止しました。情報の漏洩が確認された利用者には個別に連絡するとしています。宅急便を含む他のサービスは通常どおり利用できます。
利用者が確認したいポイント
同じ「個人情報流出」という見出しでも、対象はメールアドレスだけの場合から、銀行口座、本人確認情報、購買履歴まで異なります。また、退会者や、過去の採用応募者が対象に含まれる事例もあります。利用中のサービスだけでなく、過去に登録・応募したサービスの公式発表や個別通知も確認してください。また、事故の通知を装った連絡への対応も大切です。手間いらずや東京メトロの案内では、不審なメッセージのリンクや外部サイトへの誘導に注意するよう呼びかけています。支払いや認証情報の入力を急がせる連絡を受けたときは、その本文から操作を進めず、公式サイトに掲載された窓口から確認してください。
企業が見直したい個人情報漏洩・不正アクセス対策
今回の事例では、外部からの不正アクセスだけでなく、脆弱性の悪用、システムの設定不備、委託先に残っていたデータ、ファイルの誤送付など、さまざまな要因で個人情報が影響を受けています。企業では、個別の対策だけでなく、システムの弱点を把握・改善し、異常を継続的に監視・検知し、インシデント発生時に適切に対応できる体制を整えておくことが重要です。
脆弱性を把握・改善する
Webサービスの技術的なリスクを確認するには、「Webアプリケーション脆弱性診断」があります。自動ツールとエンジニアによる手動診断を組み合わせ、認証やアクセス制御を含むWebアプリケーションの脆弱性を確認し、改善につなげます。
継続的に監視・検知する
脆弱性対策を行っても、サイバー攻撃を完全に防ぐことはできません。「G-MDR®」では、各種セキュリティ対策を統合的に監視・相関分析し、専門エンジニアが24時間365日体制で監視・運用します。脅威の検知から遮断・封じ込め、被害調査・対応支援まで、継続的なセキュリティ運用を支援します。
インシデントに備える
インシデント発生時に迅速に動くためには、平時から対応体制を整えておくことも重要です。「インシデント初動対応準備支援」では、既存の体制や文書を確認し、初動対応フローやガイドラインの策定を支援します。
ブロードバンドセキュリティ(BBSec)では、脆弱性の把握・改善から、継続的な監視・検知、インシデント発生への備えまで、企業のセキュリティ対策を支援しています。自社のシステムや運用体制に応じて必要な対策を検討したい場合は、お気軽にご相談ください。
【参考情報】
- スターツ出版「当社への不正アクセスによる個人情報流出の可能性に関するお知らせ(第2報)」(2026年10月1日)(https://starts-pub.jp/info20261001)
- らしんばん「不正アクセスによる個人情報漏えい可能性に関するお知らせとお詫び」(2026年10月1日公表)(https://www.lashinbang.com/info/26357/)
- らしんばん「不正アクセスおよび個人情報漏えいの可能性に関するQ&A」(2026年10月1日)
(https://www.lashinbang.com/info/26363/) - セイコーマート「「セイコーマートアプリ」への不正アクセスによる個人情報の閲覧に関する お詫びとお知らせ(第四報)」(2026年10月5日公表)(https://www.seicomart.co.jp/images/top/pdf/202610051430.pdf)
- ベネフィット・ワン「当社システムにおける個人情報漏えいに関するお知らせとお詫び」(2026年9月30日公表)(https://corp.benefit-one.co.jp/company/news/news/2026/20260930/20260930.pdf)
- VOISING「【第四報】当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関する調査結果と再発防止策について」(2026年9月30日公表)(https://voising-official.com/news/1015)
- 吉野家ホールディングス・吉野家・はなまる「ApplyNow採用管理プラットフォームへの不正アクセスによる個人情報漏えいに関するお知らせとお詫び」(2026年9月30日公表)(https://www.hanamaruudon.com/assets/pdf/news20260930.pdf)
- 損害保険ジャパン株式会社「『保険料控除証明書発行サービス』における業務委託先のデータ誤送付について」(2026年9月29日公表)(https://www.sompo-japan.co.jp/-/media/SJNK/files/news/2026/20260929_1.pdf?la=ja-JP)
- TOPPAN株式会社「当社受託『保険料控除証明書発行サービス』運用業務におけるデータ誤送付について」(2026年9月29日公表)(https://www.holdings.toppan.com/ja/info/toppan_info20260929.pdf)
- 株式会社イープラス「弊社システムに対する不正アクセスの発生および個人情報漏えいに関するお詫びとお知らせ」(2026年9月29日公表)(https://corp.eplus.jp/press-release/1824/)
- 株式会社集英社「HAPPY PLUS COMMUNITYへの不正アクセスによる個人情報漏洩のお詫びとお知らせ」(2026年9月28日公表)(https://www.shueisha.co.jp/wp-content/uploads/2026/09/Shueisha20260928-1.pdf)
- 手間いらず株式会社「不審なメッセージおよび当社システムへの不正アクセスに関するお詫びとお知らせ」(2026年9月28日公表)(https://www.temairazu.co.jp/pdf/1206/news-update)
- 東京地下鉄株式会社「メトポ会員向けサービスにおける不正アクセス事案の発生について(お詫び)」(2026年9月27日公表)(https://www.tokyometro.jp/info/files/9172e2efa7222d15f8d4f601b6385457.pdf)
- ヤマト運輸「【第2報】クロネコ代金後払いサービスへの不正アクセスの発生について」(2026年10月2日公表)(https://www.yamato-hd.co.jp/important/info_260929_1.html)
編集責任:木下
ウェビナー開催のお知らせ
最新情報はこちら