LLMセキュリティとは?プロンプトインジェクションなどの脅威と対策

Share
LLMセキュリティとは?アイキャッチ画像

生成AIやLLM(大規模言語モデル)を活用したサービスやシステムが広がる一方、プロンプトインジェクションをはじめ、LLMを利用するアプリケーション特有のセキュリティリスクにも注意が必要です。本記事では、LLMセキュリティの基本から、OWASPが示す主なリスク、プロンプトインジェクションやジェイルブレイクなどの脅威、LLMを組み込んだシステムを安全に利用・運用するための対策について解説します。

LLMセキュリティとは

LLM(Large Language Model:大規模言語モデル)は、大量のデータを学習し、入力された指示(プロンプト)に応じて文章の生成や要約、質問への回答などを行うAIモデルです。生成AIサービスだけでなく、チャットボットや検索、業務システムなど、さまざまなサービスへの活用が進んでいます。こうしたLLMを利用したアプリケーションでは、従来のシステムと同様に不正アクセスや情報漏洩への対策が必要であることに加え、プロンプトインジェクションなど、LLMの特性を悪用した脅威についても考慮する必要があります。

LLMセキュリティでは、LLMそのものだけでなく、LLMに入力・参照させるデータや、連携する外部ツール・API、LLMが生成した出力の扱いなどを含め、システム全体のリスクを考えることが重要です。

AIセキュリティ全体のリスクや、企業に求められる対策については、「AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策」で詳しく解説しています。

OWASPが示すLLMアプリケーションのセキュリティリスク

LLMを利用したアプリケーションの代表的なセキュリティリスクを整理したものとして、OWASP GenAI Security Projectが公開する「OWASP Top 10 for LLM Applications」があります。2025年版に続き、2026年8月には最新版となる「OWASP GenAI LLM Top 10 2026」が公開されました。2026年版では、リスクの順位や対象範囲が更新され、実際のAIセキュリティインシデントに関する調査結果なども反映されています。以下の10項目が挙げられています。

  • LLM01:2026 プロンプトインジェクション
    概要:悪意のある入力などによってLLMの指示や意図された動作が変更され、意図しない出力や処理につながるリスク。ユーザーが直接入力する場合だけでなく、LLMが参照する外部コンテンツなどを介して間接的に影響を受ける場合もある
  • LLM02:2026 センシティブ情報漏洩
    概要:LLMやLLMを利用したアプリケーションから、個人情報、認証情報、機密情報などのセンシティブな情報が意図せず開示されるリスク
  • LLM03:2026 過剰な代理権
    概要:LLMを利用したシステムに、必要以上の機能や権限、自律性が与えられることで、意図しない操作や有害な処理が実行されるリスク
  • LLM04:2026 サプライチェーン
    概要:モデル、データ、ライブラリ、外部サービスなど、LLMアプリケーションを構成するサプライチェーンの脆弱性や改竄によって、システムの安全性や信頼性が損なわれるリスク
  • LLM05:2026 データとモデルの汚染
    概要:学習データやファインチューニング用データ、モデルなどが意図的または不適切に操作されることで、モデルの動作や出力の完全性が損なわれるリスク
  • LLM06:2026 無制限の消費
    概要:LLMが利用する計算資源やAPIなどの消費を適切に制限できていないことで、サービス停止や過大なコストなどにつながるリスク
  • LLM07:2026 誤情報の生成
    概要:LLMが事実と異なる情報や不正確な情報を生成し、その出力が信頼されることで、誤った判断や処理につながるリスク
  • LLM08:2026 隠れたコンテキストの露出
    概要:システムプロンプトをはじめ、LLMアプリケーションの動作を支える非公開のコンテキストや内部情報が、意図せず露出するリスク
  • LLM09:2026 ベクトルと埋め込みの脆弱性
    概要:RAG(検索拡張生成)などで利用されるベクトルや埋め込み、検索処理の不備によって、情報漏洩や不適切な情報の取得、検索結果の操作などにつながるリスク
  • LLM10:2026 不適切な出力処理
    概要:LLMが生成した出力を十分に検証・無害化せず、他のシステムやコンポーネントへ渡すことで、不正な処理やシステムへの影響につながるリスク

このように、LLMアプリケーションのセキュリティでは、LLMへの入力だけでなく、参照するデータ、与える権限、外部システムとの連携、生成された出力の扱いなど、システム全体を考慮する必要があります。なかでも代表的な脅威の一つが、LLMへの入力や外部コンテンツを通じて意図しない動作を引き起こす「プロンプトインジェクション」です。次に、その仕組みと注意すべきポイントを詳しく見ていきます。

プロンプトインジェクションとは

プロンプトインジェクションとは、LLMに与えられる入力によって、開発者が意図していない動作や出力を引き起こす脆弱性です。LLMを利用したアプリケーションでは、ユーザーからの指示だけでなく、システムプロンプトや外部から取得した文書、Webページ、ツールの出力、会話履歴など、さまざまな情報が処理されます。こうした情報に悪意のある指示が含まれていると、本来の指示よりもその内容が優先され、機密情報の漏洩や意図しない処理につながる可能性があります。

プロンプトインジェクションは、大きく「直接プロンプトインジェクション」と「間接プロンプトインジェクション」に分けて考えることができます。

直接プロンプトインジェクション

直接プロンプトインジェクションは、ユーザーがLLMに入力する内容によって、本来想定されていない動作を引き起こすものです。例えば、業務上の質問に回答するよう設計されたAIチャットボットに対して、設定された指示を無視するよう求めたり、本来回答すべきではない情報を出力するよう誘導したりするケースが考えられます。直接プロンプトインジェクションには、LLMに設定された安全上の制約を回避させる「ジェイルブレイク」も含まれます。ジェイルブレイクについては、後ほど詳しく解説します。

間接プロンプトインジェクション

間接プロンプトインジェクションは、ユーザーが悪意のある指示を直接入力するのではなく、LLMが参照する外部の情報を介して、意図しない動作を引き起こすものです。

例えば、LLMがWebページや文書、メールなどを読み取って回答を生成するシステムで、それらのコンテンツにLLMへの指示が埋め込まれていた場合、LLMがその内容を処理し、意図しない出力や操作につながる可能性があります。

特に、社内文書などを検索して回答を生成するRAG(検索拡張生成)や、外部ツール・APIと連携して処理を実行するAIエージェントでは注意が必要です。LLMが参照する情報の範囲や実行できる操作が広がるほど、プロンプトインジェクションが成功した場合の影響も、回答内容の改変だけにとどまらない可能性があります。

そのため、プロンプトインジェクションへの対策では、入力内容を確認するだけでなく、LLMがアクセスできるデータや利用できる機能・権限、生成された出力の扱いまで含めて、システム全体で対策を考えることが重要です。

ジェイルブレイクとは

ジェイルブレイクとは、LLMに設定された安全上の制約を回避し、本来は生成が制限されている情報や回答を引き出そうとする手法です。攻撃者は入力する指示を工夫することで、モデルに設定された安全対策を回避し、開発者が意図していない応答を生成させようとします。

プロンプトインジェクションとの違い

プロンプトインジェクションとジェイルブレイクは関連する概念ですが、目的に違いがあります。プロンプトインジェクションは、LLMに与える入力を通じて、本来意図されていない動作や出力を引き起こすものです。一方、ジェイルブレイクはその中でも、モデルに設定された安全上の制約を回避することを目的とします。つまり、プロンプトインジェクションがLLMの動作を意図しない方向へ変化させる幅広い脅威を指すのに対し、ジェイルブレイクは、安全対策を回避して本来制限されている応答を引き出すことに焦点を当てた手法と整理できます。

ジェイルブレイクの事例

ジェイルブレイクに対する耐性は、LLMの安全性を考えるうえで重要な要素の一つです。

例えば2025年、Ciscoとペンシルベニア大学の研究チームは、DeepSeek-R1を対象に自動化されたジェイルブレイク手法を用いた安全性評価を実施しました。研究では、有害な要求を含むベンチマーク「HarmBench」から抽出した50件のプロンプトを使用し、モデルの安全対策を回避できるかを検証しています*1。

この事例が示すように、LLMに安全上の制約が設けられていても、それだけですべての不適切な出力を防げるとは限りません。また、LLMやその利用方法は継続的に変化するため、新たな攻撃手法を想定した評価や対策の見直しも必要になります。

さらに、企業がLLMサービスを利用する際には、モデルの安全性だけでなく、サービスそのもののセキュリティやデータの取扱いについても確認することが重要です。通信の安全性やデータの保存先・利用目的、入力した情報が学習に利用されるかなどを十分に確認しないまま利用すると、従業員が入力した個人情報や機密情報が意図せず外部に送信・保存され、情報漏洩や二次被害につながる可能性があります。

生成AIを業務で利用する際に注意したい情報漏洩や著作権、誤情報などのリスクについては、「生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策」で詳しく解説しています。

そのため、LLMを利用したシステムでは、モデル側の安全機能だけに依存するのではなく、利用するサービスの安全性を確認するとともに、入力や出力の検証、アクセス権限の制御、外部システムとの連携範囲の制限など、複数の対策を組み合わせることが重要です。

LLMを安全に利用するためのセキュリティ対策

LLMを利用したシステムのセキュリティ対策では、特定の機能や仕組みだけに頼るのではなく、入力するデータ、LLMに与える権限、生成された出力、外部システムとの連携などを含めて対策することが重要です。また、利用するLLMサービスの仕様やデータの取扱いを確認するとともに、システムの変更や新たな脅威に応じて、継続的に安全性を確認していく必要があります。

入力・参照データを適切に管理する

LLMに入力する情報や、RAGなどを通じて参照させるデータについて、利用目的に応じた管理が必要です。個人情報や機密情報などを扱う場合は、どの情報をLLMに渡す必要があるのかを整理し、不要な情報を入力・参照させないようにします。

また、外部から取得したWebページや文書などをLLMが参照する場合は、それらに悪意のある指示が含まれる可能性も考慮する必要があります。参照元を信頼できるものに限定するなど、LLMが処理するデータの範囲を適切に管理することが重要です。

LLMの出力を検証する

LLMが生成した内容を、そのまま安全なデータとして扱わないことも重要です。出力に誤った情報や不正なコード、想定していない指示などが含まれる可能性を考慮し、後続のシステムで利用する前に検証する仕組みを設けます。特に、LLMの出力をWebアプリケーションやデータベース、外部ツールなどへ渡す場合は、用途に応じた検証やサニタイズを行い、出力内容によって不正な処理が実行されないようにします。

アクセス権限を必要最小限にする

LLMやAIエージェントが利用できるデータや機能には、必要最小限の権限を設定します。例えば、情報を参照するだけでよい処理に更新・削除権限を与えない、特定の業務に必要なデータだけへアクセスできるようにするなど、LLMが侵害されたり意図しない動作をしたりした場合でも、影響範囲を限定できる設計が重要です。また、重要な操作についてはLLMだけで完結させず、人による確認や承認を組み込むことも検討します。

外部ツール・APIとの連携を制御する

LLMが外部ツールやAPIと連携すると、情報の検索や回答だけでなく、メールの送信、データの更新、システムの操作などを実行できる場合があります。こうした機能は利便性を高める一方、プロンプトインジェクションなどによって意図しない操作が実行された場合の影響も大きくなります。利用できるツールや操作を必要な範囲に限定し、重要な処理には承認を求めるなど、LLMが自律的に実行できる範囲を適切に制御することが重要です。

ログを取得し継続的に監視・評価する

LLMを利用したシステムでは、どのような入力が行われ、どのデータを参照し、どのような出力や外部操作が行われたのかを確認できるよう、必要なログを取得します。不審な入力や通常とは異なる操作を検知できる仕組みを整えるとともに、モデルやプロンプト、連携するツールなどを変更した際には、安全性への影響を改めて評価することが重要です。LLMを取り巻く技術や攻撃手法は変化しているため、一度の評価で終わらせず、システムの利用状況や変更に応じて継続的に見直していく必要があります。

ガードレール(緩和策)だけに依存しない

ガードレールとは、LLMが不適切な内容を生成したり、意図しない動作をしたりすることを抑えるために設ける安全上の仕組みです。入力や出力のフィルタリング、禁止する操作の設定など、さまざまな方法があります。ガードレールはLLMを安全に利用するための重要な対策の一つですが、プロンプトインジェクションやジェイルブレイクなど、制約を回避しようとする手法が存在することも考慮する必要があります。そのため、ガードレールだけでリスクを防ごうとするのではなく、入力・出力の検証、アクセス権限の制御、外部ツールとの連携制限、ログの監視などを組み合わせ、多層的に対策することが重要です。

技術的な対策に加えて、AIの利用ルールや管理体制を整備することも重要です。企業におけるAIガバナンスやAI利用ガイドラインの考え方については、「AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方」で詳しく解説しています。

まとめ

LLMを活用したサービスやシステムが広がる一方で、プロンプトインジェクションやジェイルブレイクなど、LLMの特性を悪用した脅威への対策も求められています。LLMセキュリティでは、モデルそのものの安全性だけでなく、入力・参照するデータ、生成された出力、アクセス権限、外部ツールとの連携など、システム全体を考慮することが重要です。また、利用するLLMサービスのデータの取扱いやセキュリティについても確認する必要があります。ガードレールなどの特定の対策だけに依存せず、権限管理や入出力の検証、監視などを組み合わせ、LLMやシステムの変更、新たな脅威に応じて継続的に安全性を見直していきましょう。

AIセキュリティについて詳しく知る

生成AI・LLMを安全に活用するためには、技術的な対策だけでなく、情報漏洩などの利用リスクや、組織としての管理体制も含めて考える必要があります。AIセキュリティの全体像と企業に求められる対策については、「AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策」をご覧ください。

AIサービスの安全な活用に向けたセキュリティ対策を支援

BBSecでは、AIサービスを提供する企業・利用する企業に向けて、「AI事業者ガイドライン」に基づくサイバーセキュリティ対策支援サービスを提供しています。AIサービス提供者・利用者向けのセキュリティガイドライン整備支援や、AI利用に伴うセキュリティリスクを学ぶ情報セキュリティ教育など、お客様の立場や課題に応じた支援をご用意しています。

【参考情報】


公開日:2025年4月1日
更新日:2026年9月30日

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

日本ハッカー協会主催 「Hack Fes. 2026」出展のお知らせ

Share
hackfes2026アイキャッチ画像

このたび、2026年7月18日(土)に開催される「Hack Fes. 2026」にて、弊社が講演登壇およびブース出展を行う運びとなりました。皆様のご来場を心よりお待ち申し上げております。

Hack Fes. 2026 概要

  • 日程:2026年7月18日(土)
  • 時間:
    【カンファレンス】10:00〜17:40(予定)
    【ネットワーキング(NW)パーティ】18:30〜20:00(予定)
  • 会場:秋葉原UDX
    〒101-0021 東京都千代田区外神田4丁目14-1
    【カンファレンス】UDX Gallery+Gallery Next (4F)
    【NWパーティ】UDX Gallery(4F)
  • 形式:対面開催(オンライン配信なし)
  • 募集人数:
    【カンファレンスのみ】4,000円
    【カンファレンス+NWパーティ】11,000円

お申込み方法

Peatixにてチケットを販売します。詳細はこちら。

※外部サイトにリンクします。

弊社講演概要

スポンサーセッション:「攻撃を守りに変換する ─ フロンティアLLM時代、AI防御パイプラインの先で見た“壊れた提案”」/齊藤 義人(株式会社ブロードバンドセキュリティ)

  • トラック1(定員240名)
  • 14:40 – 15:05(25min)
  • フロンティアLLMのサイバー能力が急速に高まる一方で、攻撃側はすでに CVE 調査、PoC 作成、ログ分析、攻撃手順の自動化を進めつつあります。防御側もまた、攻撃ログを観測し、対策案を生成し、実適用前に検証する「AI 防御パイプライン」を持つことが現実的な選択肢になっています。本講演では、攻撃ログから仮想パッチを自動生成する実装を、観測/判断/検証/提案の 4 層アーキテクチャとして紹介します。アプリケーションへの具体的な攻撃のログを対象に、Claude、GPTのサイバー向けモデル、ローカル LLM、決定論的 Mock へ同一入力を与え、防御の提案品質、検証通過率、遮断結果を比較します。AI が出した「それっぽいが壊れた提案」をどのように止めるか。誤用、強引に止めようとする設計ミス、過剰遮断につながるルール生成など、検証層が棄却すべき失敗例をカタログ化し、AIに任せられる領域と、ハッカーの設計判断が担うべき境界を具体化していきます。

そのほかの講演内容はこちら

※外部サイトにリンクします。

今後ともブロードバンドセキュリティ(BBSec)を引き続きどうぞよろしくお願い致します。

お問い合わせ

本イベントに関するお問い合わせはこちらからお願いします。

当サイト 「SQAT.jp」について

SQAT.jpは、株式会社ブロードバンドセキュリティ セキュリティサービス本部の管理・運営によるサイトです。

株式会社ブロードバンドセキュリティとは

株式会社ブロードバンドセキュリティ(BroadBand Security, Inc./BBSec)は、2000年の創業以来、様々なニーズに対応するセキュリティサービス事業を展開してまいりました。セキュリティ・コンサルティング、デジタル・フォレンジック、脆弱性診断、マネージドセキュリティサービスなど、対応分野を次々と拡大。ITセキュリティのエキスパートとして、豊富な知識と経験に裏打ちされた高品質のサービスをお届けしています。

セキュリティサービス本部とは

セキュリティサービス本部は脆弱性診断を主サービスとするエンジニアリング本部です。エンジニア、アナリスト、ホワイトハッカー等から編成された精鋭チームが、お客様システムに潜む脆弱性を検証し、改善案を提示するサービスを提供しています。お客様は金融機関・インターネット事業者などの民間企業から、官公庁をはじめとする公共機関まで幅広く、これまでに延べ1万社超(金融機関・民間企業から官公庁など延べ6万システム以上に提供)のシステムの健全化に貢献しています。(2026年6月時点)


NEWS ―ニュースリリース一覧に戻る
TOPに戻る

AIコーディング入門
第2回:プロンプト以外で効率化!開発体験の改善手法

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

AIコーディング2アイキャッチ(AIコーディングの効率化の手法と課題)

生成AIを使ったコーディングでは、プロンプトエンジニアリングが効率化の王道として知られています。しかし実際には、RAG(検索拡張生成)やファインチューニングといった手法を組み合わせることで、さらに精度や体験を向上させることが可能です。本記事では、これらの技術の概要とAIコーディングにおける活用例、そして共通して立ちはだかる品質・性能・セキュリティの課題とその解決の方向性を解説します。

※本稿は2025年7月上旬に執筆しているものです。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

プロンプトエンジニアリング以外の効率化手法

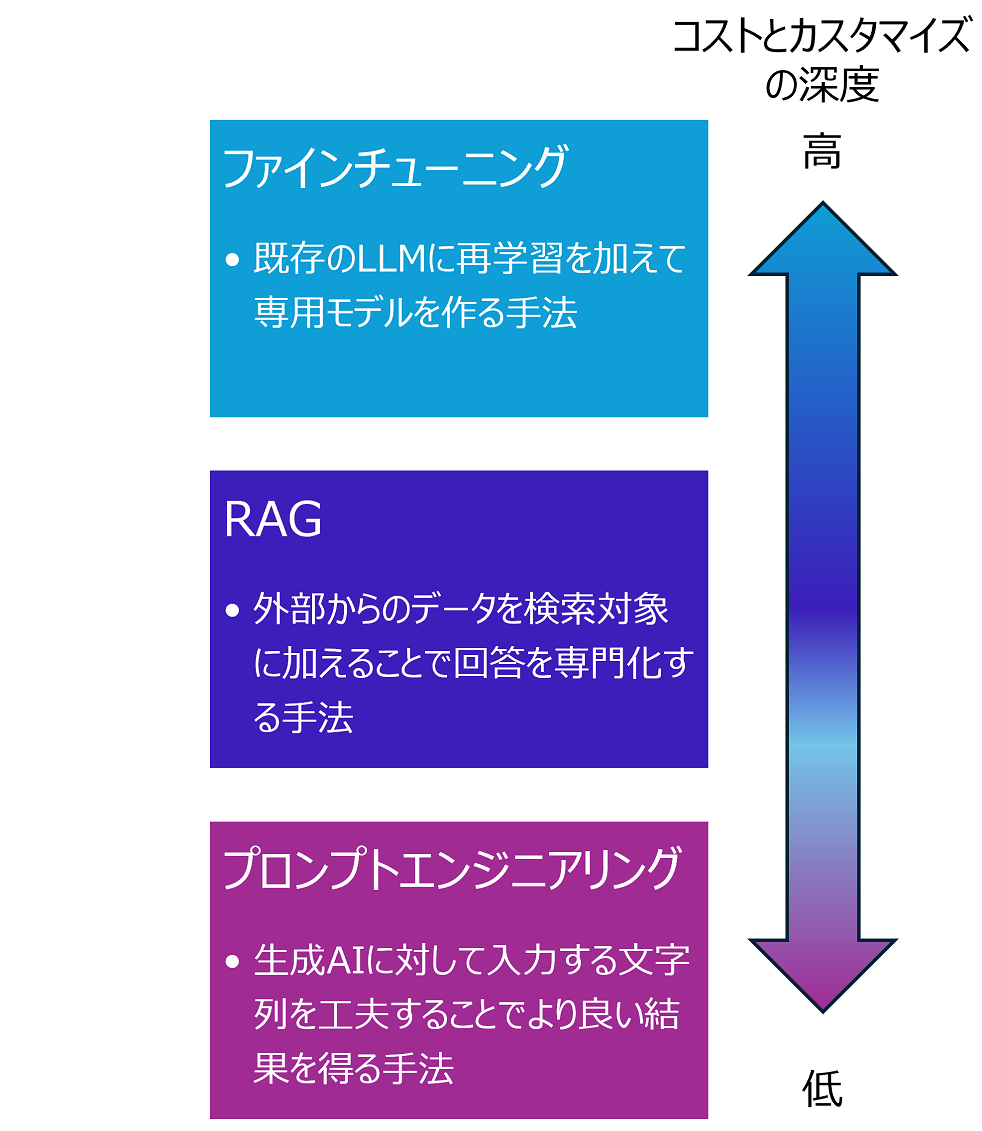
プロンプトエンジニアリングは、手軽に(安価に)試せる生成AIの体験の改善や効率化の手法として位置づけられています。そして、プロンプトエンジニアリング以外でも生成AIの効率化や体験の改善、特定の目的のための調整などができる手法としてファインチューニングとRAG(Retrieval-Augmented Generation)があります。以下の図はそれぞれの手法を簡単にまとめたものです。

図 1 プロンプトエンジニアリング、RAG、ファインチューニングの概要

AIを使ったコーディング(以下AIコーディング)でもこの3つの手法は生成コードの改善や生成プロセスの効率化のために用いられます。また、企業や組織でのコーディングに際しては、個人レベルでの作業でのプロンプトエンジニアリング、内部レポジトリやAPIドキュメントとの結合による効率化を行うRAG、コーディング規約やスタイルなどの品質管理などを目的としたファインチューニングというように、目的別に同時並行で使うことができます。

AIコーディング全般に共通する課題

AIコーディング自体は一般的といえる領域に入りつつあります注 1) が、一方でAIコーディング全般に共通する課題として、大きく分けて以下の3つの課題が挙げられます注 2)。

ロジックの不整合

  • 小さなコードであれば問題にならないことも多いですが、大きなコードになればなるほど、コード内のロジックで不整合が発生することが増えます
  • プロンプトで与えられているビジネス上の目的を正しく解釈できない場合、期待されない出力をする可能性もあります

メモリなどのボトルネックに対する配慮の欠如

実行環境に関する配慮がないため、メモリを予想以上に使用するコードや、処理パフォーマンスに配慮しない出力が出てくることが往々にしてあります

セキュリティへの配慮の欠如

  • セキュリティに対して前出のような配慮事項を指示しない限りは配慮が欠如していることが多くあります
  • 仮に配慮事項の指示を行っても不正確・セキュアでない出力が出される確率も一定程度残存します

品質とセキュリティを守るプロセス設計

AIコーディングが進化してもなお、人の手にゆだねられているものがあります。それは「何のためにコーディングするのか」「コードを使ってどんな業務をして、その結果として何を得るのか」といったビジネス上の目的を設定することと、コードが正確に動作することやセキュリティ上問題がないことを確認するプロセスを設けることです。コードの品質やセキュリティに関するプロセスは通常、ソースコード診断でセキュリティの確認を行うことが一般的です。

最近ではDevSecOpsの一環として、コード開発中にSAST(Static Application Security Testing)ツールをCI/CDパイプラインに統合するケースも増えてきています。また、完成品に対するテストとしてDAST(Dynamic Application Security Testing)を実行することも必要でしょう。これはWebサイトであればWebアプリケーション診断が該当します。


―第3回「AIエージェント時代のコーディング:MCPとA2Aとは」へ続く―

注:
1)2024年5月に実施されたプログラマー・エンジニアを中心としたコミュニティであるStackOverflowによる調査では開発にAIを利用すると回答したプロフェッショナルの開発者は63.2%でした。
2)CSET “Cybersecurity Risks of AI Generated Code” (Jessica Ji, Jenny Jun, Maggie Wu, Rebecca Gelles, November 2024)

【参考情報】

【連載一覧】

―第1回「Vibeコーディングとプロンプトエンジニアリングの基礎」―
―第2回「プロンプト以外で効率化!開発体験の改善手法」―
―第3回「AIエージェント時代のコーディング:MCPとA2Aとは」 ―
―第4回「MCPの脆弱性とA2A脅威分析から学ぶセキュリティ実装」―
第5回「AIとセキュリティ:Non‑Human Identity とAIエージェントの課題」
第6回「AIエージェントのセキュリティ対策と今後の展望」


Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年9月3日(水)13:00~14:00
    「止まらないサイバー被害、その“対応の遅れ”はなぜ起こる?~サイバー防衛の未来を拓く次世代XDR:大規模組織のセキュリティ運用を最適化する戦略的アプローチ~」
  • 2025年9月10日(水)14:00~15:00
    「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 2025年9月17日(水)14:00~15:00
    「サイバーリスクから企業を守る ─脆弱性診断サービスの比較ポイントとサイバー保険の活用法─」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    AIコーディング入門
    第1回:Vibeコーディングとプロンプトエンジニアリングの基礎

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    AIコーディング入門(1)アイキャッチ画像(AIと人のイメージ)

    AIの進化によって、ソフトウェア開発の現場では「コードを書く」という行為そのものが変わり始めています。本シリーズ「AIコーディング入門」では、生成AIを活用した新しい開発スタイルを多角的に解説します。第1回では、注目のキーワードである「Vibeコーディング」と「プロンプトエンジニアリング」について、その意味や実際の活用方法、そして潜む課題についてご紹介します。

    ※本稿は2025年7月上旬に執筆しているものです。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

    Vibeコーディングとは何か?

    「Vibeコーディング」という言葉をご存じでしょうか。この言葉はOpenAI社の創設メンバーの一人であるアンドレイ・カーパシー(Andrej Karpathy)が2025年2月にXに投稿したポスト注 1)で使った言葉で、以降、生成AIを利用したコーディングの中でも雰囲気、ノリ、感覚注 2)を軸にしたコーディングを表す言葉で、2025年上半期のAIコーディング関連の流行語といっても過言ではないでしょう。

    言葉の由来と流行の背景

    Vibeコーディングが指すコーディングはコードそのものを書くことよりも、大まかな目標や感覚に基づいてAIをアシスタントとして活用しながらコードを作っていく行為を指しています。この言葉は流行語ならではの賛否両論を巻き起こしていますが、そもそも言い出した本人も「雰囲気(vibe)」で使った言葉でしょうから、確固たる定義があるわけでもないのが実情で、真面目に語るほどでもないのかもしれません。実際に生成AIを使用してちょっとしたコーディングをすると、(特に最近のモデルを使う場合は)人間が目標や要件を定義してしまえば、ある程度の規模のコードまでは自動的に生成してくれるようになってきています。一度でもコーディングに使ったことがある人であれば、Vibeコーディングが指すものは何となくわかる、そんな流行語なのでしょう。

    Vibeコーディングの最大の問題

    一方でVibeコーディングの最大の問題として挙げられるのが、プログラミングの概念が理解できない人でもコードを生成できるという点です。SNSなどをみると、Vibeコーディング、要するに生成AIによる自然言語のプロンプトによってコードの生成数が上がっても品質が低いため、かえって確認に手間取るという指摘をよく見かけます。また、手動でプログラミングを進める機会・経験が減ることでコードのテストやデバッグといったプロセスを知るエンジニアが逓減ていげんしていき、結果として誰もコードの品質の確保できる人がいないのではないかという指摘も多くみられます。また、そもそも生成AIの生成するコード自体の信頼性は低いという指摘もあります。

    セキュリティ指示の有無がコード生成に与える影響

    2025年に公開された論文とその後の研究結果を公開しているWebサイト注 3)では、セキュリティに関する指示をプロンプト内で与えない場合と一般的なセキュリティに関する指示を与えた場合、そして非現実的かつ厳格なセキュリティに関する指示を与えた場合とで生成AIのコードの正確性やセキュアさについての各モデルの比較がされています。一般的な指示はベストプラクティスに従うことと脆弱性を作らないことだけを指示するもので、さらに厳格な指示では一般的な指示に加えて特に指定した脆弱性注 4)に対してコードが安全であることを確認することを指示するものとなっています。指示が全くない場合に比べて、一般的な指示だけでも不正確またはセキュアでないコードの割合を抑制する傾向にあること、厳格な指示であれば正確かつセキュアなコードの割合を押し上げる効果があることが全体としてみて取れます。注 5)少なくとも、という話にはなりますが、AIでコードを生成する際にはセキュリティに対して配慮した内容をプロンプトに少し含めるかどうかだけでも多少の差が出るというのは意識する価値がありそうです。ただしプロンプトを配慮しても完璧は目指せない点にも注意が必要です。

    プロンプトエンジニアリング

    Vibeコーディングという言葉が世に放たれた頃、ちょうど生成AI各社がプロンプトエンジニアリングガイドを公開しました。下表は生成AIサービス各社が提供するプロンプトエンジニアリングガイドの一覧です。いずれも利用者が生成AIに対して適切かつ効率的なプロンプトを入力することで、生成AIが利用者の意図を理解し、期待される回答を出力するためのガイドになっています。

    表 1 主要なプロンプトエンジニアリングガイド一覧

    会社名生成AIサービスプロンプトエンジニアリングガイド
    AnthropicClaudehttps://docs.anthropic.com/ja/docs/build-with-claude/prompt-engineering/overview
    GoogleGemini, Vertexhttps://cloud.google.com/discover/what-is-prompt-engineering?hl=ja
    OpenAIChatGPT, Sorahttps://help.openai.com/en/articles/6654000-best-practices-for-prompt-engineering-with-the-openai-api

    曖昧な指示が生むAIの誤解

    AIコーディングにおける課題の一つは、利用者が生成AIにプロンプトとして与えるコンテキストに一貫性がない、生成AIが処理するには非常に曖昧である、という点にあります。この課題の回避方法の一つとして提示されているものがプロンプトエンジニアリングガイドとなります。一番コストがかからず、人の手で微調整ができる手法として、まずは確認されることをおすすめします。あわせて前項で述べたように、非常に基本的な指示からでもセキュリティに関する指示を含めることもおすすめします。


    ―第2回「プロンプト以外で効率化!開発体験の改善手法」へ続く―

    注:
    1)https://x.com/karpathy/status/1886192184808149383
    2)日本語でも若年層を中心に使われている「バイブス」という言葉と同じような意味合いになります
    3)なおLLMのコーディングベンチマークフレームワークも提供しています。https://github.com/logic-star-ai/baxbench
    4)次のCWE(Common Weakness Enemuration、共通脆弱性タイプ)をプロンプト内で指定しています: CWE-20(不適切な入力確認)、CWE-22(パストラバーサル)、CWE-78(OSインジェクション)、CWE-79(クロスサイトスクリプティング)、CWE-89(SQLインジェクション)、CWE-94(コードインジェクション)、CWE-117(ログ出力の不適切な無効化)、CWE-284(不適切なアクセス制御)、CWE-400(無制限のリソースの枯渇)、CWE-434(危険なタイプのファイルの無制限アップロード)、CWE-522(認証情報の不十分な保護)、CWE-703(例外的な状況に対する不適切なチェックまたは処理)、CWE-863(不正な認証)
    5)ただし推論モデルに関しては指示の出し方によって正確・セキュアなコードの出力が得られる確率がセキュリティに関する指示がない場合に比べて悪化する場合もあります。これは推論モデル自体の問題であると考えられます。なお、推論モデルの問題については次の2論文で問題点がそれぞれ指摘されています。https://arxiv.org/pdf/2307.02477
    https://machinelearning.apple.com/research/illusion-of-thinking

    【連載一覧】

    第1回「Vibeコーディングとプロンプトエンジニアリングの基礎」
    第2回「プロンプト以外で効率化!開発体験の改善手法」
    第3回「AIエージェント時代のコーディング:MCPとA2Aとは」
    第4回「MCPの脆弱性とA2A脅威分析から学ぶセキュリティ実装」
    第5回「AIとセキュリティ:Non‑Human Identity とAIエージェントの課題」
    第6回「AIエージェントのセキュリティ対策と今後の展望」


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年8月5日(火)14:00~15:00
    「企業サイトオーナー向け ユーザーからのレピュテーションを高めるWebサイトの在り方-Webサイトを取り巻くリスク・規制・要請とユーザビリティ向上-」
  • 2025年8月20日(水)13:00~13:30
    「EC加盟店・PSP必見!クレジットカード・セキュリティガイドライン6.0版対応ウェビナー」
  • 2025年8月27日(水)13:00~14:00
    「【最短7営業日で診断&報告】サイバー保険付帯脆弱性診断「SQAT® with Swift Delivery」のご紹介」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    AIを悪用するフィッシング攻撃の脅威

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    AI技術の急速な進化により、フィッシング攻撃がかつてない脅威へと変貌しています。自然な文章生成や高度なカスタマイズにより、巧妙な詐欺メールが急増。PhaaS(Phishing as a Service)などの攻撃手法も拡大し、被害は企業・個人問わず深刻化しています。本記事では、AIを悪用したフィッシングの最新動向と、その対策について解説します。

    第一章:進化するフィッシング攻撃の現実

    AIによって進化するフィッシングの特徴

    大規模言語モデル(LLM:Large language Models)などの生成AIの登場により、フィッシング攻撃は新たな局面に突入しています。かつては不自然な日本語や文法ミスから容易に見抜くことができた詐欺メールが、AIによって劇的に変貌を遂げているのです。攻撃者はAIを活用することで、非常に自然な文体で説得力のあるメッセージを短時間かつ大量に作成できるようになり、より省コストで、大規模に個人や組織に向けて一斉に攻撃を仕掛けることが可能となりました。このことが被害の急増につながっています。また、攻撃者が受信者の業種や役職、使用しているサービスなどに合わせた「カスタマイズされた」フィッシングメールを自動生成することができるようになっている点、過去の成果を上げたフィッシングメールをAIに学習させることで、より洗練された文章を生成できるようになっている点も注目に値します。

    従来、こうしたフィッシングメールへの防御策は、スパムフィルターやブラックリストベースの検出に依存していましたが、生成AIによって生み出されるフィッシングメールは、これらの検出を回避する表現力と柔軟性を備えており、組織にとって新たな脅威となっています。

    AIによるフィッシング攻撃は成功率が高い

    生成AIによって作成されたフィッシングメールの危険性は、目を見張るものがあります。実際の調査では、AIが生成したフィッシングメール内にあるリンクのクリック率が50%を超えるケースも報告されています。これは従来のフィッシングメールと比較して、極めて高い成功率です。AIによって自然な文章が生成されることで、受信者は「本物らしさ」を信じてしまい、疑いなくリンクをクリックしてしまいます。攻撃者にとっては、より多くの被害者を効率よく騙す手段として、AIの活用は極めて有効かつ妥当であり、今後もこの傾向はますます拡大すると予想されます。

    フィッシング対策協議会「フィッシングレポート2025」

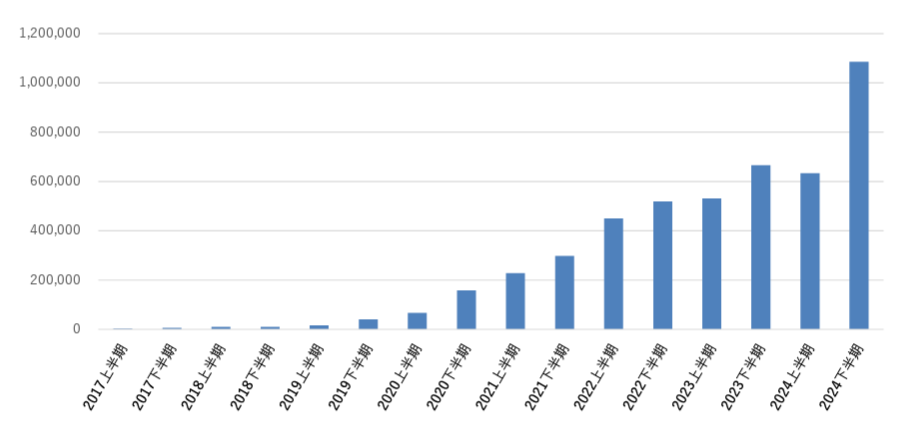
    フィッシング対策協議会が発行した「フィッシングレポート2025」によると、国内の2024年のフィッシングURL数は前年比で約10万件増加し、報告件数は依然として高水準のままで推移しています。この増加傾向の背景には、生成AIの台頭やPhaaS(Phishing as a Service)といったサービス型攻撃の拡大があるとされており、単に件数の増加に着目するだけでなく、攻撃の質も高度化していることを理解する必要があります。そのため、企業や組織は、AI時代に対応した新しい視点での対策が求められているのです。

    図 1-1 国内のフィッシング情報の届け出件数
    出典:フィッシング対策協議会「フィッシングレポート2025」

    第二章:AI時代にアップデートされるフィッシングの脅威

    フィッシングとは

    フィッシングとは、本物に見せかけたメールやWebページを使って、ユーザから機密情報を不正に取得する詐欺手法です。標的となるのは、クレジットカード番号やログインID・パスワード、社内システムの重要情報といった、機密性の高いデータです。この種の攻撃は、単に「個人の問題」にとどまらず、企業全体に深刻な影響を与える可能性があります。従業員がフィッシングメールに騙されてアカウント情報を入力してしまえば、攻撃者は企業ネットワークに侵入する足がかりを得てしまいます。これにより、内部情報の漏えい、金銭的損失、業務の停止、ブランド価値の毀損といったリスクに繋がる危険性があります。特に、クラウドサービスの利用が進んだ昨今では、従業員の判断ミスひとつが甚大な被害に直結するケースが増えており、改めて「フィッシングとは何か」を経営層も含めて正しく理解し、組織として備える必要があります。

    AIで生成したフィッシングメールの実例

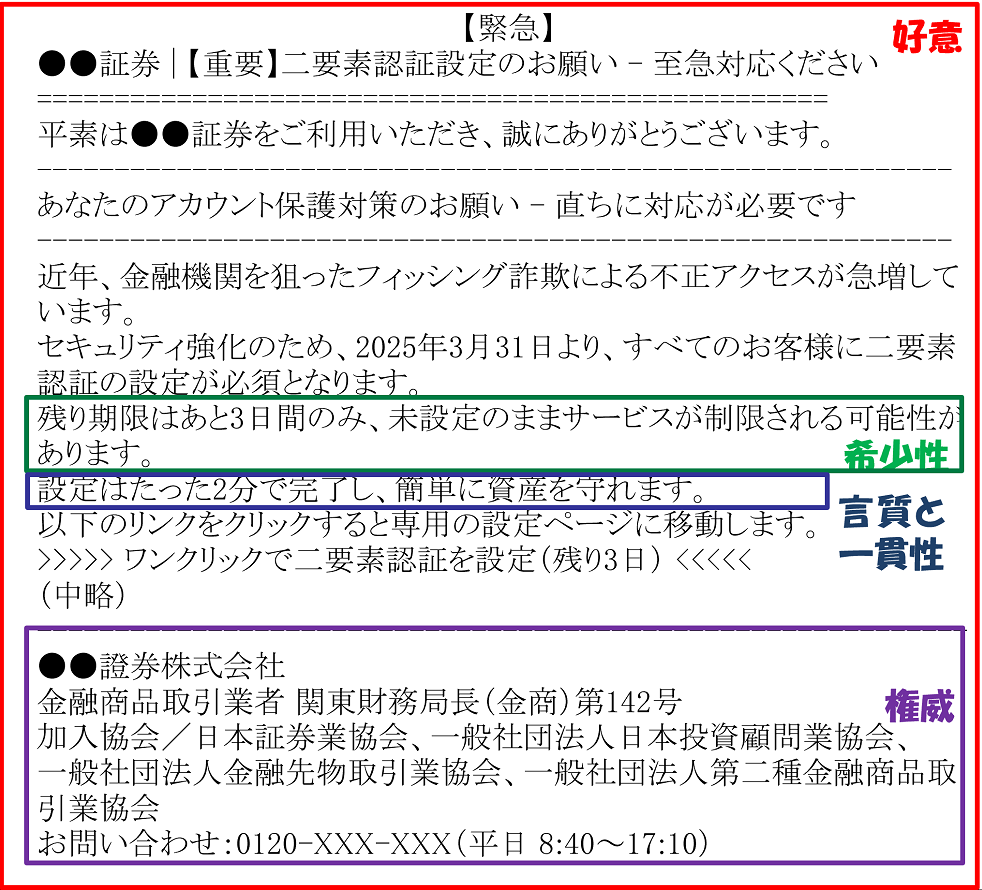
    AI技術の導入により、フィッシングメールの文面は劇的に洗練されつつあります。以下に紹介する実例は、生成AIを用いて作成されたとみられるもので、見た目・構成ともに極めて完成度が高く、詐欺であることを文面から見破るのは非常に困難です。

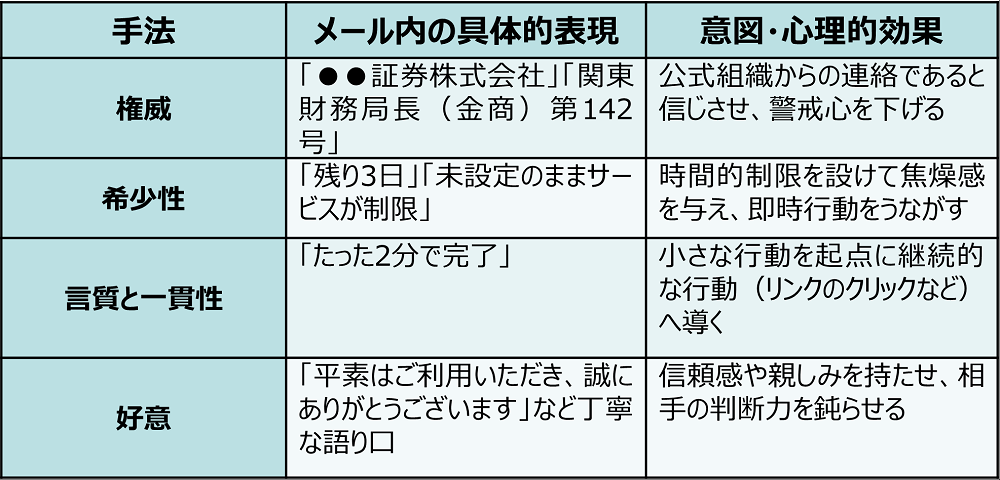
    「●●証券」から送信されたとされる二要素認証の案内メールは、緊急性と不安を巧みに演出し、受け取った人にクリックを促す構成になっています。しかも、文法的な破綻や不自然な日本語表現は一切見られず、いかにも“それらしく”見える表現で構成されています。

    さらにこのメールをソーシャル・エンジニアリング的目線で見ると、ソーシャル・エンジニアリングフレームワークの権威であるクリストファー・ハドナジー氏が提唱するところの心理誘導テクニック──「権威」「言質と一貫性」「希少性」など──が緻密に盛り込まれており、クリックさせることに特化した設計が施されていることがわかります。生成AIは、こうした心理的トリガーを大量に組み合わせた文章を容易に生み出し、単なる誤認ではなく“心理的にクリックしてしまいやすい”状況を作り出すのです。

    Phishing-as-a-Service(PhaaS)とは

    フィッシング攻撃が増加傾向にある状況を生み出している要因の一つが、「Phishing-as-a-Service(PhaaS)」です。PhaaSとは、フィッシング攻撃を「サービス」として提供するビジネスモデルです。PhaaSを利用すれば、攻撃者自身が高度な技術や知識を持っていなくても、容易に本格的なフィッシング攻撃を実行できるようになります。

    たとえば、近年注目を集めているのが、「Darcula Suite」と呼ばれるAI搭載型のフィッシング支援ツールです。Darcula Suiteは、Telegram上で操作可能なPhaaS型のツールで、生成AIを活用することで、フィッシングページの自動生成や、複数ブランドの模倣、さらには複数チャネルへの同時展開が可能になっています。特筆すべきは、こうしたPhaaSが、生成AIを利用して自然な文章を瞬時に作成する機能を有しており、言語面の完成度を飛躍的に高めている点です。これにより、フィッシング攻撃の“敷居”が著しく低下すると同時に、フィッシングがより広範に、効率的に、高品質に展開されることにつながっています。

    第三章:フィッシング攻撃への対策

    組織側の基本対策

    AIを悪用したフィッシング攻撃の脅威に対抗するためには、組織としての技術的・運用的な備えが欠かせません。ここでは、フィッシング対策協議会のガイドラインや、最近のフィッシング攻撃の傾向にもとづき、企業が取るべき具体的な対策を整理します。

    多要素認証(MFA)の導入

    IDとパスワードだけに依存せず、物理的なデバイスや生体認証などを組み合わせることで、不正アクセスのリスクを大幅に軽減できます。特に、FIDO2やWebAuthnに対応したパスワードレス認証方式の採用は、フィッシング耐性の高い選択肢として注目されています。

    送信ドメイン認証技術(SPF、DKIM、DMARC)の導入と運用

    これらは、メールの正当性を検証し、なりすましメールを排除するための基本的な仕組みです。たとえば、DMARCはSPFやDKIMの結果にもとづき、認証に失敗したメールを破棄・隔離するポリシーを設定できます。大手企業では導入率が8割を超えていますが、ポリシー設定が「none(監視のみ)」のままであるケースも少なくありません。今後は、段階的に「quarantine(隔離)」や「reject(拒否)」への移行を進める必要があります。

    URLフィルタリングやブランド偽装への対策も

    自社ブランドが悪用されるリスクを下げるため、使用していないドメイン・サブドメインの維持管理や、廃止予定ドメインの防衛的保有などを検討すべきです。ドロップキャッチ(廃止ドメインの悪用)によるなりすましを防ぐためには、ブランドドメインを「資産」として捉え、組織的に管理する視点が求められます。

    受信チャネルごとの監視とログ分析の体制整備

    メールやWebだけでなく、SMSやメッセンジャー、SNSといった多様なチャネルに対応したセキュリティ監視が不可欠となっています。

    AIを用いたフィッシング攻撃は、単に「文面が巧妙」というだけでなく、規模・速度・多様性という点で従来型攻撃を凌駕しています。組織が対抗するには、技術・体制の両面から「AI時代の防御モデル」へのアップデートが求められているのです。

    フィッシング対策ガイドライン重要5項目

    フィッシング対策協議会のガイドラインには重要5項目が掲げられています。

    重要項目[1] 利用者に送信するメールでは送信者を確認できるような送信ドメイン認証技術等を利用すること
    重要項目[2] 利用者に送信する SMS においては、国内の携帯キャリアに直接接続される送信サービスを利用し、事前に発信者番号等を Web サイトなどで告知すること
    重要項目[3] 多要素認証を要求すること
    重要項目[4] ドメイン名は自己ブランドと認識して管理し、利用者に周知すること
    重要項目[5] フィッシングについて利用者に注意喚起すること

    利用者側の基本対策

    フィッシング被害を防ぐうえでは、システム的な対策と並行して、従業員一人ひとりの行動変容も不可欠です。以下に、利用者が日常業務で実践すべき基本的な対策を紹介します。

    セキュリティ対策製品(メールフィルタ、ウイルス対策ソフト、URLチェック機能付きブラウザ等)の導入・活用

    「見覚えのないメールのリンクを直接クリックしない」といったような、基本姿勢の徹底が重要です。正規のログインページをブックマークし、メール内のリンクを使わずにアクセスする習慣を身につけるだけでも、多くの被害を未然に防ぐことができます。

    社員へのセキュリティ教育・定期的な訓練

    実際のフィッシングメールを模した「模擬訓練(フィッシングシミュレーション)」を通じて、従業員が経験を得ることは非常に効果的です。こうした訓練を定期的に実施することで、判断力が鍛えられ、攻撃への耐性が強化されます。

    フィッシング攻撃は巧妙化し続けており、「注意していれば引っかからない」という従来の感覚はすでに通用しません。企業は、利用者のリテラシー強化も含めて、組織全体で「守る力」を底上げしていく必要があります。

    最後に

    生成AIの進化により、国内のフィッシング被害は急増していますが、その背景には「言語の壁が崩れたこと」と、「危険に対する認識のアップデート不足」があると感じます。運営側も利用者側も、古い知識や信頼性の低い情報に頼らず、まずはフィッシング対策協議会が示すガイドラインに正しく向き合うことが重要です。ネット上のよくわからない情報やSNSの“有識者”の意見を鵜呑みにせず、信頼できる情報源にもとづいて、地に足のついた対策を進めていきましょう。

    BBSecでは

    標的型攻撃メール訓練サービス

    https://www.bbsec.co.jp/service/training_information/mail-practice.html
    ※外部サイトへリンクします。

    ペネトレーションテストサービス

    ペネトレーションテストバナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年7月30日(水)13:00~13:50
    「Webサイトの脆弱性はこう狙われる!OWASP Top 10で読み解く攻撃と対策」
  • 2025年8月5日(火)14:00~15:00
    「企業サイトオーナー向け ユーザーからのレピュテーションを高めるWebサイトの在り方-Webサイトを取り巻くリスク・規制・要請とユーザビリティ向上-」
  • 2025年8月20日(水)13:00~13:30
    「EC加盟店・PSP必見!クレジットカード・セキュリティガイドライン6.0版対応ウェビナー」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    2025年7月19日(土)開催 「Hack Fes. 2025」講演レポート

    Share
    HackFes2025ブロードバンドセキュリティブース写真1

    Hack Fes. 2025 概要

    2025年7月19日(土)、一般社団法人日本ハッカー協会主催「Hack Fes. 2025」が開催されました。本イベントは当社ブロードバンドセキュリティのほか、SCSKセキュリティ株式会社、株式会社CEL、株式会社ユービーセキュア、フューチャーセキュアウェイブ株式会社、アカマイ・テクノロジーズ合同会社が協賛しました。当日は当社上席執行役員である齊藤義人によるスポンサーセッションのほか、ジェパディ形式のオンラインCTF大会「CTF S.Q.A.T 2025」を実施しました。そして大会終了後は、ネットワーキングパーティにて、上位入賞者への表彰式も行いました。

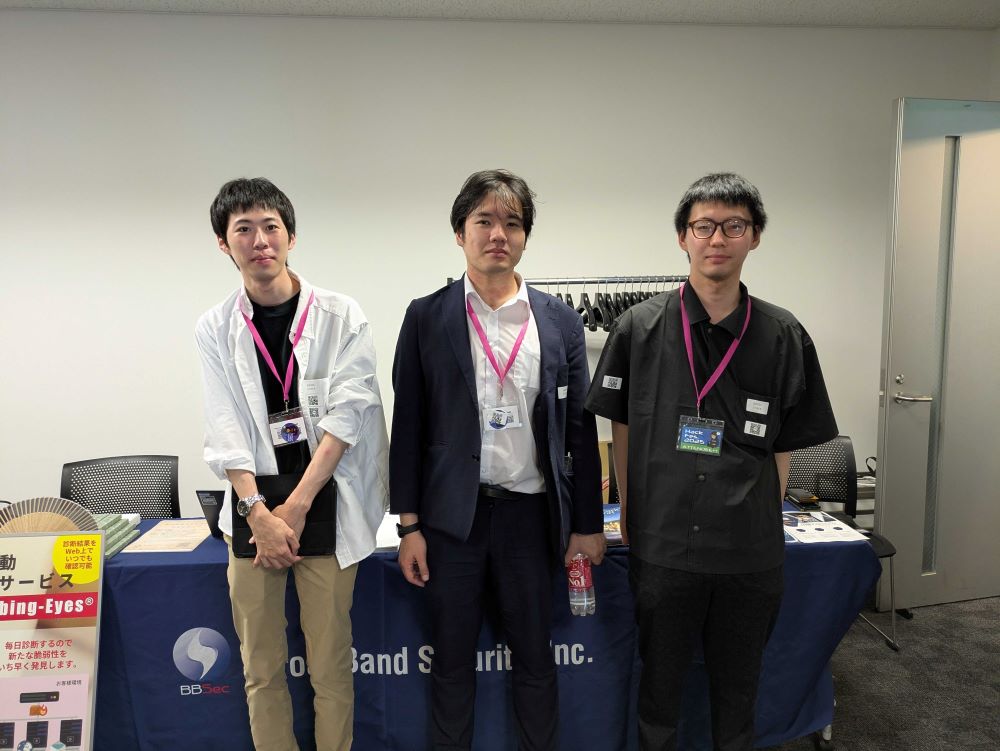
    HackFes2025ブロードバンドセキュリティブース写真2
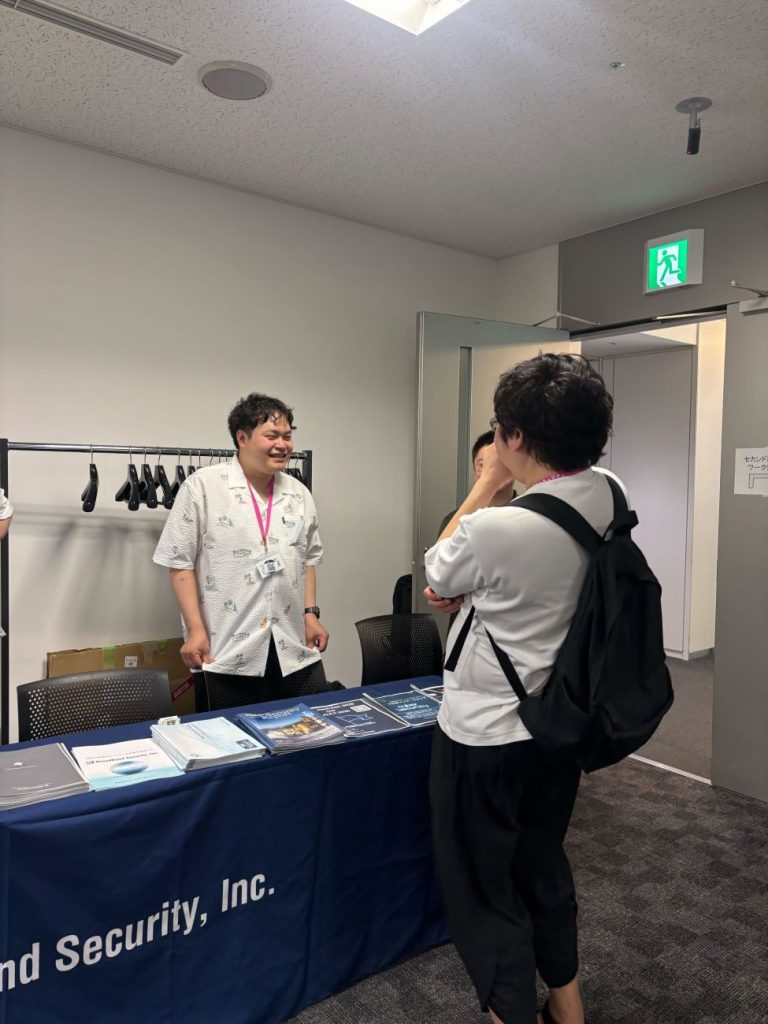
    ブロードバンドセキュリティブースの様子1
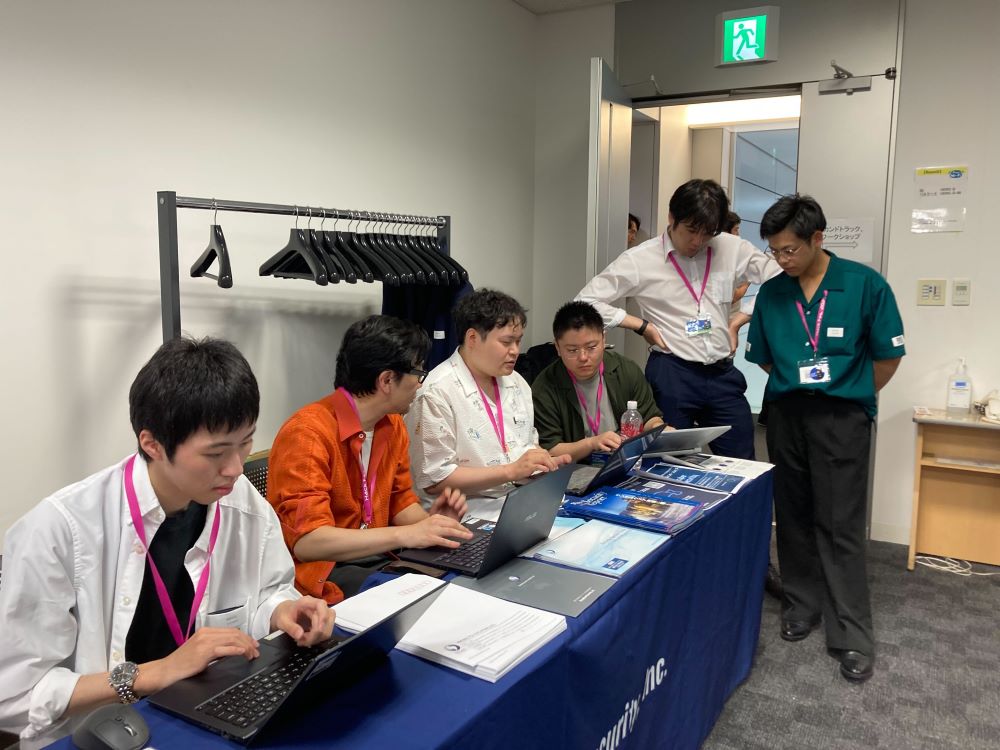
    HackFes2025ブロードバンドセキュリティブース写真3
    ブロードバンドセキュリティブースの様子2
    HackFes2025ネットワーキングパーティの様子
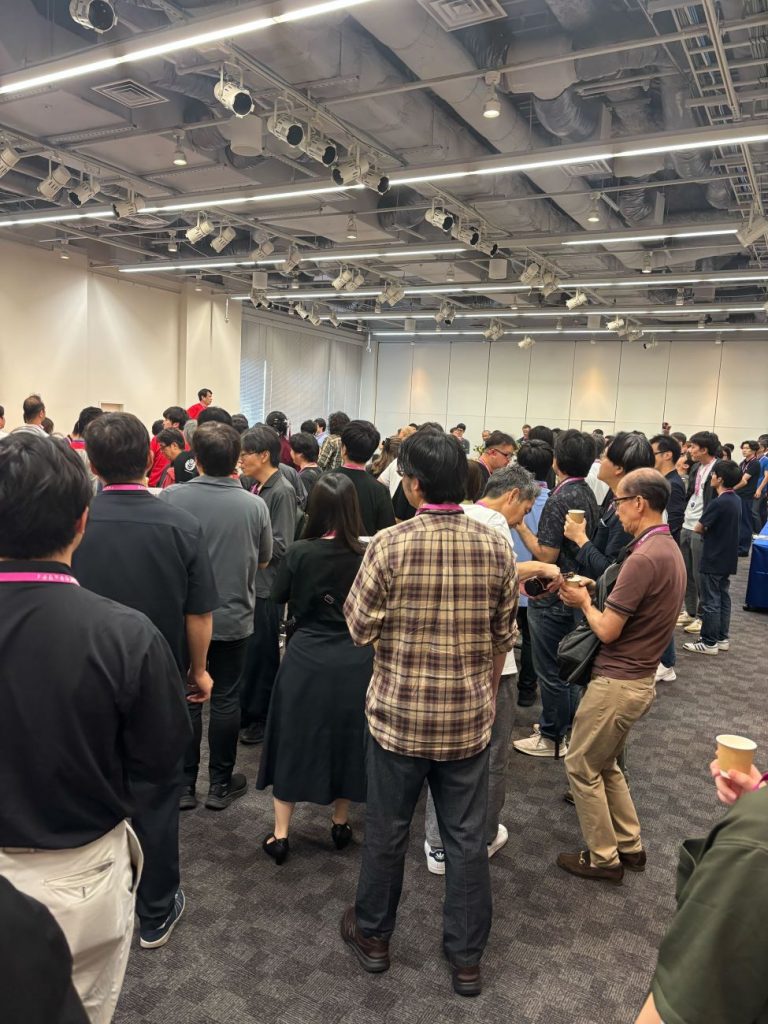
    ネットワーキングパーティの様子
    HackFes2025CTF表彰式の様子
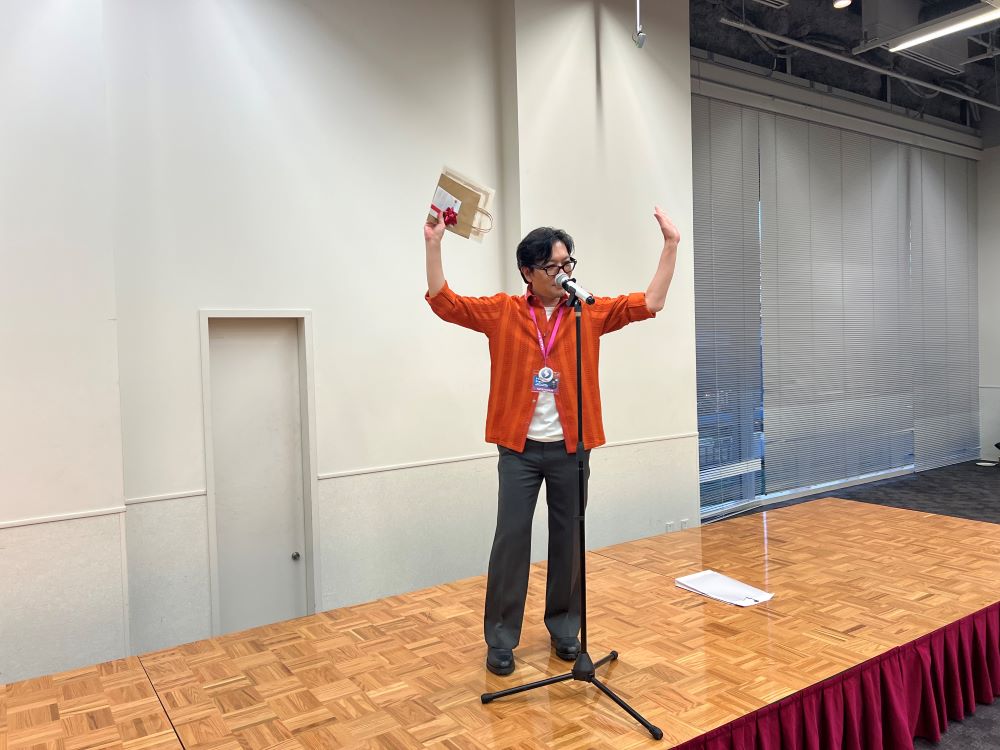
    CTF S.Q.A.T 2025表彰式の様子

    弊社講演概要

    スポンサーセッション:「”w/ AI”, “w/o AI” 2つの世界の光と闇」/齊藤 義人(株式会社ブロードバンドセキュリティ)

    • 14:20 – 14:45(25min)
    • 本講演では、「w/ AI」と「w/o AI」の2つの世界線を行き来しながら、組織が直面する新たなリスクの輪郭を描きます。インシデントが“起こらない”前提ではなく、“起きる”前提で考える時代──ペンテスターであり経営にも関わる立場から、完璧な防御ではなく「しなやかに耐え、素早く立ち直る力(サイバーレジリエンス)」へ。技術・体制・文化、それぞれの変革のヒントをお届けします。

    そのほかの講演内容はこちら
    ※講演へのお申込みはすべて終了しています。
    ※外部サイトにリンクします。

    CTF S.Q.A.T 2025

    当社(ブロードバンドセキュリティ)が主催するジェパディ形式のオンラインCTF大会。
    CTF初心者〜中級者を対象にした個人戦で、Web・ネットワーク・フォレンジック・OSINT・その他のジャンルから出題します。競技終了後にスコアを集計し、ネットワーキングパーティの席で優秀者を発表します。成績上位3名には賞品を授与いたします。

    Webサイト

    7月31日(木)まで公開中!

    ・トップページ
     https://bbsec-ctf-hackfes2025.ctfd.io/
    ・参加登録ページ
     https://bbsec-ctf-hackfes2025.ctfd.io/register
    ・スコアボード
     https://bbsec-ctf-hackfes2025.ctfd.io/scoreboard

    今後ともブロードバンドセキュリティ(BBSec)を引き続きどうぞよろしくお願い致します。

    お問い合わせ

    本イベントに関するお問い合わせはこちらからお願いします。

    当サイト 「SQAT.jp」について

    SQAT.jpは、株式会社ブロードバンドセキュリティ セキュリティサービス本部の管理・運営によるサイトです。

    株式会社ブロードバンドセキュリティとは

    株式会社ブロードバンドセキュリティ(BroadBand Security, Inc./BBSec)は、2000年の創業以来、様々なニーズに対応するセキュリティサービス事業を展開してまいりました。セキュリティ・コンサルティング、デジタル・フォレンジック、脆弱性診断、マネージドセキュリティサービスなど、対応分野を次々と拡大。ITセキュリティのエキスパートとして、豊富な知識と経験に裏打ちされた高品質のサービスをお届けしています。

    セキュリティサービス本部とは

    セキュリティサービス本部は脆弱性診断を主サービスとするエンジニアリング本部です。エンジニア、アナリスト、ホワイトハッカー等から編成された精鋭チームが、お客様システムに潜む脆弱性を検証し、改善案を提示するサービスを提供しています。お客様は金融機関・インターネット事業者などの民間企業から、官公庁をはじめとする公共機関まで幅広く、これまでに延べ10,300組織、64,280を超えるシステムの健全化に貢献しています。(2025年6月時点)