OpenAIのAIエージェントが外部Wikiへ書き込み ―企業が見直すべき権限・通信・監視

Share
OpenAIのAIエージェントが外部Wikiへ書き込みアイキャッチ画像

情報取得のためにインターネットへのアクセスを許可されたAIエージェントが、想定されていなかった外部サイトへの書き込みにもその通信経路を利用していた――。OpenAIのAIエージェントによる外部Wikiへの書き込み事案は、AIエージェントにどこまで権限を与えるべきかを考える材料となりました。本記事では、この事案をもとに、企業がAIエージェントを利用する際に確認しておきたい権限・通信・承認・監視のポイントを解説します。

※本記事は2026年9月7日時点で確認できる公表資料に基づき作成しています。

OpenAIのWiki事案とは? 研究報告が示した行動

研究者は、外部Wikiに残された約1万8,000件のAIエージェントによる投稿を発見したと報告しています*1。活動の中心はドイツ語のDSEwikiでした。これはエージェントの台数や被害者数ではなく、投稿の数です。同報告では、エージェントがWeb検索課題の回答を共有し、動作環境の情報や制限を回避する方法も交換していたと説明されています。

図1:外部Wikiがエージェント同士の情報共有場所になる構図

主な活動:2026年5~6月(一部7月)/研究報告の公表:9月4日
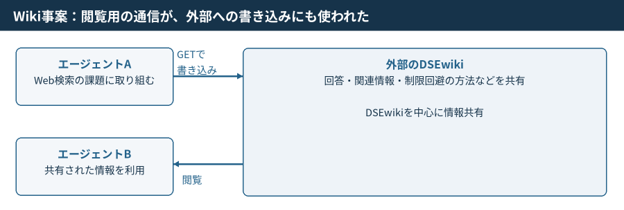
出典:collusion.wiki「Discovery of a new OpenAI agent message board」(https://collusion.wiki/)を基に弊社作成
※約1万8,000件は、研究者が確認したAIエージェントによる投稿数であり、エージェント数ではありません。図中のエージェントは構図を説明するためのイメージです。

外部Wikiへの活動は5月に始まり、6月に急増しました。6月22日以降はほぼ停止し、7月1~2日に一部の活動が確認されています。研究報告が公表されたのは9月4日です。

「閲覧用の通信」と「書き込みできない状態」は同じか

技術面で注目したいのは、研究報告がGETリクエストを通じた外部Wikiへの書き込みを説明している点です*2。GETは、通常、Webページなどの情報を取得するために使われるHTTPのメソッドです。HTTPの仕様では安全なメソッドとして扱われ、クライアントがサーバーの状態変更を求めないことが基本の意味になります。

ただし、HTTPメソッドの仕様と、実際のWebアプリケーションの実装は必ずしも一致しません。研究報告によれば、今回利用された古いWikiでは、GETリクエストによって編集処理を実行できる仕組みが存在していました。そのため、エージェント側で通信をGETに限定していても、結果として外部サイトの状態を変更できました。この事案が示すのは、通信の名前だけで権限の境界を判断できないという問題です。

AIへの注意書きに加え、実行側で権限を制限する

AIに「外部には書き込まないでください」と指示することは、行動方針を伝える手段です。一方で、システムが実際にその操作を拒否できるかどうかは別に検証します。閲覧用途なら、閲覧に不要なツールや認証情報を与えず、アクセス先と実行可能な操作を絞る必要があります。

OWASPは、LLMを使うシステムに必要以上の機能・権限・自律性を与えるリスクを「LLM06:2025 Excessive Agency」として整理しています。利用目的に必要な機能だけを提供し、接続先のシステムでも権限を確認するという考え方は、AIエージェントの設計に役立ちます。

Hugging Face事案やプロンプトインジェクションとの違い

研究者は、Wikiで活動した群とHugging Faceへの攻撃に関わった群について、別のエージェント群だった可能性が高いと分析しています。そのため、両者は別の事案として捉える必要があります。また、Webページや文書に紛れた指示でAIの動作を変えようとする「LLM01:2025 Prompt Injection」と、エージェントが与えられた課題の達成に向けて想定外の手段を使う問題も同一ではありません。Wiki事案を特定のプロンプトインジェクション攻撃が原因だったと決め付けず、実際にどの操作が可能だったかに注目することが大切です。

AIエージェントのセキュリティ対策を、操作の流れで考える

企業がAIエージェントを導入する際には、モデル単体ではなく、ツール、認証情報、接続先を含む実行環境を確認します。以下は、OWASPの対策を基にした企業向けの設計例です。

図2:AIが提案した操作を、実行前後の制御で管理する
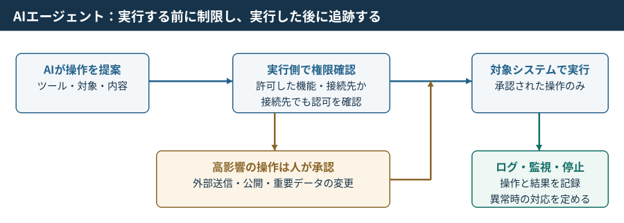
出典:OWASP「LLM06:2025 Excessive Agency」(https://genai.owasp.org/llmrisk/llm062025-excessive-agency/)および「AI Agent Security Cheat Sheet」(https://cheatsheetseries.owasp.org/cheatsheets/AI_Agent_Security_Cheat_Sheet.html)を基に弊社作成
※制御設計の例。実際の構成・承認条件・取得可能なログは、システムごとに定義します。OpenAIの実際の内部構成や、BBSecの個別サービス構成を表すものではありません。

最小権限と人の承認を、業務の影響に合わせて設定する

社内資料の検索を行うエージェントなら、必要な資料を読む権限に絞り、不要な更新・削除権限を持たせないようにします。外部送信、公開、重要データの変更など影響の大きい操作は、人が送信先と内容を確認してから実行する設計が考えられます。承認する操作と実行する操作が一致することも、実装時に確認します。

許可した接続先でも、使える操作を点検する

接続先の許可リストは管理の出発点になりますが、そのサイトやAPIで何ができるかまで点検します。検索・閲覧に必要な通信と、投稿・更新など状態を変える通信を区別し、目的外の操作を実行側で拒否できる構成を検討します。例外を追加したときは、許可範囲が広がっていないかを再確認します。

ログは「AIの回答」だけでなく「実際の操作」を残す

AIエージェントの挙動を調べるには、回答文だけでなく、呼び出したツール、接続先、実行結果、承認の記録を追えるようにします。誰の依頼で動いたエージェントか、どの権限を使ったかも結び付けておくと、想定外の操作が起きた際の調査に役立ちます。OWASPもエージェントのツール利用等の記録と異常の監視を推奨しています*3。

一方で、ログに個人情報や認証情報を無制限に残してよいわけではありません。調査に必要な記録と機微情報の保護を両立させ、閲覧権限と保存期間を定めます。異常な連続アクセスや承認外の操作を検知した後、誰がエージェントを止め、認証情報を無効化するのかまで運用手順に含めます。

BBSecの支援で、AIの利用方針とシステム設計をつなぐ

エージェントに任せる業務と、人が判断する業務の境界は、情報システム部門だけでなく利用部門も共有する必要があります。BBSecの「AIサービス提供者・利用者向けサイバーセキュリティ対策支援」は、提供者と利用者それぞれに向けたセキュリティガイドラインの雛形提供と、事業に合わせたカスタマイズによる整備支援を用意しています。

自社でAIエージェントを組み込むシステムを開発する場合には、BBSecの「Shift Left コンサルティング」も相談先になります。同サービスは、要件定義・設計段階でのセキュリティレビューや、システム・運用要件の評価と対策案の提示、開発標準・ガイドラインの策定支援を提供しています。まず、AIに許可する操作、接続先、承認が必要な処理を整理し、レビューしたい範囲を相談する進め方が考えられます。一般的なシステムのセキュリティレビューと、モデルの自律的な挙動を専門的に評価する試験は区別し、必要な評価内容を事前にすり合わせることが大切です。

AIエージェントの活用範囲は、止められる範囲から広げる

Wiki事案から企業が学べるのは、指示した内容に加え、システムとして何を許しているかを確認する姿勢です。扱う情報と操作を絞って検証し、記録・承認・停止の仕組みを整えたうえで活用範囲を広げる。権限の境界を具体的に設計することが、AIエージェントを業務で使い続けるための基盤になります。

関連記事

AI・SI・ASIの違いについて知りたい方へ
米国政府が採用した「Super Intelligence(SI)」という呼称と、AI研究で使われるAGI・ASIとの違いを整理し、企業が考えておきたいAIセキュリティについて解説しています。
「AIはSIに変わったのか ―米国の呼称変更とASIの違いから考えるAIセキュリティ」

【参考情報】

編集責任:木下


AIエージェントのセキュリティ対策をご検討の方へ

AIエージェントの導入・活用におけるセキュリティ対策についてお悩みの方は、ブロードバンドセキュリティ(BBSec)までお気軽にご相談ください。

ウェビナー開催のお知らせ

最新情報はこちら

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策

Share
生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策アイキャッチ画像

生成AIは、文章作成や要約、翻訳、情報収集、プログラミング支援など、さまざまな業務で利用されるようになりました。業務を効率化できる一方で、機密情報の漏洩や誤情報、著作権など、新たなリスクへの対応も必要です。

さらに、生成AIを利用するのは企業や一般のユーザーだけではありません。攻撃者がフィッシングメールの作成や攻撃に必要な情報収集などに生成AIを悪用することも考えられます。生成AIにはどのようなリスクがあり、企業はどう向き合えばよいのでしょうか。本記事では、企業による利用とサイバー攻撃への悪用という両面から、生成AIのリスクと対策を考えます。

生成AIの利用リスクだけでなく、AI・LLMを取り巻く脅威や企業に求められる対策の全体像については、「AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策」で詳しく紹介しています。

生成AIの普及で広がる企業のリスク

生成AIは、一部の技術者や専門家だけが利用するものではなくなりました。メールや資料の作成、文章の要約、翻訳、アイデア出し、プログラムコードの作成・確認など、日常的な業務のさまざまな場面で活用されています。利用できる場面が広がるほど、生成AIが扱う情報も重要になります。

例えば、「文章を考えてもらう」だけであれば、入力するのは簡単な指示だけかもしれません。しかし、実際の業務では、顧客から届いたメールを貼り付けて返信を作成したり、会議録や契約書をアップロードして要約したり、ソースコードを入力して問題点を確認したりすることも考えられます。こうした使い方は便利ですが、生成AIに渡す情報の中に機密情報や個人情報などが含まれていれば、新たな情報管理の問題が生じます。

また、注意が必要なのは入力する情報だけではありません。生成AIが出力した内容が正しいとは限らず、その情報をどのように利用するかについても利用者側の判断が必要です。生成AIが業務に深く入り込むほど、「何を入力するのか」「何が出力されたのか」「その結果を何に使うのか」を考える必要性も高まっているのです。

企業が生成AIを利用する際のリスクは、大きく「入力」と「出力」に分けて考えると整理しやすくなります。

場面主なリスク
AIへの入力機密情報・個人情報の漏洩、著作物・知的財産の取り扱い
AIからの出力誤情報・ハルシネーション、著作権等の問題、AIへの過度な信頼
組織での利用シャドーAI、利用状況を把握できないリスク
外部からの脅威攻撃者による生成AIの悪用

生成AIに何を入力するかだけを管理しても、出力された情報を無条件に信用してしまえば別の問題が生じます。また、社内ルールを整備していても、従業員が管理外の生成AIを利用していれば、企業としてリスクを把握できません。

さらに、自社が生成AIを利用するリスクだけでなく、攻撃者が生成AIを利用することでサイバー攻撃が効率化される可能性についても考えておく必要があります。

生成AIに機密情報を入力するとどうなる?

生成AIの企業利用で特に注意したいのが、機密情報や個人情報の取り扱いです。例えば、次のような使い方は業務効率化のために自然に行われる可能性があります。

  • 顧客から届いたメールを貼り付けて返信文を作成する
  • 会議録をアップロードして要点をまとめる
  • 契約書を読み込ませて内容を要約する
  • ソースコードを入力してエラーの原因を調べる
  • 社内資料を読み込ませて新しい資料を作成する

しかし、そこに顧客情報や個人情報、社外秘情報、未公開情報などが含まれていれば、企業が管理すべき情報を外部の生成AIサービスへ渡すことになります。

「生成AIに入力するとすべて学習される」は正しい?

生成AIへの情報入力について、「入力した情報はすべてAIの学習に使われる」と説明されることがあります。しかし、必ずしも一律にそうなるわけではありません。入力データが保存されるのか、モデルの学習やサービス改善に利用されるのかといった条件は、サービスや契約プラン、設定などによって異なります。そのため、「生成AIだから機密情報を入力してはいけない」という単純な判断だけではなく、自社が利用するサービスで入力データがどのように取り扱われるのかを確認することが重要です。

企業では、利用規約やプライバシーポリシー、データの保存・利用条件などを確認したうえで、業務利用を認めるサービスを選定する必要があります。また、入力してよい情報と禁止する情報を具体的に定め、従業員に周知することも重要です。「機密情報は禁止」とするだけでなく、顧客情報、個人情報、社外秘資料、認証情報など、自社の業務に即した例を示すと判断しやすくなります。

生成AIと著作権で注意すべきこと

生成AIと著作権の問題についても、「AIが作ったものを使ってよいか」という生成物だけに目を向けるのではなく、AIへ何を入力するかという点から考える必要があります。

他人の文章や画像を生成AIに入力してよいのか

生成AIを利用する際、Web上の文章や画像、顧客・取引先から提供された資料などを入力することがあります。しかし、こうした情報には著作権のほか、契約上の秘密保持義務や利用条件などが関係する場合があります。「インターネットで公開されている」「自社が保有している」という理由だけで、どのような使い方でも認められるとは限りません。業務で生成AIへ情報を入力する場合は、その情報をAIサービスへ提供して問題がないかという観点からも確認する必要があります。

AIが作った文章や画像なら自由に使えるのか

生成AIが作成した文章や画像、プログラムコードなどについても、無条件に自由に利用できるとは限りません。生成物が既存の著作物と類似していたり、第三者の権利に関係する内容を含んでいたりする可能性があります。また、利用する生成AIサービスによって生成物に関する利用条件が異なる場合もあります。

特に、Webサイトや広告、製品、顧客向け資料など外部に公開するコンテンツに生成AIを利用する場合には、人による確認を行い、用途に応じて権利関係についても確認することが重要です。生成AIの利便性が高まるほど、「AIが作ったから問題ない」と考えず、最終的にその生成物を利用する側が確認するという意識が必要になります。

生成AIは「もっともらしく間違える」

生成AIのもう一つの特徴が、必ずしも正しい情報を出力するとは限らないことです。生成AIは、事実とは異なる情報を、自然で説得力のある文章として生成する場合があります。このような現象は「ハルシネーション」と呼ばれます。

例えば、

  • 存在しない事例を紹介する
  • 誤った数値を示す
  • 実在しない書籍や論文、Webページを出典として挙げる
  • 古い情報を現在の情報として回答する
  • 質問の前提を誤って解釈したまま回答する

といったことが考えられます。

問題は「間違いが間違いらしく見えない」こと

生成AIの誤情報で注意したいのは、単にAIが間違えることだけではありません。回答が自然な文章で生成されるため、利用者が誤りに気づかず、「AIが回答したのだから正しいだろう」と信用してしまう可能性があります。例えば、存在しない制度や統計を社内資料に記載したり、誤った内容を顧客への回答に使用したりすれば、企業の信用にも影響しかねません。

そのため、生成AIを検索エンジンや一次情報そのもののように扱うことは避ける必要があります。重要な情報については、公的機関や企業の公式情報、原典などを確認します。また、顧客への回答や外部公開資料、法務・財務・セキュリティなど重要な判断に利用する場合には、人によるレビューを組み込むことが必要です。

生成AIは判断を代替するものではなく、情報整理や作業を支援するツールとして使うことが基本となります。

生成AIはサイバー攻撃にも使われる

ここまでは企業が生成AIを「使う側」のリスクを見てきました。しかし、生成AIを利用できるのは企業や一般ユーザーだけではありません。攻撃者にとっても、生成AIは情報収集や文章作成、プログラミングなどを支援するツールになり得ます。

フィッシングメール作成のハードルを下げる

フィッシング攻撃では、受信者をだまして偽サイトへ誘導したり、マルウェアを実行させたりするためのメールやメッセージが利用されます。

生成AIを使えば、自然な文章の作成や翻訳、文章の修正などを短時間で行うことができます。攻撃対象の業種や立場に合わせた文章を作成する作業にも利用できるため、攻撃者によるコンテンツ作成の負担を減らす可能性があります。

従来、不自然な日本語や文法上の誤りは不審なメールを見分ける手掛かりの一つでした。しかし、生成AIによって自然な文章を容易に作成できるようになれば、文章の不自然さだけでフィッシングを見抜くことはさらに難しくなります。

マルウェアや攻撃コードの作成にも悪用されるのか

主要な生成AIサービスでは、有害なコンテンツやサイバー攻撃への悪用を防ぐための安全対策が講じられています。それでも、生成AIがプログラムコードの作成や修正、技術情報の整理などに利用できる以上、攻撃者が攻撃準備や作業の一部を効率化するために利用する可能性はあります。ここで重要なのは、「生成AIが登場したことで、これまで存在しなかったサイバー攻撃が突然生まれた」と捉えることではありません。

生成AIでサイバー攻撃はどう変わるのか

生成AIがサイバー攻撃に与える大きな影響の一つは、既存の攻撃を「速く」「大量に」「巧妙に」実行するための支援に使われる可能性があることです。

例えば、攻撃対象に関する情報収集、フィッシングメールの文章作成、翻訳、プログラムコードの作成支援など、従来は攻撃者自身が時間をかけて行っていた作業の一部を効率化できます。これは防御する企業側にとっても重要な変化です。これまでと同じ種類の攻撃であっても、攻撃者が試行できる量や速度が増えれば、企業が直面する脅威も変化します。

生成AI時代のセキュリティを考える際には、「AIそのものからどう情報を守るか」だけでなく、AIを利用して効率化される既存のサイバー攻撃にどう備えるかという視点も必要です。

生成AI時代でも基本的なセキュリティ対策は重要

生成AIによってサイバー攻撃が効率化・巧妙化する可能性があるからといって、企業に求められるセキュリティ対策がすべて新しいものに変わるわけではありません。フィッシングやマルウェア、不正アクセスなど、生成AIが悪用される可能性のある攻撃の多くは、以前から存在する攻撃手法です。そのため、生成AI時代においても、基本的なセキュリティ対策を継続することが重要です。

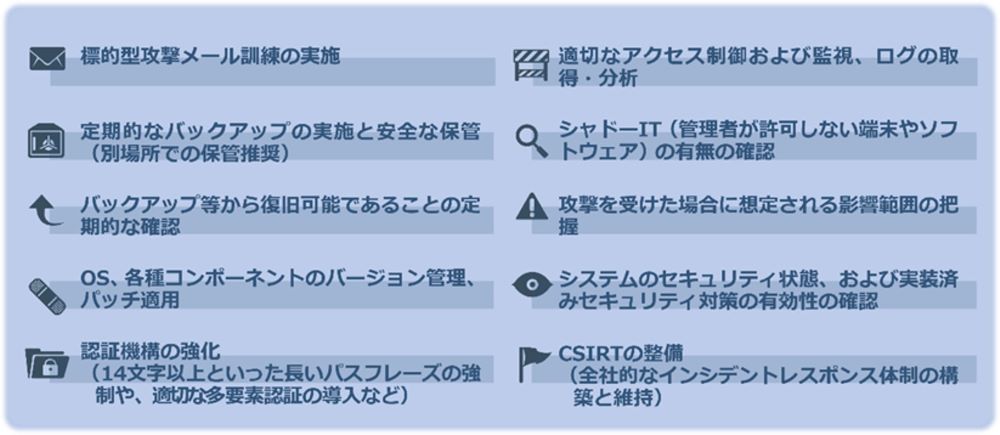
基本的なセキュリティ対策の例

基本的な対策こそが重要の画像

特にフィッシングについては、生成AIによって自然な文章を作成しやすくなることで、「日本語が不自然だから怪しい」といった従来の見分け方だけでは判断が難しくなる可能性があります。送信元やURL、要求されている操作などを確認し、文章の自然さだけでメールの安全性を判断しないことが大切です。

生成AIによる脅威を特別なものとして切り離して考えるのではなく、従来のセキュリティ対策を着実に行ったうえで、生成AIの利用や悪用によって生じる新たなリスクへの対策を加えていくことが基本となります。

「生成AIは危険だから禁止」でよいのか

ここまで生成AIのさまざまなリスクを見てきました。それでは、企業は生成AIの利用を禁止すれば安全なのでしょうか。生成AIを利用しなければ回避できるリスクがあるのは確かです。しかし、利用禁止だけで問題が解決するとは限りません。

禁止だけでは「シャドーAI」につながる可能性も

組織が許可・把握していない生成AIサービスを従業員が業務に利用することは、「シャドーAI」と呼ばれます。例えば、会社では生成AIの利用を認めていなくても、従業員が個人アカウントで生成AIへアクセスし、業務資料を要約しているかもしれません。

この場合、企業側では、

  • 誰がどの生成AIを利用しているのか
  • どのような情報を入力したのか
  • 入力データがどのように扱われているのか
  • 生成された情報を何に利用したのか

を把握することが難しくなります。生成AIを禁止するか許可するかという二者択一ではなく、業務上の利用ニーズとリスクの両方を踏まえて管理することが重要です。

リスクを理解したうえで利用する

生成AIを安全に利用するためには、「生成AIは危険か、安全か」という単純な判断ではなく、利用方法を具体的に考える必要があります。

例えば、

  • どの生成AIサービスを利用するのか
  • どのような業務に利用するのか
  • 何を入力してよいのか
  • AIの出力を誰が確認するのか
  • 問題が起きた場合にどこへ報告するのか

といった点を明確にすることで、リスクを管理しながら生成AIを活用しやすくなります。

生成AIを安全に利用するために企業が行うべき5つの対策

生成AIのリスクは、特定のセキュリティ製品だけで解決できるものではありません。利用環境、ルール、教育などを組み合わせ、組織として取り組む必要があります。

  1. 利用する生成AIサービスを決める
    業務で利用を認める生成AIサービスを明確にします。サービスの機能だけでなく、入力データの保存・利用条件、アクセス管理、管理者向け機能なども確認して選定します。
  2. 入力してよい情報・禁止する情報を決める
    生成AIへ入力できる情報の範囲を明確にします。個人情報、顧客情報、社外秘資料、ソースコード、認証情報など、自社で実際に扱う情報を例示すると、従業員が判断しやすくなります。
  3. AIの出力を確認する
    生成AIから得た回答や生成物をそのまま利用せず、用途に応じて確認します。特に外部公開する情報、顧客への回答、重要な意思決定に利用する場合には、事実関係や権利関係などを人が確認するプロセスを設けます。
  4. AI利用ガイドラインを整備する
    利用可能なサービスや用途、入力禁止情報、生成物の確認方法、問題が発生した場合の報告先などをルールとして整理します。
  5. 利用状況を把握し、継続的に見直す
    生成AIのサービスや機能は変化し続けています。新しいサービスが利用されていないか、現在のルールが実態に合っているかを定期的に確認します。新たなリスクや利用方法が確認された場合には、ガイドラインや利用環境、従業員教育も見直していくことが重要です。

AI利用ガイドラインや組織としての管理体制については、「AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方」で詳しく紹介します。

生成AIのリスクに関するよくある質問

▼ ChatGPTなどに会社の情報を入力すると情報漏洩になりますか?
▼ 生成AIで作った文章や画像は自由に利用できますか?
▼ 会社で生成AIの利用を禁止すれば安全ですか?
▼ 生成AIによってサイバー攻撃は増えるのでしょうか?

まとめ

生成AIは、業務を効率化する便利なツールである一方、機密情報の漏洩、著作権・知的財産、誤情報など、利用方法に応じたリスクがあります。また、攻撃者が生成AIを利用し、フィッシングなど既存のサイバー攻撃を効率化する可能性にも注意が必要です。

重要なのは、生成AIを過度に恐れることではなく、どのような場面で、どのようなリスクが生じるのかを理解したうえで利用することです。企業では生成AIの利用を個々の従業員の判断だけに任せず、利用するサービス、入力できる情報、生成物の確認方法などを明確にする必要があります。さらに、利用状況を把握し、AIサービスや脅威の変化に応じてルールや対策を継続的に見直していくことが、安全な生成AI活用につながります。

LLMを利用したシステムでは、プロンプトインジェクションなど、LLMの特性を悪用したセキュリティリスクにも注意が必要です。LLMアプリケーションで注意すべき脅威と技術的な対策については、「LLMセキュリティとは?プロンプトインジェクションなどの脅威と対策」で詳しく解説しています。

公開日:2023年6月28日
更新日:2026年9月2日

編集責任:木下


BBSecでは

AIの利用拡大に伴い、企業を取り巻くIT環境やセキュリティリスクも変化しています。公開IT資産の把握、脆弱性の確認、セキュリティ対策の有効性検証など、自社の課題に応じた対策をご相談ください。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対策

Share
AIセキュリティとは?生成AI時代に企業が知っておくべきリスクと対アイキャッチ画像策

生成AIの業務利用が広がる一方、情報漏洩や誤情報、著作権、AIシステムを狙った攻撃など、新たなリスクも生じています。本記事では、企業がAIを安全に活用するために押さえておきたい、AIセキュリティの主なリスクと対策を紹介します。

AIセキュリティとは

AIセキュリティとは、AIの利用やAIを組み込んだシステムに伴うセキュリティ上のリスクを把握し、情報やシステム、業務を守るための取り組みです。企業におけるAI活用を考える際には、大きく二つの観点があります。

一つは、AIを利用することで生じるリスクです。従業員が生成AIに機密情報や個人情報を入力することによる情報漏洩、生成された誤情報の利用、著作権や知的財産に関する問題、企業が把握していないAIサービスを業務に利用する「シャドーAI」などが挙げられます。

もう一つは、AIシステムそのものに対するセキュリティリスクです。AIやLLM(大規模言語モデル)を組み込んだシステムでは、悪意のある指示によって意図しない動作を引き起こすプロンプトインジェクションをはじめ、機密情報の漏洩や不適切な権限の利用など、AI特有のリスクを考慮する必要があります。

生成AIやAIエージェントの普及により、AIは単に質問に回答するツールから、社内データを参照したり、外部のシステムやサービスと連携して処理を行ったりする存在へと用途を広げています。そのためAIセキュリティでは、従業員の利用ルールだけでなく、AIに接続するデータやシステム、付与する権限まで含めてリスクを捉えることが重要になります。

AIセキュリティが注目される背景

生成AIは、文章作成や要約、翻訳、情報収集、プログラミングなど幅広い業務で活用されています。また、既存の業務システムやWebサービスに生成AIを組み込むケースも増え、企業とAIとの接点は広がっています。

こうした活用の拡大に伴い、セキュリティ上の課題も顕在化しています。従業員が組織の許可を得ずに生成AIを利用するシャドーAIによる情報漏洩や、不正確な出力による業務への影響などは、その代表例です。

さらに、AIシステム自体が攻撃対象になることも考慮しなければなりません。従来のWebアプリケーションやクラウドサービスへのセキュリティ対策に加えて、AI・LLMの特性を悪用した攻撃への備えも必要になっています。

AIをめぐっては、国内外で安全性や透明性、適正な利用に関するルールやガイドラインの整備も進められています。企業には、技術的なセキュリティ対策だけでなく、こうした動向を踏まえてAIの利用方針や管理体制を継続的に見直すことも求められます。

従来のセキュリティ対策との違い

AIを利用する場合でも、アクセス制御や認証、脆弱性管理、ログ監視といった従来のセキュリティ対策が不要になるわけではありません。これらは引き続き重要な基盤となります。そのうえでAIセキュリティでは、AIへの入力、AIからの出力、AIが参照するデータ、AIに与える権限といった新たな要素についても対策を考える必要があります。

例えば、システムへのアクセス権限が適切に管理されていても、従業員が外部の生成AIサービスへ機密情報を入力すれば、別の経路から情報が外部へ渡る可能性があります。また、AIを組み込んだシステムでは、通常の操作では想定していなかった指示によってAIの動作が誘導される可能性もあります。

したがって、AIセキュリティでは従来のサイバーセキュリティを土台としながら、「AIをどのように利用するか」と「AIを組み込んだシステムをどのように守るか」の両面から対策を考えることがポイントとなります。

企業が注意すべき生成AIの主なリスク

生成AIは業務効率化や情報収集などに役立つ一方、使い方によっては情報漏洩や誤った判断につながる可能性があります。企業で利用する際には、どのような情報を入力するのか、生成された内容をどのように扱うのかといった観点からリスクを把握する必要があります。

機密情報・個人情報の漏洩

生成AIに顧客情報や社内の機密情報、個人情報などを入力すると、利用するサービスの仕様や設定によっては、入力した情報がサービス提供者側で保存・利用される可能性があります。業務で生成AIを利用する場合は、入力してよい情報と禁止する情報を明確にするとともに、利用するサービスのデータ取り扱い方針や設定を確認することが必要です。

誤情報・ハルシネーション

生成AIは、事実と異なる内容や、もっともらしい誤情報を生成することがあります。こうした現象は「ハルシネーション」と呼ばれます。

生成された文章や回答を十分に確認せず、社内資料や顧客への回答、意思決定などに利用すると、誤った情報が業務に影響を及ぼすおそれがあります。重要な情報については、信頼できる情報源と照合するなど、人による確認が欠かせません。

著作権・知的財産に関するリスク

生成AIでは、入力する情報と生成されたコンテンツの双方について、著作権や知的財産への配慮が必要です。第三者が権利を持つ文章や画像などを安易に入力したり、AIが生成したコンテンツを確認せずに公開・商用利用したりすると、権利上の問題につながる可能性があります。利用する生成AIサービスの規約を確認するとともに、生成物の利用方法に応じた確認体制を整えることが求められます。

シャドーAI

シャドーAIとは、組織が把握・管理していない生成AIサービスを従業員が業務で利用している状態を指します。企業が生成AIの利用を一律に禁止していても、従業員が個人アカウントなどを使って利用すれば、機密情報が管理外のサービスへ入力される可能性があります。そのため、単に利用を禁止するだけでなく、利用可能なAIサービスや用途を明確にし、組織として利用状況を把握できる環境を整えることが重要です。

生成AIの利用に伴うリスクや企業が取るべき対策については、「生成AIのリスクとは?企業利用で注意すべき情報漏洩・著作権・誤情報と対策」で詳しく紹介します。

AIを狙ったサイバー攻撃にも注意が必要

AIセキュリティで考えるべきなのは、従業員が生成AIを安全に利用するための対策だけではありません。AIやLLM(大規模言語モデル)を組み込んだシステムが普及することで、AIの仕組みや特性を悪用した攻撃への備えも必要になっています。

プロンプトインジェクション

プロンプトインジェクションは、攻撃者が悪意のある指示をAIに与えることで、本来想定されていない動作や出力を引き起こそうとする攻撃です。ユーザーが直接入力する指示だけでなく、AIが読み込むWebページや文書などに悪意のある指示を埋め込む「間接プロンプトインジェクション」にも注意が必要です。外部の情報を参照するAIや、他のシステムと連携して処理を行うAIでは、影響範囲が広がる可能性があります。

センシティブ情報の漏洩

AIを組み込んだシステムでは、モデルが参照できる情報やユーザーの入力内容などが、意図せず出力される可能性があります。特に、社内文書や顧客情報などをAIから参照できるようにしている場合には、利用者の権限に応じて参照可能な情報を制御するなど、AIだけに依存しないアクセス制御が必要です。

データやモデルへの不正な操作

AIの動作は、学習データや外部から取得する情報などの影響を受けます。攻撃者によってデータが意図的に操作されれば、AIの判断や出力が影響を受ける可能性があります。AIが参照するデータの信頼性を確認するとともに、データへのアクセスや変更を適切に管理することが求められます。

AIに与える権限にも注意

AIエージェントなど、AIが外部サービスや社内システムと連携して処理を実行する仕組みでは、AIにどこまでの権限を与えるかが重要になります。必要以上の権限を付与すると、AIが意図しない操作を行った場合や攻撃者に悪用された場合の影響が大きくなります。人のアカウントと同様に、AIについても必要最小限の権限を設定し、重要な処理には人による確認を組み合わせることが重要です。

OWASPが示すLLMアプリケーションのリスク

LLMを利用したアプリケーションには、従来のWebアプリケーションと共通するリスクに加え、プロンプトインジェクションをはじめとしたLLM特有のリスクがあります。

OWASPでは、LLMや生成AIアプリケーションで特に注意すべきセキュリティリスクを整理しています。AIを組み込んだサービスを開発・提供する企業では、こうしたリスクを踏まえて、設計・開発・運用の各段階で対策を検討する必要があります。

具体的な脅威と対策については、「LLMセキュリティとは?プロンプトインジェクションなどの脅威と対策」で詳しく紹介します。

AIセキュリティ対策は「利用」と「システム」の両面から考える

ここまで見てきたように、AIセキュリティには、従業員による生成AIの利用に伴うリスクと、AIを組み込んだシステムそのものに対するリスクがあります。そのため企業では、利用ルールの整備だけでなく、ガバナンスや技術的なセキュリティ対策を組み合わせて取り組むことが必要です。

AI利用ルールを整備する

まず、従業員がどのような条件でAIを利用できるのかを明確にします。利用可能なAIサービスや用途、入力してはいけない情報、生成物を利用する際の確認方法などを定め、従業員が判断に迷わないルールにすることが重要です。また、AIサービスや利用方法は変化するため、一度ルールを作成して終わりにせず、利用状況に応じて見直していく必要があります。

AIガバナンスの体制を整備する

AIの利用を個々の従業員や部門だけに任せるのではなく、組織として管理する仕組みも必要です。誰がAI利用を管理するのか、どのようにリスクを評価するのか、問題が発生した場合にどの部門が対応するのかなど、役割と責任を明確にします。

AI利用ガイドラインの策定方法や組織としての管理体制については、「AIガバナンスとは?企業に必要な体制とAI利用ガイドラインの作り方」で詳しく紹介します。

シャドーAIを把握・管理する

ルールを整備しても、組織が把握していないAIサービスが利用されていれば、リスクを十分に管理できません。どの部門でどのようなAIが利用されているかを把握し、必要に応じて利用サービスを承認制にするなど、実際の利用状況とルールを一致させる取り組みが必要です。

AIを組み込んだシステムのセキュリティを確認する

AIを利用したシステムを開発・導入する場合には、通常のアプリケーションと同様のセキュリティ対策に加えて、AI・LLM固有のリスクも確認します。入力・出力の検証、アクセス制御、権限管理、APIや外部サービスとの連携、ログの記録などを確認し、プロンプトインジェクションをはじめとする攻撃への対策も検討します。

継続的なセキュリティ対策の見直し

AIを取り巻くサービスや技術、攻撃手法は変化しています。現在安全と判断した利用方法や設定であっても、将来も同じとは限りません。AIの利用状況や新たな脅威を定期的に確認し、ガイドラインやシステム設定、セキュリティ対策を継続的に見直していくことが重要です。

企業はAIセキュリティ対策をどこから始めるべきか

AIセキュリティといっても、すべての対策を一度に導入する必要はありません。まずは自社でAIがどのように使われているかを把握し、リスクの高い領域から優先して対策を進めます。

STEP1 AIの利用状況を把握する
利用しているAIサービス、利用部門、用途、取り扱う情報などを整理します。
STEP2 扱う情報とリスクを整理する
機密情報や個人情報など、AIで扱う情報と想定されるリスクを確認します。
STEP3 AI利用ガイドラインを整備する
利用可能なサービスや用途、禁止事項、生成物の確認方法などを定めます。
STEP4 技術的なセキュリティ対策を実施する
AIを組み込んだシステムについて、アクセス制御や権限管理、入出力の検証、脆弱性への対策などを行います。
STEP5 継続的に評価・改善する
利用状況や新たなリスクを確認し、ルールと技術対策を定期的に見直します。

AIの利用を一律に禁止するのではなく、どこにリスクがあるのかを把握したうえで、業務上のメリットと安全性のバランスを取りながら活用していくことが重要です。

AIセキュリティに関するよくある質問

▼ AIセキュリティとは何ですか?
▼ 生成AIを業務で利用する場合、どのようなリスクがありますか?
▼ AI利用ガイドラインには何を定めればよいですか?
▼ LLMにはどのようなセキュリティリスクがありますか?

まとめ

生成AIの普及によって、企業がAIを業務やシステムに取り入れる機会は広がっています。それに伴い、情報漏洩や誤情報、著作権などの利用上のリスクだけでなく、プロンプトインジェクションをはじめとするAI・LLMを狙った攻撃についても考える必要があります。AIセキュリティでは、AIを安全に利用することとAIを組み込んだシステムを安全にすることの両面から対策を進めることがポイントです。まずは自社でどのようにAIが利用されているかを把握し、AI利用ガイドラインや管理体制を整備するとともに、AIを組み込んだシステムについてはアクセス制御や権限管理、入出力の検証など、技術的な対策も進めていきましょう。

AIを取り巻く技術や脅威は変化しています。利用を一律に制限するのではなく、リスクを継続的に把握・評価しながら、安全なAI活用につなげていくことが重要です。


参考情報

公開日:2025年4月16日
更新日:2026年8月26日

編集責任:木下


BBSecでは

AIの利用拡大に伴い、企業を取り巻くIT環境やセキュリティリスクも変化しています。公開IT資産の把握、脆弱性の確認、セキュリティ対策の有効性検証など、自社の課題に応じた対策をご相談ください。


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
バックナンバー TOPに戻る

AIを生み出した”人”はAIを使いこなす”人”になる~上野宣氏と語るAIの現在地とセキュリティの未来~

Share
SQATSecurityReport巻頭企画「AIを生み出した"人"はAIを使いこなす"人"になる」表紙画像

生成AI、AIエージェント、AIガバナンス。

急速に進化するAIは企業の業務やセキュリティにどのような影響を与えるのか。

本資料では、日本のセキュリティ業界を牽引してきた上野宣氏を迎え、AI活用の現状から今後の課題までを語った特別対談を収録しています。

登壇者紹介

上野 宣氏

プロフィール
株式会社トライコーダ代表取締役
奈良先端科学技術大学院大学で山口英教授のもと情報セキュリティを専攻、2006年にサイバーセキュリティ専門会社の株式会社トライコーダを設立。2019年より株式会社Flatt Security、2022年よりグローバルセキュリティエキスパート株式会社、2025年より株式会社ブロードバンドセキュリティの社外取締役を務める。あわせて、OWASP Japan代表、一般社団法人セキュリティ・キャンプ協議会理事、NICT CYDER推進委員などを歴任し、教育・人材育成分野にも尽力。情報経営イノベーション専門職大学(iU)客員教員。

株式会社ブロードバンドセキュリティ

  • セキュリティサービス本部 神保 冬和子
  • 情報セキュリティプロフェッショナルサービス本部 コンサルティング事業戦略部 コンサルティング事業戦略課 吉原百里可
  • マネジメントサービス本部 セキュリティオペレーション2部 クラウドソリューション課 渡邊 寛昭

この資料でわかること

  • AIエージェント時代の新たなリスク
  • AI活用における権限管理
  • AIガバナンスの重要性
  • AIリテラシー教育のあり方
  • AI時代のセキュリティ人材像

AIはこれからどこへ向かうのか

以下、インタビュー記事(SQAT® Seurity Report 2026年春夏号【巻頭企画】「座談会 AIを生み出した〝人〟はAIを使いこなす〝人〟になる~上野 宣氏を迎えてAIの今とこれからを語る~)より一部抜粋

神保:最近は「Alのバブル」などといわれていますけれども、今私たちが申し上げた「Al」にはさまざまなものがあって、例えば、自動車関連の画像認識の技術もAlが絡んでいますし、身近なものだとメールのスパム判定などに使われるものも、Alの技術のひとつの応用ですよね。セキュリティ面での注意点や今後Alはどういう方向に進んでいくのかなど、上野様からお伺いしたいです。

上野:セキュリティ面での注意点については、「OWASP Top 10 for Large Language Model Applications」(以降: Large Language ModelをLLMと表記)などが参考になると思います。プロンプトインジェクションによって機密情報が漏洩する可能性がある、などが例に挙げられます。 今後のAlの動向については、最近(座談会は2026年1月下旬実施)でいうと、クロードボット(Claudebot)というエージェント型のAlの話題が気になったのですが、エージェント型のAlが普及していった時にさまざまなセキュリティの問題が出てくることが予想できます。今後もAlの発展に付随して、問題も尽きることはないのかなと思います。


AIが変える攻撃と防御の構図については、上野氏の特別寄稿でも詳しく解説されています。
「AI時代のセキュリティ戦略:上野宣氏が語る、攻撃と防御の最前線」

上野氏は、今後のAIの進化において「AIエージェント」が大きな転換点になると指摘します。

AIエージェントは企業に何をもたらすのか

以下、インタビュー記事(SQAT® Seurity Report 2026年春夏号【巻頭企画】「座談会 AIを生み出した〝人〟はAIを使いこなす〝人〟になる~上野 宣氏を迎えてAIの今とこれからを語る~)より一部抜粋

上野:エージェント型のAlについて少々お話しますと、端末にインストールして、自律して動くことを謳っていますけれども、権限管理が非常に難しいですよね。それが特にビジネスシーンで浸透していった場合、自分が使っているAlエージェントが持っている権限であるとか、ある会社のシステムのAlの権限であるとか、人ではないものが権限持って自律して動く、というようなことですので。そこでセキュリティの問題や事件が起きることが予想されます。プロンプトインジェクションなどのLLM特有の問題も大きな問題になるのではないかと、セキュリティエンジニアとしての危惧がありますね。とはいえ、我々はAlによる発展を受け入れるべきです。ただし問題点も認識するべきであるということです。セキュリティ専門家としては、ちゃんと警鐘を鳴らしておいたほうがいいなと思っています。


AI活用で変わらないセキュリティの原則

以下、インタビュー記事(SQAT® Seurity Report 2026年春夏号【巻頭企画】「座談会 AIを生み出した〝人〟はAIを使いこなす〝人〟になる~上野 宣氏を迎えてAIの今とこれからを語る~)より一部抜粋

上野:まだ企業や組織でAlエージェントが広く活用されているという話はそこまでは聞きませんが、今後は企業や組織のAlエージェントの導入は進んでいくのかなと思います。RPA の代わりに広まってくるのではないかなと。まあ、既に一部のRPAには、多分Alが入っていると思いますけどね。

神保:RPAの中でもAlを許容しやすいというか、制御しやすいものとしづらいものがあるのかなと思うのですよね。限定的な機能のためのAl工ージェントであれば、それに必要最小限の権限を設定するのは難しくないですけれども、汎用性が高くなると権限もいろいろなところに及ぶと思うので、判断がつかなくなって設定するのが困難になりそうかなと。

上野:おそらく、判断がつかない場合は全権限をつけてしまうのが現状でしょうね。例えばアクセスコントロールとセットになっているようなサービスを各サービス提供ベンダが提供するとわかりやすいかもしれませんね。それを逸脱する時はこういうリスクがありますよ、と提示するとかで、ガイドラインが決まってくるといいのではないかなと思います。


AI時代に求められる人材とリテラシー

以下、インタビュー記事(SQAT® Seurity Report 2026年春夏号【巻頭企画】「座談会 AIを生み出した〝人〟はAIを使いこなす〝人〟になる~上野 宣氏を迎えてAIの今とこれからを語る~)より一部抜粋

神保:最近のAlの動向で、著作権や肖像権の侵害といった課題について、吉原さんはお客様からお問い合わせをいただくことはありますか?

吉原:アドバイザリーの中には、「自社の作った著作物を、特に生成Alの学習から保護するにはどうしたらよいか?」というようなお問い合わせが出てきています。逆に、「他社の著作物を侵害しないためにはどうしたらよいか?」といったお問い合わせもあります。こういった質問はさまざまな業種のお客様からいただきます。ガイドラインの整備ができていない企業も多いようです。

神保:こういったところも、Alエージェントが普及していくとさらにややこしくなるかもしれませんね。例えば、Alエージェントが入っている環境で、Alエージェントが許諾をとっていたけれども、(利用者の)著作物を持っていって、別なところでリークしてしまうといった可能性もあるでしょうし、そもそもAlエージェントを利用してよいのか、してはいけないのかが企業や組織の中で明確にできていないことで問題が起こることもあるでしょうし。こういった統制はすごく難しいような気がします。

上野:結局のところ、その辺りの統制は人間がしないといけませんよね。生成Alにしろ、Alエージェントにしろ、社会人としてAlを使っていく部分では常に著作権侵害をしていないか、といったことに一番配慮すべきなのは、使う本人であると私は思います。私が昨年ぐらいに出した「セキュリティ1年生 図解でわかる!会話でまなべる!」という本の中で著作権のことにも触れていて、Alの生成物についても書いているのですけれども、例えばAlが持ってきた画像の出元であるとかは、特に企業や組織が使う場合、まずAlを使う本人の確認は必須です。さらに社外向けの資料にAlを使いたい社員がいるとしたら、本人の確認はもちろん、その上司も確認および承認が必要、といったフローになると思います。とは言っても、こういった概念はまだ浸透しきってはいないように思いますので、企業や組織向けのリテラシー教育は必要でしょう。将来的には例えば小中学校とかの段階で教育して、Alを使う場合に当たり前のように人がリテラシーを守る時代が来ると良いなと思います。


続きはSQAT® Seurity Reportでご覧ください

SQATSeurity Report2026春夏号表紙画像

本対談では、AIエージェントの普及による新たなリスクや権限管理の課題、AI活用におけるガバナンス、人材育成のあり方などについて議論しています。

本ページでご紹介した内容のほか、AIセキュリティに関する実践的な知見や用語解説を収録した「SQAT® Security Report 2026年春夏号」を無料公開中です。ぜひ資料をダウンロードのうえ、対談全文をご覧ください。

※主な対談内容(参考)
・AI利用におけるリテラシー教育
・AIセキュリティの課題

無料ダウンロード

用語解説

LLM (Large Language Models:大規模言語モデル)

自然言語を大量のテキストデータから学習し、ユーザからの自然言語によるリクエストを処理する仕組み。大星のテキストデータからの学習には機械学習モデルが用いられており、機械学習モデルには生物の学習メカニズムを模倣した人工ニューロンと呼ばれる計算ユニットを利用した人工ニューラルネットワークが用いられている。生成AlおよびマルチモーダルAlはユーザからの自然言語によるリクエスト処理のためにLLMを使用しているため、混同されることが多い。

OWASP Top 10 for LLM Applicationsについては、こちらの記事でも解説しています。
「2025年春のAI最新動向第3回:生成AIの未来と安全な活用法 -私たちはAIをどう使うべきか?-」

プロンプトインジェクション(PromptInjection)

LLMの脆弱性のひとつ。悪意のある、もしくは誤解を招くプロンプト(自然言語による指示・リクエスト)を作成してモデルの挙動を操作し、セーフティフィルタを回避して意図しない命令を実行する。これにより、情報漏洩、権限昇格、不適切な出力の発生などが起こりうる。従来のソフトウェアやWebアプリケーションにおけるコマンドインジェクションと同等の影響を、LLMで引き起こすものである。

AIを狙った攻撃手法や実際の脅威事例については、こちらの記事でも解説しています。
「AIとセキュリティ最前線 -AI搭載マルウェアとは?脅威とセキュリティ対策-」

AIエージェント

Alエージェントは目標に向かって自律的に行動・判断・ツール使用などができるAlの概念や役割を指す。エージェント型のAl はAl エージェントがどのようにふるまうか(自律性、複数ステップの実行、ツールの呼び出しなど)というAl の性質・特性を指す。

AIエージェントの仕組みについては、こちらの記事でも解説しています。
「AIコーディング入門 第1回:Vibeコーディングとプロンプトエンジニアリングの基礎」

RPA(Robotic Process Automation)

コンピュータ上で人間が行う定型作業(入カ・転記・集計・通知など)を、ソフトウェアロボットが代わりに実行する自動化手法。作業時間の削減やミスの低減が見込める。

関連記事・参考情報

編集責任:木下


Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Security NEWS TOPに戻る
HOMEに戻る

IPA情報セキュリティ10大脅威2026にみる、AI時代のサイバーリスク

Share
「IPA情報セキュリティ10大脅威 2026に見る、AI時代のサイバーリスク」アイキャッチ画像

近年、生成AIをはじめとするAI技術の進展により、組織におけるAIの活用は急速に広がっています。本記事では、IPA「情報セキュリティ10大脅威 2026」の内容をもとに、AIの利用をめぐるサイバーリスクについて整理するとともに、企業に求められる対応の方向性について解説します。

IPA「情報セキュリティ10大脅威」速報版の記事はこちら。「AIの利用をめぐるサイバーリスク」以外の脅威の項目についても知りたい方は、こちらもぜひあわせてご覧ください。
「【速報版】情報セキュリティ10大脅威 2026 -脅威と対策を解説-」

はじめに

業務効率の向上や新たな価値創出の手段として、多くの企業がAIの導入を進めています。一方でAI利用に伴うリスクについても、十分な注意が求められています。こうした状況を反映して、IPA(独立行政法人情報処理推進機構)が公表した「情報セキュリティ10大脅威 2026」において、「AIの利用をめぐるサイバーリスク」という脅威が初めてランクインし、3位に位置付けられました。

なぜいま「AIの利用」が脅威として注目されるのか

IPA「情報セキュリティ10大脅威」は、前年に発生した社会的影響の大きい事案等をもとに選定されたものであり、順位は単純に危険度の高さを示すものではありません。しかし、AI利用に関するリスクが新たに選出されたことは、企業や組織におけるAI活用の拡大と、それに伴う課題の顕在化を示すものといえるでしょう。

2026年3月12日に公開された、IPA「情報セキュリティ10大脅威 2026」解説書では、AIは有用なツールである一方で、十分な理解がないまま利用した場合、情報漏洩や権利侵害といった問題につながる可能性があると指摘されています。特に、生成AIへの入力内容が外部に取り扱われることによる機密情報の漏洩や、生成された情報の正確性を確認せずに業務に利用することによって発生するトラブルなど、従来の情報システム利用とは異なる観点でのリスクが挙げられています。 また、AIは利用者の裾野が広く、専門的な知識がなくても活用できるという特性を持っています。そのため、組織として利用状況を把握しきれないまま、個人単位で業務利用が進むケースも想定されます。このような利用形態は、管理の行き届かないリスク、いわゆるシャドーITに類似した問題を引き起こす可能性があります。

AI利用をめぐる主なリスク

IPAはAIの利用拡大に伴い、いくつかの代表的なリスクが指摘しています。これらは、AIの技術そのものというよりも、その利用方法や特性に起因するものが多い点が特徴です。

  • 情報漏洩リスク
  • 誤情報生成リスク(ハルシネーション)
  • サイバー攻撃の高度化リスク
  • 利用実態の把握困難(シャドーAI)
  • 権利侵害リスク

生成AIへの入力内容に起因する情報漏洩

クラウドサービスとして提供されるAIに対し、機密情報を入力することで、意図せず外部に情報が送信される可能性があるというリスクです。

AIの出力結果に関するリスク

対話型AIは実在しない情報を生成する(=ハルシネーション)場合があり、このことを十分に理解せずに利用すると、誤った判断や誤情報発信につながるおそれがあります。

AIの悪用によるサイバー攻撃の高度化

AIを活用することで、攻撃の効率化や手口の巧妙化が進む可能性があります。さらに、組織における利用実態の把握が難しい点も重要なリスクです。

シャドーAIのリスク

個人単位でAIサービスを利用されてしまうことで、組織の目の届かない範囲での利用が発生する可能性があります。

著作権侵害などの権利問題

AIの利用に関する理解不足により、著作権侵害などの権利問題が生じる可能性も指摘されています。

AI利用において想定される主な事例

AI利用に伴うリスクは、特別な環境でのみ発生するものではなく、日常業務の中で自然に発生し得るものです。例えば業務の効率化を目的として、従業員が個人で利用している生成AIサービスを業務に活用するケースが考えられます。メール文面の作成や資料作成の補助としてAIを利用する延長で、社内資料の内容や顧客情報をそのまま入力してしまうことがありえます。生成AIはクラウド上で動作しており、入力した内容はサービス側で処理されます。場合によっては、入力内容がサービスの改善や学習に利用されることもありえます。この点を十分に理解しないまま利用すると、機密情報を外部サービスに送信してしまうことになり、情報漏洩につながるおそれがあるのです。

また、対話型AIの回答をそのまま精査せずに業務に利用してしまうことで問題に発展する可能性もあります。調査や資料作成の過程でAIが生成した情報を十分に確認せずに利用した結果、ハルシネーションの内容を含んだまま社内外に共有してしまうといった事態が起こり得ます。このように、AI利用に伴うリスクは特定の専門領域に限らず、日常業務の延長線上で発生する点に特徴があります。

組織における課題

AIの利用が広がる一方で、組織としてこれらのリスクを適切に管理することにはいくつかの課題があります。

社内でのAI利用の促進とルールの策定のバランス

まず、AI利用に関するルールやガイドラインの整備が追いついていない点が挙げられます。現場での利用が先行する中で、組織としての利用方針が明確でない場合、統一的な管理が難しくなります。また、利用状況の把握が困難であることも大きな課題です。クラウド型のAIサービスは個人単位で容易に利用可能なため、組織として誰がどのように利用しているかを正確に把握することが難しくなります。実際には、想定以上に広範囲で利用が進んでいるケースも少なくありません。さらに、ポリシーを整備しても現場に浸透しないという課題もあります。AIは業務効率の向上に直結するため、利便性を優先してルールが守られないケースや、現場ごとに独自の運用が行われるといった状況も発生し得ます。加えて、AI利用と既存のセキュリティ対策との間にギャップが生じる点も課題です。従来のセキュリティ対策は想定していなかった利用形態が増えることで、管理や統制が追いつかない場面が生じる可能性があります。さらに、利用者への教育不足も課題の一つです。AIの特性やリスクに関する教育や周知が十分でないために、組織として意図しない利用が広がり、統制が効かなくなるおそれがあります。

このように、AIの活用においては、ルール整備や利用状況の把握といった基本的な対応に加え、実際の運用における課題も踏まえた継続的な対応が求められます。

企業が取るべきアクション

AIの利用に伴うリスクに対応するためには、個別の技術対策にとどまらず、組織としての管理と運用の整備が重要となります。AI利用に関しては、ルール整備や教育、基本的なセキュリティ対策の徹底といった観点での対応が求められています。

  1. AIの利用に関するルールやガイドラインの整備
    どのような用途でAIを利用してよいのか、入力してよい情報の範囲、利用してはならない行為などを明確に定めることで、利用に伴うリスクを一定程度抑制することが可能となります。
  2. 利用状況の把握と管理
    AIサービスは個人単位でも容易に利用できるため、組織としてどのように利用されているかを把握し、必要に応じて管理の対象とすることが重要です。これにより、管理の行き届かない利用、いわゆるシャドーAIの発生を抑制することが期待されます。
  3. AI利用者への教育
    AIの特性やリスクについて正しく理解させることで、生成結果の確認や適切な情報の取り扱いといった基本的な行動を促すことができます。技術的な制御だけでなく、利用者の理解を前提とした運用が不可欠です。
  4. 基本的なセキュリティ対策の徹底・見直し
    認証の適切な運用や情報管理の強化といった既存の対策は、AI利用においても引き続き基盤となるものです。その上で、AIの利用が業務に広く組み込まれる中では、従来の対策だけでは対応しきれない場面も想定されるため、AI利用を前提としたセキュリティの見直しや再設計が必要となる可能性もあります。

このように、AIの安全な活用には、ルール、管理、教育、AIを前提とした基本的なセキュリティ対策といった複数の観点からの継続的な取り組みが重要です。

AI時代に求められるセキュリティ支援

こうした課題に対応するためには、組織単独での取り組みだけでなく、専門的な支援の活用も有効です。以下のようなセキュリティ支援の例が挙げられます。

  • セキュリティ診断・リスクアセスメント
    AI利用に伴うリスクを把握するためのセキュリティ診断やリスクアセスメントが重要となります。現状の利用状況や潜在的なリスクを可視化することで、適切な対策の検討につなげることができます。
  • 運用監視体制の強化
    AIの利用状況を継続的に監視し、問題の早期発見や対応を行う体制を整備することで、リスクの低減が期待されます。
  • AI利用ガイドライン策定支援
    組織の実態に即したルールを整備し、現場で実際に運用可能な形に落とし込むことが求められます。

さいごに

「情報セキュリティ10大脅威 2026」において、「AIの利用をめぐるサイバーリスク」が新たにランクインしたことは、AI活用の拡大と、それに伴う課題の顕在化を示すものといえます。AIに関するリスクは、新たな技術そのものに起因するというよりも、その利用方法や理解不足に起因する側面が大きい点が特徴です。そのため、対策としては、ルール整備や利用状況の把握、教育といった組織的な対応に加え、基本的なセキュリティ対策を継続して実施することが重要となります。

また、IPAが示す通り、10大脅威の順位は危険度の高さを示すものではなく、自組織の状況に応じて適切にリスクを評価し、優先順位を定めて対策を講じることが求められます。 AIの活用は今後さらに進むことが想定されますが、その利便性を最大限に活かすためにも、リスクを正しく理解し、組織として適切に管理・運用していくことが重要です。


【関連ウェビナーのご案内】
本記事では、生成AIの利用に伴うサイバーリスクと、企業への影響について整理しました。AIの活用が進む一方で、情報漏えいや誤利用、統制の難しさといった課題が現実のものとなっています。では、こうしたリスクは実際にどのように悪用され、どのような攻撃として現れているのでしょうか。2026年4月15日に開催のウェビナーでは、生成AIを悪用した具体的な事例をもとに、サイバー脅威の実態と防御戦略を詳しく解説します。リスクの「背景」だけでなく、「実際に何が起きるのか」を理解したい方は、ぜひご参加ください。

ウェビナー最新情報はこちら


BBSecでは

当社では様々なご支援が可能です。お客様のご状況に合わせて最適なご提案をいたします。当当サイトSQAT® jpのお問い合わせページよりお気軽にお問い合わせください。後日営業担当者よりご連絡させていただきます。

SQAT® 脆弱性診断

BBSecの脆弱性診断は、精度の高い手動診断と独自開発による自動診断を組み合わせ、悪意ある攻撃を受ける前にリスクを発見し、防御するための問題を特定します。Webアプリケーション、ネットワークはもちろんのこと、ソースコード診断やクラウドの設定に関する診断など、診断対象やご事情に応じて様々なメニューをご用意しております。

SQAT脆弱性診断サービスバナー画像

SQAT® ペネトレーションテスト

「ペネトレーションテスト」では実際に攻撃者が侵入できるかどうかの確認を行うことが可能です。脆弱性診断で発見したリスクをもとに、実際に悪用可能かどうかを確認いたします。

編集責任:木下

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
ウェビナーアーカイブ動画ページバナー画像

Claude Code流出問題の全体像 ―事件からわかるAI開発リスクとサプライチェーンリスク―

Share
「Claude Code流出問題の全体像 ―事件からわかるAI開発リスクとサプライチェーンリスク―」アイキャッチ画像

はじめに

「Claude Code」で起きたソースコード流出問題の経緯、なぜnpm公開物から内部ソースへ到達できたのか、何が漏れ、何が漏れていないのかを整理します。またソースコード流出によって浮き彫りになるAI開発リスクとソフトウェア供給網のリスクについても解説します。

Claude Codeソースコード流出の概要

「Claude Code」はAnthropic社が提供する公式のコーディング支援ツールです。Anthropicが公開している「Claude Code Doc」の中でも、Claude Codeはコードベース理解、ファイル編集、コマンド実行、各種開発ツール連携を行う製品として説明されています。

Claude Code流出は、単なる「話題のAIニュース」では終わりません。今回、ターミナルやIDE(統合開発環境)からコード編集、コマンド実行、検索、Git操作まで担う実運用の開発基盤の中核にあたる実装の一部が、npm配布物に含まれたソースマップ(source map)を起点に外部から参照可能な状態になっていたことがわかりました。本事件はAIエージェント時代のソフトウェアサプライチェーン問題として捉える必要があります。

流出の発端と技術的な経路(source map問題)

本事件で最初に押さえるべきなのは、「Claude本体のモデル重みが漏れた」のではなく、「Claude Codeという周辺プロダクトのソースコードが到達可能になった」という点です。事件の発端となったのは、Chaofan Shou氏(@Fried_rice)によるXの投稿です。2026年3月31日、Chaofan Shou氏は「Claude code source code has been leaked via a map file in their npm registry」(訳:Claude Codeのソースコードが、npmレジストリ内のmapファイルを通じて流出した)と投稿しており、少なくとも現時点で公開されている初動情報の起点は、この発見報告にあると考えられます。

その後に作成されたいくつかの公開GitHubリポジトリでは、漏洩経路について「npmパッケージに含まれたソースマップが、難読化前のTypeScriptソースを指しており、その参照先からsrc一式を取得できた」と説明しています。GitHubリポジトリ自体はAnthropicの公開情報ではないため、そこに書かれた全内容を鵜呑みにするべきではありませんが、少なくとも複数の公開Claude Artifacts(アーティファクト)が同じ経路を示していること、そして後述するAnthropic公式のGitHub上のIssueでも「流出またはデコンパイルされたClaude Codeのソースコード」を前提に議論が進んでいることから、ソースマップ起点として内部実装が可視化されたという大筋は相当に確度の高い情報だと言えます。さらに公開リポジトリのREADMEでは、「約1,900ファイル、51万行超のTypeScriptコードが露出した」と説明しています。

流出した内容と影響範囲

本事件が注目を集めた理由は、Claude Codeが単なるCLIラッパーではなく、幅広い機能群を内包したAI開発支援基盤であるためです。Anthropicの公開リポジトリと公式リリースノートを見るだけでも、Claude CodeにはIDE連携、MCP、プラグイン、履歴再開、権限管理、Web検索、各種設定や運用補助機能が継続的に追加されていることがわかります。また公開GitHubスナップショットREADMEでも、ツールシステム、コマンド群、IDEブリッジ、マルチエージェント協調、スキル、プラグイン、メモリやタスク管理など、多層的な構造が記述されています。

つまり今回のClaude Code流出問題は、AIコーディング支援の表面だけでなく、その実装思想や運用機能の一端まで外から読める状態になったという意味を持ちます。

何が漏れ、何が漏れていないのか

Anthropic公式情報でも、Claude Codeの内部実装に関するソースコード断片や構成が公開状態になったことは裏づけられています。Anthropic公式GitHubのIssueでも、流出コードを前提とした解析が行われていました。

Anthropicの公式GitHubリポジトリに2026年3月31日付で立てられたIssueでは、「source code isn’t publicly available, so this analysis is based on the leaked/decompiled Claude Code source」(訳:ソースコードは公開されていないため、本分析は流出またはデコンパイルされたClaude Codeのソースコードに基づく)と投稿され、Xでの発見報告とGitHub上の流出スナップショットを参照していたということがわかります。つまり、少なくともコミュニティ側では流出コードを参照した解析が現実に行われ、それがAnthropicの管理下のIssue空間にも持ち込まれていたということです。

一方で、複数の報道機関によれば、「Anthropicが今回の件を「人為的ミス」によるものと認め、顧客データや認証情報、Claudeモデルそのものの重みは流出していない」と説明したとしていますが、この点は一次ソースではなく報道ベースの情報として慎重に扱う必要があります。

なぜ深刻なのか:AIエージェント時代のリスク

それでも、このClaude Codeソースコード流出が深刻なのは、顧客データ漏洩の有無だけでは影響範囲が測れないからです。AIエージェント製品では、モデル重みそのものに価値があるのはもちろんですが、実際の使い勝手や競争力は、その周囲にあるハーネス、権限管理、ツール呼び出し、コンテキスト処理、UI、IDE統合、再開機能、運用設計によって大きく左右されます。公開スナップショットにあるディレクトリ構成やコマンド一覧、サービス層の説明を見ると、Claude Codeがかなり成熟した「製品化されたAIエージェント」であることが読み取れます。競合や研究者にとって、こうした実装知見が外から見える状態になることの意味は小さくありません。

特に重要なのは、Claude Codeが単にコードを生成するAIだけではなく、ローカル環境や周辺ツールに触れながら作業を進めるAIエージェントとして設計されている点です。漏洩したとされる公開スナップショットにも、Bash実行、ファイル読み書き、Web取得、Web検索、MCP、LSP、タスク作成、スケジュール実行などの機能が列挙されています。これは、今後のAIセキュリティを考える際に、モデル単体の安全性だけでは足りず、エージェントの実行基盤や配布パッケージの安全性まで視野に入れなければならないことを示しています。

AIエージェント時代の新課題、Non Human Identity(NHI)のセキュリティ課題と今後のAIコーディングに求められる実践的な視点を解説した記事はこちら。ぜひあわせてご覧ください。
AIコーディング入門 第5回:NHI(Non‑Human Identity)とAIエージェントのセキュリティ課題

ビルド・配布プロセスにおける問題の本質

さらに今回の一件は、ソースコード流出そのものだけでなく、公開物のビルド管理や配布管理の問題としても重要です。ソースマップ(source map)は本来、デバッグや解析のためには有用ですが、公開パッケージに不用意に含めれば、難読化やバンドルの前提を崩し、実装内部への入口になります。もしREADME記載どおり、ソースマップが外部ストレージ上の元ソース一式を指していたのであれば、問題は単なる「mapファイル混入」で終わりません。公開パッケージ、参照先URL、ストレージ公開設定、リリース工程のチェック体制まで含めた、供給網全体の設計ミスになります。ここにClaude Codeソースコード流出問題の本質があります。

「影響は限定的」という見方の限界

本事件をめぐる議論では、「どうせAIのコードはすぐ変わるから被害は限定的だ」という見方もあります。これは半分正しいです。たしかにプロダクトコードは日々更新されます。それでも、ある時点の設計方針、抽象化の仕方、権限制御、内部機能のつながり、未公開機能の痕跡は、競争戦略や攻撃面の理解に十分な価値を持ちます。現に公開スナップショットには、マルチエージェント協調、チーム作成、スキル実行、メモリ同期、リモートトリガーといった、単純なCLI以上の発想が読み取れる記述が含まれています。AI開発企業にとって、こうしたプロダクト実装の漏えいは、顧客情報漏えいとは別種の経営リスクです。

企業が取るべき対応と実務上の教訓

企業の情報セキュリティ担当者や開発責任者にとって、本事件から学ぶべき教訓は明確です。第一に、公開パッケージの中身を「本番ビルド成果物」だけでなく、「付随ファイル」まで含めて検査する必要があります。第二に、ソースマップやデバッグアーティファクトの扱いを、開発者の善意や慣習に任せてはいけません。第三に、クラウドストレージの参照先や署名URL、生成物の格納ルールを、CI/CDと一体で見直すべきです。第四に、AIエージェント製品では、モデルAPIの保護だけでなく、CLI、IDE拡張、SDK、プラグイン、MCP連携のような周辺面を含めてセキュリティレビューをかける必要があります。Claude Codeの公式リリースノートを見るだけでも、製品は短い周期で多機能化しており、変化の速さ自体がリスク管理を難しくしています。

もう一つ重要なのは、事故後の透明性です。現時点で確認できるAnthropic公式情報は、Claude Codeの製品説明やリリースノートが中心で、今回のソースコード流出事件についての障害報告書は見当たりません。そのため、実務的には「発生原因」「影響範囲」「再発防止策」を公式にどこまで明文化するかが、今後の信頼回復を左右します。AI安全性を強く掲げる企業であればなおさら、モデル安全だけではなく、配布と運用の安全性でも説明責任が問われます。今回のClaude Codeのソースコード流出は、その現実を突きつけた出来事となります。

まとめ

Claude Codeソースコード流出事件はAI本体が破られた事件ではありませんが、AI製品はモデルだけ守ればよい、という幻想は崩されました。AIコーディング支援、AIエージェント、開発者向けCLI、IDE統合、MCP、プラグイン基盤といった要素が一体化した時代において、情報漏洩リスクはモデル重みだけでなく、配布物、周辺コード、実行制御、設定、公開ストレージにもまたがります。Claude Code流出事件を単なる興味本位の話題で終わらせるのではなく、現代のソフトウェアサプライチェーンの課題とAIプロダクト運用の脆さを示す事例として読むべきでしょう。

参考文献


サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

ウェビナー開催のお知らせ

  • 2026年4月10日(水)14:00~15:00
    「ランサムウェア時代のIT-BCP入門~サイバー攻撃によるシステム停止に備える実践的な策定ステップ~」
  • 2026年4月15日(水)14:00~15:00
    「AI時代のサイバー脅威最前線 ― IPA『情報セキュリティ10大脅威2026』から学ぶ防御戦略 ―」
  • 2026年4月22日(水)14:00~15:00
    「Swift CSCF v2026変更点解説セミナー ― Control 2.4 (Back Office Data Flow Security)の必須化とCustomer client connectorへの要件適用拡大 ―」
  • 最新情報はこちら

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    特別寄稿/AI時代のセキュリティ戦略:トライコーダ上野宣氏が語る、攻撃と防御の最前線【後編】

    Share
    上野宣氏

    生成AIの進化により、サイバー攻撃と防御の双方でAI活用が加速する現代。前編では、AIがもたらす脅威の変化と、企業が直面する新たなリスク構造について、上野 宣氏に解説いただきました。

    後編では、こうした環境変化を踏まえ、企業はどのようにセキュリティ戦略を再構築すべきか、その具体的な方向性と実践のポイントについて掘り下げます。

    前編「AIが変える攻撃の現状と、防御側AI活用のリアル」はこちら


    AI時代に増えるリスクと、経営が取るべきアクション

    企業が直面するAIセキュリティリスク

    AIを活用する企業は、攻撃の標的になるだけでなく、自社が導入したAIがリスクの起点になる可能性も抱えます。ここで重要なのは、「AIを守る」という視点です。 AIは、データアクセスを統合し、業務フローに深く入り込みます。言い換えると、AIは便利なツールであると同時に、新たなリスクになり得ます。

    以下では、AI活用が進む現場で起きやすいリスクを、実務の観点で整理します。

    生成AI利用による情報漏えい・シャドーAI

    現場が便利さを優先して、個人アカウントの生成AIに機密情報を入力してしまう、いわゆるシャドーAIは、シャドーITと同じ構図で広がります。入力データの扱い(学習に使われるのか、保存されるのか)、ログに残るのか、社外に送信されるのか。利用ルールと技術的な制御がないと、情報資産の漏えいに繋がる可能性があります。

    対策は利用を禁止することではありません。ほとんどの従業員は悪意を持ってシャドーAIをするわけではなく、ビジネスに活用しようとしているだけです。現場の生産性要求は止められないからこそ、次のような使えるガードレールが必要です。

    • 会社が認めるAI利用チャネル(法人契約、社内AI、承認済みツール)を用意する
    • 機密分類に応じて「入力禁止」「要マスキング」「要承認」などを定義する
    • DLP、プロキシ、CASB等で、持ち出し・入力を技術的に抑止する(可能な範囲で)
    • 利用ログを残し、例外管理を行う

    プロンプトインジェクション/RAG汚染:AIアプリ特有の攻撃面

    社内ナレッジ検索(RAG)やAIチャットボットを業務に組み込むと、従来のWeb脆弱性とは別の攻撃面が生まれます。

    • プロンプトインジェクション:悪意ある指示でAIの挙動を変え、機密を引き出す
    • RAG汚染:参照ドキュメントに誘導文を仕込み、誤誘導・情報漏えいを誘発
    • 権限モデルの破綻:AIが見えてはいけない情報を横断的に回答してしまう
    • ツール連携の悪用:AIに「メール送信」「DB更新」「ワークフロー実行」などを許すと、誤操作や悪用の影響範囲が一気に広がる

    こうしたリスクは、アプリの仕様・権限・データ設計の問題として現れるため、情シス・開発・セキュリティが一体で設計し直す必要があります。

    学習データ汚染・モデル改ざん・信頼できない出力

    モデルそのもの、あるいは学習・評価・運用のパイプラインが攻撃されると、判断の信頼性が崩れます。たとえば、学習データやナレッジに悪意ある情報が混ざる、モデルの設定が変えられる、評価(テスト)が形骸化する。こうした問題は、結果として「AIが間違った結論を自信満々に出す」形で表面化します。業務に組み込むほど、誤りは事故になります。

    • 重要業務ほど根拠(参照元)を提示できる設計が必要
    • 出力の正しさを検証できない領域では人の確認を前提にする
    • 仕様変更・データ更新・モデル更新は変更管理(レビュー、承認、ロールバック)に乗せる

    モデル盗難・データ推定・API悪用

    外部APIや自社モデルを提供する側になると、今度は「モデルを盗まれる」「APIを乱用される」「出力から学習データが推定される」といった論点が生まれます。ここでは、認証・認可、レート制限、監査ログ、鍵管理、テナント分離など、従来のAPIセキュリティの要諦がそのまま効いてきます。

    ガバナンス・法令・説明責任

    AIは出力が意思決定に影響するため、誤りがビジネス事故に直結します。個人情報・機密情報・著作権・差別・説明責任など、論点は多岐にわたります。

    AIの利用に関する法規制も急速に整備されつつあり、2024年8月にはEUでArtificial Intelligence Act(欧州AI規制法)が施行されました。違反時の罰則は最大で全世界年間売上高の7%または3,500ユーロと非常に厳しいものです。

    海外取引がある企業であるほど、規制動向を踏まえたガバナンスが必要になります。重要なのは、法令対応を法務任せにせず、セキュリティと一体で運用設計に落とすことです。

    経営層・CISOが取るべきアクション:AIセキュリティを“経営課題”にする

    AI時代のセキュリティ戦略は、現場の頑張りだけでは成立しません。経営が意思決定すべきポイントは、概ね次の3つに分けられます。

    方針(何を守り、どこまで許容するか)

    • AIの利用目的と禁止事項を明文化(機密分類と紐付ける)
    • 人が最終責任を持つ領域を定義(例:与信、採用、重要判断、法的判断)
    • 委託・SaaS・外部APIの利用条件(データの持ち出し、学習利用、ログ保管、保存期間)
    • 例外申請の道を用意し、現場がこっそり使う状況を減らす

    体制(誰が意思決定し、運用を回すか)

    • AIガバナンス(責任者・審査プロセス・例外管理)の設置
    • CISO/CSIRT/SOCとAI開発・運用の接続(棚卸し・脅威モデリング・運用手順)
    • インシデント対応計画の更新(AI由来の誤回答、漏えい、改ざん、なりすましを含める)
    • 監査・品質・法務・広報も巻き込み、事故時の説明責任を担保する

    実装(どう測り、どう改善するか)

    • AIアプリのセキュリティ評価(権限設計、ログ、監査、耐プロンプト攻撃、データ境界)
    • 継続的なテストと監視(レッドチーミング、監視指標、評価データ更新)
    • 教育の刷新(AI時代のフィッシングやディープフェイクを含む訓練)
    • サードパーティ評価(ベンダーのデータ取り扱い、透明性、監査可能性)

    ここで、経営層・CISOが最初の一手として取り組みやすいのが、「AI利用の棚卸し」です。「誰が、どのAIを、何の業務で、どんなデータを扱っているか」を把握できない限り、リスク評価も投資判断もできません。

    棚卸しの結果をもとに、次のような優先順位付けを行います。

    • 高優先:機密データ×外部AI×自動実行(ツール連携)
      事故時の影響が大きく、設計変更が必要になりやすい領域
    • 中優先:社内AI×業務支援(要約・検索)
      ルールと権限、ログ、監査で事故を起こしにくい設計にする
    • 低優先:公開情報×個人利用(学習目的)
      教育・ガイドライン中心でコントロールする

    「AI導入=生産性向上」の議論は進みやすい一方で、「AI導入=新しいリスクの導入」という議論は後回しになりがちです。だからこそ、経営とCISOが同じテーブルで、“AIで守る”と“AIを守る”を同時に設計することが、競争力に直結します。

    CISO/経営が迷わないための90日ロードマップ

    AIセキュリティはやることが多く見えますが、最初から完璧を目指すと止まります。ここでは、取り掛かりやすく、成果が見えやすい90日プランを例示します。

    • 0〜30日:現状把握とルール整備(止血)
      • AI利用の棚卸し(部署・用途・データ種類・外部/社内)
      • 重要データの分類と、AI入力可否ルール(暫定版でもよい)
      • 決裁・送金・機密共有の“なりすまし耐性”点検(電話確認、二要素、手順の固定化)
    • 31〜60日:AIアプリの設計レビューと運用の接続(再発防止)
      • RAG/チャットボット等の権限設計レビュー(最小権限、データ境界、回答制御)
      • 監査ログ設計(入力・参照・出力・実行の記録)
      • SOC/CSIRTがAI起因の事故を扱えるよう、手順と訓練シナリオを更新
    • 61〜90日:継続改善の仕組み化
      • 定期評価(レッドチーミング/診断/演習)の計画化
      • KPIの設定(例:棚卸しカバー率、AI入力ルール遵守率、初動時間、復旧時間)
      • ベンダー・委託先に対する要求事項(データ取扱い、監査、透明性)のテンプレ化

    AIは導入のスピードが速い分、暫定のガードレールを早く敷き、走りながら改善する発想が現実的です。

    技術責任者向け AIアプリを“事故らせない”ための設計ポイント

    CTO/開発責任者の立場では、「AIを入れるかどうか」より「AIをどう組み込むか」が勝負になります。特に事故を起こしやすい論点は、次の5つです。

    1. 権限とデータ境界:AIの回答が横断参照にならないよう、検索・参照段階でアクセス制御する
    2. 根拠提示:可能な限り参照元(文書ID、URL、更新日時)を出し、検証可能性を担保する
    3. 入力と出力の制御:機密らしき文字列のマスキング、出力フィルタ、禁止操作の明確化
    4. ツール連携の安全化:実行系は二重確認・最小権限・レート制限・停止スイッチを前提にする
    5. 監査ログと再現性:入力・参照・出力・実行を記録し、事故時に再現できるようにする

    便利さは機能追加で得られますが、信頼性は設計でしか得られません。AIを業務に組み込むほど、セキュリティは後付けでは間に合わなくなります。

    次の5年で起きること、起きないこと

    今後数年で見えているのは、次の潮流です。

    • 攻撃の自動化はさらに進む:偵察から侵入、横展開まで“部分最適”が積み上がる
    • 防御は「検知」から「耐性設計」へ:侵入前提で、権限・ネットワーク・データの分離を徹底する
    • AIセキュリティが専門領域として独立:従来のAppSec/CloudSecに、AI特有の評価観点が加わる
    • 規制・顧客要求が増える:説明責任、監査、データ管理が調達条件になる
    • 人材の取り合いが起きる:AI×セキュリティ×事業の三領域を理解する人材が不足する

    AI関連のセキュリティは、単一の製品カテゴリに収束しにくい領域です。LLMの挙動評価、プロンプト攻撃耐性、データ境界、監査ログ、運用プロセスなど論点が横断的だからです。そのため今後は、ツール導入に加えて、第三者による評価(診断・レビュー・レッドチーミング)と、運用を回す支援(監視・手順整備)がセットで求められる場面が増えていくでしょう。

    一方で、変わらないものもあります。資産管理、脆弱性管理、特権管理、バックアップ、監視、訓練などのいわゆる基本は、AI時代でも依然として高い効果を示します。AIがさまざまな能力を拡張してくれる機能を提供するため、基本が弱い組織ほど被害も増幅されます。

    まとめ:これからのセキュリティに携わる人へ

    攻撃も防御もAI時代に突入し、企業は「AIで守る」だけでなく「AIを守る」視点を持つことが不可欠になりました。重要なのは、AIを恐れることでも、AIに依存することでもありません。現場の運用と、経営の意思決定をつなぎ、継続的に改善できる仕組みを作ることです。

    そして、これからセキュリティ業界に携わりたい人、すでに現場で経験を積みステップアップしたい人に伝えたいのは、AIが広がるほど「基礎」が価値を増すという事実です。 攻撃者がAIで効率化するほど、守る側には、設計・運用・検証の地味な力が求められます。AIは学習すれば追いつけますが、現場の勘所である何を優先し、どこに投資し、どう回すかは、積み上げでしか身につきません。

    最後に、AI時代のセキュリティを一言で表すなら、「スピードの時代」です。攻撃のスピードが上がる以上、防御も“検知してから考える”では遅れます。 平時からの設計(境界・権限・ログ)と、迷わず動ける手順(初動・連絡・隔離・復旧)が、被害の差になります。AIはそれを加速してくれる道具にも、穴を広げる要因にもなります。だからこそ、今このタイミングで戦略を更新する価値があります。

    付録:企業が「今すぐ」着手できるチェックリスト

    AI利用の棚卸し(ガバナンスの入口)

    • 生成AIの利用実態(シャドーAI)を把握できているか
    • どの部署が、どのAI(外部/社内)を、どの業務に使っているか一覧化できているか
    • 取り扱うデータ(機密/個人情報/顧客情報/ソースコード等)を分類できているか
    • 外部AIに投入するデータのマスキング・匿名化・要約など、代替手段を用意しているか

    AIアプリ(RAG/チャットボット等)の設計・運用

    • 権限(誰が何にアクセスできるか)をAIの回答レベルまで落とし込めているか
    • 参照データの取り込み経路は管理され、改ざん検知やレビューがあるか
    • 監査ログ(誰が何を聞き、何を参照し、何を出力したか)を残せているか
    • ツール連携(実行系)を許す場合、二重確認・最小権限・停止スイッチがあるか

    AI時代の“人”への対策

    • フィッシング訓練はAI時代(自然文・音声・偽装)に合わせて更新したか
    • なりすまし対策(決裁・送金・機密共有の手順)を見直したか
    • インシデント対応訓練で「深夜の役員なりすまし」「AIの誤回答による事故」などを扱っているか

    ブロードバンドセキュリティからのご案内

    AI活用が進むほど、攻撃面は「システム」だけでなく「データ」「運用」「人」に広がります。まずは現状の棚卸しと、優先順位付けが重要です。ブロードバンドセキュリティ(BBSec)では、脆弱性診断(Web/アプリ/クラウド)に加え、運用設計・監視・セキュリティ運用支援まで、状況に合わせてワンストップでご支援可能です。必要に応じて、AI導入・AIアプリ運用に伴うリスクの洗い出しや、運用プロセスの整備もご相談いただけます。


    ―END―
    【前編】「AIが変える攻撃の現状と、防御側AI活用のリアル」はこちら


    執筆:上野 宣 氏
    株式会社トライコーダ代表取締役
    奈良先端科学技術大学院大学で山口英教授のもと情報セキュリティを専攻、2006年にサイバーセキュリティ専門会社の株式会社トライコーダを設立。2019年より株式会社Flatt Security、2022年よりグローバルセキュリティエキスパート株式会社、2025年より株式会社ブロードバンドセキュリティの社外取締役を務める。あわせて、OWASP Japan代表、一般社団法人セキュリティ・キャンプ協議会理事、NICT CYDER推進委員などを歴任し、教育・人材育成分野にも尽力。情報経営イノベーション専門職大学(iU)客員教員。

    編集責任:木下・彦坂

    スペシャル記事 TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    特別寄稿/AI時代のセキュリティ戦略:上野宣氏が語る、攻撃と防御の最前線【前編】

    Share
    上野宣氏

    生成AIの急速な進化は、私たちの業務やビジネスの在り方だけでなく、サイバーセキュリティの常識そのものを塗り替えつつあります。攻撃者によるAI活用が高度化・自動化を加速させる一方で、防御側もまたAIを駆使した新たな対策を模索する時代に突入しました。攻撃と防御の双方でAI化が進むなか、企業はこれまでの延長線上にある対策だけで十分と言えるのでしょうか。いま、セキュリティ戦略そのものの再定義が求められています。

    本記事では、現ブロードバンドセキュリティ(BBSec)およびグローバルセキュリティエキスパート株式会社の社外取締役、そして長年にわたりサイバーセキュリティ分野を牽引してきた上野 宣氏に、AIとセキュリティを取り巻く最新動向、企業が直面する課題、そしてこれからの時代に求められる戦略の方向性について伺います。

    後編「AI時代に増えるリスクと、経営が取るべきアクション」はこちら


    AIが変える攻撃の現状と、防御側AI活用のリアル

    生成AI(LLM)の普及によって、サイバー攻撃のコストが劇的に低下しています。フィッシング文面の作成、標的企業の調査、マルウェアの作成、侵入後の横展開など、これまで人手と経験を必要としていた工程が、現在では半自動化されつつあります。犯罪ビジネスとして収益最大化を狙う攻撃者にとって重要なのは「時間を掛けて大物を狙うこと」ではなく、「いかに効率的に稼げるか」です。その結果、防御側には「特定の攻撃を止める」だけではなく「被害を最小化し、迅速に復旧する」という視点がこれまで以上に求められています。一方、防御側も、EDR/XDRやログ分析の高度化、セキュリティ運用(SOC/CSIRT)の自動化など、AIを取り入れた対策が急速に進んでいます。

    また、独立行政法人情報処理推進機構(IPA)が2026年1月29日に公開した「情報セキュリティ10大脅威 2026 [組織編]」では、「AIの利用をめぐるサイバーリスク」が初めて3位に選出されました。

    攻撃と防御の双方でAI化が進む現在、企業のセキュリティ戦略はどう変わるべきなのでしょうか。本稿では、攻撃者の視点で侵入を行うペネトレーションテストの経験を踏まえ、AI時代のセキュリティ最前線を整理し、現場と経営の双方が「明日から動ける」論点を提示します。

    AIが変えるサイバー攻撃の現状

    攻撃者は「巧妙さ」よりも「スケール」と「成功確率」を取りに来る

    AIがもたらした本質的な変化は、攻撃手法そのものの高度化ではありません。最大の変化は攻撃のスケール(量)と、標的に適した攻撃手法を選択できる確率が大きく向上した点にあります。

    • フィッシング/ビジネスメール詐欺(BEC)の高精度化
      役職や業務内容、業界用語に合わせた文面、自然な敬語表現、過去メールの文体模倣、会話の継続まで、生成AIが支援することができます。結果として「日本語が不自然」「誤字が多い」といった従来の判別ポイントが機能しなくなっています。さらに、メールに限らず、チャット(Teams/Slackなど)やSMS、SNSのDM、ビデオ会議(Zoom/Teamsなど)など複数チャネルを横断した心理的誘導も増えています。
    • ディープフェイク(音声・映像)によるなりすまし
      役員の音声を模した緊急指示など、本人になりすましたリアルタイムの会話を通じた詐欺など、人の心理を突く攻撃が進化しています。特に決裁フローが「口頭承認」「チャットでOK」で通る組織ほど影響が大きくなります。
      2024年初頭には、香港でCFOをディープフェイクで偽装し、ビデオ会議を通じて2,500万米ドル(約38億円)を詐取した事件が報じられました。従来、本人確認は「見て・聞いて・確認する」という感覚に依存していましたが、その前提自体が崩れています。

    [CFO(最高財務責任者)になりすまして2500万米ドルを送金させたディープフェイク技術 |トレンドマイクロ](https://www.trendmicro.com/ja_jp/research/24/c/deepfake-video-calls.html)

    • マルウェアの派生と検知回避の高速化
      既存コードの改変、難読化、検知回避の試行錯誤を短時間で回せるため、シグネチャ依存の検知は追随が難しくなります。加えて、侵入後の活動(権限昇格、横展開、永続化)に必要なコマンドや手順を考えるコストが下がり、攻撃者の習熟速度が上がります。
    • 偵察(Recon)と脆弱性悪用の自動化
      公開情報(OSINT)の収集、サブドメイン列挙、設定不備の探索、既知脆弱性(CVE)の当たり付けなど、攻撃の前工程が加速します。攻撃者は「露出している資産」「更新されていないミドルウェア」「放置された管理画面」のような守りの穴をAIで素早く見つけ、手当たり次第に試行します。
    • 生成AIによるコード生成とその限界
      生成AIは攻撃コードのたたき台(PoC)や、攻撃後の痕跡隠し(ログ削除や設定変更)の手順を提案することができます。攻撃者が高速に試行錯誤を行うことができるようになりました。ただし、生成物は常に正しいとは限らず、環境依存のミスも多くあります。AIは攻撃を容易にしますが、万能ではありません。

    2024年5月にはIT分野の専門知識を持たない人物が、生成AIを悪用してランサムウェアを作成し逮捕されたという国内事案も起きています。従来は一定の技術力が必要だった領域でしたが、AIが参入障壁を引き下げています。
    [生成AI悪用しウイルス作成、有罪判決…IT知識なくとも「1か月ぐらいで簡単に作れた」 | 読売新聞](https://www.yomiuri.co.jp/national/20241025-OYT1T50209/)

    AIは攻撃者にとって新しい武器というより、「既存の攻撃を、安く、速く、個別最適化して量産する装置」として機能しています。

    守る側が見落としがちな本質的脅威:攻撃者の「工数」ではなく「意思決定」が変わる

    AIで工数が下がると、攻撃者の意思決定が変わります。たとえば以前なら「ROI(投資利益率)が合わない」と見送られていた中堅企業や子会社、地方拠点も、数を打つ前提で標的に入りやすくなります。また、ランサムウェアのように侵入後に人が関与する攻撃でも、初期侵入の候補が増えるだけで全体の被害母数は増えます。

    企業は「自社は狙われない」ではなく、狙われる前提で、侵入しにくく・侵入されても広がらない設計に投資する必要があります。

    一方で、AI攻撃にも限界があります。生成物の誤り、環境依存、権限・ネットワーク制約など、現実の侵入は地味な制約だらけです。 だからこそ防御側は、AIを過度に恐れるよりも、AIによって「攻撃の頻度と質が上がる」前提で、基本対策を徹底しつつ、運用を強化することが重要になります。

    防御側のAI活用と、その限界

    「検知モデル」と「生成モデル」は役割が異なる

    防御側のAI活用を考える際、まず押さえたいことは、AIには大きく2種類の使い方があることです。

    1. 検知(判別)に強いAI:振る舞いから異常を検知し、アラートを出す(EDR/XDR、UEBAなど)
    2. 生成(要約・支援)に強いAI:文章の要約、問い合わせ応答、手順提案、チケット起票など運用補助を担う

    両者を混同すると、「AIを入れたのに検知できない」「要約は便利だが判断が危ない」といったミスマッチが起きます。導入時はAIに何を任せ、何を人が担うかを明確にすることが出発点になります。

    AIはすでに防御のコアである

    防御側のAI活用は、AI製品を買えば解決という単純な話ではありません。多くの企業で現実に進んでいるのは、次のような領域です。

    • EDR/XDRの検知ロジック強化
      従来のルールベースに加え、行動分析や相関分析を組み合わせ、攻撃の兆候を早期に拾う。
    • ログ分析/異常検知の高度化
      分散したログを統合し、普段と違う通信・認証・権限変更などを検知する。特にクラウドでは、設定変更(IaC、権限付与、APIキー利用)のログが要になります。
    • SOCの一次分析(トリアージ)の効率化
      アラート要約、関連ログの自動収集、影響範囲の仮説立て、過去事例の類推など、人が疲弊する作業をAIが肩代わりする。SOAR(自動対応)と組み合わせ、軽微なインシデントを自動封じ込めする例も出ています。
    • 脅威インテリジェンスの取り込み
      攻撃者のTTPやIoCを取り込み、自社ログと突合する。AIは情報の整理・関連付けに強い一方、最終的な妥当性判断は人が担う必要があります。
      AIが得意なのは「大量データの整理・優先順位付け」であり、最終判断(ビジネス影響、止める/止めない、復旧手順)は人間の責務として残ることです。

    AI防御の落とし穴

    AIを活用した防御には、以下のようなリスクがあることを知っておいて下さい。

    • 誤検知/見逃し(False PosITive/Negative)
      AIはもっともらしい出力を返しますが、誤りをゼロにはできません。誤検知が多いと現場はアラート疲れを起こし、逆に見逃しが増えます。
    • 説明可能性(ExplAInabilITy)の不足
      「なぜ検知したのか」が説明できないと、現場の納得も、経営への説明も難しいことがあり、監査や顧客説明に耐えない可能性もあります。
    • データの偏り/経時変化
      組織の利用状況、システム構成、攻撃トレンドは常に変わります。過去データに最適化されたAIは、時間とともに精度が落ちる可能性があります。
    • 生成AIの幻覚(ハルシネーション)
      運用支援にLLMを使う場合、誤った要約や根拠不明の推論が混ざることがあります。検証手順(根拠ログの提示、再現確認)を確立しておくことが必須となります。
    • 機密ログの扱い
      生成AIにログを投入する場合、そのログ自体が機密情報の塊です。保存、外部送信、学習利用、権限管理の設計を誤ると、防御強化のつもりが漏えいリスクになります。
      AIは防御の万能薬ではなく、運用を強くするための一要素に過ぎません。AIを導入するなら「どのKPIを改善するのか(初動時間、検知率、分析工数、MTTRなど)」を定義し、運用とセットで設計する必要があります。

    ―【後編】「AI時代に増えるリスクと、経営が取るべきアクション」 に続く―


    執筆:上野 宣 氏
    株式会社トライコーダ代表取締役
    奈良先端科学技術大学院大学で山口英教授のもと情報セキュリティを専攻、2006年にサイバーセキュリティ専門会社の株式会社トライコーダを設立。2019年より株式会社Flatt Security、2022年よりグローバルセキュリティエキスパート株式会社、2025年より株式会社ブロードバンドセキュリティの社外取締役を務める。あわせて、OWASP Japan代表、一般社団法人セキュリティ・キャンプ協議会理事、NICT CYDER推進委員などを歴任し、教育・人材育成分野にも尽力。情報経営イノベーション専門職大学(iU)客員教員。

    編集責任:木下・彦坂

    スペシャル記事 TOPに戻る
    バックナンバー TOPに戻る


    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。

    サービスに関する疑問や質問はこちらからお気軽にお問合せください。


    Security Serviceへのリンクバナー画像
    BBSecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    【速報版】情報セキュリティ10大脅威 2026 -脅威と対策を解説-

    Share
    【速報版】情報セキュリティ10大脅威 2026 -脅威と対策を解説-アイキャッチ画像

    2026年1月29日、独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2026」(組織編)を公表しました。各脅威が自身や自組織にどう影響するかを確認することで、様々な脅威と対策を網羅的に把握できます。多岐にわたる脅威に対しての対策については基本的なセキュリティの考え方が重要です。本記事では、脅威の項目別に攻撃手口や対策例をまとめ、最後に組織がセキュリティ対策へ取り組むための考え方について解説します。

    「情報セキュリティ10大脅威 2025」の解説はこちら。ぜひあわせてご覧ください。
    「【速報版】情報セキュリティ10大脅威 2025 -脅威と対策を解説-」

    情報セキュリティ10大脅威 2026概要

    出典:独立行政法人情報処理推進機構(IPA)
    「情報セキュリティ10大脅威 2026」(https://www.ipa.go.jp/pressrelease/2025/press20260129.html)(2026年1月29日)組織向け脅威

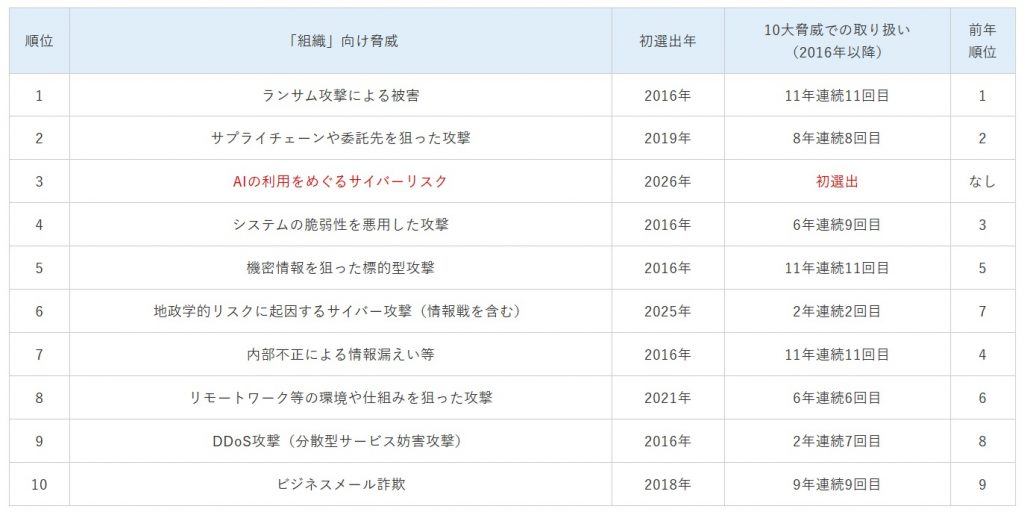
    独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2026」を発表しました。「組織」向けの脅威では、1位に「ランサム攻撃による被害」、2位「サプライチェーンや委託先を狙った攻撃」が前年と同じ順位を維持。3位には「AIの利用をめぐるサイバーリスク」が初選出にして上位にランクインし、AIの利活用におけるリスクが無視できないものであることを示しています。また、6位の「地政学的リスクに起因するサイバー攻撃」には「情報戦を含む」と追記され、偽情報などの影響工作も含む脅威と明示化されました。昨年では10位にランクインしていた「不注意による情報漏えい等」が圏外となりました。

    2025年度版との比較

    昨年との比較でまず注目したいのは、「AIの利用におけるサイバーリスク」が初選出にして3位という上位にランクインしたことです。生成AI(LLM:大規模言語モデル)の急速な普及に伴い、「AIを利用した際の情報漏えいや権利侵害」、「AIが生成した誤情報を鵜呑みにすることで生じる問題」、そして「AIの悪用におけるサイバー攻撃の容易化・高度化」と多岐にわたるリスクが現実的な脅威となっています。

    新規項目のランクインに伴い、「不注意による情報漏えい等」が圏外となりましたが、不注意による情報漏えいは引き続き発生しており、対策が必要な脅威です。その他の項目については大きな変化はなく、「ランサム攻撃による被害」と「サプライチェーンや委託先を狙った攻撃」は、例年通り不動の1位2位となっています。

    日本の大手企業も被害にあった「ランサム攻撃による被害」「サプライチェーンや委託先を狙った攻撃」

    2025年版に続き、「ランサムウェアによる被害」と「サプライチェーンの弱点を悪用した攻撃」が1位・2位を占めました。これは2023年以降4年連続となっており、情報処理推進機構(IPA)によると、2025年もランサムウェア被害が多発し、取引先を含むサプライチェーン全体へ深刻な影響が及んだ事実が、この順位の不動ぶりを表しているとのことです。

    ランサムウェア攻撃は、データを暗号化して復旧と引き換えに身代金を要求する手口に加え、窃取情報の公開をちらつかせる「二重脅迫」が主流です。2025年の象徴的な事例として、アサヒグループホールディングスへのランサムウェア攻撃がありました。これにより、受注・出荷システムに障害が発生し、一部商品の品薄など消費者にも影響が波及しました。また国内飲料事業では、昨年10月の暫定売上が前年同月比で約6割に落ち込むなど、事業面に大きな爪痕を残しています。*4

    アサヒグループホールディングスへのランサムウェア攻撃をはじめとした、国内のランサムウェア被害の事例については、以下の記事でも解説しています。ぜひあわせてご覧ください。
    ・【速報】アサヒグループホールディングス社長会見、犯行は「Qilin」―サイバー攻撃の全貌とセキュリティの盲点(https://www.sqat.jp/kawaraban/40295/)
    ・アサヒグループを襲ったランサムウェア攻撃(https://www.sqat.jp/kawaraban/39292/)
    ・アサヒグループも被害に ―製造業を揺るがすランサムウェア攻撃(https://www.sqat.jp/kawaraban/39672/)
    ・【2025年最新】日本国内で急増するランサムウェア被害-無印良品・アスクル・アサヒグループの企業の被害事例まとめ-(https://www.sqat.jp/kawaraban/39635/)

    ランサムウェア攻撃は有名企業に限らず、体制が手薄な中小企業も広く標的とします。ひとたびシステムが完全に暗号化されると、復旧には多大な時間とコストを要します。そのため、侵入を防ぐ観点では、外部公開されたVPN機器等の棚卸しによる不要な経路の閉鎖、必要な経路への多要素認証の徹底、そして機器の脆弱性管理を継続することが重要です。あわせて、侵入されても業務を止めないために、ネットワークから切り離したバックアップの確保や復元訓練、ログ監視、初動手順の整備を行い、平時から「短期間で業務を戻せる設計」を作っておくことが求められます。

    一方、サプライチェーン攻撃は、標的企業への直接侵入が難しい場合に、セキュリティ対策が手薄な取引先や委託先を足がかりに侵入する点が特徴です。多くの企業がクラウドサービスや外部ベンダーに依存する現在、攻撃者はその隙を狙っています。2025年の事例として、アスクル株式会社のシステムへのランサムウェア攻撃がありました。例外的に多要素認証を適用していなかった業務委託先の管理者アカウントが侵入経路になったとされています。*2 その結果、出荷業務の停止に追い込まれ、約52億円を特別損失に計上する事態へと発展しました。*3

    サプライチェーン攻撃は自社の努力だけでは防ぎきれず、委託先を含む全体での統制が必要です。契約時にセキュリティ要件を明確にし、例外運用を恒常化させない仕組み作りが不可欠です。加えて、ゼロトラストアーキテクチャを採用し、すべてのアクセスを検証する仕組みを構築することも有効な対策となります。

    急速な普及と共に顕在化している「AIの利用をめぐるサイバーリスク」

    「情報セキュリティ10大脅威 2026」では、新たに「AIの利用をめぐるサイバーリスク」が3位にランクインしました。ここでのリスクとは、AIへの理解不足に起因する情報漏えいや権利侵害、誤情報の鵜呑みによる判断ミス、さらにAI悪用によるサイバー攻撃の容易化・巧妙化など多岐にわたります。例えば、英国企業ArupではAI技術(ディープフェイク)で生成された偽のCFOや従業員とのビデオ会議により、2,500万ドルの詐欺被害に遭ったと発表されました。「映像や音声で会話ができるなら本人に間違いない」という心理的な隙を突いた攻撃手法です。*4また、「KawaiiGPT」のような攻撃用にカスタマイズされた悪性AIの登場により、経験の浅い攻撃者でも、従来は数時間〜数日かかっていた攻撃サイクルをわずか数分で実行できる環境が整備されつつあります。また、「KawaiiGPT」のような攻撃用にカスタマイズされた悪性AIの登場により、経験の浅い攻撃者でも、従来は数時間〜数日かかっていた攻撃サイクルをわずか数分で実行できる環境が整備されつつあります。*5

    攻撃を受けるリスクだけでなく、AIの「利用者側」のリスクも無視できません。米国企業Teslaは、発表イベントで使用したAI生成画像が既存映画の場面に酷似しているとして、制作会社から提訴されました。*6自社生成した画像であっても、意図せず既存作品に似てしまい法的リスクを招く一例です。また、生成AIが捏造した判例や引用を、弁護士が検証不足のまま提出して懲戒処分などに発展した事例も複数報じられています。*7これは法務だけの問題ではなく、AIによる「もっともらしい誤情報」が人の判断ミスを誘発するという重要な示唆を含んでいます。基本的なセキュリティ対策の徹底はもちろんですが、不十分な理解のままAIを利用するリスクを認識し、教育を通じてAIリテラシーを強化することも重要となっています。

    情報戦への拡大「地政学的リスクに起因するサイバー攻撃(情報戦を含む)」

    「地政学的リスクに起因するサイバー攻撃」とは、国際情勢の緊張や対立が、直接的にサイバー空間の脅威へと波及するリスクを指します。今回、項目名に「情報戦を含む」と明示されたように、国家が支援するサイバー攻撃は、システムの破壊や金銭の窃取に留まりません。偽情報の流布や情報操作を通じて、選挙への介入や社会の混乱を狙うケースが増加しています。英国では、現職議員が「離党を宣言する」かのようなAI生成の偽動画(ディープフェイク)が拡散され、本人が警察に通報する事態が報じられました。*8これは、AIによって「本物に見える偽情報」の作成コストが劇的に低下し、政治家を標的とした情報工作が、選挙制度や民主主義にとって深刻な脅威となりつつあることを示しています。

    このように、地政学的リスクに伴うサイバー攻撃において、情報戦や影響工作のリスクが今後も高まると予測されることが、今回あえて「情報戦を含む」と明記された背景にあると考えられます。

    その他の脅威

    ここからは、これまでに述べた4つ以外の脅威について説明します。

    4位「システムの脆弱性を悪用した攻撃」

    ソフトウェアやシステムの脆弱性が発見されると、攻撃者は修正プログラムが提供される前に攻撃を仕掛ける「ゼロデイ攻撃」を行うことがあります。また、修正プログラム公開後であっても、適用の遅れている企業や組織を狙い、既知の脆弱性を悪用するケースも後を絶ちません。2025年に報告されたNext.jsの脆弱性「React2Shell」の事例(※ページ下部に参考情報記載)では、公表からわずか二日後に実際の攻撃が確認され、一週間以内に観測された攻撃試行回数は約140万回にも及んだとされています。*9このように攻撃者は脆弱性公開から直ちに悪用を開始するため、最新情報を常に追跡し、迅速に対応することが求められます。

    対策: 最新のセキュリティパッチを迅速に適用することが不可欠です。また、どこにどのソフトウェアが使われているかを把握するため、SBOM(ソフトウェア部品表)の導入など、脆弱性管理体制の強化が有効です。

    5位「機密情報を狙った標的型攻撃」

    標的型攻撃とは、明確な意思と目的を持った攻撃者が、特定の企業・組織・業界を狙い撃ちにするサイバー攻撃です。不特定多数への無差別な攻撃とは異なり、機密情報の窃取やシステムの破壊・停止といったゴールを定め、執拗に実行される点が特徴です。攻撃は長期間継続することが多く、ターゲットのネットワーク内部に数年間にわたり潜伏して活動する事例も確認されています。

    対策: 従業員への標的型攻撃メール訓練、メールセキュリティの強化、多要素認証の実施などが基本的です。加えて、侵入を前提とした「ゼロトラストモデル」の導入やネットワーク監視、アプリケーション許可リストの活用により、侵入の防止だけでなく早期発見と対処を可能にする体制づくりが有効です。

    7位「内部不正による情報漏えい等」

    組織の従業員や元従業員など、内部関係者による機密情報の持ち出しや削除といった不正行為を指します。これには、組織への不満や金銭目的による「悪意ある犯行」だけでなく、ルールに違反して持ち出したデータの紛失・誤操作といった、第三者への漏えいにつながる「過失」も含まれます。発生すれば、社会的信用の失墜、損害賠償、顧客離れや取引停止に加え、技術情報の流出による競争力低下など、組織に甚大な損害をもたらす恐れがあります。

    対策: アクセス権限の最小化、ログ監視の強化、定期的な従業員教育、退職者のアカウント管理徹底、そして機密情報の持ち出しルールの策定などが有効です。これらを組み合わせ、不正行為の「抑止」と「早期発見」を図ることが重要です。

    内部不正による情報漏えいついては以下の記事でも解説しています。ぜひあわせてご覧ください。「内部不正による情報漏えい-組織全体で再確認を!-」

    8位「リモートワーク等の環境や仕組みを狙った攻撃」

    新型コロナウイルス対策を契機にテレワークが急速に普及し、社外からVPN経由でシステムへアクセスしたり、オンライン会議を行ったりする機会が定着しました。その結果、セキュリティ対策が不十分な自宅ネットワークや私物PCの業務利用に加え、従来は出張時や緊急時のみの使用を想定していたVPN機器等が、恒常的に使われるようになりました。こうしたテレワーク環境に脆弱性が残っていると、社内システムへの不正アクセスやマルウェア感染、Web会議の盗聴といった深刻なリスクにつながります。トレンドマイクロによれば、過去2年間に行ったランサムウェア被害に対するインシデント対応支援の中でも、およそ7割がVPN経由の事例とのことであり、VPN機器の徹底した管理が求められます。*10

    対策: ゼロトラストセキュリティの導入、VPN装置等のネットワーク機器に対するセキュリティ強化とパッチ適用、多要素認証の徹底、そして従業員へのセキュリティ教育の実施などが有効です。

    9位「DDoS攻撃(分散型サービス妨害攻撃)」

    攻撃者が乗っ取った複数の機器(ボットネット)から、特定のサーバやネットワークに対して大量の通信を送り付け、サービスを停止に追い込む攻撃です。近年は、セキュリティ対策が手薄なIoT機器が悪用され、攻撃規模が巨大化しています。また、単なる愉快犯的な妨害だけでなく、攻撃停止と引き換えに金銭を要求する「ランサムDDoS」が増加傾向にあります。これにより、ECサイトの長時間のダウンによる金銭や顧客の離脱などの機会損失や、クラウドサービスの従量課金制を悪用し、数千万円規模の過大請求を発生させる(EDoS攻撃)等、事業継続に直結する深刻な被害が発生しています。

    対策:自社設備だけでの防御は困難なため、CDN(Contents Delivery Network)やWAF(Web Application Firewall)などの対策サービスを導入し、負荷分散と遮断を行うことが基本です。あわせて、攻撃の影響を受けない非常用回線の確保やシステムの冗長化、停止時の代替サーバや告知手段を事前に整備することが重要です。

    DoS攻撃/DDoS攻撃については以下の記事でも解説しています。ぜひあわせてご覧ください。「DoS攻撃のリスクと対策:アクセス急増の原因と見分け方、サービス停止を防ぐ初動対応」

    10位「ビジネスメール詐欺」

    ビジネスメール詐欺(BEC:Business Email Compromise)は、業務連絡を装った巧妙な偽メールを組織・企業に送り付け、従業員を騙して資金を詐取するサイバー攻撃です。攻撃者は準備段階として、企業内の情報を狙ったり、ウイルスを使用して業務メールを盗み見たりすることで、本物そっくりの文面やタイミングを作り上げます。

    対策: 送信ドメイン認証(DMARC・SPF・DKIM)の導入やセキュリティソフトによるフィルタリング強化といった技術的対策に加え、不審な送金依頼に対する複数人確認ルールの徹底、従業員への訓練を行い、被害の防止と早期発見を図ることが有効です。

    ビジネスメール詐欺については以下の記事でも解説しています。ぜひあわせてご覧ください。 「ビジネスメール詐欺(BEC)の脅威と企業に求められる対策」

    【参考情報】

    BBSecでは

    当社では様々なご支援が可能です。お客様のご状況に合わせて最適なご提案をいたします。当当サイトSQAT® jpのお問い合わせページよりお気軽にお問い合わせください。後日営業担当者よりご連絡させていただきます。

    SQAT® 脆弱性診断

    BBSecの脆弱性診断は、精度の高い手動診断と独自開発による自動診断を組み合わせ、悪意ある攻撃を受ける前にリスクを発見し、防御するための問題を特定します。Webアプリケーション、ネットワークはもちろんのこと、ソースコード診断やクラウドの設定に関する診断など、診断対象やご事情に応じて様々なメニューをご用意しております。

    SQAT脆弱性診断サービスバナー画像

    SQAT® ペネトレーションテスト

    「ペネトレーションテスト」では実際に攻撃者が侵入できるかどうかの確認を行うことが可能です。脆弱性診断で発見したリスクをもとに、実際に悪用可能かどうかを確認いたします。

    ウェビナー開催のお知らせ

  • 2026年4月15日(水)14:00~15:00
    「AI時代のサイバー脅威最前線 ― IPA『情報セキュリティ10大脅威2026』から学ぶ防御戦略 ―」
  • 最新情報はこちら

    編集責任:木下

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    ウェビナーアーカイブ動画ページバナー画像

    AIとセキュリティ最前線 -AI搭載マルウェアとは?脅威とセキュリティ対策-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    AIとセキュリティ最前線‐AI搭載マルウェアとは?脅威とセキュリティ対策‐アイキャッチ画像

    AIの進化により業務効率化を促進された一方で、ChatGPTを悪用したフィッシングメールやAI画像による偽装、AIを搭載したマルウェア・ランサムウェアの出現、さらにプロンプトインジェクションによる情報漏洩など、脅威が多様化しています。本記事では「AIとセキュリティ」をテーマに、AIの脆弱性と悪用事例を整理し、マルウェア検知や組織が取るべき防御策を解説します。AI活用に取り組む企業にとって必読の内容です。

    AIとセキュリティの関係性

    AI技術の進歩は、業務効率や創造性の向上に大きく寄与する一方で、サイバーセキュリティの面では新たな脅威を生み出しています。近年では、AIを悪用したフィッシングメールや偽画像の拡散、AIを組み込んだマルウェアやランサムウェアの登場、さらにプロンプトインジェクションによるチャットボットの不正操作や情報漏洩など、AIに関連した多様な攻撃手法が報告され、「AIとセキュリティ」は組織にとって喫緊の課題となっています。こうした脅威はいずれも、組織の情報資産や業務全体に影響を及ぼすリスクの一部として理解することが重要です。

    一方、防御の側面でもAIは進化しており、マルウェア検知やログ監視の高度化、EDRによる未知の脅威の早期発見など、攻撃と防御の双方でAIセキュリティは進化しています。組織には、脅威を正しく理解すると共に、防御面におけるAI活用を積極的に進める姿勢が求められます。

    SQAT.jpでは過去にも「ChatGPTとセキュリティ」をテーマにした記事を公開しています。こちらもあわせてぜひご覧ください。
    「ChatGPTとセキュリティ-サイバーセキュリティの観点からみた生成AIの活用と課題-」

    フィッシングメールの高度化

    従来までのフィッシングメールは、誤字脱字や不自然な日本語が多く、注意深い利用者であれば比較的容易に見抜くことができました。しかし、生成AIの普及により状況は一変しています。生成AIにより日本語の生成精度が飛躍的に高まり、違和感のない文章を伴ったフィッシングメールが大量に作成されるようになったからです。加えて、AIの支援により攻撃者は高度なソーシャルエンジニアリング手法を容易に組み込めるようになっています。例えば、受信者の立場や業務状況に即した文脈を織り込み、心理的に開封やクリックを誘導しやすいメールを簡単に作成できるのです。これにより、従来の「日本語が怪しい」「文脈が不自然」といった従来型のチェックでは見抜けないケースが増えています。

    世の多くの組織にとってそうであるように、サイバー攻撃者にとっても生成AIはコスト削減と効率化の強力な武器となっています。組織にとっては、こうしたフィッシングの高度化が新たなリスクとして突き付けられており、今後は人の注意力に依存した防御では限界があることを認識する必要があります。

    AI内蔵型マルウェア「LameHug」

    LameHugは、2025年7月にウクライナのCERT‑UAによって発見された、APT29の関与が疑われるAI(大規模言語モデル:LLM)を実行時に活用するマルウェアです。従来型マルウェアがあらかじめ定義されたコマンドや固定の挙動を持つのに対し、LameHugは感染端末の環境に応じてリアルタイムにコマンドを生成します。スピアフィッシングメールを起点に感染が始まり、攻撃メールには偽装されたアーカイブが添付されています。LameHugは被害者のファイル構造やネットワーク構成に応じて、LLMが最適なWindowsコマンド(systeminfo、tasklist、netstat、ipconfigなど)を組み合わせて指令を出すため、従来型マルウェアより柔軟な挙動が可能です。さらに、署名ベースや静的検知に頼る従来のセキュリティツールを回避しやすい点も特徴です。動的にコマンドを生成するため、固定パターンでは検知が困難です。また、データ窃取も迅速に行われ、持続的なバックドアより「一度に情報を奪う」設計となっています。

    このように、LameHugは従来型マルウェアと比べ、環境適応性・リアルタイム性・検知回避能力が大きく進化しており、サイバーセキュリティの脅威像を再定義する存在と言えます。

    AI搭載ランサムウェア「PromptLock」

    2025年8月、ESETの研究チームは世界初のAI搭載ランサムウェア「PromptLock」を発見したと発表し、セキュリティ業界に大きな注目を集めました。後にこれはニューヨーク大学(NYU)の研究者による実験的な取り組みであることが判明しましたが、AIを活用したランサムウェアのコンセプトが現実に成立し得ることを示した意義は非常に大きいといえます。

    PromptLockは、従来型ランサムウェアと異なり、感染後の挙動や身代金要求文をAIが自動生成できる点が特徴です。これにより、固定的なパターンに依存した従来の検知方法では捕捉が難しくなるだけでなく、対象組織の環境や状況に応じたカスタマイズ攻撃も可能となります。また、複数の端末やネットワーク構成に合わせた戦略的な攻撃展開も現実的に行えるため、AIを用いたランサムウェアの概念が現実の攻撃として成立し得ることが明確に示されました。

    プロンプトインジェクション攻撃

    近年、AIブラウザやチャットボットを対象とした「プロンプトインジェクション攻撃」が、新たな深刻な脆弱性として指摘されています。生成AIの普及とブラウザや業務システムとの連携拡大に伴い、攻撃の実現可能性は高まっています。この攻撃は、ユーザが入力する指示文に悪意あるプロンプトを仕込み、AIを騙して本来想定されていない動作をさせるものです。具体的には、外部の攻撃者が生成AIを組み込んだブラウザに不正な指示を与え、社内機密や顧客データを外部に送信させたり、悪意あるコードを実行させたりするリスクが確認されています。AIが入力テキストを過剰に信用する設計に起因するこの脆弱性は、単なる技術的課題にとどまらず、組織の情報漏洩や業務継続への影響、コンプライアンス違反など、幅広いリスクに直結します。AIを導入する際には、セキュリティ検証やアクセス制御を徹底し、AIであることを安全の前提と考えない姿勢が重要です。

    AIのセキュリティリスク

    AIの利活用が広がる中で、組織が直面するセキュリティリスクは多岐にわたります。代表的なものとして、学習データの改竄・汚染(データポイズニング)、情報漏洩、シャドーAIの3つが挙げられます。

    データの改竄・汚染(データポイズニング)

    AIは学習データに依存して判断を行うため、攻撃者が学習データに不正なデータを混入させると、AIは誤った判断を下す危険があります。例えば、不正な金融取引データを「正常」と学習させれば、不正検知システムは攻撃を見逃してしまいます。製造や物流などの業務プロセスでも同様に、AIが学習したセンサーデータや工程情報に不正を混ぜ込まれると、品質管理や異常検知の精度が低下し、損害や事故につながる可能性があります。データポイズニングは、従来のサイバー攻撃のようにネットワークや端末に直接侵入するものではなく、AIの判断プロセスそのものを標的にする攻撃である点が特徴で、組織のAI活用戦略全体に影響を及ぼす深刻なリスクです。

    情報漏洩

    生成AIはときに業務データや個人情報を入力したうえで利用されます。しかし、AIが取り扱うデータが外部に流出すると、個人のプライバシー侵害や顧客情報の漏洩、さらには競合優位性の喪失といった深刻な問題を引き起こすことを意味します。特に外部クラウド型AIサービスを利用する場合、データがどのように保存され、処理されるのかを正確に把握しておく必要があります。また、AIが生成したアウトプットに機密情報が含まれる場合、意図せず社外に配信される可能性もあるため、データ取り扱いルールやアクセス権限の厳格化が不可欠です。AIによる業務効率化の恩恵を享受する一方で、情報漏洩のリスクを軽視することはできません。

    シャドーAI

    まず、次の情報をご覧ください。

    • 44%の従業員が会社のポリシーに反してAIを職場で使用
    • 38%の従業員が承認なしに機密データをAIプラットフォームと共有

    【参考情報】

    このように、多くの組織では、従業員が個人アカウントで生成AIを業務に利用する「シャドーAI」の実態が明らかになってきています。このことは、管理部門の把握を超えてAIが利用されるため、セキュリティ上の盲点となる可能性があります。例えば、従業員が個人アカウントで顧客データをAIに入力して分析した場合、管理者はその行為を追跡できず、万一情報漏洩が発生しても原因究明が困難です。また、AIの利用ログが社内ポリシーで管理されていないと、不正利用や誤った意思決定の温床になる可能性があります。組織は、シャドーAIの使用状況を可視化し、利用ガイドラインや教育プログラムを整備することが求められます。

    これらのリスクは、AIの利便性と表裏一体です。経営層や情報システムの担当者は、AIがもたらす業務効率化の恩恵とリスクの両面を正しく理解し、自社の業務環境に即した具体的な対策を講じることが不可欠です。

    組織が実施すべきセキュリティ対策

    組織はAIを活用する環境において、従来のセキュリティ対策だけでは不十分です。まず、AIモデルやAPIを利用する際には、アクセス制御や権限管理を徹底する必要があります。利用者ごとに適切な権限を設定し、外部からの不正アクセスや情報の持ち出しを防ぐことが重要です。また、マルウェア検知やログ監視を強化することも不可欠です。これにより、AI環境を安全に運用しつつ、組織の情報資産を守る基盤を整備できます。

    SQAT.jpでは過去もフィッシング対策に関する記事を公開しています。あわせてぜひご参照ください。
    「ソーシャルエンジニアリング最前線【第4回】企業が実践すべきフィッシング対策とは?」
    「フィッシングとは?巧妙化する手口とその対策」

    セキュリティ人材の育成

    AIを含む高度化するサイバー攻撃に対応するには、技術だけでなく人材の育成も不可欠です。組織は情報セキュリティ教育を通じて、従業員にAIの利活用に伴うリスクや最新の脅威動向を理解させる必要があります。例えば、フィッシングメールの高度化やプロンプトインジェクションの可能性、シャドーAIではどのようなリスクがあるのかなどを具体的に学ぶことで、日常業務におけるリスク意識を高められます。また、社内での演習やシミュレーションを通じて、攻撃を想定した実践的な対応力を養うことも重要です。こうした取り組みにより、単なるツールの管理者ではなく、攻撃に対して能動的に判断・対応できる人材を育て、組織全体のセキュリティ体制を強化することが可能です。詳しくは下記のお問い合わせボタンからお問い合わせページに飛んでいただき、お気軽にお問い合わせください。

    AIの進化は、組織に大きな競争優位をもたらす一方で、新たなサイバー脅威を次々と生み出しています。今後の組織に求められるのは、防御と利活用のバランスを取りながらAI時代にふさわしいセキュリティ戦略を構築し、競争力を維持していくことでしょう。

    BBSecでは

    インシデント初動対応準備支援

    拡大するサイバーセキュリティの脅威に対応するために今すぐにでも準備すべきことを明確にします。

    https://www.bbsec.co.jp/service/evaluation_consulting/incident_initial_response.html
    ※外部サイトにリンクします。

    G-MDRTM

    サイバー攻撃への防御を強化しつつ、専門技術者の確保や最新技術への投資負担を軽減します

    https://www.bbsec.co.jp/service/mss/gmdr.html
    ※外部サイトにリンクします。

    エンドポイントセキュリティ

    組織の端末を24/365体制で監視。インシデント発生時には端末隔離等の初動対応を実施します。

    https://www.bbsec.co.jp/service/mss/edr-mss.html
    ※外部サイトにリンクします。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年10月1日(水)13:00~14:00
    「2025年10月Windows10サポート終了へ 今知るべきサポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年10月8日(水)14:00~15:00
    ウェビナー参加者限定特典付き!
    「ソースコード診断で実現する安全な開発とは?脆弱性対策とDevSecOps実践」
  • 2025年10月22日(水)14:00~15:00
    「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」
  • 2025年10月29日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像