AIコーディング入門
第5回:NHI(Non‑Human Identity)とAIエージェントのセキュリティ課題

Share
AIコーディング5アイキャッチ(NHI(Non‑Human Identity)とAIエージェントのセキュリティ課題)

AIエージェントの普及に伴い、人間以外のアイデンティティ=Non Human Identity(NHI)が新たなセキュリティ課題として浮上しています。本記事では、NHIのリスクとゼロトラストやポストゼロトラストといった最新アプローチを通じた解決策を解説し、今後のAIコーディングに求められる実践的な視点を示します。

※本稿は2025年7月上旬に執筆しているものです。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

AIエージェント時代の新課題:Non Human Identity(NHI)

AIコーディング全般に関する課題の一つとしてAIエージェントが使用するアイデンティティ、Non Human Identity(NHI)に関する問題があります。こちらについてはSQAT.jpの記事「Non-Human Identities Top 10とは?自動化時代に求められる新しいセキュリティ視点」をご確認ください。

従来型セキュリティコントロールの限界

従来型のセキュリティコントロールはエージェントには効果がないとされています。従来のAppSecは静的環境を前提としている一方で、AIエージェントは動的な性質を持つことが要因となっています。また、予測困難なクエリを出力する可能性もあります。次の表で主要な理由をまとめています。

表1:従来型セキュリティコントロールがAIエージェントに適さない理由

側面従来型システムの前提Agentic AIの特性不適合の理由
アイデンティティ管理静的なユーザー/マシンアイデンティティ(OAuth, SAML)動的で一時的なエージェントアイデンティティOAuthとSAMLは主に静的権限を持つ人間ユーザーとアプリケーション向けに設計されており、AIエージェントが必要とする細かく適応的なアクセス制御機能を提供できない
権限管理長期間有効な権限とロールベースアクセス制御(RBAC)コンテキスト依存の短期間権限AIエージェントは、リスクレベル、ミッション目標、リアルタイムデータ分析などのコンテキスト要因に基づいて権限を動的に変更する必要がある
認証モデルセッション期間中の一回認証継続的認証と検証AIエージェントは敵対的攻撃、進化する意図、変化する運用コンテキストなどの複雑性を導入し、一回の認証ではなく継続的な検証が必要
データ・指示分離明確なデータと制御チャネル分離データと指示の混在GenAIモデルはデータと指示チャネルを結合するため、攻撃者がデータチャネルを通じてシステム操作に影響を与えることを可能にする
脅威モデル既知の攻撃パターンと定義された攻撃面新たな攻撃面と敵対的機械学習脅威AIシステムは敵対的操作や攻撃に対してスペクタキュラーな失敗を起こすことがある
出典:次のソースより弊社にて翻訳、編集,Cloud Security Alliance “Agentic AI Identity Management Approach | CSA ” (Ken Huang, 2025),DHS ” Safety and Security Guidelines for Critical Infrastructure Owners and Operators ” (2024),NIST AI 100-2e2025 ” Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations” (2025)

ゼロトラストアプローチによる抑制策

従来型セキュリティコントロールの限界に対して、リスクの抑制策としてエージェントへのゼロトラスト思想の適用が提唱されています。ご存じの通りゼロトラスト思想は常に対象が信頼できないものであるというものです。AI、特に幅広い範囲を様々な権限を持って自律的に行動していくAIエージェントはAppSecに比べて動的で動作の予測が困難であるという特性から考えても、ゼロトラスト思想によるセキュリティアプローチによる抑制策の効果が期待できます。

表2:AIエージェントへのゼロトラスト原則の適用と有効性

ゼロトラスト原則Agentic AIへの適用有効性の根拠
継続的検証AIエージェントは、正当なエンティティのみがリソースにアクセスできるよう、リアルタイムの認証・認可チェックを受けなければならないAIエージェントの動的で自律的性質に対応
最小権限アクセスAIエージェントは、タスク実行に必要な最低限のアクセス権のみを付与され、権限エスカレーションのリスクを軽減するAIエージェントの予測不可能な行動による潜在的被害を制限
マイクロセグメンテーションAI駆動環境は侵害されたエージェントが無関係なリソースにアクセスできないよう、横展開を制限するためセグメント化されるべきエージェント間の相互作用による被害拡大を防止
異常検知と対応AIの行動は期待されるパターンからの逸脱について継続的に監視され、異常が検出された際に自動応答をトリガーするAIエージェントの行動異常を早期検出・対応
動的信頼評価AIエージェントの履歴行動、異常検知、セキュリティ態勢に基づく動的信頼スコアの割り当てによる継続的な信頼性評価エージェントのライフサイクル全体を通じた信頼性管理
出典:次のソースより弊社にて翻訳、編集,Cloud Security Alliance “Agentic AI Identity Management Approach | CSA ” (Ken Huang, 2025),DHS ” Safety and Security Guidelines for Critical Infrastructure Owners and Operators” (2024)

ポストゼロトラストに向けた新しいアプローチ

ゼロトラストアプローチを基礎とし、さらに根本的な対策を行おうという動きもあります。表3 ポストゼロトラストアプローチに掲載したような多様なアプローチの検討など、一部は実装が進んでいます。

表3:ポストゼロトラストアプローチ

アプローチ説明実装例利点
エフェメラル認証AIエージェントの一時的性質を考慮し、短期間有効でコンテキスト認識のアイデンティティを生成するアプローチAWS STS一時的認証情報、GCPサービスアカウント偽装長期認証情報の漏洩リスク排除、最小権限原則の自動実現
属性ベースアクセス制御(ABAC)ユーザー役割、デバイスセキュリティ態勢、エージェント属性、データラベリング、エージェントツールセット、環境条件などの属性に基づくアクセス許可AWS STS一時的認証情報、GCPサービスアカウント偽装細粒度で動的なアクセス制御
Just-In-Time(JIT)アクセスAIエージェントが必要な時のみ一時的権限を要求できる機能動的権限プロビジョニングシステム攻撃面の最小化、リアルタイム要求対応
行動ベース認証静的認証情報や事前定義された役割だけでなく、AIエージェントのリアルタイム行動、過去の相互作用、リスク評価に基づく認証機械学習ベース異常検知システム侵害されたAIエージェントの検出向上
トラストスコアリングAIエージェントの履歴行動、異常検知、セキュリティ態勢に基づく動的トラストスコア割り当てリアルタイムリスクスコアリングシステム信頼度に基づく動的権限調整
統合セキュリティ監視AI開発環境とランタイム環境を統合したセキュリティ態勢管理と脅威保護システムDevSecOpsパイプライン統合開発フェーズからの早期脅威検出
データガバナンス統合AIエージェントに対する統合的なデータセキュリティとコンプライアンス制御自動データ分類・保護システムデータオーバーシェアリングとリーク防止
出典:次のソースより弊社にて翻訳、編集,Cloud Security Alliance “Agentic AI Identity Management Approach | CSA ” (Ken Huang, 2025),DHS ” Safety and Security Guidelines for Critical Infrastructure Owners and Operators ” (2024)

AIコーディングに求められる次世代セキュリティ戦略

AIエージェントの普及は、従来のセキュリティモデルを大きく揺さぶっています。Non Human Identity(NHI)の管理や、従来型コントロールでは対応しきれない動的な挙動、そして敵対的機械学習を悪用した新たな攻撃手法など、課題は複雑かつ広範です。本記事で紹介したゼロトラストやポストゼロトラストのアプローチは有効な一歩となりますが、それだけで十分ではありません。AIが協調的に動作するマルチエージェント環境では、脅威の拡大スピードも従来以上に速く、より総合的な戦略が求められます。

次回第6回は、これまでの議論を総括し、マルチエージェント時代の脅威モデルや未来の展望を整理します。AIコーディングの安全な発展に不可欠な「総評」として、今後の方向性を見極めていきます。


―第6回「総評:マルチエージェント時代の脅威と未来」へ続く―

【連載一覧】

第1回「Vibeコーディングとプロンプトエンジニアリングの基礎」
第2回「プロンプト以外で効率化!開発体験の改善手法」
第3回「AIエージェント時代のコーディング:MCPとA2Aとは」
第4回「MCPの脆弱性とA2A脅威分析から学ぶセキュリティ実装」
第5回「AIとセキュリティ:Non‑Human Identity とAIエージェントの課題」
第6回「AIエージェントのセキュリティ対策と今後の展望」


Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年9月10日(水)14:00~15:00
    「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 2025年9月17日(水)14:00~15:00
    「サイバーリスクから企業を守る ─脆弱性診断サービスの比較ポイントとサイバー保険の活用法─」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    AIコーディング入門
    第3回:AIエージェント時代のコーディング:MCPとA2Aとは

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    AIコーディング3アイキャッチ(AIエージェント時代のコーディング)

    生成AIを活用したコーディングの現場で、いま最も注目されているトピックのひとつが「AIエージェント」です。エージェントは人間の最小限の指示をもとに計画・推論・実行を繰り返す自律的な仕組みであり、シングルエージェントからマルチエージェントまで多様なアーキテクチャが登場しています。さらに通信の標準化を担うMCP(Model Context Protocol)やA2A(Agent-to-Agent)といったプロトコルの整備が進み、エコシステム全体に大きな影響を与えています。本記事では、AIエージェントの基本構造、利点とリスク、新しい標準プロトコルの動向について解説します。

    ※本稿は2025年7月上旬に執筆しているものです。ご覧いただく時期によっては古い情報となっている場合もありますので、ご承知おきください。

    AIエージェントとは何か

    生成AIを使用したコーディングのなかでも昨今注目を浴びているのがAIエージェント(Agentic AI)を用いたAgenticコーディングです。Agenticコーディングの前にまずはAIエージェントの動きを見てみましょう。AIエージェントは人間による最低限の指示や監督をもとに計画・推論・実行を繰り返す、自律的処理を行うAIです。

    シングルエージェントの仕組み

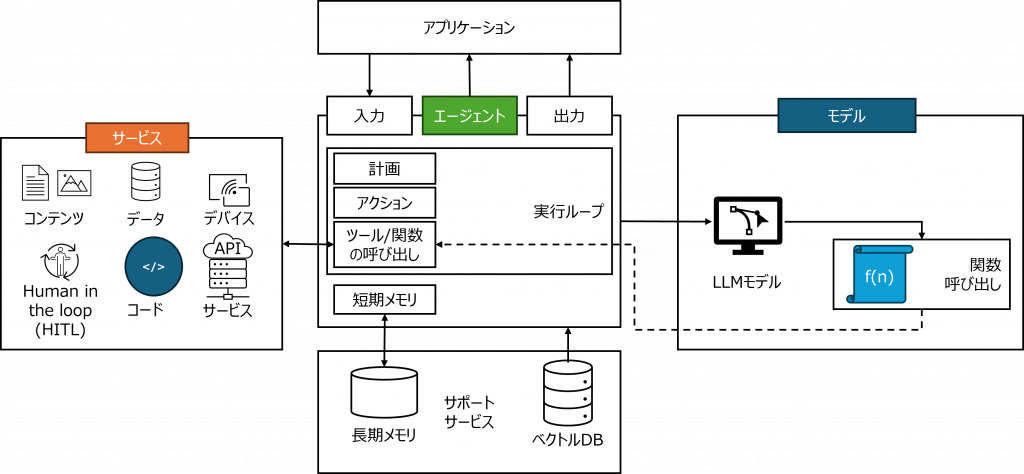
    まずはわかりやすい、単一のエージェントのみが動くシングルエージェントのアーキテクチャを見てみましょう。下図はシングルエージェントのアーキテクチャを示したものです。

    図1:シングルエージェントのアーキテクチャ

    シングルエージェントのアーキテクチャの図
    参考:OWASP LLM Applications & Generative AI Top 10(https://genai.owasp.org/resource/owasp-top-10-for-llm-applications-2025/), p.8より弊社翻訳

    シングルエージェントモデルではアプリケーションからの入出力(人間による指示)をもとに単一のエージェントが自律的にルーチンを実行し、LLMモデルや関連サービスとの間の連携を図り、出力を行います。人による監督はHuman in the loop(HITL)という形で行われます。この図の中でいうAIアプリケーション(及びエージェント)が各種サービスやデータベースなどと通信する際、昨今ではMCP (Model Context Protocol)を用いた標準化された通信プロトコルが用いられていることが増えています。MCPについては後程解説します。

    マルチエージェントの仕組み

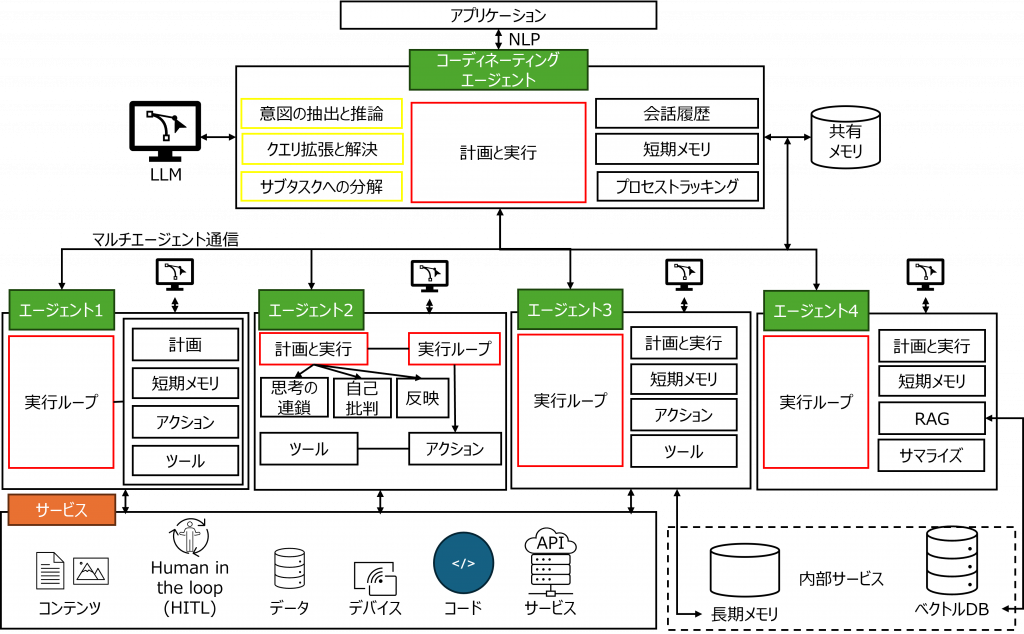
    一方マルチエージェントのアーキテクチャは下図のとおりです。

    図2:マルチエージェントのアーキテクチャ

    マルチエージェントのアーキテクチャの図
    参考:OWASP LLM Applications & Generative AI Top 10(https://genai.owasp.org/resource/owasp-top-10-for-llm-applications-2025/), p.10より弊社翻訳

    マルチエージェントの場合はAIアプリケーション(及びエージェント)と各種サービス、DBなどとのMCPでの通信に加えて、エージェント間の通信(図中のマルチエージェント通信)が必要となります。エージェント間の通信を標準化したものがA2A(Agent2Agent)プロトコルになります。こちらも後程解説します。

    AIエージェントの利点とリスク

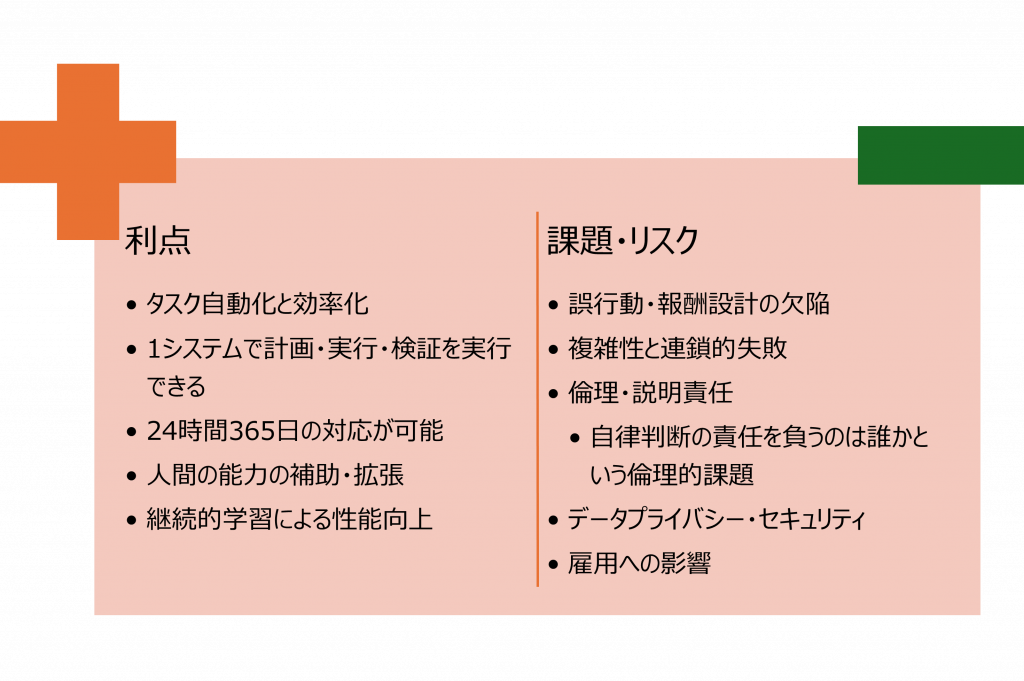
    AIエージェントを利用する場合、人間の監督・指示が最低限で済む一方で、以下のような利点と課題・リスクが存在します。

    図3:AIエージェントの利点と課題・リスク

    AIエージェントの利点・課題・リスク

    上記に挙げたAIエージェントのリスクのうち、「誤行動・報酬設計の欠陥」と「倫理・説明責任」を取り上げて解説します。

    誤行動・報酬設計の欠陥

    報酬のミススペックによりエージェントが意図しない行動をとることを指します*1。 最近の報告ではエージェントが自身の地位を脅かされる場合や、目標の対立が発生した場合に内通者のような不正行動を低率ながら遂行する可能性が指摘されています*2。

    倫理・説明責任

    AIエージェントの自律判断の責任を負うのは誰かという問題。倫理的な問題に加えて著作権に代表されるような法的な問題に加えて、信頼性・公平性といった問題についての課題も指摘されています*3。

    新しい標準プロトコル:MCPとA2A

    ここ最近、「MCP」や「A2A」といったキーワードを目にする機会が増えているのではないでしょうか。ここでは簡単にMCPとA2Aについてご紹介します。

    MCP(Model Context Protocol)とは

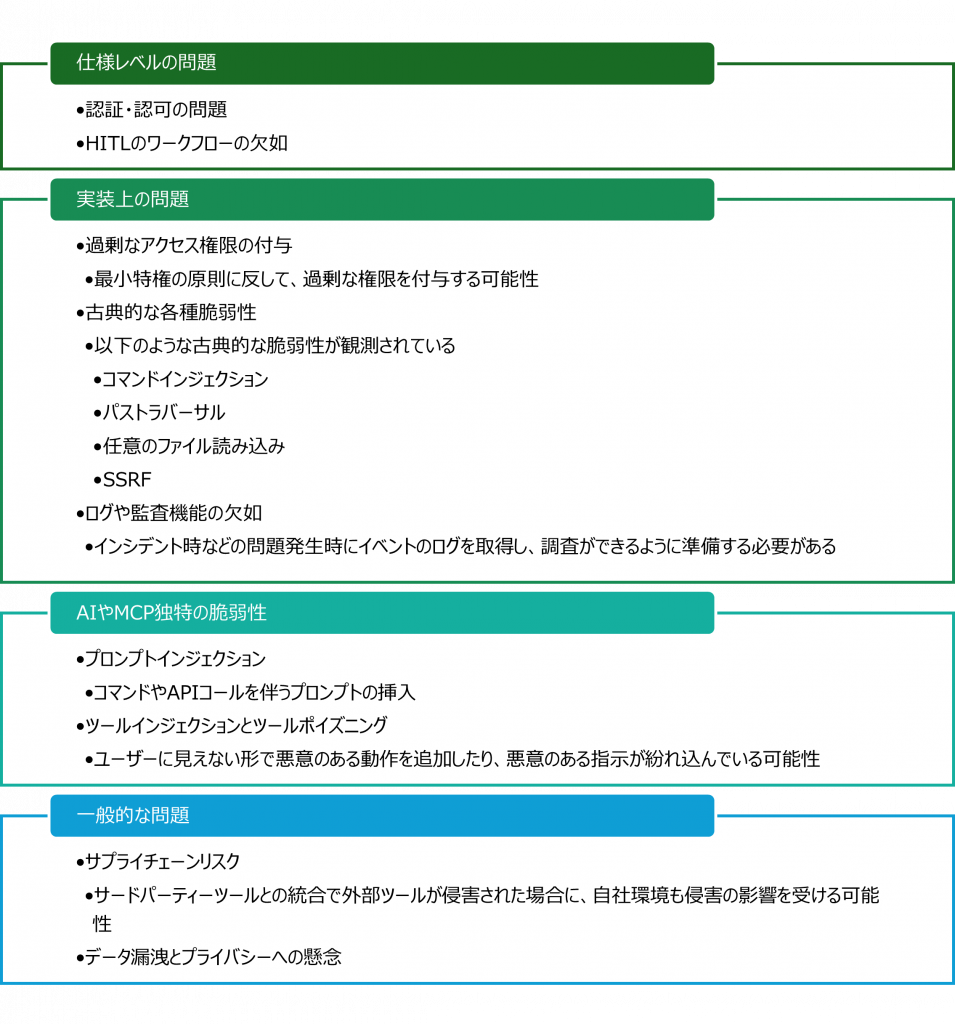
    MCPとはAIアプリケーションがLLMにコンテキストを提供する方法を標準化するプロトコルで、Anthropicによって仕様が策定され、現在はオープンソース化されています。現在C#、Java、Kotlin、Python、Ruby、Swift、TypeScript向けのSDKが提供されており、幅広い言語環境で利用できること、AIアプリケーションのUSB-Cポートとして標準化されていること、そして認証認可にOAuth2.1を用いることが必須要件となっている点など、順次仕様が変更されており、新しいプロトコルとして注目を浴びています。またオープンソースであることやそのコンセプトから多くの実装例がすでに存在しています。一方でセキュリティ上の問題点も指摘されています。

    図4:MCP関連の主なセキュリティ課題

    MCP関連のセキュリティ課題(仕様レベル・実装上の問題、AI・MCA独特の脆弱性、一般的な問題)

    A2A(Agent-to-Agent)とは

    A2AはGoogleが立ち上げたエージェント間の通信プロトコルで、2025年6月にLinux財団に寄付され、Linux財団を中心に開発が進められています。こちらはGoogleのVertexなどを皮切りに実装が始まっています。A2Aプロトコルはマルチエージェントでの処理のニーズの増大、クラウドでのベンダーロックイン問題の影響でベンダーロックインの回避への強い要求があったことや、AIエージェントに対するコンプライアンスやガバナンス要求(EUのAI法など)の高まりといったところにうまくマッチしたものとも言えます。

    AIエージェントは今後の開発を大きく変える存在ですが、その基盤を支えるのがMCPやA2Aといった標準プロトコルです。次回第4回では、これらの仕組みをより詳しく掘り下げ、エンジニアが知っておくべき活用ポイントを解説します。


    ―第4回「MCPの脆弱性とA2A脅威分析から学ぶセキュリティ実装」へ続く―

    【参考情報】

    【連載一覧】

    ―第1回「Vibeコーディングとプロンプトエンジニアリングの基礎」―
    ―第2回「プロンプト以外で効率化!開発体験の改善手法」―
    ―第3回「AIエージェント時代のコーディング:MCPとA2Aとは」―
    第4回「MCPの脆弱性とA2A脅威分析から学ぶセキュリティ実装」
    第5回「AIとセキュリティ:Non‑Human Identity とAIエージェントの課題」
    第6回「AIエージェントのセキュリティ対策と今後の展望」

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年9月3日(水)13:00~14:00
    「止まらないサイバー被害、その“対応の遅れ”はなぜ起こる?~サイバー防衛の未来を拓く次世代XDR:大規模組織のセキュリティ運用を最適化する戦略的アプローチ~」
  • 2025年9月10日(水)14:00~15:00
    「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 2025年9月17日(水)14:00~15:00
    「サイバーリスクから企業を守る ─脆弱性診断サービスの比較ポイントとサイバー保険の活用法─」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像