Security NEWS TOPに戻る
バックナンバー TOPに戻る
SQAT® Security Report 2023-2024年秋冬号
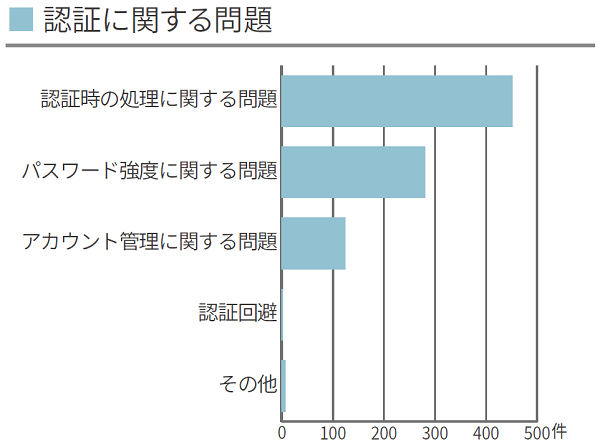
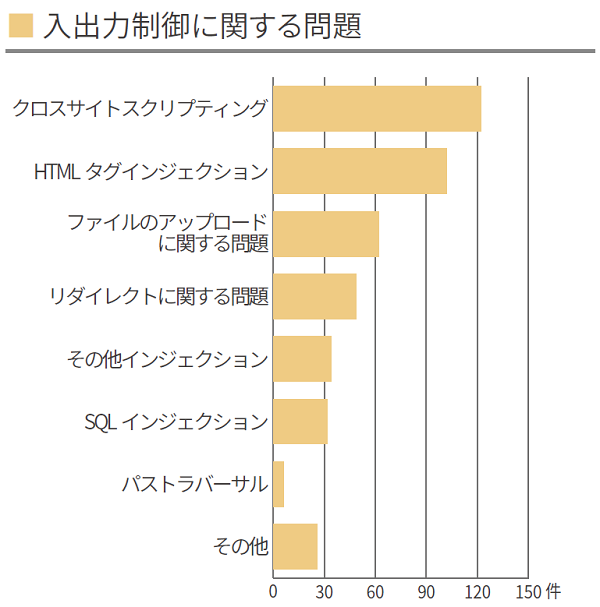
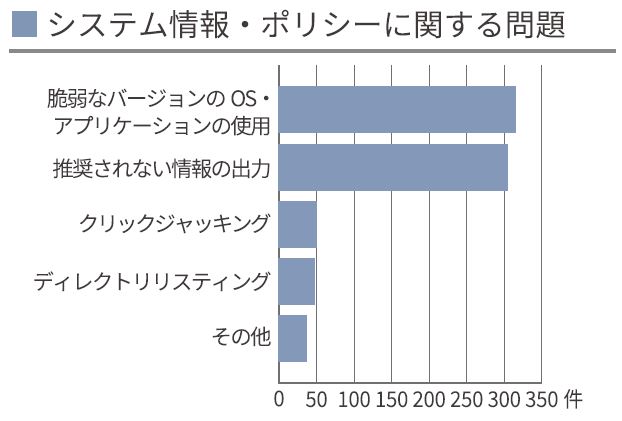
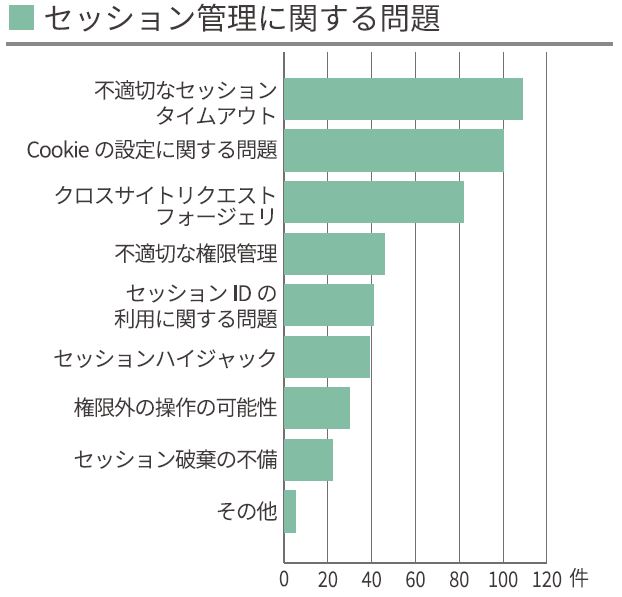
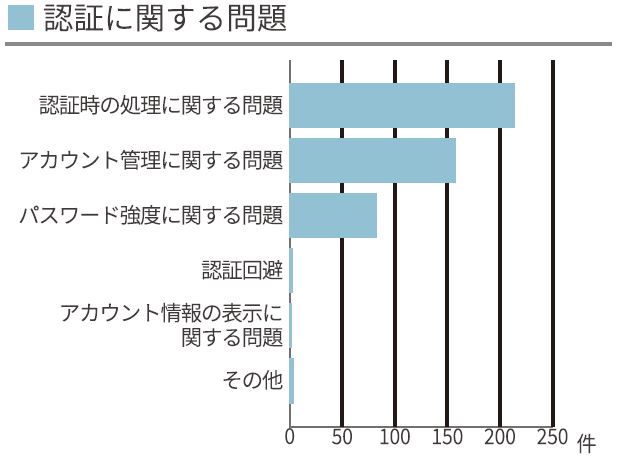
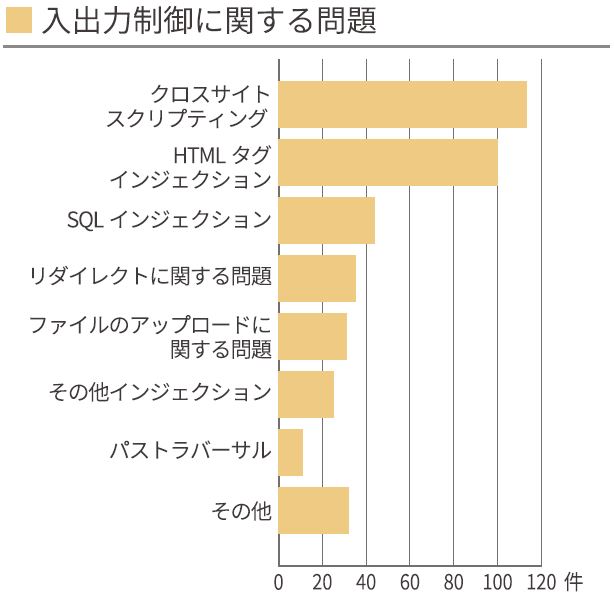
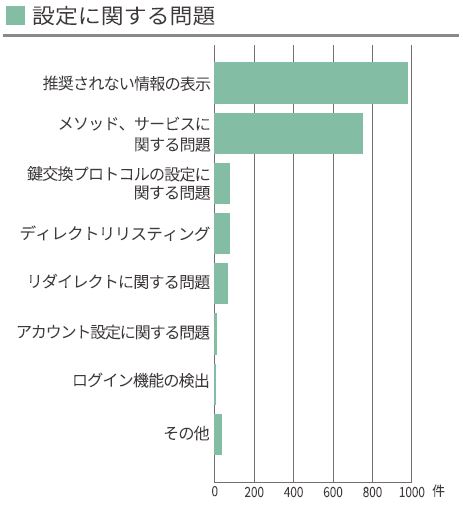
Webアプリケーション診断結果
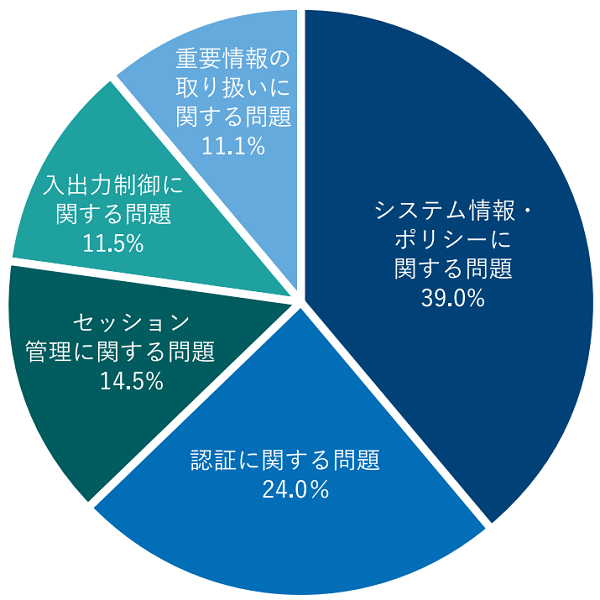
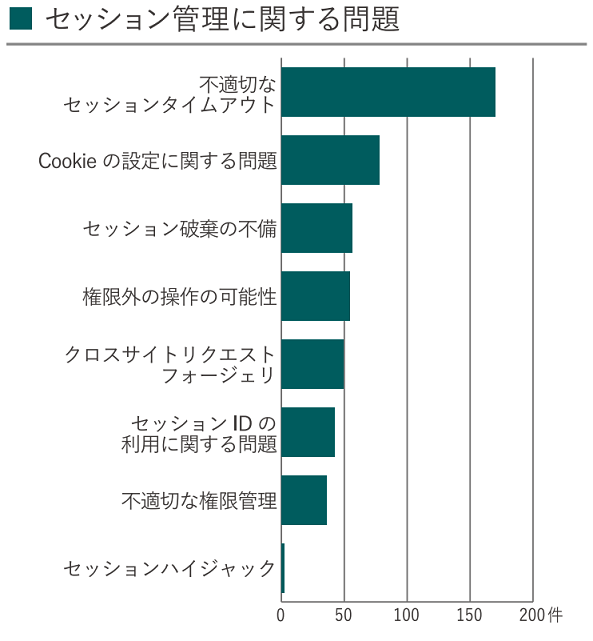
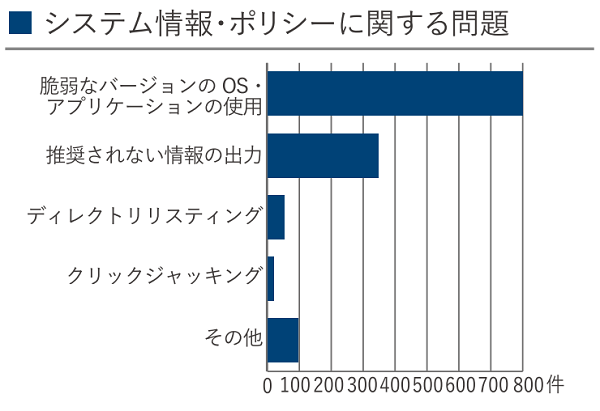
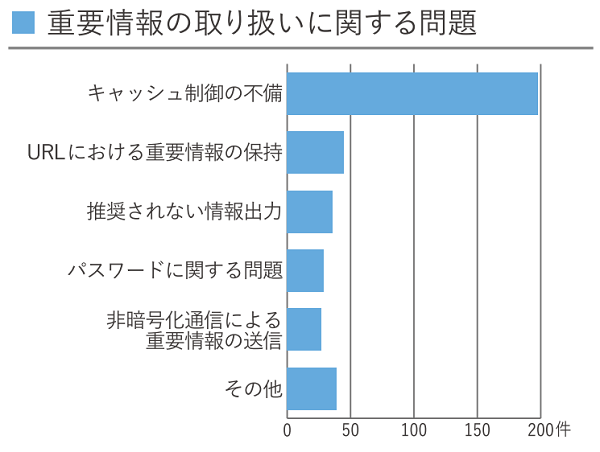
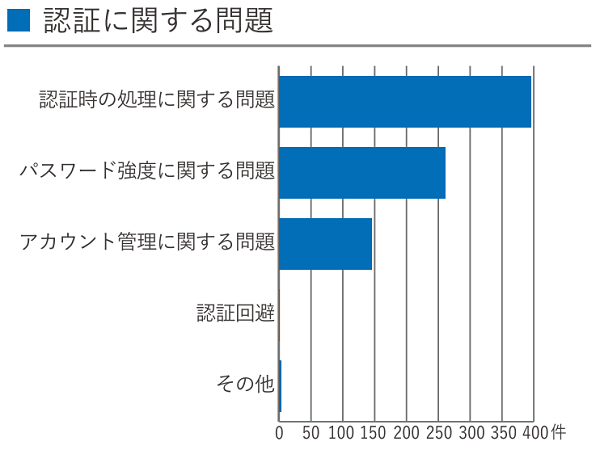
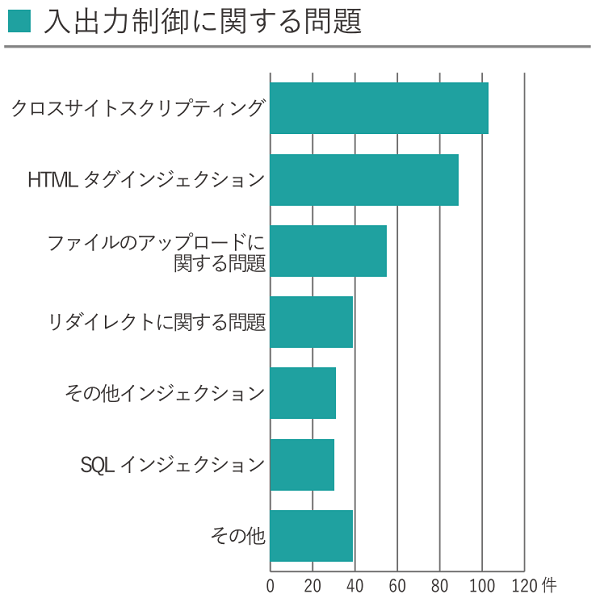
診断結果にみる情報セキュリティの現状はこちら
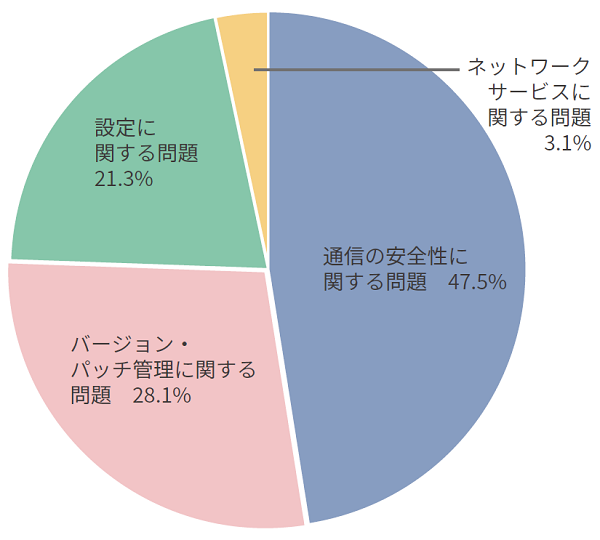
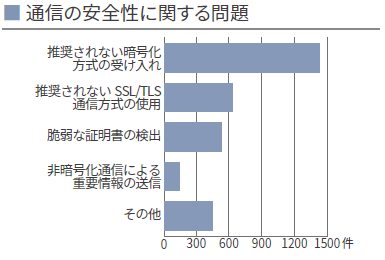
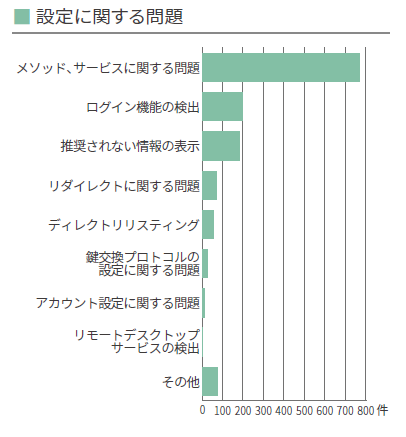
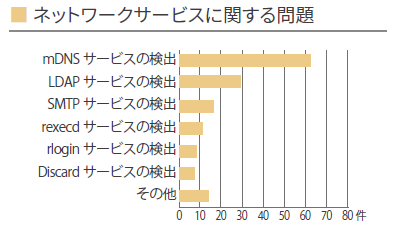
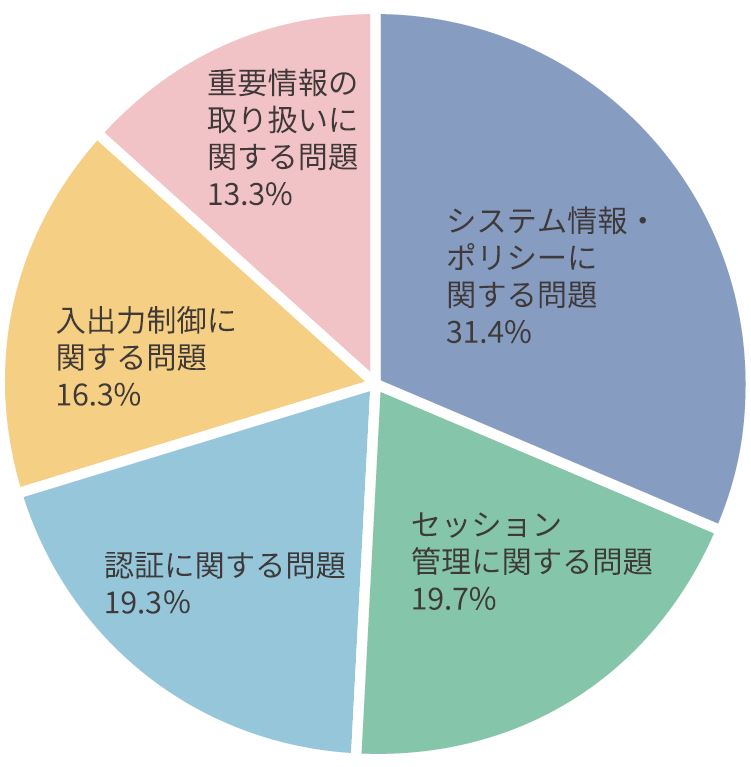
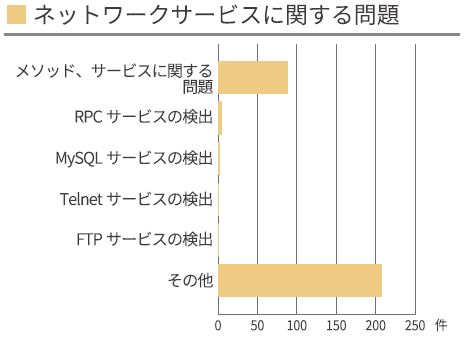
ネットワーク診断結果
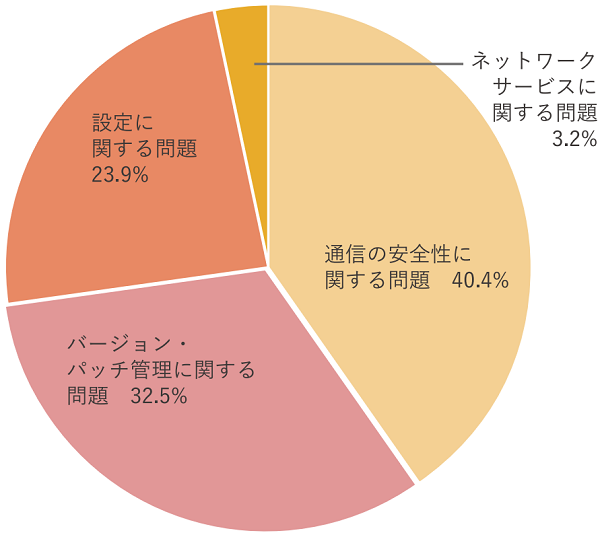
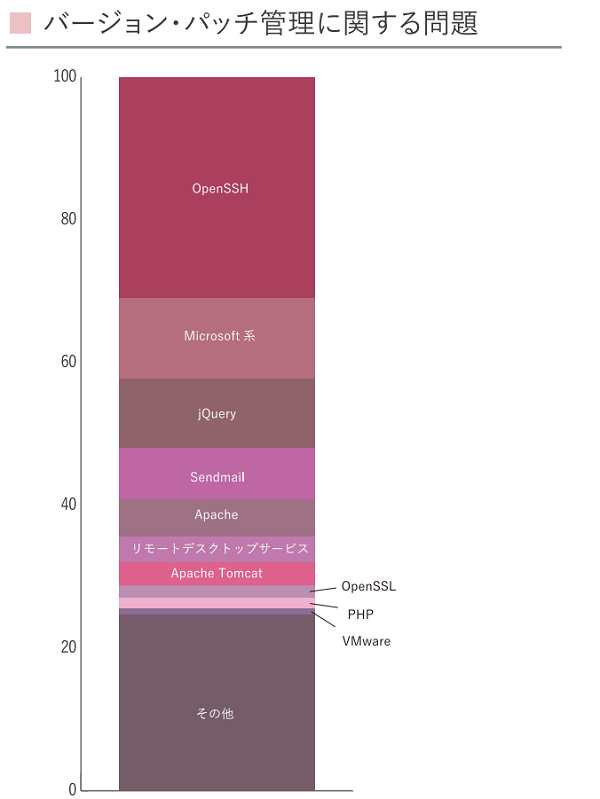
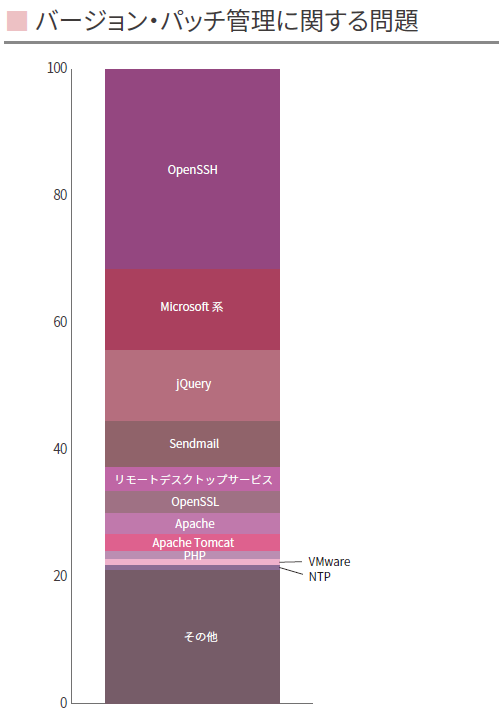
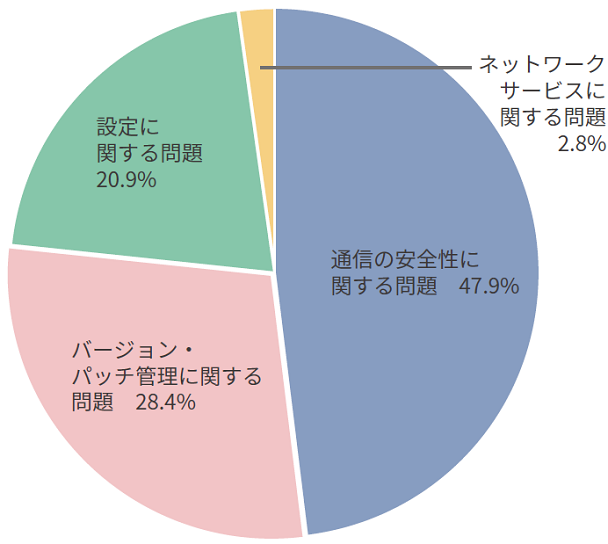
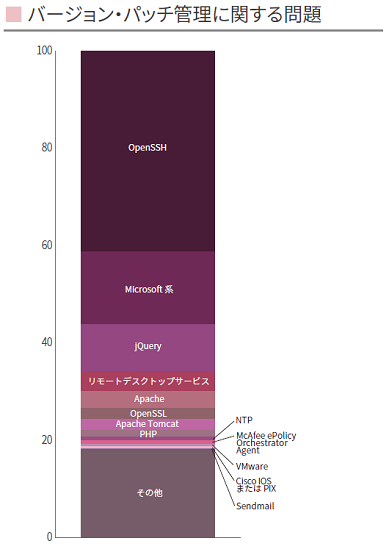
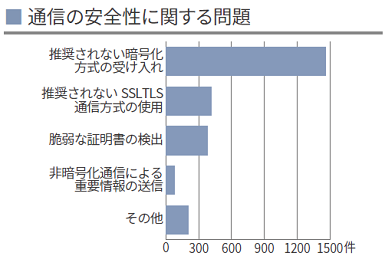
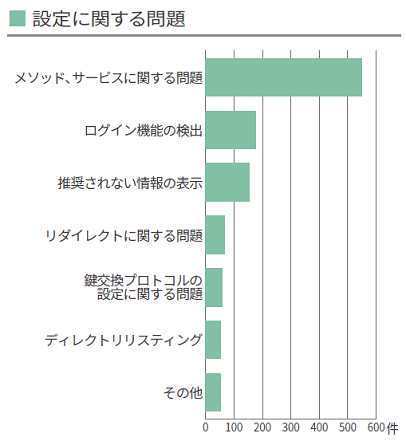
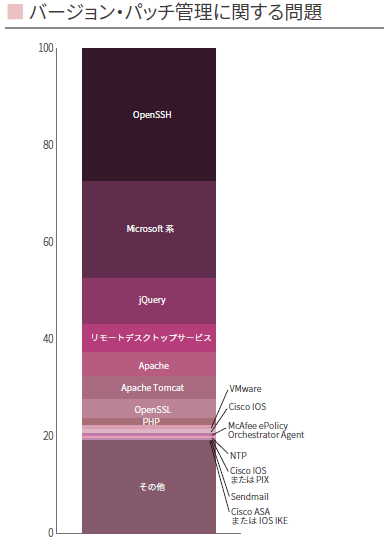
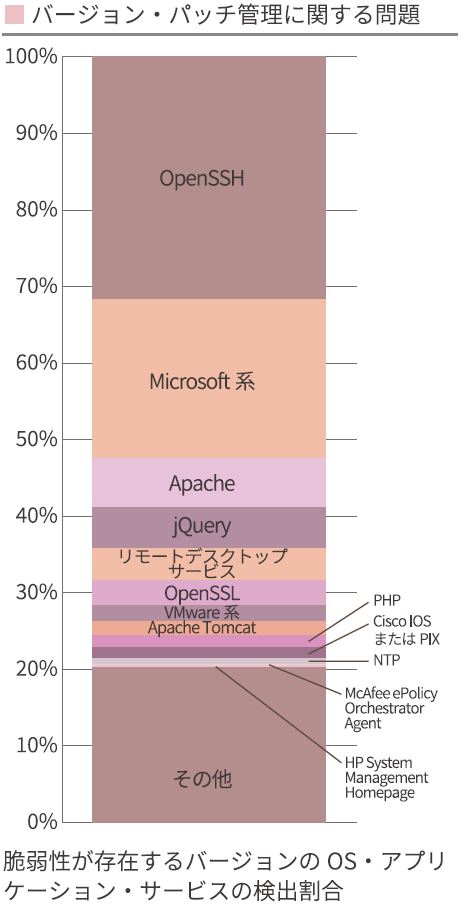
脆弱性が存在するバージョンのOS・アプリケーション・サービスの検出割合
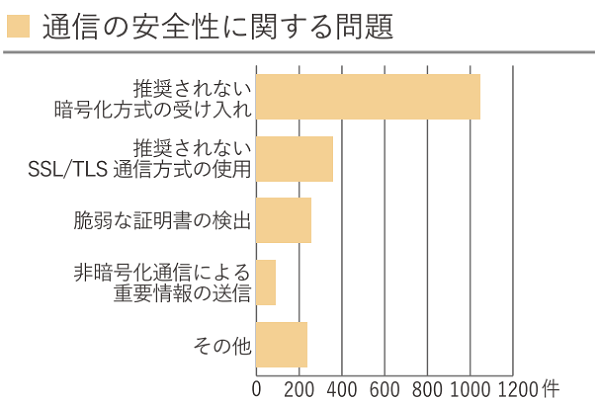
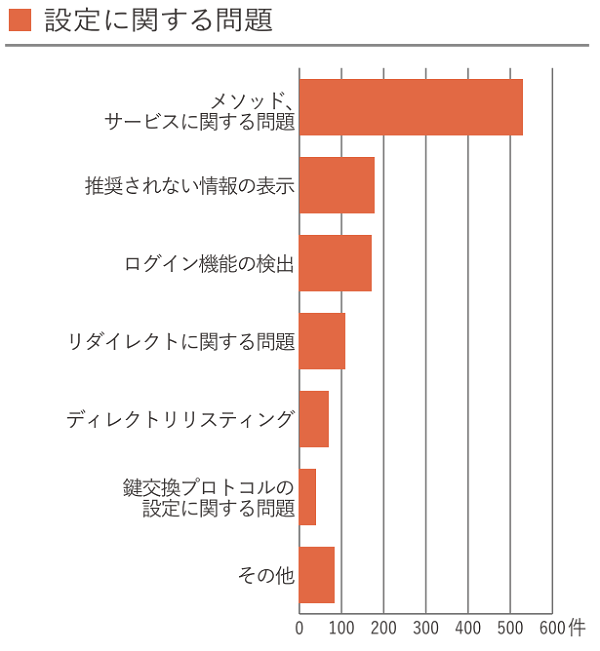
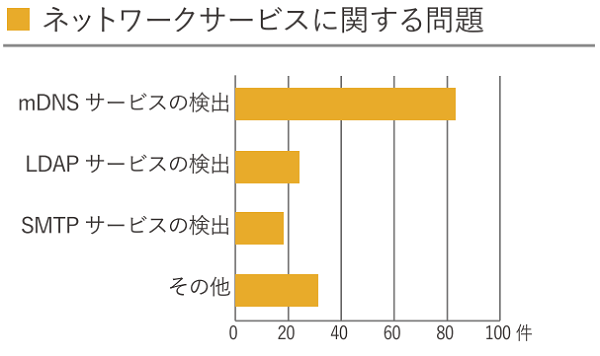
診断結果にみる情報セキュリティの現状はこちら
Security NEWS TOPに戻る
バックナンバー TOPに戻る






「SQAT®」は、株式会社ブロードバンドセキュリティがご提供する脆弱性診断サービスです。SQAT®.jpは、BBSec セキュリティサービス本部の管理・運営によるサイトです。
Security NEWS TOPに戻る
バックナンバー TOPに戻る
Webアプリケーションは私たちの日常生活に欠かせない存在となっています。しかし、それらのWebアプリケーションが攻撃者からの脅威にさらされていることをご存知でしょうか?Webアプリケーションに脆弱性が存在すると、悪意のある第三者によって個人情報や企業の機密情報が漏洩するリスクが生じます。この記事では、Webアプリケーションの脆弱性の種類について解説します。
脆弱性とは、プログラムの不具合や設計上のミス等によるバグが原因となって発生したセキュリティ上の欠陥や弱点のことを指します。Webアプリケーションに脆弱性が存在する場合、攻撃者がシステムに侵入し、機密情報を盗み出したり、サービスを乗っ取ったりするリスクが生じます。企業はWebアプリケーションの脆弱性を理解し、それに対処するための適切な対策を講じる必要があります。
脆弱性にはさまざまな種類があります。以下に代表的な例を挙げます。
データベースを使って情報を処理するWebアプリケーションは、その多くがユーザからの入力値をもとにデータベースへの命令文を構成しています。SQLインジェクションは、攻撃者がWebフォームなどの入力欄に特定のコードを入れることで不正な命令文を構成し、データベースを不正利用できてしまう脆弱性です。これを悪用することで、例えば、データベースの情報を盗んだり、改ざんしたり、消去したりできる可能性があります。
クロスサイトスクリプティング(XSS)は、ネットバンキングや掲示板のように、ユーザから入力された値を処理して出力するWebページに攻撃者が悪意のあるスクリプトを埋め込むことで、Webページを閲覧したユーザのWebブラウザ上でスクリプトを実行させることができる脆弱性です。これを悪用されると、ユーザが意図しない情報の送信や表示ページの改ざんなどのリスクが発生します。
クロスサイトリクエストフォージェリ(CSRF)は、攻撃者が罠として用意した偽サイトを用いてリンクや画像をクリックさせることで、ユーザが意図していないリクエストを強制的に行わせることができる脆弱性です。例えば、SNSで「いいね!」をする、銀行の振込操作など、被害者がログインしているWebサービスの操作を攻撃者が悪用することが可能です。
Webアプリケーションの中には、セッションID(ユーザを識別するための情報)を発行し、セッション管理を行うものがあります。このセッション管理に不備があることで、セッションIDを固定化できたり、有効なセッションIDが推測可能だったりすると、セッションハイジャックと呼ばれる攻撃が成立する危険性があります。これにより、攻撃者が本来のユーザになりすまして権利を行使することで、プライベートな情報の閲覧や、設定の変更などが行われる可能性があります。
Webアプリケーションにおいて、本来付与されている権限の範囲内でのみ動作するような制御が実装されていない問題を指します。例えば、一般ユーザとしてログインした際に管理者としての権利を行使できてしまう権限昇格、パラメータを操作することで、本来制限された領域外のファイルやディレクトリにアクセスすることが可能となるパストラバーサルなどです。不正アクセスや意図しない情報の公開をはじめとした、様々なリスクが生じます。
脆弱性が悪用されると、企業に深刻な影響が及ぶ恐れがあります。脆弱性が引き起こす可能性のある影響の例を、以下に示します。
攻撃者は、脆弱性を利用して機密情報を盗み出すことができます。クレジットカード情報や個人情報など、大切な情報が漏洩することで、企業の信頼性に係る問題や法的な問題が発生する可能性があります。
脆弱なWebアプリケーションは、攻撃者によってデータの改ざんが行われる可能性があります。データの改ざんによって、Webアプリケーションの正確性が損なわれたり、信頼性が低下したりする可能性があります。
脆弱性を悪用されると、サービスの停止、遅延、またはデータベースの消去といった、システム全体に影響が及ぶ被害を受ける恐れがあり、企業のビジネス活動に重大な影響が生じる可能性があります。
脆弱性のあるWebアプリケーションは、企業にとって金銭的な損失をもたらす可能性があります。攻撃者による不正アクセスでデータが盗難された結果、企業に損害賠償責任が生じる場合があります。
セキュリティに関する問題が公になると、企業の評判に悪影響を与える可能性があります。顧客やパートナーからの信頼を失うことは、企業にとって非常に重大な損失です。
脆弱性の悪用を防ぐためには、以下のような対策が考えられます。
ユーザには場面に応じた必要最小限の権限のみ付与することが推奨されます。また、不要な機能やリソースへのアクセスを制限することも脆弱性を軽減させるポイントとなります。
Webアプリケーションに対しては、機能追加などのシステム改修時はもちろんのこと、定期的なセキュリティチェックを行うことが重要です。脆弱性スキャンやペネトレーションテストなどの手法を活用し、問題を早期に発見して修正することが大切です。
Webアプリケーションを開発・運用する際には、使用しているフレームワークやライブラリの最新のセキュリティパッチを適用することが必要です。これにより、既知の脆弱性やセキュリティ上の問題を解消することができます。
脆弱性のあるWebアプリケーションは、攻撃の潜在的なターゲットになります。セキュリティ対策を徹底し、脆弱性の早期発見と修正を行うことが重要です。また、さまざまな対策手法やセキュリティツールを活用し、脆弱性を作り込まないセキュアな開発環境作りに取り組んでください。企業のデータや顧客の個人情報を守るためにも、脆弱性対策は欠かせません。今回の記事がお役に立てれば幸いです。
Security NEWS TOPに戻る
バックナンバー TOPに戻る
Security NEWS TOPに戻る
バックナンバー TOPに戻る
Webサイトは、重要なデータの宝庫であり、サイバー攻撃者にとっては宝の山です。攻撃者はWebアプリケーションやシステムに存在する脆弱性を突いた攻撃を仕掛けます。では、自組織のシステムに脆弱性が存在した場合、攻撃者に悪用されづらくするためには何ができるでしょうか。本記事では、多くの企業・組織への診断実績がある弊社の視点で、サイバー攻撃への備えの一つとして、脆弱性診断を活用した予防的措置をご紹介いたします。
事業活動に欠かせないIT環境では、様々な個人情報や機密情報等が保管・やりとりされており、サイバー攻撃者にとってそれらは宝の山です。そのため、今この瞬間もあらゆる企業・組織がサイバー攻撃の脅威にさらされています。
そして残念ながら、多くのWebアプリケーションやシステムには脆弱性が存在している可能性があります。宝の山に、宝を盗める抜け穴、つまり脆弱性があるとなれば、悪意ある者に狙われてしまうのは当然といえます。
では、サイバー攻撃者が狙う脆弱性とは、どのような脆弱性でしょうか。
それは攻撃者にとって「悪用がしやすい」、そして「うまみがある」脆弱性です。そのような脆弱性があるWebアプリケーションやシステムは、攻撃対象になりやすく、攻撃者にとって魅力的な標的です。
そして、攻撃者にとって「悪用がしやすい」「うまみがある」脆弱性とは、簡単に攻撃ツールやエクスプロイトコードが入手できる「蔓延度」、どれだけ甚大な被害をもたらすことができるのかという「危険度」、そしてどれだけ他の機能やシステム、あるいは世間にインパクトを与えることができるのかという「影響度」の3つを軸にして捉えることができます。
また、そうした攻撃者にとって魅力的な脆弱性が多数ある場合、一度の攻撃のみならず、何度も複数の脆弱性を突いて攻撃を行われる可能性があります。
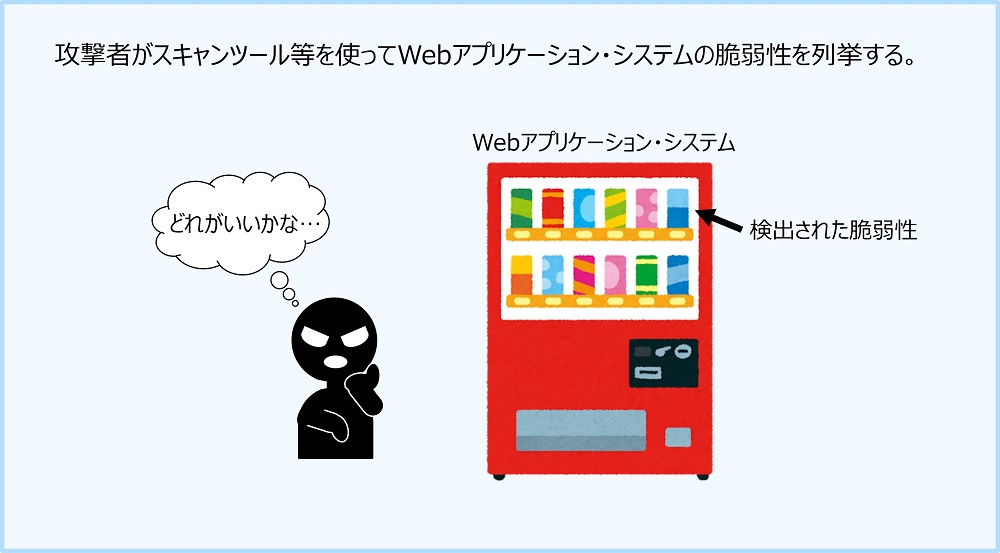
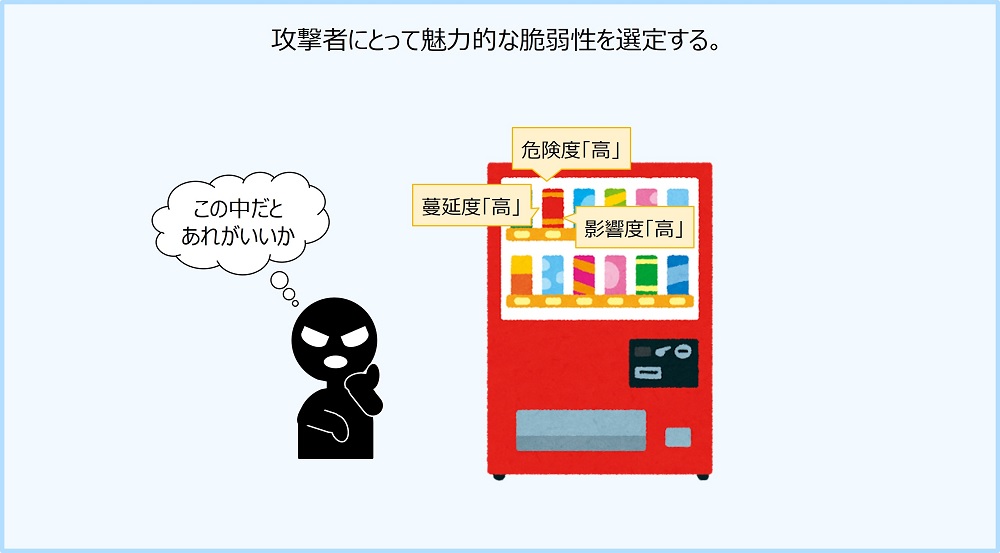
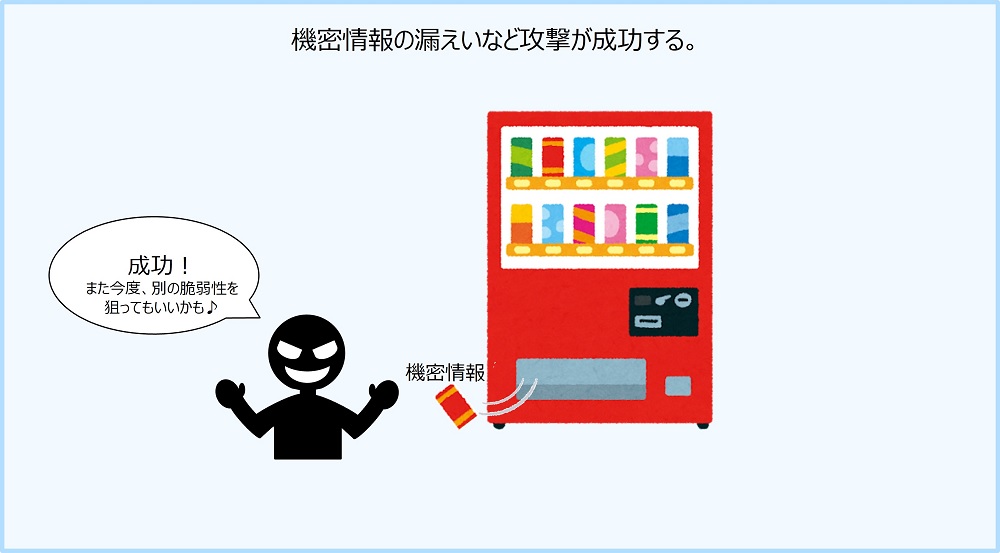
別の側面から見れば、攻撃者にとって魅力的な脆弱性がないWebアプリケーション・システムであれば、標的にされる可能性が少なくなるということです。
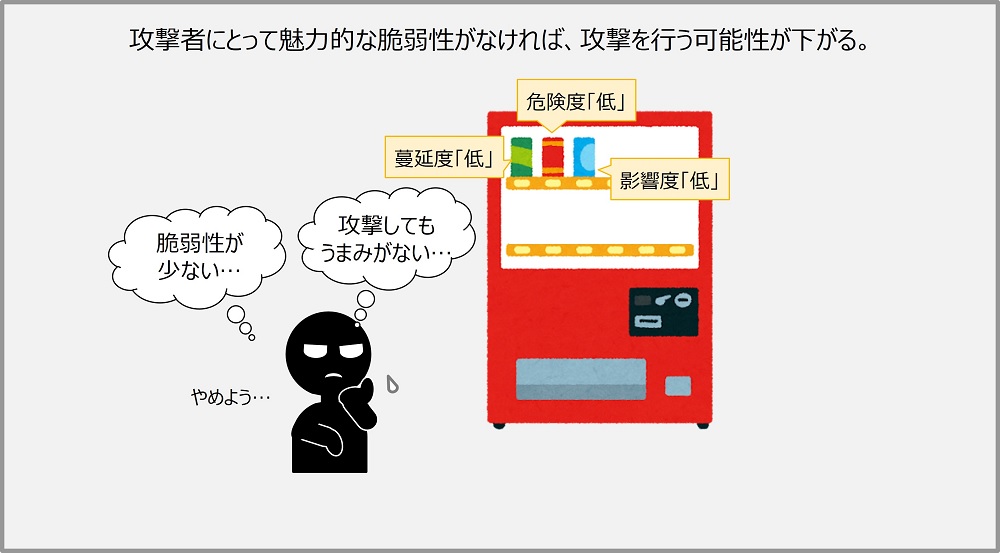
ここまでみてきたように、攻撃者は「蔓延度」「危険度」「影響度」を軸に魅力的な脆弱性を判断することがあります。つまり裏を返せば、Webアプリケーションやシステムの脆弱性の「蔓延を防ぐ」「危険度を下げる」「影響度を下げる」ことで、攻撃者に脆弱性を悪用されにくくすることができます。そのためには各組織で脆弱性対策を行うことが必須となります。システムの欠陥をつぶし、脆弱性をなくすことが最も重要です。
古くから「無知は罪なり」という言葉もあります。情報セキュリティにおいては“まず知ること”が必要不可欠となります。脆弱性に対処するためには、「自組織のセキュリティ状況を見直し、リスク状況を把握して攻撃に備える」ことが重要です。
脆弱性の放置はサイバー攻撃を誘発し、事業活動に甚大な影響を及ぼしかねません。サイバー攻撃によるインシデントは、組織にビジネスの機会の喪失、信用の失墜といった損失につながる可能性があるため、脆弱性の放置はそういった損失の潜在的な原因となります。
システムに存在する脆弱性の有無を確認するために有効な手段の一つが、脆弱性診断です。脆弱性診断により、日々変化する脅威に対する自組織のシステムのセキュリティ状態を確認できるため、適時・適切の対策が可能です。
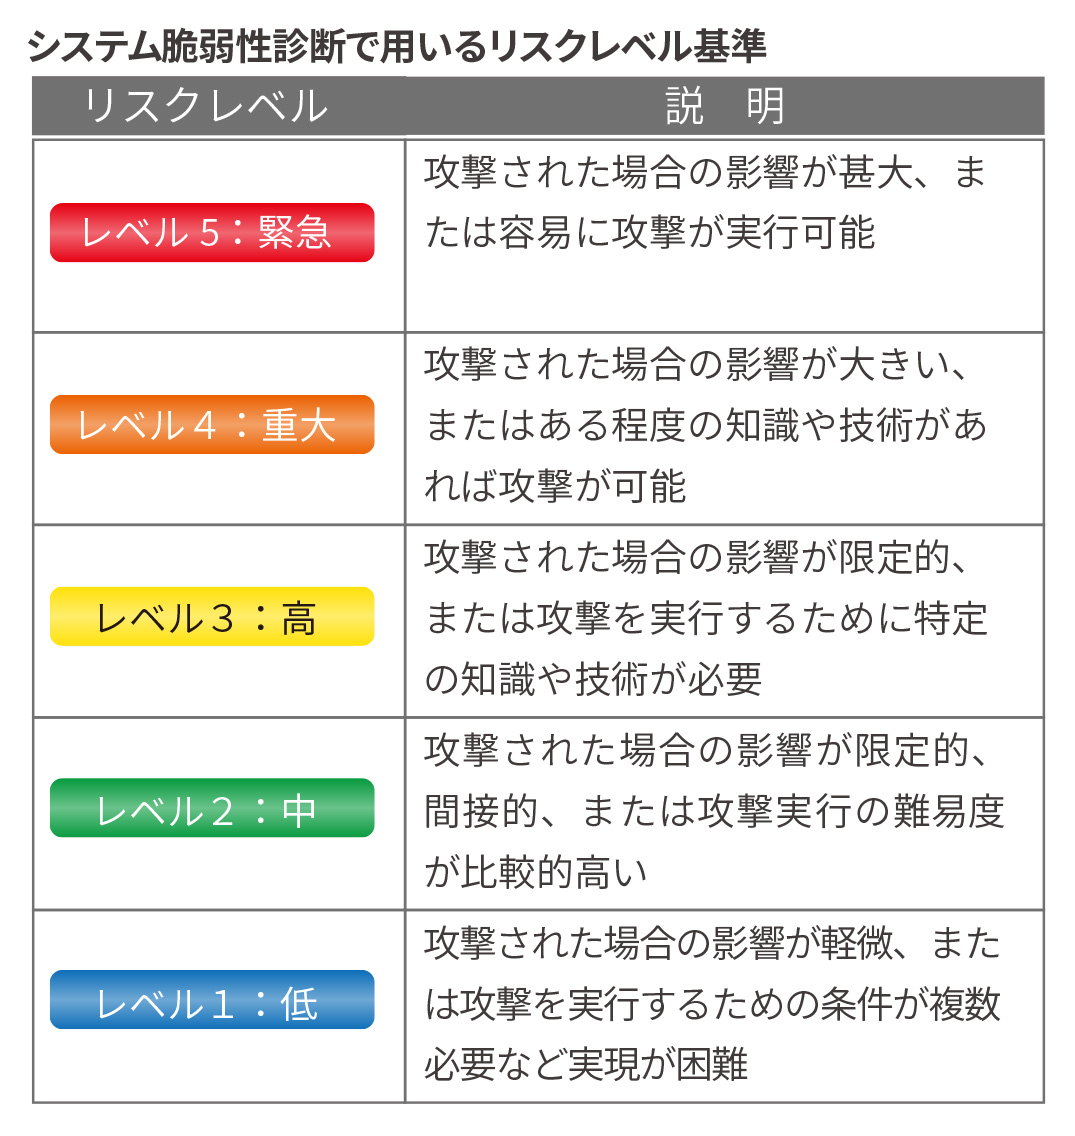
BBSecのシステム脆弱性診断は、独自開発ツールによる効率的な自動診断と、セキュリティエンジニアによる高精度の手動診断を組み合わせて実施しています。検出された脆弱性に対するリスク評価は5段階にレベル付けしてご報告しており、リスクレベルによって脆弱性対策の優先順位を判断しやすいものとなっています(右表参照)。
2022年下半期、BBSecでは12業種延べ510企業・団体、3,964システムに対して、脆弱性診断を行いました。結果として、なんらかの脆弱性が検出されたシステムのうち、5件に1件ほどはリスクレベル「高」以上の脆弱性が含まれているのが現状です。そのリスクレベル「高」以上の脆弱性を検出数順に10項目挙げると、下表のとおりになります。
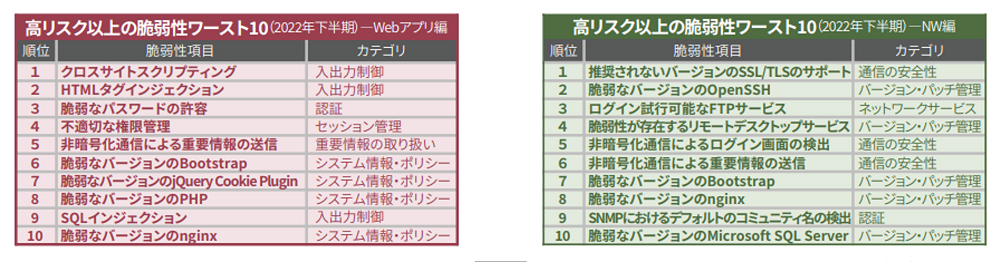
2022年下半期におけるWebアプリ編ワースト10の上位3項目は、上半期同様、攻撃者にとって悪用しやすくうまみのあるインジェクション系の脆弱性がランクインしています。いずれもよく知られた脆弱性ばかりなため、悪用された場合、世間に基本的なセキュリティ対策を怠っている組織と認識され、信用失墜につながります。
また、アプリケーション等のバージョンアップを行わず、古い脆弱なバージョンを使用し続けているWebアプリケーションも多く存在し、ワースト10のうちの4項目がそういった脆弱性でランクインしています。すでに他組織で悪用された実績のある脆弱性を放置した状態となっている等、攻撃者にとっては同様の攻撃を複数の組織に対して行うだけで成果が出るので、こちらも悪用しやすくうまみのある脆弱性といえます。
ネットワーク編のワースト10でも過去と同じような脆弱性がランクインしていますが、9位の「SNMPにおけるデフォルトのコミュニティ名の検出」は初のランクインとなりました。SNMPは、システム内部のステータスや使用ソフトウェア等の各種情報取得に利用されるプロトコルで、管理するネットワークの範囲をグルーピングして「コミュニティ」としています。コミュニティ名には、ネットワーク機器のメーカーごとに「public」等のデフォルト値がありますが、SNMPにおけるコミュニティ名はパスワードのようなものであるため、デフォルトのままだと、これを利用して攻撃者に接続され、攻撃に有用なネットワークの内部情報を取得される恐れがあります。
ここまでお伝えしたように、攻撃者はより悪用しやすくうまみのある脆弱性を狙ってくる中で、自組織のWebアプリケーション・システムに脆弱性が存在するのか、また存在した場合どういったリスクのある脆弱性なのかを知り、脆弱性対策を行うことは組織として重要なことです。
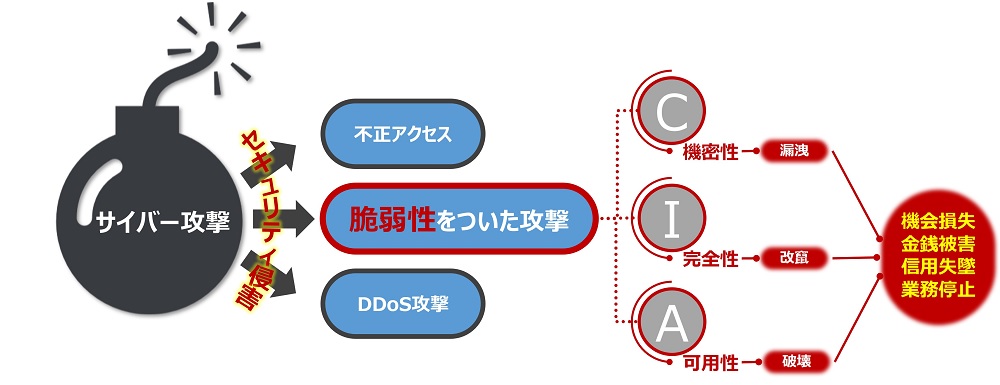
脆弱性を悪用したサイバー攻撃への備えとして、BBSecとしては、脆弱性診断を推奨します。下図の攻撃方法は一例となりますが、影響範囲として機会損失から業務停止まで引き起こされる可能性がある、という実態はどの攻撃方法でも同じです。脆弱性を悪用された場合、どの攻撃方法であってもそういった被害が出る可能性があるため、悪用されやすい脆弱性は早急に対応しなければなりません。
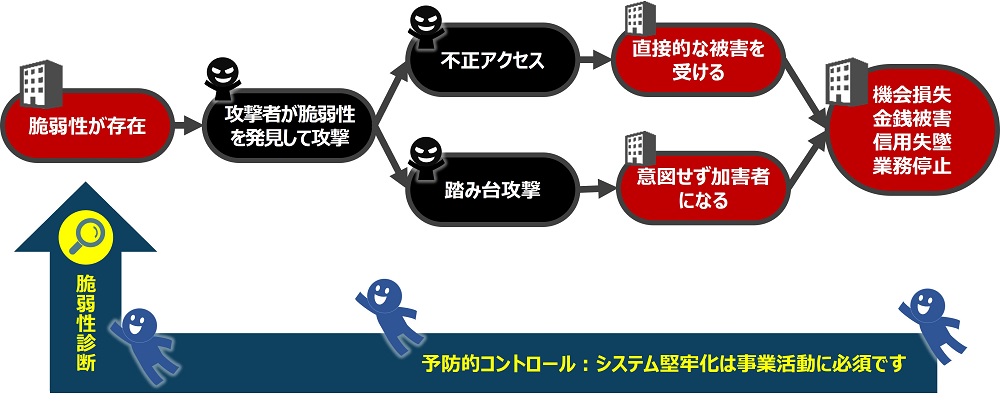
早急に対応するポイントは「自組織のシステム状態を知り、優先順位をつけながら必要な対策をする」こととなるのですが、自組織におけるセキュリティ対策の有効性確認には、専門家の目線をいれることをおすすめしています。
脆弱性を悪用したサイバー攻撃に対して、予防的にコントロールするといった観点も含め、よりシステムを堅牢化していくために脆弱性診断の実施をぜひご検討ください。
半期(6か月)毎にBBsec脆弱性診断の結果を集計・分析。その傾向を探るとともに、セキュリティに関する国内外の動向を分かりやすくお伝えしています。
最新号のダウンロードはこちら。
Webサイトを攻撃するハッカーの手法を用いて、外部から動的に脆弱性を診断することで、攻撃の入口となる可能性のある箇所を検出します。診断は最新のセキュリティ情報に基づき実施されますので、開発時やリリース前ばかりでなく、既存システムに対する定期的な実施といった、現状の脆弱性対策の有効性を確認するために活用することをおすすめしています。
以下より、サービス内容が記載されている資料のダウンロードもいただけます。
悪意ある第三者の視点で、ネットワークをインターネット経由またはオンサイトにて診断し、攻撃の入口となる可能性のある箇所を検出します。ネットワークを標的とした攻撃のリスクを低減するため、脆弱性を徹底的に洗い出し、システムの堅牢化をご支援します。システムの導入・変更・アップグレード時のほか、運用中のシステムに対する定期チェックにご活用いただけます。
以下より、サービス内容が記載されている資料のダウンロードもいただけます。
Security NEWS TOPに戻る
バックナンバー TOPに戻る
Security NEWS TOPに戻る
バックナンバー TOPに戻る
近年、サイバー犯罪はビジネス化が危惧されています。これまで高度な技術をもつ人だけが実行できていたサイバー攻撃も、攻撃のための情報がサービスとして公開されていたり、ツールを活用したりすることで、誰でも容易に実行することが可能となっています。犯罪のビジネス化が進む世の中で我々が対抗できる手段はあるのでしょうか。本記事では、注目される犯罪のビジネス化としてRaaSやDDoS攻撃などのビジネスモデルをご紹介しつつ、サイバー攻撃に備えるにはどのような手段をとればいいのか、という点について解説いたします。
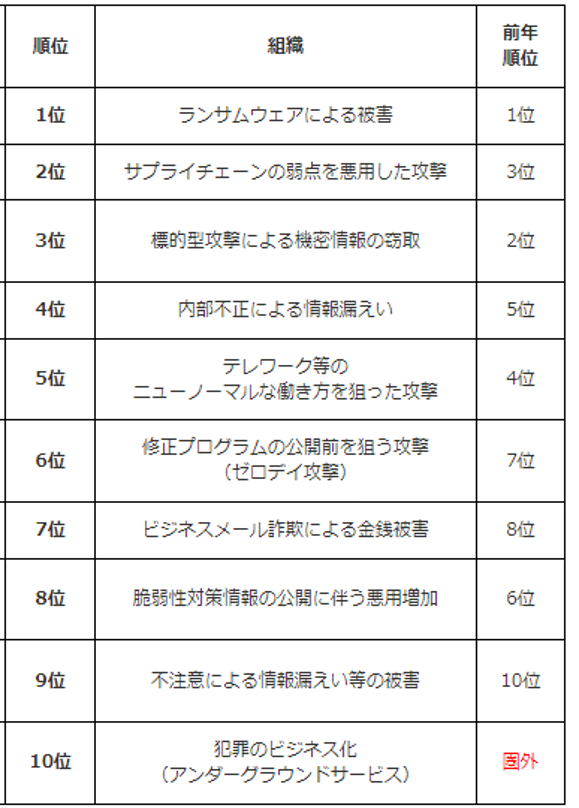
2023年1月25日、独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2023」(組織・個人)を発表しました。組織編の脅威に2018年を最後に圏外となっていた「犯罪のビジネス化(アンダーグラウンドサービス)」が再びランクインしました。
アンダーグラウンドサービスとは、サイバー攻撃を目的としたツールやサービスを売買しているアンダーグラウンド市場で取引が成立し、経済が成り立つサービスのことです。これらのツールやサービスを悪用することで、攻撃者が高度な知識を有していなくとも、容易にサイバー攻撃を行うことが可能となります。そのため、ランサムウェアやフィッシング攻撃といったサイバー攻撃がますます誘発され、脅威となるのです。
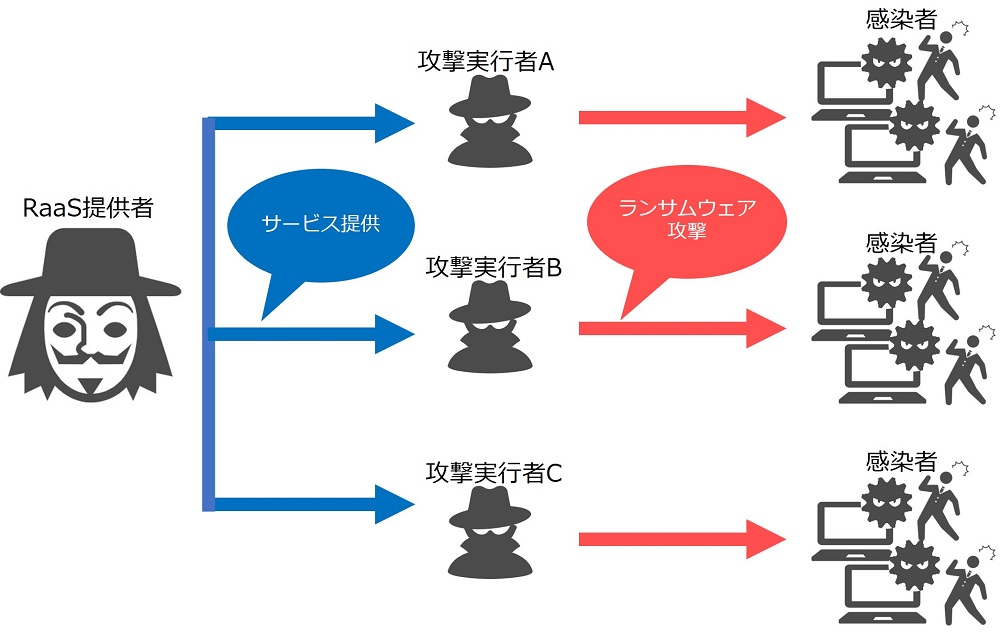
勢いを増しているサイバー犯罪のビジネスモデルとしてRaaS(Ransomware-as-a-Service)があります。RaaSとはランサムウェアが主にダークウェブ上でサービスとして提供されている形態のことで、RaaSを利用した攻撃者は、得た身代金の何割かを開発者に取り分として渡す仕組みになっていて、そうやって利益を得ていることなどがあります。
ランサムウェアが増加している理由についてはSQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
「ランサムウェア攻撃に効果的な対策‐セキュリティ対策の点検はできていますか?‐」
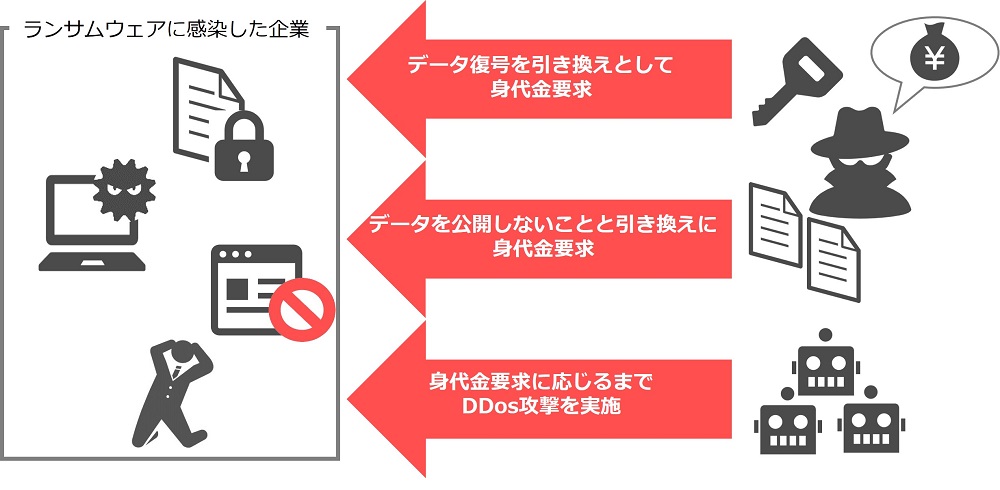
昨今のランサムウェア攻撃の特徴として、ランサムウェア攻撃により行われる脅迫は暗号化したデータを復旧するための身代金の要求に加えて、支払わなければ奪取したデータを外部に公開するといった二重の脅迫から、さらに支払うまでDDoS攻撃(※)を行うといった三重の脅迫から、さらにはそれでも支払いを拒否された場合には、盗んだ情報をオークションで売られてしまうといった事態に発展するなど、より被害が拡大しています。
※DDoS攻撃・・・多数の発信元から大量のデータを送り付けることでサーバを停止させる攻撃のこと。
また、従来のランサムウェアの攻撃の手口は不特定多数に対して無差別に行うばらまき型と呼ばれる手法でしたが、近年では攻撃手法が多様化しています。以下の表は攻撃手法と事例です。
| 年月 | 攻撃手法 | 事例 |
| 2020/6 | 標的型ランサムウェア攻撃 | 国内自動車メーカーの社内システムが、EKANSの攻撃を受け、日本を含む各国拠点で一時生産停止に陥るなど大きな被害を受ける。 |
| 2022/1 | USBデバイスを使用した ランサムウェア攻撃 | 米国で攻撃者が官公庁や有名販売サイトを装い、パソコンに接続することでランサムウェアを感染させる細工を施したUSBデバイスを送付。2021年8月には運輸および保険業界の企業、11月には防衛産業企業に送られており、FBIが注意喚起を行う*1。 |
| 2022/10 | サプライチェーン攻撃に よるランサムウェア感染 | 2022年10月の大阪府の病院を狙った事例では、同病院へ給食を提供している委託事業者のサービスを通じて、ネットワークに侵入された可能性が高いと報道があった。 |
取り上げた事例の詳細について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
2022年6月の事例:「ランサムウェア最新動向2021 ―2020年振り返りとともに―」
2022年10月の事例「拡大するランサムウェア攻撃!―ビジネスの停止を防ぐために備えを―」
このように、被害者が身代金の要求により応じやすくなるような脅迫に変化し、また攻撃手法も多様化することにより、攻撃の巧妙化によって高い収益をあげられることから、今後もランサムウェア攻撃は続くことでしょう。その背景には攻撃の実行ハードルを下げるRaaSの存在があることが考えられます。
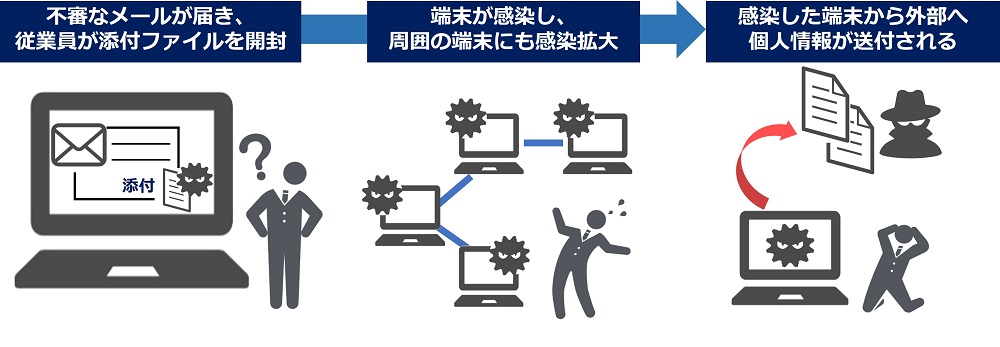
フィッシング攻撃とは、有名企業等になりすますなどして偽装したメールやSMSにより、本物そっくりの偽サイトに誘導したり、悪意ある添付ファイルを実行させようとしたりするサイバー攻撃です。このフィッシング攻撃により、マルウェアを使った重要情報の奪取や、ランサムウェアの感染拡大などを行う事例*2も確認されています。
2022年11月から感染が再拡大しているマルウェア「Emotet」も、この手口を利用することで拡大しました。Emotetに感染し、メール送信に悪用される可能性がある.jpメールアドレスの数は、Emotetの感染が大幅に拡大した2020年に迫る勢いとなっています。
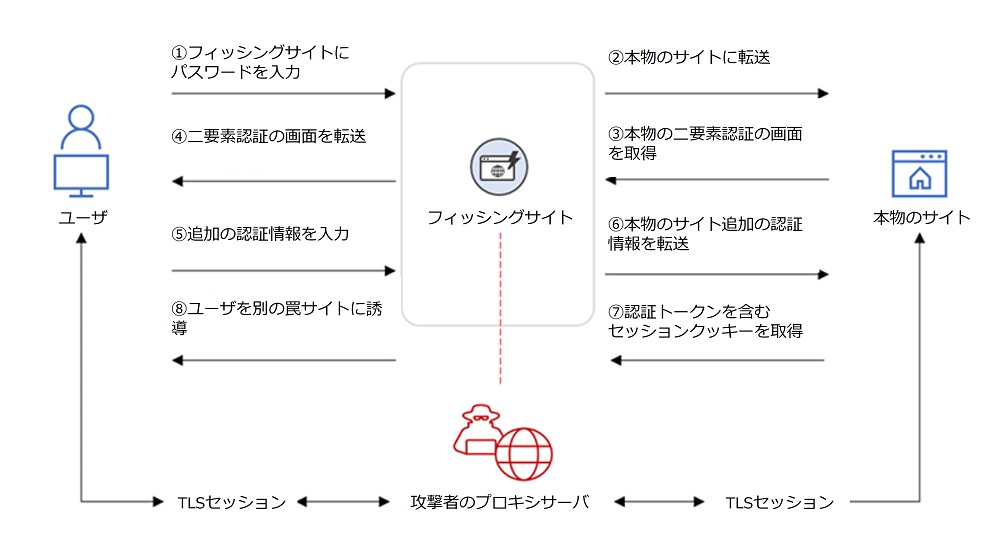
フィッシング攻撃もサービス化が進んでいます。2022年9月、米国のResecurity社はダークウェブにおいて二要素認証を回避する新たなPhaaS(Phishing-as-a-Service)が登場したと発表しました。このPhaaSは「EvilProxy」と命名され、二要素認証による保護を回避する手段として、「リバースプロキシ」と「クッキーインジェクション」を使用し、被害者のセッションをプロキシング(代理接続)するというものです。このような複雑な仕組みの攻撃がサービス化されたことにより、今後フィッシング攻撃がますます活発化することが考えられます。
そのほかにも、直近では米国で定額料金を支払うことで代行してDDoS攻撃を行うサービス「DDoS攻撃代行サブスクリプションサービス」を提供するサイトの運営者が逮捕される事件*3がありました。DDoS攻撃を行う目的は「金銭目的」「嫌がらせ」「抗議の手段」「営利目的」など攻撃者の背景によって異なります。逮捕に至ったこのサービスでは2000人以上の顧客を抱えており、これまでに20万件以上のDDoS攻撃を実行したと報道がありました。ここからみえてくるのは、様々な事情を抱えた攻撃者にとって、「求められているサービス」であったということです。
ここまでランサムウェアやフィッシング等のサイバー攻撃がビジネス化されている例をみてきました。このように犯罪に使用するためのサービスは、アンダーグラウンド市場で取引され、これらを悪用したサイバー攻撃が行われるというビジネスモデルが存在しているのです。サービスを利用するだけで、高度な知識をもたない攻撃者であっても、容易にサイバー攻撃を行えることから、犯罪のビジネス化は今後さらに進み、特にランサムウェア攻撃やフィッシング攻撃は活発化することが考えられます。
これらの犯罪ビジネスサービス化の拡大により増えることが想定されるランサムウェア攻撃とフィッシング攻撃に対して、攻撃を行う機会を与えないために以下のような基本的な対策が有効でしょう。
■定期的なバックアップの実施と安全な保管
(物理的・ネットワーク的に離れた場所での保管を推奨)
⇒バックアップに使用する装置・媒体は、バックアップ時のみパソコンと接続
⇒バックアップに使用する装置・媒体は複数用意する
⇒バックアップから復旧(リストア)可能であることの定期的な確認
■OSおよびソフトウェアを最新の状態に保つ
■セキュリティソフトを導入し、定義ファイルを常に最新の状態に保つ
■認証情報の適切な管理(多要素認証の設定を有効にするなど) など
■ソフトウェアを最新にするなどパソコンやモバイル端末を安全に保つ
■従業員教育を行う
⇒不審なメールやSMSに注意する
⇒メールやSMS内に記載されたURLを安易にクリックしない
⇒メールやSMSに添付されたファイルを安全である確信がない限り開かない
■標的型攻撃メール訓練の実施 など
なお、セキュリティ対策は一度実施したらそれで終わりというものではありません。サイバー攻撃の手口は常に巧妙化し、攻撃手法も進化し続けているためです。脆弱性診断を定期的に行うなど、継続してサイバー攻撃に備えていくことが必要です。また、セキュリティ対策を実施した後も、侵入される可能性はないのか、万が一感染した場合はその影響範囲はどの程度かといった現状把握を行い、実装したセキュリティ対策の有効性を確認することが大切です。
BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。
BBSecでは、第一段階に侵入を防ぐ対策を行い、第二段階にもし侵入されてしまった場合に被害を最小化する対策を行うことで、多層防御を実現する、「ランサムウェア対策総点検+ペネトレーションテスト」の組み合わせを推奨しています。
Security NEWS TOPに戻る
バックナンバー TOPに戻る
Security NEWS TOPに戻る
バックナンバー TOPに戻る
SQAT® Security Report 2020-2021年 秋冬号

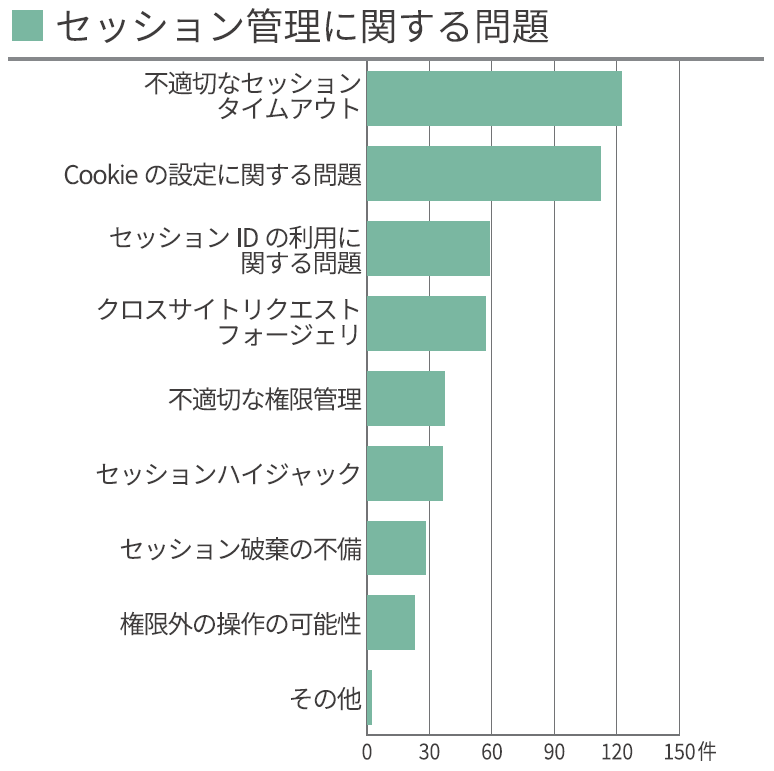
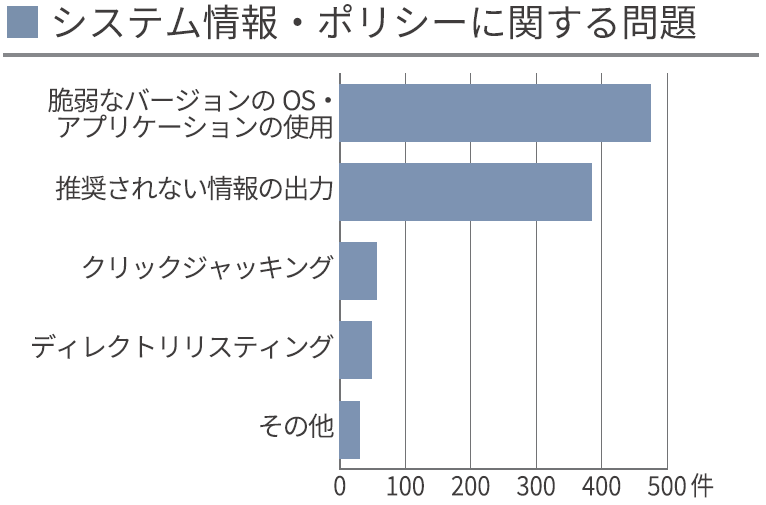
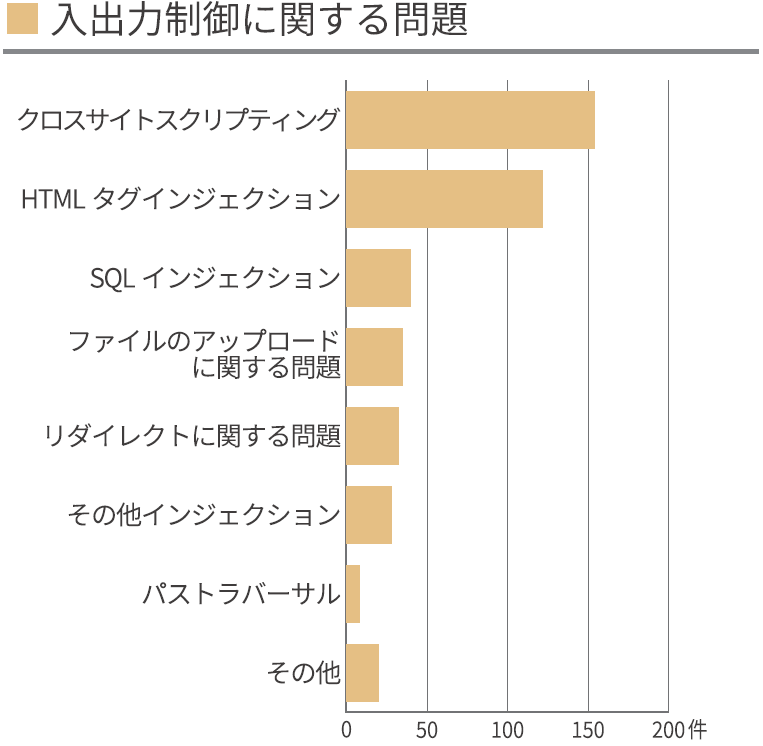
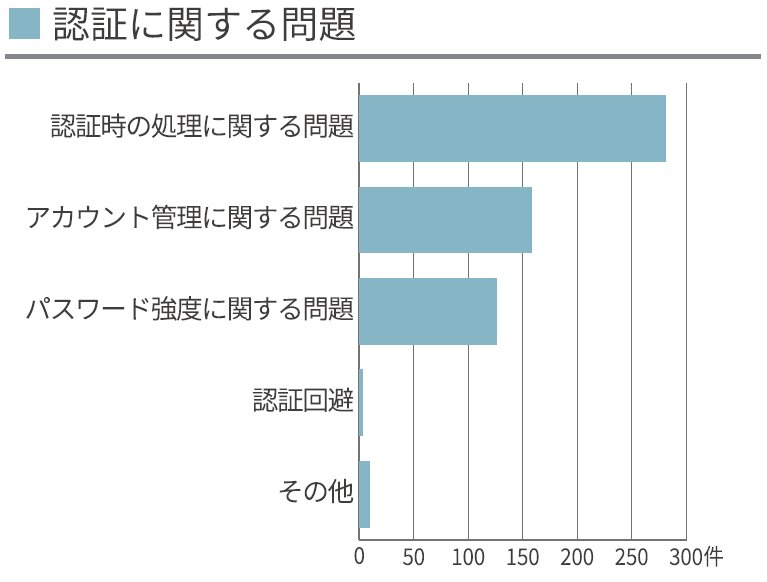
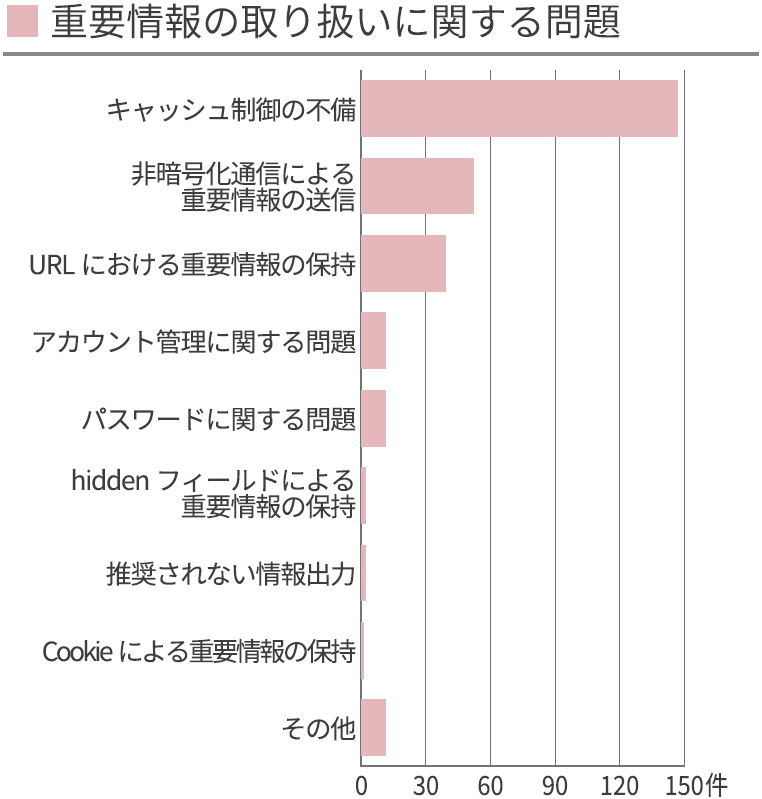
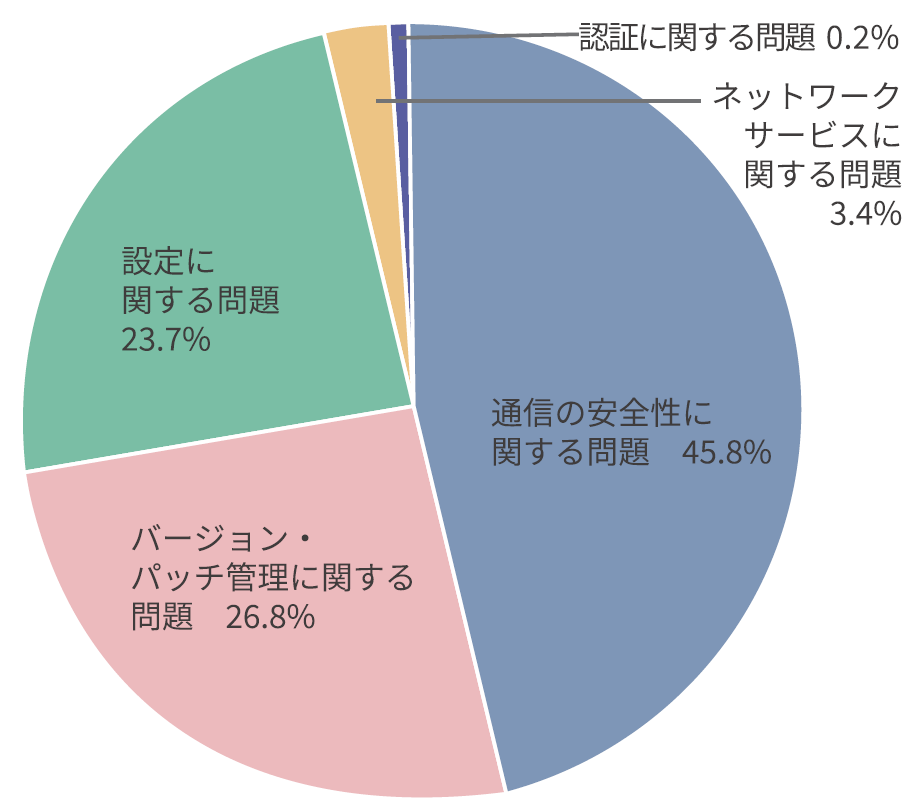
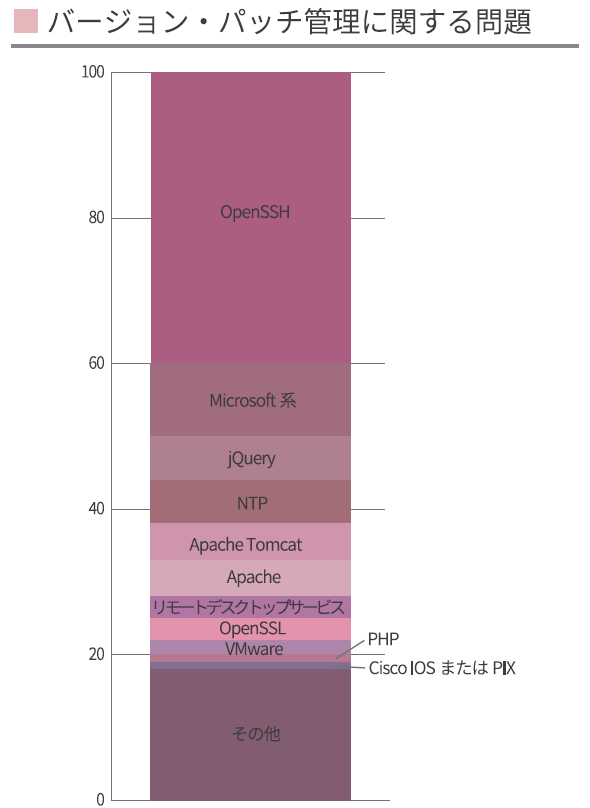
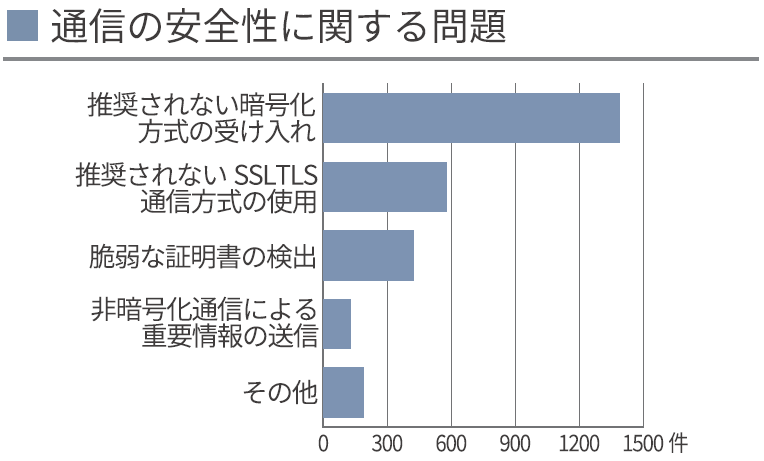
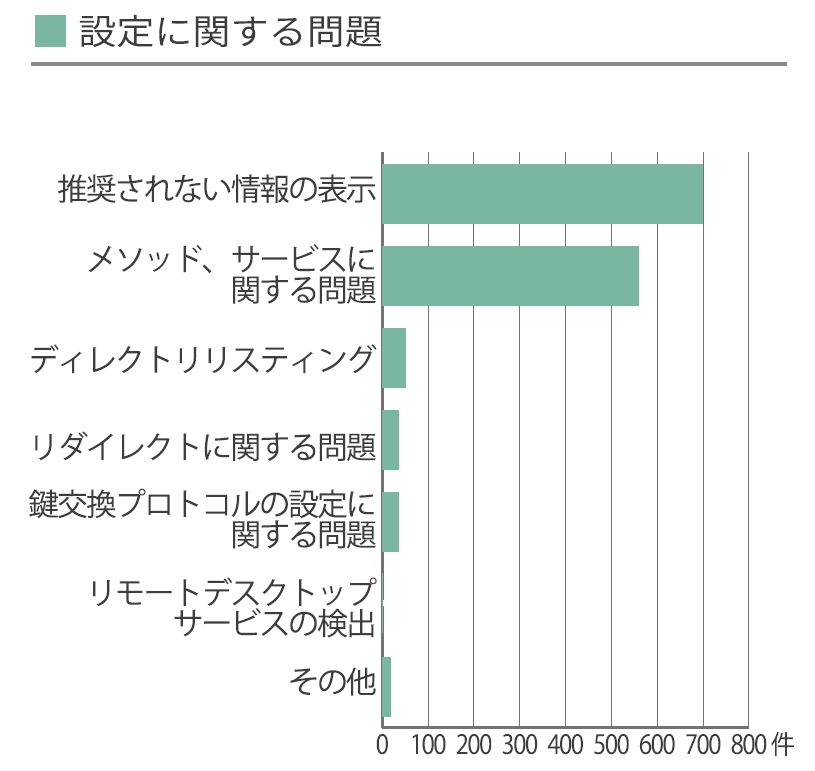
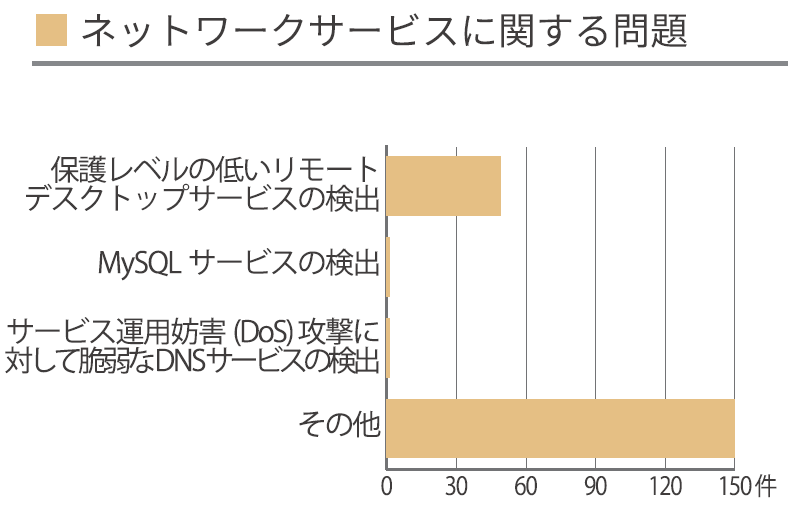
脆弱性が存在するバージョンのOS・アプリケーション・サービスの検出割合
Security NEWS TOPに戻る
バックナンバー TOPに戻る