アサヒグループを襲ったランサムウェア攻撃

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
アサヒグループを襲った大規模サイバー攻撃アイキャッチ画像

2025年9月29日午前7時頃、日本を代表する飲料メーカー、アサヒグループホールディングス株式会社が大規模なサイバー攻撃を受けました*1 。サイバー攻撃を受け、アサヒグループの業務システムが全面的に停止する事態に陥り、ビジネスの根幹を揺るがす重大なインシデントとなりました。本記事では、公式発表をもとに攻撃の概要と影響範囲、今後の課題について解説します。

【関連ウェビナー開催情報】
弊社では10月22日(水)14:00より、「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」と題したウェビナーを開催予定です。最新のランサムウェア攻撃手口と国内外の被害事例を解説するとともに、企業が取るべき実践的な「防御の仕組み」を具体的に紹介します。ご関心がおありでしたらぜひお申込みください。

事件の概要

2025年9月29日午前7時頃、アサヒグループホールディングス株式会社が突如として大規模なサイバー攻撃を受けました。サイバー攻撃を受け、アサヒグループの業務システムが全面的に停止する事態に陥り、ビジネスの根幹を揺るがす重大なインシデントとなりました。アサヒグループは国内外で事業を展開する巨大企業であり、日本市場での売り上げが全体の約半分を占めています。そのため今回の攻撃は業界内外に大きな波紋を広げています。事件は単なる技術的問題にとどまらず、日本企業が直面するサイバーセキュリティの現状と課題を象徴するものであることを強調しておきたいところです。

攻撃の影響範囲

今回のサイバー攻撃は日本国内の事業に限定されており、特に受注や出荷をはじめとした物流業務、さらに顧客対応を担うコールセンター、さらには生産活動にまで深刻な影響を与えました。受注および出荷業務のシステム停止は全国内のグループ各社に及び、ビールや清涼飲料水などの商品供給が一時的に滞ったことは想像に難くありません。生産面では国内約30の工場の多くが停止し、供給網全体が断絶寸前の状況に追い込まれました。一方で、欧州やオセアニア、東南アジアなどの海外事業には影響がなく、地域単位でセキュリティ境界を設計していたことが一定の防御効果をもたらした可能性が示唆されています。

情報漏洩の現状とリスク

アサヒグループは公式声明で、現段階で個人情報や顧客データ、企業情報の漏洩は確認されていないと発表しているものの、詳細な調査は継続中であるとしています。サイバー攻撃の被害調査は時間を要するものであり、新たな事実が明らかになる可能性を完全には否定できません。この点は、情報管理が企業の信用維持に直結する食品・飲料業界において特に重要なポイントです。これまでのところ、流出がないことは幸いですが、それでも引き続き厳密な対応が求められています。

サーバへのランサムウェア攻撃であることを確認

これまでの調査で明らかにされている事実は、攻撃開始が9月29日の早朝であり、標的は日本国内の主要業務システムに絞られていることです。攻撃により業務システムの完全停止という被害をもたらしているものの、サイバー攻撃の詳細なシナリオは現時点(2025年10月3日時点)で非公表となっています。専門家たちはアサヒグループのサーバに対するランサムウェア攻撃である、と確認しましたが、犯行グループからの声明がなく、ダークウェブでの脅迫サイトにもアサヒの名はみられないため、具体的な状況は流動的です。身代金の要求自体も公にされていない中で、交渉が進行中であるとの報告もあり、今後の展開に注目が集まっています。

巨大企業に与えたビジネスインパクトと市場への影響

アサヒグループは従業員約3万人、年間で1億ヘクトリットルもの飲料を生産する日本最大級の飲料メーカーです。2024年の売上高は約2兆9,394億円に達し、日本のビール市場の約3分の1を占めています。今回のサイバー攻撃による業務停止は、たんにアサヒグループの損失にとどまらず、同業界全体に波及するリスクを含んでいます。食品・飲料業界はダウンタイムに対して極めて厳しい規制や慣習があり、1時間の停止だけで数億円の損失が発生するケースも珍しくありません。過去の類似事例では、Marks & Spencerが約3億ドル、Co-operative Groupが約1億8百万ドルの損失を出したことからも、アサヒグループの被害がいかに大きいか推測できます。

システム復旧対応の状況と今後の課題

2025年10月3日現在、アサヒグループは依然として復旧の見通しが立っておらず、生産再開が遅れている状況を公表しています。10月1日に予定されていた新商品発表会も中止され、事態の深刻さがうかがえます。今後の最大の課題は迅速な復旧とビジネス継続性の確保であり、これと並行してセキュリティ対策の抜本的な見直しと強化、顧客信頼の回復、そしてサプライチェーン全体の再構築が急務です。これらは単に企業の情報システムの問題のみにとどまらず、社会的信用や取引先との関係維持に直結する重要なポイントです。

日本企業を襲うサイバー攻撃の波

今回の事件は、日本企業全体が直面するサイバー脅威の一例に過ぎません。実際、日本国内ではランサムウェア攻撃が増加しており、特に中小企業は脆弱な体制のために深刻なリスクに晒されています。さらに、サプライチェーン経由の攻撃も増えており、2022年に起きた小島プレス工業株式会社の攻撃によりトヨタの国内14工場が操業停止に追い込まれたケース*2 は記憶に新しいです。これらの事例は、業界全体や取引先と連携した包括的なセキュリティ対策の必要性を企業に対して訴えています。

迅速な対応と長期的セキュリティ対策の重要性

アサヒグループをはじめとする日本企業は、今回の事件を踏まえて即時的な対策を講じる必要があります。インシデント対応計画の見直しやバックアップ体制の強化、サプライチェーンのリスク評価は最低限必須です。また、危機時の情報伝達(Crisis communication)体制も整備し、ステークホルダーへの透明で迅速な対応が求められます。長期的にはゼロトラストアーキテクチャの導入、定期的なセキュリティ訓練、業界横断での脅威情報共有、さらにサイバー保険によるリスクの財務的緩和といった多層的な防御策を推進することが望まれます。

食品・飲料業界全体への提言と未来への展望

食品・飲料業界はその性質上、ダウンタイムに対する許容度が非常に低く、今回のアサヒグループの事件が業界全体に警鐘を鳴らすこととなりました。業界標準のセキュリティフレームワークを策定し、サプライチェーン全体での防御態勢を強化するとともに、官民が連携して新たな脅威に対抗するための研究開発へ投資を行うべきでしょう。こうした取り組みが、将来的な安全性の担保やブランド価値の維持に不可欠となります。アサヒグループの早期復旧と、事件を契機とした日本企業全体のセキュリティレベルの向上が期待されます。

【関連情報】


Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年10月8日(水)14:00~15:00
    ウェビナー参加者限定特典付き!
    「ソースコード診断で実現する安全な開発とは?脆弱性対策とDevSecOps実践」
  • 2025年10月22日(水)14:00~15:00
    「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」
  • 2025年10月29日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    AIとセキュリティ最前線 -AI搭載マルウェアとは?脅威とセキュリティ対策-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    AIとセキュリティ最前線‐AI搭載マルウェアとは?脅威とセキュリティ対策‐アイキャッチ画像

    AIの進化により業務効率化を促進された一方で、ChatGPTを悪用したフィッシングメールやAI画像による偽装、AIを搭載したマルウェア・ランサムウェアの出現、さらにプロンプトインジェクションによる情報漏洩など、脅威が多様化しています。本記事では「AIとセキュリティ」をテーマに、AIの脆弱性と悪用事例を整理し、マルウェア検知や組織が取るべき防御策を解説します。AI活用に取り組む企業にとって必読の内容です。

    AIとセキュリティの関係性

    AI技術の進歩は、業務効率や創造性の向上に大きく寄与する一方で、サイバーセキュリティの面では新たな脅威を生み出しています。近年では、AIを悪用したフィッシングメールや偽画像の拡散、AIを組み込んだマルウェアやランサムウェアの登場、さらにプロンプトインジェクションによるチャットボットの不正操作や情報漏洩など、AIに関連した多様な攻撃手法が報告され、「AIとセキュリティ」は組織にとって喫緊の課題となっています。こうした脅威はいずれも、組織の情報資産や業務全体に影響を及ぼすリスクの一部として理解することが重要です。

    一方、防御の側面でもAIは進化しており、マルウェア検知やログ監視の高度化、EDRによる未知の脅威の早期発見など、攻撃と防御の双方でAIセキュリティは進化しています。組織には、脅威を正しく理解すると共に、防御面におけるAI活用を積極的に進める姿勢が求められます。

    SQAT.jpでは過去にも「ChatGPTとセキュリティ」をテーマにした記事を公開しています。こちらもあわせてぜひご覧ください。
    「ChatGPTとセキュリティ-サイバーセキュリティの観点からみた生成AIの活用と課題-」

    フィッシングメールの高度化

    従来までのフィッシングメールは、誤字脱字や不自然な日本語が多く、注意深い利用者であれば比較的容易に見抜くことができました。しかし、生成AIの普及により状況は一変しています。生成AIにより日本語の生成精度が飛躍的に高まり、違和感のない文章を伴ったフィッシングメールが大量に作成されるようになったからです。加えて、AIの支援により攻撃者は高度なソーシャルエンジニアリング手法を容易に組み込めるようになっています。例えば、受信者の立場や業務状況に即した文脈を織り込み、心理的に開封やクリックを誘導しやすいメールを簡単に作成できるのです。これにより、従来の「日本語が怪しい」「文脈が不自然」といった従来型のチェックでは見抜けないケースが増えています。

    世の多くの組織にとってそうであるように、サイバー攻撃者にとっても生成AIはコスト削減と効率化の強力な武器となっています。組織にとっては、こうしたフィッシングの高度化が新たなリスクとして突き付けられており、今後は人の注意力に依存した防御では限界があることを認識する必要があります。

    AI内蔵型マルウェア「LameHug」

    LameHugは、2025年7月にウクライナのCERT‑UAによって発見された、APT29の関与が疑われるAI(大規模言語モデル:LLM)を実行時に活用するマルウェアです。従来型マルウェアがあらかじめ定義されたコマンドや固定の挙動を持つのに対し、LameHugは感染端末の環境に応じてリアルタイムにコマンドを生成します。スピアフィッシングメールを起点に感染が始まり、攻撃メールには偽装されたアーカイブが添付されています。LameHugは被害者のファイル構造やネットワーク構成に応じて、LLMが最適なWindowsコマンド(systeminfo、tasklist、netstat、ipconfigなど)を組み合わせて指令を出すため、従来型マルウェアより柔軟な挙動が可能です。さらに、署名ベースや静的検知に頼る従来のセキュリティツールを回避しやすい点も特徴です。動的にコマンドを生成するため、固定パターンでは検知が困難です。また、データ窃取も迅速に行われ、持続的なバックドアより「一度に情報を奪う」設計となっています。

    このように、LameHugは従来型マルウェアと比べ、環境適応性・リアルタイム性・検知回避能力が大きく進化しており、サイバーセキュリティの脅威像を再定義する存在と言えます。

    AI搭載ランサムウェア「PromptLock」

    2025年8月、ESETの研究チームは世界初のAI搭載ランサムウェア「PromptLock」を発見したと発表し、セキュリティ業界に大きな注目を集めました。後にこれはニューヨーク大学(NYU)の研究者による実験的な取り組みであることが判明しましたが、AIを活用したランサムウェアのコンセプトが現実に成立し得ることを示した意義は非常に大きいといえます。

    PromptLockは、従来型ランサムウェアと異なり、感染後の挙動や身代金要求文をAIが自動生成できる点が特徴です。これにより、固定的なパターンに依存した従来の検知方法では捕捉が難しくなるだけでなく、対象組織の環境や状況に応じたカスタマイズ攻撃も可能となります。また、複数の端末やネットワーク構成に合わせた戦略的な攻撃展開も現実的に行えるため、AIを用いたランサムウェアの概念が現実の攻撃として成立し得ることが明確に示されました。

    プロンプトインジェクション攻撃

    近年、AIブラウザやチャットボットを対象とした「プロンプトインジェクション攻撃」が、新たな深刻な脆弱性として指摘されています。生成AIの普及とブラウザや業務システムとの連携拡大に伴い、攻撃の実現可能性は高まっています。この攻撃は、ユーザが入力する指示文に悪意あるプロンプトを仕込み、AIを騙して本来想定されていない動作をさせるものです。具体的には、外部の攻撃者が生成AIを組み込んだブラウザに不正な指示を与え、社内機密や顧客データを外部に送信させたり、悪意あるコードを実行させたりするリスクが確認されています。AIが入力テキストを過剰に信用する設計に起因するこの脆弱性は、単なる技術的課題にとどまらず、組織の情報漏洩や業務継続への影響、コンプライアンス違反など、幅広いリスクに直結します。AIを導入する際には、セキュリティ検証やアクセス制御を徹底し、AIであることを安全の前提と考えない姿勢が重要です。

    AIのセキュリティリスク

    AIの利活用が広がる中で、組織が直面するセキュリティリスクは多岐にわたります。代表的なものとして、学習データの改竄・汚染(データポイズニング)、情報漏洩、シャドーAIの3つが挙げられます。

    データの改竄・汚染(データポイズニング)

    AIは学習データに依存して判断を行うため、攻撃者が学習データに不正なデータを混入させると、AIは誤った判断を下す危険があります。例えば、不正な金融取引データを「正常」と学習させれば、不正検知システムは攻撃を見逃してしまいます。製造や物流などの業務プロセスでも同様に、AIが学習したセンサーデータや工程情報に不正を混ぜ込まれると、品質管理や異常検知の精度が低下し、損害や事故につながる可能性があります。データポイズニングは、従来のサイバー攻撃のようにネットワークや端末に直接侵入するものではなく、AIの判断プロセスそのものを標的にする攻撃である点が特徴で、組織のAI活用戦略全体に影響を及ぼす深刻なリスクです。

    情報漏洩

    生成AIはときに業務データや個人情報を入力したうえで利用されます。しかし、AIが取り扱うデータが外部に流出すると、個人のプライバシー侵害や顧客情報の漏洩、さらには競合優位性の喪失といった深刻な問題を引き起こすことを意味します。特に外部クラウド型AIサービスを利用する場合、データがどのように保存され、処理されるのかを正確に把握しておく必要があります。また、AIが生成したアウトプットに機密情報が含まれる場合、意図せず社外に配信される可能性もあるため、データ取り扱いルールやアクセス権限の厳格化が不可欠です。AIによる業務効率化の恩恵を享受する一方で、情報漏洩のリスクを軽視することはできません。

    シャドーAI

    まず、次の情報をご覧ください。

    • 44%の従業員が会社のポリシーに反してAIを職場で使用
    • 38%の従業員が承認なしに機密データをAIプラットフォームと共有

    【参考情報】

    このように、多くの組織では、従業員が個人アカウントで生成AIを業務に利用する「シャドーAI」の実態が明らかになってきています。このことは、管理部門の把握を超えてAIが利用されるため、セキュリティ上の盲点となる可能性があります。例えば、従業員が個人アカウントで顧客データをAIに入力して分析した場合、管理者はその行為を追跡できず、万一情報漏洩が発生しても原因究明が困難です。また、AIの利用ログが社内ポリシーで管理されていないと、不正利用や誤った意思決定の温床になる可能性があります。組織は、シャドーAIの使用状況を可視化し、利用ガイドラインや教育プログラムを整備することが求められます。

    これらのリスクは、AIの利便性と表裏一体です。経営層や情報システムの担当者は、AIがもたらす業務効率化の恩恵とリスクの両面を正しく理解し、自社の業務環境に即した具体的な対策を講じることが不可欠です。

    組織が実施すべきセキュリティ対策

    組織はAIを活用する環境において、従来のセキュリティ対策だけでは不十分です。まず、AIモデルやAPIを利用する際には、アクセス制御や権限管理を徹底する必要があります。利用者ごとに適切な権限を設定し、外部からの不正アクセスや情報の持ち出しを防ぐことが重要です。また、マルウェア検知やログ監視を強化することも不可欠です。これにより、AI環境を安全に運用しつつ、組織の情報資産を守る基盤を整備できます。

    SQAT.jpでは過去もフィッシング対策に関する記事を公開しています。あわせてぜひご参照ください。
    「ソーシャルエンジニアリング最前線【第4回】企業が実践すべきフィッシング対策とは?」
    「フィッシングとは?巧妙化する手口とその対策」

    セキュリティ人材の育成

    AIを含む高度化するサイバー攻撃に対応するには、技術だけでなく人材の育成も不可欠です。組織は情報セキュリティ教育を通じて、従業員にAIの利活用に伴うリスクや最新の脅威動向を理解させる必要があります。例えば、フィッシングメールの高度化やプロンプトインジェクションの可能性、シャドーAIではどのようなリスクがあるのかなどを具体的に学ぶことで、日常業務におけるリスク意識を高められます。また、社内での演習やシミュレーションを通じて、攻撃を想定した実践的な対応力を養うことも重要です。こうした取り組みにより、単なるツールの管理者ではなく、攻撃に対して能動的に判断・対応できる人材を育て、組織全体のセキュリティ体制を強化することが可能です。詳しくは下記のお問い合わせボタンからお問い合わせページに飛んでいただき、お気軽にお問い合わせください。

    AIの進化は、組織に大きな競争優位をもたらす一方で、新たなサイバー脅威を次々と生み出しています。今後の組織に求められるのは、防御と利活用のバランスを取りながらAI時代にふさわしいセキュリティ戦略を構築し、競争力を維持していくことでしょう。

    BBSecでは

    インシデント初動対応準備支援

    拡大するサイバーセキュリティの脅威に対応するために今すぐにでも準備すべきことを明確にします。

    https://www.bbsec.co.jp/service/evaluation_consulting/incident_initial_response.html
    ※外部サイトにリンクします。

    G-MDRTM

    サイバー攻撃への防御を強化しつつ、専門技術者の確保や最新技術への投資負担を軽減します

    https://www.bbsec.co.jp/service/mss/gmdr.html
    ※外部サイトにリンクします。

    エンドポイントセキュリティ

    組織の端末を24/365体制で監視。インシデント発生時には端末隔離等の初動対応を実施します。

    https://www.bbsec.co.jp/service/mss/edr-mss.html
    ※外部サイトにリンクします。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年10月1日(水)13:00~14:00
    「2025年10月Windows10サポート終了へ 今知るべきサポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年10月8日(水)14:00~15:00
    ウェビナー参加者限定特典付き!
    「ソースコード診断で実現する安全な開発とは?脆弱性対策とDevSecOps実践」
  • 2025年10月22日(水)14:00~15:00
    「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」
  • 2025年10月29日(水)13:00~14:00
    【好評アンコール配信】「フィッシング攻撃の最新脅威と被害事例〜企業を守る多層防御策〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    狙われる医療業界2025 医療機関を標的とするサイバー攻撃

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    医療機関のサイバーセキュリティ(アイキャッチ画像)

    前回の記事の公開から約5年が経ちましたが、医療機関を標的とするサイバー攻撃の脅威はむしろ増加しています。特にランサムウェアによる被害は国内外問わず深刻化し、患者の命が危険に晒されてしまう可能性も出てきています。いまやインシデントを“他人事”とせず、「命を守るもの」という認識で組織一丸となってセキュリティ対策の見直しをすることが重要です。本記事では医療機関へのサイバー攻撃の脅威とセキュリティ対策の見直しのためのポイントをご紹介します。

    2020年12月公開の記事「狙われる医療業界―「医療を止めない」ために、巧妙化するランサムウェアに万全の備えを」をまだご覧になっていない方はぜひ、この機会にご一読ください。

    世界的に高まる医療分野へのサイバー攻撃

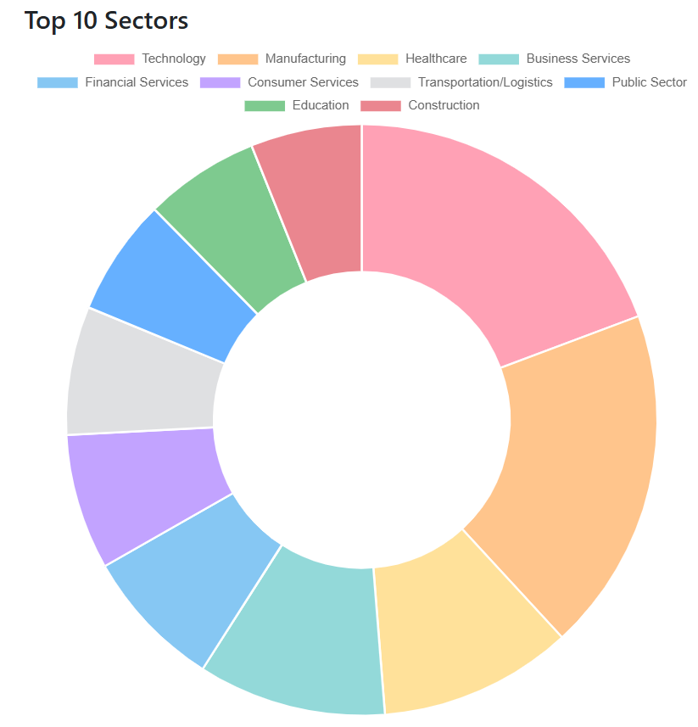
    ランサムウェアによる被害は世界中で後を絶たず、いまや医療分野は重要な標的の一つとされています。米国のセキュリティ監視サイトRansomware.liveの統計によれば、2025年時点でランサムウェア被害を受けた業種の中で、医療・ヘルスケア関連は第3位に位置しています。医療業界が金融や行政に並ぶほどの標的となっている現実は、決して無視できません。

    Ransomware.live統計円グラフ(ランサムウェア被害を受けた業界)
    出典:Ransomware.live「Ransomware Statistics for 2025」(https://www.ransomware.live/stats)

    国内でも相次ぐ深刻な被害事例

    日本国内でも、深刻な被害事例が相次いで報告されています。たとえば2024年3月、鹿児島県の国分生協病院では、ランサムウェアによるサイバー攻撃により、電子カルテをはじめとする複数のシステムが使用できなくなり、患者の診療に支障が出るという被害が発生*3しました。また、同年の5月に起きた岡山県精神科医療センターでは、外来診療の一部を中止せざるを得ない事態に追い込まれました*2。このように、サイバー攻撃は単に業務の一時停止を招くだけでなく、医療提供そのものに影響を与え、患者の命を危険に晒す恐れがあるという点で、他業種におけるサイバー被害とはその意味において一線を画します。

    サイバー攻撃は“日常の医療”を止めうる

    Silobreaker社がまとめた医療業界に関する分析レポートでも、ヘルスケア分野に対するサイバー脅威の増加は顕著であり、医療情報の価値の高さとシステムの脆弱性が攻撃を呼び込んでいると指摘されています。国内外でのこうした事例は、「サイバー攻撃が日常の医療を止め得る存在である」という現実を強く物語っています。特に日本では、「まさかうちが」という意識が依然として根強く残っているのが現状ですが、医療機関はすでに、攻撃者にとって“おいしいターゲット”であることを自覚すべき時期に来ています。

    攻撃者はなぜ医療機関を狙うのか

    攻撃側の論理①わきの甘さ=「機会要因」の存在

    医療機関がサイバー攻撃の標的になる。―これはもはや偶発的なものではなく、確かな傾向として定着しつつあります。過去の記事でも言及しましたが、2025年現在ではその背景にある“攻撃側の論理”がより鮮明になってきています。

    多くの人が誤解しがちなのは、「医療機関は狙われている」という表現があたかも特定の施設に対して意図的な攻撃が行われている、という印象を与えてしまう点です。確かに、一部には病院のネットワークやデータに照準を合わせた標的型攻撃も存在します。しかし実態としては、多くの場合、攻撃者は最初から「病院を狙って」いるわけではありません。攻撃者は、不特定多数の組織や端末に対して無差別にスキャンをかけ、リモートアクセスサービスやVPN機器、ファイル共有サーバといった、公開された情報から侵入経路を探しています。そしてその中で、意図せず医療機関が引っかかるのです。つまり、標的にされたのではなく、“侵入可能だったから侵入された”というのが現実なのです。

    医療機関では古いシステムが更新されずに残っている、または、ネットワークの分離が不完全なまま稼働していることがあります。また、パスワードの使い回し、脆弱性が放置されたソフトウェア、機器の寿命サイクルの見落としなど、基本的なセキュリティ対策に隙があることが少なくありません。そして、攻撃者にとっては、それこそが格好の「入り口」になるのです。

    攻撃側の論理②「動機」金になる標的としての医療機関

    ランサムウェア攻撃を実行するサイバー攻撃者の目的は、金銭的な利益です。医療機関には、個人情報(診療記録、保険情報、連絡先など)や経営上の内部資料、研究データといった売買可能な資産が豊富にあります。また、医療機関は儲かっているように思われており、そのうえで業務の中断が患者の生命に直結するため、身代金の支払いに応じやすいに違いない、と見られているわけです。つまり、医療機関が狙われるのは、「わきが甘いから侵入しやすい」+「金銭的利益を得やすい重要なデータの宝庫である」=“コストパフォーマンスに優れた良い標的”と見なされているからと考えられます。

    2020年以降医療サイバーセキュリティはどう変わったのか

    制度とガイドラインの整備が進む

    前回の記事からの5年間で、医療分野のサイバーセキュリティを取り巻く制度やガイドラインも着実に充実してきています。例えば2025年5月に、厚生労働省から「医療機関等におけるサイバーセキュリティ対策チェックリスト(令和7年5月版)」が公開され、以前に比べて具体的かつ実践的な内容になっています。クラウド環境やBCP(事業継続計画)への配慮、IoT・BYODといった新たなリスクへの言及も盛り込まれています。

    また、CSIRT(Computer Security Incident Response Team)を設けたり、EDR(Endpoint Detection and Response)などの対策製品を導入したりする医療機関も増えてきました。CSIRTを中心とした地域単位の訓練や、院内外のネットワーク構成の共有と点検を含む取り組みが、学術会議や業界団体の枠組みとして増加しています*3。サイバー攻撃に備える土台作りは、着実に進みつつあるといえるでしょう。

    2025年いまだ残る基本的な課題

    一方で、5年前と変わらぬ問題を目にする場面も少なくありません。その一つが、「パスワード管理」です。初期設定のまま放置されたアカウント、業務上の利便性から生まれる使い回し。こうしたわきの甘さが、攻撃者の入り口になることは以前から分かっていたはずですが、2024年の岡山県精神科医療センターの事例などを見ると、なおも同様の傾向が残っていることがうかがえます。また、電子カルテやシステムのクラウド化に対しても、依然として現場では極端な見方が交錯しているように思えます。「クラウドだから安全」と根拠のない安心感を持つ一方で、「クラウドだから怖い」「電子カルテという形式そのものが危ない」といった漠然とした不安も根強く見受けられます。

    どちらにしても共通するのは、仕組みやリスクを正しく理解しないまま思い込んでいるケースが少なくないということです。実際には、クラウドの活用は有効な手段のひとつでありつつも、アクセス制御や端末管理、ネットワーク構成など、設定次第でその安全性は大きく変化します。こういった基本的な理解の重要性や注意点は、5年前から現在も変わらずに示され続けてきたものですが、いまだに“本質的な理解”が広がり切っていないように見受けられます。

    基本的な課題の根底には、インシデントを“自分事”として捉えづらい空気があるのかもしれません。実際に深刻な被害を受けた他機関の事例を目にしても、「うちには関係ない」とどこかで思ってしまう感覚。それは、ごく自然な反応である一方で、取り返しのつかないインシデントに繋がりかねません。

    自組織のセキュリティ対策の見直しを

    医療機関向けチェックリストやガイドラインの活用

    ここまで見てきたように、医療機関に対するサイバー攻撃は後を絶たず、その影響は診療の継続性や患者の安全、そして組織の信頼性にまで及びます。「自分たちは大丈夫だろう。」「人命最優先で、他を考えている余裕はない。」―そのように考えがちですが、日々の業務に追われている医療現場こそ、今一度立ち止まって、対策の棚卸しを行うことが求められています。対策の見直しにあたっては、厚生労働省が公開している「医療機関等におけるサイバーセキュリティ対策チェックリスト(令和7年5月版)」の活用が効果的です。

    厚生労働省「医療機関等におけるサイバーセキュリティ対策チェックリスト(令和7年5月)」https://www.mhlw.go.jp/content/10808000/001253950.pdf

    本チェックリストは、技術的な対策だけでなく、組織体制や訓練、業者選定の観点まで網羅されており、現場レベルでも活用しやすい実践的な内容となっています。また、業界全体で参照される基準として、次のようなガイドラインも押さえておくとよいでしょう。

    これらの資料には、医療の特殊性を踏まえた対応策が具体的に記載されており、ベンダや関係業者との連携の際にも参考となります。

    現場の声と経営的視点をつなげる「可視化」

    セキュリティ対策は単なる技術的作業にとどまらず、組織全体で「守るべきもの」を共通認識することが大切です。そのためにも、経営層が積極的に関与し、現場の声を聴きながら継続的な投資と改善を進めていくことが求められます。医療機関にとって、セキュリティはコストではなく、患者の信頼と組織の生命線であることを改めて認識すべきです。その助けになるのが、リスクの「可視化」です。

    仮に端末のひとつがマルウェアに感染したとき、その端末が院内のどの機器と通信しているのか、そこから電子カルテや予約システムにアクセスされたりしないか、バックアップはきちんと機能するかなどなど…。こうした攻撃時の経路や起きうる事象をあらかじめ可視化し、把握しておくことは、被害拡大の防止やインシデント対応の迅速化に大きな効果をもたらすのみならず、経営層の理解を得ることにもつながります。可視化によって得られる「想定していなかった侵入経路」「明らかになる不十分なセキュリティ対策」「攻撃発生時に起きうる具体的な被害」といった情報が、経営層や多くの医療従事者に理解してもらい、組織全体で防御力を高めるための重要な意思決定のための正しい判断材料となりえるでしょう。

    BBSecでは

    BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。詳細・お見積りについてのご相談は、以下のフォームよりお気軽にお問い合わせください。後ほど、担当者よりご連絡いたします。

    アタックサーフェス調査サービス

    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。

    また費用の問題から十分な初動対応ができないといった問題が発生しかねない状況を憂え、SQAT® 脆弱性診断サービスのすべてに、サイバー保険を付帯させていただいています。

    サイバー保険付帯の脆弱性診断サービス

    BBSecのSQAT® 脆弱性診断サービスすべてが対象となります。また、複数回脆弱性診断を実施した場合、最新の診断結果の報告日から1年間有効となります。詳細はこちら。
    https://www.bbsec.co.jp/service/vulnerability-diagnosis/cyberinsurance.html
    ※外部サイトにリンクします。

    エンドポイントセキュリティ

    組織の端末を24時間365日体制で監視し、インシデント発生時には初動対応を実施します。
    https://www.bbsec.co.jp/service/mss/edr-mss.html
    ※外部サイトにリンクします。

    インシデント初動対応準備支援

    体制整備や初動フロー策定を支援します。
    https://www.bbsec.co.jp/service/evaluation_consulting/incident_initial_response.html
    ※外部サイトにリンクします。

    ウェビナー開催のお知らせ

  • 2025年8月20日(水)13:00~13:30
    「EC加盟店・PSP必見!クレジットカード・セキュリティガイドライン6.0版対応ウェビナー」
  • 2025年8月27日(水)13:00~14:00
    「【最短7営業日で診断&報告】サイバー保険付帯脆弱性診断「SQAT® with Swift Delivery」のご紹介」
  • 2025年9月3日(水)13:00~14:00
    「止まらないサイバー被害、その“対応の遅れ”はなぜ起こる?~サイバー防衛の未来を拓く次世代XDR:大規模組織のセキュリティ運用を最適化する戦略的アプローチ~」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    セキュリティトピックス動画申し込みページリンクへのバナー画像

    記録破りのDDoS攻撃!サイバー脅威の拡大と企業が取るべき対策とは?

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    近年、DDoS攻撃の規模と頻度が急激に増加しており、企業や組織にとって無視できない脅威となっています。特に、2024年第4四半期には、過去最大規模となる5.6テラビット毎秒(Tbps)のDDoS攻撃が確認され、サイバー攻撃の新たな段階へと突入したことがわかりました。この攻撃は、わずか80秒間で1万3,000台以上のIoTデバイスを利用して実行され、Cloudflare社のDDoS防御システムによって自動的に検出・ブロックされました。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    DDos攻撃の事例として、SQAT.jpでは日本航空へのサイバー攻撃の実態についても解説しています。こちらもあわせてぜひご覧ください。
    「【徹底解説】 日本航空のDDoS攻撃被害の実態と復旧プロセス」
    「Dos攻撃とは?DDos攻撃との違い、すぐにできる3つの基本的な対策」

    DDoS攻撃の増加と進化する手口

    2024年第4四半期には、Cloudflare社が軽減したDDoS攻撃の件数が690万件にのぼり、前四半期比16%、前年比83%の増加を記録しました。さらに、1Tbpsを超える大規模攻撃の件数は前四半期比で1,885%も増加し、これまで以上に大規模な攻撃が常態化しつつあります。

    HTTP DDoS攻撃では、既知のボットネットによる攻撃が全体の73%を占め、11%は正規のブラウザを装った攻撃、10%は疑わしいHTTPリクエストによる攻撃でした。ネットワーク層(L3/L4)攻撃では、SYNフラッド(38%)、DNSフラッド(16%)、UDPフラッド(14%)が主要な手法として確認されています。また、Miraiボットネットの亜種による攻撃が特に顕著であり、2024年第4四半期には、この攻撃手法の使用頻度が131%も増加しました。

    企業が直面するDDoS攻撃のリスクとは?

    DDoS攻撃がもたらす影響は多岐にわたります。最も直接的な被害は、システムのダウンによる業務停止であり、企業の信用低下や顧客離れにつながる可能性があります。また、近年増加している「ランサムDDoS攻撃(Ransom DDoS)」では、攻撃を受けた企業が身代金の支払いを要求されるケースが増えています。2024年第4四半期には、Cloudflare社の顧客でDDoS攻撃を受けた顧客のうち、12%が身代金の支払いを求められ、前年同期比で78%の増加を記録しました。

    業界別にみると、通信業界が最も多くの攻撃を受け、次いでインターネット関連業界、マーケティング・広告業界が標的となっています。特に、金融業界は依然としてサイバー犯罪者にとって魅力的なターゲットとなっており、資金詐取を目的とした攻撃が増加しています。

    DDoS攻撃から企業を守るための対策

    DDoS攻撃の脅威が拡大するなか、企業は効果的な防御策を講じる必要があります。特に、以下のような対策が推奨されます。

    1. 常時オンのDDoS防御システムの導入
      DDoS攻撃の多くは短時間で発生するため、人間の対応では間に合わないケースが多いです。自動検知・防御機能を備えたDDoS対策ソリューションを導入することで、攻撃を迅速に無力化できます。
    1. ネットワーク層とアプリケーション層の両方を保護
      DDoS攻撃には、L3/L4(ネットワーク層)攻撃とL7(アプリケーション層)攻撃があります。両方の層に対する防御対策を講じ、ファイアウォールやWAF(Web Application Firewall)を活用することが重要です。
    1. ゼロトラストアーキテクチャの採用
      攻撃者の侵入を最小限に抑えるために、ゼロトラストモデルを導入することも有効です。認証・認可プロセスを強化し、アクセス制御を厳格化することで、不正なトラフィックを遮断できます。
    1. クラウドベースのDDoS対策の活用
      オンプレミスのDDoS対策はコストが高く、攻撃の規模が拡大するにつれて対応が難しくなります。クラウドベースのDDoS防御サービスを活用することで、スケーラブルなセキュリティ対策を実現できます。
    1. 定期的な脆弱性診断とインシデント対応計画の策定
      攻撃のリスクを最小限に抑えるために、定期的なセキュリティ監査を実施し、DDoS攻撃を想定したインシデント対応計画を策定することが不可欠です。特に、SLA(サービスレベルアグリーメント)を明確にし、攻撃発生時の対応フローを事前に決めておくことが重要です。

    今後のDDoS攻撃トレンドと企業が取るべきアクション

    DDoS攻撃は今後さらに巧妙化し、大規模化すると予想されています。特に、AIを活用したボットネット攻撃や、IoTデバイスを悪用した攻撃が増加する見込みです。さらに、特定の企業や業界を標的とした「高度な標的型攻撃(APT)」の手法がDDoS攻撃にも応用される可能性があります。

    企業は、単に防御するだけでなく、プロアクティブなセキュリティ戦略を採用し、攻撃を未然に防ぐ体制を構築する必要があります。DDoS攻撃はもはや一部の企業だけの問題ではなく、あらゆる業界にとって喫緊の課題となっています。

    常に最新の脅威情報を把握し、効果的な防御策を講じることで、企業のシステムとデータを守ることができます。DDoS攻撃のリスクを最小限に抑えるためには、今すぐ適切な対策を実施することが求められるでしょう。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年2月19日(水)14:00~15:00
    「Web担当者に求められる役割とは?Webサイトのガバナンス強化とセキュリティ対策を解説」
  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    長期休暇中のセキュリティ対策
    ―休暇を狙って猛威をふるうランサムウェアやフィッシング攻撃:増加傾向と対策―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    「長期休暇休暇中のセキュリティ対策」アイキャッチ画像

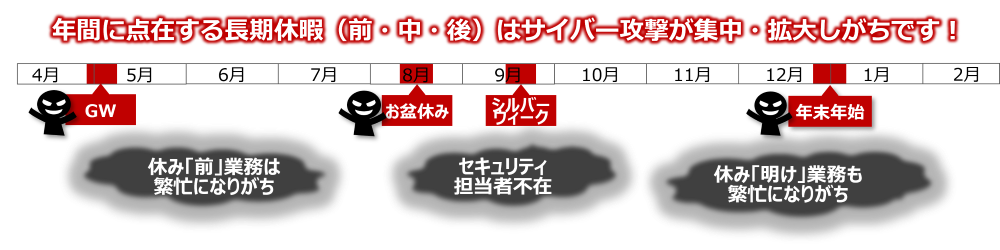
    長期休暇(前・中・後)に企業や個人がサイバー攻撃の標的になりやすくなる理由は、多岐にわたります。本記事では、長期休暇に増加する主なサイバー攻撃のタイプを紹介し、地域別および産業別の影響について触れ、企業や個人がサイバー攻撃に備えるための対策方法について解説します。これにより、読者がより安心して長期休暇を過ごせるために役立つ情報提供となれば幸いです。

    長期休暇中にサイバー攻撃が増えやすい理由

    長期休暇、特に年末年始やゴールデンウィーク、お盆休み、シルバーウイークなど、大型連休中にはサイバー攻撃が増加する傾向にあります*4。これは以下の理由によるものです。

    • 企業のセキュリティ体制が手薄になる
    • 個人ユーザによるオンラインショッピング利用やSNS投稿が増える
    • 攻撃者が休暇中のユーザの油断を狙う

    主なサイバー攻撃タイプ

    長期休暇中に増加する主なサイバー攻撃には以下のようなものがあります。

    • フィッシング攻撃
      個人を狙って特別セールやイベントを装った偽のメールやウェブサイトが増えます。
    • ランサムウェア攻撃
      企業のセキュリティ体制が弱まる時期を狙って、データを人質に取る攻撃が行われます。
    • DDoS攻撃
      オンラインサービスの需要が高まる時期に、サービスを妨害する攻撃が増加します。

    参考:解説動画 アナリストが語る「今月のセキュリティトピック」2024年7月版
    攻撃・インシデント関連(再生時間:13:23)
    「国内大手出版グループに大規模サイバー攻撃」

    Youtubeチャンネルのご案内

    SQATチャンネル(@sqatchannel9896)では毎月、アナリストが語る「セキュリティトピック」解説動画やウェビナー動画を更新しています。 ぜひチャンネル登録をして、チェックしてみてください。

    地域別の傾向

    サイバー攻撃は世界中で発生しますが、特定の地域では休暇期間中に攻撃が顕著に増加することがあります。

    北米やヨーロッパ:クリスマスシーズンに攻撃が増加
    アジア:旧正月期間中に攻撃が増加
    日本:ゴールデンウィーク、お盆休み、シルバーウィーク、年末年始

    産業別の影響

    長期休暇中のサイバー攻撃は、特定の産業により大きな影響を与えることがあります。

    小売業:オンラインショッピングの増加に伴い、顧客データを狙った攻撃が増加
    金融サービス:年末の取引増加期に狙われやすい
    旅行・観光業:休暇予約情報を狙った攻撃が増加

    長期休暇(前・中・後)の対策

    長期休暇前

    • 緊急連絡体制の確認をする
      委託先企業を含めた緊急連絡体制や対応手順を確認します。
    • 機器接続ルールを確認する
      社内ネットワークへの機器接続ルールを確認し、遵守します。
    • 使用しない機器の電源OFFにする
      長期休暇中に使用しないサーバ等の機器は電源をオフにします。
    • データのバックアップをとる
       重要データのバックアップを行い、ランサムウェア攻撃に備えます。
    • セキュリティソフトを更新する
      セキュリティソフトの定義ファイルを最新の状態に更新します。

    長期休暇中

    • 持ち出した機器やデータの管理
      自宅等に持ち出したパソコン等の機器やデータを厳重に管理します。
    • SNS投稿の定期的に確認する
      行楽等の外出前や外出先でのSNS投稿に注意し、不在を知られないようにします。
    • 偽のセキュリティ警告の表示の確認
      ウェブサイトの閲覧中に表示される偽の警告に注意し、操作しないようにします。
    • 不審なメールやURLが届いていないかどうか確認する
      メールやショートメッセージ(SMS)、SNSでの不審なファイルやURLに注意します。

    長期休暇明け

    • 修正プログラムを適用する
      長期休暇中に公開された修正プログラムを適用します。
    • 定義ファイルを最新の状態に更新する
      セキュリティソフトの定義ファイルを最新の状態に更新します。
    • ウイルスチェックを実施する
      持ち出していた機器等のウイルスチェックを行います。
    • 不審なメールが届いていないかどうか確認する
      長期休暇明けはメールがたまっています。不審なメールには特に注意が必要です。

    企業のリスク管理

    企業が長期休暇中にリスク管理を徹底するためには以下のような対策が必要です。

    • 緊急連絡体制の確認
      委託先企業を含めた緊急連絡体制や対応手順を確認します。
    • サーバやネットワーク機器の脆弱性対策
      自組織のシステムに内在する脆弱性を可視化し、リスク状況を把握したうえで、セキュリティ対策を講じます。
    • アカウント管理
      アカウントのアクセス権限を確認し、不要なアカウントを削除します。
    • 従業員への周知
      パスワードの強化、管理の徹底を従業員に周知徹底します。

    個人の注意点

    個人が長期休暇中に注意すべき点は以下の通りです。

    • SNS投稿
      行楽等の外出前や外出先でのSNS投稿に注意し、不在を知られないようにします。
    • 偽のセキュリティ警告
      ウェブサイトの閲覧中に表示される偽の警告に注意し、操作しないようにします。
    • パソコンの初期化
      ウイルスに感染した疑いがある場合はパソコンの初期化を検討します。
    • フィッシングサイト対策
      フィッシングサイトで情報を入力してしまった場合は、パスワードの変更、カード会社への連絡等を行います。

    長期休暇中のサイバー攻撃に備えるために

    長期休暇中は、サイバー攻撃のリスクが高まるため、事前の対策が重要です。緊急連絡体制の確認や使用しない機器の電源オフ、データのバックアップなどを徹底することで、リスクを最小限に抑えることができます。休暇中も持ち出した機器やデータを厳重に管理し、SNS投稿に注意するなどの対策を講じることで、サイバー攻撃から自分を守ることができます。休暇明けには、修正プログラムの適用やウイルスチェックを行い、最新のセキュリティ状態を維持することが大切です。この企業も個人も、適切な対策を講じて安全な長期休暇を過ごしましょう。

    関連リンク

    独立行政法人情報処理推進機構(IPA)「長期休暇における情報セキュリティ対策」

    ランサムウェア感染リスク可視化サービス デモ動画

    またサービスのデモンストレーション動画を公開中です。こちらも併せてご覧ください。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2024年9月25日(水)13:00~14:00
    【好評アンコール配信】
    「ランサムウェア対策の要~ペネトレーションテストの効果、脆弱性診断との違いを解説~」
  • 2024年10月2日(水)13:00~14:00
    【好評アンコール配信】
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!
     - ツール診断と手動診断の比較 –
    」
  • 2024年10月9日(水)13:00~14:00
    【好評アンコール配信】
    「システム開発のセキュリティ強化の鍵とは?
     -ソースコード診断で手戻りリスクとサイバー攻撃を未然に防ぐ-
    」
  • 最新情報はこちら

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像