サイバー攻撃被害コストの真実―ランサムウェア被害は平均2億円?サイバー攻撃のリスク評価で“事業停止損害”を可視化

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
「サイバー攻撃被害コストの真実―ランサムウェア被害は平均2億円?サイバー攻撃のリスク評価で“事業停止損害”を可視化」アイキャッチ画像

サイバー攻撃による被害は、もはや一部の大企業だけの問題ではありません。ランサムウェア被害を中心に、日本企業が被るサイバー攻撃の被害コストは平均で2億円規模に達しています。復旧費用や身代金だけでなく、業務停止による機会損失、信用低下、取引停止など、被害は連鎖的に拡大します。本記事では、最新データと事例をもとに、企業経営に直結するサイバー攻撃の被害コストの実態を整理し、なぜ今リスク評価が欠かせないのかを解説します。

サイバー攻撃は「ITトラブル」ではなく財務リスク

現在私たちを取り巻くビジネス環境において、「サイバー攻撃」という言葉の響きは劇的に変化しました。かつて、それはIT部門のサーバールームの中だけで処理される技術的なトラブルであり、ファイアウォールやウイルス対策ソフトを導入していれば済む「対岸の火事」でした。しかし、デジタルトランスフォーメーション(DX)が企業の隅々まで浸透した今、その認識は致命的な時代錯誤と言わざるを得ません。サイバー攻撃は、もはやシステムのエラーではなく、明日の決算書を赤字に転落させ、積み上げてきたブランドを一瞬で崩壊させる、極めて現実的な「財務リスク」へと変貌を遂げたのです。

多くの経営者が「セキュリティ対策はコストだ」と嘆きます。確かに、何も起きなければ利益を生まない投資に見えるかもしれません。しかし、ひとたびセキュリティインシデントが発生した際に企業が支払うことになるコストの総額は、事前対策費の数十倍、場合によっては数百倍に膨れ上がるのが現実です。本記事では、感情的な脅威論ではなく、最新の統計データと実際の事例に基づいた数字を用いて、企業が直面しているリスクの正体を解き明かしていきます。なぜ、セキュリティベンダーやコンサルタントが口を酸っぱくしてサイバー攻撃対策とリスク評価の重要性を説くのか。その答えは、これから提示する衝撃的な金額の中にあります。

ランサムウェア被害額の現実:平均2億2千万円

まず、私たちが直視しなければならないのは、具体的な金銭的被害の規模です。セキュリティベンダー大手のトレンドマイクロ社が2024年末に公表した調査データ*1によると、過去3年間において日本国内の組織が経験したサイバー攻撃による累積被害額は、平均で約1億7千万円に達しています。これだけでも中小企業の年間利益を吹き飛ばすには十分な金額ですが、さらに深刻なのは、データを暗号化し身代金を要求するランサムウェアによる被害に限定した場合です。この場合、被害総額の平均は約2億2千万円にまで跳ね上がります。

この2億円という数字を聞いて、多くの経営者は耳を疑うかもしれません。「たかがウイルスの除去に、なぜビルが建つほどの金がかかるのか」と。しかし、ここには大きな誤解があります。サイバー攻撃における被害とコストの構造は、氷山のようなものです。海面にみえている身代金の支払いやシステムの初期復旧費用は、全体の一部に過ぎません。水面下には、より巨大で複雑なコストが潜んでいます。

例えば、攻撃の侵入経路や被害範囲を特定するためのデジタルフォレンジック調査費用です。高度な専門知識を持つスペシャリストを数週間拘束するこの調査だけで、多額の請求書が届くことはめずらしくありません。さらに、個人情報が漏洩した場合の対応コストも莫大です。顧客への詫び状の発送、専用コールセンターの設置、見舞金の支払い、そして法的責任を問われた際の弁護士費用や損害賠償金―これらが積み重なった結果が、2億円という冷酷な数字なのです。

2億円という金額は、多くの中堅・中小企業にとって、単なる特別損失として処理できる範囲を遥かに超えており、場合によっては事業継続そのものを断念せざるを得ない致命傷となり得ます。「うちは盗まれて困るような重要データはないから大丈夫だ」と語る経営者にも、警鐘を鳴らさなければなりません。近年の攻撃者が狙っているのは、情報の機密性(データの価値)だけではありません。彼らのビジネスモデルは、業務の可用性(システムが動いていること)を人質に取ることにシフトしています。あなたの会社のデータに市場価値がなくても、そのデータが使えなくなることで業務が止まり、あなたが困るなら、そこには「身代金を払う動機」が生まれます。つまり、事業活動を行っているすべての組織が、例外なく標的とされているのです。

こうした被害は、運任せで発生するものではありません。多くの場合、事前のリスク評価によって発生確率や影響度を見積もり、優先的に対策すべきポイントを絞り込むことが可能です。
「サイバー攻撃リスク評価の進め方:見えない脅威を可視化するプロセスと実践」

最大の盲点は業務停止損害(機会損失)

被害コストを算出する際、我々はつい、財布から出ていく現金(キャッシュアウト)だけに目を奪われがちです。しかし、真に恐ろしいのは機会損失という形で見えないコストが積み上がっていく業務停止損害です。

前述したトレンドマイクロ社による2024年の調査データによれば、ランサムウェア攻撃を受けた際の平均的な業務停止期間は、約10.2日にも及ぶことが明らかになっています。10日間、会社の機能が完全に停止する状況を具体的に想像してみましょう。まず、受発注システムが画面にロック画面を表示したまま動かなくなります。倉庫の在庫データにはアクセスできず、どの商品をどこへ出荷すべきかわからなくなります。メールサーバーもダウンし、取引先との連絡手段は個人の携帯電話だけになります。製造ラインの制御システムが感染していれば、工場の稼働音は止まり、静寂が支配することになるでしょう。この10日間の空白が生み出すサイバー攻撃の被害とコストは計り知れません。本来得られるはずだった売上高が消滅するだけではありません。納期遅延によって取引先からの信頼を失い、契約解除や損害賠償請求を受けるリスクも発生します。

さらに、腐敗しやすい商品を扱う食品業界や、ジャストインタイムで部品を供給する製造業界においては、たった数日の停止がサプライチェーン全体を麻痺させ、億単位のペナルティに発展することさえあります。実際に、九州地方の地域密着型スーパーマーケットチェーンでは、システム障害により全店舗が数日間にわたって臨時休業に追い込まれる事態が発生しました。新鮮な食材を求める地域住民の期待を裏切り、廃棄処分となる商品の山を築いてしまったこの事例は、サイバー攻撃が単なるデジタル空間の出来事ではなく、物理的な生活インフラを破壊する脅威であることを如実に物語っています。

また、復旧後も影響は長く尾を引きます。「あの会社はセキュリティが甘い」という評判は、SNS時代においては瞬く間に拡散し、デジタルタトゥーとして残り続けます。新規顧客の獲得コストは高騰し、既存顧客の離脱を食い止めるためのマーケティング費用も嵩みます。上場企業であれば、インシデント公表直後の株価下落による時価総額の毀損も、広義の被害コストに含まれるでしょう。このように、業務停止が引き起こす連鎖的な損害は、表面的な復旧費用の数倍、時には数十倍に膨れ上がるのです。

「中小企業は関係ない」という神話の崩壊とサプライチェーンリスク

「サイバー攻撃は大企業が狙われるもので、我々のような中小企業は関係ない。」―2025年において、この認識は完全に誤った神話であり、極めて危険なバイアスであると断言できます。警察庁が公表する「サイバー空間をめぐる脅威の情勢等」によれば、ランサムウェア被害の報告件数のうち、実に約6割が中小企業で占められているのが実情です。なぜ、資金力のある大企業ではなく、中小企業が狙われるのでしょうか。そこには、攻撃者側の明確な戦略的合理性が存在します。

第一の理由は、サプライチェーン攻撃の踏み台としての利用です。セキュリティ予算が潤沢で、強固な防御壁を築いている大企業を正面から突破するのは、攻撃者にとっても骨の折れる作業です。そこで彼らは、大企業の取引先でありながら、セキュリティ対策が比較的脆弱な中小企業に狙いを定めます。まず中小企業のネットワークに侵入し、そこから正規の取引メールを装ってマルウェアを送りつけたり、VPN(仮想専用線)接続を通じて大企業の本丸へ横移動したりするのです。もしあなたの会社が踏み台にされ、取引先の大企業に被害を与えてしまった場合、その損害賠償請求額は自社の存続を揺るがす規模になるでしょう。そして何より、長年築き上げてきたビジネスパートナーとしての信用は地に落ち、取引停止という最悪の結末を招きかねません。

第二の理由は、攻撃の自動化と無差別化です。攻撃者はAIを駆使したツールを用いて、インターネット上の脆弱なサーバーを24時間365日、休むことなくスキャンし続けています。そこに大企業か中小企業か、という選別はありません。カギの開いているドアがあれば、誰の家であろうと入ってくる空き巣と同じです。セキュリティパッチ(修正プログラム)の適用が遅れているVPN機器や、パスワード設定が甘いリモートデスクトップ機能などは、格好の餌食となります。

“数打ちゃ当たる”戦法で無差別にばら撒かれたウイルスに感染し、暗号化されたデータを人質に取られてしまう。―中小企業における平均被害額も数千万円規模に達することがありますが、資金的体力の乏しい企業にとって、このサイバー攻撃の被害とコストのインパクトは大企業以上に甚大です。さらに、中小企業では「ひとり情シス」や「兼任担当者」が一般的で、セキュリティの専門家が不在であるケースが大半です。日々の業務に追われ、サイバー攻撃 リスク評価を行う余裕もないまま放置されたシステムは、攻撃者にとって宝の山に見えていることでしょう。攻撃者は、あなたが「自分は狙われない」と思っているその隙を、虎視眈々と狙っているのです。

数値化しづらい“人的コスト”が復旧を遅らせる

金銭的なコストや信用の失墜に加え、もう一つ忘れてはならないのが、現場で対応にあたる従業員の疲弊という「人的コスト」です。インシデントが発生した瞬間から、IT担当者や経営幹部は不眠不休の対応を強いられます。原因究明、システム復旧、関係各所への連絡、殺到する問い合わせ対応。極度のプレッシャーの中で行われる意思決定の連続は、担当者のメンタルヘルスを確実に蝕んでいきます。

さらに、事態が収束した後も現場には深い爪痕が残ります。「自分のせいで会社に損害を与えてしまった」という自責の念から、優秀なエンジニアが退職してしまうケースも後を絶ちません。また、再発防止策として導入される厳格すぎるセキュリティルールが、日々の業務効率を低下させ、従業員のモチベーションを下げる要因となることもあります。このように、サイバー攻撃は組織の「人」という資産をも毀損し、長期的な成長力を奪っていくのです。これもまた、決算書には表れない重大なサイバー攻撃の被害とコストの一部と言えるでしょう。

サイバー攻撃リスク評価で何を可視化するのか

ここまで述べてきたように、サイバー攻撃による被害は、もはや運が悪かったで済ませられる事故ではなく、現代のビジネスを行う上で避けては通れない発生しうる経営コストとして、あらかじめ計算に含めておくべき確定的なリスクです。平均2億2千万円という衝撃的な被害額は、適切なセキュリティ投資を怠った場合に市場から請求される高すぎる授業料と言い換えることもできるでしょう。

では、この破滅的なコストを回避し、持続可能な経営を行うためにはどうすればよいのでしょうか。その唯一の解は、漠然とした不安を具体的なアクションに変えることにあります。すなわち、自社のどこに弱点があり、どのような脅威に晒されているのかを客観的に可視化するリスク評価の実施です。「敵を知り、己を知る」。孫子の兵法にも通じるこのアプローチこそが、限られた予算で最大の防御効果を生み出すための出発点となります。


サイバー攻撃による被害コストは決して偶発的なものではなく、事前に把握・管理できるリスクでもあります。では、こうした被害を未然に防ぐために、企業はどこから手を付けるべきなのでしょうか。次の記事では、サイバー攻撃リスク評価の考え方と具体的な進め方について、実務視点で詳しく解説します。
「サイバー攻撃リスク評価の進め方:見えない脅威を可視化するプロセスと実践」

【参考情報】


サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。


サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

限定キャンペーン実施中!

今なら新規お申込みで 初回診断料金 10%OFF!
短期間での診断が可能な「SQAT® with Swift Delivery」で、あなたの企業をサイバー脅威から守りませんか?

詳細・お申し込みボタン

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

【注意喚起】「業務上の理由で…」そのメール、本当に上司ですか?―年末年始を狙うLINE誘導型ソーシャルエンジニアリングの実態

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

慌ただしい年末、皆様が突然上司から業務上の理由で…―というメールが来たらどうしますか?今回は年末のこの忙しい時期を狙った、詐欺と思われるメールについての注意喚起です。

【注意喚起】「業務上の理由で…」そのメール、本当に上司ですか?―年末年始を狙うLINE誘導型ソーシャルエンジニアリングの実態アイキャッチ画像

年末に増加する「上司なりすましメール」とは

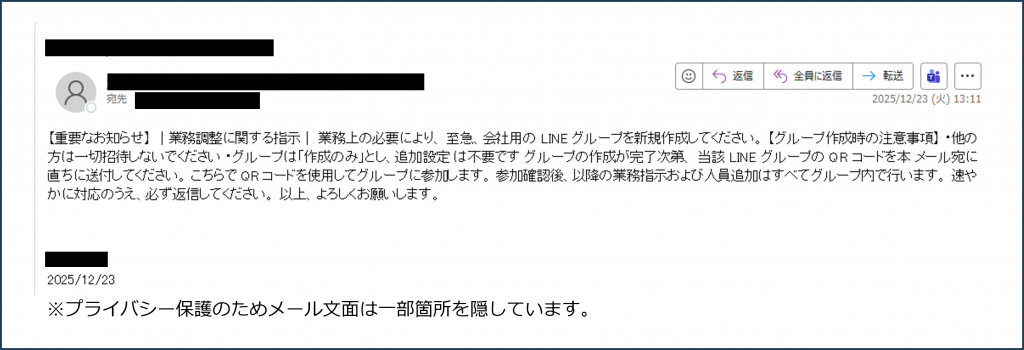
企業のとある社員にこんなメール(下図参照)が届きました。

上司なりすましメールの実例(メール文面)

実はこのメールは、社員が受信する前日にIPAから注意喚起が出されていた事例と、内容が全く同じものでした。

参考情報:独立行政法人情報処理推進機構(IPA)Xアカウント(情報セキュリティ安心相談窓口)の投稿(2025年12月22日付)(https://x.com/IPA_anshin/status/2002941037422203120)

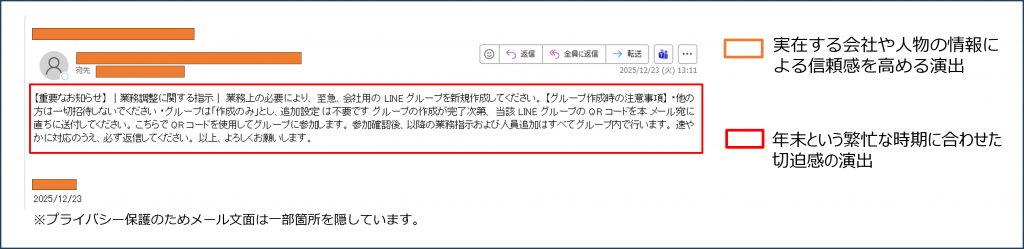
実在する社員名・社名を使った信頼性の偽装

本メールでは実際に存在する弊社の社員名をかたっているほか、弊社の社名も記載されています。しかし、送信元のメールアドレスはフリーメールで、メールヘッダでたどれる限りでは日本国内から送信されていることがわかりました。なお、ここで表示されている会社名はいわゆるFromヘッダのところに付加する表示名となっています。これはソーシャルエンジニアリングでよく使われる手法で、正規の社名や実在する人物名を使い、受信者の信頼感を高める狙いがあると考えられます。しかし、よく表示を見ると明らかにメールアドレスがフリーメールのものなのでおかしい?と気づく可能性は高いです。

上司なりすましメールの実例(メール文面)2、実在する社員名・社名の偽装

ソーシャルエンジニアリングの手口について詳しく知りたい方はこちらの記事もぜひあわせてご覧ください。

【関連記事】
「ソーシャルエンジニアリング最前線【第2回】実例で解説!フィッシングメールの手口と対策」SQAT®.jp
https://www.sqat.jp/kawaraban/37135/

またSNSなどの情報によると、このような形式のメールが2025年12月に入ってから急増しているといいます。年末の繁忙期、また年末年始休暇で会社から切り離される時期を狙って送信されているものと考えられます。

企業がサポートしていないコミュニケーションツールの危険性

さらに今回の攻撃におけるソーシャルエンジニアリングのポイントは、メールから舞台をLINEに移していることにあります。多くの企業ではLINEを業務ツールとして採用していません。もし採用している企業があったとしてもLINE Worksの方を利用していることが多いと思われます。また、小売業などでアルバイト従業員との連絡ツールとしてLINEを利用している場合でも、企業ごとに利用ガイドラインを作成しており、ガイドラインに従って運用されていることでしょう。つまり、IT部門やセキュリティ部門からするとサポート外の全く見えないところが今回のLINEのグループとなります。

年末年始休暇を控え、社員が社内システムや公式コミュニケーションツールに触れない期間が発生します。その直前にこのようなメールで、会社がサポートしていないコミュニケーションプラットフォームへ誘導されることで、被害の発覚が遅れ、詐欺が遂行されるリスクが高まる点にも注意が必要です。今回のフィッシングメールは、おそらくLINEに誘導した後に何らかの詐欺などのスキームに巻き込むことを想定したフィッシングメールではないかと推測されます。

LINEを悪用した詐欺は若年層もターゲットに

LINEを悪用した特殊詐欺はご高齢の方だけではなく昨今は若年層もターゲットとなっています。LINE側でも対策は行っていますが、アプリ側の判定基準自体が過去の事例によるもので、後追いになっている可能性も否めません。

参考情報:

まとめ:年末こそ“いつもと違う連絡”に要注意!

今後は、所属している会社側から推奨されているコミュニケーションプラットフォームのみ利用し、それ以外のプラットフォームは利用しないことを徹底することをおすすめいたします。また、今回のフィッシングメールに関しては、日常的にもSNSからLINE、メールからLINEへの誘導で詐欺が行われている事例があることから、場面の切り替えが行われる場合は十分に警戒し、信頼できる家族や知人に相談するのが良いでしょう。


本年もSQAT.jpをご愛読くださいましてありがとうございました。2026年も引き続き皆様の役に立つセキュリティの話題をお届けしてまいります。今後ともご愛顧のほどよろしくお願いいたします。


サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

限定キャンペーン実施中!

今なら新規お申込みで 初回診断料金 10%OFF!
短期間での診断が可能な「SQAT® with Swift Delivery」で、あなたの企業をサイバー脅威から守りませんか?
詳細・お申し込みボタン

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
Swift Delivery Web診断キャンペーン案内バナー画像

ダークウェブとは―サイバー攻撃の“起点”となる危険性と企業が知るべきリスク

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ダークウェブとは―サイバー攻撃の“起点”となる危険性と企業が知るべきリスクアイキャッチ画像

「ダークウェブ」は、検索エンジンからは見えない匿名性の高い領域で、サイバー攻撃の準備や情報流通の場として悪用されることが増えています。漏洩した認証情報や企業データ、攻撃ツールが売買され、攻撃者が初期アクセスを確保する“出発点”となるケースも少なくありません。一方で、プライバシー保護や検閲回避など正当な利用も存在します。本記事では、このダークウェブの二面性と、企業が直面するリスクをわかりやすく解説します。

ダークウェブとは

ダークウェブとは、通常の検索エンジンでは見つからず、特別な環境を用いなければアクセスできない匿名性の高い領域を指します。一般的なWebサイトと異なり、通信経路や利用者の識別情報を秘匿しながら利用することを前提としているため、不正情報や犯罪サービスの流通が問題となる一方、言論統制が厳しい地域での情報アクセス手段として活用されるなど、正当な目的でも利用されています。

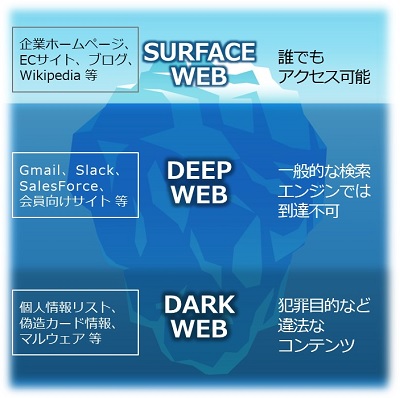
インターネットはしばしば「氷山」に例えられます。水面上に見えているのが、検索エンジンに表示される「サーフェスウェブ」です。私たちが普段日常的に利用しているニュースサイトやECサイト、SNSなどがここに含まれます。水面下にはより広大な領域が広がっており、ログインが必要な企業システムや会員制サービス、学術データベースなど、検索エンジンに表示されない「ディープウェブ」が存在します。そして、そのさらに奥深く、通常のブラウザではアクセスできない領域が「ダークウェブ」です。氷山のもっとも深い部分に該当するこの領域は、一般のユーザからは見えにくく、匿名性が極めて高いことが特徴です。

ダークウェブへのアクセスには、「Tor(The Onion Router)」と呼ばれる匿名化技術が代表的に利用されます。Torは通信を複数のノードに中継しながら多層的に暗号化することで、アクセス元や通信経路の特定を困難にする仕組みを提供します。この技術により高い匿名性が実現され、プライバシー保護や検閲回避という正当な用途も存在します。しかし、その匿名性は同時にサイバー犯罪者にも利用しやすい環境となり、違法取引や不正ツールの販売が横行する温床にもなっています。

ダークウェブで取得可能な情報

ダークウェブ上では、漏洩したアカウント情報やクレジットカード番号、企業の機密データなどが売買されています。これらは不正アクセスや詐欺に悪用され、被害を拡大させる原因となっています。

ダークウェブで取得可能な情報について、SQAT.jpでは以下の記事でもご紹介しています。ぜひあわせてぜひご覧ください。「RaaSの台頭とダークウェブ~IPA 10大セキュリティ脅威の警告に備える」
https://www.sqat.jp/kawaraban/30031/

もっとも、ダークウェブ自体は必ずしも犯罪利用だけを目的としたものではありません。前述のとおり、プライバシー保護や検閲回避など、匿名性が求められる正当な利用も確かに存在します。ただし現実には、攻撃者がこの匿名性を悪用することでサイバー攻撃の高度化が進み、被害が拡大している状況があります。

ダークウェブのリスク

ダークウェブは企業にとって重大なセキュリティリスクの「起点」となり得ます。匿名性の高い環境であるがゆえに、企業の認証情報や内部文書、VPN設定情報といった攻撃に直結するデータが流通しやすく、これらがサイバー攻撃の初期侵入の足掛かりとなるためです。

まず、ダークウェブ上では盗難されたクレジットカード情報のみならず、企業のアカウント情報、リモートデスクトップ(RDP)接続情報、脆弱性のあるVPN機器の一覧、組織の内部文書までもが売買されています。これらは攻撃者にとって「侵入の材料」と言えるものです。一度流出した情報は、長期間にわたって攻撃者たちの間で再利用される可能性があります。結果、企業は何度も攻撃対象となってしまい、インシデントが繰り返される恐れがあります。

また、ダークウェブは攻撃ツールやゼロデイ脆弱性情報、マルウェア作成キットが流通する場でもあり、攻撃者が侵入準備を整える“リソース供給源”としても機能しています。専門知識の乏しい攻撃者でも、こうしたリソースを利用することで容易に侵入手口を確立できるため、攻撃の裾野が広がっています。また、攻撃者が用意した偽のダウンロードサイトや広告に誘導されると、社員の端末に不正なツールやマルウェアが入り込むことがあります。そこから社内システムの認証情報が盗まれ、組織内部への“入口”として悪用されてしまうケースもあります。

加えて、ダークウェブ上で自社に関わるデータが公開されれば、個人情報保護法や各種ガイドラインに基づく報告義務が生じ、監督機関・取引先への説明責任が発生します。情報が悪用されれば、さらに追加の攻撃や詐欺被害が広がり、企業の信頼低下といった経営リスクにもつながります。

ダークウェブとサイバー攻撃

ダークウェブは単なる違法取引の場ではなく、攻撃者が侵入の準備を進め、企業への攻撃が連鎖的に発生する「起点」としても作用しています。サイバー攻撃は準備なくして行われるものではありません。攻撃者はその前段階として、標的に近づくための「足掛かり」を用意します。ここでいう足掛かりとは、攻撃者が後の侵入や攻撃準備に使うために確保しておく「侵入の入口(初期アクセス)」や「攻撃に使う基盤(インフラ)」のことです。具体的には、アカウント情報やアクセス権といった入口に相当するものに加え、攻撃用のサーバやドメイン、不正ツールなどのインフラが含まれます。

サイバー攻撃の準備段階

足掛かりには、大きく分けて二つの種類があります。「侵入の入口(初期アクセス)の確保」と「攻撃に使う基盤(インフラ)の準備」です。

  1. 侵入の入口(初期アクセス)の確保
    これは標的やその周辺へのアクセス手段を手に入れることを指します。たとえば、メールやクラウドサービスのアカウントを盗む、なりすましで新しいアカウントを作る、VPNやリモートデスクトップの接続情報を手に入れる、といった行為です。こうして得たアカウントは、すぐに攻撃に使われる場合もあれば、「信頼できる人」を装うための材料として、フィッシングメールやSNSでのだまし(ソーシャル・エンジニアリング)の起点に使われることもあります。管理者アカウントの認証情報を盗まれ、それを悪用されてランサムウェアを侵入させられた事例があります。また、別人の身分証やディープフェイク画像を使って採用面接をすり抜け、正規の手順を踏んで組織に入り込もうとした事例もありました。
  2. 攻撃に使う基盤(インフラ)の準備
    こちらは偵察や攻撃に使うためのインフラや機能を準備することです。攻撃者は、自分たちの正体を隠しながら活動するために、正規のドメインやそれに似せたドメインを取得し、そこに不正なサイトやマルウェア配布用のサーバを用意します。見た目は普通のサービスにしか見えないダウンロードサイトや、検索結果や広告を悪用して利用者を誘導する偽サイトが、その一例です。

オープンソースソフトウェアの開発コミュニティに長期間関わり、信頼を得たうえで、正規の更新(アップデート)に見せかけてバックドアを仕込もうとしたソフトウェアサプライチェーン攻撃の事例があります。また、ランサムウェアの攻撃グループが、正規のVPNサービスやVPSサービスを使って通信経路を隠し、さらに偽のインストールサイトを用意して、正規ツールに見せかけたマルウェアを配布するといった手口も確認されています。

攻撃者はアカウントや認証情報などの「侵入の入口(初期アクセス)」、ドメイン・サーバ・攻撃ツールなどの「攻撃に使う基盤(インフラ)」をあらかじめ用意し、これらから攻撃を組み立てていきます。足掛かりは、その後に続く偵察や侵入、情報窃取のスタート地点であり、企業からみれば、どのような足掛かりが自社に対して用意され得るのかを理解しておくことが、リスク評価と対策の前提になります。では、サイバー攻撃者による足掛かり作りや偵察行為は、どのような被害をもたらしているのでしょうか。

ダークウェブによる被害事例

ダークウェブ上への情報掲載は、ランサムウェア攻撃や情報窃取の「最終段階」であり、公開された情報は長期的なリスクを生み続けます。以下で、近年日本企業が経験した主な事例を、時系列および性質別に整理します。

報告年月企業名概要ダークウェブでの公開状況
2025年11月アサヒグループホールディングス(アサヒGHD)最大191万4,000件の個人情報が漏洩、または漏洩の可能性あり*2未確定
2025年8月ニッケグループ管理権限IDが不正利用され、社員情報・顧客情報など数千件規模が窃取される*2公開を確認済み
2024年9〜11月日本海建設電気VPN機器の脆弱性を突かれて侵害。ランサムウェアによりデータ暗号化後、一部情報が公開*3公開を確認済み
2024年6月KADOKAWAグループフィッシングで従業員アカウントが窃取され、ランサムウェア被害。1.5TB、25万件超の情報が外部漏洩*4一部公開を確認
主な被害事例一覧(時系列順)

事例詳細

2025年11月 アサヒGHD

最大191万4,000件規模の個人情報が漏洩および漏洩の可能性

アサヒGHDは、2025年11月27日の記者会見で、グループ各社の顧客・従業員などに関わる最大191万4,000件の個人情報が流出した可能性があると公表しました。攻撃者はグループ拠点のネットワーク機器やVPNの脆弱性・パスワード管理の不備またはダークウェブで入手した認証情報をもとにデータセンターのネットワークに侵入したと主張しています。 今回の事案は、従業員個人がだまされる形で攻撃が始まった可能性も指摘されており、初期アクセスとしての入口確保が企業にとってどれほど重大なリスクとなるかが示された例といえるでしょう。情報の真偽確定前であっても、詐欺・なりすまし・取引先への不安拡大など、周辺リスクが即座に発生し得る点にも注目すべきです。

2025年8月 ニッケグループ

管理権限IDの侵害からの個人情報のダークウェブ露出

ニッケグループの事例では、管理権限IDが不審なログインにより悪用され、複数のサーバが侵害されました。調査の結果、従業員情報や取引関連データを含む情報が外部に持ち出されていたことが判明し、その後、攻撃者がダークウェブ上のリークサイトにデータを公開したことが確認されています。管理権限IDの奪取を起点に、横断的にサーバへアクセスされるという典型的な「初期アクセス悪用型」攻撃であり、1つの管理アカウントが侵害されるだけで、被害が拡大してしまうというリスクを示す事例です。

2024年9〜11月 日本海建設電気

VPN機器の更新不足が招いた侵害からの情報漏洩

日本海建設電気の事例では、更新されていなかったVPN機器に残っていた既知の脆弱性を攻撃者に突かれ、ネットワークへの侵入を許しました。内部サーバがランサムウェアにより暗号化され、のちの調査でダークウェブ上のリークサイトに一部の個人情報を含む取引情報が掲載されていることが確認されました。 VPN機器のメンテナンス不足という、比較的「基本的な更新作業の遅れ」が重大インシデントに発展した例であり、境界に存在するシステムの脆弱性管理が、依然として最大の侵入要因になり続けていることを象徴するケースです。

2024年6月 KADOKAWAグループ

従業員アカウントのフィッシング被害からのランサムウェア被害 個人情報25万件漏洩

KADOKAWAグループの事例では、従業員アカウント情報がフィッシングにより窃取されたと推測されています。そのアカウントを入口に社内ネットワークへ侵入され、ランサムウェア展開と情報窃取が行われました。結果として1.5TB、25万件超の個人情報が外部に漏洩し、犯行グループ「Black Suit」を名乗る組織がダークウェブ上のリークサイトにデータを公開しました。その後、漏洩データがSNSや匿名掲示板などで拡散され、KADOKAWA側は削除要請や発信者情報開示請求、悪質な投稿に対する法的措置を進めるなど、技術対応を超えた負荷も発生しています。

ダークウェブを悪用した攻撃への予防策

ダークウェブを悪用した攻撃は、企業にとって重大なリスクの起点となります。被害を防ぐためには、従業員レベルの対策と、組織としての基盤整備を並行して進めることが重要です。

ユーザ(従業員)向けの対策

まず、従業員が不用意にダークウェブへアクセスしないことが大切です。アクセス先でマルウェアに感染すれば、認証情報が窃取され、企業ネットワークへの“初期アクセス”として悪用される可能性があります。また、ID・パスワードの管理や多要素認証(MFA)の導入は全社共通の必須対策です。近年はAIによって高度化したフィッシングが増加しており、従業員の注意力だけで防ぐことは困難です。そのため、メールフィルタリング、URL検査、なりすまし検知などの機械的防御と、ソーシャル・エンジニアリング対策を含む継続的な教育の両方が必要です。

企業向けの対策

企業が取り組むべき対策は、企業規模や環境に応じて段階的に強化していくことが重要です。まずは、アクセス制御の適正化、脆弱性管理、ログ監視など、基本的なセキュリティ施策を継続的に行うことが肝要です。

さらに昨今のインシデントでは、攻撃者が高度な手口を用いることで、既存の防御が想定どおり機能しなかった事例も見受けられます。先述のアサヒグループの事例では、EDRを導入していたものの、攻撃者が巧妙に活動していたため早期検知が難しかったとされています。この事例が示すのは「EDRが無力だった」ということではなく、検知ルールの設計や運用の質、継続的な監視体制の重要性です。企業規模を問わず、導入した製品を“そのまま”ではなく、自社環境に合わせて適切に運用できる体制づくりが欠かせません。

またアサヒグループは再発防止策として、VPN接続を廃止し、ゼロトラストの考え方に基づいたネットワーク再設計を行ったことを公表しており、これは境界防御だけに依存しない環境づくりの重要性を示唆しています。すぐに完全なゼロトラストを導入することが難しい企業でも、段階的にアクセス制御の厳格化やリスクベース認証などを取り入れることで、防御の底上げにつながるでしょう。 また、弊社が提供する「サイバー脅威情報調査(ダークウェブ調査)」は自社や関連組織のアカウント情報・ドメイン名がダークウェブ上で取引されていないかを監視するものであり、ダークウェブのリスクに備えるうえで有効です。

サイバー脅威情報調査

攻撃者の準備段階で兆候を把握できれば、被害を未然に防ぐ大きな助けになります。BBSecがご提供する「サイバー脅威情報調査」は、不正アクセス被害が発生したり、情報漏えいの恐れが懸念されたりした場合に、ダークWeb上で機密情報が公開されているか調査して報告するサービスです。詳細はこちら。
https://www.sqat.jp/cyberthreat-ir/

万が一インシデントが起きてしまったら

サイバー攻撃や情報漏洩が発生した際は、被害を最小化し、事業への影響を抑えるための迅速な対応が求められます。特にランサムウェアやダークウェブへの情報の流出が関係する場合、初動対応の遅れが二次被害の拡大につながるため、初動対応~再発防止策を実施することが重要です。

インシデント発生時の対応について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてぜひご覧ください。「セキュリティインシデントの基礎から対応・再発防止まで 第2回:セキュリティインシデント発生時の対応 ─初動から復旧まで」
https://www.sqat.jp/tamatebako/39262/

サイバーインシデント緊急対応

セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

限定キャンペーン実施中!

今なら新規お申込みで 初回診断料金 10%OFF!
短期間での診断が可能な「SQAT® with Swift Delivery」で、あなたの企業をサイバー脅威から守りませんか?

詳細・お申し込みボタン

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
Swift Delivery Web診断キャンペーン案内バナー画像

【2025年版】ランサムウェアギャング大図鑑:脅威マップと攻撃の特徴 第3回:今後のトレンドと企業が取るべき対策

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
ランサムウェアギャング大図鑑:第3回 今後のトレンドと企業が取るべき対策アイキャッチ画像

急速に変化を続けるランサムウェアの脅威についてシリーズ第3回では、2025年以降に予測される攻撃トレンドと、防御の要となる企業の対策ポイントを解説します。AIを活用した攻撃の自動化、地域・業種特化型の攻撃、そして“多重恐喝”の常態化など、脅威はさらに高度化しています。被害を防ぐために企業がとるべき対策や実践的な技術的対策から組織的な備えまで、最新の防御戦略をわかりやすく紹介します。

はじめに:2025年のランサムウェア攻撃と企業への脅威

これまでの2回にわたり、ランサムウェアの進化と市場の変動、そして主要なランサムウェアギャングの勢力図の変化を見てきました。第1回では、ランサムウェア攻撃がどのように進化してきたかを、技術的な進歩や新たな攻撃手法を中心に解説しました。第2回では、ランサムウェアギャングの台頭とその戦略の変化に焦点を当て、特に「RaaS(Ransomware-as-a-Service)」の普及による攻撃の多様化を説明しました。

そして「ランサムウェアギャング大図鑑」シリーズ最終回の第3回では、これらの現状を踏まえて予測される2025年以降のランサムウェア攻撃のトレンドと、企業が今後取るべき対策をご紹介します。攻撃者の進化と企業の防御策がかみ合わないと、被害は拡大する一方です。したがって、最新の脅威動向をしっかりと把握し、適切な対策を講じることが不可欠です。

今後のランサムウェア攻撃のトレンド

ランサムウェア攻撃は年々進化を続けており、攻撃者の手法はますます高度化しています。以下のトレンドが、2025年以降のランサムウェア攻撃を特徴づけると予測されます。

AIおよび機械学習を悪用した攻撃の高度化

ランサムウェア攻撃者は、攻撃をより手軽に仕掛けるため、AIや機械学習を活用し始めています。今後、生成AIの技術は、以下のような形で攻撃に悪用されると予測されています。

攻撃のターゲティング精度の向上

AIを活用することで、攻撃者はターゲットをより詳細に分析し、最も脆弱な部分を狙った攻撃が可能になります。過去の攻撃パターンやデータを学習させることで、企業にとって最も致命的な脆弱性を見つけ出すことができます。

攻撃プロセスの自動化

攻撃の自動化により、従来よりも高頻度かつ広範囲にわたる攻撃が実施される可能性が高まります。AIを利用することで、攻撃者は迅速に脆弱性を見つけ出し、効率よく攻撃を仕掛けることができるようになります。

フィッシング攻撃の進化

AIを駆使して、よりリアルで説得力のあるフィッシングメールが生成され、従業員が引っかかりやすくなります。

サプライチェーン攻撃の増加

サプライチェーン攻撃は2025年以降、さらに拡大することが予測されています。攻撃者は、特に信頼性の高い企業の取引先やパートナーを標的にし、その脆弱性を悪用して間接的に大手企業のネットワークへアクセスする手法を取ります。サプライチェーンでは多くの企業がネットワークを共有しているため、一度攻撃者の侵入を許してしまうと、その後広範囲に影響が及びます。

ランサムウェア(RaaS)モデルの深刻化

今後、RaaSのサービスプロバイダがさらに多様化し、攻撃者が手軽にランサムウェアを利用できる環境が整っていくでしょう。これにより、より多くの犯罪者がランサムウェア攻撃に参入し、その結果として攻撃が広範囲に及ぶことが予測されます。

ゼロデイ攻撃の増加

ゼロデイ攻撃は、未公開の脆弱性を突いた攻撃です。攻撃者は、パッチが公開される前に脆弱性を悪用し、感染拡大を狙います。これからのランサムウェア攻撃において引き続き重要な手段として使用されるでしょう。

ゼロデイ攻撃についてSQAT.jpでは以下の関連記事を公開中です。こちらもあわせてぜひご覧ください。
「世界で多発するゼロデイ攻撃とは?Apple・Google・Ciscoを襲った脆弱性の実態と対策」
https://www.sqat.jp/tamatebako/39750/

企業がとるべきセキュリティ対策

今後、ランサムウェア攻撃はさらに巧妙化し、企業に対する脅威が増大すると予測されます。企業は以下のような対策を講じることにより、リスクを最小限に抑えることができるでしょう。

多層防御策の強化

ランサムウェア攻撃を防ぐためには、単一の防御策では不十分です。多層防御を導入し、複数のセキュリティ対策を重ねることで攻撃のリスクを大幅に低減できます。具体的には以下のセキュリティ対策例が挙げられます。

エンドポイントセキュリティ(EDR)の強化

EDR(Endpoint Detection and Response)を導入し、攻撃を早期に発見できる体制を整えます。これにより、サイバー攻撃の初期兆候をいち早く検出することが重要です。

ゼロトラストモデルの導入

ゼロトラスト(Zero Trust)アーキテクチャの導入により、企業はすべてのアクセスの信頼性を常に検証し、最小限のアクセス権を付与することが求められます。

サプライチェーンリスク管理

企業は自組織のサプライチェーンの脆弱性をしっかりと把握し、取引先やパートナー企業に対するセキュリティ評価を強化する必要があります。

バックアップと復旧体制の整備

ランサムウェア攻撃を受けた場合、迅速な復旧ができる体制を整えておくことが重要です。具体的には以下のような例が挙げられます。

  • オフラインバックアップの実施
    ランサムウェアはオンラインバックアップも暗号化する可能性があるため、オフラインでバックアップを保持することが必要です
  • 復旧計画のテスト
    定期的にバックアップと復旧手順をテストし、実際の攻撃時に速やかに復旧できるよう準備します

インシデント対応計画の策定

ランサムウェア攻撃を受けた場合、迅速な対応が求められます。企業はインシデント対応計画を策定し、発生時の対応マニュアルや手順を明確にした上で、組織内での訓練を定期的に行うことが重要です。インシデント対応チームの迅速な対応が企業の存続に直結します。

まとめ:2025年のランサムウェア脅威への最適な防御策

ランサムウェア攻撃はますます巧妙化し、企業にとってその脅威は深刻化しています。しかし、適切な対策を講じることで、企業はリスクを最小化することができます。進化する攻撃トレンドに対応するために、企業は多層防御、ゼロトラスト、サプライチェーンリスク管理、バックアップ体制の強化、インシデント対応の準備を万全に整えることが求められます。今後もランサムウェア攻撃は進化し続けるため、自組織の環境に応じた適切なセキュリティ対策を実施し、組織内のセキュリティ意識を高めていくことが求められるでしょう。


―連載一覧―

第1回:ランサムウェアの進化と2025年の市場構造
第2回:2025年注目のランサムウェアギャング徹底分析

限定キャンペーン実施中!

今なら新規お申込みで 初回診断料金 10%OFF!
短期間での診断が可能な「SQAT® with Swift Delivery」で、あなたの企業をサイバー脅威から守りませんか?

詳細・お申し込みボタン

ウェビナー開催のお知らせ

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る
ウェビナー開催のお知らせ

  • 2025年12月17日(水)13:00~14:00
    【好評アンコール配信】「インシデント対応入門:サイバー攻撃・情報漏洩への緊急対応手順解説」
  • 2026年1月14日(水)13:00~14:00
    【好評アンコール配信】「今さら聞けない!ソースコード診断あれこれ」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像
    Swift Delivery Web診断キャンペーン案内バナー画像

    【2025年版】ランサムウェアギャング大図鑑:脅威マップと攻撃の特徴 第2回:2025年注目のランサムウェアギャング徹底分析

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    2025年注目のランサムウェアギャング徹底分析アイキャッチ画像

    世界では100を超えるランサムウェアギャングが活動しており、勢力図は日々変化しています。シリーズ第2回では、LockBitやQilin、Cl0p、Akiraなど、2025年現在も活発に活動している主要なランサムウェアギャングを中心に、その手口・特徴・攻撃傾向を徹底分析します。また、BlackCatやRansomHubなど衰退したグループの動向にも触れ、再編を繰り返すランサムウェア市場の「現在地」を整理し、企業が注視すべき最新の脅威を明らかにします。

    2025年の勢力図 ― ランサムウェア市場の再編

    2025年現在、ランサムウェアの勢力図は大きく塗り替えられています。かつて世界中で猛威を振るったContiやREvil、そしてRansomHubが姿を消した一方で、LockBit、BlackCat(ALPHV)、Play、Cactus、8Base、Medusa、Akiraなどが急速に台頭し、攻撃の主導権を握っています。特にLockBitは依然として最も活発なグループの一つであり、世界各国の企業・自治体・医療機関を標的に、短期間で多層的な攻撃を展開しています。

    また、2024年以降は「RaaS(Ransomware-as-a-Service)」モデルの成熟が進み、開発者と実行者(アフィリエイト)が分業化されることで、攻撃のスピードと規模がかつてないほど拡大しました。いまや、技術力の低い犯罪者でも高度なランサムウェア攻撃を実行できる環境が整いつつあります。一方で、法執行機関による摘発や暗号資産取引の監視強化により、いくつかの有力組織は活動停止になりました。代表例がRansomHubであり、2024年に急速に勢力を拡大したものの、2025年4月にはオンラインインフラがダークウェブ上で停止し、現在は「再編中」または「後継グループへ移行中」とみられています。

    現在も活発な主要なランサムウェアギャング(2025年時点)

    2025年時点で活動が顕著な代表的グループを一覧で紹介します。

    グループ名主な特徴最近の動向
    Qilin(キリン)製造業への攻撃を中心に活動、日本でも被害多数2025年700件超の攻撃を確認。被害最多
    LockBit(ロックビット)三重恐喝モデルの先駆者、RaaS最大手摘発から数か月後、再登場。その際、「LockBit 5.0」を提供
    BlackSuit(ブラックスーツ)BlackCatの後継とされる。カスタム暗号化ツール、情報漏洩の脅迫2024年に本格的な活動を開始。以前のBlackCatの戦術を引き継ぎつつ、新たな攻撃手法を採用
    Play(プレイ)シンプルな脅迫文と独自の暗号化方式を使用。正規ツール悪用が特徴教育・行政・製造業を標的に拡大。再現性の高い攻撃手法で模倣も多い
    Cactus(カクタス)VPN機器の脆弱性を悪用。暗号化前に自身をパスワードで保護欧州企業を中心に感染が拡大中。RaaS化も進行
    Medusa(メデューサ)攻撃的な恐喝と高額な身代金要求医療・教育機関を中心に攻撃継続。複数の新アフィリエイトを獲得
    Akira(アキラ)VPN経由での侵入とActive Directory攻撃に長ける北米・アジア企業への侵入増加。身代金の要求額は比較的低め*5

    LockBit・BlackSuitが象徴する「持続型」攻撃モデル

    LockBitは2021年以降、継続的なバージョンアップを重ね、現在の「LockBit 5.0」では暗号化速度の向上や複数OS対応を実現しています。また、被害者データを公開する「リークサイト」の運用を巧妙化し、支払い圧力を高める戦略を維持しています。一方で、米司法省などの国際捜査により一時的に活動が停止する局面も見られましたが、数週間で再建されるなど、組織の分散性と復元力が注目されています。同様に、BlackSuitは、2023年に登場したBlackCat(ALPHV)の後継とされ、依然としてRust言語を使用したカスタマイズ暗号化を得意とするグループです。BlackSuitの特徴的な点は、以前のBlackCatが行っていた情報漏洩の脅迫に加えて、さらに新たな攻撃手法を採用している点です。特に、金融機関や医療機関をターゲットにした攻撃が増加しており、その手法の精緻化が進んでいます。2024年には本格的に活動を開始し、これまでのBlackCatの後を継いで攻撃を継続中です。業界を超えて、感染経路や攻撃対象を広げると同時に、その特異な手法で注目を集めています

    両者に共通するのは、「迅速な再編」と「収益性の最大化」を重視する点であり、捜査・報復措置を受けても体制を再構築し、ブランドを維持する巧妙な経営的戦略をとっています。

    新興勢力:Qilin、Play、Cactus、8Base、Medusaの特徴

    Qilinは2025年に最も多くの攻撃を仕掛けたランサムウェアグループの一つで、製造業をターゲットにしたカスタマイズ攻撃が特徴です。2025年に入ってから、短期間で700件以上の攻撃を記録し、特に日本企業を多く標的にしています。特徴的なのは、被害者の業界や規模に合わせた細かな調整を行い、効率的に侵入する手法です。2025年9月には、アサヒグループホールディングスに対する攻撃が大きな注目を浴びました。Qilinは、LockBitやDragonForceと連携して攻撃を行うことがあり、今後のランサムウェア市場において、さらなる影響力を持つと予測されています。

    その他に急速に台頭した新興勢力の一つがPlayです。Playは2022年に登場した比較的新しいグループながら、独自の暗号化方式とシンプルな脅迫メッセージで知られています。標的選定の傾向は特定の業界に偏らず、政府機関・教育機関・中堅企業まで幅広い範囲に及びます。また、侵入後の横展開において、既知の脆弱性よりも「正規ツールの悪用」を多用する点が特徴的です

    さらに、Cactusと8Baseも注目すべき新興勢力です。CactusはVPNやCitrixなどの正規アクセス経路を悪用して侵入し、通信を暗号化する独自の戦術を採用することで検知を困難にしています。被害は欧州を中心に広がり、暗号化ツールをRaaSとして提供する動きも見られます。8Baseは中小企業を中心に攻撃を展開し、データ窃取を重視する「二重脅迫型」戦略を強化しています。LockBit系列の派生とされ、独自の強い脅迫文や被害者情報の大量公開で知られます。2024年中頃をピークに報告数は減少していますが、依然として活動を続けています。また、Medusaは、支払い期限をカウントダウン表示する公開サイトを運用するなど、恐怖心を煽る戦略を取るグループとしても知られています。教育・医療機関を標的とする傾向が強く、倫理的・社会的インパクトの大きさからも注目されています

    勢力構造の変化が示す今後の方向性

    これらの動向から、2025年以降のランサムウェア市場には次のような変化が予測されます。

    短命化するグループと再編の加速

    RansomHubのように短期間で急成長し、消滅するケースが増えています。これは法執行機関の摘発強化や、内部リークによる情報流出が影響しているとみられます。

    RaaSの分散化と匿名化の進行

    大規模組織の崩壊後、開発者が小規模な派生RaaSを乱立させる傾向が見られます。結果として、検知・追跡がより困難になると予測されます。

    生成AIや自動化の活用

    脅迫文や交渉メッセージの自動生成、被害者選定の最適化など、AI技術の導入が進みつつあります。今後は攻撃プロセス全体の自動化が一層進む可能性があります。

    まとめ:常に変動する「勢力の地図」

    ランサムウェアの世界では、勢力の興亡が常態化しています。LockBitのような巨大グループでさえ摘発の影響を免れず、次々と新たな派生組織が生まれています。企業としては、「どのグループが脅威か」を追うだけでなく、「どのような攻撃パターンが再利用されているか」を分析することが重要です。攻撃者の名前が変わっても、手口は進化しながら再利用されるため、継続的な脅威インテリジェンスの収集と脆弱性管理が不可欠です。


    ―第3回へ続く―

    【参考情報】

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年12月10日(水)14:00~15:00
    「【最短7営業日で報告書納品】短納期で実現するWeb脆弱性診断の新提案-SQAT® with Swift Delivery紹介セミナー」
  • 2025年12月17日(水)13:00~14:00
    【好評アンコール配信】「インシデント対応入門:サイバー攻撃・情報漏洩への緊急対応手順解説」
  • 2026年1月14日(水)13:00~14:00
    【好評アンコール配信】「今さら聞けない!ソースコード診断あれこれ」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【速報】アサヒグループホールディングス社長会見、犯行は「Qilin」―サイバー攻撃の全貌とセキュリティの盲点

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    【速報】アサヒグループホールディングス社長会見、犯行は「Qilin」―サイバー攻撃の全貌とセキュリティの盲点アイキャッチ画像

    2025年11月27日、東京都内でアサヒグループホールディングス(以下、アサヒGHD)の勝木敦志社長らが記者会見を開き、同年9月に発生した大規模なアサヒグループへのサイバー攻撃の詳細と今後の復旧見通しを初めて公にしました*2。現場で明かされたのは、ロシア系ランサムウェア集団「Qilin」(キリン)による容赦のない犯行手口と、日本企業が直面する「境界型防御」の限界でした。セキュリティアナリストの視点から、今回の事件が投げかける教訓を解説します。

    なぜ侵入を許したのか?ロシア系ランサムウェア「Qilin」の執拗な手口

    会見で最も注目されたのは、攻撃の実行犯とその侵入経路の特定でした。アサヒGHDへの攻撃を行ったのは、医療機関や重要インフラを標的にすることで悪名高いランサムウェアグループ、Qilin(キリン)であることが判明しました。

    彼らの手口は極めて巧妙でした。攻撃者はまず、アサヒグループ内の一拠点にあるネットワーク機器の脆弱性を突き、そこを足場にVPN(仮想プライベートネットワーク)を経由して内部ネットワークへ侵入しました。一度内部に入り込むと、特権IDを奪取し、データセンター内のサーバーや端末を一気に暗号化。まさに電光石火のランサムウェア攻撃です。アサヒグループ側は「NIST(米国国立標準技術研究所)基準に基づいた防御策を講じていた」としていますが、攻撃者はその防御網のわずかな隙間―パッチ未適用の機器や古いVPN設定―を見逃しませんでした。

    今回のQilin(キリン)のような攻撃手口を通じて、従来の境界防御(社内は安全、社外は危険という考え方)のみでは限界がある、ということが改めて浮き彫りになりました。なお、アサヒグループ側は攻撃者からの身代金要求には一切応じておらず、支払いを拒否したという毅然とした対応を見せています。

    191万件の情報漏洩リスクと復旧までの長い道のり

    被害の規模は甚大です。会見では、顧客や従業員を含む最大191万件の個人情報が漏洩した可能性があると発表されました。これには氏名や住所などが含まれている恐れがあり、企業としての信頼に直結する重大なインシデントです。

    また、実体経済への影響も深刻です。現在もアサヒグループでは電話やFAXによるアナログな受注対応を余儀なくされており、物流の一部に遅延が生じています。勝木社長は「システムの完全な正常化は2026年2月になる」との見通しを示しました。攻撃発生から実に半年近くを要することになり、ランサムウェア被害からの復旧がいかに困難で、ビジネスを長期停滞させるかを物語っています。

    「境界防御」から「ゼロトラスト」へ―学ぶべき教訓

    今回のアサヒGHDの事例から、私たちセキュリティ担当者が学ぶべき最大の教訓は、侵入されることを前提とした対策へのシフトです。同社は再発防止策として、従来のVPNに依存した境界防御を廃止し、ゼロトラストアーキテクチャ(すべてのアクセスを疑い、検証する仕組み)への移行を明言しました。これは正しい方向性ですが、同時に多大なコストと時間を要する決断でもあります。

    Qilin(キリン)のような脅威アクターは、明日にもあなたの組織を狙うかもしれません。

    • 公開されているVPN機器の脆弱性パッチは即時適用されているか?
    • 多要素認証(MFA)はすべての外部アクセスに強制されているか?
    • 「侵入された後」の検知体制は整っているか?

    ―今回の会見は、これらを再点検するための警鐘として捉えるべきでしょう。アサヒGHDの事例を対岸の火事とせず、自組織のセキュリティ態勢を見直す契機としてください。

    【参考情報】

    技術解説・背景情報(Qilinの手口)

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年12月3日(水)14:00~15:00
    「【最新事例解説】Qilin攻撃に学ぶ!組織を守る“サイバーレジリエンス強化のポイント”喫緊のランサムウェア被害事例からひも解く ― 被害を最小化するための“備えと対応力”とは?」
  • 2025年12月10日(水)14:00~15:00
    「【最短7営業日で報告書納品】短納期で実現するWeb脆弱性診断の新提案-SQAT® with Swift Delivery紹介セミナー」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【2025年版】ランサムウェアギャング大図鑑:脅威マップと攻撃の特徴
    第1回:ランサムウェアの進化と2025年の市場構造

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    【2025年版】ランサムウェアギャング大図鑑:脅威マップと攻撃の特徴第1回:ランサムウェアの進化と2025年の市場構造アイキャッチ画像

    2025年、ランサムウェアは依然として世界中で深刻な脅威となっています。二重恐喝型から、データ漏洩やDDoSを組み合わせた多重恐喝型へと進化し、被害は企業規模を問わず拡大中です。本シリーズでは、最新のランサムウェア勢力図を全3回で徹底分析します。第1回では、RaaS(Ransomware as a Service)の登場によって急成長したランサムウェア市場の構造と、勢力図がどのように変化してきたのかを詳しく解説します。

    ランサムウェア攻撃の現状と被害拡大

    2025年、ランサムウェアは依然として世界で最も深刻なサイバー脅威の一つとして位置づけられています。近年は暗号化による業務停止だけでなく、窃取したデータを公開・販売する「二重恐喝」や、DDoS攻撃を加えた「多重恐喝」など、攻撃の多様化が進んでいます。BlackFogの分析によると、2025年初頭のランサムウェア攻撃件数は前年同月比で20〜35%増加しており、増加傾向が続いています*2。特に製造、医療、自治体など、社会インフラに関わる業種への攻撃が目立ちます。日本国内でも被害は増加傾向にあり、企業規模を問わず中堅・中小企業への侵入事例が相次いでいます。攻撃者は直接的な金銭目的だけでなく、他国のサプライチェーンを狙った地政学的背景を持つケースもあり、もはや”無関係な企業は存在しない”状況です。

    RaaSモデルがもたらした犯罪の分業化

    ランサムウェアがここまで拡大した最大の要因が、「RaaS」と呼ばれるサービス型犯罪モデルの普及です。RaaSは、開発者が作成したランサムウェアを他の攻撃者(アフィリエイト)に貸し出し、得た身代金を分配する仕組みです。技術力を持たない犯罪者でも容易に攻撃を実行できるようになったことで、ランサムウェア攻撃の“裾野”が急拡大しました。

    「LockBit」、「Cl0p」、「BlackCat」といった代表的なランサムウェアギャングは、このRaaSモデルを最も普及させたグループです。各アフィリエイトは攻撃対象の選定や侵入手口を独自に開発し、成功報酬を得るビジネス形態を採用しています。まるで企業のような組織構造を持ち、専用のリークサイト運営、広報担当、カスタマーサポートまで存在します。攻撃が商業化・効率化されることで、ランサムウェアはもはや“闇市場の産業”といえる規模に達しています。

    勢力図の変化:旧勢力の衰退と新興ギャングの台頭

    2024年後半から2025年にかけて、ランサムウェアの勢力図は大きく変化しました。かつて世界を席巻した「Conti」や「Hive」、「Revil」、「BlackCat(ALPHV)」といった主要なランサムウェアギャングは、国際捜査機関の摘発や内部対立により次々と崩壊しました。しかし、その空白を埋めるように新たな勢力が台頭しています。特に注目されるのが、「Qilin(旧Agenda)」や「Lynx」、「Fog」などの新興グループです。これらは高度な暗号化技術と迅速な展開能力を持ち、企業や自治体を標的にデータ漏洩を伴う攻撃を展開しています。Qilinは日本国内の製造業や医療機関を狙う傾向が強く、すでに複数の被害が確認されています。また、LockBitも摘発を受けながらも「LockBit 5.0」として再始動するなど、ブランドの使い捨て・再構築が常態化しています。2025年のランサムウェア市場は、以前から存在するギャングの復活と新興勢力の台頭が交錯する“過渡期”にあると言えます。

    ランサムウェア市場を支える犯罪エコシステム

    現在のランサムウェア攻撃は、単独の攻撃者だけでは成り立ちません。その背景には「地下経済圏」とも呼ばれる広大な犯罪エコシステムが存在します。ここでは、侵入経路を提供するアクセスブローカー、情報窃取ツールの開発者、暗号通貨を用いたマネーロンダリング業者など、多様な役割が分業的に連携しています。たとえばアクセスブローカーは、企業ネットワークへの侵入権をオークション形式で販売し、ランサムウェアギャングがそれを購入して攻撃を開始します。また、盗み出したデータを販売する「データリークサイト」は、恐喝手段としても活用され、被害企業名を公開して支払いを促します。

    さらに近年は、SNSやダークウェブ掲示板上での広報・採用活動も活発化しており、RaaS提供者が「報酬50%保証」「高成功率ツール」といった広告を出すなど、まるでスタートアップ市場のような競争が繰り広げられています。こうした分業と再利用の仕組みにより、ランサムウェア市場は摘発を受けてもすぐに再生する自己修復的な構造を持ち、世界的な脅威として根強く残り続けています。

    まとめ:進化する脅威にどう向き合うか

    ランサムウェアはもはや“単なるマルウェア”ではなく、「経済的インセンティブを軸に発展する犯罪ビジネスモデル」へと進化しました。RaaSによる分業体制と匿名性の高い暗号資産の普及が、攻撃の拡大を後押ししています。2025年の時点で確認されている主要なランサムウェアギャングの多くは、過去に摘発・崩壊を経験しながらも、ブランドを変えて再登場しており、摘発による根絶は困難です。今後はAIを利用した自動化攻撃、ゼロデイ脆弱性の悪用、地域特化型の標的選定など、さらに巧妙な戦術が主流になると予想されます。企業に求められるのは、「攻撃を防ぐ」だけでなく、「被害を最小化し、迅速に復旧できる体制」を整えることです。第2回では、2025年時点で活動が確認されている主要なランサムウェアギャングの特徴と手口を詳しく分析し、勢力ごとの違いと警戒すべき動向を解説します。


    ―第2回へ続く―

    【参考情報】

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年12月3日(水)14:00~15:00
    「【最新事例解説】Qilin攻撃に学ぶ!組織を守る“サイバーレジリエンス強化のポイント”喫緊のランサムウェア被害事例からひも解く ― 被害を最小化するための“備えと対応力”とは?」
  • 2025年12月10日(水)14:00~15:00
    「【最短7営業日で報告書納品】短納期で実現するWeb脆弱性診断の新提案-SQAT® with Swift Delivery紹介セミナー」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    サイバーレジリエンスとは何か―ランサムウェア時代の企業が取るべき対策と実践ガイド
    第3回:企業のサイバーレジリエンス強化策の実践ガイド

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    サイバーレジリエンスとは何か―第3回:企業のサイバーレジリエンス強化策の実践ガイドアイキャッチ画像

    攻撃されても事業を継続できる力「サイバーレジリエンス」を解説。シリーズ最終回では、企業が実務で取り組むべきサイバーレジリエンス強化策を整理。実践的な対策を通じて攻撃を受けても事業を継続できる体制づくりのポイントを解説します。

    企業に求められるサイバーレジリエンスの実践とは

    サイバー攻撃が高度化し、「Qilin」のようなランサムウェア集団による被害が日々報道され続ける現代において、「情報セキュリティ」と「サイバーレジリエンス」の強化は全ての企業が無視できない経営課題となっています。技術・人・組織の三位一体で高めるべき実践策について、国内外の情報を基に解説します。

    情報資産の可視化とリスク評価の重要性

    まずは、情報資産の洗い出しとリスク評価を徹底することが不可欠です。守るべき顧客情報・機密文書・基幹システムを特定し、サイバー攻撃や内部不正といった脅威、それに対する脆弱性を明確化しましょう。何が狙われやすいのかを組織全体で可視化し、優先順位を定めて防御層を構築することが「情報セキュリティ」の基本です。

    多層防御とインシデント対応の統合的アプローチ

    次に、多層防御の考え方を導入する必要があります。ゼロトラストモデルの推進を軸に、ネットワーク分離・EDR/XDRの活用・多要素認証(MFA)・適切なパッチ運用・権限管理の最小化・継続的なログ監視…など現代的な技術群は、それぞれ単独で機能するものではなく、総合的なセキュリティ対策のクッションとなります。QilinによるアサヒGHD攻撃のように、日常的なパッチ未適用や不十分なアクセス管理が被害の拡大要因となるため、運用面まで踏み込んだ点検・改善が求められています。

    インシデント対応計画の策定

    備えとして最も重要視したいのはインシデント対応計画の策定と日常的な訓練です。攻撃を受けた際に何を優先し、誰がどのように動くか、社内外への情報発信のタイミングや判断軸をあらかじめ決めておくことで、初動の混乱や判断遅延を最小限にできます。アサヒGHDの復旧例や国のBCPガイドラインでも、緊急時の透明な情報公開や顧客・関係先への真摯な対応が信頼維持の基盤として重視されています。

    バックアップ戦略と復旧体制の確立

    バックアップ戦略もサイバーレジリエンスにおいて必須の柱です。オフラインバックアップやイミュータブルバックアップは、ランサムウェアによる暗号化やデータ消去、さらにはバックアップ自体への攻撃を見越した対策となっています。バックアップのリストア手順まで普段から検証を重ね、実際の危機局面で「使えるバックアップ」を運用できる体制づくりが現場の情報セキュリティ課題として浮き彫りになっています。

    サプライチェーン攻撃への備え

    サプライチェーン攻撃にも注意が必要です。自社だけでなく、取引先や委託先ネットワーク経由で侵入・拡大するケースが増えているため、サイバーセキュリティ要件の明文化や、委託先を含めたインシデント報告ルール整備、サプライヤー監査などもレジリエンス強化の一角をなします。

    従業員教育と組織文化の醸成

    従業員のセキュリティ教育と、組織文化としての危機意識の醸成も長期的な強さにつながります。フィッシング訓練や定期的なアップデート研修、違反事例の共有など、形式だけでなく“自分ごと”として取り組める日常の習慣化が狙いです。経営層の率先垂範と現場への権限委譲を通じ「脅威に正直で、復元力のある組織こそが選ばれる時代」であることを社内外に示すことが、競争力確保にも直結します。

    まとめ:サイバーレジリエンス強化は企業価値創出につながる

    このような総合的なサイバーレジリエンス強化策の実践は、単なるコストではなく”持続的な企業価値創出”そのものであり、Qilin事件を始めとした最新インシデントが繰り返し教えている最重要原則です。企業規模や業種を問わず、一人ひとり・一社ごとに最適な情報セキュリティ対策とレジリエンス文化の醸成が社会的責任であること―これこそが、本連載を通じて読者の皆様にお伝えしたいメッセージとなります。


    【連載一覧】
    第1回:サイバーレジリエンスの重要性:攻撃を前提とした“事業を守る防御”とは
    第2回:Qilinサイバー攻撃に学ぶサイバーレジリエンス

    【参考情報】

    【関連ウェビナー開催情報】
    弊社では12月3日(水)14:00より、「【最新事例解説】Qilin攻撃に学ぶ!組織を守る“サイバーレジリエンス強化のポイント”喫緊のランサムウェア被害事例からひも解く ― 被害を最小化するための“備えと対応力”とは?」と題したウェビナーを開催予定です。最新のランサムウェア被害事例をもとに、攻撃の実態と被害を最小化するための具体的な備えについて解説します。ぜひご参加ください。詳細・お申し込みはこちら。

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 2025年12月3日(水)14:00~15:00
    「【最新事例解説】Qilin攻撃に学ぶ!組織を守る“サイバーレジリエンス強化のポイント”喫緊のランサムウェア被害事例からひも解く ― 被害を最小化するための“備えと対応力”とは?」
  • 2025年12月10日(水)14:00~15:00
    「【最短7営業日で報告書納品】短納期で実現するWeb脆弱性診断の新提案-SQAT® with Swift Delivery紹介セミナー」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    企業がランサムウェアに感染したら?被害事例から学ぶ初動対応と経営者が取るべき対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    企業がランサムウェアに感染したら?被害事例から学ぶ初動対応と経営者が取るべき対策アイキャッチ画像

    近年、企業を狙ったサイバー攻撃は巧妙化・高度化し、なかでも「ランサムウェア」被害は深刻さを増しています。業務停止や顧客情報の漏えい、取引先・株主からの信頼低下など、企業経営を直撃するリスクが現実のものとなっています。もし企業がランサムウェアに感染したら、対応の遅れは損害の拡大を招きます。経営層こそ、リスクを正しく理解し、事前の備えと発生時の迅速な意思決定を行う必要があります。本記事では、企業向けにランサムウェアの最新動向と、感染した際に最優先で行うべき初動対応、そして再発防止策について解説します。

    ランサムウェアとは

    ランサムウェアは企業の重要データを暗号化し、復元と引き換えに身代金(Ransom)を支払うよう要求するマルウェアの一種です。

    かつては個人を標的とするケースが中心でしたが、近年では高額な金銭を得られる企業が主な攻撃対象となっています。製造、医療、インフラ、小売、自治体など業界を問わず被害が発生しており、サプライチェーン全体に影響を与えるケースも増加しています。

    身代金はビットコインなどの仮想通貨で要求されることがほとんどです。ただし、支払ってもデータ等が必ず元に戻るとは限りません。また、暗号化されたファイルのパスワードを解析して、自力で元に戻すことは、ほぼ不可能です。

    なぜ企業が狙われるのか

    企業が持つデータは攻撃者にとって高い価値を持ちます。特に以下の理由が挙げられます。

    • 業務停止を避けるため、身代金が支払われやすい
    • 顧客・取引先データなど外部へ悪用できる情報を保有している
    • セキュリティレベルのばらつきがある
    • クラウド移行、DX加速に伴い防御範囲が拡大している

    攻撃者は従業員のメールや脆弱なVPNを突破口として企業ネットワークに侵入し、内部に潜伏しながらバックアップ破壊など周到な準備を行った上で暗号化を実行します。

    被害を拡大させる「二重脅迫」が主流

    従来はファイルを暗号化して身代金を要求するだけだったランサムウェア攻撃ですが、近年主流となっているのが「二重脅迫(二重恐喝)」型です。これは、暗号化する前にデータを盗み出し、身代金の要求に加え、企業の機密情報をインターネットに公開するぞと、二重に脅迫を行う手法です。

    復旧可能なバックアップがあったとしても、情報漏えいリスクから身代金の支払いに追い込まれるケースが後を絶ちません。また、支払い後もデータ公開を止めない犯罪グループも存在します。

    企業のランサムウェア被害がもたらす影響

    ランサムウェア感染により、企業は多面的な損害を受けます。

    影響範囲内容
    業務面生産ライン停止、受注業務・物流遅延、顧客対応停止
    経済面身代金、復旧費、情報漏えい対応費、機会損失
    信頼面顧客・取引先・株主・社会的信用の失墜
    法的責任個人情報保護法、業界規制等による報告義務

    被害の総額は数千万円〜数十億円規模にのぼる例もめずらしくありません。

    どこから感染するのか(ランサムウェアの主な感染経路)

    多くは企業のセキュリティ対策が不十分な“穴”(=セキュリティホール)をついて侵入されます。

    • 標的型攻撃メール(添付ファイル・悪意あるリンク)
    • 脆弱性のあるVPN装置・リモート環境
    • 不正なソフトウェア・USBデバイス
    • サプライチェーンを介した侵入
    • 不正アクセスにより管理権限を奪取

    「メールを開いただけ」といった小さな油断から大被害へと発展します。このように、1つのマルウェアに感染することで様々なランサムウェアに感染する可能性があり、攻撃のパターンも複数あるということを認識しておく必要があります。

    企業がランサムウェアに感染したら:最初の72時間で何をすべきか

    感染発覚後の初動対応が、復旧の成否と被害額を大きく左右します。以下は企業が取るべき基本手順です。

    1. 被害範囲の特定と隔離
      ネットワークから切り離し、被害が拡大しないよう封じ込めます。
    2. 外部専門機関への早期連絡
      フォレンジック調査、インシデントレスポンス(CSIRT)と連携し、被害を技術的に分析します。
    3. 重要関係者への状況共有
      経営層/法務/広報/顧客/取引先/監督官庁など、情報開示を適切に実施します。
    4. バックアップからの復旧検討
      データの安全性を確認した上で、段階的に業務を再開します。
    5. 法的観点に基づく対応
      情報漏えいが発生した場合は報告義務が生じる可能性があります。

    “自社だけで判断しない”ことが極めて重要です。

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    身代金を支払えば解決するのか?

    結論から言えば、身代金支払いは推奨されません。その主な理由は以下の通りです。

    • 復号ツールを受け取れる保証がない
    • データ公開を止める保証がない
    • 再び標的にされる可能性が高まる
    • 資金が犯罪組織の活動に利用される
    • 法令や国際規制に抵触するリスク

    国際的にも支払いは原則「NG」とされており、法務と専門家の判断を必須とすべき領域です。

    企業が導入すべきランサムウェア対策

    感染防止と被害最小化は両輪で取り組む必要があります。

    予防策(侵入させない)

    • EDR/XDRの導入
    • 脆弱性管理・パッチ適用
    • ゼロトラスト型アクセス制御
    • メール訓練と従業員教育

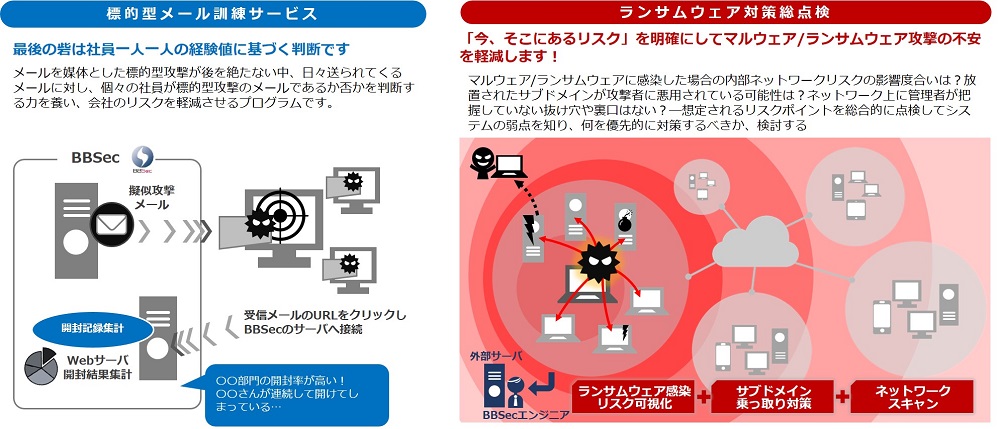
    ランサムウェアの対策として、EDR(Endpoint Detection and Response)やSIEM(Security Information and Event Management)製品を活用して、早期検知とブロックを行う方法がよく知られていますが、最大の感染経路のひとつである「メール」を対象にした訓練を行うことも有効でしょう。

    ランサムウェア対策のメール訓練としては、「定型のメールを一斉送信し、部署毎に開封率のレポートを出す」ことに加え、事前に会社の組織図や業務手順等のヒアリングを行ったうえで、よりクリックされやすいカスタマイズした攻撃メールを作成し、添付ファイルや危険なURLをクリックすることで最終的にどんな知財や資産に対してどんな被害が発生するか、具体的なリスク予測までを実施することをおすすめします。

    標的型メール訓練

    https://www.bbsec.co.jp/service/training_information/mail-practice.html
    ※外部サイトへリンクします。

    被害軽減策(侵入されても止める)

    • 隔離可能なネットワーク構成
    • 攻撃検知・自動遮断システム
    • 権限最小化・多要素認証

    復旧策(迅速に回復する)

    • オフライン・多重バックアップ
    • 復旧手順の事前検証
    • インシデント対応訓練

    経営者が担うべき役割

    ランサムウェアはIT部門だけでは対応できません。経営者視点で求められるのは以下です。

    • セキュリティ投資判断と優先順位付け
    • リスクを踏まえた継続的な管理体制の構築
    • 社内文化としてのセキュリティ意識向上
    • インシデント発生時の意思決定と情報開示方針の確立

    セキュリティは経営課題であり、企業価値を守るための投資です。

    まとめ:感染したら“すぐ動ける企業”へ

    企業がランサムウェアに感染したら、時間との戦いが始まります。初動が遅れるほど被害は拡大し、業務停止や情報漏えい、社会的信用喪失といった影響は深刻さを増します。だからこそ、「事前の備え(体制・技術・教育)」「迅速な判断(経営レベル)」「確実な復旧(検証された手順)」が不可欠です。

    攻撃はいつ起きてもおかしくありません。“感染したらどうするか”ではなく、“必ず起きる前提で備える”―それが企業のセキュリティ対策の出発点です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    サイバーレジリエンスとは何か―ランサムウェア時代の企業が取るべき対策と実践ガイド
    第2回:Qilinサイバー攻撃に学ぶサイバーレジリエンス

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    サイバーレジリエンスとは何か  第2回:Qilinサイバー攻撃に学ぶサイバーレジリエンス

    攻撃されても事業を継続できる力「サイバーレジリエンス」を解説。シリーズ第2回は、ランサムウェア攻撃グループ「Qilin」による攻撃の経緯と影響を解説します。被害状況を整理し、企業が得られる教訓と、サイバーレジリエンス強化のポイントを示します。

    アサヒグループへの攻撃事例

    2025年9月、日本を代表する食品・飲料メーカー、アサヒグループホールディングスは、ランサムウェア集団「Qilin(キリン)」の大規模サイバー攻撃の被害に遭いました。これにより、同社の統合システムが停止し、受注や出荷だけでなく、会計や人事、顧客対応までが全面的に麻痺しました。新商品の発売延期や決算発表の遅延、数カ月単位のビジネスインパクトが現実となり、日本社会にも サイバーレジリエンスと情報セキュリティの再認識を促す事態が生まれました。

    ランサムウェア攻撃グループ「Qilin」の特徴

    Qilinはロシア語圏を拠点とするランサムウェア集団で、2022年に「Agenda」から改称・拡張した犯罪組織です。2025年だけで700件超もの犯行声明を出し、暗号化ツールや恐喝サイトを第三者に提供する「 RaaS(Ransomware as a Service)」モデルを主力に展開。技術力に乏しい攻撃者でも、サービスとして提供される攻撃ツールを利用して、企業システムへの侵入・データ窃取・身代金要求が可能となりました。今回のアサヒグループへの攻撃では、財務情報や従業員の個人情報を含む9300ファイル以上、計27GB超の機密データを盗んだと主張しています。

    攻撃の手口については公式発表では明らかにされていませんが、一般的にランサムウェアでは、以下のような経路が考えられます。フィッシングメールやVPN脆弱性の悪用、認証情報の窃取から正規アクセスの確立、そしてシステム内へのラテラルムーブメント(水平展開)です。特にQilinは二重脅迫型で被害企業に身代金の支払いを強く迫り、支払い拒否時には盗んだデータの公開や発注先・顧客への連絡まで講じる、三重・四重の多重脅迫へと進化しています。バックアップの破壊、サプライチェーンや経営層への直接圧力まで、RaaSによるサイバー攻撃の悪質化・高度化が進んでいます。

    従来型セキュリティの限界とゼロトラストセキュリティ

    サイバー攻撃に対しては、従来型の情報セキュリティ対策のみでは防御しきれません。定期的なセキュリティ教育と、VPN・認証情報・アクセス権限の適切管理、多層防御(EDR/XDR、ネットワーク監視、オフラインバックアップ)の導入、そして暗号化による”システムへの侵入前提の対策“が不可欠です。完全防御は不可能であり、いかに早く侵入検知し、適切なインシデント対応計画のもと事業復旧を果たすかがサイバーレジリエンスの本質となります。

    アサヒグループのケースでは、緊急事態対策本部の設置、手作業による一部業務継続、新商品の発売延期、個人情報流出の公表、そして復旧宣言までの透明かつ迅速な情報公開が、関係者との信頼維持に大きく寄与しました。政府の施策としても、重要インフラなど15業種に義務化されているActive Cyber Defense(ACD)制度拡充など、日本社会全体でのサイバー攻撃リスクへの対応強化が模索されています。

    事例から学ぶサイバーレジリエンス強化のポイント

    事例から学ぶべき教訓は、攻撃を未然に防ぐだけでなく”侵入前提”に立った情報セキュリティ体制の整備と、サイバーレジリエンス強化への継続的な投資・教育の重要性です。組織文化としての危機管理、復旧方針の明確化、経営陣の強いコミットメントが不可欠となります。また、暗号化やゼロトラスト、防御・検知・復旧サイクルを確立し、被害時に迅速に情報公開と初動対応が行える体制づくりが、企業の信頼回復・競争力強化に直結することを改めて理解すべきでしょう。

    高度化するランサムウェア攻撃と情報セキュリティリスクを前に、企業・組織は一時的な対策の実施に留まらず、「いかに早く立ち直るか」「次の攻撃にどう備えるか」に重点を置く必要があります。サイバーレジリエンスの本質、それは「攻撃されても倒れない」現実的な強さであり、アサヒグループへのランサムウェア攻撃事例はその象徴的な例として日本社会全体に警鐘を鳴らしています。


    ―第3回へ続く―

    【参考情報】

    【関連ウェビナー開催情報】
    弊社では12月3日(水)14:00より、「【最新事例解説】Qilin攻撃に学ぶ!組織を守る“サイバーレジリエンス強化のポイント”喫緊のランサムウェア被害事例からひも解く ― 被害を最小化するための“備えと対応力”とは?」と題したウェビナーを開催予定です。最新のランサムウェア被害事例をもとに、攻撃の実態と被害を最小化するための具体的な備えについて解説します。ぜひご参加ください。詳細・お申し込みはこちら。

    サイバーインシデント緊急対応

    セキュリティインシデントの再発防止や体制強化を確実に行うには、専門家の支援を受けることも有効です。BBSecでは緊急対応支援サービスをご提供しています。突然の大規模攻撃や情報漏洩の懸念等、緊急事態もしくはその可能性が発生した場合は、BBSecにご相談ください。セキュリティのスペシャリストが、御社システムの状況把握、防御、そして事後対策をトータルにサポートさせていただきます。

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る
    ウェビナー開催のお知らせ

  • 2025年11月26日(水)13:00~14:00
    【好評アンコール配信】「クラウド設定ミスが招く情報漏洩リスク -今こそ取り組むべき「クラウドセキュリティ設定診断」の重要性-」
  • 2025年12月3日(水)14:00~15:00
    「【最新事例解説】Qilin攻撃に学ぶ!組織を守る“サイバーレジリエンス強化のポイント”喫緊のランサムウェア被害事例からひも解く ― 被害を最小化するための“備えと対応力”とは?」
  • 2025年12月10日(水)14:00~15:00
    「【最短7営業日で報告書納品】短納期で実現するWeb脆弱性診断の新提案-SQAT® with Swift Delivery紹介セミナー」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像