PCI DSS v4.0で変わるセキュリティ対策のポイント

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
2枚のクレジットカードのイメージ

PCI DSS v3.2.1の引退まで1年を切っていますが、対応状況はいかがでしょうか。2022年3月31日にリリースされたPCI DSS v4.0の準拠運用は、即時要件に対しては遅くとも2024年4月に開始される時期となり、システム系の大きな変更点が伴う未来日付要件を含めたv4.0完全対応完了までは、残り1年半となっています。この記事では、PCI DSS v4.0で変わるセキュリティ対策のポイントについて、脆弱性診断に関する要件に着目し、今後どのように対応すべきかについて解説します。


PCI DSS v4.0:新たなセキュリティスタンダードへの移行

PCI DSSとは、Payment Card Industry Data Security Standardの頭文字をとったもので、クレジットカード会員データを安全に取り扱うことを目的として策定された、クレジットカード業界のセキュリティ基準です。American Express、Discover、JCB、MasterCard、VISAの5つのカードブランドによって設立された組織、PCI SSC(PCI Security Standards Council)によって管理されており、クレジットカードを取り扱うすべての事業者に対して、カード情報の保護とセキュリティの実施を求めるものです。この基準に準拠することで、クレジットカードを取り扱う事業者の信頼性と顧客の安心感を高め、ブランド価値の保護、そして業界全体のセキュリティレベルの向上に寄与します。

2022年3月31日には最新版PCI DSS v4.0が発表されました、 以前のメジャーバージョンであるPCI DSS v3.0は2013年11月に発表されたもので、今回8年4か月ぶりのメジャーアップデートとなります。今後2024年3月31日には2年間の移行期間が終了したv3.2.1が引退し、以降v4.0のみが有効な基準となることが決まっています。
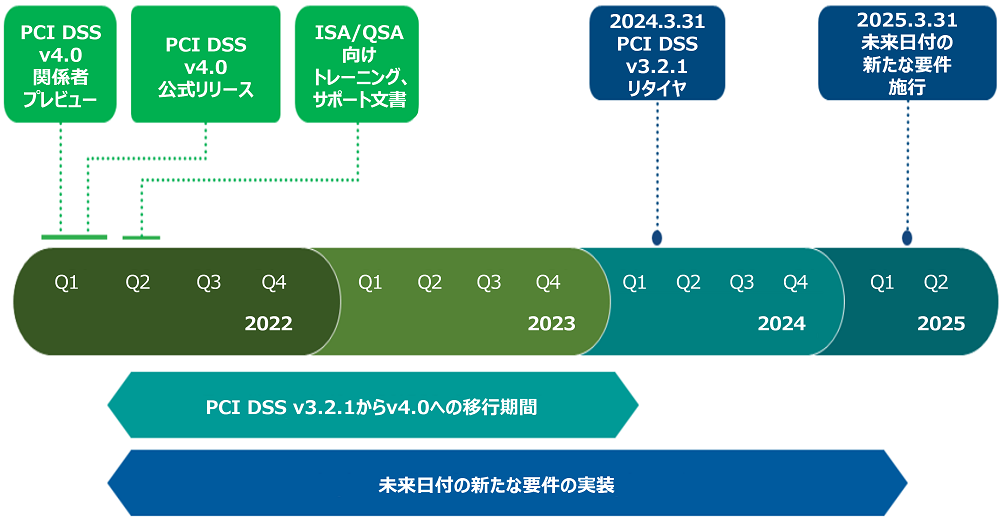
PCI DSS v4.0移行スケジュール

未来日付要件は、現在はベストプラクティス要件の位置づけのため、2025年3月31日までは対応必須ではありません。しかし、残り1年半程度の対応期間の中で、システム改修や新規ソリューション導入等を行わなければならない場合、予算化や製品選定、対応ベンダ選定、運用に向けた検証作業、手順書見直しなど、対応すべき事項は決して少なくありません。

少なくとも今年度中には、要件の要求ポイントと自組織に不足する要素を洗い出し、対応スケジュールの立案が済んでいることが望ましい時期です。

PCI DSS v4.0改定のポイント

PCI DSS v4.0は、従来のv3.2.1に比べて、以下のようなポイントで改定されています。

● 決済業界のセキュリティニーズに対応
● 継続的なプロセスとしてセキュリティを促進
● さまざまな方法論に柔軟性を追加
● 検証方法を強化

出典:https://www.pcisecuritystandards.org/document_library/
PCI-DSS-v4-0-At-a-Glance-r1-JA.pdf

PCI DSS v3.2.1からの主な変更点

PCI DSS v4.0では、いくつかの重要な変更点があります。事業者がPCI DSS準拠の対応を検討する際には、これらの変更点に注意を払う必要があります。

要件タイトル変更

まず、大きな変更の一つ目が、要件タイトルの変更です。要件9以外すべてが変更となりました。加えて、要件の理解を高めるために、詳細要件と用語の定義、文章の修正が行われました。
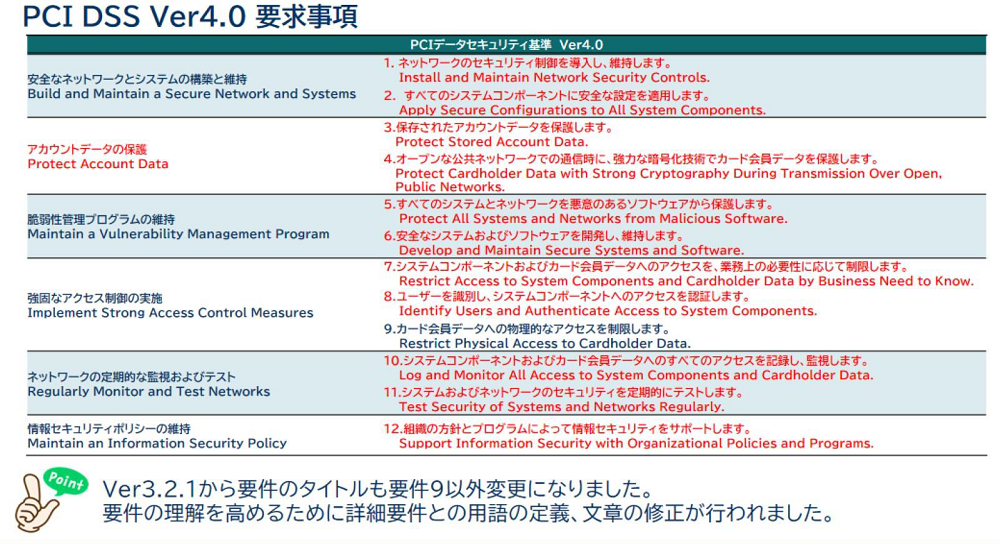
PCI DSSv4.0要求事項(PCIデータセキュリティ基準まとめ)

進化した要件

次に、新たな脅威や技術、決済業界の変化に対応するため追加された新規要件や、既存要件が一部変更/削除されたものがあります。該当する要件は67件ありますが、その中でも大きなものとしては、以下のようなものがあげられます。
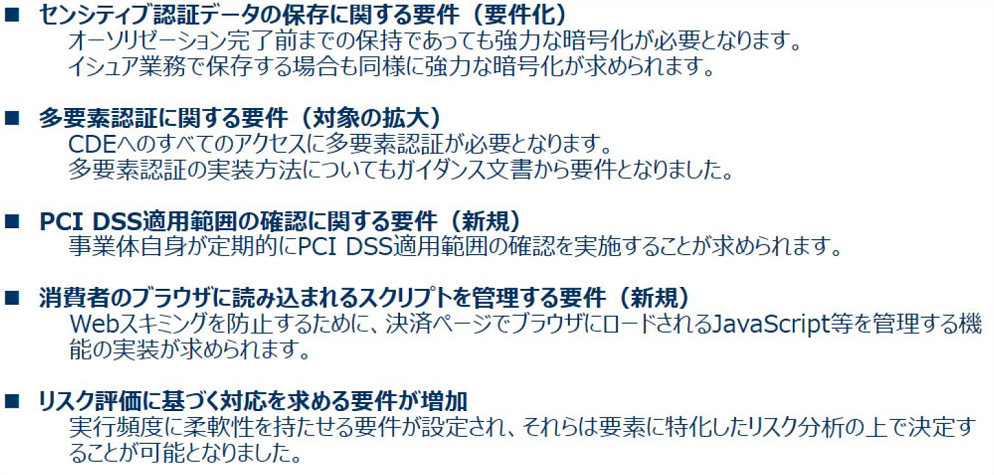
PCI DSS v4.0新要件内容まとめ

多要素認証について

PCI DSS v4.0では、要件8.5.1にて、多要素認証(MFA)について、実装方法が明確に要件化されました。
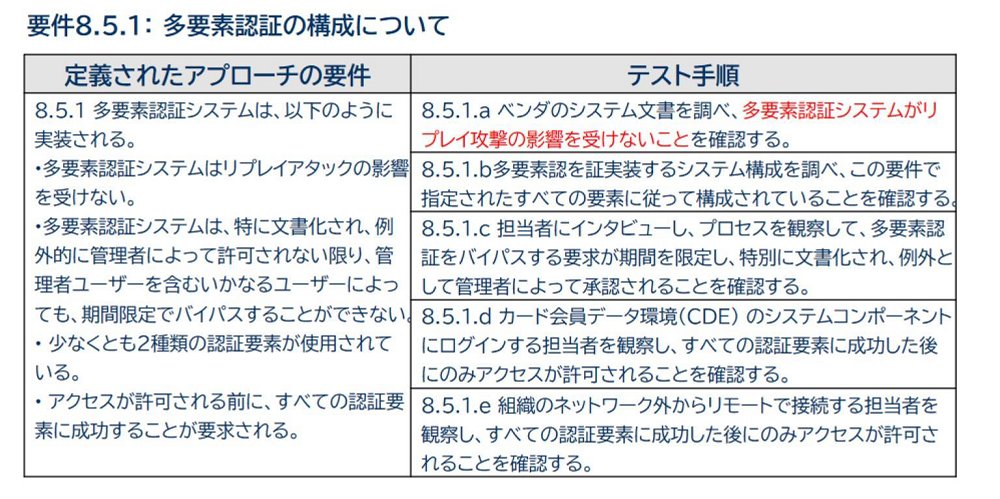
PCI要件8.5.1「多要素認証の構成について」要件内容

また、要件8.4.2では「カード会員データ環境(CDE)へのすべてのアクセス」にMFA(多要素認証)が要求されることになりました。8.4.3では「カード会員データ環境(CDE)にアクセスまたは影響を与える可能性のある、事業体のネットワーク外から発信されるすべてのリモートネットワークアクセス」に対してもMFAが求められており、それぞれでMFAが必要となります。

これは例えば、ある担当者が最初にリモートアクセスによって事業者のネットワークに接続し、その後ネットワーク内からカード情報データ環境(CDE)への接続を開始した場合、その担当者は「事業者のネットワークにリモートで接続するとき」と「事業体のネットワークからカード会員データ環境(CDE)へアクセスするとき」の2回、MFAを使用して認証する必要があるということです。なお、CDEへのアクセスに対するMFAはネットワークまたはシステム/アプリケーションのレベルで実装することができます。CDEネットワークに接続する際にMFAを使用した場合、その後のCDE内の各システムコンポーネントにログインする際には追加のMFAを使用する必要はありません。

脆弱性診断に関する主な変更点

PCI DSS v3.2.1からv4.0への変更点のうち、脆弱性診断に関わるポイントとしては以下の3点が挙げられます。
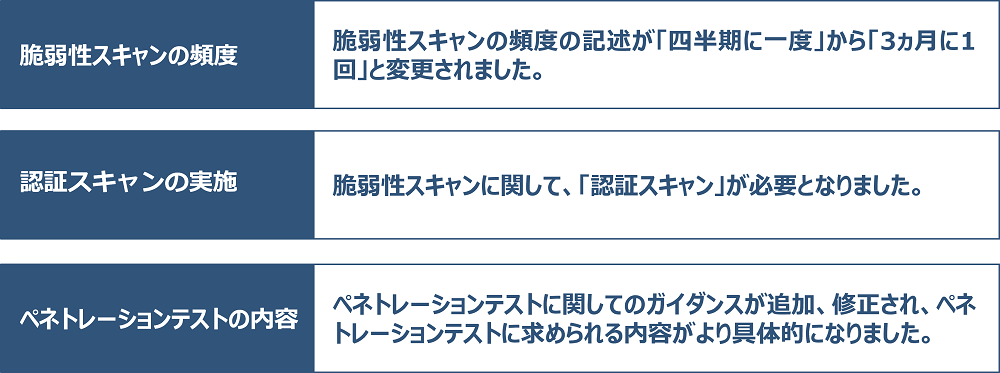
脆弱性診断に関する主な変更点(脆弱性スキャンの頻度・認証スキャンの実施・ペネトレーションテストの内容)

脆弱性スキャンの頻度は「四半期に一度」だったところが「3カ月に1回」へと変更されました。PCI DSSの時間枠要件の意図は「その時間枠を超えない範囲で、できるだけ近い感覚で実行されること」であるところを、「四半期に一度」では最大半年ほど間隔があいてしまうことも許容することになってしまうため、厳格化されたものと思われます。

認証スキャンの実施については、十分な特権ユーザのID/パスワードのアカウント、もしくはクライアント証明書を保持した状態であることが必要になります。十分な権限による脆弱性スキャンができない事情がある場合は、当該システムについて文書化することが求められます。

ペネトレーションテストに求められる内容については、PCI DSS v3.2.1では、業界承認のテスト方法(NIST SP800-155など)であればよいと規定されていましたが、結果としてペンテスターへの依存度が高くなり、さまざまな形態のペネトレーションテスト結果の提出が許容される形となっていました。こうした状況を是正し、準拠レベルを標準化するため改定されたのではないかと考えられます。

脆弱性診断実施にあたって求められる対応

PCI DSS v4.0では脆弱性診断実施にあたって求められる対応にも変更があります。高リスクの脆弱性(CriticalやHigh)以外の脆弱性、すなわち中・低リスクの脆弱性(MediumやLow)についても、ターゲットリスク分析の上で対応をすることが要求されています。また、脆弱性は日々新しいものが発見・更新されていますので、各種のスキャン等で検出された高リスクの脆弱性対応だけでも大きな負担であるところを、さらに中低のリスクとされる脆弱性についても対処が必要となると、脆弱性管理は非常に負担の大きな作業になることが予想されます。
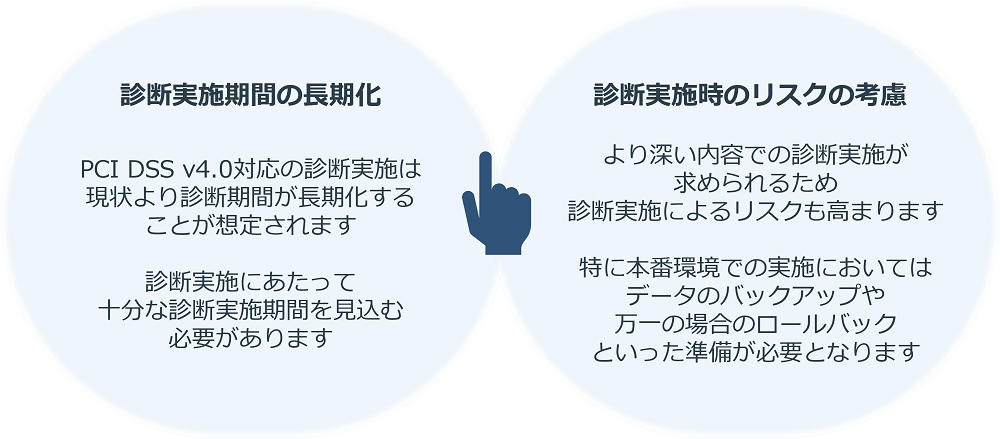
PCI DSS v4.0に求められる脆弱性診断のポイント(診断実施機関の長期化・診断実施時のリスクの考慮)

QSA(Qualified Security Assessors:認定審査機関)の見解次第ではありますが、ターゲットリスク分析の結果、『対処の必要なし』と判断した事業者側の意見が通った場合は別として、中低リスクの脆弱性についても対処が基本的に必要になると考えますと、今まで通りのやり方(PCI DSS v3.2.1手法の脆弱性管理)では指摘を受ける可能性もあります。この規定の”目的”部分を見ると、機械的に中小リスクだから対応は一律不要と判断するのではなく、ターゲットリスク分析において、きちんとした根拠を持って”対処が不要”とした事業者が結論を出す必要があると読み取れます。

脆弱性診断に関する主な変更点については、SQAT® Security Report 2023年 春夏号
「PCI DSS v4.0で変わる脆弱性診断 ~2024年4月1日完全移行で慌てないために~」でも取り上げています。
以下より資料(PDF)ダウンロードいただけますので、ぜひご参考ください。
https://www.sqat.jp/sqat-securityreport/

PCI DSS v4.0への移行に向けて

PCI DSSの準拠対応を検討する事業者にとって、PCI DSS v4.0への移行は重要な課題です。新たな要件や変更点に対応するためには、準備が必要となります。

PCI DSS v4.0準拠までのステップ

● PCI DSS v4.0の精査
● 現状の環境での差異を把握
● 詳細化・明確化要件の対応を開始
● 新規要件およびシステム化対応の予算を確保
● 新規要件およびシステム化対応の実施
● 全体の対応状況の確認

PCI DSS v4.0では、ここで取り上げたほかにも、クラウド環境でのセキュリティ要件の明確化、セキュリティ管理の強化といった変更点もあります。事業者はv4.0に準拠対応しようとした場合、従来よりも高いレベルのセキュリティを実現することが求められます。専門家の助言や適切なソリューションを活用することが、スムーズな準拠対応の一助となるでしょう。当社ブロードバンドセキュリティがその助けとなれば幸いです。

関連情報

ウェビナー抜粋動画

過去ご好評いただいたウェビナーの抜粋動画を無料で公開しています。

「今さら聞けない!PCI DSSで求められる脆弱性診断あれこれ」
PCI DSSの準拠対応についてご紹介しつつ、PCI DSSで求められる脆弱性診断とペネトレーションテストの概要について今さら聞けない!?内容を徹底解説しています。今後も皆様のお役に立てるセミナーを企画してまいりますので、ご要望がございましたらぜひ、お問い合わせください。

BBSecでは

BBSecは、PCI SSC認定QSA(PCI DSS準拠の訪問審査を行う審査機関)です。準拠基準についての疑問や対応困難な状況があるといったような懸念・不安などは曖昧なままにせず、QSAにご相談いただくことをおすすめいたします。準拠に向けた適切な対応を検討するためのアドバイスや、事情に応じた柔軟な対応も可能です。

お問い合わせはこちら
※外部サイトにリンクします。

PCI DSS v4.0対応脆弱性診断サービス随時対応受付中!
次回ウェビナー開催のお知らせ

・2023年10月18日(水)13:50~15:00
「自動車産業・製造業におけるセキュリティ対策のポイント -サプライチェーン攻撃の手口と対策方法-」
・2023年11月15日(水)13:50~15:00
「Webアプリケーションの脆弱性対策 -攻撃者はどのように攻撃するのか-」

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る
資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

アプリ開発のセキュリティ対策
―シフトレフトでコスト削減と品質向上アプリ開発のセキュリティ対策―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

アプリ開発環境では各開発フェーズのセキュリティ確保が重要です。セキュリティを度外視した開発を行っていると、インシデント発生を招き、結果的に事業継続を脅かす恐れがあります。アプリ開発のセキュリティ対策で有効な、「シフトレフト」の考え方を実践されていますでしょうか? 本記事では、シフトレフトの考え方に基づいた、対策実施のポイントを解説します。

アプリ開発におけるセキュリティリスク

建物や乗り物、日用品や食品といった、身の回りの製品が安心して利用できるものでなければならないように、我々が日々利用している様々なアプリケーションもまた、安全なものでなければなりません。

とにかく早くリリースすることのみを優先したり、労力を極限まで削ったりするなど、セキュリティを度外視したアプリケーション開発を行っていると、セキュリティインシデントが発生するのは時間の問題です。情報漏洩を起こしてしまった結果、ユーザや委託元企業への損害賠償、信用失墜による取引停止など、事業継続自体を脅かす危機に陥る恐れもあります。

設計・開発フェーズにおける脆弱性対処

とはいえ、アプリケーション開発におけるセキュリティについて、何がポイントなのか、どこから手を着けたらよいかわからない……ということもあるかもしれません。

IPA発行「脆弱性対処に向けた製品開発者向けガイド」(2020年8月)には、「リソースに限りのある製品開発者が、脆弱性への対処についてどれから着手してよいか判断に迷う」といった困りごとに対応するためのヒントが記載されています。

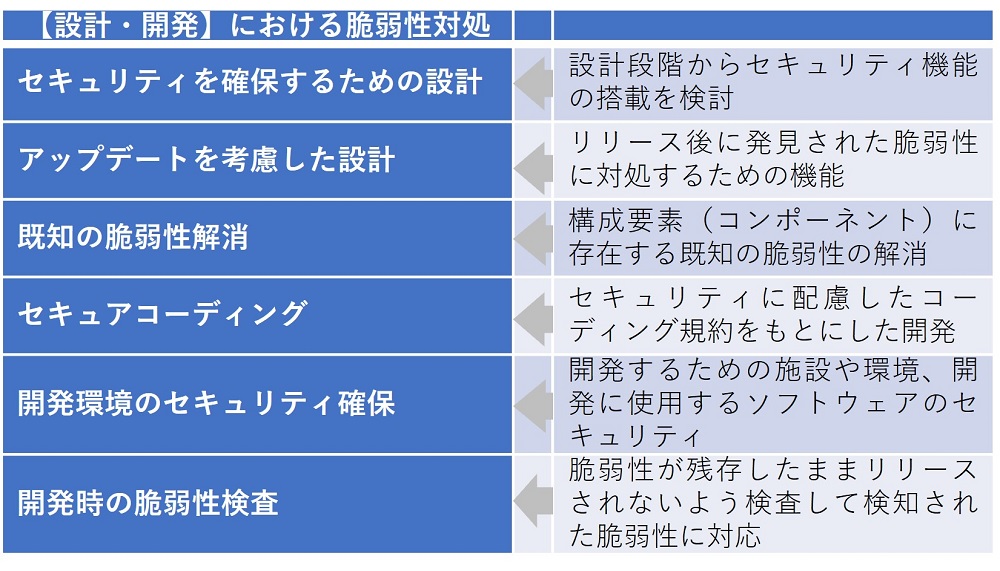
例えば、「設計・開発」フェーズにおける脆弱性対処として以下の項目が挙げられています。

脆弱性対処の不備によるリスク

では、開発工程において脆弱性対処が十分でないと、どのような影響があるか、確認してみましょう。

構成要素に脆弱性があると…

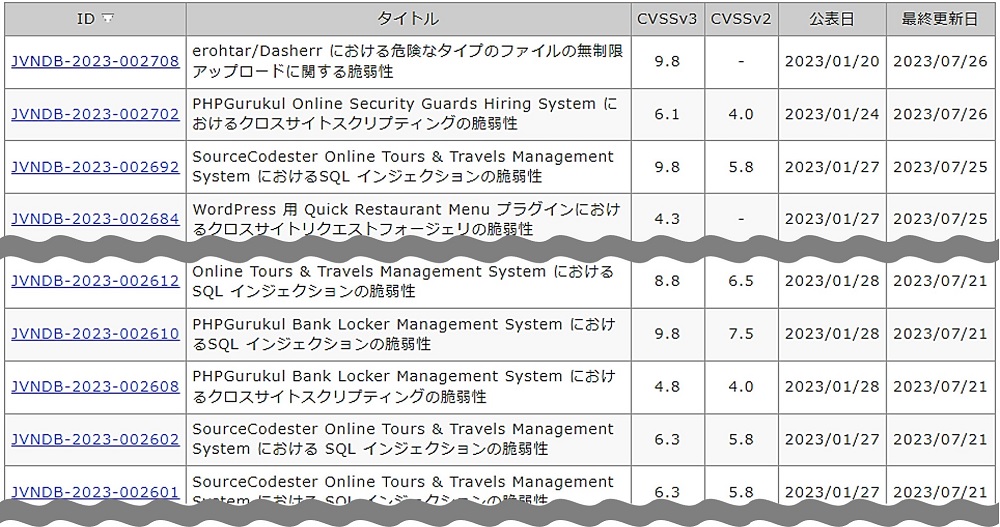
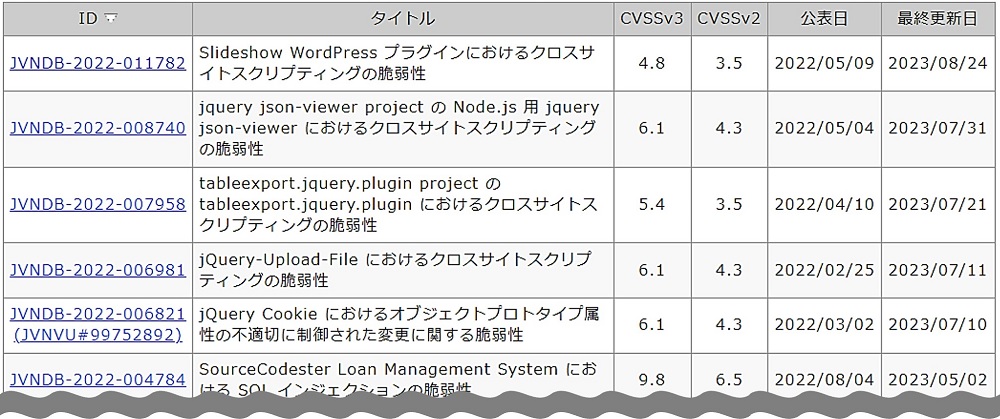
OS、アプリケーション、プログラム言語、またはライブラリ等の構成要素に既知の脆弱性が存在すると、これを悪用したサイバー攻撃を受ける可能性があります。日々、新しい脆弱性が報告されており、その情報が公開されています(下記例)。CVSSスコアの部分を見ると、深刻度の高い脆弱性も報告されていることがわかります。

▼オープンソースのプログラミング言語PHP関連で報告されている脆弱性の例

オープンソースのプログラミング言語PHP関連で報告されている脆弱性の例の画像
IPAのJVN iPedia 脆弱性対策情報データベース「PHP」検索結果より

▼JavaScriptライブラリjQuery関連で報告されている脆弱性の例

JavaScriptライブラリjQuery関連で報告されている脆弱性の例の画像
IPAのJVN iPedia 脆弱性対策情報データベース「jquery」検索結果より

後から脆弱性が発覚した場合、その対処には多くのコストがかかります。開発にあたってはあらかじめ構成管理体制ができており、それが継続して可能な状態であることが重要です。

セキュアコーディングでないと…

開発担当者のスキルに依存することなく、セキュリティレベルが適切に保持されるよう、セキュアコーディング規約を策定して、これをもとに開発を行うことが重要です。

脆弱性が作り込まれた状態で運用されていると、サイバー攻撃による情報漏洩・改ざんやシステム停止といった被害に遭う恐れがあります。実際に、国内でも次のようなインシデントが報告されています。

年月事例
2022年 5月フリマアプリより個人情報約275万件以上漏洩の可能性*1
原因:SQLインジェクション
2022年 6月資格検定申込サイトよりメールアドレス29万件以上漏洩の可能性*2
原因:SQLインジェクション
2022年 12月無線Wi-Fi製品問い合わせフォームに入力されたメールアドレス千件以上漏洩の可能性*3
原因:SQLインジェクション
2023年 4月共同研究機関より研究参加者のメール5千件以上漏洩の可能性*4
原因:SQLインジェクション

デジタル庁発行「政府情報システムにおけるセキュリティ・バイ・デザインガイドライン」(2022年6月30日)によると、脆弱性を作り込まないようにセキュアコーディングを実施するにあたり、次のような対応が推奨されています。

● セキュリティ実装においては、担当者によるミスやばらつきの発生を防止することが重要であるため、セキュリティ関連のコーディングや設定は、テンプレートの使用や、自動化機能を用いて対応することが望ましい。

● アプリケーション開発は、安全で利便性の高い、セキュアコーディングをサポートするような機能を有した開発用ツールやフレームワークを活用することで、人為的なミスを抑え、セキュリティ確保することが有効である。

開発環境のセキュリティが確保されていないと…

工場に不審者の出入りが自由だったり、製造ラインが汚染されていたりすることで製品の安全性が脅かされるのと同様、アプリケーション開発においても開発環境のセキュリティ確保が重要です。

開発環境に係るセキュリティインシデント例として、次のようなものがあります。

[事例1]

自動車メーカーの委託先企業がGitHubにソースコードを公開し、5年間近くアクセス可能な状態に。個人情報29万件以上漏洩の恐れ。

開発環境に係るセキュリティインシデント[事例1]の画像

[事例2]

クラウド型CI/CDツール(ソフトウェア開発支援ツール)のCircleCIにおいて、ユーザが利用するGitHub等のサードパーティリポジトリサービスに不正アクセス発生。

開発環境に係るセキュリティインシデント[事例2]の画像

ソースコードリポジトリやCI/CDツールは今や効率的に開発を進めるのに欠かせないサービスである一方で、セキュリティ上の問題が発生すると、組織全体にその影響が及びかねないという側面もあります。サービス自体に潜む脆弱性やクラウド設定等、利用するサービスの特性を理解した上で十分注意を払う必要があります。

シフトレフト導入による効果

前述のIPA「脆弱性対処に向けた製品開発者向けガイド」では、「Ⅰ.方針・組織」「Ⅱ.設計・開発」「Ⅲ.出荷後の対応」の各段階におけるセキュリティ対策が解説されています。

開発ライフサイクルのより早い段階で、セキュリティに対する考慮を組み入れるのが、「シフトレフト」と呼ばれる考え方です。リリースの直前など、開発サイクルの後工程で脆弱性が発覚すると、その対処には時間も労力もかかるでしょう。とはいえ、対処しないわけにもいきません。手戻りを未然に防ぐことで、結果的に全体の開発期間を短縮し、コスト効率と品質向上を図る効果が期待できます。

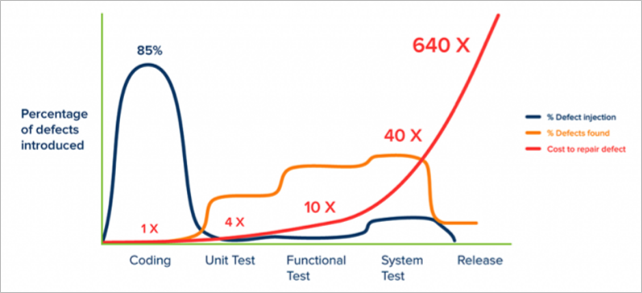
シフトレフトは、もとはソフトウェア開発におけるプログラムの不具合(バグ)への対処において提唱されたものです。下記のような実態がみられるため、工程を前倒しにし(シフトレフト)、静的コードテストや単体テスト等を開発の前段階に組み込んでいくと、コスト削減効果がある、となったわけです。

ソフトウェアのバグとその修正対応の関係

● バグの多くがコーディング段階で作り込まれる(青い線)

● テストが後になるとバグの発見も後になる(オレンジ色の線)

● バグの修正対応は後になればなるほどコストが増大する(赤い線)

ソフトウェアのバグとその修正対応の関係の画像
Capers Jones「 Applied Software Measurement: Global Analysis of Productivity and Quality」
https://www.stickyminds.com/article/shift-left-approach-software-testing

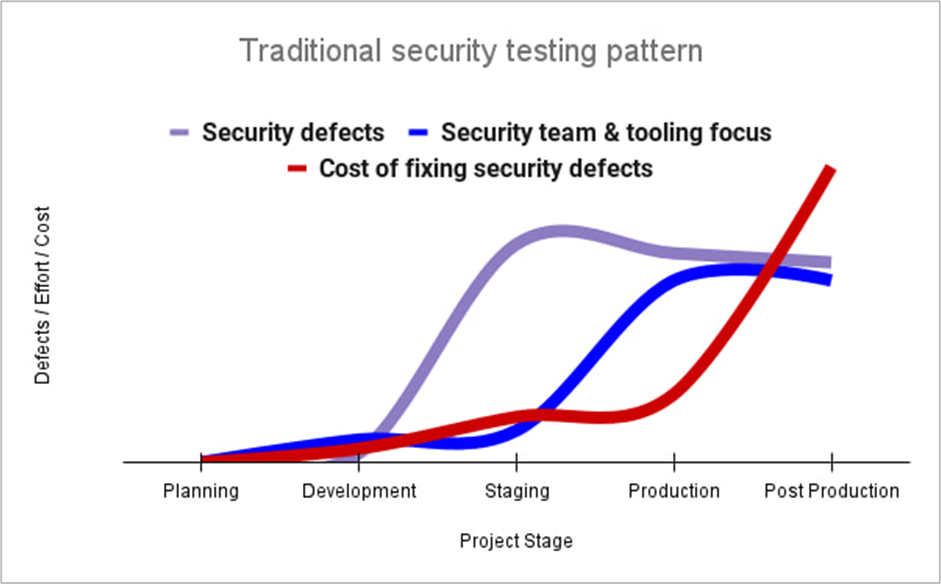
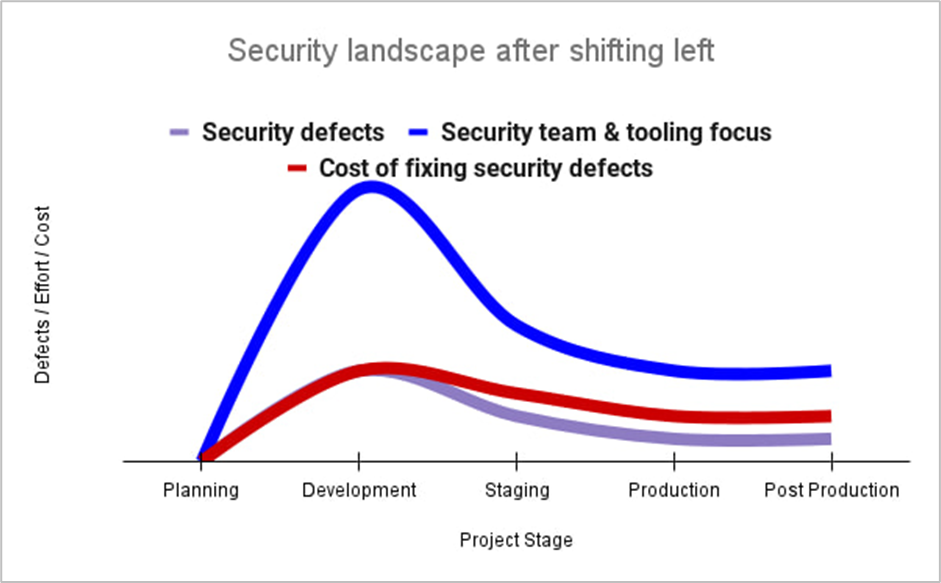
では、バグへの対処をセキュリティ上の課題への対処に置き換えるとどうでしょうか。実際に、セキュリティにおいてシフトレフトを実践したGoogleが、トータルコストの減少効果があったと発表しています。*5下図で、シフトレフト導入前後で、セキュリティ上の欠陥に対処するコストを示している赤い線の状況が大きく異なることがわかります。

▼従来のセキュリティテストパターン

従来のセキュリティテストパターンの画像
https://cloud.google.com/blog/ja/products/identity-security/shift-left-on-google-cloud-security-invest-now-save-later

▼シフトレフト導入後のセキュリティの状況

シフトレフト導入後のセキュリティの状況の画像
https://cloud.google.com/blog/ja/products/identity-security/shift-left-on-google-cloud-security-invest-now-save-later

セキュリティにおけるシフトレフトの実施内容

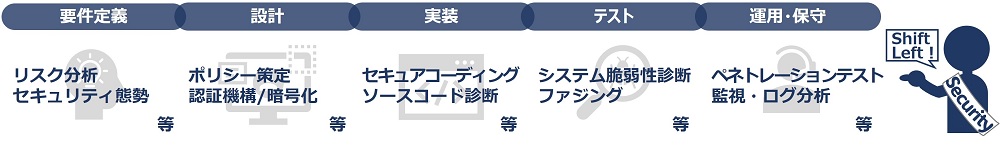
アプリケーション開発において、より早い段階でセキュリティへの考慮を組み入れる、とはどういうことでしょう。具体的な実施内容は、こちらのようなイメージになります。

セキュリティにおけるシフトレフトの実施内容の画像

これを実現するためには、開発の企画・設計段階からセキュリティを考慮する「セキュリティ・バイ・デザイン」の概念に基づいて、開発チーム(Developer)とセキュリティチーム(Security)と運用チーム(Operations)が、互いに協力し合うことで品質向上を実現する、「DevSecOps」の体制を組んで臨むことが肝要です。

実装工程におけるソースコード診断

アプリケーション開発のセキュリティ対応の実施において、たびたび登場するのが脆弱性検査です。検査の種類はいくつかあります。

● ソースコード診断

● Webアプリケーション脆弱性診断

● ネットワーク脆弱性診断(プラットフォーム脆弱性診断)

● スマホアプリ脆弱性診断

● IoT脆弱性診断

● ペネトレーションテスト 等

このうち、実装工程でソースコードに作り込んでしまった脆弱性を検出するのが、「ソースコード診断」です。他の種類の脆弱性診断では検出しづらい潜在的な脆弱性を、開発ライフサイクルのより早い工程で洗い出すことが目的です。他の脆弱性診断に先駆けて実施されるべき診断と言えます。

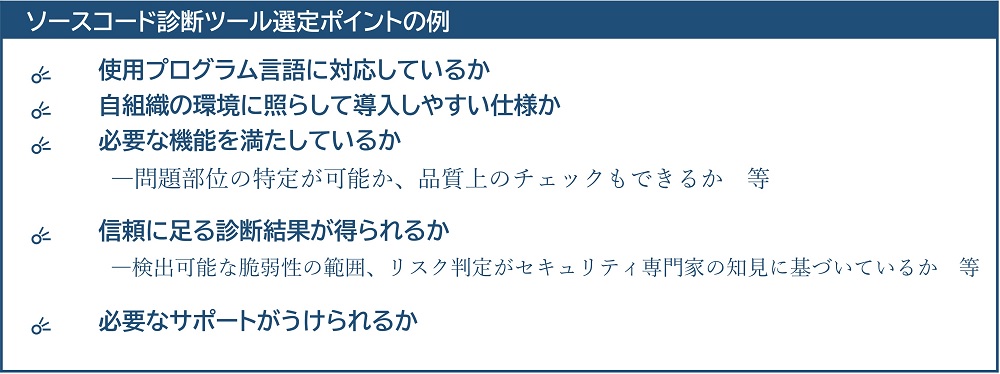
セキュアコーディングを実践しつつ、ソースコード診断を効率的に行うためには、自動診断ツールを利用するのも有効です。静的コード解析を行うソースコード診断ツールの選定においては、以下のような点がポイントとなるでしょう。

BBSecでは

BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

ソースコード自動診断

システムの開発段階から対策を行うことで、リリース直前での手戻りを防ぎませんか?BBSecのCracker Probing-Eyes® Coreはソースコードに潜む脆弱性を具体的に特定することで、根本的な問題解決ができます。安価でできるツール診断により、スケジュールに余裕 のない場合でもお気軽に、短時間で安全性の確認ができます。また新規設備投資も不要のため、コストや労力の削減にもつながります。

ソースコード自動診断のサムネ

Cracker Probing-Eyes Core® キャンペーン近日開始予定!
詳細につきましては、お問い合わせフォームからお問い合わせをお願いいたします。
お問い合わせはこちら

<次回ウェビナー開催のお知らせ>

・2023年9月27日(木)14:00~15:00
「知っておきたいIPA『情報セキュリティ10大脅威 2023』
~セキュリティ診断による予防的コントロール~
」

最新情報はこちら


Security NEWS TOPに戻る
バックナンバー TOPに戻る
資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

クラウドセキュリティとは
-セキュリティ対策の責任範囲と施策-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

クラウド(雲)とネットワークのイメージ

クラウドセキュリティ、当事者はだれか?

セキュリティ対策をクラウド事業者任せにしてはいませんか?クラウドサービス利用でも、セキュリティ対策はオンプレミス同様、重要な課題です。本記事では、クラウドセキュリティの責任範囲と対策実施の施策について解説いたします。

クラウドサービスの利用状況

総務省が公開する「令和4年通信利用動向調査の結果」(令和5年5月29日公表)によれば、クラウドサービスを全社および一部でも利用している企業の割合は2022年時点で72.2%にのぼるとされています。このことから、現代では組織のクラウド活用は一般的なものとなっており、様々な業種・業態での利用が広がっていることが読み取れます。こうして普及しているクラウドですが、セキュリティには適切な注意が払われているでしょうか。クラウドサービス利用でも、セキュリティ対策はオンプレミス環境と同様かそれ以上に、重要な課題です。

クラウドセキュリティとその責任範囲

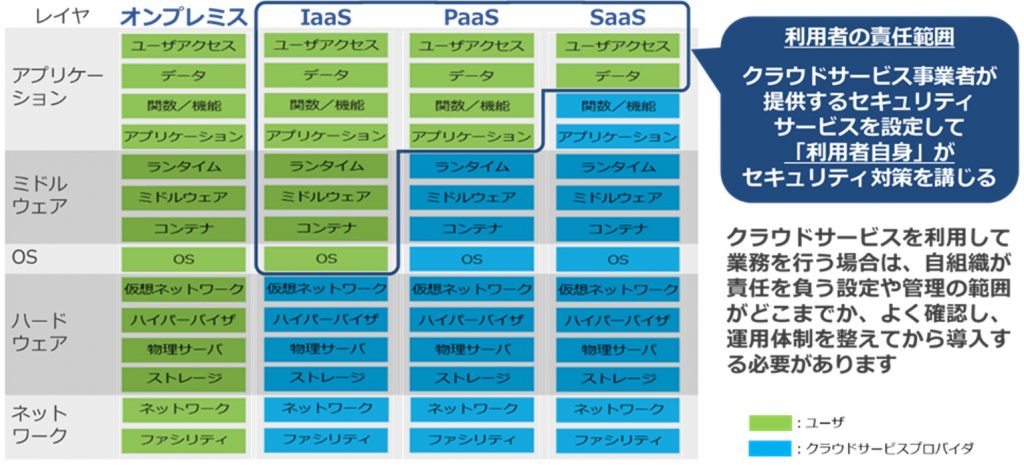
クラウドセキュリティとは、クラウド環境におけるデータやシステムを保護するためのセキュリティ対策のことを指します。クラウドサービスを提供する事業者は、セキュリティに配慮した安全な環境を提供することに注力していますが、責任共有という考えにもとづいて、クラウドで実行されるアプリケーションやデータを保護する責任は、クラウドの利用者にあるとされているのが一般的です。つまり、クラウドセキュリティにおいては、クラウドサービス事業者とクラウドサービスユーザ、双方に責任があるということになります。そしてクラウドサービス事業者の責任範囲とユーザの責任の範囲はクラウドサービスの提供形態によって変化します。詳細は以下の表のとおりです。

クラウドサービスを利用して業務を行う場合は、自組織が責任を負う設定や管理の範囲がどこまでかをよく確認し、適切にクラウドサービス事業者が提供するセキュリティサービスを設定して、利用者自身が必要なセキュリティ対策を講じる必要があります。

クラウド環境のセキュリティリスク

クラウドを利用することは、「コストの削減」「納期・システム開発期間短縮」「拡張性・柔軟性」「オンデマンドセルフサービス」「利便性や機能向上」「事業継続性」といった、多数の魅力的なメリットが存在しますが、一方で、注意するべきリスクも存在します。

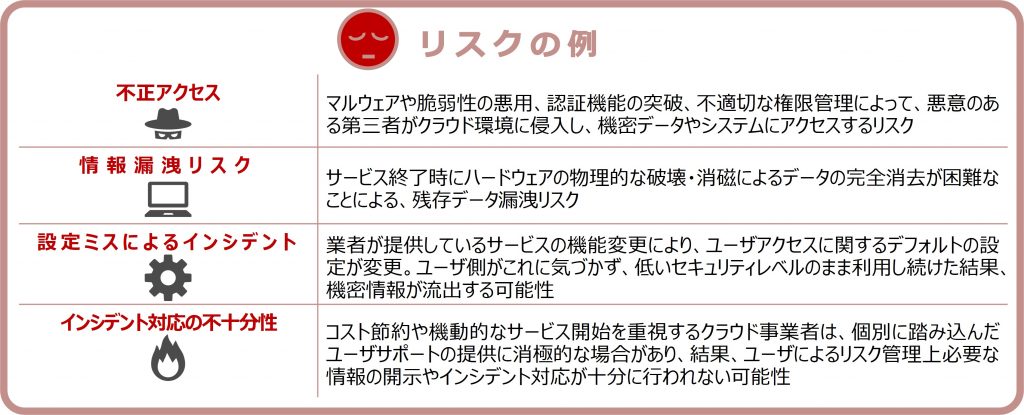
リスクとして挙げられるのが、悪意ある第三者に侵入され、機密データやシステムにアクセスされる「不正アクセス」、サービス終了後に物理的アプローチによる完全なデータ消去が難しいことに起因する「情報漏洩リスク」、クラウドサービスの機能変更によって設定が変更されるなどして、低いセキュリティレベルで運用されてしまい、その結果インシデントが発生してしまう「設定ミスによるインシデント」、インシデントが発生した際に、クラウド事業者から十分な対応が受けられない「インシデント対応の不十分性」といったリスクです。こうしたリスクはクラウド固有のものではなく、オンプレミスと同様に、セキュリティに関連するリスクであり、サービスユーザが適切なセキュリティ対策を施したり、サービス提供事業者と連携したりすることで、リスク緩和を図ることが可能です。

国内のクラウドセキュリティ設定ミスによるセキュリティインシデント事例

近年、クラウドサービスのセキュリティに関する設定が十分でなかったために、意図せず、クラウドサービスで管理している機密情報を無認証状態で外部に公開してしまい、機密情報を漏洩させてしまった事例が相次いで報告されています。このように、クラウドサービスの設定ミスでセキュリティインシデントが多発している原因の一つとして考えられるのが、クラウドサービス利用を利用している企業や組織が対応すべき情報セキュリティ対策が曖昧になっていることです。前述しましたとおり、クラウドセキュリティでは、クラウドサービス事業者とクラウドサービスユーザはお互いにクラウドサービスに対する責任を共有する「責任共有モデル」を多くの場合採用しています。しかし、実際にはクラウドサービスユーザ側で、セキュリティ実施者としての当事者意識が低いというケースが散見され、そのために設定ミスによるインシデントが多発していると考えられます。

日本国内のクラウドセキュリティインシデントの報告事例(2020年12月~2023年5月)

時期事業者概要
2020年12月ECサイト運営会社セキュリティ設定不備により、不正アクセスが発生し、148万件を超える個人情報が流出した可能性あり*6
2021年1月ホビーメーカーセキュリティ設定不備により、不正アクセスが発生し、約150名の顧客情報が流出した可能性あり*2
2021年2月ソフトウェアベンダ権限設定不備により、個人情報を含む2,800件超えの情報が第三者によってアクセス可能に*3
2021年8月医療機関グループの公開設定不備により、業務メールや非公開情報が外部から閲覧可能に*4
2021年11月教育サービス会社自治体より委託された事業の申込フォームの設定不備により、他の申込者の個人情報が閲覧可能に*5
2022年5月ITサービスベンダアクセス設定不備により、採用に関する個人情報が6年間にわたり外部から閲覧可能に*6
2023年5月自動車
ITサービスベンダ
セキュリティ設定不備により、車台番号、車両の位置情報が外部から閲覧可能に*7

クラウドセキュリティの対策例

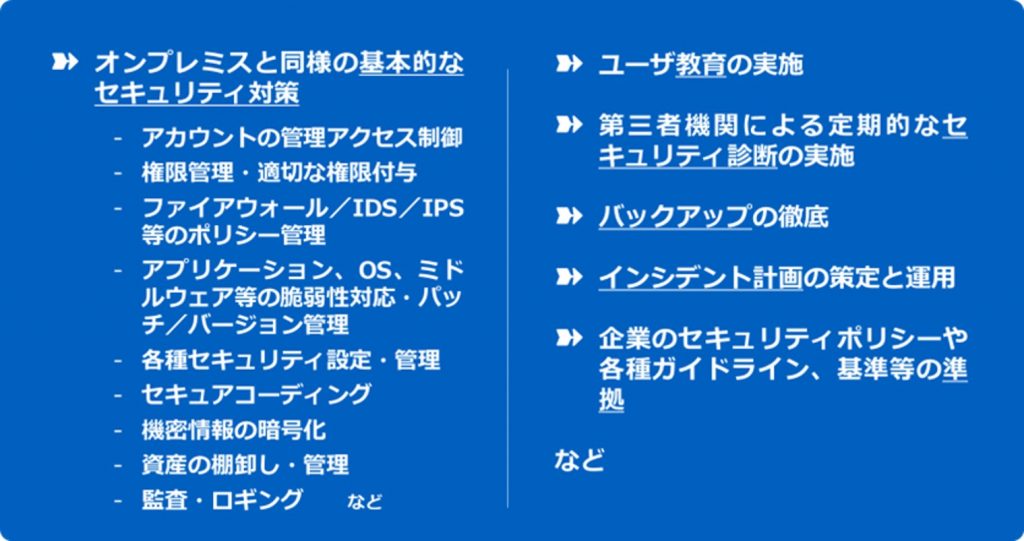
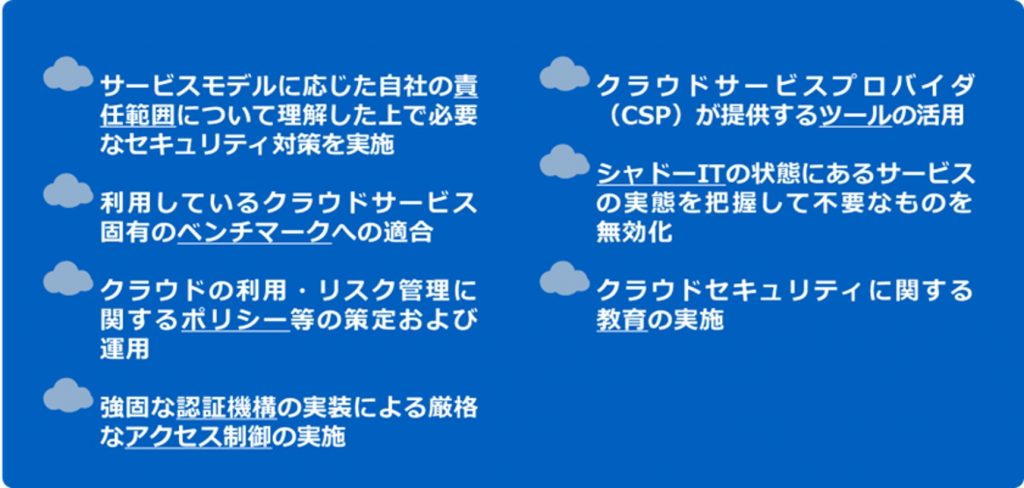
では、セキュリティ対策として、どのような対策を実施すればよいのでしょうか。まず、クラウドのセキュリティではオンプレミスと同様の「基本的なセキュリティ対策」とクラウドに応じた「クラウド環境のセキュリティ対策」に分かれます。

前者の基本的なセキュリティ対策の具体的内容は、以下の図のとおりです。

前提として押さえておくべきポイントは、「クラウドサービスというものは、組織外部での利用が前提であり、環境によって管理する内容も異なるため、従来のオンプレミス環境でのセキュリティ対策に加え、クラウド環境特有のセキュリティ対策が必要となる」という点です。これを踏まえて、基本的なセキュリティ対策をおろそかにしないことが重要です。

そして、クラウド環境のセキュリティ対策については、以下の図のとおりです。

クラウドのセキュリティ対策の方法としては、クラウドサービスの設定に関わるベストプラクティス集を利用する方法があることも補足しておきます。これは各クラウドベンダから公開されているもので、日本語版も用意されています。また、CISベンチマークという第三者機関が開発したセキュリティに関するガイドラインも存在しています。ただし、これらは網羅性が高く、項目も多いため、必要な項目を探すには労力が必要となる可能性があります。

国内クラウドセキュリティガイドラインの紹介

自組織の環境の安全性をより高めていく上で、ツールやガイドラインの活用も有効です。

■クラウドサービス提供者向け
総務省
「クラウドサービス提供における情報セキュリティ対策ガイドライン(第3版)」
■クラウドサービス利用者・提供者向け
IPA
「中小企業の情報セキュリティ対策ガイドライン」付録6:中小企業のためのクラウドサービス安全利用の手引き」
総務省
「クラウドサービス利用・提供における適切な設定のためのガイドライン」
経済産業省
「クラウドセキュリティガイドライン 活用ガイドブック」

クラウドセキュリティの対策実施のまとめ

最後に、繰り返しとなりますが、クラウドサービスを利用する際には、クラウド事業者とクラウドユーザの双方がセキュリティ対策に取り組む必要があります。セキュリティは単なるクラウド事業者の課題ではなく、クラウドユーザ自身の重要な責務であることを認識し、適切な対策を講じることが重要です。

クラウドサービスのセキュリティ対策は、基本的な対策では従来のオンプレミス環境での対策と同様の方法です。ただし、環境によって管理する内容も異なるため、クラウド環境特有のセキュリティ対策も必要となる点に注意が必要です。クラウドセキュリティの対策のポイントとしては、ベストプラクティスにもとづいた設定の見直しと、第三者機関による定期的なセキュリティチェックを受けることです。自組織において適切な対策を実施し、セキュリティリスクを最小限に抑えましょう。

● 関連記事リンク
 「押さえておきたいクラウドセキュリティ考慮事項―クラウドへ舵を切る組織のために―」

BBSecでは

BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

クラウドセキュリティ設定診断サービス

CISベンチマークテストのほか、主要クラウド環境におけるベストプラクティスにもとづく評価や、クラウド環境上でお客様が用意されているプラットフォームの診断(オプション)も可能です。ワンストップで幅広いサービスをご利用いただけます。

クラウドセキュリティ設定診断のサムネ

<次回ウェビナー開催のお知らせ>

・2023年9月27日(木)14:00~15:00
「知っておきたいIPA『情報セキュリティ10大脅威 2023』
~セキュリティ診断による予防的コントロール~
」

最新情報はこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

BBSec脆弱性診断結果からみる
― 脆弱性を悪用したサイバー攻撃への備えとは ―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
瓦版アイキャッチ画像(PCの前でOKサインを作る男性のイメージ)

Webサイトは、重要なデータの宝庫であり、サイバー攻撃者にとっては宝の山です。攻撃者はWebアプリケーションやシステムに存在する脆弱性を突いた攻撃を仕掛けます。では、自組織のシステムに脆弱性が存在した場合、攻撃者に悪用されづらくするためには何ができるでしょうか。本記事では、多くの企業・組織への診断実績がある弊社の視点で、サイバー攻撃への備えの一つとして、脆弱性診断を活用した予防的措置をご紹介いたします。

脆弱性を悪用したサイバー攻撃

事業活動に欠かせないIT環境では、様々な個人情報や機密情報等が保管・やりとりされており、サイバー攻撃者にとってそれらは宝の山です。そのため、今この瞬間もあらゆる企業・組織がサイバー攻撃の脅威にさらされています。

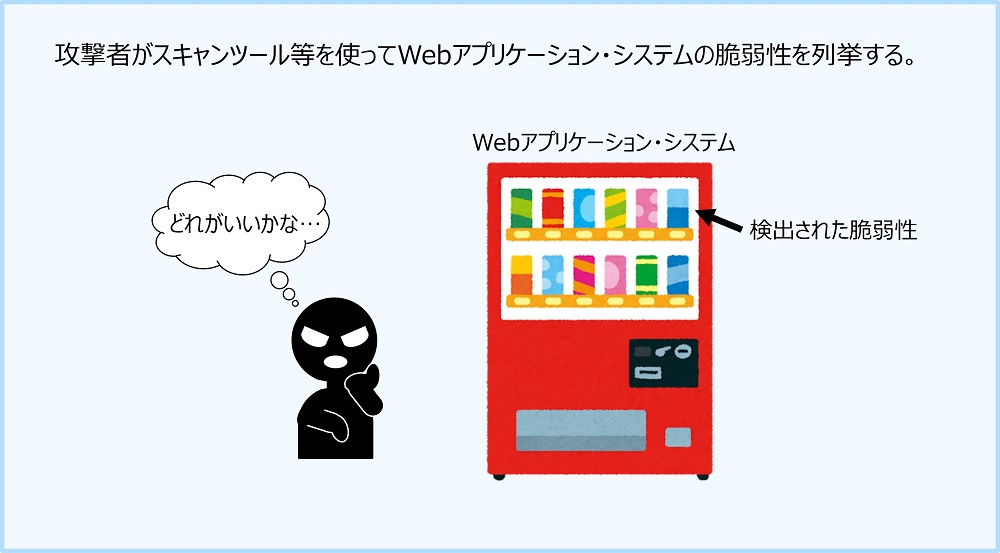
そして残念ながら、多くのWebアプリケーションやシステムには脆弱性が存在している可能性があります。宝の山に、宝を盗める抜け穴、つまり脆弱性があるとなれば、悪意ある者に狙われてしまうのは当然といえます。

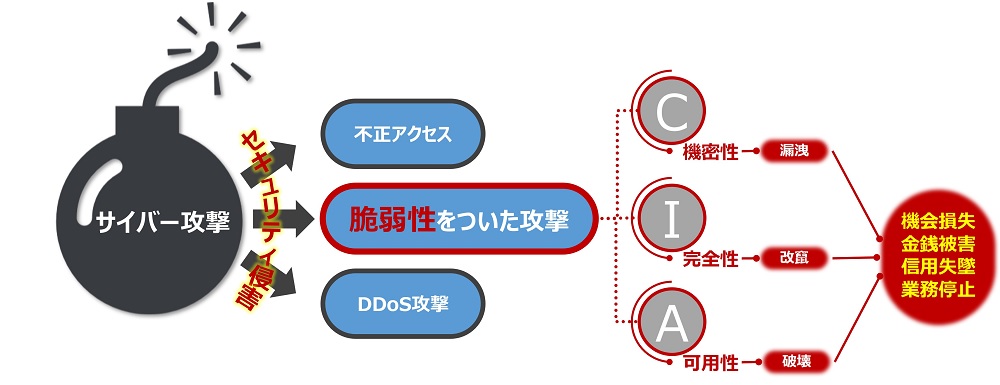
脆弱性を悪用したサイバー攻撃の画像

サイバー攻撃者はどのような脆弱性を狙うのか

では、サイバー攻撃者が狙う脆弱性とは、どのような脆弱性でしょうか。
それは攻撃者にとって「悪用がしやすい」、そして「うまみがある」脆弱性です。そのような脆弱性があるWebアプリケーションやシステムは、攻撃対象になりやすく、攻撃者にとって魅力的な標的です。

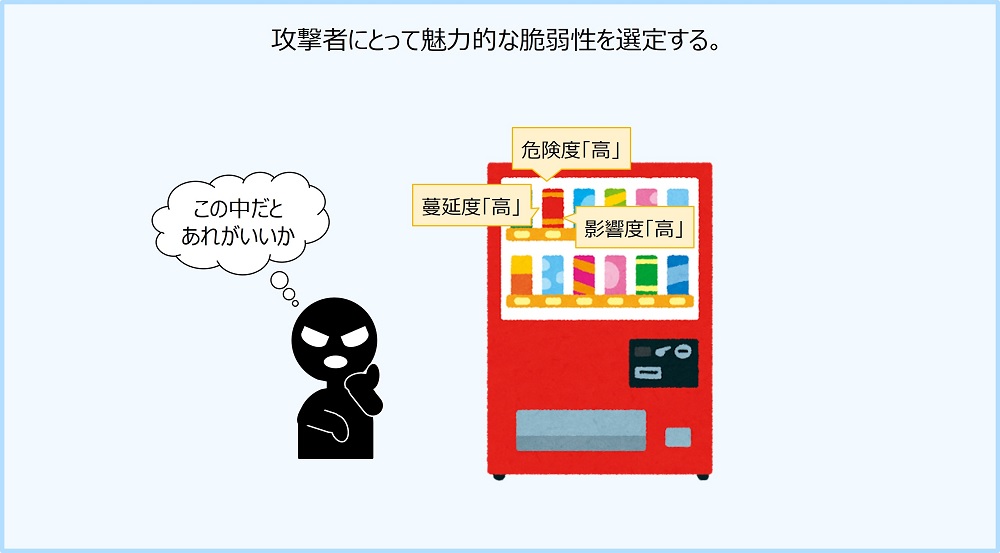
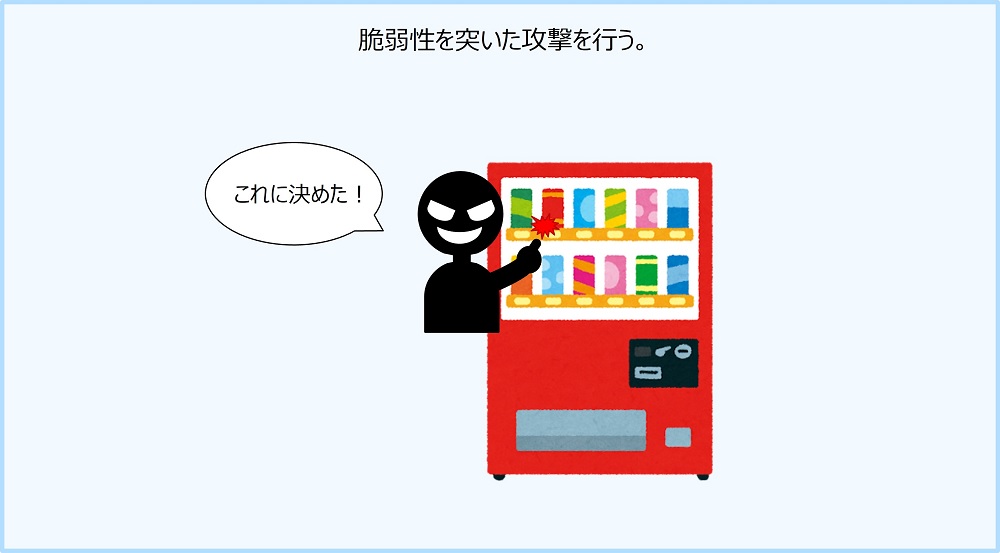
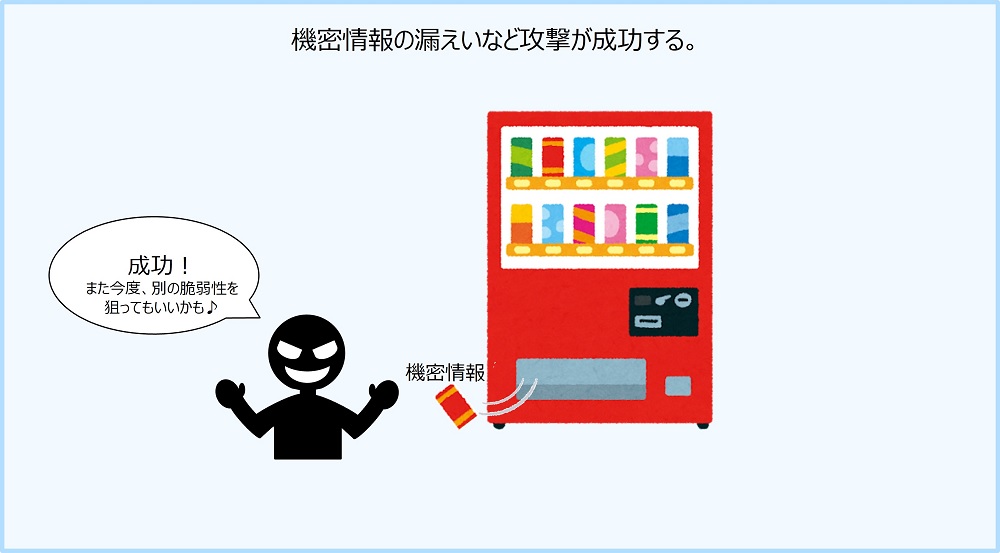
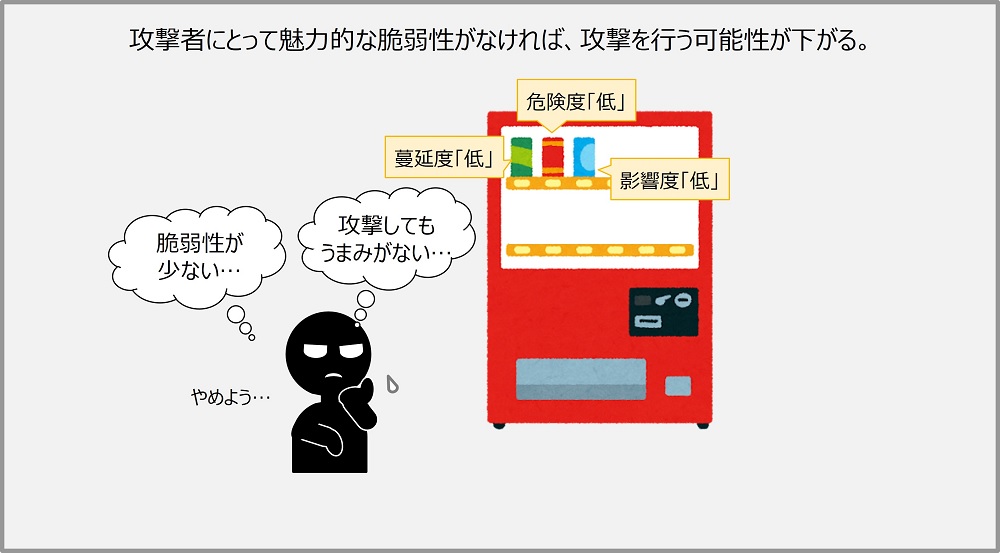
そして、攻撃者にとって「悪用がしやすい」「うまみがある」脆弱性とは、簡単に攻撃ツールやエクスプロイトコードが入手できる「蔓延度」、どれだけ甚大な被害をもたらすことができるのかという「危険度」、そしてどれだけ他の機能やシステム、あるいは世間にインパクトを与えることができるのかという「影響度」の3つを軸にして捉えることができます。

また、そうした攻撃者にとって魅力的な脆弱性が多数ある場合、一度の攻撃のみならず、何度も複数の脆弱性を突いて攻撃を行われる可能性があります。

自販機の前で脆弱性を列挙する攻撃者のイメージ画像
自販機の前で脆弱性を選定する攻撃者のイメージ画像
選定した脆弱性を突いた攻撃を実行する攻撃者のイメージ画像
脆弱性を突いた攻撃が成功した攻撃者のイメージ画像(自販機から飲み物が出てくる=攻撃成功)

別の側面から見れば、攻撃者にとって魅力的な脆弱性がないWebアプリケーション・システムであれば、標的にされる可能性が少なくなるということです。

自販機に魅力的な脆弱性(攻撃してもうまみがない脆弱性)がないのをみて攻撃をあきらめる攻撃者のイメージ画像

サイバー攻撃者にとって攻撃対象にしづらいシステムとは?

ここまでみてきたように、攻撃者は「蔓延度」「危険度」「影響度」を軸に魅力的な脆弱性を判断することがあります。つまり裏を返せば、Webアプリケーションやシステムの脆弱性の「蔓延を防ぐ」「危険度を下げる」「影響度を下げる」ことで、攻撃者に脆弱性を悪用されにくくすることができます。そのためには各組織で脆弱性対策を行うことが必須となります。システムの欠陥をつぶし、脆弱性をなくすことが最も重要です。

古くから「無知は罪なり」という言葉もあります。情報セキュリティにおいては“まず知ること”が必要不可欠となります。脆弱性に対処するためには、「自組織のセキュリティ状況を見直し、リスク状況を把握して攻撃に備える」ことが重要です。

脆弱性の放置はサイバー攻撃を誘発し、事業活動に甚大な影響を及ぼしかねません。サイバー攻撃によるインシデントは、組織にビジネスの機会の喪失、信用の失墜といった損失につながる可能性があるため、脆弱性の放置はそういった損失の潜在的な原因となります。

システムに存在する脆弱性の有無を確認するために有効な手段の一つが、脆弱性診断です。脆弱性診断により、日々変化する脅威に対する自組織のシステムのセキュリティ状態を確認できるため、適時・適切の対策が可能です。

BBSecの脆弱性診断サービス

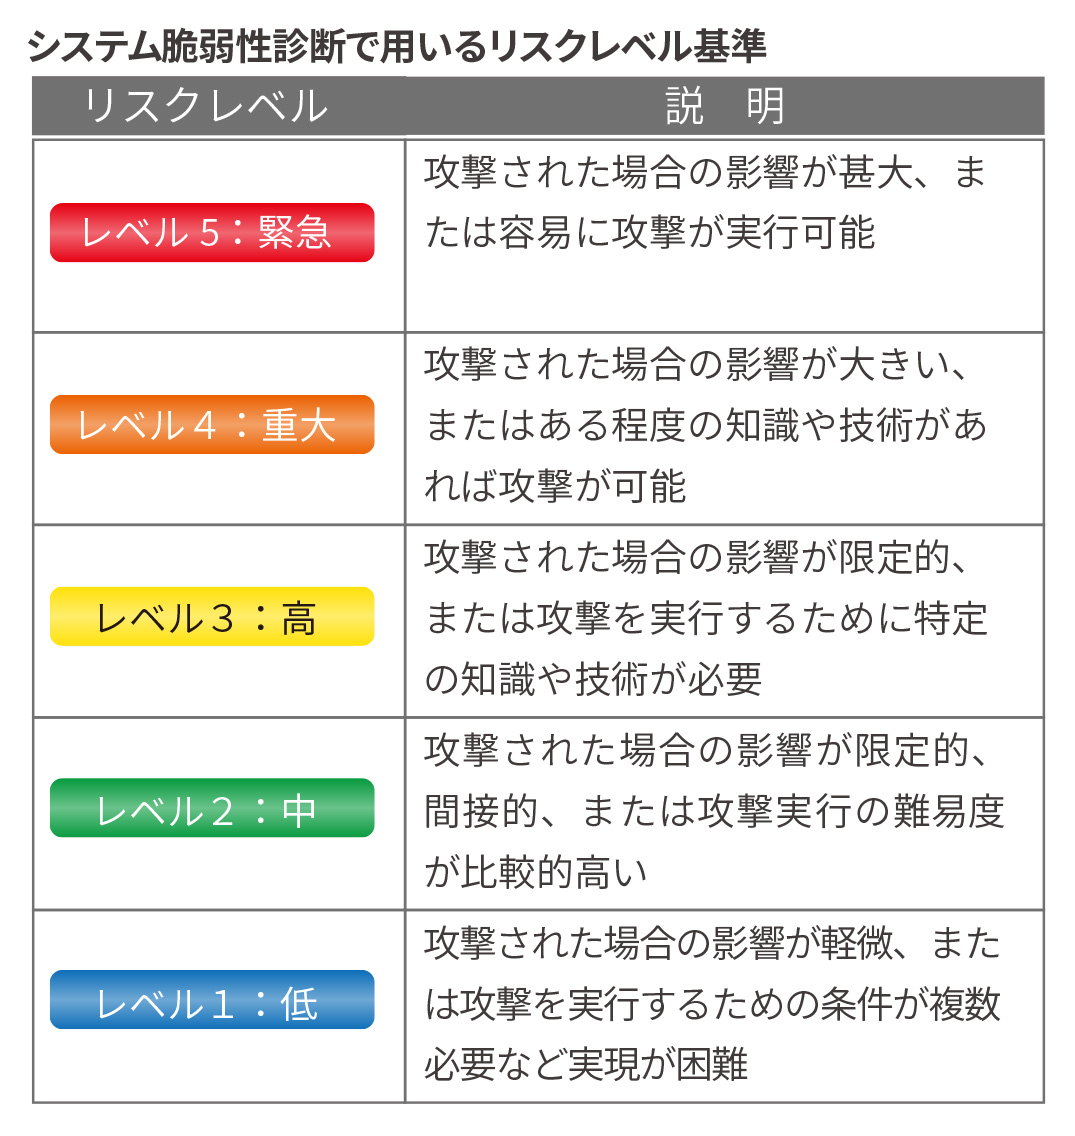
BBSecのシステム脆弱性診断は、独自開発ツールによる効率的な自動診断と、セキュリティエンジニアによる高精度の手動診断を組み合わせて実施しています。検出された脆弱性に対するリスク評価は5段階にレベル付けしてご報告しており、リスクレベルによって脆弱性対策の優先順位を判断しやすいものとなっています(右表参照)。

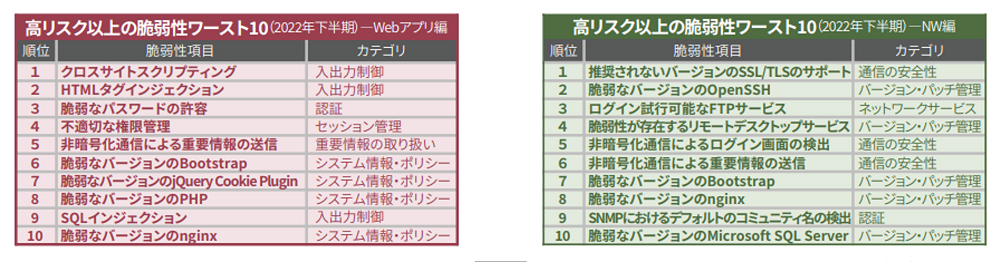
2022年下半期診断結果(多く検出された脆弱性ワースト10)

2022年下半期、BBSecでは12業種延べ510企業・団体、3,964システムに対して、脆弱性診断を行いました。結果として、なんらかの脆弱性が検出されたシステムのうち、5件に1件ほどはリスクレベル「高」以上の脆弱性が含まれているのが現状です。そのリスクレベル「高」以上の脆弱性を検出数順に10項目挙げると、下表のとおりになります。

2022年下半期診断結果(多く検出された脆弱性ワースト10)画像

2022年下半期におけるWebアプリ編ワースト10の上位3項目は、上半期同様、攻撃者にとって悪用しやすくうまみのあるインジェクション系の脆弱性がランクインしています。いずれもよく知られた脆弱性ばかりなため、悪用された場合、世間に基本的なセキュリティ対策を怠っている組織と認識され、信用失墜につながります。

また、アプリケーション等のバージョンアップを行わず、古い脆弱なバージョンを使用し続けているWebアプリケーションも多く存在し、ワースト10のうちの4項目がそういった脆弱性でランクインしています。すでに他組織で悪用された実績のある脆弱性を放置した状態となっている等、攻撃者にとっては同様の攻撃を複数の組織に対して行うだけで成果が出るので、こちらも悪用しやすくうまみのある脆弱性といえます。

ネットワーク編のワースト10でも過去と同じような脆弱性がランクインしていますが、9位の「SNMPにおけるデフォルトのコミュニティ名の検出」は初のランクインとなりました。SNMPは、システム内部のステータスや使用ソフトウェア等の各種情報取得に利用されるプロトコルで、管理するネットワークの範囲をグルーピングして「コミュニティ」としています。コミュニティ名には、ネットワーク機器のメーカーごとに「public」等のデフォルト値がありますが、SNMPにおけるコミュニティ名はパスワードのようなものであるため、デフォルトのままだと、これを利用して攻撃者に接続され、攻撃に有用なネットワークの内部情報を取得される恐れがあります。

脆弱性診断を活用した予防措置

ここまでお伝えしたように、攻撃者はより悪用しやすくうまみのある脆弱性を狙ってくる中で、自組織のWebアプリケーション・システムに脆弱性が存在するのか、また存在した場合どういったリスクのある脆弱性なのかを知り、脆弱性対策を行うことは組織として重要なことです。

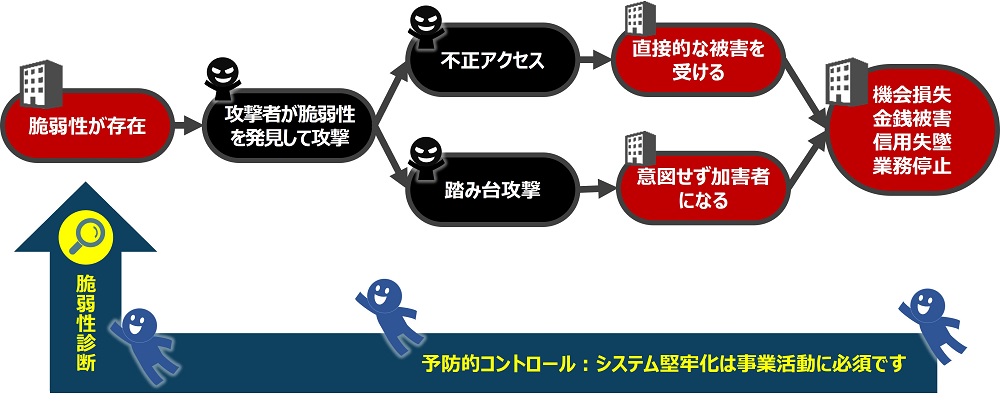
脆弱性を悪用したサイバー攻撃への備えとして、BBSecとしては、脆弱性診断を推奨します。下図の攻撃方法は一例となりますが、影響範囲として機会損失から業務停止まで引き起こされる可能性がある、という実態はどの攻撃方法でも同じです。脆弱性を悪用された場合、どの攻撃方法であってもそういった被害が出る可能性があるため、悪用されやすい脆弱性は早急に対応しなければなりません。

脆弱性診断を活用した予防措置画像

早急に対応するポイントは「自組織のシステム状態を知り、優先順位をつけながら必要な対策をする」こととなるのですが、自組織におけるセキュリティ対策の有効性確認には、専門家の目線をいれることをおすすめしています。

脆弱性を悪用したサイバー攻撃に対して、予防的にコントロールするといった観点も含め、よりシステムを堅牢化していくために脆弱性診断の実施をぜひご検討ください。


半期(6か月)毎にBBsec脆弱性診断の結果を集計・分析。その傾向を探るとともに、セキュリティに関する国内外の動向を分かりやすくお伝えしています。
最新号のダウンロードはこちら。

SQAT脆弱性診断サービス

Webアプリケーション脆弱性診断-SQAT® for Web-

Webサイトを攻撃するハッカーの手法を用いて、外部から動的に脆弱性を診断することで、攻撃の入口となる可能性のある箇所を検出します。診断は最新のセキュリティ情報に基づき実施されますので、開発時やリリース前ばかりでなく、既存システムに対する定期的な実施といった、現状の脆弱性対策の有効性を確認するために活用することをおすすめしています。
以下より、サービス内容が記載されている資料のダウンロードもいただけます。

Webアプリケーション脆弱性診断のサービスバナー

ネットワーク脆弱性診断-SQAT® for Network

悪意ある第三者の視点で、ネットワークをインターネット経由またはオンサイトにて診断し、攻撃の入口となる可能性のある箇所を検出します。ネットワークを標的とした攻撃のリスクを低減するため、脆弱性を徹底的に洗い出し、システムの堅牢化をご支援します。システムの導入・変更・アップグレード時のほか、運用中のシステムに対する定期チェックにご活用いただけます。
以下より、サービス内容が記載されている資料のダウンロードもいただけます。

ネットワーク脆弱性診断のサービスバナー

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

IPA 情報セキュリティ10大脅威からみる
― 注目が高まる犯罪のビジネス化 ―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
瓦版vol.20アイキャッチ画像(犯罪ビジネスとハッカーのイメージ写真)

近年、サイバー犯罪はビジネス化が危惧されています。これまで高度な技術をもつ人だけが実行できていたサイバー攻撃も、攻撃のための情報がサービスとして公開されていたり、ツールを活用したりすることで、誰でも容易に実行することが可能となっています。犯罪のビジネス化が進む世の中で我々が対抗できる手段はあるのでしょうか。本記事では、注目される犯罪のビジネス化としてRaaSやDDoS攻撃などのビジネスモデルをご紹介しつつ、サイバー攻撃に備えるにはどのような手段をとればいいのか、という点について解説いたします。

「犯罪のビジネス化」が「情報セキュリティ10 大脅威」に5年ぶりのランクイン

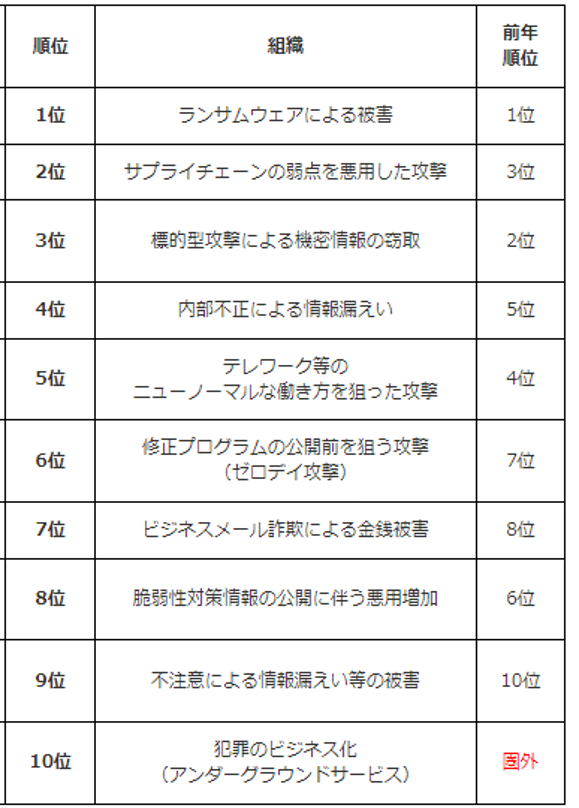
2023年1月25日、独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2023」(組織・個人)を発表しました。組織編の脅威に2018年を最後に圏外となっていた「犯罪のビジネス化(アンダーグラウンドサービス)」が再びランクインしました。

アンダーグラウンドサービスとは、サイバー攻撃を目的としたツールやサービスを売買しているアンダーグラウンド市場で取引が成立し、経済が成り立つサービスのことです。これらのツールやサービスを悪用することで、攻撃者が高度な知識を有していなくとも、容易にサイバー攻撃を行うことが可能となります。そのため、ランサムウェアやフィッシング攻撃といったサイバー攻撃がますます誘発され、脅威となるのです。

出典:独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2023」(2023年3月29日)組織向け脅威

ランサムウェアをサービスとして提供するRaaS(Ransomware-as-a-Service)

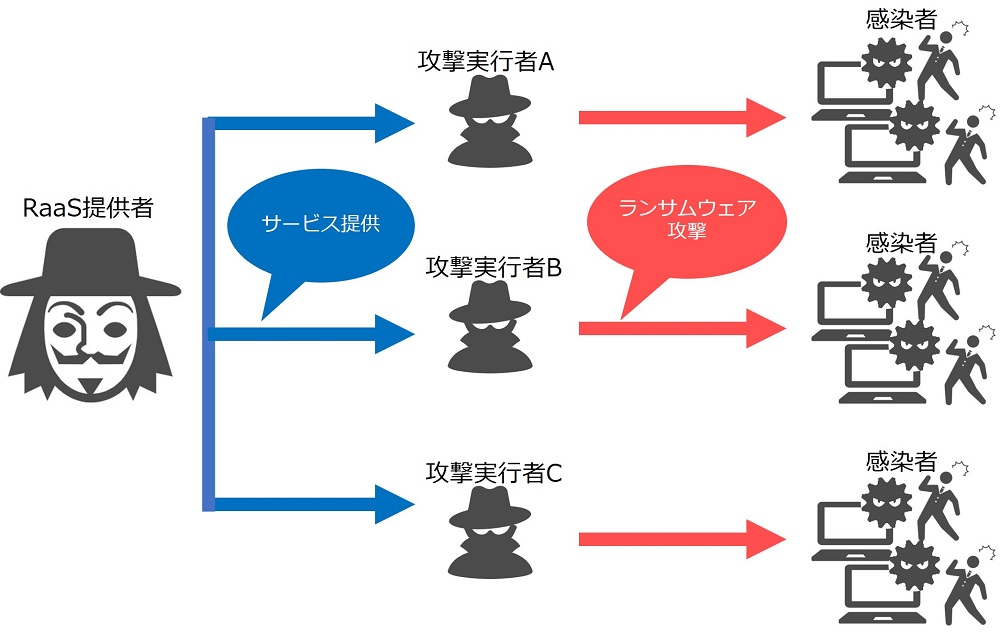
勢いを増しているサイバー犯罪のビジネスモデルとしてRaaS(Ransomware-as-a-Service)があります。RaaSとはランサムウェアが主にダークウェブ上でサービスとして提供されている形態のことで、RaaSを利用した攻撃者は、得た身代金の何割かを開発者に取り分として渡す仕組みになっていて、そうやって利益を得ていることなどがあります。

ランサムウェアが増加している理由についてはSQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
「ランサムウェア攻撃に効果的な対策‐セキュリティ対策の点検はできていますか?‐」

図1:Raasビジネスを利用した攻撃の一例

Raasビジネスを利用した攻撃の一例画像

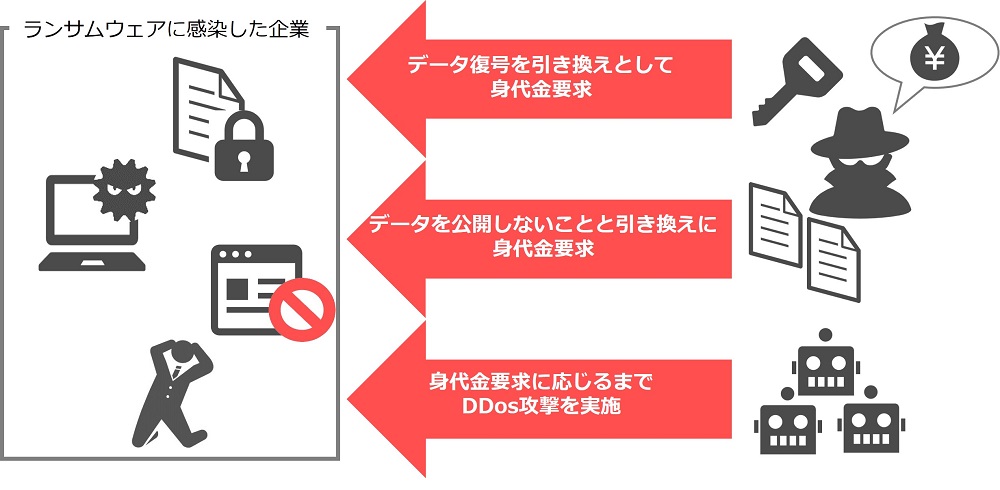
昨今のランサムウェア攻撃の特徴として、ランサムウェア攻撃により行われる脅迫は暗号化したデータを復旧するための身代金の要求に加えて、支払わなければ奪取したデータを外部に公開するといった二重の脅迫から、さらに支払うまでDDoS攻撃(※)を行うといった三重の脅迫から、さらにはそれでも支払いを拒否された場合には、盗んだ情報をオークションで売られてしまうといった事態に発展するなど、より被害が拡大しています。
※DDoS攻撃・・・多数の発信元から大量のデータを送り付けることでサーバを停止させる攻撃のこと。

図2:データの暗号化+データの公開+DDos攻撃による三重脅迫

データの暗号化+データの公開+DDos攻撃による三重脅迫画像

また、従来のランサムウェアの攻撃の手口は不特定多数に対して無差別に行うばらまき型と呼ばれる手法でしたが、近年では攻撃手法が多様化しています。以下の表は攻撃手法と事例です。

年月攻撃手法事例
2020/6標的型ランサムウェア攻撃 国内自動車メーカーの社内システムが、EKANSの攻撃を受け、日本を含む各国拠点で一時生産停止に陥るなど大きな被害を受ける。
2022/1USBデバイスを使用した
ランサムウェア攻撃
米国で攻撃者が官公庁や有名販売サイトを装い、パソコンに接続することでランサムウェアを感染させる細工を施したUSBデバイスを送付。2021年8月には運輸および保険業界の企業、11月には防衛産業企業に送られており、FBIが注意喚起を行う*8。
2022/10サプライチェーン攻撃に
よるランサムウェア感染
2022年10月の大阪府の病院を狙った事例では、同病院へ給食を提供している委託事業者のサービスを通じて、ネットワークに侵入された可能性が高いと報道があった。

取り上げた事例の詳細について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
2022年6月の事例:「ランサムウェア最新動向2021 ―2020年振り返りとともに―」
2022年10月の事例「拡大するランサムウェア攻撃!―ビジネスの停止を防ぐために備えを―」

このように、被害者が身代金の要求により応じやすくなるような脅迫に変化し、また攻撃手法も多様化することにより、攻撃の巧妙化によって高い収益をあげられることから、今後もランサムウェア攻撃は続くことでしょう。その背景には攻撃の実行ハードルを下げるRaaSの存在があることが考えられます。

フィッシング攻撃やDDoS攻撃もサービス化へ

フィッシング攻撃とは、有名企業等になりすますなどして偽装したメールやSMSにより、本物そっくりの偽サイトに誘導したり、悪意ある添付ファイルを実行させようとしたりするサイバー攻撃です。このフィッシング攻撃により、マルウェアを使った重要情報の奪取や、ランサムウェアの感染拡大などを行う事例*2も確認されています。

2022年11月から感染が再拡大しているマルウェア「Emotet」も、この手口を利用することで拡大しました。Emotetに感染し、メール送信に悪用される可能性がある.jpメールアドレスの数は、Emotetの感染が大幅に拡大した2020年に迫る勢いとなっています。

図3:Emotetの攻撃例イメージ図

Emotetの攻撃例イメージ図画像

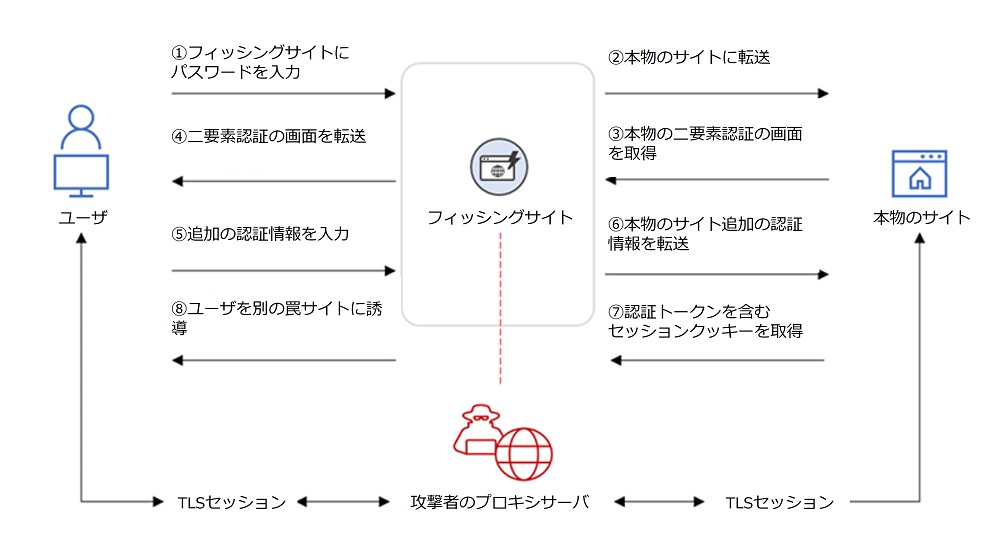
フィッシング攻撃もサービス化が進んでいます。2022年9月、米国のResecurity社はダークウェブにおいて二要素認証を回避する新たなPhaaS(Phishing-as-a-Service)が登場したと発表しました。このPhaaSは「EvilProxy」と命名され、二要素認証による保護を回避する手段として、「リバースプロキシ」と「クッキーインジェクション」を使用し、被害者のセッションをプロキシング(代理接続)するというものです。このような複雑な仕組みの攻撃がサービス化されたことにより、今後フィッシング攻撃がますます活発化することが考えられます。

「EvilProxy Phishing-As-A-Service With MFA Bypass Emerged In Dark Web」図
出典:Resecurity「EvilProxy Phishing-As-A-Service With MFA Bypass Emerged In Dark Web」より弊社和訳

そのほかにも、直近では米国で定額料金を支払うことで代行してDDoS攻撃を行うサービス「DDoS攻撃代行サブスクリプションサービス」を提供するサイトの運営者が逮捕される事件*3がありました。DDoS攻撃を行う目的は「金銭目的」「嫌がらせ」「抗議の手段」「営利目的」など攻撃者の背景によって異なります。逮捕に至ったこのサービスでは2000人以上の顧客を抱えており、これまでに20万件以上のDDoS攻撃を実行したと報道がありました。ここからみえてくるのは、様々な事情を抱えた攻撃者にとって、「求められているサービス」であったということです。

犯罪ビジネスサービス利用者の標的にならないために

ここまでランサムウェアやフィッシング等のサイバー攻撃がビジネス化されている例をみてきました。このように犯罪に使用するためのサービスは、アンダーグラウンド市場で取引され、これらを悪用したサイバー攻撃が行われるというビジネスモデルが存在しているのです。サービスを利用するだけで、高度な知識をもたない攻撃者であっても、容易にサイバー攻撃を行えることから、犯罪のビジネス化は今後さらに進み、特にランサムウェア攻撃やフィッシング攻撃は活発化することが考えられます。

これらの犯罪ビジネスサービス化の拡大により増えることが想定されるランサムウェア攻撃とフィッシング攻撃に対して、攻撃を行う機会を与えないために以下のような基本的な対策が有効でしょう。

ランサムウェア対策

■定期的なバックアップの実施と安全な保管
 (物理的・ネットワーク的に離れた場所での保管を推奨)
 ⇒バックアップに使用する装置・媒体は、バックアップ時のみパソコンと接続
 ⇒バックアップに使用する装置・媒体は複数用意する
 ⇒バックアップから復旧(リストア)可能であることの定期的な確認
■OSおよびソフトウェアを最新の状態に保つ
■セキュリティソフトを導入し、定義ファイルを常に最新の状態に保つ
■認証情報の適切な管理(多要素認証の設定を有効にするなど) など

フィッシング対策

■ソフトウェアを最新にするなどパソコンやモバイル端末を安全に保つ
■従業員教育を行う
 ⇒不審なメールやSMSに注意する
 ⇒メールやSMS内に記載されたURLを安易にクリックしない
 ⇒メールやSMSに添付されたファイルを安全である確信がない限り開かない
■標的型攻撃メール訓練の実施 など

なお、セキュリティ対策は一度実施したらそれで終わりというものではありません。サイバー攻撃の手口は常に巧妙化し、攻撃手法も進化し続けているためです。脆弱性診断を定期的に行うなど、継続してサイバー攻撃に備えていくことが必要です。また、セキュリティ対策を実施した後も、侵入される可能性はないのか、万が一感染した場合はその影響範囲はどの程度かといった現状把握を行い、実装したセキュリティ対策の有効性を確認することが大切です。

BBSecでは以下のようなご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

<侵入前・侵入後の対策の有効性確認>

BBSecでは、第一段階に侵入を防ぐ対策を行い、第二段階にもし侵入されてしまった場合に被害を最小化する対策を行うことで、多層防御を実現する、「ランサムウェア対策総点検+ペネトレーションテスト」の組み合わせを推奨しています。

※外部サイトにリンクします。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

定期的な脆弱性診断でシステムを守ろう!
-放置された脆弱性のリスクと対処方法-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
瓦版vol.19アイキャッチ画像(聴診器のイメージ)

脆弱性、放置されてませんか? 近年、放置されたままの脆弱性が悪用されるサイバー攻撃が増加しています。システムの脆弱性を対策しないままでいると、不正アクセスやマルウェア感染などの様々なリスクがあります。本記事では、脆弱性のリスクや実際に悪用された事例を紹介しつつ、脆弱性対策の重要性について解説いたします。

脆弱性の放置が命取りに~「Nデイ脆弱性」が狙われる

脆弱性が発見されると、対応として対象製品のベンダーより修正プログラムがリリースされます。ユーザはその修正プログラムを適用することで、当該脆弱性に対応することができます。

しかし、実際には様々な理由で修正プログラムが適用されず、脆弱性が放置されてしまうことがあります。修正プログラムのリリース後から、実際に適用されるまでの期間に存在する脆弱性は「Nデイ脆弱性」と呼ばれ、それを悪用するサイバー攻撃が増加しています。

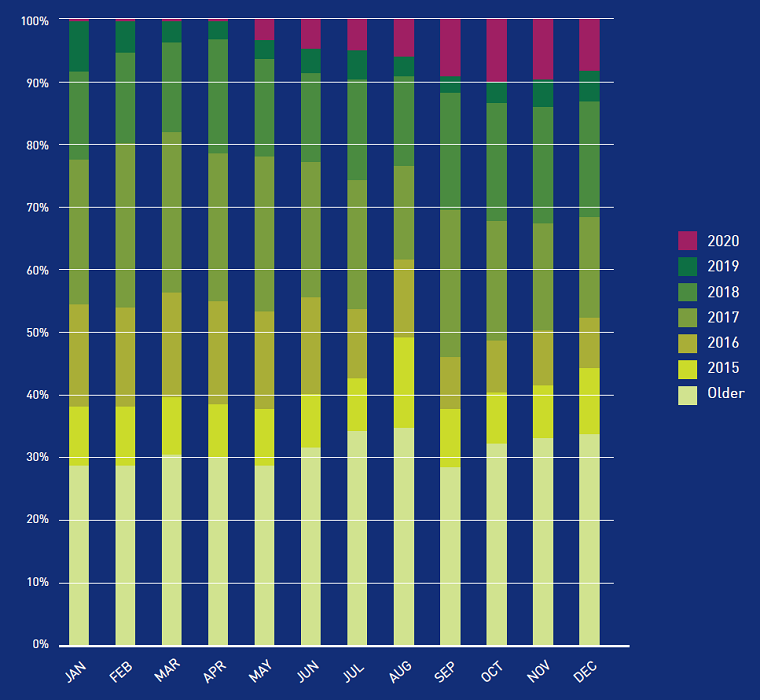
図:2020年の脆弱性を利用した攻撃の割合(月ごとの開示年別)
出典:Check Point Software Technologies Ltd.「CYBER SECURITY REPORT 2021」

上のグラフは、Check Pointが公開したレポートに記載されたもので、2020年のそれぞれの月に、いつ発見された脆弱性がどのくらい使われていたか、その割合を示すグラフで、横軸は2020年のいつのデータであるのかを、縦軸は使用された脆弱性の発見された年を示しています。グラフからは、前の年である2019年以前に登録された脆弱性が、年間を通じて攻撃者に悪用され続けたことや、観測された攻撃の約80%が、2017年以前に報告・登録された脆弱性を悪用したものであったとのことがわかります。また、上記レポートでは複数の脆弱性を組み合わせて攻撃する手法「エクスプロイトチェーン」に、新しい脆弱性が組み込まれているとも指摘しています。

Nデイ脆弱性を狙う攻撃では、修正プログラムが適用されるより前に攻撃が仕掛けられるため、ソフトウェア管理が不適切な企業が標的として狙われやすくなっています。さらには近年では脆弱性対策情報が公開された後に攻撃コード(PoC)が流通し、攻撃が本格化されるまでの時間が短くなっています*4。

こういった背景から脆弱性を放置したままにすることは深刻な被害につながる可能性があります。

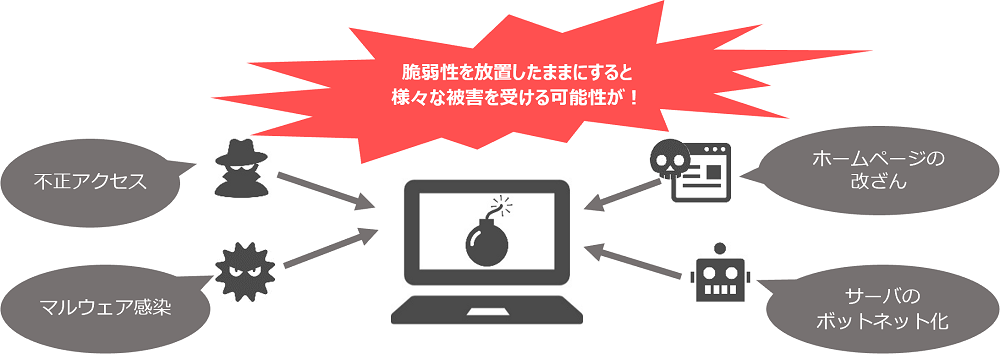
放置した脆弱性の持つ様々なリスク(不正アクセス・マルウェア感染・ホームページの改ざん・サーバの
ボットネット化)についてのイメージ図

既存の脆弱性を狙った事例

以下は2022年に既知の脆弱性が狙われた事例についてまとめたものです。

年月製品事例
2022/1SonicWall SMA100シリーズ*2
(VPN製品)
2021年12月に公開された既知の脆弱性が概念実証コード(PoC)を含む詳細な情報が公開されたことにより、攻撃が活発化。
2022/2eコマースプラットフォームMagento 1*3
(ECプラットフォーム)
Magento 1に存在するQuickViewプラグインの既知の脆弱性を悪用した大規模な攻撃を検知。いまだ数千ものeコマースが、2020年6月30日にサポートが終了しているMagento 1で稼働している背景を利用したと考えられる。
2022/3リモートキーレスシステム*4
(自動車)
既に「CVE-2019-20626」「CVE-2021-46145」で指摘されているが、一部の古い車種(日本車)において引き続きこのリモートキーレスシステムが利用されていたことに起因する。
2022/4Apache Struts 2*5
(Webサーバ)
2020年12月に公開された脆弱性「CVE-2020-17530」の修正が不十分であったことに起因する。
2022/5VMware製品*6
(仮想化ツール)
2022年4月に複数の脆弱性の対策版がリリースされているが、リリースから48時間とたたず、「CVE-2022-22954」「CVE-2022-22960」の悪用が確認される。
2022/9Python*7
(プログラム言語)
2007年に存在が判明していたものの修正されずにいた脆弱性「CVE-2007-4559」が、15年越しに世界中で悪用されていることが報告される。
2022/12FortiOS*8
(VPN製品)
SSL-VPN製品における深刻な脆弱性は過去にも攻撃で悪用されている。リモートワークの拡大により今後も広まることが懸念される。

ベンダーや企業が公開している脆弱性をもつソフトウェアなどの情報や修正プログラムを解析することで、脆弱性を悪用するヒントを容易に得ることができます。さらに、当該脆弱性を攻撃するためのツールがダークウェブなどで売買されるケースもあります。こうしたことから、修正プログラムが公開される前に行われるゼロデイ攻撃(※)と比べると、攻撃者自ら脆弱性を調査する必要がないため、攻撃の難易度が低いといえます。

ゼロデイ攻撃について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
「IPA情報セキュリティ10大脅威にみるセキュリティリスク ―内在する脆弱性を悪用したゼロデイ攻撃とは―」

Webサイトは最大の攻撃ベクター

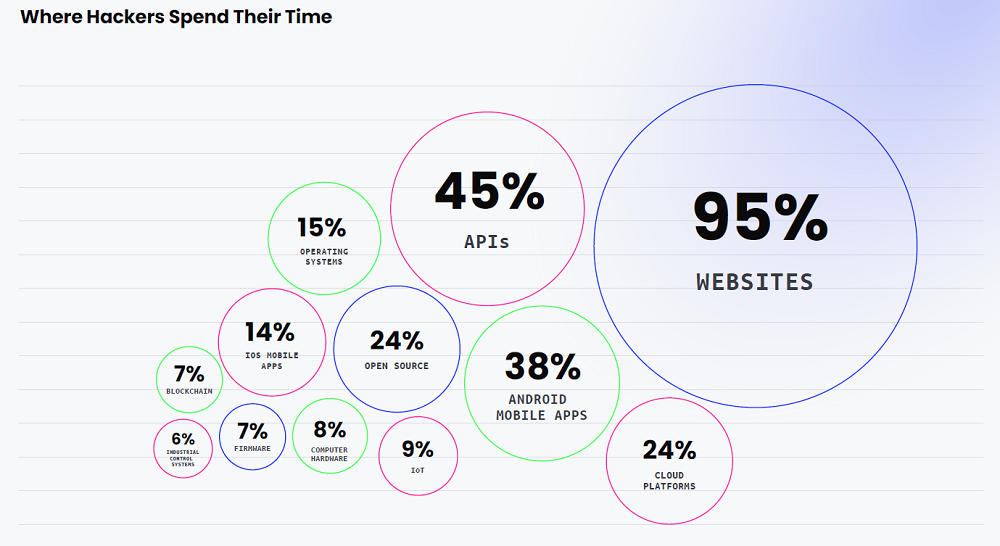
エシカルハッカー(※)へのアンケート調査によるとエシカルハッカーの95%はWebサイトが最大の攻撃ベクターだと考えているとの回答でしたと報告されています。

エシカルハッカー・・・倫理観を持ち、高度なハッキング技術や高い知識を善良な目的のために活用するハッカーのこと。ホワイトハッカーとも呼ばれている。

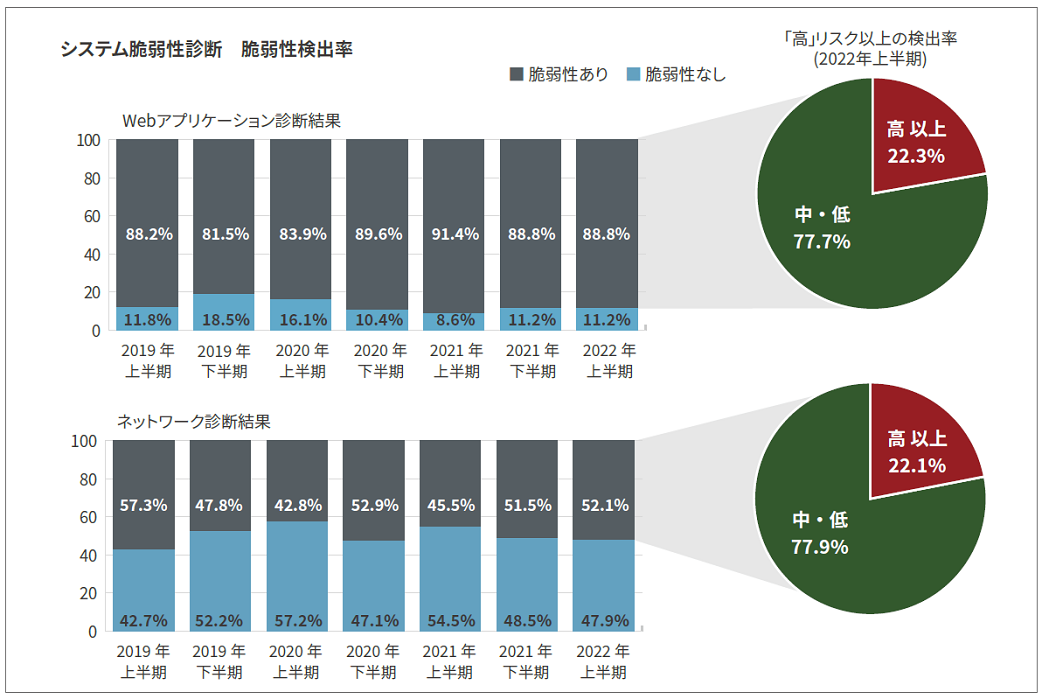
また、弊社で提供しているSQAT脆弱性診断サービスにて、2019年上半期~2022年上半期に診断を実施した延べ3,762社28,179システムのうち、脆弱性が検出されたシステムはWebシステムにおいて毎年8割以上、ネットワークシステム(プラットフォーム)において5割を占めています。

BBSecシステム脆弱性診断 脆弱性検出率(Web/NW)
図:診断結果にみる情報セキュリティの現状~2022年上半期 診断結果分析~
 (SQAT® Security Report 2022-2023年 秋冬号)

脆弱性が存在するOS・アプリケーションを使用しているといったバージョン管理に関する脆弱性が高い割合で検出されているほか、クロスサイトスクリプディングやSQLインジェクションのようなインジェクション攻撃を受ける恐れのあるリスクレベルの高い脆弱性も多くみられます。

Webサイトは狙われやすい傾向にあるだけではなく、実際に様々な危険に晒されています。攻撃手法の進化や、経年によって攻撃のための製品解析が進んでしまうといった事情により、日々新たな脆弱性が検出され続けています。そういった脆弱性に対しての備えとして、適時・適切な対応を継続して行う必要があります。

定期的な診断実施を可能にする脆弱性診断ツールの活用

JPCERT/CCが発表している「Webサイトへのサイバー攻撃に備えて」によると、Webアプリケーションのセキュリティ診断に関しては、機能追加などの変更が行われたときはもちろんのこと、それ以外でも「1年に1回程度」実施することが推奨されています。

しかし、自組織内でセキュリティ対策を行うには、設備投資や人材育成に工数やコストがかかるといった不安を抱える企業も少なくありません。そこで定期的な診断の実施を後押しするものとして脆弱性診断ツールの活用をオススメします。脆弱性診断ツール活用のメリットには以下のようなものがあります。

1. 商用またはセキュリティベンダーの自社開発した診断ツールを活用するため、
  ソフトウェアインストールなどの新規設備投資が不要
2. 開発段階から診断をすることにより、後工程における手戻り発生を防ぎ、
  セキュリティコストの削減が可能
3. 手動診断と比較すると安価なため、定期的に簡易診断が可能
4. 診断結果を定点観測することで、即時に適切な対応をすることが可能

ただし、脆弱性の詳細やリスク判定に関してはセキュリティ専門家の知見が必要不可欠です。自組織に専門家がいるか、セキュリティ専門企業のサポートを受けられるか、といった点はツール選定の際に注意が必要です。

継続的なセキュリティ対策を実現するために

脆弱性診断は一度実施したらそれで終わりというものではありません。脆弱性は日々増加し続けるため、診断実施後に適切なセキュリティ対策を行っていたとしても形を変えて自組織のシステムにサイバー攻撃を行う可能性は十分にあります。顧客が安心してサービスを利用し続けられるためにも定期的な診断を実施し、洗い出されたセキュリティ上の問題に優先順位をつけて、ひとつひとつ対処することが重要です。診断ツールの検討に関しては自組織の環境やシステム特性に合わせたものを選定し、継続的なセキュリティ対策に有効活用できるようにしましょう。

BBSecでは

当社では様々なご支援が可能です。 お客様のご状況に合わせて最適なご提案をいたします。

<SQAT診断サービスの特長>

SQAT診断サービスの特長

<デイリー自動脆弱性診断 -Cracker Probing-Eyes®->

CPEサービスリンクバナー

sqat.jpのお問い合わせページよりお気軽にお問い合わせください。後日営業担当者よりご連絡させていただきます。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

拡大するランサムウェア攻撃!
―ビジネスの停止を防ぐために備えを―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
瓦版アイキャッチ画像(PCを感染させる攻撃者のイメージ)

国内の医療機関をターゲットにしたランサムウェア攻撃がいま、拡大しています。最近報告された医療機関の事例では、ランサムウェアに感染させる手段としてサプライチェーン攻撃を行ったという例もありました。ますます巧妙になっていくランサムウェア攻撃を完全に防ぐということはできません。しかし、いざ被害にあってしまうとビジネスの停止など大規模な損害がもたらされる恐れもあります。本記事では、拡大するランサムウェア攻撃に対してリスクを整理したうえで、どのような対策をとればよいのか、その手段についてBBSecの視点から解説いたします。

拡大するランサムウェア、国内の医療機関がターゲットに

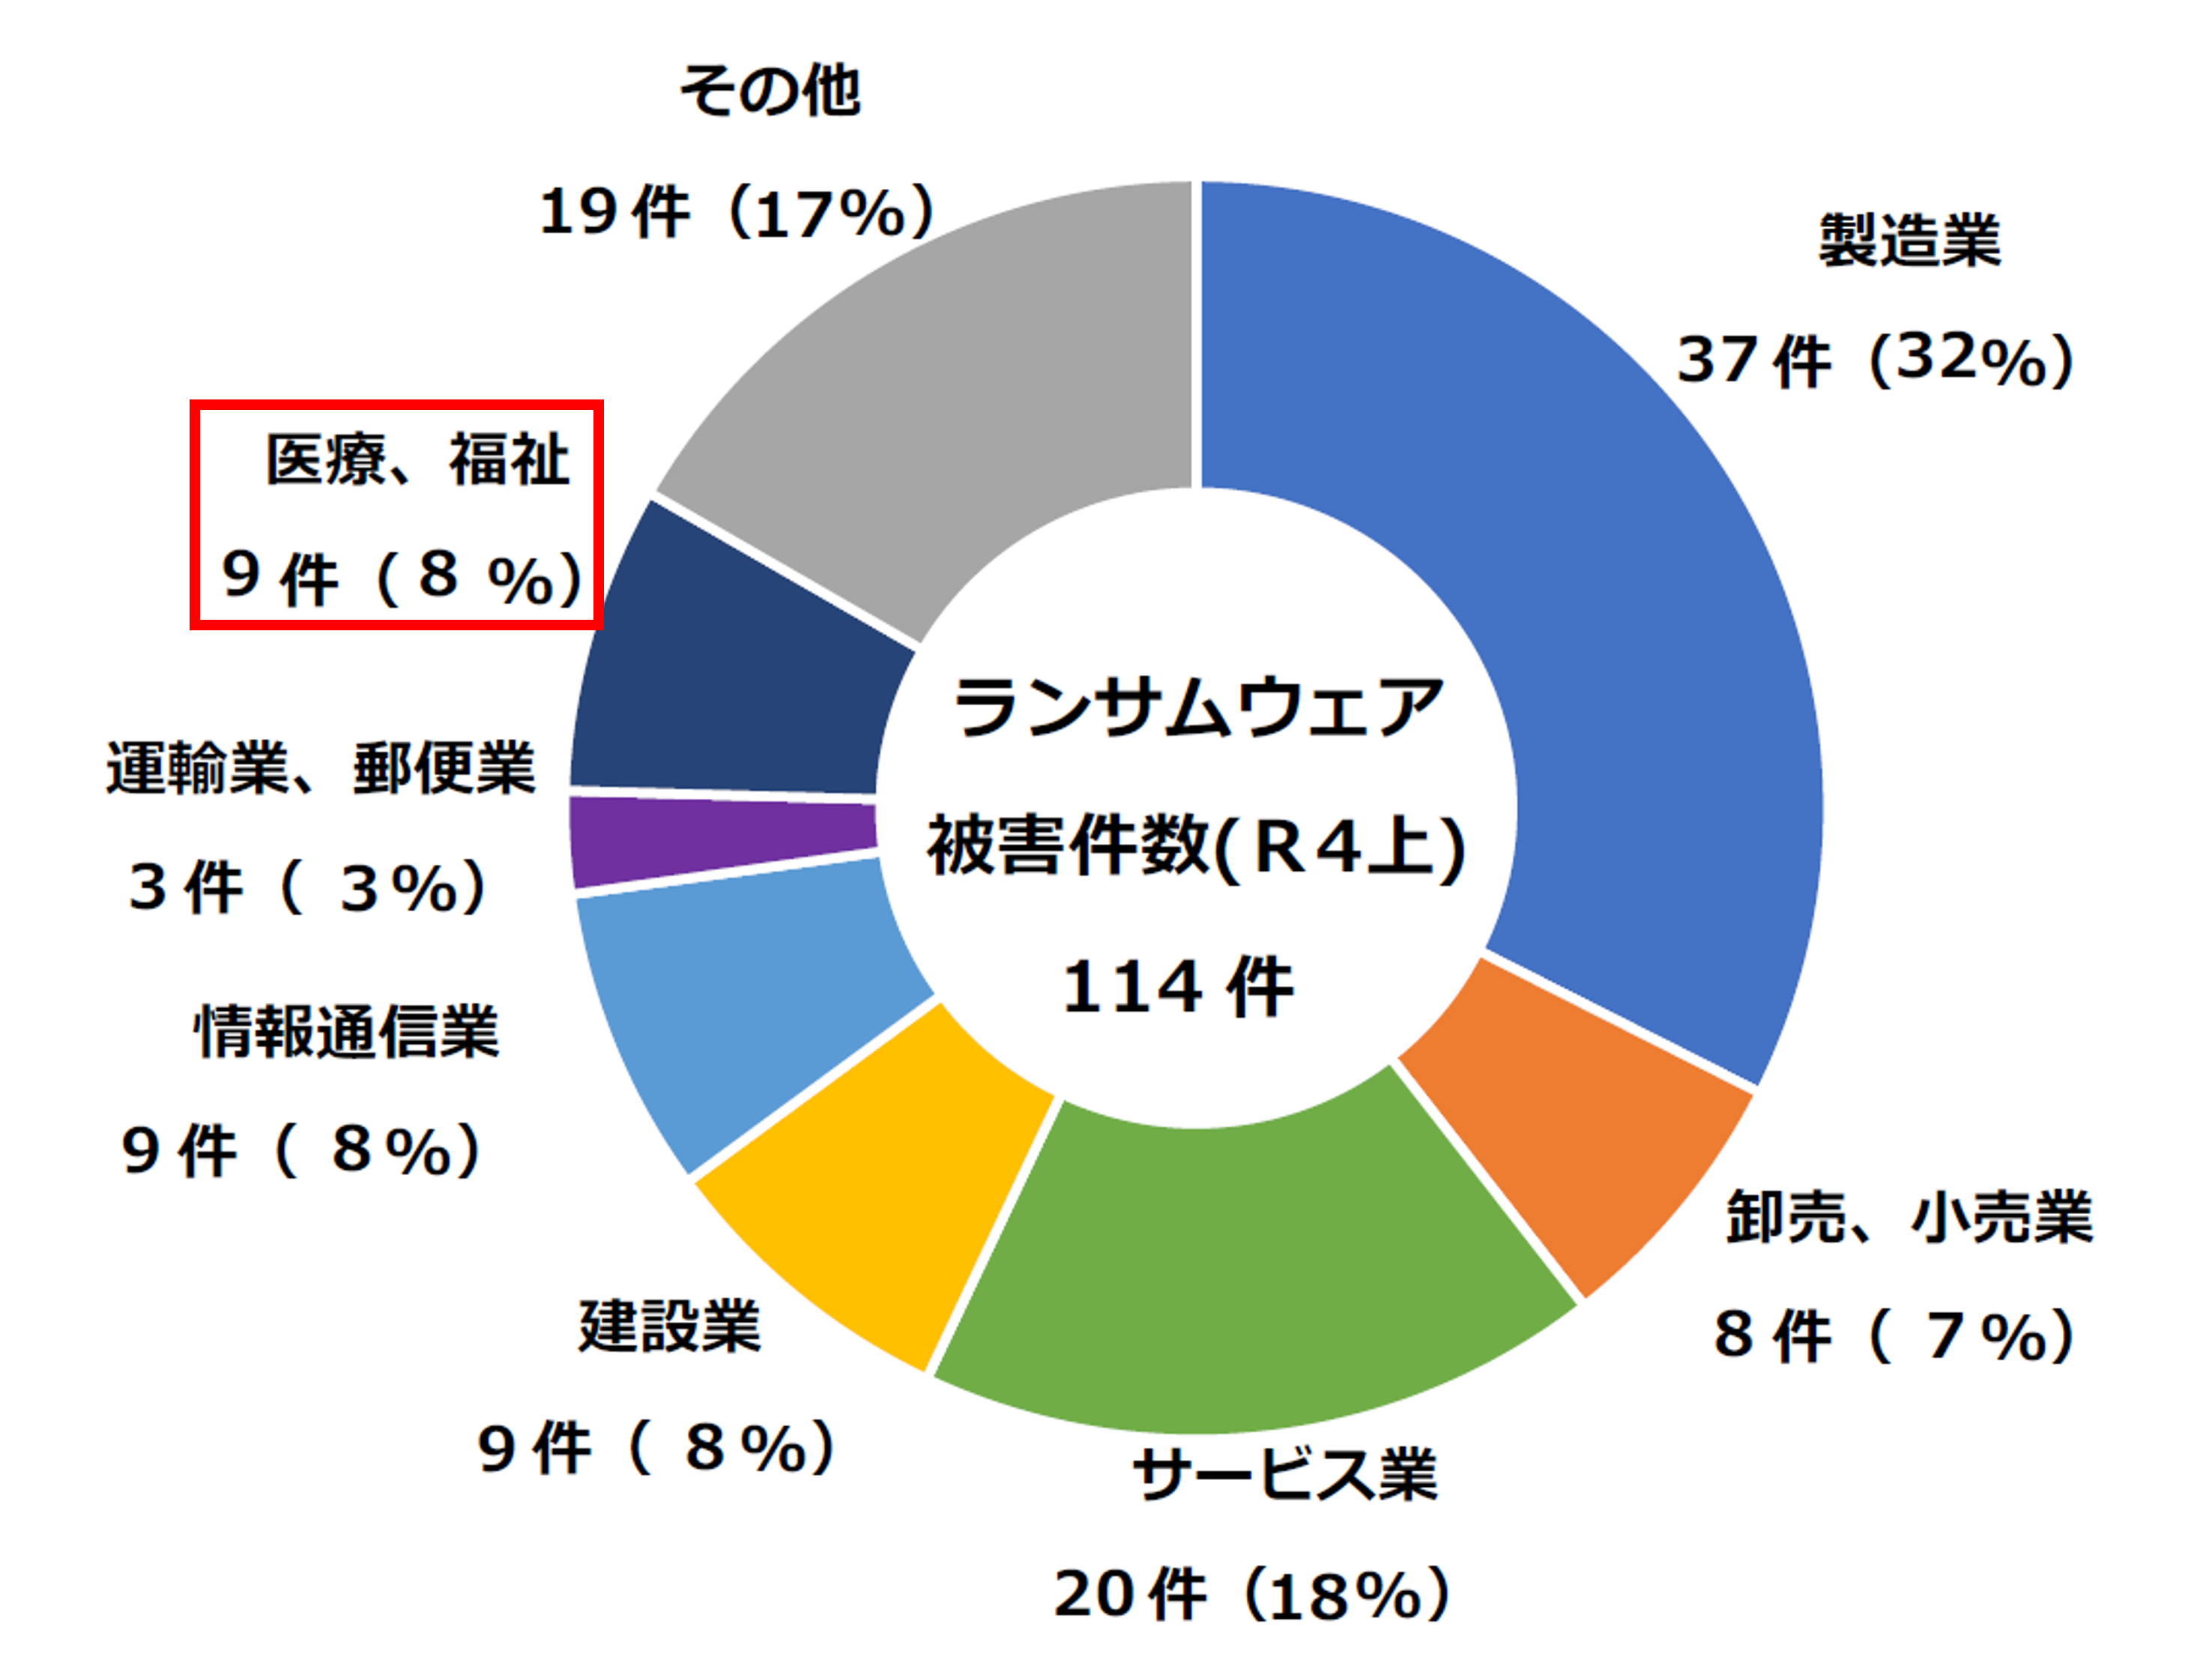
近年、国内の医療機関を狙ったランサムウェアによるサイバー攻撃が相次いで報告されています。令和4年上期に都道府県警察から警視庁に報告があった被害報告のうち、「医療、福祉」は全体の一割近くとなっており、今後拡大していくことが懸念されています。

【ランサムウェア被害企業・団体等の業種別報告件数】

【ランサムウェア被害企業・団体等の業種別報告件数】
注:図中の割合は小数第1位以下を四捨五入しているため、統計が必ずしも100にならない
出典:警察庁(令和4年9月15日)「令和4年上半期におけるサイバー空間をめぐる脅威の情勢等について」

直近で起こった国内の医療機関を狙ったランサムウェアによる具体的な被害事例は以下の通りです。

【医療機関を狙ったランサムウェアによる被害事例】
年月地域被害概要
2021/5大阪府医療用画像参照システムがダウンし、CTやMRIなどの画像データが閲覧できない障害が発生*9
2021/10徳島県電子カルテを含む病院内のデータが使用(閲覧)不能となった*2
2022/1愛知県電子カルテが使用(閲覧)できなくなり、バックアップデータも使用不能な状態となった*3
2022/4大阪府院内の電子カルテが一時的に使用(閲覧)不能となった
2022/5岐阜県電子カルテが一時的に停止したほか、最大11万件以上の個人情報流出の可能性が確認された*4
2022/6徳島県電子カルテおよび院内LANシステムが使用不能となった*5
2022/10静岡県電子カルテシステムが使用不能となった*6
2022/10大阪府電子カルテシステムに障害が発生し、ネットワークが停止。電子カルテが使用(閲覧)不能となった*7

このように病院の電子カルテなどを扱う医療情報システムが狙われてしまった場合、業務の根幹を揺るがす大きな問題となり、最悪の場合は、長期間にわたるシステムの停止を余儀なくされてしまう可能性があります。そのため、医療機関にとって、サイバー攻撃のターゲットとなってしまうことは非常に大きなリスクと考えられます。

医療業界が狙われる理由は、医療情報はブラックマーケットにおいて高額で売買されているため、攻撃者にとって「カネになるビジネス」になるからです。「事業の停止が直接生命に関わる」という点でも、身代金要求に応じさせるうえでの強力な要因になります。

医療業界が狙われる理由について、SQAT.jpでは以下の記事でもご紹介しています。
こちらもあわせてご覧ください。
「狙われる医療業界―「医療を止めない」ために、巧妙化するランサムウェアに万全の備えを」

業種問わず狙われる―サプライチェーン攻撃によるランサムウェアの被害

前述した2022年10月の大阪府の病院を狙った事例では、その後、11月に同病院へ給食を提供している委託事業者のサービスを通じて、ネットワークに侵入された可能性が高いと報道がありました。これはランサムウェアを感染させるためにサプライチェーン攻撃を行ったということになります。

こうしたサプライチェーンの脆弱性を利用したランサムウェアの被害は、医療業界だけの話ではありません。特定の業種に限らず、標的となる企業を攻撃するために、国内外の関連会社や取引先などのセキュリティ上の弱点を突く攻撃は珍しくないように見受けられます。

【サプライチェーンを狙ったランサム攻撃による被害事例】
年月被害概要
2021/4光学機器・ガラスメーカーの米国子会社がランサムウェアの被害により、顧客情報など300GBのデータを窃取されたことを攻撃グループのリークサイトに掲載される*8
2022/4情報通信機器等の製造を行う企業と同社の子会社がランサムウェアの被害を受け、従業員の個人情報のデータを暗号化され、復号不可能になった*9
2022/3自動車部品メーカーの米州のグループ会社がランサムウェアによる不正アクセスを受け、北米及び南米地域の生産や販売などの事業活動に一時支障が起きた*10
2022/3国内大手自動車メーカーの部品仕入先企業が狙われ、自動車メーカーの業務停止につながった*11

業務委託元企業がしっかりとセキュリティ意識をもって対策を行っていても、関連する業務委託先のさらに再委託先などのセキュリティの対策に必要なリソースの確保が難しい企業の脆弱性が狙われるため、一か所でもほころびがあるとサプライチェーンに含まれる全企業・組織に危険が及ぶ恐れがあります。

ランサムウェア被害にあってしまった場合のリスク

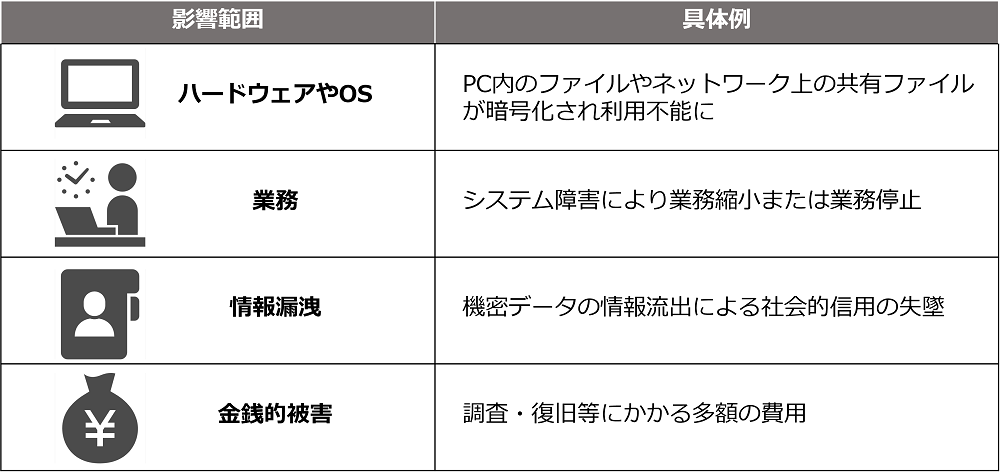
ランサムウェアによる影響範囲と具体例は以下の通りです。

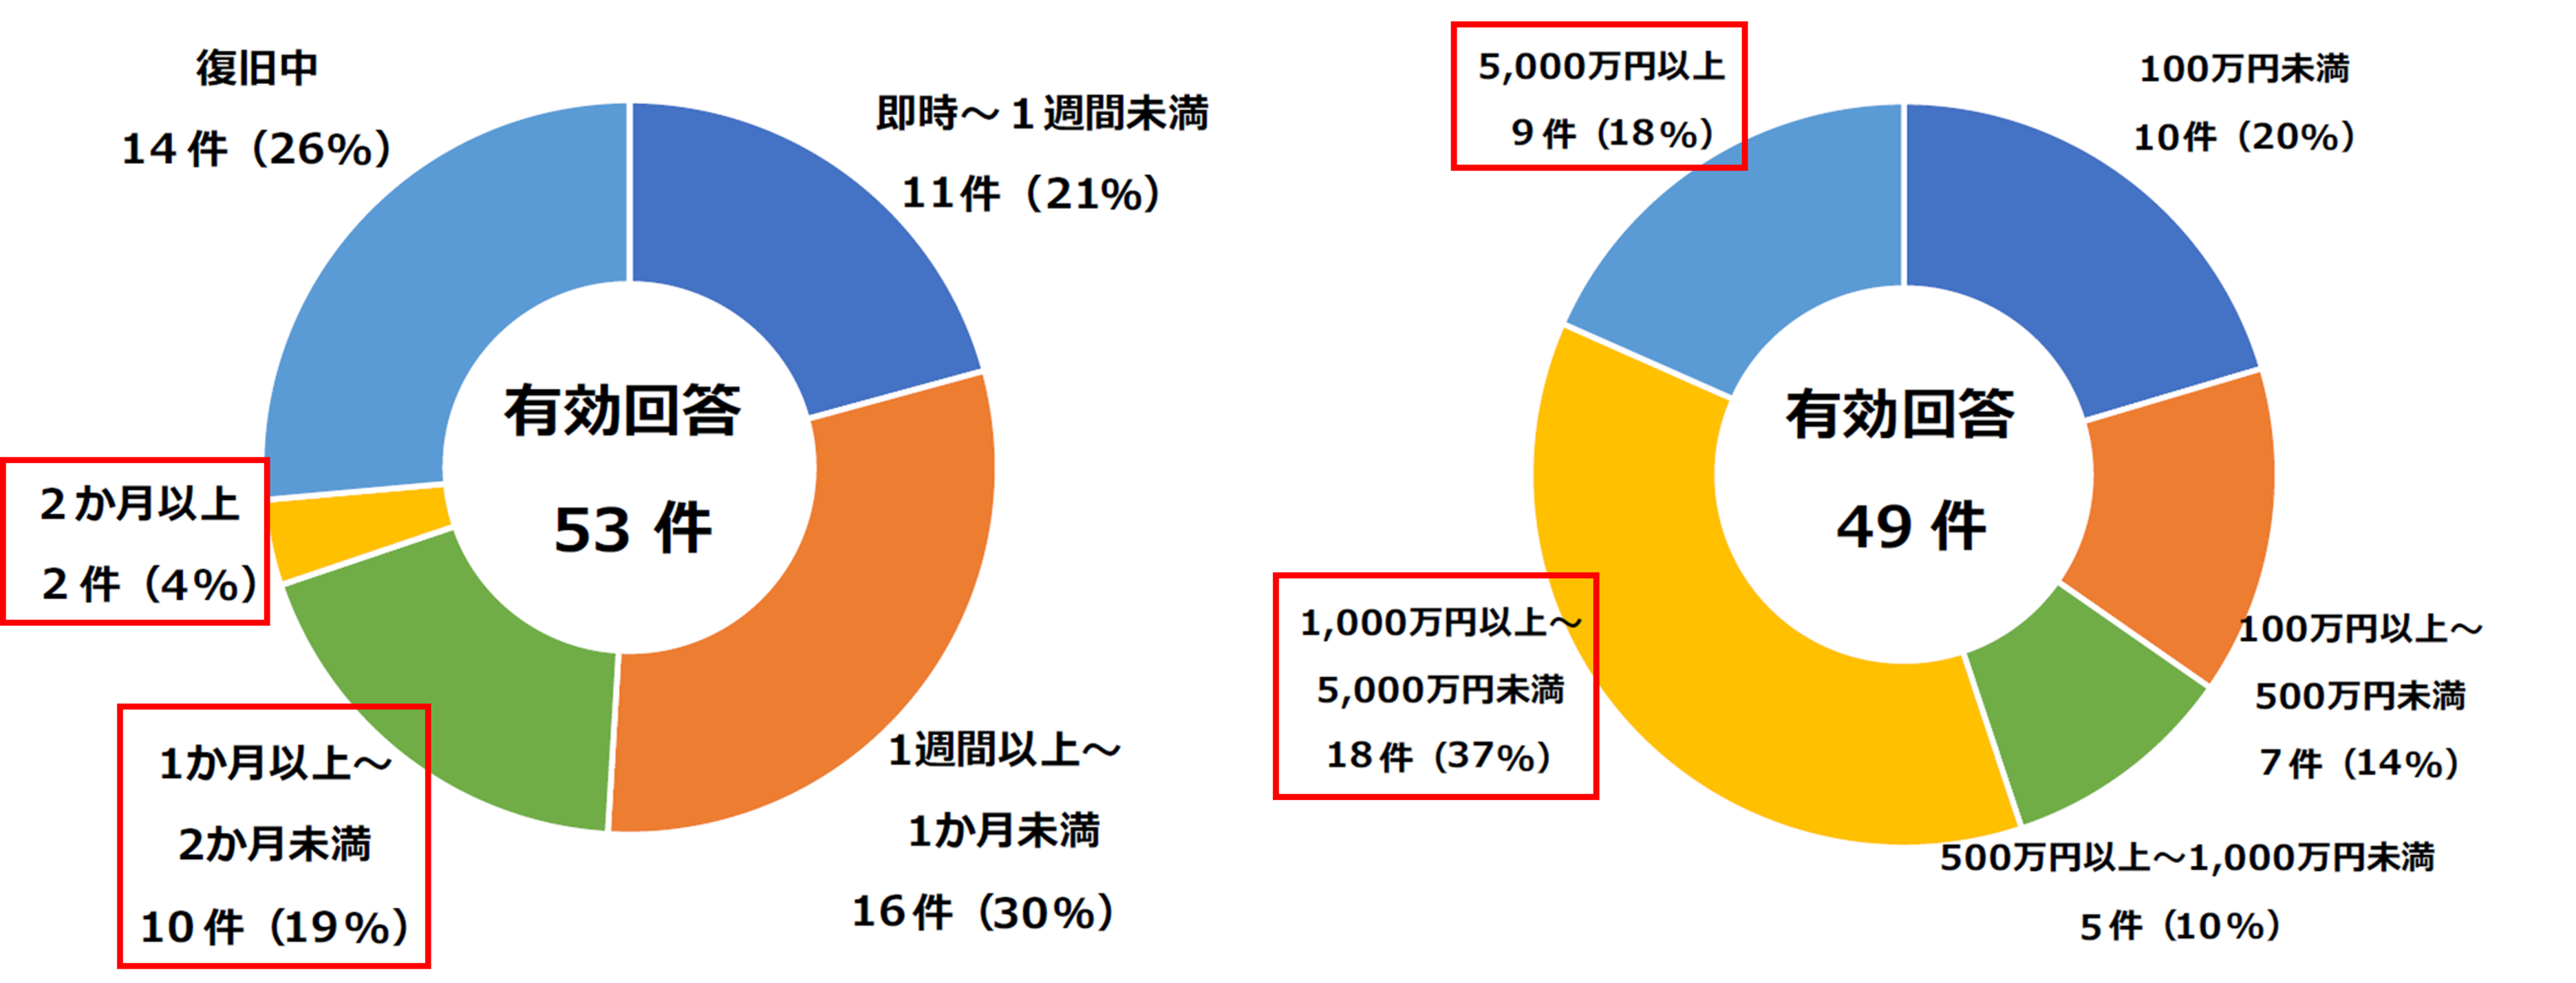
国内でランサムウェア被害にあった企業・団体等について、警視庁のアンケート調査によると、2割以上が復旧までに1ヶ月以上かかり、5割以上が調査・復旧費用に1000万円以上の費用を要したという調査結果を報告しました。

【復旧に要した期間と調査・復旧費用の総額】

【復旧に要した期間と調査・復旧費用の総額】
注:図中の割合は小数第1位以下を四捨五入しているため、統計が必ずしも100にならない
出典:警察庁(令和4年9月15日)「令和4年上半期におけるサイバー空間をめぐる脅威の情勢等について」

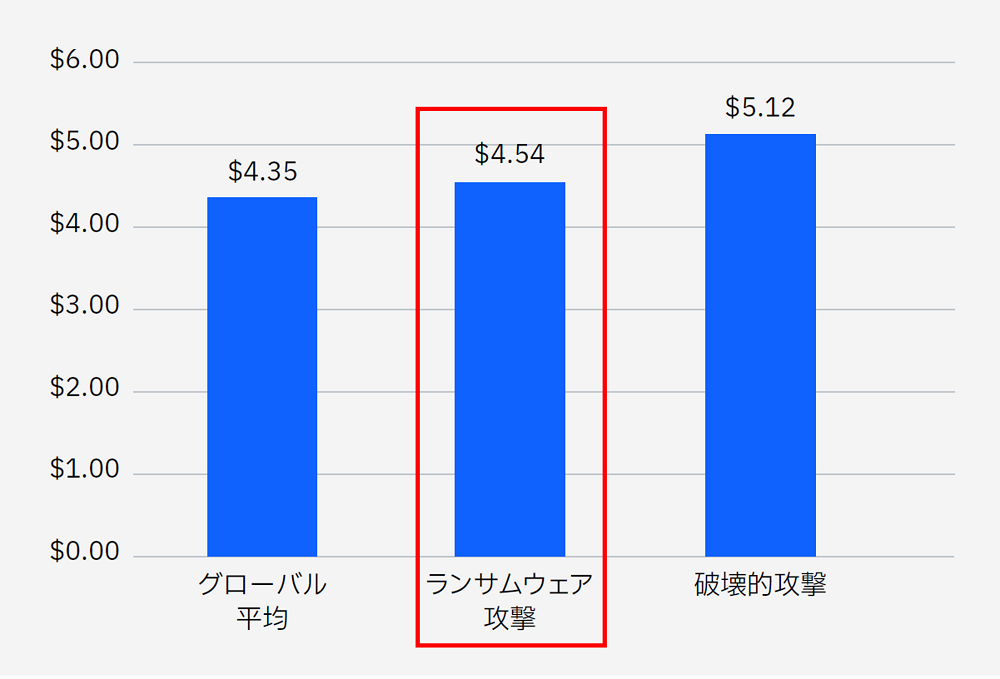
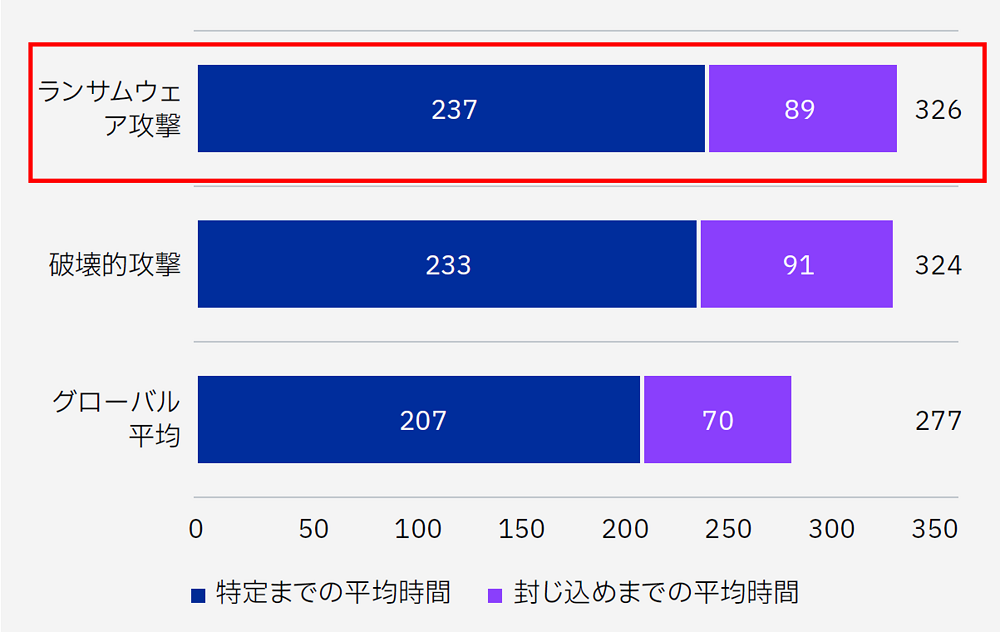
米国での調査においてもランサムウェア攻撃によるデータ侵害の平均コストは454万米ドルでこれはデータ侵害全体での平均総コストを上回っていることに加えて、原因の特定に237日、封じ込めるまでに89日と合計ライフサイクルは326日となっており、全体の平均より大幅に長くかかっていると報告しました。

【ランサムウェア攻撃のデータ侵害の平均コストと特定し封じ込めるまでの平均時間】

(単位:100万米ドル)
出典:IBM「データ侵害のコストに関する調査」

ランサムウェアによる感染を防ぐため対策の見直しを

企業・団体等においてランサムウェアの感染経路には様々なケースがあります。そのため、以下の対策を多重的に行い、被害を最小限に抑えていく必要があります。

1. データやファイル、システムの定期的なバックアップの実施
2. 企業・組織のネットワークへの侵入対策
  ファイアウォールやメールフィルタ設定により不審な通信をブロック
  不要なサービスの無効化、使用しているサービスのアクセス制限
3. 攻撃・侵入されることを前提とした多層防御
4. OSやアプリケーション・ソフトウエア、セキュリティソフトの定義ファイルを常に最新の状態にアップデートする
5. 強固なパスワードのみを許容するなど適切なパスワードの設定と管理を行う

3.攻撃・侵入されることを前提とした多層防御について、SQAT.jpでは以下の記事でもご紹介しています。こちらもあわせてご覧ください。
「APT攻撃・ランサムウェア―2021年のサイバー脅威に備えを―」

また、各業界向けに発行されているセキュリティ対策ガイドラインなどを参考にし、自組織の対策の見直しをすることも重要です。

【参考情報:各業界のセキュリティ関連ガイドライン等】


■(重要インフラ14分野向け)
NISC「重要インフラにおける情報セキュリティ確保に係る安全基準等策定指針」
■(医療業界向け)
厚生労働省「医療情報システムの安全管理に関するガイドライン」
経済産業省・総務省「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン」
■(金融業向け)
FISC「金融機関等コンピュータシステムの安全対策基準・解説書等」
■(交通関連企業向け)
国土交通省「国土交通省所管重要インフラにおける情報セキュリティ確保に係るガイドライン等」
■(教育業界向け)
文部科学省「教育情報セキュリティポリシーに関するガイドライン等」

他人事ではない、ランサムウェア攻撃のリスク

冒頭で述べたランサムウェア攻撃をはじめ、特に重要インフラ14分野※においては人命や財産などに深刻な被害をもたらす恐れがあります。たとえ自社が該当しない業種であっても、同じサプライチェーン上のどこかに重要インフラ事業者がいるのではないでしょうか。つまり、ランサムウェア攻撃というものは常にその被害に遭う可能性があるものと認識する必要があります。

※重要インフラ14分野…重要インフラとは、他に代替することが著しく困難なサービスのこと。その機能が停止、低下又は利用不可能な状態に陥った場合に、わが国の国民生活又は社会経済活動に多大なる影響を及ぼすおそれが生じるもののことを指す。内閣府サイバーセキュリティ戦略本部「重要インフラの情報セキュリティ対策に係る行動計画」では、「重要インフラ分野」として、「情報通信」、「金融」、「航空」、 「空港」、「鉄道」、「電力」、「ガス」、「政府・行政サービス(地方公共団体を含む)」、 「医療」、「水道」、「物流」、「化学」、「クレジット」及び「石油」の14分野を特定している。

ランサムウェア攻撃への備えとして、前述のような様々な対策を講じるにあたって、まずは現状のセキュリティ対策状況を把握するための一つの手段として、セキュリティ診断などを実施することをおすすめします。

BBSecでは

当社では以下のようなご支援が可能です。

<企業・組織のネットワークへの侵入対策>

<攻撃・侵入されることを前提とした多層防御>

※外部サイトにリンクします。

<セキュリティ教育>

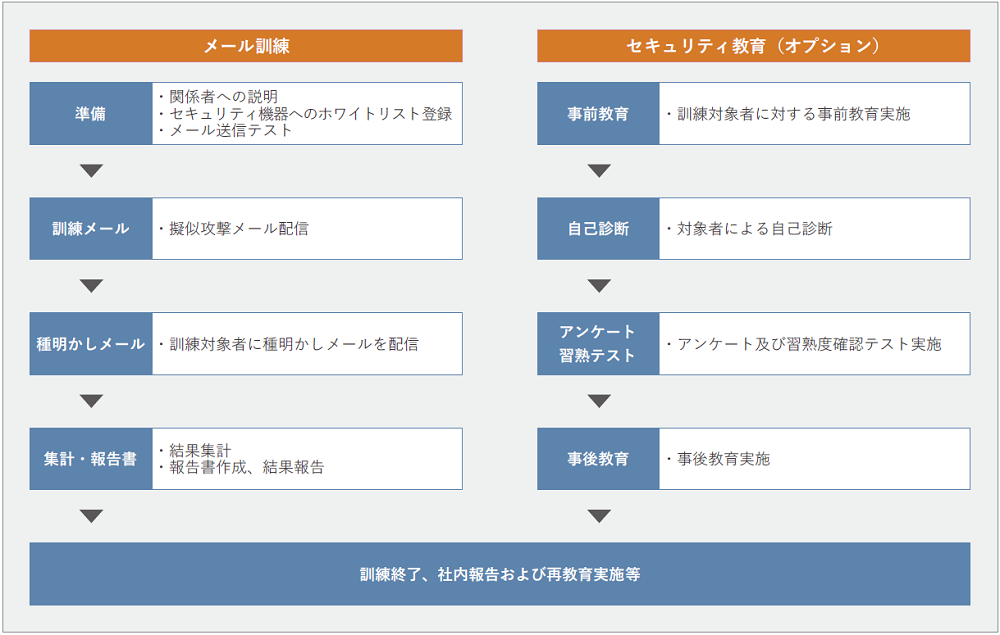
標的型攻撃メール訓練

※外部サイトにリンクします。

Security NEWS TOPに戻る
バックナンバー TOPに戻る


資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

攻撃者が狙う重要情報の宝庫!
―スマホアプリのセキュリティ―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

私たちが日常的に利用するスマホアプリのサービスは、開発者によって多様な機能が連携され、提供されています。しかしスマートフォンは、サイバー攻撃のターゲットになってしまう魅力的な重要情報の宝庫となっており、攻撃者に狙われることも多いです。本記事では、なぜスマホアプリが狙われるのか?スマホアプリのもつ脆弱性情報のご紹介をしつつ、セキュリティ対策にむけた考え方を解説していきます。

なぜスマホアプリは攻撃者に狙われるのか

一人一台以上のスマートフォンを所持・活用しているのが当たり前とされる現代において、私たちは日常的に様々なスマホアプリを利用しています。それらのスマホアプリがサービスとして提供されている裏では、スマートフォンが備えている多様な機能とスマホアプリとが開発者によって連携され、それによりスマホアプリのサービス提供が実現しています。利用者がアプリ上でのみ操作を行っているつもりでも、実際はアプリとスマートフォンの持つ機能が連携することで、便利なサービスを利用できているのです。

しかし便利な一方で、スマホアプリはサイバー攻撃のターゲットとされることも多くあります。なぜならスマホアプリは以下の3つの特徴を持っているためです。

重要情報の宝庫

スマホアプリではWebアプリよりも多くの重要情報が扱われます。例えば連絡先情報、メールや通信のログ、GPS(位置情報)、決済情報、さらには利用者が何を好むかといった趣味嗜好など個人に関する情報が多様に含まれています。これらの情報が集まっているスマホアプリは、攻撃者にとっては魅力的な重要情報の宝庫といえます。

もし攻撃者に狙われた場合、これらの重要情報が漏洩してしまう可能性があります。

ユーザ側での端末管理

Webアプリではサービス提供者が管理しているサーバ側で情報を保持していましたが、スマホアプリでは各ユーザ端末側に情報が保持されているものが多くあります。Webアプリの場合はサービス提供者側がセキュリティソリューションを活用したりすることでセキュリティ対策を行っていましたが、スマホアプリのように各ユーザ端末側で情報が保持されている場合、セキュリティ対策の実施はユーザ個人に依存するため、セキュリティ対策が十分に行われていないこともあります。特にスマートフォンに関するセキュリティ対策情報は、パソコンのセキュリティ対策に比べてユーザにあまり認知されていないため、ユーザのセキュリティ意識がパソコンよりも薄い状況にあります。

もしスマートフォンのセキュリティ対策が十分にされていなかった場合、脆弱な状態や設定のまま放置され、そのままアプリ連携や端末間での共有がなされることで、ユーザが意図しない手段や経由により不正アクセスが行われる可能性があります。

常時外部と接続状態

Webアプリはブラウザからアクセスしますが、スマホアプリではアプリごとに独自開発された機能によってアクセスします。また、スマートフォンは常時電源がオンになっており、インターネットにも常時接続されている状態です。

そのため、例えばあるスマホアプリで非暗号化通信での情報のやり取りなどが行われて重要情報が外部から見えるような状態であった場合に、常時接続状態であるスマートフォンは攻撃者に狙われる隙が生まれやすくなってしまいます。これにより不正利用・操作や、通信内容の盗聴・情報改竄が行われる可能性があります。

攻撃者にとって重要情報の宝庫であるのにも関わらず、セキュリティ対策がユーザ側に依存し、また常時インターネットに接続状態となっているため、攻撃の隙も生まれやすい。これがスマホアプリが攻撃者に狙われやすい理由です。またBYOD(Bring Your Own Device)を導入している企業も増えてきたため、個人のスマートフォンが攻撃されることで、企業への攻撃の踏み台にされる可能性もあります。

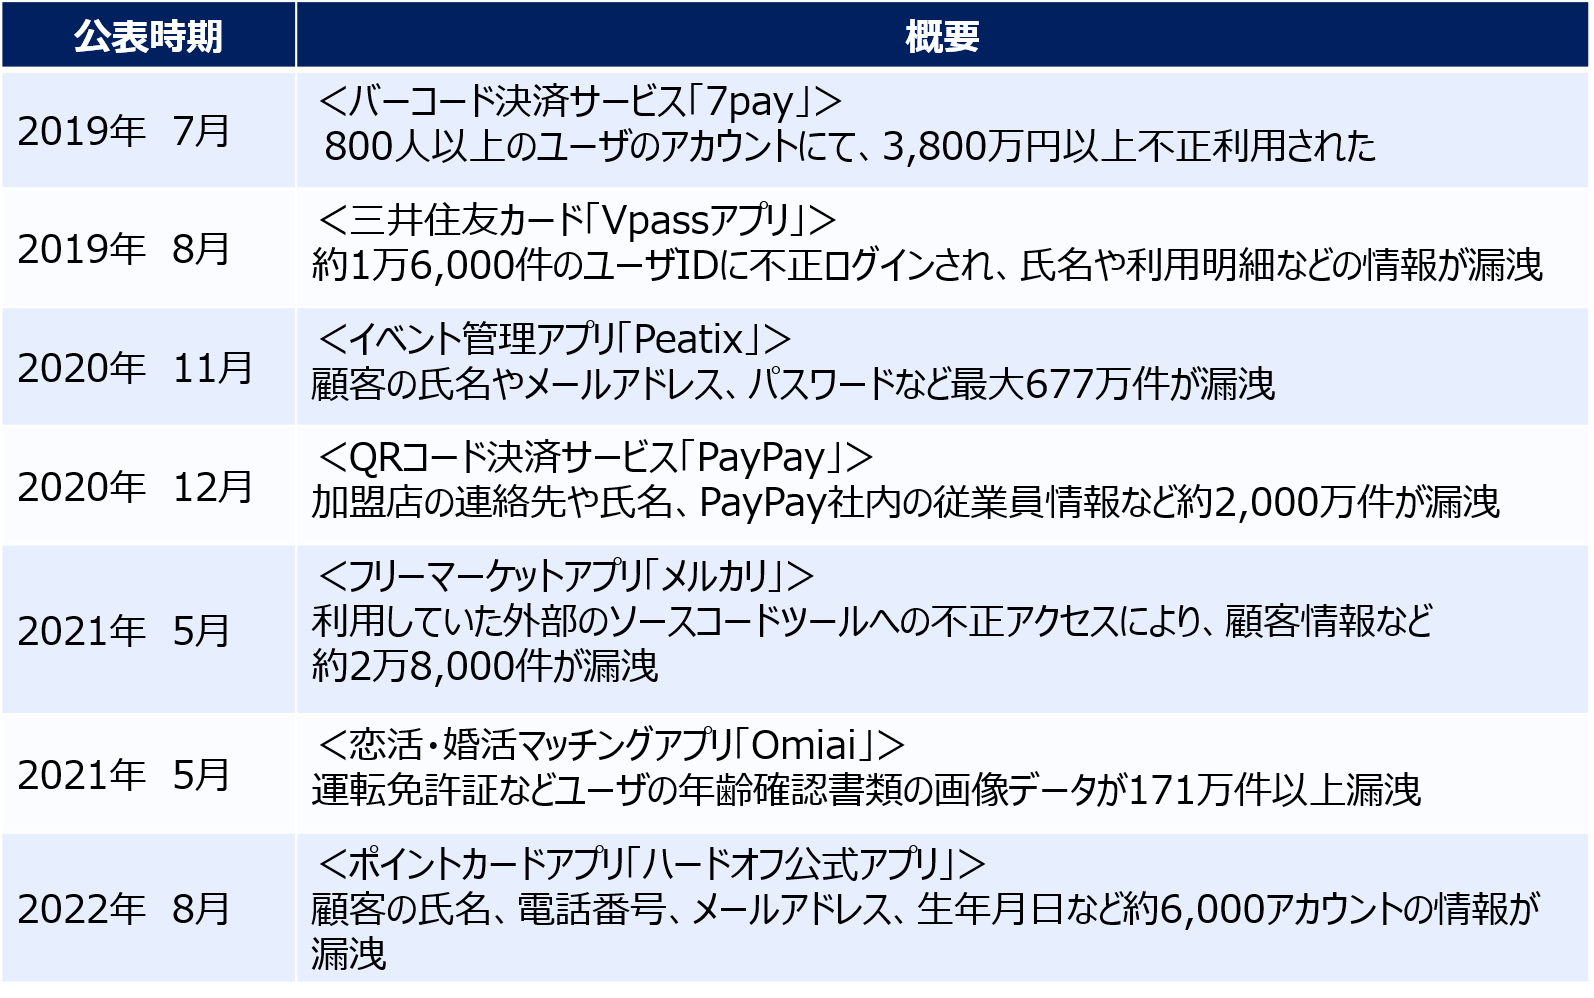
スマホアプリにおける情報漏洩の事例

実際に近年起きたスマホアプリにおける情報漏洩は下記のようなものがあります。

スマホアプリにおける脆弱性の届出状況

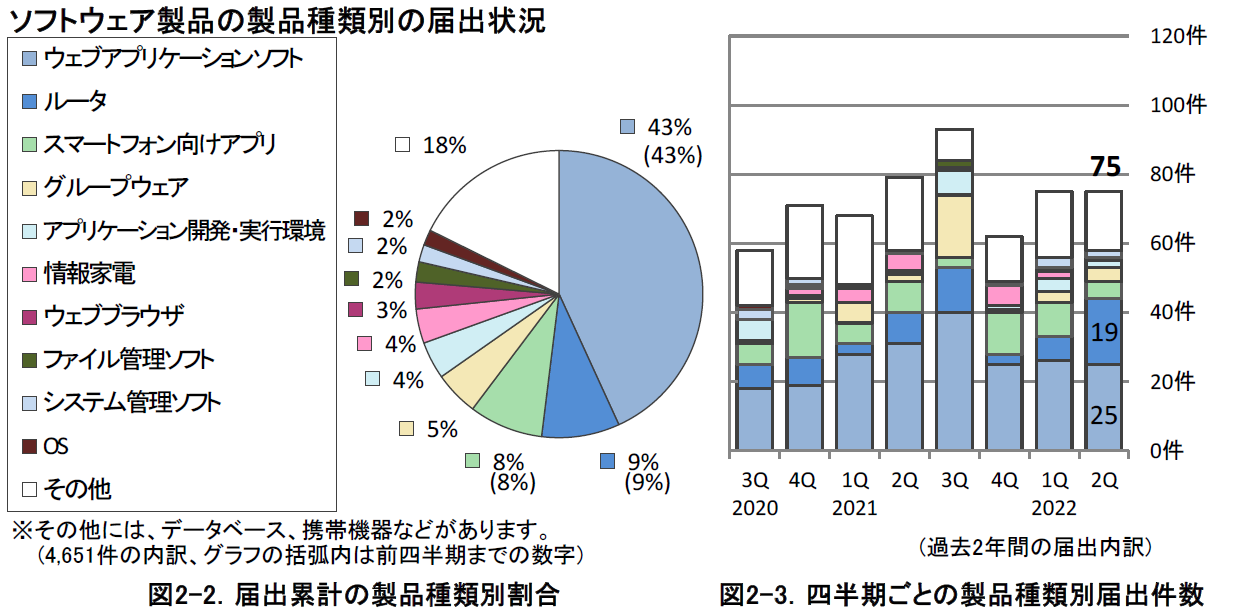
IPAおよびJPCERT/CCが発表している「ソフトウェア等の脆弱性関連情報に関する届出状況[2022年第2四半期(4月~6月)]」によると、2022年の第2四半期(4月~6月)までで届出が出されている脆弱性を製品種類に分けて集計すると、スマホアプリの脆弱性はソフトウェア製品全体の8%となっており、ウェブアプリケーションソフトとルータに次いで多く検出されている結果となりました。スマホアプリ開発段階で脆弱性を見落とされて、そのままリリースされてしまった場合、スマホアプリを利用するすべての人々に影響が及ぶ可能性があり、情報漏洩事故につながってしまう恐れがあります。

スマホアプリのセキュリティの対策にむけて

誰もがスマートフォンを利用しているからこそ、実際に被害に遭う可能性を誰しもが持っています。また、攻撃の影響は多くの人々に及ぶことが想定されます。ユーザ目線では被害を受けないための、またスマホアプリを提供する側目線では被害を防ぐためのセキュリティ対策を心掛けることが重要でしょう。

今回はスマホアプリを提供する上で重要な考え方や手段を大きく3つご紹介します。

脆弱性情報の収集

脆弱性情報を取りまとめている機関*12等から定期的に脆弱性情報を収集し、セキュリティの最新情報や対策方法を取り入れることで、普段からセキュリティに対する意識を高める必要があります。

セキュアコーディングを意識した開発

セキュアコーディングとは開発段階で攻撃に耐え得る堅牢なプログラムを書くことを指します。セキュアコーディングのガイドライン「Androidアプリのセキュア設計・セキュアコーディングガイド」を活用することで、スマホアプリ開発段階から脆弱性の有無を知り、より早い対策を実施することができます。また、より早い段階で対策ができれば、リリース後の手戻りやコストの発生も防ぐことができます。このようなシフトレフトを実践することも重要な考え方の一つです。

セキュアなアプリケーション開発の考え方について、SQAT.jpでは以下の記事でご紹介しています。
こちらもあわせてご覧ください。
「Webアプリケーション開発プロセスをセキュアに ―DevSecOps実現のポイント―」

信頼できる第三者機関の脆弱性診断サービスを実施

企業として実施できるセキュリティ対策として、信頼できる第三者機関による脆弱性診断が挙げられます。第三者の専門家からの診断を受けることで、現状の問題点や対応の優先順位などリスクを可視化することができるため、早急に効率よく対策を実施するのに役立ちます。

APIのセキュリティ対策

APIのセキュリティ対策のサムネ

スマホアプリと切っても切れないものとして、API(Application Programming Interface)が存在します。スマホアプリはAPIを経由してサーバとやり取りをしているケースが多く、セキュリティ対策を行ううえでAPIを無視することはできません。

APIにおいてもWebアプリと同様に様々なセキュリティリスクが存在しますので、スマホアプリ、Webアプリと同様に最適なセキュリティ対策をとることが大切です。

APIのセキュリティに関する10大リスク

APIにおけるセキュリティ対策を講じるうえで役立つ情報として、Webアプリケーションセキュリティに関する国際的コミュニティOWASP(Open Web Application Security Project)が公開している「OWASP API Security Top 10」があります。

SQAT.jpでは以下の記事でご紹介しています。あわせてご覧ください。
「APIのセキュリティ脅威とは」

スマホアプリ脆弱性診断とは

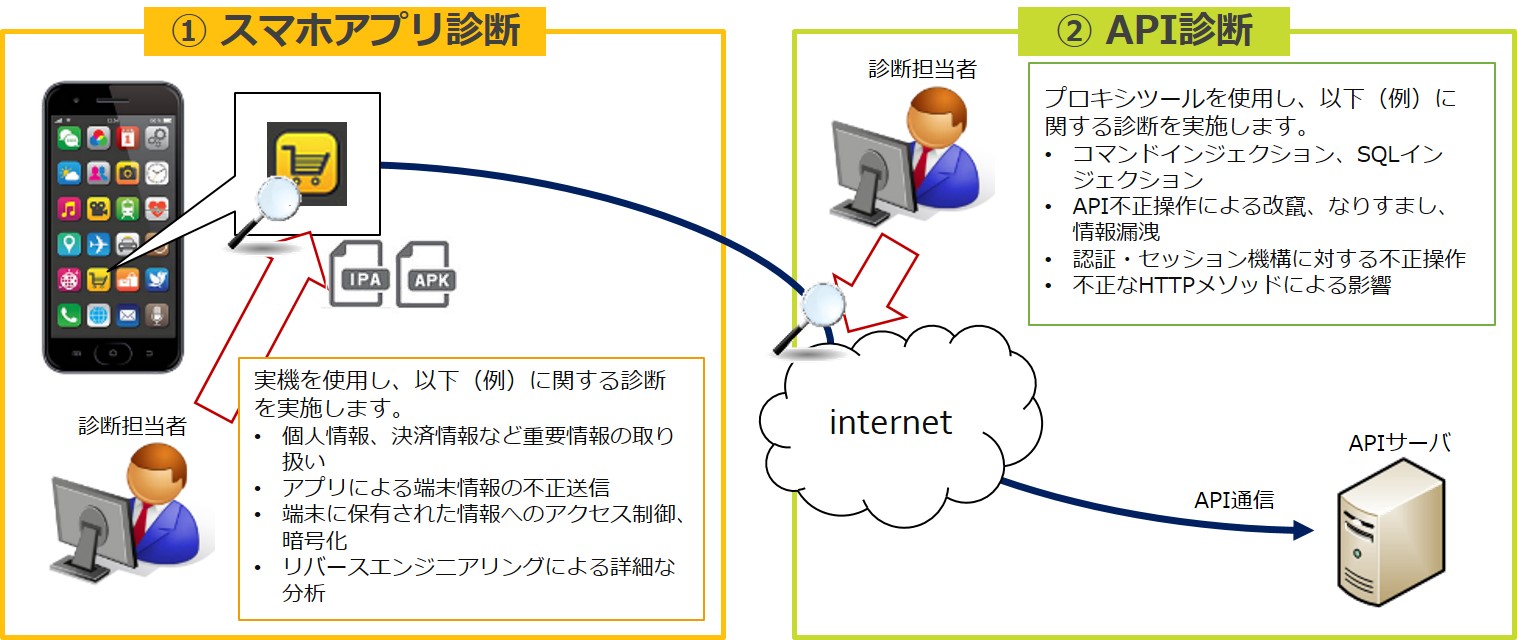
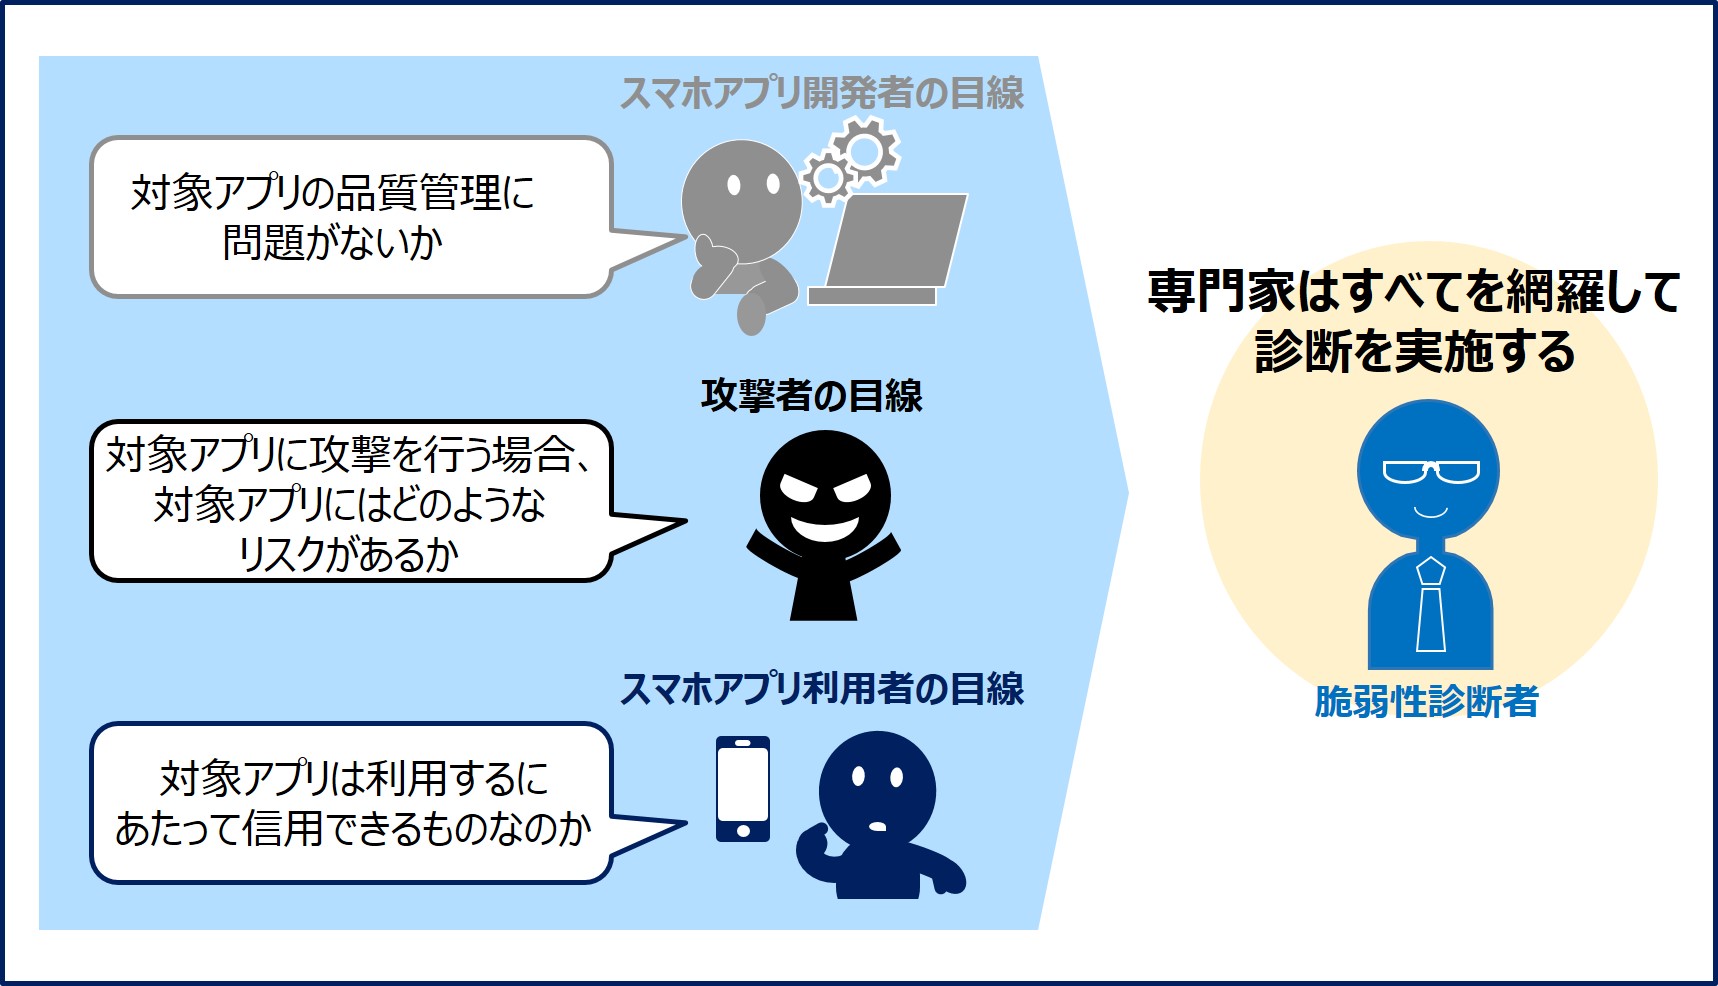
「スマホアプリのセキュリティ対策」に既述した脆弱性診断サービスですが、そういったサービスの活用がなぜ必要なのでしょうか。その理由は図の通りです。

スマホアプリ脆弱性診断とはのサムネ

スマホアプリ診断で検出される脆弱性項目例

例えば弊社のスマホアプリ診断において検出数の多い脆弱性項目としては、下記のようなものがあります。このような脆弱性はなかなか開発段階で自社の目線からすべて網羅するのは難しく、脆弱性診断サービスを使うことで効率よく発見することが可能です。

重要情報の漏洩

<例>
・スマートフォン内部の記憶媒体領域(ストレージ等)に認証情報が保存されている
・スマホアプリからサーバ側に通信を行う際に、URLパラメータ等が暗号化されていないままの状態であるために認証情報が露呈している

重要情報がスマホアプリ側だけではなく、ユーザのスマートフォン内部など他の領域で確認できる状態であるために、攻撃者に情報が漏洩してしまう可能性があります。

不正な行動・操作が可能

<例>
・信頼境界へのアクセスが厳密に制御されていない状態である
・外部アクセスの制御不備などにより、スマホアプリの権限外のユーザによるアクセス制御が可能である

スマホアプリではAPIや他のアプリとの連携、スマートフォン内部の記憶領域など、外部との通信が頻繁に行われます。その中で、信頼できない外部からのアクセスを制御するといった対策が厳密に行われていないために、攻撃者から不正な操作の実行や、データ改竄および不正利用される可能性があります。

難読化処理の未対応

<例>プログラムコードが難読化されていないため、リバースエンジニアリングによるソースコード解析が可能な状態である

攻撃者により、スマホアプリの機能およびロジック分析が行われた場合、弱点をついた攻撃手法の分析や技術情報の解析につながる可能性があります。

誰もがスマートフォンを利用している今、攻撃の被害が多くの人々に影響を及ぼす可能性があるからこそ、スマホアプリにおいて次の攻撃につながる情報が漏洩したり、スマホアプリの改竄が行われたりする可能性を摘んでおくことが、スマホアプリを提供するうえで重要となります。

スマホアプリ脆弱性診断のサービスバナー

スマホアプリ脆弱性診断に+α

開発者視点でのスマホアプリの品質管理、セキュアコーディング、セキュリティ設定のチェックにはソースコード診断サービスもあわせて実施することを推奨しています。スマホアプリに潜在する脆弱性をソースコードレベルで診断することで、さらなるセキュリティ向上にお役立ちできます。


スマホアプリの進化にあわせた対策を

スマホアプリは様々なかたちで利用され、日々利便性が向上されています。それに伴い開発・提供者側はより高度な機能を活用し、扱う分野や範囲も広がってきています。すでに述べてきたように、機能の利便性の反面、Webアプリと比べてスマホアプリは独自のリスクを抱えています。そのため、基本的なセキュリティ対策はもちろん、より強固なセキュリティ対策を行うことが、サイバー攻撃を防ぐカギとなります。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像

OWASP Top 10
―世界が注目するWebアプリケーションの重大リスクを知る―

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
瓦版vol.14アイキャッチ画像

2021年9月、4年ぶりに「OWASP Top 10 2021」が公開されました。国際的なセキュリティ啓発コミュニティであるOWASP(オワスプ:Open Web Application Security Project)が、悪用のしやすさ、検出のしやすさ、技術面への影響度などを考慮して重大なリスクを選び出したものになります。「OWASP Top 10」はWebサイトのセキュリティ対策のポイントに、参考にされることが多いガイドラインの一つですが、どのようなセキュリティリスクが挙げられているのかご存知でしょうか? 本記事では、OWASP Top 10の各リスクのカテゴリ毎に脆弱性例と対策案をまとめ、最後に弊社視点での脆弱性対策の推奨案をご紹介いたします。

「OWASP Top 10」とは

OWASPは、Webアプリケーションセキュリティに関する研究、診断ツールの開発、ガイドラインの発行、イベント開催といった活動を行う国際的なオープンソース・コミュニティです。 「OWASP Top 10」は、Webアプリケーションにおいて、重大と見なされるセキュリティリスクを選定し、解説したものです。2003年以降定期的に発行されており、2021年9月、前回の「OWASP Top 10 2017」より4年ぶりとなる「OWASP Top 10 2021」が公開されました。

「OWASP Top 10 2021」を紐解く

では、どういったリスクが最新のTop 10に挙げられているのか、見ていきましょう(以下、「前回」とは、「OWASP Top 10 2017」を指す)。

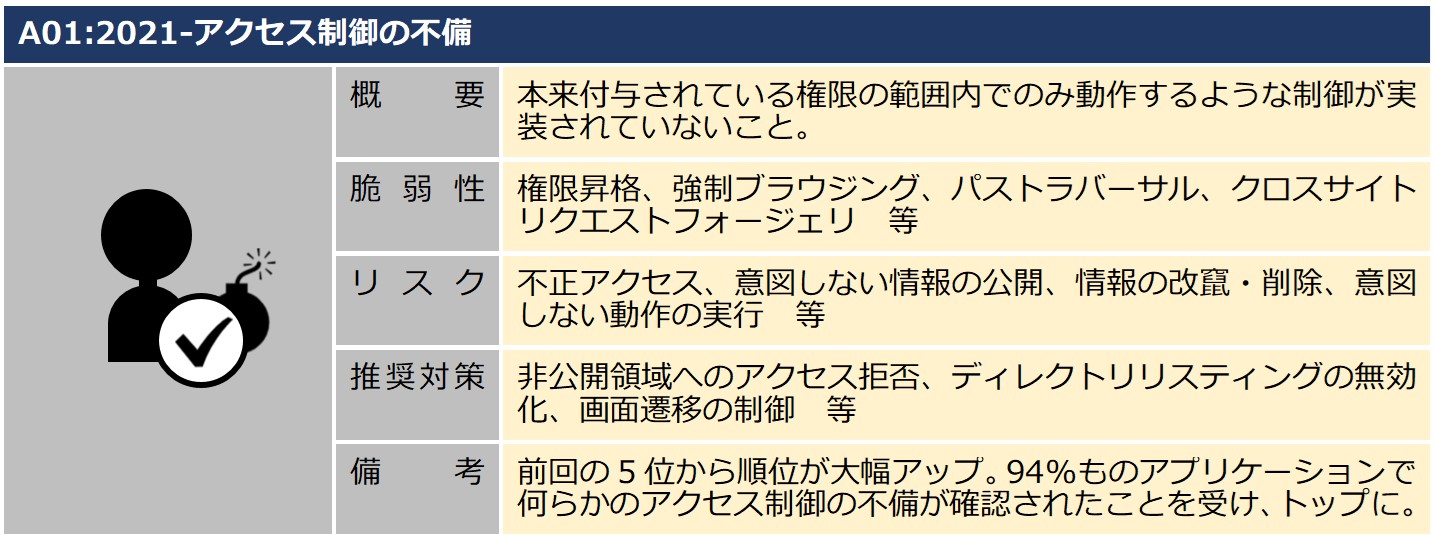
A1アクセス制御の不備
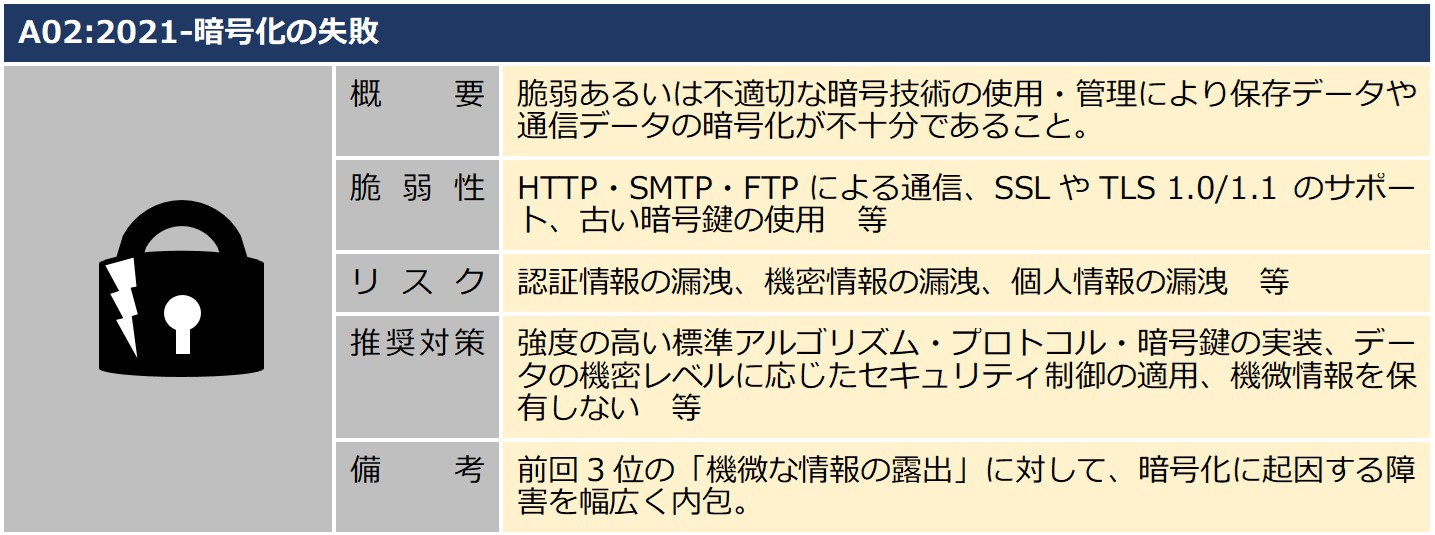
A2暗号化の失敗

プロトコルバージョンの対応策や暗号技術の活用方法について、SQAT.jpでは以下の記事でご紹介しています。
こちらもあわせてご覧ください。
「Webサイトのセキュリティ強化を!TLSバージョンアップの対応にむけて」
「暗号技術を安全に活用するために―今、やっておくべきセキュリティ対策―」

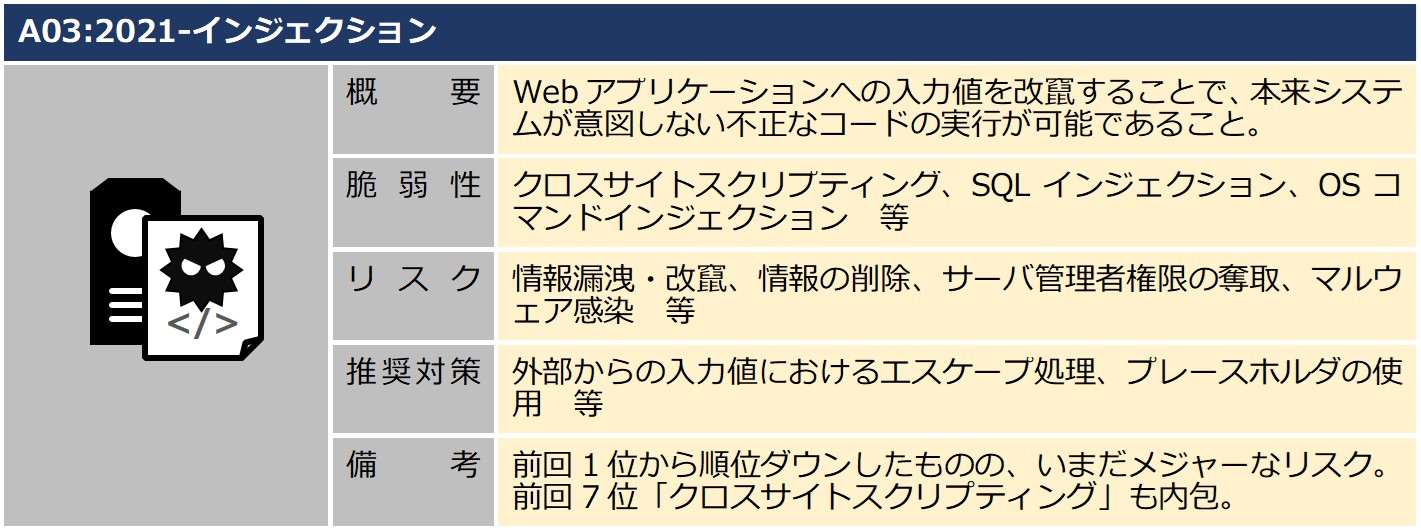
A3インジェクション
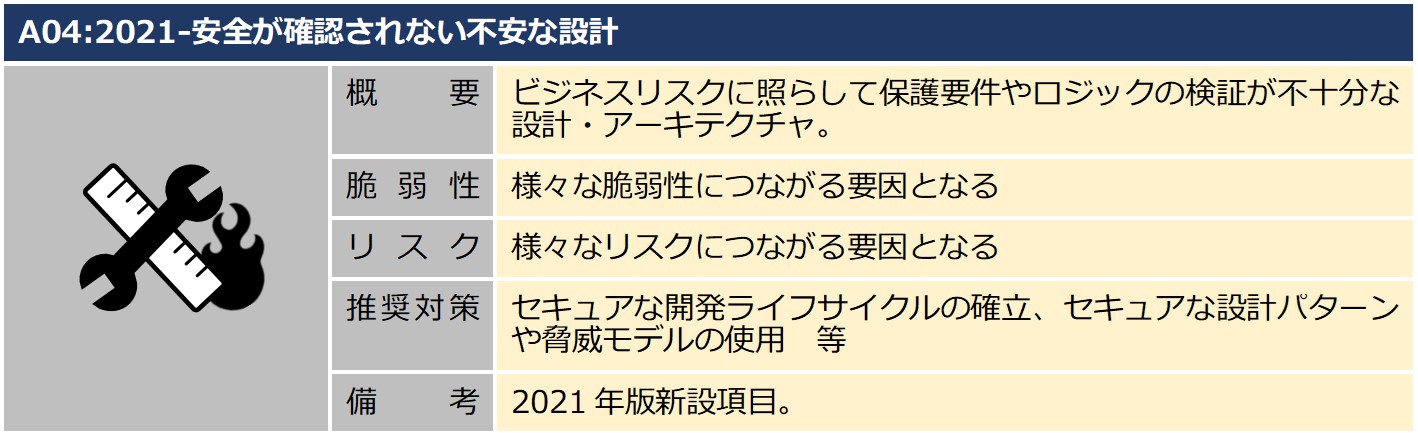
A4安全が確認されない不安な設計
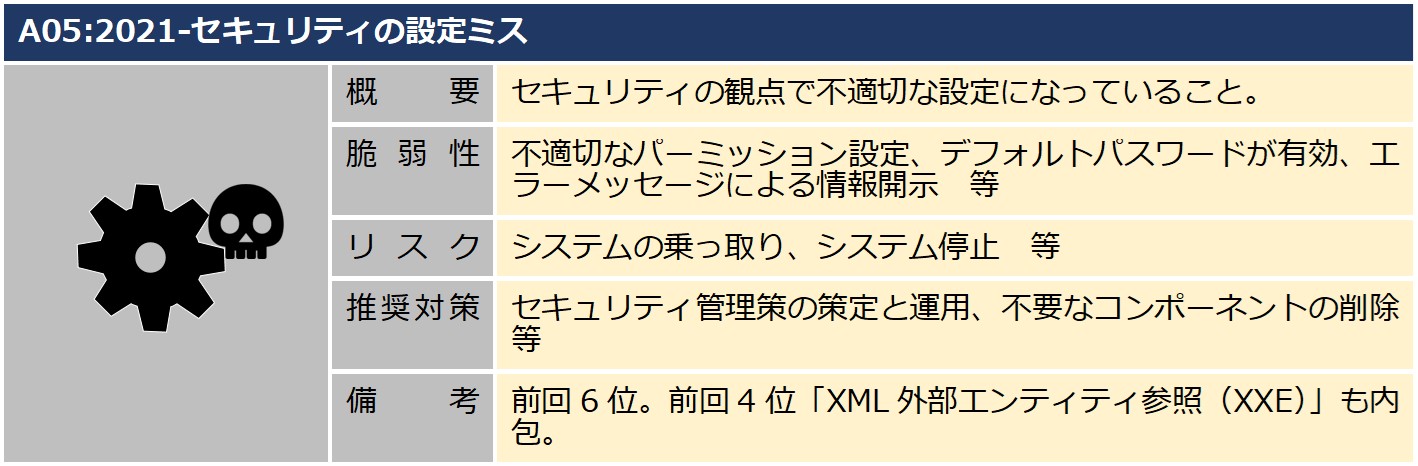
A5セキュリティの設定ミス
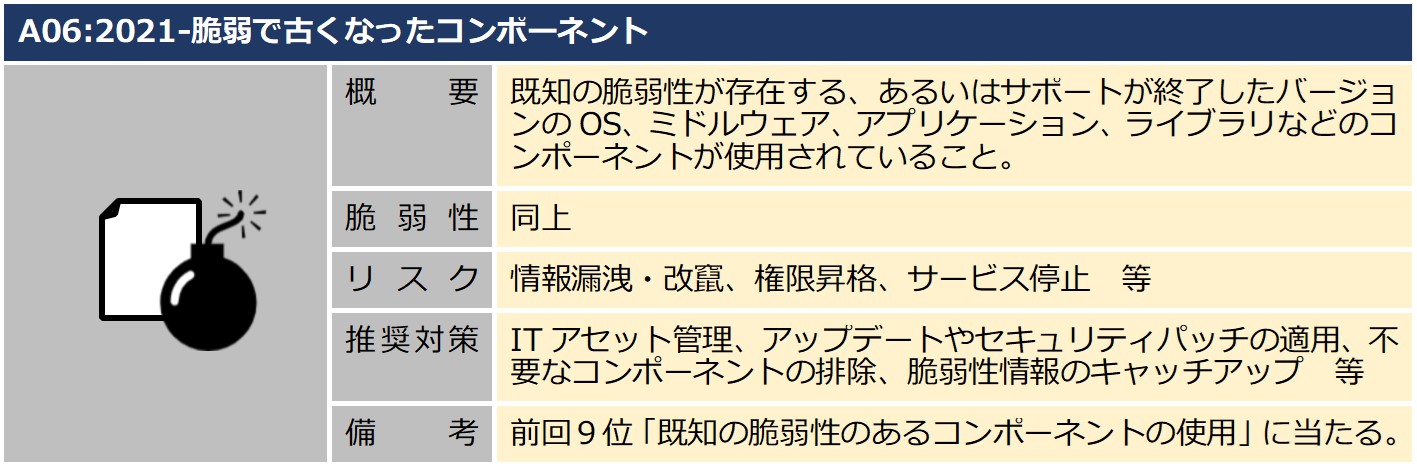
A6脆弱で古くなったコンポーネント
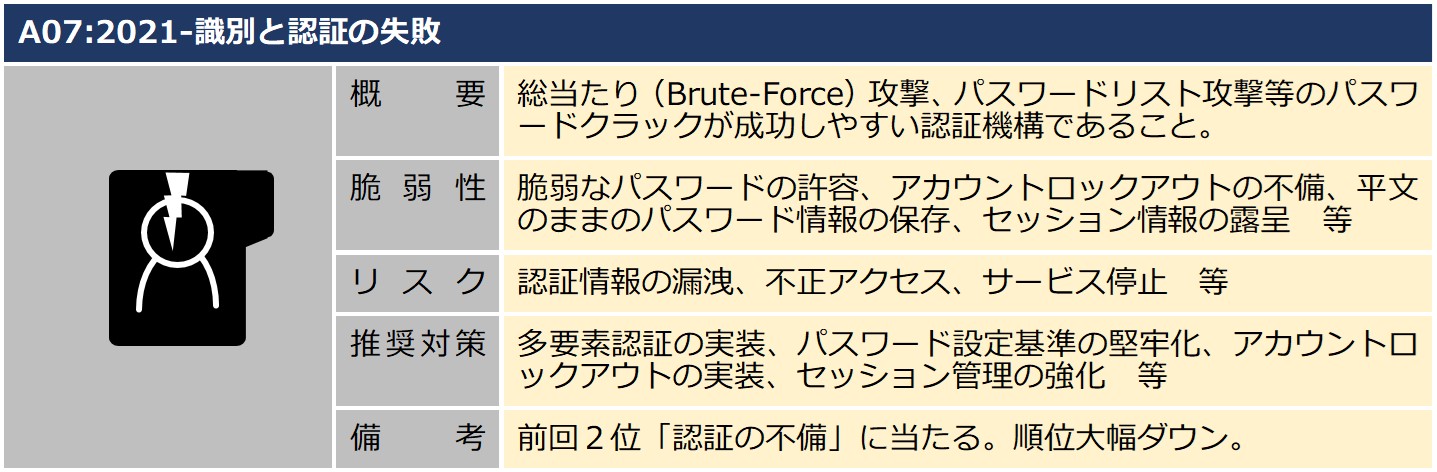
A7識別と認証の失敗
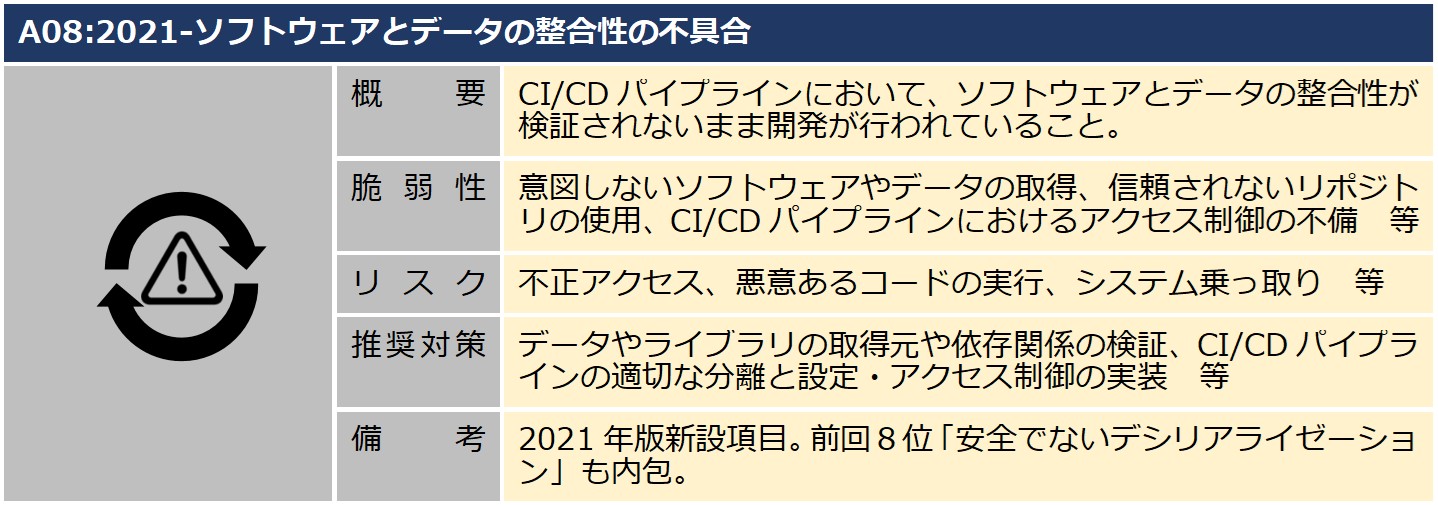
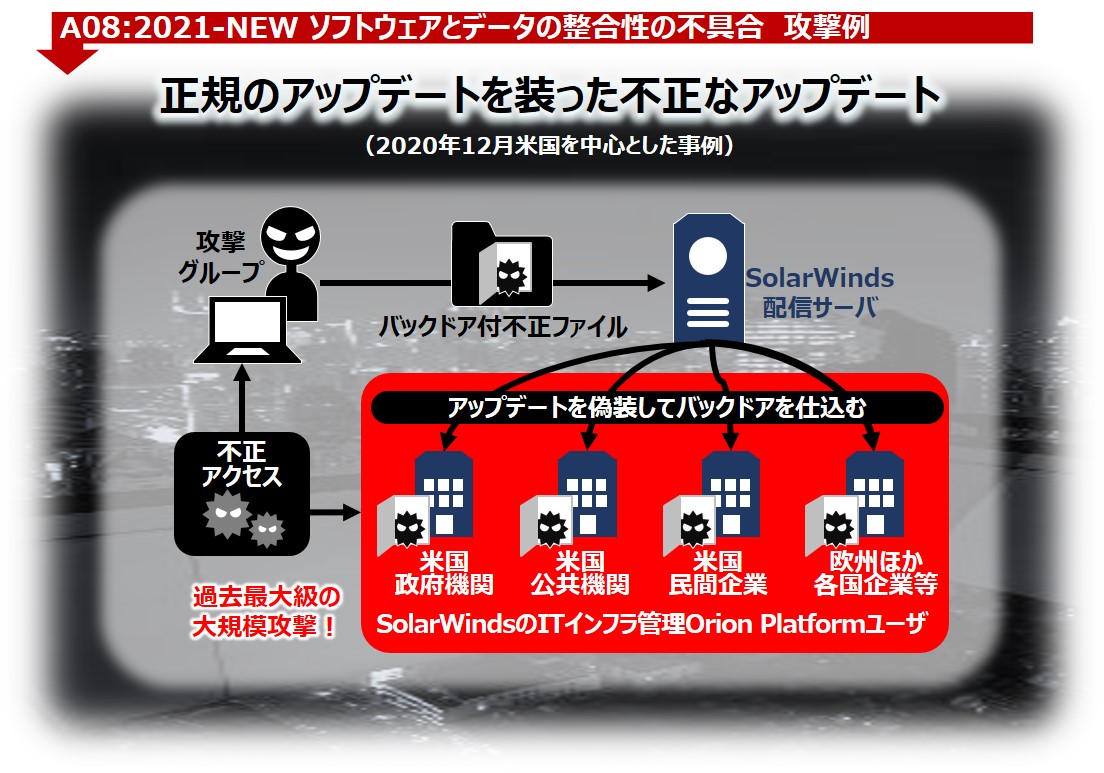
A8ソフトウェアとデータの整合性の不具合

セキュアな開発ライフサイクル・CI/CDのセキュリティ対策について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
「Webアプリケーション開発プロセスをセキュアに―DevSecOps実現のポイント―」

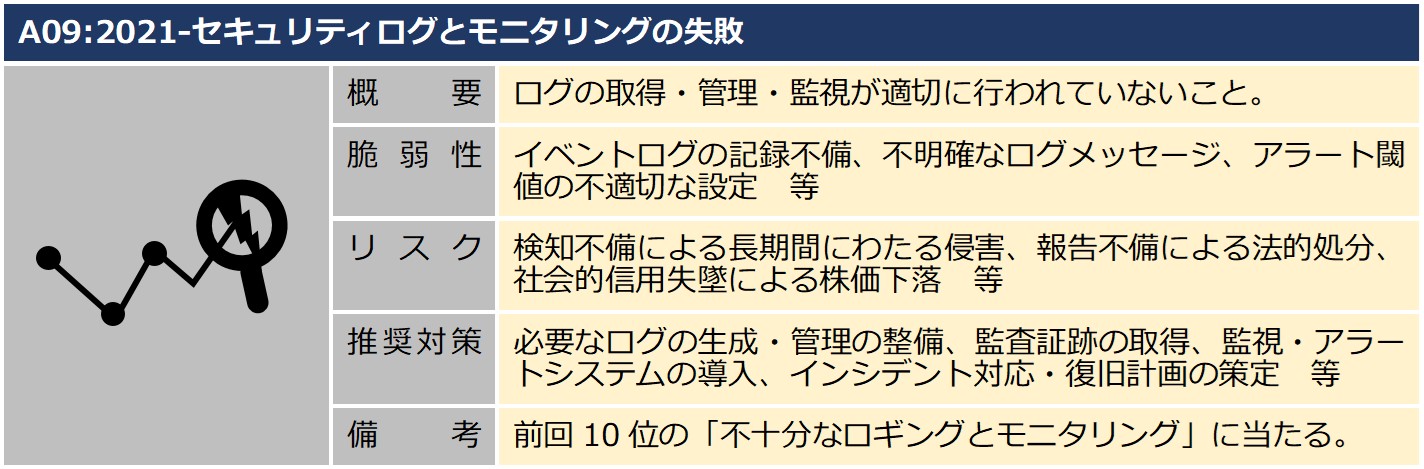
A9セキュリティログとモニタリングの失敗
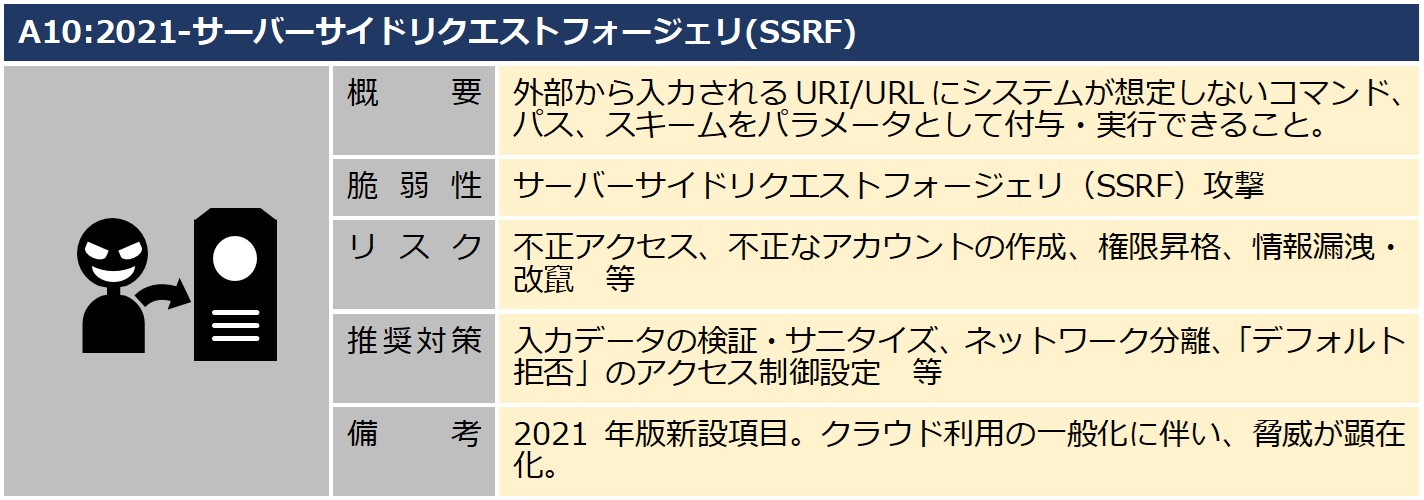
A10サーバーサイドリクエストフォージェリ(SSRF)

脆弱性を悪用した攻撃の脅威

攻撃者にとって、機密を含む様々な情報を取り扱っているWebアプリケーションは宝の山であり、魅力的なターゲットです。Webアプリケーションにおいて、脆弱性が放置されていると、サイバー攻撃の足掛かりとして利用されてしまいます。

脆弱性を悪用された例は、被害者企業の業種、規模を問わず、発生し続けています。被害を受けると、直接的な金銭被害のほか、顧客や取引先の信用失墜等、事業活動に深刻な影響を及ぼす恐れがあります。

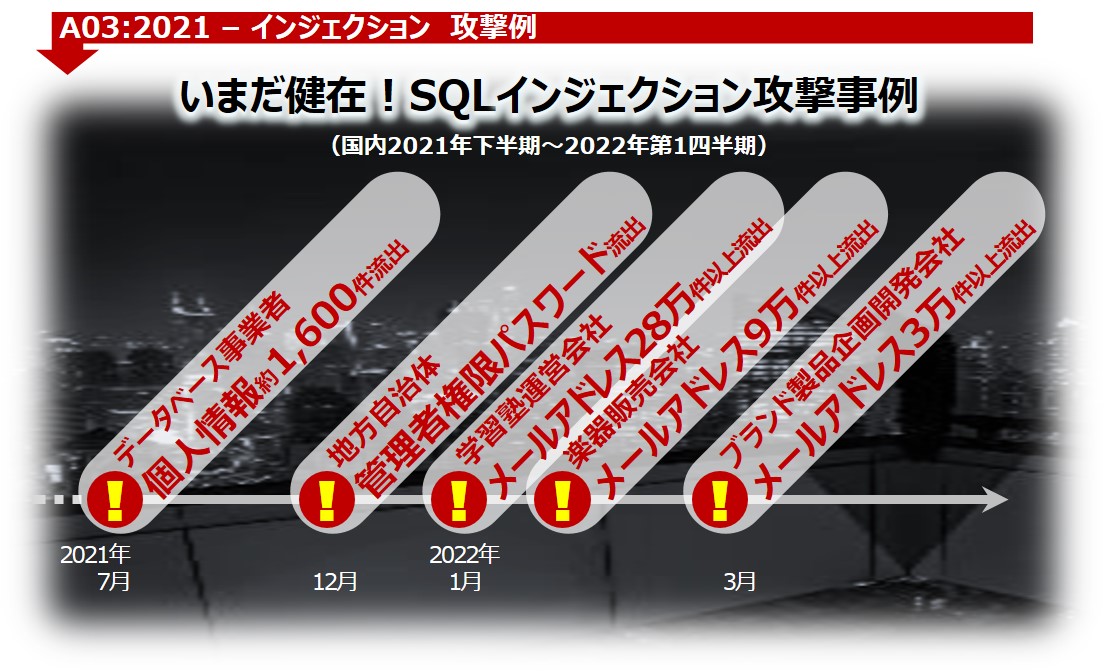
インジェクション攻撃例
NEWソフトウェアとデータの整合性の不備 攻撃例

SQLインジェクションの脆弱性について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
「SQLインジェクションの脆弱性、企業が問われる2つの責任とは」

設計・開発段階で作りこまれる脆弱性

Webアプリケーションにおけるセキュリティリスクは、もちろんOWASP Top 10ばかりではありません。OWASPほか、NIST、IPAなどが公開している各種セキュリティガイドラインを活用して、Webアプリケーションに脆弱性を作りこまないようにすることが重要です。開発にあたっては、仕様どおり動作しないという欠陥・不具合であるバグの解消はもちろんですが、セキュリティ上の欠陥・不具合である脆弱性にも対処する必要があります。

しかしながら、現実には脆弱性を完全にゼロにしてシステムをリリースするのは、非常に困難であるのもまた事実です。設計・開発の段階で、気の遠くなるような数のセキュリティ脅威、攻撃パターンをすべて検討・想定・対応し切ることは不可能だからです。

つまり、セキュリティを考慮した設計・開発の実施は大前提としつつ、脆弱性は意図せず作りこまれてしまうものであることも認識しておく必要があるでしょう。

脆弱性診断の活用

では、意図せず作りこまれてしまう脆弱性に、どう対処すればいいでしょうか。それには脆弱性診断を実施することが、最も有効な手段の一つと言えます。

脆弱性診断によって、システムにどのような脆弱性があり、どの程度のリスクがあるのか可視化され、その優先度に応じてセキュリティ対策を検討・実施することができます。

なお、弊社では「企業の対策すべき脆弱性入門」と題したウェビナーで、弊社脆弱性診断の検出結果を基に対応緊急度の高い脆弱性について取り上げております。参考にしていただけましたら幸いです。

脆弱性診断を効果的に活用するには、システムの機能や取り扱う情報の重要度に応じて、実施時期や頻度を考慮することも大切です。セキュリティ事情は常に変化しています。日々新たな脆弱性が発見され、サイバー攻撃も巧妙化する一方です。また、何年も前に報告されたのに放置されがちな脆弱性が、改めて悪用されることもあります。健康診断と同様、脆弱性診断も定期的に実施することが重要なのです。

脆弱性対策有効な手段について、SQAT.jpでは以下の記事でご紹介しています。こちらもあわせてご覧ください。
「今、危険な脆弱性とその対策―2021年上半期の診断データや攻撃事例より―」

また、「SQAT® Security Report」では、セキュリティ事情に関するトピックをお伝えしております。情報収集の一助としてご活用ください。


参考情報:


BBSecの脆弱性診断サービス

弊社では、お客様のニーズに合わせて、様々な脆弱性診断サービスを提供しております。システムの特徴やご事情に応じてどのような診断を行うのが適切かお悩みの場合も、ぜひお気軽にご相談ください。

「毎日/週など短いスパンで定期診断して即時に結果を知りたい」

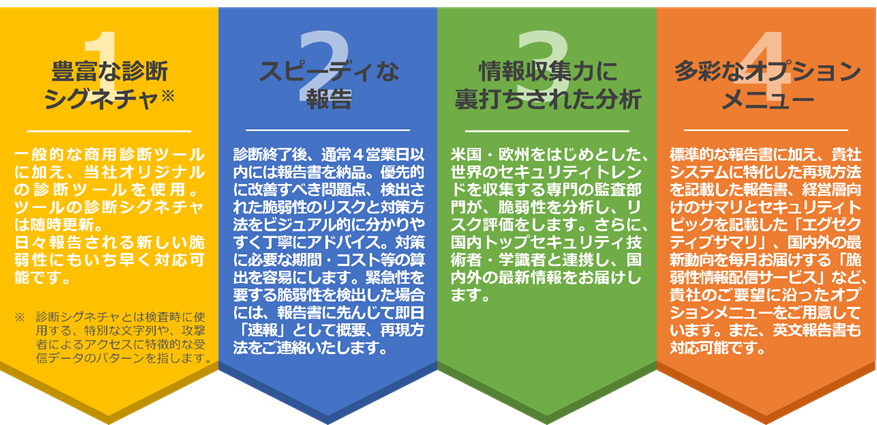
デイリー自動脆弱性診断「Cracker Probing-Eyes®」は、脆弱性の検出結果を、お客様側での簡単な操作で、日々確認できます。導入のための設備投資が不要で、コストを抑えつつ手軽に診断できます。 世界的なセキュリティ基準をベースにした弊社独自基準を設け、シグネチャの見直しも弊社エンジニアが定期的に行うことで、信頼性の高い診断を実現しております。

「システム特性に応じた高精度な診断をしたい」

対象システムの機能が複雑である、特にミッションクリティカルであるなどの理由により、広範囲かつより網羅性の高い診断をご希望の場合は、弊社エンジニアが手動で実施する「SQAT®脆弱性診断サービス」をおすすめします。 Webアプリケーション、ネットワークはもちろんのこと、ソースコード診断やクラウドの設定に関する診断など、診断対象やご事情に応じて様々なメニューをご用意しております。

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

Emotet再来!マルウェア感染被害をどう防ぐか

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
マルウェア感染したPCのイメージ

マルウェア「Emotet」の感染が、今年3月より急速に拡大しています。主な手口はメール攻撃ですが、過去の流行時に中心となっていた不特定多数に対するばらまき型でなく、特定の企業・組織を狙った標的型攻撃ツールとしての手法に進化しています。本記事では、これまでのEmotetの攻撃活動を整理したうえで、企業・組織がマルウェアの被害を防御・最小限にとどめるためにどのような対策をとればよいのかについて、解説していきます。

悪名高きEmotetが帰ってきた!

2021年11月、”世界で最も危険なマルウェア(world’s most dangerous malware)”と称された「Emotet」の活動再開が、明らかになりました。*2

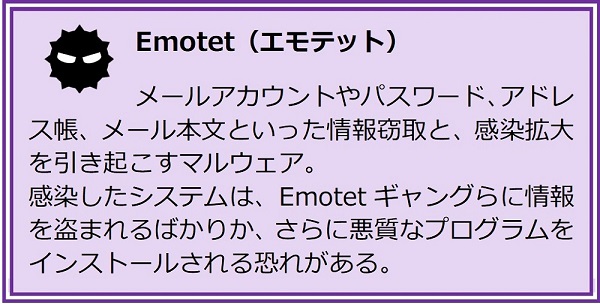
Emotetとは?の説明
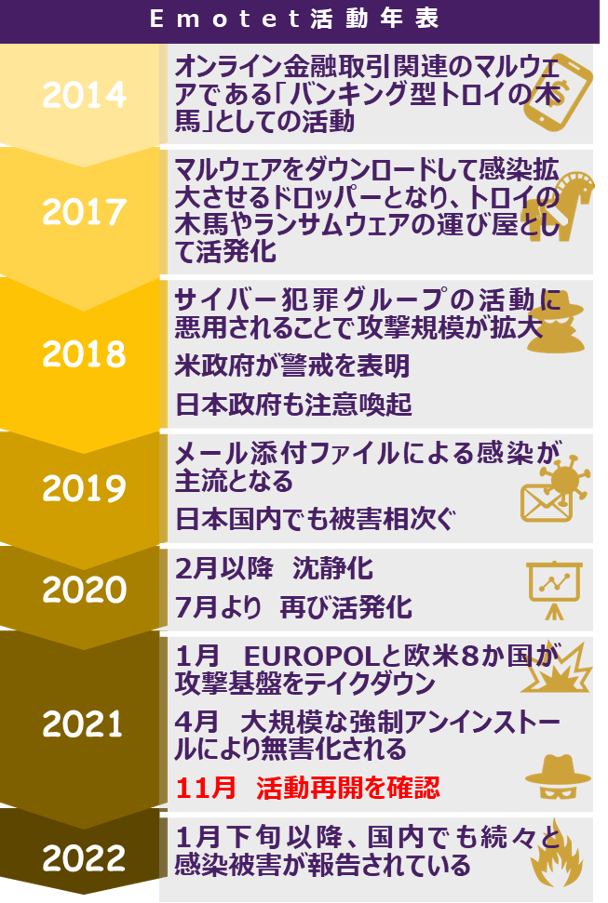
Emotetの活動年表

Emotet興亡の様相は、おおむね右年表のとおりです。2019年から2020年にかけて、国内でも多くの企業・組織が被害を受けました。2021年1月に一度終焉を迎えた様子については、「ランサムウェア最新動向2021―2020年振り返りとともに―」でも取り上げました。

一網打尽にされたはずだったEmotetの復活には、マルウェアボットネット「TrickBot」が関係していると見られています*2 。以前TrickBotに感染したシステムに対してEmotetをインストールすることで、再び感染開始が可能になったと報告されています。こうしたTrickBotとEmotetの補完関係を利用した復活は、一部の専門家は予想済みの展開だったようです。

復活したEmotetの脅威は…

再開が観測されて以後、2018~2020年に発生したような大規模なスパム送信攻撃は、2021年12月では報告されていません。しかしながら、巧みに不正の痕跡を隠ぺいするといった、Emotetのマルウェアとしての有能さを考慮すると、深刻な脅威であることに変わりはありません。TrickBotに類する攻撃に有効な新しいボットネットの登場も予想されるため、引き続き警戒が必要です。

実際、IPA(独立行政法人情報処理推進機構)によると、活動再開が確認されてから、Emotet攻撃メールと見られる着信が複数観測されています*3 。また、警察庁の解析によると、攻撃対象のメールソフトとして、これまで知られていたOutlookのほか、Thunderbirdのようなオープンソースのメールソフトにも対象が拡大している*4とのことです。

主な感染経路:メール添付ファイルにご注意!

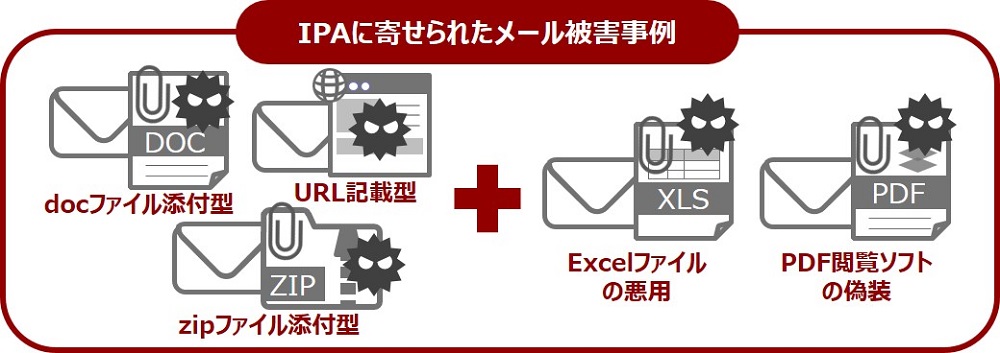
Emotetの主要な手口は、メール攻撃です。2020年にNICT(国立研究開発法人情報通信研究機構)は同機構宛に届いたEmotet攻撃メールには、「doc ファイル添付型」「URL記載型」「zipファイル添付型」が見られた*5という分析結果を公表しました。2021年には、IPAに寄せられた相談事例から、新たな手口として 「Excelファイルの悪用」と「PDF閲覧ソフトの偽装」が紹介*6されています。

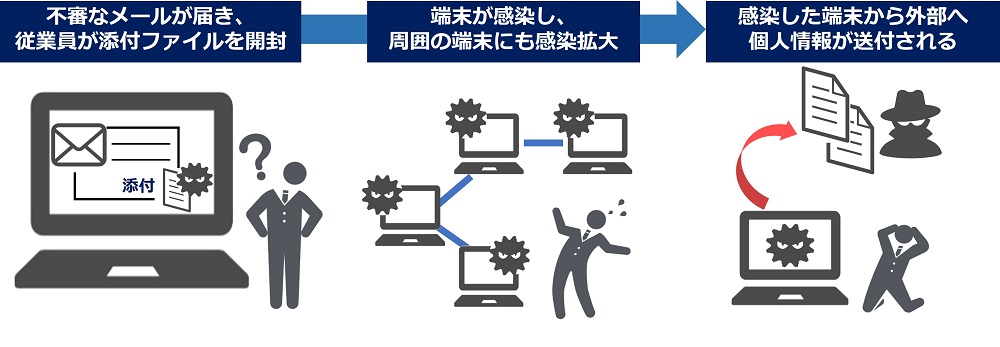
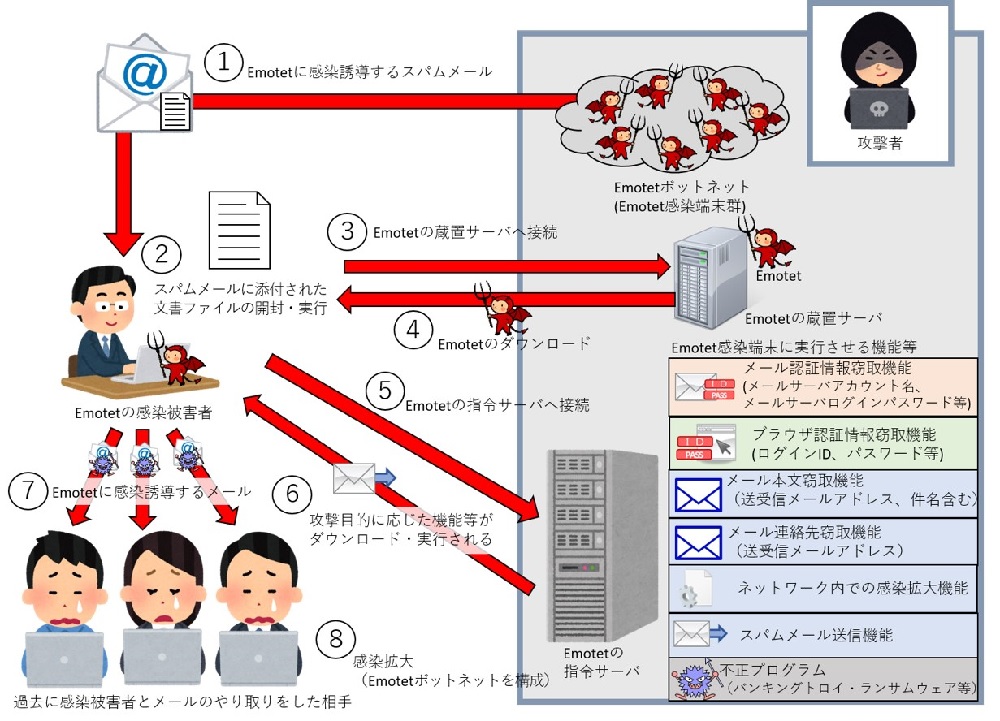
メールを感染経路としたEmotetの動作概要は下図のとおりです。

メールによるEmotetの感染後の影響
出典:「Emotetの解析結果について」(警察庁 @police)https://www.npa.go.jp/cyberpolice/important/2020/202012111.html

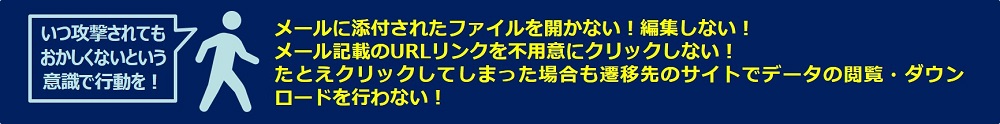
感染防止のためにユーザが実践すべき注意事項の基本は変わりません。確実に信用できるメール以外は、メールに添付されたファイルを開かない、編集しない、そして「コンテンツの有効化」ボタンをクリックしないこと。また、メール本文に記載されたURLリンクを不用意にクリックしないこと、たとえクリックしてしまった場合でも遷移先のサイトでデータの閲覧やダウンロードを行わないこと、といった内容になります。

Emotetの感染、関連するネットワークへの感染拡大、ランサムウェアをはじめとした別のマルウェアへの感染……といった深刻な被害の連鎖を生んでしまうか否か、受信者の行動が明暗を分けます。

注意するだけでは防げない巧妙なメール攻撃も…

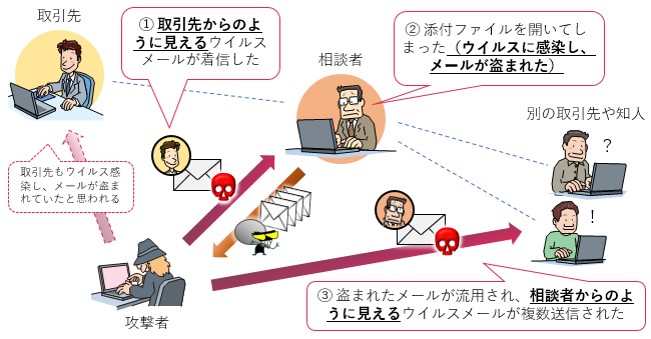
被害相談例の図(IPA)
出典:IPA(独立行政法人情報処理推進機構)
「「Emotet(エモテット)」と呼ばれるウイルスへの感染を狙うメールについて」(2021年12月)

今時そんな見え透いたメール攻撃にはひっかからない、と思われる方もいらっしゃるかもしれません。確かに、ばらまき型メール攻撃なら、うっかり開けることはないという方も多いでしょう。しかし、標的型攻撃の場合はどうでしょうか。どう見ても取引先からとしか思えないような、絶妙なタイミングと巧妙な内容で偽装されたメール攻撃を受けることがあります。

右図は実際にIPAに2021年12月に寄せられた相談例だそうです。このようなケースでは、いくら注意しても完全に防ぎきることが難しいのが現実です。

マルウェア対策は組織一丸で

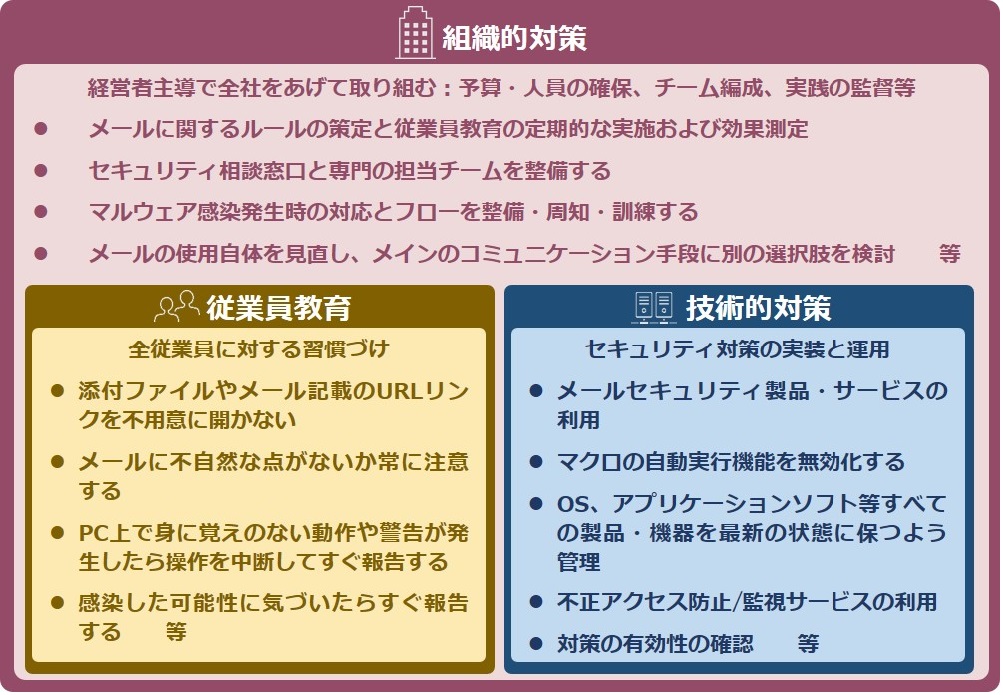
以上のような状況を踏まえ、企業・組織がEmotetをはじめとしたマルウェアの被害を防御、あるいは最小限にとどめるためにはどのような対策を講じるべきでしょうか。以下のような例が挙げられます。

マルウェアの組織的対策の項目例

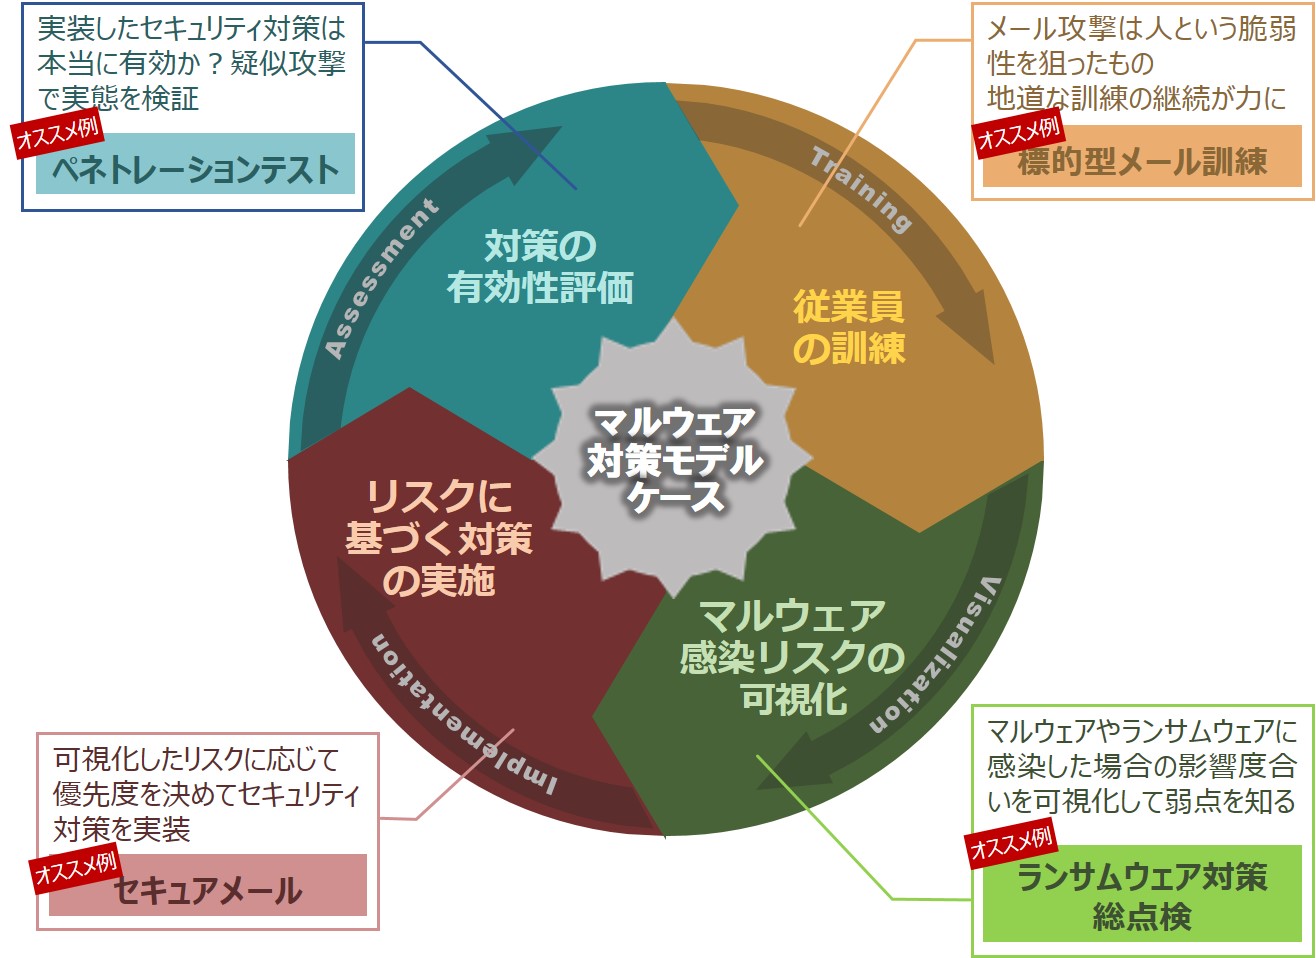
マルウェア対策のモデルケース

限りある予算と時間の中で、すべての対策を講じることは困難なので、それぞれの企業・組織の現状に応じて取り組む必要があります。

マルウェア対策のモデルケースサイクル図

自企業・組織の位置づけに応じて、今取り組むべき具体的な対策を見つけるには、例えば、右図のようなマルウェア対策のフェーズの視点で検討してみるとよいかもしれません。

スパムメールに対する従業員の知識が全くない組織であれば、標的型メール訓練を行ってリテラシーの向上を図ることから始めるといいかもしれません。従業員教育は行っているけれども、技術的な対策はウイルス対策ソフトを導入しているのみという組織であれば、感染してしまった場合にどのくらいの被害を受けるか調査してみると、優先的に実施すべき対策を検討する糸口となることでしょう。あるいは、メールセキュリティサービスをすでに利用しており、不正アクセス対策にもある程度自信があるという組織であれば、そういったセキュリティ対策が本当に有効に機能しているか、ペネトレーションテストのようなサービスを利用して実際に確認してみることをおすすめします。

マルウェア対策の回答は1つではなく、多層防御がカギとなります。マルウェア課題の解消をお手伝いする、BBSecご提供サービスの一部をこちらにご紹介します。

Emotetご相談窓口開設中!

BBSecでは急増するお問い合わせに対し、Emotet専用ご相談フォームをご用意しています。何かおかしい、気になる、そんな時はすぐご相談ください。

※外部サイトへリンクします。

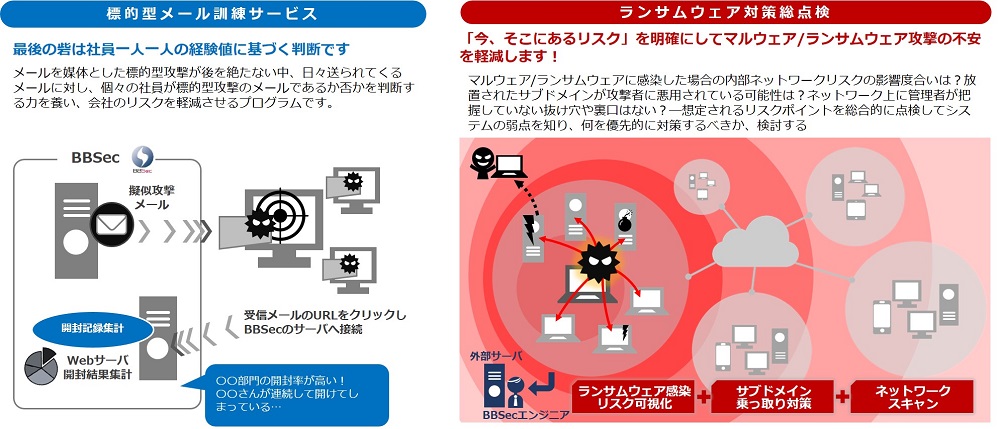
標的型攻撃メール訓練サービス

https://www.bbsec.co.jp/service/training_information/mail-practice.html
※外部サイトへリンクします。

ランサムウェア対策総点検

https://cr.bbsec.co.jp/ransomware
※外部サイトへリンクします。

標的型攻撃メール訓練・ランサムウェア対策総点検のサービス概要図

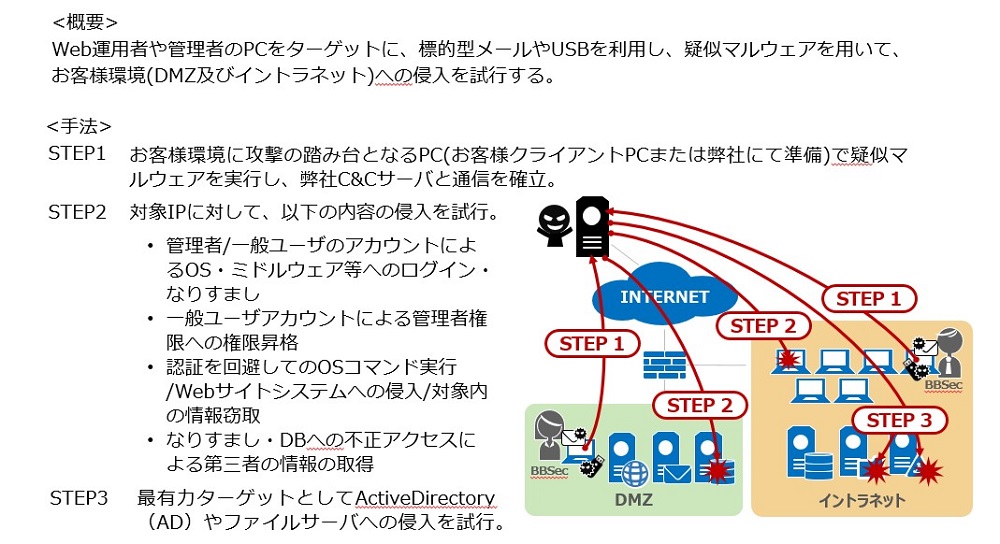
SQAT® ペネトレーションテスト

「ペネトレーションテスト」では実際に攻撃者が侵入できるかどうかの確認を行うことが可能です。「ランサムウェア総点検」で発見したリスクをもとに、実際に悪用可能かどうかを確認いたします。

【シナリオ例】 疑似マルウェア連携

https://www.sqat.jp/sqat-penetration-test/

関連リンク:

●SQAT® 情報セキュリティ瓦版 2020年1月号
 「高まるAPT攻撃の脅威」
 https://www.sqat.jp/information/235/
●SQAT® 情報セキュリティ瓦版 2020年8月号
 「拡大・高度化する標的型攻撃に有効な対策とは―2020年夏版」
 https://www.sqat.jp/kawaraban/8599/

Security NEWS TOPに戻る
バックナンバー TOPに戻る

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像
セキュリティトピックス動画申し込みページリンクへのバナー画像