オンライン広告を悪用するマルバタイジング攻撃とは? -攻撃の手法や事例、基本的な対策例を解説-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
企業の広告戦略において、オンライン広告の活用は今や不可欠です。しかし、近年ではそうしたオンライン広告の信頼性を悪用した「マルバタイジング(Malvertising)」攻撃の脅威が高まっており、企業のブランド毀損や利用ユーザへの被害が懸念されています。本記事では、企業の情報システム部門やデジタルマーケティング担当者に向けて、マルバタイジング攻撃の仕組み・手口・具体的な事例、そして取るべき対策について解説します。

マルバタイジング攻撃とは

マルバタイジングの概要

「マルバタイジング」という言葉は悪意のある広告を意味します。そして「マルバタイジング攻撃」とは、正規のオンライン広告ネットワークを利用して、悪意のあるコンテンツやマルウェアを配布するサイバー攻撃です。攻撃者は主要なネットワークを通じて、広告利用者や顧客となるユーザを偽のサポートページ、フィッシングサイト、マルウェア配布ページなどに誘導します。

主な手法・特徴

・検索エンジン広告の上位表示を利用し、正規サイトよりも上に悪意のある広告を掲載させる
・クローキング技術で、広告審査時には正常なページを見せ、ユーザには悪意あるコンテンツを表示
・多段階リダイレクトを通じ、攻撃の追跡や遮断を困難にする
・マルウェアをダウンロードするように誘導する

さらに不正なストリーミングや違法コンテンツを利用し、ユーザの心理的なガードが下がっているタイミングを狙って攻撃者が攻撃を仕掛ける点や、偽の著名人広告を使ってリアリティを演出する点など、ソーシャルエンジニアリング攻撃としてのアプローチも確認できます。

攻撃手法(広告主のアカウントの乗っ取り)

近年特に問題視されているのが、広告アカウント自体の乗っ取りや悪用です。Malwarebytesの報告によれば、攻撃者はまず広告主を狙い、偽のGoogle広告やフィッシングページを通じて、認証情報を詐取します。これにより、正規の広告主のアカウントが乗っ取られ、「偽の広告出稿に使われる(正規アカウントゆえ審査を通過しやすい)」や「広告費が犯罪活動に使われ、別の被害につながる」「違法な目的で利用されたことで、正規アカウントのブランド価値が毀損される」といったことに繋がります。また、広告主からすると、被害者であると同時に加害者になってしまうリスクがあるため、その点にも留意が必要です。
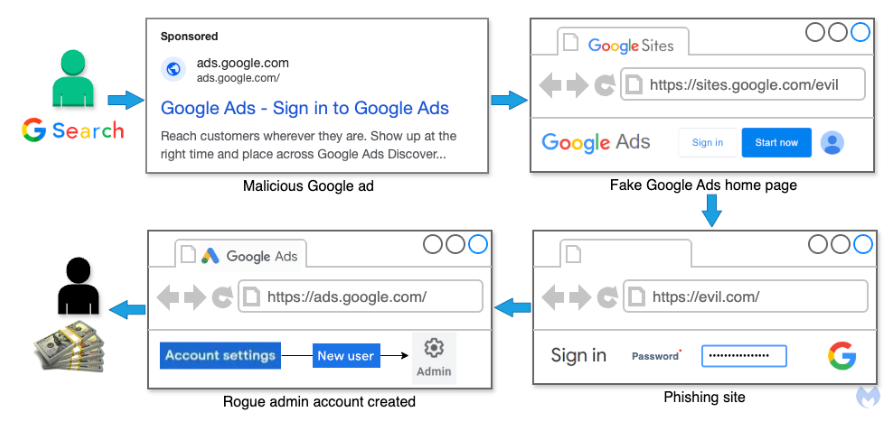
攻撃手法(広告主のアカウントの乗っ取り)イメージ画像
出典:Malwarebytes,https://www.malwarebytes.com/blog/news/2025/01/the-great-google-ads-heist-criminals-ransack-advertiser-accounts-via-fake-google-ads

ClickFix

マルバタイジング攻撃の中核ともいえるのが、広告から遷移した先での悪意ある操作です。最近では「ClickFix」と呼ばれる手法が注目されています。これは一見してCaptcha画面やトラフィック認証のように見えるページで、ユーザ自身に悪意あるコマンドをコピー&ペーストさせ、実行させるというものです。

代表的な手法

こうして細工されたページは、一見、信頼感のあるドメインやUIを装い、ユーザを安心させることで、警戒心をくぐり抜けています。企業が提供している正規ブランドやツールの名前が使われるケースも多く、こうした事情を知った上での警戒が必要です。

マルバタイジング攻撃の事例

2023年、米セキュリティ企業SentinelOneは、攻撃者がGoogle広告を利用して、Amazon Web Services(AWS)のログインページを模倣したフィッシングサイトへの誘導を行ったとの報告を行いました。手順は下図の通りです。

攻撃の流れ
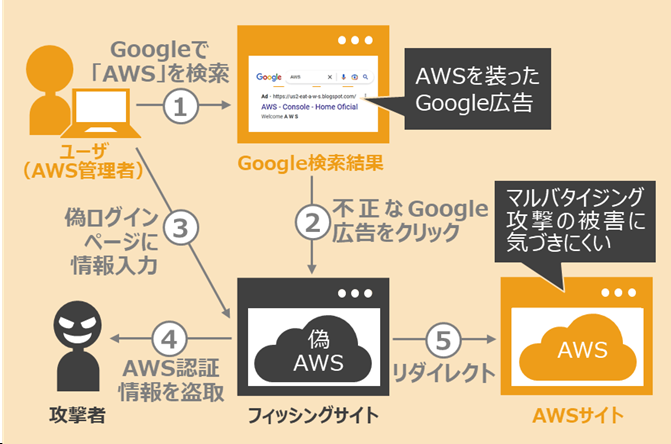
フィッシングサイトには「Webページのコンテンツコピーを阻害するためにマウスクリックが無効とされている」「キーボードショートカットを無効にするために、ショートカットを押すと『#』にリダイレクトされる」「ブラジル納税者番号等を装うためにポルトガル語を使用している」といった細工が施されていました。

その他にも様々な攻撃事例があります。その一部を参考までに以下に記載します。

事例1:米Yahoo広告ネットワークを悪用した大規模感染(2014年)
2014年、米Yahooの広告ネットワークを通じて配信されたマルバタイジング攻撃では、ユーザが広告をクリックしなくても、広告が表示されるだけでマルウェアが自動的にインストールされる事例が報告されました。この攻撃は、数百万人のユーザに影響を及ぼしました。*3

事例2:日本を標的とした「Cinobi」マルバタイジングキャンペーン(2021年)
2021年8月、トレンドマイクロは、日本のユーザを標的としたマルバタイジングキャンペーンを報告しました。この攻撃では、「Cinobi」と呼ばれるトロイの木馬型マルウェアが使用され、暗号通貨関連のWebサイトを模倣した広告を通じて感染が拡大しました。

事例3:Google広告アカウントの乗っ取りとフィッシング(2025年)
2025年3月、Malwarebytesにより、SEOツール「Semrush」を装ったフィッシング広告がGoogle検索結果に表示され、ユーザを偽のログインページに誘導する事例が報告されました。これらの広告は、正規のSemrushサイトを模倣し、Googleアカウントの認証情報を盗み取ることを目的としていました。*4

マルバタイジング攻撃への対策

マルバタイジング攻撃は、攻撃者が合法的な広告経路を悪用する、ユーザに攻撃を実行させる、という手法を取る性質上、防御が難しい面があります。しかし、基本的な対策の徹底と、いくつかの技術的および運用上の対策により、そのリスクを大きく軽減することが可能です。

マルバタイジング攻撃対策の基本

  • すべてのソフトウェア(特にウェブブラウザとその拡張機能)を常に最新の状態に保つ
  • アンチマルウェアソリューションや広告ブロッカーの導入によって攻撃リスクを抑制
  • FlashやJavaなどのプラグインを無効化し、ウェブ上で自動実行されないようにする*5
  • WAF(Web Application Firewall)を導入し、広告を通じた外部からの侵入リスクを防ぐ
  • 多要素認証(MFA)の導入により、アカウント乗っ取り被害を防止
  • API連携部分も含めたセキュリティ設計を検討

多層防御とインシデント対応

・資産管理、脆弱性管理、ネットワーク分離などの複数対策を組み合わせた「多層防御」体制の構築
・攻撃の「侵入を前提」とした対応方針の確立と運用(ゼロトラスト)
・インシデントが発生した場合の備えとして、CSIRTの整備や初動手順の明文化を推奨

サイバーインシデント緊急対応
サイバーセキュリティ緊急対応電話受付ボタン
SQAT緊急対応バナー

関連記事:
「侵入前提でのセキュリティ対策のポイント-サイバー攻撃への対策3-」

企業が行うべきセキュリティ対策の実効性評価

ランサムウェア対策総点検

「ランサムウェア対策総点検」では現状のリスクの棚卸を行うことが可能です。システム環境の確認や、環境内で検知された危険度(リスクレベル)を判定いたします。
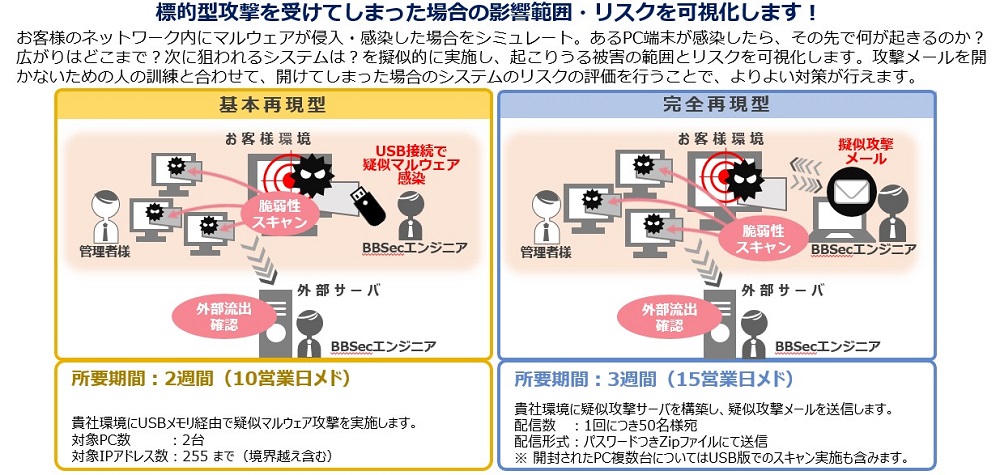
ランサムウェア対策総点検サービス概要図
BBSecランサムウェア総点検サービスへのバナー

ペネトレーションテスト

まとめ

広告はもはや「見せるもの」というだけでなく、「狙われるもの」である
――そのような認識が今、求められています。

オンライン広告の世界における「信頼」は、もはや絶対的なものではありません。広告インフラを突いたマルバタイジング攻撃は、今後も進化を続けていくと考えられ、企業・広告主・マーケターはより一層の警戒が求められます。

本記事で紹介した事例や対策は、すべてのWebマーケティングに関わる組織が当事者であるといえる内容となります。攻撃の侵入を前提として何も信用しない「ゼロトラスト」の思考と、多層的なセキュリティ戦略のもと、日々の業務と広告展開の両面において、安全性を担保する取り組みが不可欠です。

BBSecでは

サイバー保険付帯脆弱性診断サービスの紹介
サイバー保険付帯の脆弱性診断サービスへのバナー
※外部サイトにリンクします。

サイバー保険付帯の対象となる脆弱性診断

BBSecのSQAT® 脆弱性診断サービスすべてが対象となります。また、複数回脆弱性診断を実施した場合、最新の診断結果の報告日から1年間有効となります。

脆弱性診断とは、企業・組織のシステムに存在する既知のセキュリティ上の欠陥(=脆弱性)を検出するための検査です。情報漏洩やサービス停止などの重大なセキュリティインシデントを未然に防ぐため、システム全体の問題点を可視化します。これにより、リスクに優先順位をつけて対策を講じることが可能です。また、継続的な診断の実施により、新しい脅威や構成変更、経年による新たな脆弱性の発露といった脅威にも柔軟に対応できるため、企業のセキュリティレベルを継続的に改善する基盤として重要な役割を果たします。

関連記事:
「脆弱性診断の必要性とは?ツールなど調査手法と進め方」

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年5月21日(水)14:00~15:00
    「Webサイト改ざん攻撃の手口と防御策とは?リアルタイム検知で守るセキュリティ」
  • 2025年5月28日(水)13:00~14:00
    「脆弱性診断の新提案!スピード診断と短納期で解決する「SQAT® with Swift Delivery」セミナー」
  • 2025年6月4日(水)13:00~14:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~ 」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    CVEとは?共通脆弱性識別子の基本と管理方法を徹底解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    情報セキュリティにおいて“CVE”は必ずといっていいほど登場するキーワードです。本記事では「CVEとはなにか?」という基本的な疑問に答えながら、脆弱性管理の観点で知っておきたいCVE番号の仕組みや運用方法を解説します。

    CVEの概要

    • CVE(Common Vulnerabilities and Exposures) は、ソフトウェアやハードウェアの脆弱性に一意の識別番号を付与する仕組みです。
    • 米国政府支援のMITRE社が運営し、世界中のセキュリティ関係者が共通の脆弱性情報を参照できます。 (CVE – Mitre, Common Vulnerabilities and Exposures)
    • 目的:脆弱性情報の共有とトラッキングを標準化し、誤解や情報の断絶を防ぐこと。

    CVE識別子の構造

    CVE番号は以下のような形式を取ります。

    例:CVE-2025-22457

    項目例説明
    プレフィックスCVE一意の脆弱性識別子の接頭辞
    発行年2025脆弱性が登録された西暦年
    識別番号22457当該年に発行された通し番号

    CVEの仕組みと運用フロー

    1. 発見・報告
      セキュリティリサーチャーやベンダーが脆弱性を発見し、MITREに報告
    2. 分析・番号割当
      MITREが報告内容を審査し、CVE番号を割り当て
    3. 公表・共有
      NVD(National Vulnerability Database)や各国CERTなどで情報公開
      (Vulnerabilities – NVD – National Institute of Standards and Technology)
    4. 対応策検討
      ベンダーは修正プログラム(パッチ)を開発・公開
    5. 適用・監視
      利用者はCVE番号を基にリスク評価し、パッチ適用や対策を実施

    CVE情報の取得方法

    CVEを活用した脆弱性管理

    1. 脆弱性スキャンとの連携
      スキャンツールが検出した脆弱性にCVE番号を紐付け、一覧化
    2. 優先順位付け(プライオリティ設定)
      CVSSスコア(Common Vulnerability Scoring System)や影響範囲から対応の緊急度を判断 (Common Vulnerability Scoring System SIG)
    3. パッチ管理プロセス
      定期的にCVEリストを更新し、パッチ適用状況を追跡
    4. 報告・監査
      CVE番号を用いたレポートでセキュリティ監査に対応

    よくある質問(FAQ)

    Q1. CVEとCWEの違いは?

    • CVE:脆弱性そのものを識別する番号
    • CWE:脆弱性の種類や原因を分類する共通項目(例:CWE-79=クロスサイトスクリプティング) (Common Weakness Enumeration: CWE – Mitre)

    Q2. CVE番号はどこで確認できる?

    Q3. CVE情報の更新頻度は?

    • NVDは原則毎日更新
    • 各ベンダーは脆弱性発見後数日〜数週間でアドバイザリ公開

    まとめ

    CVEは、全世界で共通の脆弱性識別子として脆弱性管理の基盤を支えています。番号の仕組みや運用フローを理解し、定期的に情報を取得・対応することで、自社システムのセキュリティを大幅に向上させることが可能です。まずはNVDやJPCERT/CCを定期チェックし、CVE番号による脆弱性トラッキングを始めましょう。

    【参考情報】

    以上の参考情報を活用し、CVEを軸とした脆弱性管理を強化していきましょう。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年5月21日(水)14:00~15:00
    「Webサイト改ざん攻撃の手口と防御策とは?リアルタイム検知で守るセキュリティ」
  • 2025年5月28日(水)13:00~14:00
    「脆弱性診断の新提案!スピード診断と短納期で解決する「SQAT® with Swift Delivery」セミナー」
  • 2025年6月4日(水)13:00~14:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~ 」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【重要】楽天証券・SBI証券をかたるフィッシングメールにご注意!

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    フィッシングメールは、信頼ある金融機関を装ってユーザーから個人情報やログイン情報を盗み出す手口です。近年、楽天証券やSBI証券をかたる不正なフィッシングメールが多発しており、被害拡大が懸念されています。本記事では、各社を装ったフィッシングメールの実例と、被害を防ぐための具体的な対策を解説します。

    フィッシングメールとは?

    フィッシングとは、公式サイトそっくりの偽サイトやメールを利用して、利用者にログインID、パスワード、口座情報などを入力させ、不正に情報を入手する詐欺手法です。

    主な特徴:

    • 正規のロゴやデザインを巧みに模倣
    • 緊急性を煽る件名や文面でユーザーを惑わせる
    • メール内のリンクをクリックさせ、偽サイトへ誘導

    【関連記事】
    フィッシングについては以下の記事でもご紹介しています。こちらもあわせてご参照ください。

    「フィッシングとは?巧妙化する手口とその対策」

    楽天証券フィッシングメールの実例

    <メール件名の例>

    • 【重要】オンラインサービスご利用条件の変更について(要確認)
    • 【楽天証券】お客様の安全を守るために
    • 【緊急・重要】フィッシング詐欺にご注意ください!
    • 【重要】証拠金維持率低下 強制ロスカットの恐れ
    • 【重要】50,000円入金ボーナスは2025年4月5日に期限切れとなります

    上記以外にも複数のパターンがあることが報告されています。

    【手口と注意点】

    • 偽サイトの作成:本物の楽天証券の画面をほぼそのままコピーし、偽サイトに誘導。
    • 情報入力のリスク:ログインIDやパスワードを入力すると、不正利用される可能性が非常に高いです。
    • 公式サイト以外からのアクセス禁止:メールやSMS内のリンクはクリックせず、必ず公式アプリやブックマークからアクセスしてください。

    SBI証券フィッシングメールの実例

    <メール件名の例>

    • 【重要】3月28日(金)以降のオンラインサービスログイン時の確認画面表示について【SBI証券】
    • 【重要なお知らせ】SBI証券による注意喚起あり
    • 【SBI証券セキュリティ】口座情報更新のご案内
    • 【重要】オンラインサービスご利用条件の変更について(要確認)

    こちらも様々なパターンの件名があることが報告されています。

    【手口と注意点】

    • 巧妙な偽装:SBI証券の公式サイトと見分けが付かないほどのデザインや文面でフィッシングを実施。
    • 情報漏洩のリスク:ユーザーネーム、パスワード等の入力により、個人情報が盗まれる恐れがあります。
    • アクセス方法の徹底:メールに記載されたリンク経由でのアクセスは避け、普段利用している公式アプリまたは直接ブックマークからログインすることが推奨されます。

    フィッシングメール対策のポイント

    メールの送信元を確認

    • 認証マークの有無:多くのメールサービスでは、正規の送信元にはロゴや認証アイコンが表示されます。
    • ドメインチェック:楽天証券やSBI証券からのメールであれば、公式ドメインからの送信か確認する習慣をつけましょう。

    リンク先のURLを必ず確認

    • 直接入力:メール内のリンクをクリックせず、ブラウザのアドレスバーに公式サイトのURLを直接入力してアクセスする。
    • ブックマークの活用:公式サイトはブックマークに登録し、安全なアクセス経路を確保する。

    迷惑メールフィルターの活用

    • フィッシングメール抑止:各メールサービスの迷惑メールフィルターを適切に設定し、疑わしいメールを自動的に振り分けるようにする。

    情報漏洩時の対応策

    • メールアドレスの再構築:フィッシングメールが大量に届く場合は、漏洩した可能性があるため、新たなメールアドレスの作成も検討しましょう。
    • 通報・報告:不審なメールや偽サイトを発見した場合は、フィッシング対策協議会(info@antiphishing.jp)等に迅速に通報する。

    安全なオンライン取引のために

    • 公式アプリの利用
      スマートフォンの公式アプリや、信頼できるブラウザのブックマークからアクセスして、偽サイトに誤誘導されないように注意することが重要です。
    • セキュリティ意識の向上
      定期的にセキュリティ情報の最新動向をチェックし、疑わしいメールを受け取った場合は冷静に対処してください。
    • 公式情報の確認
      楽天証券やSBI証券からの重要なお知らせは、必ず公式サイトで直接確認しましょう。

    まとめ

    楽天証券およびSBI証券をかたるフィッシングメールは、巧妙な偽装技術を用いて個人情報の窃取を狙っています。安心してオンライン取引を続けるためにも、日頃から正しい情報と対策を確認し、万が一不審なメールやサイトに遭遇した場合は、速やかに関係機関に通報しましょう。

    重要なポイント

    • メールに記載されたリンクや添付ファイルは決してクリックせず、公式のアクセス方法を必ず利用してください。
    • 迷惑メールフィルターの設定や、送信元の認証マークの確認を行い、セキュリティ対策を徹底することが、被害防止につながります。

    【参考情報】

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年4月23日(水)14:00~15:00
    「今知るべき!サポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年4月30日(水)13:00~13:30
    「CVSSとSSVCで実践する次世代脆弱性管理:サイバー攻撃対策セミナー2024」
  • 2025年5月14日(水)14:00~15:00
    「クラウド利用の落とし穴と対策とは?今こそ見直すべきクラウドセキュリティ対策- セキュリティ設定診断の活用方法をご紹介 – 」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    WordPressサイトの安全対策:SureTriggersプラグインの脆弱性に学ぶ対策方法

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    近年、サイバー攻撃が多様化する中で、WordPressのプラグインに潜む脆弱性が企業や個人のウェブサイトに深刻なリスクをもたらしています。特に、業務でサイトを利用している方にとって、定期的なメンテナンスとセキュリティ対策は必須です。ここでは、最近話題となった「SureTriggers」プラグインの脆弱性を例に、誰にでも実践できる対策方法を分かりやすく解説します。

    なぜWordPressプラグインに注意が必要なのか?

    WordPressは世界中で人気のCMS(コンテンツ管理システム)です。WordPressの利用に関しては以下のようなメリットと注意点が挙げられます。

    メリット:多様な機能をプラグインで簡単に追加できる
    注意点:プラグインのコードに不備があると、サイトのセキュリティが危険にさらされる可能性がある

    実際、普段は便利な機能を提供しているプラグインも、正しく管理されなければ攻撃者の格好の侵入ルートとなってしまいます。

    SureTriggersプラグインの事例

    2025年4月初旬、WordPress向けの自動化ツールとして利用されている「SureTriggers」プラグインに重大な脆弱性が発見されました。この脆弱性の主なポイントは以下の通りです。

    • 攻撃方法: 攻撃者は、十分な認証チェックが行われない隙を突き、管理者権限を持つアカウントを不正に作成できる可能性がありました。
    • 迅速な悪用: 公開からわずか数時間で実際に不正アクセスの試みが記録され、早期の対策が求められる事態となりました。

    脆弱性の背景と仕組み

    シンプルに説明すると、問題の発端はプラグイン内の認証チェックが不十分だった点です。通常、プラグインはユーザーからのリクエストに対して「この操作は許可されたユーザーからのものか?」を確認する仕組みを持っています。しかし、SureTriggersでは、HTTPヘッダーによる認証のチェックで、必要な検証が十分になされず、条件次第では不正なリクエストを正当なものとしてしまう欠陥がありました。このため、攻撃者は特定のリクエストを送ることで、管理者アカウントを勝手に作成するリスクがあったのです。

    基本のセキュリティ対策

    セキュリティに詳しくなくても、以下のポイントを守ることでリスクを大幅に減らすことができます。

    • 定期的なアップデート:プラグインやWordPress本体の最新バージョンへの更新は必須です。アップデートには、セキュリティの向上や不具合の修正が含まれており、脆弱性対策に直結します。
    • 公式・信頼のプラグインを利用:評判が良く、開発元がしっかりしているプラグインを使用しましょう。不明なサイトからダウンロードしたプラグインはリスクが高まります。
    • セキュリティプラグインの導入:WordPress向けのセキュリティ強化プラグイン(例:WordfenceやSucuri Securityなど)を利用し、サイトへの不審なアクセスを自動的にブロックする仕組みを取り入れましょう。
    • 定期的なバックアップ:万が一攻撃に遭ってしまったしまった場合の被害に備え、サイト全体のバックアップを定期的に取ることで、迅速な復旧が可能になります。
    • ログの監視:自分では気付きにくい異常なアクセスやアカウントの作成がないか、サーバのログを時折確認する習慣をつけると安心です。

    まとめ

    早めの対策で安心なサイト運営を

    SureTriggersプラグインの事例は、セキュリティ脆弱性がもたらすリスクを再認識するきっかけとなります。日頃からのアップデート・管理、そして信頼できるツールの利用は、サイト運営における最も基本的かつ重要な対策です。技術的な知識がなくても、今回の記事でご紹介した基本の対策を実践することで、多くのリスクを未然に防ぐことができます。今後もセキュリティの最新情報に注意を払い、安心してサイト運営を続けるための対策を怠らないようにしましょう。

    【参考情報】

    Windows10のサポート終了-その影響とリスクを考える-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    2025年10月、Windows 10のサポートが終了します。サポート切れのソフトウェアを使用し続けることで、企業はセキュリティリスクにさらされる可能性が高まります。そして脆弱性が放置され、攻撃者に狙われやすくなることで、情報漏洩や業務停止の危険が増大します。本記事では、Windows 10のサポート終了に伴う影響や、企業が取るべきセキュリティ対策を解説します。実際に脆弱性を悪用した攻撃事例を紹介し、どのようにしてリスクを最小化できるのか、具体的な対応策を提案します。

    【関連ウェビナー開催情報】
    弊社では4月23日(水)14:00より、「2025年10月 Windows10サポート終了へ 今知るべき!サポート切れのソフトウェアへのセキュリティ対策ガイド」と題したウェビナーを開催予定です。2025年10月にサポート終了を迎えるWindows10の脆弱性とサポート切れのソフトウェア製品への対応策について解説します。ご関心がおありでしたらぜひお申込みください。詳細はこちら。

    記事に関連したわかりやすい解説動画も公開しております。
    是非こちらもご覧ください!

    2025年10月、Winodws10のサポートが終了

    Microsoftは2025年10月14日、Windows 10のサポートを終了します。最終バージョンは22H2となっており、このバージョンを含め、すべてのエディションはこの日をもってサポートが終了します。サポート終了後は、以下のサービスが提供されなくなります。

    • テクニカルサポート
    • セキュリティ更新プログラム
    • バグ修正(パッチの提供)
    • 機能更新プログラム

    Windows10搭載PCは引き続き動作しますが、セキュリティ更新プログラムを受け取れなくなるため、このため、企業のシステムは新たな脅威に対して脆弱になり、マルウェアに感染するリスクが非常に高まります。

    Windows10サポート終了の背景

    MicrosoftがWindows 10をサポート終了するに至った背景には、主に次のようなものがあります。

    • 新技術の導入の必要性 最新のセキュリティ技術やパフォーマンス向上のための新機能を取り入れるため、古いOSから新しいOSへの移行が必要になりました。
    • 市場の変化への対応 ユーザーのニーズが変化し、より高いセキュリティや新機能が求められるようになったことから、古いOSでは対応しきれなくなりました。

    当初Windows10は「最後のバージョンのWindows」と位置付けられていましたが、セキュリティ環境の変化や新技術の進展により、Windows11への移行を推奨する流れとなりました。

    Windows10サポート終了後の影響 企業が直面するリスク

    サポートが終了したソフトウェアの継続利用は、重大なセキュリティリスクを伴います。Windows10の場合、セキュリティ更新が行われなくなることで、新たに発見される脆弱性に対して無防備な状態となってしまいます。日々進化するサイバー攻撃において、攻撃者はこうしたサポート終了後のソフトウェアを格好の標的としています。システムへの主な影響としては、以下が挙げられます。

    システムへの影響

    1. 脆弱性を突かれるリスクの増加
      サポート終了後に発見された脆弱性は、修正されないまま放置されることになります。攻撃者はこの未修正の脆弱性を悪用し、システムへの不正アクセスやデータの窃取を試みる可能性が高まります。特に企業のネットワーク環境では、1台の更新されていないPCが、システム全体にとっての弱点となりかねません。
    2. ソフトウェアの互換性における課題
      最新のアプリケーションやハードウェアは、サポートの終了したOSでの動作保証を行いません。Windows10のサポート終了後は、新しいソフトウェアやデバイスが正常に機能しなくなる可能性が高く、業務効率の低下が懸念されます。

    企業への主な影響

    運用リスク

    • システム故障による業務中断
    • セキュリティ侵害やマルウェア攻撃によるダウンタイムの増加
    • ソフトウェアの互換性や技術サポートに関する課題
    • 古いソフトウェアを使い続けると、最新のアプリケーションやハードウェアとの互換性が失われる可能性があります。例えば、最新のクラウドサービスが利用できなかったり、新しいデバイスとの接続ができなかったりすることで、業務の効率が低下します。

    コンプライアンス上の問題

    • コンプライアンス規制を満たさないことによる法的罰則
    • 個人情報保護に関する政府機関等からの監視強化

    近年、多くの業界で求められる各種規制やコンプライアンス要件では、最新のセキュリティ対策の実施が必須となっています。サポート終了したWindows10の使用は、これらの基準に抵触する恐れがあり、企業の信用失墜や法的制裁につながる可能性があります。

    Windows 10に存在する脆弱性とその脅威

    Windows 10は定期的にセキュリティアップデートが提供されていますが、過去にはいくつかの深刻な脆弱性が発見され、修正されています。以下は、Windows10における代表的な脆弱性です。

    CVE-2017-0144(EternalBlue)

    • 概要:CVE-2017-0144(EternalBlue)は、Windows7、8、10、XPを対象にした脆弱性で、サーバーメッセージブロック(SMBv1)を通じて悪用されます。この脆弱性はMicrosoftから提供されたセキュリティパッチで修正済みですが、パッチ未適用のシステムでは依然としてリスクがあります。
    • 影響:この脆弱性が悪用されると、攻撃者はリモートコード実行ができるため、サーバやクライアントPCを完全に制御できるようになります。ランサムウェアの「WannaCry」や「NotPetya」は、この脆弱性を悪用した例です。

    CVE-2019-0708(BlueKeep)

    • 概要:CVE-2019-0708(BlueKeep)は、Windows7、Windows Server2008 R2などのバージョンに影響を与えるリモートデスクトッププロトコル(RDP)の脆弱性です。Windows10でも一定の影響を受ける可能性があり、リモートデスクトップサービスにおいて攻撃者が未検証のリクエスト送信することにより、任意のコードを実行できる危険性があります。
    • 影響:攻撃者がこの脆弱性を悪用すると、リモートでシステムを完全に制御でき、感染したコンピュータを他のシステムに拡大させることができます。この脆弱性は、深刻なセキュリティインシデントを引き起こす可能性があります。

    Windows 10の脆弱性を悪用した攻撃の事例

    攻撃者はWindows10の脆弱性を悪用して、システムへの不正侵入や情報漏洩、マルウェアの拡散を行います。以下は、脆弱性を悪用した攻撃の事例です。

    Windows MSHTMLの脆弱性

    Microsoftは2024年7月の更新プログラムでWindows MSHTMLの脆弱性「CVE-2024-38112」へ対応したプログラムを公開しました。この脆弱性はInternet Explorer(通称:IE)の一部を構成するMSHTMLブラウザエンジンの欠陥によるものです。本脆弱性については1年半にわたって悪用されていたことが確認されており、米CISAのKnown Exploited Vulnerability Catalogにも新規追加されました。

    攻撃の概要
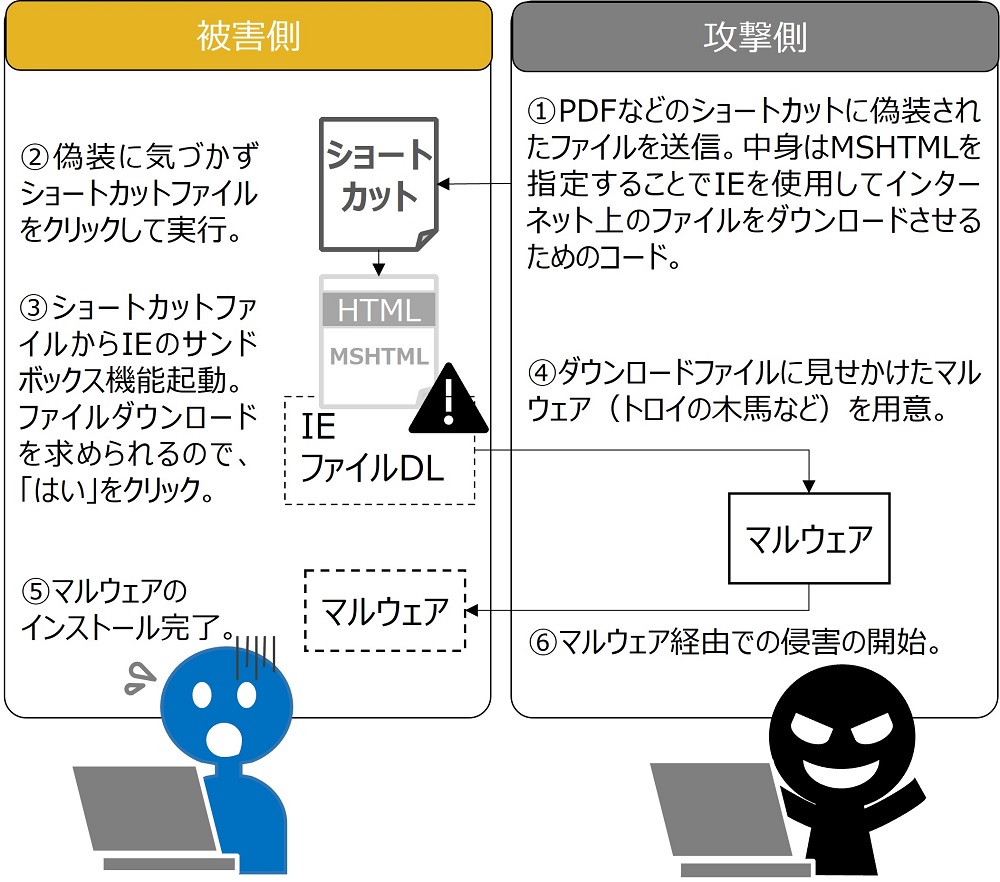
    今回報告・悪用されたWindows MSHTMLの脆弱性「CVE-2024-38112」はMSHTMLを悪用し、現行OSで無効化されているはずのIEを呼び出すものです。IEモードやMSHTMLなどのドライバ類は、レガシーサイトへのアクセスの要望に応えるために残存していますが、2024年7月のセキュリティ更新まではショートカットファイル内でインターネットショートカット用にMSHTMLが使用できたため悪用されました。攻撃の概要は下図のとおりです。マルウェアのダウンロードが主目的となっていることがわかります。

    サポート切れソフトウェアのセキュリティリスク

    1. セキュリティの脆弱性が修正されない
      サポートが終了したソフトウェアには、新たに発見された脆弱性に対するセキュリティパッチが提供されません。そのため、ハッカーにとって格好の標的となり、マルウェア感染や不正アクセスのリスクが高まります。
    2. ランサムウェアやマルウェア攻撃の増加
      近年、サポート終了ソフトウェアを狙ったランサムウェア攻撃が増加しています。例えばWindows XPのサポート終了後、「WannaCry」というランサムウェアが流行し、多くの企業が被害を受けました。これと同様の攻撃が、サポート終了後のWindows 10やその他の古いソフトウェアでも発生する可能性があります。
    3. 法規制やコンプライアンス違反
      企業がサポート終了ソフトウェアを使い続けることは、法的リスクを伴います。特にGDPR(EU一般データ保護規則)や日本の個人情報保護法では、適切なセキュリティ対策を講じることが求められています。サポートが終了したソフトウェアを利用することは、これらの規制違反となる可能性があり、企業の信頼性が損なわれる要因となります。
    4. ソフトウェアの互換性問題
      古いソフトウェアを使い続けると、最新のアプリケーションやハードウェアとの互換性が失われる可能性があります。例えば、最新のクラウドサービスが利用できなかったり、新しいデバイスとの接続ができなかったりすることで、業務の効率が低下します。
    5. ITコストの増加
      一見すると、古いソフトウェアを使い続けることはコスト削減につながるように思えますが、実際にはその逆です。セキュリティの問題が発生すれば、データ漏えいやシステム停止による損害が発生し、結果的に大きなコストがかかる可能性があります。

    サポート終了後のソフトウェアへの対応策

    1. 速やかなアップグレード
      最も安全な対策は、最新のソフトウェアへアップグレードすることです。例えば、Windows 10のサポート終了が迫っているため、企業や個人はWindows 11への移行を検討することが推奨されます。
    2. 仮想環境での隔離
      どうしてもサポートが終了したソフトウェアを使い続ける必要がある場合は、**仮想マシン(VM)**を利用し、ネットワークから切り離して運用する方法もあります。これにより、セキュリティリスクを最小限に抑えることが可能です。
    3. セキュリティ対策の強化
      古いソフトウェアを使用する場合、ファイアウォールの強化や最新のエンドポイントセキュリティを導入することで、攻撃のリスクを軽減できます。また、多要素認証(MFA)を導入することで、不正アクセスのリスクを低減できます。
    4. 定期的な脆弱性診断
      企業では、定期的な脆弱性診断を実施し、セキュリティの問題を早期に発見することが不可欠です。セキュリティ専門家による診断を受けることで、サイバー攻撃のリスクを軽減できます。
    5. クラウドサービスへの移行
      古いソフトウェアの代替として、クラウドベースのサービスを活用する方法もあります。例えば、Microsoft 365やGoogle Workspaceといったクラウドサービスに移行することで、常に最新のセキュリティアップデートを受けられます。

    Windows11へのアップグレード

    最も推奨される対策は、Windows 11へのアップグレードです。

    Windows11への移行がもたらすメリット

    リスクを回避するためには、最新のOSへのアップグレードが不可欠です。現時点では、Windows11への移行が最も現実的な選択肢となっています。Window11では、セキュリティ機能の強化に加え、パフォーマンスの向上や最新テクノロジーへの対応が図られています。主なメリットは以下の通りです。

    • 最新のセキュリティ更新が継続的に提供され、新たな脅威からシステムを保護
    • ハイブリッドワークやAI活用に最適化された機能により、業務効率が向上
    • 各種セキュリティ要件への準拠により、コンプライアンスリスクを軽減

    企業向けの対応策

    1. 現在の環境の把握:
      ・使用中のWindows 10バージョンとハードウェア構成を調査
      ・Windows11へのアップグレード可能性を評価
    2. 移行計画の策定:
      ・Windows11への段階的な移行スケジュールの作成
      ・互換性のないアプリケーションの特定と対応策の検討
    3. セキュリティ対策の強化:
      ・ESUの導入検討
      ・多層防御の実装
    4. PCライフサイクル管理の見直し:
      ・PC管理台帳の作成・更新
      ・計画的な買い替え・更新サイクルの確立
    5. 従業員教育とサポート体制の整備:
      ・移行に関する情報提供と教育
      ・移行期間中のサポート体制の確立

    Windows10のサポート終了に向けて、綿密な移行計画の策定が求められます。まずは現行のPCやシステムがWindows11の動作要件を満たしているか確認し、必要に応じて機器の更新計画を立てましょう。また、重要なデータのバックアップや、新システムに関する従業員向けトレーニングの実施も欠かせません。企業はIT部門と緊密に連携しながら、段階的な移行スケジュールを組むことで、業務への影響を最小限に抑えることができます。

    情報資産の棚卸

    組織内に存在する情報に関し、機密とするもの、公知であってよいものを分類し、それらがどこに格納されて、どのように利用されているかを可視化した上で、防御の対応をする機器・人・組織といったリソースを適切に振り分けて防御する仕組みを構築することが求められます。

    これにより、システムへのマルウェアの侵入等の早期発見にも繋がり、事業活動の継続を左右する重要情報へのアクセスを遮断することで、万一侵入を許しても被害を最小限に抑えられます。

    信頼できる第三者機関の脆弱性診断サービスを実施

    企業として実施できるサイバー攻撃への対策として、信頼できる第三者機関による脆弱性診断が挙げられます。第三者の専門家からの診断を受けることで、現状の問題点や対応の優先順位などリスクを可視化することができるため、早急に効率よく対策を実施するのに役立ちます。

    サイバー攻撃手法は日々更新されており、さらに取引先や子会社などを含むサプライチェーンを踏み台にした攻撃など、どんなにセキュリティ対策を実施していても自組織のみではインシデント発生を防ぎきれないのが実情です。脆弱性診断の定期的な実施といった基本的なセキュリティ対策を行うとともに、万が一インシデントが発生してしまった場合の備えとして信頼できる第三者の専門企業に相談することをおすすめします。

    まとめ

    Windows 10のサポート終了は2025年10月14日に迫っています。セキュリティリスクを回避するためには、Windows 11へのアップグレード、または代替策の導入が必要です。企業の担当者は、計画的な移行準備を早期に開始することを推奨します。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    アタックサーフェス調査サービス

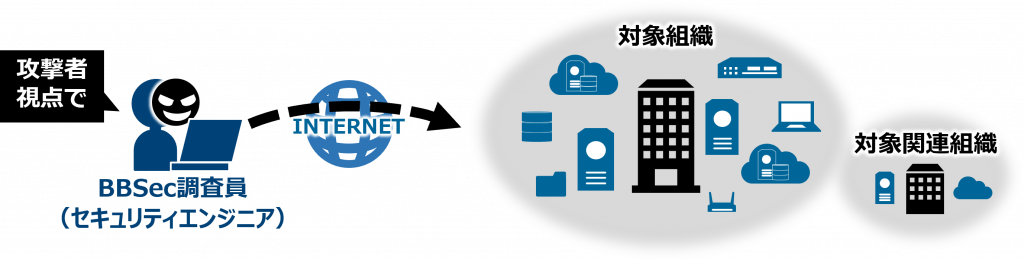
    インターネット上で「攻撃者にとって対象組織はどう見えているか」調査・報告するサービスです。攻撃者と同じ観点に立ち、企業ドメイン情報をはじめとする、公開情報(OSINT)を利用して攻撃可能なポイントの有無を、弊社セキュリティエンジニアが調査いたします。

    詳細・お見積りについてのご相談は、お問い合わせフォームからお気軽にお問い合わせください。お問い合わせはこちら。後ほど、担当者よりご連絡いたします。

    SQAT脆弱性診断サービス

    自ステムの状態を知る

    サイバー攻撃に対する備えとして、BBSecが提供する、SQAT脆弱性診断サービスでは、攻撃者の侵入を許す脆弱性の存在が見逃されていないかどうかを定期的に確認することができます。自組織の状態を知り、適切な脆弱性対策をすることが重要です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年4月16日(水)14:00~15:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~ 」
  • 2025年4月23日(水)14:00~15:00
    「今知るべき!サポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年4月30日(水)13:00~13:30
    「CVSSとSSVCで実践する次世代脆弱性管理:サイバー攻撃対策セミナー2024」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【警告】CVE-2025-22457 脆弱性悪用事例と対策
    –サイバー脅威の全貌–

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    本記事は、Google Cloud Blogで2025年4月3日に公開された「Suspected China-Nexus Threat Actor Actively Exploiting Critical Ivanti Connect Secure Vulnerability(CVE-2025-22457)」の情報をもとに、脆弱性の概要、攻撃手法、最新の悪用事例、そして推奨対策について解説します。

    瓦版号外記事(CVE-2025-22457悪用事例)サムネイル

    はじめに

    昨今、エッジデバイスやVPNシステムを狙ったサイバー攻撃が急増しています。その中でも、Ivanti Connect Secure(ICS)における脆弱性「CVE-2025-22457」が、2025年4月3日にIvantiによって公開され、実際に悪用されていることが確認されました。MandiantとIvantiの共同調査により、ライフサイクルが終了したICS 9.Xや、ICS 22.7R2.5以前のバージョンが標的となっています。

    脆弱性の概要とその影響

    CVE-2025-22457は、バッファオーバーフローに起因する重大な脆弱性です。攻撃者がこの脆弱性を悪用すると、リモートから任意のコードが実行可能となり、企業のVPNシステムに対して深刻なセキュリティリスクが生じます。対象は、ICS 22.7R2.5以前のバージョンおよび旧バージョン(ICS 9.X)で、攻撃成功時には不正アクセス、情報漏洩、システムの乗っ取りなどが懸念されます。

    悪用事例と新たなマルウェアの動向

    調査によると、初期の悪用は2025年3月中旬に確認されています。攻撃が成功すると、以下のような新たなマルウェアファミリーが展開されることが判明しました。

    • TRAILBLAZE
      シェルスクリプト形式のインメモリオンリードロッパー。システム内の特定プロセスに不正コードを注入する足がかりとなります。
    • BRUSHFIRE
      SSL_readのフックを利用するパッシブバックドアで、不正な通信を密かに行います。
    • SPAWNエコシステム
      SPAWNSLOTH、SPAWNSNARE、SPAWNWAVE など、連携してシステム内の不正操作やログ改ざんを実施するツール群です。

    これらのマルウェアは、シェルスクリプトドロッパーを起点に、ターゲットプロセス内へ段階的に展開される仕組みとなっており、システム再起動後にも再展開される可能性があるため、持続的な監視と迅速な対策が求められます。

    技術的な攻撃手法の解説

    攻撃の初期段階では、シェルスクリプトが以下のような手順で実行されます。

    1. プロセスの特定
      ターゲットとなる/home/bin/webプロセス(特に、子プロセスとして実行中のもの)を検出
    2. 一時ファイルの生成
      /tmpディレクトリに、対象プロセスのPIDやメモリマップ、バイナリのベースアドレス、さらにマルウェア本体が格納された一連のファイルが作成される
    3. マルウェアの注入
      生成された一時ファイルを利用し、TRAILBLAZEドロッパーが実行。これにより、BRUSHFIRE パッシブバックドアが対象プロセス内へ注入される
    4. クリーンアップ
      一時ファイルや不要なプロセスは削除され、攻撃自体は非永続的な形で行われる

    この攻撃手法は非常に巧妙であり、既存のパッチ対策や監視体制を回避するために設計されています。

    脅威アクターとその背景

    調査機関GTIG(Google Threat Intelligence Group)の報告によると、今回の攻撃は、中国関連の疑いがある諜報グループ「UNC5221」によるものと見られています。UNC5221は、過去にもゼロデイ攻撃やエッジデバイスへの不正侵入を実施しており、今回の攻撃でも従来の脆弱性を細かく解析した上で悪用していると評価されています。

    推奨対策と今後の対応

    MandiantとIvantiは、以下の対策を強く推奨しています。

    • 迅速なパッチ適用
      2025年2月11日にICS 22.7R2.6で公開されたパッチを、対象システムに速やかに適用すること
    • 監視体制の強化
      不審なコアダンプや、Integrity Checker Tool(ICT)の異常な動作が確認された場合、即座に対応する体制を整えること
    • セキュリティツールの活用
      内部および外部の監視ツールを併用し、システムの健全性を定期的にチェックすること

    これらの対策により、攻撃によるリスクを最小限に抑え、企業全体のセキュリティレベルの向上が期待されます。

    まとめ

    CVE-2025-22457 の悪用事例は、エッジデバイスを狙った攻撃が日々進化している現状を示しています。企業や組織は、最新パッチの適用と継続的な監視を徹底し、サイバー攻撃に対する防御策を強化する必要があります。今後も最新のセキュリティ情報に注意を払い、信頼性の高い情報源からのアドバイスを参考にすることが重要です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年4月9日(水)13:00~14:00
    「今さら聞けない!スマホアプリのセキュリティあれこれ」
  • 2025年4月16日(水)14:00~15:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~ 」
  • 2025年4月23日(水)14:00~15:00
    「今知るべき!サポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年4月30日(水)13:00~13:30
    「CVSSとSSVCで実践する次世代脆弱性管理:サイバー攻撃対策セミナー2024」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    ランサムウェア攻撃グループ「8Base」関係者逮捕へ― 400社以上が標的に!企業はランサムウェア対策を徹底しましょう―

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    事件概要

    国際的な法執行機関が連携し、ランサムウェア攻撃グループ「8Base」の中核メンバーが摘発されたと報じられています。今回の国際捜査は欧米や日本を含む全14カ国の協力の下、EuropolおよびEurojustが中心となって実施されました。これにより、同グループが攻撃対象としていた企業に対する脅威が回避されたとみられます。

    「8Base」は、ランサムウェア「Phobos」のインフラを活用しながら、独自の亜種を展開していたとされ、今回の作戦で運営されていたサーバー27台が押収されました。摘発された主要関係者はロシア国籍であったとの情報もあり、今回の国際共同作戦は、グローバルなサイバー犯罪対策の一環として大きな成果を上げたといえるでしょう。

    この事件は、ランサムウェア攻撃が企業に与える被害の大きさと、国際的なセキュリティ連携の重要性を浮き彫りにしています。企業は、自社の防御策を再確認し、最新のセキュリティ対策を講じることが求められます。

    事件の背景と脅威

    ランサムウェア「Phobos」は、2018年以降、特にセキュリティ対策の甘い中小企業を中心に攻撃を展開しており、過去にも欧州や韓国、米国で主要な関係者の逮捕が報告されていました。ランサムウェア攻撃を受けてしまった場合、企業の業務停止、データの暗号化、情報漏洩など、甚大な被害をもたらします。今回の逮捕は、これまでの捜査活動の延長線上にあり、ランサムウェア攻撃が国際的な脅威であることを再確認させるものとなっています。

    ランサムウェア対策の例

    今回の「8Base」逮捕事件を踏まえ、万が一の攻撃に備えるために講じるべきランサムウェア対策の一例をあげます。

    1.セキュリティパッチとアップデートの迅速な適用

    • 最新パッチの適用
      ソフトウェアやシステムの脆弱性は、攻撃者にとって格好の的となります。最新のセキュリティパッチを迅速に適用することが、被害拡大を防ぐ最も基本的な対策です。

    2.多層防御体制の構築

    • ネットワーク分離とアクセス制御
      管理者アカウントの権限を必要最低限に制限し、ネットワークのセグメンテーションや多要素認証の導入で、攻撃の拡大を防ぎます。
    • エンドポイントセキュリティの強化
      最新のウイルス対策ソフトや侵入検知システムを導入し、攻撃が行われた際に即座に検知できる体制を整えましょう。

    3.定期的なバックアップと脆弱性診断

    • バックアップの徹底
      重要データの定期的なバックアップは、攻撃によるデータ暗号化や消失に対して迅速な復旧を可能にします。バックアップはオフラインであることが求められます。オフラインバックアップは、ネットワークから完全に切り離された状態でデータを保存するため、攻撃者がネットワークを通じてアクセスできず、万が一の攻撃時にも安全性が確保されます。
    • 脆弱性診断の実施
      定期的なシステムの脆弱性スキャンとペネトレーションテストにより、潜在的な脆弱性を早期に発見し、対策を講じることが重要です。

    4.インシデントレスポンス計画の策定

    • 迅速な対応体制の確立
      万が一の攻撃発生時には、速やかに対応できるよう、事前にインシデントレスポンス計画を策定し、定期的な訓練を実施してください。

    5.情報共有と業界連携

    • 最新情報の取得と共有
      セキュリティ専門家や業界団体との情報交換を活発に行い、最新の攻撃手法や対策を常にアップデートしましょう。

    まとめ

    ランサムウェア攻撃グループ「8Base」の主要メンバー逮捕は、世界各国で展開されているサイバー攻撃の深刻さを象徴しています。400社以上の企業が標的となる可能性があったこの事件は、企業にとってランサムウェア対策の徹底が不可欠であることを再認識させます。企業は、最新のセキュリティパッチ適用、多層防御体制の構築、定期的なバックアップと脆弱性診断、そして迅速なインシデント対応を実施することで、サイバー攻撃による被害を最小限に抑えることが求められます。さらに、もし自社に対する攻撃や不審な活動が確認された場合は、直ちに弊社の緊急対応窓口までご連絡ください。迅速な調査と対策で、被害拡大を防止いたします。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    【参考情報】

    この記事は、ランサムウェア攻撃グループ「8Base」逮捕事件を踏まえ、企業が直面するセキュリティリスクと、ランサムウェア対策の重要性を解説しています。最新パッチの適用や多層防御体制、定期的なバックアップと診断、さらに迅速なインシデント対応体制の構築を通じて、企業は安全な環境を確保することが不可欠です。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年4月9日(水)13:00~14:00
    「今さら聞けない!スマホアプリのセキュリティあれこれ」
  • 2025年4月16日(水)14:00~15:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~ 」
  • 2025年4月23日(水)14:00~15:00
    「今知るべき!サポート切れのソフトウェアへのセキュリティ対策ガイド」
  • 2025年4月30日(水)13:00~13:30
    「CVSSとSSVCで実践する次世代脆弱性管理:サイバー攻撃対策セミナー2024」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【緊急】Apache Tomcatの脆弱性 CVE-2025-24813-PoC公開&攻撃実例、迅速な対応を!-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    Apache Tomcatは、多くのWebアプリケーションで利用されている人気のサーブレットコンテナですが、最新の脆弱性CVE-2025-24813が重大なリスクとして報告されています。既にPoC(Proof of Concept)が公開され、実際に攻撃に悪用されている事例も確認されています。これにより、リモートコード実行(RCE)や情報漏洩といった深刻な被害が発生する可能性が高まっています。

    脆弱性の詳細

    CVE-2025-24813の概要

    ・概要

    Apache Tomcatに存在する脆弱性で、ファイルパスの正規化の不備を突くことで、攻撃者が悪意のあるファイルをアップロードし、シリアライズ済みセッションのデシリアライズ処理時に任意のコード実行が可能となります。

    ・攻撃シナリオ

    攻撃者は、PUTリクエストを利用して、悪意のあるシリアライズ済みJavaセッションファイル(PoCとして公開済み)をTomcatのセッションストレージにアップロードします。その後、GETリクエストでJSESSIONIDを指定することで、Tomcatがこの不正なセッションファイルをデシリアライズし、悪意のあるコードが実行されます。

    ・リスク

    認証不要でリモートからコード実行が可能なため、攻撃者によってシステム全体が乗っ取られるリスクが高いです。さらに、アップロードされたファイルは、従来のセキュリティ対策(WAF等)で検知されにくいという特徴があります。

    • CVSSベーススコア

    ※現状の具体的な数値は各セキュリティ情報サイト等をご確認ください。(本記事ページ下部【参考情報】ご参照)

    推奨対策

    1. パッチ適用とアップグレード
      • アップグレードの実施
      脆弱性が修正された最新バージョンへのアップグレードを速やかに実施してください。Apache Tomcat のバージョンアップにより、脆弱性を根本的に解消できます。
    2. 設定変更による一時的な対策
      • デフォルト設定の見直し
      Webアプリケーションの設定ファイル(例:web.xml)で、デフォルトの書き込み機能を無効化するなど、一時的なセキュリティ強化策を講じることも有効です。
    3. セキュリティ管理の強化
      • 脆弱性管理プログラムの導入
      定期的な脆弱性診断と評価を行い、システムに内在する脆弱性を早期に検出し修正してください。
      • 管理者アクセスの制御
      管理者アカウントには多要素認証などの追加対策を実施し、アクセス権限を最小限に絞ることが重要です。

    緊急対応窓口のご案内

    万が一、CVE-2025-24813に関連する攻撃や不審な活動が自社内で確認された場合は、直ちに弊社緊急対応窓口までご連絡ください。迅速な対応と調査を通じて、被害の拡大を防ぐお手伝いをいたします。

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    まとめ

    Apache Tomcatの脆弱性CVE-2025-24813は、既にPoCが公開され攻撃に悪用されている深刻な問題です。お使いのTomcat環境が影響を受けている場合、速やかに最新パッチの適用やアップグレード、必要な設定変更を実施してください。また、万一の攻撃が確認された際には、弊社緊急対応窓口までお知らせいただくことで、迅速な支援を受けることが可能です。

    【参考情報】

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年3月26日(水)13:00~14:00
    「予防で差がつく!脆弱性診断の話~脆弱性による脅威とその対策~」
  • 2025年4月2日(水)13:00~14:00
    「今さら聞けない!PCI DSSで求められる脆弱性診断-いよいよ未来日付要件が有効に!PCI DSSv4.0での脆弱性診断実施におけるポイントとは-」
  • 2025年4月16日(水)14:00~15:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【重要】VMware製品のゼロデイ脆弱性対策ガイド(2025年3月版)

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    2025年3月12日(日本時間)に、VMware 製品に関するセキュリティ更新プログラム(月例)が発表されました。今回の更新プログラムでは、VMware ESXi、Workstation、Fusion などに影響を与える3つのゼロデイ脆弱性(CVE-2025-22224、CVE-2025-22225、CVE-2025-22226)が指摘され、重大なセキュリティリスクが懸念されています。これらの脆弱性が悪用されると、アプリケーションの異常終了や、攻撃者によるシステム制御など、深刻な被害につながる可能性があるため、直ちに最新バージョンへの更新が推奨されます。

    各CVEの概要

    CVE-2025-22224

    概要

    VMware ESXiとVMware Workstation における TOCTOU(Time-of-Check Time-of-Use)脆弱性です。

    攻撃ベクトル

    仮想マシンのローカル管理者権限を持つ不正な攻撃者が、VMXプロセスを経由してコードを実行できるため、ヒープ・オーバーフロー(heap overflow)が引き起こされる可能性があります。

    リスク

    深刻なシステム破損や不正なコード実行のリスクがあるため、CVSSスコアは9.3と非常に高い評価です。

    対策

    最新バージョンを直ちにインストールする必要があります。

    参考情報

    VMwareによると、当該脆弱性が積極的に悪用されていることが確認されています。

    CVE-2025-22225

    概要

    VMware ESXiに存在する任意書き込みの脆弱性です。

    攻撃ベクトル

    VMXプロセス内で権限を持つ認証されていない攻撃者が、サンドボックスの制約を突破し、不正な書き込みを実行できる可能性があります。

    リスク

    深刻な権限昇格攻撃により、システム全体の制御が奪われる恐れがあります。

    CVSSスコア

    最大8.2

    対策

    最新バージョンを直ちにインストールする必要があります。

    参考情報

    VMwareによると、当該脆弱性が積極的に悪用されていることが確認されています。

    CVE-2025-22226

    概要

    VMware ESXi、Workstation、および Fusion における情報漏洩リスクがある脆弱性です。

    攻撃ベクトル

    VMの管理者権限を持つ認証されていない攻撃者が、メモリ内容を不正に読み取る可能性があります。

    リスク

    機密データや秘密情報の漏洩により、企業内の情報セキュリティが大きく脅かされます。

    CVSSスコア

    最大7.1

    対策

    最新バージョンを直ちにインストールする必要があります。

    参考情報

    VMwareによると、当該脆弱性が積極的に悪用されていることが確認されています。

    脆弱性への対策

    最新のセキュリティパッチの適用

    更新プログラムのインストール
    VMware から提供される更新プログラムを速やかにインストールし、脆弱性を解消してください。

    自動更新の利用
    組織では更新管理システムや自動更新機能を活用し、パッチの適用状況を常に監視しましょう。

    管理者アクセスの制御

    アクセス制限
    管理者権限のアクセスは、必要最小限に制限し、ログ監視や二要素認証などの追加セキュリティ措置を実施することが推奨されます。

    定期的な脆弱性管理プログラムの実施

    脆弱性診断
    定期的な脆弱性診断と評価を通じ、システムの弱点を早期に発見し、対策を講じましょう。

    インシデントレスポンス計画の策定
    万が一の事態に備え、迅速な対応が可能なインシデントレスポンス計画を策定し、訓練を実施してください。

    情報共有と最新動向の把握

    業界情報の共有
    セキュリティ業界の最新動向や専門家の意見を定期的に確認し、脆弱性対策に反映させることが重要です。

    影響を受ける製品

    今回の脆弱性は、以下のVMware製品に影響を与えます。

    • VMware ESXi
      多くの企業やクラウドサービスで利用される主要な仮想化プラットフォーム
    • VMware Workstation
      デスクトップ上で仮想マシンを実行するためのソフトウェア
    • VMware Fusion
      Mac上で他のオペレーティングシステムを実行するための仮想化ソフトウェア
    • VMware Cloud Foundation
      クラウド環境向けの統合ソリューション
    • VMware Telco Cloud Platform
      通信業界向けの専用ソリューション

    これらの製品は、広範なシステムやインフラストラクチャに使用されているため、脆弱性が悪用されると企業全体への影響が大きくなる可能性があります。

    まとめ

    2025年3月に発表されたVMware製品向けのセキュリティ更新プログラムでは、CVE-2025-22224、CVE-2025-22225、CVE-2025-22226 の3つのゼロデイ脆弱性が指摘され、悪用されると深刻なシステム破損や権限昇格、情報漏洩などのリスクを引き起こす可能性があります。企業やシステム管理者は、VMwareから提供される最新のパッチを速やかに適用し、管理者アクセスの制限や定期的な脆弱性スキャンを実施することで、セキュリティリスクを最小限に抑えることが求められます。

    【参考情報】


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年3月19日(水)13:00~14:00
    「ランサムウェア攻撃の脅威~感染リスクを可視化する防御策の実践を紹介~」
  • 2025年3月26日(水)13:00~14:00
    「予防で差がつく!脆弱性診断の話~脆弱性による脅威とその対策~」
  • 2025年4月16日(水)14:00~15:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【注意喚起】至急更新プログラムを適用しましょう!
    Microsoft 製品の脆弱性(2025年3月)

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    概要

    2025年3月12日(日本時間)に、Microsoft 製品に関するセキュリティ更新プログラム(月例)が公表されました。これらの脆弱性が悪用されると、アプリケーションの異常終了や攻撃者によるパソコンの制御など、深刻な被害が発生するおそれがあります。特に、以下のCVE脆弱性に関しては Microsoft 社が実際の悪用事実を確認済みであり、今後被害が拡大する可能性があるため、速やかに更新プログラムを適用する必要があります。

    • CVE-2025-24983
    • CVE-2025-24984
    • CVE-2025-24985
    • CVE-2025-24991
    • CVE-2025-24993
    • CVE-2025-26633

    脆弱性の詳細と影響

    CVE-2025-24983

    (Base Score:7.0 HIGH)
    Windows Win32 カーネルサブシステムにおける「Use after free」脆弱性。悪用されると、攻撃者がローカルで権限昇格を行い、システムの制御権を取得する可能性があります。

    CVE-2025-24984

     (Base Score::4.6 MEDIUM)
    Windows NTFS における、ログファイルへの機密情報挿入に関する脆弱性。物理的な攻撃と組み合わせることで、認証されていない攻撃者が情報漏洩を引き起こすリスクがあります。

    CVE-2025-24985

    (Base Score:7.8 HIGH)
    Windows Fast FAT ドライバーにおける整数オーバーフローまたはラップアラウンドの問題。悪用されると、攻撃者がローカルで任意のコード実行を行う可能性があり、システム制御に至るリスクがあります。

    CVE-2025-24991

    (Base Score:5.5 MEDIUM)
    Windows NTFS の領域外読み取り(Out-of-bounds read)により、システム内の情報が漏洩する脆弱性。権限を持つ攻撃者がローカルで情報を取得するリスクがあります。

    CVE-2025-24993

    (Base Score: 7.8 HIGH)

    Windows NTFSにおけるヒープベースのバッファオーバーフロー脆弱性。悪用されると、認証されていない攻撃者がローカルで任意のコード実行を行う可能性があります。

    CVE-2025-26633

    (Base Score: 7.0 HIGH)

    Microsoft Management Consoleにおける不適切なニュートラリゼーションの問題。これにより、認証されていない攻撃者がローカルでセキュリティ機能を回避する恐れがあります。

    推奨される対策

    更新プログラムの自動適用

    Windows Update を利用する
    Microsoft は通常、Windows Updateを通じて自動的にセキュリティ更新プログラムを配信しています。最新の更新プログラムを確認し、適用することで、上記脆弱性の悪用リスクを低減できます。

    更新管理システムの利用
    組織で管理している場合は、Microsoft 社のセキュリティ更新プログラム(月例)の情報を参照の上、早期に更新プログラムの展開を行ってください。

    注意点

    再起動の必要性
    更新プログラムの適用後、システムの再起動が必要な場合があります。事前にスケジュールを調整し、業務への影響を最小限に抑えましょう。

    Windows Update の利用方法
    詳細な手順については、Microsoftの「Windowsの更新」や「PCを最新の状態に保つ」方法を参照してください。

    まとめ

    Microsoft 製品におけるこれらの脆弱性は、悪用されると深刻な被害を引き起こす可能性があるため、至急更新プログラムの適用が求められます。Windows Updateを通じた自動更新の確認と、組織内での更新管理体制の整備により、セキュリティリスクの低減に努めてください。

    【参考情報】

    【関連:ウェビナー開催決定】

    4月23日に「WindowsEOL」に関連したウェビナーを開催いたします。
    お申し込み開始は3月24日を予定しております。ぜひお申し込みください。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年3月19日(水)13:00~14:00
    「ランサムウェア攻撃の脅威~感染リスクを可視化する防御策の実践を紹介~」
  • 2025年3月26日(水)13:00~14:00
    「予防で差がつく!脆弱性診断の話~脆弱性による脅威とその対策~」
  • 2025年4月16日(水)14:00~15:00
    「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像