【セキュリティガイドライン6.0】実践!脆弱性診断で守るクレジットカード決済セキュリティ対策ガイド

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る
本記事は2025年8月20日開催「EC加盟店・PSP必見!クレジットカード・セキュリティガイドライン6.0版対応ウェビナー」のフォローアップコンテンツです。

本ウェビナーの再配信予定にご関心のある方はこちらからお問い合わせください。

お問い合わせ

お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

はじめに

昨今、キャッシュレス化の推進とともにクレジットカード決済の利用が急増しています。日本ではキャッシュレス決済全体のうち、約83.5%をクレジットカード決済が占めており、消費者や加盟店にとって非常に重要な決済手段です。しかし、その一方で情報漏えいや不正利用、特にECサイトなど非対面取引における不正利用被害は深刻な問題となっています。本記事では、「クレジットカード・セキュリティガイドライン【6.0版】」に基づく対策のうち、特に「脆弱性診断」の視点に着目し、決済システムやWebサイトにおけるリスクの検出とその対策の必要性、具体的な診断手法についてご紹介します。

クレジットカード決済の現状とセキュリティリスク

利用環境の変化とリスクの多様化

政府のキャッシュレス化推進施策により、決済手段が多様化する中、クレジットカードは依然として主要な決済手段です。一方、EC加盟店やMO・TO取扱加盟店では、Webサイトの設定不備や既知の脆弱性を悪用した第三者による不正アクセス、フィッシング攻撃によってカード情報が窃取される事例が相次いでいます。このような背景から、決済システムやWebサイトの脆弱性診断が不可欠となっており、早期にリスクを把握し対策を講じる必要があります。

ガイドラインの役割

「クレジットカード・セキュリティガイドライン【6.0版】」は2025年3月、クレジット取引セキュリティ対策協議会によって公開されたガイドラインで、PCI DSSをはじめ、割賦販売法などの法令に基づく実務上の指針や各種技術・運用対策をまとめたものです。その中では、EC加盟店のシステムおよびWebサイトに対して「脆弱性対策」を講じることが強調されており、脆弱性診断やペネトレーションテストの実施が推奨されています。

脆弱性診断の視点から見るセキュリティ対策の現状

脆弱性診断の目的

脆弱性診断は、以下の点でセキュリティ対策の強化に貢献します。

  • 設定ミスや構成不備の検出
    システム管理画面のアクセス制限やデータディレクトリの設定不備、ログイン試行回数制限の設定など、運用上の細かな不備を早期に発見。
  • ソフトウェアやプラグインの脆弱性の把握
    SQLインジェクションやクロスサイト・スクリプティングなど、Webアプリケーションの脆弱性診断を通じて、最新の攻撃手口に対応した対策が必要かどうかを判断。
  • 実際の攻撃リスクの定量評価
    ペネトレーションテストによって、実際に悪意ある攻撃者が侵入可能なポイントを実証し、リスクの深刻度を数値化することで、対応の優先順位を明確にします。

ガイドラインに基づく対策と脆弱性診断の連携

ガイドラインでは、EC加盟店に対して「脆弱性対策」の実施が求められています。具体的な対策例としては以下のようなものが挙げられます。

  • システム管理画面のアクセス制限と多要素認証の導入
  • データディレクトリの露見防止
  • 定期的な脆弱性診断とペネトレーションテストの実施
  • ウイルス対策ソフトの運用とシグネチャーの更新

これらの対策は、診断結果をもとに、PCI DSS 準拠のための必要な修正や改善措置として実施されます。さらに、ガイドライン内では、不正利用対策としてEMV 3-D セキュアの導入や、リスクベース認証(RBA)の精度向上など、動的な対応策も推奨されています。脆弱性診断の結果を踏まえた上で、システムの安全性を確保するための重要な要素となります。

具体的な脆弱性診断の手法と検査ポイント

システム管理とアクセス制御の検査

脆弱性診断で確認可能なポイント:管理画面ソフトウェアの既知脆弱性(例:古いバージョンの使用)や、デフォルトのパスワードが残っていないかなど、一般的なセキュリティ設定のチェックは脆弱性診断で検出できます。

Webアプリケーションの脆弱性診断

脆弱性診断で確認可能なポイント:SQLインジェクションやクロスサイト・スクリプティング(XSS)など、一般的なWebアプリケーション脆弱性は最新の診断ツールで検出可能です。ファイルアップロード機能における拡張子やファイルサイズの制限が設定されているかも、検証できます。

補足:Webサーバーやアプリケーション全体の構成評価は、脆弱性診断だけでなく、運用監査も併用することが望ましいです。

データディレクトリとサーバー設定の検査

脆弱性診断で確認可能なポイント:公開ディレクトリに重要なファイルが誤って配置されていないかをチェックできます。重要ファイルの配置状況や非公開設定の適切性は、詳細な設定レビューや管理者へのインタビューを通じての評価もしくはペネトレーションテストが必要な場合があります。

ウイルス対策とマルウェア検知の検査

脆弱性診断で確認可能なポイント:ウイルス対策ソフトのシグネチャー更新状況や、定期的なフルスキャンが自動ログから確認できる場合があります。
補足:実際の運用状況(更新頻度やスキャン実施の確実性)は、システム管理者への確認やログの監査が求められます。

委託先管理と情報共有の確認:外部委託先のセキュリティ状況や、PCI DSS準拠、ガイドラインに基づく対策の実施状況は、脆弱性診断では検出できません。委託先との契約内容、セキュリティポリシーの文書、定期監査の結果などを通じて確認する必要があります。

注 ) 上記の検査項目には、脆弱性診断で検出可能なものと、レビューや運用監査が必要なものが混在しています。脆弱性診断だけでは完全に評価できない項目については、管理者へのインタビューや設定ファイルのレビューなど、追加の確認が必要となります。

脆弱性診断を実施するメリットと成功事例

リスク低減と迅速な対応

定期的な脆弱性診断により、システムの設定不備や新たに発見された脆弱性を早期に把握でき、対策の優先順位を明確にできます。実際に、あるEC加盟店では、脆弱性診断の結果を受けてWebサイトの設定見直しとパッチ適用を迅速に実施した結果、不正アクセスによる情報漏えい事故を未然に防いだ事例があります。また前述の通り、脆弱性診断だけでは検出できない項目もあります。あわせてコンサルティングサービスなどによる監査を利用することで、より堅牢なシステムを構築することができます。

コンプライアンス遵守と信頼性向上

ガイドラインに沿った対策を実施することで、PCI DSSや関連法令に準拠し、顧客や取引先からの信頼を得られます。その一環として、脆弱性診断および定期監査は第三者機関による評価や認証取得にもつながり、企業のセキュリティ体制の信頼性を向上させます。

まとめ

クレジットカード決済におけるセキュリティは、企業の信頼性や消費者の安全な利用環境に直結する重要な課題です。クレジットカード・セキュリティガイドライン【6.0版】に示されている対策の中でも、脆弱性診断はシステムの現状を正確に把握し、迅速な対策を講じるための基盤となります。

定期的な脆弱性診断やペネトレーションテストを通じ、設定不備や最新の攻撃手法に対する脆弱性を検出し、必要な修正や改善措置を講じることで、不正利用被害のリスクを大幅に低減できるでしょう。また、診断結果をもとに、PCI DSSやガイドラインに沿った対策の実施が、企業のセキュリティレベル向上とコンプライアンス遵守に寄与するため、各企業や加盟店は今後も継続的に脆弱性診断を実施することが求められます。

BBSecでは

BBSecは、PCI SSC認定QSA(PCI DSS準拠の訪問審査を行う審査機関)です。準拠基準についての疑問や対応困難な状況があるといったような懸念・不安などは曖昧なままにせず、QSAにご相談いただくことをおすすめいたします。準拠に向けた適切な対応を検討するためのアドバイスや、事情に応じた柔軟な対応も可能です。

お問い合わせはこちら
※外部サイトにリンクします。

PCI DSS v4.0対応脆弱性診断サービス随時対応受付中!
【※オプションサービス】脆弱性診断後対策支援サービス(VulCare)

組織が直面するサイバー脅威やリスクに対して、迅速かつ効果的に対応するための助言型サービスです。最短で1ヶ月~年間の期間にわたってセキュリティの継続的な改善とリスク低減を実現するために、専門家による分析と提案を活用し、常に最新の脅威に対応するためにご活用ください。

<サービス概要>

診断結果をもとに、セキュリティの専門家が具体的な対策方法の助言を行い、最適な改善策を提供します。短期的な緊急対応から、長期的なセキュリティ強化まで、貴社のニーズに応じた柔軟なサポートを展開し、脆弱性から組織を守ります。
お問い合わせはこちら

Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

最新情報はこちら

資料ダウンロードボタン
年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
お問い合わせボタン
サービスに関する疑問や質問はこちらからお気軽にお問合せください。

Security Serviceへのリンクバナー画像
BBsecコーポレートサイトへのリンクバナー画像
セキュリティ緊急対応のバナー画像

情報セキュリティ10大脅威 2025
-「地政学的リスクに起因するサイバー攻撃」とは?-

Share

Security NEWS TOPに戻る
バックナンバー TOPに戻る

国家間の対立が深まる中、サイバー攻撃は政治・外交の手段として活用されるケースが増えています。国家支援型ハッカーグループによる標的型攻撃や、ランサムウェアを用いた攻撃が確認されており、日本もその標的となっています。本記事では、独立行政法人情報処理推進機構(IPA)の「情報セキュリティ10大脅威 2025」の第7位『地政学的リスクに起因するサイバー攻撃』について、国家間の緊張がもたらすサイバー攻撃の実態、日本への影響を解説します。

IPA「情報セキュリティ10大脅威 2025」速報版の記事はこちらです。こちらもあわせてぜひご覧ください。『【速報版】情報セキュリティ10大脅威 2025 -脅威と対策を解説-』
https://www.sqat.jp/kawaraban/34353/

【関連ウェビナー開催情報】
弊社では4月16日(水)14:00より、「知っておきたいIPA『情報セキュリティ10大脅威 2025』~セキュリティ診断による予防的コントロール~」と題したウェビナーを開催予定です。10項目の脅威とその対策例について脆弱性診断による予防的コントロールの観点から講師が解説いたします。ご関心がおありでしたらぜひお申込みください。詳細はこちら。

新設された「地政学的リスクに起因するサイバー攻撃」

「地政学注 1)的リスクに起因するサイバー攻撃」は2025年に初めて選定されたものです。IPAの「情報セキュリティ10大脅威」はその年に注意すべき脅威を「10大脅威選考会」によって選定しており、通常は攻撃手法等に焦点が置かれていますが、この項は政治的・外交的理由や背景という、動機の部分に焦点が置かれたカテゴリとなります注 2)。対象となる脅威グループの中には、サブグループがランサムウェア攻撃を実行したケースも確認されており注 3)、本項とランサムウェア攻撃との関連性も指摘されています。さらに、サイバー攻撃は一方的に行われるものではなく、紛争当事国や関係国間、政治的・外交的要因で緊張関係にある国家間で実施されるため、被害側として名前が挙げられている国が、同時に加害側となっている場合も存在します。

日本を対象にした事例

地政学的リスクに起因するサイバー攻撃の脅威が新設された背景には、日本を標的としたサイバー攻撃が増加していることなどが挙げられます。例えば以下のような事例があります。

MirrorFace(Earth Kasha)による攻撃キャンペーン

概要

  • MirrorFaceは中国語を使用する APT (Advanced Persistent Threat) グループであり、日本を主なターゲットとしている組織です。多くの情報から、APT10の傘下組織の1つと考えられています*1。
  • 攻撃キャンペーンの主な目的は、安全保障や先端技術に関する情報窃取とされています。

主なキャンペーン

特徴と補足:いずれのキャンペーンでもマルウェアの使用が確認されています。特に、スピアフィッシングキャンペーンではLiving off the land戦術を用いることで、通常の検出を回避する工夫が見られます。また、MirrorFaceはEU向けの攻撃も行っているとの指摘があります*5。

Living off the land 戦術(通称 LOTL)とは
システムに元々存在するネイティブツール(Living off the Land バイナリ、LOLBins)を悪用します。これにより、通常のシステムアクティビティに紛れ込み、検出やブロックが難しくなるとともに、オンプレミス、クラウド、ハイブリッド環境(Windows、Linux、macOSなど)で効果的に運用され、カスタムツールの開発投資を回避できるという利点があります。

関連の情報セキュリティ10大脅威項目

  • 3位:システムの脆弱性をついた攻撃
  • 5位:機密情報などを狙った標的型攻撃

北朝鮮の動向

北朝鮮は、国際連合安全保障理事会決議に基づく制裁措置を回避しながら外貨を獲得するため、さまざまな活動を展開しています。ここでは、人材の採用に関連する2つの事例に注目します。

暗号資産の窃取を目的とした攻撃

概要:昨年、暗号資産関連事業者から約482億円相当の暗号資産が窃取された事件が発生しました。公開されている事件の流れは以下のとおりです。注 4)

  • 暗号資産関連事業者にコールドウォレットソフトウェアを提供する企業(以下A社)の従業員Bに、ビジネス専用SNSから偽のリクルーターが接触。(Bは契約中のクラウドサービス上にあるKubernetesの本番環境にアクセスできる権限を持っていた。)
  • 偽のリクルーターは、採用プロセスの一環として、ソフトウェア開発プラットフォーム上から指定されたPythonスクリプトをBのレポジトリにコピーするよう指示。
  • コピー後、何らかの方法でBの業務用端末で当該Pythonスクリプトが実行され、本番環境へのアクセス認証情報が窃取される。
  • 不正アクセス時には、正規のトランザクションに不正なデータを追加する細工が施された。

補足:暗号資産全体の窃取額は2022年がピークでしたが、北朝鮮による攻撃は昨年がピークとなっており、攻撃成功率も上昇している*6ため、2025年も引き続き警戒が必要です。

偽IT労働者問題

  • 概要:2024年3月に、財務省、外務省、警察庁、経済産業省が発表。北朝鮮IT労働者に関する企業などに対する注意喚起により、身分を偽った北朝鮮IT労働者が海外企業で業務に従事している事例が存在することが明らかになりました。
  • 米国での事例:司法省が2025年1月23日付で訴追を公表した事例では、以下のような例が確認されています。被害企業が発送した業務用PCを協力者が受け取り、ラップトップファーム注 5)に設置
    ⇒被害企業のポリシーに反し、リモートデスクトップ接続用ソフトウェアがインストールされた。
    北朝鮮の偽IT労働者は、VPN経由で他国からアクセスして業務に従事
    ⇒一部企業ではマルウェアのインストールを試みた事例も報告されています*7。
  • 日本国内の状況:日本では具体的な事例は報道されていませんが、2025年1月に発表されたアメリカ企業のレポートにより、日本企業でも偽IT労働者が雇用されている事実が明らかになりました。このレポートにある企業はスタートアップ企業が多く、中小企業における採用プロセスや業務委託プロセスでのチェック体制の確立が求められます。

関連の情報セキュリティ10大脅威項目

  • 5位:機密情報などを狙った標的型攻撃
  • 6位:リモートワーク等の環境や仕組みを狙った攻撃

SQAT.jpでは以下の記事でも解説しています。こちらもあわせてぜひご参照ください。
「標的型攻撃とは?事例や見分け方、対策をわかりやすく解説」
「テレワーク環境に求められるセキュリティ強化」

諸外国を対象にした事例

以下、各国・地域における地政学的リスクに起因するサイバー攻撃の事例を紹介します。

台湾

概要:台湾政府は、中国からのサイバー攻撃が2023年の約2倍に増加したと発表*8しています。多くの攻撃は検知・ブロックされるものの、Living off-the-landなどの手法により、検出や防御が回避されるケースが報告されています。また、フィッシングキャンペーン、DDoS攻撃、ランサムウェア攻撃など、幅広い攻撃が展開されています。

関連の情報セキュリティ10大脅威項目:

  • 1位:ランサムウェア攻撃による被害
  • 3位:システムの脆弱性をついた攻撃
  • 5位:機密情報などを狙った標的型攻撃
  • 8位:分散型サービス妨害攻撃(DDoS)

シンガポール

概要:2024年6月、シングテル(シンガポールテレコム)に対して、中国の脅威アクターVolt Typhoonによる攻撃が報じられました(2024年11月の報道*9)。シングテルおよびその親会社、さらにはシンガポール政府からの公式コメントは得られていませんが、アメリカの通信事業者への攻撃テストとして実施された可能性が指摘されています。

関連の情報セキュリティ10大脅威項目:詳細不明のため該当なし

アメリカ

アメリカに対するサイバー攻撃は、政治的・外交的背景に基づく複数の事例が報告されています。特にSalt Typhoon に関連する以下の事例を紹介します。

通信事業者に対する攻撃

米財務省に対する攻撃

概要:2024年12月30日、中国の脅威アクターによる侵害行為について、上院へ財務省が通知を行いました*14。VPNを使用しないリモートアクセスツールの脆弱性を悪用した攻撃が、同年12月上旬に発覚し、イエレン長官(当時)など高官が侵害されたとの情報*15もあります。

関連の情報セキュリティ10大脅威項目:

  • 3位:システムの脆弱性を突いた攻撃
  • 5位:機密情報等を狙った標的型攻撃
  • 7位:リモートワーク等の環境や仕組みを狙った攻撃

中国

概要:中国も他国の脅威アクターからの侵害行為が報告されています。報道は少ないものの、ベトナム政府の支援を受けるとされるAPT32(別名 OceanLotus)が、GitHub上のオープンソースセキュリティツールプロジェクトからマルウェアを中国のサイバーセキュリティ研究者にダウンロードさせ、バックドアを形成した事例*16が確認されています。

関連の情報セキュリティ10大脅威項目:

  • 5位:機密情報等を狙った標的型攻撃

北欧・バルト三国

概要:北欧・バルト三国では、各国間をつなぐ通信用・電力用の海底ケーブルが、相次いで船舶によって破壊された事件*17が記憶に新しいでしょう。欧州委員会は12月25日に発生したケーブル破壊に関する共同声明で、ロシアの影響を指摘しています。

関連の情報セキュリティ10大脅威項目:物理破壊によるため該当なし

ポーランド

概要:大統領選挙を控えるポーランドでは、ロシアによる国民の買収に対抗するため、「選挙の傘(Parasol Wyborczy)」と呼ばれる選挙保護プログラムを立ち上げました*18。また、2024年12月には、ルーマニアの大統領選挙の第1回投票が、ロシアによる工作を理由に無効とされ、2025年に再投票が決定しています*19。

関連の情報セキュリティ10大脅威項目:情報セキュリティ10大脅威 2025の「組織」向け脅威では該当なし

イスラエルとその対抗勢力

イスラエルのガザ地区侵攻に伴い、以下のようなサイバー攻撃と思われる事件が発生しています。

イスラエル側の攻撃事例

ただし、イスラエルは国内企業に対してスパイウェアの開発・運営を公認しているなど、サイバー空間における倫理観が日本とは大きく異なるため、注意が必要です。

イスラエルへの攻撃事例

関連の情報セキュリティ10大脅威項目:

  • 1位:ランサムウェア攻撃による被害
  • 5位:機密情報等を狙った標的型攻撃
  • 8位:分散型サービス妨害攻撃(DDoS攻撃)

注:
1) 本項では地政学をCritical geopolitics(批判的地政学)という地理学の一分野のうちの popular geopolitics に相当するものとして取り扱う。Popular geopoliticsについての定義は次のURLなどを参照。
・https://pmc.ncbi.nlm.nih.gov/articles/PMC7315930/
・https://www.e-ir.info/2018/09/16/plotting-the-future-of-popular-geopolitics-an-introduction/
2) IPA からのプレスリリース(https://digitalpr.jp/r/103159)を参照。
3) Lazarus GroupのサブグループであるAndarielがランサムウェア「Maui」や「Play」、「Lockbit2.0」を使用した例や、イランのAPTがNoEscape、Ransomhouse、ALPHVなどのランサムウェアアフィリエイトと協業したケース、APT10との関連が疑われるDEV-0401がランサムウェア「Lockbit2.0」を実行したケース、本文にあるイラン政府をスポンサーとする脅威グループがランサムウェア攻撃を行ったケースなどが挙げられる。
・https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-040a
・https://www.cisa.gov/news-events/cybersecurity-advisories/aa24-241a
・https://jsac.jpcert.or.jp/archive/2024/pdf/JSAC2024_2_6_hayato_sasaki_jp.pdf
4) 警察庁の注意喚起、被害企業によるプレスリリースをもとに記載。
・https://www.npa.go.jp/bureau/cyber/pdf/020241224_pa.pdf
・https://www.ginco.co.jp/news/20250128_pressrelease
5) ラップトップファームは、被害企業が発送したPCをホストする設備を指す。2024年8月8日に訴追されたケースでは、自宅を協力者がラップトップファームとして提供していた。
・https://www.justice.gov/usao-mdtn/pr/department-disrupts-north-korean-remote-it-worker-fraud-schemes-through-charges-and


Security NEWS TOPに戻る
バックナンバー TOPに戻る

ウェビナー開催のお知らせ

  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 2025年3月13日(木)11:00~12:00
    「脆弱性診断、やりっぱなしになっていませんか?高精度診断と充実サポートでリスクを最小化〜サイバー保険で安心 診断から守るまでを徹底解説〜」
  • 2025年3月19日(水)13:00~14:00
    「ランサムウェア攻撃の脅威~感染リスクを可視化する防御策の実践を紹介~」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    国内外で急増するサイバー攻撃被害:企業の実態と対策を徹底解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    近年、サイバー攻撃は高度化・多様化し、企業に甚大な被害をもたらすケースが増加しています。技術の進歩とともに攻撃手法も進化し、情報漏洩や業務停止といった経済的・社会的影響が深刻化しています。本記事では、国内外におけるサイバー攻撃の実態や国内事例・海外事例を交えて、企業が取り組むべきセキュリティ対策と今後の展望について解説します。

    サイバー攻撃の現状と企業への影響

    攻撃件数と高度化の背景

    近年、攻撃手法は単に増えているだけでなく、質的にも高度化しています。国家支援を背景にするグループや高度な技術を持つサイバー犯罪集団が、新たな脆弱性やゼロデイ攻撃を利用し、企業を標的としています。これにより、従来の企業の防御体制では対応することが難しくなってきています。

    企業への影響

    サイバー攻撃がもたらす影響は多岐にわたります。

    • 情報漏洩: 機密情報の流出は企業の信用を大きく損なうとともに、経済的損失へ直結します。
    • 業務停止: ランサムウェア攻撃やシステム侵入による業務停止は、企業の生産性低下や顧客信頼の失墜を招きます。
    • ブランドイメージの低下: 公衆の不信感を招くことにより、長期的な企業価値に影響が出る可能性があります。

    これらのリスクは、企業規模を問わず発生しており、対策強化の必要性が高まっています。

    国内企業の事例と実態

    国内事例の概要

    国内企業に対するサイバー攻撃の事例は、情報漏洩やシステム侵入、さらにはランサムウェアによる業務停止など多岐にわたります。多くの企業が攻撃を受け、被害規模は数百万円から数十億円にのぼるケースも報告されています。

    被害の規模と影響

    国内の事例では、攻撃後の情報漏洩による顧客の信頼失墜や、業務停止による生産性の低下が企業全体に深刻な影響を与えています。これにより、企業の経営戦略や今後の投資計画にも大きな影響が及んでいます。

    被害後の対応と課題

    攻撃発生後、迅速な初動対応が求められる一方で、社内体制の再構築や外部の専門機関との連携が課題となっています。多くの企業は、事後対応に追われる中で、セキュリティ意識の浸透や対策の見直しが急務となっています。

    海外企業におけるサイバー攻撃事例

    国際的な攻撃の実例

    海外では、大手国際企業や政府機関がサイバー攻撃のターゲットとなるケースが多く見られます。過去には、ランサムウェア「WannaCry」や「NotPetya」など、グローバルに大規模な混乱を引き起こした攻撃事例が報告されています。

    攻撃手法と背景

    これらの事例では、攻撃の背後に政治的・経済的動機が存在するケースが多く、国家間の緊張や国際情勢が影響しているとされています。高度な技術と資金力を背景に、攻撃者は複雑な手法を用いて企業の脆弱性を突いています。

    教訓と対策

    国際的な事例からは、企業がセキュリティ対策を強化する必要性が改めて浮き彫りになっています。各国政府や国際機関との情報共有、最新の防御技術の導入が、グローバルな脅威に対抗する鍵となります。

    サイバー攻撃の手口と企業が抱える脆弱性の分析

    多様化する攻撃手法

    現代のサイバー攻撃は、以下のような多様な手法で実行されます:

    • フィッシング: 偽装メールやSNSメッセージを利用し、個人情報やログイン情報を詐取する手法。
    • マルウェア: 悪意のあるプログラムを使用し、システムに侵入または破壊を試みる。
    • ランサムウェア: システムやデータを暗号化し、解除のための金銭を要求する。
    • ゼロデイ攻撃: 未発見の脆弱性を悪用することで、防御が難しい攻撃を行う。

    企業内部の脆弱性

    企業が攻撃の標的となる背景には、以下のような内部要因が挙げられます:

    • 旧式システムの利用: 定期的なアップデートが行われないシステムは、既知の脆弱性に対して無防備。
    • 専門人材の不足: サイバーセキュリティに精通した人材が不足している場合、適切な対策が後手に回る。
    • セキュリティ意識の低さ: 従業員の知識不足や対策意識の欠如が、攻撃成功のリスクを高める。

    これらの要因が複合的に絡み合い、企業は防御体制の強化が必要な状況にあります。

    企業が講じるべき対策と今後の展望

    基本的なセキュリティ対策

    まずは、以下の基本対策を徹底することが求められます。

    • ファイアウォールやIDS/IPSの導入: 外部からの不正アクセスを防止するための基本的なネットワークセキュリティ対策。
    • エンドポイント対策: 各端末におけるマルウェア対策と、不正な動作の監視の強化。
    • 定期的なバックアップ: ランサムウェア攻撃などに備えた、データの定期的なバックアップ体制の整備。

    最新の防御技術と戦略

    従来の対策に加え、最新の技術を取り入れることが重要です。

    • ゼロトラストアーキテクチャ: 全てのアクセスを厳格に検証し、内部外部の区別なくセキュリティを強化する手法。
    • 脅威インテリジェンスの活用: リアルタイムで攻撃手法や攻撃者の動向を把握し、迅速な対応を可能にする。
    • セキュリティオペレーションセンター(SOC)の設置: 24時間体制でネットワークを監視し、異常検知と迅速な対応を行う仕組みの導入。

    組織全体での対策強化

    技術面だけでなく、組織全体でセキュリティ意識を向上させることも必要です。

    • 従業員向けのセキュリティ教育: 定期的な研修やシミュレーションを通じて、攻撃手法への理解と対策意識を向上。
    • インシデント対応計画の策定: 攻撃発生時に迅速かつ効果的な対応ができるよう、事前に対応マニュアルを整備。
    • 業界間の連携と情報共有: 政府や他企業との連携を深め、攻撃情報や最新の対策情報を共有する体制の構築。

    今後の展望

    サイバー攻撃は今後も進化を続けることが予想されます。AIや機械学習を活用した防御システムの普及、国際的なセキュリティ基準の整備、そして各国政府や企業間の協力体制の強化が、今後の脅威に対抗する上で重要な役割を果たすでしょう。

    まとめ

    サイバー攻撃は単なる技術的な侵入にとどまらず、企業の経営基盤やブランド価値に大きな打撃を与えます。国内外で報告される事例は、情報漏洩、業務停止といった深刻な影響を伴い、企業はより一層のセキュリティ対策強化が求められています。基本対策の徹底に加え、最新技術の導入や組織全体でのセキュリティ意識向上が、今後のサイバー脅威に対抗するための鍵となります。

    FAQ(よくある質問)

    Q1. サイバー攻撃を完全に防ぐことは可能ですか?

    A1. 防御対策を強化することでリスクは大幅に軽減できますが、攻撃手法が日々進化しているため、完全な防止は困難です。継続的な対策の見直しが重要です。

    Q2. 被害を受けた場合の初動対応はどのようにすべきですか?

    A2. インシデントレスポンス体制の整備、専門家への迅速な連絡、攻撃経路の特定と被害拡大防止が求められます。

    Q3. 最新のセキュリティ技術にはどのようなものがありますか?

    A3. AI解析による異常検知、ゼロトラストアーキテクチャ、クラウドセキュリティ、脅威インテリジェンスの活用など、従来の対策と組み合わせた技術が注目されています。

    参考情報・リンク集

    ■IPA(独立行政法人情報処理推進機構)
     https://www.ipa.go.jp/security/index.html

    ■内閣サイバーセキュリティセンター(NISC)
     https://www.nisc.go.jp/

    ■JPCERT/CC
    (Japan Computer Emergency Response Team Coordination Center)
     https://www.jpcert.or.jp/

    ■米国 Cybersecurity and Infrastructure Security Agency (CISA)
     https://www.cisa.gov/

    ■NIST Cybersecurity Framework
     https://www.nist.gov/topics/cybersecurity

    本記事が、サイバー攻撃の脅威と企業が直面する実態、そして有効な対策の理解に役立つことを願っています。企業は常に最新の情報をキャッチアップし、セキュリティ戦略を継続的にアップデートすることが求められます。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 2025年3月13日(木)11:00~12:00
    「脆弱性診断、やりっぱなしになっていませんか?高精度診断と充実サポートでリスクを最小化〜サイバー保険で安心 診断から守るまでを徹底解説〜」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    2025年サポート終了製品リスト付!サポートが終了したソフトウェアを使い続けるリスクとその対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    現代のビジネス環境では、ソフトウェアやシステムのセキュリティ対策が極めて重要です。しかし、多くの企業や個人が気づかぬうちに、サポートが終了したソフトウェアを使い続けることで、深刻なサイバーセキュリティのリスクにさらされています。本記事では、サポート終了製品を利用し続けることの危険性と、その対策について詳しく解説します。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    サポートが終了したソフトウェアとは?

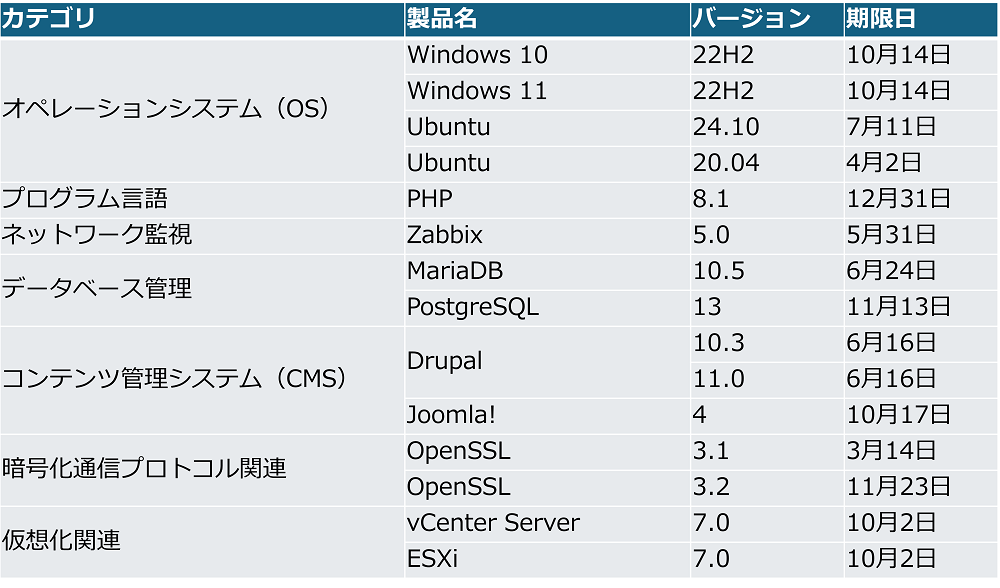
    ソフトウェアベンダーは、一定の期間ソフトウェアのアップデートやセキュリティパッチを提供します。しかし、開発の継続が難しくなると、メーカーはその製品のサポートを終了し、新しいバージョンへの移行を促します。例えば、Windows 10は2025年10月にサポート終了が予定されており、企業や個人ユーザーは今後の対応を迫られています。

    表.2025年中にEOLとなる製品

    サポート終了後のソフトウェアは、新たな脆弱性が発見されても修正されず、そのまま放置されることになります。このため、サイバー攻撃の標的となるリスクが非常に高くなります。

    サポートが終了したソフトウェアを使い続けるリスク

    1. セキュリティの脆弱性が修正されない
      サポートが終了したソフトウェアには、新たに発見された脆弱性に対するセキュリティパッチが提供されません。そのため、ハッカーにとって格好の標的となり、マルウェア感染や不正アクセスのリスクが高まります。
    2. ランサムウェアやマルウェア攻撃の増加
      近年、サポート終了ソフトウェアを狙ったランサムウェア攻撃が増加しています。例えばWindows XPのサポート終了後、「WannaCry」というランサムウェアが流行し、多くの企業が被害を受けました。これと同様の攻撃が、サポート終了後のWindows 10やその他の古いソフトウェアでも発生する可能性があります。
    3. 法規制やコンプライアンス違反
      企業がサポート終了ソフトウェアを使い続けることは、法的リスクを伴います。特にGDPR(EU一般データ保護規則)や日本の個人情報保護法では、適切なセキュリティ対策を講じることが求められています。サポートが終了したソフトウェアを利用することは、これらの規制違反となる可能性があり、企業の信頼性が損なわれる要因となります。
    4. ソフトウェアの互換性問題
      古いソフトウェアを使い続けると、最新のアプリケーションやハードウェアとの互換性が失われる可能性があります。例えば、最新のクラウドサービスが利用できなかったり、新しいデバイスとの接続ができなかったりすることで、業務の効率が低下します。
    5. ITコストの増加
      一見すると、古いソフトウェアを使い続けることはコスト削減につながるように思えますが、実際にはその逆です。セキュリティの問題が発生すれば、データ漏えいやシステム停止による損害が発生し、結果的に大きなコストがかかる可能性があります。

    サポート終了ソフトウェアへの対応策

    1. 速やかなアップグレード
      最も安全な対策は、最新のソフトウェアへアップグレードすることです。例えば、Windows 10のサポート終了が迫っているため、企業や個人はWindows 11への移行を検討することが推奨されます。
    2. 仮想環境での隔離
      どうしてもサポートが終了したソフトウェアを使い続ける必要がある場合は、**仮想マシン(VM)**を利用し、ネットワークから切り離して運用する方法もあります。これにより、セキュリティリスクを最小限に抑えることが可能です。
    3. セキュリティ対策の強化
      古いソフトウェアを使用する場合、ファイアウォールの強化や最新のエンドポイントセキュリティを導入することで、攻撃のリスクを軽減できます。また、多要素認証(MFA)を導入することで、不正アクセスのリスクを低減できます。
    4. 定期的な脆弱性診断
      企業では、定期的な脆弱性診断を実施し、セキュリティの問題を早期に発見することが不可欠です。セキュリティ専門家による診断を受けることで、サイバー攻撃のリスクを軽減できます。
    5. クラウドサービスへの移行
      古いソフトウェアの代替として、クラウドベースのサービスを活用する方法もあります。例えば、Microsoft 365やGoogle Workspaceといったクラウドサービスに移行することで、常に最新のセキュリティアップデートを受けられます。

    サポート終了後に脆弱性が公表された事例と考察

    【事例1】

    サポート終了となったCisco社のVPNルータ「RV016、RV042、RV042G、RV082、RV320、RV325」は、緊急の脆弱性(CVE-2023-20025等)により任意のコマンド実行される脆弱性を公表したが更新ファームウェアを提供しないことを表明した。

    【事例2】

    GeoVision社のいくつかの機器はサポート終了となっており、緊急の脆弱性(CVE-2024-11120)により認証不要のOSコマンドインジェクションがあり、攻撃者による悪用も確認されているが修正パッチ等はない。

    上記のように、EOL後に危険な脆弱性が発見された場合でも、公式の対応はなく危険な状態が続きます。また、代替製品への移行など、アップデートだけでは解決しない修正を行う際、迅速に対応できないケースが起こりうることにも注意が必要です。

    まとめ

    サポートが終了したソフトウェアを使い続けることは、重大なセキュリティリスクを伴うだけでなく、企業の信頼性や業務効率にも影響を及ぼします。特に、サイバー攻撃の標的になりやすく、ランサムウェア被害やデータ漏えいのリスクが高まります。安全なIT環境を維持するためには、定期的なアップグレードや適切なセキュリティ対策を講じることが不可欠です。サポート終了前に適切な対応を行い、安心して業務を継続できる環境を整えましょう。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【速報版】情報セキュリティ10大脅威 2025 -脅威と対策を解説-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    2025年1月30日、独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2025」(組織編)を公表しました。本記事では、脅威の項目別に攻撃手口や対策例をまとめ、最後に組織がセキュリティ対策へ取り組むための考え方について解説します。2025年新たに登場した「地政学的リスク」や再浮上した「DDoS攻撃」にも注目です。

    情報セキュリティ10大脅威 2025概要

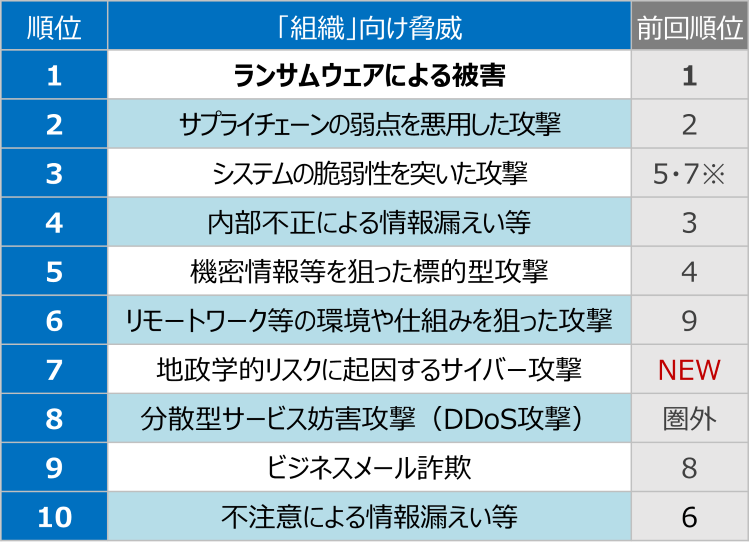
    情報セキュリティ10大脅威 2025
    出典:独立行政法人情報処理推進機構(IPA)
    「情報セキュリティ10大脅威 2025」(2025年1月30日)組織向け脅威

    ※「システムの脆弱性を突いた攻撃」は、昨年5位の「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」を7位の「脆弱性対策情報の公開に伴う悪用増加」に統合したもの

    独立行政法人情報処理推進機構(IPA)は「情報セキュリティ10大脅威 2025」を発表しました。「組織」向けの脅威では、1位「ランサム攻撃による被害」、2位「サプライチェーンや委託先を狙った攻撃」が前年と同じ順位を維持。3位には「システムの脆弱性を突いた攻撃」が入りました。また、新たに「地政学的リスクに起因するサイバー攻撃」が7位にランクインし、「分散型サービス妨害攻撃(DDoS攻撃)」が5年ぶりに8位として復活。昨年の「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」と「脆弱性対策情報の公開に伴う悪用増加」は「システムの脆弱性を突いた攻撃」に統合され、名称が変更されました。その他の一部の脅威についても前年までから名称が変更されていることに注意が必要です。

    2024年度版との比較

    ここからは細かく内容をみていきましょう。まず、2024年と比較してみると、上位については変動が少なく、3位にランクインした「システムの脆弱性を突いた攻撃」は「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」(昨年5位)と「脆弱性対策情報の公開に伴う悪用増加」(昨年7位)を統合して、3位にランクインしており、そこから押し出されるように「内部不正による情報漏えい等」「機密情報等を狙った標的型攻撃」が4位、5位とランクインしています。つまり1位から5位にかけては大きく変動がみられず、引き続き脅威として社会に強い影響を及ぼしていると考えられます。

    6位以降に目を向けると、新設された「地政学的リスクに起因するサイバー攻撃」が7位にランクインしていること、分散型サービス妨害攻撃(DDoS攻撃)」が5年ぶりに圏外から8位に復活していることが目を引きます。

    不動の1位2位「ランサム攻撃による被害」「サプライチェーンや委託先を狙った攻撃」

    前年に続き「ランサム攻撃による被害」と「サプライチェーンや委託先を狙った攻撃」が1位・2位を占めました。これらの攻撃は、単なる技術的な問題にとどまらず、企業や組織の事業継続性そのものを脅かす脅威として定着していることがみてとれます。2024年に発生した大手出版グループが被害にあったランサムウェア攻撃の事例が記憶に新しいでしょう。

    ランサム攻撃による被害

    ランサムウェア攻撃は、データを暗号化し、復号のために身代金を要求するマルウェアの一種ですが、近年では情報窃取を伴う「二重脅迫」が増加し、データの公開を防ぐために多額の支払いを迫られるケースも少なくありません。特に、国際的な犯罪グループが組織的に展開する攻撃が増えており、標的は政府機関から中小企業、医療機関に至るまで広範囲に及びます。攻撃の手口も巧妙化し、ネットワーク機器を標的とした攻撃や、正規の業務メールを装ったフィッシング攻撃、リモートデスクトッププロトコル(RDP)の脆弱性を悪用した侵入など、様々な起点から攻撃される恐れがあります。そうして一度侵入を許してしまえば、システムが完全に暗号化されるだけでなく、社内ネットワーク全体に感染が広がり、復旧には多大な時間とコストがかかります。そのため、定期的なバックアップやセキュリティ監査の実施、多要素認証の導入といった基本的な対策の徹底が求められます。

    サプライチェーンや委託先を狙った攻撃

    サプライチェーン攻撃は、標的となる組織が直接狙われるのではなく、その取引先や委託業者のシステムを経由して攻撃が行われる点が特徴です。多くの企業がクラウドサービスや外部のITベンダに依存している現在、攻撃者は比較的セキュリティが脆弱な部分を狙い、標的に到達します。例えば、委託先のネットワーク機器の脆弱性を利用してネットワークに侵入し、そこから標的のネットワークに到達する、あるいはソフトウェアのアップデートに悪意あるコードを仕込み、正規の更新として広範囲に感染させる手口などが考えられます。2024年には全国の自治体や企業から、顧客への通知等の印刷業務などを請け負う企業がサイバー攻撃を受け、委託元から相次いで情報漏洩被害を発表する事態に発展しました。このようなサプライチェーン攻撃は、企業の単独努力だけで防ぐことが難しく、取引先全体のセキュリティを強化する必要があります。そのため、契約時にセキュリティ要件を明確にし、定期的な監査を行うことが不可欠となります。他にもゼロトラストアーキテクチャを採用し、すべてのアクセスを検証する仕組みを構築することも有効です。

    新設された「地政学的リスクに起因するサイバー攻撃」

    「情報セキュリティ10大脅威 2025」において、新たに7位にランクインした「地政学的リスクに起因するサイバー攻撃」は、国際情勢の変動が直接的にサイバー脅威へと結びつくリスクを指しています。

    IPAの「情報セキュリティ10大脅威」はその年に注意すべき脅威を「10大脅威選考会」によって選定しており、通常は攻撃手法等に焦点が置かれていますが、この項は政治的・外交的理由/背景という、動機の部分に着目されたカテゴリとなります。

    近年、国家間の対立に起因する経済制裁、地域紛争などの影響を受けて、国家が支援するサイバー攻撃が増加しています。アメリカでは「Volt Typhoon」「Salt Typhoon」といった中国系攻撃グループにより、重要インフラが狙われたと発表*24されており、日本でも電力網や通信システム、金融機関への影響が懸念されています。また、特定の国や組織が支援するAPT攻撃グループによるサイバー攻撃も活発化しており、国の機密情報や、企業の先端情報が狙われるケースもあります。こうした攻撃は政治的影響力の拡大を目的としていると考えられますが、一方で国家支援による金銭目的の攻撃も存在します。北朝鮮が支援するグループ「TraderTraitor」(トレイダートレイター)により、わが国の暗号資産関連事業者から約482億円相当の暗号資産を窃取した事例*2がこれに該当します。北朝鮮はこうして得た資金を、兵器開発や国家運営のために充てていると考えられ、今後も攻撃が継続される懸念があります。

    地政学リスクに起因するサイバー攻撃に関わる攻撃者は、豊富なリソースを用いて、ありとあらゆる手段を駆使して目的の達成を狙います。基本的なサイバーセキュリティ対策はもちろんですが、アタックサーフェス(サイバー攻撃の対象となりうるIT資産や攻撃点・攻撃経路)を意識し、優先順位をつけて対策をすることが重要です。

    圏外からの浮上「分散型サービス妨害攻撃(DDoS攻撃)」

    DDoS攻撃は、IoTデバイスを乗っ取り形成されたボットネットを利用し、膨大なトラフィックを送りつけることで、サービスの可用性に打撃を与えるサイバー攻撃として知られています。2024年末、国内外の銀行や航空会社等を狙った大規模なDDoS攻撃が発生し、社会的な混乱を引き起こしました。特に、日本の大手銀行では複数行のオンラインバンキングの接続障害が発生し、利用者の送金や決済に大きな影響が及びました。また、大手航空会社も攻撃を受け、一部の便で遅延や欠航が発生しました。このような社会に影響を及ぼす大規模な攻撃が発生したことで、内閣サイバーセキュリティセンター(NISC)からは2025年2月4日に注意喚起*3が出されています。改めて脅威としての警戒感が高まったことが、今回の浮上の背景にあるでしょう。

    その他の脅威

    ここからは、これまでに述べた4つ以外の脅威について説明します。

    3位「システムの脆弱性を突いた攻撃」

    この脅威は昨年の5位「修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃)」と、7位「脆弱性対策情報の公開に伴う悪用増加」を統合した脅威となっています。ソフトウェアやシステムの脆弱性が発見されると、攻撃者は修正プログラムが提供される前に攻撃を仕掛けることがあります(ゼロデイ攻撃)。また、修正プログラムが公開された後も、更新を怠る企業や組織を狙い、既知の脆弱性を悪用するケースがあります。

    対策:最新のセキュリティパッチを迅速に適用することが不可欠であり、脆弱性管理体制の強化が有効です。

    4位「内部不正による情報漏えい等」

    組織の従業員や元従業員等の関係者による機密情報の持ち出しや削除といった不正行為を指します。組織に不満を持つ者や不正に利益を得ようとする者による悪意ある行動のほか、情報管理規則に違反して持ち出された情報が紛失や漏洩などにより、第三者に開示されてしまうことも含まれます。組織の社会的信用の失墜、慰謝料・損害賠償、顧客離れ、取引停止、技術情報漏洩による競争力の低下など、甚大な損害に繋がるおそれがあります。

    対策:アクセス権限の最小化、ログ監視の強化、定期的な従業員教育の実施、退職者のアカウント管理徹底、機密情報の持ち出しルールの制定をし、不正行為の抑止と早期発見を図る、といったことが有効です。

    5位「機密情報等を狙った標的型攻撃」

    標的型攻撃とは、明確な意思と目的を持った人間が特定の企業・組織・業界を狙って行うサイバー攻撃を指します。不特定多数の相手に無差別に行う攻撃とは異なり、特定の企業・組織・業界をターゲットにして、保有している機密情報の窃取やシステム・設備の破壊・停止といった明確な目的を持って行われます。長期間継続して行われることがあり、標的とする組織内部に攻撃者が数年間潜入して活動するといった事例もあります。

    対策:従業員への標的型攻撃訓練、メールのセキュリティ強化、ゼロトラストモデルの導入、ネットワーク監視の強化、多要素認証の実施、アプリケーション許可リストの作成、異常な通信や挙動を検知するシステムを活用し、侵入の防止と早期発見を図ることが有効です。

    6位「リモートワーク等の環境や仕組みを狙った攻撃」

    新型コロナウイルス対策として急速なテレワークへの移行が求められたことにより、VPNを経由した自宅等社外からの社内システムへのアクセスや、Zoom等によるオンライン会議等の機会が増加しました。結果として、私物PCや自宅ネットワークの利用、VPN等のために初めて使用するソフトウェアの導入等、従来出張用や緊急用だったシステムをテレワークのために恒常的に使うケースが増加しました。テレワーク業務環境に脆弱性があると、社内システムに不正アクセスされたり、Web会議をのぞき見されたり、PCにウイルスを感染させられたりするリスクに繋がります。

    対策:ゼロトラストセキュリティの導入、ネットワーク機器を含むVPNセキュリティ強化、最新セキュリティパッチの適用、多要素認証の徹底、従業員のセキュリティ教育を行うといったことなどが有効です。

    9位「ビジネスメール詐欺」

    ビジネスメール詐欺は、巧妙な偽のメールを組織・企業に送り付け、従業員を騙して送金取引に関わる資金を詐取する等の金銭被害をもたらす攻撃です。攻撃の準備として、企業内の従業員等の情報が狙われたり、情報を窃取するウイルスが使用されたりします。

    対策:メール送信ドメイン認証(DMARC・SPF・DKIM)の導入、不審な送金依頼の複数人確認ルールの徹底、従業員への詐欺メール訓練、セキュリティソフトによるメールフィルタリングを強化し、被害の防止と早期発見を図るといったことが有効です。

    10位「不注意による情報漏えい等」

    不注意による情報漏洩といえばメールの誤送信ですが、その原因は「宛先の入力ミス」「情報の取り扱いに関する認識不足」「宛先や添付ファイルについての勘違い」が考えられます。うっかりミスによるメールの誤送信が、場合によっては、情報漏洩など大きな事故に繋がります。

    対策:メール送信前の上長承認や誤送信防止ツールの導入、送信先の自動チェック機能の活用、メールの電子署名の付与(S/MIMEやPGP)・DMARCの導入、機密情報の暗号化、誤送信時の迅速な対応手順マニュアルの策定、従業員への定期的な情報管理教育を実施するといった対策が有効です。

    BBSecでは

    当社では様々なご支援が可能です。お客様のご状況に合わせて最適なご提案をいたします。

    sqat.jpのお問い合わせページよりお気軽にお問い合わせください。後日営業担当者よりご連絡させていただきます。

    SQAT脆弱性診断

    BBSecの脆弱性診断は、精度の高い手動診断と独自開発による自動診断を組み合わせ、悪意ある攻撃を受ける前にリスクを発見し、防御するための問題を特定します。Webアプリケーション、ネットワークはもちろんのこと、ソースコード診断やクラウドの設定に関する診断など、診断対象やご事情に応じて様々なメニューをご用意しております。

    ペネトレーションテスト

    「ペネトレーションテスト」では実際に攻撃者が侵入できるかどうかの確認を行うことが可能です。脆弱性診断で発見したリスクをもとに、実際に悪用可能かどうかを確認いたします。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    記録破りのDDoS攻撃!サイバー脅威の拡大と企業が取るべき対策とは?

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    近年、DDoS攻撃の規模と頻度が急激に増加しており、企業や組織にとって無視できない脅威となっています。特に、2024年第4四半期には、過去最大規模となる5.6テラビット毎秒(Tbps)のDDoS攻撃が確認され、サイバー攻撃の新たな段階へと突入したことがわかりました。この攻撃は、わずか80秒間で1万3,000台以上のIoTデバイスを利用して実行され、Cloudflare社のDDoS防御システムによって自動的に検出・ブロックされました。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    DDos攻撃の事例として、SQAT.jpでは日本航空へのサイバー攻撃の実態についても解説しています。こちらもあわせてぜひご覧ください。
    「【徹底解説】 日本航空のDDoS攻撃被害の実態と復旧プロセス」
    「Dos攻撃とは?DDos攻撃との違い、すぐにできる3つの基本的な対策」

    DDoS攻撃の増加と進化する手口

    2024年第4四半期には、Cloudflare社が軽減したDDoS攻撃の件数が690万件にのぼり、前四半期比16%、前年比83%の増加を記録しました。さらに、1Tbpsを超える大規模攻撃の件数は前四半期比で1,885%も増加し、これまで以上に大規模な攻撃が常態化しつつあります。

    HTTP DDoS攻撃では、既知のボットネットによる攻撃が全体の73%を占め、11%は正規のブラウザを装った攻撃、10%は疑わしいHTTPリクエストによる攻撃でした。ネットワーク層(L3/L4)攻撃では、SYNフラッド(38%)、DNSフラッド(16%)、UDPフラッド(14%)が主要な手法として確認されています。また、Miraiボットネットの亜種による攻撃が特に顕著であり、2024年第4四半期には、この攻撃手法の使用頻度が131%も増加しました。

    企業が直面するDDoS攻撃のリスクとは?

    DDoS攻撃がもたらす影響は多岐にわたります。最も直接的な被害は、システムのダウンによる業務停止であり、企業の信用低下や顧客離れにつながる可能性があります。また、近年増加している「ランサムDDoS攻撃(Ransom DDoS)」では、攻撃を受けた企業が身代金の支払いを要求されるケースが増えています。2024年第4四半期には、Cloudflare社の顧客でDDoS攻撃を受けた顧客のうち、12%が身代金の支払いを求められ、前年同期比で78%の増加を記録しました。

    業界別にみると、通信業界が最も多くの攻撃を受け、次いでインターネット関連業界、マーケティング・広告業界が標的となっています。特に、金融業界は依然としてサイバー犯罪者にとって魅力的なターゲットとなっており、資金詐取を目的とした攻撃が増加しています。

    DDoS攻撃から企業を守るための対策

    DDoS攻撃の脅威が拡大するなか、企業は効果的な防御策を講じる必要があります。特に、以下のような対策が推奨されます。

    1. 常時オンのDDoS防御システムの導入
      DDoS攻撃の多くは短時間で発生するため、人間の対応では間に合わないケースが多いです。自動検知・防御機能を備えたDDoS対策ソリューションを導入することで、攻撃を迅速に無力化できます。
    1. ネットワーク層とアプリケーション層の両方を保護
      DDoS攻撃には、L3/L4(ネットワーク層)攻撃とL7(アプリケーション層)攻撃があります。両方の層に対する防御対策を講じ、ファイアウォールやWAF(Web Application Firewall)を活用することが重要です。
    1. ゼロトラストアーキテクチャの採用
      攻撃者の侵入を最小限に抑えるために、ゼロトラストモデルを導入することも有効です。認証・認可プロセスを強化し、アクセス制御を厳格化することで、不正なトラフィックを遮断できます。
    1. クラウドベースのDDoS対策の活用
      オンプレミスのDDoS対策はコストが高く、攻撃の規模が拡大するにつれて対応が難しくなります。クラウドベースのDDoS防御サービスを活用することで、スケーラブルなセキュリティ対策を実現できます。
    1. 定期的な脆弱性診断とインシデント対応計画の策定
      攻撃のリスクを最小限に抑えるために、定期的なセキュリティ監査を実施し、DDoS攻撃を想定したインシデント対応計画を策定することが不可欠です。特に、SLA(サービスレベルアグリーメント)を明確にし、攻撃発生時の対応フローを事前に決めておくことが重要です。

    今後のDDoS攻撃トレンドと企業が取るべきアクション

    DDoS攻撃は今後さらに巧妙化し、大規模化すると予想されています。特に、AIを活用したボットネット攻撃や、IoTデバイスを悪用した攻撃が増加する見込みです。さらに、特定の企業や業界を標的とした「高度な標的型攻撃(APT)」の手法がDDoS攻撃にも応用される可能性があります。

    企業は、単に防御するだけでなく、プロアクティブなセキュリティ戦略を採用し、攻撃を未然に防ぐ体制を構築する必要があります。DDoS攻撃はもはや一部の企業だけの問題ではなく、あらゆる業界にとって喫緊の課題となっています。

    常に最新の脅威情報を把握し、効果的な防御策を講じることで、企業のシステムとデータを守ることができます。DDoS攻撃のリスクを最小限に抑えるためには、今すぐ適切な対策を実施することが求められるでしょう。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年2月19日(水)14:00~15:00
    「Web担当者に求められる役割とは?Webサイトのガバナンス強化とセキュリティ対策を解説」
  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 2025年3月5日(水)13:00~14:00
    「ランサムウェア対策の要!ペネトレーションテストとは?-ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年3月12日(水)14:00~15:00
    「サイバー攻撃に備えるために定期的な脆弱性診断の実施を!-ツール診断と手動診断の比較-」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    北朝鮮によるソーシャルエンジニアリング攻撃ソーシャルエンジニアリング攻撃とは?手口と脅威を解説

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    2024年12月24日、警察庁および金融庁は、同年5月に発生した国内の暗号資産(仮想通貨)取引所から約482億円が窃取された事案に関連して注意喚起*4を発表しました。本記事では、北朝鮮によるソーシャルエンジニアリング攻撃の事例と手法を解説し、企業が取るべき対策例をご紹介します。

    ソーシャルエンジニアリング攻撃の概要

    北朝鮮のサイバー攻撃グループ「TraderTraitor(トレイダートレイター)」は暗号資産・NFTの窃取を目的とした不正アクセスやソーシャルエンジニアリングを駆使した攻撃を行っています。CISA(米サイバーセキュリティ・インフラセキュリティ庁)によると、暗号資産事業者に加えて暗号通貨に投資するベンチャーキャピタルや暗号通貨・NFTの個人保有者など、ブロックチェーン技術や暗号通貨業界の様々な組織が標的とされていることが確認されています*2。

    ソーシャルエンジニアリングとは
    ソーシャルエンジニアリングは、人の心理を巧みに操り、重要な情報を引き出す手法です。この手法を使った攻撃がソーシャルエンジニアリング攻撃で、攻撃者は情報収集やシステムへの不正アクセスなどを目的に、人を心理的に操作して、攻撃者にとって都合のいい行動を起こさせます。

    関連記事:「ソーシャルエンジニアリングとは?その手法と対策」

    ソーシャルエンジニアリングの手法

    「TraderTraitor」はまず、ビジネスパーソン向けの交流サイト「LinkedIn」上で採用希望者になりすまし、ターゲットとなる企業の従業員に接触しています。これにより、従業員の信頼を得たうえで企業の内部システムに侵入し、暗号通貨の正規取引を改ざんしたとされています。

    SNSを悪用した手法は近年の北朝鮮の攻撃キャンペーンに多く使われる手法です。偽のアカウント・ペルソナを構築し、ターゲット企業や個人にアプローチします。ディープフェイク技術を用いて履歴書やSNSに掲載する画像やビデオ通話の偽装を行うこともあります。このアプローチは、ターゲット企業内の資産を窃取する、従業員として入り込んで国連決議に基づく経済制裁をかいくぐって外貨を獲得する、ターゲット企業にマルウェアを展開するといった侵害を目的としています。

    参考:金融庁/警察庁/内閣サイバーセキュリティセンター
    「北朝鮮当局の下部組織とされるラザルスと呼称されるサイバー攻撃グループによる 暗号資産関連事業者等を標的としたサイバー攻撃について(注意喚起)」

    ソーシャルエンジニアリング攻撃の代表的な手法

    手法例
    フィッシングターゲットをだますことで情報を引き出す(認証情報や個人情報)、マルウェアやマルウェアのダウンローダーなどの実行リンクや添付ファイルを送信する。従来はメールやSMSを使う手法が主流だったが、近年はSNSや音声を使う手法も増えている
    スピアフィッシングフィッシングの一形態
    特定の個人や企業を狙ったフィッシング攻撃を指す
    ビジネスメール詐欺取引先などになりすまし、入金を促す詐欺
    ベイティングマルウェアを仕込んだUSBメモリを廊下に落とす、無料の音楽や映画のダウンロードを提供し認証情報を盗むなど、「餌」を使って被害者をおびき寄せる攻撃
    プリテキスティング権威のある人物(銀行員、警察、ITサポートなど)になりすまし、個人情報を聞き出す
    テールゲーティング正規従業員の同僚や配達員、修理業者などを装って物理的なセキュリティを突破し、機密情報にアクセスする

    ソーシャルエンジニアリング攻撃の事例

    近年の代表的なソーシャルエンジニアリング攻撃2例をご紹介します。

    • XZ Utilsへのソーシャルエンジニアリング攻撃
      Linuxのオープンソース圧縮ファイルアプリケーションXZ Utilsに悪意のあるコードが埋め込まれたことが発見されたことから2024年3月に発覚した事件*3です。その後、偽のペルソナを騙る攻撃者が約2年間、プロジェクトの貢献者として活動し、悪意のあるコードを埋め込んでいたことが判明した事件です。オープンソースプロジェクトのエコシステムの在り方も同時に問われたのでご存じの方も多いのではないでしょうか。
    • ディープフェイク技術を悪用した詐欺
      在香港の多国籍企業の財務担当者がディープフェイクを用いたビデオ通話会議を通じて騙され、2億香港ドル(日本円で約40億円)を詐欺師に送金してしまった事件*4です。財務担当者は当初CFOを名乗る人物から送られたメールには疑念を抱いたものの、ビデオ通話会議に実在の同僚やCFOが出席しているものと思い込んだことが原因とされています。

    ソーシャルエンジニアリング攻撃の対策方法

    今回の北朝鮮によるソーシャルエンジニアリング攻撃を受け、FBIは注意喚起*5を行い、企業や個人に対して警戒を促しました。また、日本の警察庁も企業に対し、セキュリティ対策の強化を求めています。企業側では、「システム管理者」「従業員」「人事担当者」の3方向からの対策例を考え、組織一丸となってセキュリティ対策を実行することが重要です。技術的な面では、マルウェア検出システムの導入や定期的な更新も重要となります。これにより、自組織がソーシャルエンジニアリング攻撃で踏み台にされていた場合でも被害を最小限に抑えることが可能になります。

    ディープフェイクを用いたSNS上の偽アカウント・ペルソナは、過去の研究で多くの人が簡単に見抜けないことが明らかになっています。企業や個人は最新の攻撃手法を把握し、適切なセキュリティ対策を講じることが不可欠です。継続的な教育、技術的防御、国際協力を通じて、安全なデジタル環境を維持することが求められます。

    関連情報:
    Mink, J., Luo, L., Barbosa, N. M., Figueira, O., Wang, Y., & Wang, G. (Year), University of Illinois at Urbana-Champaign & Santa Clara University., DeepPhish: Understanding User Trust Towards Artificially Generated Profiles in Online Social Networks.

    まとめ

    • ソーシャルエンジニアリングとは、人の心理を巧みに操り、重要情報等を聞き出したりすること
    • 従業員教育×技術対策×物理セキュリティの3つを組み合わせて対策を強化
    • 最新の攻撃手法を把握し、適切なセキュリティ対策を講じることが重要

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年2月19日(水)14:00~15:00
    「Web担当者に求められる役割とは?Webサイトのガバナンス強化とセキュリティ対策を解説」
  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    【徹底解説】
    日本航空のDDoS攻撃被害の実態と復旧プロセス

    Share

    概要

    2024年12月26日、日本航空(JAL)はDDoS攻撃を受け、国内外のフライトで大規模な遅延が発生。国内線60便、国際線24便で30分以上の遅延が生じ、最大4時間2分の遅延が報告されました。攻撃はネットワーク機器への大量データ送信による過負荷が原因で、飛行計画や貨物重量計算システムが通信不能となりました。

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    DDos攻撃について、SQAT.jpでは以下の記事でも解説しています。こちらもあわせてぜひご覧ください。
    「記録破りのDDoS攻撃!サイバー脅威の拡大と企業が取るべき対策とは?」
    「Dos攻撃とは?DDos攻撃との違い、すぐにできる3つの基本的な対策」

    DDoS攻撃とは?

    DDoS攻撃とは、攻撃者が複数のコンピューターを利用し、標的のシステムに大量のデータを送りつけることでサービスを妨害する手法です。特に航空業界では、この攻撃が深刻な影響を及ぼすことがあります。日本航空(JAL)に対する攻撃もその一例であり、システムに過負荷をかけ、正常な運用を妨げました。

    攻撃の詳細

    このDDoS攻撃は、2024年12月26日午前7時24分に発生しました。この時間帯は多くのフライトが運航するピーク時であり、影響は甚大でした。日本航空(JAL)は、攻撃発生時に多くの乗客が移動中であったため、システムの混乱がさらに深刻化したと報告しています。DDoS攻撃の結果、JALの一部システムが一時的に停止し、フライトの遅延が発生しました。具体的には、国内線24便が30分以上遅延し、多くの乗客に影響を与えました。

    システム復旧の過程

    日本航空(JAL)は、発生したDDoS攻撃により、システムの不具合や航空券販売の停止、フライトの遅延などの影響を受けました。年末の繁忙期に多くの乗客が影響を受ける中、専門のサイバーセキュリティチームが迅速に対応し、ネットワークの一時遮断と復旧作業を実施。数時間でシステムは正常化し、フライトの安全性にも影響はありませんでした。復旧後、JALはセキュリティ対策を強化し、最新の防御技術を導入するとともに、従業員のサイバーセキュリティ教育を推進。今後の攻撃リスクを軽減し、乗客の安全確保を目指しています。

    DDoS攻撃に対する今後の予防策

    1. 多要素認証の導入
      システムへのアクセス制限を強化し、不正アクセスを防止する
    2. 定期的なネットワークのストレステスト
      脆弱性を早期に発見し、攻撃時の影響を最小限に抑える
    3. サイバーセキュリティ意識の向上
      スタッフへの定期的なトレーニングや演習を実施し、攻撃の兆候を早期に察知できる体制を整備する
    4. インシデント対応計画の見直しと更新
      攻撃発生時の役割分担や連絡体制を明確化し、シミュレーションを通じて計画の実効性を確認する
    5. 過去の攻撃事例の分析と対策の最適化
      これまでの攻撃事例を検証し、より効果的な防御策を導入することで業務の継続性を確保する

    これらの対策を実施することで、DDoS攻撃のリスクを軽減し、システムの安全性を高めることができます。

    まとめ

    今回の事件は、日本のサイバーセキュリティの脆弱性を浮き彫りにし、航空業界全体における防御強化の必要性を示しました。今後、日本は国際的な協力を強化し、より強固なサイバーセキュリティ対策を講じることが求められます。今回の事件を教訓に、防御策の強化が急がれています。


    Security Report TOPに戻る
    TOP-更新情報に戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年2月12日(水)14:00~15:00
    「ランサムウェア攻撃の脅威~感染リスクを可視化する防御策の実践を紹介~」
  • 2025年2月19日(水)14:00~15:00
    「Web担当者に求められる役割とは?Webサイトのガバナンス強化とセキュリティ対策を解説」
  • 2025年2月26日(水)13:00~14:00
    「AWS/Azure/GCPユーザー必見!企業が直面するクラウドセキュリティリスク」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    AWSを狙うランサムウェアCodefingerの脅威と
    企業が取るべきセキュリティ対策

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    お問い合わせ

    お問い合わせはこちらからお願いします。後ほど、担当者よりご連絡いたします。

    はじめに

    近年、クラウドサービスの利用が拡大する中で、新たなサイバー攻撃が注目を集めています。その中でもCodefingerというランサムウェアグループが、Amazon Web Services(AWS)のS3バケットを標的にした攻撃を展開していることが報告されています。この攻撃は、データの暗号化を通じて企業に多大な被害をもたらし、対策の重要性が浮き彫りになっています。

    ■関連記事
    https://www.halcyon.ai/blog/abusing-aws-native-services-ransomware-encrypting-s3-buckets-with-sse-c

    Codefingerによる攻撃の手口

    Codefingerの攻撃は、AWSの認証情報を不正に入手するところから始まります。主にフィッシング攻撃や既知の脆弱性を利用して認証情報を取得した攻撃者は、その情報を使い、AWSの「Server-Side Encryption with Customer Provided Keys(SSE-C)」機能を悪用します。この機能は、ユーザーが独自の暗号鍵を用いてデータを暗号化するものですが、攻撃者はこれを逆手に取り、データを勝手に暗号化してしまいます。

    さらに、攻撃者はS3 Object Lifecycle Management APIを使用し、データを自動的に削除するポリシーを設定します。この結果、被害を受けた企業は重要なデータにアクセスできなくなるばかりか、高額な身代金を要求される事態に陥ります。

    攻撃の影響とリスク

    この攻撃がもたらす影響は非常に深刻です。暗号化されたデータはAWS側にも復号化ができない仕組みになっており、攻撃者以外によるデータの復旧がほぼ不可能です。そのため、多くの場合、被害者は身代金を支払うか、データを諦める選択を迫られます。このような状況は、企業の業務停止や信頼失墜を引き起こし、さらには経済的損失にもつながります。また、Codefingerの攻撃手法は他のサイバー犯罪グループによって模倣される可能性があり、攻撃の拡大が懸念されています。クラウドサービスを利用する企業にとって、こうしたリスクは今後さらに高まるでしょう。

    企業が取るべき防御策

    このような攻撃に対抗するには、以下のような多層的な対策を講じることが重要です。

    • AWS環境での認証情報の管理の徹底
      AWSのセキュリティ設定を強化することも効果的です。例えば、SSE-Cの利用を制限するポリシーを設定することで、攻撃者による悪用を防ぐことができます。また、必要最低限の権限のみを付与する「権限の最小化」を徹底することで、万が一認証情報が漏洩しても被害を最小限に抑えることが可能です。
    • AWSセキュリティ設定の強化
      Codefingerによる攻撃は、AWSだけでなく、他のクラウドサービスプロバイダーにとっても警鐘となる事例です。業界全体で防御策を進化させる必要があり、クラウドサービスプロバイダーも不正なアクティビティを迅速に検出し、対応できる体制を構築する必要があります。さらに、顧客への迅速な通知体制を整えることも重要です。認証情報の漏洩が確認された場合、速やかに顧客に通知し、被害拡大を防ぐための具体的な対応策を提示することが求められます。

    業界全体でのセキュリティ強化の必要性

    Codefingerによる攻撃は、AWSだけでなく、他のクラウドサービスプロバイダーにとっても警鐘となる事例です。業界全体で防御策を進化させる必要があり、クラウドサービスプロバイダーも不正なアクティビティを迅速に検出し、対応できる体制を構築する必要があります。さらに、顧客への迅速な通知体制を整えることも重要です。認証情報の漏洩が確認された場合、速やかに顧客に通知し、被害拡大を防ぐための具体的な対応策を提示することが求められます。

    まとめ

    Codefingerの攻撃は、AWS環境におけるセキュリティリスクを浮き彫りにしました。このような脅威に対処するためには、認証情報の管理、多要素認証の導入、セキュリティ設定の強化など、企業が積極的に防御策を講じる必要があります。また、クラウドサービスプロバイダーも、不正アクセスを迅速に検出し、対応できる仕組みを強化することで、顧客の信頼を守ることが求められます。今回の事例を契機に、セキュリティ対策の見直しを検討してみてはいかがでしょうか。


    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    サイバーインシデント緊急対応

    サイバーセキュリティ緊急対応電話受付ボタン
    SQAT緊急対応バナー

    ウェビナー開催のお知らせ

  • 2025年1月22日(水)14:00~15:00
    「ランサムウェア対策の要!ペネトレーションテストとは? -ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年1月29日(水)13:00~14:00
    「サイバー攻撃から企業を守る!ソースコード診断が実現する“安全な開発”」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像

    2024年のサイバーセキュリティ振り返り
    -KEVカタログが示す脆弱性の実態-

    Share

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    米サイバーセキュリティ・社会基盤安全保障庁(Cybersecurity and Infrastructure Security Agency、以下CISA)が2021年から公開しているKEVカタログ(Known Exploited Vulnerabilities Catalog)は、悪用が確認された既知の脆弱性情報をリスト化した、サイバーセキュリティの防御に重要なデータベースです。本記事ではこのKEVカタログをもとに、2024年に注目された脆弱性情報と悪用事例を振り返ります。

    ※本記事で扱うKEVカタログの情報は2024年12月10日(アメリカ現地時間付け)のものです。2024年12月10日までにKEVカタログに登録されたCVEは175件になります。(参考:2023年1月~12月…187件)

    KEVカタログに登録された脆弱性の概要

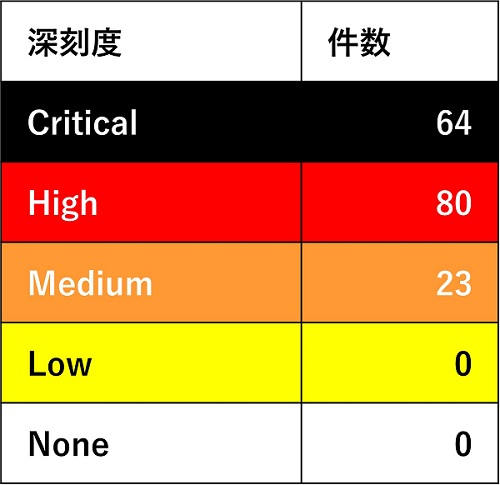
    KEVカタログに登録された脆弱性のうち、CVSSv3.0/3.1で算出された注 1)ベーススコアの平均値は8.37注 2)、中央値は8.6でした。CVSSv3.0/3.1のスコアレンジあたりのCVE数は以下の通りです。

    表1 CVSSの深刻度に対するKEVカタログに登録されたCVEの件数

    米国以外での悪用実態の反映

    2024年はJPCERT/CCから以前注意喚起が行われた、日本を主要ターゲットとする脆弱性の悪用実態がKEVカタログに反映されています。直近で登録された脆弱性は以下の2件です。

    • CVE-2023-28461:Array Networks AGおよびvxAG ArrayOSに認証なしでSSL VPNゲートウェイ上のファイルシステムを閲覧可能にする脆弱性
      KEVカタログ登録日:2024年11月25日
      JPCERT/CC注意喚起(2023年9月22日発行):https://www.jpcert.or.jp/at/2023/at230020.html

    SQAT.jpでは以下の記事でも紹介しています。こちらもあわせてご覧ください。「緊急セキュリティ警告:ArrayOS AG における深刻な脆弱性 CVE-2023-28461」

    • CVE-2023-45727:North Grid ProselfのXML外部エンティティ(XEE)参照の不適切な制限の脆弱性
      KEVカタログ登録日:2024年12月3日
      JPCERT/CC注意喚起(2023年10月26日発行):https://www.jpcert.or.jp/at/2023/at230022.html

    2024年11月にトレンドマイクロが公開したブログ*6では上記2件についてはAPT10の関連組織による悪用とされており、メインターゲットは日本、そのほかに台湾とインドとされています。ヨーロッパのみで悪用されているケースについても比較的早い時期に掲載されるようになっています。最近のものでは以下が該当します。

    なお、KEVカタログを提供するCISAはアメリカの政府機関となるため、アメリカ国内向けの情報が優先されます。一方でKEVカタログはCSV形式やjson形式でデータを公開しており、自動的な情報収集の一環に組み込みやすいという利点があります。JPCERT/CCや独BSIはそれぞれの国や地域の脅威情報をタイムリーに公開しており、KEVカタログと同時に利用することで情報の補完が図れるという利点があります。両者はHTMLファイルやPDFファイルなど、主に人が目で見ることを優先したデータの提供を各国言語で行っています。

    ベンダ別登録数

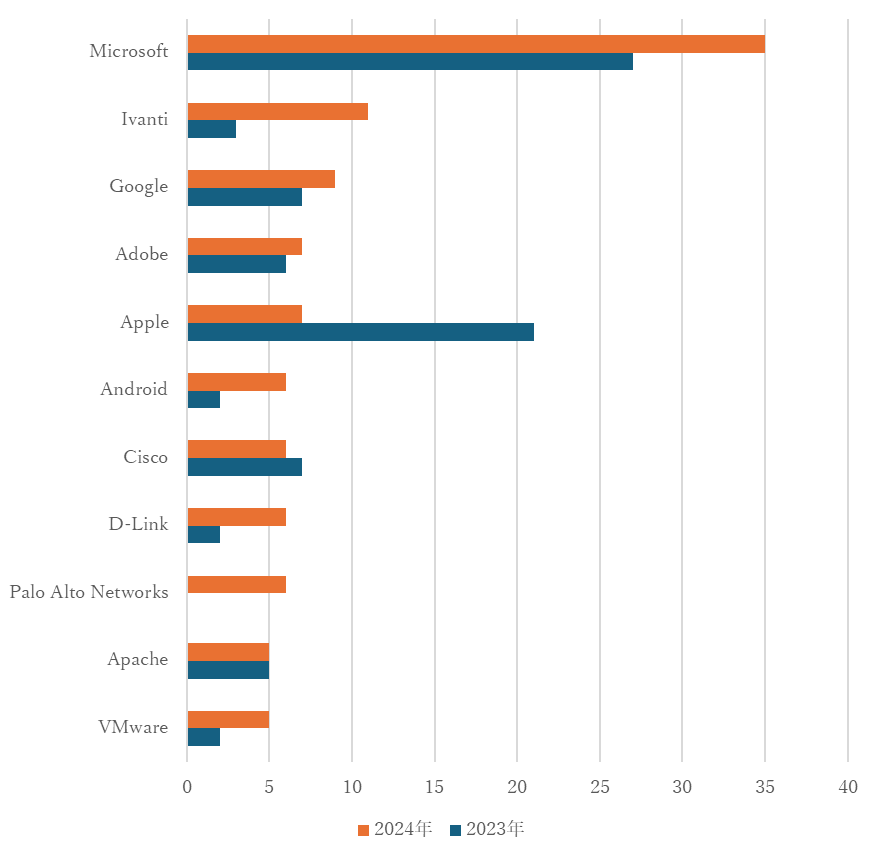
    2024年も、例年通りMicrosoftの登録数が圧倒的に多くなっています。

    図1 KEVカタログ ベンダ別登録数(一部)

    図1KEVカタログベンダ別登録数(一部)
    ※KEVカタログの2024年1月1日~12月10日および2023年1月1日~12月31日の登録情報をベンダごとに集計。2024年の当該期間の登録数上位10位(同率10位が2件)までを表示

    なぜMicrosoftの登録数が多いのか

    Microsoftの登録数が多い理由は、デスクトップ向けOSの大半をWindowsが占めているためです。直近の2024年11月の調査*2では全世界でのデスクトップ向けOSの市場占有率は72.94%となっています。企業向けのOSとしてWindows OSを選択するケースも多数に上ります。

    企業では社内リソースへのアクセス制御のためにアイデンティティ管理が必要になりますが、Windows PCが主流の社内ネットワークでアイデンティティ管理といえばActive Directoryが不可欠になります。MicrosoftのKEVカタログへの登録数が多いのはActive Directory侵害が攻撃側にとって大きなマイルストーンとなるからです。Active Directoryを侵害することによって攻撃者は特権昇格やユーザー資格の奪取、アクセス権限の制御などを行い、マルウェア(ランサムウェア含む)を配置し、自身の目的(金銭や情報の窃取など)を達成することができます。

    一方でActive Directoryは外部に公開されるものではなく、社内向けの閉じたサービスとして存在するものです。このため攻撃者は別の手段を用いて社内のネットワークに侵入し、Active Directory環境内に入り込み、横展開をしながらActive Directory本体の侵害を目指して侵害活動を行います。この横展開における侵害活動で用いられるのがWindows OSの各種機能の脆弱性(主にゼロデイ)となります。

    Active Directoryについて、過去のセキュリティトピックス解説動画では以下の内容で動画を公開中です。ぜひご覧ください。
    「Active Directoryを侵害から守るためのガイド」

    Windows OSの脆弱性:古いテクノロジーの残存

    Windows OSは最新版でも互換性の問題からWindows 95やNT時代の古いドライバや機能を維持しています。Internet Explorerへの互換性やKerberos認証でのRC4、NTLM、PPTPなどが該当するのではないでしょうか。この中でも2023年6月にInternet Explorerはデスクトップアプリとしての使命を終えていますが、Internet Explorerを構成していたドライバは互換性(EdgeにおけるIEモードのサポート)の維持の目的で最新のOSでも残存しています。

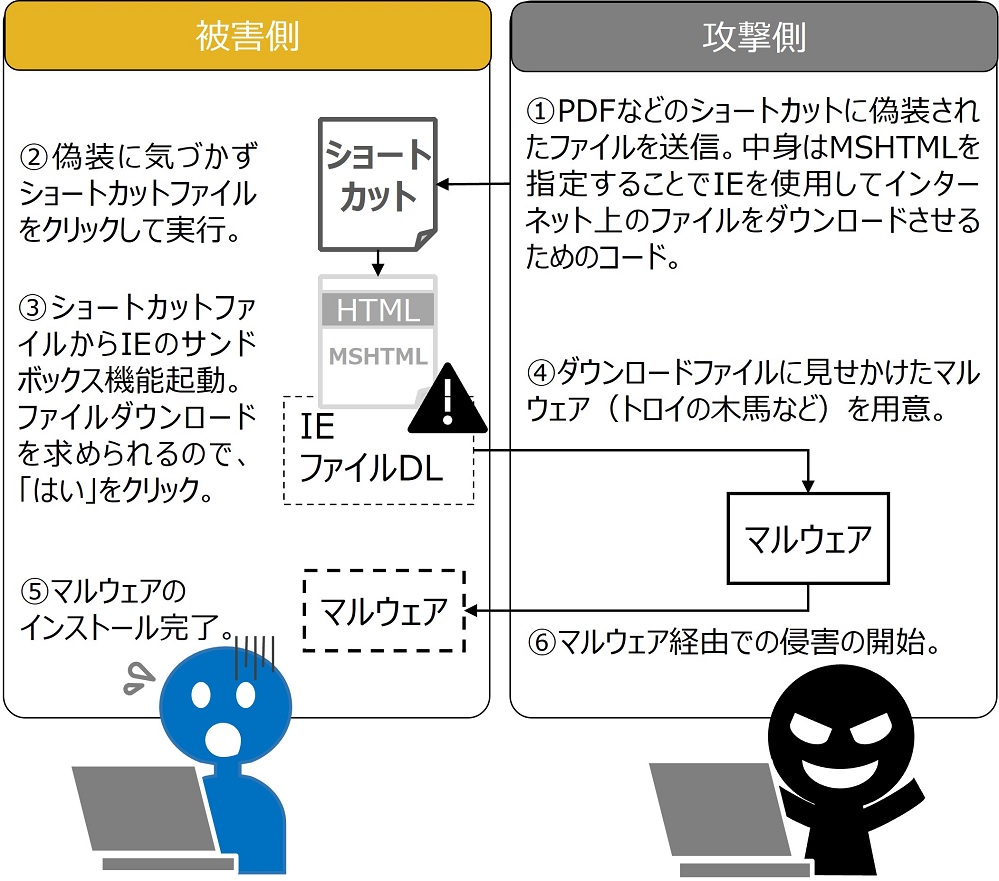
    事例:CVE-2024-43573:Windows MSHTMLの脆弱性

    MSHTMLはInternet Explorerのレンダリングエンジンで、互換性の維持を目的にWindows 10/11でも現存しているドライバです。この脆弱性はユーザーには存在しないはずのInternet Explorerの機能を呼び出し、Internet Explorerの脆弱な保護機能を悪用してマルウェアをダウンロードさせることを目的とした攻撃に悪用されました。悪用の概要は下図の通りです。

    図2 CVE-2024-43573:Windows MSHTMLの脆弱性

    その他登録数上位のベンダ

    2024年、特に増加が際立つのはIvanti、Android、D-Link、Palo Alto Networks、VMwareの5社になります。各ベンダについては以下をご参照ください。

    ベンダ名説明
    Ivanti旧LANDESKを中心とするインフラストラクチャ管理製品を提供する米国企業
    AndroidAndroid OSなどを提供する米国Google社内のAndroid Open Source Project
    D-Link台湾のネットワーク機器メーカー。家庭用や中小企業向けの市場で強みをもつ。
    Palo Alto NetworksファイアウォールやVPN機器などの企業向けセキュリティネットワーク機器や関連製品を提供する米国企業。
    VMwareハイパーバイザなどの仮想化製品とその管理ツールを提供する米国Broadcom社傘下の企業。

    製品タイプ別登録数

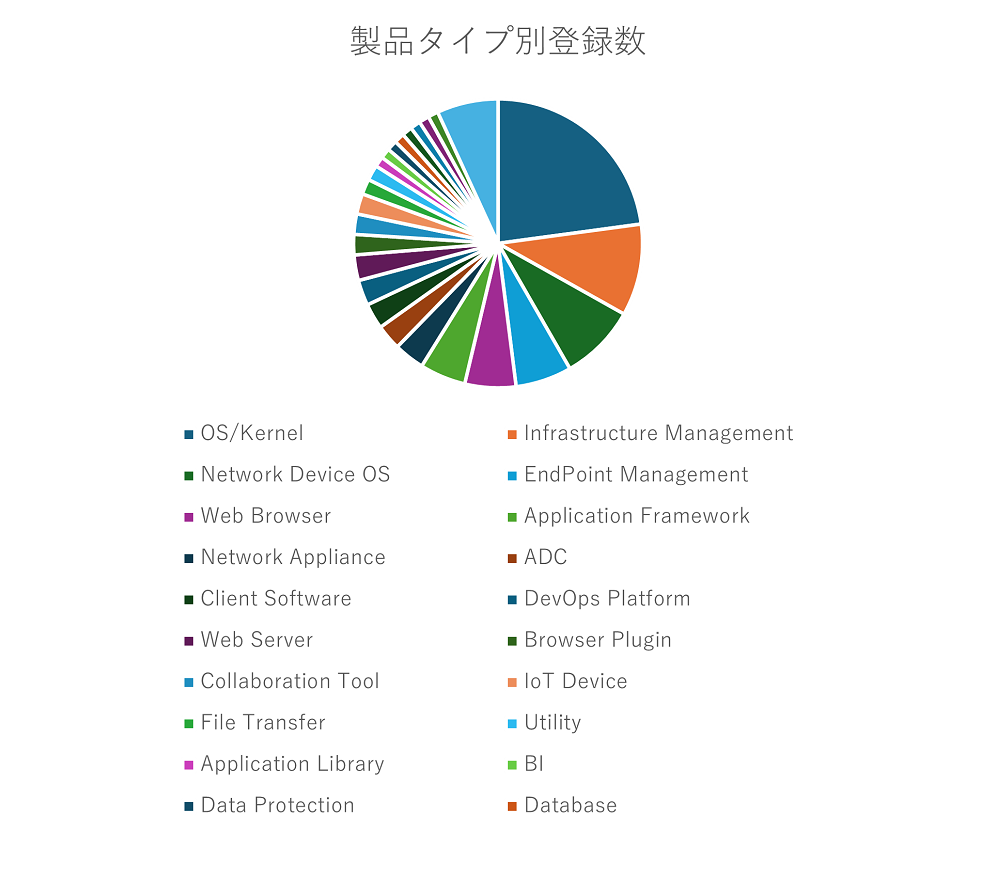
    2024年にKEVカタログに登録されたCVEを製品タイプ別に分類したグラフでみると、Microsoftの登録数が多いことから、当然、OS/カーネルの登録が多くなっています(40件、23%)。また攻撃の初期アクセスに悪用されることが多いネットワーク機器も3位となっています(15件、9%)。そしてインフラストラクチャ管理製品が全体の10%(2位、18件)、エンドポイント管理製品が6%(4位、11件)を占めています。

    図3 製品タイプ別KEVカタログ登録数

    図3製品タイプ別KEVカタログ登録数
    弊社でKEVカタログに登録されたCVEを調査し、製品タイプ別に分けたものとなります。製品が複数の機能を含む場合は1.脆弱性が大きく影響を及ぼす機能、2.製品の主要な機能の順に振り分けを行っています。

    インフラストラクチャ管理製品の悪用

    インフラストラクチャ管理製品と大雑把にまとめましたが、ネットワーク機器の管理ツール、インベントリ管理ツールからサーバアセット管理ツールまで幅広いことから、以下の2タイプの脆弱性に絞って悪用実態をご紹介します。

    ネットワーク機器の管理インターフェース/管理機能の脆弱性悪用

    対象製品CVECWE自動化
    FortiManagerCVE-2024-47575*3CWE-306
    重要な機能の使用に対する認証の欠如
    不可
    PAN-OSの管理インターフェースCVE-2024-0012*4CWE-306
    重要な機能の使用に対する認証の欠如
    可
    CVE-2024-9474*5CWE-77
    OSコマンドインジェクション
    不可
    製品製品概要攻撃の概要注 3)攻撃者
    FortiManagerFortinet製品の統合管理用のアプライアンス・管理対象アプライアンスの詳細な設定情報、ユーザー・パスワードの取得
    ・脅威アクターのデバイスをFortiManagerに登録
    不明
    備考

    IOCなどはこちらを参照。
    https://cloud.google.com/blog/topics/threat-intelligence/fortimanager-zero-day-exploitation-cve-2024-47575?hl=en

    PAN-OSの管理
    インターフェース
    PAN-OSが搭載されている機器の管理インターフェース。今回はWebインターフェースが対象。・WebShell(難読化)を使用して管理者権限を奪取
    ・管理アクションの実行や設定改ざん、特権昇格など
    不明
    備考

    IOCなどはこちらを参照。
    https://unit42.paloaltonetworks.com/cve-2024-0012-cve-2024-9474/

    ITアセット統合管理ツールの脆弱性悪用

    対象製品CVECWE自動化
    CyberPersons Cyber PanelCVE-2024-51378*6CWE-276
    不適切なデフォルトパーミッション
    可
    VMware vCenter ServerCVE-2024-38812CWE-122
    バッファオーバーフロー
    可
    CVE-2024-38813CWE-250
    不要な特権による実行
    不可
    CWE-273
    削除された特権に対する不適切なチェック
    不可
    製品製品概要攻撃の概要攻撃者
    CyberPersons Cyber PanelオープンソースのWebホスティング管理ツール。バックアップやWordPressの管理がWebブラウザで実行できるミドルウェアによる入力値の検証の欠如による管理者権限へのアクセス権獲得・機微情報の取得注 4)および任意のコマンド実行*7Helldownランサムウェア*8
    VMware vCenter ServervSphereシリーズの大規模仮想化環境の運用管理支援ツールvCenter Server v7.0で導入されたPlatform Services Controller(PSC)によりバックエンドプロセスがDCERPCプロトコルに依存する形態となっているところに、認証ワークフローまたはSOAP APIのエンドポイントに対して細工されたリクエストを送ることで初期アクセスを達成し、その後特権昇格と永続化を行っていると予想されている*9不明

    EOL製品への対応

    ここでEnd-of-Life(サポート終了期限)と脆弱性への対応についても触れておきます。以下は2024年にKEVカタログに登録されたD-Link製品の脆弱性に関する推奨対策の一覧です。登録された脆弱性6件中5件がEOL(End-of-Life、製品サポート終了)を迎えている製品の脆弱性でした。これらのEOLを迎えている製品についてD-Linkからは新たなパッチを提供せず、買い替えを推奨しています。

    表2 2024年にKEVカタログに登録されたD-Link製品と推奨対策

    対象製品CVEKEVカタログ登録日推奨対策
    DIR-820CVE-2023-252802024年9月30日買い替え
    DIR-600CVE-2014-1000052024年5月16日買い替え
    DIR-605CVE-2021-406552024年5月16日買い替え
    複数のNAS製品注 5)CVE-2024-32722024年4月11日買い替え
    CVE-2024-32732024年4月11日買い替え
    DSL-2750BCVE-2016-200172024年1月8日製品型番を確認の上、必要に応じてパッチ適用

    CWE別登録数

    2024年のCWE別登録数のトップ10は以下の通りです。

    表3 CWE別KEVカタログ登録件数

    ランクCWE概要件数CWE top 25ランク2023年登録数2023年登録数
    ランク
    1位CWE-502信頼できないデータのデシリアライゼーション111687
    1位CWE-78OSコマンドインジェクション117113
    3位CWE-416開放済みメモリの使用108162
    4位なしCWEに該当する項目がないもの9–221
    5位CWE-22パストラバーサル85415
    6位CWE-287注 6)不適切な認証814512
    7位CWE-787境界外書き込み7295
    8位CWE-843型の取り違え6ランク外415
    8位CWE-94コードインジェクション61195
    10位CWE-284注 7)不適切なアクセス制御5ランク外68

    ※登録件数は同一CVEで複数のCWEに該当する場合、それぞれ1件としてカウントしています。

    2024年のCWE別登録数の傾向

    C言語起因の脆弱性の減少

    代表的なC言語に起因する脆弱性、メモリハンドリング関連の脆弱性は2023年の52個(全体の約28%)から2024年は33個(全体の約19%)へ減少しました。一因は2023年に本カテゴリでKEVに登録された多数の脆弱性のうち、スマートフォンやタブレット端末のベンダとしておなじみのAppleとSamsungの登録件数が減少していることにあります。

    • Apple登録件数…2023年21件→2024年7件
    • Samsung登録件数…2023年8件→2024年0件

    表4 C言語が関連するKEVに登録されたCVE一覧(2023年~2024年)

    C言語が主要な原因となるCWE2024年にKEVに登録されたCVE2023年にKEVに登録されたCVE
    CWE-119: バッファオーバーフローCVE-2017-1000253, CVE-2023-6549CVE-2017-6742, CVE-2022-22706, CVE-2023-4966
    CWE-120: クラシックバッファオーバーフローCVE-2023-33009, CVE-2023-33010, CVE-2023-41064
    CWE-122: ヒープベースのバッファオーバーフローCVE-2024-38812, CVE-2024-49138, CVE-2024-30051CVE-2023-23376, CVE-2023-27997, CVE-2023-28252, CVE-2023-36036, CVE-2023-4911
    CWE-125: 範囲外メモリの読み取りCVE-2021-25487, CVE-2023-28204, CVE-2023-42916
    CWE-134: 制御されていないフォーマット文字列CVE-2024-23113
    CWE-190: 整数オーバーフロー/アンダーフローCVE-2022-0185, CVE-2024-38080CVE-2023-2136, CVE-2023-21823, CVE-2023-32434, CVE-2023-33107, CVE-2023-6345
    CWE-401: メモリリークCVE-2023-26083
    CWE-416:解放後使用(Use After Free) CVE-2024-9680, CVE-2024-4671, CVE-2012-4792, CVE-2024-43047, CVE-2024-38107, CVE-2024-38193, CVE-2024-36971, CVE-2024-1086, CVE-2024-4610, CVE-2022-2586CVE-2016-9079, CVE-2019-8526, CVE-2021-25394, CVE-2021-29256, CVE-2022-22071, CVE-2022-3038, CVE-2022-38181, CVE-2023-0266, CVE-2023-21608, CVE-2023-21674, CVE-2023-28205, CVE-2023-29336, CVE-2023-32373, CVE-2023-33063, CVE-2023-36802, CVE-2023-4211
    CWE-787: 範囲外への書き込みCVE-2023-34048, CVE-2024-21762, CVE-2024-0519, CVE-2023-7024, CVE-2024-23225, CVE-2024-23296, CVE-2024-4761CVE-2021-25372, CVE-2023-20109, CVE-2023-26369, CVE-2023-28206, CVE-2023-32435, CVE-2023-42917, CVE-2023-4863, CVE-2023-5217
    CWE-823: メモリ位置外へのポインタ参照CVE-2021-25372

    これらの脆弱性は汎用OSやスマートフォンOS、ネットワーク機器やチップセットのファームウェアなどの脆弱性が中心です。KEVカタログに掲載される脆弱性は攻撃者にとって都合の良いOSやネットワーク機器の脆弱性が多いため、各ベンダのC言語系統での開発比重の変動にともない、逓減ていげんしていくと予想されます。

    登録件数上位のCWEと代表的な脆弱性

    表5 登録件数上位のCWEと代表的な2024年の脆弱性

    CWECVEベンダ・
    製品名
    脆弱性概要攻撃者の情報自動化
    CWE-78CVE-2024-40711Veeam Backup & Replication非認証ユーザーによる任意コードの実行につながるデシリアライゼーションの脆弱性*10ランサムウェア(Akira, Fog, Frag)*11可
    CWE-78CVE-2024-1212Progress Kemp LoadMaster非認証ユーザーによるOSコマンドインジェクション*12不明可
    CWE-22CVE-2024-8963Ivanti Cloud Services Appliance (CSA)管理ユーザー認証の回避と任意のコマンドの実行につながるパストラバーサル。CVE-2024-8190のコマンドインジェクションの悪用につなげる目的で使用されたと推測される。不明
    備考

    ただしIOCや悪用の詳細についてはFortinet社から公開されている。
    https://www.fortinet.com/blog/threat-research/burning-zero-days-suspected-nation-state-adversary-targets-ivanti-csa

    可

    脆弱性悪用の自動化の可否

    2024年5月から米CISAはVulnrichmentという脆弱性情報の充実プログラムを公開し始めました。これはStakeholder-Specific Vulnerability Categorization(ステークホルダー固有の脆弱性の分類、略称SSVC)に必要な付加情報の提供などを目的に公開されているもので、SSVCによる脆弱性のトリアージに利用できる有効な情報源が加わったことで、脆弱性管理がしやすくなるというものです。SSVCのトリアージのうち、デプロイヤーモデル(アプリケーションや機器を実環境で使っている人が対象のモデル)では脆弱性に対するAutomatable(自動化の可否)の評価が必要となりますが、Vulnrichmentではこの評価も併せて公開されています。攻撃者にとっては脆弱性悪用をツール化することで流通させることが可能となる点や、ツールの利用で技術力が特に問われずに利用できる点などから、自動化の可否は悪用されやすさの一つの指標として注目すべきものがあります。

    SSVC(Stakeholder-Specific Vulnerability Categorization)について、SQAT.jpでは以下の記事でも紹介しています。こちらもあわせてご覧ください。
    「脆弱性診断は受けたけれど~脆弱性管理入門」

    表6 2024年にKEVカタログに掲載された脆弱性の自動化可否

    自動化可否件数
    可能75
    不可86
    データなし14
    出典:https://github.com/cisagov/vulnrichmentよりデータを取得

    ランサムウェアグループの悪用が判明しているもの

    2024年もランサムウェアによる被害が後を絶たない一年となりました。KEVカタログではランサムウェアグループの悪用が特定されたかどうかについても情報が掲載されていますので、ぜひこの機会にご参考にされてみてはいかがでしょうか。

    表7 ランサムウェアグループによる悪用の判明

    ランサムウェアグループの悪用件数
    判明している22
    不明153

    注:
    1) CVSS3.0及び3.1はベーススコア算出用のメトリクスに相違がないため、同一のスコアとして比較対象としています。なお、CVSS4.0はベーススコア算出用のメトリクスが異なるため、比較対象としていません。
    2) CVSSスコアはCISA Vulnrichmentから取得できたものを優先し、CISA Vulnrichmentに登録がないものはNVD検索を行っています。なお2024年12月12日時点でCISA Vulnrichmentに登録がない、2024年にKEVカタログに登録されたCVEは19件となっています。
    3) https://cloud.google.com/blog/topics/threat-intelligence/fortimanager-zero-day-exploitation-cve-2024-47575?hl=en
    およびhttps://unit42.paloaltonetworks.com/cve-2024-0012-cve-2024-9474/(2024年12月13日参照)
    4) PoCの詳細となるhttps://attacke.rs/posts/cyberpanel-command-injection-vulnerability/を参照
    5) 対象製品は次のリンク先を参照。https://supportannouncement.us.dlink.com/security/publication.aspx?name=SAP10383
    6) CWE-287は現実世界での脆弱性へのマッピングが非推奨となっているCWEです。詳細はMITREによるCWE-287の詳細ページのVulnerability Mapping Notesをご覧ください。なお、詳細ページでは代わりにCWE-1390またはCWE-309を使用するよう推奨されています。
    7) CWE-284は現実世界での脆弱性へのマッピングが非推奨となっているCWEです。詳細はMITREによるCWE-284の詳細ページのVulnerability Mapping Notesをご覧ください。詳細ページでは代わりにCWE-862、CWE-863、CWE-732、CWE-306、CWE-1390、CWE-923を使用するよう推奨されています。

    Security NEWS TOPに戻る
    バックナンバー TOPに戻る

    ウェビナー開催のお知らせ

  • 2025年1月15日(水)13:00~14:00
    「スピード診断と短納期で解決する「SQAT® with Swift Delivery」セミナー」
  • 2025年1月22日(水)14:00~15:00
    「ランサムウェア対策の要!ペネトレーションテストとは? -ペネトレーションテストの効果、脆弱性診断との違い-」
  • 2025年1月29日(水)13:00~14:00
    「サイバー攻撃から企業を守る!ソースコード診断が実現する“安全な開発”」
  • 最新情報はこちら


    資料ダウンロードボタン
    年二回発行されるセキュリティトレンドの詳細レポート。BBSecで行われた診断の統計データも掲載。
    お問い合わせボタン
    サービスに関する疑問や質問はこちらからお気軽にお問合せください。

    Security Serviceへのリンクバナー画像
    BBsecコーポレートサイトへのリンクバナー画像
    セキュリティ緊急対応のバナー画像